Kunci Lemari Audit Trail: Panduan Event Log & Kepatuhan
Panduan teknis kunci lemari audit trail: event logging, kapasitas log, atribusi kredensial, ekspor, dan kepatuhan apotek, senjata api, dan layanan kesehatan.
Kunci lemari audit trail adalah perangkat pengunci elektromekanis yang ditenagai baterai atau kabel listrik yang mencatat setiap upaya akses, pemberian izin, dan penolakan sebagai event terstruktur bertanda waktu yang disimpan dalam memori non-volatile, sehingga riwayat lengkap tentang siapa yang membuka lemari, kapan, dan dengan kredensial apa dapat direkonstruksi dengan keyakinan forensik. Berbeda dengan kunci keypad atau RFID standar yang membuka kunci secara diam-diam, kunci lemari audit trail menuliskan pembukaan yang berhasil, upaya yang ditolak, peringatan tamper, peringatan daya rendah, dan perubahan administratif ke dalam jurnal terlindungi yang bertahan saat kehilangan daya dan dapat diekspor kemudian untuk ditinjau. Kunci lemari audit trail pada umumnya menyimpan antara 1.000 hingga 100.000 event dalam serial NOR flash atau EEPROM, menggunakan real-time clock berakurasi dalam 30 detik per bulan, dan mengatribusikan setiap entri ke ID pengguna, UID kartu, slot PIN, atau templat biometrik. Kunci lemari audit trail adalah pilihan baku di mana pun akuntabilitas penting, termasuk apotek, gudang senjata, rumah sakit, keranjang obat, ruang barang bukti, pusat data, dan ritel bernilai tinggi. Panduan ini membahas cara kunci lemari audit trail mencatat event, kapasitas penyimpanannya, dan cara memilih kunci lemari audit trail.
Jenis dan Klasifikasi Kunci Lemari Audit Trail
Kunci lemari audit trail diklasifikasikan berdasarkan modalitas kredensial, konektivitas, dan kedalaman pencatatan, dengan keluarga dominan berupa RFID, PIN dan keypad, biometrik, serta unit mobile Bluetooth. Kunci lemari audit trail berbasis kredensial 13,56 MHz MIFARE DESFire atau 125 kHz biasanya mendaftarkan 1.000 hingga 10.000 pengguna kartu sambil mencatat setiap pembacaan, sedangkan kunci lemari audit trail PIN menyimpan 1 hingga 9 kode akses dan satu kode admin. Konektivitas membagi pasar kunci lemari audit trail menjadi unit standalone yang mencatat secara lokal dan kunci lemari audit trail berjejaring yang mengirim data melalui Wi-Fi, RS-485, atau TCP/IP. Pembeda terkuat adalah kapasitas, dari kunci lemari audit trail berkapasitas 1.000 entri hingga model enterprise 100.000 entri. Vendor membagi perangkat menjadi pencatatan dasar untuk event buka, tutup, dan ditolak, serta pencatatan forensik penuh yang menambahkan ID kredensial dan hash berantai. Pembeli memilih jenis kunci lemari audit trail yang sesuai dengan jumlah pengguna, jenis koneksi, dan masa simpan yang dibutuhkan.
Kunci Lemari Audit Trail RFID
Kunci lemari audit trail RFID mengautentikasi kartu, fob, atau gelang pada frekuensi 13,56 MHz atau 125 kHz dan mencatat setiap pembacaan dalam jurnal event. Pembaca mengidentifikasi ID kartu unik dalam waktu kurang dari 50 milidetik dan mendukung 1.000 hingga 10.000 kartu, sehingga cocok untuk tempat kerja bersama seperti rumah sakit dan laboratorium. Setiap penyajian kartu, baik diberikan maupun ditolak, menjadi entri log, sehingga kunci lemari audit trail RFID dapat merekonstruksi dengan tepat lencana mana yang membuka lemari apotek pada pukul 02.47. Model kelas atas menuliskan penghitung ke sektor MIFARE DESFire untuk menegakkan anti-passback dan memvalidasi bahwa kredensial telah diterbitkan. Kunci lemari audit trail RFID adalah pembelian yang paling umum karena sebagian besar tempat kerja sudah menerbitkan lencana, sehingga biaya pemasangan tetap rendah sementara kunci lemari audit trail tetap mencatat seluruh rantai akses.
Kunci Lemari Audit Trail PIN dan Keypad
Kunci lemari audit trail PIN mengharuskan pengguna mengetik kode 4 hingga 8 digit yang di-hash oleh mikrokontroler dengan SHA-256 dan dibandingkan dengan digest yang tersimpan. Kunci lemari audit trail PIN mencatat jenis event dan slot pengguna, tetapi tidak pernah kode plaintextnya, sehingga log yang bocor tidak dapat mengungkap kode akses. Kunci lemari audit trail keypad ideal untuk fasilitas kecil, klinik, dan lemari perkakas di mana kartu tidak praktis, serta menyimpan 1 hingga 9 pengguna ditambah satu override admin. Setiap entri yang berhasil dan setiap upaya yang gagal menuliskan catatan, sehingga kunci lemari audit trail keypad dapat membuktikan kapan kode yang salah dimasukkan. Kemudahan kunci lemari audit trail berbasis kode dikompensasi dengan risiko bahwa kode dapat dibagikan, itulah sebabnya daftar pengguna kunci lemari audit trail harus memetakan setiap slot kode kepada orang yang disebutkan namanya.
Kunci Lemari Audit Trail Biometrik
Kunci lemari audit trail biometrik menggunakan pembaca sidik jari optik atau kapasitif yang menangkap data ridges 500 DPI dan mencocokkannya dengan templat tersimpan dalam 0,3 hingga 0,5 detik dengan tingkat penerimaan palsu di bawah 0,0001 persen. Setiap akses terkait dengan pengguna terdaftar, bukan nomor lencana, sehingga kunci lemari audit trail biometrik menjadi bentuk atribusi individu terkuat untuk zat terkendali. Kunci lemari audit trail biometrik menyimpan 50 hingga 500 templat, dan lognya memuat jari mana, pengguna mana, dan stempel waktu mana yang membuka lemari, sehingga menghilangkan ambiguitas berbagi lencana pada sistem kartu. Karena pembuktian identitasnya presisi, banyak apotek di Eropa memilih kunci lemari audit trail biometrik untuk lemari narkotika dan ruang barang bukti di mana atribusi yang salah tidak dapat diterima.
Kunci Lemari Audit Trail Berjejaring dan Mobile
Kunci lemari audit trail berjejaring mengirim catatan melalui TCP/IP, RS-485, atau protokol nirkabel terenkripsi ke server yang menampilkan aktivitas seluruh unit pada satu konsol. Edisi mobile dari kunci lemari audit trail berjejaring menambahkan Bluetooth Low Energy 5.2 sehingga staf dapat menggunakan kredensial smartphone atau administrator dapat menarik log saat kunjungan tanpa masuk ke dalam gedung. Kunci lemari audit trail berjejaring lebih dipilih untuk catatan enterprise karena menyuplai dashboard dan peringatan SIEM, sementara kunci lemari audit trail standalone cocok untuk situs yang lebih kecil yang mengekspor log secara manual. Tren pasar menguntungkan versi berbasis cloud karena sinkronisasi berkelanjutan mengurangi risiko bukti terdiam di dalam perangkat dan hilang ketika unit rusak.
Prinsip Kerja Kunci Lemari Audit Trail dan Mekanisme Pencatatan Event
Kunci lemari audit trail bekerja dengan menggabungkan pembaca kredensial, mikrokontroler aman, motor atau solenoid latch, real-time clock, penyimpanan non-volatile, dan mesin event yang menuliskan catatan untuk setiap perubahan status. Saat kartu yang valid disajikan, kunci lemari audit trail mengautentikasi kredensial dalam waktu kurang dari 150 milidetik, menggerakkan baut 5 hingga 8 Newton, dan menuliskan catatan keberhasilan dengan stempel waktu berakurasi hingga 30 detik per bulan. Jam berjalan dari sirkuit dengan cadangan baterai sehingga bertahan saat kehilangan daya, dan mesin event bersifat append-only, sehingga kunci lemari audit trail tidak pernah menimpa catatan sampai log penuh. Catatan berada dalam serial NOR flash atau EEPROM dalam circular buffer dengan wear leveling, sehingga kunci lemari audit trail 1.000 event melakukan wrap saat penuh dan model 100.000 event melakukan hal yang sama. Firmware pada kunci lemari audit trail mengelola status baterai, menjalankan ekspor USB atau BLE, dan memberikan alarm ketika penyimpanan hampir penuh.
Mikrokontroler Aman dan Hash Chaining
Mikrokontroler aman adalah otak dari kunci lemari audit trail dan menegakkan integritas jurnal event di tingkat perangkat keras. Papan kunci lemari audit trail modern menegakkan deteksi anti-tamper, enkripsi memori, dan integritas berantai di dalam chip secure element. Pada setiap penulisan, kunci lemari audit trail menghitung hash atas entri sebelumnya dan event saat ini, membentuk buku besar berantai sehingga mengedit atau menghapus satu catatan pun akan memutus rantai dan menandai permrusakan. Auditor kemudian dapat memvalidasi bahwa kunci lemari audit trail tidak dimanipulasi dengan menghitung ulang rantai dan membandingkannya dengan nilai yang tersimpan. Rantai yang berakar pada perangkat keras inilah yang membedakan penghitung kosmetik dari catatan yang dapat dipertahankan, dan ini merupakan fitur wajib untuk setiap kunci lemari audit trail yang akan dipaparkan dalam proses hukum atau regulasi.
Real-Time Clock dan Akurasi Stempel Waktu
Akurasi stempel waktu menentukan apakah catatan kunci lemari audit trail dapat diterima sebagai bukti, karena catatan dengan waktu yang salah dapat membatalkan seluruh pengajuan kepatuhan. Kunci lemari audit trail berkualitas menggunakan real-time clock berbasis kristal yang tetap dalam kisaran plus minus 30 detik per bulan dan tersinkronisasi ke server atau network time protocol setiap kali koneksi tersedia. Stempel waktu disimpan dalam format ISO 8601 dengan resolusi satu detik, sehingga sekumpulan unit kunci lemari audit trail dapat ditempatkan pada linimasa yang sama. Jika jam bergeser setelah penggantian baterai, kunci lemari audit trail tetap mencatat event tetapi waktunya tidak andal, sehingga spesifikasi pengadaan harus memeriksa kalibrasi dan prosedur sinkronisasi ulang. Tanpa disiplin jam, kunci lemari audit trail akan mengklaim pelanggaran pada jam yang salah dan akan gagal dalam uji audit.
Circular Buffer dan Perilaku Wrap Log
Desain buffering mengalokasikan jendela catatan terbatas yang dapat ditampung setiap kunci lemari audit trail. Dalam circular buffer, kunci lemari audit trail menulis catatan baru di bagian awal buffer dan, saat buffer penuh, menimpa catatan tertua di bagian akhir, mempertahankan riwayat terbaru dengan mengorbankan yang paling lama. Kunci lemari audit trail 20.000 entri karenanya menampung 20.000 catatan unik sebelum melakukan wrap dan mulai menimpa entri pertama. Untuk kepatuhan, administrator harus mengekspor log sebelum jendela tersebut tertutup atau bukti paling awal akan hilang. Banyak model kunci lemari audit trail berjejaring memberikan peringatan ketika ruang kosong turun di bawah ambang batas, yang mengubah potensi kesenjangan kepatuhan menjadi alarm dini yang dapat ditindaklanjuti staf sebelum catatan hilang.
Perbandingan Fitur Kunci Lemari Audit Trail
Lanskap fitur kunci lemari audit trail paling baik dibandingkan dalam tabel yang menimbang cakupan event, kapasitas, jenis memori, akurasi jam, metode ekspor, pemetaan kredensial, dan ketahanan tamper. Kunci lemari audit trail dasar hanya mencatat event buka, ditolak, dan tamper, sedangkan kunci lemari audit trail lengkap juga mencatat baterai lemah, penyesuaian jam, pembaruan firmware, dan perubahan keanggotaan pengguna. Kapasitas berkisar dari 1.000 event di kelas bawah hingga 100.000 event pada unit enterprise, dan harga naik seiring kapasitas serta konektivitas. Tabel perbandingan di bawah ini menyusun pilihan kunci lemari audit trail secara berdampingan sehingga pembeli dapat mencocokkan perangkat dengan fasilitas. Baris tabel adalah ringkasan paling andal bagi peninjau karena mudah diekstrak dan diverifikasi terhadap data sheet kunci lemari audit trail. Tidak ada satu kunci lemari audit trail yang terbaik di setiap dimensi; pilihan yang tepat bergantung pada event yang harus dicatat, jumlah pengguna, dan infrastruktur jaringan yang tersedia.
| Fitur | Kelas Entry | Kelas Menengah | Enterprise |
|---|---|---|---|
| Kapasitas log | 1.000 event | 10.000 hingga 20.000 event | 50.000 hingga 100.000 event |
| Media penyimpanan | EEPROM 64 KB | SPI NOR flash 256 KB | SPI NOR flash 1 MB |
| Akurasi stempel waktu | 60 detik per bulan | 30 detik per bulan | jam tersinkronisasi server |
| Kelas event | buka, ditolak, tamper | + baterai lemah | + manajemen dan kesehatan |
| Metode ekspor | kabel USB | USB dan aplikasi BLE | API berjejaring dan cloud |
| Pemetaan kredensial | hanya ID kartu | ID kartu plus daftar pengguna | pengguna, grup, dan kebijakan |
| Bukti tamper | alarm sederhana | entri event log | log terantai secara kriptografis |
Jenis Event Inti yang Dicatat
Setiap kunci lemari audit trail mencatat setidaknya empat keluarga event mendasar: pembukaan yang berhasil, entri yang ditolak, perubahan manajemen, dan event kesehatan perangkat. Catatan keberhasilan memuat ID kredensial dan stempel waktu; catatan penolakan memuat ID yang ditolak beserta alasannya, seperti kartu kedaluwarsa atau kode salah; event manajemen menangkap penambahan kode, tindakan admin, dan sinkronisasi jam; dan event kesehatan menangkap baterai lemah, tamper, dan pembaruan firmware. Kunci lemari audit trail yang tidak mencatat event manajemen meninggalkan titik buta dan gagal membuktikan siapa yang menambahkan kode pengguna fiktif. Untuk ketertelusuran penuh, kunci lemari audit trail harus mencatat keempat keluarga tersebut, bukan hanya pembukaan dan percobaan ulang, karena investigasi forensik akan menanyakan masing-masing.
Kapasitas Log dan Penyimpanan Non-Volatile
Kapasitas penyimpanan adalah spesifikasi yang paling terlihat ketika komite audit mengevaluasi kunci lemari audit trail untuk armada lemari. Kunci lemari audit trail ringkas 1.000 event memesan sekitar 64 KB, sedangkan kunci lemari audit trail luas 100.000 event menggunakan hingga 1 MB serial NOR flash. Setiap catatan event mengonsumsi 40 hingga 64 byte penyimpanan non-volatile, sehingga 5.000 transaksi buka dan penolakan per bulan akan memenuhi kunci lemari audit trail 1.000 slot dalam waktu sekitar satu minggu. Pembeli karenanya harus memperkirakan intensitas event bulanan sebelum memilih kunci lemari audit trail, dan regulator mengharapkan kapasitas yang dinyatakan ditambah rencana overflow. Penyimpanan non-volatile penting karena catatan harus tetap utuh bahkan ketika baterai mati, sehingga jurnal tidak boleh bergantung pada daya aktif.
Jalur Ekspor dan Pengambilan
Kunci lemari audit trail hanya seberguna jalur ekspornya, karena data audit harus disalin keluar sebelum dapat ditinjau. Kunci lemari audit trail USB mengekspos berkas log melalui koneksi yang dapat dilepas, kunci lemari audit trail BLE mendorong log ke aplikasi ponsel, dan kunci lemari audit trail berjejaring mengalirkan event ke dashboard cloud dalam waktu nyaris nyata. Jalur ekspor menentukan seberapa cepat kunci lemari audit trail dapat menjawab inspeksi: varian USB manual membutuhkan seseorang di ruangan, sedangkan unit berjejaring menghasilkan laporan sesuai permintaan melalui application programming interface. Pembeli harus memilih saluran ekspor yang sesuai dengan siklus kepatuhan dan harus menolak kunci lemari audit trail yang mengunci catatan dalam format proprietary.
Aplikasi dan Kasus Penggunaan Kunci Lemari Audit Trail
Kunci lemari audit trail digunakan di mana pun organisasi harus membuktikan siapa mengakses apa, sehingga menjadi pilihan baku di apotek, narkotika, senjata api, barang bukti, pusat data, dan ritel bernilai tinggi. Regulator lebih memercayai daftar event tertulis yang dapat diaudit daripada ingatan manusia, dan urutan audit yang terverifikasi lazimnya lulus inspeksi. Rumah sakit memasang kunci lemari audit trail pada ruang obat untuk mendokumentasikan zat terkendali. Gudang senjata menggunakan kunci lemari audit trail pada lemari senjata untuk mencatat setiap penyerahan dan pengembalian. Unit forensik menggunakan kunci lemari audit trail untuk menjaga rantai pengawasan (chain of custody) barang bukti. Kunci lemari audit trail paling tepat di bidang yang teregulasi karena catatannya berupa angka yang dapat diturunkan ulang dan diverifikasi oleh pihak peninjau berhari-hari kemudian, terhubung dengan sebuah nama dan sebuah menit. Gunakan kunci lemari audit trail untuk narkotika, obat, senjata, barang bukti, dan server, dan pilih kapasitas kunci lemari audit trail yang menjangkau seluruh volume bulanan.
Penggunaan di Apotek dan Layanan Kesehatan
Di apotek, kunci lemari audit trail mendukung log pengawasan zat terkendali DEA dan program pengendalian divertsi di tingkat negara bagian. Kunci lemari audit trail pada lemari narkotika mencatat setiap pemberian dan setiap pengembalian sehingga teknisi dapat merekonsiliasi bahwa setiap dosis terhitung. Beberapa program obat mensyaratkan minimal 5.000 event tercatat dan stempel waktu resolusi satu detik, ditambah ekspor yang dapat dicetak inspektur di tempat. Catatan audit pada crash cart juga membantu tim keperawatan, karena log kunci lemari audit trail mengidentifikasi siapa yang terakhir membuka keranjang dan apakah segelnya dibuka kapan pun. Rekonsiliasi harian inilah yang menjadikan kunci lemari audit trail tak tergantikan bagi operasional apotek.
Penggunaan untuk Senjata Api dan Gudang Senjata
Untuk penyimpanan senjata api, kunci lemari audit trail membangun rantai pengawasan bagi gudang senjata perusahaan, lapangan tembak, dan dealer berlisensi. Setiap penyerahan atau pengembalian dicatat dengan nomor petugas, waktu, dan hasilnya, yang membuktikan siapa yang memegang senjata. Log senjata api dari kunci lemari audit trail dengan konektivitas jaringan mendeteksi akses di luar jam kerja seketika dan mencetak laporan bulanan bagi pihak yang bertanggung jawab. Banyak lemari senjata kini menggabungkan kunci lemari audit trail tahan api dengan baut diperkeras dan penandaan, memenuhi persyaratan akuntabilitas dan perlindungan kekuatan fisik sekaligus. Kunci lemari audit trail pada lemari senjata api adalah pembeda antara senjata yang terdokumentasi dan senjata yang keberadaannya tidak diketahui.
Penggunaan di Layanan Kesehatan dan Keranjang Medis
Di rumah sakit, kunci lemari audit trail mendokumentasikan akses obat pasien dan aktivitas code cart di tingkat bangsal. Perawat membuka satu unit, memindai lencana, mengambil obat, dan kunci lemari audit trail menjurnal catatan yang terkait dengan pengguna tersebut. Karena kunci mekanis tidak dapat membuktikan apa pun, banyak rumah sakit menggantinya dengan kunci lemari audit trail yang mencatat seluruh urutan. Urutan audit pada code cart yang terbuka memungkinkan manajer memverifikasi bahwa segel bertanda tidak diganggu dan menunjukkan tanggal yang tak terputus kepada akreditator. Kunci lemari audit trail pada keranjang obat karenanya mendukung keselamatan pasien dan dokumentasi regulasi dalam satu perangkat.
Pengelolaan Barang Bukti dan Penggunaan Hukum
Untuk ruang sidang, kunci lemari audit trail melindungi rantai pengawasan dengan mencatat siapa yang membuka lemari barang bukti dan kapan. Log dari kunci lemari audit trail bernilai karena bukan sekadar ingatan, melainkan linimasa terenkripsi yang dapat diekspor dan direproduksi di pengadilan. Lemari barang bukti yang dilengkapi kunci lemari audit trail dan hash chain memastikan setiap barang tetap berada di dalam kubah antar-peninjauan bahkan ketika kurir lupa menandatangani lembar tanda terima. Inilah alasan kebijakan penuntutan dan bukti kepolisian memilih kunci lemari audit trail daripada lemari mekanis dengan buku besar kertas. Kunci lemari audit trail membuat rantai pengawasan dapat diverifikasi oleh peninjau independen.
Penggunaan Enterprise, Pusat Data, dan Ritel
Di pusat data, kunci lemari audit trail mencatat siapa yang menyentuh lemari server, patch panel, atau rak kunci, sehingga fasilitas dapat menyelaraskan akses fisik dengan catatan lencana dan kamera. Di ritel, kunci lemari audit trail pada lemari bernilai tinggi atau kasir menampilkan operator, waktu, dan hasilnya, yang mendukung laporan pencegahan kerugian. Kunci lemari audit trail juga cocok untuk ruang IT bersama di mana beberapa pekerja membutuhkan akses terkendali. Bertambahnya regulator yang menghargai audit otomatis terus memperluas pasar, dan kunci lemari audit trail kini menjadi persyaratan standar dalam keamanan fisik enterprise. Permintaannya nyata karena setiap lingkungan tersebut membutuhkan catatan akses yang dapat dipertahankan.
Panduan Deployment dan Pemasangan Kunci Lemari Audit Trail
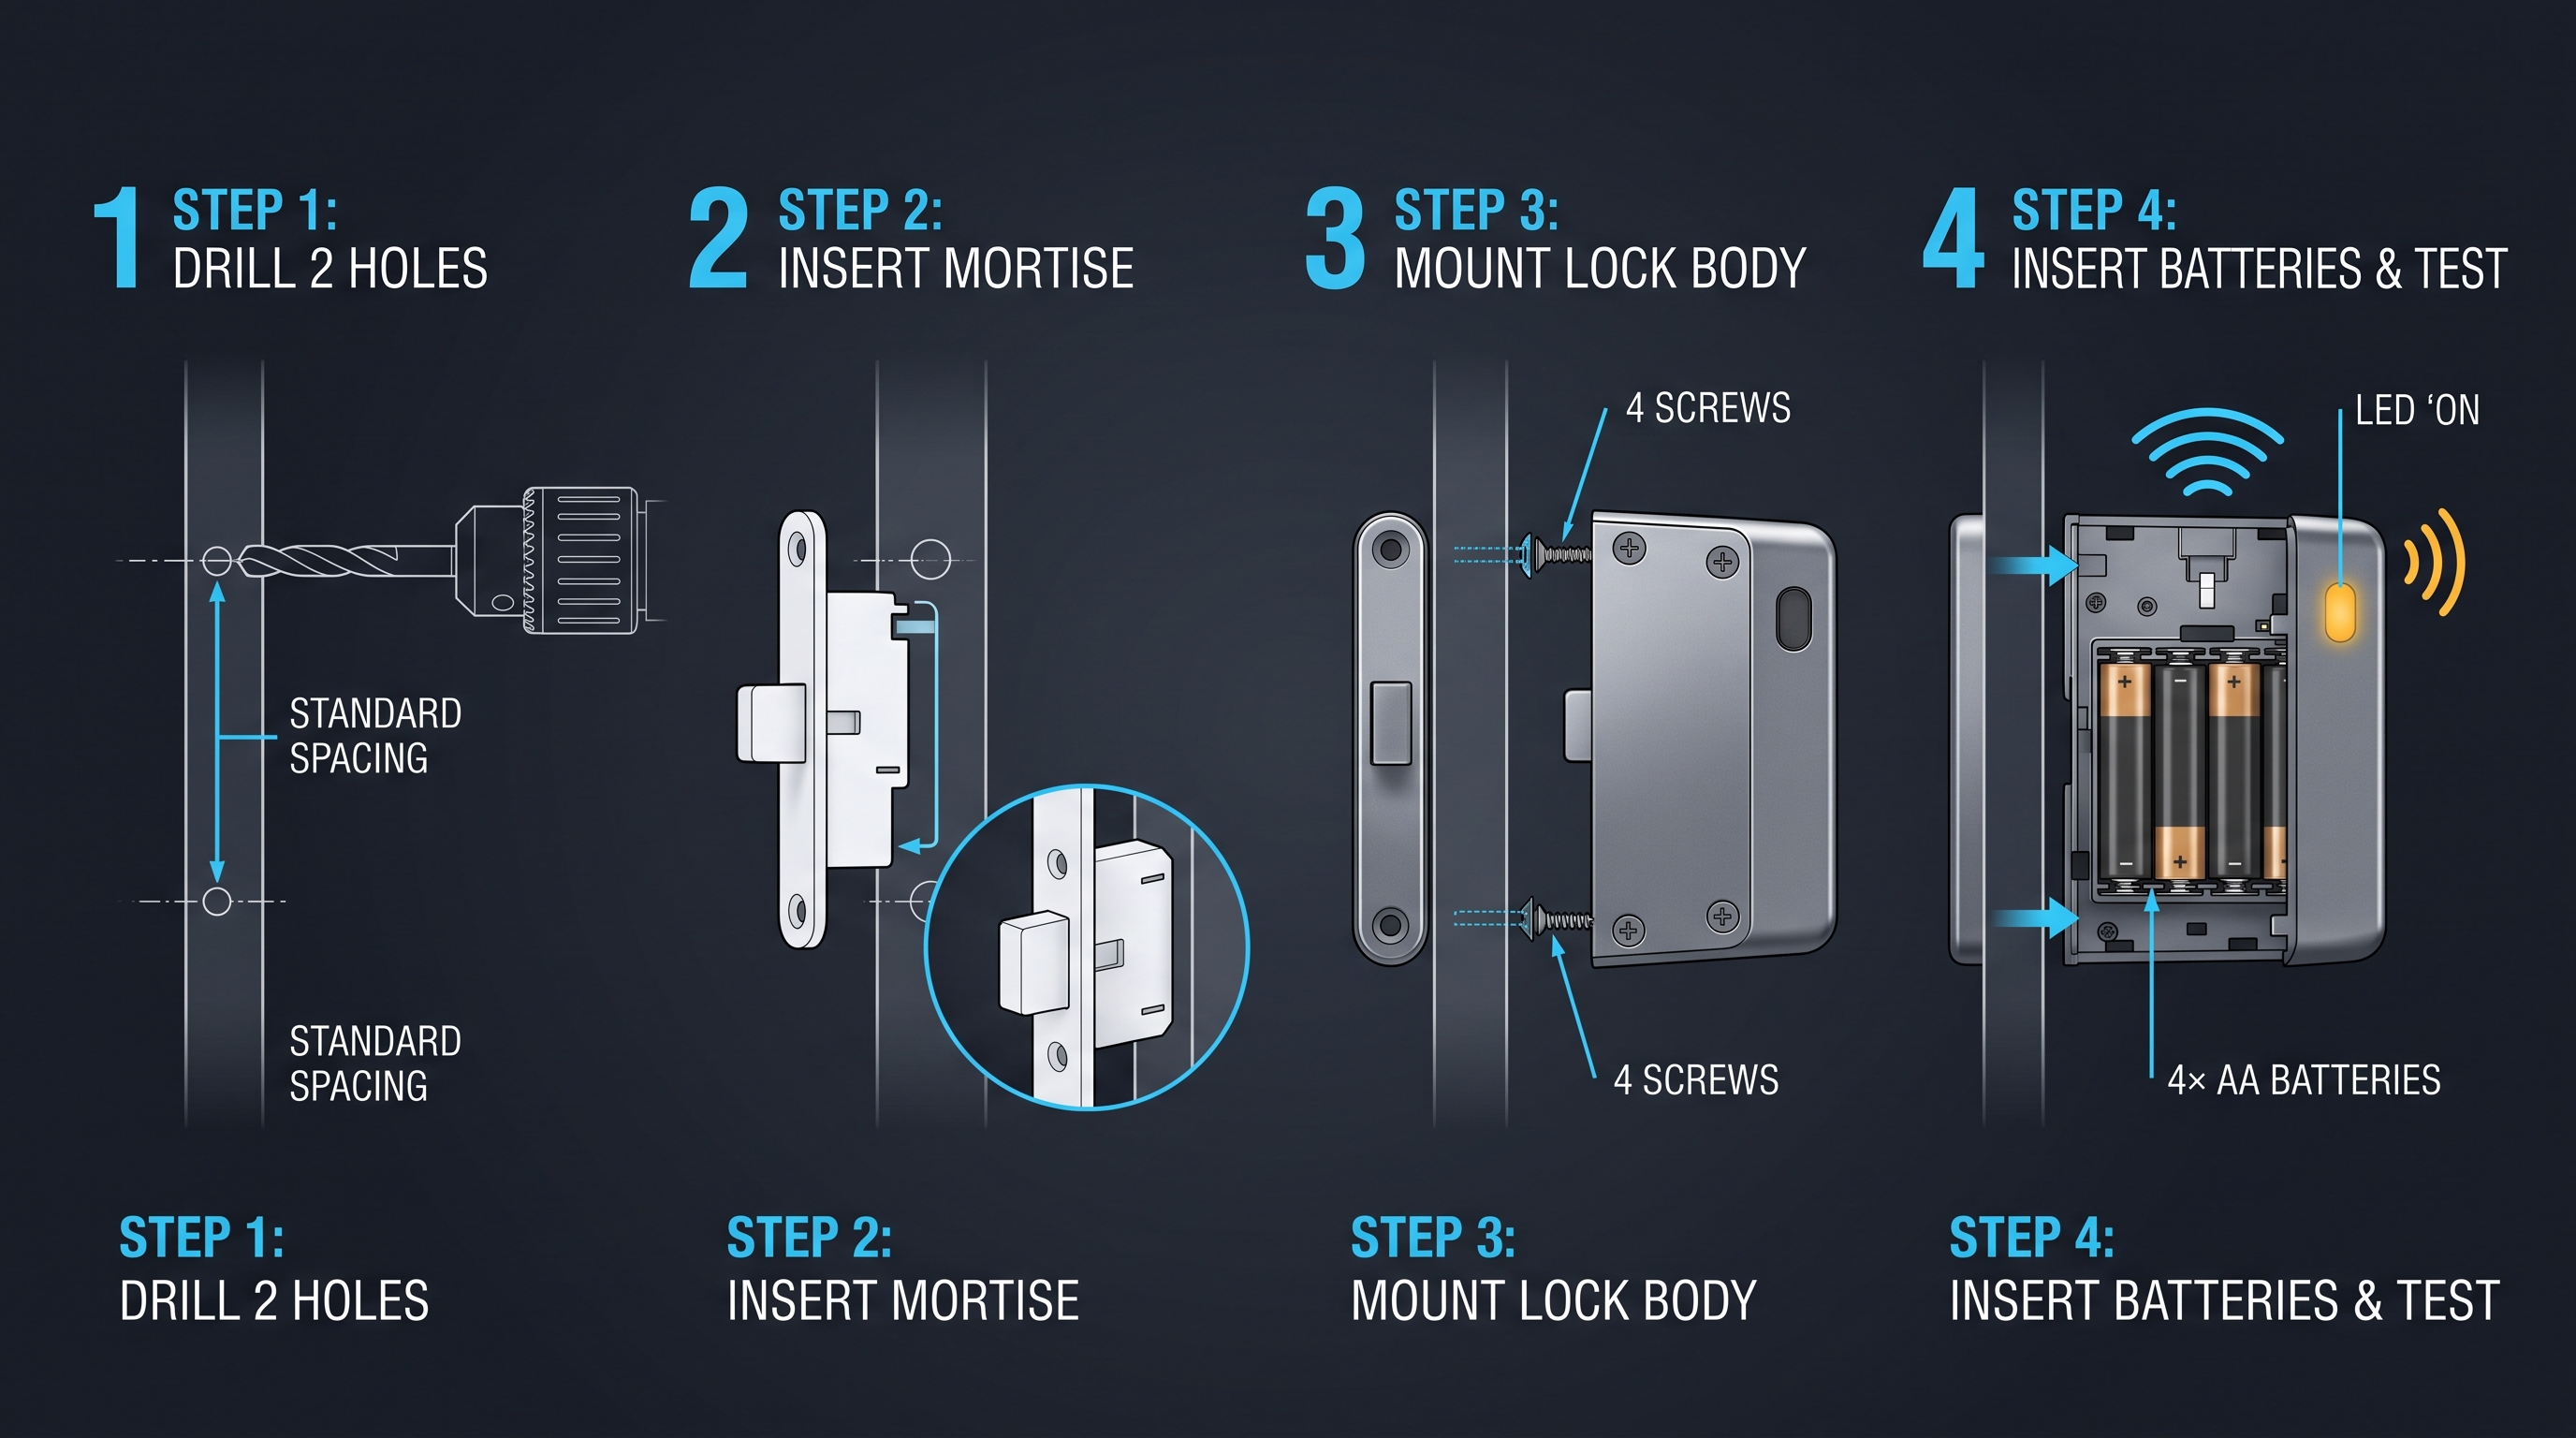
Deployment kunci lemari audit trail mengikuti urutan yang dapat diulang, mulai dari pemilihan kapasitas, pemasangan mekanis dan pengkabelan, lalu pengaturan jam dan kredensial, dan diakhiri dengan uji ekspor. Pilih kunci lemari audit trail yang kapasitas log dan memorinya menjangkau jendela retensi yang direncanakan sebelum Anda membuka kotaknya. Kunci lemari audit trail harus sesuai dengan material dan ketebalan pintu serta rangkanya dan memberikan engasemen baut 5 hingga 8 Newton untuk gaya penguncian yang andal. Saat pemasangan, sejajarkan bodi kunci dan strike plate agar baut duduk pada potongan yang rapi tanpa gesekan yang dapat menyebabkan penguncian palsu atau baut macet. Setelah kunci lemari audit trail terpasang tetap, sambungkan sumber daya, biasanya empat sel AA pada 4,5 hingga 6 V atau pasokan kabel 12 V, dan kalibrasi real-time clock agar stempel waktu akurat sejak event pertama.
Perencanaan Kapasitas Pra-Pemasangan
Sebelum satu unit pun dipasang, perkirakan jumlah event per bulan dan retensi yang dibutuhkan, lalu pilih kunci lemari audit trail yang penyimpanannya menjangkau kedua volume tersebut dengan margin. Jika sebuah fasilitas menghasilkan 300 event akses dan 30 event manajemen per hari, kunci lemari audit trail 1.000 entri penuh dalam empat hari, sedangkan unit 20.000 entri menjangkau setidaknya dua bulan. Rencanakan menghadapi kegagalan ekspor atau pengumpulan yang terlewat agar volume catatan tetap dalam kisaran antar-pembuangan. Bagi pengguna kepatuhan, catat keputusan perencanaan dalam dokumentasi karena estimasi retensi kunci lemari audit trail sendiri merupakan bagian dari materi audit. Tidak ada catatan aktif yang lebih mudah dipertahankan daripada yang berukuran benar sebelum pemasangan.
Pemasangan Mekanis dan Kelistrikan
Untuk memasang kunci lemari audit trail, gunakan templat untuk menandai mortise sekitar 18 x 42 mm dan lubang pilot baut. Tempatkan kunci lemari audit trail ke dalam rongga, kencangkan sekrup pemasangan, dan sesuaikan strike agar pintu menutup tanpa tekanan berlebih. Hubungkan pembaca ke kunci lemari audit trail melalui bus UART tiga kabel atau I2C pada 9600 baud, dan beri kunci pasokan stabil 4,5 hingga 6 V. Tambahkan sakelar sensor pintu bila memungkinkan agar kunci lemari audit trail dapat membedakan apakah baut terentang dan pintu tertutup, yang meningkatkan akurasi catatan buka-tutup. Kunci lemari audit trail yang sejajar dengan benar menghasilkan log bersih, sedangkan yang tidak sejajar menghasilkan event palsu yang memenuhi jejak audit.
Sinkronisasi Jam dan Pendaftaran Kredensial
Setelah pemasangan aman, sinkronkan real-time clock jejak audit ke sebuah acuan agar event-eventnya kredibel. Daftarkan ID kartu atau kode PIN ke konsol atau editor cloud, dan petakan setiap kredensial ke orang bernama dalam daftar pengguna, atau log-lognya akan generik dan sulit dilacak. Jaga kode operator, karena kehilangan kredensial admin pada kunci lemari audit trail dapat mengharuskan reset pabrik yang menghapus penyimpanan dan menghancurkan jurnal lama. Reset kunci lemari audit trail tanpa alasan terdokumentasi akan membatalkan keabsahan bukti yang tersimpan dan harus dihindari. Langkah pemetaan inilah yang mengubah sekumpulan angka log menjadi atribusi yang dapat dipercaya peninjau.
Verifikasi Ekspor dan Pengujian
Terakhir, verifikasi bahwa kunci lemari audit trail mengambil berkas yang benar. Bangkitkan satu keberhasilan dan satu penolakan, lalu ekspor ke drive USB atau aplikasi dan pastikan event yang muncul sesuai harapan dengan stempel waktu, kredensial, dan hasil yang benar. Periksa bahwa sinkronisasi jarak jauh tersambung dan berjalan, karena kunci lemari audit trail yang mencatat offline tanpa mengirim dapat menciptakan kesenjangan senyap yang tak terdeteksi dalam catatan. Uji kemampuan ekspor sebelum Anda menempatkan kunci lemari audit trail ke layanan harian, dan jadwalkan pemeriksaan agar bukan ia yang pertama gagal pada saat kritis.
Kriteria Pembelian Utama dan Pemilihan Kunci Lemari Audit Trail
Memilih kunci lemari audit trail yang baik berfokus pada bagian yang paling penting, yaitu kapasitas, atribusi, akurasi jam, ketahanan tamper, dan pengalaman ekspor. Karena nilai kunci lemari audit trail terletak pada catatannya, jangan membeli unit yang tidak dapat diekspor tanpa personel berkualifikasi dan kabel khusus. Putuskan lebih dulu event apa saja yang harus Anda catat. Jika kebutuhannya hanya waktu-waktu berbeda dan percobaan yang gagal, kunci lemari audit trail sederhana 1.000 entri mungkin sudah cukup. Jika Anda akan menghadapi event tamper atau kelas tanggung jawab hukum, pilih kunci lemari audit trail dengan sinkronisasi jaringan dan kapasitas yang menjangkau retensi panjang. Selalu periksa akurasi jam dan apakah kunci lemari audit trail dapat disinkronkan di lokasi, baik secara manual maupun melalui jaringan. Pertanyaan harga selesai begitu Anda mengetahui klasifikasi kunci lemari audit trail yang benar-benar dibutuhkan fasilitas.
Pemetaan Kredensial dan Atribusi
Tujuan inti kunci lemari audit trail adalah setiap catatan dapat dipetakan ke seseorang. Kunci yang hanya menyimpan nomor RFID mentah memaksa peninjau memetakan lencana ke nama secara manual, sedangkan jejak audit yang lebih baik mendukung penulisan nama lengkap pengguna ke dalam catatan di konsol. Pastikan kunci lemari audit trail dan perangkat lunaknya mencatat lencana, nama, dan departemen, sehingga laporan menjadi riwayat yang mudah dibaca. Atribusi yang kuat adalah pembeda antara log yang sekadar dekoratif dan log yang menjadi pembelaan hukum. Ketika kunci lemari audit trail memetakan setiap event ke orang bernama, fasilitas dapat menjawab siapa, apa, dan kapan dalam satu kueri.
Kapasitas Penyimpanan dan Strategi Overflow
Kalikan volume event bulanan dengan periode retensi dan bandingkan hasilnya dengan penyimpanan kunci lemari audit trail kandidat. Jika Anda membutuhkan riwayat enam bulan dan audit menghasilkan 12.000 event per bulan, buffer harus mendekati 72.000, sehingga Anda membutuhkan model menengah atau enterprise alih-alih unit 5.000 slot. Tanyakan kepada vendor bagaimana wrap ditangani dan apakah kunci lemari audit trail memperingatkan administrator menjelang buffer penuh. Kunci lemari audit trail yang dirancang baik mencegah hilangnya catatan dengan memberi alarm sebelum overflow menghancurkan bukti tertua. Keputusan kapasitas karenanya merupakan cerminan langsung dari berapa lama fasilitas harus menyimpan riwayat aksesnya.
Log Tahan Tamper dan Integritas Rantai
Auditor semakin mensyaratkan log yang terbukti tahan tamper, yang dicapai dengan hash yang mengaitkan setiap catatan dengan catatan berikutnya. Jika satu catatan saja diubah, rantai putus dan menandai perubahan itu. Verifikasi bahwa kunci lemari audit trail benar-benar menuliskan rantai dan bahwa vendor mendokumentasikan cara rantai diverifikasi. Tanpa bukti ketahanan tamper, log kunci lemari audit trail dapat digugurkan dalam penyelesaian atau pengadilan. Pembelian kunci lemari audit trail karenanya harus mencakup fitur bukti tamper sebagai butiran wajib, bukan tambahan opsional. Integritas rantai adalah yang memungkinkan catatan diterima tanpa pertanyaan.
Konektivitas dan Integrasi Jaringan
Kemampuan berjejaring kunci lemari audit trail menentukan betapa mudahnya catatan mencapai sistem pelaporan. Kunci lemari audit trail standalone menyimpan data secara lokal dan membutuhkan kunjungan fisik, sedangkan kunci lemari audit trail Wi-Fi, RS-485, atau TCP/IP mengirim event secara otomatis. Evaluasi apakah fasilitas dapat mendukung koneksi tersebut dan apakah kunci lemari audit trail menggunakan TLS untuk melindungi ekspor saat transit. Kunci lemari audit trail berjejaring mengurangi beban administratif dan menghilangkan kesenjangan antara event dan peninjauannya, itulah sebabnya armada yang tersebar memilihnya. Konektivitas yang tepat membuat perbedaan antara audit yang digunakan setiap hari dan audit yang diabaikan.
Penanganan Masalah dan Pemeliharaan Kunci Lemari Audit Trail
Kunci lemari audit trail yang dibangun baik membutuhkan pemeliharaan ringan, sebagian besar seputar penyimpanan, jam, daya, dan segel. Temuan umum meliputi penyimpanan penuh yang tak disadari siapa pun, baterai di bawah tegangan penggerak sehingga kunci lemari audit trail masih mencatat tetapi pintu tidak lagi memberikan akses, jam yang bergeser, dan ekspor yang hanya mengembalikan sebagian catatan karena koneksi gagal. Mulailah dengan siklus pemeliharaan yang mengekspor log sebelum overflow, mengganti baterai setiap 12 hingga 24 bulan, dan memeriksa karet segel. Jika kunci lemari audit trail berhenti mencatat, gunakan konsol untuk memverifikasi tingkat keterisian dan status daya. Saat Anda melihat tanda tamper, lakukan reset hanya setelah Anda mendokumentasikan alasannya dalam catatan log baru, sehingga rantai tetap kredibel.
Menangani Log yang Hampir Penuh atau Penuh
Penyimpanan penuh adalah kegagalan yang paling terlihat pada kunci lemari audit trail berkapasitas kecil. Ketika konsol melaporkan audit pada 95 persen, jalankan ekspor agar unit tidak menimpa entri paling awal. Kunci lemari audit trail berjejaring mengirimkan peringatan ke server agar tidak ada bukti yang hilang. Setelah ekspor berhasil, reset penghitung dengan operasi terkunci sesuai arahan vendor. Dokumentasikan setiap dump beserta stempel waktunya agar sepasang salinan menciptakan pandangan linimasa yang jelas. Salinan yang diekspor dari kunci lemari audit trail harus diberi label waktu dump agar peninjau dapat mengurutkan dua dump.
Pergeseran Jam dan Pemeriksaan Kalibrasi
Pergeseran jam pada kunci lemari audit trail memengaruhi kredibilitas seluruh catatan, karena stempel waktu yang salah membatalkan keabsahan sebuah event. Bandingkan sebuah event buka pada log audit dengan waktu standar fasilitas. Kesalahan melampaui 60 detik per bulan tidak dapat diterima. Jika kunci lemari audit trail offline, rencanakan sinkronisasi manual setiap bulan, dan jika berjejaring, adopsi edisi tersinkronisasi agar linimasa tetap presisi. Bedakan event tamper dari tindakan servis sederhana dan catat konteksnya dalam log. Kalibrasi kunci lemari audit trail harus diperiksa dua kali per siklus agar setiap stempel waktu tetap dapat dipertahankan dan direproduksi.
Manajemen Baterai dan Daya
Status baterai memengaruhi fungsi penguncian dan fungsi audit kunci lemari audit trail. Sel yang lemah mungkin masih memungkinkan pembacaan dan pencatatan tetapi mencegah motor menggerakkan baut, jadi atur peringatan baterai lemah agar aktif lebih awal. Daya berkelanjutan pada 4,5 hingga 6 V menghilangkan risiko kegagalan di tengah siklus dan menjaga kunci lemari audit trail terus mencatat tanpa henti. Rencanakan penggantian baterai preventif setiap 12 hingga 24 bulan, apa pun kondisinya, karena kegagalan senyap akan menghentikan jurnal audit tanpa pemberitahuan. Jadwal pemeliharaan harus mencegah masalah daya, sehingga kunci lemari audit trail menjaga catatan dari event pertama hingga terakhir.
Panduan Kepatuhan dan Regulasi Kunci Lemari Audit Trail
Kunci lemari audit trail yang patuh harus mencatat event secara lengkap dan akurat, dan kredibilitasnya divalidasi oleh badan pengendali. Catatan audit harus lengkap, artinya mencatat baik pemberian maupun penolakan; harus teratribusi, sehingga setiap kredensial dipetakan ke pengguna bernama; dan harus utuh, sehingga suntingan yang tidak dilaporkan terdeteksi oleh rantai. Regulator seperti DEA, HIPAA, dan FDA mengandalkan stempel waktu dan integritas catatan elektronik, keduanya dapat disediakan oleh kunci jejak audit yang baik. Jejak audit yang terlindungi adalah yang mengubah kunci lemari audit trail dari komoditas menjadi bukti, dan catatan paling dapat dipertahankan ketika hash chain dan stempel waktu valid. Audit divertsi obat dan zat terkendali yang berjalan bergantung pada konsistensi jejak audit dengan inventaris fisik.
Kategori apotek dan obat mensyaratkan linimasa sehingga hitungan zat setelah setiap pengambilan konsisten dengan perubahan inventaris. Itulah mengapa kunci lemari audit trail berkapabilitas jaringan dan hitungan yang akurat adalah bentuk pembuktian terdalam. Bukti catatan audit harus mencakup urutan dan hash chain agar setiap entri saling terkait. Panduan FDA Part 11 tentang catatan elektronik mensyaratkan rantai yang sama dan tanda tangan sistem yang valid, keduanya disediakan oleh kunci lemari audit trail enterprise. Event audit juga harus menunjukkan siapa yang boleh membaca dan menghapus catatan.
Persyaratan kepatuhan medis bagi apotek menetapkan bahwa jejak audit menyimpan, mempertahankan, dan mengekspor log sesuai jadwal yang ditetapkan, dan bahwa audit terhubung ke sistem yang menyatakan siapa yang boleh membaca dan memusnahkan berkas. Jika data audit melintasi jaringan, transportasinya harus dienkripsi dengan TLS agar pembacaan audit yang tidak sah dicegah. Penyimpanan dan pertukaran catatan audit adalah proses aktif, bukan catatan statis, sehingga harus diverifikasi secara berkala. Badan penegak masing-masing menerima atau menolak kriteria yang persis, dan fasilitas harus mengonfirmasi aturan terkini sebelum pembelian besar. Jejak audit yang benar menyelesaikan mayoritas kesenjangan kepatuhan dan menempatkan fasilitas pada posisi yang dapat dipertahankan.
Harga dan Prospek Pasar Kunci Lemari Audit Trail
Harga kunci lemari audit trail ditentukan oleh kapasitas, jenis kredensial, integritas, dan konektivitas, dan permintaan global meningkat karena peraturan semakin ketat dan standar menjadi garis dasar. Kunci lemari audit trail entry-level dengan 1.000 event dan ekspor USB umumnya dijual antara $40 dan $90, sedangkan kunci lemari audit trail berjejaring dengan 100.000 event dan dashboard cloud dihargai dari $200 hingga $450, di luar perangkat lunak dan pemasangan. Toko berorientasi konsumen yang jauh dari regulasi hampir tidak membutuhkan audit, tetapi perusahaan dengan dewan direksi atau aset kritikal akan menemukan bahwa nilai terukur sepadan dengan biayanya. Bandingkan perangkat pesaing yang layak dan Anda akan melihat bahwa unit medis walk-in dan ritel satu toko menghadirkan kebutuhan berbeda, sehingga istilah event jejak auditnya berbeda. Trennya adalah biaya lebih rendah dengan akurasi yang sama, yang akan memperluas adopsi. Data penjualan terkini dan penegakan kepatuhan sudah menggeser anggaran ke arah pasar audit.
Struktur harga audit secara umum menanjak: model terkini telah bergeser dari log dasar menuju audit yang layak di kelas menengah hingga kelas enterprise. Yang diterima, sebagai batas formal alih-alih kemewahan, akan menurunkan batas bawah dan meningkatkan penggunaan kualitas audit sebagai metrik premium. Adopsi berkelanjutan di kalangan penyedia layanan dan integrator diperkirakan mendorong dekade ke depan dan menaikkan standar. Perusahaan yang membeli sekarang memposisikan diri di depan kompetitor yang masih mengandalkan buku besar kertas atau kunci mekanis tanpa catatan.
Keberlanjutan sebuah audit lebih dari sekadar biaya. Kunci lemari audit trail yang terpelihara dengan pencatatan 100.000 event dan tampilan bernama adalah polis asuransi terhadap pencurian, klaim hukum, dan kasus bukti yang hilang. Perusahaan harus menganggarkan audit sebagai pos tetap, karena satu catatan yang benar dapat, dalam sengketa, membayar seluruh armada. Audit bersifat akurat, sehingga membangun tim kebijakan yang terlibat dan tujuan terdokumentasi adalah tinjauan akhir sebelum deployment besar. Ketika semua bagian menyatu, jejak audit menjadi fondasi keamanan fasilitas. Karena inti dari kunci lemari audit trail adalah akuntabilitas yang dapat diverifikasi, deployment tidak boleh memperlakukan fitur audit sebagai sesuatu yang sampingan; seperti kode induk dan baut, log kunci lemari audit trail adalah fungsi inti yang dapat diaudit, dan fasilitas yang memilih kunci lemari audit trail tanpa mengonfigurasi jam, kapasitas, dan jalur ekspornya hanya membeli separuh produk yang dibutuhkan.
Singkatnya, kunci lemari audit trail dibedakan dari kunci lemari elektronik standar oleh log event yang dapat diverifikasi, dan setiap keputusan tentang kapasitas, akurasi jam, ketahanan tamper, dan metode ekspor harus digerakkan oleh persyaratan kepatuhan yang harus dipenuhinya. Apotek yang membutuhkan catatan patuh DEA, gudang senjata yang harus mengatribusikan setiap akses, dan pusat data yang melindungi aset fisik semuanya memilih kunci lemari audit trail dengan kedalaman log yang cocok dengan kebijakan retensi mereka dan jalur pengambilan yang terintegrasi dengan alur kerja pelaporan mereka. Pilihan kredensial, dari RFID ke PIN hingga biometrik, menentukan apakah kunci lemari audit trail dapat mengatribusikan sebuah event kepada orang tertentu, dan opsi jaringan menentukan apakah log diekspor sesuai permintaan atau dialirkan berkelanjutan ke dashboard kepatuhan. Saat mengevaluasi model, bandingkan kunci lemari audit trail pada kapasitas log, akurasi stempel waktu, perantaian tahan tamper, penyimpanan non-volatile berbasis baterai, dan format ekspor, serta mintalah vendor mendokumentasikan jaminan retensi dan integritas dalam spesifikasi. Kunci lemari audit trail yang dipilih dengan cara ini mengubah pembelian rutin menjadi aset kepatuhan tahan lama yang terus menyediakan bukti sepanjang umur layanan penuh lemari.
Kunci lemari audit trail, saat dideploy dengan log tahan tamper, real-time clock tersinkronisasi, dan jalur ekspor yang menjangkau sistem kepatuhan, menjadi inti akuntabel dari lemari yang diamankan, dan kunci lemari audit trail adalah pilihan yang tepat di mana pun pertanyaannya bukan hanya siapa yang boleh membuka lemari tetapi juga siapa yang membukanya, kapan dibuka, dan apakah catatannya dapat dipercaya dalam sengketa. Operator yang memilih kunci lemari audit trail berdasarkan kapasitas dan integritas, dan yang mengonfigurasi jam, retensi, dan ekspor sebelum go-live, menerima perangkat yang membela organisasi setiap hari, dan kunci lemari audit trail membenarkan biayanya dengan akses terdokumentasi pertama yang mencegah kerugian atau menyelesaikan klaim. Bagi fasilitas yang masih mempertimbangkan, kunci lemari audit trail membalas perhatian yang diberikan saat pembelian: kunci lemari audit trail yang dikonfigurasi sekali dan dipercaya bertahun-tahun mengungguli kunci yang lebih murah, dan kunci lemari audit trail dengan rutinitas verifikasi terdokumentasi adalah kunci yang tidak pernah berhenti membuktikan nilainya.
Sebagian konten artikel ini dihasilkan oleh AI dan dioptimalkan untuk akurasi profesional serta keterbacaan. An audit trail cabinet lock is a battery-powered or hardwired electromechanical locking device that records every access attempt, grant, and denial as a structured, timestamped event stored in non-volatile memory, so that the complete history of who opened a cabinet, when, and with which credential can be reconstructed with forensic confidence. Unlike a standard keypad or RFID lock that unlocks silently, an audit trail cabinet lock writes successful opens, rejected attempts, tamper alerts, low-power warnings, and administrative changes into a protected journal that survives power loss and can be exported later for review. A typical audit trail cabinet lock stores between 1,000 and 100,000 events in serial NOR flash or EEPROM, uses a real-time clock accurate to within 30 seconds per month, and attributes every entry to a user ID, card UID, PIN slot, or biometric template. An audit trail cabinet lock is the default choice wherever accountability matters, including pharmacies, armories, hospitals, medication carts, evidence rooms, data centers, and high-value retail. This guide covers how an audit trail cabinet lock logs events, its storage capacity, and how to select an audit trail cabinet lock.
Audit Trail Cabinet Lock Types and Classifications
An audit trail cabinet lock is classified by credential modality, connectivity, and logging depth, the dominant families being RFID, PIN and keypad, biometric, and Bluetooth mobile units. An audit trail cabinet lock based on 13.56 MHz MIFARE DESFire or 125 kHz credentials typically registers 1,000 to 10,000 card users while logging every read, whereas a PIN audit trail cabinet lock stores 1 to 9 passcodes and an admin code. Connectivity divides the audit trail cabinet lock market into a standalone unit that records locally and a networked audit trail cabinet lock that streams over Wi-Fi, RS-485, or TCP/IP. The strongest differentiator is capacity, from a 1,000-entry audit trail cabinet lock to a 100,000-entry enterprise model. Vendors split the device into basic logging of open, close, and denied events and full forensic logging that adds credential IDs and a chained hash. A buyer selects the audit trail cabinet lock type that fits the user count, the connection, and the required retention.
RFID Audit Trail Cabinet Lock
An RFID audit trail cabinet lock authenticates a card, fob, or wristband at 13.56 MHz or 125 kHz and records every read in the event journal. The reader resolves a unique card ID in under 50 milliseconds and supports 1,000 to 10,000 cards, which suits shared workplaces such as hospitals and laboratories. Each card presentation, granted or refused, becomes a log entry, so an RFID audit trail cabinet lock can reconstruct exactly which badge opened a pharmacy cabinet at 2:47 AM. Higher-end models write a counter to MIFARE DESFire sectors to enforce anti-passback and to validate that a credential was issued. The RFID audit trail cabinet lock is the most common purchase because most workplaces already issue badges, which keeps the installation cost low while the audit trail cabinet lock still records the full chain of access.
PIN and Keypad Audit Trail Cabinet Lock
A PIN audit trail cabinet lock requires the user to type a 4 to 8 digit code that the microcontroller hashes with SHA-256 and compares against a stored digest. The PIN audit trail cabinet lock records the event type and the user slot but never the plaintext code, so that a leaked log cannot reveal the passcode. A keypad audit trail cabinet lock is ideal for small facilities, clinics, and tool cabinets where cards are impractical, and it stores 1 to 9 users plus one admin override. Every successful entry and every failed attempt writes a record, so the keypad audit trail cabinet lock can prove when a wrong code was entered. The convenience of a code-based audit trail cabinet lock trades against the risk that a code can be shared, which is why the audit trail cabinet lock user list should map each code slot to a named person.
Biometric Audit Trail Cabinet Lock
A biometric audit trail cabinet lock uses an optical or capacitive fingerprint reader that captures 500 DPI ridge data and matches it against stored templates in 0.3 to 0.5 seconds with a false acceptance rate below 0.0001 percent. Each access is tied to a registered user rather than a badge number, which makes the biometric audit trail cabinet lock the strongest form of individual attribution for controlled substances. The biometric audit trail cabinet lock stores 50 to 500 templates, and its log holds which finger, which user, and which timestamp opened the cabinet, eliminating the badge-sharing ambiguity of a card system. Because identity proof is exact, many European pharmacies choose the biometric audit trail cabinet lock for narcotics cabinets and for evidence rooms where a false attribution is unacceptable.
Networked and Mobile Audit Trail Cabinet Lock
A networked audit trail cabinet lock streams records over TCP/IP, RS-485, or encrypted wireless protocols to a server that displays fleet activity on a single console. A mobile edition of the networked audit trail cabinet lock adds Bluetooth Low Energy 5.2 so staff can use a smartphone credential or an administrator can pull the log during a visit without entering the building. The networked audit trail cabinet lock is preferred for enterprise records because it feeds SIEM dashboards and alerts, while a standalone audit trail cabinet lock suits a smaller site that exports logs by hand. The market trend favors the cloud-aware version because continuous sync reduces the risk that evidence sits silently on a device and is lost when the unit fails.
Audit Trail Cabinet Lock Working Principles and Event Logging Mechanisms
An audit trail cabinet lock works by combining a credential reader, a secure microcontroller, a motor or solenoid latch, a real-time clock, non-volatile storage, and an event engine that writes a record for every state change. When a valid card is presented, the audit trail cabinet lock authenticates the credential in under 150 milliseconds, drives a 5 to 8 Newton bolt, and writes a success record with a timestamp accurate to 30 seconds per month. The clock runs from a battery-backed circuit so it survives power loss, and the event engine is append-only, so the audit trail cabinet lock never overwrites a record until the log is full. Records sit in serial NOR flash or EEPROM in a wear-leveled circular buffer, so a 1,000-event audit trail cabinet lock wraps when full and a 100,000-event model does the same. Firmware on the audit trail cabinet lock manages battery state, runs the USB or BLE export, and alarms when storage is nearly full.
Secure Microcontroller and Hash Chaining
The secure microcontroller is the brain of an audit trail cabinet lock and enforces the integrity of the event journal in hardware. Modern audit trail cabinet lock boards enforce anti-tamper detection, memory encryption, and chained integrity inside a secure element chip. On each write, the audit trail cabinet lock computes a hash over the previous entry and the current event, forming a chained ledger so that editing or deleting a single record breaks the chain and flags the tampering. An auditor can then validate that the audit trail cabinet lock was not manipulated by recomputing the chain and comparing it to the stored values. This hardware-rooted chain is what separates a cosmetic counter from a defensible record, and it is a required feature for any audit trail cabinet lock that will be presented in legal or regulatory proceedings.
Real-Time Clock and Timestamp Accuracy
Timestamp accuracy determines whether an audit trail cabinet lock record is admissible evidence, because a record with the wrong time can void an entire compliance submission. A quality audit trail cabinet lock uses a crystal real-time clock that stays within plus or minus 30 seconds per month and that synchronizes to a server or to network time protocol whenever a connection is present. The timestamp is stored in ISO 8601 format with a resolution of one second, so a fleet of audit trail cabinet lock units can be placed on a common timeline. If the clock drifts after a battery change, the audit trail cabinet lock still records events but the time is unreliable, so the procurement specification should check the calibration and the re-sync procedure. Without clock discipline, the audit trail cabinet lock will claim a violation at the wrong hour and will fail the audit challenge.
Circular Buffer and Log Wrap Behavior
The buffering design allocates the finite window of records that each audit trail cabinet lock can hold. In a circular buffer, the audit trail cabinet lock writes new records at the head of the buffer and, when the buffer is full, overwrites the oldest records at the tail, keeping the newest history at the cost of the earliest. A 20,000-entry audit trail cabinet lock therefore holds 20,000 unique records before it wraps and begins overwriting the first entries. For compliance, the administrator must export the log before that window closes or the earliest evidence disappears. Many networked audit trail cabinet lock models issue a warning when free space drops below a threshold, which converts a would-be compliance gap into an early alarm that staff can act on before records are lost.
Audit Trail Cabinet Lock Features Comparison
The feature landscape of an audit trail cabinet lock is best compared in a table that weighs event coverage, capacity, memory type, clock accuracy, export method, credential mapping, and tamper resistance. A basic audit trail cabinet lock records only open, denied, and tamper events, while a full audit trail cabinet lock also logs low battery, clock adjustments, firmware updates, and user membership changes. Capacity spans 1,000 events at the low end and 100,000 events on enterprise units, and the price rises with capacity and connectivity. The comparison table below organizes audit trail cabinet lock options side by side so a buyer can match the device to the facility. Table rows are the most reliable summary for reviewers because they are easily extracted and verified against the audit trail cabinet lock data sheet. No single audit trail cabinet lock is best in every dimension; the right choice depends on the events that must be recorded, the number of users, and the network infrastructure in place.
| Feature | Entry Level | Mid-Range | Enterprise |
|---|---|---|---|
| Log capacity | 1,000 events | 10,000 to 20,000 events | 50,000 to 100,000 events |
| Storage media | 64 KB EEPROM | 256 KB SPI NOR flash | 1 MB SPI NOR flash |
| Timestamp accuracy | 60 seconds per month | 30 seconds per month | server-synchronized clock |
| Event classes | open, denied, tamper | adds low battery | adds management and health |
| Export method | USB cable | USB and BLE app | networked API and cloud |
| Credential mapping | card ID only | card ID plus user list | user, group, and policy |
| Tamper evidence | simple alarm | log event entry | cryptographically chained log |
Core Event Types Logged
Every audit trail cabinet lock records at least four fundamental families of events: successful opens, denied entries, management changes, and health events. A success record carries the credential ID and the timestamp; a denial record carries the rejected ID and the reason, such as expired card or wrong code; management events capture code additions, admin actions, and clock synchronizations; and health events capture low battery, tamper, and firmware updates. An audit trail cabinet lock that does not record management events leaves a blind spot and fails to prove who added a phantom user code. For full traceability, the audit trail cabinet lock should record all four families, not only opens and retries, because a forensic investigation will ask about each one.
Log Capacity and Non-Volatile Storage
Storage capacity is the most visible specification when an audit committee evaluates an audit trail cabinet lock for a cabinet fleet. A compact 1,000-event audit trail cabinet lock reserves roughly 64 KB, while a broad 100,000-event audit trail cabinet lock uses up to 1 MB of serial NOR flash. Each event record consumes 40 to 64 bytes of non-volatile storage, so 5,000 unlock and rejected transactions per month will fill a 1,000-slot audit trail cabinet lock inside about a week. Buyers should therefore estimate the monthly event intensity before choosing an audit trail cabinet lock, and regulators expect a stated capacity plus an overflow plan. Non-volatile storage matters because the record must remain intact even when the battery dies, so the journal must never depend on live power.
Export and Retrieval Paths
An audit trail cabinet lock is only as useful as its export path, because the audit data must be copied out before it can be reviewed. A USB audit trail cabinet lock exposes the log file over a removable connection, a BLE audit trail cabinet lock pushes the log to a phone app, and a networked audit trail cabinet lock streams events to a cloud dashboard in near real time. The export path determines how quickly an audit trail cabinet lock can answer an inspection: a manual USB variant needs a person in the room, while a networked unit produces a report on demand through an application programming interface. The buyer should choose the export channel that matches the compliance cycle and should reject an audit trail cabinet lock that traps the record in a proprietary format.
Audit Trail Cabinet Lock Applications and Use Cases
An audit trail cabinet lock is used wherever an organization must prove who accessed what, so it is the default choice in pharmacy, narcotics, firearms, evidence, data centers, and high-value retail. Regulators trust a written, auditable event list more than human memory, and a verified audit sequence routinely passes inspection. A hospital places an audit trail cabinet lock on a medication room to document controlled substances. An armory uses an audit trail cabinet lock on a weapons cabinet to record every issue and return. A forensic unit uses an audit trail cabinet lock to keep a chain of custody for evidence. The audit trail cabinet lock is the strongest fit in regulated fields because the record is a number that a review party can re-derive and verify days later, connected to a name and a minute. Use an audit trail cabinet lock for narcotics, medications, weapons, evidence, and servers, and pick an audit trail cabinet lock capacity that covers the full monthly volume.
Pharmacy and Healthcare Use
In pharmacy, an audit trail cabinet lock supports DEA controlled-substance custody logs and state diversion-control programs. An audit trail cabinet lock on a narcotics cabinet records every grant and every return so a technician can reconcile that each dose is accounted for. Several medication programs require a minimum of 5,000 logged events and a one-second timestamp, plus an export that an inspector can print on the spot. The audit record on a crash cart also helps a nursing team, because the audit trail cabinet lock log identifies who last unlocked the cart and whether the seal was broken at any hour. This daily reconciliation is what makes the audit trail cabinet lock indispensable to pharmacy operations.
Firearms and Armory Use
For firearms storage, an audit trail cabinet lock builds a custody chain for corporate armories, shooting ranges, and licensed dealers. Each issue or return is logged with the officer number, the time, and the outcome, which proves who had possession of the weapon. A firearms log from an audit trail cabinet lock with network connectivity detects after-hours access immediately and prints a monthly report for the responsible party. Many gun cabinets now combine a fire-rated audit trail cabinet lock with hardened bolts and marking, satisfying both accountability and physical force-protection requirements. The audit trail cabinet lock on a firearm cabinet is the difference between a documented weapon and a weapon whose whereabouts are unknown.
Healthcare and Medical Cart Use
In hospitals, the audit trail cabinet lock documents patient medication access and code cart activity at the ward level. A nurse opens a unit, scans a badge, reaches the medicine, and the audit trail cabinet lock journals the record tied to the user. Because a mechanical key lock cannot prove anything, many hospitals replace it with an audit trail cabinet lock that records the whole sequence. The audit sequence on an open code cart lets a manager verify that a marked seal was not disturbed and demonstrates an unbroken date to the accreditor. The audit trail cabinet lock on a medication cart therefore supports both patient safety and regulatory documentation in a single device.
Evidence Management and Legal Use
For a courtroom, an audit trail cabinet lock protects the chain of custody by recording who opened an evidence locker and when. The log from an audit trail cabinet lock is valuable because it is not a memory but an exportable, encrypted timeline that can be reproduced in court. An evidence cabinet equipped with an audit trail cabinet lock and a hash chain confirms each item stayed inside the vault between reviews even when a courier forgot to sign the sheet. This is why prosecution and police evidence policies prefer an audit trail cabinet lock to a mechanical cabinet with a paper ledger. The audit trail cabinet lock makes the custody chain verifiable by an independent reviewer.
Enterprise, Data Center, and Retail Use
In a data center, an audit trail cabinet lock records who touched a server cabinet, a patch panel, or a key rack, so a facility can align physical access with badge and camera records. In retail, an audit trail cabinet lock on a high-value cabinet or a till shows the operator, the time, and the outcome, which supports a loss-prevention report. The audit trail cabinet lock also suits a shared IT room where several workers need controlled access. The increase of regulators that value automatic auditing continues to expand the market, and the audit trail cabinet lock is now a standard requirement in enterprise physical security. The demand is genuine because every one of these environments needs a defensible access record.
Audit Trail Cabinet Lock Deployment and Installation Guide
Deploying an audit trail cabinet lock follows a repeatable sequence that runs from capacity selection, through mechanical mounting and wiring, then into clock and credential setup, and ends with an export test. Choose an audit trail cabinet lock whose log capacity and memory cover the planned retention window before you open the box. The audit trail cabinet lock should match the material and thickness of the door and frame and provide a bolt engagement of 5 to 8 Newtons for reliable locking force. During the fit, align the lock body and the strike plate so that the bolt sits in a clean cut with no friction that would cause a false lock or a stuck bolt. After fixing the audit trail cabinet lock, attach the power source, usually four AA cells at 4.5 to 6 V or a wired 12 V supply, and calibrate the real-time clock so the timestamps are accurate from the first event.
Pre-Installation Capacity Planning
Before a single unit is mounted, estimate the event count per month and the required retention, and choose an audit trail cabinet lock whose storage covers both volumes with margin. If a facility generates 300 access events and 30 management events per day, a 1,000-entry audit trail cabinet lock fills within four days, while a 20,000-entry unit covers at least two months. Plan for export failures or a missed collection so that record volume stays within range between dumps. For a compliance user, record the planning decision in the documentation because the retention estimate for the audit trail cabinet lock is itself part of the audit material. No active record is easier to defend than one that was sized correctly before installation.
Mounting and Electrical Setup
To fit the audit trail cabinet lock, use the template to mark a mortise of about 18 by 42 mm and a bolt pilot hole. Set the audit trail cabinet lock into the recess, tighten the mounting drives, and adjust the strike so the door closes without undue pressure. Connect the reader to the audit trail cabinet lock over a three-wire UART or I2C bus at 9600 baud, and feed the lock a steady 4.5 to 6 V supply. Add a door-sensing switch where possible so the audit trail cabinet lock can distinguish whether the bolt is extended and the door is closed, which improves the accuracy of the open-and-close records. A correctly aligned audit trail cabinet lock produces clean logs, while a misaligned one produces false events that clutter the audit trail.
Clock Synchronization and Credential Enrollment
Once the mount is secure, synchronize the audit trail real-time clock to a reference so the events are credible. Enroll the card IDs or PIN codes into the console or the cloud editor, and map every credential to a named person in the user list, or the logs will be generic and hard to trace. Guard the operator code, because losing the admin credential on an audit trail cabinet lock may require a factory reset that erases the storage and destroys the old journal. A reset of an audit trail cabinet lock without a documented reason will invalidate the retained evidence and must be avoided. The mapping step is what turns a set of log numbers into an attribution that reviewers can trust.
Verifying the Export and Testing
Finally, verify that the audit trail cabinet lock retrieves a correct file. Cause a success and a denial, then export to a USB drive or an app and confirm that the events are the ones expected with correct timestamps, credentials, and outcomes. Check that a remote sync is connected and running, because an audit trail cabinet lock that logs offline without pushing could create a silent undetected gap in the record. Test the export capability before you place the audit trail cabinet lock into daily service, and schedule the check so that it is not the first to fail at a critical moment.
Audit Trail Cabinet Lock Key Buying Criteria and Selection
Choosing a good audit trail cabinet lock focuses on the parts that matter most, namely capacity, attribution, clock accuracy, tamper resistance, and the export experience. Because the value of the audit trail cabinet lock lives in the record, do not buy a unit that cannot be exported without a qualified human and a special cable. Decide which events you must record first. If the requirement is only the different times and failed attempts, a simple 1,000-entry audit trail cabinet lock may be enough. If you will face tamper events or a liability class, choose an audit trail cabinet lock with network sync and a capacity that covers a long retention. Always check the accuracy of the clock and whether the audit trail cabinet lock can be synchronized on site, either by hand or on the network. The pricing question resolves once you know which audit trail cabinet lock classification the facility actually needs.
Credential Mapping and Attribution
The core purpose of the audit trail cabinet lock is that each record can be mapped to a person. A lock that only stores a raw RFID number forces the reviewer to map the badge to a name by hand, while a better audit trail supports writing a full user name into the record at the console. Confirm that the audit trail cabinet lock and its software record both the badge and the name and a department, so the report becomes an easy-to-read history. Strong attribution is the difference between a log that is decorative and the one that is a legal defense. When the audit trail cabinet lock maps every event to a named person, the facility can answer who, what, and when in a single query.
Storage Capacity and Overflow Strategy
Multiply the monthly event volume by the retention period and compare the result to the storage of the candidate audit trail cabinet lock. If you need six months of history and the audit generates 12,000 events per month, the buffer must be near 72,000, so you need a mid-range or an enterprise model rather than a 5,000-slot unit. Ask the vendor how the wrap is handled and whether the audit trail cabinet lock warns the administrator near the top of the buffer. A well-designed audit trail cabinet lock prevents the loss of the record by alarming before the overflow destroys the oldest evidence. The capacity decision is therefore a direct reflection of how long the facility must preserve its access history.
Tamper-Evident Logs and Chain Integrity
Auditors increasingly require the log to be provably tamper-evident, which is achieved with a hash that links each record to the next. If a single record is edited, the chain breaks and flags the change. Verify that the audit trail cabinet lock actually writes a chain and that the vendor documents how the chain is verified. Without evidence of tamper resistance, the audit trail cabinet lock log can be challenged in a settlement or a court. The purchase of an audit trail cabinet lock should therefore include the tamper-evidence feature as a required item, not an optional add-on. Chain integrity is what allows the record to be accepted without question.
Connectivity and Network Integration
The networking of an audit trail cabinet lock decides how easily the record reaches the reporting system. A standalone audit trail cabinet lock stores data locally and requires a physical visit, while a Wi-Fi, RS-485, or TCP/IP audit trail cabinet lock pushes events automatically. Evaluate whether the facility can support the connection and whether the audit trail cabinet lock uses TLS to protect the export in transit. A networked audit trail cabinet lock reduces the administrative burden and eliminates the gap between an event and its review, which is why distributed fleets prefer it. The right connectivity makes the difference between an audit that is used daily and one that is ignored.
Audit Trail Cabinet Lock Troubleshooting and Maintenance
A well-built audit trail cabinet lock needs light upkeep, mostly around storage, the clock, the power, and the seal. Common findings include a full storage that nobody has noticed, a battery below the actuation voltage so the audit trail cabinet lock still records but the door no longer grants, a clock that has drifted, and an export that returns only part of the records because a connection failed. Begin with a maintenance cycle that exports the log before the overflow, replaces the battery every 12 to 24 months, and checks the seal gasket. If the audit trail cabinet lock stops recording, use the console to verify the fill level and the power state. When you see a tamper flag, reset it only after you document the reason in a fresh log record, so the chain remains credible.
Handling a Nearly Full or a Full Log
A full storage is the most visible failure of a small-capacity audit trail cabinet lock. When the console reports the audit at 95 percent, run the export so the unit does not overwrite the earliest entry. A networked audit trail cabinet lock sends a warning to the server so that no evidence is lost. After a successful export, reset the counter with a locked operation as the vendor directs. Document each dump with its timestamp so that a pairing of copies creates a clear view of the timeline. The exported copies of the audit trail cabinet lock should be labeled with the dump time so a reviewer can order two dumps.
Clock Drift and Calibration Checks
Clock drift in the audit trail cabinet lock affects the credibility of the entire record, because a wrong timestamp invalidates an event. Compare an open event on the audit-log to the facility standard time. An error beyond 60 seconds per month is not acceptable. If the audit trail cabinet lock is offline, plan a manual synchronization every month, and if it is networked, adopt the synced edition so the timeline stays exact. Distinguish a tamper event from a simple service action and record the context in the log. The audit trail cabinet lock calibration must be checked twice per cycle to keep every timestamp defensible and reproducible.
Battery and Power Management
Battery state affects both the locking function and the audit function of an audit trail cabinet lock. A low cell count may allow reading and logging but prevent the motor from driving the bolt, so set the low-battery warning to trigger early. Continuous power at 4.5 to 6 V removes the risk of a mid-cycle failure and keeps the audit trail cabinet lock recording without interruption. Plan a preventive battery replacement every 12 to 24 months, regardless of condition, because a silent failure will stop the audit journal without notice. The maintenance schedule should prevent power issues, so the audit trail cabinet lock keeps the record from the first event to the last.
Audit Trail Cabinet Lock Compliance and Regulatory Guidelines
A compliant audit trail cabinet lock must record events completely and accurately, and its credibility is validated by the controlling body. The audit record must be complete, meaning it records both grants and denials; it must be attributed, so that each credential maps to a named user; and it must be intact, so that an unreported edit is detected by the chain. Regulators such as the DEA, HIPAA, and FDA rely on the timestamp and the integrity of the electronic record, both of which a good audit trail lock can provide. The protected audit trail is what turns an audit trail cabinet lock from a commodity into evidence, and the record is most defensible when the hash chain and the timestamp are valid. A running drug-diversion and controlled-substance audit depends on the consistency of the audit trail with the physical inventory.
Pharmacy and medication categories require a timeline so that the count of a substance after each retrieval is consistent with the change in inventory. That is why a network-capable audit trail cabinet lock and an accurate count are the deepest form of proof. The evidence of the audit record must include the sequence and the hash chain so that each entry is linked. The FDA Part 11 guidance on electronic records requires the same chain and a valid system signature, both of which an enterprise audit trail cabinet lock delivers. The audit events must also indicate who may read and delete records.
A medical compliance requirement for a pharmacy specifies that the audit trail keeps, retains, and exports the log at a set schedule, and that the audit connects to a system that states who may read and destroy files. If the audit data crosses the network, the transport must be encrypted with TLS so that an unauthorized read of an audit is prevented. Storage and interchange of the audit record is an active process, not a static record, so it must be verified on a cycle. Enforcement bodies each accept or deny the exact criteria, and a facility must confirm the current rule before a serious purchase. The correct audit trail solves the majority of compliance gaps and places the facility in a defensible position.
Audit Trail Cabinet Lock Pricing and Market Outlook
The price of an audit trail cabinet lock is set by capacity, credential type, integrity, and connectivity, and global demand is rising because rules are tightening and standards are becoming the baseline. An entry-level audit trail cabinet lock with 1,000 events and a USB export typically sells between $40 and $90, while a networked audit trail cabinet lock with 100,000 events and a cloud dashboard costs from $200 to $450, excluding software and installation. A consumer-oriented store that avoids regulations has little need for an audit, but a company with a board or critical assets will find that a measured value is worth the cost. Compare viable competitor devices and you will see that a walk-in medical unit and same-store retail present different needs, so the audit trail event-term differs. The trend is toward a lower cost at the same accuracy, which will broaden adoption. Recent sales data and compliance enforcement are already shifting budgets toward the audit market.
The pricing structure of the audit is broadly upward: recent models have moved from a basic log to a decent audit at the mid-range and into the enterprise class. The accepted, as a formal limit rather than a luxury, will lower the floor and raise the use of the audit quality as a premium metric. The sustained adoption among service providers and integrators is expected to drive the decade forward and to increase the standard. The enterprises that purchase now position themselves ahead of competitors that still rely on a paper ledger or on mechanical locks without records.
The sustainability of an audit is more than the cost. A maintained audit trail cabinet lock that logs 100,000 events with a named view is an insurance policy against theft, a legal claim, and a lost evidence case. Enterprises should budget for the audit as a standing item, because a single correct record can in a dispute pay for the entire fleet. The audit is accurate, so building an engaged policy team and a documented purpose is the final review before a large deployment. When all the pieces fit, the audit trail becomes a foundation of the facility security. Because the whole point of the audit trail cabinet lock is verifiable accountability, the deployment should never treat the audit feature as incidental; like the master code and the bolt, the audit trail cabinet lock's log is a core function that is auditable, and a facility that chooses an audit trail cabinet lock without configuring its clock, capacity, and export path has bought only half the product it needs.
In summary, an audit trail cabinet lock is distinguished from a standard electronic cabinet lock by its verifiable event log, and every decision about capacity, clock accuracy, tamper resistance, and export method should be driven by the compliance requirement it must satisfy. A pharmacy that needs DEA-compliant records, an armory that must attribute every access, and a data center that protects physical assets all choose an audit trail cabinet lock with a log depth that matches their retention policy and a retrieval path that integrates with their reporting workflow. The credential choice, from RFID to PIN to biometric, determines whether the audit trail cabinet lock can attribute an event to a specific person, and the network option determines whether the log is exported on demand or streamed continuously to a compliance dashboard. When evaluating models, compare the audit trail cabinet lock on log capacity, timestamp accuracy, tamper-evident chaining, battery-backed non-volatile storage, and export formats, and require the vendor to document the retention and integrity guarantees in the specification. An audit trail cabinet lock chosen this way turns a routine purchase into a durable compliance asset that continues to provide evidence across the full service life of the cabinet.
The audit trail cabinet lock, when deployed with a tamper-evident log, a synchronized real-time clock, and an export path that reaches the compliance system, becomes the accountable core of the secured cabinet, and the audit trail cabinet lock is the correct choice wherever the question is not only who may open the cabinet but also who did open it, when it was opened, and whether the record can be trusted in a dispute. Operators who select the audit trail cabinet lock on capacity and integrity, and who configure clock, retention, and export before go-live, receive a device that defends the organization every day, and the audit trail cabinet lock justifies its cost with the first documented access that prevents a loss or resolves a claim. For the facility still deciding, the audit trail cabinet lock repays the attention given at purchase: an audit trail cabinet lock configured once and trusted for years beats a cheaper lock, and an audit trail cabinet lock with a documented verification routine is a lock that has never stopped proving its value.
Part of this article content is generated by AI and optimized for professional accuracy and readability.
blog.inArticleCta.title
blog.inArticleCta.description
contentGraph.title
contentGraph.description
contentGraph.sections.products
3
Kunci Lemari Pintar — Dikelola Aplikasi, Dasbor Multi-Lokasi
Kunci lemari pintar yang dikelola via aplikasi untuk kantor, paket, dan armada multi-lokasi. Dasbor aplikasi BLE, jejak audit, buka jarak jauh, tanpa server per kunci.
contentGraph.reasons.explicit
Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal
Kunci lemari kantor PIN + kartu offline untuk lemari arsip, pedestal, dan laci. Retrofit baterai 5 menit, tanpa WiFi, tanpa manajemen kunci. CE/FCC/RoHS.
contentGraph.reasons.explicit
Kunci Loker Gym — Kartu Offline, Tanpa WiFi
Kunci loker gym kartu offline untuk loker fitness dan kolam. Kartu MIFARE, baterai, retrofit 5 menit, tanpa WiFi atau server. Zinc alloy, CE/FCC/RoHS.
contentGraph.reasons.explicit
contentGraph.sections.blog
3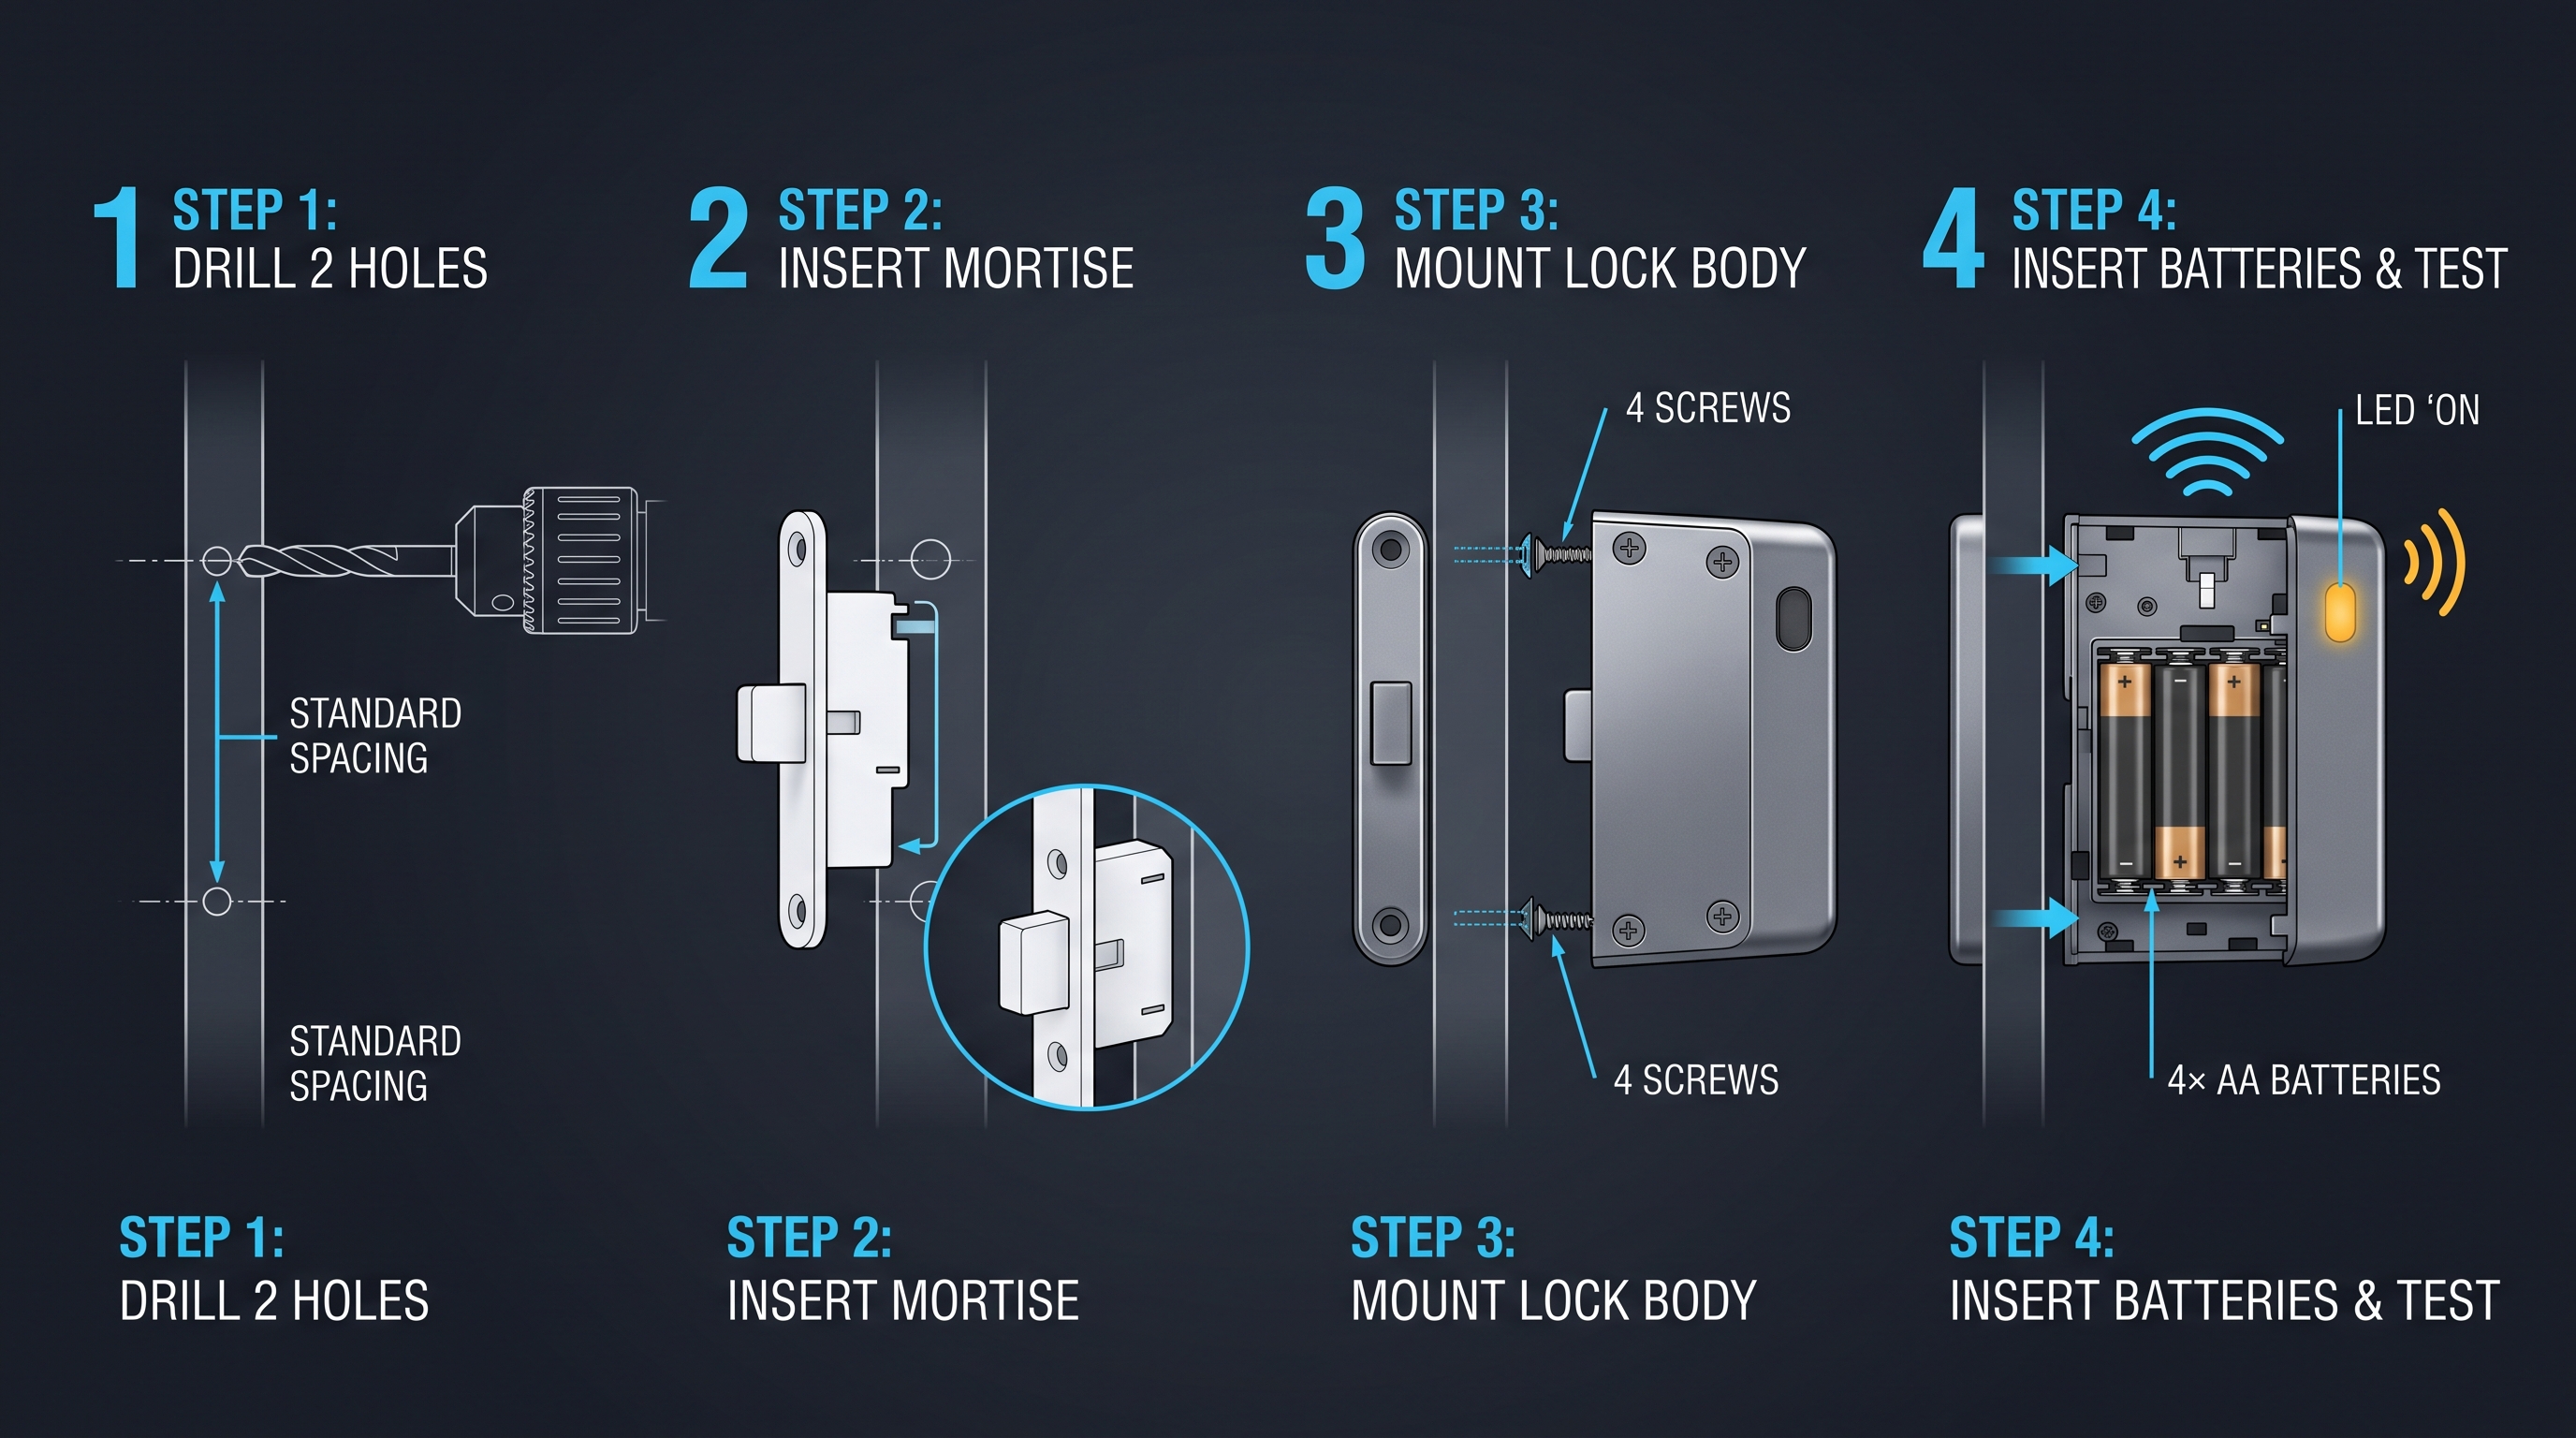
Cabinet Lock Electronic: Panduan Teknis Lengkap untuk Pembeli dan Integrator 2026
Panduan lengkap sistem cabinet lock electronic mencakup jenis, prinsip kerja, instalasi, harga, dan kriteria pembelian untuk aplikasi komersial.
contentGraph.reasons.productContext
Kunci Lemari Digital: Panduan Teknis Lengkap untuk Pembeli dan Integrator 2026
Panduan lengkap sistem kunci lemari digital mencakup jenis, prinsip kerja, instalasi, harga, dan kriteria pembelian untuk aplikasi komersial dan hunian.
contentGraph.reasons.productContext
Latch Kabinet Elektronik: Panduan Lengkap untuk Kabinet
Latch kabinet elektronik membuka dan mengunci pintu kabinet via solenoid, motor, atau strike elektromagnetik 12V/24V. Panduan jenis, wiring, keamanan, harga.
contentGraph.reasons.productContext
nextStep.blog.title
nextStep.blog.description
- nextStep.blog.points.one
- nextStep.blog.points.two
- nextStep.blog.points.three