Kunci Lemari Aplikasi Mobile: Panduan Lengkap Keamanan Lemari Berbasis Smartphone
Temukan cara kerja sistem kunci lemari aplikasi mobile. Jelajahi kredensial BLE/Wi-Fi/NFC, pembukaan jarak jauh, kode sementara, akses berbasis peran, sinkronisasi cloud, fitur keamanan, dan skenario penerapan.
(fragment kosong — tidak ada konten untuk diterjemahkan)
Pengenalan Teknologi Kunci Lemari Aplikasi Seluler
Kunci lemari aplikasi seluler adalah perangkat pengunci pintar yang memungkinkan pengguna mengontrol akses lemari melalui aplikasi ponsel cerdas khusus menggunakan protokol komunikasi nirkabel seperti Bluetooth Low Energy (BLE), Wi-Fi, atau Near Field Communication (NFC). Solusi keamanan modern ini mewakili pergeseran mendasar dari kunci mekanis tradisional dan sistem akses berbasis kunci, menggantikan kunci fisik dan kartu kunci dengan kredensial digital yang tersimpan dengan aman di perangkat seluler. Pasar kunci pintar global, yang bernilai sekitar $2,8 miliar pada tahun 2024, terus berkembang seiring organisasi dan pemilik rumah mencari solusi manajemen akses yang lebih nyaman, dapat diaudit, dan aman. Kunci lemari aplikasi seluler tipikal beroperasi dalam rentang tegangan 3,0V hingga 6,0V (umumnya menggunakan baterai 2x AAA atau CR123A), mengonsumsi antara 10-50 mikroampere (µA) dalam mode siaga hingga 100-200 miliampere (mA) selama operasi pembukaan aktif, dan menawarkan masa pakai baterai 12 hingga 24 bulan tergantung pada pola penggunaan dan frekuensi komunikasi. Waktu respons pembukaan umumnya berkisar dari 200 milidetik hingga 800 milidetik tergantung pada protokol nirkabel dan faktor lingkungan. Sistem kunci lemari aplikasi seluler kelas profesional disertifikasi sesuai standar termasuk ANSI/BHMA Grade 2 atau Grade 1, UL 294 (standar sistem kontrol akses), FCC Part 15 untuk emisi elektromagnetik, CE untuk kepatuhan Eropa, dan IP54 atau lebih tinggi untuk ketahanan terhadap debu dan kelembapan. Biaya pemasangan rata-rata untuk satu unit kunci lemari aplikasi seluler berkisar dari $150 hingga $450 tergantung pada fitur, dengan paket penerapan enterprise biasanya dihargai antara $2.000 dan $15.000 untuk sistem lengkap termasuk infrastruktur hub dan lisensi perangkat lunak tahunan. Artikel ini mengeksplorasi teknologi, fitur keamanan, skenario penerapan, dan kriteria pemilihan solusi kunci lemari aplikasi seluler untuk aplikasi perumahan dan komersial.
Cara Kerja Protokol Nirkabel Kunci Lemari Aplikasi Seluler
Memahami protokol komunikasi nirkabel yang mendasarinya sangat penting untuk mengevaluasi sistem kunci lemari aplikasi seluler, karena setiap teknologi menawarkan keunggulan yang berbeda dalam hal konsumsi daya, jangkauan, keamanan, dan keandalan. Bluetooth Low Energy (BLE) berfungsi sebagai protokol komunikasi yang paling umum untuk implementasi kunci lemari aplikasi seluler, beroperasi pada pita frekuensi ISM 2.4 GHz dengan jangkauan dalam ruangan tipikal 10 hingga 30 meter dan hanya mengonsumsi 10-50 µA selama kondisi tidur dalam (deep sleep). BLE 5.0 dan versi yang lebih baru menawarkan kecepatan data yang ditingkatkan hingga 2 Mbps serta jangkauan yang lebih baik melalui ekstensi saluran advertising, menjadikannya ideal untuk aplikasi kunci lemari bertenaga baterai. Kunci lemari aplikasi seluler yang menggunakan BLE membentuk pemasangan aman (pairing) dengan smartphone pengguna selama pengaturan awal, biasanya menggunakan pertukaran kunci Elliptic Curve Diffie-Hellman (ECDH) untuk menghasilkan kunci enkripsi bersama tanpa mengirimkan data sensitif melalui udara. Konektivitas Wi-Fi menyediakan alternatif untuk sistem kunci lemari aplikasi seluler yang membutuhkan jangkauan lebih jauh (hingga 50 meter di dalam ruangan dengan 802.11n) dan kemampuan transfer data yang lebih cepat, meskipun dengan konsumsi daya yang jauh lebih tinggi (biasanya 200-500 mA selama komunikasi aktif), menjadikan kunci berbasis Wi-Fi lebih umum di instalasi bertenaga AC atau yang memiliki paket baterai lebih besar. Teknologi Near Field Communication (NFC) memungkinkan kunci lemari aplikasi seluler dibuka dengan cara mengetuk smartphone atau tag yang mendukung NFC langsung ke bodi kunci, beroperasi pada 13.56 MHz dengan jangkauan hanya 1-4 sentimeter, yang memberikan keamanan inheren terhadap serangan jarak jauh tetapi membutuhkan kedekatan fisik yang disengaja. Banyak sistem kunci lemari aplikasi seluler tingkat lanjut mendukung beberapa protokol secara bersamaan, memungkinkan pengguna membuka kunci melalui BLE saat mendekat (buka kunci otomatis berbasis kedekatan), Wi-Fi untuk akses jarak jauh saat berada di luar, dan NFC sebagai metode cadangan offline saat baterai smartphone habis. Pemilihan protokol secara signifikan memengaruhi pengalaman pengguna, postur keamanan, dan biaya operasional dari penerapan kunci lemari aplikasi seluler, sehingga sangat penting untuk mencocokkan pemilihan protokol dengan kebutuhan kasus penggunaan spesifik dan kendala lingkungan.
| Protokol | Frekuensi | Jangkauan (Indoor) | Daya Siaga | Daya Aktif | Kecepatan Data | Kasus Penggunaan Umum |
|---|---|---|---|---|---|---|
| BLE 5.0 | 2.4 GHz | 10-30m | 10-50 µA | 100-200 mA | 2 Mbps | Kunci lemari bertenaga baterai |
| Wi-Fi 802.11n | 2.4/5 GHz | 30-50m | 50-100 mA | 200-500 mA | 300 Mbps | Sistem berkemampuan jarak jauh |
| NFC | 13.56 MHz | 1-4 cm | <1 µA | <100 mA | 424 Kbps | Cadangan ketuk-untuk-buka |
| Zigbee | 2.4 GHz | 10-20m | 5-30 µA | 30-50 mA | 250 Kbps | Integrasi smart home |
| Z-Wave | 800-900 MHz | 30-50m | 1-5 µA | 35-50 mA | 100 Kbps | Komersial jarak jauh |
Manajemen Kredensial Berbasis Aplikasi untuk Sistem Kunci Lemari Mobile App
Pengalaman aplikasi-sebagai-kredensial secara fundamental mengubah cara pengguna berinteraksi dengan kunci lemari mobile app, menggantikan kunci fisik, keycard, dan kode PIN dengan kredensial digital yang disimpan dan dikelola secara aman melalui aplikasi smartphone. Saat menyiapkan kunci lemari mobile app, pengguna mengunduh aplikasi dari pabrikan, membuat akun, dan memulai proses pemasangan yang membangun ikatan kriptografi antara kunci dan perangkat seluler pengguna. Proses pemasangan ini biasanya melibatkan pemindaian kode QR pada bodi kunci, konfirmasi kode numerik unik yang ditampilkan baik pada antarmuka LED kunci maupun layar aplikasi, atau memasukkan PIN pemasangan yang disediakan dalam dokumentasi kunci. Setelah terpasang, kunci lemari mobile app mengenali smartphone yang telah terautentikasi sebagai kredensial resmi, memungkinkan pengguna membuka lemari hanya dengan mendekat sementara aplikasi berjalan di latar depan atau latar belakang (tergantung pengaturan). Aplikasi kunci lemari mobile app modern mendukung beberapa jenis kredensial termasuk autentikasi biometrik (sidik jari atau Face ID melalui API biometrik bawaan smartphone), entri PIN/kata sandi di dalam aplikasi, buka pola, dan dalam beberapa kasus, pembukaan otomatis berdasarkan lokasi GPS atau deteksi kedekatan Bluetooth. Dasbor manajemen kredensial di dalam aplikasi memungkinkan pengguna melihat izin akses mereka, memeriksa status baterai, meninjau riwayat aktivitas terbaru, dan mengonfigurasi pengaturan personal seperti timer kunci otomatis (dapat diatur dari 0 hingga 300 detik) dan preferensi notifikasi pembukaan. Untuk keluarga atau tim yang berbagi kunci lemari mobile app, pemegang akun utama dapat mengundang pengguna tambahan melalui email, nomor telepon, atau berbagi kode QR, dengan setiap pengguna baru menerima kredensial terautentikasi mereka sendiri setelah menyelesaikan proses pemasangan yang sama. Pendekatan berbasis aplikasi memungkinkan manajemen siklus hidup kredensial yang terperinci, memungkinkan administrator menetapkan tanggal kedaluwarsa untuk kredensial sementara, mencabut akses segera untuk perangkat yang hilang, dan melihat log waktu nyata tentang siapa yang membuka lemari dan kapan, menciptakan jejak audit komprehensif yang tidak dapat diberikan oleh kunci mekanis tradisional.
Kemampuan Pembukaan Jarak Jauh dari Solusi Kunci Lemari Aplikasi Seluler
Fungsi pembukaan jarak jauh merupakan salah satu pembeda paling menarik antara kunci elektronik tradisional dan kunci lemari aplikasi seluler modern, yang memungkinkan pengguna yang berwenang membuka kunci lemari dari mana saja di dunia melalui gateway yang terhubung internet atau infrastruktur cloud. Kunci lemari aplikasi seluler dengan kemampuan pembukaan jarak jauh biasanya memerlukan jembatan Wi-Fi, hub Z-Wave, atau perangkat gateway milik pabrikan yang menghubungkan kunci ke jaringan lokal dan kemudian ke layanan cloud pabrikan. Ketika pengguna memulai perintah pembukaan jarak jauh melalui aplikasi seluler, permintaan tersebut berpindah dari smartphone ke server cloud melalui koneksi terenkripsi HTTPS/TLS, diautentikasi terhadap izin akun pengguna, dan kemudian ditransmisikan ke gateway lokal, yang meneruskan perintah ke kunci melalui protokol komunikasi lokalnya (BLE, Zigbee, atau RF milik pabrikan). Latensi end-to-end untuk operasi pembukaan jarak jauh biasanya berkisar dari 500 milidetik hingga 3 detik tergantung pada kondisi jaringan, beban server cloud, dan waktu pemrosesan gateway, sehingga cocok untuk skenario di mana akses fisik segera tidak diperlukan tetapi otorisasi jarak jauh diperlukan. Kasus penggunaan umum untuk pembukaan jarak jauh meliputi memungkinkan personel pengiriman menempatkan paket di dalam loker paket yang aman, memungkinkan staf kesehatan memberikan akses lemari obat kepada dokter siaga di luar jam kerja, mengotorisasi personel pemeliharaan untuk mengambil alat dari penyimpanan terkunci tanpa penyerahan kunci fisik, dan menyediakan pemilik properti dengan kemampuan akses darurat ke unit penyimpanan penyewa. Pertimbangan keamanan untuk pembukaan jarak jauh sangat penting, dengan pabrikan kunci lemari aplikasi seluler yang bereputasi menerapkan beberapa lapisan autentikasi termasuk autentikasi dua faktor (2FA) untuk login akun, token sekali pakai dengan batas waktu untuk perintah pembukaan, pembatasan akses berbasis IP, dan sistem deteksi anomali yang menandai pola pembukaan yang tidak biasa. Fitur pembukaan jarak jauh kunci lemari aplikasi seluler sering kali mencakup alur kerja persetujuan yang dapat dikonfigurasi di mana permintaan pembukaan tertentu menghasilkan pemberitahuan push kepada administrator yang harus secara eksplisit menyetujui atau menolak permintaan sebelum perintah pembukaan dieksekusi, menambahkan lapisan pengawasan manusia untuk aplikasi keamanan tinggi. Integrasi dengan ekosistem rumah pintar melalui platform seperti Apple HomeKit, Google Home, Amazon Alexa, dan Samsung SmartThings memperluas kemampuan pembukaan jarak jauh ke asisten suara, rutinitas otomatisasi, dan skenario lintas platform di mana membuka kunci lemari dapat memicu atau dipicu oleh perangkat pintar lain di lingkungan.
Kode Sekali Pakai Sementara dan Akses Terbatas Waktu dengan Kunci Lemari Aplikasi Seluler
Kemampuan untuk menghasilkan kode sekali pakai sementara dan kredensial akses terbatas waktu mengubah kunci lemari aplikasi seluler dari sekadar perangkat akses sederhana menjadi platform manajemen akses yang canggih, cocok untuk penyedia layanan, skenario penyewaan, dan kebutuhan akses yang sensitif terhadap waktu. Kunci lemari aplikasi seluler yang mendukung pembuatan kode sementara memungkinkan administrator atau pengguna yang berwenang untuk membuat kode numerik sekali pakai atau multi-gunakan, kode QR, atau kunci digital yang dapat dibagikan kepada pihak ketiga tanpa mengharuskan mereka mengunduh aplikasi pabrikan atau membuat akun. Kredensial sementara ini biasanya beroperasi pada model kedaluwarsa berbasis waktu atau berbasis peristiwa: kode berbasis waktu aktif dan kedaluwarsa pada tanggal dan waktu tertentu (misalnya, kode kontraktor pemeliharaan yang hanya berlaku antara pukul 14:00 dan 16:00 pada tanggal tertentu), sedangkan kode berbasis peristiwa kedaluwarsa setelah jumlah penggunaan yang telah ditentukan (misalnya, kode pengiriman yang berfungsi tepat untuk tiga upaya pembukaan sebelum kedaluwarsa otomatis). Antarmuka pembuatan kode dalam dasbor manajemen kunci lemari aplikasi seluler memungkinkan administrator menentukan jenis kredensial, masa berlaku, batas penggunaan, dan metadata terkait seperti nama penerima dan tujuan akses, yang semuanya dicatat dalam jejak audit untuk tujuan kepatuhan dan akuntabilitas. Kode sementara dihasilkan menggunakan algoritma kriptografi di sisi server dan ditransmisikan secara aman ke memori kunci, tempat kode disimpan dalam format terenkripsi yang tahan terhadap manipulasi dan ekstraksi. Ketika kode sementara dimasukkan melalui keypad kunci (jika dilengkapi) atau dipindai melalui NFC, kunci memvalidasi kode tersebut terhadap basis data kredensial yang tersimpan dan menjalankan perintah pembukaan jika kode valid, belum kedaluwarsa, dan masih memiliki sisa penggunaan. Sistem kunci lemari aplikasi seluler mempertahankan jam yang tersinkronisasi dengan server cloud untuk memastikan kedaluwarsa berbasis waktu yang akurat, dengan banyak sistem menerapkan protokol sinkronisasi waktu yang aman untuk mencegah serangan manipulasi jam. Aplikasi penyewaan dan ekonomi berbagi mendapat manfaat signifikan dari kemampuan kode sementara, memungkinkan pemilik properti menghasilkan kode check-in/check-out untuk tamu yang mengakses loker penyimpanan, kabinet peralatan, atau penyimpanan fasilitas tanpa pertukaran kunci fisik atau kerumitan penyediaan dan pencabutan kredensial permanen. Log audit mencatat setiap penggunaan kode sementara dengan stempel waktu, hasil validasi, dan pengidentifikasi pengguna terkait, memberikan manajer properti catatan akses terperinci untuk pemantauan keamanan dan penyelesaian sengketa.
| Jenis Kode | Masa Berlaku | Batas Penggunaan | Metode Pembuatan | Aplikasi Tipikal |
|---|---|---|---|---|
| Kode Sekali Pakai | 15 menit - 24 jam | 1 pembukaan | Dihasilkan aplikasi | Pengiriman sekali pakai |
| Kode Multi-Gunakan | 1 jam - 30 hari | 2-100 penggunaan | Dihasilkan aplikasi | Kunjungan kontraktor |
| Kode Berulang | Mingguan/Bulanan | Tanpa batas | Pembuatan terjadwal | Kunjungan layanan rutin |
| Kode PIN | Permanen atau Sementara | Tanpa batas | Ditetapkan admin | Akses permanen staf |
| Tag NFC | Permanen atau Sementara | Tanpa batas | Dipasangkan aplikasi | Kemudahan pengguna sering |
Kontrol Akses Berbasis Peran dalam Penerapan Kunci Lemari Aplikasi Seluler
Kontrol akses berbasis peran (RBAC) menyediakan kerangka administratif yang memungkinkan organisasi untuk mendefinisikan, menetapkan, dan mengelola izin akses di seluruh pengguna dan lemari dalam penerapan kunci lemari aplikasi seluler, memastikan bahwa individu hanya memiliki akses ke sumber daya spesifik yang diperlukan untuk fungsi pekerjaan mereka. Sistem kunci lemari aplikasi seluler yang canggih menerapkan struktur peran hierarkis dengan tingkat izin yang granular, yang biasanya mencakup Pemilik (kontrol administratif penuh termasuk manajemen kredensial, konfigurasi pengaturan, dan undangan pengguna), Manajer (kemampuan untuk membuat kode sementara, melihat log audit, dan mengelola pengguna yang ditetapkan tanpa kemampuan transfer kepemilikan), Pengguna (kemampuan untuk membuka lemari menggunakan kredensial pribadi mereka tanpa hak administratif), dan Tamu (akses terbatas berbasis waktu dengan kemampuan yang dibatasi). Proses penetapan peran dalam antarmuka manajemen kunci lemari aplikasi seluler memungkinkan administrator untuk memilih pengguna dan menetapkan mereka ke peran yang telah ditentukan atau membuat peran kustom dengan kombinasi izin spesifik yang disesuaikan dengan kebutuhan organisasi. Untuk penerapan tingkat perusahaan, kunci lemari aplikasi seluler sering kali terintegrasi dengan penyedia identitas korporat melalui protokol seperti SAML 2.0, OAuth 2.0, atau LDAP, memungkinkan penyediaan dan pencabutan kredensial secara otomatis berdasarkan perubahan status karyawan yang terdeteksi di sistem informasi HR. Sinkronisasi otomatis ini menghilangkan beban manual dalam mengelola akun pengguna individual dan memastikan bahwa hak akses ditegakkan secara konsisten di seluruh organisasi tanpa penundaan administratif. Grup akses berbasis departemen atau proyek memungkinkan administrator untuk mendefinisikan kumpulan pengguna yang berbagi akses ke klaster lemari tertentu, menyederhanakan manajemen izin di lingkungan dengan banyak pengguna dan banyak lemari. Sistem RBAC kunci lemari aplikasi seluler mempertahankan pemisahan lengkap antara peran yang ditetapkan kepada pengguna individual dan peran yang ditetapkan kepada grup, memungkinkan seorang pengguna memegang beberapa peran secara bersamaan dengan izin yang diselesaikan sesuai dengan hierarki prioritas yang ditentukan (biasanya deny-overrides atau allow-overrides tergantung pada kebijakan keamanan). Pencatatan audit menangkap setiap perubahan penetapan peran, modifikasi izin, dan upaya akses, menciptakan catatan komprehensif untuk audit keamanan, tinjauan kepatuhan, dan investigasi insiden. Implementasi kunci lemari aplikasi seluler tingkat lanjut mendukung ekstensi kontrol akses berbasis atribut (ABAC) di mana izin dapat dievaluasi secara dinamis berdasarkan faktor kontekstual termasuk waktu, lokasi, postur keamanan perangkat (apakah smartphone dilindungi PIN dan menjalankan patch OS terbaru?), dan skor risiko waktu nyata yang dihasilkan oleh sistem analitik perilaku.
Sinkronisasi Cloud dan Sinkronisasi Multi-Perangkat untuk Cabinet Lock Aplikasi Seluler
Sinkronisasi cloud mengubah cabinet lock aplikasi seluler dari perangkat yang terisolasi menjadi komponen ekosistem yang terhubung, memungkinkan pengelolaan akses yang mulus di seluruh smartphone, tablet, dasbor web, dan perangkat resmi lainnya sekaligus mempertahankan status dan konfigurasi yang konsisten di semua endpoint. Ketika cabinet lock aplikasi seluler diprovisikan dan didaftarkan ke akun pengguna, konfigurasi gembok, database kredensial, dan parameter operasional diunggah dan disimpan dengan aman di infrastruktur cloud produsen, biasanya dienkripsi menggunakan AES-256 atau enkripsi at-rest setara dengan kunci yang dikelola melalui hardware security module (HSM). Konfigurasi berbasis cloud ini memungkinkan beberapa kemampuan penting: sinkronisasi instan perubahan akses di semua perangkat pengguna resmi (ketika administrator mencabut akses seorang pengguna, perubahan tersebut menyebar ke semua smartphone yang dipasangkan dalam hitungan detik), pembaruan konfigurasi jarak jauh yang dapat mengubah pengaturan gembok tanpa interaksi fisik, dan pencadangan otomatis log akses serta data pengguna yang seharusnya hilang jika memori lokal gembok rusak atau smartphone diganti. Arsitektur cloud cabinet lock aplikasi seluler biasanya menggunakan model hub-and-spoke di mana perubahan status gembok dikomunikasikan ke cloud melalui gateway lokal (jembatan Wi-Fi, hub Zigbee, atau controller milik sendiri), dengan cloud kemudian mendorong pembaruan ke semua klien seluler dan aplikasi pendamping yang terdaftar. Sinkronisasi multi-perangkat memungkinkan satu akun pengguna diautentikasi di beberapa smartphone atau tablet, masing-masing menerima kredensial akses yang tersinkronisasi dan kemampuan membuka cabinet dari perangkat terdaftar mana pun. Skenario keluarga mendapat manfaat dari dukungan multi-perangkat di mana beberapa anggota keluarga dapat membuka cabinet bersama menggunakan smartphone masing-masing, sementara setiap anggota keluarga mempertahankan riwayat aktivitas dan preferensi notifikasi terpisah mereka sendiri. Penerapan skala perusahaan memanfaatkan sinkronisasi cloud untuk mempertahankan konsistensi di seluruh instalasi cabinet lock yang tersebar secara geografis, memungkinkan tim IT atau keamanan terpusat untuk mengelola kredensial, mendorong pembaruan firmware, dan memantau peristiwa akses di beberapa lokasi dari satu konsol manajemen berbasis web. Infrastruktur cloud cabinet lock aplikasi seluler harus menerapkan langkah-langkah ketersediaan dan pemulihan bencana yang tangguh, dengan solusi terkemuka mempertahankan SLA uptime 99,9% atau lebih tinggi melalui pusat data yang tersebar secara geografis, mekanisme failover otomatis, dan prosedur verifikasi pencadangan rutin. Kebijakan retensi data yang dapat dikonfigurasi dalam antarmuka administrasi cabinet lock aplikasi seluler memungkinkan organisasi menentukan berapa lama log akses dan data peristiwa dipertahankan, mendukung persyaratan kepatuhan untuk minimasi data dan kepatuhan terhadap regulasi privasi.
Fitur Pencatatan Audit dan Notifikasi Push dari Kunci Lemari Aplikasi Seluler
Pencatatan audit yang komprehensif mengubah kunci lemari aplikasi seluler menjadi sistem keamanan yang akuntabel yang mencatat setiap peristiwa akses, perubahan konfigurasi, dan interaksi sistem, memberikan visibilitas yang diperlukan untuk pemantauan keamanan, dokumentasi kepatuhan, dan investigasi insiden. Log audit kunci lemari aplikasi seluler menangkap catatan peristiwa terperinci termasuk timestamp (dengan presisi milidetik dan informasi zona waktu), pengidentifikasi kredensial (akun pengguna, ID kode sementara, atau pengidentifikasi tag NFC), jenis peristiwa (kunci, buka kunci, akses ditolak, baterai lemah, pembaruan firmware, perubahan konfigurasi), metode pembukaan kunci (kedekatan BLE, ketukan NFC, perintah jarak jauh, kode keypad, penguncian ulang otomatis), dan metadata terkait (informasi perangkat, alamat IP untuk operasi jarak jauh, koordinat GPS jika layanan lokasi diaktifkan). Catatan audit ini biasanya disimpan secara lokal di memori non-volatile kunci (memberikan ketahanan offline dan pencatatan yang tahan gangguan) dan disinkronkan ke cloud untuk agregasi terpusat dan retensi jangka panjang. Dasbor audit kunci lemari aplikasi seluler menyajikan data peristiwa ini dalam format yang mudah dibaca dengan kemampuan penyaringan berdasarkan rentang tanggal, pengguna, jenis peristiwa, dan lokasi lemari, memungkinkan administrator keamanan untuk dengan cepat mengidentifikasi pola anomali seperti upaya akses di luar jam kerja normal, upaya autentikasi yang gagal berulang yang mengindikasikan serangan brute-force, atau akses dari perangkat yang tidak dikenali. Kemampuan notifikasi push memungkinkan kesadaran real-time atas peristiwa akses lemari, dengan aplikasi kunci lemari aplikasi seluler yang mengirimkan peringatan kepada administrator dan pengguna yang ditunjuk berdasarkan pemicu peristiwa yang dapat dikonfigurasi. Skenario notifikasi umum mencakup peringatan segera untuk semua peristiwa pembukaan kunci (kritis untuk lemari aset bernilai tinggi), notifikasi ringkasan aktivitas akses harian atau mingguan, peringatan anomali untuk pola yang tidak biasa, dan notifikasi kesehatan sistem termasuk peringatan baterai lemah (biasanya dipicu pada kapasitas tersisa 20% dan 10%) dan masalah konektivitas. Sistem pengiriman notifikasi mendukung beberapa saluran di luar notifikasi push standar, termasuk peringatan email untuk dokumentasi kepatuhan, notifikasi SMS untuk peristiwa keamanan kritis, dan integrasi webhook dengan platform security information and event management (SIEM) untuk konsumsi oleh security operations center (SOC) perusahaan. Log audit kunci lemari aplikasi seluler berfungsi sebagai bukti dasar untuk persyaratan kepatuhan regulasi termasuk HIPAA (penyimpanan obat layanan kesehatan), SOC 2 (kontrol organisasi layanan), GDPR (catatan akses data pribadi), dan standar khusus industri seperti FDA 21 CFR Part 11 (pencatatan catatan farmasi) dan PCI DSS (keamanan penyimpanan data kartu pembayaran).
Pembaruan Over-the-Air dan Manajemen Firmware untuk Kunci Lemari Aplikasi Seluler
Kemampuan pembaruan firmware over-the-air (OTA) memastikan bahwa kunci lemari aplikasi seluler tetap aman, fungsional, dan kaya fitur sepanjang masa operasionalnya, memungkinkan produsen untuk menambal kerentanan keamanan, memperbaiki bug perangkat lunak, dan menghadirkan fitur baru tanpa memerlukan akses fisik ke perangkat keras kunci. Arsitektur pembaruan OTA untuk sistem kunci lemari aplikasi seluler terdiri dari komponen penandatanganan firmware, distribusi aman, dan instalasi atomik yang secara kolektif memastikan integritas pembaruan dan mencegah serangan injeksi firmware berbahaya. Citra firmware ditandatangani secara kriptografis oleh produsen menggunakan kunci privat yang disimpan dalam modul keamanan perangkat keras, dengan secure boot loader kunci memverifikasi tanda tangan terhadap sertifikat kunci publik yang tertanam sebelum mengizinkan instalasi firmware. Rantai secure boot kunci lemari aplikasi seluler ini memastikan bahwa hanya firmware yang terautentikasi dan disetujui produsen yang dapat dijalankan pada perangkat, mencegah penyerang menginstal firmware berbahaya bahkan jika mereka memperoleh akses fisik ke kunci. Mekanisme distribusi OTA memanfaatkan koneksi HTTPS ke repositori firmware berbasis cloud, dengan aplikasi kunci lemari aplikasi seluler yang mengelola penjadwalan unduhan, pembatasan bandwidth, dan koordinasi instalasi. Strategi pembaruan mencakup instalasi segera (untuk patch keamanan kritis), instalasi terjadwal selama jendela pemeliharaan (untuk pembaruan fitur), dan instalasi yang ditunda (untuk pembaruan opsional yang dapat ditunda oleh pengguna). Sistem kunci lemari aplikasi seluler biasanya memelihara dua partisi firmware, memungkinkan pembaruan atomik di mana firmware baru ditulis ke partisi yang tidak aktif, diverifikasi, lalu diaktifkan melalui pertukaran partisi, memastikan bahwa kunci tetap berfungsi bahkan jika proses pembaruan terputus oleh kehilangan daya atau pemutusan jaringan. Pembaruan delta yang hanya mengirimkan bagian firmware yang berubah mengurangi konsumsi bandwidth dan waktu pembaruan, yang sangat penting untuk kunci bertenaga baterai di mana unduhan besar dapat berdampak signifikan pada masa pakai baterai. Dasbor admin kunci lemari aplikasi seluler memberikan visibilitas ke distribusi versi firmware di seluruh armada, tingkat kepatuhan pembaruan, dan upaya pembaruan yang gagal, memungkinkan administrator IT mengidentifikasi dan memperbaiki perangkat yang belum berhasil diperbarui. Fitur feature flag dan kemampuan A/B testing yang dibangun ke dalam beberapa platform kunci lemari aplikasi seluler kelas enterprise memungkinkan produsen untuk secara bertahap meluncurkan fitur baru ke subset perangkat, mengumpulkan telemetri dan mengidentifikasi masalah sebelum rilis luas.
Arsitektur Keamanan: Enkripsi, Rotasi Kunci, dan Perlindungan Replay
Arsitektur keamanan kunci lemari berbasis aplikasi mobile mencakup berbagai lapisan perlindungan kriptografi, protokol autentikasi, dan mekanisme anti-tampering yang secara kolektif bertahan dari beragam lanskap ancaman yang dihadapi perangkat penguncian terhubung. Enkripsi dimulai pada lapisan komunikasi di mana semua lalu lintas nirkabel antara kunci lemari berbasis aplikasi mobile dan perangkat yang diotorisasi dilindungi menggunakan enkripsi simetris AES-128 atau AES-256 dengan protokol pertukaran kunci yang aman seperti Elliptic Curve Diffie-Hellman (ECDH) atau Security Transport Layer (TLS 1.2/1.3) untuk komunikasi berbasis internet. Kunci enkripsi itu sendiri berasal dari rahasia spesifik perangkat yang diprovisioning selama manufaktur dan disimpan di area memori aman mikrokontroler kunci yang tidak dapat diakses oleh kode tingkat aplikasi, sehingga melindungi materi kunci bahkan jika firmware perangkat dikompromikan. Rotasi kunci adalah praktik keamanan kritis di mana kunci enkripsi secara berkala diganti dengan nilai baru, membatasi jumlah data yang dienkripsi di bawah satu kunci tunggal dan mengurangi dampak dari potensi kompromi kunci. Kunci lemari berbasis aplikasi mobile yang dirancang dengan baik mengimplementasikan rotasi kunci otomatis yang dipicu oleh interval waktu (biasanya setiap 30-90 hari), ambang penggunaan (setelah jumlah operasi pembukaan tertentu), atau perintah administratif, dengan setiap peristiwa rotasi menghasilkan kunci sesi baru sambil mempertahankan kemampuan untuk mendekripsi log audit historis. Perlindungan replay mencegah penyerang menangkap dan mengirim ulang perintah pembukaan yang valid dengan menyematkan nilai unik yang tidak berulang (nomor urut, stempel waktu, atau nonce) dalam setiap pertukaran autentikasi yang divalidasi oleh kunci lemari berbasis aplikasi mobile sebelum menerima perintah. Kunci mempertahankan jendela geser dari nomor urut yang diterima dan menolak perintah apa pun dengan nilai di luar rentang yang diharapkan, mencegah serangan replay yang sepele maupun eksploitasi man-in-the-middle yang canggih. Lapisan keamanan tambahan dalam implementasi kunci lemari berbasis aplikasi mobile meliputi integrasi secure element untuk kriptografi yang dipercepat perangkat keras dan penyimpanan kunci yang aman, autentikasi berbasis sertifikat untuk verifikasi server cloud, sistem deteksi intrusi yang memantau tampering fisik atau perilaku firmware yang tidak biasa, dan mekanisme pembaruan firmware yang aman yang memverifikasi keaslian kode sebelum instalasi. Pengujian penetrasi dan sertifikasi keamanan (seperti sertifikasi ioXt Alliance, UL Cybersecurity Assurance Program, dan kepatuhan ETSI EN 303 645) memberikan validasi independen atas properti keamanan kunci lemari berbasis aplikasi mobile, memberikan kepercayaan kepada tim pengadaan dan auditor keamanan atas kemampuan defensif produk.
| Fitur Keamanan | Implementasi | Perlindungan Terhadap | Standar Sertifikasi |
|---|---|---|---|
| AES-256 Encryption | Dipercepat perangkat keras | Intersepsi data, Penyadapan | FIPS 140-2 Level 2 |
| ECDH Key Exchange | Firmware + Secure Element | Man-in-the-middle, Ekstraksi kunci | NIST SP 800-56A |
| Key Rotation | Siklus otomatis 30-90 hari | Kompromi kunci jangka panjang | ISO/IEC 11770 |
| Replay Protection | Validasi Nonce/Sequence | Serangan replay, Pencurian kode | ANSI/BHMA A156.5 |
| Secure Boot | Verifikasi rantai kepercayaan | Injeksi firmware berbahaya | ARM TrustZone |
| Secure Element | Penyimpanan kunci perangkat keras | Ekstraksi kunci fisik | Common Criteria EAL4+ |
Fallback Offline dan Autentikasi Lokal pada Kunci Lemari Aplikasi Seluler
Operasi offline yang andal memastikan bahwa kunci lemari aplikasi seluler tetap berfungsi dan dapat diakses bahkan ketika konektivitas jaringan tidak tersedia, mencegah skenario yang membuat frustrasi dan berpotensi berbahaya yaitu terkunci dari isi penting karena kegagalan infrastruktur internet. Kunci lemari aplikasi seluler menyimpan salinan lokal kredensial yang diotorisasi dan kebijakan akses dalam memori non-volatil terenkripsi, memungkinkan kunci untuk mengautentikasi pengguna dan mengeksekusi perintah pembukaan tanpa konektivitas cloud. Ketika smartphone mencoba membuka lemari saat offline, kunci lemari aplikasi seluler melakukan verifikasi kriptografi lokal terhadap kredensial yang disajikan oleh aplikasi, membandingkannya dengan basis data kredensial yang tersimpan dan memvalidasi batasan terkait seperti pembatasan waktu atau batas penggunaan. Kemampuan autentikasi lokal ini sangat penting untuk lemari yang mengamankan item penting seperti obat-obatan, peralatan darurat, atau dokumen sensitif di mana aksesibilitas harus dijamin terlepas dari kondisi jaringan. Mekanisme fallback offline kunci lemari aplikasi seluler biasanya mencakup autentikasi kedekatan berbasis BLE di mana aplikasi mengirimkan token autentikasi yang ditandatangani secara lokal yang diverifikasi oleh kunci menggunakan rahasia bersama yang dibuat selama pemasangan, autentikasi ketuk NFC menggunakan kredensial NFC aman yang tersimpan di secure element atau SIM ponsel, dan entri PIN berbasis keypad ketika kunci dilengkapi keypad fisik untuk entri kode langsung. Sistem cadangan baterai dan penyimpanan energi berbasis kapasitor pada beberapa model kunci lemari aplikasi seluler memberikan ketahanan daya jangka pendek selama penggantian baterai, memastikan kunci tetap beroperasi dan mempertahankan basis data kredensialnya selama pemeliharaan. Proses rekonsiliasi sinkronisasi menangani aktivitas offline dengan baik ketika konektivitas dipulihkan: peristiwa pembukaan yang dilakukan offline diantrekan secara lokal, diunggah ke cloud saat koneksi tersedia, dan digabungkan dengan log audit pusat tanpa duplikasi atau kehilangan data. Kunci lemari aplikasi seluler biasanya menunjukkan status konektivitasnya melalui indikator LED atau tampilan status berbasis aplikasi, memungkinkan pengguna memastikan apakah kunci saat ini online (mengaktifkan fitur jarak jauh dan notifikasi real-time) atau beroperasi dalam mode offline (terbatas pada autentikasi kredensial lokal). Prosedur pemulihan bencana untuk sistem kunci lemari aplikasi seluler mencakup kunci atau kode override fisik yang disediakan sebagai metode akses darurat, meskipun arsitektur keamanan harus menyeimbangkan kenyamanan akses override dengan risiko bahwa kredensial override dapat dicuri atau disalahgunakan.
Skenario Penerapan Kunci Lemari Aplikasi Seluler di Kantor dan Ruang Kerja Bersama
Lingkungan kantor komersial dan ruang kerja bersama menghadirkan beragam persyaratan keamanan lemari yang dapat diatasi oleh kunci lemari aplikasi seluler melalui manajemen kredensial yang fleksibel, administrasi yang dapat ditingkatkan skalanya, dan integrasi dengan sistem manajemen bangunan. Dalam pengaturan kantor tradisional, penerapan kunci lemari aplikasi seluler mengamankan loker penyimpanan pribadi karyawan, lemari peralatan tim, enklousur rak ruang server, dan penyimpanan dokumen eksekutif, menggantikan sistem kunci induk yang menciptakan kerentanan keamanan saat kunci hilang, tidak dikembalikan oleh karyawan yang keluar, atau diduplikasi tanpa otorisasi. Satu administrator IT dapat menyediakan, memodifikasi, dan mencabut akses loker untuk ratusan karyawan melalui konsol manajemen berbasis web kunci lemari aplikasi seluler, secara otomatis menyinkronkan perubahan ke semua kunci yang terdampak dan mempertahankan jejak audit lengkap untuk kepatuhan terhadap peraturan privasi tempat kerja. Lingkungan kerja hot-desking dan berbasis aktivitas sangat diuntungkan oleh kemampuan kunci lemari aplikasi seluler, di mana karyawan memesan loker melalui aplikasi manajemen ruang kerja dan menerima kredensial digital terbatas waktu yang secara otomatis kedaluwarsa pada akhir periode reservasi mereka, menghilangkan kebutuhan pertukaran kunci fisik dan memastikan transisi akses yang bersih antar pengguna. Lemari peralatan bersama yang berisi periferal IT, perkakas, atau peralatan audiovisual dapat diamankan dengan sistem kunci lemari aplikasi seluler yang melacak karyawan mana yang terakhir mengakses lemari dan kapan, menciptakan akuntabilitas untuk perawatan peralatan dan memungkinkan analitik penggunaan yang menginformasikan keputusan pembelian dan inventaris. Kunci lemari aplikasi seluler terintegrasi dengan sistem kontrol akses kantor melalui API terbuka dan protokol standar seperti OSCIP (Open Security Certificate Identity Protocol) dan Webhooks, memungkinkan peristiwa pembukaan lemari memicu tindakan otomatisasi bangunan (menyesuaikan pencahayaan saat lemari perlengkapan dibuka) atau peristiwa sistem keamanan (mencatat akses dalam sistem audit kontrol akses seluruh bangunan). Ruang kerja bersama dengan keanggotaan yang berputar memerlukan manajemen akses yang sangat dinamis di mana kredensial kunci lemari aplikasi seluler terkait dengan status keanggotaan aktif: ketika langganan seorang anggota berakhir, kredensial akses mereka secara otomatis dicabut di semua lemari fasilitas tanpa intervensi manual, dan ketika anggota baru bergabung, kredensial mereka disediakan dalam hitungan menit melalui alur kerja pendaftaran otomatis.
| Jenis Penerapan | Persyaratan Utama | Fitur Kunci Lemari Aplikasi Seluler | Timeline ROI Tipikal |
|---|---|---|---|
| Loker Kantor Perusahaan | Skalabel, Integrasi, Kepatuhan | Sinkronisasi cloud, Integrasi SSO, Log audit | 12-18 bulan |
| Loker Hot-Desking | Kredensial dinamis, Kedaluwarsa otomatis | Kode terkait reservasi, Pencabutan otomatis | 6-12 bulan |
| Lemari Peralatan | Akuntabilitas, Pelacakan penggunaan | Pencatatan aktivitas, Atribusi pengguna | 8-14 bulan |
| Rak Ruang Server | Keamanan tinggi, Redundansi | Secure element, Kunci override, Multi-auth | 18-24 bulan |
| Penyimpanan Ruang Kerja Bersama | Manajemen anggota, Integrasi penagihan | Penyediaan berbasis API, Sinkronisasi status | 4-8 bulan |
Aplikasi Mobile Cabinet Lock dalam Lingkungan Kesehatan dan Medis
Lingkungan perawatan kesehatan menuntut persyaratan keamanan, kepatuhan, dan keandalan yang ketat pada sistem penguncian lemari, menjadikan mobile app cabinet lock sebagai solusi yang semakin menarik untuk penyimpanan obat, manajemen perlengkapan, dan kontrol akses zat terkendali. Kabinet obat dan kabinet dispensasi otomatis (ADC) di rumah sakit, klinik, dan apotek memerlukan kontrol akses yang memenuhi persyaratan regulasi termasuk standar penyimpanan zat terkendali DEA, standar manajemen obat Joint Commission, dan regulasi dewan farmasi spesifik negara bagian. Mobile app cabinet lock menyediakan kontrol akses granular yang diperlukan untuk keamanan obat, memungkinkan autentikasi dua faktor (menggabungkan verifikasi biometrik smartphone dengan PIN atau konfirmasi sekunder berbasis proximity) untuk obat berisiko tinggi serta jejak audit terperinci yang mendokumentasikan dengan tepat siapa yang mengakses obat mana, pada waktu berapa, dan dalam jumlah berapa. Integrasi mobile app cabinet lock dengan sistem rekam medis elektronik (EHR) dan platform catatan pemberian obat (MAR) memungkinkan alur kerja di mana akses kabinet otomatis tercatat dalam rekam medis pasien, mendukung rekonsiliasi obat dan persyaratan audit regulasi. Tas peralatan paramedis dan teknisi medis darurat (EMT) yang diamankan dengan perangkat mobile app cabinet lock memastikan akuntabilitas untuk zat terkendali seperti narkotika Schedule II sambil memungkinkan akses cepat saat keadaan darurat ketika manajemen kunci tradisional akan menimbulkan penundaan berbahaya. Fasilitas perawatan jangka panjang dan panti werdha mendapat manfaat dari penerapan mobile app cabinet lock pada troli obat dan kabinet penyimpanan penghuni, dengan kemampuan menetapkan kredensial berbatas waktu kepada staf agensi dan tenaga kesehatan yang berkunjung, yang otomatis kedaluwarsa pada akhir shift atau kunjungan fasilitas mereka. Kemampuan fallback offline mobile app cabinet lock sangat kritis di lingkungan kesehatan di mana konektivitas jaringan mungkin tidak andal selama keadaan darurat atau di lokasi klinik terpencil, memastikan akses obat tetap mungkin terjadi dalam segala keadaan sambil mempertahankan pencatatan audit yang tersinkronisasi ketika konektivitas dipulihkan. Produk mobile app cabinet lock kelas kesehatan sering kali menggabungkan permukaan antimikroba, material housing yang dapat dibersihkan dan dirancang untuk tahan terhadap disinfektan kelas rumah sakit, serta paket dokumentasi kepatuhan yang menyederhanakan proses pengadaan dan kredensial bagi tim pengadaan teknologi kesehatan.
Integrasi Rumah Pintar dengan Sistem Kunci Kabinet Aplikasi Seluler
Ekosistem rumah pintar mengubah kunci kabinet aplikasi seluler dari perangkat keamanan mandiri menjadi komponen terintegrasi dari lingkungan hunian otomatis di mana akses kabinet berinteraksi dengan sistem pencahayaan, iklim (AC), hiburan, dan keamanan. Kunci kabinet aplikasi seluler berkomunikasi dengan hub dan platform rumah pintar melalui protokol terstandarisasi termasuk Zigbee, Z-Wave, Wi-Fi, dan Matter (standar rumah pintar baru berbasis IP yang dikembangkan oleh Connectivity Standards Alliance), memungkinkan interoperabilitas dengan ribuan perangkat kompatibel dari berbagai produsen. Ketika diintegrasikan dengan sistem rumah pintar, kunci kabinet aplikasi seluler dapat memicu skenario otomatisasi seperti mengaktifkan pencahayaan tugas di dalam kabinet dapur ketika kunci dibuka setelah gelap, menyesuaikan pengaturan termostat berdasarkan okupansi yang terdeteksi melalui pola akses kabinet, atau mengirimkan notifikasi peringatan rumah tangga ketika kabinet obat di kamar mandi diakses oleh anak-anak. Integrasi asisten suara melalui Amazon Alexa, Google Assistant, dan Apple Siri memungkinkan kueri status tanpa tangan ("Apakah kabinet penyimpanan garasi terkunci?") dan di beberapa platform, pembukaan kunci melalui perintah suara untuk pengguna yang berwenang yang menyebutkan PIN suara atau mengonfirmasi autentikasi biometrik melalui speaker pintar terkait. Kunci kabinet aplikasi seluler muncul sebagai perangkat yang dapat dikontrol dalam aplikasi rumah pintar seperti Apple Home, Google Home, Samsung SmartThings, dan aplikasi khusus produsen, menampilkan status kunci secara real-time, level baterai, dan aktivitas terbaru dengan kemampuan ketuk-untuk-buka dan integrasi otomatisasi. Otomatisasi geofencing memicu kunci kabinet aplikasi seluler untuk terkunci secara otomatis setelah semua anggota rumah tangga meninggalkan batas geografis yang ditentukan, memberikan ketenangan pikiran tanpa memerlukan verifikasi kunci manual saat berangkat kerja atau bepergian. Rumah tangga dengan anak-anak mendapat manfaat dari integrasi kunci kabinet aplikasi seluler yang menyediakan akses yang dikontrol orang tua ke penyimpanan barang berbahaya (alat pembersih, perkakas, obat-obatan) sambil melacak anggota keluarga mana yang mengakses kabinet mana dan kapan, mendukung tujuan pengawasan orang tua dan keselamatan anak. Adopsi protokol Matter oleh produsen kunci kabinet aplikasi seluler terkemuka memastikan kompatibilitas di masa depan dan proses penyetingan yang disederhanakan di mana kunci dapat ditemukan dan diprovisioning oleh pengontrol rumah pintar apa pun yang kompatibel dengan Matter tanpa prosedur penyetingan khusus produsen.
Memilih Kunci Lemari Aplikasi Seluler yang Tepat: Fitur, Spesifikasi, dan Evaluasi Vendor
Memilih kunci lemari aplikasi seluler yang sesuai memerlukan evaluasi sistematis terhadap spesifikasi teknis, persyaratan fitur, kemampuan integrasi, total biaya kepemilikan, dan kredibilitas vendor untuk memastikan solusi yang dipilih memenuhi kebutuhan saat ini sekaligus tetap layak untuk persyaratan operasional jangka panjang. Sertifikasi keamanan memberikan validasi objektif terhadap properti keamanan kunci lemari aplikasi seluler, dengan sertifikasi penting meliputi ANSI/BHMA Grade 1 atau Grade 2 (daya tahan dan keamanan kunci kelas komersial), UL 294 (kinerja sistem kontrol akses), dan FCC Part 15 (e
| Kriteria Evaluasi | Persyaratan Minimum | Direkomendasikan | Kelas Enterprise |
|---|---|---|---|
| Sertifikasi Keamanan | UL 294 Listed | ANSI/BHMA Grade 2 | ANSI/BHMA Grade 1, ioXt |
| Masa Pakai Baterai | 12 bulan | 18-24 bulan | 24+ bulan dengan indikator |
| Protokol Komunikasi | BLE | BLE + Wi-Fi atau Multi-protokol | Multi-protokol + Gateway |
| Kapasitas Kredensial | 10 pengguna | 50+ pengguna | 200+ pengguna, kode tak terbatas |
| Retensi Log Audit | 30 hari | 1 tahun cloud | Dapat dikonfigurasi multi-tahun |
| API/Integrasi | Tidak ada | REST API tersedia | SDK lengkap, SSO, webhooks |
| Garansi | 1 tahun | 2 tahun | 3+ tahun dengan dukungan |
| Peringkat Aplikasi Seluler | 3.5+ bintang | 4.0+ bintang | 4.5+ bintang (1000+ ulasan) |
Instalasi, Konfigurasi, dan Pemeliharaan Berkelanjutan Kunci Lemari Aplikasi Seluler
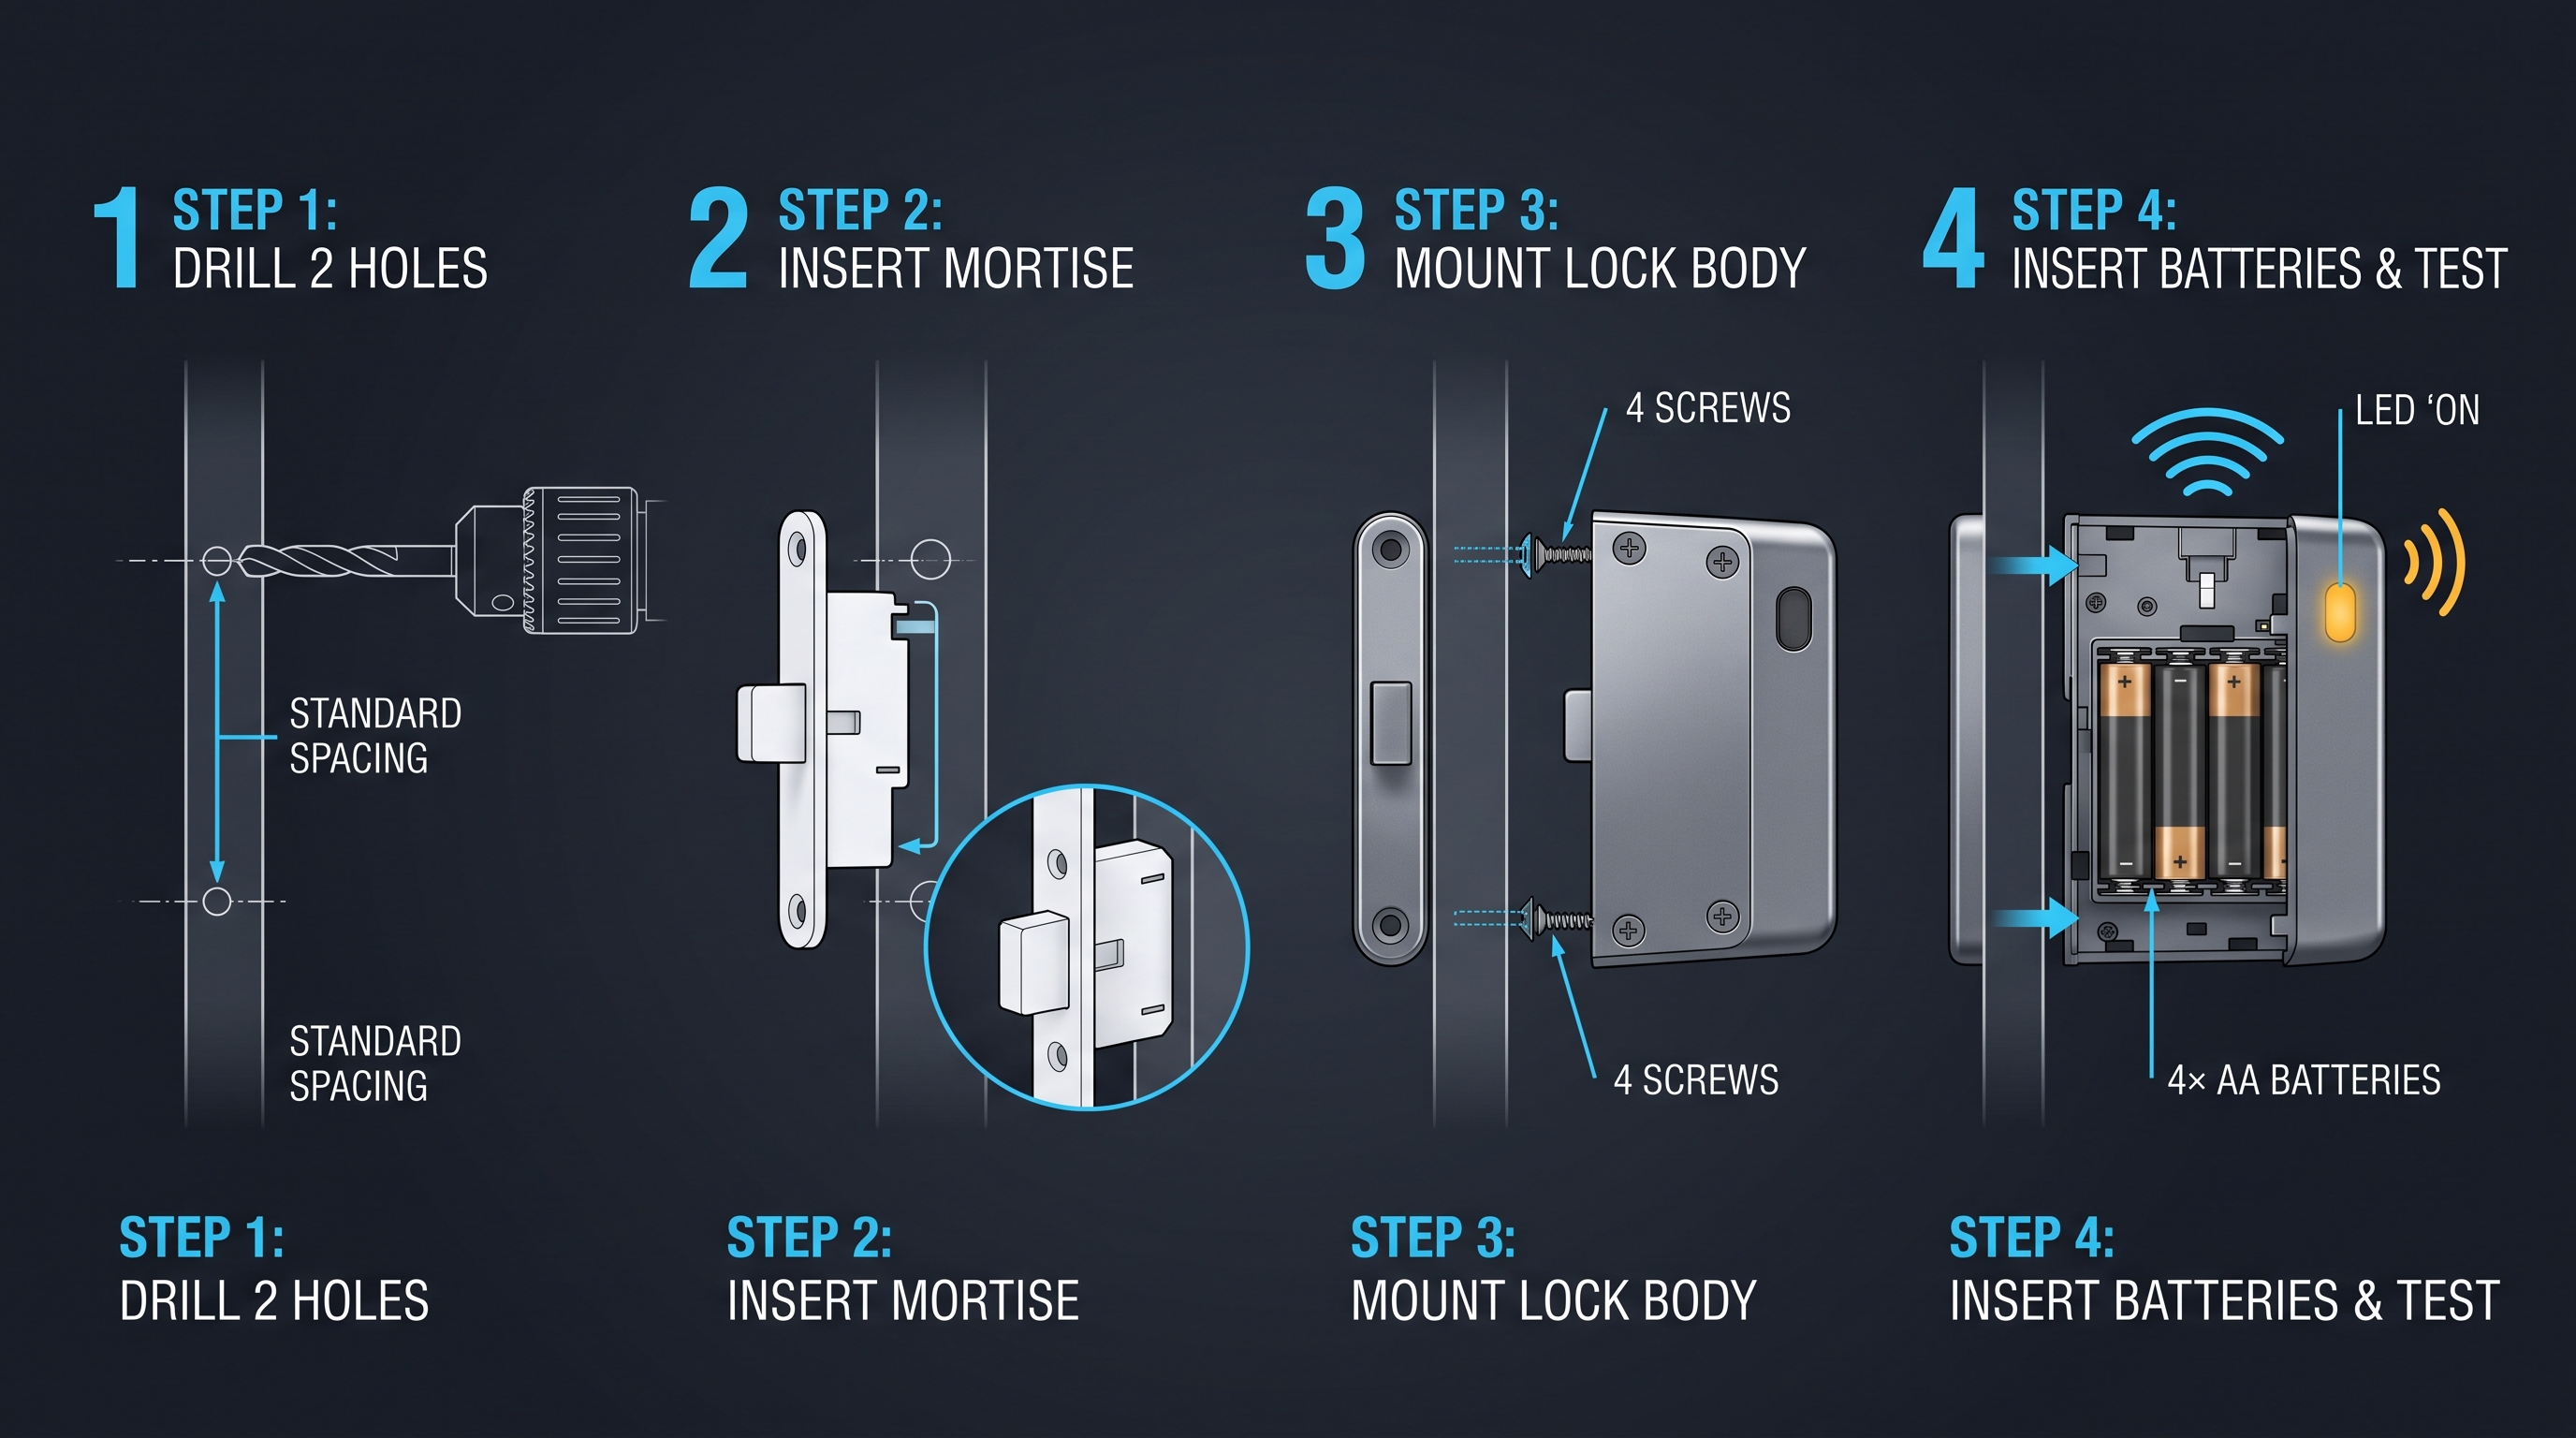
Penerapan kunci lemari aplikasi seluler yang berhasil memerlukan perhatian cermat terhadap prosedur instalasi, alur kerja konfigurasi, dan praktik pemeliharaan berkelanjutan yang memastikan pengoperasian yang andal dan memaksimalkan manfaat keamanan dari investasi tersebut. Instalasi fisik biasanya melibatkan pelepasan perangkat keras kunci yang ada, pemasangan bodi kunci lemari aplikasi seluler menggunakan perangkat keras pemasangan dan panduan templat yang disediakan produsen, pemasangan strike plate atau braket pemasangan yang diperlukan, dan verifikasi pengoperasian mekanis sebelum melanjutkan ke konfigurasi elektronik. Instalasi profesional oleh tukang kunci bersertifikat atau integrator keamanan direkomendasikan untuk penerapan komersial dan aplikasi apa pun di mana instalasi yang salah dapat menciptakan kerentanan keamanan atau pelanggaran kepatuhan kode. Konfigurasi elektronik kunci lemari aplikasi seluler dimulai dengan unduhan aplikasi seluler dan pembuatan akun, diikuti dengan penyiapan hub atau gateway (jika diperlukan untuk model tertentu), penemuan dan pemasangan kunci melalui pemindaian kode QR atau deteksi kedekatan Bluetooth, penugasan kredensial administratif, dan penyediaan kredensial awal untuk pengguna utama. Konfigurasi jaringan untuk perangkat kunci lemari aplikasi seluler yang mendukung Wi-Fi dan terhubung ke hub harus mencakup pemilihan jaringan Wi-Fi (memastikan kompatibilitas dengan pita 2,4 GHz dan 5 GHz sesuai kebutuhan), penetapan alamat IP statis untuk integrasi jaringan perusahaan, konfigurasi firewall dan port untuk koneksi keluar ke layanan cloud produsen, dan instalasi sertifikat jika penerapan memerlukan proxy perusahaan atau autentikasi jaringan berbasis sertifikat. Orientasi pengguna merupakan tugas penerapan yang signifikan untuk organisasi dengan banyak pengguna, dengan praktik terbaik yang mencakup akun yang telah disiapkan sebelumnya yang didistribusikan selama orientasi karyawan, portal pendaftaran layanan mandiri di mana pengguna mendaftarkan perangkat mereka sendiri, impor massal data pengguna dari sistem HR atau layanan direktori, dan peluncuran bertahap yang memvalidasi penerapan kunci lemari aplikasi seluler dengan kelompok uji coba sebelum perluasan ke seluruh perusahaan. Persyaratan pemeliharaan berkelanjutan mencakup penggantian baterai sesuai jadwal berdasarkan pola penggunaan dan peringatan pemantauan tegangan baterai, penerapan pembaruan firmware saat tambalan keamanan dan pembaruan fitur dirilis (biasanya bulanan hingga kuartalan tergantung pada ritme rilis vendor), inspeksi mekanis berkala untuk memverifikasi keamanan bodi kunci dan integritas pemasangan, serta audit keamanan tahunan atas akun pengguna, izin akses, dan log audit untuk mengidentifikasi dan memperbaiki akun yang tidak digunakan atau pola akses yang tidak biasa. Hubungan dengan vendor kunci lemari aplikasi seluler harus mencakup evaluasi kontrak dukungan yang menjamin waktu respons, prosedur eskalasi, komitmen dukungan firmware, dan kebijakan akhir masa pakai yang menentukan durasi dukungan minimum dan linimasa ketersediaan perangkat keras.
Pemecahan Masalah Umum Kunci Lemari Aplikasi Seluler dan Dukungan
Pemecahan masalah kunci lemari aplikasi seluler yang efektif memerlukan diagnosis sistematis terhadap masalah konektivitas, autentikasi, mekanis, dan terkait daya untuk meminimalkan gangguan pengguna dan mempertahankan postur keamanan. Masalah konektivitas merupakan kategori masalah kunci lemari aplikasi seluler yang paling umum, yang muncul sebagai kegagalan pemasangan (pairing), koneksi yang terputus-putus, atau ketidakmampuan menjalankan perintah buka jarak jauh. Langkah pemecahan masalah meliputi memverifikasi bahwa Bluetooth smartphone diaktifkan dan aplikasi seluler memiliki izin yang diperlukan, memeriksa daya kunci lemari aplikasi seluler dan indikator status LED, mengonfirmasi kredensial jaringan Wi-Fi dan kekuatan sinyal di lokasi kunci, memulai ulang aplikasi seluler dan kunci dengan melepas lalu memasang kembali baterai, mengatur ulang kunci lemari aplikasi seluler ke pengaturan pabrik dan melakukan pairing ulang (dengan catatan bahwa ini menghapus semua kredensial lokal dan log audit), serta memperbarui aplikasi seluler dan firmware kunci ke versi terbaru. Kegagalan autentikasi terjadi ketika kunci lemari aplikasi seluler menolak kredensial yang sebenarnya valid, sering kali karena pergeseran jam (jam internal kunci telah menyimpang secara signifikan dari waktu smartphone atau server cloud, menyebabkan validasi kredensial berbasis waktu gagal), kerusakan basis data kredensial yang memerlukan provisi ulang kredensial pengguna, atau sertifikat yang kedaluwarsa yang memerlukan pembaruan firmware atau autentikasi ulang dengan layanan cloud pabrikan. Masalah mekanis seperti baut yang macet, kegagalan mengunci, atau kelonggaran berlebihan pada mekanisme penguncian biasanya menunjukkan masalah pemasangan yang memerlukan penyesuaian perangkat keras atau penggantian komponen, karena sistem elektronik kunci lemari aplikasi seluler tidak dapat mengkompensasi masalah keselarasan fisik. Pengurasan baterai lebih cepat dari spesifikasi terjadi ketika frekuensi pembukaan melebihi asumsi desain, kondisi sinyal nirkabel menyebabkan upaya koneksi berulang, suhu lingkungan memengaruhi kimia baterai, atau bug firmware menyebabkan aktivitas radio berlebihan; log diagnostik yang dapat diakses melalui aplikasi seluler atau kode kesalahan LED kunci dapat mengidentifikasi penyebab spesifiknya. Sumber daya dukungan pabrikan kunci lemari aplikasi seluler meliputi dokumentasi bantuan dalam aplikasi, artikel basis pengetahuan yang membahas masalah umum, forum komunitas tempat pengguna berbagi solusi, saluran dukungan obrolan dan email, serta dukungan telepon untuk masalah kritis, dengan pelanggan perusahaan biasanya menerima kontak dukungan khusus dan jaminan perjanjian tingkat layanan (SLA) untuk waktu respons dan penyelesaian.
Tren Masa Depan dan Evolusi Teknologi pada Kunci Lemari Aplikasi Seluler
Lanskap teknologi kunci lemari aplikasi seluler terus berkembang dengan cepat, didorong oleh kemajuan dalam konektivitas nirkabel, kecerdasan buatan, autentikasi biometrik, dan integrasi infrastruktur pintar yang akan menentukan generasi berikutnya dari solusi keamanan lemari. Teknologi ultra-wideband (UWB) muncul sebagai mekanisme pengukuran jarak yang presisi untuk aplikasi kunci lemari aplikasi seluler, memungkinkan akurasi di bawah satu sentimeter untuk deteksi kehadiran yang memungkinkan lemari terbuka kunci secara otomatis ketika pengguna yang berwenang mendekat dalam ambang jarak tertentu, sambil mencegah perintah pembukaan kunci terpicu ketika pengguna hanya berjalan lewat di lorong. Kemampuan kecerdasan buatan dan machine learning sedang diintegrasikan ke dalam sistem kunci lemari aplikasi seluler untuk memungkinkan deteksi anomali perilaku yang mengidentifikasi pola akses tidak biasa yang berpotensi mengindikasikan kompromi kredensial atau ancaman dari pihak internal, algoritma pemeliharaan prediktif yang memperkirakan kegagalan baterai dan degradasi mekanis sebelum menyebabkan kunci terkunci, serta antarmuka pemrosesan bahasa alami yang memungkinkan pengguna menanyakan status lemari dan meminta akses melalui asisten suara dengan kesadaran konteks percakapan. Evolusi autentikasi biometrik mencakup sensor sidik jari dalam layar pada smartphone yang dimanfaatkan untuk autentikasi kunci lemari aplikasi seluler, pengenalan wajah dengan deteksi keaslian (liveness detection) untuk mencegah serangan spoofing, serta integrasi perangkat wearable yang sedang berkembang di mana sinyal biometrik smartwatch atau fitness band berfungsi sebagai token autentikasi berkelanjutan yang menjaga kunci lemari aplikasi seluler tetap terbuka hanya selama pengguna yang berwenang tetap berada di dekatnya. Adopsi luas protokol Matter di seluruh perangkat smart home dan otomasi gedung akan menyederhanakan integrasi kunci lemari aplikasi seluler dengan sistem pencahayaan, HVAC, keamanan, dan manajemen energi, memungkinkan skenario otomasi yang canggih di mana konteks akses lemari menginformasikan respons di seluruh gedung. Pertimbangan keberlanjutan mendorong pengembangan model kunci lemari aplikasi seluler dengan bantuan tenaga surya yang menggabungkan sel fotovoltaik kecil untuk memperpanjang umur baterai dalam kondisi cahaya ambient di dalam ruangan, opsi baterai lithium-polymer yang dapat diisi ulang untuk mengurangi limbah baterai sekali pakai, dan desain modular yang memungkinkan penggantian tingkat komponen daripada pembuangan kunci secara keseluruhan ketika elektroniknya menjadi usang.
Kesimpulan: Merangkul Revolusi Aplikasi-sebagai-Kredensial dengan Gembok Lemari Aplikasi Seluler
Gembok lemari aplikasi seluler mewakili transformasi mendasar dalam cara organisasi dan individu mengkonsep dan menerapkan keamanan fisik untuk lemari, loker, dan penyimpanan tertutup, menggantikan keterbatasan kunci mekanis dan gembok elektronik lama dengan fleksibilitas, akuntabilitas, dan kecerdasan pengelolaan kredensial berbasis smartphone. Sepanjang eksplorasi komprehensif ini, kami telah mengkaji fondasi teknis termasuk protokol nirkabel BLE, Wi-Fi, NFC, dan UWB yang sedang berkembang yang memungkinkan komunikasi yang andal antara smartphone dan gembok lemari, sistem pengelolaan kredensial yang canggih yang mendukung kode sementara, akses berbasis peran, dan izin dengan batas waktu, serta arsitektur keamanan yang menggabungkan enkripsi AES-256, rotasi kunci, perlindungan replay, dan mekanisme secure boot yang bertahan dari vektor serangan modern. Skenario penerapan yang mencakup kantor perusahaan, ruang coworking, fasilitas kesehatan, dan rumah pintar menunjukkan keserbagunaan solusi gembok lemari aplikasi seluler dalam menjawab beragam persyaratan keamanan sekaligus memberikan pengalaman mulus aplikasi-sebagai-kredensial yang diharapkan pengguna kontemporer dari perangkat terhubung. Seiring protokol nirkabel yang semakin matang, kapabilitas kecerdasan buatan yang berkembang, dan ekosistem rumah pintar yang konvergen di sekitar standar terbuka seperti Matter, teknologi gembok lemari aplikasi seluler akan terus berkembang menuju solusi yang lebih intuitif, lebih aman, dan lebih terintegrasi yang menghilang ke dalam pengalaman pengguna sambil tetap menjaga perlindungan waspada atas aset dan informasi yang mereka amankan. Organisasi yang mempertimbangkan penerapan gembok lemari aplikasi seluler sebaiknya mendekati pemilihan secara sistematis, mengevaluasi sertifikasi keamanan, protokol komunikasi, kemampuan integrasi, total biaya kepemilikan, dan kelangsungan vendor untuk memastikan investasi mereka memberikan nilai dan perlindungan yang bertahan lama. Transisi dari mekanisme penguncian tradisional ke sistem gembok lemari aplikasi seluler bukan sekadar peningkatan teknologi melainkan pergeseran strategis menuju pengelolaan keamanan yang digital-native yang memungkinkan kemampuan visibilitas, kontrol, dan otomatisasi yang penting untuk beroperasi secara efektif di lingkungan yang semakin terhubung.
Belum yakin kunci mana yang cocok untuk lemari Anda?
Bicara dengan engineer kami soal jenis kredensial, daya tahan baterai, dan kesesuaian retrofit — tanpa kewajiban.
Sumber terkait kunci lemari
Bandingkan jenis kunci, lihat panduan pemasangan, dan unduh katalog produk
Produk terkait
3
Kunci Lemari Pintar — Dikelola Aplikasi, Dasbor Multi-Lokasi
Kunci lemari pintar yang dikelola via aplikasi untuk kantor, paket, dan armada multi-lokasi. Dasbor aplikasi BLE, jejak audit, buka jarak jauh, tanpa server per kunci.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.

Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal
Kunci lemari kantor PIN + kartu offline untuk lemari arsip, pedestal, dan laci. Retrofit baterai 5 menit, tanpa WiFi, tanpa manajemen kunci. CE/FCC/RoHS.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.

Kunci Loker Gym — Kartu Offline, Tanpa WiFi
Kunci loker gym kartu offline untuk loker fitness dan kolam. Kartu MIFARE, baterai, retrofit 5 menit, tanpa WiFi atau server. Zinc alloy, CE/FCC/RoHS.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
Artikel blog terkait
3
Kunci Lemari MIFARE: Panduan Keamanan Lanjutan Sistem Akses
Panduan teknis mendalam kunci lemari MIFARE: varian Classic, Plus, DESFire, Ultralight, keamanan kriptografi, dan instalasi untuk kontrol akses lemari.
Halaman tersebut mendukung konteks produk yang sama: Kunci Lemari Pintar — Dikelola Aplikasi, Dasbor Multi-Lokasi, Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal, Kunci Loker Gym — Kartu Offline, Tanpa WiFi.

Kunci Loker MIFARE: Panduan Definitif Keamanan Loker Pintar
Panduan lengkap kunci loker MIFARE untuk gym, sekolah, kantor, dan fasilitas umum: Classic, Plus, DESFire, instalasi, jaringan, dan integrasi loker pintar.
Halaman tersebut mendukung konteks produk yang sama: Kunci Loker Gym — Kartu Offline, Tanpa WiFi.
Kunci Lemari Obat: Panduan Utama Mengamankan Obat-Obatan dan Melindungi Keluarga Anda
Panduan lengkap sistem kunci lemari obat mencakup jenis, pemasangan, keamanan anak, opsi pintar, dan praktik terbaik untuk hunian dan fasilitas kesehatan.
Halaman tersebut mendukung konteks produk yang sama: Kunci Lemari Pintar — Dikelola Aplikasi, Dasbor Multi-Lokasi, Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal, Kunci Loker Gym — Kartu Offline, Tanpa WiFi.
Tentukan proyek kunci lemari Anda bersama engineer kami
Kirimkan jumlah loker, jenis lemari, dan preferensi kredensial. Kami akan mengirim rencana sampel dan penawaran dalam 24 jam kerja.
- Beralih dari panduan umum ke diskusi produk atau aplikasi.
- Gunakan RFQ saat harga, gambar teknis, MOQ, atau jadwal peluncuran membutuhkan struktur.
- Jaga jalur kontak langsung tetap terlihat untuk klarifikasi cepat dan serah terima.