Kunci Lemari MIFARE: Panduan Keamanan Lanjutan Sistem Akses
Panduan teknis mendalam kunci lemari MIFARE: varian Classic, Plus, DESFire, Ultralight, keamanan kriptografi, dan instalasi untuk kontrol akses lemari.
Memahami Dasar-Dasar Teknologi Kunci Lemari MIFARE
Kunci lemari MIFARE adalah perangkat pengunci elektronik yang menggunakan teknologi kartu pintar tanpa kontak MIFARE dari NXP Semiconductors sebagai mekanisme autentikasi dan kontrol akses utamanya. Platform MIFARE adalah teknologi kartu pintar tanpa kontak yang paling banyak diimplementasikan secara global, dengan miliaran kartu dan pembaca yang digunakan di berbagai aplikasi kontrol akses, transportasi publik, pembayaran, dan identitas. Ketika teknologi ini tertanam ke dalam kunci lemari MIFARE, teknologi tersebut menghadirkan keamanan, kenyamanan, dan interoperabilitas yang sama—yang selama ini diandalkan organisasi untuk akses gedung—hingga ke tingkat lemari dan loker.
Kategori kunci lemari MIFARE mencakup berbagai produk, mulai dari kunci standalone sederhana yang membaca nomor seri kartu MIFARE Classic hingga perangkat terhubung jaringan yang canggih dan melakukan autentikasi timbal balik dengan kredensial MIFARE DESFire EV3 menggunakan enkripsi AES-128. Cakupan yang luas ini menjadikan kunci lemari MIFARE cocok untuk aplikasi mulai dari keamanan lemari perlengkapan kantor dasar hingga penyimpanan farmasi keamanan tinggi yang menuntut kontrol akses terdokumentasi dan terlindungi secara kriptografis demi kepatuhan regulasi. Memahami perbedaan antarvarian MIFARE sangat penting saat memilih kunci lemari MIFARE, karena properti keamanan dan rangkaian fitur sangat bervariasi di seluruh keluarga produk.
Prinsip kerja kunci lemari MIFARE dimulai dengan pembaca yang menghasilkan medan frekuensi radio 13,56 MHz. Ketika kartu MIFARE, fob, gelang, atau smartphone berkemampuan NFC memasuki medan ini, antena kartu memanen energi dari medan tersebut untuk menghidupkan sirkuit terintegrasinya. Pembaca kunci lemari MIFARE dan kartu kemudian menjalin komunikasi melalui protokol yang ditentukan oleh standar ISO 14443, yang mengatur kartu pintar tanpa kontak tipe proximity. Bergantung pada varian MIFARE dan konfigurasi keamanan kunci lemari MIFARE, komunikasi ini dapat melibatkan pembacaan nomor seri sederhana, autentikasi berbasis sektor, atau autentikasi timbal balik kriptografis penuh sebelum kunci lemari MIFARE memberikan akses.
Keunggulan ekosistem kunci lemari MIFARE sangat signifikan bagi organisasi yang sudah berinvestasi pada platform MIFARE. Karyawan yang membawa kartu akses gedung berbasis MIFARE dapat menggunakan kartu yang sama untuk mengakses penyimpanan yang diamankan kunci lemari MIFARE, menciptakan pengalaman satu kredensial yang mulus. Infrastruktur penerbitan dan pengelolaan kartu yang ada, perangkat pemrograman kartu, serta keahlian administrator semuanya langsung dapat dipindahkan ke penerapan kunci lemari MIFARE. Kompatibilitas ekosistem ini merupakan faktor utama yang mendorong adopsi teknologi kunci lemari MIFARE di lingkungan perusahaan, kesehatan, pendidikan, dan pemerintahan.
Panduan komprehensif ini menyajikan tinjauan teknis dan praktis yang mendetail tentang teknologi kunci lemari MIFARE. Dari fondasi kriptografis platform MIFARE, praktik terbaik instalasi, hingga arsitektur integrasi korporat, semua aspek pemilihan, penerapan, dan pengelolaan sistem kunci lemari MIFARE dibahas di sini. Baik Anda sedang mengevaluasi kunci lemari MIFARE pertama maupun merencanakan penerapan skala besar di beberapa fasilitas, sumber daya ini menyediakan kedalaman informasi yang dibutuhkan untuk pengambilan keputusan yang tepat.
Varian Teknologi MIFARE dalam Aplikasi Kunci Lemari
Keluarga produk MIFARE mencakup beberapa varian teknologi yang berbeda, masing-masing dengan kemampuan, properti keamanan, dan kesesuaian yang berbeda untuk aplikasi kunci lemari MIFARE. Memahami varian-varian ini sangat penting karena kunci lemari MIFARE yang mendukung satu varian mungkin mendukung atau tidak mendukung varian lainnya. Pilihan varian MIFARE berdampak langsung pada tingkat keamanan penerapan kunci lemari MIFARE dan menentukan kompatibilitas dengan populasi kartu yang sudah ada.
MIFARE Classic adalah varian MIFARE asli dan yang paling banyak diimplementasikan, dengan miliaran kartu beredar. Kunci lemari MIFARE yang membaca MIFARE Classic dapat mengakses pengidentifikasi unik atau nomor seri kartu, dan dengan pengetahuan kunci yang sesuai, dapat membaca dan menulis ke enam belas sektor penyimpanan data kartu. Setiap sektor di MIFARE Classic dilindungi oleh dua kunci 48-bit, dan akses ke data sektor memerlukan pengetahuan tentang kunci terkait. Namun, algoritma enkripsi kepemilikan CRYPTO1 yang digunakan MIFARE Classic telah disusupi melalui penelitian kriptografi yang dipublikasikan pada 2008, dan serangan praktis terhadap keamanan MIFARE Classic telah didemonstrasikan. Kunci lemari MIFARE yang sepenuhnya mengandalkan MIFARE Classic untuk aplikasi sensitif keamanan harus dievaluasi secara cermat terhadap model ancaman—untuk penggunaan kantor umum, MIFARE Classic mungkin memadai; untuk penyimpanan farmasi atau dokumen terklasifikasi, varian yang lebih kuat direkomendasikan.
MIFARE Plus menyediakan jalur migrasi dari MIFARE Classic ke keamanan yang lebih kuat. Kartu MIFARE Plus dapat beroperasi dalam mode kompatibilitas mundur yang meniru perilaku MIFARE Classic, memungkinkan instalasi kunci lemari MIFARE yang ada terus berfungsi sementara populasi kredensial ditingkatkan. Saat dialihkan ke tingkat keamanannya yang lebih tinggi, MIFARE Plus menggunakan enkripsi AES-128 untuk autentikasi dan perlindungan data, mengatasi kelemahan kriptografis MIFARE Classic. Kunci lemari MIFARE yang mendukung MIFARE Plus dapat diterapkan awalnya dengan kompatibilitas Classic dan kemudian ditingkatkan ke keamanan AES melalui perubahan konfigurasi di tingkat kartu, tanpa harus mengganti perangkat keras kunci lemari MIFARE.
MIFARE DESFire adalah varian keamanan tinggi dalam keluarga MIFARE dan pilihan yang direkomendasikan untuk penerapan kunci lemari MIFARE yang membutuhkan perlindungan kriptografis kuat. MIFARE DESFire EV3, generasi terkini, mendukung enkripsi AES-128, autentikasi timbal balik antara kartu dan pembaca, serta sistem file fleksibel alih-alih struktur sektor tetap milik MIFARE Classic. Kunci lemari MIFARE dengan dukungan DESFire dapat membangun kanal komunikasi terenkripsi dengan kartu, mencegah penyadapan komunikasi antara kartu dan pembaca. Autentikasi timbal balik memastikan kartu memverifikasi keaslian pembaca kunci lemari MIFARE sebelum mengungkapkan datanya, melindungi dari pembaca jahat yang mungkin mencoba mencuri informasi kartu. Untuk aplikasi kunci lemari MIFARE di sektor pemerintahan, pertahanan, kesehatan, dan layanan keuangan, DESFire adalah pilihan teknologi yang tepat.
MIFARE Ultralight adalah varian berbiaya rendah yang dirancang untuk kartu satu aplikasi atau penggunaan terbatas seperti tiket acara dan tiket sekali naik transportasi. MIFARE Ultralight C menambahkan autentikasi 3DES yang menyediakan lapisan keamanan dasar, tetapi platform ini tidak dirancang untuk penggunaan multi-aplikasi yang khas dalam kontrol akses. Kunci lemari MIFARE mungkin mendukung pembacaan MIFARE Ultralight demi kompatibilitas dengan kartu pengunjung atau kartu sementara, tetapi Ultralight bukan teknologi utama yang direkomendasikan untuk kontrol akses kunci lemari MIFARE karena kemampuan keamanan dan penyimpanannya yang terbatas.
MIFARE DESFire EV3, generasi terbaru per 2026, memperkenalkan beberapa peningkatan keamanan yang relevan dengan aplikasi kunci lemari MIFARE. Peningkatan tersebut meliputi ketahanan yang lebih baik terhadap serangan side-channel, dukungan untuk panjang kunci yang lebih panjang, pembangkitan angka acak yang ditingkatkan, dan Transaction MAC untuk operasi data terautentikasi. Kunci lemari MIFARE yang mendukung EV3 dapat memanfaatkan peningkatan ini untuk tingkat keamanan kartu-pembaca tertinggi yang tersedia saat ini dalam ekosistem MIFARE. Saat menentukan spesifikasi kunci lemari MIFARE untuk penerapan baru, kompatibilitas EV3 memastikan akses ke kemampuan keamanan paling mutakhir.
Keamanan Kriptografis Kunci Lemari MIFARE
Keamanan penerapan kunci lemari MIFARE bertumpu pada properti kriptografis platform MIFARE dan pilihan implementasi yang dibuat oleh produsen kunci serta organisasi yang menerapkannya. Pemahaman menyeluruh tentang properti keamanan ini memungkinkan pemilihan produk kunci lemari MIFARE yang tepat dan konfigurasi yang sesuai dengan lingkungan ancaman.
Autentikasi timbal balik adalah fondasi utama keamanan kunci lemari MIFARE dalam penerapan berbasis DESFire. Dalam pertukaran autentikasi timbal balik, pembaca kunci lemari MIFARE membuktikan keasliannya kepada kartu pada saat yang sama ketika kartu membuktikan keasliannya kepada pembaca. Hal ini melindungi dari pembaca jahat yang mungkin mencoba mencuri data kartu—kartu tidak akan mengungkapkan data terlindungnya kepada pembaca yang tidak dapat menunjukkan pengetahuan tentang kunci kriptografis yang sesuai. Autentikasi timbal balik pada kunci lemari MIFARE juga melindungi dari serangan man-in-the-middle di mana penyerang menempatkan perangkat di antara kartu dan pembaca untuk mencegat atau memodifikasi komunikasi.
Arsitektur manajemen kunci penerapan kunci lemari MIFARE menentukan bagaimana kunci kriptografis dibuat, didistribusikan, disimpan, dan dirotasi. Dalam penerapan sederhana, kunci lemari MIFARE mungkin menggunakan kunci diversifikasi yang diturunkan dari nomor seri kartu dan sebuah master key. Penerapan yang lebih canggih menggunakan sistem manajemen kunci terpusat di mana kunci lemari MIFARE memperoleh kunci sesi dari server aman untuk setiap transaksi. Keamanan master key atau proses derivasi kunci sangatlah kritis—kompromi pada master key mengompromikan setiap kartu dan setiap kunci lemari MIFARE dalam penerapan. Modul keamanan perangkat keras atau secure element harus digunakan untuk melindungi master key dari ekstraksi.
Kanal komunikasi antara pembaca kunci lemari MIFARE dan kartu dilindungi oleh enkripsi dalam penerapan tingkat keamanan DESFire dan MIFARE Plus. Kanal terenkripsi mencegah penyadapan pasif terhadap komunikasi frekuensi radio yang jika tidak dapat mengungkapkan data kartu atau pertukaran autentikasi. Enkripsi juga mencegah serangan replay, di mana penyerang merekam pertukaran autentikasi yang sah dan memutarnya kembali di kemudian hari untuk memperoleh akses tidak sah. Kunci lemari MIFARE harus menggunakan tantangan acak yang baru untuk setiap sesi autentikasi guna memastikan pertukaran yang terekam tidak dapat digunakan kembali.
Permukaan serangan kunci lemari MIFARE meluas melampaui antarmuka kartu-pembaca. Firmware internal kunci, antarmuka komunikasinya dengan sistem manajemen, konstruksi fisiknya, dan manajemen dayanya semuanya menyajikan vektor serangan potensial. Kunci lemari MIFARE yang dirancang baik menerapkan prinsip defense-in-depth, memastikan bahwa kompromi pada satu lapisan keamanan tidak mengompromikan seluruh sistem. Firmware harus ditandatangani untuk mencegah instalasi kode tidak sah. Antarmuka manajemen harus menggunakan protokol terenkripsi. Enklosur fisik harus tahan terhadap perusakan, dan komponen sensitif harus dilindungi dari penyelidikan (probing).
Sertifikasi keamanan memberikan validasi independen atas klaim keamanan produk kunci lemari MIFARE. Sertifikasi Common Criteria mengevaluasi keamanan produk terhadap profil perlindungan yang ditentukan. Validasi FIPS 140 berlaku untuk modul kriptografi dan mungkin relevan untuk produk kunci lemari MIFARE yang menggunakan modul keamanan perangkat keras. Sertifikasi khusus industri, seperti untuk aplikasi kesehatan atau pemerintahan, mungkin berlaku tergantung pada konteks penerapan. Ketika keamanan merupakan persyaratan utama, memilih kunci lemari MIFARE dengan sertifikasi keamanan pihak ketiga yang relevan memberikan jaminan melampaui klaim produsen.
Memilih Kunci Lemari MIFARE: Spesifikasi Kritis
Dukungan varian MIFARE pada kunci lemari MIFARE adalah spesifikasi terpenting yang harus diverifikasi. Kunci lemari MIFARE mungkin hanya mendukung pembacaan MIFARE Classic CSN atau nomor seri kartu, yang memberikan keamanan minimal karena nomor seri ditransmisikan dalam teks bias. Model kunci lemari MIFARE lainnya mendukung autentikasi sektor penuh dengan MIFARE Classic, memberikan akses ke data sektor dengan perlindungan CRYPTO1. Produk kunci lemari MIFARE premium mendukung autentikasi AES DESFire dan pertukaran data terenkripsi. Spesifikasi harus menyatakan dengan jelas varian MIFARE mana yang didukung dan pada tingkat keamanan apa—hanya CSN, autentikasi sektor, atau autentikasi kriptografis penuh.
Dukungan multi-teknologi pada kunci lemari MIFARE memperluas kompatibilitas melampaui ekosistem MIFARE. Banyak organisasi memiliki populasi kredensial campuran yang mencakup kartu proximity 125 kHz lawas di samping kartu pintar MIFARE. Kunci lemari MIFARE multi-teknologi dapat membaca keduanya, memberikan fleksibilitas selama migrasi kredensial dan mengakomodasi pengunjung atau kontraktor yang membawa jenis kartu berbeda. Beberapa model kunci lemari MIFARE juga mendukung kredensial seluler NFC dari smartphone, memungkinkan pengalaman akses tanpa kartu bagi pengguna yang lebih memilih ponsel daripada kartu fisik.
Kapasitas pengguna kunci lemari MIFARE bervariasi menurut model dan mode operasi. Dalam mode standalone, di mana kunci lemari MIFARE menyimpan pengidentifikasi kartu yang diizinkan secara lokal, kapasitasnya biasanya berkisar dari beberapa ratus hingga beberapa ribu kartu. Dalam mode terhubung jaringan, di mana kunci lemari MIFARE berkonsultasi dengan pengendali terpusat untuk setiap keputusan akses, kapasitasnya efektif tidak terbatas. Pilihan antara operasi standalone dan terhubung jaringan tidak hanya memengaruhi kapasitas, tetapi juga kemampuan untuk mencabut kartu hilang secara instan, memperbarui hak akses, dan mengumpulkan data audit. Kunci lemari MIFARE yang mendukung kedua mode memberikan fleksibilitas penerapan.
Kemampuan jejak audit pada kunci lemari MIFARE menyediakan catatan peristiwa akses untuk pemantauan keamanan dan kepatuhan. Model kunci lemari MIFARE standalone menyimpan peristiwa audit di memori internal, dengan kapasitas berkisar dari beberapa ratus hingga beberapa ribu peristiwa. Data audit mencakup stempel waktu, pengidentifikasi kartu, dan apakah setiap upaya akses diberikan atau ditolak. Model kunci lemari MIFARE terhubung jaringan mengirimkan peristiwa audit secara real-time ke server terpusat, memberikan visibilitas langsung dan menghilangkan risiko kehilangan data jika kunci lemari MIFARE rusak. Jejak audit kunci lemari MIFARE harus mencakup detail yang memadai untuk mendukung investigasi keamanan dan persyaratan kepatuhan regulasi.
Daya tahan fisik kunci lemari MIFARE dicirikan oleh beberapa spesifikasi. Peringkat IP menunjukkan ketahanan terhadap debu dan air. Rentang suhu operasi mendefinisikan kondisi lingkungan yang dapat ditoleransi kunci lemari MIFARE. Peringkat siklus menunjukkan berapa banyak siklus kunci-buka kunci yang dinilai mampu ditahan mekanisme sebelum gagal. Peringkat dampak atau peringkat IK menunjukkan ketahanan terhadap benturan fisik. Kunci lemari MIFARE yang ditujukan untuk lingkungan lalu lintas tinggi, publik, atau luar ruangan harus memiliki spesifikasi yang sesuai dengan kondisi yang diharapkan.
Spesifikasi daya kunci lemari MIFARE mencakup jenis dan jumlah baterai, estimasi masa pakai baterai pada penggunaan tipikal, mekanisme peringatan baterai lemah, serta apakah tersedia daya eksternal atau masukan daya darurat. Masa pakai baterai kunci lemari MIFARE biasanya berkisar dari satu hingga tiga tahun tergantung pada frekuensi penggunaan dan fitur. Kunci lemari MIFARE harus memberikan indikasi baterai lemah yang jelas dengan peringatan cukup dini. Masukan daya darurat, biasanya port micro-USB atau USB-C, memungkinkan daya sementara diberikan jika baterai benar-benar habis, sehingga akses tetap dapat dilakukan tanpa harus menggunakan metode masuk destruktif.
Menginstal dan Memprogram Kunci Lemari MIFARE
Penilaian pra-instalasi untuk kunci lemari MIFARE melibatkan verifikasi kompatibilitas fisik dengan lemari sasaran. Ketebalan pintu lemari, area pemasangan yang tersedia, dan ruang kosong di belakang permukaan pemasangan harus mengakomodasi dimensi kunci lemari MIFARE. Permukaan pemasangan harus mampu menopang bodi kunci secara aman. Untuk instalasi retrofit di mana kunci lemari MIFARE menggantikan kunci mekanis yang ada, pastikan kunci lemari MIFARE kompatibel dengan dimensi lubang pemasangan yang ada atau bahwa material lemari dapat dimodifikasi untuk mengakomodasi lubang pemasangan baru tanpa mengorbankan integritas struktural.
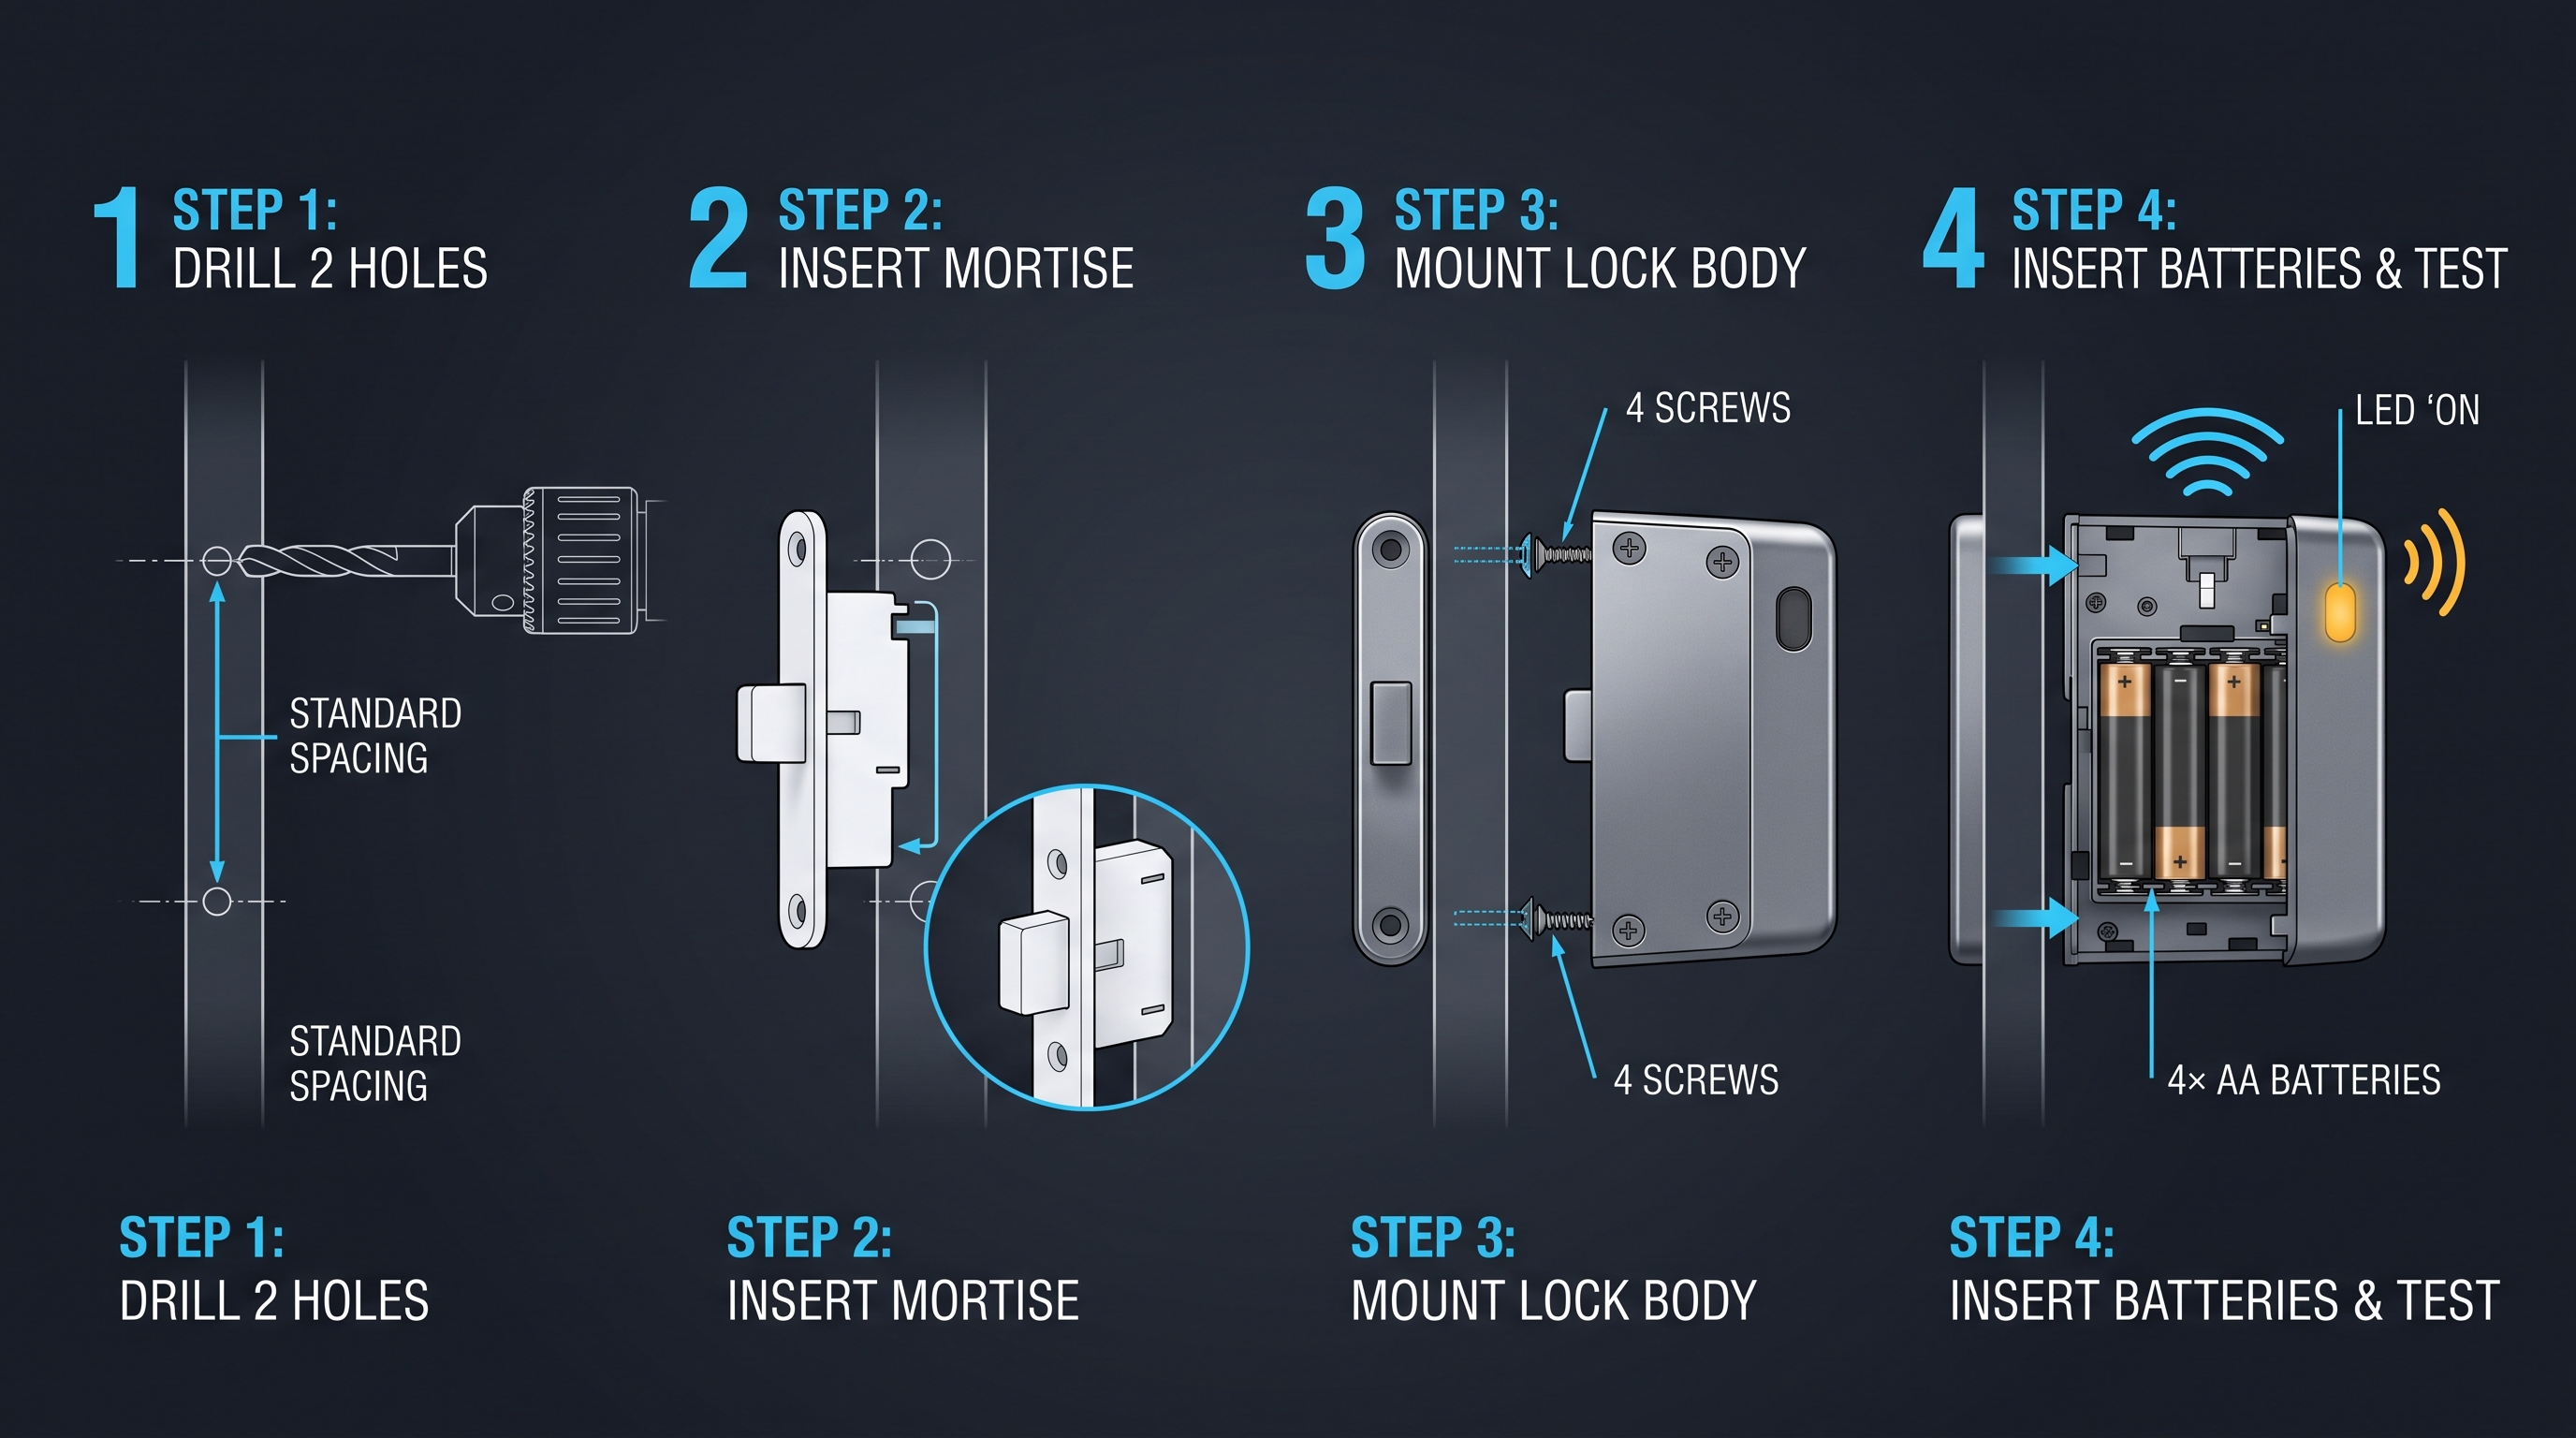
Prosedur pemasangan fisik kunci lemari MIFARE biasanya melibatkan pengeboran atau verifikasi lubang pemasangan utama, yang sering berdiameter 16 hingga 22 milimeter, ditambah lubang sekunder untuk sekrup pemasangan atau pin anti-rotasi. Produsen kunci lemari MIFARE menyediakan templat pengeboran yang harus diikuti secara presisi. Gunakan mata bor yang sesuai dengan material lemari—mata bor kayu untuk lemari kayu, mata bor baja cepat potong atau kobalt untuk lemari logam, dan mata bor berujung karbida untuk material yang sangat keras. Hilangkan gerinda kasar pada lubang setelah pengeboran untuk memastikan bodi kunci lemari MIFARE terpasang rata dengan permukaan pemasangan.
Mengamankan bodi kunci lemari MIFARE dengan benar sangat penting baik untuk keamanan maupun operasi yang andal. Bodi kunci harus dikencangkan dengan kuat tetapi tidak berlebihan—pengencangan berlebihan dapat mendistorsi rumah kunci dan menyebabkan mekanisme macet. Beberapa model kunci lemari MIFARE menyertakan kerah berulir atau mur di sisi interior permukaan pemasangan. Oleskan bahan pengunci ulir untuk mencegah pelonggaran seiring waktu akibat getaran dan operasi pintu atau laci berulang. Kunci lemari MIFARE yang menjadi longgar dapat tidak sejajar dengan pelat keamanan, menyebabkan kegagalan penguncian yang berselang-seling atau membuat lemari rentan terhadap pembongkaran paksa.
Pendaftaran kartu untuk kunci lemari MIFARE bergantung pada mode operasi dan arsitektur manajemen. Dalam mode standalone, pendaftaran dilakukan langsung pada kunci lemari MIFARE, biasanya menggunakan kartu pemrograman atau kode administrator untuk masuk ke mode pendaftaran, lalu menempelkan setiap kartu pengguna untuk registrasi. Kunci lemari MIFARE membaca dan menyimpan nomor seri kartu atau data dari sektor atau file tertentu, tergantung konfigurasi. Dalam mode terhubung jaringan, pendaftaran dilakukan melalui perangkat lunak manajemen, dan kunci lemari MIFARE menerima daftar kartu yang diizinkan dari pengendali terpusat.
Konfigurasi sektor dan kunci untuk kunci lemari MIFARE yang membaca melampaui nomor seri kartu memerlukan perencanaan cermat. Kunci lemari MIFARE harus dikonfigurasi dengan nomor sektor atau file ID yang akan dibaca, kunci atau kunci-kunci yang diperlukan untuk mengakses data tersebut, dan format data yang diharapkan. Parameter-parameter ini harus konsisten dengan pemrograman kartu yang digunakan di seluruh organisasi. Pengaturan kunci lemari MIFARE yang salah konfigurasi akan mengakibatkan kartu yang sah ditolak, menimbulkan frustrasi pengguna dan beban dukungan. Dokumentasikan konfigurasi sektor dan kunci serta pertahankan konsistensinya di seluruh penerapan kunci lemari MIFARE.
Pengujian kunci lemari MIFARE yang baru diinstal harus menyeluruh. Uji dengan beberapa kartu sah dari setiap varian MIFARE yang didukung. Uji bahwa kartu tidak sah ditolak dengan benar. Uji jangkauan baca dan posisi untuk memastikan deteksi kartu yang konsisten. Uji pelepasan dan penggantian baterai untuk memverifikasi bahwa konfigurasi dan data kartu tetap tersimpan. Uji override mekanis jika tersedia. Uji fitur alarm atau tamper apa pun. Untuk model kunci lemari MIFARE terhubung jaringan, uji komunikasi dengan sistem manajemen dan verifikasi bahwa peristiwa akses muncul di log audit. Semua pengujian harus dilakukan dengan lemari dalam keadaan terbuka untuk mencegah terkunci di luar.
Mengintegrasikan Kunci Lemari MIFARE dengan Sistem Korporat
Integrasi kunci lemari MIFARE dengan sistem kontrol akses korporat memanfaatkan infrastruktur MIFARE yang sama dengan yang digunakan untuk akses pintu. Karena pembaca pintu dan kunci lemari MIFARE menggunakan teknologi kartu yang sama, kartu yang sama, dan pemrograman kartu yang sama, akses lemari menjadi perpanjangan alami dari sistem akses gedung. Integrasi ini menciptakan pengalaman pengguna yang mulus di mana kartu yang membuka pintu gedung juga membuka lemari yang ditugaskan kepada pengguna, serta memberikan administrator satu platform untuk mengelola seluruh akses fisik.
Integrasi antarmuka Wiegand menghubungkan kunci lemari MIFARE ke panel kontrol akses standar. Kunci lemari MIFARE berfungsi sebagai pembaca kartu, menyajikan data kartu ke panel melalui antarmuka Wiegand. Panel mengambil keputusan akses berdasarkan basis data kartunya dan mengirimkan sinyal kembali ke kunci lemari MIFARE untuk mengaktifkan mekanisme pembukaan kunci. Arsitektur ini memusatkan keputusan akses di panel, memastikan hak istimewa kartu konsisten dan pencabutan kartu berlaku seketika di semua unit kunci lemari MIFARE yang terhubung.
OSDP atau Open Supervised Device Protocol adalah alternatif modern pengganti Wiegand untuk integrasi kunci lemari MIFARE. OSDP menyediakan komunikasi terenkripsi dua arah, memungkinkan panel kontrol akses tidak hanya menerima data kartu dari kunci lemari MIFARE tetapi juga memantau status kunci, mendeteksi perusakan, dan mengonfigurasi parameter kunci dari jarak jauh. OSDP mendukung jalur kabel yang lebih panjang dibandingkan Wiegand dan menggunakan kabel RS-485 standar. Saat mengintegrasikan kunci lemari MIFARE dengan infrastruktur kontrol akses baru atau yang ditingkatkan, OSDP sebaiknya ditentukan di atas Wiegand karena keunggulan keamanan dan fiturnya.
Opsi integrasi nirkabel untuk kunci lemari MIFARE mencakup Wi-Fi, Bluetooth Low Energy, Z-Wave, Zigbee, dan protokol nirkabel kepemilikan. Konektivitas nirkabel menghilangkan kebutuhan kabel kontrol akses khusus ke setiap kunci lemari MIFARE, mengurangi biaya dan gangguan instalasi secara drastis, terutama dalam skenario retrofit. Model kunci lemari MIFARE nirkabel menggunakan daya baterai, dan manajemen baterai menjadi pertimbangan operasional berkelanjutan. Koneksi nirkabel harus diamankan dengan enkripsi dan autentikasi timbal balik untuk mencegah penyadapan dan perintah tidak sah.
Integrasi API dan perangkat lunak memperluas pengelolaan kunci lemari MIFARE melampaui platform kontrol akses tradisional. Sistem kunci lemari MIFARE dengan REST API dapat berintegrasi dengan sistem manajemen identitas, platform HR, sistem manajemen inventaris, dan aplikasi khusus. Hal ini memungkinkan alur kerja otomatis seperti memberikan akses lemari saat karyawan baru di-onboarding di sistem HR, mencabut akses saat hubungan kerja berakhir, dan mencatat peristiwa akses lemari di platform manajemen informasi dan peristiwa keamanan organisasi. Integrasi API mengubah kunci lemari MIFARE dari perangkat keamanan yang terisolasi menjadi komponen terhubung dalam ekosistem teknologi organisasi.
Perangkat lunak manajemen untuk sistem kunci lemari MIFARE menyediakan antarmuka untuk pendaftaran kartu, pengelolaan hak akses, konfigurasi jadwal, tinjauan log audit, dan pemantauan kesehatan sistem. Perangkat lunak harus mendukung kontrol akses berbasis peran sehingga administrator yang berbeda memiliki tingkat akses sistem yang sesuai. Perangkat lunak harus menyediakan operasi massal untuk mengelola penerapan kunci lemari MIFARE berskala besar secara efisien. Pelaporan harus mencakup laporan kepatuhan standar dan pembuatan laporan khusus. Kualitas perangkat lunak manajemen berdampak signifikan pada beban operasional dan postur keamanan penerapan kunci lemari MIFARE.
Aplikasi Kunci Lemari MIFARE di Berbagai Sektor
Aplikasi kesehatan untuk kunci lemari MIFARE mencakup lemari penyimpanan obat, brankas zat terkendali, penyimpanan rekam medis pasien, lemari perangkat dan perlengkapan medis, serta penyimpanan sampel laboratorium. Kunci lemari MIFARE di sektor kesehatan harus mendukung kartu identitas staf yang digunakan personel klinis, yang pada instalasi modern umumnya berbasis MIFARE. Kemampuan jejak audit sangat kritis untuk kepatuhan regulasi terkait pelacakan zat terkendali dan persyaratan privasi data pasien. Kunci lemari MIFARE harus beroperasi andal di lingkungan kesehatan yang menuntut, yang meliputi paparan bahan kimia pembersih, penggunaan intensif oleh banyak staf, dan kebutuhan akses cepat dalam situasi darurat.
Institusi pendidikan tinggi menerapkan teknologi kunci lemari MIFARE di laboratorium penelitian untuk penyimpanan material kimia dan biologi, di departemen IT untuk keamanan peralatan dan lemari server, di perpustakaan untuk penyimpanan buku langka dan koleksi khusus, serta di kantor administrasi untuk keamanan catatan rahasia. Banyak universitas telah membakukan kartu kampus berbasis MIFARE yang menggabungkan fungsi akses gedung, layanan perpustakaan, makan, dan pembayaran. Kunci lemari MIFARE yang bekerja dengan ekosistem kartu kampus yang ada memperluas nilai investasi infrastruktur tersebut sambil memberikan keamanan yang tepat untuk konten bernilai tinggi atau teregulasi.
Lingkungan perusahaan memperoleh manfaat dari penerapan kunci lemari MIFARE untuk mengamankan lemari arsip yang berisi catatan personel, dokumen keuangan, kontrak hukum, dan kekayaan intelektual. Integrasi kunci lemari MIFARE dengan sistem kontrol akses perusahaan, yang pada instalasi modern umumnya berbasis MIFARE, berarti akses lemari dikelola melalui platform yang sama dengan akses pintu. Ketika akses gedung seorang karyawan dicabut saat berpisah dari perusahaan, akses kunci lemari MIFARE-nya otomatis turut dicabut, menutup celah keamanan yang umum terjadi.
Properti perhotelan menggunakan teknologi kunci lemari MIFARE untuk brankas dalam kamar, lemari minibar, penyimpanan perlengkapan housekeeping, dan loker staf. Kunci lemari MIFARE pada brankas kamar tamu dapat diprogram untuk menerima kartu kunci kamar berbasis MIFARE milik tamu, memberikan kenyamanan satu kartu untuk akses kamar dan brankas. Kunci lemari MIFARE diprogram ulang secara otomatis untuk setiap tamu baru melalui integrasi dengan sistem manajemen properti. Untuk aplikasi area belakang, kunci lemari MIFARE pada lemari perlengkapan housekeeping dan loker staf memastikan hanya personel yang berwenang yang mengakses perlengkapan dan penyimpanan pribadi.
Aplikasi pemerintahan dan pertahanan untuk kunci lemari MIFARE memerlukan kepatuhan terhadap standar keamanan yang ketat. Penyimpanan dokumen terklasifikasi memerlukan sistem kunci lemari MIFARE yang mendukung kredensial yang diterbitkan pemerintah dan menyediakan kemampuan autentikasi multi-faktor serta jejak audit yang diperlukan untuk akuntabilitas material terklasifikasi. Kunci lemari MIFARE di lingkungan ini biasanya menggunakan teknologi MIFARE DESFire karena properti kriptografisnya yang kuat dan harus menjalani pengujian serta sertifikasi ekstensif sebelum penerapan.
Kunci Lemari MIFARE versus Teknologi Akses Alternatif
Membandingkan kunci lemari MIFARE dengan alternatif kartu proximity frekuensi rendah menyoroti keunggulan keamanan platform MIFARE. Kartu proximity 125 kHz frekuensi rendah mentransmisikan pengidentifikasi tetap yang tidak terenkripsi yang dapat ditangkap dan dikloning dengan perangkat keras murah yang tersedia luas. Kunci lemari MIFARE yang menggunakan DESFire dengan enkripsi AES memberikan ketahanan terhadap kloning, penyadapan, dan serangan replay yang tidak dapat ditandingi sistem frekuensi rendah. Bagi organisasi yang saat ini menggunakan kartu proximity frekuensi rendah, peningkatan ke penerapan kunci lemari MIFARE merupakan peluang untuk meningkatkan postur keamanan kontrol akses tingkat lemari secara signifikan.
Kunci lemari MIFARE dibandingkan dengan kunci elektronik berbasis keypad menawarkan kompromi yang berbeda dalam kenyamanan dan biaya. Kunci keypad tidak memerlukan kartu, fob, atau kredensial lain—pengguna cukup menghafal sebuah kode. Hal ini menghilangkan biaya kredensial per pengguna dan beban administratif penerbitan serta pengelolaan kartu. Namun, kode dapat dibagikan, diamati, atau ditebak. Kunci lemari MIFARE memberikan akuntabilitas individu yang lebih kuat karena kartu lebih kecil kemungkinannya untuk dibagikan dibandingkan kode, dan jejak audit mengidentifikasi kartu spesifik yang digunakan untuk setiap akses. Pilihan antara kunci lemari MIFARE dan keypad sering kali bergantung pada apakah pengguna sudah membawa kartu MIFARE untuk keperluan lain.
Kunci lemari biometrik yang menggunakan sidik jari, pengenalan wajah, atau modalitas biometrik lainnya merupakan alternatif autentikasi kunci lemari MIFARE. Biometrik menghilangkan kredensial sepenuhnya, menghilangkan risiko kartu hilang atau dicuri dan memberikan jaminan tinggi atas identitas pengguna. Namun, pembaca biometrik biasanya lebih mahal daripada pembaca kunci lemari MIFARE, mungkin memiliki keterbatasan lingkungan dan kegunaan, serta menimbulkan pertimbangan privasi. Banyak penerapan keamanan tinggi menggabungkan biometrik dengan teknologi kunci lemari MIFARE untuk autentikasi multi-faktor—sesuatu yang dimiliki pengguna, kartu MIFARE, ditambah sesuatu yang melekat pada pengguna, yaitu biometrik.
Kunci mekanis tetap menjadi pembanding dasar untuk kunci lemari MIFARE. Kunci mekanis murah, tidak memerlukan daya, dan dapat bertahan selama puluhan tahun. Di hadapan keunggulan tersebut, kunci lemari MIFARE menawarkan manajemen kredensial elektronik yang menghilangkan biaya duplikasi kunci dan penggantian kunci, kemampuan jejak audit yang tidak dapat diberikan kunci mekanis, serta integrasi dengan sistem kontrol akses elektronik. Analisis total biaya kepemilikan untuk penerapan kunci lemari MIFARE harus memperhitungkan biaya manajemen kunci dan penggantian kunci yang tereliminasi, serta waktu administratif yang dihabiskan untuk masalah terkait kunci.
Merancang Penerapan Kunci Lemari MIFARE
Penerapan kunci lemari MIFARE yang berhasil dimulai dengan survei lokasi yang komprehensif. Dokumentasikan setiap lemari, laci, dan loker yang akan dilengkapi kunci lemari MIFARE. Untuk masing-masing, catat material dan ketebalan lemari, dimensi permukaan pemasangan yang tersedia, ruang kosong di belakang permukaan pemasangan, kondisi lingkungan, dan persyaratan khusus apa pun seperti kemudahan pembersihan untuk lingkungan kesehatan atau paparan luar ruangan untuk penyimpanan eksternal. Data survei ini menjadi dasar pemilihan model kunci lemari MIFARE dan mengidentifikasi lemari mana yang memerlukan perangkat keras pemasangan khusus, penguatan, atau pendekatan penguncian alternatif.
Rencana infrastruktur jaringan dan daya untuk penerapan kunci lemari MIFARE mengatur bagaimana setiap kunci akan diberi daya dan, untuk model terhubung jaringan, bagaimana kunci akan berkomunikasi. Model kunci lemari MIFARE berdaya baterai menyederhanakan instalasi dengan menghilangkan kabel tetapi memerlukan rencana manajemen baterai termasuk penggantian terjadwal dan persediaan baterai cadangan. Model kunci lemari MIFARE berkabel menyediakan daya berkelanjutan dan konektivitas jaringan tetapi memerlukan jalur kabel yang mungkin menantang di fasilitas yang sudah ada. Pendekatan hibrida mungkin sesuai, dengan unit kunci lemari MIFARE terhubung jaringan di lokasi yang mudah dikabeli dan unit kunci lemari MIFARE standalone berdaya baterai di lokasi yang tidak praktis untuk dikabeli.
Rencana konfigurasi kartu mendefinisikan bagaimana kartu MIFARE akan diprogram untuk digunakan dengan sistem kunci lemari MIFARE. Ini mencakup pemilihan varian MIFARE yang akan digunakan, penetapan struktur sektor atau file untuk data akses lemari, pembentukan skema manajemen kunci, dan penentuan apakah data akses lemari akan berdampingan dengan aplikasi lain pada kartu. Konfigurasi kartu harus kompatibel dengan pemrograman kartu yang ada jika kunci lemari MIFARE ditambahkan ke penerapan MIFARE yang sudah berjalan. Perangkat dan perangkat lunak pemrograman kartu harus tersedia untuk mengodekan aplikasi akses lemari ke kartu baru maupun kartu yang sudah ada.
Kerangka kebijakan akses untuk penerapan kunci lemari MIFARE mendefinisikan siapa yang dapat mengakses lemari mana dan dalam kondisi apa. Kebijakan akses harus berbasis peran dan tanggung jawab alih-alih nama individual untuk menyederhanakan administrasi. Definisikan grup akses yang sesuai dengan fungsi organisasi—misalnya, semua staf keperawatan di unit tertentu mungkin memiliki akses ke lemari perlengkapan di unit tersebut, sementara hanya kepala perawat dan staf farmasi yang memiliki akses ke lemari obat. Kebijakan akses harus mencakup pembatasan waktu bila diperlukan, seperti membatasi akses penyimpanan bahan kimia laboratorium hanya pada jam kerja. Dokumentasikan kebijakan akses secara jelas dan tinjau secara berkala bersama pemangku kepentingan.
Pelatihan pengguna sangat kritis untuk adopsi dan penggunaan kunci lemari MIFARE yang benar. Pengguna perlu memahami cara menempelkan kartu untuk pembacaan yang andal, arti indikator LED dan suara pada kunci lemari MIFARE, cara melaporkan kartu yang hilang atau dicuri, serta pentingnya tidak membagikan kartu atau menahan lemari tetap terbuka. Pelatihan harus diberikan sebagai bagian dari orientasi karyawan baru dan diperbarui secara berkala. Manajemen harus memberi teladan dalam menggunakan kunci lemari MIFARE dengan benar, karena perilaku pengguna sangat dipengaruhi oleh praktik manajemen yang diamati.
Memelihara dan Mengembangkan Sistem Kunci Lemari MIFARE
Pemeliharaan preventif untuk penerapan kunci lemari MIFARE mencakup penggantian baterai terjadwal untuk model berdaya baterai, inspeksi fisik pemasangan dan keselarasan kunci, pembersihan permukaan pembaca, dan verifikasi operasi kunci yang benar. Frekuensi pemeliharaan bergantung pada intensitas penggunaan dan kondisi lingkungan, tetapi inspeksi tahunan merupakan batas minimum yang wajar untuk sebagian besar penerapan kunci lemari MIFARE. Dokumentasikan aktivitas pemeliharaan dan simpan log atas setiap masalah yang teridentifikasi dan teratasi.
Manajemen firmware untuk sistem kunci lemari MIFARE harus menjadi proses yang terencana dan terdokumentasi. Berlangganan informasi keamanan produsen dan pemberitahuan rilis firmware. Evaluasi setiap pembaruan firmware untuk relevansi dan urgensinya—patch keamanan harus segera diterapkan, sementara pembaruan fitur dapat dijadwalkan sesuai kenyamanan. Uji pembaruan firmware pada kunci lemari MIFARE non-kritis sebelum penerapan luas. Simpan catatan versi firmware di seluruh penerapan kunci lemari MIFARE untuk mendukung pemecahan masalah dan persyaratan kepatuhan.
Manajemen siklus hidup pengguna menjaga akurasi dan keamanan basis data akses kunci lemari MIFARE. Berintegrasi dengan sistem HR bila memungkinkan untuk mengotomatisasi penyediaan akses saat karyawan direkrut atau berpindah peran, dan pencabutan akses saat karyawan berhenti. Untuk sistem kunci lemari MIFARE tanpa integrasi HR, tetapkan prosedur administratif untuk pembaruan akses yang tepat waktu. Lakukan tinjauan akses berkala di mana manajer memverifikasi bahwa akses kunci lemari MIFARE anggota tim mereka tetap sesuai dengan tanggung jawab mereka saat ini.
Manajemen log audit untuk penerapan kunci lemari MIFARE melayani tujuan pemantauan keamanan sekaligus kepatuhan. Tetapkan jadwal tinjauan log audit—harian untuk aplikasi keamanan tinggi, mingguan atau bulanan untuk keamanan kantor umum. Cari pola akses yang tidak biasa seperti akses pada waktu atipikal, upaya akses ditolak berulang, atau frekuensi akses yang tidak selaras dengan pola normal. Simpan catatan audit sesuai kebijakan retensi data organisasi dan persyaratan regulasi yang berlaku. Lindungi data audit dari akses tidak sah dan perusakan.
Perencanaan evolusi teknologi untuk penerapan kunci lemari MIFARE mengantisipasi perubahan masa depan dalam ekosistem kredensial. Platform MIFARE terus berevolusi, dengan varian baru dan fitur keamanan baru yang terus diperkenalkan. Penerapan kunci lemari MIFARE harus memiliki peta jalan untuk mengadopsi generasi MIFARE baru saat mereka matang. Demikian pula, adopsi kredensial seluler melalui NFC yang terus meningkat dapat menghadirkan peluang untuk mengurangi atau menghilangkan penerbitan kartu fisik. Perencanaan evolusi ini sejak penerapan awal kunci lemari MIFARE—misalnya dengan memilih model yang mendukung teknologi saat ini maupun yang sedang berkembang—mengurangi biaya dan gangguan peningkatan di masa depan.
Panduan keamanan lanjutan teknologi kunci lemari MIFARE ini terakhir diperbarui pada 3 Agustus 2026. Merek dagang dan teknologi MIFARE dimiliki oleh NXP Semiconductors. Spesifikasi produk, ketersediaan varian MIFARE, dan properti keamanan dapat berubah. Selalu rujuk dokumentasi NXP terkini dan spesifikasi produsen kunci lemari MIFARE. Untuk bantuan memilih dan menerapkan sistem kunci lemari MIFARE bagi organisasi Anda, hubungi CabinetLock Security Team atau konsultasikan dengan profesional keamanan fisik dan kontrol akses yang berkualifikasi.
Sumber Daya dan Bacaan Lanjutan
- Dokumentasi Keluarga Produk NXP MIFARE: www.nxp.com/mifare
- ISO/IEC 14443: Identification Cards — Contactless Integrated Circuit Cards — Proximity Cards
- Catatan Aplikasi NXP AN10741: Fitur dan Petunjuk MIFARE DESFire EV3
- Standar OSDP SIA: Spesifikasi Teknis Open Supervised Device Protocol
- NIST SP 800-116 Rev 1: Panduan Penggunaan Kredensial PIV dalam Akses Fasilitas
Understanding MIFARE Cabinet Lock Technology Fundamentals
A MIFARE cabinet lock is an electronic locking device that uses NXP Semiconductors' MIFARE contactless smart card technology as its primary authentication and access control mechanism. The MIFARE platform is the most widely deployed contactless smart card technology globally, with billions of cards and readers in use across access control, public transportation, payment, and identity applications. When this technology is embedded into a MIFARE cabinet lock, it brings the same security, convenience, and interoperability that organizations rely on for building access to the cabinet and locker level.
The MIFARE cabinet lock category spans a range of products from simple standalone locks reading MIFARE Classic card serial numbers to sophisticated networked devices performing mutual authentication with MIFARE DESFire EV3 credentials using AES-128 encryption. This breadth makes the MIFARE cabinet lock suitable for applications ranging from basic office supply cabinet security to high-security pharmaceutical storage where regulatory compliance demands documented, cryptographically protected access control. Understanding the differences between MIFARE variants is essential when selecting a MIFARE cabinet lock, as the security properties and feature sets vary dramatically across the product family.
The operational principle of a MIFARE cabinet lock begins with the reader generating a 13.56 MHz radio frequency field. When a MIFARE card, fob, wristband, or NFC-enabled smartphone enters this field, the card's antenna harvests energy from the field to power its integrated circuit. The MIFARE cabinet lock reader and the card then engage in a communication protocol defined by the ISO 14443 standard, which governs proximity contactless smart cards. Depending on the MIFARE variant and the MIFARE cabinet lock security configuration, this communication may involve simple serial number reading, sector-based authentication, or full cryptographic mutual authentication before the MIFARE cabinet lock grants access.
The ecosystem advantage of a MIFARE cabinet lock is substantial for organizations already invested in the MIFARE platform. Employees who carry MIFARE-based building access cards can use those same cards to access MIFARE cabinet lock secured storage, creating a seamless single-credential experience. The existing card issuance and management infrastructure, card programming equipment, and administrator expertise all transfer directly to the MIFARE cabinet lock deployment. This ecosystem compatibility is a major factor driving adoption of MIFARE cabinet lock technology in enterprise, healthcare, education, and government environments.
This comprehensive guide provides a detailed technical and practical examination of MIFARE cabinet lock technology. From the cryptographic foundations of the MIFARE platform through installation best practices to enterprise integration architectures, every aspect of selecting, deploying, and managing a MIFARE cabinet lock system is covered. Whether you are evaluating your first MIFARE cabinet lock or planning a large-scale deployment across multiple facilities, this resource provides the depth of information needed for informed decision-making.
MIFARE Technology Variants in Cabinet Lock Applications
The MIFARE product family includes several distinct technology variants, each with different capabilities, security properties, and suitability for MIFARE cabinet lock applications. Understanding these variants is essential because a MIFARE cabinet lock that supports one variant may or may not support others. The choice of MIFARE variant directly impacts the security level of the MIFARE cabinet lock deployment and determines compatibility with existing card populations.
MIFARE Classic is the original and most widely deployed MIFARE variant, with billions of cards in circulation. A MIFARE cabinet lock that reads MIFARE Classic can access the card's unique identifier or serial number, and with appropriate key knowledge, can read from and write to the card's sixteen sectors of data storage. Each sector in MIFARE Classic is protected by two 48-bit keys, and access to sector data requires knowledge of the relevant key. However, the proprietary CRYPTO1 encryption algorithm used by MIFARE Classic was compromised through cryptographic research published in 2008, and practical attacks against MIFARE Classic security have been demonstrated. A MIFARE cabinet lock relying solely on MIFARE Classic for security-sensitive applications should be carefully evaluated against the threat model—for general office use, MIFARE Classic may be adequate; for pharmaceutical storage or classified documents, stronger variants are recommended.
MIFARE Plus provides a migration path from MIFARE Classic to stronger security. MIFARE Plus cards can operate in a backward-compatible mode that emulates MIFARE Classic behavior, allowing existing MIFARE cabinet lock installations to continue functioning while the credential population is upgraded. When switched to its higher security level, MIFARE Plus uses AES-128 encryption for authentication and data protection, addressing the cryptographic weaknesses of MIFARE Classic. A MIFARE cabinet lock that supports MIFARE Plus can be deployed initially with Classic compatibility and later upgraded to AES security through a card-level configuration change, without replacing the MIFARE cabinet lock hardware.
MIFARE DESFire is the high-security variant in the MIFARE family and the recommended choice for MIFARE cabinet lock deployments requiring strong cryptographic protection. MIFARE DESFire EV3, the current generation, supports AES-128 encryption, mutual authentication between card and reader, and a flexible file system rather than the fixed sector structure of MIFARE Classic. A MIFARE cabinet lock with DESFire support can establish an encrypted communication channel with the card, preventing eavesdropping on card-reader communications. The mutual authentication ensures that the card verifies the MIFARE cabinet lock reader's authenticity before revealing its data, protecting against rogue readers that might attempt to skim card information. For government, defense, healthcare, and financial services MIFARE cabinet lock applications, DESFire is the appropriate technology choice.
MIFARE Ultralight is a low-cost variant designed for single-application or limited-use cards such as event tickets and transit single-ride passes. MIFARE Ultralight C adds 3DES authentication, providing a basic security layer, but the platform is not designed for the multi-application use typical of access control. A MIFARE cabinet lock might support MIFARE Ultralight reading for compatibility with visitor or temporary cards, but Ultralight is not the recommended primary technology for MIFARE cabinet lock access control due to its limited security and storage capabilities.
MIFARE DESFire EV3, the latest generation as of 2026, introduces several security enhancements relevant to MIFARE cabinet lock applications. These include improved side-channel attack resistance, support for longer key lengths, enhanced random number generation, and Transaction MAC for authenticated data operations. A MIFARE cabinet lock supporting EV3 can leverage these improvements for the highest level of card-reader security currently available in the MIFARE ecosystem. When specifying a MIFARE cabinet lock for new deployments, EV3 compatibility ensures access to the most current security capabilities.
Cryptographic Security of a MIFARE Cabinet Lock
The security of a MIFARE cabinet lock deployment rests on the cryptographic properties of the MIFARE platform and the implementation choices made by the lock manufacturer and the deploying organization. A thorough understanding of these security properties enables informed selection of MIFARE cabinet lock products and appropriate configuration for the threat environment.
Mutual authentication is the cornerstone of MIFARE cabinet lock security in DESFire-based deployments. In a mutual authentication exchange, the MIFARE cabinet lock reader proves its authenticity to the card at the same time the card proves its authenticity to the reader. This protects against rogue readers that might attempt to skim card data—a card will not reveal its protected data to a reader that cannot demonstrate knowledge of the appropriate cryptographic key. Mutual authentication in a MIFARE cabinet lock also protects against man-in-the-middle attacks where an attacker positions a device between the card and reader to intercept or modify communications.
The key management architecture of a MIFARE cabinet lock deployment determines how cryptographic keys are generated, distributed, stored, and rotated. In simple deployments, a MIFARE cabinet lock may use diversified keys derived from the card serial number and a master key. More sophisticated deployments use a centralized key management system where the MIFARE cabinet lock obtains session keys from a secure server for each transaction. The security of the master key or key derivation process is critical—compromise of the master key compromises every card and every MIFARE cabinet lock in the deployment. Hardware security modules or secure elements should be used to protect master keys from extraction.
The communication channel between the MIFARE cabinet lock reader and the card is protected by encryption in DESFire and MIFARE Plus security-level deployments. The encrypted channel prevents passive eavesdropping on the radio frequency communication, which could otherwise reveal card data or authentication exchanges. The encryption also prevents replay attacks, where an attacker records a legitimate authentication exchange and replays it later to gain unauthorized access. A MIFARE cabinet lock should use fresh random challenges for each authentication session to ensure that recorded exchanges cannot be reused.
The attack surface of a MIFARE cabinet lock extends beyond the card-reader interface. The lock's internal firmware, its communication interfaces with management systems, its physical construction, and its power management all present potential attack vectors. A well-designed MIFARE cabinet lock applies defense-in-depth principles, ensuring that compromise of one security layer does not compromise the entire system. Firmware should be signed to prevent installation of unauthorized code. Management interfaces should use encrypted protocols. The physical enclosure should resist tampering, and sensitive components should be protected against probing.
Security certifications provide independent validation of a MIFARE cabinet lock product's security claims. Common Criteria certification evaluates the security of the product against a defined protection profile. FIPS 140 validation applies to cryptographic modules and may be relevant for MIFARE cabinet lock products using hardware security modules. Industry-specific certifications, such as those for healthcare or government applications, may apply depending on the deployment context. When security is a primary requirement, selecting a MIFARE cabinet lock with relevant third-party security certifications provides assurance beyond manufacturer claims.
Selecting a MIFARE Cabinet Lock: Critical Specifications
The MIFARE variant support of a MIFARE cabinet lock is the most important specification to verify. A MIFARE cabinet lock might support only MIFARE Classic CSN or card serial number reading, which provides minimal security since the serial number is transmitted in plain text. Other MIFARE cabinet lock models support full sector authentication with MIFARE Classic, providing access to sector data with CRYPTO1 protection. Premium MIFARE cabinet lock products support DESFire AES authentication and encrypted data exchange. The specification should clearly state which MIFARE variants are supported and at what security level—CSN only, sector authentication, or full cryptographic authentication.
Multi-technology support in a MIFARE cabinet lock extends compatibility beyond the MIFARE ecosystem. Many organizations have mixed credential populations that include legacy 125 kHz proximity cards alongside MIFARE smart cards. A multi-technology MIFARE cabinet lock can read both, providing flexibility during credential migration and accommodating visitors or contractors who carry different card types. Some MIFARE cabinet lock models also support NFC mobile credentials from smartphones, enabling a card-free access experience for users who prefer their phone over a physical card.
The user capacity of a MIFARE cabinet lock varies by model and operating mode. In standalone mode, where the MIFARE cabinet lock stores authorized card identifiers locally, capacity typically ranges from a few hundred to several thousand cards. In networked mode, where the MIFARE cabinet lock queries a central controller for each access decision, capacity is effectively unlimited. The choice between standalone and networked operation affects not only capacity but also the ability to instantly revoke lost cards, update access privileges, and collect audit data. A MIFARE cabinet lock that supports both modes provides deployment flexibility.
Audit trail capabilities in a MIFARE cabinet lock provide a record of access events for security monitoring and compliance. Standalone MIFARE cabinet lock models store audit events in onboard memory, with capacities ranging from several hundred to several thousand events. The audit data includes timestamps, card identifiers, and whether each access attempt was granted or denied. Networked MIFARE cabinet lock models transmit audit events in real-time to a central server, providing immediate visibility and eliminating the risk of data loss if a MIFARE cabinet lock is damaged. The audit trail of a MIFARE cabinet lock should include sufficient detail to support security investigations and regulatory compliance requirements.
The physical durability of a MIFARE cabinet lock is characterized by several specifications. The IP rating indicates dust and water resistance. The operating temperature range defines the environmental conditions the MIFARE cabinet lock can tolerate. The cycle rating indicates how many lock-unlock cycles the mechanism is rated for before failure. The impact rating or IK rating indicates resistance to physical impact. A MIFARE cabinet lock intended for high-traffic, public, or outdoor environments should have specifications appropriate to the expected conditions.
Power specifications for a MIFARE cabinet lock include the battery type and quantity, estimated battery life under typical usage, low-battery warning mechanism, and whether an external power or emergency power input is provided. Battery life for a MIFARE cabinet lock typically ranges from one to three years depending on usage frequency and features. The MIFARE cabinet lock should provide clear low-battery indication with sufficient advance warning. An emergency power input, typically a micro-USB or USB-C port, allows temporary power to be applied if batteries are completely depleted, enabling access without resorting to destructive entry methods.
Installing and Programming a MIFARE Cabinet Lock
Pre-installation assessment for a MIFARE cabinet lock involves verifying physical compatibility with the target cabinet. Cabinet door thickness, available mounting area, and clearance behind the mounting surface must accommodate the MIFARE cabinet lock dimensions. The mounting surface must be capable of supporting the lock body securely. For retrofit installations where a MIFARE cabinet lock replaces an existing mechanical lock, verify that the MIFARE cabinet lock is compatible with the existing mounting hole dimensions or that the cabinet material can be modified to accommodate new mounting holes without compromising structural integrity.
The physical mounting procedure for a MIFARE cabinet lock typically involves drilling or verifying the main mounting hole, which is often 16 to 22 millimeters in diameter, plus any secondary holes for mounting screws or anti-rotation pins. The MIFARE cabinet lock manufacturer provides a drilling template that should be followed precisely. Use the appropriate drill bit for the cabinet material—wood bits for wooden cabinets, high-speed steel or cobalt bits for metal cabinets, and carbide-tipped bits for particularly hard materials. Deburr holes after drilling to ensure the MIFARE cabinet lock body seats flush against the mounting surface.
Securing the MIFARE cabinet lock body properly is critical for both security and reliable operation. The lock body should be tightened firmly but not excessively—over-tightening can distort the housing and cause mechanism binding. Some MIFARE cabinet lock models include a threaded collar or nut on the interior side of the mounting surface. Apply thread-locking compound to prevent loosening over time from vibration and repeated door or drawer operation. A MIFARE cabinet lock that becomes loose can misalign with the strike plate, causing intermittent locking failures or making the cabinet vulnerable to forced entry.
Card enrollment for a MIFARE cabinet lock depends on the operating mode and management architecture. In standalone mode, enrollment is performed at the MIFARE cabinet lock itself, typically using a programming card or administrator code to enter enrollment mode, then presenting each user card for registration. The MIFARE cabinet lock reads and stores either the card serial number or data from a specified sector or file, depending on configuration. In networked mode, enrollment is performed through the management software, and the MIFARE cabinet lock receives the authorized card list from the central controller.
Sector and key configuration for a MIFARE cabinet lock that reads beyond the card serial number requires careful planning. The MIFARE cabinet lock must be configured with the sector number or file ID to read, the key or keys required to access that data, and the data format expected. These parameters must be consistent with the card programming used across the organization. Misconfigured MIFARE cabinet lock settings will result in authorized cards being rejected, creating user frustration and support burden. Document the sector and key configuration and maintain it consistently across the MIFARE cabinet lock deployment.
Testing a newly installed MIFARE cabinet lock should be thorough. Test with multiple authorized cards of each supported MIFARE variant. Test that unauthorized cards are properly rejected. Test the read range and positioning to ensure consistent card detection. Test battery removal and replacement to verify that configuration and card data are preserved. Test the mechanical override if provided. Test any alarm or tamper features. For networked MIFARE cabinet lock models, test communication with the management system and verify that access events appear in the audit log. All testing should be performed with the cabinet open to prevent lockout.
Integrating a MIFARE Cabinet Lock With Enterprise Systems
The integration of a MIFARE cabinet lock with enterprise access control systems leverages the same MIFARE infrastructure used for door access. Since both the door readers and the MIFARE cabinet lock use the same card technology, the same cards, and the same card programming, cabinet access becomes a natural extension of the building access system. This integration creates a seamless user experience where the card that opens the building door also opens the user's assigned cabinets, and it provides administrators with a single platform for managing all physical access.
Wiegand interface integration connects a MIFARE cabinet lock to standard access control panels. The MIFARE cabinet lock acts as a card reader, presenting card data to the panel over the Wiegand interface. The panel makes the access decision based on its card database and sends a signal back to the MIFARE cabinet lock to activate the unlocking mechanism. This architecture centralizes access decisions in the panel, ensuring that card privileges are consistent and that card revocation takes effect immediately across all connected MIFARE cabinet lock units.
OSDP or Open Supervised Device Protocol is the modern alternative to Wiegand for MIFARE cabinet lock integration. OSDP provides bidirectional encrypted communication, enabling the access control panel to not only receive card data from the MIFARE cabinet lock but also to monitor lock status, detect tampering, and remotely configure lock parameters. OSDP supports longer cable runs than Wiegand and uses standard RS-485 wiring. When integrating a MIFARE cabinet lock with new or upgraded access control infrastructure, OSDP should be specified over Wiegand for its security and feature advantages.
Wireless integration options for a MIFARE cabinet lock include Wi-Fi, Bluetooth Low Energy, Z-Wave, Zigbee, and proprietary wireless protocols. Wireless connectivity eliminates the need for dedicated access control wiring to each MIFARE cabinet lock, dramatically reducing installation cost and disruption, particularly in retrofit scenarios. Wireless MIFARE cabinet lock models are battery-powered, and battery management becomes an ongoing operational consideration. The wireless connection must be secured with encryption and mutual authentication to prevent eavesdropping and unauthorized commands.
API and software integration extends MIFARE cabinet lock management beyond traditional access control platforms. A MIFARE cabinet lock system with REST APIs can integrate with identity management systems, HR platforms, inventory management systems, and custom applications. This enables automated workflows such as granting cabinet access when a new employee is onboarded in the HR system, revoking access when employment is terminated, and logging cabinet access events in the organization's security information and event management platform. The API integration transforms the MIFARE cabinet lock from an isolated security device into a connected component of the organizational technology ecosystem.
Management software for a MIFARE cabinet lock system provides the interface for card enrollment, access privilege management, schedule configuration, audit log review, and system health monitoring. The software should support role-based access control so that different administrators have appropriate levels of system access. It should provide bulk operations for managing large MIFARE cabinet lock deployments efficiently. Reporting should include standard compliance reports and custom report generation. The management software's quality significantly impacts the operational burden and security posture of the MIFARE cabinet lock deployment.
MIFARE Cabinet Lock Applications Across Sectors
Healthcare applications for a MIFARE cabinet lock include medication storage cabinets, controlled substance vaults, patient record storage, medical device and supply cabinets, and laboratory sample storage. The MIFARE cabinet lock in healthcare must support the staff ID badges used by clinical personnel, which are typically MIFARE-based in modern installations. Audit trail capability is critical for regulatory compliance with controlled substance tracking and patient data privacy requirements. The MIFARE cabinet lock must operate reliably in the demanding healthcare environment, which includes exposure to cleaning chemicals, frequent use by multiple staff members, and the need for rapid access in emergency situations.
Higher education institutions deploy MIFARE cabinet lock technology in research laboratories for chemical and biological material storage, in IT departments for equipment and server cabinet security, in libraries for rare book and special collection storage, and in administrative offices for confidential record security. Many universities have standardized on MIFARE-based campus cards that combine building access, library services, dining, and payment functions. A MIFARE cabinet lock that works with the existing campus card ecosystem extends the value of that infrastructure investment while providing appropriate security for high-value or regulated contents.
Corporate environments benefit from MIFARE cabinet lock deployment for securing file cabinets containing personnel records, financial documents, legal contracts, and intellectual property. The integration of a MIFARE cabinet lock with the corporate access control system, which is typically MIFARE-based in modern installations, means that cabinet access is managed through the same platform as door access. When an employee's building access is revoked upon separation from the company, their MIFARE cabinet lock access is automatically revoked as well, closing a common security gap.
Hospitality properties use MIFARE cabinet lock technology for in-room safes, minibar cabinets, housekeeping supply storage, and staff lockers. A MIFARE cabinet lock on a guest room safe can be programmed to accept the guest's MIFARE-based room key card, providing the convenience of a single card for room and safe access. The MIFARE cabinet lock is automatically reprogrammed for each new guest through integration with the property management system. For back-of-house applications, a MIFARE cabinet lock on housekeeping supply cabinets and staff lockers ensures that only authorized personnel access supplies and personal storage.
Government and defense applications for a MIFARE cabinet lock require compliance with stringent security standards. Classified document storage requires MIFARE cabinet lock systems that support government-issued credentials and provide the multi-factor authentication and audit trail capabilities necessary for classified material accountability. A MIFARE cabinet lock in these environments typically uses MIFARE DESFire technology for its strong cryptographic properties and must undergo extensive testing and certification before deployment.
MIFARE Cabinet Lock Versus Alternative Access Technologies
Comparing a MIFARE cabinet lock against low-frequency proximity card alternatives highlights the security advantages of the MIFARE platform. Low-frequency 125 kHz proximity cards transmit a fixed, unencrypted identifier that can be captured and cloned with inexpensive, widely available hardware. A MIFARE cabinet lock using DESFire with AES encryption provides resistance to cloning, eavesdropping, and replay attacks that low-frequency systems cannot match. For organizations currently using low-frequency proximity cards, upgrading to a MIFARE cabinet lock deployment is an opportunity to significantly improve the security posture of cabinet-level access control.
A MIFARE cabinet lock compared against keypad-based electronic locks offers different trade-offs in convenience and cost. A keypad lock requires no cards, fobs, or other credentials—users simply memorize a code. This eliminates per-user credential costs and the administrative burden of card issuance and management. However, codes can be shared, observed, or guessed. A MIFARE cabinet lock provides stronger individual accountability because cards are less likely to be shared than codes, and the audit trail identifies the specific card used for each access. The choice between a MIFARE cabinet lock and a keypad often depends on whether users already carry MIFARE cards for other purposes.
Biometric cabinet locks using fingerprint, facial recognition, or other biometric modalities are an alternative to MIFARE cabinet lock authentication. Biometrics eliminate the credential entirely, removing the risk of lost or stolen cards and providing high assurance of user identity. However, biometric readers are typically more expensive than MIFARE cabinet lock readers, may have environmental and usability limitations, and raise privacy considerations. Many high-security deployments combine biometrics with MIFARE cabinet lock technology for multi-factor authentication—something the user has, the MIFARE card, plus something the user is, the biometric.
Mechanical key locks remain the baseline comparison for a MIFARE cabinet lock. Mechanical locks are inexpensive, require no power, and can last for decades. Against these advantages, a MIFARE cabinet lock offers electronic credential management that eliminates key duplication and rekeying costs, audit trail capabilities that mechanical locks cannot provide, and integration with electronic access control systems. The total cost of ownership analysis for a MIFARE cabinet lock deployment should account for the eliminated costs of key management, rekeying, and the administrative time spent on key-related issues.
Designing a MIFARE Cabinet Lock Deployment
A successful MIFARE cabinet lock deployment begins with a comprehensive site survey. Document every cabinet, drawer, and locker that will receive a MIFARE cabinet lock. For each, record the cabinet material and thickness, the available mounting surface dimensions, the clearance behind the mounting surface, the environmental conditions, and any special requirements such as cleanability for healthcare environments or outdoor exposure for external storage. This survey data drives MIFARE cabinet lock model selection and identifies any cabinets that require special mounting hardware, reinforcement, or alternative locking approaches.
The network and power infrastructure plan for a MIFARE cabinet lock deployment addresses how each lock will be powered and, for networked models, how it will communicate. Battery-powered MIFARE cabinet lock models simplify installation by eliminating wiring but require a battery management plan including scheduled replacement and spare battery inventory. Wired MIFARE cabinet lock models provide continuous power and network connectivity but require cable routing that may be challenging in existing facilities. A hybrid approach may be appropriate, with networked MIFARE cabinet lock units in easily cabled locations and battery-powered standalone MIFARE cabinet lock units in locations where wiring is impractical.
The card configuration plan defines how MIFARE cards will be programmed for use with the MIFARE cabinet lock system. This includes selecting the MIFARE variant to use, defining the sector or file structure for cabinet access data, establishing the key management scheme, and determining whether cabinet access data will coexist with other applications on the card. The card configuration must be compatible with existing card programming if the MIFARE cabinet lock is being added to an existing MIFARE deployment. Card programming equipment and software must be available to encode the cabinet access application onto new and existing cards.
The access policy framework for a MIFARE cabinet lock deployment defines who can access which cabinets and under what conditions. Access policies should be based on roles and responsibilities rather than individual names to simplify administration. Define access groups that correspond to organizational functions—for example, all nursing staff in a particular unit may have access to supply cabinets in that unit, while only charge nurses and pharmacy staff have access to medication cabinets. Access policies should include time restrictions where appropriate, such as limiting laboratory chemical storage access to business hours. Document access policies clearly and review them periodically with stakeholders.
User training is critical for MIFARE cabinet lock adoption and correct usage. Users need to understand how to present their card for reliable reading, what the MIFARE cabinet lock LED and audible indicators mean, how to report a lost or stolen card, and the importance of not sharing cards or propping cabinets open. Training should be provided as part of new employee onboarding and should be refreshed periodically. Management should lead by example in using the MIFARE cabinet lock correctly, as user behavior is strongly influenced by observed management practices.
Maintaining and Evolving a MIFARE Cabinet Lock System
Preventive maintenance for a MIFARE cabinet lock deployment includes scheduled battery replacement for battery-powered models, physical inspection of lock mounting and alignment, cleaning of reader surfaces, and verification of correct lock operation. Maintenance frequency depends on usage intensity and environmental conditions, but annual inspection is a reasonable minimum for most MIFARE cabinet lock deployments. Document maintenance activities and maintain a log of any issues identified and resolved.
Firmware management for a MIFARE cabinet lock system should be a planned, documented process. Subscribe to manufacturer security advisories and firmware release notifications. Evaluate each firmware update for relevance and urgency—security patches should be applied promptly, while feature updates may be scheduled at convenience. Test firmware updates on a non-critical MIFARE cabinet lock before deploying broadly. Maintain records of firmware versions across the MIFARE cabinet lock deployment to support troubleshooting and compliance requirements.
User lifecycle management maintains the accuracy and security of the MIFARE cabinet lock access database. Integrate with HR systems where possible to automate access provisioning when employees are hired or change roles, and access revocation when employees depart. For MIFARE cabinet lock systems without HR integration, establish administrative procedures for timely access updates. Conduct periodic access reviews where managers verify that their team members' MIFARE cabinet lock access remains appropriate for their current responsibilities.
Audit log management for a MIFARE cabinet lock deployment serves both security monitoring and compliance purposes. Establish a schedule for audit log review—daily for high-security applications, weekly or monthly for general office security. Look for unusual access patterns such as access at atypical times, repeated denied access attempts, or access frequency that does not align with normal patterns. Retain audit records according to the organization's data retention policy and any applicable regulatory requirements. Protect audit data from unauthorized access and tampering.
Technology evolution planning for a MIFARE cabinet lock deployment anticipates future changes in the credential ecosystem. The MIFARE platform continues to evolve, with new variants and security features being introduced. A MIFARE cabinet lock deployment should have a roadmap for adopting new MIFARE generations as they mature. Similarly, the growing adoption of mobile credentials via NFC may present opportunities to reduce or eliminate physical card issuance. Planning for these evolutions during the initial MIFARE cabinet lock deployment—for example, by selecting models that support both current and emerging technologies—reduces the cost and disruption of future upgrades.
This advanced security guide to MIFARE cabinet lock technology was last updated on August 3, 2026. The MIFARE trademark and technology are owned by NXP Semiconductors. Product specifications, MIFARE variant availability, and security properties are subject to change. Always consult current NXP documentation and MIFARE cabinet lock manufacturer specifications. For assistance selecting and deploying a MIFARE cabinet lock system for your organization, contact the CabinetLock Security Team or consult with a qualified physical security and access control professional.
Resources and Further Reading
- NXP MIFARE Product Family Documentation: www.nxp.com/mifare
- ISO/IEC 14443: Identification Cards — Contactless Integrated Circuit Cards — Proximity Cards
- NXP Application Note AN10741: MIFARE DESFire EV3 Features and Hints
- SIA OSDP Standard: Open Supervised Device Protocol Technical Specification
- NIST SP 800-116 Rev 1: Guidelines for the Use of PIV Credentials in Facility Access
Belum yakin kunci mana yang cocok untuk lemari Anda?
Bicara dengan engineer kami soal jenis kredensial, daya tahan baterai, dan kesesuaian retrofit — tanpa kewajiban.
Sumber terkait kunci lemari
Bandingkan jenis kunci, lihat panduan pemasangan, dan unduh katalog produk
Produk terkait
3
Kunci Lemari Pintar — Dikelola Aplikasi, Dasbor Multi-Lokasi
Kunci lemari pintar yang dikelola via aplikasi untuk kantor, paket, dan armada multi-lokasi. Dasbor aplikasi BLE, jejak audit, buka jarak jauh, tanpa server per kunci.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.

Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal
Kunci lemari kantor PIN + kartu offline untuk lemari arsip, pedestal, dan laci. Retrofit baterai 5 menit, tanpa WiFi, tanpa manajemen kunci. CE/FCC/RoHS.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.

Kunci Loker Gym — Kartu Offline, Tanpa WiFi
Kunci loker gym kartu offline untuk loker fitness dan kolam. Kartu MIFARE, baterai, retrofit 5 menit, tanpa WiFi atau server. Zinc alloy, CE/FCC/RoHS.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
Artikel blog terkait
3
Kunci Lemari Aplikasi Mobile: Panduan Lengkap Keamanan Lemari Berbasis Smartphone
Temukan cara kerja sistem kunci lemari aplikasi mobile. Jelajahi kredensial BLE/Wi-Fi/NFC, pembukaan jarak jauh, kode sementara, akses berbasis peran, sinkronisasi cloud, fitur keamanan, dan skenario penerapan.
Halaman tersebut mendukung konteks produk yang sama: Kunci Lemari Pintar — Dikelola Aplikasi, Dasbor Multi-Lokasi, Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal, Kunci Loker Gym — Kartu Offline, Tanpa WiFi.

Kunci Loker MIFARE: Panduan Definitif Keamanan Loker Pintar
Panduan lengkap kunci loker MIFARE untuk gym, sekolah, kantor, dan fasilitas umum: Classic, Plus, DESFire, instalasi, jaringan, dan integrasi loker pintar.
Halaman tersebut mendukung konteks produk yang sama: Kunci Loker Gym — Kartu Offline, Tanpa WiFi.
Kunci Lemari Obat: Panduan Utama Mengamankan Obat-Obatan dan Melindungi Keluarga Anda
Panduan lengkap sistem kunci lemari obat mencakup jenis, pemasangan, keamanan anak, opsi pintar, dan praktik terbaik untuk hunian dan fasilitas kesehatan.
Halaman tersebut mendukung konteks produk yang sama: Kunci Lemari Pintar — Dikelola Aplikasi, Dasbor Multi-Lokasi, Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal, Kunci Loker Gym — Kartu Offline, Tanpa WiFi.
Tentukan proyek kunci lemari Anda bersama engineer kami
Kirimkan jumlah loker, jenis lemari, dan preferensi kredensial. Kami akan mengirim rencana sampel dan penawaran dalam 24 jam kerja.
- Beralih dari panduan umum ke diskusi produk atau aplikasi.
- Gunakan RFQ saat harga, gambar teknis, MOQ, atau jadwal peluncuran membutuhkan struktur.
- Jaga jalur kontak langsung tetap terlihat untuk klarifikasi cepat dan serah terima.