Kunci Loker MIFARE: Panduan Definitif Keamanan Loker Pintar
Panduan lengkap kunci loker MIFARE untuk gym, sekolah, kantor, dan fasilitas umum: Classic, Plus, DESFire, instalasi, jaringan, dan integrasi loker pintar.
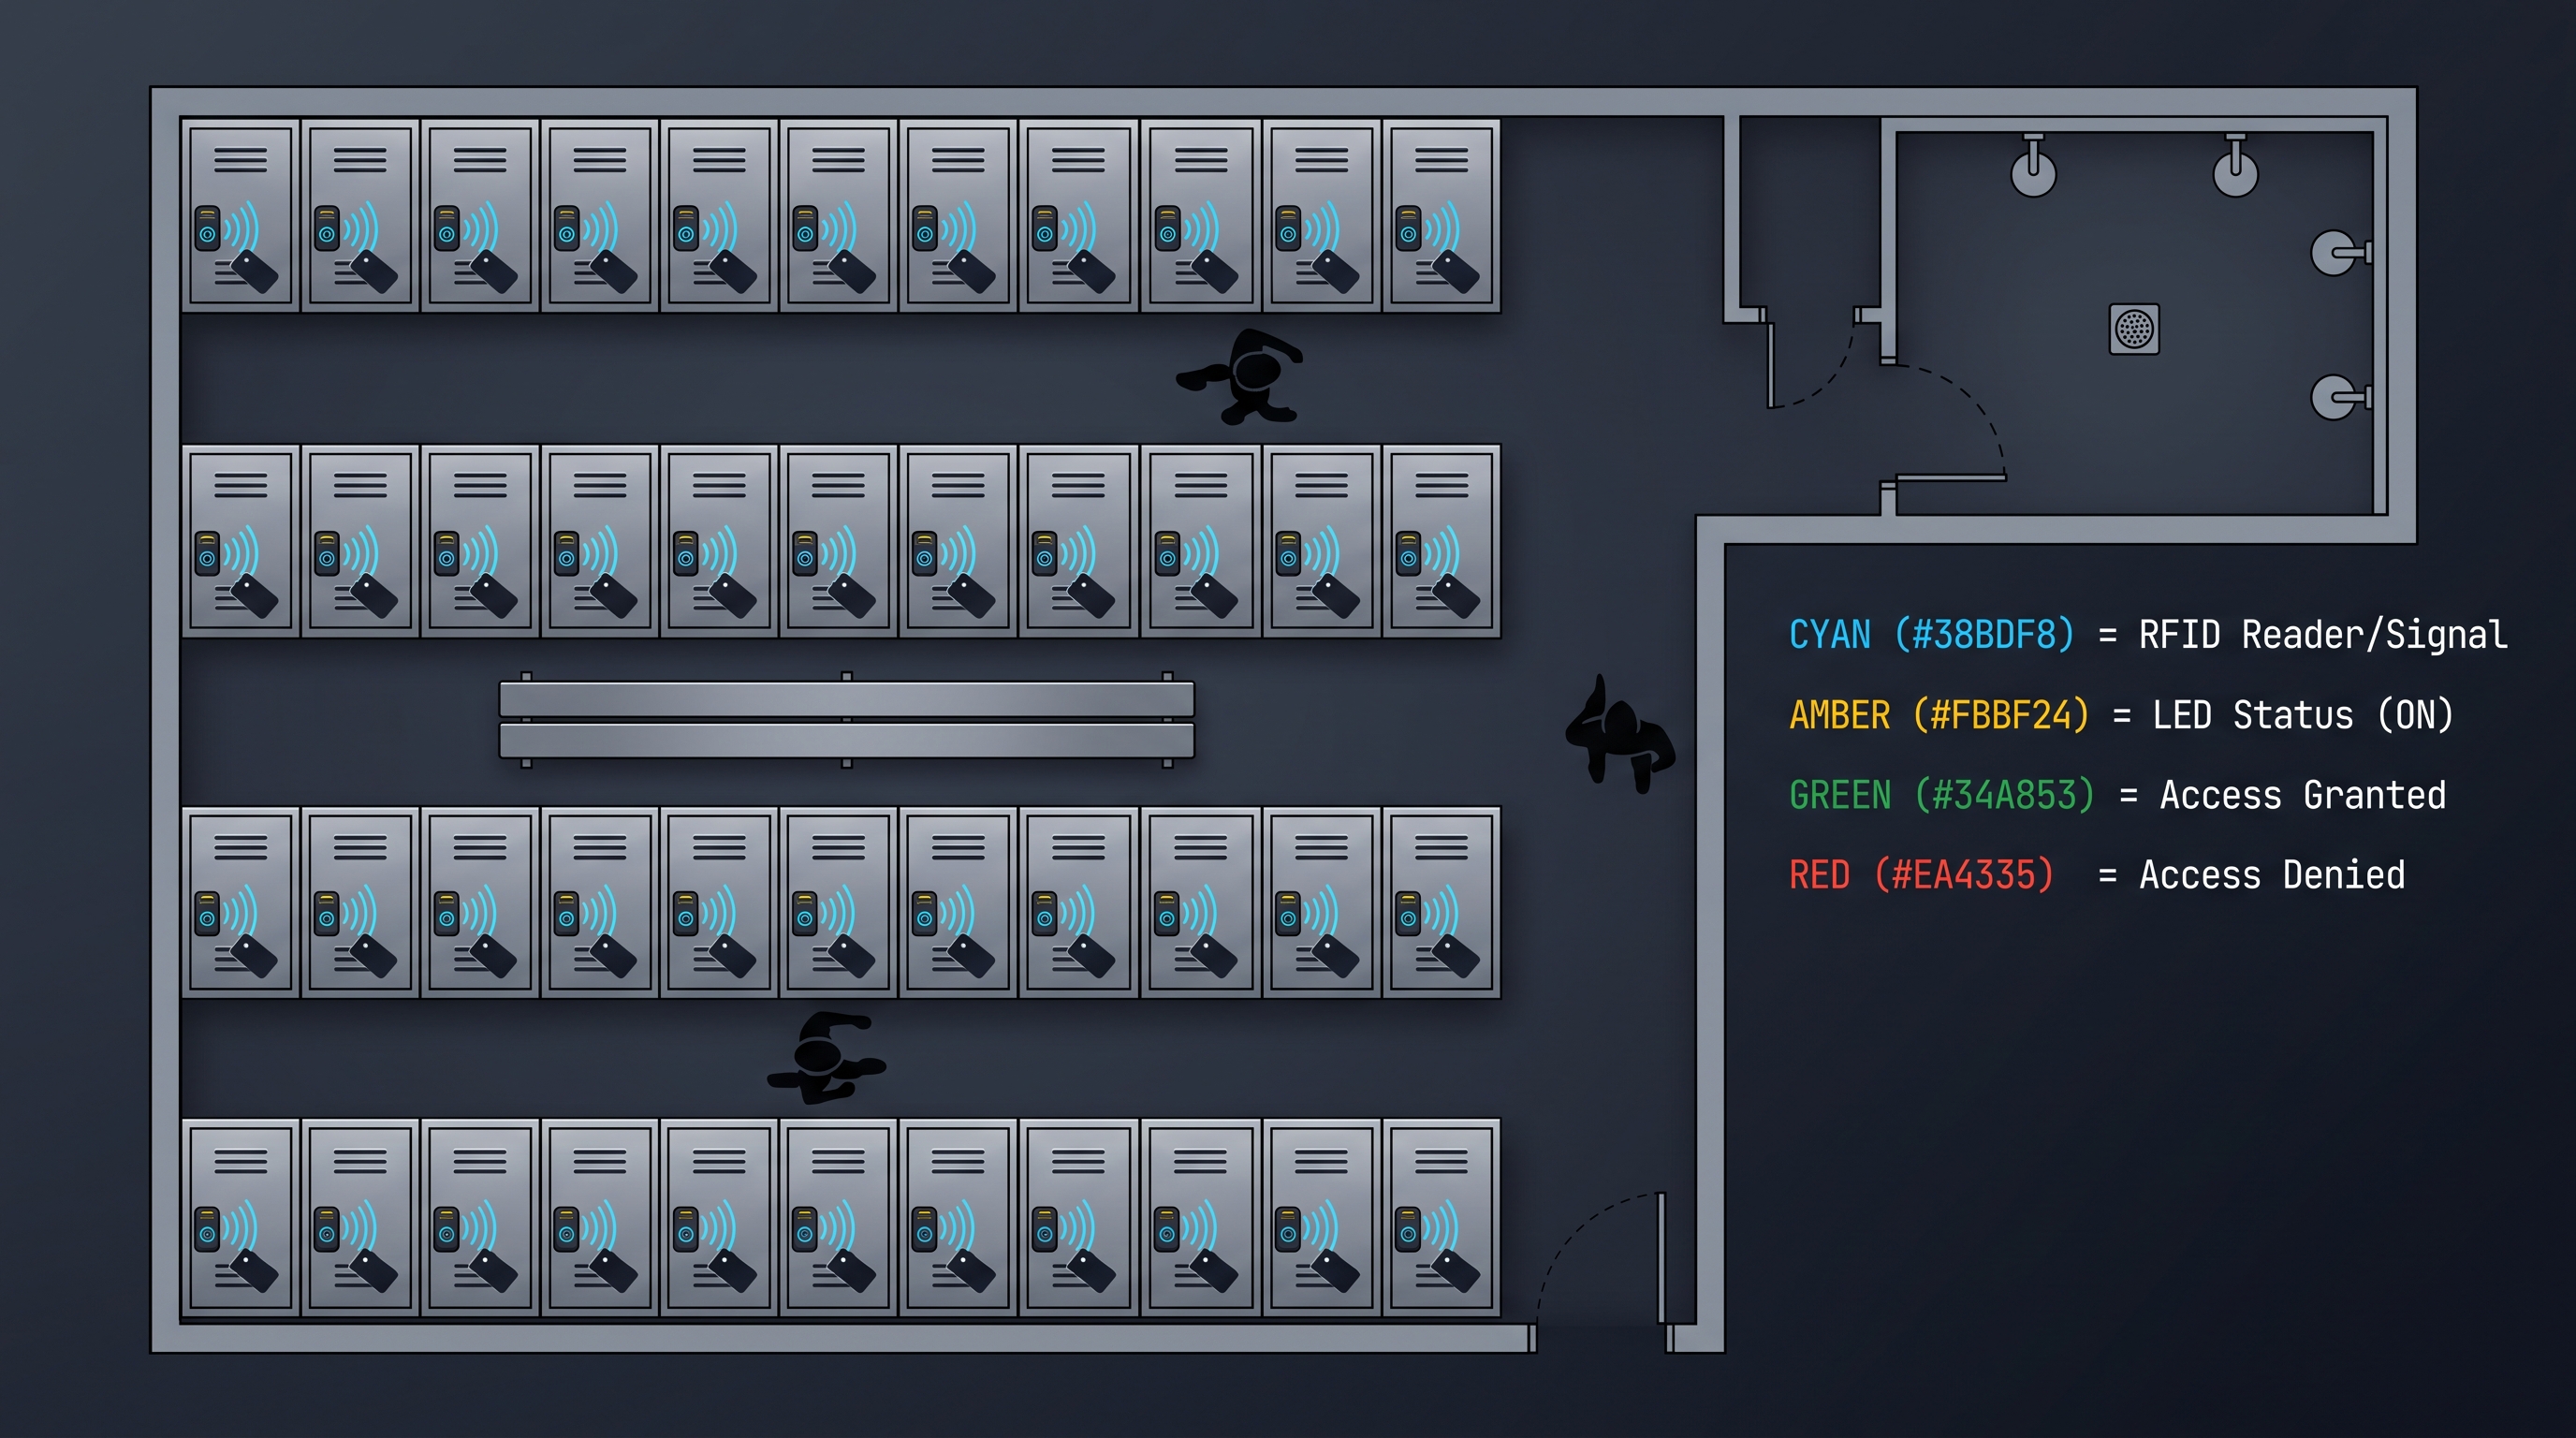
Kebangkitan Teknologi Kunci Loker MIFARE di Fasilitas Modern
Kunci loker MIFARE merepresentasikan konvergensi dua teknologi transformatif: platform kartu pintar contactless yang dikembangkan oleh NXP Semiconductors dan menggerakkan miliaran kredensial di seluruh dunia, serta industri kunci loker elektronik yang telah beralih dari kunci mekanis dan kombinasi angka menuju kontrol akses digital. Kunci loker MIFARE membaca kredensial berbasis MIFARE—kartu, fob, gelang, atau smartphone NFC—dan menggunakan identitas terautentikasi untuk mengontrol akses ke loker individual di fasilitas gym, sekolah, kantor, lingkungan layanan kesehatan, dan venue publik.
Pergeseran dari kunci loker tradisional ke teknologi kunci loker MIFARE didorong oleh keunggulan mendasar dalam pengalaman pengguna, efisiensi operasional, dan keamanan. Kunci loker tradisional dengan kunci mekanis atau kombinasi angka menempatkan beban keamanan sepenuhnya pada pengguna, yang harus menjaga kunci atau mengingat kombinasi. Ketika pengguna kehilangan kunci, lupa kombinasi, atau membagikan kredensial kepada teman, keamanan loker terganggu, dan staf harus meluangkan waktu untuk memotong kunci, mengganti silinder, atau mereset kombinasi. Kunci loker MIFARE menghilangkan masalah-masalah ini dengan menyimpan kredensial akses secara elektronik dan mengikat loker pada kartu apa pun yang dipersembahkan pengguna, baik untuk penggunaan jangka pendek maupun keanggotaan berulang.
Fleksibilitas platform MIFARE menjadikannya pilihan dominan untuk kunci loker MIFARE di berbagai lingkungan. Klub kebugaran yang menerbitkan kartu keanggotaan MIFARE dapat menggunakan kartu yang sama untuk mengoperasikan gerbang putar pintu masuk gedung, kios check-in, terminal pembayaran, dan kunci loker MIFARE. Universitas dengan kartu kampus MIFARE memperluas kredensial yang sama ke loker mahasiswa dan penyimpanan fasilitas atletik. Hotel dan resor yang menggunakan kunci kamar MIFARE dapat memberikan pengalaman kunci loker MIFARE kepada tamu di spa, kolam renang, atau fasilitas pantai. Unifikasi kredensial ini, yang dimungkinkan oleh teknologi kunci loker MIFARE, menyederhanakan pengalaman pengguna dan memaksimalkan nilai investasi infrastruktur kredensial organisasi.
Pasar untuk produk kunci loker MIFARE telah berkembang pesat seiring matangnya teknologi dan semakin banyaknya organisasi yang menyadari manfaat operasionalnya. Penawaran kunci loker MIFARE saat ini berkisar dari unit standalone bertenaga baterai yang cocok untuk instalasi retrofit pada loker yang sudah ada hingga sistem terhubung jaringan penuh dengan platform manajemen berbasis cloud yang mendukung ribuan unit kunci loker MIFARE di beberapa fasilitas. Panduan ini memberikan pembahasan komprehensif tentang teknologi kunci loker MIFARE, mulai dari protokol autentikasi MIFARE yang mendasarinya, arsitektur deployment, hingga praktik terbaik pengelolaan jangka panjang.
Panduan definitif tentang teknologi kunci loker MIFARE ini berfungsi sebagai referensi komprehensif bagi manajer fasilitas, direktur keamanan, profesional IT, dan spesialis pengadaan yang terlibat dalam pemilihan dan deployment sistem kunci loker MIFARE. Baik Anda sedang mengevaluasi kunci loker MIFARE pertama Anda atau merencanakan deployment skala besar untuk mengganti kunci loker mekanis di seluruh organisasi multi-lokasi, informasi rinci dalam panduan ini akan mendukung pengambilan keputusan yang tepat sepanjang siklus proyek.
Teknologi Autentikasi MIFARE dalam Aplikasi Kunci Loker
Protokol autentikasi yang dijalankan antara kartu MIFARE dan kunci loker MIFARE membentuk fondasi keamanan dari keseluruhan sistem. Memahami detail teknis dari proses autentikasi ini penting untuk memilih varian MIFARE yang tepat, mengonfigurasi sistem dengan benar, dan menilai postur keamanan deployment kunci loker MIFARE terhadap model ancaman.
Autentikasi MIFARE Classic, protokol MIFARE asli dan yang paling banyak di-deploy, menggunakan cipher stream proprietary bernama CRYPTO1 untuk komunikasi kartu-pembaca. Ketika kartu MIFARE Classic memasuki medan pembaca kunci loker MIFARE, pembaca dan kartu melakukan pertukaran autentikasi tiga lintasan. Pembaca membuktikan pengetahuan atas kunci sektor dengan menunjukkan kemampuan mengenkripsi dan mendekripsi tantangan yang dipilih dengan benar. Setelah autentikasi berhasil, kunci loker MIFARE dapat membaca atau menulis ke data sektor. Cipher CRYPTO1 telah dikompromikan melalui penelitian akademik pada tahun 2008, dan serangan praktis terhadap MIFARE Classic telah didemonstrasikan secara publik. Kunci loker MIFARE yang mengandalkan MIFARE Classic memberikan keamanan minimal terhadap penyerang yang tekun dengan keterampilan teknis dan peralatan sederhana.
MIFARE Plus dikembangkan untuk menyediakan jalur migrasi yang aman dari MIFARE Classic. Kartu MIFARE Plus mendukung beberapa tingkat keamanan: tingkat legacy yang meniru perilaku CRYPTO1 untuk kompatibilitas mundur, dan tingkat keamanan yang lebih tinggi yang menggunakan enkripsi AES-128 untuk autentikasi dan perlindungan data. Kunci loker MIFARE yang mendukung MIFARE Plus pada awalnya dapat beroperasi dalam mode legacy bersama infrastruktur MIFARE Classic yang ada, lalu beralih ke keamanan AES dengan mengonfigurasi ulang kartu dan pembaca. Kemampuan migrasi ini menjadikan MIFARE Plus opsi menarik bagi organisasi yang perlu meningkatkan keamanan kunci loker MIFARE secara bertahap.
MIFARE DESFire merupakan standar emas untuk keamanan kunci loker MIFARE. DESFire EV3, generasi saat ini, mengimplementasikan enkripsi AES-128 dengan autentikasi timbal balik, yang berarti baik kartu maupun pembaca kunci loker MIFARE saling membuktikan keasliannya satu sama lain sebelum ada data yang dipertukarkan. Autentikasi timbal balik melindungi dari pembaca nakal yang mungkin mencoba mengekstrak data kartu, dan saluran komunikasi terenkripsi melindungi dari penyadapan pasif pada pertukaran frekuensi radio. Kunci loker MIFARE yang menggunakan teknologi DESFire memberikan keamanan komersial terkuat yang tersedia dalam ekosistem MIFARE dan merupakan pilihan yang direkomendasikan untuk deployment kunci loker MIFARE baru yang mengutamakan keamanan.
MIFARE DESFire EV3 memperkenalkan fitur keamanan tambahan yang sangat relevan untuk deployment kunci loker MIFARE. Fitur-fitur ini mencakup Transaction MAC, yang memberikan konfirmasi terautentikasi atas operasi data dan mencegah modifikasi data kartu yang tidak sah; pembangkitan angka acak yang ditingkatkan yang memperkuat pertukaran kriptografi; serta ketahanan serangan side-channel yang lebih baik, sehingga lebih sulit bagi penyerang untuk mengekstrak material kunci dengan mengamati konsumsi daya atau emisi elektromagnetik kunci loker MIFARE. Saat menentukan spesifikasi kunci loker MIFARE untuk deployment baru, kompatibilitas DESFire EV3 harus diprioritaskan.
Arsitektur manajemen kunci untuk deployment kunci loker MIFARE menentukan bagaimana kunci kriptografi yang melindungi komunikasi kartu-pembaca dibuat, didistribusikan, dan dilindungi. Dalam deployment sederhana, kunci loker MIFARE dapat menyimpan kunci induk atau sekumpulan kunci dan menggunakan proses derivasi deterministik untuk menghasilkan kunci spesifik untuk setiap kartu berdasarkan pengenal unik kartu tersebut. Pendekatan kunci diversifikasi ini berarti bahwa mengkompromikan kunci satu kartu tidak mengkompromikan kartu lainnya. Dalam deployment yang lebih canggih, kunci loker MIFARE dapat menggunakan kunci sesi yang dinegosiasikan dengan server manajemen kunci terpusat untuk setiap transaksi, memberikan keamanan tambahan melalui kontrol terpusat. Kunci induk harus dilindungi dalam modul keamanan perangkat keras dan akses kepadanya harus dikontrol secara ketat.
Mode Operasi dan Konfigurasi Kunci Loker MIFARE
Kunci loker MIFARE dapat beroperasi dalam salah satu dari beberapa mode berbeda, masing-masing dengan implikasi berbeda untuk pengalaman pengguna, beban administratif, dan keamanan. Pemilihan mode operasi harus didorong oleh use case, jumlah loker dan pengguna, serta model operasional fasilitas yang menjadi tempat deployment kunci loker MIFARE.
Mode tetap (assigned) adalah konfigurasi operasi yang paling umum untuk kunci loker MIFARE. Dalam mode tetap, loker tertentu didedikasikan untuk pengguna tertentu dalam jangka waktu panjang. Kunci loker MIFARE di tempat kerja mungkin ditugaskan kepada karyawan tertentu yang menggunakan loker yang sama setiap hari. Dalam mode tetap, kunci loker MIFARE diprogram untuk mengenali kartu tertentu atau sekumpulan kartu, dan hanya kartu-kartu tersebut yang dapat membuka loker tersebut. Konfigurasi ini memberikan akuntabilitas personal yang jelas dan mudah dikelola, tetapi tidak efisien ketika permintaan loker berfluktuasi.
Mode penggunaan bebas atau bersama mendukung penugasan loker dinamis, di mana loker yang tersedia dapat digunakan oleh pengguna mana pun kapan saja. Ketika pengguna mempersembahkan kartu MIFARE mereka ke kunci loker MIFARE penggunaan bebas, kunci menangkap pengenal kartu dan mengikat loker pada kartu tersebut sampai pengguna melepaskan loker. Pengguna kedua yang mempersembahkan kartu berbeda ke kunci loker MIFARE yang sama tidak dapat membukanya—loker tetap terikat pada kartu pertama sampai dilepaskan. Mode ini memaksimalkan utilisasi loker dan umumnya di-deploy di pusat kebugaran, hub transportasi, dan lingkungan penggunaan sementara lainnya.
Mode batas waktu adalah variasi dari penggunaan bebas di mana kunci loker MIFARE otomatis melepaskan loker setelah periode waktu tertentu. Ini sangat berguna untuk loker penggunaan harian di spa, taman hiburan, dan pusat pengunjung di mana pengguna tidak boleh mempertahankan loker tanpa batas waktu. Kunci loker MIFARE mencatat kapan loker ditugaskan dan melepaskannya secara otomatis ketika batas waktu berakhir, membuat loker tersedia untuk pengguna berikutnya. Beberapa implementasi kunci loker MIFARE mengirimkan notifikasi kepada pengguna ketika loker yang ditugaskan mendekati batas waktu, mengingatkan mereka untuk mengambil barang bawaan.
Mode PIN plus kartu menambahkan faktor autentikasi sekunder pada deployment kunci loker MIFARE. Pengguna harus mempersembahkan kartu MIFARE mereka dan kemudian memasukkan PIN pada keypad yang terintegrasi dengan kunci loker MIFARE. Autentikasi dua faktor ini menjawab kekhawatiran bahwa kartu MIFARE yang hilang atau dicuri dapat digunakan oleh orang tidak berwenang untuk mengakses loker. Persyaratan PIN berarti bahwa pengguna yang tidak berwenang memerlukan kartu dan PIN sekaligus, yang memberikan keamanan tambahan yang wajar untuk aplikasi kunci loker MIFARE di mana konten bernilai tinggi mungkin disimpan.
Mode sewa atau bayar per pemakaian mengintegrasikan kunci loker MIFARE dengan sistem pembayaran. Pengguna membayar biaya di kios atau terminal, yang memicu penugasan loker yang tersedia dan mengomunikasikan otorisasi ke kunci loker MIFARE. Kartu MIFARE pengguna kemudian membuka loker yang ditugaskan. Ketika periode sewa berakhir atau pengguna melepaskan loker, kunci loker MIFARE kembali ke kolam ketersediaan untuk sewa berikutnya. Mode ini umum di bandara, stasiun kereta api, objek wisata, dan venue acara di mana loker merupakan layanan komersial daripada fasilitas yang disediakan.
Arsitektur Perangkat Keras Kunci Loker MIFARE
Arsitektur perangkat keras kunci loker MIFARE menentukan keamanan, keandalan, dan kesesuaiannya untuk lingkungan yang berbeda. Memahami komponen-komponen dan interaksinya mendukung pemilihan yang tepat dan pemeliharaan yang efektif dari deployment kunci loker MIFARE.
Modul pembaca dalam kunci loker MIFARE menghasilkan medan frekuensi radio 13.56 MHz dan menangani protokol komunikasi dengan kartu MIFARE. Antena pembaca biasanya terintegrasi ke dalam housing kunci, diposisikan untuk berinteraksi dengan kartu yang dipersembahkan ke permukaan pembaca. Karakteristik kinerja pembaca yang penting untuk kunci loker MIFARE meliputi jarak baca, kecepatan baca, dan toleransi terhadap gangguan lingkungan seperti loker logam, derau listrik dari peralatan terdekat, dan variasi posisi kartu. Pembaca kunci loker MIFARE yang dirancang dengan baik memberikan deteksi andal terhadap kartu yang dipersembahkan dalam rentang posisi dan orientasi yang wajar.
Modul kontroler adalah otak dari kunci loker MIFARE, mengelola proses autentikasi, mempertahankan daftar kartu terotorisasi (dalam mode standalone), dan mengendalikan aktuator. Kontroler biasanya menggunakan mikrokontroler atau application-specific integrated circuit dengan memori non-volatile untuk menyimpan data konfigurasi dan pengenal kartu terotorisasi. Firmware kontroler mengimplementasikan protokol komunikasi MIFARE, logika keputusan akses, dan urutan kendali aktuator. Kualitas firmware secara langsung memengaruhi keamanan dan keandalan kunci loker MIFARE, sehingga produsen mapan dengan rekam jejak pengembangan firmware yang memperhatikan keamanan sangat penting.
Modul aktuator dalam kunci loker MIFARE mengubah sinyal listrik dari kontroler menjadi gerakan mekanis yang menarik baut pengunci atau kait. Jenis aktuator yang umum meliputi motor DC, solenoid, dan aktuator aloi memori bentuk. Masing-masing memiliki keunggulan dan keterbatasan. Motor DC memberikan aktuation yang kuat dan terkontrol tetapi mengonsumsi lebih banyak daya. Solenoid sederhana dan andal tetapi mungkin tidak memberikan gaya yang cukup untuk aplikasi tugas berat. Aktuator aloi memori bentuk menawarkan konsumsi daya rendah dan operasi senyap tetapi memiliki umur siklus terbatas. Pemilihan aktuator memengaruhi konsumsi daya, tingkat kebisingan, dan durabilitas mekanis kunci loker MIFARE.
Mekanisme penguncian dalam kunci loker MIFARE biasanya terdiri dari baut atau kait yang mengait dengan lempeng strike atau lubang penerima pada badan loker. Mekanisme harus cukup kuat untuk menolak upaya masuk paksa tetapi harus beroperasi lancar dalam kondisi normal. Kunci loker MIFARE untuk aplikasi keamanan tinggi harus memiliki baut baja yang dikeraskan dengan jarak kaitan yang memadai. Mekanisme harus mencakup umpan balik posisi yang memungkinkan kontroler memverifikasi bahwa kunci telah terkait sepenuhnya setelah penutupan, memastikan bahwa kunci loker MIFARE telah mengamankan pintu loker.
Sistem daya kunci loker MIFARE menentukan masa operasional, keandalan, dan kebutuhan pemeliharaannya. Model kunci loker MIFARE bertenaga baterai biasanya menggunakan baterai alkaline atau lithium standar, dengan masa pakai baterai berkisar satu hingga beberapa tahun tergantung pola penggunaan dan fitur. Beberapa model kunci loker MIFARE menyertakan fitur hemat energi seperti deteksi gerakan yang mengaktifkan pembaca hanya ketika pengguna mendekat, memperpanjang masa pakai baterai secara signifikan. Kunci loker MIFARE harus menyertakan peringatan baterai lemah yang memberikan pemberitahuan awal yang cukup untuk penggantian terencana, dan idealnya antarmuka daya darurat yang memungkinkan penerapan daya eksternal sementara jika baterai habis total.
Casing kunci loker MIFARE harus melindungi elektronik internal dari kerusakan fisik, paparan lingkungan, dan perusakan. Material yang umum digunakan meliputi polimer rekayasa untuk aplikasi indoor dan zinc alloy atau stainless steel untuk penggunaan keamanan tinggi atau outdoor. Desain casing harus tahan terhadap serangan pengeboran, dibobol, dan benturan yang mungkin mencoba mengalahkan kunci loker MIFARE atau mengakses komponen internal. Perlakuan permukaan termasuk plating dan powder coating melindungi dari korosi dan keausan akibat penyajian kartu berulang.
Memasang Kunci Loker MIFARE pada Loker yang Sudah Ada
Salah satu fitur paling menarik dari kunci loker MIFARE adalah kemampuan untuk melakukan retrofit pada instalasi loker mekanis yang sudah ada, mengubahnya dari operasi kunci atau kombinasi menjadi akses elektronik modern tanpa mengganti seluruh rangkaian loker. Proses retrofit untuk kunci loker MIFARE bervariasi tergantung pada jenis kunci asli dan model kunci loker MIFARE yang dipilih, tetapi mengikuti pola umum yang dijelaskan di bagian ini.
Langkah pertama dalam retrofit kunci loker MIFARE adalah survei terhadap instalasi loker yang ada. Dokumentasikan dimensi loker, ketebalan pintu, material konstruksi, dan konfigurasi pemasangan kunci yang ada. Identifikasi kondisi tidak biasa seperti ketebalan pintu non-standar, permukaan pemasangan yang rusak, atau masalah lingkungan yang mungkin memengaruhi instalasi kunci loker MIFARE. Data survei menentukan model kunci loker MIFARE mana yang kompatibel secara fisik dengan loker yang ada dan mengidentifikasi pekerjaan persiapan tambahan yang mungkin diperlukan.
Langkah berikutnya adalah melepas kunci mekanis yang ada. Ini biasanya melibatkan pelepasan badan kunci dari pintu dan lempeng strike atau perangkat keras penerima dari badan loker. Kunci mekanis mungkin dipasang dengan rivet, sekrup, klip, atau collar berulir. Proses pelepasan harus hati-hati untuk menghindari kerusakan pada pintu atau badan loker, karena ini biasanya lebih sulit diperbaiki atau diganti daripada kunci itu sendiri. Setelah kunci mekanis dilepas, bersihkan area pemasangan secara menyeluruh dan periksa kerusakan apa pun yang memerlukan perbaikan sebelum kunci loker MIFARE dapat dipasang.
Pemasangan kunci loker MIFARE pada pintu yang telah disiapkan melibatkan kebalikan dari proses pelepasan kunci mekanis. Badan kunci loker MIFARE diposisikan dalam cutout pintu, diorientasikan dengan benar agar baut dapat mengait dengan lempeng strike pada badan loker. Tergantung pada desain kunci loker MIFARE, kunci dapat dipasang dengan sekrup, rivet, atau perangkat keras berulir. Beberapa model kunci loker MIFARE dirancang khusus sebagai pengganti drop-in untuk bentuk kunci mekanis yang umum, memerlukan modifikasi minimal pada lubang pemasangan yang ada. Yang lain mungkin memerlukan pengeboran lubang baru untuk perangkat keras pemasangan tambahan atau fitur anti-rotasi.
Instalasi lempeng strike dan perangkat keras penerima untuk kunci loker MIFARE harus memastikan keselarasan yang tepat dengan baut badan kunci. Lempeng strike atau lubang penerima harus diposisikan sehingga baut mengait sepenuhnya dan positif ketika kunci loker MIFARE berada dalam posisi terkunci. Kesalahan penyelarasan dapat menyebabkan mekanisme macet, keausan dini, dan kerentanan keamanan. Setelah instalasi, uji kaitan baut secara manual dengan menutup dan mengunci pintu loker, memastikan operasi lancar tanpa macet atau gaya berlebihan.
Pengkabelan untuk model kunci loker MIFARE yang memerlukan daya eksternal atau konektivitas jaringan adalah bagian paling padat karya dari instalasi retrofit. Perutean kabel harus direncanakan agar dapat menjangkau setiap kunci loker MIFARE dari sumber daya dan, untuk model terhubung jaringan, dari infrastruktur jaringan. Manajemen kabel mencakup pengamanan kabel dari bagian bergerak, melindunginya dari tepi tajam dan titik jepit, serta menggunakan cable ties dan perangkat keras perutean yang sesuai. Di fasilitas yang sudah ada, merutekan kabel melalui plafon, di belakang panel, dan melalui conduit yang ada dapat meminimalkan gangguan visual dan melindungi kabel dari kerusakan.
Konfigurasi awal dan pengujian kunci loker MIFARE setelah instalasi melibatkan pendaftaran kartu manajemen, konfigurasi mode operasi, pendaftaran kartu pengguna atau mengaktifkan operasi penggunaan bebas, dan verifikasi perilaku yang benar. Kunci loker MIFARE pertama yang dipasang harus diuji secara menyeluruh sebelum melanjutkan ke unit berikutnya. Uji pembacaan kartu, aktuation kunci, indikasi status baterai, fitur umpan balik LED atau suara apa pun, dan komunikasi jaringan apa pun. Hanya setelah memastikan operasi yang benar, kunci loker MIFARE boleh dioperasikan, dan idealnya verifikasi kedua dilakukan setelah menutup pintu loker untuk mengonfirmasi siklus operasional yang lengkap.
Arsitektur Jaringan dan Pengelolaan Kunci Loker MIFARE
Arsitektur jaringan yang mendukung deployment kunci loker MIFARE menentukan bagaimana loker dikelola, bagaimana peristiwa akses dicatat, dan bagaimana operasi seluruh sistem seperti penerbitan kartu induk dan pembaruan keamanan ditangani. Pemilihan arsitektur harus didorong oleh ukuran deployment, model operasional, dan kebutuhan integrasi dengan sistem fasilitas lainnya.
Arsitektur kunci loker MIFARE standalone tidak memerlukan infrastruktur jaringan dan mendukung deployment ukuran apa pun di mana beban administratif masih dapat dikelola. Setiap kunci loker MIFARE mempertahankan daftar kartu terotorisasi dan konfigurasinya sendiri, diprogram melalui perangkat pemrograman genggam atau melalui kartu manajemen yang diterbitkan oleh administrator fasilitas. Deployment kunci loker MIFARE standalone bekerja dengan baik untuk fasilitas kecil dengan populasi pengguna yang stabil, seperti gym kecil atau satu kantor perusahaan. Kelemahan arsitektur standalone adalah perubahan administratif harus dilakukan pada setiap kunci loker MIFARE secara individual, yang menjadi memberatkan seiring skala deployment berkembang.
Arsitektur kunci loker MIFARE terhubung jaringan kabel menggunakan kabel fisik untuk menghubungkan setiap kunci loker MIFARE ke kontroler atau server terpusat. Arsitektur kabel yang umum meliputi jaringan multidrop RS-485 di mana beberapa unit kunci loker MIFARE berbagi satu jalur kabel, dan jaringan Ethernet di mana setiap kunci loker MIFARE memiliki koneksi jaringannya sendiri. Sistem kunci loker MIFARE terhubung jaringan kabel memungkinkan administrasi terpusat, pelaporan peristiwa audit real-time, dan respons segera terhadap perubahan operasional seperti pencabutan kartu yang hilang. Biaya instalasi infrastruktur jaringan kabel lebih tinggi daripada standalone, tetapi keunggulan efisiensi operasional dan keamanan sering kali membenarkan investasi untuk deployment kunci loker MIFARE menengah hingga besar.
Arsitektur kunci loker MIFARE terhubung jaringan nirkabel menghilangkan kebutuhan kabel dengan menggunakan komunikasi frekuensi radio antara unit kunci loker MIFARE dan sistem manajemen terpusat. Opsi nirkabel meliputi Wi-Fi, Bluetooth Low Energy dengan mesh networking, Zigbee, dan protokol nirkabel proprietary. Deployment kunci loker MIFARE nirkabel secara dramatis mengurangi biaya dan gangguan instalasi, terutama saat meretrofit fasilitas yang sudah ada di mana penarikan kabel ke setiap loker tidak praktis. Unit kunci loker MIFARE nirkabel biasanya bertenaga baterai, memerlukan manajemen baterai sebagai pertimbangan operasional berkelanjutan. Jaringan nirkabel harus diamankan terhadap penyadapan dan perintah tidak sah.
Arsitektur kunci loker MIFARE yang dikelola cloud menggabungkan loker terhubung jaringan dengan perangkat lunak manajemen berbasis cloud yang diakses melalui browser web atau aplikasi mobile. Deployment kunci loker MIFARE yang dikelola cloud memberikan beberapa keunggulan: tidak diperlukan infrastruktur server manajemen on-premises, pembaruan perangkat lunak dan patch keamanan diterapkan secara otomatis, dan akses manajemen dapat diberikan kepada pengguna yang berwenang dari mana saja dengan konektivitas internet. Manajemen cloud sangat menarik bagi organisasi dengan beberapa lokasi yang memerlukan pengawasan terpusat atas deployment kunci loker MIFARE yang terdistribusi, seperti jaringan kebugaran atau grup hotel.
Perangkat lunak manajemen untuk deployment kunci loker MIFARE menyediakan antarmuka untuk mengelola pengguna, mengonfigurasi penugasan loker, memantau kesehatan sistem, meninjau log akses, dan menghasilkan laporan. Perangkat lunak manajemen harus mendukung kontrol akses berbasis peran sehingga administrator yang berbeda memiliki izin yang sesuai. Perangkat lunak harus menyediakan operasi massal untuk pengelolaan deployment kunci loker MIFARE besar yang efisien. Kemampuan pelaporan harus mencakup laporan operasional seperti statistik utilisasi loker dan laporan keamanan seperti upaya akses yang ditolak. Pengalaman pengguna perangkat lunak manajemen secara signifikan memengaruhi biaya operasional menjalankan deployment kunci loker MIFARE, sehingga evaluasi menyeluruh terhadap perangkat lunak sebelum pengadaan sangat penting.
Aplikasi Kunci Loker MIFARE Berdasarkan Jenis Fasilitas
Pusat kebugaran dan klub kesehatan termasuk lingkungan aplikasi kunci loker MIFARE terbesar. Anggota mempersembahkan kartu keanggotaan mereka di pembaca kunci loker MIFARE, yang menugaskan loker yang tersedia ke kartu tersebut selama kunjungan. Ketika anggota kembali ke kunci loker MIFARE dengan kartu mereka dan menekan tombol kunci atau mempersembahkan kartu lagi, kunci melepaskan dan loker tersedia untuk pengguna berikutnya. Mode kunci loker MIFARE penggunaan bebas ini menghilangkan masalah kunci hilang dan kombinasi terlupakan yang menghantui kunci loker gym tradisional. Banyak jaringan kebugaran menyadari penghematan operasional signifikan dan peningkatan kepuasan anggota setelah men-deploy sistem kunci loker MIFARE.
Institusi pendidikan menggunakan teknologi kunci loker MIFARE di pusat aktivitas mahasiswa, fasilitas atletik, ruang praktik musik, dan asrama. Kunci loker MIFARE di lingkungan ini biasanya menggunakan kartu kampus berbasis MIFARE yang sudah dimiliki institusi, menghilangkan kebutuhan menerbitkan kredensial terpisah untuk akses loker. Di asrama, kunci loker MIFARE pada lemari kamar mahasiswa atau area penyimpanan menyediakan penyimpanan aman yang dapat dikelola melalui sistem yang sama dengan pintu masuk gedung. Di fasilitas atletik, kunci loker MIFARE pada ruang penyimpanan peralatan tim dan loker penggunaan harian mendukung pola penggunaan tetap maupun sementara melalui mode operasi berbeda pada loker berbeda.
Lingkungan kantor perusahaan men-deploy teknologi kunci loker MIFARE untuk loker penyimpanan pribadi yang ditugaskan kepada karyawan, loker penggunaan harian pengunjung di lobi, dan penyimpanan aman untuk peralatan perusahaan seperti laptop, alat, atau dokumen sensitif. Kunci loker MIFARE dalam mode penugasan kantor, di mana setiap karyawan memiliki loker khusus, menyediakan penyimpanan pribadi aman yang menghilangkan kebutuhan kunci meja. Dalam mode penggunaan harian pengunjung, kunci loker MIFARE menyediakan penyimpanan aman sementara bagi tamu tanpa mengharuskan staf menerbitkan dan mengumpulkan kunci. Integrasi kunci loker MIFARE dengan sistem kontrol akses perusahaan berarti akses pengunjung dapat diaktifkan melalui platform manajemen pengunjung dan dinonaktifkan secara otomatis di akhir kunjungan.
Fasilitas layanan kesehatan menggunakan teknologi kunci loker MIFARE untuk loker staf, penyimpanan barang pasien di lingkungan ambulatori atau gawat darurat, dan penyimpanan aman untuk perangkat medis dan obat-obatan. Kunci loker MIFARE di layanan kesehatan harus mendukung protokol kontrol infeksi, dengan permukaan halus yang dapat dibersihkan dan tahan terhadap disinfektan tingkat rumah sakit. Jejak audit kunci loker MIFARE menyediakan dokumentasi tentang siapa yang mengakses loker mana dan kapan, mendukung kepatuhan regulasi untuk penyimpanan zat terkendali. Di lingkungan departemen gawat darurat, kunci loker MIFARE dapat menyimpan barang pasien dengan aman selama perawatan, dengan kartu identitas pasien atau kredensial sementara sebagai token akses.
Venue perhotelan dan rekreasi termasuk hotel, resor, spa, taman hiburan, dan taman air men-deploy teknologi kunci loker MIFARE untuk penyimpanan tamu. Kunci loker MIFARE di lingkungan ini dapat menggunakan kartu kunci kamar tamu, kartu fasilitas khusus, atau kredensial sementara yang diterbitkan di pintu masuk atraksi. Mode operasi batas waktu sangat berharga di lingkungan perhotelan untuk memastikan loker tersedia untuk pergantian antara tamu. Kunci loker MIFARE dapat diintegrasikan dengan sistem manajemen properti atau platform tiket atraksi, menciptakan pengalaman tamu yang mulus dari penerbitan kredensial hingga akses loker.
Hub transportasi termasuk bandara, stasiun kereta api, dan terminal bus menggunakan teknologi kunci loker MIFARE untuk penyimpanan bagasi jangka pendek. Kunci loker MIFARE dalam aplikasi ini biasanya beroperasi dalam mode sewa atau bayar per pemakaian, di mana pelanggan membayar sewa loker di kios dan kunci loker MIFARE ditugaskan ke sewa tersebut. Kunci loker MIFARE menyediakan penyimpanan aman yang dapat diakses pelanggan berulang kali selama periode sewa menggunakan kredensial yang terkait dengan transaksi sewa. Ketika sewa berakhir atau pelanggan melepaskan loker, kunci loker MIFARE kembali ke kolam ketersediaan. Aplikasi kunci loker MIFARE ini sangat umum di hub transportasi Eropa dan Asia.
Keamanan dan Analisis Ancaman Kunci Loker MIFARE
Analisis keamanan deployment kunci loker MIFARE harus mempertimbangkan ancaman pada tingkat kredensial, antarmuka pembaca-kartu, tingkat kunci fisik, tingkat administratif, dan tingkat integrasi sistem. Kerentanan pada tingkat mana pun dapat merusak keamanan keseluruhan deployment kunci loker MIFARE, terlepas dari kekuatan lapisan lainnya.
Keamanan kredensial untuk kunci loker MIFARE bergantung pada varian MIFARE yang digunakan dan arsitektur manajemen kunci. Kredensial MIFARE Classic dengan pengenal tetap dan enkripsi CRYPTO1 rentan terhadap kloning, di mana penyerang menggunakan emulator kartu atau kartu yang dapat ditulis untuk menyalin kredensial yang sah. Kunci loker MIFARE yang menggunakan MIFARE Classic dan hanya beroperasi pada nomor seri kartu memberikan perlindungan minimal terhadap kloning kredensial. Kredensial MIFARE DESFire dengan enkripsi AES dan autentikasi timbal balik tahan terhadap kloning karena kartu membuktikan kepemilikan kunci rahasia tanpa mengungkapkannya. Kunci loker MIFARE yang menggunakan MIFARE DESFire memberikan keamanan kredensial yang jauh lebih kuat daripada yang hanya menggunakan MIFARE Classic.
Serangan relay terhadap kunci loker MIFARE melibatkan penempatan perangkat di dekat kartu sah untuk menangkap respons kartu terhadap tantangan pembaca, lalu meneruskan respons tersebut ke perangkat kedua di dekat kunci loker MIFARE. Jika relay cukup cepat, kunci loker MIFARE menganggap kartu sah hadir dan membuka kunci. Pertahanan terhadap serangan relay memerlukan protokol distance-bounding yang mengukur waktu round-trip pertukaran autentikasi dan menolak respons yang memakan waktu lebih lama dari yang diharapkan untuk kartu dalam jarak dekat. Beberapa produk kunci loker MIFARE tingkat lanjut menggabungkan ketahanan serangan relay, tetapi ini belum universal. Langkah keamanan fisik seperti memastikan kartu pengguna disimpan dalam holder pelindung saat tidak digunakan memberikan pertahanan pelengkap.
Serangan fisik terhadap kunci loker MIFARE meliputi upaya mengebor pembaca untuk mengakses kabel internal, membeboli badan kunci dari pintu, atau mendorong baut kembali melalui material pintu. Kunci loker MIFARE yang dirancang dengan baik menggabungkan komponen dikeraskan di titik kritis, fitur anti-bor pada permukaan pembaca, perangkat keras pemasangan yang aman, dan mekanisme baut yang tahan didorong kembali saat terkunci. Untuk aplikasi kunci loker MIFARE keamanan tinggi, sertifikasi keamanan seperti LPS 1175 atau EN 1627 memberikan peringkat terstandarisasi untuk ketahanan masuk paksa yang dapat memandu pemilihan produk.
Keamanan administratif untuk deployment kunci loker MIFARE sering kali menjadi kelemahan yang paling dieksploitasi. Kartu yang terlupakan tidak dikumpulkan dari mantan anggota, kredensial sementara tidak kedaluwarsa setelah digunakan, kartu induk disimpan tidak aman, dan pembagian kredensial di antara pengguna semuanya menciptakan kerentanan keamanan yang tidak dapat diatasi oleh kecanggihan teknis apa pun. Deployment kunci loker MIFARE harus didukung oleh kebijakan administratif yang jelas, tinjauan akses berkala, manajemen siklus hidup kredensial yang cepat, dan edukasi pengguna tentang pentingnya perlindungan kredensial.
Pertimbangan privasi dalam deployment kunci loker MIFARE semakin penting. Jejak audit tentang siapa yang mengakses loker mana dan kapan merupakan informasi sensitif yang mengungkap pola kehadiran dan ketidakhadiran. Deployment kunci loker MIFARE harus mematuhi regulasi privasi yang berlaku seperti GDPR di Eropa, yang mensyaratkan dasar hukum untuk pemrosesan data pribadi, minimalisasi data, batas retensi, dan hak subjek data. Sistem manajemen kunci loker MIFARE harus menerapkan kontrol akses pada data audit, kebijakan retensi yang menyeimbangkan kebutuhan keamanan dengan kewajiban privasi, dan prosedur untuk menanggapi permintaan akses subjek data.
Merancang Implementasi Kunci Loker MIFARE yang Sukses
Implementasi kunci loker MIFARE yang sukses dimulai dengan definisi tujuan dan kebutuhan yang jelas. Identifikasi tujuan utama: meningkatkan pengalaman anggota atau karyawan, mengurangi beban administratif, meningkatkan keamanan, mendukung ekosistem kredensial baru, atau semuanya. Kuantifikasi kriteria sukses bila memungkinkan: waktu respons target untuk akses loker, tingkat masalah kredensial yang dapat diterima, penghematan waktu administrator, pengurangan insiden kunci hilang. Tujuan yang jelas memandu keputusan desain dan memungkinkan pengukuran keberhasilan implementasi.
Keterlibatan pemangku kepentingan sangat penting untuk implementasi kunci loker MIFARE. Identifikasi operator fasilitas yang akan menggunakan sistem setiap hari, tim IT yang bertanggung jawab atas infrastruktur jaringan dan keamanan, tim keamanan yang bertanggung jawab atas kebijakan kontrol akses, tim pengadaan yang akan mengelola hubungan vendor, dan sponsor eksekutif yang akan mendukung proyek. Libatkan setiap kelompok pemangku kepentingan dalam proses desain dan pemilihan untuk memastikan kebutuhan mereka dipahami dan diinkorporasikan. Umpan balik pengguna akhir, dikumpulkan melalui survei atau focus group, memberikan wawasan berharga tentang ekspektasi pengguna terhadap pengalaman kunci loker MIFARE.
Deployment pilot sangat direkomendasikan sebelum peluncuran skala penuh deployment kunci loker MIFARE. Pilih subset representatif dari fasilitas untuk pilot, idealnya mencakup berbagai jenis loker dan pola penggunaan. Jalankan pilot untuk periode yang cukup untuk mengamati siklus penggunaan tipikal, mengidentifikasi masalah teknis apa pun, dan mengumpulkan umpan balik pengguna. Gunakan pilot untuk menyempurnakan konfigurasi, melatih administrator, dan mendokumentasikan prosedur operasional sebelum memperluas kunci loker MIFARE ke seluruh populasi.
Proses pengadaan untuk kunci loker MIFARE harus mencakup evaluasi beberapa vendor dan produk. Kembangkan spesifikasi terperinci berdasarkan analisis kebutuhan, kirimkan ke vendor yang memenuhi syarat, dan evaluasi respons terhadap spesifikasi maupun reputasi vendor, kemampuan dukungan, dan stabilitas keuangan. Minta unit demonstrasi untuk evaluasi langsung. Periksa referensi dari deployment kunci loker MIFARE yang sebanding. Negoisasikan ketentuan garansi, perjanjian dukungan, dan harga untuk perangkat keras maupun perangkat lunak. Analisis total cost of ownership harus mencakup bukan hanya harga pembelian tetapi instalasi, pelatihan, pemeliharaan berkelanjutan, dan penggantian siklus hidup yang diharapkan.
Perencanaan implementasi untuk deployment kunci loker MIFARE membahas logistik konversi dari kunci yang ada ke unit kunci loker MIFARE. Kembangkan jadwal instalasi yang meminimalkan gangguan operasional, potensial bekerja di luar jam kerja atau secara bertahap. Koordinasikan dengan penerbitan kredensial untuk memastikan pengguna memiliki kartu MIFARE mereka siap sebelum instalasi kunci loker MIFARE selesai. Rencanakan kontingensi termasuk kegagalan perangkat keras, masalah integrasi, dan kondisi lokasi yang tidak terduga. Pertahankan stok unit dan komponen cadangan kunci loker MIFARE untuk memungkinkan penggantian cepat unit yang gagal selama dan setelah implementasi.
Pengelolaan Jangka Panjang Sistem Kunci Loker MIFARE
Pengelolaan berkelanjutan deployment kunci loker MIFARE memerlukan perhatian pada proses operasional, jadwal pemeliharaan, serta kebutuhan teknologi dan bisnis yang berkembang. Pendekatan manajemen proaktif mencegah masalah menjadi gangguan layanan dan memaksimalkan nilai investasi kunci loker MIFARE.
Pemeliharaan preventif untuk deployment kunci loker MIFARE mencakup penggantian baterai terjadwal untuk unit bertenaga baterai, inspeksi fisik kunci dan perangkat keras pemasangan, pembersihan permukaan pembaca, dan verifikasi operasi kunci yang benar. Jadwal pemeliharaan harus didasarkan pada rekomendasi produsen dan kondisi operasional aktual deployment. Dokumentasikan aktivitas pemeliharaan dalam sistem terpusat untuk melacak tren dan mengidentifikasi unit kunci loker MIFARE yang mungkin memerlukan perhatian tambahan.
Dukungan pengguna adalah kebutuhan berkelanjutan untuk setiap deployment kunci loker MIFARE. Masalah pengguna yang umum meliputi kartu tidak dikenali, loker tidak melepaskan dengan benar, baterai habis pada kunci yang aktif, dan kebingungan tentang cara mengoperasikan kunci loker MIFARE. Tetapkan proses dukungan yang jelas termasuk sumber daya layanan mandiri seperti dokumen FAQ dan papan petunjuk di loker, prosedur eskalasi staf untuk masalah yang tidak dapat diselesaikan oleh pengguna, dan kemampuan respons cepat untuk insiden keamanan. Lacak masalah dukungan untuk mengidentifikasi masalah sistemik yang mungkin menunjukkan kesalahan konfigurasi atau kegagalan peralatan.
Manajemen firmware dan perangkat lunak untuk deployment kunci loker MIFARE harus mengikuti proses yang terencana dan terdokumentasi. Berlangganan advisory keamanan dan notifikasi pembaruan dari produsen. Evaluasi setiap pembaruan untuk relevansi, keparahan, dan kompatibilitas dengan deployment. Uji pembaruan pada subset terkontrol sebelum men-deploy secara luas. Pertahankan dokumentasi versi firmware dan konfigurasi perangkat lunak di seluruh deployment kunci loker MIFARE untuk mendukung troubleshooting dan kepatuhan.
Evolusi teknologi dan perencanaan refresh mengantisipasi kebutuhan akhir untuk meningkatkan atau mengganti komponen kunci loker MIFARE. Meskipun perangkat keras kunci loker MIFARE dirancang untuk bertahun-tahun layanan, teknologi berevolusi dan mungkin memerlukan pembaruan untuk mendukung format kredensial baru, peningkatan keamanan, atau integrasi dengan sistem yang lebih baru. Rencanakan siklus refresh dengan memantau roadmap produk produsen dan tren industri. Bangun fleksibilitas ke dalam arsitektur kunci loker MIFARE agar komponen individual dapat ditingkatkan atau diganti tanpa mengganggu keseluruhan sistem.
Manajemen perubahan organisasi menjaga deployment kunci loker MIFARE selaras dengan kebutuhan bisnis yang berkembang. Seiring organisasi berubah—fasilitas baru, populasi pengguna baru, kebijakan operasional baru—konfigurasi kunci loker MIFARE harus diperbarui untuk mempertahankan keselarasan. Rapat tinjauan berkala antara pemangku kepentingan manajemen fasilitas, IT, keamanan, dan operasional memastikan deployment kunci loker MIFARE terus memenuhi kebutuhan organisasi dan perubahan terencana dikoordinasikan di seluruh pemangku kepentingan yang terdampak.
Panduan definitif tentang teknologi kunci loker MIFARE ini terakhir diperbarui pada 3 Agustus 2026. Merek dagang dan teknologi MIFARE dimiliki oleh NXP Semiconductors. Spesifikasi produk, ketersediaan varian MIFARE, dan properti keamanan dapat berubah. Selalu verifikasi informasi terkini dengan produsen dan konsultasikan dengan dokumentasi NXP. Untuk rekomendasi personal tentang solusi kunci loker MIFARE untuk fasilitas Anda, hubungi CabinetLock Security Team atau konsultasikan dengan profesional keamanan fisik dan kontrol akses yang berkualifikasi.
Sumber Daya dan Bacaan Lanjutan
- Dokumentasi Keluarga Produk NXP MIFARE: www.nxp.com/products/rfid-nfc/mifare-hf
- ISO/IEC 14443: Identification Cards — Contactless Integrated Circuit Cards — Proximity Cards
- NXP Application Note AN12343: MIFARE DESFire EV3 Symmetric Key Management
- SIA OSDP Standard: Open Supervised Device Protocol
- IATA Recommended Practice 1700: Self-Service Bag Drop and Storage Systems
- GSA Approved Products List for Security Container Locks
The Rise of MIFARE Locker Lock Technology in Modern Facilities
A MIFARE locker lock represents the convergence of two transformative technologies: the contactless smart card platform developed by NXP Semiconductors that powers billions of credentials worldwide, and the electronic locker lock industry that has moved from mechanical keys and combination dials to digital access control. A MIFARE locker lock reads MIFARE-based credentials—cards, fobs, wristbands, or NFC smartphones—and uses the authenticated identity to control access to individual lockers in gym facilities, schools, offices, healthcare environments, and public venues.
The shift from traditional locker locks to MIFARE locker lock technology has been driven by fundamental advantages in user experience, operational efficiency, and security. A traditional locker lock with a mechanical key or combination dial places the security burden entirely on the user, who must keep track of a key or remember a combination. When users lose keys, forget combinations, or share credentials with friends, the locker's security is compromised, and staff must devote time to cutting locks, rekeying, or resetting combinations. A MIFARE locker lock eliminates these problems by storing the access credential electronically and binding the locker to whatever card the user presents, whether for short-term use or recurring membership.
The versatility of the MIFARE platform makes it the dominant choice for a MIFARE locker lock across diverse environments. Fitness clubs that issue MIFARE membership cards can have the same card operate building entry turnstiles, check-in kiosks, payment terminals, and a MIFARE locker lock. Universities with MIFARE campus cards extend the same credential to student lockers and athletic facility storage. Hotels and resorts using MIFARE room keys can provide guests with a MIFARE locker lock experience at the spa, pool, or beach facility. This credential unification, enabled by MIFARE locker lock technology, simplifies the user experience and maximizes the return on the organization's credential infrastructure investment.
The market for MIFARE locker lock products has expanded rapidly as the technology has matured and as organizations have recognized the operational benefits. Today's MIFARE locker lock offerings range from battery-powered standalone units suitable for retrofit installation on existing lockers to fully networked systems with cloud-based management platforms that support thousands of MIFARE locker lock units across multiple facilities. This guide provides a comprehensive examination of MIFARE locker lock technology, from the underlying MIFARE authentication protocols through deployment architecture to long-term management best practices.
This definitive guide to MIFARE locker lock technology serves as a comprehensive reference for facility managers, security directors, IT professionals, and procurement specialists involved in selecting and deploying MIFARE locker lock systems. Whether you are evaluating your first MIFARE locker lock or planning a large-scale deployment to replace mechanical locker locks across a multi-site organization, the detailed information in this guide will support informed decision-making throughout the project lifecycle.
MIFARE Authentication Technology in Locker Lock Applications
The authentication protocol executed between a MIFARE card and a MIFARE locker lock forms the security foundation of the entire system. Understanding the technical details of this authentication process is essential for selecting the appropriate MIFARE variant, configuring the system correctly, and assessing the security posture of a MIFARE locker lock deployment against the threat model.
MIFARE Classic authentication, the original and most widely deployed MIFARE protocol, uses a proprietary stream cipher called CRYPTO1 for card-reader communication. When a MIFARE Classic card enters the field of a MIFARE locker lock reader, the reader and card engage in a three-pass authentication exchange. The reader proves knowledge of the sector key by demonstrating the ability to encrypt and decrypt correctly-chosen challenges. Upon successful authentication, the MIFARE locker lock can read or write to the sector data. The CRYPTO1 cipher was compromised through academic research in 2008, and practical attacks against MIFARE Classic have been demonstrated publicly. A MIFARE locker lock relying on MIFARE Classic provides minimal security against a determined attacker with modest technical skills and equipment.
MIFARE Plus was developed to provide a secure migration path from MIFARE Classic. MIFARE Plus cards support multiple security levels: a legacy level that emulates CRYPTO1 behavior for backward compatibility, and higher security levels that use AES-128 encryption for authentication and data protection. A MIFARE locker lock supporting MIFARE Plus can initially operate in legacy mode alongside existing MIFARE Classic infrastructure, then transition to AES security by reconfiguring the cards and readers. This migration capability makes MIFARE Plus an attractive option for organizations that need to upgrade MIFARE locker lock security gradually.
MIFARE DESFire represents the gold standard for MIFARE locker lock security. DESFire EV3, the current generation, implements AES-128 encryption with mutual authentication, meaning both the card and the MIFARE locker lock reader prove their authenticity to each other before any data is exchanged. Mutual authentication protects against rogue readers that might attempt to extract card data, and the encrypted communication channel protects against passive eavesdropping on the radio frequency exchange. A MIFARE locker lock using DESFire technology provides the strongest commercially available security in the MIFARE ecosystem and is the recommended choice for new MIFARE locker lock deployments where security matters.
MIFARE DESFire EV3 introduces additional security features that are particularly relevant for a MIFARE locker lock deployment. These include Transaction MAC, which provides authenticated confirmation of data operations, preventing unauthorized modification of card data; improved random number generation that strengthens the cryptographic exchanges; and better side-channel attack resistance, making it more difficult for an attacker to extract key material by observing the MIFARE locker lock's power consumption or electromagnetic emissions. When specifying a MIFARE locker lock for new deployment, DESFire EV3 compatibility should be prioritized.
The key management architecture for a MIFARE locker lock deployment determines how the cryptographic keys that protect card-reader communication are generated, distributed, and protected. In a simple deployment, a MIFARE locker lock may store a master key or set of keys and use a deterministic derivation process to generate the specific key for each card based on the card's unique identifier. This diversified key approach means that compromising one card's key does not compromise other cards. In more sophisticated deployments, the MIFARE locker lock may use session keys negotiated with a central key management server for each transaction, providing additional security through centralized control. Master keys must be protected in hardware security modules and access to them must be tightly controlled.
MIFARE Locker Lock Operational Modes and Configurations
A MIFARE locker lock can operate in one of several distinct modes, each with different implications for user experience, administrative overhead, and security. The choice of operating mode should be driven by the use case, the number of lockers and users, and the operational model of the facility hosting the MIFARE locker lock deployment.
The assigned mode is the most common operating configuration for a MIFARE locker lock. In assigned mode, specific lockers are dedicated to specific users for extended periods. A MIFARE locker lock in a workplace might be assigned to a particular employee who uses the same locker every day. In assigned mode, the MIFARE locker lock is programmed to recognize a specific card or set of cards, and only those cards can unlock that particular locker. This configuration provides clear personal accountability and is straightforward to manage, but it is inefficient when locker demand fluctuates.
The free-use or shared mode supports dynamic locker assignment, where any available locker can be used by any user at any time. When a user presents their MIFARE card to a free-use MIFARE locker lock, the lock captures the card's identifier and binds the locker to that card until the user releases the locker. A second user presenting a different card to the same MIFARE locker lock cannot open it—the locker remains bound to the first card until released. This mode maximizes locker utilization and is commonly deployed in fitness centers, transportation hubs, and other transient-use environments.
The time-limited mode is a variation of free-use where the MIFARE locker lock automatically releases the locker after a specified time period. This is particularly useful for day-use lockers in spas, theme parks, and visitor centers where users should not retain a locker indefinitely. The MIFARE locker lock tracks when the locker was assigned and releases it automatically when the time limit expires, making the locker available for the next user. Some MIFARE locker lock implementations send notifications to users when their assigned locker is approaching the time limit, prompting them to collect their belongings.
The PIN plus card mode adds a secondary authentication factor to a MIFARE locker lock deployment. The user must present their MIFARE card and then enter a PIN on a keypad integrated with the MIFARE locker lock. This dual-factor authentication addresses the concern that a lost or stolen MIFARE card could be used by an unauthorized person to access the locker. The PIN requirement means that the unauthorized user would need both the card and the PIN, which provides reasonable additional security for MIFARE locker lock applications where high-value contents may be stored.
The rental or pay-per-use mode integrates the MIFARE locker lock with a payment system. A user pays a fee at a kiosk or terminal, which triggers the assignment of an available locker and communicates the authorization to the MIFARE locker lock. The user's MIFARE card then opens the assigned locker. When the rental period expires or the user releases the locker, the MIFARE locker lock returns to the available pool for the next rental. This mode is common in airports, train stations, tourist attractions, and event venues where lockers are a commercial service rather than a provided amenity.
Hardware Architecture of a MIFARE Locker Lock
The hardware architecture of a MIFARE locker lock determines its security, reliability, and suitability for different environments. Understanding the components and their interaction supports informed selection and effective maintenance of MIFARE locker lock deployments.
The reader module in a MIFARE locker lock generates the 13.56 MHz radio frequency field and handles the communication protocol with MIFARE cards. The reader antenna is typically integrated into the lock housing, positioned to interact with cards presented to the reader surface. Reader performance characteristics that matter for a MIFARE locker lock include read range, read speed, and tolerance to environmental interference such as metal lockers, electrical noise from nearby equipment, and card positioning variations. A well-designed MIFARE locker lock reader provides reliable detection of cards presented in a reasonable range of positions and orientations.
The controller module is the brain of the MIFARE locker lock, managing the authentication process, maintaining the authorized card list (in standalone mode), and controlling the actuator. The controller typically uses a microcontroller or application-specific integrated circuit with non-volatile memory for storing configuration data and authorized card identifiers. The controller firmware implements the MIFARE communication protocols, access decision logic, and actuator control sequences. Firmware quality directly affects MIFARE locker lock security and reliability, so a well-established manufacturer with a track record of security-conscious firmware development is essential.
The actuator module in a MIFARE locker lock converts electrical signals from the controller into mechanical motion that retracts the locking bolt or latch. Common actuator types include DC motors, solenoids, and shape-memory alloy actuators. Each has advantages and limitations. DC motors provide strong, controllable actuation but consume more power. Solenoids are simple and reliable but may not provide sufficient force for heavy-duty applications. Shape-memory alloy actuators offer low power consumption and silent operation but have limited cycle life. The actuator choice affects MIFARE locker lock power consumption, noise level, and mechanical durability.
The locking mechanism in a MIFARE locker lock typically consists of a bolt or latch that engages with a strike plate or receiving aperture on the locker body. The mechanism must be strong enough to resist forced entry attempts but must operate smoothly under normal conditions. A MIFARE locker lock for high-security applications should feature a hardened steel bolt with adequate throw distance. The mechanism should include position feedback that allows the controller to verify that the lock has fully engaged after closing, confirming that the MIFARE locker lock has secured the locker door.
The power system of a MIFARE locker lock determines its operational lifetime, reliability, and maintenance requirements. Battery-powered MIFARE locker lock models typically use standard alkaline or lithium batteries, with battery life ranging from one to several years depending on usage patterns and features. Some MIFARE locker lock models include energy-saving features such as motion detection that activates the reader only when a user approaches, extending battery life significantly. The MIFARE locker lock must include a low-battery warning that provides sufficient advance notice for planned replacement, and ideally an emergency power interface that allows temporary external power application if batteries are fully depleted.
The housing of a MIFARE locker lock must protect the internal electronics from physical damage, environmental exposure, and tampering. Materials commonly used include engineered polymers for indoor applications and zinc alloy or stainless steel for high-security or outdoor use. The housing design should resist drilling, prying, and impact attacks that might attempt to defeat the MIFARE locker lock or access internal components. Surface treatments including plating and powder coating protect against corrosion and wear from repeated card presentations.
Installing a MIFARE Locker Lock on Existing Lockers
One of the most attractive features of a MIFARE locker lock is the ability to retrofit existing mechanical locker installations, transforming them from key or combination operation to modern electronic access without replacing the entire locker bank. The retrofit process for a MIFARE locker lock varies depending on the original lock type and the MIFARE locker lock model selected, but follows a general pattern that this section describes.
The first step in retrofitting a MIFARE locker lock is a survey of the existing locker installation. Document the locker dimensions, door thickness, construction material, and the existing lock mounting configuration. Identify any unusual conditions such as non-standard door thicknesses, damaged mounting surfaces, or environmental concerns that might affect the MIFARE locker lock installation. The survey data determines which MIFARE locker lock models are physically compatible with the existing lockers and identifies any additional preparation work that may be required.
The next step is removing the existing mechanical lock. This typically involves removing the lock body from the door and any strike plate or receiving hardware from the locker body. Mechanical locks may be secured with rivets, screws, clips, or threaded collars. The removal process should be careful to avoid damaging the locker door or body, as these are typically more difficult to repair or replace than the lock itself. Once the mechanical lock is removed, clean the mounting area thoroughly and inspect for any damage that requires repair before the MIFARE locker lock can be installed.
Mounting the MIFARE locker lock on the prepared door involves the reverse of the mechanical lock removal process. The MIFARE locker lock body is positioned in the door cutout, oriented correctly for the bolt to engage with the strike plate on the locker body. Depending on the MIFARE locker lock design, it may be secured with screws, rivets, or threaded hardware. Some MIFARE locker lock models are designed specifically as drop-in replacements for common mechanical lock form factors, requiring minimal modification of the existing mounting holes. Others may require drilling new holes for additional mounting hardware or anti-rotation features.
Strike plate and receiving hardware installation for a MIFARE locker lock must ensure proper alignment with the lock body bolt. The strike plate or receiving aperture must be positioned so that the bolt engages fully and positively when the MIFARE locker lock is in the locked position. Misalignment can cause mechanism binding, premature wear, and security vulnerabilities. After installation, manually test the bolt engagement by closing and locking the locker door, confirming smooth operation without binding or excessive force.
Wiring for MIFARE locker lock models that require external power or network connectivity is the most labor-intensive part of a retrofit installation. Cable routing must be planned to reach each MIFARE locker lock from the power supply and, for networked models, from the network infrastructure. Cable management includes securing cables away from moving parts, protecting them from sharp edges and pinch points, and using appropriate cable ties and routing hardware. In existing facilities, routing cables through ceilings, behind panels, and through existing conduit can minimize visual disruption and protect cables from damage.
Initial configuration and testing of the MIFARE locker lock after installation involves enrolling the management cards, configuring the operating mode, registering user cards or enabling free-use operation, and verifying correct behavior. The first MIFARE locker lock installed should be tested thoroughly before proceeding with subsequent units. Test card reading, lock actuation, battery status indication, any LED or audible feedback features, and any networked communication. Only after confirming correct operation should the MIFARE locker lock be put into service, and ideally a second verification should be performed after closing the locker door to confirm complete operational cycle.
MIFARE Locker Lock Network Architecture and Management
The network architecture supporting a MIFARE locker lock deployment determines how lockers are managed, how access events are logged, and how system-wide operations such as master card issuance and security updates are handled. The choice of architecture should be driven by the size of the deployment, the operational model, and the integration requirements with other facility systems.
Standalone MIFARE locker lock architecture requires no network infrastructure and supports deployments of any size where administrative overhead is manageable. Each MIFARE locker lock maintains its own authorized card list and configuration, programmed through handheld programming devices or through management cards issued by the facility administrator. A standalone MIFARE locker lock deployment works well for small facilities with stable user populations, such as a small gym or a single corporate office. The disadvantage of standalone architecture is that administrative changes must be made at each MIFARE locker lock individually, which becomes burdensome as the deployment scales.
Wired networked MIFARE locker lock architecture uses physical cabling to connect each MIFARE locker lock to a central controller or server. Common wired architectures include RS-485 multidrop networks where multiple MIFARE locker lock units share a single cable run, and Ethernet networks where each MIFARE locker lock has its own network connection. Wired networked MIFARE locker lock systems enable centralized administration, real-time audit event reporting, and immediate response to operational changes such as lost card revocation. The installation cost of wired network infrastructure is higher than standalone, but the operational efficiency and security advantages often justify the investment for medium to large MIFARE locker lock deployments.
Wireless networked MIFARE locker lock architecture eliminates the cabling requirement by using radio frequency communication between the MIFARE locker lock units and the central management system. Wireless options include Wi-Fi, Bluetooth Low Energy with mesh networking, Zigbee, and proprietary wireless protocols. Wireless MIFARE locker lock deployments dramatically reduce installation cost and disruption, particularly when retrofitting existing facilities where running cables to each locker would be impractical. Wireless MIFARE locker lock units are typically battery-powered, requiring battery management as an ongoing operational consideration. The wireless network must be secured against eavesdropping and unauthorized commands.
Cloud-managed MIFARE locker lock architecture combines networked lockers with cloud-based management software accessed through web browsers or mobile applications. A cloud-managed MIFARE locker lock deployment provides several advantages: no on-premises management server infrastructure is required, software updates and security patches are applied automatically, and management access can be provided to authorized users from anywhere with internet connectivity. Cloud management is particularly attractive for organizations with multiple sites that need centralized oversight of distributed MIFARE locker lock deployments, such as fitness chains or hotel groups.
Management software for a MIFARE locker lock deployment provides the interface for administering users, configuring locker assignments, monitoring system health, reviewing access logs, and generating reports. The management software should support role-based access control so that different administrators have appropriate permissions. It should provide bulk operations for efficient management of large MIFARE locker lock deployments. Reporting capabilities should include both operational reports such as locker utilization statistics and security reports such as denied access attempts. The management software user experience significantly affects the operational cost of running a MIFARE locker lock deployment, so evaluating the software thoroughly before procurement is essential.
MIFARE Locker Lock Applications by Facility Type
Fitness centers and health clubs are among the largest MIFARE locker lock application environments. Members present their membership cards at the MIFARE locker lock reader, which assigns an available locker to that card for the duration of the visit. When the member returns to the MIFARE locker lock with their card and presses the lock button or presents the card again, the lock releases and the locker becomes available for the next user. This free-use MIFARE locker lock mode eliminates the issues of lost keys and forgotten combinations that plague traditional gym locker locks. Many fitness chains have realized significant operational savings and member satisfaction improvements after deploying MIFARE locker lock systems.
Educational institutions use MIFARE locker lock technology in student activity centers, athletic facilities, music practice rooms, and residence halls. The MIFARE locker lock in these environments typically uses the institution's existing MIFARE-based campus card, eliminating the need to issue separate credentials for locker access. In residence halls, a MIFARE locker lock on a student room closet or storage area provides secure storage that can be managed through the same system as building entry. In athletic facilities, a MIFARE locker lock on team equipment storage rooms and day-use lockers supports both assigned and transient use patterns through different operating modes on different lockers.
Corporate office environments deploy MIFARE locker lock technology for personal storage lockers assigned to employees, visitor day-use lockers in lobbies, and secure storage for company equipment such as laptops, tools, or sensitive documents. The MIFARE locker lock in an office assignment mode, where each employee has a dedicated locker, provides secure personal storage that eliminates the need for desk locks. In visitor day-use mode, the MIFARE locker lock provides temporary secure storage for guests without requiring staff to issue and collect keys. The integration of MIFARE locker lock with the corporate access control system means that visitor access can be enabled through the visitor management platform and automatically disabled at the end of the visit.
Healthcare facilities use MIFARE locker lock technology for staff lockers, patient belongings storage in ambulatory or emergency settings, and secure storage for medical devices and medications. The MIFARE locker lock in healthcare must support infection control protocols, with smooth, cleanable surfaces that withstand hospital-grade disinfectants. The MIFARE locker lock audit trail provides documentation of who accessed which locker and when, supporting regulatory compliance for controlled substance storage. In emergency department settings, a MIFARE locker lock can securely store patient belongings during treatment, with the patient's identity card or a temporary credential serving as the access token.
Hospitality and leisure venues including hotels, resorts, spas, theme parks, and water parks deploy MIFARE locker lock technology to provide guest storage. The MIFARE locker lock in these environments may use the guest's room key card, a dedicated facility card, or a temporary credential issued at the attraction entrance. Time-limited operating modes are particularly valuable in hospitality settings to ensure that lockers are available for turnover between guests. The MIFARE locker lock can be integrated with the property management system or attraction ticketing platform, creating a seamless guest experience from credential issuance to locker access.
Transportation hubs including airports, train stations, and bus terminals use MIFARE locker lock technology for short-term luggage storage. A MIFARE locker lock in this application typically operates in rental or pay-per-use mode, where the traveler pays for a locker rental at a kiosk and the MIFARE locker lock is assigned to that rental. The MIFARE locker lock provides secure storage that the traveler can access repeatedly during the rental period using a credential linked to the rental transaction. When the rental expires or the traveler releases the locker, the MIFARE locker lock returns to the available pool. This MIFARE locker lock application is particularly common in European and Asian transit hubs.
MIFARE Locker Lock Security and Threat Analysis
The security analysis of a MIFARE locker lock deployment must consider threats at the credential level, the reader-card interface, the physical lock level, the administrative level, and the system integration level. A vulnerability at any level can undermine the security of the entire MIFARE locker lock deployment, regardless of the strength of other layers.
Credential security for a MIFARE locker lock depends on the MIFARE variant used and the key management architecture. MIFARE Classic credentials with fixed identifiers and CRYPTO1 encryption are vulnerable to cloning, where an attacker uses a card emulator or writable card to copy a legitimate credential. A MIFARE locker lock using MIFARE Classic and operating only on card serial numbers provides minimal protection against credential cloning. MIFARE DESFire credentials with AES encryption and mutual authentication resist cloning because the card proves possession of secret keys without revealing them. A MIFARE locker lock using MIFARE DESFire provides substantially stronger credential security than one using MIFARE Classic alone.
Relay attacks against a MIFARE locker lock involve positioning a device near a legitimate card to capture the card's response to a reader challenge, then relaying that response to a second device near a MIFARE locker lock. If the relay is fast enough, the MIFARE locker lock believes the legitimate card is present and unlocks. Defending against relay attacks requires distance-bounding protocols that measure the round-trip time of the authentication exchange and reject responses that take longer than expected for a card in close proximity. Some advanced MIFARE locker lock products incorporate relay attack resistance, but this is not yet universal. Physical security measures such as ensuring that user cards are kept in shielded holders when not in use provide a complementary defense.
Physical attacks against a MIFARE locker lock include attempts to drill through the reader to access internal wiring, pry the lock body away from the door, or force the bolt back through the door material. A well-designed MIFARE locker lock incorporates hardened components at critical points, anti-drill features in the reader surface, secure mounting hardware, and a bolt mechanism that resists being pushed back when locked. For high-security MIFARE locker lock applications, security certifications such as LPS 1175 or EN 1627 provide standardized ratings for forced entry resistance that can guide product selection.
Administrative security for a MIFARE locker lock deployment is often the most exploited weakness. Forgotten cards not collected from former members, temporary credentials not expired after use, master cards stored insecurely, and credential sharing among users all create security vulnerabilities that no amount of technical sophistication can address. A MIFARE locker lock deployment must be supported by clear administrative policies, regular access reviews, prompt credential lifecycle management, and user education about the importance of credential protection.
Privacy considerations in a MIFARE locker lock deployment are increasingly important. The audit trail of who accessed which locker and when is sensitive information that reveals patterns of presence and absence. A MIFARE locker lock deployment must comply with applicable privacy regulations such as GDPR in Europe, which requires lawful basis for processing personal data, data minimization, retention limits, and data subject rights. The MIFARE locker lock management system should implement access controls on audit data, retention policies that balance security needs with privacy obligations, and procedures for responding to data subject access requests.
Designing a Successful MIFARE Locker Lock Implementation
A successful MIFARE locker lock implementation begins with clear definition of objectives and requirements. Identify the primary goals: improving member or employee experience, reducing administrative overhead, enhancing security, supporting a new credential ecosystem, or all of these. Quantify success criteria where possible: target response time for locker access, acceptable rate of credential issues, administrator time savings, reduction in lost key incidents. Clear objectives guide design decisions and enable measurement of implementation success.
Stakeholder engagement is critical for a MIFARE locker lock implementation. Identify the facility operators who will use the system daily, the IT team responsible for network infrastructure and security, the security team responsible for access control policy, the procurement team that will manage vendor relationships, and the executive sponsors who will champion the project. Engage each stakeholder group in the design and selection process to ensure that their requirements are understood and incorporated. End user feedback, gathered through surveys or focus groups, provides valuable insights into user expectations for the MIFARE locker lock experience.
Pilot deployment is highly recommended before full-scale rollout of a MIFARE locker lock deployment. Select a representative subset of the facility or facilities for the pilot, ideally including a variety of locker types and usage patterns. Run the pilot for a sufficient period to observe typical usage cycles, identify any technical issues, and gather user feedback. Use the pilot to refine configuration, train administrators, and document operational procedures before extending the MIFARE locker lock to the full population.
The procurement process for a MIFARE locker lock should include evaluation of multiple vendors and products. Develop a detailed specification based on the requirements analysis, send it to qualified vendors, and evaluate responses against both the specification and the vendor's reputation, support capabilities, and financial stability. Request demonstration units for hands-on evaluation. Check references from comparable MIFARE locker lock deployments. Negotiate warranty terms, support agreements, and pricing for both hardware and software. Total cost of ownership analysis should include not only purchase price but installation, training, ongoing maintenance, and expected lifecycle replacement.
Implementation planning for a MIFARE locker lock deployment addresses the logistics of converting from existing locks to MIFARE locker lock units. Develop an installation schedule that minimizes operational disruption, potentially working during off-hours or in phases. Coordinate with credential issuance to ensure that users have their MIFARE cards ready before the MIFARE locker lock installation is complete. Plan for contingencies including hardware failures, integration issues, and unexpected site conditions. Maintain a stock of spare MIFARE locker lock units and components to enable rapid replacement of any failed units during and after the implementation.
Long-Term Management of MIFARE Locker Lock Systems
The ongoing management of a MIFARE locker lock deployment requires attention to operational processes, maintenance schedules, and evolving technology and business requirements. A proactive management approach prevents issues from becoming service disruptions and maximizes the value of the MIFARE locker lock investment.
Preventive maintenance for a MIFARE locker lock deployment includes scheduled battery replacement for battery-powered units, physical inspection of locks and mounting hardware, cleaning of reader surfaces, and verification of correct lock operation. The maintenance schedule should be based on the manufacturer's recommendations and the deployment's actual operating conditions. Document maintenance activities in a centralized system to track trends and identify MIFARE locker lock units that may need additional attention.
User support is an ongoing requirement for any MIFARE locker lock deployment. Common user issues include cards not being recognized, lockers not releasing properly, batteries dying in active locks, and confusion about how to operate the MIFARE locker lock. Establish clear support processes including self-service resources such as FAQ documents and instructional signage at the lockers, staff escalation procedures for issues that cannot be resolved by users, and rapid response capability for security incidents. Track support issues to identify systemic problems that may indicate configuration errors or equipment failures.
Firmware and software management for a MIFARE locker lock deployment should follow a planned, documented process. Subscribe to manufacturer security advisories and update notifications. Evaluate each update for relevance, severity, and compatibility with the deployment. Test updates on a controlled subset before deploying broadly. Maintain documentation of firmware versions and software configurations across the MIFARE locker lock deployment to support troubleshooting and compliance requirements.
Technology evolution and refresh planning anticipates the eventual need to upgrade or replace MIFARE locker lock components. While MIFARE locker lock hardware is designed for years of service, the technology evolves and may require updates to support new credential formats, security improvements, or integration with newer systems. Plan for refresh cycles by monitoring manufacturer product roadmaps and industry trends. Build flexibility into the MIFARE locker lock architecture so that individual components can be upgraded or replaced without disrupting the entire system.
Organizational change management keeps the MIFARE locker lock deployment aligned with evolving business requirements. As the organization changes—new facilities, new user populations, new operating policies—the MIFARE locker lock configuration must be updated to maintain alignment. Regular review meetings between facility management, IT, security, and operations stakeholders ensure that the MIFARE locker lock deployment continues to meet organizational needs and that planned changes are coordinated across affected stakeholders.
This definitive guide to MIFARE locker lock technology was last updated on August 3, 2026. The MIFARE trademark and technology are owned by NXP Semiconductors. Product specifications, MIFARE variant availability, and security properties are subject to change. Always verify current information with manufacturers and consult with NXP documentation. For personalized recommendations on MIFARE locker lock solutions for your facility, contact the CabinetLock Security Team or consult with a qualified physical security and access control professional.
Resources and Further Reading
- NXP MIFARE Product Family Documentation: www.nxp.com/products/rfid-nfc/mifare-hf
- ISO/IEC 14443: Identification Cards — Contactless Integrated Circuit Cards — Proximity Cards
- NXP Application Note AN12343: MIFARE DESFire EV3 Symmetric Key Management
- SIA OSDP Standard: Open Supervised Device Protocol
- IATA Recommended Practice 1700: Self-Service Bag Drop and Storage Systems
- GSA Approved Products List for Security Container Locks
Belum yakin kunci mana yang cocok untuk lemari Anda?
Bicara dengan engineer kami soal jenis kredensial, daya tahan baterai, dan kesesuaian retrofit — tanpa kewajiban.
Sumber terkait kunci lemari
Bandingkan jenis kunci, lihat panduan pemasangan, dan unduh katalog produk
Produk terkait
3
Kunci Loker Gym — Kartu Offline, Tanpa WiFi
Kunci loker gym kartu offline untuk loker fitness dan kolam. Kartu MIFARE, baterai, retrofit 5 menit, tanpa WiFi atau server. Zinc alloy, CE/FCC/RoHS.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
Kunci Lemari Elektronik Kode PIN — Mandiri, Tanpa WiFi
Kunci lemari keypad offline untuk loker gym, kantor, dan paket. Bertenaga baterai, retrofit 5 menit, pemasangan sederhana. PIN + kartu MIFARE, DC 6V, 4×AA.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
Kunci Lemari Bluetooth — App + PIN + Kartu, Armada Terkelola
Kunci lemari BLE offline untuk loker paket, kantor, dan armada terkelola. App + PIN + kartu MIFARE, atur kredensial jarak jauh, tanpa server, retrofit baterai.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
Artikel blog terkait
3
Kunci Lemari Aplikasi Mobile: Panduan Lengkap Keamanan Lemari Berbasis Smartphone
Temukan cara kerja sistem kunci lemari aplikasi mobile. Jelajahi kredensial BLE/Wi-Fi/NFC, pembukaan jarak jauh, kode sementara, akses berbasis peran, sinkronisasi cloud, fitur keamanan, dan skenario penerapan.
Halaman tersebut mendukung konteks produk yang sama: Kunci Loker Gym — Kartu Offline, Tanpa WiFi.
Kunci Lemari MIFARE: Panduan Keamanan Lanjutan Sistem Akses
Panduan teknis mendalam kunci lemari MIFARE: varian Classic, Plus, DESFire, Ultralight, keamanan kriptografi, dan instalasi untuk kontrol akses lemari.
Halaman tersebut mendukung konteks produk yang sama: Kunci Loker Gym — Kartu Offline, Tanpa WiFi.
Kunci Lemari Obat: Panduan Utama Mengamankan Obat-Obatan dan Melindungi Keluarga Anda
Panduan lengkap sistem kunci lemari obat mencakup jenis, pemasangan, keamanan anak, opsi pintar, dan praktik terbaik untuk hunian dan fasilitas kesehatan.
Halaman tersebut mendukung konteks produk yang sama: Kunci Loker Gym — Kartu Offline, Tanpa WiFi.
Tentukan proyek kunci lemari Anda bersama engineer kami
Kirimkan jumlah loker, jenis lemari, dan preferensi kredensial. Kami akan mengirim rencana sampel dan penawaran dalam 24 jam kerja.
- Beralih dari panduan umum ke diskusi produk atau aplikasi.
- Gunakan RFQ saat harga, gambar teknis, MOQ, atau jadwal peluncuran membutuhkan struktur.
- Jaga jalur kontak langsung tetap terlihat untuk klarifikasi cepat dan serah terima.