Контроль доступа к шкафам: Полное руководство по интеллектуальному управлению безопасностью 2026
Исчерпывающее руководство по контролю доступа к шкафам, охватывающее электронные замки, типы учетных данных, архитектуру интеграции, лучшие практики установки и отраслевые стратегии для интеллектуального управления безопасностью.
Для руководителей объектов, директоров по безопасности, ИТ-администраторов и специалистов по закупкам, задающихся вопросом «что такое система контроля доступа к шкафам» или ищущих «установка контроля доступа к шкафам рядом со мной», это подробное руководство объясняет каждый уровень интеллектуальной безопасности шкафов. Контроль доступа к шкафам заменяет механические ключи электронными учетными данными, включая RFID-карты, PIN-коды, биометрические сканеры и мобильные кошельки, которые аутентифицируют каждого пользователя перед открытием замка. Сетевая платформа контроля доступа к шкафам регистрирует каждое открытие, интегрируется с поставщиками удостоверений, такими как Active Directory или Okta, и поддерживает аудиторские следы, требуемые HIPAA, FERPA и аналогичными нормативными актами. Независимо от того, развернута ли система на аптечных шкафах, серверных стойках, ящиках для документов, сейфах для оружия, витринах розничной торговли или заводских инструментальных шкафах, правильно подобранная система контроля доступа к шкафам снижает количество краж, исключает копирование ключей, упрощает администрирование и демонстрирует соответствие требованиям. Это руководство охватывает технологии учетных данных, аппаратные архитектуры, протоколы связи, программное обеспечение для управления, шаблоны интеграции, планирование развертывания, процедуры обслуживания, риски безопасности и отраслевые стратегии для организаций, планирующих или модернизирующих инвестиции в контроль доступа к шкафам.
Основы контроля доступа к шкафам
Контроль доступа к шкафам — это системный подход к управлению тем, кто может открывать защищенные шкафы, ящики и складские отсеки на объекте. В отличие от простого замка, который обеспечивает только бинарное состояние «закрыто-открыто», контроль доступа к шкафам охватывает полную экосистему аппаратного обеспечения, программного обеспечения, учетных данных, политик и процедур, которые регулируют доступ к защищенному хранилищу. Хорошо спроектированная система контроля доступа к шкафам отвечает не только на вопрос, может ли кто-то получить доступ к шкафу, но и кто получил доступ, когда, как долго и был ли этот доступ уместен с учетом его роли и графика.
Эволюция контроля доступа к шкафам от механических ключей к электронным системам отражает более широкую трансформацию физической безопасности за последние три десятилетия. Традиционный механический контроль доступа к шкафам полагался на физические ключи, распространяемые среди уполномоченных лиц. Этот подход создавал множество уязвимостей в системе безопасности: ключи можно было скопировать без обнаружения, потерянные ключи требовали дорогостоящей перекодировки, уволенные сотрудники могли сохранять доступ на неопределенный срок, и не было записи о том, кто и когда получал доступ. Современные системы контроля доступа к шкафам устраняют каждое из этих ограничений с помощью электронной аутентификации, централизованного управления и всеобъемлющего аудита.
Основные компоненты любой системы контроля доступа к шкафам включают запирающее оборудование, установленное на каждом шкафу, учетные данные, которые есть или известны авторизованным пользователям, механизм аутентификации, проверяющий эти учетные данные, контроллер или программную платформу, принимающую решения о доступе, и административный интерфейс, через который менеджеры по безопасности настраивают и контролируют систему. Контроль доступа к шкафам варьируется от простых автономных электронных замков с локальным хранением кодов до корпоративных сетевых систем, управляющих тысячами шкафов на нескольких объектах с интеграцией в более широкие платформы физической безопасности и управления удостоверениями.
Движущие силы внедрения контроля доступа к шкафам охватывают соблюдение нормативных требований, операционную эффективность и управление рисками. Такие нормативные акты, как HIPAA в здравоохранении, FERPA в образовании и различные законы о защите данных, требуют от организаций контролировать и документировать доступ к конфиденциальной информации, хранящейся в шкафах. Операционная эффективность повышается, когда контроль доступа к шкафам устраняет время и затраты на управление механическими ключами. Управление рисками выигрывает от прозрачности, которую контроль доступа к шкафам обеспечивает в отношении моделей доступа, позволяя командам безопасности обнаруживать аномалии, расследовать инциденты и демонстрировать должную осмотрительность аудиторам и страховщикам.
Это подробное руководство по контролю доступа к шкафам рассматривает каждое измерение технологии и практики, от электронных запирающих механизмов на аппаратном уровне до корпоративных систем управления удостоверениями на уровне интеграции. Независимо от того, планируете ли вы развертывание контроля доступа к шкафам для одного отдела или разрабатываете общеорганизационную стратегию, охватывающую тысячи единиц хранения, подробная техническая и практическая информация в этом руководстве обеспечивает основу для принятия обоснованных решений и успешной реализации.
Как работают системы контроля доступа к шкафам: глубокое погружение в технологии
Архитектуру системы контроля доступа к шкафам можно представить как многоуровневый стек, где каждый уровень выполняет определенные функции, которые в совокупности обеспечивают безопасный, управляемый и проверяемый доступ к защищенному хранилищу. На физическом уровне система контроля доступа к шкафам включает электронное запирающее оборудование, установленное на каждом шкафу, состоящее из запирающего механизма, считывателя учетных данных, платы контроллера, источника питания и интерфейса связи. Этот аппаратный уровень представляет собой наиболее заметный компонент контроля доступа к шкафам, поскольку именно с ним пользователи взаимодействуют напрямую при доступе к защищенным шкафам.
Уровень учетных данных контроля доступа к шкафам охватывает различные технологии, которые пользователи предъявляют для аутентификации своей личности. PIN-коды, вводимые на клавиатурах, представляют собой самый простой тип учетных данных в контроле доступа к шкафам, не требующий физического токена, но полностью полагающийся на память пользователя. RFID-карты и брелоки добавляют фактор владения к контролю доступа к шкафам, требуя от пользователя предъявления физического токена, содержащего уникальный идентификатор или криптографический ключ. Биометрические учетные данные, включая отпечатки пальцев, распознавание лиц и сканирование радужной оболочки глаза, добавляют фактор наследования к контролю доступа к шкафам, аутентифицируя пользователя на основе физических характеристик, которые нельзя потерять, передать или забыть.
Уровень контроллера контроля доступа к шкафам — это место, где принимаются решения о доступе. В автономной конфигурации контроля доступа к шкафам каждый замок содержит свой собственный контроллер, который хранит данные авторизованных учетных данных локально и принимает решения о доступе независимо. Эта распределенная архитектура контроля доступа к шкафам проста в развертывании, но становится административно обременительной по мере роста количества замков и пользователей, поскольку любые изменения в правах доступа должны быть запрограммированы в каждый затронутый замок по отдельности. В сетевой конфигурации контроля доступа к шкафам замки взаимодействуют с централизованными контроллерами или облачными платформами, которые поддерживают главную базу данных авторизованных пользователей и политик доступа.
Уровень связи контроля доступа к шкафам соединяет замки с инфраструктурой управления. Проводные установки контроля доступа к шкафам обычно используют соединения RS-485, Wiegand или Ethernet, обеспечивая надежную связь, но требуя прокладки кабелей к каждому шкафу. Беспроводные установки контроля доступа к шкафам используют такие технологии, как Bluetooth Low Energy, Wi-Fi, Zigbee или Z-Wave для связи без физической проводки, что значительно снижает сложность и стоимость установки за счет зависимости от батарей и потенциальных радиопомех. Гибридные архитектуры контроля доступа к шкафам сочетают проводные и беспроводные элементы, чтобы сбалансировать надежность проводных соединений с гибкостью беспроводного развертывания.
Уровень программного обеспечения для управления контролем доступа к шкафам предоставляет интерфейс, через который администраторы настраивают систему, управляют пользователями и учетными данными, определяют политики доступа, просматривают журналы аудита и создают отчеты. Именно здесь наиболее очевидна стратегическая ценность контроля доступа к шкафам, поскольку программное обеспечение преобразует необработанные события доступа в действенную аналитику безопасности. Современные платформы управления контролем доступа к шкафам все чаще работают в облаке, позволяя администраторам управлять замками на нескольких объектах из любого веб-браузера или мобильного приложения, при этом данные синхронизируются в реальном времени во всем развертывании.
Уровень интеграции контроля доступа к шкафам соединяет безопасность на уровне шкафов с более широкой инфраструктурой безопасности и ИТ организации. Интеграция с системами управления удостоверениями, такими как Active Directory, LDAP или Azure AD, позволяет контролю доступа к шкафам автоматически отражать изменения в статусе пользователя: когда сотрудник нанимается, его права доступа к шкафам могут быть предоставлены автоматически; когда он увольняется, весь доступ к шкафам немедленно отзывается. Интеграция с платформами управления информацией и событиями безопасности (SIEM) позволяет событиям контроля доступа к шкафам коррелироваться с другими данными безопасности для всестороннего обнаружения угроз и реагирования на инциденты.
Ключевые компоненты комплексного решения для контроля доступа к шкафам
Электронное запирающее оборудование, составляющее физическую основу контроля доступа к шкафам, выпускается в нескольких форм-факторах, каждый из которых подходит для разных типов шкафов и требований безопасности. Устройства контроля доступа к шкафам в форм-факторе замка-цилиндра заменяют традиционные механические замки-цилиндры в круглых монтажных отверстиях, распространенных на картотечных шкафах, офисных ящиках и металлических шкафах для хранения. Эти устройства обычно имеют диаметр от шестнадцати до двадцати двух миллиметров и размещают электронные компоненты за монтажной поверхностью. Устройства контроля доступа к шкафам в форм-факторе задвижки обеспечивают прямоугольную задвижку, которая входит в ответную планку или приемное отверстие, обеспечивая большую физическую прочность по сравнению с конструкциями замков-цилиндров для применений, требующих более высокой устойчивости к взлому.
Считыватель учетных данных, интегрированный в каждое устройство контроля доступа к шкафам, определяет, какие методы аутентификации поддерживает система. Считыватели с клавиатурой для контроля доступа к шкафам принимают цифровые PIN-коды, обеспечивая экономичный вариант учетных данных с нулевой стоимостью токена на пользователя. RFID-считыватели для контроля доступа к шкафам поддерживают бесконтактные карты и брелоки в нескольких диапазонах частот: 125 кГц (ближнего действия), 13,56 МГц (смарт-карты, включая MIFARE и DESFire), а в некоторых случаях и УВЧ для применений с расширенным радиусом действия. Биометрические считыватели, интегрированные в устройства контроля доступа к шкафам, обеспечивают аутентификацию по отпечатку пальца, лицу или радужной оболочке глаза. Многотехнологичные считыватели контроля доступа к шкафам объединяют два или более типов считывателей в одном устройстве, поддерживая стратегии миграции учетных данных и требования многофакторной аутентификации.
Архитектура питания контроля доступа к шкафам является критическим аспектом проектирования, влияющим как на сложность установки, так и на текущие требования к обслуживанию. Устройства контроля доступа к шкафам с питанием от батарей работают от стандартных щелочных или литиевых батарей, обычно обеспечивая от одного до двух лет службы до замены. Отсутствие проводки делает контроль доступа к шкафам с питанием от батарей наиболее практичным вариантом для модернизации существующих помещений, где прокладка силовых кабелей была бы prohibitively дорогой или сложной. Проводные устройства контроля доступа к шкафам получают питание по низковольтной проводке от внешнего источника питания или панели управления доступом, что устраняет необходимость замены батарей, но увеличивает сложность установки. Некоторые продукты контроля доступа к шкафам поддерживают Power over Ethernet (PoE), получая как питание, так и данные по одному кабелю Ethernet.
Запирающий механизм в оборудовании контроля доступа к шкафам должен балансировать между безопасностью, надежностью и энергоэффективностью. Механизмы на основе соленоида в контроле доступа к шкафам используют электромагнитную катушку для втягивания подпружиненной задвижки при подаче питания, обеспечивая надежную работу с умеренным энергопотреблением. Механизмы с моторным приводом в контроле доступа к шкафам используют небольшой электродвигатель для перемещения задвижки через зубчатую передачу, обеспечивая большую силу выдвижения задвижки и возможность запирать или отпирать без постоянной подачи питания. Приводы из сплавов с памятью формы (SMA) в передовых конструкциях контроля доступа к шкафам используют материалы, которые меняют форму при нагревании электрическим током, обеспечивая бесшумную работу в очень компактном форм-факторе, подходящем для встраиваемых в мебель применений.
Программное обеспечение для управления, которое координирует операции контроля доступа к шкафам, так же важно, как и аппаратное обеспечение. Способная платформа управления контролем доступа к шкафам обеспечивает управление пользователями и учетными данными, позволяя администраторам добавлять, изменять и отзывать доступ пользователей из центрального интерфейса. Конфигурация политик доступа позволяет администраторам контроля доступа к шкафам определять правила, регулирующие, кто может получить доступ к каким шкафам, в какие временные окна и при каких условиях. Функциональность журнала аудита записывает каждое событие контроля доступа к шкафам с отметками времени, идентификацией пользователя и статусом успеха или неудачи, создавая запись криминалистического качества для расследований безопасности и демонстрации соответствия требованиям.
Возможности оповещения и уведомления в программном обеспечении для управления контролем доступа к шкафам информируют персонал службы безопасности о значимых событиях. Система контроля доступа к шкафам может генерировать оповещения о попытках взлома, повторных неудачных попытках доступа, указывающих на атаки методом перебора, дверях шкафов, оставленных открытыми дольше заданного времени, низком заряде батарей и замках, потерявших связь с платформой управления. Эти упреждающие оповещения превращают контроль доступа к шкафам из пассивной меры безопасности в активную систему мониторинга, которая выявляет потенциальные угрозы по мере их возникновения, а не после обнаружения нарушения.
Сравнение технологий учетных данных для контроля доступа к шкафам
PIN-коды представляют собой наиболее широко используемый тип учетных данных в контроле доступа к шкафам благодаря своей простоте и нулевой стоимости на пользователя. Система контроля доступа к шкафам, использующая PIN-коды, не требует физических токенов — каждый авторизованный пользователь знает цифровой код, который он вводит на клавиатуре для получения доступа. Безопасность контроля доступа к шкафам на основе PIN-кода зависит от сложности кода, методов управления кодом и физической защиты клавиатуры от наблюдения. Лучшие практики для контроля доступа к шкафам на основе PIN-кода включают минимальную длину кода от четырех до шести цифр, блокировку после нескольких неудачных попыток, регулярную смену кода, уникальные коды для каждого пользователя вместо общих кодов, а также защитные экраны или клавиатуры со случайным расположением цифр для предотвращения подсматривания.
RFID-учетные данные для контроля доступа к шкафам предлагают удобство бесконтактной работы с помощью простого прикосновения карты или брелока. Низкочастотные (125 кГц) карты ближнего действия, используемые в контроле доступа к шкафам, передают фиксированный уникальный идентификатор при активации полем считывателя, обеспечивая базовую идентификацию, но не имея криптографической защиты. Высокочастотные (13,56 МГц) смарт-карты, такие как MIFARE Classic и MIFARE DESFire, используемые в контроле доступа к шкафам, поддерживают взаимную аутентификацию между картой и считывателем, зашифрованную связь и настраиваемые сегменты памяти для хранения дополнительных данных помимо идентификатора карты. Выбор RFID-технологии для контроля доступа к шкафам должен учитывать совместимость с существующими учетными данными: если сотрудники уже используют карты для доступа в здание, расширение использования той же карты для контроля доступа к шкафам создает бесшовный опыт с одной картой.
Биометрические учетные данные для контроля доступа к шкафам аутентифицируют пользователей на основе уникальных физических характеристик. Распознавание отпечатков пальцев является наиболее распространенным биометрическим методом в контроле доступа к шкафам благодаря компактному размеру, низкой стоимости и проверенной надежности емкостных и оптических датчиков отпечатков пальцев. Распознавание лиц для контроля доступа к шкафам становится все более жизнеспособным по мере развития технологий камер и процессоров, предлагая бесконтактную работу, которая особенно ценна в средах здравоохранения и общественного питания, где гигиена имеет решающее значение. Сканирование радужной оболочки и сетчатки глаза представляет собой наиболее точные биометрические методы, но обычно являются prohibitively дорогими для применений контроля доступа к шкафам, за исключением сред с чрезвычайно высокими требованиями безопасности, таких как правительственные или исследовательские учреждения.
Мобильные учетные данные для контроля доступа к шкафам используют смартфоны в качестве токенов аутентификации, используя связь Bluetooth Low Energy или NFC. Пользователь с мобильными учетными данными для контроля доступа к шкафам аутентифицируется через приложение на своем телефоне, которое связывается с замком для проверки авторизации. Мобильные учетные данные устраняют стоимость физических карт, позволяют удаленно выдавать и отзывать доступ и могут включать дополнительные факторы безопасности, такие как биометрическая разблокировка телефона или шифрование на уровне устройства. Поскольку распространенность смартфонов приближается к ста процентам во многих группах пользователей, мобильные учетные данные становятся все более привлекательным вариантом контроля доступа к шкафам, особенно для организаций, стремящихся сократить потребление пластиковых карт и связанное с этим воздействие на окружающую среду.
Многофакторная аутентификация в контроле доступа к шкафам объединяет два или более типа учетных данных для обеспечения эшелонированной защиты. Распространенная многофакторная конфигурация контроля доступа к шкафам объединяет PIN-код (то, что пользователь знает) с RFID-картой (то, что пользователь имеет), требуя и то, и другое для доступа. Другая конфигурация объединяет биометрию (то, чем является пользователь) с PIN-кодом или картой. Многофакторный контроль доступа к шкафам значительно повышает сложность несанкционированного доступа, поскольку злоумышленник должен скомпрометировать несколько факторов аутентификации одновременно. Компромиссом является увеличение времени доступа и сложности для пользователя, что необходимо взвешивать с требованиями безопасности для защищаемого содержимого.
Жизненный цикл управления учетными данными в контроле доступа к шкафам охватывает выдачу, мониторинг использования и отзыв. Выдача учетных данных включает проверку личности лица, получающего учетные данные, и связывание их с правами доступа в системе контроля доступа к шкафам. Постоянный мониторинг обнаруживает аномальные модели использования, которые могут указывать на компрометацию учетных данных, например, использование учетных данных в необычное время или в необычных местах. Отзыв удаляет права доступа, когда авторизация лица заканчивается, будь то из-за смены роли, увольнения или потери учетных данных. Скорость и полнота отзыва учетных данных во всех точках контроля доступа к шкафам является одной из наиболее важных характеристик безопасности любой системы.
| Тип учетных данных | Время считывания | Стоимость на пользователя | Гигиена | Сложность миграции | Наилучшее применение контроля доступа к шкафам |
|---|---|---|---|---|---|
| PIN-клавиатура | 2-4 с | Нет | Средняя | Смена кода | Школы, базовые офисные шкафы |
| Карта ближнего действия 125 кГц | 0,4 с | Низкая | Высокая | Одночастотный считыватель | Модернизация с использованием старых пропусков |
| MIFARE DESFire 13,56 МГц | 0,3 с | Средняя | Высокая | Перевыпуск карт | Корпоративные офисы, аптеки |
| Биометрия отпечатка пальца | 1 с | Нет после регистрации | Низкая | Повторная регистрация при смене датчика | Шкафы с высокими требованиями к безопасности и гигиене |
| Распознавание лиц | 0,5 с | Нет | Самая высокая | Настройка камеры и освещения | Шкафы в здравоохранении, общественном питании |
| Мобильный кошелек (BLE/NFC) | 0,5 с | Предоставление приложения | Высокая | Развертывание приложения | Умные офисы, помещения только для членов |
| Многофакторный PIN + карта | 4-6 с | Средняя | Средняя | Определение политики | Регулируемое и ценное хранение |
Архитектуры интеграции контроля доступа к шкафам
Автономный контроль доступа к шкафам представляет собой самую простую архитектуру интеграции, где каждый замок работает независимо. В этой модели контроля доступа к шкафам учетные данные пользователя программируются непосредственно в каждый замок, решения о доступе принимаются локально, а данные аудита должны извлекаться индивидуально из каждого замка. Автономный контроль доступа к шкафам подходит для небольших развертываний до примерно двадцати замков, где административная нагрузка по программированию каждого замка является управляемой. Основными преимуществами автономного контроля доступа к шкафам являются низкая стоимость, простая установка без проводки или настройки сети и отсутствие зависимости от внешних систем, которые могут выйти из строя и заблокировать доступ.
Полуонлайновый контроль доступа к шкафам вводит программирующее устройство или шлюз, который соединяет автономные замки с программным обеспечением управления. В этой архитектуре контроля доступа к шкафам администраторы настраивают политики доступа в программном обеспечении управления, а затем используют портативное программирующее устройство или беспроводной шлюз для передачи конфигураций на отдельные замки. Решения о доступе по-прежнему принимаются локально на каждом замке, но управление учетными данными централизовано. Полуонлайновый контроль доступа к шкафам обеспечивает прагматичную золотую середину, предоставляя преимущества централизованного управления без инфраструктурных требований полной сети. Эта модель контроля доступа к шкафам хорошо подходит для средних развертываний от двадцати до двухсот замков, где эффективность централизованного управления оправдывает инвестиции в инфраструктуру программирования.
Полностью сетевой контроль доступа к шкафам соединяет каждый замок с центральным контроллером или сервером, обеспечивая принятие решений о доступе в реальном времени на основе актуальной базы данных учетных данных. В этой архитектуре контроля доступа к шкафам, когда пользователь предъявляет учетные данные на любом замке, замок запрашивает центральную систему для проверки того, что учетные данные в настоящее время авторизованы. Эта проверка в реальном времени устраняет окно уязвимости между отзывом учетных данных в системе управления и следующей локальной синхронизацией на каждом замке, гарантируя, что отозванные учетные данные немедленно отклоняются во всем развертывании контроля доступа к шкафам. Сетевой контроль доступа к шкафам также обеспечивает отчетность о событиях в реальном времени, при этом события доступа появляются в консоли управления через несколько секунд после их возникновения.
Облачный контроль доступа к шкафам расширяет сетевую модель, размещая платформу управления и базу данных учетных данных в облаке, а не на локальных серверах. Эта архитектура контроля доступа к шкафам устраняет необходимость для организаций поддерживать серверную инфраструктуру для своих систем безопасности, при этом облачный провайдер берет на себя обеспечение доступности, резервное копирование, установку исправлений безопасности и масштабирование мощности. Облачный контроль доступа к шкафам позволяет управлять несколькими объектами из любого места с доступом в Интернет, что делает его особенно привлекательным для организаций с географически распределенными операциями. Соображения для облачного контроля доступа к шкафам включают зависимость от Интернета — замки должны поддерживать связь для функционирования — и требования к суверенитету данных, которые могут ограничивать, где могут храниться данные контроля доступа.
OSDP (Open Supervised Device Protocol) становится все более важным в интеграции контроля доступа к шкафам. В отличие от старого протокола Wiegand, который передает данные карты в одном направлении без шифрования, OSDP обеспечивает двунаправленную зашифрованную связь между считывателями и контроллерами. Система контроля доступа к шкафам, использующая OSDP, может контролировать состояние считывателя, обнаруживать взлом или отключение и поддерживать более сложные взаимодействия, чем простое считывание карты и предоставление доступа. По мере того как организации модернизируют свою инфраструктуру контроля доступа, указание совместимого с OSDP оборудования контроля доступа к шкафам обеспечивает совместимость с современными стандартами безопасности и создает основу для будущих улучшений.
Интеграция с системами управления удостоверениями превращает контроль доступа к шкафам из изолированной функции безопасности в компонент общего жизненного цикла управления удостоверениями организации. Когда контроль доступа к шкафам интегрируется с Active Directory, LDAP или облачными поставщиками удостоверений, права доступа пользователей автоматически предоставляются при создании учетных записей, обновляются при изменении ролей и отзываются при деактивации учетных записей. Эта интеграция устраняет пробел в безопасности, который возникает, когда контроль доступа к шкафам управляется отдельно от ИТ-систем удостоверений, где уволенные сотрудники могут сохранять физический доступ к шкафам еще долго после того, как их сетевые учетные записи были отключены.
Планирование и выполнение установки контроля доступа к шкафам
Успешная установка контроля доступа к шкафам начинается с всестороннего обследования объекта, которое документирует каждый шкаф, подлежащий защите. Обследование объекта для контроля доступа к шкафам должно фиксировать размеры шкафа, материалы и толщину дверей и ящиков, существующие типы замков и конфигурации монтажных отверстий, близость к источникам питания и сетевым подключениям, условия окружающей среды, включая диапазон температур и воздействие влажности, а также ценность и чувствительность содержимого, подлежащего защите. Эти подробные данные обследования позволяют точно выбрать оборудование контроля доступа к шкафам, выявить проблемы совместимости до того, как они станут проблемами при установке, и поддерживают точное бюджетирование оборудования и труда.
Выбор оборудования контроля доступа к шкафам для каждого местоположения должен учитывать физические характеристики, задокументированные в ходе обследования. Толщина двери шкафа определяет, какие модели замков совместимы, поскольку большинство замков контроля доступа к шкафам имеют указанный диапазон допустимой толщины двери, обычно от двенадцати до двадцати пяти миллиметров для стандартных моделей. Конфигурация монтажного отверстия определяет, может ли замок контроля доступа к шкафам быть установлен без модификации шкафа — многие электронные замки спроектированы так, чтобы соответствовать тем же схемам отверстий, что и обычные механические замки-цилиндры, что позволяет легко выполнять модернизацию. Материал шкафа — дерево, металл, ламинат или стекло — влияет на требования к сверлению, выбор крепежного оборудования и риск повреждения во время установки.
Электрическая инфраструктура для контроля доступа к шкафам должна быть спланирована до начала установки. Для устройств контроля доступа к шкафам с питанием от батарей основным электрическим соображением является тип батареи и ожидаемый интервал замены, что влияет на планирование технического обслуживания, но не на монтажную проводку. Для проводных устройств контроля доступа к шкафам план установки должен включать пути прокладки кабелей от каждого шкафа к ближайшему источнику питания и, для сетевых моделей, к ближайшей точке подключения к сети. Пути прокладки кабелей для контроля доступа к шкафам должны избегать зон, подверженных частому перемещению, точек защемления при закрытии дверей, источников электромагнитных помех и мест, где кабели могут быть случайно повреждены во время нормальной эксплуатации.
Сетевое планирование для сетевого контроля доступа к шкафам включает определение распределения IP-адресов, настройку правил брандмауэра для разрешения связи между замками и серверами управления, а также обеспечение адекватного беспроводного покрытия для устройств, подключенных через Wi-Fi. Каждое сетевое устройство контроля доступа к шкафам требует уникального IP-адреса, назначаемого статически или получаемого через DHCP с резервированием адреса для обеспечения согласованности адресации. Конфигурации брандмауэра должны балансировать между безопасностью — ограничением трафика контроля доступа к шкафам только необходимыми портами и назначениями — и эксплуатационными требованиями для связи замок-сервер. Для развертываний беспроводного контроля доступа к шкафам следует провести обследование уровня сигнала Wi-Fi в каждом месте расположения шкафа для выявления пробелов в покрытии до установки замков.
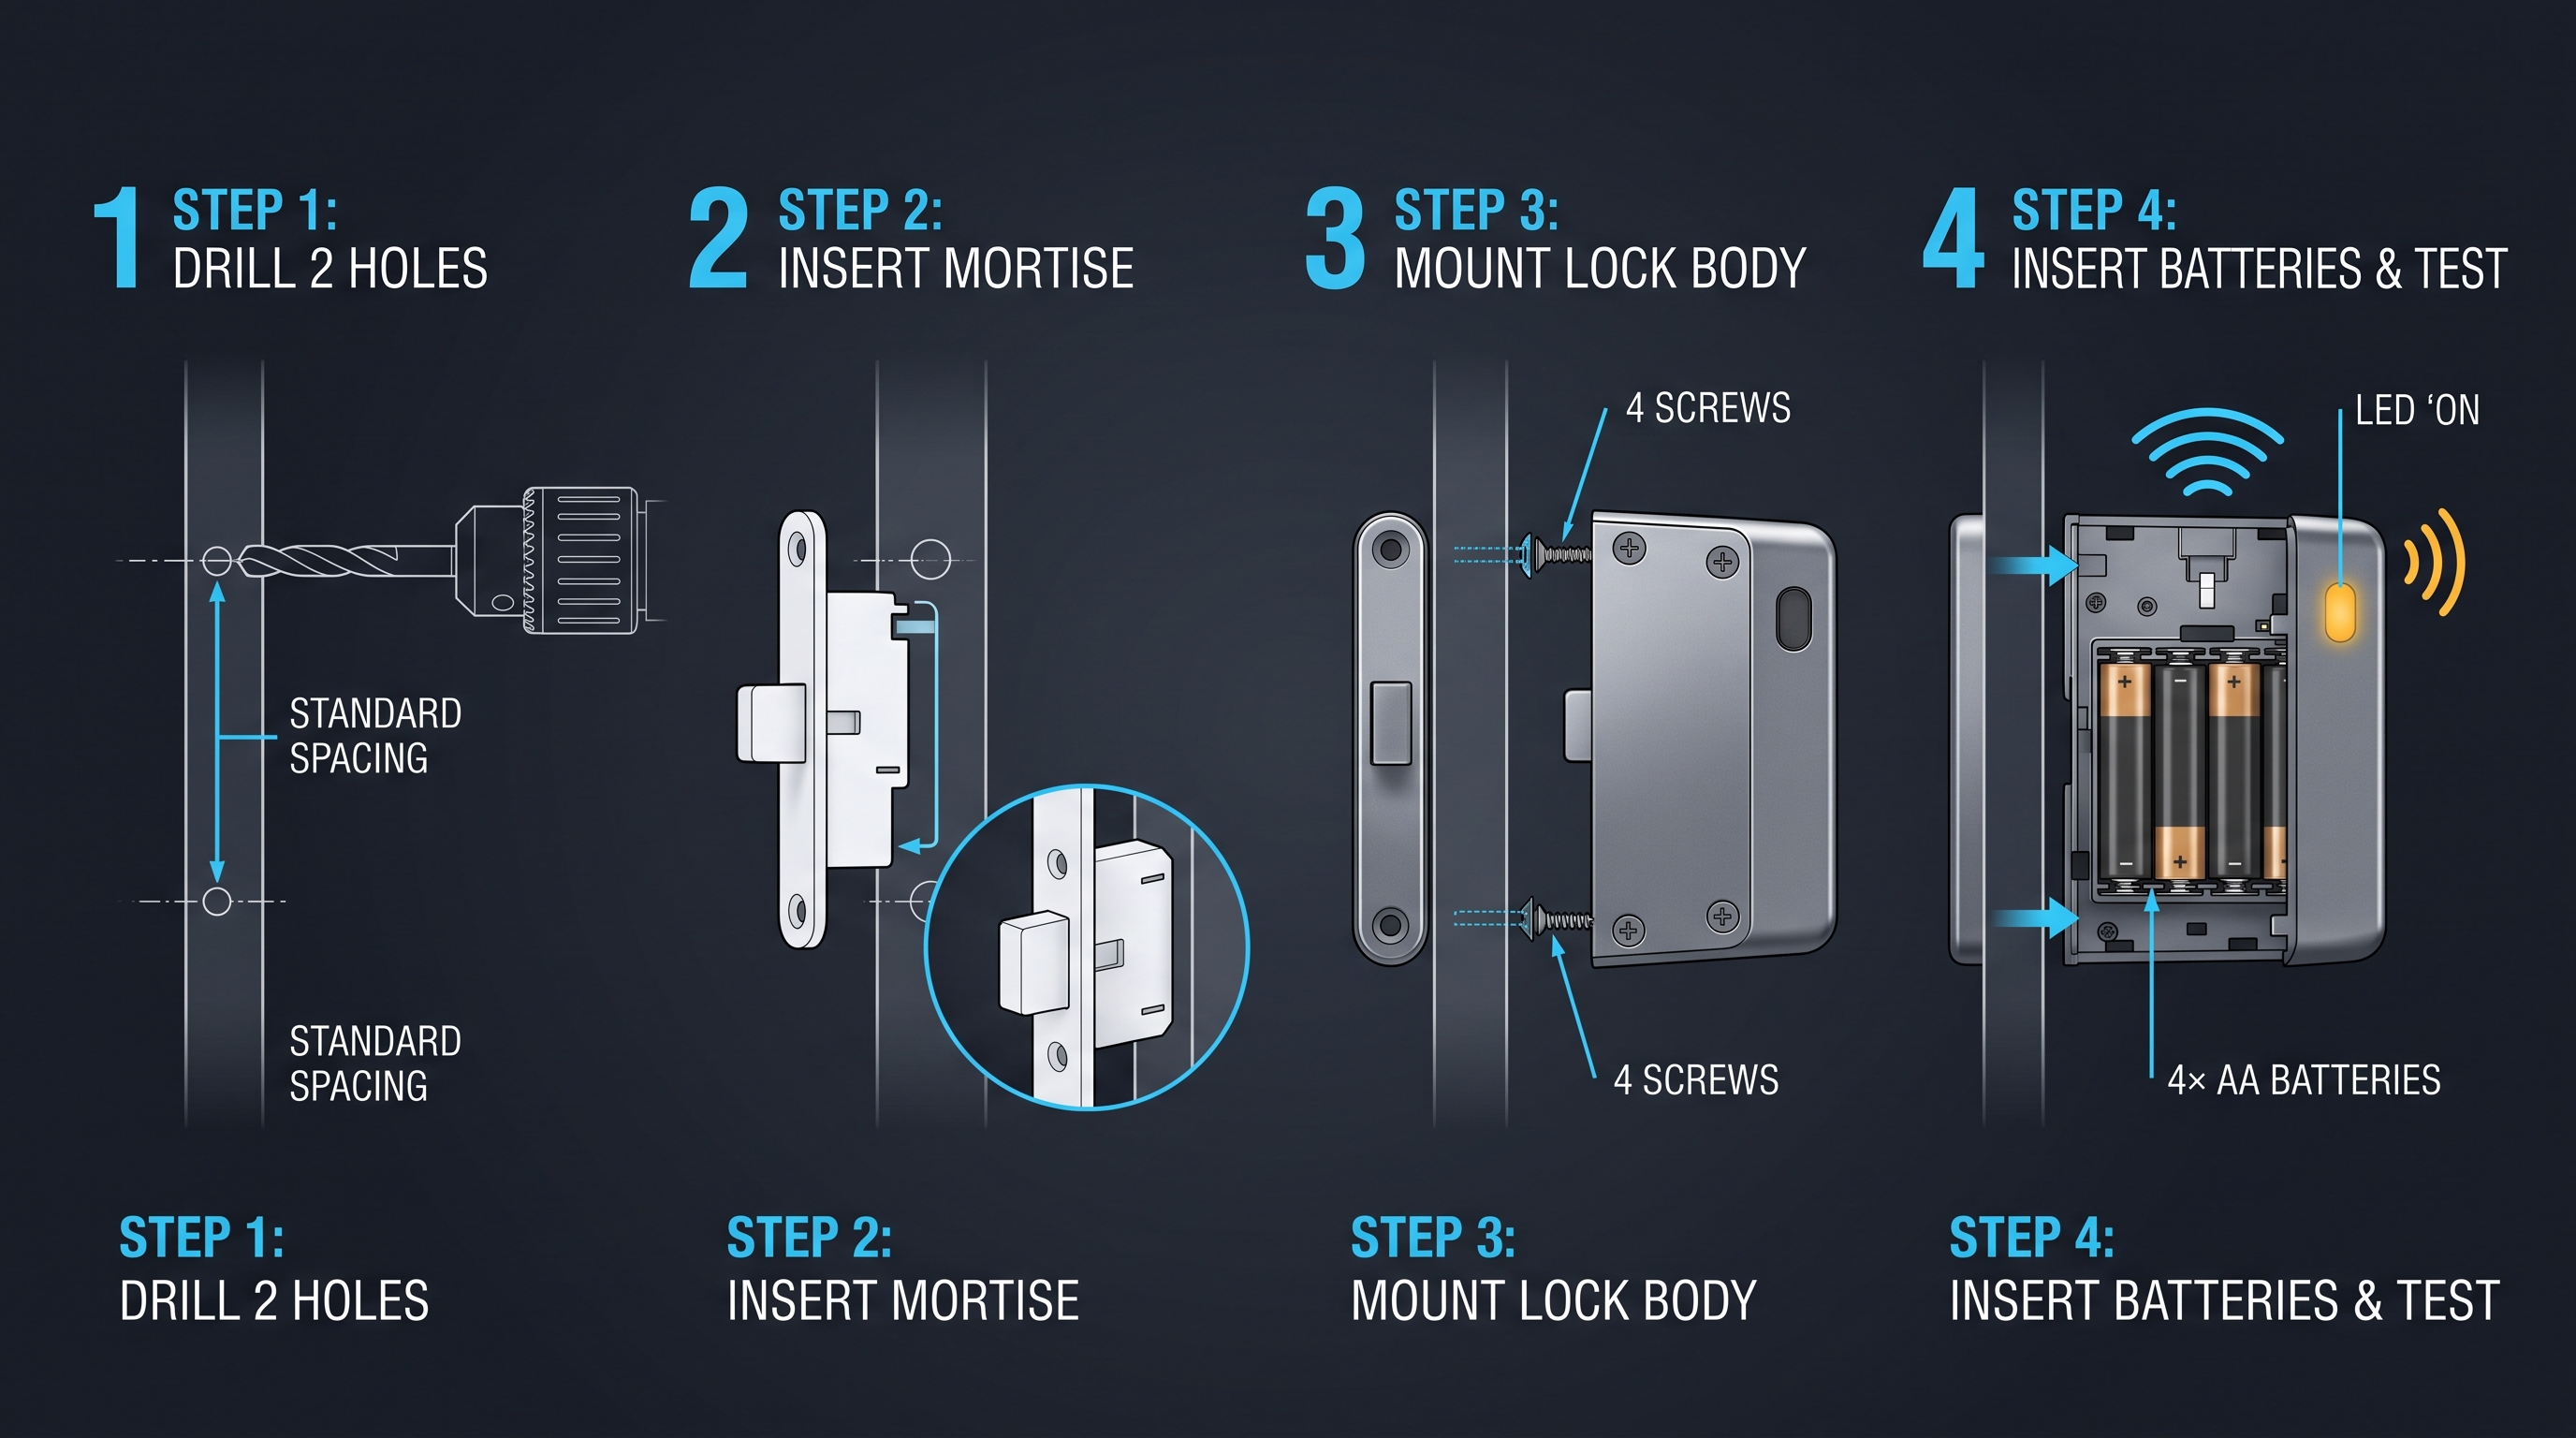
Физическая установка оборудования контроля доступа к шкафам требует тщательного внимания к выравниванию, надежности крепления и управлению проводкой. Корпус замка должен быть установлен перпендикулярно поверхности шкафа, чтобы обеспечить плавную работу задвижки без заеданий. Монтажные винты должны быть затянуты с крутящим моментом, указанным производителем, так как чрезмерная затяжка может деформировать корпус замка, а недостаточная затяжка может привести к ослаблению замка со временем. Для установок контроля доступа к шкафам, включающих проводку, кабели должны быть закреплены соответствующими клипсами или стяжками, расположены вдали от движущихся частей и иметь достаточный запас для перемещения двери или ящика шкафа без натяжения соединений.
Процедуры регистрации пользователей и тестирования для контроля доступа к шкафам должны быть завершены до ввода системы в эксплуатацию. Каждый авторизованный пользователь должен быть зарегистрирован в системе контроля доступа к шкафам, ему должны быть выданы учетные данные, если используются физические токены, и он должен быть обучен правильной эксплуатации. Тестирование должно проверить, что каждые зарегистрированные учетные данные надежно открывают соответствующие шкафы, что незарегистрированные учетные данные отклоняются, что события аудита записываются правильно, что оповещения о взломе и низком заряде батареи работают, и что процедуры аварийного доступа, такие как механические аварийные открыватели, работают как задумано. Все тестирование контроля доступа к шкафам должно проводиться при открытых дверцах и ящиках шкафов, чтобы исключить риск блокировки в случае обнаружения неисправности.
Анализ безопасности и снижение угроз для контроля доступа к шкафам
Тщательный анализ безопасности контроля доступа к шкафам исследует систему на каждом уровне, от физического оборудования до административных процедур, чтобы выявить уязвимости и определить соответствующие меры по их снижению. Модель угроз для контроля доступа к шкафам определяет, кто может попытаться получить несанкционированный доступ, какие ресурсы и возможности они имеют, что они стремятся получить и какие последствия будут иметь успешное нарушение. Эта модель угроз контроля доступа к шкафам определяет требования безопасности: шкаф для лекарств в больнице требует других характеристик безопасности, чем офисный шкаф для канцелярских принадлежностей, даже если оба используют одну и ту же технологию контроля доступа к шкафам.
Физические атаки на оборудование контроля доступа к шкафам включают взлом, сверление, удары и манипуляции с запирающим механизмом. Защита от физических атак в контроле доступа к шкафам включает закаленные стальные задвижки и противоотжимные пластины, сверлостойкие материалы в критических точках, датчики взлома, которые запускают сигнализацию при нарушении корпуса замка, и надежные конструкции крепления, которые распределяют усилия атаки по большей площади поверхности. Ни одно устройство контроля доступа к шкафам не является полностью неуязвимым для решительной физической атаки с неограниченным временем и инструментами, но хорошо спроектированное оборудование значительно увеличивает время, навыки и инструменты, необходимые для атаки, что служит эффективным сдерживающим фактором в большинстве сценариев угроз.
Электронные атаки на системы контроля доступа к шкафам нацелены на связь между учетными данными и считывателями, внутреннюю электронику замка или сеть, соединяющую замки с инфраструктурой управления. Клонирование RFID-учетных данных, когда злоумышленник считывает авторизованную карту и воспроизводит ее данные на пустой карте, может быть предотвращено с помощью криптографических смарт-карт, которые выполняют аутентификацию по принципу «запрос-ответ», а не передают статические идентификаторы. Релейные атаки, когда злоумышленник расширяет связь между легитимной картой и считывателем, могут быть смягчены с помощью протоколов ограничения расстояния. Сетевые атаки на контроль доступа к шкафам могут быть предотвращены с помощью шифрования всех коммуникаций, строгой аутентификации устройств, подключающихся к платформе управления, и сегментации сети, которая изолирует трафик контроля доступа к шкафам от сетей общего назначения.
Безопасность учетных данных в контроле доступа к шкафам зависит от надежности технологии учетных данных и политик, регулирующих жизненный цикл управления учетными данными. PIN-коды, самые простые учетные данные в контроле доступа к шкафам, уязвимы для наблюдения, угадывания и передачи. Меры по снижению риска включают минимальную длину кода, блокировку после неудачных попыток, периодическую обязательную смену кода и уникальные для каждого пользователя коды, обеспечивающие индивидуальную ответственность. Карточные учетные данные в контроле доступа к шкафам уязвимы для потери, кражи и несанкционированного дублирования. Меры по снижению риска включают оперативное сообщение о потерянных картах и их отзыв, выбор технологий, устойчивых к клонированию, и периодическую перепроверку необходимости доступа для всех держателей карт.
Административная безопасность часто является самым слабым звеном в контроле доступа к шкафам, независимо от сложности оборудования. Политики контроля доступа к шкафам должны определять, кто может авторизовать изменения доступа, какие требуются утверждения, как документируются изменения и как конфигурация периодически проверяется на корректность. Разделение обязанностей в администрировании контроля доступа к шкафам предотвращает возможность одному лицу как авторизовать доступ, так и настраивать его в системе. Регулярные проверки доступа должны подтверждать, что каждый пользователь с привилегиями контроля доступа к шкафам все еще нуждается в этом доступе, и что не было создано никаких несанкционированных разрешений доступа, будь то случайно или злонамеренно.
Возможности аудита и соответствия требованиям в контроле доступа к шкафам обеспечивают прозрачность, необходимую для обнаружения инцидентов безопасности, расследования их масштаба и воздействия, а также демонстрации соответствия нормативным требованиям. Система контроля доступа к шкафам должна регистрировать все события доступа, включая успешные доступы, отклоненные попытки, административные изменения прав пользователей или конфигурации системы, а также системные события, такие как оповещения о низком заряде батареи или сбоях связи. Эти журналы аудита контроля доступа к шкафам должны быть защищены от взлома или удаления, храниться в течение периода хранения, соответствующего нормативным требованиям и политикам организации, и регулярно проверяться на предмет аномальных моделей, которые могут указывать на проблемы безопасности.
Контроль доступа к шкафам в различных отраслях: применения и примеры
Развертывания контроля доступа к шкафам в здравоохранении защищают хранение лекарств, медицинские записи пациентов, контролируемые вещества, дорогостоящие медицинские устройства и опасные материалы. Требования к контролю доступа к шкафам в здравоохранении особенно высоки: доступ должен быть быстрым в чрезвычайных ситуациях, но безопасность должна быть достаточно строгой, чтобы удовлетворять правилам DEA в отношении контролируемых веществ, требованиям HIPAA к конфиденциальности пациентов и стандартам аккредитации Joint Commission. Развертывание контроля доступа к шкафам в больнице обычно включает многоуровневые уровни доступа, где медсестры могут получить доступ к шкафам общего назначения, старшие медсестры — к определенным шкафам с лекарствами, а фармацевты имеют полномочия на хранение контролируемых веществ, при этом весь доступ полностью регистрируется для целей аудита.
Контроль доступа к шкафам в фармацевтических исследованиях и производстве защищает интеллектуальную собственность, исследовательские образцы, химические прекурсоры и готовую продукцию, подлежащую нормативному контролю. В этих средах контроль доступа к шкафам часто интегрируется с лабораторными информационными системами управления для обеспечения доступа на основе рабочего процесса, когда исследователь может получить доступ к определенному шкафу только после выполнения необходимых шагов в экспериментальном протоколе. Журнал аудита контроля доступа к шкафам обеспечивает документацию цепочки хранения, которая может потребоваться для патентных заявок, нормативных документов и внутренних расследований.
Контроль доступа к шкафам в высших учебных заведениях охватывает лаборатории с опасными химикатами и дорогостоящим оборудованием, шкафы ИТ-оборудования в классах и серверных, хранилища исследовательских материалов преподавателей, записи студентов в административных офисах, а также шкафчики для музыкальных инструментов и спортивного инвентаря. Университетский контроль доступа к шкафам часто интегрируется с кампусной системой смарт-карт, так что одно и то же удостоверение студента или сотрудника, которое обеспечивает доступ в здания, питание по плану и библиотечные привилегии, также контролирует доступ к соответствующим шкафам и шкафчикам. Лабораторные правила безопасности все чаще требуют документированного контроля доступа к хранилищам опасных материалов, что делает контроль доступа к шкафам важным инструментом соответствия для университетских программ по охране окружающей среды, здоровья и безопасности.
Корпоративный контроль доступа к шкафам защищает картотечные шкафы, содержащие кадровые записи, финансовые документы, контракты, интеллектуальную собственность и другую конфиденциальную деловую информацию. Интеграция контроля доступа к шкафам с корпоративными системами управления удостоверениями гарантирует, что когда доступ сотрудника к зданию отзывается при увольнении, его доступ к шкафам отзывается одновременно. Это закрывает распространенный пробел в безопасности в организациях, где HR-процессы оперативно деактивируют сетевые учетные записи и доступ к дверям, но физические ключи от картотечных шкафов могут не быть возвращены в течение нескольких дней или недель после ухода сотрудника.
Применения контроля доступа к шкафам в правительственных и оборонных учреждениях включают хранение секретных документов, вещественных доказательств, оружейных комнат и хранилищ чувствительного оборудования, а также хранилищ оборудования для защищенной связи. Эти развертывания контроля доступа к шкафам должны соответствовать строгим стандартам, включая соответствие FIPS 201 для безопасности учетных данных, требования TEMPEST для контроля электромагнитного излучения и различные стандарты устойчивости к взлому в зависимости от уровня секретности хранящихся материалов. Многофакторный контроль доступа к шкафам обычно является обязательным, сочетая выданное правительством удостоверение, такое как CAC или PIV-карта, с PIN-кодом или биометрической проверкой.
Контроль доступа к шкафам в гостиничном бизнесе включает сейфы в номерах, шкафы-минибары, хранилища хозяйственных принадлежностей, шкафчики для оборудования технического обслуживания и административные шкафы в служебных помещениях. Гостиничный контроль доступа к шкафам часто интегрируется с системой управления недвижимостью, так что доступ к сейфу в номере может быть привязан к ключ-карте гостя на время его пребывания. Контроль доступа к шкафам для персонала в гостиничной среде управляет доступом к чистящим средствам, постельному белью и оборудованию, при этом журналы аудита поддерживают предотвращение потерь и анализ операционной эффективности. Модель самообслуживания, обеспечиваемая контролем доступа к шкафам в приложениях, ориентированных на гостей, снижает нагрузку на стойку регистрации и устраняет распространенный источник недовольства гостей.
Контроль доступа к шкафам в розничной торговле защищает витрины с дорогостоящими товарами, шкафы в кассовых помещениях, доступ к складским помещениям и хранение аптечной продукции в торговых точках. Предотвращение потерь является основной движущей силой для контроля доступа к шкафам в розничной торговле, при этом журналы аудита обеспечивают поддержку расследований при обнаружении расхождений в инвентаризации. Контроль доступа к шкафам с ограничением по времени в розничной среде может ограничивать доступ к складским помещениям рабочими часами или определенными сменами и может требовать двойной авторизации — одновременного присутствия двух сотрудников — для доступа к зонам с дорогостоящими товарами или денежными средствами.
Стратегия выбора и закупки контроля доступа к шкафам
Фаза сбора требований для закупки контроля доступа к шкафам должна вовлекать всех заинтересованных лиц, которые будут взаимодействовать с системой. Менеджеры по безопасности определяют модель угроз и минимальные требования безопасности. Менеджеры объектов предоставляют информацию о типах шкафов, их количестве и условиях установки. ИТ-менеджеры определяют требования к сети и интеграции. Сотрудники, которые будут ежедневно использовать контроль доступа к шкафам, предоставляют важную обратную связь по требованиям к удобству использования, которые определят, будет ли система принята или отвергнута. Юридические отделы и отделы соответствия определяют нормативные требования, которым должна удовлетворять система контроля доступа к шкафам. Сбор информации от всех заинтересованных сторон до выпуска запроса предложений предотвращает дорогостоящее обнаружение требований после начала закупки.
Структурированная система оценки поставщиков контроля доступа к шкафам должна включать взвешенные критерии, отражающие приоритеты организации. Эффективность безопасности — устойчивость системы к определенной модели угроз — обычно является критерием с наивысшим весом. Удобство использования напрямую влияет на то, будет ли контроль доступа к шкафам использоваться правильно и последовательно. Общая стоимость владения, включая оборудование, установку, лицензирование программного обеспечения, техническое обслуживание и стоимость учетных данных в течение ожидаемого срока службы системы, должна быть рассчитана для каждого варианта контроля доступа к шкафам. Масштабируемость для accomodation организационного роста предотвращает преждевременное устаревание. Стабильность поставщика и качество поддержки влияют на долгосрочную надежность системы и доступность запасных частей, обновлений программного обеспечения и технической помощи.
Практическая оценка продуктов контроля доступа к шкафам необходима перед принятием решения о крупномасштабной закупке. Запросите оценочные образцы у отобранных поставщиков контроля доступа к шкафам и установите их в репрезентативных местах в реальной среде развертывания. Протестируйте с типами учетных данных, используемыми в организации. Проверьте заявления производителя о сроке службы батареи, дальности считывания и долговечности с помощью расширенного тестирования. Оцените программное обеспечение управления, попросив фактических администраторов, которые будут использовать его ежедневно, выполнять обычные задачи, такие как добавление пользователей, настройка графиков доступа и создание отчетов аудита. Период оценки контроля доступа к шкафам должен быть достаточно длительным, чтобы выявить любые проблемы, которые не были бы очевидны при краткой демонстрации.
Расчет общей стоимости владения для контроля доступа к шкафам выходит далеко за рамки первоначальной покупки оборудования. Затраты на установку варьируются в зависимости от типа шкафа: металлические шкафы требуют других инструментов и методов, чем деревянные, а для некоторых установок могут потребоваться усилительные пластины или специальные монтажные кронштейны. Затраты на учетные данные включают первоначальную выдачу карт или брелоков и текущую замену утерянных или поврежденных учетных данных. Затраты на замену батарей в течение ожидаемого срока службы устройств контроля доступа к шкафам с питанием от батарей могут быть значительными для крупных развертываний. Плата за лицензирование программного обеспечения может быть ежегодной повторяющейся. Затраты на обучение гарантируют, что пользователи и администраторы могут эффективно управлять системой контроля доступа к шкафам. Затраты на техническое обслуживание покрывают запасные части, техническую поддержку и потенциальные выезды на место.
Планирование масштабируемости для контроля доступа к шкафам учитывает как количество замков, так и количество пользователей, которые система должна поддерживать в течение ожидаемого срока службы. Платформа контроля доступа к шкафам, которая хорошо работает для пилотного развертывания из десяти замков, может стать неуправляемой при ста или тысяче замков. Оцените, может ли программное обеспечение управления обрабатывать массовые операции, такие как одновременное добавление сотен пользователей или обновление прошивки на всех замках в развертывании. Учитывайте, может ли система контроля доступа к шкафам поддерживать географически распределенные местоположения из центральной консоли управления. Выбранная платформа контроля доступа к шкафам должна accomodate ожидаемый рост в течение следующих пяти лет, чтобы избежать затрат и сбоев, связанных с миграцией на другую систему в середине развертывания.
Техническое обслуживание и текущая эксплуатация контроля доступа к шкафам
Управление батареями является наиболее частой операционной задачей для развертываний контроля доступа к шкафам с питанием от батарей. Установите упреждающий график замены, а не ждите индикаторов низкого заряда батареи, которые могут выйти из строя или быть проигнорированы. График замены батарей для контроля доступа к шкафам должен основываться на оценках производителя срока службы батареи при типичном использовании, уменьшенных примерно на двадцать процентов в качестве запаса прочности. Документация должна отслеживать дату замены для каждого замка контроля доступа к шкафам, что позволяет проводить анализ тенденций, который может выявить устройства с аномальным энергопотреблением, указывающим на развивающиеся электронные проблемы. Следует использовать тип батареи, указанный производителем — замена на батареи другой химической природы может вызвать некорректное обнаружение низкого заряда или даже повредить электронику контроля доступа к шкафам.
Обновления прошивки и программного обеспечения для систем контроля доступа к шкафам устраняют уязвимости безопасности, исправляют ошибки и добавляют новые функции. Процесс управления исправлениями для контроля доступа к шкафам должен включать мониторинг объявлений производителя о доступных обновлениях, оценку актуальности и срочности каждого обновления для конкретного развертывания, тестирование обновлений на репрезентативной подгруппе замков перед широким развертыванием и планирование обновлений на периоды низкой активности доступа к шкафам для минимизации сбоев. Программное обеспечение управления контролем доступа к шкафам должно обслуживаться аналогичным образом, с применением обновлений к серверам управления и рабочим станциям администраторов после того же процесса оценки и тестирования.
Физический осмотр оборудования контроля доступа к шкафам должен проводиться периодически для выявления развивающихся проблем до того, как они приведут к отказам замков. Осмотрите каждый замок контроля доступа к шкафам на предмет признаков физического взлома, ослабления крепления, коррозии или механического износа. Несколько раз приведите замок в действие, чтобы убедиться в плавном движении задвижки без заеданий. Проверьте, работают ли светодиодные индикаторы и звуковые сигналы, так как они обеспечивают важную обратную связь для пользователя. Убедитесь, что ответная планка или приемное отверстие правильно выровнены с задвижкой. Физический осмотр оборудования контроля доступа к шкафам должен быть интегрирован в регулярный график осмотра объектов организации.
Проверка журналов аудита является критически важной операционной практикой контроля доступа к шкафам, которая поддерживает как безопасность, так и соответствие требованиям. Регулярная проверка журналов аудита контроля доступа к шкафам может выявить необычные модели доступа, такие как повторные неудачные попытки, указывающие на атаку методом перебора, доступ в необычное время, указывающий на неправомерное использование учетных данных, или доступ лиц, чья авторизация должна была быть отозвана. Инструменты автоматизированного анализа могут помечать аномальные события контроля доступа к шкафам для проверки человеком, повышая эффективность и согласованность мониторинга журналов аудита. Частота проверки журналов аудита контроля доступа к шкафам должна основываться на чувствительности защищаемого содержимого и применимых нормативных требованиях.
Проверка доступа пользователей — это периодический процесс проверки того, что все активные учетные данные контроля доступа к шкафам все еще должным образом авторизованы. Кадровые изменения, смена ролей и реструктуризация организации могут привести к тому, что люди сохранят привилегии контроля доступа к шкафам, которые больше не нужны — явление, известное как расползание привилегий. Ежеквартальная или полугодовая проверка доступа для контроля доступа к шкафам включает создание отчета обо всех активных пользователях и их правах доступа, проверку менеджерами того, что каждое разрешение доступа все еще уместно, и оперативный отзыв любого доступа, который больше не нужен. Этот процесс проверки доступа контроля доступа к шкафам особенно важен для соблюдения нормативных требований, которые требуют периодической переаттестации доступа.
Процедуры реагирования на инциденты для контроля доступа к шкафам определяют, как организация реагирует на события безопасности, связанные со шкафами. План реагирования на инциденты контроля доступа к шкафам должен охватывать сценарии, включая обнаружение взломанного шкафа, обнаружение несанкционированного события доступа в журналах аудита, потерю или кражу учетных данных администратора и обнаружение взлома оборудования контроля доступа к шкафам. План должен определять, кто уведомляется, какие немедленные действия по сдерживанию предпринимаются, как сохраняются доказательства, как определяется масштаб инцидента и какие действия по исправлению требуются для восстановления безопасности. Регулярные учения по процедурам реагирования на инциденты контроля доступа к шкафам гарантируют, что персонал готов эффективно реагировать при возникновении реальных инцидентов.
Будущие тенденции и направления инноваций в контроле доступа к шкафам
Искусственный интеллект и машинное обучение готовы преобразовать контроль доступа к шкафам из системы, основанной на правилах, в интеллектуальную, адаптивную платформу безопасности. Контроль доступа к шкафам на базе ИИ может изучать нормальные модели доступа для каждого пользователя и шкафа, обнаруживая аномалии, которые могут указывать на компрометацию учетных данных, действия инсайдерских угроз или разведку внешними злоумышленниками. Алгоритмы прогнозного обслуживания в контроле доступа к шкафам могут анализировать данные о производительности исполнительных механизмов для выявления замков, которые, вероятно, выйдут из строя, что позволяет проводить упреждающую замену до возникновения отказа. Естественно-языковые интерфейсы для управления контролем доступа к шкафам могли бы позволить администраторам настраивать систему и запрашивать данные аудита с помощью разговорных команд, а не навигации по сложным программным интерфейсам.
Конвергенция контроля доступа к шкафам с более широкими экосистемами Интернета вещей создаст новые возможности для интеграции и новые соображения безопасности. Система контроля доступа к шкафам, интегрированная с системами управления зданием, могла бы автоматически регулировать климат-контроль в зонах, где хранятся чувствительные материалы, на основе моделей доступа и экологического мониторинга. Интеграция с системами управления запасами могла бы запускать оповещения о повторном заказе, когда к шкафам с расходными материалами обращаются достаточно часто, чтобы указывать на истощение запасов. Однако каждая точка интеграции также расширяет поверхность атаки контроля доступа к шкафам, требуя тщательной архитектуры безопасности и постоянного управления уязвимостями.
Соображения устойчивости все больше влияют на дизайн продуктов контроля доступа к шкафам и решения о закупках. Производители сокращают упаковку, выбирают переработанные и пригодные для вторичной переработки материалы и проектируют для разборки, чтобы облегчить восстановление материалов по окончании срока службы. Энергоэффективные конструкции контроля доступа к шкафам снижают потребление батарей и связанный с этим поток отходов батарей. Перезаряжаемые батареи и технологии сбора энергии, которые улавливают энергию от движения дверей или окружающего света, обещают сократить или устранить использование одноразовых батарей в контроле доступа к шкафам. Организации, включающие экологические критерии в свои процессы закупок, должны оценивать продукты контроля доступа к шкафам по энергоэффективности, устойчивости материалов и программам возврата производителем устройств по окончании срока службы.
Кибербезопасность систем контроля доступа к шкафам получает повышенное внимание, поскольку эти устройства становятся более подключенными и программно-определяемыми. Будущие продукты контроля доступа к шкафам будут включать аппаратные модули безопасности для хранения криптографических ключей, безопасные процессы загрузки, которые проверяют целостность прошивки перед выполнением, зашифрованную связь для всего сетевого трафика и регулярные сторонние аудиты безопасности как аппаратного, так и программного обеспечения. Стандарты и программы сертификации для безопасности устройств IoT распространятся на контроль доступа к шкафам, предоставляя покупателям независимую гарантию качества кибербезопасности. Архитектуры с нулевым доверием для контроля доступа к шкафам будут предполагать, что ни одно устройство, пользователь или сеть не являются изначально доверенными, требуя непрерывной проверки для каждой попытки доступа.
Пользовательский опыт контроля доступа к шкафам будет продолжать улучшаться благодаря достижениям в технологии считывателей, удобству учетных данных и отзывчивости системы. Более быстрое время считывания для RFID и NFC-учетных данных сократит воспринимаемую задержку между предъявлением учетных данных и открытием замка. Улучшенная технология датчиков отпечатков пальцев снизит уровень ложных отказов, которые раздражают пользователей и побуждают к поиску обходных путей. Мобильные учетные данные станут более бесшовными, потенциально обеспечивая пассивную аутентификацию, когда система контроля доступа к шкафам распознает телефон авторизованного пользователя при его приближении и открывает замок без необходимости каких-либо явных действий.
Достижения в области биометрического контроля доступа к шкафам, включая распознавание рисунка вен, анализ походки и поведенческую биометрию, могут дополнить или заменить текущие технологии распознавания отпечатков пальцев и лиц. Распознавание рисунка вен, которое визуализирует уникальный рисунок кровеносных сосудов в пальце или ладони, обеспечивает высокую точность и чрезвычайно трудно поддается подделке. Поведенческая биометрия для контроля доступа к шкафам могла бы аутентифицировать пользователей на основе уникального способа их взаимодействия с замком — ритма набора на клавиатуре, движения при предъявлении карты или модели приближения. Эти новые технологии могут обеспечить непрерывную аутентификацию контроля доступа к шкафам, когда система подтверждает личность пользователя на протяжении всего его взаимодействия со шкафом, а не только в момент первоначального доступа.
Часть содержания этой статьи создана с помощью ИИ и оптимизирована для профессиональной точности и читабельности. ```
Не уверены, какой датчик подойдёт?
Проконсультируйтесь бесплатно с нашими инженерами по применению mmWave.
Найдите подходящий датчик присутствия для вашего отеля
Сравните 3 протокола, изучите гостиничные кейсы и скачайте руководство по установке
Связанные продукты
3
Smart Cabinet Lock — App-Managed, Multi-Site Dashboard
App-managed smart cabinet lock for office, parcel, and multi-site fleets. BLE app dashboard, audit trail, remote unlock, no per-lock server. Higher-tier chassis.
Эта страница уже указывает на него как на следующую рекомендованную ссылку.
Office Cabinet Lock — PIN + Card for Filing & Pedestals
Offline PIN + card office cabinet lock for filing cabinets, pedestals, and drawers. Battery-powered 5-minute retrofit, no WiFi, no key management. CE/FCC/RoHS.
Эта страница уже указывает на него как на следующую рекомендованную ссылку.
Gym Locker Lock — Offline Card, No WiFi Required
Offline card gym locker lock for fitness and pool lockers. MIFARE card, battery-powered 5-minute retrofit, no WiFi or server. Zinc alloy body, CE/FCC/RoHS.
Эта страница уже указывает на него как на следующую рекомендованную ссылку.
Связанные статьи блога
3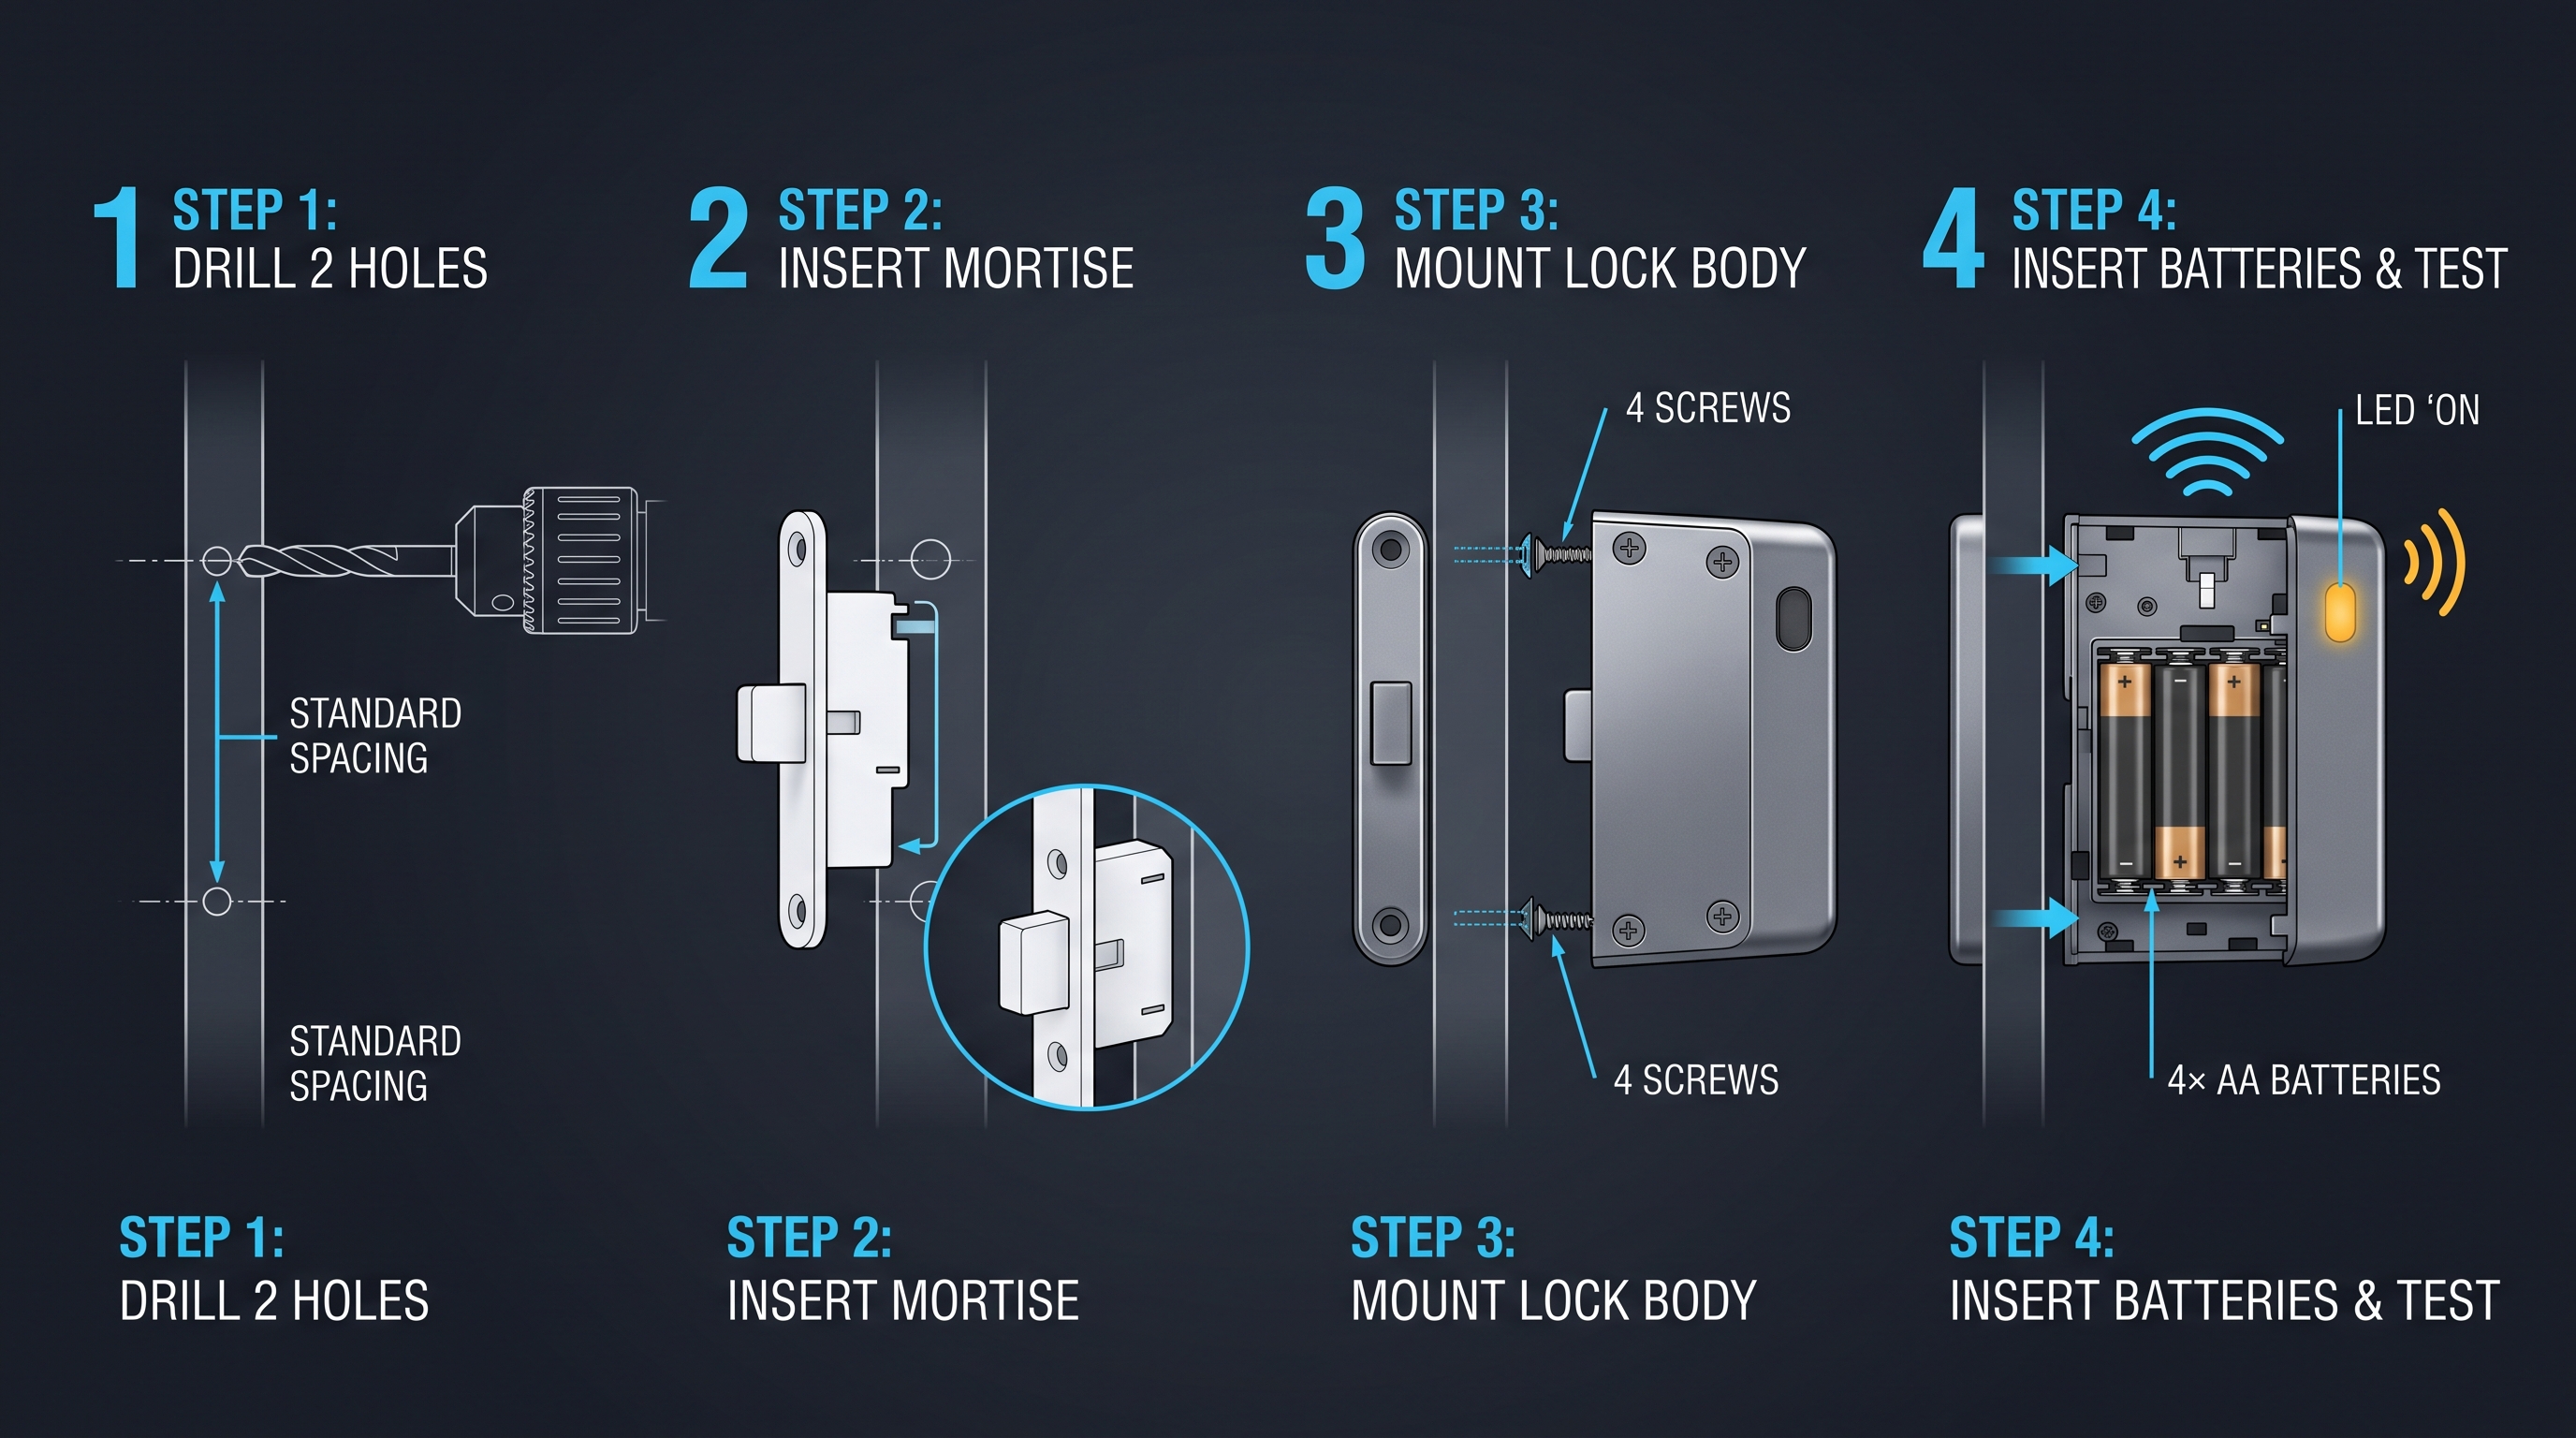
Электронный замок для шкафа: полное техническое руководство для покупателей и интеграторов 2026
Подробное руководство по электронным замкам для шкафов: типы, принципы работы, установка, цены и критерии выбора для коммерческого применения.
Он поддерживает тот же контекст продукта: Smart Cabinet Lock — App-Managed, Multi-Site Dashboard, Office Cabinet Lock — PIN + Card for Filing & Pedestals, Gym Locker Lock — Offline Card, No WiFi Required.
Цифровой замок для шкафа: полное техническое руководство для покупателей и интеграторов 2026
Исчерпывающее руководство по системам цифровых замков для шкафов: типы, принципы работы, установка, цены и критерии выбора для коммерческого и жилого применения.
Он поддерживает тот же контекст продукта: Smart Cabinet Lock — App-Managed, Multi-Site Dashboard, Office Cabinet Lock — PIN + Card for Filing & Pedestals, Gym Locker Lock — Offline Card, No WiFi Required.
Электронная защёлка для шкафа: Полное руководство по электронным защёлкам для шкафов, мебели и корпусов
Узнайте, что такое электронная защёлка для шкафа, как работают соленоидные, моторные, электромагнитные и сенсорные защёлки, а также о проводке 12В/24В, режимах Fail-Secure и Fail-Safe, управлении через реле и приложение, применении, установке, ценах и устранении неисправностей.
Он поддерживает тот же контекст продукта: Smart Cabinet Lock — App-Managed, Multi-Site Dashboard, Office Cabinet Lock — PIN + Card for Filing & Pedestals, Gym Locker Lock — Offline Card, No WiFi Required.
Опишите ваш гостиничный проект нашим инженерам
Сообщите количество номеров, тип потолка и предпочтительный протокол. Мы вернём план образцов и расчёт за 24 рабочих часа.
- Перейдите от общих рекомендаций к обсуждению продукта или применения.
- Используйте RFQ, когда цена, чертежи, MOQ или сроки запуска требуют структуры.
- Держите прямой контакт видимым для быстрых уточнений и передачи.