MIFARE-замок для шкафа: расширенное руководство по безопасности для систем доступа к шкафам на основе MIFARE
Подробное техническое руководство по технологии MIFARE-замков для шкафов, охватывающее варианты MIFARE Classic, Plus, DESFire, Ultralight, криптографическую безопасность, установку и интеграцию многофункциональных смарт-карт для контроля доступа к шкафам.
Понимание основ технологии MIFARE-замков для шкафов
MIFARE-замок для шкафа — это электронное запирающее устройство, использующее технологию бесконтактных смарт-карт MIFARE от NXP Semiconductors в качестве основного механизма аутентификации и контроля доступа. Платформа MIFARE является наиболее широко распространенной технологией бесконтактных смарт-карт в мире: миллиарды карт и считывателей используются в системах контроля доступа, общественного транспорта, платежей и идентификации. Когда эта технология встраивается в MIFARE-замок для шкафа, она привносит тот же уровень безопасности, удобства и совместимости, на который организации полагаются при организации доступа в здания, теперь и на уровне шкафов и запираемых ячеек.
Категория MIFARE-замков для шкафов охватывает широкий спектр продуктов: от простых автономных замков, считывающих серийные номера карт MIFARE Classic, до сложных сетевых устройств, выполняющих взаимную аутентификацию с учетными данными MIFARE DESFire EV3 с использованием шифрования AES-128. Такая широта делает MIFARE-замок для шкафа подходящим для применений, начиная от базовой защиты офисных шкафов для канцелярии и заканчивая высокозащищенным хранением фармацевтических препаратов, где соблюдение нормативных требований требует документированного, криптографически защищенного контроля доступа. Понимание различий между вариантами MIFARE имеет решающее значение при выборе MIFARE-замка для шкафа, поскольку свойства безопасности и наборы функций сильно различаются в зависимости от семейства продуктов.
Принцип работы MIFARE-замка для шкафа начинается с генерации считывателем радиочастотного поля частотой 13,56 МГц. Когда карта MIFARE, брелок, браслет или NFC-смартфон попадает в это поле, антенна карты извлекает энергию из поля для питания своей интегральной схемы. Затем считыватель MIFARE-замка и карта вступают в протокол связи, определенный стандартом ISO 14443, который регулирует работу бесконтактных смарт-карт ближнего действия. В зависимости от варианта MIFARE и конфигурации безопасности MIFARE-замка, эта связь может включать простое считывание серийного номера, секторную аутентификацию или полную криптографическую взаимную аутентификацию, прежде чем замок предоставит доступ.
Экосистемное преимущество MIFARE-замка для шкафа является существенным для организаций, уже инвестировавших в платформу MIFARE. Сотрудники, имеющие карты доступа в здание на основе MIFARE, могут использовать те же карты для доступа к защищенным MIFARE-замком шкафам, создавая бесшовный опыт с единым удостоверением. Существующая инфраструктура выпуска и управления картами, оборудование для программирования карт и опыт администраторов — все это напрямую переносится на развертывание MIFARE-замков. Эта совместимость в рамках экосистемы является основным фактором, способствующим внедрению технологии MIFARE-замков в корпоративной среде, здравоохранении, образовании и государственных учреждениях.
Это всеобъемлющее руководство представляет собой подробный технический и практический обзор технологии MIFARE-замков для шкафов. От криптографических основ платформы MIFARE через лучшие практики установки до архитектур корпоративной интеграции — рассматривается каждый аспект выбора, развертывания и управления системой MIFARE-замков. Оцениваете ли вы свой первый MIFARE-замок или планируете крупномасштабное развертывание на нескольких объектах, этот ресурс предоставит глубину информации, необходимую для принятия обоснованных решений.
Варианты технологии MIFARE в приложениях для замков шкафов
Семейство продуктов MIFARE включает несколько различных технологических вариантов, каждый из которых обладает разными возможностями, свойствами безопасности и пригодностью для применения в MIFARE-замках для шкафов. Понимание этих вариантов необходимо, поскольку MIFARE-замок, поддерживающий один вариант, может не поддерживать другие. Выбор варианта MIFARE напрямую влияет на уровень безопасности развертывания MIFARE-замка и определяет совместимость с существующим парком карт.
MIFARE Classic — это оригинальный и наиболее широко распространенный вариант MIFARE, с миллиардами карт в обращении. MIFARE-замок, считывающий MIFARE Classic, может получить доступ к уникальному идентификатору или серийному номеру карты и, при наличии соответствующего ключа, может читать и записывать данные в шестнадцать секторов хранения данных карты. Каждый сектор в MIFARE Classic защищен двумя 48-битными ключами, и доступ к данным сектора требует знания соответствующего ключа. Однако проприетарный алгоритм шифрования CRYPTO1, используемый MIFARE Classic, был скомпрометирован в результате криптографических исследований, опубликованных в 2008 году, и были продемонстрированы практические атаки на безопасность MIFARE Classic. MIFARE-замок, полагающийся исключительно на MIFARE Classic для чувствительных с точки зрения безопасности приложений, следует тщательно оценивать на соответствие модели угроз — для общего офисного использования MIFARE Classic может быть достаточным; для хранения фармацевтических препаратов или секретных документов рекомендуются более сильные варианты.
MIFARE Plus обеспечивает путь миграции от MIFARE Classic к более надежной безопасности. Карты MIFARE Plus могут работать в обратно совместимом режиме, который эмулирует поведение MIFARE Classic, позволяя существующим установкам MIFARE-замков продолжать функционировать, пока парк учетных данных обновляется. При переключении на более высокий уровень безопасности MIFARE Plus использует шифрование AES-128 для аутентификации и защиты данных, устраняя криптографические слабости MIFARE Classic. MIFARE-замок, поддерживающий MIFARE Plus, может быть изначально развернут с совместимостью с Classic, а затем обновлен до безопасности AES с помощью изменения конфигурации на уровне карты, без замены аппаратного обеспечения замка.
MIFARE DESFire — это высокозащищенный вариант в семействе MIFARE и рекомендуемый выбор для развертывания MIFARE-замков, требующих надежной криптографической защиты. MIFARE DESFire EV3, текущее поколение, поддерживает шифрование AES-128, взаимную аутентификацию между картой и считывателем, а также гибкую файловую систему вместо фиксированной секторной структуры MIFARE Classic. MIFARE-замок с поддержкой DESFire может установить зашифрованный канал связи с картой, предотвращая перехват связи между картой и считывателем. Взаимная аутентификация гарантирует, что карта проверяет подлинность считывателя MIFARE-замка, прежде чем раскрыть свои данные, защищая от мошеннических считывателей, которые могут попытаться считать информацию с карты. Для государственных, оборонных, медицинских и финансовых приложений MIFARE-замков DESFire является подходящим технологическим выбором.
MIFARE Ultralight — это недорогой вариант, предназначенный для одноцелевых карт или карт ограниченного использования, таких как билеты на мероприятия и проездные на одну поездку. MIFARE Ultralight C добавляет аутентификацию 3DES, обеспечивая базовый уровень безопасности, но платформа не предназначена для многоцелевого использования, типичного для контроля доступа. MIFARE-замок может поддерживать чтение MIFARE Ultralight для совместимости с временными картами посетителей, но Ultralight не рекомендуется в качестве основной технологии для контроля доступа MIFARE-замков из-за ограниченных возможностей безопасности и хранения.
MIFARE DESFire EV3, последнее поколение по состоянию на 2026 год, представляет несколько улучшений безопасности, актуальных для приложений MIFARE-замков. К ним относятся улучшенная устойчивость к атакам по побочным каналам, поддержка более длинных ключей, улучшенная генерация случайных чисел и Transaction MAC для аутентифицированных операций с данными. MIFARE-замок с поддержкой EV3 может использовать эти улучшения для достижения наивысшего уровня безопасности связи карта-считыватель, доступного в настоящее время в экосистеме MIFARE. При выборе MIFARE-замка для новых развертываний совместимость с EV3 гарантирует доступ к самым современным функциям безопасности.
Криптографическая безопасность MIFARE-замка для шкафа
Безопасность развертывания MIFARE-замка для шкафа зависит от криптографических свойств платформы MIFARE и решений по реализации, принятых производителем замка и развертывающей организацией. Тщательное понимание этих свойств безопасности позволяет сделать осознанный выбор продуктов MIFARE-замков и соответствующую конфигурацию для среды угроз.
Взаимная аутентификация является краеугольным камнем безопасности MIFARE-замка в развертываниях на основе DESFire. В процессе взаимной аутентификации считыватель MIFARE-замка доказывает свою подлинность карте, в то же время карта доказывает свою подлинность считывателю. Это защищает от мошеннических считывателей, которые могут попытаться считать данные карты — карта не раскроет свои защищенные данные считывателю, который не может продемонстрировать знание соответствующего криптографического ключа. Взаимная аутентификация в MIFARE-замке также защищает от атак типа «человек посередине», когда злоумышленник размещает устройство между картой и считывателем для перехвата или изменения связи.
Архитектура управления ключами развертывания MIFARE-замка определяет, как генерируются, распространяются, хранятся и ротируются криптографические ключи. В простых развертываниях MIFARE-замок может использовать диверсифицированные ключи, полученные из серийного номера карты и мастер-ключа. Более сложные развертывания используют централизованную систему управления ключами, где MIFARE-замок получает сеансовые ключи от защищенного сервера для каждой транзакции. Безопасность мастер-ключа или процесса вывода ключей имеет решающее значение — компрометация мастер-ключа ставит под угрозу каждую карту и каждый MIFARE-замок в развертывании. Для защиты мастер-ключей от извлечения следует использовать аппаратные модули безопасности или защищенные элементы.
Канал связи между считывателем MIFARE-замка и картой защищен шифрованием в развертываниях с уровнем безопасности DESFire и MIFARE Plus. Зашифрованный канал предотвращает пассивный перехват радиочастотной связи, который в противном случае мог бы раскрыть данные карты или обмен аутентификацией. Шифрование также предотвращает атаки повторного воспроизведения, когда злоумышленник записывает легитимный обмен аутентификацией и воспроизводит его позже для получения несанкционированного доступа. MIFARE-замок должен использовать новые случайные вызовы для каждого сеанса аутентификации, чтобы гарантировать, что записанные обмены не могут быть использованы повторно.
Поверхность атаки MIFARE-замка выходит за рамки интерфейса карта-считыватель. Внутренняя прошивка замка, его интерфейсы связи с системами управления, физическая конструкция и управление питанием — все это представляет потенциальные векторы атак. Хорошо спроектированный MIFARE-замок применяет принципы эшелонированной защиты, гарантируя, что компрометация одного уровня безопасности не скомпрометирует всю систему. Прошивка должна быть подписана для предотвращения установки несанкционированного кода. Интерфейсы управления должны использовать зашифрованные протоколы. Физический корпус должен быть устойчивым к взлому, а чувствительные компоненты должны быть защищены от зондирования.
Сертификаты безопасности обеспечивают независимую проверку заявлений о безопасности продукта MIFARE-замка. Сертификация Common Criteria оценивает безопасность продукта в соответствии с определенным профилем защиты. Валидация FIPS 140 применяется к криптографическим модулям и может быть актуальна для продуктов MIFARE-замков, использующих аппаратные модули безопасности. Отраслевые сертификаты, например, для медицинских или государственных приложений, могут применяться в зависимости от контекста развертывания. Когда безопасность является основным требованием, выбор MIFARE-замка с соответствующими сторонними сертификатами безопасности обеспечивает уверенность, выходящую за рамки заявлений производителя.
Выбор MIFARE-замка для шкафа: критические характеристики
Поддержка вариантов MIFARE является наиболее важной характеристикой, которую необходимо проверить. MIFARE-замок может поддерживать только чтение CSN (серийного номера карты) MIFARE Classic, что обеспечивает минимальную безопасность, поскольку серийный номер передается в открытом виде. Другие модели MIFARE-замков поддерживают полную секторную аутентификацию с MIFARE Classic, обеспечивая доступ к данным сектора с защитой CRYPTO1. Премиальные продукты MIFARE-замков поддерживают аутентификацию DESFire AES и зашифрованный обмен данными. В спецификации должно быть четко указано, какие варианты MIFARE поддерживаются и на каком уровне безопасности — только CSN, секторная аутентификация или полная криптографическая аутентификация.
Поддержка нескольких технологий в MIFARE-замке расширяет совместимость за пределы экосистемы MIFARE. Многие организации имеют смешанный парк учетных данных, включающий устаревшие карты ближнего действия 125 кГц наряду со смарт-картами MIFARE. Многотехнологичный MIFARE-замок может считывать оба типа, обеспечивая гибкость во время миграции учетных данных и обслуживая посетителей или подрядчиков, которые носят карты других типов. Некоторые модели MIFARE-замков также поддерживают мобильные учетные данные NFC со смартфонов, обеспечивая бескарточный доступ для пользователей, предпочитающих телефон физической карте.
Емкость пользователей MIFARE-замка варьируется в зависимости от модели и режима работы. В автономном режиме, когда MIFARE-замок хранит идентификаторы авторизованных карт локально, емкость обычно составляет от нескольких сотен до нескольких тысяч карт. В сетевом режиме, когда MIFARE-замок запрашивает центральный контроллер для каждого решения о доступе, емкость практически не ограничена. Выбор между автономным и сетевым режимом влияет не только на емкость, но и на возможность мгновенно отзывать утерянные карты, обновлять права доступа и собирать данные аудита. MIFARE-замок, поддерживающий оба режима, обеспечивает гибкость развертывания.
Возможности журнала аудита в MIFARE-замке предоставляют запись событий доступа для мониторинга безопасности и соответствия требованиям. Автономные модели MIFARE-замков хранят события аудита во встроенной памяти, емкость которой составляет от нескольких сотен до нескольких тысяч событий. Данные аудита включают временные метки, идентификаторы карт и информацию о том, был ли разрешен или отклонен каждый запрос на доступ. Сетевые модели MIFARE-замков передают события аудита в реальном времени на центральный сервер, обеспечивая немедленную видимость и устраняя риск потери данных в случае повреждения замка. Журнал аудита MIFARE-замка должен содержать достаточно деталей для поддержки расследований безопасности и требований нормативного соответствия.
Физическая долговечность MIFARE-замка характеризуется несколькими спецификациями. Степень защиты IP указывает на устойчивость к пыли и воде. Диапазон рабочих температур определяет условия окружающей среды, которые может выдерживать замок. Ресурс циклов указывает, сколько циклов блокировки-разблокировки рассчитан выдержать механизм до отказа. Степень ударопрочности или IK указывает на устойчивость к физическому воздействию. MIFARE-замок, предназначенный для мест с высокой проходимостью, общественных или наружных помещений, должен иметь характеристики, соответствующие ожидаемым условиям.
Характеристики питания MIFARE-замка включают тип и количество батарей, расчетный срок службы батарей при типичном использовании, механизм предупреждения о низком заряде батареи, а также наличие внешнего или аварийного входа питания. Срок службы батарей MIFARE-замка обычно составляет от одного до трех лет в зависимости от частоты использования и функций. Замок должен обеспечивать четкое заблаговременное предупреждение о низком заряде батареи. Аварийный вход питания, обычно порт micro-USB или USB-C, позволяет подать временное питание, если батареи полностью разряжены, обеспечивая доступ без применения разрушающих методов вскрытия.
Установка и программирование MIFARE-замка для шкафа
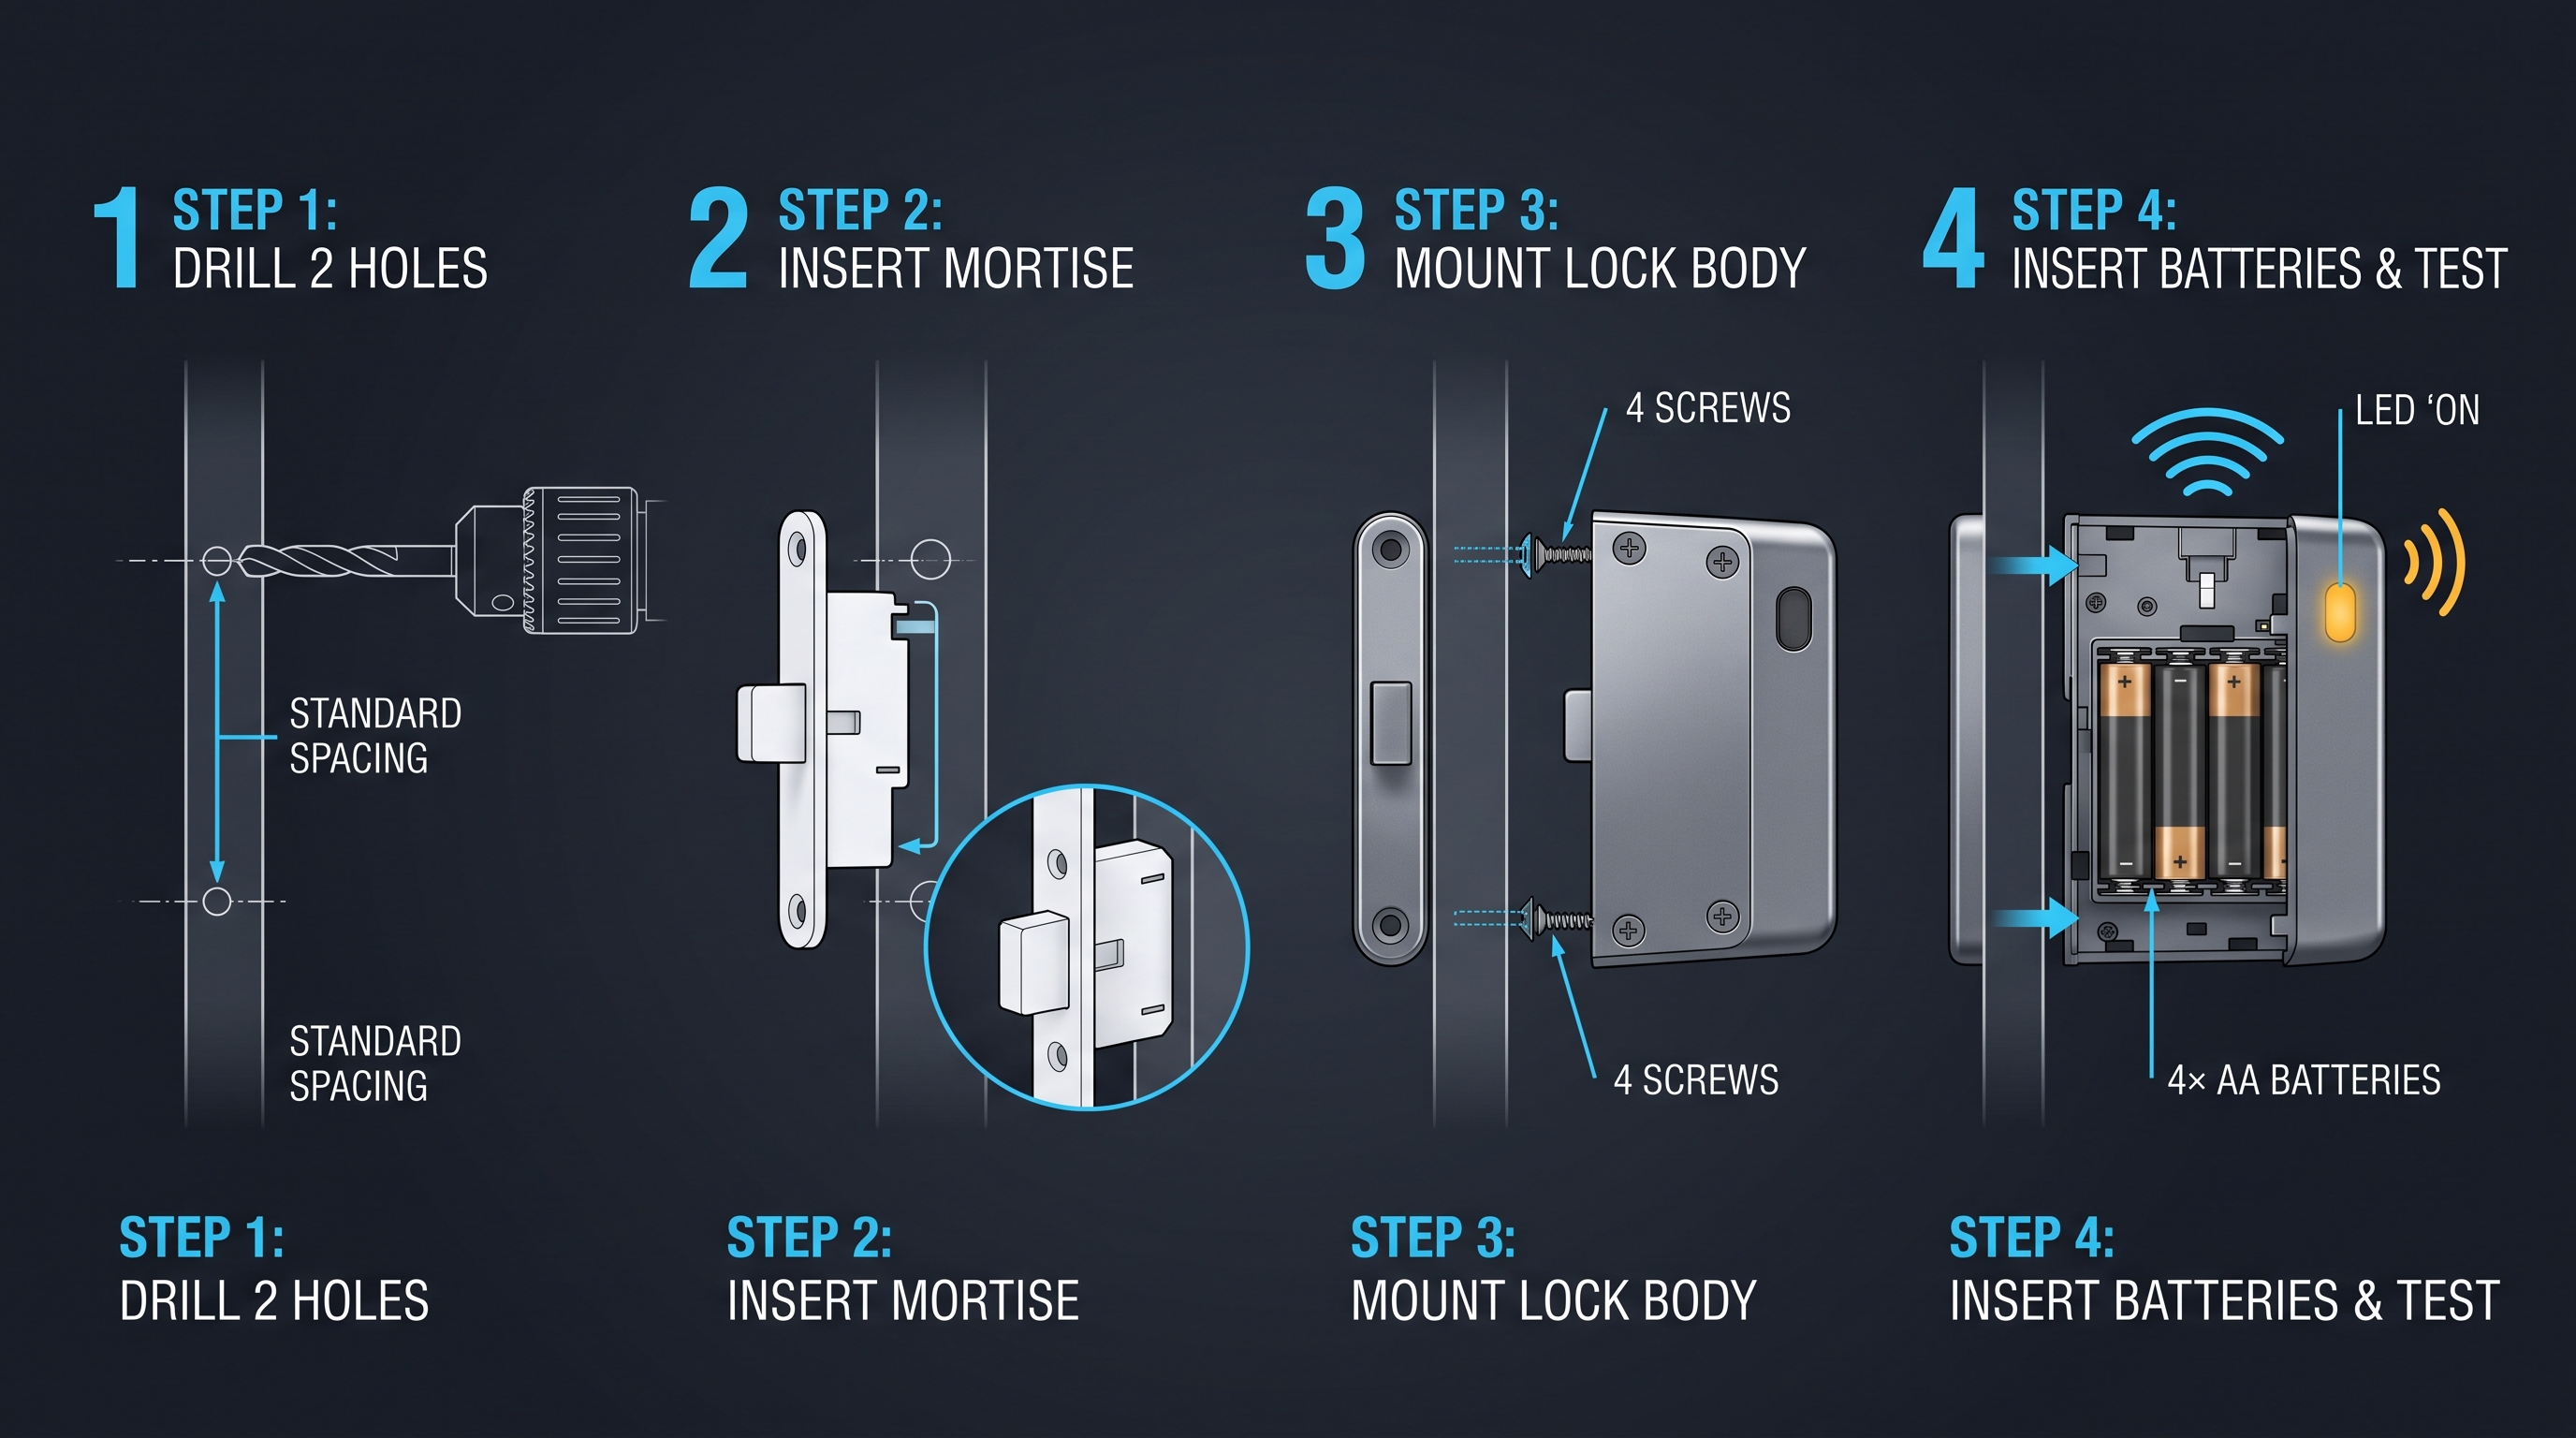
Предварительная оценка для MIFARE-замка включает проверку физической совместимости с целевым шкафом. Толщина дверцы шкафа, доступная площадь для монтажа и зазор за монтажной поверхностью должны соответствовать габаритам замка. Монтажная поверхность должна быть способна надежно удерживать корпус замка. Для модернизации, когда MIFARE-замок заменяет существующий механический замок, убедитесь, что замок совместим с существующими размерами монтажных отверстий или что материал шкафа может быть модифицирован для создания новых отверстий без ущерба для структурной целостности.
Процедура физического монтажа MIFARE-замка обычно включает сверление или проверку основного монтажного отверстия, которое часто имеет диаметр от 16 до 22 миллиметров, плюс любые дополнительные отверстия для монтажных винтов или штифтов против проворачивания. Производитель замка предоставляет шаблон для сверления, которому необходимо точно следовать. Используйте соответствующее сверло для материала шкафа — сверла по дереву для деревянных шкафов, сверла из быстрорежущей стали или кобальта для металлических шкафов и сверла с твердосплавными наконечниками для особо твердых материалов. После сверления зачистите отверстия, чтобы корпус замка прилегал заподлицо к монтажной поверхности.
Правильная фиксация корпуса MIFARE-замка имеет решающее значение как для безопасности, так и для надежной работы. Корпус замка следует затягивать плотно, но не чрезмерно — чрезмерная затяжка может деформировать корпус и вызвать заклинивание механизма. Некоторые модели замков включают резьбовую втулку или гайку на внутренней стороне монтажной поверхности. Нанесите фиксатор резьбы, чтобы предотвратить ослабление со временем из-за вибрации и многократного открывания/закрывания дверцы или ящика. MIFARE-замок, который становится ослабленным, может сместиться относительно ответной планки, вызывая периодические сбои запирания или делая шкаф уязвимым для взлома.
Регистрация карт для MIFARE-замка зависит от режима работы и архитектуры управления. В автономном режиме регистрация выполняется непосредственно на замке, обычно с использованием карты программирования или кода администратора для входа в режим регистрации, а затем предъявления каждой пользовательской карты для регистрации. Замок считывает и сохраняет либо серийный номер карты, либо данные из указанного сектора или файла, в зависимости от конфигурации. В сетевом режиме регистрация выполняется через программное обеспечение управления, и замок получает список авторизованных карт от центрального контроллера.
Конфигурация секторов и ключей для MIFARE-замка, который считывает данные помимо серийного номера карты, требует тщательного планирования. Замок должен быть настроен с номером сектора или идентификатором файла для чтения, ключом или ключами, необходимыми для доступа к этим данным, и ожидаемым форматом данных. Эти параметры должны соответствовать программированию карт, используемому во всей организации. Неправильно настроенные параметры замка приведут к отклонению авторизованных карт, создавая неудобства для пользователей и нагрузку на службу поддержки. Документируйте конфигурацию секторов и ключей и поддерживайте ее единообразие во всем развертывании замков.
Тестирование недавно установленного MIFARE-замка должно быть тщательным. Протестируйте с несколькими авторизованными картами каждого поддерживаемого варианта MIFARE. Убедитесь, что неавторизованные карты правильно отклоняются. Проверьте дальность считывания и позиционирование для обеспечения стабильного обнаружения карт. Проверьте извлечение и замену батарей, чтобы убедиться, что конфигурация и данные карт сохраняются. Проверьте механический аварийный обход, если он предусмотрен. Проверьте любые функции сигнализации или взлома. Для сетевых моделей замков проверьте связь с системой управления и убедитесь, что события доступа появляются в журнале аудита. Все тестирование должно проводиться при открытом шкафу, чтобы предотвратить блокировку.
Интеграция MIFARE-замка для шкафа с корпоративными системами
Интеграция MIFARE-замка с корпоративными системами контроля доступа использует ту же инфраструктуру MIFARE, что и для доступа в двери. Поскольку и дверные считыватели, и замок используют одну и ту же технологию карт, одни и те же карты и одно и то же программирование карт, доступ к шкафу становится естественным расширением системы доступа в здание. Эта интеграция создает бесшовный пользовательский опыт, при котором карта, открывающая дверь здания, также открывает назначенные пользователю шкафы, и предоставляет администраторам единую платформу для управления всем физическим доступом.
Интеграция через интерфейс Wiegand подключает MIFARE-замок к стандартным панелям контроля доступа. Замок действует как считыватель карт, передавая данные карты на панель через интерфейс Wiegand. Панель принимает решение о доступе на основе своей базы данных карт и отправляет сигнал обратно на замок для активации механизма разблокировки. Эта архитектура централизует решения о доступе в панели, гарантируя согласованность привилегий карт и немедленное вступление в силу отзыва карты на всех подключенных замках.
OSDP (Open Supervised Device Protocol) является современной альтернативой Wiegand для интеграции MIFARE-замков. OSDP обеспечивает двунаправленную зашифрованную связь, позволяя панели контроля доступа не только получать данные карты от замка, но и контролировать состояние замка, обнаруживать попытки взлома и удаленно настраивать параметры замка. OSDP поддерживает более длинные кабельные линии, чем Wiegand, и использует стандартную проводку RS-485. При интеграции MIFARE-замка с новой или модернизированной инфраструктурой контроля доступа следует выбирать OSDP вместо Wiegand из-за его преимуществ в безопасности и функциональности.
Варианты беспроводной интеграции для MIFARE-замка включают Wi-Fi, Bluetooth Low Energy, Z-Wave, Zigbee и проприетарные беспроводные протоколы. Беспроводное соединение устраняет необходимость в выделенной проводке контроля доступа к каждому замку, что значительно снижает стоимость установки и disruption, особенно в сценариях модернизации. Беспроводные модели замков работают от батарей, и управление батареями становится текущей эксплуатационной задачей. Беспроводное соединение должно быть защищено шифрованием и взаимной аутентификацией для предотвращения перехвата и несанкционированных команд.
Интеграция через API и программное обеспечение расширяет управление MIFARE-замками за пределы традиционных платформ контроля доступа. Система MIFARE-замков с REST API может интегрироваться с системами управления идентификацией, HR-платформами, системами управления запасами и пользовательскими приложениями. Это позволяет автоматизировать рабочие процессы, такие как предоставление доступа к шкафу при приеме нового сотрудника в HR-системе, отзыв доступа при увольнении и регистрация событий доступа к шкафу в платформе управления информацией и событиями безопасности организации. API-интеграция превращает MIFARE-замок из изолированного устройства безопасности в подключенный компонент организационной технологической экосистемы.
Программное обеспечение управления для системы MIFARE-замков предоставляет интерфейс для регистрации карт, управления правами доступа, настройки расписаний, просмотра журналов аудита и мониторинга работоспособности системы. Программное обеспечение должно поддерживать управление доступом на основе ролей, чтобы разные администраторы имели соответствующие уровни доступа к системе. Оно должно предоставлять пакетные операции для эффективного управления крупными развертываниями замков. Отчетность должна включать стандартные отчеты о соответствии и возможность создания пользовательских отчетов. Качество программного обеспечения управления существенно влияет на эксплуатационную нагрузку и уровень безопасности развертывания MIFARE-замков.
Применение MIFARE-замков для шкафов в различных секторах
Применение в здравоохранении для MIFARE-замка включает шкафы для хранения лекарств, сейфы для контролируемых веществ, хранилища записей пациентов, шкафы для медицинского оборудования и расходных материалов, а также хранение лабораторных образцов. MIFARE-замок в здравоохранении должен поддерживать служебные бейджи персонала, которые в современных установках обычно основаны на MIFARE. Возможность ведения журнала аудита имеет решающее значение для соблюдения нормативных требований по отслеживанию контролируемых веществ и конфиденциальности данных пациентов. Замок должен надежно работать в требовательной среде здравоохранения, которая включает воздействие чистящих химикатов, частое использование несколькими сотрудниками и необходимость быстрого доступа в экстренных ситуациях.
Учреждения высшего образования развертывают технологию MIFARE-замков в исследовательских лабораториях для хранения химических и биологических материалов, в ИТ-отделах для обеспечения безопасности оборудования и серверных шкафов, в библиотеках для хранения редких книг и специальных коллекций, а также в административных офисах для защиты конфиденциальных записей. Многие университеты стандартизировали кампусные карты на основе MIFARE, которые объединяют доступ в здания, библиотечные услуги, питание и платежные функции. MIFARE-замок, работающий с существующей экосистемой кампусных карт, расширяет ценность этих инфраструктурных инвестиций, обеспечивая при этом надлежащую безопасность для ценных или регулируемых материалов.
Корпоративная среда выигрывает от развертывания MIFARE-замков для защиты файловых шкафов, содержащих кадровые записи, финансовые документы, юридические контракты и интеллектуальную собственность. Интеграция MIFARE-замка с корпоративной системой контроля доступа, которая в современных установках обычно основана на MIFARE, означает, что доступ к шкафам управляется через ту же платформу, что и доступ в двери. Когда доступ сотрудника в здание отзывается при увольнении, его доступ к MIFARE-замкам автоматически отзывается, закрывая распространенную брешь в безопасности.
Гостиничные объекты используют технологию MIFARE-замков для сейфов в номерах, мини-баров, хранения хозяйственных принадлежностей и шкафчиков для персонала. MIFARE-замок на сейфе в гостевом номере может быть запрограммирован на прием карты-ключа гостя на основе MIFARE, обеспечивая удобство использования одной карты для доступа в номер и к сейфу. Замок автоматически перепрограммируется для каждого нового гостя через интеграцию с системой управления объектом. Для служебных помещений MIFARE-замок на шкафах для хозяйственных принадлежностей и шкафчиках персонала гарантирует, что только авторизованный персонал имеет доступ к расходным материалам и личным вещам.
Применение в государственных и оборонных учреждениях для MIFARE-замка требует соблюдения строгих стандартов безопасности. Хранение секретных документов требует систем MIFARE-замков, которые поддерживают государственные учетные данные и обеспечивают многофакторную аутентификацию и возможности ведения журнала аудита, необходимые для подотчетности секретных материалов. MIFARE-замок в таких средах обычно использует технологию MIFARE DESFire из-за ее сильных криптографических свойств и должен пройти обширное тестирование и сертификацию перед развертыванием.
MIFARE-замок для шкафа в сравнении с альтернативными технологиями доступа
Сравнение MIFARE-замка с альтернативами на основе низкочастотных карт ближнего действия подчеркивает преимущества безопасности платформы MIFARE. Низкочастотные карты ближнего действия 125 кГц передают фиксированный, незашифрованный идентификатор, который может быть перехвачен и клонирован с помощью недорогого, широко доступного оборудования. MIFARE-замок, использующий DESFire с шифрованием AES, обеспечивает устойчивость к клонированию, перехвату и атакам повторного воспроизведения, с которыми низкочастотные системы не могут сравниться. Для организаций, в настоящее время использующих низкочастотные карты ближнего действия, переход на развертывание MIFARE-замков — это возможность значительно улучшить уровень безопасности контроля доступа на уровне шкафов.
Сравнение MIFARE-замка с электронными замками с клавиатурой предлагает разные компромиссы в удобстве и стоимости. Замок с клавиатурой не требует карт, брелоков или других учетных данных — пользователи просто запоминают код. Это устраняет затраты на учетные данные для каждого пользователя и административную нагрузку по выпуску и управлению картами. Однако коды могут быть переданы, подсмотрены или угаданы. MIFARE-замок обеспечивает более надежную индивидуальную подотчетность, поскольку карты с меньшей вероятностью будут переданы, чем коды, а журнал аудита идентифицирует конкретную карту, использованную для каждого доступа. Выбор между MIFARE-замком и клавиатурой часто зависит от того, носят ли пользователи уже карты MIFARE для других целей.
Биометрические замки для шкафов, использующие отпечатки пальцев, распознавание лиц или другие биометрические модальности, являются альтернативой аутентификации MIFARE-замка. Биометрия полностью устраняет необходимость в учетных данных, устраняя риск потери или кражи карт и обеспечивая высокую уверенность в идентификации пользователя. Однако биометрические считыватели обычно дороже считывателей MIFARE-замков, могут иметь ограничения по окружающей среде и удобству использования, а также вызывают вопросы конфиденциальности. Многие высокозащищенные развертывания сочетают биометрию с технологией MIFARE-замков для многофакторной аутентификации — то, что у пользователя есть (карта MIFARE), плюс то, чем пользователь является (биометрия).
Механические ключевые замки остаются базовым эталоном для сравнения с MIFARE-замком. Механические замки недороги, не требуют питания и могут служить десятилетиями. В противовес этим преимуществам MIFARE-замок предлагает электронное управление учетными данными, которое устраняет затраты на дублирование ключей и перекодировку, возможности ведения журнала аудита, которые механические замки не могут обеспечить, и интеграцию с электронными системами контроля доступа. Анализ совокупной стоимости владения для развертывания MIFARE-замков должен учитывать устраненные затраты на управление ключами, перекодировку и административное время, затрачиваемое на проблемы, связанные с ключами.
Проектирование развертывания MIFARE-замков для шкафов
Успешное развертывание MIFARE-замков начинается с всестороннего обследования объекта. Задокументируйте каждый шкаф, ящик и запираемую ячейку, которые будут оснащены замком. Для каждого запишите материал и толщину шкафа, доступные размеры монтажной поверхности, зазор за монтажной поверхностью, условия окружающей среды и любые особые требования, такие как возможность очистки для медицинских учреждений или наружное воздействие для внешнего хранения. Эти данные обследования определяют выбор модели замка и выявляют шкафы, требующие специального монтажного оборудования, усиления или альтернативных подходов к запиранию.
План сетевой инфраструктуры и электропитания для развертывания MIFARE-замков решает вопрос о том, как каждый замок будет питаться и, для сетевых моделей, как он будет связываться. Модели замков с батарейным питанием упрощают установку, устраняя необходимость в проводке, но требуют плана управления батареями, включая плановую замену и запас батарей. Проводные модели замков обеспечивают непрерывное питание и сетевое подключение, но требуют прокладки кабелей, что может быть сложно в существующих помещениях. Может быть целесообразен гибридный подход, с сетевыми замками в местах, где легко проложить кабель, и автономными замками с батарейным питанием в местах, где проводка непрактична.
План конфигурации карт определяет, как карты MIFARE будут программироваться для использования с системой MIFARE-замков. Это включает выбор используемого варианта MIFARE, определение структуры секторов или файлов для данных доступа к шкафам, установление схемы управления ключами и определение того, будут ли данные доступа к шкафам сосуществовать с другими приложениями на карте. Конфигурация карт должна быть совместима с существующим программированием карт, если MIFARE-замок добавляется к существующему развертыванию MIFARE. Оборудование и программное обеспечение для программирования карт должны быть доступны для кодирования приложения доступа к шкафам на новые и существующие карты.
Политика доступа для развертывания MIFARE-замков определяет, кто может получить доступ к каким шкафам и при каких условиях. Политики доступа должны основываться на ролях и обязанностях, а не на именах, чтобы упростить администрирование. Определите группы доступа, соответствующие организационным функциям — например, весь медперсонал в определенном отделении может иметь доступ к шкафам с расходными материалами в этом отделении, в то время как только старшие медсестры и аптечный персонал имеют доступ к шкафам с лекарствами. Политики доступа должны включать временные ограничения, где это уместно, например, ограничение доступа к хранению лабораторных химикатов рабочим временем. Четко документируйте политики доступа и периодически пересматривайте их с заинтересованными сторонами.
Обучение пользователей имеет решающее значение для внедрения и правильного использования MIFARE-замков. Пользователи должны понимать, как предъявлять карту для надежного считывания, что означают светодиодные и звуковые индикаторы замка, как сообщить о потерянной или украденной карте, а также важность не передавать карты и не оставлять шкафы открытыми. Обучение должно проводиться в рамках вводного инструктажа для новых сотрудников и периодически повторяться. Руководство должно подавать пример правильного использования замка, поскольку поведение пользователей сильно зависит от наблюдаемой практики руководства.
Обслуживание и развитие системы MIFARE-замков для шкафов
Профилактическое обслуживание развертывания MIFARE-замков включает плановую замену батарей для моделей с батарейным питанием, физический осмотр крепления и выравнивания замка, очистку поверхностей считывателя и проверку правильности работы замка. Частота обслуживания зависит от интенсивности использования и условий окружающей среды, но ежегодный осмотр является разумным минимумом для большинства развертываний. Документируйте действия по обслуживанию и ведите журнал любых выявленных и решенных проблем.
Управление прошивкой для системы MIFARE-замков должно быть плановым, документированным процессом. Подпишитесь на уведомления производителя о безопасности и релизах обновлений прошивки. Оценивайте каждое обновление прошивки на предмет актуальности и срочности — патчи безопасности должны применяться незамедлительно, в то время как обновления функций могут быть запланированы на удобное время. Тестируйте обновления прошивки на некритичном замке перед широким развертыванием. Ведите записи версий прошивок по всему развертыванию замков для поддержки устранения неполадок и требований соответствия.
Управление жизненным циклом пользователей поддерживает точность и безопасность базы данных доступа MIFARE-замков. По возможности интегрируйтесь с HR-системами для автоматизации предоставления доступа при приеме на работу или изменении должности, а также отзыва доступа при увольнении сотрудников. Для систем замков без интеграции с HR установите административные процедуры для своевременного обновления доступа. Проводите периодические проверки доступа, в ходе которых руководители подтверждают, что доступ их подчиненных к замкам остается соответствующим их текущим обязанностям.
Управление журналами аудита для развертывания MIFARE-замков служит как целям мониторинга безопасности, так и целям соответствия. Установите график просмотра журналов аудита — ежедневно для приложений с высокими требованиями безопасности, еженедельно или ежемесячно для общей офисной безопасности. Обращайте внимание на необычные шаблоны доступа, такие как доступ в нетипичное время, повторяющиеся отклоненные попытки доступа или частота доступа, не соответствующая нормальным шаблонам. Храните записи аудита в соответствии с политикой хранения данных организации и любыми применимыми нормативными требованиями. Защищайте данные аудита от несанкционированного доступа и подделки.
Планирование технологической эволюции для развертывания MIFARE-замков предвидит будущие изменения в экосистеме учетных данных. Платформа MIFARE продолжает развиваться, появляются новые варианты и функции безопасности. Развертывание MIFARE-замков должно иметь дорожную карту для внедрения новых поколений MIFARE по мере их созревания. Аналогично, растущее внедрение мобильных учетных данных через NFC может предоставить возможности для сокращения или устранения выпуска физических карт. Планирование этих эволюций во время первоначального развертывания замков — например, путем выбора моделей, поддерживающих как текущие, так и новые технологии, — снижает стоимость и disruption будущих обновлений.
Это расширенное руководство по безопасности технологии MIFARE-замков для шкафов было последний раз обновлено 3 августа 2026 года. Товарный знак и технология MIFARE принадлежат NXP Semiconductors. Технические характеристики продуктов, доступность вариантов MIFARE и свойства безопасности могут быть изменены. Всегда обращайтесь к текущей документации NXP и спецификациям производителя MIFARE-замков. Для получения помощи в выборе и развертывании системы MIFARE-замков для вашей организации свяжитесь с CabinetLock Security Team или проконсультируйтесь с квалифицированным специалистом по физической безопасности и контролю доступа.
Ресурсы и дополнительная литература
- Документация семейства продуктов NXP MIFARE: www.nxp.com/mifare
- ISO/IEC 14443: Карты идентификационные — Бесконтактные карты на интегральных схемах — Карты ближнего действия
- Прикладное примечание NXP AN10741: Особенности и подсказки MIFARE DESFire EV3
- Стандарт SIA OSDP: Техническая спецификация протокола Open Supervised Device Protocol
- NIST SP 800-116 Rev 1: Рекомендации по использованию учетных данных PIV для доступа к объектам
Не знаете, какой замок подойдёт для ваших шкафчиков?
Наши инженеры подскажут по типам доступа, сроку службы батареи и совместимости при модернизации — без обязательств.
Материалы по замкам для шкафов
Сравните типы замков, изучите инструкции по установке и скачайте каталог продукции
Связанные продукты
3
Умный замок для шкафа: управление через приложение и дашборд
Умный замок для шкафов с управлением через приложение для офисов и логистики. Дашборд, журнал аудита, удаленное открытие. Прочный корпус.
Эта страница уже указывает на него как на следующую рекомендованную ссылку.

Замок для офисного шкафа: PIN + карта для архивов
Офисный замок с PIN и картой для шкафов и тумб. Автономная работа, установка за 5 минут, без WiFi. Сертификаты CE/FCC/RoHS.
Эта страница уже указывает на него как на следующую рекомендованную ссылку.

Замок для спортзала: офлайн-карта, без WiFi
Офлайн-карта для замка спортзала. MIFARE, батарея, установка за 5 минут. Без WiFi или сервера. Корпус из цинкового сплава, сертификаты CE/FCC/RoHS.
Эта страница уже указывает на него как на следующую рекомендованную ссылку.
Связанные статьи блога
3
Мобильный замок для шкафа: Полное руководство по управлению смартфоном
Узнайте, как работают системы замков для шкафов с управлением через мобильное приложение. Изучите BLE/Wi-Fi/NFC-ключи, удаленную разблокировку, временные коды, ролевой доступ, облачную синхронизацию и сценарии развертывания.
Он поддерживает тот же контекст продукта: Умный замок для шкафа: управление через приложение и дашборд, Замок для офисного шкафа: PIN + карта для архивов, Замок для спортзала: офлайн-карта, без WiFi.

MIFARE-замок для шкафчика: исчерпывающее руководство по безопасности умных шкафчиков на основе MIFARE
Полное руководство по технологии MIFARE-замков для шкафчиков в спортзалах, школах, офисах и общественных местах. Охватывает варианты MIFARE Classic, Plus, DESFire, многопользовательское управление, установку, сетевые подключения и интеграцию в экосистему умных шкафчиков.
Он поддерживает тот же контекст продукта: Замок для спортзала: офлайн-карта, без WiFi.
Замок для аптечки: Полное руководство по защите лекарств и безопасности семьи
Подробное руководство по замкам для аптечек: типы, установка, детская безопасность, умные опции и лучшие практики для дома и медучреждений.
Он поддерживает тот же контекст продукта: Умный замок для шкафа: управление через приложение и дашборд, Замок для офисного шкафа: PIN + карта для архивов, Замок для спортзала: офлайн-карта, без WiFi.
Согласуйте проект замков с нашими инженерами
Сообщите количество шкафчиков, тип мебели и предпочтительный способ доступа. Мы пришлём план образца и расчёт в течение 24 рабочих часов.
- Перейдите от общих рекомендаций к обсуждению продукта или применения.
- Используйте RFQ, когда цена, чертежи, MOQ или сроки запуска требуют структуры.
- Держите прямой контакт видимым для быстрых уточнений и передачи.