Konektivitas dan Integrasi Loker Pintar: LDAP dan SSO
Panduan teknis konektivitas dan integrasi loker pintar: RS-485, Wiegand, OSDP, BLE, Wi-Fi, LDAP/AD, SSO, HID, dan perencanaan peluncuran multi-lokasi.
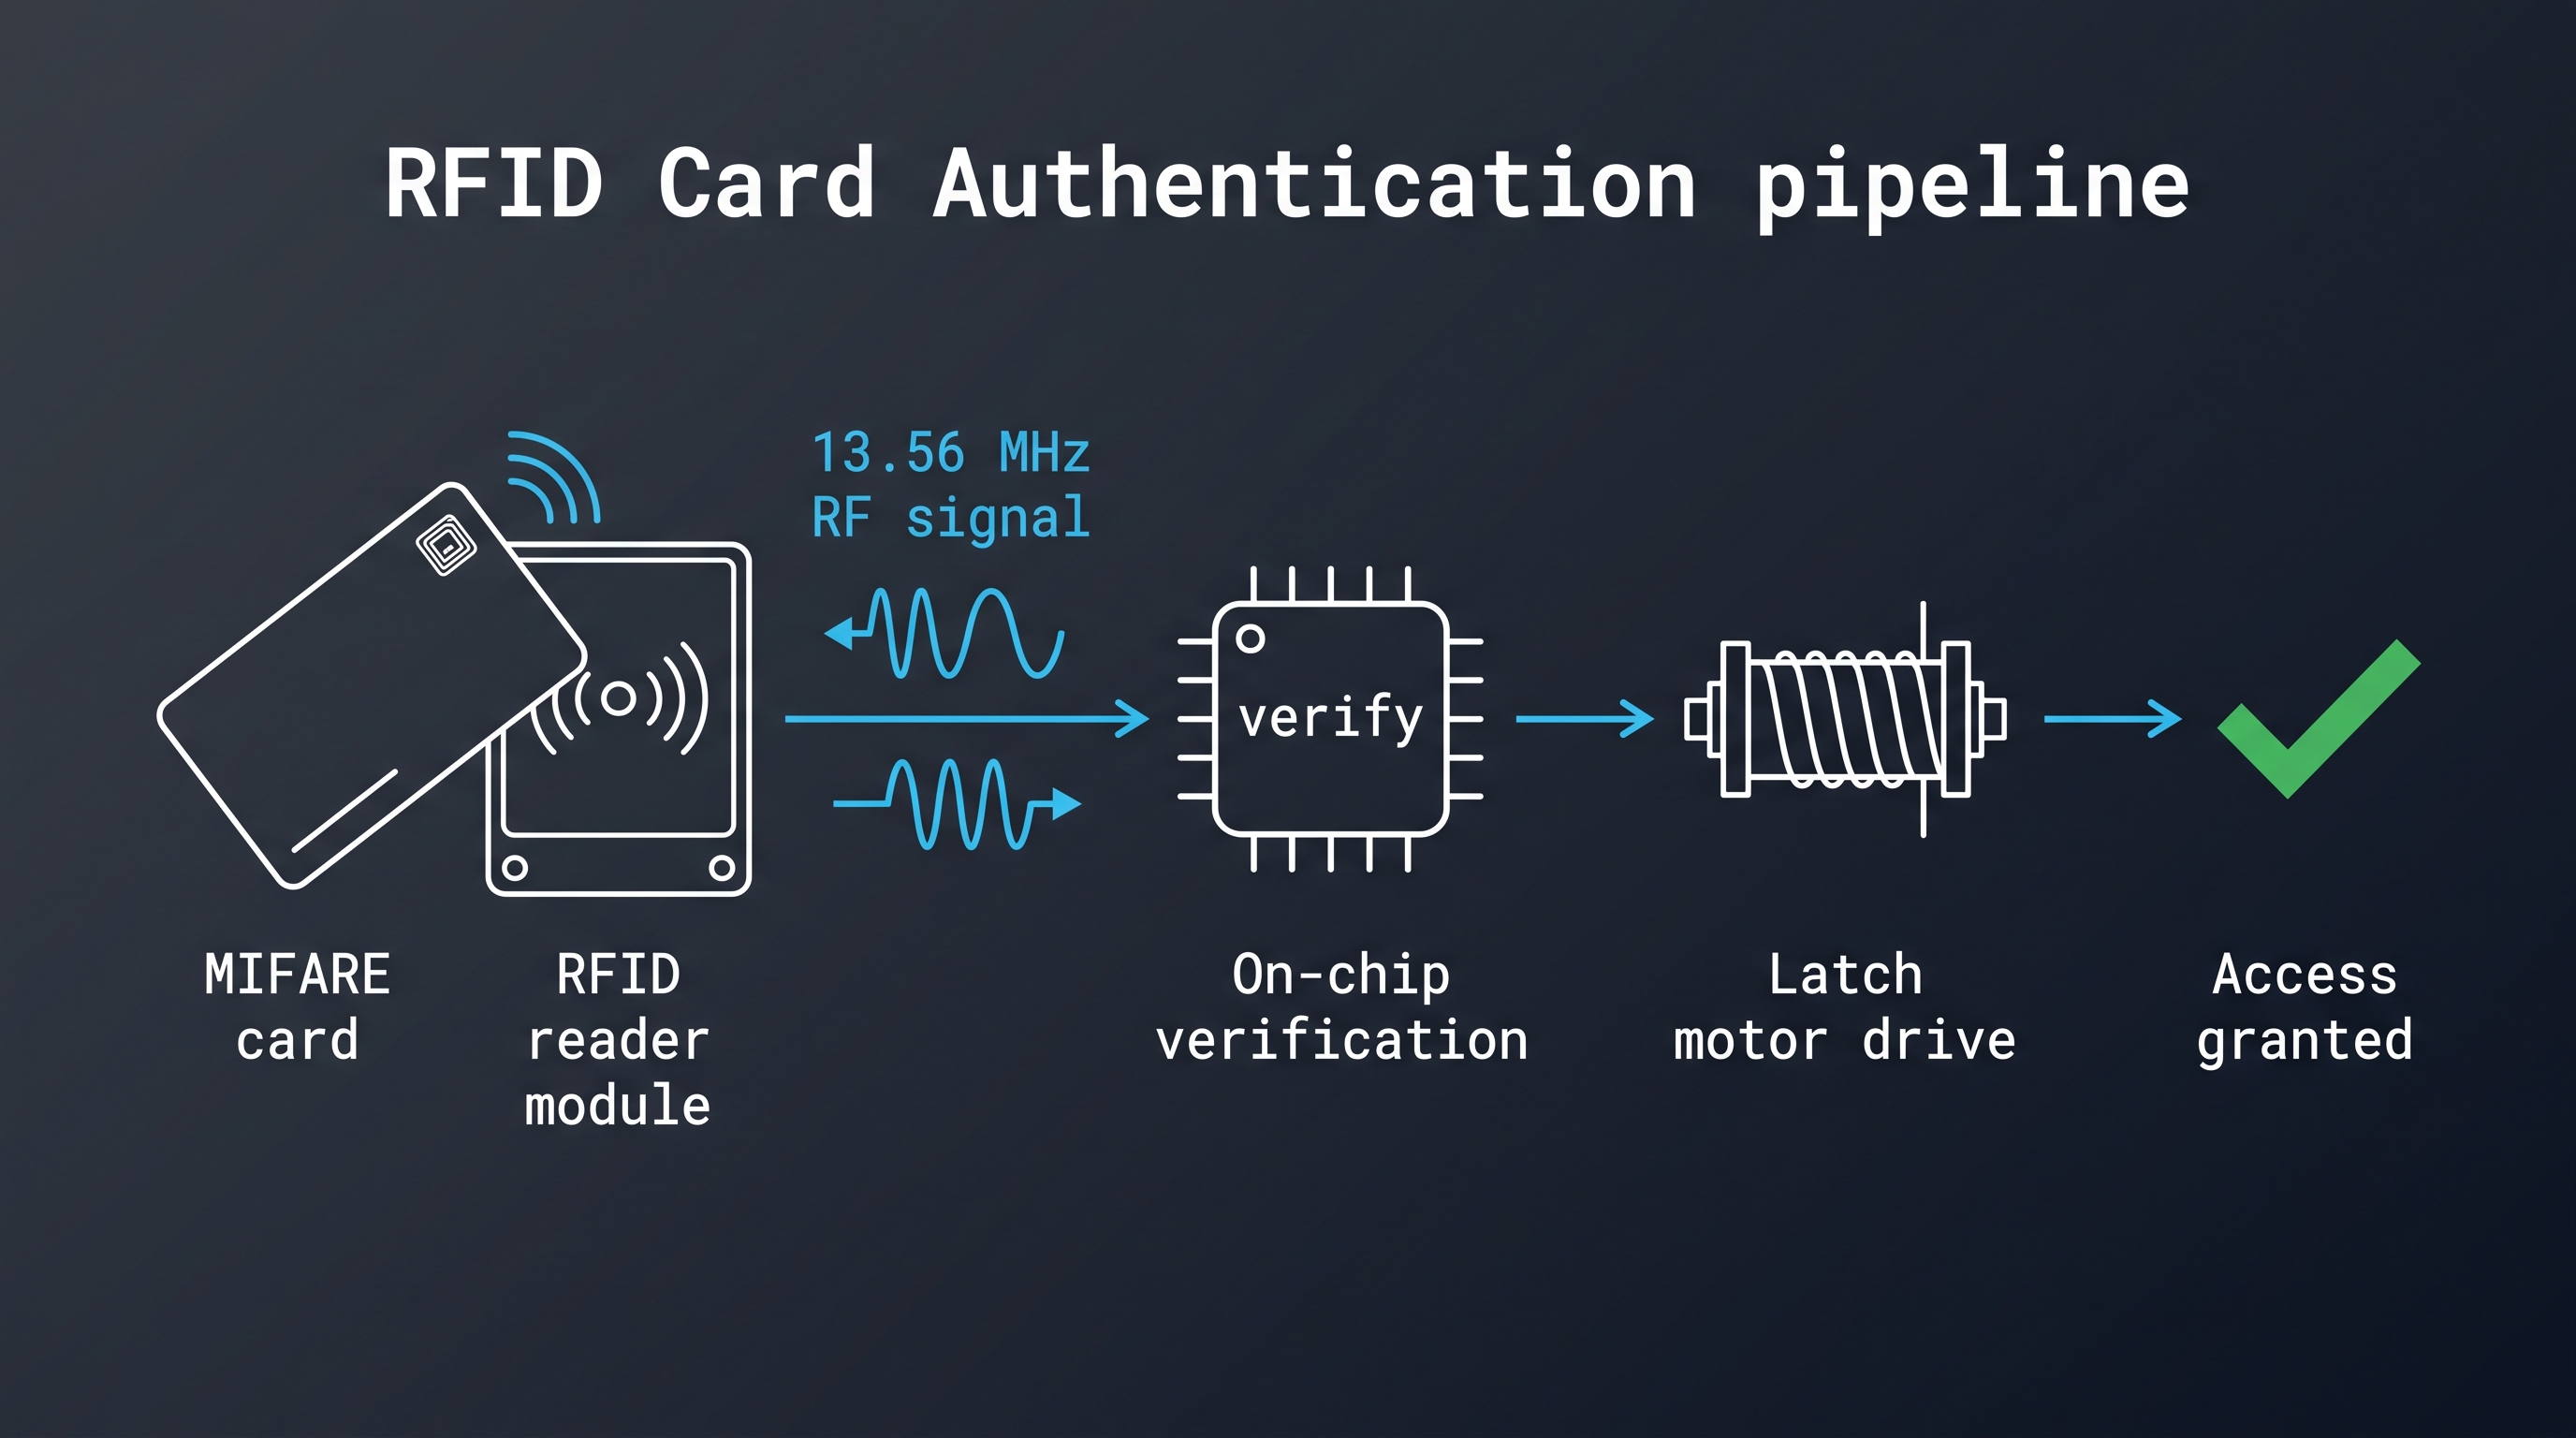
Konektivitas dan integrasi loker pintar adalah disiplin membuat kunci loker elektronik berperilaku sebagai perangkat terkelola alih-alih keypad mandiri. Ini berada di persimpangan tiga dunia yang jarang berbagi kosakata: perangkat keras kunci dengan anggaran baterai dan toleransi mekanisnya, jaringan gedung dengan switch, gateway, dan VLAN-nya, serta sistem identitas perusahaan tempat pengguna adalah catatan dalam direktori alih-alih wajah di loket. Armada loker yang bekerja sempurna di ruang pamer tetap dapat gagal secara diam-diam di gedung nyata karena kunci berbicara RS-485 sementara integrator merencanakan Wi-Fi, atau karena sinkronisasi direktori menulis nama tampilan di tempat pengendali mengharapkan ID pengguna yang tidak dapat diubah.
Panduan ini ditulis untuk orang-orang yang harus menyelaraskan ketiga dunia tersebut: produsen loker yang membangun platform bagi pelanggan mereka, integrator sistem yang menghubungkan loker ke sistem kontrol akses atau sistem manajemen gedung, serta tim fasilitas atau TI yang mewarisi armada dan perlu menjelaskan kepada manajemen mengapa armada itu harus berbicara dengan Active Directory. Setiap bagian dimulai dengan jawaban yang mandiri, lalu menguraikan detail rekayasa di baliknya. Bagian akhir memberikan daftar periksa pengadaan, urutan pemecahan masalah, dan pertanyaan yang layak diajukan kepada pemasok sebelum uji coba alih-alih setelah seribu kunci terpasang.
Apa yang Sebenarnya Dicakup oleh Konektivitas dan Integrasi Loker Pintar
Konektivitas dan integrasi loker pintar adalah kombinasi tautan data fisik, terjemahan protokol, pemetaan identitas, dan perangkat lunak manajemen yang memungkinkan kunci loker elektronik disediakan, dipantau, dan diaudit secara terpusat. Ini mencakup pengkabelan atau tautan radio antara kunci dan pengendali, gateway atau perangkat edge yang mengagregasi deretan loker, antarmuka pemrograman aplikasi yang menghubungkan lapisan edge tersebut ke platform manajemen, serta direktori atau sistem kontrol akses yang memutuskan siapa boleh membuka loker mana pada waktu mana. Integrasi lengkap juga mencakup distribusi firmware, siklus hidup kredensial, retensi peristiwa, dan prosedur pemulihan yang digunakan saat tautan terputus. Konektivitas tanpa integrasi menghasilkan telemetri yang tidak ditindaklanjuti siapa pun, sedangkan integrasi tanpa konektivitas menghasilkan desain yang tidak dapat diterapkan di gedung nyata dengan furnitur nyata dan kendala jaringan nyata. Uji praktisnya sederhana: dapatkah administrator mencabut akses seseorang, dan membuktikan bahwa hal itu terjadi, tanpa meninggalkan mejanya?
Sebagian besar proyek meremehkan lapisan identitas. Vendor perangkat keras biasanya mendokumentasikan panjang kabel dan jangkauan radio dengan baik, tetapi pemetaan antara seseorang di Active Directory dan loker di gedung adalah tempat integrasi diam-diam rusak. Cara berguna untuk membatasi lingkup pekerjaan adalah mendaftar empat hal untuk setiap loker: siapa yang boleh membukanya, bagaimana orang tersebut membuktikan identitas, sistem mana yang menyimpan catatan otoritatif, dan bagaimana bukti tersebut dicabut saat orang tersebut pergi. Jika keempat jawaban itu ada dalam satu dokumen, desain konektivitas dan integrasi hampir menulis dirinya sendiri.
Empat Lapisan yang Dibutuhkan Setiap Penerapan
Lapisan pertama adalah kunci itu sendiri, yang berisi motor atau solenoid, pembaca atau keypad, papan pengendali, firmware, dan sumber daya. Lapisan kedua adalah tautan lokal, yang berupa bus kabel seperti RS-485 atau tautan radio seperti Bluetooth Low Energy. Lapisan ketiga adalah agregasi, tempat gateway, pengendali jaringan, atau server edge mengubah banyak percakapan kunci individual menjadi satu aliran data terkelola. Lapisan keempat adalah platform, tempat pengguna, loker, jadwal, dan peristiwa berada dalam basis data yang dapat dikueri oleh sistem lain.
Setiap lapisan memiliki mode kegagalan dan asumsi keamanannya sendiri. Kunci yang menyimpan kredensial secara lokal bertahan dari gangguan jaringan tetapi menyimpan daftar otorisasi yang kedaluwarsa hingga sinkronisasi berikutnya. Gateway yang mengakhiri TLS ke cloud melindungi tautan area luas tetapi tetap harus mengautentikasi setiap kunci pada tautan lokal. Platform yang mendukung penyediaan SCIM menghilangkan pembuatan pengguna manual tetapi memerlukan pengenal eksternal yang stabil untuk menghindari akun duplikat. Merancang satu lapisan pada satu waktu biasanya adalah cara proyek memperoleh armada yang secara teknis terhubung dan secara operasional tidak dapat digunakan.
Siapa yang Memiliki Bagian Integrasi yang Mana
Kepemilikan adalah sumber penundaan paling umum dalam proyek loker. Pemasok kunci memiliki firmware kunci, kompatibilitas pembaca, dan dokumentasi protokol lokal. Integrator memiliki pengkabelan, segmentasi jaringan, dan pemasangan gateway. Pemilik gedung atau departemen TI memiliki grup direktori, konfigurasi log masuk tunggal (SSO), dan aturan firewall. Vendor platform memiliki API dan retensi data.
Ketika batasan tersebut tidak dituliskan, setiap pihak menganggap pihak lain telah mengonfigurasi reservasi DHCP, menguji akun bind direktori, atau memvalidasi bahwa gateway dapat menjangkau endpoint cloud melalui proxy. Matriks tanggung jawab yang sederhana, disepakati sebelum uji coba, mencegah berminggu-minggu saling menyalahkan. Matriks itu harus menyebutkan siapa yang memasok otoritas sertifikat, siapa yang menyetujui pembaruan firmware, siapa yang memegang kredensial administratif untuk platform loker, dan siapa yang dihubungi pukul 02.00 saat deretan loker berhenti melapor.
Tumpukan Konektivitas dan Integrasi Loker Pintar: Kunci, Pengontrol, Gateway, dan Platform
Tumpukan konektivitas dan integrasi loker pintar adalah arsitektur empat tingkat di mana kunci menangani autentikasi dan aktuasi lokal, pengontrol atau konsentrator mengagregasi deretan loker, gateway atau server edge menerjemahkan antara protokol lapangan dan jaringan IP, dan platform mengelola identitas, kebijakan, dan pelaporan. Penerapan tipikal menggunakan satu konsentrator per 16 hingga 64 kunci, satu gateway per lantai atau kluster ruangan, dan satu tenant platform per gedung atau operator. Penataan tingkat ini menjaga kabel lapangan tetap pendek, membatasi radius dampak dari satu kegagalan, dan memungkinkan setiap tingkat diganti tanpa menyentuh tingkat lainnya. Ini juga menentukan ke mana harus mencari saat sesuatu rusak: satu loker yang tidak merespons adalah gangguan tingkat satu, deretan loker yang diam adalah gangguan tingkat dua, dan lokasi yang berhenti melapor adalah gangguan tingkat tiga. Arsitekturnya sengaja dibuat membosankan, dan itulah intinya. Setiap tingkat memiliki satu tugas, satu antarmuka, dan satu pemilik, yang membuat armada seribu kunci dapat didukung oleh tim operasi kecil.
Tumpukan ini penting karena sebagian besar literatur pemasok menjelaskan satu produk tunggal sementara proyek nyata membutuhkan sebuah sistem. Kunci yang mendukung kartu MIFARE hanya berguna jika konsentrator dapat meneruskan peristiwanya ke atas dalam format yang dipahami platform, dan hanya jika platform dapat mengembalikan keputusan otorisasi cukup cepat untuk pengguna yang berdiri di depan pintu. Anggaran latensi berbeda per tingkat: keputusan autentikasi lokal harus selesai jauh di bawah satu detik, sedangkan perjalanan bolak-balik otorisasi cloud dapat memakan waktu satu hingga tiga detik tergantung pada geografi dan kualitas jaringan seluler.
Di Mana Keputusan Sebenarnya Terjadi
Autentikasi dapat terjadi di tiga tempat, dan setiap pilihan memiliki konsekuensi. Pada kunci offline keputusan dibuat di dalam kunci terhadap daftar kredensial yang disimpan secara lokal. Pada kunci online keputusan dibuat oleh konsentrator atau platform, dengan kunci bertindak sebagai pembaca dan aktuator. Dalam desain hibrida kunci memutuskan secara lokal menggunakan kebijakan cache yang disegarkan oleh platform sesuai jadwal atau sesuai permintaan.
Keputusan offline cepat dan tangguh tetapi tidak dapat merespons pencabutan akses yang terjadi satu menit lalu. Keputusan online bersifat otoritatif tetapi bergantung pada ketersediaan jaringan dan menambah latensi pada setiap pembukaan kunci. Desain hibrida biasanya menjadi jawaban yang tepat untuk penerapan hotel dan tempat kerja, di mana tamu atau karyawan yang terkunci di luar jauh lebih merugikan daripada beberapa menit otorisasi usang. Pertanyaan desain yang harus diselesaikan lebih awal adalah berapa lama kredensial usang boleh tetap valid saat tautan terputus; lima belas menit adalah kompromi umum, satu shift umum di lokasi industri, dan toleransi nol memaksa desain sepenuhnya online.
Apa yang Harus Ditangani Konsentrator
Konsentrator lebih dari sekadar kotak sambungan. Konsentrator harus melakukan polling atau berlangganan ke setiap kunci, menerjemahkan antara protokol lapangan, menyangga peristiwa selama gangguan upstream, menegakkan jadwal lokal, dan sering kali memasok atau memantau daya. Konsentrator juga harus mendeteksi dan mengisolasi kunci yang bermasalah sehingga satu perangkat yang korsleting tidak menjatuhkan seluruh segmen. Dalam penerapan RS-485, konsentrator sering kali menjadi satu-satunya tempat realistis untuk menempatkan proteksi lonjakan dan isolasi, karena deretan kunci adalah jalur kabel panjang yang melewati furnitur logam.
Tentukan kapasitas konsentrator dalam jumlah kunci, bukan dalam jumlah port. Unit yang dinilai untuk 32 perangkat mungkin hanya dapat mempertahankan jumlah itu saat melakukan polling secara lambat; deretan 64 loker yang harus merespons dalam waktu setengah detik mungkin memerlukan dua konsentrator. Tanyakan interval polling dan waktu pengiriman peristiwa pada beban penuh, dan uji angka tersebut selama pilot daripada mempercayai lembar data.
Mandiri atau Berjaringan: Memilih Arsitektur Konektivitas dan Integrasi Loker Pintar
Memilih antara konektivitas dan integrasi loker pintar mandiri dan berjaringan adalah keputusan tentang otoritas, bukan hanya anggaran. Kunci mandiri menyimpan kredensial dan log secara lokal dan dikelola melalui kartu master, pemrogram genggam, aplikasi seluler melalui Bluetooth, atau sinkronisasi berkala. Kunci berjaringan melaporkan setiap peristiwa ke sistem pusat dan menerima kebijakan darinya. Sebagian besar armada produksi mencampur keduanya: kunci berjaringan di area dengan lalu lintas tinggi atau sensitif kepatuhan, kunci mandiri di deretan loker cadangan dan instalasi sementara. Pertanyaan yang harus dijawab pertama adalah siapa yang diizinkan mengatakan tidak. Jika pencabutan akses harus berlaku dalam hitungan menit, kunci tidak dapat menjadi otoritas akhir. Jika lokasi mengganti penghuni sekali per musim dan tidak memiliki kewajiban audit, otoritas lokal lebih murah dan lebih tangguh. Mendapatkan jawaban yang salah itu mahal di kedua arah, karena melakukan retrofit konektivitas ke loker yang sudah jadi lebih mahal daripada memilihnya saat pembelian.
Perbandingan biaya sering disalahpahami. Perangkat keras berjaringan lebih mahal per kunci dan menambahkan kabel, gateway, dan port switch, tetapi menghilangkan tenaga kerja berulang untuk pemrograman ulang kredensial dan pengumpulan log. Perangkat keras mandiri lebih murah saat pembelian dan lebih murah untuk dipasang, tetapi setiap perubahan penghuni atau kebijakan menjadi kunjungan manual. Lokasi yang mengganti penghuni setiap minggu biasanya mendapati perangkat keras berjaringan lebih murah dalam dua sampai tiga tahun, sedangkan lokasi yang menetapkan loker sekali per musim dapat menjalankan peralatan mandiri selama satu dekade.
| Arsitektur | Biaya perangkat keras relatif | Upaya penerapan | Otoritas untuk keputusan akses | Paling cocok |
|---|---|---|---|---|
| Keypad mandiri atau RFID | Rendah | Perkabelan minimal | Kunci | Loker staf musiman, gym kecil |
| Mandiri dengan sinkronisasi Bluetooth | Rendah hingga sedang | Perkabelan minimal, administrasi berbasis aplikasi | Kunci, disegarkan oleh aplikasi | Lokasi retrofit tanpa akses jaringan |
| Berjaringan kabel melalui RS-485 | Sedang | Perkabelan, konsentrator, perlindungan lonjakan | Konsentrator atau platform | Bangunan baru, rumah sakit, sekolah |
| Berjaringan nirkabel melalui BLE atau Wi-Fi | Sedang hingga tinggi | Penempatan gateway, survei radio | Gateway atau platform | Retrofit, bangunan warisan |
| Berjaringan hibrida dengan cache offline | Sedang hingga tinggi | Kabel atau gateway plus desain kebijakan | Dapat dikonfigurasi per deretan loker | Hotel, operator multi-lokasi |
Biaya Tersembunyi Armada Mandiri
Biaya berulang yang jarang muncul dalam anggaran modal adalah administrasi. Setiap loker yang harus ditetapkan ulang, setiap kartu hilang yang harus diblokir, dan setiap permintaan audit menjadi kunjungan lokasi. Dalam fasilitas 600 loker dengan pergantian penghuni bulanan, itu berarti ratusan kunjungan per tahun, masing-masing merupakan peluang untuk menimbulkan kesalahan transkripsi.
Armada mandiri juga kehilangan riwayat. Ketika insiden terjadi, kunci mungkin menyimpan beberapa ratus peristiwa yang tidak pernah dikumpulkan. Jika baterai habis, riwayatnya ikut hilang. Lokasi dengan kewajiban asuransi atau regulasi harus memperlakukan penyimpanan peristiwa sebagai persyaratan dan membiarkannya menentukan pilihan arsitektur, bukan sebaliknya.
Kapan Hibrida Unggul
Desain hibrida menjawab pertanyaan yang tidak dapat dijawab arsitektur murni: apa yang harus terjadi selama gangguan jaringan. Kunci menyimpan daftar kredensial yang valid, platform menyimpan otoritas untuk sinkronisasi berikutnya, dan fasilitas tetap berfungsi. Pekerjaan desain terletak pada kebijakan: seberapa besar cache yang diizinkan, berapa lama cache dapat hidup, perubahan kredensial mana yang harus menyebar segera, dan bagaimana platform merekonsiliasi peristiwa setelah koneksi pulih.
Rekonsiliasi memerlukan desain eksplisit. Kunci yang terbuka dua puluh kali saat offline menghasilkan dua puluh peristiwa yang tiba secara beruntun kemudian. Platform harus menerima stempel waktu yang tidak berurutan, menghapus duplikasi transmisi ulang, dan menandai peristiwa yang direkam saat offline. Jika laporan audit tidak dapat membedakan peristiwa tertunda dari peristiwa langsung, penyelidik tidak akan memercayainya.
Konektivitas dan Integrasi Loker Pintar Berkabel: RS-485, Wiegand, OSDP dan PoE
Konektivitas dan integrasi loker pintar berkabel tetap menjadi standar referensi untuk konstruksi baru karena memberikan latensi deterministik, daya berkelanjutan, dan perilaku yang dapat diprediksi di bawah beban. Field bus dominan untuk kunci loker adalah RS-485, standar diferensial half-duplex yang mendukung segmen multi-drop hingga 32 unit load dan panjang kabel mendekati 1.200 meter pada laju baud rendah. Tautan pembaca-ke-kontroler secara tradisional menggunakan antarmuka Wiegand, sementara instalasi modern semakin banyak menetapkan OSDP, yang membawa lalu lintas pembaca serupa melalui RS-485 dengan kanal terenkripsi dua arah. Integrasi berkabel menghilangkan dua variabel yang mendominasi pemecahan masalah nirkabel, cakupan radio dan status baterai, dan menggantinya dengan gangguan yang muncul di konsentrator dalam satu siklus polling. Komprominya adalah tenaga kerja instalasi dan kesulitan retrofit kabel ke dalam bangunan yang sudah jadi, itulah sebabnya desain nirkabel mendominasi proyek retrofit bahkan ketika kinerja berkabel akan lebih baik.
Tentukan backbone seberapa cermat seperti field bus. Ketika deretan loker berada di lantai berbeda, segmen RS-485 yang keluar dari riser dan melewati furnitur biasanya lebih baik dikonversi ke Ethernet di lantai dan kembali ke field bus secara lokal, yang menjaga panjang segmen tetap pendek dan membuat setiap lantai dapat diservis secara independen. Catat panjang segmen terukur, resistansi terminasi, dan tegangan idle untuk setiap jalur saat komisioning. Ketiga angka tersebut menjelaskan sebagian besar gangguan intermiten di kemudian hari, dan pemasang yang mencatatnya lebih mudah dituntut untuk memenuhi standar.
Topologi dan Aturan Kabel RS-485 yang Penting
Segmen RS-485 harus dirangkai daisy-chain, bukan star-wired, dengan satu terminasi di setiap ujung fisik bus dan tanpa terminasi pada perangkat perantara. Shielded twisted pair dengan impedansi karakteristik yang ditentukan adalah pilihan biasa, dan shield harus dibonding pada satu titik untuk menghindari ground loop. Perbedaan tegangan common-mode antara deretan kunci yang berjauhan adalah penyebab paling sering dari gangguan komunikasi intermiten, sehingga transceiver atau repeater terisolasi layak ditetapkan ketika loker mencakup area distribusi listrik yang terpisah.
Laju baud menentukan jarak. Tautan 9.600 bit per detik menoleransi jalur panjang dan lingkungan berderau, sedangkan 115.200 bit per detik menuntut kabel pendek dan diteriminasi dengan baik. Model polling juga memengaruhi responsivitas yang dirasakan: konsentrator yang menunggu timeout penuh dari perangkat mati sebelum polling perangkat berikutnya akan membuat seluruh deretan loker terasa lambat. Cari polling adaptif dan isolasi gangguan dalam spesifikasi konsentrator.
Wiegand versus OSDP untuk Tautan Pembaca
Wiegand adalah standar de facto warisan yang mengirim data kartu sebagai rangkaian pulsa melalui dua jalur data. Sederhana, didukung secara universal, dan sepenuhnya tidak terenkripsi, yang berarti siapa pun dengan akses fisik ke kabel dapat menangkap dan memutar ulang kredensial. OSDP mempertahankan lapisan fisik RS-485 yang sama tetapi menambahkan set perintah yang ditentukan, pelaporan kesehatan perangkat, dan kanal aman opsional menggunakan enkripsi AES-128.
Untuk penerapan loker, pilihan ini kurang tentang pembaca dan lebih tentang perangkat yang terhubung ke pembaca. Jika loker bergabung dengan sistem kontrol akses yang sudah ada, Wiegand mungkin tidak dapat dihindari karena kontroler hanya menerimanya. Jika loker baru dan kontroler mendukung OSDP, menetapkan OSDP adalah peningkatan berbiaya rendah dalam keamanan maupun diagnostik, karena kontroler dapat membaca status manipulasi pembaca, versi firmware, dan kesalahan komunikasi.
Power Over Ethernet dan Anggaran Daya Kunci
PoE menarik untuk deretan loker karena satu kabel menyediakan data sekaligus daya, menghilangkan catu daya lokal di dalam furnitur. Standar 802.3af mengirimkan hingga 15,4 watt pada power sourcing equipment dan sekitar 12,95 watt pada powered device, sedangkan 802.3at menaikkannya menjadi 30 watt dan 25,5 watt. Konsentrator yang memberi daya 32 kunci harus disesuaikan dengan arus puncak yang ditarik selama aktuasi bersamaan, bukan arus idle yang tercetak pada label kunci.
Kunci bertenaga baterai menghindari pertanyaan daya tetapi menimbulkan pemeliharaan. Kunci loker elektronik tipikal beroperasi selama dua belas hingga dua puluh empat bulan dengan satu set sel alkaline, dengan masa pakai yang ditentukan oleh peristiwa bangunnya pembaca, transmisi radio, dan aktuasi motor. Deretan loker yang melaporkan tingkat baterai ke platform dapat diservis sebelum pengguna terkunci di luar; yang tidak melakukannya akan menghasilkan keluhan pertama sebagai kegagalan.
Konektivitas dan Integrasi Loker Pintar Nirkabel: BLE, Wi-Fi, Zigbee, Z-Wave dan LoRaWAN
Konektivitas dan integrasi loker pintar nirkabel menggantikan pengabelan lapangan dengan tautan radio, yang menentukan dalam retrofit ketika loker sudah terpasang atau ketika rute kabel tidak ada. Teknologi yang tersedia berbeda tajam dalam jangkauan, daya, topologi, dan dukungan ekosistem. Bluetooth Low Energy cocok untuk kredensial berbasis ponsel dan pengumpulan gateway jarak pendek, Wi-Fi cocok untuk loker berdaya listrik utama di gedung dengan cakupan enterprise yang sudah ada, Zigbee dan Z-Wave cocok untuk kunci baterai yang dapat membentuk mesh dengan router berdaya listrik utama di dekatnya, dan LoRaWAN cocok untuk lokasi jarang dan lalu lintas rendah yang membutuhkan jangkauan jauh dengan mengorbankan latensi dan ukuran payload. Kegagalan yang berulang adalah memperlakukan tautan radio sebagai setara dengan kabel. Radio bersifat bersama, rentan terhadap interferensi, dan sering kali macet oleh ponsel yang justru dibawa pengguna, sementara loker logam membentuk rongga reflektif yang melemahkan sinyal. Lakukan survei pada deretan loker yang sebenarnya, di ruangan yang sebenarnya, dengan pintu tertutup, sebelum spesifikasi ditetapkan.
Perencanaan kanal layak mendapat perhatian yang sama dengan cakupan. Di gedung yang sudah menjalankan ratusan titik akses 2,4 GHz, gateway loker bersaing dengan Wi-Fi kantor untuk waktu udara yang sama, dan deretan loker yang diuji dengan baik di lantai kosong dapat menurun setelah ruang rapat terisi. Tanyakan bagaimana gateway memilih kanalnya, apakah gateway dapat dipatok ke kanal yang kurang padat, dan bagaimana gateway mencoba ulang kunci yang melewatkan polling. Catat tingkat keberhasilan paket yang teramati per deretan loker selama pilot; deretan loker di bawah sekitar 95 persen akan menghasilkan peristiwa tertunda dan peringatan offline palsu yang tampak seperti gangguan.
| Teknologi | Frekuensi | Jangkauan dalam ruangan tipikal | Profil daya | Topologi | Paling cocok |
|---|---|---|---|---|---|
| Bluetooth Low Energy | 2,4 GHz | 10-30 m ke gateway | Sangat rendah | Point-to-point atau mesh gateway | Kredensial ponsel, deretan loker retrofit |
| Wi-Fi | 2,4 dan 5 GHz | Bergantung pada cakupan | Tinggi | Infrastruktur | Loker berdaya listrik utama, AP yang sudah ada |
| Zigbee | 2,4 GHz | 10-30 m per hop | Rendah | Mesh | Armada baterai padat dengan router berdaya listrik utama |
| Z-Wave | Sub-GHz, spesifik wilayah | 20-40 m per hop | Rendah | Mesh | Lokasi yang membutuhkan penetrasi dinding |
| LoRaWAN | Sub-GHz, spesifik wilayah | 1-5 km luar ruangan | Sangat rendah | Star of stars | Instalasi terpencil atau jarang |
Bluetooth Low Energy di Deretan Loker
BLE adalah pilihan nirkabel paling umum untuk kunci loker karena BLE melayani dua tujuan sekaligus: ponsel dapat bertindak sebagai kredensial, dan gateway dapat mengumpulkan peristiwa dari kunci yang tidak pernah dikunjungi ponsel. Kunci BLE bangun saat advertising, mengautentikasi ponsel melalui koneksi terenkripsi, menggerakkan kunci, dan kembali tidur, itulah sebabnya masa pakai baterai dapat diukur dalam tahun, bukan minggu.
Kendalanya adalah kepadatan gateway. Kunci di dalam deretan loker logam melemahkan radio secara signifikan, sehingga gateway yang mencakup ruangan terbuka mungkin hanya mencakup sebagian kecil dari dinding loker tertutup. Rencanakan satu gateway per deretan loker atau per dua deretan loker, pasang antena di luar selubung logam jika memungkinkan, dan ukur tingkat keberhasilan paket aktual dengan pintu tertutup. Jika lokasi juga memerlukan kredensial ponsel, uji dengan model ponsel yang benar-benar dibawa pengguna, bukan satu perangkat unggulan saja.
Wi-Fi: Nyaman tetapi Menuntut
Wi-Fi menarik karena gedung enterprise sudah memiliki cakupan, tetapi Wi-Fi kurang cocok untuk kunci baterai. Mempertahankan asosiasi mengonsumsi daya, roaming antar titik akses mengganggu sesi, dan autentikasi enterprise menambah komponen bergerak lain. Penerapan yang realistis adalah pengendali loker berdaya listrik utama dengan uplink Ethernet atau Wi-Fi yang melayani satu deretan loker baterai melalui bus lokal.
Jika Wi-Fi digunakan, rencanakan keamanan enterprise sejak awal. WPA2 atau WPA3 Enterprise dengan sertifikat EAP-TLS menghindari kata sandi bersama dan bertahan terhadap rotasi kredensial, tetapi memerlukan proses siklus hidup sertifikat. Reservasi DHCP atau pengalamatan statis menjaga inventaris loker tetap stabil, dan pengaturan isolasi klien pada jaringan tamu harus diperiksa, karena banyak yang secara default memblokir lalu lintas antar perangkat yang mungkin diandalkan gateway loker.
Teknologi Mesh dan Opsi Jarak Jauh
Zigbee dan Z-Wave keduanya membangun jaringan mesh di mana perangkat berdaya listrik utama meneruskan lalu lintas untuk perangkat baterai. Mesh hanya seandal router-nya: deretan loker baterai tanpa router berdaya listrik utama di dekatnya akan merutekan dengan buruk atau tidak sama sekali. Z-Wave beroperasi di bawah 1 GHz di sebagian besar wilayah, yang umumnya menembus dinding dan logam lebih baik daripada 2,4 GHz, sementara Zigbee mendapat manfaat dari ekosistem perangkat yang lebih besar dan lebih murah.
LoRaWAN menempati ceruk yang berbeda. Jangkauan jauh dan daya rendahnya cocok untuk deretan loker paket luar ruangan, fasilitas staf terpencil, dan kampus tempat loker tersebar di ratusan meter, tetapi batas payload dan aturan duty-cycle membuatnya tidak cocok untuk pembukaan kunci interaktif. Perlakukan LoRaWAN sebagai kanal telemetri dan status, bukan kanal otorisasi.
Konektivitas dan Integrasi Loker Pintar dengan LDAP, Active Directory dan SSO
Konektivitas loker pintar dan integrasi dengan layanan direktori mengubah penugasan loker dari latihan spreadsheet menjadi kebijakan otomatis. LDAP adalah protokolnya, Active Directory adalah implementasi direktori Microsoft, dan log masuk tunggal (SSO) adalah lapisan autentikasi yang memungkinkan administrator dan pengguna menjangkau platform loker dengan kredensial korporat. Integrasi yang dirancang dengan baik akan terikat dengan akun layanan hanya-baca, memetakan grup direktori ke kebijakan loker, dan menyediakan atau mencabut akses pengguna melalui SCIM atau sinkronisasi terjadwal, sehingga karyawan yang diberhentikan kehilangan akses loker dalam alur kerja yang sama yang menonaktifkan email mereka. Direktori tetap otoritatif untuk identitas sementara platform loker memiliki loker dan penugasannya. Perbedaan yang menjebak proyek adalah antara autentikasi dan otorisasi: log masuk tunggal (SSO) membuktikan siapa seseorang, tetapi tidak memutuskan loker mana yang boleh mereka buka pada pukul 06.30 pada hari Selasa. Keputusan itu berasal dari keanggotaan grup, feed HR, sistem pemesanan, atau sistem kontrol akses, dan pemiliknya harus ditunjuk sebelum pekerjaan integrasi dimulai.
Kebersihan atribut menentukan apakah integrasi direktori tetap bersih seiring waktu. Tentukan unit organisasi dalam cakupan sebelum sinkronisasi pertama, karena kueri yang membaca seluruh direktori akan mengimpor kontraktor, kotak surat bersama, dan akun layanan yang tidak boleh memiliki loker. Normalkan huruf besar-kecil dan spasi dalam nama grup, sepakati cara akun dinonaktifkan ditangani, dan uji apa yang terjadi ketika pengguna termasuk dalam dua grup dengan jadwal yang bertentangan. Kasus-kasus tepi ini murah diselesaikan di atas kertas dan mahal untuk diurai setelah enam ratus loker ditugaskan.
Merancang Akun Bind Direktori
Akun bind yang digunakan oleh platform loker harus berupa akun layanan khusus dengan hak hanya-baca atas unit organisasi tertentu yang berisi pengguna loker. Menggunakan akun administrator domain umum dalam uji coba dan berbahaya di produksi, karena gateway yang disusupi kemudian memegang kunci seluruh direktori. Batasi akun ke atribut yang benar-benar dibutuhkan integrasi, nonaktifkan logon interaktif, dan rotasi kata sandinya sesuai jadwal yang ditentukan dengan nilai baru disiapkan ke platform sebelum jendela perubahan ditutup.
Keterjangkauan jaringan memerlukan perhatian yang sama. Lalu lintas direktori harus menggunakan LDAPS pada port 636 atau StartTLS pada 389 alih-alih teks biasa, dan platform loker harus memvalidasi sertifikat direktori terhadap rantai tepercaya. Proksi korporat yang memeriksa TLS akan merusak validasi sertifikat kecuali sertifikat root proksi sengaja dipasang di platform, langkah yang sering terlupakan selama uji coba dan ditemukan selama komisioning.
Memetakan Grup Direktori ke Kebijakan Loker
Kebijakan berbasis grup adalah model otorisasi yang paling mudah dipelihara. Grup seperti locker-staff-night-shift dipetakan ke kebijakan yang mengizinkan loker di ruang staf antara pukul 20.00 dan 07.00, dan platform cukup membaca keanggotaan grup pada setiap sinkronisasi. Grup bersarang harus diselesaikan secara eksplisit, karena beberapa kueri direktori hanya mengembalikan keanggotaan langsung sementara yang lain memperluas rantai penuh, dan kedua perilaku tersebut menghasilkan hasil akses yang sangat berbeda.
Gunakan pengenal yang tidak dapat diubah alih-alih nama tampilan. samAccountName seseorang dapat berubah karena pernikahan atau penggantian nama departemen, dan nama tampilan sering berubah; pengenal unik global objek tidak. Jika platform menyimpan pengenal yang tidak dapat diubah sebagai kunci utamanya dan memperlakukan nama sebagai data presentasi, penggantian nama menjadi tidak terlihat oleh integrasi. Jika platform menyimpan samAccountName, penggantian nama membuat pengguna baru dan membuat penugasan loker menjadi yatim.
Tempat Log Masuk Tunggal (SSO)
SSO berada pada permukaan administratif: konsol manajemen, portal pelaporan, dan halaman layanan mandiri mana pun tempat karyawan memilih atau melepaskan loker. SAML 2.0 dan OpenID Connect keduanya bekerja baik untuk ini, dan sebagian besar penyedia identitas dapat memberlakukan autentikasi multifaktor sebagai bagian dari alur. Yang tidak boleh diminta dilakukan SSO adalah mengautentikasi kunci. Kunci tidak memiliki browser, tidak memiliki sesi, dan tidak memiliki kemampuan untuk menyelesaikan tantangan interaktif.
Beberapa lokasi mencoba menjembatani keduanya dengan memberi aplikasi loker login SSO yang kemudian menerbitkan kredensial loker. Pola itu berhasil, tetapi memindahkan pengalaman loker ke dalam ketergantungan aplikasi: jika pengguna tidak dapat menjangkau penyedia identitas, mereka tidak dapat membuka loker mereka. Rencanakan jalur offline, baik itu PIN lokal, token cache dengan masa berlaku yang ditentukan, atau prosedur pendampingan yang dikelola oleh staf.
Kadensi Sinkronisasi dan Pencabutan Akses
Sinkronisasi harus digerakkan oleh peristiwa jika memungkinkan dan terjadwal jika tidak. Push SCIM dari penyedia identitas mengirimkan pembuatan, pembaruan, dan penonaktifan dalam hitungan detik; sinkronisasi penuh terjadwal adalah jaring pengaman yang menangkap apa pun yang terlewat oleh aliran peristiwa. Celah berbahayanya adalah penonaktifan yang tidak pernah datang, jadi platform harus merekonsiliasi setiap malam dan menandai akun yang ada secara lokal tetapi tidak di hulu.
Pencabutan akses memerlukan uji eksplisit dalam setiap uji coba. Nonaktifkan pengguna uji di direktori, lalu ukur berapa lama loker tetap dapat diakses. Jika jawabannya tidak diketahui, integrasi belum selesai.
Konektivitas dan Integrasi Loker Pintar dengan HID dan Kontrol Akses Fisik
Konektivitas loker pintar dan integrasi dengan sistem kontrol akses fisik yang sudah ada biasanya dimulai dari kredensial yang sudah dibawa orang. Kredensial HID Global mendominasi lingkungan korporat dan kampus, dari kartu proximity 125 kHz lama hingga kartu iCLASS dan Seos 13.56 MHz, sehingga pembaca loker harus dipilih agar cocok dengan populasi yang terpasang, bukan sebaliknya. Integrasinya kemudian mengambil salah satu dari dua bentuk: sistem loker membaca data kartu dengan pembacanya sendiri dan memegang otorisasinya sendiri, atau sistem tersebut memercayai keputusan yang diteruskan dari sistem kontrol akses melalui antarmuka pengontrol seperti Wiegand atau OSDP. Keduanya berfungsi, dan keduanya membawa batasan tersembunyi. Pembacaan langsung menjaga armada loker tetap independen tetapi mendorong manajemen kredensial dan kebijakan ke platform loker. Mendelegasikan ke pengontrol akses memusatkan kebijakan tetapi mengikat ketersediaan loker pada kapasitas pengontrol tersebut, topologi pengkabelan, dan peta jalan vendor. Pilihan bergantung pada ukuran armada, frekuensi pembaruan, dan apakah gedung mewajibkan satu otoritas kredensial.
Inventarisasi populasi kredensial sebelum memilih pembaca. Hitung teknologi kartu yang digunakan, tanyakan apakah lokasi merencanakan migrasi ke kredensial seluler, dan periksa apakah ada kelompok lama yang masih bergantung pada kartu proximity 125 kHz yang tidak dapat diterbitkan ulang dengan cepat. Lokasi sering menemukan di tengah proyek bahwa satu departemen memiliki generasi badge yang berbeda. Audit singkat terhadap generasi badge, format kartu, dan kebijakan kedaluwarsa mencegah spesifikasi yang berfungsi untuk mayoritas tetapi mengunci minoritas staf pada hari pertama.
Teknologi Kredensial dan Apa yang Sebenarnya Dibaca oleh Kunci
Kartu yang ditempelkan ke pembaca loker dapat dibaca pada beberapa tingkat. Nomor seri kartu terekspos oleh hampir setiap teknologi dan mudah dibaca, yang membuatnya praktis sekaligus lemah. Data sektor pada MIFARE Classic dapat dibaca setelah autentikasi tetapi algoritme tersebut memiliki kelemahan yang diketahui. Kredensial aman modern seperti MIFARE DESFire atau Seos mendukung autentikasi timbal balik dan kunci terdiversifikasi, sehingga data tidak dapat dikloning tanpa kunci lokasi.
Untuk sistem loker, pertanyaan praktisnya adalah pengenal mana yang disimpan dan dibandingkan. Lokasi yang menyimpan nomor seri menerima risiko kloning yang mungkin tidak relevan untuk gym dan tidak dapat diterima untuk apotek. Lokasi yang menggunakan pembacaan sektor aman memerlukan kunci lokasi untuk disediakan ke platform loker, yang menambah kewajiban manajemen kunci. Tentukan postur risiko secara eksplisit dan tuliskan dalam spesifikasi, karena retrofit dari nomor seri ke pembacaan aman biasanya berarti mengganti pembaca.
Format Nomor Kartu dan Kompatibilitas Sistem Lama
Format Wiegand mengemas kode fasilitas dan nomor kartu ke dalam panjang bit tetap. Format klasik 26-bit memungkinkan 255 kode fasilitas dan 65.535 nomor kartu, yang memadai untuk satu lokasi dan tidak memadai untuk kampus multi-penyewa. Format yang diperluas membawa nomor lebih besar dan data tambahan, tetapi pembaca, pengontrol, dan platform harus menyepakati format persisnya atau kartu yang sama akan ditafsirkan berbeda di pintu yang berbeda.
Ketika loker bergabung dengan sistem yang sudah ada, tanyakan kepada pemilik kontrol akses format kartu, panjang bit, dan konvensi paritas yang digunakan secara persis. Pembaca loker yang mengeluarkan string Wiegand 26-bit tidak dapat merepresentasikan nomor kartu korporat 37-bit tanpa pemotongan, dan pemotongan adalah cara dua karyawan berakhir berbagi loker. Jika formatnya bersifat proprietari, dapatkan spesifikasi tertulis alih-alih menyimpulkannya dari kartu contoh.
Antarmuka Pembaca dan Opsi Pengkabelan
Kunci loker dapat terintegrasi dengan ekosistem kredensial dalam tiga cara. Kunci loker dapat berisi pembaca tertanam yang disetel untuk satu teknologi, yang paling murah tetapi mengunci lokasi pada kredensial tersebut. Kunci loker dapat mengekspos antarmuka pembaca sehingga pembaca eksternal sesuai standar gedung dapat dipasang di sampingnya, yang mempertahankan pilihan kredensial dengan biaya pengkabelan lebih banyak. Atau kunci loker dapat menerima input Wiegand atau OSDP dari pengontrol yang sudah ada, yang memusatkan keputusan tetapi mengharuskan pengontrol memiliki kapasitas cadangan dan profil integrasi yang didukung.
Setiap opsi mengubah perilaku kegagalan. Pembaca tertanam tetap berfungsi jika sistem kontrol akses mati. Loker yang diberi masukan dari pengontrol berhenti menerima keputusan baru ketika pengontrol gagal, meskipun loker tersebut dapat terus berjalan dengan kebijakan yang di-cache. Petakan perilaku tersebut terhadap toleransi fasilitas sebelum pemilihan.
Kredensial Seluler dan Arah Perkembangan
Kredensial seluler yang disediakan ke dompet ponsel semakin menjadi default di gedung korporat dan kampus baru, dan mengubah spesifikasi loker dalam dua cara. Pertama, pembaca harus mendukung teknologi kredensial seluler, yang biasanya berarti elemen aman 13.56 MHz alih-alih kartu proximity lama. Kedua, pengalaman pengguna menjadi bergantung pada aplikasi, sehingga platform loker memerlukan cadangan untuk baterai ponsel habis dan perangkat hilang.
Lokasi yang merencanakan armada loker multi-tahun harus menanyakan apakah firmware pembaca dapat menambahkan jenis kredensial tanpa penggantian perangkat keras. Pembaca yang hanya mendukung satu teknologi saat ini adalah taruhan bahwa gedung tidak akan pernah mengubah standar badge, dan gedung mengubah standar badge lebih sering daripada mengganti loker mereka.
Konektivitas dan Integrasi Loker Pintar dengan MDM, CMMS, dan Platform Fasilitas
Konektivitas dan integrasi loker pintar jarang berhenti pada sistem kontrol akses. Sebagian besar operator sudah menjalankan platform MDM untuk perangkat genggam, sistem manajemen pemeliharaan terkomputerisasi (CMMS) untuk perintah kerja, sistem manajemen gedung (BMS) untuk HVAC dan pencahayaan, atau platform analitik tempat kerja yang melacak pemanfaatan ruang. Setiap sistem menyimpan fragmen dari apa yang dibutuhkan armada loker, dan pekerjaan integrasi adalah memutuskan fragmen mana yang otoritatif dan mana yang hanya dikonsumsi. Pola yang dapat diskalakan adalah sejumlah kecil antarmuka yang jelas, bukan banyak koneksi berpasangan. Platform loker mengekspos satu API terdokumentasi dan mengonsumsi satu umpan identitas; sistem lain membaca dari atau menulis ke platform, bukan berbicara langsung ke kunci. Lima sistem yang terhubung satu sama lain membutuhkan sepuluh integrasi, sedangkan lima sistem yang terhubung ke satu platform membutuhkan lima. Platform menjadi sumber kebenaran untuk status loker dan satu tempat yang dilihat auditor.
MDM juga mengatur perangkat yang digunakan staf untuk mengelola loker. Tablet bersama yang digunakan staf resepsionis untuk menugaskan ulang loker harus didaftarkan sebagai perangkat korporat dengan profil terawasi, dibatasi hanya untuk aplikasi loker, dan dikonfigurasi untuk menghapus kredensial saat hilang. Jika tablet yang sama juga membawa kredensial seluler untuk karyawan tertentu, kedua peran tersebut harus dipisahkan di platform, jika tidak, serah terima shift menjadi pemindahan kredensial yang tidak dicatat siapa pun. Dokumentasikan perangkat mana yang terdaftar, siapa pemiliknya, dan apa yang terjadi ketika salah satunya meninggalkan gedung.
MDM sebagai Saluran Kredensial dan Perangkat
MDM penting bagi armada loker dalam dua hal. Pertama, ponsel yang membawa kredensial seluler adalah perangkat terkelola, dan kebijakan MDM menentukan apakah ponsel korporat dapat menyimpan kredensial di secure element-nya, apakah aplikasi dompet dapat dipasang, dan apa yang terjadi ketika perangkat dihapus atau hilang. Kedua, MDM dapat mendistribusikan aplikasi loker itu sendiri dan menegakkan konfigurasinya.
Titik integrasi praktisnya sering kali berupa identitas perangkat bersama, bukan identitas pengguna. Perangkat genggam bersama yang digunakan staf kebersihan untuk memeriksa status loker harus didaftarkan di MDM dan diotorisasi sebagai perangkat layanan, bukan terikat pada individu. Jika platform loker mencampuradukkan keduanya, setiap pergantian shift menjadi peristiwa penyediaan.
CMMS dan Pemicu Perintah Kerja
Integrasi CMMS mengubah telemetri loker menjadi pekerjaan pemeliharaan. Kunci yang melaporkan peristiwa macet berulang, baterai yang melewati ambang batas, atau pembaca yang mencatat tingkat kesalahan meningkat dapat memunculkan perintah kerja secara otomatis alih-alih menunggu keluhan pengguna. Nilainya bukan pada peringatan itu sendiri, melainkan pada jejak audit: perintah kerja tertutup menunjukkan bahwa kegagalan telah ditangani, yang penting dalam lingkungan teregulasi.
Rancang integrasi di sekitar pengenal aset yang stabil. Setiap kunci membutuhkan pengenal yang ada di kedua sistem, dan pengenal tersebut tidak boleh berubah ketika loker ditugaskan ulang. Lokasi yang menggunakan nomor loker sebagai pengenal aset menemukan masalahnya ketika mereka mengonfigurasi ulang deretan loker dan setiap riwayat perintah kerja mengikuti perangkat fisik yang salah.
Manajemen Gedung dan Analitik Ruang
Integrasi BMS biasanya menukar dua jenis data: status dan perintah. Status memberi tahu gedung apakah ruangan atau zona terisi atau apakah deretan loker memiliki daya. Perintah memungkinkan gedung untuk mengalihkan pencahayaan loker, ventilasi, atau papan tanda. Analitik ruang mengonsumsi penggunaan loker untuk memahami berapa banyak loker yang benar-benar digunakan pada jam berapa, yang menjadi masukan keputusan tentang ukuran dan lokasi deretan loker.
Jauhkan lalu lintas otomasi gedung dari jalur otorisasi. Perintah BMS untuk meredupkan lampu tidak boleh dapat memblokir pembukaan loker, dan platform loker harus terdegradasi dengan mulus jika endpoint BMS berhenti merespons. Antarmuka terarah dan asinkron dengan batas waktu adalah pola yang tepat.
API dan Model Peristiwa dalam Konektivitas dan Integrasi Loker Pintar
API dan model peristiwa adalah kontrak antara platform loker dan segala hal lainnya, dan keduanya menentukan seberapa besar integrasi bertahan pada perubahan pemasok pertama. Antarmuka yang dapat digunakan mengekspos lokasi, deretan loker, loker, pengguna, penugasan, kredensial, peristiwa akses, dan status kesehatan, dengan paginasi, pemfilteran, dan penulisan idempoten. REST melalui HTTPS mencakup operasi administratif, MQTT atau webhooks mencakup peristiwa mendekati waktu nyata, dan skema peristiwa yang didokumentasikan mencakup segala hal di antaranya. Kesalahan paling umum adalah memperlakukan API sebagai hal yang dipikirkan belakangan dan membangun di sekitar akses basis data atau screen scraping, yang berfungsi sampai peningkatan platform pertama. API yang dipublikasikan dengan versioning, tenant sandbox, dan changelog memerlukan biaya lebih di awal dan membayarnya kembali saat pertama kali firmware mengubah perilaku. Kualitas dokumentasi adalah proksi yang wajar untuk bagian lain platform: jika referensi publik tidak memiliki contoh permintaan, kode kesalahan, dan batas laju, integrasi internal akan sama tipisnya.
Batas laju dan paginasi membentuk integrasi sama besarnya seperti skema. Platform yang membatasi permintaan per menit memaksa integrator untuk mengelompokkan penugasan dan merancang antrean alih-alih perulangan. Tanyakan batas yang didokumentasikan, perilaku saat batas terlampaui, dan apakah ada endpoint massal untuk penyediaan seluruh lokasi sekaligus. Kunci idempotensi pada operasi penulisan, bersama dengan paginasi berbasis kursor pada pembacaan peristiwa, mengubah skrip malam yang rapuh menjadi pekerjaan andal yang dapat dicoba ulang tanpa menggandakan penugasan.
Apa yang Harus Diekspos API Loker yang Lengkap
Setidaknya, API harus mencantumkan lokasi, deretan loker, loker individu, dan statusnya saat ini; membuat dan mencabut penugasan; menyediakan dan mencabut kredensial; membaca peristiwa dengan filter waktu; dan melaporkan kesehatan perangkat termasuk baterai, sinyal, dan versi firmware. Operasi penulisan harus idempoten, sehingga permintaan yang dicoba ulang tidak membuat penugasan duplikat, dan harus mengembalikan pengenal yang stabil untuk objek yang dibuat.
Peristiwa akses memerlukan skema yang didokumentasikan alih-alih teks bebas. Bidang yang berguna mencakup pengenal loker, pengenal kredensial atau pengguna, stempel waktu dalam UTC, keputusan, sumber keputusan seperti cache lokal atau otorisasi pusat, dan kode kesalahan apa pun. Tanpa sumber keputusan, penyelidik tidak dapat mengetahui apakah penolakan berasal dari kebijakan atau dari kegagalan jaringan.
Pola Pengiriman Peristiwa
Tiga pola pengiriman mencakup sebagian besar penerapan. Polling meminta platform untuk peristiwa sejak stempel waktu dan sederhana, tangguh, serta sedikit tertunda. Webhooks mendorong peristiwa ke endpoint pelanggan dan cepat tetapi memerlukan logika percobaan ulang, verifikasi tanda tangan, dan endpoint yang selalu tersedia. MQTT menerbitkan peristiwa ke broker dan cocok untuk armada besar dengan banyak konsumen, dengan biaya menjalankan infrastruktur broker.
Pola apa pun yang digunakan, pelanggan harus menoleransi duplikat dan pengiriman yang tidak berurutan. Jaringan mencoba ulang, broker mengirim ulang, dan gateway menyambung kembali pada saat yang tidak nyaman. Konsumen yang mengasumsikan pengiriman tepat sekali dan berurutan pada akhirnya akan menghitung ganda satu pembukaan kunci dan menghasilkan laporan keterisian yang salah.
Versioning dan Deprekasi
Tanyakan bagaimana versi API dihentikan. Platform yang mengubah bentuk respons tanpa pemberitahuan memaksa setiap integrator untuk menguji secara terus-menerus. Jendela deprekasi yang dipublikasikan setidaknya enam bulan, dengan negosiasi versi dalam permintaan, adalah ekspektasi yang wajar untuk sistem yang akan berjalan selama satu dekade.
Autentikasi setiap konsumen dan batasi cakupannya secara sempit. Satu kunci API yang dibagikan oleh tim fasilitas, integrator, dan vendor analitik tidak dapat dicabut tanpa merusak semua orang, dan cepat atau lambat akan berakhir di tangkapan layar dasbor. Terbitkan satu kredensial per integrasi, batasi cakupannya pada operasi yang benar-benar dilakukan integrasi tersebut, dan rotasikan sesuai jadwal. Catat kredensial mana yang membaca peristiwa mana; ketika sesuatu yang tidak terduga muncul dalam data, log tersebut adalah tempat pertama untuk memeriksa.
Merancang Konektivitas dan Integrasi Loker Pintar untuk Peluncuran Multi-Lokasi
Konektivitas dan integrasi loker pintar multi-lokasi berhasil ketika satu lokasi diperlakukan sebagai templat yang dapat diulang, bukan sebagai proyek sekali jadi. Templat tersebut mendefinisikan tata letak deretan loker, skema pengalamatan, aturan penempatan gateway, konvensi penamaan grup identitas, baseline firmware, dan uji penerimaan. Setelah templat itu ada, lokasi baru menjadi latihan penerapan yang diukur dalam hitungan hari alih-alih latihan desain yang diukur dalam hitungan bulan, dan dukungan dapat bernalar tentang setiap lokasi dengan model mental yang sama. Mode kegagalannya adalah kebalikannya: setiap lokasi dirancang oleh siapa pun yang tersedia, pengalamatan diimprovisasi, nama gateway tidak konsisten, dan platform akhirnya memiliki lima varian dari gedung yang sama. Operator baru menyadarinya ketika suatu perubahan harus diterapkan di semua tempat dan tidak ada yang dapat menulis skrip yang menjangkau semuanya. Standardisasi bukan birokrasi dalam armada loker; itu adalah perbedaan antara peluncuran dan serangkaian penyelamatan.
Atur peluncuran dalam gelombang alih-alih dalam satu kampanye. Gelombang pertama yang terdiri dari dua atau tiga lokasi dengan karakteristik gedung berbeda memunculkan asumsi yang akan disembunyikan oleh satu lokasi referensi, dan menyisakan waktu untuk mengoreksi templat sebelum pengadaan diperbesar. Setiap gelombang harus menghasilkan retrospektif singkat: apa yang sudah benar dari templat, apa yang harus diimprovisasi, dan item mana yang harus ditambahkan ke set gambar standar. Gelombang juga selaras dengan bagaimana modal biasanya dicairkan, yang membuat program armada lebih mudah didanai daripada satu pesanan semua lokasi.
Pengalamatan, Penamaan, dan Segmentasi Jaringan
Adopsi rencana pengalamatan sebelum switch pertama dikonfigurasi. Pola umum adalah satu VLAN per zona gedung, rentang DHCP yang dicadangkan untuk gateway loker, dan pengalamatan statis untuk konsentrator. Nama perangkat harus mengodekan lokasi, zona, dan deretan loker, sehingga peringatan yang terbaca site-lon-03-zone-b-bank-12 langsung memberi tahu insinyur ke mana harus berjalan.
Segmentasi melindungi kedua arah. Lalu lintas loker tidak boleh berbagi domain broadcast dengan Wi-Fi tamu, dan loker tidak boleh dapat menjangkau server korporat secara langsung. Izinkan aturan untuk endpoint platform tertentu, server direktori, dan sumber waktu, lalu tolak semua yang lain. Ini juga titik untuk memastikan bahwa endpoint cloud platform dapat dijangkau melalui proxy egress apa pun, karena gateway loker jarang diberi akses internet gratis dan sering terlupakan dalam allowlist proxy.
Firmware, Sertifikat, dan Konfigurasi dalam Skala Besar
Setiap lokasi harus memulai dari baseline firmware yang dinamai. Pembaruan kemudian mengikuti pola bertahap: satu lokasi kanari menerima build baru, menjalankan uji penerimaan untuk periode yang ditentukan, dan baru setelah itu lokasi lainnya menerimanya dalam gelombang. Platform harus melaporkan lokasi mana yang berada pada baseline mana, jika tidak armada akan menyimpang dalam satu tahun.
Sertifikat dan kunci memiliki masalah yang sama. Jika setiap gateway berbagi satu sertifikat klien, kompromi pada satu lokasi mengompromikan semuanya, dan pencabutannya menonaktifkan armada. Sertifikat per lokasi atau per perangkat lebih mahal untuk dikelola tetapi membuat pencabutan menjadi tepat sasaran. Otomatiskan penerbitan dan pembaruan di mana pun platform mendukungnya, dan catat tanggal kedaluwarsa di tempat yang sama dengan inventaris armada berada.
Sinkronisasi Waktu dan Konsekuensinya
Sinkronisasi waktu tidak terlihat sampai rusak. Handshake TLS gagal ketika jam perangkat bergeser di luar jendela validasi, peristiwa audit tiba dengan stempel waktu yang menyesatkan, dan jendela akses terjadwal terbuka pada jam yang salah. Setiap gateway dan konsentrator harus menyinkronkan ke server NTP yang dapat dijangkau dari segmen jaringannya, dan platform harus memberi peringatan ketika suatu lokasi melaporkan offset jam di luar ambang kecil.
Lokasi di balik firewall restriktif sering memblokir UDP 123 keluar dan kehilangan sinkronisasi secara diam-diam. Konfigurasikan sumber waktu jaringan lokal secara eksplisit dan verifikasi waktu yang dilaporkan selama komisioning alih-alih mengasumsikannya.
Uji Penerimaan Lokasi
Tulis uji penerimaan sekali dan jalankan di setiap lokasi. Uji praktis mencakup kehilangan daya dan pemulihan, kehilangan jaringan dan pemulihan, kredensial yang dicabut, kredensial yang kedaluwarsa, loker yang dipaksa terbuka, pembukaan kunci seluruh deretan loker, dan peristiwa baterai lemah. Setiap kasus harus menghasilkan hasil yang spesifik dan terdokumentasi di platform dalam waktu yang ditentukan.
Lokasi yang melewati uji penerimaan menemukan cacat yang sama nanti, di produksi, dengan anggota menunggu. Uji ini murah saat komisioning dan mahal untuk direkonstruksi setelahnya.
Persyaratan Keamanan untuk Konektivitas dan Integrasi Loker Pintar
Keamanan dalam konektivitas dan integrasi loker pintar harus mencakup empat batas: kredensial ke pembaca, kunci ke konsentrator, gateway ke platform, dan platform ke setiap sistem yang membaca darinya. Setiap batas memiliki serangan yang diketahui dan tindakan pencegahan yang diketahui. Kredensial dapat dikloning ketika hanya nomor seri yang dipercaya, field bus dapat disadap ketika lalu lintas tidak terenkripsi, gateway dapat digunakan kembali untuk tujuan lain ketika firmware tidak ditandatangani, dan platform bocor ketika satu rahasia bersama melindungi setiap tenant. Desain yang dapat dipertahankan menangani keempatnya alih-alih hanya mengeraskan yang terlihat. Model ancaman harus dituliskan sebelum produk dipilih, karena gym yang menyimpan handuk dan rumah sakit yang menyimpan zat terkendali tidak berbagi profil risiko, dan perbedaannya harus mengubah teknologi pembaca, periode retensi, dan rencana respons insiden. Regulator semakin memperlakukan catatan hunian dan akses sebagai data pribadi, sehingga dokumen yang sama harus menyatakan apa yang dikumpulkan, mengapa, dan untuk berapa lama.
Klasifikasikan aset yang dilindungi loker sebelum menulis persyaratan. Loker staf yang menyimpan mantel, loker paket yang menyimpan pesanan pelanggan, dan lemari yang menyimpan obat terkendali membenarkan tingkat jaminan kredensial, pencatatan, dan ketahanan fisik yang berbeda, dan satu spesifikasi yang diterapkan secara seragam menghasilkan pemborosan atau risiko yang tidak ditangani. Tuliskan klasifikasinya, lampirkan ke dokumen pengadaan, dan biarkan itu menentukan pilihan antara pembaca nomor seri dan pembaca secure-element. Pemasok hanya dapat memberikan penawaran terhadap suatu persyaratan; jika persyaratannya adalah loker yang aman, setiap penawaran akan dihargai berdasarkan interpretasi yang berbeda.
Melindungi Kredensial dan Lalu Lintas Field
Perlindungan kredensial dimulai dari pengenal yang benar-benar diverifikasi oleh kunci. Nomor seri nyaman dan lemah. Pembacaan sektor aman dengan kunci yang didiversifikasi menolak kloning, tetapi memerlukan kunci lokasi untuk disediakan ke platform loker, yang mengubah manajemen kunci menjadi tugas operasional kelas satu. Jika gedung sudah menggunakan kartu aman, gunakan kembali teknologi yang telah diterapkan alih-alih memperkenalkan kredensial kedua.
Lalu lintas field penting karena jalur kabel dapat diakses. OSDP dengan kanal aman mengenkripsi komunikasi pembaca-ke-kontroler melalui RS-485, sedangkan Wiegand mengirimkan data kartu secara terbuka secara desain. Di sisi uplink, setiap gateway harus terhubung dengan TLS 1.2 atau lebih baru, validasi sertifikat harus diberlakukan alih-alih opsional, dan mutual TLS layak ditentukan jika platform mendukungnya.
Integritas Firmware dan Jalur Pembaruan
Kunci elektronik adalah komputer kecil dengan motor, dan firmware-nya adalah hal paling berharga yang dapat diganti oleh penyerang. Image firmware yang ditandatangani mencegah build tidak sah di-flash, penghitung anti-rollback menghentikan penyerang memasang ulang versi dengan cacat yang diketahui, dan secure boot mencegah perangkat memulai kode yang dimodifikasi. Tanyakan secara eksplisit mana dari ini yang ada, karena jawabannya memisahkan produk industri dari gadget konsumen.
Distribusi pembaruan memerlukan kebijakannya sendiri. Lokasi yang dapat mendorong firmware ke setiap kunci secara bersamaan juga dapat membuat setiap kunci tidak dapat digunakan secara bersamaan. Peluncuran bertahap, canary bank, dan jalur rollback yang terdokumentasi mengubah pembaruan rutin menjadi operasi yang dapat dikelola.
Integritas Audit dan Batas Privasi
Log audit adalah bukti, sehingga harus tamper-evident dan dapat diekspor. Penyimpanan peristiwa hanya-tambah, rantai hash, atau sink log eksternal yang tidak dapat dimodifikasi oleh administrator loker semuanya memberikan properti yang penting: pihak ketiga dapat memverifikasi bahwa catatan tidak diedit setelah kejadian.
Privasi adalah sisi lain dari koin yang sama. Pola penggunaan loker dapat mengungkap pola shift, kondisi kesehatan, dan aktivitas serikat jika dianalisis secara sembarangan. Kumpulkan data yang diperlukan untuk operasi dan keamanan, tentukan periode retensi, batasi akses berdasarkan peran, dan hindari mengubah catatan loker menjadi sistem pemantauan karyawan tanpa dasar hukum dan konsultasi yang terdokumentasi.
Pertanyaan Vendor dan Hosting yang Layak Diajukan
Tanyakan di mana data dihosting, bagaimana tenant diisolasi, dan apakah vendor dapat memberikan ringkasan uji penetrasi independen dan respons kuesioner keamanan terkini. Tanyakan apa yang terjadi pada data ketika kontrak berakhir, dan apakah ada jalur ekspor terdokumentasi yang tidak bergantung pada kehadiran vendor.
Uji praktisnya adalah kecepatan pencabutan akses. Jika gateway dicuri atau akun layanan disusupi, berapa lama waktu yang dibutuhkan untuk membatalkan akses tersebut di semua tempat yang memercayainya? Sistem yang tidak dapat menjawab pertanyaan itu dalam hitungan menit memiliki insiden yang menunggu di masa depannya.
Perencanaan Daya, Pengkabelan, dan Lingkungan untuk Konektivitas dan Integrasi Loker Pintar
Keputusan daya dan pengkabelan membatasi konektivitas dan integrasi loker pintar lebih dari yang diakui sebagian besar dokumen desain. Deretan loker dengan daya di ujung baris, bukan di setiap loker, mengubah topologi bus, strategi perlindungan lonjakan, dan strategi baterai sekaligus. Ruang tanpa jalur kabel memaksa desain nirkabel bahkan ketika kabel akan berkinerja lebih baik. Deretan loker di tepi kolam atau sauna menambahkan kelembapan, klorin, dan siklus pencucian ke setiap keputusan elektronik. Merencanakan kendala ini bersama pilihan protokol mencegah situasi yang sudah umum ketika perangkat keras dipesan dan instalasi tetap tidak dapat diselesaikan. Disiplin yang berguna adalah menggambar deretan loker sebagaimana akan benar-benar dibangun: lebar loker, ayunan pintu, posisi baki kabel, outlet daya, lokasi sakelar, dan sekat logam apa pun di antara loker. Lalu tandai setiap perangkat dan setiap jalur kabel pada gambar itu. Sebagian besar masalah komisioning terlihat di sana jauh sebelum kunci pertama dipasang.
Hitung jatuh tegangan sebelum memilih ukuran kabel. Pasokan 24 volt yang memberi daya dua puluh kunci di sepanjang jalur 40 meter dapat kehilangan beberapa volt hingga loker terakhir, dan kunci yang mengalami brownout saat aktuasi akan berperilaku seperti kesalahan firmware. Ukur konduktor untuk arus puncak dengan semua kunci beraktuasi, tambahkan margin untuk loker di masa depan pada jalur yang sama, dan beri label pada kedua ujung setiap kabel. Perlindungan sama pentingnya dengan ukuran: sekering yang dapat direset atau pemutus elektronik di konsentrator mencegah satu kunci gagal melumpuhkan satu deretan loker, dan isolator yang diberi label jelas memungkinkan teknisi bekerja dengan aman tanpa mematikan ruangan.
Topologi Daya dan Strategi Baterai
Tiga topologi daya mencakup kumpulan loker. Daya terpusat dengan bus lokal memasok seluruh deretan loker dari satu pasokan daya terlindungi dan cocok untuk desain RS-485 kabel atau PoE. Pasokan daya per loker memberi setiap kunci koneksi listriknya sendiri dan menyederhanakan isolasi gangguan dengan biaya lebih tinggi. Operasi baterai menghilangkan pengkabelan daya sepenuhnya dan menggeser pemeliharaan ke putaran penggantian baterai.
Topologi campuran umum dan sering masuk akal: daya listrik untuk konsentrator dan gateway, kunci bertenaga baterai pada pintu. Konsekuensinya adalah gateway menjadi titik kegagalan tunggal untuk pengumpulan peristiwa, sehingga gateway harus memiliki daya cadangan sendiri atau setidaknya prosedur pemulihan yang terdokumentasi.
Peringkat Lingkungan dan Pilihan Material
Lingkungan loker bervariasi dari kantor dengan pengatur iklim hingga spa lembap, kolam renang, dan stasiun paket luar ruangan. Peringkat perlindungan ingress menjelaskan ketahanan debu dan air, dan peringkat yang memadai untuk cipratan tidak memadai untuk selang. Udara asin, uap klorin, dan bahan kimia pembersih menyerang finishing berlapis dan paking, dan kunci yang bertahan satu musim di gym kering dapat gagal dalam sebulan di samping kolam.
Tentukan lingkungannya, bukan hanya produknya. Pemasok yang mengetahui penerapan dapat merekomendasikan material housing, senyawa paking, dan finishing yang bertahan di lingkungan tersebut, serta dapat mendokumentasikan sertifikasi mana yang berlaku. Pemasok yang hanya mengutip model kunci menyerahkan penilaian itu kepada pemasang.
Daftar Periksa Kompatibilitas Konektivitas dan Integrasi Loker Pintar
Daftar periksa kompatibilitas mengubah konektivitas dan integrasi loker pintar dari argumen menjadi seperangkat jawaban yang dapat diverifikasi. Daftar ini harus diisi sebelum pembelian dan lagi sebelum komisioning, karena beberapa item bergantung pada lokasi bukan pada produk. Nilainya bukan pada daftar periksa itu sendiri tetapi pada percakapan yang dipaksanya: siapa yang memiliki grup direktori, format kartu mana yang digunakan, apakah gateway dapat menjangkau endpoint cloud, dan siapa yang menyetujui pembaruan firmware. Jaga daftar cukup singkat agar orang benar-benar mengisinya. Sepuluh pertanyaan dengan bukti terlampir lebih berguna daripada seratus yang dijawab dengan tebakan, dan bukti berarti datasheet, diagram pengkabelan, aturan firewall, atau contoh kueri, bukan jaminan verbal. Daftar periksa yang telah diisi menjadi bagian dari dokumen desain, referensi komisioning, dan titik awal untuk lokasi berikutnya.
Tetapkan pemilik dan tenggat waktu untuk setiap baris sebelum daftar periksa diedarkan. Pertanyaan tanpa pemilik menjadi rapat, dan pertanyaan yang dijawab secara verbal menjadi perselisihan selama komisioning. Kumpulkan bukti dalam folder proyek saat bukti tiba, dan perlakukan datasheet atau aturan firewall yang tidak terlampir sebagai item terbuka bukan item tertutup. Latihan selesai ketika dokumen desain dapat diserahkan kepada integrator yang belum pernah mengunjungi lokasi dan masih menghasilkan instalasi yang berfungsi.
| Area | Pertanyaan yang harus dijawab | Bukti yang harus dikumpulkan |
|---|---|---|
| Kredensial | Teknologi kartu atau seluler mana yang harus dibaca oleh kunci | Datasheet kartu, format dan panjang bit |
| Antarmuka pembaca | Pembaca tertanam, pembaca eksternal, atau diumpankan pengontrol | Diagram pengkabelan dari pemilik sistem kontrol akses |
| Field bus | RS-485, Wiegand, OSDP atau tautan radio | Gambar topologi dengan titik terminasi |
| Identitas | Atribut direktori mana yang otoritatif | Contoh kueri LDAP dan aturan penamaan grup |
| SSO | Permukaan mana yang memerlukan log masuk tunggal (SSO) | Metadata penyedia identitas dan kebijakan MFA |
| API | Peristiwa dan operasi mana yang diekspos oleh platform | Referensi API, kebijakan versi, akses sandbox |
| Jaringan | VLAN, alamat, dan aturan egress mana yang berlaku | Daftar aturan firewall dan allowlist proxy |
| Daya | Pusat, per-loker, atau baterai, dan rencana cadangan | Gambar daya satu garis |
| Lingkungan | Kelembaban, bahan kimia, suhu, dan washdown | Foto lokasi dan prosedur pembersihan |
| Dukungan | Siapa yang merespons kegagalan dan dalam jangka waktu berapa | Perjanjian tingkat layanan dan jalur eskalasi |
Pertanyaan yang Menghemat Minggu-minggu di Kemudian Hari
Tanyakan kepada pemilik sistem kontrol akses tentang format kartu yang tepat, bukan kartu contoh. Tanyakan kepada tim jaringan apakah isolasi klien diaktifkan dan apakah TLS keluar ke endpoint platform diizinkan melalui proxy. Tanyakan kepada tim identitas apakah grup bersarang diselesaikan oleh platform atau hanya keanggotaan langsung. Tanyakan kepada tim operasi apa yang harus terjadi ketika seorang anggota tiba selama gangguan.
Masing-masing pertanyaan ini memiliki jawaban murah sebelum pembelian dan jawaban mahal setelah instalasi. Daftar periksa ada untuk mengumpulkan jawaban murah tersebut.
Mendokumentasikan Desain yang Dihasilkan
Tulis desain akhir ke dalam satu dokumen yang menyebutkan setiap perangkat, setiap tautan, setiap rentang alamat, setiap sumber identitas, dan setiap pemilik. Lampirkan gambar, aturan firewall, rencana sertifikat, dan uji penerimaan. Dokumen tersebut menjadi referensi komisioning dan dasar untuk lokasi berikutnya, dan itu adalah hal pertama yang diminta integrator ketika sesuatu berperilaku tidak terduga dua tahun kemudian.
Pemecahan Masalah Konektivitas dan Kegagalan Integrasi Loker Pintar
Pemecahan masalah konektivitas dan integrasi loker pintar paling baik dilakukan sebagai urutan tetap, bukan sebagai pencarian. Mulailah dari lapisan fisik, pastikan kunci mendapat daya dan bus atau tautan radio aktif, lalu bergerak keluar ke konsentrator, gateway, jalur jaringan, platform, dan akhirnya kebijakan otorisasi. Sebagian besar gangguan yang dilaporkan ditemukan pada dua langkah pertama, dan sebagian besar waktu terbuang terjadi pada dua langkah terakhir karena tidak ada yang memeriksa lapisan yang jelas terlebih dahulu. Dua informasi membuat urutan ini praktis: tampilan kesehatan per perangkat yang menunjukkan polling sukses terakhir, tingkat baterai, kekuatan sinyal, dan versi firmware, serta log peristiwa yang mencatat sumber keputusan sehingga penolakan dapat dikaitkan dengan kebijakan lokal, kegagalan pengikatan direktori, atau platform yang tidak terjangkau. Tanpa keduanya, diagnosis menjadi dugaan yang dilakukan di atas tangga dengan ponsel di satu tangan.
Tetapkan ambang eskalasi terlebih dahulu agar diagnosis tidak bergantung pada siapa yang sedang piket. Satu loker yang gagal sekali adalah tiket; loker yang sama gagal tiga kali dalam seminggu adalah kandidat penggantian; satu deretan loker offline selama lebih dari lima belas menit adalah eskalasi ke tim jaringan; lokasi yang berhenti melapor selama satu jam adalah insiden. Menyepakati ambang tersebut mengubah aliran keluhan menjadi antrean dengan prioritas, dan memberi tim operasi ukuran waktu rata-rata untuk perbaikan yang dapat dipertanggungjawabkan.
| Gejala | Lapisan paling mungkin | Periksa terlebih dahulu |
|---|---|---|
| Satu loker tidak pernah merespons | Tautan lokal atau kunci | Daya, terminasi, konflik alamat perangkat |
| Satu deretan loker offline | Konsentrator atau gateway | Daya gateway, uplink, interval polling |
| Kunci terbuka lambat tetapi benar | Model polling atau latensi jaringan | Timeout polling, round trip platform, DNS |
| Kredensial ditolak secara intermiten | Sinkronisasi identitas atau kedaluwarsa cache | Sinkronisasi sukses terakhir, usia cache, offset jam |
| Peristiwa datang dalam semburan | Gangguan upstream atau buffer gateway | Log gateway, riwayat koneksi ulang, kedalaman buffer |
| Pengguna melihat penetapan loker yang salah | Pemetaan identitas | Pengenal tetap versus nama tampilan |
Mendiagnosis berdasarkan Bukti, Bukan Anekdot
Pengguna melaporkan gejala, bukan penyebab. Keluhan bahwa loker tidak akan terbuka bisa berarti kredensial telah dicabut, penetapan telah kedaluwarsa, baterai habis, atau pengguna berdiri di deretan loker yang salah. Tampilan kesehatan dan log peristiwa mengubah keluhan menjadi kegagalan spesifik, dan perbaikannya mengikuti.
Simpan riwayat gangguan singkat per perangkat. Kunci yang gagal tiga kali dalam sebulan adalah kandidat penggantian bahkan jika setiap kegagalan individual diselesaikan dari jarak jauh. Gangguan berulang biasanya menunjukkan penyebab mekanis atau lingkungan yang tidak dapat diperbaiki oleh firmware.
Memilih Pemasok Konektivitas dan Integrasi Loker Pintar
Memilih pemasok untuk konektivitas dan integrasi loker pintar berarti mengevaluasi produsen sebagai mitra teknis, bukan sebagai katalog. Kunci adalah bagian yang terlihat, tetapi dokumentasi protokol, mekanisme pembaruan firmware, cakupan API, dan kesediaan menjawab pertanyaan integrasi menentukan apakah penerapan berhasil. Pemasok yang tidak dapat mendeskripsikan protokol lokalnya secara tertulis akan memperlambat setiap integrator yang menangani lokasi tersebut, dan pemasok yang menganggap perbaikan keamanan sebagai opsional akan membuat produk yang didukung menjadi tidak didukung di gedung. Pabrik yang membuat kunci dan pabrik yang membuat sistem terhubung sering kali merupakan organisasi yang berbeda, jadi pertanyaan yang berguna bukanlah apakah pemasok memiliki produk Bluetooth atau RS-485, melainkan apakah tim rekayasa yang sama dapat mendukung pelanggan melalui pilot, pertanyaan protokol, dan cacat firmware. Model dukungan itu, lebih daripada lembar data, memprediksi bagaimana tahun ketiga akan terasa.
Mintalah referensi dari pelanggan yang telah mengintegrasikan produk, bukan pelanggan yang telah membelinya. Referensi yang dapat mendeskripsikan dokumentasi protokol, waktu respons terhadap cacat firmware, dan perilaku selama komisioning memberi Anda lebih banyak informasi daripada dinding logo. Jika pemasok tidak dapat menyebutkan integrator yang telah menyelesaikan penerapan sebanding, anggap produk tersebut belum terbukti untuk proyek Anda terlepas dari brosurnya. Tanyakan juga apakah tim rekayasa yang merancang kunci dapat dihubungi selama pilot, karena saluran penjualan yang harus meneruskan setiap pertanyaan teknis akan memperlambat pekerjaan tepat pada saat kecepatan paling penting.
Dokumentasi dan Transparansi Protokol
Mintalah spesifikasi antarmuka sebelum memesan sampel. Spesifikasi itu harus mendefinisikan karakteristik kelistrikan, framing pesan, penanganan kesalahan, dan skema pengalamatan perangkat. Tanyakan apakah dokumentasi bersifat publik atau dirilis berdasarkan perjanjian, dan apakah dokumentasi diperbarui seiring rilis firmware.
Untuk produk yang terhubung ke jaringan, mintalah model telemetri: peristiwa mana yang dipancarkan, dalam format apa, dan bagaimana duplikat ditangani. Pemasok yang menganggap pengiriman peristiwa sebagai detail implementasi akan menghasilkan integrasi platform yang berperilaku berbeda di setiap lokasi.
Peta Jalan Firmware dan Kebijakan Akhir Masa Pakai
Perangkat keras yang terhubung memiliki masa dukungan yang ditentukan saat pembelian. Tanyakan berapa lama firmware akan dipelihara, bagaimana perbaikan keamanan didistribusikan, dan pemberitahuan apa yang diberikan sebelum suatu model mencapai akhir masa pakai. Lokasi yang memasang lima ratus kunci mengharapkan layanan selama satu dekade, dan produk yang dihentikan setelah tiga tahun menjadi permukaan serangan yang tidak didukung di gedung.
Tanyakan juga tentang kustomisasi. Banyak proyek membutuhkan format kartu tertentu, persyaratan branding, atau perilaku firmware yang berbeda dari versi standar. Pemasok yang memiliki rekayasa dan produksi sendiri dapat mengakomodasi hal itu secara langsung; pemasok tanpa kapasitas rekayasa biasanya akan menolak permintaan atau menundanya melewati jendela proyek.
Program Pilot dan Kriteria Penerimaan
Jalankan pilot dengan kredensial nyata, jaringan nyata, dan pengguna nyata. Definisikan kriteria penerimaan terlebih dahulu: berapa banyak kunci, berapa lama, skenario gangguan mana, dan apa yang dianggap berhasil. Pilot yang hanya membuktikan bahwa kunci dapat dibuka bukanlah pilot; itu adalah demonstrasi.
Sinyal terkuat dari pemasok yang mampu adalah apa yang terjadi ketika pilot menemukan cacat. Produsen yang mereproduksi, memperbaiki, dan mendokumentasikan perbaikannya adalah mitra. Produsen yang menyalahkan jaringan dan tetap mengirimkan produk akan melakukannya lagi dalam skala besar.
FAQ Konektivitas dan Integrasi Loker Pintar
Ini adalah pertanyaan yang paling sering muncul ketika armada loker beralih dari perangkat mandiri ke sistem terkelola. Setiap jawaban ditulis agar dapat digunakan secara mandiri, karena orang yang bertanya jarang berada dalam rapat yang sama: seorang manajer fasilitas ingin mengetahui apa yang berubah secara operasional, seorang arsitek TI ingin mengetahui atribut direktori mana yang otoritatif, dan seorang integrator ingin mengetahui apa yang akan tercakup dalam dokumentasi protokol. Jawaban di bawah ini mencakup definisi konektivitas dan integrasi loker pintar, dukungan direktori dan log masuk tunggal (SSO), persyaratan gateway, Wiegand versus OSDP, perilaku saat gangguan jaringan, kapasitas konsentrator, keamanan kredensial Bluetooth, dan isi spesifikasi integrasi yang memadai. Jika suatu pertanyaan bergantung pada lokasi, jawabannya menyebutkan hal itu dan menyebutkan keputusan yang harus diambil, bukan berpura-pura bahwa ada default universal.
Apa arti konektivitas dan integrasi loker pintar dalam praktik?
Artinya setiap loker adalah perangkat terkelola. Administrator dapat melihat loker mana yang ditetapkan kepada siapa, mencabut akses tanpa mengunjungi lokasi, membaca jejak audit setiap pembukaan, dan menerapkan kebijakan yang sama di seluruh gedung. Bagian konektivitas adalah tautan antara kunci dan platform; bagian integrasi adalah kumpulan sistem identitas dan manajemen yang menentukan siapa yang boleh membuka apa.
Dapatkah kunci loker terintegrasi dengan Active Directory dan log masuk tunggal (SSO)?
Ya, dengan dua mekanisme berbeda. Integrasi direktori menggunakan LDAP atau LDAPS untuk membaca pengguna dan grup, biasanya dengan akun layanan hanya-baca, dan dapat dilengkapi dengan SCIM untuk penyediaan otomatis. Log masuk tunggal (SSO) menggunakan SAML 2.0 atau OpenID Connect untuk mengautentikasi orang ke konsol manajemen dan halaman layanan mandiri. SSO mengautentikasi orang, bukan kunci, sehingga kunci itu sendiri tetap memerlukan kredensial atau kebijakan yang di-cache.
Apakah penerapan loker selalu memerlukan gateway?
Hanya ketika kunci harus melapor ke platform pusat. Deretan loker mandiri yang dikelola oleh kartu master atau aplikasi Bluetooth tidak memerlukan gateway sama sekali. Deretan loker berjaringan memerlukan titik agregasi, baik itu konsentrator kabel, gateway Bluetooth, atau pengontrol bertenaga listrik utama. Gateway juga mengonversi antara protokol field bus dan jaringan IP serta biasanya menyangga peristiwa selama gangguan.
Apa perbedaan antara Wiegand dan OSDP?
Wiegand adalah antarmuka satu arah yang lebih lama yang mengirim data kartu tanpa enkripsi melalui dua jalur data. OSDP menggunakan lapisan fisik RS-485 yang sama tetapi menyediakan set perintah dua arah yang terdefinisi dengan enkripsi AES-128 opsional, pelaporan kesehatan perangkat, dan informasi firmware. OSDP adalah pilihan yang lebih baik ketika pengontrol mendukungnya; Wiegand tetap umum karena pengontrol yang terpasang hanya mendukungnya.
Apa yang terjadi saat jaringan terputus?
Tergantung pada arsitekturnya. Kunci yang sepenuhnya online berhenti menerima keputusan baru. Kunci hibrida melanjutkan dengan daftar kredensial yang di-cache hingga cache kedaluwarsa atau tautan kembali. Kunci mandiri tidak terpengaruh karena keputusannya bersifat lokal. Keputusan desain yang penting adalah berapa lama otorisasi yang di-cache boleh tetap berlaku selama gangguan.
Berapa banyak kunci yang dapat didukung satu konsentrator?
Ini bervariasi tergantung pada strategi polling dan persyaratan respons. Deretan 32 kunci yang di-polling pada interval santai dapat berjalan pada satu konsentrator, sedangkan 64 kunci yang harus merespons dalam setengah detik mungkin memerlukan dua. Tanyakan waktu pengiriman peristiwa di bawah beban penuh dan konfirmasikan selama uji coba, bukan mengandalkan jumlah port pada lembar data.
Apakah kredensial loker Bluetooth aman?
Bisa saja. Keamanan bergantung pada model pairing dan autentikasi, bukan pada radio itu sendiri. Implementasi modern menggunakan koneksi terenkripsi, kunci per perangkat, dan kredensial yang dibatasi waktu, serta mengikat kredensial ke perangkat tertentu. Sistem yang menyiarkan pengenal statis dan menerimanya tanpa verifikasi tidak menawarkan perlindungan yang berarti.
Apa yang harus dicakup oleh spesifikasi integrasi?
Spesifikasi tersebut harus menyebutkan teknologi kredensial dan format kartu, field bus dan topologi, sumber identitas dan atribut otoritatif, versi API dan skema peristiwa, pengalamatan jaringan dan aturan firewall, topologi daya, baseline firmware, dan uji penerimaan. Apa pun yang tidak ditentukan akan menjadi keputusan yang dibuat oleh siapa pun yang berada di lokasi.
Belum yakin kunci mana yang cocok untuk lemari Anda?
Bicara dengan engineer kami soal jenis kredensial, daya tahan baterai, dan kesesuaian retrofit — tanpa kewajiban.
Sumber terkait kunci lemari
Bandingkan jenis kunci, lihat panduan pemasangan, dan unduh katalog produk
Produk terkait
3
Kunci Lemari Bluetooth — App + PIN + Kartu, Armada Terkelola
Kunci lemari BLE offline untuk loker paket, kantor, dan armada terkelola. App + PIN + kartu MIFARE, atur kredensial jarak jauh, tanpa server, retrofit baterai.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
Kunci Lemari RFID — Kartu MIFARE, Autentikasi Offline
Kunci lemari RFID MIFARE offline untuk loker gym, spa, dan kantor. Buka dengan tap 13.56 MHz, tanpa WiFi, retrofit 5 menit. Bodi zinc alloy, baterai.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
Kunci Loker Paket EM / MIFARE untuk Stasiun Pengambilan
Kunci loker paket kartu offline untuk stasiun pengambilan last-mile. Kartu EM/MIFARE, bertenaga baterai, retrofit 5 menit, tanpa WiFi per loker. CE/FCC/RoHS.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
Artikel blog terkait
3
Kunci Loker MIFARE: Panduan Definitif Keamanan Loker Pintar
Panduan lengkap kunci loker MIFARE untuk gym, sekolah, kantor, dan fasilitas umum: Classic, Plus, DESFire, instalasi, jaringan, dan integrasi loker pintar.
Halaman tersebut mendukung konteks produk yang sama: Kunci Lemari Bluetooth — App + PIN + Kartu, Armada Terkelola.
Penggantian Kunci Loker: Panduan Lengkap 2026 untuk Mengganti dan Meng-upgrade Kunci Loker
Panduan penggantian kunci loker: jenis kunci, langkah penggantian, elektronik vs mekanis, migrasi lintas platform, siklus hidup, loker gym, sekolah, kantor.
Halaman tersebut mendukung konteks produk yang sama: Kunci Lemari Bluetooth — App + PIN + Kartu, Armada Terkelola.
Kunci Loker Kantor: Panduan Lengkap Pembelian dan Keamanan
Panduan lengkap memilih kunci loker terbaik untuk lingkungan kantor, mencakup kunci pintar, kunci kombinasi, kunci manual, RFID, dan praktik keamanan terbaik.
Halaman tersebut mendukung konteks produk yang sama: Kunci Lemari RFID — Kartu MIFARE, Autentikasi Offline.
Tentukan proyek kunci lemari Anda bersama engineer kami
Kirimkan jumlah loker, jenis lemari, dan preferensi kredensial. Kami akan mengirim rencana sampel dan penawaran dalam 24 jam kerja.
- Beralih dari panduan umum ke diskusi produk atau aplikasi.
- Gunakan RFQ saat harga, gambar teknis, MOQ, atau jadwal peluncuran membutuhkan struktur.
- Jaga jalur kontak langsung tetap terlihat untuk klarifikasi cepat dan serah terima.