Kunci Lemari IoT: Panduan Lengkap Keamanan Lemari Pintar dan Terhubung
Pelajari cara kerja kunci lemari IoT dengan Wi-Fi, BLE, Zigbee, MQTT, dan dasbor cloud: telemetri, manajemen armada, OTA, edge vs cloud, dan keamanan.
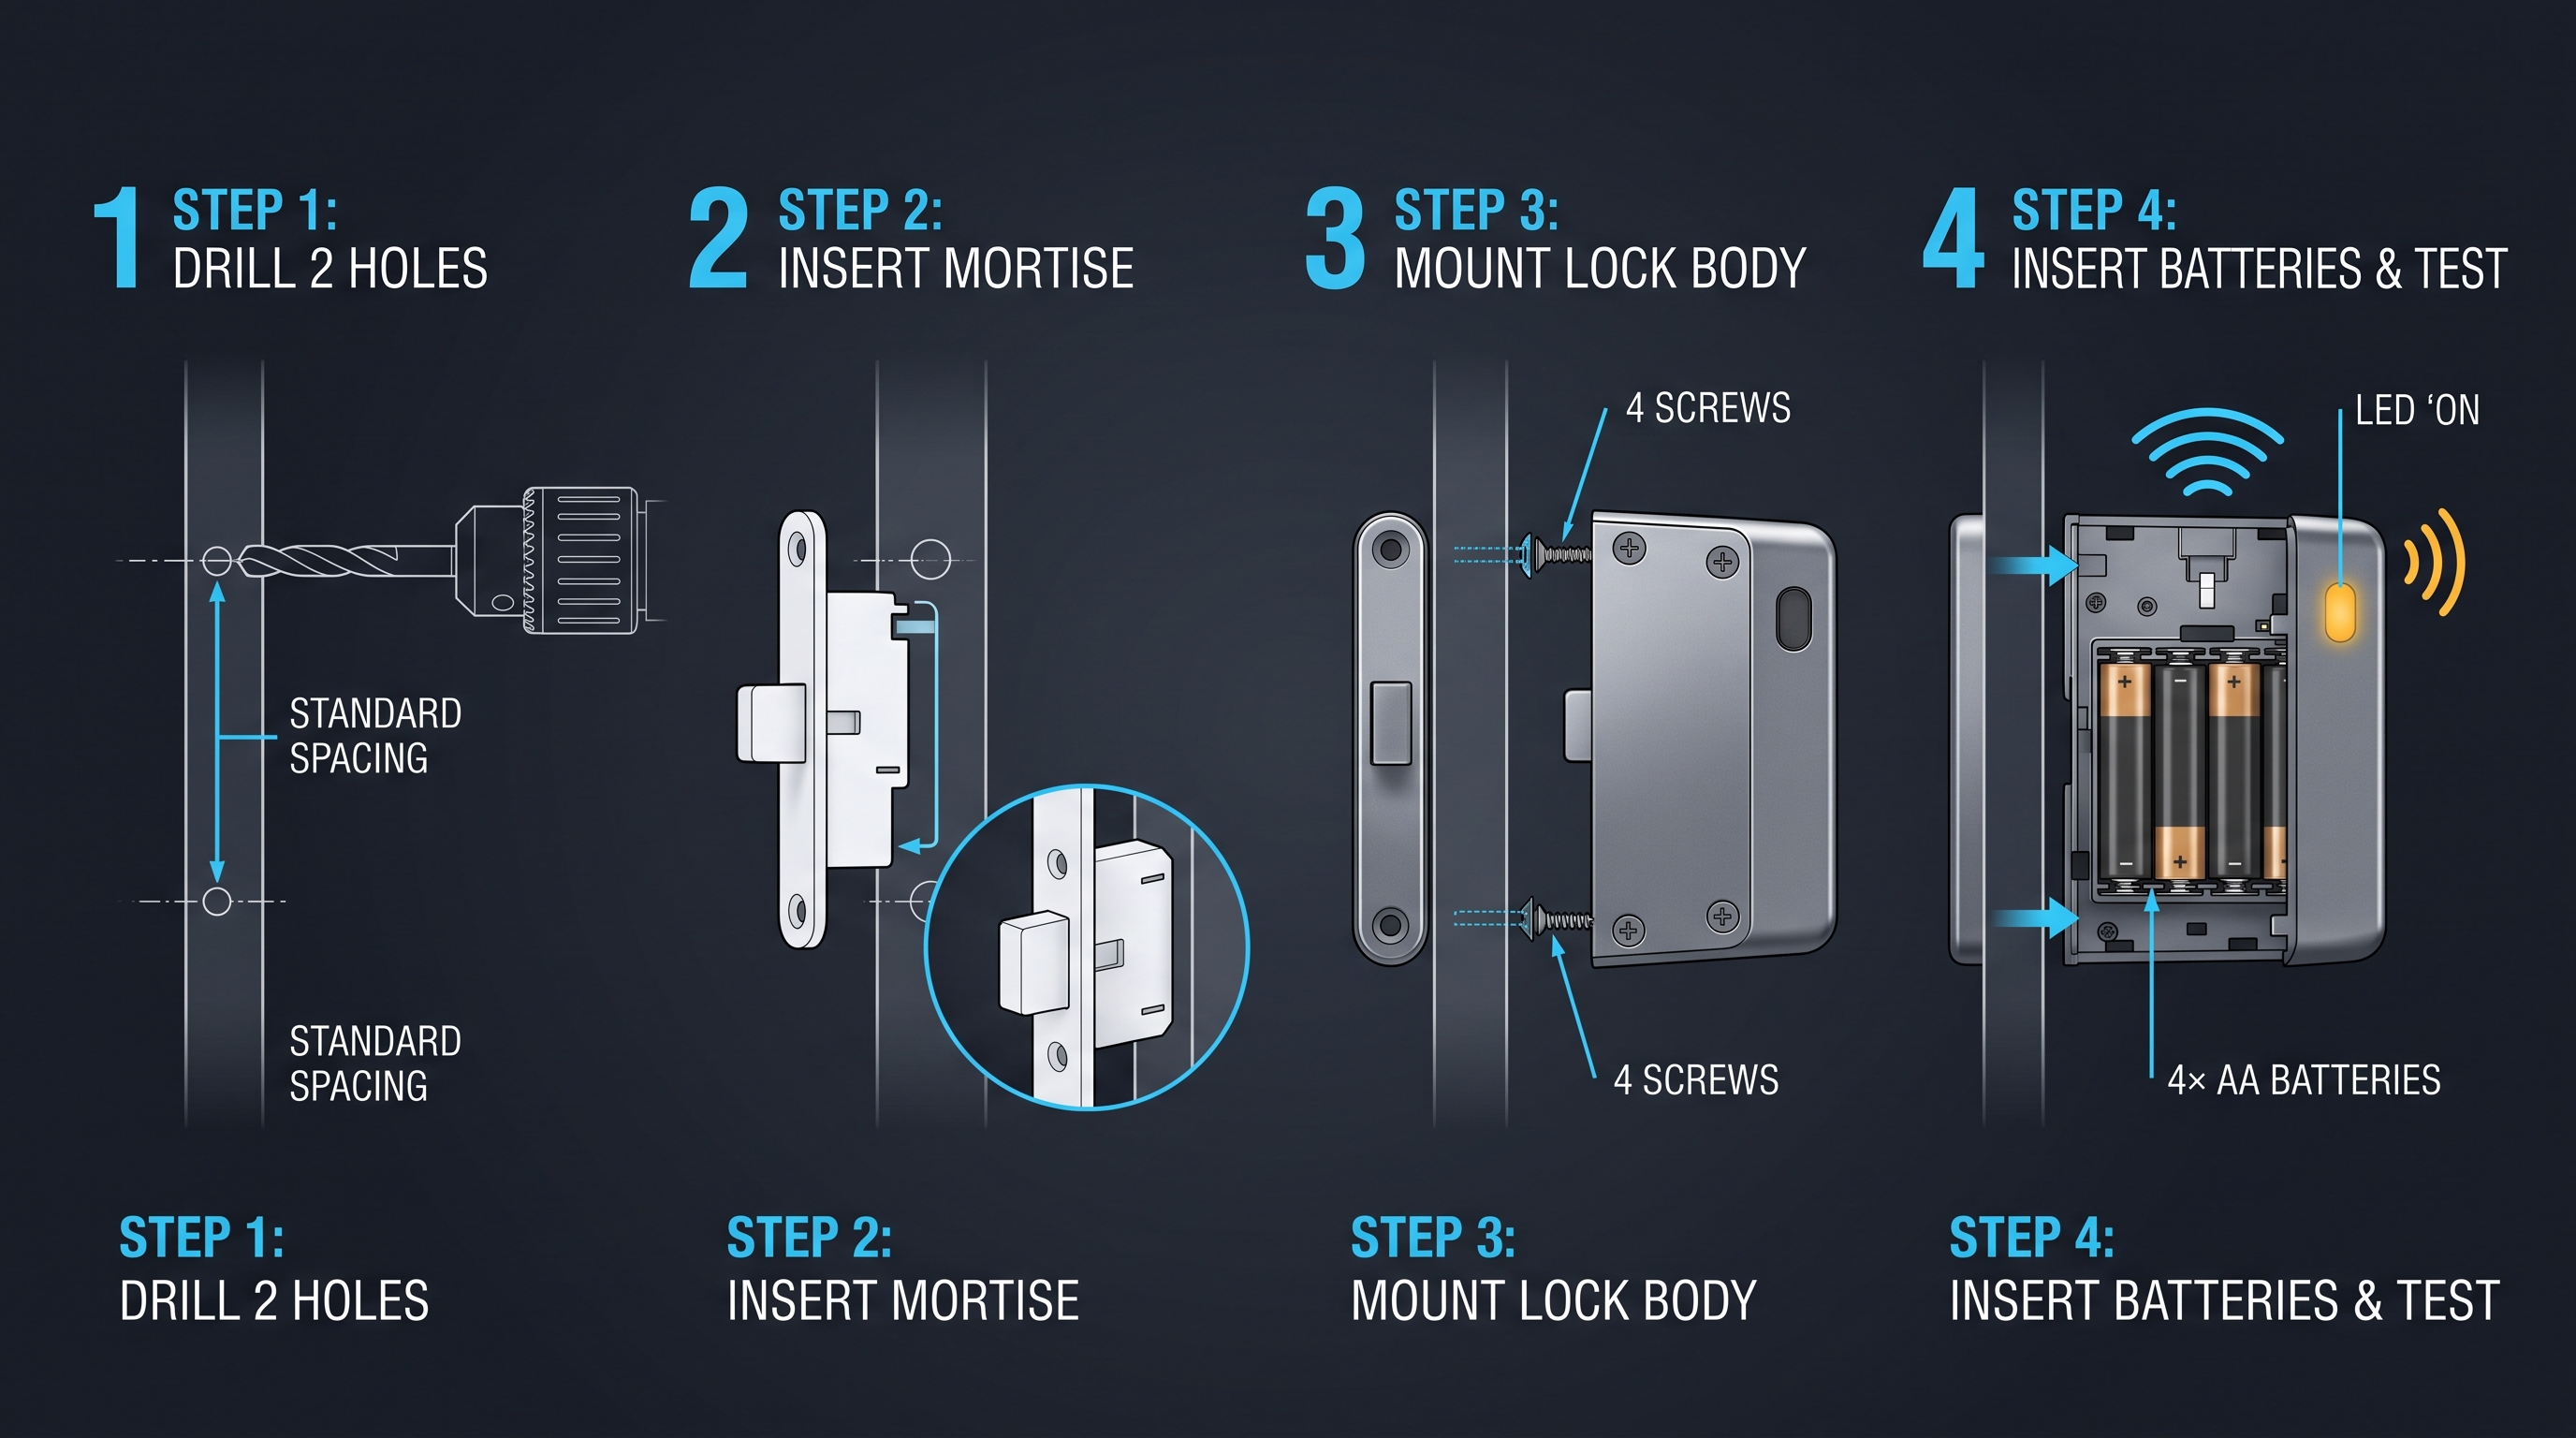
Apa Itu Kunci Lemari IoT dan Bagaimana Ia Mendefinisikan Ulang Kontrol Akses Fisik?
Kunci lemari IoT adalah perangkat pengunci elektromekanis yang terhubung ke jaringan dan menggantikan kunci fisik tradisional atau kunci kombinasi pada lemari, loker, laci, enklosure, dan unit penyimpanan, sehingga memungkinkan otorisasi jarak jauh, telemetri waktu nyata, pencatatan audit otomatis, serta integrasi dengan sistem manajemen fasilitas atau inventaris yang lebih luas. Berbeda dengan kunci lemari konvensional yang mengandalkan kunci fisik, kombinasi mekanis, atau keypad elektronik mandiri, setiap kunci lemari IoT menyematkan modul komunikasi nirkabel—umumnya Wi-Fi (802.11 b/g/n, 2,4 GHz, menarik arus 150–350 mA selama transmisi aktif), Bluetooth Low Energy (BLE 5.x, rata-rata 5–15 mA, latensi koneksi 50 ms), Zigbee (IEEE 802.15.4, 2,4 GHz, 20–40 mA, mampu routing mesh), Z-Wave (varian regional 908,42 MHz atau 868,42 MHz, 15–30 mA, penetrasi sub-GHz), Thread/Matter (berbasis IPv6, 10–25 mA, commissioning melalui kode QR), NB-IoT (3GPP Release 13+, puncak 200–400 mA, spektrum berlisensi seluler), atau LoRaWAN (pita ISM sub-GHz, 10–25 mA, jangkauan 2–15 km tergantung kepadatan area urban)—bersama dengan mikrokontroler (ARM Cortex-M4 atau kelas ESP32, 80–240 MHz, flash 512 KB–4 MB), aktuator motor atau solenoid (umumnya 3–6 V DC, waktu gerak 200–500 ms, dengan rating 100.000–500.000 siklus), dan satu atau lebih sensor (saklar magnetik reed untuk status pintu, termistor atau sensor kelembapan untuk pemantauan lingkungan, akselerometer untuk deteksi gangguan). Setiap kunci lemari IoT memublikasikan telemetri melalui MQTT (publish-subscribe, QoS 0–2, diamankan dengan TLS 1.3, payload umumnya 50–200 byte per peristiwa) atau HTTPS (RESTful JSON, certificate-pinned, round-trip 200–500 ms per permintaan) ke broker cloud atau on-premises, di mana dashboard menampilkan status langsung, tren historis, kesehatan baterai, versi firmware, dan peristiwa akses. Platform manajemen armada kemudian mengelompokkan puluhan, ratusan, atau ribuan kunci lemari IoT ini ke dalam zona logis, menerapkan kebijakan izin yang granular, menjadwalkan pembaruan firmware OTA secara bergelombang, dan memantau peristiwa pengecualian seperti upaya pembobolan paksa, peringatan baterai lemah, atau peringatan pintu terbuka berkepanjangan. Hasilnya adalah pergeseran paradigma dari keamanan fisik pasif yang buta audit menuju tata kelola akses aktif yang kaya data, yang mengubah setiap interaksi kunci lemari IoT menjadi intelijen yang dapat ditindaklanjuti.
Protokol Konektivitas Inti yang Menggerakkan Kunci Lemari IoT Modern
Pemilihan protokol nirkabel adalah keputusan arsitektural yang paling berdampak saat menerapkan kunci lemari IoT, karena menentukan konsumsi daya, latensi, jangkauan, biaya infrastruktur, skalabilitas, dan risiko ketergantungan pada vendor. Setiap protokol menempati ceruk yang berbeda di seluruh spektrum konektivitas, dan memahami trade-off-nya sangat penting untuk mencocokkan kunci lemari IoT dengan lingkungan operasionalnya. Wi-Fi (802.11 b/g/n pada 2,4 GHz) menawarkan bandwidth tertinggi dan latensi terendah di antara semua protokol IoT umum, dengan throughput tipikal 10–50 Mbps dan round-trip time di bawah 50 ms pada jaringan lokal, menjadikan protokol kunci lemari IoT ini ideal untuk penerapan di fasilitas yang sudah memiliki cakupan titik akses Wi-Fi yang padat—seperti kantor, rumah sakit, sekolah, dan toko ritel. Namun, penalti dayanya sangat besar: kunci lemari IoT berbasis ESP32 yang mentransmisikan Wi-Fi pada +20 dBm menarik arus 350–400 mA selama transmisi aktif, 70–80 mA dalam mode sleep mendengarkan DTIM10, dan memerlukan duty-cycling yang cermat untuk mencapai umur baterai yang dapat diterima bagi kunci lemari IoT. Dengan baterai Li-Po 2.000 mAh, 10–20 peristiwa pembukaan harian, dan deep-sleep yang dioptimalkan di antara transmisi, kunci lemari IoT berbasis Wi-Fi umumnya bertahan 6–12 bulan sebelum memerlukan pengisian ulang atau penggantian sel primer baterai kunci lemari IoT. BLE 5.x menurunkan penarikan arus rata-rata menjadi 5–15 mA selama interval koneksi 30–50 ms, dengan burst advertising puncak 15–25 mA dan arus deep-sleep serendah 1–3 µA. Kunci lemari IoT berbasis BLE mencapai umur baterai 12–24 bulan dengan satu sel CR123A atau dua sel AAA (agregat 3.000–3.500 mAh), namun jangkauannya terbatas pada 10–30 meter di dalam ruangan, dan protokol kunci lemari IoT ini memerlukan gateway atau relay smartphone untuk konektivitas cloud—menjadikan BLE paling cocok untuk penerapan berskala lebih kecil (10–50 unit kunci lemari IoT) dalam jarak dekat dari hub atau perangkat seluler. Zigbee dan Z-Wave menempati tingkat jaringan mesh: Zigbee (2,4 GHz, 20–40 mA TX, 250 kbps) dan Z-Wave (sub-GHz, 15–30 mA TX, 40–100 kbps) untuk kunci lemari IoT keduanya mendukung topologi mesh yang menyembuhkan diri di mana setiap kunci lemari IoT dapat bertindak sebagai router bagi perangkat tetangga, memperluas jangkauan melampaui 100 meter dan meningkatkan keandalan melalui jalur redundan. Setiap kunci lemari IoT Zigbee juga berfungsi sebagai range extender bagi perangkat kunci lemari IoT tetangga, dan protokol ini merupakan tulang punggung penerapan bangunan pintar (50–500 unit kunci lemari IoT) di mana kepadatan dinding, jumlah lantai, dan kabinet logam meredam pita frekuensi yang lebih tinggi. Zigbee 3.0 dan Z-Wave 800 series keduanya mendukung kelas keamanan S2, enkripsi AES-128, serta inclusion melalui kode QR atau commissioning berbasis PIN untuk setiap kunci lemari IoT. Protokol Matter, yang dibangun di atas Thread (IPv6 6LoWPAN, 10–25 mA TX, 250 kbps pada 2,4 GHz), menambahkan interoperabilitas lapisan aplikasi lintas ekosistem, memungkinkan satu kunci lemari IoT dikendalikan secara bersamaan dari Apple Home, Google Home, Amazon Alexa, dan SmartThings tanpa bridge proprietary—meskipun perangkat keras kunci lemari IoT bersertifikat Matter masih terbatas pada tahun 2026 untuk kasus penggunaan kabinet industri. Untuk penerapan kunci lemari IoT area luas, NB-IoT dan LTE-M menyediakan konektivitas IoT seluler dengan keandalan spektrum berlisensi, cakupan area luas (1–10 km di lingkungan urban, menjangkau hingga ruang bawah tanah dan enklosure terlindungi), serta arus deep-sleep 3–5 µA dengan siklus DRX diperpanjang hingga 2,9 detik. Kunci lemari IoT NB-IoT mentransmisikan pada 200–400 mA puncak namun hanya selama 100–300 ms per uplink, dengan anggaran telemetri harian serendah 1–2 KB per bulan, memungkinkan umur baterai 2–5 tahun pada empat sel AA (8.000–10.000 mAh) ketika kunci lemari IoT ini diterapkan di lokasi dengan lalu lintas rendah seperti kabinet utilitas, enklosure telekomunikasi, atau unit penyimpanan luar ruangan. LoRaWAN melengkapi NB-IoT dengan komunikasi sub-GHz jangkauan sangat jauh (2–15 km line-of-sight, 1–5 km area urban padat) pada efisiensi daya ekstrem: 10–25 mA TX pada +14 hingga +20 dBm, deep-sleep 1–2 µA, dan data rate 0,3–50 kbps tergantung spreading factor. Kunci lemari IoT LoRaWAN ideal untuk skenario pertanian, logistik, atau infrastruktur di mana unit kunci lemari IoT ditempatkan dengan jarak ratusan meter dan cakupan seluler tidak tersedia, meskipun duty cycle uplink yang rendah (0,1%–1% per sub-pita dalam regulasi UE, 1%–10% di AS) membatasi frekuensi telemetri kunci lemari IoT hanya pada beberapa pesan per jam.
| Protokol | Pita Frekuensi | Arus TX | Data Rate | Jangkauan (Indoor) | Umur Baterai (2.000 mAh) | Kebutuhan Gateway | Mesh |
|---|---|---|---|---|---|---|---|
| Wi-Fi (b/g/n) | 2,4 GHz | 150–400 mA | 10–50 Mbps | 20–50 m | 6–12 bulan | Tidak | Tidak |
| BLE 5.x | 2,4 GHz | 5–25 mA | 1–2 Mbps | 10–30 m | 12–24 bulan | Ya (atau ponsel) | Terbatas |
| Zigbee 3.0 | 2,4 GHz | 20–40 mA | 250 kbps | 30–100 m | 12–30 bulan | Ya (koordinator) | Ya |
| Z-Wave 800 | Sub-GHz (region) | 15–30 mA | 40–100 kbps | 30–60 m | 12–36 bulan | Ya (kontroler) | Ya |
| Thread/Matter | 2,4 GHz | 10–25 mA | 250 kbps | 30–50 m | 18–36 bulan | Ya (border router) | Ya |
| NB-IoT | LTE Berlisensi | 200–400 mA | 20–250 kbps | 1–10 km (WAN) | 2–5 tahun | Tidak (seluler) | Tidak |
| LoRaWAN | Sub-GHz ISM | 10–25 mA | 0,3–50 kbps | 1–15 km (WAN) | 3–8 tahun | Tidak (gateway-ke-cloud) | Star |
Arsitektur Telemetri: Bagaimana Kunci Lemari IoT Mengirimkan Data dari Sensor ke Dashboard
Pipeline telemetri kunci lemari IoT dimulai dari lapisan sensor, melewati pra-pemrosesan lokal pada mikrokontroler kunci lemari IoT, mengalir melalui udara via MQTT atau HTTPS ke broker atau API gateway, masuk ke basis data time-series, dan akhirnya dirender pada dashboard waktu nyata—umumnya dalam waktu kurang dari 200 milidetik untuk peristiwa lokal dan kurang dari 2 detik untuk peristiwa yang dimediasi cloud bagi kunci lemari IoT. Memahami pipeline ini sangat penting bagi para insinyur yang harus menentukan anggaran latensi, alokasi bandwidth, biaya komputasi cloud, dan perilaku failover untuk penerapan kunci lemari IoT mereka. Pada tingkat sensor, kunci lemari IoT tipikal mengintegrasikan empat moda penginderaan utama: saklar magnetik reed (normally open atau normally closed, debounce 10–20 ms, celah penginderaan 1 mm–5 mm) mendeteksi posisi pintu; sensor latch hall-effect atau kapasitif mengonfirmasi gerakan bolt (terulur atau tersarung, waktu penginderaan 5–15 ms); termistor atau sensor suhu digital (DHT22, SHT30, atau BME280, akurasi ±0,3°C, sampling 0,5–2 Hz) memantau iklim internal kabinet; dan akselerometer MEMS (LIS3DH, ADXL345, atau BMI270, resolusi 10-bit hingga 14-bit, sampling 50–400 Hz) menyediakan deteksi gangguan melalui analisis getaran dan kemiringan. Mikrokontroler kunci lemari IoT membaca sensor-sensor ini pada interval yang dapat dikonfigurasi—umumnya sekali per detik untuk status pintu, sekali per 5 menit untuk suhu dan kelembapan, dan terus-menerus terbuffer pada 100 Hz untuk peristiwa gangguan dengan ring buffer berisi 2–5 detik data pra-pemicu. Nilai sensor mentah kemudian dinormalisasi, diberi timestamp dengan RTC kunci lemari IoT (dikoreksi drift melalui NTP atau GPS setiap 6–24 jam, drift tipikal 1–5 ppm), dan dibingkai menjadi paket telemetri. Payload paket diserialisasi dalam format biner yang ringkas (Protocol Buffers, CBOR, atau MessagePack) atau JSON, tergantung kendala bandwidth dan kompleksitas parsing sisi cloud. Paket telemetri MQTT tipikal untuk kunci lemari IoT berukuran 80–200 byte dalam format biner atau 200–500 byte dalam JSON, berisi ID perangkat, timestamp, status pintu, status kunci, tegangan baterai (persentase dan milivolt), suhu dalam Celsius, persentase kelembapan, versi firmware, RSSI, dan bitmap kode error. Kunci lemari IoT memublikasikan paket ini ke topik MQTT yang terstruktur secara hierarkis (misalnya, v2/sites/{site_id}/zones/{zone_id}/locks/{lock_id}/telemetry) menggunakan QoS 1 (pengiriman at-least-once) dengan retained message diatur ke false, memastikan pengiriman yang toleran duplikasi tanpa meninggalkan state usang pada broker. Persistensi sesi dengan clean session flag diatur ke false memungkinkan broker mengantre pesan untuk kunci lemari IoT yang sementara terputus selama siklus deep-sleep—fitur yang krusial bagi unit kunci lemari IoT berbaterai yang bergantian antara 2–10 detik radio aktif dan 30–300 detik sleep. Di sisi broker, broker MQTT 5.0 seperti EMQX (1 juta koneksi konkuren per node cluster, latensi P99 <5 ms) atau Mosquitto (lebih ringan, 100.000 koneksi konkuren) mengautentikasi setiap kunci lemari IoT melalui sertifikat klien X.509 atau pre-shared keys, menerapkan access control list pada tingkat topik, dan meneruskan telemetri ke rule engine atau stream processor. Rule engine dapat memperkaya payload dengan metadata perangkat dari basis data registri, menghitung metrik turunan (sisa umur operasional baterai berdasarkan regresi linier penurunan tegangan selama 7–14 hari), dan memicu peringatan untuk pelanggaran ambang batas (suhu >60°C, kelembapan >95%, pintu terbuka >300 detik). Stream yang telah diperkaya ditulis ke basis data time-series—TimescaleDB, InfluxDB, atau AWS Timestream—pada laju tulis 50–500 titik per kunci lemari IoT per hari tergantung cadence telemetri. Pada armada 10.000 kunci lemari IoT dengan 100 titik per hari, throughput tulis mencapai 1 juta titik per hari, memerlukan sekitar 60–80 GB penyimpanan hot per tahun ditambah pengarsipan berjenjang ke penyimpanan objek cold setelah 90 hari. Dashboard, yang dibangun di atas kerangka visualisasi waktu nyata seperti Grafana, Superset, atau aplikasi React kustom dengan langganan WebSocket, mengkueri basis data untuk irisan rentang waktu dan menampilkan status langsung setiap kunci lemari IoT sebagai kartu berkode warna (hijau untuk normal, kuning untuk pintu tertinggal, merah untuk gangguan, abu-abu untuk offline >24 jam), kesehatan armada agregat sebagai grafik gauge, dan telemetri per kunci sebagai plot time-series interaktif. Insinyur yang mengonfigurasi pipeline telemetri kunci lemari IoT juga harus merencanakan buffering offline: kunci mempertahankan buffer flash atau FRAM non-volatile berisi 1.000–10.000 peristiwa (dapat dikonfigurasi, tipikal 5.000 peristiwa), dan saat menyambung kembali setelah gangguan, kunci lemari IoT memutar ulang telemetri yang terlewat pada laju terkendali 1–10 pesan per detik untuk menghindari kelebihan beban pada broker atau basis data hilir.
MQTT Versus HTTPS: Memilih Transport yang Tepat untuk IoT Cabinet Lock Anda
Pemilihan protokol transport antara MQTT dan HTTPS merupakan keputusan fundamental yang memengaruhi latensi, masa pakai baterai, pengurutan pesan, biaya cloud, dan skalabilitas untuk setiap IoT cabinet lock dalam sebuah deployment. Kedua protokol berjalan di atas TLS 1.3 (diwajibkan oleh semua platform cloud IoT besar sejak 2024) dan mendukung autentikasi mutual dengan sertifikat X.509, namun paradigma arsitektural keduanya berbeda secara langsung terhadap kebutuhan operasional IoT cabinet lock. MQTT adalah protokol publish-subscribe yang dirancang untuk jaringan asimetris, berbasis event, dengan kehilangan paket tinggi, dan latensi variabel yang menjadi ciri khas lingkungan IoT. Ketika sebuah IoT cabinet lock mempublikasikan event pembukaan pintu melalui MQTT, IoT cabinet lock tersebut membuka satu koneksi TCP ke broker (handshake SYN-ACK: 1 round trip), melakukan negosiasi TLS (1–2 round trip tergantung pada resumption sesi), dan mengirimkan payload 100–200 byte dalam satu paket PUBLISH. Dengan clean session dan koneksi persisten yang tetap terbuka di antara interval telemetri, IoT cabinet lock menghindari pengulangan three-way handshake dan negosiasi TLS untuk setiap pesan—hal yang krusial untuk penghematan baterai IoT cabinet lock, mengingat setiap handshake TLS mengonsumsi 300–500 µAh pada level daya WiFi. IoT cabinet lock yang terhubung MQTT menggunakan BLE atau Zigbee dapat mempertahankan koneksi persisten berdaya rendah dengan keepalive ping pada interval 60–300 detik, hanya menarik 0,5–2 mA dalam kondisi koneksi yang terjaga. Broker kemudian mendistribusikan pesan tersebut ke seluruh subscriber (backend cloud, hub lokal, dan semua klien pemantauan) dengan satu kali publish, mencapai efisiensi one-to-many di seluruh armada IoT cabinet lock. MQTT QoS 1 menjamin pengiriman at-least-once, yang sesuai untuk telemetri IoT cabinet lock di mana duplikasi pengiriman dapat ditoleransi (cloud melakukan deduplikasi berdasarkan device ID serta sequence atau timestamp), dan QoS 0 menyediakan fire-and-forget untuk telemetri prioritas rendah seperti pembacaan temperatur periodik di mana hilangnya satu pesan dari IoT cabinet lock dapat diterima. QoS 2 (exactly once) umumnya dihindari dalam desain IoT cabinet lock berbaterai karena overhead pertukaran empat paket. Sebaliknya, HTTPS beroperasi pada model request-response sinkron di mana IoT cabinet lock menginisiasi permintaan POST atau PUT ke endpoint REST API untuk setiap event. IoT cabinet lock harus menyelesaikan handshake TCP plus TLS secara penuh untuk setiap permintaan apabila tidak ada connection reuse yang tersedia (multiplexing HTTP/2 mengurangi hal ini tetapi jarang diimplementasikan pada MCU terbatas). Setiap POST HTTPS yang membawa payload telemetri 200–500 byte mengonsumsi energi 1,5–3 kali lebih besar dibandingkan publish MQTT yang setara, terutama karena overhead header yang lebih besar (400–800 byte per permintaan HTTP dibandingkan 2–4 byte per encoding topik MQTT) dan tidak adanya semantik koneksi persisten pada klien HTTP/1.1 di perangkat embedded. Untuk IoT cabinet lock apa pun, HTTPS paling tepat disediakan untuk operasi yang jarang dilakukan namun bernilai tinggi di mana acknowledgment sinkron sangat penting: unduhan firmware melalui HTTPS (rentang: 100 KB–2 MB, mendukung range requests dan ETag caching, 30–120 detik pada throughput WiFi), pembaruan sertifikat (POST 1–2 KB, sekali setiap 30–365 hari), atau acknowledgment perintah di mana IoT cabinet lock harus mengonfirmasi bahwa perintah unlock administratif telah diterima dan dieksekusi. Banyak deployment IoT cabinet lock di lingkungan produksi mengadopsi pendekatan hibrida: MQTT untuk telemetri event real-time (buka pintu, tutup pintu, unlock, lock, tamper, baterai lemah) dan HTTPS untuk transfer berkas, provisioning, serta operasi management-plane, menggabungkan efisiensi eventing pub-sub dengan keandalan request-response dan ketahanan caching milik REST.
| Fitur | MQTT (dengan TLS 1.3) | HTTPS (HTTP/2 dengan TLS 1.3) |
|---|---|---|
| Model Koneksi | Persisten, stateful | Stateless (per permintaan) |
| Overhead per Pesan | 2–14 byte (topik) + payload | 400–800 byte (header) + payload |
| Dampak Baterai (lock 2.000 mAh) | 6–18 bulan tipikal | 3–10 bulan tipikal |
| Jaminan Pengiriman Pesan | QoS 0, 1, 2 | Respons sinkron 200/201 |
| Push Event Real-Time | Native (push oleh broker) | Memerlukan polling atau WebSocket |
| Efisiensi Bandwidth (10 pesan/hari) | ~5–20 KB/bulan | ~50–200 KB/bulan |
| Keramahan Firewall | Memerlukan 1883/8883 terbuka | Umum di mana-mana (80/443) |
| Antrian Sesi | Ya (clean session=false) | Tidak |
| Latensi Perangkat ke Cloud | 50–500 ms (persisten) | 200–2000 ms (cold start) |
| Kesesuaian untuk IoT Cabinet Lock | Transport telemetri utama | Firmware, provisioning, manajemen |
Pembaruan Firmware OTA: Menjaga IoT Cabinet Lock Tetap Aman dan Kaya Fitur
Pembaruan firmware over-the-air merupakan kemampuan yang tidak dapat ditawar bagi setiap IoT cabinet lock yang di-deploy dalam skala besar, memungkinkan patching kerentanan keamanan dari jarak jauh, penambahan dukungan protokol baru, penyesuaian kalibrasi sensor, penyempurnaan algoritma manajemen daya, serta peningkatan antarmuka pengguna tanpa akses fisik ke ribuan unit IoT cabinet lock yang terdistribusi. IoT cabinet lock yang tidak memiliki kemampuan OTA akan menjadi liabilitas keamanan statis dalam hitungan bulan setelah deployment, karena firmware IoT cabinet lock tersebut membeku pada saat instalasi sementara lanskap ancaman, versi API cloud, dan standar keamanan terus berkembang. Arsitektur OTA untuk sebuah IoT cabinet lock dimulai dari bootloader IoT cabinet lock, yang harus mendukung dual-bank A/B atau mekanisme pembaruan andal dengan fallback recovery. Pada pendekatan dual-bank, memori flash mikrokontroler IoT cabinet lock (2–4 MB pada kelas ESP32, 512 KB–2 MB pada Cortex-M4 dengan flash SPI eksternal) dipartisi menjadi dua bank: bank A menyimpan firmware aktif saat ini, dan bank B berfungsi sebagai staging slot untuk pembaruan berikutnya bagi IoT cabinet lock ini. IoT cabinet lock mengunduh image firmware baru (umumnya 200 KB–1,5 MB terkompresi, dikompresi dengan LZMA, zlib, atau Heatshrink yang mencapai pengurangan ukuran 40–60%) melalui HTTPS dari repositori firmware yang dilayani CDN, menulis byte mentah ke bank B sambil tetap beroperasi secara normal dari bank A. Unduhan dapat dipecah menjadi blok 1–16 KB dengan verifikasi SHA-256 per blok, memungkinkan IoT cabinet lock melanjutkan dari blok terverifikasi terakhir apabila koneksi terputus di tengah unduhan—fitur krusial untuk tautan IoT cabinet lock NB-IoT dan LoRaWAN di mana throughput berkelanjutan terbatas pada 0,3–50 kbps dan image firmware 500 KB dapat membutuhkan waktu 2–40 menit untuk ditransfer ke IoT cabinet lock. Setelah image lengkap tertulis dan hash SHA-256-nya terverifikasi terhadap manifest yang ditandatangani dengan kunci privat ECDSA P-256 dari pabrikan, IoT cabinet lock menetapkan flag boot counter, mengalihkan pointer bank aktif, dan memicu reboot dengan bantuan watchdog. Saat boot, bootloader baru memvalidasi tanda tangan image menggunakan kunci publik tertanam dan menjalankan rutinitas self-test (siklus aktuator, pemeriksaan rentang pembacaan sensor, loopback RSSI radio). Apabila self-test gagal atau boot counter melampaui ambang batas (umumnya 3 kegagalan boot berturut-turut), bootloader kembali ke bank A dan melaporkan event rollback melalui telemetri. Seluruh sekuens OTA, dari notifikasi manifest hingga boot terverifikasi, sebaiknya selesai dalam 10–60 detik pada IoT cabinet lock WiFi, 1–10 menit pada IoT cabinet lock BLE dengan relai gateway, 10–60 menit pada IoT cabinet lock NB-IoT, dan 1–24 jam pada IoT cabinet lock LoRaWAN tergantung ukuran payload dan pembatasan duty-cycle regional. Orkestrasi OTA pada tingkat armada memperkenalkan kompleksitas tambahan: platform yang mengelola 10.000 perangkat IoT cabinet lock harus menjadwalkan pembaruan dalam gelombang bertahap (gelombang 1: 1% armada, jendela observasi 24 jam; gelombang 2: 10%; gelombang 3: 30%; gelombang 4: sisa 59%), memantau rollback dan tingkat kesalahan per gelombang, menerapkan geo-fencing agar setiap IoT cabinet lock diperbarui di luar jam kerja lokal (dapat dikonfigurasi sebagai ekspresi cron per zona waktu), dan melakukan fail-fast pada sebuah gelombang apabila tingkat kesalahan melebihi 5% dikombinasikan dengan tingkat keberhasilan di bawah 90%. Manifest pembaruan harus mencakup nomor versi monotonik (semver: v2.3.1+build20260804), versi bootloader minimum yang kompatibel, tanggal rilis, hash lisensi yang diperlukan untuk pelacakan kepatuhan, dan matriks dependensi untuk pembaruan multi-image di mana sebuah IoT cabinet lock memuat image aplikasi, radio stack, dan bootloader terpisah yang harus diperbarui dalam urutan tertentu. Pipeline OTA yang diimplementasikan dengan baik mengubah IoT cabinet lock dari perangkat berfungsi tetap menjadi platform yang terus berkembang dan dapat menerima kapabilitas baru—seperti dukungan protokol Matter yang ditambahkan setelah deployment, algoritma prediksi baterai yang lebih baik, atau cipher enkripsi yang ditingkatkan—tanpa intervensi fisik apa pun.
Sensor Fusion: Melampaui Pemantauan Status Pintu Sederhana pada IoT Cabinet Lock
Meskipun fungsi utama setiap IoT cabinet lock adalah mengamankan pintu kabinet, kemampuan sensor fusion yang terintegrasi dalam perangkat IoT cabinet lock modern mengangkat IoT cabinet lock dari gerbang kontrol akses biner menjadi node intelijen lingkungan dan operasional multidimensi. IoT cabinet lock yang sepenuhnya berinstrumen mengagregasi aliran data dari sensor status pintu, sensor posisi latch, probe temperatur, sensor kelembapan, akselerometer, dan input GPIO auxiliernya, kemudian memadukan sinyal-sinyal tersebut pada mikrokontroler IoT cabinet lock lokal atau di cloud untuk menyimpulkan status yang tidak dapat ditentukan oleh satu sensor pun secara sendirian. Reed switch pada status pintu menyediakan sinyal paling dasar bagi setiap IoT cabinet lock: terbuka atau tertutup, disampling pada 1–100 Hz tergantung mode event. Sensor posisi latch (umumnya microswitch atau sensor hall-effect pada mekanisme bolt) secara independen melaporkan apakah bolt sedang terentang atau tertarik pada IoT cabinet lock. Memadukan kedua sinyal ini pada mikrokontroler IoT cabinet lock menghasilkan empat status berbeda: pintu tertutup dengan bolt terentang (teraman), pintu tertutup dengan bolt tertarik (terbuka kunci namun tertutup), pintu terbuka dengan bolt tertarik (terbuka, normal), dan pintu terbuka dengan bolt terentang (kerusakan mekanis atau upaya pemaksaan masuk di mana bolt terentang meskipun pintu terbuka—indikator tamper yang kuat bagi IoT cabinet lock). Akselerometer menjalankan algoritma deteksi aktivitas di latar belakang pada 50–400 Hz, menghitung magnitudo vektor (akar kuadrat dari jumlah kuadrat sumbu X, Y, Z) dikurangi vektor gravitasi untuk mengisolasi percepatan dinamis yang dialami IoT cabinet lock. Ketika magnitudo melampaui ambang yang dapat dikonfigurasi (50–500 mg, tergantung kekakuan pemasangan kabinet), IoT cabinet lock mencatat event getaran. Rangkaian 3–10 event getaran dalam 1–5 detik, berkorelasi dengan transisi status pintu dari tertutup ke terbuka sementara IoT cabinet lock berada dalam mode teraman (bolt terentang), memicu alarm pemaksaan masuk. Akselerometer juga memungkinkan deteksi kemiringan: apabila sebuah IoT cabinet lock melaporkan sudut kemiringan statis melebihi 10–20 derajat dari orientasi instalasi terkalibrasi, perangkat menandai potensi perpindahan kabinet atau gangguan pada pemasangan. Data temperatur dan kelembapan, disampling pada 0,1–2 Hz, menjalankan peran operasional sekaligus lingkungan. Secara internal, pembacaan temperatur IoT cabinet lock mengompensasi pengukuran tegangan baterai (sel Li-Po atau Li-SOCl2 menunjukkan slope tegangan −2 hingga −6 mV/°C), memungkinkan indikator baterai melaporkan kapasitas tersisa secara akurat pada rentang −20°C hingga +60°C. Pembacaan kelembapan di atas 70–80% di dalam kabinet logam tertutup memicu alarm ventilasi—khususnya relevan untuk kabinet luar ruangan yang menampung peralatan telekomunikasi atau jaringan yang sensitif di mana kondensasi dapat merusak elektronik IoT cabinet lock sekaligus isi kabinet. IoT cabinet lock tingkat lanjut juga dapat menyertakan sensor passive infrared (PIR) untuk deteksi okupansi di lingkungan sensitif seperti penyimpanan dingin farmasi atau lemari bukti, atau resistor current-sense pada sirkuit penggerak motor untuk mendeteksi mekanisme yang terhambat (lonjakan arus di atas 300–500 mA saat penggerakan bolt menunjukkan gesekan, habisnya pelumas, atau misalignment). Mesin sensor fusion pada mikrokontroler IoT cabinet lock menjalankan state machine ringan dengan histeresis untuk melakukan debounce sinyal transien—sebagai contoh, event buka pintu hanya dipublikasikan setelah 500–1000 ms status terbuka berkelanjutan, menyaring goyangan pintu sesaat atau glitch sensor. Deployment IoT cabinet lock yang lebih canggih mengirim buffer jendela akselerometer ke cloud untuk klasifikasi berbasis ML: model convolutional neural network atau random forest yang dilatih dengan 5.000–50.000 sampel getaran berlabel dapat membedakan antara entri terotorisasi (gerakan halus, tunggal), pemaksaan dengan cara dibobol (signature frekuensi tinggi, multi-puncak), dan getaran lingkungan (HVAC, langkah kaki, mesin di dekatnya) dengan akurasi 95–99%, secara dramatis mengurangi tingkat alarm false positive. Pipeline sensor fusion ini, yang dieksekusi sebagian di edge IoT cabinet lock dan sebagian di cloud, mengubah IoT cabinet lock dari sekadar penghalang mekanis dengan kartu jaringan menjadi sentinel keamanan kognitif yang memahami perbedaan antara usapan keycard dan palu besi.
Pemrosesan Edge versus Pemrosesan Cloud pada Gembok Lemari IoT
Tensi arsitektural antara pemrosesan edge dan pemrosesan cloud pada gembok lemari IoT berpusat pada latensi, bandwidth, konsumsi daya, otonomi selama gangguan jaringan, dan biaya komputasi, dan pembagian optimal bervariasi tergantung kasus penggunaan, skala penerapan, dan kualitas jaringan untuk setiap gembok lemari IoT. Dalam arsitektur yang berat ke edge, mikrokontroler yang tertanam dalam gembok lemari IoT melakukan sebagian besar pemrosesan sinyal, evaluasi state machine, deteksi anomali, dan bahkan inferensi ML lokal sebelum memutuskan peristiwa mana yang akan dikirimkan ke cloud dari gembok lemari IoT. Prosesor edge dari gembok lemari IoT ini—ESP32-S3 dengan 512 KB SRAM dan 8 MB PSRAM, atau nRF5340 dengan 1 MB flash dan 512 KB RAM—dapat menjalankan tugas FreeRTOS atau Zephyr RTOS yang ringan setiap 10–50 ms untuk melakukan polling sensor, menghitung status terfusi, dan membandingkannya dengan ambang batas lokal untuk gembok lemari IoT. Ketika pintu terbuka, prosesor edge gembok lemari IoT segera mengevaluasi apakah baut terkunci pada saat pembukaan, merujuk silang waktu saat ini terhadap jadwal akses resmi yang di-cache secara lokal (disinkronkan setiap 6–12 jam), memeriksa log audit lokal gembok lemari IoT untuk badge atau kredensial RFID yang disajikan (jika pembaca terintegrasi), dan memutuskan dalam 20–50 ms apakah mengklasifikasikannya sebagai akses resmi, akses tidak resmi, atau pembobolan paksa pada gembok lemari IoT ini. Jika diklasifikasikan sebagai resmi, gembok lemari IoT dapat mencatat peristiwa tersebut secara lokal dalam FRAM (4–64 KB, 10 triliun siklus tulis, 0,5–1 µA siaga) dan menerbitkan paket telemetri singkat (50–100 byte) ke cloud sebagai catatan informasional dari gembok lemari IoT. Jika diklasifikasikan sebagai tamper atau pembobolan paksa, gembok lemari IoT dapat memicu alarm suara lokal segera (piezo buzzer, 85–95 dB pada 30 cm, pulsa 200–500 ms), peringatan visual (RGB LED, 10–20 mA), dan—yang krusial—respons aktuator lokal seperti mengaktifkan deadbolt sekunder atau meningkatkan arus tahanan solenoid untuk melawan pembukaan paksa, semuanya dalam 100–200 ms dan tanpa menunggu round-trip cloud apa pun dari gembok lemari IoT. Cloud, dalam arsitektur ini, adalah penerima peristiwa yang telah difilter dan diklasifikasikan sebelumnya alih-alih menjadi otoritas pengambil keputusan, mengurangi bandwidth telemetri sebesar 60–95% dibandingkan streaming seluruh data sensor mentah, dan memungkinkan gembok lemari IoT berfungsi sepenuhnya secara otonom selama gangguan jaringan yang dapat berlangsung dari hitungan menit hingga berhari-hari. Cloud, dalam arsitektur ini, adalah penerima peristiwa yang telah difilter dan diklasifikasikan sebelumnya alih-alih menjadi otoritas pengambil keputusan, mengurangi bandwidth telemetri sebesar 60–95% dibandingkan streaming seluruh data sensor mentah, dan memungkinkan gembok lemari IoT berfungsi sepenuhnya secara otonom selama gangguan jaringan yang dapat berlangsung dari hitungan menit hingga berhari-hari. Dalam arsitektur yang berat ke cloud, gembok lemari IoT mengirimkan pembacaan sensor mentah atau yang telah dipraproses secara ringan ke cloud pada interval 0,1–10 Hz, dan server cloud mengevaluasi status, membuat keputusan akses, dan mengirimkan kembali perintah aktuator. Pendekatan ini memindahkan kompleksitas komputasi dari perangkat gembok lemari IoT tertanam yang terbatas, memungkinkan model klasifikasi yang lebih kaya (jaringan saraf yang lebih besar, metode ensemble, akses ke data historis lintas perangkat untuk penentuan baseline perilaku) yang tidak dapat berjalan pada Cortex-M4 240 MHz. Namun, desain yang berat ke cloud memperkenalkan ketergantungan pada konektivitas jaringan: gembok lemari IoT yang bergantung pada cloud menjadi tidak berfungsi atau kembali ke perilaku bawaan fail-secure atau fail-unlocked selama gangguan, yang mungkin tidak dapat diterima untuk aplikasi yang kritis terhadap keamanan atau keselamatan nyawa. Latensi round-trip untuk kontrol akses yang dimediasi cloud pada gembok lemari IoT, termasuk akuisisi sensor, publish MQTT, pemrosesan cloud, pembuatan keputusan, dan pengiriman perintah kembali ke gembok lemari IoT, berkisar dari 200 ms hingga 2 detik pada koneksi LTE atau broadband tipikal, dan dapat melebihi 5 detik pada jaringan NB-IoT yang padat dengan siklus tidur DRX yang diperpanjang—jauh lebih lambat daripada latensi keputusan edge 50–100 ms. Pendekatan ketiga yang pragmatis, yaitu hybrid edge-cloud dengan degradasi anggun (graceful degradation), semakin banyak diadopsi oleh platform gembok lemari IoT korporat: gembok lemari IoT mempertahankan state machine lokal dengan ambang batas dinamis, mengambil keputusan akses utama secara lokal, menyinkronkan ringkasan keputusan dan jendela data sensor mentah dengan cloud secara asinkron, dan menerima pembaruan kebijakan dari cloud selama interval sinkronisasi terjadwal (setiap 1–24 jam atau sesuai permintaan melalui perintah MQTT). Jika cloud mendeteksi pola anomali lintas perangkat—seperti kredensial yang sama digunakan pada perangkat gembok lemari IoT yang terpisah secara geografis dengan jeda 30 detik, yang mengindikasikan kredensial hasil kloning—cloud dapat mendorong pembaruan kebijakan ke semua perangkat gembok lemari IoT yang terdampak dalam sesi MQTT yang sama. Arsitektur hybrid ini memberikan waktu reaksi di bawah 200 ms yang diperlukan untuk keamanan fisik sambil mempertahankan kecerdasan tingkat armada dan kelincahan kebijakan dari pemrosesan cloud.
| Faktor Keputusan | Gembok Lemari IoT Edge-Heavy | Gembok Lemari IoT Cloud-Heavy | Hybrid (Edge + Cloud) |
|---|---|---|---|
| Latensi Keputusan Akses | 20–100 ms | 200–2000 ms | 20–100 ms (lokal) |
| Otonomi Selama Gangguan | Penuh | Tidak ada (terbuka atau terkunci) | Penuh (kebijakan cache) |
| Bandwidth Telemetri | 1–10 KB/bulan | 100–500 KB/bulan | 10–50 KB/bulan |
| Kompleksitas Model ML | Ringan (terkuantisasi, <100 KB) | Tak terbatas (klaster GPU) | Menengah (ensemble edge + cloud) |
| Biaya Pembaruan Firmware | Lebih rendah (stack radio lebih kecil) | Lebih tinggi (streaming data sensor) | Menengah |
| Permukaan Serangan Keamanan | Lebih kecil (eksposur jaringan lebih sedikit) | Lebih besar (tautan cloud berkelanjutan) | Moderat |
| Kompleksitas Penerapan | Lebih tinggi (konfigurasi per perangkat) | Lebih rendah (thin client) | Moderat |
| Paling Sesuai Untuk | Terpencil, intermiten, atau keamanan tinggi | Terhubung baik, lingkungan latensi rendah | Penerapan armada skala korporat |
Arsitektur Keamanan: TLS, Enkripsi, dan Rotasi Kunci pada Gembok Lemari IoT
Keamanan pada gembok lemari IoT bukanlah satu fitur tunggal melainkan arsitektur berlapis yang mencakup root of trust perangkat keras, secure boot, penyimpanan terenkripsi, transport jaringan, kriptografi lapisan aplikasi, manajemen kunci, dan rotasi kunci sepanjang siklus hidup, karena kompromi pada lapisan mana pun akan membuat seluruh model keamanan gembok lemari IoT menjadi tidak efektif. Pada lapisan perangkat keras, gembok lemari IoT produksi mengintegrasikan secure element (seperti Microchip ATECC608A, NXP SE050, atau Infineon OPTIGA Trust M) atau Trusted Execution Environment pada SoC untuk melakukan provisioning, menyimpan, dan melindungi kunci privat serta sertifikat dari ekstraksi melalui serangan side-channel, probing JTAG, atau flash dumping dari gembok lemari IoT. Secure element menghasilkan pasangan kunci ECDSA P-256 atau P-384 yang unik di lantai pabrik selama provisioning gembok lemari IoT, menyimpan kunci privat dalam perangkat keras yang di-zeroize saat deteksi tamper (mesh aktif pada paket perangkat memicu penghapusan kunci segera jika kontinuitas terputus), dan tidak pernah mengekspos kunci privat kepada MCU aplikasi gembok lemari IoT melalui bus I2C atau SPI—MCU mengirim data ke secure element untuk signing atau enkripsi dan menerima hasilnya tanpa pernah menyentuh materi kunci mentah gembok lemari IoT. Keamanan transport jaringan mewajibkan TLS 1.3 (terautentikasi bersama, dengan sertifikat klien X.509 yang dipinkan ke secure element) untuk semua koneksi MQTT dan HTTPS antara gembok lemari IoT dan cloud broker. TLS 1.3 mengurangi round trip handshake dari dua (TLS 1.2) menjadi satu dalam sebagian besar kasus, dan mengeliminasi cipher suite yang tidak aman seperti RC4, 3DES, dan pertukaran kunci RSA statis, serta mewajibkan forward-secrecy melalui ECDHE dengan P-256 (X25519 direkomendasikan untuk perangkat gembok lemari IoT yang terbatas sumber dayanya) dan cipher AEAD seperti AES-128-GCM atau ChaCha20-Poly1305. Setiap gembok lemari IoT diprovisioning di pabrik dengan sertifikat perangkat unik yang ditandatangani oleh Certificate Authority pabrikan, dan cloud broker dikonfigurasi untuk menolak sertifikat klien apa pun yang telah kedaluwarsa, dicabut (diperiksa melalui OCSP stapling atau CRL lokal yang diunduh harian), atau diterbitkan oleh CA yang tidak dikenali untuk gembok lemari IoT tersebut. Pada lapisan aplikasi, payload telemetri dan pesan perintah dari gembok lemari IoT dapat dienkripsi end-to-end dengan kunci AES-256-GCM per perangkat sebagai tambahan atas enkripsi transport TLS, memberikan defense-in-depth terhadap broker yang dikompromikan atau terminasi TLS yang salah konfigurasi yang memengaruhi gembok lemari IoT. Perintah kontrol akses—pesan kritis yang menginstruksikan gembok lemari IoT untuk membuka kunci—memerlukan tanda tangan digital lapisan aplikasi: backend cloud menandatangani payload perintah dengan kunci privat ECDSA P-256 miliknya, menambahkan tanda tangan tersebut ke pesan MQTT, dan gembok lemari IoT memverifikasi tanda tangan menggunakan kunci publik cloud yang tersimpan dalam secure element-nya sebelum mengeksekusi pembukaan kunci. Hal ini mencegah serangan replay (setiap perintah menyertakan nomor urut monotonik dan timestamp dengan toleransi jendela ±30 detik), modifikasi man-in-the-middle, dan keliru menganggap acknowledgment telemetri yang terekam sebagai perintah pembukaan kunci. Rotasi kunci adalah aspek keamanan gembok lemari IoT yang paling sering diabaikan. Sertifikat klien TLS gembok lemari IoT kedaluwarsa setiap 365 hari (dapat dikonfigurasi, 30–730 hari), dan gembok lemari IoT harus secara otonom meminta sertifikat baru dari Certificate Authority cloud melalui protokol Automatic Certificate Management Environment (ACME) atau protokol pendaftaran proprietary yang ringan sebelum kedaluwarsa. Pertukaran pembaruan sertifikat itu sendiri diamankan oleh sesi TLS yang ada: gembok lemari IoT mengirimkan Certificate Signing Request yang ditandatangani oleh kunci privat secure element yang masih valid, menerima sertifikat baru, memvalidasinya terhadap root CA pabrikan, dan menukar sertifikat yang kedaluwarsa di penyimpanan aman secara atomis. Jika sertifikat kedaluwarsa sebelum diperbarui, gembok lemari IoT memasuki mode terdegradasi di mana ia masih dapat menjalankan keputusan akses lokal tetapi tidak dapat membuat koneksi TLS ke cloud, dan menyala-kedipkan LED kuning untuk memberi tahu operator agar melakukan servis unit secara fisik. Kunci signing tingkat aplikasi untuk perintah akses dirotasi pada siklus yang lebih pendek, biasanya setiap 7–30 hari, dengan cloud mendorong kunci publik baru ke armada gembok lemari IoT melalui pesan konfigurasi MQTT yang ditandatangani dan gembok lemari IoT mengonfirmasi rotasi dengan menandatangani tantangan nonce menggunakan kunci baru. Platform manajemen armada mempertahankan dashboard rotasi kunci yang menampilkan tanggal kedaluwarsa sertifikat setiap gembok lemari IoT, timestamp rotasi kunci terakhir, versi kunci, dan kegagalan pembaruan apa pun, sehingga operator dapat memantau higiene kriptografi di seluruh basis penerapan mereka dan melakukan intervensi preventif sebelum ada gembok lemari IoT yang menjadi tidak dapat dijangkau karena kredensial yang kedaluwarsa.
Manajemen Armada: Mengoperasikan Jaringan IoT Cabinet Lock dalam Skala Besar
Mengelola satu IoT cabinet lock adalah hal yang sederhana; sedangkan mengelola 500, 5.000, atau 50.000 unit IoT cabinet lock yang tersebar di ratusan lokasi, berbagai zona waktu, tingkat kualitas jaringan yang bervariasi, dan generasi protokol yang beragam memerlukan platform manajemen armada yang dibangun khusus untuk mengabstraksi setiap IoT cabinet lock menjadi inventaris logis dengan siklus hidup provisioning, pemantauan, konfigurasi, peringatan, dan OTA yang terpadu. Platform manajemen armada untuk IoT cabinet lock umumnya berjalan sebagai aplikasi SaaS multi-tenant dengan model lisensi per perangkat atau per lokasi, yang menyediakan REST dan API MQTT untuk integrasi dengan sistem manajemen fasilitas hulu, sistem identitas HR, manajemen inventaris, dan platform SIEM. Provisioning perangkat adalah operasi armada pertama: ketika sebuah IoT cabinet lock baru tiba di lokasi deployment, teknisi memindai kode QR pada label IoT cabinet lock, yang berisi nomor seri perangkat, ID perangkat unik (UUID 16-byte atau sidik jari kunci publik yang dikodekan DER), dan prefiks topik MQTT yang telah di-provision sebelumnya. Platform armada kemudian mendaftarkan IoT cabinet lock tersebut ke dalam inventaris, menugaskannya ke sebuah lokasi dan zona, menerapkan profil konfigurasi lokasi (interval telemetri, ambang batas sensor, jendela waktu yang diizinkan, kode pembuka cadangan), dan mengirimkan pesan konfigurasi awal yang akan diambil oleh IoT cabinet lock pada koneksi MQTT pertamanya. Alur kerja provisioning zero-touch ini mengurangi waktu deployment IoT cabinet lock dari 10–15 menit per gembok (konfigurasi manual melalui terminal serial atau aplikasi seluler) menjadi kurang dari 60 detik per IoT cabinet lock, sebuah faktor penentu ketika melakukan deployment ratusan IoT cabinet lock dalam satu fasilitas. Setelah beroperasi, dasbor armada menampilkan tampilan hierarkis: organisasi > wilayah > lokasi > zona > gembok, dengan setiap tingkat mengagregasi metrik kesehatan secara berjenjang ke atas. Sebuah lokasi dengan 500 IoT cabinet lock menampilkan kesehatan keseluruhan sebagai persentase (98,2% daring, 1,6% terdegradasi, 0,2% luring), distribusi baterai agregat (40% di atas 80%, 35% pada 50–80%, 18% pada 20–50%, 7% di bawah 20%), homogenitas versi firmware (87% pada v2.3.1, 10% pada v2.3.0, 3% pada v2.2.9), dan jumlah peringatan terbaru berdasarkan tingkat keparahan (kritis, peringatan, informasi). Penelusuran lebih detail ke zona atau IoT cabinet lock tertentu menampilkan rangkaian waktu telemetri lengkap, log peristiwa, riwayat akses kredensial, dan diagnostik radio (RSSI, SNR, upaya join, tingkat kesalahan paket). Aturan peringatan dikonfigurasi pada tingkat armada atau per lokasi: tegangan baterai yang turun di bawah 3,3 V pada IoT cabinet lock mana pun memicu peringatan "baterai lemah" melalui email dan SMS kepada teknisi lokasi; setiap IoT cabinet lock yang melaporkan durasi pintu terbuka melebihi ambang batas yang dapat dikonfigurasi (bawaan: 5 menit) memicu peringatan "pintu tertinggal"; tiga upaya pembukaan yang gagal secara berturut-turut dengan kredensial tidak valid dalam 60 detik pada sebuah IoT cabinet lock memicu peringatan "aktivitas mencurigakan"; peristiwa tamper akselerometer pada IoT cabinet lock mana pun menyebabkan peringatan kritis "pembobolan paksa" yang menghubungi tim keamanan melalui PagerDuty atau Opsgenie dalam 30 detik. Platform armada memelihara log audit terpisah yang mencatat setiap tindakan manusia yang dilakukan pada platform—login pengguna, perubahan izin, perintah pembukaan, inisiasi gelombang firmware, penyuntingan profil konfigurasi—untuk kepatuhan SOC 2 Type II, dengan log yang disimpan selama 1–7 tahun tergantung pada persyaratan regulasi (HIPAA untuk lemari layanan kesehatan, SOX untuk catatan keuangan, GDPR untuk penyimpanan data pribadi di Uni Eropa). Operasi massal sangat penting untuk efisiensi armada: operator dapat mengubah interval telemetri dari 300 detik menjadi 60 detik pada 2.000 IoT cabinet lock di lokasi tertentu dengan satu panggilan API atau tindakan UI, dan platform menyebarankan perubahan konfigurasi melalui topik konfigurasi MQTT dengan laju terkendali sebesar 100–500 gembok per detik untuk menghindari kemacetan jaringan atau kelebihan beban broker. Platform armada menghitung "skor kesehatan baterai" untuk setiap IoT cabinet lock berdasarkan tren tegangan selama 14 hari, estimasi kapasitas yang dikompensasi suhu, dan jumlah total penggerakan (setiap gerakan motor mengonsumsi 50–150 mAh tergantung pada jenis motor dan durasi gerakan), dan memberi peringkat setiap IoT cabinet lock berdasarkan estimasi sisa hari sehingga tim pemeliharaan dapat melakukan penggantian baterai yang tertarget alih-alih penggantian terjadwal yang boros pada seluruh IoT cabinet lock. Pendekatan berbasis data ini mengurangi biaya pemeliharaan baterai sebesar 30–60% dan mencegah 5–15% IoT cabinet lock yang gagal sebelum waktunya karena kondisi kasus ekstrem seperti tingkat penggerakan yang tidak normal tinggi atau paparan suhu ekstrem.
Deployment dalam Skala Besar: Pertimbangan Dunia Nyata untuk IoT Cabinet Lock
Deployment IoT cabinet lock dalam skala besar di fasilitas dunia nyata menghadirkan tantangan yang tidak sepenuhnya tercakup dalam lembar data atau lembar spesifikasi, mulai dari interferensi RF di lemari logam dan ruang peralatan yang padat hingga variasi pemasangan fisik, keputusan sumber daya, penguatan lingkungan, dan integrasi dengan sistem kontrol akses serta manajemen identitas yang sudah ada. Tantangan pertama dan paling umum untuk setiap deployment IoT cabinet lock adalah kinerja frekuensi radio di dalam enklosure logam. Lemari baja standar 18-gauge melemahkan sinyal 2,4 GHz sebesar 15–25 dB, dan lemari baja tahan karat 14-gauge dapat melemahkan hingga 25–40 dB, yang secara efektif mengurangi jangkauan dalam ruangan IoT cabinet lock berbasis Wi-Fi dari 30 meter menjadi 5–10 meter dan membuat koneksi BLE tidak andal di atas 5 meter jika IoT cabinet lock dipasang di bagian dalam pintu lemari logam. Strategi mitigasi meliputi pemasangan IoT cabinet lock pada permukaan eksterior dengan antena yang menjorok keluar melalui lubang berpenutup (praktik terbaik, peningkatan +10–15 dB dibandingkan pemasangan interior), penggunaan antena eksternal dengan konektor SMA yang dirutekan ke luar lemari (enklosure IoT cabinet lock dilengkapi konektor bulkhead SMA dengan rating IP67), deployment protokol sub-GHz seperti Z-Wave (908 MHz) atau LoRaWAN (868/915 MHz) yang mengalami kehilangan penetrasi 5–10 dB lebih rendah melalui logam dibandingkan 2,4 GHz, atau memposisikan gateway BLE/Zigbee di dalam klaster lemari yang sama sehingga jarak dari IoT cabinet lock ke gateway kurang dari 3 meter. Pada barisan multi-lemari yang khas di pusat data, laboratorium, dan gudang penyimpanan ritel, satu gateway yang dipasang di ujung barisan 20 lemari dapat melayani seluruh unit IoT cabinet lock di barisan tersebut jika antena setiap IoT cabinet lock diposisikan dekat dengan celah engsel pintu lemari, yang menyediakan bukaan 1–3 cm di mana sinyal RF dapat keluar dari enklosure. Sumber daya adalah variabel deployment kritis kedua untuk setiap IoT cabinet lock. IoT cabinet lock berbaterai menawarkan instalasi tercepat (tanpa kabel, tanpa listrikawan, 2–5 menit per gembok) dan biaya instalasi per unit terendah ($10–$25 untuk tenaga kerja dibandingkan $75–$200 untuk IoT cabinet lock berkabel yang memerlukan konduit dan jalur daya 12–24 V DC), tetapi memunculkan biaya pemeliharaan berulang untuk penggantian baterai setiap 6–36 bulan tergantung pada protokol, frekuensi telemetri, dan frekuensi penggerakan. IoT cabinet lock dengan sambungan kabel langsung, yang ditenagai oleh 12–24 V DC dari switch Power over Ethernet (PoE) terdekat, adaptor dinding USB-C, atau sistem distribusi daya gedung, menghilangkan kecemasan baterai dan memungkinkan operasi radio berkelanjutan (tanpa siklus deep-sleep), tetapi biaya instalasinya 2–10 kali lebih tinggi dan mungkin tidak layak dalam skenario retrofit di mana penarikan konduit ke setiap lemari tidak mungkin dilakukan atau terlalu mahal. Banyak deployment perusahaan memilih strategi berjenjang: IoT cabinet lock berkabel bertenaga PoE di area lalu lintas tinggi (lemari farmasi, rak server, lemari senjata) di mana konektivitas berkelanjutan dan pemeliharaan nol adalah yang terutama, serta IoT cabinet lock berbaterai di area lalu lintas rendah (penyimpanan arsip, inventaris musiman, lemari utilitas yang jarang diakses) di mana kecepatan dan fleksibilitas instalasi melebihi biaya penggantian baterai. Survei lokasi sangat diperlukan sebelum deployment IoT cabinet lock dalam skala besar: survei lokasi RF profesional menggunakan penganalisis spektrum dan IoT cabinet lock referensi dari protokol terpilih mengukur RSSI dan tingkat kesalahan paket pada 10–20 titik lokasi lemari di seluruh fasilitas, mengidentifikasi zona mati, interferensi ko-kanal dari titik akses Wi-Fi yang ada yang beroperasi pada kanal Zigbee yang sama (kanal 11, 15, 20, 25 tumpang tindih dengan kanal Wi-Fi 1, 6, 11), dan penempatan gateway yang optimal. Survei juga mendokumentasikan material lemari, ketebalan pintu, dimensi celah engsel, sumber derau listrik di sekitarnya (penggerak frekuensi variabel, oven microwave, peralatan las), dan suhu lingkungan ekstrem di dekat ventilasi HVAC atau dinding eksterior. Detail deployment yang sering diabaikan adalah kompatibilitas mekanis: lemari bervariasi dalam ketebalan pintu (baja 16 gauge hingga 11 gauge, 3 mm hingga 6 mm), jenis pegangan (T-handle, paddle, recessed pull, cam lock), dan pola pemasangan (jarak tengah lubang 38 mm, 51 mm, atau non-standar). IoT cabinet lock harus dikirim dengan beberapa strike plate, shim spacer, dan jenis sekrup (sekrup self-tapping untuk lembaran logam, sekrup mesin untuk lubang tap, atau through-bolt dengan mur Nylock) untuk mengakomodasi variasi ini, dan alur provisioning platform armada harus mencakup bidang "varian pemasangan" sehingga IoT cabinet lock pengganti dikirim dengan perangkat keras yang tepat untuk setiap model lemari.
Memilih Kunci Lemari IoT yang Tepat: Kerangka Kerja Pengambilan Keputusan bagi Insinyur dan Operator
Memilih kunci lemari IoT yang optimal untuk suatu penyebaran tertentu memerlukan evaluasi pada delapan dimensi: protokol konektivitas, sumber daya, mekanisme penggerak, rangkaian sensor, sertifikasi keamanan, integrasi platform cloud, faktor bentuk, dan total biaya kepemilikan dalam horizon 3–5 tahun. Setiap dimensi saling berinteraksi satu sama lain, dan pilihan kunci lemari IoT yang optimal bergantung pada pemrioritasan kendala operasional dari lingkungan penyebaran. Untuk konektivitas, pohon keputusan diawali dengan jangkauan dan infrastruktur: jika fasilitas sudah memiliki cakupan Wi-Fi yang komprehensif dan setiap lemari berada dalam jarak 20 meter dari access point, kunci lemari IoT Wi-Fi (berbasis ESP32-S3 atau RTL8720) menghilangkan kebutuhan perangkat keras gateway tambahan dan menyederhanakan pengelolaan TI, dengan konsekuensi konsumsi baterai yang lebih tinggi dan masa pakai baterai 6–12 bulan. Jika fasilitas tidak memiliki infrastruktur nirkabel atau memiliki lemari logam yang memblokir Wi-Fi, kunci lemari IoT Zigbee atau Z-Wave dengan gateway yang ditempatkan secara strategis per zona menyediakan cakupan mesh yang andal dan masa pakai baterai 12–36 bulan. Jika penyebaran mencakup lemari di luar ruangan atau tersebar secara geografis (tiang utilitas, area parkir, lokasi konstruksi), kunci lemari IoT LoRaWAN atau NB-IoT menyediakan jangkauan skala kilometer dengan masa pakai baterai 2–8 tahun, hanya memerlukan gateway seluler atau LoRaWAN yang berada dalam jangkauan. Untuk sumber daya, pertimbangannya adalah biaya pemasangan versus pemeliharaan berulang: unit kunci lemari IoT berbaterai berbiaya $10–$25 untuk pemasangan dan $3–$15 per tahun untuk biaya penggantian baterai per kunci, sedangkan kunci lemari IoT kabel (hardwired) berbiaya $75–$200 untuk pemasangan (tenaga kerja teknisi listrik, konduit, PoE injector atau power supply) dan $0 per tahun untuk biaya baterai. Titik impas biasanya berada pada 3–5 tahun untuk kunci lemari IoT dengan lalu lintas tinggi yang memerlukan penggantian baterai dua kali setahun, dibandingkan dengan pemasangan kabel. Mekanisme penggerak penting untuk keandalan dan kebisingan: kunci lemari IoT berbasis solenoid lebih sederhana (tanpa roda gigi, mode kegagalan lebih sedikit) dan lebih cepat (throw 100–300 ms) tetapi mengonsumsi 300–800 mA selama penggerakan dan menghasilkan bunyi klik yang terdengar; kunci lemari IoT motor-gearbox mengonsumsi 50–150 mA, beroperasi senyap, dan mendukung soft-latching tetapi memiliki lebih banyak titik keausan mekanis serta waktu throw 200–500 ms. Untuk perpustakaan, kantor yang tenang, dan ruang rawat rumah sakit, kunci lemari IoT motor-gearbox sangat disarankan; untuk loker gudang dan lemari utilitas yang kebisingan mekanisnya tidak menjadi masalah, kunci lemari IoT solenoid menawarkan biaya lebih rendah dan keandalan lebih tinggi. Persyaratan rangkaian sensor bergantung pada tingkat keamanan yang dibutuhkan: kunci lemari IoT dasar mencakup reed switch pintu dan sensor posisi latch; kunci lemari IoT kelas menengah menambahkan sensor suhu dan kelembapan; kunci lemari IoT keamanan tinggi menambahkan akselerometer dengan deteksi tamper serta opsional sensing hunian PIR atau sentuhan kapasitif. Integrasi platform cloud adalah dimensi yang paling sering diremehkan selama pengadaan: telemetri kunci lemari IoT harus terintegrasi dengan sistem kontrol akses yang ada di fasilitas (Lenel, Genetec, Brivo, atau penyedia identitas SSO kustom), sistem manajemen inventaris (SAP, Oracle NetSuite, atau ERP kustom), dan platform pemantauan/alerting (Splunk, Datadog, PagerDuty). Vendor kunci lemari IoT yang menyediakan REST API yang terdokumentasi, terversi, dan dibatasi laju (rate-limited) serta skema topik MQTT—alih-alih mewajibkan semua operator menggunakan dasbor proprietary mereka—adalah hal yang esensial untuk penyebaran kunci lemari IoT skala enterprise di mana armada kunci lemari IoT merupakan satu komponen dalam tumpukan teknologi keamanan dan operasional yang lebih besar. Sertifikasi keamanan yang perlu diverifikasi untuk setiap kunci lemari IoT meliputi UL 294 (sistem kontrol akses), ANSI/BHMA A156.25 (perangkat penguncian elektrifikasi), FCC/CE/RCM untuk radio, serta kepatuhan GDPR/CCPA untuk privasi data—kunci lemari IoT yang telah lulus audit SOC 2 Type II atau sertifikasi ISO 27001 menandakan bahwa vendor memperhatikan keamanan secara serius pada tingkat organisasi, bukan hanya pada tingkat produk kunci lemari IoT. Total biaya kepemilikan paling baik dimodelkan sebagai perhitungan nilai sekarang 5 tahun untuk setiap kunci lemari IoT: TCO = (biaya perangkat keras per kunci) + (biaya pemasangan per kunci) + (biaya infrastruktur gateway / jumlah kunci yang dilayani) + (jumlah biaya tahunan penggantian baterai per kunci, langganan cloud, dan pemeliharaan selama 5 tahun, didiskontokan pada WACC organisasi). Kunci lemari IoT Wi-Fi seharga $150 dengan pemasangan $15, tanpa biaya gateway, langganan cloud $12/tahun, dan biaya baterai $6/tahun menghasilkan TCO 5 tahun sekitar $150 + $15 + $0 + ($18 × 5) = $255 per kunci lemari IoT. Kunci lemari IoT Zigbee seharga $90 dengan pemasangan $18, gateway $80 yang dibagi untuk 20 kunci, langganan cloud $8/tahun, dan biaya baterai $3/tahun menghasilkan TCO 5 tahun sekitar $90 + $18 + $4 + ($11 × 5) = $167 per kunci lemari IoT. Menjalankan model ini dengan harga riil dari 2–3 vendor sebelum mengambil keputusan pengadaan mencegah kesalahan umum berupa pemilihan biaya perangkat keras per unit terendah tanpa memperhitungkan biaya infrastruktur, langganan, dan pemeliharaan yang sering melampaui biaya perangkat keras dalam 2–3 tahun kepemilikan kunci lemari IoT.
| Dimensi Keputusan | Opsi Kelas Rendah | Opsi Kelas Menengah | Opsi Kelas Tinggi |
|---|---|---|---|
| Konektivitas | BLE 5.x (10–30 m, $50–$80) | Zigbee/Z-Wave (50–100 m, $70–$120) | Seluler/NB-IoT (1–10 km, $120–$200) |
| Sumber Daya | Hanya baterai (2–4 AA, $0 pemasangan) | Baterai + cadangan (4 AA + superkapasitor, $0 pemasangan) | Kabel PoE/USB-C ($75–$200 pemasangan) |
| Penggerakan | Solenoid (100 ms, terdengar) | Motor-gearbox (300 ms, senyap) | Mekanisme ganda (motor + solenoid sekunder) |
| Rangkaian Sensor | Pintu + reed switch latch | Reed + suhu/kelembapan + akselerometer | Fusi penuh (semua di atas + PIR + penginderaan arus) |
| Sertifikasi Keamanan | Hanya FCC/CE | UL 294 + ANSI/BHMA | UL 294 + ANSI/BHMA + SOC 2 + ISO 27001 |
| Integrasi Cloud | Hanya dasbor vendor | Dasbor vendor + REST API | API penuh + skema topik MQTT + SSO + SIEM |
| TCO 5 Tahun per Kunci | $120–$200 | $160–$280 | $250–$450 |
Trajektori Masa Depan Kunci Lemari IoT: Matter, AI di Edge, dan Konektivitas Ubiquitous
Pasar kunci lemari IoT, yang diproyeksikan tumbuh dengan tingkat pertumbuhan tahunan majemuk 18–24% dari 2025 hingga 2030, sedang dibentuk oleh tiga vektor teknologi yang konvergen: adopsi Matter sebagai protokol lapisan aplikasi universal untuk kunci lemari IoT, migrasi inferensi AI dari cloud ke edge untuk deteksi anomali waktu nyata pada kunci lemari IoT, dan perluasan konektivitas ubiquitous melalui satelit IoT serta radio 5G NR reduced-capability (RedCap) untuk kunci lemari IoT. Matter, yang dibangun di atas protokol jaringan Thread berbasis IPv6, menjanjikan interoperabilitas lintas Apple Home, Google Home, Amazon Alexa, dan Samsung SmartThings, dan meskipun Matter v1.0–v1.4 (dirilis hingga awal 2026) berfokus terutama pada kunci pintu, lampu pintar, dan termostat dalam konteks perumahan, fitur multi-admin pada spesifikasi Matter—yang memungkinkan satu kunci lemari IoT dikendalikan dari beberapa ekosistem secara bersamaan—sedang diperluas di Matter v1.5+ untuk mencakup tipe perangkat "Cabinet Lock" dan "Enclosure Lock" kelas komersial dengan fitur keamanan yang diwajibkan termasuk autentikasi biometrik, notifikasi tamper, dan pembaruan firmware jarak jauh dengan image bertanda tangan untuk kunci lemari IoT. Kunci lemari IoT bersertifikat Matter akan dikirimkan dengan kode QR yang dipindai oleh manajer fasilitas ke hub Apple Home atau SmartThings gedung, melakukan provisioning kunci lemari IoT dalam waktu kurang dari 30 detik tanpa aplikasi khusus vendor atau pembuatan akun apa pun, sehingga secara dramatis mengurangi friksi komisioning yang secara historis menghambat adopsi kunci lemari IoT di fasilitas skala kecil hingga menengah. Di sisi AI, ketersediaan akselerator jaringan saraf pada mikrokontroler (ESP32-P4 dengan vector extension, NXP i.MX RT1170 dengan NNPU, atau Ensemble dari Alif Semiconductor dengan Arm Ethos-U55) memungkinkan kunci lemari IoT menjalankan convolutional neural network terkuantisasi yang mengonsumsi 50–200 KB memori bobot model dan 10–50 mJ per inferensi, mengklasifikasikan tanda tangan getaran menjadi "entri resmi", "serangan pengungkit", "percobaan pengeboran", "kebisingan lingkungan", dan "getaran pemeliharaan" dengan akurasi 96–99% menggunakan jendela geser 8 KB data akselerometer pada 400 Hz. Klasifikasi berbasis edge ini mengeliminasi biaya bandwidth telemetri dan komputasi cloud untuk streaming data getaran mentah dari kunci lemari IoT, memungkinkan kunci lemari IoT memicu alarm yang terdengar atau memberi tahu keamanan dalam 50–100 ms setelah mendeteksi serangan sungguhan, dan beroperasi sepenuhnya secara offline, menjadikannya cocok untuk lemari telekomunikasi terpencil, gardu induk, dan kotak valve jalur pipa yang tidak memiliki konektivitas cloud yang andal. Vektor ketiga, konektivitas ubiquitous, didorong oleh layanan satelit IoT (AST SpaceMobile, Starlink Direct-to-Cell, Iridium NB-IoT) yang memungkinkan kunci lemari IoT yang dipasang di lokasi mana pun dengan pemandangan langit—platform lepas pantai, situs telekom di puncak gunung, halaman peralatan pertanian, kotak valve jalur pipa lintas wilayah—mengirimkan telemetri melalui tautan satelit L-band atau S-band pada 20–50 byte per pesan, dengan latensi 30 detik hingga 5 menit, pada biaya $1–$5 per bulan per kunci lemari IoT. Selain itu, NR RedCap pada 3GPP Release 17 (reduced capability, juga disebut NR-Light) memperkenalkan radio IoT seluler kelas menengah yang beroperasi pada spektrum berlisensi sub-7 GHz dengan bandwidth 5–20 MHz, memberikan downlink 10–150 Mbps dan uplink 5–50 Mbps pada arus aktif 100–200 mA, memposisikannya di antara NB-IoT (20–250 kbps) dan 5G penuh (1+ Gbps). Kunci lemari IoT 5G RedCap dapat mendukung streaming video berkelanjutan (feed 640×480 H.264 dari kamera pinhole) bersamaan dengan telemetri pada satu radio, memungkinkan verifikasi visual setiap peristiwa akses pada kunci lemari IoT—kapabilitas yang sebelumnya terbatas pada kunci lemari IoT berkabel atau terhubung Wi-Fi dengan anggaran daya yang besar. Ketika ketiga vektor ini konvergen dalam 3–5 tahun ke depan, kunci lemari IoT akan berevolusi dari perangkat mekatronika terhubung menjadi simpul keamanan yang sepenuhnya otonom, mendiagnosis diri sendiri, dan interoperabel secara universal—cocok digunakan baik di lantai pabrik pintar di Jerman maupun di menara telekom di pedesaan Kenya atau gudang penyimpanan dingin farmasi di Singapura, dipersatukan oleh skema telemetri MQTT dan paradigma manajemen armada yang sama terlepas dari protokol transportasi dasar yang menggerakkan kunci lemari IoT.
Kesimpulan: Kunci Lemari IoT sebagai Platform untuk Kecerdasan Operasional
Kunci lemari IoT telah matang dari gadget terhubung yang niche menjadi elemen fondasional keamanan fisik modern dan kecerdasan operasional, didorong oleh konvergensi jaringan nirkabel daya rendah, pipeline telemetri skala cloud, kapabilitas komputasi edge, dan kerangka keamanan kriptografis yang tangguh. Setiap kunci lemari IoT bukan lagi sekadar kunci yang kebetulan terhubung—melainkan simpul sensing dan aktuasi terdistribusi yang melaporkan status pintu, posisi latch, kondisi lingkungan, peristiwa tamper, kesehatan baterai, dan diagnostik radio melalui pipeline telemetri MQTT yang terstandarisasi, terintegrasi dengan platform manajemen armada yang menangani provisioning, pemantauan, alerting, pembaruan OTA, dan rotasi kunci pada ribuan unit kunci lemari IoT, serta berinteraksi dengan sistem identitas, inventaris, dan keamanan hulu melalui API terdokumentasi. Kerangka keputusan untuk memilih kunci lemari IoT kini telah ketat: pilihan protokol konektivitas (Wi-Fi, BLE, Zigbee, Z-Wave, Thread/Matter, NB-IoT, atau LoRaWAN) untuk kunci lemari IoT harus sesuai dengan infrastruktur yang ada di fasilitas, material bangunan, persyaratan jangkauan, dan ekspektasi masa pakai baterai; sumber daya mempertimbangkan kesederhanaan pemasangan versus pemeliharaan berulang untuk kunci lemari IoT; arsitektur fusi sensor dan pemrosesan edge menentukan otonomi, latensi, dan konsumsi bandwidth dari setiap kunci lemari IoT; arsitektur keamanan harus mencakup hardware root of trust melalui TLS 1.3, penandatanganan lapisan aplikasi, dan rotasi kunci otomatis agar tetap tangguh sepanjang siklus hidup penyebaran kunci lemari IoT multi-tahun; dan model total biaya kepemilikan harus memperhitungkan perangkat keras, pemasangan, amortisasi gateway, langganan cloud, dan penggantian baterai selama horizon 5 tahun untuk kunci lemari IoT. Insinyur dan operator yang memandang kunci lemari IoT bukan sekadar pembelian perangkat keras komoditas melainkan sebagai keputusan platform—yang memengaruhi postur keamanan fasilitas, alur kerja pemeliharaan, strategi data, dan arsitektur integrasi mereka—akan mencapai hasil penyebaran kunci lemari IoT yang aman, skalabel, dan efisien secara operasional sejak hari pertama hingga tahun kelima dan seterusnya. Trajektori teknologi ini jelas: interoperabilitas Matter, AI di edge untuk klasifikasi ancaman waktu nyata, dan konektivitas satelit atau 5G RedCap akan terus memperluas ranah kemungkinan, tetapi prinsip-prinsip fundamental dalam memilih konektivitas yang tepat untuk setiap kunci lemari IoT, merancang arsitektur telemetri untuk keandalan dan efisiensi, mengelola armada kunci lemari IoT sebagai sistem logis yang terpadu, dan memperkuat setiap lapisan stack kriptografis akan tetap menjadi fondasi penyebaran kunci lemari IoT yang sukses untuk masa depan yang dapat diprediksi.
Sebagian konten artikel ini dihasilkan oleh AI dan dioptimalkan untuk akurasi serta keterbacaan profesional.
Belum yakin sensor mana yang cocok untuk proyek Anda?
Bicaralah dengan insinyur aplikasi mmWave kami untuk konsultasi gratis.
Temukan sensor kehadiran yang tepat untuk proyek hotel Anda
Bandingkan 3 protokol, periksa studi kasus khusus hotel, dan unduh panduan instalasi
Produk terkait
3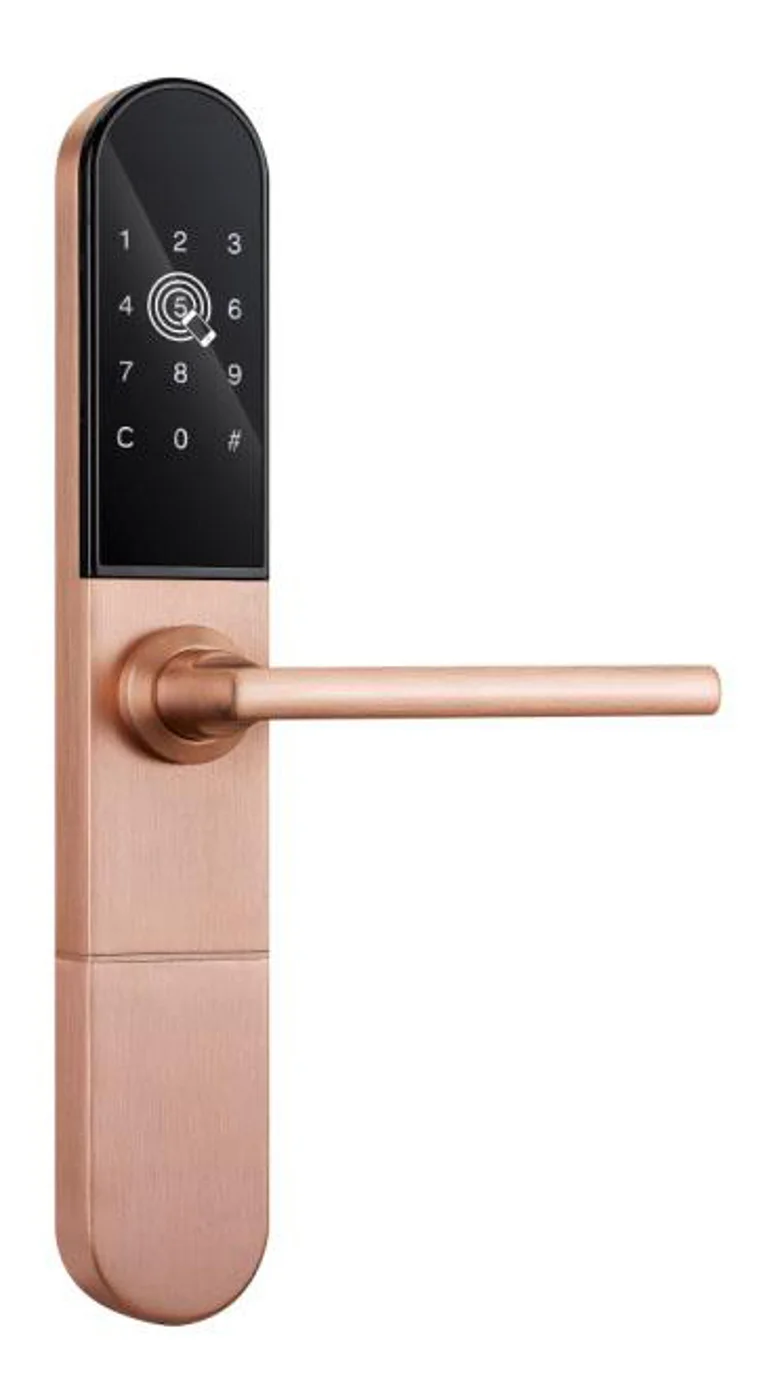
Kunci Lemari Pintar — Dikelola Aplikasi, Dasbor Multi-Lokasi
Kunci lemari pintar yang dikelola via aplikasi untuk kantor, paket, dan armada multi-lokasi. Dasbor aplikasi BLE, jejak audit, buka jarak jauh, tanpa server per kunci.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
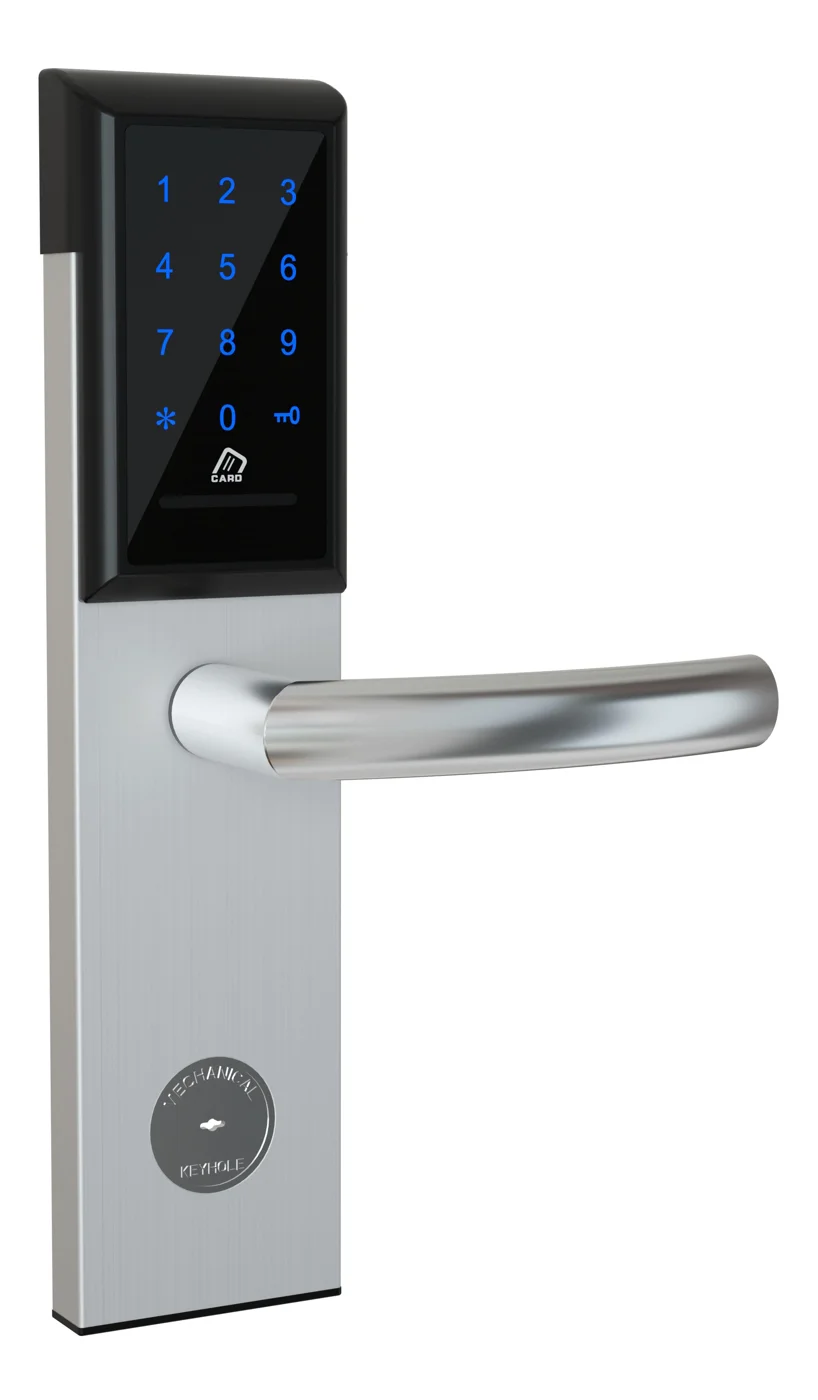
Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal
Kunci lemari kantor PIN + kartu offline untuk lemari arsip, pedestal, dan laci. Retrofit baterai 5 menit, tanpa WiFi, tanpa manajemen kunci. CE/FCC/RoHS.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
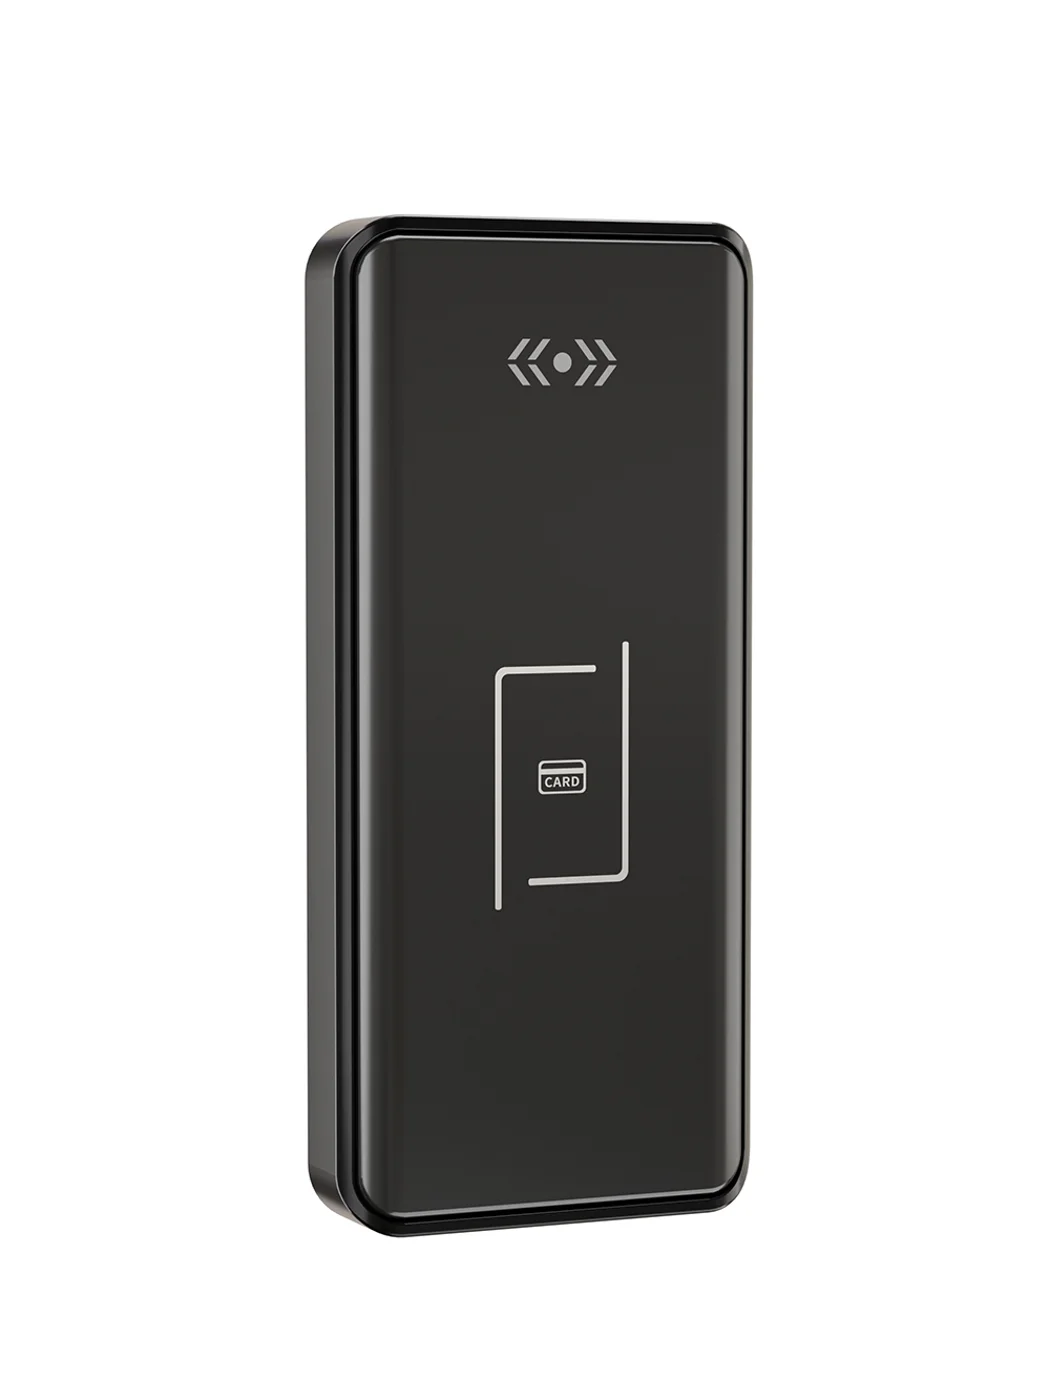
Kunci Loker Gym — Kartu Offline, Tanpa WiFi
Kunci loker gym kartu offline untuk loker fitness dan kolam. Kartu MIFARE, baterai, retrofit 5 menit, tanpa WiFi atau server. Zinc alloy, CE/FCC/RoHS.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
Artikel blog terkait
3
Kunci Kabinet Perhiasan: Panduan Lengkap Mengamankan Perhiasan Bernilai Tinggi di Kabinet dan Etalase
Pelajari cara kunci kabinet perhiasan mengamankan perhiasan bernilai tinggi di kabinet etalase dan brankas. Bandingkan sistem kunci kabinet perhiasan elektromagnetik, RFID, biometrik, dan kunci.
Halaman tersebut mendukung konteks produk yang sama: Kunci Lemari Pintar — Dikelola Aplikasi, Dasbor Multi-Lokasi, Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal, Kunci Loker Gym — Kartu Offline, Tanpa WiFi.
Panduan Kunci Loker IoT: Hardware, Cloud, Manajemen Armada
Pelajari cara kunci loker IoT mendukung bank loker pengiriman, kantor bersama, dan gym pintar. Wi-Fi, BLE, Zigbee, NB-IoT, LoRaWAN, firmware OTA, dan telemetri.
Halaman tersebut mendukung konteks produk yang sama: Kunci Loker Gym — Kartu Offline, Tanpa WiFi.
Kunci Kabinet Invisible: Panduan Lengkap 2026 untuk Keamanan Perabot dan Kabinet Tersembunyi yang Tak Terdeteksi
Panduan lengkap sistem kunci kabinet invisible: kunci tersembunyi magnetik sentuh, RFID, elektromagnetik, dan Bluetooth untuk perabot mewah, lemari medis, etalase ritel, serta penyimpanan kantor dengan kriteria instalasi, daya, dan seleksi.
Halaman tersebut mendukung konteks produk yang sama: Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal.
Rinci proyek hotel Anda bersama insinyur kami
Kirimkan jumlah kamar, jenis plafon, dan preferensi protokol Anda. Kami akan mengirimkan rencana sampel dan penawaran dalam 24 jam kerja.
- Beralih dari panduan umum ke diskusi produk atau aplikasi.
- Gunakan RFQ saat harga, gambar teknis, MOQ, atau jadwal peluncuran membutuhkan struktur.
- Jaga jalur kontak langsung tetap terlihat untuk klarifikasi cepat dan serah terima.