Kunci Kabinet Kartu: Panduan Definitif RFID dan Smart Card
Panduan lengkap kunci kabinet dengan kartu: jenis RFID, integrasi smart card, instalasi, analisis keamanan, dan aplikasi industri untuk kontrol akses kabinet.
Evolusi dan Dasar-Dasar Teknologi Kunci Kabinet dengan Kartu
Kunci kabinet dengan kartu merupakan perubahan paradigma dalam cara organisasi mengendalikan akses ke penyimpanan yang diamankan. Berbeda dengan kunci mekanis yang memerlukan kunci fisik atau kunci elektronik berbasis kode yang bergantung pada urutan angka yang harus dihafal, kunci kabinet dengan kartu menggunakan teknologi identifikasi frekuensi radio atau smart card untuk mengautentikasi pengguna melalui kredensial tanpa kontak. Pengguna cukup mendekatkan kartu atau fob mereka ke permukaan pembaca pada kunci kabinet dengan kartu, dan jika kredensial tersebut terotorisasi, kunci akan terbuka dalam sepersekian detik.
Teknologi dasar pada kunci kabinet dengan kartu berakar dari sistem kontrol akses yang dikembangkan untuk pintu masuk bangunan komersial pada era 1970-an dan 1980-an. Seiring miniaturisasi dan penurunan biaya teknologi RFID, memasang pembaca kartu ke dalam kunci yang cukup kecil untuk pintu kabinet dan laci menjadi hal yang praktis. Produk kunci kabinet dengan kartu saat ini berkisar dari unit kompak yang tidak lebih besar dari kunci cam mekanis tradisional hingga perangkat berjejaring canggih yang terintegrasi secara mulus dengan platform kontrol akses perusahaan yang mencakup ribuan pintu dan kabinet di beberapa fasilitas.
Keunggulan mendasar kunci kabinet dengan kartu dibandingkan alternatif berbasis kunci fisik adalah fleksibilitas pengelolaan kredensial. Ketika kunci mekanis hilang, dicuri, atau tidak dikembalikan oleh karyawan yang keluar, keamanan setiap kabinet yang dapat dibuka dengan kunci tersebut menjadi terancam. Mengganti silinder kunci mekanis itu mahal dan memakan waktu. Dengan kunci kabinet dengan kartu, administrator dapat langsung mencabut hak akses kartu yang hilang melalui perangkat lunak manajemen, dan perangkat keras kunci fisik sama sekali tidak memerlukan modifikasi. Kemampuan ini mengubah keamanan kabinet dari sistem statis yang terikat pada perangkat keras menjadi layanan dinamis yang dikelola melalui perangkat lunak.
Pengalaman pengguna kunci kabinet dengan kartu adalah keunggulan signifikan lainnya. Menempelkan kartu memakan waktu kurang dari satu detik dan tidak memerlukan penghafalan kode. Bagi pengguna yang sudah membawa kartu ID atau kartu akses untuk masuk bangunan, kartu yang sama sering kali dapat diprogram agar berfungsi dengan unit kunci kabinet dengan kartu yang kompatibel, menciptakan pengalaman satu kredensial di seluruh fasilitas. Faktor kenyamanan ini mendorong kepatuhan pengguna—ketika keamanan kabinet terasa mudah, pengguna jauh lebih kecil kemungkinannya untuk menghindarinya dengan membiarkan kabinet tidak terkunci atau berbagi kredensial.
Panduan komprehensif ini mengeksplorasi setiap dimensi teknologi kunci kabinet dengan kartu, mulai dari prinsip frekuensi radio yang memungkinkan operasi tanpa kontak hingga arsitektur integrasi perusahaan yang membuat penerapan skala besar dapat dikelola. Baik Anda sedang mengevaluasi kunci kabinet dengan kartu untuk kantor kecil, farmasi rumah sakit, laboratorium universitas, atau penerapan korporat multi-lokasi, informasi teknis dan praktis yang terperinci dalam panduan ini akan mendukung pengambilan keputusan yang tepat sepanjang proses pengadaan dan penerapan.
Teknologi RFID di Balik Kunci Kabinet dengan Kartu
Teknologi identifikasi frekuensi radio yang menggerakkan kunci kabinet dengan kartu beroperasi pada beberapa pita frekuensi, masing-masing dengan karakteristik berbeda yang memengaruhi jangkauan baca, kecepatan transfer data, dan kesesuaian untuk berbagai aplikasi. Memahami pita frekuensi ini sangat penting saat memilih kunci kabinet dengan kartu, karena pilihan tersebut menentukan kompatibilitas dengan populasi kredensial yang sudah ada, kinerja di lingkungan instalasi yang dimaksudkan, dan tingkat keamanan keseluruhan sistem.
RFID frekuensi rendah, yang beroperasi pada 125 kHz, adalah teknologi tertua dan paling banyak digunakan di pasar kunci kabinet dengan kartu. Kredensial frekuensi rendah, yang sering kali berbasis protokol chip EM4100 atau yang kompatibel, mengirimkan pengidentifikasi unik tetap saat diaktifkan oleh medan pembaca. Jangkauan baca kunci kabinet dengan kartu frekuensi rendah biasanya pendek—satu hingga tiga sentimeter—yang justru menguntungkan untuk aplikasi kabinet di mana pengguna sengaja menempelkan kartu mereka dekat ke pembaca. Sinyal frekuensi rendah menembus material non-logam dengan baik, sehingga kunci kabinet dengan kartu frekuensi rendah sering kali dapat membaca kartu melalui dompet atau pemegang badge. Namun, kredensial frekuensi rendah biasanya hanya dapat dibaca dan tidak memiliki kemampuan kriptografi seperti pada alternatif frekuensi lebih tinggi.
RFID frekuensi tinggi pada 13.56 MHz merupakan teknologi arus utama saat ini untuk kunci kabinet dengan kartu. Standar frekuensi tinggi yang paling umum adalah MIFARE, yang dikembangkan oleh NXP Semiconductors, serta kredensial yang memenuhi standar ISO 14443 dan ISO 15693. Kunci kabinet dengan kartu frekuensi tinggi menawarkan beberapa keunggulan dibandingkan frekuensi rendah: pertukaran data lebih cepat, dukungan untuk autentikasi timbal balik antara kartu dan pembaca, kanal komunikasi terenkripsi, dan kemampuan membaca serta menulis data ke kredensial. Jangkauan baca kunci kabinet dengan kartu frekuensi tinggi serupa dengan frekuensi rendah, yaitu satu hingga empat sentimeter, memberikan kedekatan yang disengaja sesuai kebutuhan aplikasi kabinet.
RFID ultra tinggi atau UHF, yang beroperasi antara 860 dan 960 MHz, menawarkan jangkauan baca yang jauh lebih luas hingga beberapa meter. Meskipun teknologi UHF menggerakkan aplikasi pelacakan inventaris dan rantai pasokan, teknologi ini umumnya kurang cocok untuk kunci kabinet dengan kartu karena implikasi keamanan dari jangkauan baca yang luas. Kunci kabinet dengan kartu UHF berpotensi terpicu oleh kartu yang berada beberapa meter jauhnya, menciptakan risiko pembukaan tanpa sengaja. Beberapa aplikasi khusus kunci kabinet dengan kartu memang menggunakan UHF untuk akses tanpa sentuhan di lingkungan seperti ruang prosedur kesehatan di mana staf tidak dapat menyentuh pembaca karena persyaratan sterilitas, tetapi penerapan ini memerlukan perancangan sistem yang cermat untuk mencegah akses tanpa izin.
Near Field Communication atau NFC, yang beroperasi pada 13.56 MHz dan kompatibel dengan banyak standar RFID frekuensi tinggi, memperluas konsep kunci kabinet dengan kartu hingga mencakup smartphone sebagai kredensial. Kunci kabinet dengan kartu berkemampuan NFC dapat membaca data kredensial dari smartphone yang menjalankan aplikasi kompatibel, memungkinkan pengguna mengakses kabinet menggunakan perangkat yang sudah mereka bawa. Kemampuan ini sangat berharga di lingkungan di mana penerbitan dan pengelolaan kartu fisik menantang secara logistik, seperti akses kontraktor sementara atau skenario penyewaan perangkat jangka pendek.
Arsitektur keamanan kunci kabinet dengan kartu sangat bervariasi menurut generasi teknologi. Sistem frekuensi rendah dasar menyimpan seluruh keputusan kontrol akses di dalam kunci itu sendiri, dengan setiap kunci kabinet dengan kartu memelihara daftar lokal pengidentifikasi kartu yang terotorisasi. Saat kartu ditempelkan, kunci kabinet dengan kartu memeriksa pengidentifikasi tersebut terhadap daftar internalnya dan membuka kunci jika ditemukan kecocokan. Mode mandiri ini sederhana untuk diterapkan tetapi menjadi merepotkan secara administratif seiring bertambahnya jumlah kunci dan pengguna. Sistem kunci kabinet dengan kartu yang lebih maju menggunakan arsitektur daring atau semi-daring di mana kunci berkonsultasi ke pengendali atau server terpusat untuk setiap keputusan akses, memungkinkan validasi kredensial real-time dan pencabutan langsung kartu yang hilang atau dicuri.
Spesifikasi Utama dan Fitur Kunci Kabinet dengan Kartu
Kompatibilitas kartu adalah spesifikasi paling mendasar yang perlu dievaluasi dari kunci kabinet dengan kartu. Kunci kabinet dengan kartu teknologi tunggal mungkin hanya mendukung satu jenis kartu, seperti kartu proximity 125 kHz atau kartu MIFARE Classic 13.56 MHz. Pembaca multi-teknologi semakin umum dan dapat membaca dua jenis kartu atau lebih secara bersamaan, yang bernilai saat bermigrasi dari teknologi kartu lama ke yang lebih baru, atau saat kunci kabinet dengan kartu harus mengakomodasi pengunjung atau kontraktor yang membawa jenis kredensial berbeda dari karyawan tetap. Beberapa model kunci kabinet dengan kartu multi-teknologi dapat membaca proximity frekuensi rendah, smart card frekuensi tinggi, dan NFC dari smartphone melalui satu antarmuka pembaca tunggal.
Kapasitas pengguna kunci kabinet dengan kartu menentukan berapa banyak kartu unik yang dapat dikenali kunci. Model mandiri kelas pemula mungkin menyimpan beberapa puluh pengidentifikasi kartu, sementara sistem kunci kabinet dengan kartu berjejaring tingkat lanjut dapat mendukung ribuan hingga puluhan ribu pengguna. Kebutuhan kapasitas bergantung pada skenario penerapan. Kunci kabinet dengan kartu pada satu lemari arsip di kantor kecil mungkin hanya perlu mengenali lima hingga sepuluh pengguna. Kunci kabinet dengan kartu pada lemari peralatan bersama di rumah sakit besar bisa jadi perlu mengenali ratusan staf. Saat mengevaluasi kapasitas, pertimbangkan bukan hanya kebutuhan saat ini tetapi juga pertumbuhan yang diantisipasi selama umur layanan kunci yang diharapkan, yang umumnya lima hingga sepuluh tahun.
Fungsi jejak audit pada kunci kabinet dengan kartu mencatat setiap peristiwa akses dengan stempel waktu dan pengidentifikasi kartu. Model kunci kabinet dengan kartu mandiri menyimpan catatan audit di memori internal, dengan kapasitas biasanya berkisar dari beberapa ratus hingga beberapa ribu peristiwa. Data audit harus diambil secara berkala, biasanya melalui perangkat pemrograman khusus, koneksi USB, atau antarmuka Bluetooth ke aplikasi manajemen. Model kunci kabinet dengan kartu berjejaring mengirimkan peristiwa audit secara real-time ke basis data terpusat, memberikan visibilitas langsung atas aktivitas akses dan menghilangkan risiko kehilangan data audit jika kunci rusak atau memorinya korup.
Manajemen daya adalah pertimbangan krusial untuk kunci kabinet dengan kartu apa pun. Model berbaterai, jenis yang paling umum, biasanya beroperasi dengan baterai alkali standar AA atau AAA dengan masa pakai satu hingga dua tahun pada penggunaan normal. Konsumsi daya terutama ditentukan oleh pembaca RFID, yang harus menghasilkan medan frekuensi radio cukup kuat untuk mengaktifkan kartu pasif dan membaca datanya. Beberapa model kunci kabinet dengan kartu menggabungkan fitur hemat daya seperti sensor gerak yang mengaktifkan pembaca hanya saat pengguna mendekat, memperpanjang umur baterai secara signifikan. Model kunci kabinet dengan kartu berpemasangan kabel, yang menerima daya melalui kabel tegangan rendah dari catu daya eksternal atau panel kontrol akses, menghilangkan kebutuhan penggantian baterai tetapi memerlukan instalasi yang lebih kompleks.
Kualitas konstruksi fisik kunci kabinet dengan kartu berdampak langsung pada keamanan sekaligus keawetan. Rumahnya harus terbuat dari material tahan lama seperti paduan seng, baja tahan karat, atau polimer rekayasa tahan benturan. Permukaan pembaca kartu, yang menanggung kontak berulang dengan kartu dan badge, harus tahan gores dan aus yang pada akhirnya dapat mengganggu kinerja pembacaan. Mekanisme penguncian internal harus beroperasi mulus dan mantap, dengan baut atau pengait yang terentak sepenuhnya ke posisi terkunci dan tertarik sempurna saat dipicu. Kunci kabinet dengan kartu yang seret, macet, atau menghasilkan operasi yang tidak konsisten akan membuat pengguna frustrasi dan meruntuhkan kepercayaan pada sistem keamanan.
Instalasi dan Konfigurasi Kunci Kabinet dengan Kartu
Perencanaan pra-instalasi untuk kunci kabinet dengan kartu diawali dengan penilaian menyeluruh terhadap permukaan pemasangan. Pintu kabinet dan muka laci sangat bervariasi dalam ketebalan, material, dan kualitas konstruksi. Kunci kabinet dengan kartu harus dipasang pada permukaan yang mampu menopang badan kunci dan menahan gaya yang bekerja selama operasi normal maupun upaya pembobolan. Pintu kabinet yang tipis atau berinti berongga mungkin memerlukan pelat penguat atau panel penopang untuk memberikan dukungan pemasangan yang memadai. Lokasi instalasi juga harus menyediakan ruang kosong untuk badan kunci dan komponen yang menonjol di sisi dalam pintu atau laci.
Pola lubang pemasangan kunci kabinet dengan kartu umumnya mengikuti salah satu dari beberapa konfigurasi standar industri. Banyak model menggunakan pola lubang yang sama dengan kunci cam mekanis tradisional, memungkinkan kunci kabinet dengan kartu dipasang retrofit ke kabinet yang sudah ada tanpa memodifikasi lubang pemasangan. Kompatibilitas ini merupakan keunggulan signifikan saat meningkatkan dari keamanan mekanis ke elektronik, karena meminimalkan waktu instalasi dan mempertahankan tampilan kabinet. Sebelum mengebor lubang baru apa pun, verifikasi bahwa spesifikasi kunci kabinet dengan kartu sesuai dengan dimensi lubang pemasangan yang ada atau tata letak lubang baru yang direncanakan.
Pendaftaran kartu adalah proses mendaftarkan kartu terotorisasi ke kunci kabinet dengan kartu. Dalam mode mandiri, pendaftaran biasanya melibatkan masuk ke mode pemrograman melalui kartu master atau kode administrator, lalu menempelkan setiap kartu pengguna ke pembaca untuk didaftarkan. Kunci kabinet dengan kartu membaca dan menyimpan pengidentifikasi unik kartu, mengaitkannya dengan hak akses. Beberapa model mandiri mendukung hak akses berjenjang, di mana kartu tertentu dapat berfungsi sebagai kartu master dengan kemampuan mendaftarkan atau menghapus kartu lain, sedangkan kartu pengguna biasa hanya dapat memicu pembukaan kunci. Model kunci kabinet dengan kartu berjejaring umumnya menangani pendaftaran melalui perangkat lunak manajemen, di mana nomor kartu dimasukkan secara manual atau ditangkap dari pembaca desktop yang terhubung ke komputer manajemen.
Penjadwalan akses adalah fitur yang tersedia pada model kunci kabinet dengan kartu yang lebih maju. Jadwal akses menentukan kapan kartu tertentu atau sekelompok kartu diotorisasi untuk membuka kabinet. Kunci kabinet dengan kartu di ruang stok ritel mungkin mengizinkan akses bagi seluruh staf selama jam operasional tetapi membatasi akses hanya untuk manajer selama shift penutupan. Di lingkungan kesehatan, kunci kabinet dengan kartu pada lemari penyimpanan obat mungkin hanya mengizinkan akses perawat selama shift terjadwal mereka. Jadwal akses dikonfigurasi melalui perangkat lunak manajemen untuk model berjejaring atau melalui kartu pemrograman dan antarmuka administratif untuk model mandiri.
Pengujian kunci kabinet dengan kartu yang baru dipasang harus menyeluruh dan sistematis. Uji setiap kartu yang terdaftar untuk memastikan kartu tersebut secara andal memicu pembukaan kunci. Uji bahwa kartu yang tidak terdaftar ditolak. Uji override mekanis jika tersedia. Uji prosedur penggantian baterai untuk memastikan data pendaftaran kartu tetap tersimpan selama gangguan daya. Untuk model kunci kabinet dengan kartu berjejaring, uji komunikasi dengan server manajemen dan verifikasi bahwa peristiwa akses muncul di log audit. Lakukan seluruh pengujian dengan pintu kabinet atau laci dalam keadaan terbuka untuk menghindari risiko terkunci di luar jika ditemukan kerusakan fungsi.
Analisis Keamanan Sistem Kunci Kabinet dengan Kartu
Postur keamanan kunci kabinet dengan kartu bergantung pada sifat keamanan inheren dari teknologi RFID sekaligus pilihan desain tingkat sistem yang dibuat oleh produsen dan organisasi yang menerapkan. Analisis keamanan menyeluruh memeriksa teknologi kredensial, komunikasi antara kartu dan pembaca, logika pengambilan keputusan internal kunci, ketahanan fisik perangkat keras, serta proses administratif yang mengatur penerbitan dan pencabutan kartu.
Pengklonan kredensial adalah vektor ancaman utama bagi kunci kabinet dengan kartu apa pun. Jika penyerang dapat membaca data dari kartu terotorisasi dan menulisnya ke kartu kosong atau perangkat emulasi, mereka dapat membuat duplikat fungsional yang akan diterima kunci kabinet dengan kartu sebagai sah. Tingkat kesulitan pengklonan sangat bervariasi menurut teknologi. Kredensial frekuensi rendah 125 kHz dengan pengidentifikasi tetap dapat dikloning menggunakan perangkat keras murah yang tersedia secara luas secara daring. Kunci kabinet dengan kartu yang mengandalkan kredensial semacam ini untuk keputusan akses memberikan perlindungan minimal terhadap penyerang yang menguasai teknis. Smart card frekuensi tinggi dengan autentikasi kriptografi, seperti MIFARE DESFire, tahan terhadap pengklonan karena kartu membuktikan keasliannya melalui pertukaran tantangan-respons kriptografi alih-alih sekadar menyiarkan pengidentifikasi statis.
Serangan relay merupakan ancaman yang lebih canggih di mana penyerang memperpanjang komunikasi antara kartu sah dan kunci kabinet dengan kartu melintasi jarak yang lebih jauh. Dalam serangan relay, satu perangkat di dekat kartu sah menangkap respons kartu terhadap tantangan pembaca dan meneruskannya ke perangkat kedua di dekat kunci kabinet dengan kartu, yang kemudian menyajikannya ke pembaca. Kunci kabinet dengan kartu mengira kartu sah sedang hadir dan membuka kunci. Pertahanan terhadap serangan relay memerlukan protokol distance-bounding yang mengukur waktu tempuh bolak-balik pertukaran komunikasi dan menolak respons yang melebihi waktu yang diharapkan untuk kartu dalam kedekatan fisik yang dekat. Kemampuan ini tersedia di beberapa platform smart card keamanan tinggi tetapi belum umum pada produk kunci kabinet dengan kartu.
Keamanan fisik kunci kabinet dengan kartu terhadap pembobolan mengikuti prinsip yang sama seperti perangkat pengunci apa pun. Baut atau pengait harus cukup kuat dan terentak cukup jauh ke dalam rangka untuk menahan pembongkaran paksa. Badan kunci harus terpasang dengan aman agar tidak dapat dicabut dari permukaan kabinet. Permukaan pembaca harus tahan terhadap serangan pengeboran yang berupaya mengakses kabel internal dan melewati autentikasi elektronik. Kunci kabinet dengan kartu yang dirancang baik akan menempatkan seluruh elektronik pengambilan keputusan di sisi aman kunci, sehingga meskipun penyerang menghancurkan pembaca eksternal, mereka tidak dapat semata-mata memberikan tegangan ke kabel aktuator untuk memicu pembukaan kunci.
Keamanan administratif sering kali menjadi titik terlemah dalam penerapan kunci kabinet dengan kartu. Kartu yang tidak segera dinonaktifkan saat karyawan keluar dari organisasi merupakan kerentanan keamanan yang terus-menerus. Kartu master atau kartu pemrograman, jika hilang atau dicuri, dapat memungkinkan penyerang mendaftarkan kartu mereka sendiri ke sistem. Berbagi kartu, di mana satu karyawan meminjamkan kartunya kepada yang lain, meruntuhkan akuntabilitas individu dan integritas jejak audit. Sistem kunci kabinet dengan kartu hanya seaman kebijakan dan prosedur yang mengatur manajemen siklus hidup kredensial. Organisasi harus menetapkan proses yang jelas untuk penerbitan kartu, validasi ulang hak akses secara berkala, penonaktifan segera kartu yang hilang atau milik karyawan yang keluar, serta audit rutin atas catatan akses.
Integrasi Perusahaan Sistem Kunci Kabinet dengan Kartu
Mengintegrasikan kunci kabinet dengan kartu ke sistem kontrol akses perusahaan mengubahnya dari perangkat keamanan terisolasi menjadi komponen terkelola dalam infrastruktur keamanan organisasi. Model integrasi bergantung pada kemampuan kunci kabinet dengan kartu sekaligus platform kontrol akses. Integrasi paling dasar hanya menggunakan teknologi kartu yang sama untuk akses pintu dan akses kabinet, sehingga pengguna membawa satu kredensial tunggal. Namun, sistem akses pintu dan sistem kunci kabinet dengan kartu dapat beroperasi secara independen, dengan basis data dan antarmuka administrasi yang terpisah.
Dukungan antarmuka Wiegand pada kunci kabinet dengan kartu memungkinkan koneksi ke panel kontrol akses standar. Protokol Wiegand, meskipun sudah tua dan memiliki keterbatasan—bersifat searah dan tidak terenkripsi—tetap menjadi antarmuka yang paling luas didukung di industri kontrol akses. Kunci kabinet dengan kartu yang memiliki keluaran Wiegand dapat dihubungkan ke panel kontrol akses layaknya pembaca pintu, dengan panel yang mengambil keputusan akses dan mengirim sinyal kembali ke kunci kabinet dengan kartu untuk membuka kunci. Arsitektur ini memusatkan logika kontrol akses pada panel, yang memelihara basis data kartu terotorisasi dan jadwal akses.
Open Supervised Device Protocol atau OSDP mengatasi keterbatasan keamanan Wiegand dengan menyediakan komunikasi terenkripsi dua arah antara pembaca dan pengendali. Kunci kabinet dengan kartu yang mendukung OSDP dapat berkomunikasi secara aman dengan jarak lebih jauh serta dapat melaporkan statusnya, menerima pembaruan konfigurasi, dan menangani interaksi yang lebih canggih dibandingkan urutan baca-kartu-dan-buka sederhana yang didukung Wiegand. Seiring organisasi meningkatkan infrastruktur kontrol akses mereka, menetapkan perangkat keras kunci kabinet dengan kartu berkemampuan OSDP memastikan kompatibilitas dengan standar keamanan saat ini dan masa depan.
Teknologi integrasi nirkabel termasuk Bluetooth Low Energy, Wi-Fi, serta Z-Wave atau Zigbee memungkinkan kunci kabinet dengan kartu terhubung ke sistem manajemen tanpa kabel khusus. Kunci kabinet dengan kartu nirkabel dapat dipasang di lokasi yang mustahil atau terlalu mahal untuk menarik kabel kontrol akses, seperti di bangunan bersejarah, di kampus luas, atau di fasilitas sementara. Model nirkabel memang memerlukan daya baterai dan penggantian baterai berkala, serta koneksi nirkabelnya harus diamankan terhadap penyadapan dan sabotase. Kenyamanan dan fleksibilitas penerapan kunci kabinet dengan kartu nirkabel sering kali lebih penting dibandingkan kebutuhan pemeliharaan baterai bagi banyak aplikasi.
Integrasi perangkat lunak manajemen adalah lapisan tempat administrator berinteraksi dengan sistem kunci kabinet dengan kartu. Perangkat lunak menyediakan antarmuka untuk mendaftarkan kartu, mengelola hak akses, mengonfigurasi jadwal, melihat jejak audit, dan menghasilkan laporan. Platform manajemen yang dirancang baik untuk sistem kunci kabinet dengan kartu harus terintegrasi dengan sistem manajemen identitas yang ada seperti Active Directory atau LDAP, sistem SDM yang memicu perubahan akses saat karyawan direkrut atau diberhentikan, serta platform manajemen informasi dan peristiwa keamanan yang menggabungkan data keamanan dari seluruh organisasi.
Aplikasi Industri Teknologi Kunci Kabinet dengan Kartu
Lingkungan kesehatan menghadirkan beberapa persyaratan paling menuntut untuk penerapan kunci kabinet dengan kartu. Rumah sakit harus mengamankan lemari obat, penyimpanan zat terkendali, rekam medis pasien, dan peralatan medis mahal sambil memastikan staf klinis terotorisasi dapat mengakses sumber daya ini seketika saat dibutuhkan untuk perawatan pasien. Kunci kabinet dengan kartu di lingkungan kesehatan harus mendukung badge ID staf yang sudah dibawa oleh personel klinis, menghilangkan kebutuhan kredensial terpisah. Kemampuan jejak audit sangat krusial untuk kepatuhan regulasi terhadap persyaratan pelacakan zat terkendali. Dalam situasi darurat, kunci kabinet dengan kartu tidak boleh menghambat akses ke obat dan peralatan penyelamat nyawa—pertimbangan yang umumnya mengarah ke penerapan di mana kunci dapat dilewati dalam skenario code-blue atau kondisi darurat lainnya.
Institusi pendidikan tinggi menerapkan kunci kabinet dengan kartu untuk berbagai aplikasi termasuk penyimpanan bahan kimia dan peralatan laboratorium, lemari aset TI, loker alat musik, penyimpanan peralatan atletik, dan lemari penelitian dosen. Banyak universitas telah berinvestasi dalam program smart card seluruh kampus yang menggabungkan akses bangunan, paket makan, hak perpustakaan, dan fungsi pembayaran dalam satu kartu ID mahasiswa atau staf. Kunci kabinet dengan kartu yang kompatibel dengan infrastruktur kartu kampus yang ada ini memperluas nilai investasi tersebut sekaligus menyediakan keamanan granular untuk isi bernilai tinggi atau berbahaya. Regulasi keselamatan laboratorium sering kali mensyaratkan kontrol akses terdokumentasi untuk penyimpanan bahan berbahaya, menjadikan jejak audit kunci kabinet dengan kartu sebagai alat kepatuhan yang penting.
Lingkungan kantor korporat diuntungkan oleh penerapan kunci kabinet dengan kartu untuk mengamankan lemari arsip yang berisi catatan personel, dokumen keuangan, kekayaan intelektual, dan materi rahasia lainnya. Integrasi kunci kabinet dengan kartu dengan sistem badge korporat berarti ketika akses bangunan seorang karyawan diakhiri saat pemisahan, akses kabinetnya juga otomatis dicabut. Integrasi ini menutup celah keamanan umum di mana mantan karyawan mungkin masih menyimpan kunci fisik lemari arsip jauh setelah kredensial akses bangunan mereka dinonaktifkan.
Aplikasi perhotelan untuk kunci kabinet dengan kartu meliputi brankas kamar tamu, kabinet minibar, serta akses staf ke penyimpanan perlengkapan housekeeping dan loker peralatan pemeliharaan. Kunci kabinet dengan kartu pada brankas kamar tamu hotel dapat diprogram untuk menerima kartu kunci kamar tamu, memberikan pengalaman mulus di mana kartu yang sama yang membuka pintu kamar juga membuka brankas dalam kamar. Ini menghilangkan kebutuhan tamu mengingat kombinasi brankas dan mengurangi panggilan ke resepsionis dari tamu yang lupa kode brankas mereka. Kunci kabinet dengan kartu dapat diprogram ulang secara otomatis untuk setiap tamu baru sebagai bagian dari integrasi sistem manajemen properti.
Aplikasi pemerintahan dan pertahanan untuk kunci kabinet dengan kartu mencakup penyimpanan dokumen terklasifikasi, gudang senjata dan peralatan sensitif, serta penyimpanan barang bukti untuk lembaga penegak hukum. Aplikasi ini umumnya memerlukan kunci kabinet dengan kartu yang mendukung kredensial terbitan pemerintah seperti Common Access Card atau Personal Identity Verification card, yang menggabungkan beberapa faktor autentikasi termasuk kartu itu sendiri, PIN yang hanya diketahui pemegang kartu, dan data biometrik yang tersimpan di kartu. Kunci kabinet dengan kartu di lingkungan ini harus memenuhi standar keamanan ketat termasuk kepatuhan FIPS 201 dan mungkin memerlukan sertifikasi tambahan untuk TEMPEST, ketahanan pembobolan paksa, dan daya tahan lingkungan.
Kunci Kabinet dengan Kartu Versus Teknologi Alternatif
Membandingkan kunci kabinet dengan kartu terhadap kunci elektronik berbasis keypad menerangi kekuatan dan pertimbangan tiap pendekatan. Kunci kabinet dengan kartu menghilangkan kebutuhan menghafal kode, menghilangkan risiko kode teramati melalui shoulder surfing, dan memungkinkan akses cepat dengan sekadar sentuhan. Namun, penerapan kunci kabinet dengan kartu mensyaratkan setiap pengguna terotorisasi memiliki kartu kompatibel, yang menambah biaya dan kompleksitas logistik. Kunci berbasis keypad memiliki biaya kredensial nol per pengguna—setiap pengguna baru cukup mempelajari kodenya. Pilihan antara kunci kabinet dengan kartu dan keypad sering kali bermuara pada infrastruktur kredensial yang ada: jika pengguna sudah membawa kartu akses, kunci kabinet dengan kartu memanfaatkan investasi tersebut. Jika tidak, keypad mungkin lebih praktis.
Kunci kabinet biometrik yang menggunakan sidik jari, pengenalan wajah, atau pemindaian iris merupakan alternatif lain dari teknologi kunci kabinet dengan kartu. Kunci biometrik menghilangkan kredensial sepenuhnya—pengguna adalah kredensialnya. Ini menghilangkan risiko kartu hilang atau dicuri dan memberikan jaminan identitas pengguna yang sangat tinggi. Namun, kunci kabinet biometrik umumnya lebih mahal daripada model kunci kabinet dengan kartu, mungkin memiliki tingkat penolakan palsu yang lebih tinggi terutama di lingkungan di mana pengguna memakai sarung tangan atau tangan kotor, serta menimbulkan kekhawatiran privasi yang memerlukan pertimbangan cermat. Teknologi biometrik dan kartu semakin digabungkan dalam unit kunci kabinet dengan kartu multi-faktor yang mensyaratkan kartu dan sidik jari sekaligus untuk akses.
Kunci mekanis berbasis kunci fisik tetap menjadi tolok ukur tempat alternatif elektronik diukur. Kunci mekanis murah, tidak memerlukan daya, dan dapat bertahan puluhan tahun dengan pemeliharaan minimal. Di hadapan keunggulan tersebut, kunci kabinet dengan kartu menawarkan fleksibilitas pengelolaan kredensial, kemampuan jejak audit, potensi integrasi, dan penghapusan pengelolaan kunci fisik. Bagi banyak organisasi, faktor penentu adalah biaya tersembunyi dari manajemen kunci: waktu yang dihabiskan untuk melacak kunci, mengganti silinder kunci saat kunci hilang, dan mengelola logistik distribusi serta pengumpulan kunci. Kunci kabinet dengan kartu menghilangkan biaya-biaya ini, sering kali memberikan pengembalian investasi positif dalam tahun pertama penerapan meskipun biaya perangkat keras di muka lebih tinggi.
Pendekatan kredensial seluler, di mana smartphone menggantikan kartu fisik menggunakan komunikasi NFC atau Bluetooth, merupakan alternatif yang sedang berkembang dari teknologi kunci kabinet dengan kartu tradisional. Kredensial seluler menghilangkan biaya dan dampak lingkungan dari kartu plastik, memungkinkan penerbitan dan pencabutan jarak jauh, serta memanfaatkan fitur keamanan smartphone modern termasuk enkripsi tingkat perangkat dan pembukaan biometrik. Kunci kabinet dengan kartu yang mendukung kartu fisik sekaligus kredensial seluler memberikan fleksibilitas maksimal, memungkinkan transisi bertahap dari kartu ke ponsel seiring populasi pengguna mengadopsi teknologi kredensial seluler.
Keberlanjutan dan Manajemen Siklus Hidup Penerapan Kunci Kabinet dengan Kartu
Dampak lingkungan dari penerapan kunci kabinet dengan kartu mencakup manufaktur, operasi, dan pembuangan akhir masa pakai. Fase manufaktur meliputi ekstraksi dan pemrosesan bahan baku, produksi komponen elektronik, dan perakitan produk jadi. Kunci kabinet dengan kartu mengandung logam, plastik, dan komponen elektronik, masing-masing dengan jejak lingkungannya sendiri. Produsen semakin banyak menerbitkan deklarasi produk lingkungan atau penilaian siklus hidup yang mengkuantifikasi dampak ini dan menunjukkan kemajuan menuju tujuan keberlanjutan.
Konsumsi energi operasional kunci kabinet dengan kartu didominasi oleh penggunaan baterai untuk model berbaterai dan konsumsi listrik untuk model berpemasangan kabel. Unit kunci kabinet dengan kartu berbaterai mengonsumsi baterai sepanjang masa layanannya, dengan jumlah baterai total bergantung pada efisiensi daya kunci dan interval penggantian. Memilih kunci kabinet dengan kartu yang memaksimalkan umur baterai mengurangi biaya operasional sekaligus dampak lingkungan. Beberapa produsen menawarkan opsi baterai isi ulang atau aksesori energy harvesting yang dapat mengurangi atau menghilangkan konsumsi baterai sekali pakai.
Manajemen akhir masa pakai untuk kunci kabinet dengan kartu melibatkan pembuangan atau daur ulang komponen elektronik, baterai, dan material secara tepat. Banyak yurisdiksi memiliki regulasi yang mengatur pembuangan limbah elektronik atau e-waste yang berlaku untuk unit kunci kabinet dengan kartu pada akhir masa pakainya. Produsen dengan program take-back menyederhanakan kepatuhan dengan menerima unit yang dikembalikan untuk didaur ulang secara bertanggung jawab. Saat memilih kunci kabinet dengan kartu, pertimbangkan kebijakan lingkungan produsen, ketersediaan informasi daur ulang, dan apakah desain produk memfasilitasi pembongkaran untuk pemulihan material.
Manajemen siklus hidup kartu itu sendiri merupakan pertimbangan penting untuk penerapan kunci kabinet dengan kartu berskala besar. Kartu plastik PVC memiliki biaya lingkungan, dan organisasi besar mungkin menerbitkan ribuan hingga puluhan ribu kartu setiap tahun. Daya tahan kartu memengaruhi frekuensi penggantian—kartu yang cepat terdelaminasi atau aus menghasilkan lebih banyak limbah dan biaya penggantian lebih tinggi. Beberapa organisasi beralih ke kredensial seluler secara khusus untuk mengurangi konsumsi kartu plastik, sementara yang lain menetapkan kartu berbahan daur ulang atau berbasis bio. Siklus hidup kartu harus diperhitungkan dalam total biaya kepemilikan dan penilaian dampak lingkungan untuk penerapan kunci kabinet dengan kartu.
Memilih dan Mengadaikan Kunci Kabinet dengan Kartu: Pendekatan Terstruktur
Proses pengadaan kunci kabinet dengan kartu harus diawali dengan dokumen persyaratan terperinci yang menangkap seluruh kebutuhan pemangku kepentingan. Persyaratan keamanan menetapkan model ancaman dan tingkat keamanan minimum yang dapat diterima. Persyaratan operasional mendefinisikan jumlah pengguna, pola akses, dan alur kerja administratif. Persyaratan teknis mencakup kompatibilitas dengan sistem yang ada, infrastruktur jaringan, dan kebijakan keamanan TI. Persyaratan lingkungan menggambarkan kondisi instalasi yang harus ditanggung kunci kabinet dengan kartu. Persyaratan anggaran menetapkan parameter total biaya termasuk perangkat keras, instalasi, dan biaya operasional berkelanjutan.
Proses evaluasi terstruktur untuk vendor kunci kabinet dengan kartu harus mencakup pengujian langsung produk kandidat. Minta unit evaluasi dan pasang di lokasi representatif. Uji dengan kartu aktual yang digunakan organisasi Anda. Verifikasi klaim umur baterai dengan memantau unit evaluasi dari waktu ke waktu. Evaluasi kegunaan perangkat lunak manajemen bersama administrator aktual yang akan menggunakannya setiap hari. Uji integrasi dengan sistem kontrol akses yang ada bila berlaku. Masa evaluasi harus cukup panjang untuk mengidentifikasi masalah keandalan, masalah kegunaan, atau celah fitur sebelum berkomitmen pada pembelian skala besar.
Perencanaan instalasi untuk penerapan kunci kabinet dengan kartu harus mencakup persyaratan instalasi fisik untuk setiap kabinet, proses pendaftaran dan pemrograman kartu, pelatihan pengguna, dan transisi dari mekanisme penguncian yang ada. Untuk retrofit, dokumentasikan konfigurasi kunci yang ada untuk setiap kabinet dan verifikasi kompatibilitas dengan kunci kabinet dengan kartu yang baru. Untuk konstruksi baru, berkoordinasi dengan pemasok kabinet untuk memastikan spesifikasi kabinet mengakomodasi model kunci kabinet dengan kartu yang dipilih. Susun jadwal instalasi yang meminimalkan gangguan operasional, dan siapkan rencana kontingensi untuk tantangan pemasangan tak terduga atau masalah kompatibilitas.
Pelatihan pengguna adalah faktor keberhasilan kritis untuk adopsi kunci kabinet dengan kartu. Pengguna yang memahami cara mengoperasikan kunci, yang tahu apa yang harus dilakukan jika kartunya tidak dikenali, dan yang mengapresiasi manfaat keamanan serta kenyamanan sistem akan lebih cenderung menggunakannya dengan benar dan konsisten. Pelatihan harus mencakup teknik penyajian kartu yang tepat, arti berbagai indikator LED dan sinyal audio, cara melaporkan kartu yang hilang atau dicuri, serta pentingnya tidak berbagi kartu atau menahan pintu terbuka bagi orang yang tidak berwenang. Pelatihan penyegaran harus diberikan secara berkala dan sebagai bagian dari orientasi karyawan baru.
Perencanaan dukungan dan pemeliharaan pasca-penerapan memastikan kesuksesan jangka panjang penerapan kunci kabinet dengan kartu. Tetapkan proses dukungan untuk menangani masalah pengguna seperti kartu hilang, kerusakan kunci, dan masalah akses. Pertahankan persediaan cadangan kunci, baterai, dan perangkat pemrograman untuk memungkinkan penggantian cepat saat terjadi kegagalan. Jadwalkan pemeliharaan preventif berkala termasuk penggantian baterai, pembaruan firmware, dan pemeriksaan fisik kunci serta perangkat keras pemasangan. Tinjau log audit secara rutin untuk memverifikasi bahwa sistem kunci kabinet dengan kartu digunakan sesuai tujuan dan pola akses konsisten dengan kebijakan keamanan.
Panduan definitif teknologi kunci kabinet dengan kartu ini terakhir diperbarui pada 3 Agustus 2026. Spesifikasi teknologi, fitur produk, dan harga dapat berubah. Selalu verifikasi informasi terkini dengan produsen dan lakukan penilaian spesifik lokasi sebelum pengadaan. Untuk rekomendasi personal tentang solusi kunci kabinet dengan kartu untuk aplikasi spesifik Anda, hubungi CabinetLock Security Team atau konsultasikan dengan profesional keamanan fisik yang berkualifikasi.
Sumber Bacaan dan Referensi Lanjutan
- ISO/IEC 14443: Identification Cards — Contactless Integrated Circuit Cards — Proximity Cards
- ISO/IEC 15693: Identification Cards — Contactless Integrated Circuit Cards — Vicinity Cards
- NIST SP 800-73: Interfaces for Personal Identity Verification
- SIA OSDP Standard v2.2: Open Supervised Device Protocol
- GS1 EPCglobal UHF RFID Standards
The Evolution and Fundamentals of Cabinet Lock With Card Technology
A cabinet lock with card represents a paradigm shift in how organizations control access to secured storage. Unlike mechanical locks that require physical keys or code-based electronic locks that depend on memorized numeric sequences, a cabinet lock with card uses radio frequency identification or smart card technology to authenticate users through a contactless credential. The user simply presents their card or fob near the reader surface of the cabinet lock with card, and if the credential is authorized, the lock releases within a fraction of a second.
The underlying technology in a cabinet lock with card has its roots in access control systems developed for commercial building entry in the 1970s and 1980s. As RFID technology miniaturized and decreased in cost, it became practical to embed card readers into locks small enough to fit on cabinet doors and drawers. Today's cabinet lock with card products range from compact units no larger than a traditional mechanical cam lock to sophisticated networked devices that integrate seamlessly with enterprise access control platforms spanning thousands of doors and cabinets across multiple facilities.
The fundamental advantage of a cabinet lock with card over key-based alternatives is credential management flexibility. When a mechanical key is lost, stolen, or not returned by a departing employee, the security of every cabinet that key could open is compromised. Rekeying mechanical locks is expensive and time-consuming. With a cabinet lock with card, administrators can instantly revoke a lost card's access privileges through the management software, and the physical lock hardware requires no modification whatsoever. This capability transforms cabinet security from a static, hardware-bound system to a dynamic, software-managed service.
The user experience of a cabinet lock with card is another significant advantage. Presenting a card takes less than a second and requires no memorization of codes. For users who already carry an ID badge or access card for building entry, that same card can often be programmed to work with compatible cabinet lock with card units, creating a single-credential experience across the entire facility. This convenience factor drives user compliance—when cabinet security is effortless, users are far less likely to circumvent it by leaving cabinets unlocked or sharing credentials.
This comprehensive guide explores every dimension of cabinet lock with card technology, from the radio frequency principles that enable contactless operation to the enterprise integration architectures that make large-scale deployments manageable. Whether you are evaluating a cabinet lock with card for a small office, a hospital pharmacy, a university laboratory, or a multi-site corporate deployment, the detailed technical and practical information in this guide will support informed decision-making throughout the procurement and deployment process.
RFID Technology Behind a Cabinet Lock With Card
The radio frequency identification technology that powers a cabinet lock with card operates across several frequency bands, each with distinct characteristics that affect read range, data transfer speed, and suitability for different applications. Understanding these frequency bands is essential when selecting a cabinet lock with card, as the choice determines compatibility with existing credential populations, performance in the intended installation environment, and the overall security level of the system.
Low frequency RFID, operating at 125 kHz, is the oldest and most widely deployed technology in the cabinet lock with card market. Low frequency credentials, often based on EM4100 or compatible chip protocols, transmit a fixed, unique identifier when energized by the reader field. The read range for a low frequency cabinet lock with card is typically short—one to three centimeters—which is actually advantageous for cabinet applications where the user intentionally holds their card close to the reader. Low frequency signals penetrate non-metallic materials well, so a low frequency cabinet lock with card can often read a card through a wallet or badge holder. However, low frequency credentials are typically read-only and lack the cryptographic capabilities of higher frequency alternatives.
High frequency RFID at 13.56 MHz represents the current mainstream technology for a cabinet lock with card. The most common high frequency standards are MIFARE, developed by NXP Semiconductors, and ISO 14443 and ISO 15693 compliant credentials. A high frequency cabinet lock with card offers several advantages over low frequency: faster data exchange, support for mutual authentication between the card and reader, encrypted communication channels, and the ability to read and write data to the credential. The read range for a high frequency cabinet lock with card is similar to low frequency at one to four centimeters, providing the intentional proximity that cabinet applications require.
Ultra-high frequency or UHF RFID, operating between 860 and 960 MHz, offers dramatically extended read range of up to several meters. While UHF technology powers inventory tracking and supply chain applications, it is generally not well suited for a cabinet lock with card due to the security implications of extended read range. A UHF cabinet lock with card could potentially be triggered by a card that is several meters away, creating a risk of unintended unlocking. Some specialized cabinet lock with card applications do use UHF for hands-free access in environments such as healthcare procedure rooms where staff cannot touch readers due to sterility requirements, but these deployments require careful system design to prevent unauthorized access.
Near Field Communication or NFC, which operates at 13.56 MHz and is compatible with many high frequency RFID standards, extends the cabinet lock with card concept to include smartphones as credentials. An NFC-enabled cabinet lock with card can read credential data from a smartphone running a compatible application, allowing users to access cabinets using a device they already carry. This capability is particularly valuable in environments where issuing and managing physical cards is logistically challenging, such as temporary contractor access or short-term equipment rental scenarios.
The security architecture of a cabinet lock with card varies significantly by technology generation. Basic low frequency systems store access control decisions entirely in the lock itself, with each cabinet lock with card maintaining a local list of authorized card identifiers. When a card is presented, the cabinet lock with card checks the identifier against its internal list and unlocks if a match is found. This standalone mode is simple to deploy but becomes administratively burdensome as the number of locks and users grows. More advanced cabinet lock with card systems use online or semi-online architectures where the lock queries a centralized controller or server for each access decision, enabling real-time credential validation and immediate revocation of lost or stolen cards.
Key Specifications and Features of a Cabinet Lock With Card
The card compatibility of a cabinet lock with card is the most fundamental specification to evaluate. A single-technology cabinet lock with card may support only one card type, such as 125 kHz proximity cards or MIFARE Classic 13.56 MHz cards. Multi-technology readers are increasingly common and can read two or more card types simultaneously, which is valuable when migrating from an older card technology to a newer one, or when the cabinet lock with card must accommodate visitors or contractors who carry different credential types than regular employees. Some multi-technology cabinet lock with card models can read low frequency proximity, high frequency smart cards, and NFC from smartphones through a single reader interface.
The user capacity of a cabinet lock with card determines how many unique cards the lock can recognize. Entry-level standalone models might store a few dozen card identifiers, while advanced networked cabinet lock with card systems can support thousands or tens of thousands of users. The capacity requirement depends on the deployment scenario. A cabinet lock with card on a single file cabinet in a small office might only need to recognize five to ten users. A cabinet lock with card on a shared equipment locker in a large hospital could need to recognize hundreds of staff members. When evaluating capacity, consider not just current needs but anticipated growth over the expected service life of the lock, which is typically five to ten years.
Audit trail functionality in a cabinet lock with card records each access event with a timestamp and card identifier. Standalone cabinet lock with card models store audit records in onboard memory, with capacities typically ranging from several hundred to several thousand events. The audit data must be retrieved periodically, usually through a dedicated programming device, a USB connection, or a Bluetooth interface to a management application. Networked cabinet lock with card models transmit audit events in real time to a central database, providing immediate visibility into access activity and eliminating the risk of losing audit data if a lock is damaged or its memory becomes corrupted.
Power management is a critical consideration for any cabinet lock with card. Battery-powered models, the most common type, typically operate on standard AA or AAA alkaline batteries with service lives ranging from one to two years under typical usage. Power consumption is driven primarily by the RFID reader, which must generate a radio frequency field strong enough to energize a passive card and read its data. Some cabinet lock with card models incorporate power-saving features such as motion sensors that activate the reader only when a user approaches, extending battery life significantly. Hardwired cabinet lock with card models, which receive power through low-voltage wiring from an external power supply or access control panel, eliminate battery replacement requirements but require more complex installation.
The physical construction quality of a cabinet lock with card directly affects both security and longevity. The housing should be constructed from durable materials such as zinc alloy, stainless steel, or impact-resistant engineering polymers. The card reader surface, which endures repeated contact with cards and badges, should resist scratching and wear that could eventually impair reading performance. The internal locking mechanism should operate smoothly and positively, with a bolt or latch that extends fully into the locked position and retracts completely when triggered. A cabinet lock with card that binds, sticks, or produces inconsistent operation will frustrate users and undermine confidence in the security system.
Installing and Configuring a Cabinet Lock With Card
Pre-installation planning for a cabinet lock with card begins with a thorough assessment of the mounting surface. Cabinet doors and drawer fronts vary widely in thickness, material, and construction quality. A cabinet lock with card must be mounted to a surface that can support the lock body and withstand the forces applied during normal operation and any attempted forced entry. Thin or hollow-core cabinet doors may require reinforcement plates or backing panels to provide adequate mounting support. The installation location should also provide clearance for the lock body and any protruding components on the interior side of the door or drawer.
The mounting hole pattern for a cabinet lock with card typically follows one of several industry-standard configurations. Many models use the same hole pattern as traditional mechanical cam locks, allowing a cabinet lock with card to retrofit into existing cabinets without modifying the mounting hole. This compatibility is a significant advantage when upgrading from mechanical to electronic security, as it minimizes installation time and preserves the appearance of the cabinet. Before drilling any new holes, verify that the cabinet lock with card specifications match the existing mounting hole dimensions or the planned new hole layout.
Card enrollment is the process of registering authorized cards with a cabinet lock with card. In standalone mode, enrollment typically involves entering a programming mode through a master card or administrator code, then presenting each user card to the reader for registration. The cabinet lock with card reads and stores the card's unique identifier, associating it with an access privilege. Some standalone models support tiered privileges, where certain cards can function as master cards with the ability to enroll or delete other cards, while regular user cards can only trigger unlocking. Networked cabinet lock with card models typically handle enrollment through the management software, where card numbers are entered manually or captured from a desktop reader connected to the management computer.
Access scheduling is a feature available on more advanced cabinet lock with card models. An access schedule defines when a particular card or group of cards is authorized to unlock the cabinet. A cabinet lock with card in a retail stock room might allow access for all staff during business hours but restrict access to managers only during closing shifts. In a healthcare setting, a cabinet lock with card on a medication storage cabinet might allow nursing staff access during their scheduled shifts only. Access schedules are configured through the management software for networked models or through programming cards and administrative interfaces for standalone models.
Testing a newly installed cabinet lock with card should be comprehensive and systematic. Test each enrolled card to confirm it reliably triggers unlocking. Test that unenrolled cards are rejected. Test the mechanical override if one is provided. Test battery replacement procedures to confirm that card enrollment data is preserved during power interruptions. For networked cabinet lock with card models, test communication with the management server and verify that access events appear in the audit log. Perform all testing with the cabinet door or drawer open to avoid the risk of being locked out if a malfunction is discovered.
Security Analysis of Cabinet Lock With Card Systems
The security posture of a cabinet lock with card depends on both the inherent security properties of the RFID technology and the system-level design choices made by the manufacturer and the deploying organization. A thorough security analysis examines the credential technology, the communication between card and reader, the lock's internal decision-making logic, the physical robustness of the hardware, and the administrative processes governing card issuance and revocation.
Credential cloning is a primary threat vector for any cabinet lock with card. If an attacker can read the data from an authorized card and write it to a blank card or emulation device, they can create a functional duplicate that the cabinet lock with card will accept as legitimate. The difficulty of cloning varies dramatically by technology. Low frequency 125 kHz credentials with fixed identifiers can be cloned using inexpensive hardware widely available online. A cabinet lock with card that relies on these credentials for access decisions provides minimal protection against a technically capable attacker. High frequency smart cards with cryptographic authentication, such as MIFARE DESFire, resist cloning because the card proves its authenticity through a cryptographic challenge-response exchange rather than simply broadcasting a static identifier.
Relay attacks represent a more sophisticated threat where an attacker extends the communication between a legitimate card and a cabinet lock with card over a greater distance. In a relay attack, one device near the legitimate card captures the card's response to reader challenges and relays it to a second device near the cabinet lock with card, which presents it to the reader. The cabinet lock with card believes the legitimate card is present and unlocks. Defending against relay attacks requires distance-bounding protocols that measure the round-trip time of the communication exchange and reject responses that exceed the time expected for a card in close physical proximity. This capability is available in some high-security smart card platforms but is not yet common in cabinet lock with card products.
The physical security of a cabinet lock with card against forced entry follows the same principles as any locking device. The bolt or latch must be sufficiently strong and extend far enough into the frame to resist prying. The lock body must be securely mounted to resist being torn away from the cabinet surface. The reader surface should resist drilling attacks that attempt to access internal wiring and bypass the electronic authentication. A well-designed cabinet lock with card will have all the decision-making electronics on the secure side of the lock, so that even if an attacker destroys the external reader, they cannot simply apply voltage to an actuator wire and trigger unlocking.
Administrative security is often the weakest link in a cabinet lock with card deployment. Cards that are not promptly deactivated when an employee leaves the organization represent standing security vulnerabilities. Master cards or programming cards, if lost or stolen, can allow an attacker to enroll their own cards into the system. Card sharing, where one employee lends their card to another, undermines individual accountability and the integrity of audit trails. A cabinet lock with card system is only as secure as the policies and procedures governing credential lifecycle management. Organizations should establish clear processes for card issuance, periodic revalidation of access privileges, prompt deactivation of lost or separated-employee cards, and regular audits of access records.
Enterprise Integration of Cabinet Lock With Card Systems
Integrating a cabinet lock with card into an enterprise access control system transforms it from an isolated security device into a managed component of the organizational security infrastructure. The integration model depends on the capabilities of both the cabinet lock with card and the access control platform. The most basic integration simply uses the same card technology for both door access and cabinet access, so users carry a single credential. However, the door access system and the cabinet lock with card systems may operate independently, with separate databases and administration interfaces.
Wiegand interface support in a cabinet lock with card enables connection to standard access control panels. The Wiegand protocol, despite its age and limitations—it is unidirectional and unencrypted—remains the most widely supported interface in the access control industry. A cabinet lock with card with a Wiegand output can be wired to an access control panel just like a door reader, with the panel making access decisions and sending a signal back to the cabinet lock with card to unlock. This architecture centralizes access control logic in the panel, which maintains the database of authorized cards and access schedules.
The Open Supervised Device Protocol, or OSDP, addresses the security limitations of Wiegand by providing bidirectional encrypted communication between the reader and the controller. A cabinet lock with card that supports OSDP can communicate securely over longer distances and can report its status, receive configuration updates, and handle more sophisticated interactions than the simple card-read-and-unlock sequence that Wiegand supports. As organizations upgrade their access control infrastructure, specifying OSDP-capable cabinet lock with card hardware ensures compatibility with current and future security standards.
Wireless integration technologies including Bluetooth Low Energy, Wi-Fi, and Z-Wave or Zigbee enable a cabinet lock with card to connect to management systems without dedicated wiring. A wireless cabinet lock with card can be installed in locations where running access control wiring is impractical or prohibitively expensive, such as in historic buildings, across large campuses, or in temporary facilities. Wireless models do require battery power and periodic battery changes, and the wireless connection must be secured against eavesdropping and tampering. The convenience and flexibility of wireless cabinet lock with card deployment often outweighs the battery maintenance requirement for many applications.
Management software integration is the layer where administrators interact with the cabinet lock with card system. The software provides the interface for enrolling cards, managing access privileges, configuring schedules, viewing audit trails, and generating reports. A well-designed management platform for a cabinet lock with card system should integrate with existing identity management systems such as Active Directory or LDAP, HR systems that trigger access changes when employees are hired or terminated, and security information and event management platforms that aggregate security data from across the organization.
Industry Applications for Cabinet Lock With Card Technology
Healthcare environments present some of the most demanding requirements for cabinet lock with card deployment. Hospitals must secure medication cabinets, controlled substance storage, patient records, and expensive medical equipment while ensuring that authorized clinical staff can access these resources instantly when needed for patient care. A cabinet lock with card in a healthcare setting must support the staff ID badges already carried by clinical personnel, eliminating the need for separate credentials. The audit trail capability is critical for regulatory compliance with controlled substance tracking requirements. In emergency situations, the cabinet lock with card must not impede access to life-saving medications and equipment—considerations that typically lead to deployments where locks can be overridden in code-blue or other emergency scenarios.
Higher education institutions deploy a cabinet lock with card across a wide range of applications including laboratory chemical and equipment storage, IT asset cabinets, musical instrument lockers, athletic equipment storage, and faculty research cabinets. Many universities have already invested in campus-wide smart card programs that combine building access, meal plans, library privileges, and payment functions on a single student or staff ID card. A cabinet lock with card that is compatible with this existing campus card infrastructure extends the value of that investment while providing granular security for high-value or hazardous contents. Laboratory safety regulations often require documented access control for hazardous materials storage, making the audit trail of a cabinet lock with card an important compliance tool.
Corporate office environments benefit from cabinet lock with card deployment for securing file cabinets containing personnel records, financial documents, intellectual property, and other confidential materials. The integration of a cabinet lock with card with the corporate badging system means that when an employee's building access is terminated upon separation, their cabinet access is automatically revoked as well. This integration closes a common security gap where separated employees might retain physical keys to file cabinets long after their building access credentials have been deactivated.
Hospitality applications for a cabinet lock with card include guest room safes, minibar cabinets, and staff access to housekeeping supply storage and maintenance equipment lockers. A cabinet lock with card in a hotel guest room safe can be programmed to accept the guest's room key card, providing a seamless experience where the same card that opens the room door also opens the in-room safe. This eliminates the need for guests to remember safe combinations and reduces front desk calls from guests who have forgotten their safe code. The cabinet lock with card can be automatically reprogrammed for each new guest as part of the property management system integration.
Government and defense applications for a cabinet lock with card involve classified document storage, weapons and sensitive equipment armories, and evidence storage for law enforcement agencies. These applications typically require a cabinet lock with card that supports government-issued credentials such as Common Access Cards or Personal Identity Verification cards, which incorporate multiple authentication factors including the card itself, a PIN known only to the cardholder, and biometric data stored on the card. A cabinet lock with card in these environments must meet stringent security standards including FIPS 201 compliance and may require additional certifications for TEMPEST, forced-entry resistance, and environmental durability.
Cabinet Lock With Card Versus Alternative Technologies
Comparing a cabinet lock with card against keypad-based electronic locks illuminates the strengths and trade-offs of each approach. A cabinet lock with card eliminates the need to memorize codes, eliminate the risk of code observation through shoulder surfing, and enables rapid access with a simple tap. However, cabinet lock with card deployment requires that every authorized user possess a compatible card, which adds cost and logistical complexity. A keypad-based lock has zero per-user credential cost—each new user simply learns the code. The choice between cabinet lock with card and keypad often comes down to the existing credential infrastructure: if users already carry access cards, cabinet lock with card leverages that investment. If not, keypad may be more practical.
Biometric cabinet locks using fingerprint, facial recognition, or iris scanning represent another alternative to cabinet lock with card technology. Biometric locks eliminate the credential entirely—the user is the credential. This eliminates the risk of lost or stolen cards and provides very high assurance of user identity. However, biometric cabinet locks are generally more expensive than cabinet lock with card models, may have higher false rejection rates particularly in environments where users wear gloves or have dirty hands, and raise privacy concerns that require careful consideration. Biometric and card technologies are increasingly combined in multi-factor cabinet lock with card units that require both a card and a fingerprint for access.
Mechanical key locks remain the baseline against which electronic alternatives are measured. A mechanical lock is inexpensive, requires no power, and can last for decades with minimal maintenance. Against these advantages, a cabinet lock with card offers credential management flexibility, audit trail capability, integration potential, and the elimination of physical key management. For many organizations, the deciding factor is the hidden cost of key management: the time spent tracking keys, rekeying locks when keys are lost, and managing the logistics of key distribution and collection. A cabinet lock with card eliminates these costs, often delivering a positive return on investment within the first year of deployment despite higher upfront hardware costs.
The mobile credential approach, where smartphones replace physical cards using NFC or Bluetooth communication, represents an emerging alternative to traditional cabinet lock with card technology. Mobile credentials eliminate the cost and environmental impact of plastic cards, enable remote issuance and revocation, and leverage the security features of modern smartphones including device-level encryption and biometric unlock. A cabinet lock with card that supports both physical cards and mobile credentials provides maximum flexibility, allowing a phased transition from cards to phones as the user population adopts mobile credential technology.
Sustainability and Lifecycle Management of Cabinet Lock With Card Deployments
The environmental impact of a cabinet lock with card deployment encompasses manufacturing, operation, and end-of-life disposal. The manufacturing phase includes the extraction and processing of raw materials, the production of electronic components, and the assembly of finished products. A cabinet lock with card contains metals, plastics, and electronic components, each with their own environmental footprint. Manufacturers increasingly publish environmental product declarations or lifecycle assessments that quantify these impacts and demonstrate progress toward sustainability goals.
Operational energy consumption of a cabinet lock with card is dominated by battery usage for battery-powered models and electricity consumption for hardwired models. Battery-powered cabinet lock with card units consume batteries throughout their service life, with the total battery count depending on the lock's power efficiency and the replacement interval. Selecting a cabinet lock with card that maximizes battery life reduces both operational cost and environmental impact. Some manufacturers offer rechargeable battery options or energy harvesting accessories that can reduce or eliminate disposable battery consumption.
End-of-life management for a cabinet lock with card involves the proper disposal or recycling of electronic components, batteries, and materials. Many jurisdictions have regulations governing electronic waste or e-waste disposal that apply to cabinet lock with card units at end of life. Manufacturers with take-back programs simplify compliance by accepting returned units for responsible recycling. When selecting a cabinet lock with card, consider the manufacturer's environmental policies, the availability of recycling information, and whether the product design facilitates disassembly for material recovery.
Lifecycle management of the cards themselves is an important consideration for large cabinet lock with card deployments. Plastic PVC cards have an environmental cost, and large organizations may issue thousands or tens of thousands of cards annually. Card durability affects replacement frequency—cards that delaminate or wear out quickly generate more waste and higher replacement costs. Some organizations are transitioning to mobile credentials specifically to reduce plastic card consumption, while others specify cards made from recycled or bio-based materials. The card lifecycle should be factored into the total cost of ownership and environmental impact assessment for a cabinet lock with card deployment.
Selecting and Procuring a Cabinet Lock With Card: A Structured Approach
The procurement process for a cabinet lock with card should begin with a detailed requirements document that captures all stakeholder needs. Security requirements specify the threat model and minimum acceptable security level. Operational requirements define the number of users, access patterns, and administrative workflows. Technical requirements address compatibility with existing systems, network infrastructure, and IT security policies. Environmental requirements describe the installation conditions that the cabinet lock with card must withstand. Budget requirements establish the total cost parameters including hardware, installation, and ongoing operational costs.
A structured evaluation process for cabinet lock with card vendors should include hands-on testing of candidate products. Request evaluation units and install them in representative locations. Test with the actual cards used by your organization. Verify battery life claims by monitoring evaluation units over time. Evaluate the management software usability with the actual administrators who will use it daily. Test integration with existing access control systems if applicable. The evaluation period should be long enough to identify any reliability issues, usability problems, or feature gaps before committing to a large-scale purchase.
Installation planning for a cabinet lock with card deployment should address the physical installation requirements for each cabinet, the card enrollment and programming process, user training, and the transition from existing locking mechanisms. For retrofits, document the existing lock configuration for each cabinet and verify compatibility with the new cabinet lock with card. For new construction, coordinate with cabinet suppliers to ensure that cabinet specifications accommodate the selected cabinet lock with card model. Develop an installation schedule that minimizes disruption to operations, and plan for contingencies such as unexpected mounting challenges or compatibility issues.
User training is a critical success factor for cabinet lock with card adoption. Users who understand how to operate the lock, who know what to do if their card is not recognized, and who appreciate the security and convenience benefits of the system are more likely to use it correctly and consistently. Training should cover proper card presentation technique, what the various LED indicators and audible signals mean, how to report a lost or stolen card, and the importance of not sharing cards or holding doors open for unauthorized individuals. Refresher training should be provided periodically and as part of new employee onboarding.
Post-deployment support and maintenance planning ensures the long-term success of a cabinet lock with card deployment. Establish a support process for handling user issues such as lost cards, lock malfunctions, and access problems. Maintain a spare inventory of locks, batteries, and programming devices to enable rapid replacement when failures occur. Schedule periodic preventive maintenance including battery replacement, firmware updates, and physical inspection of locks and mounting hardware. Review audit logs regularly to verify that the cabinet lock with card system is being used as intended and that access patterns are consistent with security policies.
This definitive guide to cabinet lock with card technology was last updated on August 3, 2026. Technology specifications, product features, and pricing are subject to change. Always verify current information with manufacturers and conduct site-specific assessments before procurement. For personalized recommendations on cabinet lock with card solutions for your specific application, contact the CabinetLock Security Team or consult with a qualified physical security professional.
Resources and Further Reading
- ISO/IEC 14443: Identification Cards — Contactless Integrated Circuit Cards — Proximity Cards
- ISO/IEC 15693: Identification Cards — Contactless Integrated Circuit Cards — Vicinity Cards
- NIST SP 800-73: Interfaces for Personal Identity Verification
- SIA OSDP Standard v2.2: Open Supervised Device Protocol
- GS1 EPCglobal UHF RFID Standards
blog.inArticleCta.title
blog.inArticleCta.description
contentGraph.title
contentGraph.description
contentGraph.sections.products
3
Kunci Lemari Pintar — Dikelola Aplikasi, Dasbor Multi-Lokasi
Kunci lemari pintar yang dikelola via aplikasi untuk kantor, paket, dan armada multi-lokasi. Dasbor aplikasi BLE, jejak audit, buka jarak jauh, tanpa server per kunci.
contentGraph.reasons.explicit
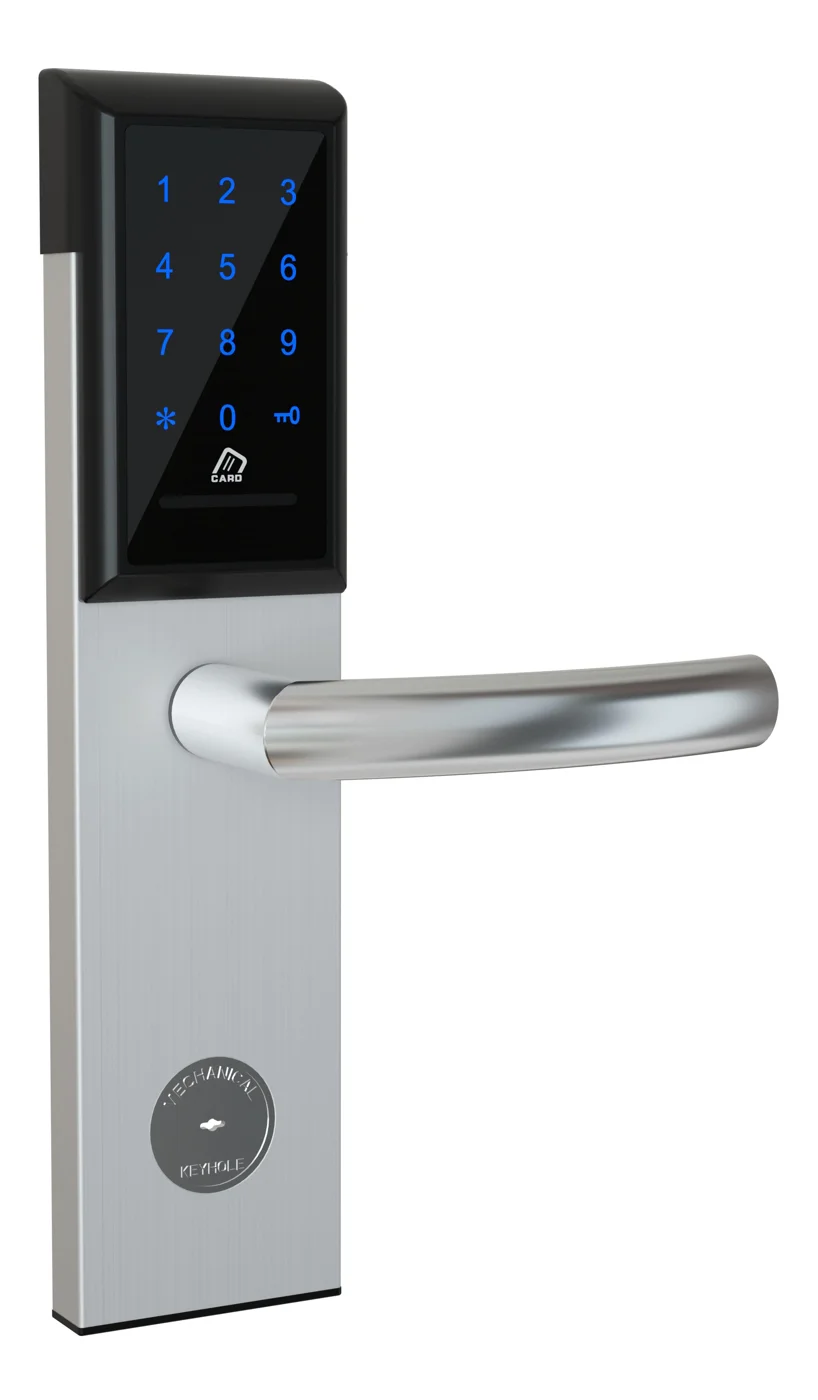
Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal
Kunci lemari kantor PIN + kartu offline untuk lemari arsip, pedestal, dan laci. Retrofit baterai 5 menit, tanpa WiFi, tanpa manajemen kunci. CE/FCC/RoHS.
contentGraph.reasons.explicit
Kunci Loker Gym — Kartu Offline, Tanpa WiFi
Kunci loker gym kartu offline untuk loker fitness dan kolam. Kartu MIFARE, baterai, retrofit 5 menit, tanpa WiFi atau server. Zinc alloy, CE/FCC/RoHS.
contentGraph.reasons.explicit
contentGraph.sections.blog
3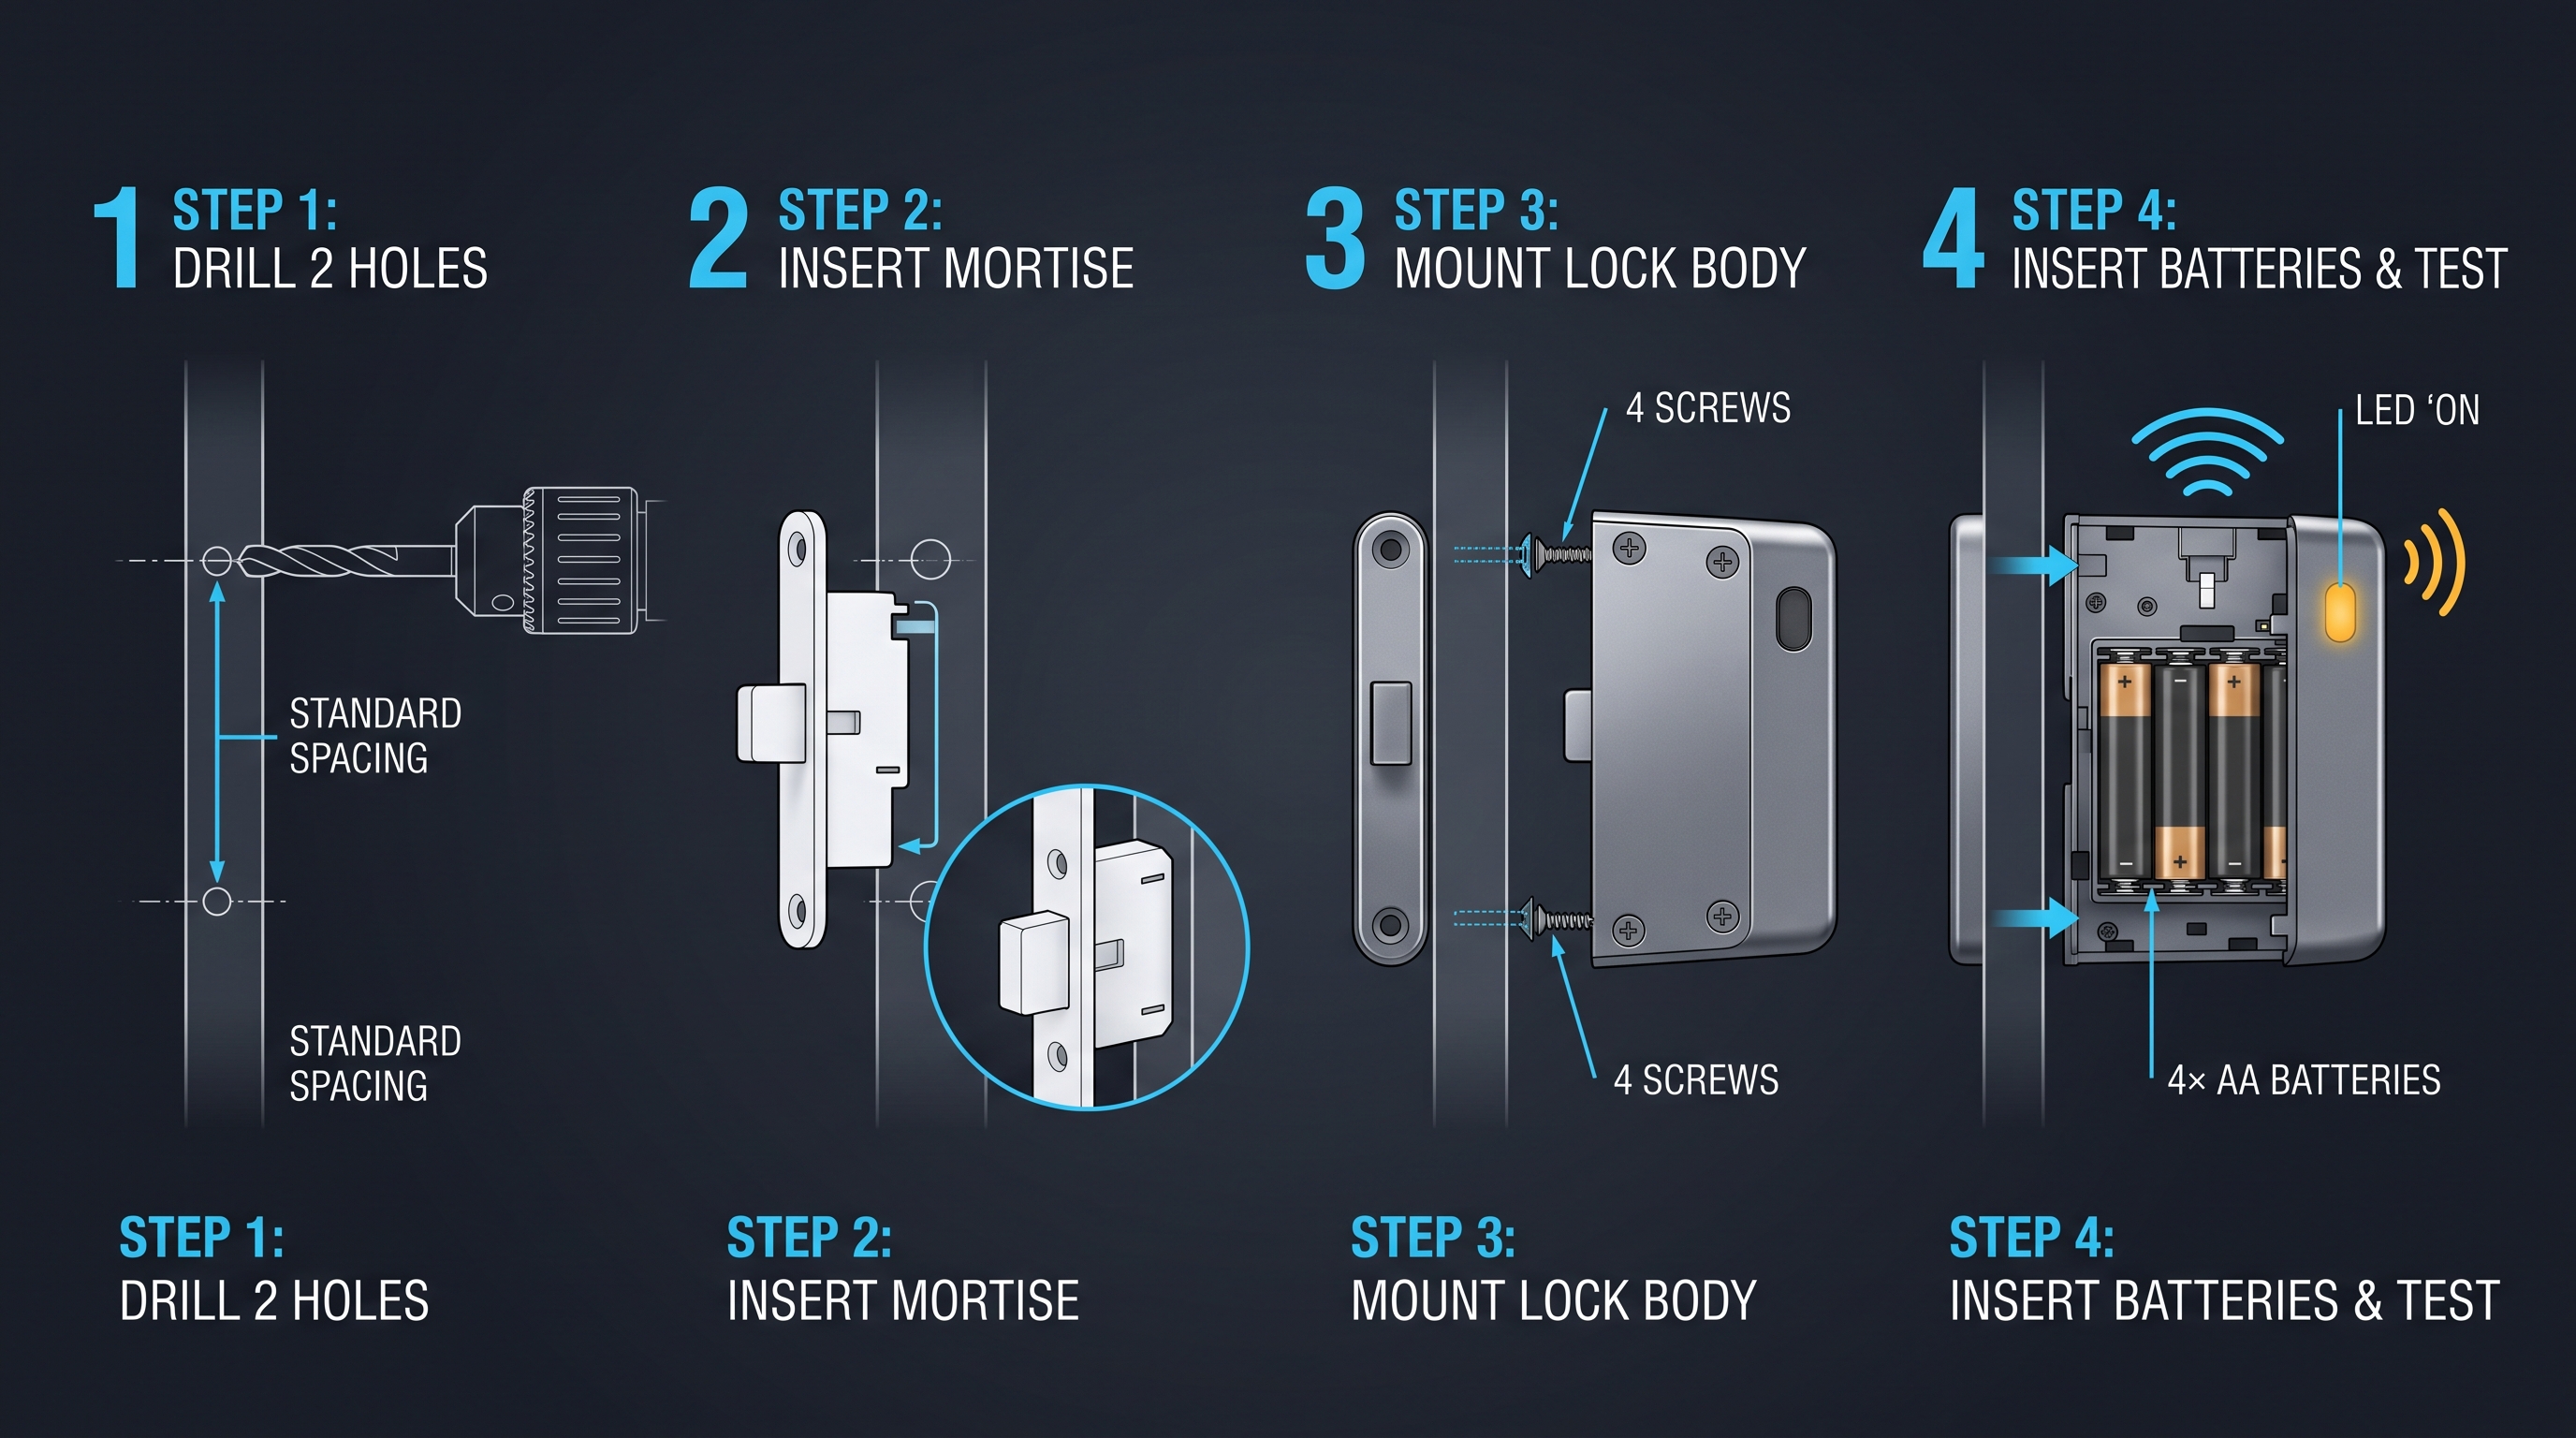
Cabinet Lock Electronic: Panduan Teknis Lengkap untuk Pembeli dan Integrator 2026
Panduan lengkap sistem cabinet lock electronic mencakup jenis, prinsip kerja, instalasi, harga, dan kriteria pembelian untuk aplikasi komersial.
contentGraph.reasons.productContext
Kunci Lemari Digital: Panduan Teknis Lengkap untuk Pembeli dan Integrator 2026
Panduan lengkap sistem kunci lemari digital mencakup jenis, prinsip kerja, instalasi, harga, dan kriteria pembelian untuk aplikasi komersial dan hunian.
contentGraph.reasons.productContext
Latch Kabinet Elektronik: Panduan Lengkap untuk Kabinet
Latch kabinet elektronik membuka dan mengunci pintu kabinet via solenoid, motor, atau strike elektromagnetik 12V/24V. Panduan jenis, wiring, keamanan, harga.
contentGraph.reasons.productContext
nextStep.blog.title
nextStep.blog.description
- nextStep.blog.points.one
- nextStep.blog.points.two
- nextStep.blog.points.three