Kontrol Akses Kabinet: Panduan Ultimate 2026 Keamanan Pintar
Panduan lengkap kontrol akses kabinet mencakup teknologi kunci elektronik, jenis kredensial, arsitektur integrasi, dan strategi penerapan keamanan kabinet.
Bagi manajer fasilitas, direktur keamanan, administrator IT, dan profesional pengadaan yang bertanya "apa itu sistem kontrol akses kabinet" atau mencari "instalasi kontrol akses kabinet dekat saya," panduan komprehensif ini menjelaskan setiap lapisan keamanan kabinet pintar. Kontrol akses kabinet menggantikan kunci mekanis dengan kredensial elektronik termasuk kartu RFID, kode PIN, pemindaian biometrik, dan dompet digital yang mengautentikasi setiap pengguna sebelum baut berondek. Platform kontrol akses kabinet berbasis jaringan mencatat setiap entri, terintegrasi dengan penyedia identitas seperti Active Directory atau Okta, dan mendukung jejak audit yang diperlukan oleh HIPAA, FERPA, dan regulasi serupa. Baik diterapkan pada kabinet apotek, rak server, laci arsip, brankas senjata, etalase ritel, atau penyimpanan alat pabrik, sistem kontrol akses kabinet yang tepat mengurangi pencurian, menghilangkan penduplikasian kunci, menyederhanakan administrasi, dan menunjukkan kepatuhan. Panduan ini mencakup teknologi kredensial, arsitektur perangkat keras, protokol komunikasi, perangkat lunak manajemen, pola integrasi, perencanaan penerapan, prosedur pemeliharaan, risiko keamanan, dan strategi spesifik industri untuk organisasi yang merencanakan atau meningkatkan investasi kontrol akses kabinet.
Memahami Fundamental Kontrol Akses Kabinet
Kontrol akses kabinet adalah pendekatan sistematis untuk mengelola siapa yang dapat membuka kabinet yang diamankan, laci, dan enklure penyimpanan dalam sebuah fasilitas. Berbeda dengan kunci sederhana yang hanya menyediakan keadaan biner aman-atau-tidak-aman, kontrol akses kabinet mencakup seluruh ekosistem perangkat keras, perangkat lunak, kredensial, kebijakan, dan prosedur yang mengatur akses ke penyimpanan yang dilindungi. Implementasi kontrol akses kabinet yang dirancang dengan baik tidak hanya menjawab apakah seseorang dapat mengakses kabinet, tetapi juga siapa yang mengaksesnya, kapan, berapa lama, dan apakah akses tersebut sesuai dengan peran dan jadwal mereka.
Evolusi kontrol akses kabinet dari kunci mekanis ke sistem elektronik mencerminkan transformasi yang lebih luas dalam keamanan fisik selama tiga dekade terakhir. Kontrol akses kabinet mekanis tradisional mengandalkan kunci fisik yang didistribusikan kepada individu yang berwenang. Pendekatan ini menciptakan berbagai kerentanan keamanan: kunci dapat diduplikasi tanpa terdeteksi, kunci yang hilang memerlukan pergantian kunci yang mahal, karyawan yang berhenti mungkin mempertahankan akses tanpa batas waktu, dan tidak ada catatan tentang siapa yang mengakses apa dan kapan. Sistem kontrol akses kabinet modern mengatasi setiap keterbatasan ini melalui autentikasi elektronik, manajemen terpusat, dan pencatatan audit yang komprehensif.
Komponen fundamental dari setiap sistem kontrol akses kabinet mencakup perangkat keras penguncian yang dipasang pada setiap kabinet, kredensial yang dibawa atau diketahui oleh pengguna yang berwenang, mekanisme autentikasi yang memvalidasi kredensial tersebut, pengendali atau platform perangkat lunak yang membuat keputusan akses, dan antarmuka administratif yang digunakan manajer keamanan untuk mengonfigurasi dan memantau sistem. Kontrol akses kabinet berkisar dari kunci elektronik standalone sederhana dengan penyimpanan kode lokal hingga sistem berbasis jaringan kelas perusahaan yang mengelola ribuan kabinet di berbagai fasilitas dengan integrasi ke platform keamanan fisik dan manajemen identitas yang lebih luas.
Kekuatan pendorong di balik adopsi kontrol akses kabinet mencakup kepatuhan regulasi, efisiensi operasional, dan manajemen risiko. Regulasi seperti HIPAA di sektor kesehatan, FERPA di sektor pendidikan, dan berbagai undang-undang perlindungan data mengharuskan organisasi untuk mengontrol dan mendokumentasikan akses ke informasi sensitif yang disimpan dalam kabinet. Efisiensi operasional meningkat ketika kontrol akses kabinet menghilangkan waktu dan biaya manajemen kunci mekanis. Manajemen risiko mendapat manfaat dari visibilitas yang diberikan kontrol akses kabinet terhadap pola akses, memungkinkan tim keamanan mendeteksi anomali, menyelidiki insiden, dan menunjukkan kehati-hatian yang semestinya kepada auditor dan perusahaan asuransi.
Panduan komprehensif tentang kontrol akses kabinet ini mengkaji setiap dimensi teknologi dan praktik, dari mekanisme penguncian elektronik di lapisan perangkat keras hingga sistem manajemen identitas perusahaan di lapisan integrasi. Baik Anda merencanakan penerapan kontrol akses kabinet untuk satu departemen atau mengembangkan strategi organisasi yang mencakup ribuan unit penyimpanan, informasi teknis dan praktis yang mendetail dalam panduan ini menyediakan fondasi untuk pengambilan keputusan yang tepat dan implementasi yang berhasil.
Cara Kerja Sistem Kontrol Akses Kabinet: Penyelaman Teknologi
Arsitektur sistem kontrol akses kabinet dapat dipahami sebagai tumpukan berlapis, di mana setiap lapisan menyediakan fungsi spesifik yang secara kolektif memberikan akses yang aman, terkelola, dan dapat diaudit ke penyimpanan yang dilindungi. Pada lapisan fisik, sistem kontrol akses kabinet mencakup perangkat keras kunci elektronik yang dipasang pada setiap kabinet, meliputi mekanisme penguncian, pembaca kredensial, papan pengendali, sumber daya, dan antarmuka komunikasi. Lapisan perangkat keras ini merupakan komponen paling terlihat dari kontrol akses kabinet, karena inilah yang berinteraksi langsung dengan pengguna saat mengakses kabinet yang diamankan.
Lapisan kredensial kontrol akses kabinet mencakup berbagai teknologi yang disajikan pengguna untuk mengautentikasi identitas mereka. Kode PIN yang dimasukkan pada keypad merupakan jenis kredensial paling sederhana dalam kontrol akses kabinet, tidak memerlukan token fisik tetapi sepenuhnya bergantung pada ingatan pengguna. Kartu dan fob RFID menambahkan faktor kepemilikan pada kontrol akses kabinet, mengharuskan pengguna menyajikan token fisik yang berisi pengenal unik atau kunci kriptografi. Kredensial biometrik termasuk sidik jari, pengenalan wajah, dan pemindaian iris menambahkan faktor keinherenan pada kontrol akses kabinet, mengautentikasi pengguna berdasarkan karakteristik fisik yang tidak dapat hilang, dibagikan, atau dilupakan.
Lapisan pengendali kontrol akses kabinet adalah tempat keputusan akses dibuat. Dalam konfigurasi kontrol akses kabinet standalone, setiap kunci berisi pengendali sendiri yang menyimpan data kredensial yang berwenang secara lokal dan membuat keputusan akses secara independen. Arsitektur kontrol akses kabinet terdistribusi ini sederhana untuk diterapkan tetapi menjadi tidak efisien secara administratif seiring bertambahnya jumlah kunci dan pengguna, karena setiap perubahan hak akses harus diprogram ke setiap kunci yang terpengaruh satu per satu. Dalam konfigurasi kontrol akses kabinet berbasis jaringan, kunci berkomunikasi dengan pengendali terpusat atau platform berbasis cloud yang mempertahankan basis data utama pengguna yang berwenang dan kebijakan akses.
Lapisan komunikasi kontrol akses kabinet menghubungkan kunci dengan infrastruktur manajemen. Instalasi kontrol akses kabinet berkabel biasanya menggunakan koneksi RS-485, Wiegand, atau Ethernet, memberikan komunikasi yang andal tetapi memerlukan jalur kabel ke setiap kabinet. Instalasi kontrol akses kabinet nirkabel menggunakan teknologi seperti Bluetooth Low Energy, Wi-Fi, Zigbee, atau Z-Wave untuk berkomunikasi tanpa kabel fisik, secara dramatis mengurangi kompleksitas dan biaya instalasi dengan konsekuensi ketergantungan pada baterai dan potensi interferensi nirkabel. Arsitektur kontrol akses kabinet hibrida menggabungkan elemen berkabel dan nirkabel untuk menyeimbangkan keandalan koneksi berkabel dengan fleksibilitas penerapan nirkabel.
Lapisan perangkat lunak manajemen kontrol akses kabinet menyediakan antarmuka yang digunakan administrator untuk mengonfigurasi sistem, mengelola pengguna dan kredensial, menentukan kebijakan akses, melihat jejak audit, dan menghasilkan laporan. Di sinilah nilai strategis kontrol akses kabinet paling terlihat, karena perangkat lunak mengubah peristiwa akses mentah menjadi intelijen keamanan yang dapat ditindaklanjuti. Platform manajemen kontrol akses kabinet modern semakin beroperasi di cloud, memungkinkan administrator mengelola kunci di berbagai lokasi dari browser web atau aplikasi mobile apa pun, dengan data tersinkronisasi secara real-time di seluruh penerapan.
Lapisan integrasi kontrol akses kabinet menghubungkan keamanan tingkat kabinet dengan infrastruktur keamanan dan TI organisasi yang lebih luas. Integrasi dengan sistem manajemen identitas seperti Active Directory, LDAP, atau Azure AD memungkinkan kontrol akses kabinet secara otomatis mencerminkan perubahan status pengguna—ketika seorang karyawan direkrut, hak akses kabinetnya dapat diprovisioning secara otomatis; ketika mereka diberhentikan, semua akses kabinet dicabut seketika. Integrasi dengan platform security information and event management atau SIEM memungkinkan peristiwa kontrol akses kabinet dikorelasikan dengan data keamanan lainnya untuk deteksi ancaman komprehensif dan respons insiden.
Komponen Kunci Solusi Kontrol Akses Kabinet yang Lengkap
Perangkat keras penguncian elektronik yang menjadi fondasi fisik kontrol akses kabinet hadir dalam beberapa bentuk, masing-masing cocok untuk jenis kabinet dan persyaratan keamanan yang berbeda. Perangkat kontrol akses kabinet bentuk cam lock menggantikan kunci cam mekanis tradisional pada lubang pemasangan melingkar yang umum ditemukan pada lemari arsip, laci meja, dan lemari penyimpanan logam. Unit ini biasanya berdiameter enam belas hingga dua puluh dua milimeter dan memperpanjang komponen elektronik di belakang permukaan pemasangan. Perangkat kontrol akses kabinet bentuk bolt lock menyediakan baut persegi panjang yang memanjang ke pelat pemogok atau lubang penerimaan, menawarkan kekuatan fisik yang lebih besar daripada desain cam lock untuk aplikasi yang memerlukan ketahanan paksa masuk yang lebih tinggi.
Pembaca kredensial yang terintegrasi ke dalam setiap perangkat kontrol akses kabinet menentukan metode autentikasi apa yang didukung sistem. Pembaca keypad untuk kontrol akses kabinet menerima kode PIN numerik, memberikan opsi kredensial yang hemat biaya dengan biaya token nol per pengguna. Pembaca RFID untuk kontrol akses kabinet mendukung kartu dan fob nirkontak di berbagai pita frekuensi—proximity 125 kHz, kartu pintar 13.56 MHz termasuk MIFARE dan DESFire, dan dalam beberapa kasus UHF untuk aplikasi jarak jauh. Pembaca biometrik yang terintegrasi ke dalam perangkat kontrol akses kabinet memungkinkan autentikasi berbasis sidik jari, wajah, atau iris. Pembaca kontrol akses kabinet multi-teknologi menggabungkan dua atau lebih jenis pembaca dalam satu perangkat, mendukung strategi migrasi kredensial dan persyaratan autentikasi multi-faktor.
Arsitektur daya kontrol akses kabinet adalah pertimbangan desain kritis yang memengaruhi kompleksitas instalasi dan persyaratan pemeliharaan berkelanjutan. Perangkat kontrol akses kabinet berbaterai beroperasi dengan baterai alkaline atau lithium standar, biasanya memberikan masa pakai satu hingga dua tahun sebelum penggantian. Penghilangan kabel menjadikan kontrol akses kabinet berbaterai sebagai opsi paling praktis untuk instalasi retrofit di mana pemasangan kabel daya akan terlalu mahal atau mengganggu. Perangkat kontrol akses kabinet berkabel menerima daya melalui kabel tegangan rendah dari catu daya eksternal atau panel kontrol akses, menghilangkan persyaratan penggantian baterai tetapi menambah kompleksitas instalasi. Beberapa produk kontrol akses kabinet mendukung Power over Ethernet atau PoE, menerima daya dan data melalui satu kabel Ethernet.
Mekanisme penguncian dalam perangkat keras kontrol akses kabinet harus menyeimbangkan keamanan dengan keandalan dan efisiensi daya. Mekanisme kontrol akses kabinet berbasis solenoid menggunakan kumparan elektromagnetik untuk menarik baut berpegas saat diberi energi, memberikan operasi yang andal dengan konsumsi daya moderat. Mekanisme kontrol akses kabinet berpenggerak motor menggunakan motor listrik kecil untuk menggerakkan baut melalui rangkaian roda gigi, menawarkan kekuatan pemanjangan baut yang lebih besar dan kemampuan mengunci atau membuka kunci tanpa penerapan daya berkelanjutan. Aktuator shape memory alloy atau SMA dalam desain kontrol akses kabinet canggih menggunakan material yang berubah bentuk saat dipanaskan oleh arus listrik, memberikan operasi senyap dalam bentuk yang sangat kompak yang cocok untuk aplikasi terintegrasi furnitur.
Perangkat lunak manajemen yang mengorkestrasi operasi kontrol akses kabinet sama pentingnya dengan perangkat keras itu sendiri. Platform manajemen kontrol akses kabinet yang mampu menyediakan manajemen pengguna dan kredensial, memungkinkan administrator menambah, memodifikasi, dan mencabut akses pengguna dari antarmuka terpusat. Konfigurasi kebijakan akses memungkinkan administrator kontrol akses kabinet menentukan aturan yang mengatur siapa yang dapat mengakses kabinet mana, selama rentang waktu apa, dan di bawah kondisi apa. Fungsionalitas jejak audit mencatat setiap peristiwa kontrol akses kabinet dengan penanda waktu, identifikasi pengguna, dan status keberhasilan atau kegagalan, menciptakan catatan berkualitas forensik untuk investigasi keamanan dan pembuktian kepatuhan.
Kemampuan pemberitahuan dan notifikasi dalam perangkat lunak manajemen kontrol akses kabinet menjaga personel keamanan tetap terinformasi tentang peristiwa penting. Sistem kontrol akses kabinet dapat menghasilkan pemberitahuan untuk percobaan perusakan, percobaan akses berulang yang gagal yang menunjukkan serangan brute-force, pintu kabinet yang dibiarkan terbuka melebihi batas waktu yang dikonfigurasi, kondisi baterai rendah, dan kunci offline yang telah kehilangan komunikasi dengan platform manajemen. Pemberitahuan proaktif ini mengubah kontrol akses kabinet dari langkah keamanan pasif menjadi sistem pemantauan aktif yang mengidentifikasi potensi ancaman saat mereka muncul daripada setelah pelanggaran ditemukan.
Perbandingan Teknologi Kredensial Kontrol Akses Kabinet
Kode PIN mewakili jenis kredensial yang paling banyak diterapkan dalam kontrol akses kabinet karena kesederhanaannya dan biaya nol per pengguna. Sistem kontrol akses kabinet yang menggunakan kode PIN tidak memerlukan token fisik—setiap pengguna yang berwenang mengetahui kode numerik yang mereka masukkan pada keypad untuk mendapatkan akses. Keamanan kontrol akses kabinet berbasis PIN bergantung pada kompleksitas kode, praktik manajemen kode, dan keamanan fisik keypad terhadap pengamatan. Praktik terbaik untuk kontrol akses kabinet berbasis PIN meliputi panjang kode minimum empat hingga enam digit, penguncian setelah beberapa kali percobaan gagal, rotasi kode berkala, kode unik per pengguna daripada kode bersama, dan pelindung privasi atau keypad layar sentuh acak untuk mencegah shoulder surfing.
Kredensial RFID untuk kontrol akses kabinet menawarkan kenyamanan operasi nirkontak dengan sekali ketukan kartu atau fob. Kartu proximity frekuensi rendah 125 kHz yang digunakan dalam kontrol akses kabinet mengirimkan pengenal unik tetap saat diberi energi oleh medan pembaca, memberikan identifikasi dasar tetapi tidak memiliki keamanan kriptografi. Kartu pintar frekuensi tinggi 13.56 MHz seperti MIFARE Classic dan MIFARE DESFire yang digunakan dalam kontrol akses kabinet mendukung autentikasi timbal balik antara kartu dan pembaca, komunikasi terenkripsi, dan sektor memori yang dapat dikonfigurasi untuk menyimpan data tambahan di luar pengenal kartu. Pemilihan teknologi RFID untuk kontrol akses kabinet harus mempertimbangkan kompatibilitas dengan populasi kredensial yang ada—jika karyawan sudah membawa kartu akses gedung, memperluas kredensial yang sama ke kontrol akses kabinet menciptakan pengalaman satu kartu yang mulus.
Kredensial biometrik untuk kontrol akses kabinet mengautentikasi pengguna berdasarkan karakteristik fisik yang unik. Pengenalan sidik jari adalah modalitas biometrik paling umum dalam kontrol akses kabinet karena ukurannya yang kompak, biayanya yang rendah, dan keandalannya yang terbukti dari sensor sidik jari kapasitif dan optik. Pengenalan wajah untuk kontrol akses kabinet semakin layak seiring kemajuan teknologi kamera dan prosesor, menawarkan operasi tanpa sentuhan yang sangat berharga di lingkungan kesehatan dan layanan makanan di mana higienitas sangat penting. Pemindaian iris dan retina mewakili modalitas biometrik dengan akurasi tertinggi tetapi umumnya terlalu mahal untuk aplikasi kontrol akses kabinet di luar lingkungan pemerintah atau penelitian dengan keamanan sangat tinggi.
Kredensial mobile untuk kontrol akses kabinet memanfaatkan smartphone sebagai token autentikasi, menggunakan komunikasi Bluetooth Low Energy atau NFC. Pengguna dengan kredensial mobile untuk kontrol akses kabinet mengautentikasi melalui aplikasi di ponsel mereka, yang berkomunikasi dengan kunci untuk memverifikasi otorisasi. Kredensial mobile menghilangkan biaya kartu fisik, memungkinkan penerbitan dan pencabutan jarak jauh, dan dapat menggabungkan faktor keamanan tambahan seperti pembukaan kunci biometrik ponsel atau enkripsi tingkat perangkat. Karena prevalensi smartphone mendekati seratus persen di banyak populasi pengguna, kredensial mobile menjadi opsi kontrol akses kabinet yang semakin menarik, terutama bagi organisasi yang berupaya mengurangi konsumsi kartu plastik dan dampak lingkungan terkait.
Autentikasi multi-faktor dalam kontrol akses kabinet menggabungkan dua atau lebih jenis kredensial untuk memberikan pertahanan berlapis. Konfigurasi multi-faktor kontrol akses kabinet yang umum memasangkan kode PIN, sesuatu yang diketahui pengguna, dengan kartu RFID, sesuatu yang dimiliki pengguna, mengharuskan keduanya untuk akses. Konfigurasi lain memasangkan biometrik, sesuatu yang dimiliki pengguna, dengan PIN atau kartu. Kontrol akses kabinet multi-faktor secara signifikan meningkatkan kesulitan akses tanpa izin, karena penyerang harus mengompromikan beberapa faktor autentikasi secara bersamaan. Konsekuensinya adalah peningkatan waktu akses dan kompleksitas pengguna, yang harus ditimbang dengan persyaratan keamanan untuk isi yang dilindungi.
Siklus hidup manajemen kredensial dalam kontrol akses kabinet mencakup penerbitan, pemantauan penggunaan, dan pencabutan. Penerbitan kredensial melibatkan verifikasi identitas individu yang menerima kredensial dan mengaitkannya dengan hak akses mereka dalam sistem kontrol akses kabinet. Pemantauan berkelanjutan mendeteksi pola penggunaan anomali yang mungkin mengindikasikan kompromi kredensial, seperti kredensial yang digunakan pada waktu atau lokasi yang tidak biasa. Pencabutan menghilangkan hak akses ketika otorisasi individu berakhir, baik karena perubahan peran, penghentian pekerjaan, atau kehilangan kredensial. Kecepatan dan kelengkapan pencabutan kredensial di seluruh titik kontrol akses kabinet adalah salah satu karakteristik keamanan terpenting dari setiap sistem.
| Jenis Kredensial | Waktu Baca | Biaya Per Pengguna | Higienitas | Upaya Migrasi | Aplikasi Kontrol Akses Kabinet Terbaik |
|---|---|---|---|---|---|
| Keypad PIN | 2-4 s | Tidak ada | Sedang | Rotasi per kode | Sekolah, kabinet kantor dasar |
| Kartu proximity 125 kHz | 0,4 s | Rendah | Tinggi | Pembaca frekuensi tunggal | Retrofit memanfaatkan kartu lama |
| MIFARE DESFire 13,56 MHz | 0,3 s | Sedang | Tinggi | Penerbitan ulang kartu | Kantor korporat, apotek |
| Sidik jari biometrik | 1 s | Tidak ada setelah pendaftaran | Rendah | Pendaftaran ulang saat ganti sensor | Kabinet keamanan tinggi dan higienitas kritis |
| Pengenalan wajah | 0,5 s | Tidak ada | Tertinggi | Penyetelan kamera dan pencahayaan | Kabinet kesehatan, layanan makanan |
| Dompet digital (BLE/NFC) | 0,5 s | Provisioning aplikasi | Tinggi | Penerapan aplikasi | Kantor pintar, tempat khusus anggota |
| Multi-faktor PIN plus kartu | 4-6 s | Sedang | Sedang | Definisi kebijakan | Penyimpanan teregulasi dan bernilai tinggi |
Arsitektur Integrasi Kontrol Akses Kabinet
Kontrol akses kabinet standalone mewakili arsitektur integrasi paling sederhana, dengan setiap kunci beroperasi secara independen. Dalam model kontrol akses kabinet ini, kredensial pengguna diprogram langsung ke setiap kunci, keputusan akses dibuat secara lokal, dan data audit harus diambil satu per satu dari setiap kunci. Kontrol akses kabinet standalone cocok untuk penerapan kecil hingga sekitar dua puluh kunci di mana beban administratif pemrograman per kunci masih dapat dikelola. Keunggulan utama kontrol akses kabinet standalone adalah biaya rendah, instalasi sederhana tanpa kabel atau konfigurasi jaringan, dan tidak ada ketergantungan pada sistem eksternal yang bisa gagal dan menonaktifkan akses.
Kontrol akses kabinet semi-online memperkenalkan perangkat pemrograman atau gateway yang menjembatani antara kunci standalone dan perangkat lunak manajemen. Dalam arsitektur kontrol akses kabinet ini, administrator mengonfigurasi kebijakan akses dalam perangkat lunak manajemen, kemudian menggunakan perangkat pemrograman genggam atau gateway nirkabel untuk mendorong konfigurasi ke kunci individual. Keputusan akses tetap terjadi secara lokal di setiap kunci, tetapi manajemen kredensial terpusat. Kontrol akses kabinet semi-online memberikan jalan tengah yang pragmatis, memberikan manfaat manajemen sentralisasi tanpa persyaratan infrastruktur jaringan penuh. Model kontrol akses kabinet ini sangat cocok untuk penerapan menengah dari dua puluh hingga dua ratus kunci di mana efisiensi manajemen terpusat membenarkan investasi dalam infrastruktur pemrograman.
Kontrol akses kabinet berbasis jaringan penuh menghubungkan setiap kunci ke pengendali atau server terpusat, memungkinkan keputusan akses real-time berdasarkan basis data kredensial terkini. Dalam arsitektur kontrol akses kabinet ini, ketika pengguna menyajikan kredensial pada kunci mana pun, kunci mengkueri sistem terpusat untuk memverifikasi bahwa kredensial saat ini berwenang. Validasi real-time ini menghilangkan jendela kerentanan antara pencabutan kredensial dalam sistem manajemen dan sinkronisasi lokal berikutnya di setiap kunci, memastikan bahwa kredensial yang dicabut ditolak aksesnya segera di seluruh penerapan kontrol akses kabinet. Kontrol akses kabinet berbasis jaringan juga menyediakan pelaporan peristiwa real-time, dengan peristiwa akses muncul di konsol manajemen dalam hitungan detik setelah terjadi.
Kontrol akses kabinet berbasis cloud memperluas model berbasis jaringan dengan menghosting platform manajemen dan basis data kredensial di cloud daripada di server on-premises. Arsitektur kontrol akses kabinet ini menghilangkan kebutuhan organisasi untuk mempertahankan infrastruktur server untuk sistem keamanan mereka, dengan penyedia cloud menangani ketersediaan, cadangan, patching keamanan, dan penskalaan kapasitas. Kontrol akses kabinet berbasis cloud memungkinkan manajemen multi-lokasi dari lokasi mana pun dengan akses internet, menjadikannya sangat menarik bagi organisasi dengan operasi yang tersebar secara geografis. Pertimbangan untuk kontrol akses kabinet berbasis cloud meliputi ketergantungan internet—kunci harus mempertahankan konektivitas untuk berfungsi—dan persyaratan kedaulatan data yang mungkin membatasi di mana data kontrol akses dapat disimpan.
OSDP atau Open Supervised Device Protocol semakin penting dalam integrasi kontrol akses kabinet. Berbeda dengan protokol Wiegand yang lebih lama, yang mengirimkan data kartu dalam satu arah tanpa enkripsi, OSDP menyediakan komunikasi terenkripsi dua arah antara pembaca dan pengendali. Sistem kontrol akses kabinet yang menggunakan OSDP dapat memantau status pembaca, mendeteksi perusakan atau pemutusan koneksi, dan mendukung interaksi yang lebih canggih daripada sekadar baca-kartu-dan-beri-akses. Saat organisasi meningkatkan infrastruktur kontrol akses mereka, menentukan perangkat keras kontrol akses kabinet yang kompatibel dengan OSDP memastikan kompatibilitas dengan standar keamanan modern dan menyediakan fondasi untuk peningkatan di masa depan.
Integrasi dengan sistem manajemen identitas mengubah kontrol akses kabinet dari fungsi keamanan yang terisolasi menjadi komponen dari manajemen siklus hidup identitas organisasi secara keseluruhan. Ketika kontrol akses kabinet terintegrasi dengan Active Directory, LDAP, atau penyedia identitas cloud, hak akses pengguna secara otomatis diprovisioning saat akun dibuat, diperbarui saat peran berubah, dan dicabut saat akun dinonaktifkan. Integrasi ini menghilangkan celah keamanan yang terjadi ketika kontrol akses kabinet dikelola secara terpisah dari sistem identitas TI, di mana karyawan yang telah keluar mungkin mempertahankan akses fisik ke kabinet jauh setelah akun jaringan mereka dinonaktifkan.
Perencanaan dan Eksekusi Instalasi Kontrol Akses Kabinet
Instalasi kontrol akses kabinet yang berhasil dimulai dengan survei lokasi komprehensif yang mendokumentasikan setiap kabinet yang akan diamankan. Survei lokasi untuk kontrol akses kabinet harus mencatat dimensi kabinet, konstruksi pintu dan laci beserta ketebalannya, jenis kunci yang ada dan konfigurasi lubang pemasangan, kedekatan dengan sumber daya dan koneksi jaringan, kondisi lingkungan termasuk rentang suhu dan paparan kelembapan, serta nilai dan sensitivitas isi yang akan dilindungi. Data survei yang mendetail ini memungkinkan pemilihan perangkat keras kontrol akses kabinet yang akurat, mengidentifikasi masalah kompatibilitas sebelum menjadi masalah instalasi, dan mendukung penganggaran yang akurat untuk perangkat keras dan tenaga kerja.
Pemilihan perangkat keras kontrol akses kabinet untuk setiap lokasi harus memperhitungkan karakteristik fisik yang didokumentasikan dalam survei lokasi. Ketebalan pintu kabinet menentukan model kunci mana yang kompatibel, karena sebagian besar kunci kontrol akses kabinet memiliki rentang ketebalan pintu yang dapat diterima, biasanya dua belas hingga dua puluh lima milimeter untuk model standar. Konfigurasi lubang pemasangan menentukan apakah kunci kontrol akses kabinet dapat dipasang tanpa memodifikasi kabinet—banyak kunci elektronik dirancang agar sesuai dengan pola lubang yang sama seperti kunci cam mekanis umum, memungkinkan retrofit yang mudah. Material kabinet—kayu, logam, laminasi, atau kaca—memengaruhi persyaratan pengeboran, pemilihan perangkat keras pemasangan, dan risiko kerusakan selama instalasi.
Infrastruktur kelistrikan untuk kontrol akses kabinet harus direncanakan sebelum instalasi dimulai. Untuk perangkat kontrol akses kabinet berbaterai, pertimbangan kelistrikan utama adalah jenis baterai dan interval penggantian yang diharapkan, yang memengaruhi perencanaan pemeliharaan tetapi bukan pengkabelan instalasi. Untuk perangkat kontrol akses kabinet berkabel, rencana instalasi harus mencakup jalur kabel dari setiap kabinet ke sumber daya terdekat dan, untuk model berbasis jaringan, ke titik koneksi jaringan terdekat. Jalur kabel untuk kontrol akses kabinet harus menghindari area yang rentan terhadap pergerakan sering, titik jepit saat pintu menutup, sumber interferensi elektromagnetik, dan lokasi di mana kabel dapat rusak secara tidak sengaja selama operasi normal.
Perencanaan jaringan untuk kontrol akses kabinet berbasis jaringan meliputi penentuan alokasi alamat IP, konfigurasi aturan firewall untuk memungkinkan komunikasi antara kunci dan server manajemen, dan memastikan cakupan nirkabel yang memadai untuk perangkat yang terhubung Wi-Fi. Setiap perangkat kontrol akses kabinet berbasis jaringan memerlukan alamat IP unik, baik yang ditetapkan secara statis atau diperoleh melalui DHCP dengan reservasi alamat untuk memastikan pengalamatan yang konsisten. Konfigurasi firewall harus menyeimbangkan keamanan—membatasi lalu lintas kontrol akses kabinet hanya ke port dan tujuan yang diperlukan—dengan persyaratan operasional untuk komunikasi kunci-server. Untuk penerapan kontrol akses kabinet nirkabel, survei lokasi kekuatan sinyal Wi-Fi di setiap lokasi kabinet harus dilakukan untuk mengidentifikasi celah cakupan sebelum kunci dipasang.
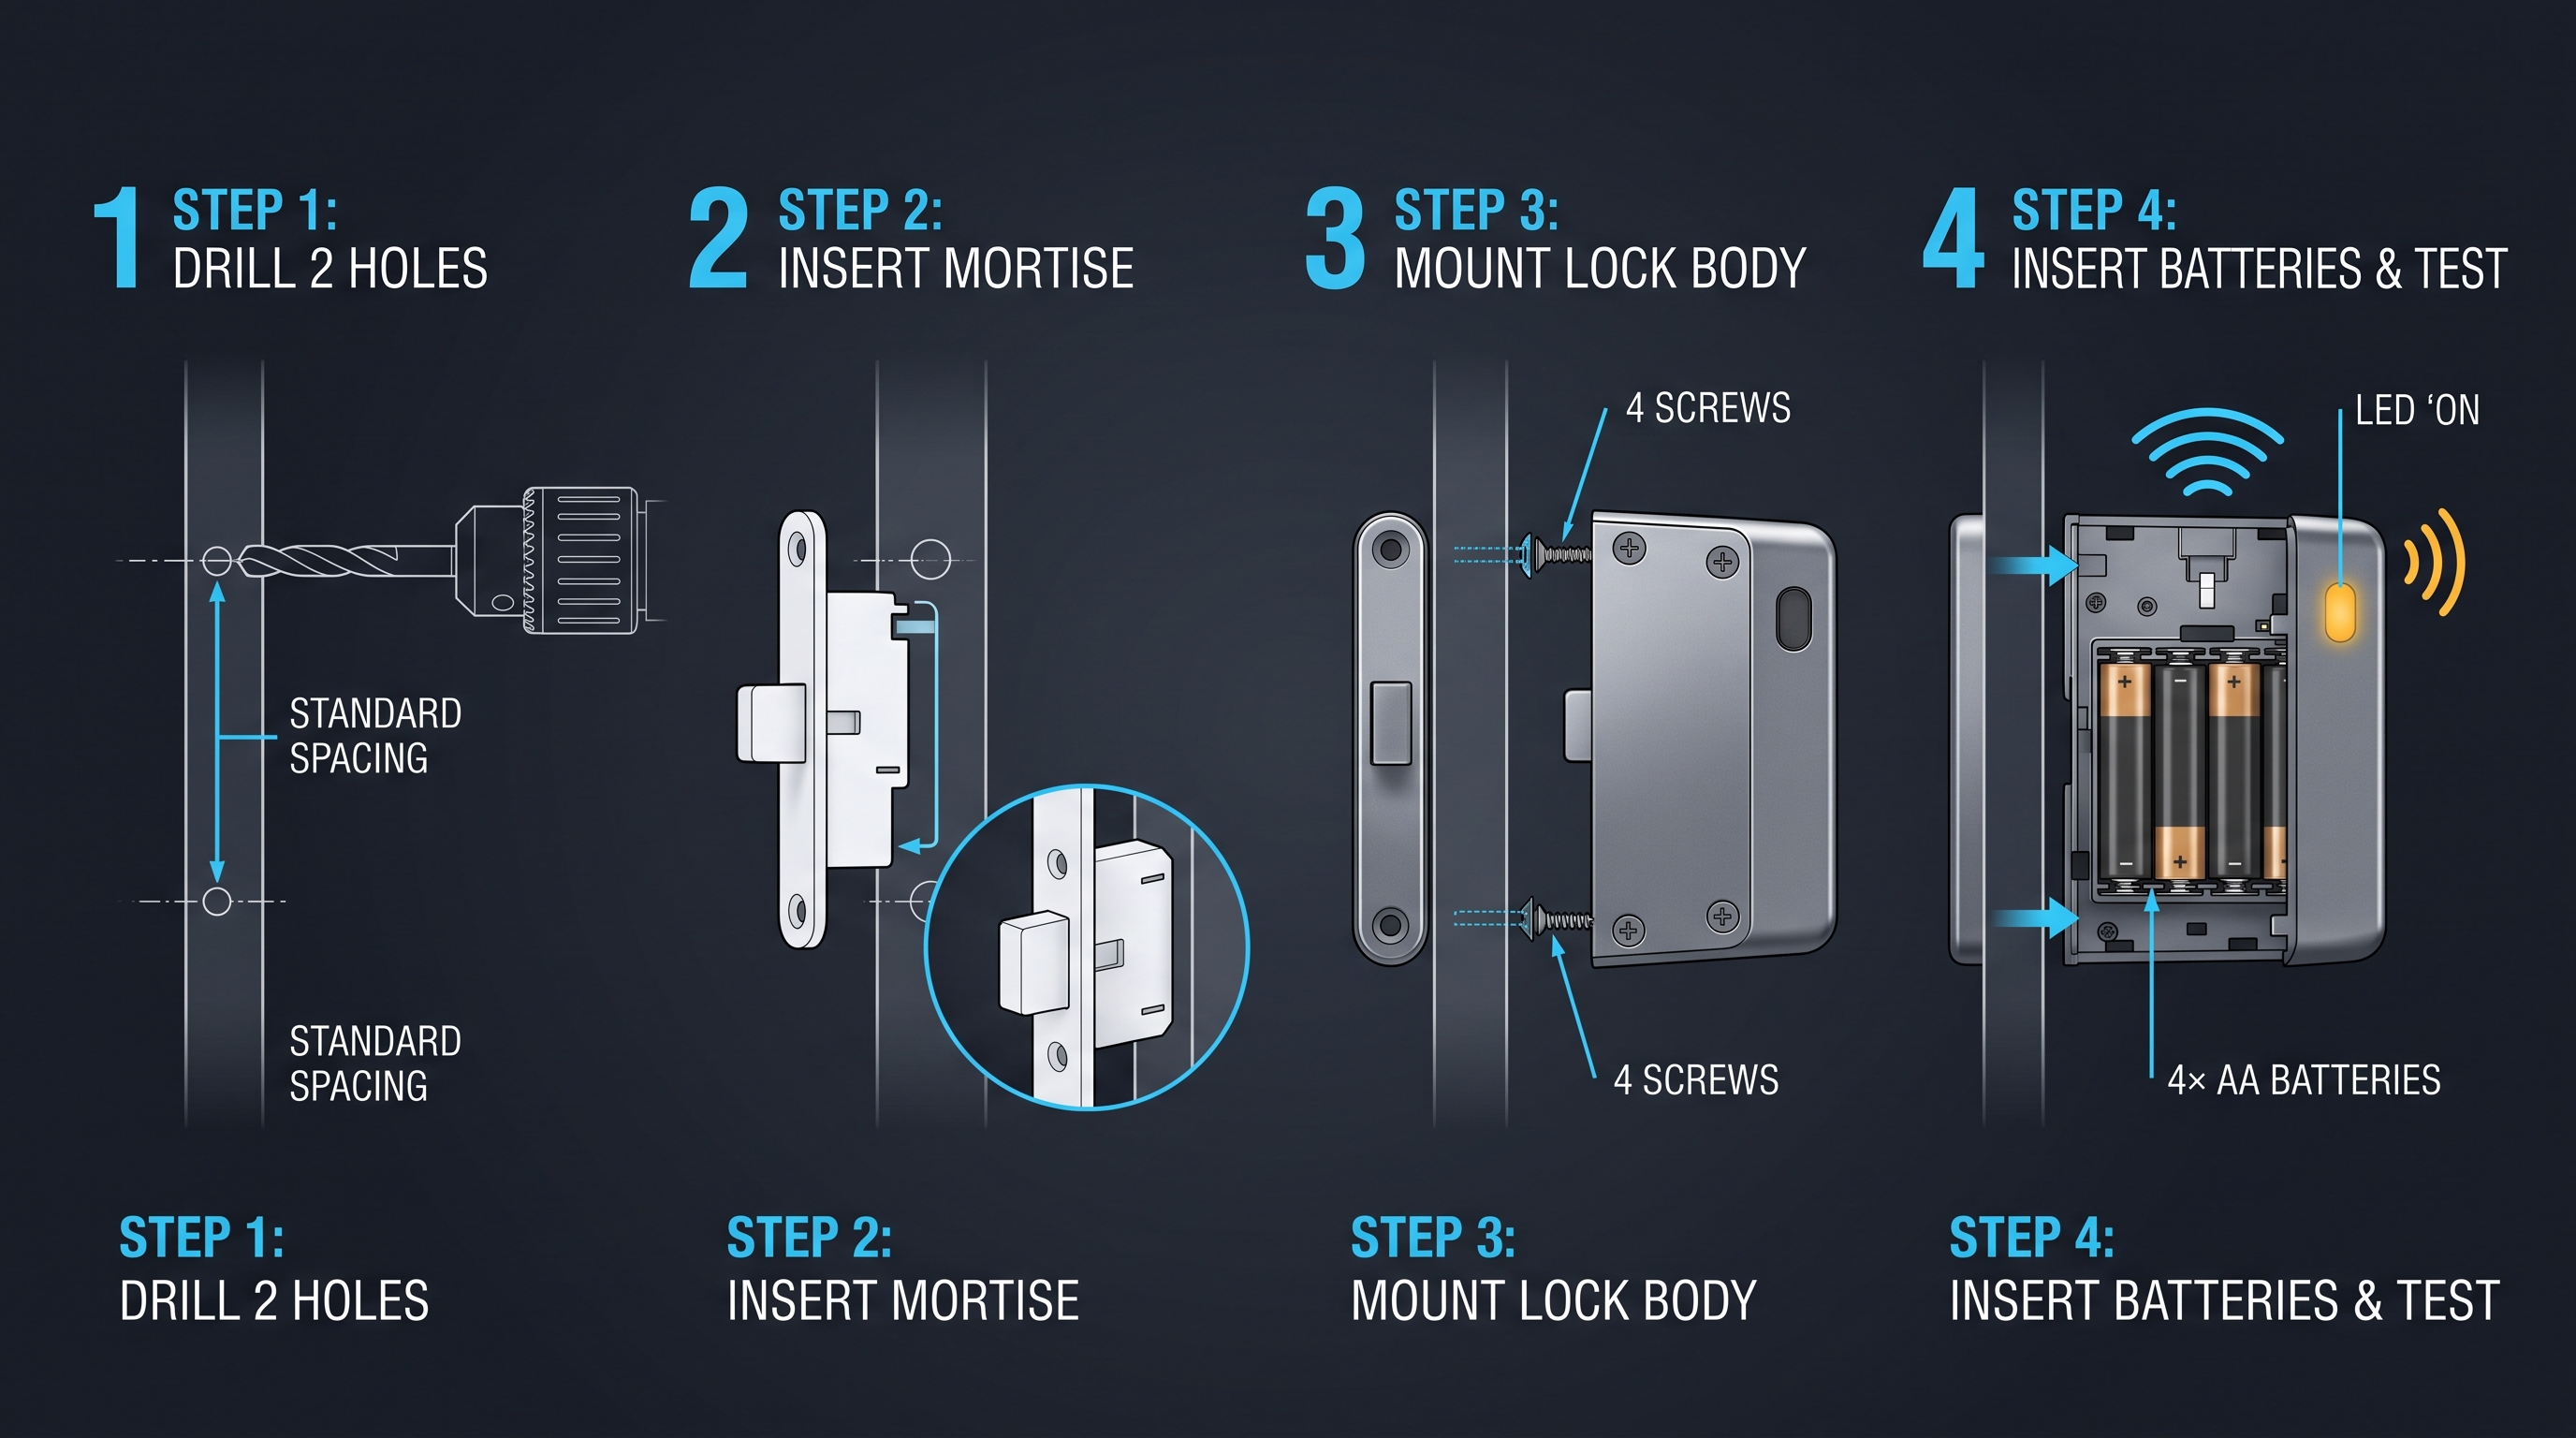
Instalasi fisik perangkat keras kontrol akses kabinet memerlukan perhatian cermat pada keselarasan, keamanan pemasangan, dan manajemen kabel. Badan kunci harus dipasang tegak lurus terhadap permukaan kabinet untuk memastikan operasi baut yang lancar tanpa macet. Sekrup pemasangan harus dikencangkan sesuai torsi yang ditentukan produsen, karena pengencangan berlebihan dapat mendistorsi rumah kunci dan pengencangan yang kurang dapat memungkinkan kunci menjadi longgar seiring waktu. Untuk instalasi kontrol akses kabinet yang melibatkan kabel, kabel harus diamankan dengan klip atau ikatan yang sesuai, dijaga jauh dari bagian bergerak, dan diberikan kelonggaran yang cukup untuk memungkinkan pergerakan pintu atau laci kabinet tanpa menegangkan sambungan.
Prosedur pendaftaran pengguna dan pengujian untuk kontrol akses kabinet harus diselesaikan sebelum sistem beroperasi. Setiap pengguna yang berwenang harus didaftarkan dalam sistem kontrol akses kabinet, diberikan kredensial jika token fisik digunakan, dan dilatih tentang operasi yang benar. Pengujian harus memverifikasi bahwa setiap kredensial yang didaftarkan secara andal membuka kunci kabinet yang sesuai, kredensial yang tidak didaftarkan ditolak, peristiwa audit dicatat dengan benar, pemberitahuan perusakan dan baterai rendah berfungsi, dan prosedur akses darurat seperti override mekanis berfungsi sebagaimana dirancang. Semua pengujian kontrol akses kabinet harus dilakukan dengan pintu dan laci kabinet terbuka untuk menghilangkan risiko terkunci jika ditemukan malfungsi.
Analisis Keamanan dan Mitigasi Ancaman Kontrol Akses Kabinet
Analisis keamanan menyeluruh terhadap kontrol akses kabinet mengkaji sistem di setiap lapisan, dari perangkat keras fisik hingga prosedur administratif, untuk mengidentifikasi kerentanan dan menentukan mitigasi yang tepat. Model ancaman untuk kontrol akses kabinet menentukan siapa yang mungkin mencoba akses tanpa izin, sumber daya dan kapabilitas apa yang mereka miliki, apa yang mereka cari untuk diperoleh, dan konsekuensi apa yang akan diakibatkan oleh pelanggaran yang berhasil. Model ancaman kontrol akses kabinet ini mendorong persyaratan keamanan: kabinet obat di rumah sakit memerlukan karakteristik keamanan yang berbeda dari kabinet perlengkapan kantor, meskipun keduanya menggunakan teknologi kontrol akses kabinet yang sama.
Serangan fisik terhadap perangkat keras kontrol akses kabinet meliputi pengganjal, pengeboran, benturan, dan manipulasi mekanisme penguncian. Pertahanan terhadap serangan fisik dalam kontrol akses kabinet meliputi baut baja yang diperkeras dan pelat anti-pengganjal, material tahan bor di titik-titik kritis, sakelar deteksi perusakan yang memicu alarm saat rumah kunci terganggu, dan desain pemasangan yang kokoh yang mendistribusikan gaya serangan di seluruh area permukaan yang lebih luas. Tidak ada perangkat kontrol akses kabinet yang sepenuhnya kebal terhadap serangan fisik yang gigih dengan waktu dan alat yang tak terbatas, tetapi perangkat keras yang dirancang dengan baik secara signifikan meningkatkan waktu, keterampilan, dan alat yang diperlukan, yang berfungsi sebagai pencegahan efektif dalam sebagian besar skenario ancaman.
Serangan elektronik terhadap sistem kontrol akses kabinet menyasar komunikasi antara kredensial dan pembaca, elektronik internal kunci, atau jaringan yang menghubungkan kunci dengan infrastruktur manajemen. Kloning kredensial RFID, di mana penyerang membaca kartu yang berwenang dan mereproduksi datanya pada kartu kosong, dapat dicegah melalui penggunaan kartu pintar kriptografi yang melakukan autentikasi challenge-response daripada menyiarkan pengenal statis. Serangan relay, di mana penyerang memperluas komunikasi antara kartu sah dan pembaca, dapat dikurangi melalui protokol distance-bounding. Serangan jaringan terhadap kontrol akses kabinet dapat dicegah melalui enkripsi semua komunikasi, autentikasi kuat perangkat yang terhubung ke platform manajemen, dan segmentasi jaringan yang mengisolasi lalu lintas kontrol akses kabinet dari jaringan tujuan umum.
Keamanan kredensial dalam kontrol akses kabinet bergantung pada kekuatan teknologi kredensial dan kebijakan yang mengatur manajemen siklus hidup kredensial. Kode PIN, kredensial paling sederhana dalam kontrol akses kabinet, rentan terhadap pengamatan, tebakan, dan pembagian. Mitigasi meliputi panjang kode minimum, penguncian setelah percobaan gagal, perubahan kode wajib berkala, dan kode unik per pengguna yang mendukung akuntabilitas individual. Kredensial berbasis kartu dalam kontrol akses kabinet rentan terhadap kehilangan, pencurian, dan duplikasi tanpa izin. Mitigasi meliputi pelaporan segera dan pencabutan kartu yang hilang, pilihan teknologi yang tahan kloning, dan revalidasi berkala kebutuhan akses berkelanjutan untuk semua pemegang kartu.
Keamanan administratif sering kali menjadi tautan terlemah dalam kontrol akses kabinet, terlepas dari kecanggihan perangkat kerasnya. Kebijakan kontrol akses kabinet harus menentukan siapa yang dapat mengotorisasi perubahan akses, persetujuan apa yang diperlukan, bagaimana perubahan didokumentasikan, dan bagaimana konfigurasi diaudit secara berkala untuk kebenarannya. Pemisahan tugas dalam administrasi kontrol akses kabinet mencegah satu individu mengotorisasi akses sekaligus mengonfigurasinya dalam sistem. Tinjauan akses berkala harus memverifikasi bahwa setiap pengguna dengan hak kontrol akses kabinet masih memerlukan akses tersebut, dan bahwa tidak ada pemberian akses tanpa izin yang telah dibuat, baik secara tidak sengaja maupun disengaja.
Kemampuan audit dan kepatuhan dalam kontrol akses kabinet memberikan visibilitas yang diperlukan untuk mendeteksi insiden keamanan, menyelidiki ruang lingkup dan dampaknya, dan menunjukkan kepatuhan regulasi. Sistem kontrol akses kabinet harus mencatat semua peristiwa akses termasuk akses yang berhasil, percobaan yang ditolak, perubahan administratif pada hak pengguna atau konfigurasi sistem, dan peristiwa sistem seperti pemberitahuan baterai rendah atau kegagalan komunikasi. Log audit kontrol akses kabinet ini harus dilindungi dari perusakan atau penghapusan, disimpan untuk periode retensi yang sesuai dengan persyaratan regulasi dan kebijakan organisasi, dan ditinjau secara berkala untuk pola anomali yang mungkin mengindikasikan masalah keamanan.
Kontrol Akses Kabinet di Berbagai Industri: Aplikasi dan Studi Kasus
Penerapan kontrol akses kabinet di sektor kesehatan mengamankan penyimpanan obat-obatan, catatan pasien, zat terkontrol, perangkat medis mahal, dan material berbahaya. Persyaratan kontrol akses kabinet di sektor kesehatan sangat menuntut: akses harus cepat dalam keadaan darurat, namun keamanan harus cukup ketat untuk memenuhi regulasi zat terkontrol DEA, persyaratan privasi pasien HIPAA, dan standar akreditasi Joint Commission. Penerapan kontrol akses kabinet rumah sakit biasanya mencakup tingkat akses berjenjang di mana perawat dapat mengakses kabinet perlengkapan umum, perawat pelaksana dapat mengakses kabinet obat tertentu, dan apoteker memiliki wewenang atas penyimpanan zat terkontrol, dengan semua akses dicatat secara komprehensif untuk tujuan audit.
Kontrol akses kabinet penelitian dan manufaktur farmasi mengamankan kekayaan intelektual, sampel penelitian, bahan kimia prekursor, dan produk jadi yang tunduk pada kontrol regulasi. Di lingkungan ini, kontrol akses kabinet sering terintegrasi dengan sistem manajemen informasi laboratorium untuk menegakkan akses berbasis alur kerja, di mana seorang peneliti hanya dapat mengakses kabinet tertentu setelah menyelesaikan langkah-langkah yang diperlukan dalam protokol eksperimen. Jejak audit kontrol akses kabinet menyediakan dokumentasi rantai pengawasan yang mungkin diperlukan untuk aplikasi paten, pengajuan regulasi, dan investigasi internal.
Kontrol akses kabinet pendidikan tinggi mencakup laboratorium dengan bahan kimia berbahaya dan peralatan mahal, kabinet peralatan TI di ruang kelas dan ruang server, penyimpanan penelitian fakultas, catatan mahasiswa di kantor administrasi, dan loker alat musik serta peralatan atletik. Kontrol akses kabinet universitas sering terintegrasi dengan sistem kartu pintar kampus, sehingga kartu ID mahasiswa atau staf yang sama yang menyediakan akses gedung, rencana makan, dan fasilitas perpustakaan juga mengontrol akses ke kabinet dan loker yang sesuai. Regulasi keselamatan laboratorium semakin mengharuskan kontrol akses terdokumentasi untuk penyimpanan material berbahaya, menjadikan kontrol akses kabinet sebagai alat kepatuhan penting untuk program kesehatan dan keselamatan lingkungan universitas.
Kontrol akses kabinet korporat mengamankan lemari arsip yang berisi catatan personel, dokumen keuangan, kontrak, kekayaan intelektual, dan informasi bisnis rahasia lainnya. Integrasi kontrol akses kabinet dengan sistem manajemen identitas korporat memastikan bahwa ketika akses gedung karyawan dicabut saat penghentian, akses kabinet mereka dicabut secara bersamaan. Ini menutup celah keamanan umum dalam organisasi di mana proses HR segera menonaktifkan akun jaringan dan akses pintu tetapi kunci lemari arsip fisik mungkin tidak dipulihkan selama berhari-hari atau berminggu-minggu setelah kepergian karyawan.
Aplikasi kontrol akses kabinet pemerintah dan pertahanan melibatkan penyimpanan dokumen terklasifikasi, ruang bukti, gudang senjata dan peralatan sensitif, serta penyimpanan peralatan komunikasi aman. Penerapan kontrol akses kabinet ini harus memenuhi standar ketat termasuk kepatuhan FIPS 201 untuk keamanan kredensial, persyaratan TEMPEST untuk kontrol emisi elektromagnetik, dan berbagai standar ketahanan paksa masuk tergantung pada tingkat klasifikasi material yang disimpan. Kontrol akses kabinet multi-faktor biasanya wajib, menggabungkan kredensial pemerintah seperti kartu CAC atau PIV dengan verifikasi PIN atau biometrik.
Kontrol akses kabinet perhotelan mencakup brankas kamar tamu, kabinet minibar, penyimpanan perlengkapan housekeeping, loker peralatan pemeliharaan, dan kabinet administrasi back-of-house. Kontrol akses kabinet hotel sering terintegrasi dengan sistem manajemen properti, sehingga akses brankas kamar tamu dapat ditautkan ke kartu kunci kamar tamu selama masa menginap mereka. Kontrol akses kabinet staf di lingkungan perhotelan mengelola akses ke perlengkapan kebersihan, linen, dan peralatan, dengan jejak audit yang mendukung pencegahan kerugian dan analisis efisiensi operasional. Model layanan mandiri yang diaktifkan oleh kontrol akses kabinet dalam aplikasi yang menghadap tamu mengurangi beban kerja resepsionis dan menghilangkan titik friksi tamu yang umum.
Kontrol akses kabinet ritel mengamankan etalase barang bernilai tinggi, kabinet kantor kas, akses ruang stok, dan penyimpanan produk apotek dalam lokasi ritel. Pencegahan kerugian adalah pendorong utama untuk kontrol akses kabinet ritel, dengan jejak audit memberikan dukungan investigasi ketika ketidaksesuaian inventaris ditemukan. Kontrol akses kabinet dengan batasan waktu di lingkungan ritel dapat membatasi akses ruang stok ke jam kerja atau shift tertentu, dan dapat memerlukan otorisasi ganda—dua staf hadir secara bersamaan—untuk akses ke area bernilai tinggi atau penanganan kas.
Strategi Pemilihan dan Pengadaan Kontrol Akses Kabinet
Tahap pengumpulan persyaratan untuk pengadaan kontrol akses kabinet harus melibatkan semua pemangku kepentingan yang akan berinteraksi dengan sistem. Manajer keamanan menentukan model ancaman dan persyaratan keamanan minimum. Manajer fasilitas memberikan informasi tentang jenis kabinet, kuantitas, dan lingkungan instalasi. Manajer TI menentukan persyaratan jaringan dan integrasi. Karyawan yang akan menggunakan kontrol akses kabinet setiap hari memberikan umpan balik penting tentang persyaratan kegunaan yang akan menentukan apakah sistem diterima atau ditolak. Tim hukum dan kepatuhan mengidentifikasi persyaratan regulasi yang harus dipenuhi sistem kontrol akses kabinet. Mengumpulkan masukan dari semua pemangku kepentingan sebelum menerbitkan permintaan proposal mencegah penemuan persyaratan yang mahal setelah pengadaan berlangsung.
Kerangka evaluasi terstruktur untuk vendor kontrol akses kabinet harus mencakup kriteria berbobot yang mencerminkan prioritas organisasi. Efektivitas keamanan—ketahanan sistem terhadap model ancaman yang ditentukan—biasanya merupakan kriteria dengan bobot tertinggi. Kegunaan secara langsung memengaruhi apakah kontrol akses kabinet akan digunakan dengan benar dan konsisten. Total biaya kepemilikan termasuk perangkat keras, instalasi, lisensi perangkat lunak, pemeliharaan, dan biaya kredensial selama masa pakai sistem yang diharapkan harus dihitung untuk setiap opsi kontrol akses kabinet. Skalabilitas untuk mengakomodasi pertumbuhan organisasi mencegah obsolete dini. Stabilitas vendor dan kualitas dukungan memengaruhi keandalan sistem jangka panjang dan ketersediaan suku cadang, pembaruan perangkat lunak, dan bantuan teknis.
Evaluasi langsung produk kontrol akses kabinet sangat penting sebelum melakukan pembelian skala besar. Minta unit evaluasi dari vendor kontrol akses kabinet yang masuk daftar pendek dan pasang di lokasi representatif dalam lingkungan penerapan yang sebenarnya. Uji dengan jenis kredensial yang digunakan organisasi. Verifikasi klaim produsen tentang masa pakai baterai, jangkauan baca, dan daya tahan melalui pengujian yang diperpanjang. Evaluasi perangkat lunak manajemen dengan meminta administrator yang sebenarnya yang akan menggunakannya setiap hari melakukan tugas umum seperti menambahkan pengguna, mengonfigurasi jadwal akses, dan menghasilkan laporan audit. Periode evaluasi kontrol akses kabinet harus cukup lama untuk mengidentifikasi masalah apa pun yang tidak akan terlihat dalam demonstrasi singkat.
Perhitungan total biaya kepemilikan untuk kontrol akses kabinet meluas jauh melampaui pembelian perangkat keras awal. Biaya instalasi bervariasi menurut jenis kabinet, dengan kabinet logam memerlukan alat dan teknik yang berbeda dari kayu, dan beberapa instalasi memerlukan pelat penguatan atau braket pemasangan khusus. Biaya kredensial mencakup penerbitan awal kartu atau fob dan penggantian berkelanjutan untuk kredensial yang hilang atau rusak. Biaya penggantian baterai selama masa pakai layanan perangkat kontrol akses kabinet berbaterai yang diharapkan dapat sangat besar untuk penerapan skala besar. Biaya lisensi perangkat lunak mungkin merupakan biaya tahunan berulang. Biaya pelatihan memastikan bahwa pengguna dan administrator dapat mengoperasikan sistem kontrol akses kabinet secara efektif. Biaya pemeliharaan mencakup suku cadang, dukungan teknis, dan kunjungan layanan on-site potensial.
Perencanaan skalabilitas untuk kontrol akses kabinet mempertimbangkan jumlah kunci dan jumlah pengguna yang harus didukung sistem selama masa pakai yang diharapkan. Platform kontrol akses kabinet yang bekerja dengan baik untuk penerapan pilot sepuluh kunci mungkin menjadi tidak terkelola pada seratus atau seribu kunci. Evaluasi apakah perangkat lunak manajemen dapat menangani operasi massal seperti menambahkan ratusan pengguna secara bersamaan atau memperbarui firmware di semua kunci dalam penerapan. Pertimbangkan apakah sistem kontrol akses kabinet dapat mendukung lokasi yang tersebar secara geografis dari konsol manajemen terpusat. Platform kontrol akses kabinet yang dipilih harus mengakomodasi pertumbuhan yang diantisipasi selama lima tahun ke depan untuk menghindari biaya dan gangguan migrasi ke sistem yang berbeda di tengah penerapan.
Pemeliharaan dan Operasi Berkelanjutan Kontrol Akses Kabinet
Manajemen baterai adalah tugas operasional yang paling sering untuk penerapan kontrol akses kabinet berbaterai. Tetapkan jadwal penggantian proaktif daripada menunggu indikator baterai rendah, yang dapat gagal atau diabaikan. Jadwal penggantian baterai untuk kontrol akses kabinet harus didasarkan pada estimasi produsen tentang masa pakai baterai dalam penggunaan tipikal, dikurangi sekitar dua puluh persen sebagai margin keamanan. Dokumentasi harus mencatat tanggal penggantian untuk setiap kunci kontrol akses kabinet, memungkinkan analisis tren yang dapat mengidentifikasi unit dengan konsumsi daya abnormal yang menunjukkan masalah elektronik yang sedang berkembang. Jenis baterai yang ditentukan produsen harus digunakan—mengganti dengan bahan kimia baterai yang berbeda dapat menyebabkan deteksi baterai rendah yang tidak akurat atau bahkan kerusakan pada elektronik kontrol akses kabinet.
Pembaruan firmware dan perangkat lunak untuk sistem kontrol akses kabinet mengatasi kerentanan keamanan, memperbaiki bug, dan menambahkan fitur baru. Proses manajemen patch untuk kontrol akses kabinet harus mencakup pemantauan pengumuman produsen untuk pembaruan yang tersedia, evaluasi relevansi dan urgensi setiap pembaruan terhadap penerapan spesifik, pengujian pembaruan pada subset kunci yang representatif sebelum penerapan luas, dan penjadwalan pembaruan selama periode aktivitas akses kabinet yang rendah untuk meminimalkan gangguan. Perangkat lunak manajemen kontrol akses kabinet harus dirawat dengan cara yang sama, dengan pembaruan diterapkan ke server manajemen dan workstation administrator mengikuti proses evaluasi dan pengujian yang sama.
Inspeksi fisik perangkat keras kontrol akses kabinet harus dilakukan secara berkala untuk mendeteksi masalah yang sedang berkembang sebelum menyebabkan kegagalan kunci. Periksa setiap kunci kontrol akses kabinet untuk tanda-tanda serangan fisik, pemasangan longgar, korosi, atau keausan mekanis. Operasikan setiap kunci beberapa kali untuk mengonfirmasi pergerakan baut yang lancar tanpa macet. Verifikasi bahwa indikator LED dan sinyal audio berfungsi, karena ini memberikan umpan balik penting kepada pengguna. Periksa bahwa pelat pemogok atau lubang penerimaan sejajar dengan baik terhadap baut. Inspeksi fisik perangkat keras kontrol akses kabinet harus diintegrasikan ke dalam jadwal inspeksi fasilitas rutin organisasi.
Tinjauan log audit adalah praktik operasional kontrol akses kabinet yang kritis yang mendukung keamanan dan kepatuhan. Tinjauan berkala log audit kontrol akses kabinet dapat mengidentifikasi pola akses yang tidak biasa seperti percobaan gagal berulang yang menunjukkan serangan brute-force, akses pada waktu tidak biasa yang menunjukkan penyalahgunaan kredensial, atau akses oleh individu yang otorisasinya seharusnya telah dicabut. Alat analisis otomatis dapat menandai peristiwa kontrol akses kabinet anomali untuk tinjauan manusia, meningkatkan efisiensi dan konsistensi pemantauan log audit. Frekuensi tinjauan log audit kontrol akses kabinet harus didasarkan pada sensitivitas isi yang dilindungi dan persyaratan regulasi yang berlaku.
Tinjauan akses pengguna adalah proses berkala untuk memverifikasi bahwa semua kredensial kontrol akses kabinet aktif masih tepat diotorisasi. Perubahan personel, perubahan peran, dan restrukturisasi organisasi dapat mengakibatkan individu mempertahankan hak kontrol akses kabinet yang tidak lagi diperlukan—fenomena yang dikenal sebagai privilege creep. Tinjauan akses kuartalan atau semesteran untuk kontrol akses kabinet melibatkan pembuatan laporan semua pengguna aktif dan hak akses mereka, meminta manajer memverifikasi bahwa setiap pemberian akses masih tepat, dan segera mencabut akses apa pun yang tidak lagi diperlukan. Proses tinjauan akses kontrol akses kabinet ini sangat penting untuk kepatuhan terhadap regulasi yang memerlukan sertifikasi ulang akses berkala.
Prosedur respons insiden untuk kontrol akses kabinet menentukan bagaimana organisasi merespons peristiwa keamanan yang melibatkan kabinet. Rencana respons insiden kontrol akses kabinet harus mencakup skenario termasuk kabinet yang ditemukan dipaksa terbuka, penemuan peristiwa akses tanpa izin dalam log audit, kehilangan atau pencurian kredensial administrator, dan deteksi perusakan perangkat keras kontrol akses kabinet. Rencana harus menentukan siapa yang diberi tahu, tindakan penahanan segera apa yang diambil, bagaimana bukti dilestarikan, bagaimana ruang lingkup insiden ditentukan, dan tindakan remediasi apa yang diperlukan untuk memulihkan keamanan. Latihan berkala prosedur respons insiden kontrol akses kabinet memastikan bahwa personel siap merespons secara efektif ketika insiden nyata terjadi.
Tren Masa Depan dan Arah Inovasi Kontrol Akses Kabinet
Kecerdasan buatan dan machine learning siap mengubah kontrol akses kabinet dari sistem berbasis aturan menjadi platform keamanan yang cerdas dan adaptif. Kontrol akses kabinet berbasis AI dapat mempelajari pola akses normal untuk setiap pengguna dan kabinet, mendeteksi anomali yang mungkin mengindikasikan kompromi kredensial, aktivitas ancaman internal, atau pengintaian oleh penyerang eksternal. Algoritma pemeliharaan prediktif dalam kontrol akses kabinet dapat menganalisis data kinerja aktuator untuk mengidentifikasi kunci yang mungkin gagal, memungkinkan penggantian proaktif sebelum kegagalan terjadi. Antarmuka bahasa alami untuk manajemen kontrol akses kabinet dapat memungkinkan administrator mengonfigurasi sistem dan mengkueri data audit menggunakan perintah percakapan daripada menavigasi antarmuka perangkat lunak yang kompleks.
Konvergensi kontrol akses kabinet dengan ekosistem Internet of Things yang lebih luas akan menciptakan kemungkinan integrasi baru dan pertimbangan keamanan baru. Sistem kontrol akses kabinet yang terintegrasi dengan sistem manajemen bangunan dapat secara otomatis menyesuaikan kontrol iklim di area di mana material sensitif disimpan, berdasarkan pola akses dan pemantauan lingkungan. Integrasi dengan sistem manajemen inventaris dapat memicu pemberitahuan pesan ulang ketika kabinet perlengkapan diakses cukup sering untuk menunjukkan penipisan stok. Namun, setiap titik integrasi juga memperluas permukaan serangan kontrol akses kabinet, memerlukan arsitektur keamanan yang cermat dan manajemen kerentanan berkelanjutan.
Pertimbangan keberlanjutan semakin memengaruhi desain produk dan keputusan pengadaan kontrol akses kabinet. Produsen mengurangi kemasan, memilih material daur ulang dan dapat didaur ulang, dan merancang untuk pembongkaran guna memfasilitasi pemulihan material akhir masa pakai. Desain kontrol akses kabinet hemat energi mengurangi konsumsi baterai dan aliran limbah baterai terkait. Opsi baterai isi ulang dan teknologi energy harvesting yang menangkap energi dari pergerakan pintu atau cahaya sekitar menjanjikan pengurangan atau eliminasi penggunaan baterai sekali pakai dalam kontrol akses kabinet. Organisasi yang menggabungkan kriteria lingkungan ke dalam proses pengadaan mereka harus mengevaluasi produk kontrol akses kabinet berdasarkan efisiensi energi, keberlanjutan material, dan program pengambilan kembali produsen untuk unit akhir masa pakai.
Keamanan siber sistem kontrol akses kabinet semakin mendapat perhatian karena perangkat ini menjadi lebih terhubung dan didefinisikan perangkat lunak. Produk kontrol akses kabinet masa depan akan menggabungkan modul keamanan perangkat keras untuk penyimpanan kunci kriptografi, proses secure boot yang memverifikasi integritas firmware sebelum eksekusi, komunikasi terenkripsi untuk semua lalu lintas jaringan, dan audit keamanan pihak ketiga berkala untuk perangkat keras dan perangkat lunak. Standar dan program sertifikasi untuk keamanan perangkat IoT akan diperluas ke kontrol akses kabinet, memberikan pembeli jaminan independen atas kualitas keamanan siber. Arsitektur zero-trust untuk kontrol akses kabinet akan mengasumsikan bahwa tidak ada perangkat, pengguna, atau jaringan yang secara inheren dapat dipercaya, memerlukan verifikasi berkelanjutan untuk setiap percobaan akses.
Pengalaman pengguna kontrol akses kabinet akan terus meningkat melalui kemajuan teknologi pembaca, kenyamanan kredensial, dan responsivitas sistem. Waktu baca yang lebih cepat untuk kredensial RFID dan NFC akan mengurangi keterlambatan yang dirasakan antara penyajian kredensial dan pelepasan kunci. Teknologi sensor sidik jari yang lebih baik akan mengurangi tingkat penolakan palsu yang membuat pengguna frustrasi dan mendorong solusi alternatif. Kredensial mobile akan menjadi lebih mulus, berpotensi memungkinkan autentikasi pasif di mana sistem kontrol akses kabinet mengenali ponsel pengguna yang berwenang saat mereka mendekat dan membuka kunci tanpa memerlukan tindakan eksplisit.
Kemajuan kontrol akses kabinet biometrik termasuk pengenalan pola vena, analisis gaya berjalan, dan biometrik perilaku dapat melengkapi atau menggantikan teknologi pengenalan sidik jari dan wajah saat ini. Pengenalan pola vena, yang memvisualisasikan pola unik pembuluh darah di jari atau telapak tangan, menawarkan akurasi tinggi dan sangat sulit dipalsukan. Biometrik perilaku untuk kontrol akses kabinet dapat mengautentikasi pengguna berdasarkan cara unik mereka berinteraksi dengan kunci—ritme mengetik keypad mereka, gerakan penyajian kartu mereka, atau pola pendekatan mereka. Teknologi yang sedang berkembang ini dapat memungkinkan autentikasi kontrol akses kabinet berkelanjutan di mana sistem mengonfirmasi identitas pengguna selama interaksi mereka dengan kabinet, bukan hanya pada saat akses awal.
Bagian dari konten artikel ini dihasilkan oleh AI dan dioptimalkan untuk akurasi profesional dan keterbacaan.
For facility managers, security directors, IT administrators, and procurement professionals asking "what is a cabinet access control system" or searching for "cabinet access control installation near me," this comprehensive guide explains every layer of intelligent cabinet security. Cabinet access control replaces mechanical keys with electronic credentials including RFID cards, PIN codes, biometric scans, and mobile wallets that authenticate each user before the bolt retracts. A networked cabinet access control platform logs every entry, integrates with identity providers such as Active Directory or Okta, and supports audit trails required by HIPAA, FERPA, and similar regulations. Whether deployed on pharmacy cabinets, server racks, file drawers, gun safes, retail display cases, or factory tool storage, a properly specified cabinet access control system reduces theft, eliminates key copying, simplifies administration, and demonstrates compliance. This guide covers credential technologies, hardware architectures, communication protocols, management software, integration patterns, deployment planning, maintenance procedures, security risks, and industry-specific strategies for organizations planning or upgrading a cabinet access control investment.
Understanding Cabinet Access Control Fundamentals
Cabinet access control is the systematic approach to managing who can open secured cabinets, drawers, and storage enclosures within a facility. Unlike a simple lock that provides only a binary secured-or-unsecured state, cabinet access control encompasses the full ecosystem of hardware, software, credentials, policies, and procedures that govern access to protected storage. A well-designed cabinet access control implementation answers not just whether someone can access a cabinet, but who accessed it, when, for how long, and whether that access was appropriate given their role and schedule.
The evolution of cabinet access control from mechanical keys to electronic systems mirrors the broader transformation of physical security over the past three decades. Traditional mechanical cabinet access control relied on physical keys distributed to authorized individuals. This approach created multiple security vulnerabilities: keys could be copied without detection, lost keys required expensive rekeying, separated employees might retain access indefinitely, and there was no record of who accessed what and when. Modern cabinet access control systems address every one of these limitations through electronic authentication, centralized management, and comprehensive audit logging.
The fundamental components of any cabinet access control system include the locking hardware installed on each cabinet, the credentials carried or known by authorized users, the authentication mechanism that validates those credentials, the controller or software platform that makes access decisions, and the administrative interface through which security managers configure and monitor the system. Cabinet access control ranges from simple standalone electronic locks with local code storage to enterprise-grade networked systems managing thousands of cabinets across multiple facilities with integration into broader physical security and identity management platforms.
The driving forces behind cabinet access control adoption span regulatory compliance, operational efficiency, and risk management. Regulations such as HIPAA in healthcare, FERPA in education, and various data protection laws require organizations to control and document access to sensitive information stored in cabinets. Operational efficiency improves when cabinet access control eliminates the time and cost of mechanical key management. Risk management benefits from the visibility that cabinet access control provides into access patterns, enabling security teams to detect anomalies, investigate incidents, and demonstrate due diligence to auditors and insurers.
This comprehensive guide to cabinet access control examines every dimension of the technology and practice, from the electronic locking mechanisms at the hardware layer to the enterprise identity management systems at the integration layer. Whether you are planning a cabinet access control deployment for a single department or developing an organization-wide strategy covering thousands of storage units, the detailed technical and practical information in this guide provides a foundation for informed decision-making and successful implementation.
How Cabinet Access Control Systems Work: Technology Deep Dive
The architecture of a cabinet access control system can be understood as a layered stack, with each layer providing specific functions that collectively deliver secure, manageable, and auditable access to protected storage. At the physical layer, the cabinet access control system includes the electronic lock hardware mounted on each cabinet, comprising the locking mechanism, the credential reader, the controller board, the power source, and the communication interface. This hardware layer represents the most visible component of cabinet access control, as it is what users interact with directly when accessing secured cabinets.
The credential layer of cabinet access control encompasses the various technologies that users present to authenticate their identity. PIN codes entered on keypads represent the simplest credential type in cabinet access control, requiring no physical token but relying entirely on the user's memory. RFID cards and fobs add a possession factor to cabinet access control, requiring the user to present a physical token that contains a unique identifier or cryptographic key. Biometric credentials including fingerprints, facial recognition, and iris scans add an inherence factor to cabinet access control, authenticating the user based on physical characteristics that cannot be lost, shared, or forgotten.
The controller layer of cabinet access control is where access decisions are made. In a standalone cabinet access control configuration, each lock contains its own controller that stores authorized credential data locally and makes access decisions independently. This distributed cabinet access control architecture is simple to deploy but becomes administratively burdensome as the number of locks and users grows, because any change to access privileges must be programmed into each affected lock individually. In a networked cabinet access control configuration, locks communicate with centralized controllers or cloud-based platforms that maintain the master database of authorized users and access policies.
The communication layer of cabinet access control connects the locks to the management infrastructure. Wired cabinet access control installations typically use RS-485, Wiegand, or Ethernet connections, providing reliable communication but requiring cable runs to each cabinet. Wireless cabinet access control installations use technologies such as Bluetooth Low Energy, Wi-Fi, Zigbee, or Z-Wave to communicate without physical wiring, dramatically reducing installation complexity and cost at the expense of battery dependence and potential wireless interference. Hybrid cabinet access control architectures combine wired and wireless elements to balance the reliability of wired connections with the flexibility of wireless deployment.
The management software layer of cabinet access control provides the interface through which administrators configure the system, manage users and credentials, define access policies, view audit trails, and generate reports. This is where the strategic value of cabinet access control is most apparent, as the software transforms raw access events into actionable security intelligence. Modern cabinet access control management platforms increasingly operate in the cloud, enabling administrators to manage locks across multiple sites from any web browser or mobile application, with data synchronized in real time across the entire deployment.
The integration layer of cabinet access control connects the cabinet-level security with the organization's broader security and IT infrastructure. Integration with identity management systems such as Active Directory, LDAP, or Azure AD enables cabinet access control to automatically reflect changes in user status—when an employee is hired, their cabinet access privileges can be provisioned automatically; when they are terminated, all cabinet access is revoked instantly. Integration with security information and event management or SIEM platforms allows cabinet access control events to be correlated with other security data for comprehensive threat detection and incident response.
Key Components of a Complete Cabinet Access Control Solution
The electronic locking hardware that forms the physical foundation of cabinet access control comes in several form factors, each suited to different cabinet types and security requirements. Cam lock form factor cabinet access control devices replace traditional mechanical cam locks in the circular mounting holes common on file cabinets, desk drawers, and metal storage cabinets. These units typically measure sixteen to twenty-two millimeters in diameter and extend the electronic components behind the mounting surface. Bolt lock form factor cabinet access control devices provide a rectangular bolt that extends into a strike plate or receiving hole, offering greater physical strength than cam lock designs for applications requiring higher forced-entry resistance.
The credential reader integrated into each cabinet access control device determines what authentication methods the system supports. Keypad readers for cabinet access control accept numeric PIN codes, providing a budget-friendly credential option with zero per-user token cost. RFID readers for cabinet access control support contactless cards and fobs across multiple frequency bands—125 kHz proximity, 13.56 MHz smart cards including MIFARE and DESFire, and in some cases UHF for extended range applications. Biometric readers integrated into cabinet access control devices enable fingerprint, facial, or iris-based authentication. Multi-technology cabinet access control readers combine two or more reader types in a single device, supporting credential migration strategies and multi-factor authentication requirements.
The power architecture of cabinet access control is a critical design consideration that affects both installation complexity and ongoing maintenance requirements. Battery-powered cabinet access control devices operate on standard alkaline or lithium batteries, typically providing one to two years of service before replacement. The elimination of wiring makes battery-powered cabinet access control the most practical option for retrofit installations where running power cables would be prohibitively expensive or disruptive. Hardwired cabinet access control devices receive power through low-voltage wiring from an external power supply or access control panel, eliminating battery replacement requirements but adding installation complexity. Some cabinet access control products support Power over Ethernet or PoE, receiving both power and data through a single Ethernet cable.
The locking mechanism within cabinet access control hardware must balance security with reliability and power efficiency. Solenoid-based cabinet access control mechanisms use an electromagnetic coil to retract a spring-loaded bolt when energized, providing reliable operation with moderate power consumption. Motor-driven cabinet access control mechanisms use a small electric motor to drive the bolt through a gear train, offering greater bolt extension force and the ability to lock or unlock without continuous power application. Shape memory alloy or SMA actuators in advanced cabinet access control designs use materials that change shape when heated by an electric current, providing silent operation in a very compact form factor suitable for furniture-integrated applications.
The management software that orchestrates cabinet access control operations is as important as the hardware itself. A capable cabinet access control management platform provides user and credential management, enabling administrators to add, modify, and revoke user access from a central interface. Access policy configuration allows cabinet access control administrators to define rules governing who can access which cabinets, during what time windows, and under what conditions. Audit trail functionality records every cabinet access control event with timestamps, user identification, and success or failure status, creating a forensic-quality record for security investigations and compliance demonstrations.
Alerting and notification capabilities within cabinet access control management software keep security personnel informed of significant events. A cabinet access control system can generate alerts for tamper attempts, repeated failed access attempts suggesting brute-force attacks, cabinet doors left open beyond a configured timeout, low battery conditions, and offline locks that have lost communication with the management platform. These proactive alerts transform cabinet access control from a passive security measure into an active monitoring system that identifies potential threats as they emerge rather than after a breach is discovered.
Cabinet Access Control Credential Technologies Compared
PIN codes represent the most widely deployed credential type in cabinet access control due to their simplicity and zero per-user cost. A cabinet access control system using PIN codes requires no physical tokens—each authorized user knows a numeric code that they enter on a keypad to gain access. The security of PIN-based cabinet access control depends on code complexity, code management practices, and physical security of the keypad against observation. Best practices for PIN-based cabinet access control include minimum code lengths of four to six digits, lockout after multiple failed attempts, regular code rotation, unique codes per user rather than shared codes, and privacy shields or randomized touchscreen keypads to prevent shoulder surfing.
RFID credentials for cabinet access control offer the convenience of contactless operation with a simple tap of a card or fob. Low frequency 125 kHz proximity cards used in cabinet access control transmit a fixed unique identifier when energized by the reader field, providing basic identification but lacking cryptographic security. High frequency 13.56 MHz smart cards such as MIFARE Classic and MIFARE DESFire used in cabinet access control support mutual authentication between card and reader, encrypted communication, and configurable memory sectors for storing additional data beyond the card identifier. The choice of RFID technology for cabinet access control should consider compatibility with existing credential populations—if employees already carry building access cards, extending that same credential to cabinet access control creates a seamless single-card experience.
Biometric credentials for cabinet access control authenticate users based on unique physical characteristics. Fingerprint recognition is the most common biometric modality in cabinet access control due to the compact size, low cost, and proven reliability of capacitive and optical fingerprint sensors. Facial recognition for cabinet access control has become increasingly viable as camera and processor technology advances, offering touchless operation that is particularly valuable in healthcare and food service environments where hygiene is critical. Iris and retinal scanning represent the highest accuracy biometric modalities but are generally cost-prohibitive for cabinet access control applications outside of extremely high-security government or research environments.
Mobile credentials for cabinet access control leverage smartphones as authentication tokens, using Bluetooth Low Energy or NFC communication. A user with a mobile credential for cabinet access control authenticates through an app on their phone, which communicates with the lock to verify authorization. Mobile credentials eliminate the cost of physical cards, enable remote issuance and revocation, and can incorporate additional security factors such as the phone's biometric unlock or device-level encryption. As smartphone ubiquity approaches one hundred percent in many user populations, mobile credentials are becoming an increasingly attractive cabinet access control option, particularly for organizations seeking to reduce plastic card consumption and the associated environmental impact.
Multi-factor authentication in cabinet access control combines two or more credential types to provide defense in depth. A common cabinet access control multi-factor configuration pairs a PIN code, something the user knows, with an RFID card, something the user has, requiring both for access. Another pairs a biometric, something the user is, with a PIN or card. Multi-factor cabinet access control significantly raises the difficulty of unauthorized access, as an attacker must compromise multiple authentication factors simultaneously. The trade-off is increased access time and user complexity, which must be weighed against security requirements for the protected contents.
The credential management lifecycle in cabinet access control spans issuance, usage monitoring, and revocation. Credential issuance involves verifying the identity of the individual receiving the credential and associating it with their access privileges in the cabinet access control system. Ongoing monitoring detects anomalous usage patterns that might indicate credential compromise, such as a credential being used at unusual times or in unusual locations. Revocation removes access privileges when an individual's authorization ends, whether due to role change, employment termination, or credential loss. The speed and completeness of credential revocation across all cabinet access control points is one of the most important security characteristics of any system.
| Credential Type | Read Time | Per-User Cost | Hygiene | Migration Effort | Best Cabinet Access Control Application |
|---|---|---|---|---|---|
| PIN keypad | 2-4 s | None | Medium | Per-code rotation | Schools, basic office cabinets |
| 125 kHz proximity card | 0.4 s | Low | High | Single-frequency reader | Retrofits reusing legacy badges |
| 13.56 MHz MIFARE DESFire | 0.3 s | Medium | High | Card re-issuance | Corporate offices, pharmacies |
| Fingerprint biometric | 1 s | None after enrollment | Low | Re-enrollment on sensor change | High-security and hygiene-critical cabinets |
| Facial recognition | 0.5 s | None | Highest | Camera and lighting tuning | Healthcare, food service cabinets |
| Mobile wallet (BLE/NFC) | 0.5 s | App provisioning | High | App deployment | Smart offices, member-only venues |
| Multi-factor PIN plus card | 4-6 s | Medium | Medium | Policy definition | Regulated and high-value storage |
Cabinet Access Control Integration Architectures
Standalone cabinet access control represents the simplest integration architecture, with each lock operating independently. In this cabinet access control model, user credentials are programmed directly into each lock, access decisions are made locally, and audit data must be retrieved individually from each lock. Standalone cabinet access control is appropriate for small deployments of up to approximately twenty locks where the administrative burden of per-lock programming is manageable. The primary advantages of standalone cabinet access control are low cost, simple installation with no wiring or network configuration, and no dependency on external systems that could fail and disable access.
Semi-online cabinet access control introduces a programming device or gateway that bridges between standalone locks and management software. In this cabinet access control architecture, administrators configure access policies in the management software, then use a handheld programming device or wireless gateway to push configurations to individual locks. Access decisions still occur locally at each lock, but credential management is centralized. Semi-online cabinet access control provides a pragmatic middle ground, delivering the management benefits of centralization without the infrastructure requirements of full networking. This cabinet access control model is well suited to medium deployments of twenty to two hundred locks where the efficiency of centralized management justifies the investment in programming infrastructure.
Fully networked cabinet access control connects each lock to a central controller or server, enabling real-time access decisions based on a current credential database. In this cabinet access control architecture, when a user presents a credential at any lock, the lock queries the central system to verify that the credential is currently authorized. This real-time validation eliminates the vulnerability window between credential revocation in the management system and the next local sync at each lock, ensuring that revoked credentials are denied access immediately across the entire cabinet access control deployment. Networked cabinet access control also provides real-time event reporting, with access events appearing in the management console seconds after they occur.
Cloud-based cabinet access control extends the networked model by hosting the management platform and credential database in the cloud rather than on-premises servers. This cabinet access control architecture eliminates the need for organizations to maintain server infrastructure for their security systems, with the cloud provider handling availability, backups, security patching, and capacity scaling. Cloud-based cabinet access control enables multi-site management from any location with internet access, making it particularly attractive for organizations with geographically distributed operations. The considerations for cloud-based cabinet access control include internet dependency—the locks must maintain connectivity to function—and data sovereignty requirements that may restrict where access control data can be stored.
OSDP or Open Supervised Device Protocol is increasingly important in cabinet access control integration. Unlike the older Wiegand protocol, which transmits card data in one direction without encryption, OSDP provides bidirectional encrypted communication between readers and controllers. A cabinet access control system using OSDP can monitor reader status, detect tampering or disconnection, and support more sophisticated interactions than simple card-read-and-grant. As organizations upgrade their access control infrastructure, specifying OSDP-compatible cabinet access control hardware ensures compatibility with modern security standards and provides a foundation for future enhancements.
Integration with identity management systems transforms cabinet access control from a siloed security function into a component of the organization's overall identity lifecycle management. When cabinet access control integrates with Active Directory, LDAP, or cloud identity providers, user access privileges are automatically provisioned when accounts are created, updated when roles change, and revoked when accounts are deactivated. This integration eliminates the security gap that occurs when cabinet access control is managed separately from IT identity systems, where departed employees might retain physical access to cabinets long after their network accounts have been disabled.
Cabinet Access Control Installation Planning and Execution
A successful cabinet access control installation begins with a comprehensive site survey that documents every cabinet to be secured. The site survey for cabinet access control should record cabinet dimensions, door and drawer construction materials and thicknesses, existing lock types and mounting hole configurations, proximity to power sources and network connections, environmental conditions including temperature range and humidity exposure, and the value and sensitivity of the contents to be protected. This detailed survey data enables accurate cabinet access control hardware selection, identifies compatibility issues before they become installation problems, and supports accurate budgeting for hardware and labor.
The selection of cabinet access control hardware for each location must account for the physical characteristics documented in the site survey. Cabinet door thickness determines which lock models are compatible, as most cabinet access control locks have a specified range of acceptable door thicknesses, typically twelve to twenty-five millimeters for standard models. The mounting hole configuration determines whether a cabinet access control lock can be installed without modifying the cabinet—many electronic locks are designed to fit the same hole patterns as common mechanical cam locks, enabling straightforward retrofits. The material of the cabinet—wood, metal, laminate, or glass—affects drilling requirements, mounting hardware selection, and the risk of damage during installation.
The electrical infrastructure for cabinet access control must be planned before installation begins. For battery-powered cabinet access control devices, the primary electrical consideration is battery type and expected replacement interval, which affects maintenance planning but not installation wiring. For wired cabinet access control devices, the installation plan must include cable pathways from each cabinet to the nearest power source and, for networked models, to the nearest network connection point. Cable pathways for cabinet access control should avoid areas subject to frequent movement, pinch points when doors close, sources of electromagnetic interference, and locations where cables could be accidentally damaged during normal operations.
Network planning for networked cabinet access control includes determining IP address allocation, configuring firewall rules to permit communication between locks and management servers, and ensuring adequate wireless coverage for Wi-Fi connected devices. Each networked cabinet access control device requires a unique IP address, either statically assigned or obtained via DHCP with address reservation to ensure consistent addressing. Firewall configurations must balance security—restricting cabinet access control traffic to only the necessary ports and destinations—with operational requirements for lock-server communication. For wireless cabinet access control deployments, a site survey of Wi-Fi signal strength at each cabinet location should be conducted to identify coverage gaps before locks are installed.
The physical installation of cabinet access control hardware requires careful attention to alignment, mounting security, and wiring management. The lock body must be mounted perpendicular to the cabinet surface to ensure smooth bolt operation without binding. Mounting screws should be tightened to the manufacturer's specified torque, as over-tightening can distort the lock housing and under-tightening can allow the lock to loosen over time. For cabinet access control installations involving wiring, cables should be secured with appropriate clips or ties, kept clear of moving parts, and provided with sufficient slack to allow for cabinet door or drawer movement without straining connections.
User enrollment and testing procedures for cabinet access control must be completed before the system goes live. Each authorized user should be enrolled in the cabinet access control system, issued credentials if physical tokens are used, and trained on proper operation. Testing should verify that each enrolled credential reliably unlocks the appropriate cabinets, that unenrolled credentials are rejected, that audit events are being recorded correctly, that tamper and low-battery alerts function, and that emergency access procedures such as mechanical overrides work as designed. All cabinet access control testing should be performed with cabinet doors and drawers open to eliminate the risk of lockout if a malfunction is discovered.
Cabinet Access Control Security Analysis and Threat Mitigation
A thorough security analysis of cabinet access control examines the system at every layer, from physical hardware to administrative procedures, to identify vulnerabilities and specify appropriate mitigations. The threat model for cabinet access control defines who might attempt unauthorized access, what resources and capabilities they possess, what they seek to obtain, and what consequences would result from a successful breach. This cabinet access control threat model drives security requirements: a medicine cabinet in a hospital requires different security characteristics than an office supply cabinet, even though both use the same cabinet access control technology.
Physical attacks against cabinet access control hardware include prying, drilling, impact, and manipulation of the locking mechanism. Defenses against physical attacks in cabinet access control include hardened steel bolts and anti-pry plates, drill-resistant materials at critical points, tamper-detection switches that trigger alarms when the lock housing is disturbed, and robust mounting designs that distribute attack forces across a larger surface area. No cabinet access control device is completely impervious to a determined physical attack with unlimited time and tools, but well-designed hardware significantly increases the time, skill, and tools required, which serves as an effective deterrent in most threat scenarios.
Electronic attacks against cabinet access control systems target the communication between credentials and readers, the internal electronics of the lock, or the network connecting locks to management infrastructure. RFID credential cloning, where an attacker reads an authorized card and reproduces its data on a blank card, can be prevented through the use of cryptographic smart cards that perform challenge-response authentication rather than broadcasting static identifiers. Relay attacks, where an attacker extends the communication between a legitimate card and a reader, can be mitigated through distance-bounding protocols. Network attacks against cabinet access control can be prevented through encryption of all communications, strong authentication of devices connecting to the management platform, and network segmentation that isolates cabinet access control traffic from general-purpose networks.
Credential security in cabinet access control depends on the strength of the credential technology and the policies governing credential lifecycle management. PIN codes, the simplest credential in cabinet access control, are vulnerable to observation, guessing, and sharing. Mitigations include minimum code lengths, lockout after failed attempts, periodic mandatory code changes, and unique per-user codes that support individual accountability. Card-based credentials in cabinet access control are vulnerable to loss, theft, and unauthorized duplication. Mitigations include prompt reporting and revocation of lost cards, technology choices that resist cloning, and periodic revalidation of continued access need for all cardholders.
Administrative security is often the weakest link in cabinet access control, regardless of the sophistication of the hardware. Cabinet access control policies should define who can authorize access changes, what approvals are required, how changes are documented, and how the configuration is periodically audited for correctness. Separation of duties in cabinet access control administration prevents any single individual from both authorizing access and configuring it in the system. Regular access reviews should verify that every user with cabinet access control privileges still requires that access, and that no unauthorized access grants have been created, whether accidentally or maliciously.
Audit and compliance capabilities in cabinet access control provide the visibility needed to detect security incidents, investigate their scope and impact, and demonstrate regulatory compliance. A cabinet access control system should log all access events including successful accesses, denied attempts, administrative changes to user privileges or system configuration, and system events such as low battery alerts or communication failures. These cabinet access control audit logs should be protected from tampering or deletion, stored for a retention period appropriate to regulatory requirements and organizational policies, and regularly reviewed for anomalous patterns that might indicate security issues.
Cabinet Access Control Across Industries: Applications and Case Studies
Healthcare cabinet access control deployments secure medication storage, patient records, controlled substances, expensive medical devices, and hazardous materials. The cabinet access control requirements in healthcare are particularly demanding: access must be rapid in emergencies, yet security must be rigorous enough to satisfy DEA controlled substance regulations, HIPAA patient privacy requirements, and Joint Commission accreditation standards. A hospital cabinet access control deployment typically includes tiered access levels where nurses can access general supply cabinets, charge nurses can access certain medication cabinets, and pharmacists have authority over controlled substance storage, with all access comprehensively logged for audit purposes.
Pharmaceutical research and manufacturing cabinet access control secures intellectual property, research samples, precursor chemicals, and finished products subject to regulatory control. In these environments, cabinet access control often integrates with laboratory information management systems to enforce workflow-based access, where a researcher can only access a specific cabinet after completing required steps in the experimental protocol. The cabinet access control audit trail provides chain of custody documentation that may be required for patent applications, regulatory submissions, and internal investigations.
Higher education cabinet access control spans laboratories with hazardous chemicals and expensive equipment, IT equipment cabinets in classrooms and server rooms, faculty research storage, student records in administrative offices, and musical instrument and athletic equipment lockers. University cabinet access control often integrates with the campus smart card system, so the same student or staff ID card that provides building access, meal plan, and library privileges also controls access to appropriate cabinets and lockers. Laboratory safety regulations increasingly require documented access control for hazardous materials storage, making cabinet access control an important compliance tool for university environmental health and safety programs.
Corporate cabinet access control secures file cabinets containing personnel records, financial documents, contracts, intellectual property, and other confidential business information. The integration of cabinet access control with corporate identity management systems ensures that when an employee's building access is revoked upon termination, their cabinet access is simultaneously revoked. This closes a common security gap in organizations where HR processes promptly deactivate network accounts and door access but physical file cabinet keys may not be recovered for days or weeks after an employee's departure.
Government and defense cabinet access control applications involve classified document storage, evidence rooms, weapons and sensitive equipment armories, and secure communications equipment storage. These cabinet access control deployments must meet stringent standards including FIPS 201 compliance for credential security, TEMPEST requirements for electromagnetic emissions control, and various forced-entry resistance standards depending on the classification level of stored materials. Multi-factor cabinet access control is typically mandatory, combining a government-issued credential such as a CAC or PIV card with a PIN or biometric verification.
Hospitality cabinet access control includes guest room safes, minibar cabinets, housekeeping supply storage, maintenance equipment lockers, and back-of-house administrative cabinets. Hotel cabinet access control often integrates with the property management system, so guest room safe access can be linked to the guest's room key card for the duration of their stay. Staff cabinet access control in hospitality environments manages access to cleaning supplies, linens, and equipment, with audit trails supporting loss prevention and operational efficiency analysis. The self-service model enabled by cabinet access control in guest-facing applications reduces front desk workload and eliminates a common guest friction point.
Retail cabinet access control secures high-value merchandise display cases, cash office cabinets, stock room access, and pharmacy product storage within retail locations. Loss prevention is the primary driver for retail cabinet access control, with audit trails providing investigative support when inventory discrepancies are discovered. Time-restricted cabinet access control in retail environments can limit stock room access to business hours or specific shifts, and can require dual authorization—two staff members present simultaneously—for access to high-value or cash-handling areas.
Cabinet Access Control Selection and Procurement Strategy
The requirements gathering phase for cabinet access control procurement must engage all stakeholders who will interact with the system. Security managers define the threat model and minimum security requirements. Facilities managers provide information about cabinet types, quantities, and installation environments. IT managers specify network and integration requirements. The employees who will use cabinet access control daily provide essential feedback on usability requirements that will determine whether the system is embraced or resisted. Legal and compliance teams identify regulatory requirements that the cabinet access control system must satisfy. Gathering input from all stakeholders before issuing a request for proposal prevents the costly discovery of requirements after procurement is underway.
A structured evaluation framework for cabinet access control vendors should include weighted criteria reflecting organizational priorities. Security effectiveness—the system's resistance to the defined threat model—is typically the highest-weighted criterion. Usability directly affects whether cabinet access control will be used correctly and consistently. Total cost of ownership including hardware, installation, software licensing, maintenance, and credential costs over the expected system lifetime should be calculated for each cabinet access control option. Scalability to accommodate organizational growth prevents early obsolescence. Vendor stability and support quality affect long-term system reliability and the availability of spare parts, software updates, and technical assistance.
Hands-on evaluation of cabinet access control products is essential before committing to a large-scale purchase. Request evaluation units from shortlisted cabinet access control vendors and install them in representative locations within the actual deployment environment. Test with the credential types used by the organization. Verify manufacturer claims about battery life, read range, and durability through extended testing. Evaluate the management software by having the actual administrators who will use it daily perform common tasks such as adding users, configuring access schedules, and generating audit reports. The cabinet access control evaluation period should be long enough to identify any issues that would not be apparent in a brief demonstration.
The total cost of ownership calculation for cabinet access control extends well beyond the initial hardware purchase. Installation costs vary by cabinet type, with metal cabinets requiring different tools and techniques than wood, and some installations requiring reinforcement plates or custom mounting brackets. Credential costs include the initial issuance of cards or fobs and ongoing replacements for lost or damaged credentials. Battery replacement costs over the expected service life of battery-powered cabinet access control devices can be substantial for large deployments. Software licensing fees may be recurring annual costs. Training costs ensure that users and administrators can operate the cabinet access control system effectively. Maintenance costs cover spare parts, technical support, and potential on-site service visits.
Scalability planning for cabinet access control considers both the number of locks and the number of users that the system must support over its expected lifetime. A cabinet access control platform that works well for a pilot deployment of ten locks may become unmanageable at one hundred or one thousand locks. Evaluate whether the management software can handle bulk operations such as adding hundreds of users simultaneously or updating firmware across all locks in a deployment. Consider whether the cabinet access control system can support geographically distributed locations from a central management console. The cabinet access control platform selected should accommodate anticipated growth over the next five years to avoid the cost and disruption of migrating to a different system mid-deployment.
Cabinet Access Control Maintenance and Ongoing Operations
Battery management is the most frequent operational task for battery-powered cabinet access control deployments. Establish a proactive replacement schedule rather than waiting for low-battery indicators, which can fail or be ignored. The battery replacement schedule for cabinet access control should be based on manufacturer estimates of battery life under typical usage, reduced by approximately twenty percent as a safety margin. Documentation should track the replacement date for each cabinet access control lock, enabling trend analysis that may identify units with abnormal power consumption indicating developing electronic problems. The battery type specified by the manufacturer should be used—substituting different battery chemistries can cause incorrect low-battery detection or even damage to the cabinet access control electronics.
Firmware and software updates for cabinet access control systems address security vulnerabilities, fix bugs, and add new features. A patch management process for cabinet access control should include monitoring manufacturer announcements for available updates, evaluating the relevance and urgency of each update to the specific deployment, testing updates on a representative subset of locks before broad deployment, and scheduling updates during periods of low cabinet access activity to minimize disruption. The cabinet access control management software should be similarly maintained, with updates applied to management servers and administrator workstations following the same evaluation and testing process.
Physical inspection of cabinet access control hardware should be conducted periodically to detect developing problems before they cause lock failures. Inspect each cabinet access control lock for signs of physical attack, loose mounting, corrosion, or mechanical wear. Operate each lock several times to confirm smooth bolt movement without binding. Verify that LED indicators and audible signals are functioning, as these provide important user feedback. Check that the strike plate or receiving hole is properly aligned with the bolt. Physical inspection of cabinet access control hardware should be integrated into the organization's routine facilities inspection schedule.
Audit log review is a critical cabinet access control operational practice that supports both security and compliance. Regular review of cabinet access control audit logs can identify unusual access patterns such as repeated failed attempts suggesting a brute-force attack, access at unusual times suggesting misuse of credentials, or access by individuals whose authorization should have been revoked. Automated analysis tools can flag anomalous cabinet access control events for human review, improving the efficiency and consistency of audit log monitoring. The frequency of cabinet access control audit log review should be based on the sensitivity of the protected contents and applicable regulatory requirements.
User access review is a periodic process of verifying that all active cabinet access control credentials are still appropriately authorized. Personnel changes, role changes, and organizational restructuring can result in individuals retaining cabinet access control privileges that are no longer needed—a phenomenon known as privilege creep. Quarterly or semi-annual access review for cabinet access control involves generating a report of all active users and their access privileges, having managers verify that each access grant is still appropriate, and promptly revoking any access that is no longer needed. This cabinet access control access review process is particularly important for compliance with regulations that require periodic access re-certification.
Incident response procedures for cabinet access control define how the organization responds to security events involving cabinets. A cabinet access control incident response plan should address scenarios including a cabinet found forced open, discovery of an unauthorized access event in audit logs, loss or theft of administrator credentials, and detection of tampering with cabinet access control hardware. The plan should specify who is notified, what immediate containment actions are taken, how evidence is preserved, how the scope of the incident is determined, and what remediation actions are required to restore security. Regular drills of cabinet access control incident response procedures ensure that personnel are prepared to respond effectively when real incidents occur.
Cabinet Access Control Future Trends and Innovation Directions
Artificial intelligence and machine learning are poised to transform cabinet access control from a rule-based system to an intelligent, adaptive security platform. AI-powered cabinet access control can learn normal access patterns for each user and cabinet, detecting anomalies that may indicate credential compromise, insider threat activity, or reconnaissance by external attackers. Predictive maintenance algorithms in cabinet access control can analyze actuator performance data to identify locks that are likely to fail, enabling proactive replacement before a failure occurs. Natural language interfaces for cabinet access control management could allow administrators to configure the system and query audit data using conversational commands rather than navigating complex software interfaces.
The convergence of cabinet access control with broader Internet of Things ecosystems will create new integration possibilities and new security considerations. A cabinet access control system integrated with building management systems could automatically adjust climate control in areas where sensitive materials are stored, based on access patterns and environmental monitoring. Integration with inventory management systems could trigger reorder alerts when supply cabinets are accessed frequently enough to indicate depleting stock. However, each integration point also expands the attack surface of cabinet access control, requiring careful security architecture and ongoing vulnerability management.
Sustainability considerations are increasingly influencing cabinet access control product design and procurement decisions. Manufacturers are reducing packaging, selecting recycled and recyclable materials, and designing for disassembly to facilitate end-of-life material recovery. Energy-efficient cabinet access control designs reduce battery consumption and the associated battery waste stream. Rechargeable battery options and energy harvesting technologies that capture energy from door movement or ambient light promise to reduce or eliminate disposable battery use in cabinet access control. Organizations incorporating environmental criteria into their procurement processes should evaluate cabinet access control products on energy efficiency, material sustainability, and manufacturer take-back programs for end-of-life units.
Cybersecurity of cabinet access control systems is receiving increased attention as these devices become more connected and software-defined. Future cabinet access control products will incorporate hardware security modules for cryptographic key storage, secure boot processes that verify firmware integrity before execution, encrypted communications for all network traffic, and regular third-party security audits of both hardware and software. Standards and certification programs for IoT device security will extend to cabinet access control, providing buyers with independent assurance of cybersecurity quality. Zero-trust architectures for cabinet access control will assume that no device, user, or network is inherently trustworthy, requiring continuous verification for every access attempt.
The user experience of cabinet access control will continue to improve through advances in reader technology, credential convenience, and system responsiveness. Faster read times for RFID and NFC credentials will reduce the perceived delay between credential presentation and lock release. Improved fingerprint sensor technology will reduce false rejection rates that frustrate users and drive workarounds. Mobile credentials will become more seamless, potentially enabling passive authentication where the cabinet access control system recognizes an authorized user's phone as they approach and unlocks without requiring any explicit action.
Biometric cabinet access control advances including vein pattern recognition, gait analysis, and behavioral biometrics may supplement or replace current fingerprint and facial recognition technologies. Vein pattern recognition, which images the unique pattern of blood vessels in a finger or palm, offers high accuracy and is extremely difficult to spoof. Behavioral biometrics for cabinet access control could authenticate users based on the unique way they interact with the lock—their keypad typing rhythm, their card presentation motion, or their approach pattern. These emerging technologies may enable continuous cabinet access control authentication where the system confirms the user's identity throughout their interaction with the cabinet, not just at the moment of initial access.
Part of this article content is generated by AI and optimized for professional accuracy and readability.
blog.inArticleCta.title
blog.inArticleCta.description
contentGraph.title
contentGraph.description
contentGraph.sections.products
3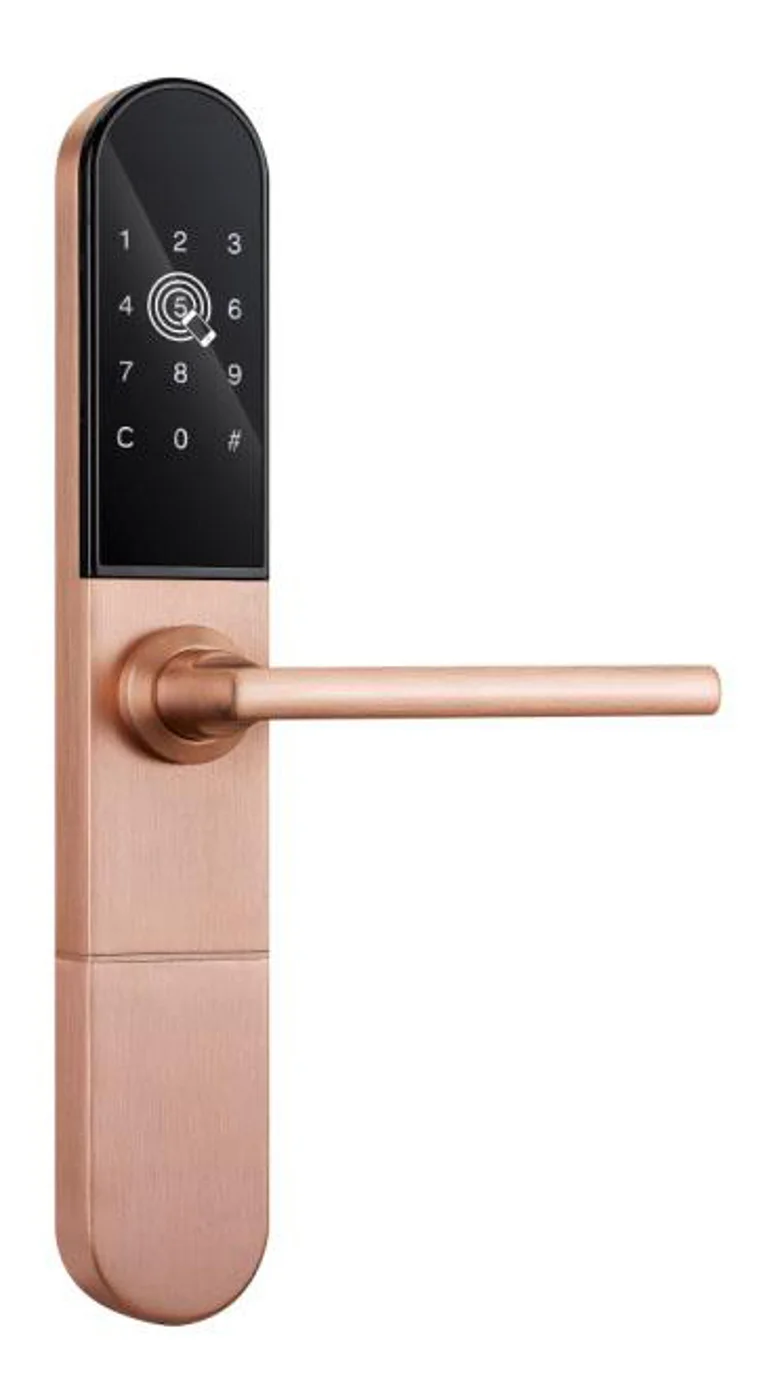
Kunci Lemari Pintar — Dikelola Aplikasi, Dasbor Multi-Lokasi
Kunci lemari pintar yang dikelola via aplikasi untuk kantor, paket, dan armada multi-lokasi. Dasbor aplikasi BLE, jejak audit, buka jarak jauh, tanpa server per kunci.
contentGraph.reasons.explicit
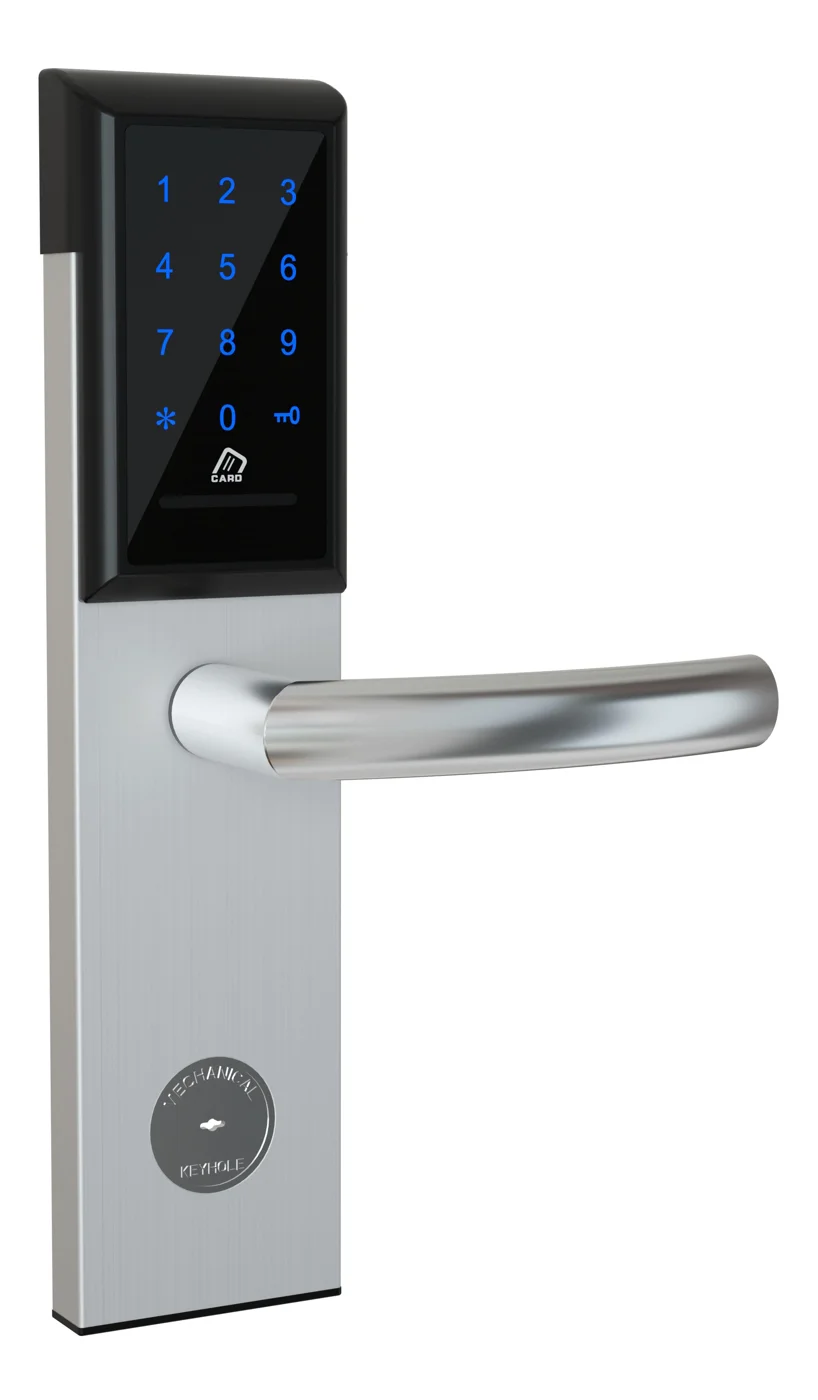
Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal
Kunci lemari kantor PIN + kartu offline untuk lemari arsip, pedestal, dan laci. Retrofit baterai 5 menit, tanpa WiFi, tanpa manajemen kunci. CE/FCC/RoHS.
contentGraph.reasons.explicit
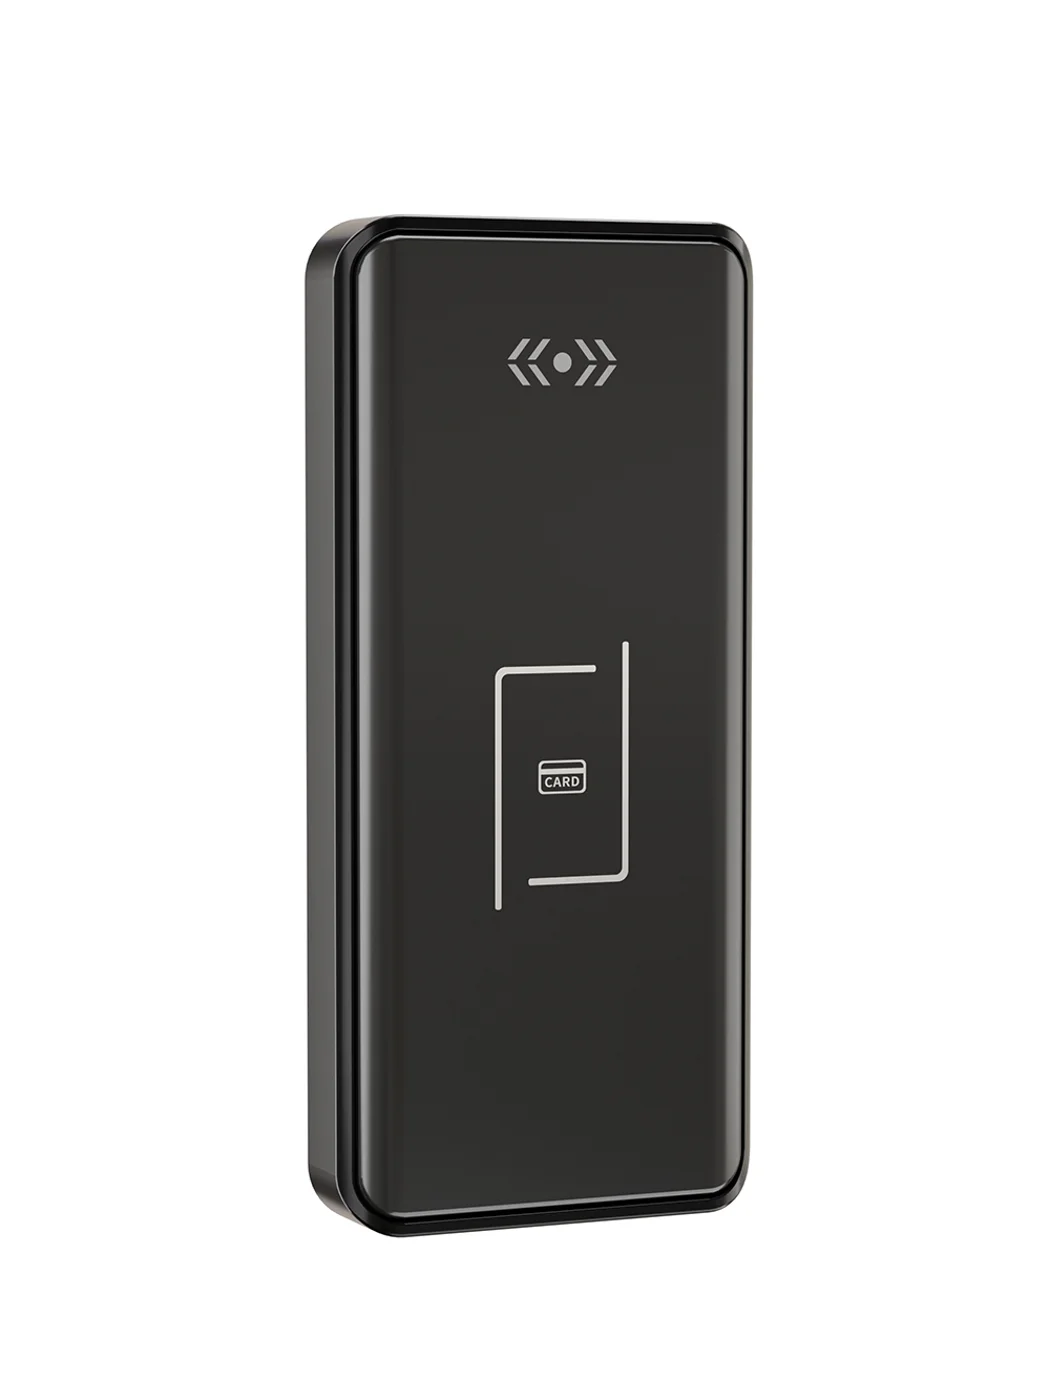
Kunci Loker Gym — Kartu Offline, Tanpa WiFi
Kunci loker gym kartu offline untuk loker fitness dan kolam. Kartu MIFARE, baterai, retrofit 5 menit, tanpa WiFi atau server. Zinc alloy, CE/FCC/RoHS.
contentGraph.reasons.explicit
contentGraph.sections.blog
3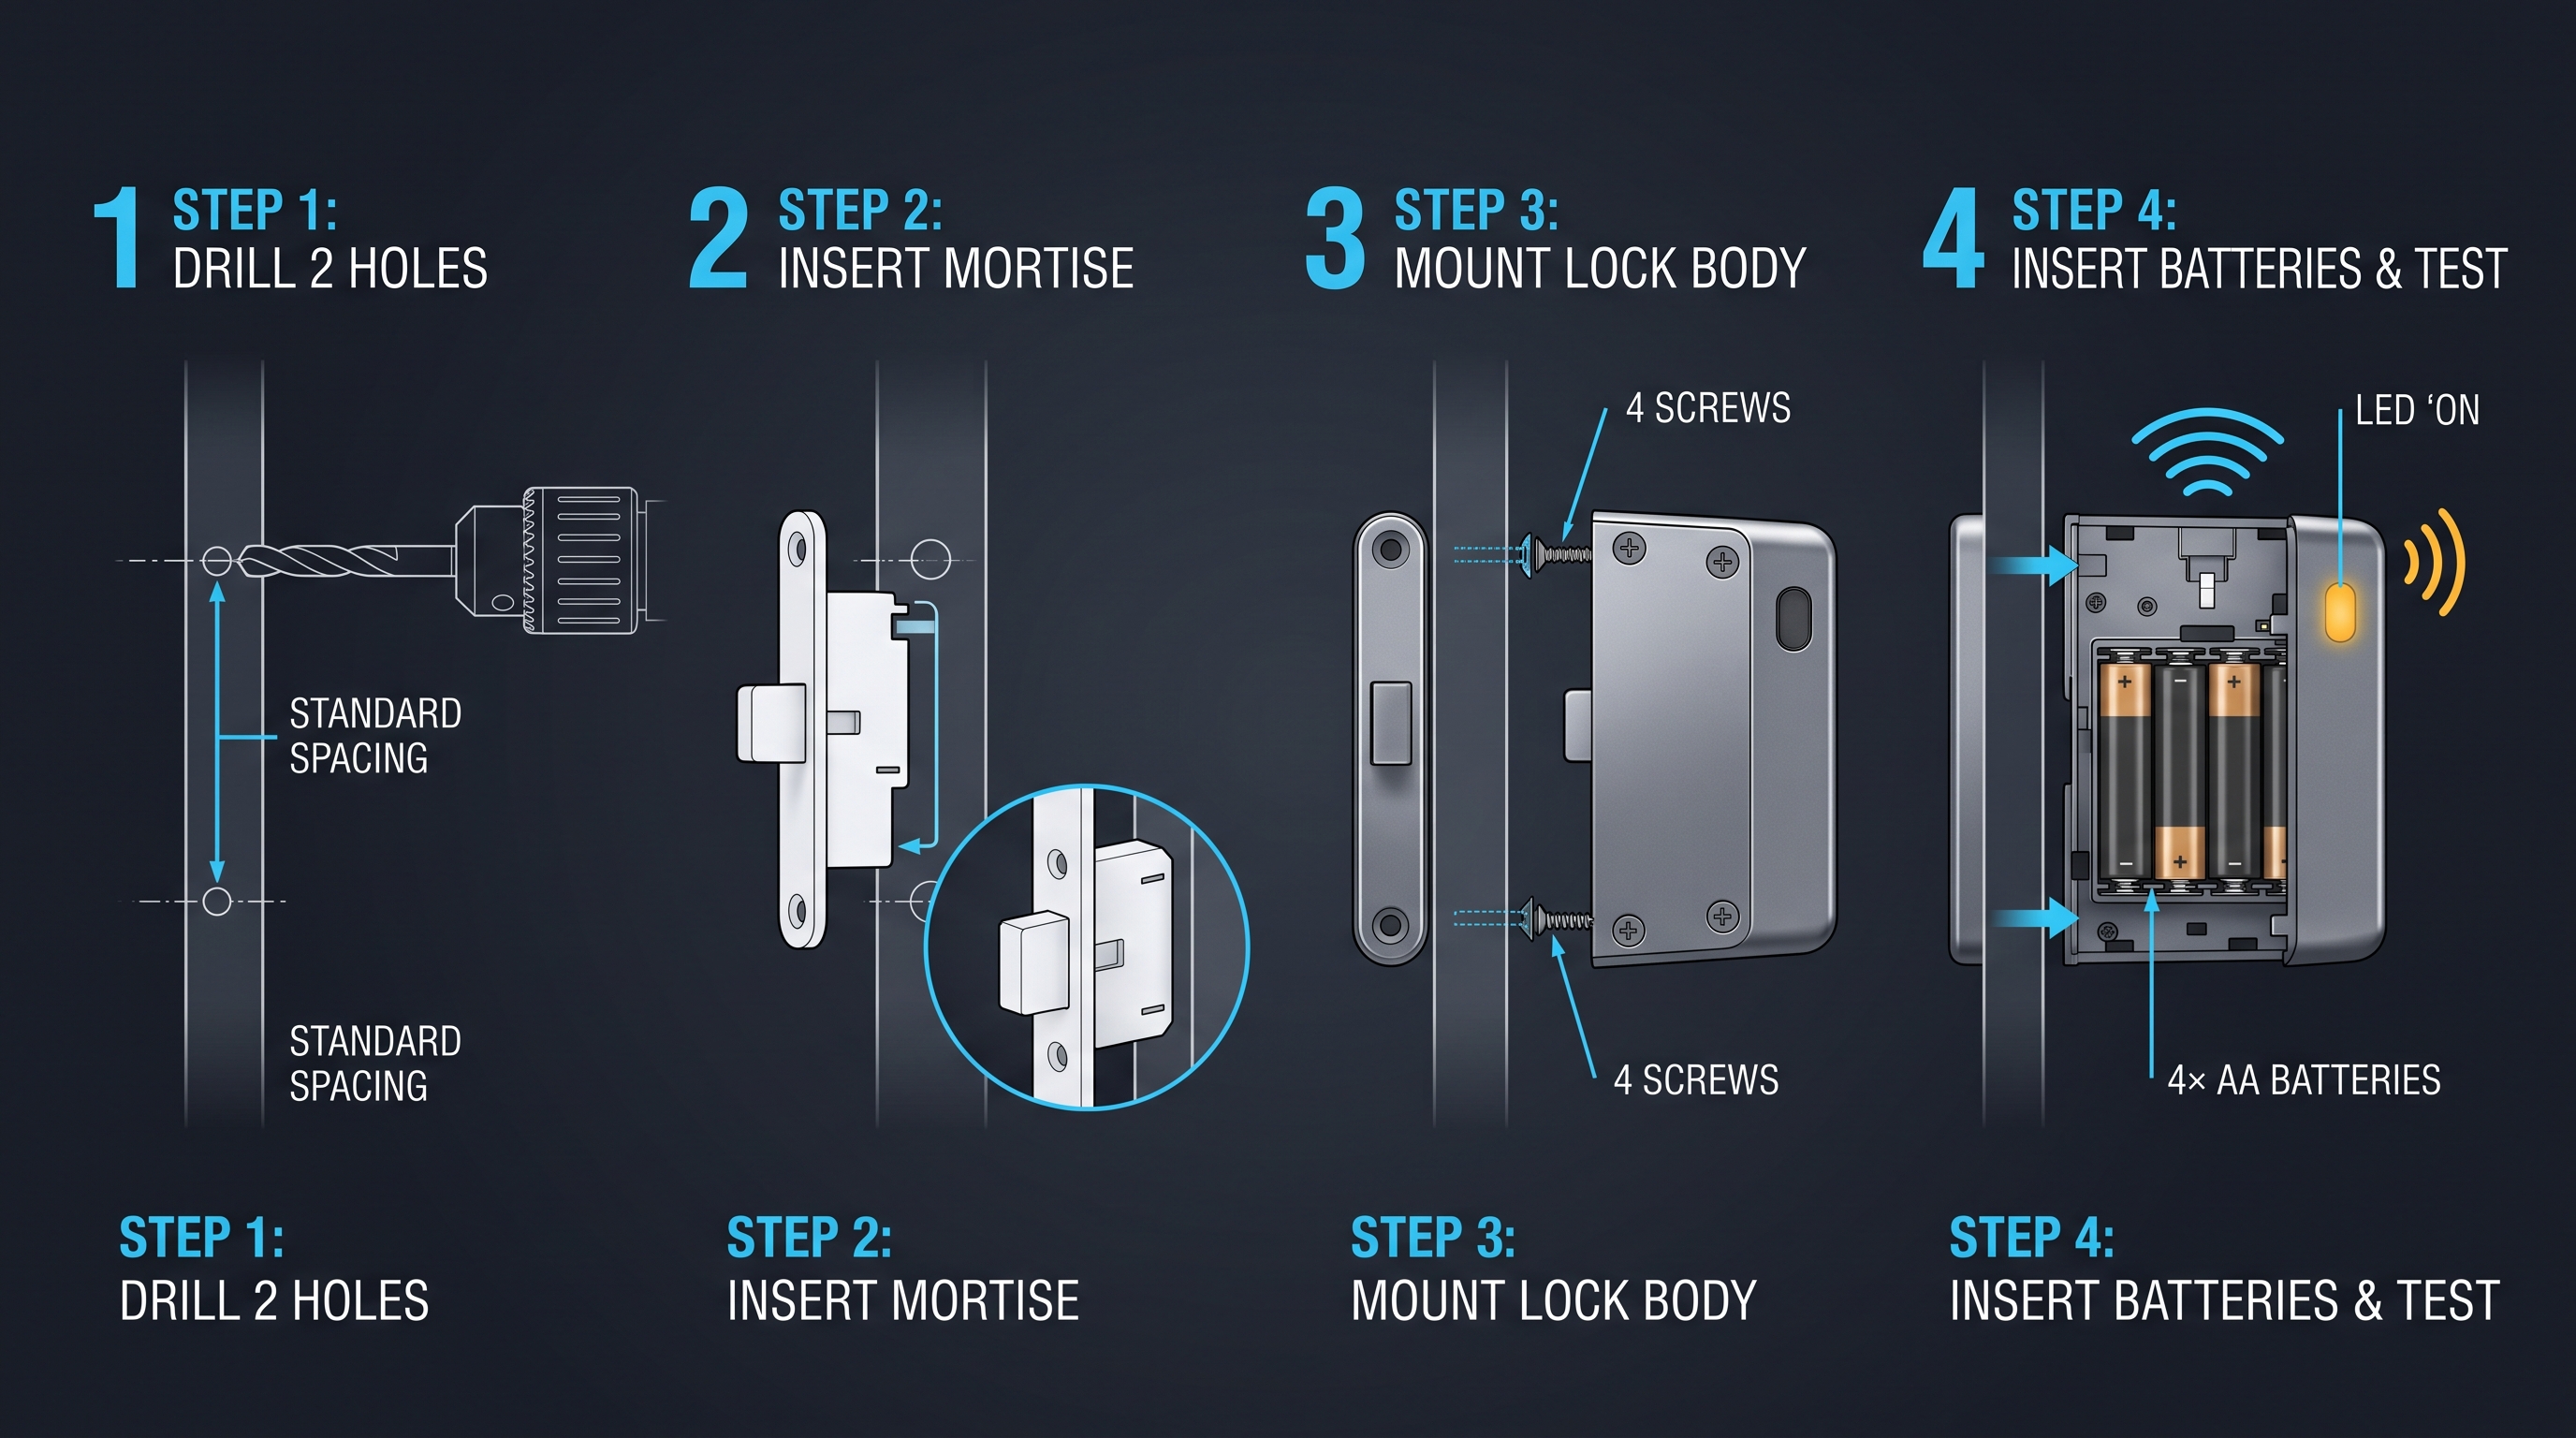
Cabinet Lock Electronic: Panduan Teknis Lengkap untuk Pembeli dan Integrator 2026
Panduan lengkap sistem cabinet lock electronic mencakup jenis, prinsip kerja, instalasi, harga, dan kriteria pembelian untuk aplikasi komersial.
contentGraph.reasons.productContext
Kunci Lemari Digital: Panduan Teknis Lengkap untuk Pembeli dan Integrator 2026
Panduan lengkap sistem kunci lemari digital mencakup jenis, prinsip kerja, instalasi, harga, dan kriteria pembelian untuk aplikasi komersial dan hunian.
contentGraph.reasons.productContext
Latch Kabinet Elektronik: Panduan Lengkap untuk Kabinet
Latch kabinet elektronik membuka dan mengunci pintu kabinet via solenoid, motor, atau strike elektromagnetik 12V/24V. Panduan jenis, wiring, keamanan, harga.
contentGraph.reasons.productContext
nextStep.blog.title
nextStep.blog.description
- nextStep.blog.points.one
- nextStep.blog.points.two
- nextStep.blog.points.three