Cara Membeli Smart Cabinet Lock di 2026: Panduan Pembelian IoT, Cloud, dan Cabinet Lock Terhubung
Panduan lengkap membeli smart cabinet lock untuk kantor, retail, kesehatan. Bandingkan WiFi, Bluetooth, cloud dengan pemilihan vendor, harga, dan integrasi.
Smart cabinet lock — perangkat pengunci yang terhubung, dikelola melalui cloud, dan terintegrasi dengan API yang mentransformasikan akses lemari standalone menjadi sistem access control yang dapat diprogram, dapat dikendalikan dari jarak jauh, dan menghasilkan data — merupakan segmen dengan pertumbuhan tercepat dalam pasar keamanan lemari, dengan adopsi global yang meningkat 22% per tahun seiring organisasi memodernisasi infrastruktur keamanan fisik untuk menyesuaikan dengan digitalisasi operasional mereka yang lebih luas. Keputusan untuk membeli sistem smart cabinet lock secara fundamental berbeda dari pembelian kunci mekanik tradisional atau kunci elektronik standalone: keputusan tersebut bukan hanya melibatkan pemilihan perangkat pengunci fisik, melainkan juga pemilihan platform IoT, ekosistem manajemen cloud, dan arsitektur integrasi API yang akan berinteraksi dengan manajemen identitas, pemantauan keamanan, dan perangkat lunak manajemen fasilitas organisasi selama 5-10 tahun. Organisasi yang mendekati keputusan untuk membeli sistem smart cabinet lock dengan fokus sempit pada spesifikasi perangkat keras kunci — sambil memberikan bobot yang kurang pada kapabilitas platform, kualitas desain API, arsitektur keamanan, dan stabilitas vendor — pasti akan menghadapi friksi integrasi, keterbatasan platform, dan vendor lock-in yang mengikis manfaat operasional yang seharusnya disampaikan oleh smart lock tersebut. Panduan pembelian komprehensif ini mencakup setiap dimensi dari keputusan untuk membeli sistem smart cabinet lock — mulai dari pemilihan protokol konektivitas IoT dan evaluasi platform cloud hingga penilaian API, tinjauan keamanan, pemeriksaan vendor, negosiasi harga, dan perencanaan deployment — serta menyediakan kerangka kerja terstruktur yang dibutuhkan oleh arsitek IT, manajer fasilitas, dan spesialis pengadaan untuk membuat keputusan pembelian yang terinformasi dengan baik bagi deployment mulai dari smart office dengan 20 lemari hingga perusahaan multi-lokasi dengan 2,000 loker.
Mengapa Membeli Sistem Smart Cabinet Lock: Justifikasi Bisnis Keamanan Terhubung
Justifikasi bisnis untuk membeli sistem smart cabinet lock melampaui penghilangan tenaga manajemen kunci dan manfaat audit trail dari kunci elektronik standalone hingga mencakup kapabilitas yang hanya dapat disampaikan oleh konektivitas jaringan dan manajemen cloud: manajemen akses jarak jauh menghilangkan persyaratan kehadiran fisik untuk perubahan kredensial — ketika seorang karyawan keluar dari organisasi pada pukul 17.00, akses lemari mereka dicabut dalam hitungan detik melalui platform cloud, alih-alih mengharuskan administrator fasilitas untuk secara fisik mengunjungi setiap lemari yang dapat diakses oleh karyawan yang keluar tersebut dan memprogram ulangnya dengan master card (sebuah proses yang membutuhkan 15-30 menit per lemari yang dalam praktiknya sering kali membutuhkan waktu berhari-hari atau berminggu-minggu untuk diselesaikan, sehingga menyisakan karyawan yang telah keluar dengan akses lemari yang masih aktif selama periode transisi). Pemantauan dan peringatan real-time memberikan notifikasi seketika atas peristiwa keamanan — deteksi tamper (seseorang yang mencoba mengungkit atau mengebor kunci), door-held-open (lemari yang dibiarkan tidak aman setelah akses), akses di luar jam kerja (kredensial yang digunakan di luar jendela waktu yang diotorisasi bagi pengguna), atau kegagalan autentikasi berulang (potensi serangan brute-force) — yang dikirimkan melalui push notification, email, atau webhook ke operasi keamanan, memungkinkan respons dalam hitungan menit alih-alih menemukan insiden tersebut pada tinjauan audit berkala berikutnya (yang mungkin dilakukan berminggu-minggu atau berbulan-bulan kemudian). Integrasi API memungkinkan sistem smart cabinet lock berpartisipasi dalam alur kerja terotomatisasi yang sepenuhnya menghilangkan administrasi manual: ketika sistem HR melakukan onboarding karyawan baru, identity provider (Azure AD, Okta) melakukan provisioning karyawan tersebut di platform smart cabinet lock melalui API SCIM 2.0, otomatis memberikan akses lemari berdasarkan departemen dan peran karyawan; ketika sistem pemesanan workspace menugaskan meja 42 kepada seorang karyawan untuk hari Selasa, lemari pedestal di bawah meja 42 otomatis ditugaskan ke kredensial karyawan tersebut untuk durasi hari Selasa; ketika sistem pengiriman paket mengidentifikasi paket masuk bagi penghuni gedung, sistem tersebut melakukan query ke API smart cabinet lock untuk menemukan loker yang tersedia, membuka kunci loker tersebut dari jarak jauh untuk pengiriman, dan mengirimkan kode pengambilan kepada penerima. Alur kerja terotomatisasi ini, yang tidak mungkin dilakukan dengan kunci elektronik standalone atau mekanik, merupakan proposisi nilai transformatif yang membenarkan keputusan untuk membeli sistem smart cabinet lock bagi organisasi yang memiliki infrastruktur IT dan kesiapan integrasi untuk memanfaatkannya.
ROI finansial dari keputusan untuk membeli sistem smart cabinet lock menggabungkan penghematan operasional dari kunci elektronik standalone (penghilangan tenaga manajemen kunci yang diperkirakan sebesar $3,900-$16,600 per tahun untuk deployment 50 lemari, penghilangan biaya rekeying yang diperkirakan sebesar $1,500-$4,000 per tahun pada tingkat perputaran karyawan 15%, pengurangan pencurian melalui efek pencegahan audit trail yang diperkirakan sebesar $700-$3,500 per tahun) dengan penghematan tambahan dan peluang pendapatan yang unik bagi sistem terhubung cerdas: manajemen siklus hidup kredensial terotomatisasi menghilangkan waktu administrator sebanyak 2-5 jam per minggu yang dihabiskan untuk provisioning dan deprovisioning kredensial manual (diperkirakan sebesar $2,600-$10,400 per tahun untuk deployment 50 lemari), diagnostik jarak jauh dan pemeliharaan prediktif mengurangi dampak operasional dari tingkat kegagalan kunci tahunan sebesar 1-3% dengan memungkinkan penggantian baterai secara proaktif dan penyelesaian masalah sebelum kegagalan yang dihadapi anggota terjadi (diperkirakan sebesar $500-$2,000 per tahun dalam bentuk panggilan layanan darurat yang terhindar dan kehilangan produktivitas), dan analitik pemanfaatan workspace dari data akses loker memberikan informasi bagi keputusan optimalisasi fasilitas (penyesuaian ukuran kapasitas loker, optimalisasi penempatan loker, identifikasi bank loker yang kurang dimanfaatkan untuk relokasi) yang dapat menunda atau menghilangkan belanja modal untuk kapasitas loker tambahan (diperkirakan sebesar $5,000-$20,000 penghematan satu kali bagi fasilitas yang mempertimbangkan ekspansi loker).
| Faktor Justifikasi Bisnis | Kunci Mekanik dengan Kunci Fisik | Kunci Elektronik Standalone | Smart Cabinet Lock |
|---|---|---|---|
| Tenaga Manajemen Kunci (50 lemari, tahunan) | $3,900-$16,600 | $250-$1,000 | $0 (otomatis via IdP) |
| Biaya Rekeying (tahunan, perputaran 15%) | $1,500-$4,000 | $0 | $0 |
| Administrasi Kredensial (tahunan) | $2,600-$10,400 | $1,500-$5,000 | $0 (otomatis via SCIM) |
| Pengurangan Pencurian/Kehilangan (tahunan) | Baseline | Pengurangan 30-50% | Pengurangan 50-70% |
| Nilai Diagnostik Jarak Jauh (tahunan) | $0 | $0 | $500-$2,000 |
| Penghematan Optimalisasi Fasilitas (satu kali) | $0 | $0 | $5,000-$20,000 |
| Persiapan Audit Kepatuhan (tahunan) | $1,000-$3,200 | $250-$800 | $100-$300 (ekspor otomatis) |
| Total Nilai Tahunan | Baseline | Penghematan $8,000-$25,000 | Penghematan $12,000-$40,000 |
| Investasi Perangkat Keras (50 kunci) | $500-$1,250 | $2,500-$4,000 | $4,000-$7,500 |
| Langganan Platform (tahunan) | $0 | $0 | $600-$3,000 |
| Periode Payback | N/A | 1-3 bulan | 2-6 bulan |
| Nilai Bersih 5 Tahun | Baseline | $35,000-$120,000 | $45,000-$180,000 |
Membeli Smart Cabinet Lock: Pemilihan Protokol Konektivitas IoT
Ketika organisasi membeli sistem smart cabinet lock, pemilihan protokol konektivitas IoT menentukan jangkauan jaringan, konsumsi daya, latensi, kompleksitas instalasi, dan biaya data berulang — dan harus disesuaikan dengan lingkungan deployment spesifik serta persyaratan operasional: WiFi (IEEE 802.11 b/g/n pada 2.4 GHz, mendukung keamanan WPA2/WPA3 Enterprise dengan autentikasi berbasis sertifikat 802.1x EAP-TLS) merupakan pilihan konektivitas paling umum untuk deployment smart cabinet lock di dalam ruangan pada kantor, retail, dan gedung hunian karena memanfaatkan infrastruktur WiFi yang ada, memberikan latensi rendah (50-150 ms round-trip untuk perintah API yang memungkinkan pembukaan kunci jarak jauh yang responsif), dan mendukung laju data tinggi (1-72 Mbps efektif tergantung kualitas sinyal) yang sesuai untuk pembaruan firmware OTA dan pengunggahan log audit. Trade-off-nya adalah konsumsi daya yang relatif tinggi (arus aktif 50-200 mA, mengurangi masa pakai baterai menjadi 8-18 bulan dalam skenario penggunaan harian vs 12-36 bulan untuk protokol berdaya lebih rendah) dan atenuasi sinyal di lingkungan lemari logam (bodi loker dan lemari logam berperan sebagai sangkar Faraday, melemahkan sinyal WiFi 2.4 GHz sebesar 10-25 dB dan berpotensi memerlukan access point WiFi tambahan atau antena eksternal untuk cakupan yang memadai). Arsitektur Bluetooth Low Energy plus gateway (BLE 5.0/5.2 pada 2.4 GHz, 40 kanal dengan bandwidth 2 MHz, arus aktif 0.5-5 mA, jangkauan langsung smartphone-ke-kunci 10-50 meter yang diperluas ke seluruh fasilitas melalui hub gateway BLE-ke-WiFi yang berharga $50-$200 per unit dan mendukung 20-50 kunci per gateway) merupakan alternatif yang diutamakan ketika organisasi membeli sistem smart cabinet lock untuk lingkungan di mana cakupan WiFi tidak memadai atau ketika proposisi nilai mencakup interaksi langsung dengan smartphone (pembukaan kunci proximity BLE). Pendekatan gateway mengurangi biaya per kunci sebesar $10-$20 dibandingkan modul WiFi terintegrasi, namun menambahkan biaya perangkat keras gateway dan menciptakan potensi titik kegagalan tunggal (sebuah gateway yang melayani 30-50 kunci merepresentasikan konsentrasi risiko kegagalan yang harus dimitigasi dengan redundansi gateway atau prosedur penggantian cepat). LoRaWAN (pita ISM 868 MHz EU/915 MHz US, mode Class C yang selalu mendengarkan untuk perintah unlock downlink dalam 1-5 detik, enkripsi end-to-end AES-128, sensitivitas penerima -137 dBm yang memungkinkan jangkauan luar ruangan 2-10 km atau penetrasi dalam ruangan 5-10 lantai) merupakan pilihan konektivitas ketika organisasi membeli sistem smart cabinet lock untuk deployment yang terdistribusi secara geografis di kampus besar, fasilitas multi-gedung, atau instalasi luar ruangan di mana cakupan WiFi akan memerlukan ratusan access point — jangkauan yang diperluas berarti satu gateway LoRaWAN seharga $200-$1,000 dapat melayani ribuan kunci di seluruh kampus, mengurangi biaya infrastruktur jaringan secara dramatis dengan konsekuensi latensi respons kunci yang lebih tinggi (1-5 detik, dapat diterima untuk loker paket dan loker perpustakaan namun berada di batas toleransi untuk skenario lalu lintas tinggi) dan laju data yang sangat rendah (250 bps hingga 50 kbps, tidak memadai untuk pembaruan firmware OTA yang harus dikirimkan melalui cara alternatif). NB-IoT (LTE Cat-NB1/NB2, 3GPP Release 13/14, bandwidth 180 kHz dalam satu carrier LTE, perluasan cakupan 20 dB yang berarti penetrasi dalam gedung 7x lebih besar daripada LTE standar) menyediakan konektivitas seluler melalui infrastruktur jaringan seluler yang ada — smart cabinet lock yang menggunakan NB-IoT dapat di-deploy di mana saja dengan cakupan seluler tanpa gateway di lokasi atau konfigurasi jaringan apa pun, menjadikannya ideal untuk jaringan loker luar ruangan yang terdistribusi, loker bergerak di atas kendaraan, dan instalasi sementara. Trade-off-nya adalah biaya langganan data berkelanjutan ($0.50-$2.00 per perangkat per bulan) dan biaya perangkat keras per kunci yang lebih tinggi (premium $15-$30 untuk modul NB-IoT dan SIM atau eSIM).
Pemilihan protokol konektivitas untuk keputusan membeli sistem smart cabinet lock melibatkan trade-off di seluruh aspek jangkauan, konsumsi daya, latensi, kapasitas data, kompleksitas deployment, dan biaya berulang. Tabel perbandingan berikut memberikan panduan kuantitatif di seluruh dimensi tersebut.
| Protokol | Frekuensi | Jangkauan Dalam Ruangan | Daya (Aktif/Idle) | Latensi | Laju Data | Premium Biaya Per Kunci | Biaya Berulang | Deployment Terbaik |
|---|---|---|---|---|---|---|---|---|
| WiFi (802.11 b/g/n) | 2.4 GHz | 30-100 m | 50-200 mA / 5-15 mA | 50-150 ms | 1-72 Mbps | $3-$8 (ESP32) | $0 (LAN yang ada) | Kantor dalam ruangan, retail, hunian |
| BLE + Gateway | 2.4 GHz | 10-50 m (langsung), fasilitas (gateway) | 0.5-5 mA / <1 uA | 100-500 ms (via gateway) | 125 kbps-2 Mbps | $2-$5 + $50-$200 gateway/20-50 kunci | $0 | Interaksi smartphone bernilai, WiFi tidak memadai |
| LoRaWAN (Class C) | 868/915 MHz | 2-10 km luar ruangan, 5-10 lantai | 30-50 mA TX / <2 uA idle | 1-5 detik (downlink) | 250 bps-50 kbps | $5-$15 + $200-$1,000 gateway/500+ kunci | $0 (privat) atau $0.01-$0.10/perangkat/bulan | Kampus besar, multi-gedung, luar ruangan |
| NB-IoT (Cat-NB1/NB2) | LTE Berlisensi | Di mana saja dengan cakupan seluler | 120-240 mA TX / 3-5 uA PSM | 1.5-10 detik | 20-250 kbps | $10-$25 (Quectel BC66/77) | $0.50-$2/perangkat/bulan | Luar ruangan terdistribusi, bergerak, sementara |
| Zigbee 3.0 | 2.4 GHz | 10-100 m mesh | 15-30 mA TX / <1 uA idle | 50-200 ms (mesh) | 20-250 kbps | $2-$6 + $30-$80 border router | $0 (lokal) | Mesh smart building, Matter-ready |
Atenuasi sinyal WiFi di lingkungan lemari logam merupakan pertimbangan kritis ketika organisasi membeli sistem smart cabinet lock dengan konektivitas WiFi. Bodi loker logam, lemari arsip baja, dan enclosure rak server berperan sebagai sangkar Faraday, mengurangi kekuatan sinyal WiFi 2.4 GHz sebesar 10-25 dB tergantung konstruksi loker dan penempatan antena. Desain smart cabinet lock terbaik mengatasi hal ini dengan menempatkan antena pada faceplate eksterior kunci (di mana permukaan reader sudah menghadap ke luar, memberikan line-of-sight ke access point WiFi), menggunakan konektor antena eksternal untuk instalasi di mana bodi kunci berada sepenuhnya di dalam enclosure logam, atau menggabungkan desain antena phased dengan directional gain ke arah lokasi access point WiFi yang diperkirakan. Survei lokasi dengan instalasi loker yang sebenarnya — bukan hanya heat map WiFi pra-deployment dari ruang terbuka — harus dilakukan sebelum menetapkan deployment berbasis WiFi, karena atenuasi sinyal loker logam dapat mengubah area dengan "cakupan baik" menjadi dead zone "tanpa cakupan". Survei tersebut harus mengukur RSSI pada setiap posisi kunci yang direncanakan dengan loker terpasang dan pintu tertutup, dengan target RSSI di atas -65 dBm untuk operasi yang andal; posisi di bawah ambang batas ini memerlukan remediasi (access point tambahan, antena eksternal, atau perubahan protokol ke gateway BLE atau LoRaWAN).
Membeli Kunci Lemari Pintar: Evaluasi Platform Cloud
Ketika organisasi membeli sistem kunci lemari pintar, platform manajemen cloud sama pentingnya dengan perangkat keras kunci — perangkat lunak ini merupakan lapisan tempat seluruh aktivitas manajemen, pemantauan, integrasi, dan pelaporan berlangsung, dan kualitasnya menentukan apakah investasi kunci pintar memberikan efisiensi operasional dan manfaat integrasi yang membenarkan premi dibandingkan kunci elektronik mandiri. Evaluasi platform harus menilai: arsitektur multi-tenant (lingkungan logis terpisah untuk berbagai departemen, organisasi klien, atau lokasi fasilitas, masing-masing dengan administrator, pengguna, kebijakan akses, dan inventaris kunci sendiri yang hanya terlihat dalam batas tenant tersebut — penting untuk penerapan multi-lokasi, penyedia layanan terkelola, dan organisasi dengan persyaratan isolasi data yang ketat), kemampuan pemantauan real-time (status kunci ditampilkan pada denah lantai atau tampilan daftar, diperbarui melalui event push alih-alih penyegaran halaman — dashboard harus menampilkan status online/offline, level baterai, keadaan terkunci/terbuka, dan keadaan pintu terbuka/tertutup untuk setiap kunci, dengan drill-down ke detail kunci individual untuk pembukaan jarak jauh, riwayat status, dan konfigurasi), kontrol akses berbasis peran (membedakan antara administrator super, administrator tenant, manajer fasilitas, dan staf pendukung dengan izin berbeda yang memastikan akses yang tepat dan mencegah eskalasi hak istimewa), arsitektur API-first (setiap fungsi dashboard tersedia melalui endpoint REST terdokumentasi dan notifikasi webhook, memungkinkan integrasi dengan sistem eksternal — perangkat lunak manajemen parsel, platform pemesanan ruang kerja, sistem kontrol akses, dan aplikasi perusahaan kustom), dan kemampuan manajemen armada (grafik distribusi versi firmware, histogram level baterai, pelacakan status online dengan peringatan otomatis ketika kunci melewatkan jendela heartbeat-nya, memungkinkan pemeliharaan proaktif).
Arsitektur berbasis event adalah fondasi teknis yang membedakan platform kunci lemari pintar terbaik dari platform yang hanya menyediakan dashboard: setiap perubahan status kunci menghasilkan sebuah event (payload JSON dengan ID kunci, jenis event, timestamp, bidang data yang relevan) yang dipublikasikan ke event bus internal (Kafka, AWS Kinesis, Azure Event Hubs) yang memberi makan pelanggan termasuk UI dashboard (untuk pembaruan status real-time tanpa penyegaran halaman), sistem notifikasi webhook (untuk integrasi pelanggan — HTTP POST ke endpoint yang ditentukan pelanggan pada event yang ditetapkan), pipeline analitik (untuk pelaporan penggunaan dan deteksi anomali), dan sistem peringatan (untuk memicu notifikasi email, SMS, atau push pada kondisi yang ditetapkan seperti baterai lemah, gangguan terdeteksi, atau akses di luar jam kerja). Arsitektur ini memisahkan perangkat keras kunci dari aplikasi yang mengonsumsinya, memungkinkan platform mendukung beragam pola integrasi: push (webhook yang mengirimkan event ke endpoint pelanggan untuk integrasi real-time), pull (kueri REST API untuk status saat ini atau data historis), dan stream (streaming Kafka atau Kinesis untuk integrasi real-time bervolume tinggi dengan platform SIEM atau data lake).
| Fitur Platform | Tingkat Dasar | Tingkat Profesional | Tingkat Enterprise |
|---|---|---|---|
| Arsitektur Multi-Tenant | Tidak (hanya akun tunggal) | Ya, hingga 10 tenant | Ya, tenant tanpa batas, instance terisolasi |
| Dashboard Real-Time | Dasar, penyegaran manual | Berbasis push, tampilan denah lantai | Berbasis push, multi-lokasi, dashboard kustom |
| Kontrol Akses Berbasis Peran | Hanya Admin | Admin + Manajer + Staf | Peran kustom, kontrol akses berbasis atribut |
| API (REST) | Tanpa API, hanya aplikasi seluler | REST + webhook, autentikasi kunci API | REST + GraphQL + MQTT, OAuth 2.0, SSO |
| Notifikasi Webhook | Tidak ada | Dasar (5-10 jenis event) | Katalog event lengkap, payload kustom, logika coba ulang |
| Analitik dan Pelaporan | Tidak ada | Hitungan penggunaan dasar | Analitik lanjutan, laporan kustom, ekspor data |
| Jejak Audit | Hanya lokal (di kunci) | Cloud, retensi 90 hari | Cloud, retensi 1-7 tahun, ekspor SIEM |
| Integrasi Penyedia Identitas | Tidak ada | Impor CSV manual | SAML 2.0, SCIM 2.0, Azure AD, Okta |
| SLA Uptime | Upaya terbaik | 99,5% | 99,9%+ dengan sanksi finansial |
Kualitas desain API adalah kriteria evaluasi platform terpenting ketika organisasi membeli sistem kunci lemari pintar untuk penerapan dengan kebutuhan integrasi tinggi. API yang dirancang dengan baik mengikuti konvensi REST (URL berorientasi sumber daya: /api/v2/locks/{id}/unlock, metode HTTP dipetakan ke operasi, kode status yang bermakna), menyediakan dokumentasi komprehensif (spesifikasi OpenAPI 3.0 dengan dokumentasi interaktif dan kemampuan coba-langsung, pustaka SDK dalam Python, JavaScript, Java, C#, dan Go), mengimplementasikan penanganan kesalahan yang konsisten (respons kesalahan terstruktur dengan kode kesalahan, pesan, dan detail yang memungkinkan penanganan secara programatik), dan menghormati batas laju (dengan respons HTTP 429 yang menyertakan header Retry-After dan header X-RateLimit-Remaining untuk pengaturan laju yang transparan). API harus menyediakan kunci idempotensi untuk operasi yang mengubah status — memungkinkan klien mencoba ulang perintah pembukaan kunci dengan aman tanpa risiko mengeksekusinya dua kali — dan kontrol konkurensi optimistis (penguncian berbasis ETag atau versi) untuk pembaruan konfigurasi guna mencegah perubahan yang bertentangan dari beberapa administrator. Evaluasi API dengan meminta seorang pengembang di tim Anda mencoba membangun integrasi sederhana selama periode uji coba: autentikasi, daftar kunci, buka kunci tertentu, ambil event audit, dan berlangganan notifikasi webhook. Evaluasi langsung ini mengungkap masalah kualitas API — endpoint yang tidak terdokumentasi, penanganan kesalahan yang tidak konsisten, paginasi yang hilang, kompleksitas autentikasi — yang tidak terlihat dalam presentasi slide dan dokumentasi API pemasaran.
Integrasi penyedia identitas melalui SAML 2.0, OpenID Connect, atau SCIM 2.0 sangat penting untuk penerapan perusahaan ketika organisasi membeli sistem kunci lemari pintar. Ketika seorang karyawan bergabung dengan organisasi, sistem HR memicu pembuatan pengguna di penyedia identitas (Azure AD, Okta, OneLogin), yang kemudian harus secara otomatis menyediakan pengguna tersebut di platform kunci lemari pintar (dengan level akses dan penugasan loker yang sesuai yang diturunkan dari keanggotaan departemen, peran, atau grup) tanpa tindakan manual dari administrator. Ketika karyawan berpindah peran, akses lemari mereka harus diperbarui secara otomatis. Ketika karyawan keluar, akses mereka harus dicabut seketika di seluruh sistem termasuk kunci lemari — menghindari celah keamanan di mana akun karyawan yang telah keluar dapat tetap aktif di platform kunci lemari selama berhari-hari atau berminggu-minggu hingga seorang administrator menonaktifkannya secara manual. Platform kunci lemari pintar terbaik dengan dukungan SCIM 2.0 (System for Cross-domain Identity Management, RFC 7643/7644) menyediakan sinkronisasi siklus hidup pengguna otomatis ini, mengurangi beban administratif diperkirakan sebesar 80-90% dibandingkan manajemen pengguna manual.
Membeli Kunci Lemari Pintar: Tinjauan Arsitektur Keamanan
Ketika organisasi membeli sistem kunci lemari pintar, tinjauan arsitektur keamanan harus mengevaluasi perlindungan data saat transit (antara kunci dan cloud, antara cloud dan konsumen API), data saat istirahat (pada perangkat kunci, di penyimpanan cloud), dan perangkat kunci itu sendiri (ketahanan fisik terhadap gangguan, secure boot, integritas firmware): data saat transit dari kunci ke cloud dilindungi oleh TLS 1.2 minimum (TLS 1.3 lebih disukai, dengan cipher suite yang mengecualikan algoritma yang diketahui lemah — AES-256-GCM untuk enkripsi simetris, ECDHE dengan P-256 atau P-384 untuk pertukaran kunci, RSA-2048 minimum atau ECDSA untuk autentikasi sertifikat server). Koneksi WiFi harus mendukung WPA2-Enterprise dengan 802.1X EAP-TLS (autentikasi timbal balik berbasis sertifikat, di mana kunci menyajikan sertifikat klien dan server RADIUS memverifikasinya terhadap PKI organisasi) atau WPA3-Personal dengan Simultaneous Authentication of Equals (SAE) untuk lingkungan tanpa infrastruktur RADIUS. Koneksi langsung BLE harus mengimplementasikan LE Secure Connections dengan ECDH P-256 untuk lapisan tautan dan enkripsi AES-128-CCM lapisan aplikasi untuk data spesifik kunci. Platform cloud harus mengenkripsi data saat istirahat menggunakan AES-256 (enkripsi basis data dengan isolasi kunci per-tenant, enkripsi sistem berkas atau penyimpanan objek), mengelola kunci enkripsi melalui Key Management Service (KMS) khusus dengan dukungan modul keamanan perangkat keras (HSM) di mana kepatuhan mengharuskannya, dan menegakkan rotasi kunci enkripsi (setiap 90-365 hari, dengan kunci sebelumnya disimpan untuk dekripsi data yang ada).
Pada perangkat kunci itu sendiri, firmware harus mengimplementasikan secure boot (bootloader memverifikasi tanda tangan digital pada citra firmware terhadap kunci publik berakar perangkat keras — biasanya tertanam dalam eFuse sekali-program atau secure element — sebelum mengeksekusinya, mencegah firmware tidak sah dimuat), pengiriman pembaruan firmware terenkripsi (citra firmware terenkripsi AES-256-GCM yang ditandatangani dengan ECDSA atau Ed25519, dengan perlindungan rollback versi mencegah penurunan ke versi firmware yang rentan), dan pencatatan yang tahan gangguan (event audit disimpan dengan pengaitan hash berurutan sehingga setiap modifikasi log dapat terdeteksi — pengaitan SHA-256: setiap entri log mencakup hash entri sebelumnya ditambah datanya sendiri, membuat perubahan retroaktif secara komputasi tidak mungkin dilakukan tanpa terdeteksi). Deteksi gangguan fisik (microswitch atau sensor efek Hall yang terpicu ketika bodi kunci dimiringkan atau dilepas dari tempat pemasangannya) dengan pembuatan peringatan (notifikasi push, email, atau webhook ke operasi keamanan) menyediakan lapisan keamanan tambahan untuk lokasi lemari yang tidak dijaga.
| Lapisan Keamanan | Persyaratan Implementasi | Metode Verifikasi | Kelemahan Umum |
|---|---|---|---|
| Enkripsi Transport | TLS 1.3, cipher suite terbatas | Analisis protokol, pemindaian cipher | TLS 1.0/1.1 masih diaktifkan, cipher lemah diizinkan |
| Autentikasi WiFi | WPA2-Enterprise 802.1X EAP-TLS | Verifikasi log RADIUS | WPA2-Personal dengan PSK bersama (tidak dapat diskalakan, tidak aman) |
| Lapisan Tautan BLE | LE Secure Connections, ECDH P-256 | Penganalisis protokol, verifikasi pertukaran kunci | Pemasangan BLE 4.0 warisan (rentan terhadap penyadapan) |
| Data Saat Istirahat (Cloud) | AES-256, kunci per-tenant, KMS | Verifikasi enkripsi, audit rotasi kunci | Kunci enkripsi bersama di semua tenant |
| Secure Boot | Kepercayaan berakar perangkat keras, firmware bertanda tangan | Mencoba memuat firmware tanpa tanda tangan, verifikasi penolakan | Tanpa secure boot (firmware apa pun dapat dimuat melalui port debug) |
| Tanda Tangan Firmware | ECDSA P-256 atau Ed25519 | Verifikasi rantai tanda tangan, uji perlindungan rollback | Tanda tangan MD5 atau SHA-1 (rentan terhadap collision) |
| Pencatatan Tahan Gangguan | Pengaitan hash SHA-256 | Mencoba memodifikasi log, verifikasi deteksi | Log append-only tanpa verifikasi integritas |
| Deteksi Gangguan Fisik | Sakelar/sensor, peringatan saat kunci dilepas | Pembongkaran fisik, verifikasi pembuatan peringatan | Tanpa sensor gangguan (kunci dapat dilepas tanpa terdeteksi) |
Pengujian penetrasi adalah langkah validasi kritis untuk arsitektur keamanan ketika organisasi membeli sistem kunci lemari pintar. Pengujian penetrasi yang komprehensif harus mengevaluasi: (1) permukaan serangan jaringan — pemindaian endpoint kunci dan platform, pengujian konfigurasi TLS, upaya memperoleh posisi man-in-the-middle, evaluasi validasi sertifikat; (2) keamanan API — pengujian terhadap kerentanan OWASP API Security Top 10 termasuk broken object-level authorization (BOLA), paparan data berlebihan, kurangnya pembatasan laju, dan kerentanan injeksi; (3) serangan fisik — upaya melewati kunci melalui analisis side-channel konsumsi daya atau emisi elektromagnetik, upaya mengekstrak kunci kriptografi melalui antarmuka debug (JTAG/SWD) atau injeksi kesalahan, pengujian mekanisme deteksi gangguan; (4) keamanan aplikasi seluler — analisis statis dan dinamis aplikasi pendamping, tinjauan penyimpanan kredensial, validasi certificate pinning. Vendor kunci lemari pintar terbaik meng commissioning pengujian penetrasi tahunan dari perusahaan pihak ketiga terakreditasi (CREST, ISO 17025) dan membagikan ringkasan eksekutif temuan kepada pelanggan perusahaan di bawah NDA. Organisasi yang membeli sistem kunci lemari pintar untuk aplikasi keamanan tinggi (pemerintah, pertahanan, layanan keuangan, layanan kesehatan) harus meminta ringkasan eksekutif pengujian penetrasi terbaru vendor sebagai bagian dari proses evaluasi vendor dan harus mempertimbangkan untuk meng- commissioning pengujian penetrasi independen mereka sendiri terhadap sistem yang diterapkan sebelum go-live.
Kepatuhan privasi data (GDPR, CCPA, LGPD) harus dievaluasi ketika organisasi membeli sistem kunci lemari pintar untuk penerapan di yurisdiksi dengan regulasi perlindungan data. Log akses mengandung informasi yang dapat mengidentifikasi pribadi (ID pengguna, nomor loker, timestamp, alamat IP jika relevan) dan harus diperlakukan sebagai data pribadi yang tunduk pada permintaan akses subjek data (DSAR), hak penghapusan, dan persyaratan portabilitas data. Platform harus menyediakan alur kerja otomatis untuk memenuhi DSAR — mencari semua penyimpanan data untuk catatan yang cocok dengan pengenal pengguna tertentu, mengekspor catatan yang cocok dalam format yang dapat dibaca mesin (JSON atau CSV) untuk permintaan portabilitas, dan menghapus catatan yang cocok secara aman untuk permintaan penghapusan (dalam kerangka waktu yang ditentukan oleh regulasi yang berlaku — 30 hari untuk GDPR, 45 hari untuk CCPA). Kebijakan retensi data (dapat dikonfigurasi per tenant: default 90 hari untuk log akses, dengan opsi perpanjangan untuk persyaratan kepatuhan) harus ditegakkan secara otomatis, dengan log di luar periode retensi dihapus secara aman. Untuk kunci lemari pintar biometrik (autentikasi sidik jari), data biometrik harus disimpan sebagai templat yang tidak dapat dibalik (vektor fitur yang di-hash sesuai ISO/IEC 24745, bukan gambar sidik jari mentah), dienkripsi saat istirahat dengan kunci unik perangkat, dan diproses hanya dalam secure element kunci — tidak pernah dikirim keluar dari perangkat atau disimpan di platform cloud di mana persyaratan pengungkapan yang lebih luas berlaku.
Membeli Kunci Lemari Pintar: Evaluasi dan Pemilihan Vendor
Ketika organisasi membeli sistem kunci lemari pintar (smart cabinet lock), evaluasi vendor harus menilai faktor-faktor di luar lembar spesifikasi produk karena platform kunci lemari pintar merupakan komitmen jangka panjang 7-10 tahun (umur layanan perangkat keras kunci ditambah langganan platform ditambah pembaruan keamanan firmware ditambah kompatibilitas API), dan stabilitas vendor adalah yang terpenting: umur pasar vendor (minimal 5+ tahun di pasar smart lock untuk memberikan keyakinan; 10+ tahun lebih diutamakan untuk penerapan skala enterprise — pasar smart lock telah menyaksikan banyak pemain baru sejak 2018, dan tidak semuanya akan bertahan melalui konsolidasi yang tidak terhindarkan), stabilitas keuangan (perusahaan publik atau perusahaan swasta yang berpendanaan kuat dengan keuangan yang transparan — vendor yang keluar dari pasar akan meninggalkan pelanggan dengan perangkat keras yang tidak didukung, platform cloud yang terlantar, dan tanpa jalur pembaruan keamanan, sehingga mengharuskan penggantian sistem sepenuhnya dengan biaya penuh), dan komitmen terhadap lini produk (investasi terkini dalam produk baru, pengembangan firmware aktif dengan ritme rilis yang dipublikasikan, peta jalan produk yang terlihat dengan linimasa yang dikomunikasikan). Referensi pelanggan adalah alat evaluasi yang paling berharga: mintalah setidaknya tiga referensi dari penerapan dengan skala, industri, dan aplikasi yang serupa, dan hubungi referensi tersebut secara langsung dengan pertanyaan spesifik — berapa banyak kegagalan kunci yang Anda alami per 100 kunci per tahun? Berapa daya tahan baterai aktual yang Anda capai dibandingkan klaim produsen? Seberapa responsif dukungan teknis terhadap masalah P1 (kritis)? Apa yang mengejutkan Anda setelah penerapan yang seandainya Anda ketahui saat evaluasi? Bagaimana pengalaman integrasi API — apakah dokumentasi sesuai realitas? Umpan balik referensi umumnya mengungkap 2-3 pertimbangan penting yang tidak terdapat dalam presentasi penjualan vendor dan brosur produk.
Penerapan uji coba adalah cara paling efektif untuk mengevaluasi sistem kunci lemari pintar sebelum berkomitmen pada pembelian penuh. Mintalah kit uji coba berisi 5-10 kunci dari setiap vendor yang masuk daftar pendek dan terapkan di lingkungan sebenarnya selama 30-90 hari, dengan menguji menggunakan pengguna sebenarnya, kredensial sebenarnya, pola akses sebenarnya, dan kondisi lingkungan sebenarnya. Periode uji coba mengungkap perbedaan kinerja di dunia nyata yang tersamarkan oleh lembar spesifikasi: keandalan sinyal WiFi/BLE pada posisi loker sebenarnya (efek atenuasi kabinet logam), kinerja baterai di bawah pola penggunaan sebenarnya (yang jarang cocok dengan kondisi laboratorium yang digunakan untuk klaim pemasaran), penerimaan pengguna (kunci yang secara teknis lebih unggul dapat membingungkan pengguna, menimbulkan panggilan dukungan yang meniadakan keunggulan teknisnya), kegunaan platform manajemen (dasbor yang tampak rapi dalam demo dapat membuat frustrasi saat mengelola 200 kunci setiap hari), dan friksi integrasi API (dokumentasi yang tampak komprehensif mungkin tidak memiliki endpoint penting atau memiliki kompleksitas autentikasi yang memperlambat pengembangan integrasi). Vendor terbaik memfasilitasi penerapan uji coba dengan menyediakan unit uji coba tanpa biaya (atau deposit yang dapat dikembalikan), dukungan teknis selama uji coba, dan rencana evaluasi terstruktur dengan kriteria keberhasilan yang ditetapkan.
| Faktor Evaluasi Vendor | Apa yang Perlu Diverifikasi | Cara Verifikasi | Tanda Bahaya |
|---|---|---|---|
| Stabilitas Perusahaan | Tahun beroperasi di pasar smart lock, kesehatan keuangan | Catatan publik, reputasi industri, permintaan langsung | Startup tanpa rekam jejak, keuangan tidak transparan, pivot baru-baru ini |
| Rekam Jejak Produk | Skala penerapan, statistik keandalan | Referensi pelanggan, studi kasus, laporan industri | Tidak ada referensi dengan skala atau industri serupa, semua referensi merupakan pilot kecil |
| Dukungan Teknis | Waktu respons, keahlian, jalur eskalasi | Uji dengan permintaan dukungan selama uji coba; umpan balik referensi | Tidak ada dukungan telepon, tim dukungan hanya di luar negeri, tidak ada prosedur eskalasi |
| Kualitas API | Dokumentasi, SDK, lingkungan sandbox | Pengembang mengevaluasi API selama uji coba | Tidak ada dokumentasi API publik, tidak ada sandbox, tidak ada SDK, autentikasi hanya melalui token proprieter |
| Ritme Pembaruan Firmware | Frekuensi patch keamanan, pembaruan fitur | Tinjau riwayat rilis; tanyakan tentang pengungkapan kerentanan | Tidak ada pembaruan selama 12+ bulan, tidak ada proses pengungkapan keamanan, tidak ada respons CVE |
| SLA Platform | Komitmen uptime, penalti finansial | Baca dokumen SLA; verifikasi dengan referensi | Hanya "best effort", tidak ada ganti rugi finansial atas gangguan |
| Portabilitas Data | Kemampuan ekspor, bantuan migrasi | Uji ekspor data selama uji coba; tanyakan tentang dukungan migrasi | Tidak ada ekspor data, format proprieter, tidak ada bantuan migrasi |
| Rantai Pasok | Lead time, inventaris, redundansi manufaktur | Buat pesanan kecil; verifikasi lokasi pengiriman | Lead time 6+ minggu, satu lokasi manufaktur, tidak ada inventaris lokal |
Keandalan rantai pasok telah muncul sebagai kriteria evaluasi vendor yang krusial setelah gangguan pasokan elektronik global tahun 2020-2023. Ketika organisasi membeli sistem kunci lemari pintar untuk penerapan 200+ kunci, ketidakmampuan vendor mengirimkan sesuai jadwal dapat menunda proyek berbulan-bulan dan menimbulkan dampak berantai terhadap jadwal pembukaan fasilitas, pelatihan staf, dan pemanfaatan anggaran. Evaluasi lead time untuk pesanan standar (sebaiknya di bawah 4 minggu untuk kunci tingkatan profesional), redundansi manufaktur vendor (beberapa lokasi manufaktur atau produsen kontrak memberikan ketahanan terhadap gangguan pabrik tunggal), praktik inventaris (apakah mereka memelihara inventaris lokal atau regional untuk model standar, atau semuanya dibuat sesuai pesanan dari satu pabrik?), dan strategi pengadaan komponen (khususnya semikonduktor — vendor dengan pengadaan chip yang terdiversifikasi berkinerja lebih baik daripada yang bergantung pada satu pemasok selama kelangkaan 2020-2023). Buat pesanan kecil (10-20 kunci) sebelum berkomitmen pada pembelian 200+ kunci — hal ini sekaligus memvalidasi klaim lead time dan menyediakan unit uji coba tambahan untuk pengujian lebih lanjut.
Ketentuan kontrak dan komersial memerlukan tinjauan cermat ketika organisasi membeli sistem kunci lemari pintar. Ketentuan kontrak utama yang perlu dinegosiasikan meliputi: perlindungan harga (mengunci harga saat ini untuk kuantitas pembelian yang direncanakan, sangat penting untuk penerapan bertahap yang membentang 6-18 bulan di mana kenaikan harga komponen dapat menggelembungkan biaya Fase 2), ketentuan garansi (2-3 tahun standar, dengan opsi perpanjangan hingga 5 tahun untuk penerapan enterprise — garansi harus mencakup cacat perangkat keras maupun kerusakan akibat kebocoran baterai, dan proses penggantian sebaiknya berupa cross-ship dengan label pengiriman balik prabayar alih-alih mewajibkan unit cacat dikembalikan terlebih dahulu sebelum unit pengganti dikirim), harga langganan platform (negosiasikan diskon komitmen multi-tahun 20-30% untuk kontrak terikat 3 tahun, batasi kenaikan harga tahunan maksimal CPI atau 5% mana pun yang lebih rendah, dan pastikan kontrak memuat klausul portabilitas data yang mewajibkan vendor menyediakan ekspor data dan akses API untuk migrasi apabila hubungan kontraktual berakhir — mencegah vendor lock-in di mana berganti platform mengharuskan memulai dari awal karena data akses tidak dapat diekspor), dan bantuan pengakhiran (persyaratan agar vendor menyediakan dukungan transisi termasuk ekspor data, dokumentasi konfigurasi, dan periode transisi yang wajar apabila organisasi memilih untuk berganti platform — umumnya 90-180 hari akses platform berkelanjutan setelah pemberitahuan pengakhiran kontrak untuk memungkinkan migrasi ke platform alternatif tanpa gangguan operasional).
Membeli Kunci Lemari Pintar: Harga dan Total Biaya Kepemilikan
Ketika organisasi membeli sistem kunci lemari pintar, kerangka total biaya kepemilikan (TCO) mencakup tujuh dimensi biaya: akuisisi perangkat keras (kunci itu sendiri, $50-$180 per kunci tergantung protokol konektivitas dan tingkatan fitur), infrastruktur jaringan (access point WiFi, gateway BLE, gateway LoRaWAN, kabel — diamortisasi di seluruh perangkat yang terhubung, $5-$30 per kunci untuk kapasitas infrastruktur jaringan tambahan), tenaga kerja instalasi (pemasangan fisik dan kabel, $5-$20 per kunci dengan tarif kontrak, lebih tinggi untuk konstruksi baru yang memerlukan pengeboran lubang), langganan platform cloud ($1-$5 per kunci per bulan tergantung tingkatan fitur — biaya berulang ini terakumulasi secara signifikan selama siklus hidup kunci 5-7 tahun dan sering melampaui biaya akuisisi perangkat keras sekali bayar), biaya data seluler (untuk model NB-IoT atau LTE-M, $0,50-$2,00 per kunci per bulan), pemeliharaan berkelanjutan (penggantian baterai $0,50-$3,00 per kunci per tahun tergantung jenis baterai, pembaruan firmware melalui waktu staf IT 1-3 jam per pembaruan armada), dan pengembangan integrasi (integrasi API dengan sistem yang ada — manajemen paket, pemesanan ruang kerja, kontrol akses, aplikasi kustom — pengembangan kustom $5.000-$25.000 tergantung kompleksitas integrasi dan jumlah sistem). Untuk penerapan kabinet kantor pintar 200 kunci menggunakan kunci terhubung WiFi, TCO 5 tahun umumnya berkisar $30.000-$55.000 (atau $30-$55 per kunci per tahun), dengan perangkat keras dan langganan platform masing-masing mewakili sekitar 35-45% dari total dan sisa 10-20% terbagi di antara instalasi, pemeliharaan, dan integrasi.
Dimensi biaya langganan platform memerlukan perhatian khusus dalam analisis TCO ketika organisasi membeli sistem kunci lemari pintar karena biaya ini berulang sepanjang masa layanan kunci dan dapat melampaui biaya perangkat keras sekali bayar. Model langganan meliputi harga per kunci ($1-$5 per kunci per bulan), harga bertingkat ($99/bulan untuk hingga 50 kunci, $299/bulan untuk hingga 200 kunci, $599/bulan untuk hingga 1.000 kunci), dan harga tanpa batas ($1.000-$5.000 per bulan untuk seluruh platform terlepas dari jumlah kunci). Model harga terbaik bergantung pada jumlah kunci dan lintasan pertumbuhan: harga per kunci paling hemat biaya untuk penerapan kecil (di bawah 50 kunci) dan untuk penerapan yang tumbuh lambat. Harga bertingkat paling hemat biaya untuk penerapan menengah (50-500 kunci) yang tumbuh di dalam tingkatannya. Harga tanpa batas hemat biaya untuk penerapan besar (500+ kunci) dan untuk penerapan yang mensubsidi instalasi yang lebih kecil melalui ekonomi skala lokasi besar. Dalam periode 5 tahun, biaya platform untuk penerapan pintar 200 kunci berkisar dari $12.000 (pada $1/kunci/bulan) hingga $60.000 (pada $5/kunci/bulan) — organisasi harus mengevaluasi apakah peningkatan efisiensi operasional dari manajemen cloud (manajemen kredensial jarak jauh, siklus hidup otomatis melalui integrasi IdP, pemantauan kesehatan armada, jejak audit terintegrasi) membenarkan pengeluaran platform yang berkelanjutan.
| Dimensi Biaya | Kunci Pintar WiFi | Kunci Pintar BLE + Gateway | Kunci Pintar LoRaWAN | Kunci Pintar NB-IoT |
|---|---|---|---|---|
| Perangkat Keras per Kunci | $50-$100 | $40-$80 (+ gateway $50-$200 per 20-50 kunci) | $60-$120 (+ gateway $200-$1.000 per 500+ kunci) | $80-$150 |
| Infrastruktur Jaringan (per kunci) | $5-$15 (AP WiFi diamortisasi) | $5-$15 (gateway diamortisasi) | $1-$3 (gateway diamortisasi) | $0 (seluler) |
| Tenaga Kerja Instalasi (per kunci) | $5-$15 | $5-$15 | $5-$15 | $5-$15 |
| Langganan Platform (per kunci/bulan) | $1-$5 | $1-$5 | $1-$5 | $1-$5 + $0,50-$2 seluler |
| Pemeliharaan Tahunan (per kunci) | $1-$3 | $1-$3 | $1-$3 | $1-$3 (plus $0,50-$2 seluler/bulan) |
| TCO 5 Tahun (200 kunci) | $30K-$55K | $25K-$48K | $30K-$55K | $35K-$65K |
| TCO per Kunci per Tahun | $30-$55 | $25-$48 | $30-$55 | $35-$65 |
Biaya pengembangan integrasi sering diremehkan dalam analisis TCO ketika organisasi membeli sistem kunci lemari pintar. Meskipun platform kunci menyediakan API, aplikasi yang mengonsumsinya — baik itu sistem manajemen paket, platform pemesanan ruang kerja, sistem sirkulasi perpustakaan, atau aplikasi kustom — memerlukan pengembangan untuk mengonsumsi API tersebut: penyiapan autentikasi (registrasi klien OAuth 2.0, manajemen kunci), integrasi endpoint (memetakan alur kerja aplikasi ke panggilan API), penanganan kesalahan dan logika percobaan ulang, serta pengujian (unit, integrasi, beban). Integrasi sederhana (satu alur kerja, API terdokumentasi dengan baik, tim pengembang berpengalaman) dapat memakan waktu 40-80 jam dengan tarif $100-$200/jam ($4.000-$16.000). Integrasi kompleks (beberapa alur kerja, beberapa sistem, aplikasi konsumen legacy, validasi regulasi untuk aplikasi kesehatan atau keuangan) dapat memakan waktu 200-500 jam ($20.000-$100.000). Platform kunci lemari pintar terbaik mengurangi biaya integrasi dengan menyediakan konektor siap pakai untuk sistem umum (manajemen paket, pemesanan ruang kerja, kontrol akses), pustaka SDK dalam berbagai bahasa, dokumentasi API interaktif, dan lingkungan sandbox untuk pengujian pengembangan — vendor yang menyediakan akselerator integrasi ini sebaiknya diutamakan ketika integrasi menjadi pendorong pembelian utama.
Harga volume merupakan faktor signifikan ketika organisasi membeli sistem kunci lemari pintar dalam skala besar. Tingkatan diskon volume yang representatif: 1-10 kunci dengan diskon 0-5% dari harga daftar, 10-50 kunci dengan 10-20%, 50-200 kunci dengan 20-30%, 200-500 kunci dengan 30-40%, 500+ kunci dengan 35-50%. Harga langganan platform juga memperoleh manfaat dari volume: tarif bulanan per kunci umumnya menurun pada jumlah kunci yang lebih tinggi, dan model harga bertingkat atau tanpa batas menjadi hemat biaya pada 200+ kunci. Dapatkan penawaran dari 3+ vendor dan bersikaplah transparan mengenai proses evaluasi kompetitif — hal ini umumnya menghasilkan harga paling menguntungkan karena vendor bersaing untuk mendapatkan kesempatan tersebut. Negosiasikan perlindungan harga untuk penerapan bertahap (mengunci harga saat ini untuk kuantitas Fase 2 meskipun dipesan 6-12 bulan setelah Fase 1), dan negosiasikan komitmen langganan platform (diskon komitmen multi-tahun 20-30% untuk kontrak prabayar atau terikat 3 tahun).
Membeli Kunci Lemari Pintar: Perencanaan Deployment dan Instalasi
Ketika organisasi membeli sistem kunci lemari pintar, perencanaan deployment harus mengoordinasikan instalasi fisik, commissioning jaringan, konfigurasi perangkat lunak, dan pelatihan pengguna dalam suatu linimasa yang meminimalkan gangguan terhadap fasilitas: survei lokasi pra-deployment memverifikasi kekuatan sinyal WiFi/BLE/LoRaWAN pada setiap posisi kunci yang direncanakan (menargetkan RSSI di atas -65 dBm untuk WiFi, di atas -75 dBm untuk BLE — bodi loker dan lemari logam melemahkan sinyal 2.4 GHz sebesar 10-25 dB, dan survei lokasi dengan loker aktual yang telah terpasang bersifat esensial, bukan sekadar heat map WiFi pra-deployment dari ruang terbuka). Survei dan pengukuran lemari (memeriksa secara fisik setiap lemari yang akan diamankan, mengukur diameter lubang kunci yang ada dengan jangka sorong — 19 mm atau 21 mm standar, material dan ketebalan lemari, arah ayun pintu, kedalaman ruang kosong di belakang permukaan pemasangan kunci, serta jarak dari sumbu silinder kunci ke titik kontak batang pengunci atau strike plate) menghasilkan spreadsheet yang memetakan setiap lemari ke persyaratan instalasi spesifiknya dan mengidentifikasi 10-25% lemari yang akan memerlukan modifikasi (lubang berukuran terlalu besar atau terlalu kecil, konstruksi lapis ganda, interferensi rel laci, atau konfigurasi strike non-standar). Pra-provisioning kunci (mendaftarkan nomor seri kunci ke dalam platform manajemen, menugaskan setiap kunci ke lokasi lemari tertentu dalam denah, memuat lebih dulu izin akses pengguna dan jadwal akses) mengurangi waktu instalasi per lemari menjadi 5-8 menit pekerjaan mekanis murni (memasang kunci, memasukkan baterai, memverifikasi operasional) alih-alih 15-20 menit yang mencakup konfigurasi perangkat lunak pada setiap lemari. Instalasi fisik (melepas kunci mekanis yang ada, memasang kunci pintar, memasukkan baterai, menguji operasi kunci/buka) dilakukan selama fasilitas tutup atau di luar jam kerja untuk meminimalkan gangguan — instalasi 200 loker yang dilakukan oleh tim 2 orang dengan 15 menit per loker memerlukan sekitar 50 jam kerja, atau 5-7 shift malam.
Commissioning jaringan mengikuti instalasi fisik: verifikasi bahwa setiap kunci terhubung ke jaringan yang ditentukan (SSID WiFi, gateway BLE, server jaringan LoRaWAN) dan melaporkan status ke platform cloud. Kunci yang gagal dalam verifikasi konektivitas pada posisi terpasangnya memerlukan remediasi: memposisikan ulang antena kunci (jika opsi antena eksternal tersedia), memasang WiFi range extender atau gateway BLE lebih dekat ke loker yang terdampak, atau dalam kasus ekstrem, memindahkan blok loker ke area dengan cakupan yang memadai. Konfigurasi perangkat lunak (mengimpor pengguna melalui CSV atau sinkronisasi identity provider, menugaskan kebijakan dan jadwal akses, mengonfigurasi ambang batas peringatan dan penerima notifikasi, menguji integrasi API dengan aplikasi pengguna) menyelesaikan deployment. Pengujian penerimaan (menguji sampel representatif dengan pengguna dan kredensial aktual, memverifikasi semua skenario akses berfungsi sesuai harapan, memastikan integrasi API berfungsi dengan benar, memvalidasi pengiriman peringatan untuk peristiwa tamper dan baterai lemah) memberikan persetujuan formal bahwa sistem siap digunakan dalam lingkungan produksi.
| Fase Deployment | Aktivitas | Durasi (200 kunci) | Tim yang Bertanggung Jawab |
|---|---|---|---|
| Survei Pra-Deployment | Pengukuran sinyal WiFi/BLE pada setiap posisi loker | 2-3 hari | Tim jaringan IT |
| Survei Lemari | Ukur setiap lemari: lubang potongan, ketebalan, ruang kosong, jangkauan cam | 1-2 hari | Pemeliharaan fasilitas |
| Pra-Provisioning Kunci | Daftarkan kunci di platform, tugaskan ke lokasi, muat konfigurasi lebih dulu | 1-2 hari | Admin IT/keamanan |
| Instalasi Fisik | Lepas kunci lama, pasang kunci baru, masukkan baterai, uji | 3-5 hari (tim 2 orang) | Pemeliharaan fasilitas |
| Commissioning Jaringan | Verifikasi konektivitas setiap kunci, atasi dead zone | 1-2 hari | Tim jaringan IT |
| Konfigurasi Perangkat Lunak | Impor pengguna, tugaskan kebijakan akses, konfigurasi jadwal, uji API | 2-3 hari | Administrator keamanan + integrasi IT |
| Pengujian Penerimaan | Uji dengan pengguna aktual, verifikasi semua skenario, validasi peringatan | 1-2 hari | Semua pemangku kepentingan |
| Pelatihan Pengguna | Distribusikan kredensial, berikan instruksi, tetapkan ekspektasi | 1 hari + berkelanjutan | Manajer fasilitas, HR |
Pelatihan dan komunikasi pengguna merupakan fase yang sering terabaikan ketika organisasi membeli sistem kunci lemari pintar, tetapi sangat krusial bagi keberhasilan adopsi. Sediakan instruksi penggunaan yang jelas dan sederhana — kartu satu halaman yang menunjukkan cara menempelkan badge RFID (rata terhadap reader, tahan selama 1 detik, tunggu lampu hijau dan bunyi bip), cara menggunakan aplikasi ponsel pintar (buka aplikasi, ketuk buka kunci, dekatkan ponsel ke kunci), cara mengubah kode PIN (langkah demi langkah dengan visual), dan apa yang harus dilakukan jika kunci tidak merespons (periksa indikator peringatan baterai, coba lagi, hubungi help desk). Kirim instruksi melalui email sebelum instalasi, pasang di dekat lemari setelah instalasi, dan lakukan demonstrasi singkat secara langsung selama pekan pertama setelah deployment. Pekan pertama akan menghasilkan lonjakan permintaan dukungan terlepas dari kualitas pelatihan (5-15 permintaan per 50 pengguna adalah hal yang tipikal), dan ketersediaan staf terlatih untuk merespons dengan cepat selama periode ini mencegah frustrasi pengguna mengeras menjadi resistensi terhadap sistem baru. Untuk integrasi API (pemesanan ruang kerja, manajemen paket), pastikan antarmuka pengguna aplikasi pengguna mengomunikasikan penugasan loker dengan jelas (misalnya, "Loker Anda adalah #42, ketuk badge Anda untuk membuka kunci") untuk mencegah kebingungan saat pengguna tiba di blok loker.
Membeli Kunci Lemari Pintar: Daftar Periksa Pembelian dan Rekomendasi Akhir
Organisasi yang membeli sistem kunci lemari pintar dengan mengikuti proses pembelian terstruktur ini akan menghindari kesalahan umum — memilih protokol konektivitas yang salah, meremehkan biaya langganan platform, gagal memverifikasi cakupan WiFi di lingkungan lemari logam, memilih vendor dengan API yang belum matang — yang dapat merusak proyek peningkatan keamanan pintar yang sebenarnya telah direncanakan dengan baik. Proses pembelian memakan waktu sekitar 12-20 pekan dari definisi persyaratan awal hingga penerbitan purchase order untuk deployment 50-200 kunci pada umumnya, dengan linimasa yang terutama ditentukan oleh periode deployment uji coba dan proses evaluasi vendor kompetitif.
(1) Definisi Persyaratan (Pekan 1-2): Dokumentasikan cakupan, populasi pengguna, lingkungan, persyaratan integrasi, anggaran. (2) Survei Lokasi dan Lemari (Pekan 2-3): Survei sinyal WiFi/BLE pada setiap posisi loker, pengukuran lemari dan penilaian kompatibilitas. (3) Pemilihan Teknologi (Pekan 3-4): Protokol konektivitas, tingkat kunci, model manajemen. (4) Evaluasi Vendor (Pekan 4-12): Deployment uji coba 30-90 hari, panggilan referensi, evaluasi API, tinjauan keamanan. (5) Penetapan Harga dan Negosiasi (Pekan 10-14): Penawaran kompetitif, model TCO, negosiasi ketentuan komersial. (6) Pembelian dan Deployment (Pekan 14-20): Penerbitan PO, instalasi, commissioning, konfigurasi, pengujian, pelatihan.
Untuk deployment kantor 50-200 kunci pada umumnya dengan infrastruktur WiFi yang sudah ada, rekomendasi ketika organisasi membeli sistem kunci lemari pintar adalah kunci terhubung WiFi (802.11 b/g/n, 2.4 GHz, WPA2-Enterprise 802.1X EAP-TLS) pada tingkat profesional ($70-$120 per kunci) dengan platform manajemen cloud yang menawarkan arsitektur multi-tenant, REST API, dan integrasi identity provider — konfigurasi ini memberikan latensi terendah, throughput data tertinggi, dan biaya konektivitas per kunci terendah dengan memanfaatkan infrastruktur yang sudah ada. Untuk deployment terdistribusi di seluruh kampus besar atau lokasi luar ruangan, rekomendasi bergeser ke LoRaWAN dengan server jaringan privat. Untuk jaringan loker pengiriman paket yang mencakup beberapa lokasi fisik, kunci terhubung seluler NB-IoT menyediakan deployment zero-touch tanpa konfigurasi jaringan di lokasi.
| Skenario Deployment | Konektivitas yang Direkomendasikan | Tingkat Kunci | Tingkat Platform | TCO 5 Tahun (200 kunci) |
|---|---|---|---|---|
| Loker Lemari Pintar Kantor (200+) | WiFi (infrastruktur yang sudah ada) | Profesional ($70-$120) | Enterprise | $30K-$55K |
| Kampus Multi-Gedung (500+) | LoRaWAN (jaringan privat) | Profesional ($80-$130) | Enterprise | $30K-$55K |
| Jaringan Kunci Lemari Pintar Pengiriman Terdistribusi | NB-IoT (seluler) | Profesional ($100-$150) | Enterprise + operator | $35K-$65K |
| Kasus Penggunaan Kunci Lemari Pintar Proksimitas BLE Dalam Ruangan | BLE + Gateway | Standar ($50-$80) | Profesional | $25K-$48K |
| Kunci Lemari Pintar Konsumen/Bisnis Kecil | BLE (hanya ponsel pintar) | Anggaran-Standar ($40-$80) | Dasar (tingkat gratis) | $8K-$16K (50 kunci) |
Membeli Kunci Lemari Pintar: Panduan Penutup dan Kerangka Keputusan
Ketika organisasi menyelesaikan proses evaluasi terstruktur dan siap membeli sistem kunci lemari pintar, keputusan akhir harus berlandaskan pada scorecard terdokumentasi yang membandingkan vendor yang masuk daftar pendek di seluruh kriteria evaluasi: kesesuaian teknologi (apakah teknologi akses dan protokol konektivitas sesuai dengan lingkungan deployment dan populasi pengguna?), stabilitas vendor (5+ tahun di pasar, keuangan yang transparan, komitmen yang terbukti terhadap lini produk), kualitas API (akurasi dokumentasi yang diverifikasi pengembang, SDK yang komprehensif, lingkungan sandbox), arsitektur keamanan (TLS 1.3, secure boot, deteksi tamper, enkripsi saat tersimpan), kualitas dukungan (waktu respons yang diverifikasi selama uji coba, jalur eskalasi, ketersediaan 24/7 untuk deployment kritis), ketentuan garansi (minimum 2-3 tahun, penggantian dengan pengiriman silang, cakupan kebocoran baterai), dan total biaya kepemilikan (model TCO 5 tahun yang mencakup perangkat keras, platform, kredensial, baterai, pemeliharaan, integrasi). Vendor dengan skor tertinggi pada kriteria-kriteria ini — bukan tentu yang memiliki harga perangkat keras terendah — yang harus dipilih. Harga perangkat keras termurah sering kali berkorelasi dengan total biaya kepemilikan termahal ketika biaya tersembunyi (kegagalan kunci yang sering terjadi, masa pakai baterai yang buruk, dukungan terbatas, API belum matang yang memerlukan pengembangan integrasi yang mahal) ikut diperhitungkan.
Jebakan umum yang harus dihindari ketika membeli sistem kunci lemari pintar meliputi: memilih protokol konektivitas yang salah (memasang kunci WiFi di lingkungan loker logam di mana sinyal WiFi tidak dapat menjangkau kunci, menyebabkan kegagalan konektivitas kronis), meremehkan biaya langganan platform (memasang 200 kunci dengan $5/kunci/bulan tanpa menyadari bahwa ini mewakili $12,000/tahun biaya berkelanjutan yang melebihi biaya perangkat keras), gagal memverifikasi cakupan WiFi dengan loker logam yang telah terpasang (peta cakupan ruang terbuka tidak memadai untuk lingkungan loker logam), memilih API yang belum matang (API vendor tampak bagus dalam materi pemasaran tetapi tidak memiliki endpoint penting, memerlukan pengembangan kustom yang mahal, atau memiliki dokumentasi yang buruk), mengabaikan portabilitas data (tidak ada kemampuan untuk mengekspor data akses untuk migrasi jika hubungan dengan vendor berakhir), dan memasang secara bersamaan di semua lokasi tanpa uji coba Fase 1 (menghadapi masalah yang sama di setiap lokasi secara bersamaan, melipatgandakan beban dukungan).
Organisasi yang membeli sistem kunci lemari pintar harus merencanakan perbaikan berkelanjutan alih-alih memperlakukan deployment sebagai peristiwa sekali jalan. Platform terbaik menghasilkan data penggunaan yang menjadi dasar optimasi: waktu puncak utilisasi memberikan masukan untuk penentuan staf dan jam operasional fasilitas; tingkat perputaran loker memberikan masukan untuk perencanaan kapasitas; pola perilaku pengguna memberikan masukan untuk penyempurnaan kebijakan akses; kurva pelepasan daya baterai memberikan masukan untuk penjadwalan pemeliharaan; dan pola integrasi API memberikan masukan untuk peluang otomatisasi alur kerja. Platform kunci lemari pintar harus ditinjau secara triwulanan (dasbor kesehatan kunci, analitik penggunaan, umpan balik pengguna, pola tiket dukungan), tahunan (pembaruan garansi, peta jalan fitur, perluasan integrasi), dan pada akhir masa pakai (perencanaan penyegaran teknologi, migrasi data, penggantian perangkat keras). Organisasi yang terlibat dalam optimasi berkelanjutan mencapai imbal hasil tertinggi dari keputusan mereka membeli sistem kunci lemari pintar — investasi perangkat keras di muka hanyalah titik awal, dengan nilai operasional jangka panjang yang dihasilkan melalui kemampuan data, otomatisasi, dan integrasi yang dimungkinkan oleh platform pintar tersebut.
| Kriteria Keputusan Akhir | Bobot (Disarankan) | Cara Menilai Vendor |
|---|---|---|
| Kesesuaian Teknologi (konektivitas, teknologi akses, peringkat lingkungan) | 20% | Produk vendor memenuhi semua persyaratan terdokumentasi |
| Stabilitas Vendor (tahun di pasar, keuangan, peta jalan produk) | 15% | Catatan publik, referensi pelanggan, kueri langsung ke vendor |
| Kualitas API (dokumentasi, SDK, sandbox, konvensi REST) | 15% | Evaluasi pengembang selama periode uji coba |
| Arsitektur Keamanan (TLS, secure boot, enkripsi, tamper) | 15% | Dokumentasi keamanan vendor, laporan uji penetrasi pihak ketiga |
| Kualitas Dukungan (waktu respons, keahlian, eskalasi) | 10% | Uji permintaan dukungan selama uji coba; umpan balik referensi |
| Ketentuan Garansi (durasi, cakupan, proses penggantian) | 10% | Baca dokumen garansi; uji proses penggantian |
| Total Biaya Kepemilikan (model TCO 5 tahun) | 15% | Susun model terperinci yang mencakup semua dimensi biaya |
Membeli Kunci Lemari Pintar (Smart Cabinet Lock): Ringkasan Rekomendasi Utama
Ketika Anda memutuskan untuk membeli sistem kunci lemari pintar, ringkasan berikut merangkum panduan intinya: selalu beli sistem kunci lemari pintar dari vendor dengan kehadiran pasar 5+ tahun dan komitmen pembaruan firmware yang terbukti, karena platform kunci lemari pintar merupakan investasi 7-10 tahun. Ketika Anda membeli teknologi kunci lemari pintar untuk lingkungan dalam ruangan dengan WiFi yang sudah ada, pilihlah kunci tingkat profesional yang terhubung WiFi ($70-$120 per kunci) untuk memanfaatkan infrastruktur yang tersedia dan meminimalkan biaya konektivitas per kunci. Ketika Anda membeli sistem kunci lemari pintar untuk lingkungan loker logam, lakukan survei lokasi dengan loker yang benar-benar terpasang (bukan heat map ruang terbuka) untuk mengidentifikasi dead zone atenuasi WiFi sebelum penerapan. Ketika Anda membeli sistem kunci lemari pintar untuk kampus multi-gedung, pilihlah konektivitas LoRaWAN dengan server jaringan privat untuk jangkauan yang lebih luas dan biaya infrastruktur yang lebih rendah. Ketika Anda membeli sistem kunci lemari pintar untuk lokasi luar ruangan yang tersebar, konektivitas seluler NB-IoT menyediakan penerapan zero-touch tanpa konfigurasi jaringan di lokasi. Ketika Anda membeli sistem kunci lemari pintar, selalu evaluasi kualitas API platform cloud dengan meminta seorang pengembang mencoba integrasi nyata selama masa uji coba — kualitas API adalah prediktor terbaik atas keberhasilan integrasi. Ketika Anda membeli sistem kunci lemari pintar untuk penerapan tingkat perusahaan, wajibkan integrasi identity provider melalui SCIM 2.0 untuk manajemen siklus hidup pengguna secara otomatis. Ketika Anda membeli sistem kunci lemari pintar, negosiasikan ketentuan langganan platform (diskon komitmen multi-tahun 20-30%, batas kenaikan harga tahunan, klausul portabilitas data) dengan kecermatan yang sama seperti negosiasi harga perangkat keras — biaya langganan terakumulasi sepanjang siklus hidup kunci dan sering kali melebihi biaya perangkat keras. Ketika Anda membeli sistem kunci lemari pintar untuk penerapan yang sensitif terhadap keamanan, wajibkan ringkasan eksekutif penetration test terbaru dari vendor dan verifikasi arsitektur keamanan (TLS 1.3, secure boot, tamper-evident logging, enkripsi AES-256 at rest).
Organisasi yang mencapai imbal hasil tertinggi dari keputusan membeli sistem kunci lemari pintar adalah mereka yang memperlakukan penerapan sebagai proyek optimalisasi berkelanjutan, bukan instalasi sekali jadi — meninjau data penggunaan setiap kuartal, mengoptimalkan kebijakan akses berdasarkan pola aktual, memperluas integrasi API seiring teridentifikasinya alur kerja baru, dan memperbarui teknologi sebelum akhir masa pakai menuntut penggantian darurat. Platform kunci lemari pintar menghasilkan data yang tidak dapat diberikan oleh kunci mandiri: siapa yang mengakses loker mana dan kapan, berapa lama pintu terbuka, loker mana yang permintaannya paling tinggi, baterai mana yang perlu diganti, dan kunci mana yang menunjukkan tanda peringatan dini keausan mekanis. Organisasi yang membeli sistem kunci lemari pintar dan secara aktif menggunakan data ini untuk perbaikan berkelanjutan mencapai efisiensi operasional 15-25% lebih tinggi dan tingkat kegagalan tidak terencana 40-60% lebih rendah dibandingkan organisasi yang sekadar memasang kunci lalu membiarkannya — nilai platform diwujudkan melalui keterlibatan aktif, bukan penerapan pasif. Keputusan membeli sistem kunci lemari pintar adalah awal dari transformasi operasional multi-tahun, bukan akhir dari proyek pengadaan, dan organisasi yang merencanakan transformasi tersebut akan mencapai nilai penuh yang dirancang untuk diberikan oleh teknologi ini. Sebelum Anda membeli sistem kunci lemari pintar, pastikan tim IT Anda siap untuk keterlibatan berkelanjutan. Setelah Anda membeli sistem kunci lemari pintar, tetapkan seorang penanggung jawab yang akuntabel untuk optimalisasi berkelanjutan. Ketika Anda membeli sistem kunci lemari pintar dalam skala besar, lakukan peluncuran secara bertahap dimulai dengan pilot.
| Poin Utama | Mengapa Penting Saat Anda Membeli Sistem Kunci Lemari Pintar |
|---|---|
| Pilih vendor dengan kehadiran pasar 5+ tahun | Platform kunci lemari pintar adalah investasi 7-10 tahun; stabilitas vendor melindungi investasi |
| WiFi untuk dalam ruangan (infrastruktur yang ada) | Memanfaatkan WiFi yang sudah ada; biaya konektivitas per kunci terendah; throughput data tertinggi |
| LoRaWAN untuk kampus multi-gedung | Jangkauan lebih luas (5 km luar ruangan, 10 lantai dalam ruangan); satu gateway melayani ribuan kunci |
| NB-IoT untuk luar ruangan tersebar | Konektivitas seluler tanpa konfigurasi jaringan di lokasi; penerapan zero-touch |
| Survei lokasi dengan loker logam terpasang | Logam mengatenuasi WiFi 2.4 GHz sebesar 10-25 dB; survei ruang terbuka tidak memadai |
| Evaluasi kualitas API dengan integrasi nyata | Kualitas API adalah prediktor terbaik keberhasilan integrasi; dokumen pemasaran menyembunyikan kualitas sebenarnya |
| Wajibkan SCIM 2.0 untuk perusahaan | Siklus hidup pengguna otomatis; pengurangan beban admin 80-90%; pencabutan akses instan saat karyawan keluar |
| Negosiasikan ketentuan langganan secara cermat | Langganan terakumulasi sepanjang siklus hidup; sering melebihi biaya perangkat keras; diskon multi-tahun 20-30% dapat dicapai |
| Wajibkan ringkasan penetration test untuk penerapan sensitif keamanan | Memvalidasi klaim keamanan vendor; mengidentifikasi kerentanan sebelum penerapan |
| Rencanakan perbaikan berkelanjutan, bukan instalasi sekali jadi | Data platform memungkinkan peningkatan efisiensi 15-25% dan pengurangan kegagalan 40-60% melalui optimalisasi aktif |
Sebagian konten artikel ini dihasilkan oleh AI dan dioptimalkan untuk akurasi profesional dan keterbacaan.
blog.inArticleCta.title
blog.inArticleCta.description
contentGraph.title
contentGraph.description
contentGraph.sections.products
3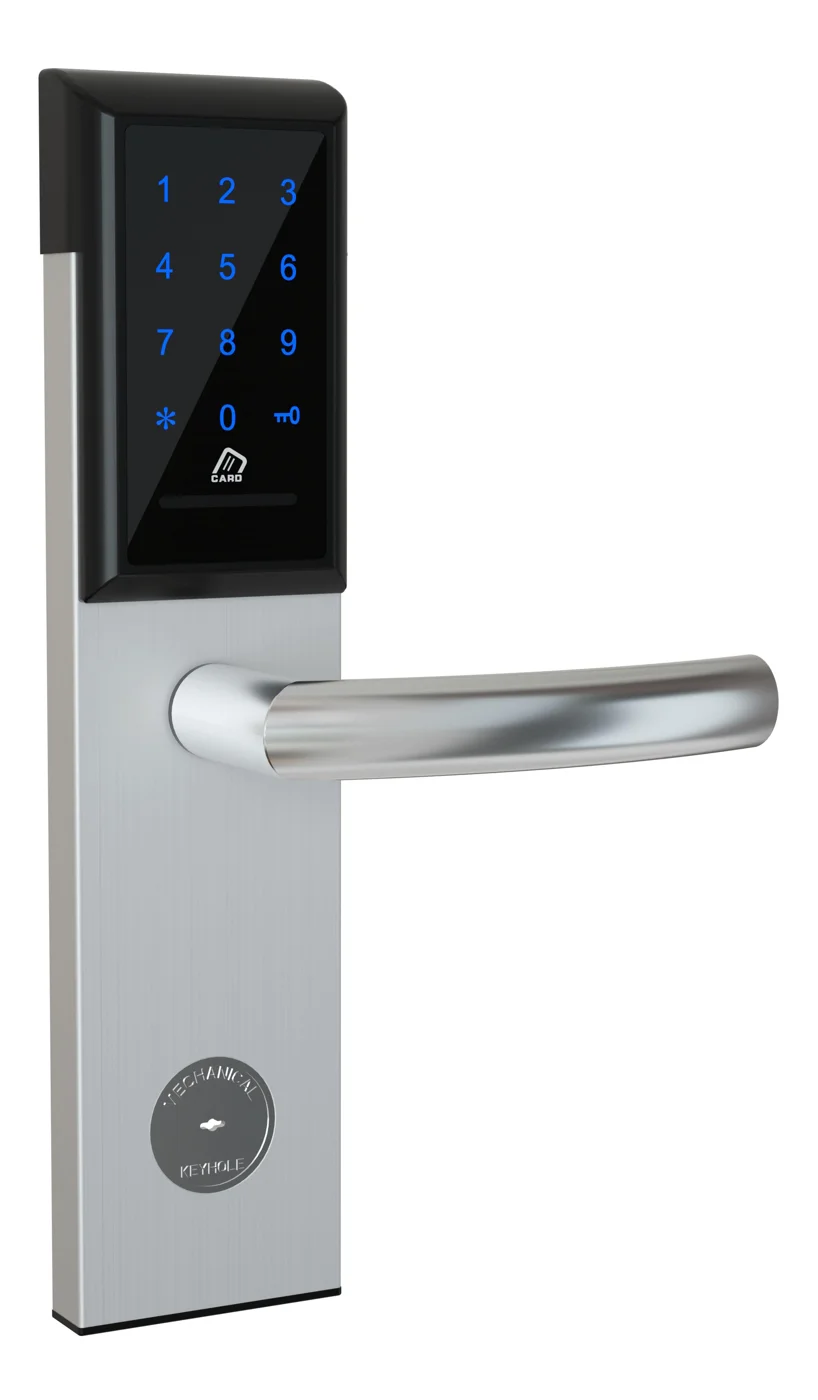
Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal
Kunci lemari kantor PIN + kartu offline untuk lemari arsip, pedestal, dan laci. Retrofit baterai 5 menit, tanpa WiFi, tanpa manajemen kunci. CE/FCC/RoHS.
contentGraph.reasons.explicit
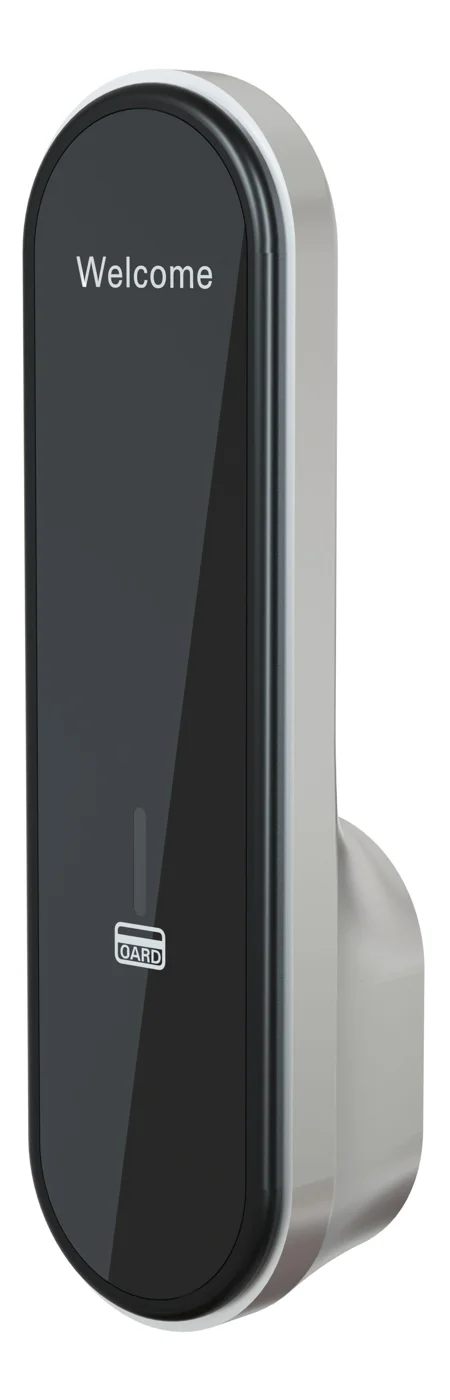
Kunci Lemari RFID — Kartu MIFARE, Autentikasi Offline
Kunci lemari RFID MIFARE offline untuk loker gym, spa, dan kantor. Buka dengan tap 13.56 MHz, tanpa WiFi, retrofit 5 menit. Bodi zinc alloy, baterai.
contentGraph.reasons.explicit
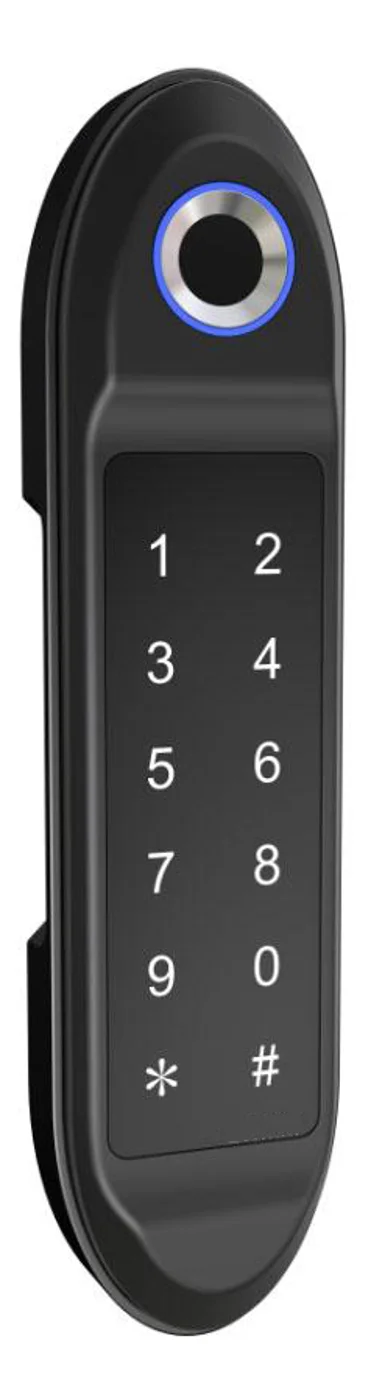
Kunci Lemari Elektronik Kode PIN — Mandiri, Tanpa WiFi
Kunci lemari keypad offline untuk loker gym, kantor, dan paket. Bertenaga baterai, retrofit 5 menit, pemasangan sederhana. PIN + kartu MIFARE, DC 6V, 4×AA.
contentGraph.reasons.explicit
contentGraph.sections.blog
3
Cabinet Lock Electronic: Panduan Teknis Lengkap untuk Pembeli dan Integrator 2026
Panduan lengkap sistem cabinet lock electronic mencakup jenis, prinsip kerja, instalasi, harga, dan kriteria pembelian untuk aplikasi komersial.
contentGraph.reasons.productContext
Kunci Lemari Digital: Panduan Teknis Lengkap untuk Pembeli dan Integrator 2026
Panduan lengkap sistem kunci lemari digital mencakup jenis, prinsip kerja, instalasi, harga, dan kriteria pembelian untuk aplikasi komersial dan hunian.
contentGraph.reasons.productContext
Latch Kabinet Elektronik: Panduan Lengkap untuk Kabinet
Latch kabinet elektronik membuka dan mengunci pintu kabinet via solenoid, motor, atau strike elektromagnetik 12V/24V. Panduan jenis, wiring, keamanan, harga.
contentGraph.reasons.productContext
nextStep.blog.title
nextStep.blog.description
- nextStep.blog.points.one
- nextStep.blog.points.two
- nextStep.blog.points.three