Kunci Lemari Arsip RFID: Akses Non-Kontak untuk Arsip Modern
Kunci lemari arsip RFID menggunakan 13,56 MHz atau 125 kHz untuk akses tanpa kunci, pencatatan audit, dan manajemen kredensial. Panduan teknis lengkap.
Kunci lemari arsip RFID adalah perangkat pengunci elektronik yang menggunakan identifikasi frekuensi radio pada 125 kHz atau 13,56 MHz untuk mengotorisasi akses ke laci lemari arsip melalui kredensial tanpa kontak seperti kartu akses, fob, gelang, atau NFC smartphone. Berbeda dengan kunci mekanis yang dapat diduplikasi di toko perkakas mana pun, kunci lemari arsip RFID mengandalkan nomor seri digital unik yang diselingi kunci enkripsi, sehingga membuat kloning tidak praktis tanpa akses ke kunci privat penerbit. Model umum menyimpan 100 hingga 2.000 kredensial individu secara lokal, mencatat 1.000 hingga 10.000 peristiwa audit dengan stempel waktu, dan menggerakkan cam bermotor dalam 300 hingga 800 milidetik setelah ketukan kartu yang valid. Daya disuplai oleh dua atau empat baterai AA yang bertahan 12 hingga 24 bulan, dan konektivitas ke platform manajemen berjalan melalui BLE, Zigbee, atau WiFi. Kunci lemari arsip RFID adalah teknologi tanpa kontak yang paling banyak diterapkan dalam kategori pengarsipan elektronik karena menggunakan kembali kartu karyawan perusahaan, sehingga menghilangkan biaya akuisisi per pengguna.
Apa Itu Kunci Lemari Arsip RFID?
Kunci lemari arsip RFID adalah perangkat pengaman lemari dengan pembaca RFID terintegrasi yang memvalidasi kredensial yang tersimpan pada transponder pasif sebelum mengaktifkan motor atau solenoid untuk menarik cam pengunci. Kredensial tersebut adalah rangkaian resonan — kumparan induktif dan chip — yang mengambil daya dari medan elektromagnetik pembaca pada 125 kHz atau 13,56 MHz, memodulasi pembawa dengan identitas tersimpannya, dan mengembalikan sinyal ke pembaca dalam milidetik. Pengontrol kunci memeriksa identitas tersebut terhadap daftar yang diotorisasi, secara opsional menerapkan pembatasan jam dan hari dalam seminggu, dan melepaskan baut jika semua kondisi terpenuhi. Karena tag RFID tidak memiliki baterai dan jarak kopling biasanya 10 hingga 50 milimeter, konsumsi daya di sisi pembaca didominasi oleh medan antena, yang hanya menyala selama jendela interogasi yang diatur konservatif selama beberapa detik per menit.
Konsep kunci lemari arsip RFID sudah matang, dengan jutaan unit diterapkan di kantor, rumah sakit, sekolah, dan fasilitas pemerintah di seluruh dunia. Pengalaman pengguna yang sederhana — ketuk dan buka — intuitif bagi setiap pengguna yang pernah membawa kartu akses untuk masuk gedung, dan biaya tambahan untuk menambahkan RFID pada kunci lemari kini cukup rendah sehingga bersaing langsung dengan silinder mekanis keamanan tinggi. Setelah satu dekade pengerasan di lapangan, kunci lemari arsip RFID bukan lagi hal baru melainkan item spesifikasi standar bagi arsitek dan manajer fasilitas yang merancang lingkungan penyimpanan catatan yang aman. Integrator melaporkan bahwa kunci lemari arsip RFID mempersingkat transisi masuk pintu karena kartu yang sudah dibawa pengguna untuk pintu utama diperluas ke laci tanpa pelatihan atau perangkat keras tambahan di sisi pengguna.
Diferensiasi teknis di antara produk kunci lemari arsip RFID terletak pada standar RFID yang digunakan. Kartu prox 125 kHz (EM4100, HID Prox) umum, didukung luas, dan berfungsi dengan sistem kartu lama, tetapi menawarkan memori terbatas dan perlindungan anti-kloning yang lemah. Kartu pintar 13,56 MHz (MIFARE Classic, MIFARE DESFire, HID iCLASS) membawa mikrokontroler yang dapat menjalankan protokol tantangan-respons dengan enkripsi AES atau 3DES, membuatnya tahan terhadap kloning dan serangan relay. Kunci kompatibel NFC dapat membaca smartphone yang bertindak sebagai kartu virtual, memungkinkan pengguna mengetuk ponsel mereka ke laci seperti yang mereka lakukan pada pembaca pintu. Pilihan standar memiliki implikasi jangka panjang bagi postur keamanan dan migrasi kartu, sehingga layak mendapat perhatian cermat selama evaluasi.
Kunci lemari arsip RFID berkualitas tinggi memberikan lebih dari sekadar fungsi buka-tutup. Ia menghasilkan jejak audit yang dapat diekspor untuk kepatuhan, mendukung pembaruan kredensial massal dari platform terpusat, dan memperingatkan administrator tentang upaya perusakan, baterai lemah, dan kegagalan komunikasi. Produk terbaik memperlakukan interaksi RFID sebagai langkah pertama dalam pipeline aman yang berakhir dengan peristiwa yang tercatat dan dapat diatribusikan, bukan sebagai relay sederhana yang dapat dipicu siapa pun dengan kartu RFID generik. Disiplin arsitektural itulah yang memisahkan kunci lemari arsip RFID kelas keamanan dari pengait elektronik kelas konsumen.
Standar RFID pada Kunci Lemari
| Standar RFID | Frekuensi | Jarak Baca | Anti-Kloning | Contoh Kartu |
|---|---|---|---|---|
| EM4100 / Prox | 125 kHz | 10 hingga 30 mm | Lemah, UID statis | HID Prox, gantungan kunci |
| MIFARE Classic | 13,56 MHz | 10 hingga 50 mm | Ditingkatkan, crypto-1 | Kartu akses korporat |
| MIFARE DESFire | 13,56 MHz | 10 hingga 50 mm | Kuat, AES/3DES | Kartu keamanan tinggi |
| NFC (Type 4) | 13,56 MHz | 10 hingga 40 mm | Kuat, PKI | Dompet digital smartphone |
Cara Kerja Kunci Lemari Arsip RFID
Siklus operasi kunci lemari arsip RFID dimulai dengan antena pembaca yang memancarkan medan RF kontinu atau berdenyut pada frekuensi pembawa, biasanya 125 kHz untuk prox atau 13,56 MHz untuk kartu pintar. Ketika tag yang kompatibel memasuki wilayah medan dekat, medan tersebut menginduksi tegangan pada kumparan tag, mengisi kapasitor kecil yang menyalakan chip tag. Chip memodulasi respons identitasnya ke pembawa menggunakan modulasi beban atau backscatter, dan pembaca mendemodulasi sinyal ini menjadi payload digital. Mikrokontroler kunci melakukan hash dan membandingkan payload dengan daftar otorisasinya, dan jika kartu valid dan jadwal waktu mengizinkan, pengontrol mengaktifkan motor DC kecil untuk menarik cam. Seluruh urutan, dari ketukan hingga penarikan baut, memakan waktu 300 hingga 800 milidetik, yang terasa instan bagi pengguna.
Kunci lemari arsip RFID berbeda dari perangkat akses yang lebih sederhana dalam cara menangani kredensial setelah dibaca. Kunci elektronik dasar mungkin menerima pembacaan apa pun dari tag yang kompatibel ISO 15693 sebagai valid, yang secara efektif merupakan relay — apa pun yang berbunyi pada pita frekuensi yang tepat membuka laci. Kunci lemari arsip RFID yang benar menjalankan tantangan-respons kriptografi: ia mengirim nonce acak ke tag, tag mengenkripsinya dengan kunci rahasia bersama, dan kunci memvalidasi responsnya. Ini mencegah serangan replay, di mana penyadap merekam satu sesi buka kunci dan memutar ulangnya nanti. Kredensial DESFire dan iCLASS dibangun untuk protokol ini, dan firmware kunci harus ditulis untuk menggunakannya dengan benar, itulah sebabnya integrator sistem mensertifikasi kombinasi kunci-dan-kredensial tertentu alih-alih mencampur secara acak.
Manajemen daya adalah area di mana desain kunci lemari arsip RFID berbeda dari pasar kunci elektronik yang lebih luas. Antena pembaca RFID harus memancarkan medan yang memberikan energi yang cukup ke tag, dan transmisi tersebut mengonsumsi beberapa miliampere. Untuk menghemat baterai, kunci memancarkan medan dalam jendela sensor pendek — misalnya 200 milidetik menyala, 500 milidetik mati — alih-alih menjalankan antena terus-menerus. Akselerometer atau sensor kapasitif dapat digunakan sebagai sumber bangun, sehingga medan RFID tidak aktif hingga sentuhan laci terdeteksi. Teknik penghematan daya ini memberikan kunci lemari arsip RFID masa pakai baterai yang sebanding dengan kunci khusus BLE, sekitar 12 hingga 24 bulan, meskipun ada beban tambahan dari generator medan RFID.
Jalur manajemen kredensial untuk kunci lemari arsip RFID dapat berupa online atau offline. Kunci online melaporkan setiap ketukan ke platform manajemen secara real time, yang memungkinkan pencabutan instan dan audit langsung, dengan biaya ketergantungan jaringan. Kunci offline memvalidasi kredensial terhadap basis data lokal dan melakukan sinkronisasi massal ketika gateway berada dalam jangkauan atau kabel terpasang. Pendekatan hibrida menyimpan daftar pencabutan terbaru secara lokal dan memperbarui basis data penuh secara berkala, memberikan yang terbaik dari ketersediaan dan keamanan. Kunci lemari arsip RFID berkapabilitas offline sangat penting di lingkungan di mana ketersediaan jaringan berselang-seling, seperti kantor terpencil, trailer konstruksi, dan lokasi lapangan sementara.
Alur Autentikasi Langkah demi Langkah
Urutan autentikasi kunci lemari arsip RFID terdiri dari lima tahap. Pertama, pembaca kunci mengaktifkan antenanya dan mulai melakukan polling untuk tag ISO 14443 atau ISO 15693 yang kompatibel. Kedua, tag memasuki medan dan merespons dengan UID-nya, dan kunci memulai jabat tangan autentikasi timbal balik jika kredensial mendukungnya. Ketiga, kunci melakukan tantangan-respons kriptografi untuk memverifikasi tag memiliki rahasia yang benar, mencegah replay dan kloning. Keempat, pengontrol memeriksa identitas yang diselesaikan terhadap daftar otorisasi lokal dan pembatasan waktu yang berlaku. Kelima, jika akses diberikan, aktuator menarik baut dan peristiwa dicatat. Kunci lemari arsip RFID yang melewatkan langkah kripto tidak lebih aman daripada kunci yang terbuka untuk bunyi radio apa pun, itulah sebabnya perusahaan menstandarkan pada DESFire atau iCLASS.
Kunci Lemari Arsip RFID vs Kunci Silinder dan Kunci Pintar
Membandingkan kunci lemari arsip RFID dengan silinder berkunci konvensional dan kunci pintar yang dikendalikan smartphone menerangi di mana setiap teknologi cocok. Silinder berkunci adalah yang termurah untuk dibeli dan tidak membutuhkan daya, tetapi keamanannya runtuh dengan duplikasi kunci, kehilangan, atau pembagian, dan tidak menghasilkan audit. Kunci pintar smartphone menggunakan BLE dan aplikasi seluler, yang nyaman bagi pengguna yang selalu membawa ponsel, tetapi bermasalah karena mengecualikan pengguna tanpa ponsel yang diterbitkan perusahaan dan menciptakan tantangan keandalan ketika ponsel kehabisan baterai. Kunci lemari arsip RFID berada di tengah yang produktif: ia tidak memerlukan ponsel, mengisi daya secara induksi pada saat ketukan, menggunakan kembali kartu korporat yang sudah ada, dan memberikan akses yang dapat diaudit dengan operasi sederhana satu tangan.
| Atribut | Silinder Kunci | Kunci Pintar Smartphone | Kunci Lemari Arsip RFID |
|---|---|---|---|
| Perangkat pengguna | Kunci | Smartphone | Kartu korporat yang sudah ada |
| Daya | Tidak ada | Baterai di ponsel | Induksi dari pembaca |
| Audit | Tidak ada | Log lengkap | Log lengkap |
| Kemudahan duplikasi | Mudah disalin | Diamankan aplikasi | Terproteksi kripto |
| Biaya per pengguna | Biaya kunci | Nol tambahan | Memakai ulang kartu |
| Kecepatan penerapan | Terhambat logistik kunci | Peluncuran aplikasi | Instan dengan kartu |
Keunggulan penerapan praktis kunci lemari arsip RFID sangat besar. Di kantor berisi 500 orang, menerbitkan 500 kunci adalah operasi logistik fisik dengan ekor keamanan yang tidak pernah berakhir — kunci hilang, mantan karyawan gagal mengembalikannya, dan kaskade penggantian kunci mahal. Sistem berbasis smartphone memerlukan 500 instalasi aplikasi, pembuatan akun, dan pemeriksaan konektivitas. Kunci lemari arsip RFID tidak memerlukan pengaturan pengguna akhir: kartu yang membuka pintu depan juga membuka laci, dan departemen IT mengelola daftar akses dari server. Sebagian besar organisasi yang menerapkan kontrol akses tingkat lemari menstandarkan pada RFID justru karena menghilangkan biaya penerapan per pengguna menjadi nol.
Daya tahan juga menguntungkan kunci lemari arsip RFID. Kartu tidak memiliki baterai, layar, atau firmware, sehingga bertahan terhadap benturan, air, dan tahun-tahun di dompet atau tali leher tanpa servis. Pembaca tidak memiliki bagian bergerak kecuali motor yang menggerakkan baut, dan tersegel di balik pelat muka kunci. Dalam peringkat umur 200.000 siklus yang khas untuk kunci lemari arsip RFID berkualitas, titik kegagalan adalah sikat motor dan kontak baterai, bukan pembaca RFID itu sendiri, karena pembaca adalah elektronik solid-state tanpa bagian yang aus. Kesederhanaan mekanis ini berkontribusi pada total biaya kepemilikan yang rendah dan keandalan tinggi selama satu dekade operasi.
Kapan RFID Menjadi Pilihan yang Tepat
Kunci lemari arsip RFID adalah pilihan terbaik setiap kali pengguna sudah membawa kartu RFID untuk akses gedung, setiap kali pengalaman pengguna tanpa ponsel dan tanpa baterai diperlukan, dan setiap kali kemampuan audit dibutuhkan di seluruh armada lemari yang besar. Kurang ideal di lingkungan di mana setiap pengguna yang diotorisasi juga memiliki smartphone dan lebih menyukai aplikasi, atau di mana anggaran tidak mampu menutupi premi perangkat keras pembaca. Untuk sebagian besar penerapan perusahaan, kunci lemari arsip RFID adalah spesifikasi default justru karena ekosistem kartu sudah dibayar dan total biaya integrasi paling rendah dari semua opsi elektronik.
Jenis Kredensial dan Keamanan Kunci Lemari Arsip RFID
Kredensial adalah jantung sistem kunci lemari arsip RFID, dan keamanan meningkat dengan kecanggihan kredensial. Di ujung bawah, tag EM4100 125 kHz mengirimkan nomor seri statis 40-bit yang dapat dibaca dan dikloning dengan mudah oleh copier genggang 15 USD. Kunci lemari arsip RFID yang menerima prox tanpa keamanan tambahan sebaiknya dianggap perangkat kenyamanan, bukan perangkat keamanan, dan tidak tepat untuk catatan yang dilindungi. Langkah naik adalah kartu MIFARE Classic 13,56 MHz, yang menggunakan model memori berbasis sektor dan cipher proprietary Crypto-1, diretas pada 2008 tetapi masih layak melawan serangan oportunistik jika dikunci dengan benar menggunakan kunci sektor terdiversifikasi. Untuk keamanan sejati, kartu DESFire EV2 dan EV3 menggunakan enkripsi AES-128 dengan kunci sesi yang diturunkan per transaksi, membuat kloning dan penyadapan tidak mungkin tanpa kunci master, yang disimpan dalam modul perangkat keras aman di penerbit. Kunci lemari arsip RFID harus menentukan teknologi kartu minimum yang didukungnya, dan pembeli harus menyelaraskannya dengan standar kartu yang sudah digunakan di pintu masuk gedung.
Perlindungan anti-kloning kartu hanya sekuat manajemen kunci di belakangnya. Jika kunci lemari arsip RFID dan kartu keduanya mendukung AES tetapi kunci rahasia dibagikan di ribuan kartu dalam bentuk teks terbuka, sistemnya selemah jalur termudah menuju kunci tersebut. Kunci terdiversifikasi — di mana setiap kartu menurunkan kunci unik dari UID-nya dan rahasia master — membatasi radius dampak dari satu kompromi. Injeksi kunci aman memastikan kunci tidak pernah keluar dari HSM selama penyediaan. Produsen kunci lemari arsip RFID harus mendokumentasikan bagaimana kunci dihasilkan, disimpan, dan dirotasi, karena kekuatan kriptografi DESFire atau iCLASS memerlukan siklus hidup kunci yang disiplin agar bermakna.
Keamanan fisik kunci itu sendiri penting bersamaan dengan lapisan RFID. Penyerang yang dapat membongkar kunci dari muka lemari dapat mengakses pengkabelan dan berpotensi port debug, sehingga kunci lemari arsip RFID harus menyertakan sakelar deteksi perusakan dan flash terenkripsi. Jika pengontrol diakses, basis data kredensial harus tidak berguna tanpa kunci dekripsi, sehingga pencurian kunci tidak membahayakan armada kartu. Kunci lemari arsip RFID kelas keamanan melaporkan peristiwa perusakan ke platform manajemen, dan model keamanan tinggi memerlukan kredensial administrator untuk reset setelah peristiwa perusakan, memastikan serangan fisik tidak dapat dihapus dengan sekadar memutar siklus daya kunci.
Perbandingan Keamanan Kredensial
| Jenis Kredensial | Enkripsi | Tingkat Kesulitan Kloning | Cocok untuk Data Teregulasi |
|---|---|---|---|
| EM4100 (125 kHz) | Tidak ada | Menit dengan copier | Tidak |
| MIFARE Classic 1K | Crypto-1 (diretas) | Jam dengan alat | Batas |
| MIFARE DESFire EV2 | AES-128 | Tidak mungkin | Ya |
| HID iCLASS SE | AES-128 | Tidak mungkin | Ya |
| Kartu virtual NFC | PKI / token | Terikat perangkat | Ya |
Platform Manajemen Kunci Lemari Arsip RFID
Platform manajemen untuk kunci lemari arsip RFID adalah lapisan perangkat lunak yang menyediakan kredensial, menerapkan kebijakan, mengumpulkan audit, dan memantau kesehatan di seluruh armada. Platform harus menyajikan antarmuka bersih di mana administrator dapat menambahkan kartu dengan mengetik atau memindai UID-nya, menugaskannya kepada seseorang dengan tanggal mulai dan berakhir, dan memberinya akses ke lemari tertentu pada jadwal tertentu. Operasi massal sangat penting: penyediaan 200 kartu untuk kelas karyawan baru seharusnya cukup dengan impor CSV, bukan entri individual. Platform harus dapat diakses melalui browser standar dengan administrasi berbasis peran, dan harus mendukung SSO melalui SAML atau OIDC sehingga manajemen identitas terkonsolidasi dengan direktori organisasi.
Fungsionalitas audit mengubah kunci lemari arsip RFID menjadi alat kepatuhan. Setiap pembacaan tag, baik yang diberikan maupun ditolak, dicatat dengan ID kartu, ID kunci, stempel waktu, dan hasil, dan platform memungkinkan petugas kepatuhan mencari berdasarkan salah satu bidang ini dan mengekspor hasilnya sebagai laporan PDF atau CSV. Log harus tidak dapat diubah — tulis sekali, baca berkali-kali — sehingga bahkan administrator platform tidak dapat mengedit atau menghapus peristiwa setelahnya. Retensi log harus sesuai dengan persyaratan regulasi organisasi, umumnya satu hingga tujuh tahun, dan platform harus mendukung pengarsipan otomatis ke penyimpanan dingin ketika basis data langsung tumbuh terlalu besar. Kunci lemari arsip RFID tanpa jejak yang dapat diaudit gagal memenuhi tujuan yang menjadi alasan sebagian besar pembeli membelinya.
Integrasi dengan sistem kontrol akses dan identitas yang ada adalah yang membuat platform kunci lemari arsip RFID siap perusahaan. API harus memungkinkan penyediaan pihak ketiga, sehingga ketika karyawan ditambahkan ke sistem HR, kartunya muncul otomatis di platform kunci tanpa entri manual. Pemutusan hubungan kerja harus mencabut akses ke setiap lemari dalam hitungan detik. Integrasi dengan platform SIEM mengirim peristiwa kunci ke pusat operasi keamanan, di mana anomali seperti ketukan kartu di luar jam kerja dan penolakan berulang dapat memicu alur kerja respons insiden. Kunci lemari arsip RFID bukan silo; ia adalah simpul dalam jaringan identitas fisik, dan kekuatan integrasi platform menentukan apakah ia diadopsi atau dilewati.
Skor Fitur Platform
| Fitur | Minimum | Kelas Enterprise |
|---|---|---|
| Penyediaan kartu | Entri UID manual | CSV, API, integrasi HR |
| Jadwal akses | Jendela waktu sederhana | Aturan berulang, hari libur, pengecualian |
| Ekspor audit | CSV | Log tak dapat diubah, PDF, SIEM |
| Peran | Admin tunggal | RBAC dengan MFA |
| Integrasi | Tidak ada | REST API, SAML, webhook SIEM |
| Domisili data | Default vendor | Wilayah dapat dipilih, DPA |
Memasang Kunci Lemari Arsip RFID
Pemasangan kunci lemari arsip RFID mengikuti pola retrofit kunci lemari tetapi menambahkan pertimbangan penempatan pembaca dan manajemen kabel minimal. Badan kunci biasanya cocok ke lubang silinder 16 hingga 25 mm yang sama yang digunakan kunci cam mekanis, dan pelat pemasangan diamankan dengan pola sekrup yang ada. Pembaca RFID terintegrasi ke pelat muka kunci, sehingga tidak perlu pembaca terpisah dipasang — pengguna mengetuk kartu langsung ke kunci itu sendiri. Daya baterai menghilangkan kebutuhan pengkabelan, dan seluruh pemasangan memakan waktu 15 hingga 25 menit per laci jika geometri cam benar. Untuk integrasi OEM ke furnitur baru, kunci lemari arsip RFID dapat dipasang di pabrik ke pintu dengan perkakas tambahan minimal.
Kecocokan mekanis adalah langkah penentu, dan persiapan yang baik menghindari sebagian besar masalah. Pemasang harus melepas silinder lama, mengukur diameter dan kedalaman lubang, dan memastikan kunci lemari arsip RFID baru dikirim dengan cam yang panjang dan offsetnya sesuai. Lemari lateral, vertikal, dan pedestal memiliki geometri bingkai yang berbeda, dan cam harus sepenuhnya mengunci bingkai dengan laci tertutup. Cam yang hanya sebagian mengunci adalah penyebab umum laporan palsu terkunci: laci tampak terkunci tetapi tarikan kuat membukanya, karena cam hampir tidak menumpang tindih dengan bingkai. Cam yang terlalu jauh membuang daya baterai dan menambah keausan. Sebagian besar kit kunci lemari arsip RFID berkualitas menyertakan ekor cam yang dapat disesuaikan dan pilihan pelat cam, dan pemasang harus memverifikasi penguncian yang benar dengan laci terbuka maupun tertutup.
Pairing dan pengaturan kredensial mengikuti pemasangan mekanis. Pemasang menyalakan kunci, masuk ke mode pairing melalui tombol tersembunyi atau kartu administrator, dan mencari kunci dengan aplikasi manajemen atau hub. Setelah dipasangkan, kartu administrator pertama didaftarkan, dan pengaturan jaringan kunci dikonfigurasi. Kartu uji harus disediakan dan siklus buka-kunci penuh diuji dengan laci pada posisi operasinya yang sebenarnya, karena geometri lemari di bawah beban dapat berbeda dari pengujian di meja. Langkah terakhir adalah pemeriksaan mekanis override kunci darurat, jika ada, untuk memastikan lemari dapat dibuka bahkan jika elektronik gagal total.
Prosedur Pemasangan Langkah demi Langkah
- Lepas silinder lama dan ukur dimensi lubang dan cam.
- Pilih pelat cam yang sesuai dan sesuaikan panjang ekor agar cocok dengan bingkai lemari.
- Masukkan kunci lemari arsip RFID ke lubang dan amankan dengan sekrup atau mur yang disertakan.
- Masukkan baterai dan amati LED untuk urutan boot normal.
- Aktifkan mode pairing pada kunci dan hubungkan ke hub atau gateway.
- Daftarkan kartu administrator dan verifikasi buka kunci dengan ketukan kartu hingga laci terbuka.
- Atur kebijakan jadwal, konfirmasi pencatatan audit, dan uji override darurat.
Strategi Daya dan Baterai Kunci Lemari Arsip RFID
Profil daya kunci lemari arsip RFID berbeda dari kunci murni BLE karena antena pembaca RFID menarik arus setiap kali mengaktifkan medan. Pembaca 13,56 MHz tipikal mengonsumsi antara 50 dan 150 mA saat memancarkan, dan pembaca 125 kHz sedikit lebih rendah. Beban ini, meskipun singkat, lebih tinggi daripada operasi advertising BLE dan kripto kunci, sehingga firmware harus menyeimbangkan frekuensi polling, kekuatan medan, dan anggaran baterai. Desain dominan yang mapan di industri menggunakan empat sel alkaline AA, yang pada kapasitas terpakai 2.500 hingga 3.000 mAh mendukung sekitar 5.000 hingga 8.000 siklus ketukan kartu ditambah lalu lintas radio manajemen terkait. Pada 20 hingga 30 ketukan kartu per hari, satu set baterai alkaline bertahan 12 hingga 18 bulan, yang merupakan ritme pemeliharaan yang diterima sebagian besar tim fasilitas.
Sel AA lithium meningkatkan masa pakai di lingkungan yang menuntut. Dengan kurva pelepasan yang lebih datar dan performa cuaca dingin yang lebih baik, sel lithium memperpanjang masa pakai baterai kunci lemari arsip RFID menjadi 24 hingga 30 bulan dan mengurangi sag tegangan yang dapat menyebabkan brownout selama penggerakan motor. Biaya per sel sekitar dua kali lipat alkaline, sehingga pertimbangannya adalah anggaran operasional alih-alih modal, dan sebagian besar penerapan perusahaan menanggungnya untuk frekuensi pemeliharaan yang berkurang. Varian isi ulang dengan pengisian USB-C mulai bermunculan dan layak di laci penggunaan tinggi yang menghabiskan alkaline dalam waktu kurang dari enam bulan, tetapi menambah disiplin operasional rotasi pengisian dan pemantauan keausan baterai.
Teknik firmware penghematan daya sangat penting untuk setiap kunci lemari arsip RFID. Pembaca tidak perlu mengaktifkan antenanya secara terus-menerus; ia dapat memancarkan medan selama 100 hingga 300 milidetik sekali per detik, dan bangun pada sensor getaran kontak jika laci disentuh. Radio BLE atau WiFi kunci menghabiskan hampir seluruh waktunya tertidur dan bangun pada interval advertising terjadwal atau pada sinyal bangun eksplisit dari hub yang terhubung. Pemantauan status pintu melalui sakelar reed juga mengikuti pola pemindaian siklus rendah. Bersama-sama, langkah-langkah ini menjaga kunci lemari arsip RFID dalam status tidur mikroampere selama lebih dari 99 persen masa pakainya, menarik arus signifikan hanya selama jendela singkat pembacaan kartu dan penggerakan motor. Tantangan rekayasa adalah menyetel ritme tidur-dan-bangun ini sehingga pengguna tidak pernah merasakan latensi meskipun konservasi daya yang agresif.
| Jenis Baterai | Kapasitas (mAh) | Masa Pakai Diharapkan | Biaya per Penggantian | Catatan Lingkungan |
|---|---|---|---|---|
| 4 x AA Alkaline | 2.500 hingga 3.000 | 12 hingga 18 bulan | 2 hingga 4 USD | Sampah umum |
| 4 x AA Lithium | 3.000 hingga 3.500 | 24 hingga 30 bulan | 8 hingga 12 USD | Dapat didaur ulang |
| Paket Li-ion | 1.000 hingga 2.000 | 3 hingga 6 bulan | Isi ulang, masa pakai 2 tahun | E-waste teregulasi |
Aplikasi Industri Kunci Lemari Arsip RFID
Kunci lemari arsip RFID paling banyak diterapkan di organisasi yang sudah menggunakan kartu RFID untuk masuk gedung, karena biaya marjinal memperluas kartu tersebut ke lemari mendekati nol. Kesehatan adalah vertikal terbesar: rumah sakit dan klinik dengan kartu RFID untuk pintu staf dan ruang obat memperluas kartu yang sama ke lemari rekam medis pasien, kotak kunci resep, dan laci perlengkapan. Kunci lemari arsip RFID memungkinkan perawat mengetuk kartu yang sama yang digunakannya untuk memasuki unit dan membuka laci rekam medis, dengan setiap peristiwa dicatat untuk audit HIPAA. Tidak ada kredensial baru yang diterbitkan, tidak ada pelatihan baru yang diperlukan, dan beban kepatuhan berpindah dari kontrol kunci fisik ke log elektronik otomatis.
Instalasi pemerintah dan pertahanan menggunakan kunci lemari arsip RFID dengan kredensial kelas tinggi seperti kartu PIV dan CAC, yang merupakan kredensial pintar dengan kemampuan kriptografi kuat. Kunci membaca kartu yang sama yang mengautentikasi pengguna ke stasiun kerjanya, dan model kredensial tunggal mengurangi logistik manajemen izin keamanan. Untuk penyimpanan dokumen rahasia, kunci lemari arsip RFID dipasangkan dengan deteksi perusakan dan kebijakan autentikasi ganda, dan jejak audit memenuhi persyaratan pemantauan berkelanjutan NIST SP 800-171 dan kerangka kerja serupa. Model penggunaan ulang kredensial sangat kuat di pemerintahan, di mana biaya penerbitan dan pengelolaan kunci lemari terpisah tinggi.
Kantor perusahaan, firma hukum, dan lembaga keuangan menerapkan kunci lemari arsip RFID untuk catatan HR, berkas klien, dan dokumen keuangan sensitif. Kartu yang digunakan karyawan untuk garasi parkir, lift, pintu kantor, dan login komputernya juga membuka laci lemari arsip yang menyimpan berkas proyeknya. Pencabutan kartu otomatis mencabut akses lemari di setiap kunci dalam armada, menutup celah yang ada ketika tindakan HR berlaku tetapi kunci lemari masih di tangan karyawan. Pencabutan kredensial tunggal dengan satu tindakan inilah justifikasi operasional yang paling banyak dikutip dalam keputusan pembelian perusahaan untuk kunci lemari arsip RFID.
Pola Adopsi Vertikal
| Industri | Kartu Sudah Diterapkan? | Penggunaan Utama Kunci Lemari Arsip RFID | Penggerak Kepatuhan |
|---|---|---|---|
| Kesehatan | Kartu RFID untuk pintu | Rekam medis pasien, obat | Perlindungan teknis dan fisik HIPAA |
| Pemerintah | Kartu PIV, CAC | Dokumen rahasia | NIST SP 800-171, FISMA |
| Hukum | Kartu RFID gedung | Berkas klien, bukti | Aturan asosiasi pengacara, perlindungan data |
| Keuangan | Kartu akses RFID | Dokumen klien, rahasia dagang | SEC, FINRA, SOX |
| Pendidikan | Kartu ID siswa/staf | Rekam siswa, ujian | FERPA, kebijakan institusi |
Penguatan Keamanan Kunci Lemari Arsip RFID
Penguatan penerapan kunci lemari arsip RFID melampaui perangkat keras kunci hingga mencakup ekosistem kredensial, jaringan, dan prosedur operasional. Langkah penguatan pertama adalah pemilihan kredensial: gunakan MIFARE DESFire EV2 atau lebih tinggi, atau HID iCLASS SE, dengan kunci terdiversifikasi dan enkripsi sesi AES. Jangan menerapkan kunci lemari arsip RFID yang hanya menerima prox 125 kHz, karena kredensial tersebut dapat dikloning dalam hitungan menit. Langkah kedua adalah manajemen siklus hidup kartu: program kartu dengan tanggal mulai dan berakhir, cabut segera saat pemutusan hubungan kerja, dan audit penerbitan serta penonaktifan kartu. Langkah ketiga adalah segmentasi jaringan: jika kunci menggunakan WiFi atau Ethernet, ia harus berada di VLAN IoT khusus dengan lalu lintas east-west yang dibatasi, sehingga kunci yang dikompromikan tidak dapat menjadi titik poros ke manajemen gedung atau jaringan perusahaan.
Penguatan keamanan fisik menyasar kunci itu sendiri. Kunci lemari arsip RFID harus dipasang dengan sekrup tahan perusakan, dan override kunci darurat harus menggunakan silinder terbatas yang tidak dapat diduplikasi di toko perkakas. Firmware kunci harus menegakkan penguncian setelah ketukan kartu gagal berurutan, dan kunci harus mencatat serta melaporkan peristiwa perusakan. Untuk lingkungan keamanan tinggi, pertimbangkan model dengan akselerometer internal yang mendeteksi pengungkit atau pengeboran dan memicu peringatan segera. Keamanan fisik kunci lemari arsip RFID adalah desain berlapis: kunci adalah penghalang terakhir setelah perimeter gedung, pintu ruangan, dan enklosur lemari, dan harus menahan tingkat serangan yang sesuai dengan data yang dilindunginya.
Prosedur keamanan operasional melengkapi siklus penguatan. Administrator harus meninjau log audit setiap minggu untuk ketukan kartu anomali, seperti akses di luar jam kerja atau penolakan berulang. Penggantian baterai harus dicatat sebagai peristiwa pemeliharaan, dan kunci yang menunjukkan penurunan tegangan harus dijadwalkan secara proaktif. Pembaruan firmware harus diterapkan dalam 30 hari sejak rilis, dan setiap pembaruan harus diuji pada subset representatif sebelum peluncuran di seluruh armada. Penyimpanan kunci darurat harus diaudit setiap kuartal, dan kunci apa pun yang tidak terhitung harus memicu penggantian silinder. Prosedur-prosedur ini tidak memberatkan, tetapi itulah perbedaan antara kunci lemari arsip RFID yang hanya terpasang dan yang benar-benar aman.
Daftar Periksa Penguatan
- Kredensial: DESFire EV2 atau iCLASS SE dengan kunci terdiversifikasi.
- Pembaca: Autentikasi timbal balik dan enkripsi sesi AES diaktifkan.
- Jaringan: VLAN IoT, tanpa lalu lintas east-west tanpa aturan eksplisit.
- Platform: MFA untuk semua akun administrator; log audit yang tidak dapat diubah.
- Fisik: Sekrup tahan perusakan, kunci darurat terbatas, akselerometer.
- Operasional: Tinjauan audit mingguan, penggantian baterai proaktif, patching firmware dalam 30 hari.
Pertanyaan yang Sering Diajukan tentang Kunci Lemari Arsip RFID
Kunci lemari arsip RFID adalah perangkat akses lemari yang menggunakan pembaca RFID dan cam bermotor untuk mengamankan laci dengan kartu tanpa kontak, keyfob, atau NFC smartphone. Ia menggantikan kunci mekanis dengan kredensial elektronik yang mendukung enkripsi, jadwal, dan pencatatan audit. FAQ ini membahas pertanyaan paling umum dari perumus spesifikasi, pemasang, dan petugas kepatuhan yang perlu memahami teknologi sebelum pengadaan. Setiap jawaban dibangun atas spesifikasi perangkat keras generasi terkini dan dikonfirmasi dengan data lapangan dari penerapan aktif.
Apakah kunci lemari arsip RFID memerlukan smartphone?
Tidak. Kunci lemari arsip RFID bekerja dengan kartu RFID pasif yang mengambil daya dari medan pembaca, sehingga baik pemegang kartu maupun kunci tidak memerlukan smartphone. Smartphone hanya diperlukan jika kunci mendukung kartu virtual NFC dan organisasi memilih menerbitkan kredensial berbasis ponsel alih-alih kartu fisik. Sebagian besar penerapan menggunakan kartu fisik atau fob secara eksklusif, sehingga pengguna yang tidak memiliki ponsel, atau yang baterai ponselnya habis, tetap dapat membuka laci.
Bisakah kunci lemari arsip RFID bekerja dengan kartu gedung saya yang sudah ada?
Sebagian besar model kunci lemari arsip RFID membaca serangkaian standar RFID tertentu, dan jika kartu Anda sesuai dengan salah satu standar tersebut serta format data kartu didukung, kunci dapat menggunakannya. Kompatibilitas kartu umum mencakup HID Prox 125 kHz, MIFARE Classic dan DESFire 13,56 MHz, serta HID iCLASS. Produsen kunci menyediakan daftar kompatibilitas kartu, dan beberapa model dapat membaca UID dari kartu yang menggunakan format proprietary. Verifikasi standar kartu dan kemampuan baca kunci sebelum membeli.
Berapa banyak pengguna yang dapat disimpan kunci lemari arsip RFID?
Penyimpanan kredensial onboard pada model terkini berkisar dari 100 hingga lebih dari 2.000 kartu unik, dan beberapa model mendukung kapasitas tak terbatas saat digunakan dengan server manajemen langsung, karena kunci mengkueri server secara real time. Kapasitas lokal cukup untuk satu lemari yang diakses oleh satu departemen, sementara model terhubung server menskalakan ke armada perusahaan. Periksa lembar data kunci untuk kapasitas kredensial lokal dan perilaku saat batas tercapai.
Apa yang mencegah seseorang mengkloning kartu RFID dan membuka lemari?
Kartu terproteksi kripto, seperti MIFARE DESFire dan iCLASS SE, menggunakan enkripsi sesi AES dan kunci terdiversifikasi, membuat kloning tidak mungkin tanpa kunci privat penerbit. Kunci lemari arsip RFID yang dikonfigurasi dengan benar hanya menerima kartu yang menyelesaikan tantangan-respons kriptografi, menolak kartu prox yang menyiarkan UID statis. Keamanan bergantung pada konfigurasi kunci untuk menolak kredensial lemah dan pada pengelolaan kunci kriptografi secara aman sepanjang siklus hidupnya.
Berapa lama masa pakai baterai kunci lemari arsip RFID?
Masa pakai baterai tipikal pada empat sel alkaline AA adalah 12 hingga 18 bulan pada 20 hingga 30 ketukan kartu per hari, dengan lalu lintas radio manajemen termasuk. Sel lithium memperpanjangnya menjadi 24 hingga 30 bulan, dan laci frekuensi tinggi atau lingkungan dingin memperpendeknya. Platform manajemen melaporkan tegangan baterai dan sebaiknya memperingatkan ketika kapasitas tersisa di bawah 20 persen, memungkinkan penggantian terjadwal alih-alih keadaan darurat baterai habis.
Apakah kunci lemari arsip RFID tahan cuaca untuk penggunaan luar ruangan?
Model kunci lemari arsip RFID tersedia dengan peringkat IP dari IP54 hingga IP65, mencakup ketahanan debu dan semburan air untuk enklosur luar ruangan dan penyimpanan tanpa pengaturan iklim. Sebagian besar model kantor standar dinilai untuk penggunaan dalam ruangan tanpa paparan debu atau air yang signifikan. Tentukan peringkat IP berdasarkan lingkungan penerapan, dan verifikasi bahwa rentang suhu operasi kunci mencakup kondisi yang diharapkan.
Sebagian konten artikel ini dihasilkan oleh AI dan dioptimalkan untuk akurasi profesional serta keterbacaan. An RFID file cabinet lock is an electronic locking device that uses radio frequency identification at 125 kHz or 13.56 MHz to authorize access to filing cabinet drawers through contactless credentials such as badges, fobs, wristbands, or smartphone NFC. Unlike a mechanical key that can be duplicated at a corner hardware store, the RFID file cabinet lock relies on a unique digital serial number seeded with encryption keys, making cloning impractical without access to the issuer's private key. Typical models store 100 to 2,000 individual credentials locally, log 1,000 to 10,000 audit events with timestamps, and actuate a motorized cam within 300 to 800 milliseconds of a valid badge tap. Power is delivered by two or four AA batteries that last 12 to 24 months, and connectivity to a management platform runs over BLE, Zigbee, or WiFi. The RFID file cabinet lock is the most widely deployed contactless technology in the electronic filing category because it re-uses corporate employee badges, eliminating per-user acquisition cost.
What Is an RFID File Cabinet Lock?
An RFID file cabinet lock is a cabinet-securing device with an integrated RFID reader that validates a credential stored on a passive transponder before energizing a motor or solenoid to retract the locking cam. The credential is a resonant circuit — an inductive coil and chip — that draws power from the reader's electromagnetic field at 125 kHz or 13.56 MHz, modulates the carrier with its stored identity, and returns a signal to the reader in milliseconds. The lock's controller checks that identity against an authorized list, optionally applies time-of-day and day-of-week restrictions, and releases the bolt if all conditions are satisfied. Because the RFID tag has no battery and the coupling distance is typically 10 to 50 millimeters, the power consumption on the reader side is dominated by the antenna field, which turns on only during an interrogation window conservatively timed for a few seconds per minute.
The RFID file cabinet lock concept is mature, with millions of units deployed in offices, hospitals, schools, and government facilities worldwide. The simple user experience — tap and open — is intuitive for every user who has carried an access badge for building entry, and the incremental cost of adding RFID to a cabinet lock is now low enough that it competes directly with high-security mechanical cylinders. After a decade of field hardening, the RFID file cabinet lock is no longer a novelty but a standard specification item for architects and facility managers designing secure record-keeping environments. Integrators report that the RFID file cabinet lock shortens door-entry transition because the badge users already carry for the main door extends to the drawer without extra training or hardware on the user side.
The technical differentiation among RFID file cabinet lock products rests on the RFID standard employed. 125 kHz proximity cards (EM4100, HID Prox) are common, widely supported, and work with legacy badge systems, but offer limited memory and weak anti-cloning protection. 13.56 MHz smart cards (MIFARE Classic, MIFARE DESFire, HID iCLASS) carry a microcontroller that can execute challenge-response protocols with AES or 3DES encryption, making them resistant to cloning and relay attacks. NFC-compatible locks can read a smartphone acting as a virtual card, which lets users tap their phone to a drawer just as they do at a door reader. The choice of standard has long-term implications for security posture and badge migration, so it deserves careful attention during evaluation.
A high-quality RFID file cabinet lock delivers more than an open-close function. It generates an audit trail that can be exported for compliance, supports batch credential updates from a central platform, and alerts administrators to tamper attempts, low batteries, and communication failures. The best products treat the RFID interaction as the first step in a secure pipeline that ends with a logged, attributable event, not as a simple relay that anyone with a generic RFID badge can trigger. That architectural discipline is what separates a security-grade RFID file cabinet lock from a consumer-grade electronic latch.
RFID Standards in Cabinet Locks
| RFID Standard | Frequency | Read Range | Anti-Cloning | Card Example |
|---|---|---|---|---|
| EM4100 / Prox | 125 kHz | 10 to 30 mm | Weak, static UID | HID Prox, key fob |
| MIFARE Classic | 13.56 MHz | 10 to 50 mm | Improved, crypto-1 | Corporate access badge |
| MIFARE DESFire | 13.56 MHz | 10 to 50 mm | Strong, AES/3DES | High-security badge |
| NFC (Type 4) | 13.56 MHz | 10 to 40 mm | Strong, PKI | Smartphone wallet |
How an RFID File Cabinet Lock Works
The operating cycle of an RFID file cabinet lock begins with the reader antenna emitting a continuous or pulsed RF field at the carrier frequency, typically 125 kHz for proximity or 13.56 MHz for smart cards. When a compatible tag enters the near-field region, the field induces a voltage in the tag's coil, charging a small capacitor that powers the tag's chip. The chip modulates its identity response onto the carrier using load modulation or backscatter, and the reader demodulates this signal into a digital payload. The lock's microcontroller hashes and compares the payload against its authorized list, and if the badge is valid and the time schedule permits, the controller energizes a small DC motor to retract the cam. The entire sequence, from tap to bolt retraction, takes 300 to 800 milliseconds, which feels instantaneous to the user.
The RFID file cabinet lock differs from simpler access devices in how it handles the credential after read. A basic electronic lock might accept any reading from an ISO 15693 compatible tag as valid, which is effectively a relay — anything that chirps in the right frequency band opens the drawer. A proper RFID file cabinet lock executes a cryptographic challenge-response: it sends a random nonce to the tag, the tag encrypts it with a shared secret key, and the lock validates the response. This prevents replay attacks, where an eavesdropper records one unlock session and replays it later. DESFire and iCLASS credentials are built for this protocol, and the lock firmware must be written to use it correctly, which is why system integrators certify specific lock-and-credential combinations rather than mixing at random.
Power management is an area where RFID file cabinet lock design diverges from the broader electronic lock market. The RFID reader's antenna must transmit a field that delivers enough energy to the tag, and that transmission consumes multiple milliamps. To preserve batteries, the lock pulses the field for short sensing windows — perhaps 200 milliseconds on, 500 milliseconds off — rather than running the antenna continuously. An accelerometer or capacitive sensor can be used as a wake source, so the RFID field does not energize until a drawer touch is detected. These power-saving techniques give the RFID file cabinet lock a battery life comparable to BLE-only locks, around 12 to 24 months, despite the additional load of the RFID field generator.
The credential management path for an RFID file cabinet lock can be online or offline. Online locks report every tap to the management platform in real time, which enables instant revocation and live audit, at the cost of network dependency. Offline locks validate credentials against a local database and batch-sync when a gateway comes within range or a cable is attached. A hybrid approach caches the latest revocation list locally and updates the full database periodically, giving the best of both availability and security. The offline-capable RFID file cabinet lock is especially important in environments where network availability is intermittent, such as remote offices, construction trailers, and temporary field sites.
Authentication Flow Step by Step
The RFID file cabinet lock authentication sequence consists of five stages. First, the lock's reader energizes its antenna and begins polling for a compatible ISO 14443 or ISO 15693 tag. Second, a tag enters the field and responds with its UID, and the lock initiates a mutual authentication handshake if the credential supports it. Third, the lock performs a cryptographic challenge-response to verify the tag possesses the correct secret, preventing replay and cloning. Fourth, the controller checks the resolved identity against the local authorization list and any applicable time restrictions. Fifth, if access is granted, the actuator retracts the bolt and the event is logged. An RFID file cabinet lock that skips the crypto step is no more secure than a lock that opens to any radio chirp, which is why enterprises standardize on DESFire or iCLASS.
RFID File Cabinet Lock vs Keyed and Smart Locks
Comparing the RFID file cabinet lock against the conventional keyed cylinder and the smartphone-controlled smart lock illuminates where each technology fits. The keyed cylinder is the cheapest to buy and needs no power, but its security collapses with key duplication, loss, or sharing, and it generates no audit. The smartphone smart lock uses BLE and a mobile app, which is convenient for users who always carry a phone, but problematically excludes users without company-issued phones and creates reliability challenges when phones run out of battery. The RFID file cabinet lock sits in a productive middle: it requires no phone, refuels by induction at the moment of tap, reuses corporate badges that already exist, and delivers auditable access with simple, one-hand operation.
| Attribute | Keyed Cylinder | Smartphone Smart Lock | RFID File Cabinet Lock |
|---|---|---|---|
| User hardware | Key | Smartphone | Existing corporate badge |
| Power | None | Battery in phone | Induction from reader |
| Audit | None | Full log | Full log |
| Duplicability | Easy to copy | App-secured | Crypto-protected |
| Cost per user | Key cost | Zero incremental | Reuses badge |
| Deploy speed | Stalled by key logistics | App rollout | Instant with badge |
The practical deployment advantage of the RFID file cabinet lock is enormous. In a 500-person office, issuing 500 keys is a physical logistics operation with a security tail that never ends — keys get lost, former employees fail to return them, and the rekey cascade is expensive. A smartphone-based system requires 500 app installations, account creations, and connectivity checks. An RFID file cabinet lock requires zero end-user setup: the badge that opens the front door also opens the drawer, and the IT department manages the access list from a server. Most organizations deploying cabinet-level access control standardize on RFID precisely because it collapses per-user deployment cost to zero.
Durability also favors the RFID file cabinet lock. The badge has no battery, no screen, and no firmware, so it survives drops, water, and years in a wallet or lanyard without service. The reader has no moving parts except the motor that drives the bolt, and it is sealed behind the lock faceplate. In the 200,000-cycle life rating typical of a quality RFID file cabinet lock, the failure points are the motor brushes and the battery contacts, not the RFID reader itself, because the reader is solid-state electronics with no wear parts. This mechanical simplicity contributes to low total cost of ownership and high reliability over a decade of operation.
When RFID Is the Right Choice
An RFID file cabinet lock is the best choice whenever users already carry RFID badges for building access, whenever a no-phone, no-battery user experience is required, and whenever audit capability is needed across a large cabinet fleet. It is less ideal in environments where every authorized user also has a smartphone and prefers an app, or where the budget cannot cover the reader hardware premium. For most enterprise deployments, the RFID file cabinet lock is the default specification precisely because the badge ecosystem is already paid for and the total integration cost is the lowest of any electronic option.
RFID File Cabinet Lock Credential Types and Security
The credential is the heart of the RFID file cabinet lock system, and security rises with the sophistication of the credential. At the low end, a 125 kHz EM4100 tag transmits a static 40-bit serial number that is trivially read and cloned by a 15 USD handheld copier. An RFID file cabinet lock that accepts prox without any additional security should be considered a convenience device, not a security device, and is inappropriate for protected records. The step up is a 13.56 MHz MIFARE Classic card, which uses a sector-based memory model and the proprietary Crypto-1 cipher, broken in 2008 but still viable against opportunistic attacks if properly keyed with diversified sector keys. For genuine security, DESFire EV2 and EV3 cards use AES-128 encryption with a session key derived per transaction, making cloning and eavesdropping infeasible without the master key, which is stored in a secured hardware module at the issuer. The RFID file cabinet lock should specify the minimum card technology it supports, and buyers should align this with the badge standard already in use at the building entrance.
Card anti-cloning protection is only as strong as the key management behind it. If the RFID file cabinet lock and the card both support AES but the secret key is shared across thousands of cards in plaintext, the system is as weak as the easiest path to that key. Diversified keys — where each card derives a unique key from its UID and a master secret — limit the blast radius of a single compromise. Secure key injection ensures the key never leaves the HSM during provisioning. The RFID file cabinet lock manufacturer should document how keys are generated, stored, and rotated, because the cryptographic strength of DESFire or iCLASS requires a disciplined key lifecycle to be meaningful.
Physical security of the lock itself matters alongside the RFID layer. An attacker who can pry the lock off the cabinet face can access the wiring and potentially the debug ports, so the RFID file cabinet lock should include tamper-detection switches and an encrypted flash. If the controller is accessed, the credential database should be useless without the decryption key, so theft of the lock does not compromise the badge fleet. A security-grade RFID file cabinet lock reports tamper events to the management platform, and high-security models require an administrator credential to reset after a tamper event, ensuring that physical attacks cannot be sanitized by simply power-cycling the lock.
Credential Security Comparison
| Credential Type | Encryption | Cloning Difficulty | Suitable for Regulated Data |
|---|---|---|---|
| EM4100 (125 kHz) | None | Minutes with copier | No |
| MIFARE Classic 1K | Crypto-1 (broken) | Hours with tools | Borderline |
| MIFARE DESFire EV2 | AES-128 | Infeasible | Yes |
| HID iCLASS SE | AES-128 | Infeasible | Yes |
| NFC virtual card | PKI / token | Device-bound | Yes |
RFID File Cabinet Lock Management Platform
The management platform for an RFID file cabinet lock is the software layer that provisions credentials, applies policies, collects audits, and monitors health across the fleet. The platform should present a clean interface where an administrator can add a badge by typing or scanning its UID, assign it to a person with a start and end date, and grant it access to specific cabinets on specific schedules. Bulk operations are essential: provisioning 200 badges for a new hire class should take a CSV import, not individual entry. The platform should be accessible through a standard browser with role-based administration, and it should support SSO through SAML or OIDC so that identity management consolidates with the organization's directory.
Audit functionality turns the RFID file cabinet lock into a compliance tool. Every tag read, whether granted or denied, is recorded with the badge ID, lock ID, timestamp, and result, and the platform allows a compliance officer to search by any of these fields and export the result as a PDF or CSV report. The logs should be immutable — write-once, read-many — so that even a platform administrator cannot edit or delete events after the fact. Log retention should match the organization's regulatory requirement, commonly one to seven years, and the platform should support automatic archiving to cold storage when the live database grows too large. An RFID file cabinet lock without an auditable trail fails the purpose for which most buyers purchase it.
Integration with existing access control and identity systems is what makes the RFID file cabinet lock platform enterprise-ready. An API should enable third-party provisioning, so that when an employee is added to the HR system, their badge appears automatically in the lock platform without manual entry. Termination should revoke access to every cabinet in seconds. Integration with SIEM platforms sends lock events to the security operations center, where anomalies such as after-hours badge taps and repeated denials can trigger incident response workflows. The RFID file cabinet lock is not a silo; it is a node in the physical identity fabric, and the platform's integration muscle determines whether it gets adopted or bypassed.
Platform Feature Scorecard
| Feature | Minimum | Enterprise-Grade |
|---|---|---|
| Badge provisioning | Manual UID entry | CSV, API, HR integration |
| Access schedules | Simple time window | Recurring rules, holidays, exceptions |
| Audit exports | CSV | Immutable logs, PDF, SIEM |
| Roles | Single admin | RBAC with MFA |
| Integration | None | REST API, SAML, SIEM webhook |
| Data residency | Vendor default | Selectable region, DPA |
Installing an RFID File Cabinet Lock
The installation of an RFID file cabinet lock follows the cabinet lock retrofit pattern but adds the consideration of reader placement and minimal cable management. The lock body typically fits into the same 16 to 25 mm cylinder bore used by mechanical cam locks, and the mounting plate is secured with the existing screw pattern. The RFID reader is integrated into the lock faceplate, so no separate reader needs to be mounted — the user taps the badge against the lock itself. Battery power eliminates the need for wiring, and the entire installation takes 15 to 25 minutes per drawer if the cam geometry is correct. For OEM integration into new furniture, the RFID file cabinet lock can be factory-fitted into the door with minimal additional tooling.
Mechanical fit is the make-or-break step, and good preparation avoids most problems. The installer should pull the old cylinder, measure the bore diameter and depth, and confirm the new RFID file cabinet lock ships with a cam of matching length and offset. Lateral, vertical, and pedestal cabinets have different frame geometries, and the cam must fully engage the frame with the drawer closed. A cam that only partly engages is the common cause of false-lock reports: the drawer seems locked but a sharp tug opens it, because the cam barely overlaps the frame. A cam that over-travels wastes battery power and adds wear. Most quality RFID file cabinet lock kits include an adjustable cam tail and a selection of cam plates, and the installer should verify proper engagement with the drawer both open and closed.
Pairing and credential setup follow mechanical installation. The installer powers the lock, enters pairing mode via a hidden button or an administrator badge, and searches for the lock with the management app or hub. Once paired, the first administrator badge is enrolled, and the lock's network settings are configured. A test badge should be provisioned and a full unlock-lock cycle tested with the drawer in its actual operating position, because cabinet geometry under load can differ from bench testing. The last step is a mechanical check of the emergency key override, if one exists, to ensure the cabinet can be opened even if the electronics fail completely.
Step-by-Step Install Procedure
- Remove the old cylinder and measure the bore and cam dimensions.
- Select the appropriate cam plate and adjust tail length to match the cabinet frame.
- Slide the RFID file cabinet lock into the bore and secure with the included screws or nut.
- Insert batteries and observe the LED for normal boot sequence.
- Put the lock in pairing mode and connect it to the hub or gateway.
- Enroll an administrator badge and verify badge-tap unlock to drawer opening.
- Set schedule policies, confirm audit logging, and test the emergency override.
RFID File Cabinet Lock Power and Battery Strategy
The power profile of an RFID file cabinet lock differs from a pure BLE lock because the RFID reader's antenna draws current whenever it energizes the field. A typical 13.56 MHz reader consumes between 50 and 150 mA while transmitting, and a 125 kHz reader somewhat less. This load, while brief, is higher than the lock's BLE advertising and crypto operations, so firmware must balance polling frequency, field strength, and battery budget. The dominant design settled in the industry uses four AA alkaline cells, which at 2,500 to 3,000 mAh of usable capacity support roughly 5,000 to 8,000 badge-tap cycles plus the related management radio traffic. At 20 to 30 badge taps per day, a set of alkaline batteries lasts 12 to 18 months, which is the maintenance cadence most facility teams accept.
Lithium AA cells improve life in demanding environments. With a flatter discharge curve and better cold-weather performance, lithium cells extend the RFID file cabinet lock battery run to 24 to 30 months and reduce the voltage sag that can cause a brownout during motor actuation. The per-cell cost is roughly double alkaline, so the tradeoff is operating budget rather than capital, and most enterprise deployments absorb it for the reduced maintenance frequency. Rechargeable variants with USB-C charging are emerging and are viable in high-use drawers that run through alkalines in under six months, but they add the operational discipline of charging rotation and battery wear monitoring.
Power-saving firmware techniques are essential for every RFID file cabinet lock. The reader does not need to power its antenna continuously; it can pulse the field for 100 to 300 milliseconds once per second, and wake on a contact vibration sensor if the drawer is touched. The lock's BLE or WiFi radio spends nearly all its time asleep and wakes on a scheduled advertising interval or on an explicit wake signal from a connected hub. Door-state monitoring via a reed switch also follows a low-duty-cycle scan pattern. Together these measures keep the RFID file cabinet lock in a microamp sleep state for more than 99 percent of its life, drawing significant current only during the brief badge-read and motor-drive windows. The engineering challenge is tuning these sleep-and-wake rhythms so the user never perceives latency despite the aggressive power conservation.
| Battery Type | Capacity (mAh) | Expected Life | Cost per Change | Environmental Note |
|---|---|---|---|---|
| 4 x AA Alkaline | 2,500 to 3,000 | 12 to 18 months | 2 to 4 USD | General waste |
| 4 x AA Lithium | 3,000 to 3,500 | 24 to 30 months | 8 to 12 USD | Recyclable |
| Li-ion pack | 1,000 to 2,000 | 3 to 6 months | Recharge, 2 years lifespan | E-waste regulated |
RFID File Cabinet Lock Industry Applications
The RFID file cabinet lock is most heavily deployed in organizations that already use RFID badges for building entry, because the marginal cost of extending that badge to the cabinet is near zero. Healthcare is the largest vertical: hospitals and clinics with RFID badges for staff doors and medication rooms extend the same badge to patient-chart cabinets, prescription lockboxes, and supply drawers. The RFID file cabinet lock allows a nurse to tap the same badge she uses to enter the unit and open the chart drawer, with every event logged for HIPAA audit. No new credential is issued, no new training is required, and the compliance burden moves from physical key control to an automated electronic log.
Government and defense installations use the RFID file cabinet lock with high-grade credentials such as PIV cards and CAC cards, which are smart credentials with strong cryptographic capabilities. The lock reads the same card that authenticates the user to their workstation, and the single-credential model reduces the logistics of clearance management. For classified document storage, the RFID file cabinet lock is paired with tamper detection and dual-authentication policies, and the audit trail satisfies the continuous monitoring requirements of NIST SP 800-171 and similar frameworks. The credential reuse model is especially powerful in government, where the cost of issuing and managing separate cabinet keys is high.
Corporate offices, legal firms, and financial institutions deploy the RFID file cabinet lock for HR records, client files, and sensitive financial documents. The badge that an employee uses for the parking garage, the elevator, the office door, and their computer login also opens the filing cabinet drawer that holds their project files. Termination of the badge automatically terminates cabinet access across every lock in the fleet, closing the gap that exists when an HR action takes effect but cabinet keys are still in the employee's possession. This single-credential, single-action revocation is the operational justification most cited in enterprise purchase decisions for the RFID file cabinet lock.
Vertical Adoption Patterns
| Industry | Badge Already Deployed? | Primary Use for RFID File Cabinet Lock | Compliance Driver |
|---|---|---|---|
| Healthcare | RFID badge for doors | Patient records, meds | HIPAA technical and physical safeguards |
| Government | PIV, CAC card | Classified documents | NIST SP 800-171, FISMA |
| Legal | RFID building badge | Client files, evidence | Bar association rules, data protection |
| Finance | RFID access card | Client documents, trade secrets | SEC, FINRA, SOX |
| Education | Student/staff ID badge | Student records, exams | FERPA, institutional policy |
RFID File Cabinet Lock Security Hardening
Hardening an RFID file cabinet lock deployment goes beyond the lock hardware to encompass the credential ecosystem, the network, and the operational procedures. The first hardening step is credential selection: use MIFARE DESFire EV2 or higher, or HID iCLASS SE, with diversified keys and AES session encryption. Do not deploy an RFID file cabinet lock that only accepts 125 kHz prox, because those credentials are cloned in minutes. The second step is badge lifecycle management: program badges with a start and end date, revoke immediately on termination, and audit badge issuance and decommissioning. The third step is network segmentation: if the lock uses WiFi or Ethernet, it should reside on a dedicated IoT VLAN with restricted east-west traffic, so a compromised lock cannot serve as a pivot point into the building management or corporate network.
Physical security hardening addresses the lock itself. The RFID file cabinet lock should be mounted with tamper-resistant screws, and the emergency key override should use a restricted cylinder that cannot be duplicated at a hardware store. The lock's firmware should enforce a lockout after sequential failed badge taps, and the lock should record and report tamper events. For high-security environments, consider a model with an internal accelerometer that detects prying or drilling and triggers an immediate alert. Physical security of an RFID file cabinet lock is a layered design: the lock is the last barrier after the building perimeter, the room door, and the cabinet enclosure, and it should resist the attack levels appropriate to the data it protects.
Operational security procedures complete the hardening cycle. Administrators should review audit logs weekly for anomalous badge taps, such as after-hours access or repeated denials. Battery replacement should be logged as a maintenance event, and locks showing declining voltage should be scheduled proactively. Firmware updates should be applied within 30 days of release, and every update should be tested on a representative subset before fleet-wide rollout. The emergency key storage should be audited quarterly, and any key that is unaccounted for should trigger a cylinder replacement. These procedures are not burdensome, but they are the difference between an RFID file cabinet lock that is merely installed and one that is genuinely secure.
Hardening Checklist
- Credential: DESFire EV2 or iCLASS SE with diversified keys.
- Reader: Mutual authentication and AES session encryption enabled.
- Network: IoT VLAN, no east-west traffic without explicit rules.
- Platform: MFA for all administrator accounts; immutable audit logs.
- Physical: Tamper screws, restricted emergency key, accelerometer.
- Operations: Weekly audit review, proactive battery replacement, firmware patching within 30 days.
RFID File Cabinet Lock Frequently Asked Questions
An RFID file cabinet lock is a cabinet access device that uses an RFID reader and a motorized cam to secure drawers with contactless badges, keyfobs, or smartphone NFC. It replaces the mechanical key with an electronic credential that supports encryption, schedules, and audit logging. This FAQ addresses the most common questions from specifiers, installers, and compliance officers who need to understand the technology before procurement. Each answer is built on current-generation hardware specifications and confirmed with field data from active deployments.
Does an RFID file cabinet lock require a smartphone?
No. The RFID file cabinet lock works with passive RFID badges that draw power from the reader's field, so neither the badge holder nor the lock requires a smartphone. A smartphone is only needed if the lock supports NFC virtual cards and the organization chooses to issue phone-based credentials instead of physical badges. Most deployments use physical cards or fobs exclusively, so users who do not have a phone, or whose phone battery is dead, can still open the drawer.
Can an RFID file cabinet lock work with my existing building badges?
Most RFID file cabinet lock models read a defined set of RFID standards, and if your badge is compliant with one of those standards and the badge's data format is supported, the lock can use it. Common badge compatibility covers 125 kHz HID Prox, 13.56 MHz MIFARE Classic and DESFire, and HID iCLASS. The lock manufacturer provides a badge compatibility list, and some models can read the UID from cards that use proprietary formats. Verify badge standard and lock reading capability before purchase.
How many users can an RFID file cabinet lock store?
Onboard credential storage in current models ranges from 100 to over 2,000 unique badges, and some models support an unlimited capacity when used with a live management server, because the lock queries the server in real time. The local capacity is sufficient for a single cabinet accessed by a department, while the server-linked model scales to enterprise fleets. Check the lock datasheet for local credential capacity and for the behavior when the limit is reached.
What stops someone from cloning an RFID badge and opening the cabinet?
Crypto-protected badges, such as MIFARE DESFire and iCLASS SE, use AES session encryption and diversified keys, making cloning infeasible without the issuer's private key. A properly configured RFID file cabinet lock only accepts cards that complete a cryptographic challenge-response, rejecting proximity cards that broadcast a static UID. Security depends on configuring the lock to reject weak credentials and on managing the cryptographic keys securely throughout their lifecycle.
How long does the RFID file cabinet lock battery last?
Typical battery life on four AA alkaline cells is 12 to 18 months at 20 to 30 badge taps per day, with management radio traffic included. Lithium cells extend this to 24 to 30 months, and high-frequency drawers or cold environments shorten it. The management platform reports battery voltage and should alert when remaining capacity is below 20 percent, enabling scheduled replacement rather than dead-battery emergencies.
Is the RFID file cabinet lock weather-resistant for outdoor use?
RFID file cabinet lock models are available with IP ratings from IP54 to IP65, covering dust-tight and water-jet resistance for outdoor rated enclosures and unconditioned storage. Most standard office models are rated for indoor use with no significant dust or water exposure. Specify the IP rating based on the deployment environment, and verify that the operating temperature range of the lock covers the expected conditions.
Part of this article content is generated by AI and optimized for professional accuracy and readability.
blog.inArticleCta.title
blog.inArticleCta.description
contentGraph.title
contentGraph.description
contentGraph.sections.products
3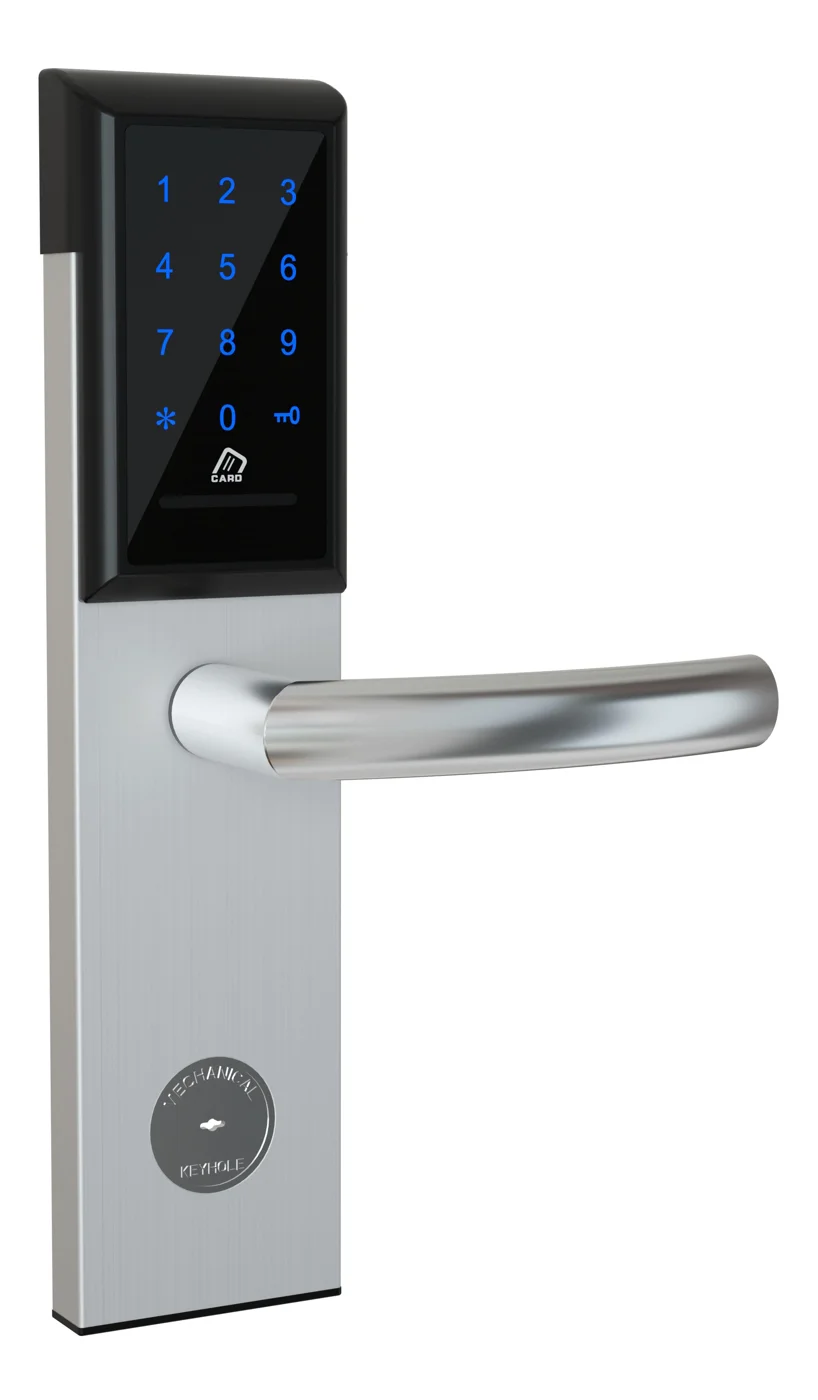
Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal
Kunci lemari kantor PIN + kartu offline untuk lemari arsip, pedestal, dan laci. Retrofit baterai 5 menit, tanpa WiFi, tanpa manajemen kunci. CE/FCC/RoHS.
contentGraph.reasons.explicit
Kunci Lemari RFID — Kartu MIFARE, Autentikasi Offline
Kunci lemari RFID MIFARE offline untuk loker gym, spa, dan kantor. Buka dengan tap 13.56 MHz, tanpa WiFi, retrofit 5 menit. Bodi zinc alloy, baterai.
contentGraph.reasons.explicit
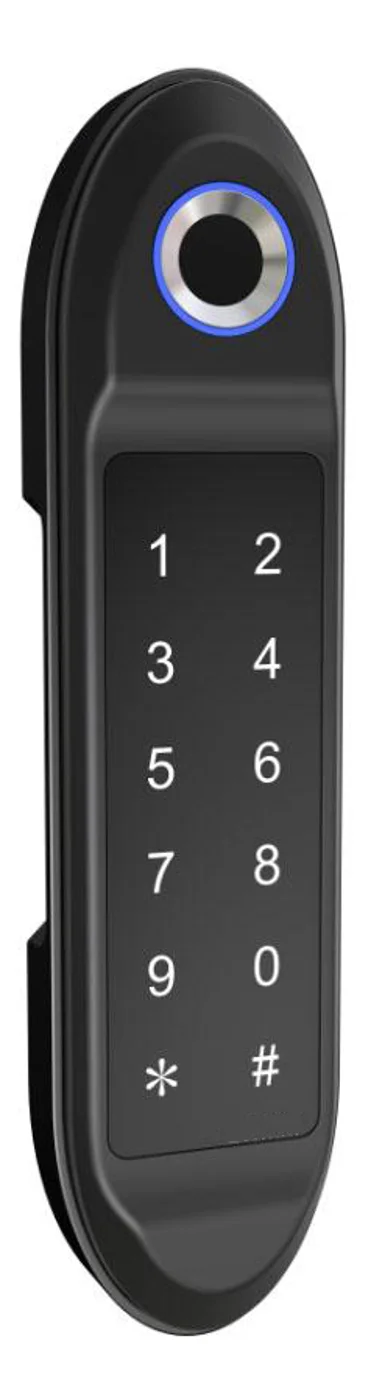
Kunci Lemari Elektronik Kode PIN — Mandiri, Tanpa WiFi
Kunci lemari keypad offline untuk loker gym, kantor, dan paket. Bertenaga baterai, retrofit 5 menit, pemasangan sederhana. PIN + kartu MIFARE, DC 6V, 4×AA.
contentGraph.reasons.explicit
contentGraph.sections.blog
3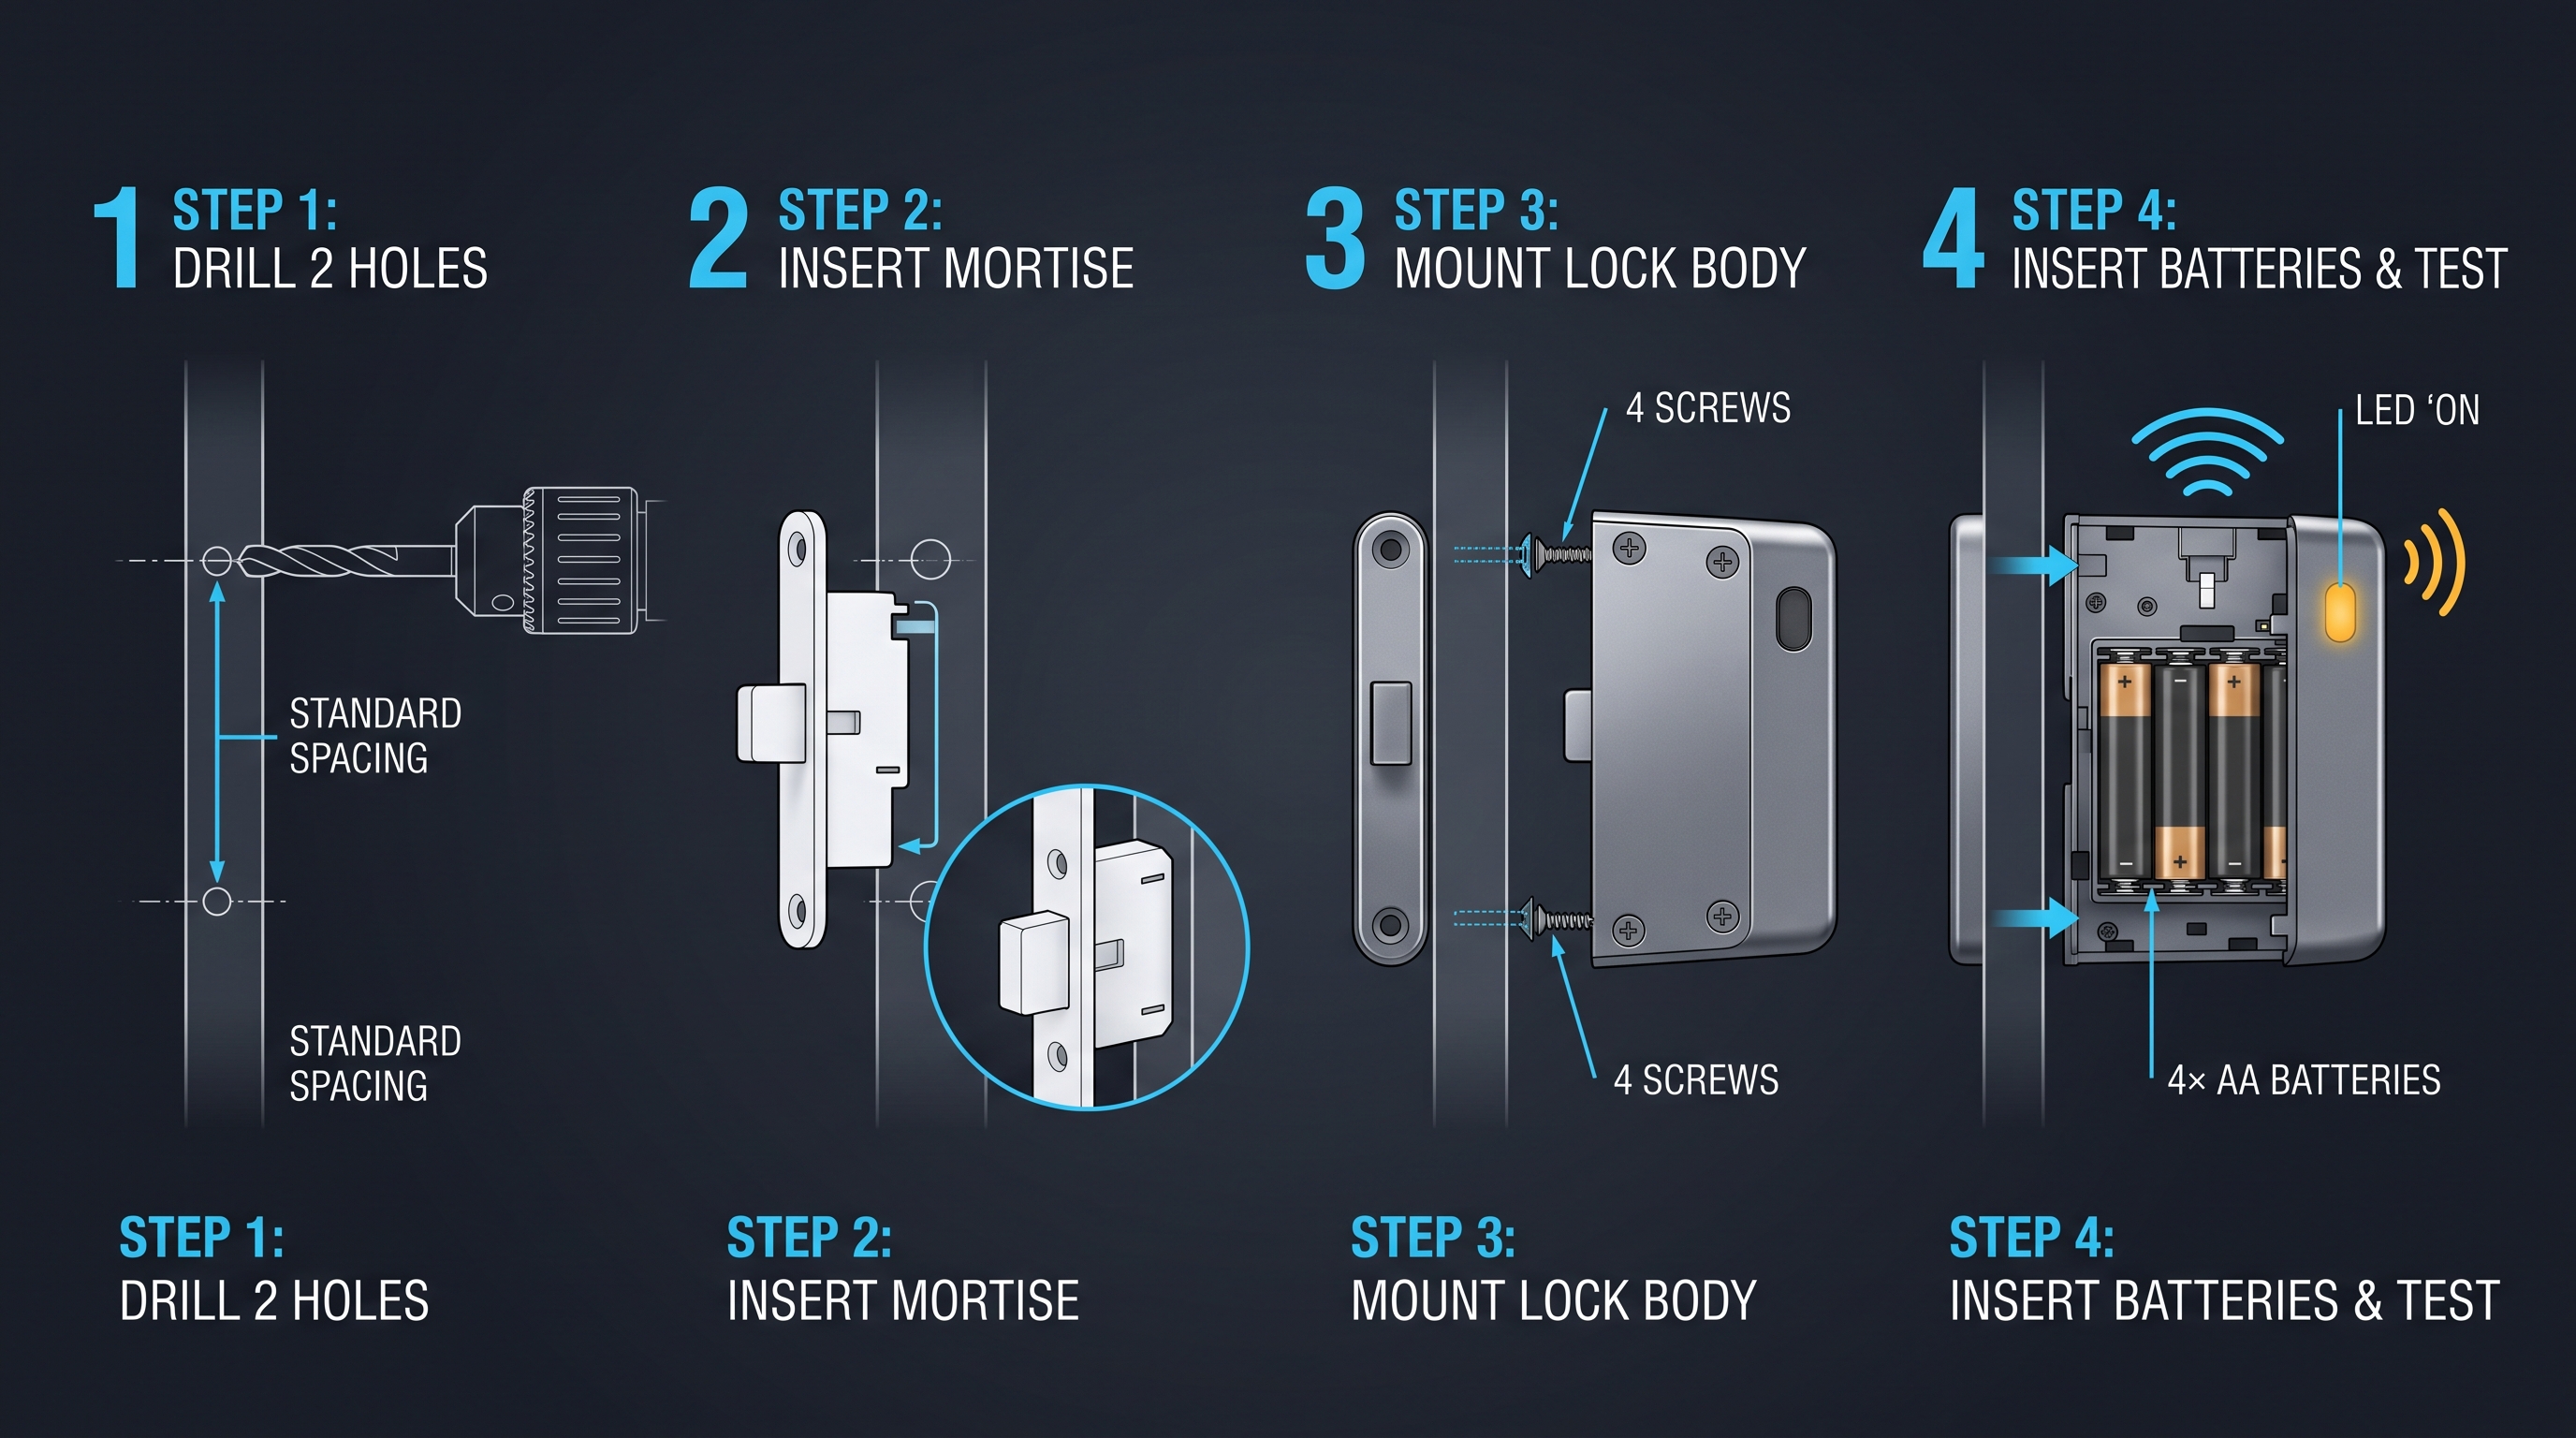
Cabinet Lock Electronic: Panduan Teknis Lengkap untuk Pembeli dan Integrator 2026
Panduan lengkap sistem cabinet lock electronic mencakup jenis, prinsip kerja, instalasi, harga, dan kriteria pembelian untuk aplikasi komersial.
contentGraph.reasons.productContext
Kunci Lemari Digital: Panduan Teknis Lengkap untuk Pembeli dan Integrator 2026
Panduan lengkap sistem kunci lemari digital mencakup jenis, prinsip kerja, instalasi, harga, dan kriteria pembelian untuk aplikasi komersial dan hunian.
contentGraph.reasons.productContext
Latch Kabinet Elektronik: Panduan Lengkap untuk Kabinet
Latch kabinet elektronik membuka dan mengunci pintu kabinet via solenoid, motor, atau strike elektromagnetik 12V/24V. Panduan jenis, wiring, keamanan, harga.
contentGraph.reasons.productContext
nextStep.blog.title
nextStep.blog.description
- nextStep.blog.points.one
- nextStep.blog.points.two
- nextStep.blog.points.three