Le Guide Complet de la Serrure IoT pour Casier : Matériel, Cloud et Gestion de Parc pour les Casiers Intelligents
Découvrez comment une serrure IoT pour casier alimente les banques de casiers de livraison, les armoires de bureau partagé et les rangements de salle de sport intelligents. Protocoles Wi-Fi, BLE, Zigbee, NB-IoT, LoRaWAN, micrologiciel OTA, télémétrie et critères d'achat.
Qu'est-ce qu'une Serrure IoT pour Casier et en Quoi Diffère-t-elle d'une Serrure IoT pour Armoire ?
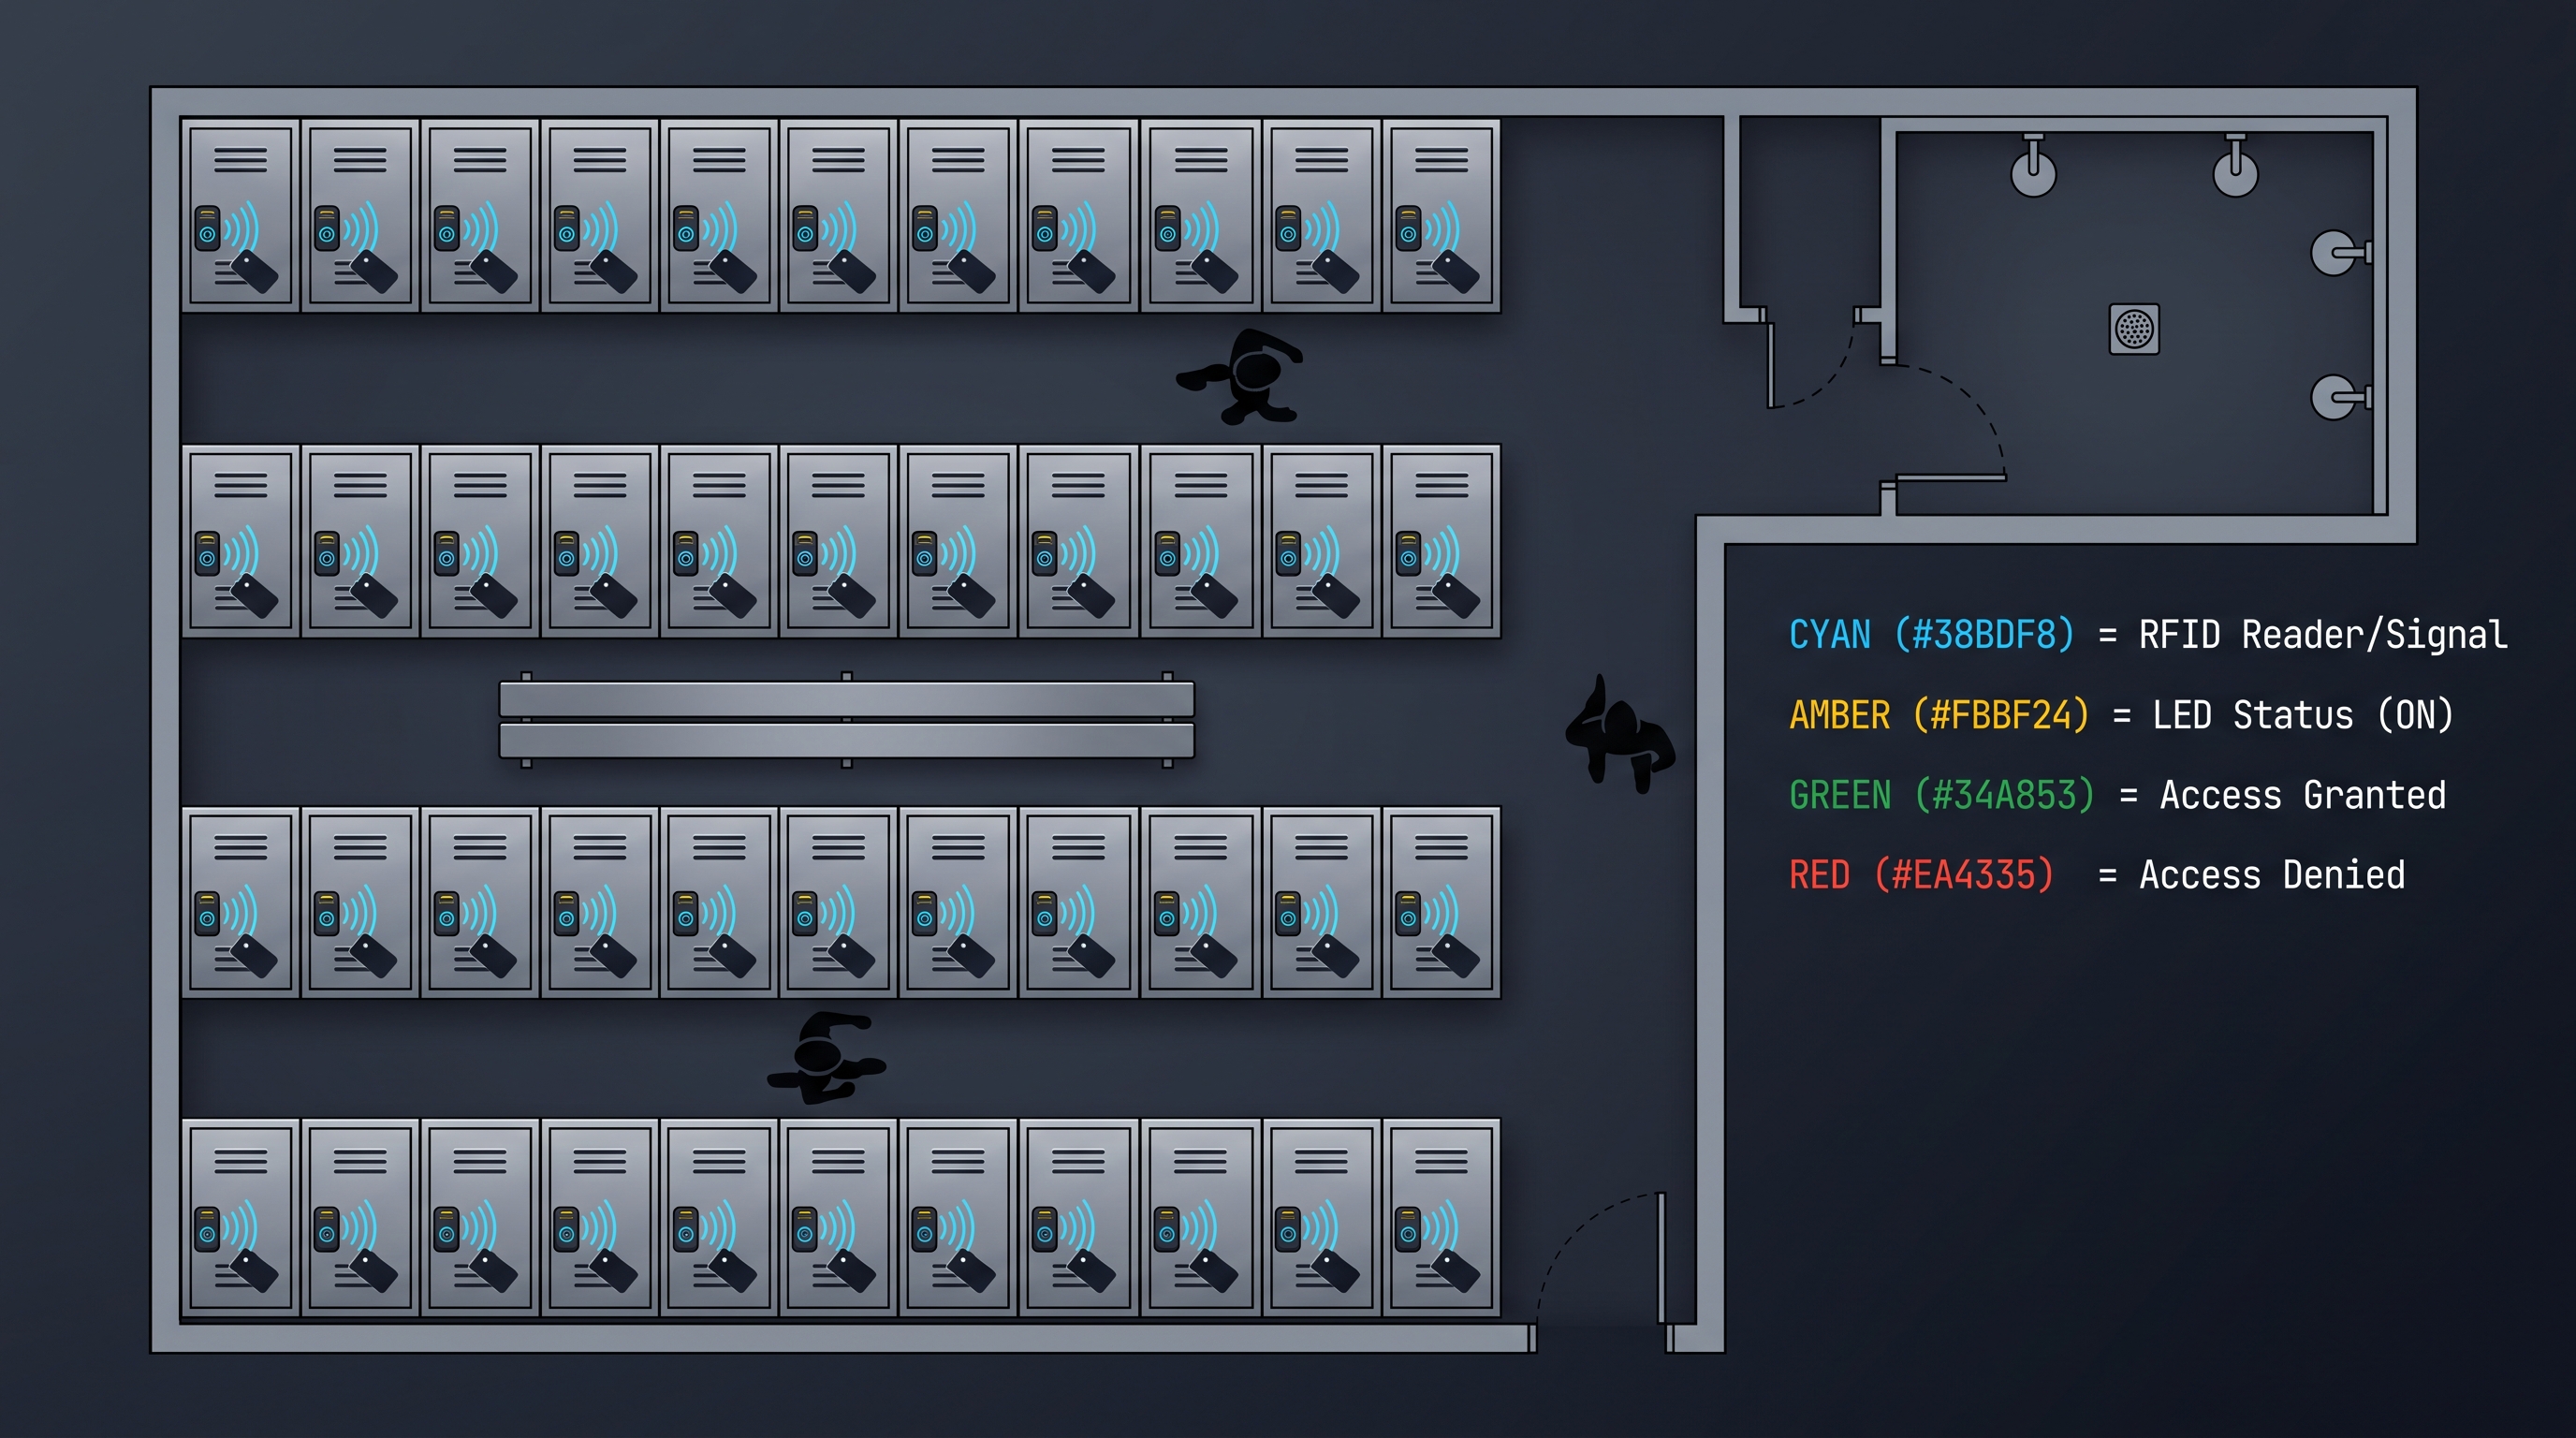
Une serrure IoT pour casier est un mécanisme de verrouillage électronique connecté à Internet, spécialement conçu pour les scénarios de casiers collectifs tels que les bornes de livraison de colis, les points de retrait en magasin, les murs de rangement de bureaux partagés, les casiers de vestiaires de salle de sport intelligents et les casiers journaliers de coworking. Contrairement à une serrure IoT pour armoire autonome qui sécurise un seul meuble privé comme un classeur ou une caisse à outils, une serrure IoT pour casier est conçue pour fonctionner comme un nœud au sein d'un réseau dense à compartiments multiples, où des dizaines ou des centaines de serrures identiques partagent une seule passerelle cloud, un bus d'alimentation commun et un moteur central de réservation ou d'occupation. Une serrure IoT pour casier consomme entre 3 µA en veille profonde et 350–500 mA lors d'une impulsion de cycle de verrouillage à 3,7 V nominal, l'actionnement s'effectuant en 120–250 ms. Les protocoles sans fil utilisés par une serrure IoT pour casier incluent le Wi-Fi 802.11b/g/n, le Bluetooth 5.2/5.4 Low Energy, le Zigbee 3.0, le NB-IoT et le LoRaWAN, chacun imposant des compromis différents sur l'autonomie de la batterie, la densité de passerelles et la latence cloud. Le coût unitaire d'un module de serrure IoT pour casier de qualité production — comprenant l'électroaimant, le microcontrôleur, l'émetteur-récepteur radio, le circuit de détection à effet Hall ou à lames souples et le capteur d'effraction — varie de 18 à 62 USD à volumes modérés, les certifications UL 294, CE, FCC et EN 16867 étant des exigences typiques pour un déploiement commercial. Chaque serrure IoT pour casier dans une banque collective doit être individuellement adressable, authentifiée cryptographiquement et capable de signaler son état en temps réel à un moteur d'occupation cloud qui gère les réservations sur l'ensemble de la banque. Cette architecture collective et multi-locataire est la caractéristique déterminante qui distingue une serrure IoT pour casier d'une serrure IoT pour armoire individuelle. Une serrure IoT pour casier doit également prendre en charge une plage de températures de fonctionnement plus large qu'une serrure d'armoire, car les banques de casiers sont souvent installées dans des espaces non conditionnés tels que les halls d'immeubles, les parkings et les emplacements extérieurs en bordure de rue. Une serrure IoT pour casier conçue pour une utilisation en extérieur doit inclure un revêtement conforme sur son circuit imprimé pour le protéger de l'humidité et de la condensation qui n'affecteraient pas une serrure d'armoire d'intérieur uniquement. Une serrure IoT pour casier déployée dans un environnement côtier nécessite en outre des connecteurs résistants à la corrosion et un compartiment à batterie scellé classé IP65 pour résister à l'air chargé de sel. Une serrure IoT pour casier destinée à une utilisation en salle de sport ou en bureau intérieur peut omettre ces protections environnementales, réduisant ainsi le coût de sa nomenclature d'environ 2 à 4 USD.
Composants Matériels Clés d'une Serrure IoT pour Casier pour Banques de Casiers Collectives
Chaque serrure IoT pour casier intègre cinq sous-systèmes matériels essentiels qui déterminent collectivement sa fiabilité, son efficacité énergétique, sa conformité de sécurité et son coût total de possession sur l'ensemble d'un déploiement de banque de casiers. Une serrure IoT pour casier est fondamentalement un dispositif mécatronique où l'électroaimant mécanique, le microcontrôleur embarqué, la radio sans fil, le réseau de capteurs et l'alimentation électrique doivent tous fonctionner ensemble dans l'enveloppe physique restreinte d'une porte de casier. L'actionneur d'une serrure IoT pour casier est le plus souvent un électroaimant bistable qui ne consomme de l'énergie que pendant la transition d'état — environ 350 mA pendant 150 ms pour déverrouiller et une impulsion similaire pour verrouiller — et maintient la position du pêne magnétiquement avec un courant de repos nul. Cette impulsion d'actionnement est l'événement de consommation d'énergie le plus important dans le cycle de fonctionnement de toute serrure IoT pour casier. Le microcontrôleur d'une serrure IoT pour casier est typiquement un cœur Arm Cortex-M4 ou M33 fonctionnant à 48–96 MHz avec 256 Ko–1 Mo de flash et 64–256 Ko de SRAM, exécutant la pile logicielle de la serrure et gérant le protocole radio. L'émetteur-récepteur sans fil d'une serrure IoT pour casier est choisi parmi les cinq grandes familles de protocoles — Wi-Fi, BLE, Zigbee, NB-IoT ou LoRaWAN — chacun nécessitant sa propre conception de front-end RF et sa certification réglementaire. La suite de capteurs d'une serrure IoT pour casier comprend un capteur à effet Hall ou un interrupteur à lames pour le retour de position du pêne, un micro-interrupteur d'effraction qui déclenche une interruption si le corps de la serrure est forcé, et parfois un accéléromètre pour détecter les impacts ou l'inclinaison de la colonne entière de casiers. Le sous-système d'alimentation d'une serrure IoT pour casier comprend soit un bloc de batteries primaires pour les installations entièrement sans fil, soit une entrée CC basse tension provenant d'un bus d'alimentation central avec une supercondensateur ou une pile bouton de secours conçue pour une autonomie d'au moins 72 heures de l'horloge temps réel. Le boîtier d'une serrure IoT pour casier est généralement classé IP54 et construit en alliage de zinc ou en acier inoxydable avec un pêne de verrouillage durci qui réussit les tests d'attaque mécanique EN 16867 Classe 2 ou Classe 3. Un module de serrure IoT pour casier bien conçu mesure environ 60 × 40 × 20 mm, suffisamment petit pour tenir dans l'épaisseur de 15 à 18 mm d'une porte de casier standard de 18 mm. L'interopérabilité mécanique d'une serrure IoT pour casier avec les profils de porte de casier existants est essentielle pour les déploiements de rénovation où le remplacement du cadre de porte entier est prohibitif. Chaque serrure IoT pour casier doit également inclure un mécanisme de déverrouillage manuel — généralement une clé mécanique de secours ou un déclencheur caché — qui permet à un gestionnaire d'ouvrir la serrure sans alimentation ni connectivité réseau en cas d'urgence.
Comparaison des Protocoles Sans Fil pour la Serrure IoT pour Casier
Choisir le bon protocole sans fil pour une serrure IoT pour casier est la décision architecturale la plus importante qu'un intégrateur de banque de casiers prend, car il régit l'autonomie de la batterie, l'infrastructure de passerelle, la latence cloud, le coût unitaire de la nomenclature et la densité physique de casiers qu'un seul point d'accès peut desservir. La sélection de la bonne serrure IoT pour casier commence par la compréhension de ces compromis de protocole, car le module radio est le composant individuel le plus cher de la nomenclature de la serrure. Le tableau ci-dessous fournit une comparaison côte à côte des cinq protocoles dominants utilisés dans les déploiements de serrures IoT pour casier à la mi-2026. Le choix du protocole de chaque serrure IoT pour casier affecte directement le coût total de possession de la banque de casiers sur un horizon opérationnel de plusieurs années. Une serrure IoT pour casier qui utilise le mauvais protocole pour son environnement de déploiement souffrira soit de batteries prématurément épuisées, soit d'une connectivité cloud peu fiable. Une serrure IoT pour casier destinée à une banque de casiers urbaine à haute densité, par exemple, nécessite un protocole différent d'une serrure IoT pour casier destinée à un hall de bureau de banlieue à faible trafic.
| Protocole | Bande de Fréquence | Portée Max (Intérieur) | Courant de Crête (TX) | Courant de Veille | Passerelle Requise | Max Serrures par Passerelle | Latence OTA Typique |
|---|---|---|---|---|---|---|---|
| Wi-Fi 802.11b/g/n | 2,4 GHz | 30–50 m | 250–350 mA | 10–50 µA | Non (routeur seulement) | 30–60 par PA | 30–90 s |
| BLE 5.2/5.4 | 2,4 GHz | 10–30 m | 8–15 mA | 1–5 µA | Oui (passerelle BLE) | 40–80 par passerelle | 120–300 s |
| Zigbee 3.0 | 2,4 GHz | 15–40 m | 20–35 mA | 1–3 µA | Oui (coordinateur + maillage) | 100–250 par coordinateur | 60–180 s |
| NB-IoT (LTE Cat-NB2) | Cellulaire sous licence | 1–15 km | 150–250 mA crête | 2–5 µA | Tour cellulaire uniquement | Illimité par cellule | 30–60 s |
| LoRaWAN | EU868 / US915 | 500 m–5 km LOS | 25–40 mA | 1–2 µA | Oui (passerelle LoRa) | 200–500 par passerelle | Non pratique |
Le BLE et le Zigbee dominent les installations intérieures de bureaux partagés et de retrait en magasin, car leur courant de crête inférieur à 15 mA permet à une serrure IoT pour casier de dépasser 18 à 24 mois de fonctionnement à 30 à 60 actionnements par jour sur une seule cellule 18650. Le Wi-Fi est attrayant pour les petites banques de casiers où le Wi-Fi de bureau existant élimine le besoin d'une passerelle dédiée, mais la pénalité de courant de crête réduit l'autonomie de la batterie d'une serrure IoT pour casier à 6–9 mois, à moins qu'un bus d'alimentation câblé ne soit installé. Le NB-IoT gagne rapidement en adoption pour les déploiements de casiers de colis extérieurs ou en bordure de rue où chaque serrure IoT pour casier doit être individuellement adressable sans passerelle locale. Le LoRaWAN est mieux adapté à la télémétrie à faible débit d'une serrure IoT pour casier dans des déploiements de très grande envergure tels que les champs de casiers de campus, mais ne peut pas prendre en charge des mises à jour fiables du micrologiciel OTA en raison de son cycle d'utilisation restreint. Les contraintes réglementaires régionales affectent également la sélection du protocole de la serrure IoT pour casier : les déploiements basés dans l'UE privilégient de plus en plus le NB-IoT ou le BLE pour éviter la congestion des bandes sans licence, tandis que les intégrateurs nord-américains optent souvent par défaut pour le Wi-Fi ou le BLE avec Zigbee comme solution de repli pour les réseaux à plus haute densité. Une serrure IoT pour casier qui prend en charge le fonctionnement double protocole — par exemple BLE pour le déverrouillage de proximité local combiné au NB-IoT pour la télémétrie cloud — offre la plus grande flexibilité de déploiement mais entraîne une prime de nomenclature d'environ 4 à 8 USD par unité.
Architecture Cloud d'Occupation et de Réservation pour la Serrure IoT pour Casier
La plateforme cloud qui gère un déploiement de serrures IoT pour casier est un système distribué comprenant trois niveaux : le micrologiciel de la serrure et la machine d'état embarquée en temps réel sur chaque serrure IoT pour casier ; une passerelle ou un processeur périphérique qui agrège les événements d'une banque de casiers et les relaie en amont ; et un backend cloud qui fournit des API RESTful et WebSocket pour la réservation, le suivi d'occupation, le contrôle d'accès, l'ingestion de télémétrie et l'orchestration OTA. La machine d'état à l'intérieur de chaque serrure IoT pour casier maintient au minimum les états suivants : Inactif (la serrure est verrouillée, la porte fermée, aucune réservation active), Réservé (une session utilisateur est en attente, la serrure IoT pour casier détient un jeton limité dans le temps), Occupé (la porte a été ouverte et refermée après une livraison ou un retrait), Dépassement (occupé au-delà de la période de grâce autorisée), Entrebâillé (pêne détecté partiellement engagé ou porte entrouverte), Effraction (tentative d'intrusion physique détectée sur la serrure IoT pour casier), Batterie Faible (tension inférieure au seuil configurable) et Hors Service (défaut ou verrouillage de maintenance manuelle). Les transitions d'état dans une serrure IoT pour casier sont enregistrées avec un horodatage UTC et la source du déclencheur — lecture locale du capteur, commande API cloud ou poignée de main de proximité BLE.
Le flux de réservation pour un casier de colis de type retrait en magasin typique alimenté par une serrure IoT pour casier se déroule comme suit. Le consommateur reçoit un code de déverrouillage à usage unique ou un JWT signé via SMS, e-mail ou l'application mobile du détaillant. Le consommateur s'approche de la banque de casiers, localise le compartiment attribué (souvent indiqué par une LED RGB intégrée sur la façade de la serrure IoT pour casier) et présente le justificatif via un kiosque à écran tactile, un lecteur de code QR ou la proximité BLE sur son téléphone. Le kiosque ou la passerelle valide le jeton auprès du backend cloud et envoie une commande de déverrouillage signée à l'adresse radio de la serrure IoT pour casier spécifique. La serrure IoT pour casier vérifie la signature cryptographique de la commande à l'aide de son certificat X.509 pré-provisionné, désengage l'électroaimant bistable et signale l'événement d'ouverture au cloud. Le capteur d'ouverture de porte de la serrure IoT pour casier commence à interroger à des intervalles de 100 ms. Lorsque l'utilisateur ferme la porte, la serrure IoT pour casier se reverrouille automatiquement et signale l'état occupé avec un horodatage. Si la porte reste ouverte au-delà d'un délai configurable, le cloud déclenche une notification push au détaillant ou au gestionnaire. Cette boucle de réservation à occupation dépend du maintien par la serrure IoT pour casier d'une synchronisation d'état précise avec le backend cloud, même en cas d'interruptions réseau transitoires.
Le modèle de données d'occupation pour un déploiement de serrures IoT pour casier doit prendre en charge à la fois les attributions temporaires et les attributions permanentes. Le backend cloud maintient un enregistrement pour chaque serrure IoT pour casier avec des champs pour l'ID du compartiment, l'ID de la banque, l'emplacement géographique, l'utilisateur ou l'ID de session attribué, l'état avec les horodatages, l'historique de la tension de la batterie, la version du micrologiciel et le journal de maintenance. Pour la gestion de parc à grande échelle — un seul déploiement peut couvrir 500 à 5 000 unités de serrures IoT pour casier sur dix à cent emplacements de banques — le cloud doit prendre en charge les opérations en masse : déploiement simultané de micrologiciel OTA avec des cohortes canaries échelonnées, tableaux de bord de télémétrie agrégés montrant la décharge moyenne de la batterie par serrure IoT pour casier par mois, le taux d'échec de déverrouillage par banque et les cartes thermiques des événements d'effraction. Des alertes automatisées se déclenchent lorsque la batterie d'une serrure IoT pour casier tombe en dessous du seuil de 20 % ou lorsqu'une serrure IoT pour casier ne parvient pas à accuser réception de trois commandes consécutives. Le pipeline de télémétrie de chaque serrure IoT pour casier doit garantir une livraison au moins une fois avec une nouvelle tentative configurable et une déduplication — généralement 30 secondes avec un backoff exponentiel plafonné à cinq tentatives — car un événement d'accusé de réception de déverrouillage perdu d'une serrure IoT pour casier peut empêcher un coursier d'effectuer une livraison.
Les modèles d'intégration API pour les transporteurs de livraison du dernier kilomètre représentent une préoccupation architecturale distincte pour l'écosystème des serrures IoT pour casier. Lorsqu'un coursier arrive à une banque de casiers de colis et scanne un code-barres sur le kiosque central, le cloud attribue trois serrures IoT pour casier spécifiques à cette tournée de livraison, le kiosque allume les LED correspondantes des serrures, et après le dépôt de chaque colis et la fermeture de la porte, l'événement de fermeture de la serrure IoT pour casier déclenche une notification API du transporteur. Du côté du consommateur, le système du détaillant reçoit le même événement et génère la notification de retrait. L'intégration bidirectionnelle exige que le pipeline d'événements de la serrure IoT pour casier maintienne une sémantique de livraison au moins une fois afin qu'aucun colis ne reste non accusé réception dans le système du transporteur. Une serrure IoT pour casier qui subit une panne de pipeline d'événements pendant les heures de pointe de livraison peut retarder des dizaines d'arrêts de coursiers et éroder la confiance des consommateurs dans l'expérience de retrait.
Charges Utiles de Données et Télémétrie d'une Serrure IoT pour Casier
La télémétrie générée par chaque serrure IoT pour casier peut être classée en trois niveaux en fonction de la fréquence et de l'urgence, et la plateforme cloud doit acheminer chaque niveau via un pipeline de traitement approprié. Le volume de télémétrie de chaque serrure IoT pour casier varie selon le protocole : une serrure IoT pour casier basée sur BLE envoie généralement 5 à 15 Ko par mois de données de transition d'état, tandis qu'une serrure IoT pour casier NB-IoT envoie 8 à 25 Ko par mois en raison des frais généraux plus importants du protocole cellulaire.
| Niveau de Télémétrie | Exemples de Charges Utiles | Fréquence de Signalement | Chemin de Traitement Cloud |
|---|---|---|---|
| Événements critiques | Alerte d'effraction, délai d'expiration porte entrouverte, panne de serrure, détection d'entrée forcée | Immédiat (dans les 500 ms suivant la détection) | Processeur de flux en temps réel vers moteur d'alerte vers SMS/notification push |
| Transitions d'état | Événements de verrouillage/déverrouillage, événements d'ouverture/fermeture, début/fin de réservation, instantanés de tension de batterie | Sur changement (piloté par événement) | Courtier de messages vers magasin d'événements vers proxy API transporteur |
| Santé et diagnostics | Version du micrologiciel, RSSI radio, durée de fonctionnement de la connexion, température, nombre d'actionnements, temps de cycle de l'électroaimant | Toutes les 4 à 24 heures (par lots) ou sur interrogation | Ingestion par lots vers base de données de séries temporelles vers tableau de bord de parc |
Une charge utile JSON représentative de télémétrie d'une serrure IoT pour casier signalant un événement de déverrouillage normal mesurait 182 octets non compressés. Chaque message de télémétrie de serrure IoT pour casier inclut une signature cryptographique que le backend cloud valide avant d'accepter l'événement dans le pipeline de traitement. Cela empêche les événements usurpés provenant d'un courtier MQTT compromis ou d'une relecture par un intermédiaire sur la liaison radio. La vérification de la signature à la périphérie cloud ajoute environ 5 à 15 ms de latence par événement et est considérée comme un contrôle de sécurité obligatoire pour tout déploiement de serrure IoT pour casier traitant des transactions liées aux paiements ou des données personnelles. Le schéma de télémétrie d'une serrure IoT pour casier doit être versionné afin que les mises à jour du micrologiciel puissent ajouter de nouveaux champs de diagnostic sans casser les tableaux de bord en aval ou les règles d'alerte.
{
  "lock_id": "lock-bank03-comp14",
  "event": "unlock",
  "timestamp": "2026-08-04T14:32:18.427Z",
  "actuation_ms": 148,
  "battery_mv": 3720,
  "rssi_dbm": -67,
  "temp_c": 23.4,
  "door_state": "open",
  "tamper": false,
  "firmware": "v3.2.1",
  "signature": "MEUCIQCs...jV8="
}
Stratégie de Mise à Jour du Micrologiciel OTA pour la Serrure IoT pour Casier
Les mises à jour du micrologiciel par liaison radio (OTA) sont essentielles sur le plan opérationnel pour une serrure IoT pour casier déployée dans une banque de casiers collective, car la serrure ne peut pas être physiquement collectée sur le terrain pour une flash câblée — le coût d'un déplacement de camion pour reflasher une seule serrure IoT pour casier dans un kiosque en bordure de rue éloigné dépasse généralement 150 USD. Les mises à jour OTA corrigent les vulnérabilités de sécurité, améliorent les profils de synchronisation de l'électroaimant, ajustent les courbes d'étalonnage de la tension de la batterie, ajoutent de nouvelles fonctionnalités de protocole et corrigent les bugs de cas limites dans la machine d'état. Une architecture OTA robuste pour une serrure IoT pour casier doit répondre à trois contraintes : la bande passante disponible limitée sur le protocole radio choisi, la nécessité de préserver un chargeur de secours qui survit à une mise à jour échouée et l'obligation de mettre à jour des centaines d'unités de serrures IoT pour casier dans une seule banque sans perturber le service opérationnel.
Un pipeline OTA de qualité production pour la serrure IoT pour casier suit un processus canari par étapes. L'opérateur cloud télécharge un binaire de micrologiciel signé — généralement 128 à 512 Ko lorsqu'il est compressé pour une cible Cortex-M4 — vers le service OTA cloud. Le service attribue le micrologiciel à une cohorte canari de 1 à 5 % du parc. Les unités de serrures IoT pour casier cibles téléchargent le binaire par morceaux : pour une serrure IoT pour casier connectée en BLE, cela se déroule via le protocole ATT à 10–40 Kbps par intervalle de connexion, prenant 60–300 secondes pour une image de 256 Ko ; pour une serrure IoT pour casier NB-IoT, le téléchargement utilise CoAP sur UDP avec DTLS, atteignant 50–120 Kbps avec un temps d'achèvement typique de 20–60 secondes. Chaque morceau est vérifié par rapport à un hachage SHA-256 avant que le morceau suivant ne soit demandé, et après que l'image complète est stockée dans une partition flash SPI externe, la serrure IoT pour casier effectue une vérification de signature cryptographique à l'aide de la clé publique ECDSA P-256 du fabricant intégrée dans le chargeur de démarrage. Si la signature est valide, la serrure IoT pour casier définit un indicateur de compteur de démarrage et redémarre dans la nouvelle application. Si la nouvelle application ne parvient pas à signaler une télémétrie saine dans les 120 secondes suivant le démarrage, le chargeur de démarrage revient à l'image précédente et déclenche un événement de "retour arrière" vers le cloud. Chaque serrure IoT pour casier du parc doit prendre en charge au moins un cycle de retour arrière complet afin qu'une mauvaise poussée de micrologiciel ne puisse pas briquer une serrure.
La fenêtre canari dure 24 à 72 heures, pendant lesquelles le cloud surveille les anomalies de la cohorte canari : augmentation du taux d'échec de déverrouillage, consommation de courant élevée, redémarrages inattendus ou nombres de reconnexions radio anormaux des unités de serrures IoT pour casier canari. Une fois la fenêtre canari passée sans anomalies critiques, le déploiement se poursuit vers le reste du parc par vagues de 20 % toutes les 12 à 24 heures. Chaque vague peut être interrompue ou annulée par une commande de l'opérateur. Le temps total de mise à jour à l'échelle du parc pour un déploiement de 2 000 unités de serrures IoT pour casier est typiquement de 5 à 10 jours en fonction de la taille des vagues et des seuils de retour arrière. Les unités de serrures IoT pour casier alimentées par batterie présentent une contrainte supplémentaire : le service OTA doit vérifier que la tension de la batterie de chaque serrure IoT pour casier cible est supérieure à un seuil configurable avant d'initier le téléchargement, car le courant de réception actif de la radio pendant une session OTA peut temporairement déprimer une cellule presque vide en dessous de la tension de réinitialisation de la microcoupure du microcontrôleur. Une serrure IoT pour casier qui subit une microcoupure au milieu d'une mise à jour nécessite un déplacement physique de camion pour récupérer, annulant ainsi le principal avantage de l'OTA.
Gestion de Parc et Maintenance des Déploiements de Serrures IoT pour Casier
La gestion d'un réseau distribué d'unités de serrures IoT pour casier sur plusieurs emplacements de banques nécessite une plateforme de gestion de parc spécialisée qui offre une visibilité en temps réel sur l'état, la santé et l'emplacement de chaque serrure IoT pour casier. À grande échelle — au-delà d'environ 200 unités de serrures IoT pour casier réparties sur 10 banques ou plus — les processus manuels deviennent économiquement non viables. Un tableau de bord de gestion de parc pour la serrure IoT pour casier doit présenter au minimum les surfaces de données suivantes : une vue cartographique géographique avec des indicateurs de santé codés par couleur par banque ; un panneau de détail par serrure IoT pour casier montrant l'historique des états, la tendance de la tension sur les 30 derniers jours, le nombre d'actionnements et le dernier horodatage de mise à jour OTA ; une file d'attente d'alertes filtrable qui regroupe les événements par gravité ; et un planificateur de maintenance qui prévoit les fenêtres de remplacement de la batterie sur la base des courbes de décharge par serrure IoT pour casier et de la fréquence d'actionnement historique. La plateforme de parc doit également suivre le nombre cumulé d'actionnements de chaque serrure IoT pour casier et le comparer à l'indice de temps moyen entre pannes du fabricant afin que les remplacements proactifs puissent être planifiés avant qu'une usure mécanique ne provoque une panne sur le terrain.
La prédiction de l'autonomie de la batterie pour une serrure IoT pour casier est un problème d'analyse non trivial car la décharge réelle dépend de trois facteurs variables. Premièrement, la fréquence d'actionnement par jour varie de 2 à 10 actionnements pour un casier de bureau partagé rarement utilisé à 50 à 150 actionnements pour une banque de casiers de colis urbaine à fort trafic. Deuxièmement, les intervalles de réveil radio pour le signalement de télémétrie sont configurables et font compromis entre l'autonomie de la batterie et la fraîcheur du tableau de bord — une serrure IoT pour casier signalant la télémétrie de santé toutes les 4 heures présentera une autonomie environ 15 à 25 % plus longue qu'une serrure signalant toutes les heures. Troisièmement, la température ambiante affecte la capacité des cellules au lithium : à 0 °C, la capacité utilisable chute de 20 à 30 % par rapport à 25 °C, et à −10 °C, la chute est de 40 à 50 %, ce qui affecte directement les cycles de remplacement pour les banques de casiers extérieures en bordure de rue. La plateforme de parc doit modéliser la décharge attendue de la batterie de chaque serrure IoT pour casier en utilisant son historique d'actionnement réel plutôt qu'une moyenne statique, car deux unités de serrures IoT pour casier dans la même banque peuvent connaître des nombres d'actionnements 10 fois différents en raison des préférences de taille de compartiment.
| Cas d'Usage de Banque de Casiers | Actionnements Typiques/Jour | Autonomie Batterie (BLE, 1×18650) | Autonomie Batterie (NB-IoT, 1×18650) | Alimentation Câblée Disponible ? | Protocole de Serrure IoT pour Casier Recommandé |
|---|---|---|---|---|---|
| Casier journalier de bureau partagé | 2–10 | 24–36 mois | 18–24 mois | Rarement | BLE 5.4 |
| Retrait en magasin (intérieur) | 20–60 | 12–20 mois | 10–16 mois | Parfois | BLE ou Zigbee |
| Kiosque de livraison de colis urbain (extérieur) | 50–150 | 6–10 mois | 8–14 mois | Généralement préféré | NB-IoT ou Wi-Fi |
| Casier de vestiaire de salle de sport intelligente | 10–30 | 18–30 mois | 14–22 mois | Rarement | BLE 5.4 |
| Salle de colis multifamiliale | 30–80 | 10–16 mois | 12–18 mois | Généralement préféré | Zigbee ou Wi-Fi |
Les plateformes de gestion de parc doivent également intégrer une fonctionnalité de rotation d'attribution des serrures pour les déploiements à forte utilisation. Dans un kiosque de livraison de colis où les serrures IoT pour casier de la rangée supérieure accumulent cinq à dix fois plus d'actionnements que la rangée inférieure sur un an, une décharge échelonnée de la batterie crée un calendrier de maintenance qui nécessite de visiter la banque tous les 4 mois pour certaines unités de serrures IoT pour casier et tous les 18 mois pour d'autres. En faisant périodiquement tourner le module de serrure IoT pour casier physique attribué à chaque emplacement de compartiment — une capacité qui nécessite que la serrure IoT pour casier stocke son identité de compartiment dans la flash plutôt que de l'avoir codée en dur — la plateforme de parc peut égaliser l'usure et la décharge de la batterie sur l'ensemble de la banque, réduisant les déplacements de camion de 35 à 50 % dans les scénarios à forte utilisation. Cette stratégie de rotation fonctionne car chaque serrure IoT pour casier est physiquement identique et logiquement adressable via le cloud.
Intégration de la Livraison du Dernier Kilomètre avec la Serrure IoT pour Casier
L'intégration entre une serrure IoT pour casier et les systèmes des transporteurs de livraison du dernier kilomètre est l'endroit où la valeur opérationnelle d'une banque de casiers intelligente devient la plus tangible pour les détaillants, les prestataires logistiques et les consommateurs. Plutôt que d'exiger qu'un coursier remette un colis à un réceptionniste ou le laisse à un pas de porte non sécurisé, une banque de casiers alimentée par la technologie de serrure IoT pour casier fournit une chaîne de traçabilité vérifiable : le coursier ouvre une serrure IoT pour casier spécifique uniquement après authentification API du transporteur, dépose le colis, ferme la porte, et l'événement de fermeture de la serrure IoT pour casier déclenche un enregistrement horodaté qui satisfait à l'exigence de preuve de livraison du transporteur. Pour le consommateur, le même événement de serrure IoT pour casier déclenche une notification push ou un SMS contenant un justificatif de déverrouillage à usage unique valable uniquement pour la serrure IoT pour casier attribuée pour une seule utilisation ou une fenêtre de temps limitée. Cette piste d'audit de chaîne de traçabilité dépend de chaque serrure IoT pour casier signalant ses transitions d'état avec des horodatages de précision milliseconde qui sont cryptographiquement signés et stockés de manière immuable dans le magasin d'événements cloud.
L'intégration côté transporteur suit une séquence standardisée de cinq appels API entre le cloud de gestion des casiers et le système de gestion des livraisons du transporteur. Premièrement, le moteur d'optimisation d'itinéraire du transporteur envoie une requête de disponibilité des casiers au cloud de casiers pour un emplacement de banque spécifique, demandant le nombre de compartiments disponibles par taille. Le cloud de casiers répond avec le nombre de compartiments vacants. Deuxièmement, le transporteur attribue les colis à des compartiments spécifiques et envoie un manifeste d'attribution contenant les identifiants d'envoi du transporteur et les identifiants de compartiment attribués. Troisièmement, le cloud de casiers répond avec des codes de déverrouillage par compartiment et génère des justificatifs de retrait pour chaque consommateur. Quatrièmement, à l'arrivée du coursier, le kiosque envoie une demande de déverrouillage contenant le jeton d'authentification du coursier et l'identifiant du compartiment — le cloud de casiers valide le jeton et émet une commande de déverrouillage à la serrure IoT pour casier spécifique. Cinquièmement, après la fermeture de la porte et le signalement de l'état occupé par la serrure IoT pour casier, le cloud de casiers envoie un webhook de confirmation de livraison au système du transporteur. La latence totale de bout en bout entre l'authentification du coursier et la confirmation de livraison est normalement de 2 à 5 secondes, l'actionnement de la serrure IoT pour casier lui-même contribuant à moins de 250 ms de cette fenêtre. Chacune de ces cinq étapes dépend de la serrure IoT pour casier étant joignable, réactive et cryptographiquement vérifiée.
Le flux de retrait du consommateur inverse les étapes quatre et cinq avec une authentification différente. Le consommateur reçoit son justificatif, s'approche de la banque de casiers et le présente au kiosque ou via la proximité BLE. Le cloud valide le justificatif, résout la serrure IoT pour casier attribuée et envoie une commande de déverrouillage. Après l'ouverture et la fermeture de la porte, la serrure IoT pour casier signale un état vide et disponible, et le cloud envoie un événement de confirmation de retrait au transporteur et au détaillant. Toute tentative de déverrouillage d'un compartiment non attribué — que ce soit par devinette de justificatif, effraction physique ou relecture d'une commande radio précédemment enregistrée — est enregistrée comme un événement de sécurité par la serrure IoT pour casier et peut déclencher l'alarme d'effraction de la serrure, une sirène locale et une notification en temps réel à l'équipe de sécurité de l'installation. Le micrologiciel de détection d'effraction de la serrure IoT pour casier doit distinguer les claquements de porte accidentels des tentatives d'effraction intentionnelles pour éviter les fausses alertes de sécurité qui désensibilisent le personnel de l'installation.
Gestion des Erreurs et Logique de Nouvelle Tentative pour les Événements de Livraison
Aucune liaison sans fil n'est parfaitement fiable, et une serrure IoT pour casier qui se trouve à l'intérieur d'un boîtier de casier métallique à l'arrière d'un bâtiment en béton et acier peut subir des pannes radio transitoires qui empêchent une commande de déverrouillage d'être délivrée dès la première tentative. Une pile logicielle de serrure IoT pour casier de qualité production implémente une hiérarchie de nouvelles tentatives à trois niveaux pour les commandes de déverrouillage du transporteur et du consommateur. Chaque niveau de la hiérarchie ajoute de la résilience sans obliger l'utilisateur à réessayer manuellement.
| Niveau | Mécanisme | Délai d'Attente | Nouvelles Tentatives Max | Solution de Rechange |
|---|---|---|---|---|
| Couche MAC radio | Retransmission automatique ACK/NAK | 5–50 ms par tentative | 4–7 | Abandonner le paquet, signaler l'échec TX au microcontrôleur |
| ACK d'application | La serrure IoT pour casier envoie un ACK signé au niveau application après actionnement ; la passerelle réessaie si l'ACK est manquant | 2–10 s par tentative | 3 | La passerelle marque la commande comme en attente et réessaie au prochain réveil |
| Réconciliation au niveau cloud | Le cloud interroge la serrure IoT pour casier pour son état actuel si aucune confirmation de déverrouillage n'est reçue dans les 30 s | Intervalle d'interrogation de 30 s | 3 interrogations | Marquer la serrure IoT pour casier comme injoignable, déclencher une alerte, proposer un compartiment alternatif |
Si un coursier reçoit une erreur "échec de déverrouillage" sur l'écran du kiosque, le système doit immédiatement proposer un compartiment disponible alternatif, réattribuer le colis à une serrure IoT pour casier différente et signaler la serrure IoT pour casier d'origine pour un ticket de maintenance. Ce flux de basculement doit s'effectuer en moins de 5 secondes pour éviter de retarder l'itinéraire du coursier. En pratique, plus de 99,5 % des commandes de déverrouillage adressées à une serrure IoT pour casier saine réussissent dès la première tentative au niveau application dans un déploiement BLE ou NB-IoT bien conçu, et la majorité des 0,5 % restants réussissent à la deuxième tentative après une nouvelle tentative de passerelle de 5 secondes. La plateforme cloud doit suivre le taux de succès de déverrouillage par serrure IoT pour casier comme indicateur de santé clé et signaler toute serrure IoT pour casier dont le taux de succès tombe en dessous de 98 % sur une fenêtre glissante de 7 jours pour une investigation proactive.
Choisir la Bonne Serrure IoT pour Casier pour Votre Déploiement
La sélection d'une serrure IoT pour casier pour un projet spécifique de banque de casiers nécessite d'évaluer dix critères distincts qui déterminent collectivement si le déploiement atteint ses objectifs de niveau de service en matière de disponibilité, de sécurité, d'autonomie de la batterie, de complexité d'intégration et de coût total de possession sur un horizon opérationnel de 5 à 10 ans. La liste de contrôle suivante est conçue pour guider les équipes d'approvisionnement à travers une comparaison structurée des modules de serrures IoT pour casier disponibles sur le marché en 2026. Chaque critère doit être pondéré en fonction du contexte de déploiement spécifique, car une serrure IoT pour casier qui excelle dans un environnement de bureau climatisé peut échouer dans un kiosque extérieur en bordure de rue.
1. Facteur de Forme Mécanique et Installation
La serrure IoT pour casier doit physiquement s'adapter au profil de la porte du casier. Mesurez l'épaisseur du bord de la porte, la distance de recul du bord de la porte au centre du trou de montage de la serrure et le dégagement derrière le cadre de la porte pour le corps de la serrure. Une serrure IoT pour casier avec un boîtier d'électroaimant ou d'antenne qui dépasse 22 mm de profondeur ne s'adaptera pas de manière affleurante dans la cavité de la porte de la plupart des casiers commerciaux. Vérifiez que la course du pêne est d'au moins 12 mm pour une sécurité standard (EN 16867 Classe 2) et d'au moins 18 mm pour une haute sécurité (Classe 3). Pour la rénovation de serrures à came à clé existantes, recherchez une serrure IoT pour casier qui utilise le même motif de découpe de gâche de 28 mm ou 32 mm pour éviter le remplacement de la porte sans cadre. Le motif des vis de montage de la serrure IoT pour casier doit correspondre à l'empreinte de la serrure existante pour éviter de percer de nouveaux trous dans la face de la porte.
2. Sélection du Protocole et Planification de la Passerelle
Effectuez une étude radio spécifique au site avant de vous engager sur un protocole pour votre serrure IoT pour casier. Pour les banques de casiers intérieures dans un magasin de détail ou un immeuble de bureaux, le BLE 5.4 ou le Zigbee 3.0 sont généralement préférés en raison de leur faible courant de crête, de leur topologie maillable et du faible coût de la passerelle. Pour les banques extérieures en bordure de rue sans Wi-Fi local, le NB-IoT ou le LTE-M1 offre une fiabilité de qualité opérateur sans nécessiter de matériel de passerelle sur site — chaque serrure IoT pour casier communique directement avec la tour cellulaire. Pour les petites banques de 4 à 12 compartiments où le Wi-Fi est déjà présent et où un bus d'alimentation câblé est réalisable, le Wi-Fi élimine entièrement le coût du matériel de passerelle. Le coût de la nomenclature radio par serrure pour une serrure IoT pour casier varie d'environ 2 à 4 USD pour le BLE à 8 à 14 USD pour les modules NB-IoT. Une serrure IoT pour casier avec une capacité double radio ajoute de la flexibilité de déploiement mais augmente le coût unitaire de 5 à 10 USD.
3. Batterie vs. Alimentation Câblée
Les unités de serrures IoT pour casier alimentées par batterie offrent le déploiement le plus rapide car elles ne nécessitent aucun câblage électrique vers chaque porte de compartiment — la serrure IoT pour casier est simplement vissée dans la porte. Cependant, le remplacement de la batterie à grande échelle crée une dépense opérationnelle récurrente de 3 à 8 USD par serrure IoT pour casier par cycle de remplacement en coût consommable plus 2 à 5 USD par serrure en main-d'œuvre. L'alimentation câblée élimine le remplacement de la batterie et permet un signalement de télémétrie plus fréquent, mais augmente le coût d'installation initial de 15 à 40 USD par compartiment pour le câblage et les connecteurs. De nombreux déploiements commerciaux utilisent une approche hybride : un bus d'alimentation central avec une supercondensateur ou une pile bouton de secours sur chaque serrure IoT pour casier pour maintenir l'état et l'horloge temps réel pendant une panne secteur allant jusqu'à 72 heures. La décision batterie ou câblée pour une serrure IoT pour casier doit tenir compte du budget de maintenance de l'installation et de l'accessibilité physique de la serrure pour les échanges de batterie. Une serrure IoT pour casier installée dans une colonne de casiers en hauteur peut nécessiter une échelle et un technicien de maintenance pour chaque remplacement de batterie, ajoutant 8 à 15 USD par échange en frais de main-d'œuvre.
4. Certifications de Sécurité
La serrure IoT pour casier doit détenir les certifications appropriées pour son contexte de déploiement. Pour les banques de casiers de livraison de colis manipulant des biens de grande valeur, UL 294 et EN 16867 Classe 3 sont des exigences minimales. Pour les environnements réglementés par le RGPD ou le CCPA, la serrure IoT pour casier doit prendre en charge le chiffrement de bout en bout de tout le trafic radio et ne stocker aucune donnée d'identification du client dans sa mémoire flash. Pour les déploiements liés aux paiements, tels que les casiers d'adhésion de salle de sport intelligente, la conformité PCI DSS du backend cloud est requise, et la serrure IoT pour casier elle-même ne doit stocker aucune donnée de paiement. Le stockage de clés cryptographiques dans la serrure IoT pour casier doit utiliser un élément sécurisé matériel plutôt qu'un stockage flash uniquement logiciel pour résister aux attaques d'extraction physique.
5. Maturité de l'API et de l'Intégration
Évaluez la documentation API et le support d'intégration du fournisseur de serrures IoT pour casier. Un fournisseur mature de serrures IoT pour casier fournit une API REST publiée (spécification OpenAPI 3.0), un flux d'événements WebSocket, une carte de sujets MQTT pour les événements en temps réel et des SDK clients dans au moins deux langages. L'API doit prendre en charge toutes les opérations CRUD sur les attributions de serrures IoT pour casier, la création et l'annulation de réservations, la configuration en masse, la gestion du déploiement OTA et l'exportation de télémétrie. Vérifiez que les points de terminaison d'intégration du transporteur sont compatibles avec la norme universelle de casier à colis (UPLS) ou les API spécifiques des transporteurs pour DHL, UPS, FedEx, Amazon Hub et les opérateurs postaux nationaux. Chaque serrure IoT pour casier du parc doit être individuellement adressable via l'API par son identifiant de serrure unique.
| Critère | Poids (1–5) | Seuil Minimum Acceptable | Seuil Idéal |
|---|---|---|---|
| Ajustement mécanique (facteur de forme) | 5 | Dimensions physiques dans la spécification + 2 mm | Correspondance exacte de la spécification, pas de plaque d'adaptation |
| Autonomie de la batterie (installation sans fil) | 4 | ≥ 12 mois à 30 actionnements/jour | ≥ 24 mois à 30 actionnements/jour |
| Écosystème de protocole sans fil | 5 | Au moins un protocole répond aux exigences de portée et de passerelle | Double protocole (BLE + NB-IoT ou BLE + Wi-Fi) |
| Certifications de sécurité | 5 | UL 294 + EN 16867 Classe 2 | UL 294 + EN 16867 Classe 3 + Critères Communs EAL2+ |
| Maturité de l'API cloud | 4 | API REST + support webhook | OpenAPI 3.0 + SDK + MQTT + GraphQL |
| Capacité OTA | 3 | OTA basé sur canari avec retour arrière | Canari + partition A/B + compression delta/image |
| Plage de températures de fonctionnement | 3 | 0 °C à +50 °C | −20 °C à +65 °C |
| Coût unitaire de nomenclature (volume 10k) | 4 | ≤ 45 USD | ≤ 28 USD |
| MTBF (déclaré par le fabricant) | 3 | ≥ 100 000 cycles | ≥ 300 000 cycles |
| Garantie | 3 | 12 mois | 24–36 mois |
6. Température et Indice Environnemental
Une banque de casiers de colis extérieure à Chicago ou Toronto connaîtra des températures ambiantes de −30 °C en hiver à +45 °C en été, avec un rayonnement solaire direct pouvant potentiellement augmenter la température interne de la porte de 10 à 15 °C supplémentaires. La plage de températures de fonctionnement spécifiée de la serrure IoT pour casier doit couvrir les extrêmes climatiques du déploiement. Les cellules au lithium de qualité consommateur standard ne peuvent pas se charger en dessous de 0 °C ; pour les déploiements extérieurs dans les climats froids, spécifiez la serrure IoT pour casier avec des cellules Li-FePO₄ ou un ensemble batterie-chauffage. L'indice IP pour une utilisation en extérieur doit être d'au moins IP54 pour le corps de la serrure IoT pour casier et IP65 pour le point d'entrée du câble si une alimentation câblée est utilisée. La condensation à l'intérieur des boîtiers de casiers métalliques peut corroder l'électronique de la serrure IoT pour casier si le boîtier n'est pas correctement ventilé ou encapsulé.
7. Maturité du Logiciel de Gestion de Parc
Le matériel de la serrure IoT pour casier n'est que la moitié de la solution. La plateforme de gestion de parc du fournisseur doit fournir une carte d'occupation en temps réel, l'historique de tension et d'événements par serrure IoT pour casier, une file d'attente d'alertes avec filtrage par gravité, une console de déploiement OTA, un planificateur de maintenance et une configuration d'intégration du transporteur. Évaluez le SLA de disponibilité de la plateforme — un backend cloud bien conçu pour la gestion des serrures IoT pour casier doit garantir une disponibilité mensuelle de 99,9 %. Testez l'évolutivité de la plateforme en demandant des références de déploiements d'au moins 500 unités de serrures IoT pour casier sous gestion active. Si le fournisseur n'a aucun déploiement de cette envergure, la plateforme peut présenter une dégradation des performances lorsque vous dépassez quelques centaines d'unités de serrures IoT pour casier.
Architecture de Sécurité de la Serrure IoT pour Casier
La sécurité d'une serrure IoT pour casier doit être évaluée sur trois plans : la sécurité physique du matériel de la serrure, la sécurité des communications de la liaison radio et de l'API cloud, et la sécurité opérationnelle du cycle de vie des justificatifs. Une vulnérabilité dans un seul plan peut compromettre l'ensemble de la banque de casiers, exposant potentiellement des centaines de colis ou d'effets personnels au vol. L'architecture de sécurité d'une serrure IoT pour casier doit être conçue en partant du principe qu'un attaquant a un accès physique au corps de la serrure et peut intercepter les communications radio — un modèle de menace réaliste pour les banques de casiers accessibles au public.
Sécurité physique commence par la détection d'effraction de la serrure IoT pour casier. Une serrure IoT pour casier bien conçue intègre au moins un micro-interrupteur d'effraction qui est normalement fermé lorsque le corps de la serrure est en appui contre la surface de la porte. Si un attaquant écarte la serrure IoT pour casier de la porte ou retire les vis de montage, le micro-interrupteur s'ouvre, déclenchant une interruption qui définit un indicateur "effraction détectée" dans la mémoire non volatile de la serrure IoT pour casier et déclenche une alerte d'effraction en temps réel. Le microcontrôleur de la serrure IoT pour casier doit également détecter les tentatives d'actionnement répétées et échouées et passer à un état "verrouillé par défaut" qui nécessite une clé de déverrouillage physique pour réinitialiser. Le pêne de verrouillage d'une serrure IoT pour casier doit être en acier inoxydable durci, d'au moins 5 mm de diamètre pour les applications de Classe 2 et 8 mm pour la Classe 3, résistant au sciage manuel et au levier. Le circuit de détection d'effraction de la serrure IoT pour casier doit être testé pendant la fabrication avec un test de force de levier connu pour vérifier que le micro-interrupteur se déclenche au seuil conçu. Une serrure IoT pour casier qui ne parvient pas à détecter une attaque par levier n'offre aucun avantage de sécurité physique par rapport à une serrure à came mécanique. Une serrure IoT pour casier correctement durcie doit résister à une tentative d'entrée forcée de 5 minutes avec des outils à main courants pour être admissible aux indices de sécurité de qualité assurance.
Sécurité des communications exige que chaque commande par liaison radio et événement de télémétrie d'une serrure IoT pour casier soit authentifié et chiffré. Pour les unités de serrures IoT pour casier basées sur BLE, cela signifie utiliser les connexions sécurisées LE avec échange de clés Diffie-Hellman à courbe elliptique et chiffrement AES-128 CCM pour la couche liaison, plus une signature au niveau application sur chaque charge utile de commande. Pour les unités de serrures IoT pour casier NB-IoT, DTLS sur UDP ou TLS 1.3 sur TCP doit être appliqué avec une authentification par certificat mutuel. La clé privée de la serrure IoT pour casier doit être stockée dans un élément sécurisé matériel — une puce cryptographique discrète telle que la NXP SE050 ou la Microchip ATECC608B coûte environ 0,60 à 1,20 USD en volume et fournit un stockage de clé sécurisé qui résiste à l'extraction par canal auxiliaire. Aucune serrure IoT pour casier ne doit compter sur un stockage de clé uniquement logiciel dans la flash série, car un attaquant ayant un accès physique peut lire la flash via JTAG ou l'écoute SPI. L'élément sécurisé de la serrure IoT pour casier doit également prendre en charge la rotation des certificats afin que la serrure puisse être reprovisionnée si son certificat expire ou est compromis.
Gestion du cycle de vie des justificatifs détermine comment les jetons de déverrouillage sont générés, distribués, utilisés et révoqués pour la serrure IoT pour casier. Un justificatif de déverrouillage limité dans le temps (un JWT avec une revendication exp fixée à 5 minutes après la création) est la meilleure pratique actuelle pour le retrait par le consommateur d'une serrure IoT pour casier. Le justificatif est généré par le backend cloud au moment où le consommateur indique qu'il est à la banque de casiers. Le justificatif est signé avec la clé privée du cloud et transmis à l'appareil du consommateur. La serrure IoT pour casier ou la passerelle locale vérifie la signature et l'expiration du justificatif à l'aide de la clé publique du cloud pré-provisionnée lors de la fabrication. Cette conception garantit que même si un justificatif est intercepté en route vers le téléphone du consommateur, la fenêtre de relecture est limitée à quelques minutes. La révocation est gérée en maintenant une liste de blocage des identifiants de justificatif sur le cloud ; la serrure IoT pour casier doit vérifier cette liste de blocage au moins une fois par jour pendant les périodes d'inactivité.
Retour sur Investissement et Coût Total de Possession d'une Serrure IoT pour Casier
Le calcul du retour sur investissement du remplacement d'un casier à came à clé ou à combinaison mécanique traditionnel par une serrure IoT pour casier nécessite de modéliser cinq catégories de coûts sur un horizon opérationnel de 5 ans : l'approvisionnement en matériel, l'installation, la connectivité, la maintenance et le remplacement de la batterie, et les économies opérationnelles provenant de l'automatisation, de la réduction du vol et de l'amélioration de l'utilisation de l'espace. Le modèle suivant utilise une banque de casiers de livraison de colis de 50 compartiments comme scénario représentatif. Chaque serrure IoT pour casier dans le modèle est une unité BLE 5.4 avec une batterie 18650, un actionneur électromagnétique, une suite de capteurs et un boîtier IP54.
Approvisionnement en matériel. 50 modules de serrures IoT pour casier à 35 USD par unité : 1 750 USD. Une passerelle BLE à 180 USD : 180 USD. Un kiosque à écran tactile à 800 USD : 800 USD. Matériel total pour le déploiement de la serrure IoT pour casier : 2 730 USD.
Installation. Rénovation des unités de serrures IoT pour casier dans les portes de casier existantes à un temps estimé de 45 minutes par compartiment à un taux de main-d'œuvre de 75 USD/heure : 50 × 0,75 h × 75 USD ≈ 2 813 USD. Chaque serrure IoT pour casier nécessite un montage, un acheminement d'antenne, une insertion de batterie, un appairage de passerelle et un provisionnement cloud.
Connectivité. La passerelle utilise la connexion Internet existante de l'installation à coût marginal nul. Connectivité totale : 360 USD/an.
Maintenance et remplacement de la batterie. Remplacement de la batterie tous les 14 mois à 4 USD par cellule 18650 plus 3 USD par serrure IoT pour casier en main-d'œuvre : 50 unités de serrures IoT pour casier × 7 USD / 14 mois × 12 mois ≈ 300 USD/an. Maintenance diversifiée pour le parc de serrures IoT pour casier : 200 USD/an. Maintenance totale : 500 USD/an.
Économies opérationnelles. Élimination des coûts de remplacement de clés perdues : environ 18 USD par incident × 120 incidents/an = 2 160 USD/an. Réduction du vol et du règlement des litiges : le vol de colis dans les zones non sécurisées coûte aux détaillants une moyenne de 8 USD par colis × 400 colis/mois = 38 400 USD/an. L'automatisation de l'enregistrement des coursiers et de la notification des consommateurs permet d'économiser environ 6 heures par semaine de temps de personnel de réception à 22 USD/heure = 6 864 USD/an. Chaque serrure IoT pour casier contribue à ces économies en permettant un suivi de chaîne de traçabilité vérifiable pour chaque livraison.
Coût total de possession et retour sur investissement sur 5 ans. Coût total sur 5 ans : matériel (2 730 USD) + installation (2 813 USD) + connectivité (5 × 360 USD = 1 800 USD) + maintenance (5 × 500 USD = 2 500 USD) = 9 843 USD. Économies opérationnelles totales sur 5 ans : remplacement de clés (10 800 USD) + réduction du vol à 50 % de 38 400 USD/an (96 000 USD) + temps du personnel (34 320 USD) = 141 120 USD. Bénéfice net sur 5 ans : 131 277 USD. Retour sur investissement : 1 333 %. L'investissement dans la technologie de serrure IoT pour casier est rentabilisé dans les 2 à 4 premiers mois de fonctionnement dans un scénario de livraison de colis à trafic moyen. Chaque serrure IoT pour casier de la banque génère des économies opérationnelles mesurables dès son premier jour de service.
Tendances Futures pour la Serrure IoT pour Casier : Matter, Maintenance Prédictive par IA et Récupération d'Énergie
Trois tendances technologiques vont remodeler le marché des serrures IoT pour casier entre 2026 et 2029. Matter 1.5 et 2.0 — la norme d'interopérabilité pour la maison intelligente pilotée par la Connectivity Standards Alliance — devrait ajouter un type de dispositif "serrure intelligente" qui prend en charge nativement les cas d'utilisation de la serrure IoT pour casier, y compris la gestion des justificatifs multi-utilisateurs, le signalement d'occupation et les alertes d'effraction. Une serrure IoT pour casier certifiée Matter pourra rejoindre tout écosystème de maison intelligente ou de gestion de bâtiment compatible Matter sans passerelle propriétaire ni hub spécifique au fournisseur, réduisant ainsi le coût d'intégration et élargissant le marché adressable. Les premiers brouillons de Matter 1.3 incluent un cluster "verrou de conteneur" qui correspond directement à la sémantique de la serrure IoT pour casier — réserver, occuper, libérer, dépassement — et la ratification finale est attendue pour fin 2026 ou début 2027. Une serrure IoT pour casier certifiée Matter interopérera avec tout contrôleur Matter, éliminant ainsi le verrouillage propriétaire pour les grands déploiements.
La maintenance prédictive pilotée par l'IA ira au-delà des simples alertes de seuil de tension pour modéliser les pannes de serrure IoT pour casier des semaines ou des mois à l'avance. En entraînant un détecteur d'anomalies de séries temporelles sur la télémétrie de millions de cycles d'actionnement de serrures IoT pour casier — profil de courant de l'électroaimant, temps d'engagement du pêne, signature acoustique, chute de tension corrélée à la température — la plateforme de gestion de parc peut identifier une serrure IoT pour casier dont l'électroaimant commence à s'user avant qu'il ne tombe complètement en panne. Cela permet à l'opérateur de remplacer la serrure IoT pour casier lors d'une visite de maintenance planifiée plutôt que de répondre à une panne d'urgence. Les premiers déploiements de modèles de maintenance prédictive sur des parcs de serrures IoT pour casier signalent une réduction de 60 à 70 % des événements d'indisponibilité non planifiés. Chaque serrure IoT pour casier contribue aux données de cycle d'actionnement qui améliorent la précision du modèle prédictif au fil du temps.
Les unités de serrures IoT pour casier à récupération d'énergie sont le point d'arrivée à long terme pour les déploiements entièrement sans fil. Des prototypes démontrés en 2025-2026 utilisent un petit panneau photovoltaïque intégré dans la face de la porte du casier pour charger lentement une supercondensateur ou une batterie à semi-conducteurs en couche mince, combiné à un convertisseur élévateur qui peut générer l'impulsion de 350 mA de l'électroaimant à partir
Vous ne savez pas quel capteur choisir ?
Parlez à nos ingénieurs d’application mmWave pour une consultation gratuite.
Trouvez le capteur de présence adapté à votre projet hôtelier
Comparez les 3 protocoles, consultez des études de cas hôteliers et téléchargez le guide d'installation
Produits associés
3
Gym Locker Lock — Offline Card, No WiFi Required
Offline card gym locker lock for fitness and pool lockers. MIFARE card, battery-powered 5-minute retrofit, no WiFi or server. Zinc alloy body, CE/FCC/RoHS.
Cette page le désigne déjà comme prochaine référence recommandée.
PIN Code Electronic Cabinet Lock — Stand-Alone, No WiFi
Offline keypad cabinet lock for gym, office and parcel lockers. Battery-powered, 5-minute retrofit, audit-free simple deployment. PIN + MIFARE card, DC 6V, 4×AA.
Cette page le désigne déjà comme prochaine référence recommandée.
Serrure de casier Bluetooth — Application + code PIN + carte, parc géré
Serrure de casier à application BLE hors ligne pour colis, bureaux et parcs de casiers gérés. Application + code PIN + carte MIFARE, gestion à distance des identifiants, aucune dépendance à un serveur, rétrofit alimenté par batterie.
Cette page le désigne déjà comme prochaine référence recommandée.
Articles de blog associés
3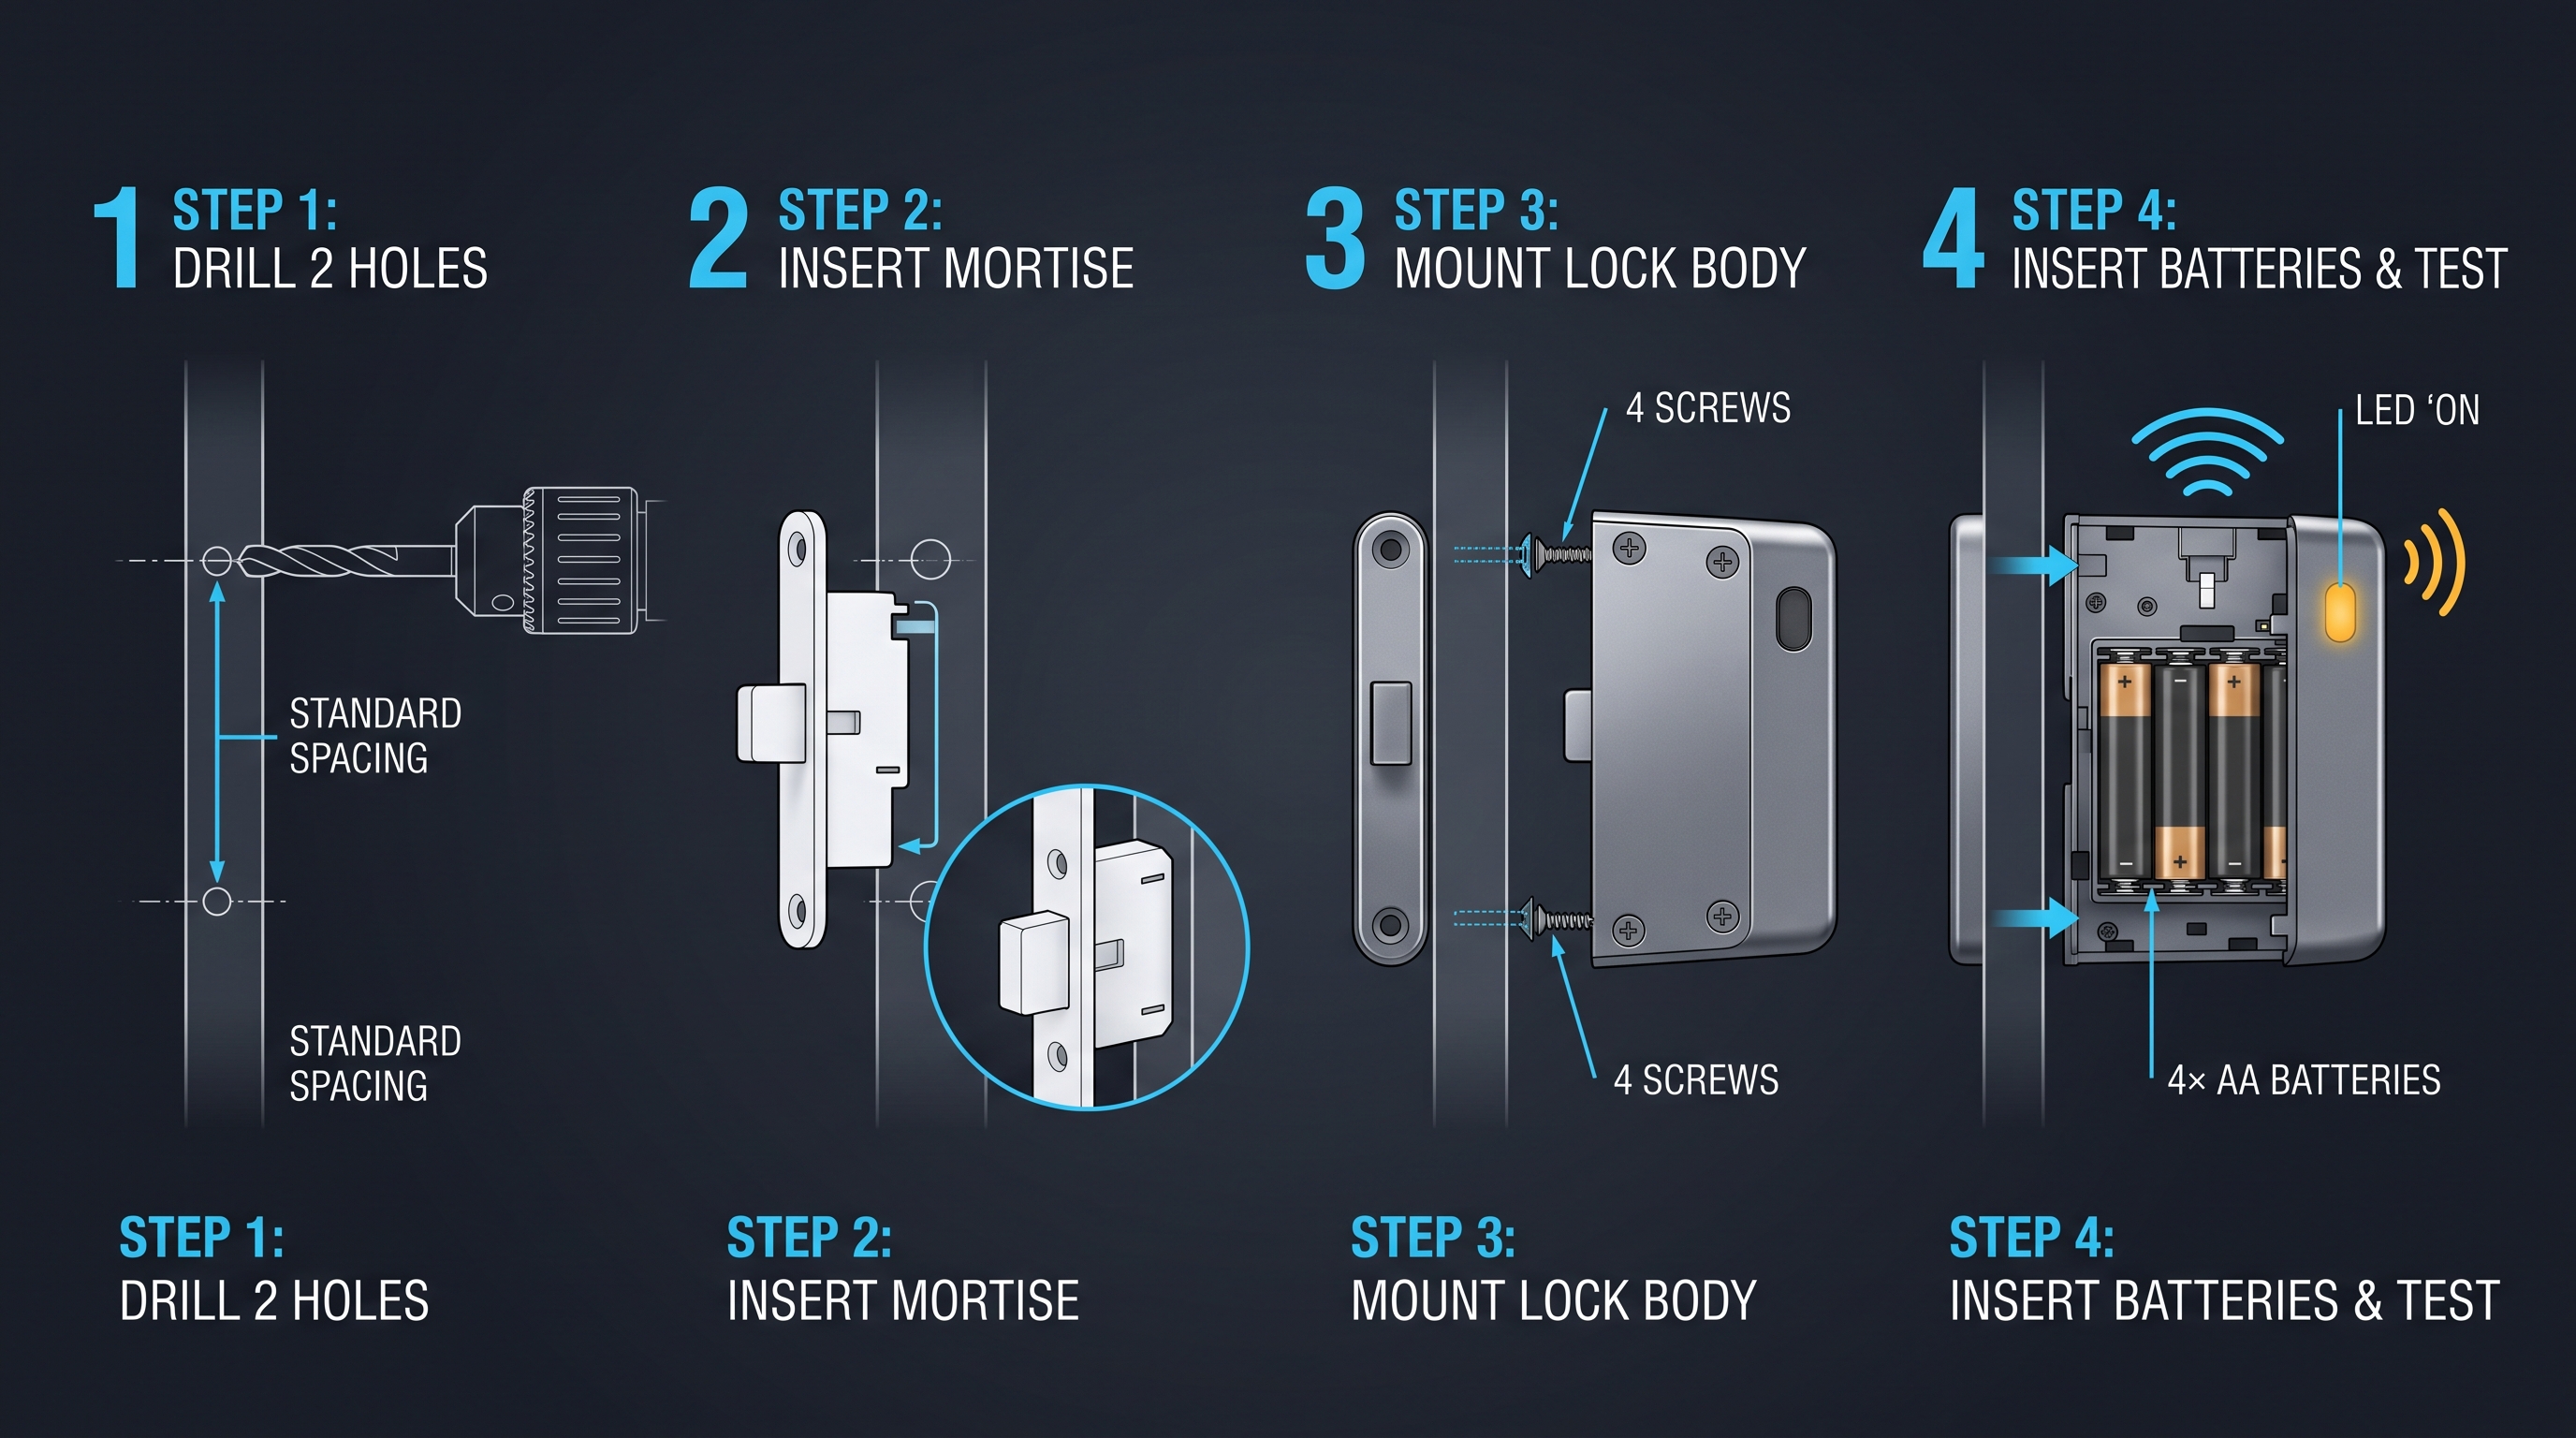
Serrure de meuble à bijoux : Le guide complet pour sécuriser les bijoux de grande valeur dans les meubles et vitrines
Découvrez comment une serrure de meuble à bijoux sécurise les bijoux de grande valeur dans les vitrines et coffres. Comparez les systèmes électromagnétiques, RFID, biométriques et à clé.
Il couvre le même contexte produit : Gym Locker Lock — Offline Card, No WiFi Required.
Serrure IoT pour Armoire : Le Guide Complet de la Sécurité Connectée et Intelligente
Découvrez comment fonctionne la technologie des serrures IoT pour armoires avec Wi-Fi, BLE, Zigbee, MQTT et tableaux de bord cloud. Couvre la télémétrie, la gestion de flotte, l'OTA, le edge vs cloud et la sécurité.
Il couvre le même contexte produit : Gym Locker Lock — Offline Card, No WiFi Required.
Serrure de meuble invisible : Le guide complet 2026 des systèmes de verrouillage cachés et indétectables pour meubles et armoires
Serrure de meuble invisible: comparaison magnétique, RFID, électromagnétique et Bluetooth, avec critères d'installation, d'alimentation et sélection.
Il couvre le même contexte produit : PIN Code Electronic Cabinet Lock — Stand-Alone, No WiFi.
Spécifiez votre projet hôtelier avec nos ingénieurs
Indiquez le nombre de chambres, le type de plafond et votre préférence de protocole. Nous renverrons un plan d'échantillon et un devis sous 24 heures ouvrées.
- Passez d'une guidance générale à une discussion produit ou application.
- Utilisez la RFQ quand le prix, les plans, le MOQ ou le calendrier de lancement nécessitent de la structure.
- Gardez une voie de contact direct visible pour les clarifications rapides et le transfert.