Serrure IoT pour Armoire : Le Guide Complet de la Sécurité Connectée et Intelligente
Découvrez comment fonctionne la technologie des serrures IoT pour armoires avec Wi-Fi, BLE, Zigbee, MQTT et tableaux de bord cloud. Couvre la télémétrie, la gestion de flotte, l'OTA, le edge vs cloud et la sécurité.
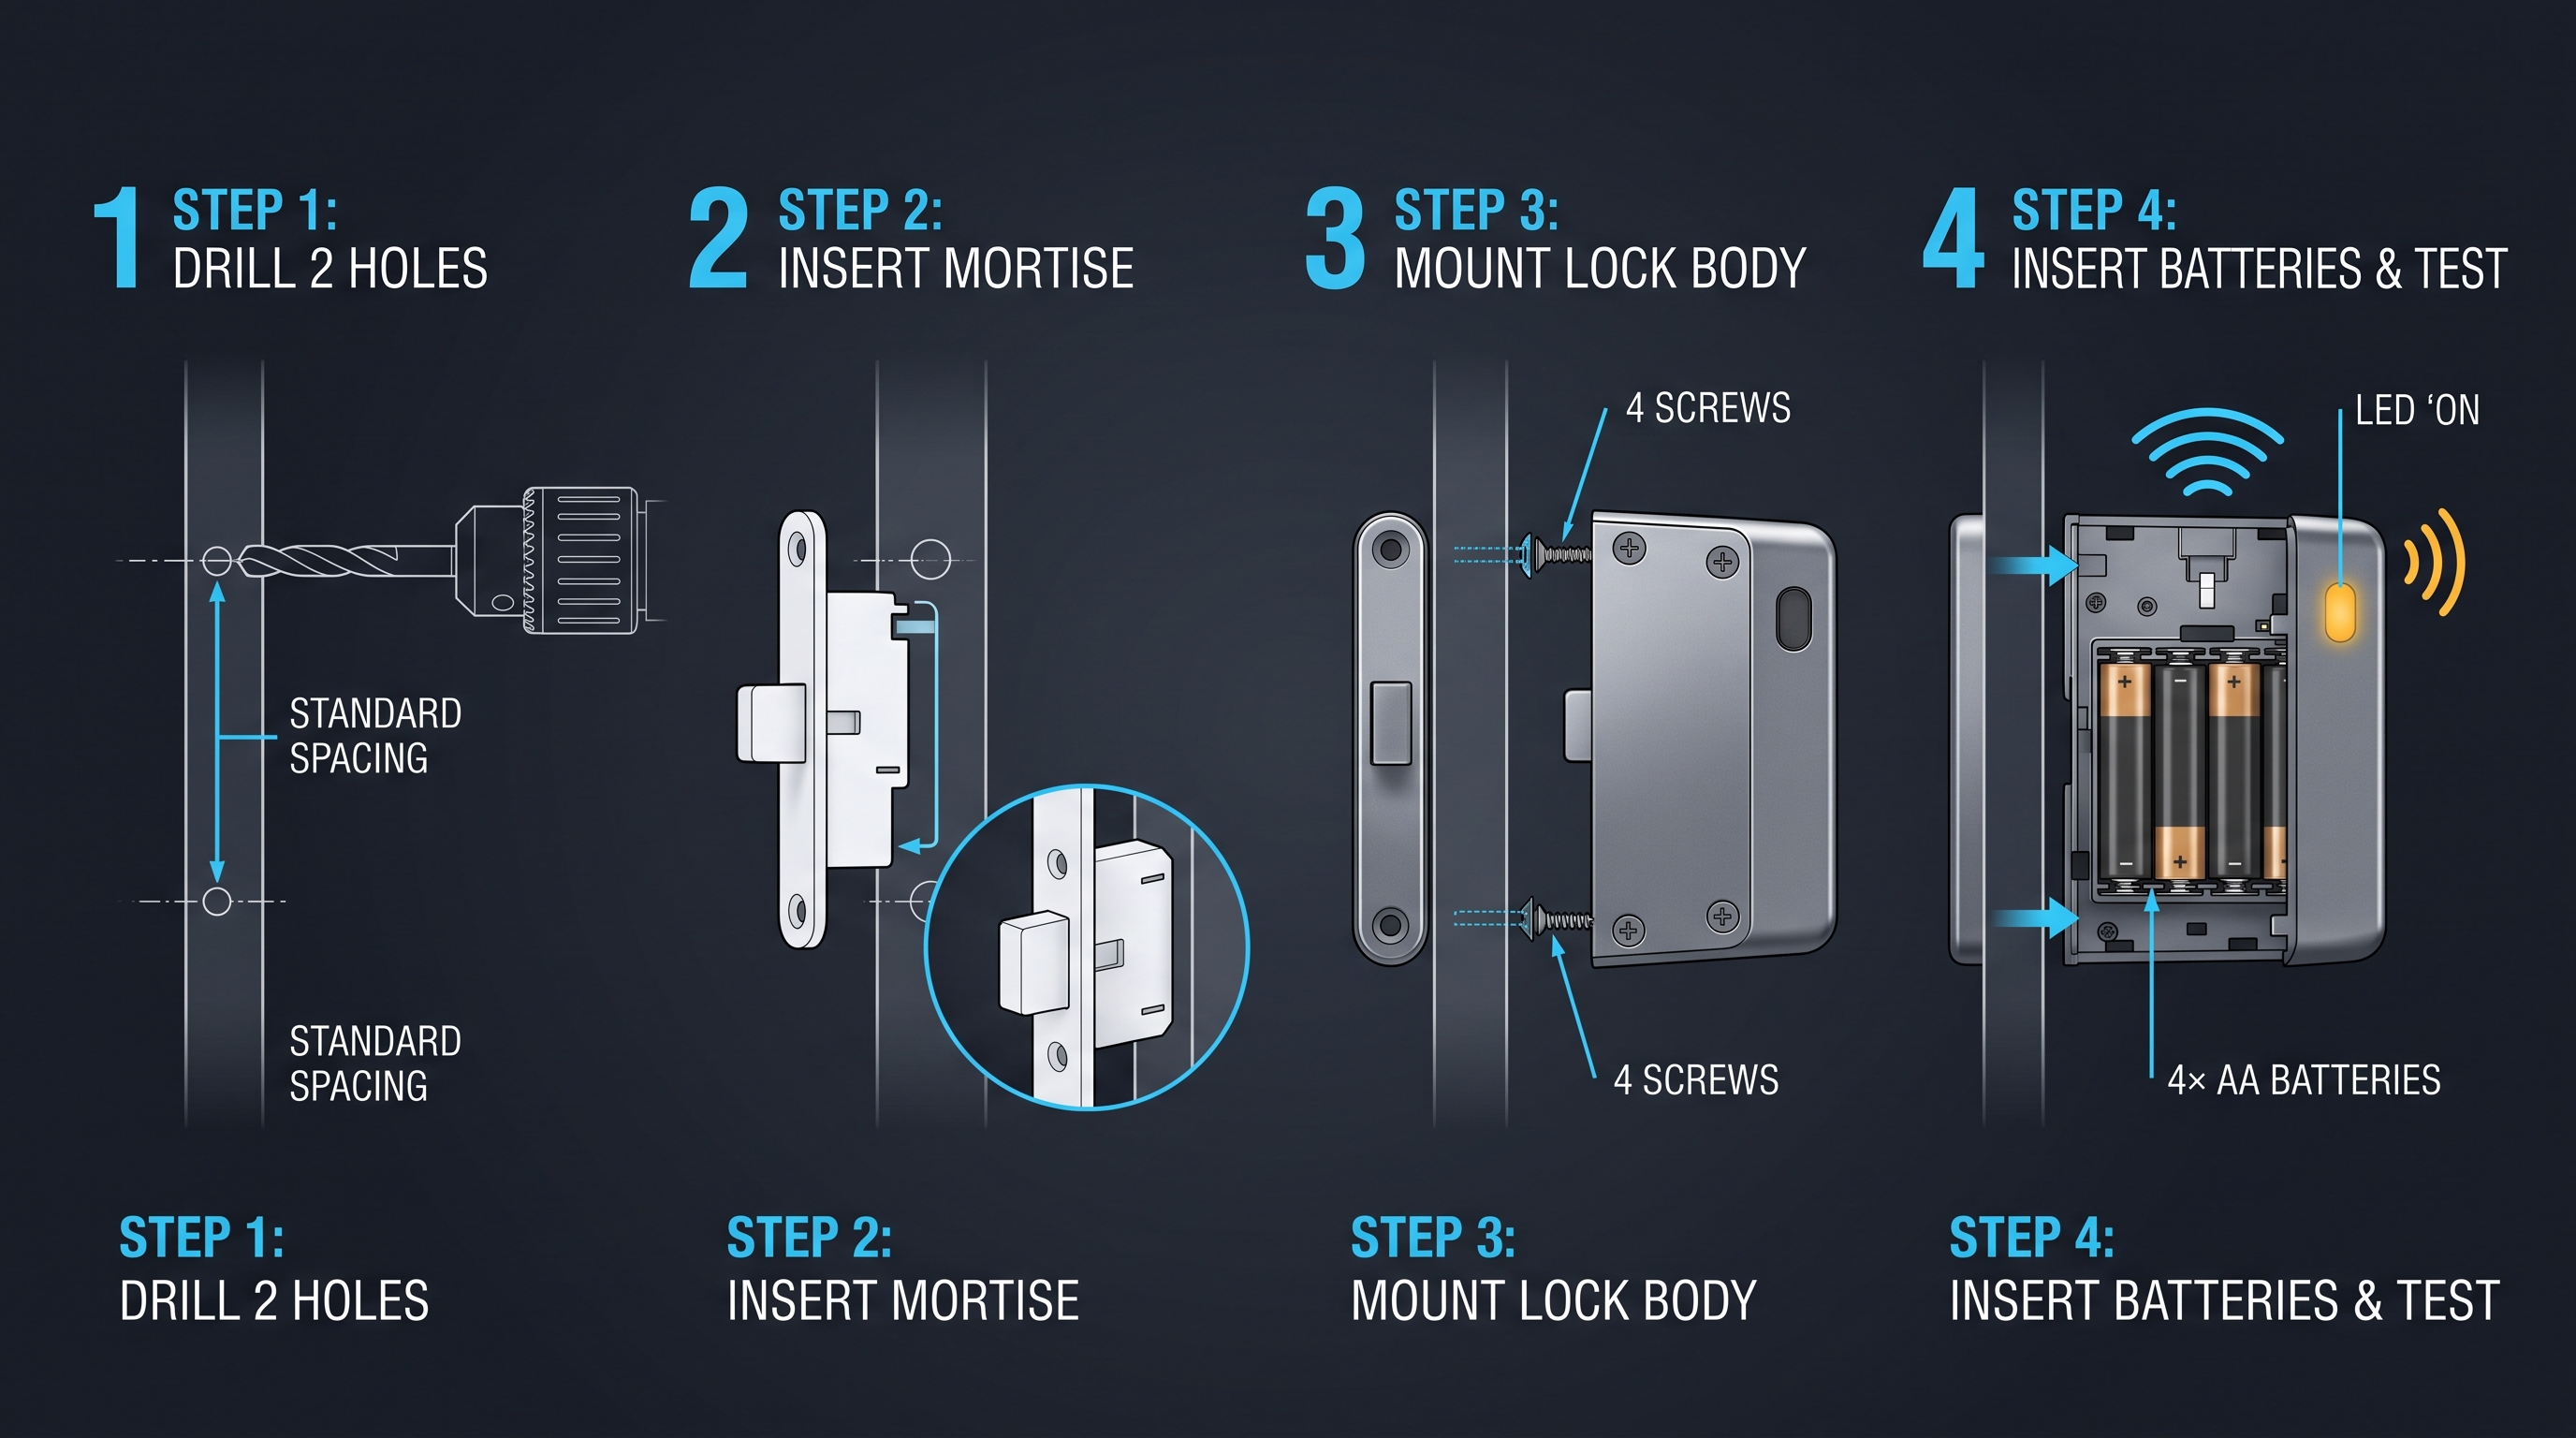
Qu'est-ce qu'une Serrure IoT pour Armoire et Comment Redéfinit-elle le Contrôle d'Accès Physique ?
Une serrure IoT pour armoire est un dispositif de verrouillage électromécanique connecté au réseau qui remplace les serrures à clé ou à combinaison traditionnelles sur les armoires, casiers, tiroirs, boîtiers et unités de stockage, permettant l'autorisation à distance, la télémétrie en temps réel, la journalisation d'audit automatisée et l'intégration avec des systèmes plus larges de gestion des installations ou des stocks. Contrairement aux serrures d'armoire conventionnelles qui reposent sur des clés physiques, des combinaisons mécaniques ou des claviers électroniques autonomes, toute serrure IoT pour armoire intègre un module de communication sans fil – typiquement Wi-Fi (802.11 b/g/n, 2,4 GHz, consommant 150–350 mA en transmission active), Bluetooth Low Energy (BLE 5.x, 5–15 mA en moyenne, 50 ms de latence de connexion), Zigbee (IEEE 802.15.4, 2,4 GHz, 20–40 mA, capable de routage maillé), Z-Wave (908,42 MHz ou 868,42 MHz selon les variantes régionales, 15–30 mA, pénétration sub-GHz), Thread/Matter (basé sur IPv6, 10–25 mA, commissionnement via QR code), NB-IoT (3GPP Release 13+, 200–400 mA en crête, spectre cellulaire sous licence), ou LoRaWAN (bande ISM sub-GHz, 10–25 mA, portée de 2–15 km selon la densité urbaine) – ainsi qu'un microcontrôleur (ARM Cortex-M4 ou classe ESP32, 80–240 MHz, 512 Ko–4 Mo de flash), un actionneur motorisé ou à solénoïde (typiquement 3–6 V DC, 200–500 ms de temps de course, évalué pour 100 000–500 000 cycles), et un ou plusieurs capteurs (interrupteur reed magnétique pour l'état de la porte, thermistance ou capteur d'humidité pour la surveillance environnementale, accéléromètre pour la détection d'effraction). Chaque serrure IoT pour armoire publie de la télémétrie via MQTT (publish-subscribe, QoS 0–2, sécurisé par TLS 1.3, charge utile typique de 50–200 octets par événement) ou HTTPS (RESTful JSON, à certificat épinglé, 200–500 ms d'aller-retour par requête) vers un courtier cloud ou sur site, où un tableau de bord affiche l'état en direct, les tendances historiques, l'état de santé de la batterie, les versions de firmware et les événements d'accès. Les plateformes de gestion de flotte regroupent ensuite des dizaines, centaines ou milliers de ce type de serrure IoT pour armoire en zones logiques, appliquent des politiques d'autorisation granulaires, planifient des mises à jour OTA du firmware par vagues et surveillent les événements exceptionnels tels que les tentatives d'effraction, les avertissements de batterie faible ou les alertes de porte ouverte prolongée. Il en résulte un changement de paradigme, passant d'une sécurité physique passive et sans audit à une gouvernance d'accès active et riche en données qui transforme chaque interaction de la serrure IoT pour armoire en intelligence actionnable.
Protocoles de Connectivité Centraux Alimentant la Serrure IoT pour Armoire Moderne
Le choix du protocole sans fil est la décision architecturale la plus importante lors du déploiement d'une serrure IoT pour armoire, car il détermine la consommation d'énergie, la latence, la portée, le coût de l'infrastructure, l'évolutivité et le risque de dépendance vis-à-vis du fournisseur. Chaque protocole occupe une niche distincte dans le spectre de la connectivité, et comprendre leurs compromis est essentiel pour faire correspondre la serrure IoT pour armoire à son environnement opérationnel. Le Wi-Fi (802.11 b/g/n à 2,4 GHz) offre la bande passante la plus élevée et la latence la plus faible de tous les protocoles IoT courants, avec un débit typique de 10–50 Mbps et des temps d'aller-retour inférieurs à 50 ms sur les réseaux locaux, ce qui rend ce protocole de serrure IoT pour armoire idéal pour les déploiements dans des installations qui disposent déjà d'une couverture dense de points d'accès Wi-Fi – comme les bureaux, les hôpitaux, les écoles et les magasins de détail. Cependant, la pénalité énergétique est sévère : une serrure IoT pour armoire basée sur ESP32 transmettant en Wi-Fi à +20 dBm consomme 350–400 mA en transmission active, 70–80 mA en écoute de sommeil DTIM10, et nécessite un cycle d'utilisation prudent pour atteindre une durée de vie de batterie acceptable pour la serrure IoT pour armoire. Avec une batterie Li-Po de 2 000 mAh, 10 à 20 événements de déverrouillage par jour et un sommeil profond optimisé entre les transmissions, une serrure IoT pour armoire Wi-Fi dure généralement 6 à 12 mois avant de nécessiter une recharge ou un remplacement de la pile primaire de la batterie de la serrure IoT pour armoire. Le BLE 5.x réduit le courant moyen à 5–15 mA pendant des intervalles de connexion de 30–50 ms, avec des rafales de publicité de pointe de 15–25 mA et un courant de sommeil profond aussi bas que 1–3 µA. Une serrure IoT pour armoire basée sur BLE atteint 12 à 24 mois d'autonomie sur une seule pile CR123A ou deux piles AAA (3 000–3 500 mAh au total), mais la portée est limitée à 10–30 mètres à l'intérieur, et ce protocole de serrure IoT pour armoire nécessite une passerelle ou un relais smartphone pour la connectivité cloud – ce qui rend le BLE mieux adapté aux petits déploiements (10–50 unités de serrure IoT pour armoire) à proximité d'un hub ou d'un appareil mobile. Zigbee et Z-Wave occupent le niveau de la mise en réseau maillée : Zigbee (2,4 GHz, 20–40 mA TX, 250 kbps) et Z-Wave (sub-GHz, 15–30 mA TX, 40–100 kbps) pour la serrure IoT pour armoire prennent tous deux en charge les topologies maillées auto-réparatrices où chaque serrure IoT pour armoire peut agir comme routeur pour les appareils voisins, étendant la portée au-delà de 100 mètres et améliorant la fiabilité grâce à des chemins redondants. Toute serrure IoT pour armoire Zigbee fonctionne également comme un répéteur de portée pour les dispositifs de serrure IoT pour armoire voisins, et ces protocoles sont l'épine dorsale des déploiements de bâtiments intelligents (50–500 unités de serrure IoT pour armoire) où la densité des murs, le nombre d'étages et les armoires métalliques atténuent les bandes de fréquences plus élevées. Zigbee 3.0 et Z-Wave série 800 prennent tous deux en charge les classes de sécurité S2, le chiffrement AES-128 et l'inclusion via QR-code ou commissionnement basé sur PIN pour chaque serrure IoT pour armoire. Le protocole Matter, construit sur Thread (IPv6 6LoWPAN, 10–25 mA TX, 250 kbps à 2,4 GHz), ajoute une interopérabilité au niveau de la couche application entre les écosystèmes, permettant à une seule serrure IoT pour armoire d'être contrôlée simultanément depuis Apple Home, Google Home, Amazon Alexa et SmartThings sans ponts propriétaires – bien que le matériel de serrure IoT pour armoire certifié Matter reste limité en 2026 pour les cas d'utilisation d'armoires industrielles. Pour les déploiements étendus de serrures IoT pour armoires, le NB-IoT et le LTE-M fournissent une connectivité IoT cellulaire avec une fiabilité de spectre sous licence, une couverture étendue (1–10 km en environnement urbain, atteignant les sous-sols et les enceintes blindées) et un courant de sommeil profond de 3–5 µA avec des cycles DRX étendus jusqu'à 2,9 secondes. Une serrure IoT pour armoire NB-IoT transmet à un pic de 200–400 mA mais seulement pendant 100–300 ms par liaison montante, avec des budgets de télémétrie quotidiens aussi bas que 1–2 Ko par mois, permettant une durée de vie de la batterie de 2 à 5 ans sur quatre piles AA (8 000–10 000 mAh) lorsque cette serrure IoT pour armoire est déployée dans un emplacement à faible trafic tel qu'une armoire utilitaire, une enceinte de télécommunications ou une unité de stockage extérieure. LoRaWAN complète le NB-IoT avec une communication sub-GHz ultra-longue portée (2–15 km en visibilité directe, 1–5 km en zone urbaine dense) avec une efficacité énergétique extrême : 10–25 mA TX à +14 à +20 dBm, 1–2 µA en sommeil profond, et un débit de données de 0,3–50 kbps selon le facteur d'étalement. Une serrure IoT pour armoire LoRaWAN est idéale pour les scénarios agricoles, logistiques ou d'infrastructure où les unités de serrure IoT pour armoire sont espacées de centaines de mètres et la couverture cellulaire est absente, bien que le faible cycle d'utilisation de la liaison montante (0,1%–1% par sous-bande dans les réglementations UE, 1%–10% aux US) limite la fréquence de télémétrie de la serrure IoT pour armoire à quelques messages par heure.
| Protocole | Bande de Fréquence | Courant TX | Débit de Données | Portée (Intérieur) | Autonomie (2 000 mAh) | Passerelle Req. | Maillage |
|---|---|---|---|---|---|---|---|
| Wi-Fi (b/g/n) | 2,4 GHz | 150–400 mA | 10–50 Mbps | 20–50 m | 6–12 mois | Non | Non |
| BLE 5.x | 2,4 GHz | 5–25 mA | 1–2 Mbps | 10–30 m | 12–24 mois | Oui (ou téléphone) | Limité |
| Zigbee 3.0 | 2,4 GHz | 20–40 mA | 250 kbps | 30–100 m | 12–30 mois | Oui (coordinateur) | Oui |
| Z-Wave 800 | Sub-GHz (région) | 15–30 mA | 40–100 kbps | 30–60 m | 12–36 mois | Oui (contrôleur) | Oui |
| Thread/Matter | 2,4 GHz | 10–25 mA | 250 kbps | 30–50 m | 18–36 mois | Oui (routeur frontière) | Oui |
| NB-IoT | LTE sous licence | 200–400 mA | 20–250 kbps | 1–10 km (WAN) | 2–5 ans | Non (cellulaire) | Non |
| LoRaWAN | ISM sub-GHz | 10–25 mA | 0,3–50 kbps | 1–15 km (WAN) | 3–8 ans | Non (passerelle vers cloud) | Étoile |
Architecture de Télémétrie : Comment une Serrure IoT pour Armoire Transmet les Données du Capteur au Tableau de Bord
Le pipeline de télémétrie d'une serrure IoT pour armoire commence au niveau de la couche capteur, passe par un prétraitement local sur le microcontrôleur de la serrure IoT pour armoire, circule par voie hertzienne via MQTT ou HTTPS vers un courtier ou une passerelle API, atterrit dans une base de données de séries temporelles, et est enfin rendu sur un tableau de bord en temps réel – généralement en moins de 200 millisecondes pour les événements locaux et en moins de 2 secondes pour les événements médiés par le cloud pour la serrure IoT pour armoire. Comprendre ce pipeline est essentiel pour les ingénieurs qui doivent spécifier les budgets de latence, l'allocation de bande passante, les coûts de calcul cloud et le comportement de basculement pour leurs déploiements de serrures IoT pour armoires. Au niveau du capteur, une serrure IoT pour armoire typique intègre quatre modalités de détection principales : un interrupteur reed magnétique (normalement ouvert ou normalement fermé, 10–20 ms d'anti-rebond, 1 mm–5 mm d'entrefer de détection) détecte la position de la porte ; un capteur à effet Hall ou capacitif de pêne confirme la course du pêne (sorti ou rentré, 5–15 ms de temps de détection) ; une thermistance ou un capteur de température numérique (DHT22, SHT30 ou BME280, précision ±0,3°C, échantillonnage 0,5–2 Hz) surveille le climat interne de l'armoire ; et un accéléromètre MEMS (LIS3DH, ADXL345 ou BMI270, résolution 10 à 14 bits, échantillonnage 50–400 Hz) fournit une détection d'effraction via l'analyse des vibrations et de l'inclinaison. Le microcontrôleur de la serrure IoT pour armoire lit ces capteurs à des intervalles configurables – typiquement une fois par seconde pour l'état de la porte, une fois toutes les 5 minutes pour la température et l'humidité, et en continu à 100 Hz pour les événements d'effraction avec un tampon circulaire de 2 à 5 secondes de données pré-déclenchement. Les valeurs brutes des capteurs sont ensuite normalisées, horodatées avec l'RTC de la serrure IoT pour armoire (corrigé de la dérive via NTP ou GPS toutes les 6–24 heures, dérive typique de 1–5 ppm), et encadrées dans un paquet de télémétrie. La charge utile du paquet est sérialisée dans un format binaire compact (Protocol Buffers, CBOR ou MessagePack) ou JSON, en fonction des contraintes de bande passante et de la complexité d'analyse côté cloud. Un paquet de télémétrie MQTT typique pour une serrure IoT pour armoire s'étend sur 80–200 octets en binaire ou 200–500 octets en JSON, contenant l'ID de l'appareil, l'horodatage, l'état de la porte, l'état de la serrure, la tension de la batterie (pourcentage et millivolts), la température en Celsius, le pourcentage d'humidité, la version du firmware, le RSSI et un bitmap de code d'erreur. La serrure IoT pour armoire publie ce paquet sur un sujet MQTT structuré hiérarchiquement (par exemple, v2/sites/{site_id}/zones/{zone_id}/locks/{lock_id}/telemetry) en utilisant QoS 1 (livraison au moins une fois) avec un message retenu défini sur faux, garantissant une livraison tolérante aux doublons sans persistance d'état obsolète sur le courtier. La persistance de session avec un indicateur de session propre défini sur faux permet au courtier de mettre en file d'attente les messages pour une serrure IoT pour armoire qui se déconnecte temporairement pendant les cycles de sommeil profond – une fonctionnalité essentielle pour les unités de serrure IoT pour armoire alimentées par batterie qui alternent entre 2 et 10 secondes de radio active et 30 à 300 secondes de sommeil. Côté courtier, un courtier MQTT 5.0 tel qu'EMQX (1 million de connexions simultanées par nœud de cluster, latence P99 <5 ms) ou Mosquitto (plus léger, 100 000 connexions simultanées) authentifie chaque serrure IoT pour armoire via des certificats clients X.509 ou des clés pré-partagées, applique des listes de contrôle d'accès au niveau du sujet, et transmet la télémétrie à un moteur de règles ou un processeur de flux. Le moteur de règles peut enrichir la charge utile avec des métadonnées d'appareil provenant d'une base de données d'enregistrement, calculer des métriques dérivées (durée de fonctionnement restante de la batterie basée sur une régression linéaire de la chute de tension sur 7–14 jours) et déclencher des alertes pour les dépassements de seuil (température >60°C, humidité >95%, porte ouverte >300 secondes). Le flux enrichi est écrit dans une base de données de séries temporelles – TimescaleDB, InfluxDB ou AWS Timestream – à un rythme d'écriture de 50 à 500 points par serrure IoT pour armoire par jour selon la cadence de télémétrie. Sur une flotte de 10 000 serrures IoT pour armoires à 100 points par jour, le débit d'écriture atteint 1 million de points par jour, nécessitant environ 60 à 80 Go de stockage chaud par an plus un archivage hiérarchisé vers un stockage d'objets froid après 90 jours. Le tableau de bord, construit sur un framework de visualisation en temps réel tel que Grafana, Superset ou une application React personnalisée avec abonnements WebSocket, interroge la base de données pour des tranches de temps et affiche l'état en direct de chaque serrure IoT pour armoire sous forme de carte codée par couleur (vert pour normal, jaune pour entrebâillée, rouge pour effraction, gris pour hors ligne >24 heures), la santé globale de la flotte sous forme de diagrammes à jauge, et la télémétrie par serrure sous forme de graphiques de séries temporelles interactifs. Les ingénieurs configurant un pipeline de télémétrie de serrure IoT pour armoire doivent également planifier une mise en mémoire tampon hors ligne : la serrure maintient un tampon flash ou FRAM non volatile de 1 000 à 10 000 événements (configurable, typiquement 5 000 événements), et lors de la reconnexion après une panne, la serrure IoT pour armoire rejoue la télémétrie manquée à un rythme contrôlé de 1 à 10 messages par seconde pour éviter de submerger le courtier ou la base de données en aval.
MQTT vs HTTPS : Choisir le Bon Transport pour Votre Serrure IoT pour Armoire
La sélection du protocole de transport entre MQTT et HTTPS est une décision fondamentale qui affecte la latence, la durée de vie de la batterie, l'ordre des messages, le coût cloud et l'évolutivité pour chaque serrure IoT pour armoire dans un déploiement. Les deux protocoles fonctionnent sur TLS 1.3 (obligatoire pour toutes les grandes plateformes IoT cloud depuis 2024) et prennent en charge l'authentification mutuelle avec des certificats X.509, mais leurs paradigmes architecturaux divergent d'une manière qui correspond directement aux exigences opérationnelles de la serrure IoT pour armoire. MQTT est un protocole publish-subscribe conçu pour les réseaux asymétriques, pilotés par les événements, à pertes élevées et à latence variable qui caractérisent les environnements IoT. Lorsqu'une serrure IoT pour armoire publie un événement d'ouverture de porte via MQTT, cette serrure IoT pour armoire ouvre une seule connexion TCP au courtier (handshake SYN-ACK : 1 aller-retour), effectue la négociation TLS (1–2 allers-retours selon la reprise de session) et envoie la charge utile de 100–200 octets dans un seul paquet PUBLISH. Avec une session propre et une connexion persistante qui reste ouverte entre les intervalles de télémétrie, la serrure IoT pour armoire évite de répéter la poignée de main en trois étapes et la négociation TLS pour chaque message – essentiel pour la conservation de la batterie de la serrure IoT pour armoire, car chaque handshake TLS consomme 300–500 µAh aux niveaux de puissance Wi-Fi. Une serrure IoT pour armoire connectée MQTT utilisant BLE ou Zigbee peut maintenir une connexion persistante à faible consommation avec des pings keepalive à intervalles de 60 à 300 secondes, ne consommant que 0,5–2 mA dans un état de connexion maintenue. Le courtier distribue ensuite le message à tous les abonnés (le backend cloud, le hub local et tous les clients de surveillance) avec une seule publication, réalisant une efficacité un-à-plusieurs sur la flotte de serrures IoT pour armoires. MQTT QoS 1 garantit une livraison au moins une fois, ce qui est approprié pour la télémétrie de serrure IoT pour armoire où la livraison en double est tolérable (le cloud déduplique par ID d'appareil et séquence ou horodatage), et QoS 0 fournit du « fire-and-forget » pour la télémétrie à faible priorité telle que les lectures de température périodiques où un message perdu d'une serrure IoT pour armoire est acceptable. QoS 2 (exactement une fois) est généralement évité dans les conceptions de serrures IoT pour armoires alimentées par batterie en raison des frais généraux d'échange de quatre paquets. HTTPS, en revanche, fonctionne sur un modèle synchrone requête-réponse où la serrure IoT pour armoire initie une requête POST ou PUT vers un point de terminaison d'API REST pour chaque événement. La serrure IoT pour armoire doit effectuer la poignée de main TCP plus TLS complète pour chaque requête si aucune réutilisation de connexion n'est disponible (le multiplexage HTTP/2 atténue ce problème mais est rarement implémenté sur les MCU contraints). Chaque POST HTTPS transportant une charge utile de télémétrie de 200–500 octets consomme 1,5 à 3 fois plus d'énergie qu'une publication MQTT équivalente, principalement en raison des frais généraux d'en-tête plus importants (400–800 octets par requête HTTP contre 2–4 octets par encodage de sujet MQTT) et de l'absence de sémantique de connexion persistante dans les clients HTTP/1.1 sur les appareils embarqués. Pour toute serrure IoT pour armoire, HTTPS est mieux réservé aux opérations peu fréquentes et de grande valeur où un accusé de réception synchrone est essentiel : téléchargement de firmware via HTTPS (plage : 100 Ko–2 Mo, prenant en charge les requêtes de plage et la mise en cache ETag, 30–120 secondes au débit Wi-Fi), renouvellement de certificat (POST de 1–2 Ko, une fois tous les 30–365 jours), ou accusés de réception de commande où la serrure IoT pour armoire doit confirmer qu'une commande de déverrouillage administratif a été reçue et exécutée. De nombreux déploiements de production de serrures IoT pour armoires adoptent une approche hybride : MQTT pour la télémétrie d'événements en temps réel (ouverture de porte, fermeture de porte, déverrouillage, verrouillage, effraction, batterie faible) et HTTPS pour les transferts de fichiers, le provisionnement et les opérations du plan de gestion, combinant l'efficacité événementielle du pub-sub avec la fiabilité requête-réponse et la robustesse de mise en cache de REST.
| Fonctionnalité | MQTT (avec TLS 1.3) | HTTPS (HTTP/2 avec TLS 1.3) |
|---|---|---|
| Modèle de Connexion | Persistante, avec état | Sans état (par requête) |
| Frais Généraux par Message | 2–14 octets (sujet) + charge utile | 400–800 octets (en-têtes) + charge utile |
| Impact sur la Batterie (serrure 2 000 mAh) | 6–18 mois typique | 3–10 mois typique |
| Garanties de Livraison de Message | QoS 0, 1, 2 | Réponse synchrone 200/201 |
| Push d'Événements en Temps Réel | Natif (push courtier) | Polling ou WebSocket requis |
| Efficacité Bande Passante (10 msg/jour) | ~5–20 Ko/mois | ~50–200 Ko/mois |
| Compatibilité Pare-feu | Nécessite 1883/8883 ouvert | Ubiquitaire (80/443) |
| Mise en File d'Attente de Session | Oui (clean session=false) | Non |
| Latence Appareil-Cloud | 50–500 ms (persistant) | 200–2000 ms (démarrage à froid) |
| Adéquation pour Serrure IoT Armoire | Transport de télémétrie principal | Firmware, provisionnement, gestion |
Mises à Jour Firmware OTA : Maintenir la Serrure IoT pour Armoire Sécurisée et Riche en Fonctionnalités
Les mises à jour firmware over-the-air sont une capacité non négociable pour toute serrure IoT pour armoire déployée à grande échelle, permettant le correction à distance des vulnérabilités de sécurité, l'ajout de la prise en charge de nouveaux protocoles, les ajustements d'étalonnage des capteurs, les améliorations des algorithmes de gestion de l'alimentation et les améliorations de l'interface utilisateur sans accès physique à potentiellement des milliers d'unités de serrure IoT pour armoire distribuées. Une serrure IoT pour armoire qui manque de capacité OTA devient un passif de sécurité statique dans les mois suivant son déploiement, car son firmware de serrure IoT pour armoire se fige au moment de l'installation tandis que le paysage des menaces, les versions de l'API cloud et les normes de sécurité continuent d'évoluer. L'architecture OTA pour une serrure IoT pour armoire commence au niveau du bootloader de la serrure IoT pour armoire, qui doit prendre en charge la double banque A/B ou un mécanisme de mise à jour fiable avec récupération de secours. Dans l'approche à double banque, la mémoire flash du microcontrôleur de la serrure IoT pour armoire (2–4 Mo sur classe ESP32, 512 Ko–2 Mo sur Cortex-M4 avec flash SPI externe) est partitionnée en deux banques : la banque A contient le firmware actif actuel, et la banque B sert d'emplacement de préparation pour la prochaine mise à jour de cette serrure IoT pour armoire. La serrure IoT pour armoire télécharge la nouvelle image firmware (typiquement 200 Ko–1,5 Mo compressé, compressé avec LZMA, zlib ou Heatshrink réalisant une réduction de taille de 40–60%) via HTTPS depuis un référentiel de firmware servi par CDN, écrivant les octets bruts dans la banque B tout en continuant à fonctionner normalement depuis la banque A. Le téléchargement peut être fragmenté en blocs de 1–16 Ko avec vérification SHA-256 par bloc, permettant à la serrure IoT pour armoire de reprendre à partir du dernier bloc vérifié si la connexion tombe en cours de téléchargement – une fonctionnalité essentielle pour les liaisons de serrure IoT pour armoire NB-IoT et LoRaWAN où le débit soutenu est limité à 0,3–50 kbps et une image firmware de 500 Ko pourrait prendre 2 à 40 minutes pour être transférée à la serrure IoT pour armoire. Après que l'image complète est écrite et que son hachage SHA-256 est vérifié par rapport au manifeste signé avec la clé privée ECDSA P-256 du fabricant, la serrure IoT pour armoire définit un indicateur de compteur de démarrage, bascule le pointeur de banque active et déclenche un redémarrage assisté par watchdog. Au démarrage, le nouveau bootloader valide la signature de l'image en utilisant la clé publique intégrée et vérifie une routine d'auto-test (cycle d'actionneur, vérifications de plage de lecture du capteur, boucle de retour RSSI radio). Si l'auto-test échoue ou si le compteur de démarrage dépasse un seuil (typiquement 3 démarrages consécutifs échoués), le bootloader revient à la banque A et signale un événement de retour arrière via la télémétrie. La séquence OTA entière, de la notification du manifeste au démarrage vérifié, devrait se terminer dans les 10 à 60 secondes sur une serrure IoT pour armoire Wi-Fi, 1 à 10 minutes sur une serrure IoT pour armoire BLE avec relais passerelle, 10 à 60 minutes sur une serrure IoT pour armoire NB-IoT, et 1 à 24 heures sur une serrure IoT pour armoire LoRaWAN selon la taille de la charge utile et les restrictions de cycle d'utilisation régionales. L'orchestration OTA au niveau de la flotte introduit une complexité supplémentaire : une plateforme gérant 10 000 dispositifs de serrure IoT pour armoire doit planifier les mises à jour par vagues échelonnées (vague 1 : 1% de la flotte, fenêtre d'observation de 24 heures ; vague 2 : 10% ; vague 3 : 30% ; vague 4 : 59% restants), surveiller les taux de retour arrière et d'erreur par vague, appliquer le géorepérage pour mettre à jour chaque serrure IoT pour armoire pendant les heures creuses locales (configurable sous forme d'expressions cron par fuseau horaire), et échouer rapidement une vague si le taux d'erreur dépasse 5% combiné à un taux de succès inférieur à 90%. Le manifeste de mise à jour doit inclure un numéro de version monotone (semver : v2.3.1+build20260804), une version de bootloader minimale compatible, une date de sortie, un hachage de licence requis pour le suivi de conformité, et une matrice de dépendances pour les mises à jour multi-images où une serrure IoT pour armoire contient des images d'application, de pile radio et de bootloader séparées qui doivent être mises à jour dans un ordre spécifique. Un pipeline OTA bien implémenté transforme la serrure IoT pour armoire d'un appareil à fonction fixe en une plateforme continuellement évolutive qui peut recevoir de nouvelles capacités – telles que la prise en charge du protocole Matter ajoutée après le déploiement, des algorithmes de prédiction de batterie améliorés ou des chiffrements de cryptage mis à niveau – sans aucune intervention physique.
Fusion de Capteurs : Au-delà de la Simple Surveillance de l'État de la Porte dans la Serrure IoT pour Armoire
Bien que la fonction principale de toute serrure IoT pour armoire soit de sécuriser une porte d'armoire, les capacités de fusion de capteurs intégrées dans les dispositifs modernes de serrure IoT pour armoire élèvent la serrure IoT pour armoire d'une simple porte d'accès binaire à un nœud d'intelligence environnementale et opérationnelle multidimensionnel. Une serrure IoT pour armoire entièrement instrumentée agrège les flux de données de son capteur d'état de porte, de son capteur de position de pêne, de sa sonde de température, de son capteur d'humidité, de son accéléromètre et de ses entrées GPIO auxiliaires, puis fusionne ces signaux sur le microcontrôleur local de la serrure IoT pour armoire ou dans le cloud pour déduire des états qu'aucun capteur unique ne pourrait déterminer seul. L'interrupteur reed d'état de porte fournit le signal le plus basique pour toute serrure IoT pour armoire : ouvert ou fermé, échantillonné à 1–100 Hz selon le mode d'événement. Le capteur de position de pêne (typiquement un micro-interrupteur ou un capteur à effet Hall sur le mécanisme de pêne) signale indépendamment si le pêne est sorti ou rentré sur la serrure IoT pour armoire. La fusion de ces deux signaux sur le microcontrôleur de la serrure IoT pour armoire donne quatre états distincts : porte fermée avec pêne sorti (sécurisé), porte fermée avec pêne rentré (déverrouillé mais fermé), porte ouverte avec pêne rentré (ouvert, normal), et porte ouverte avec pêne sorti (défaut mécanique ou tentative d'effraction où le pêne s'est sorti malgré la porte ouverte – un indicateur d'effraction fort pour la serrure IoT pour armoire). L'accéléromètre exécute un algorithme de détection d'activité en arrière-plan à 50–400 Hz, calculant la magnitude du vecteur (racine carrée de la somme des carrés des axes X, Y, Z) moins le vecteur de gravité pour isoler l'accélération dynamique vue par la serrure IoT pour armoire. Lorsque la magnitude dépasse un seuil configurable (50–500 mg, selon la rigidité du montage de l'armoire), la serrure IoT pour armoire enregistre un événement de vibration. Une séquence de 3 à 10 événements de vibration dans un délai de 1 à 5 secondes, corrélée à une transition d'état de porte de fermé à ouvert alors que la serrure IoT pour armoire reste en mode sécurisé (pêne sorti), déclenche une alerte d'effraction. L'accéléromètre permet également la détection d'inclinaison : si une serrure IoT pour armoire signale un angle d'inclinaison statique dépassant 10–20 degrés par rapport à son orientation d'installation calibrée, l'appareil signale un déplacement potentiel de l'armoire ou une falsification du montage. Les données de température et d'humidité, échantillonnées à 0,1–2 Hz, servent à la fois des rôles opérationnels et environnementaux. En interne, la lecture de température de la serrure IoT pour armoire compense la mesure de tension de la batterie (les cellules Li-Po ou Li-SOCl2 présentent une pente de tension de −2 à −6 mV/°C), permettant à la jauge de batterie de signaler avec précision la capacité restante sur une plage de −20°C à +60°C. Les lectures d'humidité supérieures à 70–80% à l'intérieur d'une armoire métallique fermée déclenchent des alertes de ventilation – particulièrement pertinentes pour les armoires extérieures abritant des équipements de télécommunications ou de réseau sensibles où la condensation peut endommager à la fois l'électronique de la serrure IoT pour armoire et le contenu de l'armoire. Une serrure IoT pour armoire avancée peut également inclure un capteur infrarouge passif pour la détection d'occupation dans des environnements sensibles tels que le stockage frigorifique pharmaceutique ou les armoires à preuves, ou une résistance de détection de courant sur le circuit d'entraînement du moteur pour détecter un blocage mécanique (pic de courant au-dessus de 300–500 mA pendant la course du pêne indiquant une friction, un épuisement du lubrifiant ou un désalignement). Le moteur de fusion de capteurs sur le microcontrôleur de la serrure IoT pour armoire exécute une machine à états légère avec hystérésis pour anti-rebondir les signaux transitoires – par exemple, un événement de porte ouverte n'est publié qu'après 500–1000 ms d'état ouvert continu, filtrant les brèves oscillations de porte ou les anomalies de capteur. Les déploiements plus sophistiqués de serrures IoT pour armoires poussent les fenêtres d'accéléromètre mises en mémoire tampon vers le cloud pour une classification basée sur l'apprentissage automatique : un réseau de neurones convolutif ou un modèle de forêt aléatoire entraîné sur 5 000 à 50 000 échantillons de vibration étiquetés peut distinguer entre une entrée autorisée (mouvement unique et fluide), un effraction forcée (haute fréquence, signature à pics multiples) et une vibration environnementale (CVC, pas de pieds, machines à proximité) avec une précision de 95 à 99%, réduisant considérablement les taux de fausses alertes positives. Ce pipeline de fusion de capteurs, exécuté partiellement à la périphérie de la serrure IoT pour armoire et partiellement dans le cloud, convertit la serrure IoT pour armoire d'une barrière mécanique avec une carte réseau en un sentinelle de sécurité cognitive qui comprend la différence entre un glissement de carte d'accès et un pied-de-biche.
Traitement en Périphérie vs Traitement Cloud dans la Serrure IoT pour Armoire
La tension architecturale entre le traitement en périphérie et le traitement cloud dans une serrure IoT pour armoire se concentre sur la latence, la bande passante, la consommation d'énergie, l'autonomie pendant les pannes réseau et le coût de calcul, et la répartition optimale varie selon le cas d'utilisation, l'échelle de déploiement et la qualité du réseau pour chaque serrure IoT pour armoire. Dans une architecture à forte périphérie, le microcontrôleur intégré dans la serrure IoT pour armoire effectue la majorité du traitement du signal, de l'évaluation de la machine à états, de la détection d'anomalies et même de l'inférence ML locale avant de décider quels événements transmettre au cloud depuis la serrure IoT pour armoire. Le processeur périphérique de cette serrure IoT pour armoire – un ESP32-S3 avec 512 Ko de SRAM et 8 Mo de PSRAM, ou un nRF5340 avec 1 Mo de flash et 512 Ko de RAM – peut exécuter une tâche FreeRTOS ou Zephyr RTOS légère toutes les 10 à 50 ms pour interroger les capteurs, calculer les états fusionnés et comparer avec les seuils locaux pour la serrure IoT pour armoire. Lorsque la porte s'ouvre, le processeur périphérique de la serrure IoT pour armoire évalue immédiatement si le pêne était sécurisé au moment de l'ouverture, recoupe l'heure actuelle avec un calendrier d'accès autorisé mis en cache localement (synchronisé toutes les 6 à 12 heures), vérifie le journal d'audit local de la serrure IoT pour armoire pour le badge ou l'identifiant RFID qui a été présenté (si un lecteur est intégré), et décide dans les 20 à 50 ms s'il faut classer cela comme un accès autorisé, un accès non autorisé ou une effraction sur cette serrure IoT pour armoire. Si classé comme autorisé, la serrure IoT pour armoire peut enregistrer l'événement localement dans la FRAM (4–64 Ko, 10 billions de cycles d'écriture, veille 0,5–1 µA) et publier un bref paquet de télémétrie (50–100 octets) vers le cloud comme enregistrement informatif de la serrure IoT pour armoire. Si classé comme effraction ou entrée forcée, la serrure IoT pour armoire peut déclencher immédiatement une alarme sonore locale (avertisseur piézo, 85–95 dB à 30 cm, impulsion de 200–500 ms), une alerte visuelle (LED RVB, 10–20 mA) et – de manière critique – une réponse d'actionneur locale telle que l'engagement d'un verrou de sécurité secondaire ou l'augmentation du courant de maintien du solénoïde pour résister à l'ouverture forcée, le tout en 100–200 ms et sans attendre aucun aller-retour cloud de la serrure IoT pour armoire. Le cloud, dans cette architecture, est un récepteur d'événements filtrés et pré-classifiés plutôt que l'autorité de décision, réduisant la bande passante de télémétrie de 60 à 95% par rapport au streaming de toutes les données brutes des capteurs, et permettant à la serrure IoT pour armoire de fonctionner de manière totalement autonome pendant les pannes réseau qui peuvent durer de quelques minutes à plusieurs jours. Le cloud, dans cette architecture, est un récepteur d'événements filtrés et pré-classifiés plutôt que l'autorité de décision, réduisant la bande passante de télémétrie de 60 à 95% par rapport au streaming de toutes les données brutes des capteurs, et permettant à la serrure IoT pour armoire de fonctionner de manière totalement autonome pendant les pannes réseau qui peuvent durer de quelques minutes à plusieurs jours. Dans une architecture à forte composante cloud, la serrure IoT pour armoire envoie des lectures de capteurs brutes ou légèrement prétraitées au cloud à des intervalles de 0,1 à 10 Hz, et le serveur cloud évalue l'état, prend les décisions d'accès et renvoie les commandes d'actionneur. Cette approche décharge la complexité de calcul du dispositif embarqué contraint de la serrure IoT pour armoire, permettant des modèles de classification plus riches (réseaux de neurones plus grands, méthodes d'ensemble, accès aux données historiques inter-appareils pour l'établissement de base comportementale) qui ne pourraient pas fonctionner sur un Cortex-M4 à 240 MHz. Cependant, les conceptions à forte composante cloud introduisent une dépendance à la connectivité réseau : une serrure IoT pour armoire dépendante du cloud devient inopérante ou revient à un comportement par défaut de verrouillage sécurisé ou de déverrouillage en cas de panne, ce qui peut être inacceptable pour les applications critiques de sécurité ou de sécurité des personnes. La latence aller-retour pour le contrôle d'accès médié par le cloud dans une serrure IoT pour armoire, y compris l'acquisition du capteur, la publication MQTT, le traitement cloud, la génération de décision et la livraison de la commande à la serrure IoT pour armoire, varie de 200 ms à 2 secondes sur une connexion LTE ou haut débit typique, et peut dépasser 5 secondes sur les réseaux NB-IoT congestionnés avec des cycles de sommeil DRX étendus – bien plus lent que la latence de décision en périphérie de 50 à 100 ms. Une troisième approche pragmatique, hybride périphérie-cloud avec dégradation gracieuse, est de plus en plus adoptée par les plateformes de serrures IoT pour armoires d'entreprise : la serrure IoT pour armoire maintient une machine à états locale avec des seuils dynamiques, prend les décisions d'accès principales localement, synchronise les résumés de décision et les fenêtres de capteurs brutes avec le cloud de manière asynchrone, et reçoit les mises à jour de politique du cloud pendant les intervalles de synchronisation planifiés (toutes les 1 à 24 heures ou à la demande via des commandes MQTT). Si le cloud détecte des modèles anormaux inter-appareils – tels que le même identifiant utilisé sur des dispositifs de serrure IoT pour armoire géographiquement éloignés à 30 secondes d'intervalle, suggérant un identifiant cloné – il peut pousser une mise à jour de politique à tous les dispositifs de serrure IoT pour armoire concernés dans la même session MQTT. Cette architecture hybride offre le temps de réaction inférieur à 200 ms nécessaire pour la sécurité physique tout en conservant l'intelligence à l'échelle de la flotte et l'agilité politique du traitement cloud.
| Facteur de Décision | Serrure IoT Armoire à Forte Périphérie | Serrure IoT Armoire à Forte Composante Cloud | Hybride (Périphérie + Cloud) |
|---|---|---|---|
| Latence de Décision d'Accès | 20–100 ms | 200–2000 ms | 20–100 ms (local) |
| Autonomie Pendant une Panne | Complète | Aucune (échec ouvert ou verrouillé) | Complète (politiques mises en cache) |
| Bande Passante de Télémétrie | 1–10 Ko/mois | 100–500 Ko/mois | 10–50 Ko/mois |
| Complexité du Modèle ML | Léger (quantifié, <100 Ko) | Illimité (clusters GPU) | Moyen (ensembles périphérie + cloud) |
| Coût de Mise à Jour Firmware | Plus faible (pile radio plus petite) | Plus élevé (données de capteur en streaming) | Moyen |
| Surface d'Attaque de Sécurité | Plus petite (moins d'exposition réseau) | Plus grande (lien cloud continu) | Modérée |
| Complexité de Déploiement | Plus élevée (configuration par appareil) | Plus faible (client léger) | Modérée |
| Mieux Adapté Pour | Sites distants, intermittents ou à haute sécurité | Environnements bien connectés à faible latence | Déploiements de flotte à l'échelle de l'entreprise |
Architecture de Sécurité : TLS, Chiffrement et Rotation de Clés dans la Serrure IoT pour Armoire
La sécurité dans une serrure IoT pour armoire n'est pas une fonctionnalité unique mais une architecture en couches couvrant la racine de confiance matérielle, le démarrage sécurisé, le stockage chiffré, le transport réseau, la cryptographie de la couche application, la gestion des clés et la rotation des clés sur le cycle de vie, car une compromission à n'importe quelle couche rend l'ensemble du modèle de sécurité de la serrure IoT pour armoire inefficace. Au niveau matériel, une serrure IoT pour armoire de production intègre un élément sécurisé (tel que le Microchip ATECC608A, le NXP SE050 ou l'Infineon OPTIGA Trust M) ou un environnement d'exécution de confiance sur le SoC pour provisionner, stocker et protéger les clés privées et les certificats contre l'extraction via des attaques par canaux auxiliaires, le sondage JTAG ou le vidage de flash de la serrure IoT pour armoire. L'élément sécurisé génère une paire de clés ECDSA P-256 ou P-384 unique sur le sol de l'usine lors du provisionnement de la serrure IoT pour armoire, stocke la clé privée dans le matériel qui est remis à zéro en cas de détection d'effraction (un maillage actif sur le boîtier de l'appareil déclenche un effacement immédiat de la clé si la continuité est rompue), et n'expose jamais la clé privée au MCU d'application de la serrure IoT pour armoire sur le bus I2C ou SPI – le MCU envoie les données à l'élément sécurisé pour signature ou chiffrement et reçoit le résultat sans jamais toucher au matériel de clé brute de la serrure IoT pour armoire. La sécurité du transport réseau impose TLS 1.3 (authentifié mutuellement, avec des certificats clients X.509 épinglés à l'élément sécurisé) pour toutes les connexions MQTT et HTTPS entre la serrure IoT pour armoire et le courtier cloud. TLS 1.3 réduit les allers-retours de la poignée de main de deux (TLS 1.2) à un dans la plupart des cas, et élimine les suites de chiffrement non sécurisées telles que RC4, 3DES et l'échange de clés RSA statique, imposant le secret de transmission via ECDHE avec P-256 (X25519 recommandé pour les dispositifs de serrure IoT pour armoire contraints) et les chiffrements AEAD tels que AES-128-GCM ou ChaCha20-Poly1305. Chaque serrure IoT pour armoire est provisionnée en usine avec un certificat d'appareil unique signé par l'autorité de certification du fabricant, et le courtier cloud est configuré pour rejeter tout certificat client qui est expiré, révoqué (vérifié via OCSP stapling ou une CRL locale récupérée quotidiennement) ou émis par une AC non reconnue pour cette serrure IoT pour armoire. Au niveau de la couche application, les charges utiles de télémétrie et les messages de commande de la serrure IoT pour armoire peuvent être chiffrés de bout en bout avec une clé AES-256-GCM par appareil en plus du chiffrement du transport TLS, fournissant une défense en profondeur contre un courtier compromis ou une terminaison TLS mal configurée affectant la serrure IoT pour armoire. La commande de contrôle d'accès – le message critique ordonnant à la serrure IoT pour armoire de se déverrouiller – nécessite une signature numérique au niveau de la couche application : le backend cloud signe la charge utile de la commande avec sa clé privée ECDSA P-256, ajoutant la signature au message MQTT, et la serrure IoT pour armoire vérifie la signature en utilisant la clé publique du cloud stockée dans son élément sécurisé avant d'exécuter le déverrouillage. Cela empêche les attaques par rejeu (chaque commande inclut un numéro de séquence monotone et un horodatage avec une tolérance de fenêtre de ±30 secondes), la modification de l'homme du milieu et la confusion entre un accusé de réception de télémétrie enregistré et une commande de déverrouillage. La rotation des clés est l'aspect le plus souvent négligé de la sécurité de la serrure IoT pour armoire. Le certificat client TLS de la serrure IoT pour armoire expire tous les 365 jours (configurable, 30–730 jours), et la serrure IoT pour armoire doit demander de manière autonome un nouveau certificat à l'autorité de certification cloud via le protocole ACME (Automatic Certificate Management Environment) ou un protocole d'enrôlement propriétaire léger avant l'expiration. L'échange de renouvellement de certificat est lui-même sécurisé par la session TLS existante : la serrure IoT pour armoire envoie une demande de signature de certificat signée par la clé privée encore valide de son élément sécurisé, reçoit le nouveau certificat, le valide par rapport à la CA racine du fabricant et échange atomiquement le certificat expiré dans le stockage sécurisé. Si le certificat expire avant le renouvellement, la serrure IoT pour armoire entre dans un mode dégradé où elle peut toujours prendre des décisions d'accès locales mais ne peut pas établir de connexions TLS vers le cloud, et elle allume une LED jaune pour informer l'opérateur de procéder à une maintenance physique de l'unité. Les clés de signature au niveau de l'application pour les commandes d'accès tournent sur un cycle plus court, typiquement tous les 7 à 30 jours, le cloud poussant de nouvelles clés publiques vers la flotte de serrures IoT pour armoires via des messages de configuration MQTT signés et la serrure IoT pour armoire confirmant la rotation en signant un défi nonce avec la nouvelle clé. La plateforme de gestion de flotte maintient un tableau de bord de rotation des clés montrant la date d'expiration du certificat de chaque serrure IoT pour armoire, le dernier horodatage de rotation des clés, la version de la clé et les échecs de renouvellement, permettant aux opérateurs de surveiller l'hygiène cryptographique sur l'ensemble de leur base déployée et d'intervenir de manière préventive avant qu'une serrure IoT pour armoire ne devienne inaccessible en raison d'identifiants expirés.
Gestion de Flotte : Exploiter un Réseau de Serrures IoT pour Armoires à Grande Échelle
Gérer une seule serrure IoT pour armoire est trivial ; gérer 500, 5 000 ou 50 000 unités de serrure IoT pour armoire réparties sur des centaines de sites, plusieurs fuseaux horaires, des niveaux de qualité réseau variables et des générations de protocoles mixtes nécessite une plateforme de gestion de flotte spécialisée qui abstrait la serrure IoT pour armoire individuelle en un inventaire logique avec des cycles de vie de provisionnement, de surveillance, de configuration, d'alerte et OTA unifiés. La plateforme de gestion de flotte pour les serrures IoT pour armoires fonctionne généralement comme une application SaaS multi-locataire avec un modèle de licence par appareil ou par site, exposant des API REST et MQTT pour l'intégration avec les systèmes de gestion des installations en amont, les systèmes d'identité RH, les systèmes de gestion des stocks et les plateformes SIEM. Le provisionnement des appareils est la première opération de flotte : lorsqu'une nouvelle serrure IoT pour armoire arrive sur un site de déploiement, l'installateur scanne un code QR sur l'étiquette de la serrure IoT pour armoire, qui contient le numéro de série de l'appareil, l'ID d'appareil unique (un UUID de 16 octets ou une empreinte de clé publique encodée DER) et le préfixe de sujet MQTT pré-provisionné. La plateforme de flotte enregistre la serrure IoT pour armoire dans son inventaire, l'assigne à un site et une zone, applique le profil de configuration du site (intervalle de télémétrie, seuils de capteurs, fenêtres de temps autorisées, codes de déverrouillage de secours) et pousse un message de configuration initial que la serrure IoT pour armoire récupère lors de sa première connexion MQTT. Ce flux de travail de provisionnement zéro-toucher réduit le temps de déploiement de la serrure IoT pour armoire de 10 à 15 minutes par serrure (configuration manuelle via terminal série ou application mobile) à moins de 60 secondes par serrure IoT pour armoire, un facteur décisif lors du déploiement de centaines de serrures IoT pour armoires dans une seule installation. Une fois opérationnel, le tableau de bord de la flotte rend une vue hiérarchique : organisation > région > site > zone > serrure, chaque niveau agrégeant les métriques de santé vers le haut. Un site avec 500 serrures IoT pour armoires montre la santé globale en pourcentage (98,2% en ligne, 1,6% dégradé, 0,2% hors ligne), la distribution agrégée des batteries (40% au-dessus de 80%, 35% à 50–80%, 18% à 20–50%, 7% en dessous de 20%), l'homogénéité de la version du firmware (87% sur v2.3.1, 10% sur v2.3.0, 3% sur v2.2.9) et les nombres d'alertes récentes par sévérité (critique, avertissement, info). En creusant dans une zone ou une serrure IoT pour armoire spécifique, on voit la série temporelle de télémétrie complète, le journal des événements, l'historique d'accès aux identifiants et les diagnostics radio (RSSI, SNR, tentatives de jointure, taux d'erreur de paquet). Les règles d'alerte sont configurées au niveau de la flotte ou par site : une tension de batterie tombant en dessous de 3,3 V sur une serrure IoT pour armoire déclenche un e-mail et un SMS d'avertissement « batterie faible » au responsable du site ; toute serrure IoT pour armoire signalant une durée d'ouverture de porte dépassant un seuil configurable (par défaut : 5 minutes) déclenche une alerte « porte entrebâillée » ; trois tentatives de déverrouillage infructueuses consécutives avec un identifiant invalide dans les 60 secondes sur une serrure IoT pour armoire déclenche une alerte « activité suspecte » ; les événements d'effraction par accéléromètre sur une serrure IoT pour armoire provoquent une alerte critique « entrée forcée » qui page l'équipe de sécurité via PagerDuty ou Opsgenie dans les 30 secondes. La plateforme de flotte maintient un journal d'audit séparé qui enregistre chaque action humaine effectuée sur la plateforme – connexion utilisateur, changement de permission, commande de déverrouillage, initiation de vague firmware, édition de profil de configuration – pour la conformité SOC 2 Type II, avec des journaux conservés pendant 1 à 7 ans selon les exigences réglementaires (HIPAA pour les armoires de soins de santé, SOX pour les dossiers financiers, GDPR pour le stockage de données personnelles dans l'UE). Les opérations en masse sont essentielles pour l'efficacité de la flotte : les opérateurs peuvent modifier l'intervalle de télémétrie de 300 secondes à 60 secondes sur 2 000 serrures IoT pour armoires sur un site spécifique avec un seul appel API ou action UI, et la plateforme diffuse le delta de configuration via des sujets de configuration MQTT à un rythme contrôlé de 100 à 500 serrures par seconde pour éviter la congestion du réseau ou la surcharge du courtier. La plateforme de flotte calcule un « score de santé de la batterie » par serrure IoT pour armoire basé sur la tendance de tension sur 14 jours, l'estimation de capacité compensée en température et le nombre total d'actionnements (chaque course de moteur consomme 50–150 mAh selon le type de moteur et la durée de course), classant chaque serrure IoT pour armoire par nombre de jours estimés restants afin que les équipes de maintenance puissent effectuer des remplacements de batterie ciblés plutôt que des remplacements programmés et gaspilleurs de toutes les serrures IoT pour armoires. Cette approche basée sur les données réduit le coût de maintenance de la batterie de 30 à 60% et évite que les 5 à 15% de serrures IoT pour armoires qui tombent en panne prématurément en raison de conditions limites telles que des taux d'actionnement anormalement élevés ou une exposition à des températures extrêmes.
Déploiement à Grande Échelle : Considérations Réelles pour la Serrure IoT pour Armoire
Le déploiement de serrures IoT pour armoires à grande échelle dans des installations réelles introduit des défis qu'aucune fiche technique ou spécification ne capture entièrement, allant des interférences RF dans les armoires métalliques et les salles d'équipement denses aux variations de montage physique, aux décisions d'alimentation électrique, au durcissement environnemental et à l'intégration avec les systèmes existants de contrôle d'accès et de gestion des identités. Le premier défi et le plus omniprésent pour tout déploiement de serrure IoT pour armoire est la performance radiofréquence à l'intérieur des enceintes métalliques. Une armoire en acier standard de calibre 18 atténue les signaux 2,4 GHz de 15 à 25 dB, et une armoire en acier inoxydable de calibre 14 peut atténuer de 25 à 40 dB, réduisant efficacement la portée intérieure d'une serrure IoT pour armoire Wi-Fi de 30 mètres à 5–10 mètres et rendant les connexions BLE peu fiables au-delà de 5 mètres si la serrure IoT pour armoire est montée sur la surface intérieure d'une porte d'armoire métallique. Les stratégies d'atténuation incluent le montage de la serrure IoT pour armoire sur la surface extérieure avec l'antenne dépassant à travers un trou passe-fil (meilleure pratique, amélioration de +10–15 dB par rapport au montage intérieur), l'utilisation d'une antenne externe avec un connecteur SMA acheminé à l'extérieur de l'armoire (le boîtier de la serrure IoT pour armoire a un connecteur de cloison SMA classé IP67), le déploiement d'un protocole sub-GHz tel que Z-Wave (908 MHz) ou LoRaWAN (868/915 MHz) qui subit 5–10 dB de moins de perte de pénétration à travers le métal que le 2,4 GHz, ou le positionnement d'une passerelle BLE/Zigbee à l'intérieur du même groupe d'armoires afin que la distance entre la serrure IoT pour armoire et la passerelle soit inférieure à 3 mètres. Dans les rangées multi-armoires typiques des centres de données, des laboratoires et des réserves de vente au détail, une seule passerelle montée à l'extrémité d'une rangée de 20 armoires peut desservir toutes les unités de serrure IoT pour armoire de cette rangée si l'antenne de chaque serrure IoT pour armoire est positionnée près de l'espace de la charnière de la porte de l'armoire, fournissant une ouverture de 1 à 3 cm à travers laquelle le signal RF peut se coupler hors de l'enceinte. L'alimentation électrique est la deuxième variable de déploiement critique pour toute serrure IoT pour armoire. Les serrures IoT pour armoires alimentées par batterie offrent l'installation la plus rapide (aucun câblage, aucun électricien, 2–5 minutes par serrure) et le coût d'installation par unité le plus bas (10–25 $ de main-d'œuvre contre 75–200 $ pour une serrure IoT pour armoire câblée nécessitant un conduit et une alimentation 12–24 V DC), mais elles introduisent des coûts de maintenance récurrents pour le remplacement des batteries tous les 6 à 36 mois selon le protocole, la cadence de télémétrie et la fréquence d'actionnement. Les serrures IoT pour armoires câblées, alimentées par 12–24 V DC à partir d'un commutateur Power over Ethernet (PoE) à proximité, d'un adaptateur secteur USB-C ou d'un système de distribution d'énergie du bâtiment, éliminent l'anxiété liée à la batterie et permettent un fonctionnement radio continu (pas de cycle de sommeil profond), mais le coût d'installation est 2 à 10 fois plus élevé et peut ne pas être réalisable dans les scénarios de rénovation où l'acheminement de conduits vers chaque armoire est impossible ou prohibitif. De nombreux déploiements d'entreprise optent pour une stratégie à plusieurs niveaux : serrures IoT pour armoires câblées alimentées par PoE dans les zones à fort trafic (armoires de pharmacie, baies de serveurs, armoires à armes) où la connectivité continue et la maintenance zéro sont primordiales, et serrures IoT pour armoires alimentées par batterie dans les zones à faible trafic (stockage d'archives, inventaire saisonnier, armoires utilitaires rarement consultées) où la vitesse d'installation et la flexibilité l'emportent sur les coûts de remplacement de la batterie. Les études de site sont indispensables avant un déploiement à grande échelle de serrures IoT pour armoires : une étude de site RF professionnelle utilisant un analyseur de spectre et une serrure IoT pour armoire de référence du protocole sélectionné mesure le RSSI et le taux d'erreur de paquet à 10–20 emplacements d'armoires dans l'installation, identifiant les zones mortes, les interférences co-canal avec les points d'accès Wi-Fi existants fonctionnant sur le même canal Zigbee (les canaux 11, 15, 20, 25 chevauchent les canaux Wi-Fi 1, 6, 11) et le placement optimal de la passerelle. L'étude documente également le matériau de l'armoire, l'épaisseur de la porte, les dimensions de l'espace de la charnière, les sources de bruit électrique à proximité (variateurs de vitesse, fours à micro-ondes, équipements de soudage) et les extrêmes de température ambiante près des bouches de CVC ou des murs extérieurs. Un détail de déploiement souvent négligé est la compatibilité mécanique : les armoires varient en épaisseur de porte (calibre 16 à calibre 11, 3 mm à 6 mm), en type de poignée (poignée en T,
Vous ne savez pas quel capteur choisir ?
Parlez à nos ingénieurs d’application mmWave pour une consultation gratuite.
Trouvez le capteur de présence adapté à votre projet hôtelier
Comparez les 3 protocoles, consultez des études de cas hôteliers et téléchargez le guide d'installation
Produits associés
3
Serrure d’armoire intelligente — Tableau de bord multi-site géré par application
Serrure d’armoire intelligente gérée par application pour les flottes de bureaux, de colis et multi-sites. Tableau de bord d’application BLE, piste d’audit, déverrouillage à distance, pas de serveur par serrure. Châssis de catégorie supérieure.
Cette page le désigne déjà comme prochaine référence recommandée.
Office Cabinet Lock — PIN + Card for Filing & Pedestals
Offline PIN + card office cabinet lock for filing cabinets, pedestals, and drawers. Battery-powered 5-minute retrofit, no WiFi, no key management. CE/FCC/RoHS.
Cette page le désigne déjà comme prochaine référence recommandée.
Gym Locker Lock — Offline Card, No WiFi Required
Offline card gym locker lock for fitness and pool lockers. MIFARE card, battery-powered 5-minute retrofit, no WiFi or server. Zinc alloy body, CE/FCC/RoHS.
Cette page le désigne déjà comme prochaine référence recommandée.
Articles de blog associés
3
Serrure de meuble à bijoux : Le guide complet pour sécuriser les bijoux de grande valeur dans les meubles et vitrines
Découvrez comment une serrure de meuble à bijoux sécurise les bijoux de grande valeur dans les vitrines et coffres. Comparez les systèmes électromagnétiques, RFID, biométriques et à clé.
Il couvre le même contexte produit : Serrure d’armoire intelligente — Tableau de bord multi-site géré par application, Office Cabinet Lock — PIN + Card for Filing & Pedestals, Gym Locker Lock — Offline Card, No WiFi Required.
Le Guide Complet de la Serrure IoT pour Casier : Matériel, Cloud et Gestion de Parc pour les Casiers Intelligents
Découvrez comment une serrure IoT pour casier alimente les banques de casiers de livraison, les armoires de bureau partagé et les rangements de salle de sport intelligents. Protocoles Wi-Fi, BLE, Zigbee, NB-IoT, LoRaWAN, micrologiciel OTA, télémétrie et critères d'achat.
Il couvre le même contexte produit : Gym Locker Lock — Offline Card, No WiFi Required.
Serrure de meuble invisible : Le guide complet 2026 des systèmes de verrouillage cachés et indétectables pour meubles et armoires
Serrure de meuble invisible: comparaison magnétique, RFID, électromagnétique et Bluetooth, avec critères d'installation, d'alimentation et sélection.
Il couvre le même contexte produit : Office Cabinet Lock — PIN + Card for Filing & Pedestals.
Spécifiez votre projet hôtelier avec nos ingénieurs
Indiquez le nombre de chambres, le type de plafond et votre préférence de protocole. Nous renverrons un plan d'échantillon et un devis sous 24 heures ouvrées.
- Passez d'une guidance générale à une discussion produit ou application.
- Utilisez la RFQ quand le prix, les plans, le MOQ ou le calendrier de lancement nécessitent de la structure.
- Gardez une voie de contact direct visible pour les clarifications rapides et le transfert.