Contrôle d''accès aux armoires : le guide ultime 2026 pour une gestion intelligente de la sécurité
Un guide complet sur le contrôle d''accès aux armoires couvrant les technologies de verrouillage électronique, les types d''identifiants, les architectures d''intégration, les bonnes pratiques d''installation et les stratégies de déploiement sectorielles pour une gestion intelligente de la sécurité des armoires.
Pour les gestionnaires d''installations, les directeurs de la sécurité, les administrateurs informatiques et les professionnels des achats qui se demandent « qu''est-ce qu''un système de contrôle d''accès aux armoires » ou recherchent « installation de contrôle d''accès aux armoires près de chez moi », ce guide complet explique chaque niveau de la sécurité intelligente des armoires. Le contrôle d''accès aux armoires remplace les clés mécaniques par des identifiants électroniques, notamment les cartes RFID, les codes PIN, les scans biométriques et les portefeuilles mobiles qui authentifient chaque utilisateur avant que le pêne ne se rétracte. Une plateforme de contrôle d''accès aux armoires en réseau enregistre chaque entrée, s''intègre aux fournisseurs d''identité tels qu''Active Directory ou Okta, et prend en charge les pistes d''audit requises par la HIPAA, la FERPA et les réglementations similaires. Qu''il soit déployé sur des armoires pharmaceutiques, des baies de serveurs, des tiroirs de classement, des coffres-forts pour armes, des vitrines de vente au détail ou des rangements d''outils en usine, un système de contrôle d''accès aux armoires correctement spécifié réduit le vol, élimine la copie de clés, simplifie l''administration et démontre la conformité. Ce guide couvre les technologies d''identifiants, les architectures matérielles, les protocoles de communication, les logiciels de gestion, les modèles d''intégration, la planification du déploiement, les procédures de maintenance, les risques de sécurité et les stratégies spécifiques à l''industrie pour les organisations qui planifient ou modernisent un investissement dans le contrôle d''accès aux armoires.
Comprendre les fondamentaux du contrôle d''accès aux armoires
Le contrôle d''accès aux armoires est l''approche systématique de la gestion des personnes autorisées à ouvrir des armoires, tiroirs et enceintes de stockage sécurisés dans un établissement. Contrairement à une simple serrure qui ne fournit qu''un état binaire verrouillé ou déverrouillé, le contrôle d''accès aux armoires englobe l''écosystème complet du matériel, des logiciels, des identifiants, des politiques et des procédures qui régissent l''accès au stockage protégé. Une mise en œuvre bien conçue du contrôle d''accès aux armoires répond non seulement à la question de savoir si quelqu''un peut accéder à une armoire, mais aussi qui y a accédé, quand, pendant combien de temps et si cet accès était approprié compte tenu de son rôle et de son emploi du temps.
L''évolution du contrôle d''accès aux armoires, des clés mécaniques aux systèmes électroniques, reflète la transformation plus large de la sécurité physique au cours des trois dernières décennies. Le contrôle d''accès mécanique traditionnel aux armoires reposait sur des clés physiques distribuées aux personnes autorisées. Cette approche créait de multiples vulnérabilités de sécurité : les clés pouvaient être copiées sans être détectées, les clés perdues nécessitaient un reconditionnement coûteux, les employés partis pouvaient conserver un accès indéfini, et il n''existait aucun enregistrement de qui avait accédé à quoi et quand. Les systèmes modernes de contrôle d''accès aux armoires répondent à chacune de ces limitations grâce à l''authentification électronique, à la gestion centralisée et à la journalisation complète des audits.
Les composants fondamentaux de tout système de contrôle d''accès aux armoires comprennent le matériel de verrouillage installé sur chaque armoire, les identifiants portés ou connus par les utilisateurs autorisés, le mécanisme d''authentification qui valide ces identifiants, le contrôleur ou la plateforme logicielle qui prend les décisions d''accès, et l''interface administrative par laquelle les gestionnaires de sécurité configurent et surveillent le système. Le contrôle d''accès aux armoires va des simples serrures électroniques autonomes avec stockage local de codes aux systèmes d''entreprise en réseau gérant des milliers d''armoires dans plusieurs installations, avec une intégration dans des plateformes plus larges de sécurité physique et de gestion des identités.
Les forces motrices derrière l''adoption du contrôle d''accès aux armoires couvrent la conformité réglementaire, l''efficacité opérationnelle et la gestion des risques. Des réglementations telles que la HIPAA dans le secteur de la santé, la FERPA dans l''éducation et diverses lois sur la protection des données exigent des organisations qu''elles contrôlent et documentent l''accès aux informations sensibles stockées dans les armoires. L''efficacité opérationnelle s''améliore lorsque le contrôle d''accès aux armoires élimine le temps et le coût de la gestion mécanique des clés. La gestion des risques bénéficie de la visibilité que le contrôle d''accès aux armoires offre sur les schémas d''accès, permettant aux équipes de sécurité de détecter les anomalies, d''enquêter sur les incidents et de démontrer leur diligence raisonnable aux auditeurs et aux assureurs.
Ce guide complet du contrôle d''accès aux armoires examine chaque dimension de la technologie et de la pratique, des mécanismes de verrouillage électronique au niveau matériel aux systèmes de gestion d''identité d''entreprise au niveau de l''intégration. Que vous planifiiez un déploiement de contrôle d''accès aux armoires pour un seul département ou que vous développiez une stratégie à l''échelle de l''organisation couvrant des milliers d''unités de stockage, les informations techniques et pratiques détaillées de ce guide fournissent une base pour une prise de décision éclairée et une mise en œuvre réussie.
Comment fonctionnent les systèmes de contrôle d''accès aux armoires : plongée technique
L''architecture d''un système de contrôle d''accès aux armoires peut être comprise comme une pile de couches, chaque couche fournissant des fonctions spécifiques qui, collectivement, offrent un accès sécurisé, gérable et auditable au stockage protégé. Au niveau physique, le système de contrôle d''accès aux armoires comprend le matériel de verrouillage électronique monté sur chaque armoire, comprenant le mécanisme de verrouillage, le lecteur d''identifiants, la carte contrôleur, la source d''alimentation et l''interface de communication. Cette couche matérielle représente le composant le plus visible du contrôle d''accès aux armoires, car c''est ce avec quoi les utilisateurs interagissent directement lors de l''accès aux armoires sécurisées.
La couche d''identifiants du contrôle d''accès aux armoires englobe les différentes technologies que les utilisateurs présentent pour authentifier leur identité. Les codes PIN saisis sur des claviers représentent le type d''identifiant le plus simple dans le contrôle d''accès aux armoires, ne nécessitant aucun jeton physique mais reposant entièrement sur la mémoire de l''utilisateur. Les cartes et porte-clés RFID ajoutent un facteur de possession au contrôle d''accès aux armoires, obligeant l''utilisateur à présenter un jeton physique contenant un identifiant unique ou une clé cryptographique. Les identifiants biométriques, notamment les empreintes digitales, la reconnaissance faciale et les scans de l''iris, ajoutent un facteur d''inhérence au contrôle d''accès aux armoires, authentifiant l''utilisateur sur la base de caractéristiques physiques qui ne peuvent être perdues, partagées ou oubliées.
La couche de contrôleur du contrôle d''accès aux armoires est l''endroit où les décisions d''accès sont prises. Dans une configuration de contrôle d''accès aux armoires autonome, chaque serrure contient son propre contrôleur qui stocke localement les données d''identifiants autorisés et prend les décisions d''accès de manière indépendante. Cette architecture de contrôle d''accès aux armoires distribuée est simple à déployer mais devient administrativement lourde à mesure que le nombre de serrures et d''utilisateurs augmente, car toute modification des privilèges d''accès doit être programmée dans chaque serrure concernée individuellement. Dans une configuration de contrôle d''accès aux armoires en réseau, les serrures communiquent avec des contrôleurs centralisés ou des plateformes cloud qui maintiennent la base de données principale des utilisateurs autorisés et des politiques d''accès.
La couche de communication du contrôle d''accès aux armoires relie les serrures à l''infrastructure de gestion. Les installations de contrôle d''accès aux armoires filaires utilisent généralement des connexions RS-485, Wiegand ou Ethernet, offrant une communication fiable mais nécessitant le passage de câbles jusqu''à chaque armoire. Les installations de contrôle d''accès aux armoires sans fil utilisent des technologies telles que Bluetooth Low Energy, Wi-Fi, Zigbee ou Z-Wave pour communiquer sans câblage physique, réduisant considérablement la complexité et le coût d''installation au prix d''une dépendance aux piles et d''interférences sans fil potentielles. Les architectures de contrôle d''accès aux armoires hybrides combinent des éléments filaires et sans fil pour équilibrer la fiabilité des connexions filaires avec la flexibilité du déploiement sans fil.
La couche logicielle de gestion du contrôle d''accès aux armoires fournit l''interface par laquelle les administrateurs configurent le système, gèrent les utilisateurs et les identifiants, définissent les politiques d''accès, consultent les pistes d''audit et génèrent des rapports. C''est là que la valeur stratégique du contrôle d''accès aux armoires est la plus évidente, car le logiciel transforme les événements d''accès bruts en renseignements de sécurité exploitables. Les plateformes modernes de gestion du contrôle d''accès aux armoires fonctionnent de plus en plus dans le cloud, permettant aux administrateurs de gérer les serrures sur plusieurs sites à partir de n''importe quel navigateur Web ou application mobile, avec des données synchronisées en temps réel sur l''ensemble du déploiement.
La couche d''intégration du contrôle d''accès aux armoires connecte la sécurité au niveau des armoires à l''infrastructure plus large de sécurité et informatique de l''organisation. L''intégration avec les systèmes de gestion des identités tels qu''Active Directory, LDAP ou Azure AD permet au contrôle d''accès aux armoires de refléter automatiquement les changements de statut des utilisateurs : lorsqu''un employé est embauché, ses privilèges d''accès aux armoires peuvent être provisionnés automatiquement ; lorsqu''il est licencié, tout accès aux armoires est révoqué instantanément. L''intégration avec les plateformes de sécurité des informations et de gestion des événements (SIEM) permet de corréler les événements de contrôle d''accès aux armoires avec d''autres données de sécurité pour une détection complète des menaces et une réponse aux incidents.
Composants clés d''une solution complète de contrôle d''accès aux armoires
Le matériel de verrouillage électronique qui constitue la base physique du contrôle d''accès aux armoires se présente sous plusieurs facteurs de forme, chacun adapté à différents types d''armoires et exigences de sécurité. Les dispositifs de contrôle d''accès aux armoires de type serrure à came remplacent les serrures mécaniques à came traditionnelles dans les trous de montage circulaires courants sur les classeurs, les tiroirs de bureau et les armoires de stockage métalliques. Ces unités mesurent généralement seize à vingt-deux millimètres de diamètre et étendent les composants électroniques derrière la surface de montage. Les dispositifs de contrôle d''accès aux armoires de type serrure à pêne fournissent un pêne rectangulaire qui s''étend dans une gâche ou un trou de réception, offrant une plus grande résistance physique que les conceptions à came pour les applications nécessitant une résistance plus élevée à l''effraction.
Le lecteur d''identifiants intégré à chaque dispositif de contrôle d''accès aux armoires détermine les méthodes d''authentification prises en charge par le système. Les lecteurs à clavier pour le contrôle d''accès aux armoires acceptent les codes PIN numériques, offrant une option d''identifiant économique avec un coût par utilisateur nul. Les lecteurs RFID pour le contrôle d''accès aux armoires prennent en charge les cartes et porte-clés sans contact sur plusieurs bandes de fréquences : 125 kHz proximité, 13,56 MHz cartes à puce incluant MIFARE et DESFire, et dans certains cas UHF pour les applications à portée étendue. Les lecteurs biométriques intégrés aux dispositifs de contrôle d''accès aux armoires permettent une authentification par empreinte digitale, faciale ou irienne. Les lecteurs de contrôle d''accès aux armoires multi-technologies combinent deux types de lecteurs ou plus dans un seul dispositif, prenant en charge les stratégies de migration des identifiants et les exigences d''authentification multi-facteurs.
L''architecture d''alimentation du contrôle d''accès aux armoires est une considération de conception critique qui affecte à la fois la complexité de l''installation et les exigences de maintenance continues. Les dispositifs de contrôle d''accès aux armoires alimentés par piles fonctionnent sur des piles alcalines ou lithium standard, fournissant généralement un à deux ans de service avant remplacement. L''élimination du câblage fait du contrôle d''accès aux armoires alimenté par piles l''option la plus pratique pour les installations de rénovation où le passage de câbles d''alimentation serait prohibitif ou perturbateur. Les dispositifs de contrôle d''accès aux armoires câblés reçoivent l''alimentation par un câblage basse tension provenant d''une alimentation externe ou d''un panneau de contrôle d''accès, éliminant le besoin de remplacement des piles mais ajoutant de la complexité à l''installation. Certains produits de contrôle d''accès aux armoires prennent en charge l''alimentation par Ethernet (PoE), recevant à la fois l''alimentation et les données via un seul câble Ethernet.
Le mécanisme de verrouillage au sein du matériel de contrôle d''accès aux armoires doit équilibrer la sécurité avec la fiabilité et l''efficacité énergétique. Les mécanismes de contrôle d''accès aux armoires à solénoïde utilisent une bobine électromagnétique pour rétracter un pêne à ressort lorsqu''elle est alimentée, offrant un fonctionnement fiable avec une consommation d''énergie modérée. Les mécanismes de contrôle d''accès aux armoires à moteur utilisent un petit moteur électrique pour entraîner le pêne via un train d''engrenages, offrant une plus grande force d''extension du pêne et la capacité de verrouiller ou déverrouiller sans application continue d''énergie. Les actionneurs en alliage à mémoire de forme (SMA) dans les conceptions avancées de contrôle d''accès aux armoires utilisent des matériaux qui changent de forme lorsqu''ils sont chauffés par un courant électrique, offrant un fonctionnement silencieux dans un facteur de forme très compact adapté aux applications intégrées dans les meubles.
Le logiciel de gestion qui orchestre les opérations de contrôle d''accès aux armoires est aussi important que le matériel lui-même. Une plateforme de gestion de contrôle d''accès aux armoires performante offre la gestion des utilisateurs et des identifiants, permettant aux administrateurs d''ajouter, modifier et révoquer l''accès des utilisateurs à partir d''une interface centrale. La configuration des politiques d''accès permet aux administrateurs de contrôle d''accès aux armoires de définir des règles régissant qui peut accéder à quelles armoires, pendant quelles fenêtres horaires et dans quelles conditions. La fonctionnalité de piste d''audit enregistre chaque événement de contrôle d''accès aux armoires avec des horodatages, l''identification de l''utilisateur et le statut de succès ou d''échec, créant un registre de qualité médico-légale pour les enquêtes de sécurité et les démonstrations de conformité.
Les capacités d''alerte et de notification au sein du logiciel de gestion du contrôle d''accès aux armoires tiennent le personnel de sécurité informé des événements significatifs. Un système de contrôle d''accès aux armoires peut générer des alertes pour les tentatives de sabotage, les tentatives d''accès infructueuses répétées suggérant des attaques par force brute, les portes d''armoire laissées ouvertes au-delà d''un délai configuré, les conditions de batterie faible et les serrures hors ligne qui ont perdu la communication avec la plateforme de gestion. Ces alertes proactives transforment le contrôle d''accès aux armoires d''une mesure de sécurité passive en un système de surveillance actif qui identifie les menaces potentielles au fur et à mesure qu''elles émergent, plutôt qu''après la découverte d''une brèche.
Comparaison des technologies d''identifiants pour le contrôle d''accès aux armoires
Les codes PIN représentent le type d''identifiant le plus déployé dans le contrôle d''accès aux armoires en raison de leur simplicité et de leur coût nul par utilisateur. Un système de contrôle d''accès aux armoires utilisant des codes PIN ne nécessite aucun jeton physique : chaque utilisateur autorisé connaît un code numérique qu''il saisit sur un clavier pour obtenir l''accès. La sécurité du contrôle d''accès aux armoires basé sur PIN dépend de la complexité du code, des pratiques de gestion des codes et de la sécurité physique du clavier contre l''observation. Les meilleures pratiques pour le contrôle d''accès aux armoires basé sur PIN incluent des longueurs de code minimales de quatre à six chiffres, un verrouillage après plusieurs tentatives infructueuses, une rotation régulière des codes, des codes uniques par utilisateur plutôt que des codes partagés, et des écrans de confidentialité ou des claviers tactiles randomisés pour empêcher l''observation par-dessus l''épaule.
Les identifiants RFID pour le contrôle d''accès aux armoires offrent la commodité d''un fonctionnement sans contact avec un simple tapotement d''une carte ou d''un porte-clés. Les cartes de proximité basse fréquence 125 kHz utilisées dans le contrôle d''accès aux armoires transmettent un identifiant unique fixe lorsqu''elles sont alimentées par le champ du lecteur, fournissant une identification de base mais manquant de sécurité cryptographique. Les cartes à puce haute fréquence 13,56 MHz telles que MIFARE Classic et MIFARE DESFire utilisées dans le contrôle d''accès aux armoires prennent en charge l''authentification mutuelle entre la carte et le lecteur, la communication cryptée et des secteurs de mémoire configurables pour stocker des données supplémentaires au-delà de l''identifiant de la carte. Le choix de la technologie RFID pour le contrôle d''accès aux armoires doit tenir compte de la compatibilité avec les populations d''identifiants existantes : si les employés portent déjà des cartes d''accès au bâtiment, étendre ce même identifiant au contrôle d''accès aux armoires crée une expérience transparente avec une seule carte.
Les identifiants biométriques pour le contrôle d''accès aux armoires authentifient les utilisateurs sur la base de caractéristiques physiques uniques. La reconnaissance d''empreintes digitales est la modalité biométrique la plus courante dans le contrôle d''accès aux armoires en raison de la taille compacte, du faible coût et de la fiabilité éprouvée des capteurs d''empreintes digitales capacitifs et optiques. La reconnaissance faciale pour le contrôle d''accès aux armoires est devenue de plus en plus viable à mesure que la technologie des caméras et des processeurs progresse, offrant un fonctionnement sans contact particulièrement précieux dans les environnements de soins de santé et de restauration où l''hygiène est critique. Le scan de l''iris et de la rétine représente les modalités biométriques les plus précises mais sont généralement prohibitifs pour les applications de contrôle d''accès aux armoires en dehors des environnements gouvernementaux ou de recherche à très haute sécurité.
Les identifiants mobiles pour le contrôle d''accès aux armoires exploitent les smartphones comme jetons d''authentification, en utilisant la communication Bluetooth Low Energy ou NFC. Un utilisateur disposant d''un identifiant mobile pour le contrôle d''accès aux armoires s''authentifie via une application sur son téléphone, qui communique avec la serrure pour vérifier l''autorisation. Les identifiants mobiles éliminent le coût des cartes physiques, permettent l''émission et la révocation à distance, et peuvent incorporer des facteurs de sécurité supplémentaires tels que le déverrouillage biométrique du téléphone ou le cryptage au niveau du dispositif. Alors que l''omniprésence des smartphones approche les cent pour cent dans de nombreuses populations d''utilisateurs, les identifiants mobiles deviennent une option de contrôle d''accès aux armoires de plus en plus attrayante, en particulier pour les organisations cherchant à réduire la consommation de cartes en plastique et l''impact environnemental associé.
L''authentification multi-facteurs dans le contrôle d''accès aux armoires combine deux types d''identifiants ou plus pour fournir une défense en profondeur. Une configuration courante de contrôle d''accès aux armoires multi-facteurs associe un code PIN, quelque chose que l''utilisateur sait, à une carte RFID, quelque chose que l''utilisateur possède, exigeant les deux pour l''accès. Une autre associe un biométrique, quelque chose que l''utilisateur est, à un PIN ou une carte. Le contrôle d''accès aux armoires multi-facteurs augmente considérablement la difficulté d''un accès non autorisé, car un attaquant doit compromettre plusieurs facteurs d''authentification simultanément. Le compromis est un temps d''accès accru et une complexité pour l''utilisateur, qui doivent être mis en balance avec les exigences de sécurité pour le contenu protégé.
Le cycle de vie de la gestion des identifiants dans le contrôle d''accès aux armoires couvre l''émission, la surveillance de l''utilisation et la révocation. L''émission d''identifiants implique la vérification de l''identité de la personne recevant l''identifiant et son association avec ses privilèges d''accès dans le système de contrôle d''accès aux armoires. La surveillance continue détecte les schémas d''utilisation anormaux qui pourraient indiquer un compromis de l''identifiant, comme un identifiant utilisé à des heures ou dans des lieux inhabituels. La révocation supprime les privilèges d''accès lorsque l''autorisation d''un individu prend fin, que ce soit en raison d''un changement de rôle, d''un licenciement ou d''une perte d''identifiant. La rapidité et l''exhaustivité de la révocation des identifiants sur tous les points de contrôle d''accès aux armoires est l''une des caractéristiques de sécurité les plus importantes de tout système.
| Type d''identifiant | Temps de lecture | Coût par utilisateur | Hygiène | Effort de migration | Meilleure application de contrôle d''accès aux armoires |
|---|---|---|---|---|---|
| Clavier PIN | 2-4 s | Aucun | Moyen | Rotation par code | Écoles, armoires de bureau de base |
| Carte de proximité 125 kHz | 0,4 s | Faible | Élevé | Lecteur monofréquence | Rénovations réutilisant les badges existants |
| MIFARE DESFire 13,56 MHz | 0,3 s | Moyen | Élevé | Réémission de carte | Bureaux d''entreprise, pharmacies |
| Empreinte digitale biométrique | 1 s | Aucun après inscription | Faible | Réinscription sur changement de capteur | Armoires haute sécurité et critiques pour l''hygiène |
| Reconnaissance faciale | 0,5 s | Aucun | Le plus élevé | Réglage caméra et éclairage | Armoires de soins de santé, restauration |
| Portefeuille mobile (BLE/NFC) | 0,5 s | Provisionnement d''appli | Élevé | Déploiement d''application | Bureaux intelligents, lieux réservés aux membres |
| Multi-facteurs PIN + carte | 4-6 s | Moyen | Moyen | Définition de politique | Stockage réglementé et de grande valeur |
Architectures d''intégration du contrôle d''accès aux armoires
Le contrôle d''accès aux armoires autonome représente l''architecture d''intégration la plus simple, chaque serrure fonctionnant indépendamment. Dans ce modèle de contrôle d''accès aux armoires, les identifiants des utilisateurs sont programmés directement dans chaque serrure, les décisions d''accès sont prises localement et les données d''audit doivent être récupérées individuellement à partir de chaque serrure. Le contrôle d''accès aux armoires autonome est approprié pour les petits déploiements allant jusqu''à environ vingt serrures où la charge administrative de la programmation par serrure est gérable. Les principaux avantages du contrôle d''accès aux armoires autonome sont le faible coût, l''installation simple sans câblage ni configuration réseau, et l''absence de dépendance à des systèmes externes qui pourraient tomber en panne et désactiver l''accès.
Le contrôle d''accès aux armoires semi-en ligne introduit un dispositif de programmation ou une passerelle qui fait le pont entre les serrures autonomes et le logiciel de gestion. Dans cette architecture de contrôle d''accès aux armoires, les administrateurs configurent les politiques d''accès dans le logiciel de gestion, puis utilisent un dispositif de programmation portable ou une passerelle sans fil pour pousser les configurations vers les serrures individuelles. Les décisions d''accès se produisent toujours localement à chaque serrure, mais la gestion des identifiants est centralisée. Le contrôle d''accès aux armoires semi-en ligne offre un juste milieu pragmatique, offrant les avantages de gestion de la centralisation sans les exigences d''infrastructure d''une mise en réseau complète. Ce modèle de contrôle d''accès aux armoires est bien adapté aux déploiements moyens de vingt à deux cents serrures où l''efficacité de la gestion centralisée justifie l''investissement dans l''infrastructure de programmation.
Le contrôle d''accès aux armoires entièrement en réseau connecte chaque serrure à un contrôleur ou serveur central, permettant des décisions d''accès en temps réel basées sur une base de données d''identifiants à jour. Dans cette architecture de contrôle d''accès aux armoires, lorsqu''un utilisateur présente un identifiant à une serrure, la serrure interroge le système central pour vérifier que l''identifiant est actuellement autorisé. Cette validation en temps réel élimine la fenêtre de vulnérabilité entre la révocation de l''identifiant dans le système de gestion et la prochaine synchronisation locale à chaque serrure, garantissant que les identifiants révoqués se voient refuser l''accès immédiatement sur l''ensemble du déploiement de contrôle d''accès aux armoires. Le contrôle d''accès aux armoires en réseau fournit également des rapports d''événements en temps réel, les événements d''accès apparaissant dans la console de gestion quelques secondes après leur occurrence.
Le contrôle d''accès aux armoires basé sur le cloud étend le modèle en réseau en hébergeant la plateforme de gestion et la base de données d''identifiants dans le cloud plutôt que sur des serveurs sur site. Cette architecture de contrôle d''accès aux armoires élimine le besoin pour les organisations de maintenir une infrastructure serveur pour leurs systèmes de sécurité, le fournisseur de cloud gérant la disponibilité, les sauvegardes, les correctifs de sécurité et la mise à l''échelle de la capacité. Le contrôle d''accès aux armoires basé sur le cloud permet la gestion multisite depuis n''importe quel endroit avec accès Internet, ce qui le rend particulièrement attrayant pour les organisations ayant des opérations géographiquement dispersées. Les considérations pour le contrôle d''accès aux armoires basé sur le cloud incluent la dépendance à Internet (les serrures doivent maintenir la connectivité pour fonctionner) et les exigences de souveraineté des données qui peuvent restreindre l''endroit où les données de contrôle d''accès peuvent être stockées.
L''OSDP (Open Supervised Device Protocol) est de plus en plus important dans l''intégration du contrôle d''accès aux armoires. Contrairement à l''ancien protocole Wiegand, qui transmet les données de la carte dans une seule direction sans cryptage, l''OSDP fournit une communication bidirectionnelle cryptée entre les lecteurs et les contrôleurs. Un système de contrôle d''accès aux armoires utilisant l''OSDP peut surveiller l''état du lecteur, détecter le sabotage ou la déconnexion, et prendre en charge des interactions plus sophistiquées que la simple lecture et autorisation de carte. Alors que les organisations modernisent leur infrastructure de contrôle d''accès, la spécification de matériel de contrôle d''accès aux armoires compatible OSDP garantit la compatibilité avec les normes de sécurité modernes et fournit une base pour les améliorations futures.
L''intégration avec les systèmes de gestion des identités transforme le contrôle d''accès aux armoires d''une fonction de sécurité cloisonnée en un composant du cycle de vie global de la gestion des identités de l''organisation. Lorsque le contrôle d''accès aux armoires s''intègre à Active Directory, LDAP ou aux fournisseurs d''identité cloud, les privilèges d''accès des utilisateurs sont automatiquement provisionnés lors de la création des comptes, mis à jour lors des changements de rôle et révoqués lors de la désactivation des comptes. Cette intégration comble le fossé de sécurité qui se produit lorsque le contrôle d''accès aux armoires est géré séparément des systèmes d''identité informatiques, où les employés partis pourraient conserver un accès physique aux armoires longtemps après la désactivation de leurs comptes réseau.
Planification et exécution de l''installation du contrôle d''accès aux armoires
Une installation réussie du contrôle d''accès aux armoires commence par une étude de site complète qui documente chaque armoire à sécuriser. L''étude de site pour le contrôle d''accès aux armoires doit enregistrer les dimensions de l''armoire, les matériaux et épaisseurs de construction de la porte et du tiroir, les types de serrures existants et les configurations des trous de montage, la proximité des sources d''alimentation et des connexions réseau, les conditions environnementales, y compris la plage de température et l''exposition à l''humidité, ainsi que la valeur et la sensibilité du contenu à protéger. Ces données d''étude détaillées permettent une sélection précise du matériel de contrôle d''accès aux armoires, identifient les problèmes de compatibilité avant qu''ils ne deviennent des problèmes d''installation et soutiennent une budgétisation précise du matériel et de la main-d''œuvre.
La sélection du matériel de contrôle d''accès aux armoires pour chaque emplacement doit tenir compte des caractéristiques physiques documentées dans l''étude de site. L''épaisseur de la porte de l''armoire détermine les modèles de serrure compatibles, car la plupart des serrures de contrôle d''accès aux armoires ont une plage spécifiée d''épaisseurs de porte acceptables, généralement de douze à vingt-cinq millimètres pour les modèles standard. La configuration du trou de montage détermine si une serrure de contrôle d''accès aux armoires peut être installée sans modifier l''armoire : de nombreuses serrures électroniques sont conçues pour s''adapter aux mêmes schémas de trous que les serrures à came mécaniques courantes, permettant des rénovations simples. Le matériau de l''armoire (bois, métal, stratifié ou verre) affecte les exigences de perçage, la sélection du matériel de montage et le risque de dommages pendant l''installation.
L''infrastructure électrique pour le contrôle d''accès aux armoires doit être planifiée avant le début de l''installation. Pour les dispositifs de contrôle d''accès aux armoires alimentés par piles, la principale considération électrique est le type de pile et l''intervalle de remplacement prévu, ce qui affecte la planification de la maintenance mais pas le câblage d''installation. Pour les dispositifs de contrôle d''accès aux armoires câblés, le plan d''installation doit inclure les chemins de câbles de chaque armoire à la source d''alimentation la plus proche et, pour les modèles en réseau, au point de connexion réseau le plus proche. Les chemins de câbles pour le contrôle d''accès aux armoires doivent éviter les zones sujettes à des mouvements fréquents, les points de pincement lors de la fermeture des portes, les sources d''interférences électromagnétiques et les endroits où les câbles pourraient être accidentellement endommagés pendant les opérations normales.
La planification réseau pour le contrôle d''accès aux armoires en réseau comprend la détermination de l''attribution des adresses IP, la configuration des règles de pare-feu pour permettre la communication entre les serrures et les serveurs de gestion, et la garantie d''une couverture sans fil adéquate pour les dispositifs connectés au Wi-Fi. Chaque dispositif de contrôle d''accès aux armoires en réseau nécessite une adresse IP unique, soit attribuée statiquement, soit obtenue via DHCP avec réservation d''adresse pour garantir un adressage cohérent. Les configurations de pare-feu doivent équilibrer la sécurité (restreindre le trafic de contrôle d''accès aux armoires aux seuls ports et destinations nécessaires) avec les exigences opérationnelles pour la communication serrure-serveur. Pour les déploiements de contrôle d''accès aux armoires sans fil, une étude de site de la force du signal Wi-Fi à chaque emplacement d''armoire doit être effectuée pour identifier les lacunes de couverture avant l''installation des serrures.
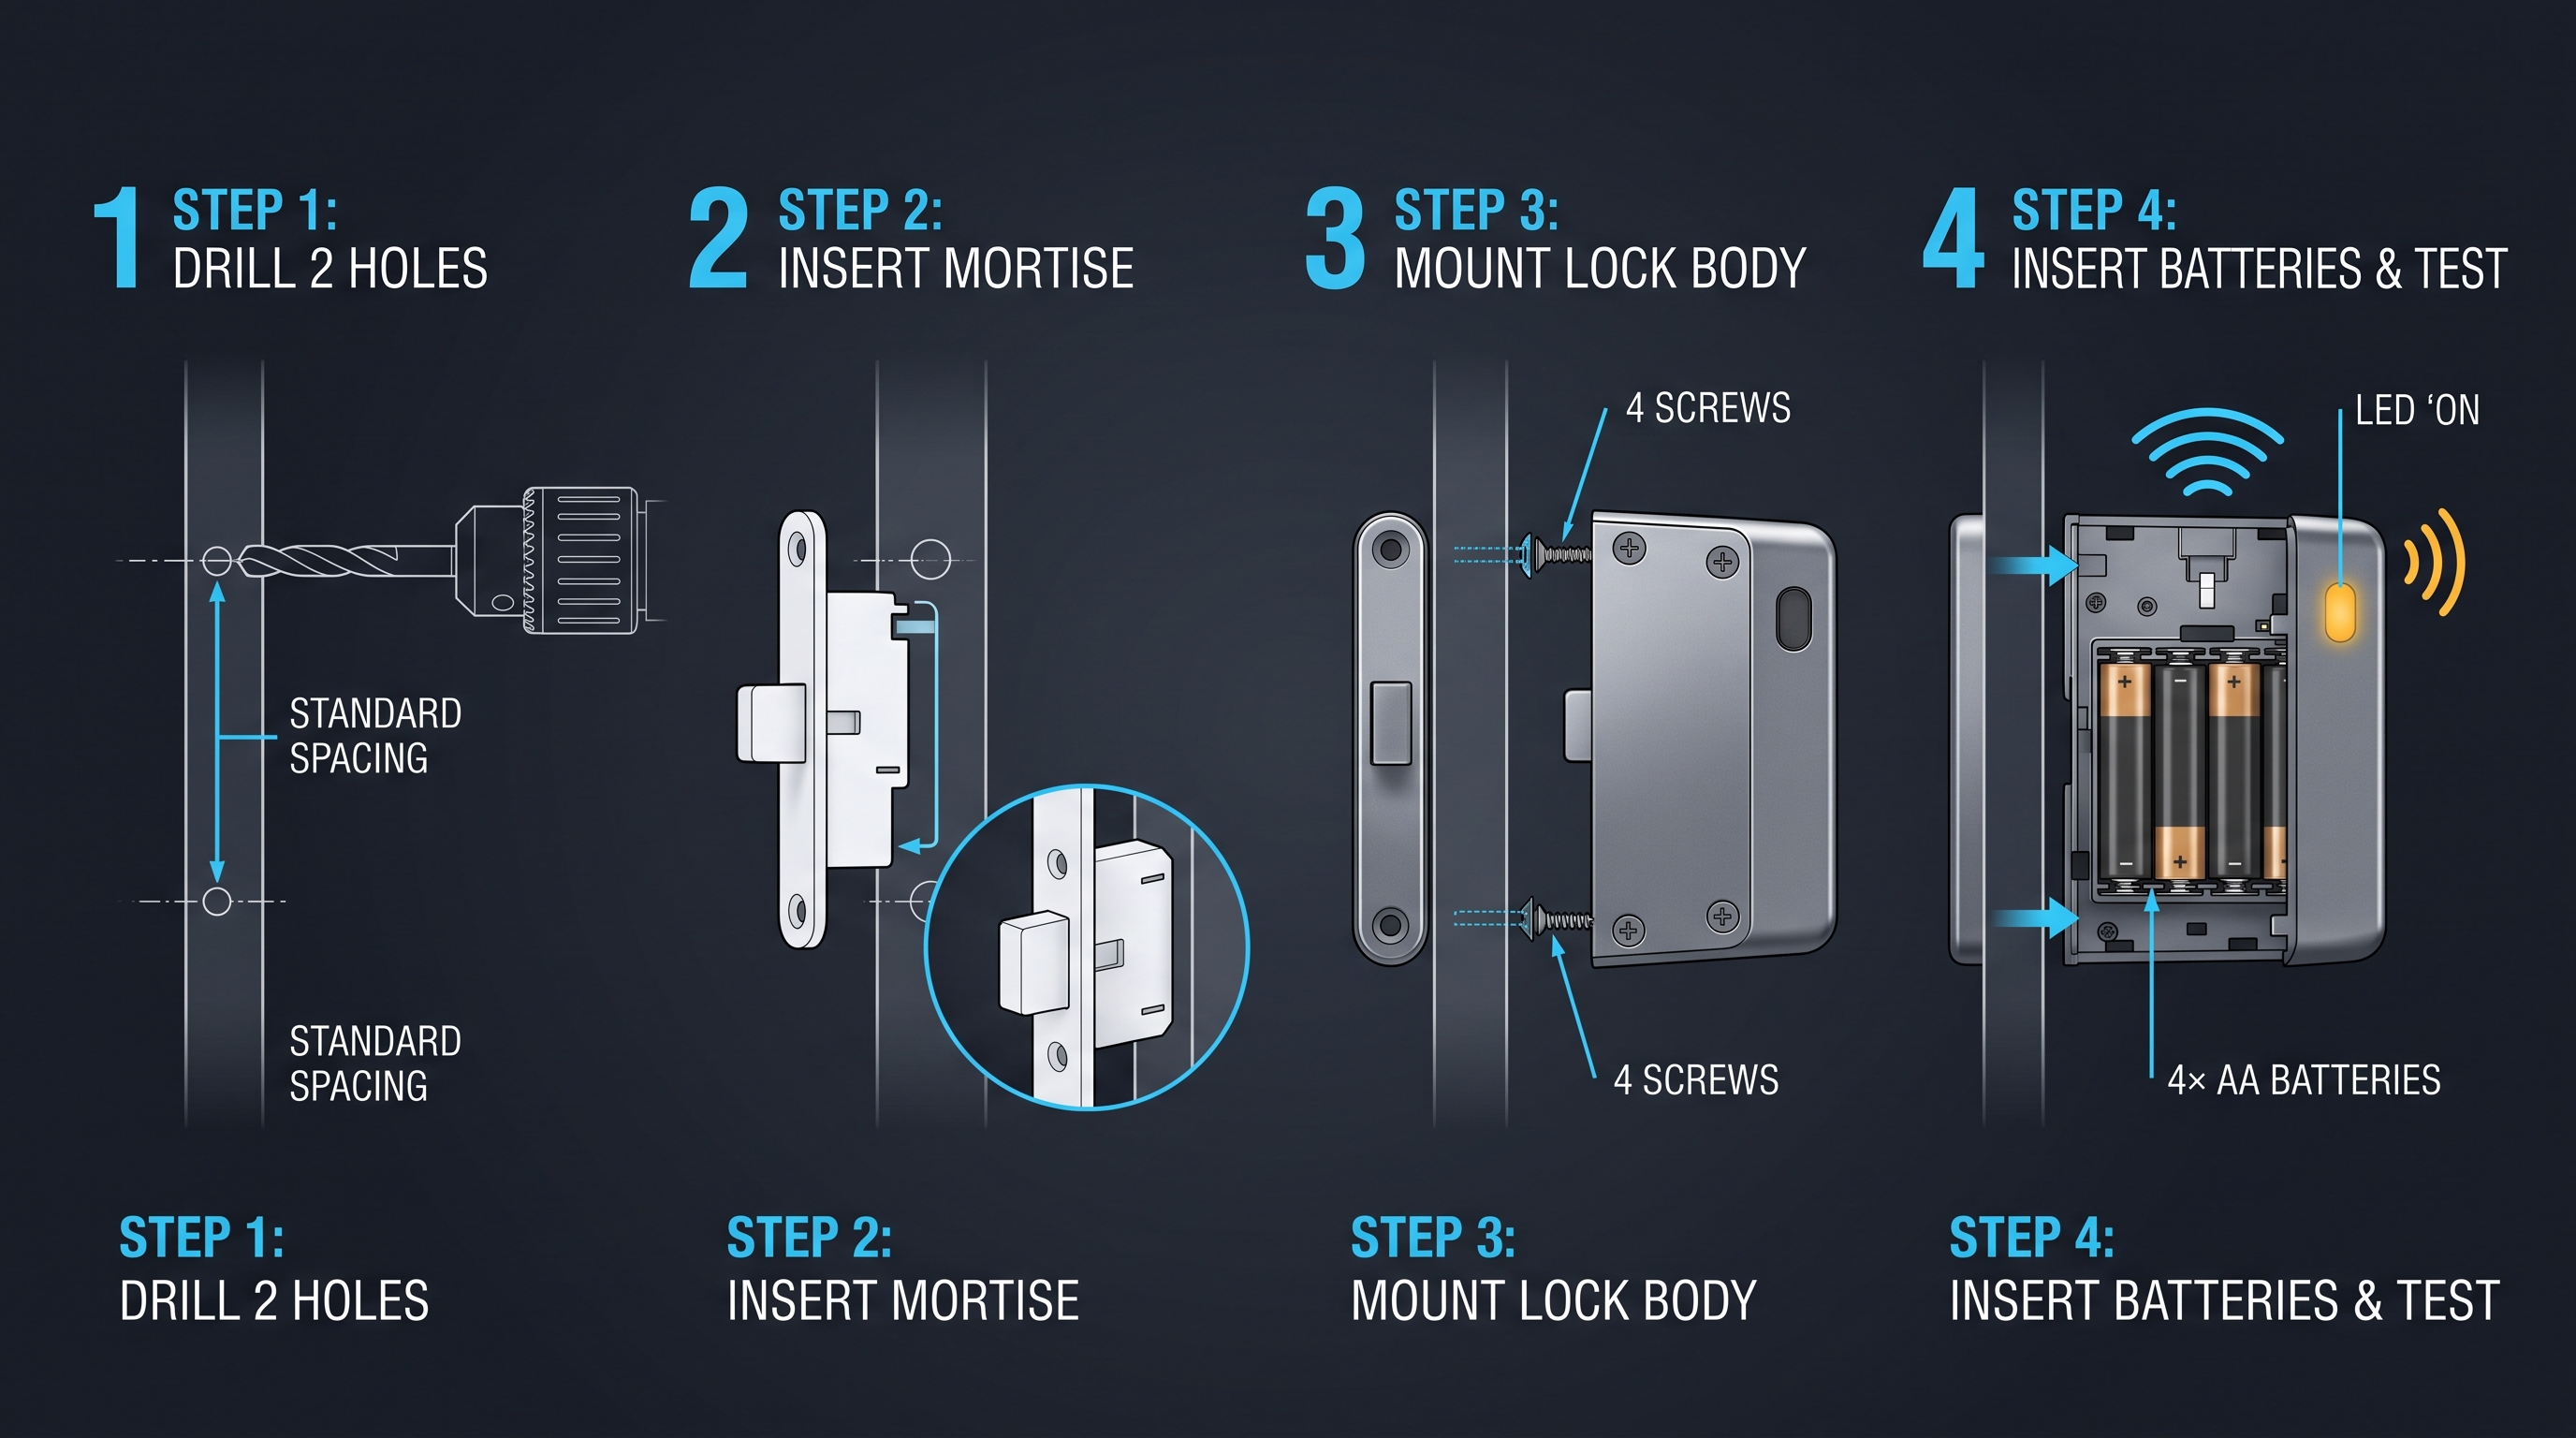
L''installation physique du matériel de contrôle d''accès aux armoires nécessite une attention particulière à l''alignement, à la sécurité du montage et à la gestion du câblage. Le corps de la serrure doit être monté perpendiculairement à la surface de l''armoire pour garantir un fonctionnement fluide du pêne sans coincement. Les vis de montage doivent être serrées au couple spécifié par le fabricant, car un serrage excessif peut déformer le boîtier de la serrure et un serrage insuffisant peut permettre à la serrure de se desserrer avec le temps. Pour les installations de contrôle d''accès aux armoires impliquant du câblage, les câbles doivent être fixés avec des clips ou des attaches appropriés, maintenus à l''écart des pièces mobiles et munis d''un mou suffisant pour permettre le mouvement de la porte ou du tiroir de l''armoire sans fatiguer les connexions.
Les procédures d''inscription des utilisateurs et de test pour le contrôle d''accès aux armoires doivent être terminées avant la mise en service du système. Chaque utilisateur autorisé doit être inscrit dans le système de contrôle d''accès aux armoires, recevoir des identifiants si des jetons physiques sont utilisés et être formé au fonctionnement approprié. Les tests doivent vérifier que chaque identifiant inscrit déverrouille de manière fiable les armoires appropriées, que les identifiants non inscrits sont rejetés, que les événements d''audit sont enregistrés correctement, que les alertes de sabotage et de batterie faible fonctionnent, et que les procédures d''accès d''urgence telles que les dérogations mécaniques fonctionnent comme prévu. Tous les tests de contrôle d''accès aux armoires doivent être effectués avec les portes et tiroirs d''armoire ouverts pour éliminer le risque de blocage si un dysfonctionnement est découvert.
Analyse de sécurité et atténuation des menaces du contrôle d''accès aux armoires
Une analyse de sécurité approfondie du contrôle d''accès aux armoires examine le système à chaque niveau, du matériel physique aux procédures administratives, pour identifier les vulnérabilités et spécifier les mesures d''atténuation appropriées. Le modèle de menace pour le contrôle d''accès aux armoires définit qui pourrait tenter un accès non autorisé, quelles ressources et capacités ils possèdent, ce qu''ils cherchent à obtenir et quelles conséquences résulteraient d''une brèche réussie. Ce modèle de menace de contrôle d''accès aux armoires détermine les exigences de sécurité : une armoire à pharmacie dans un hôpital nécessite des caractéristiques de sécurité différentes d''une armoire de fournitures de bureau, même si les deux utilisent la même technologie de contrôle d''accès aux armoires.
Les attaques physiques contre le matériel de contrôle d''accès aux armoires incluent le levier, le perçage, l''impact et la manipulation du mécanisme de verrouillage. Les défenses contre les attaques physiques dans le contrôle d''accès aux armoires comprennent des pênes en acier trempé et des plaques anti-effraction, des matériaux résistants au perçage aux points critiques, des interrupteurs de détection de sabotage qui déclenchent des alarmes lorsque le boîtier de la serrure est perturbé, et des conceptions de montage robustes qui répartissent les forces d''attaque sur une plus grande surface. Aucun dispositif de contrôle d''accès aux armoires n''est complètement imperméable à une attaque physique déterminée avec du temps et des outils illimités, mais un matériel bien conçu augmente considérablement le temps, les compétences et les outils requis, ce qui constitue un moyen de dissuasion efficace dans la plupart des scénarios de menace.
Les attaques électroniques contre les systèmes de contrôle d''accès aux armoires ciblent la communication entre les identifiants et les lecteurs, l''électronique interne de la serrure ou le réseau connectant les serrures à l''infrastructure de gestion. Le clonage d''identifiants RFID, où un attaquant lit une carte autorisée et reproduit ses données sur une carte vierge, peut être empêché par l''utilisation de cartes à puce cryptographiques qui effectuent une authentification par défi-réponse plutôt que de diffuser des identifiants statiques. Les attaques par relais, où un attaquant étend la communication entre une carte légitime et un lecteur, peuvent être atténuées par des protocoles de distance. Les attaques réseau contre le contrôle d''accès aux armoires peuvent être évitées par le cryptage de toutes les communications, l''authentification forte des dispositifs se connectant à la plateforme de gestion et la segmentation du réseau qui isole le trafic de contrôle d''accès aux armoires des réseaux à usage général.
La sécurité des identifiants dans le contrôle d''accès aux armoires dépend de la force de la technologie d''identifiant et des politiques régissant le cycle de vie de la gestion des identifiants. Les codes PIN, l''identifiant le plus simple dans le contrôle d''accès aux armoires, sont vulnérables à l''observation, au devinement et au partage. Les mesures d''atténuation incluent des longueurs de code minimales, un verrouillage après des tentatives infructueuses, des changements de code obligatoires périodiques et des codes uniques par utilisateur qui soutiennent la responsabilité individuelle. Les identifiants basés sur des cartes dans le contrôle d''accès aux armoires sont vulnérables à la perte, au vol et à la duplication non autorisée. Les mesures d''atténuation incluent le signalement et la révocation rapides des cartes perdues, les choix technologiques qui résistent au clonage et la revalidation périodique du besoin d''accès continu pour tous les porteurs de cartes.
La sécurité administrative est souvent le maillon le plus faible du contrôle d''accès aux armoires, quelle que soit la sophistication du matériel. Les politiques de contrôle d''accès aux armoires doivent définir qui peut autoriser les changements d''accès, quelles approbations sont requises, comment les changements sont documentés et comment la configuration est périodiquement auditée pour en vérifier l''exactitude. La séparation des tâches dans l''administration du contrôle d''accès aux armoires empêche qu''un seul individu autorise l''accès et le configure dans le système. Des examens d''accès réguliers doivent vérifier que chaque utilisateur disposant de privilèges de contrôle d''accès aux armoires a toujours besoin de cet accès et qu''aucune autorisation d''accès non autorisée n''a été créée, que ce soit accidentellement ou malveillant.
Les capacités d''audit et de conformité dans le contrôle d''accès aux armoires fournissent la visibilité nécessaire pour détecter les incidents de sécurité, enquêter sur leur portée et leur impact, et démontrer la conformité réglementaire. Un système de contrôle d''accès aux armoires doit journaliser tous les événements d''accès, y compris les accès réussis, les tentatives refusées, les modifications administratives des privilèges des utilisateurs ou de la configuration du système, et les événements système tels que les alertes de batterie faible ou les échecs de communication. Ces journaux d''audit de contrôle d''accès aux armoires doivent être protégés contre la falsification ou la suppression, stockés pendant une période de conservation appropriée aux exigences réglementaires et aux politiques organisationnelles, et régulièrement examinés pour détecter des schémas anormaux qui pourraient indiquer des problèmes de sécurité.
Contrôle d''accès aux armoires dans tous les secteurs : applications et études de cas
Les déploiements de contrôle d''accès aux armoires dans le secteur de la santé sécurisent le stockage des médicaments, les dossiers des patients, les substances contrôlées, les dispositifs médicaux coûteux et les matières dangereuses. Les exigences de contrôle d''accès aux armoires dans le secteur de la santé sont particulièrement exigeantes : l''accès doit être rapide en cas d''urgence, mais la sécurité doit être suffisamment rigoureuse pour satisfaire les réglementations de la DEA sur les substances contrôlées, les exigences de confidentialité des patients de la HIPAA et les normes d''accréditation de la Joint Commission. Un déploiement de contrôle d''accès aux armoires dans un hôpital comprend généralement des niveaux d''accès hiérarchisés où les infirmières peuvent accéder aux armoires de fournitures générales, les infirmières-chefs peuvent accéder à certaines armoires à médicaments et les pharmaciens ont autorité sur le stockage des substances contrôlées, tous les accès étant enregistrés de manière exhaustive à des fins d''audit.
Le contrôle d''accès aux armoires dans la recherche et la fabrication pharmaceutiques sécurise la propriété intellectuelle, les échantillons de recherche, les précurseurs chimiques et les produits finis soumis à un contrôle réglementaire. Dans ces environnements, le contrôle d''accès aux armoires s''intègre souvent aux systèmes de gestion de l''information de laboratoire pour appliquer un accès basé sur le flux de travail, où un chercheur ne peut accéder à une armoire spécifique qu''après avoir terminé les étapes requises dans le protocole expérimental. La piste d''audit du contrôle d''accès aux armoires fournit une documentation de chaîne de possession qui peut être requise pour les demandes de brevet, les soumissions réglementaires et les enquêtes internes.
Le contrôle d''accès aux armoires dans l''enseignement supérieur couvre les laboratoires avec des produits chimiques dangereux et des équipements coûteux, les armoires d''équipement informatique dans les salles de classe et les salles de serveurs, le stockage de la recherche des professeurs, les dossiers des étudiants dans les bureaux administratifs, ainsi que les casiers d''instruments de musique et d''équipement sportif. Le contrôle d''accès aux armoires universitaires s''intègre souvent au système de carte à puce du campus, de sorte que la même carte d''identité d''étudiant ou de personnel qui fournit l''accès au bâtiment, le plan de repas et les privilèges de bibliothèque contrôle également l''accès aux armoires et casiers appropriés. Les réglementations de sécurité en laboratoire exigent de plus en plus un contrôle d''accès documenté pour le stockage des matières dangereuses, faisant du contrôle d''accès aux armoires un outil de conformité important pour les programmes de santé et de sécurité environnementale des universités.
Le contrôle d''accès aux armoires d''entreprise sécurise les classeurs contenant les dossiers du personnel, les documents financiers, les contrats, la propriété intellectuelle et d''autres informations commerciales confidentielles. L''intégration du contrôle d''accès aux armoires avec les systèmes de gestion des identités d''entreprise garantit que lorsque l''accès au bâtiment d''un employé est révoqué lors de son licenciement, son accès aux armoires est simultanément révoqué. Cela comble une lacune de sécurité courante dans les organisations où les processus RH désactivent rapidement les comptes réseau et l''accès aux portes, mais où les clés physiques des classeurs peuvent ne pas être récupérées avant des jours ou des semaines après le départ d''un employé.
Les applications de contrôle d''accès aux armoires gouvernementales et de défense impliquent le stockage de documents classifiés, les salles de preuves, les armureries d''armes et d''équipements sensibles, et le stockage d''équipements de communication sécurisés. Ces déploiements de contrôle d''accès aux armoires doivent répondre à des normes strictes, notamment la conformité FIPS 201 pour la sécurité des identifiants, les exigences TEMPEST pour le contrôle des émissions électromagnétiques et diverses normes de résistance à l''effraction en fonction du niveau de classification des matériaux stockés. Le contrôle d''accès aux armoires multi-facteurs est généralement obligatoire, combinant un identifiant délivré par le gouvernement tel qu''une carte CAC ou PIV avec un code PIN ou une vérification biométrique.
Le contrôle d''accès aux armoires dans l''hôtellerie comprend les coffres-forts des chambres d''hôtes, les armoires de minibar, le stockage des fournitures d''entretien ménager, les casiers d''équipement de maintenance et les armoires administratives de l''arrière-boutique. Le contrôle d''accès aux armoires des hôtels s''intègre souvent au système de gestion immobilière, de sorte que l''accès au coffre-fort de la chambre d''hôte peut être lié à la carte-clé de la chambre de l''hôte pour la durée de son séjour. Le contrôle d''accès aux armoires du personnel dans les environnements hôteliers gère l''accès aux produits de nettoyage, au linge et à l''équipement, avec des pistes d''audit soutenant la prévention des pertes et l''analyse de l''efficacité opérationnelle. Le modèle en libre-service permis par le contrôle d''accès aux armoires dans les applications destinées aux clients réduit la charge de travail de la réception et élimine un point de friction courant pour les clients.
Le contrôle d''accès aux armoires dans le commerce de détail sécurise les vitrines de marchandises de grande valeur, les armoires de la caisse, l''accès à la réserve et le stockage des produits pharmaceutiques dans les points de vente. La prévention des pertes est le principal moteur du contrôle d''accès aux armoires dans le commerce de détail, les pistes d''audit fournissant un soutien aux enquêtes lorsque des écarts d''inventaire sont découverts. Le contrôle d''accès aux armoires à durée limitée dans les environnements de vente au détail peut limiter l''accès à la réserve aux heures d''ouverture ou à des quarts de travail spécifiques, et peut exiger une double autorisation (deux membres du personnel présents simultanément) pour l''accès aux zones de grande valeur ou de manipulation d''espèces.
Stratégie de sélection et d''approvisionnement du contrôle d''accès aux armoires
La phase de collecte des exigences pour l''approvisionnement en contrôle d''accès aux armoires doit impliquer toutes les parties prenantes qui interagiront avec le système. Les gestionnaires de sécurité définissent le modèle de menace et les exigences de sécurité minimales. Les gestionnaires d''installations fournissent des informations sur les types d''armoires, les quantités et les environnements d''installation. Les gestionnaires informatiques spécifient les exigences réseau et d''intégration. Les employés qui utiliseront quotidiennement le contrôle d''accès aux armoires fournissent des commentaires essentiels sur les exigences d''utilisabilité qui détermineront si le système est adopté ou rejeté. Les équipes juridiques et de conformité identifient les exigences réglementaires que le système de contrôle d''accès aux armoires doit satisfaire. Recueillir les commentaires de toutes les parties prenantes avant d''émettre une demande de proposition empêche la découverte coûteuse d''exigences après le début de l''approvisionnement.
Un cadre d''évaluation structuré pour les fournisseurs de contrôle d''accès aux armoires doit inclure des critères pondérés reflétant les priorités organisationnelles. L''efficacité de la sécurité (la résistance du système au modèle de menace défini) est généralement le critère le plus pondéré. L''utilisabilité affecte directement si le contrôle d''accès aux armoires sera utilisé correctement et de manière cohérente. Le coût total de possession, y compris le matériel, l''installation, les licences logicielles, la maintenance et les coûts des identifiants sur la durée de vie prévue du système, doit être calculé pour chaque option de contrôle d''accès aux armoires. L''évolutivité pour s''adapter à la croissance organisationnelle empêche l''obsolescence prématurée. La stabilité du fournisseur et la qualité du support affectent la fiabilité à long terme du système et la disponibilité des pièces de rechange, des mises à jour logicielles et de l''assistance technique.
L''évaluation pratique des produits de contrôle d''accès aux armoires est essentielle avant de s''engager dans un achat à grande échelle. Demandez des unités d''évaluation aux fournisseurs de contrôle d''accès aux armoires présélectionnés et installez-les dans des emplacements représentatifs de l''environnement de déploiement réel. Testez avec les types d''identifiants utilisés par l''organisation. Vérifiez les affirmations du fabricant concernant la durée de vie de la batterie, la portée de lecture et la durabilité par des tests prolongés. Évaluez le logiciel de gestion en demandant aux administrateurs réels qui l''utiliseront quotidiennement d''effectuer des tâches courantes telles que l''ajout d''utilisateurs, la configuration des horaires d''accès et la génération de rapports d''audit. La période d''évaluation du contrôle d''accès aux armoires doit être suffisamment longue pour identifier tout problème qui ne serait pas apparent lors d''une brève démonstration.
Le calcul du coût total de possession pour le contrôle d''accès aux armoires s''étend bien au-delà de l''achat initial du matériel. Les coûts d''installation varient selon le type d''armoire, les armoires métalliques nécessitant des outils et des techniques différents du bois, et certaines installations nécessitant des plaques de renforcement ou des supports de montage personnalisés. Les coûts des identifiants incluent l''émission initiale de cartes ou de porte-clés et les remplacements continus pour les identifiants perdus ou endommagés. Les coûts de remplacement des piles sur la durée de vie prévue des dispositifs de contrôle d''accès aux armoires alimentés par piles peuvent être substantiels pour les grands déploiements. Les frais de licence logicielle peuvent être des coûts annuels récurrents. Les coûts de formation garantissent que les utilisateurs et les administrateurs peuvent utiliser efficacement le système de contrôle d''accès aux armoires. Les coûts de maintenance couvrent les pièces de rechange, le support technique et les éventuelles visites de service sur site.
La planification de l''évolutivité pour le contrôle d''accès aux armoires prend en compte à la fois le nombre de serrures et le nombre d''utilisateurs que le système doit prendre en charge sur sa durée de vie prévue. Une plateforme de contrôle d''accès aux armoires qui fonctionne bien pour un déploiement pilote de dix serrures peut devenir ingérable à cent ou mille serrures. Évaluez si le logiciel de gestion peut gérer des opérations en masse telles que l''ajout de centaines d''utilisateurs simultanément ou la mise à jour du firmware sur toutes les serrures d''un déploiement. Considérez si le système de contrôle d''accès aux armoires peut prendre en charge des emplacements géographiquement dispersés à partir d''une console de gestion centrale. La plateforme de contrôle d''accès aux armoires sélectionnée doit pouvoir s''adapter à la croissance anticipée au cours des cinq prochaines années pour éviter le coût et la perturbation de la migration vers un système différent en cours de déploiement.
Maintenance et opérations continues du contrôle d''accès aux armoires
La gestion des piles est la tâche opérationnelle la plus fréquente pour les déploiements de contrôle d''accès aux armoires alimentés par piles. Établissez un calendrier de remplacement proactif plutôt que d''attendre les indicateurs de batterie faible, qui peuvent tomber en panne ou être ignorés. Le calendrier de remplacement des piles pour le contrôle d''accès aux armoires doit être basé sur les estimations du fabricant de la durée de vie de la pile dans des conditions d''utilisation typiques, réduites d''environ vingt pour cent comme marge de sécurité. La documentation doit suivre la date de remplacement pour chaque serrure de contrôle d''accès aux armoires, permettant une analyse des tendances qui peut identifier les unités avec une consommation d''énergie anormale indiquant des problèmes électroniques en développement. Le type de pile spécifié par le fabricant doit être utilisé : la substitution de différentes chimies de piles peut provoquer une détection incorrecte de batterie faible ou même endommager l''électronique du contrôle d''accès aux armoires.
Les mises à jour du firmware et du logiciel pour les systèmes de contrôle d''accès aux armoires corrigent les vulnérabilités de sécurité, réparent les bogues et ajoutent de nouvelles fonctionnalités. Un processus de gestion des correctifs pour le contrôle d''accès aux armoires doit inclure la surveillance des annonces du fabricant pour les mises à jour disponibles, l''évaluation de la pertinence et de l''urgence de chaque mise à jour pour le déploiement spécifique, le test des mises à jour sur un sous-ensemble représentatif de serrures avant un déploiement large, et la planification des mises à jour pendant les périodes de faible activité d''accès aux armoires pour minimiser les perturbations. Le logiciel de gestion du contrôle d''accès aux armoires doit être maintenu de la même manière, avec des mises à jour appliquées aux serveurs de gestion et aux postes de travail des administrateurs suivant le même processus d''évaluation et de test.
L''inspection physique du matériel de contrôle d''accès aux armoires doit être effectuée périodiquement pour détecter les problèmes en développement avant qu''ils ne provoquent des pannes de serrure. Inspectez chaque serrure de contrôle d''accès aux armoires pour détecter les signes d''attaque physique, de montage desserré, de corrosion ou d''usure mécanique. Actionnez chaque serrure plusieurs fois pour confirmer un mouvement fluide du pêne sans coincement. Vérifiez que les indicateurs LED et les signaux sonores fonctionnent, car ils fournissent un retour d''information important à l''utilisateur. Vérifiez que la gâche ou le trou de réception est correctement aligné avec le pêne. L''inspection physique du matériel de contrôle d''accès aux armoires doit être intégrée au calendrier d''inspection de routine des installations de l''organisation.
L''examen des journaux d''audit est une pratique opérationnelle critique du contrôle d''accès aux armoires qui soutient à la fois la sécurité et la conformité. L''examen régulier des journaux d''audit du contrôle d''accès aux armoires peut identifier des schémas d''accès inhabituels tels que des tentatives infructueuses répétées suggérant une attaque par force brute, un accès à des heures inhabituelles suggérant une utilisation abusive des identifiants, ou un accès par des personnes dont l''autorisation aurait dû être révoquée. Des outils d''analyse automatisés peuvent signaler les événements de contrôle d''accès aux armoires anormaux pour examen humain, améliorant l''efficacité et la cohérence de la surveillance des journaux d''audit. La fréquence de l''examen des journaux d''audit du contrôle d''accès aux armoires doit être basée sur la sensibilité du contenu protégé et les exigences réglementaires applicables.
L''examen des accès utilisateurs est un processus périodique de vérification que tous les identifiants de contrôle d''accès aux armoires actifs sont toujours correctement autorisés. Les changements de personnel, les changements de rôle et la restructuration organisationnelle peuvent entraîner la conservation par des individus de privilèges de contrôle d''accès aux armoires qui ne sont plus nécessaires, un phénomène connu sous le nom de dérive des privilèges. Un examen d''accès trimestriel ou semestriel pour le contrôle d''accès aux armoires implique la génération d''un rapport de tous les utilisateurs actifs et de leurs privilèges d''accès, la vérification par les gestionnaires que chaque autorisation d''accès est toujours appropriée, et la révocation rapide de tout accès qui n''est plus nécessaire. Ce processus d''examen d''accès au contrôle d''accès aux armoires est particulièrement important pour la conformité aux réglementations qui exigent une recertification périodique des accès.
Les procédures de réponse aux incidents pour le contrôle d''accès aux armoires définissent la manière dont l''organisation répond aux événements de sécurité impliquant des armoires. Un plan de réponse aux incidents de contrôle d''accès aux armoires doit traiter les scénarios suivants : une armoire trouvée forcée, la découverte d''un événement d''accès non autorisé dans les journaux d''audit, la perte ou le vol d''identifiants d''administrateur, et la détection de sabotage du matériel de contrôle d''accès aux armoires. Le plan doit spécifier qui est notifié, quelles mesures de confinement immédiates sont prises, comment les preuves sont préservées, comment la portée de l''incident est déterminée et quelles actions de remédiation sont nécessaires pour rétablir la sécurité. Des exercices réguliers des procédures de réponse aux incidents de contrôle d''accès aux armoires garantissent que le personnel est prêt à répondre efficacement lorsque des incidents réels se produisent.
Tendances futures et innovations du contrôle d''accès aux armoires
L''intelligence artificielle et l''apprentissage automatique sont sur le point de transformer le contrôle d''accès aux armoires d''un système basé sur des règles en une plateforme de sécurité intelligente et adaptative. Le contrôle d''accès aux armoires alimenté par l''IA peut apprendre les schémas d''accès normaux pour chaque utilisateur et armoire, détectant les anomalies qui peuvent indiquer un compromis d''identifiant, une activité de menace interne ou une reconnaissance par des attaquants externes. Les algorithmes de maintenance prédictive dans le contrôle d''accès aux armoires peuvent analyser les données de performance des actionneurs pour identifier les serrures susceptibles de tomber en panne, permettant un remplacement proactif avant qu''une panne ne se produise. Les interfaces en langage naturel pour la gestion du contrôle d''accès aux armoires pourraient permettre aux administrateurs de configurer le système et d''interroger les données d''audit à l''aide de commandes conversationnelles plutôt que de naviguer dans des interfaces logicielles complexes.
La convergence du contrôle d''accès aux armoires avec des écosystèmes plus larges de l''Internet des objets créera de nouvelles possibilités d''intégration et de nouvelles considérations de sécurité. Un système de contrôle d''accès aux armoires intégré aux systèmes de gestion du bâtiment pourrait ajuster automatiquement la climatisation dans les zones où des matériaux sensibles sont stockés, en fonction des schémas d''accès et de la surveillance environnementale. L''intégration avec les systèmes de gestion des stocks pourrait déclencher des alertes de réapprovisionnement lorsque les armoires de fournitures sont consultées suffisamment fréquemment pour indiquer un épuisement des stocks. Cependant, chaque point d''intégration élargit également la surface d''attaque du contrôle d''accès aux armoires, nécessitant une architecture de sécurité minutieuse et une gestion continue des vulnérabilités.
Les considérations de durabilité influencent de plus en plus la conception des produits et les décisions d''approvisionnement en matière de contrôle d''accès aux armoires. Les fabricants réduisent les emballages, sélectionnent des matériaux recyclés et recyclables, et conçoivent pour le démontage afin de faciliter la récupération des matériaux en fin de vie. Les conceptions de contrôle d''accès aux armoires économes en énergie réduisent la consommation de piles et le flux de déchets de piles associé. Les options de piles rechargeables et les technologies de récupération d''énergie qui captent l''énergie du mouvement des portes ou de la lumière ambiante promettent de réduire ou d''éliminer l''utilisation de piles jetables dans le contrôle d''accès aux armoires. Les organisations intégrant des critères environnementaux dans leurs processus d''approvisionnement doivent évaluer les produits de contrôle d''accès aux armoires en fonction de l''efficacité énergétique, de la durabilité des matériaux et des programmes de reprise du fabricant pour les unités en fin de vie.
La cybersécurité des systèmes de contrôle d''accès aux armoires fait l''objet d''une attention accrue à mesure que ces dispositifs deviennent plus connectés et définis par logiciel. Les futurs produits de contrôle d''accès aux armoires incorporeront des modules de sécurité matérielle pour le stockage des clés cryptographiques, des processus de démarrage sécurisé qui vérifient l''intégrité du firmware avant l''exécution, des communications cryptées pour tout le trafic réseau et des audits de sécurité tiers réguliers du matériel et du logiciel. Les normes et les programmes de certification pour la sécurité des dispositifs IoT s''étendront au contrôle d''accès aux armoires, fournissant aux acheteurs une assurance indépendante de la qualité de la cybersécurité. Les architectures de confiance zéro pour le contrôle d''accès aux armoires supposeront qu''aucun dispositif, utilisateur ou réseau n''est intrinsèquement digne de confiance, nécessitant une vérification continue pour chaque tentative d''accès.
L''expérience utilisateur du contrôle d''accès aux armoires continuera de s''améliorer grâce aux progrès de la technologie des lecteurs, de la commodité des identifiants et de la réactivité du système. Des temps de lecture plus rapides pour les
Vous ne savez pas quel capteur choisir ?
Parlez à nos ingénieurs d’application mmWave pour une consultation gratuite.
Trouvez le capteur de présence adapté à votre projet hôtelier
Comparez les 3 protocoles, consultez des études de cas hôteliers et téléchargez le guide d'installation
Produits associés
3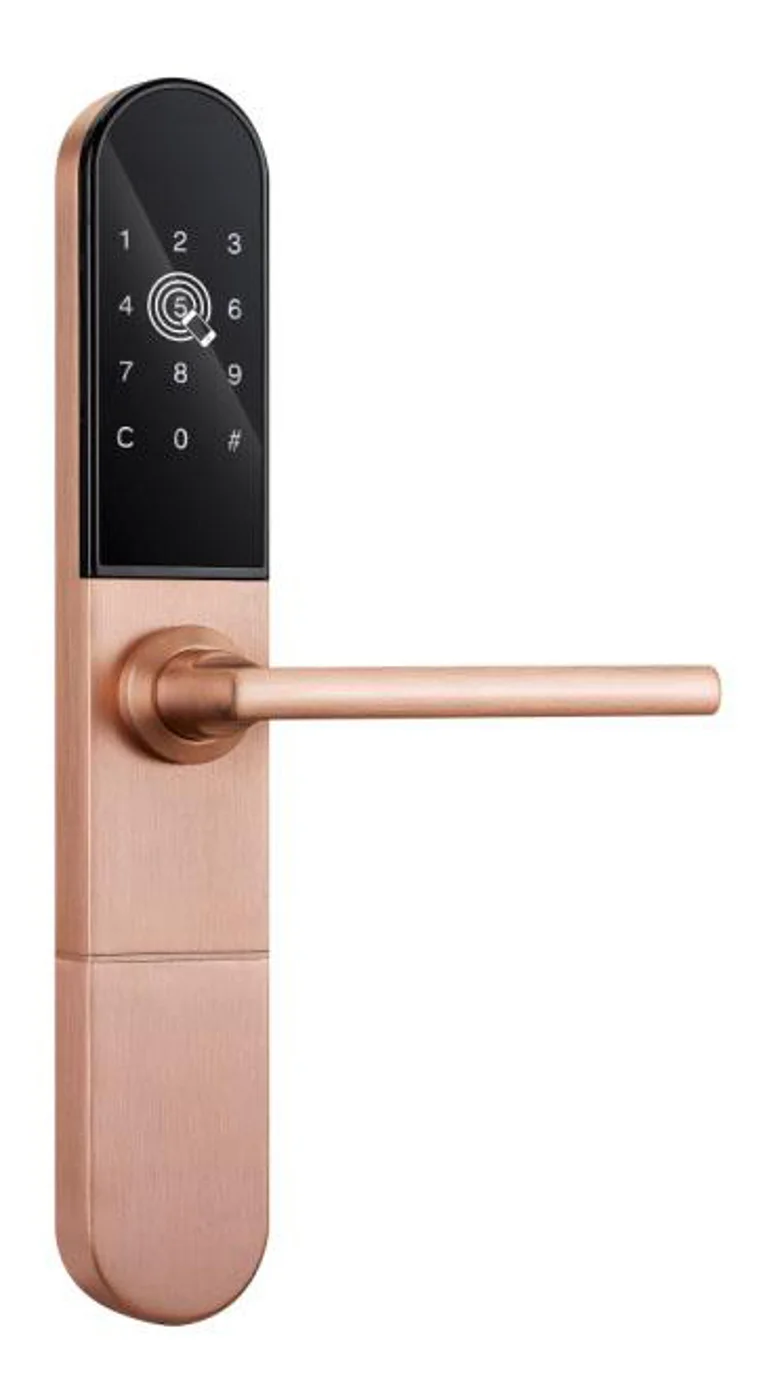
Smart Cabinet Lock — App-Managed, Multi-Site Dashboard
App-managed smart cabinet lock for office, parcel, and multi-site fleets. BLE app dashboard, audit trail, remote unlock, no per-lock server. Higher-tier chassis.
Cette page le désigne déjà comme prochaine référence recommandée.
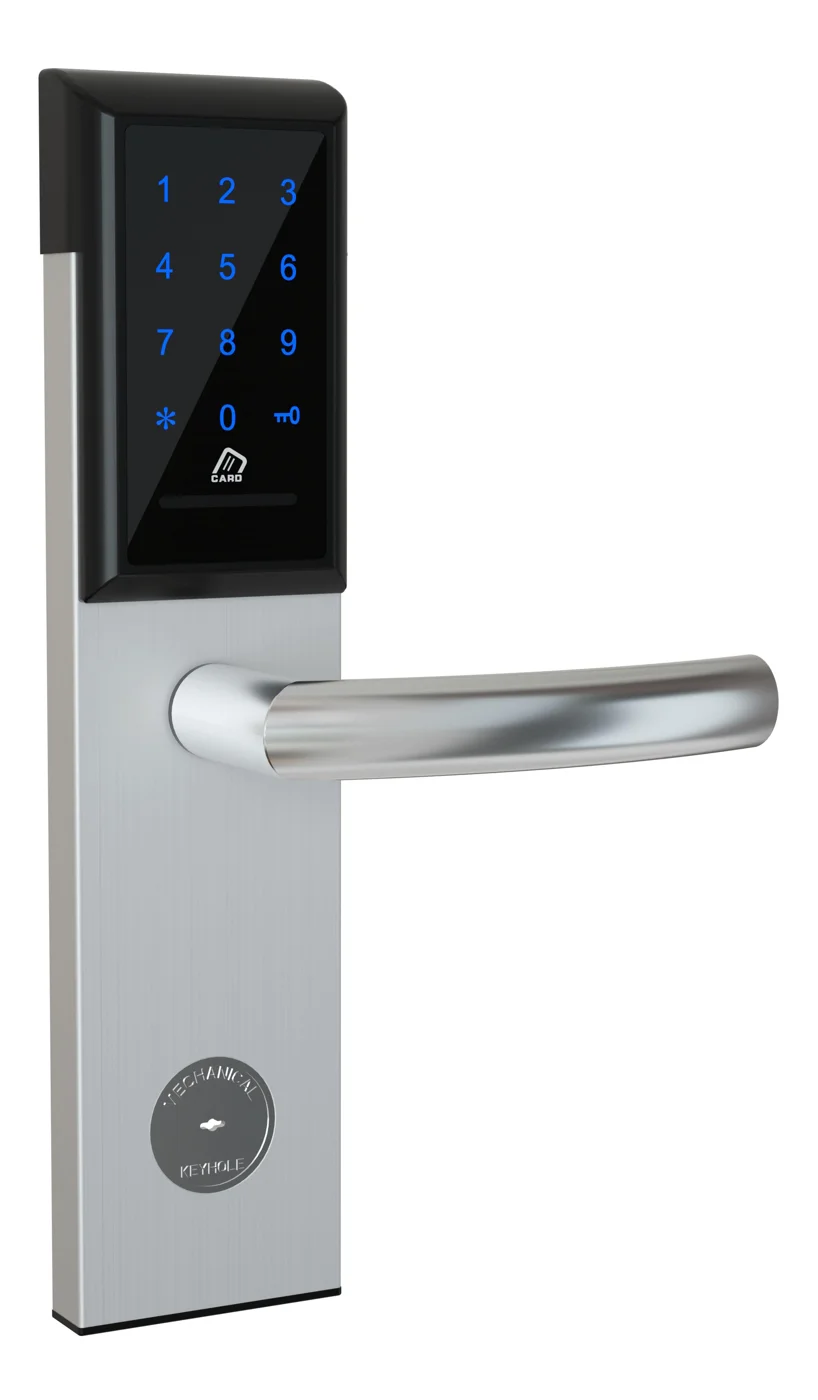
Office Cabinet Lock — PIN + Card for Filing & Pedestals
Offline PIN + card office cabinet lock for filing cabinets, pedestals, and drawers. Battery-powered 5-minute retrofit, no WiFi, no key management. CE/FCC/RoHS.
Cette page le désigne déjà comme prochaine référence recommandée.
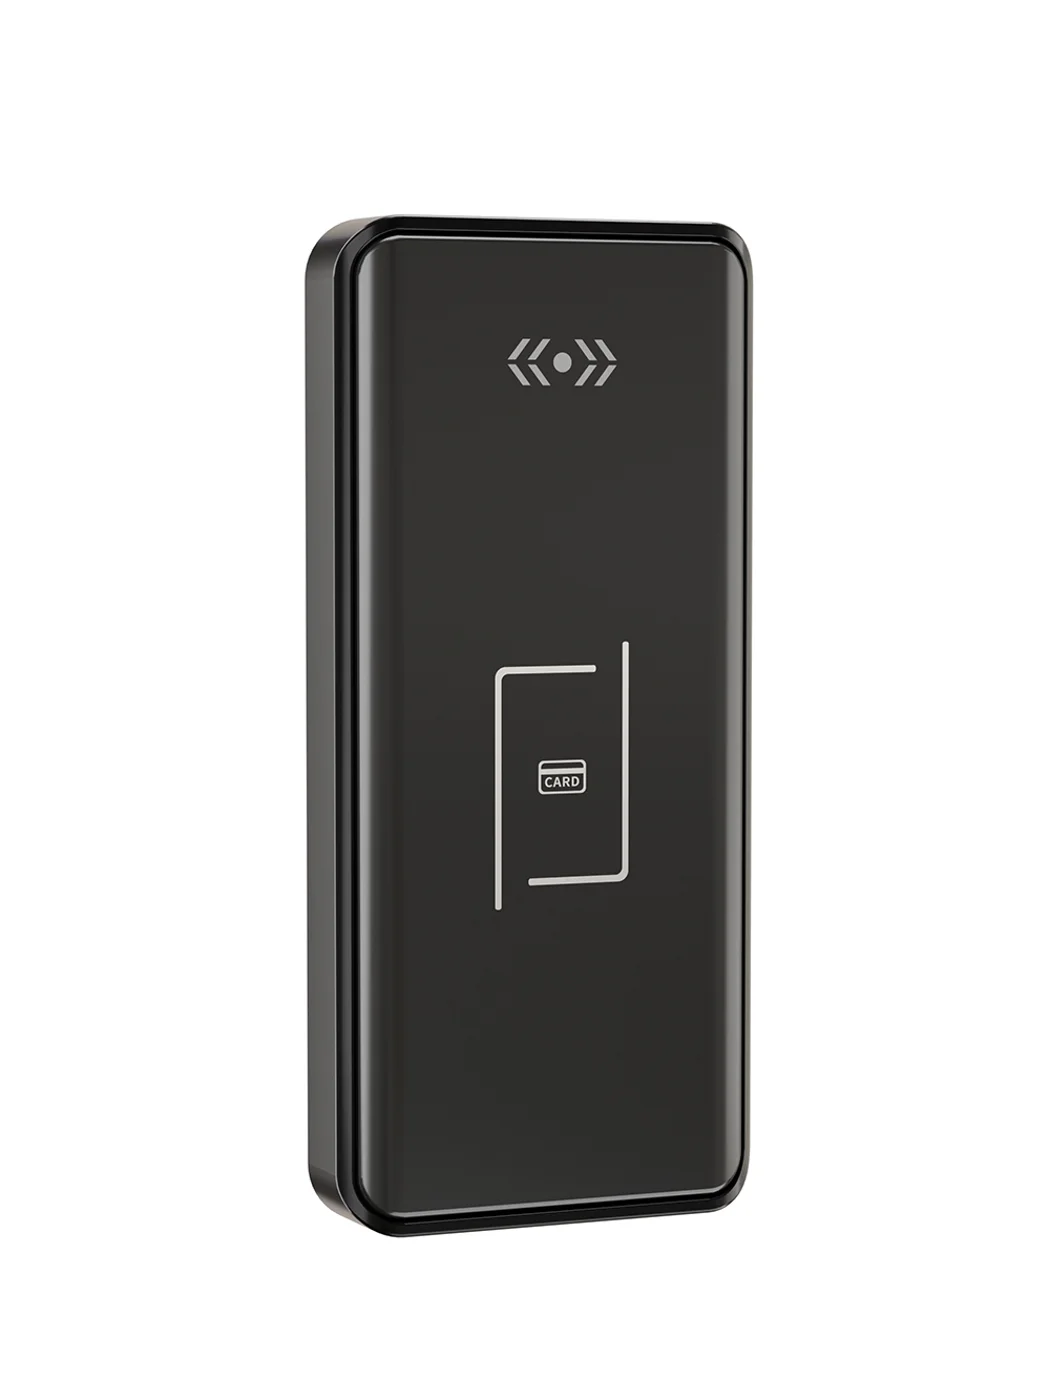
Gym Locker Lock — Offline Card, No WiFi Required
Offline card gym locker lock for fitness and pool lockers. MIFARE card, battery-powered 5-minute retrofit, no WiFi or server. Zinc alloy body, CE/FCC/RoHS.
Cette page le désigne déjà comme prochaine référence recommandée.
Articles de blog associés
3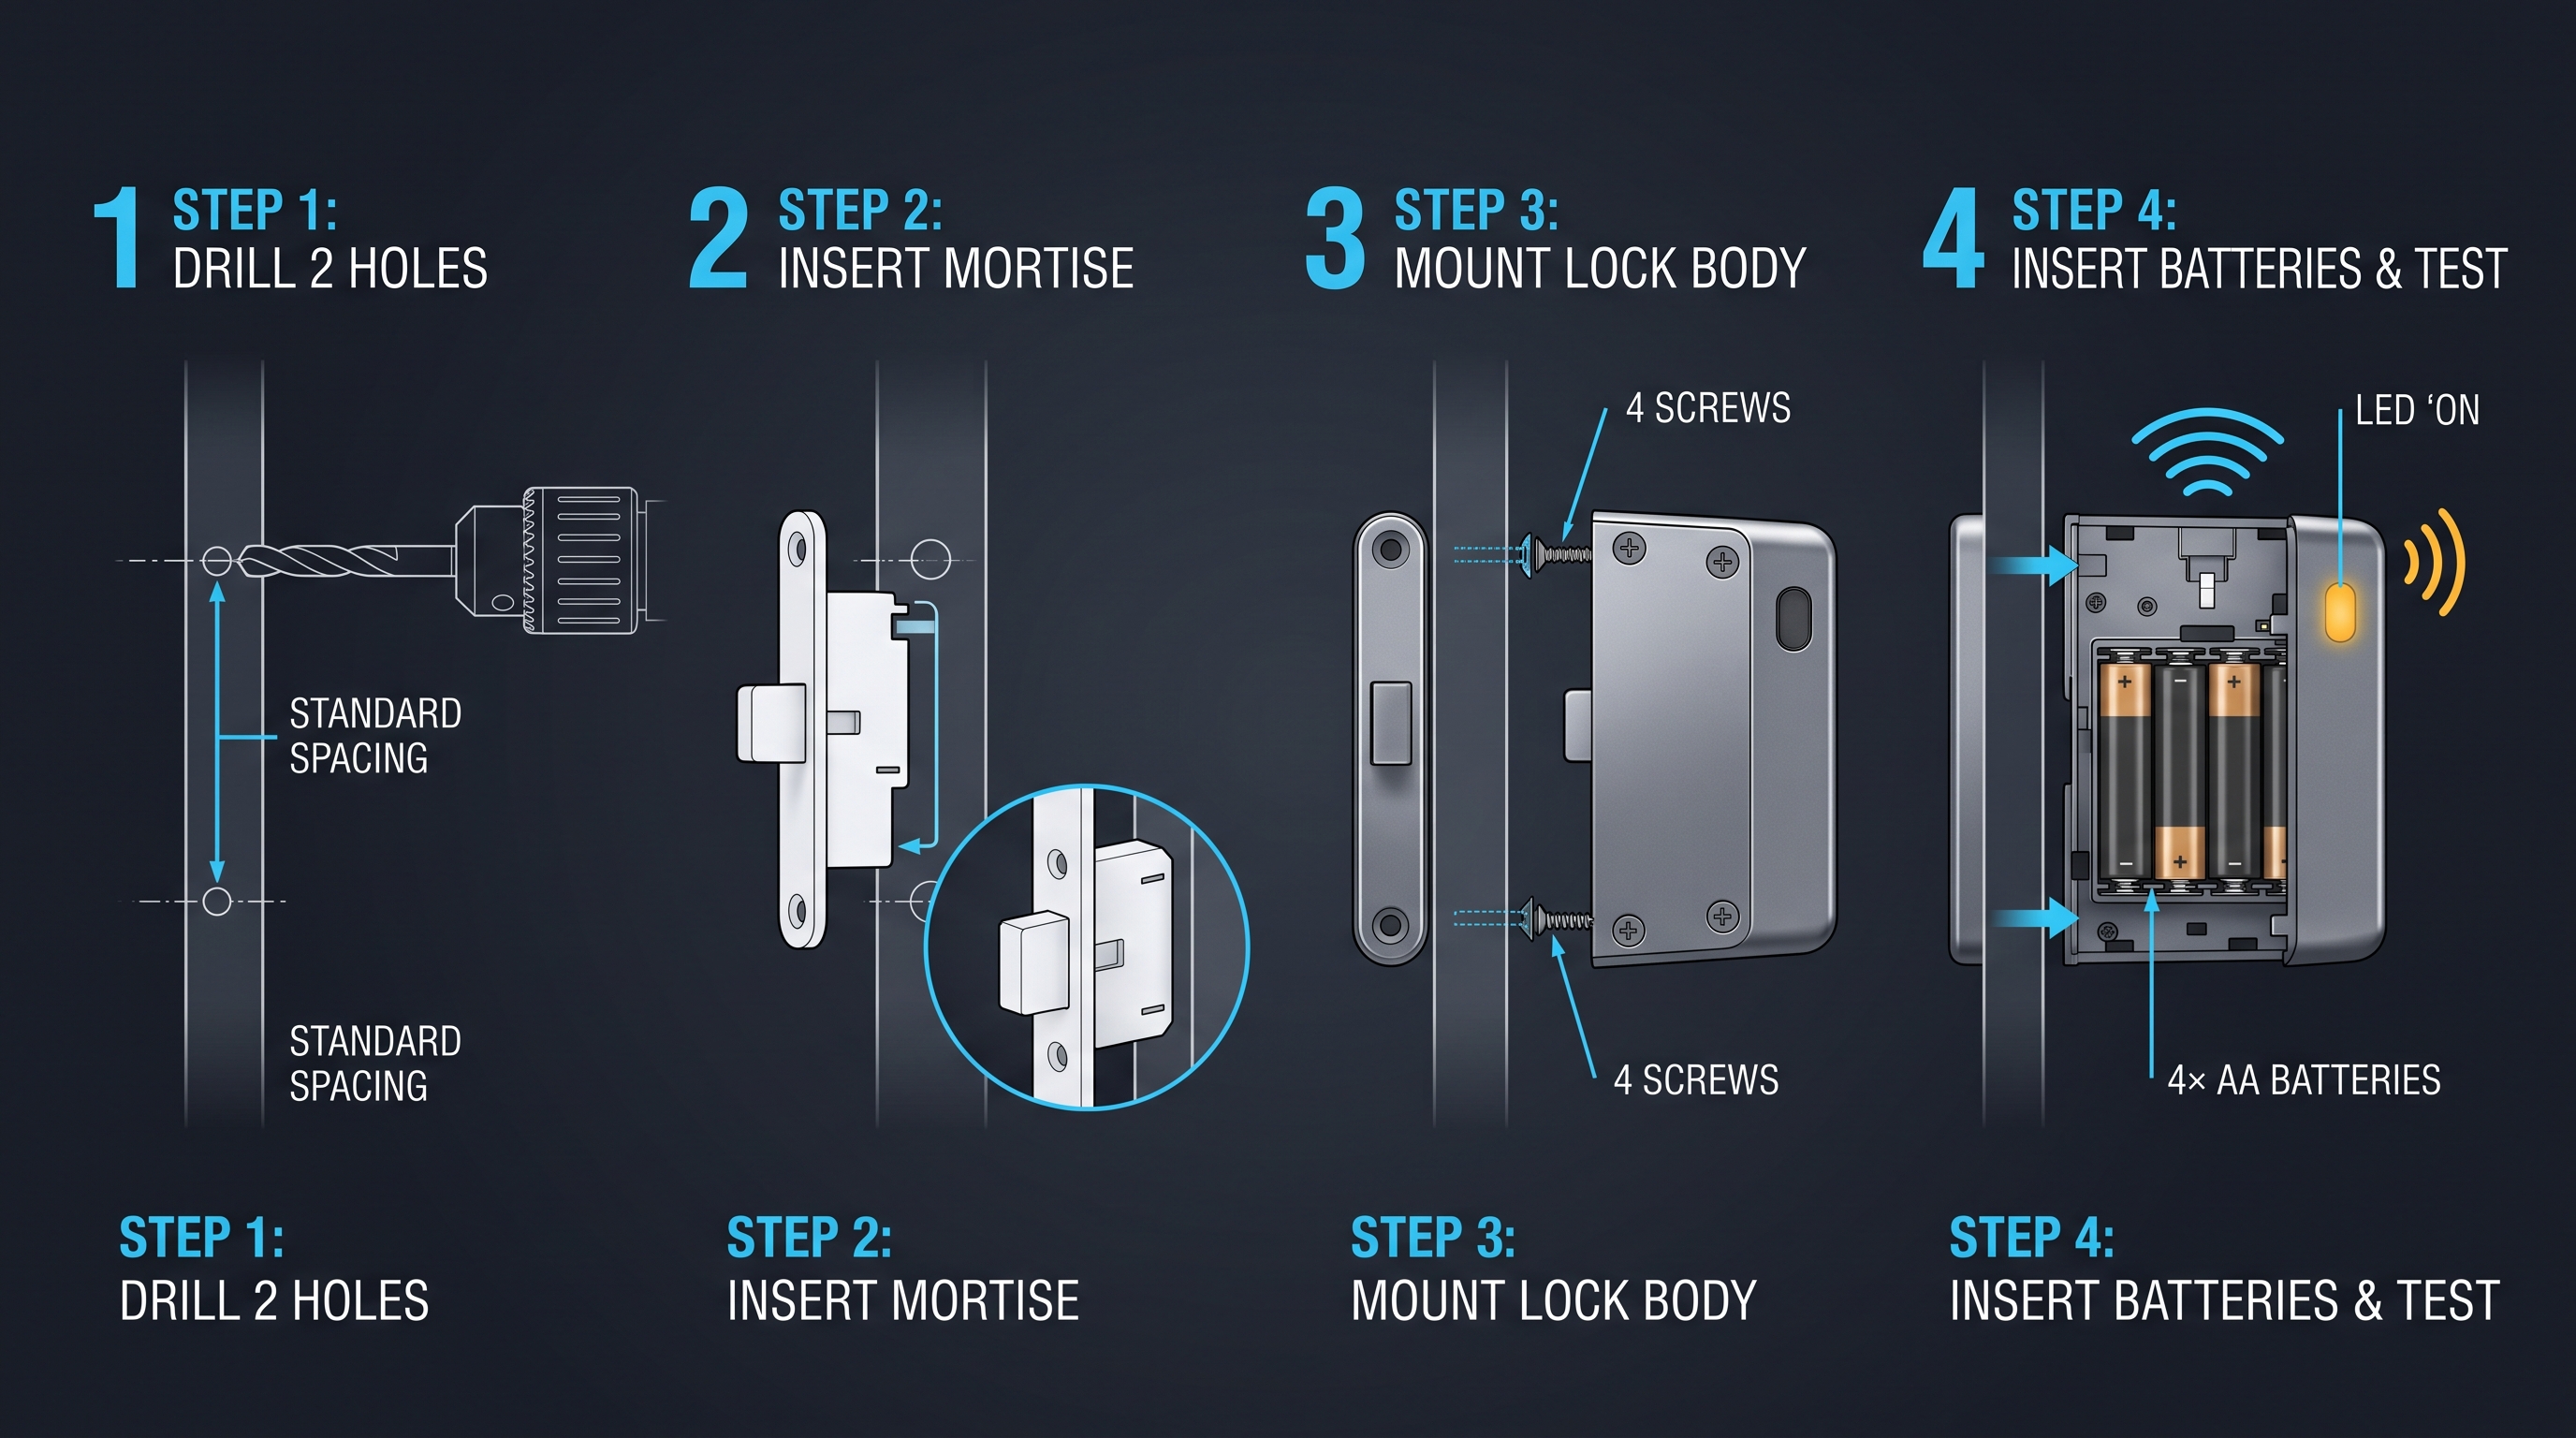
Serrure Électronique pour Armoire : Guide Technique Complet 2026 pour Acheteurs et Intégrateurs
Guide complet sur les systèmes de serrure électronique pour armoire : types, principes de fonctionnement, installation, prix et critères d'achat pour applications commerciales.
Il couvre le même contexte produit : Smart Cabinet Lock — App-Managed, Multi-Site Dashboard, Office Cabinet Lock — PIN + Card for Filing & Pedestals, Gym Locker Lock — Offline Card, No WiFi Required.
Serrure numérique pour armoire : guide technique complet 2026 pour acheteurs et intégrateurs
Guide complet sur les serrures numériques pour armoires : types, principes de fonctionnement, installation, prix et critères d'achat pour applications commerciales et résidentielles.
Il couvre le même contexte produit : Smart Cabinet Lock — App-Managed, Multi-Site Dashboard, Office Cabinet Lock — PIN + Card for Filing & Pedestals, Gym Locker Lock — Offline Card, No WiFi Required.
Verrou électronique pour armoire : le guide complet des verrous électroniques pour armoires, meubles et boîtiers
Découvrez ce qu'est un verrou électronique pour armoire, comment fonctionnent les verrous à solénoïde, à moteur, à gâche électromagnétique et à pousser-pousser, ainsi que le câblage 12V/24V, les modes fail-secure et fail-safe, le contrôle par relais et application, les cas d'usage, l'installation, les prix et le dépannage.
Il couvre le même contexte produit : Smart Cabinet Lock — App-Managed, Multi-Site Dashboard, Office Cabinet Lock — PIN + Card for Filing & Pedestals, Gym Locker Lock — Offline Card, No WiFi Required.
Spécifiez votre projet hôtelier avec nos ingénieurs
Indiquez le nombre de chambres, le type de plafond et votre préférence de protocole. Nous renverrons un plan d'échantillon et un devis sous 24 heures ouvrées.
- Passez d'une guidance générale à une discussion produit ou application.
- Utilisez la RFQ quand le prix, les plans, le MOQ ou le calendrier de lancement nécessitent de la structure.
- Gardez une voie de contact direct visible pour les clarifications rapides et le transfert.