Serrure d'armoire par application mobile : le guide complet de la sécurité des armoires contrôlée par smartphone
Découvrez comment fonctionnent les systèmes de serrure d'armoire par application mobile. Explorez les identifiants BLE/Wi-Fi/NFC, le déverrouillage à distance, les codes temporaires, le contrôle d'accès basé sur les rôles, la synchronisation cloud, les fonctions de sécurité et les scénarios de déploiement.
Introduction à la technologie des serrures d''armoire par application mobile
Une serrure d''armoire par application mobile est un dispositif de verrouillage intelligent qui permet aux utilisateurs de contrôler l''accès à une armoire via une application smartphone dédiée, en utilisant des protocoles de communication sans fil tels que le Bluetooth Low Energy (BLE), le Wi-Fi ou la Near Field Communication (NFC). Ces solutions de sécurité modernes représentent un changement fondamental par rapport aux serrures mécaniques traditionnelles et aux systèmes d''accès par clé, remplaçant les clés physiques et les cartes d''accès par des identifiants numériques stockés en toute sécurité sur les appareils mobiles. Le marché mondial des serrures intelligentes, évalué à environ 2,8 milliards de dollars en 2024, continue de s''étendre alors que les organisations et les propriétaires recherchent des solutions de gestion d''accès plus pratiques, audibles et sécurisées. Une serrure d''armoire par application mobile typique fonctionne dans une plage de tension de 3,0 V à 6,0 V (utilisant généralement 2 piles AAA ou CR123A), consomme entre 10 et 50 microampères (µA) en mode veille et jusqu''à 100-200 milliampères (mA) lors des opérations de déverrouillage actif, et offre une autonomie de 12 à 24 mois selon les habitudes d''utilisation et la fréquence de communication. Le temps de réponse au déverrouillage varie généralement de 200 à 800 millisecondes selon le protocole sans fil et les facteurs environnementaux. Les systèmes de serrure d''armoire par application mobile de qualité professionnelle sont certifiés selon des normes telles que ANSI/BHMA Grade 2 ou Grade 1, UL 294 (norme pour les systèmes de contrôle d''accès), FCC Partie 15 pour les émissions électromagnétiques, le marquage CE pour la conformité européenne, et IP54 ou supérieur pour la résistance à la poussière et à l''humidité. Le coût moyen installé pour une seule serrure d''armoire par application mobile varie de 150 à 450 dollars selon les fonctionnalités, les forfaits de déploiement en entreprise étant généralement compris entre 2 000 et 15 000 dollars pour des systèmes complets incluant l''infrastructure de hub et les licences logicielles annuelles. Cet article explore la technologie, les fonctionnalités de sécurité, les scénarios de déploiement et les critères de sélection des solutions de serrure d''armoire par application mobile pour les applications résidentielles et commerciales.
Fonctionnement des protocoles sans fil des serrures d''armoire par application mobile
Comprendre les protocoles de communication sans fil sous-jacents est essentiel pour évaluer un système de serrure d''armoire par application mobile, car chaque technologie offre des avantages distincts en termes de consommation d''énergie, de portée, de sécurité et de fiabilité. Le Bluetooth Low Energy (BLE) est le protocole de communication le plus courant pour les implémentations de serrures d''armoire par application mobile, fonctionnant dans la bande de fréquence ISM de 2,4 GHz avec une portée intérieure typique de 10 à 30 mètres et ne consommant que 10 à 50 µA en état de sommeil profond. Les versions BLE 5.0 et ultérieures offrent des débits de données améliorés jusqu''à 2 Mbps et une portée accrue grâce aux extensions de canaux de publicité, ce qui les rend idéales pour les applications de serrure d''armoire alimentées par batterie. Une serrure d''armoire par application mobile utilisant BLE établit un appairage sécurisé avec le smartphone de l''utilisateur lors de la configuration initiale, en utilisant généralement l''échange de clés Elliptic Curve Diffie-Hellman (ECDH) pour générer des clés de chiffrement partagées sans transmettre de données sensibles par voie hertzienne. La connectivité Wi-Fi offre une alternative pour les systèmes de serrure d''armoire par application mobile nécessitant une portée plus longue (jusqu''à 50 mètres à l''intérieur avec 802.11n) et des capacités de transfert de données plus rapides, mais au prix d''une consommation d''énergie nettement plus élevée (généralement 200-500 mA en communication active), ce qui rend les serrures Wi-Fi plus courantes dans les installations alimentées par courant alternatif ou avec des batteries plus grandes. La technologie Near Field Communication (NFC) permet de déverrouiller une serrure d''armoire par application mobile en tapotant un smartphone ou une étiquette compatible NFC directement contre le boîtier de la serrure, fonctionnant à 13,56 MHz avec une portée de seulement 1 à 4 centimètres, ce qui offre une sécurité inhérente contre les attaques à distance mais nécessite une proximité physique délibérée. De nombreux systèmes avancés de serrure d''armoire par application mobile prennent en charge plusieurs protocoles simultanément, permettant aux utilisateurs de déverrouiller via BLE à l''approche (déverrouillage de proximité automatique), via Wi-Fi pour un accès à distance lorsqu''ils sont absents, et via NFC comme méthode de secours hors ligne lorsque la batterie du smartphone est épuisée. Le choix du protocole a un impact significatif sur l''expérience utilisateur, la posture de sécurité et les coûts opérationnels d''un déploiement de serrure d''armoire par application mobile, ce qui rend crucial d''adapter la sélection du protocole aux exigences spécifiques du cas d''utilisation et aux contraintes environnementales.
| Protocole | Fréquence | Portée (Intérieur) | Puissance Veille | Puissance Active | Débit de Données | Cas d''Utilisation Courant |
|---|---|---|---|---|---|---|
| BLE 5.0 | 2,4 GHz | 10-30 m | 10-50 µA | 100-200 mA | 2 Mbps | Serrures d''armoire sur batterie |
| Wi-Fi 802.11n | 2,4/5 GHz | 30-50 m | 50-100 mA | 200-500 mA | 300 Mbps | Systèmes avec capacité à distance |
| NFC | 13,56 MHz | 1-4 cm | <1 µA | <100 mA | 424 Kbps | Secours par tapotement |
| Zigbee | 2,4 GHz | 10-20 m | 5-30 µA | 30-50 mA | 250 Kbps | Intégration maison intelligente |
| Z-Wave | 800-900 MHz | 30-50 m | 1-5 µA | 35-50 mA | 100 Kbps | Commercial longue portée |
Gestion des identifiants basée sur l''application pour les systèmes de serrure d''armoire par application mobile
L''expérience de l''identifiant comme application transforme fondamentalement la façon dont les utilisateurs interagissent avec une serrure d''armoire par application mobile, remplaçant les clés physiques, les cartes d''accès et les codes PIN par des identifiants numériques stockés et gérés en toute sécurité via une application smartphone. Lors de la configuration d''une serrure d''armoire par application mobile, les utilisateurs téléchargent l''application du fabricant, créent un compte et initient un processus d''appairage qui établit une liaison cryptographique entre la serrure et l''appareil mobile de l''utilisateur. Ce processus d''appairage implique généralement de scanner un code QR sur le boîtier de la serrure, de confirmer un code numérique unique affiché à la fois sur l''interface LED de la serrure et sur l''écran de l''application, ou de saisir un code PIN d''appairage fourni dans la documentation de la serrure. Une fois appairé, la serrure d''armoire par application mobile reconnaît le smartphone authentifié comme un identifiant autorisé, permettant à l''utilisateur de déverrouiller l''armoire simplement en s''approchant avec l''application en cours d''exécution au premier plan ou en arrière-plan (selon les paramètres). Les applications modernes de serrure d''armoire par application mobile prennent en charge plusieurs types d''identifiants, notamment l''authentification biométrique (empreinte digitale ou Face ID via les API biométriques natives du smartphone), la saisie d''un code PIN/mot de passe dans l''application, le déverrouillage par motif et, dans certains cas, le déverrouillage automatique basé sur la localisation GPS ou la détection de proximité Bluetooth. Le tableau de bord de gestion des identifiants dans l''application permet aux utilisateurs de consulter leurs autorisations d''accès, de vérifier l''état de la batterie, de consulter l''historique des activités récentes et de configurer des paramètres personnalisés tels que les minuteries de verrouillage automatique (configurables de 0 à 300 secondes) et les préférences de notification de déverrouillage. Pour les familles ou les équipes partageant une serrure d''armoire par application mobile, le titulaire du compte principal peut inviter des utilisateurs supplémentaires par e-mail, numéro de téléphone ou partage de code QR, chaque nouvel utilisateur recevant son propre identifiant authentifié après avoir terminé le même processus d''appairage. L''approche basée sur l''application permet une gestion granulaire du cycle de vie des identifiants, permettant aux administrateurs de définir des dates d''expiration pour les identifiants temporaires, de révoquer immédiatement l''accès pour les appareils perdus et de consulter les journaux en temps réel de qui a déverrouillé l''armoire et quand, créant ainsi une piste d''audit complète que les serrures mécaniques traditionnelles ne peuvent pas fournir.
Capacités de déverrouillage à distance des solutions de serrure d''armoire par application mobile
La fonctionnalité de déverrouillage à distance représente l''un des différenciateurs les plus convaincants entre une serrure électronique traditionnelle et une serrure d''armoire par application mobile moderne, permettant aux utilisateurs autorisés de déverrouiller des armoires de n''importe où dans le monde via une passerelle connectée à Internet ou une infrastructure cloud. Une serrure d''armoire par application mobile avec capacité de déverrouillage à distance nécessite généralement un pont Wi-Fi, un hub Z-Wave ou une passerelle propriétaire qui connecte la serrure au réseau local, puis aux services cloud du fabricant. Lorsqu''un utilisateur initie une commande de déverrouillage à distance via l''application mobile, la requête voyage du smartphone au serveur cloud via une connexion cryptée HTTPS/TLS, est authentifiée par rapport aux autorisations du compte utilisateur, puis est transmise à la passerelle locale, qui transmet la commande à la serrure via son protocole de communication local (BLE, Zigbee ou RF propriétaire). La latence de bout en bout pour une opération de déverrouillage à distance varie généralement de 500 millisecondes à 3 secondes selon les conditions du réseau, la charge du serveur cloud et le temps de traitement de la passerelle, ce qui la rend adaptée aux scénarios où un accès physique immédiat n''est pas nécessaire mais où une autorisation à distance est requise. Les cas d''utilisation courants du déverrouillage à distance incluent le fait de permettre au personnel de livraison de déposer des colis dans un casier de colis sécurisé, de permettre au personnel soignant d''accorder l''accès à une armoire à médicaments à des médecins de garde après les heures de travail, d''autoriser le personnel de maintenance à récupérer des outils dans un stockage verrouillé sans remise de clé physique, et de fournir aux propriétaires une capacité d''accès d''urgence aux unités de stockage des locataires. Les considérations de sécurité pour le déverrouillage à distance sont primordiales, les fabricants réputés de serrures d''armoire par application mobile mettant en œuvre plusieurs couches d''authentification, notamment l''authentification à deux facteurs (2FA) pour la connexion au compte, des jetons à usage unique limités dans le temps pour les commandes de déverrouillage, des restrictions d''accès basées sur l''adresse IP et des systèmes de détection d''anomalies qui signalent les schémas de déverrouillage inhabituels. La fonction de déverrouillage à distance de la serrure d''armoire par application mobile inclut souvent des flux de travail d''approbation configurables où certaines demandes de déverrouillage génèrent des notifications push aux administrateurs qui doivent explicitement approuver ou refuser la demande avant que la commande de déverrouillage ne soit exécutée, ajoutant une couche de supervision humaine pour les applications de haute sécurité. L''intégration avec les écosystèmes de maison intelligente via des plateformes comme Apple HomeKit, Google Home, Amazon Alexa et Samsung SmartThings étend les capacités de déverrouillage à distance aux assistants vocaux, aux routines d''automatisation et aux scénarios multiplateformes où le déverrouillage d''une armoire peut déclencher ou être déclenché par d''autres appareils intelligents de l''environnement.
Codes temporaires à usage unique et accès limité dans le temps avec une serrure d''armoire par application mobile
La capacité de générer des codes temporaires à usage unique et des identifiants d''accès limités dans le temps transforme une serrure d''armoire par application mobile d''un simple dispositif d''accès en une plateforme sophistiquée de gestion d''accès adaptée aux scénarios de prestataires de services, de location et d''exigences d''accès urgentes. Une serrure d''armoire par application mobile prenant en charge la génération de codes temporaires permet à l''administrateur ou à l''utilisateur autorisé de créer des codes numériques à usage unique ou multiples, des codes QR ou des clés numériques qui peuvent être partagés avec des tiers sans qu''ils aient besoin de télécharger l''application du fabricant ou de créer un compte. Ces identifiants temporaires fonctionnent généralement sur un modèle d''expiration basé sur le temps ou sur l''événement : les codes basés sur le temps s''activent et expirent à des dates et heures spécifiques (par exemple, un code d''entrepreneur de maintenance valable uniquement entre 14h00 et 16h00 à une date spécifique), tandis que les codes basés sur l''événement expirent après un nombre prédéterminé d''utilisations (par exemple, un code de livraison qui fonctionne pour exactement trois tentatives de déverrouillage avant d''expirer automatiquement). L''interface de génération de codes dans le tableau de bord de gestion de la serrure d''armoire par application mobile permet aux administrateurs de spécifier le type d''identifiant, la période de validité, les limites d''utilisation et les métadonnées associées telles que le nom du destinataire et le but de l''accès, qui sont toutes consignées dans la piste d''audit à des fins de conformité et de responsabilité. Les codes temporaires sont générés à l''aide d''algorithmes cryptographiques côté serveur et transmis de manière sécurisée à la mémoire de la serrure, où ils sont stockés dans un format crypté résistant à la falsification et à l''extraction. Lorsqu''un code temporaire est saisi via le clavier de la serrure (si équipé) ou scanné via NFC, la serrure valide le code par rapport à sa base de données d''identifiants stockée et exécute la commande de déverrouillage si le code est valide, non expiré et a des utilisations restantes. Le système de serrure d''armoire par application mobile maintient une horloge synchronisée avec le serveur cloud pour garantir une expiration précise basée sur le temps, de nombreux systèmes mettant en œuvre des protocoles de synchronisation temporelle sécurisés pour empêcher les attaques de manipulation de l''horloge. Les applications de location et d''économie de partage bénéficient considérablement des capacités de code temporaire, permettant aux propriétaires de générer des codes d''enregistrement/départ pour les invités accédant à des casiers de stockage, des armoires d''équipement ou des rangements d''équipements sans échange de clé physique ni la complexité de l''approvisionnement et de la révocation permanents des identifiants. Le journal d''audit capture chaque utilisation de code temporaire avec des horodatages, des résultats de validation et des identifiants d''utilisateur associés, fournissant aux gestionnaires immobiliers des enregistrements d''accès détaillés pour la surveillance de la sécurité et la résolution des litiges.
| Type de Code | Validité | Limite d''Utilisation | Méthode de Génération | Application Typique |
|---|---|---|---|---|
| Code à usage unique | 15 min - 24 heures | 1 déverrouillage | Généré par l''application | Livraisons ponctuelles |
| Code multi-usage | 1 heure - 30 jours | 2-100 utilisations | Généré par l''application | Visites d''entrepreneurs |
| Code récurrent | Hebdomadaire/Mensuel | Illimité | Génération planifiée | Visites de service régulières |
| Code PIN | Permanent ou Temporaire | Illimité | Attribué par l''admin | Accès permanent du personnel |
| Étiquette NFC | Permanent ou Temporaire | Illimité | Appairé par l''application | Commodité pour l''utilisateur fréquent |
Contrôle d''accès basé sur les rôles dans les déploiements de serrures d''armoire par application mobile
Le contrôle d''accès basé sur les rôles (RBAC) fournit le cadre administratif qui permet aux organisations de définir, d''attribuer et de gérer les autorisations d''accès sur plusieurs utilisateurs et armoires dans un déploiement de serrure d''armoire par application mobile, garantissant que les individus n''ont accès qu''aux ressources spécifiques nécessaires à leurs fonctions professionnelles. Un système sophistiqué de serrure d''armoire par application mobile met en œuvre des structures de rôles hiérarchiques avec des niveaux d''autorisation granulaires, incluant généralement Propriétaire (contrôle administratif complet, y compris la gestion des identifiants, la configuration des paramètres et l''invitation d''utilisateurs), Gestionnaire (capacité de générer des codes temporaires, de consulter les journaux d''audit et de gérer les utilisateurs assignés sans capacités de transfert de propriété), Utilisateur (capacité de déverrouiller l''armoire à l''aide de son identifiant personnel sans privilèges administratifs) et Invité (accès limité dans le temps avec des capacités restreintes). Le processus d''attribution des rôles dans l''interface de gestion de la serrure d''armoire par application mobile permet aux administrateurs de sélectionner des utilisateurs et de les attribuer à des rôles prédéfinis ou de créer des rôles personnalisés avec des combinaisons d''autorisations spécifiques adaptées aux exigences organisationnelles. Pour les déploiements en entreprise, la serrure d''armoire par application mobile s''intègre souvent aux fournisseurs d''identité d''entreprise via des protocoles tels que SAML 2.0, OAuth 2.0 ou LDAP, permettant l''approvisionnement et le désapprovisionnement automatiques des identifiants en fonction des changements de statut des employés détectés dans le système d''information RH. Cette synchronisation automatisée élimine la surcharge manuelle de la gestion des comptes d''utilisateurs individuels et garantit que les droits d''accès sont appliqués de manière cohérente dans toute l''organisation sans délai administratif. Les groupes d''accès départementaux ou basés sur des projets permettent aux administrateurs de définir des ensembles d''utilisateurs qui partagent l''accès à des clusters d''armoires spécifiques, simplifiant la gestion des autorisations dans des environnements avec de nombreux utilisateurs et de nombreuses armoires. Le système RBAC de la serrure d''armoire par application mobile maintient une séparation complète entre les rôles attribués aux utilisateurs individuels et les rôles attribués aux groupes, permettant à un utilisateur de détenir plusieurs rôles simultanément avec des autorisations se résolvant selon une hiérarchie de précédence définie (généralement deny-overrides ou allow-overrides selon la politique de sécurité). La journalisation d''audit capture chaque changement d''attribution de rôle, modification d''autorisation et tentative d''accès, créant un enregistrement complet pour les audits de sécurité, les examens de conformité et les enquêtes sur les incidents. Les implémentations avancées de serrure d''armoire par application mobile prennent en charge les extensions de contrôle d''accès basé sur les attributs (ABAC) où les autorisations peuvent être évaluées dynamiquement en fonction de facteurs contextuels, notamment l''heure de la journée, l''emplacement, la posture de sécurité de l''appareil (le smartphone est-il protégé par un code PIN et exécute-t-il les derniers correctifs du système d''exploitation ?) et les scores de risque en temps réel générés par les systèmes d''analyse comportementale.
Synchronisation cloud et synchronisation multi-appareils pour une serrure d''armoire par application mobile
La synchronisation cloud transforme une serrure d''armoire par application mobile d''un appareil isolé en un composant d''écosystème connecté, permettant une gestion transparente des accès sur les smartphones, tablettes, tableaux de bord web et autres appareils autorisés tout en maintenant un état et une configuration cohérents sur tous les points de terminaison. Lorsqu''une serrure d''armoire par application mobile est provisionnée et enregistrée sur le compte d''un utilisateur, la configuration de la serrure, la base de données d''identifiants et les paramètres opérationnels sont téléchargés et stockés de manière sécurisée dans l''infrastructure cloud du fabricant, généralement cryptés à l''aide d''AES-256 ou équivalent au repos avec des clés gérées via des modules de sécurité matériels (HSM). Cette configuration résidente dans le cloud permet plusieurs capacités critiques : la synchronisation instantanée des modifications d''accès sur tous les appareils utilisateur autorisés (lorsqu''un administrateur révoque l''accès d''un utilisateur, le changement se propage à tous les smartphones appairés en quelques secondes), les mises à jour de configuration à distance qui peuvent modifier les paramètres de la serrure sans interaction physique, et la sauvegarde automatique des journaux d''accès et des données utilisateur qui seraient autrement perdues si la mémoire locale d''une serrure était corrompue ou si un smartphone était remplacé. L''architecture cloud de la serrure d''armoire par application mobile utilise généralement un modèle hub-and-spoke où les changements d''état de la serrure sont communiqués au cloud via une passerelle locale (pont Wi-Fi, hub Zigbee ou contrôleur propriétaire), le cloud poussant ensuite les mises à jour vers tous les clients mobiles et applications compagnes enregistrés. La synchronisation multi-appareils permet à un seul compte utilisateur d''être authentifié sur plusieurs smartphones ou tablettes, chacun recevant des identifiants d''accès synchronisés et la possibilité de déverrouiller l''armoire à partir de n''importe quel appareil enregistré. Les scénarios familiaux bénéficient de la prise en charge multi-appareils où plusieurs membres du foyer peuvent déverrouiller des armoires partagées à l''aide de leurs smartphones individuels, tandis que chaque membre de la famille conserve son propre historique d''activité et ses préférences de notification distincts. Les déploiements en entreprise exploitent la synchronisation cloud pour maintenir la cohérence sur des installations de serrures d''armoire géographiquement distribuées, permettant aux équipes informatiques ou de sécurité centralisées de gérer les identifiants, de pousser les mises à jour du firmware et de surveiller les événements d''accès sur plusieurs sites à partir d''une seule console de gestion basée sur le web. L''infrastructure cloud de la serrure d''armoire par application mobile doit mettre en œuvre des mesures robustes de disponibilité et de reprise après sinistre, les solutions leaders maintenant des SLA de disponibilité de 99,9 % ou plus grâce à des centres de données géographiquement distribués, des mécanismes de basculement automatique et des procédures régulières de vérification des sauvegardes. Les politiques de conservation des données configurables dans l''interface d''administration de la serrure d''armoire par application mobile permettent aux organisations de spécifier la durée de conservation des journaux d''accès et des données d''événement, soutenant ainsi les exigences de conformité en matière de minimisation des données et de respect des réglementations sur la vie privée.
Journalisation d''audit et fonctionnalités de notification push d''une serrure d''armoire par application mobile
Une journalisation d''audit complète transforme une serrure d''armoire par application mobile en un système de sécurité responsable qui enregistre chaque événement d''accès, modification de configuration et interaction système, fournissant la visibilité nécessaire à la surveillance de la sécurité, à la documentation de conformité et à l''enquête sur les incidents. Le journal d''audit de la serrure d''armoire par application mobile capture des enregistrements d''événements détaillés, notamment l''horodatage (avec une précision à la milliseconde et des informations de fuseau horaire), l''identifiant de l''identifiant (compte utilisateur, ID de code temporaire ou identifiant d''étiquette NFC), le type d''événement (verrouillage, déverrouillage, accès refusé, batterie faible, mise à jour du firmware, modification de configuration), la méthode de déverrouillage (proximité BLE, tapotement NFC, commande à distance, code clavier, reverrouillage automatique) et les métadonnées associées (informations sur l''appareil, adresse IP pour les opérations à distance, coordonnées GPS si les services de localisation sont activés). Ces enregistrements d''audit sont généralement stockés à la fois localement dans la mémoire non volatile de la serrure (offrant une résilience hors ligne et une journalisation inviolable) et synchronisés avec le cloud pour une agrégation centralisée et une conservation à long terme. Le tableau de bord d''audit de la serrure d''armoire par application mobile présente ces données d''événement dans un format lisible par l''homme avec des capacités de filtrage par plage de dates, utilisateur, type d''événement et emplacement de l''armoire, permettant aux administrateurs de sécurité d''identifier rapidement les schémas anormaux tels que les tentatives d''accès en dehors des heures normales de bureau, les tentatives d''authentification infructueuses répétées suggérant des attaques par force brute, ou l''accès à partir d''appareils non reconnus. Les capacités de notification push permettent une sensibilisation en temps réel aux événements d''accès aux armoires, l''application de serrure d''armoire par application mobile envoyant des alertes aux administrateurs et utilisateurs désignés en fonction de déclencheurs d''événements configurables. Les scénarios de notification courants incluent les alertes immédiates pour tous les événements de déverrouillage (critiques pour les armoires d''actifs de grande valeur), les notifications récapitulatives de l''activité d''accès quotidienne ou hebdomadaire, les alertes d''anomalie pour les schémas inhabituels et les notifications de santé du système, y compris les avertissements de batterie faible (généralement déclenchés à 20 % et 10 % de capacité restante) et les problèmes de connectivité. Le système de livraison des notifications prend en charge plusieurs canaux au-delà des notifications push standard, notamment les alertes par e-mail pour la documentation de conformité, les notifications SMS pour les événements de sécurité critiques et les intégrations webhook avec les plateformes de gestion des informations et des événements de sécurité (SIEM) pour l''ingestion par le centre d''opérations de sécurité (SOC) d''entreprise. Le journal d''audit de la serrure d''armoire par application mobile sert de preuve fondamentale pour les exigences de conformité réglementaire, notamment HIPAA (stockage des médicaments dans le secteur de la santé), SOC 2 (contrôles des organisations de services), GDPR (enregistrements d''accès aux données personnelles) et les normes spécifiques à l''industrie telles que la FDA 21 CFR Part 11 (tenue de registres pharmaceutiques) et PCI DSS (sécurité du stockage des données de cartes de paiement).
Mises à jour Over-the-Air et gestion du firmware pour une serrure d''armoire par application mobile
La capacité de mise à jour du firmware Over-the-Air (OTA) garantit qu''une serrure d''armoire par application mobile reste sécurisée, fonctionnelle et riche en fonctionnalités tout au long de sa durée de vie opérationnelle, permettant aux fabricants de corriger les vulnérabilités de sécurité, de résoudre les bogues logiciels et de fournir de nouvelles fonctionnalités sans nécessiter d''accès physique au matériel de la serrure. L''architecture de mise à jour OTA pour un système de serrure d''armoire par application mobile se compose de composants de signature du firmware, de distribution sécurisée et d''installation atomique qui garantissent collectivement l''intégrité des mises à jour et empêchent les attaques d''injection de firmware malveillant. Les images du firmware sont cryptographiquement signées par le fabricant à l''aide de clés privées stockées dans des modules de sécurité matériels, le chargeur de démarrage sécurisé de la serrure vérifiant la signature par rapport à un certificat de clé publique intégré avant d''autoriser l''installation du firmware. Cette chaîne de démarrage sécurisé de la serrure d''armoire par application mobile garantit que seul un firmware authentifié et approuvé par le fabricant peut s''exécuter sur l''appareil, empêchant les attaquants d''installer un firmware malveillant même s''ils obtiennent un accès physique à la serrure. Le mécanisme de distribution OTA utilise des connexions HTTPS vers des référentiels de firmware basés sur le cloud, l''application de serrure d''armoire par application mobile gérant la planification des téléchargements, la limitation de la bande passante et la coordination de l''installation. Les stratégies de mise à jour incluent l''installation immédiate (pour les correctifs de sécurité critiques), l''installation planifiée pendant les fenêtres de maintenance (pour les mises à jour de fonctionnalités) et l''installation différée (pour les mises à jour facultatives que les utilisateurs peuvent reporter). Le système de serrure d''armoire par application mobile maintient généralement deux partitions de firmware, permettant des mises à jour atomiques où le nouveau firmware est écrit dans la partition inactive, vérifié, puis activé via un échange de partition, garantissant que la serrure reste fonctionnelle même si le processus de mise à jour est interrompu par une perte de courant ou une déconnexion réseau. Les mises à jour delta qui ne transmettent que les parties modifiées du firmware réduisent la consommation de bande passante et le temps de mise à jour, ce qui est particulièrement important pour les serrures alimentées par batterie où les téléchargements volumineux pourraient avoir un impact significatif sur la durée de vie de la batterie. Le tableau de bord d''administration de la serrure d''armoire par application mobile offre une visibilité sur la distribution des versions du firmware à l''échelle de la flotte, les taux de conformité des mises à jour et les tentatives de mise à jour échouées, permettant aux administrateurs informatiques d''identifier et de corriger les appareils qui n''ont pas été mis à jour avec succès. Les indicateurs de fonctionnalités et les capacités de test A/B intégrés à certaines plateformes de serrure d''armoire par application mobile d''entreprise permettent aux fabricants de déployer progressivement de nouvelles fonctionnalités sur des sous-ensembles d''appareils, de recueillir des données télémétriques et d''identifier les problèmes avant une diffusion large.
Architecture de sécurité : chiffrement, rotation des clés et protection contre la relecture
L''architecture de sécurité d''une serrure d''armoire par application mobile englobe plusieurs couches de protection cryptographique, de protocoles d''authentification et de mécanismes anti-falsification qui défendent collectivement contre le paysage diversifié des menaces auxquelles sont confrontés les dispositifs de verrouillage connectés. Le chiffrement commence au niveau de la couche de communication où tout le trafic sans fil entre la serrure d''armoire par application mobile et les appareils autorisés est protégé à l''aide d''un chiffrement symétrique AES-128 ou AES-256 avec des protocoles d''échange de clés sécurisés tels que Elliptic Curve Diffie-Hellman (ECDH) ou Security Transport Layer (TLS 1.2/1.3) pour les communications basées sur Internet. Les clés de chiffrement elles-mêmes sont dérivées de secrets spécifiques à l''appareil provisionnés lors de la fabrication et stockés dans des régions de mémoire sécurisées du microcontrôleur de la serrure qui sont inaccessibles au code au niveau de l''application, protégeant le matériel de clé même si le firmware de l''appareil est compromis. La rotation des clés est une pratique de sécurité critique où les clés de chiffrement sont périodiquement remplacées par de nouvelles valeurs, limitant la quantité de données cryptées sous une seule clé et réduisant l''impact d''une compromission potentielle de la clé. Une serrure d''armoire par application mobile bien conçue met en œuvre une rotation automatique des clés déclenchée par des intervalles de temps (généralement tous les 30 à 90 jours), des seuils d''utilisation (après un certain nombre d''opérations de déverrouillage) ou des commandes administratives, chaque événement de rotation générant de nouvelles clés de session tout en préservant la capacité de déchiffrer les journaux d''audit historiques. La protection contre la relecture empêche les attaquants de capturer et de retransmettre des commandes de déverrouillage valides en intégrant des valeurs uniques et non répétitives (numéros de séquence, horodatages ou nonces) dans chaque échange d''authentification que la serrure d''armoire par application mobile valide avant d''accepter les commandes. La serrure maintient une fenêtre glissante de numéros de séquence acceptés et rejette toute commande avec une valeur en dehors de la plage attendue, empêchant à la fois les attaques de relecture triviales et les exploits sophistiqués de type man-in-the-middle. Les couches de sécurité supplémentaires dans les implémentations de serrure d''armoire par application mobile incluent l''intégration d''un élément sécurisé pour la cryptographie accélérée par le matériel et le stockage sécurisé des clés, l''authentification basée sur des certificats pour la vérification du serveur cloud, les systèmes de détection d''intrusion qui surveillent la falsification physique ou le comportement inhabituel du firmware, et les mécanismes de mise à jour sécurisée du firmware qui vérifient l''authenticité du code avant l''installation. Les tests de pénétration et les certifications de sécurité (telles que la certification ioXt Alliance, le programme UL Cybersecurity Assurance et la conformité ETSI EN 303 645) fournissent une validation indépendante des propriétés de sécurité de la serrure d''armoire par application mobile, donnant aux équipes d''approvisionnement et aux auditeurs de sécurité confiance dans les capacités défensives du produit.
| Fonctionnalité de Sécurité | Implémentation | Protection Contre | Normes de Certification |
|---|---|---|---|
| Chiffrement AES-256 | Accéléré par matériel | Interception de données, Écoute clandestine | FIPS 140-2 Niveau 2 |
| Échange de clés ECDH | Firmware + Élément sécurisé | Man-in-the-middle, Extraction de clé | NIST SP 800-56A |
| Rotation des clés | Cycle automatique de 30 à 90 jours | Compromission de clé à long terme | ISO/IEC 11770 |
| Protection contre la relecture | Validation Nonce/Numéro de séquence | Attaques par relecture, Capture de code | ANSI/BHMA A156.5 |
| Démarrage sécurisé | Vérification de la chaîne de confiance | Injection de firmware malveillant | ARM TrustZone |
| Élément sécurisé | Stockage matériel des clés | Extraction physique de clé | Critères Communs EAL4+ |
Secours hors ligne et authentification locale dans une serrure d''armoire par application mobile
Un fonctionnement hors ligne fiable garantit qu''une serrure d''armoire par application mobile reste fonctionnelle et accessible même lorsque la connectivité réseau est indisponible, évitant ainsi le scénario frustrant et potentiellement dangereux de se retrouver bloqué hors de contenus critiques en raison de pannes d''infrastructure Internet. La serrure d''armoire par application mobile stocke une copie locale des identifiants autorisés et des politiques d''accès dans une mémoire non volatile cryptée, permettant à la serrure d''authentifier les utilisateurs et d''exécuter des commandes de déverrouillage sans connectivité cloud. Lorsqu''un smartphone tente de déverrouiller l''armoire hors ligne, la serrure d''armoire par application mobile effectue une vérification cryptographique locale de l''identifiant présenté par l''application, en le comparant à la base de données d''identifiants stockée et en validant toutes les contraintes associées telles que les restrictions horaires ou les limites d''utilisation. Cette capacité d''authentification locale est particulièrement importante pour les armoires sécurisant des articles critiques tels que les médicaments, les équipements d''urgence ou les documents sensibles où l''accessibilité doit être garantie quelles que soient les conditions du réseau. Les mécanismes de secours hors ligne de la serrure d''armoire par application mobile incluent généralement l''authentification de proximité basée sur BLE où l''application transmet un jeton d''authentification signé localement que la serrure vérifie à l''aide du secret partagé établi lors de l''appairage, l''authentification par tapotement NFC à l''aide d''identifiants NFC sécurisés stockés dans l''élément sécurisé ou la carte SIM du téléphone, et la saisie de code PIN via un clavier physique lorsque la serrure est équipée d''un clavier pour la saisie directe du code. Les systèmes de batterie de secours et le stockage d''énergie à base de condensateurs dans certains modèles de serrure d''armoire par application mobile offrent une résilience de puissance à court terme lors des changements de batterie, garantissant que la serrure reste opérationnelle et conserve sa base de données d''identifiants pendant la maintenance. Le processus de réconciliation de synchronisation gère gracieusement l''activité hors ligne lorsque la connectivité est rétablie : les événements de déverrouillage effectués hors ligne sont mis en file d''attente localement, téléchargés vers le cloud lorsqu''une connexion est disponible et fusionnés avec le journal d''audit central sans duplication ni perte de données. La serrure d''armoire par application mobile indique généralement son état de connectivité via des indicateurs LED ou des affichages d''état dans l''application, permettant aux utilisateurs de confirmer si la serrure est actuellement en ligne (activant les fonctions à distance et les notifications en temps réel) ou fonctionne en mode hors ligne (limité à l''authentification locale des identifiants). Les procédures de reprise après sinistre pour les systèmes de serrure d''armoire par application mobile incluent des clés ou codes de contournement physique fournis comme méthodes d''accès d''urgence, bien que l''architecture de sécurité doive équilibrer la commodité de l''accès de contournement avec le risque que les identifiants de contournement puissent être volés ou utilisés à mauvais escient.
Scénarios de déploiement pour les serrures d''armoire par application mobile dans les bureaux et les espaces de coworking
Les environnements de bureau commerciaux et de coworking présentent des exigences de sécurité d''armoire diverses auxquelles une serrure d''armoire par application mobile répond grâce à une gestion flexible des identifiants, une administration évolutive et une intégration avec les systèmes de gestion du bâtiment. Dans les environnements de bureau traditionnels, les déploiements de serrures d''armoire par application mobile sécurisent les casiers de rangement personnels des employés, les armoires d''équipement d''équipe, les boîtiers de baies de serveur et le stockage de documents de direction, remplaçant les systèmes de clé maîtresse qui créent des vulnérabilités de sécurité lorsque les clés sont perdues, non retournées par les employés partants ou dupliquées sans autorisation. Un seul administrateur informatique peut provisionner, modifier et révoquer l''accès aux casiers pour des centaines d''employés via la console de gestion basée sur le web de la serrure d''armoire par application mobile, synchronisant automatiquement les modifications sur toutes les serrures concernées et maintenant des pistes d''audit complètes pour la conformité aux réglementations sur la vie privée en milieu de travail. Les environnements de hot-desking et de travail basé sur l''activité bénéficient particulièrement de la capacité de la serrure d''armoire par application mobile, où les employés réservent des casiers via une application de gestion de l''espace de travail et reçoivent des identifiants numériques limités dans le temps qui expirent automatiquement à la fin de leur période de réservation, éliminant le besoin d''échange de clé physique et garantissant des transitions d''accès propres entre les utilisateurs. Les armoires d''équipement partagées contenant des périphériques informatiques, des outils ou des équipements audiovisuels peuvent être sécurisées avec des systèmes de serrure d''armoire par application mobile qui suivent quel employé a accédé à l''armoire en dernier et quand, créant une responsabilité pour l''entretien de l''équipement et permettant des analyses d''utilisation qui éclairent les décisions d''achat et de gestion des stocks. La serrure d''armoire par application mobile s''intègre aux systèmes de contrôle d''accès des bureaux via des API ouvertes et des protocoles standard tels que OSCIP (Open Security Certificate Identity Protocol) et les Webhooks, permettant aux événements de déverrouillage d''armoire de déclencher des actions d''automatisation du bâtiment (ajustement de l''éclairage lorsqu''une armoire de fournitures est ouverte) ou des événements du système de sécurité (journalisation de l''accès dans le système d''audit de contrôle d''accès à l''échelle du bâtiment). Les espaces de coworking avec des adhésions rotatives nécessitent une gestion d''accès particulièrement dynamique où les identifiants de serrure d''armoire par application mobile sont liés au statut d''adhésion actif : lorsque l''abonnement d''un membre expire, ses identifiants d''accès sont automatiquement révoqués sur toutes les armoires de l''installation sans intervention manuelle, et lorsqu''un nouveau membre rejoint, ses identifiants sont provisionnés en quelques minutes via des flux de travail d''inscription automatisés.
| Type de Déploiement | Exigences Clés | Fonctionnalités de la Serrure | Délai de ROI Typique |
|---|---|---|---|
| Casiers d''entreprise | Évolutif, Intégration, Conformité | Sync cloud, Intégration SSO, Journaux d''audit | 12-18 mois |
| Casiers hot-desking | Identifiants dynamiques, Auto-expiration | Codes liés à la réservation, Auto-révocation | 6-12 mois |
| Armoires d''équipement | Responsabilité, Suivi d''utilisation | Journalisation d''activité, Attribution utilisateur | 8-14 mois |
| Baies de serveur | Haute sécurité, Redondance | Élément sécurisé, Clés de contournement, Multi-auth | 18-24 mois |
| Stockage coworking | Gestion des membres, Intégration facturation | Provisionnement piloté par API, Sync de statut | 4-8 mois |
Applications des serrures d''armoire par application mobile dans les environnements de santé
Les environnements de soins de santé imposent des exigences strictes en matière de sécurité, de conformité et de fiabilité pour les systèmes de verrouillage d''armoire, faisant de la serrure d''armoire par application mobile une solution de plus en plus attrayante pour le stockage des médicaments, la gestion des fournitures et le contrôle d''accès aux substances contrôlées. Les armoires à médicaments et les distributeurs automatiques (ADC) dans les hôpitaux, cliniques et pharmacies nécessitent un contrôle d''accès qui satisfait aux exigences réglementaires, notamment les normes de stockage des substances contrôlées de la DEA, les normes de gestion des médicaments de la Joint Commission et les réglementations spécifiques des conseils de pharmacie des États. Une serrure d''armoire par application mobile fournit le contrôle d''accès granulaire nécessaire à la sécurité des médicaments, permettant l''authentification à deux facteurs (combinant la vérification biométrique du smartphone avec une confirmation secondaire par code PIN ou proximité) pour les médicaments à haut risque et des pistes d''audit détaillées documentant exactement qui a accédé à quel médicament, à quelle heure et en quelle quantité. L''intégration de la serrure d''armoire par application mobile avec les systèmes de dossier de santé électronique (DSE) et les plateformes d''administration des médicaments (MAR) permet des flux de travail où l''accès à l''armoire est automatiquement consigné dans le dossier médical du patient, soutenant la conciliation médicamenteuse et les exigences d''audit réglementaire. Les sacs d''équipement des ambulanciers paramédicaux et des techniciens médicaux d''urgence (EMT) sécurisés avec des dispositifs de serrure d''armoire par application mobile garantissent la responsabilité des substances contrôlées telles que les stupéfiants de l''annexe II tout en permettant un accès rapide lors des urgences où la gestion traditionnelle des clés créerait des retards dangereux. Les établissements de soins de longue durée et les maisons de retraite bénéficient du déploiement de serrures d''armoire par application mobile sur les chariots de médicaments et les armoires de rangement des résidents, avec la possibilité d''attribuer des identifiants limités dans le temps au personnel d''agence et aux professionnels de santé visiteurs qui expirent automatiquement à la fin de leur quart de travail ou de leur visite dans l''établissement. La capacité de secours hors ligne de la serrure d''armoire par application mobile est essentielle dans les environnements de soins de santé où la connectivité réseau peut être peu fiable lors d''urgences ou dans des cliniques éloignées, garantissant que l''accès aux médicaments reste possible en toutes circonstances tout en maintenant une journalisation d''audit qui se synchronise lorsque la connectivité est rétablie. Les produits de serrure d''armoire par application mobile de qualité médicale intègrent souvent des surfaces antimicrobiennes, des matériaux de boîtier nettoyables conçus pour résister aux désinfectants de qualité hospitalière et des packages de documentation de conformité qui simplifient le processus d''approvisionnement et de certification pour les équipes d''achat de technologies de la santé.
Intégration de la maison intelligente avec les systèmes de serrure d''armoire par application mobile
Les écosystèmes de maison intelligente transforment la serrure d''armoire par application mobile d''un dispositif de sécurité autonome en un composant intégré d''un environnement de vie automatisé où l''accès à l''armoire interagit avec les systèmes d''éclairage, de climatisation, de divertissement et de sécurité. La serrure d''armoire par application mobile communique avec les hubs et plateformes de maison intelligente via des protocoles standardisés, notamment Zigbee, Z-Wave, Wi-Fi et Matter (la nouvelle norme de maison intelligente basée sur IP développée par la Connectivity Standards Alliance), permettant l''interopérabilité avec des milliers d''appareils compatibles de plusieurs fabricants. Lorsqu''elle est intégrée à un système de maison intelligente, la serrure d''armoire par application mobile peut déclencher des scénarios d''automatisation tels que l''activation de l''éclairage de travail à l''intérieur d''une armoire de cuisine lorsque la serrure est ouverte après la tombée de la nuit, l''ajustement des réglages du thermostat en fonction de l''occupation détectée via les schémas d''accès à l''armoire, ou l''envoi d''alertes de notification domestique lorsque les armoires à pharmacie de la salle de bain sont accessibles par des enfants. L''intégration d''assistant vocal via Amazon Alexa, Google Assistant et Apple Siri permet des requêtes de statut mains libres (« L''armoire de rangement du garage est-elle verrouillée ? ») et, sur certaines plateformes, un déverrouillage commandé par la voix pour les utilisateurs autorisés qui prononcent un code PIN vocal ou confirment l''authentification biométrique via le haut-parleur intelligent associé. La serrure d''armoire par application mobile apparaît comme un appareil contrôlable dans les applications de maison intelligente telles que Apple Home, Google Home, Samsung SmartThings et les applications spécifiques au fabricant, affichant l''état de verrouillage en temps réel, le niveau de batterie et l''activité récente avec des capacités de tapotement pour déverrouiller et d''intégration d''automatisation. Les déclencheurs d''automatisation par géorepérage amènent la serrure d''armoire par application mobile à se verrouiller automatiquement après que tous les membres du foyer quittent une limite géographique désignée, offrant une tranquillité d''esprit sans nécessiter de vérification manuelle du verrouillage lors des départs pour le travail ou les voyages. Les foyers avec enfants bénéficient de l''intégration de la serrure d''armoire par application mobile qui fournit un accès contrôlé par les parents au stockage d''objets dangereux (produits de nettoyage, outils, médicaments) tout en suivant quels membres de la famille ont accédé à quelles armoires et quand, soutenant les objectifs de surveillance parentale et de sécurité des enfants. L''adoption du protocole Matter par les principaux fabricants de serrures d''armoire par application mobile garantit une compatibilité future et des processus de configuration simplifiés où les serrures peuvent être découvertes et provisionnées par n''importe quel contrôleur de maison intelligente compatible Matter sans procédures de configuration spécifiques au fabricant.
Choisir la bonne serrure d''armoire par application mobile : fonctionnalités, spécifications et évaluation du fournisseur
La sélection de la serrure d''armoire par application mobile appropriée nécessite une évaluation systématique des spécifications techniques, des exigences fonctionnelles, des capacités d''intégration, du coût total de possession et de la crédibilité du fournisseur pour garantir que la solution choisie répond aux besoins actuels tout en restant viable pour les exigences opérationnelles à long terme. Les certifications de sécurité fournissent une validation objective des propriétés de sécurité de la serrure d''armoire par application mobile, avec des certifications essentielles incluant ANSI/BHMA Grade 1 ou Grade 2 (durabilité et sécurité de la serrure de qualité commerciale), UL 294 (performance du système de contrôle d''accès) et FCC Partie 15 (compatibilité électromagnétique), tandis que les certifications facultatives mais précieuses incluent la certification de cybersécurité ioXt Alliance et l''indice IP pour la protection environnementale (IP54 minimum pour le commercial intérieur, IP65 ou supérieur pour les installations extérieures ou en environnement humide). Le facteur de forme physique et la compatibilité de montage doivent être évalués par rapport à la menuiserie existante, avec des options incluant des conceptions de verrou à mortaise monté en surface pour les installations de rénovation, des mécanismes de verrouillage encastrés pour les nouvelles constructions ou la menuiserie sur mesure, des mécanismes de verrouillage spécifiques pour les tiroirs et les classeurs, et des formats spécialisés pour les boîtiers de baies de serveur, les armoires à pharmacie et les mallettes d''équipement. La sélection du protocole de communication de la serrure d''armoire par application mobile dépend des contraintes de déploiement : BLE uniquement pour un fonctionnement autonome sur batterie avec déverrouillage de proximité par smartphone, Wi-Fi pour une capacité d''accès à distance sans matériel de passerelle supplémentaire, Zigbee ou Z-Wave pour l''intégration avec les systèmes d''automatisation domestique ou commerciale existants, et modèles multi-protocoles pour une flexibilité maximale. Les spécifications de durée de vie de la batterie doivent être évaluées par rapport aux schémas d''utilisation prévus, le courant de veille (mesuré en microampères), la fréquence de déverrouillage et la portée de communication ayant tous un impact sur la durée de vie effective de la batterie entre les changements. L''évaluation de la plateforme logicielle de la serrure d''armoire par application mobile doit évaluer la qualité de l''application mobile (notes des magasins d''applications iOS et Android, parité des fonctionnalités entre les plateformes, fonctionnalité hors ligne), les capacités du tableau de bord web (gestion des utilisateurs, accès aux journaux d''audit, fonctionnalités de rapport), la disponibilité de l''API pour les intégrations personnalisées et la fréquence des mises à jour du fournisseur démontrant un investissement continu dans le produit. Le calcul du coût total de possession pour le déploiement d''une serrure d''armoire par application mobile doit inclure les coûts d''acquisition du matériel (150 à 450 dollars par serrure), les coûts d''installation (installation professionnelle généralement de 75 à 200 dollars par serrure pour les applications commerciales), les coûts d''abonnement en cours pour les services cloud (0 à 15 dollars par serrure et par mois selon les fonctionnalités et les accords d''entreprise) et les coûts de remplacement des piles (5 à 20 dollars par cycle de changement). La stabilité financière du fournisseur et sa position sur le marché fournissent des signaux de risque importants, les fabricants de contrôle d''accès établis offrant généralement des produits plus matures et des engagements de support plus longs que les start-ups, bien que les start-ups innovantes puissent offrir des fonctionnalités plus avancées et des expériences utilisateur modernes. La vérification des clients de référence et les avis indépendants sur les produits fournissent des informations pratiques sur les performances réelles de la serrure d''armoire par application mobile, la qualité du support client et l''évolutivité du déploiement que les fiches techniques ne peuvent pas transmettre.
| Critère d''Évaluation | Exigence Minimale | Recommandé | Qualité Entreprise |
|---|---|---|---|
| Certification de sécurité | UL 294 Listed | ANSI/BHMA Grade 2 | ANSI/BHMA Grade 1, ioXt |
| Autonomie de la batterie | 12 mois | 18-24 mois | 24+ mois avec indicateurs |
| Protocole de communication | BLE | BLE + Wi-Fi ou Multi-protocole | Multi-protocole + Passerelle |
| Capacité d''identifiants | 10 utilisateurs | 50+ utilisateurs | 200+ utilisateurs, codes illimités |
| Conservation du journal d''audit | 30 jours | 1 an cloud | Multi-années configurable |
| API/Intégration | Aucune | API REST disponible | SDK complet, SSO, webhooks |
| Garantie | 1 an | 2 ans | 3+ ans avec support |
| Note de l''application mobile | 3,5+ étoiles | 4,0+ étoiles | 4,5+ étoiles (1000+ avis) |
Installation, configuration et maintenance continue d''une serrure d''armoire par application mobile
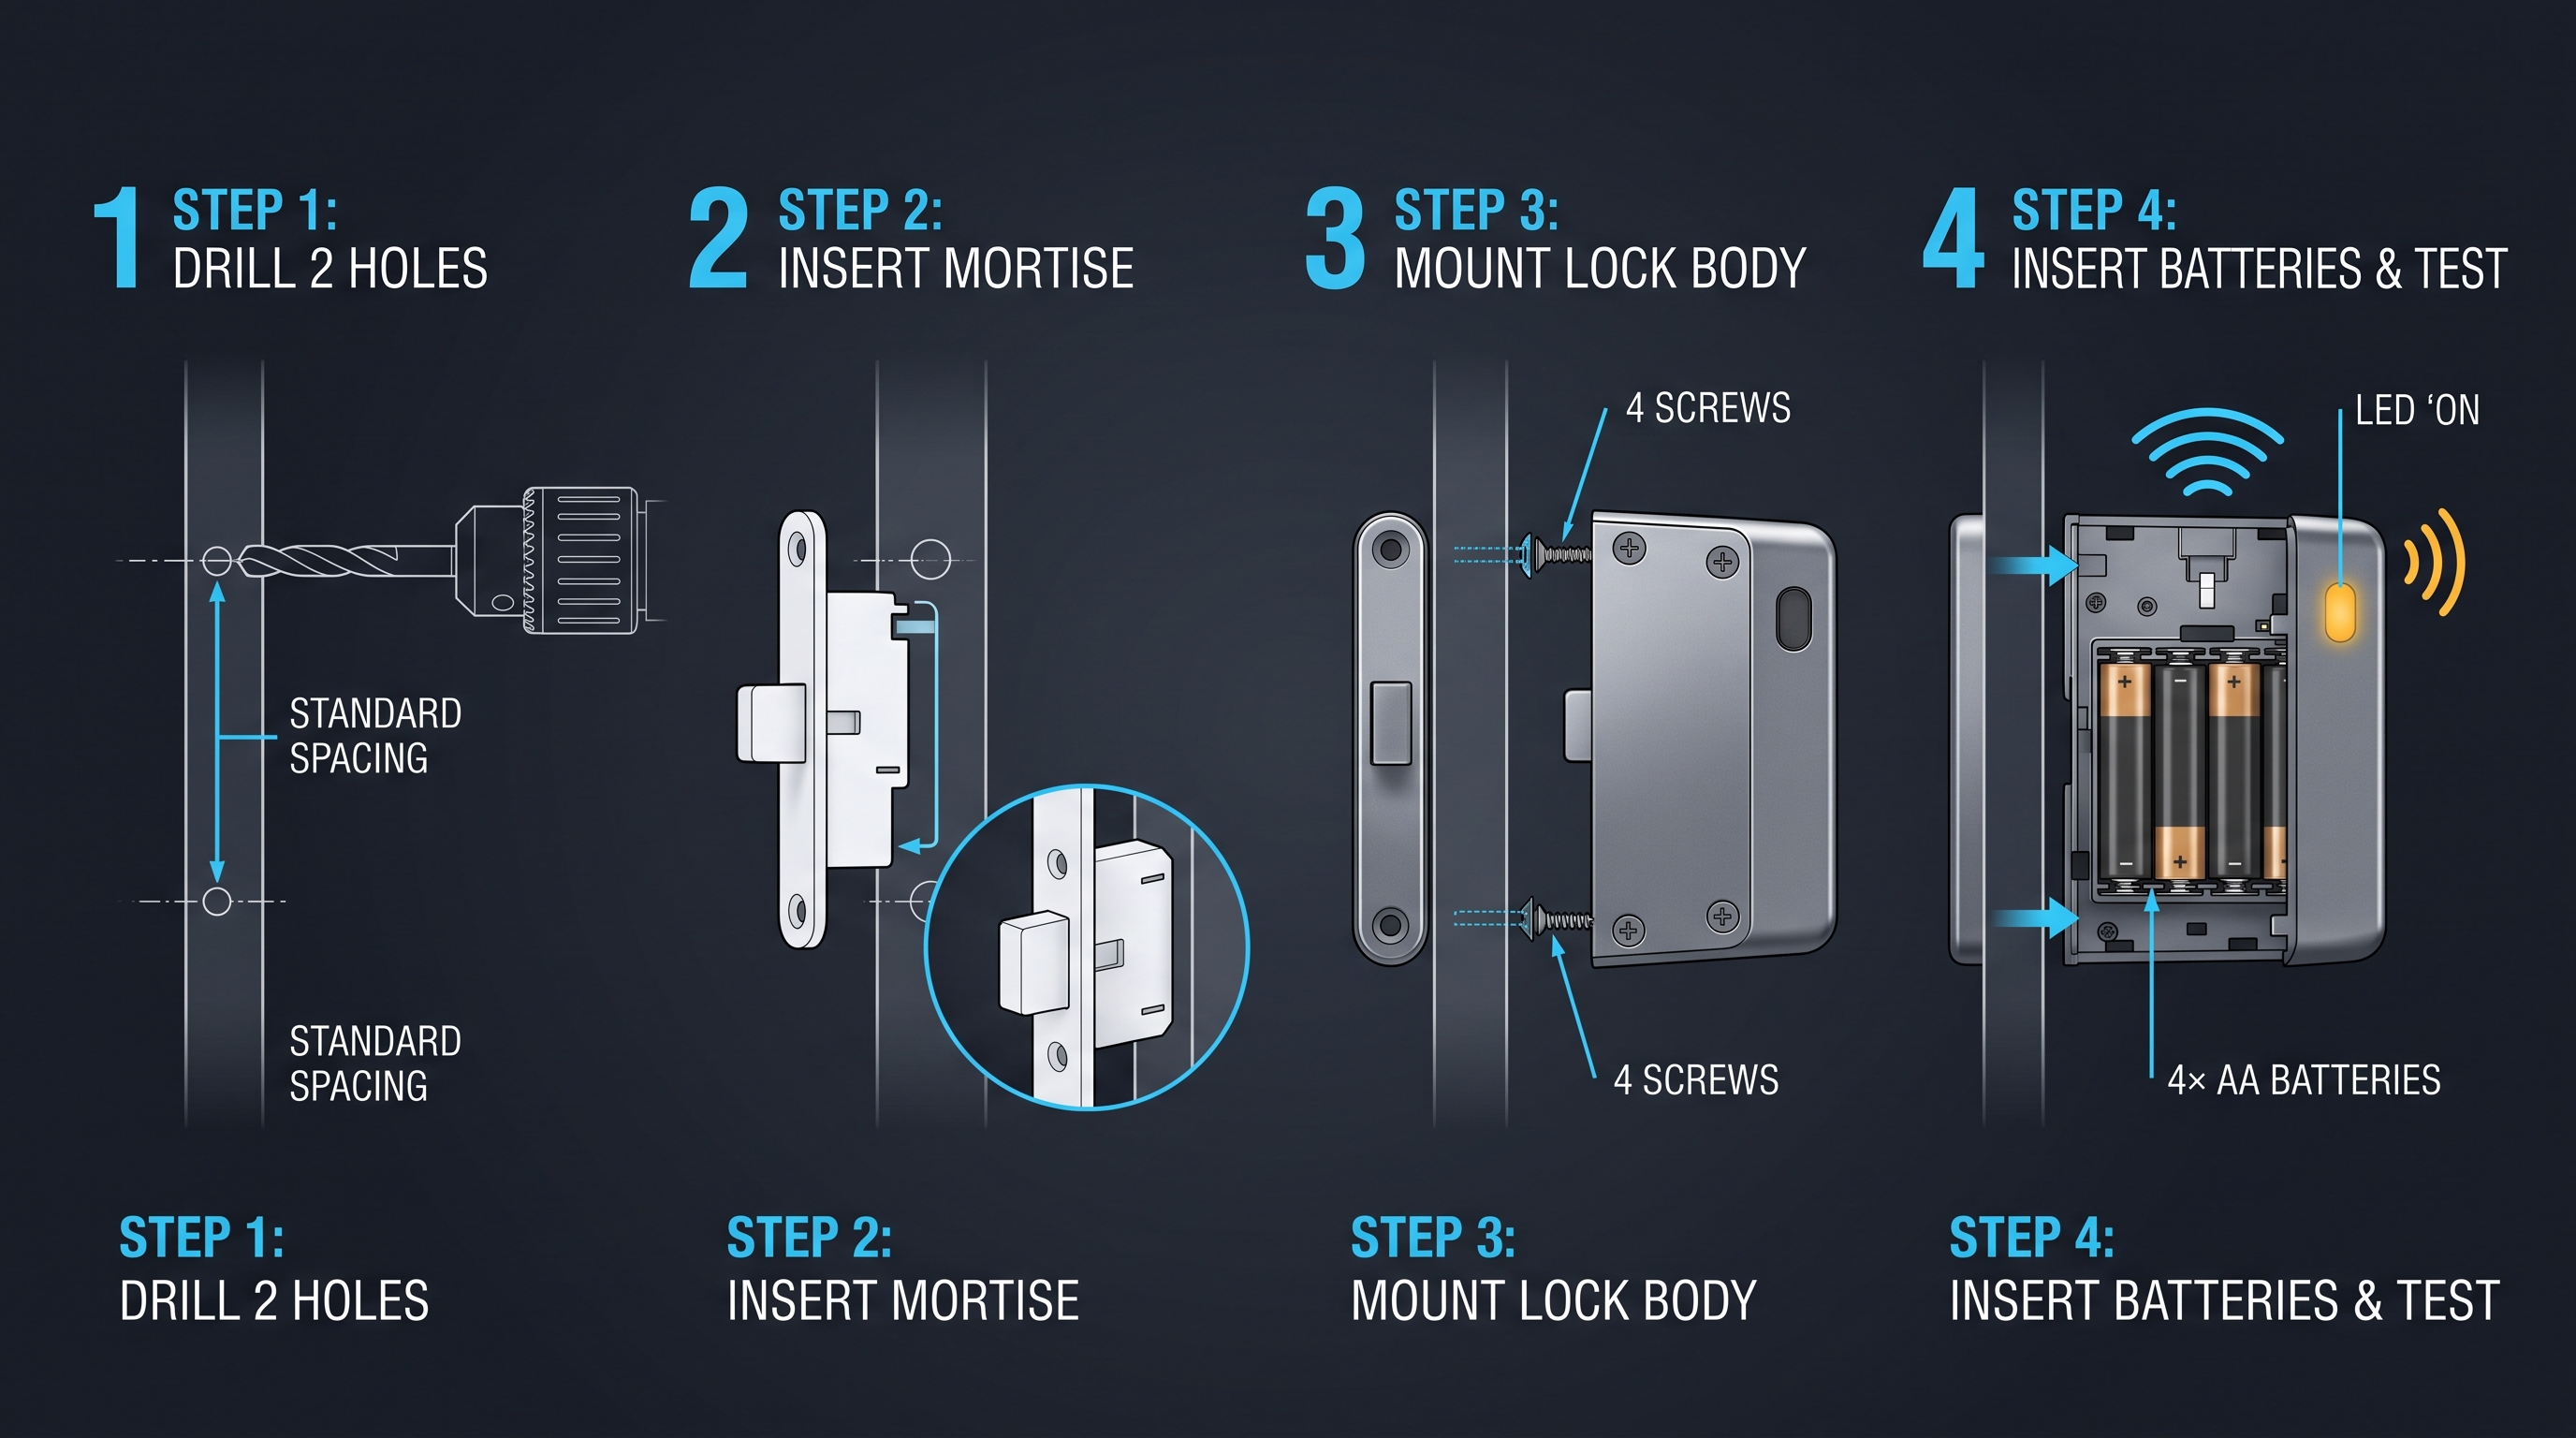
Un déploiement réussi d''une serrure d''armoire par application mobile nécessite une attention particulière aux procédures d''installation, aux flux de travail de configuration et aux pratiques de maintenance continue qui garantissent un fonctionnement fiable et maximisent les avantages de sécurité de l''investissement. L''installation physique implique généralement le retrait du matériel de verrouillage existant, le montage du corps de la serrure d''armoire par application mobile à l''aide du matériel de montage et des gabarits fournis par le fabricant, l''installation des gâches ou supports de montage nécessaires, et la vérification du fonctionnement mécanique avant de procéder à la configuration électronique. L''installation professionnelle par des serruriers certifiés ou des intégrateurs de sécurité est recommandée pour les déploiements commerciaux et toute application où une installation incorrecte pourrait créer des vulnérabilités de sécurité ou des violations de conformité aux codes. La configuration électronique de la serrure d''armoire par application mobile commence par le téléchargement de l''application mobile et la création d''un compte, suivie de la configuration du hub ou de la passerelle (si requis pour le modèle spécifique), de la découverte et de l''appairage de la serrure via le scan d''un code QR ou la détection de proximité Bluetooth, de l''attribution d''un identifiant administratif et de l''approvisionnement initial des identifiants pour les utilisateurs principaux. La configuration réseau pour les dispositifs de serrure d''armoire par application mobile compatibles Wi-Fi et connectés au hub doit aborder la sélection du réseau Wi-Fi (en garantissant la compatibilité avec les bandes 2,4 GHz et 5 GHz selon les besoins), l''attribution d''une adresse IP statique pour l''intégration au réseau d''entreprise, la configuration du pare-feu et des ports pour les connexions sortantes vers les services cloud du fabricant, et l''installation de certificats si le déploiement nécessite un proxy d''entreprise ou une authentification réseau basée sur des certificats. L''intégration des utilisateurs représente une tâche de déploiement importante pour les organisations comptant de nombreux utilisateurs, les meilleures pratiques incluant des comptes pré-provisionnés distribués lors de l''orientation des employés, des portails d''inscription en libre-service où les utilisateurs enregistrent leurs propres appareils, l''importation en masse des données utilisateur à partir des systèmes RH ou des services d''annuaire, et des déploiements progressifs qui valident le déploiement de la serrure d''armoire par application mobile avec des groupes pilotes avant une expansion à l''échelle de l''entreprise. Les exigences de maintenance continue incluent le remplacement des piles selon des calendriers basés sur les schémas d''utilisation et les alertes de surveillance de la tension de la batterie, l''application des mises à jour du firmware au fur et à mesure de la publication des correctifs de sécurité et des mises à jour de fonctionnalités (généralement mensuelles à trimestrielles selon le rythme de publication du fournisseur), l''inspection mécanique périodique pour vérifier la sécurité du corps de la serrure et l''intégrité du montage, et un audit de sécurité annuel des comptes utilisateur, des autorisations d''accès et des journaux d''audit pour identifier et corriger les comptes orphelins ou les schémas d''accès anormaux. La relation avec le fournisseur de la serrure d''armoire par application mobile doit inclure l''évaluation du contrat de support couvrant les garanties de temps de réponse, les procédures d''escalade, les engagements de support du firmware et les politiques de fin de vie qui spécifient la durée minimale de support et les délais de disponibilité du matériel.
Dépannage des problèmes courants de serrure d''armoire par application mobile et support
Un dépannage efficace des problèmes de serrure d''armoire par application mobile nécessite un diagnostic systématique des problèmes de connectivité, d''authentification, mécaniques et liés à l''alimentation afin de minimiser les perturbations pour l''utilisateur et de maintenir la posture de sécurité. Les problèmes de connectivité représentent la catégorie la plus courante de problèmes de serrure d''armoire par application mobile, se manifestant par un échec d''appairage, des chutes de connexion intermittentes ou l''incapacité d''exécuter des commandes de déverrouillage à distance. Les étapes de dépannage incluent la vérification que le Bluetooth du smartphone est activé et que l''application mobile dispose des autorisations nécessaires, la vérification de l''alimentation et des indicateurs d''état LED de la serrure d''armoire par application mobile, la confirmation des identifiants du réseau Wi-Fi et de la force du signal à l''emplacement de la serrure, le redémarrage de l''application mobile et de la serrure en retirant et en réinsérant les piles, la réinitialisation de la serrure d''armoire par application mobile aux paramètres d''usine et le réappairage (notant que cela efface tous les identifiants locaux et les journaux d''audit), et la mise à jour de l''application mobile et du firmware de la serrure vers les dernières versions. Les échecs d''authentification se produisent lorsque la serrure d''armoire par application mobile rejette des identifiants par ailleurs valides, souvent en raison d''une dérive de l''horloge (l''horloge interne de la serrure a divergé de manière significative de l''heure du smartphone ou du serveur cloud, provoquant l''échec de la validation des identifiants basée sur le temps), d''une corruption de la base de données d''identifiants nécessitant un réapprovisionnement des identifiants utilisateur, ou de certificats expirés nécessitant une mise à jour du firmware ou une réauthentification avec les services cloud du fabricant. Les problèmes mécaniques tels que des pênes bloquants, un défaut de verrouillage ou un jeu excessif dans le mécanisme de verrouillage indiquent généralement des problèmes d''installation nécessitant un ajustement matériel ou un remplacement de composant, car les systèmes électroniques de serrure d''armoire par application mobile ne peuvent pas compenser les problèmes d''alignement physique. Une décharge de la batterie plus rapide que spécifié se produit lorsque la fréquence de déverrouillage dépasse les hypothèses de conception, que les conditions du signal sans fil provoquent des tentatives de connexion répétées, que les températures ambiantes affectent la chimie de la batterie ou que des bogues du firmware provoquent une activité radio excessive ; les journaux de diagnostic accessibles via l''application mobile ou les codes d''erreur LED de la serrure peuvent identifier la cause spécifique. Les ressources de support du fabricant de la serrure d''armoire par application mobile incluent une documentation d''aide dans l''application, des articles de base de connaissances traitant des problèmes courants, des forums communautaires où les utilisateurs partagent des solutions, des canaux de support par chat et e-mail, et un support téléphonique pour les problèmes critiques, les clients d''entreprise recevant généralement des contacts de support dédiés et des garanties de niveau de service pour les temps de réponse et de résolution.
Tendances futures et évolution technologique des serrures d''armoire par application mobile
Le paysage technologique des serrures d''armoire par application mobile continue d''évoluer rapidement, stimulé par les progrès de la connectivité sans fil, de l''intelligence artificielle, de l''authentification biométrique et de l''intégration des infrastructures intelligentes qui définiront la prochaine génération de solutions de sécurité pour armoires. La technologie Ultra-wideband (UWB) émerge comme un mécanisme de télémétrie de précision pour les applications de serrure d''armoire par application mobile, permettant une précision sub-centimétrique pour la détection de présence qui permet aux ar
Vous hésitez sur la serrure adaptée à vos casiers ?
Nos ingénieurs vous conseillent sur les badges, l'autonomie et la compatibilité de rénovation, sans engagement.
Ressources sur les serrures d’armoire
Comparez les types de serrures, consultez les guides d’installation et téléchargez le catalogue produits
Produits associés
3
Serrure d’armoire intelligente — Tableau de bord multi-site géré par application
Serrure d’armoire intelligente gérée par application pour les flottes de bureaux, de colis et multi-sites. Tableau de bord d’application BLE, piste d’audit, déverrouillage à distance, pas de serveur par serrure. Châssis de catégorie supérieure.
Cette page le désigne déjà comme prochaine référence recommandée.

Serrure d'armoire de bureau — PIN + carte pour classeurs et caissons
Serrure de bureau hors ligne PIN + carte pour classeurs, caissons et tiroirs. Rénovation en 5 minutes sur pile, sans WiFi, sans gestion de clés. CE/FCC/RoHS.
Cette page le désigne déjà comme prochaine référence recommandée.

Serrure de casier de salle de sport — Carte hors ligne, sans WiFi
Serrure hors ligne à carte pour casiers de salle de sport et de piscine. Carte MIFARE, rénovation en 5 minutes sur pile, sans WiFi ni serveur. Corps en alliage de zinc, CE/FCC/RoHS.
Cette page le désigne déjà comme prochaine référence recommandée.
Articles de blog associés
3
Serrure de Casier MIFARE : Guide de Sécurité Avancé pour Systèmes d'Accès Basés sur MIFARE
Guide technique approfondi sur la technologie des serrures de casier MIFARE, couvrant les variantes MIFARE Classic, Plus, DESFire, Ultralight, la sécurité cryptographique, l'installation et l'intégration de cartes à puce multi-applications pour le contrôle d'accès aux casiers.
Il couvre le même contexte produit : Serrure d’armoire intelligente — Tableau de bord multi-site géré par application, Serrure d'armoire de bureau — PIN + carte pour classeurs et caissons, Serrure de casier de salle de sport — Carte hors ligne, sans WiFi.

Serrure de Casier MIFARE : Guide Complet pour la Sécurité des Casiers Intelligents
Guide complet sur la technologie des serrures de casier MIFARE pour les salles de sport, écoles, bureaux et espaces publics. Couvre les variantes MIFARE Classic, Plus, DESFire, la gestion multi-utilisateurs, l'installation, la mise en réseau et l'intégration dans l'écosystème des casiers intelligents.
Il couvre le même contexte produit : Serrure de casier de salle de sport — Carte hors ligne, sans WiFi.
Serrure d'armoire à pharmacie : Le guide ultime pour sécuriser les médicaments et protéger votre famille
Un guide complet sur les systèmes de serrure d'armoire à pharmacie, couvrant les types, l'installation, la sécurité enfants, les options connectées et les bonnes pratiques pour les environnements résidentiels et de soins.
Il couvre le même contexte produit : Serrure d’armoire intelligente — Tableau de bord multi-site géré par application, Serrure d'armoire de bureau — PIN + carte pour classeurs et caissons, Serrure de casier de salle de sport — Carte hors ligne, sans WiFi.
Définissez votre projet de serrures avec nos ingénieurs
Indiquez le nombre de casiers, le type de meuble et votre mode d’identification. Nous revenons vers vous avec un plan d’échantillon et un devis sous 24 heures ouvrées.
- Passez d'une guidance générale à une discussion produit ou application.
- Utilisez la RFQ quand le prix, les plans, le MOQ ou le calendrier de lancement nécessitent de la structure.
- Gardez une voie de contact direct visible pour les clarifications rapides et le transfert.