الدليل الكامل لاختيار نظام قفل إلكتروني لخزائن الملفات للتعديل التحديثي المتوافق مع الامتثال
اكتشف كيف يوفر التعديل التحديثي الإلكتروني لقفل خزانة الملفات سجلات تدقيق HIPAA/SOX، وتسلسل هرمي للوصول متعدد الأدراج، وامتثال آمن عند الفشل. قارن بين الملف اللولبي والمحرك، وRFID مقابل PIN مقابل التطبيق، ومجموعات بدون حفر مقابل الحفر، ومواصفات عمر البطارية.
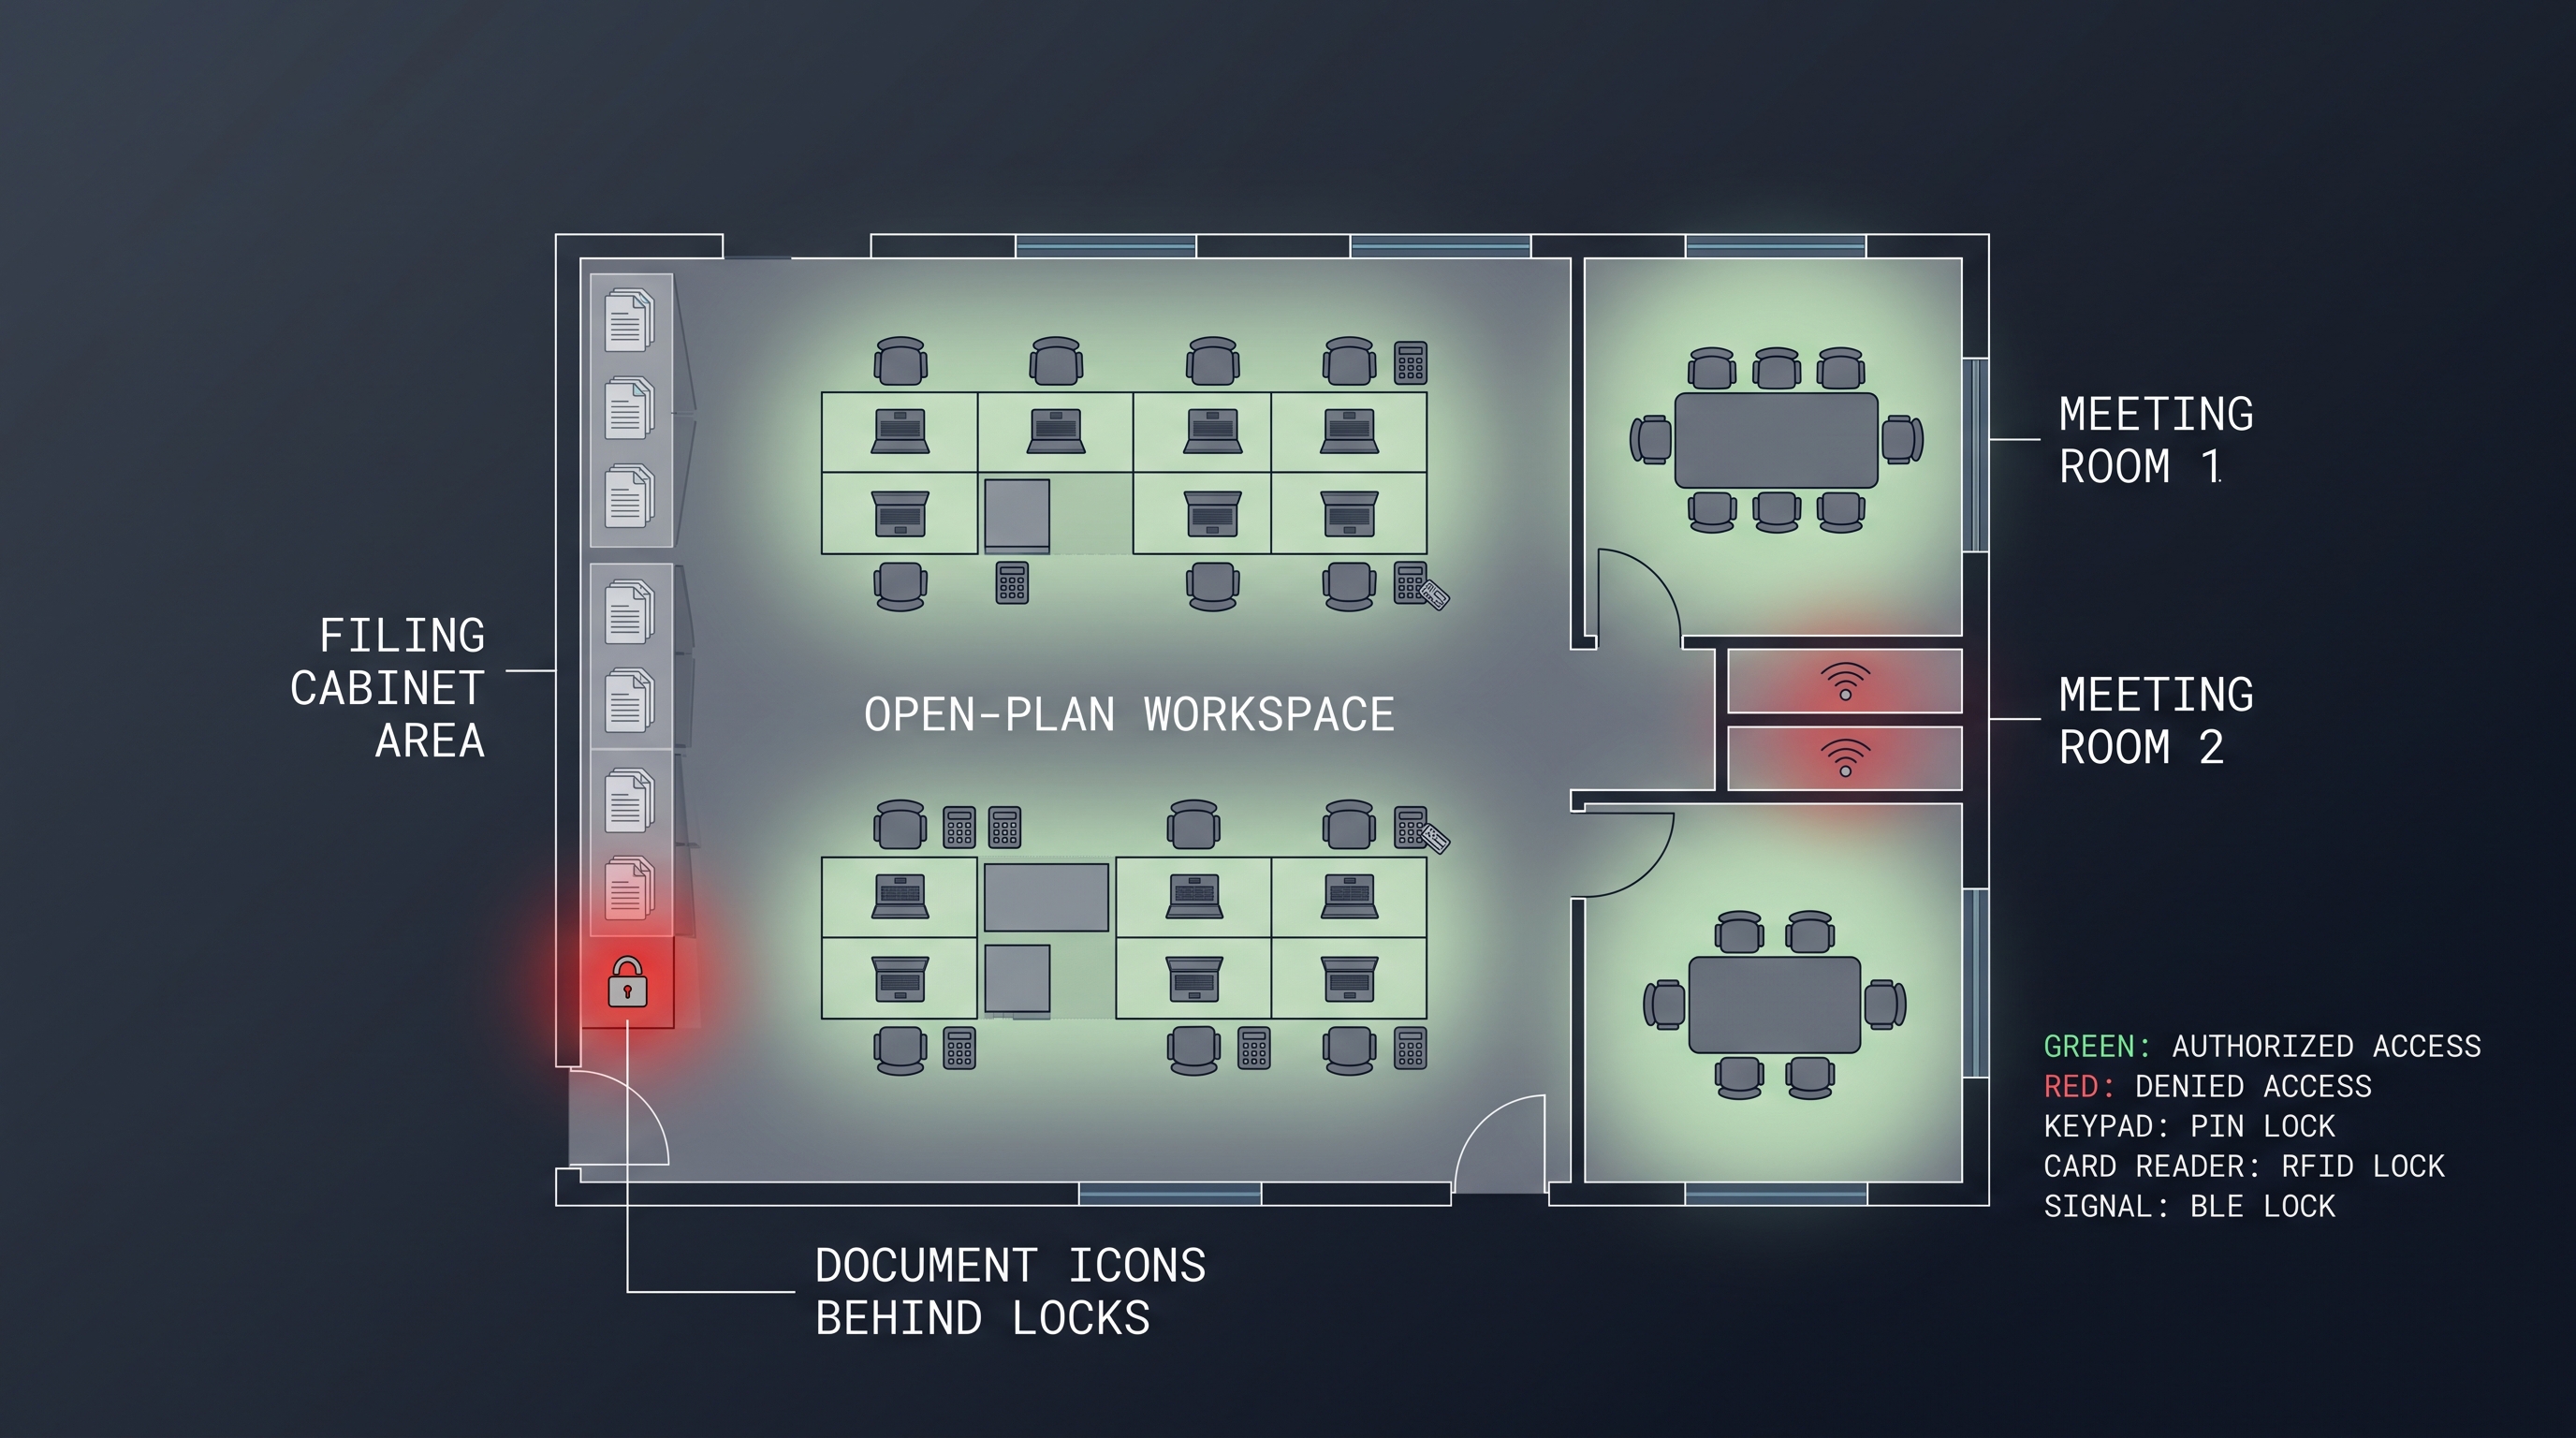
ما هو نظام القفل الإلكتروني لخزائن الملفات ولماذا تتحول فرق الامتثال إليه الآن
نظام القفل الإلكتروني لخزائن الملفات هو آلية قفل تعمل بمحرك أو ملف لولبي تقوم بتعديل القفل الكامي الميكانيكي أو شريط القفل الجانبي في خزائن الملفات القياسية، لتحل محل الوصول بالمفتاح الفعلي بمصادقة قائمة على بيانات الاعتماد مثل سلسلة مفاتيح RFID أو رموز PIN أو بيانات اعتماد تطبيق الهاتف المحمول عبر Bluetooth منخفض الطاقة. يتكامل القفل الإلكتروني لخزانة الملفات مباشرة مع شريط القفل أو كامة الدرج مع شوط مزلاج يتراوح من 10 مم إلى 18 مم، مما يولد قوة إغلاق تتراوح من 8 نيوتن إلى 25 نيوتن. تستهلك نماذج الملف اللولبي النموذجية من 850 مللي أمبير إلى 1200 مللي أمبير عند 6 فولت إلى 12 فولت تيار مستمر، بينما تستهلك متغيرات علبة التروس ذات المحرك من 200 مللي أمبير إلى 450 مللي أمبير. إن الآثار المترتبة على الامتثال كبيرة: تتطلب قاعدة أمان HIPAA ضوابط الوصول إلى المنشأة، ويلبي التعديل التحديثي الإلكتروني لقفل خزانة الملفات مع تسجيل التدقيق المركزي هذا المطلب. تتراوح تكاليف التعديل التحديثي من 89 دولارًا إلى 350 دولارًا لكل درج، ويتم تصنيف الآليات وفقًا لـ ANSI/BHMA A156.5 Grade 1.
كيف يعمل التعديل التحديثي الإلكتروني لقفل خزانة الملفات: الواجهة الميكانيكية وتوافق الدرج
يستبدل التعديل التحديثي الإلكتروني لقفل خزانة الملفات القفل الكامي الميكانيكي أو قفل المكبس أو آلية المزلاج المنزلق بمزلاج يتم تشغيله إلكترونيًا يتفاعل مع شريط القفل الموجود أو قضيب التعشيق أو سطح كامة الدرج. يستخدم التعديل التحديثي ملفًا لولبيًا أو كامة بمحرك مع شوط مزلاج من 10 مم إلى 14 مم وقوة تشغيل من 12 نيوتن إلى 18 نيوتن. تستهلك نماذج الملف اللولبي من 850 مللي أمبير إلى 1200 مللي أمبير عند 6 فولت إلى 12 فولت تيار مستمر، بينما تستهلك متغيرات علبة التروس ذات المحرك من 200 مللي أمبير إلى 450 مللي أمبير مع تيار احتجاز صفري. تتطلب قاعدة أمان HIPAA ضوابط الوصول إلى المنشأة، ويلبي التعديل التحديثي الإلكتروني لقفل خزانة الملفات الآمن عند الفشل هذا المطلب. يتطلب NIST SP 800-53 ضوابط وصول تظل فعالة أثناء انقطاع التيار الكهربائي، ويلبي تكوين المزلاج الآمن عند الفشل مع زنبرك الإرجاع هذا المعيار. تتراوح التكاليف من 89 دولارًا إلى 350 دولارًا لكل درج مثبت، ويحافظ التعديل التحديثي على المظهر الأصلي للخزانة للمساحات المكتبية المؤجرة بموجب متطلبات الامتثال.
الملف اللولبي مقابل علبة التروس ذات المحرك: أي نوع مشغل مناسب لتعديلك التحديثي الإلكتروني لقفل خزانة الملفات
يستخدم نظام القفل الإلكتروني لخزانة الملفات إما ملفًا لولبيًا أو مجموعة علبة تروس بمحرك كمشغل أساسي، مما يحدد استهلاك الطاقة والضوضاء والعمر الميكانيكي. يسحب المشغل الملف اللولبي من 850 مللي أمبير إلى 1200 مللي أمبير عند 6 فولت إلى 12 فولت تيار مستمر أثناء نبضة التشغيل، مع قوة سحب من 8 نيوتن إلى 15 نيوتن عند شوط من 8 مم إلى 12 مم من شوط المزلاج. تستهلك تصميمات علبة التروس ذات المحرك من 200 مللي أمبير إلى 450 مللي أمبير وتستهلك تيارًا صفريًا بمجرد تمديد المزلاج. تتطلب قاعدة أمان HIPAA ضوابط الوصول إلى المنشأة، ويلبي التعديل التحديثي الإلكتروني لقفل خزانة الملفات مع علبة التروس ذات المحرك هذا المطلب مع عمر بطارية أطول. علبة التروس ذات المحرك معتمدة وفقًا لـ ANSI/BHMA A156.5 Grade 1. تتراوح التكاليف من 89 دولارًا إلى 350 دولارًا لكل درج حسب نوع المشغل. تصميمات علبة التروس ذات المحرك أكثر هدوءًا ومفضلة لبيئات الامتثال مفتوحة التخطيط.
أنواع بيانات الاعتماد لأنظمة القفل الإلكتروني لخزائن الملفات: مقارنة RFID وPIN وتطبيق الهاتف المحمول والقياسات الحيوية
يقدم نظام القفل الإلكتروني لخزانة الملفات أربعة أنواع من بيانات الاعتماد بما في ذلك RFID وPIN وتطبيق الهاتف المحمول والقياسات الحيوية، كل منها يؤثر على الوضع الأمني والأعباء الإدارية في بيئات السجلات المدفوعة بالامتثال. يوفر القفل شوط مزلاج من 10 مم إلى 18 مم مع قوة إغلاق من 8 نيوتن إلى 25 نيوتن. تستهلك نماذج الملف اللولبي من 850 مللي أمبير إلى 1200 مللي أمبير عند 6 فولت إلى 12 فولت تيار مستمر، بينما تستهلك متغيرات علبة التروس ذات المحرك من 200 مللي أمبير إلى 450 مللي أمبير. تتطلب قاعدة أمان HIPAA ضوابط الوصول إلى المنشأة، ويلبي نظام القفل الإلكتروني لخزانة الملفات مع استراتيجيات بيانات الاعتماد متعددة المستويات هذا المطلب. تتراوح التكاليف من 89 دولارًا إلى 350 دولارًا لكل قفل، بالإضافة إلى 50 دولارًا إلى 120 دولارًا للقياسات الحيوية. يتم استيفاء متطلبات المصادقة متعددة العوامل لـ NIST SP 800-53 من خلال مجموعات RFID وPIN والقياسات الحيوية. يتيح RFID أيضًا التقارب مع أنظمة التحكم في الوصول إلى المباني لإدارة موحدة لبيانات الاعتماد في جميع أنحاء المنشأة.
تتطلب بيانات اعتماد رمز PIN من المستخدم إدخال رمز رقمي من 4 إلى 8 أرقام على لوحة مفاتيح تعمل باللمس بالسعة أو مجموعة أزرار ميكانيكية مثبتة على وجه القفل الإلكتروني لخزانة الملفات. الميزة الأساسية هي تكلفة إصدار بيانات الاعتماد الصفرية — لا توجد بطاقات أو سلاسل مفاتيح أو شارات لشرائها أو برمجتها أو استبدالها — والقدرة على تغيير الرموز فورًا عند مغادرة الموظف أو نقله. يستغرق إدخال رمز PIN من 2 إلى 5 ثوانٍ مقابل 0.5 إلى 1 ثانية لـ RFID، مما قد يشكل فرقًا كبيرًا في الإنتاجية في مناطق حفظ الملفات عالية الحركة. رموز PIN عرضة للتصيد البصري وأنماط تآكل لوحة المفاتيح ومشاركة الرموز، لذلك تستخدم عمليات النشر الواعية بالأمن ميزة "رمز الإكراه" — حيث يؤدي إدخال رمز معين إلى فتح الدرج بصمت مع تشغيل إنذار صامت لموظفي الأمن — وتفرض سياسات تدوير رمز PIN على فترات من 30 إلى 90 يومًا. يجب أن تكون لوحة المفاتيح مصنفة لـ 500,000 إلى 1,000,000 تشغيلة لكل مفتاح ومحكمة الإغلاق وفقًا لـ IP54 أو IP65 لمنع دخول الغبار في بيئات تخزين السجلات.
تستخدم بيانات اعتماد تطبيق الهاتف المحمول تقنية Bluetooth منخفض الطاقة (BLE) 4.2 أو 5.0 للتواصل بين الهاتف الذكي أو الساعة الذكية وقفل خزانة الملفات الإلكتروني، حيث يقوم المستخدم بالمصادقة من خلال التطبيق — إما بالضغط على زر "فتح" أو توجيه الهاتف بالقرب من القفل (فتح القفل بتقارب BLE) أو مسح رمز QR معروض على القفل. يوفر نهج تطبيق الهاتف المحمول أغنى إدارة لبيانات الاعتماد: يمكن أن تكون جداول الفتح مقيدة بالوقت بساعات العمل، ومحاطة بسياج جغرافي لموقع المكتب، وتم إبطالها عن بُعد دون زيارة فعلية للقفل. يوفر BLE 5.0 نطاقًا من 10 م إلى 30 م، ولكن يتم تكوين القفل عادةً ليتطلب تقارب الهاتف ضمن 1 م إلى 2 م لمنع الفتح عن بُعد. تتطلب بيانات اعتماد تطبيق الهاتف المحمول من المستخدم حمل هاتف ذكي مشحون، وهو بشكل عام ليس عبئًا في بيئات المكاتب، ولكنها تقدم اعتمادًا على بطارية الهاتف وموثوقية مكدس Bluetooth. من أجل الامتثال، يمكن لتطبيق الهاتف المحمول فرض المصادقة متعددة العوامل — مما يتطلب كلاً من تقارب الهاتف ورقم PIN أو القياسات الحيوية — لتلبية متطلبات NIST 800-53 IA-2 للمصادقة متعددة العوامل لنقاط الوصول المادية.
توفر بيانات الاعتماد البيومترية — عادةً أجهزة استشعار بصمات الأصابع السعوية المدمجة في وجه القفل — أعلى درجات الضمان لأن بيانات الاعتماد مرتبطة فعليًا بالمستخدم ولا يمكن استعارتها أو مشاركتها أو فقدانها. تستخدم أجهزة استشعار بصمات الأصابع لتطبيقات القفل الإلكتروني لخزائن الملفات مصفوفات 192 × 192 بكسل إلى 256 × 360 بكسل مع معدلات قبول خاطئ تبلغ 0.001 بالمائة أو أقل ومعدلات رفض خاطئ تتراوح من 1 إلى 3 بالمائة. يخزن التسجيل قالبًا رياضيًا، وليس صورة، مما يخفف من مخاوف الخصوصية بموجب المادة 4 (14) من اللائحة العامة لحماية البيانات (GDPR) فيما يتعلق بالبيانات البيومترية. العيوب الرئيسية هي التكلفة الأعلى (إضافة 50 إلى 120 دولارًا أمريكيًا لكل قفل)، والتسجيل الأبطأ، والحساسية للأصابع المبتلة أو المتسخة الشائعة في بيئات حفظ الملفات. من الناحية العملية، تستخدم معظم عمليات نشر القفل الإلكتروني لخزائن الملفات المدفوعة بالامتثال استراتيجية بيانات اعتماد متعددة المستويات: RFID أو تطبيق الهاتف المحمول للوصول اليومي القياسي، مع نسخ احتياطي لرمز PIN للمستخدمين الذين ينسون شارتهم أو هواتفهم، والقياسات الحيوية المحجوزة للأدراج عالية الأمان التي تحتوي على سجلات حساسة تخضع لمتطلبات الوصول الضرورية الدنيا بموجب SOX القسم 404 أو HIPAA.
التسلسل الهرمي لبيانات الاعتماد للقفل الإلكتروني لخزائن الملفات: إدارة الوصول الرئيسي والمستخدم متعدد الأدراج
يتطلب نظام القفل الإلكتروني لخزانة الملفات المنشور عبر خزائن متعددة الأدراج تسلسلاً هرميًا لبيانات الاعتماد يربط أدوار المستخدم بحقوق الوصول إلى الدرج، مما يعكس مبدأ الامتياز الأقل الذي تتطلبه اللوائح. يوفر القفل شوط مزلاج من 10 مم إلى 18 مم مع قوة إغلاق من 8 نيوتن إلى 25 نيوتن. تستهلك نماذج الملف اللولبي من 850 مللي أمبير إلى 1200 مللي أمبير عند 6 فولت إلى 12 فولت تيار مستمر، بينما تستهلك متغيرات علبة التروس ذات المحرك من 200 مللي أمبير إلى 450 مللي أمبير. تتطلب قاعدة خصوصية HIPAA 45 CFR 164.514(d)(2) الحد الأدنى من الوصول الضروري، ويلبي نظام القفل الإلكتروني لخزانة الملفات مع التسلسل الهرمي لبيانات الاعتماد هذا المطلب. تبلغ تكلفة التشغيل لكل درج من 150 دولارًا إلى 350 دولارًا لكل درج، ويتم استيفاء متطلبات التحكم في الوصول لـ NIST SP 800-53 من خلال تعيين الامتياز الأقل. يدعم التسلسل الهرمي مستويات رئيسي فائق ورئيسي ومشرف ومستخدم ومستخدم مقيد مع إنفاذ مستقل حيث لا تكون هناك حاجة لاتصال بالشبكة.
يقوم نظام القفل الإلكتروني لخزانة الملفات بتخزين التسلسل الهرمي لبيانات الاعتماد في ذاكرة غير متطايرة على لوحة التحكم في القفل، عادةً من 128 كيلوبايت إلى 512 كيلوبايت من ذاكرة الفلاش التي تدعم من 500 إلى 10,000 سجل بيانات اعتماد حسب طراز القفل. يتم توفير بيانات الاعتماد من خلال بطاقة برمجة أو تطبيق هاتف محمول أو تطبيق برنامج سطح مكتب متصل عبر BLE أو USB. تقوم عملية التزويد بكتابة معرف بيانات اعتماد المستخدم ومستوى الوصول وتعيينات الدرج والقيود الزمنية في ذاكرة القفل، ويفرض القفل التسلسل الهرمي بشكل مستقل — لا يلزم اتصال بالشبكة لقرارات الوصول، وهو أمر بالغ الأهمية للموثوقية في بيئات تخزين السجلات حيث قد يكون الاتصال بالشبكة متقطعًا أو غير متاح. بالنسبة للخزائن الجانبية متعددة الأدراج، يجب أن يأخذ التسلسل الهرمي لبيانات الاعتماد أيضًا في الاعتبار آلية التعشيق: عندما يتم تحرير شريط القفل، يتم فتح جميع الأدراج، لذلك يجب فرض التحكم في الوصول على مستوى واجهة المستخدم — يرفض القفل بيانات اعتماد المستخدم إذا لم يتم استيفاء القيد الزمني أو تعيين الدرج، على الرغم من أن شريط القفل قادر فعليًا على الانسحاب. تحل بعض أنظمة القفل الإلكتروني المتقدمة لخزائن الملفات هذه المشكلة عن طريق تثبيت مشغلات إلكترونية فردية على كل درج، بحيث يتم تعيين التسلسل الهرمي لبيانات الاعتماد مباشرة لآليات المزلاج المستقلة، مما يوفر تحكمًا حقيقيًا في الوصول على مستوى الدرج. تتراوح تكلفة التشغيل لكل درج من 150 إلى 350 دولارًا أمريكيًا لكل درج مقابل 200 إلى 500 دولار أمريكي لنظام مشغل واحد للخزانة بأكملها، ولكن نهج كل درج مطلوب لبيئات الامتثال حيث تحتوي الأدراج المختلفة على بيانات بمستويات تصنيف مختلفة — على سبيل المثال، خزانة جانبية مع درج علوي لمعلومات PHI، ودرج أوسط للسجلات المالية، ودرج سفلي للملفات الإدارية العامة. يجب أن يكون التسلسل الهرمي لبيانات الاعتماد مدعومًا وقابلاً للاسترداد، لأن فشل ذاكرة القفل الذي يتطلب إعادة توفير مئات بيانات الاعتماد عبر عشرات الخزائن يشكل خطرًا على استمرارية الأعمال. تتضمن معظم أنظمة القفل الإلكتروني لخزائن الملفات من فئة المؤسسات وظيفة نسخ احتياطي لبيانات الاعتماد تقوم بتخزين التسلسل الهرمي بتنسيق مشفر على جهاز المسؤول المحمول أو الخادم، مما يتيح الاستعادة الشاملة في أقل من 30 دقيقة لنشر 50 خزانة.
قدرات سجل التدقيق: لماذا يعتبر نظام القفل الإلكتروني لخزائن الملفات العمود الفقري لامتثال السجلات المادية
يقوم نظام القفل الإلكتروني لخزانة الملفات بإنشاء سجل تدقيق يحول خزانة الملفات إلى نقطة وصول مراقبة تنتج أدلة مقبولة للتحقيقات وعمليات تدقيق الامتثال. يوفر المشغل شوط مزلاج من 10 مم إلى 18 مم بقوة من 8 نيوتن إلى 25 نيوتن. تستهلك نماذج الملف اللولبي من 850 مللي أمبير إلى 1200 مللي أمبير عند 6 فولت إلى 12 فولت تيار مستمر، بينما تستهلك متغيرات علبة التروس ذات المحرك من 200 مللي أمبير إلى 450 مللي أمبير. تتطلب قاعدة أمان HIPAA 45 CFR 164.312(b) ضوابط التدقيق، ويلبي سجل تدقيق القفل الإلكتروني لخزانة الملفات مع توقيع HMAC-SHA256 هذا المطلب لأغراض الامتثال. يتطلب SOX القسم 404 أيضًا اختبار التحكم في الوصول المادي للسجلات المالية. تتراوح التكاليف من 89 دولارًا إلى 350 دولارًا لكل درج، مما يلبي متطلبات التدقيق والمساءلة لـ NIST SP 800-53 لقدرات تسجيل الأحداث والتصدير عبر المؤسسة بأكملها.
يتم إثبات الأهمية القانونية لسجل التدقيق بموجب القاعدة 902 (11) و (13) من القواعد الفيدرالية للأدلة، والتي تسمح بقبول السجلات المعتمدة للنشاط الذي يتم إجراؤه بانتظام كدليل ذاتي المصادقة، بشرط أن يتم إنشاء السجلات والاحتفاظ بها في المسار العادي للأعمال من خلال عملية موثوقة ومقاومة للعبث. سجل تدقيق القفل الإلكتروني لخزانة الملفات المخزن في ذاكرة الكتابة مرة واحدة والقراءة عدة مرات (WORM) أو الموقع بمفتاح HMAC-SHA256 في وقت إنشاء كل حدث يفي بمتطلبات "مقاومة العبث"، لأن أي تغيير في حدث مسجل بعد الإنشاء سينتج عنه عدم تطابق في التجزئة يمكن اكتشافه أثناء التصدير. تتطلب قاعدة أمان HIPAA 45 CFR 164.312(b) "ضوابط التدقيق" التي تسجل وتفحص النشاط في أنظمة المعلومات التي تحتوي على أو تستخدم ePHI، وقد تم الاستشهاد بإرشادات مكتب الحقوق المدنية (OCR) التي تمدد ضوابط التدقيق إلى نقاط الوصول المادية حيث يتم تخزين ePHI في العديد من اتفاقيات التسوية، بما في ذلك تسوية عام 2020 مع نظام رعاية صحية يفتقر إلى سجلات الوصول الإلكترونية لمناطق تخزين السجلات الطبية الورقية. يتطلب SOX القسم 404 من الإدارة تقييم فعالية الضوابط الداخلية على التقارير المالية، ويحدد إرشاد AS 2201 الصادر عن PCAOB ضوابط الوصول المادي على السجلات المالية كعنصر تحكم يجب اختباره. سجل تدقيق القفل الإلكتروني لخزانة الملفات الذي يوضح أن الموظفين المصرح لهم فقط هم من وصلوا إلى السجلات المالية خلال فترة التدقيق يوفر دليلاً مباشرًا على أن عنصر التحكم يعمل بفعالية. بالنسبة للامتثال للبيانات الشخصية (PII) بموجب المادة 5 (1) (و) من اللائحة العامة لحماية البيانات (GDPR) — النزاهة والسرية — والمادة 32 — أمن المعالجة — يوضح سجل التدقيق أن مراقب البيانات قد نفذ "تدابير تقنية وتنظيمية مناسبة" لحماية البيانات الشخصية، مما يحول عبء الإثبات في تحقيق خرق البيانات من "هل كانت البيانات محمية؟" إلى "من قام بالوصول إلى البيانات ومتى؟"
يدعم سجل التدقيق أيضًا التحقيقات الداخلية. عندما يتم العثور على سجل مريض أو مستند مالي أو ملف موظفين مفقودًا أو في غير مكانه، يُظهر سجل تدقيق القفل الإلكتروني لخزانة الملفات بالضبط أي بيانات اعتماد المستخدم فتحت الدرج في آخر وقت معروف كان فيه الملف موجودًا، مما يضيق نطاق التحقيق إلى فرد معين بدلاً من قسم أو طابق. تقلل هذه القدرة وقت التحقيق من أسابيع إلى ساعات وتزيل ديناميكية "اللوم المشترك" التي تقوض المساءلة في بيئات المفاتيح الميكانيكية. تؤدي محاولات الوصول الفاشلة — عادةً من 3 إلى 5 حالات رفض متتالية لبيانات الاعتماد — إلى تشغيل تنبيه عبث يتم تسجيله وإرساله اختياريًا إلى موظفي الأمن عبر البريد الإلكتروني أو الرسائل النصية القصيرة أو التكامل مع نظام إدارة معلومات الأمن المادي (PSIM) في المبنى. يتضمن تنبيه العبث معرف بيانات الاعتماد أو الرمز الذي تمت محاولته، ووقت المحاولات الفاشلة، ومعرف القفل، مما يمكّن الأمن من التحقيق في الحادث قبل حدوث اختراق ناجح. يمكن تصدير سجل التدقيق بتنسيق CSV أو JSON أو XML للتكامل مع منصات SIEM (إدارة المعلومات والأحداث الأمنية) وأنظمة إدارة المستندات (DMS) وأنظمة إدارة السجلات الإلكترونية (ERMS)، مما يضمن أن بيانات الوصول المادي هي جزء من بنية مراقبة الامتثال الأوسع للمؤسسة بدلاً من كونها صومعة بيانات معزولة.
آمن عند الفشل مقابل آمن عند الفشل: اختيار التكوين المناسب لتطبيق القفل الإلكتروني لخزانة الملفات
يمكن تكوين نظام القفل الإلكتروني لخزانة الملفات ليكون آمنًا عند الفشل أو آمنًا عند الفشل، مما يحدد السلوك عند انقطاع الطاقة ويكون الوصول إلى السجلات على المحك. يحافظ التكوين الآمن عند الفشل على تمديد المزلاج مع شوط من 10 مم إلى 18 مم وقوة من 8 نيوتن إلى 25 نيوتن عند إزالة الطاقة. تستهلك نماذج الملف اللولبي من 850 مللي أمبير إلى 1200 مللي أمبير عند 6 فولت إلى 12 فولت تيار مستمر أثناء نبضة الفتح، بينما تستهلك متغيرات علبة التروس ذات المحرك من 200 مللي أمبير إلى 450 مللي أمبير. تتطلب قاعدة أمان HIPAA ضوابط الوصول إلى المنشأة التي تظل فعالة أثناء انقطاع التيار الكهربائي، ويلبي التعديل التحديثي الإلكتروني لقفل خزانة الملفات الآمن عند الفشل هذا المطلب. يتم تصنيف التجاوز الرئيسي وفقًا لـ ANSI/BHMA A156.5 Grade 1. تتراوح التكاليف من 89 دولارًا إلى 350 دولارًا لكل درج. يتطلب NIST SP 800-53 PE-3(3) قفلًا آليًا يعود افتراضيًا إلى الحالة المؤمنة للمناطق الحساسة.
على النقيض من ذلك، يستخدم التكوين الآمن عند الفشل زنبركًا يبقي المزلاج في الوضع المرتجع (غير المؤمن) عند إزالة الطاقة؛ يؤدي تطبيق الطاقة إلى تمديد المزلاج لقفل الدرج. عند إزالة الطاقة، يقوم الزنبرك بسحب المزلاج، مما يؤدي إلى فتح الدرج. الآمن عند الفشل مناسب فقط لخزائن الملفات التي لا تحتوي على سجلات حساسة وتقع في بيئات حيث تكون سلامة الحياة أو الوصول في حالات الطوارئ لها الأسبقية على أمن السجلات — على سبيل المثال، الخزائن التي تحتوي على أدلة الاستجابة للطوارئ أو طرق الوصول إلى طفايات الحريق أو مستلزمات الإسعافات الأولية. تتطلب بعض قوانين البناء، بما في ذلك IBC القسم 1010.1.9.6، قفلًا آمنًا عند الفشل على مسارات الخروج، والتي يمكن أن تنطبق نظريًا على خزائن الملفات التي تعيق طريق الخروج إذا كانت مقفلة، ولكن هذا تطبيق غير معتاد. بالنسبة للغالبية العظمى من سيناريوهات تخزين السجلات، فإن الآمن عند الفشل هو بطلان لأن فشل البطارية أو عطل القفل سيترك السجلات الحساسة في متناول أي مار، مما قد يشكل خرقًا للبيانات بموجب قاعدة إخطار خرق HIPAA 45 CFR 164.402 أو قوانين إخطار خرق PII بالولاية. عادةً ما يتم شحن طقم التعديل التحديثي الإلكتروني لقفل خزانة الملفات في تكوين آمن عند الفشل افتراضيًا، مع تحديد اتجاه الزنبرك وموضع شريط التثبيت لوضع الفشل. تقدم بعض الأقفال الإلكترونية عملية آمنة عند الفشل / آمنة عند الفشل قابلة للتحديد في الميدان عن طريق عكس قطبية الملف اللولبي أو المحرك أو عن طريق إعادة وضع مشبك زنبركي، ولكن يجب توثيق ذلك واختباره أثناء التثبيت لتجنب سوء التكوين غير المقصود. يوفر التجاوز الرئيسي المادي — أسطوانة قفل كامي أنبوبي أو قرص مثبط مصنفة وفقًا لـ ANSI/BHMA A156.5 Grade 1 — حلاً احتياطيًا للأقفال الآمنة عند الفشل عندما يفشل النظام الإلكتروني، ويكون التجاوز الرئيسي منفصلاً عن نظام بيانات اعتماد القفل الإلكتروني لخزانة الملفات، مما يعني أن المفتاح يوفر وصولاً غير مشروط بغض النظر عن التسلسل الهرمي لبيانات الاعتماد أو سجل التدقيق. يجب أن تكون أسطوانة التجاوز الرئيسية مقفلة وفقًا لنظام المفاتيح الرئيسية الحالي للمؤسسة أو لنظام مفاتيح إدارة السجلات المخصص، ويجب تخزين المفتاح في خزانة مفاتيح آمنة أو إدارته من خلال برنامج التحكم في المفاتيح الذي يسجل الإصدار والإرجاع. التجاوز الرئيسي هو نقطة ضعف محتملة — إذا فقد المفتاح المتجاوز أو سُرق، يتم تجاوز سجل التدقيق — لذلك يجب على المؤسسات الخاضعة لـ SOX أو HIPAA تنفيذ سياسة تنص على استخدام التجاوز الرئيسي فقط تحت إشراف ثنائي التحكم (شخصين)، مع توثيق حدث التجاوز وتسجيله بشكل منفصل عن سجل التدقيق الإلكتروني.
تركيب التعديل التحديثي: مجموعات القفل الإلكتروني لخزائن الملفات بدون حفر مقابل الحفر
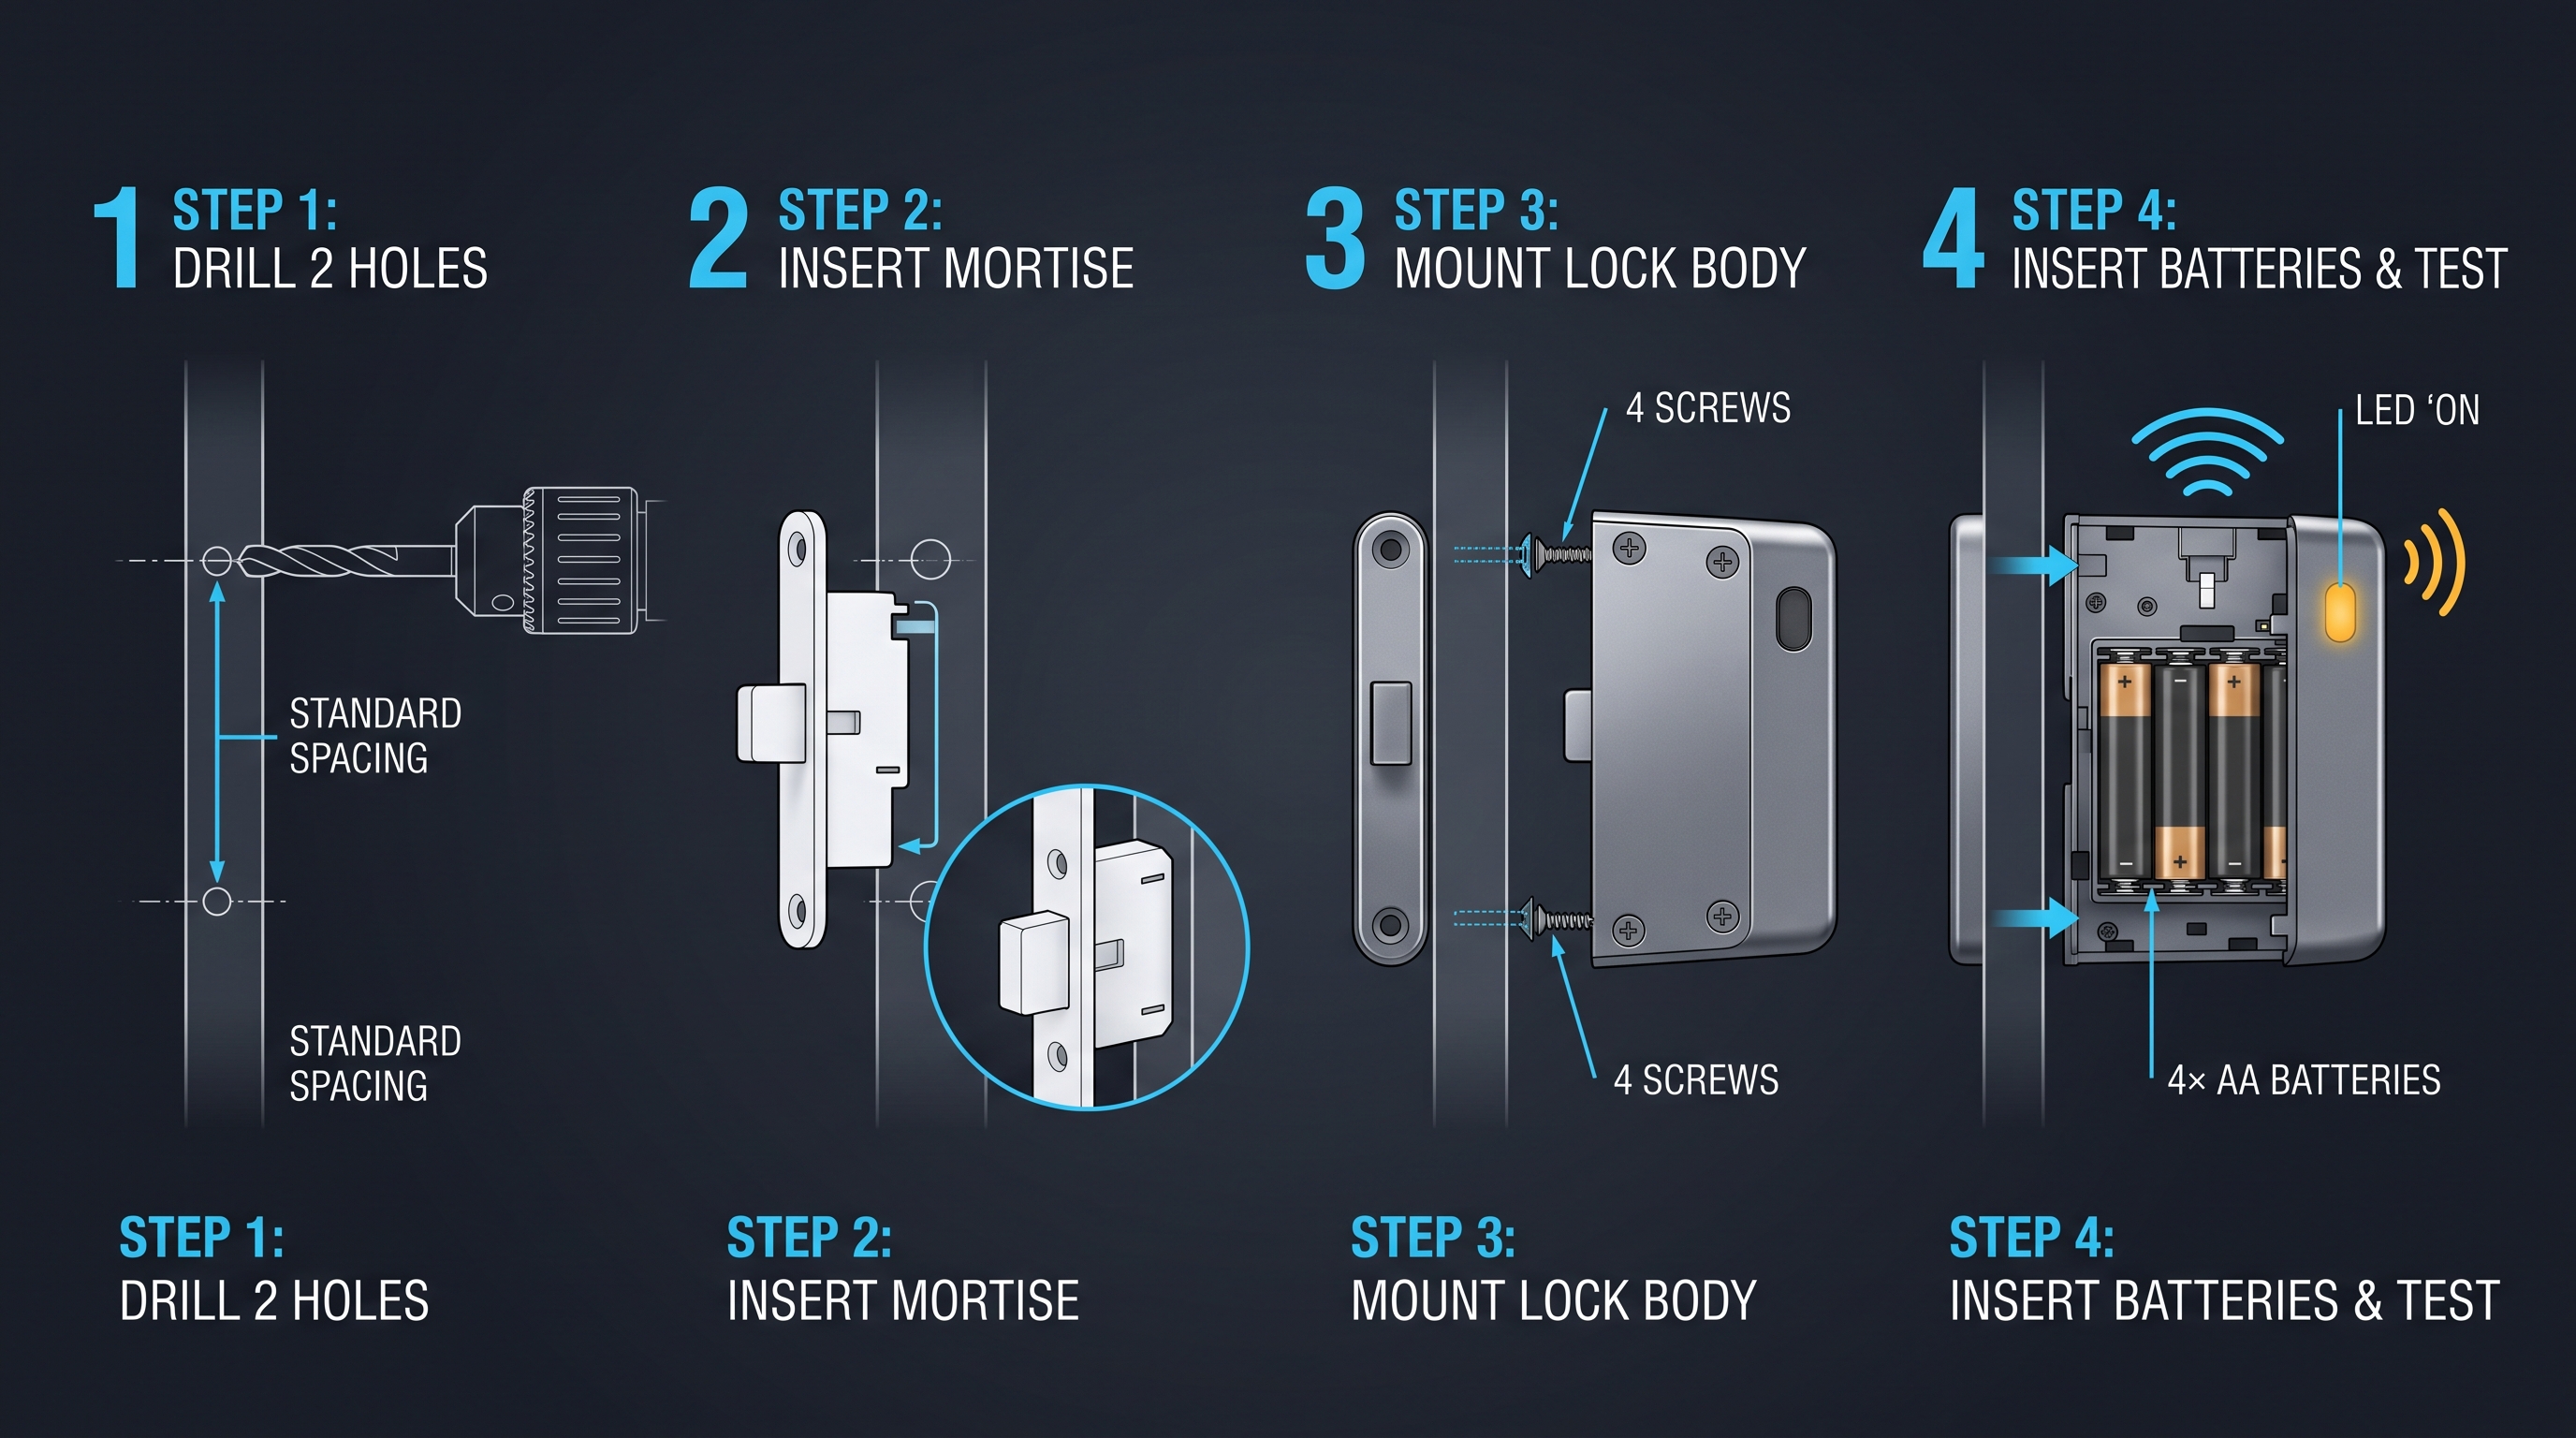
يتوفر طقم التعديل التحديثي الإلكتروني لقفل خزانة الملفات في إصدارات بدون حفر أو بالحفر مما يؤثر على وقت التثبيت والتعديل الهيكلي. تستخدم المجموعة بدون حفر فتحة أسطوانة القفل الموجودة بقطر 19 مم أو 22 مم للتثبيت السريع دون تعديل دائم. يوفر المشغل شوط مزلاج من 10 مم إلى 18 مم بقوة إغلاق من 8 نيوتن إلى 25 نيوتن. تستهلك نماذج الملف اللولبي من 850 مللي أمبير إلى 1200 مللي أمبير عند 6 فولت إلى 12 فولت تيار مستمر، بينما تستهلك متغيرات علبة التروس ذات المحرك من 200 مللي أمبير إلى 450 مللي أمبير. تتطلب قاعدة أمان HIPAA ضوابط الوصول إلى المنشأة، ويلبي التعديل التحديثي الإلكتروني لقفل خزانة الملفات هذا المطلب. تتراوح تكلفة التركيب بالحفر من 50 دولارًا إلى 150 دولارًا لكل درج. يتم استيفاء ضوابط الوصول المادي لـ NIST SP 800-53 من خلال التثبيت الآمن والأجهزة المقاومة للعبث. تحافظ المجموعات بدون حفر على السلامة الهيكلية للخزانة للمساحات المؤجرة بموجب التزامات الامتثال.
تتطلب مجموعة التعديل التحديثي الإلكتروني لقفل خزانة الملفات بالحفر حفر ثقب واحد أو اثنين جديدين في إطار الخزانة أو واجهة الدرج لاستيعاب شريط المشغل أو الغلاف الإلكتروني. يكون نهج الحفر ضروريًا عندما تكون فتحة القفل الحالية غير قياسية، أو عندما لا تحتوي الخزانة على فتحة قفل موجودة (يتم شحن بعض الخزانات منخفضة التكلفة بدون أقفال)، أو عندما تستخدم الخزانة آلية قفل لا يمكن تعديلها من خلال الفتحة الموجودة — مثل قفل الشريط الجانبي أو قفل المكبس المثبت في إطار الخزانة بدلاً من الدرج. تتضمن مجموعة الحفر دليل منشار ثقب أو لكمة طرق، وقالب حفر، ومسامير تثبيت، ويتطلب التثبيت مثقابًا كهربائيًا ومنشار ثقب 19 مم أو 22 مم ولكمة مركزية. يتم تركيب المشغل الإلكتروني في الجزء الداخلي من إطار الخزانة، مع تعشيق المزلاج بلوحة اصطدام الدرج، ويتم تركيب القارئ في الخارج. وقت التثبيت لمجموعة الحفر هو 20 إلى 35 دقيقة لكل درج، والعملية شبه قابلة للعكس — تبقى الثقوب بعد إزالة القفل الإلكتروني، على الرغم من أنه يمكن تغطيتها بلوحة تغطية. يوفر نهج الحفر اتصالاً ميكانيكيًا أكثر أمانًا من نهج عدم الحفر لأن المشغل مثبت بمسامير مباشرة في إطار الخزانة بدلاً من أن يكون مدعومًا بفتحة القفل الأصلية، وهو الطريقة الموصى بها لتركيبات القفل الإلكتروني لخزائن الملفات في المناطق عالية الحركة حيث يمكن للاهتزاز والتشغيل المتكرر أن يخفف من شريط التثبيت اللاصق. تتضمن بعض مجموعات الحفر مسمار أمان يتطلب لقمة سائق متخصصة لإزالته، مما يمنع الإزالة غير المصرح بها للقفل الإلكتروني والعبث بلوحة التحكم. لا يتم المساس بالسلامة الهيكلية للخزانة عن طريق الحفر؛ إطار الخزانة عادة ما يكون من الفولاذ المدلفن على البارد بسمك 1.0 مم إلى 1.5 مم، وثقب واحد بقطر 19 مم ليس له تأثير يذكر على تصنيف الحمولة أو استقرار الخزانة. بالنسبة للمؤسسات التي لديها 50 خزانة أو أكثر لتعديلها، غالبًا ما يُفضل نهج الحفر على الرغم من وقت التثبيت الأطول لأن الاتصال الميكانيكي أكثر قوة ويمكن تحسين موضع القفل لهندسة الخزانة المحددة بدلاً من أن يكون مقيدًا بموقع فتحة القفل الموجودة.
عمر البطارية وإدارة الطاقة لأنظمة القفل الإلكتروني لخزائن الملفات
يستخدم نظام القفل الإلكتروني لخزانة الملفات عادةً أربع خلايا قلوية AA توفر جهدًا اسميًا يبلغ 6 فولت تيار مستمر، مع شوط مزلاج من 10 مم إلى 18 مم وقوة إغلاق من 8 نيوتن إلى 25 نيوتن. تستهلك نماذج الملف اللولبي من 850 مللي أمبير إلى 1200 مللي أمبير أثناء نبضة التشغيل، بينما تستهلك متغيرات علبة التروس ذات المحرك من 200 مللي أمبير إلى 450 مللي أمبير. تقبل لوحة التحكم جهدًا من 4.5 فولت إلى 12 فولت تيار مستمر، لذلك يستمر القفل في العمل مع تفريغ البطاريات بمرور الوقت. تتطلب قاعدة أمان HIPAA ضوابط الوصول إلى المنشأة، ويلبي نظام القفل الإلكتروني لخزانة الملفات مع بطارية احتياطية هذا المطلب. تحقق تصميمات علبة التروس ذات المحرك من 30,000 إلى 50,000 تشغيلة لكل حزمة بطارية. تتراوح تكاليف التعديل التحديثي من 89 دولارًا إلى 350 دولارًا لكل درج. يتم استيفاء ضوابط الوصول المادي لـ NIST SP 800-53 من خلال التشغيل الموثوق الآمن عند الفشل وميزات التحذير من انخفاض البطارية.
يتم حساب عمر البطارية كدالة لتيار التشغيل والتيار الاحتياطي وتكرار التشغيل وسعة البطارية. نظام القفل الإلكتروني لخزانة الملفات القائم على الملف اللولبي والذي يسحب 850 مللي أمبير لمدة 200 مللي ثانية لكل تشغيل يستهلك 0.047 مللي أمبير في الساعة لكل تشغيل، بينما يتراوح التيار الاحتياطي — التيار الذي تسحبه لوحة التحكم وقارئ بيانات الاعتماد وساعة الوقت الفعلي — من 10 ميكروأمبير إلى 50 ميكروأمبير حسب طراز القفل وما إذا كان القارئ في وضع الاقتراع المستمر. عند 50 ميكروأمبير احتياطي، تفرغ حزمة البطارية نفسها وتشغل الإلكترونيات لمدة تتراوح بين 5,000 و 6,000 ساعة (208 إلى 250 يومًا) قبل النضوب، بغض النظر عن عدد مرات التشغيل. نظام علبة التروس ذات المحرك الذي يسحب 300 مللي أمبير لمدة 500 مللي ثانية لكل تشغيل يستهلك 0.042 مللي أمبير في الساعة لكل تشغيل مع تيار احتياطي من 5 ميكروأمبير إلى 15 ميكروأمبير، مما يمدد عمر البطارية إلى 10,000 إلى 15,000 ساعة (416 إلى 625 يومًا) من وضع الاستعداد. عند 20 تشغيلة في اليوم — وهو معدل استخدام نموذجي لدرج حفظ مشترك في مكتب سجلات طبية أو قانوني — يحقق نظام الملف اللولبي من 8,000 إلى 12,000 تشغيلة (13 إلى 20 شهرًا من عمر البطارية)، بينما يحقق نظام علبة التروس ذات المحرك من 30,000 إلى 50,000 تشغيلة (4 إلى 7 سنوات من عمر البطارية). إن انخفاض التيار الاحتياطي وارتفاع كفاءة التشغيل لعلبة التروس ذات المحرك يجعلها الخيار الواضح لتركيبات القفل الإلكتروني لخزائن الملفات حيث يصعب الوصول إلى استبدال البطارية — مثل الخزائن المقفلة في غرف التخزين، أو الخزائن الطويلة التي تتطلب سلمًا، أو الخزائن في المواقع النائية. توفر خلايا الليثيوم AA ما يقرب من ضعف عمر البطارية مقارنة بالخلايا القلوية في البيئات الباردة (أقل من 10 درجات مئوية) و 1.5 ضعفًا في بيئات المكاتب العادية، مع عمر تخزين يتراوح من 10 إلى 15 عامًا مقابل 3 إلى 5 سنوات للقلوية، مما يجعلها فعالة من حيث التكلفة للتركيبات حيث تتجاوز تكلفة العمالة لاستبدال البطارية تكلفة البطاريات نفسها.
تدعم بعض أنظمة القفل الإلكتروني لخزائن الملفات خيارات الطاقة الخارجية — منفذ USB-C للطاقة السلكية، أو دخل 12 فولت تيار مستمر من مصدر طاقة المبنى، أو الطاقة عبر الإيثرنت (PoE) عندما يكون القفل متصلاً بالشبكة — مما يلغي استبدال البطارية تمامًا للخزائن القريبة من منافذ الطاقة. يعد خيار الطاقة السلكية عمليًا لمحطات حفظ الملفات عالية الحركة وللخزائن في المناطق التي يكون فيها استبدال البطارية غير عملي، ولكنه يضيف تعقيدًا وتكلفة للتركيب (50 إلى 150 دولارًا أمريكيًا لمصدر الطاقة والكابلات) ويخلق اعتمادًا على طاقة المبنى، والتي يمكن التخفيف منها عن طريق تضمين بطارية احتياطية. توفر البطارية الاحتياطية في نظام القفل الإلكتروني لخزانة الملفات الذي يعمل بالطاقة السلكية من 500 إلى 2,000 تشغيلة أثناء انقطاع التيار الكهربائي، مما يضمن بقاء الخزانة قيد التشغيل أثناء انقطاع التيار الكهربائي النموذجي الذي يستمر من 30 دقيقة إلى 4 ساعات. يتم دمج تحذيرات انخفاض البطارية وانخفاض الطاقة في سجل التدقيق، وتدعم بعض الأنظمة مراقبة حالة البطارية عن بُعد عبر تطبيق الهاتف المحمول أو منصة الإدارة المركزية، مما يمكّن فرق الصيانة من جدولة استبدال البطاريات بشكل استباقي بدلاً من الاستجابة لأعطال القفل. بالنسبة للمؤسسات التي تنشر أنظمة القفل الإلكتروني لخزائن الملفات عبر 100 خزانة أو أكثر، تقلل مراقبة البطارية عن بُعد زيارات الصيانة غير المجدولة بنسبة 60 إلى 80 بالمائة، مع عائد استثمار نموذجي يتراوح من 6 إلى 12 شهرًا بناءً على توفير تكاليف العمالة وحدها.
تكامل القفل الإلكتروني لخزائن الملفات مع أنظمة إدارة المستندات وبرامج إدارة السجلات
نظام القفل الإلكتروني لخزانة الملفات الذي يتكامل مع نظام إدارة المستندات (DMS) يتيح الإسناد الترافقي الآلي لأحداث الوصول المادي مع معاملات السجلات الرقمية من أجل الامتثال. يوفر القفل شوط مزلاج من 10 مم إلى 18 مم بقوة إغلاق من 8 نيوتن إلى 25 نيوتن. تستهلك نماذج الملف اللولبي من 850 مللي أمبير إلى 1200 مللي أمبير عند 6 فولت إلى 12 فولت تيار مستمر، بينما تستهلك متغيرات علبة التروس ذات المحرك من 200 مللي أمبير إلى 450 مللي أمبير. تتطلب قاعدة أمان HIPAA ضوابط التدقيق، ويلبي نظام القفل الإلكتروني لخزانة الملفات المتكامل مع DMS هذا المطلب بسجلات حيازة موحدة. تتراوح تكاليف التكامل من 2,000 دولار إلى 15,000 دولار للنشر الأولي وأعمال التكوين. يتم استيفاء متطلبات تدقيق NIST SP 800-53 من خلال ربط الأحداث بين سجلات الوصول المادي والرقمي للمراقبة الشاملة وإعداد التقارير عبر المؤسسة.
يتيح التكامل أيضًا سير العمل الآلي. عندما ينتهي جدول الاحتفاظ بالسجلات ويصدر DMS أمر تصرف لمجموعة من السجلات، يمكن برمجة نظام القفل الإلكتروني لخزانة الملفات لمنع فتح الدرج الذي يحتوي على تلك السجلات حتى يأذن مدير السجلات بالتصرف، مما يضمن عدم إزالة أي سجلات مادية من الخزانة خلال فترة الاحتفاظ. عندما يتم إصدار أمر حجز قضائي، يمكن ضبط القفل على وضع "الحجز"، حيث يمكن فقط لبيانات اعتماد الفريق القانوني فتح الدرج، مما يمنع التدمير غير المقصود للسجلات الخاضعة للحجز. عندما يتم إنهاء خدمة موظف، يمكن لنظام DMS أو نظام الموارد البشرية تشغيل إلغاء تنشيط بيانات الاعتماد في منصة إدارة القفل الإلكتروني لخزانة الملفات، مما يضمن إلغاء وصول الموظف المفصول إلى السجلات المادية في وقت واحد مع وصوله الرقمي، مما يسد "فجوة الوصول المادي" التي تعتبر نتيجة شائعة في عمليات تدقيق ما بعد إنهاء الخدمة. يدعم التكامل أيضًا تتبع المخزون القائم على الموقع: عندما يظهر سجل تدقيق القفل الإلكتروني لخزانة الملفات أنه تم فتح درج في الساعة 10:00 صباحًا وإغلاقه في الساعة 10:15 صباحًا، يمكن لنظام إدارة السجلات أن يستنتج أنه تم الوصول إلى السجلات الموجودة في ذلك الدرج خلال تلك النافذة، مما يوفر ارتباطًا تقريبيًا ولكنه مفيد بين حركة الملفات المادية وتتبع السجلات الرقمية.
تشمل المتطلبات الفنية للتكامل اتصال شبكة مستقر بين منصة إدارة القفل الإلكتروني لخزانة الملفات وخادم DMS/ERMS، والذي يمكن أن يكون محليًا أو قائمًا على السحابة أو هجينًا. قد يتصل نظام القفل الإلكتروني لخزانة الملفات بالشبكة عبر Wi-Fi (802.11 b/g/n، عادةً 2.4 جيجاهرتز) أو شبكة Bluetooth منخفضة الطاقة أو Zigbee أو بروتوكول لاسلكي خاص، حيث تتواصل كل خزانة من خلال محور أو بوابة تربط بالشبكة المحلية. البوابة عادة ما تكون جهازًا يعمل بالطاقة عبر الإيثرنت (PoE) يدير من 50 إلى 200 قفل ضمن نطاق من 30 م إلى 100 م، حسب بناء المبنى والبروتوكول اللاسلكي. يجب أن يدعم API التكامل مصادقة TLS المتبادلة أو OAuth 2.0 مع منح بيانات اعتماد العميل أو مصادقة مفتاح API لمنع الوصول غير المصرح به إلى منصة إدارة القفل. يجب أن يدعم التكامل أيضًا اشتراك الأحداث — يشترك DMS/ERMS في أنواع أحداث محددة من نظام القفل الإلكتروني لخزانة الملفات — بدلاً من مطالبة منصة إدارة القفل باستقصاء DMS/ERMS عن التغييرات، مما يقلل من حركة مرور الشبكة ويضمن معالجة الأحداث في الوقت الفعلي. بالنسبة للمؤسسات التي تستخدم منصة إدارة معلومات الأمن المادي (PSIM) أو نظام إدارة المباني (BMS)، يمكن لنظام القفل الإلكتروني لخزانة الملفات التكامل من خلال واجهة قياسية مثل ONVIF Profile A أو API خاص، مما يتيح المراقبة الموحدة لجميع نقاط الوصول المادي — الأبواب والبوابات وخزائن الملفات وغرف التخزين — من لوحة تحكم واحدة. تتراوح تكلفة التكامل من 2,000 إلى 15,000 دولار أمريكي للنشر الأولي اعتمادًا على عدد الأنظمة التي يتم دمجها وتعقيد API والحاجة إلى التطوير المخصص، مع تكاليف صيانة مستمرة تتراوح من 500 إلى 3,000 دولار أمريكي سنويًا لتحديثات إصدار API وتصحيحات البرامج.
أطر الامتثال للسجلات التي تدفع قرار القفل الإلكتروني لخزائن الملفات
إن نشر نظام القفل الإلكتروني لخزانة الملفات مدفوع بالمتطلبات التنظيمية التي تفرض ضوابط الوصول المادي وسجلات التدقيق للسجلات التي تحتوي على معلومات حساسة. يوفر القفل شوط مزلاج من 10 مم إلى 18 مم بقوة إغلاق من 8 نيوتن إلى 25 نيوتن. تستهلك نماذج الملف اللولبي من 850 مللي أمبير إلى 1200 مللي أمبير عند 6 فولت إلى 12 فولت تيار مستمر، بينما تستهلك متغيرات علبة التروس ذات المحرك من 200 مللي أمبير إلى 450 مللي أمبير. تتطلب قاعدة أمان HIPAA ضمانات مادية لـ ePHI، ويلبي نظام القفل الإلكتروني لخزانة الملفات مع سجل التدقيق هذا المطلب. تتراوح عقوبات HIPAA من 100 دولار إلى 50,000 دولار لكل انتهاك، مما يجعل تكلفة كل درج من 89 دولارًا إلى 350 دولارًا تافهة مقارنة بالمسؤولية المحتملة. يتم أيضًا استيفاء متطلبات الوصول المادي لـ NIST SP 800-171 للمعلومات غير المصنفة الخاضعة للرقابة من خلال تسجيل الأحداث وإدارة بيانات الاعتماد للامتثال الكامل.
يقود القسم 404 من قانون ساربينز-أوكسلي (SOX) عمليات نشر القفل الإلكتروني لخزائن الملفات في الشركات المتداولة علنًا ومدققيها. يتطلب SOX 404 من الإدارة تقييم فعالية الضوابط الداخلية على التقارير المالية والإبلاغ عنها، ويتطلب معيار التدقيق 2201 (AS 2201) الصادر عن PCAOB من المدققين اختبار الفعالية التشغيلية للضوابط التي تعالج مخاطر التحريف الجوهري. تعتبر ضوابط الوصول المادي على السجلات المالية — بما في ذلك ملفات الحسابات الدائنة ودعم دفتر الأستاذ العام وأوراق عمل التدقيق وملفات العقود — "نشاط تحكم" في إطار عمل COSO للرقابة الداخلية، وغياب ضوابط الوصول المادي هو قصور يجب الإبلاغ عنه للجنة التدقيق. يوفر نظام القفل الإلكتروني لخزانة الملفات مع سجل التدقيق دليلاً مباشرًا على أن عنصر التحكم مصمم ويعمل بفعالية، ويستخدم المدققون الخارجيون سجل التدقيق كدليل على اختبار التحكم. يمكن أن يؤدي عدم الامتثال لـ SOX إلى عقوبات على شهادة الرئيس التنفيذي والمدير المالي بموجب القسم 906، بما في ذلك غرامات تصل إلى 5 ملايين دولار أمريكي والسجن لمدة تصل إلى 20 عامًا، بالإضافة إلى الشطب من البورصات وفقدان ثقة المستثمرين.
تتطلب المادة 32 من اللائحة العامة لحماية البيانات (GDPR) من مراقبي البيانات ومعالجيها تنفيذ "تدابير تقنية وتنظيمية مناسبة لضمان مستوى من الأمان يتناسب مع المخاطر"، بما في ذلك "القدرة على ضمان السرية المستمرة والنزاهة والتوافر والمرونة لأنظمة وخدمات المعالجة". لا تميز اللائحة العامة لحماية البيانات بين السجلات الرقمية والمادية — أي معالجة للبيانات الشخصية، بما في ذلك تخزين الملفات الورقية التي تحتوي على بيانات شخصية، تخضع لمتطلبات الأمان. تحدد إرشادات فريق العمل بموجب المادة 29 بشأن المادة 32 على وجه التحديد "ضوابط الوصول المادي إلى مناطق التخزين وخزائن الملفات" كإجراء مناسب لحماية البيانات الشخصية من الوصول غير المصرح به. يتم احتساب غرامات اللائحة العامة لحماية البيانات كنسبة مئوية من إجمالي المبيعات السنوية العالمية — تصل إلى 4 بالمائة أو 20 مليون يورو، أيهما أعلى — ويتطلب شرط "التدابير التنظيمية" القدرة على إثبات الامتثال من خلال سجلات أنشطة المعالجة وسجلات الوصول. يوفر سجل تدقيق القفل الإلكتروني لخزانة الملفات الدليل المستندي على أن المؤسسة قد نفذت ضوابط الوصول ويمكنها إثبات من قام بالوصول إلى أي بيانات شخصية ومتى.
تتطلب قاعدة الضمانات بموجب قانون جرام-ليتش-بليلي (GLBA) من المؤسسات المالية تنفيذ "ضوابط الوصول على أنظمة معلومات العملاء، بما في ذلك ... ضوابط للمصادقة والسماح بالوصول فقط للأفراد المصرح لهم" و"سجلات تدقيق لاكتشاف والاستجابة للوصول غير المصرح به". تعمل تعديلات لجنة التجارة الفيدرالية (FTC) لعام 2023 على قاعدة الضمانات على تمديد المتطلبات صراحةً إلى "أي موقع يتم فيه الاحتفاظ بمعلومات العملاء، بما في ذلك خزائن الملفات وغرف التخزين ومرافق التخزين خارج الموقع". يتطلب DFARS 252.204-7012 الصادر عن وزارة الدفاع من المقاولين الذين يتعاملون مع معلومات غير مصنفة خاضعة للرقابة (CUI) أو معلومات دفاعية مشمولة (CDI) تنفيذ متطلبات أمان NIST SP 800-171، بما في ذلك ضوابط الوصول المادي (3.10.1) ومراقبة الوصول المادي (3.10.2). يتم استيفاء متطلبات NIST SP 800-171 بأن "الوصول المادي إلى أنظمة المؤسسة ... يتم مراقبته والتحكم فيه" مباشرة من خلال نظام القفل الإلكتروني لخزانة الملفات مع سجل التدقيق. الخيط المشترك عبر جميع هذه الأطر هو أن الوصول المادي إلى السجلات يجب أن يكون خاضعًا للتحكم والمصادقة والتدقيق والإثبات — ولا يمكن لقفل المفتاح الميكانيكي توفير أي من هذه القدرات. لذلك، فإن مبرر العمل للتعديل التحديثي الإلكتروني لقفل خزانة الملفات ليس ترقية أمنية تقديرية بل استثمار امتثال إلزامي مضمن بالفعل في ملف المخاطر التنظيمية للمؤسسة.
اختيار نظام القفل الإلكتروني المناسب لخزانة الملفات: إطار عمل لاتخاذ القرار للامتثال والعمليات
يتطلب اختيار نظام القفل الإلكتروني لخزانة الملفات تقييم متطلبات الامتثال وجرد الخزائن وعدد المستخدمين والبنية التحتية لبيانات الاعتماد والميزانية عبر المؤسسة. يوفر القفل شوط مزلاج من 10 مم إلى 18 مم بقوة إغلاق من 8 نيوتن إلى 25 نيوتن. تستهلك نماذج الملف اللولبي من 850 مللي أمبير إلى 1200 مللي أمبير عند 6 فولت إلى 12 فولت تيار مستمر، بينما تستهلك متغيرات علبة التروس ذات المحرك من 200 مللي أمبير إلى 450 مللي أمبير. تتطلب قاعدة أمان HIPAA ضوابط الوصول إلى المنشأة، ويلبي نظام القفل الإلكتروني لخزانة الملفات مع سجل التدقيق هذا المطلب. تتراوح تكاليف الأجهزة لكل درج من 89 دولارًا إلى 350 دولارًا. يتم استيفاء ضوابط الوصول المادي لـ NIST SP 800-53 من خلال التسلسل الهرمي لبيانات الاعتماد والتكوين الآمن عند الفشل. تتراوح التكلفة الإجمالية للملكية لنشر 100 درج على مدى 5 سنوات من 25,000 دولار إلى 85,000 دولار اعتمادًا على التعقيد ونوع بيانات الاعتماد المختار للتركيب.
يحدد بُعد عدد المستخدمين وأنماط الوصول نوع بيانات الاعتماد وتعقيد التسلسل الهرمي لبيانات الاعتماد. يحتاج قسم السجلات الطبية الذي يضم 50 مستخدمًا يصلون إلى 10 خزائن ملفات 200 مرة يوميًا إلى بيانات اعتماد عالية الإنتاجية — RFID أو تقارب BLE — لتجنب الاختناقات في محطة حفظ الملفات. يمكن لمكتب قانوني يضم 10 محامين و 5 مساعدين قانونيين يصلون إلى 20 خزانة 30 مرة يوميًا استخدام رموز PIN مع تسلسل هرمي لبيانات اعتماد المشرف الذي يمنح الشركاء المديرين إمكانية الوصول إلى جميع الأدراج والزملاء إمكانية الوصول فقط إلى ملفات القضايا المخصصة لهم. يقوم بُعد البنية التحتية لإدارة بيانات الاعتماد بتقييم ما إذا كانت المؤسسة تمتلك بالفعل نظام PACS للوصول إلى المبنى، ونظام موارد بشرية (HR) لتعيين الموظفين وإنهاء خدمتهم، ونظام DMS/ERMS لإدارة السجلات. نظام القفل الإلكتروني لخزانة الملفات الذي يتكامل مع PACS الحالي يسمح لنفس شارة الموظف بفتح الأبواب وخزائن الملفات، مما يقلل من عبء إدارة بيانات الاعتماد ويلغي حاجة المستخدمين لحمل بيانات اعتماد منفصلة لخزانة الملفات. النظام الذي يتكامل مع نظام الموارد البشرية يمكنه أتمتة توفير بيانات الاعتماد وإلغاء توفيرها، مما يضمن إلغاء الوصول المادي إلى السجلات في غضون دقائق من إنهاء خدمة الموظف — وهو عنصر تحكم يتم اختباره من قبل مدققي SOX و HIPAA. يشمل بُعد الميزانية تكلفة الأجهزة لكل درج (89 إلى 350 دولارًا أمريكيًا)، وعمالة التركيب (30 إلى 100 دولار أمريكي لكل درج بدون حفر، و 50 إلى 150 دولارًا أمريكيًا لكل درج بالحفر)، وترخيص برنامج إدارة بيانات الاعتماد (500 إلى 5,000 دولار أمريكي سنويًا لمنصات المؤسسات)، وتطوير التكامل (2,000 إلى 15,000 دولار أمريكي)، واستبدال البطارية (5 إلى 15 دولارًا أمريكيًا لكل قفل سنويًا للقلوية، و 10 إلى 25 دولارًا أمريكيًا لكل قفل سنويًا لليثيوم)، والصيانة (50 إلى 200 دولار أمريكي لكل قفل سنويًا لتمديد الضمان والدعم الفني). تتراوح التكلفة الإجمالية للملكية لنشر 100 درج على مدى 5 سنوات من 25,000 إلى 85,000 دولار أمريكي، اعتمادًا على نوع بيانات الاعتماد وتعقيد التكامل ودورة استبدال البطارية. إن تجنب تكلفة الامتثال — تجنب غرامة HIPAA واحدة أو قصور SOX أو عقوبة GDPR — يتجاوز التكلفة الإجمالية للنشر بعامل يتراوح من 10 إلى 100، مما يجعل التعديل التحديثي الإلكتروني لقفل خزانة الملفات واحدًا من أعلى استثمارات الامتثال عائدًا المتاحة للمؤسسات التي تدير سجلات الوسائط المختلطة.
أخطاء التركيب الشائعة وكيفية تجنبها في مشاريع التعديل التحديثي الإلكتروني لقفل خزائن الملفات
يتطلب مشروع التعديل التحديثي الإلكتروني لقفل خزانة الملفات تركيبًا دقيقًا لتجنب الأخطاء التي تؤخر عمليات نشر الامتثال وتزيد التكاليف بشكل كبير. يوفر القفل شوط مزلاج من 10 مم إلى 18 مم بقوة إغلاق من 8 نيوتن إلى 25 نيوتن. تستهلك نماذج الملف اللولبي من 850 مللي أمبير إلى 1200 مللي أمبير عند 6 فولت إلى 12 فولت تيار مستمر، بينما تستهلك متغيرات علبة التروس ذات المحرك من 200 مللي أمبير إلى 450 مللي أمبير. تتطلب قاعدة أمان HIPAA ضوابط الوصول إلى المنشأة، ويلبي نظام القفل الإلكتروني لخزانة الملفات مع سجل التدقيق هذا المطلب. يمكن أن يكلف التحديد الخاطئ لنوع القفل من 100 دولار إلى 250 دولارًا لكل زيارة إرجاع. يمكن أن يؤدي اختيار وضع الفشل الخاطئ إلى تعريض السجلات للوصول غير المصرح به أثناء انقطاع التيار الكهربائي. يتم استيفاء ضوابط الوصول المادي لـ NIST SP 800-53 من خلال التركيب الصحيح واختبار بيانات الاعتماد والتحقق من الآمن عند الفشل قبل مغادرة الفني للموقع.
يتطور سوق القفل الإلكتروني لخزائن الملفات نحو الشبكات اللاسلكية المتداخلة والتحليلات المدعومة بالذكاء الاصطناعي وإدارة السجلات المادية والرقمية الموحدة على مدى السنوات القليلة القادمة. يوفر القفل شوط مزلاج من 10 مم إلى 18 مم بقوة إغلاق من 8 نيوتن إلى 25 نيوتن. تستهلك نماذج الملف اللولبي من 850 مللي أمبير إلى 1200 مللي أمبير عند 6 فولت إلى 12 فولت تيار مستمر، بينما تستهلك متغيرات علبة التروس ذات المحرك من 200 مللي أمبير إلى 450 مللي أمبير مع تيار احتجاز صفري. تتطلب قاعدة أمان HIPAA ضوابط الوصول إلى المنشأة وضوابط التدقيق، ويلبي نظام القفل الإلكتروني لخزانة الملفات مع الشبكات اللاسلكية المتداخلة هذه المتطلبات. يعمل كل قفل كعقدة في شبكة ذاتية الإصلاح. تتراوح تكاليف التعديل التحديثي من 89 دولارًا إلى 350 دولارًا لكل درج. يتم استيفاء ضوابط الوصول المادي لـ NIST SP 800-53 من خلال مزامنة بيانات الاعتماد والتشغيل الآمن عند الفشل عبر الشبكة اللاسلكية.
غير متأكد أي مستشعر يناسب مشروعك؟
تحدث مع مهندسي تطبيق الموجات المليمترية لدينا للحصول على استشارة مجانية.
ابحث عن مستشعر الحضور المناسب لمشروع فندقك
قارن بين 3 بروتوكولات، راجع دراسات حالة الفنادق، وحمّل دليل التركيب
منتجات ذات صلة
3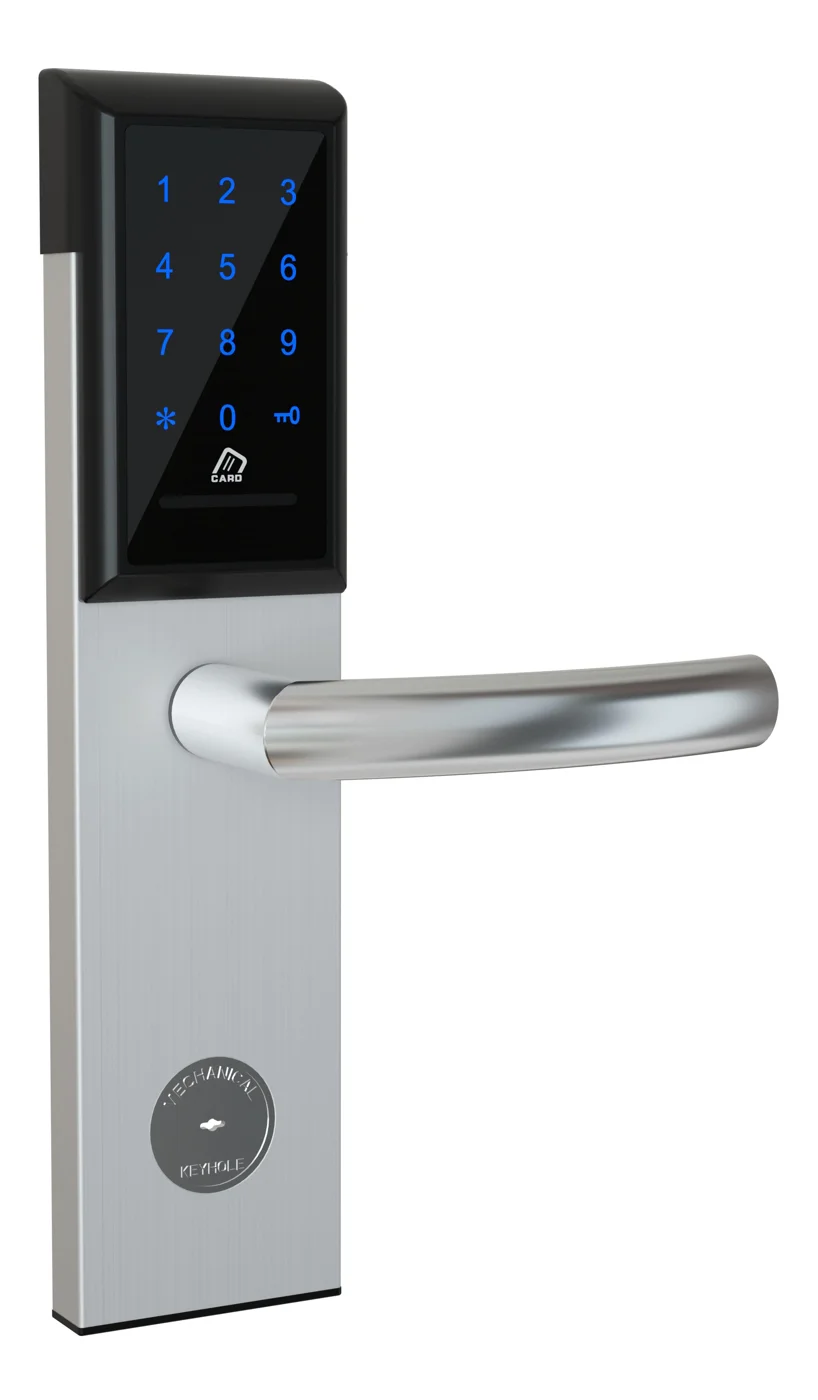
قفل خزانة مكتب — PIN + بطاقة للأرشيف والدرج
قفل خزانة مكتب غير متصل بشبكة PIN + بطاقة لخزائن الملفات والدرج. يعمل بالبطارية، تركيب في 5 دقائق، بدون WiFi أو إدارة مفاتيح. معتمد CE/FCC/RoHS.
تشير هذه الصفحة بالفعل إليه كمرجع تالٍ موصى به.
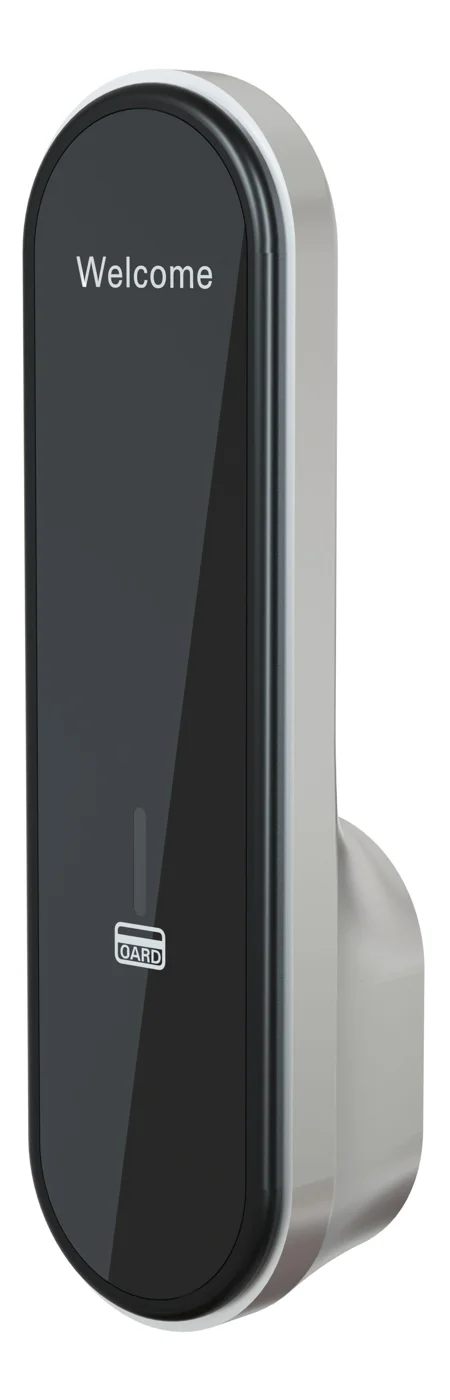
قفل خزانة RFID — بطاقة MIFARE، مصادقة دون اتصال
قفل خزانة RFID MIFARE دون اتصال لنادي رياضي، سبا، ومكاتب. فتح باللمس 13.56 MHz، لا يحتاج WiFi، تركيب في 5 دقائق. هيكل سبيكة زنك، طاقة بطارية.
تشير هذه الصفحة بالفعل إليه كمرجع تالٍ موصى به.
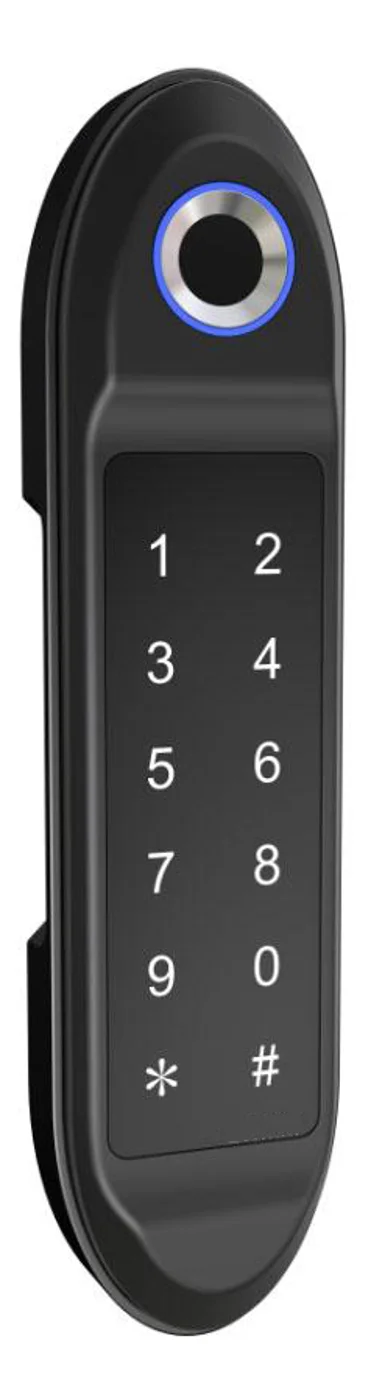
قفل خزانة إلكتروني بكود PIN — مستقل، بدون واي فاي
قفل خزانة بلوحة أرقام للعمل دون اتصال. مثالي للأندية والمكاتب. يعمل بالبطارية، تركيب سريع خلال 5 دقائق، بدون حاجة لخادم سحابي.
تشير هذه الصفحة بالفعل إليه كمرجع تالٍ موصى به.
مقالات المدونة ذات الصلة
3
قفل الأدراج ببصمة الإصبع: الدليل الشامل لأمن الأدراج البيومترية 2026
استكشف تقنية قفل الأدراج ببصمة الإصبع مع المواصفات التفصيلية والأنواع وأدلة التركيب وحالات الاستخدام لأمن الأدراج في المنزل والمكتب والرعاية الصحية.
إنه يدعم نفس سياق المنتج: قفل خزانة مكتب — PIN + بطاقة للأرشيف والدرج, قفل خزانة RFID — بطاقة MIFARE، مصادقة دون اتصال, قفل خزانة إلكتروني بكود PIN — مستقل، بدون واي فاي.
قفل الخزانة ببصمة الإصبع: الدليل الكامل لأمن الخزائن البيومترية في 2026
تعرف على كيفية ترقية قفل الخزانة ببصمة الإصبع لأمن خزائن الصالات الرياضية والمدارس وأماكن العمل باستخدام التحكم في الوصول البيومتري. قارن بين الموديلات والميزات وخيارات التركيب.
إنه يدعم نفس سياق المنتج: قفل خزانة إلكتروني بكود PIN — مستقل، بدون واي فاي.
قفل خزانة خدمات الطوارئ الطبية: أمان الأدوية الممتثل لـ DEA لمركبات المسعفين
دليل قفل خزانة EMS للامتثال للجدول الثاني لـ DEA، والمصادقة المزدوجة، ودليل العبث، وسجل التدقيق، وطاقة المركبة، والتكامل مع ePCR لأساطيل سيارات الإسعاف.
إنه يدعم نفس سياق المنتج: قفل خزانة مكتب — PIN + بطاقة للأرشيف والدرج.
حدد مشروع فندقك مع مهندسينا
أخبرنا بعدد الغرف ونوع السقف والبروتوكول المفضل. سنعود إليك بخطة عينات وعرض سعر خلال 24 ساعة عمل.
- انتقل من الإرشادات العامة إلى نقاش حول المنتج أو التطبيق.
- استخدم RFQ عندما يحتاج التسعير أو الرسومات أو MOQ أو توقيت الإطلاق إلى هيكلة.
- أبقِ مسار اتصال مباشر ظاهرًا للتوضيحات السريعة والتسليم.