الدليل الكامل لنظام إدارة الخزائن الإلكترونية: تكامل البرامج والأجهزة
استكشف منصات نظام إدارة الخزائن الإلكترونية: الإشغال في الوقت الفعلي، تعيين بيانات الاعتماد، الفتح عن بُعد، تكامل API/SIEM، النشر المحلي مقابل السحابي، والأمان المؤسسي للصالات الرياضية والمدارس والفنادق والمكاتب.
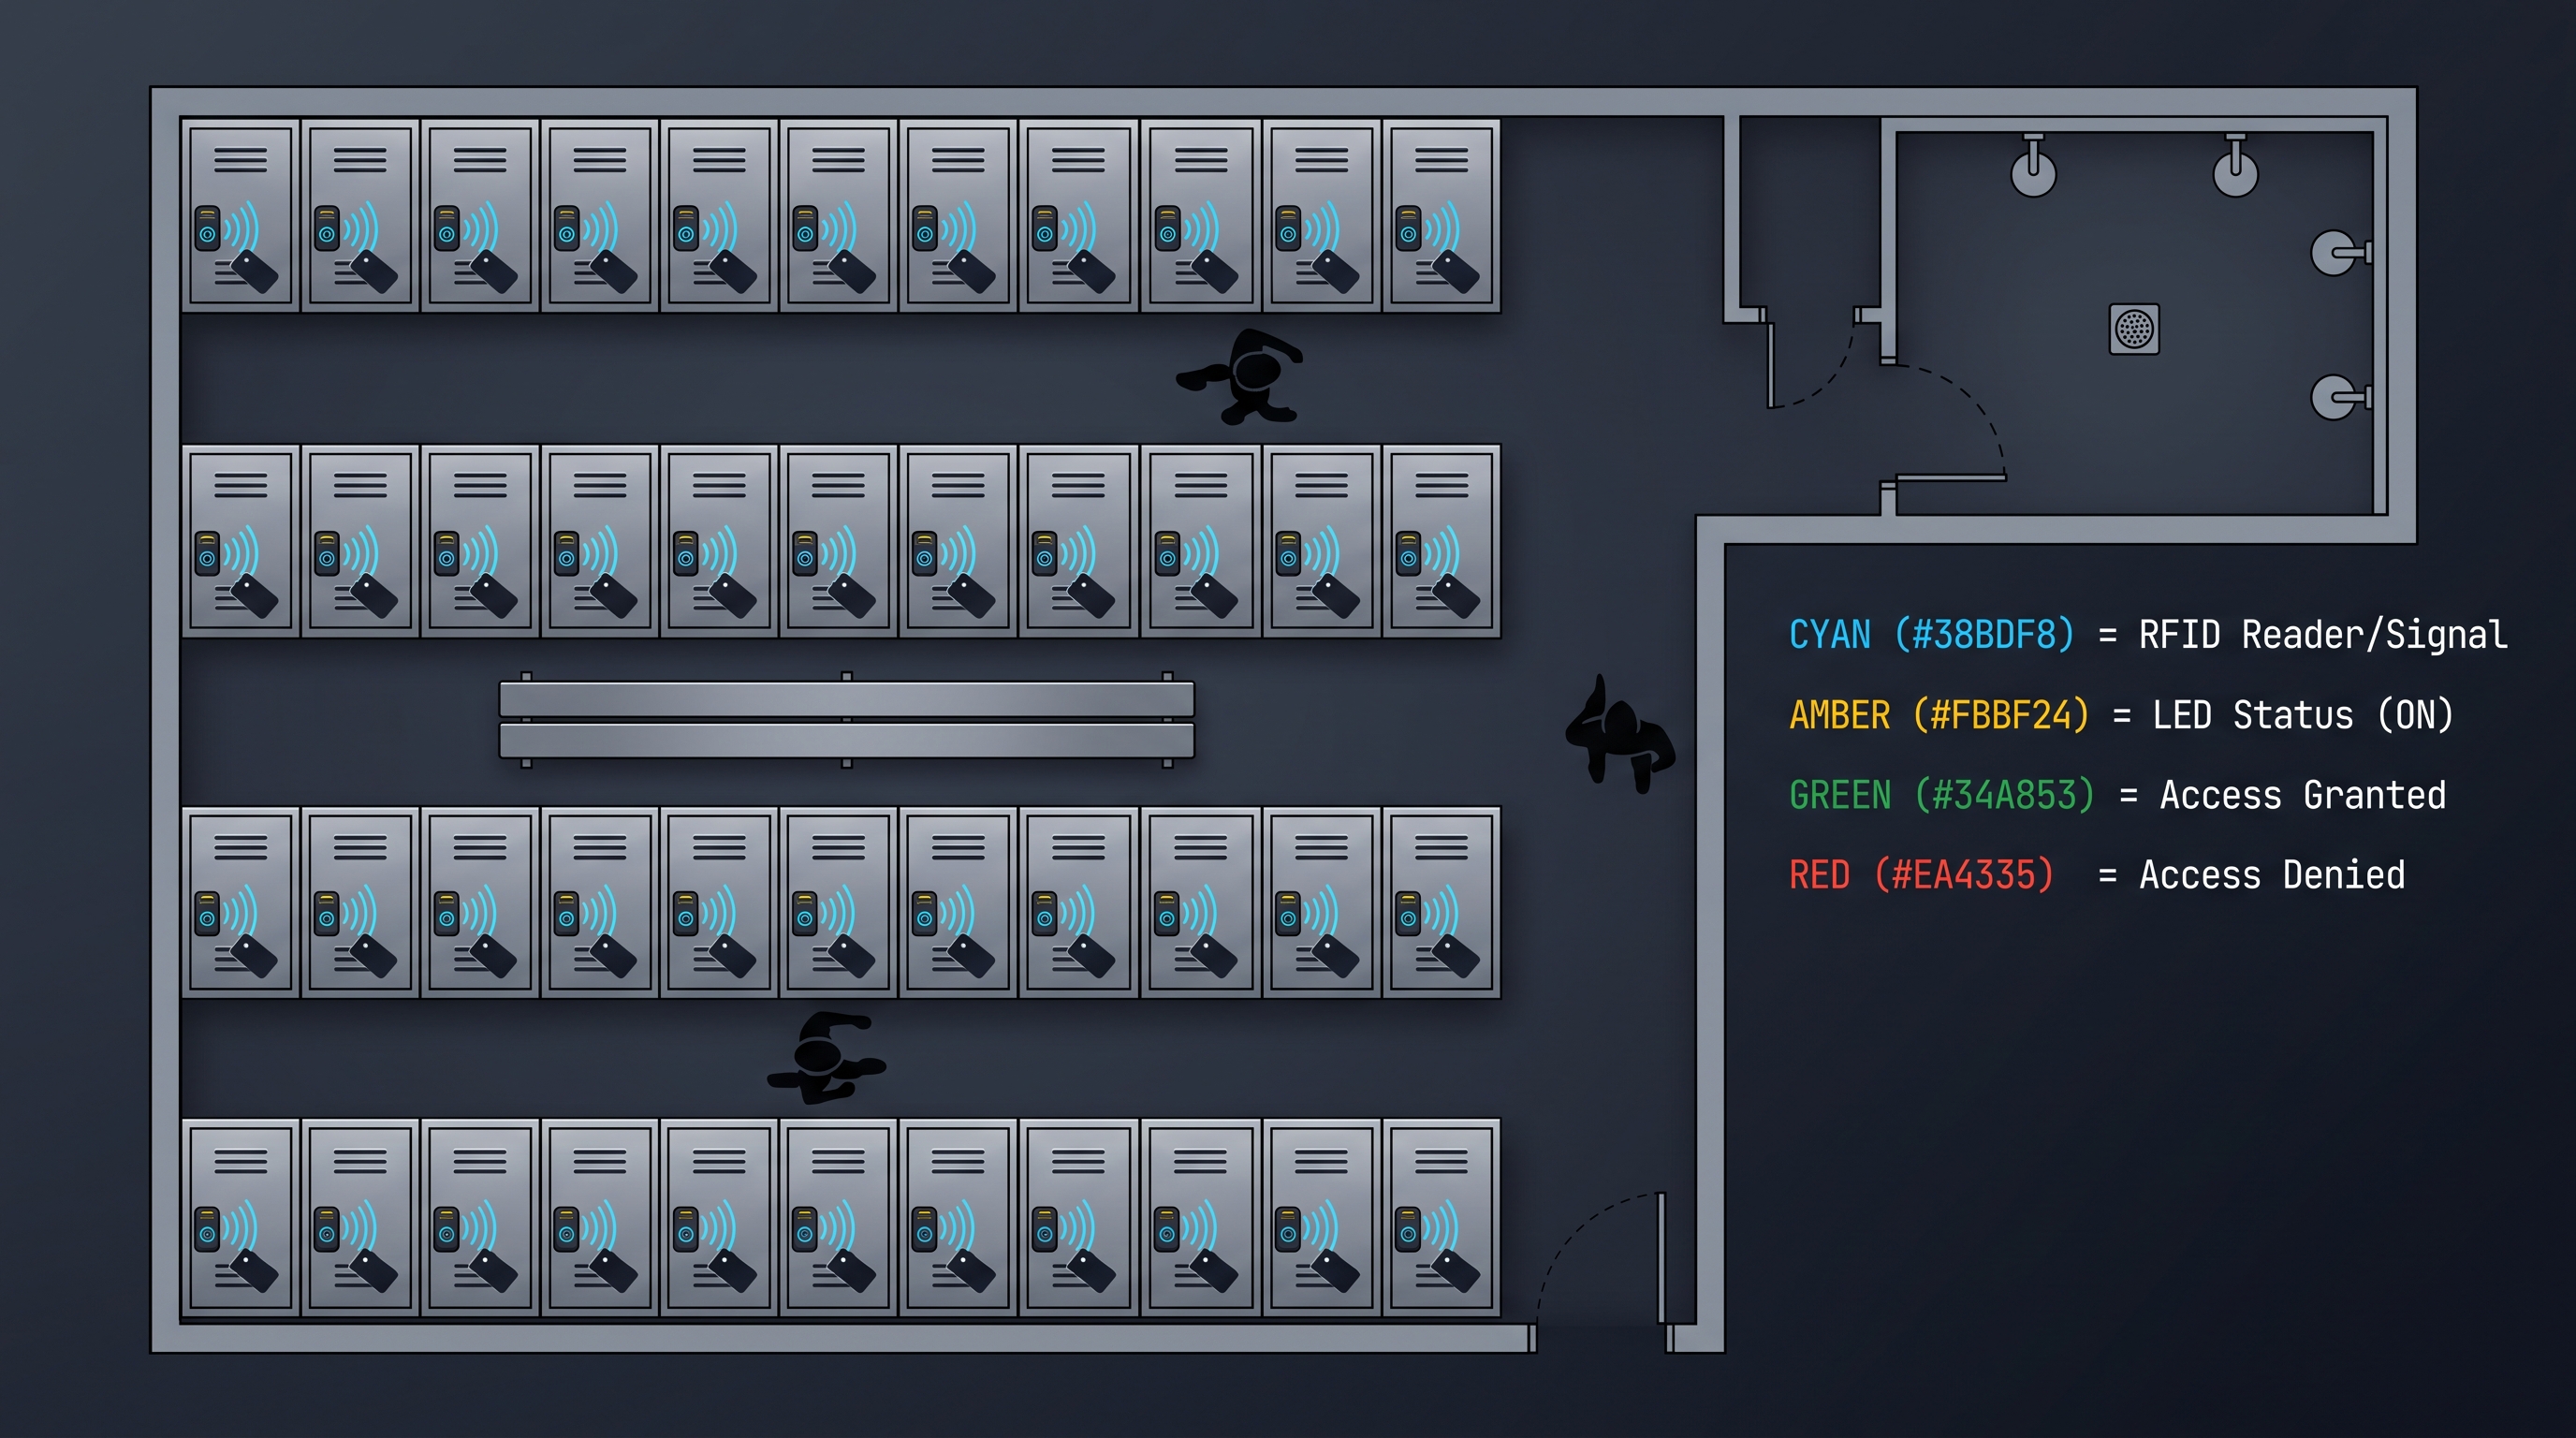
ما هو نظام إدارة الخزائن الإلكترونية؟
نظام إدارة الخزائن الإلكترونية هو منصة برمجية وسحابية مركزية تتحكم في أساطيل الخزائن الإلكترونية وتراقبها وتديرها عبر موقع واحد أو عدة مواقع. تستبدل هذه الأنظمة الأساليب التقليدية القائمة على المفاتيح الميكانيكية أو العملات المعدنية ببيانات اعتماد رقمية، وقياس عن بعد للإشغال في الوقت الفعلي، وقدرات الفتح عن بُعد، وتسجيل تدقيق مفصل. في جوهره، يتكامل نظام إدارة الخزائن الإلكترونية مباشرة مع أجهزة الخزائن الإلكترونية - عادةً أقفال إلكترونية تدعم تقنية Bluetooth Low Energy (BLE) أو RFID أو NFC أو Wi-Fi - ويعرض لوحة تحكم موحدة تعرض حالة كل خزانة (مشغولة، متاحة، محجوزة، أو خارج الخدمة) ضمن فترات تحديث تقل عن 100 مللي ثانية. تغطي عمليات النشر المؤسسية عادةً من 500 إلى أكثر من 10000 وحدة خزانة عبر عشرات المواقع، وتتعامل مع 50000 إلى أكثر من مليون معاملة بيانات اعتماد يوميًا مع وقت تشغيل منصة بنسبة 99.95٪ أو أعلى. تبلغ أوقات استجابة API للعمليات الأساسية - القفل، الفتح، استعلام الحالة، تعيين بيانات الاعتماد - عادةً أقل من 200 مللي ثانية عند المئين 95 عند نشرها على بنية تحتية مخصصة. تدعم المنصات الرائدة التكامل مع أنظمة إدارة الممتلكات (PMS)، وأنظمة معلومات الموارد البشرية (HRIS)، وموفري الدخول الموحد (SSO) عبر SAML 2.0 أو OAuth 2.0، وأدوات معلومات الأمان وإدارة الأحداث (SIEM) مثل Splunk أو Sumo Logic أو Elastic Stack. يختلف تسعير نظام إدارة الخزائن الإلكترونية بشكل كبير: تتراوح اشتراكات SaaS من 1.50 دولارًا إلى 8.00 دولارات لكل خزانة شهريًا اعتمادًا على مستوى الميزات، بينما تكلف التراخيص الدائمة المحلية عادةً من 25000 دولار إلى 150000 دولار للمنصة الأساسية بالإضافة إلى 15 إلى 45 دولارًا لكل خزانة لطبقة تكامل الأجهزة. يبلغ متوسط رسوم الصيانة السنوية لعمليات النشر المحلية 18 إلى 22 بالمائة من قيمة الترخيص. تفضل المؤسسات التي تتعامل مع البيانات الحساسة أو تعمل في قطاعات منظمة مثل الرعاية الصحية أو الحكومة أو التمويل بشكل كبير عمليات النشر المحلية أو الهجينة للاحتفاظ بالسيطرة الكاملة على بيانات الاعتماد ومسارات التدقيق وحدود الشبكة. نظام إدارة الخزائن الإلكترونية ليس مجرد بديل رقمي لموزع العملات المعدنية - بل هو قطعة أساسية من البنية التحتية للوصول المادي تقع جنبًا إلى جنب مع قارئات الشارات وأنظمة إدارة الزوار ولوحات التحكم في الوصول في النظام البيئي الأوسع للأمان. تعرض المنصات الحديثة واجهات برمجة تطبيقات RESTful (وبشكل متزايد نقاط نهاية GraphQL) التي تمكن مراكز عمليات الأمان (SOCs) من استيعاب أحداث الخزائن في خطوط أنابيب SIEM للكشف عن الحالات الشاذة في الوقت الفعلي، وإعداد تقارير الامتثال، والتحقيق الجنائي. تسارع التحول من الخزائن الميكانيكية المستقلة إلى أساطيل الخزائن الإلكترونية المتصلة بالشبكة بشكل كبير منذ عام 2022، مدفوعًا بتوقعات النظافة غير التلامسية بعد الجائحة، وانتشار توصيل بيانات الاعتماد عبر الهاتف المحمول أولاً، وتوفير التكاليف التشغيلية للتعيين الآلي للخزائن مقابل إدارة المفاتيح اليدوية. يمثل نظام إدارة الخزائن الإلكترونية اليوم تقاربًا للتحكم في الوصول المادي، وإدارة أجهزة إنترنت الأشياء، وهندسة SaaS السحابية الأصلية - وهو مزيج ثلاثي يحقق عائدًا ملموسًا على الاستثمار من خلال تقليل النفقات العامة للموظفين، والقضاء على تكاليف استبدال المفاتيح، والرؤى المستندة إلى البيانات حول الاستخدام التي تفيد تخطيط المرافق.
المكونات الرئيسية لهندسة نظام إدارة الخزائن الإلكترونية
يتألف نظام إدارة الخزائن الإلكترونية من الدرجة الإنتاجية من عدة طبقات مترابطة، كل منها مسؤولة عن وظائف متميزة تتراوح من الاتصال بالأجهزة إلى واجهات المستخدم. يعد فهم هذه البنية أمرًا ضروريًا لمديري تكنولوجيا المعلومات ومديري المرافق ومهندسي الأمن الذين يقومون بتقييم المنصات للنشر المؤسسي. تتكون طبقة الأجهزة من أقفال الخزائن الإلكترونية - عادةً أقفال أسطوانية أو كام تدعم BLE مع وحدات تحكم دقيقة على متنها تدير تشغيل المحرك ومراقبة البطارية والاتصال اللاسلكي. تتواصل هذه الأقفال مع أجهزة البوابة المحلية - إما جسور BLE-to-Ethernet مخصصة أو نقاط وصول تدعم Wi-Fi - التي تنقل الأوامر والقياس عن بعد إلى خادم المنصة. تعتبر طبقة البوابة حاسمة في نظام إدارة الخزائن الإلكترونية لأنها تحدد زمن الوصول والإنتاجية والموثوقية. تتعامل بوابات الدرجة المؤسسية مع ما يصل إلى 256 قفلاً لكل وحدة وتدعم الاتصال المشفر باستخدام TLS 1.3 مع المصادقة المتبادلة (mTLS) لمنع هجمات إعادة التشغيل وانتحال الجهاز. تستضيف طبقة خادم التطبيق منطق الأعمال الأساسي: إدارة بيانات الاعتماد، وتتبع الإشغال، والجدولة، وتكامل الفوترة، وتنفيذ السياسات. في عمليات النشر المحلية، يعمل هذا على مجموعات VMware vSphere أو Hyper-V مع قواعد بيانات PostgreSQL أو SQL Server الخلفية، بينما تستخدم عمليات نشر SaaS خدمات صغيرة معبأة في حاويات يتم تنسيقها بواسطة Kubernetes عبر مناطق سحابية متعددة (multi-AZ). تعرض طبقة بوابة API نقاط نهاية RESTful - عادةً من 80 إلى 120 نقطة نهاية متميزة تغطي إدارة مخزون الخزائن، وإدارة المستخدمين، وتعيين بيانات الاعتماد، وبث الأحداث، وإعداد التقارير، وإدارة النظام. يمكن تكوين تحديد المعدل، بحدود نموذجية تبلغ 1000 طلب في الدقيقة لكل مستأجر للمستويات القياسية و 10000 طلب في الدقيقة للخطط المؤسسية. تتضمن طبقة العرض التقديمي لوحة تحكم إدارية على الويب، وتطبيقات جوال للمستخدمين النهائيين، واختيارياً واجهات أكشاك لتعيين الخزائن عند الوصول. يوفر نظام إدارة الخزائن الإلكترونية المصمم جيدًا التحكم في الوصول القائم على الأدوار (RBAC) بأدوار محددة مسبقًا مثل مسؤول النظام، ومدير المرفق، ومشغل الموقع، والمدقق، ووكيل مكتب المساعدة، لكل منها أذونات دقيقة تصل إلى مستوى الخزانة الفردية أو مجموعة الخزائن. تخزن طبقة البيانات جميع أحداث الخزائن، وتعيينات بيانات الاعتماد، وسجلات الوصول، وتاريخ التكوين في نموذج هجين من السلاسل الزمنية والعلائقية. تختلف سياسات الاحتفاظ بالأحداث: 90 يومًا هو المعيار لخطط SaaS، بينما تحتفظ عمليات النشر المحلية عادةً بالبيانات لمدة سنة إلى سبع سنوات اعتمادًا على المتطلبات التنظيمية. تقوم طبقة تكامل SIEM بتنسيق أحداث الخزائن كرسائل syslog أو حمولات JSON متوافقة مع أدوات التنسيق الأمني الشائعة. تتضمن الأحداث النموذجية LOCK_OPENED، LOCK_CLOSED، LOCK_TAMPERED، CREDENTIAL_ASSIGNED، CREDENTIAL_REVOKED، UNLOCK_FAILED (بيانات اعتماد غير صالحة)، UNLOCK_FAILED (بيانات اعتماد منتهية الصلاحية)، GATEWAY_OFFLINE، LOCK_BATTERY_LOW، و FORCED_ENTRY_DETECTED. يحمل كل حدث طابعًا زمنيًا، ومعرف الخزانة، ومعرف الموقع، ومعرف بيانات الاعتماد، ومعرف المستخدم (إن وجد)، ومعرف البوابة، وتوقيعًا تشفيريًا لعدم التنصل. ربما تكون طبقة تجريد الأجهزة (HAL) هي المكون الأكثر تقديرًا: فهي تعمل على تطبيع الأوامر والقياس عن بعد من مختلف مصنعي الأقفال الإلكترونية - بما في ذلك CabinetLock و Salto و Hafele و Digilock و Lowe & Fletcher و Compx - في نموذج بيانات موحد بحيث تظل الطبقات العليا غير مرتبطة ببائع القفل. يدعم نظام إدارة الخزائن الإلكترونية الناضج التبديل السريع لأجهزة القفل دون الحاجة إلى تغييرات على مستوى التطبيق، وهو أمر لا يقدر بثمن لعمليات النشر متعددة المراحل حيث قد تستخدم المباني أو الحرم الجامعية المختلفة علامات تجارية مختلفة للأقفال.
النشر المحلي: المعيار المؤسسي لإدارة الخزائن الإلكترونية
بالنسبة للمؤسسات التي تعطي الأولوية لسيادة البيانات وأمان الشبكة والاستقلال التشغيلي، يظل النشر المحلي لنظام إدارة الخزائن الإلكترونية هو المعيار الذهبي. في هذا النموذج، يتم تثبيت جميع مكونات البرنامج - خادم التطبيق، وقاعدة البيانات، وبوابة API، ولوحة التحكم على الويب، والبرمجيات الوسيطة للتكامل - على البنية التحتية الخاصة بالمؤسسة، سواء على خوادم مادية في مركز بيانات في الموقع أو على أجهزة افتراضية داخل السحابة الخاصة للمؤسسة. الميزة الأساسية هي التحكم الكامل في البيانات: كل تعيين لبيانات الاعتماد، وكل حدث فتح، وكل تغيير في الإشغال يقيم على بنية تحتية تمتلكها المؤسسة وتديرها. هذا أمر غير قابل للتفاوض بالنسبة لمقاولي الدفاع، ومرافق الرعاية الصحية الخاضعة لـ HIPAA، والمؤسسات المالية الخاضعة لـ SOX أو PCI DSS، والوكالات الحكومية التي تتطلب الامتثال لـ FedRAMP أو IL4/IL5. يعمل نظام إدارة الخزائن الإلكترونية المحلي عادةً على ما لا يقل عن ثلاثة خوادم - التطبيق، وقاعدة البيانات، وإدارة البوابة - مهيأة في مجموعة عالية التوفر مع تجاوز الفشل التلقائي. تتطلب مواصفات الأجهزة من 8 إلى 16 vCPU، وذاكرة وصول عشوائي (RAM) من 32 إلى 64 جيجابايت، ومساحة تخزين SSD من 500 جيجابايت إلى 2 تيرابايت لكل خادم، اعتمادًا على حجم الأسطول. يتطلب النشر الذي يدير 2000 خزانة عبر خمسة مواقع مع 50000 معاملة يومية حوالي 200 جيجابايت من مساحة تخزين قاعدة البيانات سنويًا للاحتفاظ الكامل بالأحداث. يستغرق تثبيت وتكوين النظام المحلي عادةً من أربعة إلى ثمانية أسابيع، بما في ذلك توفير الخادم، وإعداد قاعدة البيانات، وتكوين الشبكة، ونشر البوابة، وإقران القفل، وإعداد المستخدم. تتضمن الصيانة المستمرة تحديثات البرامج ربع السنوية، وصيانة قاعدة البيانات الشهرية، والتحقق اليومي من النسخ الاحتياطي. يجب أن تخصص فرق تكنولوجيا المعلومات ما يعادل 0.25 إلى 0.5 موظف بدوام كامل (FTE) للإدارة المستمرة للنظام، على الرغم من أن هذا يختلف بناءً على حجم الأسطول وتعقيد التكامل. تتمثل إحدى المزايا المهمة للنشر المحلي في هيكل التكلفة المتوقع: الترخيص الدائم للمنصة بالإضافة إلى رسوم تكامل الأجهزة لكل خزانة يعني أن التكلفة الإجمالية للملكية تستقر بعد أول 18 إلى 24 شهرًا، بينما تتراكم تكاليف SaaS إلى أجل غير مسمى. بالنسبة لنشر 1000 خزانة على مدى خمس سنوات، تبلغ تكلفة نظام إدارة الخزائن الإلكترونية المحلي حوالي 85000 إلى 180000 دولار إجمالاً، مقارنة بـ 90000 إلى 480000 دولار لـ SaaS بنفس عدد الخزائن (اعتمادًا على التسعير الشهري لكل خزانة). تتطلب بنية الشبكة للنشر المحلي تخطيطًا دقيقًا. يجب أن تكون بوابات الخزائن على نفس الشبكة من الطبقة 2 أو الطبقة 3 الموجهة مثل خادم التطبيق، مع قواعد جدار حماية صارمة تسمح فقط بالاتصال المشفر على المنفذ 443 (HTTPS) واختيارياً المنفذ 1234 للاتصال من البوابة إلى الخادم (قابل للتكوين). يجب على المؤسسات تنفيذ تجزئة الشبكة - وضع بوابات الخزائن على شبكة VLAN مخصصة لإنترنت الأشياء مع قواعد صادرة فقط إلى خادم التطبيق - لمنع الحركة الجانبية في حالة حدوث اختراق. بالنسبة لعمليات النشر متعددة المواقع، تقوم شبكات VPN من موقع إلى موقع أو دوائر MPLS مخصصة بتوصيل المرافق البعيدة بالخادم المركزي، مع بوابات تخزين مؤقت محلية تحافظ على وظيفة الفتح الأساسية إذا تعطل رابط WAN. هذه المرونة المحلية هي سمة مميزة لتصميم نظام إدارة الخزائن الإلكترونية المحلي من الدرجة المؤسسية: حتى إذا كان الخادم المركزي غير قابل للوصول، يمكن لبوابة كل موقع مصادقة بيانات الاعتماد المخزنة مؤقتًا وتنفيذ أوامر الفتح لمدة تصل إلى 48 ساعة من التشغيل المنفصل. تعمل البوابات المزودة ببطارية احتياطية على توسيع نطاق ذلك لتغطية انقطاع التيار الكهربائي، مما يضمن استمرار الوصول إلى الخزائن أثناء انقطاع الخدمة لفترات طويلة.
نشر SaaS: فوائد ومقايضات نظام إدارة الخزائن الإلكترونية السحابي
أصبح نشر البرنامج كخدمة (SaaS) لنظام إدارة الخزائن الإلكترونية هو الخيار السائد لعمليات النشر الصغيرة والمتوسطة الحجم والمؤسسات التي تفضل النفقات التشغيلية (OpEx) على النفقات الرأسمالية (CapEx). في نموذج SaaS، يستضيف موفر المنصة جميع البنية التحتية للبرنامج ويحافظ عليها - عادةً عبر مناطق توفر سحابية متعددة - ويوفر لوحة التحكم وواجهات برمجة التطبيقات عبر الإنترنت العام. تقوم المؤسسة بنشر أجهزة البوابة وأقفال الخزائن الإلكترونية فقط في مرافقها، مع قيام البوابات بإنشاء اتصالات TLS صادرة إلى المنصة السحابية. تلغي هذه البنية الحاجة إلى خوادم محلية، وإدارة قواعد البيانات، وتصحيح البرامج، وإدارة النسخ الاحتياطي، مما يمكن أن يقلل من النفقات العامة لتكنولوجيا المعلومات بنسبة 60 إلى 80 بالمائة مقارنة بالنشر المحلي. نظام إدارة الخزائن الإلكترونية SaaS النموذجي هو متعدد المستأجرين، مما يعني أن مثيل تطبيق واحد يخدم العديد من المؤسسات العملاء مع عزل صارم للبيانات يتم فرضه على مستوى صف قاعدة البيانات ومن خلال مفاتيح تشفير منفصلة لكل مستأجر. يتراوح التسعير الشهري لكل خزانة لـ SaaS من 1.50 دولارًا إلى 8.00 دولارات، حيث تقدم المستويات الأدنى تتبعًا أساسيًا للإشغال وتعيينًا يدويًا لبيانات الاعتماد، بينما تضيف المستويات المميزة تكامل SIEM، وحدود معدل API مخصصة، واتفاقيات مستوى خدمة دعم مخصصة مع أوقات استجابة مدتها 15 دقيقة، وتحليلات متقدمة بما في ذلك نمذجة الاستخدام التنبؤية. عادةً ما تحصل العقود السنوية على خصم بنسبة 10 إلى 20 بالمائة مقارنة بالفواتير الشهرية. سرعة النشر هي ميزة رئيسية لـ SaaS: يمكن شحن البوابات بين عشية وضحاها، ويتم توفير المستأجر البرمجي في غضون ساعات من توقيع العقد. يمكن إقران الأقفال واختبارها في نفس اليوم الذي تصل فيه البوابات، ويمكن للمستخدمين النهائيين تسجيل بيانات الاعتماد في غضون 48 إلى 72 ساعة من بدء المشروع. يتناقض هذا بشكل حاد مع الجدول الزمني الذي يتراوح من أربعة إلى ثمانية أسابيع لعمليات النشر المحلية. ومع ذلك، فإن نشر SaaS لنظام إدارة الخزائن الإلكترونية يقدم تبعيات يجب على المؤسسات تقييمها بعناية. يصبح الاتصال بالإنترنت أمرًا بالغ الأهمية: إذا تعطل اتصال WAN في أحد المرافق، تصبح عمليات القفل المعتمدة على السحابة - تعيين بيانات الاعتماد، الفتح عن بُعد، لوحة حالة التحكم - غير متاحة ما لم تدعم البوابات التخزين المؤقت لبيانات الاعتماد المحلية. تتضمن معظم منصات SaaS المؤسسية الآن هذه الميزة، ولكن من الضروري التحقق من أن البوابة تخزن بيانات الاعتماد مؤقتًا ويمكنها تنفيذ أوامر الفتح أثناء انقطاع الشبكة. تعتبر إقامة البيانات اعتبارًا آخر: تقوم منصات SaaS بتخزين بيانات أحداث الخزائن في البنية التحتية السحابية للموفر، والتي قد تكون موجودة في ولاية قضائية مختلفة عن مرافق المؤسسة. يجب على المؤسسات الخاضعة للائحة العامة لحماية البيانات (GDPR) أو PIPEDA أو LGPD أو قوانين توطين البيانات المماثلة التأكد من أن الموفر يقدم خيارات إقامة البيانات في المنطقة الجغرافية المطلوبة. يقدم معظم موفري SaaS الرئيسيين لنظام إدارة الخزائن الإلكترونية الآن مراكز بيانات في شرق الولايات المتحدة، وغرب الولايات المتحدة، وغرب الاتحاد الأوروبي (فرانكفورت أو أيرلندا)، وآسيا والمحيط الهادئ (سنغافورة أو سيدني)، مع مناطق إضافية متاحة من خلال AWS Outposts أو Azure Stack للسيناريوهات الهجينة. تعتبر الشهادات الأمنية عامل تمييز رئيسي بين منصات SaaS. يجب على المشترين المؤسسيين طلب تقارير SOC 2 Type II (كحد أدنى)، وشهادة ISO 27001، ونتائج اختبار الاختراق من شركات حسنة السمعة. يجب على نظام إدارة الخزائن الإلكترونية الذي يتعامل مع بيانات الاعتماد لـ 5000+ خزانة أن يظهر أيضًا تقييمات أمنية سنوية لتطبيقات الطرف الثالث، وبرامج مكافآت اكتشاف الثغرات الأمنية، وتسجيل تدقيق غير قابل للتغيير يمنع المسؤولين من تعديل أو حذف سجلات الأحداث.
النشر الهجين: الجسر بين المحلي والسحابي في نظام إدارة الخزائن الإلكترونية
اكتسبت بنيات النشر الهجينة لنظام إدارة الخزائن الإلكترونية زخمًا كبيرًا منذ عام 2024 حيث تسعى المؤسسات إلى تحقيق التوازن بين سيادة البيانات وراحة السحابة. في النموذج الهجين، تعمل إدارة بيانات الاعتماد الأساسية وتخزين الأحداث محليًا - مما يضمن أن البيانات الحساسة لا تغادر سيطرة المؤسسة أبدًا - بينما تعمل وظائف محددة مثل إشعارات الدفع لتطبيق الجوال، والفتح عن بُعد عبر مرحل سحابي، ولوحات تحليل عبر المواقع في السحابة. يتعامل المكون المحلي مع جميع الاتصالات على مستوى القفل من خلال البوابات المحلية، مع زمن وصول للأوامر يقل عن 50 مللي ثانية للعمليات الحرجة مثل الفتح في حالات الطوارئ أو الإغلاق. يعمل المكون السحابي كمرحل اختياري لسيناريوهات الوصول عن بُعد - على سبيل المثال، مدير مرفق يسافر دوليًا ويحتاج إلى فتح خزانة من جهاز محمول. في هذه الحالة، يرسل تطبيق الجوال طلب الفتح إلى API السحابي، الذي يعيد توجيهه عبر VPN المؤسسية أو المرحل الآمن إلى الخادم المحلي، والذي يأمر بعد ذلك البوابة بتشغيل القفل. يتراوح وقت الرحلة ذهابًا وإيابًا للفتح عن بُعد عبر المرحل السحابي في نظام إدارة الخزائن الإلكترونية الهجين عادةً من 400 إلى 1200 مللي ثانية اعتمادًا على ظروف الشبكة، وهو مقبول للعمليات الإدارية ولكن ليس لسيناريوهات الوصول عالية التردد. يتضمن النمط الهجين الشائع الآخر تخزين سجل الأحداث الكامل محليًا مع إرسال مقاييس استخدام مجهولة المصدر أو مجمعة إلى السحابة لقياس الأداء عبر المواقع والتحليلات التنبؤية. على سبيل المثال، تبقى سجلات التدقيق التفصيلية - بما في ذلك هوية المستخدم والطوابع الزمنية الدقيقة ومعرفات بيانات الاعتماد - على الخادم المحلي، بينما يتم دفع أعداد الإشغال لكل ساعة حسب مجموعة الخزائن أو الموقع إلى السحابة لتصور الاتجاهات. يلبي هذا النهج مبادئ تقليل البيانات بموجب اللائحة العامة لحماية البيانات (GDPR) واللوائح المماثلة مع الاستمرار في تمكين قدرات التحليلات التي تدفع التحسينات التشغيلية. النموذج الهجين مناسب بشكل خاص للمؤسسات التي تدير مرافق في كل من البيئات المتصلة وغير المتصلة. على سبيل المثال، قد تنشر إحدى الجامعات نظام إدارة خزائن إلكترونية محليًا في مركز البيانات الرئيسي للحرم الجامعي مع استخدام الإدارة السحابية للحرم الجامعية الفرعية التي تفتقر إلى موظفي تكنولوجيا معلومات مخصصين. تقوم المواقع الفرعية بتشغيل بوابات محلية مع تخزين مؤقت لبيانات الاعتماد لتحقيق المرونة، وتوفر لوحة التحكم السحابية رؤية مركزية لفريق الأمن في الحرم الجامعي. عندما يكون اتصال الإنترنت في الموقع الفرعي متاحًا، تتم مزامنة الأحداث مع السحابة؛ أثناء الانقطاعات، تحافظ البوابة المحلية على الوظائف الكاملة من ذاكرة التخزين المؤقت الخاصة بها. يسهل النشر الهجين أيضًا الترحيل المرحلي: يمكن للمؤسسة أن تبدأ بنظام محلي بالكامل، ثم تنقل بشكل انتقائي الوظائف غير الحساسة إلى السحابة مع نمو الثقة في المنصة، دون تعطيل عمليات الخزائن اليومية. يجب تصميم بنية API في نظام إدارة الخزائن الإلكترونية الهجين من أجل التناسق النهائي، مع استراتيجيات حل النزاعات للسيناريوهات التي يتم فيها تعيين أو إلغاء بيانات الاعتماد أثناء وجود الموقع في وضع عدم الاتصال. النهج القياسي هو آخر كاتب يفوز مع مصالحة الطابع الزمني، ولكن المنصات الأكثر تطوراً تنفذ أنماط CRDT (نوع البيانات المكررة الخالي من النزاعات) لقوائم بيانات الاعتماد لضمان عدم تجاوز عمليات الإلغاء أبدًا بواسطة التعيينات غير المتصلة القديمة.
مراقبة الإشغال في الوقت الفعلي وتحليلات الاستخدام
واحدة من أكثر القدرات التحويلية لنظام إدارة الخزائن الإلكترونية الحديث هي مراقبة الإشغال في الوقت الفعلي - القدرة على رؤية، في غضون ثوانٍ، الخزائن المشغولة والمتاحة والمحجوزة أو خارج الخدمة عبر كل موقع في المؤسسة. يتم جمع هذه البيانات من خلال الاقتراع المستمر لأقفال الخزائن الإلكترونية (عادةً كل 5 إلى 30 ثانية اعتمادًا على نوع القفل وطوبولوجيا الشبكة) وتجميعها في لوحة تحكم حية يتم تحديثها تلقائيًا دون تحديث الصفحة. بالنسبة لمديري المرافق، هذا يلغي المشكلة القديمة المتمثلة في التجول في الممرات للتحقق من الخزائن الميكانيكية للعثور على وحدة متاحة. يمكن لنظام إدارة الخزائن الإلكترونية مع مراقبة الإشغال في الوقت الفعلي عرض خريطة مرمزة بالألوان لكل مجموعة خزائن - أخضر للمتاح، أحمر للمشغول، أصفر للمحجوز، رمادي لخارج الخدمة - يتم تحديثها ضمن فترة اقتراع القفل. غالبًا ما تستخدم المؤسسات الكبيرة التي لديها 5000+ خزانة هذه البيانات لتحسين نسب الخزائن إلى الأعضاء، مما يقلل إجمالي عدد الخزائن المطلوبة بنسبة 15 إلى 25 بالمائة من خلال التعيين الديناميكي وسياسات الإصدار المستندة إلى الوقت. تذهب تحليلات الإشغال في نظام إدارة الخزائن الإلكترونية إلى أبعد من مجرد أعداد المشغول/المتاح البسيطة. تكشف بيانات الإشغال التاريخية عن أنماط الاستخدام حسب الساعة من اليوم، ويوم الأسبوع، والموسم، مما يمكّن مخططي المرافق من تحديد الحجم المناسب لمجموعات الخزائن لفترات ذروة الطلب. على سبيل المثال، قد يكتشف فندق أن مجموعة خزائن المسبح تصل إلى 92 بالمائة من الإشغال فقط بين الساعة 10 صباحًا و 2 مساءً في عطلات نهاية الأسبوع الصيفية، بينما يبلغ متوسط الإشغال في أيام الأسبوع 40 بالمائة. مسلحًا بهذه البيانات، يمكن للفندق تنفيذ تعيينات محدودة الوقت (حد أقصى أربع ساعات خلال فترات الذروة) أو تعيين مجموعات خزائن احتياطية تفتح تلقائيًا عندما تتجاوز المجموعات الأساسية 85 بالمائة من الإشغال. يتم تكوين هذه السياسات مباشرة في محرك قواعد نظام إدارة الخزائن الإلكترونية ويتم فرضها تلقائيًا بواسطة المنصة - دون الحاجة إلى تدخل الموظفين. تفيد تحليلات الاستخدام أيضًا في قرارات الإنفاق الرأسمالي. عندما يخطط مرفق للتوسع أو التجديد، توفر بيانات الإشغال التاريخية من نظام إدارة الخزائن الإلكترونية دليلاً موضوعيًا على الطلب على الخزائن. يمكن للمؤسسات تحديد مجموعات الخزائن غير المستغلة بشكل كافٍ (الإشغال أقل من 30 بالمائة خلال فترات الذروة) وإما إعادة نشر تلك الخزائن في المناطق عالية الطلب أو تجنب شراء خزائن جديدة غير ضرورية. أبلغت إحدى سلاسل اللياقة البدنية الكبيرة عن توفير 340,000 دولار أمريكي في مشتريات الخزائن التي تم تجنبها عبر 12 موقعًا بعد تحليل 18 شهرًا من بيانات الإشغال من نظام إدارة الخزائن الإلكترونية وإعادة توازن تخصيص الخزائن بين المواقع. تتضمن وحدة إعداد التقارير لنظام إدارة الخزائن الإلكترونية الشامل عادةً لوحات معلومات معدة مسبقًا لـ: ملخص الإشغال اليومي (ذروة الإشغال، متوسط الإشغال، عدد مرات الدوران)؛ خرائط حرارية للاستخدام حسب الوقت والموقع؛ تدقيق تعيين بيانات الاعتماد (من قام بتعيين أي خزانة لمن، ومتى)؛ كشف الهجر (الخزائن المشغولة بعد حد قابل للتكوين دون نشاط)؛ والامتثال لمستوى الخدمة لطلبات الصيانة (الوقت المستغرق لحل أعطال الخزائن المبلغ عنها). تسمح أدوات إنشاء التقارير المخصصة لمديري المرافق بإنشاء تقارير مخصصة باستخدام أي مجموعة من أنواع الأحداث والنطاقات الزمنية ومجموعات الخزائن وسمات المستخدم. تتضمن تنسيقات التصدير CSV و PDF والتكامل المباشر مع أدوات ذكاء الأعمال مثل Tableau أو Power BI أو Looker عبر موصلات ODBC/JDBC أو استعلامات API المباشرة. تطبق المنصات المتقدمة التعلم الآلي على بيانات الإشغال للتحليلات التنبؤية. يمكن لنظام إدارة الخزائن الإلكترونية مع قدرات التعلم الآلي التنبؤ بالإشغال للتواريخ المستقبلية بناءً على الأنماط التاريخية وبيانات الطقس والأحداث المحلية والاتجاهات الموسمية، ثم ضبط سياسات توفر الخزائن تلقائيًا - مثل تقصير فترات التعيين قبل أيام الذروة المتوقعة أو حجز مجموعات الخزائن مسبقًا للأحداث المجدولة.
تعيين بيانات الاعتماد وطرق التحكم في الوصول
يعتبر نظام إدارة بيانات الاعتماد قلب الأمان لأي نظام إدارة خزائن إلكترونية، حيث يحكم من يمكنه الوصول إلى أي خزائن، ومتى، وتحت أي ظروف. تدعم المنصات الحديثة أنواعًا متعددة من بيانات الاعتماد - غالبًا أربعة أو خمسة في وقت واحد - لاستيعاب مجموعات المستخدمين وحالات الاستخدام المتنوعة. أنواع بيانات الاعتماد الأكثر شيوعًا في نظام إدارة الخزائن الإلكترونية هي: بيانات اعتماد الجوال التي يتم تسليمها من خلال تطبيق iOS/Android ذي العلامة البيضاء الذي يتصل بأقفال الخزائن عبر BLE؛ بطاقات أو سلاسل مفاتيح RFID باستخدام تقنية MiFARE DESFire EV2/EV3 بتردد 13.56 ميجاهرتز مع تشفير AES-128؛ رموز PIN المعروضة على شاشة الكشك أو المرسلة عبر SMS/البريد الإلكتروني؛ بيانات الاعتماد البيومترية باستخدام ماسحات بصمات الأصابع أو أوردة راحة اليد المدمجة في واجهة الخزانة؛ وبيانات اعتماد يمكن ارتداؤها مثل أساور المعصم NFC أو سلاسل المفاتيح لبيئات المسبح أو المنتجع الصحي. لكل نوع من أنواع بيانات الاعتماد خصائص أمان واستخدام مميزة. بيانات اعتماد الجوال هي الأكثر مرونة - يمكن إصدارها وتعديلها وإلغاؤها عن بُعد دون تفاعل مادي - ولكنها تتطلب من المستخدمين امتلاك هاتف ذكي مع بطارية مشحونة والتطبيق المثبت. بيانات اعتماد RFID موثوقة للغاية وتعمل حتى عندما تكون الهواتف غير متاحة، ولكنها تتطلب إصدار بطاقة مادية وإدارتها. رموز PIN هي الأسهل في النشر (لا حاجة لأجهزة تتجاوز القفل نفسه) ولكنها توفر أقل مستوى من الأمان إذا تمت مشاركة الرموز أو ملاحظتها. يفرض نظام إدارة الخزائن الإلكترونية المؤسسي سياسات بيانات الاعتماد على مستوى النظام: الحد الأدنى لطول PIN (عادةً 6 إلى 8 أرقام)، وانتهاء صلاحية بيانات الاعتماد (من ساعة واحدة إلى دائمة)، والحد الأقصى لبيانات الاعتماد النشطة المتزامنة لكل مستخدم، وإدراج بيانات الاعتماد المخترقة في القائمة السوداء عبر الأسطول بأكمله. يتبع تعيين بيانات الاعتماد في نظام إدارة الخزائن الإلكترونية أحد النماذج العديدة اعتمادًا على حالة الاستخدام. التعيين الثابت يربط بشكل دائم خزانة معينة بمستخدم معين - شائع لخزائن الموظفين في بيئات المكاتب أو خزائن الطلاب طويلة الأجل في المدارس. التعيين الديناميكي يخصص الخزانة المتاحة التالية من مجموعة عندما يسجل المستخدم الدخول - وهو معيار في مراكز اللياقة البدنية والفنادق وأماكن الفعاليات حيث لا يحتاج المستخدمون إلى نفس الخزانة في كل زيارة. يسمح التعيين القائم على الحجز للمستخدمين بحجز خزانة معينة أو نوع خزانة معين (كبيرة، متوسطة، صغيرة، مع شحن، يمكن الوصول إليها) مسبقًا من خلال بوابة ويب أو تطبيق جوال لفترة زمنية مستقبلية. التعيين المحدد زمنيًا يحرر الخزانة تلقائيًا عند انتهاء صلاحية الحجز، مما يجعلها متاحة للمستخدم التالي دون تدخل الموظفين. يمكن لمحرك التعيين في نظام إدارة الخزائن الإلكترونية الحديث التعامل مع قواعد الأعمال المعقدة: الوصول ذو الأولوية للأعضاء VIP، ومجموعات الخزائن المفصولة حسب الجنس، وتخصيص الخزائن التي يمكن الوصول إليها وفقًا لمتطلبات الامتثال لـ ADA، ومطابقة حجم الخزانة بناءً على ملف تعريف المستخدم، وفترات التهدئة التي تمنع المستخدمين من المطالبة بخزائن متعددة على التوالي. من منظور أمان، تعتبر بنية تخزين بيانات الاعتماد أمرًا بالغ الأهمية. لا يقوم نظام إدارة الخزائن الإلكترونية المصمم بشكل صحيح بتخزين رموز PIN أو المفاتيح التشفيرية في نص عادي أبدًا. يتم تجزئة رموز PIN باستخدام bcrypt (عامل التكلفة 12 أو أعلى) أو Argon2id. يتم تخزين مفاتيح بيانات اعتماد الجوال و RFID في وحدة أمان الأجهزة (HSM) أو ما يعادلها برمجيًا باستخدام التشفير المغلف بمفتاح رئيسي لا يتم تخزينه أبدًا على نفس خادم قاعدة بيانات بيانات الاعتماد. عندما يقدم المستخدم بيانات اعتماد لفتح خزانة، يرسل القفل معرف بيانات الاعتماد إلى المنصة، التي تتحقق من صحتها مقابل بيانات الاعتماد المخزنة، وتتحقق من السياسات المطبقة (الوقت من اليوم، انتهاء الصلاحية، حالة الإلغاء)، وتعيد أمر فتح. يجب أن تكتمل الرحلة ذهابًا وإيابًا بأكملها - من تقديم بيانات الاعتماد إلى تشغيل القفل - في أقل من 500 مللي ثانية لتجربة مستخدم إيجابية.
قدرات الفتح عن بُعد والوصول في حالات الطوارئ
الفتح عن بُعد هو إحدى أكثر الميزات قيمة في نظام إدارة الخزائن الإلكترونية، حيث يمكّن الموظفين المصرح لهم من فتح أي خزانة من أي مكان مع الوصول إلى الشبكة. هذه القدرة ضرورية لسيناريوهات فقدان بيانات الاعتماد، والوصول للصيانة، والتحقيقات الأمنية، والاستجابة لحالات الطوارئ. في حدث فقدان بيانات الاعتماد النموذجي - يفقد المستخدم بطاقة RFID الخاصة به أو تنفد بطارية هاتفه - يمكن لوكيل مكتب المساعدة أو مدير المرفق المصادقة على لوحة تحكم نظام إدارة الخزائن الإلكترونية، والبحث عن خزانة المستخدم المعينة بالاسم أو المعرف أو رقم الخزانة، والنقر على زر الفتح. يسجل النظام حدث الفتح مع هوية الوكيل والطابع الزمني ورمز السبب ومعرف الخزانة، مما ينشئ مسار تدقيق غير قابل للتغيير. يمكن تحديد نطاق الفتح عن بُعد حسب الدور: قد يقوم وكلاء مكتب المساعدة بفتح الخزائن فقط ضمن موقعهم المعين وفقط مع تجاوز المدير للطلبات خارج ساعات العمل، بينما قد يتمتع مديرو الأمن بامتيازات فتح عالمية عبر جميع المواقع مع المصادقة متعددة العوامل (MFA) الإلزامية لكل عملية فتح. تم تصميم بروتوكولات الوصول في حالات الطوارئ في نظام إدارة الخزائن الإلكترونية لأسوأ السيناريوهات. أمر "الفتح الرئيسي" - المحمي عادةً بقاعدة الشخصين التي تتطلب تفويضًا متزامنًا من مسؤولين مختلفين - يفتح كل خزانة في منطقة محددة أو المرفق بأكمله في وقت واحد. تُستخدم هذه القدرة أثناء إنذارات الحريق، أو حالات إطلاق النار النشط، أو حوادث المواد الخطرة حيث يكون الإخلاء السريع واسترجاع المعدات أمرًا بالغ الأهمية. تؤدي أحداث الفتح الرئيسي إلى إطلاق إشعارات فورية لفريق الأمن وإدارة المرافق و (في الصناعات المنظمة) مسؤولي الامتثال. يجب أن يدعم نظام إدارة الخزائن الإلكترونية أيضًا الإغلاق على مستوى الموقع: أمر واحد يمنع أي خزانة من الفتح، بغض النظر عن بيانات الاعتماد المقدمة. يتجاوز الإغلاق جميع السياسات الأخرى ولا يمكن تحريره إلا من قبل مسؤول أمن معين. تتطلب أوامر الفتح الرئيسي والإغلاق مسارات شبكة مخصصة تتجاوز تحديد معدل API العادي ويتم معالجتها بأعلى أولوية بواسطة البنية التحتية للبوابة. بالنسبة للمؤسسات التي لديها مراكز عمليات أمنية تعمل على مدار الساعة طوال أيام الأسبوع، تمتد قدرات الفتح عن بُعد إلى سير عمل متكامل مع SIEM. قد يلاحظ محلل SOC الذي يراقب دفق أحداث نظام إدارة الخزائن الإلكترونية حالة شاذة - على سبيل المثال، خمس محاولات فتح فاشلة على خزانة واحدة في غضون دقيقتين - ويبدأ قفلًا عن بُعد (يمنع المزيد من محاولات الوصول) أو يشغل تسجيل كاميرا مجاورة لمجموعة الخزائن. يتم تكوين هذه الاستجابات الآلية من خلال محرك قواعد المنصة أو تكامل قائمة تشغيل SIEM. يمكن لنظام إدارة الخزائن الإلكترونية مع دعم webhook إرسال استدعاءات HTTP في الوقت الفعلي إلى منصات تنسيق الأمان مثل Cortex XSOAR أو Splunk SOAR، مما يتيح الاستجابة الآلية الكاملة للحوادث دون تدخل بشري. من منظور التدقيق، يتم تسجيل كل عملية فتح عن بُعد مع: هوية المستخدم الطالب وطريقة المصادقة؛ الطابع الزمني (بالتوقيت العالمي المنسق بدقة مللي ثانية)؛ معرف الخزانة، ومعرف المجموعة، ومعرف الموقع؛ رمز السبب (LOST_CREDENTIAL، MAINTENANCE، EMERGENCY، INVESTIGATION، OTHER)؛ البوابة التي نفذت الأمر؛ إصدار البرنامج الثابت للقفل وقت التنفيذ؛ زمن وصول الشبكة بين إصدار الأمر وتأكيد التنفيذ؛ وتجزئة تشفيرية لسجل الحدث لاكتشاف التلاعب. هذا المستوى من دقة التدقيق أمر بالغ الأهمية للامتثال لـ SOC 2 و ISO 27001 و HIPAA وتدقيق الامتثال الداخلي. يجب على المؤسسات في القطاعات المنظمة التحقق من أن نظام إدارة الخزائن الإلكترونية الخاص بها يدعم تسجيل التدقيق غير القابل للتغيير - مما يعني أنه لا يمكن تعديل أو حذف سجلات الأحداث، بمجرد كتابتها، من قبل أي مستخدم، بما في ذلك مسؤولي النظام. يتم تحقيق الثبات عادةً من خلال جداول قاعدة بيانات للإلحاق فقط مقترنة بالتسلسل التشفيري المشابه لتقنية blockchain.
تكامل API: ربط نظام إدارة الخزائن الإلكترونية بالنظام البيئي للمؤسسة
قدرة التكامل لنظام إدارة الخزائن الإلكترونية هي ما يحوله من وحدة تحكم خزائن مستقلة إلى منصة مؤسسية متصلة. تعرض الأنظمة الحديثة واجهات برمجة تطبيقات RESTful شاملة (وبشكل متزايد GraphQL للاستعلامات المعقدة) التي تمكن تبادل البيانات ثنائي الاتجاه مع النظام البيئي الأوسع لتكنولوجيا المعلومات والأمان. تتضمن واجهة API النموذجية من الدرجة المؤسسية نقاط نهاية لـ: إدارة مخزون الخزائن (إنشاء، قراءة، تحديث، حذف سجلات الخزائن؛ الاستعلام حسب الموقع، المجموعة، الحالة، نوع القفل)؛ إدارة بيانات الاعتماد (إصدار، تعديل، إلغاء بيانات الاعتماد؛ عمليات مجمعة عبر CSV أو مصفوفات JSON)؛ استعلامات الإشغال (الحالة الحالية للخزائن الفردية أو المجموعات أو المواقع؛ الإشغال التاريخي للنطاقات الزمنية)؛ أحداث الوصول (استعلامات البث والتاريخ لجميع أحداث القفل/الفتح مع المرشحات)؛ إدارة المستخدمين (إنشاء، قراءة، تحديث، حذف سجلات المستخدمين؛ المزامنة مع HRIS أو خدمات الدليل)؛ إدارة السياسات (تحديد وتعديل قواعد التعيين، جداول الوصول، سياسات بيانات الاعتماد)؛ إدارة النظام (حالة البوابة، إصدارات البرامج الثابتة للقفل، مستويات البطارية، صحة الاتصال)؛ وإعداد التقارير (إنشاء واسترداد التقارير المعدة مسبقًا والمخصصة برمجيًا). يستخدم مصادقة API عادةً OAuth 2.0 مع منح بيانات اعتماد العميل للتكامل من خادم إلى خادم ومنح رمز التفويض للتطبيقات المواجهة للمستخدم. يتم دعم مفاتيح API لعمليات التكامل الأبسط ولكن لا ينصح بها بشدة للاستخدام الإنتاجي بسبب عدم القدرة على تحديد نطاق المفاتيح لأذونات محددة. يدعم نظام إدارة الخزائن الإلكترونية مع حوكمة API الناضجة رموز الوصول المحددة النطاق التي تحد من عملاء API لنقاط نهاية ومواقع وعمليات محددة - على سبيل المثال، قد يكون لرمز تكامل PMS حق الوصول فقط إلى نقاط نهاية استعلام الإشغال وتعيين بيانات الاعتماد للخزائن في منطقة المسبح واللياقة البدنية بالفندق. تندرج عمليات التكامل المؤسسية الأكثر شيوعًا لنظام إدارة الخزائن الإلكترونية في عدة فئات. تكامل نظام إدارة الممتلكات (PMS) أمر بالغ الأهمية للفنادق: عندما يسجل الضيف الوصول، يرسل PMS webhook إلى منصة الخزائن، التي تقوم تلقائيًا بتعيين خزانة بالقرب من غرفة الضيف طوال مدة إقامته. عند المغادرة، يقوم PMS بتشغيل تحرير الخزانة، مما يحررها للضيف التالي. تشمل منصات PMS الرئيسية ذات الموصلات المعدة مسبقًا Oracle Opera و Infor HMS و Maestro و Cloudbeds و Mews. يخدم تكامل HRIS عمليات النشر المؤسسية والحرم الجامعية: عندما يتم تعيين موظف جديد في Workday أو BambooHR أو SAP SuccessFactors، يقوم نظام إدارة الخزائن الإلكترونية تلقائيًا بتوفير تعيين خزانة بناءً على قسم الموظف وموقعه وورديته. عندما تنتهي الخدمة، يلغي النظام الوصول ويعيد تعيين الخزانة. يتيح تكامل SSO عبر SAML 2.0 أو OIDC للمستخدمين والمسؤولين المصادقة باستخدام بيانات اعتماد الشركة الحالية من خلال Azure AD أو Okta أو OneLogin أو Ping Identity، مما يلغي الحاجة إلى بيانات اعتماد منصة خزائن منفصلة. يقوم تكامل SIEM، كما نوقش سابقًا، بإعادة توجيه أحداث الخزائن إلى منصات مراقبة الأمان. يربط تكامل نظام التحكم في الوصول نظام إدارة الخزائن الإلكترونية مع منصات التحكم في الوصول المادي مثل LenelS2 أو Genetec أو Honeywell Pro-Watch أو Gallagher، مما يتيح إدارة موحدة لبيانات الاعتماد - نفس الشارة التي تفتح الباب يمكنها أيضًا فتح الخزانة - وتحليل الأحداث المترابطة عبر أحداث الوصول إلى الأبواب والخزائن. يتم قياس موثوقية API من خلال اتفاقيات مستوى خدمة وقت التشغيل (SLA) ومعايير الأداء. يجب أن يقدم نظام إدارة الخزائن الإلكترونية المؤسسي اتفاقية مستوى خدمة وقت تشغيل API بنسبة 99.9 بالمائة (أي ما يعادل أقل من 8.8 ساعة من التوقف سنويًا) مع توفر 99.95 بالمائة في المستويات المميزة. يجب توثيق أوقات استجابة API: p50 أقل من 100 مللي ثانية، p95 أقل من 250 مللي ثانية، p99 أقل من 500 مللي ثانية للعمليات القياسية. يجب نشر حدود المعدل بوضوح - تقدم الخطط المؤسسية النموذجية 5000 إلى 10000 طلب في الدقيقة - مع بدلات الاندفاع للسيناريوهات عالية الطلب مثل تغييرات الورديات أو تسجيل الوصول للأحداث. توثيق API الشامل ضروري، بما في ذلك مواصفات Swagger/OpenAPI التفاعلية، وأمثلة SDK بلغات Python و JavaScript/Node.js و Java و C# على الأقل، وإرشادات التحقق من توقيع webhook، وبيئة اختبار رملية لاختبار التكامل.
لوحة تحكم متعددة المواقع: قيادة مركزية لأساطيل الخزائن الموزعة
تتطلب المؤسسات التي تدير أساطيل خزائن عبر مرافق متعددة لوحة تحكم متعددة المواقع توفر رؤية وتحكمًا موحدين دون الحاجة إلى تسجيل دخول المسؤولين إلى مثيلات منفصلة لكل موقع. يقدم نظام إدارة الخزائن الإلكترونية الناضج ذلك من خلال بنية لوحة تحكم هرمية تنظم الخزائن حسب الموقع والمبنى والطابق والمنطقة والمجموعة والوحدة الفردية - كل مستوى يجمع البيانات من المستويات أدناه. يعرض عرض لوحة التحكم من المستوى الأعلى بطاقة ملخص موقع لكل موقع، تظهر إجمالي الخزائن، ونسبة الإشغال الحالية، والخزائن خارج الخدمة، وطلبات الصيانة المعلقة، والأحداث الأمنية الأخيرة. تمكن مؤشرات الحالة المرمزة بالألوان (أخضر للطبيعي، أصفر للتحذير، أحمر للحرج) المسؤولين من تحديد المواقع التي تتطلب الانتباه في لمحة. يؤدي النقر على بطاقة موقع إلى التعمق في لوحة تحكم ذلك الموقع التفصيلية، والتي تتضمن مخطط طابق أو عرض خريطة مع مجموعات الخزائن المعروضة كمناطق تفاعلية. تعرض كل مجموعة نسبة الإشغال الخاصة بها، ويظهر النقر على مجموعة حالة الخزانة الفردية مع تفاصيل تعيين بيانات الاعتماد. يدعم هذا التسلسل الهرمي متعدد المواقع في نظام إدارة الخزائن الإلكترونية العمليات العالمية مثل عرض اتجاهات الاستخدام عبر جميع المواقع، ومقارنة معدلات الإشغال حسب المنطقة، وتحديد المواقع ذات معدلات الهجر المرتفعة باستمرار، ونشر تغييرات السياسة العالمية (مثل تمديد الحد الأقصى لمدة التعيين) بإجراء واحد. البحث عبر المواقع هو ميزة حاسمة لعمليات النشر متعددة المواقع. يجب أن يكون المسؤول قادرًا على البحث عن مستخدم معين أو رقم خزانة أو معرف بيانات اعتماد أو نوع حدث عبر جميع المواقع في وقت واحد، مع تجميع النتائج حسب الموقع وفرزها حسب الحداثة. هذه القدرة لا تقدر بثمن للتحقيقات الأمنية - على سبيل المثال، البحث عن جميع الخزائن التي تم الوصول إليها من قبل موظف منتهية خدمته عبر كل مرفق في آخر 90 يومًا. تدعم لوحة التحكم متعددة المواقع في نظام إدارة الخزائن الإلكترونية أيضًا الإدارة المفوضة: يتمتع مديرو المواقع بالسيطرة الكاملة على مواقعهم المعينة ولكن لا يمكنهم رؤية أو تعديل الخزائن في المواقع الأخرى، بينما يتمتع المسؤولون العموميون بإمكانية وصول غير مقيدة. يتوسع نموذج RBAC هذا من المؤسسات الصغيرة التي لديها موقعان أو ثلاثة إلى المؤسسات العالمية التي لديها مئات المواقع. تصبح اعتبارات الأداء كبيرة على نطاق واسع. يجب تصميم لوحة تحكم متعددة المواقع لنظام إدارة الخزائن الإلكترونية يخدم 10000+ خزانة عبر 50+ موقعًا لأوقات تحميل صفحة أقل من ثانية. يتم تحقيق ذلك من خلال عدة أنماط معمارية: استعلامات تجميع البيانات التي تحسب مسبقًا مقاييس مستوى الموقع في طرق عرض مادية بدلاً من مسح جداول الأحداث الأولية؛ التحميل التدريجي الذي يعرض لوحة التحكم من المستوى الأعلى على الفور أثناء التعمق في التفاصيل بشكل غير متزامن؛ التخزين المؤقت للحافة عبر CDN لأصول لوحة التحكم الثابتة؛ واتصالات WebSocket للتحديثات المباشرة التي تتجنب تحديثات الصفحة الكاملة. يعد بث الأحداث في الوقت الفعلي داخل لوحة التحكم متعددة المواقع عامل تمييز آخر. بدلاً من مطالبة المسؤولين بتحديث الصفحة يدويًا لرؤية الأحداث الجديدة، يدفع نظام إدارة الخزائن الإلكترونية المؤسسي الأحداث إلى لوحة التحكم عبر WebSocket أو أحداث الخادم المرسلة (SSE). يُظهر الموقع الذي يشهد معدلًا مرتفعًا من أحداث الفتح - مثل صالة ألعاب رياضية خلال ساعات الذروة - عدادات حية تتزايد على بطاقة ملخص الموقع. تؤدي الأحداث الحرجة أمنيًا، مثل اكتشاف اقتحام أو خروج بوابة عن الإنترنت، إلى إطلاق إشعارات المتصفح ويمكنها اختياريًا إرسال تنبيهات عبر البريد الإلكتروني أو الرسائل النصية القصيرة أو webhook Slack/PagerDuty. يقوم إعداد التقارير متعدد المواقع بتجميع البيانات عبر جميع المواقع للتحليل على مستوى المؤسسة. تتضمن التقارير القياسية: ملخص الاستخدام العالمي (إجمالي الخزائن، متوسط الإشغال، ذروة الإشغال عبر جميع المواقع)؛ مقارنة المواقع (الإشغال، معدل الدوران، معدلات الهجر حسب الموقع)؛ الاتجاهات الإقليمية (التغيرات الشهرية والسنوية حسب المنطقة الجغرافية)؛ وتقارير الامتثال (اكتمال مسار التدقيق، نظافة بيانات الاعتماد، الالتزام بالسياسة عبر جميع المواقع). يمكن جدولة هذه التقارير للتوليد والتوزيع التلقائيين على أصحاب المصلحة عبر البريد الإلكتروني أو تصديرها إلى أدوات ذكاء الأعمال لمزيد من التحليل.
تكامل PMS و HRIS و SSO: ربط نظام إدارة الخزائن الإلكترونية بأنظمة الأعمال
يميز التكامل العميق مع أنظمة الأعمال المؤسسية نظام إدارة الخزائن الإلكترونية التكتيكي عن الاستراتيجي. فئات التكامل الثلاث الأكثر تأثيرًا هي أنظمة إدارة الممتلكات (PMS) للضيافة، وأنظمة معلومات الموارد البشرية (HRIS) لبيئات الشركات والحرم الجامعية، والدخول الموحد (SSO) للمصادقة الموحدة عبر جميع أنواع المستخدمين. يتيح تكامل PMS لنظام إدارة الخزائن الإلكترونية في الفندق مزامنة تعيينات الخزائن تلقائيًا مع إقامات الضيوف. عند إنشاء حجز أو تسجيل وصول ضيف، يرسل PMS استدعاء API إلى منصة الخزائن يحتوي على اسم الضيف ورقم الغرفة وتواريخ الإقامة وأي تفضيلات للخزانة (النوع، الموقع، متطلبات إمكانية الوصول). تقوم منصة الخزائن بتعيين خزانة مناسبة من المجموعة المتاحة وترسل بيانات الاعتماد - عادةً رمز PIN أو إشعار تطبيق جوال - مرة أخرى إلى PMS، الذي يدرجها في حزمة ترحيب الضيف أو يعرضها على كشك مكتب الاستقبال. عندما يغادر الضيف، يقوم PMS بتشغيل تحرير الخزانة، مما يمسح التعيين ويجعل الخزانة متاحة للضيف التالي. تلغي هذه الأتمتة الشاملة عبء عمل موظفي مكتب الاستقبال وتضمن عدم ترك الخزائن أبدًا معينة للضيوف المغادرين. يتعامل الاتصال ثنائي الاتجاه بين PMS ونظام إدارة الخزائن الإلكترونية أيضًا مع الحالات الحدودية: تؤدي الإقامات الممتدة إلى تشغيل تمديد تعيين الخزانة؛ يمكن أن تؤدي انتقالات الغرف إلى تشغيل إعادة تعيين الخزانة إلى مجموعة أقرب إلى الغرفة الجديدة؛ وتؤدي المغادرة المبكرة إلى تحرير الخزائن فورًا بدلاً من الاحتفاظ بها حتى وقت المغادرة المقرر. يخدم تكامل HRIS غرضًا مشابهًا لإدارة خزائن الموظفين والطلاب. عندما يسجل HRIS مثل Workday أو SAP SuccessFactors أو BambooHR موظفًا جديدًا، يقوم نظام إدارة الخزائن الإلكترونية تلقائيًا بتوفير تعيين خزانة بناءً على القواعد التي تم تكوينها في المنصة: على سبيل المثال، يحصل الموظفون في قسم الهندسة في الطابق الثالث على خزائن في المجموعة E3. عندما ينتقل الموظف بين الأقسام أو المواقع، يمكن للنظام إعادة تعيين خزانته وفقًا لذلك. عندما تنتهي الخدمة، يلغي النظام جميع بيانات الاعتماد ويضع علامة على الخزانة على أنها متاحة - كل ذلك دون أي إجراء يدوي من موظفي المرافق أو الموارد البشرية. يدعم التكامل أيضًا العمليات المجمعة: يمكن للحرم الجامعي الذي ينشر 500 خزانة جديدة لفصل دراسي جديد استيراد سجلات الطلاب من HRIS/نظام معلومات الطلاب، وتعيين الخزائن تلقائيًا بناءً على المهجع ورقم الغرفة، وتوزيع بيانات الاعتماد من خلال بوابة الحرم الجامعي أو تطبيق الجوال. يبسط تكامل SSO الوصول إلى لوحة تحكم نظام إدارة الخزائن الإلكترونية للمسؤولين، وفي بعض عمليات النشر، للمستخدمين النهائيين الذين يديرون تعيينات الخزائن الخاصة بهم. يتيح دعم SAML 2.0 و OAuth 2.0/OpenID Connect و LDAP للمؤسسات ربط منصة الخزائن بـ Azure Active Directory أو Okta أو OneLogin أو Ping Identity أو Google Workspace. يقوم المسؤولون بالمصادقة باستخدام بيانات اعتماد الشركة الخاصة بهم - لا حاجة لاسم مستخدم وكلمة مرور منفصلين للتذكر - ويتم تحديد أذونات لوحة التحكم الخاصة بهم من خلال عضويات المجموعة في موفر الهوية. على سبيل المثال، يتلقى أعضاء مجموعة Azure AD "مديرو المرافق - المنطقة الشرقية" تلقائيًا وصول مسؤول الموقع إلى جميع مجموعات الخزائن في المنطقة الشرقية، بينما يتلقى أعضاء مجموعة "عمليات الأمان" وصولاً للقراءة فقط إلى سجلات التدقيق عبر جميع المواقع. يعمل توفير SCIM (نظام إدارة الهوية عبر النطاقات) على أتمتة إدارة دورة حياة المستخدم: عندما يتم إلغاء تنشيط مستخدم في موفر الهوية، يقوم نظام إدارة الخزائن الإلكترونية تلقائيًا بإلغاء وصوله الإداري وأي بيانات اعتماد خزانة يمتلكها.
بنية الأمان المحلية: حماية بيانات الاعتماد في نظام إدارة الخزائن الإلكترونية
تتطلب بنية الأمان لنظام إدارة الخزائن الإلكترونية المحلي اهتمامًا دقيقًا بكل طبقة من طبقات مجموعة التكنولوجيا، بدءًا من أمان الخادم المادي إلى التشفير على مستوى التطبيق. على عكس منصات SaaS حيث يتحمل الموفر مسؤولية أمان البنية التحتية، تضع عمليات النشر المحلية عبء الأمان الكامل على المؤسسة - ولكنها تمنح أيضًا سيطرة كاملة على الوضع الأمني. على مستوى الشبكة، يجب نشر نظام إدارة الخزائن الإلكترونية في منطقة أمان مخصصة مع قواعد صارمة للدخول والخروج. يجب أن يسمح قطاع شبكة بوابة الخزانة فقط باتصالات TLS الصادرة إلى خادم التطبيق على منفذ واحد، مع عدم وجود اتصالات واردة من شبكة الشركة العامة. يجب تقييد الوصول الإداري إلى لوحة التحكم بشبكة VLAN إدارية منفصلة يمكن الوصول إليها فقط من محطات عمل المسؤولين المصرح لهم أو عبر صندوق قفز مع MFA. يمنع تجزئة الشبكة محطة العمل المخترقة أو جهاز إنترنت الأشياء من الوصول إلى البنية التحتية للتحكم في الخزائن. على مستوى التطبيق، يجب أن تستخدم جميع الاتصالات بين المكونات - البوابات إلى الخادم، والخادم إلى لوحة التحكم، والخادم إلى مستهلكي API - TLS 1.3 مع مجموعات تشفير قوية (TLS_AES_256_GCM_SHA384 أو ما يعادلها). يمنع تثبيت الشهادة لاتصالات البوابة إلى الخادم هجمات الوسيط حتى إذا تم اختراق سلطة الشهادات الخاصة بالشركة. يجب أن يفرض خادم التطبيق رؤوس أمان HTTP بما في ذلك Strict-Transport-Security (max-age=31536000; includeSubDomains) و Content-Security-Policy و X-Content-Type-Options: nosniff و X-Frame-Options: DENY. يغطي تشفير قاعدة البيانات لنظام إدارة الخزائن الإلكترونية المحلي البيانات غير النشطة باستخدام تشفير البيانات الشفاف (TDE) على SQL Server أو pgcrypto من PostgreSQL للتشفير على مستوى العمود للحقول الحساسة. يجب تشفير بيانات الاعتماد - رموز PIN والمفاتيح التشفيرية والقوالب البيومترية - على طبقة التطبيق قبل تخزينها في قاعدة البيانات، باستخدام تسلسل هرمي للمفاتيح حيث يتم تخزين المفتاح الرئيسي في HSM أو Azure Key Vault / AWS KMS إذا كان النشر المحلي يستخدم إدارة المفاتيح السحابية الهجينة. يضمن التشفير على مستوى التطبيق أنه حتى إذا تم اختراق قاعدة البيانات، تظل بيانات الاعتماد غير قابلة للوصول. تسجيل التدقيق في نظام إدارة الخزائن الإلكترونية الواعي بالأمان غير قابل للتغيير وقابل للتحقق تشفيريًا. يتضمن كل سجل حدث تجزئة لمحتويات السجل السابق، مما ينشئ سلسلة تجعل التعديل بأثر رجعي قابلاً للاكتشاف. تتم كتابة سجلات التدقيق إلى نظام تخزين للإلحاق فقط - عادةً قاعدة بيانات منفصلة أو منصة إدارة سجلات بأذونات الكتابة مرة واحدة والقراءة عدة مرات (WORM) - لا يمكن حتى لمسؤولي النظام تعديلها. يجب على المؤسسات الخاضعة للمتطلبات التنظيمية التحقق من أن تسجيل التدقيق في المنصة يفي بالتزاماتها المحددة: تتطلب HIPAA سجلات تدقيق لجميع الوصول إلى المعلومات الصحية الإلكترونية المحمية (ePHI) محتفظ بها لمدة ست سنوات؛ تتطلب PCI DSS مسارات تدقيق لجميع الوصول إلى بيئات بيانات حامل البطاقة محتفظ بها لمدة عام واحد؛ تتطلب SOX سجلات تدقيق تدعم الضوابط المالية محتفظ بها لمدة سبع سنوات. غالبًا ما يتم التغاضي عن الأمان المادي لعمليات النشر المحلية ولكنه لا يقل أهمية. يجب أن يكون الخادم الذي يستضيف نظام إدارة الخزائن الإلكترونية في مركز بيانات أو غرفة خوادم مقفلة مع تسجيل التحكم في الوصول ومراقبة البيئة والمراقبة بالفيديو. يجب تشفير وسائط النسخ الاحتياطي التي تحتوي على تكوين الخزانة وبيانات الاعتماد وتخزينها في موقع آمن خارج الموقع. يجب أن تتضمن خطة التعافي من الكوارث إجراءات موثقة لاستعادة نظام إدارة الخزائن الإلكترونية من النسخ الاحتياطية بهدف وقت استرداد (RTO) يبلغ أربع ساعات أو أقل وهدف نقطة استرداد (RPO) يبلغ 15 دقيقة أو أقل لعمليات النشر الحرجة.
اختيار نظام إدارة الخزائن الإلكترونية المناسب للصالات الرياضية
تقدم مراكز اللياقة البدنية متطلبات فريدة لنظام إدارة الخزائن الإلكترونية تختلف بشكل كبير عن عمليات النشر في المكاتب أو المؤسسات التعليمية. تشهد الصالات الرياضية معدل دوران مرتفعًا - قد يستخدم الأعضاء الخزائن لمدة 45 إلى 90 دقيقة لكل زيارة - مع فترات ذروة الطلب المركزة قبل وبعد ساعات العمل. يجب أن يتعامل النظام مع دورات التعيين والإصدار السريعة، وغالبًا ما يعالج 200 إلى 600 معاملة خزانة في الساعة خلال أوقات الذروة في موقع مزدحم. التعيين الديناميكي هو النموذج القياسي للصالات الرياضية: يسجل الأعضاء الدخول عند الكشك أو عبر تطبيق الجوال الخاص بالصالة، ويقوم نظام إدارة الخزائن الإلكترونية بتعيين الخزانة المتاحة التالية من المجموعة المحددة. يتلقى العضو بيانات اعتماد مؤقتة - عادةً رمز PIN معروض على شاشة الكشك أو إشعار تطبيق جوال - تظل صالحة فقط طوال مدة زيارته. عندما يغادر العضو، يغلق الخزانة، والتي يكتشفها النظام على أنها شاغرة ويجعلها متاحة على الفور للعضو التالي. تستخدم بعض الصالات الرياضية الإصدار المستند إلى الوقت: إذا كانت الخزانة مغلقة (لا يوجد نشاط) لمدة 90 دقيقة، يقوم النظام تلقائيًا بتحريرها ووضع علامة على أي عناصر متبقية بالداخل لاسترجاعها من قبل الموظفين. المتانة هي اعتبار حاسم في بيئات اللياقة البدنية. يجب أن يعمل نظام إدارة الخزائن الإلكترونية المنشور في صالة ألعاب رياضية مع أقفال تقاوم الرطوبة والكلور (في مناطق المسبح) والغبار والتأثير المادي. يوصى باستخدام أقفال بتصنيف IP65 أو أعلى للمناطق الرطبة. عمر البطارية هو عامل آخر: قد يتم فتح وإغلاق خزائن الصالة الرياضية 20 إلى 30 مرة في اليوم، وهو عدد دورات أكثر بكثير من خزائن المكاتب أو الفنادق. تعمل الأقفال المزودة بحزم بطاريات ليثيوم طويلة العمر مصنفة لأكثر من 100000 دورة أو 3+ سنوات من الاستخدام النموذجي في الصالة الرياضية على تقليل عبء الصيانة. تسمح حجرات البطارية القابلة للتبديل السريع بالاستبدال دون إزالة القفل من باب الخزانة. التكامل مع نظام إدارة العضوية في الصالة الرياضية أمر ضروري. يجب أن يتكامل نظام إدارة الخزائن الإلكترونية لسلسلة لياقة بدنية مع منصات مثل Mindbody أو ClubReady أو Zen Planner أو Xplor. عندما يسجل عضو الدخول في مكتب الاستقبال، يرسل نظام العضوية حدث تسجيل وصول إلى منصة الخزائن، التي تقوم بتعيين خزانة مسبقًا وترسل بيانات الاعتماد إلى تطبيق العضو. هذا يلغي الحاجة إلى خطوة تسجيل وصول منفصلة عند كشك الخزائن ويخلق تجربة عضو سلسة. بالنسبة لسلاسل اللياقة البدنية متعددة المواقع، تعد الإدارة المركزية عبر جميع النوادي مطلبًا رئيسيًا. يجب أن توفر منصة إدارة الخزائن الإلكترونية لوحة تحكم مؤسسية تظهر استخدام الخزائن عبر جميع المواقع، مما يمكّن المديرين الإقليميين من مقارنة الأداء، وتحديد مجموعات الخزائن غير المستغلة التي يمكن تحويلها إلى استخدامات أخرى، ونشر سياسات بيانات اعتماد متسقة عبر السلسلة. دعم بيانات اعتماد الجوال مهم بشكل خاص للصالات الرياضية، حيث قد لا يحمل الأعضاء بطاقات RFID أثناء التمارين. يعد الفتح عبر Bluetooth Low Energy (BLE) عبر تطبيق الجوال ذي العلامة التجارية للصالة هو الطريقة المفضلة: يقترب العضو من الخزانة المخصصة له، ويفتح التطبيق، وينقر على زر الف
غير متأكد أي مستشعر يناسب مشروعك؟
تحدث مع مهندسي تطبيق الموجات المليمترية لدينا للحصول على استشارة مجانية.
ابحث عن مستشعر الحضور المناسب لمشروع فندقك
قارن بين 3 بروتوكولات، راجع دراسات حالة الفنادق، وحمّل دليل التركيب
منتجات ذات صلة
3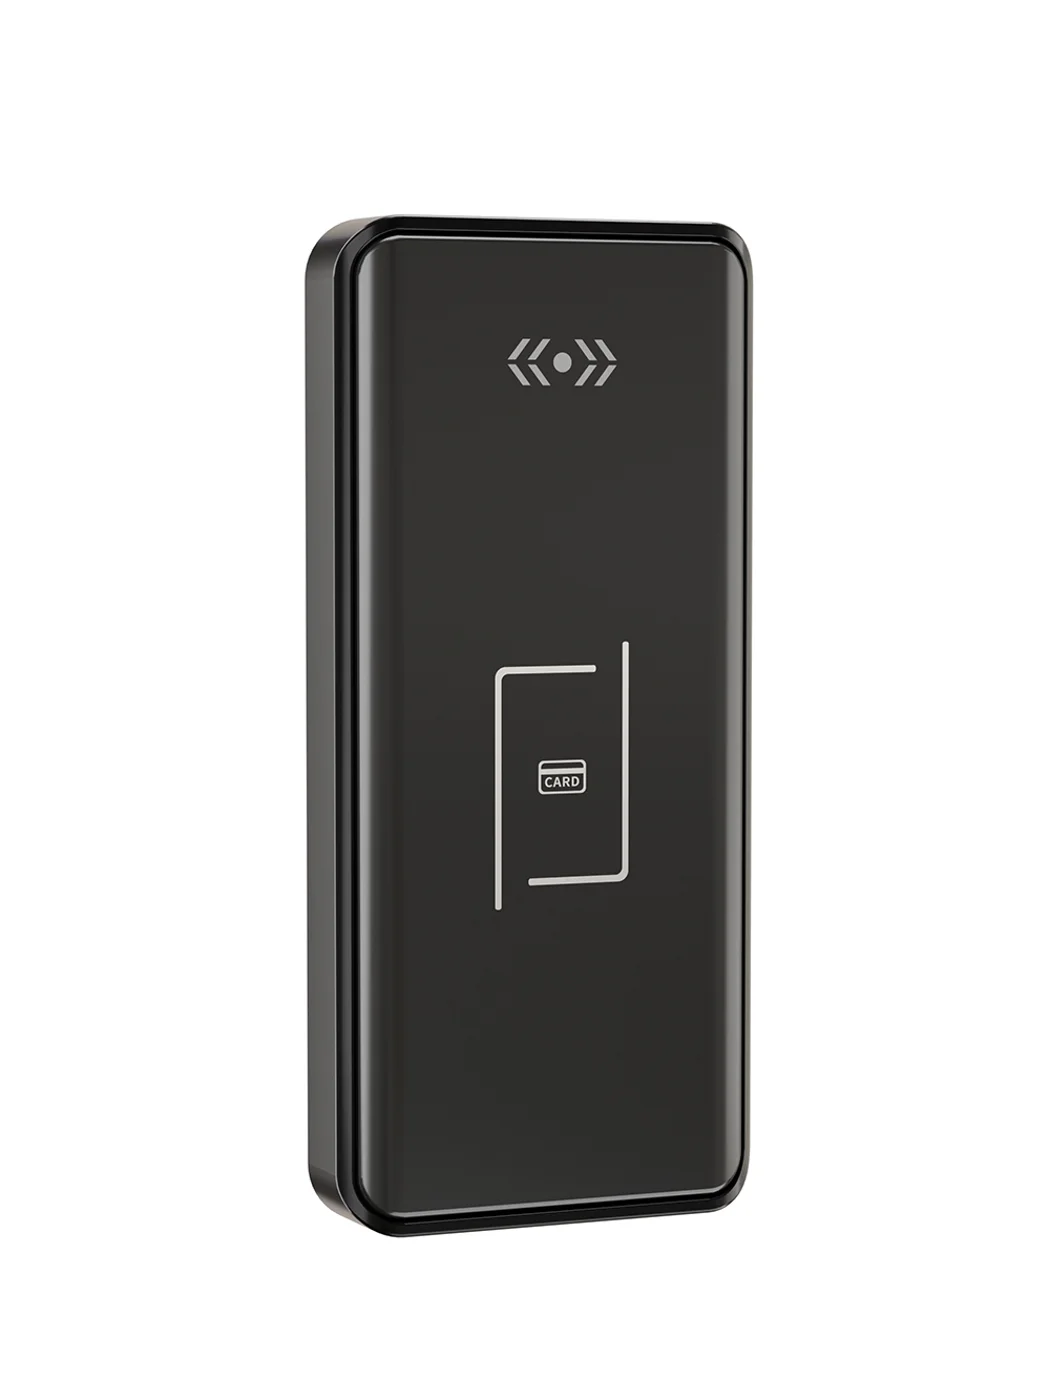
قفل خزانة الجيم — بطاقة دون اتصال، لا يحتاج واي فاي
قفل خزانة جيم يعمل بالبطاقة دون اتصال لمرافق اللياقة والسباحة. بطاقة MIFARE، طاقة بطارية، تركيب خلال 5 دقائق، بدون واي فاي أو خادم. هيكل سبيكة زنك، معتمد CE/FCC/RoHS.
تشير هذه الصفحة بالفعل إليه كمرجع تالٍ موصى به.
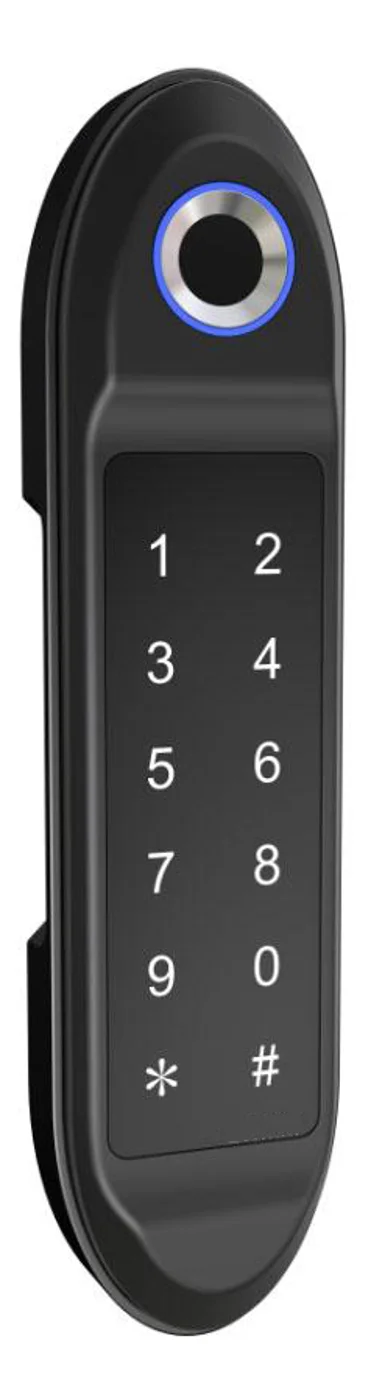
قفل خزانة إلكتروني بكود PIN — مستقل، بدون واي فاي
قفل خزانة بلوحة أرقام للعمل دون اتصال. مثالي للأندية والمكاتب. يعمل بالبطارية، تركيب سريع خلال 5 دقائق، بدون حاجة لخادم سحابي.
تشير هذه الصفحة بالفعل إليه كمرجع تالٍ موصى به.
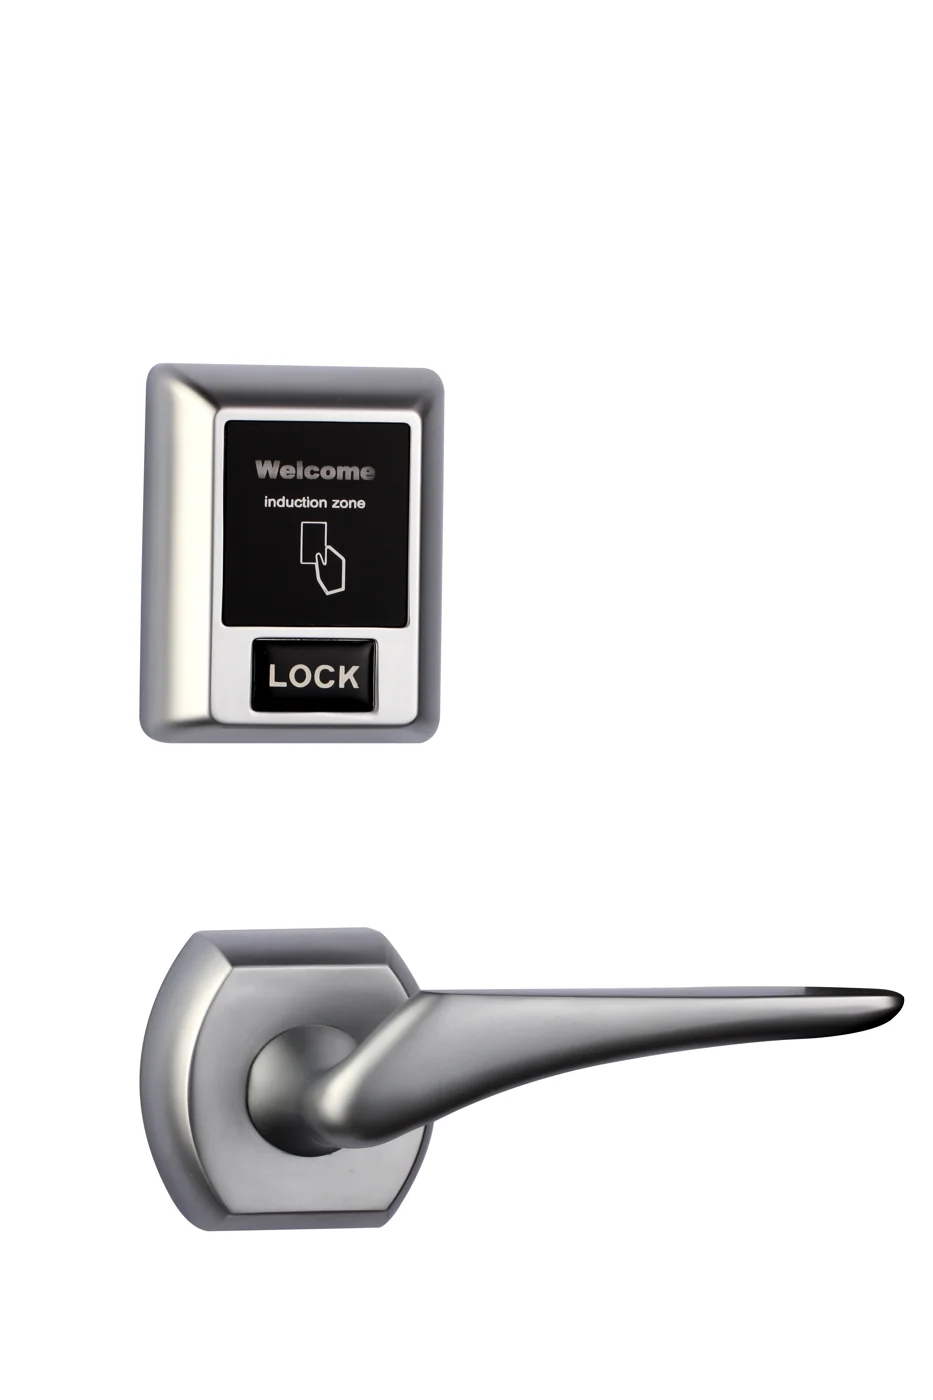
قفل خزانة بلوتوث — تطبيق + PIN + بطاقة، أسطول مُدار
قفل خزانة BLE دون اتصال للتطبيقات. إدارة اعتمادات عن بُعد، بديل PIN وبطاقة MIFARE، بدون خادم، طاقة بطارية.
تشير هذه الصفحة بالفعل إليه كمرجع تالٍ موصى به.
مقالات المدونة ذات الصلة
3
سعر قفل الخزانة الإلكترونية: دليل كامل لعوامل التكلفة والمستويات والتفاوض مع الموردين
افهم العوامل التي تحدد سعر قفل الخزانة الإلكترونية — من أنواع بيانات الاعتماد والمواد إلى خصومات الكميات وتكاليف التطوير والشحن والتكلفة الإجمالية للملكية على مدى 5 سنوات. دليل أسعار شامل مع جداول.
إنه يدعم نفس سياق المنتج: قفل خزانة الجيم — بطاقة دون اتصال، لا يحتاج واي فاي.
قفل الخزانة الإلكتروني: الدليل الكامل لأمن الخزائن بدون مفاتيح 2026
اكتشف كيف يعمل قفل الخزانة الإلكتروني، من نماذج RFID إلى القياسات الحيوية، مع نصائح الشراء والمواصفات والمقارنات للصالات الرياضية والمكاتب والمدارس.
إنه يدعم نفس سياق المنتج: قفل خزانة الجيم — بطاقة دون اتصال، لا يحتاج واي فاي, قفل خزانة إلكتروني بكود PIN — مستقل، بدون واي فاي, قفل خزانة بلوتوث — تطبيق + PIN + بطاقة، أسطول مُدار.
القفل الإلكتروني للأثاث: الدليل الكامل لأمان الخزائن المزودة بالطاقة
يؤمن القفل الإلكتروني للأثاث الخزائن والأدراج ووحدات التخزين باستخدام RFID أو BLE أو رمز PIN أو القياسات الحيوية، ليحل محل المفاتيح بإدارة رقمية قابلة للتدقيق. دليل شامل.
إنه يدعم نفس سياق المنتج: قفل خزانة إلكتروني بكود PIN — مستقل، بدون واي فاي.
حدد مشروع فندقك مع مهندسينا
أخبرنا بعدد الغرف ونوع السقف والبروتوكول المفضل. سنعود إليك بخطة عينات وعرض سعر خلال 24 ساعة عمل.
- انتقل من الإرشادات العامة إلى نقاش حول المنتج أو التطبيق.
- استخدم RFQ عندما يحتاج التسعير أو الرسومات أو MOQ أو توقيت الإطلاق إلى هيكلة.
- أبقِ مسار اتصال مباشر ظاهرًا للتوضيحات السريعة والتسليم.