Electronic File Cabinet Lock: The Ultimate Guide to Digital Security for Filing Cabinets
A comprehensive guide to electronic file cabinet lock technology—types, features, installation, benefits, troubleshooting, security comparisons, and how to select the best electronic locking system for office, medical, legal, and government file cabinets.
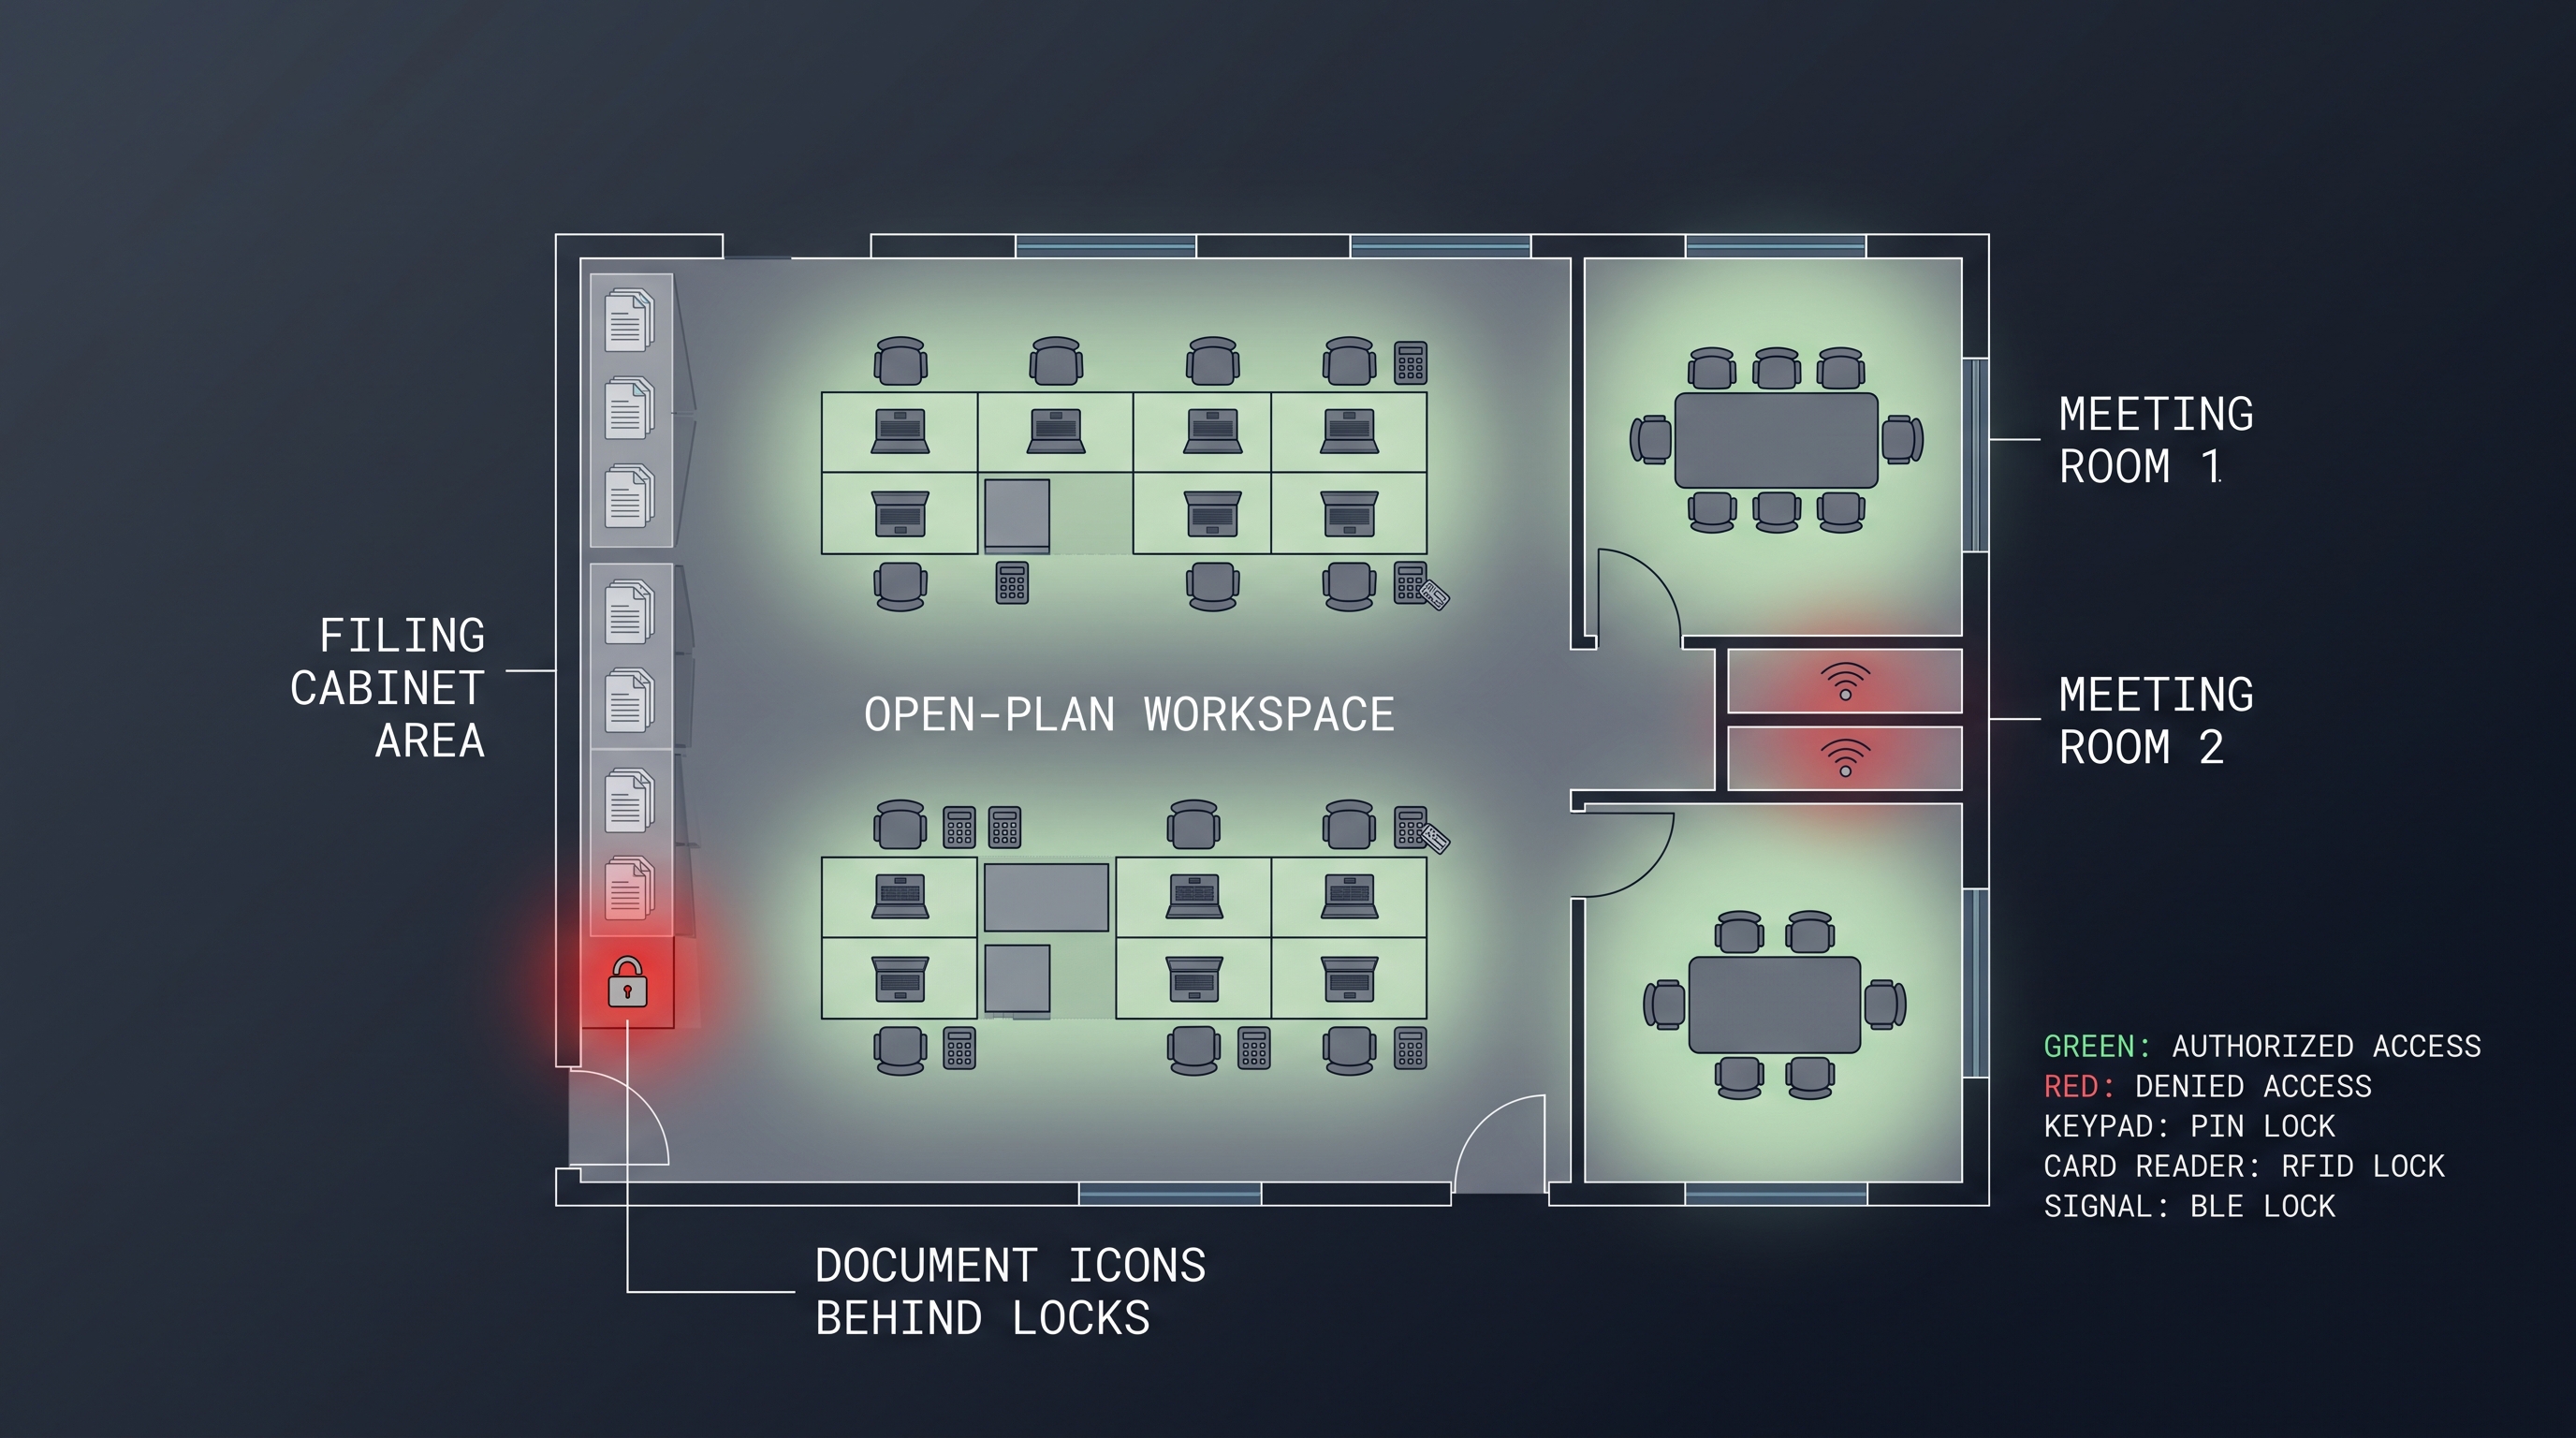
ما هو قفل خزانة الملفات الإلكتروني وكيف يعمل
قفل خزانة الملفات الإلكتروني هو آلية قفل يتم التحكم فيها رقميًا ومصممة لتأمين أدراج وأبواب خزانات الملفات دون استخدام المفاتيح الميكانيكية التقليدية. تحل هذه الأقفال محل الأقفال القياسية أو يتم تركيبها على خزانات الملفات القياسية—الخزانات العمودية، والخزانات الجانبية، ووحدات القاعدة، والملفات المسطحة—موفرة تحكمًا إلكترونيًا في الوصول، وإمكانيات تدقيق، وتشغيلًا بدون مفاتيح. أصبح قفل خزانة الملفات الإلكتروني معدات أساسية في المكاتب القانونية، والممارسات الطبية، وإدارات الموارد البشرية، والوكالات الحكومية، والمؤسسات المالية، وأي منظمة يجب أن تحمي المستندات الحساسة مع الحفاظ على سير عمل وصول فعال.
تتمحور الآلية الأساسية لقفل خزانة الملفات الإلكتروني حول مشغل كهروميكانيكي يتحكم في قضيب قفل، أو كام، أو ريشة. عندما يستقبل القفل إشارة مصادقة صالحة—من بيانات اعتماد RFID، أو إدخال رمز PIN، أو مسح بيومتري، أو أمر من الهاتف الذكي—يتحقق دارة متكاملة من بيانات الاعتماد، وتنشط محركًا صغيرًا أو ملفًا لولبيًا، وتتراجع ميكانيكيًا عنصر القفل. هذا يطلق درج الخزانة أو الباب، مما يسمح له بالفتح. عند إغلاق الدرج، يعيد القفل التثبيت تلقائيًا، عادةً مع تأكيد مسموع، مما يؤمن الخزانة حتى حدث الوصول المصرح به التالي. تكتمل دورة الفتح الكاملة في أقل من ثانية واحدة.
ما يميز جوهريًا قفل خزانة الملفات الإلكتروني عن القفل التقليدي ذو المفتاح هو فصل بيانات الاعتماد عن آلية القفل المادية. في خزانة الملفات التقليدية، المفتاح هو كل من بيانات الاعتماد والمشغل الميكانيكي—حيازة المفتاح تمنح الوصول، وفقدان المفتاح يعني إما إعادة تهيئة القفل أو استبداله بالكامل. مع قفل خزانة الملفات الإلكتروني، توجد بيانات الاعتماد بشكل منفصل عن القفل: يمكن أن تكون بطاقة RFID تُحمل بالفعل للوصول إلى المبنى، أو رمز PIN يمكن تغييره في ثوانٍ، أو توقيع بيومتري لا يمكن فقدانه أو سرقته، أو تطبيق هاتف ذكي يمكن تزويده وإلغاء تزويده عن بُعد. تتيح استقلالية بيانات الاعتماد هذه قدرات مستحيلة مع الأقفال الميكانيكية: الإلغاء الفوري للوصول عند مغادرة موظف، وصول محدود الوقت للعمال المؤقتين، مسارات تدقيق كاملة لكل وصول لخزانة الملفات، وإدارة مركزية لمئات الخزانات من واجهة إدارية واحدة.
يوجد قفل خزانة الملفات الإلكتروني في عدة تكوينات معمارية، تتميز بشكل أساسي بنهج الاتصال وإدارة بيانات الاعتماد. تخزن نماذج قفل خزانة الملفات الإلكتروني المستقلة جميع بيانات اعتماد المستخدمين وسجلات الوصول محليًا على القفل نفسه. تتم البرمجة مباشرة على القفل عبر بيانات اعتماد رئيسية ولوحة مفاتيح، دون الحاجة إلى اتصال بالشبكة. هذه الأقفال هي الخيار الإلكتروني الأبسط والأقل تكلفة، لكنها تفتقر إلى الإدارة عن بُعد، والتدقيق في الوقت الفعلي، ومزامنة بيانات الاعتماد التلقائية—يجب برمجة كل قفل بشكل فردي في أي وقت تتغير فيه أذونات الوصول.
تضيف أنظمة قفل خزانة الملفات الإلكتروني المتصلة بالشبكة اتصال WiFi أو Ethernet أو RF خاص، مما يتيح الإدارة المركزية من خلال منصة برمجية. يمكن للمسؤولين إضافة أو إلغاء المستخدمين، وعرض سجلات الوصول، وتكوين جداول الوصول، واستقبال التنبيهات من لوحة تحكم ويب أو تطبيق جوال. تدعم العديد من منتجات قفل خزانة الملفات الإلكتروني المتصلة بالشبكة التكامل مع أنظمة التحكم في الوصول وإدارة الهوية الموجودة عبر APIs أو بروتوكولات قياسية مثل LDAP و SAML و OAuth2. هذه البنية هي المعيار للمنظمات التي تدير أكثر من 20 خزانة ملفات تقريبًا أو تلك التي لديها متطلبات وصول معقدة ومتغيرة بشكل متكرر.
تمثل أنظمة قفل خزانة الملفات الإلكتروني المدارة سحابيًا المستوى الأكثر تقدمًا، حيث توجد جميع تكوينات القفل، وبيانات المستخدمين، وسياسات الوصول في منصة سحابية تديرها الشركة المصنعة للقفل أو مزود خارجي. تتولى المنصة السحابية تحديثات البرامج الثابتة، وتصحيحات الأمان، ونسخ البيانات الاحتياطي، وتوسيع البنية التحتية، مما يقلل العبء على قسم تقنية المعلومات في المنظمة الناشرة. توفر الأنظمة المدارة سحابيًا أطقم ميزات أكثر تطورًا، بما في ذلك الكشف عن الشذوذ القائم على التعلم الآلي، والتسييج الجغرافي، والتكامل مع أنظمة IoT والأنظمة البيئية للمباني الذكية الأوسع. المقايضة هي الاعتماد على استمرار تشغيل مزود السحابة وعلى اتصال الإنترنت—اعتبار يجب وزنه بعناية للخزائن التي تحتوي على مستندات حرجة للأعمال أو محمية قانونيًا.
المكونات الأساسية لقفل خزانة الملفات الإلكتروني
فهم البنية الداخلية لقفل خزانة الملفات الإلكترونية يوضح كيف تحقق هذه الأجهزة تشغيلاً موثوقاً وآمناً على مدى سنوات من الاستخدام اليومي. في قلب كل قفل خزانة ملفات إلكتروني توجد وحدة متحكم دقيقة (MCU) تنفذ البرنامج الثابت للقفل، وتعالج طلبات المصادقة، وتدير قاعدة بيانات بيانات الاعتماد، وتتحكم في المحرك الكهروميكانيكي. تستخدم الأقفال الحديثة عادةً معالجات سلسلة ARM Cortex-M التي توازن بين قدرة المعالجة واستهلاك الطاقة المنخفض للغاية، مما يتيح تشغيلاً بالبطارية لسنوات متعددة.
يحول المحرك الكهروميكانيكي الطاقة الكهربائية إلى الحركة الميكانيكية التي تؤمن أو تفتح الخزانة. تهيمن تقنيتا محرك رئيسيتان على سوق أقفال خزانات الملفات الإلكترونية. تستخدم المحركات التي تعمل بالمحرك محرك تروس DC صغيراً لدفع كام، أو ريشة قفل، أو قضيب قفل عبر نطاق حركته. توفر المحركات التي تعمل بالمحرك عزم دوران عالياً في عامل شكل مضغوط ويمكنها التغلب على سوء المحاذاة أو الالتصاق المعتدل، لكنها تستهلك طاقة أكثر لكل عملية تشغيل من بدائل الملف اللولبي. تستخدم محركات الملف اللولبي ملفاً كهرومغناطيسياً لسحب مكبس يسحب عنصر القفل. تعمل الملفات اللولبية بسرعة كبيرة (عادة أقل من 100 ميلي ثانية) وتتميز ببساطة ميكانيكية مع عدد قليل من الأجزاء المتحركة، لكنها توفر قوة أقل من المحركات التي تعمل بالمحرك وتكون أكثر حساسية لسوء المحاذاة—إذا التصق عنصر القفل، فقد لا يمتلك الملف اللولبي قوة كافية لسحبه.
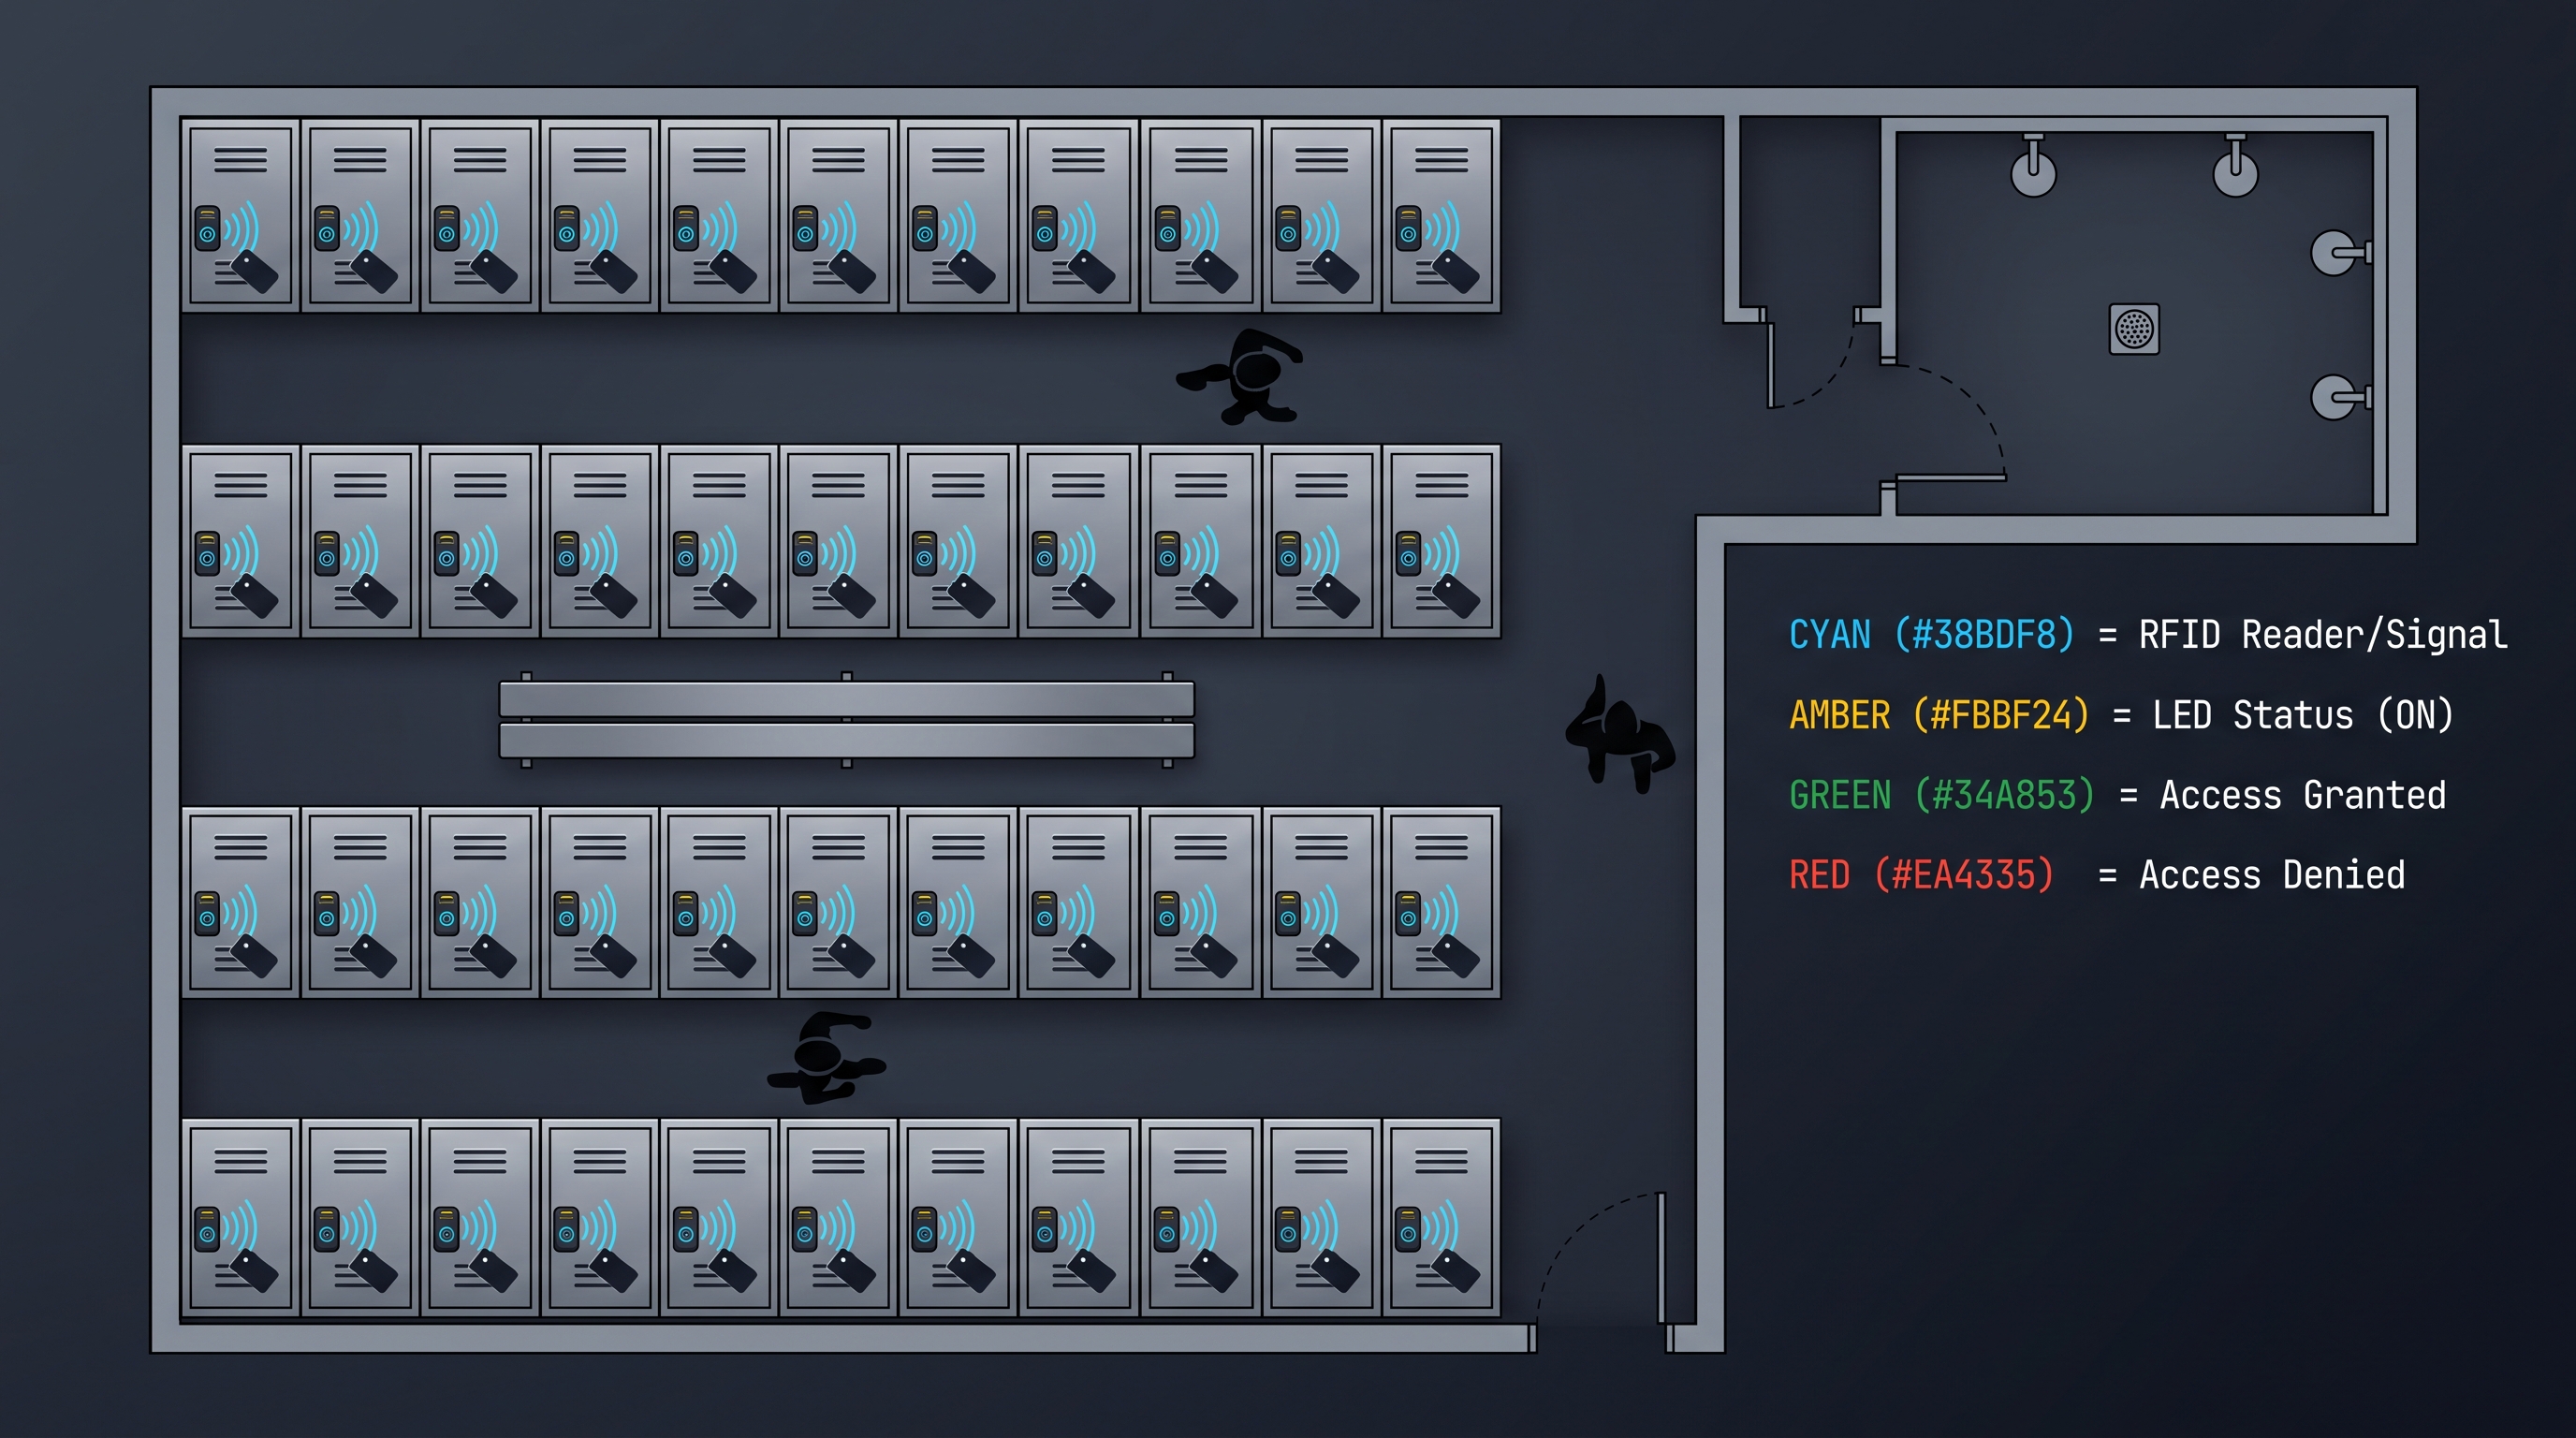
قارئ بيانات الاعتماد هو واجهة المستخدم المواجهة في قفل خزانة الملفات الإلكترونية. في الأنظمة القائمة على RFID، تقرأ ملف لولبي هوائي في وجه القفل أجهزة الإرسال والاستقبال RFID المتوافقة المقدمة على بعد حوالي 1–3 سنتيمترات. في الأنظمة القائمة على PIN، تكتشف لوحة مفاتيح سعوية أو ميكانيكية إدخال المستخدم؛ توفر لوحات المفاتيح السعوية سطحاً أنيقاً ومغلقاً بدون أجزاء متحركة، بينما توفر لوحات المفاتيح الميكانيكية ردود فعل لمسية يفضلها بعض المستخدمين. تتضمن الأنظمة البيومترية مستشعر بصمة إصبع—عادة سعوي أو بصري—مثبت في وجه القفل. تجمع طرز قفل خزانة الملفات الإلكترونية متعددة الأنماط بين تقنيتين أو أكثر من تقنيات القارئ في وحدة واحدة، مما يسمح للمؤسسة بدعم تفضيلات مستخدمين متعددة أو تنفيذ مصادقة ثنائية العامل لخزانات عالية الأمان.
نظام الطاقة هو عنصر تصميم حاسم. تعمل معظم منتجات قفل خزانة الملفات الإلكترونية بالبطارية، باستخدام 4–8 خلايا قلوية أو ليثيوم من حجم AA موضوعة في حجرة داخل الخزانة. يعد التثبيت بالبطارية أبسط بكثير من البدائل السلكية—لا توجد كابلات لتمديدها، ولا كهربائيين مطلوبين—وللتطبيقات المستقلة أو التحديثية، غالباً ما يكون الخيار العملي الوحيد. المقايضة هي المتطلب التشغيلي المستمر لمراقبة البطارية واستبدالها. تخفف طرز قفل خزانة الملفات الإلكترونية المتقدمة من هذا من خلال التصميم منخفض الطاقة، والتنبيه عند انخفاض البطارية (أصوات تنبيه مسموعة، مؤشرات LED، وإشعارات عن بعد للطرز المتصلة)، وخيارات حزمة البطارية الخارجية التي يمكن استبدالها دون فتح الخزانة.
كيف تعمل بيانات اعتماد الوصول الإلكتروني
نظام بيانات الاعتماد في قفل خزانة الملفات الإلكترونية أكثر تعقيداً مما قد يبدو للمستخدم النهائي الذي يكتفي بتمرير بطاقة أو إدخال PIN. خلف الكواليس، تضمن سلسلة من العمليات التشفيرية أن بيانات الاعتماد المصرح بها فقط هي التي يمكنها فتح الخزانة، وأن بيانات الاعتماد لا يمكن استنساخها أو إعادة تشغيلها بسهولة، وأن القفل يمكنه التحقق من التفويض حتى عند انقطاعه مؤقتاً عن منصة إدارته.
تعمل بيانات اعتماد RFID على معايير تردد لاسلكي محددة. تنقل بطاقات القرب ذات التردد المنخفض (125 كيلوهرتز)، وهي الأبسط والأكثر شيوعاً، رقم تعريف ثابت عند تنشيطها بمجال القارئ. هذه البطاقات رخيصة ومتوافقة مع قاعدة واسعة من أجهزة القراءة المثبتة، لكنها توفر حماية تشفيرية ضئيلة—يمكن التقاط المعرف الثابت واستنساخه بمعدات متاحة بسهولة. تشتمل البطاقات الذكية ذات التردد العالي (13.56 ميغاهرتز)، بما في ذلك MIFARE Classic، وMIFARE DESFire، وiCLASS، على معالجات تشفيرية تشارك في مصادقة التحدي والاستجابة مع القارئ. تستخدم بطاقة DESFire EV3، على سبيل المثال، تشفير AES-128 لإثبات امتلاكها لمفتاح سري دون نقل هذا المفتاح أبداً، مما يجعل الاستنساخ مستحيلاً من الناحية الحسابية. يجب على المنظمات ذات متطلبات الأمان العالية—شركات المحاماة التي تتعامل مع مستندات مميزة، ومقدمو الرعاية الصحية الملزمون بـ HIPAA، والمقاولون الدفاعيون الخاضعون لـ NISPOM—أن يطلبوا MIFARE DESFire أو RFID تشفيري مكافئ في أنظمة قفل خزانة الملفات الإلكترونية الخاصة بهم.
تقدم رموز PIN نموذج أمان مختلف. على عكس بطاقة RFID التي يمكن فقدانها أو سرقتها، يوجد رمز PIN فقط في ذاكرة المستخدم—لا يمكن أخذه مادياً، رغم أنه يمكن ملاحظته أو مشاركته أو تخمينه. تخفف أنظمة قفل خزانة الملفات الإلكترونية من هذه الثغرات من خلال عدة آليات. متطلبات تعقيد رمز PIN (الحد الأدنى للطول، أنواع أحرف مختلطة) تقلل من قابلية التخمين. تقييد المعدل يقفل لوحة المفاتيح أو يطلق تنبيهاً بعد عدد قابل للتكوين من المحاولات الفاشلة. رموز PIN لمرة واحدة (OTPs) التي ينشئها نظام الإدارة وتُرسل عبر الرسائل النصية أو البريد الإلكتروني توفر وصولاً للاستخدام مرة واحدة يصبح عديم القيمة بعد الاستخدام. المصادقة الثنائية—التي تتطلب بطاقة RFID ورمز PIN، أو بيانات اعتماد مستخدمين مختلفين—توفر دفاعاً في العمق لأكثر الخزائن حساسية.
تعد بيانات الاعتماد المحمولة المقدمة عبر تطبيقات الهواتف الذكية أسرع نمط مصادقة نمواً. يتواصل التطبيق مع قفل خزانة الملفات الإلكترونية عبر البلوتوث منخفض الطاقة (BLE)، أو NFC، أو عبر السحابة عبر WiFi. توفر بيانات الاعتماد المحمولة عدة مزايا فريدة: يمكن توفيرها وإلغاؤها عن بعد دون أي تفاعل مادي مع القفل، وتدعم التأكيد البيومتري على هاتف المستخدم (يجب على المستخدم المصادقة على هاتفه قبل أن يرسل التطبيق أمر فتح)، وتمكّن السياج الجغرافي الذي يقيد الوصول بمواقع فعلية محددة، وتلغي تكلفة وتأثير بطاقات الاعتماد الفعلية على البيئة. القيد الأساسي هو الاعتماد على امتلاك المستخدم لهاتف ذكي مشحون وعملي—يجب أن تكون طريقة مصادقة احتياطية متاحة دائماً.
الفوائد الرئيسية للترقية إلى قفل خزانة ملفات إلكتروني
تنتقل المؤسسات من أقفال خزائن الملفات الميكانيكية إلى أنظمة قفل خزانة الملفات الإلكترونية لمجموعة من الأسباب الأمنية والتشغيلية والامتثال. فهم هذه الفوائد بمصطلحات ملموسة يوضح حساب العائد على الاستثمار الذي يبرر الاستثمار عادةً خلال 12-24 شهراً.
أمان محسن وتحكم في الوصول
مزايا الأمان لقفل خزانة الملفات الإلكتروني على القفل الميكانيكي أساسية، وليست تدريجية. يحمي قفل خزانة الملفات الميكانيكي فقط ضد الوصول غير المصرح به العرضي جداً—يمكن فتح أقفال معظم خزائن الملفات المكتبية في ثوانٍ بأدوات أساسية، ويمكن طلب مفاتيح مكررة من الشركة المصنعة باستخدام الرمز المختوم على وجه القفل، ويؤدي مفتاح واحد مفقود أو غير مرتجع إلى المساس بالأمان حتى يتم استبدال القفل. يعالج قفل خزانة الملفات الإلكتروني كل هذه الثغرات: لا توجد فتحة مفتاح للفتح، ولا يوجد رمز مفتاح للتكرار، ويمكن إلغاء تنشيط بيانات اعتماد مفقودة (سواء بطاقة، أو مفتاح إلكتروني، أو هاتف) في ثوانٍ عبر منصة الإدارة دون التأثير على وصول أي مستخدم آخر.
يحول التحكم الدقيق في الوصول أمان خزانة الملفات من حالة ثنائية—كل من يملك مفتاحاً لديه وصول لكل شيء—إلى نظام أذونات دقيق حيث يمكن لكل مستخدم الوصول فقط إلى خزائن محددة، فقط خلال نوافذ زمنية محددة، ولأغراض محددة فقط. في شركة محاماة، يمكن للشريك الوصول إلى جميع ملفات العملاء، ويمكن للمحامي المساعد الوصول فقط إلى الملفات الخاصة بالقضايا الموكلة إليه، ويمكن للمساعد القانوني الوصول إلى الملفات خلال ساعات العمل فقط، ويمكن لمقاول مراجعة المستندات المؤقت الوصول إلى مجموعة محددة من الخزائن لفترة مشروع محددة. تفرض منصة إدارة قفل خزانة الملفات الإلكترونية جميع هذه السياسات تلقائياً، ويمكن تعديل الأذونات في الوقت الفعلي مع تغير الأدوار والمهام.
المصادقة الثنائية، المطلوبة من قبل العديد من أطر امتثال الأمان للوصول إلى البيانات الحساسة، يتم تنفيذها بسهولة مع قفل خزانة الملفات الإلكتروني—قم بتكوين القفل ليطلب بطاقة RFID ورمز PIN، أو مسحاً بيومترياً بالإضافة إلى تأكيد التطبيق المحمول. لا توفر الأقفال الميكانيكية أي مسار عملي للمصادقة الثنائية باستثناء النهج البدائي وغير المريح المتمثل في وضع قفل ثانٍ على الخزانة.
مسارات تدقيق كاملة ودعم الامتثال
بالنسبة للصناعات المنظمة، قد تكون قدرة تسجيل التدقيق لقفل خزانة الملفات الإلكتروني هي السبب الأكثر إلحاحاً للترقية. يتم تسجيل كل حدث وصول لخزانة الملفات—عمليات فتح ناجحة، محاولات فاشلة، فتح وإغلاق الأدراج، تجاوزات المسؤول، تغييرات التكوين—مع طابع زمني، هوية المستخدم، معرف الخزانة، وطريقة المصادقة. هذا يخلق سلسلة حفظ لا يمكن العبث بها تجيب على الأسئلة التي لا تستطيع الأقفال الميكانيكية الإجابة عنها: من وصل إلى أي خزانة ومتى؟
تعد آثار الامتثال كبيرة. يتطلب قانون HIPAA من الكيانات المشمولة تنفيذ ضوابط الوصول وضوابط التدقيق للمعلومات الصحية المحمية—فإن نظام قفل خزانة الملفات الإلكتروني الذي يسجل كل عملية وصول إلى خزائن السجلات الطبية يدعم كلا المتطلبين مباشرة. تفرض لوائح الخدمات المالية بما في ذلك SOX وGLBA وPCI-DSS ضوابط على الوصول إلى البيانات المالية الحساسة—توفر مسارات تدقيق قفل خزانة الملفات الإلكتروني دليلاً على الامتثال. تتطلب قواعد أخلاقيات المهنة القانونية من مكاتب المحاماة حماية أسرار العملاء—فالشركة التي يمكنها إثبات أن الموظفين المصرح لهم فقط هم من وصلوا إلى ملفات العملاء، مع سجلات كاملة مختومة زمنياً، تكون في موقف أقوى بكثير من شركة وزعت مفاتيح ميكانيكية دون أي طريقة لتتبع من استخدمها.
وبeyond الامتثال التنظيمي، يغير تسجيل التدقيق السلوك التنظيمي بطرق تحسن ثقافة الأمان. عندما يعرف المستخدمون أن كل عملية وصول إلى خزانة الملفات مسجلة وقابلة للنسب، تنخفض حالات التطفل العرضي—مثل الاطلاع على ملف موظف زميل، أو تصفح السجلات المالية للعميل بدافع الفضول—بشكل كبير. يُبلغ العديد من موردي أقفال خزانات الملفات الإلكترونية أن عملاءهم يلاحظون انخفاضاً قابلاً للقياس في أحداث الوصول بعد النشر، ليس لأن الوصول المشروع معوق، بل لأن الوصول غير المشروع الذي كان يمر دون اكتشاف مع الأقفال الميكانيكية يتم القضاء عليه.
الكفاءة التشغيلية وتقليل العبء الإداري
إن العبء الإداري لإدارة مفاتيح خزانات الملفات الميكانيكية على نطاق واسع كبير وغالباً ما يتم التقليل من شأنه. يجب تتبع مخزون المفاتيح، ويجب حساب المفاتيح المفقودة. عندما يغادر موظف، يجب جمع جميع المفاتيح التي بحوزته—عملية تعتمد على تعاون الموظف المغادر وحفظ سجلات المنظمة. عندما لا تُعاد المفاتيح، يكون الرد الأمني المحافظ هو إعادة تهيئة المفاتيح للخزانات المتأثرة، بتكلفة تتراوح بين 50 إلى 150 دولاراً لكل قفل لزيارة صانع الأقفال أو أجهزة قفل بديلة. في منظمة كبيرة تضم مئات الخزانات ودوران وظيفي منتظم، تصبح إدارة المفاتيح نفقات تشغيلية كبيرة.
يلغي نظام قفل خزانة الملفات الإلكتروني هذه الفئة بأكملها من العمل الإداري. يتم توفير بيانات الاعتماد وإلغاؤها في منصة الإدارة، مما يستغرق ثوانٍ بدلاً من أيام. يمكن إلغاء وصول الموظف المغادر إلى جميع الخزانات بإجراء واحد، يسري فوراً، دون أي تفاعل مادي مع الخزانات. يمكن منح وصول مؤقت للمقاولين، أو المتدربين، أو المهنيين الزائرين لنوافذ زمنية محددة مع انتهاء صلاحية تلقائي. يتم إلغاء تنشيط بطاقات بيانات الاعتماد المفقودة واستبدالها دون أي تأثير على المستخدمين الآخرين أو أي حاجة لتعديل أجهزة القفل.
تمتد مكاسب الكفاءة إلى سير عمل استرجاع الملفات. في قسم السجلات الطبية حيث يسترجع الموظفون ويعيدون أرشفة مئات المخططات الطبية للمرضى يومياً، تتحول الثواني الموفرة لكل تفاعل عن طريق تمرير شارة RFID مقابل إدخال المفتاح ولفه إلى ساعات من الوقت الإنتاجي المستعاد أسبوعياً. أنظمة قفل خزانة الملفات الإلكترونية التي تدعم "وضع المرور"—حيث يظل القفل غير مشغل خلال ساعات العمل ويعاد تشغيله تلقائياً بعد ساعات العمل—تلغي المصادقة لكل تفاعل مع الحفاظ على الأمان بعد ساعات العمل. يمكن لهذه الميزة وحدها أن تحول تجربة المستخدم في بيئات الأرشفة ذات الحركة العالية.
التكامل مع البنية التحتية لأمان المؤسسة
توفر أنظمة قفل خزانة الملفات الإلكترونية التي تتكامل مع البنية التحتية للمؤسسة الحالية قيمة مركبة تتجاوز ما يمكن أن توفره الأقفال المنعزلة. يسمح التكامل مع أنظمة التحكم في الوصول المادي (PACS) لنفس شارة RFID التي تفتح أبواب المبنى بفتح خزانات الملفات أيضاً، مما يلغي الحاجة إلى إصدار بيانات اعتماد منفصلة وإدارتها. يعني التكامل مع أنظمة إدارة الهوية (Active Directory، Azure AD، Okta، Ping Identity) أنه عند إضافة موظف إلى الدليل أو إزالته منه، يتم توفير وصوله إلى خزانة الملفات أو إلغاؤه تلقائياً—دون الحاجة إلى إجراء إداري منفصل.
يسمح التكامل مع أنظمة إدارة معلومات وأحداث الأمان (SIEM) بربط أحداث الوصول إلى خزانة الملفات مع بيانات الأمان الأخرى. قد تشير قاعدة SIEM إلى نمط يصل فيه مستخدم إلى خزانات ملفات الموظفين خارج ساعات العمل بينما يصل في نفس الوقت إلى سجلات قاعدة بيانات الموارد البشرية—سلوك قد يشير إلى الاستعداد لتهريب البيانات. بدون التكامل، يظل الوصول إلى خزانة الملفات والوصول إلى قاعدة البيانات كحدثين منفصلين غير مترابطين.
التكامل مع أنظمة إدارة المرافق وأتمتة المباني يفتح إمكانيات إضافية. عندما يتم تفعيل نظام أمان المبنى للوضع الليلي، يمكن لجميع وحدات قفل خزائن الملفات الإلكترونية الدخول تلقائياً في وضع أمان أعلى يتطلب مصادقة مزدوجة. عند تفعيل إنذار الحريق، يمكن للخزائن المخصصة التي تحتوي على مستندات الاستجابة للطوارئ أن تفتح تلقائياً. هذه الأتمتة عبر الأنظمة مستحيلة مع الأقفال الميكانيكية وتمثل القيمة الاستراتيجية طويلة المدى لبنية قفل إلكتروني.
| الفائدة | قفل خزانة ملفات ميكانيكي | قفل خزانة ملفات إلكتروني |
|---|---|---|
| إدارة بيانات الاعتماد | مفاتيح مادية؛ يجب تتبعها وجمعها واستبدالها | بيانات اعتماد رقمية؛ توفير وإلغاء فوري |
| دقة الوصول | مفتاح واحد يفتح جميع الخزائن ذات المفتاح المتشابه | صلاحيات لكل مستخدم، لكل خزانة، لكل نافذة زمنية |
| مسار التدقيق | لا يوجد | كامل، مختوم زمنياً، قابل للبحث، غير قابل للإنكار |
| استجابة بيانات الاعتماد المفقودة | إعادة تعيين مفاتيح الخزائن المتأثرة (50–150 دولار لكل منها) | إلغاء تنشيط بيانات الاعتماد في ثوانٍ؛ إصدار بديل |
| مغادرة الموظف | جمع المفاتيح؛ إعادة تعيين المفاتيح إذا لم تُعاد | إلغاء جميع الوصولات بإجراء واحد |
| المصادقة الثنائية | غير عملية | RFID+PIN، بيومترية+بطاقة، تطبيق+شارة |
| دعم الامتثال | سجلات يدوية (إن وجدت)؛ غير موثوقة | تقارير آلية، مقاومة للتلاعب، جاهزة للامتثال |
| قدرة التكامل | لا شيء | PACS، IAM، SIEM، أنظمة المرافق |
أنواع أنظمة قفل خزانة الملفات الإلكترونية
يقدم سوق قفل خزانة الملفات الإلكترونية مجموعة متنوعة من المنتجات المصممة لأنواع مختلفة من الخزائن، ومتطلبات الأمان، والميزانيات، وسيناريوهات التركيب. فهم تصنيف الحلول المتاحة هو الخطوة الأولى نحو اختيار النظام المناسب لتطبيق معين.
قفل خزانة الملفات الإلكترونية المستقل مقابل المتصل بالشبكة
التمييز المعماري الأساسي بين منتجات قفل خزانة الملفات الإلكترونية هو ما إذا كانت تعمل بشكل مستقل أو كجزء من نظام متصل بالشبكة. هذا الاختيار يؤثر على كل شيء بدءاً من تعقيد التركيب إلى مجموعة الميزات إلى تكلفة الملكية الإجمالية طويلة المدى.
وحدات قفل خزانة الملفات الإلكترونية المستقلة تخزن جميع التكوينات، وبيانات الاعتماد، وسجلات الوصول في الذاكرة المحلية على القفل نفسه. يتم إدارة المستخدمين في كل قفل على حدة: يقدم المسؤول بيانات اعتماد برمجة، ويدخل وضع البرمجة، ويستخدم لوحة مفاتيح القفل أو قارئه لإضافة أو حذف المستخدمين. الأقفال المستقلة مثالية للنشرات الصغيرة—أقل من حوالي 10–15 خزانة—حيث يكون العبء الإداري للبرمجة لكل قفل مقبولاً ولا تبرر فوائد الإدارة المركزية والوصول عن بعد التكلفة الإضافية لبنية الشبكة. مكتب محاماة صغير مع ثلاث خزائن ملفات في غرفة واحدة، على سبيل المثال، قد يخدمه تماماً أجهزة قفل خزانة الملفات الإلكترونية المستقلة.
أنظمة قفل خزانة الملفات الإلكترونية المتصلة بالشبكة، على النقيض، تتواصل مع منصة إدارة مركزية عبر اتصالات سلكية (Ethernet، RS-485) أو لاسلكية (WiFi، RF خاص). تتم جميع إدارة المستخدمين، وتكوين سياسات الوصول، ومراجعة السجلات عبر المنصة بدلاً من الأقفال الفردية. تنتقل التغييرات إلى الأقفال المتأثرة تلقائياً—أضف مستخدماً جديداً للنظام، وتعمل بيانات اعتماده على جميع الخزائن المصرح لها في غضون ثوانٍ. الأنظمة المتصلة بالشبكة تتوسع بفعالية من بضع عشرات إلى آلاف الخزائن عبر مواقع متعددة، وعمارتها المركزية ضرورية جوهرياً للنشرات التي تتجاوز حوالي 20 خزانة.
المقايضة مقابل الإدارة المركزية هي تعقيد وتكلفة البنية التحتية المتزايدة. نشرات قفل خزانة الملفات الإلكترونية المتصلة بالشبكة تتطلب اتصالاً بالشبكة في كل موقع خزانة—إما تغطية WiFi أو منافذ Ethernet سلكية. تتطلب خادماً أو اشتراكاً سحابياً لمنصة الإدارة. تقدم اعتبارات أمن سيبراني لا تنطبق على الأقفال المستقلة: تجزئة الشبكة، وقواعد جدار الحماية، وممارسات إدارة التصحيحات المناسبة لأي جهاز متصل بالشبكة. يجب على المؤسسات تقييم ما إذا كانت متطلبات البنية التحتية هذه قابلة للتنفيذ في بيئتها قبل الالتزام بعمارة قفل خزانة الملفات الإلكترونية المتصلة بالشبكة.
بروتوكولات الاتصال السلكية مقابل اللاسلكية
منتجات قفل خزانة الملفات الإلكترونية المتصلة بالشبكة تنقل البيانات باستخدام إما بروتوكولات اتصال سلكية أو لاسلكية، لكل منها مزايا مميزة تناسب سيناريوهات نشر مختلفة.
توفر اتصالات أقفال خزائن الملفات الإلكترونية السلكية—عادةً ناقل RS-485 التسلسلي أو Ethernet—أعلى موثوقية وأقل زمن انتقال، لأنها محصنة ضد التداخل، وتوهين الإشارة، والازدحام التي يمكن أن تؤثر على الروابط اللاسلكية. يُعد RS-485، وهو معيار اتصالات تسلسلي صناعي، مناسبًا بشكل خاص لتطبيقات خزائن الملفات: فهو يدعم توبولوجيات متعددة النقاط حيث تشترك أقفال متعددة في مسار كابل واحد، مما يقلل من تكلفة وتعقيد التمديدات؛ ويعمل بشكل موثوق على مسافات تصل إلى 1,200 متر؛ ويستخدم إشارات تفاضلية ترفض الضوضاء ذات النمط المشترك، مما يجعله قويًا في البيئات ذات الضوضاء الكهربائية. الكابل نفسه غير مكلف (زوج مجدول) ويمكن تركيبه بواسطة فنيين منخفضي الجهد دون أدوات متخصصة.
يتمثل التحدي في تركيبات أقفال خزائن الملفات الإلكترونية السلكية في الوصول المادي لتمديد الكابلات. في مشاريع البناء الجديد أو التجديدات الكبرى، يمكن تصميم مجاري ومسارات الكابلات في البناء، مما يجعل الاتصال السلكي مباشرًا. في سيناريوهات التعديل التحديثي (retrofit)، قد يكون تمديد الكابلات إلى خزائن الملفات الحالية—خاصة في المباني التاريخية ذات الجدران الصلبة، أو عبر مخططات المكاتب المفتوحة حيث تمثل إدارة الكابلات مصدر قلق بصري—صعبًا ومكلفًا. تقضي الأقفال اللاسلكية التي تعمل بالبطارية على هذا التحدي تمامًا، ولهذا السبب تهيمن على سوق التعديل التحديثي على الرغم من المزايا الكامنة للاتصال السلكي.
تستخدم منتجات أقفال خزائن الملفات الإلكترونية اللاسلكية أحد بروتوكولات الراديو العديدة. يوفر WiFi (2.4 جيجاهرتز، 802.11 b/g/n) ميزة استخدام البنية التحتية للشبكة الحالية—لا حاجة لبوابات أو محاور إضافية—ولكن استهلاكه العالي للطاقة يحد من عمر البطارية إلى حوالي 8–18 شهرًا ويتطلب تغطية WiFi كافية في مواقع الخزائن. يوفر Bluetooth Low Energy (BLE) عمر بطارية ممتاز (2–3 سنوات) وتكلفة منخفضة لكل وحدة، لكن مداه المحدود يعني أنه لا يمكنه توفير اتصال مستمر للإدارة عن بُعد ما لم يتم نشر بوابة BLE-to-IP. توفر بروتوكولات RF الفرعية GHz المملوكة (433 MHz، 868 MHz، 915 MHz) أفضل مزيج من المدى، والاختراق عبر حاويات الخزائن، وكفاءة الطاقة، ولكنها تتطلب جهاز بوابة مخصص وتخلق اعتمادًا على البائع (vendor lock-in).
عوامل الشكل: أقفال الكامة، والمسامير المتأرجحة، والأنظمة المدمجة
يحدد الشكل المادي لقفل خزانة الملفات الإلكترونية أنواع الخزائن التي يمكنه تأمينها وكيفية تركيبه. قد يؤدي اختيار عامل الشكل الخاطئ لخزانة معينة إلى قفل لا يناسب ماديًا، أو لا يمكنه إشراك آلية قفل الخزانة بشكل صحيح، أو يوفر أمانًا غير كافٍ.
تُعد وحدات قفل خزانة الملفات الإلكترونية ذات نمط الكامة (Cam-style) هي عامل الشكل الأكثر شيوعًا وتعدد الاستخدامات، ومصممة لاستبدال أقفال الكامة الميكانيكية الحالية في الغالبية العظمى من خزائن الملفات. يتكون جسم القفل من غلاف أسطواني يتم تركيبه عبر فتحة القفل القياسية في وجه درج الخزانة أو بابها، ويتم تثبيته بصامولة تثبيت على الجانب الداخلي. تمتد كامة معدنية دوارة من الجزء الخلفي لجسم القفل؛ عندما يكون القفل في حالة التأمين، تشتبك الكامة مع فتحة، أو سكة، أو لوحة ضربة في إطار الخزانة، مما يمنع فتح الدرج. عندما يستقبل القفل بيانات اعتماد صالحة، يقوم المحرك أو الملف اللولبي (solenoid) بتدوير الكامة إلى وضع الفتح، مطلقًا الدرج. يستغرق تركيب قفل خزانة الملفات الإلكترونية ذو نمط الكامة عادةً 5–15 دقيقة باستخدام أدوات أساسية ولا يتطلب أي تعديل للخزانة بخلاف توسيع فتحة التركيب المحتملة لاستيعاب قطر جسم القفل.
تؤمن آليات قفل خزانة الملفات الإلكترونية ذات المسامير المتأرجحة (Swing-bolt) والمسامير الميتة (deadbolt) الخزانة عن طريق تمديد مسمار معدني صلب في لوحة ضربة أو مشبك مثبت على إطار الخزانة. يوفر عامل الشكل هذا أمانًا ماديًا أكبر من قفل الكامة لأن المسمار يشتبك بعمق أكبر ويقاوم هجمات الكسر (prying) بشكل أكثر فعالية. غالبًا ما يتم تحديد آليات المسامير المتأرجحة لخزائن الملفات الجانبية ذات الأبواب المنزلقة أو للخزائن التي تخزن محتويات عالية القيمة أو شديدة الحساسية. التركيب أكثر تعقيدًا من استبدال قفل الكامة لأن لوحة الضربة يجب أن تكون محاذاة بدقة مع رمية المسمار، لكن العملية لا تزال ضمن قدرة فني صيانة مرافق مؤهل.
تم تصميم مجموعات قفل خزانة الملفات الإلكترونية المثبتة على السطح (Surface-mount) للخزائن التي لا يمكنها قبول استبدال قفل الكامة—لأن مادة الباب رقيقة جدًا، أو سميكة جدًا، أو غير متوافقة مع نمط الفتحة المطلوب. يتم تثبيت غلاف القفل على السطح الداخلي للخزانة باستخدام مسامير أو مادة لاصقة، مع كابل أو وصلة تتصل بآلية القفل. الأقفال المثبتة على السطح شائعة أيضًا في خزائن الواجهات الزجاجية، والأبواب المنزلقة، وأبواب التامبور (tambour-door) حيث لا يمكن تركيب قفل كامة تقليدي. المقايضة هي مظهر أقل تكاملاً—يكون جهاز القفل مرئيًا على وجه الخزانة بدلاً من أن يكون مثبتًا بشكل مستوٍ (flush-mounted).
أنظمة قفل خزائن الملفات الإلكترونية المدمجة يتم تركيبها في المصنع من قبل الشركة المصنعة للخزانة، وهي مصممة كجزء من هندسة القفل الشاملة للخزانة. تتحكم هذه الأنظمة في جميع الأدراج في الخزانة في وقت واحد (على عكس أقفال الأدراج الفردية التي تؤمن كل درج بشكل مستقل)، وغالباً ما تتضمن ميزات مثل أقفال منع الانقلاب المتشابكة وقضبان القفل المركزية المصممة في هيكل الخزانة. توفر الأنظمة المدمجة تجربة مستخدم أكثر سلاسة وأعلى أماناً مادياً، ولكنها متاحة فقط عند شراء خزائن جديدة - لا يمكن تركيبها على الخزائن الموجودة.
حلول قفل خزائن الملفات الإلكترونية: التعديل التحديثي مقابل التركيب في المصنع
يمثل القرار بين تعديل الخزائن الموجودة بأجهزة قفل خزائن الملفات الإلكترونية وشراء خزائن جديدة مع قفل إلكتروني مثبت في المصنع خياراً مهماً لتخصيص رأس المال. لكل نهج حجج مقنعة اعتماداً على ظروف المؤسسة.
يعد تعديل الخزائن الموجودة بأجهزة قفل خزائن الملفات الإلكترونية من سوق ما بعد البيع عادةً الخيار الأكثر اقتصاداً عندما تكون الخزائن في حالة جيدة، ومناسبة الحجم للاحتياجات الحالية، ومقبولة من الناحية الجمالية. تتراوح تكلفة الأجهزة لقفل التعديل التحديثي من حوالي 100 دولار إلى 300 دولار لكل درج، وتضيف عمالة التركيب 50-150 دولاراً لكل درج إذا تم التعاقد مع جهة خارجية. يمكن تنفيذ مشروع التعديل التحديثي على مراحل - يتم ترقية الخزائن الأعلى أماناً أولاً، مع إضافة خزائن إضافية كلما سمحت الميزانية - ويتجنب تعطيل إزالة الخزائن القديمة وتركيب جديدة. المخاطر الأساسية للتعديل التحديثي هي مشاكل التوافق (لا تناسب جميع الأقفال من سوق ما بعد البيع جميع طرازات الخزائن)، وعدم التطابق الجمالي (قد لا تتطابق أجهزة القفل الجديدة تماماً مع تشطيبات الخزائن القديمة)، وإمكانية أخطاء التركيب التي قد تلحق الضرر بالخزائن أو تعرض الأمان للخطر.
شراء خزائن جديدة مع أنظمة قفل خزائن الملفات الإلكترونية المدمجة في المصنع يزيل مخاطر التعديل التحديثي. يتم تصميم الأقفال واختبارها وضمانها كجزء من نظام الخزانة. التكامل سلس - لا توجد أجهزة ظاهرة من سوق ما بعد البيع، ولا ثقوب تركيب موسعة، ولا تنازلات في المحاذاة. غالباً ما يتيح التكامل في المصنع ميزات يصعب تحقيقها مع أقفال التعديل التحديثي، مثل قضبان القفل المركزية التي تؤمن جميع الأدراج من آلية واحدة، أو حماية منع الانقلاب التي تمنع فتح أكثر من درج في وقت واحد (ميزة أمان مطلوبة في بعض لوائح سلامة مكان العمل). تتراوح تكلفة القفل الإلكتروني في المصنع مقارنة بالقفل الميكانيكي على خزانة ملفات جديدة عادةً من 200 دولار إلى 600 دولار لكل خزانة، اعتماداً على الميزات وجودة الخزانة.
غالباً ما تكون الاستراتيجية الهجينة مثالية للمؤسسات الأكبر: تحديد أنظمة قفل خزائن الملفات الإلكترونية المدمجة في المصنع لجميع مشتريات الخزائن الجديدة مستقبلاً، بينما يتم تعديل الخزائن الموجودة الأكثر أهمية من الناحية الأمنية وإخراج الخزائن القديمة غير المعدلة تدريجياً من خلال دورة استبدال رأس المال العادية. يؤسس هذا النهج التحكم الإلكتروني في الوصول كمعيار مؤسسي دون صدمة رأس المال الناتجة عن استبدال شامل للخزائن.
| شكل القفل | تعقيد التركيب | الأمان المادي | توافق الخزانة | التكلفة لكل وحدة |
|---|---|---|---|---|
| استبدال قفل الكامة | منخفض (5-15 دقيقة) | متوسط | معظم خزائن الملفات القياسية | 100-250 دولار |
| قفل البرغي المتأرجح / البرغي الميت | متوسط (20-40 دقيقة) | عالي | خزائن ذات عمق إطار كافٍ | 150-350 دولار |
| التركيب السطحي | متوسط-عالي (30-60 دقيقة) | متوسط-عالي | شامل (زجاج، رقيق، غير قياسي) | 200-400 دولار |
| مدمج في المصنع | غير متاح (مثبت مسبقاً) | الأعلى | مشتريات خزائن جديدة فقط | 200-600 دولار علاوة |
كيفية اختيار قفل خزانة الملفات الإلكترونية المناسب
يتطلب اختيار نظام قفل خزانة الملفات الإلكترونية تقييمًا منهجيًا للمتطلبات المؤسسية عبر أبعاد متعددة. تمنع عملية اتخاذ القرار المنظمة الأخطاء الشائعة المتمثلة في الإفراط في المواصفات (الدفع مقابل ميزات لن تُستخدم أبداً) أو التقليل من المواصفات (نشر أقفال لا يمكنها تلبية احتياجات الأمان أو التشغيل الفعلية).
تقييم متطلبات الأمان الخاصة بك
يجب تحديد متطلبات الأمان لنشر قفل خزانة الملفات الإلكترونية بناءً على حساسية المحتويات المحمية ونموذج التهديد في البيئة، وليس بناءً على قوائم تحقق عامة أو ادعاءات تسويقية من البائعين. ابدأ بتصنيف المستندات والعناصر المخزنة في كل خزانة وفقاً لمستوى سريتها وعواقب الوصول غير المصرح به.
بالنسبة للخزائن التي تحتوي على مستندات عامة أو للاستخدام الداخلي فقط، يوفر قفل خزانة الملفات الإلكترونية الأساسي مع مصادقة RFID أحادية العامل تحسناً أمنياً كبيراً مقارنة بالأقفال الميكانيكية مع الحفاظ على انخفاض التكاليف. القيمة الأساسية هي الكفاءة التشغيلية - لا إدارة مفاتيح - بدلاً من الدفاع ضد المهاجمين المصرين.
لخزائن التي تحتوي على معلومات سرية—سجلات الموظفين، البيانات المالية، معلومات التعريف الشخصية للعملاء، مستندات استراتيجية الأعمال—يجب أن تتضمن مواصفات قفل خزانة الملفات الإلكتروني: RFID تشفيري (MIFARE DESFire أو ما يعادله)، تسجيل التدقيق، تنبيهات العبث، والمصادقة الثنائية اختياريًا لطبقة حماية إضافية. تستحق هذه الخزائن أقفالًا متصلة بالشبكة مع إدارة مركزية لضمان تطبيق أذونات الوصول بشكل متسق، وتسجيل السجلات في مستودع خارج القفل مقاوم للعبث.
لخزائن التي تحتوي على معلومات حساسة للغاية أو منظمة—معلومات صحية محمية (HIPAA)، مواد سرية، أسرار تجارية، مستندات محمية بامتياز المحامي-العميل—يجب أن تتضمن المواصفات كل ما سبق بالإضافة إلى: تشفير معتمد وفق FIPS 140-2 للبيانات في حالة السكون وأثناء النقل، وحدة أمان أجهزة (HSM) أو عنصر آمن لتخزين المفاتيح التشفيرية، مصادقة مزدوجة (يجب على مستخدمين منفصلين تقديم بيانات اعتماد لفتح القفل)، قدرة الإكراه القسري (رمز PIN يفتح القفل ولكنه يطلق إنذارًا صامتًا في نفس الوقت)، وتكامل مع مركز عمليات الأمان بالمنظمة للمراقبة والاستجابة في الوقت الفعلي.
تحدد البيئة المادية أيضًا متطلبات الأمان. الخزائن في المناطق المتاحة للجمهور تتطلب كشف العبث وإنذارات لا يمكن أن تمر الهجمات الميكانيكية دون ملاحظتها. الخزائن في المناطق ذات معدل دوران موظفين عالٍ أو وصول أطقم التنظيف يجب أن تكون في حالة قفل افتراضي وتتطلب مصادقة لكل وصول، دون وضع "مفتوح خلال ساعات العمل" للراحة. الخزائن في المناطق المعرضة للفيضانات أو مخاطر الحريق قد تتطلب مستشعرات بيئية متكاملة مع نظام القفل لتوفير إنذار مبكر بالظروف التي تهدد سلامة المستندات.
تقييم تجربة المستخدم وتأثير سير العمل
سيتم تجاوز قفل خزانة الملفات الإلكتروني المعقد جدًا للاستخدام اليومي—سيترك المستخدمون الأدراج مفتوحة، يشاركون بيانات الاعتماد، أو يجدون حلولًا بديلة أخرى تقوض الأمان الذي صُمم النظام لتوفيره. يجب أن تكون تجربة المستخدم معيار تصميم أساسي، وليس فكرة لاحقة.
قيّم تفاعل المصادقة في سياق سير العمل الفعلي. موظف سجلات طبية يصل إلى خزائن الملفات 80 مرة لكل مناوبة يحتاج إلى طريقة مصادقة تستغرق أقل من ثانية واحدة—RFID بالنقر والمرور أو مسح بصمة الإصبع—ويجب أن يدعم القفل وضع المرور (البقاء مفتوحًا) خلال فترات الازدحام الشديد. مشرف تمريض في مستشفى يصل إلى خزانة مواد خاضعة للرقابة مرتين لكل مناوبة يمكنه تحمل عملية مصادقة أطول أو متعددة الخطوات—PIN بالإضافة إلى بصمة الإصبع—بدون تأثير ملموس على الإنتاجية. ارسم خريطة سير عمل المصادقة لكل دور مستخدم وتأكد من أن قفل خزانة الملفات الإلكتروني المحدد يدعم التوازن المناسب بين الأمان والسرعة لكل منها.
يجب أن يتوافق شكل بيانات الاعتماد مع ما يحمله المستخدمون ويستخدمونه بالفعل. إذا كان كل موظف يرتدي بالفعل شارة RFID للوصول إلى المبنى، فإن تمديد نفس الشارة للوصول إلى خزانة الملفات هو طريق أقل مقاومة. إذا كانت المنظمة قد وضعت معيارًا لبيانات الاعتماد المحمولة لتطبيقات أخرى، فإن منتجات قفل خزانة الملفات الإلكتروني التي تدعم نفس معيار بيانات الاعتماد المحمولة تلغي الحاجة لإدارة نظام بيانات اعتماد منفصل. إصدار نوع جديد من بيانات الاعتماد—بطاقة خزانة/قفل منفصلة، تطبيق محمول مختلف—يخلق احتكاكًا للمستخدم وعبئًا إداريًا يقوضان عرض القيمة للتحويل الإلكتروني.
ضع في اعتبارك بيئة العمل الفيزيائية لتفاعل القفل. القفل الموجود في أعلى خزانة ملفات عمودية بأربعة أدراج يتطلب من المستخدم الانحناء أو القرفصاء للوصول إلى القارئ إذا كان مثبتًا على الدرج العلوي. القفل على الدرج السفلي يتطلب الركوع. الوضع المثالي للقارئ في خزانة متعددة الأدراج هو ارتفاع الخصر إلى الصدر على إطار الخزانة بدلاً من أي درج فردي، لكن هذا غالبًا ما يتطلب قفل تثبيت سطحي بدلاً من استبدال قفل الكامة. حيث لا يمكن تحسين موضع القارئ لجميع المستخدمين، ضع في اعتبارك الأقفال التي يمكن فتحها عن بعد عبر تطبيق الهاتف الذكي قبل وصول المستخدم إلى الخزانة.
متطلبات التوافق والتكامل التكنولوجي
يجب أن يتعايش نظام قفل خزانة الملفات الإلكتروني الذي تختاره مع بيئة التكنولوجيا الحالية لديك، وأن يتكامل معها بشكل مثالي. النظام الذي لا يمكنه التكامل مع موفر الهوية لديك، نظام التحكم في الوصول، أو أدوات إدارة تقنية المعلومات سيخلق احتكاكًا إداريًا مستمرًا ويحد من قيمة الأمان التي يمكنك استخلاصها من الاستثمار.
توافق RFID هو نقطة الاحتكاك الأكثر شيوعاً في التكامل. إذا كانت مؤسستك تستخدم معيار RFID محدد للتحكم في دخول المباني—HID iCLASS، MIFARE Classic، MIFARE DESFire، Legic، إلخ—فيجب أن تكون قارئات أقفال خزائن الملفات الإلكترونية متوافقة مع ذلك المعيار، وإلا ستضطر إلى إصدار بيانات اعتماد منفصلة للخزائن. تدعم العديد من منتجات أقفال خزائن الملفات الإلكترونية معايير RFID متعددة، لكن ليست كل التركيبات متاحة. تحقق من دعم المعايير المتعددة بشكل صريح بدلاً من افتراضه، واختبر باستخدام بطاقات بيانات الاعتماد الفعلية لديك قبل الالتزام بعملية شراء كبيرة.
يمكن تكامل إدارة الهوية من تمكين إدارة دورة حياة المستخدم الآلية. عند انضمام موظف للمؤسسة وإضافته إلى Active Directory، يجب أن تقوم منصة إدارة أقفال خزائن الملفات الإلكترونية تلقائياً بتوفير وصول مناسب للخزائن بناءً على دور الموظف وعضويته في القسم. عند مغادرة موظف وتعطيل حسابه في AD، يجب إلغاء جميع وصولات الخزائن تلقائياً. يتطلب هذا التكامل أن تدعم منصة إدارة الأقفال بروتوكولات مزامنة الدليل (LDAP، SCIM) وأن تكشف عن واجهات برمجة التطبيقات (APIs) التي يمكن لنظام إدارة الهوية استدعاؤها لإجراءات التوفير وإلغاء التوفير.
يمكن تكامل SIEM من تمكين المراقبة الأمنية والاستجابة للحوادث. يجب أن يكون نظام أقفال خزائن الملفات الإلكترونية قادراً على إعادة توجيه أحداث الوصول—كلا الوصول الروتيني والأحداث الشاذة مثل المحاولات الفاشلة المتكررة أو الوصول خارج ساعات العمل—to منصة SIEM الخاصة بك عبر syslog، REST API، أو موصل خاص بالمنصة. من المثالي أن يوفر بائع القفل لوحات معلومات مبنية مسبقاً، وقواعد ارتباط، وتعريفات تنبيه لمنصات SIEM الشائعة (Splunk، Azure Sentinel، QRadar، إلخ) لتسريع جهد التكامل.
التوافق الشبكي مهم بشكل خاص لعمليات نشر أقفال خزائن الملفات الإلكترونية اللاسلكية. تحقق من أن راديو WiFi الخاص بالقفل يدعم بروتوكولات الأمان (WPA2-Enterprise، WPA3) وطرق المصادقة (802.1X مع شهادة أو PEAP-MSCHAPv2) المستخدمة على شبكتك اللاسلكية. تحقق من أن البنية التحتية لشبكتك يمكنها دعم كثافة العملاء الإضافية التي ستقدمها الأقفال، خاصة في مناطق غرف الملفات حيث قد ترتبط عشرات الأقفال بنقطة وصول واحدة.
وضع الميزانية لتكلفة الملكية الإجمالية
سعر شراء أجهزة أقفال خزائن الملفات الإلكترونية هو فقط المكون الأكثر وضوحاً في تكلفة الملكية الإجمالية. تأخذ الميزانية الشاملة في الحسبان جميع التكاليف على مدى العمر الافتراضي المتوقع للنظام، عادةً 7–10 سنوات.
تشمل تكاليف الأجهزة وحدات الأقفال نفسها، وأي بوابات أو محاور مطلوبة، والكابلات والموصلات للتركيبات السلكية، ووحدات احتياطية لمخزون الصيانة. اطلب أسعاراً للكميات من بائعين متعددين—الخصومات للكميات فوق 50 أو 100 وحدة هي المعيار، ويمكن للضغط التنافسي تقليل تكاليف الوحدة بشكل كبير.
تشمل تكاليف البرمجيات اشتراك أو ترخيص منصة الإدارة، عادةً بسعر لكل قفل شهرياً للمنصات السحابية ($1–$5/قفل/شهر) أو كترخيص دائم مع صيانة سنوية للمنصات المحلية. تأكد مما إذا كانت تكاليف البرمجيات تتضمن تحديثات البرامج الثابتة، وتصحيحات الأمان، والدعم الفني، أو ما إذا كانت هذه تسعر بشكل منفصل.
تختلف تكاليف التركيب بشكل كبير اعتماداً على عامل شكل القفل، ونوع الخزانة، وما إذا كانت الطاقة السلكية أو الشبكات مطلوبة. رصد $50–$150 لكل قفل لتركيب المقاول لأقفال التعديل التحديثي التي تعمل بالبطارية، $100–$300 لكل قفل للتركيبات السلكية التي تتطلب كابلات الجهد المنخفض، وربما أكثر لسيناريوهات التعديل التحديثي المعقدة التي تتضمن خزائن غير قياسية.
تشمل تكاليف التشغيل المستمرة استبدال البطارية (رصد تكلفة استبدال سنوية قدرها $2–$5 لكل قفل للبطاريات، بالإضافة إلى العمالة)، واستبدال بطاقات بيانات الاعتماد للبطاقات المفقودة أو التالفة، وتجديد اشتراكات البرمجيات، ووقت موظفي تكنولوجيا المعلومات لإدارة المنصة. قد تبرر عمليات النشر الأكبر عقد خدمة مع بائع القفل أو متكامل محلي يغطي الصيانة الوقائية، والإصلاح الطارئ، وأوقات الاستجابة المضمونة.
| فئة التكلفة | قفل إلكتروني مستقل | قفل WiFi متصل بالشبكة | قفل سلكي متصل بالشبكة |
|---|---|---|---|
| أجهزة القفل (لكل وحدة) | $100–$200 | $150–$300 | $200–$400 |
| بوابة/محور (إذا مطلوب) | غير متاح | $0 (يستخدم WiFi) | $0–$500 (متحكم RS-485) |
| البرمجيات (لكل قفل/سنة) | $0 (لا توجد منصة) | $12–$60 | $12–$60 |
| التركيب (لكل قفل) | $20–$50 | $30–$80 | $100–$300 |
| البطارية/الصيانة السنوية | $5–$10 | $5–$10 | $0–$5 (طاقة سلكية) |
| تكلفة الملكية الإجمالية لـ 5 سنوات (لكل قفل) | $525–$1,050 | $960–$2,000 | $1,260–$2,800 |
دليل التركيب لأنظمة أقفال خزائن الملفات الإلكترونية
تركيب قفل خزانة ملفات إلكتروني يتطلب إعدادًا دقيقًا، وتنفيذًا منهجيًا، واختبارًا شاملاً. بينما تختلف الإجراءات المحددة حسب الشركة المصنعة وطراز القفل، يغطي الإطار التالي الخطوات الحرجة المشتركة في معظم عمليات تركيب أقفال خزائن الملفات الإلكترونية.
الإعداد قبل التركيب
الإعداد الشامل يمنع أكثر حالات فشل التركيب شيوعًا: مفاجآت التوافق، والأدوات أو الأجزاء المفقودة، والأضرار التي تلحق بالخزائن أو أجهزة القفل. ابدأ بإنشاء جرد تفصيلي لكل خزانة سيتم تحديثها أو تجهيزها حديثًا بأجهزة قفل خزانة الملفات الإلكترونية. لكل خزانة، وثق الشركة المصنعة والطراز (إذا كان معروفًا)، ونوع الخزانة (عمودية، جانبية، قاعدة، ملفات مسطحة)، وعدد الأدراج أو الأبواب، ونوع القفل الحالي وموقعه، ومادة وسمك الباب أو الدرج، والأبعاد الداخلية ذات الصلة بتركيب القفل. صور كل خزانة من زوايا متعددة، بما في ذلك لقطات مقربة لأجهزة القفل الحالية، وداخل منطقة تركيب القفل، وأي عوائق أو ميزات غير عادية.
تحقق من التوافق بين كل خزانة وطراز قفل خزانة الملفات الإلكترونية المحدد قبل طلب الأجهزة. أرسل جرد الخزائن والصور إلى بائع القفل أو المدمج لتقييم التوافق. إذا أمكن، احصل على وحدة قفل نموذجية واختبر تركيبها على خزانة تمثيلية من جردك قبل الالتزام بنشر كامل. سيكشف اختبار التركيب هذا أي مشاكل في الملاءمة، أو عدم تطابق في أحجام ثقوب التركيب، أو قيود سمك الباب التي قد تعيق التركيب الكامل.
اجمع الأدوات والمواد الاستهلاكية اللازمة قبل يوم التركيب. يتطلب تركيب قفل خزانة الملفات الإلكترونية النموذجي مثقاب لاسلكي مع رؤوس حفر متدرجة لتوسيع ثقوب التركيب إذا لزم الأمر، ومفكات براغي (فيليبس ومسطحة بأحجام متعددة)، ومفتاح ربط قابل للتعديل أو مجموعة مقابس للصواميل المثبتة، وأداة إزالة النتوءات أو مبرد لتنعيم الحواف المقطوعة، ومتعدد القياسات للتحقق من الجهد في التركيبات السلكية، وهاتف ذكي أو جهاز لوحي مع تطبيق التوفير الخاص بالشركة المصنعة مثبتًا، وجميع أجهزة التركيب والملحقات المضمنة مع القفل (صواميل مثبتة، حشيات، لوحات إضراب، براغي تركيب، قوالب محاذاة). للتركيبات السلكية، أضف مختبر كابلات، أداة ضغط، وموصلات مناسبة.
طور خطة تركيب تسلسل العمل لتقليل التعطيل لمستخدمي الخزائن. يجب جدولة غرف الملفات ذات الاستخدام اليومي العالي للتركيب خلال الأمسيات، أو عطلات نهاية الأسبوع، أو فترات الاستخدام المنخفض الأخرى. أبلغ المستخدمين المتأثرين بالجدول قبل أسبوع على الأقل، بما في ذلك معلومات حول أي خزائن ستكون غير متاحة ولأي مدة، وكيف سيصل المستخدمون إلى ملفاتهم أثناء الانتقال، ومن يتواصلون معه للأسئلة أو المخاوف. للنشر واسع النطاق، فكر في نهج مرحلي: قم بتركيب أجهزة قفل خزانة الملفات الإلكترونية في قسم واحد من غرفة الملفات في كل مرة، مع إبقاء الأقسام المتبقية قيد التشغيل، ثم انتقل إلى القسم التالي.
عملية التركيب خطوة بخطوة
يتبع التركيب الفعلي لقفل خزانة الملفات الإلكترونية تسلسلاً منهجيًا. بينما تختلف الخطوات الفردية حسب طراز القفل، تنطبق العملية التالية على سيناريو التحديث الأكثر شيوعًا: استبدال قفل كام ميكانيكي بقفل خزانة ملفات إلكتروني يعمل بالبطارية.
الخطوة 1: إزالة القفل الحالي. بالنسبة لأقفال الكام، افتح درج الخزانة للوصول إلى الجانب الداخلي. أزل أي بطانة أو غطاء داخلي للدرج يعيق الوصول إلى القفل. حدد صامولة التثبيت على الجانب الداخلي من جسم القفل وافكها—قد يتطلب ذلك زيت اختراق إذا كانت الصامولة متآكلة أو مشدودة بإفراط. مع إزالة صامولة التثبيت، ادفع جسم القفل للخارج عبر مقدمة الخزانة. بالنسبة للخزائن ذات آلية قضيب القفل، لاحظ كيف يتفاعل الكام مع القضيب قبل التفكيك، حتى يمكن وضع كام القفل الجديد بشكل متطابق.
الخطوة 2: تحضير ثقب التركيب. قس قطر ثقب التركيب وقارنه بقطر جسم قفل خزانة الملفات الإلكترونية. إذا كان الثقب يحتاج إلى توسيع، استخدم رأس حفر متدرج من الجانب الخارجي، مع الحفر ببطء لتجنب تقشير الطلاء أو الرقائق. إذا كان الثقب كبيرًا جدًا (غير شائع، لكن ممكن مع بعض خزائن ما بعد البيع)، فقد تحتاج إلى جلبة تقليل أو لوحة تركيب لضمان ثبات القفل الجديد بأمان. أزل النتوءات من حواف الثقب على كلا الجانبين باستخدام أداة إزالة النتوءات أو مبرد ناعم لإزالة الحواف الحادة التي قد تقطع حشية القفل أو الأسلاك.
الخطوة 3: تثبيت جسم القفل. أدخل جسم قفل خزانة الملفات الإلكتروني عبر فتحة التثبيت من الجانب الخارجي. تأكد من أن الحشية الخارجية أو حلقة O موضوعة بشكل صحيح لتوفير مانع تسرب ضد الطقس ومنع الاحتكاك المعدني. على الجانب الداخلي، مرر قوس التثبيت أو الواشر فوق ساق القفل، ثم قم بتثبيت صامولة التثبيت على الساق. قم بشد الصامولة بإحكام—الشد اليدوي بالإضافة إلى حوالي ربع دورة هو المعتاد—ولكن لا تفرط في الشد، مما قد يؤدي إلى تشقق غلاف القفل أو تشويه باب الخزانة. إذا كان جسم القفل يمكن أن يدور في فتحة التثبيت (لأن الفتحة مستديرة والقفل أسطواني)، وجه القفل بحيث يكون القارئ أو لوحة المفاتيح في الوضع المستقيم الصحيح قبل الشد النهائي.
الخطوة 4: تثبيت الكامة أو البرغي. عادةً ما يوفر مصنع القفل أحجام وأشكال واتجاهات متعددة للكامات لاستيعاب تكوينات الخزانات المختلفة. اختر الكامة التي تناسب اتجاه فتح الباب، وموضع سطح الإضراب على إطار الخزانة، ومسافة الرمي المطلوبة. قم بتثبيت الكامة على ساق القفل باستخدام المسمار أو المشبك المرفق، مع توجيهها بشكل صحيح وفقًا لرسم الشركة المصنعة. أغلق الدرج وتأكد بصريًا من أن الكامة تتماشى مع الإضراب أو فتحة الإطار—يجب أن تتشابك بشكل آمن دون احتكاك. إذا لم تتم محاذاة الكامة بشكل صحيح، جرب كامة مختلفة من مجموعة الملحقات أو اضبط موضع دوران الكامة على الساق.
الخطوة 5: تثبيت صفيحة الإضراب (إذا لزم الأمر). بالنسبة لأقفال البرغي المتأرجح أو البرغي الميت، وبعض أقفال الكامات حيث لا يتماشى سطح الإضراب الأصلي للخزانة مع القفل الجديد، قم بتثبيت صفيحة الإضراب المرفقة على إطار الخزانة. استخدم القالب المرفق لتحديد مواضع ثقوب التثبيت، احفر ثقوبًا تجريبية، وثبت صفيحة الإضراب بالمسامير المرفقة. اختبر تشابك البرغي عن طريق إغلاق الدرج وقفله—يجب أن يمتد البرغي بالكامل داخل صفيحة الإضراب دون كشط الحواف.
الخطوة 6: تثبيت حزمة البطارية. بالنسبة لوحدات قفل خزانة الملفات الإلكترونية التي تعمل بالبطارية، قم بتثبيت حزمة البطارية في الحجرة الداخلية. تستخدم معظم الأقفال حامل بطارية معياري يتم تثبيته بمشبس أو مسامير على جدار الخزانة الداخلي بالقرب من القفل. مرر كابل البطارية بعيدًا عن الأجزاء المتحركة (مسارات الدرج، قضبان القفل) وثبته بمشابك لاصقة مرفقة. قم بتثبيت البطاريات، مع مراعاة القطبية الصحيحة—عكس القطبية قد يتلف إلكترونيات القفل. توفر بعض الأقفال نقطة اتصال بطارية خارجية تسمح لبطارية 9 فولت بتوفير طاقة طوارئ إذا نفدت البطاريات الداخلية؛ حدد موقع نقطة الاتصال هذه ودوّنها للرجوع إليها مستقبلاً.
الخطوة 7: التكوين والاختبار. شغّل القفل (بعض الموديلات تشتغل تلقائيًا عند تثبيت البطاريات؛ والبعض الآخر لديه زر تشغيل أو يتطلب تسلسل أزرار محدد). ادخل وضع البرمجة باستخدام طريقة الشركة المصنعة (بطاقة رئيسية، PIN برمجة، أو تطبيق توفير). اضبط التاريخ والوقت، وقم بتكوين معلمات تشغيل القفل (تأخير إعادة القفل التلقائي، جدول وضع المرور، سلوكيات الإنذار)، وسجل بيانات اعتماد المسؤول الأولية. اختبر القفل عبر دورات قفل/فتح متعددة، مع التحقق من أن البرغي أو الكامة يمتد وينكمش بسلاسة، وأن مؤشرات LED أو الصوت تعمل بشكل صحيح، وأن الدرج يفتح ويغلق دون احتكاك.
تكوين الشبكة للأقفال المتصلة
بالنسبة لتركيبات أقفال خزانة الملفات الإلكترونية المتصلة بالشبكة، يأتي تكوين الشبكة بعد التثبيت الفعلي. يعتمد الإجراء المحدد على بروتوكول اتصال القفل.
بالنسبة للأقفال المتصلة بـ WiFi، استخدم تطبيق التوفير الخاص بالشركة المصنعة (عادة تطبيق هاتف ذكي يتواصل مع القفل عبر BLE أثناء الإعداد). يقوم التطبيق بالبحث عن الأقفال القريبة في وضع التوفير، ويعرض معرفاتها الفريدة، ويطلب منك اختيار شبكة WiFi المستهدفة وإدخال عبارة المرور. بعد أن يرتبط القفل بالشبكة ويحصل على عنوان IP عبر DHCP، تحقق في منصة الإدارة من أن القفل يظهر متصلاً ويستجيب للأوامر عن بعد. وثق عنوان MAC وعنوان IP والموقع الفعلي لكل قفل.
بالنسبة للأقفال السلكية RS-485، قم بتوصيل كل قفل بحافلة RS-485 وفقًا لمخطط توصيل الشركة المصنعة، مع مراعاة القطبية الصحيحة لخطوط البيانات A و B. أنهِ الحافلة من كلا الطرفين بمقاومة الإنهاء المحددة (عادة 120 أوم) لمنع انعكاسات الإشارة. قم بتوصيل الحافلة ببوابة RS-485-to-Ethernet أو وحدة التحكم، شغل النظام، واستخدم واجهة تكوين البوابة لاكتشاف كل قفل على الحافلة ومعالجته. خصص لكل قفل عنوان حافلة فريد واسم وصفي، وتحقق من الاتصال من منصة الإدارة.
لأقفال التردد الراديوي (RF) المملوكة، اتبع إجراء الاقتران الخاص بالشركة المصنعة لربط كل قفل ببوابته. يتضمن ذلك عادةً وضع كل من القفل والبوابة في وضع الاقتران، والتحقق من الارتباط عبر مؤشرات LED أو واجهة البوابة، والتأكد في منصة الإدارة من أن القفل يُظهر حالة "متصل" مع قوة إشارة مقبولة. قد تكون مسوحات الموقع للتردد الراديوي ضرورية لضمان التغطية الكافية—فخزائن الملفات المعدنية يمكن أن تضعف إشارات الراديو بشدة، وقد يفقد قفل تم اقترانه بنجاح أثناء التركيب الاتصال عندما تمتلئ غرفة الملفات وتخلق خزائن معدنية إضافية تداخلاً.
بروتوكول التحقق بعد التركيب
يعد الاختبار الشامل بعد التركيب ضرورياً لتحديد المشكلات وحلها قبل أن يعتمد المستخدمون على نظام أقفال خزائن الملفات الإلكترونية. نفذ بروتوكول التحقق التالي لكل قفل تم تركيبه:
اختبر وظيفة القفل والفتح الأساسية مع كل نوع من بيانات الاعتماد التي سيتم استخدامها (بطاقات RFID بمعايير مختلفة، رموز PIN بأطوال متفاوتة، بيانات اعتماد تطبيق الهاتف المحمول، عمليات المسح البيومترية). تحقق من أن بيانات الاعتماد الصالحة تفتح القفل باستمرار خلال وقت الاستجابة المحدد (عادة أقل من ثانية واحدة)، وأن بيانات الاعتماد غير الصالحة تُرفض باستمرار. اختبر وظيفة إعادة القفل التلقائية عن طريق فتح الخزانة، وفتح وإغلاق الدرج، والتأكد من أن القفل يعيد التثبيت بعد التأخير المهيأ.
اختبر جميع الوظائف الإدارية: إضافة بيانات اعتماد مستخدم، حذف بيانات اعتماد مستخدم، تغيير رمز PIN، تكوين قيود الوصول المستندة إلى الوقت، تمكين وتعطيل وضع المرور، وإجراء إعادة ضبط المصنع (إذا كانت هذه الوظيفة متاحة للمستخدم). بالنسبة للأقفال المتصلة بالشبكة، تحقق من أن جميع التغييرات الإدارية التي تتم عبر منصة الإدارة تنتشر إلى القفل خلال الوقت المتوقع.
اختبر أوضاع الفشل: أزل بطاقة بيانات اعتماد من ملف مستخدم مصرح له وتحقق من أن البطاقة لم تعد تفتح الخزانة؛ انتظر حتى تنتهي صلاحية نافذة الوصول المحددة زمنياً وتحقق من رفض بيانات الاعتماد؛ بالنسبة للأقفال القائمة على PIN، أدخل رموز PIN غير صحيحة لتشغيل عتبة القفل وتحقق من أن سلوك القفل (التعطيل المؤقت، إنشاء تنبيه) يتطابق مع التكوين؛ بالنسبة للأقفال المتصلة بالشبكة، افصل اتصال الشبكة وتحقق من أن التشغيل دون اتصال (تخزين بيانات الاعتماد المؤقت) يعمل كما هو متوقع.
وثق جميع نتائج الاختبار في تقرير التشغيل، بما في ذلك أي حالات شاذة وحلها. يعمل هذا التقرير كخط أساس لاستكشاف الأخطاء وإصلاحها مستقبلاً—عندما يتعطل قفل بعد أشهر أو سنوات، فإن مقارنة السلوك الحالي مع نتائج اختبار التشغيل يمكن أن تعزل بسرعة ما إذا كانت المشكلة جديدة أو موجودة مسبقاً.
استكشاف أخطاء أقفال خزائن الملفات الإلكترونية الشائعة وإصلاحها
حتى أنظمة أقفال خزائن الملفات الإلكترونية المصممة جيداً والمثبتة بشكل صحيح تطور مشكلات تشغيلية بمرور الوقت. يحل نهج استكشاف الأخطاء وإصلاحها المنهجي معظم المشكلات بسرعة، مما يقلل من تعطيل سير عمل الوصول إلى الملفات.
القفل لا يفتح رغم صحة بيانات الاعتماد
عندما يفشل قفل خزانة الملفات الإلكترونية في الفتح حتى مع تقديم المستخدم بيانات اعتماد صالحة، يكون السبب الجذري عادةً متعلقاً بالطاقة، أو ميكانيكياً، أو إلكترونياً.
ابدأ بالبسط: استنفاد البطارية. حتى لو كان القفل يعمل بشكل طبيعي في اليوم السابق، يمكن أن تصل البطاريات إلى نهاية عمرها فجأة، خاصة في البيئات الباردة حيث تتدهور كيمياء البطارية. حاول تشغيل القفل خارجياً إذا كان الموديد يدعم ذلك—توفر العديد من منتجات أقفال خزائن الملفات الإلكترونية نقطة اتصال مخفية لبطارية 9 فولت على وجه القفل أو أسفله يمكنها توفير طاقة كافية لتشغيل القفل مرة واحدة للوصول في حالات الطوارئ. إذا نجح التشغيل الخارجي، استبدل البطاريات الداخلية فوراً.
إذا لم يحل التشغيل الخارجي المشكلة، تحقق من الاحتكاك الميكانيكي. بمرور الوقت، يمكن أن تهبط أدراج خزائن الملفات على مساراتها أو تصبح غير محاذية، مما يؤدي إلى احتكاك ريشة القفل أو الكامة ضد لوحة الإضراب. حاول رفع الدرج قليلاً، أو دفعه للداخل، أو تطبيق ضغط لطيف لأعلى/لأسفل/جانبياً أثناء تقديم بيانات الاعتماد—إذا فتح القفل مع مناورة الدرج، فالسبب الجذري هو عدم المحاذاة الميكانيكية، وليس فشلاً إلكترونياً. اضبط مسارات الدرج أو موضع لوحة الإضراب لإزالة الاحتكاك.
إذا أصدر القفل صوت محرك أو ملف لولبي (solenoid) مسموعاً لكنه لا يسحب الريشة، فقد تكون الآلية محشورة بالحطام أو جسم غريب. يمكن أن يتراكم غبار الطباشير، وشظايا الورق، والحطام المكتبي العام في آلية القفل على مدى سنوات من الاستخدام. يمكن للهواء المضغوط المنفوخ في الآلية (من الجانب الداخلي، مع فتح حجرة البطارية) أن يزيل الحطام الخفيف. بالنسبة للاحتكاكات الأكثر عناداً، يمكن لكمية صغيرة من مادة تشحيم الجرافيت الجاف المطبقة على الريشة أو الكامة استعادة التشغيل السلس—لا تستخدم أبداً مواد التشحيم الرطبة التي تجذب الغبار وتحتفظ به.
أنظمة قفل خزانة الملفات الإلكترونية المتصلة بالشبكة، قد لا تكون بيانات الاعتماد التي تمت إضافتها أو تعديلها مؤخرًا قد تمت مزامنتها مع القفل قبل انقطاع الشبكة. قد يعمل القفل بقائمة بيانات اعتماد قديمة لا تتضمن المستخدم. إذا كان يمكن فتح القفل باستخدام بيانات اعتماد المسؤول أو بيانات اعتماد موجودة في النظام منذ فترة أطول، فهذا هو السبب المحتمل. أعد إنشاء اتصال الشبكة لتشغيل مزامنة قاعدة بيانات بيانات الاعتماد، أو قم بتوفير بيانات الاعتماد مباشرة على القفل إذا كان القفل يدعم البرمجة المحلية.
مشاكل الاتصال مع الأقفال المتصلة بالشبكة
تظهر مشاكل الاتصال مع أنظمة قفل خزانة الملفات الإلكترونية المتصلة بالشبكة على شكل أقفال تظهر كغير متصلة في منصة الإدارة، أو إدخالات سجل تدقيق متأخرة أو مفقودة، أو بيانات اعتماد لا تتم مزامنتها. يختلف نهج التشخيص حسب تقنية الاتصال.
بالنسبة لنماذج قفل خزانة الملفات الإلكترونية المتصلة عبر WiFi، ابدأ بالتحقق من قوة إشارة WiFi للقفل من خلال منصة الإدارة أو تطبيق التوفير. قيم RSSI أقل من -75 dBm عادة ما تشير إلى اتصال هامشي سيؤدي إلى انقطاعات متقطعة. إذا كانت قوة الإشارة ضعيفة باستمرار، ففكر في إضافة نقطة وصول WiFi أقرب إلى منطقة خزانة الملفات، أو نقل أقرب نقطة وصول لتحسين خط الرؤية، أو تركيب مكرر WiFi. إذا كان القفل يتمتع بإشارة جيدة سابقًا ولكن لم يعد كذلك، فحقق في التغييرات في بيئة RF: خزانة معدنية جديدة تم تركيبها بين القفل ونقطة الوصول، أو شبكة WiFi جديدة على قناة متعارضة، أو مصدر جديد لتداخل 2.4 GHz (فرن ميكروويف، جهاز إرسال فيديو لاسلكي).
تحقق من حالة عقد إيجار خادم DHCP لعنوان MAC الخاص بالقفل. إذا تم إعادة تعيين عنوان IP الخاص بالقفل لجهاز آخر، أو إذا كان مجمع DHCP مستنفدًا، فلن يتمكن القفل من التواصل حتى لو ارتبط بشبكة WiFi. قم بتكوين حجوزات DHCP (DHCP ثابت) لعناوين MAC الخاصة بأقفال خزانة الملفات الإلكترونية لمنع تعارض عناوين IP وضمان عنونة متسقة تبسط استكشاف الأخطاء وإصلاحها.
بالنسبة لشبكات قفل خزانة الملفات الإلكترونية السلكية RS-485، غالبًا ما تنشأ مشاكل الاتصال في الطبقة الفيزيائية. تحقق من الإنهاء—يجب أن يكون لكلا طرفي الناقل مقاومة الإنهاء الصحيحة، وستظهر الناقلات غير المنتهية أو المنتهية بشكل غير صحيح فشل اتصالات متقطع. تحقق من وجود اتصالات فضفاضة في كتل الطرفية أو موصلات IDC. تحقق من أن الناقل موصل بتوبولوجيا سلسلةデイزي حقيقية، وليس توبولوجيا نجمة أو شجرة تخلق انعكاسات إشارة. استخدم وظائف التشخيص في البوابة أو وحدة التحكم لاستعلام عناوين القفل الفردية وتحديد مكان فشل الاتصال على طول الناقل.
استنزاف البطارية المبكر
البطاريات التي تستنزف بشكل أسرع بكثير من العمر التقديري للشركة المصنعة تشير إما إلى حالة بيئية، أو نمط استخدام، أو عطل في الأجهزة يسبب استهلاكًا مفرطًا للطاقة.
تعتبر درجة الحرارة البيئية العامل الأكثر شيوعًا الذي يتم تجاهله. تنخفض سعة البطارية القلوية بنسبة 20% تقريبًا عند 0 درجة مئوية و 50% عند -18 درجة مئوية مقارنة بأداء درجة حرارة الغرفة. قد تتعرض خزانات الملفات في مناطق التخزين غير المدفأة، أو أرصفة التحميل، أو المواقع المجاورة للخارج لدرجات حرارة أقل بكثير من نطاق تشغيل القفل المصنف. التبديل إلى بطاريات الليثيوم (التي تحافظ على السعة بشكل أفضل في الظروف الباردة) أو نقل الخزانة إلى فضاء مكيف هما الحلول.
تؤثر تكرار الاستخدام على عمر البطارية بعلاقة خطية تقريبية: القفل الذي يعمل 50 مرة في اليوم سيستنزف البطاريات في حوالي خمس الوقت الذي يستغرقه القفل الذي يعمل 10 مرات في اليوم، مع تساوي جميع العوامل الأخرى. إذا كان نشرك يشهد استخدامًا أعلى من المتوقع، فإن عمر البطارية الأقصر متوقع وليس مؤشرًا على عطل. الحل هو تخطيط فترات استبدال البطارية بناءً على بيانات الاستخدام الفعلية من منصة الإدارة بدلاً من تقديرات الشركة المصنعة بناءً على حالات الاستخدام المتوسطة.
يؤدي سحب تيار المحرك المفرط بسبب الاحتكاك الميكانيكي إلى تسريع استنزاف البطارية بشكل كبير. إذا كان برغي القفل أو الكامة يجب أن يتغلب على مقاومة من لوحة إضراب غير محاذاة أو درج مترهل، يسحب المحرك تيارًا أعلى أثناء كل تحريك، مستهلكًا المزيد من الطاقة لكل دورة. قد يعيد القفل أيضًا محاولة تحريك فاشلة عدة مرات، مما يضاعف استهلاك الطاقة. العرض عادة ما يكون مزيجًا من عمر بطارية أقصر وصوت إجهاد مسموع أو تحريك أبطأ من المعتاد. صحح المشكلة الميكانيكية لاستعادة سحب التيار الطبيعي وعمر البطارية.
قد يحتوي القفل المعيب على دائرة قصر داخلية أو فشل في مكون يتسبب في استنزاف تيار مستمر أو متقطع حتى عندما يكون القفل في وضع الخمول. إذا كان قفل معين يستهلك البطاريات بشكل مستمر في جزء صغير من العمر الافتراضي المتوقع على الرغم من الظروف البيئية الطبيعية وأنماط الاستخدام، وتم استبعاد العوامل الميكانيكية، فيجب استبدال أجهزة القفل تحت الضمان.
تلف أو فقدان قاعدة بيانات بيانات الاعتماد
يشير قفل خزانة الملفات الإلكتروني الذي ينسى بيانات الاعتماد المبرمجة فيه - حيث يصبح جميع المستخدمين فجأة غير قادرين على الوصول إلى الخزانة على الرغم من تقديم بيانات اعتماد صالحة سابقاً - إلى تلف قاعدة بيانات بيانات الاعتماد. يمكن أن يحدث هذا بسبب حدث طاقة (إزالة البطاريات أثناء كتابة القفل في الذاكرة)، أو خطأ في البرنامج الثابت، أو فشل في أجهزة الذاكرة غير المتطايرة الخاصة بالقفل.
العلاج الفوري هو استخدام مفتاح التجاوز الميكانيكي (إذا كان طراز القفل يتضمن واحداً) أو جهة اتصال طاقة الطوارئ للوصول الفعلي إلى واجهة برمجة القفل، ثم إعادة برمجة بيانات الاعتماد. بالنسبة للأقفال المستقلة، يعني هذا إعادة تسجيل جميع المستخدمين يدوياً في كل قفل متأثر. بالنسبة للأقفال المتصلة بالشبكة، فإن فرض إعادة مزامنة كاملة لقاعدة بيانات بيانات الاعتماد من منصة الإدارة يجب أن يعيد التشغيل الطبيعي، على الرغم من أن أي إدخالات سجل وصول تم تخزينها محلياً ولم يتم رفعها بعد قد تُفقد.
لمنع تكرار ذلك، تأكد من تحديث البرنامج الثابت على جميع وحدات قفل خزانة الملفات الإلكترونية إلى أحدث إصدار، والذي قد يتضمن إصلاحات لأخطاء تلف الذاكرة. تجنب إزالة البطاريات من الأقفال دون داعٍ - إذا كان يجب قطع الطاقة عن القفل للصيانة، قم بإيقاف تشغيل متحكم به (إذا كان القفل يدعم ذلك) بدلاً من قطع الطاقة فجأة.
أفضل ممارسات الأمان لأنظمة أقفال خزانة الملفات الإلكترونية
نظام قفل خزانة الملفات الإلكتروني هو عنصر تحكم أمني، ومثل جميع عناصر التحكم الأمني، تعتمد فعاليته على التكوين والتشغيل والحوكمة السليمة. توفر أفضل الممارسات التالية، المستمدة من أطر أمن المؤسسات وخبرة النشر الواقعية، أساساً لتأمين عمليات نشر خزانة الملفات الإلكترونية.
تصميم سياسة التحكم في الوصول
يبدأ التحكم الفعال في الوصول بسياسات مصممة جيداً توازن بين الأمن والعمليّة التشغيلية. السياسات شديدة التقييد سيتم التحايل عليها؛ والسياسات شديدة التساهل ستفشل في حماية المعلومات الحساسة.
قم بتنفيذ مبدأ الامتياز الأدنى: يجب أن يكون لكل مستخدم حق الوصول فقط إلى الخزانات المحددة المطلوبة لوظيفته، وفقط خلال الأوقات التي يكون فيها هذا الوصول مطلوباً بشكل شرعي. يبسط التحكم في الوصول القائم على الأدوار (RBAC) هذا من خلال تعريف ملفات تعريف الوصول لكل دور تنظيمي - فدور "كاتب السجلات الطبية" لديه حق الوصول إلى خزانات ملفات المرضى من أ إلى و خلال ساعات العمل؛ بينما دور "مشرف التمريض" لديه بالإضافة إلى ذلك حق الوصول إلى خزانات المواد الخاضعة للرقابة ز وح، على مدار الساعة طوال أيام الأسبوع. عند تغيير دور المستخدم، تتغير أذونات الوصول الخاصة به تلقائياً مع تعيين الدور.
فرض فصل المهام للخزانات شديدة الحساسية. الشخص الذي يمكنه الوصول إلى خزانة لا يجب أن يكون نفس الشخص الذي يمكنه تكوين أذونات الوصول لتلك الخزانة، ومن الناحية المثالية ليس نفس الشخص الذي يمكنه مراجعة سجلات تدقيق الوصول. يمنع هذا الفصل حساب مسؤول واحد مخترق من منح نفسه الوصول، والوصول إلى الخزانة، ثم حذف سجلات التدقيق الخاصة بذلك الوصول. يجب أن تدعم منصة إدارة قفل خزانة الملفات الإلكترونية أذونات قائمة على الأدوار بدرجة تفصيلية للوظائف الإدارية.
تطلب مصادقة مزدوجة للخزانات التي تحتوي على أكثر المواد حساسية. يجب على مستخدمين مصرح لهما تقديم بيانات اعتماد خلال نافذة زمنية قابلة للتكوين (عادة 30-60 ثانية) لفتح الخزانة. يوفر هذا دفاعاً ضد بيانات اعتماد مخترقة واحدة ويخلق ديناميكية شاهد - حيث يصبح من الصعب بشكل كبير على شخص داخلي الوصول إلى ملفات حساسة بشكل غير لائق عندما يجب أن يكون شخص مصرح ثانٍ حاضراً فعلياً.
إدارة المفاتيح وكلمات المرور (PIN)
تتطلب بيانات الاعتماد الرئيسية المستخدمة لبرمجة القفل والوصول في حالات الطوارئ أعلى مستوى من الحماية في نظام قفل خزانة الملفات الإلكترونية. قد تمنح بيانات اعتماد رئيسية مخترقة الوصول المحتمل إلى كل خزانة في النشر.
قم بتخزين البطاقات الرئيسية أو المفاتيح المادية (fobs) في مغلف مختوم ومظهر للعبث في حاوية آمنة (خزنة أو خزانة مقفلة منفصلة عن خزانات الملفات) مع وصول متحكم به. سجل كل وصول إلى بيانات الاعتماد الرئيسية المخزنة، بما في ذلك التاريخ والوقت والشخص الذي قام بالوصول والسبب. ضع في اعتبارك تقسيم وظيفة بيانات الاعتماد الرئيسية: يتم تخزين بيانات الاعتماد الرئيسية للتسجيل/البرمجة بشكل منفصل عن بيانات الاعتماد الرئيسية لتجاوز الطوارئ، لذا فإن خرق أمني مادي واحد لا يعرض كلا الوظيفتين للخطر.
لأنظمة قفل خزانة الملفات الإلكترونية المستندة إلى رمز PIN، يجب فرض متطلبات تعقيد رمز PIN تتناسب مع حساسية المحتويات المحمية. يُعتبر الحد الأدنى للطول 6 أرقام خط أساس معقول للاستخدام المكتبي العام؛ بينما تُعتبر رموز PIN ذات 8 أرقام أو الأبجدية الرقمية مناسبة للتطبيقات عالية الأمان. يجب حظر رموز PIN الواضحة (123456، 111111، تواريخ الميلاد) من خلال محرك السياسات في منصة الإدارة. اضبط عتبة القفل بعد المحاولات الفاشلة على 5 إخفاقات متتالية، مع مدة قفل تبلغ 15 دقيقة، لتحقيق التوازن بين الأمان وإزعاج أخطاء المستخدم الشرعي.
قم بوضع سياسة لتغيير رمز PIN للخزائن المشتركة أو عالية الأمان. يجب تغيير رموز PIN التي تمت مشاركتها مع العمال المؤقتين أو المقاولين أو الموظفين المغادرين فورًا. بالنسبة للخزائن التي يصل إليها مستخدمون متعددون، ضع في اعتبارك تنفيذ رموز PIN فردية لكل مستخدم بدلاً من رمز PIN مشترك، حتى يمكن نسب الوصول إلى أفراد محددين في سجل التدقيق.
مراجعة سجل التدقيق والمراقبة
لا تكتسب سجلات التدقيق قيمة أمنية إلا إذا تمت مراجعتها. السجلات التي تتراكم دون فحص توفر شعورًا زائفًا بالأمان وقد تفشل في تلبية متطلبات الامتثال التي تفرض مراجعة دورية للسجلات.
قم بوضع وتيرة منتظمة لمراجعة سجل التدقيق تتناسب مع حساسية المعلومات المحمية. المراجعة الأسبوعية نموذجية للخزائن التي تحتوي على بيانات منظمة (HIPAA، مالية)؛ بينما قد تكفي المراجعة الشهرية للمعلومات السرية العامة. يجب أن تركز المراجعة على الشذوذ: الوصول خارج ساعات العمل العادية، الوصول من قبل مستخدمين لا يصلون عادةً إلى خزانة معينة، محاولات المصادقة الفاشلة المتكررة، أنماط الوصول التي تشير إلى مشاركة بيانات الاعتماد (نفس المستخدم يصل إلى نفس الخزانة من موقعين جغرافيين مختلفين خلال إطار زمني يجعل السفر الفعلي مستحيلًا)، والإجراءات الإدارية (إنشاء بيانات الاعتماد، تغيير الأذونات) التي لم يتم تفويضها من خلال إدارة التغيير.
قم بتكوين تنبيهات آلية للأحداث عالية الخطورة التي تستدعي تحقيقًا فوريًا: محاولات مصادقة فاشلة متعددة على خزانة واحدة في فترة قصيرة، تفعيل مستشعر كشف العبث، دخول قفل أو خروجه من حالة العبث، استخدام بيانات اعتماد إدارية، وبالنسبة للأنظمة المتصلة بالشبكة، انتقال قفل إلى حالة عدم الاتصال بشكل غير متوقع. وجه هذه التنبيهات إلى فريق الاستجابة المناسب - عمليات الأمن، إدارة المرافق، أو تقنية المعلومات - مع إجراءات تصعيد واضحة وتوقعات زمن الاستجابة.
احتفظ بسجلات التدقيق للمدة التي تتطلبها اللوائح المعمول بها وسياسة احتفاظ البيانات في مؤسستك. يتطلب قانون HIPAA ست سنوات؛ بينما تتطلب لوائح الخدمات المالية عادةً سبع سنوات. تأكد من أن قدرات تخزين السجلات وتصديرها في منصة إدارة قفل خزانة الملفات الإلكترونية تدعم متطلبات الاحتفاظ لديك، وأن السجلات مشمولة في عمليات النسخ الاحتياطي واستعادة الكوارث المؤسسية.
التكامل مع الأمن المادي
يُعد قفل خزانة الملفات الإلكترونية طبقة واحدة في هندسة أمنية متعددة الطبقات. يجب استكماله بعناصر تحكم أمنية مادية تكتشف وتردع الهجمات التي تتجاوز القفل أو تهزمه.
ضع كاميرات المراقبة لتغطية مناطق خزائن الملفات، مع تركيز خاص على الخزائن التي تحتوي على أكثر المواد حساسية. يجب أن تغطي الكاميرات ليس فقط واجهات الخزائن بل أيضًا المداخل المؤدية إلى منطقة الخزائن، حتى يمكن ربط فرد يقترب من خزانة بحدث الوصول في سجل تدقيق قفل خزانة الملفات الإلكترونية. نسق وضع الكاميرات مع منصة إدارة القفل - يمكن لبعض المنصات قبول تغذيات الفيديو أو التكامل مع أنظمة إدارة الفيديو لعرض عرض الكاميرا لخزانة معينة عند حدوث حدث وصول أو تنبيه لتلك الخزانة.
قم بتنفيذ المراقبة البيئية في مناطق تخزين الملفات. تحمي مستشعرات درجة الحرارة والرطوبة من الظروف التي قد تضر بالوثائق الورقية والوسائط الإلكترونية. توفر مستشعرات تسرب المياه إنذارًا مبكرًا بأعطال السباكة أو الفيضانات قبل تلف الوثائق. يمكن أن تكون هذه المستشعرات أنظمة مستقلة أو مدمجة مع منصة قفل خزانة الملفات الإلكترونية إذا كانت الأقفال تتضمن قدرات استشعار بيئي.
قم بتأمين الوصول المادي إلى منطقة تخزين الملفات نفسها. تحمي أقفال خزانة الملفات الإلكترونية الخزائن الفردية، لكن التحكم في الوصول إلى المنطقة - قارئات البطاقات على أبواب غرفة الملفات، سجلات الوصول لدخول غرفة الملفات - يوفر طبقة تكميلية يمكنها تأكيد سجلات الوصول إلى الخزائن. إذا أظهر سجل الوصول إلى باب غرفة الملفات أن مستخدمًا دخل الغرفة في الساعة 14:32 وغادر في الساعة 14:38، لكن سجل الوصول إلى الخزانة يظهر فتحات للخزانة في الساعة 14:35 و 15:10، فإن حدث الساعة 15:10 يستدعي التحقيق - لم يكن المستخدم في الغرفة في ذلك الوقت.
الأسئلة الشائعة حول قفل خزانة الملفات الإلكترونية
هل يمكنني تثبيت قفل خزانة ملفات إلكتروني على خزانة الملفات الموجودة لدي؟
في معظم الحالات، نعم. تم تصميم معظم منتجات أقفال خزائن الملفات الإلكترونية كبدائل مباشرة للأقفال الميكانيكية القياسية من نوع "cam lock"، والتي تُستخدم في حوالي 80-90% من خزائن الملفات المكتبية. تتضمن عملية التعديل إزالة القفل الميكانيكي الحالي، وتوسيع فتحة التثبيت إذا لزم الأمر (باستخدام مثقاب مدرج)، وتثبيت القفل الإلكتروني في نفس الموضع. يعتمد التوافق بشكل أساسي على قطر الفتحة الحالية (الأحجام القياسية هي 16 مم، 19 مم، و 22 مم)، وسمك باب الخزانة، وما إذا كان هناك خلوص داخلي كافٍ لجسم القفل وحزمة البطارية. قبل الشراء، تحقق من التوافق عن طريق قياس مواصفات خزانتك والرجوع إلى دليل توافق الشركة المصنعة للقفل. بالنسبة للخزائن غير القياسية، تتوفر خيارات أقفال ملفات إلكترونية للتركيب السطحي التي تُثبت على سطح الخزانة دون الحاجة إلى فتحة قفل متوافقة.
كم تدوم البطاريات في قفل خزانة الملفات الإلكتروني؟
تختلف عمر البطارية حسب نوع القفل، وتكرار الاستخدام، والظروف البيئية. تحقق وحدات قفل خزانة الملفات الإلكترونية المستقلة التي لا تحتوي على اتصال لاسلكي عادةً عمر بطارية يتراوح بين 2-5 سنوات من مجموعة من 4 بطاريات قلوية AA في ظروف مكتبية عادية مع حوالي 10-20 دورة قفل/فتح في اليوم. تستهلك أقفال WiFi المتصلة طاقة أكبر بسبب استيقاظ الراديو الدوري لصيانة الاتصال، وتستمر عادةً 12-18 شهرًا مع نفس تكوين البطارية. تقع أقفال Bluetooth (BLE) المتصلة في المنتصف، مع عمر بطارية نموذجي يتراوح بين 18-36 شهرًا. توفر معظم منتجات أقفال خزانة الملفات الإلكترونية مؤشرات تحذير لانخفاض البطارية - صفارات مسموعة، أو مصابيح LED وامضة، أو إشعارات عن بعد للطرازات المتصلة - تبدأ قبل عدة أسابيع من نفاد البطاريات بالكامل، مما يوفر وقتًا كافيًا للاستبدال المجدول.
ماذا يحدث إذا نفدت البطاريات تمامًا؟
تتوقع شركات تصنيع أقفال خزانة الملفات الإلكترونية سيناريوهات نفاد البطارية وتوفر آليات وصول طارئة. الأكثر شيوعًا هو نقطة اتصال بطارية خارجية - عادةً ملامسان معدنيان صغيران على وجه القفل أو أسفله - يقبلان بطارية 9 فولت لتوفير طاقة مؤقتة لدورة أو دورتين من القفل/الفتح. يتيح هذا الوصول حتى عندما تكون البطاريات الداخلية ميتة تمامًا. تتضمن العديد من الأقفال أيضًا مفتاح تجاوز ميكانيكي يتجاوز الآلية الإلكترونية بالكامل، على الرغم من أن هذا يُدخل تحديات إدارة المفاتيح التي كان القفل الإلكتروني يهدف إلى حلها، لذا يجب تخزين مفتاح التجاوز بأمان ويجب تدقيق استخدامه. تتيح الأقفال المتصلة بالشبكة التي تبلغ عن حالة البطارية عن بعد الاستبدال الاستباقي قبل حدوث النفاد الكامل.
كم عدد المستخدمين الذين يمكن أن يدعمهم قفل خزانة الملفات الإلكتروني؟
تختلف سعة المستخدمين حسب طراز القفل ومستواه. تدعم وحدات قفل خزانة الملفات الإلكترونية المستقلة من المستوى الأساسي عادةً تخزين 50-200 اعتماد مستخدم فريد في الذاكرة المحلية. تدعم الأقفال متوسطة المدى والمتصلة بالشبكة عادةً 500-2000 مستخدم. يمكن لأنظمة أقفال خزانة الملفات الإلكترونية عالية الجودة والمؤسسية مع الإدارة السحابية دعم عدد غير محدود فعليًا من المستخدمين، لأن قاعدة بيانات الاعتمادات توجد على المنصة السحابية بدلاً من الذاكرة المحلية المحدودة للقفل. عند تقييم سعة المستخدمين، ضع في اعتبارك ليس فقط عدد المستخدمين الحاليين بل النمو المتوقع خلال العمر الافتراضي المتوقع للقفل، وما إذا كان القفل يدعم مجموعات المستخدمين أو مستويات الوصول التي تضاعف التعقيد الفعلي لقاعدة بيانات الاعتمادات.
هل قفل خزانة الملفات الإلكتروني أكثر أمانًا من القفل الميكانيكي؟
بالنسبة لمعظم نماذج التهديد التي تواجهها في بيئات المكاتب، يوفر قفل خزانة الملفات الإلكتروني أمانًا أفضل بكثير من قفل الخزانة الميكانيكي. أقفال خزائن الملفات الميكانيكية عرضة للفتح (غالبًا بسهولة، بأدوات أساسية ومهارة متواضعة)، وتكرار المفاتيح (غالبًا ما يكون رمز المفتاح مختومًا على وجه القفل)، والمفاتيح المفقودة أو المسروقة التي تتطلب استبدال القفل لاستعادة الأمان. تعالج أنظمة أقفال خزانة الملفات الإلكترونية جميع هذه الثغرات: ليس لديها ثقب مفتاح للفتح، يمكن إلغاء الاعتمادات دون التأثير على المستخدمين الآخرين أو الحاجة لاستبدال القفل، ومحاولات الوصول الفاشلة يتم تسجيلها ويمكن أن تُطلق تنبيهات. يعتمد أمان القفل الإلكتروني على التنفيذ والتكوين السليمين - قد يكون القفل الإلكتروني سيء التنفيذ مع بيانات اعتماد افتراضية وبدون تدقيق سجلات أقل أمانًا من نظام مفاتيح ميكانيكي مُدار جيدًا، لكن قفل خزانة الملفات الإلكتروني المُنشر بشكل صحيح من شركة مصنعة ذات سمعة طيبة يمثل ترقية أمنية كبيرة على البدائل الميكانيكية.
هل يمكن التحكم في أدراج متعددة لخزانة الملفات بواسطة قفل خزانة ملفات إلكتروني واحد؟
يعتمد هذا على التصميم الميكانيكي للخزانة ونوع القفل. تستخدم العديد من خزائن الملفات آلية قضيب قفل مركزي حيث يتحكم قفل واحد في جميع الأدراج في وقت واحد - عند تفعيل القفل، يمنع قضيب عمودي جميع الأدراج من الفتح. في هذه الخزائن، يؤدي استبدال القفل الميكانيكي الفردي بقفل ملف إلكتروني إلى التحكم في الخزانة بأكملها. تتطلب الخزائن التي لا تحتوي على قضيب قفل مركزي أقفالاً فردية على كل درج لتحقيق التحكم الإلكتروني في الوصول، مما يزيد من تكلفة الأجهزة لكل خزانة. تدعم بعض أنظمة أقفال الملفات الإلكترونية تكوين "الرئيسي-التابع" حيث يكون قفل واحد هو نقطة التحكم الأساسية وتكون الأقفال الإضافية على الأدراج الأخرى تابعة له، لذا فإن حدث مصادقة واحد يفتح جميع الأدراج في الخزانة. تختلف هذه الإمكانية حسب الشركة المصنعة ويجب تأكيدها أثناء تقييم المنتج.
ما هي المعايير التنظيمية التي تنطبق على أقفال الملفات الإلكترونية؟
تعتمد المعايير التنظيمية المطبقة على نشر قفل الملف الإلكتروني على الصناعة ونوع المعلومات المحمية. يجب على مؤسسات الرعاية الصحية التي تتعامل مع المعلومات الصحية المحمية (PHI) الامتثال لمتطلبات قاعدة أمان HIPAA الخاصة بعناصر التحكم في الوصول، وعناصر التحكم في التدقيق، وعناصر التحكم في السلامة - يدعم نظام قفل الملف الإلكتروني المنفذ بشكل مناسب جميع العناصر الثلاثة. يجب على مؤسسات الخدمات المالية الخاضعة لقانون جرام-ليتش-بليلي (GLBA) أو قانون ساربينز-أوكسلي (SOX) إثبات عناصر التحكم في الوصول إلى البيانات المالية الحساسة. قد تخضع الوكالات الحكومية والمقاولون لمتطلبات FISMA، أو NIST SP 800-53، أو NISPOM الخاصة بالأمن الفعلي للمعلومات المصنفة أو غير المصنفة الخاضعة للرقابة. عند تقييم منتجات أقفال الملفات الإلكترونية للبيئات المنظمة، اطلب وثائق امتثال البائع وتحقق من أن تسجيل التدقيق، ودقة التحكم في الوصول، والتشفير تلبي المتطلبات المحددة لإطارك التنظيمي.
تم إعداد هذا الدليل لتقنية قفل الملف الإلكتروني من قبل فريق تحرير CabinetLock. للحصول على توصيات منتجات محددة، أو دعم التثبيت، أو تصميم نظام مخصص لاحتياجات أمان خزانة الملفات الخاصة بك، استشر متكامل أمن فعلي مؤهل أو متخصص في التحكم في الوصول. مواصفات المنتجات، والأسعار، والمراجع التنظيمية حديثة اعتباراً من أغسطس 2026 ويجب التحقق منها مع الشركات المصنعة والسلطات ذات الصلة قبل اتخاذ قرارات الشراء.
غير متأكد أي مستشعر يناسب مشروعك؟
تحدث مع مهندسي تطبيق الموجات المليمترية لدينا للحصول على استشارة مجانية.
ابحث عن مستشعر الحضور المناسب لمشروع فندقك
قارن بين 3 بروتوكولات، راجع دراسات حالة الفنادق، وحمّل دليل التركيب
منتجات ذات صلة
3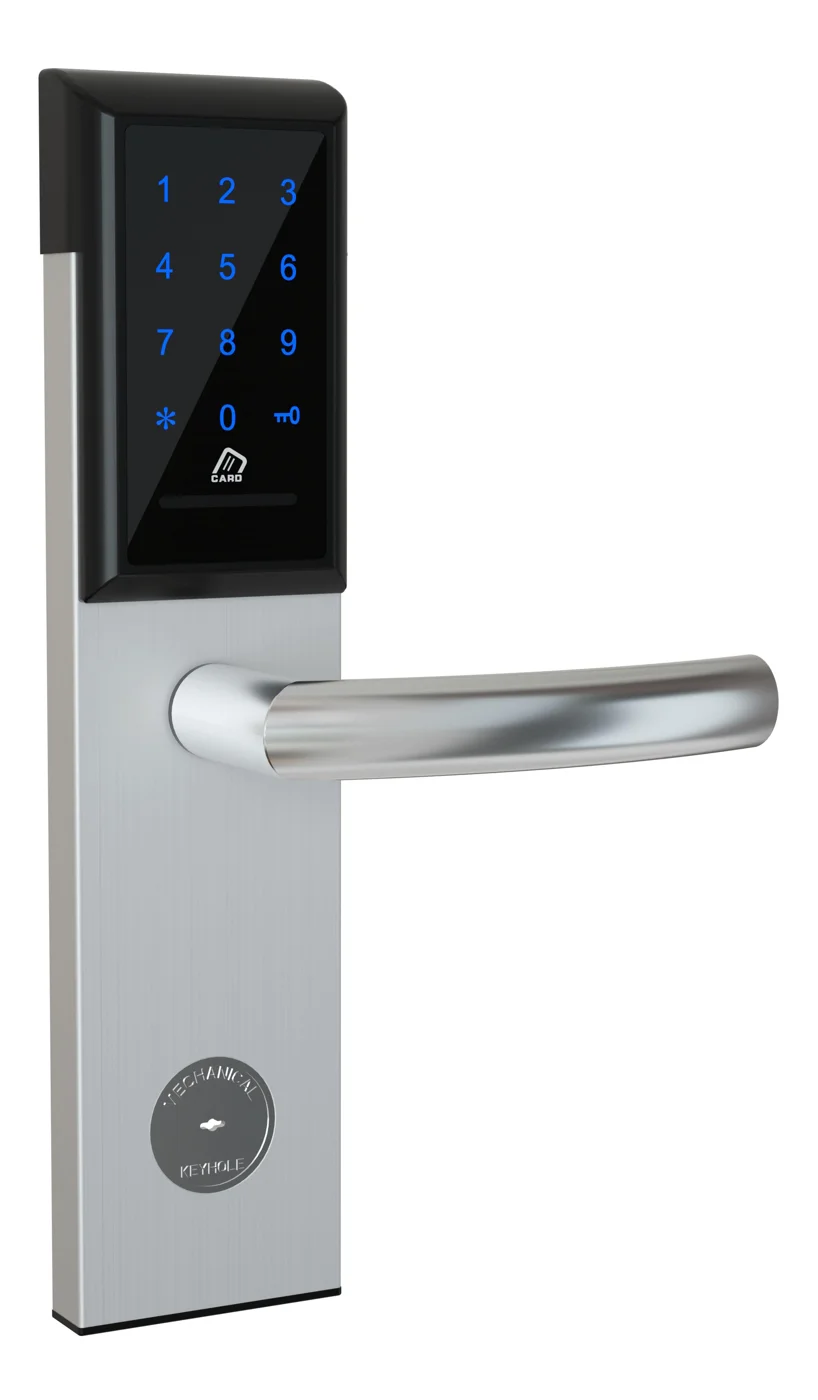
قفل خزانة مكتب — PIN + بطاقة للأرشيف والدرج
قفل خزانة مكتب غير متصل بشبكة PIN + بطاقة لخزائن الملفات والدرج. يعمل بالبطارية، تركيب في 5 دقائق، بدون WiFi أو إدارة مفاتيح. معتمد CE/FCC/RoHS.
تشير هذه الصفحة بالفعل إليه كمرجع تالٍ موصى به.
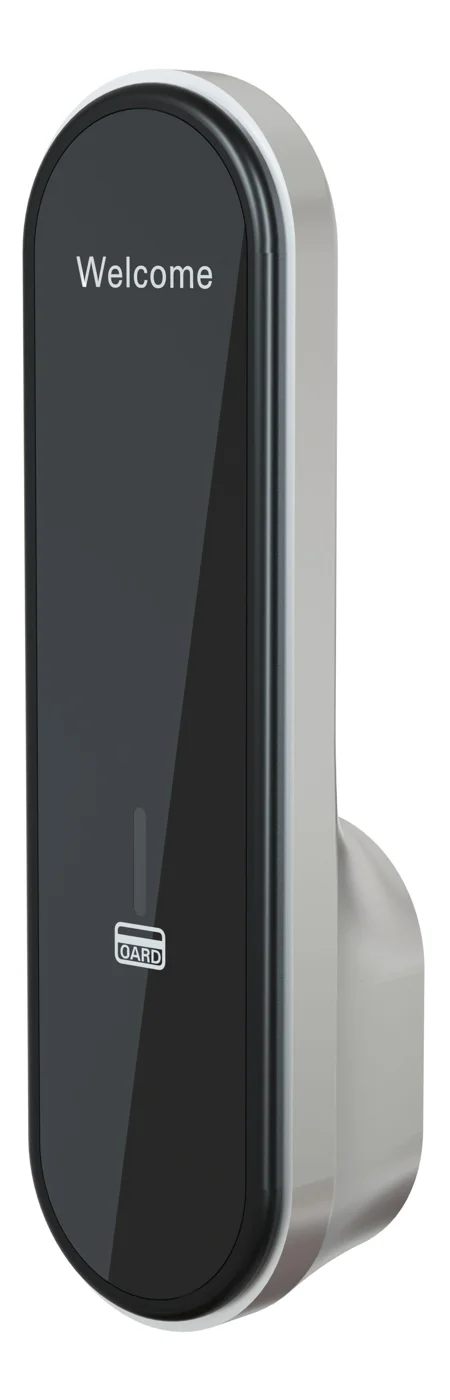
قفل خزانة RFID — بطاقة MIFARE، مصادقة دون اتصال
قفل خزانة RFID MIFARE دون اتصال لنادي رياضي، سبا، ومكاتب. فتح باللمس 13.56 MHz، لا يحتاج WiFi، تركيب في 5 دقائق. هيكل سبيكة زنك، طاقة بطارية.
تشير هذه الصفحة بالفعل إليه كمرجع تالٍ موصى به.
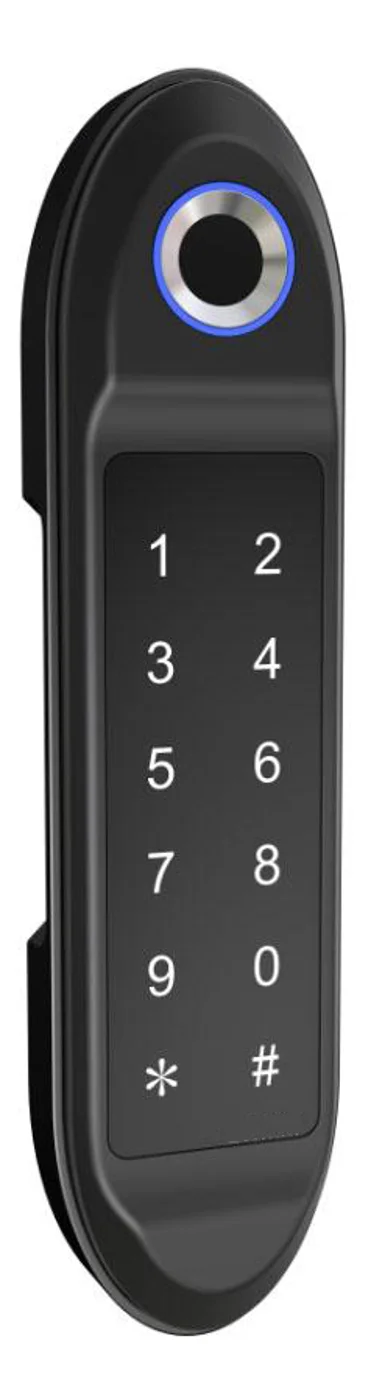
قفل خزانة إلكتروني بكود PIN — مستقل، بدون واي فاي
قفل خزانة بلوحة أرقام للعمل دون اتصال. مثالي للأندية والمكاتب. يعمل بالبطارية، تركيب سريع خلال 5 دقائق، بدون حاجة لخادم سحابي.
تشير هذه الصفحة بالفعل إليه كمرجع تالٍ موصى به.
مقالات المدونة ذات الصلة
3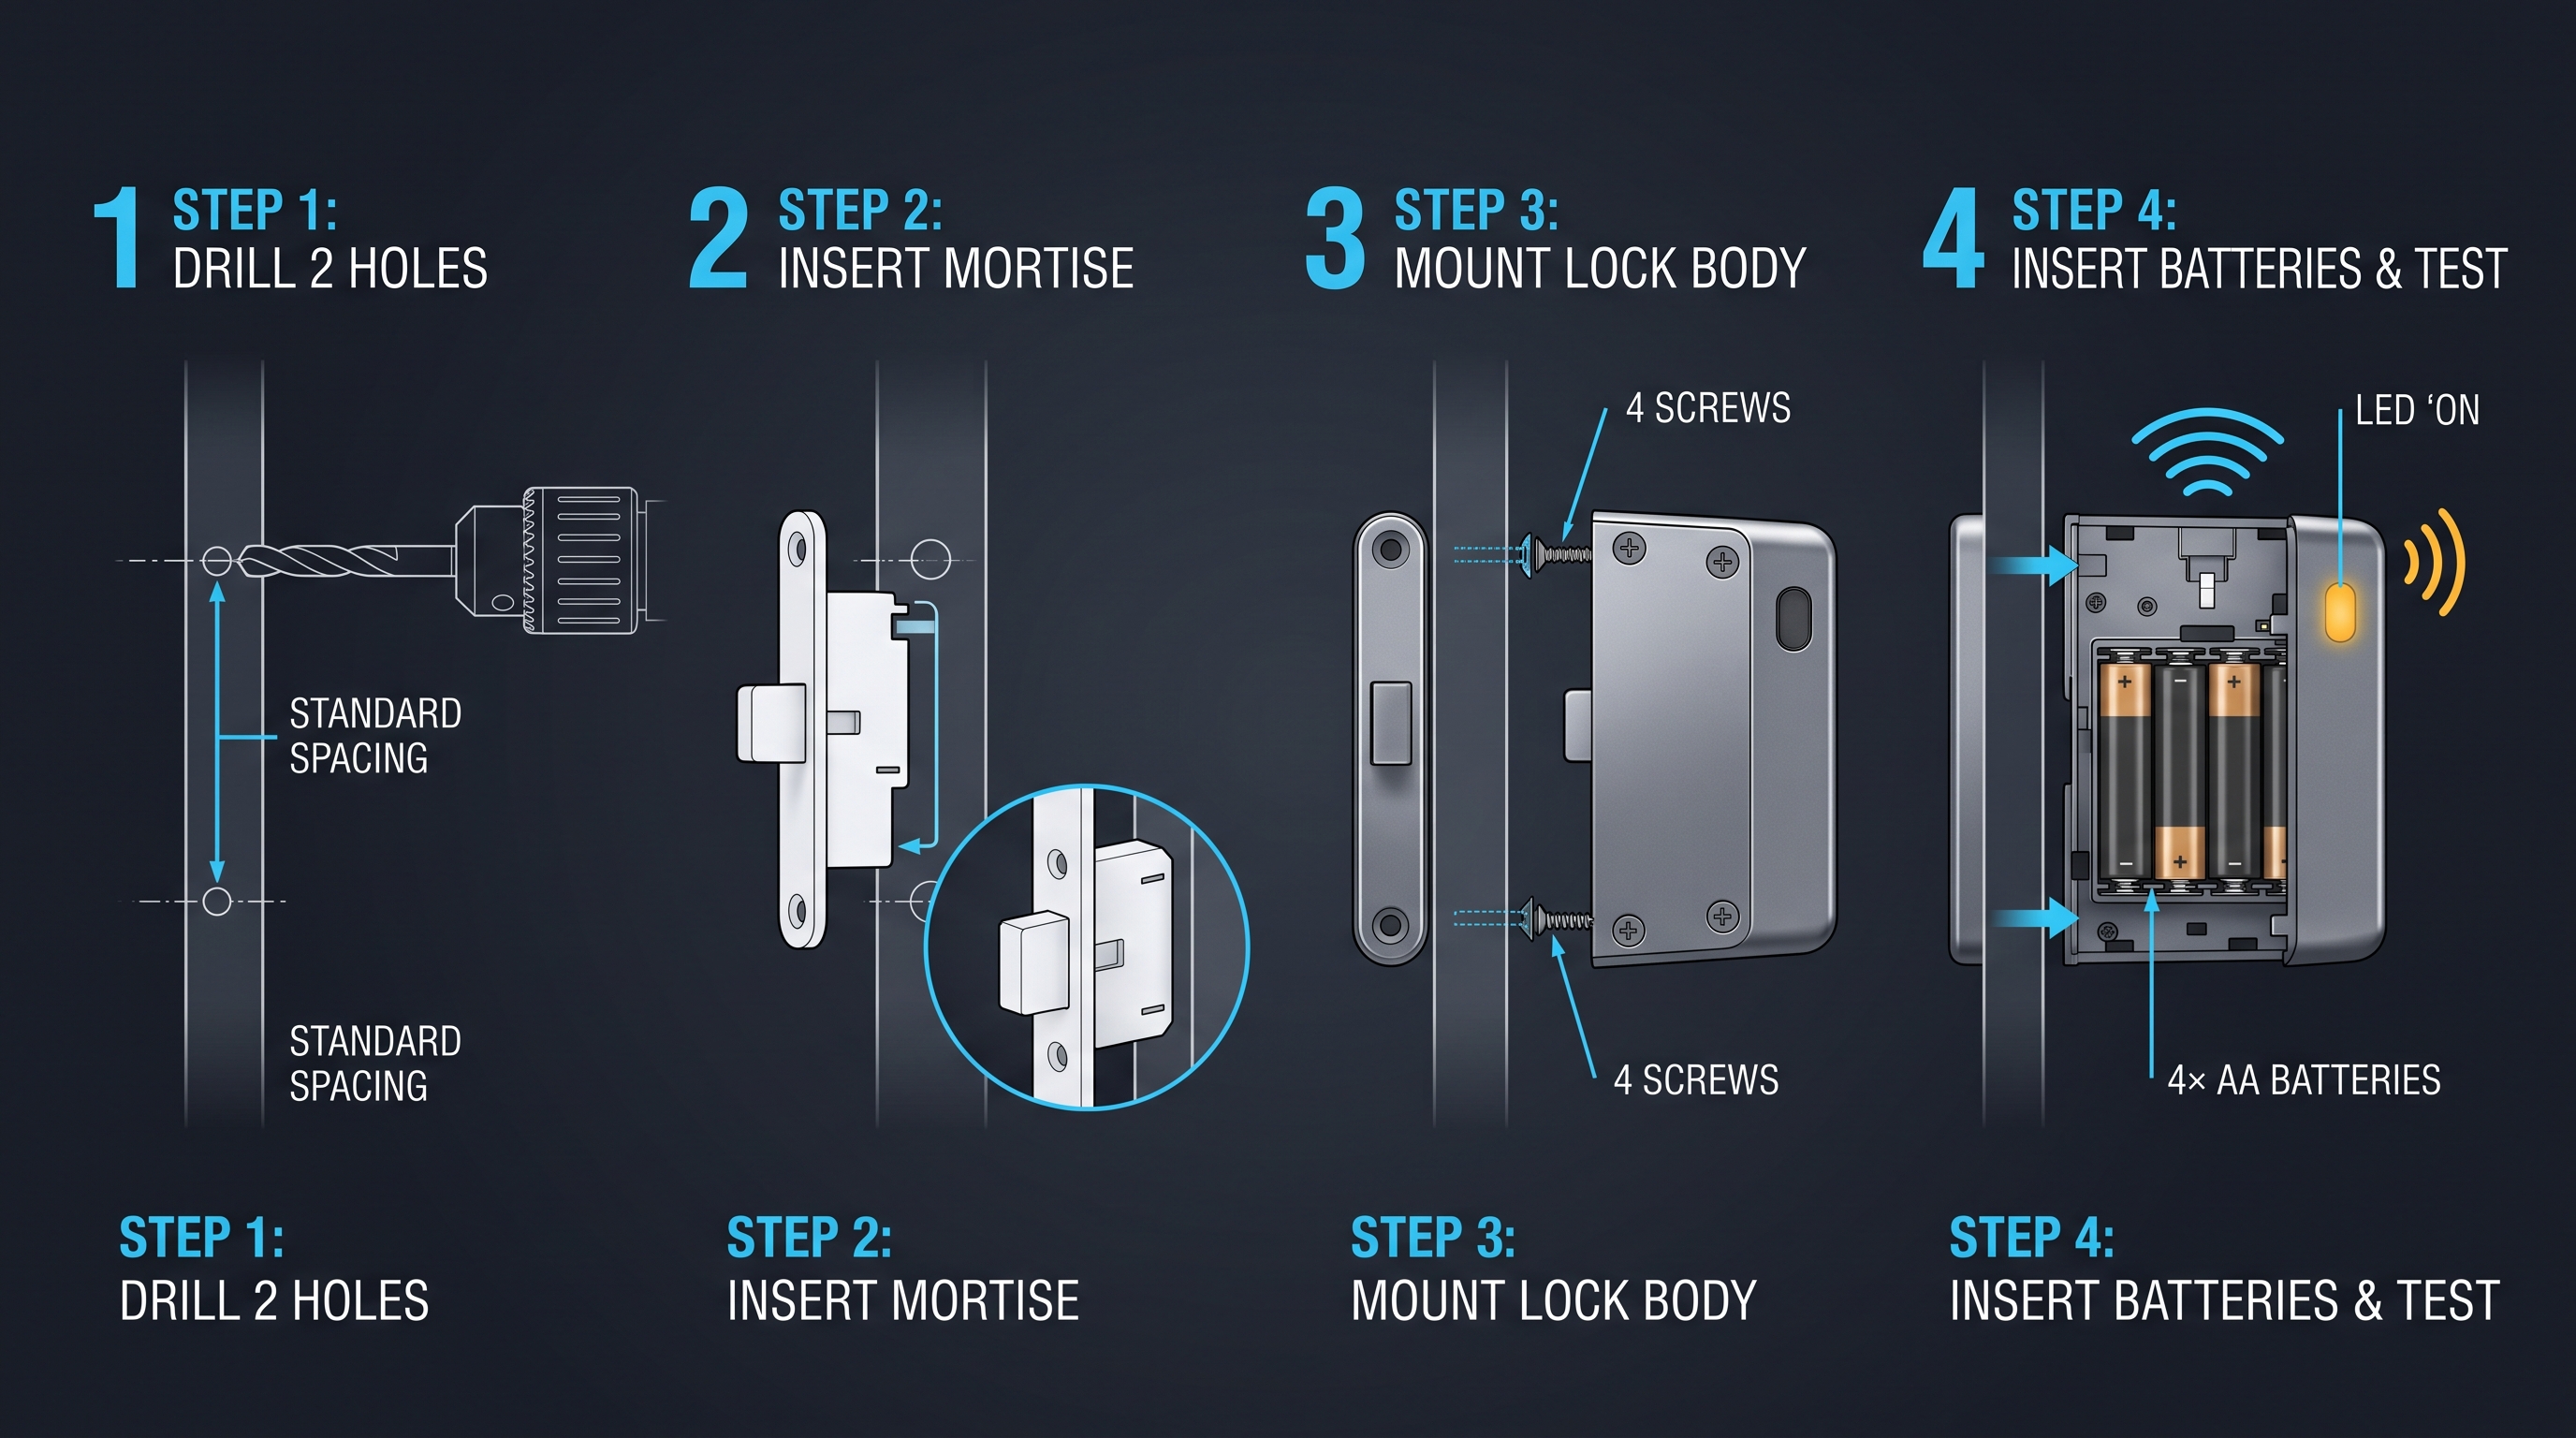
سعر قفل الخزانة الإلكترونية: دليل كامل لعوامل التكلفة والمستويات والتفاوض مع الموردين
افهم العوامل التي تحدد سعر قفل الخزانة الإلكترونية — من أنواع بيانات الاعتماد والمواد إلى خصومات الكميات وتكاليف التطوير والشحن والتكلفة الإجمالية للملكية على مدى 5 سنوات. دليل أسعار شامل مع جداول.
إنه يدعم نفس سياق المنتج: قفل خزانة مكتب — PIN + بطاقة للأرشيف والدرج.
قفل الخزانة الإلكتروني: الدليل الكامل لأمن الخزائن بدون مفاتيح 2026
اكتشف كيف يعمل قفل الخزانة الإلكتروني، من نماذج RFID إلى القياسات الحيوية، مع نصائح الشراء والمواصفات والمقارنات للصالات الرياضية والمكاتب والمدارس.
إنه يدعم نفس سياق المنتج: قفل خزانة إلكتروني بكود PIN — مستقل، بدون واي فاي.
القفل الإلكتروني للأثاث: الدليل الكامل لأمان الخزائن المزودة بالطاقة
يؤمن القفل الإلكتروني للأثاث الخزائن والأدراج ووحدات التخزين باستخدام RFID أو BLE أو رمز PIN أو القياسات الحيوية، ليحل محل المفاتيح بإدارة رقمية قابلة للتدقيق. دليل شامل.
إنه يدعم نفس سياق المنتج: قفل خزانة مكتب — PIN + بطاقة للأرشيف والدرج, قفل خزانة RFID — بطاقة MIFARE، مصادقة دون اتصال, قفل خزانة إلكتروني بكود PIN — مستقل، بدون واي فاي.
حدد مشروع فندقك مع مهندسينا
أخبرنا بعدد الغرف ونوع السقف والبروتوكول المفضل. سنعود إليك بخطة عينات وعرض سعر خلال 24 ساعة عمل.
- انتقل من الإرشادات العامة إلى نقاش حول المنتج أو التطبيق.
- استخدم RFQ عندما يحتاج التسعير أو الرسومات أو MOQ أو توقيت الإطلاق إلى هيكلة.
- أبقِ مسار اتصال مباشر ظاهرًا للتوضيحات السريعة والتسليم.