دليل شراء قفل خزانة ذكي 2026: إنترنت الأشياء، السحابة، والأقفال المتصلة
دليل شامل لشراء أنظمة أقفال الخزائن الذكية للمكاتب والتجزئة والرعاية الصحية. مقارنة أقفال WiFi و Bluetooth والسحابية مع اختيار المورد والتسعير وتخطيط التكامل.
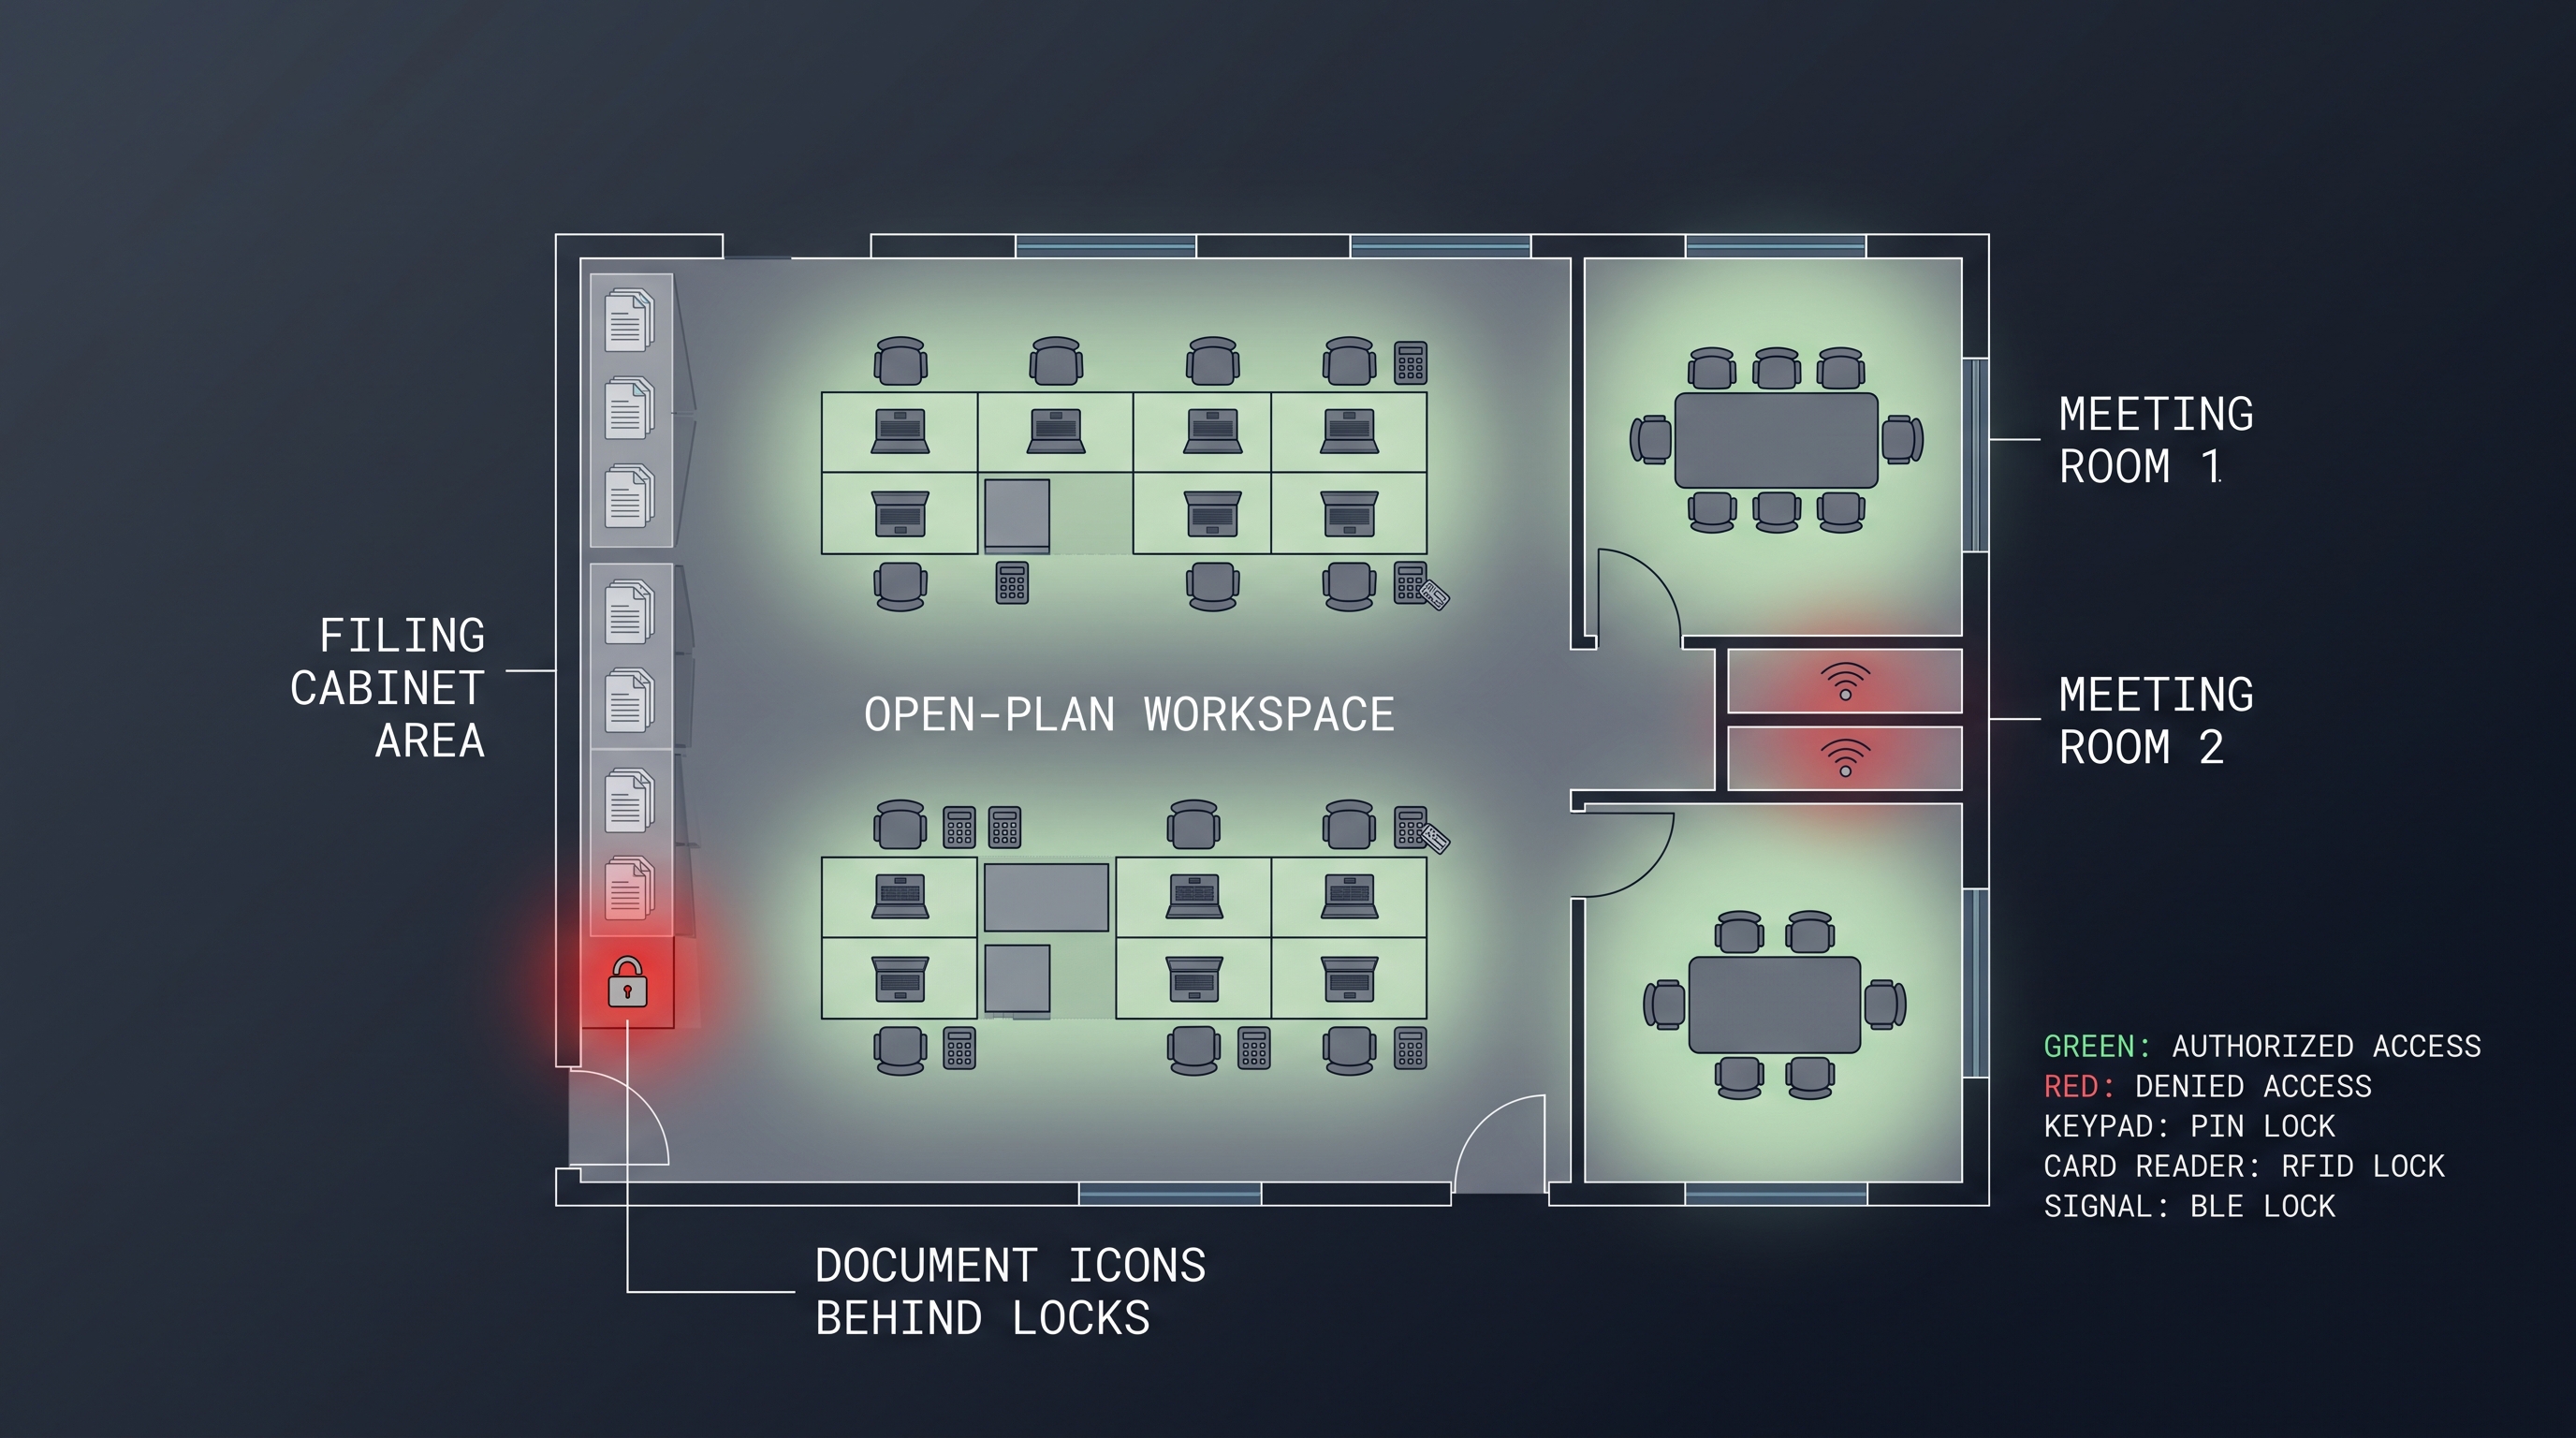
تمثل أقفال الخزائن الذكية — أجهزة قفل متصلة ومدارة عبر السحابة ومتكاملة مع API تحول الوصول إلى الخزائن المستقلة إلى نظام تحكم في الوصول قابل للبرمجة والتحكم عن بعد وتوليد البيانات — أسرع القطاعات نموًا في سوق أمن الخزائن، حيث يزداد الاعتماد العالمي بنسبة 22% سنويًا مع قيام المؤسسات بتحديث البنية التحتية للأمن المادي لتتناسب مع رقمنة عملياتها الأوسع. يختلف قرار شراء أنظمة أقفال الخزائن الذكية اختلافًا جوهريًا عن شراء الأقفال الميكانيكية التقليدية أو الإلكترونية المستقلة: فهو لا يتضمن اختيار جهاز قفل مادي فحسب، بل يشمل أيضًا منصة إنترنت الأشياء ونظامًا بيئيًا للإدارة السحابية وهندسة تكامل API ستتفاعل مع برامج إدارة الهوية ومراقبة الأمن وإدارة المرافق في المؤسسة لمدة تتراوح بين 5 و10 سنوات. المؤسسات التي تتعامل مع قرار شراء أنظمة أقفال الخزائن الذكية بتركيز ضيق على مواصفات أجهزة القفل — مع إهمال قدرات المنصة وجودة تصميم API وهندسة الأمان واستقرار المورد — ستواجه حتمًا احتكاكًا في التكامل وقيودًا في المنصة وارتباطًا بالمورد مما يؤدي إلى تآكل الفوائد التشغيلية التي كان من المفترض أن يحققها القفل الذكي. يغطي دليل الشراء الشامل هذا كل بُعد من أبعاد قرار شراء أنظمة أقفال الخزائن الذكية — بدءًا من اختيار بروتوكول اتصال إنترنت الأشياء وتقييم المنصة السحابية مرورًا بتقييم API ومراجعة الأمان وفحص الموردين والتفاوض على الأسعار وتخطيط النشر — مما يوفر الإطار المنظم الذي يحتاجه مهندسو تكنولوجيا المعلومات ومديرو المرافق ومتخصصو المشتريات لاتخاذ قرارات شراء مدروسة لنشر يتراوح من 20 خزانة في مكتب ذكي إلى 2000 خزانة في مؤسسة متعددة المواقع.
لماذا شراء أنظمة أقفال الخزائن الذكية: الجدوى التجارية للأمن المتصل
يمتد الجدوى التجارية لشراء أنظمة أقفال الخزائن الذكية إلى ما هو أبعد من فوائد إدارة المفاتيح الملغاة وسجلات التدقيق للأقفال الإلكترونية المستقلة ليشمل قدرات لا يمكن تحقيقها إلا من خلال الاتصال بالشبكة والإدارة السحابية: الإدارة عن بعد للوصول تلغي الحاجة إلى التواجد الفعلي لتغيير بيانات الاعتماد — عندما يغادر موظف المؤسسة في الساعة 5:00 مساءً، يتم إلغاء وصوله إلى الخزانة في غضون ثوانٍ عبر المنصة السحابية، بدلاً من مطالبة مسؤول المنشأة بزيارة كل خزانة يمكن للموظف المغادر الوصول إليها فعليًا وإعادة برمجتها ببطاقة رئيسية (عملية تستغرق 15-30 دقيقة لكل خزانة والتي، من الناحية العملية، غالبًا ما تستغرق أيامًا أو أسابيع لإكمالها، تاركة الموظفين المغادرين مع وصول نشط إلى الخزانة خلال الفترة الانتقالية). توفر المراقبة في الوقت الفعلي والتنبيهات إشعارًا فوريًا بالأحداث الأمنية — اكتشاف العبث (محاولة فتح القفل أو ثقبه)، الباب مفتوح (خزانة تركت غير آمنة بعد الوصول)، الوصول خارج ساعات العمل (تقديم بيانات اعتماد خارج الإطار الزمني المصرح به للمستخدم)، أو حالات فشل متكررة في المصادقة (هجوم القوة الغاشمة المحتمل) — يتم تسليمها عبر إشعار فوري أو بريد إلكتروني أو webhook إلى عمليات الأمن، مما يتيح الاستجابة في غضون دقائق بدلاً من اكتشاف الحادث أثناء مراجعة التدقيق الدورية التالية (والتي قد تكون بعد أسابيع أو أشهر). يتيح تكامل API لنظام قفل الخزانة الذكي المشاركة في سير عمل آلي يلغي الإدارة اليدوية تمامًا: عندما يقوم نظام الموارد البشرية بتعيين موظف جديد، يقوم موفر الهوية (Azure AD, Okta) بتوفير الموظف في منصة قفل الخزانة الذكي عبر SCIM 2.0 API، مما يمنح تلقائيًا الوصول إلى الخزانة بناءً على قسم الموظف ودوره؛ عندما يقوم نظام حجز مساحات العمل بتعيين المكتب 42 لموظف ليوم الثلاثاء، يتم تعيين خزانة القاعدة أسفل المكتب 42 تلقائيًا لبيانات اعتماد الموظف طوال مدة يوم الثلاثاء؛ عندما يحدد نظام تسليم الطرود واردة لمقيم في المبنى، يستعلم النظام عن API قفل الخزانة الذكي للعثور على خزانة متاحة، ويفتحها عن بُعد للتسليم، ويرسل رمز الاستلام إلى المستلم. سير العمل الآلي هذه، المستحيلة مع الأقفال الإلكترونية أو الميكانيكية المستقلة، هي عرض القيمة التحويلي الذي يبرر قرار شراء أنظمة أقفال الخزائن الذكية للمؤسسات التي لديها البنية التحتية لتكنولوجيا المعلومات والرغبة في التكامل للاستفادة منها.
يجمع العائد المالي على الاستثمار لقرار شراء أنظمة أقفال الخزائن الذكية بين التوفير التشغيلي من الأقفال الإلكترونية المستقلة (العمالة الملغاة لإدارة المفاتيح تقدر بـ 3,900-16,600 دولار سنويًا لنشر 50 خزانة، وتكاليف إعادة المفاتيح الملغاة تقدر بـ 1,500-4,000 دولار سنويًا بمعدل دوران 15%، وانخفاض السرقة من ردع سجل التدقيق يقدر بـ 700-3,500 دولار سنويًا) مع وفورات إضافية وفرص إيرادات فريدة للأنظمة الذكية المتصلة: إدارة دورة حياة بيانات الاعتماد الآلية تلغي 2-5 ساعات أسبوعيًا من وقت المسؤول الذي يقضيه في توفير وإلغاء توفير بيانات الاعتماد يدويًا (تقدر بـ 2,600-10,400 دولار سنويًا لنشر 50 خزانة)، والتشخيص عن بعد والصيانة التنبؤية تقلل من التأثير التشغيلي لمعدل فشل القفل السنوي البالغ 1-3% من خلال تمكين الاستبدال الاستباقي للبطارية وحل المشكلات قبل حدوث حالات فشل تواجه الأعضاء (تقدر بـ 500-2,000 دولار سنويًا في مكالمات الخدمة الطارئة التي تم تجنبها وفقدان الإنتاجية)، وتحليلات استخدام مساحة العمل من بيانات الوصول إلى الخزانة تفيد قرارات تحسين المرافق (تحديد الحجم المناسب لسعة الخزانة، وتحسين وضع الخزانة، وتحديد مجموعات الخزانات غير المستغلة بشكل كافٍ للنقل) والتي يمكنها تأجيل أو إلغاء الإنفاق الرأسمالي على سعة خزانة إضافية (تقدر بتوفير لمرة واحدة بقيمة 5,000-20,000 دولار لمنشأة تفكر في توسعة الخزانة).
| عامل الجدوى التجارية | القفل الميكانيكي بالمفتاح | القفل الإلكتروني المستقل | قفل الخزانة الذكي |
|---|---|---|---|
| عمالة إدارة المفاتيح (50 خزانة، سنويًا) | 3,900-16,600 دولار | 250-1,000 دولار | 0 دولار (آلي عبر IdP) |
| تكلفة إعادة المفاتيح (سنويًا، دوران 15%) | 1,500-4,000 دولار | 0 دولار | 0 دولار |
| إدارة بيانات الاعتماد (سنويًا) | 2,600-10,400 دولار | 1,500-5,000 دولار | 0 دولار (آلي عبر SCIM) |
| تقليل السرقة/الفقدان (سنويًا) | خط الأساس | تخفيض 30-50% | تخفيض 50-70% |
| قيمة التشخيص عن بعد (سنويًا) | 0 دولار | 0 دولار | 500-2,000 دولار |
| وفورات تحسين المرافق (لمرة واحدة) | 0 دولار | 0 دولار | 5,000-20,000 دولار |
| إعداد تدقيق الامتثال (سنويًا) | 1,000-3,200 دولار | 250-800 دولار | 100-300 دولار (تصدير آلي) |
| القيمة السنوية الإجمالية | خط الأساس | توفير 8,000-25,000 دولار | توفير 12,000-40,000 دولار |
| الاستثمار في الأجهزة (50 قفلاً) | 500-1,250 دولار | 2,500-4,000 دولار | 4,000-7,500 دولار |
| اشتراك المنصة (سنويًا) | 0 دولار | 0 دولار | 600-3,000 دولار |
| فترة الاسترداد | غير متاح | 1-3 أشهر | 2-6 أشهر |
| صافي القيمة لمدة 5 سنوات | خط الأساس | 35,000-120,000 دولار | 45,000-180,000 دولار |
شراء قفل خزانة ذكي: اختيار بروتوكول اتصال إنترنت الأشياء
عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية، يحدد اختيار بروتوكول اتصال إنترنت الأشياء مدى التغطية واستهلاك الطاقة وزمن الوصول وتعقيد التركيب وتكاليف البيانات المتكررة — ويجب أن يتطابق مع بيئة النشر المحددة والمتطلبات التشغيلية: WiFi (IEEE 802.11 b/g/n بتردد 2.4 جيجاهرتز، يدعم أمان WPA2/WPA3 Enterprise مع مصادقة قائمة على الشهادات 802.1x EAP-TLS) هو خيار الاتصال الأكثر شيوعًا لنشر أقفال الخزائن الذكية الداخلية في المكاتب ومحلات التجزئة والمباني السكنية لأنه يستفيد من البنية التحتية الحالية لشبكة WiFi، ويوفر زمن وصول منخفض (50-150 مللي ثانية ذهابًا وإيابًا لأوامر API مما يتيح فتحًا سريعًا عن بعد)، ويدعم معدلات بيانات عالية (1-72 ميجابت في الثانية الفعالة اعتمادًا على جودة الإشارة) مناسبة لتحديثات البرامج الثابتة عبر الهواء وتحميل سجلات التدقيق. المقابل هو استهلاك طاقة مرتفع نسبيًا (تيار نشط 50-200 مللي أمبير، مما يقلل عمر البطارية إلى 8-18 شهرًا في سيناريوهات الاستخدام اليومي مقابل 12-36 شهرًا للبروتوكولات منخفضة الطاقة) وتوهين الإشارة في بيئات الخزائن المعدنية (تعمل أجسام الخزائن المعدنية كأقفاص فاراداي، مما يقلل إشارات WiFi بتردد 2.4 جيجاهرتز بمقدار 10-25 ديسيبل وقد يتطلب نقاط وصول WiFi إضافية أو هوائيات خارجية لتغطية كافية). Bluetooth Low Energy بالإضافة إلى بنية البوابة (BLE 5.0/5.2 بتردد 2.4 جيجاهرتز، 40 قناة بعرض نطاق 2 ميجاهرتز، تيار نشط 0.5-5 مللي أمبير، نطاق مباشر من الهاتف الذكي إلى القفل يتراوح بين 10-50 مترًا ممتدًا إلى نطاق المنشأة عبر بوابات BLE إلى WiFi بتكلفة 50-200 دولار لكل منها وتدعم 20-50 قفلاً لكل بوابة) هو البديل المفضل عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية للبيئات التي تكون فيها تغطية WiFi غير كافية أو حيث تتضمن القيمة المقترحة التفاعل المباشر مع الهاتف الذكي (فتح القفل بالتقارب BLE). يقلل نهج البوابة من تكلفة كل قفل بمقدار 10-20 دولارًا مقارنة بوحدات WiFi المدمجة مع إضافة تكلفة أجهزة البوابة وإنشاء نقاط فشل محتملة فردية (البوابة التي تخدم 30-50 قفلاً تمثل تركيزًا لمخاطر الفشل يجب التخفيف من حدتها بتكرار البوابة أو إجراءات الاستبدال السريع). LoRaWAN (نطاقات ISM 868 ميجاهرتز EU/915 ميجاهرتز US، وضع الاستماع الدائم Class C لأوامر فتح القفل في اتجاه الوصلة الهابطة خلال 1-5 ثوانٍ، تشفير AES-128 من طرف إلى طرف، حساسية مستقبل -137 ديسيبل مللي واط تمكن من نطاق خارجي يتراوح بين 2-10 كم أو اختراق داخلي من 5-10 طوابق) هو خيار الاتصال عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية للنشر الموزع جغرافيًا عبر الحرم الجامعي الكبير أو المرافق متعددة المباني أو المنشآت الخارجية حيث تتطلب تغطية WiFi مئات نقاط الوصول — النطاق الممتد يعني أن بوابة LoRaWAN واحدة بتكلفة 200-1,000 دولار يمكنها خدمة آلاف الأقفال عبر حرم جامعي بأكمله، مما يقلل بشكل كبير من تكلفة البنية التحتية للشبكة على حساب زمن استجابة أعلى للقفل (1-5 ثوانٍ، مقبول لخزائن الطرود وخزائن المكتبات ولكنه حدودي لسيناريوهات الازدحام المروري) ومعدلات بيانات منخفضة جدًا (250 بت في الثانية إلى 50 كيلوبت في الثانية، غير كافية لتحديثات البرامج الثابتة عبر الهواء والتي يجب تسليمها عبر وسائل بديلة). NB-IoT (LTE Cat-NB1/NB2، 3GPP Release 13/14، عرض نطاق 180 كيلوهرتز ضمن ناقل LTE، تمديد تغطية 20 ديسيبل يعني اختراقًا داخليًا أكبر بـ 7 مرات من LTE القياسي) يوفر اتصالاً خلويًا عبر البنية التحتية الحالية للشبكة المحمولة — يمكن نشر قفل الخزانة الذكي الذي يستخدم NB-IoT في أي مكان به تغطية محمولة دون أي بوابة أو تكوين شبكة في الموقع، مما يجعله مثاليًا لشبكات الخزائن الخارجية الموزعة والخزائن المتنقلة على المركبات والمنشآت المؤقتة. المقابل هو رسوم اشتراك البيانات المستمرة (0.50-2.00 دولار لكل جهاز شهريًا) وارتفاع تكلفة أجهزة القفل (علاوة 15-30 دولارًا لوحدة NB-IoT وبطاقة SIM أو eSIM).
يتضمن اختيار بروتوكول الاتصال لقرار شراء أنظمة أقفال الخزائن الذكية مقايضات عبر المدى واستهلاك الطاقة وزمن الوصول وسعة البيانات وتعقيد النشر والتكلفة المتكررة. يوفر جدول المقارنة التالي إرشادات كمية عبر هذه الأبعاد.
| البروتوكول | التردد | المدى الداخلي | الطاقة (نشط/خامل) | زمن الوصول | معدل البيانات | علاوة تكلفة كل قفل | التكلفة المتكررة | أفضل نشر |
|---|---|---|---|---|---|---|---|---|
| WiFi (802.11 b/g/n) | 2.4 جيجاهرتز | 30-100 م | 50-200 مللي أمبير / 5-15 مللي أمبير | 50-150 مللي ثانية | 1-72 ميجابت/ثانية | 3-8 دولار (ESP32) | 0 دولار (LAN موجود) | مكتب داخلي، تجزئة، سكني |
| BLE + بوابة | 2.4 جيجاهرتز | 10-50 م (مباشر)، المنشأة (بوابة) | 0.5-5 مللي أمبير / <1 ميكروأمبير | 100-500 مللي ثانية (عبر بوابة) | 125 كيلوبت/ثانية-2 ميجابت/ثانية | 2-5 دولار + 50-200 دولار بوابة/20-50 قفلاً | 0 دولار | التفاعل مع الهاتف الذكي مقدر، WiFi غير كافٍ |
| LoRaWAN (Class C) | 868/915 ميجاهرتز | 2-10 كم خارجي، 5-10 طوابق | 30-50 مللي أمبير TX / <2 ميكروأمبير خامل | 1-5 ثوانٍ (وصلة هابطة) | 250 بت/ثانية-50 كيلوبت/ثانية | 5-15 دولار + 200-1,000 دولار بوابة/500+ قفلاً | 0 دولار (خاص) أو 0.01-0.10 دولار/جهاز/شهر | حرم جامعي كبير، متعدد المباني، خارجي |
| NB-IoT (Cat-NB1/NB2) | LTE مرخص | في أي مكان به تغطية خلوية | 120-240 مللي أمبير TX / 3-5 ميكروأمبير PSM | 1.5-10 ثوانٍ | 20-250 كيلوبت/ثانية | 10-25 دولار (Quectel BC66/77) | 0.50-2 دولار/جهاز/شهر | خارجي موزع، متنقل، مؤقت |
| Zigbee 3.0 | 2.4 جيجاهرتز | 10-100 م شبكة | 15-30 مللي أمبير TX / <1 ميكروأمبير خامل | 50-200 مللي ثانية (شبكة) | 20-250 كيلوبت/ثانية | 2-6 دولار + 30-80 دولار موجه حدودي | 0 دولار (محلي) | شبكة المباني الذكية، جاهز لـ Matter |
يعد توهين إشارة WiFi في بيئات الخزائن المعدنية اعتبارًا حاسمًا عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية مع اتصال WiFi. تعمل أجسام الخزائن المعدنية وخزائن الملفات الفولاذية وحاويات حوامل الخوادم كأقفاص فاراداي، مما يقلل من قوة إشارة WiFi بتردد 2.4 جيجاهرتز بمقدار 10-25 ديسيبل اعتمادًا على بناء الخزانة وموضع الهوائي. تعالج أفضل تصميمات أقفال الخزائن الذكية ذلك بوضع الهوائي على اللوحة الأمامية الخارجية للقفل (حيث يواجه سطح القارئ بالفعل للخارج، مما يوفر خط رؤية لنقطة وصول WiFi)، باستخدام موصل هوائي خارجي للمنشآت التي يكون فيها جسم القفل بالكامل داخل غلاف معدني، أو دمج تصميم هوائي مرحلي مع كسب اتجاهي نحو موقع نقطة وصول WiFi المتوقع. يجب إجراء مسوحات للموقع مع تركيبات الخزائن الفعلية — وليس فقط خرائط حرارة WiFi قبل النشر للمساحة المفتوحة — قبل الانتهاء من النشر القائم على WiFi، حيث يمكن أن يؤدي توهين إشارة الخزانة المعدنية إلى تحويل منطقة "تغطية جيدة" إلى منطقة ميتة "بدون تغطية". يجب أن يقيس المسح RSSI في كل موضع قفل مخطط مع تثبيت الخزائن وإغلاق الأبواب، مستهدفًا RSSI أعلى من -65 ديسيبل مللي واط للتشغيل الموثوق؛ المواضع التي تقل عن هذا الحد تتطلب معالجة (نقطة وصول إضافية، هوائي خارجي، أو تغيير البروتوكول إلى بوابة BLE أو LoRaWAN).
شراء قفل خزانة ذكي: تقييم المنصة السحابية
عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية، فإن منصة الإدارة السحابية لا تقل أهمية عن أجهزة القفل — فهي طبقة البرامج التي من خلالها تحدث جميع عمليات الإدارة والمراقبة والتكامل وإعداد التقارير، وتحدد جودتها ما إذا كان استثمار القفل الذكي سيحقق الكفاءة التشغيلية وفوائد التكامل التي تبرر العلاوة على الأقفال الإلكترونية المستقلة. يجب أن يقيم تقييم المنصة: بنية متعددة المستأجرين (بيئات منطقية منفصلة لأقسام مختلفة أو مؤسسات عميلة أو مواقع مرافق، لكل منها مسؤولوها ومستخدموها وسياسات الوصول ومخزون الأقفال الخاص بها المرئي فقط ضمن حدود ذلك المستأجر — ضروري للنشر متعدد المواقع وموفري الخدمات المدارة والمؤسسات ذات متطلبات عزل البيانات الصارمة)، قدرة المراقبة في الوقت الفعلي (حالة القفل المعروضة على مخطط الطابق أو عرض القائمة، والتحديث عند دفع الحدث بدلاً من تحديث الصفحة — يجب أن تظهر لوحة المعلومات حالة الاتصال بالإنترنت/عدم الاتصال ومستوى البطارية وحالة القفل/الفتح وحالة الباب مفتوح/مغلق لكل قفل، مع إمكانية التعمق في تفاصيل القفل الفردي للفتح عن بعد وسجل الحالة والتكوين)، التحكم في الوصول القائم على الدور (التمييز بين المسؤولين الفائقين ومسؤولي المستأجرين ومديري المرافق وموظفي الدعم بأذونات متميزة تضمن الوصول المناسب وتمنع تصعيد الامتيازات)، بنية تعتمد على API أولاً (كل وظيفة في لوحة المعلومات متاحة من خلال نقاط نهاية REST موثقة وإشعارات webhook، مما يتيح التكامل مع الأنظمة الخارجية — برامج إدارة الطرود ومنصات حجز مساحات العمل وأنظمة التحكم في الوصول وتطبيقات المؤسسات المخصصة)، وقدرة إدارة الأسطول (مخططات توزيع إصدارات البرامج الثابتة، رسوم بيانية لمستوى البطارية، تتبع حالة الاتصال بالإنترنت مع تنبيهات آلية عندما تفوت الأقفال نافذة نبضات القلب، مما يتيح الصيانة الاستباقية).
الهندسة المعمارية القائمة على الأحداث هي الأساس التقني الذي يميز أفضل منصات أقفال الخزائن الذكية عن تلك التي توفر مجرد لوحة معلومات: كل تغيير في حالة القفل يولد حدثًا (حمولة JSON مع معرف القفل ونوع الحدث والطابع الزمني وحقول البيانات ذات الصلة) يتم نشره على ناقل أحداث داخلي (Kafka, AWS Kinesis, Azure Event Hubs) يغذي المشتركين بما في ذلك واجهة مستخدم لوحة المعلومات (لتحديثات الحالة في الوقت الفعلي دون تحديث الصفحة)، ونظام إشعارات webhook (لتكاملات العملاء — HTTP POST إلى نقاط نهاية يحددها العميل عند أحداث محددة)، وخط أنابيب التحليلات (لإعداد تقارير الاستخدام واكتشاف الحالات الشاذة)، ونظام التنبيهات (لتشغيل إشعارات البريد الإلكتروني أو الرسائل النصية القصيرة أو الإشعارات الفورية عند شروط محددة مثل انخفاض البطارية أو اكتشاف العبث أو الوصول خارج ساعات العمل). تفصل هذه البنية أجهزة القفل عن التطبيقات المستهلكة، مما يمكن المنصة من دعم أنماط تكامل متنوعة: الدفع (webhooks التي تسلم الأحداث إلى نقاط نهاية العميل للتكامل في الوقت الفعلي)، السحب (استعلامات REST API للحالة الحالية أو البيانات التاريخية)، والتدفق (تدفق Kafka أو Kinesis للتكاملات عالية الحجم في الوقت الفعلي مع منصات SIEM أو بحيرات البيانات).
| ميزة المنصة | الطبقة الأساسية | الطبقة الاحترافية | طبقة المؤسسات |
|---|---|---|---|
| بنية متعددة المستأجرين | لا (حساب واحد فقط) | نعم، حتى 10 مستأجرين | نعم، مستأجرون غير محدودين، مثيلات معزولة |
| لوحة المعلومات في الوقت الفعلي | أساسية، تحديث يدوي | قائمة على الدفع، عرض مخطط الطابق | قائمة على الدفع، متعددة المواقع، لوحات معلومات مخصصة |
| التحكم في الوصول القائم على الدور | مسؤول فقط | مسؤول + مدير + موظف | أدوار مخصصة، التحكم في الوصول القائم على السمات |
| API (REST) | لا يوجد API، تطبيق جوال فقط | REST + webhooks، مصادقة مفتاح API | REST + GraphQL + MQTT, OAuth 2.0, SSO |
| إشعارات Webhook | لا شيء | أساسية (5-10 أنواع أحداث) | كتالوج أحداث كامل، حمولة مخصصة، منطق إعادة المحاولة |
| التحليلات وإعداد التقارير | لا شيء | إحصائيات استخدام أساسية | تحليلات متقدمة، تقارير مخصصة، تصدير بيانات |
| سجل التدقيق | محلي فقط (على القفل) | سحابي، احتفاظ 90 يومًا | سحابي، احتفاظ 1-7 سنوات، تصدير SIEM |
| تكامل موفر الهوية | لا شيء | استيراد CSV يدوي | SAML 2.0, SCIM 2.0, Azure AD, Okta |
| اتفاقية مستوى الخدمة للتشغيل | أفضل جهد | 99.5% | 99.9%+ مع عقوبات مالية |
تعد جودة تصميم API أهم معيار لتقييم المنصة عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية للنشر المكثف للتكامل. يتبع API المصمم جيدًا اصطلاحات REST (عناوين URL موجهة للموارد: /api/v2/locks/{id}/unlock، طرق HTTP مرتبطة بالعمليات، رموز حالة ذات معنى)، ويوفر توثيقًا شاملاً (مواصفات OpenAPI 3.0 مع توثيق تفاعلي وإمكانية التجربة الآن، ومكتبات SDK بلغات Python وJavaScript وJava وC# وGo)، وينفذ معالجة أخطاء متسقة (استجابات خطأ منظمة مع رمز الخطأ والرسالة والتفاصيل مما يتيح المعالجة البرمجية)، ويحترم حدود المعدل (مع استجابات HTTP 429 تتضمن رؤوس Retry-After ورؤوس X-RateLimit-Remaining للوتيرة الشفافة). يجب أن يوفر API مفاتيح idempotency للعمليات التي تغير الحالة — مما يسمح للعملاء بإعادة محاولة أمر فتح القفل بأمان دون خطر تنفيذه مرتين — والتحكم في التزامن المتفائل (ETag أو القفل القائم على الإصدار) لتحديثات التكوين لمنع التغييرات المتضاربة من مسؤولين متعددين. قم بتقييم API من خلال جعل مطور من فريقك يحاول بناء تكامل بسيط خلال الفترة التجريبية: المصادقة، سرد الأقفال، فتح قفل معين، استرداد أحداث التدقيق، والاشتراك في إشعارات webhook. يكشف هذا التقييم العملي عن مشكلات جودة API — نقاط نهاية غير موثقة، معالجة أخطاء غير متسقة، ترقيم صفحات مفقود، تعقيد المصادقة — غير المرئية في عروض الشرائح ووثائق API التسويقية.
يعد تكامل موفر الهوية عبر SAML 2.0 أو OpenID Connect أو SCIM 2.0 أمرًا ضروريًا لنشر المؤسسات عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية. عندما ينضم موظف إلى المؤسسة، يقوم نظام الموارد البشرية بتشغيل إنشاء المستخدم في موفر الهوية (Azure AD, Okta, OneLogin)، والذي يجب أن يوفر المستخدم تلقائيًا في منصة قفل الخزانة الذكي (مع مستويات الوصول المناسبة وتعيينات الخزانة المستمدة من القسم أو الدور أو عضوية المجموعة) دون أي إجراء يدوي من المسؤول. عندما يغير الموظف أدواره، يجب أن يتحديث وصوله إلى الخزانة تلقائيًا. عندما يغادر الموظف، يجب إلغاء وصوله فورًا عبر جميع الأنظمة بما في ذلك أقفال الخزائن — لتجنب الفجوة الأمنية حيث قد يظل حساب الموظف المغادر نشطًا في منصة قفل الخزانة لأيام أو أسابيع حتى يقوم المسؤول بإلغاء تنشيطه يدويًا. توفر أفضل منصات أقفال الخزائن الذكية مع دعم SCIM 2.0 (نظام إدارة الهوية عبر المجالات، RFC 7643/7644) مزامنة دورة حياة المستخدم الآلية هذه، مما يقلل الأعباء الإدارية بنسبة 80-90% مقارنة بإدارة المستخدم اليدوية.
شراء قفل خزانة ذكي: مراجعة هندسة الأمان
عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية، يجب أن تقيم مراجعة هندسة الأمان حماية البيانات أثناء النقل (بين القفل والسحابة، بين السحابة ومستهلكي API)، والبيانات في حالة السكون (على جهاز القفل، في التخزين السحابي)، وجهاز القفل نفسه (مقاومة العبث المادي، الإقلاع الآمن، سلامة البرامج الثابتة): البيانات أثناء النقل من القفل إلى السحابة محمية بواسطة TLS 1.2 كحد أدنى (يفضل TLS 1.3، مع مجموعات تشفير تستبعد الخوارزميات المعروفة بأنها ضعيفة — AES-256-GCM للتشفير المتماثل، ECDHE مع P-256 أو P-384 لتبادل المفاتيح، RSA-2048 كحد أدنى أو ECDSA لمصادقة شهادة الخادم). يجب أن تدعم اتصالات WiFi WPA2-Enterprise مع 802.1X EAP-TLS (مصادقة متبادلة قائمة على الشهادة، حيث يقدم القفل شهادة عميل ويتحقق خادم RADIUS منها مقابل PKI للمؤسسة) أو WPA3-Personal مع المصادقة المتزامنة للمتساوين (SAE) للبيئات التي لا تحتوي على بنية تحتية لـ RADIUS. يجب أن تنفذ اتصالات BLE المباشرة اتصالات LE الآمنة مع ECDH P-256 لطبقة الارتباط وتشفير AES-128-CCM على مستوى التطبيق للبيانات الخاصة بالقفل. يجب على المنصة السحابية تشفير البيانات في حالة السكون باستخدام AES-256 (تشفير قاعدة البيانات مع عزل مفتاح لكل مستأجر، تشفير نظام الملفات أو مخزن الكائنات)، وإدارة مفاتيح التشفير من خلال خدمة إدارة مفاتيح مخصصة (KMS) مع دعم وحدة أمان الأجهزة (HSM) حيث يتطلب الامتثال ذلك، وفرض تدوير مفتاح التشفير (كل 90-365 يومًا، مع الاحتفاظ بالمفاتيح السابقة لفك تشفير البيانات الموجودة).
على جهاز القفل نفسه، يجب أن تنفذ البرامج الثابتة الإقلاع الآمن (يتحقق أداة تحميل الإقلاع من توقيع رقمي على صورة البرامج الثابتة مقابل مفتاح عام متجذر في الأجهزة — مضمن عادةً في eFuses قابلة للبرمجة لمرة واحدة أو عنصر آمن — قبل تنفيذها، مما يمنع تحميل البرامج الثابتة غير المصرح بها)، وتسليم تحديث البرامج الثابتة المشفر (صور البرامج الثابتة المشفرة بـ AES-256-GCM الموقعة بـ ECDSA أو Ed25519، مع حماية الرجوع إلى الإصدار السابق لمنع التخفيض إلى إصدارات البرامج الثابتة الضعيفة)، وتسجيل مقاوم للعبث (أحداث التدقيق المخزنة مع تسلسل تجزئة بحيث يمكن اكتشاف أي تعديل في السجل — تسلسل SHA-256: يتضمن كل إدخال سجل تجزئة الإدخال السابق بالإضافة إلى بياناته الخاصة، مما يجعل التعديل بأثر رجعي غير ممكن حسابيًا دون اكتشاف). يوفر اكتشاف العبث المادي (مفتاح صغير أو مستشعر تأثير هول يتم تشغيله عند إمالة جسم القفل أو إزالته من تركيبه) مع توليد تنبيه (إشعار فوري أو بريد إلكتروني أو webhook لعمليات الأمن) طبقة إضافية من الأمان لمواقع الخزائن غير المراقبة.
| طبقة الأمان | متطلبات التنفيذ | طريقة التحقق | الضعف الشائع |
|---|---|---|---|
| تشفير النقل | TLS 1.3، مجموعات تشفير مقيدة | تحليل البروتوكول، فحص التشفير | TLS 1.0/1.1 لا يزال ممكّنًا، تشفيرات ضعيفة مسموح بها |
| مصادقة WiFi | WPA2-Enterprise 802.1X EAP-TLS | التحقق من سجل RADIUS | WPA2-Personal مع PSK مشترك (غير قابل للتوسع، غير آمن) |
| طبقة ارتباط BLE | اتصالات LE آمنة، ECDH P-256 | محلل البروتوكول، التحقق من تبادل المفاتيح | إقران BLE 4.0 القديم (عرضة للتنصت) |
| البيانات في حالة السكون (سحابي) | AES-256، مفاتيح لكل مستأجر، KMS | التحقق من التشفير، تدقيق تدوير المفاتيح | مفتاح تشفير مشترك عبر جميع المستأجرين |
| الإقلاع الآمن | ثقة متجذرة في الأجهزة، برامج ثابتة موقعة | محاولة تحميل برامج ثابتة غير موقعة، التحقق من الرفض | لا يوجد إقلاع آمن (يمكن تحميل أي برامج ثابتة عبر منفذ التصحيح) |
| توقيع البرامج الثابتة | ECDSA P-256 أو Ed25519 | التحقق من سلسلة التوقيع، اختبار حماية الرجوع | توقيعات MD5 أو SHA-1 (عرضة للتصادم) |
| تسجيل مقاوم للعبث | تسلسل تجزئة SHA-256 | محاولة تعديل السجل، التحقق من الاكتشاف | سجل للإلحاق فقط دون التحقق من السلامة |
| اكتشاف العبث المادي | مفتاح/مستشعر، تنبيه عند إزالة القفل | تفكيك مادي، التحقق من توليد التنبيه | لا يوجد مستشعر عبث (يمكن إزالة القفل بصمت) |
يعد اختبار الاختراق خطوة تحقق حاسمة لهندسة الأمان عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية. يجب أن يقيم اختبار الاختراق الشامل: (1) سطح الهجوم الشبكي — مسح نقاط نهاية القفل والمنصة، واختبار تكوين TLS، ومحاولة وضع الوسيط، وتقييم التحقق من صحة الشهادة؛ (2) أمان API — اختبار نقاط الضعف في OWASP API Security Top 10 بما في ذلك تفويض مستوى الكائن المكسور (BOLA)، والتعرض المفرط للبيانات، ونقص تحديد المعدل، وعيوب الحقن؛ (3) الهجمات المادية — محاولة تجاوز القفل من خلال تحليل القناة الجانبية لاستهلاك الطاقة أو الانبعاثات الكهرومغناطيسية، ومحاولة استخراج مفاتيح التشفير من خلال واجهات التصحيح (JTAG/SWD) أو حقن الأخطاء، واختبار آليات اكتشاف العبث؛ (4) أمان تطبيق الجوال — تحليل ثابت وديناميكي للتطبيقات المصاحبة، ومراجعة تخزين بيانات الاعتماد، والتحقق من تثبيت الشهادة. أفضل بائعي أقفال الخزائن الذكية يكلفون باختبارات اختراق سنوية من جهات خارجية معتمدة (CREST, ISO 17025) ويشاركون الملخصات التنفيذية للنتائج مع عملاء المؤسسات بموجب اتفاقية عدم الإفشاء. يجب على المؤسسات التي تشتري أنظمة أقفال الخزائن الذكية للتطبيقات عالية الأمان (الحكومة والدفاع والخدمات المالية والرعاية الصحية) أن تطلب أحدث ملخص تنفيذي لاختبار الاختراق من البائع كجزء من عملية تقييم البائع ويجب أن تفكر في تكليف اختبار اختراق مستقل خاص بها للنظام المنشور قبل التشغيل.
يجب تقييم الامتثال لخصوصية البيانات (GDPR, CCPA, LGPD) عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية للنشر في الولايات القضائية التي لديها لوائح حماية البيانات. تحتوي سجلات الوصول على معلومات تعريف شخصية (معرف المستخدم ورقم الخزانة والطابع الزمني وعنوان IP إذا كان ذا صلة) ويجب معاملتها كبيانات شخصية تخضع لطلبات الوصول إلى موضوع البيانات (DSAR) والحق في المحو وقابلية نقل البيانات. يجب أن توفر المنصة سير عمل آليًا لتنفيذ DSAR — البحث في جميع مخازن البيانات عن السجلات المطابقة لمعرف مستخدم محدد، وتصدير السجلات المطابقة بتنسيق قابل للقراءة آليًا (JSON أو CSV) لطلبات قابلية النقل، وحذف السجلات المطابقة بشكل آمن لطلبات المحو (ضمن الإطار الزمني المحدد بموجب اللائحة المطبقة — 30 يومًا لـ GDPR، 45 يومًا لـ CCPA). يجب فرض سياسات الاحتفاظ بالبيانات (قابلة للتكوين لكل مستأجر: افتراضي 90 يومًا لسجلات الوصول، مع خيار التمديد لمتطلبات الامتثال) تلقائيًا، مع مسح السجلات التي تتجاوز فترة الاحتفاظ بشكل آمن. بالنسبة لأقفال الخزائن الذكية البيومترية (مصادقة بصمة الإصبع)، يجب تخزين البيانات البيومترية كقوالب لا رجعة فيها (متجهات ميزات مجزأة وفقًا لـ ISO/IEC 24745، وليس صور بصمات أصابع خام)، ومشفرة في حالة السكون بمفاتيح فريدة للجهاز، ومعالجتها فقط داخل العنصر الآمن للقفل — ولا يتم نقلها أبدًا خارج الجهاز أو تخزينها في منصات سحابية حيث تنطبق متطلبات الإفصاح الأوسع.
شراء قفل خزانة ذكي: تقييم واختيار المورد
عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية، يجب أن يقيم تقييم المورد عوامل تتجاوز ورقة مواصفات المنتج لأن منصة قفل الخزانة الذكي هي التزام لمدة 7-10 سنوات (عمر خدمة أجهزة القفل بالإضافة إلى اشتراك المنصة بالإضافة إلى تحديثات أمان البرامج الثابتة بالإضافة إلى توافق API)، واستقرار المورد أمر بالغ الأهمية: طول عمر المورد في السوق (5+ سنوات في سوق القفل الذكي هو الحد الأدنى للثقة؛ 10+ سنوات مفضلة لنشر المؤسسات — شهد سوق القفل الذكي العديد من الداخلين منذ عام 2018، ولن ينجو جميعهم من التوحيد الحتمي)، والاستقرار المالي (شركة عامة أو خاصة ممولة جيدًا مع بيانات مالية شفافة — المورد الذي يخرج من السوق يترك العملاء بأجهزة غير مدعومة ومنصات سحابية مهجورة وبدون مسار لتحديثات الأمان، مما يتطلب استبدال النظام بالكامل بتكلفة كاملة)، والالتزام بخط الإنتاج (الاستثمار الأخير في منتجات جديدة، تطوير برامج ثابتة نشط مع إيقاع إصدار منشور، خارطة طريق منتج مرئية مع جداول زمنية معلنة). مراجع العملاء هي أداة التقييم الأكثر قيمة: اطلب ما لا يقل عن ثلاثة مراجع من عمليات نشر ذات حجم وصناعة وتطبيق مماثل، واتصل بتلك المراجع مباشرة بأسئلة محددة — كم عدد حالات فشل القفل التي واجهتها لكل 100 قفل سنويًا؟ ما هو عمر البطارية الفعلي الذي تحققه مقابل ادعاء الشركة المصنعة؟ ما مدى استجابة الدعم الفني للمشكلات الحرجة (P1)؟ ما الذي فاجأك بعد النشر وتمنيت لو كنت تعرفه أثناء التقييم؟ ما هي تجربة تكامل API — هل تطابقت الوثائق مع الواقع؟ عادةً ما تكشف ملاحظات المراجع عن 2-3 اعتبارات مهمة غائبة عن عروض مبيعات البائع وكتيبات المنتجات.
النشر التجريبي هو الطريقة الأكثر فعالية لتقييم أنظمة أقفال الخزائن الذكية قبل الالتزام بالشراء الكامل. اطلب مجموعة تجريبية من 5-10 أقفال من كل مورد في القائمة المختصرة وانشرها في البيئة الفعلية لمدة 30-90 يومًا، مع الاختبار مع مستخدمين فعليين وبيانات اعتماد فعلية وأنماط وصول فعلية وظروف بيئية فعلية. تكشف الفترة التجريبية عن اختلافات الأداء في العالم الحقيقي التي تحجبها أوراق المواصفات: موثوقية إشارة WiFi/BLE في مواضع الخزانة الفعلية (تأثيرات توهين الخزانة المعدنية)، أداء البطارية في ظل أنماط الاستخدام الفعلية (التي نادرًا ما تتطابق مع الظروف المختبرية المستخدمة في الادعاءات التسويقية)، قبول المستخدم (قد يربك القفل المتفوق تقنيًا المستخدمين، مما يولد مكالمات دعم تلغي ميزته التقنية)، قابلية استخدام منصة الإدارة (لوحة المعلومات التي تبدو نظيفة في العرض التجريبي قد تكون محبطة عند إدارة 200 قفل يوميًا)، واحتكاك تكامل API (الوثائق التي تبدو شاملة قد تفتقر إلى نقاط نهاية حاسمة أو تحتوي على تعقيد في المصادقة يبطئ تطوير التكامل). أفضل البائعين يسهلون عمليات النشر التجريبية من خلال توفير وحدات تجريبية بدون تكلفة (أو وديعة قابلة للاسترداد)، والدعم الفني أثناء التجربة، وخطة تقييم منظمة مع معايير نجاح محددة.
| عامل تقييم المورد | ما يجب التحقق منه | كيفية التحقق | العلامات الحمراء |
|---|---|---|---|
| استقرار الشركة | سنوات في سوق القفل الذكي، الصحة المالية | السجلات العامة، سمعة الصناعة، الاستفسار المباشر | شركة ناشئة بدون سجل حافل، بيانات مالية غير شفافة، تحول حديث |
| سجل المنتج | حجم النشر، إحصائيات الموثوقية | مراجع العملاء، دراسات الحالة، تقارير الصناعة | لا توجد مراجع بحجم أو صناعة مماثلة، جميع المراجع عبارة عن تجارب صغيرة |
| الدعم الفني | وقت الاستجابة، الخبرة، مسار التصعيد | اختبار مع استفسار دعم أثناء التجربة؛ ملاحظات المراجع | لا يوجد دعم هاتفي، فريق دعم خارجي فقط، لا يوجد إجراء تصعيد |
| جودة API | التوثيق، SDK، بيئة الاختبار | المطور يقيم API أثناء التجربة | لا يوجد توثيق API عام، لا توجد بيئة اختبار، لا يوجد SDK، مصادقة فقط عبر رمز مميز خاص |
| إيقاع تحديث البرامج الثابتة | تكرار تصحيحات الأمان، تحديثات الميزات | مراجعة تاريخ الإصدار؛ السؤال عن الإفصاح عن الثغرات الأمنية | لا توجد تحديثات في 12+ شهرًا، لا توجد عملية إفصاح أمني، لا يوجد استجابة لـ CVE |
| اتفاقية مستوى الخدمة للمنصة | التزام وقت التشغيل، العقوبات المالية | قراءة وثيقة SLA؛ التحقق مع المراجع | "أفضل جهد" فقط، لا يوجد تعويض مالي عن الانقطاعات |
| قابلية نقل البيانات | قدرة التصدير، مساعدة الترحيل | اختبار تصدير البيانات أثناء التجربة؛ السؤال عن دعم الترحيل | لا يوجد تصدير بيانات، تنسيق خاص، لا توجد مساعدة في الترحيل |
| سلسلة التوريد | المهلة الزمنية، المخزون، تكرار التصنيع | تقديم طلب صغير؛ التحقق من موقع الشحن | مهلة زمنية 6+ أسابيع، موقع تصنيع واحد، لا يوجد مخزون محلي |
برزت موثوقية سلسلة التوريد كمعيار حاسم لتقييم الموردين بعد اضطرابات توريد الإلكترونيات العالمية في 2020-2023. عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية لنشر 200+ قفل، فإن عدم قدرة المورد على التسليم في الموعد المحدد يمكن أن يؤخر المشروع لأشهر ويخلق تأثيرات متتالية على الجداول الزمنية لافتتاح المنشأة وتدريب الموظفين واستخدام الميزانية. قم بتقييم المهل الزمنية للطلبات القياسية (يجب أن تكون أقل من 4 أسابيع للأقفال من الفئة الاحترافية)، وتكرار التصنيع لدى المورد (مواقع تصنيع متعددة أو مصنعون متعاقدون يوفرون مرونة ضد اضطرابات المصنع الواحد)، وممارسات المخزون (هل يحتفظون بمخزون محلي أو إقليمي من النماذج القياسية، أم أن كل شيء يُصنع حسب الطلب من مصنع واحد؟)، واستراتيجيات توريد المكونات (خاصة لأشباه الموصلات — البائعون الذين لديهم مصادر شرائح متنوعة كان أداؤهم أفضل من أولئك الذين يعتمدون على مورد واحد خلال النقص في 2020-2023). ضع طلبًا صغيرًا (10-20 قفلاً) قبل الالتزام بشراء 200+ قفل — هذا يتحقق من ادعاءات المهلة الزمنية ويوفر وحدات تجريبية إضافية للاختبار الموسع.
تستحق العقود والشروط التجارية مراجعة دقيقة عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية. تشمل أحكام العقد الرئيسية التي يجب التفاوض عليها: حماية السعر (تثبيت الأسعار الحالية لكمية الشراء المخطط لها، مهم بشكل خاص للنشر على مراحل يمتد من 6-18 شهرًا حيث يمكن أن تؤدي زيادات أسعار المكونات إلى تضخم تكاليف المرحلة الثانية)، شروط الضمان (2-3 سنوات قياسية، مع خيار التمديد إلى 5 سنوات لنشر المؤسسات — يجب أن يغطي الضمان عيوب الأجهزة وتلف تسرب البطارية، ويجب أن تكون عملية الاستبدال شحنًا متبادلاً مع ملصق إرجاع مدفوع مسبقًا بدلاً من طلب إرجاع الوحدة المعيبة قبل شحن البديل)، تسعير اشتراك المنصة (تفاوض على خصومات الالتزام متعدد السنوات بنسبة 20-30% لعقد ملتزم لمدة 3 سنوات، وحدد الزيادات السنوية في الأسعار بمؤشر أسعار المستهلك أو 5% أيهما أقل، وتأكد من أن العقد يتضمن بندًا لقابلية نقل البيانات يطلب من المورد توفير تصدير البيانات والوصول إلى API للترحيل في حالة انتهاء العلاقة التعاقدية — لمنع الارتباط بالمورد حيث يتطلب تغيير المنصات البدء من الصفر لأنه لا يمكن تصدير بيانات الوصول)، ومساعدة الإنهاء (شرط أن يقدم المورد دعمًا انتقاليًا بما في ذلك تصدير البيانات ووثائق التكوين وفترة انتقالية معقولة في حالة اختيار المؤسسة تغيير المنصات — عادةً 90-180 يومًا من الوصول المستمر إلى المنصة بعد إشعار إنهاء العقد للسماح بالترحيل إلى منصة بديلة دون انقطاع تشغيلي).
شراء قفل خزانة ذكي: التسعير والتكلفة الإجمالية للملكية
عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية، يمتد إطار التكلفة الإجمالية للملكية عبر سبعة أبعاد للتكلفة: اقتناء الأجهزة (القفل نفسه، 50-180 دولارًا لكل قفل اعتمادًا على بروتوكول الاتصال ومستوى الميزات)، البنية التحتية للشبكة (نقاط وصول WiFi، بوابات BLE، بوابات LoRaWAN، الكابلات — المطفأة عبر جميع الأجهزة المتصلة، 5-30 دولارًا لكل قفل لسعة البنية التحتية للشبكة الإضافية)، عمالة التركيب (التركيب المادي والكابلات، 5-20 دولارًا لكل قفل بأسعار العقود، أعلى للبناء الجديد الذي يتطلب حفر فتحات)، اشتراك المنصة السحابية (1-5 دولارات لكل قفل شهريًا اعتمادًا على مستوى الميزات — هذه التكلفة المتكررة تتراكم بشكل كبير على مدى دورة حياة القفل التي تتراوح بين 5-7 سنوات وغالبًا ما تتجاوز تكلفة اقتناء الأجهزة لمرة واحدة)، تكاليف البيانات الخلوية (لنماذج NB-IoT أو LTE-M، 0.50-2.00 دولار لكل قفل شهريًا)، الصيانة المستمرة (استبدال البطارية 0.50-3.00 دولار لكل قفل سنويًا اعتمادًا على نوع البطارية، تحديثات البرامج الثابتة عبر وقت موظفي تكنولوجيا المعلومات بمعدل 1-3 ساعات لكل تحديث أسطول)، وتطوير التكامل (تكامل API مع الأنظمة الحالية — إدارة الطرود، حجز مساحات العمل، التحكم في الوصول، التطبيقات المخصصة — 5,000-25,000 دولار تطوير مخصص اعتمادًا على تعقيد التكامل وعدد الأنظمة). لنشر 200 خزانة مكتب ذكي باستخدام أقفال متصلة بـ WiFi، تقع التكلفة الإجمالية للملكية لمدة 5 سنوات عادةً في نطاق 30,000-55,000 دولار (أو 30-55 دولارًا لكل قفل سنويًا)، مع تمثيل الأجهزة واشتراك المنصة كل منهما حوالي 35-45% من الإجمالي وتقسيم الـ 10-20% المتبقية بين التركيب والصيانة والتكامل.
يتطلب بُعد تكلفة اشتراك المنصة تدقيقًا خاصًا في تحليل التكلفة الإجمالية للملكية عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية لأنه يتكرر طوال عمر خدمة القفل ويمكن أن يتجاوز تكلفة الأجهزة لمرة واحدة. تشمل نماذج الاشتراك التسعير لكل قفل (1-5 دولارات لكل قفل شهريًا)، والتسعير المتدرج (99 دولارًا شهريًا لما يصل إلى 50 قفلاً، 299 دولارًا شهريًا لما يصل إلى 200 قفل، 599 دولارًا شهريًا لما يصل إلى 1,000 قفل)، والتسعير غير المحدود (1,000-5,000 دولار شهريًا للمنصة بأكملها بغض النظر عن عدد الأقفال). يعتمد أفضل نموذج تسعير على عدد الأقفال ومسار النمو: التسعير لكل قفل هو الأكثر فعالية من حيث التكلفة للنشر الصغير (أقل من 50 قفلاً) وللنشر الذي ينمو ببطء. التسعير المتدرج هو الأكثر فعالية من حيث التكلفة للنشر المتوسط (50-500 قفل) الذي ينمو ضمن المستوى. التسعير غير المحدود فعال من حيث التكلفة للنشر الكبير (500+ قفل) وللنشر الذي يدعم المنشآت الأصغر من خلال اقتصاديات الموقع الكبير. على مدى 5 سنوات، تتراوح تكلفة المنصة لنشر 200 قفل ذكي من 12,000 دولار (بمعدل 1 دولار/قفل/شهر) إلى 60,000 دولار (بمعدل 5 دولارات/قفل/شهر) — يجب على المؤسسات تقييم ما إذا كانت مكاسب الكفاءة التشغيلية من الإدارة السحابية (إدارة بيانات الاعتماد عن بعد، دورة الحياة الآلية عبر تكامل IdP، مراقبة صحة الأسطول، سجل التدقيق المتكامل) تبرر الإنفاق المستمر على المنصة.
| بُعد التكلفة | قفل WiFi ذكي | قفل BLE + بوابة ذكي | قفل LoRaWAN ذكي | قفل NB-IoT ذكي |
|---|---|---|---|---|
| الأجهزة لكل قفل | 50-100 دولار | 40-80 دولار (+ 50-200 دولار بوابة لكل 20-50 قفلاً) | 60-120 دولار (+ 200-1,000 دولار بوابة لكل 500+ قفل) | 80-150 دولار |
| البنية التحتية للشبكة (لكل قفل) | 5-15 دولار (نقاط WiFi مطفأة) | 5-15 دولار (بوابة مطفأة) | 1-3 دولار (بوابة مطفأة) | 0 دولار (خلوي) |
| عمالة التركيب (لكل قفل) | 5-15 دولار | 5-15 دولار | 5-15 دولار | 5-15 دولار |
| اشتراك المنصة (لكل قفل/شهر) | 1-5 دولار | 1-5 دولار | 1-5 دولار | 1-5 دولار + 0.50-2 دولار خلوي |
| الصيانة السنوية (لكل قفل) | 1-3 دولار | 1-3 دولار | 1-3 دولار | 1-3 دولار (بالإضافة إلى 0.50-2 دولار خلوي/شهر) |
| التكلفة الإجمالية للملكية لمدة 5 سنوات (200 قفل) | 30,000-55,000 دولار | 25,000-48,000 دولار | 30,000-55,000 دولار | 35,000-65,000 دولار |
| التكلفة الإجمالية للملكية لكل قفل سنويًا | 30-55 دولار | 25-48 دولار | 30-55 دولار | 35-65 دولار |
غالبًا ما يتم التقليل من تقدير تكلفة تطوير التكامل في تحليل التكلفة الإجمالية للملكية عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية. بينما توفر منصة القفل APIs، فإن التطبيق المستهلك — سواء كان نظام إدارة الطرود أو منصة حجز مساحات العمل أو نظام إعارة المكتبات أو تطبيقًا مخصصًا — يتطلب تطويرًا لاستهلاك تلك APIs: إعداد المصادقة (تسجيل عميل OAuth 2.0، إدارة المفاتيح)، تكامل نقطة النهاية (تعيين سير عمل التطبيق لاستدعاءات API)، معالجة الأخطاء ومنطق إعادة المحاولة، والاختبار (الوحدة والتكامل والتحميل). قد يستغرق التكامل البسيط (سير عمل واحد، API موثق جيدًا، فريق تطوير ذو خبرة) 40-80 ساعة بمعدل 100-200 دولار في الساعة (4,000-16,000 دولار). قد يستغرق التكامل المعقد (سير عمل متعدد، أنظمة متعددة، تطبيق مستهلك قديم، التحقق التنظيمي لتطبيقات الرعاية الصحية أو المالية) 200-500 ساعة (20,000-100,000 دولار). أفضل منصات أقفال الخزائن الذكية تقلل تكلفة التكامل من خلال توفير موصلات مبنية مسبقًا للأنظمة الشائعة (إدارة الطرود، حجز مساحات العمل، التحكم في الوصول)، ومكتبات SDK بلغات متعددة، وتوثيق API تفاعلي، وبيئات اختبار لتطوير الاختبار — يجب تفضيل البائعين الذين يقدمون هذه المسرعات للتكامل عندما يكون التكامل محرك شراء رئيسي.
يعد تسعير الحجم عاملاً مهمًا عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية على نطاق واسع. مستويات خصم الحجم التمثيلية: 1-10 أقفال بخصم 0-5% من السعر المدرج، 10-50 قفلاً بخصم 10-20%، 50-200 قفل بخصم 20-30%، 200-500 قفل بخصم 30-40%، 500+ قفل بخصم 35-50%. يستفيد تسعير اشتراك المنصة أيضًا من الحجم: تنخفض الأسعار الشهرية لكل قفل عادةً عند أعداد أقفال أعلى، وتصبح نماذج التسعير المتدرج أو غير المحدود فعالة من حيث التكلفة عند 200+ قفل. احصل على عروض أسعار من 3+ بائعين وكن شفافًا بشأن عملية التقييم التنافسي — هذا عادةً ما يحقق أفضل الأسعار حيث يتنافس البائعون على الفرصة. تفاوض على حماية السعر للنشر على مراحل (تثبيت الأسعار الحالية لكميات المرحلة الثانية حتى لو تم طلبها بعد 6-12 شهرًا من المرحلة الأولى)، وتفاوض على التزامات اشتراك المنصة (خصومات الالتزام متعدد السنوات بنسبة 20-30% لعقد مدفوع مسبقًا أو ملتزم به لمدة 3 سنوات).
شراء قفل خزانة ذكي: تخطيط النشر والتركيب
عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية، يجب أن ينسق تخطيط النشر التركيب المادي وتشغيل الشبكة وتكوين البرامج وتدريب المستخدمين عبر جدول زمني يقلل من تعطيل المنشأة: مسح الموقع قبل النشر يتحقق من قوة إشارة WiFi/BLE/LoRaWAN في كل موضع قفل مخطط (استهداف RSSI أعلى من -65 ديسيبل مللي واط لـ WiFi، أعلى من -75 ديسيبل مللي واط لـ BLE — أجسام الخزائن المعدنية تخفف إشارات 2.4 جيجاهرتز بمقدار 10-25 ديسيبل، ومسوحات الموقع مع الخزائن الفعلية المثبتة ضرورية، وليس فقط خرائط حرارة WiFi قبل النشر للمساحة المفتوحة). مسح الخزانة وقياسها (فحص كل خزانة سيتم تأمينها فعليًا، وقياس قطر فتحة القفل الحالية باستخدام الفرجار — 19 مم أو 21 مم قياسي، ومادة الخزانة وسمكها، واتجاه فتح الباب، وعمق الخلوص خلف سطح تركيب القفل، والمسافة من محور أسطوانة القفل إلى نقطة تلامس شريط القفل أو لوحة الاصطدام) ينتج جدول بيانات يربط كل خزانة بمتطلبات التركيب الخاصة بها ويحدد 10-25% من الخزائن التي ستتطلب تعديلاً (فتحات كبيرة جدًا أو صغيرة جدًا، بناء مزدوج الطبقات، تداخل منزلق الدرج، أو تكوينات اصطدام غير قياسية). التجهيز المسبق للقفل (تسجيل الأرقام التسلسلية للقفل في منصة الإدارة، تعيين كل قفل لموقع خزانة محدد في مخطط الطابق، تحميل أذونات الوصول وجداول الوصول للمستخدمين مسبقًا) يقلل وقت تركيب كل خزانة إلى 5-8 دقائق من العمل الميكانيكي البحت (تركيب القفل، إدخال البطاريات، التحقق من التشغيل) بدلاً من 15-20 دقيقة التي تشمل تكوين البرامج في كل خزانة. يتم التركيب المادي (إزالة الأقفال الميكانيكية الحالية، تركيب الأقفال الذكية، إدخال البطاريات، اختبار عملية القفل/الفتح) أثناء إغلاق المنشأة أو خارج ساعات العمل لتقليل الاضطراب — تركيب 200 خزانة بواسطة فريق من شخصين بمعدل 15 دقيقة لكل خزانة يتطلب حوالي 50 ساعة عمل، أو 5-7 نوبات ليلية.
يتبع تشغيل الشبكة التركيب المادي: تحقق من اتصال كل قفل بشبكته المخصصة (SSID WiFi، بوابة BLE، خادم شبكة LoRaWAN) وإبلاغ الحالة إلى المنصة السحابية. الأقفال التي تفشل في التحقق من الاتصال في موضعها المثبت تتطلب معالجة: إعادة وضع هوائي القفل (إذا كان خيار الهوائي الخارجي متاحًا)، تثبيت موسع نطاق WiFi أو بوابة BLE أقرب إلى الخزائن المتأثرة، أو في الحالات القصوى، نقل مجموعة الخزائن إلى منطقة ذات تغطية كافية. يكمل تكوين البرامج (استيراد المستخدمين عبر CSV أو مزامنة موفر الهوية، تعيين سياسات وجداول الوصول، تكوين عتبات التنبيه ومستلمي الإشعارات، اختبار تكاملات API مع التطبيقات المستهلكة) النشر. يوفر اختبار القبول (اختبار عينة تمثيلية مع مستخدمين وبيانات اعتماد فعلية، والتحقق من أن جميع سيناريوهات الوصول تعمل كما هو متوقع، وتأكيد أن تكاملات API تعمل بشكل صحيح، والتحقق من تسليم التنبيهات لأحداث العبث وانخفاض البطارية) الموافقة الرسمية على أن النظام جاهز للاستخدام الإنتاجي.
| مرحلة النشر | النشاط | المدة (200 قفل) | الفريق المسؤول |
|---|---|---|---|
| مسح ما قبل النشر | قياس إشارة WiFi/BLE في كل موضع خزانة | 2-3 أيام | فريق شبكة تكنولوجيا المعلومات |
| مسح الخزانة | قياس كل خزانة: الفتحة، السمك، الخلوص، مدى الكامة | 1-2 يوم | صيانة المنشأة |
| التجهيز المسبق للقفل | تسجيل الأقفال في المنصة، تعيينها للمواقع، تحميل التكوين مسبقًا | 1-2 يوم | مسؤول تكنولوجيا المعلومات/الأمن |
| التركيب المادي | إزالة الأقفال القديمة، تركيب الجديدة، إدخال البطاريات، الاختبار | 3-5 أيام (فريق من شخصين) | صيانة المنشأة |
| تشغيل الشبكة | التحقق من الاتصال لكل قفل، استكشاف المناطق الميتة وإصلاحها | 1-2 يوم | فريق شبكة تكنولوجيا المعلومات |
| تكوين البرامج | استيراد المستخدمين، تعيين سياسات الوصول، تكوين الجداول، اختبار API | 2-3 أيام | مسؤول الأمن + تكامل تكنولوجيا المعلومات |
| اختبار القبول | الاختبار مع مستخدمين فعليين، التحقق من جميع السيناريوهات، التحقق من التنبيهات | 1-2 يوم | جميع أصحاب المصلحة |
| تدريب المستخدمين | توزيع بيانات الاعتماد، تقديم التعليمات، وضع التوقعات | يوم واحد + مستمر | مدير المنشأة، الموارد البشرية |
يعد تدريب المستخدمين والتواصل معهم مرحلة غالبًا ما يتم التغاضي عنها عندما تشتري المؤسسات أنظمة أقفال الخزائن الذكية، ولكنها حاسمة لنجاح التبني. قدم تعليمات استخدام واضحة وبسيطة — بطاقة من صفحة واحدة توضح كيفية تقديم بطاقة RFID (مسطحة على القارئ، انتظر لمدة ثانية واحدة، انتظر الضوء الأخ
غير متأكد أي مستشعر يناسب مشروعك؟
تحدث مع مهندسي تطبيق الموجات المليمترية لدينا للحصول على استشارة مجانية.
ابحث عن مستشعر الحضور المناسب لمشروع فندقك
قارن بين 3 بروتوكولات، راجع دراسات حالة الفنادق، وحمّل دليل التركيب
منتجات ذات صلة
3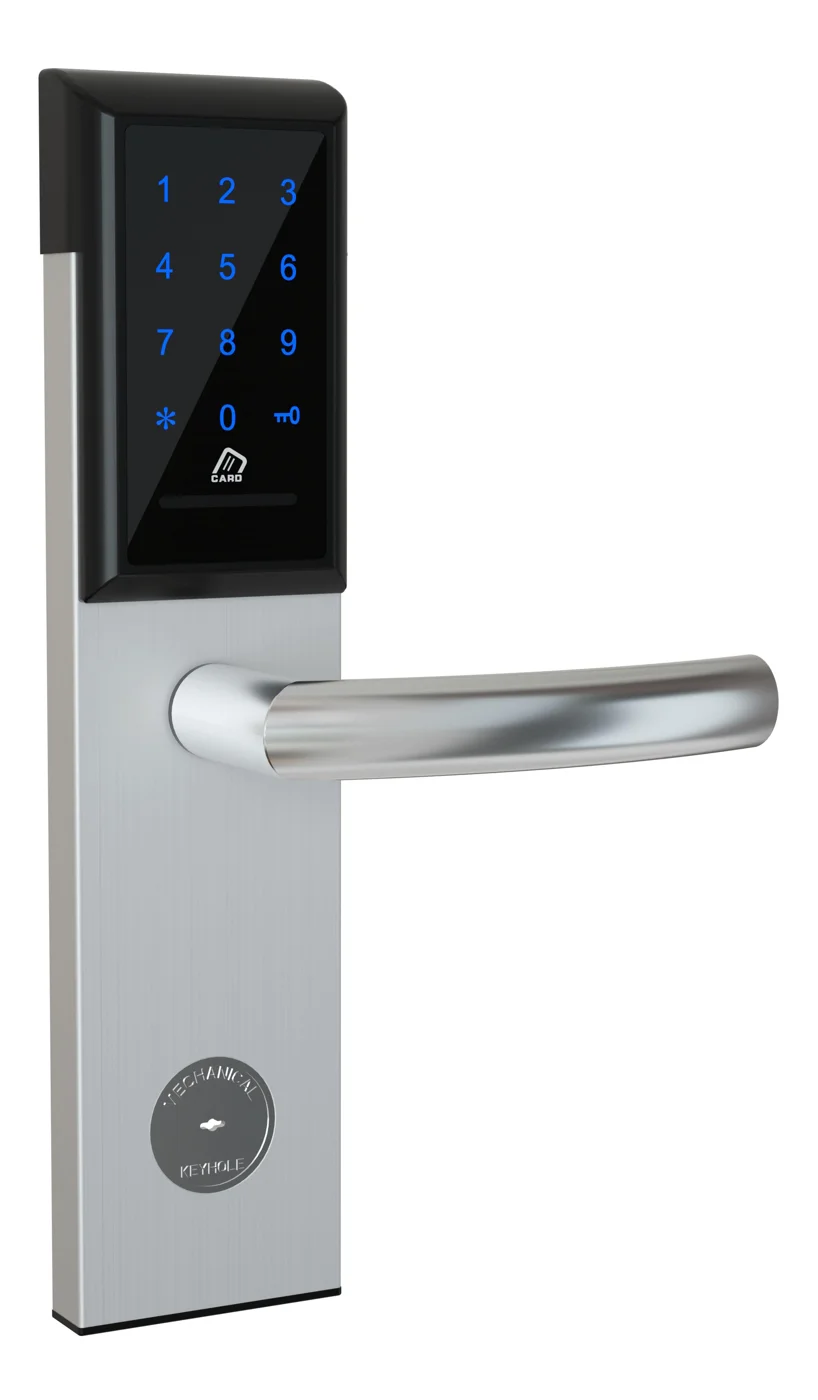
Office Cabinet Lock — PIN + Card for Filing & Pedestals
Offline PIN + card office cabinet lock for filing cabinets, pedestals, and drawers. Battery-powered 5-minute retrofit, no WiFi, no key management. CE/FCC/RoHS.
تشير هذه الصفحة بالفعل إليه كمرجع تالٍ موصى به.
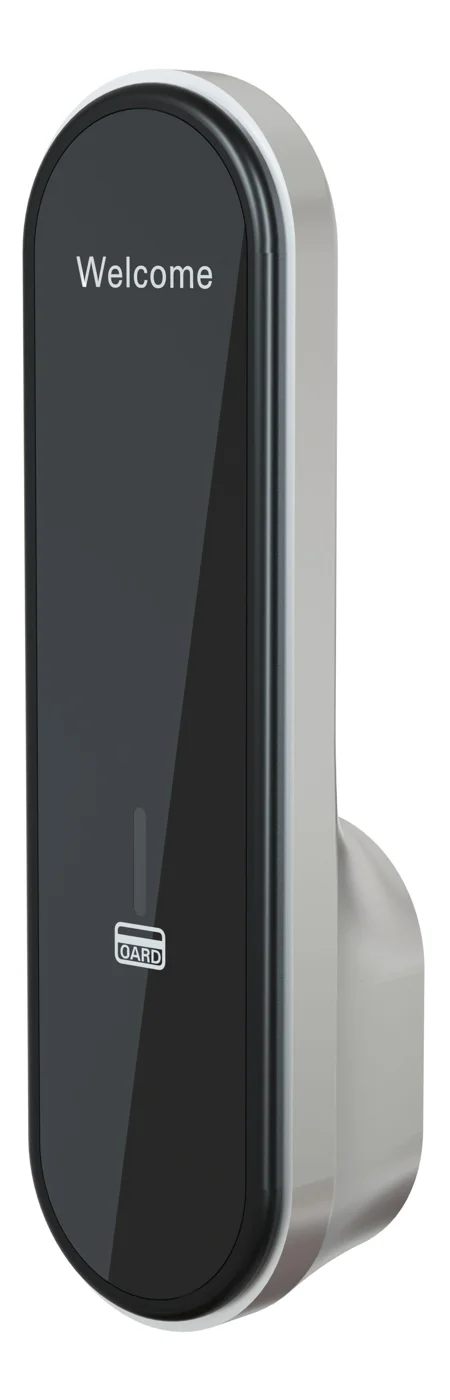
RFID Cabinet Lock — MIFARE Card, Offline Authentication
Offline MIFARE RFID cabinet lock for gym, spa, and office lockers. Tap-to-unlock 13.56 MHz, no WiFi needed, 5-minute retrofit. Zinc alloy body, battery-powered.
تشير هذه الصفحة بالفعل إليه كمرجع تالٍ موصى به.
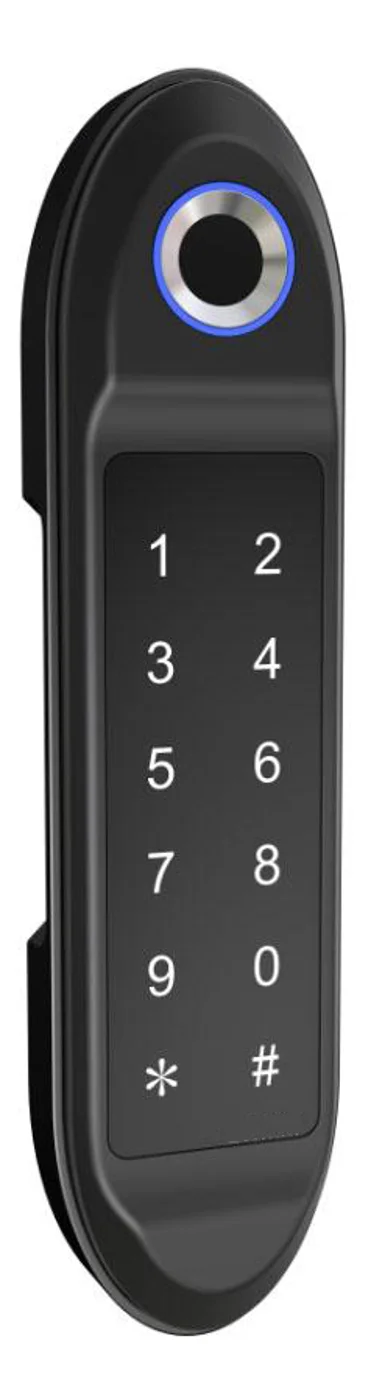
PIN Code Electronic Cabinet Lock — Stand-Alone, No WiFi
Offline keypad cabinet lock for gym, office and parcel lockers. Battery-powered, 5-minute retrofit, audit-free simple deployment. PIN + MIFARE card, DC 6V, 4×AA.
تشير هذه الصفحة بالفعل إليه كمرجع تالٍ موصى به.
مقالات المدونة ذات الصلة
3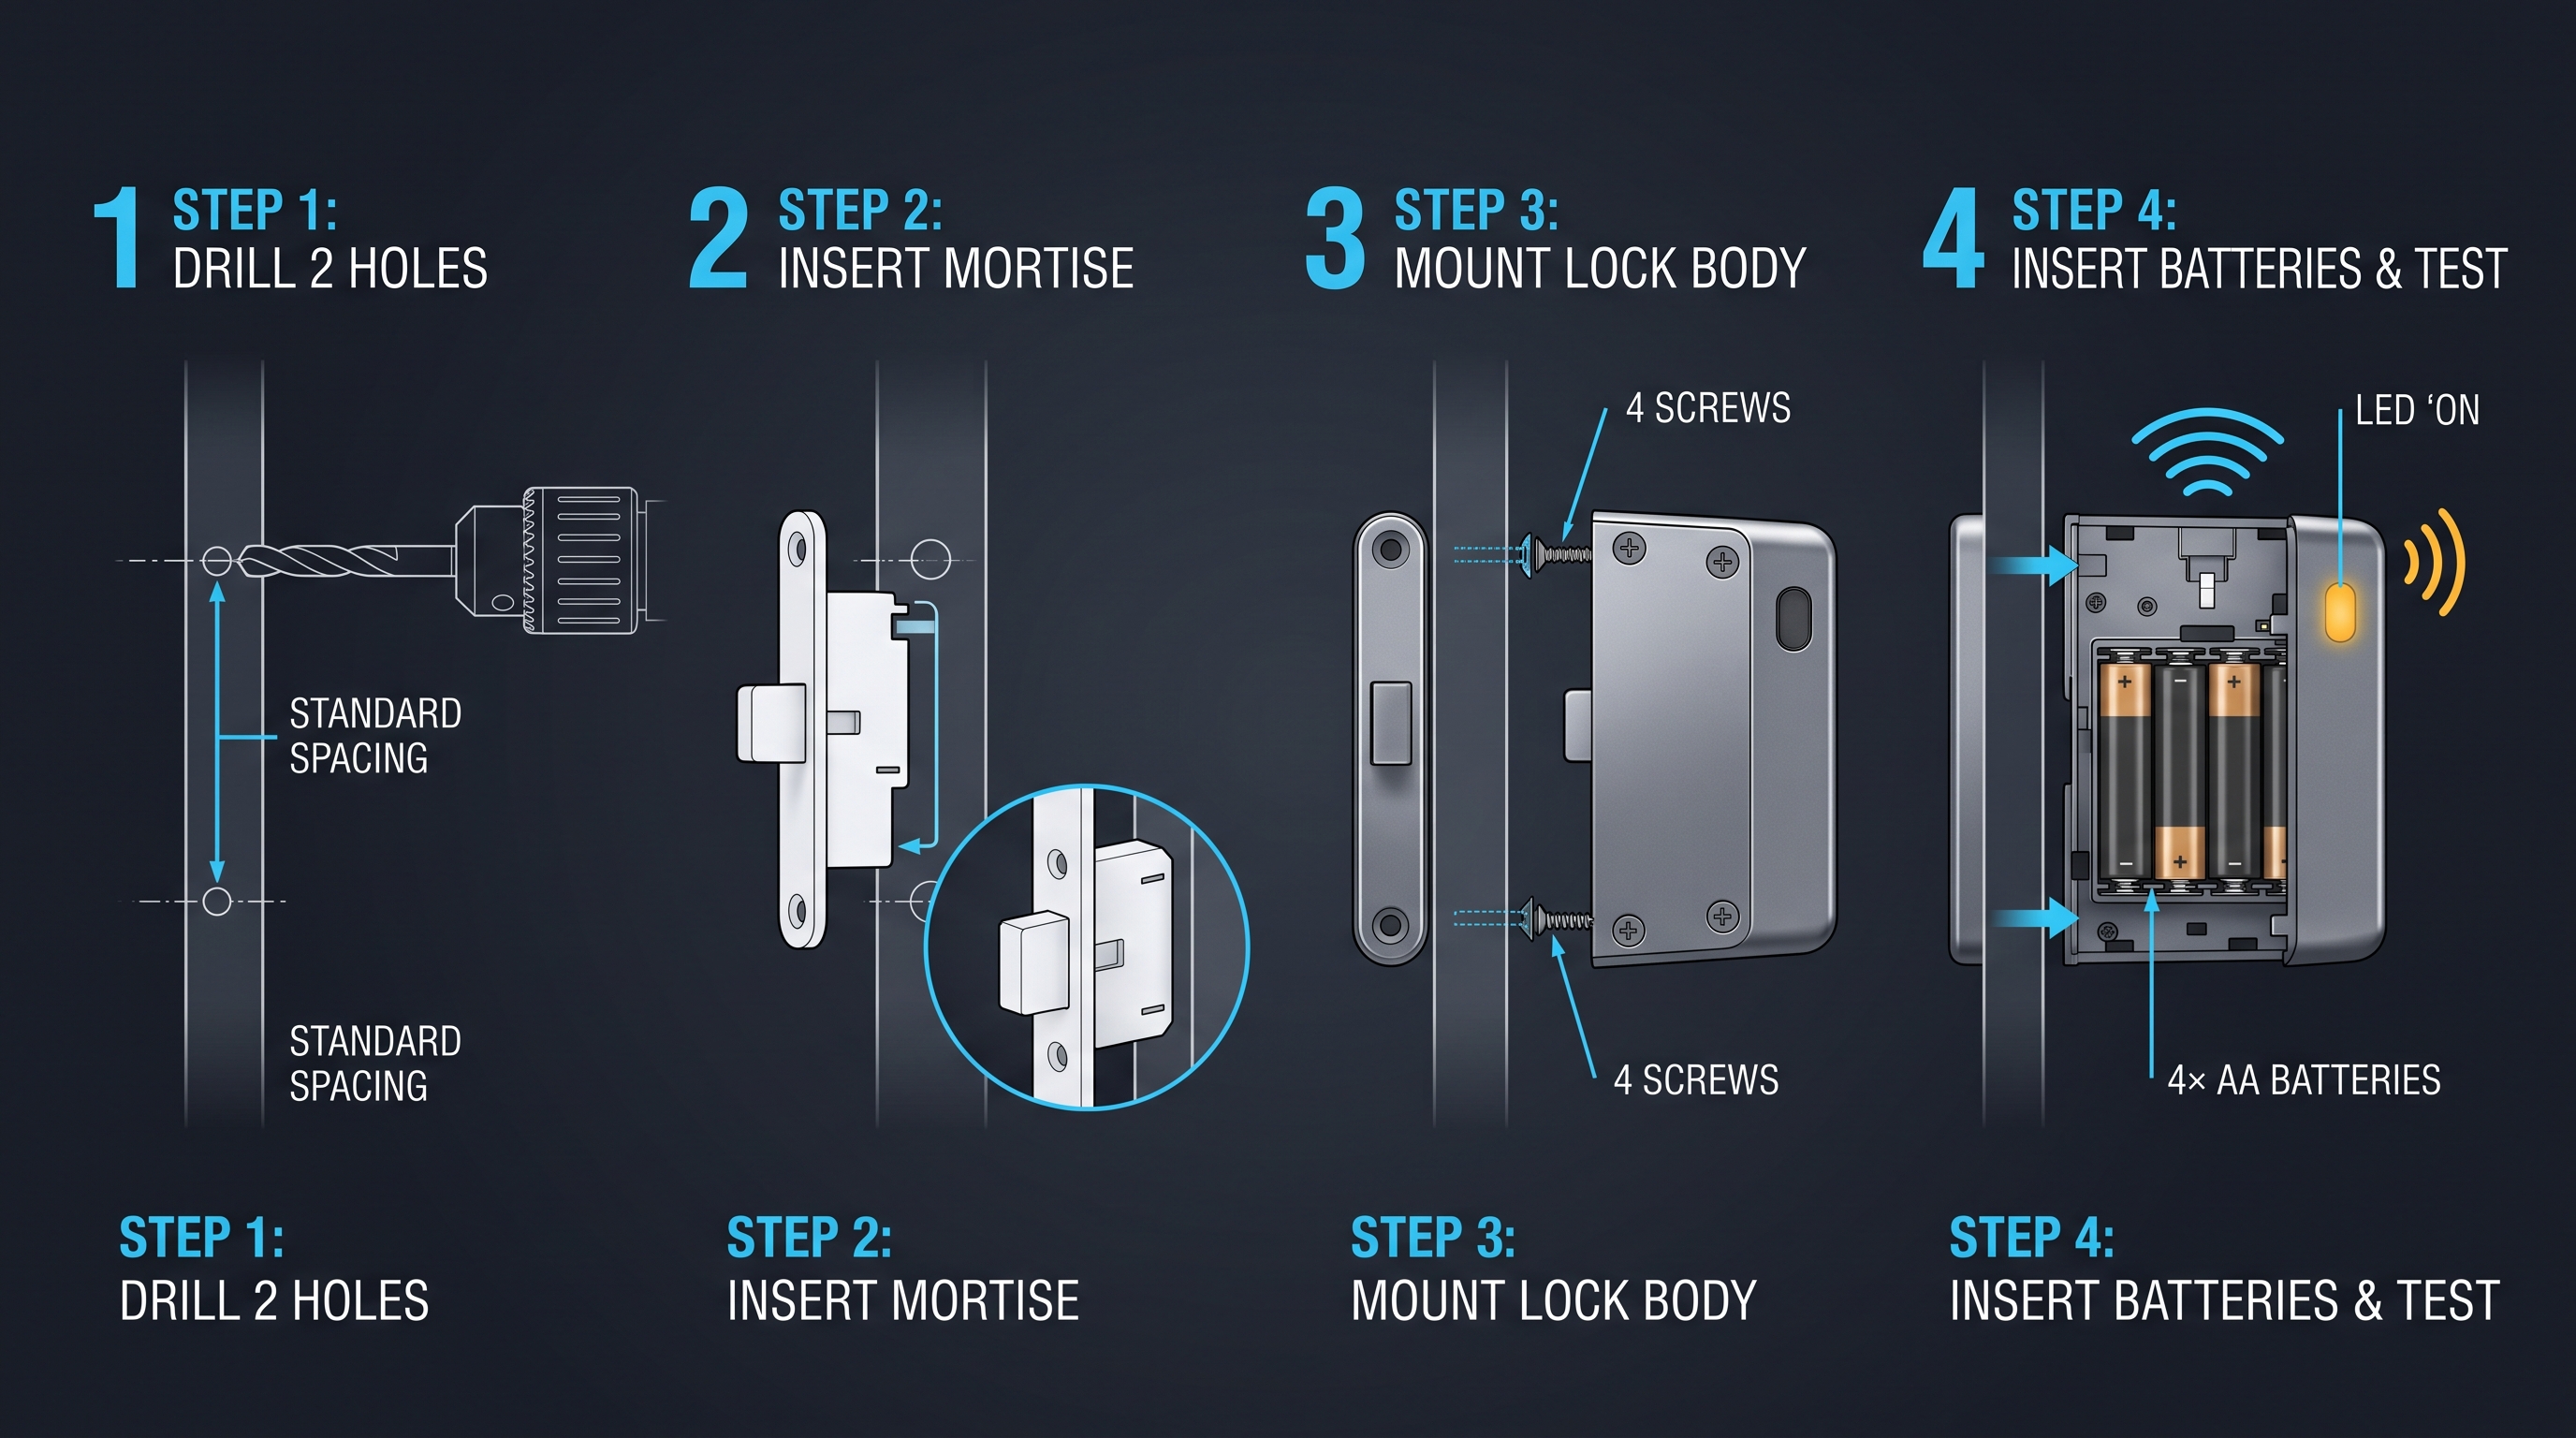
القفل الإلكتروني للخزائن: دليل تقني شامل للمشترين والمتكاملين لعام 2026
دليل شامل لأنظمة الأقفال الإلكترونية للخزائن يغطي الأنواع ومبادئ العمل والتركيب والأسعار ومعايير الشراء للتطبيقات التجارية.
إنه يدعم نفس سياق المنتج: Office Cabinet Lock — PIN + Card for Filing & Pedestals.
القفل الرقمي للخزائن: دليل تقني شامل للمشترين والمتكاملين لعام 2026
دليل شامل لأنظمة الأقفال الرقمية للخزائن يغطي الأنواع ومبادئ العمل والتركيب والأسعار ومعايير الشراء للتطبيقات التجارية والسكنية.
إنه يدعم نفس سياق المنتج: Office Cabinet Lock — PIN + Card for Filing & Pedestals.
مزلاج الخزانة الإلكتروني: الدليل الكامل للمزاليج الإلكترونية للخزائن والأثاث والحاويات
تعرف على ماهية مزلاج الخزانة الإلكتروني، وكيف تعمل المزاليج الإلكترونية من نوع الملف اللولبي والمحرك والضربة الكهرومغناطيسية والدفع للفتح، بالإضافة إلى توصيلات 12 فولت/24 فولت، والأمان عند انقطاع التيار مقابل الأمان عند التيار، والتحكم عبر المرحل والتطبيق، وحالات الاستخدام، والتركيب، والأسعار، واستكشاف الأخطاء وإصلاحها.
إنه يدعم نفس سياق المنتج: Office Cabinet Lock — PIN + Card for Filing & Pedestals.
حدد مشروع فندقك مع مهندسينا
أخبرنا بعدد الغرف ونوع السقف والبروتوكول المفضل. سنعود إليك بخطة عينات وعرض سعر خلال 24 ساعة عمل.
- انتقل من الإرشادات العامة إلى نقاش حول المنتج أو التطبيق.
- استخدم RFQ عندما يحتاج التسعير أو الرسومات أو MOQ أو توقيت الإطلاق إلى هيكلة.
- أبقِ مسار اتصال مباشر ظاهرًا للتوضيحات السريعة والتسليم.