Kết nối và tích hợp tủ khóa thông minh: Hướng dẫn LDAP & SSO
Hướng dẫn kỹ thuật về kết nối và tích hợp tủ khóa thông minh, bao gồm RS-485, Wiegand, OSDP, BLE, Wi-Fi, LDAP/AD, SSO, HID và quy hoạch triển khai nhiều cơ sở.
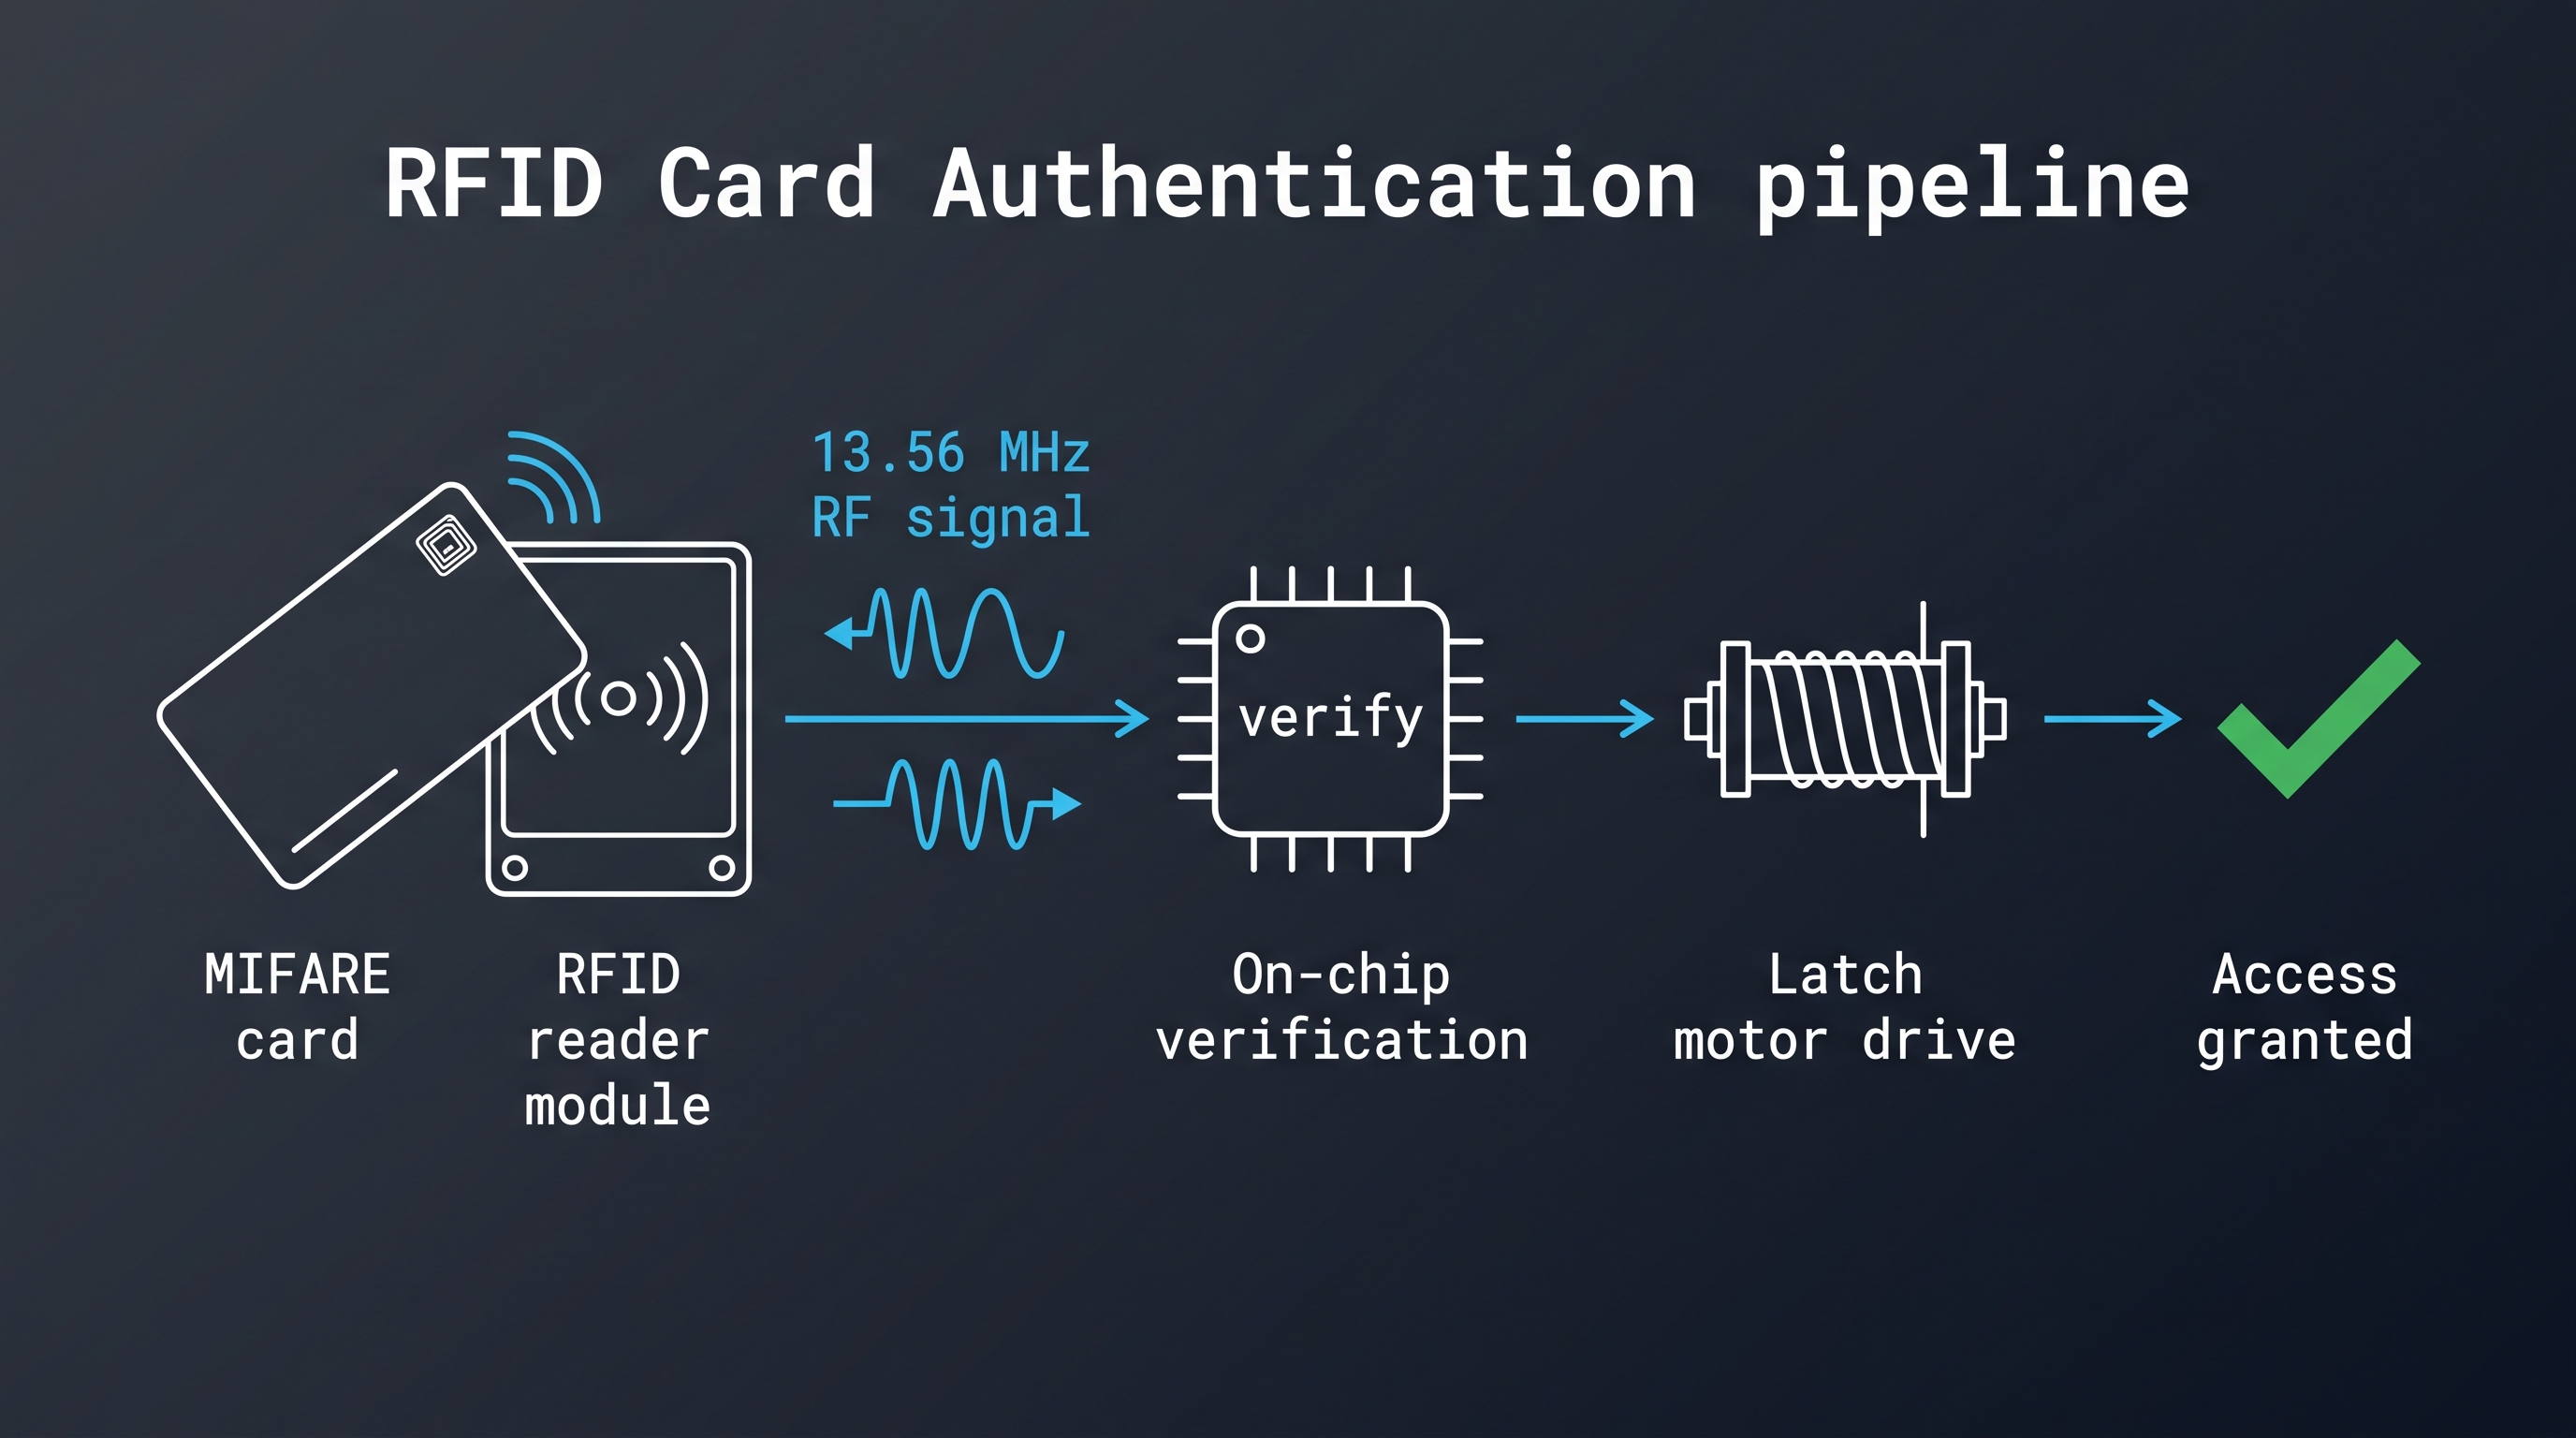
Kết nối và tích hợp tủ khóa thông minh là lĩnh vực giúp khóa tủ điện tử hoạt động như một thiết bị được quản lý thay vì một bàn phím độc lập. Nó nằm ở giao điểm của ba thế giới hiếm khi chia sẻ cùng một từ vựng: phần cứng khóa với ngân sách pin và dung sai cơ học, mạng tòa nhà với các switch, cổng kết nối và VLAN, và hệ thống nhận dạng doanh nghiệp nơi người dùng là các bản ghi trong dịch vụ thư mục thay vì những khuôn mặt tại quầy. Một hệ thống tủ khóa hoạt động hoàn hảo trong phòng trưng bày vẫn có thể âm thầm hỏng trong một tòa nhà thực tế vì khóa nói RS-485 trong khi đơn vị tích hợp đã lên kế hoạch dùng Wi-Fi, hoặc vì đồng bộ dịch vụ thư mục ghi tên hiển thị trong khi bộ điều khiển mong đợi một user ID bất biến.
Hướng dẫn này được viết cho những người phải làm cho ba thế giới đó khớp với nhau: các nhà sản xuất tủ khóa đang xây dựng một nền tảng cho khách hàng của họ, các đơn vị tích hợp hệ thống đang đấu nối tủ khóa vào hệ thống kiểm soát ra vào hoặc hệ thống quản lý tòa nhà, và các nhóm cơ sở vật chất hoặc IT tiếp nhận một hệ thống tủ khóa và cần giải thích với ban quản lý vì sao nó nên giao tiếp với Active Directory. Mỗi phần bắt đầu bằng một câu trả lời độc lập, sau đó đi sâu vào chi tiết kỹ thuật phía sau. Các phần cuối cung cấp danh sách kiểm tra mua sắm, trình tự xử lý sự cố và những câu hỏi đáng hỏi nhà cung cấp trước khi thí điểm thay vì sau khi đã lắp đặt một nghìn khóa.
Kết nối và tích hợp tủ khóa thông minh thực sự bao gồm những gì
Kết nối và tích hợp tủ khóa thông minh là sự kết hợp của các liên kết dữ liệu vật lý, chuyển đổi giao thức, ánh xạ danh tính và phần mềm quản lý cho phép cấp quyền, giám sát và kiểm toán tập trung các khóa tủ điện tử. Nó bao gồm hệ thống dây hoặc liên kết vô tuyến giữa khóa và bộ điều khiển, cổng kết nối hoặc thiết bị biên tập hợp một cụm tủ khóa, các giao diện lập trình ứng dụng (API) kết nối lớp biên đó với nền tảng quản lý, và dịch vụ thư mục hoặc hệ thống kiểm soát ra vào quyết định ai được mở tủ khóa nào vào thời điểm nào. Một tích hợp hoàn chỉnh cũng bao gồm phân phối phần mềm nhúng, vòng đời thông tin xác thực, lưu giữ sự kiện và quy trình khôi phục được dùng khi một liên kết bị mất. Kết nối mà không tích hợp tạo ra dữ liệu đo từ xa không ai hành động, trong khi tích hợp mà không kết nối tạo ra một thiết kế không thể triển khai trong tòa nhà thực tế với đồ nội thất thực và các ràng buộc mạng thực. Phép thử thực tế rất đơn giản: liệu một quản trị viên có thể thu hồi quyền truy cập của một người và chứng minh rằng việc đó đã xảy ra mà không rời khỏi bàn làm việc?
Hầu hết các dự án đánh giá thấp lớp danh tính. Các nhà cung cấp phần cứng thường ghi chép tốt về chiều dài cáp và phạm vi vô tuyến, nhưng ánh xạ giữa một người trong Active Directory và một tủ khóa trong tòa nhà lại là nơi các tích hợp âm thầm đổ vỡ. Một cách hữu ích để xác định phạm vi công việc là liệt kê bốn điều cho mỗi tủ khóa: ai được mở tủ, người đó chứng minh danh tính như thế nào, hệ thống nào giữ bản ghi có thẩm quyền, và bằng chứng được thu hồi ra sao khi người đó rời đi. Nếu bốn câu trả lời đó tồn tại trong một tài liệu, thiết kế kết nối và tích hợp gần như tự viết ra.
Bốn lớp mà mọi triển khai đều cần
Lớp đầu tiên là bản thân khóa, chứa động cơ hoặc solenoid, đầu đọc hoặc bàn phím, bo mạch điều khiển, phần mềm nhúng và nguồn điện. Lớp thứ hai là liên kết cục bộ, có thể là bus có dây như RS-485 hoặc liên kết vô tuyến như Bluetooth Low Energy. Lớp thứ ba là tập hợp, nơi cổng kết nối, bộ điều khiển mạng hoặc máy chủ biên biến nhiều cuộc trò chuyện riêng lẻ của khóa thành một luồng dữ liệu được quản lý duy nhất. Lớp thứ tư là nền tảng, nơi người dùng, tủ khóa, lịch trình và sự kiện nằm trong cơ sở dữ liệu mà các hệ thống khác có thể truy vấn.
Mỗi lớp có các chế độ lỗi và giả định bảo mật riêng. Một khóa lưu đệm thông tin xác thực cục bộ sẽ sống sót qua sự cố mạng nhưng vẫn giữ danh sách ủy quyền cũ cho đến lần đồng bộ tiếp theo. Một cổng kết nối kết thúc TLS tới đám mây bảo vệ liên kết diện rộng nhưng vẫn phải xác thực từng khóa trên liên kết cục bộ. Một nền tảng hỗ trợ cấp quyền bằng SCIM loại bỏ việc tạo người dùng thủ công nhưng cần một định danh bên ngoài ổn định để tránh tài khoản trùng lặp. Thiết kế từng lớp một thường là cách các dự án có được một hệ thống tủ khóa được kết nối về mặt kỹ thuật và không dùng được về mặt vận hành.
Ai sở hữu phần nào của tích hợp
Quyền sở hữu là nguồn chậm trễ phổ biến nhất trong các dự án tủ khóa. Nhà cung cấp khóa sở hữu phần mềm nhúng của khóa, khả năng tương thích của đầu đọc và tài liệu giao thức cục bộ. Đơn vị tích hợp sở hữu hệ thống cáp, phân đoạn mạng và lắp đặt cổng kết nối. Chủ tòa nhà hoặc bộ phận IT sở hữu các nhóm trong dịch vụ thư mục, cấu hình đăng nhập một lần (SSO) và các quy tắc tường lửa. Nhà cung cấp nền tảng sở hữu API và việc lưu giữ dữ liệu.
Khi các ranh giới đó không được ghi thành văn bản, mỗi bên cho rằng bên khác đã cấu hình đặt trước DHCP, kiểm thử tài khoản liên kết dịch vụ thư mục hoặc xác nhận rằng cổng kết nối có thể đến điểm cuối đám mây qua proxy. Một ma trận trách nhiệm đơn giản, được thống nhất trước khi thí điểm, ngăn chặn nhiều tuần đùn đẩy trách nhiệm. Ma trận đó nên nêu rõ ai cung cấp tổ chức phát hành chứng chỉ, ai phê duyệt các bản cập nhật phần mềm nhúng, ai giữ thông tin xác thực quản trị cho nền tảng tủ khóa, và ai là người được gọi lúc 2 giờ sáng khi một cụm tủ khóa ngừng báo cáo.
Ngăn xếp kết nối và tích hợp tủ khóa thông minh: Khóa, bộ điều khiển, cổng kết nối và nền tảng
Ngăn xếp kết nối và tích hợp tủ khóa thông minh là kiến trúc bốn tầng, trong đó khóa xử lý xác thực cục bộ và kích hoạt, bộ điều khiển hoặc bộ tập trung gom một cụm tủ khóa, cổng kết nối hoặc máy chủ biên chuyển đổi giữa các giao thức trường và mạng IP, và nền tảng quản lý danh tính, chính sách và báo cáo. Các triển khai điển hình dùng một bộ tập trung cho mỗi 16 đến 64 khóa, một cổng kết nối cho mỗi tầng hoặc cụm phòng, và một tenant nền tảng cho mỗi tòa nhà hoặc đơn vị vận hành. Cách phân tầng này giữ cáp hiện trường ngắn, giới hạn phạm vi ảnh hưởng của một lỗi đơn lẻ, và cho phép thay thế từng tầng mà không đụng đến các tầng khác. Nó cũng xác định nơi cần kiểm tra khi có sự cố: một tủ khóa đơn lẻ không phản hồi là lỗi tầng một, một cụm im lặng là lỗi tầng hai, và một cơ sở ngừng báo cáo là lỗi tầng ba. Kiến trúc này cố tình đơn điệu, và đó chính là điểm mấu chốt. Mỗi tầng có một nhiệm vụ, một giao diện và một đơn vị sở hữu, đó là điều giúp một đội vận hành nhỏ có thể hỗ trợ đội khóa hàng nghìn chiếc.
Ngăn xếp quan trọng vì hầu hết tài liệu nhà cung cấp mô tả một sản phẩm đơn lẻ trong khi dự án thực tế cần một hệ thống. Một khóa hỗ trợ thẻ MIFARE chỉ hữu ích nếu bộ tập trung có thể chuyển sự kiện của nó lên trên theo định dạng mà nền tảng hiểu được, và chỉ nếu nền tảng có thể trả về quyết định cho phép truy cập đủ nhanh cho người dùng đang đứng tại cửa. Ngân sách độ trễ khác nhau theo tầng: quyết định xác thực cục bộ phải hoàn tất trong thời gian ngắn hơn một giây, trong khi một vòng khứ hồi cho phép truy cập qua đám mây có thể mất một đến ba giây tùy địa lý và chất lượng mạng di động.
Quyết định thực sự diễn ra ở đâu
Xác thực có thể diễn ra ở ba nơi, và mỗi lựa chọn đều có hệ quả. Trong khóa ngoại tuyến, quyết định được đưa ra bên trong khóa dựa trên danh sách thông tin xác thực được lưu cục bộ. Trong khóa trực tuyến, quyết định do bộ tập trung hoặc nền tảng đưa ra, với khóa đóng vai trò đầu đọc và cơ cấu chấp hành. Trong thiết kế lai, khóa quyết định cục bộ bằng chính sách được lưu đệm mà nền tảng làm mới theo lịch hoặc theo yêu cầu.
Quyết định ngoại tuyến nhanh và có khả năng chịu lỗi nhưng không thể phản ứng với một việc thu hồi quyền vừa xảy ra một phút trước. Quyết định trực tuyến có thẩm quyền nhưng phụ thuộc vào khả năng sẵn sàng của mạng và tăng độ trễ cho mỗi lần mở khóa. Thiết kế lai thường là câu trả lời đúng cho triển khai khách sạn và nơi làm việc, nơi một khách hoặc nhân viên bị khóa ngoài gây thiệt hại lớn hơn nhiều so với vài phút cho phép truy cập cũ. Câu hỏi thiết kế cần giải quyết sớm là thông tin xác thực cũ được phép còn hiệu lực bao lâu khi liên kết bị gián đoạn; mười lăm phút là thỏa hiệp phổ biến, một ca làm việc là phổ biến ở các cơ sở công nghiệp, và không dung sai buộc phải có thiết kế trực tuyến hoàn toàn.
Bộ tập trung phải xử lý những gì
Bộ tập trung không chỉ là một hộp nối. Nó phải thăm dò hoặc đăng ký nhận từng khóa, chuyển đổi giữa các giao thức trường, đệm sự kiện trong thời gian mất kết nối lên trên, thực thi lịch cục bộ, và thường cấp hoặc giám sát nguồn điện. Nó cũng phải phát hiện và cô lập một khóa bị lỗi để một thiết bị bị chập không làm sập toàn bộ phân đoạn. Trong triển khai RS-485, bộ tập trung thường là nơi thực tế duy nhất để đặt bảo vệ chống xung và cách ly, vì các hàng khóa là những đường cáp dài xuyên qua đồ nội thất kim loại.
Chỉ định dung lượng bộ tập trung theo số khóa, không theo số cổng. Một thiết bị được định mức cho 32 thiết bị có thể chỉ duy trì được số lượng đó khi thăm dò chậm; một cụm 64 tủ khóa phải phản hồi trong vòng nửa giây có thể cần hai bộ tập trung. Hãy yêu cầu khoảng thời gian thăm dò và thời gian gửi sự kiện khi đầy tải, và kiểm tra các con số đó trong giai đoạn thí điểm thay vì tin vào bảng dữ liệu.
Độc lập hay Kết nối mạng: Lựa chọn Kiến trúc Kết nối và Tích hợp cho Tủ khóa Thông minh
Việc lựa chọn giữa kết nối và tích hợp tủ khóa thông minh độc lập hay kết nối mạng là quyết định về thẩm quyền chứ không chỉ về ngân sách. Khóa độc lập lưu thông tin xác thực và nhật ký cục bộ, được quản lý thông qua thẻ chủ, thiết bị lập trình cầm tay, ứng dụng di động qua Bluetooth hoặc đồng bộ định kỳ. Khóa kết nối mạng báo cáo mọi sự kiện cho hệ thống trung tâm và nhận chính sách từ đó. Hầu hết các nhóm triển khai thực tế đều kết hợp cả hai: khóa kết nối mạng ở khu vực lưu lượng cao hoặc nhạy cảm về tuân thủ, khóa độc lập ở cụm tủ khóa dự phòng và lắp đặt tạm thời. Câu hỏi cần trả lời trước tiên là ai được phép nói không. Nếu việc thu hồi quyền phải có hiệu lực trong vài phút, khóa không thể là thẩm quyền cuối cùng. Nếu cơ sở thay đổi người sử dụng mỗi mùa một lần và không có nghĩa vụ kiểm toán, thẩm quyền cục bộ rẻ hơn và có khả năng phục hồi tốt hơn. Trả lời sai câu hỏi đó đều tốn kém theo cả hai hướng, vì cải tạo kết nối vào tủ khóa đã hoàn thiện tốn kém hơn so với việc chọn ngay khi mua.
Việc so sánh chi phí thường bị hiểu sai. Phần cứng kết nối mạng tốn kém hơn cho mỗi khóa và bổ sung đi dây, cổng kết nối và cổng chuyển mạch, nhưng loại bỏ lao động định kỳ để lập trình lại thông tin xác thực và thu thập nhật ký. Phần cứng độc lập rẻ hơn khi mua và rẻ hơn khi lắp đặt, nhưng mỗi lần thay đổi người sử dụng hoặc chính sách đều trở thành một chuyến thăm thủ công. Các cơ sở thay đổi người sử dụng hàng tuần thường thấy phần cứng kết nối mạng rẻ hơn trong vòng hai đến ba năm, trong khi các cơ sở gán tủ khóa mỗi mùa một lần có thể vận hành thiết bị độc lập trong một thập kỷ.
| Kiến trúc | Chi phí phần cứng tương đối | Công sức triển khai | Thẩm quyền cho quyết định truy cập | Phù hợp nhất |
|---|---|---|---|---|
| Độc lập bàn phím hoặc RFID | Thấp | Đi dây tối thiểu | Khóa | Tủ khóa nhân viên theo mùa, phòng gym nhỏ |
| Độc lập có đồng bộ Bluetooth | Thấp đến trung bình | Đi dây tối thiểu, quản trị qua ứng dụng | Khóa, được làm mới qua ứng dụng | Cơ sở cải tạo không có truy cập mạng |
| Mạng có dây qua RS-485 | Trung bình | Đi dây, bộ tập trung, bảo vệ chống xung | Bộ tập trung hoặc nền tảng | Công trình mới, bệnh viện, trường học |
| Mạng không dây qua BLE hoặc Wi-Fi | Trung bình đến cao | Bố trí cổng kết nối, khảo sát vô tuyến | Cổng kết nối hoặc nền tảng | Cải tạo, công trình di sản |
| Mạng kết hợp với bộ nhớ đệm ngoại tuyến | Trung bình đến cao | Đi dây hoặc cổng kết nối cùng thiết kế chính sách | Có thể cấu hình theo từng cụm tủ khóa | Khách sạn, đơn vị vận hành nhiều cơ sở |
Chi phí ẩn của các nhóm tủ khóa độc lập
Chi phí định kỳ hiếm khi xuất hiện trong ngân sách vốn là chi phí quản trị. Mỗi tủ khóa phải được gán lại, mỗi thẻ bị mất phải bị chặn, và mỗi yêu cầu kiểm toán đều trở thành một lần đến hiện trường. Trong một cơ sở có 600 tủ khóa với tỷ lệ thay đổi người sử dụng hàng tháng, đó là hàng trăm lượt đến mỗi năm, mỗi lượt là một cơ hội phát sinh lỗi sao chép.
Các nhóm tủ khóa độc lập cũng mất lịch sử. Khi xảy ra sự cố, khóa có thể lưu vài trăm sự kiện chưa từng được thu thập. Nếu pin chết, lịch sử cũng mất theo. Các cơ sở có nghĩa vụ bảo hiểm hoặc pháp lý nên coi việc lưu giữ sự kiện là một yêu cầu và để yêu cầu đó dẫn dắt lựa chọn kiến trúc thay vì ngược lại.
Khi nào mô hình kết hợp chiếm ưu thế
Các thiết kế kết hợp trả lời câu hỏi mà các kiến trúc thuần túy không thể: điều gì nên xảy ra khi mạng gặp sự cố. Khóa giữ danh sách thông tin xác thực hợp lệ, nền tảng giữ thẩm quyền cho lần đồng bộ tiếp theo, và cơ sở vẫn tiếp tục hoạt động. Công việc thiết kế nằm ở chính sách: bộ nhớ đệm có thể lớn đến mức nào, tồn tại được bao lâu, những thay đổi thông tin xác thực nào phải lan truyền ngay lập tức, và nền tảng đối chiếu sự kiện như thế nào sau khi kết nối lại.
Việc đối chiếu cần được thiết kế rõ ràng. Một khóa mở hai mươi lần khi ngoại tuyến tạo ra hai mươi sự kiện đến dồn dập sau đó. Nền tảng phải chấp nhận dấu thời gian không theo thứ tự, loại bỏ trùng lặp các lần truyền lại, và đánh dấu các sự kiện được ghi khi ngoại tuyến. Nếu báo cáo kiểm toán không thể phân biệt một sự kiện bị trễ với một sự kiện trực tiếp, các điều tra viên sẽ không tin nó.
Kết nối và tích hợp tủ khóa thông minh có dây: RS-485, Wiegand, OSDP và PoE
Kết nối và tích hợp tủ khóa thông minh có dây vẫn là tiêu chuẩn tham chiếu cho công trình mới vì nó mang lại độ trễ tất định, nguồn liên tục và hành vi có thể dự đoán dưới tải. Bus trường chiếm ưu thế cho khóa tủ là RS-485, một tiêu chuẩn bán song công vi sai hỗ trợ các đoạn multi-drop lên tới 32 tải đơn vị và chiều dài cáp gần 1.200 mét ở tốc độ baud thấp. Các liên kết từ đầu đọc đến bộ điều khiển theo truyền thống sử dụng giao diện Wiegand, trong khi các công trình hiện đại ngày càng chỉ định OSDP, vốn mang lưu lượng đầu đọc tương tự qua RS-485 với kênh hai chiều, mã hóa. Tích hợp có dây loại bỏ hai biến số chi phối việc khắc phục sự cố không dây, vùng phủ sóng vô tuyến và trạng thái pin, đồng thời thay thế chúng bằng các lỗi xuất hiện tại bộ tập trung trong một chu kỳ thăm dò. Đánh đổi là nhân công lắp đặt và khó khăn khi cải tạo cáp vào các tòa nhà đã hoàn thiện, đó là lý do các thiết kế không dây chiếm ưu thế trong các dự án cải tạo ngay cả khi hiệu năng có dây sẽ tốt hơn.
Hãy chỉ định xương sống cẩn thận như bus trường. Khi các hàng khóa nằm trên các tầng khác nhau, một đoạn RS-485 rời trục đứng và chạy qua nội thất thường tốt hơn nên được chuyển sang Ethernet tại tầng và quay lại bus trường cục bộ, điều này giữ đoạn ngắn và giúp mỗi tầng có thể bảo trì độc lập. Ghi lại chiều dài đoạn đã đo, điện trở kết cuối và điện áp rảnh cho mọi tuyến khi nghiệm thu chạy thử. Ba con số đó giải thích hầu hết các lỗi chập chờn về sau, và người lắp đặt ghi lại chúng sẽ dễ bị buộc tuân theo tiêu chuẩn hơn.
Quy tắc cấu trúc liên kết và cáp RS-485 quan trọng
Các đoạn RS-485 nên được nối chuỗi daisy-chain, không đấu hình sao, với một kết cuối duy nhất ở mỗi đầu vật lý của bus và không kết cuối tại các thiết bị trung gian. Cáp xoắn đôi có bọc chống nhiễu với trở kháng đặc trưng xác định là lựa chọn thông thường, và dây bọc chống nhiễu nên được nối tại một điểm để tránh vòng lặp đất. Chênh lệch điện áp common-mode giữa các hàng khóa ở xa là nguyên nhân thường gặp nhất của lỗi giao tiếp chập chờn, vì vậy bộ thu phát cách ly hoặc bộ lặp đáng được chỉ định khi tủ khóa trải qua các khu vực phân phối điện riêng.
Tốc độ baud quyết định khoảng cách. Một liên kết 9.600 bit/giây chịu được tuyến dài và môi trường nhiễu, trong khi 115.200 bit/giây đòi hỏi cáp ngắn, được kết cuối tốt. Mô hình thăm dò cũng ảnh hưởng đến độ phản hồi cảm nhận: một bộ tập trung chờ hết thời gian chờ từ một thiết bị đã chết trước khi thăm dò thiết bị tiếp theo sẽ khiến toàn bộ cụm tủ khóa có cảm giác chậm. Hãy tìm tính năng thăm dò thích ứng và cô lập lỗi trong thông số kỹ thuật của bộ tập trung.
Wiegand so với OSDP cho liên kết đầu đọc
Wiegand là một tiêu chuẩn thực tế kế thừa, gửi dữ liệu thẻ dưới dạng một chuỗi xung trên hai đường dữ liệu. Nó đơn giản, được hỗ trợ phổ biến và hoàn toàn không mã hóa, nghĩa là bất kỳ ai có quyền truy cập vật lý vào cáp đều có thể thu và phát lại thông tin xác thực. OSDP giữ nguyên lớp vật lý RS-485 nhưng bổ sung một bộ lệnh xác định, báo cáo tình trạng thiết bị và kênh bảo mật tùy chọn sử dụng mã hóa AES-128.
Đối với triển khai tủ khóa, lựa chọn này ít phụ thuộc vào đầu đọc mà phụ thuộc nhiều hơn vào thiết bị mà đầu đọc kết nối tới. Nếu tủ khóa tham gia một hệ thống kiểm soát ra vào hiện có, Wiegand có thể là không thể tránh khỏi vì bộ điều khiển chỉ chấp nhận nó. Nếu tủ khóa là mới và bộ điều khiển hỗ trợ OSDP, chỉ định OSDP là một cải thiện chi phí thấp về cả bảo mật và chẩn đoán, vì bộ điều khiển có thể đọc trạng thái can thiệp trái phép của đầu đọc, phiên bản phần mềm nhúng và lỗi giao tiếp.
PoE và ngân sách nguồn cho khóa
PoE hấp dẫn cho cụm tủ khóa vì một sợi cáp cung cấp cả dữ liệu và nguồn, loại bỏ nguồn điện cục bộ bên trong nội thất. Chuẩn 802.3af cung cấp tối đa 15,4 watt tại thiết bị cấp nguồn và khoảng 12,95 watt tại thiết bị được cấp nguồn, trong khi 802.3at nâng lên lần lượt 30 watt và 25,5 watt. Một bộ tập trung cấp nguồn cho 32 khóa phải được định cỡ theo dòng điện đỉnh được rút ra trong quá trình kích hoạt đồng thời, không phải dòng điện rảnh in trên nhãn khóa.
Khóa dùng pin né tránh câu hỏi về nguồn nhưng lại tạo ra việc bảo trì. Các khóa tủ điện tử thông thường chạy từ mười hai đến hai mươi bốn tháng trên một bộ pin kiềm, với tuổi thọ do các sự kiện đánh thức đầu đọc, truyền vô tuyến và kích hoạt mô-tơ quyết định. Một cụm tủ khóa báo cáo mức pin lên nền tảng có thể được bảo trì trước khi người dùng bị khóa ngoài; một cụm không báo cáo sẽ tạo ra khiếu nại đầu tiên dưới dạng hỏng hóc.
Kết nối và tích hợp tủ khóa thông minh không dây: BLE, Wi-Fi, Zigbee, Z-Wave và LoRaWAN
Kết nối và tích hợp tủ khóa thông minh không dây thay thế cáp hiện trường bằng liên kết vô tuyến, điều này mang tính quyết định trong các dự án cải tạo nơi tủ khóa đã được lắp đặt hoặc nơi không tồn tại tuyến cáp. Các công nghệ sẵn có khác biệt rõ rệt về phạm vi, nguồn, cấu trúc liên kết và hệ sinh thái hỗ trợ. Bluetooth Low Energy phù hợp với thông tin xác thực dựa trên điện thoại và thu thập qua cổng kết nối tầm ngắn, Wi-Fi phù hợp với tủ khóa cấp nguồn từ lưới điện trong các tòa nhà đã có vùng phủ doanh nghiệp, Zigbee và Z-Wave phù hợp với khóa tủ dùng pin có thể tạo thành mạng mesh với các bộ định tuyến cấp nguồn từ lưới điện gần đó, và LoRaWAN phù hợp với các địa điểm thưa thớt, lưu lượng thấp cần phạm vi xa đánh đổi bằng độ trễ và kích thước tải trọng. Lỗi thường gặp là coi liên kết vô tuyến tương đương với cáp. Vô tuyến là tài nguyên chia sẻ, chịu nhiễu và thường bị chính những chiếc điện thoại mà người dùng mang theo làm tắc nghẽn, trong khi tủ khóa kim loại tạo thành các khoang phản xạ làm suy hao tín hiệu. Hãy khảo sát hiện trường cụm tủ khóa thực tế, trong phòng thực tế, với các cửa đóng, trước khi chốt đặc tả.
Quy hoạch kênh cần được chú ý như vùng phủ. Trong một tòa nhà đã vận hành hàng trăm điểm truy cập 2.4 GHz, cổng kết nối tủ khóa cạnh tranh với Wi-Fi văn phòng cho cùng thời gian truyền sóng, và một cụm tủ khóa kiểm thử tốt trên sàn trống có thể suy giảm khi phòng họp kín người. Hỏi cách cổng kết nối chọn kênh, liệu nó có thể ghim vào kênh ít tắc nghẽn hơn hay không, và cách nó thử lại với một khóa tủ bị lỡ một lần truy vấn. Ghi lại tỷ lệ gói thành công quan sát được trên mỗi cụm tủ khóa trong giai đoạn thí điểm; một cụm tủ khóa dưới khoảng 95 phần trăm sẽ tạo ra các sự kiện bị trễ và cảnh báo ngoại tuyến ảo trông giống như lỗi.
| Công nghệ | Tần số | Phạm vi trong nhà điển hình | Đặc điểm nguồn | Cấu trúc liên kết | Phù hợp nhất |
|---|---|---|---|---|---|
| Bluetooth Low Energy | 2.4 GHz | 10-30 m đến cổng kết nối | Rất thấp | Điểm-điểm hoặc mesh qua cổng kết nối | Thông tin xác thực trên điện thoại, cụm tủ khóa cải tạo |
| Wi-Fi | 2.4 và 5 GHz | Phụ thuộc vùng phủ | Cao | Hạ tầng | Tủ khóa cấp nguồn từ lưới điện, các AP hiện có |
| Zigbee | 2.4 GHz | 10-30 m mỗi chặng | Thấp | Mesh | Các nhóm khóa tủ dùng pin dày đặc với bộ định tuyến cấp nguồn từ lưới điện |
| Z-Wave | Dưới GHz, theo khu vực | 20-40 m mỗi chặng | Thấp | Mesh | Địa điểm cần xuyên tường |
| LoRaWAN | Dưới GHz, theo khu vực | 1-5 km ngoài trời | Rất thấp | Sao của các sao | Lắp đặt từ xa hoặc thưa thớt |
Bluetooth Low Energy trong các cụm tủ khóa
BLE là lựa chọn không dây phổ biến nhất cho khóa tủ vì nó phục vụ hai mục đích cùng lúc: điện thoại có thể đóng vai trò thông tin xác thực, và cổng kết nối có thể thu thập sự kiện từ những khóa tủ mà điện thoại không bao giờ ghé đến. Một khóa tủ BLE thức dậy khi quảng bá, xác thực điện thoại qua kết nối được mã hóa, kích hoạt khóa tủ và quay lại trạng thái ngủ, đó là lý do tuổi thọ pin có thể tính bằng năm thay vì tuần.
Hạn chế là mật độ cổng kết nối. Các khóa tủ bên trong cụm tủ kim loại làm suy hao vô tuyến đáng kể, nên một cổng kết nối phủ được một phòng mở có thể chỉ phủ được một phần của vách tủ khóa đóng. Hãy lên kế hoạch một cổng kết nối cho mỗi cụm tủ khóa hoặc mỗi hai cụm tủ khóa, gắn ăng-ten bên ngoài vỏ kim loại nếu có thể, và đo tỷ lệ gói thành công thực tế khi cửa đóng. Nếu địa điểm cũng yêu cầu thông tin xác thực trên điện thoại, hãy kiểm thử với các mẫu điện thoại mà người dùng thực sự mang theo thay vì một thiết bị cao cấp duy nhất.
Wi-Fi: Tiện lợi nhưng đòi hỏi cao
Wi-Fi hấp dẫn vì các tòa nhà doanh nghiệp đã có vùng phủ, nhưng nó không phù hợp với khóa tủ dùng pin. Duy trì liên kết tiêu tốn nguồn, chuyển vùng giữa các điểm truy cập làm gián đoạn phiên, và xác thực doanh nghiệp thêm một thành phần phức tạp khác. Triển khai thực tế là một bộ điều khiển tủ khóa cấp nguồn từ lưới điện với đường lên Ethernet hoặc Wi-Fi phục vụ một cụm tủ khóa dùng pin qua bus cục bộ.
Khi sử dụng Wi-Fi, hãy lên kế hoạch bảo mật doanh nghiệp ngay từ đầu. WPA2 hoặc WPA3 Enterprise với chứng chỉ EAP-TLS tránh mật khẩu dùng chung và tồn tại qua việc luân chuyển thông tin xác thực, nhưng yêu cầu một quy trình vòng đời chứng chỉ. Đặt trước DHCP hoặc địa chỉ tĩnh giữ cho danh mục khóa tủ ổn định, và phải kiểm tra cài đặt cô lập máy khách trên mạng dành cho khách, vì nhiều cài đặt mặc định chặn lưu lượng giữa thiết bị với thiết bị mà cổng kết nối tủ khóa có thể phụ thuộc vào.
Công nghệ mesh và các tùy chọn tầm xa
Zigbee và Z-Wave đều xây dựng mạng mesh trong đó các thiết bị cấp nguồn từ lưới điện chuyển tiếp lưu lượng cho các thiết bị dùng pin. Mạng mesh chỉ đáng tin cậy bằng các bộ định tuyến của nó: một cụm tủ khóa dùng pin không có bộ định tuyến cấp nguồn từ lưới điện gần đó sẽ định tuyến kém hoặc không định tuyến được. Z-Wave hoạt động dưới 1 GHz ở hầu hết khu vực, thường xuyên qua tường và kim loại tốt hơn 2.4 GHz, trong khi Zigbee hưởng lợi từ hệ sinh thái thiết bị lớn hơn và rẻ hơn.
LoRaWAN chiếm một ngách khác. Phạm vi xa và công suất thấp của nó phù hợp với cụm tủ khóa giao nhận hàng ngoài trời, cơ sở nhân viên từ xa và khuôn viên nơi tủ khóa trải rộng hàng trăm mét, nhưng giới hạn tải trọng và quy tắc chu kỳ nhiệm vụ khiến nó không phù hợp cho việc mở khóa tương tác. Hãy coi LoRaWAN là kênh đo từ xa và trạng thái thay vì kênh cấp quyền.
Kết nối và tích hợp tủ khóa thông minh với LDAP, Active Directory và SSO
Kết nối và tích hợp tủ khóa thông minh với dịch vụ thư mục biến việc gán tủ khóa từ một bài tập trên bảng tính thành một chính sách tự động. LDAP là giao thức, Active Directory là triển khai thư mục của Microsoft, và đăng nhập một lần (SSO) là lớp xác thực cho phép quản trị viên và người dùng truy cập nền tảng tủ khóa bằng thông tin xác thực doanh nghiệp. Một tích hợp được thiết kế tốt sẽ liên kết với một tài khoản dịch vụ chỉ đọc, ánh xạ các nhóm thư mục thành chính sách tủ khóa, và cấp quyền hoặc thu hồi quyền người dùng thông qua SCIM hoặc đồng bộ theo lịch, để một nhân viên bị chấm dứt hợp đồng mất quyền truy cập tủ khóa trong cùng quy trình vô hiệu hóa email của họ. Thư mục vẫn là nguồn có thẩm quyền về danh tính trong khi nền tảng tủ khóa sở hữu các tủ khóa và việc gán chúng. Sự khác biệt khiến các dự án gặp khó khăn là giữa xác thực và ủy quyền: đăng nhập một lần (SSO) chứng minh một người là ai, nhưng nó không quyết định tủ khóa nào họ có thể mở lúc 06:30 vào thứ Ba. Quyết định đó đến từ tư cách thành viên nhóm, nguồn dữ liệu HR, hệ thống đặt chỗ hoặc hệ thống kiểm soát ra vào, và chủ sở hữu của nó phải được xác định trước khi công việc tích hợp bắt đầu.
Vệ sinh thuộc tính quyết định liệu tích hợp thư mục có duy trì sạch theo thời gian hay không. Xác định các đơn vị tổ chức trong phạm vi trước lần đồng bộ đầu tiên, vì một truy vấn đọc toàn bộ thư mục sẽ nhập các nhà thầu, hộp thư chia sẻ và tài khoản dịch vụ mà không bao giờ nên sở hữu tủ khóa. Chuẩn hóa chữ hoa chữ thường và khoảng trắng trong tên nhóm, thống nhất cách xử lý tài khoản bị vô hiệu hóa, và kiểm tra điều gì xảy ra khi một người dùng thuộc hai nhóm có lịch trình xung đột. Những trường hợp biên này rẻ để giải quyết trên giấy và tốn kém để gỡ rối khi sáu trăm tủ khóa đã được gán.
Thiết kế tài khoản liên kết thư mục
Tài khoản liên kết được nền tảng tủ khóa sử dụng phải là một tài khoản dịch vụ chuyên dụng với quyền chỉ đọc trên các đơn vị tổ chức cụ thể chứa người dùng tủ khóa. Việc sử dụng tài khoản quản trị miền là phổ biến trong giai đoạn thí điểm và nguy hiểm trong sản xuất, vì một cổng kết nối bị xâm phạm sau đó nắm giữ chìa khóa của toàn bộ thư mục. Hạn chế tài khoản đối với các thuộc tính mà tích hợp thực sự cần, vô hiệu hóa đăng nhập tương tác, và xoay mật khẩu của nó theo lịch trình xác định với giá trị mới được đưa lên nền tảng trước khi cửa sổ thay đổi đóng lại.
Khả năng tiếp cận mạng cũng cần được quan tâm như vậy. Lưu lượng thư mục nên sử dụng LDAPS trên cổng 636 hoặc StartTLS trên cổng 389 thay vì văn bản thuần, và nền tảng tủ khóa phải xác thực chứng chỉ thư mục dựa trên chuỗi tin cậy. Các proxy doanh nghiệp kiểm tra TLS sẽ phá vỡ xác thực chứng chỉ trừ khi chứng chỉ gốc của proxy được cài đặt có chủ đích trên nền tảng, một bước thường bị lãng quên trong giai đoạn thí điểm và được phát hiện trong quá trình nghiệm thu chạy thử.
Ánh xạ nhóm thư mục thành chính sách tủ khóa
Chính sách dựa trên nhóm là mô hình ủy quyền dễ bảo trì nhất. Một nhóm như locker-staff-night-shift ánh xạ tới một chính sách cho phép tủ khóa trong phòng nhân viên từ 20:00 đến 07:00, và nền tảng chỉ cần đọc tư cách thành viên nhóm trên mỗi lần đồng bộ. Các nhóm lồng nhau nên được giải quyết rõ ràng, vì một số truy vấn thư mục chỉ trả về tư cách thành viên trực tiếp trong khi những truy vấn khác mở rộng toàn bộ chuỗi, và hai hành vi này tạo ra kết quả truy cập rất khác nhau.
Sử dụng định danh bất biến thay vì tên hiển thị. samAccountName của một người có thể thay đổi khi kết hôn hoặc đổi tên bộ phận, và tên hiển thị thay đổi thường xuyên; định danh duy nhất toàn cầu của đối tượng thì không. Nếu nền tảng lưu trữ định danh bất biến làm khóa chính và coi tên là dữ liệu trình bày, việc đổi tên trở nên vô hình đối với tích hợp. Nếu nó lưu trữ samAccountName, việc đổi tên tạo ra một người dùng mới và khiến việc gán tủ khóa bị mồ côi.
Nơi đăng nhập một lần (SSO) thuộc về
SSO thuộc về các bề mặt quản trị: bảng điều khiển quản lý, cổng báo cáo và bất kỳ trang tự phục vụ nào nơi nhân viên chọn hoặc giải phóng tủ khóa. SAML 2.0 và OpenID Connect đều hoạt động tốt cho những mục đích này, và hầu hết các nhà cung cấp danh tính có thể thực thi xác thực đa yếu tố như một phần của luồng. Điều mà SSO không nên được yêu cầu làm là xác thực một ổ khóa. Một ổ khóa không có trình duyệt, không có phiên và không có khả năng hoàn thành một thử thách tương tác.
Một số địa điểm cố gắng kết nối hai điều này bằng cách cấp cho ứng dụng tủ khóa một đăng nhập SSO sau đó phát hành thông tin xác thực tủ khóa. Mô hình đó hoạt động, nhưng nó chuyển trải nghiệm tủ khóa thành phụ thuộc vào ứng dụng: nếu người dùng không thể truy cập nhà cung cấp danh tính, họ không thể mở tủ khóa của mình. Lên kế hoạch cho một lộ trình ngoại tuyến, cho dù đó là mã PIN cục bộ, một mã thông báo được lưu trong bộ nhớ đệm với thời gian tồn tại xác định, hay một quy trình hộ tống do nhân viên quản lý.
Nhịp đồng bộ và thu hồi quyền
Đồng bộ nên được điều khiển bởi sự kiện khi có thể và theo lịch khi không. SCIM push từ nhà cung cấp danh tính cung cấp các thao tác tạo, cập nhật và hủy kích hoạt trong vòng vài giây; đồng bộ toàn bộ theo lịch là một lưới an toàn bắt bất cứ điều gì mà luồng sự kiện bỏ lỡ. Khoảng trống nguy hiểm là một hủy kích hoạt không bao giờ đến, vì vậy nền tảng nên đối chiếu hàng đêm và gắn cờ các tài khoản tồn tại cục bộ nhưng không tồn tại ở nguồn.
Thu hồi quyền cần được kiểm tra rõ ràng trong mỗi giai đoạn thí điểm. Vô hiệu hóa một người dùng thử nghiệm trong thư mục, sau đó đo thời gian tủ khóa vẫn có thể truy cập được. Nếu câu trả lời là không rõ, tích hợp chưa hoàn chỉnh.
Kết nối tủ khóa thông minh và tích hợp với HID và kiểm soát ra vào vật lý
Kết nối tủ khóa thông minh và tích hợp với hệ thống kiểm soát ra vào vật lý hiện có thường bắt đầu bằng thông tin xác thực mà mọi người đã mang theo. Thông tin xác thực HID Global chiếm ưu thế trong môi trường doanh nghiệp và khuôn viên, từ thẻ proximity 125 kHz cũ đến thẻ iCLASS và Seos 13.56 MHz, vì vậy đầu đọc tủ khóa phải được chọn để khớp với nhóm người dùng đã triển khai thay vì làm ngược lại. Việc tích hợp sau đó có một trong hai dạng: hệ thống tủ khóa đọc dữ liệu thẻ bằng đầu đọc riêng và giữ quyền cho phép riêng, hoặc nó tin tưởng quyết định được truyền từ hệ thống kiểm soát ra vào qua giao diện bộ điều khiển như Wiegand hoặc OSDP. Cả hai đều hoạt động và cả hai đều có những ràng buộc ẩn. Đọc trực tiếp giữ cho đội tủ khóa độc lập nhưng đẩy việc quản lý thông tin xác thực và chính sách sang nền tảng tủ khóa. Ủy quyền cho bộ điều khiển kiểm soát ra vào tập trung hóa chính sách nhưng gắn tính sẵn sàng của tủ khóa với năng lực, cấu trúc đi dây và lộ trình của nhà cung cấp bộ điều khiển đó. Lựa chọn phụ thuộc vào quy mô đội tủ khóa, tần suất gia hạn và việc tòa nhà có bắt buộc một cơ quan cấp thông tin xác thực duy nhất hay không.
Kiểm kê tập thông tin xác thực trước khi chọn đầu đọc. Đếm các công nghệ thẻ đang được sử dụng, hỏi xem địa điểm có kế hoạch chuyển sang thông tin xác thực di động hay không, và kiểm tra xem có nhóm cũ nào vẫn phụ thuộc vào thẻ proximity 125 kHz không thể cấp lại nhanh chóng hay không. Các địa điểm thường phát hiện giữa dự án rằng một phòng ban sở hữu một thế hệ huy hiệu khác. Một cuộc kiểm tra ngắn về các thế hệ huy hiệu, định dạng thẻ và chính sách hết hạn sẽ ngăn được một đặc tả phù hợp với đa số nhưng lại khóa cửa một nhóm thiểu số nhân viên ngay từ ngày đầu.
Công nghệ thông tin xác thực và những gì khóa thực sự đọc
Một thẻ được trình cho đầu đọc tủ khóa có thể được đọc ở nhiều mức. Số sê-ri thẻ được hầu hết mọi công nghệ để lộ và rất dễ đọc, khiến nó tiện lợi nhưng yếu. Dữ liệu sector trên MIFARE Classic có thể được đọc sau khi xác thực nhưng thuật toán có những điểm yếu đã biết. Thông tin xác thực bảo mật hiện đại như MIFARE DESFire hoặc Seos hỗ trợ xác thực lẫn nhau và khóa được cá nhân hóa, nên dữ liệu không thể bị sao chép nếu không có khóa của địa điểm.
Đối với hệ thống tủ khóa, câu hỏi thực tế là định danh nào được lưu và so sánh. Các địa điểm lưu số sê-ri chấp nhận rủi ro sao chép có thể không liên quan đối với phòng gym và không thể chấp nhận đối với nhà thuốc. Các địa điểm dùng đọc sector bảo mật cần khóa của địa điểm được cấp quyền vào nền tảng tủ khóa, điều này thêm nghĩa vụ quản lý khóa. Hãy quyết định rõ ràng tư thế rủi ro và ghi vào đặc tả, vì cải tạo từ số sê-ri sang đọc bảo mật thường có nghĩa là thay đầu đọc.
Định dạng số thẻ và khả năng tương thích cũ
Các định dạng Wiegand đóng gói mã cơ sở và số thẻ vào một độ dài bit cố định. Định dạng 26-bit cổ điển cho phép 255 mã cơ sở và 65,535 số thẻ, đủ cho một địa điểm và không đủ cho một khuôn viên nhiều khách thuê. Các định dạng mở rộng mang số lớn hơn và dữ liệu bổ sung, nhưng đầu đọc, bộ điều khiển và nền tảng phải thống nhất về định dạng chính xác, nếu không cùng một thẻ sẽ được diễn giải khác nhau ở các cửa khác nhau.
Khi tủ khóa tham gia vào một hệ thống hiện có, hãy hỏi chủ sở hữu hệ thống kiểm soát ra vào về định dạng thẻ chính xác, độ dài bit và quy ước parity đang dùng. Một đầu đọc tủ khóa xuất ra chuỗi Wiegand 26-bit không thể biểu diễn số thẻ doanh nghiệp 37-bit mà không bị cắt ngắn, và việc cắt ngắn là cách hai nhân viên cuối cùng dùng chung một tủ khóa. Nếu định dạng là độc quyền, hãy lấy đặc tả bằng văn bản thay vì suy đoán từ một thẻ mẫu.
Giao diện đầu đọc và các tùy chọn đi dây
Một khóa tủ điện tử có thể tích hợp với hệ sinh thái thông tin xác thực theo ba cách. Nó có thể chứa một đầu đọc nhúng được tinh chỉnh cho một công nghệ, cách này rẻ nhất nhưng khóa địa điểm vào công nghệ thông tin xác thực đó. Nó có thể để lộ giao diện đầu đọc để gắn một đầu đọc bên ngoài theo tiêu chuẩn của tòa nhà bên cạnh, cách này giữ được lựa chọn thông tin xác thực với chi phí đi dây nhiều hơn. Hoặc nó có thể nhận đầu vào Wiegand hoặc OSDP từ một bộ điều khiển hiện có, cách này tập trung hóa quyết định nhưng yêu cầu bộ điều khiển có dung lượng dự phòng và hồ sơ tích hợp được hỗ trợ.
Mỗi tùy chọn thay đổi hành vi khi lỗi. Một đầu đọc nhúng vẫn hoạt động nếu hệ thống kiểm soát ra vào bị ngừng. Một tủ khóa được cấp dữ liệu từ bộ điều khiển sẽ ngừng chấp nhận quyết định mới khi bộ điều khiển gặp lỗi, mặc dù nó có thể tiếp tục với chính sách được lưu trong bộ nhớ đệm. Hãy đối chiếu các hành vi đó với mức độ chấp nhận của cơ sở trước khi lựa chọn.
Thông tin xác thực di động và hướng phát triển
Thông tin xác thực di động được cấp quyền vào ví của điện thoại ngày càng là mặc định trong các tòa nhà doanh nghiệp và khuôn viên mới, và chúng thay đổi đặc tả tủ khóa theo hai cách. Thứ nhất, đầu đọc phải hỗ trợ công nghệ thông tin xác thực di động, thường có nghĩa là một secure element 13.56 MHz thay vì thẻ proximity cũ. Thứ hai, trải nghiệm người dùng trở thành phụ thuộc vào ứng dụng, vì vậy nền tảng tủ khóa cần phương án dự phòng cho pin điện thoại chết và thiết bị bị mất.
Các địa điểm đang lên kế hoạch cho một đội tủ khóa nhiều năm nên hỏi liệu phần mềm nhúng của đầu đọc có thể thêm loại thông tin xác thực mà không cần thay phần cứng hay không. Một đầu đọc chỉ hỗ trợ một công nghệ hôm nay là một canh bạc rằng tòa nhà sẽ không bao giờ thay đổi tiêu chuẩn huy hiệu, và các tòa nhà thay đổi tiêu chuẩn huy hiệu thường xuyên hơn so với việc họ thay tủ khóa.
Kết nối và tích hợp tủ khóa thông minh với MDM, CMMS và các nền tảng cơ sở vật chất
Kết nối và tích hợp tủ khóa thông minh hiếm khi dừng lại ở hệ thống kiểm soát ra vào. Hầu hết đơn vị vận hành đã chạy một nền tảng quản lý thiết bị di động cho thiết bị cầm tay, một hệ thống quản lý bảo trì bằng máy tính cho lệnh công việc, một hệ thống quản lý tòa nhà cho HVAC và chiếu sáng, hoặc một nền tảng phân tích nơi làm việc theo dõi mức sử dụng không gian. Mỗi hệ thống nắm giữ một mảnh dữ liệu mà toàn bộ hệ thống tủ khóa cần, và công việc tích hợp là quyết định mảnh dữ liệu nào là nguồn dữ liệu chính và mảnh nào chỉ được đọc. Mô hình có thể mở rộng là một số ít giao diện rõ ràng thay vì nhiều kết nối theo cặp. Nền tảng tủ khóa cung cấp một API được ghi tài liệu và tiêu thụ một nguồn cấp dữ liệu nhận dạng; các hệ thống khác đọc từ hoặc ghi vào nền tảng thay vì giao tiếp trực tiếp với khóa. Năm hệ thống kết nối với nhau cần mười tích hợp, trong khi năm hệ thống kết nối với một nền tảng chỉ cần năm. Nền tảng trở thành nguồn dữ liệu chuẩn cho trạng thái tủ khóa và là nơi duy nhất mà kiểm toán viên xem xét.
Quản lý thiết bị di động cũng quản lý các thiết bị mà nhân viên sử dụng để quản trị tủ khóa. Một máy tính bảng dùng chung mà nhân viên lễ tân sử dụng để gán lại tủ khóa phải được đăng ký như một thiết bị doanh nghiệp với hồ sơ được giám sát, bị giới hạn ở ứng dụng tủ khóa và được cấu hình để xóa thông tin xác thực khi bị mất. Nếu cùng một máy tính bảng cũng mang thông tin xác thực di động cho một nhân viên cụ thể, hai vai trò phải được tách biệt trong nền tảng, nếu không việc bàn giao ca sẽ trở thành việc chuyển giao thông tin xác thực mà không ai ghi lại. Ghi lại những thiết bị nào được đăng ký, ai sở hữu chúng và điều gì xảy ra khi một thiết bị rời khỏi tòa nhà.
MDM như một kênh thông tin xác thực và thiết bị
Quản lý thiết bị di động quan trọng với toàn bộ hệ thống tủ khóa theo hai cách. Thứ nhất, các điện thoại mang thông tin xác thực di động là thiết bị được quản lý, và chính sách MDM quyết định liệu điện thoại doanh nghiệp có thể lưu thông tin xác thực trong phần tử bảo mật của nó hay không, liệu ứng dụng ví có thể được cài đặt hay không, và điều gì xảy ra khi thiết bị bị xóa hoặc bị mất. Thứ hai, MDM có thể phân phối chính ứng dụng tủ khóa và thực thi cấu hình của ứng dụng.
Điểm tích hợp thực tế thường là danh tính thiết bị dùng chung thay vì danh tính người dùng. Một thiết bị cầm tay dùng chung mà nhân viên vệ sinh sử dụng để kiểm tra trạng thái tủ khóa phải được đăng ký trong MDM và được cấp quyền như một thiết bị dịch vụ, không bị gắn với một cá nhân. Nếu nền tảng tủ khóa gộp hai thứ này lại, mỗi lần đổi ca sẽ trở thành một sự kiện cấp quyền.
CMMS và các tác nhân kích hoạt lệnh công việc
Tích hợp CMMS biến dữ liệu đo từ xa của tủ khóa thành công việc bảo trì. Một khóa báo cáo các sự kiện kẹt lặp lại, một pin vượt ngưỡng, hoặc một đầu đọc đã ghi nhận tỷ lệ lỗi gia tăng có thể tự động tạo lệnh công việc thay vì chờ người dùng phàn nàn. Giá trị không nằm ở cảnh báo mà ở nhật ký kiểm toán: các lệnh công việc đã đóng chứng minh rằng một sự cố đã được xử lý, điều này quan trọng trong môi trường có quy định chặt chẽ.
Thiết kế tích hợp xoay quanh các định danh tài sản ổn định. Mỗi khóa cần một định danh tồn tại trong cả hai hệ thống và định danh đó không được thay đổi khi một tủ khóa được gán lại. Các địa điểm sử dụng số tủ khóa làm định danh tài sản sẽ phát hiện vấn đề khi họ cấu hình lại một cụm tủ và toàn bộ lịch sử lệnh công việc đi theo sai thiết bị vật lý.
Quản lý tòa nhà và phân tích không gian
Tích hợp BMS thường trao đổi hai loại dữ liệu: trạng thái và lệnh. Trạng thái cho tòa nhà biết liệu một phòng hoặc khu vực có người sử dụng hay liệu một cụm tủ khóa có nguồn điện hay không. Lệnh cho phép tòa nhà bật/tắt đèn tủ khóa, thông gió hoặc biển hiệu. Phân tích không gian tiêu thụ mức sử dụng tủ khóa để hiểu có bao nhiêu tủ khóa thực sự được sử dụng vào những giờ nào, điều này cung cấp đầu vào cho các quyết định về quy mô và vị trí cụm tủ.
Giữ lưu lượng tự động hóa tòa nhà ra khỏi luồng cấp quyền. Một lệnh BMS để giảm độ sáng đèn không bao giờ được có khả năng chặn việc mở tủ khóa, và nền tảng tủ khóa phải suy giảm một cách mượt mà nếu điểm cuối BMS ngừng phản hồi. Các giao diện có hướng, bất đồng bộ với thời gian chờ là mô hình đúng.
API và mô hình sự kiện trong kết nối và tích hợp tủ khóa thông minh
API và mô hình sự kiện là hợp đồng giữa nền tảng tủ khóa và mọi thứ khác, và chúng quyết định mức độ tích hợp còn tồn tại qua lần thay đổi nhà cung cấp đầu tiên. Một giao diện dùng được phơi bày các cơ sở, cụm tủ khóa, tủ khóa, người dùng, phân công, thông tin xác thực, sự kiện truy cập và trạng thái sức khỏe, với phân trang, lọc và ghi idempotent. REST qua HTTPS bao phủ các hoạt động quản trị, MQTT hoặc webhook bao phủ các sự kiện gần thời gian thực, và một lược đồ sự kiện được tài liệu hóa bao phủ mọi thứ ở giữa. Sai lầm phổ biến nhất là coi API như một suy nghĩ thêm và xây dựng xung quanh truy cập cơ sở dữ liệu hoặc screen scraping, cách này hoạt động cho đến lần nâng cấp nền tảng đầu tiên. Một API được công bố với versioning, một tenant sandbox và changelog tốn nhiều hơn lúc đầu và hoàn vốn lần đầu tiên phần mềm nhúng thay đổi hành vi. Chất lượng tài liệu là một đại diện công bằng cho phần còn lại của nền tảng: nếu tài liệu tham khảo công khai thiếu ví dụ yêu cầu, mã lỗi và giới hạn tốc độ, thì tích hợp nội bộ cũng sẽ mỏng tương đương.
Giới hạn tốc độ và phân trang định hình tích hợp nhiều như lược đồ vậy. Một nền tảng giới hạn yêu cầu mỗi phút buộc đơn vị tích hợp phải gộp lô phân công và thiết kế hàng đợi thay vì vòng lặp. Hãy hỏi về giới hạn được tài liệu hóa, hành vi khi vượt quá, và liệu có các endpoint hàng loạt để cấp quyền cho toàn bộ một cơ sở cùng lúc hay không. Khóa idempotency trên các thao tác ghi, cùng với phân trang dựa trên con trỏ trên các lần đọc sự kiện, biến một script chạy đêm mong manh thành một công việc đáng tin cậy có thể thử lại mà không nhân đôi phân công.
Một API tủ khóa hoàn chỉnh nên cung cấp những gì
Tối thiểu, API nên liệt kê các cơ sở, cụm tủ khóa, từng tủ khóa và trạng thái hiện tại của chúng; tạo và thu hồi phân công; cấp quyền và thu hồi quyền đối với thông tin xác thực; đọc sự kiện với bộ lọc thời gian; và báo cáo trạng thái sức khỏe thiết bị bao gồm pin, tín hiệu và phiên bản phần mềm nhúng. Các thao tác ghi nên là idempotent, để một yêu cầu được thử lại không tạo phân công trùng lặp, và nên trả về một định danh ổn định cho đối tượng được tạo.
Các sự kiện truy cập xứng đáng có một lược đồ được tài liệu hóa thay vì văn bản tự do. Các trường hữu ích bao gồm định danh tủ khóa, định danh thông tin xác thực hoặc người dùng, dấu thời gian theo UTC, quyết định, nguồn quyết định như bộ nhớ đệm cục bộ hoặc ủy quyền trung tâm, và mọi mã lỗi. Không có nguồn quyết định, điều tra viên không thể biết liệu một lần từ chối đến từ chính sách hay từ lỗi mạng.
Mẫu phân phối sự kiện
Ba mẫu phân phối bao phủ hầu hết các triển khai. Polling hỏi nền tảng về các sự kiện kể từ một dấu thời gian và đơn giản, kiên cường và hơi bị trễ. Webhook đẩy sự kiện đến một endpoint của người đăng ký và nhanh nhưng yêu cầu logic thử lại, xác minh chữ ký và một endpoint luôn sẵn sàng. MQTT công bố sự kiện đến một broker và phù hợp với các đội thiết bị lớn có nhiều người tiêu thụ, với chi phí vận hành hạ tầng broker.
Dù dùng mẫu nào, người đăng ký phải chịu được bản trùng lặp và phân phối không đúng thứ tự. Mạng thử lại, broker gửi lại và cổng kết nối kết nối lại vào những thời điểm bất tiện. Một người tiêu thụ giả định phân phối chính xác một lần, đúng thứ tự cuối cùng sẽ đếm trùng một lần mở khóa và tạo ra báo cáo tỷ lệ lấp đầy sai.
Quản lý phiên bản và ngừng hỗ trợ
Hãy hỏi cách các phiên bản API được ngừng sử dụng. Một nền tảng thay đổi hình dạng phản hồi mà không báo trước buộc mọi đơn vị tích hợp phải kiểm thử liên tục. Một cửa sổ ngừng hỗ trợ được công bố ít nhất sáu tháng, với thương lượng phiên bản trong yêu cầu, là một kỳ vọng hợp lý cho một hệ thống sẽ chạy trong một thập kỷ.
Xác thực mọi người tiêu thụ và giới hạn phạm vi hẹp. Một khóa API duy nhất được chia sẻ bởi đội cơ sở vật chất, đơn vị tích hợp và nhà cung cấp phân tích không thể bị thu hồi mà không làm hỏng mọi người, và nó sẽ xuất hiện trong một ảnh chụp bảng điều khiển sớm hay muộn. Cấp một thông tin xác thực cho mỗi tích hợp, giới hạn nó cho các hoạt động mà tích hợp đó thực sự thực hiện, và luân chuyển nó theo lịch. Ghi log thông tin xác thực nào đọc sự kiện nào; khi có điều gì đó bất ngờ xuất hiện trong dữ liệu, log đó là nơi đầu tiên cần xem.
Thiết kế kết nối và tích hợp tủ khóa thông minh cho triển khai nhiều cơ sở
Kết nối và tích hợp tủ khóa thông minh nhiều cơ sở thành công khi một cơ sở được xem như một mẫu có thể lặp lại thay vì một dự án riêng lẻ. Mẫu này xác định bố cục cụm tủ khóa, sơ đồ đánh địa chỉ, quy tắc đặt cổng kết nối, quy ước đặt tên nhóm danh tính, bản cơ sở phần mềm nhúng và các kiểm thử nghiệm thu. Khi mẫu đã tồn tại, một cơ sở mới trở thành bài tập triển khai được đo bằng ngày thay vì bài tập thiết kế được đo bằng tháng, và bộ phận hỗ trợ có thể lập luận về mọi cơ sở bằng cùng một mô hình tư duy. Chế độ thất bại thì ngược lại: mỗi cơ sở do bất kỳ ai có sẵn thiết kế, việc đánh địa chỉ được ứng biến, tên cổng kết nối không nhất quán, và nền tảng cuối cùng có năm biến thể của cùng một tòa nhà. Đơn vị vận hành chỉ nhận ra khi một thay đổi phải được áp dụng ở mọi nơi và không ai có thể viết script tiếp cận được tất cả. Chuẩn hóa không phải là quan liêu trong một đội tủ khóa; đó là khác biệt giữa một đợt triển khai và một chuỗi các cuộc giải cứu.
Hãy sắp xếp triển khai theo từng đợt thay vì một chiến dịch duy nhất. Đợt đầu tiên gồm hai hoặc ba cơ sở có đặc điểm tòa nhà khác nhau sẽ phơi bày những giả định mà một cơ sở tham chiếu duy nhất sẽ che giấu, và để lại thời gian để sửa mẫu trước khi hoạt động mua sắm mở rộng. Mỗi đợt nên tạo ra một bản nhìn lại ngắn: mẫu đã làm đúng những gì, những gì phải ứng biến, và những hạng mục nào nên được thêm vào bộ bản vẽ tiêu chuẩn. Các đợt cũng khớp với cách vốn thường được giải ngân, điều này giúp một chương trình đội tủ khóa dễ được tài trợ hơn một đơn hàng duy nhất cho tất cả cơ sở.
Đánh địa chỉ, đặt tên và phân đoạn mạng
Hãy áp dụng kế hoạch đánh địa chỉ trước khi switch đầu tiên được cấu hình. Một mẫu phổ biến là một VLAN cho mỗi khu vực tòa nhà, một dải DHCP dành riêng cho cổng kết nối tủ khóa, và địa chỉ tĩnh cho bộ tập trung. Tên thiết bị nên mã hóa cơ sở, khu vực và cụm tủ khóa, để một cảnh báo đọc site-lon-03-zone-b-bank-12 ngay lập tức cho kỹ sư biết cần đi đến đâu.
Phân đoạn bảo vệ cả hai chiều. Lưu lượng tủ khóa không nên chia sẻ miền quảng bá với Wi-Fi dành cho khách, và tủ khóa không nên có khả năng truy cập trực tiếp máy chủ doanh nghiệp. Tạo quy tắc cho phép đối với các điểm cuối nền tảng cụ thể, máy chủ thư mục và nguồn thời gian, sau đó từ chối mọi thứ khác. Đây cũng là thời điểm để xác nhận rằng điểm cuối đám mây của nền tảng có thể truy cập được qua bất kỳ proxy ra ngoài nào, vì cổng kết nối tủ khóa hiếm khi được cấp quyền truy cập internet tự do và thường bị quên trong danh sách cho phép của proxy.
Phần mềm nhúng, chứng chỉ và cấu hình ở quy mô lớn
Mỗi cơ sở nên bắt đầu từ một bản cơ sở phần mềm nhúng có tên. Sau đó, các bản cập nhật tuân theo một mẫu theo giai đoạn: một cơ sở canary nhận bản dựng mới, chạy các kiểm thử nghiệm thu trong một khoảng thời gian xác định, và chỉ sau đó các cơ sở còn lại mới nhận bản đó theo từng đợt. Nền tảng phải báo cáo cơ sở nào đang ở bản cơ sở nào, nếu không đội tủ khóa sẽ trôi dạt trong vòng một năm.
Chứng chỉ và khóa có cùng vấn đề. Nếu mọi cổng kết nối dùng chung một chứng chỉ máy khách, một sự xâm phạm tại một cơ sở sẽ xâm phạm tất cả, và việc thu hồi nó sẽ vô hiệu hóa đội tủ khóa. Chứng chỉ theo từng cơ sở hoặc theo từng thiết bị tốn nhiều công quản lý hơn nhưng khiến việc thu hồi trở nên chính xác. Hãy tự động hóa việc cấp và gia hạn ở bất cứ nơi nào nền tảng hỗ trợ, và ghi lại ngày hết hạn ở cùng nơi lưu kiểm kê đội tủ khóa.
Đồng bộ thời gian và hệ quả của nó
Đồng bộ thời gian là vô hình cho đến khi nó hỏng. Các bắt tay TLS thất bại khi đồng hồ thiết bị trôi dạt ra ngoài cửa sổ xác thực, các sự kiện kiểm toán đến với dấu thời gian gây hiểu nhầm, và các cửa sổ truy cập theo lịch mở sai giờ. Mọi cổng kết nối và bộ tập trung nên đồng bộ với máy chủ NTP có thể truy cập từ phân đoạn mạng của nó, và nền tảng nên cảnh báo khi một cơ sở báo cáo độ lệch đồng hồ vượt quá một ngưỡng nhỏ.
Các cơ sở nằm sau tường lửa hạn chế thường chặn UDP 123 ra ngoài và mất đồng bộ một cách âm thầm. Hãy cấu hình rõ nguồn thời gian của mạng cục bộ và xác minh thời gian được báo cáo trong quá trình nghiệm thu chạy thử thay vì giả định nó.
Kiểm thử nghiệm thu tại cơ sở
Hãy viết kiểm thử nghiệm thu một lần và chạy nó tại mọi cơ sở. Một kiểm thử thực tế bao gồm mất điện và khôi phục, mất mạng và khôi phục, một thông tin xác thực bị thu hồi, một thông tin xác thực hết hạn, một tủ khóa bị cạy mở, mở khóa toàn bộ cụm tủ khóa, và một sự kiện pin yếu. Mỗi trường hợp nên tạo ra một kết quả cụ thể, được ghi lại trong nền tảng trong một khoảng thời gian xác định.
Các cơ sở bỏ qua kiểm thử nghiệm thu sẽ phát hiện những lỗi tương tự sau này, trong môi trường vận hành, với các thành viên đang chờ đợi. Kiểm thử này rẻ khi nghiệm thu chạy thử và tốn kém để tái dựng về sau.
Yêu cầu bảo mật đối với kết nối và tích hợp tủ khóa thông minh
Bảo mật trong kết nối và tích hợp tủ khóa thông minh phải bao phủ bốn ranh giới: thông tin xác thực đến đầu đọc, khóa tủ điện tử đến bộ tập trung, cổng kết nối đến nền tảng, và nền tảng đến mọi hệ thống đọc dữ liệu từ đó. Mỗi ranh giới đều có các cuộc tấn công đã biết và các biện pháp đối phó đã biết. Thông tin xác thực có thể bị sao chép khi chỉ tin cậy số sê-ri, các bus trường có thể bị nghe lén khi lưu lượng không được mã hóa, cổng kết nối có thể bị tái sử dụng cho mục đích khác khi phần mềm nhúng không được ký, và nền tảng bị rò rỉ khi một bí mật dùng chung bảo vệ mọi khách thuê. Một thiết kế có thể bảo vệ được phải xử lý cả bốn ranh giới thay vì chỉ gia cố ranh giới dễ thấy. Mô hình mối đe dọa nên được ghi lại thành văn bản trước khi chọn sản phẩm, vì một phòng gym lưu khăn tắm và một bệnh viện lưu trữ chất được kiểm soát không có cùng hồ sơ rủi ro, và sự khác biệt đó phải thay đổi công nghệ đầu đọc, thời gian lưu trữ và kế hoạch ứng phó sự cố. Các cơ quan quản lý ngày càng coi hồ sơ về tình trạng sử dụng và ra vào là dữ liệu cá nhân, vì vậy cùng tài liệu đó phải nêu rõ dữ liệu nào được thu thập, vì sao và trong bao lâu.
Phân loại tài sản mà tủ khóa bảo vệ trước khi viết các yêu cầu. Một tủ khóa nhân viên đựng áo khoác, một tủ khóa nhận bưu kiện đựng đơn hàng của khách hàng và một tủ chứa thuốc được kiểm soát biện minh cho các mức độ đảm bảo thông tin xác thực, ghi nhật ký và khả năng chống chịu vật lý khác nhau, và một đặc tả áp dụng đồng loạt sẽ tạo ra hoặc là chi tiêu quá mức hoặc là rủi ro chưa được xử lý. Ghi phân loại thành văn bản, đính kèm vào tài liệu mua sắm, và để nó định hướng lựa chọn giữa đầu đọc số sê-ri và đầu đọc phần tử bảo mật. Nhà cung cấp chỉ có thể báo giá theo một yêu cầu; nếu yêu cầu là tủ khóa an toàn, mỗi báo giá sẽ được định giá theo một cách hiểu khác nhau.
Bảo vệ thông tin xác thực và lưu lượng bus trường
Bảo vệ thông tin xác thực bắt đầu với định danh mà khóa tủ điện tử thực sự xác minh. Số sê-ri thì tiện lợi và yếu. Đọc sector bảo mật với các khóa phân hóa chống được sao chép, nhưng chúng yêu cầu các khóa của cơ sở được cấp vào nền tảng tủ khóa, điều này biến quản lý khóa thành một nhiệm vụ vận hành quan trọng hàng đầu. Khi tòa nhà đã sử dụng thẻ bảo mật, hãy tái sử dụng công nghệ đã triển khai thay vì đưa vào thông tin xác thực thứ hai.
Lưu lượng bus trường quan trọng vì các tuyến cáp có thể tiếp cận được. OSDP với một kênh bảo mật mã hóa liên lạc giữa đầu đọc và bộ điều khiển qua RS-485, trong khi Wiegand truyền dữ liệu thẻ ở dạng rõ theo thiết kế. Ở phía đường lên, mọi cổng kết nối nên kết nối bằng TLS 1.2 trở lên, việc xác thực chứng chỉ phải được thực thi thay vì tùy chọn, và mTLS đáng được đưa vào đặc tả khi nền tảng hỗ trợ.
Tính toàn vẹn phần mềm nhúng và các đường cập nhật
Khóa tủ điện tử là một máy tính nhỏ có động cơ, và phần mềm nhúng của nó là thứ có giá trị nhất mà kẻ tấn công có thể thay thế. Các image phần mềm nhúng đã ký ngăn các bản dựng không được phép bị nạp vào, bộ đếm chống khôi phục ngăn kẻ tấn công cài lại một phiên bản có lỗ hổng đã biết, và khởi động bảo mật giữ cho thiết bị không khởi động mã đã bị sửa đổi. Hãy hỏi rõ những tính năng nào trong số này tồn tại, vì câu trả lời phân tách sản phẩm công nghiệp với thiết bị tiêu dùng.
Việc phân phối cập nhật xứng đáng có chính sách riêng. Một cơ sở có thể đẩy phần mềm nhúng đến mọi khóa tủ điện tử cùng lúc cũng có thể làm hỏng mọi khóa cùng lúc. Triển khai theo giai đoạn, một cụm tủ khóa canary và một đường khôi phục được ghi thành văn bản biến một bản cập nhật thường lệ thành một hoạt động có thể quản lý được.
Tính toàn vẹn kiểm toán và ranh giới quyền riêng tư
Nhật ký kiểm toán là bằng chứng, vì vậy chúng phải có khả năng phát hiện can thiệp trái phép và có thể xuất được. Một kho sự kiện chỉ ghi thêm, xâu chuỗi băm, hoặc một đích nhận log bên ngoài mà quản trị viên tủ khóa không thể sửa đổi, tất cả đều cung cấp thuộc tính quan trọng: một bên thứ ba có thể xác minh rằng bản ghi đã không bị sửa đổi sau đó.
Quyền riêng tư là mặt còn lại của cùng một vấn đề. Các mẫu sử dụng tủ khóa có thể tiết lộ mẫu ca làm việc, tình trạng sức khỏe và hoạt động công đoàn nếu chúng bị phân tích một cách cẩu thả. Thu thập dữ liệu cần thiết cho vận hành và bảo mật, xác định thời gian lưu trữ, hạn chế truy cập theo vai trò, và tránh biến hồ sơ tủ khóa thành một hệ thống giám sát nhân viên mà không có cơ sở pháp lý được ghi thành văn bản và tham vấn.
Các câu hỏi đáng đặt ra về nhà cung cấp và lưu trữ
Hãy hỏi dữ liệu được lưu trữ ở đâu, các khách thuê được cô lập như thế nào, và liệu nhà cung cấp có thể cung cấp bản tóm tắt kiểm thử xâm nhập độc lập và phản hồi bảng câu hỏi bảo mật hiện tại hay không. Hãy hỏi điều gì xảy ra với dữ liệu khi hợp đồng kết thúc, và liệu có một đường xuất dữ liệu được ghi thành văn bản mà không phụ thuộc vào việc nhà cung cấp có mặt hay không.
Bài kiểm tra thực tế là tốc độ thu hồi. Nếu một cổng kết nối bị đánh cắp hoặc một tài khoản dịch vụ bị xâm phạm, mất bao lâu để vô hiệu hóa quyền truy cập đó ở mọi nơi nó được tin cậy? Một hệ thống không thể trả lời câu hỏi trong vài phút đang có một sự cố chờ sẵn trong tương lai.
Lập kế hoạch nguồn, cáp và môi trường cho kết nối và tích hợp tủ khóa thông minh
Các quyết định về nguồn và cáp hạn chế kết nối và tích hợp tủ khóa thông minh nhiều hơn hầu hết tài liệu thiết kế thừa nhận. Một cụm tủ khóa có nguồn ở cuối dãy thay vì tại mỗi tủ khóa sẽ thay đổi cấu trúc liên kết bus, chiến lược bảo vệ chống xung điện và chiến lược pin cùng một lúc. Một phòng không có tuyến cáp buộc phải thiết kế không dây ngay cả khi có dây sẽ hoạt động tốt hơn. Một cụm tủ khóa bên hồ bơi hoặc phòng xông hơi thêm độ ẩm, clo và chu kỳ vệ sinh bằng nước vào mọi quyết định điện tử. Lập kế hoạch các ràng buộc này cùng với lựa chọn giao thức ngăn ngừa tình huống quen thuộc khi phần cứng được đặt hàng và việc lắp đặt vẫn không thể hoàn thành. Kỷ luật hữu ích là vẽ cụm tủ khóa như cách nó sẽ thực sự được xây dựng: chiều rộng tủ khóa, hướng mở cửa, vị trí máng cáp, ổ cắm điện, vị trí switch và bất kỳ vách ngăn kim loại nào giữa các tủ khóa. Sau đó đánh dấu mọi thiết bị và mọi tuyến cáp trên bản vẽ đó. Hầu hết các vấn đề nghiệm thu chạy thử đều có thể thấy ở đó rất lâu trước khi chiếc khóa đầu tiên được lắp đặt.
Tính toán sụt áp trước khi chọn tiết diện cáp. Một nguồn cấp 24 volt cấp cho hai mươi khóa dọc theo tuyến dài 40 mét có thể mất vài vôn ở khóa cuối cùng, và một khóa bị sụt áp trong quá trình kích hoạt sẽ hoạt động như lỗi phần mềm nhúng. Chọn kích thước dây dẫn cho dòng điện đỉnh khi tất cả các khóa kích hoạt, thêm biên dự phòng cho các khóa trong tương lai trên cùng tuyến, và dán nhãn cả hai đầu của mỗi tuyến cáp. Bảo vệ cũng quan trọng như việc chọn kích thước: cầu chì tự phục hồi hoặc cầu dao điện tử tại bộ tập trung ngăn một khóa bị lỗi làm sập cả cụm tủ khóa, và một bộ cách ly được dán nhãn rõ ràng cho phép kỹ thuật viên làm việc an toàn mà không cần tắt nguồn cả phòng.
Cấu trúc liên kết nguồn và chiến lược pin
Ba cấu trúc liên kết nguồn đáp ứng cho các nhóm tủ khóa. Nguồn trung tâm với bus cục bộ cấp cho toàn bộ cụm tủ khóa từ một nguồn được bảo vệ và phù hợp với thiết kế có dây RS-485 hoặc PoE. Nguồn cấp riêng cho từng tủ khóa cung cấp cho mỗi khóa kết nối điện lưới riêng và đơn giản hóa việc cách ly lỗi với chi phí cao hơn. Vận hành bằng pin loại bỏ hoàn toàn cáp nguồn và chuyển việc bảo trì sang các đợt thay pin.
Cấu trúc liên kết hỗn hợp là phổ biến và thường hợp lý: nguồn điện lưới cho bộ tập trung và cổng kết nối, khóa dùng pin trên cửa. Hệ quả là cổng kết nối trở thành điểm lỗi duy nhất cho việc thu thập sự kiện, vì vậy nó nên có nguồn dự phòng riêng hoặc tối thiểu là quy trình khôi phục được ghi lại.
Xếp hạng môi trường và lựa chọn vật liệu
Môi trường tủ khóa thay đổi từ văn phòng được kiểm soát khí hậu đến spa ẩm ướt, hồ bơi và trạm nhận bưu kiện ngoài trời. Xếp hạng bảo vệ chống xâm nhập mô tả khả năng chống bụi và nước, và một xếp hạng đủ cho tia nước bắn không đủ cho vòi phun. Không khí mặn, hơi clo và hóa chất tẩy rửa tấn công lớp mạ và gioăng, và một chiếc khóa sống sót qua một mùa trong phòng gym khô ráo có thể hỏng trong một tháng bên hồ bơi.
Hãy chỉ định môi trường, không chỉ sản phẩm. Một nhà cung cấp hiểu rõ việc triển khai có thể đề xuất vật liệu vỏ, hợp chất gioăng và lớp hoàn thiện có thể tồn tại trong môi trường đó, và có thể ghi lại những chứng nhận nào áp dụng. Một nhà cung cấp chỉ báo giá mẫu khóa để lại phán đoán đó cho người lắp đặt.
Danh mục kiểm tra tương thích kết nối và tích hợp của tủ khóa thông minh
Danh mục kiểm tra tương thích biến kết nối và tích hợp tủ khóa thông minh từ một cuộc tranh luận thành một tập hợp câu trả lời có thể kiểm chứng. Cần hoàn thành danh mục này trước khi mua và một lần nữa trước khi nghiệm thu chạy thử, vì một số mục phụ thuộc vào hiện trường chứ không phải vào sản phẩm. Giá trị không nằm ở bản thân danh mục mà ở những cuộc trao đổi mà nó buộc phải diễn ra: ai sở hữu nhóm thư mục, đang dùng định dạng thẻ nào, cổng kết nối có thể đến được điểm cuối đám mây hay không, và ai phê duyệt cập nhật phần mềm nhúng. Giữ danh sách đủ ngắn để mọi người thực sự điền vào. Mười câu hỏi kèm bằng chứng hữu ích hơn một trăm câu trả lời bằng phỏng đoán, và bằng chứng nghĩa là bảng thông số, sơ đồ đấu dây, quy tắc tường lửa hoặc truy vấn mẫu chứ không phải đảm bảo bằng lời. Danh mục đã hoàn thành trở thành một phần của tài liệu thiết kế, tài liệu tham chiếu nghiệm thu chạy thử và điểm khởi đầu cho cơ sở tiếp theo.
Gán người phụ trách và ngày đến hạn cho mỗi hàng trước khi danh mục được lưu hành. Một câu hỏi không có người phụ trách sẽ trở thành một cuộc họp, và một câu hỏi được trả lời bằng lời sẽ trở thành tranh chấp trong quá trình nghiệm thu chạy thử. Thu thập bằng chứng vào thư mục dự án khi bằng chứng đến, và coi bảng thông số hoặc quy tắc tường lửa chưa được đính kèm là mục còn mở thay vì mục đã đóng. Bài tập kết thúc khi tài liệu thiết kế có thể được giao cho một đơn vị tích hợp chưa từng đến hiện trường mà vẫn tạo ra một hệ thống lắp đặt hoạt động được.
| Hạng mục | Câu hỏi cần trả lời | Bằng chứng cần thu thập |
|---|---|---|
| Thông tin xác thực | Khóa phải đọc công nghệ thẻ hay di động nào | Bảng thông số thẻ, định dạng và độ dài bit |
| Giao diện đầu đọc | Đầu đọc nhúng, đầu đọc ngoài hay cấp bởi bộ điều khiển | Sơ đồ đấu dây từ chủ sở hữu hệ thống kiểm soát ra vào |
| Bus trường | RS-485, Wiegand, OSDP hay liên kết vô tuyến | Bản vẽ cấu trúc liên kết với các điểm kết cuối |
| Danh tính | Thuộc tính thư mục nào là nguồn có thẩm quyền | Truy vấn LDAP mẫu và quy tắc đặt tên nhóm |
| SSO | Những giao diện nào yêu cầu đăng nhập một lần (SSO) | Siêu dữ liệu nhà cung cấp danh tính và chính sách MFA |
| API | Nền tảng hiển thị những sự kiện và thao tác nào | Tài liệu tham chiếu API, chính sách phiên bản, quyền truy cập sandbox |
| Mạng | Áp dụng VLAN, địa chỉ và quy tắc lưu lượng ra nào | Danh sách quy tắc tường lửa và danh sách cho phép của proxy |
| Nguồn điện | Tập trung, theo từng tủ hay pin, và phương án dự phòng | Bản vẽ điện một tuyến |
| Môi trường | Độ ẩm, hóa chất, nhiệt độ và rửa xịt | Ảnh hiện trường và quy trình vệ sinh |
| Hỗ trợ | Ai phản hồi khi có lỗi và trong khung thời gian nào | Thỏa thuận mức dịch vụ và lộ trình leo thang |
Những câu hỏi giúp tiết kiệm hàng tuần về sau
Hỏi chủ sở hữu hệ thống kiểm soát ra vào về định dạng thẻ chính xác thay vì một thẻ mẫu. Hỏi nhóm mạng xem tính năng cô lập máy khách có được bật hay không và liệu TLS ra ngoài đến điểm cuối nền tảng có được cho phép qua proxy hay không. Hỏi nhóm danh tính xem nền tảng có phân giải các nhóm lồng nhau hay chỉ tư cách thành viên trực tiếp. Hỏi nhóm vận hành xem điều gì nên xảy ra khi một thành viên đến trong thời gian gián đoạn.
Mỗi câu hỏi trong số này có một câu trả lời rẻ trước khi mua và một câu trả lời đắt sau khi lắp đặt. Danh mục kiểm tra tồn tại để thu thập những câu trả lời rẻ.
Ghi lại thiết kế thu được
Viết thiết kế cuối cùng vào một tài liệu nêu tên mọi thiết bị, mọi liên kết, mọi dải địa chỉ, mọi nguồn danh tính và mọi người phụ trách. Đính kèm các bản vẽ, quy tắc tường lửa, kế hoạch chứng chỉ và kiểm thử nghiệm thu. Tài liệu đó trở thành tài liệu tham chiếu nghiệm thu chạy thử và cơ sở cho cơ sở tiếp theo, và đó là thứ đầu tiên một đơn vị tích hợp hỏi đến khi có điều gì đó hoạt động bất thường vào hai năm sau.
Khắc phục sự cố kết nối và tích hợp tủ khóa thông minh
Khắc phục sự cố kết nối và tích hợp tủ khóa thông minh hiệu quả nhất khi được thực hiện theo một trình tự cố định thay vì dò tìm. Bắt đầu từ lớp vật lý, xác nhận rằng khóa có nguồn và bus hoặc liên kết vô tuyến vẫn hoạt động, sau đó mở rộng ra ngoài đến bộ tập trung, cổng kết nối, đường mạng, nền tảng và cuối cùng là chính sách ủy quyền. Hầu hết các lỗi được báo cáo nằm ở hai bước đầu, và phần lớn thời gian bị lãng phí nằm ở hai bước cuối vì không ai kiểm tra lớp hiển nhiên trước. Hai thông tin giúp trình tự này khả thi: chế độ xem tình trạng theo từng thiết bị hiển thị lần thăm dò thành công gần nhất, mức pin, cường độ tín hiệu và phiên bản phần mềm nhúng, cùng nhật ký sự kiện ghi lại nguồn quyết định để một lần từ chối có thể được quy cho chính sách cục bộ, lỗi liên kết dịch vụ thư mục hoặc nền tảng không thể truy cập. Không có hai thứ đó, việc chẩn đoán trở thành phỏng đoán thực hiện trên thang với một tay cầm điện thoại.
Đặt ngưỡng leo thang trước để việc chẩn đoán không phụ thuộc vào người trực. Một tủ khóa đơn lẻ lỗi một lần là một phiếu sự cố; cùng tủ khóa đó lỗi ba lần trong một tuần là ứng viên thay thế; một cụm tủ khóa ngoại tuyến hơn mười lăm phút là leo thang đến nhóm mạng; một cơ sở ngừng báo cáo trong một giờ là một sự cố. Thống nhất các ngưỡng đó biến một luồng khiếu nại thành hàng đợi có ưu tiên, và mang lại cho nhóm vận hành một thước đo có thể bảo vệ về thời gian trung bình để khắc phục.
| Triệu chứng | Lớp có khả năng nhất | Kiểm tra trước |
|---|---|---|
| Một tủ khóa không bao giờ phản hồi | Liên kết cục bộ hoặc khóa | Nguồn, kết cuối, xung đột địa chỉ thiết bị |
| Toàn bộ một cụm tủ khóa ngoại tuyến | Bộ tập trung hoặc cổng kết nối | Nguồn cổng kết nối, uplink, khoảng thời gian thăm dò |
| Khóa mở chậm nhưng đúng | Mô hình thăm dò hoặc độ trễ mạng | Thời gian chờ thăm dò, thời gian khứ hồi nền tảng, DNS |
| Thông tin xác thực bị từ chối không liên tục | Đồng bộ danh tính hoặc hết hạn bộ nhớ đệm | Lần đồng bộ thành công gần nhất, tuổi bộ nhớ đệm, độ lệch đồng hồ |
| Sự kiện đến theo đợt | Gián đoạn thượng nguồn hoặc bộ đệm cổng kết nối | Nhật ký cổng kết nối, lịch sử kết nối lại, độ sâu bộ đệm |
| Người dùng thấy phân công tủ khóa sai | Ánh xạ danh tính | Định danh bất biến so với tên hiển thị |
Chẩn đoán dựa trên bằng chứng thay vì giai thoại
Người dùng báo cáo triệu chứng, không phải nguyên nhân. Một khiếu nại rằng tủ khóa không mở có thể có nghĩa là thông tin xác thực đã bị thu hồi, phân công đã hết hạn, pin đã cạn, hoặc người dùng đang đứng ở sai cụm tủ khóa. Chế độ xem tình trạng và nhật ký sự kiện chuyển khiếu nại thành một lỗi cụ thể, và cách khắc phục sẽ theo sau.
Giữ lịch sử lỗi ngắn cho mỗi thiết bị. Một khóa đã lỗi ba lần trong một tháng là ứng viên thay thế ngay cả khi từng lỗi riêng lẻ đã được khắc phục từ xa. Các lỗi lặp lại thường chỉ ra nguyên nhân cơ học hoặc môi trường mà phần mềm nhúng không thể khắc phục.
Chọn nhà cung cấp kết nối và tích hợp cho tủ khóa thông minh
Chọn nhà cung cấp cho kết nối và tích hợp tủ khóa thông minh có nghĩa là đánh giá một nhà sản xuất như một đối tác kỹ thuật chứ không phải như một danh mục sản phẩm. Khóa là phần hữu hình, nhưng tài liệu giao thức, cơ chế cập nhật phần mềm nhúng, phạm vi API và sự sẵn sàng trả lời các câu hỏi tích hợp quyết định việc triển khai có thành công hay không. Một nhà cung cấp không thể mô tả giao thức cục bộ của mình bằng văn bản sẽ làm chậm mọi đơn vị tích hợp chạm vào hiện trường, và một nhà cung cấp coi các bản sửa lỗi bảo mật là tùy chọn sẽ biến một sản phẩm được hỗ trợ thành không được hỗ trợ trong tòa nhà. Các nhà máy sản xuất khóa và các nhà máy xây dựng hệ thống kết nối thường là những tổ chức khác nhau, vì vậy câu hỏi hữu ích không phải là liệu nhà cung cấp có sản phẩm Bluetooth hay RS-485 hay không, mà là liệu cùng một đội ngũ kỹ thuật có thể hỗ trợ khách hàng qua một chương trình thử nghiệm, một câu hỏi về giao thức và một khiếm khuyết phần mềm nhúng hay không. Mô hình hỗ trợ đó, hơn cả bảng dữ liệu, dự báo trải nghiệm năm thứ ba sẽ ra sao.
Yêu cầu tham chiếu từ những khách hàng đã tích hợp sản phẩm thay vì những khách hàng đã mua sản phẩm. Một tham chiếu có thể mô tả tài liệu giao thức, thời gian phản hồi đối với một khiếm khuyết phần mềm nhúng và hành vi trong quá trình nghiệm thu chạy thử sẽ cho bạn biết nhiều hơn một bức tường logo. Nếu nhà cung cấp không thể nêu tên một đơn vị tích hợp đã hoàn thành một triển khai tương đương, hãy coi sản phẩm là chưa được chứng minh cho dự án của bạn bất kể tài liệu quảng cáo của nó. Cũng hãy hỏi liệu đội ngũ kỹ thuật đã thiết kế khóa có thể liên lạc được trong chương trình thử nghiệm hay không, vì một kênh bán hàng phải chuyển tiếp mọi câu hỏi kỹ thuật sẽ làm chậm công việc đúng vào thời điểm tốc độ quan trọng.
Tài liệu và tính minh bạch của giao thức
Yêu cầu đặc tả giao diện trước khi đặt mẫu. Đặc tả này phải định nghĩa các đặc tính điện, cách đóng khung thông điệp, xử lý lỗi và sơ đồ địa chỉ thiết bị. Hỏi xem tài liệu là công khai hay được phát hành theo một thỏa thuận, và liệu tài liệu có được cập nhật cùng các bản phát hành phần mềm nhúng hay không.
Đối với sản phẩm kết nối mạng, hãy yêu cầu mô hình telemetry: những sự kiện nào được phát ra, ở định dạng nào và cách xử lý dữ liệu trùng lặp. Một nhà cung cấp coi việc gửi sự kiện là chi tiết triển khai sẽ tạo ra một tích hợp nền tảng hoạt động khác nhau ở mỗi cơ sở.
Lộ trình phần mềm nhúng và chính sách hết vòng đời
Phần cứng kết nối có vòng đời hỗ trợ được quyết định tại thời điểm mua. Hãy hỏi phần mềm nhúng sẽ được duy trì trong bao lâu, các bản sửa lỗi bảo mật được phân phối như thế nào và thông báo nào được đưa ra trước khi một mẫu sản phẩm hết vòng đời. Các cơ sở lắp đặt năm trăm khóa mong đợi một thập kỷ phục vụ, và một sản phẩm bị ngừng sau ba năm sẽ trở thành bề mặt tấn công không được hỗ trợ trong tòa nhà.
Cũng hãy hỏi về tùy chỉnh. Nhiều dự án cần một định dạng thẻ cụ thể, một yêu cầu về thương hiệu hoặc một hành vi phần mềm nhúng khác với bản dựng tiêu chuẩn. Một nhà cung cấp có đội ngũ kỹ thuật và sản xuất riêng có thể đáp ứng điều đó trực tiếp; một nhà cung cấp không có năng lực kỹ thuật thường sẽ từ chối yêu cầu hoặc trì hoãn nó quá cửa sổ dự án.
Chương trình thử nghiệm và tiêu chí nghiệm thu
Chạy một chương trình thử nghiệm với thông tin xác thực thật, mạng thật và người dùng thật. Xác định tiêu chí nghiệm thu trước: bao nhiêu khóa, trong bao lâu, những kịch bản gián đoạn nào và điều gì được tính là thành công. Một chương trình thử nghiệm chỉ chứng minh rằng khóa mở được không phải là thử nghiệm; đó là một buổi trình diễn.
Tín hiệu mạnh nhất về một nhà cung cấp có năng lực là điều xảy ra khi chương trình thử nghiệm phát hiện một khiếm khuyết. Một nhà sản xuất tái hiện được khiếm khuyết đó, sửa nó và ghi lại bản sửa là một đối tác. Một nhà sản xuất đổ lỗi cho mạng và vẫn giao hàng sẽ làm như vậy một lần nữa ở quy mô lớn.
Câu hỏi thường gặp về kết nối và tích hợp tủ khóa thông minh
Đây là những câu hỏi thường xuất hiện nhất khi một nhóm tủ khóa chuyển từ phần cứng độc lập sang một hệ thống được quản lý. Mỗi câu trả lời được viết để có thể dùng độc lập, vì những người đặt câu hỏi hiếm khi ở trong cùng một cuộc họp: người quản lý cơ sở muốn biết điều gì thay đổi về mặt vận hành, kiến trúc sư IT muốn biết thuộc tính thư mục nào là có thẩm quyền, và nhà tích hợp muốn biết tài liệu giao thức sẽ chứa gì. Các câu trả lời dưới đây bao gồm định nghĩa về kết nối và tích hợp tủ khóa thông minh, hỗ trợ dịch vụ thư mục và đăng nhập một lần (SSO), yêu cầu cổng kết nối, Wiegand so với OSDP, hành vi khi mạng gặp sự cố, dung lượng bộ tập trung, bảo mật thông tin xác thực Bluetooth và nội dung của một đặc tả tích hợp đủ năng lực. Khi một câu hỏi phụ thuộc vào địa điểm, câu trả lời nêu rõ điều đó và gọi tên quyết định cần đưa ra thay vì giả định rằng có một mặc định phổ quát.
Kết nối và tích hợp tủ khóa thông minh có nghĩa là gì trong thực tế?
Điều đó có nghĩa là mỗi tủ khóa là một thiết bị được quản lý. Quản trị viên có thể thấy tủ khóa nào được gán cho ai, thu hồi quyền truy cập mà không cần đến tận nơi, đọc nhật ký kiểm toán của mỗi lần mở và áp dụng cùng một chính sách trên các tòa nhà. Phần kết nối là liên kết giữa khóa và nền tảng; phần tích hợp là tập hợp các hệ thống nhận dạng và quản lý quyết định ai được phép mở cái gì.
Khóa tủ có thể tích hợp với Active Directory và đăng nhập một lần (SSO) không?
Có, với hai cơ chế khác nhau. Tích hợp dịch vụ thư mục sử dụng LDAP hoặc LDAPS để đọc người dùng và nhóm, thường với tài khoản dịch vụ chỉ đọc, và có thể được bổ sung bằng SCIM để cấp quyền tự động. Đăng nhập một lần (SSO) sử dụng SAML 2.0 hoặc OpenID Connect để xác thực mọi người vào bảng điều khiển quản lý và các trang tự phục vụ. SSO xác thực con người, không xác thực khóa, vì vậy bản thân khóa vẫn cần thông tin xác thực hoặc một chính sách được lưu trong bộ nhớ đệm.
Việc triển khai tủ khóa có luôn cần cổng kết nối không?
Chỉ khi các khóa phải báo cáo về một nền tảng trung tâm. Một cụm tủ khóa độc lập được quản lý bằng thẻ chủ hoặc ứng dụng Bluetooth không cần cổng kết nối nào cả. Các cụm tủ khóa được nối mạng cần một điểm tập hợp, có thể là bộ tập trung có dây, cổng kết nối Bluetooth hoặc bộ điều khiển cấp nguồn từ lưới điện. Cổng kết nối cũng chuyển đổi giữa các giao thức bus trường và mạng IP, đồng thời thường đệm các sự kiện trong thời gian mất kết nối.
Sự khác biệt giữa Wiegand và OSDP là gì?
Wiegand là một giao diện một chiều cũ hơn, gửi dữ liệu thẻ không mã hóa qua hai đường dữ liệu. OSDP sử dụng cùng lớp vật lý RS-485 nhưng cung cấp một bộ lệnh được định nghĩa, hai chiều với mã hóa AES-128 tùy chọn, báo cáo tình trạng thiết bị và thông tin phần mềm nhúng. OSDP là lựa chọn tốt hơn khi bộ điều khiển hỗ trợ nó; Wiegand vẫn phổ biến vì các bộ điều khiển đã lắp đặt chỉ nói được giao thức này.
Điều gì xảy ra khi mạng gặp sự cố?
Điều đó phụ thuộc vào kiến trúc. Các khóa trực tuyến hoàn toàn ngừng chấp nhận quyết định mới. Các khóa lai tiếp tục hoạt động với danh sách thông tin xác thực được lưu trong bộ nhớ đệm cho đến khi bộ nhớ đệm hết hạn hoặc liên kết được khôi phục. Các khóa độc lập không bị ảnh hưởng vì các quyết định của chúng là cục bộ. Quyết định thiết kế quan trọng là thời gian ủy quyền được lưu trong bộ nhớ đệm có thể còn hiệu lực trong bao lâu khi mất kết nối.
Một bộ tập trung có thể hỗ trợ bao nhiêu khóa?
Điều đó thay đổi tùy theo chiến lược thăm dò và yêu cầu về thời gian phản hồi. Một cụm 32 khóa được thăm dò ở khoảng thời gian thoải mái có thể chạy trên một bộ tập trung, trong khi 64 khóa phải phản hồi trong vòng nửa giây có thể cần hai bộ. Hãy yêu cầu thời gian gửi sự kiện dưới tải đầy đủ và xác nhận điều đó trong quá trình thử nghiệm thí điểm thay vì dựa vào số cổng trong bảng dữ liệu.
Thông tin xác thực Bluetooth cho tủ khóa có an toàn không?
Chúng có thể an toàn. Bảo mật phụ thuộc vào mô hình ghép nối và xác thực chứ không phải bản thân sóng vô tuyến. Các triển khai hiện đại sử dụng kết nối được mã hóa, khóa riêng cho từng thiết bị và thông tin xác thực có giới hạn thời gian, đồng thời chúng ràng buộc thông tin xác thực với một thiết bị cụ thể. Các hệ thống phát đi một định danh tĩnh và chấp nhận nó mà không xác minh không mang lại biện pháp bảo vệ có ý nghĩa.
Một đặc tả tích hợp nên bao gồm những gì?
Đặc tả đó nên nêu rõ công nghệ thông tin xác thực và định dạng thẻ, bus trường và cấu trúc liên kết, nguồn nhận dạng và thuộc tính có thẩm quyền, các phiên bản API và lược đồ sự kiện, địa chỉ mạng và quy tắc tường lửa, cấu trúc liên kết nguồn điện, đường cơ sở phần mềm nhúng và kiểm thử nghiệm thu. Bất kỳ điều gì không được chỉ định sẽ trở thành quyết định do người có mặt tại hiện trường đưa ra.
Chưa chắc loại khóa nào phù hợp với tủ của bạn?
Trao đổi với kỹ sư của chúng tôi về phương thức mở khóa, tuổi thọ pin và khả năng cải tạo — không ràng buộc.
Tài liệu liên quan về khóa tủ
So sánh các loại khóa, xem hướng dẫn lắp đặt và tải catalogue sản phẩm
Sản phẩm liên quan
3
Khóa tủ Bluetooth — App + PIN + Thẻ, Quản lý từ xa
Khóa tủ Bluetooth BLE quản lý qua app, không cần server: App + PIN + thẻ MIFARE, cấp/thu hồi quyền truy cập từ xa, lắp đặt pin nhanh cho tủ bưu phẩm, văn phòng.
Trang này đã chỉ định đây là tài liệu tham khảo tiếp theo được khuyến nghị.
Khóa tủ RFID MIFARE — Xác thực thẻ ngoại tuyến
Khóa tủ RFID MIFARE hoạt động ngoại tuyến cho tủ locker phòng gym, spa và văn phòng. Chạm thẻ 13.56 MHz mở khóa, không cần WiFi, lắp lại trong 5 phút.
Trang này đã chỉ định đây là tài liệu tham khảo tiếp theo được khuyến nghị.
Khóa Tủ Locker Lấy Hàng — Thẻ EM / MIFARE cho Trạm Nhận Hàng
Khóa tủ locker lấy hàng dùng thẻ từ, hoạt động offline. Thẻ EM hoặc MIFARE, pin 5 phút lắp nhanh, mỗi tủ không cần WiFi. Chứng nhận CE/FCC/RoHS.
Trang này đã chỉ định đây là tài liệu tham khảo tiếp theo được khuyến nghị.
Bài viết blog liên quan
3
Khóa Tủ Locker MIFARE: Cẩm Nang Bảo Mật Tủ Locker Thông Minh
Cẩm nang công nghệ khóa tủ locker MIFARE cho gym, trường học, văn phòng và cơ sở công cộng: MIFARE Classic, Plus, DESFire, quản lý đa người dùng, lắp đặt, mạng.
Nó hỗ trợ cùng bối cảnh sản phẩm: Khóa tủ Bluetooth — App + PIN + Thẻ, Quản lý từ xa.
Thay thế khóa tủ đồ: Cẩm nang đầy đủ năm 2026 về thay mới và nâng cấp khóa tủ
Cẩm nang thay khóa tủ đồ: phân loại khóa, thay từng bước, so sánh điện tử và cơ khí, vòng đời sản phẩm, lắp đặt cho gym, trường học, văn phòng.
Nó hỗ trợ cùng bối cảnh sản phẩm: Khóa tủ Bluetooth — App + PIN + Thẻ, Quản lý từ xa.
Khóa Tủ Locker Văn Phòng: Hướng Dẫn Mua Và Bảo Mật Toàn Diện
Hướng dẫn toàn diện chọn khóa tủ locker văn phòng tốt nhất, bao gồm khóa thông minh, khóa mật mã, khóa chìa, khóa RFID và phương pháp bảo mật hiệu quả.
Nó hỗ trợ cùng bối cảnh sản phẩm: Khóa tủ RFID MIFARE — Xác thực thẻ ngoại tuyến.
Xác định dự án khóa tủ cùng kỹ sư của chúng tôi
Gửi số lượng tủ, loại tủ và phương thức mở khóa mong muốn. Chúng tôi sẽ phản hồi phương án mẫu và báo giá trong 24 giờ làm việc.
- Chuyển từ hướng dẫn chung sang trao đổi sản phẩm hoặc ứng dụng cụ thể.
- Sử dụng RFQ khi cần cấu trúc rõ ràng cho báo giá, bản vẽ, MOQ hoặc thời điểm ra mắt.
- Giữ kênh liên hệ trực tiếp hiển thị để trao đổi nhanh và bàn giao.