Khóa tủ IoT: Hướng dẫn toàn diện về giải pháp bảo mật tủ thông minh, kết nối
Tìm hiểu công nghệ khóa tủ IoT hoạt động với WiFi, BLE, Zigbee, MQTT và dashboard đám mây. Bao gồm telemetry, quản lý fleet, OTA, edge vs cloud và bảo mật.
(Không có nội dung để dịch — fragment trống.)
Khóa tủ IoT là gì và nó định nghĩa lại kiểm soát truy cập vật lý như thế nào?
Khóa tủ IoT là thiết bị khóa cơ điện có kết nối mạng, thay thế khóa chìa cơ học hoặc khóa mật mã truyền thống trên tủ, tủ khóa cá nhân, ngăn kéo, vỏ thiết bị và đơn vị lưu trữ, cho phép cấp quyền từ xa, telemetry thời gian thực, ghi nhật ký kiểm toán tự động, và tích hợp với hệ thống quản lý cơ sở hoặc quản lý tồn kho rộng hơn. Không giống các khóa tủ thông thường dựa vào chìa vật lý, mật mã cơ học hoặc bàn phím điện tử độc lập, bất kỳ khóa tủ IoT nào cũng nhúng một module giao tiếp không dây—thường là Wi-Fi (802.11 b/g/n, 2.4 GHz, tiêu thụ 150–350 mA khi truyền dữ liệu chủ động), Bluetooth Low Energy (BLE 5.x, trung bình 5–15 mA, độ trễ kết nối 50 ms), Zigbee (IEEE 802.15.4, 2.4 GHz, 20–40 mA, hỗ trợ định tuyến lưới), Z-Wave (biến thể khu vực 908.42 MHz hoặc 868.42 MHz, 15–30 mA, khả năng xuyên thấu dải sub-GHz), Thread/Matter (dựa trên IPv6, 10–25 mA, kích hoạt qua mã QR), NB-IoT (3GPP Release 13+, đỉnh 200–400 mA, phổ cellular có cấp phép), hoặc LoRaWAN (băng ISM sub-GHz, 10–25 mA, tầm xa 2–15 km tùy mật độ đô thị)—cùng với một vi điều khiển (ARM Cortex-M4 hoặc loại ESP32, 80–240 MHz, flash 512 KB–4 MB), một bộ điều khiển motor hoặc solenoid (thường 3–6 V DC, thời gian tác động 200–500 ms, định mức 100.000–500.000 chu kỳ), và một hoặc nhiều cảm biến (công tắc từ reed từ tính cho trạng thái cửa, nhiệt trở hoặc cảm biến độ ẩm để giám sát môi trường, gia tốc kế để phát hiện phá hoại). Mọi khóa tủ IoT đều phát telemetry qua MQTT (publish-subscribe, QoS 0–2, bảo mật TLS 1.3, payload điển hình 50–200 byte mỗi sự kiện) hoặc HTTPS (RESTful JSON, ghim chứng chỉ, thời gian khứ hồi 200–500 ms mỗi yêu cầu) đến một broker đám mây hoặc tại chỗ, nơi bảng điều khiển hiển thị trạng thái trực tiếp, xu hướng lịch sử, tình trạng pin, phiên bản firmware, và các sự kiện truy cập. Các nền tảng quản lý đội thiết bị sau đó nhóm hàng chục, hàng trăm hoặc hàng nghìn loại khóa tủ IoT này vào các vùng logic, áp dụng chính sách phân quyền chi tiết, lên lịch cập nhật firmware OTA theo từng đợt, và giám sát các sự kiện bất thường như nỗ lực đập phá, cảnh báo pin yếu, hoặc cảnh báo cửa mở kéo dài. Kết quả là một sự chuyển dịch mô hình từ an ninh vật lý thụ động, mù kiểm toán sang quản trị truy cập chủ động, giàu dữ liệu, biến mọi tương tác với khóa tủ IoT thành trí tuệ có thể hành động.
Các giao thức kết nối cốt lõi tạo nên sức mạnh cho khóa tủ IoT hiện đại
Việc lựa chọn giao thức không dây là quyết định kiến trúc quan trọng nhất khi triển khai khóa tủ IoT, vì nó quyết định mức tiêu thụ điện năng, độ trễ, phạm vi, chi phí hạ tầng, khả năng mở rộng và rủi ro phụ thuộc nhà cung cấp. Mỗi giao thức chiếm một vị trí riêng biệt trên phổ kết nối, và việc hiểu rõ các đánh đổi của chúng là điều thiết yếu để phù hợp khóa tủ IoT với môi trường vận hành của nó. Wi-Fi (802.11 b/g/n ở 2.4 GHz) cung cấp băng thông cao nhất và độ trễ thấp nhất trong số các giao thức IoT phổ biến, với thông lượng điển hình 10–50 Mbps và thời gian khứ hồi dưới 50 ms trên mạng cục bộ, khiến giao thức khóa tủ IoT này lý tưởng cho các triển khai tại cơ sở đã có mật độ phủ điểm truy cập Wi-Fi dày đặc—như văn phòng, bệnh viện, trường học và cửa hàng bán lẻ. Tuy nhiên, cái giá về điện năng là rất lớn: một khóa tủ IoT dựa trên ESP32 truyền Wi-Fi ở +20 dBm tiêu thụ 350–400 mA khi truyền chủ động, 70–80 mA ở chế độ ngủ chờ DTIM10, và yêu cầu điều phối chu kỳ hoạt động cẩn thận để đạt tuổi thọ pin chấp nhận được cho khóa tủ IoT. Với pin Li-Po 2.000 mAh, 10–20 lần mở khóa mỗi ngày, và chế độ deep-sleep được tối ưu giữa các lần truyền, một khóa tủ IoT Wi-Fi thường hoạt động 6–12 tháng trước khi cần sạc lại hoặc thay pin nguyên sinh của khóa tủ IoT. BLE 5.x giảm dòng tiêu thụ trung bình xuống 5–15 mA trong các khoảng kết nối 30–50 ms, với các đợt quảng bá đỉnh 15–25 mA và dòng deep-sleep thấp tới 1–3 µA. Một khóa tủ IoT dựa trên BLE đạt tuổi thọ pin 12–24 tháng trên một pin CR123A hoặc hai pin AAA (tổng 3.000–3.500 mAh), nhưng phạm vi bị giới hạn 10–30 m trong nhà, và giao thức khóa tủ IoT này yêu cầu một gateway hoặc tiếp trợ điện thoại thông minh để kết nối đám mây—khiến BLE phù hợp nhất với các triển khai quy mô nhỏ (10–50 đơn vị khóa tủ IoT) ở gần hub hoặc thiết bị di động. Zigbee và Z-Wave chiếm tầng mạng lưới dạng mesh: Zigbee (2.4 GHz, 20–40 mA TX, 250 kbps) và Z-Wave (dưới GHz, 15–30 mA TX, 40–100 kbps) cho khóa tủ IoT đều hỗ trợ các cấu trúc mesh tự phục hồi, trong đó mỗi khóa tủ IoT có thể đóng vai trò bộ định tuyến cho các thiết bị lân cận, mở rộng phạm vi vượt 100 mét và cải thiện độ tin cậy thông qua các đường dẫn dự phòng. Mọi khóa tủ IoT Zigbee cũng hoạt động như một bộ mở rộng phạm vi cho các thiết bị khóa tủ IoT lân cận, và các giao thức này là xương sống của các triển khai tòa nhà thông minh (50–500 đơn vị khóa tủ IoT), nơi mật độ tường, số tầng và tủ kim loại làm suy giảm các băng tần tần số cao. Zigbee 3.0 và Z-Wave 800 series đều hỗ trợ các lớp bảo mật S2, mã hóa AES-128 và thêm thiết bị qua mã QR hoặc PIN cho từng khóa tủ IoT. Giao thức Matter, được xây dựng trên Thread (IPv6 6LoWPAN, 10–25 mA TX, 250 kbps ở 2.4 GHz), bổ sung khả năng tương tác lớp ứng dụng giữa các hệ sinh thái, cho phép một khóa tủ IoT duy nhất được điều khiển đồng thời từ Apple Home, Google Home, Amazon Alexa và SmartThings mà không cần bridge độc quyền—dù phần cứng khóa tủ IoT chứng nhận Matter vẫn còn hạn chế trong năm 2026 cho các trường hợp sử dụng tủ công nghiệp. Với các triển khai khóa tủ IoT diện rộng, NB-IoT và LTE-M cung cấp kết nối IoT di động với độ tin cậy của phổ có cấp phép, phạm vi phủ rộng (1–10 km trong môi trường đô thị, vươn tới hầm ngầm và vỏ bọc che chắn), và dòng deep-sleep 3–5 µA với chu kỳ DRX kéo dài tới 2,9 giây. Một khóa tủ IoT NB-IoT truyền ở đỉnh 200–400 mA nhưng chỉ trong 100–300 ms mỗi lần uplink, với ngân sách telemetry hàng ngày thấp tới 1–2 KB mỗi tháng, cho phép tuổi thọ pin 2–5 năm trên bốn pin AA (8.000–10.000 mAh) khi khóa tủ IoT này được triển khai ở vị trí ít giao thông như tủ tiện ích, vỏ bọc viễn thông hoặc kho lưu trữ ngoài trời. LoRaWAN bổ sung cho NB-IoT với giao tiếp dưới GHz siêu xa (2–15 km tầm nhìn thẳng, 1–5 km đô thị dày đặc) ở hiệu suất điện năng cực cao: 10–25 mA TX ở +14 đến +20 dBm, 1–2 µA deep-sleep, và tốc độ dữ liệu 0,3–50 kbps tùy thuộc hệ số trải phổ. Một khóa tủ IoT LoRaWAN là lựa chọn lý tưởng cho các tình huống nông nghiệp, logistics hoặc hạ tầng, nơi các đơn vị khóa tủ IoT cách nhau hàng trăm mét và không có phủ sóng di động, dù chu kỳ uplink thấp (0,1%–1% mỗi sub-band theo quy định EU, 1%–10% tại Mỹ) giới hạn tần suất telemetry của khóa tủ IoT xuống vài tin nhắn mỗi giờ.
| Giao thức | Băng Tần | Dòng TX | Tốc độ Dữ liệu | Phạm vi (Trong nhà) | Tuổi thọ Pin (2.000 mAh) | Yêu cầu Gateway | Mesh |
|---|---|---|---|---|---|---|---|
| Wi-Fi (b/g/n) | 2,4 GHz | 150–400 mA | 10–50 Mbps | 20–50 m | 6–12 tháng | Không | Không |
| BLE 5.x | 2,4 GHz | 5–25 mA | 1–2 Mbps | 10–30 m | 12–24 tháng | Có (hoặc điện thoại) | Hạn chế |
| Zigbee 3.0 | 2,4 GHz | 20–40 mA | 250 kbps | 30–100 m | 12–30 tháng | Có (coordinator) | Có |
| Z-Wave 800 | Dưới GHz (theo vùng) | 15–30 mA | 40–100 kbps | 30–60 m | 12–36 tháng | Có (controller) | Có |
| Thread/Matter | 2,4 GHz | 10–25 mA | 250 kbps | 30–50 m | 18–36 tháng | Có (border router) | Có |
| NB-IoT | LTE có cấp phép | 200–400 mA | 20–250 kbps | 1–10 km (WAN) | 2–5 năm | Không (di động) | Không |
| LoRaWAN | ISM dưới GHz | 10–25 mA | 0,3–50 kbps | 1–15 km (WAN) | 3–8 năm | Không (gateway-to-cloud) | Sao |
Kiến trúc Truyền dữ liệu từ xa (Telemetry): Cách một IoT Cabinet Lock Truyền Dữ liệu từ Cảm biến đến Dashboard
Đường truyền telemetry của một IoT cabinet lock bắt đầu tại tầng cảm biến, đi qua bước tiền xử lý cục bộ trên vi điều khiển của IoT cabinet lock, truyền qua không trung bằng MQTT hoặc HTTPS đến một broker hoặc API gateway, được ghi vào cơ sở dữ liệu chuỗi thời gian (time-series database), và cuối cùng được hiển thị trên dashboard thời gian thực—thường trong vòng dưới 200 mili giây cho các sự kiện cục bộ và dưới 2 giây cho các sự kiện qua trung gian đám mây đối với IoT cabinet lock. Việc hiểu rõ đường truyền này là điều tối quan trọng đối với các kỹ sư phải xác định ngân sách độ trễ, phân bổ băng thông, chi phí điện toán đám mây và hành vi chuyển đổi dự phòng (failover) cho các triển khai IoT cabinet lock của họ. Ở tầng cảm biến, một IoT cabinet lock điển hình tích hợp bốn phương thức cảm biến chính: một công tắc từ cò (reed switch) (thường mở hoặc thường đóng, thời gian khử nhiễu 10–20 ms, khe cảm biến 1 mm–5 mm) phát hiện vị trí cửa; một cảm biến then chốt hiệu ứng Hall hoặc điện dung xác nhận trạng thái then khóa (đẩy ra hay thu vào, thời gian cảm biến 5–15 ms); một nhiệt trở hoặc cảm biến nhiệt độ số (DHT22, SHT30, hoặc BME280, độ chính xác ±0.3°C, tần số lấy mẫu 0.5–2 Hz) giám sát khí hậu bên trong tủ; và một gia tốc kế MEMS (LIS3DH, ADXL345, hoặc BMI270, độ phân giải 10-bit đến 14-bit, tần số lấy mẫu 50–400 Hz) cung cấp khả năng phát hiện phá hoại thông qua phân tích rung động và độ nghiêng. Vi điều khiển của IoT cabinet lock đọc các cảm biến này theo các khoảng thời gian có thể cấu hình—thường là mỗi giây một lần cho trạng thái cửa, mỗi 5 phút một lần cho nhiệt độ và độ ẩm, và liên tục đệm ở 100 Hz cho các sự kiện phá hoại với một ring buffer chứa 2–5 giây dữ liệu trước khi kích hoạt. Các giá trị cảm biến thô sau đó được chuẩn hóa, đóng dấu thời gian bằng RTC của IoT cabinet lock (hiệu chỉnh trôi qua NTP hoặc GPS mỗi 6–24 giờ, độ trôi điển hình 1–5 ppm), và được đóng khung thành một gói telemetry. Phần tải (payload) của gói tin được tuần tự hóa dưới dạng định dạng nhị phân gọn nhẹ (Protocol Buffers, CBOR, hoặc MessagePack) hoặc JSON, tùy thuộc vào giới hạn băng thông và độ phức tạp phân tích phía đám mây. Một gói telemetry MQTT điển hình cho một IoT cabinet lock có kích thước 80–200 byte ở dạng nhị phân hoặc 200–500 byte ở dạng JSON, chứa ID thiết bị, dấu thời gian, trạng thái cửa, trạng thái khóa, điện áp pin (phần trăm và millivolt), nhiệt độ theo độ Celsius, phần trăm độ ẩm, phiên bản firmware, RSSI, và một bitmap mã lỗi. IoT cabinet lock xuất bản gói tin này lên một chủ đề MQTT được cấu trúc phân cấp (ví dụ: v2/sites/{site_id}/zones/{zone_id}/locks/{lock_id}/telemetry) sử dụng QoS 1 (giao hàng ít nhất một lần) với thông điệp retained đặt là false, đảm bảo giao hàng chịu được trùng lặp mà không để lại trạng thái cũ trên broker. Việc duy trì phiên với cờ clean session đặt là false cho phép broker xếp hàng các thông điệp cho một IoT cabinet lock tạm thời ngắt kết nối trong các chu kỳ deep-sleep—một tính năng quan trọng đối với các thiết bị IoT cabinet lock dùng pin, vốn luân phiên giữa 2–10 giây radio hoạt động và 30–300 giây ngủ. Ở phía broker, một broker MQTT 5.0 như EMQX (1 triệu kết nối đồng thời trên mỗi node cụm, độ trễ P99 <5 ms) hoặc Mosquitto (nhẹ hơn, 100.000 kết nối đồng thời) xác thực từng IoT cabinet lock qua chứng chỉ máy khách X.509 hoặc khóa chia sẻ trước, áp dụng danh sách kiểm soát truy cập cấp chủ đề, và chuyển tiếp telemetry đến một rule engine hoặc bộ xử lý luồng (stream processor). Rule engine có thể làm giàu (enrich) payload với siêu dữ liệu thiết bị từ một cơ sở dữ liệu đăng ký, tính toán các chỉ số suy diễn (thời gian chạy pin còn lại dựa trên hồi quy tuyến tính của mức giảm điện áp trong 7–14 ngày), và kích hoạt cảnh báo khi vượt ngưỡng (nhiệt độ >60°C, độ ẩm >95%, cửa mở >300 giây). Luồng dữ liệu đã làm giàu được ghi vào một cơ sở dữ liệu chuỗi thời gian—TimescaleDB, InfluxDB, hoặc AWS Timestream—với tốc độ ghi 50–500 điểm trên mỗi IoT cabinet lock mỗi ngày tùy theo nhịp telemetry. Với một đội thiết bị 10.000 IoT cabinet lock ở mức 100 điểm mỗi ngày, thông lượng ghi đạt 1 triệu điểm mỗi ngày, cần khoảng 60–80 GB bộ nhớ nóng mỗi năm cộng với lưu trữ phân tầng sang bộ nhớ đối tượng lạnh (cold object storage) sau 90 ngày. Dashboard, được xây dựng trên một khung trực quan hóa thời gian thực như Grafana, Superset, hoặc một ứng dụng React tùy chỉnh với đăng ký WebSocket, truy vấn cơ sở dữ liệu theo các đoạn khoảng thời gian và hiển thị trạng thái trực tiếp của từng IoT cabinet lock dưới dạng thẻ mã màu (xanh lá cho bình thường, vàng cho cửa hé, đỏ cho bị phá hoại, xám cho ngoại tuyến >24 giờ), sức khỏe tổng thể của đội thiết bị dưới dạng biểu đồ đồng hồ đo, và telemetry từng khóa dưới dạng đồ thị chuỗi thời gian tương tác. Các kỹ sư cấu hình đường truyền telemetry cho một IoT cabinet lock cũng phải lên kế hoạch cho việc đệm ngoại tuyến: khóa duy trì một bộ đệm flash hoặc FRAM không bay hơi chứa 1.000–10.000 sự kiện (có thể cấu hình, điển hình 5.000 sự kiện), và khi kết nối lại sau một lần gián đoạn, IoT cabinet lock phát lại các telemetry bị bỏ lỡ với tốc độ kiểm soát 1–10 thông điệp mỗi giây để tránh làm quá tải broker hoặc cơ sở dữ liệu phía sau.
MQTT so với HTTPS: Lựa chọn giao thức truyền tải phù hợp cho khóa tủ IoT
Việc lựa chọn giao thức truyền tải giữa MQTT và HTTPS là một quyết định nền tảng ảnh hưởng đến độ trễ, tuổi thọ pin, thứ tự tin nhắn, chi phí đám mây và khả năng mở rộng cho mọi khóa tủ IoT trong một hệ thống triển khai. Cả hai giao thức đều chạy trên TLS 1.3 (bắt buộc bởi tất cả các nền tảng IoT đám mây lớn từ năm 2024) và hỗ trợ xác thực lẫn nhau bằng chứng chỉ X.509, nhưng mô hình kiến trúc của chúng khác nhau theo những cách tương ứng trực tiếp với yêu cầu vận hành của khóa tủ IoT. MQTT là giao thức publish-subscribe được thiết kế cho các mạng bất đối xứng, hướng sự kiện, mất gói tin cao, độ trễ thay đổi — đặc trưng của môi trường IoT. Khi một khóa tủ IoT publish một sự kiện mở cửa qua MQTT, khóa tủ IoT đó mở một kết nối TCP duy nhất đến broker (bắt tay SYN-ACK: 1 lượt đi-về), thực hiện đàm phán TLS (1–2 lượt đi-về tùy thuộc vào việc tiếp tục phiên), và gửi payload 100–200 byte trong một gói PUBLISH duy nhất. Với clean session và kết nối liên tục được duy trì giữa các khoảng thời gian gửi telemetry, khóa tủ IoT tránh được việc lặp lại bắt tay ba bước và đàm phán TLS cho mỗi tin nhắn — điều rất quan trọng để tiết kiệm pin của khóa tủ IoT, vì mỗi bắt tay TLS tiêu tốn 300–500 µAh ở mức công suất Wi-Fi. Một khóa tủ IoT kết nối MQTT sử dụng BLE hoặc Zigbee có thể duy trì một kết nối tiết kiệm điện liên tục với các gói keepalive ở khoảng cách 60–300 giây, chỉ tiêu thụ 0.5–2 mA ở trạng thái kết nối được duy trì. Broker sau đó phân phối tin nhắn đến tất cả các subscriber (backend đám mây, hub cục bộ, và bất kỳ client giám sát nào) chỉ với một lần publish, đạt được hiệu quả một-nhiều trên toàn bộ đội khóa tủ IoT. MQTT QoS 1 đảm bảo phân phối ít nhất một lần, phù hợp cho telemetry của khóa tủ IoT nơi việc trùng lặp tin nhắn là chấp nhận được (đám mây loại bỏ trùng lặp theo device ID và số thứ tự hoặc timestamp), và QoS 0 cung cấp chế độ fire-and-forget cho telemetry ưu tiên thấp như số đo nhiệt độ định kỳ, nơi việc mất tin nhắn từ khóa tủ IoT là chấp nhận được. QoS 2 (đúng một lần) thường được tránh trong các thiết kế khóa tủ IoT dùng pin do chi phí trao đổi bốn gói tin. Ngược lại, HTTPS hoạt động theo mô hình request-response đồng bộ, trong đó khóa tủ IoT khởi tạo một yêu cầu POST hoặc PUT đến một REST API endpoint cho mỗi sự kiện. Khóa tủ IoT phải hoàn tất toàn bộ bắt tay TCP cộng TLS cho mỗi yêu cầu nếu không có tái sử dụng kết nối (HTTP/2 multiplexing giảm thiểu điều này nhưng hiếm khi được triển khai trên các MCU bị giới hạn). Mỗi HTTPS POST mang payload telemetry 200–500 byte tiêu tốn nhiều năng lượng hơn 1.5–3 lần so với một lần publish MQTT tương đương, chủ yếu do chi phí header lớn hơn (400–800 byte cho mỗi yêu cầu HTTP so với 2–4 byte cho mỗi encoding topic MQTT) và việc thiếu ngữ nghĩa kết nối liên tục trong các HTTP/1.1 client trên thiết bị nhúng. Đối với bất kỳ khóa tủ IoT nào, HTTPS nên được dành cho các thao tác không thường xuyên, có giá trị cao, nơi xác nhận đồng bộ là thiết yếu: tải firmware qua HTTPS (kích thước: 100 KB–2 MB, hỗ trợ range requests và ETag caching, 30–120 giây ở tốc độ Wi-Fi), gia hạn chứng chỉ (POST 1–2 KB, mỗi 30–365 ngày một lần), hoặc xác nhận lệnh, nơi khóa tủ IoT phải xác nhận rằng một lệnh mở khóa quản trị đã được nhận và thực thi. Nhiều triển khai khóa tủ IoT trong thực tế áp dụng cách tiếp cận kết hợp: MQTT cho telemetry sự kiện thời gian thực (mở cửa, đóng cửa, unlock, lock, phá hoại, pin yếu) và HTTPS cho việc truyền tệp, provisioning và các thao tác mặt quản trị, kết hợp hiệu suất sự kiện của pub-sub với độ tin cậy request-response và khả năng cache mạnh mẽ của REST.
| Đặc điểm | MQTT (với TLS 1.3) | HTTPS (HTTP/2 với TLS 1.3) |
|---|---|---|
| Mô hình kết nối | Liên tục, có trạng thái | Phi trạng thái (theo yêu cầu) |
| Chi phí mỗi tin nhắn | 2–14 byte (topic) + payload | 400–800 byte (headers) + payload |
| Ảnh hưởng pin (khóa 2,000 mAh) | Thường 6–18 tháng | Thường 3–10 tháng |
| Đảm bảo phân phối tin nhắn | QoS 0, 1, 2 | Phản hồi đồng bộ 200/201 |
| Đẩy sự kiện thời gian thực | Có sẵn (broker push) | Cần polling hoặc WebSocket |
| Hiệu quả băng thông (10 tin/ngày) | ~5–20 KB/tháng | ~50–200 KB/tháng |
| Thân thiện với tường lửa | Cần mở 1883/8883 | Phổ biến khắp nơi (80/443) |
| Hàng đợi phiên | Có (clean session=false) | Không |
| Độ trễ thiết bị đến đám mây | 50–500 ms (kết nối liên tục) | 200–2000 ms (khởi động nguội) |
| Độ phù hợp cho khóa tủ IoT | Giao thức telemetry chính | Firmware, provisioning, quản trị |
Cập nhật firmware qua OTA: Giữ cho khóa tủ IoT luôn an toàn và giàu tính năng
Cập nhật firmware qua kênh không dây (over-the-air) là một khả năng không thể thiếu đối với bất kỳ khóa tủ IoT nào được triển khai quy mô lớn, cho phép vá lỗ hổng bảo mật từ xa, bổ sung hỗ trợ giao thức mới, điều chỉnh hiệu chuẩn cảm biến, tinh chỉnh thuật toán quản lý nguồn, và cải thiện giao diện người dùng mà không cần tiếp cận vật lý hàng nghìn thiết bị khóa tủ IoT phân tán. Một khóa tủ IoT thiếu khả năng OTA sẽ trở thành gánh nặng bảo mật tĩnh trong vòng vài tháng sau khi triển khai, vì firmware của khóa tủ IoT bị đóng băng tại thời điểm cài đặt trong khi bối cảnh mối đe dọa, các phiên bản API đám mây và tiêu chuẩn bảo mật liên tục thay đổi. Kiến trúc OTA cho khóa tủ IoT bắt đầu từ bootloader của khóa tủ IoT, vốn phải hỗ trợ cơ chế A/B dual-bank hoặc một cơ chế cập nhật đáng tin cậy với khả năng phục hồi dự phòng. Trong cách tiếp cận dual-bank, bộ nhớ flash của vi điều khiển khóa tủ IoT (2–4 MB trên lớp ESP32, 512 KB–2 MB trên Cortex-M4 với flash SPI ngoài) được phân chia thành hai bank: bank A chứa firmware đang hoạt động hiện tại, và bank B đóng vai trò là vùng staging cho bản cập nhật tiếp theo của khóa tủ IoT này. Khóa tủ IoT tải xuống ảnh firmware mới (thường 200 KB–1,5 MB nén, nén bằng LZMA, zlib hoặc Heatshrink đạt tỷ lệ giảm 40–60%) qua HTTPS từ kho firmware phục vụ bằng CDN, ghi các byte thô vào bank B trong khi vẫn tiếp tục hoạt động bình thường từ bank A. Quá trình tải có thể được chia thành các khối 1–16 KB với xác minh SHA-256 cho từng khối, cho phép khóa tủ IoT tiếp tục từ khối đã xác minh cuối cùng nếu kết nối bị ngắt giữa chừng—một tính năng quan trọng đối với các liên kết NB-IoT và LoRaWAN của khóa tủ IoT, nơi thông lượng liên tục chỉ giới hạn ở 0,3–50 kbps và một ảnh firmware 500 KB có thể mất 2–40 phút để truyền tới khóa tủ IoT. Sau khi ảnh hoàn chỉnh được ghi và giá trị băm SHA-256 của nó được xác minh so với manifest được ký bằng khóa riêng ECDSA P-256 của nhà sản xuất, khóa tủ IoT đặt cờ bộ đếm khởi động, đảo con trỏ bank đang hoạt động và kích hoạt khởi động lại với hỗ trợ của watchdog. Khi khởi động, bootloader mới xác thực chữ ký ảnh bằng khóa công khai nhúng và kiểm tra một quy trình tự kiểm tra (chu kỳ cơ cấu chấp hành, kiểm tra dải đọc cảm biến, loopback RSSI radio). Nếu tự kiểm tra thất bại hoặc bộ đếm khởi động vượt ngưỡng (thường là 3 lần khởi động thất bại liên tiếp), bootloader quay về bank A và báo cáo sự kiện rollback qua telemetry. Toàn bộ trình tự OTA, từ thông báo manifest đến khởi động đã xác minh, nên hoàn tất trong 10–60 giây trên khóa tủ IoT Wi-Fi, 1–10 phút trên khóa tủ IoT BLE có relay qua gateway, 10–60 phút trên khóa tủ IoT NB-IoT, và 1–24 giờ trên khóa tủ IoT LoRaWAN tùy thuộc vào kích thước payload và các giới hạn duty-cycle theo khu vực. Điều phối OTA ở cấp đội thiết bị (fleet) làm phát sinh độ phức tạp bổ sung: một nền tảng quản lý 10.000 thiết bị khóa tủ IoT phải lập lịch cập nhật theo các đợt xen kẽ (đợt 1: 1% số thiết bị, cửa sổ quan sát 24 giờ; đợt 2: 10%; đợt 3: 30%; đợt 4: 59% còn lại), theo dõi tỷ lệ rollback và lỗi theo từng đợt, áp dụng geo-fencing để cập nhật từng khóa tủ IoT vào giờ ngoài hành chính địa phương (cấu hình được dưới dạng biểu thức cron theo múi giờ), và hủy nhanh một đợt nếu tỷ lệ lỗi vượt 5% kết hợp với tỷ lệ thành công dưới 90%. Manifest cập nhật phải bao gồm số phiên bản đơn điệu tăng dần (semver: v2.3.1+build20260804), phiên bản bootloader tương thích tối thiểu, ngày phát hành, hash giấy phép bắt buộc phục vụ theo dõi tuân thủ, và ma trận phụ thuộc cho các bản cập nhật nhiều ảnh, trong đó khóa tủ IoT chứa các ảnh ứng dụng, ngăn xếp radio và bootloader riêng biệt cần được cập nhật theo một trình tự cụ thể. Một pipeline OTA được triển khai tốt biến khóa tủ IoT từ một thiết bị chức năng cố định thành một nền tảng tiến hóa liên tục, có thể nhận các khả năng mới—chẳng hạn như hỗ trợ giao thức Matter được bổ sung sau khi triển khai, thuật toán dự đoán pin cải tiến, hoặc các thuật toán mã hóa nâng cấp—mà không cần bất kỳ can thiệp vật lý nào.
Hợp nhất cảm biến: Vượt xa giám sát trạng thái cửa đơn giản trong khóa tủ IoT
Trong khi chức năng chính của bất kỳ khóa tủ IoT nào là bảo vệ cửa tủ, khả năng hợp nhất cảm biến được tích hợp trong các thiết bị khóa tủ IoT hiện đại nâng khóa tủ IoT từ một cổng kiểm soát truy cập nhị phân thành một nút trí tuệ môi trường và vận hành đa chiều. Một khóa tủ IoT được trang bị đầy đủ cảm biến tổng hợp các luồng dữ liệu từ cảm biến trạng thái cửa, cảm biến vị trí chốt, đầu dò nhiệt độ, cảm biến độ ẩm, cảm biến gia tốc và các đầu vào GPIO phụ trợ, sau đó hợp nhất các tín hiệu này trên vi điều khiển khóa tủ IoT cục bộ hoặc trên đám mây để suy ra các trạng thái mà không một cảm biến đơn lẻ nào có thể xác định riêng lẻ. Công tắc từ trạng thái cửa cung cấp tín hiệu cơ bản nhất cho bất kỳ khóa tủ IoT nào: mở hoặc đóng, lấy mẫu ở tần số 1–100 Hz tùy thuộc vào chế độ sự kiện. Cảm biến vị trí chốt (thường là một microswitch hoặc cảm biến hiệu ứng hall trên cơ cấu then cài) độc lập báo cáo whether then cài đang được kéo ra hay thu vào trên khóa tủ IoT. Việc hợp nhất hai tín hiệu này trên vi điều khiển khóa tủ IoT tạo ra bốn trạng thái riêng biệt: cửa đóng với chốt được kéo ra (đã bảo vệ), cửa đóng với chốt thu vào (đã mở khóa nhưng cửa đóng), cửa mở với chốt thu vào (mở, bình thường), và cửa mở với chốt được kéo ra (lỗi cơ khí hoặc nỗ lực cưỡng ép xâm nhập trong đó chốt được kéo ra mặc dù cửa đang mở—một chỉ báo giả mạo mạnh cho khóa tủ IoT). Cảm biến gia tốc chạy một thuật toán phát hiện hoạt động nền ở tần số 50–400 Hz, tính toán độ lớn vector (căn bậc hai của tổng bình phương các trục X, Y, Z) trừ đi vector trọng lực để cô lập gia tốc động mà khóa tủ IoT ghi nhận. Khi độ lớn vượt quá một ngưỡng có thể cấu hình (50–500 mg, tùy thuộc vào độ cứng của điểm gắn tủ), khóa tủ IoT ghi nhận một sự kiện rung động. Một chuỗi 3–10 sự kiện rung động trong khoảng 1–5 giây, tương quan với sự chuyển đổi trạng thái cửa từ đóng sang mở trong khi khóa tủ IoT vẫn ở chế độ bảo vệ (chốt được kéo ra), sẽ kích hoạt cảnh báo cưỡng ép xâm nhập. Cảm biến gia tốc cũng cho phép phát hiện độ nghiêng: nếu khóa tủ IoT báo cáo góc nghiêng tĩnh vượt quá 10–20 độ so với hướng lắp đặt đã hiệu chuẩn, thiết bị sẽ đánh dấu khả năng tủ bị di dời hoặc giả mạo với điểm gắn. Dữ liệu nhiệt độ và độ ẩm, được lấy mẫu ở tần số 0.1–2 Hz, phục vụ cả vai trò vận hành lẫn môi trường. Bên trong, giá trị nhiệt độ của khóa tủ IoT bù đắp cho phép đo điện áp pin (pin Li-Po hoặc Li-SOCl2 có độ dốc điện áp −2 đến −6 mV/°C), cho phép đồng hồ đo pin báo cáo dung lượng còn lại chính xác trong phạm vi −20°C đến +60°C. Các chỉ số độ ẩm trên 70–80% bên trong một tủ kim loại kín sẽ kích hoạt cảnh báo thông gió—đặc biệt liên quan đến các tủ ngoài trời chứa thiết bị viễn thông hoặc mạng nhạy cảm, nơi ngưng tụ hơi nước có thể làm hỏng cả điện tử của khóa tủ IoT lẫn nội dung bên trong tủ. Một khóa tủ IoT nâng cao cũng có thể bao gồm cảm biến hồng ngoại thụ động để phát hiện sự hiện diện trong các môi trường nhạy cảm như kho lạnh dược phẩm hoặc tủ giữ vật chứng, hoặc một điện trở đo dòng trên mạch điều khiển động cơ để phát hiện kẹt cơ khí (mức tăng dòng trên 300–500 mA trong quá trình đóng/mở chốt cho thấy ma sát, cạn chất bôi trơn, hoặc lệch trục). Động cơ hợp nhất cảm biến trên vi điều khiển khóa tủ IoT chạy một máy trạng thái nhẹ với độ trễ hysteresis để khử nhiễu các tín hiệu thoáng qua—ví dụ, sự kiện mở cửa chỉ được công bố sau 500–1000 ms trạng thái mở liên tục, lọc ra các rung cửa ngắn hoặc lỗi cảm biến. Các triển khai khóa tủ IoT tinh vi hơn đẩy các cửa sổ dữ liệu gia tốc được lưu đệm lên đám mây để phân loại dựa trên ML: một mạng nơ-ron tích chập hoặc mô hình rừng ngẫu nhiên được huấn luyện trên 5.000–50.000 mẫu rung động có nhãn có thể phân biệt giữa xâm nhập được ủy quyền (chuyển động mượt mà, đơn lẻ), cạy cưỡng ép (chữ ký tần số cao, đa đỉnh), và rung động môi trường (HVAC, bước chân, máy móc lân cận) với độ chính xác 95–99%, giảm đáng kể tỷ lệ báo động dương tính giả. Chuỗi hợp nhất cảm biến này, được thực thi một phần ở cạnh (edge) khóa tủ IoT và một phần trên đám mây, chuyển đổi khóa tủ IoT từ một rào cản cơ khí có gắn thẻ mạng thành một người gác cổng bảo mật nhận thức, biết phân biệt giữa việc quẹt thẻ từ và chiếc bịch sắt.
Xử lý tại biên so với xử lý trên đám mây trong khóa tủ IoT
Sự căng thẳng kiến trúc giữa xử lý tại biên và xử lý trên đám mây trong một khóa tủ IoT xoay quanh độ trễ, băng thông, mức tiêu thụ điện năng, khả năng tự chủ trong thời gian mất mạng, và chi phí tính toán, và cách phân chia tối ưu thay đổi tùy theo trường hợp sử dụng, quy mô triển khai, và chất lượng mạng của từng khóa tủ IoT. Trong kiến trúc thiên về biên, vi điều khiển nhúng trong khóa tủ IoT thực hiện phần lớn công việc xử lý tín hiệu, đánh giá máy trạng thái, phát hiện bất thường, và thậm chí suy luận ML cục bộ trước khi quyết định sự kiện nào sẽ được truyền lên đám mây từ khóa tủ IoT. Bộ xử lý biên của khóa tủ IoT này—một ESP32-S3 với 512 KB SRAM và 8 MB PSRAM, hoặc một nRF5340 với 1 MB flash và 512 KB RAM—có thể chạy một tác vụ FreeRTOS hoặc Zephyr RTOS nhẹ mỗi 10–50 ms để thăm dò cảm biến, tính toán trạng thái hợp nhất, và so sánh với các ngưỡng cục bộ của khóa tủ IoT. Khi cửa mở, bộ xử lý biên của khóa tủ IoT ngay lập tức đánh giá xem chốt cửa đã được khóa an toàn tại thời điểm mở hay chưa, đối chiếu thời gian hiện tại với lịch truy cập được ủy quyền đã lưu cache cục bộ (đồng bộ hóa mỗi 6–12 giờ), kiểm tra nhật ký kiểm toán cục bộ của khóa tủ IoT cho thẻ hoặc thông tin xác thực RFID đã được xuất trình (nếu có đầu đọc tích hợp), và quyết định trong vòng 20–50 ms việc phân loại đây là truy cập được ủy quyền, truy cập trái phép, hay xâm nhập cưỡng ép trên khóa tủ IoT này. Nếu được phân loại là truy cập được ủy quyền, khóa tủ IoT có thể ghi sự kiện cục bộ vào FRAM (4–64 KB, 10 nghìn tỷ chu kỳ ghi, 0,5–1 µA chế độ chờ) và công bố một gói telemetry ngắn gọn (50–100 byte) lên đám mây như một bản ghi thông tin từ khóa tủ IoT. Nếu được phân loại là giả mạo hoặc xâm nhập cưỡng ép, khóa tủ IoT có thể kích hoạt ngay lập tức báo động âm thanh cục bộ (còi piezo, 85–95 dB ở khoảng cách 30 cm, xung 200–500 ms), cảnh báo hình ảnh (LED RGB, 10–20 mA), và—quan trọng nhất—một phản ứng cơ cấu chấp hành cục bộ như kích hoạt chốt deadbolt thứ cấp hoặc tăng dòng giữ của solenoid để chống lại việc mở cưỡng ép, tất cả trong vòng 100–200 ms và không cần chờ bất kỳ lượt tương tác nào với đám mây từ khóa tủ IoT. Đám mây, trong kiến trúc này, là nơi nhận các sự kiện đã được lọc và phân loại trước thay vì là thẩm quyền ra quyết định, giảm băng thông telemetry từ 60–95% so với việc truyền trực tuyến toàn bộ dữ liệu cảm biến thô, và cho phép khóa tủ IoT hoạt động hoàn toàn tự chủ trong các đợt mất mạng có thể kéo dài từ vài phút đến vài ngày. Đám mây, trong kiến trúc này, là nơi nhận các sự kiện đã được lọc và phân loại trước thay vì là thẩm quyền ra quyết định, giảm băng thông telemetry từ 60–95% so với việc truyền trực tuyến toàn bộ dữ liệu cảm biến thô, và cho phép khóa tủ IoT hoạt động hoàn toàn tự chủ trong các đợt mất mạng có thể kéo dài từ vài phút đến vài ngày. Trong kiến trúc thiên về đám mây, khóa tủ IoT gửi các giá trị đọc cảm biến thô hoặc đã được tiền xử lý nhẹ lên đám mây theo chu kỳ 0,1–10 Hz, và máy chủ đám mây đánh giá trạng thái, đưa ra quyết định truy cập, và trả về các lệnh cho cơ cấu chấp hành. Cách tiếp cận này dồn gánh nặng tính toán phức tạp khỏi thiết bị khóa tủ IoT nhúng bị giới hạn tài nguyên, cho phép sử dụng các mô hình phân loại phong phú hơn (mạng nơ-ron lớn hơn, phương pháp ensemble, quyền truy cập dữ liệu lịch sử liên thiết bị để xây dựng đường cơ sở hành vi) mà không thể chạy trên một Cortex-M4 240 MHz. Tuy nhiên, các thiết kế thiên về đám mây tạo ra sự phụ thuộc vào kết nối mạng: một khóa tủ IoT phụ thuộc đám mây sẽ trở nên vô hiệu hoặc quay về hành vi mặc định fail-secure hoặc fail-unlocked trong thời gian mất mạng, điều này có thể không thể chấp nhận đối với các ứng dụng quan trọng về an ninh hoặc an toàn tính mạng. Độ trễ khứ hồi cho kiểm soát truy cập qua đám mây trong một khóa tủ IoT, bao gồm thu thập cảm biến, xuất bản MQTT, xử lý trên đám mây, tạo quyết định, và truyền lệnh trở lại khóa tủ IoT, dao động từ 200 ms đến 2 giây trên kết nối LTE hoặc băng thông rộng điển hình, và có thể vượt quá 5 giây trên mạng NB-IoT tắc nghẽn với các chu kỳ ngủ DRX kéo dài—chậm hơn nhiều so với độ trễ quyết định tại biên 50–100 ms. Một cách tiếp cận thực dụng thứ ba, kết hợp biên-đám mây với suy giảm chức năng từ từ, ngày càng được các nền tảng khóa tủ IoT doanh nghiệp áp dụng: khóa tủ IoT duy trì một máy trạng thái cục bộ với các ngưỡng động, đưa ra các quyết định truy cập chính ngay tại chỗ, đồng bộ hóa tóm tắt quyết định và các cửa sổ dữ liệu cảm biến thô với đám mây một cách không đồng bộ, và nhận các bản cập nhật chính sách từ đám mây theo các chu kỳ đồng bộ định sẵn (mỗi 1–24 giờ hoặc theo yêu cầu qua các lệnh MQTT). Nếu đám mây phát hiện các mẫu bất thường liên thiết bị—chẳng hạn như cùng một thông tin xác thực được sử dụng tại các thiết bị khóa tủ IoT cách xa nhau về mặt địa lý chỉ trong 30 giây, cho thấy thông tin xác thực bị nhân bản—nó có thể đẩy một bản cập nhật chính sách đến tất cả các thiết bị khóa tủ IoT bị ảnh hưởng trong cùng phiên MQTT. Kiến trúc kết hợp này mang lại thời gian phản ứng dưới 200 ms cần thiết cho an ninh vật lý trong khi vẫn giữ được trí tuệ toàn đội thiết bị và tính linh hoạt chính sách của xử lý đám mây.
| Yếu tố quyết định | Khóa tủ IoT thiên về biên | Khóa tủ IoT thiên về đám mây | Kết hợp (Biên + Đám mây) |
|---|---|---|---|
| Độ trễ quyết định truy cập | 20–100 ms | 200–2000 ms | 20–100 ms (cục bộ) |
| Khả năng tự chủ khi mất mạng | Toàn phần | Không (mở hoặc khóa khi lỗi) | Toàn phần (chính sách đã lưu cache) |
| Băng thông telemetry | 1–10 KB/tháng | 100–500 KB/tháng | 10–50 KB/tháng |
| Độ phức tạp mô hình ML | Nhẹ (lượng tử hóa, <100 KB) | Không giới hạn (cụm GPU) | Trung bình (ensemble biên + đám mây) |
| Chi phí cập nhật firmware | Thấp hơn (chồng radio nhỏ hơn) | Cao hơn (truyền dữ liệu cảm biến) | Trung bình |
| Bề mặt tấn công bảo mật | Nhỏ hơn (ít tiếp xúc mạng hơn) | Lớn hơn (liên kết đám mây liên tục) | Vừa phải |
| Độ phức tạp triển khai | Cao hơn (cấu hình từng thiết bị) | Thấp hơn (thin client) | Vừa phải |
| Phù hợp nhất với | Từ xa, gián đoạn, hoặc an ninh cao | Môi trường kết nối tốt, độ trễ thấp | Triển khai đội thiết bị quy mô doanh nghiệp |
Kiến trúc bảo mật: TLS, Mã hóa và Xoay vòng Khóa trong Ổ khóa tủ IoT
Bảo mật trong ổ khóa tủ IoT không phải là một tính năng đơn lẻ mà là một kiến trúc nhiều lớp trải dài từ gốc tin cậy phần cứng, secure boot, lưu trữ mã hóa, truyền tải mạng, mật mã lớp ứng dụng, quản lý khóa và xoay vòng khóa theo vòng đời, vì việc bị xâm phạm ở bất kỳ lớp nào sẽ khiến toàn bộ mô hình bảo mật của ổ khóa tủ IoT trở nên vô hiệu. Ở lớp phần cứng, một ổ khóa tủ IoT sản xuất hàng loạt tích hợp một secure element (chẳng hạn như Microchip ATECC608A, NXP SE050, hoặc Infineon OPTIGA Trust M) hoặc một Trusted Execution Environment trên SoC để cấp phát, lưu trữ và bảo vệ khóa riêng cùng chứng chỉ khỏi việc bị trích xuất qua các cuộc tấn công side-channel, dò tìm JTAG, hoặc sao chép flash từ ổ khóa tủ IoT. Secure element tạo ra một cặp khóa ECDSA P-256 hoặc P-384 duy nhất ngay trên dây chuyền nhà máy trong quá trình cấp phát ổ khóa tủ IoT, lưu khóa riêng trong phần cứng được zero hóa ngay khi phát hiện can thiệp (một lưới cảm biến chủ động trên vỏ thiết bị sẽ kích hoạt xóa khóa ngay lập tức nếu mạch liên tục bị ngắt), và không bao giờ để lộ khóa riêng cho MCU ứng dụng của ổ khóa tủ IoT qua bus I2C hoặc SPI—MCU gửi dữ liệu đến secure element để ký hoặc mã hóa và nhận kết quả mà không bao giờ chạm vào dữ liệu khóa thô của ổ khóa tủ IoT. Bảo mật truyền tải mạng bắt buộc sử dụng TLS 1.3 (xác thực lẫn nhau, với chứng chỉ khách X.509 được gắn chặt vào secure element) cho tất cả các kết nối MQTT và HTTPS giữa ổ khóa tủ IoT và cloud broker. TLS 1.3 giảm số vòng bắt tay từ hai (TLS 1.2) xuống còn một trong hầu hết các trường hợp, và loại bỏ các bộ mật mã không an toàn như RC4, 3DES, và trao đổi khóa RSA tĩnh, bắt buộc tính bảo mật chuyển tiếp qua ECDHE với P-256 (khuyến nghị X25519 cho các thiết bị ổ khóa tủ IoT có tài nguyên hạn chế) và các mật mã AEAD như AES-128-GCM hoặc ChaCha20-Poly1305. Mỗi ổ khóa tủ IoT được cấp phát tại nhà máy một chứng chỉ thiết bị duy nhất được ký bởi Certificate Authority của nhà sản xuất, và cloud broker được cấu hình để từ chối bất kỳ chứng chỉ khách nào đã hết hạn, bị thu hồi (kiểm tra qua OCSP stapling hoặc CRL cục bộ được tải về hàng ngày), hoặc được cấp bởi một CA không được công nhận cho ổ khóa tủ IoT đó. Ở lớp ứng dụng, các gói dữ liệu telemetry và thông điệp lệnh từ ổ khóa tủ IoT có thể được mã hóa đầu cuối với một khóa AES-256-GCM riêng cho từng thiết bị ngoài mã hóa truyền tải TLS, tạo thành lớp phòng thủ chiều sâu chống lại việc cloud broker bị xâm phạm hoặc cấu hình sai TLS termination ảnh hưởng đến ổ khóa tủ IoT. Lệnh điều khiển truy cập—thông điệp quan trọng chỉ thị cho ổ khóa tủ IoT mở khóa—yêu cầu chữ ký số ở lớp ứng dụng: backend đám mây ký payload lệnh bằng khóa riêng ECDSA P-256 của mình, đính kèm chữ ký vào thông điệp MQTT, và ổ khóa tủ IoT xác minh chữ ký bằng khóa công khai của đám mây được lưu trong secure element trước khi thực thi lệnh mở khóa. Điều này ngăn chặn các cuộc tấn công phát lại (mỗi lệnh bao gồm một số thứ tự đơn điệu và dấu thời gian với dung sai cửa sổ ±30 giây), sửa đổi kiểu man-in-the-middle, và việc nhầm lẫn giữa một xác nhận telemetry đã ghi lại với một lệnh mở khóa. Xoay vòng khóa là khía cạnh thường bị bỏ qua nhất trong bảo mật ổ khóa tủ IoT. Chứng chỉ TLS của ổ khóa tủ IoT hết hạn sau mỗi 365 ngày (có thể cấu hình, 30–730 ngày), và ổ khóa tủ IoT phải tự động yêu cầu chứng chỉ mới từ Certificate Authority đám mây qua giao thức Automatic Certificate Management Environment (ACME) hoặc một giao thức đăng ký độc quyền nhẹ trước khi hết hạn. Quá trình trao đổi gia hạn chứng chỉ bản thân nó được bảo vệ bởi phiên TLS hiện có: ổ khóa tủ IoT gửi một Certificate Signing Request được ký bằng khóa riêng vẫn còn hiệu lực của secure element, nhận chứng chỉ mới, xác thực nó với root CA của nhà sản xuất, và thay thế chứng chỉ hết hạn một cách nguyên tử trong bộ lưu trữ bảo mật. Nếu chứng chỉ hết hạn trước khi gia hạn, ổ khóa tủ IoT chuyển sang chế độ suy giảm trong đó nó vẫn có thể thực hiện các quyết định truy cập cục bộ nhưng không thể thiết lập kết nối TLS tới đám mây, và nó nhấp nháy đèn LED vàng để thông báo cho người vận hành bảo trì vật lý thiết bị. Các khóa ký ở cấp ứng dụng cho lệnh truy cập được xoay vòng theo chu kỳ ngắn hơn, thường là mỗi 7–30 ngày, với đám mây đẩy khóa công khai mới đến đội thiết bị ổ khóa tủ IoT qua các thông điệp cấu hình MQTT được ký, và ổ khóa tủ IoT xác nhận việc xoay vòng bằng cách ký một thử thách nonce bằng khóa mới. Nền tảng quản lý đội thiết bị duy trì một bảng điều khiển xoay vòng khóa hiển thị ngày hết hạn chứng chỉ của mỗi ổ khóa tủ IoT, dấu thời gian xoay vòng khóa gần nhất, phiên bản khóa, và mọi lỗi gia hạn, cho phép người vận hành giám sát tình trạng vệ sinh mật mã trên toàn bộ cơ sở thiết bị đã triển khai và can thiệp phòng ngừa trước khi bất kỳ ổ khóa tủ IoT nào trở nên không thể truy cập do thông tin xác thực hết hạn.
Quản lý đội thiết bị: Vận hành mạng khóa tủ IoT ở quy mô lớn
Quản lý một khóa tủ IoT đơn lẻ là việc đơn giản; quản lý 500, 5.000 hay 50.000 khóa tủ IoT phân tán trên hàng trăm địa điểm, nhiều múi giờ, các mức chất lượng mạng khác nhau và nhiều thế hệ giao thức hỗn hợp đòi hỏi một nền tảng quản lý đội thiết bị được xây dựng chuyên dụng, trừu tượng hóa từng khóa tủ IoT thành một khoản mục tồn kho logic với quy trình cung cấp, giám sát, cấu hình, cảnh báo và vòng đời OTA thống nhất. Nền tảng quản lý đội thiết bị cho khóa tủ IoT thường chạy dưới dạng ứng dụng SaaS đa người dùng với mô hình cấp phép theo thiết bị hoặc theo địa điểm, cung cấp API REST và MQTT để tích hợp với các hệ thống quản lý cơ sở hạ tầng phía thượng nguồn, hệ thống danh tính nhân sự (HR), quản lý tồn kho và nền tảng SIEM. Cung cấp thiết bị (device provisioning) là hoạt động đội thiết bị đầu tiên: khi một khóa tủ IoT mới đến địa điểm triển khai, kỹ thuật viên quét mã QR trên nhãn của khóa tủ IoT, mã này chứa số serial của thiết bị, ID thiết bị duy nhất (một UUID 16 byte hoặc dấu vân tay khóa công khai mã hóa DER) và tiền tố chủ đề MQTT được cấp phát sẵn. Nền tảng đội thiết bị đăng ký khóa tủ IoT vào tồn kho, gán nó vào một địa điểm và khu vực, áp dụng cấu hình mặc định của địa điểm (chu kỳ telemetry, ngưỡng cảm biến, khung giờ cho phép, mã mở khóa dự phòng) và đẩy một thông điệp cấu hình ban đầu mà khóa tủ IoT sẽ nhận ở kết nối MQTT đầu tiên. Quy trình cung cấp không chạm tay (zero-touch) này giảm thời gian triển khai khóa tủ IoT từ 10–15 phút mỗi khóa (cấu hình thủ công qua terminal serial hoặc ứng dụng di động) xuống dưới 60 giây mỗi khóa tủ IoT, một yếu tố quyết định khi triển khai hàng trăm khóa tủ IoT trong cùng một cơ sở. Khi đã vận hành, bảng điều khiển đội thiết bị hiển thị dạng phân cấp: tổ chức > khu vực > địa điểm > vùng > khóa, với mỗi cấp tổng hợp các chỉ số sức khỏe lên trên. Một địa điểm với 500 khóa tủ IoT hiển thị sức khỏe tổng thể dưới dạng phần trăm (98,2% trực tuyến, 1,6% suy giảm, 0,2% ngoại tuyến), phân bố pin tổng hợp (40% trên 80%, 35% ở mức 50–80%, 18% ở mức 20–50%, 7% dưới 20%), mức độ đồng nhất phiên bản firmware (87% trên v2.3.1, 10% trên v2.3.0, 3% trên v2.2.9) và số lượng cảnh báo gần đây theo mức độ nghiêm trọng (nghiêm trọng, cảnh báo, thông tin). Khi đi sâu vào một vùng hoặc khóa tủ IoT cụ thể sẽ hiển thị toàn bộ chuỗi thời gian telemetry, nhật ký sự kiện, lịch sử truy cập thông tin xác thực và chẩn đoán radio (RSSI, SNR, số lần join, tỷ lệ lỗi gói tin). Các quy tắc cảnh báo được cấu hình ở cấp đội thiết bị hoặc theo địa điểm: điện áp pin giảm xuống dưới 3,3 V trên bất kỳ khóa tủ IoT nào sẽ kích hoạt cảnh báo email và SMS "pin yếu" gửi đến người bảo trì địa điểm; bất kỳ khóa tủ IoT nào báo thời gian mở cửa vượt ngưỡng có thể cấu hình (mặc định: 5 phút) sẽ kích hoạt cảnh báo "cửa hé mở"; ba lần mở khóa thất bại liên tiếp với thông tin xác thực không hợp lệ trong vòng 60 giây trên một khóa tủ IoT sẽ kích hoạt cảnh báo "hoạt động đáng ngờ"; các sự kiện giảμβ cảm biến gia tốc phát hiện cạy mở trên bất kỳ khóa tủ IoT nào gây ra cảnh báo nghiêm trọng "xâm nhập cưỡng bức" và gửi cảnh báo đến nhóm bảo mật qua PagerDuty hoặc Opsgenie trong vòng 30 giây. Nền tảng đội thiết bị duy trì một nhật ký kiểm toán riêng ghi lại mọi hành động của con người trên nền tảng—đăng nhập người dùng, thay đổi quyền, lệnh mở khóa, khởi động đợt cập nhật firmware, chỉnh sửa cấu hình mặc định—phục vụ tuân thủ SOC 2 Type II, với nhật ký được lưu giữ 1–7 năm tùy theo yêu cầu pháp lý (HIPAA cho tủ y tế, SOX cho hồ sơ tài chính, GDPR cho lưu trữ dữ liệu cá nhân EU). Các thao tác hàng loạt rất cần thiết cho hiệu quả đội thiết bị: người vận hành có thể thay đổi chu kỳ telemetry từ 300 giây xuống 60 giây trên 2.000 khóa tủ IoT tại một địa điểm cụ thể chỉ bằng một lệnh gọi API hoặc một thao tác UI, và nền tảng phân tán phần cấu hình thay đổi qua các chủ đề cấu hình MQTT với tốc độ kiểm soát 100–500 khóa mỗi giây để tránh nghẽn mạng hoặc quá tải broker. Nền tảng đội thiết bị tính toán "điểm sức khỏe pin" cho mỗi khóa tủ IoT dựa trên xu hướng điện áp trong 14 ngày, ước tính dung lượng đã bù nhiệt độ và tổng số lần kích hoạt (mỗi lần động cơ chạy tiêu tốn 50–150 mAh tùy loại động cơ và thời gian chạy), xếp hạng từng khóa tủ IoT theo số ngày còn lại ước tính để nhóm bảo trì có thể thay pin có chọn lọc thay vì thay pin định kỳ tất cả các khóa tủ IoT một cách lãng phí. Cách tiếp cận dựa trên dữ liệu này giảm 30–60% chi phí bảo trì pin và ngăn chặn 5–15% khóa tủ IoT hỏng sớm do các điều kiện biên như tần suất kích hoạt bất thường cao hoặc tiếp xúc nhiệt độ cực đoan.
Triển khai Quy mô Lớn: Những Cân nhắc Thực tế cho IoT Cabinet Lock
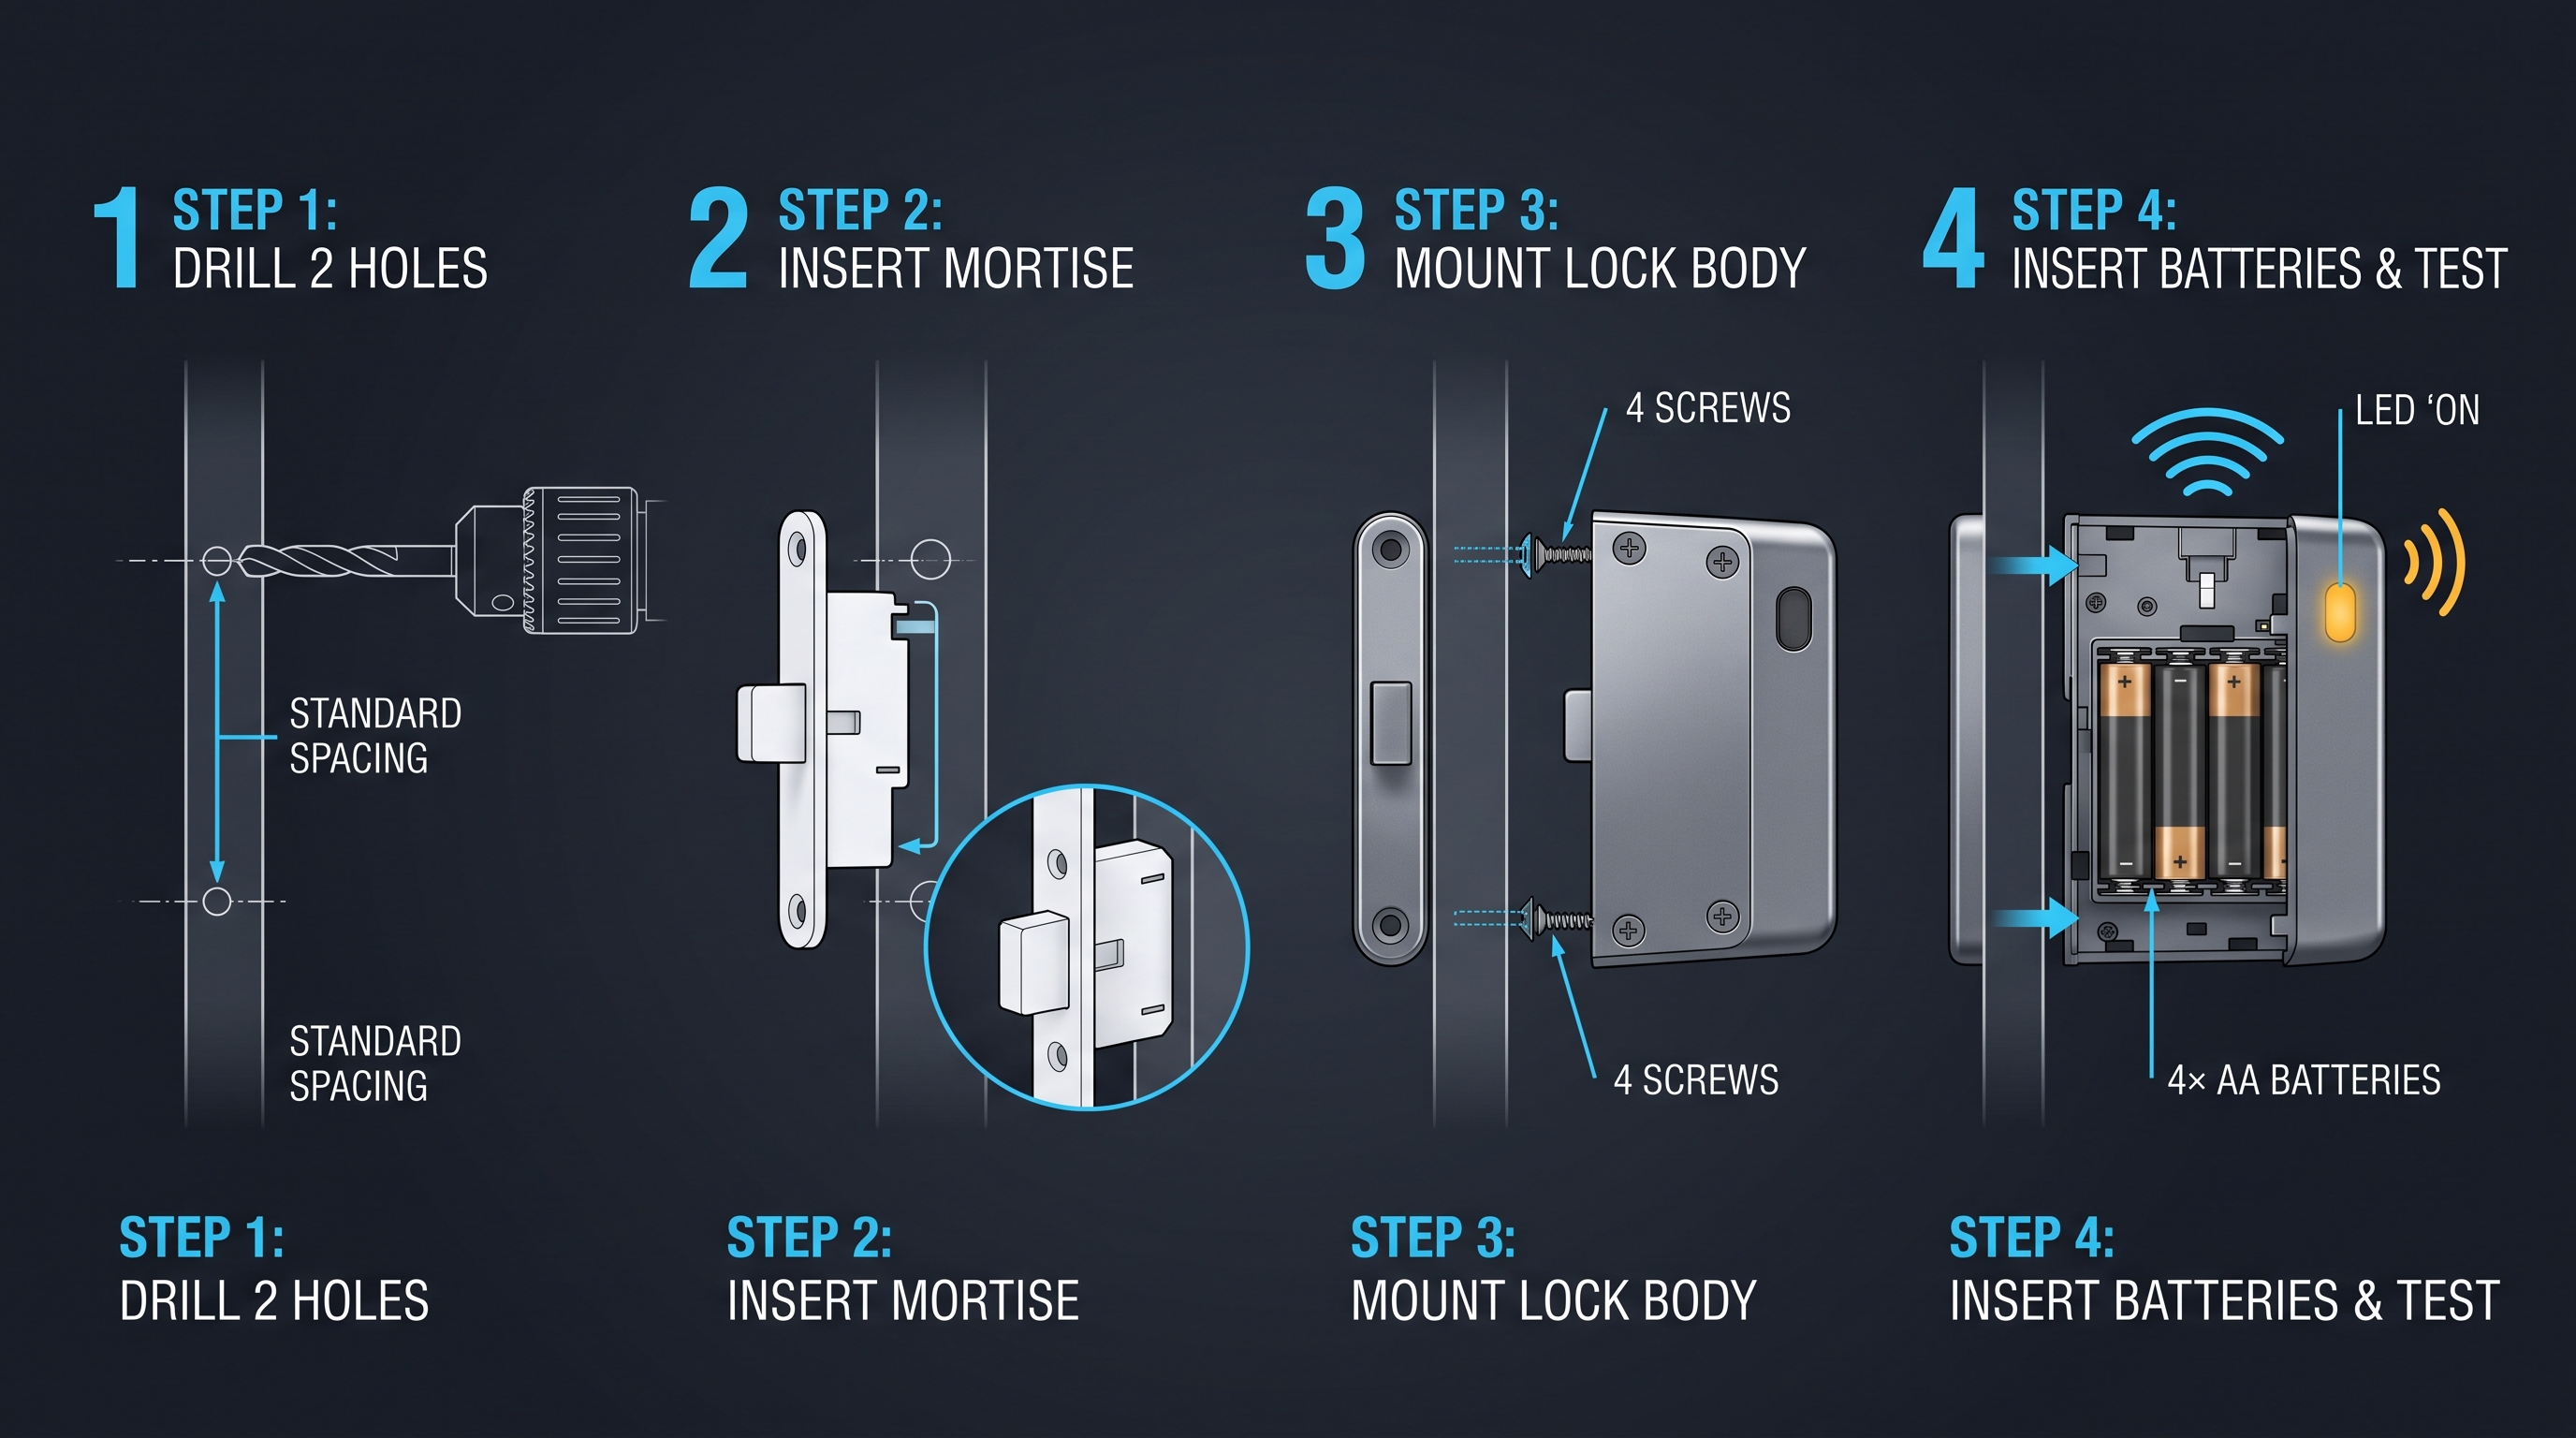
Việc triển khai IoT cabinet lock ở quy mô lớn trong các cơ sở thực tế đưa đến những thách thức mà không tài liệu dữ liệu hay bảng thông số nào mô tả đầy đủ, từ nhiễu tần số vô tuyến trong tủ kim loại và phòng thiết bị dày đặc đến các biến thể lắp đặt vật lý, quyết định cấp nguồn, gia cố chống môi trường, và tích hợp với hệ thống kiểm soát ra vào và quản lý danh tính hiện có. Thách thức đầu tiên và phổ biến nhất đối với mọi triển khai IoT cabinet lock là hiệu năng tần số vô tuyến bên trong vỏ kim loại. Một tủ thép tiêu chuẩn 18-gauge làm suy giảm tín hiệu 2.4 GHz từ 15–25 dB, và tủ thép không gỉ 14-gauge có thể suy giảm 25–40 dB, thực tế làm giảm phạm vi trong nhà của một IoT cabinet lock Wi-Fi từ 30 mét xuống còn 5–10 mét và khiến kết nối BLE không ổn định ở khoảng cách trên 5 mét nếu IoT cabinet lock được lắp bên trong cánh cửa tủ kim loại. Các chiến lược khắc phục bao gồm lắp IoT cabinet lock trên bề mặt ngoài với ăng-ten thò qua lỗ có gioăng (thực hành tốt nhất, cải thiện +10–15 dB so với lắp bên trong), sử dụng ăng-ten ngoài với đầu nối SMA dẫn ra ngoài tủ (vỏ IoT cabinet lock có đầu nối SMA chịu áp kiểu bulkhead đạt IP67), triển khai giao thức sub-GHz như Z-Wave (908 MHz) hoặc LoRaWAN (868/915 MHz) chịu tổn thất xuyên qua kim loại ít hơn 5–10 dB so với 2.4 GHz, hoặc đặt gateway BLE/Zigbee bên trong cùng cụm tủ để khoảng cách từ IoT cabinet lock đến gateway dưới 3 mét. Trong các dãy tủ liền nhau phổ biến ở trung tâm dữ liệu, phòng thí nghiệm và kho hàng bán lẻ, một gateway duy nhất đặt ở đầu dãy 20 tủ có thể phục vụ tất cả các thiết bị IoT cabinet lock trong dãy đó nếu ăng-ten của mỗi IoT cabinet lock được đặt gần khe bản lề cửa tủ, tạo khe hở 1–3 cm để tín hiệu RF truyền ra khỏi vỏ tủ. Cấp nguồn là biến số triển khai quan trọng thứ hai đối với mọi IoT cabinet lock. IoT cabinet lock dùng pin cho việc lắp đặt nhanh nhất (không đi dây, không cần thợ điện, 2–5 phút mỗi khóa) và chi phí lắp đặt trên mỗi đơn vị thấp nhất ($10–$25 nhân công so với $75–$200 cho một IoT cabinet lock có dây cần ống luồn dây và đường nguồn 12–24 V DC), nhưng chúng tạo ra chi phí bảo trì định kỳ cho việc thay pin mỗi 6–36 tháng tùy thuộc vào giao thức, tần suất truyền dữ liệu và tần suất kích hoạt. IoT cabinet lock đấu dây trực tiếp, được cấp nguồn 12–24 V DC từ switch Power over Ethernet (PoE) gần đó, bộ chuyển đổi USB-C cắm tường, hoặc hệ thống phân phối điện của tòa nhà, loại bỏ nỗi lo pin và cho phép hoạt động vô tuyến liên tục (không cần chu kỳ ngủ sâu), nhưng chi phí lắp đặt cao hơn 2–10 lần và có thể không khả thi trong các kịch bản cải tạo nơi việc đi ống luồn dây đến từng tủ là không thể hoặc quá đắt đỏ. Nhiều triển khai doanh nghiệp lựa chọn chiến lược phân tầng: IoT cabinet lock đấu dây cấp nguồn PoE ở khu vực lưu lượng cao (tủ thuốc, rack máy chủ, tủ vũ khí) nơi kết nối liên tục và không bảo trì là tối quan trọng, và IoT cabinet lock dùng pin ở khu vực lưu lượng thấp (kho lưu trữ, hàng tồn theo mùa, tủ tiện ích ít khi truy cập) nơi tốc độ và tính linh hoạt lắp đặt quan trọng hơn chi phí thay pin. Khảo sát hiện trường là không thể thiếu trước khi triển khai IoT cabinet lock quy mô lớn: một khảo sát RF chuyên nghiệp bằng máy phân tích phổ và một IoT cabinet lock tham chiếu của giao thức đã chọn đo RSSI và tỷ lệ lỗi gói tại 10–20 vị trí tủ trên toàn cơ sở, xác định vùng chết, nhiễu đồng kênh từ các điểm truy cập Wi-Fi hiện có hoạt động trên cùng kênh Zigbee (kênh 11, 15, 20, 25 chồng lấn với kênh Wi-Fi 1, 6, 11), và vị trí đặt gateway tối ưu. Cuộc khảo sát cũng ghi nhận vật liệu tủ, độ dày cửa, kích thước khe bản lề, các nguồn nhiễu điện lân cận (bộ điều khiển tần số biến thiên, lò vi sóng, thiết bị hàn), và mức nhiệt độ môi trường cực đoan gần cửa gió HVAC hoặc tường ngoài. Một chi tiết triển khai thường bị bỏ qua là khả năng tương thích cơ khí: các tủ khác nhau về độ dày cửa (thép 16 gauge đến 11 gauge, 3 mm đến 6 mm), loại tay nắm (T-handle, paddle, tay kéo âm, cam lock), và mẫu lắp đặt (khoảng cách tâm lỗ 38 mm, 51 mm, hoặc không theo chuẩn). IoT cabinet lock phải được giao kèm nhiều tấm strike plate, đệm chèn và loại ốc vít (ốc tự khoan tôn, ốc máy cho lỗ có ren, hoặc buộc xuyên với đai ốc Nylock) để phù hợp với sự đa dạng này, và quy trình cấp phát của nền tảng quản lý đội thiết bị nên bao gồm trường "biến thể lắp đặt" để các IoT cabinet lock thay thế được gửi đi với bộ phần cứng chính xác cho từng mẫu tủ.
Chọn khóa tủ IoT phù hợp: Khung ra quyết định cho kỹ sư và vận hành viên
Việc chọn khóa tủ IoT tối ưu cho một triển khai cụ thể đòi hỏi đánh giá theo tám chiều: giao thức kết nối, nguồn điện, cơ cấu tác động, bộ cảm biến, chứng nhận bảo mật, tích hợp nền tảng đám mây, kích thước hình dáng, và tổng chi phí sở hữu trong khoảng 3–5 năm. Mỗi chiều tương tác với các chiều khác, và lựa chọn khóa tủ IoT tối ưu phụ thuộc vào việc ưu tiên các ràng buộc vận hành của môi trường triển khai. Về kết nối, cây quyết định bắt đầu từ phạm vi và hạ tầng: nếu cơ sở đã có phủ sóng Wi-Fi toàn diện và mỗi tủ nằm trong phạm vi 20 mét của điểm truy cập, khóa tủ IoT Wi-Fi (dựa trên ESP32-S3 hoặc RTL8720) loại bỏ nhu cầu phần cứng gateway bổ sung và đơn giản hóa quản lý CNTT, với cái giá là tiêu hao pin cao hơn và tuổi thọ pin 6–12 tháng. Nếu cơ sở không có hạ tầng không dây hoặc có tủ kim loại chắn sóng Wi-Fi, khóa tủ IoT Zigbee hoặc Z-Wave với gateway được đặt chiến lược theo từng khu vực cung cấp độ phủ lưới đáng tin cậy và tuổi thọ pin 12–36 tháng. Nếu triển khai trải dài các tủ ngoài trời hoặc phân bố theo địa lý (cột điện, bãi đỗ xe, công trường xây dựng), khóa tủ IoT LoRaWAN hoặc NB-IoT cung cấp phạm vi cấp ki-lô-mét với tuổi thọ pin 2–8 năm, chỉ cần một gateway cellular hoặc LoRaWAN trong phạm vi. Về nguồn điện, sự đánh đổi là chi phí lắp đặt so với chi phí bảo trì định kỳ: khóa tủ IoT dùng pin có chi phí lắp đặt $10–$25 và $3–$15 mỗi năm cho chi phí thay pin trên mỗi khóa, trong khi khóa tủ IoT đi dây cứng có chi phí lắp đặt $75–$200 (nhân công thợ điện, ống luồn dây, bộ PoE injector hoặc nguồn điện) và $0 mỗi năm cho chi phí pin. Điểm hòa vốn thường là 3–5 năm đối với khóa tủ IoT lưu lượng cao cần thay pin hai lần mỗi năm so với lắp đặt đi dây cứng. Cơ cấu tác động quan trọng đối với độ tin cậy và tiếng ồn: khóa tủ IoT dùng solenoid đơn giản hơn (không có bánh răng, ít chế độ hỏng hóc hơn) và nhanh hơn (thời gian tác động 100–300 ms) nhưng tiêu thụ 300–800 mA khi tác động và tạo ra tiếng click; khóa tủ IoT dùng motor-bánh răng tiêu thụ 50–150 mA, hoạt động êm, và hỗ trợ chốt mềm nhưng có nhiều điểm hao mòn cơ khí hơn và thời gian tác động 200–500 ms. Đối với thư viện, văn phòng yên tĩnh, và khu bệnh viện, khóa tủ IoT dùng motor-bánh răng được ưu tiên mạnh; đối với tủ khóa kho hàng và tủ tiện ích nơi tiếng ồn cơ khí không quan trọng, khóa tủ IoT solenoid mang lại chi phí thấp hơn và độ tin cậy cao hơn. Yêu cầu bộ cảm biến phụ thuộc vào mức độ bảo mật cần thiết: khóa tủ IoT cơ bản bao gồm công tắc nam châm cửa và cảm biến vị trí chốt; khóa tủ IoT tầm trung thêm nhiệt độ và độ ẩm; khóa tủ IoT bảo mật cao thêm gia tốc kế với phát hiện can thiệp và tùy chọn cảm biến hiện diện PIR hoặc cảm ứng điện dung. Tích hợp nền tảng đám mây là chiều hay bị đánh giá thấp nhất trong quá trình mua sắm: dữ liệu telemetry của khóa tủ IoT phải tích hợp với hệ thống kiểm soát truy cập hiện có của cơ sở (Lenel, Genetec, Brivo, hoặc nhà cung cấp định danh SSO tùy chỉnh), hệ thống quản lý tồn kho (SAP, Oracle NetSuite, hoặc ERP tùy chỉnh), và nền tảng giám sát/cảnh báo (Splunk, Datadog, PagerDuty). Một nhà cung cấp khóa tủ IoT cung cấp REST API có tài liệu, có phiên bản, giới hạn tốc độ và schema MQTT topic—thay vì yêu cầu mọi nhà vận hành phải dùng dashboard độc quyền của họ—là điều cần thiết cho triển khai khóa tủ IoT quy mô doanh nghiệp, nơi đội khóa tủ IoT chỉ là một thành phần trong hệ sinh thái bảo mật và công nghệ vận hành lớn hơn. Các chứng nhận bảo mật cần xác minh cho bất kỳ khóa tủ IoT nào bao gồm UL 294 (hệ thống kiểm soát truy cập), ANSI/BHMA A156.25 (thiết bị khóa điện), FCC/CE/RCM cho vô tuyến, và tuân thủ GDPR/CCPA về quyền riêng tư dữ liệu—một khóa tủ IoT đã qua kiểm toán SOC 2 Type II hoặc chứng nhận ISO 27001 cho thấy nhà cung cấp coi trọng bảo mật ở cấp tổ chức, không chỉ ở cấp sản phẩm khóa tủ IoT. Tổng chi phí sở hữu được mô hình hóa tốt nhất dưới dạng tính toán giá trị hiện tại 5 năm cho mỗi khóa tủ IoT: TCO = (chi phí phần cứng mỗi khóa) + (chi phí lắp đặt mỗi khóa) + (chi phí hạ tầng gateway / số khóa được phục vụ) + (tổng chi phí thay pin, đăng ký đám mây, và bảo trì hằng năm mỗi khóa trong 5 năm, chiết khấu theo WACC của tổ chức). Một khóa tủ IoT Wi-Fi giá $150 với $15 lắp đặt, không có chi phí gateway, $12/năm đăng ký đám mây, và $6/năm chi phí pin cho TCO 5 năm xấp xỉ $150 + $15 + $0 + ($18 × 5) = $255 mỗi khóa tủ IoT. Một khóa tủ IoT Zigbee giá $90 với $18 lắp đặt, gateway $80 chia sẻ cho 20 khóa, $8/năm đăng ký đám mây, và $3/năm chi phí pin cho TCO 5 năm xấp xỉ $90 + $18 + $4 + ($11 × 5) = $167 mỗi khóa tủ IoT. Chạy mô hình này với giá thực tế từ 2–3 nhà cung cấp trước khi ra quyết định mua sắm giúp tránh sai lầm phổ biến là chọn phần cứng có giá mỗi đơn vị thấp nhất mà không tính đến chi phí hạ tầng, đăng ký, và bảo trì—thường vượt qua chi phí phần cứng trong vòng 2–3 năm sở hữu khóa tủ IoT.
| Chiều quyết định | Tùy chọn tầm thấp | Tùy chọn tầm trung | Tùy chọn tầm cao |
|---|---|---|---|
| Kết nối | BLE 5.x (10–30 m, $50–$80) | Zigbee/Z-Wave (50–100 m, $70–$120) | Cellular/NB-IoT (1–10 km, $120–$200) |
| Nguồn điện | Chỉ dùng pin (2–4 AA, $0 lắp đặt) | Pin + dự phòng (4 AA + supercap, $0 lắp đặt) | Đi dây cứng PoE/USB-C ($75–$200 lắp đặt) |
| Cơ cấu tác động | Solenoid (100 ms, có tiếng ồn) | Motor-bánh răng (300 ms, êm) | Cơ cấu kép (motor + solenoid phụ) |
| Bộ cảm biến | Công tắc nam châm cửa + chốt | Nam châm + nhiệt độ/độ ẩm + gia tốc kế | Hợp nhất đầy đủ (tất cả trên + PIR + cảm biến dòng) |
| Chứng nhận bảo mật | Chỉ FCC/CE | UL 294 + ANSI/BHMA | UL 294 + ANSI/BHMA + SOC 2 + ISO 27001 |
| Tích hợp đám mây | Chỉ dashboard nhà cung cấp | Dashboard + REST API | Full API + MQTT topic schema + SSO + SIEM |
| TCO 5 năm mỗi khóa | $120–$200 | $160–$280 | $250–$450 |
Các hướng phát triển tương lai của Khóa tủ IoT: Matter, AI tại Edge và Kết nối phổ biến
Thị trường khóa tủ IoT, được dự báo tăng trưởng với tốc độ tăng trưởng kép hàng năm 18–24% từ năm 2025 đến 2030, đang được định hình bởi ba hướng công nghệ hội tụ: việc áp dụng Matter như một giao thức lớp ứng dụng phổ quát cho khóa tủ IoT, việc di chuyển suy luận AI từ đám mây lên edge để phát hiện bất thường theo thời gian thực trên khóa tủ IoT, và việc mở rộng kết nối phổ biến thông qua IoT vệ tinh và radio 5G NR reduced-capability (RedCap) cho khóa tủ IoT. Matter, được xây dựng trên giao thức mạng Thread dựa trên IPv6, hứa hẹn khả năng tương thích liên hoạt động giữa Apple Home, Google Home, Amazon Alexa và Samsung SmartThings, và trong khi Matter v1.0–v1.4 (phát hành đến đầu năm 2026) chủ yếu tập trung vào khóa cửa, đèn thông minh và bộ điều nhiệt trong bối cảnh nhà ở, tính năng multi-admin của đặc tả Matter—cho phép một khóa tủ IoT duy nhất được điều khiển đồng thời từ nhiều hệ sinh thái—đang được mở rộng trong Matter v1.5+ để bao gồm các loại thiết bị "Cabinet Lock" và "Enclosure Lock" cấp thương mại với các tính năng bảo mật bắt buộc bao gồm xác thực sinh trắc học, thông báo chống phá và cập nhật firmware từ xa với ảnh đã ký cho khóa tủ IoT. Một khóa tủ IoT được chứng nhận Matter sẽ đi kèm với mã QR mà người quản lý cơ sở vật chất quét vào hub Apple Home hoặc SmartThings của tòa nhà, cấp phép cấu hình cho khóa tủ IoT trong vòng chưa đến 30 giây mà không cần bất kỳ ứng dụng riêng của nhà cung cấp nào hay việc tạo tài khoản, giúp giảm đáng kể rào cản triển khai vốn từ lâu đã cản trở việc áp dụng khóa tủ IoT tại các cơ sở quy mô nhỏ và vừa. Về mặt AI, sự sẵn có của bộ tăng tốc mạng nơ-ron trên vi điều khiển (ESP32-P4 với phần mở rộng vector, NXP i.MX RT1170 với NNPU, hoặc Ensemble của Alif Semiconductor với Arm Ethos-U55) cho phép khóa tủ IoT chạy một mạng nơ-ron tích chập được lượng tử hóa, tiêu thụ 50–200 KB bộ nhớ trọng số mô hình và 10–50 mJ cho mỗi lần suy luận, phân loại chữ ký rung động thành "vào hợp lệ," "tấn công khò mở," "cố gắng khoan," "tiếng ồn môi trường" và "rung động bảo trì" với độ chính xác 96–99% sử dụng cửa sổ trượt 8 KB dữ liệu gia tốc kế ở 400 Hz. Cách phân loại dựa trên edge này loại bỏ băng thông telemetry và chi phí điện toán đám mây của việc truyền dữ liệu rung động thô từ khóa tủ IoT, cho phép khóa tủ IoT kích hoạt chuông báo động hoặc thông báo cho bảo vệ trong vòng 50–100 ms sau khi phát hiện một cuộc tấn công thực sự, và hoạt động hoàn toàn ngoại tuyến, khiến nó phù hợp với các tủ viễn thông từ xa, trạm biến áp và vỏ van đường ống thiếu kết nối đám mây ổn định. Hướng thứ ba, kết nối phổ biến, đang được thúc đẩy bởi các dịch vụ IoT vệ tinh (AST SpaceMobile, Starlink Direct-to-Cell, Iridium NB-IoT) cho phép khóa tủ IoT được triển khai tại bất kỳ vị trí nào có tầm nhìn bầu trời—nền tảng ngoài khơi, trạm viễn thông trên núi, bãi thiết bị nông nghiệp, hộp van đường ống xuyên quốc gia—truyền telemetry qua liên kết vệ tinh băng L hoặc băng S với 20–50 byte mỗi tin nhắn, độ trễ từ 30 giây đến 5 phút, với chi phí 1–5 USD mỗi tháng cho mỗi khóa tủ IoT. Ngoài ra, NR RedCap (reduced capability, còn gọi là NR-Light) của 3GPP Release 17 giới thiệu một radio IoT cellular tầm trung hoạt động trong dải phổ được cấp phép dưới 7 GHz với băng thông 5–20 MHz, cung cấp tốc độ xuống 10–150 Mbps và tốc độ lên 5–50 Mbps ở dòng hoạt động 100–200 mA, định vị nó giữa NB-IoT (20–250 kbps) và 5G đầy đủ (1+ Gbps). Một khóa tủ IoT 5G RedCap có thể hỗ trợ truyền video liên tục (luồng H.264 640×480 từ camera lỗ kim) cùng với telemetry trên một radio duy nhất, cho phép xác minh trực quan mọi sự kiện truy cập tại khóa tủ IoT—một khả năng trước đây chỉ giới hạn ở các khóa tủ IoT có kết nối dây cứng hoặc Wi-Fi với ngân sách năng lượng dồi dào. Khi ba hướng này hội tụ trong 3–5 năm tới, khóa tủ IoT sẽ tiến hóa từ một thiết bị cơ điện tử được kết nối thành một nút bảo mật hoàn toàn tự chủ, tự chẩn đoán, tương thích liên hoạt động phổ quát, hoạt động tốt equally trên dây chuyền nhà máy thông minh ở Đức cũng như trên tháp viễn thông ở Kenya nông thôn hay kho lưu trữ lạnh dược phẩm ở Singapore, thống nhất bởi cùng một lược đồ telemetry MQTT và mô hình quản lý đội thiết bị bất kể giao thức truyền dẫn cơ sở nào đang cung cấp năng lượng cho khóa tủ IoT.
Kết luận: Khóa tủ IoT như một nền tảng cho trí tuệ vận hành
Khóa tủ IoT đã trưởng thành từ một tiện ích kết nối ngách thành một yếu tố nền tảng của an ninh vật lý và trí tuệ vận hành hiện đại, được thúc đẩy bởi sự hội tụ của mạng không dây tiêu thụ điện năng thấp, các đường ống telemetry quy mô đám mây, khả năng điện toán biên, và các khung bảo mật mật mã mạnh mẽ. Mỗi khóa tủ IoT không còn chỉ là một ổ khóa tình cờ được kết nối—nó là một nút cảm biến và chấp hành phân tán báo cáo trạng thái cửa, vị trí chốt, điều kiện môi trường, sự kiện phá hoại, tình trạng pin, và chẩn đoán sóng vô tuyến qua một đường ống telemetry MQTT được chuẩn hóa, tích hợp với các nền tảng quản lý đội thiết bị xử lý việc cấp phát, giám sát, cảnh báo, cập nhật OTA, và xoay vòng khóa trên hàng nghìn đơn vị khóa tủ IoT, và giao tiếp với các hệ thống danh tính, hàng tồn kho, và an ninh thượng nguồn thông qua các API được tài liệu hóa. Khung ra quyết định để lựa chọn một khóa tủ IoT đã trở nên chặt chẽ: lựa chọn giao thức kết nối (Wi-Fi, BLE, Zigbee, Z-Wave, Thread/Matter, NB-IoT, hoặc LoRaWAN) cho khóa tủ IoT phải phù hợp với hạ tầng hiện có của cơ sở, vật liệu xây dựng, yêu cầu khoảng cách, và kỳ vọng tuổi thọ pin; nguồn cấp điện đánh đổi giữa sự đơn giản khi lắp đặt và chi phí bảo trì định kỳ cho khóa tủ IoT; kiến trúc hợp nhất cảm biến và xử lý biên quyết định tính tự chủ, độ trễ, và mức tiêu thụ băng thông của mỗi khóa tủ IoT; kiến trúc bảo mật phải trải rộng từ gốc tin cậy phần cứng thông qua TLS 1.3, ký ở lớp ứng dụng, và xoay vòng khóa tự động để duy trì khả năng chống chịu trong suốt vòng đời triển khai khóa tủ IoT nhiều năm; và mô hình tổng chi phí sở hữu phải tính đến phần cứng, lắp đặt, khấu hao gateway, thuê bao đám mây, và thay pin trong phạm vi 5 năm cho khóa tủ IoT. Các kỹ sư và vận hành viên tiếp cận khóa tủ IoT không phải như một giao dịch mua phần cứng đại trà mà như một quyết định nền tảng—một quyết định ảnh hưởng đến tư thế an ninh, quy trình bảo trì, chiến lược dữ liệu, và kiến trúc tích hợp của cơ sở họ—sẽ đạt được kết quả triển khai khóa tủ IoT an toàn, có khả năng mở rộng, và hiệu quả về mặt vận hành ngay từ ngày đầu tiên đến năm thứ năm và xa hơn nữa. Định hướng công nghệ là rõ ràng: khả năng tương thích Matter, AI biên để phân loại mối đe dọa theo thời gian thực, và kết nối vệ tinh hoặc 5G RedCap sẽ tiếp tục mở rộng phạm vi của những gì có thể, nhưng các nguyên tắc nền tảng là lựa chọn kết nối phù hợp cho mỗi khóa tủ IoT, kiến trúc telemetry cho độ tin cậy và hiệu suất, quản lý đội khóa tủ IoT như một hệ thống logic hợp nhất, và gia cố mọi lớp của ngăn xếp mật mã sẽ vẫn là nền tảng của các triển khai khóa tủ IoT thành công trong tương lai có thể dự đoán được.
Không chắc chắn cảm biến nào phù hợp với dự án của bạn?
Trao đổi với kỹ sư ứng dụng mmWave của chúng tôi để được tư vấn miễn phí.
Tìm cảm biến hiện diện phù hợp cho dự án khách sạn của bạn
So sánh 3 giao thức, xem nghiên cứu điển hình cụ thể cho khách sạn và tải hướng dẫn lắp đặt
Sản phẩm liên quan
3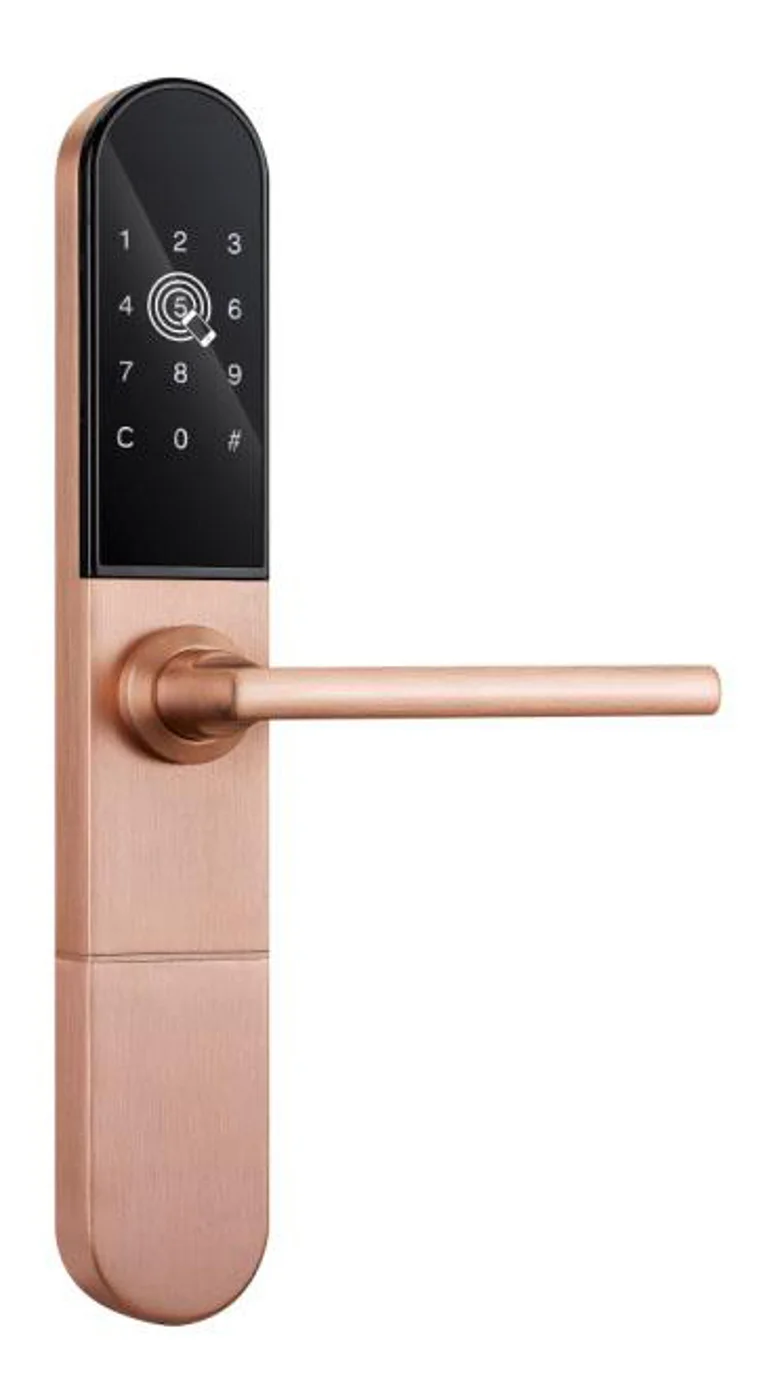
Khóa tủ thông minh — Quản lý qua App, Dashboard đa địa điểm
Khóa tủ thông minh quản lý qua app cho văn phòng, tủ bưu kiện và chuỗi nhiều địa điểm. Dashboard app BLE, nhật ký kiểm tra, mở khóa từ xa, không cần server cho từng khóa. Thân cao cấp.
Trang này đã chỉ định đây là tài liệu tham khảo tiếp theo được khuyến nghị.
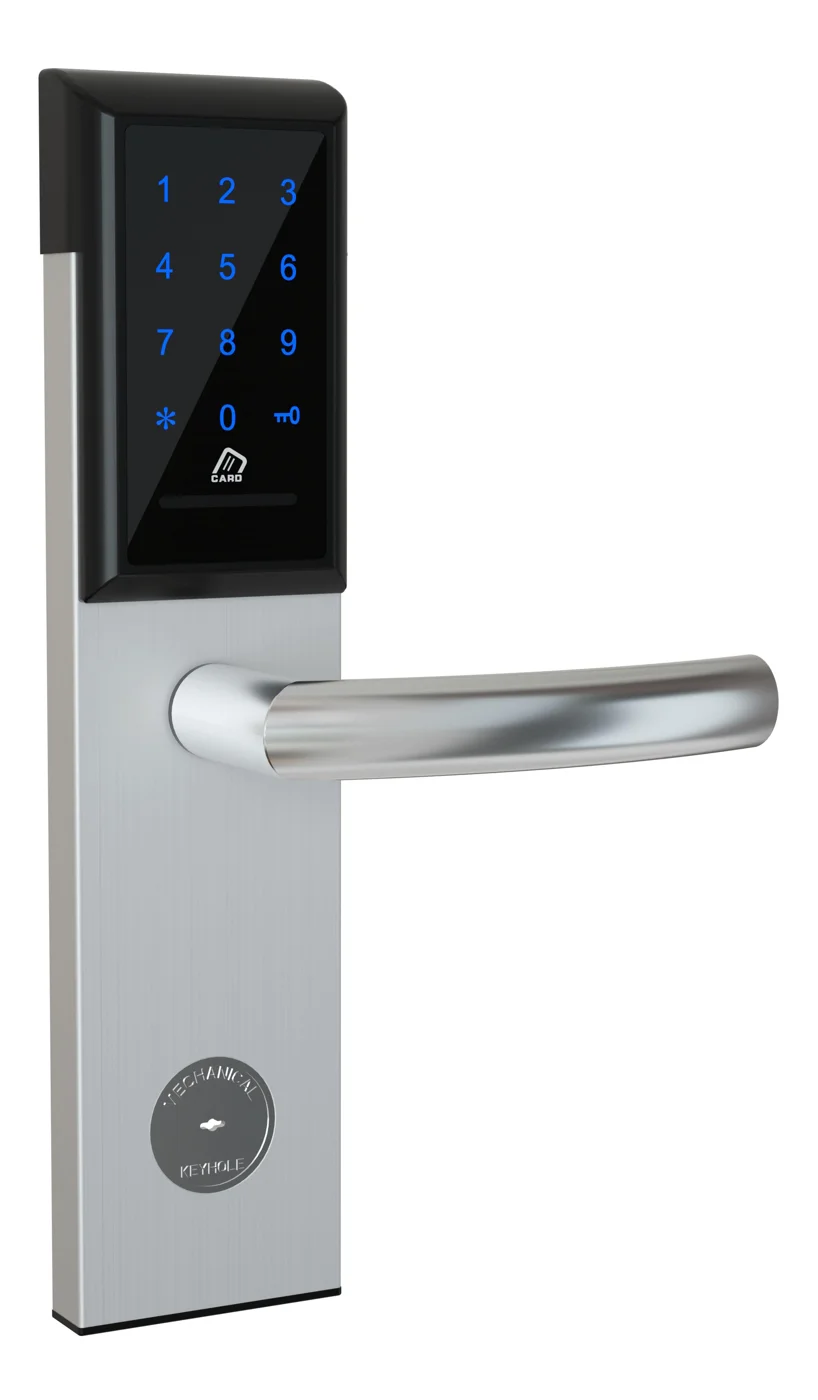
Khóa Tủ Văn Phòng — PIN + Thẻ Cho Tủ Hồ Sơ & Ngăn Kéo
Khóa tủ văn phòng PIN + thẻ hoạt động offline cho tủ hồ sơ, ngăn kéo. Lắp đặt pin trong 5 phút, không WiFi, không quản lý chìa khóa. CE/FCC/RoHS.
Trang này đã chỉ định đây là tài liệu tham khảo tiếp theo được khuyến nghị.
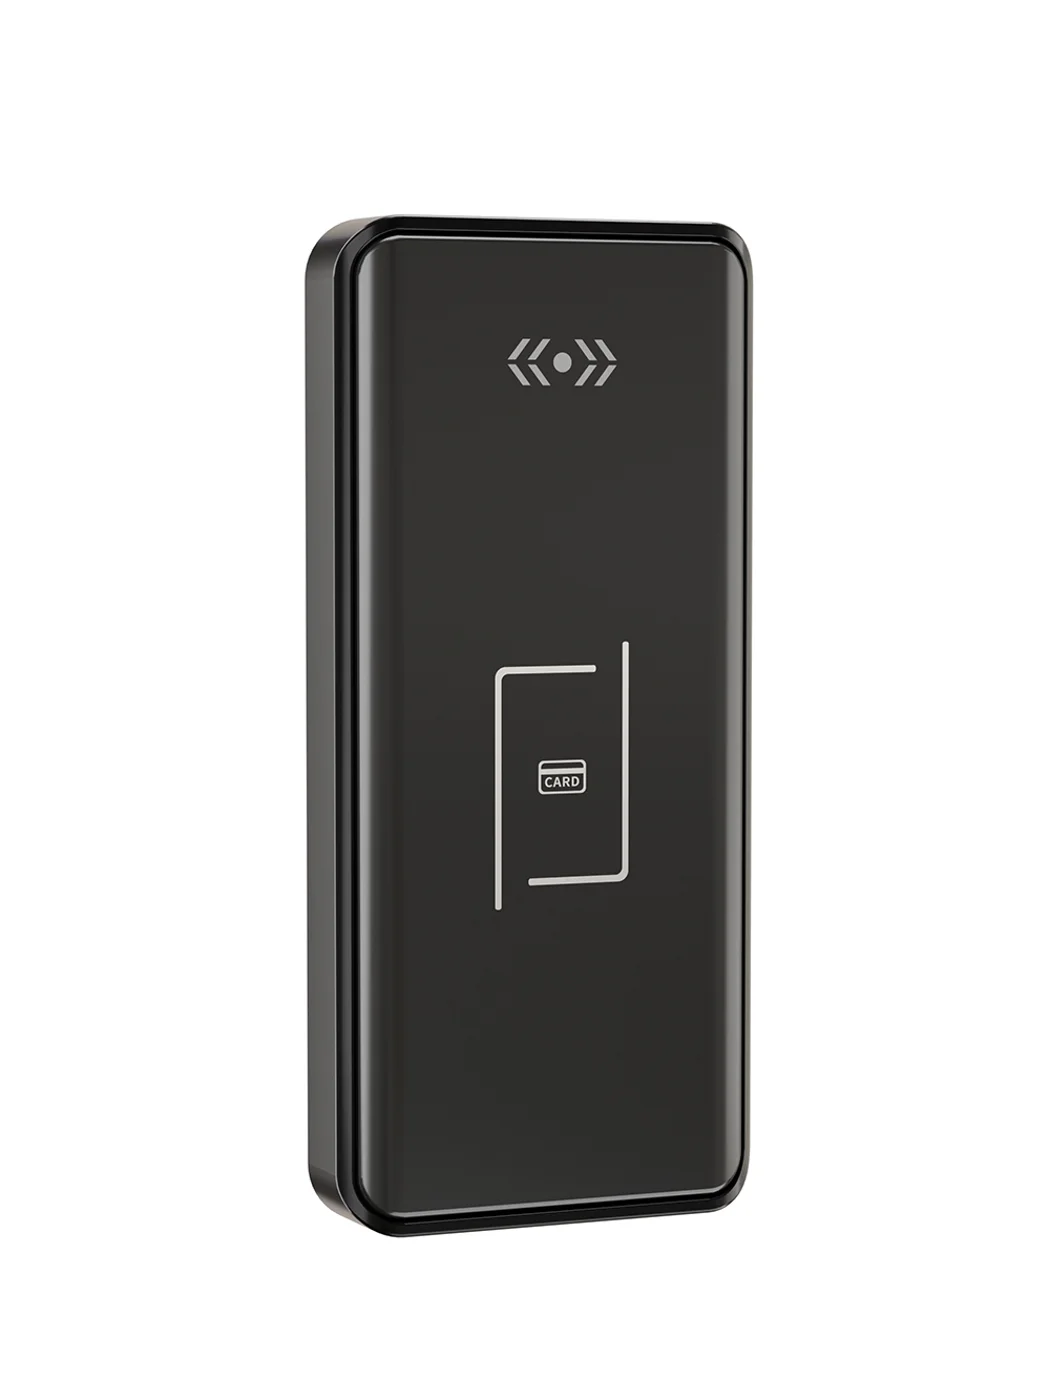
Khóa Tủ Locker Phòng Gym — Thẻ Từ, Không Cần WiFi
Khóa tủ locker phòng gym dùng thẻ MIFARE offline, chạy pin, lắp đặt trong 5 phút, không cần WiFi hay máy chủ. Thân hợp kim kẽm, chứng nhận CE/FCC/RoHS.
Trang này đã chỉ định đây là tài liệu tham khảo tiếp theo được khuyến nghị.
Bài viết blog liên quan
3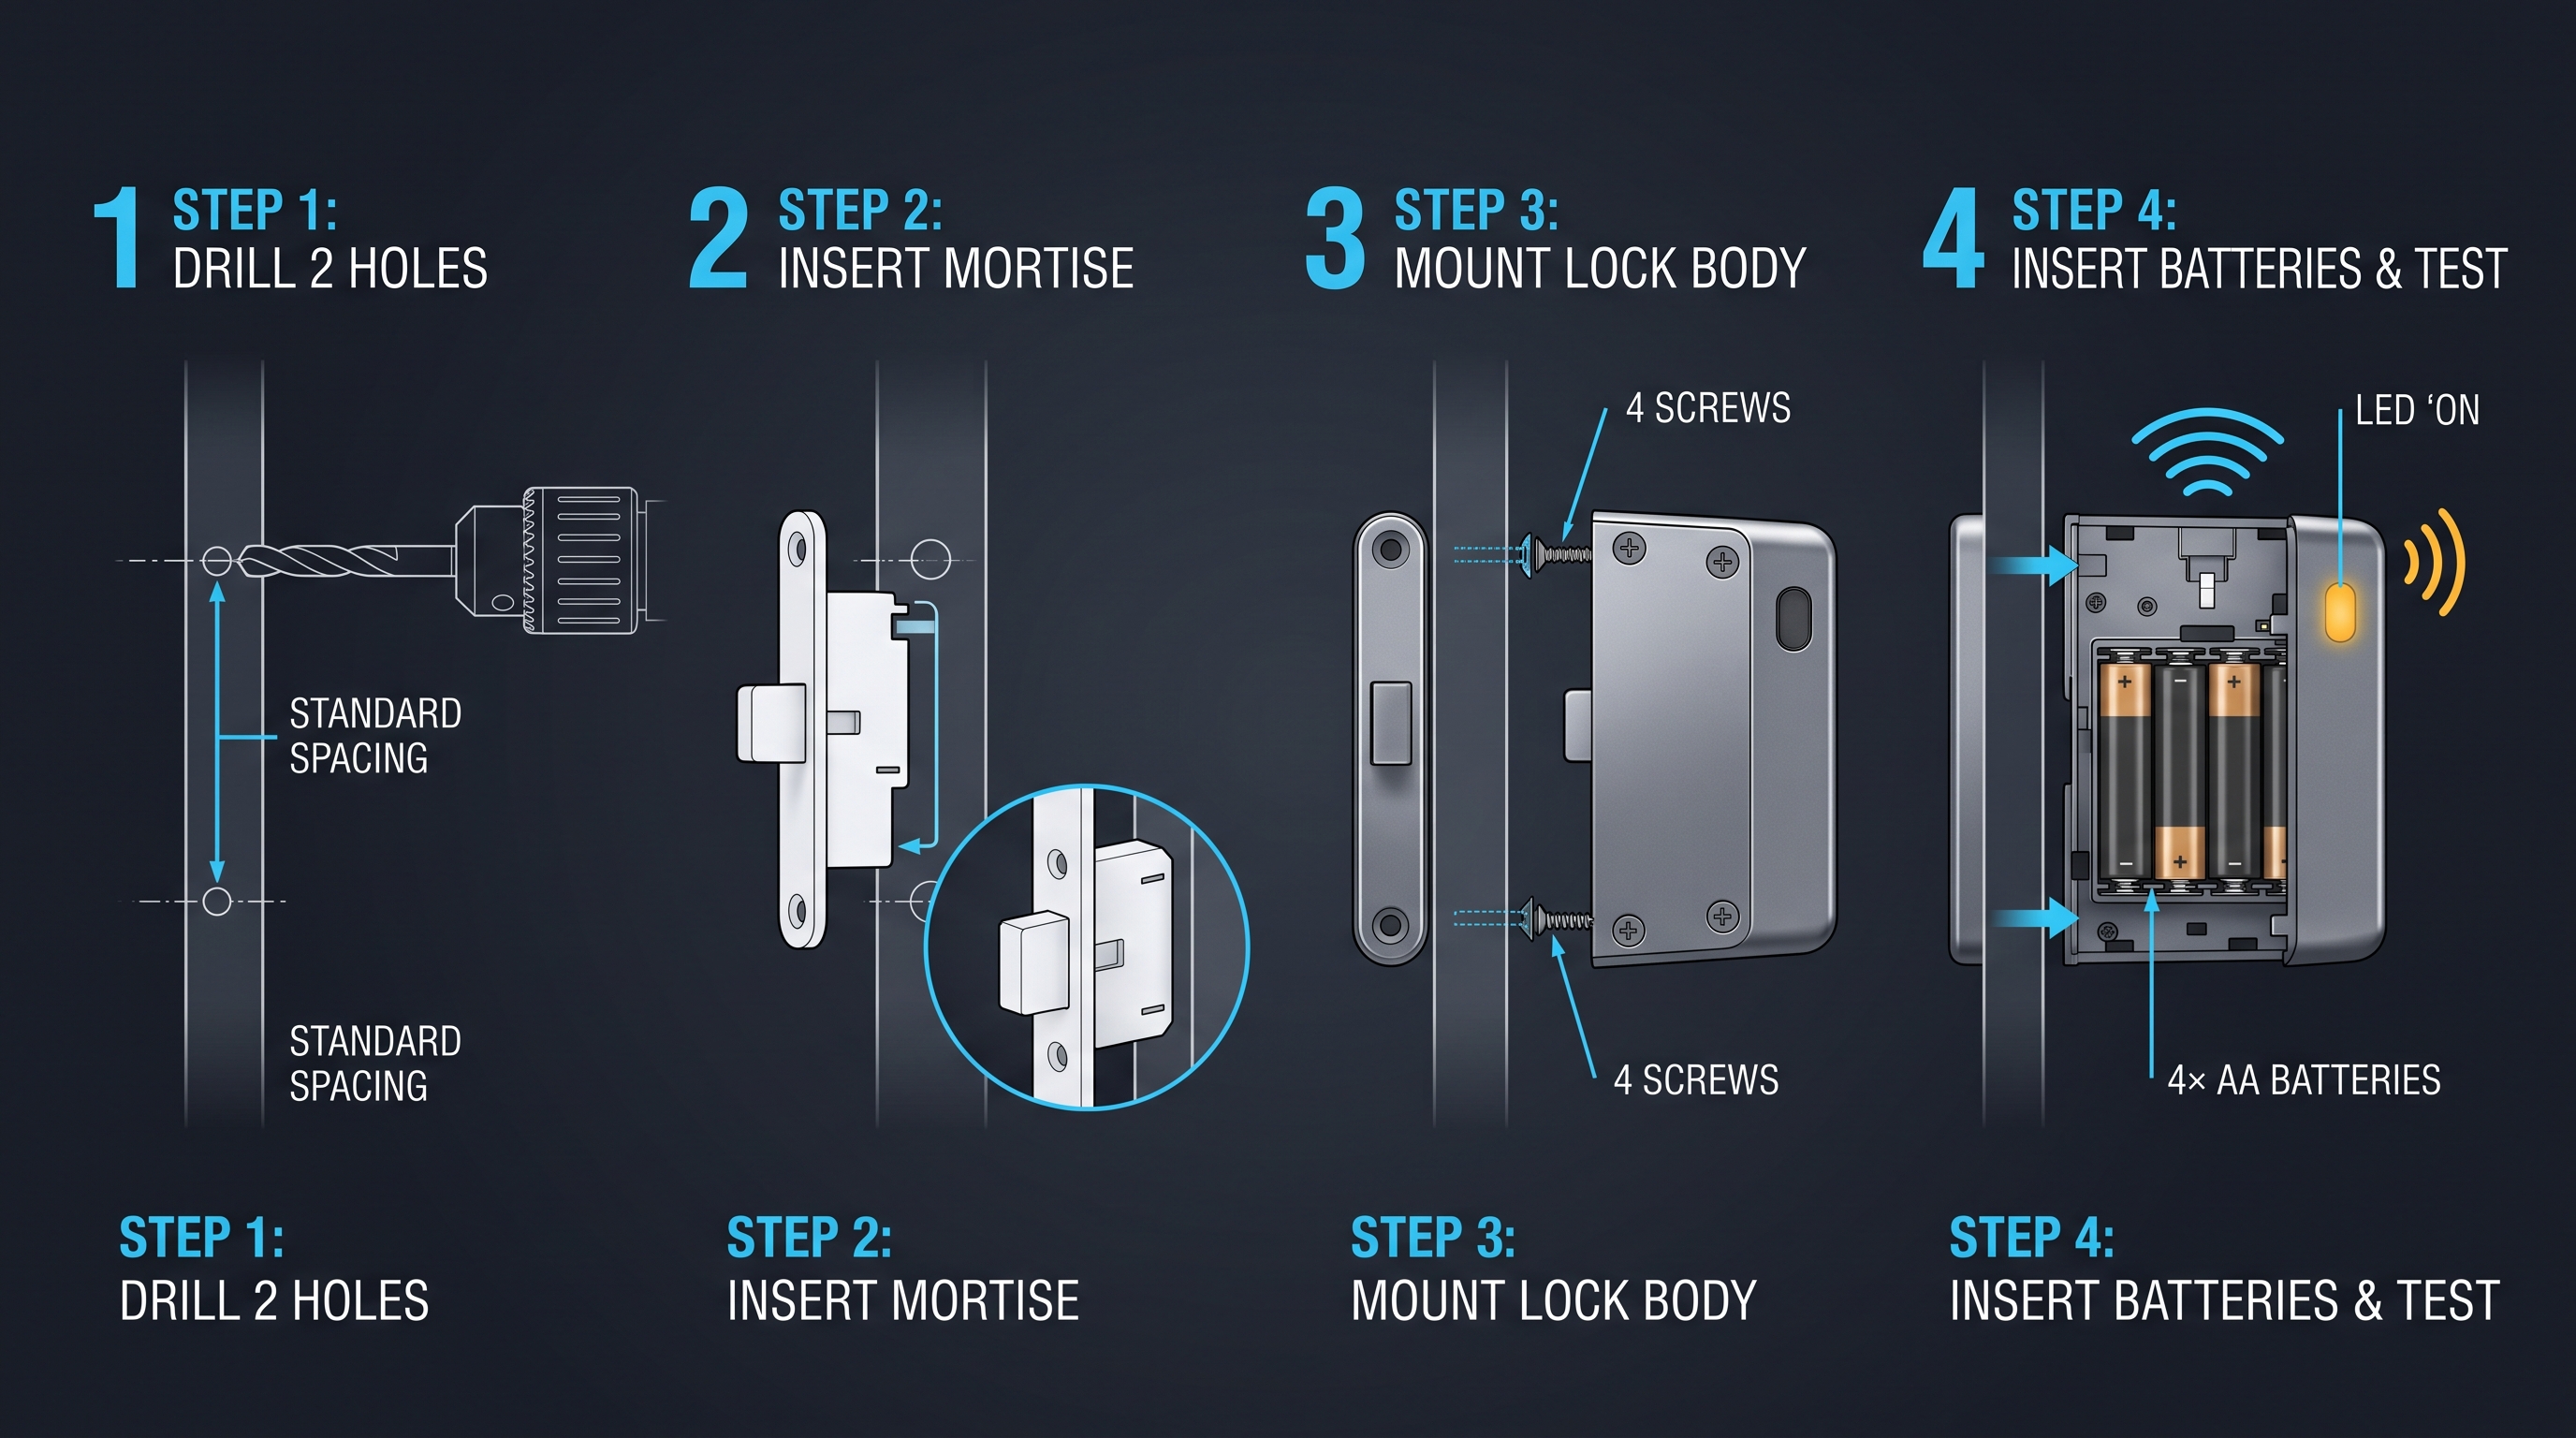
Khóa Tủ Trang Sức: Hướng Dẫn Bảo Vệ Trang Sức Giá Trị Cao
Tìm hiểu cách khóa tủ trang sức bảo vệ trang sức giá trị cao trong tủ trưng bày và két sắt. So sánh khóa từ, RFID, sinh trắc học và khóa cơ cho tủ trang sức.
Nó hỗ trợ cùng bối cảnh sản phẩm: Khóa tủ thông minh — Quản lý qua App, Dashboard đa địa điểm, Khóa Tủ Văn Phòng — PIN + Thẻ Cho Tủ Hồ Sơ & Ngăn Kéo, Khóa Tủ Locker Phòng Gym — Thẻ Từ, Không Cần WiFi.
Khóa tủ locker IoT: Phần cứng, Cloud & Quản lý tủ thông minh
Khám phá khóa tủ locker IoT cho tủ giao hàng, tủ văn phòng & tủ gym. Wi-Fi, BLE, Zigbee, NB-IoT, LoRaWAN, OTA firmware, telemetry & tiêu chí mua sắm.
Nó hỗ trợ cùng bối cảnh sản phẩm: Khóa Tủ Locker Phòng Gym — Thẻ Từ, Không Cần WiFi.
Khóa Tủ Ẩn: Cẩm Nang 2026 Về Bảo Mật Nội Thất Vô Hình
Cẩm nang khóa tủ ẩn: chạm từ, RFID, điện từ và Bluetooth cho nội thất cao cấp, tủ y tế, kệ trưng bày bán lẻ, kèm hướng dẫn lắp đặt, nguồn điện và tiêu chí lựa chọn.
Nó hỗ trợ cùng bối cảnh sản phẩm: Khóa Tủ Văn Phòng — PIN + Thẻ Cho Tủ Hồ Sơ & Ngăn Kéo.
Xác định cụ thể dự án khách sạn của bạn cùng kỹ sư của chúng tôi
Gửi số phòng, loại trần và giao thức mong muốn của bạn. Chúng tôi sẽ gửi lại kế hoạch mẫu và báo giá trong vòng 24 giờ làm việc.
- Chuyển từ hướng dẫn chung sang trao đổi sản phẩm hoặc ứng dụng cụ thể.
- Sử dụng RFQ khi cần cấu trúc rõ ràng cho báo giá, bản vẽ, MOQ hoặc thời điểm ra mắt.
- Giữ kênh liên hệ trực tiếp hiển thị để trao đổi nhanh và bàn giao.