Cẩm nang toàn diện về tích hợp phần mềm và phần cứng trong hệ thống quản lý tủ khóa điện tử
Nền tảng quản lý tủ khóa điện tử: tình trạng sử dụng thời gian thực, cấp quyền, mở khóa từ xa, API/SIEM, on-prem/SaaS, bảo mật cho khách sạn, văn phòng.
Hệ thống quản lý tủ khóa điện tử là gì?
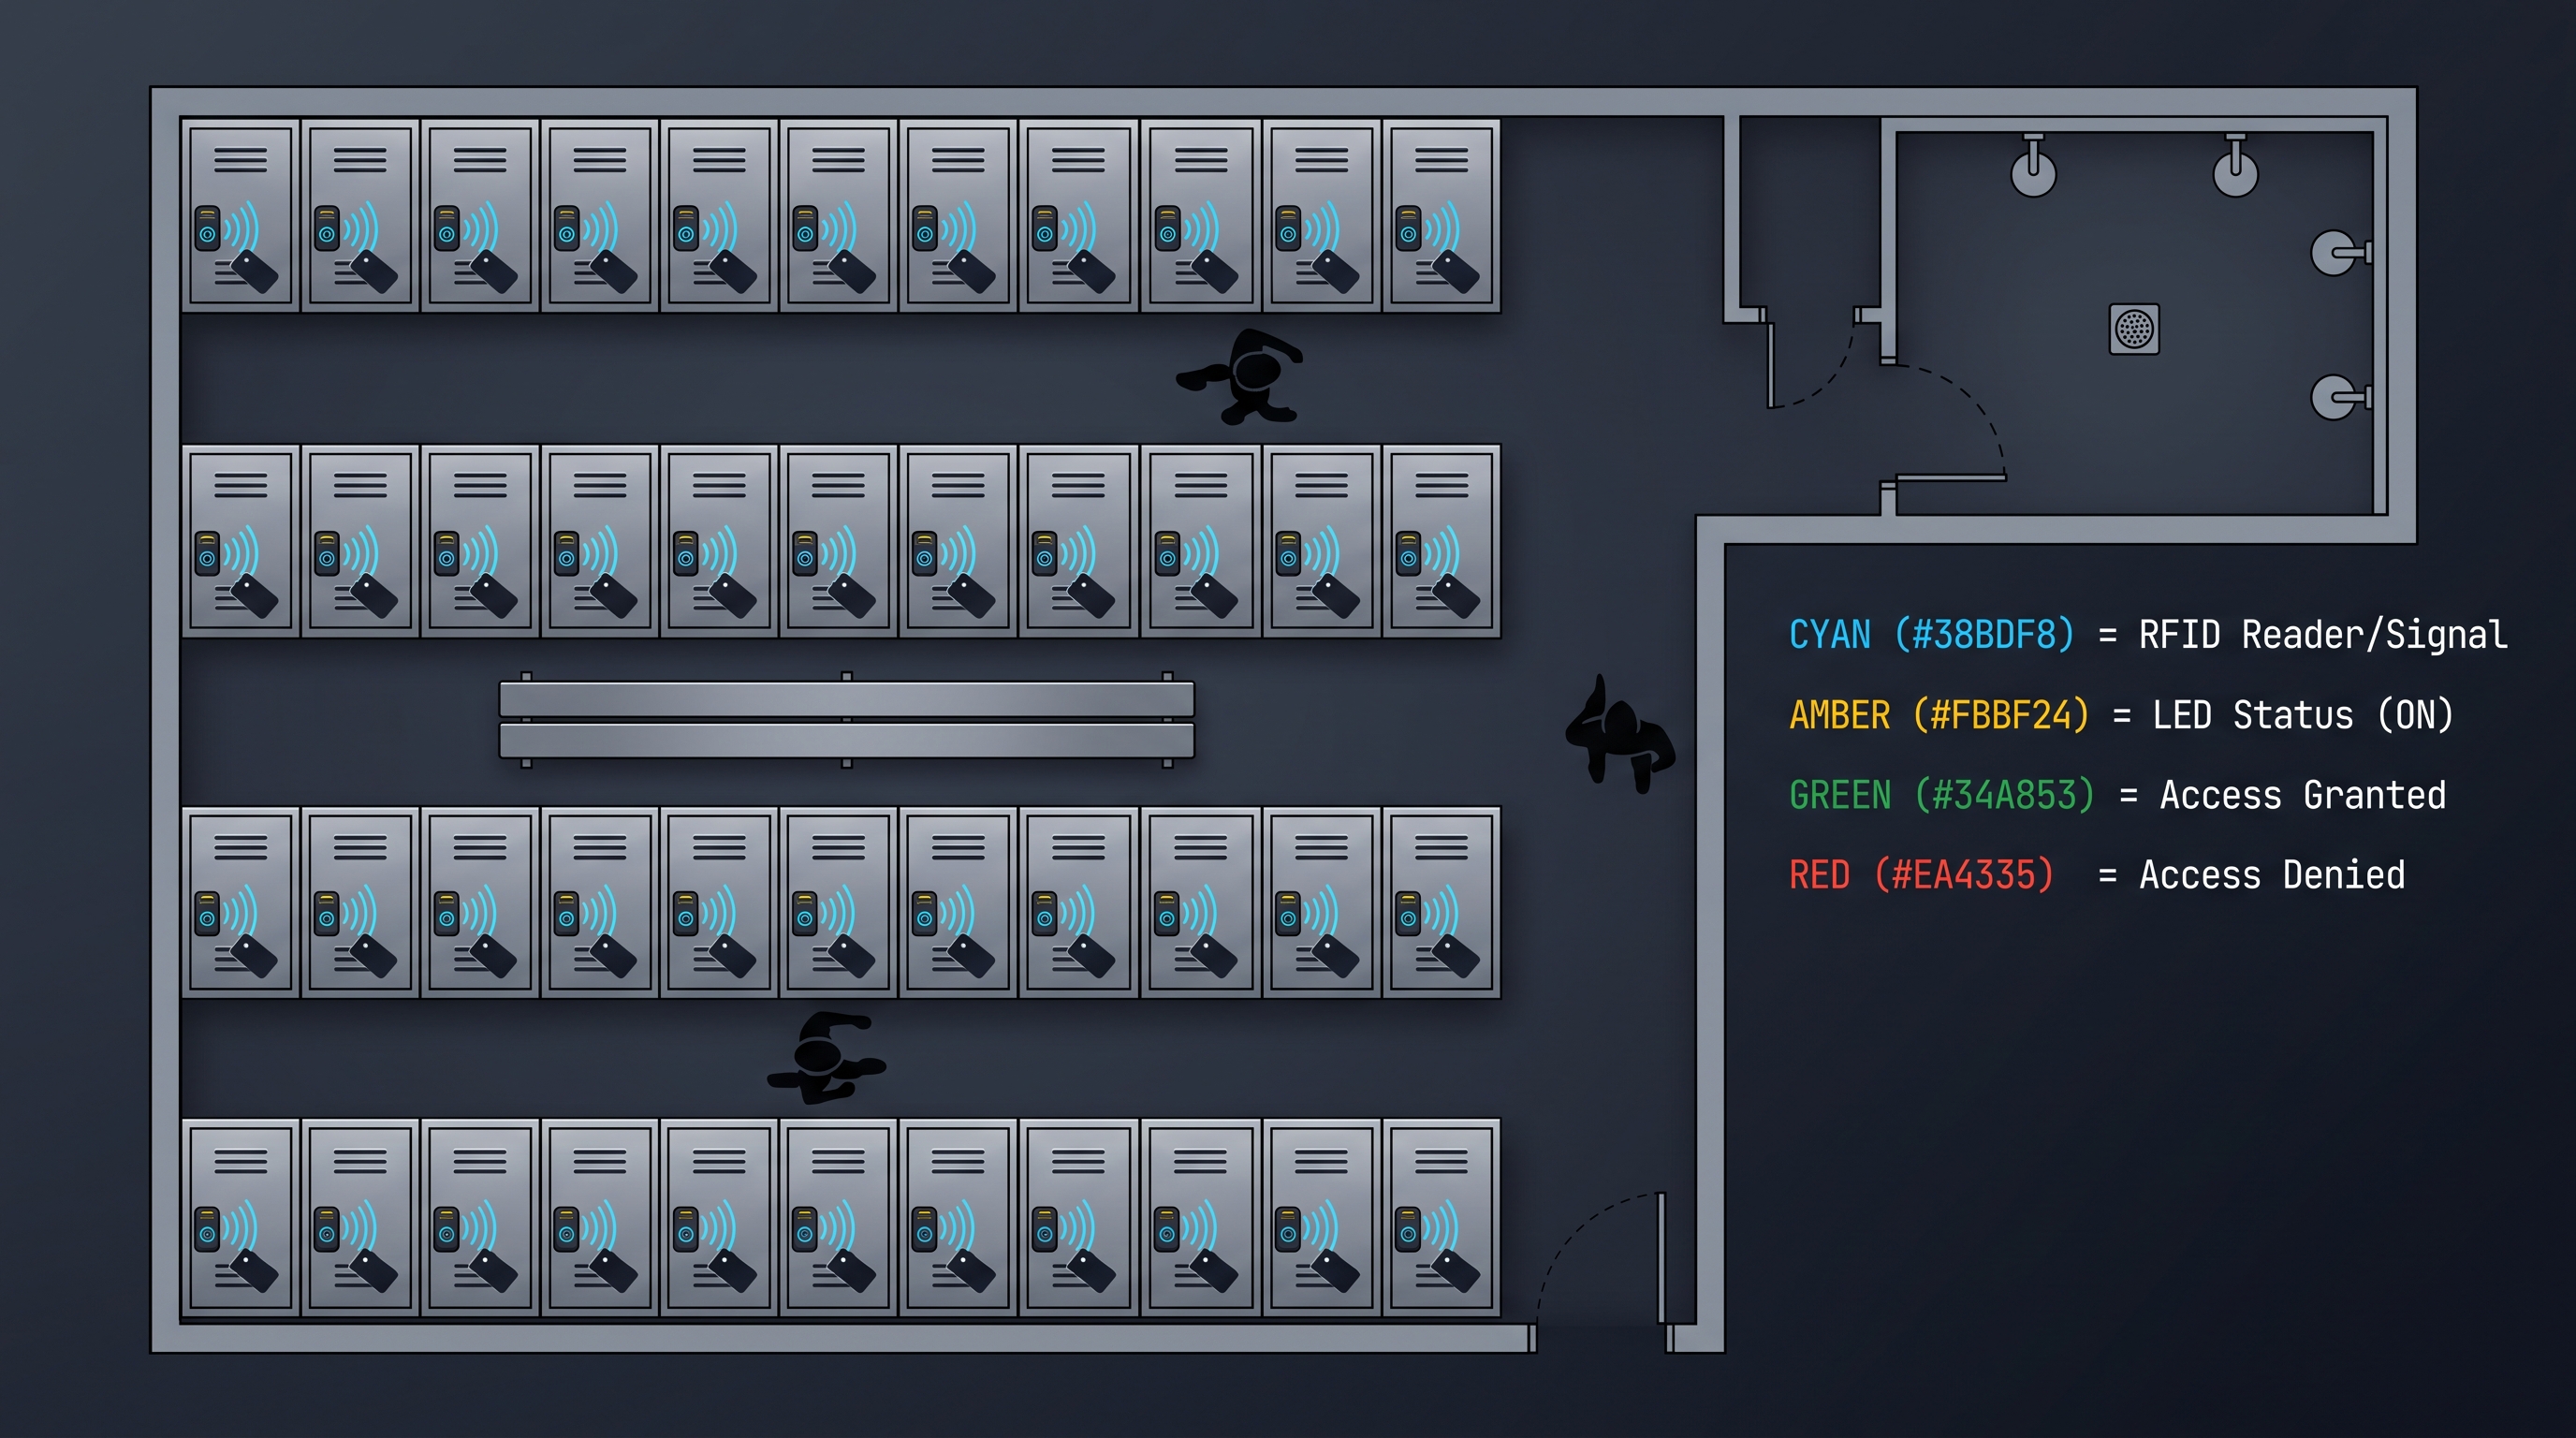
Hệ thống quản lý tủ khóa điện tử là một nền tảng phần mềm và đám mây tập trung, dùng để kiểm soát, giám sát và quản trị các cụm tủ khóa điện tử tại một hoặc nhiều địa điểm cơ sở. Các hệ thống này thay thế phương pháp khóa và chìa cơ khí truyền thống hoặc dùng xu bằng việc cấp thông tin xác thực số hóa, dữ liệu đo từ xa tình trạng sử dụng theo thời gian thực, khả năng mở khóa từ xa và ghi nhật ký kiểm toán chi tiết. Về bản chất, hệ thống quản lý tủ khóa điện tử tích hợp trực tiếp với phần cứng tủ khóa điện tử — thường là các khóa điện tử hỗ trợ Bluetooth Low Energy (BLE), RFID, NFC hoặc Wi-Fi — và cung cấp một bảng điều khiển thống nhất hiển thị trạng thái của mọi tủ (đang sử dụng, còn trống, đã đặt trước hoặc ngoài hoạt động) trong khoảng thời gian làm mới dưới 100 mili giây. Các triển khai doanh nghiệp thường bao gồm từ 500 đến hơn 10.000 tủ trên hàng chục địa điểm, xử lý từ 50.000 đến hơn 1 triệu giao dịch thông tin xác thực mỗi ngày với thời gian hoạt động của nền tảng đạt 99.95% trở lên. Thời gian phản hồi API cho các thao tác cốt lõi — khóa, mở khóa, truy vấn trạng thái, cấp thông tin xác thực — thường dưới 200 mili giây ở phân vị thứ 95 khi triển khai trên hạ tầng chuyên dụng. Các nền tảng hàng đầu hỗ trợ tích hợp với hệ thống quản lý bất động sản (PMS), hệ thống thông tin nhân sự (HRIS), nhà cung cấp đăng nhập một lần (SSO) qua SAML 2.0 hoặc OAuth 2.0, cũng như các công cụ quản lý thông tin và sự kiện bảo mật (SIEM) như Splunk, Sumo Logic hoặc Elastic Stack. Giá của một hệ thống quản lý tủ khóa điện tử biến động rất lớn: gói thuê bao SaaS dao động từ $1.50 đến $8.00 mỗi tủ mỗi tháng tùy theo cấp tính năng, trong khi giấy phép vĩnh viễn tại chỗ thường có giá từ $25,000 đến $150,000 cho nền tảng lõi, cộng thêm $15 đến $45 mỗi tủ cho lớp tích hợp phần cứng. Phí bảo trì hàng năm cho các triển khai tại chỗ trung bình chiếm từ 18 đến 22% giá trị giấy phép. Các tổ chức xử lý dữ liệu nhạy cảm hoặc hoạt động trong những lĩnh vực chịu quản chế như y tế, chính phủ hoặc tài chính phần lớn ưu tiên triển khai tại chỗ hoặc kết hợp để giữ toàn quyền kiểm soát dữ liệu xác thực, dấu vết kiểm toán và ranh giới mạng. Hệ thống quản lý tủ khóa điện tử không chỉ đơn thuần là phiên bản số thay cho máy phát xu — nó là một hạng mục hạ tầng ra vào vật lý quan trọng, nằm cạnh đầu đọc thẻ, hệ thống quản lý khách và bảng điều khiển kiểm soát ra vào trong hệ sinh thái an ninh rộng lớn hơn. Các nền tảng hiện đại cung cấp RESTful API (và ngày càng nhiều điểm cuối GraphQL) cho phép các trung tâm vận hành an ninh (SOC) đưa sự kiện tủ khóa vào đường dẫn SIEM nhằm phát hiện bất thường theo thời gian thực, báo cáo tuân thủ và điều tra pháp y. Sự chuyển dịch từ tủ khóa cơ độc lập sang các cụm tủ khóa điện tử kết nối mạng đã tăng tốc mạnh mẽ kể từ năm 2022, được thúc đẩy bởi kỳ vọng vệ sinh không tiếp xúc sau đại dịch, sự lan rộng của việc cấp thông tin xác thực ưu tiên di động, và khả năng tiết kiệm chi phí vận hành của việc phân bổ tủ tự động so với quản lý chìa khóa thủ công. Hệ thống quản lý tủ khóa điện tử ngày nay là sự hội tụ của kiểm soát ra vào vật lý, quản lý thiết bị IoT và kiến trúc SaaS cloud-native — một bộ ba mang lại ROI đo lường được thông qua việc giảm chi phí nhân sự, loại bỏ chi phí thay chìa khóa và các hiểu biết sử dụng dựa trên dữ liệu phục vụ quy hoạch cơ sở vật chất.
Các thành phần chính trong kiến trúc hệ thống quản lý tủ khóa điện tử
Một hệ thống quản lý tủ khóa điện tử cấp sản xuất bao gồm nhiều lớp liên kết với nhau, mỗi lớp đảm nhận các chức năng riêng biệt từ giao tiếp phần cứng đến giao diện người dùng. Việc hiểu kiến trúc này là điều thiết yếu đối với giám đốc IT, quản lý cơ sở vật chất và kiến trúc sư an ninh khi đánh giá các nền tảng phục vụ triển khai doanh nghiệp. Lớp phần cứng gồm các khóa điện tử cho tủ — thường là khóa hình trụ hoặc khóa cam hỗ trợ BLE với bộ vi điều khiển tích hợp quản lý đóng ngắt động cơ, giám sát pin và giao tiếp không dây. Các khóa này giao tiếp với thiết bị cổng cục bộ — hoặc là cầu BLE-to-Ethernet chuyên dụng hoặc là điểm truy cập hỗ trợ Wi-Fi — chuyển tiếp lệnh và dữ liệu đo từ xa đến máy chủ nền tảng. Lớp cổng kết nối có vai trò then chốt trong hệ thống quản lý tủ khóa điện tử vì nó quyết định độ trễ, thông lượng và độ tin cậy. Cổng kết nối cấp doanh nghiệp xử lý tối đa 256 khóa mỗi thiết bị và hỗ trợ giao tiếp mã hóa bằng TLS 1.3 với xác thực hai chiều (mTLS) để ngăn chặn tấn công phát lại và giả mạo thiết bị. Lớp máy chủ ứng dụng chứa logic nghiệp vụ cốt lõi: quản lý thông tin xác thực, theo dõi tình trạng sử dụng, lập lịch, tích hợp thanh toán và thực thi chính sách. Trong triển khai tại chỗ, lớp này chạy trên cụm VMware vSphere hoặc Hyper-V với phần backend PostgreSQL hoặc SQL Server, trong khi triển khai SaaS dùng vi dịch vụ đóng gói container được điều phối bởi Kubernetes trên các vùng đám mây multi-AZ. Lớp cổng API cung cấp các điểm cuối RESTful — thường từ 80 đến 120 điểm cuối riêng biệt bao gồm danh mục tủ, quản lý người dùng, cấp thông tin xác thực, phát sự kiện trực tuyến, báo cáo và quản trị hệ thống. Giới hạn tốc độ có thể cấu hình, với mức giới hạn điển hình là 1,000 yêu cầu mỗi phút mỗi tenant cho gói tiêu chuẩn và 10,000 yêu cầu mỗi phút cho gói doanh nghiệp. Lớp trình bày gồm bảng điều khiển web quản trị, ứng dụng di động cho người dùng cuối và tùy chọn giao diện kiosk để cấp tủ tại chỗ cho khách vãng lai. Một hệ thống quản lý tủ khóa điện tử được thiết kế tốt cung cấp kiểm soát truy cập dựa trên vai trò (RBAC) với các vai trò được định nghĩa sẵn như Quản trị viên hệ thống, Quản lý cơ sở, Vận hành địa điểm, Kiểm toán viên và Nhân viên hỗ trợ, mỗi vai trò có quyền chi tiết xuống đến cấp từng tủ hoặc từng nhóm tủ. Lớp dữ liệu lưu trữ toàn bộ sự kiện tủ, cấp thông tin xác thực, nhật ký ra vào và lịch sử cấu hình trong mô hình lai kết hợp chuỗi thời gian và quan hệ. Chính sách lưu giữ sự kiện khác nhau: 90 ngày là chuẩn cho các gói SaaS, trong khi triển khai tại chỗ thường lưu giữ dữ liệu từ một đến bảy năm tùy theo yêu cầu pháp lý. Lớp tích hợp SIEM định dạng sự kiện tủ thành thông báo syslog hoặc tải trọng JSON tương thích với các công cụ điều phối an ninh phổ biến. Các sự kiện điển hình bao gồm LOCK_OPENED, LOCK_CLOSED, LOCK_TAMPERED, CREDENTIAL_ASSIGNED, CREDENTIAL_REVOKED, UNLOCK_FAILED (thông tin xác thực không hợp lệ), UNLOCK_FAILED (thông tin xác thực hết hạn), GATEWAY_OFFLINE, LOCK_BATTERY_LOW và FORCED_ENTRY_DETECTED. Mỗi sự kiện mang dấu thời gian, ID tủ, ID địa điểm, ID thông tin xác thực, ID người dùng (nếu có), ID cổng kết nối và chữ ký mật mã để chống chối bỏ. Lớp trừu tượng hóa phần cứng (HAL) có lẽ là thành phần bị đánh giá thấp nhất: nó chuẩn hóa các lệnh và dữ liệu đo từ xa từ các nhà sản xuất khóa điện tử khác nhau — bao gồm CabinetLock, Salto, Hafele, Digilock, Lowe & Fletcher và Compx — vào một mô hình dữ liệu thống nhất để các lớp phía trên không phụ thuộc vào nhà cung cấp khóa. Một hệ thống quản lý tủ khóa điện tử trưởng thành hỗ trợ thay nóng phần cứng khóa mà không yêu cầu thay đổi ở cấp ứng dụng, điều này vô cùng giá trị cho các triển khai nhiều giai đoạn nơi các tòa nhà hoặc khuôn viên khác nhau có thể dùng các thương hiệu khóa khác nhau.
Triển khai tại chỗ: Tiêu chuẩn doanh nghiệp cho quản lý tủ khóa điện tử
Đối với các tổ chức ưu tiên chủ quyền dữ liệu, an ninh mạng và tính độc lập vận hành, triển khai tại chỗ của hệ thống quản lý tủ khóa điện tử vẫn là tiêu chuẩn vàng. Trong mô hình này, toàn bộ thành phần phần mềm — máy chủ ứng dụng, cơ sở dữ liệu, cổng API, bảng điều khiển web và middleware tích hợp — được cài đặt trên hạ tầng của chính tổ chức, dù là trên máy chủ vật lý trong trung tâm dữ liệu tại chỗ hay trên máy ảo trong đám mây riêng của tổ chức. Ưu điểm chính là kiểm soát dữ liệu hoàn toàn: mọi lần cấp thông tin xác thực, mọi sự kiện mở khóa, mọi thay đổi tình trạng sử dụng đều nằm trên hạ tầng mà tổ chức sở hữu và vận hành. Đây là yêu cầu không thể thương lượng đối với nhà thầu quốc phòng, cơ sở y tế thuộc phạm vi HIPAA, tổ chức tài chính chịu ràng buộc bởi SOX hoặc PCI DSS, và cơ quan chính phủ yêu cầu tuân thủ FedRAMP hoặc IL4/IL5. Một hệ thống quản lý tủ khóa điện tử tại chỗ thường chạy trên tối thiểu ba máy chủ — ứng dụng, cơ sở dữ liệu và quản lý cổng kết nối — được cấu hình thành cụm sẵn sàng cao với chuyển đổi dự phòng tự động. Cấu hình phần cứng yêu cầu từ 8 đến 16 vCPU, 32 đến 64 GB RAM và dung lượng SSD từ 500 GB đến 2 TB mỗi máy chủ, tùy theo quy mô đội tủ. Một triển khai quản lý 2,000 tủ trên năm địa điểm với 50,000 giao dịch mỗi ngày cần khoảng 200 GB dung lượng cơ sở dữ liệu mỗi năm để lưu giữ đầy đủ sự kiện. Cài đặt và cấu hình một hệ thống tại chỗ thường mất từ bốn đến tám tuần, bao gồm cấp phát máy chủ, thiết lập cơ sở dữ liệu, cấu hình mạng, triển khai cổng kết nối, ghép nối khóa và hướng dẫn người dùng. Bảo trì thường xuyên bao gồm cập nhật phần mềm hàng quý, bảo trì cơ sở dữ liệu hàng tháng và xác minh sao lưu hàng ngày. Nhóm IT nên dự trù từ 0.25 đến 0.5 nhân sự toàn thời gian tương đương (FTE) cho việc quản trị hệ thống liên tục, dù mức này thay đổi tùy theo quy mô đội tủ và độ phức tạp tích hợp. Một ưu điểm đáng kể của triển khai tại chỗ là cấu trúc chi phí dễ dự đoán: giấy phép vĩnh viễn cho nền tảng cộng với phí tích hợp phần cứng theo từng tủ đồng nghĩa với việc tổng chi phí sở hữu sẽ bằng phẳng sau 18 đến 24 tháng đầu, trong khi chi phí SaaS tích lũy vô hạn định. Với triển khai 1,000 tủ trong năm năm, hệ thống quản lý tủ khóa điện tử tại chỗ có tổng chi phí khoảng $85,000 đến $180,000, so với $90,000 đến $480,000 cho SaaS ở cùng số lượng tủ (tùy theo giá hàng tháng cho từng tủ). Kiến trúc mạng cho triển khai tại chỗ đòi hỏi quy hoạch cẩn thận. Các cổng kết nối tủ phải nằm trên cùng mạng Layer 2 hoặc Layer 3 định tuyến với máy chủ ứng dụng, với các quy tắc tường lửa nghiêm ngặt chỉ cho phép giao tiếp mã hóa trên cổng 443 (HTTPS) và tùy chọn cổng 1234 cho giao tiếp giữa cổng kết nối và máy chủ (có thể cấu hình). Các tổ chức nên thực hiện phân đoạn mạng — đặt các cổng kết nối tủ trên một VLAN IoT chuyên dụng với quy tắc chỉ cho phép kết nối ra đến máy chủ ứng dụng — nhằm ngăn chặn di chuyển ngang khi xảy ra xâm nhập. Đối với triển khai nhiều địa điểm, VPN site-to-site hoặc đường truyền MPLS chuyên dụng kết nối các cơ sở từ xa với máy chủ trung tâm, cùng các cổng kết nối có bộ nhớ đệm cục bộ duy trì chức năng mở khóa cơ bản nếu liên kết WAN bị gián đoạn. Khả năng phục hồi cục bộ này là dấu ấn của thiết kế hệ thống quản lý tủ khóa điện tử tại chỗ cấp doanh nghiệp: ngay cả khi không thể kết nối đến máy chủ trung tâm, cổng kết nối của mỗi địa điểm vẫn có thể xác thực thông tin xác thực đã lưu đệm và thực thi lệnh mở khóa trong tối đa 48 giờ hoạt động ngoại tuyến. Các cổng kết nối có pin dự phòng mở rộng khả năng này để xử lý cả mất điện, đảm bảo việc ra vào tủ vẫn tiếp tục trong các sự cố cơ sở kéo dài.
Triển khai SaaS: Lợi ích và sự đánh đổi của hệ thống quản lý tủ khóa điện tử dựa trên đám mây
Triển khai hệ thống quản lý tủ khóa điện tử theo mô hình Phần mềm như một dịch vụ (SaaS) đã trở thành lựa chọn chủ đạo cho các triển khai quy mô nhỏ đến trung bình và các tổ chức ưu tiên chi phí vận hành (OpEx) hơn chi phí vốn (CapEx). Trong mô hình SaaS, nhà cung cấp nền tảng lưu trữ và duy trì toàn bộ hạ tầng phần mềm — thường trải trên nhiều vùng khả dụng của đám mây — và cung cấp bảng điều khiển cùng các API qua internet công cộng. Tổ chức chỉ cần triển khai phần cứng gateway và khóa tủ điện tử tại cơ sở của mình, với các gateway thiết lập kết nối TLS đi ra ngoài đến nền tảng đám mây. Kiến trúc này loại bỏ nhu cầu về máy chủ tại chỗ, quản trị cơ sở dữ liệu, vá lỗi phần mềm và quản lý sao lưu, có thể giảm 60 đến 80% chi phí vận hành IT so với triển khai tại chỗ. Một hệ thống quản lý tủ khóa điện tử SaaS điển hình là đa người dùng (multi-tenant), nghĩa là một phiên bản ứng dụng duy nhất phục vụ nhiều tổ chức khách hàng với cơ chế cô lập dữ liệu nghiêm ngặt được thực thi ở cấp độ hàng của cơ sở dữ liệu và thông qua khóa mã hóa riêng cho từng tenant. Mức giá SaaS hàng tháng cho mỗi tủ dao động từ $1.50 đến $8.00, với các gói thấp hơn cung cấp theo dõi tình trạng sử dụng cơ bản và gán thông tin xác thực thủ công, trong khi các gói cao cấp bổ sung tích hợp SIEM, giới hạn tốc độ API tùy chỉnh, SLA hỗ trợ chuyên trách với thời gian phản hồi 15 phút và phân tích nâng cao bao gồm mô hình hóa mức sử dụng dự đoán. Hợp đồng theo năm thường được giảm 10 đến 20% so với thanh toán theo tháng. Tốc độ triển khai là một lợi thế lớn của SaaS: gateway có thể được vận chuyển qua đêm, và tenant phần mềm được cấp phát trong vòng vài giờ sau khi ký hợp đồng. Khóa có thể được ghép nối và kiểm tra trong cùng ngày gateway về đến nơi, và người dùng cuối có thể đăng ký thông tin xác thực trong vòng 48 đến 72 giờ kể từ khi dự án khởi động. Điều này tương phản rõ rệt với mốc thời gian bốn đến tám tuần của triển khai tại chỗ. Tuy nhiên, triển khai SaaS của một hệ thống quản lý tủ khóa điện tử tạo ra những sự phụ thuộc mà các tổ chức phải đánh giá kỹ lưỡng. Kết nối internet trở nên quan trọng sống còn: nếu kết nối WAN tại một cơ sở bị gián đoạn, các thao tác khóa phụ thuộc đám mây — gán thông tin xác thực, mở khóa từ xa, bảng điều khiển trạng thái — sẽ không khả dụng trừ khi các gateway hỗ trợ lưu đệm thông tin xác thực cục bộ. Hầu hết các nền tảng SaaS doanh nghiệp hiện nay đều tích hợp tính năng này, nhưng điều cần thiết là phải xác minh rằng gateway lưu đệm thông tin xác thực và có thể thực thi lệnh mở khóa trong các trường hợp gián đoạn mạng. Vị trí lưu trữ dữ liệu là một cân nhắc khác: các nền tảng SaaS lưu trữ dữ liệu sự kiện tủ trong hạ tầng đám mây của nhà cung cấp, vốn có thể nằm tại một khu vực pháp lý khác với cơ sở của tổ chức. Các tổ chức chịu sự ràng buộc của GDPR, PIPEDA, LGPD hoặc các luật định vị dữ liệu tương tự phải xác nhận rằng nhà cung cấp cung cấp các tùy chọn lưu trữ dữ liệu tại khu vực địa lý mà họ yêu cầu. Hầu hết các nhà cung cấp SaaS hệ thống quản lý tủ khóa điện tử lớn hiện nay cung cấp trung tâm dữ liệu tại US East, US West, EU West (Frankfurt hoặc Ireland) và APAC (Singapore hoặc Sydney), với các khu vực bổ sung khả dụng thông qua AWS Outposts hoặc Azure Stack cho các kịch bản lai. Các chứng nhận bảo mật là yếu tố khác biệt hóa quan trọng giữa các nền tảng SaaS. Bên mua doanh nghiệp nên yêu cầu báo cáo SOC 2 Type II (tối thiểu), chứng nhận ISO 27001 và kết quả kiểm thử xâm nhập từ các công ty uy tín. Một hệ thống quản lý tủ khóa điện tử xử lý dữ liệu xác thực cho 5,000+ tủ cũng nên chứng minh việc đánh giá bảo mật ứng dụng của bên thứ ba hàng năm, các chương trình bug bounty và nhật ký kiểm tra bất biến ngăn quản trị viên sửa đổi hoặc xóa bản ghi sự kiện.
Triển khai lai: Kết nối tại chỗ và đám mây trong hệ thống quản lý tủ khóa điện tử
Kiến trúc triển khai lai cho hệ thống quản lý tủ khóa điện tử đã thu hút sự chú ý đáng kể kể từ năm 2024 khi các tổ chức tìm cách cân bằng giữa chủ quyền dữ liệu và sự tiện lợi của đám mây. Trong mô hình lai, quản lý thông tin xác thực cốt lõi và lưu trữ sự kiện chạy tại chỗ — đảm bảo dữ liệu nhạy cảm không bao giờ rời khỏi sự kiểm soát của tổ chức — trong khi một số chức năng cụ thể như thông báo đẩy của ứng dụng di động, mở khóa từ xa qua trung gian đám mây và bảng điều khiển phân tích đa địa điểm chạy trên đám mây. Thành phần tại chỗ xử lý toàn bộ giao tiếp cấp độ khóa thông qua các gateway cục bộ, với độ trễ lệnh dưới 50 mili giây cho các thao tác quan trọng như mở khóa khẩn cấp hoặc khóa khẩn. Thành phần đám mây đóng vai trò trung gian tùy chọn cho các kịch bản truy cập từ xa — ví dụ, quản lý cơ sở đang công tác nước ngoài cần mở khóa một tủ từ thiết bị di động. Trong trường hợp này, ứng dụng di động gửi yêu cầu mở khóa đến API đám mây, API này chuyển tiếp yêu cầu qua VPN hoặc trung gian bảo mật của tổ chức đến máy chủ tại chỗ, sau đó máy chủ ra lệnh cho gateway kích hoạt khóa. Thời gian khứ hồi cho mở khóa từ xa qua trung gian đám mây trong hệ thống quản lý tủ khóa điện tử lai thường dao động từ 400 đến 1,200 mili giây tùy điều kiện mạng, mức này chấp nhận được cho các thao tác quản trị nhưng không phù hợp với các kịch bản truy cập tần suất cao. Một mẫu lai phổ biến khác liên quan đến việc lưu trữ toàn bộ lịch sử sự kiện tại chỗ trong khi gửi các chỉ số sử dụng đã ẩn danh hoặc tổng hợp lên đám mây để so sánh chuẩn đa địa điểm và phân tích dự đoán. Ví dụ, các hồ sơ kiểm tra chi tiết — bao gồm danh tính người dùng, dấu thời gian chính xác và định danh thông tin xác thực — vẫn nằm trên máy chủ cục bộ, trong khi số liệu mức sử dụng theo giờ của từng khu tủ hoặc địa điểm được đẩy lên đám mây để trực quan hóa xu hướng. Cách tiếp cận này đáp ứng các nguyên tắc tối thiểu hóa dữ liệu theo GDPR và các quy định tương tự trong khi vẫn cho phép các năng lực phân tích thúc đẩy cải tiến vận hành. Mô hình lai đặc biệt phù hợp với các tổ chức vận hành cơ sở ở cả môi trường có kết nối và không có kết nối. Chẳng hạn, một trường đại học có thể triển khai hệ thống quản lý tủ khóa điện tử tại chỗ tại trung tâm dữ liệu của khuôn viên chính trong khi sử dụng quản lý dựa trên đám mây cho các khuôn viên vệ tinh thiếu nhân sự IT chuyên trách. Các địa điểm vệ tinh chạy gateway cục bộ với tính năng lưu đệm thông tin xác thực để đảm bảo khả năng phục hồi, và bảng điều khiển đám mây cung cấp tầm nhìn tập trung cho đội an ninh của trường. Khi kết nối internet của địa điểm vệ tinh khả dụng, các sự kiện đồng bộ lên đám mây; trong thời gian gián đoạn, gateway cục bộ duy trì đầy đủ chức năng từ bộ đệm của nó. Triển khai lai cũng tạo điều kiện thuận lợi cho việc di chuyển theo từng giai đoạn: một tổ chức có thể bắt đầu với hệ thống hoàn toàn tại chỗ, sau đó chọn lọc chuyển các chức năng không nhạy cảm lên đám mây khi niềm tin vào nền tảng tăng lên, mà không làm gián đoạn các hoạt động tủ hàng ngày. Kiến trúc API trong hệ thống quản lý tủ khóa điện tử lai phải được thiết kế cho tính nhất quán cuối cùng (eventual consistency), với các chiến lược giải quyết xung đột cho các kịch bản thông tin xác thực được gán hoặc thu hồi trong khi một địa điểm ngoại tuyến. Cách tiếp cận chuẩn là last-writer-wins với việc đối chiếu dấu thời gian, nhưng các nền tảng tinh vi hơn triển khai các mẫu CRDT (kiểu dữ liệu sao chép không xung đột) cho danh sách thông tin xác thực để đảm bảo các lệnh thu hồi không bao giờ bị ghi đè bởi các lệnh gán ngoại tuyến đã lỗi thời.
Giám sát tình trạng sử dụng thời gian thực và phân tích mức sử dụng
Một trong những năng lực mang tính thay đổi lớn nhất của hệ thống quản lý tủ khóa điện tử hiện đại là giám sát tình trạng sử dụng thời gian thực — khả năng thấy được trong vòng vài giây chính xác những tủ nào đang được sử dụng, trống, đã đặt trước hoặc ngoài hoạt động tại mọi địa điểm trong tổ chức. Dữ liệu này được thu thập thông qua việc thăm dò liên tục các khóa tủ điện tử (thường mỗi 5 đến 30 giây tùy loại khóa và cấu trúc mạng) và tổng hợp vào một bảng điều khiển trực tiếp tự động cập nhật mà không cần làm mới trang. Đối với quản lý cơ sở, điều này loại bỏ vấn đề lâu đời là phải đi dọc hành lang kiểm tra các tủ cơ khí để tìm một tủ trống. Hệ thống quản lý tủ khóa điện tử có tính năng giám sát thời gian thực có thể hiển thị bản đồ mã màu của mọi khu tủ — xanh lá cho tủ trống, đỏ cho tủ đang sử dụng, vàng cho tủ đã đặt trước, xám cho tủ ngoài hoạt động — bản đồ này được làm mới trong khoảng thời gian thăm dò khóa. Các tổ chức lớn với 5,000+ tủ thường sử dụng dữ liệu này để tối ưu tỷ lệ tủ trên thành viên, giảm tổng số tủ cần thiết từ 15 đến 25% thông qua gán động và các chính sách giải phóng theo thời gian. Phân tích tình trạng sử dụng trong hệ thống quản lý tủ khóa điện tử vượt xa các phép đếm đơn giản giữa trống/đang sử dụng. Dữ liệu tình trạng sử dụng lịch sử làm lộ ra các mẫu sử dụng theo giờ trong ngày, ngày trong tuần và theo mùa, cho phép người lập kế hoạch cơ sở điều chỉnh quy mô các khu tủ phù hợp với các giai đoạn nhu cầu cao điểm. Ví dụ, một khách sạn có thể phát hiện khu tủ hồ bơi của mình chỉ đạt mức sử dụng 92% trong khoảng từ 10 giờ sáng đến 2 giờ chiều vào các cuối tuần mùa hè, trong khi mức sử dụng ngày thường trung bình là 40%. Với dữ liệu này, khách sạn có thể triển khai các lượt gán có giới hạn thời gian (tối đa bốn giờ trong các giai đoạn cao điểm) hoặc chỉ định các khu tủ tràn hỗ trợ tự động mở khi các khu chính vượt 85% mức sử dụng. Các chính sách này được cấu hình trực tiếp trong bộ máy quy tắc của hệ thống quản lý tủ khóa điện tử và được nền tảng thực thi tự động — không cần sự can thiệp của nhân viên. Phân tích mức sử dụng cũng cung cấp thông tin cho các quyết định chi phí vốn. Khi một cơ sở đang lên kế hoạch mở rộng hoặc cải tạo, dữ liệu tình trạng sử dụng lịch sử từ hệ thống quản lý tủ khóa điện tử cung cấp bằng chứng khách quan về nhu cầu tủ. Các tổ chức có thể xác định các khu tủ chưa được sử dụng hết (mức sử dụng dưới 30% trong các giai đoạn cao điểm) và bố trí lại các tủ đó đến các khu vực có nhu cầu cao hoặc tránh mua các tủ mới không cần thiết. Một chuỗi phòng gym lớn đã báo cáo tiết kiệm $340,000 nhờ tránh được các khoản mua tủ tại 12 địa điểm sau khi phân tích 18 tháng dữ liệu tình trạng sử dụng từ hệ thống quản lý tủ khóa điện tử của họ và tái cân bằng việc phân bổ tủ giữa các địa điểm. Module báo cáo của một hệ thống quản lý tủ khóa điện tử toàn diện thường bao gồm các bảng điều khiển dựng sẵn cho: tóm tắt tình trạng sử dụng hàng ngày (mức sử dụng cao điểm, mức sử dụng trung bình, số lượt luân chuyển); bản đồ nhiệt mức sử dụng theo thời gian và địa điểm; kiểm toán gán thông tin xác thực (ai đã gán tủ nào cho ai, và khi nào); phát hiện bỏ quên (tủ bị chiếm dụng vượt ngưỡng có thể cấu hình mà không có hoạt động); và tuân thủ SLA cho các yêu cầu bảo trì (thời gian xử lý các lỗi tủ được báo cáo). Công cụ tạo báo cáo tùy chỉnh cho phép quản lý cơ sở tạo các báo cáo ad hoc bằng cách sử dụng bất kỳ tổ hợp nào của các loại sự kiện, khoảng thời gian, nhóm tủ và thuộc tính người dùng. Các định dạng xuất bao gồm CSV, PDF và tích hợp trực tiếp với các công cụ business intelligence như Tableau, Power BI hoặc Looker thông qua bộ kết nối ODBC/JDBC hoặc các truy vấn API trực tiếp. Các nền tảng nâng cao áp dụng machine learning vào dữ liệu tình trạng sử dụng cho phân tích dự đoán. Một hệ thống quản lý tủ khóa điện tử có năng lực ML có thể dự báo tình trạng sử dụng cho các ngày trong tương lai dựa trên các mẫu lịch sử, dữ liệu thời tiết, sự kiện địa phương và xu hướng theo mùa, sau đó tự động điều chỉnh các chính sách sẵn có của tủ — chẳng hạn như rút ngắn thời lượng gán trước các ngày cao điểm được dự báo hoặc đặt trước các khu tủ cho các sự kiện theo lịch.
Phương thức cấp phát thông tin xác thực và kiểm soát truy cập
Hệ thống con quản lý thông tin xác thực là trái tim bảo mật của mọi hệ thống quản lý tủ khóa điện tử, chi phối ai có thể truy cập tủ nào, vào lúc nào và trong điều kiện gì. Các nền tảng hiện đại hỗ trợ nhiều loại thông tin xác thực — thường là bốn hoặc năm loại đồng thời — để đáp ứng đa dạng đối tượng người dùng và tình huống sử dụng. Các loại thông tin xác thực phổ biến nhất trong hệ thống quản lý tủ khóa điện tử là: thông tin xác thực di động được phân phối thông qua ứng dụng iOS/Android white-label giao tiếp với khóa tủ qua BLE; thẻ hoặc khóa RFID sử dụng công nghệ 13.56 MHz MiFARE DESFire EV2/EV3 với mã hóa AES-128; mã PIN hiển thị trên màn hình kiosk hoặc gửi qua SMS/email; thông tin xác thực sinh trắc học sử dụng máy quét vân tay hoặc tĩnh mạch lòng bàn tay tích hợp vào mặt trước tủ; và thông tin xác thực dạng thiết bị đeo như vòng đeo tay NFC hoặc móc khóa cho môi trường hồ bơi hoặc spa. Mỗi loại thông tin xác thực có những đặc điểm bảo mật và khả năng sử dụng riêng biệt. Thông tin xác thực di động linh hoạt nhất — chúng có thể được cấp phát, sửa đổi và thu hồi từ xa mà không cần tương tác vật lý — nhưng đòi hỏi người dùng phải có điện thoại thông minh với pin còn hoạt động và ứng dụng đã cài đặt. Thông tin xác thực RFID có độ tin cậy cao và hoạt động ngay cả khi không có điện thoại, nhưng đòi hỏi việc cấp phát và quản lý thẻ vật lý. Mã PIN đơn giản nhất để triển khai (không cần phần cứng nào ngoài khóa) nhưng mang lại mức bảo mật thấp nhất nếu mã bị chia sẻ hoặc bị nhìn trộm. Một hệ thống quản lý tủ khóa điện tử doanh nghiệp thực thi các chính sách thông tin xác thực ở cấp độ hệ thống: độ dài PIN tối thiểu (thường từ 6 đến 8 chữ số), thời hạn hết hạn của thông tin xác thực (từ 1 giờ đến vĩnh viễn), số lượng thông tin xác thực hoạt động đồng thời tối đa cho mỗi người dùng, và việc đưa vào danh sách đen các thông tin xác thực bị xâm phạm trên toàn bộ hệ thống. Việc cấp phát thông tin xác thực trong hệ thống quản lý tủ khóa điện tử tuân theo một trong nhiều mô hình tùy thuộc vào tình huống sử dụng. Cấp phát cố định gắn kết vĩnh viễn một tủ cụ thể với một người dùng cụ thể — phổ biến với tủ nhân viên trong môi trường văn phòng hoặc tủ sinh viên dài hạn trong trường học. Cấp phát động phân bổ tủ khả dụng tiếp theo từ một nhóm khi người dùng check-in — là tiêu chuẩn tại các trung tâm thể hình, khách sạn và địa điểm tổ chức sự kiện nơi người dùng không cần dùng cùng một tủ mỗi lần đến. Cấp phát theo đặt chỗ cho phép người dùng đặt trước một tủ cụ thể hoặc loại tủ (lớn, vừa, nhỏ, có sạc, phù hợp người khuyết tật) thông qua cổng web hoặc ứng dụng di động cho một khung giờ trong tương lai. Cấp phát có giới hạn thời gian tự động giải phóng tủ khi đặt chỗ hết hạn, làm cho tủ sẵn sàng cho người dùng tiếp theo mà không cần sự can thiệp của nhân viên. Bộ máy cấp phát trong hệ thống quản lý tủ khóa điện tử hiện đại có thể xử lý các quy tắc nghiệp vụ phức tạp: ưu tiên truy cập cho thành viên VIP, khu tủ phân theo giới tính, phân bổ tủ phù hợp người khuyết tật theo yêu cầu tuân thủ ADA, khớp kích thước tủ dựa trên hồ sơ người dùng, và thời gian chờ ngăn người dùng chiếm nhiều tủ liên tiếp. Từ góc độ bảo mật, kiến trúc lưu trữ thông tin xác thực là yếu tố then chốt. Một hệ thống quản lý tủ khóa điện tử được thiết kế đúng cách không bao giờ lưu trữ mã PIN hoặc khóa mật mã ở dạng văn bản thuần. Mã PIN được băm với bcrypt (hệ số chi phí 12 hoặc cao hơn) hoặc Argon2id. Khóa thông tin xác thực di động và RFID được lưu trữ trong mô-đun bảo mật phần cứng (HSM) hoặc phần mềm tương đương sử dụng mã hóa phong bì với khóa chính không bao giờ được lưu trên cùng máy chủ với cơ sở dữ liệu thông tin xác thực. Khi người dùng xuất trình thông tin xác thực để mở tủ, khóa gửi mã định danh thông tin xác thực đến nền tảng, nền tảng xác thực nó với các thông tin xác thực đã lưu trữ, kiểm tra các chính sách áp dụng (thời gian trong ngày, trạng thái hết hạn, trạng thái thu hồi), và trả về lệnh mở khóa. Toàn bộ vòng truy tín — từ khi xuất trình thông tin xác thực đến khi khóa kích hoạt — nên hoàn tất trong vòng dưới 500 mili giây để mang lại trải nghiệm người dùng tích cực.
Khả năng mở khóa từ xa và truy cập khẩn cấp
Mở khóa từ xa là một trong những tính năng được đánh giá cao nhất trong hệ thống quản lý tủ khóa điện tử, cho phép nhân sự có thẩm quyền mở bất kỳ tủ nào từ bất kỳ đâu có truy cập mạng. Khả năng này rất cần thiết cho các tình huống mất thông tin xác thực, truy cập bảo trì, điều tra an ninh và ứng phó khẩn cấp. Trong một sự kiện mất thông tin xác thực điển hình — người dùng làm mất thẻ RFID hoặc pin điện thoại hết — nhân viên trợ giúp hoặc quản lý cơ sở vật chất có thể xác thực vào bảng điều khiển của hệ thống quản lý tủ khóa điện tử, tìm kiếm tủ được gán cho người dùng theo tên, ID hoặc số tủ, và nhấp vào nút mở khóa. Hệ thống ghi lại sự kiện mở khóa với danh tính của nhân viên, dấu thời gian, mã lý do và ID tủ, tạo ra một chuỗi kiểm toán bất biến. Mở khóa từ xa có thể được giới hạn theo vai trò: nhân viên trợ giúp có thể chỉ mở khóa tủ trong khu vực được giao và chỉ với sự phê duyệt của quản lý cho các yêu cầu ngoài giờ, trong khi giám đốc an ninh có thể có đặc quyền mở khóa toàn cầu trên tất cả các địa điểm với xác thực đa yếu tố (MFA) bắt buộc cho mỗi hành động mở khóa. Các giao thức truy cập khẩn cấp trong hệ thống quản lý tủ khóa điện tử được thiết kế cho các tình huống xấu nhất. Lệnh "mở khóa tổng thể" — thường được bảo vệ bởi quy tắc hai người đòi hỏi sự đồng thời ủy quyền từ hai quản trị viên khác nhau — mở mọi tủ trong một khu vực được chỉ định hoặc toàn bộ cơ sở cùng lúc. Khả năng này được sử dụng trong các trường hợp báo cháy, tình huống xả súng hoặc sự cố chất liệu nguy hiểm mà việc sơ tán nhanh chóng và lấy lại thiết bị là rất quan trọng. Các sự kiện mở khóa tổng thể kích hoạt thông báo ngay lập tức đến đội an ninh, ban quản lý cơ sở vật chất và (trong các ngành có quy định) các cán bộ tuân thủ. Hệ thống quản lý tủ khóa điện tử cũng nên hỗ trợ khóa khẩn cấp toàn địa điểm: một lệnh duy nhất ngăn mọi tủ mở ra, bất kể thông tin xác thực được xuất trình. Chế độ khóa khẩn cấp ghi đè tất cả các chính sách khác và chỉ có thể được giải除 bởi quản trị viên an ninh được chỉ định. Cả hai lệnh mở khóa tổng thể và khóa khẩn cấp đều đòi hỏi các đường dẫn mạng chuyên dụng bỏ qua giới hạn tốc độ API thông thường và được xử lý với mức ưu tiên cao nhất bởi hạ tầng cổng kết nối. Đối với các tổ chức có trung tâm vận hành an ninh 24/7, khả năng mở khóa từ xa được mở rộng đến các quy trình làm việc tích hợp SIEM. Một chuyên viên phân tích SOC theo dõi luồng sự kiện của hệ thống quản lý tủ khóa điện tử có thể quan sát thấy một điểm bất thường — ví dụ, năm lần thử mở khóa thất bại trên một tủ trong vòng hai phút — và khởi tạo một lệnh khóa từ xa (ngăn chặn các lần thử truy cập tiếp theo) hoặc kích hoạt camera ghi hình gần khu tủ. Các phản hồi tự động này được cấu hình thông qua bộ máy quy tắc của nền tảng hoặc tích hợp kịch bản SIEM. Một hệ thống quản lý tủ khóa điện tử có hỗ trợ webhook có thể gửi các lệnh gọi HTTP theo thời gian thực đến các nền tảng điều phối an ninh như Cortex XSOAR hoặc Splunk SOAR, cho phép phản hồi sự cố hoàn toàn tự động mà không cần can thiệp của con người. Từ góc độ kiểm toán, mọi hành động mở khóa từ xa được ghi lại với: danh tính và phương thức xác thực của người dùng yêu cầu; dấu thời gian (theo UTC với độ chính xác mili giây); ID tủ, ID khu tủ và ID địa điểm; mã lý do (LOST_CREDENTIAL, MAINTENANCE, EMERGENCY, INVESTIGATION, OTHER); cổng kết nối đã thực thi lệnh; phiên bản firmware của khóa tại thời điểm thực thi; độ trễ mạng giữa thời điểm phát lệnh và xác nhận thực thi; và một mã băm mật mã của bản ghi sự kiện để phát hiện giả mạo. Mức độ chi tiết kiểm toán này rất quan trọng cho việc tuân thủ SOC 2, ISO 27001, HIPAA và kiểm toán nội bộ. Các tổ chức trong những lĩnh vực có quy định nên xác minh rằng hệ thống quản lý tủ khóa điện tử của họ hỗ trợ ghi nhật ký kiểm toán bất biến — nghĩa là các bản ghi sự kiện, một khi đã được ghi, không thể bị sửa đổi hoặc xóa bởi bất kỳ người dùng nào, bao gồm cả quản trị viên hệ thống. Tính bất biến thường được đạt được thông qua các bảng cơ sở dữ liệu chỉ ghi thêm kết hợp với việc xích mật mã tương tự công nghệ blockchain.
Tích hợp API: Kết nối hệ thống quản lý tủ khóa điện tử với hệ sinh thái doanh nghiệp
Khả năng tích hợp của hệ thống quản lý tủ khóa điện tử là yếu tố biến nó từ một bộ điều khiển tủ độc lập thành một nền tảng doanh nghiệp kết nối. Các hệ thống hiện đại cung cấp các API RESTful toàn diện (và ngày càng nhiều là GraphQL cho các truy vấn phức tạp) cho phép trao đổi dữ liệu hai chiều với hệ sinh thái CNTT và an ninh rộng lớn hơn. Một bề mặt API cấp doanh nghiệp điển hình bao gồm các điểm cuối cho: quản lý kho tủ (tạo, đọc, cập nhật, xóa bản ghi tủ; truy vấn theo địa điểm, khu tủ, trạng thái, loại khóa); quản lý thông tin xác thực (cấp phát, sửa đổi, thu hồi thông tin xác thực; thao tác hàng loạt qua mảng CSV hoặc JSON); truy vấn tình trạng sử dụng (trạng thái hiện tại của từng tủ, khu tủ hoặc địa điểm; lịch sử sử dụng theo khoảng thời gian); sự kiện truy cập (truy vấn trực tiếp và lịch sử của tất cả sự kiện khóa/mở khóa với bộ lọc); quản lý người dùng (tạo, đọc, cập nhật, xóa bản ghi người dùng; đồng bộ với HRIS hoặc dịch vụ thư mục); quản lý chính sách (định nghĩa và sửa đổi quy tắc cấp phát, lịch trình truy cập, chính sách thông tin xác thực); quản trị hệ thống (trạng thái cổng kết nối, phiên bản firmware khóa, mức pin, tình trạng kết nối); và báo cáo (tạo và truy xuất báo cáo dựng sẵn và tùy chỉnh theo chương trình). Xác thực API thường sử dụng OAuth 2.0 với grant thông tin xác thực khách hàng cho tích hợp máy chủ với máy chủ và grant mã ủy quyền cho các ứng dụng hướng người dùng. Khóa API được hỗ trợ cho các tích hợp đơn giản hơn nhưng bị khuyến nghị mạnh không sử dụng cho môi trường sản xuất do không thể giới hạn phạm vi khóa cho các quyền cụ thể. Một hệ thống quản lý tủ khóa điện tử với quản trị API trưởng thành hỗ trợ các token truy cập có phạm vi giới hạn các máy khách API cho các điểm cuối, địa điểm và thao tác cụ thể — ví dụ, một token tích hợp PMS có thể chỉ có quyền truy cập vào các điểm cuối truy vấn tình trạng sử dụng và cấp phát thông tin xác thực cho các tủ trong khu vực hồ bơi và thể hình của khách sạn. Các tích hợp doanh nghiệp phổ biến nhất cho hệ thống quản lý tủ khóa điện tử rơi vào một số nhóm. Tích hợp hệ thống quản lý bất động sản (PMS) rất quan trọng đối với khách sạn: khi khách nhận phòng, PMS gửi một webhook đến nền tảng tủ khóa, nền tảng này tự động gán một tủ gần phòng của khách trong suốt thời gian lưu trú. Khi khách trả phòng, PMS kích hoạt giải phóng tủ, làm trống tủ cho khách tiếp theo. Các nền tảng PMS lớn có bộ kết nối dựng sẵn bao gồm Oracle Opera, Infor HMS, Maestro, Cloudbeds và Mews. Tích hợp HRIS phục vụ các triển khai doanh nghiệp và khuôn viên trường: khi một nhân viên mới được đưa vào hệ thống Workday, BambooHR hoặc SAP SuccessFactors, hệ thống quản lý tủ khóa điện tử tự động cấp phát một phân công tủ dựa trên bộ phận, địa điểm và ca làm việc của nhân viên. Khi việc làm kết thúc, hệ thống thu hồi quyền truy cập và phân công lại tủ. Tích hợp SSO qua SAML 2.0 hoặc OIDC cho phép người dùng và quản trị viên xác thực bằng thông tin xác thực doanh nghiệp hiện có của họ thông qua Azure AD, Okta, OneLogin hoặc Ping Identity, loại bỏ nhu cầu về thông tin xác thực riêng cho nền tảng tủ khóa. Tích hợp SIEM, như đã thảo luận ở trên, chuyển tiếp các sự kiện tủ khóa đến các nền tảng giám sát an ninh. Tích hợp hệ thống kiểm soát truy cập liên kết hệ thống quản lý tủ khóa điện tử với các nền tảng kiểm soát truy cập vật lý như LenelS2, Genetec, Honeywell Pro-Watch hoặc Gallagher, cho phép quản lý thông tin xác thực thống nhất — cùng một thẻ mở cửa cũng có thể mở tủ — và phân tích sự kiện tương quan trên các sự kiện truy cập cửa và tủ. Độ tin cậy của API được đo lường thông qua SLA thời gian hoạt động và các chuẩn hiệu năng. Một hệ thống quản lý tủ khóa điện tử doanh nghiệp nên cung cấp SLA thời gian hoạt động API 99,9 phần trăm (tương đương dưới 8,8 giờ downtime mỗi năm) với 99,95 phần trăm ở các gói cao cấp. Thời gian phản hồi API nên được ghi nhận: p50 dưới 100 ms, p95 dưới 250 ms, p99 dưới 500 ms cho các thao tác tiêu chuẩn. Giới hạn tốc độ nên được công bố rõ ràng — các gói doanh nghiệp điển hình cung cấp từ 5.000 đến 10.000 yêu cầu mỗi phút — với dung lượng bùng nổ cho các tình huống nhu cầu cao như đổi ca hoặc check-in sự kiện. Tài liệu API toàn diện là điều thiết yếu, bao gồm thông số Swagger/OpenAPI tương tác, ví dụ SDK ít nhất bằng Python, JavaScript/Node.js, Java và C#, hướng dẫn xác minh chữ ký webhook, và môi trường sandbox để kiểm thử tích hợp.
Dashboard Đa Điểm: Trung Tâm Điều Hành Tập Trung Cho Hệ Thống TủLocker Phân Tán
Các tổ chức vận hành đội tủ locker trên nhiều cơ sở cần một dashboard đa điểm cung cấp khả năng giám sát và kiểm soát hợp nhất mà không yêu cầu quản trị viên phải đăng nhập vào các phiên bản riêng biệt cho từng địa điểm. Một hệ thống quản lý tủ locker điện tử trưởng thành cung cấp điều này thông qua kiến trúc dashboard phân cấp tổ chức tủ locker theo địa điểm, tòa nhà, tầng, khu vực, dãy tủ và từng đơn vị riêng lẻ — mỗi cấp tổng hợp dữ liệu từ các cấp bên dưới. Giao diện dashboard cấp cao nhất hiển thị thẻ tóm tắt địa điểm cho từng vị trí, thể hiện tổng số tủ locker, tỷ lệ lấp đầy hiện tại, tủ locker ngoài hoạt động, yêu cầu bảo trì đang chờ xử lý và các sự kiện bảo mật gần đây. Các chỉ báo trạng thái mã hóa màu (xanh lá cho bình thường, vàng cho cảnh báo, đỏ cho nghiêm trọng) giúp quản trị viên xác định các địa điểm cần chú ý chỉ trong một cái nhìn. Nhấp vào thẻ địa điểm sẽ đi sâu vào dashboard chi tiết của vị trí đó, bao gồm chế độ xem sơ đồ mặt bằng hoặc bản đồ với các dãy tủ locker được hiển thị dưới dạng vùng tương tác. Mỗi dãy tủ hiển thị tỷ lệ lấp đầy, và nhấp vào dãy tủ sẽ hiển thị trạng thái từng tủ locker với chi tiết phân bổ thông tin xác thực. Cấu trúc phân cấp đa điểm này trong hệ thống quản lý tủ locker điện tử hỗ trợ các hoạt động toàn cầu như xem xu hướng sử dụng trên tất cả các địa điểm, so sánh tỷ lệ lấp đầy theo khu vực, xác định các địa điểm có tỷ lệ bỏ quên cao liên tục, và triển khai thay đổi chính sách toàn cầu (như kéo dài thời gian phân bổ tối đa) chỉ bằng một thao tác duy nhất.
Tìm kiếm liên địa điểm là một tính năng quan trọng cho các triển khai đa điểm. Quản trị viên cần có khả năng tìm kiếm một người dùng cụ thể, số tủ locker, ID thông tin xác thực hoặc loại sự kiện trên tất cả các địa điểm đồng thời, với kết quả được nhóm theo địa điểm và sắp xếp theo thời gian. Khả năng này cực kỳ giá trị cho các cuộc điều tra bảo mật — ví dụ, tìm kiếm tất cả các tủ locker mà một nhân viên đã bị sa thải truy cập tại mọi cơ sở trong 90 ngày qua.
Dashboard đa điểm trong hệ thống quản lý tủ locker điện tử cũng hỗ trợ quản trị ủy quyền: quản lý cấp địa điểm có toàn quyền kiểm soát các vị trí được phân công nhưng không thể xem hoặc sửa đổi tủ locker tại các địa điểm khác, trong khi quản trị viên toàn cầu có quyền truy cập không giới hạn. Mô hình RBAC này có thể mở rộng từ các tổ chức nhỏ với hai hoặc ba địa điểm đến các doanh nghiệp toàn cầu với hàng trăm vị trí.
Các yếu tố hiệu suất trở nên quan trọng ở quy mô lớn. Một dashboard đa điểm cho hệ thống quản lý tủ locker điện tử phục vụ hơn 10.000 tủ locker trên hơn 50 địa điểm phải được thiết kế cho tốc độ tải trang dưới một giây. Điều này đạt được thông qua một số mẫu kiến trúc: các truy vấn tổng hợp dữ liệu tính toán trước các chỉ số cấp địa điểm trong materialized views thay vì quét bảng sự kiện thô; tải dần dần hiển thị dashboard cấp cao nhất ngay lập tức trong khi đi sâu vào chi tiết không đồng bộ; edge caching qua CDN cho các tài nguyên dashboard tĩnh; và kết nối WebSocket cho cập nhật trực tiếp tránh tải lại toàn trang.
Streaming sự kiện thời gian thực trong dashboard đa điểm là một yếu tố khác biệt khác. Thay vì yêu cầu quản trị viên thủ công làm mới trang để xem sự kiện mới, hệ thống quản lý tủ locker điện tử doanh nghiệp đẩy sự kiện đến dashboard qua WebSocket hoặc Server-Sent Events (SSE). Một địa điểm có tỷ lệ sự kiện mở khóa cao — như phòng gym trong giờ cao điểm — hiển thị bộ đếm trực tiếp tăng dần trên thẻ tóm tắt địa điểm. Các sự kiện quan trọng về bảo mật, như phát hiện xâm nhập cưỡng bức hoặc gateway ngoại tuyến, kích hoạt thông báo trình duyệt và có thể tùy chọn gửi cảnh báo qua email, SMS hoặc webhook Slack/PagerDuty.
Báo cáo đa điểm tổng hợp dữ liệu từ tất cả các vị trí để phân tích cấp doanh nghiệp. Các báo cáo tiêu chuẩn bao gồm: tóm tắt sử dụng toàn cầu (tổng số tủ locker, tỷ lệ lấp đầy trung bình, tỷ lệ lấp đầy cao điểm trên tất cả các địa điểm); so sánh địa điểm (tỷ lệ lấp đầy, turnover, tỷ lệ bỏ quên theo địa điểm); xu hướng khu vực (thay đổi tháng so với tháng và năm so với năm theo khu vực địa lý); và báo cáo tuân thủ (độ đầy đủ của audit trail, vệ sinh thông tin xác thực, tuân thủ chính sách trên tất cả các địa điểm). Các báo cáo này có thể được lên lịch tạo tự động và phân phối cho các bên liên quan qua email hoặc xuất sang công cụ BI để phân tích sâu hơn.
Tích Hợp PMS, HRIS và SSO: Kết Nối Hệ Thống Quản Lý Tủ Locker Điện Tử Với Hệ Thống Doanh Nghiệp
Tích hợp sâu với hệ thống doanh nghiệp phân biệt một hệ thống quản lý tủ locker điện tử mang tính chiến thuật với một hệ thống mang tính chiến lược. Ba danh mục tích hợp có tác động lớn nhất là hệ thống quản lý bất động sản (PMS) cho lĩnh vực khách sạn, hệ thống thông tin nhân sự (HRIS) cho môi trường doanh nghiệp và khuôn viên, và đăng nhập một lần (SSO) cho xác thực hợp nhất trên tất cả các loại người dùng.
Tích hợp PMS cho phép hệ thống quản lý tủ locker điện tử khách sạn đồng bộ hóa phân bổ tủ locker với thời gian lưu trú của khách tự động. Khi một đặt phòng được tạo hoặc khách check-in, PMS gửi một lệnh gọi API đến nền tảng tủ locker chứa tên khách, số phòng, ngày lưu trú và bất kỳ ưu tiên tủ locker nào (loại, vị trí, yêu cầu tiếp cận). Nền tảng tủ locker phân bổ một tủ phù hợp từ nhóm tủ có sẵn và gửi thông tin xác thực — thường là mã PIN hoặc thông báo ứng dụng di động — trở lại PMS, hệ thống này sẽ bao gồm nó trong gói chào mừng của khách hoặc hiển thị tại kiosk quầy lễ tân. Khi khách check-out, PMS kích hoạt giải phóng tủ locker, xóa phân bổ và làm cho tủ khả dụng cho khách tiếp theo. Tự động hóa đầu cuối này loại bỏ khối lượng công việc của nhân viên lễ tân và đảm bảo tủ locker không bao giờ bị gán cho khách đã rời đi. Giao tiếp hai chiều giữa PMS và hệ thống quản lý tủ locker điện tử cũng xử lý các trường hợp biên: thời gian lưu trú kéo dài kích hoạt gia hạn phân bổ tủ locker; việc chuyển phòng có thể kích hoạt phân bổ lại tủ locker sang dãy gần phòng mới hơn; và rời đi sớm giải phóng tủ locker ngay lập tức thay vì giữ đến thời gian check-out đã lên lịch.
Tích hợp HRIS phục vụ mục đích tương tự cho quản lý tủ locker nhân viên và sinh viên. Khi một HRIS như Workday, SAP SuccessFactors hoặc BambooHR ghi nhận nhân viên mới, hệ thống quản lý tủ locker điện tử tự động cung cấp phân bổ tủ locker dựa trên các quy tắc được cấu hình trong nền tảng: ví dụ, nhân viên phòng kỹ thuật ở tầng ba nhận tủ locker ở Dãy E3. Khi nhân viên chuyển phòng ban hoặc địa điểm, hệ thống có thể phân bổ lại tủ locker tương ứng. Khi quan hệ lao động kết thúc, hệ thống thu hồi tất cả thông tin xác thực và đánh dấu tủ locker là khả dụng — tất cả mà không cần bất kỳ thao tác thủ công nào từ nhân viên cơ sở vật chất hoặc nhân sự. Tích hợp cũng hỗ trợ các hoạt động hàng loạt: một khuôn viên triển khai 500 tủ locker mới cho khóa sinh viên mới có thể nhập hồ sơ sinh viên từ HRIS/hệ thống thông tin sinh viên, tự động phân bổ tủ locker dựa trên ký túc xá và số phòng, và phân phối thông tin xác thực qua cổng thông tin khuôn viên hoặc ứng dụng di động.
Tích hợp SSO đơn giản hóa việc truy cập dashboard hệ thống quản lý tủ locker điện tử cho quản trị viên và, trong một số triển khai, cho người dùng cuối quản lý phân bổ tủ locker của chính họ. Hỗ trợ SAML 2.0, OAuth 2.0/OpenID Connect và LDAP cho phép các tổ chức kết nối nền tảng tủ locker với Azure Active Directory, Okta, OneLogin, Ping Identity hoặc Google Workspace. Quản trị viên xác thực bằng thông tin xác thực doanh nghiệp của họ — không cần tên người dùng và mật khẩu riêng để nhớ — và quyền dashboard của họ được xác định bởi tư cách thành viên nhóm trong nhà cung cấp danh tính. Ví dụ, thành viên của nhóm Azure AD "Quản Lý Cơ Sở Vật Chất - Khu Vực Đông" tự động nhận quyền truy cập quản trị viên địa điểm cho tất cả các dãy tủ locker trong khu vực phía đông, trong khi thành viên của nhóm "Vận Hành Bảo Mật" nhận quyền truy cập chỉ đọc vào audit log trên tất cả các địa điểm. Provisioning SCIM (System for Cross-domain Identity Management) tự động hóa quản lý vòng đời người dùng: khi người dùng bị hủy kích hoạt trong nhà cung cấp danh tính, hệ thống quản lý tủ locker điện tử tự động thu hồi quyền truy cập quản trị của họ và bất kỳ thông tin xác thực tủ locker nào họ đang nắm giữ.
Kiến Trúc Bảo Mật On-Premises: Bảo Vệ Dữ Liệu Thông Tin Xác Thực Trong Hệ Thống Quản Lý Tủ Locker Điện Tử
Kiến trúc bảo mật cho hệ thống quản lý tủ locker điện tử on-premises đòi hỏi sự chú ý nghiêm ngặt đến mọi lớp của ngăn xếp công nghệ, từ bảo mật máy chủ vật lý đến mã hóa cấp ứng dụng. Không giống các nền tảng SaaS nơi nhà cung cấp đảm nhận trách nhiệm bảo mật hạ tầng, triển khai on-premises đặt toàn bộ gánh nặng bảo mật lên tổ chức — nhưng cũng cấp quyền kiểm soát hoàn toàn đối với posture bảo mật.
Ở lớp mạng, hệ thống quản lý tủ locker điện tử nên được triển khai trong một vùng bảo mật chuyên dụng với các quy tắc ingress và egress nghiêm ngặt. Đoạn mạng gateway tủ locker chỉ nên cho phép kết nối TLS outbound đến máy chủ ứng dụng trên một cổng duy nhất, không có kết nối inbound từ mạng doanh nghiệp chung. Quyền truy cập quản trị vào dashboard nên bị hạn chế trong một VLAN quản lý riêng biệt chỉ có thể truy cập từ các máy trạm quản trị viên được ủy quyền hoặc qua jump box với MFA. Phân đoạn mạng ngăn một máy trạm hoặc thiết bị IoT bị xâm nhập tiếp cận hạ tầng kiểm soát tủ locker.
Ở lớp ứng dụng, tất cả giao tiếp giữa các thành phần — gateway đến máy chủ, máy chủ đến dashboard, máy chủ đến người tiêu dùng API — phải sử dụng TLS 1.3 với bộ mật mã mạnh (TLS_AES_256_GCM_SHA384 hoặc tương đương). Certificate pinning cho kết nối gateway-đến-máy chủ ngăn các cuộc tấn công man-in-the-middle ngay cả khi certificate authority doanh nghiệp bị xâm nhập. Máy chủ ứng dụng nên thực thi các HTTP security header bao gồm Strict-Transport-Security (max-age=31536000; includeSubDomains), Content-Security-Policy, X-Content-Type-Options: nosniff và X-Frame-Options: DENY.
Mã hóa cơ sở dữ liệu cho hệ thống quản lý tủ locker điện tử on-premises bao phủ dữ liệu at rest sử dụng Transparent Data Encryption (TDE) trên SQL Server hoặc PostgreSQL pgcrypto để mã hóa cấp cột cho các trường nhạy cảm. Dữ liệu thông tin xác thực — mã PIN, khóa mật mã, mẫu sinh trắc học — nên được mã hóa ở lớp ứng dụng trước khi được lưu trữ trong cơ sở dữ liệu, sử dụng cấu trúc phân cấp khóa nơi master key được lưu trữ trong HSM hoặc Azure Key Vault / AWS KMS nếu triển khai on-premises sử dụng quản lý khóa cloud hybrid. Mã hóa cấp ứng dụng đảm bảo rằng ngay cả khi cơ sở dữ liệu bị xâm nhập, dữ liệu thông tin xác thực vẫn không thể truy cập.
Audit logging trong hệ thống quản lý tủ locker điện tử có ý thức bảo mật là bất biến và có thể xác minh bằng mật mã. Mỗi bản ghi sự kiện bao gồm một hash của nội dung bản ghi trước đó, tạo thành một chuỗi làm cho việc sửa đổi hồi tố có thể phát hiện được. Audit log được ghi vào hệ thống lưu trữ append-only — thường là một cơ sở dữ liệu riêng biệt hoặc nền tảng quản lý log với quyền write-once-read-many (WORM) — mà ngay cả quản trị viên hệ thống cũng không thể sửa đổi. Các tổ chức chịu yêu cầu quy định nên xác minh rằng audit logging của nền tảng đáp ứng nghĩa vụ cụ thể của họ: HIPAA yêu cầu audit log cho tất cả quyền truy cập thông tin y tế được bảo vệ điện tử (ePHI) được lưu giữ trong sáu năm; PCI DSS yêu cầu audit trail cho tất cả quyền truy cập môi trường dữ liệu chủ thẻ được lưu giữ trong một năm; SOX yêu cầu bản ghi audit hỗ trợ kiểm soát tài chính được lưu giữ trong bảy năm.
Bảo mật vật lý cho triển khai on-premises thường bị bỏ qua nhưng quan trọng không kém. Máy chủ lưu trữ hệ thống quản lý tủ locker điện tử nên nằm trong trung tâm dữ liệu hoặc phòng máy chủ khóa với ghi log kiểm soát truy cập, giám sát môi trường và giám sát video. Phương tiện backup chứa cấu hình tủ locker và dữ liệu thông tin xác thực phải được mã hóa và lưu trữ tại vị trí off-site an toàn. Lập kế hoạch khôi phục thảm họa nên bao gồm quy trình được tài liệu hóa để khôi phục hệ thống quản lý tủ locker điện tử từ backup với recovery time objective (RTO) trong vòng bốn giờ hoặc ít hơn và recovery point objective (RPO) trong vòng 15 phút hoặc ít hơn cho các triển khai quan trọng.
Lựa chọn hệ thống quản lý tủ khóa điện tử phù hợp cho phòng gym
Trung tâm thể hình có những yêu cầu đặc thù đối với hệ thống quản lý tủ khóa điện tử, khác biệt đáng kể so với triển khai tại văn phòng hoặc cơ sở giáo dục. Phòng gym có tỷ lệ luân chuyển cao — hội viên có thể sử dụng tủ khóa từ 45 đến 90 phút mỗi lần đến — với các giai đoạn nhu cầu cao điểm tập trung vào trước và sau giờ làm việc. Hệ thống phải xử lý các chu kỳ phân bổ và giải phóng nhanh chóng, thường xử lý từ 200 đến 600 giao dịch tủ khóa mỗi giờ trong giờ cao điểm tại các địa điểm đông đúc. Phân bổ động là mô hình tiêu chuẩn cho phòng gym: hội viên check-in tại kiosk hoặc qua ứng dụng di động của phòng gym, và hệ thống quản lý tủ khóa điện tử sẽ phân bổ tủ khóa khả dụng tiếp theo từ cụm tủ đã chọn. Hội viên nhận được thông tin xác thực tạm thời — thường là mã PIN hiển thị trên màn hình kiosk hoặc thông báo trên ứng dụng di động — chỉ có hiệu lực trong thời gian đến tập của họ. Khi hội viên rời đi, họ đóng tủ khóa, hệ thống phát hiện tủ đã trống và lập tức cung cấp cho hội viên tiếp theo. Một số phòng gym sử dụng chế độ giải phóng theo thời gian: nếu tủ khóa đã được đóng (không có hoạt động) trong 90 phút, hệ thống sẽ tự động giải phóng và đánh dấu các vật phẩm còn lại bên trong để nhân viên thu hồi. Độ bền là yếu tố quan trọng cần cân nhắc trong môi trường thể hình. Hệ thống quản lý tủ khóa điện tử triển khai tại phòng gym phải hoạt động với các ổ khóa chống ẩm, clo (tại khu vực hồ bơi), bụi và va đập vật lý. Các ổ khóa đạt chuẩn IP65 trở lên được khuyến nghị cho khu vực ướt. Thời lượng pin là một yếu tố khác: tủ khóa phòng gym có thể được mở và đóng 20 đến 30 lần mỗi ngày, số chu kỳ cao hơn đáng kể so với tủ khóa văn phòng hoặc khách sạn. Các ổ khóa với pin lithium tuổi thọ dài đạt chuẩn cho hơn 100.000 chu kỳ hoặc hơn 3 năm sử dụng điển hình tại phòng gym giúp giảm chi phí bảo trì. Ngăn pin có thể thay nóng cho phép thay thế mà không cần tháo ổ khóa khỏi cửa tủ. Tích hợp với hệ thống quản lý hội viên của phòng gym là điều cần thiết. Hệ thống quản lý tủ khóa điện tử cho chuỗi thể hình nên tích hợp với các nền tảng như Mindbody, ClubReady, Zen Planner hoặc Xplor. Khi hội viên check-in tại quầy lễ tân, hệ thống hội viên gửi sự kiện check-in đến nền tảng tủ khóa, nền tảng này sẽ phân bổ trước một tủ khóa và gửi thông tin xác thực đến ứng dụng của hội viên. Điều này giúp loại bỏ bước check-in riêng biệt tại kiosk tủ khóa và tạo ra trải nghiệm suôn sẻ cho hội viên. Đối với các chuỗi thể hình nhiều địa điểm, quản lý tập trung trên tất cả các câu lạc bộ là yêu cầu quan trọng. Hệ thống quản lý tủ khóa điện tử nên cung cấp bảng điều khiển tập đoàn hiển thị tỷ lệ sử dụng tủ khóa trên tất cả các địa điểm, cho phép quản lý khu vực so sánh hiệu suất, xác định các cụm tủ khóa ít được sử dụng có thể chuyển sang mục đích khác, và triển khai chính sách xác thực nhất quán trên toàn chuỗi. Hỗ trợ xác thực di động đặc biệt quan trọng đối với phòng gym, nơi hội viên có thể không mang thẻ RFID khi tập luyện. Mở khóa qua Bluetooth Low Energy (BLE) thông qua ứng dụng di động mang thương hiệu của phòng gym là phương pháp được ưa chuộng: hội viên đến gần tủ khóa được phân bổ, mở ứng dụng và nhấn nút mở khóa. Ứng dụng giao tiếp với ổ khóa tủ qua BLE trong phạm vi từ 1 đến 3 mét, đảm bảo hội viên đang hiện diện vật lý tại tủ khóa. Đối với hội viên không muốn sử dụng ứng dụng, nhập mã PIN trên ổ khóa tích hợp bàn phím là một lựa chọn thay thế. Quyền truy cập vé ngày và khách là một yếu tố khác cần cân nhắc. Hệ thống quản lý tủ khóa điện tử cho phòng gym nên hỗ trợ thông tin xác thực tạm thời cho khách vé ngày, với thời hạn hết hạn có thể cấu hình (thường từ 2 đến 8 giờ) và quyền hạn giới hạn (cụm tủ khóa cụ thể, không có khả năng đặt chỗ). Thông tin xác thực của khách có thể được cấp tại quầy lễ tân và tự động thu hồi khi vé của khách hết hạn, giúp loại bỏ việc nhân viên phải theo dõi khách nào vẫn còn trong cơ sở.
Lựa chọn hệ thống quản lý tủ khóa điện tử phù hợp cho trường học
Các cơ sở giáo dục — từ trường K-12 đến đại học — triển khai hệ thống quản lý tủ khóa điện tử để giải quyết những thách thức khác biệt so với môi trường thương mại. An toàn học sinh, tích hợp với hệ thống thông tin học sinh (SIS) hiện có, và khả năng xử lý vòng đời xác thực theo học kỳ là tối quan trọng. Trong môi trường K-12, hệ thống quản lý tủ khóa điện tử thường tích hợp với hệ thống thẻ nhận dạng học sinh của trường. Học sinh sử dụng thẻ nhận dạng học sinh RFID hiện có của mình làm thông tin xác thực tủ khóa, loại bỏ nhu cầu về chìa khóa tủ riêng biệt hoặc mã số. Hệ thống phân bổ tủ khóa vào đầu năm học dựa trên lớp chủ nhiệm, cấp học hoặc thời khóa biểu, và tự động thu hồi quyền truy cập vào cuối năm hoặc khi học sinh chuyển trường. Quản lý vòng đời tự động này giúp nhân viên hành chính tiết kiệm hàng chục giờ mỗi học kỳ so với việc phát và thu hồi mã số thủ công. Đối với trường học, hệ thống quản lý tủ khóa điện tử phải hỗ trợ phân bổ theo nhóm: giáo viên có thể được cấp quyền truy cập vào tất cả các tủ khóa trong lớp học hoặc khoa của mình để mở khóa có giám sát trong các buổi diễn tập phòng cháy chữa cháy hoặc tình huống phong tỏa. Khả năng mở khóa tổng thể được đề cập trước đó đặc biệt quan trọng đối với trường học, nơi sơ tán nhanh có thể yêu cầu mở tất cả các tủ khóa đồng thời. Hệ thống cũng phải tích hợp với hệ thống thông báo khẩn cấp của trường, gửi cảnh báo khi tủ khóa bị truy cập ngoài giờ hoặc khi phát hiện sự cố can thiệp trái phép. Trong môi trường đại học, quy mô và độ phức tạp tăng lên đáng kể. Hệ thống quản lý tủ khóa điện tử của trường đại học có thể quản lý từ 5.000 đến 20.000 tủ khóa trong các ký túc xá, thư viện, trung tâm giải trí, phòng tập nhạc và các tòa nhà học thuật. Tích hợp với hệ thống thông tin sinh viên của trường đại học (Banner, PeopleSoft hoặc Workday Student) là điều cần thiết cho việc cấp và thu hồi quyền tự động. Khi sinh viên đăng ký chỗ ở, hệ thống tủ khóa sẽ phân bổ một tủ khóa trong ký túc xá của họ. Khi sinh viên tốt nghiệp hoặc rút lui, tủ khóa sẽ được tự động giải phóng. Các trường đại học cũng yêu cầu hỗ trợ nhiều loại thông tin xác thực đồng thời. Sinh viên có thể sử dụng thông tin xác thực di động cho tủ khóa trung tâm giải trí, thẻ nhận dạng sinh viên RFID cho tủ khóa ký túc xá, và mã PIN cho tủ khóa sử dụng trong ngày tại thư viện — tất cả được quản lý thông qua một hệ thống quản lý tủ khóa điện tử duy nhất cung cấp giao diện quản lý xác thực hợp nhất cho văn phòng an ninh khuôn viên trường. Việc sử dụng tủ khóa ngắn hạn trong các tòa nhà học thuật — thư viện, hội sinh viên, phòng tập nhạc — đòi hỏi các mô hình phân bổ linh hoạt. Hệ thống quản lý tủ khóa điện tử cho thư viện đại học có thể cung cấp các tùy chọn tủ khóa 2 giờ, 4 giờ và 24 giờ, với việc giải phóng và thông báo tự động nếu người dùng vượt quá giới hạn thời gian. Tủ khóa phòng tập nhạc để lưu trữ nhạc cụ có thể được phân bổ cho cả học kỳ với giới hạn truy cập hàng ngày. Bộ máy quy tắc của hệ thống xử lý các chính sách đa dạng này trong một nền tảng duy nhất, áp dụng các quy tắc phân bổ khác nhau theo tòa nhà, cụm tủ khóa và loại người dùng (sinh viên, giảng viên, nhân viên, khách). Báo cáo là yêu cầu quan trọng đối với các cơ sở giáo dục. Quản lý nhà trường cần dữ liệu về tỷ lệ sử dụng tủ khóa theo tòa nhà, cấp học hoặc khoa để biện minh cho các khoản đầu tư cơ sở vật chất và tối ưu hóa phân bổ không gian. Hệ thống quản lý tủ khóa điện tử nên cung cấp báo cáo về: tỷ lệ sử dụng tủ khóa theo học kỳ; thời gian phân bổ trung bình; các giai đoạn nhu cầu cao điểm theo địa điểm; các sự cố tủ khóa bị bỏ quên (tủ khóa bị chiếm dụng sau khi kết thúc học kỳ); và các yêu cầu hỗ trợ liên quan đến thông tin xác thực. Các báo cáo này hỗ trợ việc ra quyết định dựa trên dữ liệu về quy mô cụm tủ khóa và xây dựng mới. Đối với các học khu và hệ thống đại học có nhiều cơ sở, bảng điều khiển đa địa điểm là rất quan trọng. Quản trị viên cấp học khu nên có thể xem tỷ lệ sử dụng tủ khóa trên tất cả các trường trong học khu từ một bảng điều khiển duy nhất, xác định các trường sắp đạt công suất, và phân bổ lại các cụm tủ khóa di động giữa các địa điểm khi cần.
Lựa chọn hệ thống quản lý tủ khóa điện tử phù hợp cho khách sạn
Khách sạn triển khai hệ thống quản lý tủ khóa điện tử chủ yếu cho tủ khóa hồ bơi và trung tâm thể hình, nhưng ngày càng nhiều cho lưu trữ hành lý, tủ khóa nhân viên và quản lý két an toàn trong phòng. Môi trường khách sạn đòi hỏi một hệ thống quản lý tủ khóa điện tử tích hợp liền mạch với hệ thống quản lý tài sản (PMS) của khách sạn và mang lại trải nghiệm suôn sẻ cho khách. Quản lý tủ khóa hồ bơi và trung tâm thể hình là trường hợp sử dụng phổ biến nhất tại khách sạn. Khách sử dụng các cơ sở này cần quyền truy cập tủ khóa nhanh chóng, trực quan mà không cần tải xuống ứng dụng điện thoại thông minh hoặc sự hỗ trợ của nhân viên. Hệ thống lý tưởng cung cấp phân phát thông tin xác thực không tiếp xúc: khách quét thẻ chìa khóa phòng tại kiosk, kiosk này sẽ phân bổ một tủ khóa và hiển thị số tủ. Sau đó, cùng thẻ chìa khóa phòng đó mở tủ khóa được phân bổ qua RFID. Khi khách trả phòng hoặc rời khu vực hồ bơi, hệ thống tự động giải phóng tủ khóa. Mô hình tự phục vụ này giảm khối lượng công việc của lễ tân và nhân viên hồ bơi đồng thời mang lại trải nghiệm cao cấp cho khách. Lưu trữ hành lý là trường hợp sử dụng mới nổi cho hệ thống quản lý tủ khóa điện tử khách sạn. Thay vì lưu trữ hành lý phía sau quầy lễ tân, khách sạn có thể cung cấp tủ khóa hành lý tự phục vụ mà khách truy cập bằng thẻ chìa khóa phòng hoặc mã PIN tạm thời. Tủ khóa cỡ lớn chứa được vali và túi xách tay. Hệ thống quản lý tủ khóa điện tử theo dõi tủ nào chứa hành lý của khách nào và gửi thông báo tự động khi phòng của khách sẵn sàng hoặc khi tủ khóa sắp vượt quá khung thời gian đặt trước. Khả năng này đặc biệt có giá trị đối với các khách sạn có không gian lễ tân hạn chế hoặc những nơi đang triển khai hành trình khách không tiếp xúc. Quản lý tủ khóa nhân viên thường bị bỏ qua nhưng lại quan trọng về mặt vận hành. Khách sạn thuê nhân viên buồng phòng, nhà bếp, bảo trì và lễ tân cần nơi lưu trữ an toàn cho đồ đạc cá nhân và đồng phục. Hệ thống quản lý tủ khóa điện tử cho tủ khóa nhân viên tích hợp với hệ thống HRIS hoặc bảng lương của khách sạn để tự động cấp tủ khóa cho nhân viên mới và thu hồi quyền truy cập khi chấm dứt hợp đồng. Phân bổ tủ khóa theo ca làm việc là phổ biến: hai nhân viên làm hai ca ngược nhau dùng chung một tủ khóa, với hệ thống đảm bảo chỉ nhân viên đang làm việc trong ca hiện tại mới có quyền truy cập. Đối với khách sạn cao cấp, hệ thống quản lý tủ khóa điện tử phải cung cấp tích hợp ứng dụng di động white-label. Khách nên có thể truy cập tủ khóa hồ bơi của mình thông qua ứng dụng di động hiện có của khách sạn (thay vì một ứng dụng tủ khóa riêng), và trải nghiệm tủ khóa nên mang cảm giác nhất quán với thương hiệu của khách sạn. Một số khách sạn sử dụng hệ thống tủ khóa như một điểm tiếp xúc bổ sung để tương tác với khách — ví dụ, cung cấp khăn hồ bơi hoặc bộ tiện nghi miễn phí được phát khi tủ khóa được mở lần đầu. Tích hợp với PMS của khách sạn là điều không thể thương lượng. Hệ thống quản lý tủ khóa điện tử phải hỗ trợ đồng bộ hóa theo thời gian thực với dữ liệu đặt phòng và check-in/check-out của khách sạn. Khi khách trả phòng sớm, hệ thống nên ngay lập tức giải phóng tủ khóa hồ bơi và tủ khóa hành lý của họ, ngay cả khi thời gian trả phòng theo lịch còn cách hàng giờ. Các nền tảng tích hợp PMS như Oracle Opera, Infor HMS, Maestro, Cloudbeds và Mews nên được hỗ trợ với các đầu nối có sẵn yêu cầu cấu hình tối thiểu. Các chuỗi khách sạn có nhiều cơ sở đòi hỏi quản lý tập trung. Bảng điều khiển cấp tập đoàn trong hệ thống quản lý tủ khóa điện tử nên hiển thị tỷ lệ sử dụng tủ khóa trên tất cả các cơ sở, cho phép quản lý khu vực xác định các cơ sở cần thêm công suất tủ khóa hoặc những nơi có cụm tủ khóa ít sử dụng có thể được tái sử dụng cho mục đích khác. Các chính sách xác thực nhất quán — thời gian phân bổ tối đa, độ phức tạp mã PIN, quy tắc truy cập của khách — có thể được triển khai toàn cục hoặc tùy chỉnh theo từng cơ sở.
Lựa chọn hệ thống quản lý tủ khóa điện tử phù hợp cho văn phòng
Môi trường văn phòng doanh nghiệp là một phân khúc đang phát triển cho các hệ thống quản lý tủ khóa điện tử, được thúc đẩy bởi sự chuyển đổi sang mô hình làm việc kết hợp và nhu cầu về các khu vực chỗ ngồi linh hoạt, không cố định. Trong văn phòng kết hợp, nhân viên có thể đến văn phòng từ một đến ba ngày mỗi tuần và cần một tủ khóa tạm thời cho đồ dùng cá nhân, túi laptop hoặc quần áo tập gym — nhưng họ không cần một tủ khóa được chỉ định cố định. Hệ thống quản lý tủ khóa điện tử được thiết kế cho môi trường văn phòng hỗ trợ việc phân bổ tủ khóa theo kiểu hoteling: nhân viên đặt chỗ bàn làm việc thông qua nền tảng đặt chỗ văn phòng (như OfficeRnD, Envoy, Robin hoặc Skedda), và nền tảng tủ khóa tự động phân bổ một tủ khóa gần đó trong thời gian đặt chỗ bàn của họ. Vào những ngày nhân viên làm việc từ xa, không có tủ khóa nào được phân bổ, tối đa hóa việc sử dụng đội tủ khóa. Quy trình đặt chỗ bàn làm việc và tủ khóa tích hợp này là một điểm khác biệt mạnh mẽ cho hệ thống quản lý tủ khóa điện tử tập trung vào văn phòng. Các triển khai văn phòng thường sử dụng các cụm tủ khóa nhỏ hơn phân bố trên các tầng và khu vực thay vì phòng tủ khóa tập trung. Hệ thống quản lý tủ khóa điện tử nên hỗ trợ phân bổ tủ khóa theo khu vực: nhân viên được gán bàn làm việc ở tầng ba cánh đông sẽ nhận tủ khóa tại cụm tủ khóa gần nhất, giảm thiểu quãng đường di chuyển. Một số tổ chức triển khai các loại tủ khóa phân cấp: tủ khóa tiêu chuẩn cho sử dụng hàng ngày, tủ khóa lớn hơn cho nhân viên cần lưu trữ thiết bị qua đêm (có sự chấp thuận của quản lý), và tủ khóa bưu kiện nhỏ cho việc giao hàng. Tích hợp với HRIS là điều cần thiết cho các triển khai doanh nghiệp. Khi một nhân viên mới gia nhập, hệ thống quản lý tủ khóa điện tử tự động cấp quyền truy cập vào các cụm tủ khóa phù hợp dựa trên phòng ban và tầng làm việc của họ. Khi một nhân viên rời đi, tất cả thông tin xác thực đều bị thu hồi. Đối với các tổ chức sử dụng hot desking, hệ thống có thể tích hợp với nền tảng lập lịch để chỉ phân bổ tủ khóa vào những ngày nhân viên đã đặt chỗ bàn làm việc. Mô hình phân bổ động này đòi hỏi tích hợp API mạnh mẽ giữa nền tảng tủ khóa và hệ thống đặt chỗ bàn làm việc. Quản lý khách là một trường hợp sử dụng quan trọng khác của hệ thống quản lý tủ khóa điện tử văn phòng. Khách check-in thông qua các nền tảng như Envoy, Proxyclick hoặc SwipedOn có thể được cung cấp một tủ khóa tạm thời cho đồ dùng cá nhân. Thông tin xác thực của khách — thường là mã QR hoặc mã PIN tạm thời — tự động hết hạn khi cuộc họp của khách kết thúc. Khả năng này nâng cao trải nghiệm của khách đồng thời giảm rủi ro để lại đồ đạc. Các cân nhắc về tuân thủ và bảo mật khác biệt trong môi trường văn phòng. Các nhóm bảo mật doanh nghiệp thường yêu cầu hệ thống quản lý tủ khóa điện tử tích hợp với hệ thống kiểm soát ra vào hiện có (LenelS2, Genetec, Gallagher) để thông tin xác thực thẻ giống nhau hoạt động cho cả việc ra vào tòa nhà và truy cập tủ khóa. Nhật ký kiểm toán phải có sẵn cho các cuộc điều tra bảo mật — ví dụ, xác định nhân viên nào đã truy cập tủ khóa mà từ đó có báo cáo mất laptop. Hệ thống nên hỗ trợ ghi nhật ký chuỗi lưu giữ (chain-of-custody) cho các tủ khóa thiết bị, ghi lại mọi sự kiện truy cập với danh tính người dùng, dấu thời gian và mã mục đích.
Báo cáo và phân tích kiểm toán: Khai thác giá trị từ dữ liệu tủ khóa
Khả năng báo cáo và phân tích của hệ thống quản lý tủ khóa điện tử biến dữ liệu sự kiện thô thành thông tin kinh doanh có thể hành động. Các tổ chức tận dụng những khả năng này đạt được những cải tiến đo lường được về hiệu quả vận hành, mức độ sử dụng không gian và vị thế bảo mật. Một bộ báo cáo toàn diện bao gồm năm lĩnh vực chính: sử dụng, vận hành, bảo mật, tuân thủ và tài chính. Các báo cáo sử dụng trả lời câu hỏi cơ bản: chúng ta có đang sử dụng tủ khóa một cách hiệu quả không? Các báo cáo sử dụng tiêu chuẩn bao gồm: tỷ lệ chiếm dụng (phần trăm tủ khóa đang được sử dụng tại bất kỳ thời điểm nào, được lấy trung bình trong một khoảng thời gian đã chọn); tỷ lệ luân chuyển (số lần mỗi tủ khóa được phân bổ và giải phóng mỗi ngày, tuần hoặc tháng); mức chiếm dụng cao điểm (mức chiếm dụng cao nhất đạt được trong một khoảng thời gian, kèm dấu thời gian); bản đồ nhiệt sử dụng (mức chiếm dụng theo giờ trong ngày và ngày trong tuần, xác định các thời kỳ cao điểm); tỷ lệ bỏ quên (phần trăm tủ khóa bị chiếm dụng vượt quá thời gian phân bổ mà không có hoạt động); và so sánh cụm tủ (các chỉ số sử dụng được so sánh giữa các cụm tủ khóa, tầng, tòa nhà hoặc địa điểm). Các báo cáo này giúp nhà quản lý cơ sở vật chất điều chỉnh quy mô đội tủ khóa phù hợp, điều chỉnh chính sách phân bổ và đưa ra quyết định đầu tư vốn dựa trên dữ liệu. Các báo cáo vận hành tập trung vào tình trạng sức khỏe và bảo trì hệ thống. Các báo cáo chính bao gồm: tình trạng gateway (trạng thái trực tuyến/ngoại tuyến, phiên bản firmware, cường độ tín hiệu của tất cả gateway); trạng thái pin khóa (mức pin hiện tại của mỗi khóa, với cảnh báo dự đoán cho các thiết bị dưới ngưỡng); tổng hợp yêu cầu bảo trì (các phiếu bảo trì đang mở, đang xử lý và đã giải quyết theo địa điểm và cụm tủ khóa); thời gian sửa chữa trung bình (thời gian trung bình từ phát hiện lỗi đến khắc phục); và vệ sinh thông tin xác thực (số lượng thông tin xác thực đang hoạt động, đã hết hạn và đã thu hồi theo loại và người dùng). Các báo cáo này giúp đội ngũ IT và cơ sở vật chất chủ động bảo trì hệ thống quản lý tủ khóa điện tử, giảm thời gian ngừng hoạt động và khối lượng phiếu hỗ trợ. Các báo cáo bảo mật được thiết kế cho mục đích kiểm toán và điều tra. Các báo cáo bảo mật tiêu chuẩn bao gồm: nhật ký truy cập (mọi sự kiện khóa/mở khóa với danh tính người dùng, loại thông tin xác thực, dấu thời gian và kết quả — thành công hay thất bại); các nỗ lực truy cập thất bại (tất cả các nỗ lực mở khóa không thành công, được sắp xếp theo tần suất, với chi tiết thông tin xác thực và vị trí); truy cập ngoài giờ (tất cả sự kiện tủ khóa xảy ra ngoài giờ làm việc đã định nghĩa); phát hiện xâm nhập cưỡng bức (cảnh báo giả mạo và sự kiện truy cập trái phép); thay đổi thông tin xác thực (lịch sử cấp phát, sửa đổi, thu hồi và hết hạn thông tin xác thực); và rà soát quyền truy cập người dùng (danh sách tất cả người dùng có thông tin xác thực đang hoạt động và các tủ khóa được gán của họ, phục vụ chứng nhận quyền truy cập định kỳ). Các báo cáo này hỗ trợ hoạt động SOC, điều tra nội bộ và kiểm toán tuân thủ quy định. Các báo cáo tuân thủ khác nhau theo ngành nhưng thường bao gồm: báo cáo truy cập HIPAA (tất cả sự kiện tủ khóa liên quan đến các tủ khóa được chỉ định để lưu trữ thiết bị y tế hoặc đồ đạc của bệnh nhân); báo cáo truy cập PCI DSS (sự kiện tủ khóa cho các tủ khóa trong hoặc gần môi trường dữ liệu chủ thẻ); báo cáo kiểm soát SOX (xác minh tính đầy đủ của dấu vết kiểm toán, chứng nhận quyền truy cập người dùng); và báo cáo tính di động dữ liệu GDPR (tất cả dữ liệu được lưu trữ về một cá nhân cụ thể, có thể xuất ở định dạng máy đọc được). Hệ thống quản lý tủ khóa điện tử phục vụ các ngành chịu quy định nên bao gồm các mẫu báo cáo tuân thủ được xây dựng sẵn, ánh xạ trực tiếp đến các yêu cầu quy định. Các báo cáo tài chính định lượng lợi tức đầu tư từ hệ thống quản lý tủ khóa. Các báo cáo trong danh mục này bao gồm: chi phí mỗi tủ khóa mỗi tháng (tổng chi phí hệ thống chia cho số lượng tủ khóa); tiết kiệm nhân sự (số giờ lao động được loại bỏ nhờ phân bổ tủ khóa tự động so với quản lý chìa khóa thủ công); tránh chi phí thay thế chìa khóa (chi phí thay thế chìa khóa cơ học bị mất so với thu hồi thông tin xác thực kỹ thuật số); và doanh thu mỗi tủ khóa (đối với các cơ sở thu phí thuê tủ khóa). Các báo cáo này rất cần thiết để xây dựng lập luận kinh doanh cho việc mở rộng hoặc để biện minh cho khoản đầu tư ban đầu. Khả năng báo cáo tùy chỉnh cho phép các tổ chức tạo các phân tích ad hoc phù hợp với nhu cầu cụ thể của họ. Một hệ thống quản lý tủ khóa điện tử trưởng thành cung cấp trình tạo báo cáo kéo-thả với các tùy chọn bộ lọc, nhóm, tổng hợp và trực quan hóa. Các báo cáo có thể được lên lịch để tự động tạo và phân phối qua email, xuất ở định dạng CSV, PDF hoặc Excel, và nhúng vào các bảng điều khiển bên ngoài qua iframe hoặc API. Tích hợp công cụ BI qua ODBC/JDBC hoặc truy vấn API trực tiếp cho phép phân tích nâng cao trong Tableau, Power BI hoặc Looker. Các phân tích được hỗ trợ bởi học máy đại diện cho đỉnh cao của khả năng báo cáo của hệ thống quản lý tủ khóa điện tử. Các mô hình dự đoán mức chiếm dụng dự báo nhu cầu trong tương lai dựa trên các mô hình lịch sử, cho phép phân bổ cụm tủ khóa chủ động. Các thuật toán phát hiện bất thường xác định các mô hình truy cập bất thường — chẳng hạn như một thông tin xác thực duy nhất truy cập nhiều tủ khóa liên tiếp nhanh chóng — và kích hoạt cảnh báo bảo mật. Các mô hình dự đoán bỏ quên đánh dấu các tủ khóa có khả năng bị bỏ quên dựa trên mô hình sử dụng, cho phép can thiệp phòng ngừa của nhân viên.
Tích hợp API và SIEM cho hoạt động bảo mật doanh nghiệp
Đối với các tổ chức có trung tâm vận hành bảo mật (SOC) chuyên trách, việc tích hợp giữa hệ thống quản lý tủ khóa điện tử và các nền tảng SIEM không phải là tùy chọn — đó là một yêu cầu cốt lõi. Tích hợp SIEM biến các sự kiện tủ khóa từ các điểm dữ liệu truy cập vật lý cô lập thành thông tin bảo mật theo ngữ cảnh có mối tương quan với các sự kiện mạng, sự kiện ra vào tòa nhà và phân tích hành vi người dùng. Một tích hợp được cấu hình đúng cách cho phép các nhà phân tích SOC phát hiện, điều tra và phản ứng với các sự cố bảo mật vật lý liên quan đến tủ khóa bằng chính các công cụ và quy trình làm việc mà họ sử dụng cho các sự cố an ninh mạng. Kiến trúc tích hợp thường sử dụng syslog (RFC 5424 hoặc RFC 3164) để chuyển tiếp sự kiện, với các sự kiện được định dạng dưới dạng JSON hoặc CEF (Common Event Format). Mỗi sự kiện tủ khóa bao gồm các trường: dấu thời gian (ISO 8601 với múi giờ và độ chính xác micro giây); loại sự kiện (LOCK_OPENED, LOCK_CLOSED, LOCK_TAMPERED, CREDENTIAL_ASSIGNED, CREDENTIAL_REVOKED, UNLOCK_FAILED, GATEWAY_OFFLINE, LOCK_BATTERY_LOW, FORCED_ENTRY_DETECTED, LOCKDOWN_ACTIVATED, LOCKDOWN_DEACTIVATED); định danh tủ khóa (ID duy nhất kèm nhãn dễ đọc cho con người); định danh cụm tủ; định danh địa điểm; định danh thông tin xác thực (được băm để bảo mật nếu cần); định danh người dùng (nếu thông tin xác thực được gán cho một người dùng đã biết); định danh gateway; kết quả sự kiện (thành công, thất bại, lỗi); mã lý do thất bại (INVALID_CREDENTIAL, EXPIRED_CREDENTIAL, LOCK_MALFUNCTION, NETWORK_ERROR, POLICY_VIOLATION); và chữ ký sự kiện (HMAC-SHA256 để phát hiện giả mạo). Hệ thống quản lý tủ khóa điện tử nên hỗ trợ lọc sự kiện có thể cấu hình để tránh quá tải SIEM. Không phải mọi sự kiện mở tủ khóa đều cần được chuyển tiếp — một phòng gym với 200 giao dịch tủ khóa hàng ngày sẽ tạo ra quá nhiều nhiễu. Quản trị viên nên có thể cấu hình các loại sự kiện nào được chuyển tiếp và áp dụng lọc dựa trên ngưỡng (ví dụ: chỉ chuyển tiếp UNLOCK_FAILED nếu có ba sự kiện trở lên xảy ra trong vòng năm phút từ cùng một tủ khóa hoặc thông tin xác thực). Các gói tích hợp SIEM được xây dựng sẵn cho Splunk, Sumo Logic, Elastic Stack, Microsoft Sentinel và QRadar bao gồm các bảng điều khiển, quy tắc tương quan và định nghĩa cảnh báo dành riêng cho sự kiện tủ khóa. Các gói này rút ngắn thời gian tích hợp từ nhiều tuần xuống còn vài ngày. Ngoài SIEM, API của hệ thống quản lý tủ khóa điện tử cho phép tích hợp với các nền tảng SOAR (điều phối, tự động hóa và phản ứng bảo mật) để phản ứng sự cố tự động. Một kịch bản playbook SOAR được kích hoạt bởi sự kiện FORCED_ENTRY_DETECTED có thể tự động: khóa tủ khóa bị ảnh hưởng để ngăn chặn truy cập tiếp theo; kích hoạt camera an ninh liền kề bắt đầu ghi hình; gửi cảnh báo đến nhóm bảo mật cơ sở vật chất qua Slack hoặc PagerDuty; tạo phiếu trong hệ thống quản lý sự cố (ServiceNow, Jira); và ghi lại sự kiện trong nền tảng quản lý hồ sơ vụ việc. Tất cả các hành động này được thực thi trong vòng vài giây kể từ khi sự kiện được phát hiện, mà không cần can thiệp của con người. Đối với các tổ chức sử dụng hệ thống kiểm soát truy cập vật lý (PACS) từ LenelS2, Genetec hoặc Gallagher, API của hệ thống quản lý tủ khóa điện tử cho phép hội tụ thông tin xác thực: cùng một lệnh gọi API cấp thẻ ra vào tòa nhà cũng có thể cấp thông tin xác thực tủ khóa, và việc thu hồi thẻ giống nhau vô hiệu hóa quyền ra vào tòa nhà cũng vô hiệu hóa quyền truy cập tủ khóa. Quản lý vòng đời thông tin xác thực hợp nhất này giảm chi phí quản trị và loại bỏ lỗ hổng bảo mật phát sinh khi một nhân viên bị chấm dứt hợp đồng vẫn giữ quyền truy cập tủ khóa sau khi quyền ra vào tòa nhà đã bị thu hồi.
On-Premises, SaaS hay Hybrid: Ra quyết định lựa chọn mô hình triển khai
Việc lựa chọn đúng mô hình triển khai cho hệ thống quản lý tủ khóa điện tử là một trong những quyết định quan trọng nhất mà tổ chức sẽ đưa ra trong quá trình đánh giá. Ba mô hình — on-premises, SaaS và hybrid — mỗi mô hình đều có những ưu điểm và sự đánh đổi riêng, phù hợp khác nhau với các ưu tiên của tổ chức, năng lực kỹ thuật và yêu cầu quy định. Ma trận ra quyết định dưới đây tóm tắt các tiêu chí so sánh chính.
| Tiêu chí | On-Premises | SaaS | Hybrid |
|---|---|---|---|
| Chủ quyền dữ liệu | Kiểm soát hoàn toàn | Do nhà cung cấp quản lý | Dữ liệu nhạy cảm đặt tại chỗ, phân tích trên đám mây |
| Chi phí ban đầu | Giấy phép $25,000–$150,000 | $0 (đăng ký hàng tháng) | Giấy phép $25,000–$100,000 + đăng ký đám mây |
| Chi phí vận hành (1,000 tủ khóa, 5 năm) | $85,000–$180,000 | $90,000–$480,000 | $110,000–$300,000 |
| Thời gian triển khai | 4–8 tuần | 48–72 giờ | 3–6 tuần |
| Chi phí nhân sự IT | 0.25–0.5 FTE | <0.1 FTE | 0.15–0.3 FTE |
| Khả năng tùy chỉnh | Hoàn toàn (tích hợp tùy chỉnh, nhận diện thương hiệu) | Giới hạn trong các tính năng sẵn có | Trung bình (thành phần on-prem có thể tùy chỉnh) |
| Sẵn sàng tuân thủ | HIPAA, PCI DSS, SOX, FedRAMP, IL4/5 | SOC 2, ISO 27001, GDPR | SOC 2 + on-prem cho dữ liệu chịu quy định |
| Khả năng hoạt động khi mất kết nối | Hoàn toàn (bộ nhớ đệm cục bộ) | Phụ thuộc vào bộ nhớ đệm của gateway | Hoàn toàn (bộ nhớ đệm gateway tại chỗ) |
| Truy cập từ xa | Cần VPN hoặc relay | Tích hợp sẵn (cổng đám mây) | Relay đám mây cho truy cập từ xa, kết nối trực tiếp cho nội bộ |
| Khả năng mở rộng | Ràng buộc bởi phần cứng (thêm máy chủ) | Đàn hồi (tự động mở rộng) | Phần cứng on-prem + độ đàn hồi của đám mây |
| Chu kỳ nâng cấp | Do tổ chức kiểm soát (hàng quý) | Do nhà cung cấp quản lý (liên tục) | Thành phần on-prem hàng quý, đám mây liên tục |
Triển khai on-premises là lựa chọn phù hợp cho các tổ chức: hoạt động trong các ngành chịu quy định cao đòi hỏi kiểm soát dữ liệu hoàn toàn (y tế, quốc phòng, tài chính, chính phủ); có đội ngũ IT và bảo mật chuyên trách để quản lý hạ tầng; cần tùy chỉnh sâu và tích hợp với các hệ thống doanh nghiệp hiện có; yêu cầu vận hành trong thời gian mất kết nối mạng kéo dài; và ưu tiên chi phí dài hạn có thể dự đoán thay vì phí đăng ký định kỳ. Triển khai SaaS là lựa chọn phù hợp cho các tổ chức: thiếu hạ tầng hoặc nhân sự IT chuyên trách; cần triển khai nhanh (tính bằng ngày thay vì tuần); ưu tiên chi phí vận hành hơn chi phí vốn; muốn cập nhật tự động và ra mắt tính năng mà không cần quản lý dự án nội bộ; và hoạt động tại các khu vực pháp lý có tùy chọn lưu trữ dữ liệu rõ ràng từ nhà cung cấp. Triển khai hybrid là lựa chọn phù hợp cho các tổ chức: cần chủ quyền dữ liệu cho dữ liệu thông tin xác thực và kiểm toán nhạy cảm nhưng muốn phân tích trên đám mây và truy cập từ xa; vận hành cơ sở vật chất ở cả môi trường có kết nối và không có kết nối; đang chuyển dịch từ on-premises lên đám mây và cần một bước trung gian; có phần cứng khóa không đồng nhất giữa các địa điểm đòi hỏi xử lý cục bộ; và muốn linh hoạt chuyển dần nhiều chức năng hơn lên đám mây theo thời gian mà không cần thay thế toàn bộ nền tảng.
Đánh giá nhà cung cấp: Những điểm cần lưu ý khi chọn hệ thống quản lý tủ khóa điện tử
Việc lựa chọn nhà cung cấp cho hệ thống quản lý tủ khóa điện tử đòi hỏi một quy trình đánh giá có cấu trúc nhằm xem xét năng lực kỹ thuật, tư thế bảo mật, khả năng tồn tại của nhà cung cấp và tổng chi phí sở hữu. Các tiêu chí sau đây cung cấp khung so sánh giữa các nền tảng. Khả năng tương thích phần cứng là yếu tố cân nhắc đầu tiên và thực tế nhất. Hệ thống quản lý tủ khóa điện tử phải hỗ trợ phần cứng khóa điện tử đã triển khai hoặc được lên kế hoạch triển khai. Hãy lập một ma trận các nhà cung cấp và mẫu khóa được hỗ trợ, ghi chú những tính năng được hỗ trợ với từng loại (mở khóa BLE, RFID, mã PIN, sinh trắc học, mở khóa từ xa, giám sát pin). Nếu tổ chức sử dụng nhiều loại khóa — ví dụ, khóa BLE cho tủ khóa phòng gym và khóa RFID cho tủ khóa nhân viên — hãy xác minh rằng một nền tảng duy nhất quản lý được cả hai. Mức độ trưởng thành của API là yếu tố then chốt đối với các tổ chức có kế hoạch tích hợp. Hãy xem xét tài liệu API trước khi tiến hành đánh giá chi tiết. Một API trưởng thành nên bao gồm: đặc tả OpenAPI/Swagger toàn diện; SDK bằng nhiều ngôn ngữ; hỗ trợ webhook với xác minh chữ ký; tài liệu về giới hạn tần suất; môi trường sandbox để kiểm thử; và chính sách ngừng sử dụng rõ ràng cho các phiên bản API. Các chứng nhận bảo mật cung cấp sự xác thực độc lập về tư thế bảo mật của nền tảng. Hãy yêu cầu và xem xét báo cáo SOC 2 Type II, chứng chỉ ISO 27001, kết quả kiểm thử xâm nhập (có ngày trong vòng 12 tháng gần nhất) và bất kỳ chứng nhận chuyên ngành nào (thỏa thuận đối tác kinh doanh BAA theo HIPAA, AOC theo PCI DSS, ủy quyền FedRAMP). Hãy xác minh rằng các chứng nhận đó bao phủ mô hình triển khai cụ thể đang cân nhắc. Đánh giá khả năng tồn tại của nhà cung cấp là điều cần thiết cho các triển khai dài hạn. Hãy đánh giá: số năm hoạt động và số lượng triển khai thực tế; độ ổn định tài chính (xem xét báo cáo tài chính hoặc lịch sử gọi vốn có sẵn); khách hàng tham chiếu trong các ngành tương tự và ở quy mô tương đương; lộ trình sản phẩm và nhịp ra mắt tính năng; cơ cấu tổ chức hỗ trợ (giờ làm việc, múi giờ, quy trình leo thang, cam kết SLA); và hệ sinh thái đối tác (các đơn vị tích hợp hệ thống, đối tác phần cứng khóa, đối tác liên minh công nghệ). Mô hình hóa tổng chi phí sở hữu nên bao trùm năm năm và bao gồm: phí giấy phép hoặc phí đăng ký; phí tích hợp phần cứng theo từng tủ khóa; chi phí phần cứng gateway; chi phí hạ tầng máy chủ (on-premises); dịch vụ triển khai và tích hợp; phí bảo trì hàng năm (on-premises); nâng cấp hạ tầng mạng (nếu cần); đào tạo nhân sự; và chi phí nhân lực quản trị liên tục. Một nhà cung cấp minh bạch sẽ cung cấp báo giá ở định dạng hỗ trợ việc phân tích này. Proof of concept được khuyến nghị mạnh mẽ trước khi cam kết triển khai. Một PoC nên bao gồm: triển khai ít nhất 10 đến 20 tủ khóa trong môi trường giống thực tế; tích hợp với ít nhất một hệ thống mục tiêu (PMS, HRIS, SSO); trình diễn chuyển tiếp sự kiện sang SIEM; dashboard đa địa điểm (nếu áp dụng); kiểm thử hiệu năng trong điều kiện tải đỉnh mô phỏng; và kiểm thử bảo mật bao gồm kiểm thử xâm nhập trên phiên bản PoC. Thời gian PoC nên kéo dài tối thiểu từ hai đến bốn tuần để cho phép đánh giá kỹ lưỡng.
Xu hướng tương lai của hệ thống quản lý tủ khóa điện tử
Thị trường hệ thống quản lý tủ khóa điện tử đang phát triển nhanh chóng, được thúc đẩy bởi những tiến bộ công nghệ và sự thay đổi trong mô hình vận hành nơi làm việc. Một số xu hướng sẽ định hình thế hệ nền tảng tiếp theo. Phân tích dự đoán dựa trên AI sẽ vượt ra khỏi việc dự báo tình trạng sử dụng đơn giản để đưa ra các khuyến nghị chỉ dẫn. Hệ thống quản lý tủ khóa điện tử sẽ gợi ý cấu hình cụm tủ khóa tối ưu dựa trên các mô hình nhu cầu được dự đoán, tự động điều chỉnh chính sách phân bổ theo thời gian thực và khuyến nghị bảo trì phòng ngừa trước khi khóa hỏng xảy ra. Giao diện ngôn ngữ tự nhiên sẽ cho phép quản lý cơ sở vật chất truy vấn hệ thống theo kiểu hội thoại: "Cho tôi xem tất cả các tủ khóa đã bị chiếm dụng hơn 24 giờ ở Tòa nhà C" hoặc "Mức sử dụng cao điểm tại phòng gym trung tâm thành phố thứ Ba vừa rồi là bao nhiêu?" Điện toán biên (edge computing) sẽ trở nên phổ biến hơn trong kiến trúc hệ thống quản lý tủ khóa điện tử. Thay vì chỉ dựa vào máy chủ trung tâm hoặc nền tảng đám mây, các gateway sẽ ngày càng chạy các phiên bản cục bộ của công cụ quản lý tủ khóa, xử lý xác thực thông tin xác thực và lệnh mở khóa tại chỗ với độ trễ dưới 10 mili giây. Nền tảng trung tâm sẽ đóng vai trò lớp quản lý và phân tích trong khi các gateway biên xử lý các hoạt động thời gian thực. Kiến trúc này cải thiện khả năng phục hồi, giảm độ trễ và hỗ trợ các triển khai quy mô lớn hơn mà không cần tăng hạ tầng máy chủ theo tỷ lệ thuận. Việc áp dụng thông tin xác thực không tiếp xúc và sinh trắc học sẽ tăng tốc. Mặc dù RFID và thông tin xác thực trên di động đã phổ biến, làn sóng tiếp theo bao gồm quét tĩnh mạch lòng bàn tay, nhận diện khuôn mặt (nơi quy định về quyền riêng tư cho phép) và sinh trắc học hành vi xác thực người dùng dựa trên các mẫu tương tác với giao diện tủ khóa. Một hệ thống quản lý tủ khóa điện tử hỗ trợ nhiều phương thức sinh trắc học sẽ có vị thế tốt tại các thị trường nơi vệ sinh và tốc độ là ưu tiên hàng đầu. Các tiêu chuẩn khả năng tương tác sẽ xuất hiện khi thị trường trưởng thành. Các nhóm ngành đang hướng tới các mô hình dữ liệu và API chuẩn hóa cho quản lý tủ khóa điện tử, tương tự những gì ONVIF đã làm cho giám sát video. Một API chuẩn hóa cho hệ thống quản lý tủ khóa điện tử sẽ cho phép các tổ chức kết hợp phần cứng khóa từ các nhà cung cấp khác nhau với bất kỳ nền tảng phần mềm tương thích nào, giảm tình trạng phụ thuộc vào nhà cung cấp và thúc đẩy cạnh tranh. Các tính năng bền vững sẽ trở thành yếu tố khác biệt. Một hệ thống quản lý tủ khóa điện tử theo dõi và báo cáo mức tiêu thụ năng lượng theo từng tủ khóa, tối ưu hóa chu kỳ sạc pin và hỗ trợ các chế độ khóa tiêu thụ điện năng thấp trong giờ ngoài hoạt động sẽ hấp dẫn các tổ chức có cam kết net-zero. Tích hợp với hệ thống quản lý tòa nhà (BMS) để tối ưu hóa năng lượng cho chiếu sáng và HVAC của cụm tủ khóa trong thời gian không sử dụng mang thêm một lớp giá trị bền vững nữa. Các nền tảng nơi làm việc hợp nhất sẽ dần hấp thụ chức năng của hệ thống quản lý tủ khóa điện tử theo thời gian. Thay vì quản lý các hệ thống riêng biệt cho đặt bàn làm việc, sắp xếp phòng họp, quản lý khách và quản lý tủ khóa, các tổ chức sẽ ưu tiên một nền tảng trải nghiệm nơi làm việc duy nhất bao gồm tất cả các khả năng này. Một hệ thống quản lý tủ khóa điện tử với API mạnh mẽ và kiến trúc headless — nơi nền tảng cung cấp API và tổ chức tự xây dựng giao diện người dùng của mình — sẽ phát triển mạnh trong bối cảnh hợp nhất này.
Kết luận
Hệ thống quản lý tủ khóa điện tử không còn là sản phẩm ngách cho các ứng dụng chuyên biệt — nó là một thành phần hạ tầng phổ biến cho bất kỳ tổ chức nào vận hành tủ khóa với quy mô lớn. Cho dù triển khai on-premises để có quyền kiểm soát dữ liệu tối đa, dưới dạng SaaS để vận hành đơn giản, hay theo cấu hình hybrid kết hợp những ưu điểm của cả hai thế giới, nền tảng phù hợp sẽ mang lại ROI đo lường được thông qua chi phí nhân sự giảm xuống, loại bỏ chi phí thay chìa khóa, tối ưu hóa mức sử dụng tủ khóa và tăng cường tư thế bảo mật. Chìa khóa để lựa chọn và triển khai thành công là sự hiểu rõ các yêu cầu của tổ chức — nghĩa vụ quy định, nhu cầu tích hợp, quy mô, môi trường mạng và năng lực IT — đối chiếu với năng lực của nền tảng về khả năng tương thích phần cứng, mức độ trưởng thành của API, chứng nhận bảo mật và tổng chi phí sở hữu. Các tổ chức đầu tư thời gian vào một quy trình đánh giá có cấu trúc, bao gồm cả proof of concept với phần cứng và tích hợp đại diện, sẽ lựa chọn được một hệ thống quản lý tủ khóa điện tử đáp ứng nhu cầu của họ trong năm đến mười năm hoặc lâu hơn. Khi thị trường tiếp tục phát triển với phân tích dựa trên AI, điện toán biên, thông tin xác thực sinh trắc học và các nền tảng nơi làm việc hợp nhất, hệ thống quản lý tủ khóa điện tử sẽ trở thành một thành phần ngày càng thông minh và không thể thiếu trong vận hành cơ sở vật chất và chiến lược an ninh vật lý.
Một phần nội dung của bài viết này được tạo bởi AI và được tối ưu hóa về độ chính xác chuyên môn cũng như tính dễ đọc.
Không chắc chắn cảm biến nào phù hợp với dự án của bạn?
Trao đổi với kỹ sư ứng dụng mmWave của chúng tôi để được tư vấn miễn phí.
Tìm cảm biến hiện diện phù hợp cho dự án khách sạn của bạn
So sánh 3 giao thức, xem nghiên cứu điển hình cụ thể cho khách sạn và tải hướng dẫn lắp đặt
Sản phẩm liên quan
3
Khóa Tủ Locker Phòng Gym — Thẻ Từ, Không Cần WiFi
Khóa tủ locker phòng gym dùng thẻ MIFARE offline, chạy pin, lắp đặt trong 5 phút, không cần WiFi hay máy chủ. Thân hợp kim kẽm, chứng nhận CE/FCC/RoHS.
Trang này đã chỉ định đây là tài liệu tham khảo tiếp theo được khuyến nghị.
Khóa Tủ Điện Tử Mã PIN — Độc Lập, Không WiFi
Khóa tủ điện tử bàn phím số offline cho tủ locker phòng gym, văn phòng và tủ nhận hàng. Pin 4×AA, lắp đặt 5 phút, tiết kiệm điện, PIN + thẻ MIFARE, DC 6V.
Trang này đã chỉ định đây là tài liệu tham khảo tiếp theo được khuyến nghị.
Khóa tủ Bluetooth — App + PIN + Thẻ, Quản lý từ xa
Khóa tủ Bluetooth BLE quản lý qua app, không cần server: App + PIN + thẻ MIFARE, cấp/thu hồi quyền truy cập từ xa, lắp đặt pin nhanh cho tủ bưu phẩm, văn phòng.
Trang này đã chỉ định đây là tài liệu tham khảo tiếp theo được khuyến nghị.
Bài viết blog liên quan
3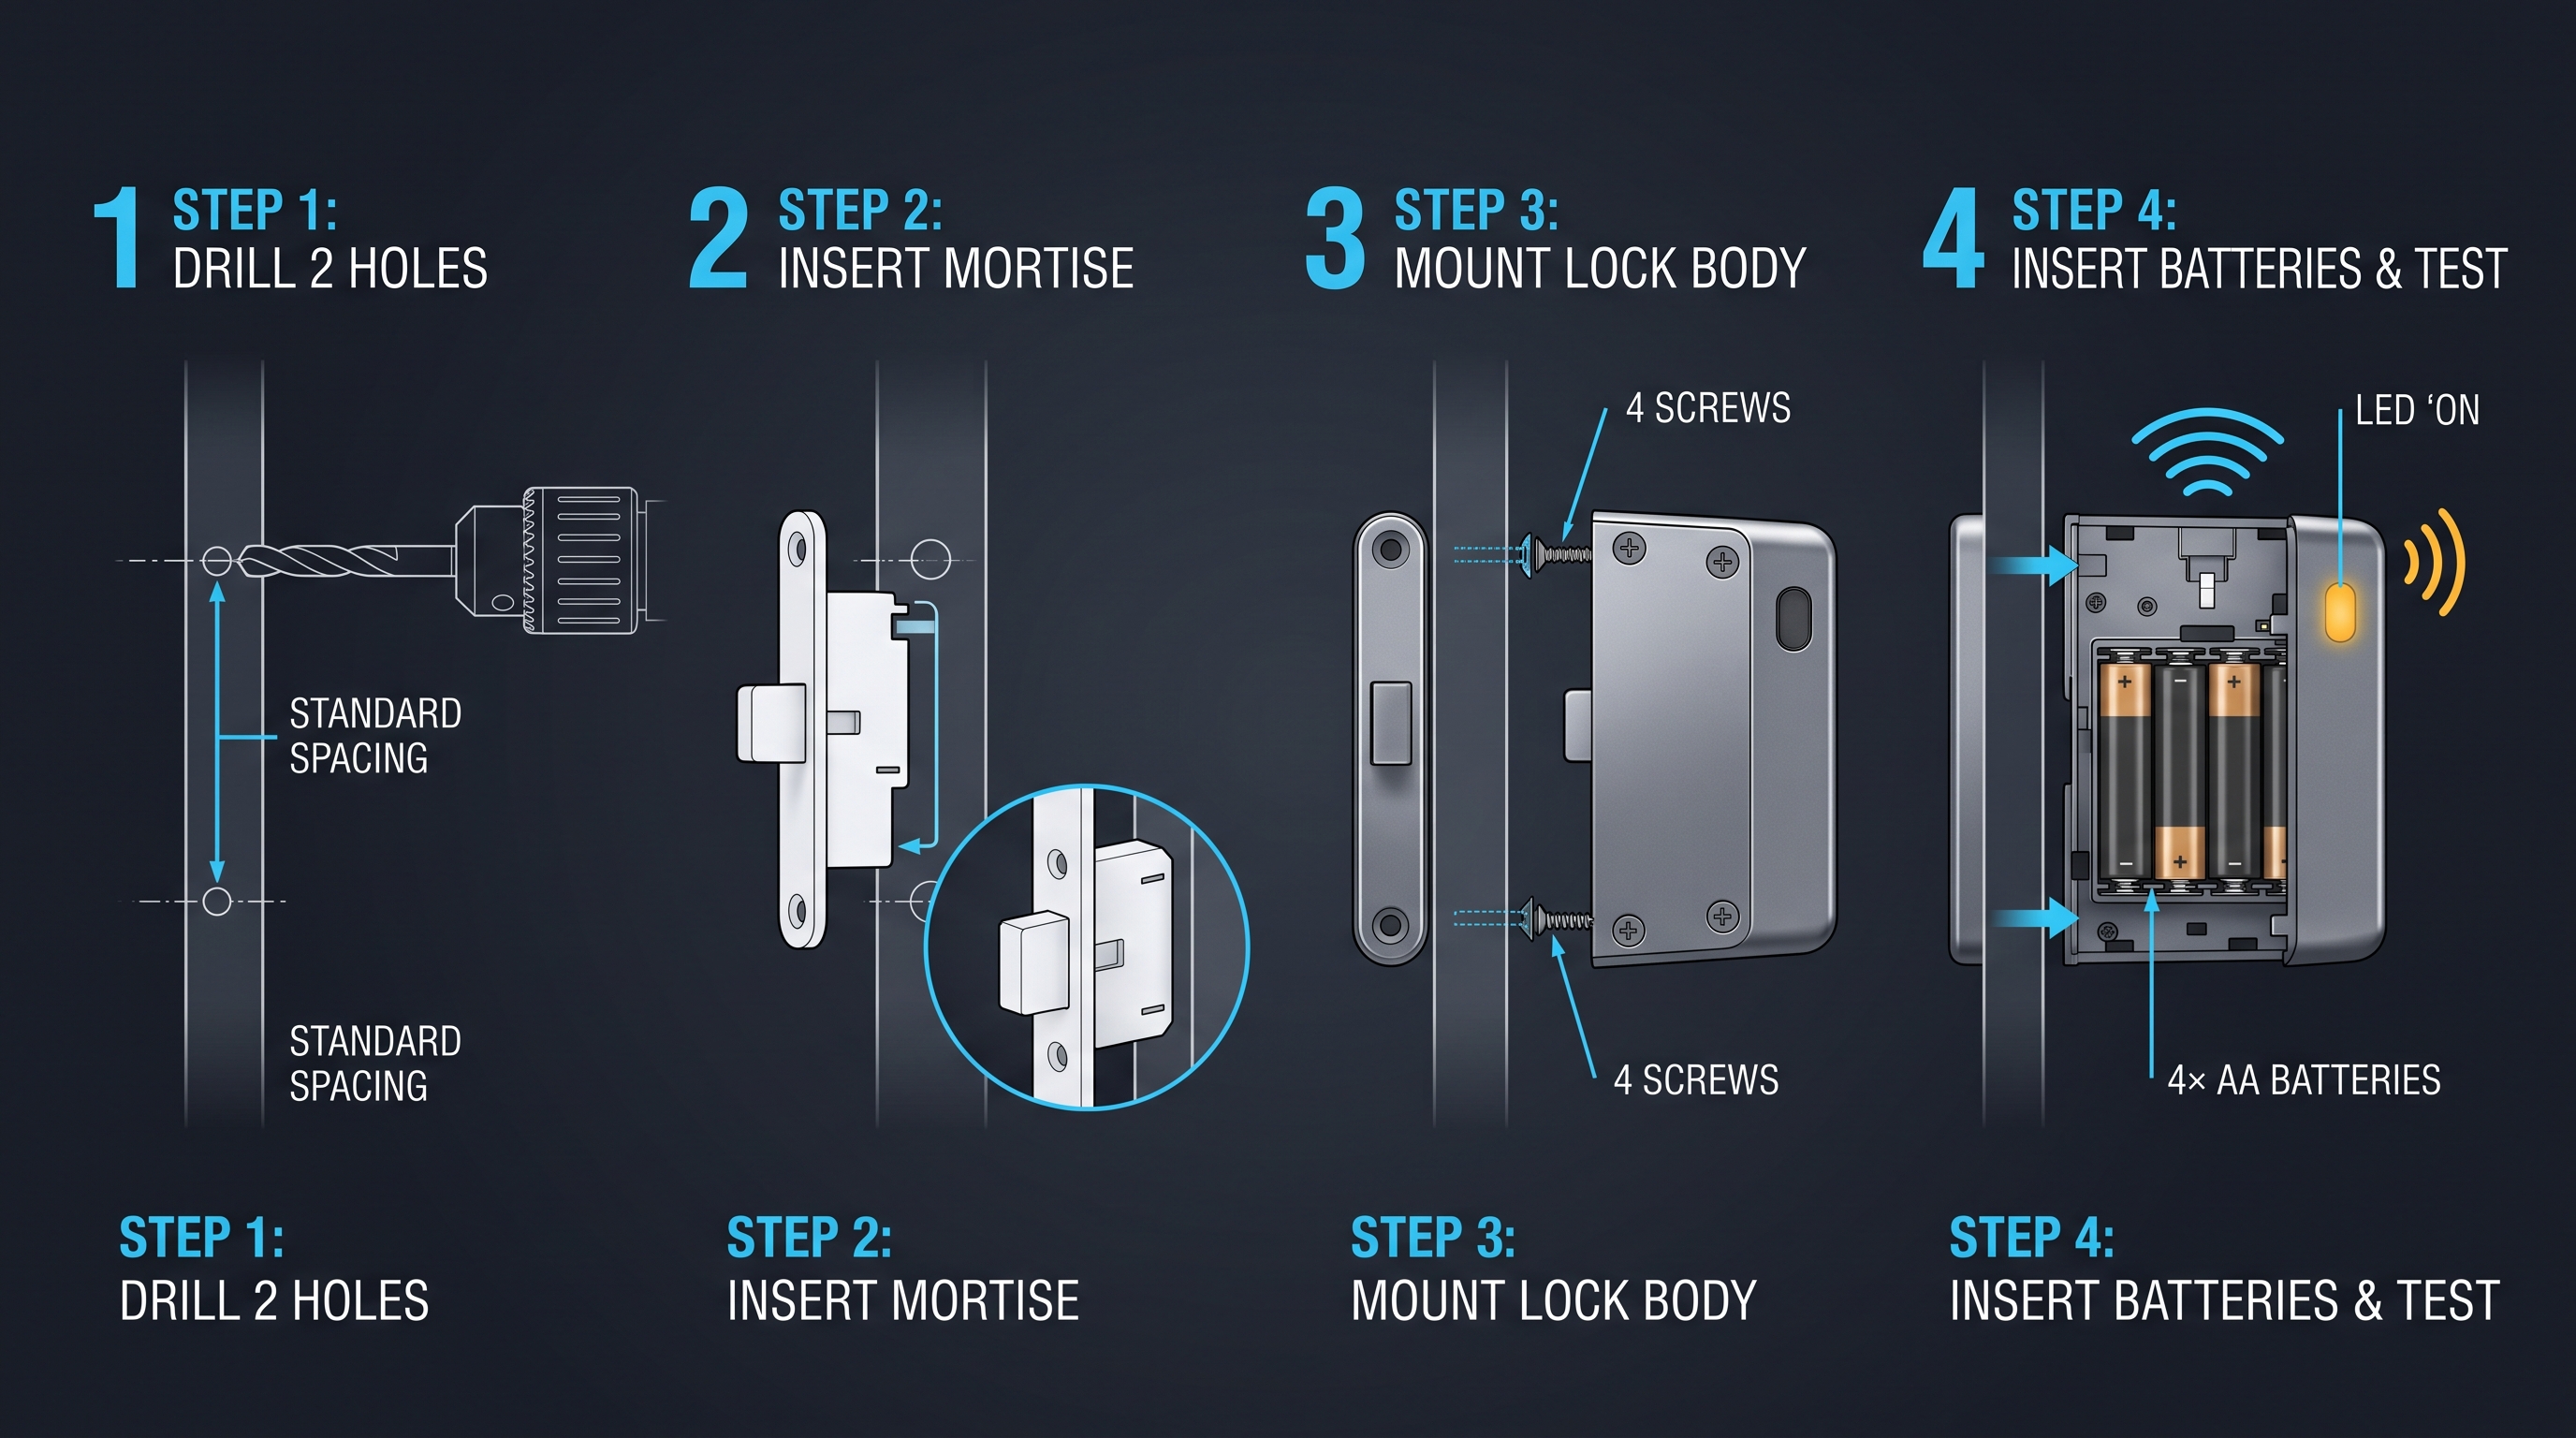
Giá khóa tủ điện tử: Hướng dẫn đầy đủ về yếu tố chi phí, phân khúc và đàm phán với nhà cung cấp
Tìm hiểu các yếu tố quyết định giá khóa tủ điện tử: phương thức mở khóa, chất liệu, chiết khấu số lượng, chi phí NRE, vận chuyển và TCO 5 năm. Kèm bảng giá.
Nó hỗ trợ cùng bối cảnh sản phẩm: Khóa Tủ Locker Phòng Gym — Thẻ Từ, Không Cần WiFi.
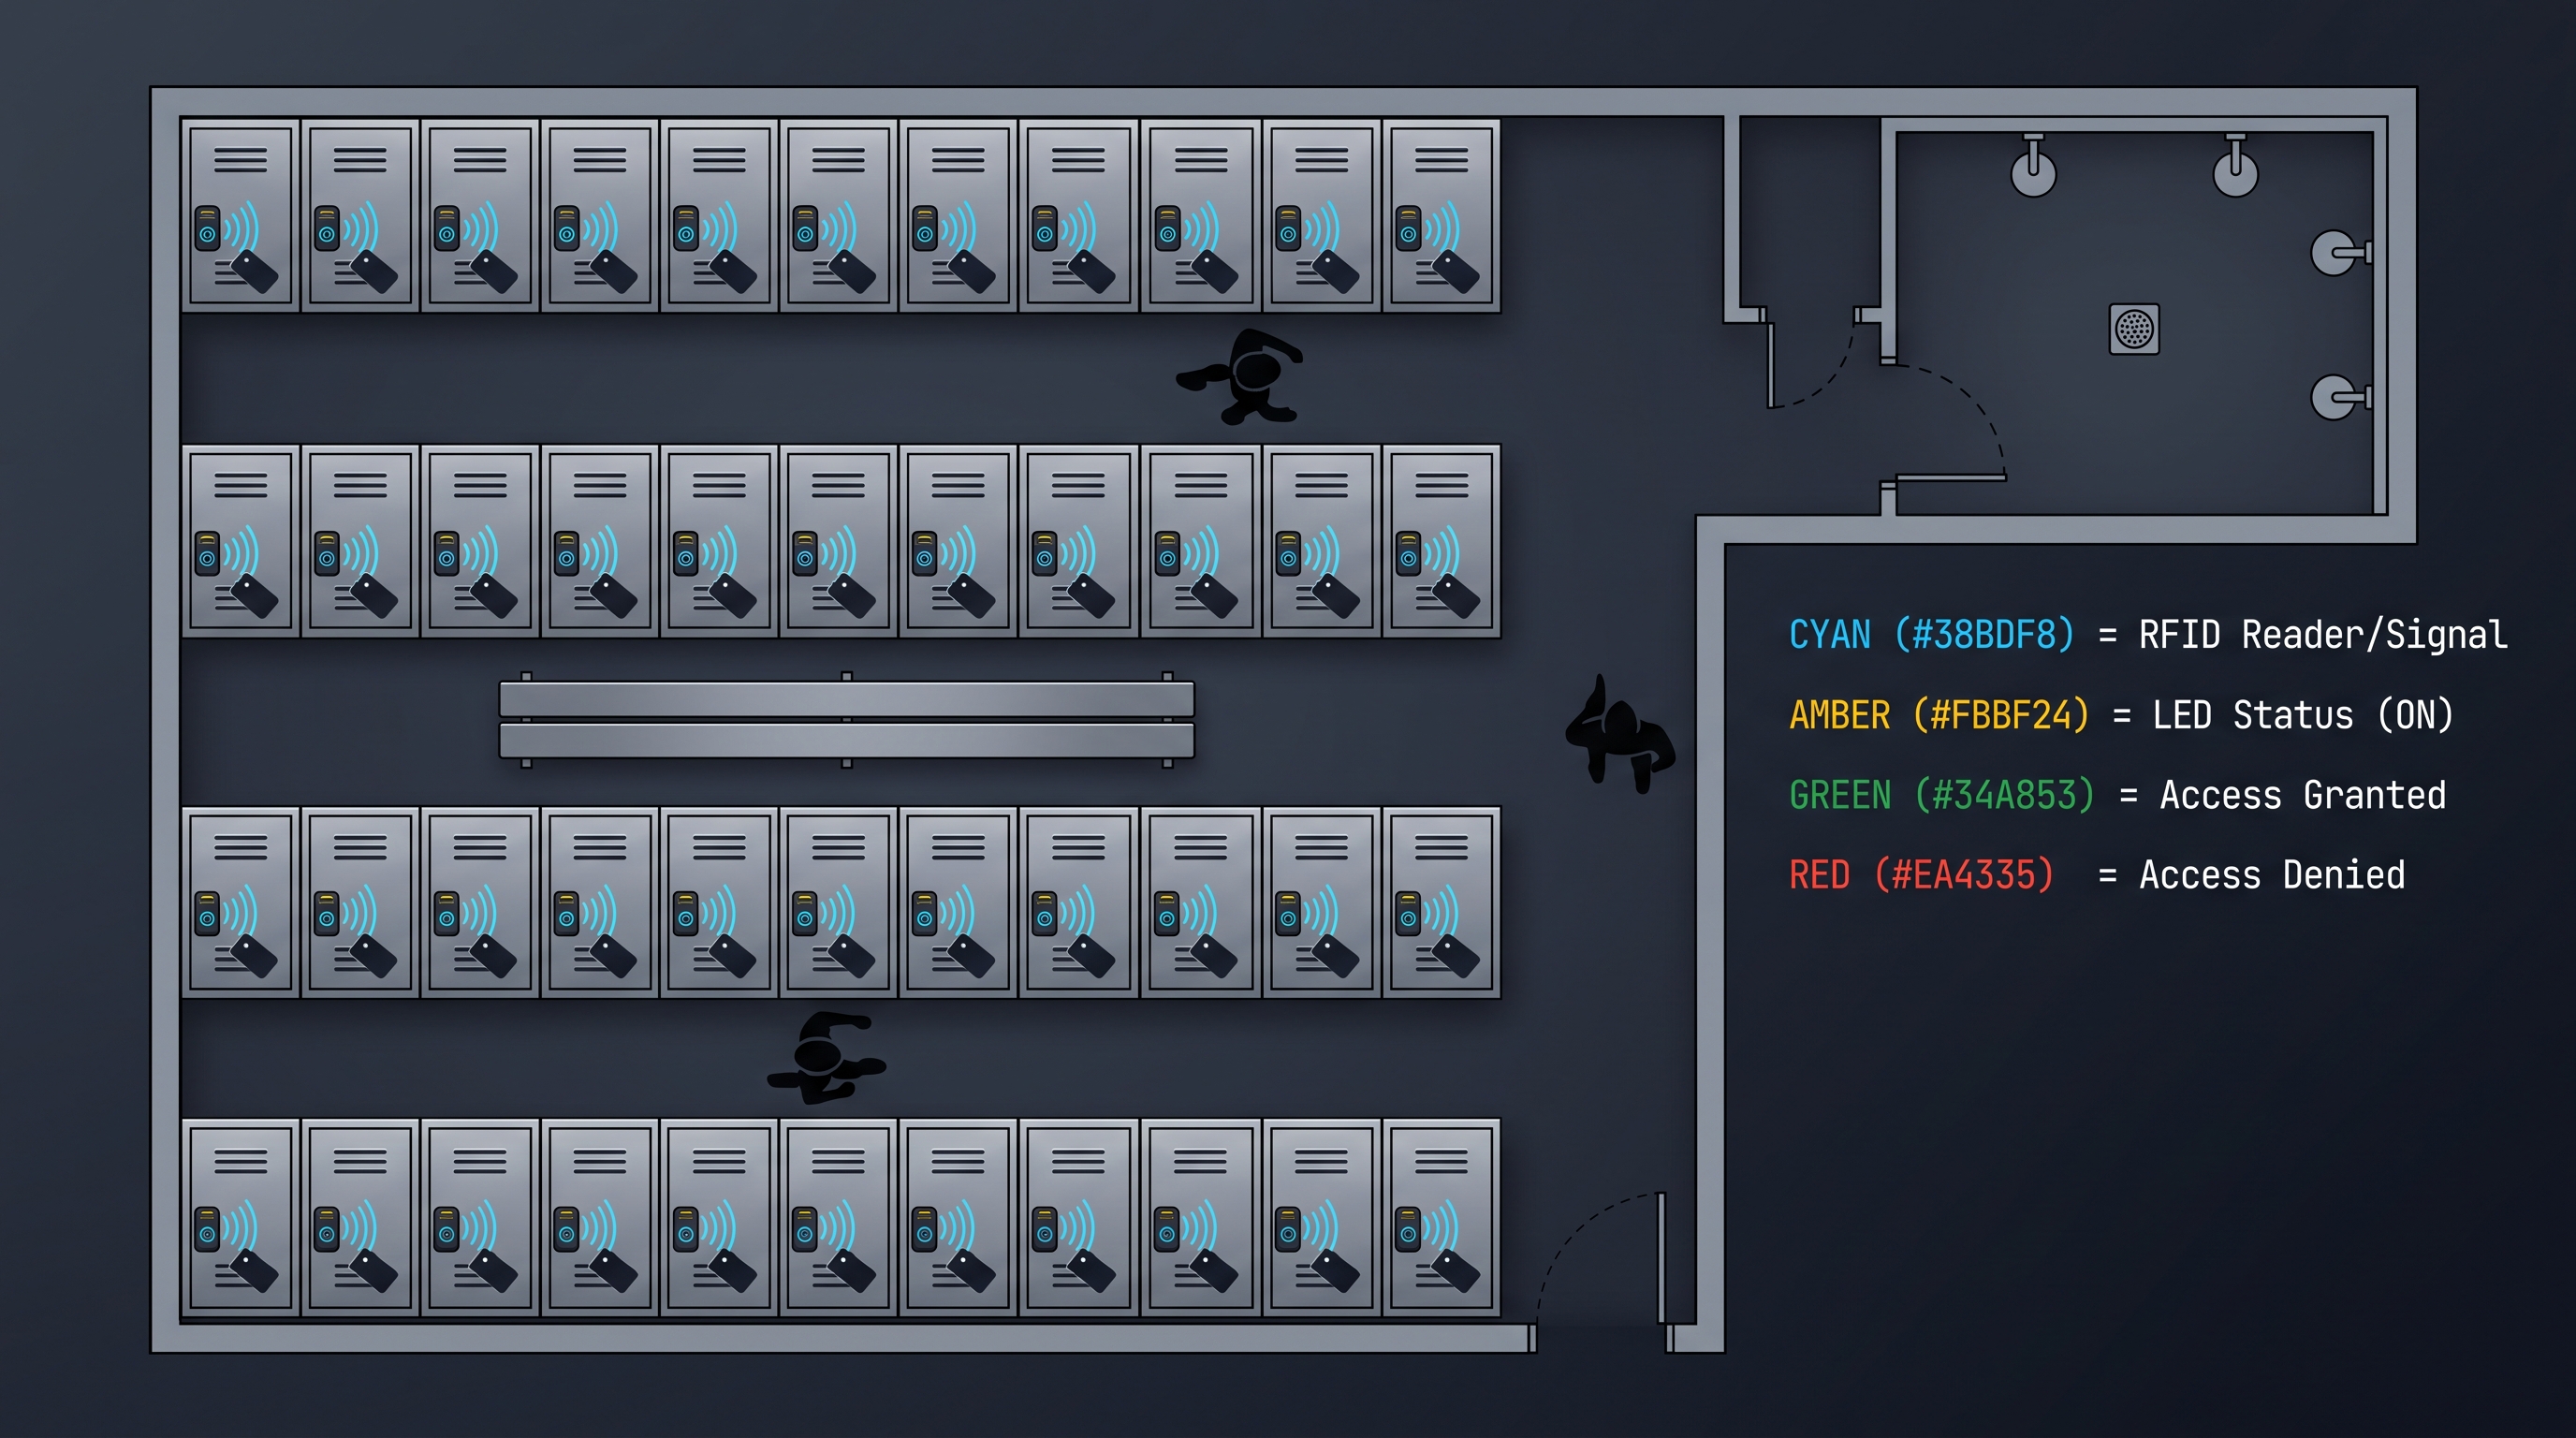
Khóa Tủ Locker Điện Tử: Cẩm Nang Bảo Mật 2026
Khóa tủ locker điện tử hoạt động ra sao, từ RFID đến vân tay? Tìm hiểu cách chọn, thông số và so sánh cho phòng gym, văn phòng và trường học trong 2026.
Nó hỗ trợ cùng bối cảnh sản phẩm: Khóa Tủ Locker Phòng Gym — Thẻ Từ, Không Cần WiFi, Khóa Tủ Điện Tử Mã PIN — Độc Lập, Không WiFi, Khóa tủ Bluetooth — App + PIN + Thẻ, Quản lý từ xa.
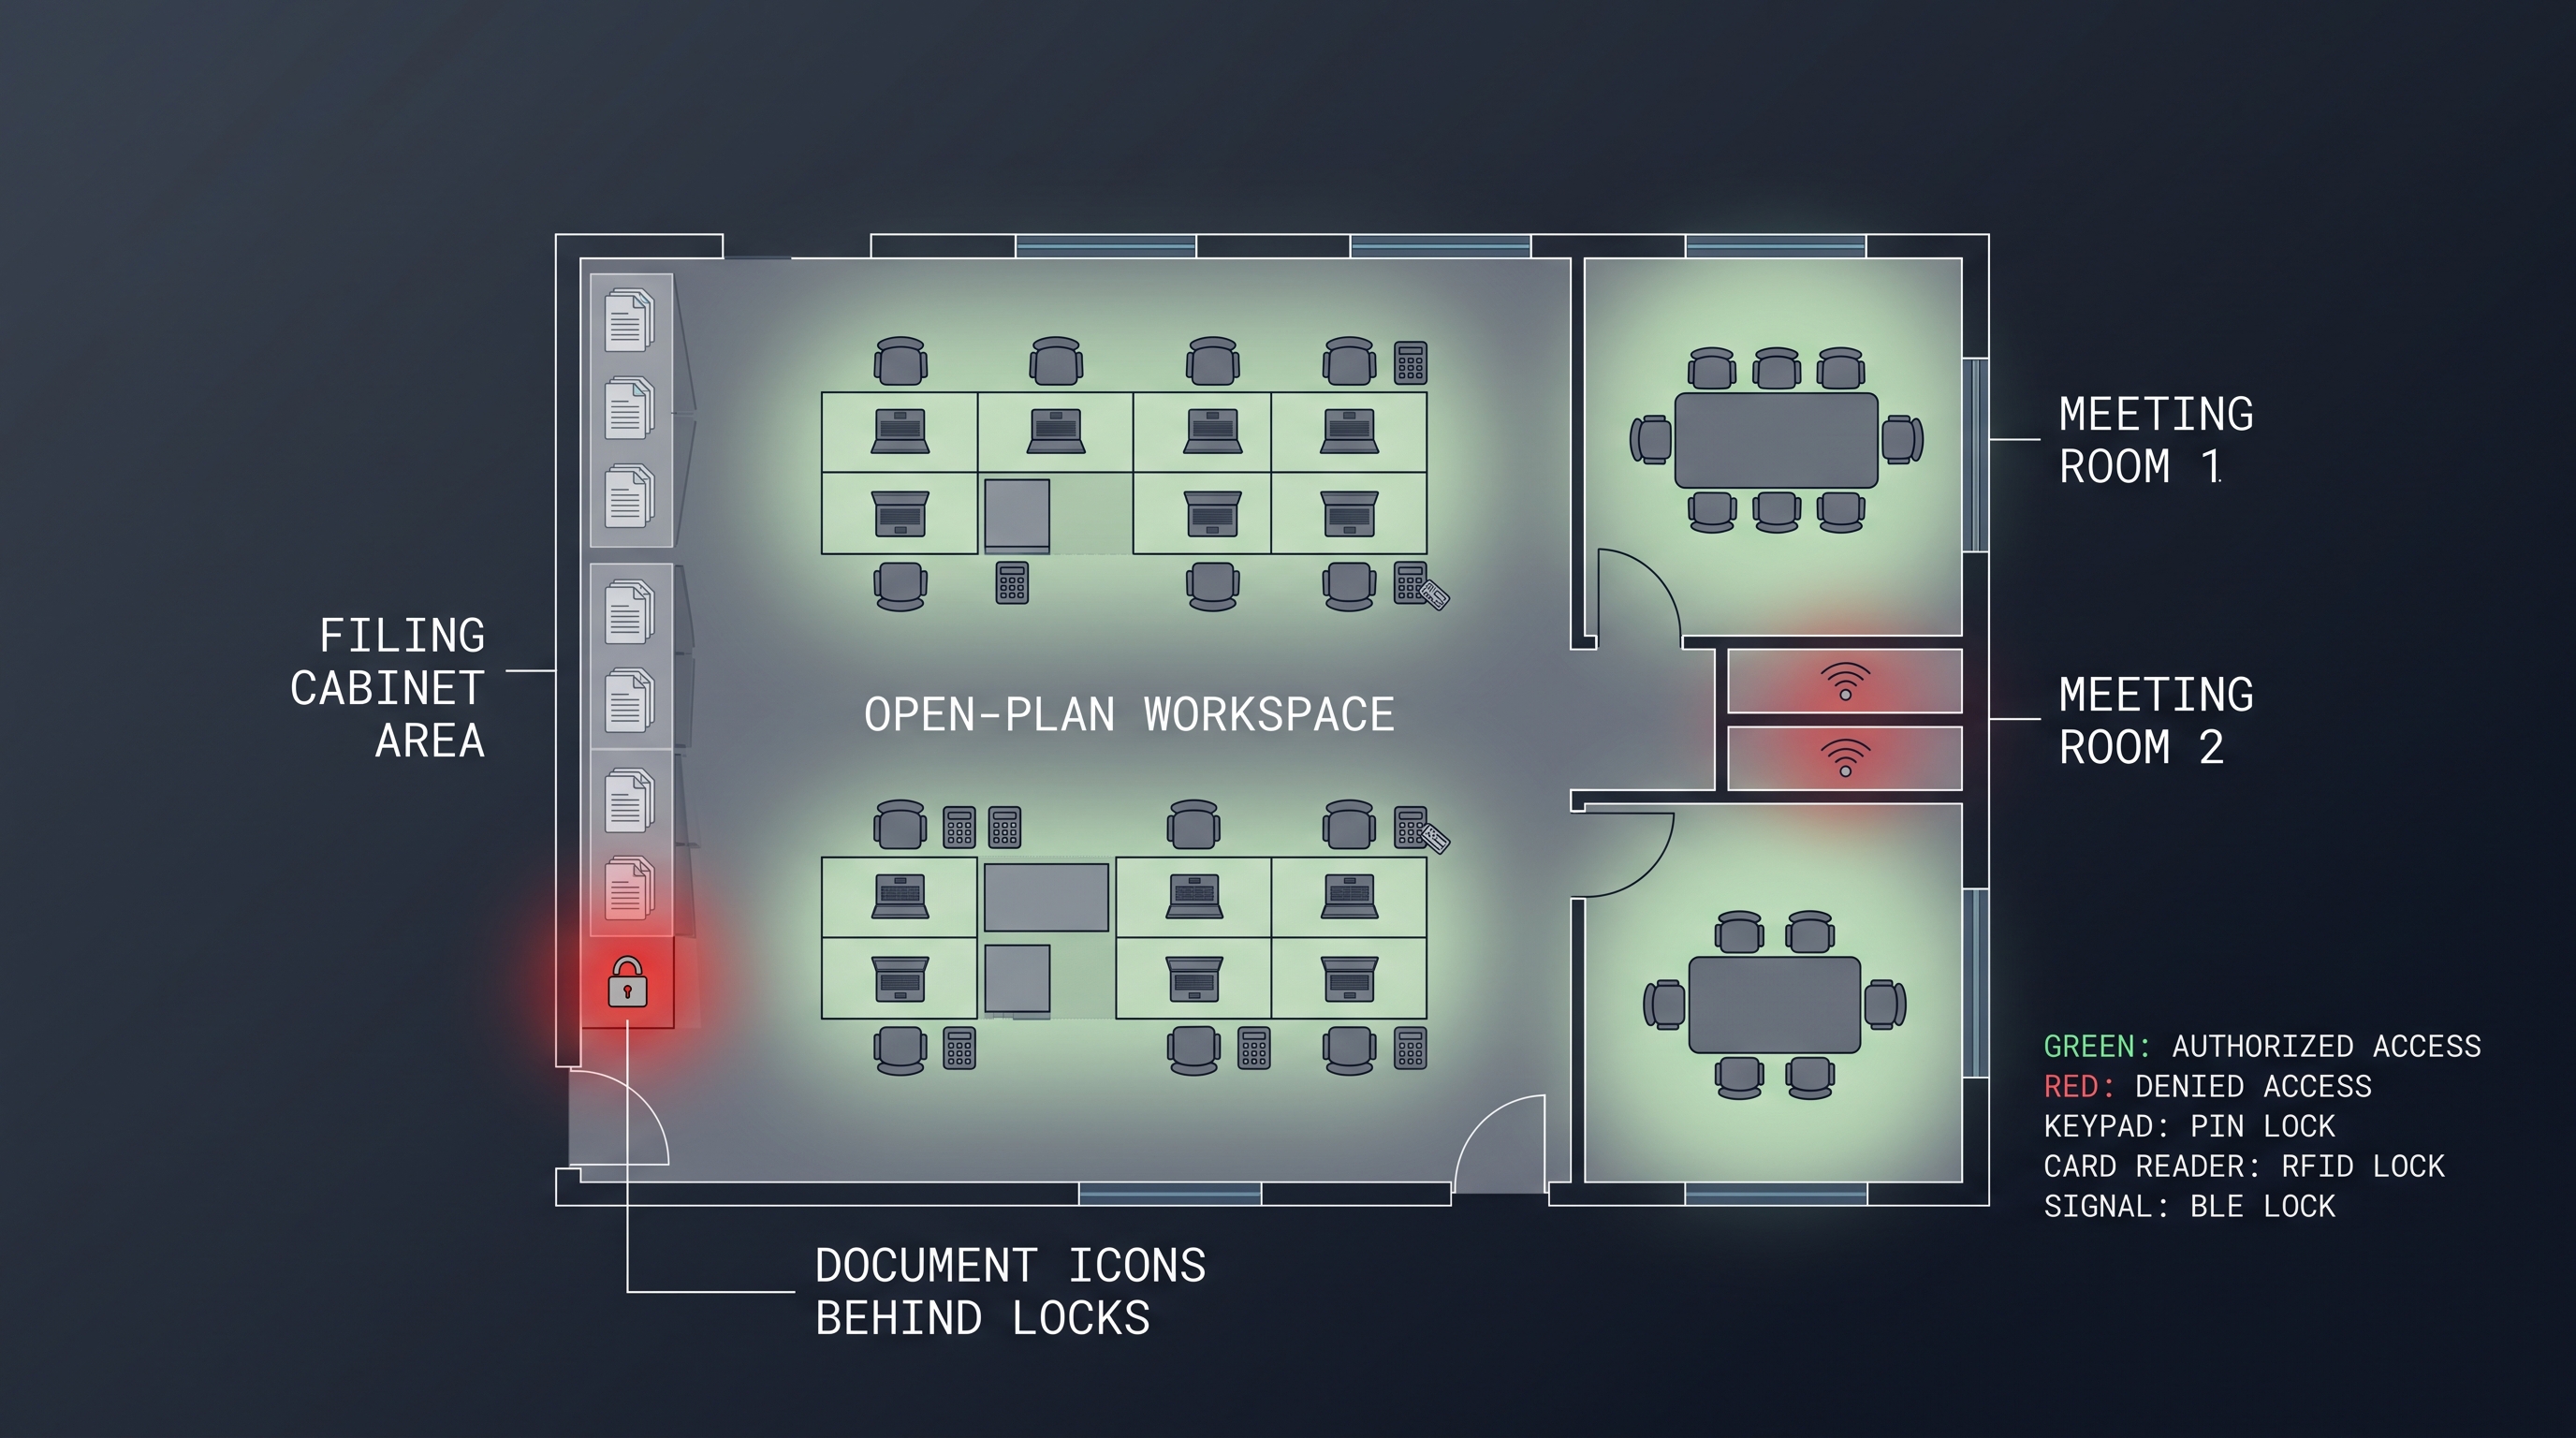
Khóa tủ điện tử: Cẩm nang toàn diện về an ninh tủ dùng điện
Khóa tủ điện tử bảo vệ tủ, ngăn kéo bằng thẻ RFID, BLE, mã PIN hoặc sinh trắc học, thay chìa khóa bằng quyền truy cập có kiểm soát, kiểm toán. Cẩm nang đầy đủ.
Nó hỗ trợ cùng bối cảnh sản phẩm: Khóa Tủ Điện Tử Mã PIN — Độc Lập, Không WiFi.
Xác định cụ thể dự án khách sạn của bạn cùng kỹ sư của chúng tôi
Gửi số phòng, loại trần và giao thức mong muốn của bạn. Chúng tôi sẽ gửi lại kế hoạch mẫu và báo giá trong vòng 24 giờ làm việc.
- Chuyển từ hướng dẫn chung sang trao đổi sản phẩm hoặc ứng dụng cụ thể.
- Sử dụng RFQ khi cần cấu trúc rõ ràng cho báo giá, bản vẽ, MOQ hoặc thời điểm ra mắt.
- Giữ kênh liên hệ trực tiếp hiển thị để trao đổi nhanh và bàn giao.