Khóa tủ điện tử có nhật ký kiểm toán: Cẩm nang tuân thủ
Tìm hiểu cách khóa tủ điện tử có nhật ký kiểm toán cung cấp nhật ký truy cập chống giả mạo, tích hợp SIEM và đáp ứng tuân thủ DEA, HIPAA, FDA và SOX.
Khóa tủ điện tử có nhật ký kiểm toán là gì?
Khóa tủ điện tử có nhật ký kiểm toán là cơ cấu khóa điều khiển bằng vi xử lý, thay thế các loại khóa dùng chìa hoặc khóa mật mã truyền thống trên tủ, ngăn kéo và hộp thiết bị, đồng thời bổ sung khả năng then chốt là ghi lại mọi sự kiện truy cập vào bộ nhớ không bay hơi. Khác với khóa điện tử tiêu chuẩn chỉ đơn thuần cấp hoặc từ chối việc mở, khóa tủ điện tử có nhật ký kiểm toán lưu giữ hồ sơ pháp chứng chi tiết cho từng sự kiện: dấu thời gian chính xác (thường được đồng bộ với máy chủ thời gian NTP hoặc bộ điều khiển trung tâm), định danh chứng thực được sử dụng (mã PIN, thẻ RFID, mẫu sinh trắc học hoặc chứng thực trên di động), hành động được thực hiện (khóa, mở khóa, cố gắng mở khóa, đột nhập cưỡng bức, phát hiện phá hoại) và kết quả (thành công, bị từ chối, hết thời gian chờ, lỗi). Các bản ghi này được lưu trong bộ nhớ flash giữ nguyên dữ liệu ngay cả khi mất điện, với dung lượng từ 1.000 đến 100.000 sự kiện tùy model và nhà sản xuất. Các phương thức truy xuất sự kiện phổ biến bao gồm xuất qua USB, truyền thông nối tiếp RS-485, kết nối Wi-Fi hoặc mạng lưới không dây Zigbee, cho phép tích hợp với các nền tảng quản lý thông tin và sự kiện bảo mật quy mô lớn hơn. Thiết bị tiêu thụ từ 50 đến 250 mA ở điện áp 5 đến 24 VDC tùy cơ cấu khóa, và giá dao động từ khoảng 150 USD cho một thiết bị độc lập cơ bản đến hơn 800 USD cho model kết nối mạng đầy đủ, chống phá hoại với firmware sẵn sàng tích hợp SIEM. Các chứng nhận phổ biến gồm UL 294 cho kiểm soát ra vào, ANSI/BHMA A156.30 cho khóa điện tử, cùng hỗ trợ tuân thủ DEA Title 21 CFR Part 1300, HIPAA Security Rule 45 CFR Part 164, FDA 21 CFR Part 11 và SOX Section 404. Kiến trúc kỹ thuật phía sau các thiết bị này kết hợp cơ cấu chốt bằng solenoid hoặc động cơ với đồng hồ thời gian thực, vi điều khiển mã hóa và IC lưu trữ flash bảo mật, tất cả được đặt trong vỏ chống phá hoại đạt chuẩn chống chịu tấn công vật lý. Điều làm nên sự khác biệt của khóa tủ điện tử có nhật ký kiểm toán so với khóa điện tử tiêu chuẩn là khả năng không thể chối bỏ — hệ thống tạo ra hồ sơ có giá trị pháp lý, không thể bị người dùng cuối sửa đổi hoặc xóa, đảm bảo nhật ký kiểm toán được chấp nhận trong các cuộc kiểm toán tuân thủ, điều tra nội bộ và thủ tục pháp lý. Điều này khiến công nghệ trở nên không thể thiếu trong những môi trường mà việc truy cập vào các chất nhạy cảm hoặc bị kiểm soát phải được theo dõi với độ chắc chắn tuyệt đối.
Vì sao mọi cơ sở chịu giám sát đều cần khóa tủ điện tử có nhật ký kiểm toán
Bối cảnh pháp lý đối với các chất bị kiểm soát, dữ liệu nhạy cảm và tài sản giá trị cao ngày càng khắt khe, và khóa tủ điện tử có nhật ký kiểm toán đã chuyển từ một tính năng tiện lợi thành yêu cầu bắt buộc về tuân thủ. Cơ quan Phòng chống Ma túy (DEA) yêu cầu mọi tổ chức kinh doanh chất bị kiểm soát từ Nhóm II đến Nhóm V phải duy trì hồ sơ đầy đủ và chính xác về mọi sự kiện truy cập, bao gồm danh tính người truy cập kho hàng và thời điểm truy cập chính xác. Sổ ghi chép giấy truyền thống vốn nổi tiếng là không đáng tin cậy — chúng có thể được điền trước, ghi lùi ngày, làm mất hoặc đơn giản là bị bỏ quên, tạo ra các khoảng trống tuân thủ có thể dẫn đến việc bị DEA lập biên bản, phạt tiền hoặc thu hồi giấy phép. Khóa tủ điện tử có nhật ký kiểm toán loại bỏ các lỗ hổng này bằng cách tạo ra bản ghi tự động, chống giả mạo, không thể bị thay đổi sau sự việc. Trong môi trường y tế chịu sự điều chỉnh của Đạo luật Trách nhiệm Giải trình Bảo hiểm Y tế (HIPAA), Security Rule yêu cầu các tổ chức liên quan triển khai cơ chế kiểm soát truy cập có khả năng ghi lại và kiểm tra hoạt động trong các hệ thống chứa thông tin sức khỏe được bảo vệ. Mặc dù HIPAA thường gắn với hồ sơ y tế điện tử, an ninh vật lý của tủ thuốc, ngăn kéo hồ sơ bệnh nhân và khu vực lưu trữ vật tư cũng thuộc cùng các yêu cầu về Bảo vệ Hành chính và Bảo vệ Vật lý. Khóa tủ điện tử có nhật ký kiểm toán cung cấp tài liệu cần thiết để chứng minh tuân thủ trong các cuộc kiểm toán của OCR, bao gồm bằng chứng về định danh người dùng duy nhất, cơ chế tự động đăng xuất tương đương và kiểm soát kiểm toán. Quy định 21 CFR Part 11 của Cục Quản lý Thực phẩm và Dược phẩm (FDA), điều chỉnh hồ sơ điện tử và chữ ký điện tử trong ngành dược và thiết bị y tế, yêu cầu các hệ thống tạo hồ sơ điện tử phải triển khai biện pháp ngăn chặn làm giả hồ sơ, đảm bảo tính chính xác của hồ sơ và duy trì nhật ký kiểm toán ghi lại ai thực hiện hành động, hành động gì được thực hiện và khi nào. Khóa tủ điện tử có nhật ký kiểm toán ánh xạ trực tiếp đến các yêu cầu này bằng cách cung cấp bản ghi an toàn, có dấu thời gian và định danh người dùng cho mọi sự kiện truy cập tủ. Đạo luật Sarbanes-Oxley, mặc dù chủ yếu tập trung vào kiểm soát tài chính, vẫn mở rộng sang an ninh vật lý của các tài sản ảnh hưởng đến báo cáo tài chính, bao gồm ngăn kéo đựng tiền, kho lưu trữ chứng khoán và tủ tài liệu tài chính. Section 404 yêu cầu ban quản lý đánh giá và báo cáo về hiệu quả của kiểm soát nội bộ đối với báo cáo tài chính, và khóa tủ điện tử có nhật ký kiểm toán cung cấp các bản ghi truy cập có thể xác minh mà kiểm toán viên yêu cầu. Ngoài tuân thủ pháp lý, thiết bị còn là công cụ răn đe mạnh mẽ chống trộm cắp nội bộ, công cụ pháp chứng để điều tra các sự cố an ninh và nguồn thông tin vận hành để tối ưu hóa hiệu suất quy trình làm việc. Chi phí của một vi phạm tuân thủ — có thể từ 10.000 USD cho một biên bản nhỏ của DEA đến 1,5 triệu USD cho một vi phạm HIPAA — vượt xa khoản đầu tư vào khóa tủ điện tử có nhật ký kiểm toán, khiến công nghệ này trở thành một quyết định quản lý rủi ro rõ ràng.
Các thành phần cốt lõi của khóa tủ điện tử có nhật ký kiểm toán
Việc hiểu rõ kiến trúc bên trong của khóa tủ điện tử có nhật ký kiểm toán giúp các chuyên gia mua sắm đánh giá các sản phẩm cạnh tranh dựa trên giá trị kỹ thuật thay vì tuyên bố marketing. Bản thân cơ cấu khóa thường là chốt vận hành bằng solenoid hoặc khóa chốt điều khiển bằng động cơ, trong đó solenoid nhanh hơn (kích hoạt trong 50 đến 150 mili giây) nhưng tiêu thụ nhiều điện hơn trong xung, còn cơ cấu dẫn động bằng động cơ tiêu thụ dòng trung bình thấp hơn (chỉ 10 mA ở chế độ chờ) nhưng mất 300 đến 800 mili giây để hoàn tất chu kỳ mở khóa. Lựa chọn giữa hai loại phụ thuộc vào ứng dụng cụ thể: tủ thuốc có lưu lượng cao thường ưa chuộng cơ cấu solenoid vì tốc độ, trong khi các lắp đặt dùng pin trên xe đẩy di động hoặc hộp thiết bị ở xa ưu tiên cơ cấu dẫn động bằng động cơ để tiết kiệm điện. Hệ thống con đọc chứng thực hỗ trợ một hoặc nhiều phương thức xác thực, phổ biến nhất là đầu đọc RFID proximity hoạt động ở tần số 125 kHz hoặc 13,56 MHz, bàn phím PIN cảm ứng điện dung, máy quét vân tay sinh trắc học và giao diện Bluetooth Low Energy cho chứng thực di động. Đồng hồ thời gian thực là thành phần quan trọng vì giá trị chứng cứ của mọi sự kiện kiểm toán phụ thuộc vào dấu thời gian chính xác. Hầu hết các sản phẩm khóa tủ điện tử có nhật ký kiểm toán sử dụng bộ dao động tinh thể bù nhiệt độ với độ trôi dưới hai phút mỗi năm, và các model kết nối mạng đồng bộ với máy chủ NTP hoặc tủ điều khiển kiểm soát ra vào trung tâm theo chu kỳ có thể cấu hình, đảm bảo tất cả khóa trong cơ sở vận hành trên cùng một mốc thời gian chung. Hệ thống con lưu trữ flash không bay hơi sử dụng bộ nhớ NOR flash hoặc NAND flash nối tiếp với tối thiểu 1.000 bản ghi sự kiện và tối đa 100.000 sự kiện trở lên. Bộ điều khiển lưu trữ triển khai thuật toán cân bằng hao mòn để kéo dài tuổi thọ bộ nhớ flash, và firmware thường sử dụng thiết kế bộ đệm vòng, ghi đè các sự kiện cũ nhất khi bộ đệm đầy, đảm bảo thiết bị luôn giữ lại lịch sử gần nhất. Giao diện truyền thông cung cấp đường dẫn để truy xuất sự kiện và cấu hình. Giao diện USB phổ biến trên các model giá thấp, cho phép nhân viên an ninh kết nối trực tiếp ổ USB để tải nhật ký sự kiện ở định dạng CSV hoặc XML. Giao diện RS-485 hỗ trợ mạng multi-drop nơi tối đa 255 khóa có thể chia sẻ một bus truyền thông duy nhất, với chiều dài cáp tối đa 4.000 feet, khiến cấu trúc liên kết này lý tưởng cho các lắp đặt lớn trong cơ sở y tế hoặc trung tâm dữ liệu. Kết nối Wi-Fi loại bỏ nhu cầu đi dây chuyên dụng và hỗ trợ cập nhật firmware qua không khí, phát trực tiếp sự kiện theo thời gian thực và tích hợp với các nền tảng kiểm soát ra vào đám mây. Giao diện Zigbee được tối ưu cho mạng lưới (mesh) trong môi trường lo ngại nghẽn Wi-Fi, mang lại mức tiêu thụ điện thấp hơn và truyền thông đáng tin cậy nhờ cấu trúc mesh tự phục hồi. Hệ thống con phát hiện phá hoại gồm các công tắc vi mô hoặc công tắc từreed phát hiện các nỗ lực trái phép tháo khóa khỏi tủ, cố gắng đột nhập cưỡng bức hoặc cố gắng vượt qua đầu đọc chứng thực. Khi phát hiện sự kiện phá hoại, hệ thống lập tức ghi lại sự kiện kèm dấu thời gian và, ở các model có mạng, gửi cảnh báo đến trạm giám sát an ninh. Vi điều khiển mã hóa là bộ não của thiết bị, chịu trách nhiệm xử lý yêu cầu xác thực, quản lý nhật ký kiểm toán, điều khiển cơ cấu khóa và bảo mật truyền thông với các hệ thống bên ngoài. Vi điều khiển thường bao gồm module bảo mật phần cứng tạo và lưu trữ khóa mã hóa, đảm bảo dữ liệu nhật ký kiểm toán được bảo vệ khỏi việc đọc hoặc sửa đổi trái phép ngay cả khi thiết bị bị xâm phạm vật lý.
Khóa tủ điện tử có nhật ký kiểm toán hoạt động như thế nào
Trình tự vận hành của khóa tủ điện tử có nhật ký kiểm toán bắt đầu từ việc xuất trình chứng thực và trải qua các bước xác thực, kích hoạt, ghi nhật ký và truyền tải. Khi người dùng đến gần tủ, họ xuất trình chứng thực — chạm thẻ RFID, nhập mã PIN trên bàn phím, quét vân tay hoặc mở khóa qua ứng dụng di động. Đầu đọc chứng thực thu nhận định danh và chuyển đến vi điều khiển, nơi so sánh với danh sách chứng thực được ủy quyền đã lưu. Nếu xác thực thành công, vi điều khiển cấp điện cho solenoid hoặc trình điều khiển động cơ, nhả chốt hoặc thu khóa chốt. Khóa sau đó tạo ra một sự kiện kiểm toán chứa ID chứng thực, loại hành động (mở khóa được cấp), dấu thời gian từ đồng hồ thời gian thực và mã kết quả (thành công). Sự kiện này được ghi vào bộ đệm bộ nhớ flash theo định dạng có cấu trúc, thường là bản ghi nhị phân bao gồm kiểm tra dư thừa tuần hoàn hoặc giá trị băm để phát hiện hỏng dữ liệu. Toàn bộ trình tự xác thực và kích hoạt hoàn tất trong 200 đến 900 mili giây tùy cơ cấu khóa và loại chứng thực. Nếu xác thực thất bại — ví dụ mã PIN nhập sai, thẻ không có trong danh sách ủy quyền hoặc sinh trắc học không khớp — khóa vẫn giữ trạng thái khóa và tạo ra sự kiện truy cập bị từ chối với các trường tương tự: ID chứng thực, loại hành động (truy cập bị từ chối), dấu thời gian và mã kết quả (lý do thất bại). Hệ thống thường cho phép một số lần thất bại có thể cấu hình trước khi kích hoạt thời gian khóa tạm, báo động hoặc cả hai. Thời lượng khóa tạm và ngưỡng số lần thất bại được cấu hình qua phần mềm quản lý khóa, và mọi lần thất bại đều được ghi vào nhật ký kiểm toán để xem xét sau. Các nỗ lực đột nhập cưỡng bức tạo ra loại sự kiện riêng biệt được đánh dấu là nghiêm trọng trong nhật ký kiểm toán. Khi hệ thống con phát hiện phá hoại cảm nhận một cuộc tấn công — chẳng hạn nạy vỏ khóa, cắt chốt khóa hoặc đoản mạch giao diện đầu đọc chứng thực — vi điều khiển lập tức ghi lại sự kiện phá hoại với chỉ báo mức độ nghiêm trọng và, trên các model có mạng, gửi cảnh báo thời gian thực đến bàn điều khiển an ninh. Nhật ký kiểm toán được tổ chức như một danh sách tuần tự các bản ghi, mỗi bản ghi chứa số thứ tự sự kiện tăng dần đơn điệu, dấu thời gian với độ chính xác mili giây, ID chứng thực hoặc định danh hệ thống, mã loại sự kiện, mã kết quả và chữ ký mã hóa. Chữ ký mã hóa được tính toán trên toàn bộ bản ghi bằng khóa lưu trong module bảo mật phần cứng, mang lại khả năng không thể chối bỏ và xác minh tính toàn vẹn. Khi nhật ký được xuất ra ổ USB hoặc truyền đến máy chủ trung tâm, hệ thống bao gồm chữ ký mã hóa cho từng bản ghi, cho phép hệ thống tiếp nhận xác minh rằng các bản ghi không bị giả mạo trong quá trình truyền. Quá trình xuất có thể được khởi tạo thủ công bởi nhân viên an ninh có thông tin xác thực quản trị, hoặc được cấu hình tự động theo lịch hoặc khi nhật ký đạt đến tỷ lệ lấp đầy nhất định. Dữ liệu xuất ra thường được định dạng dưới dạng tệp CSV để dễ nhập vào ứng dụng bảng tính và nền tảng SIEM, hoặc tệp XML để tích hợp với hệ thống quản lý an ninh doanh nghiệp. Tích hợp SIEM cho phép tương quan thời gian thực giữa các sự kiện truy cập tủ với các nguồn dữ liệu an ninh khác, như hệ thống quản lý video, hệ thống thẻ ra vào và hệ thống phát hiện xâm nhập, cung cấp cái nhìn toàn diện về các sự kiện an ninh trong toàn cơ sở.
Lưu trữ và quản lý sự kiện trong khóa tủ điện tử có nhật ký kiểm toán
Kiến trúc lưu trữ sự kiện của khóa tủ điện tử có nhật ký kiểm toán quyết định lượng dữ liệu lịch sử sẵn có cho các cuộc kiểm toán tuân thủ, điều tra an ninh và phân tích vận hành. Dung lượng bộ nhớ flash chênh lệch đáng kể giữa các phân khúc sản phẩm: model mức đầu vào lưu 1.000 đến 5.000 sự kiện, model tầm trung lưu 10.000 đến 50.000 sự kiện, và model cấp doanh nghiệp lưu tới 100.000 sự kiện trở lên. Một tủ thuốc bận rộn trong bệnh viện hoạt động 24 giờ có thể tạo ra 50 đến 200 sự kiện mỗi ngày, nghĩa là bộ đệm 10.000 sự kiện cung cấp khoảng 50 đến 200 ngày lịch sử trước khi bộ đệm vòng bắt đầu ghi đè các bản ghi cũ nhất. Một tủ lưu trữ chứng cứ ít được truy cập trong đồn cảnh sát có thể chỉ tạo 5 đến 10 sự kiện mỗi ngày, cho phép bộ đệm 100.000 sự kiện lưu giữ lịch sử nhiều năm. Định dạng bản ghi sự kiện thường bao gồm các trường sau, mỗi trường đều thiết yếu cho tuân thủ và phân tích pháp chứng: số thứ tự sự kiện, dấu thời gian (ngày và giờ với độ chính xác giây hoặc mili giây), ID chứng thực hoặc định danh người dùng, loại chứng thực (PIN, RFID, sinh trắc, di động, chìa vượt), loại sự kiện (khóa, mở khóa, truy cập bị từ chối, phát hiện phá hoại, đột nhập cưỡng bức, hết thời gian chờ, khởi động hệ thống, tắt hệ thống, đồng bộ thời gian, xuất nhật ký, thay đổi cấu hình), mã kết quả (thành công, chứng thực không hợp lệ, chứng thực hết hạn, khóa tạm đang hiệu lực, pin yếu, trạng thái phá hoại, lỗi truyền thông) và định danh thiết bị (số seri hoặc địa chỉ mạng). Một số model nâng cao còn bao gồm số tủ hoặc định danh vị trí, trạng thái vị trí cửa (mở, đóng, hé) và điện áp pin tại thời điểm sự kiện. Firmware quản lý bộ đệm sự kiện theo thiết kế hàng đợi vòng, nơi các sự kiện mới được ghi tại con trỏ ghi hiện tại, và con trỏ tiến đến ô trống tiếp theo. Khi con trỏ đến cuối bộ đệm, nó quay vòng về đầu, ghi đè sự kiện cũ nhất. Thiết kế này đảm bảo thiết bị luôn giữ lại các sự kiện gần nhất, vốn thường là những sự kiện liên quan nhất cho điều tra an ninh. Bộ đệm sự kiện được bảo vệ bởi chính sách ghi một lần-đọc nhiều lần ở cấp firmware, nghĩa là sự kiện không thể bị người dùng cuối xóa chọn lọc hoặc sửa đổi. Cách duy nhất để xóa bộ đệm sự kiện là khôi phục cài đặt gốc — một hành động cố ý mà bản thân nó tạo ra một sự kiện kiểm toán, đảm bảo mọi nỗ lực phá hủy bằng chứng cũng được ghi lại. Quá trình xuất trích xuất toàn bộ bộ đệm sự kiện hoặc trong một khoảng ngày có thể cấu hình, và tệp xuất bao gồm chữ ký số xác thực tệp và xác minh tính toàn vẹn của nó. Khi tệp xuất được nạp vào phần mềm quản lý SIEM hoặc kiểm soát ra vào, hệ thống xác thực chữ ký số và báo cáo mọi sai lệch. Chuỗi lưu giữ này cho dữ liệu kiểm toán là yếu tố then chốt để đáp ứng tiêu chuẩn chứng cứ do các cuộc kiểm toán tuân thủ DEA, HIPAA, FDA và SOX yêu cầu. Phần mềm quản lý sự kiện thường cung cấp khả năng tìm kiếm, lọc, sắp xếp và báo cáo, cho phép nhân viên an ninh nhanh chóng định vị sự kiện cụ thể, tạo báo cáo tuân thủ và xuất dữ liệu theo định dạng cơ quan quản lý yêu cầu. Phần mềm cũng quản lý cơ sở dữ liệu chứng thực, bao gồm đăng ký người dùng, phân bổ chứng thực, lịch truy cập và thu hồi chứng thực, đồng bộ hóa đồng hồ thời gian thực trên tất cả các khóa kết nối để đảm bảo dấu thời gian nhất quán.
Yêu cầu tuân thủ và pháp lý đối với khóa tủ điện tử có nhật ký kiểm toán
Động lực chính cho việc áp dụng khóa tủ điện tử có nhật ký kiểm toán là tuân thủ các quy định liên bang và theo ngành bắt buộc kiểm soát truy cập có thể kiểm toán đối với vật tư và thông tin nhạy cảm. Các quy định của DEA theo Title 21 CFR Part 1300 thiết lập yêu cầu an ninh cho các chất bị kiểm soát, bao gồm yêu cầu mọi khu vực lưu trữ chất bị kiểm soát phải được khóa và truy cập chỉ giới hạn cho nhân sự được ủy quyền. Mặc dù các quy định không bắt buộc rõ ràng khóa điện tử có nhật ký kiểm toán, hướng dẫn Phòng ngừa Chuyển dịch Dược phẩm của DEA và kết quả các cuộc thanh tra hành chính của DEA cho thấy sổ ghi chép thủ công không còn được coi là đủ đối với chất bị kiểm soát Nhóm II trong môi trường khối lượng cao. Khóa tủ điện tử có nhật ký kiểm toán cung cấp bản ghi liên tục, tự động và chống giả mạo mà các điều tra viên DEA mong đợi trong thanh tra. Security Rule của HIPAA, được ghi tại 45 CFR Part 164.312, yêu cầu các tổ chức liên quan triển khai cơ chế phần cứng, phần mềm và quy trình ghi lại và kiểm tra hoạt động trong hệ thống thông tin chứa thông tin sức khỏe điện tử được bảo vệ. Mục Bảo vệ Vật lý tại 164.310 đặc biệt đề cập kiểm soát truy cập cơ sở, bao gồm yêu cầu triển khai chính sách và thủ tục giới hạn truy cập vật lý vào hệ thống thông tin điện tử và các cơ sở nơi chúng được đặt. Khóa tủ điện tử có nhật ký kiểm toán lắp trên tủ thuốc, ngăn kéo hồ sơ bệnh nhân và tủ vật tư trong cơ sở y tế hỗ trợ trực tiếp việc tuân thủ các yêu cầu này bằng cách cung cấp định danh người dùng duy nhất, ghi nhật ký truy cập tự động và khả năng xem xét bản ghi truy cập trong điều tra sự cố an ninh. Quy định 21 CFR Part 11 của FDA thiết lập các tiêu chí để hồ sơ điện tử và chữ ký điện tử được coi là đáng tin cậy, đáng tin và tương đương hồ sơ giấy. Part 11 yêu cầu các hệ thống tạo hồ sơ điện tử triển khai biện pháp ngăn chặn làm giả hồ sơ, đảm bảo hồ sơ chính xác và đầy đủ, và duy trì nhật ký kiểm toán ghi lại ngày giờ của từng hành động, danh tính người thực hiện và hành động được thực hiện. Khóa tủ điện tử có nhật ký kiểm toán phải đáp ứng các yêu cầu này để được sử dụng trong môi trường chịu điều chỉnh của FDA như sản xuất dược phẩm, lưu trữ vật liệu thử nghiệm lâm sàng và quản lý kho thiết bị y tế. Đạo luật Sarbanes-Oxley năm 2002, đặc biệt là Section 404, yêu cầu ban quản lý đánh giá và báo cáo về hiệu quả của kiểm soát nội bộ đối với báo cáo tài chính. Mặc dù SOX thường gắn với hệ thống CNTT, an ninh vật lý của các tài sản ảnh hưởng đến báo cáo tài chính — bao gồm ngăn kéo đựng tiền, tủ chứng khoán, kho tài liệu tài chính và hàng tồn kho vật tư giá trị cao — nằm trong phạm vi kiểm soát nội bộ. Khóa tủ điện tử có nhật ký kiểm toán cung cấp bản ghi truy cập có thể xác minh mà kiểm toán viên độc lập sử dụng để đánh giá hiệu quả của kiểm soát truy cập vật lý. Quy định Chung về Bảo vệ Dữ liệu (GDPR), mặc dù không phải quy định của Mỹ, có ý nghĩa đối với các công ty Mỹ xử lý dữ liệu cá nhân của công dân EU, và yêu cầu tại Điều 32 về biện pháp kỹ thuật và tổ chức phù hợp để đảm bảo an toàn dữ liệu bao gồm kiểm soát truy cập vật lý đối với tủ lưu trữ dữ liệu. Tiêu chuẩn Bảo mật Dữ liệu Ngành Thẻ thanh toán (PCI DSS) yêu cầu dữ liệu chủ thẻ được lưu trữ tại vị trí an toàn vật lý với kiểm soát truy cập, và Yêu cầu 9 đặc biệt đề cập nhu cầu hạn chế truy cập vật lý vào dữ liệu chủ thẻ. Khóa tủ điện tử có nhật ký kiểm toán trên tủ tài liệu và rack máy chủ trong môi trường xử lý thanh toán cung cấp tài liệu cần thiết cho các đánh giá tuân thủ PCI DSS. Tiêu chuẩn ISO 27001 của Tổ chức Tiêu chuẩn hóa Quốc tế về hệ thống quản lý an toàn thông tin yêu cầu các tổ chức triển khai kiểm soát an ninh vật lý bao gồm ghi nhật ký và giám sát truy cập, và khóa tủ điện tử có nhật ký kiểm toán cung cấp bằng chứng cần thiết cho các cuộc kiểm toán chứng nhận ISO 27001.
Tích hợp SIEM và giám sát thời gian thực
Sức mạnh thực sự của khóa tủ điện tử có nhật ký kiểm toán được hiện thực hóa khi nó được tích hợp vào nền tảng Quản lý Thông tin và Sự kiện Bảo mật (SIEM), biến các sự kiện truy cập tủ rời rạc thành thông tin tình báo có thể hành động trong hệ sinh thái an ninh rộng lớn hơn. Kiến trúc tích hợp thường theo mô hình publish-subscribe, nơi khóa hoặc bộ điều khiển của nó tạo sự kiện theo định dạng có cấu trúc, chẳng hạn Syslog với định dạng RFC 5424, và truyền chúng đến bộ thu SIEM qua mạng. Tải trọng sự kiện bao gồm định danh thiết bị, loại sự kiện, dấu thời gian, định danh chứng thực và mã kết quả, tất cả được định dạng theo cách mà bộ phân tích SIEM có thể diễn giải và chuẩn hóa thành định dạng sự kiện chung của nền tảng. Giao thức Syslog là phương thức tích hợp được hỗ trợ rộng rãi nhất vì hầu hết mọi nền tảng SIEM đều hỗ trợ, bao gồm Splunk, IBM QRadar, ArcSight, LogRhythm và Microsoft Sentinel. Firmware của khóa được cấu hình với địa chỉ IP hoặc hostname của bộ thu SIEM và số cổng UDP hoặc TCP cho thông điệp Syslog. Mỗi sự kiện được truyền như một thông điệp Syslog riêng biệt với mã facility 16 (local use 0) và mức độ nghiêm trọng tương ứng với loại sự kiện: informational cho sự kiện truy cập bình thường, warning cho sự kiện truy cập bị từ chối, error cho lỗi hệ thống và critical cho sự kiện phá hoại hoặc đột nhập cưỡng bức. Nền tảng SIEM tiếp nhận các thông điệp này, phân tích thành các trường có cấu trúc và tương quan với sự kiện từ các nguồn dữ liệu an ninh khác. Ví dụ, một sự kiện truy cập tủ có thể được tương quan với dữ liệu hệ thống quản lý video để trích xuất đoạn video ghi lại người truy cập tủ tại đúng thời điểm đó. SIEM cũng có thể tương quan sự kiện truy cập tủ với sự kiện hệ thống thẻ ra vào để xác minh người mở tủ có mặt vật lý trong tòa nhà tại thời điểm đó. Các quy tắc tương quan tùy chỉnh có thể được cấu hình để tạo cảnh báo cho các tình huống cụ thể, chẳng hạn người dùng truy cập tủ chất bị kiểm soát ngoài ca làm việc đã đăng ký, nhiều lần truy cập thất bại trên cùng một tủ trong khoảng thời gian ngắn, truy cập vào tủ vốn phải trống hoặc khóa để kiểm kê, hoặc sự kiện truy cập trên tủ đã bị báo là bị phá hoại. Tích hợp SIEM cũng cho phép báo cáo tuân thủ tự động, nơi hệ thống tạo báo cáo tóm tắt hoạt động truy cập tủ theo khoảng thời gian, người dùng hoặc tủ cụ thể, định dạng theo cách mà từng cơ quan quản lý yêu cầu. Khả năng giám sát thời gian thực nghĩa là nhân viên an ninh nhận thông báo ngay lập tức về các sự kiện nghiêm trọng, như phát hiện phá hoại hoặc đột nhập cưỡng bức, qua hệ thống cảnh báo và thông báo của SIEM, có thể gửi tin nhắn SMS, cảnh báo email hoặc thông báo đẩy đến thiết bị di động. Cảnh báo có thể bao gồm thông tin ngữ cảnh như vị trí tủ, loại sự kiện, thời điểm xảy ra và liên kết đến đoạn video liên quan. Tích hợp cũng hỗ trợ các hành động phản ứng tự động, chẳng hạn khóa tất cả tủ trong một khu vực khi phát hiện sự kiện phá hoại trên bất kỳ tủ nào, kích hoạt preset CCTV hướng camera về tủ bị ảnh hưởng, hoặc điều phối nhân viên an ninh đến hiện trường. Truyền thông hai chiều giữa SIEM và hệ thống khóa cho phép các nhân viên vận hành an ninh khóa hoặc mở khóa tủ từ xa từ bảng điều khiển SIEM, tạm thời hạn chế truy cập đối với các chứng thực cụ thể, hoặc đặt tủ vào chế độ phong tỏa trong một sự cố an ninh đang diễn ra. Dữ liệu nhật ký kiểm toán từ khóa tủ điện tử có nhật ký kiểm toán trở thành một phần của kho lưu trữ dài hạn của SIEM, cung cấp dữ liệu lịch sử cho phân tích xu hướng, điều tra pháp chứng và kiểm toán tuân thủ.
Phát hiện phá hoại và ghi nhật ký cưỡng ép
Các khả năng an ninh của khóa tủ điện tử có nhật ký kiểm toán vượt xa việc ghi nhật ký truy cập thông thường, bao gồm các tính năng phát hiện phá hoại tinh vi và báo hiệu cưỡng ép thiết yếu cho môi trường an ninh cao. Hệ thống con phát hiện phá hoại sử dụng nhiều công nghệ cảm biến để phát hiện các cuộc tấn công vật lý trái phép vào khóa hoặc tủ. Công tắc chống phá hoại vỏ là công tắc vi mô hoặc công tắc từ reed phát hiện khi vỏ khóa bị tháo khỏi bề mặt tủ. Nếu kẻ tấn công cố gắng vặn ốc tháo khóa khỏi tủ hoặc nạy bằng xà beng, công tắc chuyển trạng thái, kích hoạt sự kiện phá hoại được ghi ngay lập tức vào nhật ký kiểm toán. Cảm biến vị trí chốt phát hiện chốt khóa có ở vị trí extended hay retracted. Nếu chốt bị cưỡng ép mở mà không có chứng thực hợp lệ — ví dụ bằng cách luồn thẻ tín dụng giữa chốt và tấm strike — cảm biến phát hiện bất thường và ghi lại sự kiện đột nhập cưỡng bức. Cảm biến vị trí cửa phát hiện cửa tủ đang mở hay đóng, cho phép hệ thống phát hiện các tình huống cửa bị bỏ mở sau khi truy cập, điều này có thể cho thấy người dùng mất tập trung, tủ đã bị xâm phạm hoặc hàng hóa đang bị lấy đi trong thời gian dài. Cảm biến sốc hoặc gia tốc kế phát hiện các sự kiện va chạm như đập búa, khoan hoặc cưa, và ghi lại chúng như các sự kiện phá hoại với mức độ nghiêm trọng dựa trên cường độ va chạm. Phát hiện phá hoại điện tử vận hành song song với bằng chứng phá hoại cơ học, chẳng hạn ốc gãy có chủ đích để lại hư hỏng nhìn thấy được khi khóa bị tháo, và các tem niêm phong chống giả mạo thể hiện dấu vết nỗ lực truy cập. Tính năng ghi nhật ký cưỡng ép xử lý tình huống người dùng bị ép buộc mở tủ dưới sự đe dọa. Người dùng có thể nhập mã cưỡng ép — một mã PIN cụ thể khác với mã bình thường của họ — hoặc xuất trình chứng thực cưỡng ép xác thực người dùng và mở tủ trong khi đồng thời kích hoạt báo động im lặng. Sự kiện cưỡng ép được ghi vào nhật ký kiểm toán với cờ đặc biệt chỉ thị cưỡng ép, nhưng mục nhật ký xuất hiện giống hệt một sự kiện truy cập bình thường trên màn hình hiển thị tại chỗ, ngăn kẻ tấn công biết rằng báo động đã được kích hoạt. Báo động im lặng được truyền đến SIEM hoặc trạm giám sát an ninh, nơi nó khởi động giao thức phản ứng định sẵn, có thể bao gồm điều phối nhân viên an ninh đến hiện trường, kích hoạt ghi hình CCTV tại tủ, khóa tất cả các tủ khác trong cơ sở hoặc thông báo cho cơ quan thực thi pháp luật. Khả năng cưỡng ép được triển khai qua hệ thống quản lý chứng thực, nơi mỗi người dùng có thể được gán một chứng thực chính và một chứng thực cưỡng ép. Chứng thực cưỡng ép có thể là mã PIN cụ thể khác một chữ số so với mã chính, một thẻ RFID cụ thể được chỉ định làm thẻ cưỡng ép, hoặc một ngón tay sinh trắc học cụ thể được đăng ký làm ngón cưỡng ép. Hệ thống cũng hỗ trợ từ hoặc cụm từ cưỡng ép cho hệ thống xác thực bằng giọng nói, mặc dù điều này ít phổ biến hơn trong ứng dụng khóa tủ. Báo động cưỡng ép có thể cấu hình phản ứng im lặng hoặc có âm thanh, tùy chính sách an ninh của cơ sở và tính chất mối đe dọa. Các sự kiện phá hoại và cưỡng ép được lưu trong nhật ký kiểm toán với mức bảo vệ mã hóa tương tự như các sự kiện truy cập bình thường, đảm bảo các bản ghi được chấp nhận làm chứng cứ trong thủ tục pháp lý. Nhật ký kiểm toán bao gồm loại phá hoại, cảm biến kích hoạt sự kiện, dấu thời gian và thời gian kéo dài của sự kiện phá hoại, cung cấp hồ sơ pháp chứng đầy đủ về cuộc tấn công.
Đồng bộ thời gian trên toàn mạng kiểm soát ra vào
Độ chính xác của nhật ký kiểm toán phụ thuộc hoàn toàn vào độ chính xác của dấu thời gian, và khóa tủ điện tử có nhật ký kiểm toán đòi hỏi đồng bộ thời gian vững chắc để đảm bảo tất cả sự kiện được ghi với mốc thời gian tham chiếu nhất quán và chính xác. Đồng hồ thời gian thực trong mỗi khóa duy trì thời gian độc lập bằng bộ dao động tinh thể bù nhiệt độ, nhưng các bộ dao động này trôi theo thời gian do biến động nhiệt độ, lão hóa linh kiện và dao động nguồn điện. Một TCXO điển hình trôi một đến hai phút mỗi năm trong điều kiện vận hành bình thường, nhưng độ trôi có thể lên tới năm phút mỗi năm trong môi trường có biên độ nhiệt rộng. Mặc dù mức độ chính xác này có thể chấp nhận được cho một khóa độc lập ít được kiểm toán, nó trở thành vấn đề trong môi trường có mạng nơi sự kiện từ nhiều khóa phải được tương quan và sắp xếp trình tự. Đồng bộ thời gian được thực hiện qua một trong nhiều cơ chế tùy kết nối của khóa. Giao thức Network Time Protocol là phương thức đồng bộ phổ biến nhất cho khóa có kết nối Ethernet hoặc Wi-Fi. Firmware của khóa được cấu hình với địa chỉ IP hoặc hostname của máy chủ NTP, thường là máy chủ thời gian nội bộ trên mạng cơ sở hoặc máy chủ NTP công cộng như từ pool của NIST hoặc Microsoft. Khóa đồng bộ đồng hồ theo chu kỳ có thể cấu hình, thường mỗi 15 phút đến mỗi giờ, và sự kiện đồng bộ được ghi vào nhật ký kiểm toán với độ lệch thời gian trước và sau đồng bộ. Máy khách NTP trong khóa sử dụng phiên bản đơn giản hóa của giao thức NTP điều chỉnh đồng hồ dần dần thay vì nhảy vọt, tránh các gián đoạn thời gian có thể tạo khoảng trống hoặc chồng lấp trong nhật ký kiểm toán. Với các khóa kết nối qua RS-485 hoặc Zigbee đến bộ điều khiển trung tâm, bộ điều khiển đóng vai trò nguồn thời gian và đồng bộ các khóa theo chu kỳ đều đặn. Bản thân bộ điều khiển đồng bộ với máy chủ NTP, do đó toàn bộ mạng khóa duy trì mốc thời gian chung. Các sự kiện đồng bộ thời gian được ghi vào nhật ký kiểm toán của từng khóa, cung cấp bản ghi về độ chính xác thời gian trong suốt tuổi thọ thiết bị. Với các khóa không kết nối mạng liên tục, đồng bộ thời gian có thể được thực hiện thủ công trong quá trình xuất sự kiện. Khi nhân viên an ninh kết nối ổ USB để xuất nhật ký kiểm toán, phần mềm xuất cũng có thể cập nhật đồng hồ của khóa. Sự kiện đồng bộ thủ công được ghi vào nhật ký kiểm toán, tạo chuỗi lưu giữ cho độ chính xác thời gian. Một số model nâng cao hỗ trợ đồng bộ thời gian dựa trên GPS cho các lắp đặt ở vị trí xa nơi không có kết nối mạng. Bộ thu GPS cung cấp độ chính xác thời gian trong phạm vi một micro giây so với Giờ Phối hợp Quốc tế, đảm bảo nhật ký kiểm toán chính xác theo tiêu chuẩn cao nhất có thể. Cơ chế đồng bộ thời gian cũng bao gồm đồng hồ dự phòng bằng pin duy trì thời gian trong các trận mất điện. Pin dự phòng thường là pin cúc áo hoặc siêu tụ điện cung cấp điện cho đồng hồ từ 30 ngày đến 10 năm tùy thiết kế. Khi nguồn chính được khôi phục, đồng hồ tiếp tục chạy không gián đoạn, và nếu pin dự phòng đã cạn, khóa ghi lại một sự kiện mất thời gian vào nhật ký kiểm toán và yêu cầu cài đặt thời gian thủ công trước khi có thể tiếp tục vận hành bình thường.
Các tình huống triển khai trong môi trường y tế và dược phẩm
Ứng dụng đòi hỏi khắt khe nhất đối với khóa tủ điện tử có nhật ký kiểm toán là trong môi trường y tế và dược phẩm, nơi sự kết hợp giữa chất bị kiểm soát, an toàn bệnh nhân và tuân thủ pháp lý tạo ra yêu cầu kiểm soát truy cập thách thức độc đáo. Quầy thuốc bệnh viện quản lý hàng nghìn liều chất bị kiểm soát từ Nhóm II đến Nhóm V, và DEA yêu cầu nhật ký kiểm toán hoàn chỉnh cho từng liều từ tiếp nhận đến cấp phát đến xử lý bỏ đi. Khóa tủ điện tử có nhật ký kiểm toán trên các tủ lưu trữ chất bị kiểm soát của quầy thuốc cung cấp lớp phòng thủ đầu tiên, ghi lại mọi sự kiện truy cập với ID chứng thực của dược sĩ, thời gian truy cập và kết quả nỗ lực truy cập. Nhật ký kiểm toán từ khóa tủ bổ sung cho hồ sơ tủ cấp phát tự động, cung cấp lớp an ninh vật lý ghi lại ai đã vào khu vực lưu trữ và khi nào. Trong quầy thuốc bệnh viện, khóa tủ điện tử có nhật ký kiểm toán thường được lắp đặt trên kho thuốc gây mê chính, tủ lưu trữ Nhóm II, hộp thuốc cấp cứu và thùng hoàn trả chất bị kiểm soát. Mỗi vị trí có hồ sơ truy cập khác nhau: kho thuốc gây mê chỉ được truy cập bởi quản lý quầy thuốc và các dược sĩ được ủy quyền, tủ Nhóm II được truy cập trong quá trình cấp phát thuốc và kiểm kê, hộp thuốc cấp cứu được truy cập trong các ca cấp cứu code blue, và thùng hoàn trả được truy cập khi thuốc hết hạn hoặc không dùng đến được trả lại. Nhật ký kiểm toán từ mỗi vị trí cung cấp bức tranh toàn cảnh về quy trình xử lý chất bị kiểm soát, và tích hợp SIEM cho phép tương quan sự kiện truy cập tủ với hồ sơ hệ thống cấp phát tự động và hình ảnh giám sát video. Các yêu cầu của HIPAA Security Rule được đáp ứng bởi định danh người dùng duy nhất từ hệ thống chứng thực, ghi nhật ký truy cập tự động từ nhật ký kiểm toán và khả năng xem xét bản ghi truy cập trong điều tra sự cố an ninh. Tuân thủ 21 CFR Part 11 đạt được nhờ bảo vệ mã hóa các bản ghi kiểm toán, việc người dùng không thể sửa đổi hoặc xóa bản ghi, và đồng bộ thời gian an toàn. Việc triển khai tại các khoa điều dưỡng và khu vực chăm sóc bệnh nhân mở rộng khóa tủ điện tử có nhật ký kiểm toán sang tủ lưu trữ thuốc, hộp thuốc gây mê và xe đẩy thuốc cấp cứu. Các vị trí này thường được nhiều điều dưỡng và bác sĩ truy cập trong suốt ngày, và nhật ký kiểm toán cung cấp bản ghi ai đã truy cập thuốc nào vào lúc nào. Nhật ký kiểm toán được sử dụng cho đối chiếu quản lý thuốc, phát hiện chuyển dịch và tuân thủ pháp lý. Hệ thống hỗ trợ gán chứng thực tạm thời cho điều dưỡng lưu động, bác sĩ locum tenens và nhân sự tạm thời khác, với các chứng thực tạm thời tự động hết hạn sau khoảng thời gian có thể cấu hình. Khóa cũng có thể được cấu hình với lịch truy cập hạn chế truy cập đối với các chứng thực cụ thể trong các khoảng thời gian cụ thể, chẳng hạn giới hạn truy cập tủ chất bị kiểm soát cho dược sĩ ca đêm. Việc triển khai trong môi trường quầy thuốc ngoại trú và bán lẻ theo mẫu tương tự, với khóa tủ điện tử có nhật ký kiểm toán lắp trên tủ lưu trữ chất bị kiểm soát, ngăn kéo đựng tiền và khu vực kho hàng. Nhật ký kiểm toán cung cấp tài liệu cần thiết cho thanh tra DEA, kiểm toán hội đồng dược bang và các đợt rà soát tuân thủ nội bộ. Hệ thống cũng hỗ trợ yêu cầu chất bị kiểm soát cấp phát một phần, nơi dược sĩ có thể truy cập tủ nhiều lần trong ngày để cấp các đơn thuốc một phần, với mỗi sự kiện truy cập được ghi vào nhật ký kiểm toán.
Triển khai trong quản lý vũ khí, chứng cứ và tiền mặt
Yêu cầu bảo quản vũ khí, chứng cứ và tiền mặt có một điểm chung: mọi lượt truy cập phải được ghi nhật ký, mọi người dùng phải được định danh, và nhật ký kiểm toán phải chống giả mạo. Khóa tủ điện tử có nhật ký kiểm toán được triển khai trong các môi trường này cung cấp các lợi ích tuân thủ và an ninh tương tự như trong y tế, được điều chỉnh theo yêu cầu pháp lý và vận hành cụ thể của từng lĩnh vực. Trong lưu trữ vũ khí, Cục Rượu, Thuốc lá, Vũ khí và Chất nổ (ATF) yêu cầu các chủ giấy phép vũ khí liên bang bảo quản hàng tồn kho theo cách ngăn truy cập trái phép, và mặc dù các quy định cụ thể không bắt buộc khóa điện tử có nhật ký kiểm toán, hướng dẫn thanh tra tuân thủ của ATF cho thấy hệ thống lưu trữ an toàn với ghi nhật ký truy cập là tiêu chuẩn mong đợi cho các đại lý có doanh số cao hoặc các vấn đề tuân thủ lặp lại. Khóa tủ điện tử có nhật ký kiểm toán trên tủ trưng bày vũ khí, tủ lưu trữ kho sau và bàn làm việc của thợ sửa súng cung cấp bản ghi hoàn chỉnh về từng khẩu súng được lấy ra hoặc trả lại kho. Nhật ký kiểm toán bao gồm ID chứng thực của nhân viên bán hàng, thời gian truy cập và thời gian kéo dài truy cập, cho phép quản lý cửa hàng đối chiếu nhật ký kiểm toán với hồ sơ thu mua và thanh lý theo yêu cầu của biểu mẫu ATF Form 4473. Các tính năng phát hiện phá hoại đặc biệt quan trọng cho lưu trữ vũ khí, nơi một nỗ lực đột nhập cưỡng bức có thể dẫn đến mất hàng chục vũ khí. Cảnh báo phá hoại kích hoạt thông báo ngay lập tức cho quản lý cửa hàng và cảnh sát địa phương, và nhật ký kiểm toán cung cấp hồ sơ pháp chứng về nỗ lực xâm nhập. Tính năng mã cưỡng ép cực kỳ quan trọng cho các nhà bán lẻ vũ khí, nơi rủi ro cướp có vũ trang là mối lo thực sự. Nhân viên có thể nhập mã cưỡng ép mở tủ trong khi âm thầm báo động cho cơ quan thực thi pháp luật, và nhật ký kiểm toán ghi lại sự kiện cưỡng ép mà không báo động kẻ tấn công. Trong lưu trữ chứng cứ, yêu cầu chuỗi lưu giữ bắt buộc mọi vật chứng được theo dõi từ thu thập qua lưu trữ đến trình bày tại tòa. Khóa tủ điện tử có nhật ký kiểm toán trên tủ lưu trữ chứng cứ, tủ đựng chứng cứ ma túy, tủ đựng chứng cứ vũ khí và phòng tài sản cung cấp bản ghi chuỗi lưu giữ tự động đáng tin cậy hơn sổ chứng cứ thủ công. Nhật ký kiểm toán ghi lại mọi sự kiện truy cập, bao gồm ID chứng thực của kỹ thuật viên chứng cứ, thời gian truy cập và thời gian kéo dài truy cập. Hệ thống hỗ trợ lưu trữ phân ngăn, nơi mỗi vật chứng được lưu trong một ngăn khóa riêng, và khóa tủ điện tử có nhật ký kiểm toán trên mỗi ngăn cung cấp nhật ký kiểm toán chi tiết cho từng vật chứng riêng lẻ. Nhật ký kiểm toán được chấp nhận tại tòa như một hồ sơ kinh doanh, và bảo vệ mã hóa đảm bảo các bản ghi không thể bị chất vấn là bịa đặt hoặc bị thay đổi. Trong quản lý tiền mặt, yêu cầu kiểm soát nội bộ đối với báo cáo tài chính của Đạo luật Sarbanes-Oxley mở rộng sang an ninh vật lý của tiền mặt, và khóa tủ điện tử có nhật ký kiểm toán trên ngăn kéo tiền, két an toàn và kho tiền cung cấp tài liệu cần thiết cho các cuộc kiểm toán tuân thủ SOX. Nhật ký kiểm toán ghi lại mọi sự kiện truy cập tiền mặt, bao gồm ID chứng thực của thu ngân, thời gian truy cập và thời gian kéo dài truy cập. Hệ thống hỗ trợ truy cập kép, nơi hai người dùng được ủy quyền phải xuất trình chứng thực trong một khoảng thời gian có thể cấu hình để truy cập kho tiền. Yêu cầu kép được ghi trong nhật ký kiểm toán với cả hai ID chứng thực, cung cấp bản ghi đầy đủ về sự kiện truy cập. Nhật ký kiểm toán được sử dụng cho đối soát tiền mặt, điều tra trộm cắp nội bộ và báo cáo tuân thủ pháp lý.
Triển khai trong trung tâm dữ liệu và phòng máy chủ
An ninh vật lý trung tâm dữ liệu truyền thống tập trung vào kiểm soát truy cập chu vi, với đầu đọc thẻ tại lối vào trung tâm dữ liệu và máy quét sinh trắc học tại cửa phòng máy chủ. Tuy nhiên, sự gia tăng của mối đe dọa từ bên trong, giá trị ngày càng cao của dữ liệu và các yêu cầu của các khung tuân thủ như SOC 2, ISO 27001 và PCI DSS đã thúc đẩy nhu cầu kiểm soát truy cập cấp tủ chi tiết. Khóa tủ điện tử có nhật ký kiểm toán trên từng rack máy chủ, tủ mạng và hộp lưu trữ cung cấp ghi nhật ký truy cập từng tủ cần thiết cho chiến lược an ninh vật lý phòng thủ nhiều lớp. Tình huống triển khai trung tâm dữ liệu đặt ra những thách thức độc đáo mà khóa tủ điện tử có nhật ký kiểm toán phải giải quyết. Môi trường điện từ trong trung tâm dữ liệu có thể can nhiễu truyền thông không dây, vì vậy các khóa Wi-Fi và Zigbee phải được định vị cẩn thận để duy trì kết nối đáng tin cậy. Cấu trúc kim loại dày đặc của rack máy chủ có thể suy giảm tín hiệu không dây, và nhiễu điện từ từ máy chủ và thiết bị mạng có thể tạo nhiễu làm giảm độ tin cậy truyền thông. Kết nối có dây RS-485 thường được ưa chuộng trong môi trường trung tâm dữ liệu vì miễn nhiễm nhiễu điện từ và cung cấp truyền thông đáng tin cậy trên các đoạn cáp dài cần thiết trong trung tâm dữ liệu lớn. Firmware của khóa phải tương thích với hệ thống kiểm soát ra vào của trung tâm dữ liệu, thường là hệ thống chuyên nghiệp như Lenel, Genetec, AMAG hoặc Software House. Tích hợp được thực hiện qua SIEM hoặc qua kết nối API trực tiếp giữa phần mềm quản lý khóa và hệ thống kiểm soát ra vào. Nhật ký kiểm toán từ khóa tủ điện tử có nhật ký kiểm toán cấp rack cung cấp bản ghi về việc truy cập từng rack của mọi kỹ thuật viên, bao gồm thời gian truy cập, thời gian kéo dài truy cập và chứng thực được sử dụng. Dữ liệu này được dùng cho báo cáo tuân thủ, điều tra sự cố an ninh và phân tích vận hành. Yêu cầu tuân thủ cho trung tâm dữ liệu bao gồm SOC 2 Type II, yêu cầu tổ chức dịch vụ triển khai các kiểm soát đảm bảo tính bảo mật, khả dụng, toàn vẹn xử lý, bảo mật và riêng tư của dữ liệu khách hàng. Các kiểm soát an ninh vật lý yêu cầu bởi SOC 2 bao gồm ghi nhật ký truy cập, và nhật ký kiểm toán từ khóa tủ điện tử có nhật ký kiểm toán cung cấp bằng chứng cần thiết cho các kiểm toán viên SOC 2. Các Yêu cầu 9 và 10 của PCI DSS yêu cầu môi trường dữ liệu chủ thẻ phải an toàn vật lý và truy cập vào các môi trường đó phải được ghi nhật ký và giám sát. Khóa tủ điện tử có nhật ký kiểm toán trên rack máy chủ chứa môi trường dữ liệu chủ thẻ cung cấp ghi nhật ký truy cập vật lý yêu cầu bởi PCI DSS. Các kiểm soát an ninh vật lý Annex A.11 của ISO 27001 yêu cầu các tổ chức triển khai rào cản vật lý, kiểm soát truy cập và giám sát. Khóa tủ điện tử có nhật ký kiểm toán trên tủ máy chủ cung cấp giám sát và ghi nhật ký truy cập cần thiết cho chứng nhận ISO 27001. Việc triển khai trung tâm dữ liệu cũng hưởng lợi từ các khả năng giám sát môi trường của một số model khóa tủ điện tử có nhật ký kiểm toán. Các model này bao gồm cảm biến nhiệt độ, độ ẩm và luồng khí ghi lại điều kiện môi trường vào nhật ký kiểm toán, cung cấp bản ghi về điều kiện môi trường tại thời điểm mỗi sự kiện truy cập. Dữ liệu môi trường được sử dụng cho báo cáo tuân thủ và điều tra các hỏng hóc thiết bị có thể liên quan đến điều kiện môi trường.
Cách chọn khóa tủ điện tử có nhật ký kiểm toán phù hợp
Việc lựa chọn khóa tủ điện tử có nhật ký kiểm toán phù hợp cho một ứng dụng cụ thể đòi hỏi đánh giá có hệ thống các yêu cầu vận hành, nghĩa vụ tuân thủ, điều kiện môi trường và giới hạn ngân sách. Điểm quyết định đầu tiên là loại chứng thực, quyết định trải nghiệm người dùng và mức độ an ninh của quy trình xác thực. Khóa mã PIN là lựa chọn tiết kiệm chi phí nhất, với giá khởi điểm khoảng 150 USD, và không yêu cầu mang theo chứng thực vật lý, nhưng dễ bị nhìn trộm và phân tích mẫu mài mòn bàn phím. Khóa thẻ RFID loại bỏ lỗ hổng nhìn trộm và hỗ trợ truy cập nhanh hơn, nhưng yêu cầu người dùng mang thẻ và thẻ có thể bị mất hoặc đánh cắp. Khóa vân tay sinh trắc học cung cấp mức an ninh cao nhất vì chứng thực thuộc về bản thân người dùng, nhưng đắt hơn, với giá khởi điểm khoảng 350 USD, và có thể bị ảnh hưởng bởi ngón tay bẩn hoặc ướt. Khóa chứng thực di động hỗ trợ phân phối chứng thực qua điện thoại thông minh, loại bỏ nhu cầu thẻ vật lý, nhưng yêu cầu người dùng có điện thoại tương thích và truyền thông Bluetooth có thể không ổn định trong một số môi trường. Điểm quyết định thứ hai là dung lượng lưu trữ sự kiện, phải khớp với tần suất truy cập dự kiến và yêu cầu lưu giữ kiểm toán. Tủ thuốc được truy cập 100 lần mỗi ngày với yêu cầu lưu giữ kiểm toán 90 ngày cần ít nhất 9.000 sự kiện dung lượng lưu trữ, và bộ đệm 10.000 sự kiện cung cấp biên an toàn. Tủ chứng cứ được truy cập năm lần mỗi tuần với yêu cầu lưu giữ bảy năm cần ít nhất 1.820 sự kiện dung lượng lưu trữ, và bộ đệm 5.000 sự kiện cung cấp biên an toàn. Điểm quyết định thứ ba là giao diện truyền thông, quyết định cách truy xuất sự kiện và cách quản lý khóa. Model chỉ có USB đơn giản và rẻ nhất, nhưng yêu cầu nhân viên an ninh đến trực tiếp từng khóa để xuất nhật ký kiểm toán. Model RS-485 hỗ trợ mạng multi-drop cho quản lý tập trung, nhưng yêu cầu đi dây chuyên dụng. Model Wi-Fi hỗ trợ quản lý tập trung không cần đi dây chuyên dụng, nhưng yêu cầu phủ sóng Wi-Fi đáng tin cậy và kết nối Wi-Fi tiêu thụ điện. Model Zigbee hỗ trợ mạng mesh cho các lắp đặt lớn, nhưng yêu cầu coordinator Zigbee và cấu hình mạng có thể phức tạp. Điểm quyết định thứ tư là chứng nhận tuân thủ, phải khớp với yêu cầu pháp lý của ứng dụng. Tuân thủ DEA yêu cầu hỗ trợ 21 CFR Part 1300, bao gồm định danh người dùng duy nhất, ghi nhật ký kiểm toán chống giả mạo và lưu trữ sự kiện an toàn. Tuân thủ HIPAA yêu cầu hỗ trợ 45 CFR Part 164, bao gồm định danh người dùng duy nhất, ghi nhật ký truy cập tự động và khả năng xem xét bản ghi truy cập. Tuân thủ FDA 21 CFR Part 11 yêu cầu bảo vệ mã hóa bản ghi kiểm toán, người dùng không thể sửa đổi hoặc xóa bản ghi, và đồng bộ thời gian an toàn. Tuân thủ SOX yêu cầu hỗ trợ kiểm soát nội bộ theo Section 404, bao gồm ghi nhật ký truy cập, phân tách nhiệm vụ và khả năng tạo báo cáo tuân thủ. Điểm quyết định thứ năm là hình dạng vật lý, phải khớp với loại tủ và môi trường lắp đặt. Khóa lắp nổi được lắp bên ngoài cửa tủ và phù hợp cho các lắp đặt cải tạo. Khóa âm được lắp vào khoét trên cửa tủ và mang lại vẻ ngoài tích hợp hơn. Khóa cam được lắp cùng kích thước với khóa cam tiêu chuẩn và phù hợp thay thế các khóa hiện có. Khóa ngăn kéo được thiết kế để lắp trên ngăn kéo và tủ hồ sơ. Điểm quyết định thứ sáu là nguồn điện, quyết định tính linh hoạt lắp đặt và yêu cầu bảo trì. Khóa đi dây cứng kết nối với nguồn điện tòa nhà và không cần thay pin, nhưng yêu cầu thợ điện để lắp đặt. Khóa dùng pin có thể lắp ở bất kỳ đâu không cần đi dây, nhưng pin phải được thay định kỳ, thường mỗi 6 đến 24 tháng tùy mức sử dụng. Khóa Power-over-Ethernet nhận điện và dữ liệu qua một cáp Ethernet duy nhất, loại bỏ nhu cầu đi dây điện riêng, nhưng yêu cầu switch PoE và chiều dài cáp giới hạn 100 mét.
Thực hành tốt nhất về lắp đặt và bảo trì
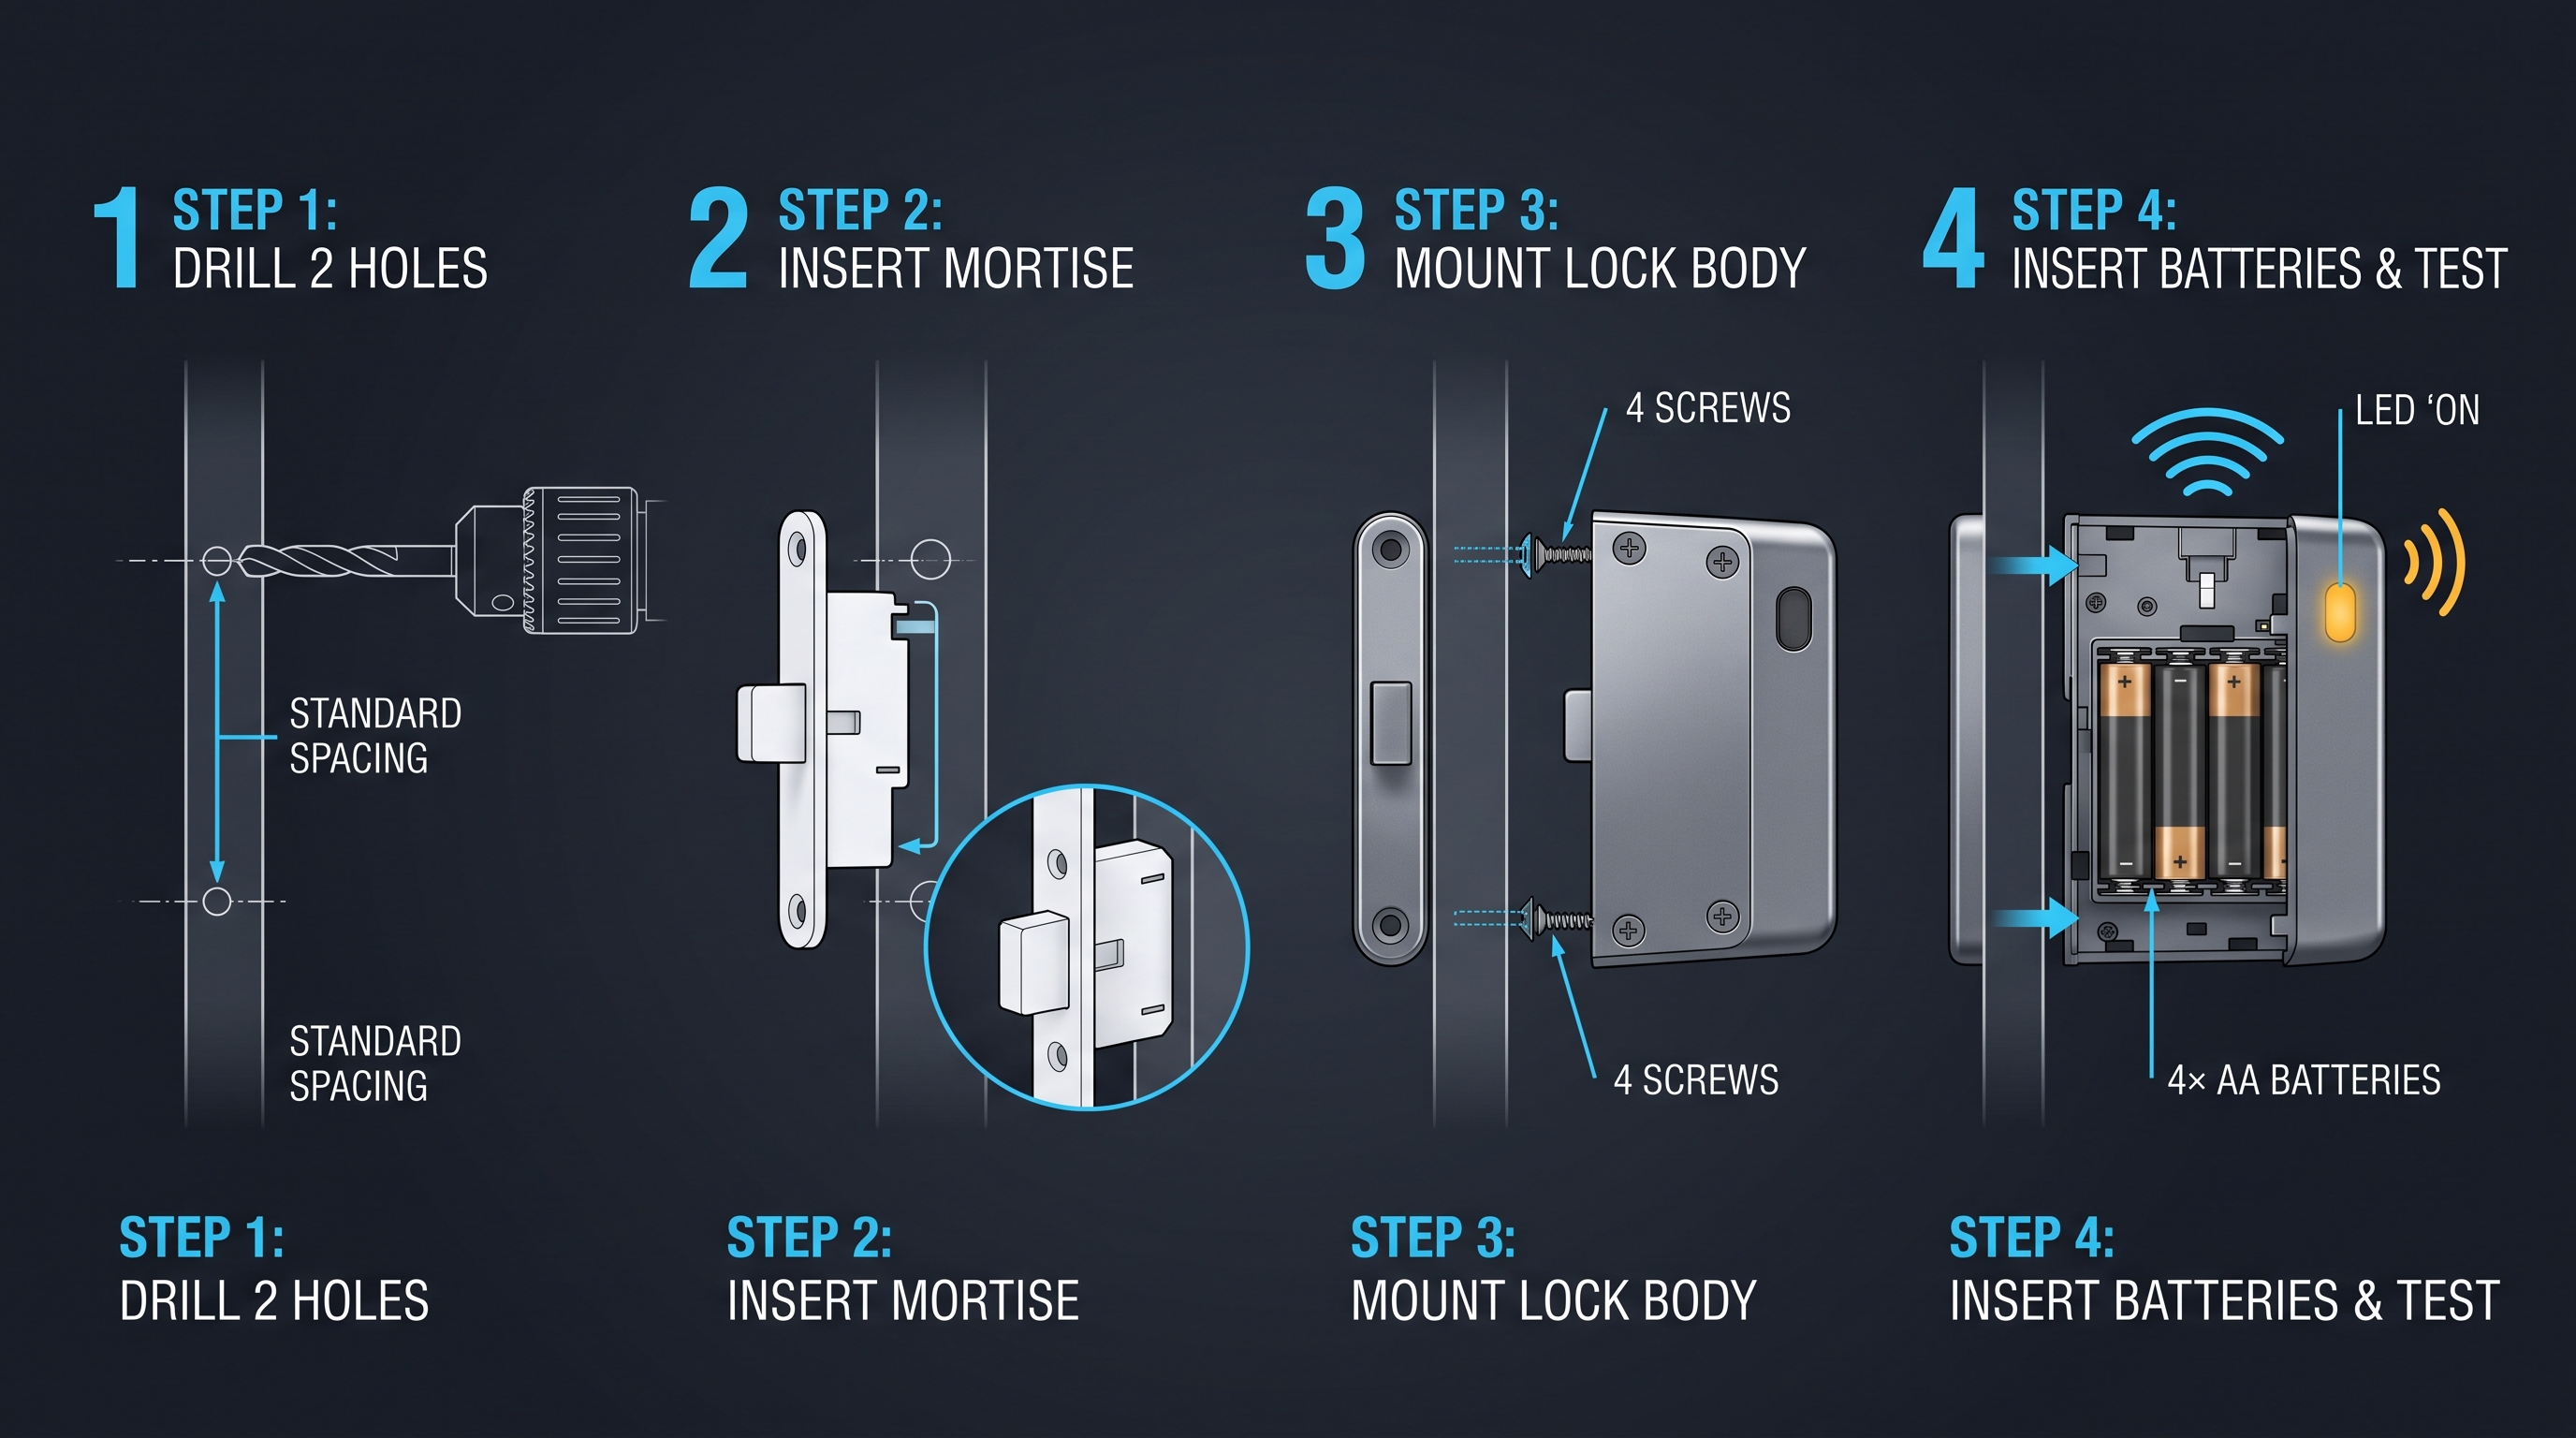
Độ tin cậy lâu dài của khóa tủ điện tử có nhật ký kiểm toán phụ thuộc vào lắp đặt, cấu hình và bảo trì đúng cách. Quá trình lắp đặt bắt đầu bằng khảo sát hiện trường ghi lại loại tủ, độ dày cửa, vật liệu cửa và môi trường xung quanh. Cửa tủ phải tương thích với hình dạng khóa, và căn chỉnh cửa phải nằm trong dung sai lệch của khóa. Tủ thép yêu cầu khoan lỗ tròn (hole saw) cho khóa lắp nổi hoặc cưa lọng cho khóa âm, và bề mặt lắp phải sạch, phẳng và không có vật cản. Tấm strike của khóa phải căn chỉnh với chốt khóa để đảm bảo chốt ăn khớp đúng và cửa đóng không bị kẹt. Dây điện cho khóa đi dây cứng phải được dẫn qua thành tủ hoặc qua bản lề cửa, và phải được bảo vệ khỏi các cạnh sắc và bộ phận chuyển động. Nguồn điện phải được chọn kích thước phù hợp với dòng đỉnh của solenoid hoặc động cơ, và điện áp nguồn phải nằm trong phạm vi chỉ định của khóa. Dây truyền thông cho mạng RS-485 phải được trở kháng cuối ở cả hai đầu bus để ngăn phản xạ tín hiệu, và phải được dẫn xa cáp điện để tránh nhiễu điện từ. Quá trình cấu hình bao gồm cài đặt đồng hồ thời gian thực, đăng ký người dùng và gán chứng thực, cấu hình lịch truy cập, cài đặt lịch xuất sự kiện và cấu hình các tham số tích hợp SIEM. Đồng bộ thời gian phải được cấu hình với địa chỉ máy chủ NTP đúng và chu kỳ đồng bộ, và múi giờ phải được đặt chính xác để đảm bảo dấu thời gian chính xác cho vị trí của cơ sở. Quá trình đăng ký người dùng bao gồm thu thập tên người dùng, định danh chứng thực, cấp độ truy cập và lịch truy cập. Định danh chứng thực cho thẻ RFID là số seri thẻ, được khóa đọc trong quá trình đăng ký. Định danh chứng thực cho mã PIN là mã PIN được gán cho người dùng, phải từ bốn đến tám chữ số tùy cấu hình của khóa. Định danh chứng thực cho vân tay sinh trắc học là mẫu vân tay, được cảm biến vân tay của khóa thu nhận trong quá trình đăng ký. Lịch truy cập xác định thời điểm người dùng được phép truy cập tủ, và có thể được cấu hình theo ngày trong tuần, giờ trong ngày và ngày cụ thể. Chương trình bảo trì bao gồm thay pin định kỳ cho khóa dùng pin, cập nhật firmware định kỳ, rà soát nhật ký kiểm toán định kỳ và kiểm tra vật lý định kỳ khóa và tủ. Lịch thay pin được xác định bởi mức tiêu thụ điện của khóa và tần suất truy cập, và khóa thường báo điện áp pin trong nhật ký kiểm toán, cung cấp cảnh báo khi pin yếu. Cập nhật firmware được phân phối qua giao diện truyền thông, bao gồm các bản vá bảo mật, sửa lỗi và nâng cấp tính năng. Quá trình cập nhật firmware được ghi vào nhật ký kiểm toán, cung cấp bản ghi cập nhật cho mục đích tuân thủ. Rà soát nhật ký kiểm toán là hoạt động tuân thủ quan trọng, nên được thực hiện định kỳ, thường hàng tháng cho môi trường an ninh thấp và hàng tuần cho môi trường an ninh cao. Rà soát bao gồm kiểm tra các sự kiện truy cập bị từ chối, sự kiện truy cập ngoài giờ, sự kiện phá hoại và lỗi hệ thống. Kiểm tra vật lý bao gồm kiểm tra điểm lắp khóa, căn chỉnh cửa, độ ăn khớp chốt và tính toàn vẹn của dây điện. Kiểm tra cũng bao gồm xác minh rằng các cảm biến phát hiện phá hoại hoạt động chính xác và khóa không bị hư hỏng vật lý.
Phân tích chi phí và hoàn vốn đầu tư
Quyết định đầu tư vào khóa tủ điện tử có nhật ký kiểm toán về bản chất là một trường hợp kinh doanh cân đối giữa chi phí công nghệ với chi phí vi phạm tuân thủ, tổn thất do trộm cắp và kém hiệu quả vận hành. Tổng chi phí sở hữu bao gồm chi phí phần cứng ban đầu, chi phí lắp đặt, chi phí giấy phép phần mềm, chi phí bảo trì liên tục và chi phí đào tạo. Chi phí phần cứng dao động từ 150 USD cho khóa mã PIN độc lập cơ bản với xuất USB đến 800 USD cho khóa kết nối mạng đầy đủ với xác thực sinh trắc học, kết nối Wi-Fi và tích hợp SIEM. Chi phí lắp đặt dao động từ 50 USD mỗi khóa cho lắp nổi đơn giản trên tủ tiêu chuẩn đến 500 USD mỗi khóa cho lắp âm phức tạp trên tủ gia cố với đi dây âm. Chi phí giấy phép phần mềm dao động từ 0 USD cho các khóa kèm phần mềm quản lý miễn phí đến 200 USD mỗi khóa mỗi năm cho phần mềm quản lý cấp doanh nghiệp với tích hợp SIEM, báo cáo tuân thủ và quản lý đám mây. Chi phí bảo trì liên tục bao gồm thay pin 10 đến 30 USD mỗi khóa mỗi năm, cập nhật firmware thường đã bao gồm trong giấy phép phần mềm, và thay thế phần cứng định kỳ 150 đến 800 USD mỗi 5 đến 10 năm tùy chất lượng sản phẩm. Chi phí đào tạo bao gồm đào tạo ban đầu cho quản trị viên hệ thống và người dùng, thường 500 đến 2.000 USD cho một buổi đào tạo nhóm. Tổng chi phí sở hữu cho triển khai 50 khóa trong năm năm dao động từ khoảng 15.000 USD cho hệ thống cơ bản đến 75.000 USD cho hệ thống cấp doanh nghiệp. Hoàn vốn đầu tư được hiện thực qua nhiều kênh. Việc tránh vi phạm tuân thủ là lợi ích tài chính lớn nhất, với một biên bản DEA dao động từ 10.000 đến 250.000 USD, một vi phạm HIPAA dao động từ 100 đến 50.000 USD mỗi vi phạm với mức tối đa hàng năm 1,5 triệu USD, và một phát hiện không tuân thủ SOX dẫn đến chi phí kiểm toán tăng, kiện tụng cổ đông và hình phạt pháp lý. Việc giảm trộm cắp nội bộ là lợi ích đáng kể khác, với tổn thất trộm cắp nội bộ trung bình trong quầy thuốc dao động từ 1.000 đến 50.000 USD mỗi vụ và trong môi trường quản lý tiền mặt dao động từ 500 đến 100.000 USD mỗi vụ. Khóa tủ điện tử có nhật ký kiểm toán răn đe trộm cắp nội bộ vì nhân viên biết rằng mọi lượt truy cập đều được ghi nhật ký và nhật ký kiểm toán có thể được dùng để xác định người chịu trách nhiệm về một vụ trộm. Cải thiện hiệu suất vận hành được hiện thực qua việc loại bỏ quản lý sổ ghi chép thủ công, giảm thời gian dành cho báo cáo tuân thủ và giảm thời gian dành cho điều tra sự cố an ninh. Quản lý sổ ghi chép thủ công cho cơ sở 50 tủ đòi hỏi khoảng 10 giờ mỗi tuần cho việc bảo trì, rà soát và lưu trữ sổ, tương đương chi phí hàng năm khoảng 5.000 USD theo mức lương hành chính 25 USD mỗi giờ. Báo cáo tuân thủ được khóa tủ điện tử có nhật ký kiểm toán tự động hóa giúp giảm thời gian dành cho báo cáo pháp lý khoảng 80 phần trăm, tương đương tiết kiệm hàng năm khoảng 4.000 USD. Điều tra sự cố an ninh được hỗ trợ bởi nhật ký kiểm toán giúp giảm thời gian điều tra khoảng 50 phần trăm, tương đương tiết kiệm hàng năm khoảng 2.000 USD. Tổng tiết kiệm hàng năm từ hiệu suất vận hành là khoảng 11.000 USD, đủ bù đắp chi phí hàng năm của hệ thống ngay trong năm vận hành đầu tiên.
Tương lai của công nghệ khóa tủ điện tử có nhật ký kiểm toán
Bối cảnh công nghệ cho khóa tủ điện tử có nhật ký kiểm toán đang phát triển nhanh chóng, được thúc đẩy bởi các tiến bộ trong truyền thông không dây, xác thực sinh trắc học, điện toán đám mây và trí tuệ nhân tạo. Thế hệ khóa tủ điện tử có nhật ký kiểm toán tiếp theo sẽ tích hợp nhiều công nghệ mới nổi nhằm nâng cao an ninh, cải thiện tính dễ sử dụng và mở rộng phạm vi ứng dụng. Sự chuyển đổi từ xác thực đơn nhân tố sang đa nhân tố đang diễn ra, với các khóa tiên tiến nhất hỗ trợ kết hợp chứng thực vật lý, nhân tố tri thức và nhân tố sinh trắc học. Yêu cầu xác thực đa nhân tố được thúc đẩy bởi sự tinh vi ngày càng tăng của đánh cắp chứng thực và yêu cầu pháp lý mở rộng về xác thực mạnh. Khóa tủ điện tử có nhật ký kiểm toán hỗ trợ xác thực đa nhân tố qua quy trình xác thực theo giai đoạn, nơi người dùng xuất trình nhân tố đầu tiên, chẳng hạn thẻ RFID, sau đó xuất trình nhân tố thứ hai, chẳng hạn mã PIN hoặc vân tay. Sự kiện xác thực đa nhân tố được ghi vào nhật ký kiểm toán với cả hai nhân tố chứng thực, cung cấp bản ghi đầy đủ về quá trình xác thực. Việc tích hợp trí tuệ nhân tạo và máy học vào phân tích nhật ký kiểm toán đang thay đổi cách dữ liệu truy cập được sử dụng cho giám sát an ninh và tối ưu vận hành. Cỗ máy phân tích dùng AI tiếp nhận dữ liệu nhật ký kiểm toán từ tất cả các khóa trong cơ sở và áp dụng thuật toán học máy để phát hiện các mẫu hình và bất thường chỉ ra mối đe dọa an ninh hoặc kém hiệu quả vận hành. Cỗ máy AI có thể phát hiện các bất thường hành vi như người dùng truy cập tủ vào những thời điểm bất thường so với mô hình làm việc của họ, truy cập các tủ không liên quan đến chức năng công việc của họ, hoặc truy cập tủ với tần suất cao bất thường. Cỗ máy AI cũng có thể phát hiện các mẫu vận hành như tủ được truy cập thường xuyên hơn dự kiến, tủ được truy cập ngoài giờ cho phép, và chứng thực được sử dụng trên nhiều tủ trong khoảng thời gian ngắn. Nền tảng quản lý dựa trên đám mây đang thay thế phần mềm quản lý tại chỗ truyền thống, cung cấp quản lý tập trung các khóa trên nhiều cơ sở, phát trực tiếp sự kiện thời gian thực, báo cáo tuân thủ tự động và cập nhật firmware qua không khí. Nền tảng đám mây cũng cung cấp hạ tầng cho cỗ máy phân tích AI, vốn đòi hỏi nguồn lực tính toán đáng kể không có trên bản thân khóa. Nền tảng đám mây hỗ trợ tích hợp với các hệ thống an ninh bên thứ ba qua API, cho phép khóa tủ điện tử có nhật ký kiểm toán trở thành một phần của hệ sinh thái an ninh hợp nhất bao gồm giám sát video, kiểm soát ra vào, phát hiện xâm nhập và quản lý sự cố. Các lựa chọn kết nối không dây đang mở rộng bao gồm 5G cellular và LoRaWAN, cho phép triển khai tại các vị trí xa nơi không có kết nối Wi-Fi và Ethernet. Kết nối 5G cellular cung cấp truyền thông băng thông cao, độ trễ thấp cho phát trực tiếp sự kiện thời gian thực và xác minh video, trong khi kết nối LoRaWAN cung cấp truyền thông công suất thấp, tầm xa cho các khóa dùng pin tại vị trí xa. Các lựa chọn xác thực sinh trắc học đang mở rộng bao gồm nhận dạng mống mắt, nhận dạng khuôn mặt và nhận dạng mạch máu, cung cấp độ chính xác cao hơn và khả năng chống giả mạo tốt hơn nhận dạng vân tay. Khóa tủ điện tử có nhật ký kiểm toán của tương lai sẽ là một thiết bị an ninh tích hợp hoàn chỉnh, kết hợp kiểm soát ra vào, ghi nhật ký kiểm toán, giám sát môi trường và phát hiện mối đe dọa bằng AI trong một gói duy nhất nhỏ gọn và tiết kiệm chi phí.
Những sai lầm phổ biến cần tránh khi triển khai khóa tủ điện tử có nhật ký kiểm toán
Việc triển khai khóa tủ điện tử có nhật ký kiểm toán nhìn chung đơn giản, nhưng có một số sai lầm phổ biến có thể làm suy yếu lợi ích an ninh, tuân thủ và vận hành của công nghệ. Sai lầm đầu tiên là không tính toán đúng dung lượng lưu trữ sự kiện cho khối lượng truy cập dự kiến và yêu cầu lưu giữ kiểm toán. Một quầy thuốc truy cập tủ 50 lần mỗi ngày với yêu cầu lưu giữ 365 ngày cần ít nhất 18.250 sự kiện dung lượng lưu trữ, nhưng khóa đã lắp có thể chỉ có dung lượng 5.000 sự kiện. Kết quả là các sự kiện cũ nhất bị ghi đè sau 100 ngày, tạo ra khoảng trống tuân thủ bị phát hiện trong cuộc thanh tra DEA hàng năm. Cách khắc phục là tính toán khối lượng truy cập hàng ngày dự kiến, nhân với yêu cầu lưu giữ theo ngày, cộng hệ số an toàn 20 phần trăm, rồi chọn khóa có ít nhất dung lượng đó. Sai lầm thứ hai là không cấu hình đồng bộ thời gian chính xác, dẫn đến các sự kiện kiểm toán có dấu thời gian sai lệch. Dấu thời gian sai khiến việc tương quan sự kiện truy cập với hình ảnh giám sát video, bản ghi thẻ ra vào hoặc các nguồn dữ liệu an ninh khác trở nên bất khả thi. Dấu thời gian sai cũng tạo ra vấn đề chứng cứ trong các cuộc kiểm toán tuân thủ và thủ tục pháp lý, nơi độ chính xác dấu thời gian có thể bị chất vấn. Cách khắc phục là cấu hình đồng bộ NTP tại thời điểm lắp đặt, xác minh múi giờ được đặt đúng, và kiểm tra độ chính xác dấu thời gian bằng cách so sánh thời gian của khóa với nguồn thời gian tham chiếu. Sai lầm thứ ba là không bảo vệ kênh truyền thông giữa khóa và hệ thống quản lý, dẫn đến việc dữ liệu chứng thực và bản ghi kiểm toán bị phơi nhiễm trước hành vi chặn bắt. Kênh truyền thông không mã hóa cho phép kẻ tấn công có quyền truy cập mạng thu thập định danh chứng thực, bản ghi kiểm toán và dữ liệu cấu hình. Cách khắc phục là đảm bảo khóa hỗ trợ truyền thông mã hóa bằng TLS hoặc giao thức tương đương, và cấu hình khóa từ chối các kết nối không mã hóa. Sai lầm thứ tư là không triển khai các chính sách quản lý chứng thực cần thiết cho tuân thủ, chẳng hạn hết hạn chứng thực, thu hồi chứng thực và thực thi lịch truy cập. Các chứng thực hết hạn không được thu hồi tạo ra lỗ hổng an ninh nơi nhân viên cũ hoặc nhà thầu có thể truy cập tủ. Cách khắc phục là triển khai quy trình quản lý chứng thực bao gồm rà soát chứng thực định kỳ, hết hạn chứng thực tự động và thu hồi chứng thực ngay lập tức khi nhân viên hoặc nhà thầu rời tổ chức. Sai lầm thứ năm là không tích hợp nhật ký kiểm toán với SIEM, dẫn đến dữ liệu kiểm toán bị cô lập trong hệ thống quản lý khóa và không được tương quan với các nguồn dữ liệu an ninh khác. Dữ liệu kiểm toán cô lập bỏ lỡ giá trị an ninh của tương quan, chẳng hạn tương quan sự kiện truy cập tủ với hình ảnh giám sát video, bản ghi thẻ ra vào và sự kiện hệ thống phát hiện xâm nhập. Cách khắc phục là cấu hình tích hợp SIEM tại thời điểm lắp đặt và kiểm tra tích hợp bằng cách tạo sự kiện thử nghiệm và xác minh chúng xuất hiện trong SIEM. Sai lầm thứ sáu là không tiến hành rà soát nhật ký kiểm toán định kỳ, dẫn đến các sự cố an ninh bị phát hiện muộn hoặc không phát hiện. Nhật ký kiểm toán là công cụ giám sát an ninh, không chỉ là công cụ tài liệu hóa tuân thủ, và phải được rà soát thường xuyên để phát hiện sự cố an ninh. Cách khắc phục là thiết lập lịch rà soát nhật ký kiểm toán đều đặn, giao trách nhiệm rà soát cho một cá nhân hoặc nhóm cụ thể, và tài liệu hóa kết quả rà soát trong báo cáo tuân thủ. Sai lầm thứ bảy là không đào tạo người dùng về cách sử dụng đúng khóa tủ điện tử có nhật ký kiểm toán, dẫn đến các vấn đề vận hành như người dùng chia sẻ chứng thực, người dùng chèn cửa tủ mở và người dùng không báo cáo sự kiện phá hoại. Đào tạo người dùng nên bao gồm tầm quan trọng của nhật ký kiểm toán, cách sử dụng đúng chứng thực, quy trình mã cưỡng ép và việc báo cáo sự cố an ninh.
Kết luận: Lý lẽ cho khóa tủ điện tử có nhật ký kiểm toán
Khóa tủ điện tử có nhật ký kiểm toán không còn là sản phẩm ngách cho các ứng dụng an ninh chuyên biệt — nó là một công nghệ an ninh chủ đạo, thiết yếu cho mọi tổ chức lưu trữ chất bị kiểm soát, dữ liệu nhạy cảm, tài sản giá trị cao hoặc chứng cứ. Sự kết hợp giữa kiểm soát truy cập điện tử và ghi nhật ký kiểm toán tự động cung cấp mức độ an ninh và tuân thủ mà các khóa cơ, khóa mật mã hoặc sổ ghi chép thủ công không thể đạt được. Nhật ký kiểm toán cung cấp bằng chứng cần thiết cho tuân thủ DEA, HIPAA, FDA và SOX, và tích hợp SIEM cho phép giám sát an ninh thời gian thực và phản ứng sự cố. Các tính năng phát hiện phá hoại và ghi nhật ký cưỡng ép cung cấp bảo vệ chống đột nhập cưỡng bức và cướp có vũ trang, và đồng bộ thời gian đảm bảo các sự kiện kiểm toán chính xác và được chấp nhận làm chứng cứ. Chi phí của khóa tủ điện tử có nhật ký kiểm toán chỉ là một phần rất nhỏ so với chi phí của một vi phạm tuân thủ hoặc một vụ trộm cắp, khiến công nghệ này là khoản đầu tư hợp lý cho mọi tổ chức coi trọng an ninh và tuân thủ. Việc lựa chọn khóa phù hợp đòi hỏi đánh giá có hệ thống loại chứng thực, dung lượng lưu trữ sự kiện, giao diện truyền thông, chứng nhận tuân thủ, hình dạng vật lý và nguồn điện, và lắp đặt cùng bảo trì phải tuân theo các thực hành tốt nhất để đảm bảo độ tin cậy lâu dài. Tương lai của công nghệ bao gồm xác thực đa nhân tố, phát hiện mối đe dọa bằng AI, quản lý đám mây và kết nối không dây mở rộng, tất cả sẽ nâng cao tính an ninh và dễ sử dụng của khóa tủ điện tử có nhật ký kiểm toán. Các tổ chức chưa áp dụng công nghệ này nên tiến hành đánh giá rủi ro các thực hành kiểm soát truy cập vật lý hiện tại và phát triển kế hoạch triển khai ưu tiên các tủ rủi ro cao nhất trước, sau đó mở rộng ra toàn bộ cơ sở theo thời gian.
Một phần nội dung bài viết được tạo bởi AI và được tối ưu hóa để đảm bảo tính chính xác chuyên môn và khả năng đọc.
Không chắc chắn cảm biến nào phù hợp với dự án của bạn?
Trao đổi với kỹ sư ứng dụng mmWave của chúng tôi để được tư vấn miễn phí.
Tìm cảm biến hiện diện phù hợp cho dự án khách sạn của bạn
So sánh 3 giao thức, xem nghiên cứu điển hình cụ thể cho khách sạn và tải hướng dẫn lắp đặt
Sản phẩm liên quan
3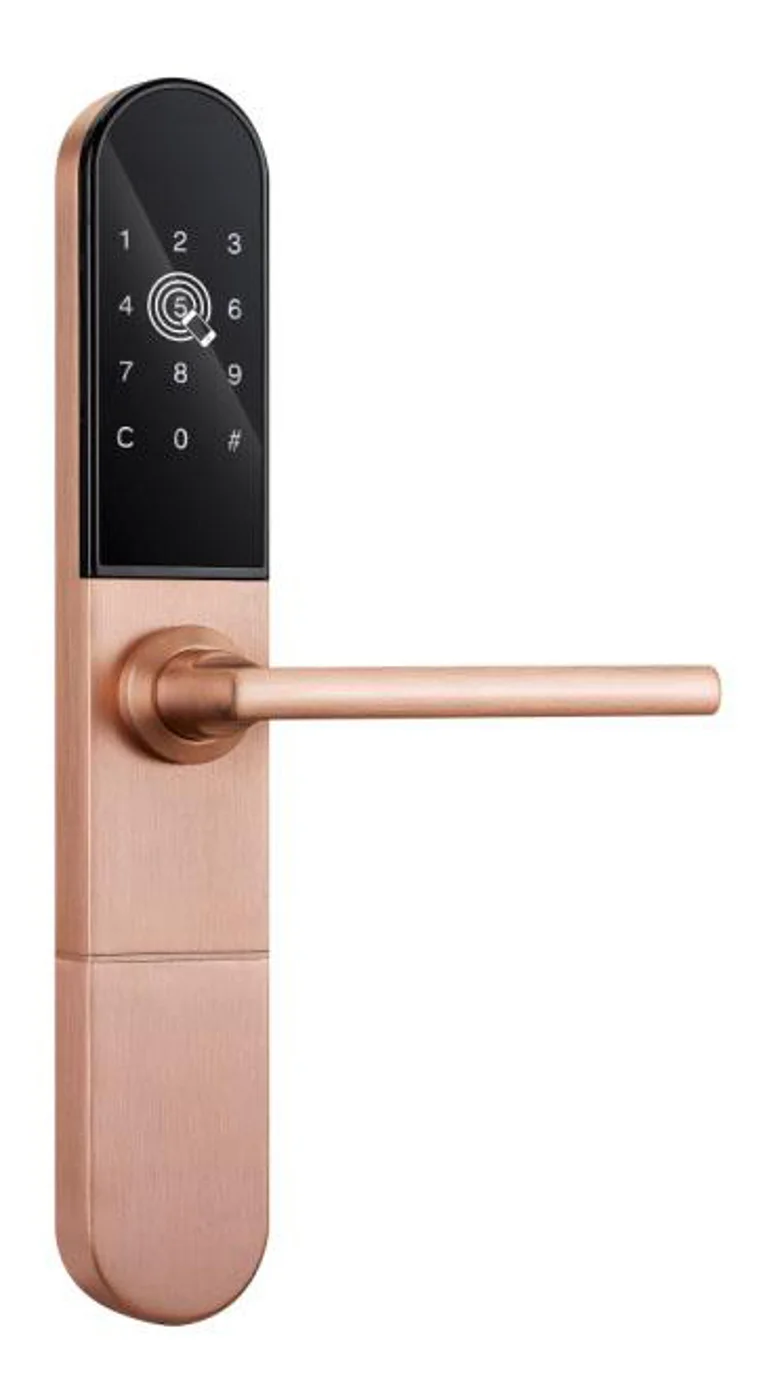
Khóa tủ thông minh — Quản lý qua App, Dashboard đa địa điểm
Khóa tủ thông minh quản lý qua app cho văn phòng, tủ bưu kiện và chuỗi nhiều địa điểm. Dashboard app BLE, nhật ký kiểm tra, mở khóa từ xa, không cần server cho từng khóa. Thân cao cấp.
Trang này đã chỉ định đây là tài liệu tham khảo tiếp theo được khuyến nghị.
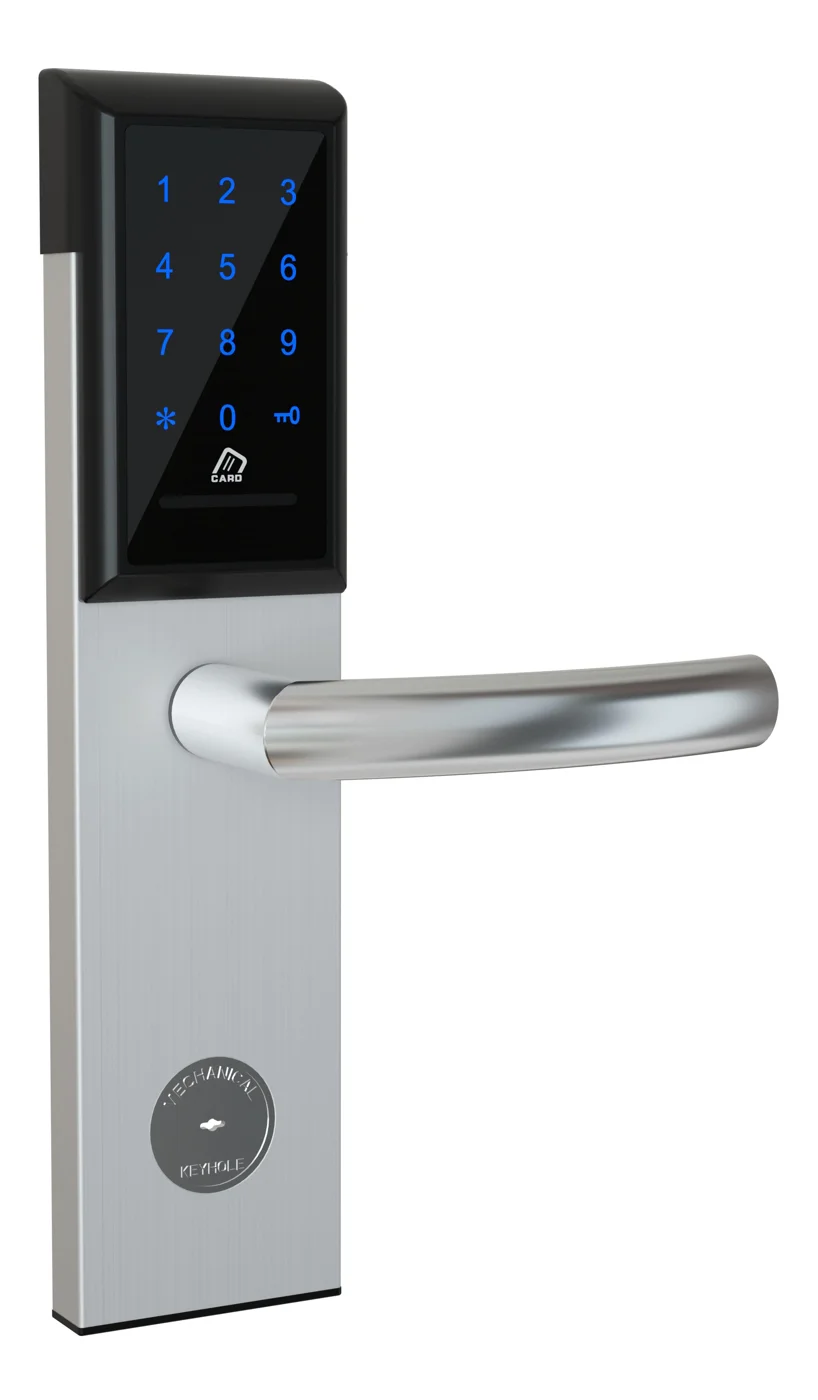
Khóa Tủ Văn Phòng — PIN + Thẻ Cho Tủ Hồ Sơ & Ngăn Kéo
Khóa tủ văn phòng PIN + thẻ hoạt động offline cho tủ hồ sơ, ngăn kéo. Lắp đặt pin trong 5 phút, không WiFi, không quản lý chìa khóa. CE/FCC/RoHS.
Trang này đã chỉ định đây là tài liệu tham khảo tiếp theo được khuyến nghị.
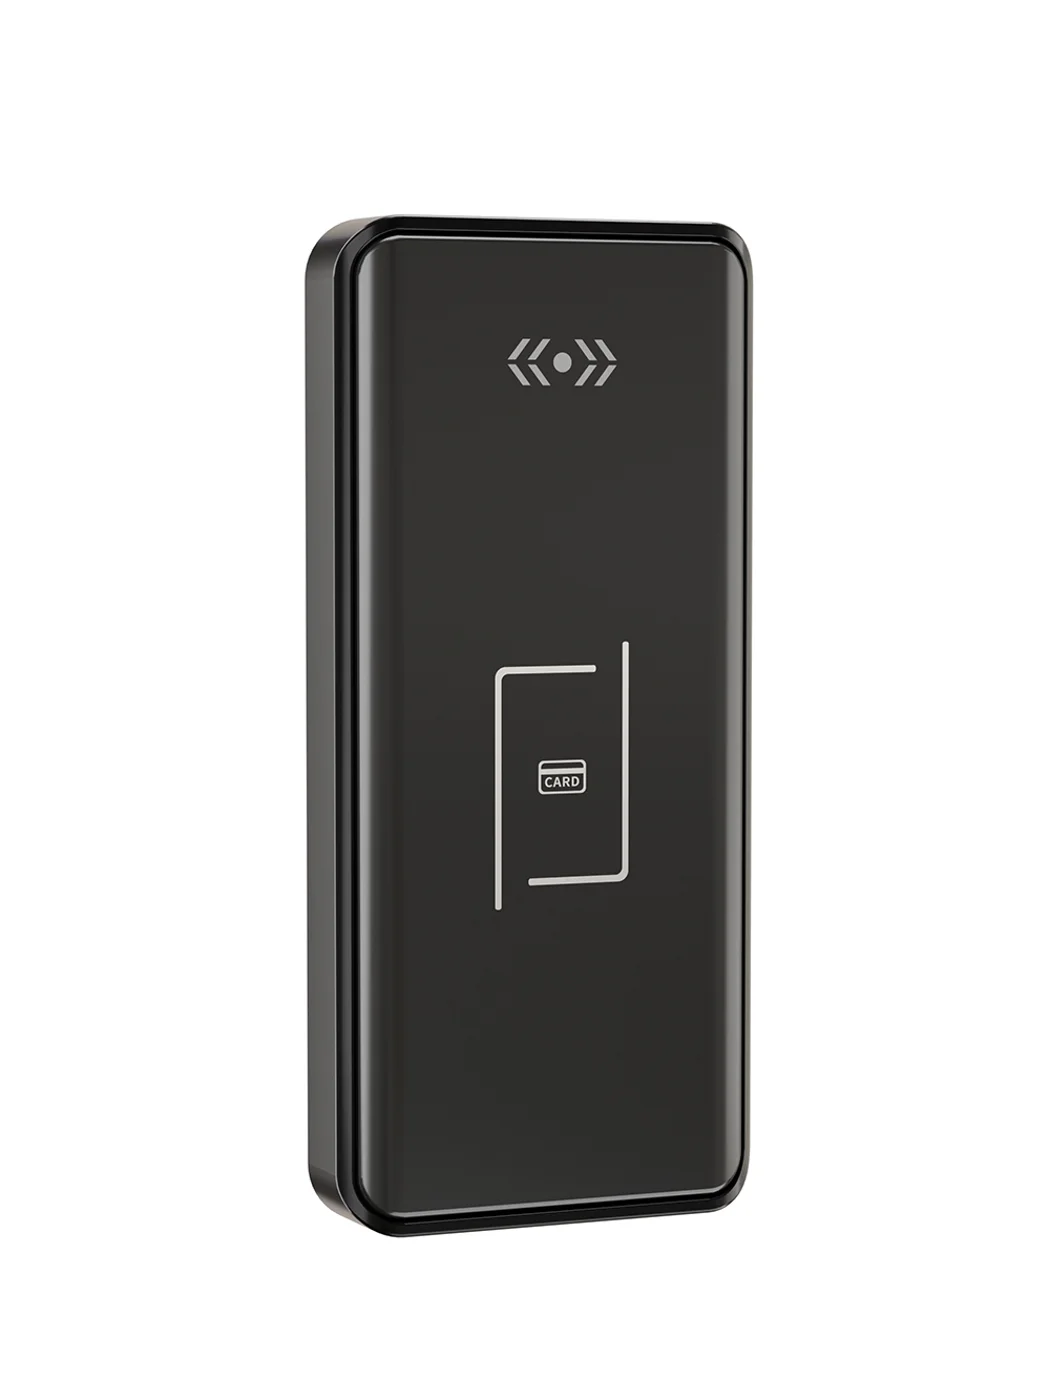
Khóa Tủ Locker Phòng Gym — Thẻ Từ, Không Cần WiFi
Khóa tủ locker phòng gym dùng thẻ MIFARE offline, chạy pin, lắp đặt trong 5 phút, không cần WiFi hay máy chủ. Thân hợp kim kẽm, chứng nhận CE/FCC/RoHS.
Trang này đã chỉ định đây là tài liệu tham khảo tiếp theo được khuyến nghị.
Bài viết blog liên quan
3
Giá khóa tủ điện tử: Hướng dẫn đầy đủ về yếu tố chi phí, phân khúc và đàm phán với nhà cung cấp
Tìm hiểu các yếu tố quyết định giá khóa tủ điện tử: phương thức mở khóa, chất liệu, chiết khấu số lượng, chi phí NRE, vận chuyển và TCO 5 năm. Kèm bảng giá.
Nó hỗ trợ cùng bối cảnh sản phẩm: Khóa tủ thông minh — Quản lý qua App, Dashboard đa địa điểm, Khóa Tủ Văn Phòng — PIN + Thẻ Cho Tủ Hồ Sơ & Ngăn Kéo, Khóa Tủ Locker Phòng Gym — Thẻ Từ, Không Cần WiFi.
Khóa Tủ Locker Điện Tử: Cẩm Nang Bảo Mật 2026
Khóa tủ locker điện tử hoạt động ra sao, từ RFID đến vân tay? Tìm hiểu cách chọn, thông số và so sánh cho phòng gym, văn phòng và trường học trong 2026.
Nó hỗ trợ cùng bối cảnh sản phẩm: Khóa Tủ Locker Phòng Gym — Thẻ Từ, Không Cần WiFi.
Khóa tủ điện tử: Cẩm nang toàn diện về an ninh tủ dùng điện
Khóa tủ điện tử bảo vệ tủ, ngăn kéo bằng thẻ RFID, BLE, mã PIN hoặc sinh trắc học, thay chìa khóa bằng quyền truy cập có kiểm soát, kiểm toán. Cẩm nang đầy đủ.
Nó hỗ trợ cùng bối cảnh sản phẩm: Khóa Tủ Văn Phòng — PIN + Thẻ Cho Tủ Hồ Sơ & Ngăn Kéo.
Xác định cụ thể dự án khách sạn của bạn cùng kỹ sư của chúng tôi
Gửi số phòng, loại trần và giao thức mong muốn của bạn. Chúng tôi sẽ gửi lại kế hoạch mẫu và báo giá trong vòng 24 giờ làm việc.
- Chuyển từ hướng dẫn chung sang trao đổi sản phẩm hoặc ứng dụng cụ thể.
- Sử dụng RFQ khi cần cấu trúc rõ ràng cho báo giá, bản vẽ, MOQ hoặc thời điểm ra mắt.
- Giữ kênh liên hệ trực tiếp hiển thị để trao đổi nhanh và bàn giao.