Khóa Tủ Đám Mây: Hướng Dẫn Toàn Diện Về Kiểm Soát Truy Cập Tủ Kết Nối Đám Mây
Hướng dẫn toàn diện về công nghệ khóa tủ đám mây, bao gồm quản lý từ xa, nhật ký kiểm toán theo thời gian thực và kiểm soát truy cập tủ đa địa điểm cho doanh nghiệp.
Hệ thống khóa tủ đám mây là gì?
Khóa tủ đám mây là một cơ chế khóa điện tử có kết nối internet, cho phép quản lý từ xa, giám sát thời gian thực và kiểm soát truy cập tập trung cho tủ, hộp bảo vệ và đơn vị lưu trữ trong các môi trường phân tán. Khác với khóa cơ truyền thống hoặc khóa điện tử độc lập, khóa tủ đám mây giao tiếp qua các giao thức không dây đến một nền tảng đám mây tập trung, cho phép quản trị viên cấp, thu hồi và kiểm toán quyền truy cập từ bất kỳ đâu có kết nối internet. Công nghệ này đại diện cho sự hội tụ giữa phần cứng an ninh vật lý và hạ tầng điện toán đám mây hiện đại. Khóa tủ đám mây thường tích hợp các mô-đun giao tiếp không dây, bộ xử lý mã hóa và firmware giao tiếp với phần mềm quản lý dựa trên đám mây. Hệ thống duy trì kết nối liên tục với đám mây, cho phép cập nhật trạng thái tức thời, ghi nhật ký sự kiện và cảnh báo, biến việc truy cập tủ từ một thao tác vật lý cô lập thành quy trình công việc kỹ thuật số có thể kiểm toán. Khóa tủ đám mây về cơ bản thay đổi cách các tổ chức bảo vệ tài sản vật lý của họ bằng cách kết nối kiểm soát truy cập vật lý với quản lý danh tính kỹ thuật số. Khóa tủ đám mây mang lại giá trị đo lường được trong mọi kịch bản triển khai.
Kiến trúc cốt lõi của khóa tủ đám mây
Một hệ thống khóa tủ đám mây gồm ba lớp kiến trúc chính. Lớp phần cứng bao gồm cơ chế khóa vật lý, có thể sử dụng chốt motorized, thanh bolts điều khiển bằng solenoid hoặc tấm khóa điện từ. Phần cứng này được tích hợp với bo mạch điều khiển có vi điều khiển, mô-đun giao tiếp không dây, bộ đồng xử lý mã hóa và mạch quản lý nguồn. Lớp giao tiếp xử lý việc truyền lệnh, cập nhật trạng thái và dữ liệu telemetry giữa phần cứng khóa và nền tảng đám mây. Lớp này hỗ trợ nhiều giao thức để phù hợp với các môi trường triển khai khác nhau, bao gồm WiFi hoạt động ở dải 2.4 GHz và 5 GHz, LTE-M với thông lượng tối đa 375 kbps, NB-IoT trên các dải B3, B5, B8 và B20, cùng Bluetooth Low Energy với cầu nối gateway lên đám mây. Lớp đám mây gồm nền tảng quản lý từ xa, hạ tầng lưu trữ dữ liệu, dịch vụ API và middleware tích hợp kết nối khóa tủ đám mây với các hệ thống doanh nghiệp hiện có như nhà cung cấp danh tính, nền tảng quản lý thông tin và sự kiện an ninh, và hệ thống quản lý tòa nhà. Khóa tủ đám mây cung cấp độ tin cậy và khả năng kiểm soát mà quản lý truy cập hiện đại đòi hỏi.
Ai được hưởng lợi từ công nghệ khóa tủ đám mây
Việc áp dụng hệ thống khóa tủ đám mây trải rộng trên hầu hết mọi ngành yêu cầu kiểm soát truy cập vào các hộp vật lý. Các bộ phận IT quản lý rack máy chủ và tủ mạng được hưởng lợi từ công nghệ khóa tủ đám mây bằng cách loại bỏ nhu cầu quản lý chìa khóa tại các địa điểm trung tâm dữ liệu phân tán. Các tổ chức y tế sử dụng giải pháp khóa tủ đám mây để bảo vệ tủ thuốc, kho hồ sơ bệnh nhân và hộp chứa chất kiểm soát trong khi duy trì tuân thủ HIPAA thông qua dấu vết kiểm toán toàn diện. Các doanh nghiệp bán lẻ triển khai hệ thống khóa tủ đám mây cho quầy trưng bày hàng hóa giá trị cao, tủ xử lý tiền mặt và kho hàng khu vực sau, với khả năng điều chỉnh quyền truy cập khi thay đổi ca mà không cần bàn giao chìa khóa vật lý. Các cơ sở công nghiệp và sản xuất dựa vào công nghệ khóa tủ đám mây để bảo vệ kho dụng cụ, kho vật liệu nguy hiểm và các tấm truy cập bảo trì trên toàn bộ nhà máy. Các cơ quan chính phủ và nhà thầu quốc phòng triển khai hệ thống khóa tủ đám mây để đáp ứng yêu cầu an ninh nghiêm ngặt cho kho tài liệu mật, với mọi sự kiện truy cập đều được ghi nhật ký và quy trách nhiệm cho từng nhân sự được ủy quyền cụ thể thông qua tích hợp xác thực đa yếu tố. Các ngân hàng và tổ chức tài chính triển khai giải pháp khóa tủ đám mây cho quản lý két thuê, tủ ngăn kéo tiền mặt của giao dịch viên và kho tài liệu, tận dụng khả năng kiểm toán bất biến để đáp ứng yêu cầu tuân thủ quy định. Khóa tủ đám mây đại diện cho một thành phần cốt lõi của kiến trúc an ninh tủ hiện đại. Khóa tủ đám mây đại diện cho một thành phần cốt lõi của kiến trúc an ninh tủ hiện đại.
Tủ khóa đám mây hoạt động như thế nào?
Tủ khóa đám mây là một thiết bị kiểm soát truy cập tinh vi hoạt động thông qua sự phối hợp giữa phần mềm nhúng, giao thức truyền thông không dây, hạ tầng điện toán đám mây và các dịch vụ quản lý danh tính. Tủ khóa đám mây bắt đầu với một sự kiện xác thực: người dùng trình diện thông tin xác thực thông qua ứng dụng di động, thẻ RFID, máy quét sinh trắc học, bàn phím mã PIN, hoặc kết hợp của các yếu tố này. Mô-đun xác thực cục bộ trên tủ khóa đám mây xử lý thông tin xác thực này và, tùy thuộc vào kiến trúc hệ thống, sẽ xác thực nó cục bộ dựa trên cơ sở dữ liệu quyền hạn được lưu trong bộ nhớ đệm hoặc chuyển tiếp nó đến nền tảng đám mây để xác minh. Sau khi được xác thực, tủ khóa đám mây kích hoạt cơ chế khóa của nó, thường trong thời gian phản hồi dưới 500 mili giây, đảm bảo truy cập gần như tức thì cho người dùng được ủy quyền. Đồng thời, tủ khóa đám mây truyền bản ghi sự kiện đến nền tảng đám mây chứa danh tính người dùng, dấu thời gian, mã định danh khóa, phương thức truy cập và trạng thái kết quả. Sự kiện này được lưu trữ với chữ ký số và băm mật mã để đảm bảo tính bất biến phục vụ mục đích kiểm toán.
Các phương thức xác thực trong hệ thống tủ khóa đám mây hiện đại
Các thiết bị tủ khóa đám mây hiện đại hỗ trợ nhiều phương thức xác thực đa dạng để đáp ứng các yêu cầu bảo mật và bối cảnh vận hành khác nhau. Xác thực qua di động đã trở thành phương thức phổ biến nhất cho việc truy cập tủ khóa đám mây, tận dụng cảm ứng khoảng cách Bluetooth Low Energy kết hợp với các giao thức phản hồi-thử thách được mã hóa. Khi người dùng đến gần tủ khóa đám mây với một thiết bị di động được ủy quyền, khóa phát hiện khoảng cách và khởi tạo một bắt tay bảo mật, thường mà không yêu cầu người dùng lấy thiết bị ra khỏi túi. Xác thực thẻ RFID và NFC vẫn phổ biến cho các triển khai tủ khóa đám mây nơi người dùng cần chức năng chạm để mở khóa nhanh, với tủ khóa đám mây hỗ trợ nhiều định dạng thẻ bao gồm MIFARE, HID và DESFire. Xác thực sinh trắc học trên phần cứng tủ khóa đám mây đã tiến bộ đáng kể, với cảm biến vân tay và camera nhận diện khuôn mặt được tích hợp trực tiếp vào mặt khóa, thực hiện so khớp mẫu cục bộ để giảm thiểu độ trễ trong khi đồng bộ hóa mẫu sinh trắc học với đám mây để quản lý đăng ký tập trung. Xác thực mã PIN trên bàn phím của tủ khóa đám mây cung cấp một phương thức dự phòng hoạt động độc lập với bất kỳ thiết bị mang theo nào, với tủ khóa đám mây hỗ trợ mã tạm thời dùng một lần, mã giới hạn thời gian và mã cưỡng ép kích hoạt báo động im lặng. Tủ khóa đám mây được thiết kế để có hiệu suất ổn định trong các môi trường đa dạng. Tủ khóa đám mây được thiết kế để có hiệu suất ổn định trong các môi trường đa dạng.
Chi tiết giao thức truyền thông và kiến trúc
Ngăn xếp truyền thông trong tủ khóa đám mây được thiết kế để đảm bảo độ tin cậy, bảo mật và hiệu quả năng lượng. MQTT phiên bản 3.1.1 và 5.0 đóng vai trò là giao thức nhắn tin chính cho dữ liệu telemetry và gửi lệnh của tủ khóa đám mây, hoạt động trên các kết nối mã hóa TLS 1.3 liên tục đến broker đám mây. Mô hình publish-subscribe của MQTT cho phép tủ khóa đám mây báo cáo hiệu quả các thay đổi trạng thái đến nhiều người đăng ký mà không cần polling, đồng thời nhận các lệnh được đẩy từ nền tảng quản lý với độ trễ tối thiểu. Đối với các thiết bị tủ khóa đám mây được triển khai trong môi trường mạng hạn chế, CoAP (Constrained Application Protocol) cung cấp một giải pháp thay thế nhẹ ánh xạ tới ngữ nghĩa HTTP trong khi hoạt động trên UDP với bảo mật DTLS, cho phép truyền thông hiệu quả cho phần cứng tủ khóa đám mây chạy bằng pin. Các điểm cuối REST API HTTPS bổ sung cho các giao thức thời gian thực này cho các hoạt động cấu hình, phân phối firmware và tác vụ quản lý hàng loạt, với mỗi tủ khóa đám mây duy trì một kênh TLS 1.3 bảo mật hỗ trợ xác thực chứng chỉ khách hàng cho xác minh TLS song phương. Việc áp dụng tủ khóa đám mây giảm chi phí vận hành trong khi cải thiện tư thế bảo mật. Việc áp dụng tủ khóa đám mây giảm chi phí vận hành trong khi cải thiện tư thế bảo mật.
Quản lý pin và tối ưu hóa năng lượng
Quản lý năng lượng là một cân nhắc kỹ thuật quan trọng đối với các thiết bị tủ khóa đám mây không dây, vì phần lớn chúng hoạt động bằng pin để tránh chi phí và độ phức tạp của việc đi dây điện đến từng vị trí tủ. Tủ khóa đám mây thường sử dụng pin lithium CR123A hoặc pin lithium AA dung lượng cao, được chọn vì mật độ năng lượng cao, phạm vi nhiệt độ hoạt động rộng và đặc tính điện áp xả ổn định. Thông qua các chiến lược tối ưu hóa năng lượng mạnh mẽ bao gồm chế độ ngủ sâu trong thời gian nhàn rỗi, các khoảng thời gian đánh thức theo lịch trình để đồng bộ hóa đám mây, và truyền thông theo sự kiện chỉ truyền khi có thay đổi trạng thái, một tủ khóa đám mây được thiết kế tốt đạt tuổi thọ pin từ hai đến bốn năm trong các mô hình sử dụng bình thường. Tủ khóa đám mây theo dõi điện áp pin liên tục và báo cáo ước tính cạn kiệt dự đoán đến nền tảng quản lý, kích hoạt cảnh báo thay thế chủ động trước khi xảy ra bất kỳ gián đoạn vận hành nào. Một số mẫu tủ khóa đám mây tích hợp kiến trúc năng lượng lai kết hợp pin sơ cấp với thu hoạch năng lượng từ ánh sáng môi trường hoặc năng lượng động học từ hoạt động đóng mở cửa, kéo dài thêm khoảng thời gian bảo trì và giảm gánh nặng bảo dưỡng. Đối với các cơ sở tìm kiếm quản trị truy cập mạnh hơn, tủ khóa đám mây là một lựa chọn đã được chứng minh.
Luồng dữ liệu từ đầu đến cuối
Chu trình vận hành hoàn chỉnh của tủ khóa đám mây bao gồm nhiều giai đoạn xử lý dữ liệu đảm bảo tính bảo mật, độ tin cậy và khả năng kiểm toán. Khi một yêu cầu truy cập được khởi tạo tại tủ khóa đám mây, bộ điều khiển cục bộ trước tiên xác thực yêu cầu dựa trên các chính sách ủy quyền được lưu trong bộ nhớ an toàn trên thiết bị, cho phép hoạt động ngoại tuyến ngay cả khi có gián đoạn mạng. Sau đó tủ khóa đám mây mã hóa bản ghi sự kiện bằng mã hóa xác thực AES-256-GCM trước khi truyền, đảm bảo cả tính bảo mật và toàn vẹn của dữ liệu khi truyền tải. Khi nhận được tại nền tảng đám mây, sự kiện đi qua một pipeline tiếp nhận xác thực chữ ký số, làm giàu bản ghi với dữ liệu ngữ cảnh từ các hệ thống tích hợp, kiểm tra vi phạm chính sách hoặc các mẫu bất thường, và lưu trữ sự kiện bất biến trong cơ sở dữ liệu time-series phục vụ kiểm toán và phân tích. Nền tảng quản lý tủ khóa đám mây sau đó phân phối thông báo thời gian thực đến những người nhận được cấu hình qua email, SMS, thông báo đẩy hoặc tích hợp webhook, cho phép nhận biết ngay lập tức về các sự kiện truy cập. Đồng thời, nền tảng cập nhật trạng thái tủ khóa đám mây trong bảng điều khiển quản lý, tính toán lại các chỉ số tuân thủ, và kích hoạt bất kỳ quy trình làm việc tự động nào liên quan đến sự kiện truy cập, chẳng hạn như tạo lệnh bảo trì hoặc leo thang sự cố bảo mật. Tủ khóa đám mây kết hợp phần cứng mạnh mẽ với phần mềm thông minh để vận hành đáng tin cậy.
Khóa Tủ Đám Mây so với Khóa Tủ Truyền Thống
Khóa tủ đám mây là một giải pháp kiểm soát ra vào mang tính cách mạng, biến việc truy cập tủ từ một thao tác cơ khí biệt lập thành một dịch vụ số được quản lý toàn diện, thể hiện sự chuyển đổi căn bản trong cách các tổ chức kiểm soát và kiểm toán truy cập vật lý. Khóa tủ đám mây loại bỏ những hạn chế cốt lõi của cơ chế khóa truyền thống: không thể quản lý quyền hạn từ xa, thiếu hồ sơ truy cập có thể kiểm toán, dễ bị sao chép chìa khóa, và gánh nặng vận hành của việc quản lý chìa khóa vật lý. Khóa tủ đám mây cung cấp khả năng giám sát theo thời gian thực mọi sự kiện truy cập, cho phép thu hồi quyền ngay lập tức trên hàng nghìn tủ trên toàn thế giới, và tạo ra dấu vết kiểm toán chống giả mạo đáp ứng những yêu cầu tuân thủ nghiêm ngặt nhất. Khi so sánh khóa tủ đám mây với khóa cơ khí thông thường, khóa điện tử dùng bàn phím, và khóa RFID độc lập, sự khác biệt không chỉ nằm ở bản thân khóa tủ đám mây mà còn bao trùm toàn bộ hệ sinh thái vận hành: phần mềm quản lý, quản lý vòng đời thông tin xác thực, phân tích sự kiện, khả năng tích hợp hệ thống, và đặc tính khả năng mở rộng. Khóa tủ đám mây không chỉ là một chiếc khóa tốt hơn, mà là một cách tiếp cận hoàn toàn khác về.
| Tính năng | Khóa Tủ Đám Mây | Khóa Chìa Khóa Cơ Khí | Khóa Điện Tử Bàn Phím | Khóa RFID Độc Lập |
|---|---|---|---|---|
| Quản lý Từ xa | Kiểm soát và giám sát từ xa toàn diện dựa trên đám mây | Không; cần hiện diện vật lý | Không; chỉ lập trình cục bộ | Không; chỉ lập trình cục bộ |
| Dấu vết Kiểm toán Truy cập | Nhật ký kiểm toán lưu trữ đám mây hoàn chỉnh, bất biến, có dấu thời gian và danh tính người dùng | Không có khả năng kiểm toán | Nhật ký sự kiện cục bộ cơ bản; dung lượng hạn chế | Nhật ký sự kiện cục bộ cơ bản; dung lượng hạn chế |
| Quản lý Quyền hạn | Chính sách truy cập chi tiết, theo thời gian, theo vai trò, quản lý từ mọi nơi | Chỉ phân phát và thu hồi chìa khóa vật lý | Lập trình PIN cục bộ tại từng khóa | Đăng ký thẻ cục bộ tại từng khóa |
| Cảnh báo Thời gian thực | Thông báo tức thì cho sự kiện truy cập, nỗ lực phá khóa, pin yếu, và trạng thái ngoại tuyến | Không | Không | Không |
| Quản lý Đa địa điểm | Bảng điều khiển tập trung cho không giới hạn số địa điểm và tủ | Quản lý độc lập từng địa điểm | Lập trình độc lập từng khóa | Lập trình độc lập từng khóa |
| Khả năng Tích hợp | Tích hợp dựa trên API với nhà cung cấp danh tính, SIEM, BMS, hệ thống ERP | Không | Không | Hạn chế ở bảng điều khiển kiểm soát truy cập |
| Bảo mật Chìa khóa/Thông tin Xác thực | Thông tin xác thực số được mã hóa, xác thực đa yếu tố, thu hồi tức thì | Chìa khóa vật lý; dễ bị sao chép và mất | Mã PIN; dễ bị chia sẻ và nhìn trộm | Thẻ RFID; dễ bị sao chép và mất |
| Khả năng Mở rộng | Hàng nghìn tủ được quản lý từ một nền tảng duy nhất | Mở rộng tuyến tính với chi phí quản lý chìa khóa vật lý | Mở rộng tuyến tính với công sức lập trình từng khóa | Mở rộng tuyến tính với công sức lập trình từng khóa |
| Thời lượng Pin | 2-4 năm với cảnh báo pin yếu và giám sát từ xa | Không áp dụng; không có điện tử | 1-3 năm; không giám sát pin từ xa | 1-3 năm; không giám sát pin từ xa |
| Hỗ trợ Tuân thủ | Báo cáo kiểm toán tích hợp cho SOC 2, ISO 27001, HIPAA, GDPR | Yêu cầu duy trì sổ ghi chép thủ công | Yêu cầu rà soát và đối chiếu nhật ký thủ công | Yêu cầu rà soát và đối chiếu nhật ký thủ công |
| Tổng Chi phí Sở hữu | Chi phí phần cứng ban đầu cao hơn; chi phí vận hành liên tục thấp hơn; giá thuê bao dễ dự đoán | Chi phí ban đầu thấp; chi phí quản lý chìa khóa và thay khóa liên tục cao | Chi phí ban đầu vừa phải; chi phí quản lý PIN liên tục vừa phải | Chi phí ban đầu vừa phải; chi phí quản lý thẻ liên tục vừa phải |
Khi nào Khóa Cơ Khí Vẫn còn Phù hợp
Mặc dù có những ưu thế vượt trội của khóa tủ đám mây, vẫn còn những tình huống ngách mà khóa cơ khí truyền thống có thể phù hợp. Tủ trong môi trường hoàn toàn không có kết nối không dây, nơi khóa tủ đám mây không thể thiết lập kênh truyền thông cần thiết, có thể yêu cầu các giải pháp thay thế cơ khí hoặc giải pháp kết nối qua vệ tinh. Những ứng dụng cực kỳ nhạy cảm về chi phí, nơi giá trị nội dung được bảo vệ trên mỗi khóa là tối thiểu và không cần dấu vết kiểm toán, có thể không biện minh cho khoản đầu tư vào khóa tủ đám mây. Những lắp đặt tạm thời chỉ kéo dài vài giờ hoặc vài ngày có thể hưởng lợi từ sự đơn giản của ổ khóa padlock cơ khí. Tuy nhiên, số lượng trường hợp sử dụng hợp lệ cho khóa cơ khí tiếp tục thu hẹp khi chi phí phần cứng khóa tủ đám mây giảm và độ phủ IoT di động mở rộng đến những địa điểm trước đây chưa được kết nối. Khoản tiết kiệm vận hành từ việc loại bỏ quản lý chìa khóa, giảm sự cố an ninh, và báo cáo tuân thủ tự động thường bù đắp khoản đầu tư phần cứng ban đầu cao hơn của khóa tủ đám mây trong vòng mười hai đến mười tám tháng sau triển khai. Khóa tủ đám mây hỗ trợ tăng trưởng khả năng mở rộng từ một tủ đơn lẻ đến các lắp đặt quy mô doanh nghiệp.
Các Tính năng Chính của Hệ thống Khóa Tủ Đám mây
Khóa tủ đám mây mang lại giá trị thông qua một bộ tính năng toàn diện vượt xa hành động khóa và mở khóa cơ bản. Nền tảng khóa tủ đám mây cung cấp kiểm soát truy cập chi tiết với các chính sách phân quyền dựa trên thời gian, dựa trên vai trò và dựa trên ngữ cảnh, có thể được tạo, sửa đổi và thu hồi ngay lập tức từ giao diện quản lý tập trung. Khóa tủ đám mây tạo ra một nhật ký kiểm toán đầy đủ, không thể thay đổi cho mọi sự kiện truy cập, nỗ lực can thiệp trái phép, thay đổi trạng thái pin và sửa đổi cấu hình, với mỗi bản ghi được ký bằng mật mã và lưu trữ trong hạ tầng đám mây với thời gian lưu giữ có thể cấu hình. Khóa tủ đám mây tích hợp với các hệ thống quản lý danh tính doanh nghiệp thông qua các giao thức chuẩn bao gồm SAML, OAuth 2.0, OpenID Connect và LDAP, cho phép đăng nhập một lần (single sign-on) và cung cấp người dùng tự động, loại bỏ các rủi ro bảo mật liên quan đến quản lý thông tin xác thực thủ công. Khóa tủ đám mây liên tục giám sát tình trạng của chính mình, báo cáo điện áp pin, cường độ tín hiệu không dây, phiên bản firmware, nhiệt độ và trạng thái cảm biến chống phá tới nền tảng quản lý, với các ngưỡng cảnh báo có thể cấu hình thông báo cho quản trị viên về các điều kiện cần được chú ý.
Quản lý Truy cập Từ xa
Khả năng quản lý truy cập từ xa của khóa tủ đám mây thay đổi căn bản cách các tổ chức xử lý việc cấp quyền truy cập vật lý. Thay vì điều phối kỹ thuật viên để thay mã khóa hoặc giao chìa khóa trực tiếp, quản trị viên cấp và thu hồi quyền truy cập thông qua bảng điều khiển web hoặc ứng dụng di động, truyền các thay đổi đến khóa tủ đám mây mục tiêu trong vòng vài giây. Quyền truy cập giới hạn thời gian cho phép nhà thầu tạm thời, nhân viên bảo trì hoặc khách truy cập vào các tủ cụ thể trong khung thời gian xác định, với khóa tủ đám mây tự động thu hồi quyền truy cập khi khung thời gian hết hạn. Mã truy cập một lần được tạo thông qua nền tảng khóa tủ đám mây cung cấp quyền truy cập khẩn cấp hoặc ngoại lệ mà không tạo thông tin xác thực lâu dài, với mỗi mã chỉ có hiệu lực cho một lần sử dụng và giới hạn thời gian có thể cấu hình. Chính sách truy cập dựa trên vị trí trên khóa tủ đám mây có thể hạn chế truy cập vào các tủ cụ thể dựa trên vị trí hiện tại của người dùng trong cơ sở, thêm một chiều không gian địa lý vào các quyết định ủy quyền. Các thao tác phân quyền hàng loạt cho phép quản trị viên sửa đổi quyền truy cập cho hàng trăm thiết bị khóa tủ đám mây cùng lúc, chẳng hạn như thu hồi mọi quyền truy cập của một nhân viên đã nghỉ việc, với xác nhận kiểm toán rằng mọi thiết bị đã nhận và áp dụng bản cập nhật chính sách. Khóa tủ đám mây cung cấp khả năng hiển thị theo thời gian thực cho mọi sự kiện truy cập.
Kiểm toán và Báo cáo Toàn diện
Khả năng kiểm toán của khóa tủ đám mây biến việc tuân thủ quy định từ một quy trình thủ công, dễ sai sót thành một quy trình làm việc tự động, có thể xác minh. Mỗi tương tác với khóa tủ đám mây tạo ra một bản ghi sự kiện chứa dấu thời gian chính xác được đồng bộ theo UTC, danh tính người dùng đã xác thực, phương thức truy cập được sử dụng, quyết định ủy quyền và lý do của nó, thời gian phản hồi của khóa, và bất kỳ siêu dữ liệu ngữ cảnh nào như vị trí hoặc nhân sự đi cùng. Các bản ghi này được truyền theo thời gian thực đến nền tảng khóa tủ đám mây, nơi chúng được lưu trữ với bảo vệ Write-Once-Read-Many ngăn chặn việc sửa đổi hoặc xóa hồi tố, đáp ứng các yêu cầu toàn vẹn dữ liệu của các quy định bao gồm SOC 2 Type II, ISO 27001, HIPAA và GDPR. Công cụ báo cáo của khóa tủ đám mây tạo các báo cáo tuân thủ được định dạng sẵn cho các khung quy định cụ thể, ánh xạ các sự kiện truy cập với các yêu cầu kiểm soát tương ứng và duy trì chuỗi bằng chứng để kiểm toán viên xem xét. Các chế độ xem bảng điều khiển tùy chỉnh cung cấp khả năng hiển thị theo thời gian thực về hoạt động khóa tủ đám mây trên toàn tổ chức, với khả năng đào sâu để xem xét từng sự kiện, mẫu hoạt động của người dùng hoặc thống kê cấp tủ. Một khóa tủ đám mây được cấu hình đúng cách hạn chế truy cập chỉ dành cho nhân sự được ủy quyền.
Phát hiện Phá hoại và Cảnh báo Bảo mật
Khóa tủ đám mây tích hợp nhiều cơ chế phát hiện phá hoại cung cấp phòng thủ nhiều lớp chống lại các cuộc tấn công vật lý. Gia tốc tích hợp và con quay hồi chuyển phát hiện các mẫu rung động phù hợp với các nỗ lực khoan, nạy hoặc va đập, cho phép khóa tủ đám mây kích hoạt cảnh báo ngay lập tức và, trong một số cấu hình, kích hoạt các cơ chế khóa bổ sung. Công tắc từ và cảm biến hiệu ứng Hall giám sát vị trí cửa và phát hiện các nỗ lực vượt qua hoàn toàn cơ chế khóa bằng cách thao tác cửa hoặc khung. Khóa tủ đám mây với cảm biến ánh sáng môi trường tích hợp có thể phát hiện khi một tủ được mở trong bóng tối hoặc khi mặt khóa đã bị tháo rời, kích hoạt trạng thái bị phá hoại. Khi bất kỳ cảm biến phá hoại nào được kích hoạt, khóa tủ đám mây ngay lập tức chuyển sang trạng thái bảo mật nâng cao, truyền cảnh báo khẩn đến nền tảng quản lý, và tùy chọn kích hoạt còi báo động hoặc đèn báo cục bộ để ngăn chặn việc phá hoại tiếp theo. Nền tảng khóa tủ đám mây tương quan các sự kiện phá hoại trên nhiều thiết bị để xác định các mẫu tấn công phối hợp và có thể tự động tăng tư thế bảo mật của các tủ lân cận khi một sự kiện phá hoại được phát hiện trong khu vực. Khóa tủ đám mây tích hợp liền mạch với hạ tầng và hệ thống danh tính hiện có.
Giao thức giao tiếp của khóa tủ đám mây
Khóa tủ đám mây dựa vào giao tiếp không dây mạnh mẽ để duy trì kết nối với nền tảng quản lý đám mây, và việc lựa chọn giao thức giao tiếp là một quyết định thiết kế quan trọng ảnh hưởng đến tính linh hoạt triển khai, mức tiêu thụ điện năng, phạm vi phủ sóng và chi phí vận hành. Khóa tủ đám mây có thể sử dụng một hoặc nhiều công nghệ giao tiếp tùy thuộc vào môi trường triển khai, với hỗ trợ đa giao thức ngày càng phổ biến trên phần mềm cứng cấp doanh nghiệp. Khóa tủ đám mây hoạt động trong tòa nhà văn phòng có sẵn hạ tầng WiFi thường tận dụng băng tần WiFi 2.4 GHz hoặc 5 GHz để giao tiếp băng thông cao, độ trễ thấp. Khóa tủ đám mây được triển khai trong vỏ ngoài trời ở nơi xa xôi hoặc cơ sở phân tán không có vùng phủ WiFi sử dụng công nghệ IoT di động như LTE-M hoặc NB-IoT để kết nối với nền tảng đám mây thông qua mạng di động công cộng. Khóa tủ đám mây được lắp đặt trong vỏ kim loại hoặc môi t
| Giao thức | Dải tần số | Phạm vi điển hình | Tốc độ dữ liệu tối đa | Tiêu thụ điện năng | Độ trễ | Kịch bản triển khai tốt nhất |
|---|---|---|---|---|---|---|
| WiFi 2.4 GHz | 2.400-2.4835 GHz | 50-100 m trong nhà | 150 Mbps | Cao | 20-50 ms | Tòa nhà văn phòng có sẵn hạ tầng WiFi |
| WiFi 5 GHz | 5.150-5.850 GHz | 30-70 m trong nhà | 867 Mbps | Cao | 10-30 ms | Triển khai mật độ cao yêu cầu ít nhiễu |
| LTE-M (Cat-M1) | Băng tần di động có cấp phép | Vài km từ trạm phát sóng | 375 kbps lên / 300 kbps xuống | Thấp-Trung bình | 50-100 ms | Tủ ngoài trời phân tán, triển khai đa địa điểm |
| NB-IoT | Băng tần di động có cấp phép (B3/B5/B8/B20) | Vài km từ trạm phát sóng | 62.5 kbps lên / 26 kbps xuống | Rất thấp | 1-10 giây | Tủ ở xa với yêu cầu dữ liệu thấp |
| Bluetooth LE 5.0+ với Gateway | 2.400-2.4835 GHz | 10-100 m tới gateway | 2 Mbps (LE 2M PHY) | Rất thấp | 10-30 ms | Cụm tủ kết nối với gateway cục bộ |
| LoRaWAN | 863-870 MHz (EU), 902-928 MHz (US) | 2-15 km | 0.3-50 kbps | Siêu thấp | 1-5 giây | Tủ ngoài trời cô lập, địa điểm nông nghiệp |
| Ethernet (PoE) | Dây (Cat5e/Cat6) | 100 m từ switch | 100-1000 Mbps | N/A (có nguồn) | <5 ms | Tủ trung tâm dữ liệu, lắp đặt cố định an ninh cao |
Giao thức MQTT trong hệ thống khóa tủ đám mây
MQTT đã trở thành giao thức nhắn tin tiêu chuẩn trên thực tế cho giao tiếp khóa tủ đám mây, với cả MQTT phiên bản 3.1.1 và MQTT phiên bản 5.0 mới hơn đều cung cấp các tính năng đặc biệt phù hợp với ứng dụng khóa IoT. Khóa tủ đám mây sử dụng MQTT thiết lập kết nối mã hóa TLS 1.3 liên tục tới một MQTT broker được lưu trữ trên nền tảng đám mây, duy trì cơ chế keepalive nhẹ tiêu thụ điện năng tối thiểu trong khi đảm bảo broker phát hiện mất kết nối trong các khoảng thời gian timeout có thể cấu hình. Mô hình publish-subscribe cho phép khóa tủ đám mây publish dữ liệu telemetry bao gồm thay đổi trạng thái khóa, sự kiện truy cập, mức pin và cảnh báo giả mạo tới các topic cụ thể, đồng thời subscribe các topic lệnh mà qua đó nền tảng đám mây đẩy các thay đổi cấu hình, cập nhật firmware và sửa đổi chính sách truy cập. MQTT 5.0 giới thiệu session expiry, message expiry và reason codes giúp tăng độ tin cậy của giao tiếp khóa tủ đám mây bằng cách cung cấp thông tin trạng thái rõ ràng cho mọi lần trao đổi tin nhắn. Các mức Quality of Service trong MQTT cho phép khóa tủ đám mây lựa chọn mức đảm bảo phân phối phù hợp cho các loại tin nhắn khác nhau: QoS 0 cho telemetry định kỳ nơi mất dữ liệu thỉnh thoảng là chấp nhận được, QoS 1 cho các sự kiện truy cập phải được phân phối ít nhất một lần, và QoS 2 cho các lệnh quan trọng như khởi tạo cập nhật firmware yêu cầu ngữ nghĩa phân phối đúng một lần. Khóa tủ đám mây đơn giản hóa việc tuân thủ các yêu cầu kiểm soát truy cập theo quy định.
CoAP cho các thiết bị khóa tủ đám mây hạn chế
Đối với các triển khai khóa tủ đám mây nơi chi phí kết nối dựa trên TCP của MQTT gặp vấn đề do giới hạn điện năng nghiêm ngặt hoặc hạn chế mạng, Giao thức ứng dụng hạn chế (Constrained Application Protocol) cung cấp một giải pháp thay thế nhẹ nhàng. Khóa tủ đám mây triển khai CoAP giao tiếp qua UDP với bảo mật DTLS, tránh chi phí duy trì kết nối của TCP trong khi vẫn cung cấp ngữ nghĩa RESTful cho truy cập tài nguyên. Tiện ích mở rộng observe của CoAP cho phép nền tảng quản lý khóa tủ đám mây subscribe các thay đổi trạng thái trên tài nguyên của từng khóa, nhận thông báo bất đồng bộ khi trạng thái khóa thay đổi mà không cần polling. Truyền block-wise trong CoAP cho phép khóa tủ đám mây nhận cập nhật firmware hoặc truyền telemetry hàng loạt theo các khối dữ liệu có thể quản lý mà không cần triển khai logic phân mảnh phức tạp. Các cơ chế proxy và caching được định nghĩa trong CoAP cho phép các thiết bị gateway trung gian tối ưu hóa giao tiếp khóa tủ đám mây bằng cách tổng hợp telemetry từ nhiều khóa và giảm thiểu số lượng kết nối đám mây cần thiết. Khóa tủ đám mây tăng cường trách nhiệm giải trình thông qua các bản ghi sử dụng chi tiết.
Bảo mật và mã hóa khóa tủ đám mây
Một khóa tủ đám mây triển khai kiến trúc bảo mật nhiều lớp trải rộng trên các tầng phần cứng, firmware, truyền thông và nền tảng đám mây để chống lại các mối đe dọa từ can thiệp vật lý đến các cuộc tấn công mạng tinh vi. Một khóa tủ đám mây bắt đầu nền tảng bảo mật của mình ở cấp độ phần cứng với một secure element hoặc trusted platform module bảo vệ các khóa mật mã, thực hiện các thao tác mã hóa được tăng tốc bằng phần cứng, và chống lại các nỗ lực trích xuất vật lý thông qua phát hiện can thiệp chủ động và mã hóa bộ nhớ. Một khóa tủ đám mây sử dụng AES-256-GCM để mã hóa đối xứng toàn bộ dữ liệu được lưu trữ và truyền đi, với Galois/Counter Mode cung cấp cả tính bảo mật qua mã hóa và tính toàn vẹn qua các authentication tag phát hiện mọi sửa đổi đối với ciphertext. Một khóa tủ đám mây thiết lập tất cả các kết nối mạng thông qua TLS phiên bản 1.3, yêu cầu forward secrecy thông qua trao đổi khóa Diffie-Hellman tạm thời, loại bỏ hỗ trợ cho các thuật toán mật mã đã lỗi thời, và rút ngắn quá trình bắt tay xuống còn một lượt đi trả (round trip) để cải thiện hiệu suất trên các thiết bị hạn chế.
Kiến trúc mật mã
Kiến trúc mật mã của một khóa tủ đám mây được thiết kế để duy trì tính bảo mật ngay cả với giả định rằng các thành phần riêng lẻ có thể bị xâm phạm. Mỗi khóa tủ đám mây được cấp một chứng chỉ danh tính thiết bị duy nhất trong quá trình sản xuất, ghi vào secure element và được sử dụng để xác thực TLS hai chiều với nền tảng đám mây. Khóa tủ đám mây tạo các khóa phiên tạm thời cho mỗi phiên truyền thông bằng trao đổi khóa Diffie-Hellman trên đường cong elliptic Curve25519, đảm bảo rằng việc xâm phạm một khóa dài hạn không làm lộ dữ liệu phiên trong quá khứ. AES-256-GCM được sử dụng cho tất cả mã hóa khối lượng lớn trong khóa tủ đám mây, với các khóa 256-bit cung cấp khả năng bảo vệ chống lại cả các cuộc tấn công tính toán cổ điển và lượng tử trong tương lai gần. Khóa tủ đám mây sử dụng HMAC-SHA256 để xác thực thông điệp trên dữ liệu được lưu trữ cục bộ và để xác minh tính toàn vẹn trong quá trình cập nhật firmware. Certificate pinning ngăn khóa tủ đám mây kết nối đến các máy chủ giả mạo bằng cách nhúng chứng chỉ máy chủ hoặc khóa công khai dự kiến vào firmware của thiết bị, với cơ chế pinning có thể thu hồi cho phép luân chuyển chứng chỉ thông qua các gói cập nhật được ký số. Triển khai một khóa tủ đám mây giúp hợp lý hóa việc quản lý quyền hạn cho các quản trị viên.
Bảo mật mạng và giảm thiểu mối đe dọa
Một khóa tủ đám mây hoạt động trên các mạng có thể không an toàn và phải phòng thủ chống lại nhiều mối đe dọa dựa trên mạng. Khóa tủ đám mây triển khai các quy tắc tường trình nghiêm ngặt chỉ cho phép kết nối đi (outbound) đến nền tảng đám mây trên các cổng cụ thể, từ chối tất cả lưu lượng đến không được yêu cầu và loại bỏ bề mặt tấn công liên quan đến các cổng mở. Giới hạn tốc độ trên khóa tủ đám mây ngăn chặn các cuộc tấn công brute-force nhắm vào giao diện xác thực, với cơ chế exponential backoff và thời gian khóa tài khoản được cấu hình qua nền tảng quản lý. Khóa tủ đám mây xác thực tất cả các lệnh đến đối với các chính sách ủy quyền trước khi thực thi, ngăn các lệnh trái phép hoặc được tạo ra một cách độc hại gây gián đoạn hoạt động. Quét lỗ hổng định kỳ trên firmware của khóa tủ đám mây giúp xác định và vá các vấn đề bảo mật trước khi triển khai, với khả năng cập nhật qua không gian (over-the-air) đảm bảo tất cả thiết bị hiện trường nhận được các bản vá bảo mật mà không cần tiếp cận vật lý. Nền tảng khóa tủ đám mây triển khai các mẫu phát hiện xâm nhập phân tích hành vi thiết bị trên toàn bộ hệ thống để xác định các bất thường cho thấy dấu hiệu bị xâm phạm, chẳng hạn như mẫu truy cập bất thường, thay đổi firmware ngoài dự kiến, hoặc hành vi truyền thông bất thường.
Tuân thủ và tiêu chuẩn chứng nhận
Một khóa tủ đám mây được triển khai trong môi trường có quy định phải chứng minh sự tuân thủ với các tiêu chuẩn và chứng nhận bảo mật hiện hành. Chứng nhận SOC 2 Type II của nền tảng khóa tủ đám mây cung cấp xác thực độc lập rằng hệ thống duy trì các kiểm soát hiệu quả đối với bảo mật, tính sẵn sàng và tính bảo mật, với việc giám sát liên tục thay vì đánh giá tại một thời điểm. Chứng nhận ISO 27001 chứng minh rằng hệ thống quản lý khóa tủ đám mây được hỗ trợ bởi một hệ thống quản lý an toàn thông tin toàn diện với các chính sách được lập thành văn bản, đánh giá rủi ro và quy trình cải tiến liên tục. Đối với các triển khai y tế, hệ thống khóa tủ đám mây xử lý hoặc lưu trữ thông tin sức khỏe được bảo vệ phải hỗ trợ tuân thủ HIPAA thông qua các tính năng bao gồm ghi log truy cập toàn diện, xác thực người dùng, tự động đăng xuất và mã hóa dữ liệu cả khi truyền và khi lưu trữ. Dấu CE xác nhận rằng phần cứng khóa tủ đám mây đáp ứng các yêu cầu về an toàn, sức khỏe và môi trường của Liên minh Châu Âu, trong khi chứng nhận FCC xác thực sự tương thích điện từ và tuân thủ phát xạ tần số vô tuyến cho thị trường Hoa Kỳ. Tuân thủ RoHS đảm bảo rằng phần cứng khóa tủ đám mây được sản xuất không chứa các chất độc hại bao gồm chì, thủy ngân và cadmium, hỗ trợ các mục tiêu phát triển bền vững môi trường và các yêu cầu quy định.
Các kịch bản triển khai khóa tủ đám mây
Khóa tủ đám mây thích ứng với nhiều môi trường triển khai khác nhau, mỗi môi trường đều có những yêu cầu kiểm soát truy cập, điều kiện môi trường và thách thức tích hợp riêng biệt. Khóa tủ đám mây trong môi trường văn phòng doanh nghiệp quản lý việc truy cập vào rack máy chủ, tủ thiết bị mạng, kho lưu trữ tài liệu và phòng tiếp liệu trên nhiều tầng hoặc nhiều tòa nhà, tích hợp với nhà cung cấp định danh doanh nghiệp để hỗ trợ đăng nhập một lần (single sign-on) và cấp quyền tự động. Khóa tủ đám mây trong cơ sở y tế bảo vệ tủ cấp phát thuốc, kho lưu trữ hồ sơ bệnh nhân, kho hàng chất gây nghiện và phòng tiếp vật tư y tế, với các kiểm soát truy cập nghiêm ngặt nhằm thực thi phân chia nhiệm vụ và cung cấp nhật ký kiểm toán đầy đủ để tuân thủ quy định. Khóa tủ đám mây trong môi trường bán lẻ bảo vệ khu trưng bày hàng hóa giá trị cao, tủ xử lý tiền mặt, kho hàng và tủ lưu trữ bằng chứng phòng ngừa tổn thất, với các khung giờ truy cập theo lịch ca làm việc và khả năng thu hồi quyền tức thì đối với nhân viên đã nghỉ việc. Khóa tủ đám mây trong cơ sở công nghiệp kiểm soát việc truy cập vào kho dụng cụ, tấm bảo trì, kho vật liệu nguy hiểm và tủ thiết bị dây chuyền sản xuất, với phần cứng bền bỉ được thiết kế chịu bụi, độ ẩm và nhiệt độ khắc nghiệt.
Triển khai tại văn phòng doanh nghiệp
Việc triển khai công nghệ khóa tủ đám mây trong doanh nghiệp thường liên quan đến việc tích hợp với hạ tầng CNTT hiện có và các hệ thống quản lý định danh. Khóa tủ đám mây kết nối với mạng WiFi của công ty hoặc một phân đoạn mạng IoT riêng biệt, xác thực thông qua 802.1X với chứng chỉ thiết bị để đảm bảo chỉ phần cứng khóa được ủy quyền mới có thể tham gia mạng. Tích hợp với Microsoft Entra ID, Okta hoặc các nhà cung cấp định danh khác thông qua SAML hoặc OpenID Connect cho phép nền tảng khóa tủ đám mây sử dụng trực tiếp danh tính người dùng, thành viên nhóm và phân quyền vai trò từ các nguồn đáng tin cậy. Quy trình cấp quyền tự động đồng bộ các thay đổi tổ chức với quyền hạn của khóa tủ đám mây, cấp quyền truy cập khi nhân viên chuyển sang phòng ban mới, điều chỉnh quyền khi thay đổi vai trò và thu hồi toàn bộ quyền truy cập ngay khi nhân viên nghỉ việc. Bảng điều khiển khóa tủ đám mây cung cấp cho quản lý cơ sở cái nhìn theo thời gian thực về trạng thái tủ tại tất cả các địa điểm của công ty, với bản đồ không gian hiển thị vị trí khóa trên sơ đồ mặt bằng để điều hướng và quản lý trực quan.
Triển khai tại cơ sở y tế
Các triển khai hệ thống khóa tủ đám mây trong y tế đáp ứng những yêu cầu quản lý và vận hành đặc thù của môi trường lâm sàng. Khóa tủ đám mây bảo vệ tủ thuốc hỗ trợ quy trình truy cập có người chứng kiến, trong đó hai nhân viên y tế được ủy quyền phải cùng xác thực để truy cập chất gây nghiện, với nền tảng khóa tủ đám mây ghi lại cả hai danh tính và thay đổi tồn kho thuốc. Tích hợp với hệ thống hồ sơ bệnh án điện tử cho phép khóa tủ đám mây xác minh rằng yêu cầu truy cập tương ứng với đơn thuốc đang hiệu lực cho bệnh nhân cụ thể, bổ sung một lớp ngữ cảnh lâm sàng vào các quyết định ủy quyền. Nền tảng khóa tủ đám mây tạo báo cáo kiểm toán theo định dạng phục vụ yêu cầu khảo sát của Joint Commission và trách nhiệm giải trình về chất gây nghiện theo DEA, giảm gánh nặng tuân thủ cho nhân viên lâm sàng vốn phải ghi nhật ký thủ công. Lớp phủ kháng khuẩn trên phần cứng khóa tủ đám mây giúp giảm sự lây truyền vi khuẩn trong môi trường lâm sàng, trong khi vỏ hộp kín bảo vệ các linh kiện điện tử bên trong khỏi hóa chất tẩy rửa được sử dụng trong quy trình khử khuẩn cuối cùng.
Triển khai tại bán lẻ và khách sạn
Triển khai giải pháp khóa tủ đám mây trong bán lẻ tập trung vào phòng ngừa tổn thất, hiệu quả vận hành và trách nhiệm giải trình của nhân viên. Khóa tủ đám mây trên khu trưng bày hàng hóa giá trị cao có thể được cấu hình để yêu cầu sự phê duyệt của quản lý khi truy cập ngoài giờ kinh doanh, với cơ chế mở trễ nhằm ngăn chặn trộm cắp vồ vập. Tích hợp với hệ thống điểm bán hàng (POS) cho phép nền tảng khóa tủ đám mây đối chiếu các sự kiện truy cập kho hàng với hồ sơ giao dịch, nhận diện các sai lệch có thể cho thấy gian lận nội bộ. Khóa tủ đám mây hỗ trợ lịch truy cập theo ca làm việc tự động điều chỉnh quyền tại thời điểm đổi ca, loại bỏ nhu cầu bàn giao chìa khóa thủ công vốn tạo ra khoảng trống trách nhiệm giữa các ca. Trong môi trường khách sạn, khóa tủ đám mây bảo vệ tủ tiếp vật tư dọn phòng, kho minibar và nơi lưu trữ hành lý khách, với nhân viên dọn phòng nhận quyền truy cập có thời hạn vào các tủ trên tầng cụ thể trong ca làm việc được phân công.
Triển khai tại ngân hàng và dịch vụ tài chính
Các tổ chức tài chính triển khai công nghệ khóa tủ đám mây phải đáp ứng các tiêu chuẩn kiểm tra pháp lý trong khi vẫn hỗ trợ các quy trình vận hành phức tạp. Khóa tủ đám mây tại chi nhánh ngân hàng tích hợp với hệ thống ngân hàng lõi của tổ chức để xác minh rằng việc truy cập vào tủ két tiền của giao dịch viên tương ứng với nhân viên đã xác thực và được ủy quyền trong giờ làm việc. Chính sách truy cập kiểm soát kép trên khóa tủ đám mây thực thi yêu cầu hai nhân viên được ủy quyền phải cùng xác thực để mở các tủ bảo mật cao, với nền tảng đám mây xác thực rằng cả hai cá nhân đều được ủy quyền hợp lệ và ghi lại cả hai danh tính vào nhật ký kiểm toán bất biến. Nền tảng khóa tủ đám mây cung cấp các báo cáo được cấu hình sẵn phù hợp với yêu cầu trong cẩm nang kiểm tra của FFIEC, giúp đơn giản hóa các đợt kiểm tra pháp lý bằng cách trình bày bằng chứng kiểm soát truy cập theo định dạng mà thanh tra viên mong đợi. Tích hợp với hệ thống camera giám sát cho phép nền tảng khóa tủ đám mây đối chiếu các sự kiện truy cập với video, đánh dấu các bản ghi giám sát liên quan bằng dấu thời gian của sự kiện truy cập để điều tra sự cố hiệu quả.
Các tính năng của nền tảng quản lý khóa tủ đám mây
Nền tảng quản lý khóa tủ đám mây đóng vai trò là hệ thần kinh trung ương của hệ sinh thái kiểm soát ra vào, cung cấp các giao diện, tự động hóa và phân tích biến đổi phần cứng khóa riêng lẻ thành một giải pháp quản lý an ninh gắn kết. Nền tảng khóa tủ đám mây cung cấp bảng điều khiển quản trị dựa trên web hiển thị trạng thái theo thời gian thực của tất cả các thiết bị được kết nối tại mọi địa điểm, với điều hướng trực quan cho phép quản trị viên phóng từ trạng thái toàn bộ thiết bị toàn cầu xuống cấu hình của từng cái tủ. Nền tảng khóa tủ đám mây bao gồm một công cụ chính sách dịch các yêu cầu kiểm soát ra vào của tổ chức thành các quy tắc có thể thực thi bằng máy, hỗ trợ kiểm soát truy cập dựa trên thuộc tính, ràng buộc theo thời gian, hạn chế theo vị trí và quy trình phê duyệt. Nền tảng khóa tủ đám mây tạo ra phân tích và thông tin chi tiết từ dữ liệu sự kiện ra vào tích lũy, xác định các mẫu sử dụng, phát hiện bất thường, dự báo nhu cầu bảo trì và lượng hóa xu hướng tư thế an ninh. Nền tảng khóa tủ đám mây cung cấp các REST API toàn diện và tích hợp webhook cho phép kết nối với các hệ thống doanh nghiệp liền kề, tạo ra các quy trình làm việc tự động trải rộng từ kiểm soát ra vào vật lý đến quy trình kinh doanh số.
Quản lý người dùng và vai trò
Khả năng quản lý người dùng của nền tảng khóa tủ đám mây cho phép quản lý hiệu quả potentially hàng nghìn người dùng trên hàng trăm địa điểm. Kiểm soát truy cập dựa trên vai trò trong nền tảng khóa tủ đám mây ánh xạ các vai trò tổ chức sang quyền truy cập tủ, với hệ thống phân cấp vai trò hỗ trợ tính kế thừa và ngữ nghĩa ghi đè để định nghĩa chính sách linh hoạt. Cấp quyền truy cập just-in-time trong nền tảng khóa tủ đám mây cho phép người dùng yêu cầu quyền truy cập tủ tạm thời kích hoạt quy trình phê duyệt, với quyền truy cập được tự động thu hồi sau khoảng thời gian được phê duyệt mà không cần can thiệp quản trị. Tích hợp danh tính liên hợp cho phép nền tảng khóa tủ đám mây sử dụng tài khoản người dùng từ các dịch vụ thư mục hiện có, loại bỏ việc quản lý danh tính trùng lặp và giảm rủi ro an ninh của các tài khoản cũ. Khả năng đa người thuê trong nền tảng khóa tủ đám mây hỗ trợ mô hình nhà cung cấp dịch vụ được quản lý, trong đó một phiên bản nền tảng duy nhất phục vụ nhiều tổ chức khách hàng với cách ly dữ liệu hoàn chỉnh và cấu hình độc lập.
Kiểm toán, báo cáo và tuân thủ
Hệ thống con kiểm toán của nền tảng khóa tủ đám mây duy trì một bản ghi hoàn chỉnh, bất biến của tất cả hoạt động hệ thống cho mục đích tuân thủ và điều tra pháp y. Nền tảng khóa tủ đám mây tiếp nhận các luồng sự kiện từ tất cả các thiết bị được kết nối, chuẩn hóa định dạng dữ liệu và làm giàu bản ghi với ngữ cảnh người dùng, vị trí và chính sách để tạo ra các bản ghi sự kiện ra vào toàn diện. Lưu trữ sự kiện chống giả mạo sử dụng chuỗi mật mã tương tự công nghệ blockchain, trong đó mỗi bản ghi sự kiện bao gồm một hash của bản ghi trước đó, khiến việc sửa đổi hồi tố bất kỳ bản ghi đơn lẻ nào đều có thể phát hiện được thông qua xác minh chuỗi hash. Nền tảng khóa tủ đám mây bao gồm một trình tạo báo cáo cho phép quản trị viên tạo báo cáo tùy chỉnh kết hợp dữ liệu sự kiện ra vào, hoạt động người dùng, trạng thái thiết bị và cấu hình chính sách, với các tùy chọn lên lịch và phân phối cho báo cáo tuân thủ tự động. Nhật ký kiểm toán cấu hình theo dõi mọi thay đổi đối với chính sách khóa tủ đám mây, quyền người dùng và cài đặt hệ thống, duy trì lịch sử đầy đủ về ai đã thay đổi cái gì, khi nào và từ đâu, hỗ trợ phân tích nguyên nhân gốc rễ của các sự cố an ninh.
Khả năng API và tích hợp
Khả năng tích hợp của nền tảng khóa tủ đám mây cho phép các tổ chức nhúng kiểm soát truy cập tủ vào các quy trình kinh doanh và an ninh rộng hơn. Các RESTful API được nền tảng khóa tủ đám mây cung cấp hỗ trợ các thao tác CRUD trên tất cả các thực thể được quản lý bao gồm người dùng, nhóm, khóa, chính sách và sự kiện ra vào, với các OAuth 2.0 scope chi tiết kiểm soát quyền truy cập của máy khách API vào các tài nguyên cụ thể. Tích hợp webhook cho phép các hệ thống bên ngoài đăng ký các sự kiện khóa tủ đám mây, nhận thông báo theo thời gian thực về sự kiện ra vào, cảnh báo giả mạo, thay đổi trạng thái thiết bị và sửa đổi chính sách qua HTTP callback. Các connector dựng sẵn cho các nhà cung cấp danh tính lớn, nền tảng SIEM, hệ thống quản lý tòa nhà và công cụ quản lý dịch vụ CNTT giúp đẩy nhanh tích hợp mà không cần phát triển tùy chỉnh. SDK nền tảng khóa tủ đám mây cung cấp các thư viện máy client theo ngôn ngữ cho Python, Java, JavaScript và C# đóng gói xác thực API, logic thử lại và ánh xạ mô hình dữ liệu, giảm công sức phát triển tích hợp.
Lựa chọn giải pháp khóa tủ đám mây
Việc lựa chọn giải pháp khóa tủ đám mây phù hợp đòi hỏi đánh giá hệ thống trên nhiều chiều để đảm bảo hệ thống được chọn đáp ứng yêu cầu hiện tại đồng thời hỗ trợ tăng trưởng trong tương lai và các nhu cầu bảo mật đang biến đổi. Đánh giá khóa tủ đám mây bắt đầu với việc khảo sát kỹ lưỡng môi trường triển khai, bao gồm loại và kích thước tủ, đặc điểm phủ sóng không dây, khả năng cung cấp điện, điều kiện môi trường, và số lượng tủ cần được bảo vệ. Quy trình lựa chọn khóa tủ đám mây phải xem xét các phương thức xác thực mà các nhóm người dùng khác nhau yêu cầu, từ truy cập qua thiết bị di động cho nhân viên văn phòng đến truy cập qua thẻ cho môi trường công nghiệp đến xác thực sinh trắc học cho các ứng dụng bảo mật cao. Đánh giá nền tảng khóa tủ đám mây xem xét khả năng của phần mềm quản lý, hệ sinh thái tích hợp, đặc điểm khả năng mở rộng, chứng nhận bảo mật, và tổng chi phí sở hữu. Đánh giá nhà cung cấp khóa tủ đám mây xem xét các yếu tố bao gồm sự ổn định của công ty, chất lượng hỗ trợ, sự phù hợp của lộ trình sản phẩm, khách hàng tham chiếu trong các ngành tương tự, và độ trưởng thành của hệ sinh thái đối tác cho việc lắp đặt và hỗ trợ liên tục.
| Tiêu chí lựa chọn | Yêu cầu cơ bản | Yêu cầu doanh nghiệp | Yêu cầu cao cấp |
|---|---|---|---|
| Phương thức xác thực | Ứng dụng di động, mã PIN | Ứng dụng di động, RFID, PIN, sinh trắc học | Tất cả phương thức cộng với các kết hợp đa yếu tố |
| Giao thức truyền thông | Giao thức đơn (BLE hoặc WiFi) | Giao thức kép với chuyển đổi dự phòng tự động | Đa giao thức với radio định nghĩa bằng phần mềm |
| Dấu vết kiểm toán | Nhật ký truy cập lưu trên đám mây với lưu trữ 90 ngày | Dấu vết kiểm toán bất biến với lưu trữ 7 năm và báo cáo tuân thủ | Sự kiện được xác minh bằng blockchain với tích hợp SIEM |
| Tích hợp API | REST API cơ bản | REST API toàn diện với webhooks | Bộ API đầy đủ với SDK, connector có sẵn, và tự động hóa quy trình |
| Khả năng mở rộng | Lên đến 100 tủ | Lên đến 10.000 tủ | Không giới hạn số tủ với kiến trúc đa thuê bao |
| Chứng nhận bảo mật | Mã hóa TLS 1.3, AES-256 | Nền tảng được chứng nhận SOC 2 Type II, ISO 27001 | Được ủy quyền FedRAMP, tuân thủ PCI DSS, có sẵn HIPAA BA |
| Chứng nhận phần cứng | CE, FCC, RoHS | CE, FCC, RoHS, đạt chuẩn IP65 | Tất cả chứng nhận cộng với MIL-STD-810 cho môi trường khắc nghiệt |
| Thời lượng pin | 1-2 năm với pin tiêu chuẩn | 2-3 năm với pin lithium | 3-4+ năm với thu hoạch năng lượng |
| Hoạt động ngoại tuyến | Không có khả năng ngoại tuyến | Chính sách được lưu cache cho hoạt động ngoại tuyến 24 giờ | Hoạt động ngoại tuyến mở rộng với đồng bộ định kỳ qua cellular |
Khung đánh giá nhà cung cấp
Một quy trình đánh giá nhà cung cấp có cấu trúc cho các giải pháp khóa tủ đám mây đảm bảo đánh giá toàn diện và so sánh khách quan. Bắt đầu bằng việc xác định yêu cầu chức năng thông qua phỏng vấn các bên liên quan với các nhóm bảo mật, cơ sở vật chất, IT, và tuân thủ, ghi lại các tiêu chí bắt buộc so với tiêu chí nên có trước khi tiếp xúc với nhà cung cấp. Yêu cầu tham chiếu từ các khách hàng khóa tủ đám mây trong cùng ngành dọc với quy mô triển khai tương tự, và thực hiện các cuộc gọi tham chiếu khám phá không chỉ khả năng kỹ thuật mà cả mức độ phản hồi hỗ trợ, chất lượng sản phẩm, và các thách thức bất ngờ. Đánh giá nền tảng quản lý khóa tủ đám mây thông qua trình diễn trực tiếp và quyền dùng thử, tập trung vào các giao diện mà quản trị viên và người dùng của bạn sẽ tương tác hàng ngày. Yêu cầu và xem xét báo cáo SOC 2 Type II mới nhất cho nền tảng khóa tủ đám mây, kiểm tra kết quả kiểm tra kiểm soát và bất kỳ ngoại lệ nào được ghi nhận để đánh giá tư thế bảo mật của hoạt động đám mây của nhà cung cấp. Hiểu lộ trình sản phẩm của nhà cung cấp khóa tủ đám mây, đặc biệt là cách tiếp cận của họ đối với các công nghệ truyền thông mới, tiêu chuẩn bảo mật, và khả năng tích hợp có thể liên quan đến yêu cầu tương lai của tổ chức bạn. Đàm phán các thỏa thuận mức dịch vụ chỉ định mục tiêu khả dụng, thời gian phản hồi hỗ trợ, và quy trình nâng cấp cho nền tảng khóa tủ đám mây, với các biện pháp khắc phục tài chính khi không đáp ứng cam kết.
Tính toán tổng chi phí sở hữu
Một phân tích tổng chi phí sở hữu toàn diện cho việc triển khai khóa tủ đám mây vượt ra ngoài giá mua phần cứng để bao gồm toàn bộ chi phí vòng đời trong khoảng ba đến năm năm. Chi phí phần cứng bao gồm các đơn vị khóa tủ đám mây, các thiết bị gateway cần thiết, phần cứng lắp đặt, và các đơn vị dự phòng để thay thế nhanh. Chi phí lắp đặt bao gồm thời gian kỹ thuật viên cho việc lắp đặt vật lý, cấu hình mạng, đăng ký nền tảng, và đào tạo người dùng trong quá trình triển khai ban đầu. Chi phí đăng ký cho nền tảng khóa tủ đám mây thường theo mô hình giá mỗi thiết bị mỗi tháng hoặc mỗi thiết bị mỗi năm với các gói tính năng theo cấp bậc, và các chi phí định kỳ này phải được dự báo trong suốt thời gian đánh giá. Khoản tiết kiệm vận hành từ việc triển khai khóa tủ đám mây nên được định lượng và bù trừ với chi phí, bao gồm loại bỏ công lao quản lý chìa khóa, giảm phản ứng sự cố bảo mật, báo cáo tuân thủ tự động, và giảm phí bảo hiểm nhờ các biện pháp kiểm soát bảo mật được cải thiện. Chi phí tích hợp để kết nối nền tảng khóa tủ đám mây với các hệ thống hiện có nên được ước tính dựa trên các connector có sẵn so với yêu cầu phát triển tùy chỉnh. So sánh tổng chi phí sở hữu thu được thường chứng minh rằng việc triển khai khóa tủ đám mây đạt được hoàn vốn trong vòng mười hai đến mười tám tháng so với các hệ thống khóa truyền thống, với khoản tiết kiệm tăng lên trong các năm tiếp theo khi hiệu quả vận hành được nhân rộng.
Lắp đặt và Bảo trì Khóa Tủ Đám mây
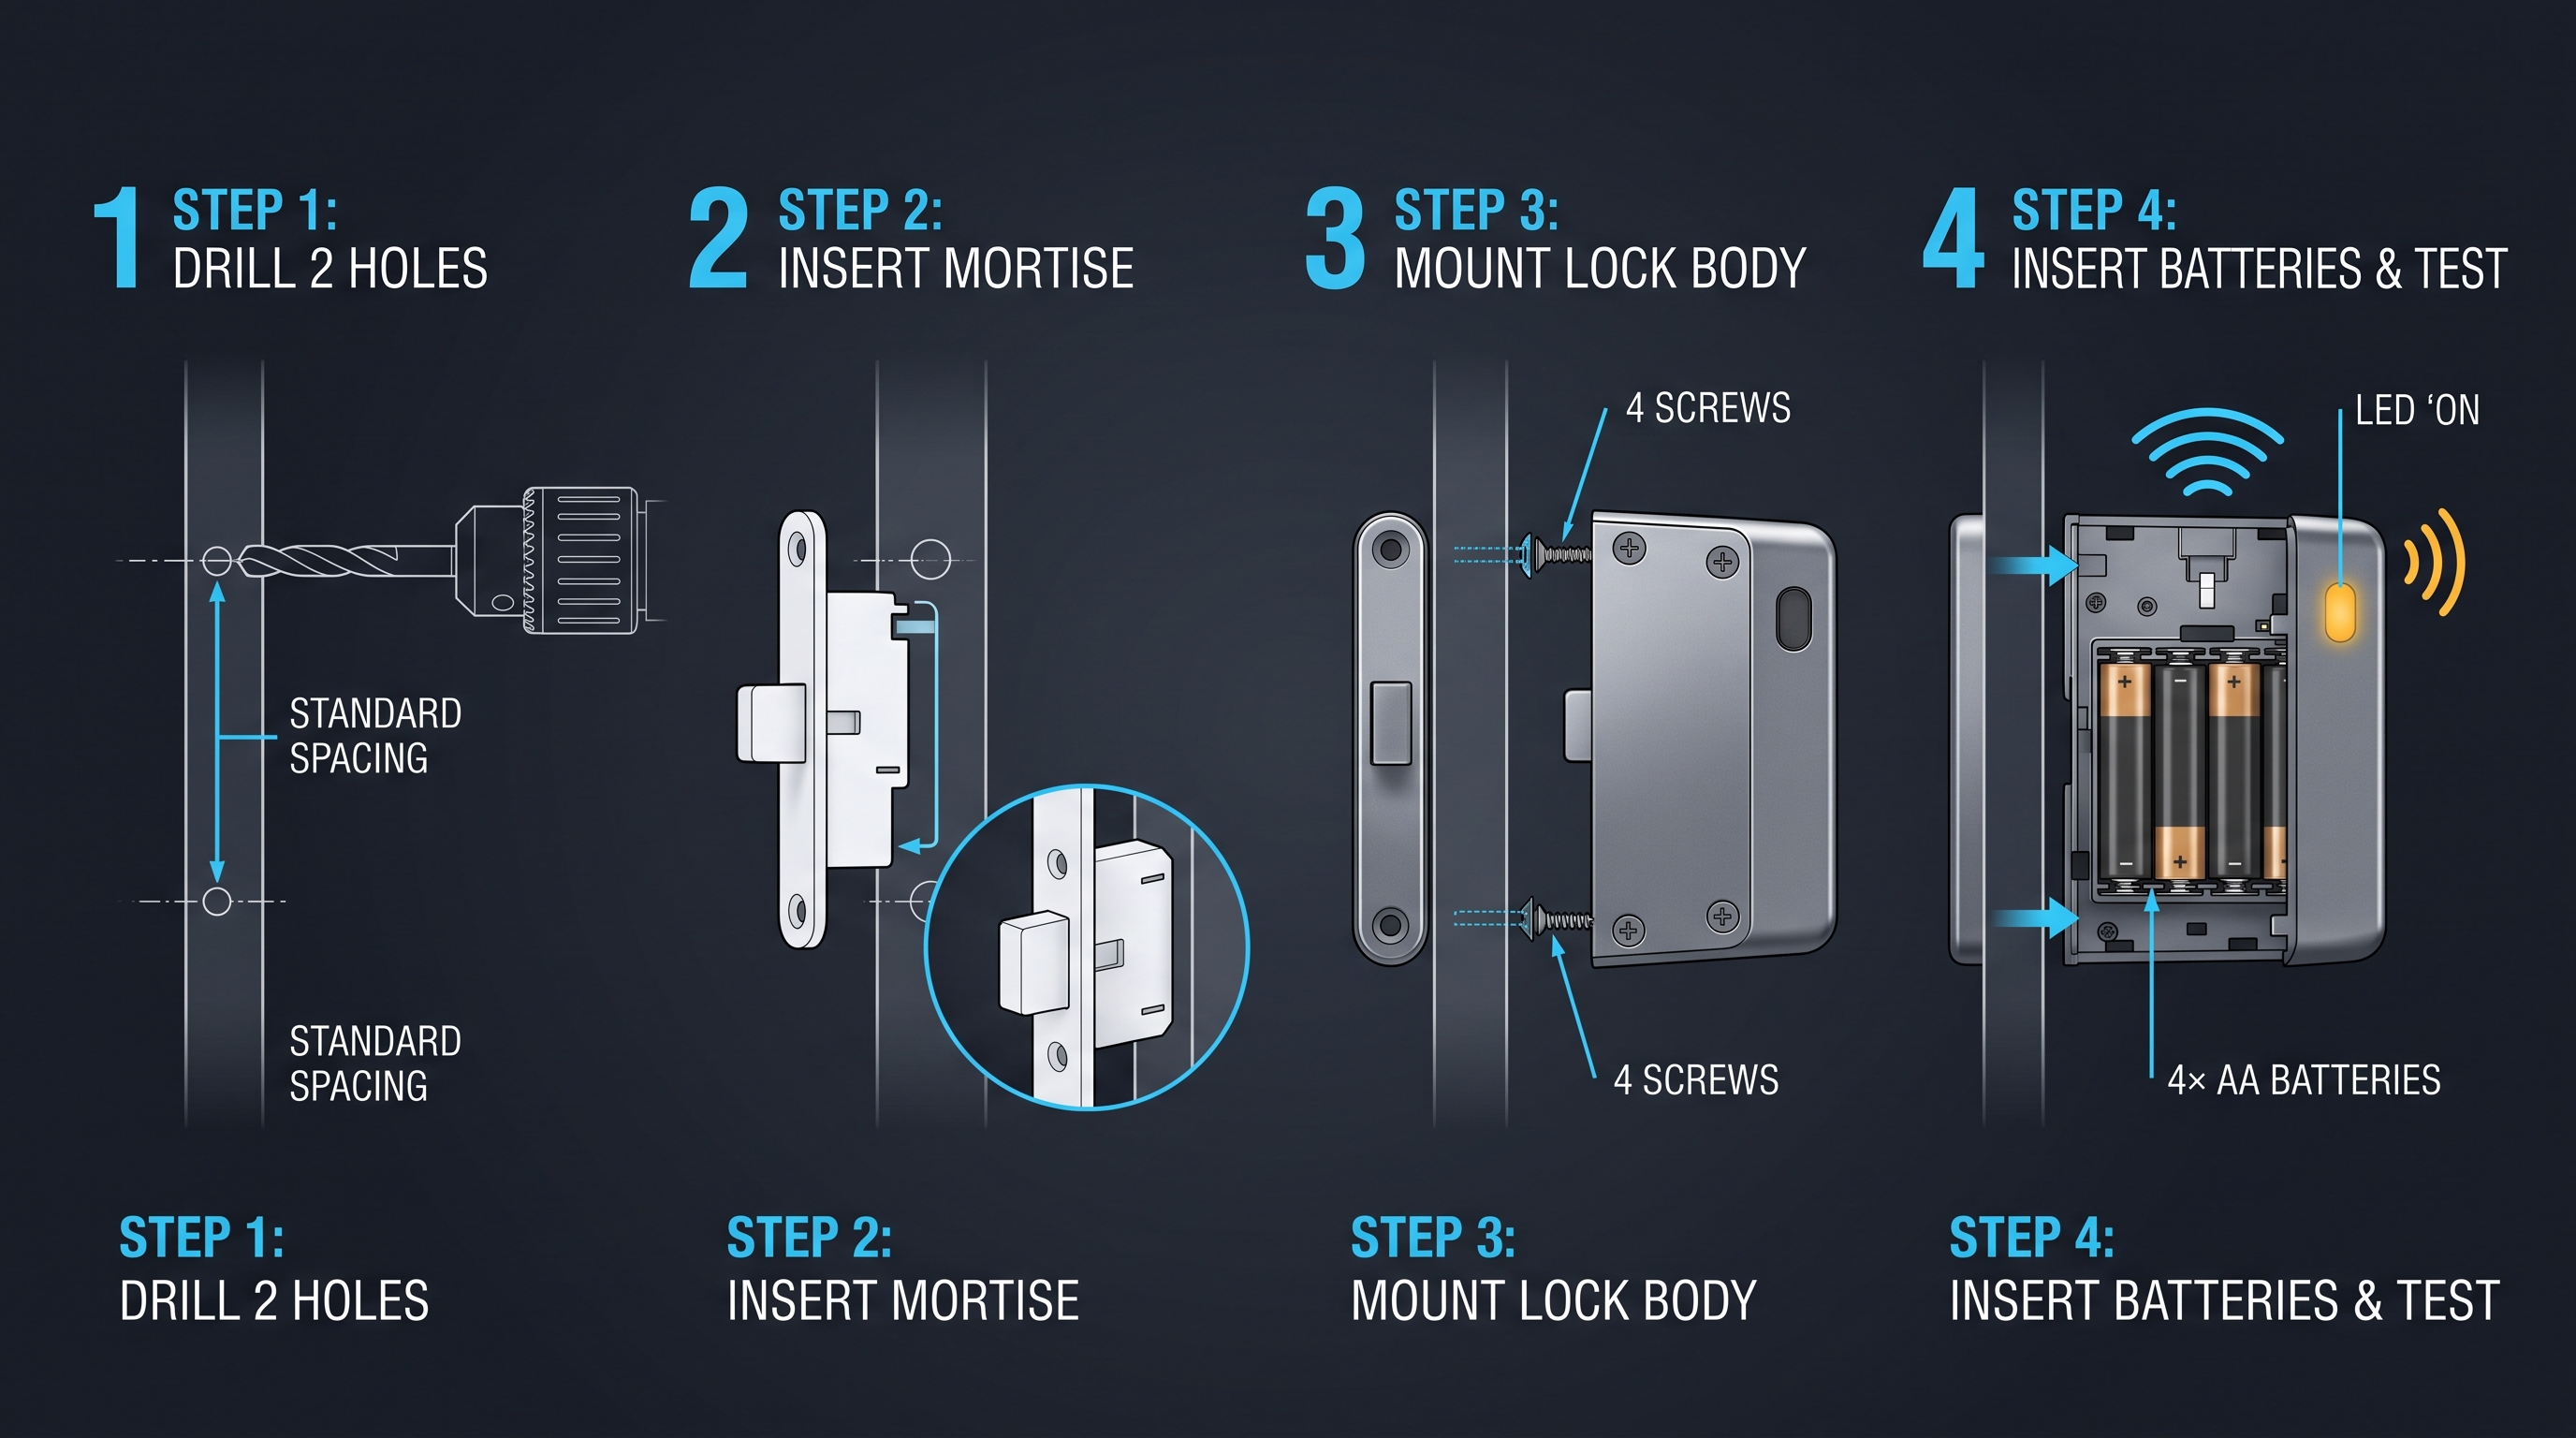
Việc lắp đặt khóa tủ đám mây đòi hỏi kế hoạch và thực thi cẩn thận để đảm bảo vận hành đáng tin cậy, giao tiếp không dây tối ưu, và tích hợp liền mạch với nền tảng quản lý. Quá trình lắp đặt khóa tủ đám mây bắt đầu bằng khảo sát hiện trường nhằm xác lập vị trí từng chiếc tủ, đánh giá cường độ tín hiệu không dây cho giao thức giao tiếp đã chọn, xác định các nguồn gây nhiễu tiềm ẩn, và ghi lại mọi yếu tố môi trường có thể ảnh hưởng đến hiệu suất hoặc tuổi thọ của khóa. Khóa tủ đám mây lắp trên tủ phải căn chỉnh chính xác với tấm bản lề (strike plate) hiện có hoặc cần lắp phần cứng chạm tương thích đi kèm bộ khóa, lưu ý đến dung sai khe hở cửa, yếu tố ảnh hưởng đến cả bảo mật lẫn mức tiêu thụ pin. Quy trình đăng ký khóa tủ đám mây ghi nhận từng thiết bị vào nền tảng quản lý, gán thiết bị vào vị trí và nhóm tủ, cấu hình chính sách truy cập ban đầu, và xác minh giao tiếp đầu cuối từ khóa đến bảng điều khiển đám mây.
Lập kế hoạch trước lắp đặt và Khảo sát hiện trường
Việc lập kế hoạch kỹ lưỡng trước khi lắp đặt là rất quan trọng cho việc triển khai khóa tủ đám mây thành công. Đội khảo sát hiện trường nên lập bản đồ từng chiếc tủ sẽ được trang bị khóa tủ đám mây, ghi lại chất liệu và độ dày của tủ, hướng mở cửa, cơ cấu khóa hiện có, và khu vực lắp đặt khả dụng cho mặt khóa cũng như các linh kiện nội bộ. Cần đo cường độ tín hiệu không dây tại từng vị trí tủ bằng thiết bị thử nghiệm có cùng module radio và cấu hình ăng-ten với khóa tủ đám mây, đảm bảo kết nối đáng tin cậy tồn tại trước khi tiến hành lắp đặt. Đối với các thiết bị khóa tủ đám mây kết nối WiFi, khảo sát nên đánh giá dung lượng mạng để xử lý số thiết bị kết nối bổ sung và vùng phủ chồng lấn giữa các điểm truy cập cho phép chuyển vùng mà không mất kết nối. Đối với các thiết bị khóa tủ đám mây kết nối cellular, khảo sát nên đo cường độ tín hiệu của nhà mạng và công nghệ mục tiêu, xác định các vị trí có thể cần ăng-ten ngoài hoặc thiết bị khuếch đại tín hiệu. Khảo sát hiện trường cũng nên đánh giá tính bảo mật vật lý của từng vị trí tủ, cân nhắc xem khóa tủ đám mây một mình có đủ an toàn hay cần bổ sung các biện pháp như tấm chạm gia cố hoặc ốc vít bảo mật.
Quy trình lắp đặt và Thực hành tốt nhất
Việc lắp đặt vật lý khóa tủ đám mây tuân theo các quy trình chuẩn hóa nhằm đảm bảo chất lượng và độ tin cậy đồng nhất trên toàn bộ triển khai. Người lắp đặt bắt đầu bằng việc tháo phần cứng khóa cơ hoặc khóa điện tử hiện có, bảo vệ bề mặt tủ bằng cách sử dụng công cụ và kỹ thuật phù hợp với chất liệu và kết cấu của tủ. Mẫu lắp đặt của khóa tủ đám mây được căn chỉnh với lỗ cắt khóa hiện có hoặc dùng để đánh dấu kích thước lỗ cắt cần thiết cho các lần lắp mới, với việc đo đạc cẩn thận đảm bảo then khóa hoặc chốt ăn khớp chắc chắn với tấm chạm. Sau khi lắp phần cứng khóa tủ đám mây, người lắp đặt kết nối nguồn pin theo ký hiệu cực dương/âm trong hướng dẫn lắp đặt, xác minh cơ cấu khóa hoạt động đúng qua chế độ thử nghiệm thủ công, và xác nhận các cảm biến phát hiện phá hoại hoạt động bình thường. Bước cấu hình mạng kết nối khóa tủ đám mây với mạng không dây được chỉ định, xác thực qua thông tin xác thực được cấu hình sẵn hoặc chứng chỉ thiết bị được cấp khi sản xuất. Đăng ký lên nền tảng hoàn tất việc lắp đặt bằng cách đưa khóa tủ đám mây vào bảng điều khiển quản lý, gán siêu dữ liệu vị trí, áp dụng chính sách truy cập ban đầu, và thực hiện kiểm thử truy cập đầu cuối xác nhận toàn bộ chuỗi từ việc trình bày thông tin xác thực đến ghi sự kiện trên đám mây.
Bảo trì liên tục và Quản lý vòng đời
Chương trình bảo trì chủ động tối đa hóa độ tin cậy và tuổi thọ của phần cứng khóa tủ đám mây trong khi giảm thiểu gián đoạn vận hành. Việc thay pin cho khóa tủ đám mây nên được thực hiện theo lịch dự đoán dựa trên dữ liệu telemetry từ nền tảng thay vì chờ pin cạn, với chu kỳ thay thế điển hình từ hai đến ba năm đối với các thiết bị dùng pin lithium CR123A hoặc AA. Nền tảng khóa tủ đám mây cung cấp bảng điều khiển sức khỏe pin hiển thị ước tính dung lượng còn lại của từng thiết bị, cùng cảnh báo tự động khi các thiết bị riêng lẻ tiến gần ngưỡng thay thế. Bản cập nhật firmware cho khóa tủ đám mây được phân phối qua mạng (OTA) thông qua nền tảng quản lý, với việc triển khai theo giai đoạn — thử nghiệm bản cập nhật trên một nhóm thiết bị nhỏ trước khi triển khai toàn bộ nhằm giảm thiểu tác động của mọi sự cố không lường trước. Kiểm tra vật lý phần cứng khóa tủ đám mây trong các lần thay pin nên kiểm tra khóa xem có dấu hiệu bị phá hoại, hư hỏng môi trường, hoặc hao mòn cơ học hay không, đồng thời thay thế phòng ngừa bất kỳ linh kiện nào có dấu hiệu xuống cấp. Định kỳ rà soát chính sách truy cập nhằm xem xét toàn bộ quyền hạn đang hoạt động trong nền tảng khóa tủ đám mây, xác định và xóa các mục cũ của người dùng đã đổi vai trò hoặc rời tổ chức, duy trì nguyên tắc quyền hạn tối thiểu trên toàn hệ thống kiểm soát truy cập tủ.
Xu hướng tương lai của công nghệ khóa tủ đám mây
Hệ sinh thái khóa tủ đám mây tiếp tục phát triển nhanh chóng, được thúc đẩy bởi những tiến bộ trong giao tiếp không dây, trí tuệ nhân tạo, điện toán biên và các yêu cầu bảo mật tổ chức đang thay đổi. Khóa tủ đám mây của tương lai gần có khả năng tích hợp trí tuệ nhân tạo để phát hiện bất thường hành vi, sử dụng các mô hình học máy được huấn luyện trên các mẫu truy cập lịch sử để xác định hoạt động bất thường có thể cho thấy thông tin đăng nhập bị xâm phạm hoặc mối đe dọa từ nội bộ. Nền tảng khóa tủ đám mây sẽ ngày càng tận dụng điện toán biên để xử lý các quyết định truy cập và phân tích cục bộ, giảm sự phụ thuộc vào đám mây cho các hoạt động nhạy cảm với độ trễ trong khi vẫn duy trì khả năng quản lý và kiểm toán tập trung. Khóa tủ đám mây sẽ áp dụng các công nghệ giao tiếp thế hệ mới bao gồm WiFi 7, thiết bị 5G NR Reduced Capability và kết nối IoT vệ tinh, mở rộng khả năng triển khai đến những địa điểm trước đây không thể tiếp cận. Khóa tủ đám mây sẽ tích hợp sâu hơn với các mô hình digital twin của tòa nhà, cho phép tối ưu hóa dựa trên mô phỏng đối với vị trí đặt tủ và quy trình truy cập.
Tích hợp trí tuệ nhân tạo và học máy
Việc tích hợp AI và học máy vào các nền tảng khóa tủ đám mây đại diện cho một trong những xu hướng mới đang chuyển đổi mạnh mẽ nhất. Các thuật toán phát hiện bất thường chạy trên nền tảng khóa tủ đám mây sẽ học các mẫu truy cập bình thường cho từng tủ, người dùng và khoảng thời gian, gắn cờ các sai lệch cần điều tra trong khi giảm thiểu các cảnh báo giả khiến quản trị viên mất cảnh giác với cảnh báo. Khả năng bảo trì dự đoán sẽ phân tích dữ liệu telemetry của khóa tủ đám mây bao gồm đường cong xả pin, mẫu dòng điện của động cơ và số đọc cảm biến môi trường để dự báo hỏng hóc linh kiện trước khi chúng xảy ra, cho phép thay thế chủ động ngăn ngừa thời gian ngừng hoạt động. Phân tích hành vi người dùng áp dụng cho dữ liệu truy cập của khóa tủ đám mây sẽ xác định các mẫu như bám theo sau, chia sẻ thông tin đăng nhập và chuỗi truy cập bất thường có thể cho thấy vi phạm chính sách hoặc vi phạm bảo mật. Nền tảng khóa tủ đám mây sẽ sử dụng học tăng cường để tối ưu hóa chính sách truy cập, đề xuất các sửa đổi cải thiện tư thế bảo mật trong khi giảm thiểu sự phiền hà cho người dùng dựa trên các mẫu truy cập quan sát được và phản hồi của người dùng.
Công nghệ giao tiếp thế hệ mới
Các công nghệ không dây mới nổi sẽ mở rộng đáng kể khả năng triển khai cho hệ thống khóa tủ đám mây. WiFi 7, dựa trên tiêu chuẩn IEEE 802.11be, sẽ cung cấp cho khóa tủ đám mây khả năng hoạt động đa liên kết đồng thời sử dụng nhiều băng tần để cải thiện độ tin cậy và giảm độ trễ, trong khi băng thông kênh 320 MHz và điều chế 4K QAM tăng thông lượng cho các ứng dụng đòi hỏi băng thông lớn như cập nhật firmware và tải lên dữ liệu chẩn đoán. Thiết bị 5G NR Reduced Capability, được thiết kế đặc biệt cho các ứng dụng IoT tầm trung như khóa tủ đám mây, sẽ cung cấp mức tiêu thụ điện năng tối ưu, độ phức tạp giảm và hỗ trợ cả tần số sub-6 GHz và mmWave trong khi duy trì tích hợp mạng lõi 5G. Kết nối IoT vệ tinh thông qua các dịch vụ như Iridium và các chòm sao quỹ đạo thấp mới nổi sẽ cho phép khóa tủ đám mây hoạt động ở những địa điểm thực sự xa xôi ngoài phạm vi phủ sóng mạng mặt đất, mở ra các ứng dụng trong khai thác mỏ, dầu khí, hàng hải và cơ sở hạ tầng từ xa. Đo khoảng cách chính xác ultra-wideband tích hợp vào khóa tủ đám mây sẽ cho phép định vị người dùng chính xác đến từng centimet, hỗ trợ các chính sách truy cập dựa trên vị trí xác minh người dùng ở ngay cạnh đúng tủ trước khi cấp quyền truy cập.
Tính bền vững và các cân nhắc môi trường
Tính bền vững môi trường đang nổi lên như một yếu tố quan trọng trong thiết kế và triển khai khóa tủ đám mây. Phần cứng khóa tủ đám mây thế hệ mới sẽ tích hợp các công nghệ thu hoạch năng lượng bao gồm pin quang điện trong nhà được tối ưu hóa cho quang phổ ánh sáng nhân tạo, máy phát nhiệt điện chuyển đổi chênh lệch nhiệt độ xung quanh, và bộ thu năng lượng động học thu năng lượng từ hoạt động đóng mở cửa, kéo dài tuổi thọ pin vô thời hạn cho nhiều kịch bản triển khai. Các nhà sản xuất khóa tủ đám mây ngày càng thiết kế theo các nguyên tắc kinh tế tuần hoàn, với kiến trúc phần cứng mô-đun cho phép thay thế từng linh kiện riêng lẻ thay vì vứt bỏ toàn bộ thiết bị, các chương trình thu hồi đảm bảo tái chế đúng cách thiết bị điện tử hết vòng đời, và bao bì làm từ vật liệu tái chế và phân hủy sinh học. Nền tảng khóa tủ đám mây sẽ cung cấp bảng điều khiển dấu chân carbon tính toán tác động môi trường của toàn bộ thiết bị đã triển khai, bao gồm mức tiêu thụ pin, phân bổ năng lượng trung tâm dữ liệu và khí thải vòng đời phần cứng, hỗ trợ các yêu cầu báo cáo tính bền vững của tổ chức. Các giao thức giao tiếp tiết kiệm năng lượng và tối ưu hóa chế độ ngủ sâu trong các thiết kế khóa tủ đám mây trong tương lai sẽ tiếp tục giảm mức tiêu thụ điện năng, kéo dài tính khả thi của hoạt động bằng pin và giảm gánh nặng môi trường từ việc sản xuất và xử lý pin.
Phân tích chi phí và ROI của hệ thống khóa tủ đám mây
Việc triển khai khóa tủ đám mây là một khoản đầu tư chiến lược mang lại lợi nhuận tài chính đo lường được thông qua các cải tiến hiệu quả vận hành, giảm thiểu rủi ro và tự động hóa tuân thủ. Hệ thống khóa tủ đám mây thường đạt điểm hòa vốn trong khoảng mười hai đến mười tám tháng khi so sánh với tổng chi phí quản lý khóa truyền thống, với mức tiết kiệm lũy kế tăng nhanh trong những năm tiếp theo khi hiệu quả vận hành được cộng dồn và chi phí phần cứng ban đầu được khấu hao hoàn toàn. Khóa tủ đám mây loại bỏ các chi phí định kỳ liên quan đến quản lý chìa khóa vật lý: việc sao chép chìa khóa khi bị mất, thay khóa khi nhân viên nghỉ việc hoặc chìa khóa bị lộ, điều phối kỹ thuật viên để thay đổi quyền truy cập, và thời gian hành chính dành cho việc theo dõi việc phát và thu hồi chìa khóa. Khóa tủ đám mây giảm chi phí sự cố bảo mật bằng cách cung cấp cảnh báo giả mạo theo thời gian thực cho phép phản ứng nhanh, dấu vết kiểm toán toàn diện giúp ngăn chặn trộm cắp nội bộ, và thu hồi quyền truy cập tự động giúp loại bỏ khoảng thời gian dễ bị tấn công giữa thời điểm nhân viên nghỉ việc và thay khóa.
Các thành phần chi phí chi tiết
Phân tích chi phí toàn diện cho việc triển khai khóa tủ đám mây bao gồm mua sắm phần cứng, lắp đặt, thuê bao nền tảng, bảo trì liên tục và chi phí tích hợp. Thiết bị phần cứng khóa tủ đám mây thường có giá từ một trăm năm mươi đến bốn trăm năm mươi đô la mỗi khóa tùy thuộc vào tính năng, phương thức xác thực, tùy chọn giao tiếp và mức bảo vệ môi trường, với chiết khấu số lượng cho các triển khai trên một trăm thiết bị. Thiết bị gateway, nếu cần cho kết nối Bluetooth Low Energy hoặc LoRaWAN, có giá khoảng năm mươi đến hai trăm đô la mỗi gateway, với mỗi gateway thường hỗ trợ từ hai mươi đến năm mươi thiết bị khóa tủ đám mây trong phạm vi phủ sóng. Nhân công lắp đặt khóa tủ đám mây trung bình ba mươi đến sáu mươi phút mỗi tủ cho các trường hợp thay thế đơn giản, với ước tính cao hơn cho việc lắp đặt khoét mới, vật liệu tủ khó xử lý, hoặc địa điểm yêu cầu hạ tầng không dây bổ sung. Giá thuê bao nền tảng cho khóa tủ đám mây thường từ năm đến hai mươi lăm đô la mỗi thiết bị mỗi tháng, với các gói doanh nghiệp bao gồm tính năng cao cấp như phân tích nâng cao, truy cập API, tích hợp SSO và hỗ trợ ưu tiên. Chi phí thay pin cho khóa tủ đám mây trung bình năm đến mười lăm đô la mỗi hai đến ba năm cho mỗi thiết bị, một chi phí vận hành khiêm tốn nên được lập ngân sách như một phần của chương trình bảo trì liên tục. Chi phí tích hợp thay đổi rất nhiều tùy thuộc vào độ phức tạp của các hệ thống đích và sự sẵn có của các connector có sẵn, dao động từ chi phí tối thiểu cho tích hợp nhà cung cấp danh tính chuẩn đến khoản đầu tư phát triển đáng kể cho tích hợp tùy chỉnh với các hệ thống cũ độc quyền.
Phương pháp tính ROI
Một phép tính ROI nghiêm ngặt cho việc triển khai khóa tủ đám mây định lượng cả tiết kiệm chi phí trực tiếp lẫn lợi ích giảm thiểu rủi ro trong một giai đoạn phân tích nhiều năm. Bắt đầu bằng cách tính chi phí hàng năm của phương pháp quản lý khóa hiện tại, bao gồm nhân công quản lý chìa khóa được định lượng theo mức lương theo giờ toàn phần nhân với thời gian đã ghi nhận dành cho các thao tác phát chìa khóa, thu hồi, theo dõi và thay khóa, lấy trung bình trong mười hai tháng qua để đảm bảo độ chính xác. Cộng thêm chi phí hàng năm của các sự cố bảo mật do thất bại trong kiểm soát chìa khóa, bao gồm tổn thất do trộm cắp khi chìa khóa bị dùng để truy cập trái phép, chi phí điều tra các sự cố liên quan đến chìa khóa, và chi phí nhân công cho các thao tác thay khóa sau khi mất chìa khóa hoặc nhân viên nghỉ việc. Định lượng chi phí hàng năm của các hoạt động tuân thủ liên quan đến kiểm soát truy cập tủ, bao gồm thời gian chuẩn bị nhật ký truy cập cho kiểm toán, trả lời các câu hỏi của kiểm toán viên về quy trình kiểm soát chìa khóa, và khắc phục các phát hiện kiểm toán liên quan đến kiểm soát truy cập vật lý. So sánh cơ sở này với chi phí thường niên dự kiến của giải pháp khóa tủ đám mây bao gồm phần cứng được khấu hao trong thời gian sử dụng năm năm, phí thuê bao nền tảng, nhân công lắp đặt ước tính, chi phí thay pin, và thời gian hỗ trợ IT được phân bổ. Kết quả tính toán thường chứng minh rằng việc triển khai khóa tủ đám mây đạt ROI dương trong vòng mười hai đến mười tám tháng, với giá trị hiện tại ròng ba năm mạnh mẽ tích cực ngay cả khi áp dụng mức chiết khấu thận trọng và loại trừ các lợi ích khó định lượng của tư thế bảo mật được cải thiện và xác suất bị xâm nhập giảm.
Các lợi ích hiệu quả vận hành vượt ra ngoài tiết kiệm chi phí trực tiếp
Ngoài các lợi nhuận tài chính có thể định lượng trực tiếp, việc triển khai khóa tủ đám mây tạo ra các hiệu quả vận hành cải thiện hiệu suất tổ chức. Việc loại bỏ quy trình bàn giao chìa khóa vật lý trong môi trường khóa tủ đám mây xóa bỏ một điểm ma sát thường làm chậm công việc, với người dùng được truy cập ngay lập tức vào tủ khi được cấp quyền thay vì chờ đợi việc lấy và trả chìa khóa. Khả năng khắc phục sự cố từ xa của khóa tủ đám mây cho phép các nhóm IT và cơ sở vật chất chẩn đoán và thường giải quyết các vấn đề truy cập mà không cần điều phối kỹ thuật viên, giảm thời gian trung bình để giải quyết từ nhiều giờ hoặc nhiều ngày xuống còn vài phút. Khả năng phân tích của nền tảng khóa tủ đám mây cung cấp các thông tin chi tiết cho phép đưa ra quyết định phân bổ nguồn lực tốt hơn, chẳng hạn như xác định các tủ ít sử dụng có thể được tận dụng lại hoặc các tủ có lưu lượng cao có thể hưởng lợi từ việc tăng thêm công suất. Khả năng mở rộng của nền tảng quản lý khóa tủ đám mây có nghĩa là việc thêm tủ vào hệ thống chỉ phát sinh chi phí phần cứng gia tăng mà không tăng chi phí quản lý tương ứng, hỗ trợ tăng trưởng tổ chức mà không cần tăng nhân sự vận hành bảo mật tương ứng.
Không chắc chắn cảm biến nào phù hợp với dự án của bạn?
Trao đổi với kỹ sư ứng dụng mmWave của chúng tôi để được tư vấn miễn phí.
Tìm cảm biến hiện diện phù hợp cho dự án khách sạn của bạn
So sánh 3 giao thức, xem nghiên cứu điển hình cụ thể cho khách sạn và tải hướng dẫn lắp đặt
Sản phẩm liên quan
3
Khóa tủ thông minh — Quản lý qua App, Dashboard đa địa điểm
Khóa tủ thông minh quản lý qua app cho văn phòng, tủ bưu kiện và chuỗi nhiều địa điểm. Dashboard app BLE, nhật ký kiểm tra, mở khóa từ xa, không cần server cho từng khóa. Thân cao cấp.
Trang này đã chỉ định đây là tài liệu tham khảo tiếp theo được khuyến nghị.

Khóa Tủ Văn Phòng — PIN + Thẻ Cho Tủ Hồ Sơ & Ngăn Kéo
Khóa tủ văn phòng PIN + thẻ hoạt động offline cho tủ hồ sơ, ngăn kéo. Lắp đặt pin trong 5 phút, không WiFi, không quản lý chìa khóa. CE/FCC/RoHS.
Trang này đã chỉ định đây là tài liệu tham khảo tiếp theo được khuyến nghị.

Khóa Tủ Locker Phòng Gym — Thẻ Từ, Không Cần WiFi
Khóa tủ locker phòng gym dùng thẻ MIFARE offline, chạy pin, lắp đặt trong 5 phút, không cần WiFi hay máy chủ. Thân hợp kim kẽm, chứng nhận CE/FCC/RoHS.
Trang này đã chỉ định đây là tài liệu tham khảo tiếp theo được khuyến nghị.
Bài viết blog liên quan
3
Khóa Tủ Đồ Hồ Bơi: Bảo Mật Chống Nước Cho Mọi Cơ Sở
Cẩm nang chuyên gia giúp bạn lựa chọn và bảo trì khóa tủ đồ cho môi trường hồ bơi: chuẩn chống nước, khả năng chống ăn mòn và các sản phẩm đề xuất hàng đầu.
Nó hỗ trợ cùng bối cảnh sản phẩm: Khóa tủ thông minh — Quản lý qua App, Dashboard đa địa điểm, Khóa Tủ Văn Phòng — PIN + Thẻ Cho Tủ Hồ Sơ & Ngăn Kéo, Khóa Tủ Locker Phòng Gym — Thẻ Từ, Không Cần WiFi.
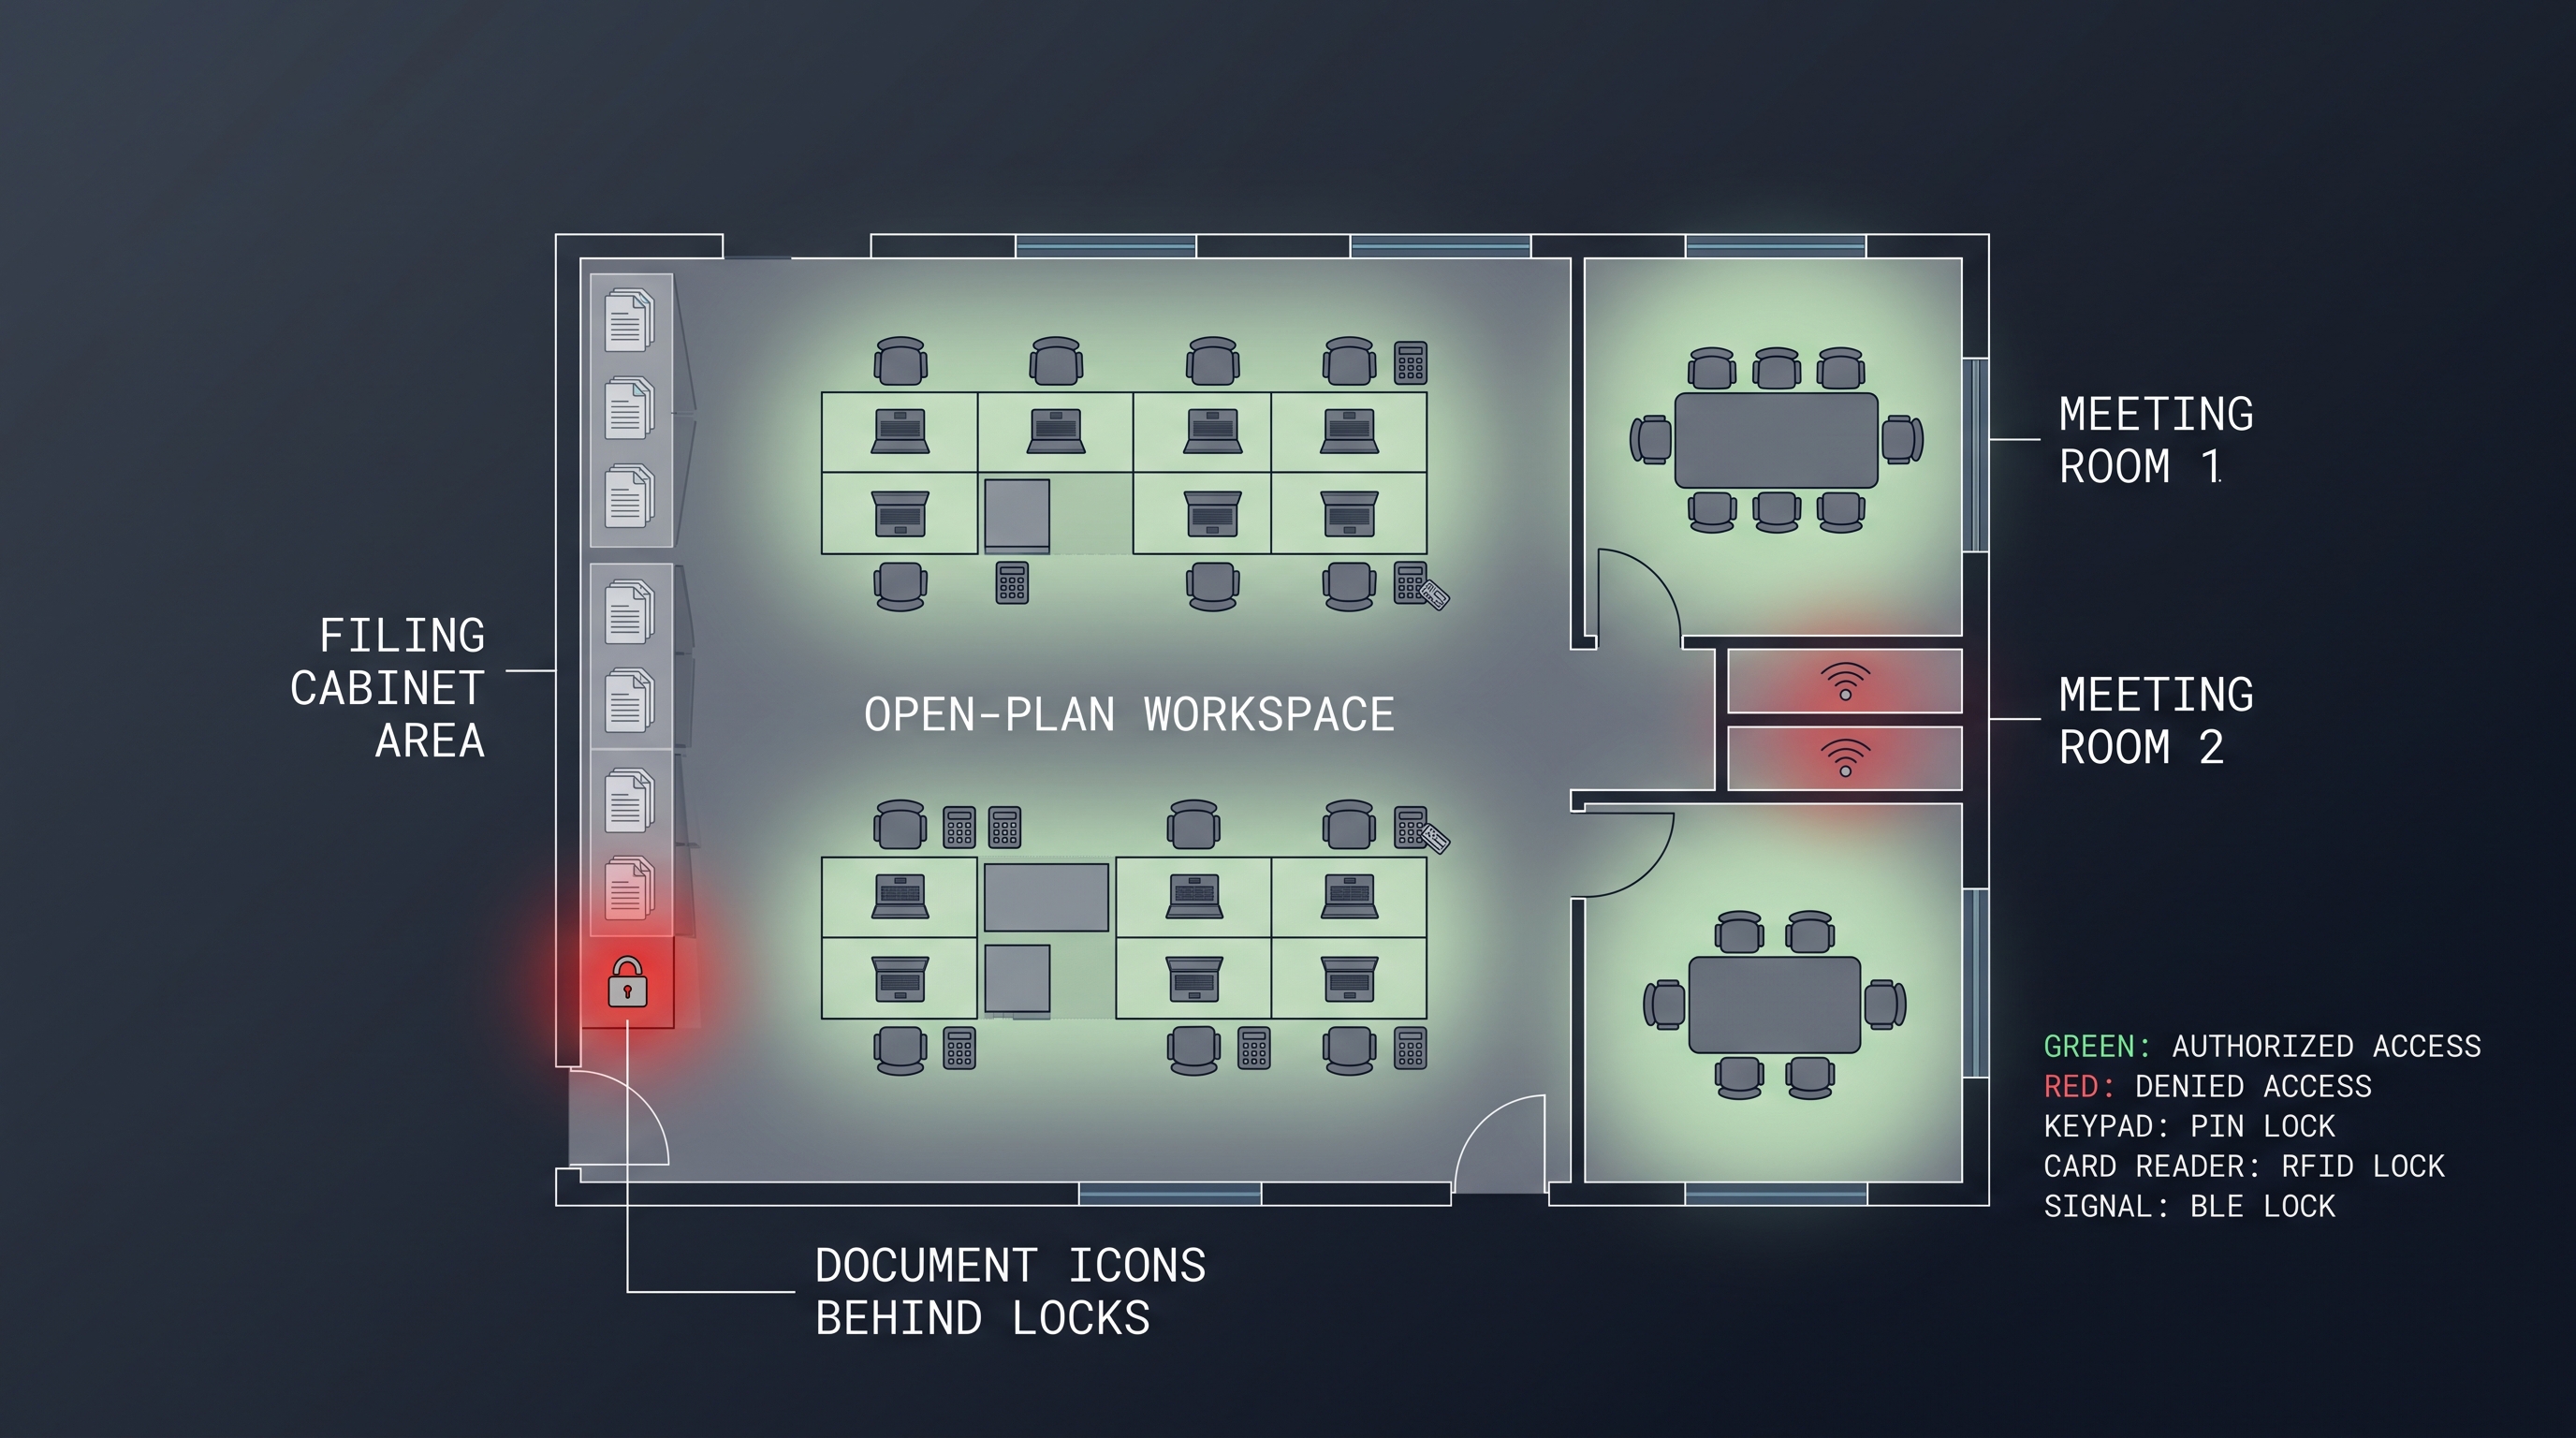
Khóa Tủ Locker Văn Phòng: Hướng Dẫn Mua Và Bảo Mật Toàn Diện
Hướng dẫn toàn diện chọn khóa tủ locker văn phòng tốt nhất, bao gồm khóa thông minh, khóa mật mã, khóa chìa, khóa RFID và phương pháp bảo mật hiệu quả.
Nó hỗ trợ cùng bối cảnh sản phẩm: Khóa Tủ Văn Phòng — PIN + Thẻ Cho Tủ Hồ Sơ & Ngăn Kéo.
Khóa Tủ Đồ Nhân Viên: Cẩm Nang An Ninh Lưu Trữ Tại Công Sở
Cẩm nang toàn diện về khóa tủ đồ nhân viên, bao gồm khóa thông minh, RFID, khóa cơ mật mã, các biện pháp bảo mật tối ưu và chiến lược quản lý hiệu quả.
Nó hỗ trợ cùng bối cảnh sản phẩm: Khóa tủ thông minh — Quản lý qua App, Dashboard đa địa điểm, Khóa Tủ Văn Phòng — PIN + Thẻ Cho Tủ Hồ Sơ & Ngăn Kéo, Khóa Tủ Locker Phòng Gym — Thẻ Từ, Không Cần WiFi.
Xác định cụ thể dự án khách sạn của bạn cùng kỹ sư của chúng tôi
Gửi số phòng, loại trần và giao thức mong muốn của bạn. Chúng tôi sẽ gửi lại kế hoạch mẫu và báo giá trong vòng 24 giờ làm việc.
- Chuyển từ hướng dẫn chung sang trao đổi sản phẩm hoặc ứng dụng cụ thể.
- Sử dụng RFQ khi cần cấu trúc rõ ràng cho báo giá, bản vẽ, MOQ hoặc thời điểm ra mắt.
- Giữ kênh liên hệ trực tiếp hiển thị để trao đổi nhanh và bàn giao.