Akıllı Dolap Bağlantısı ve Entegrasyonu: LDAP ve SSO
Akıllı dolap bağlantısı ve entegrasyonunda RS-485, Wiegand, OSDP, BLE, Wi-Fi, LDAP/AD, SSO ve HID konularını kapsayan kılavuz; çok lokasyonlu kurulum planlaması
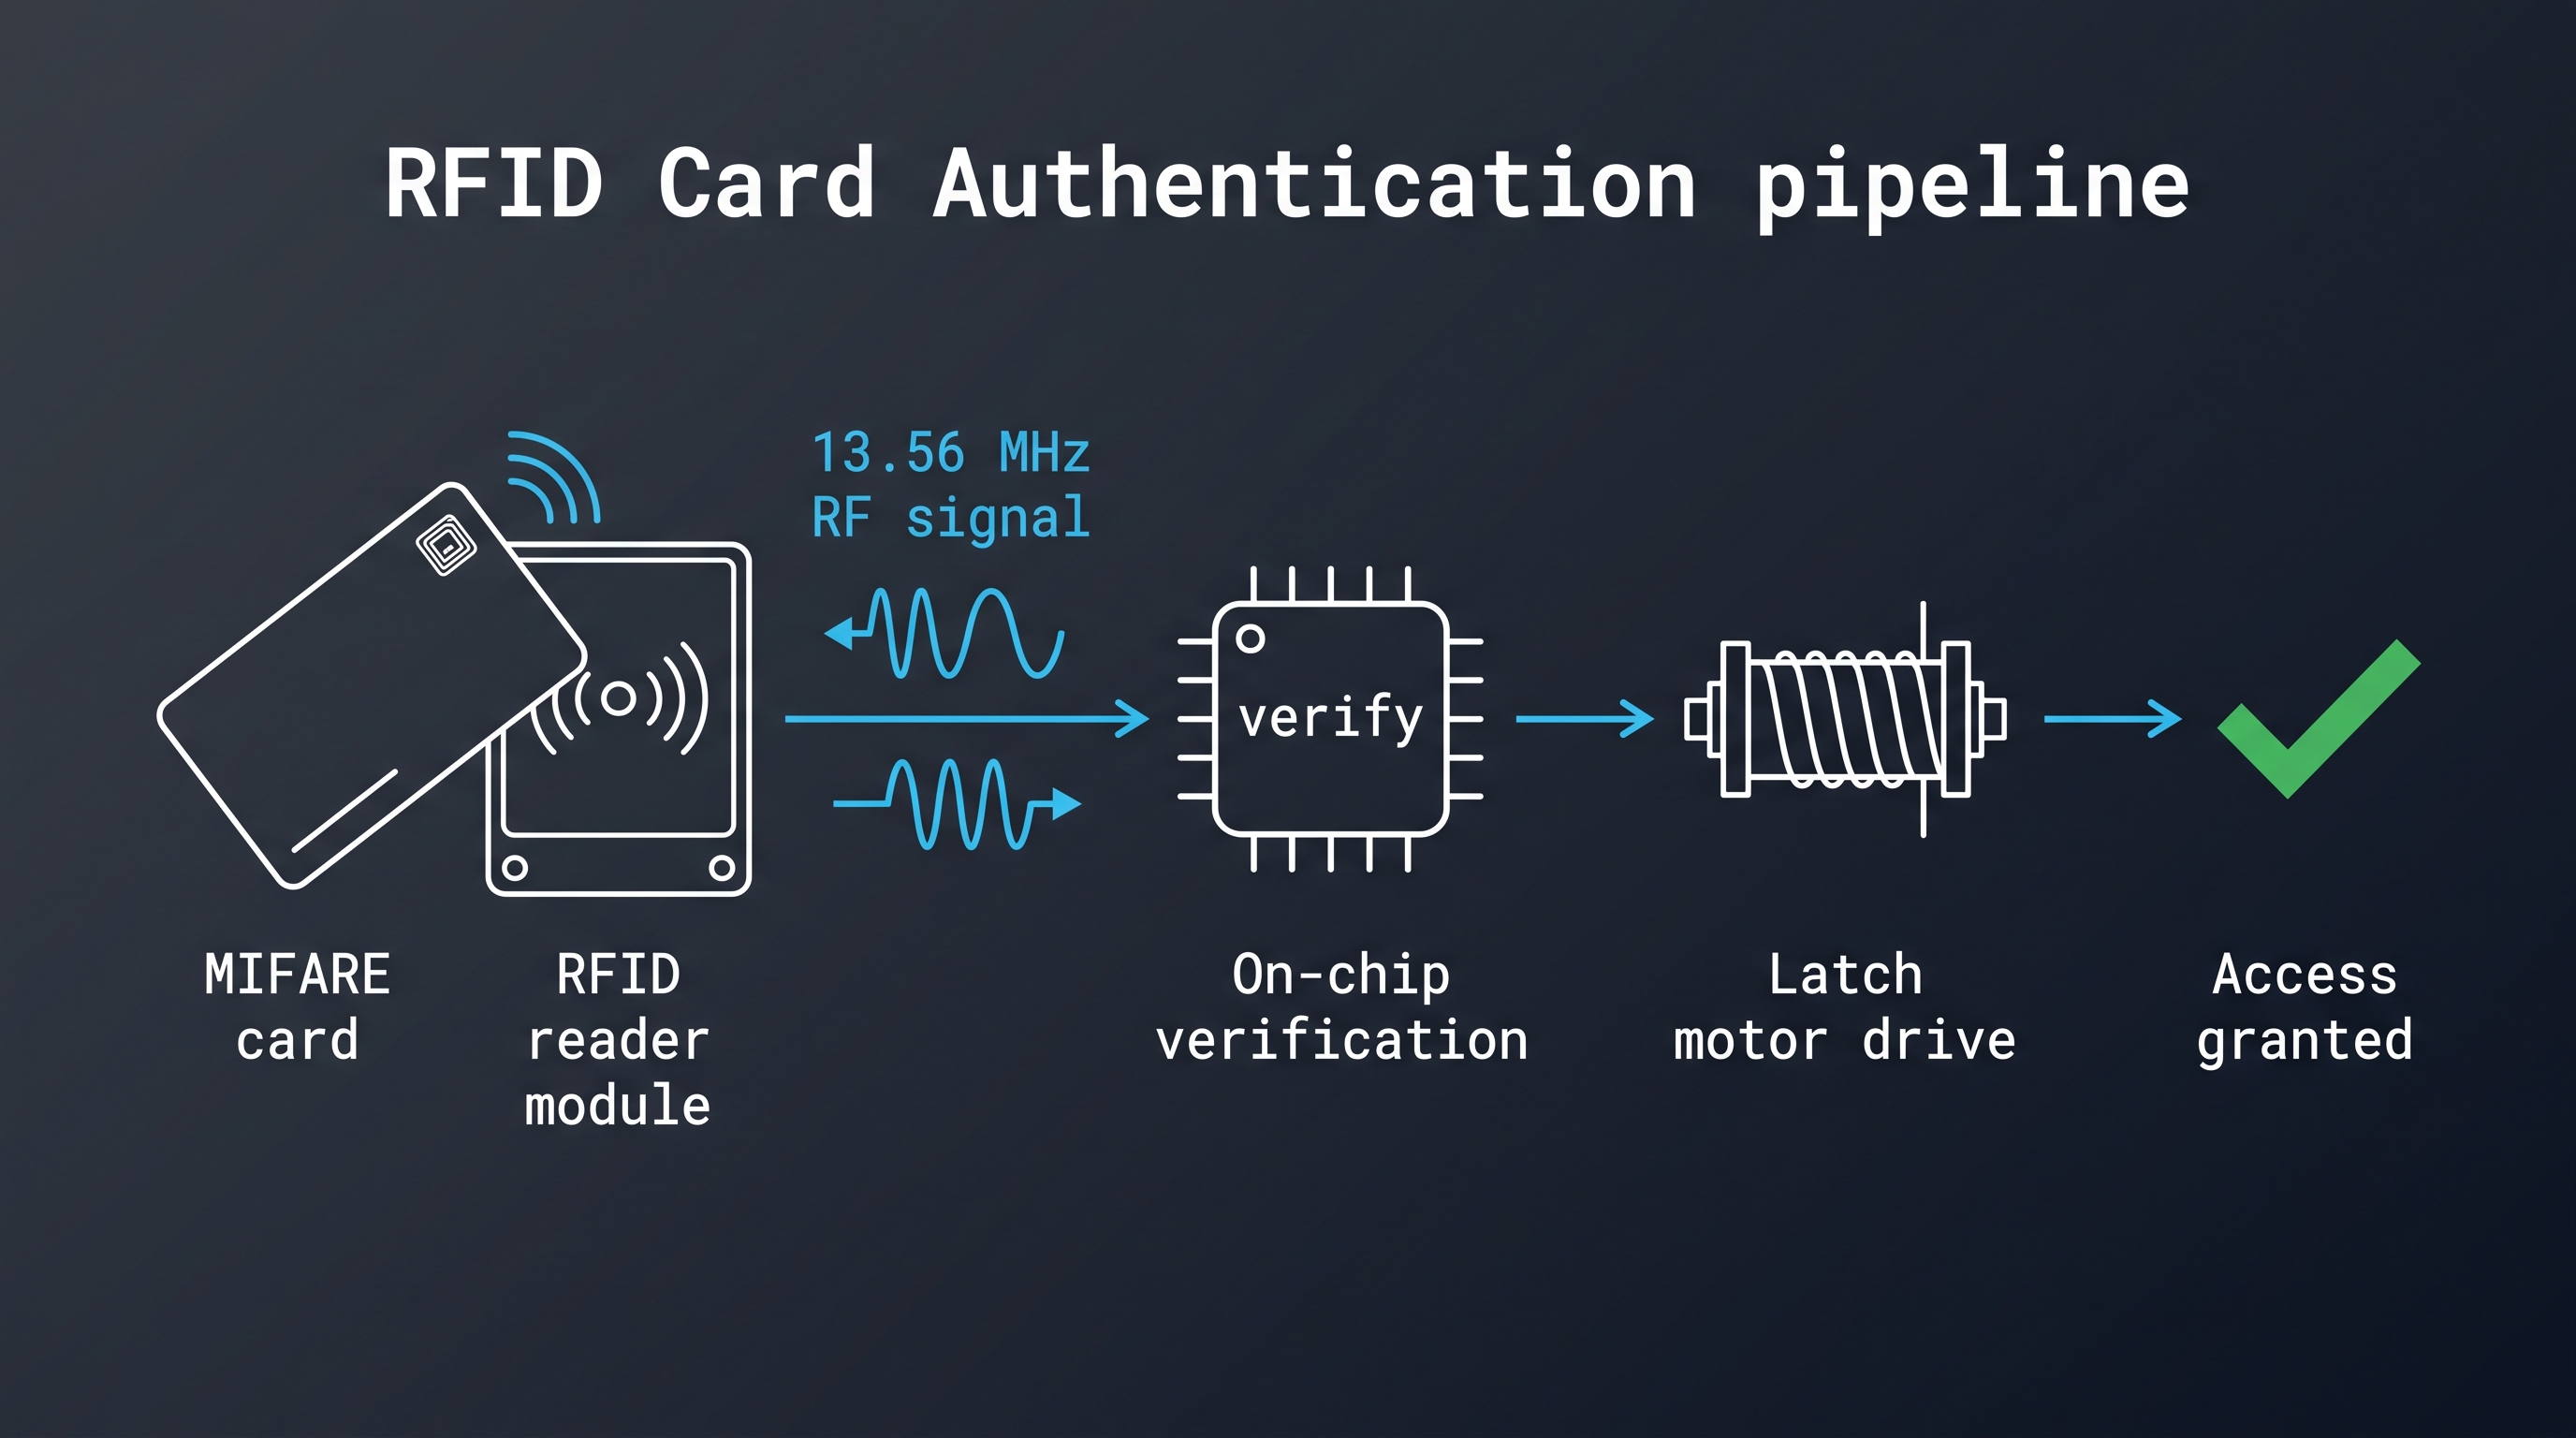
Akıllı dolap bağlantısı ve entegrasyonu, bir elektronik dolap kilidinin bağımsız bir tuş takımı yerine yönetilen bir cihaz gibi davranmasını sağlama disiplinidir. Nadiren ortak bir sözcük dağarcığı paylaşan üç dünyanın kesişiminde yer alır: pil bütçeleri ve mekanik toleranslarıyla kilit donanımı, anahtarları, ağ geçitleri ve VLAN'larıyla bina ağları ve kullanıcıların bankodaki yüzler değil de bir dizindeki kayıtlar olduğu kurumsal kimlik sistemleri. Teşhir salonunda kusursuz çalışan bir dolap filosu, kilit RS-485 konuşurken entegratör Wi-Fi planladığı için ya da dizin eşitlemesi denetleyicinin değiştirilemez kullanıcı kimliği beklediği yere görünen ad yazdığı için gerçek bir binada yine de sessizce arızalanabilir.
Bu kılavuz, bu üç dünyayı hizalamak zorunda olan kişiler için yazılmıştır: müşterileri için bir platform geliştiren dolap üreticileri, akıllı dolapları bir erişim kontrol veya bina yönetim sistemine bağlayan sistem entegratörleri ve bir dolap filosunu devralan ve yönetime neden Active Directory ile konuşması gerektiğini açıklaması gereken tesis veya BT ekipleri. Her bölüm kendi içinde eksiksiz bir yanıtla başlar, ardından arkasındaki mühendislik ayrıntısını ele alır. Son bölümler bir satın alma kontrol listesi, bir sorun giderme sırası ve bir pilot öncesinde—bin kilit kurulduktan sonra değil—tedarikçiye sormaya değer soruları verir.
Akıllı Dolap Bağlantısı ve Entegrasyonu Gerçekte Neleri Kapsar
Akıllı dolap bağlantısı ve entegrasyonu, elektronik dolap kilitlerinin merkezi olarak yetkilendirilmesine, izlenmesine ve denetlenmesine olanak tanıyan fiziksel veri bağlantıları, protokol çevirisi, kimlik eşleme ve yönetim yazılımının birleşimidir. Kilit ile denetleyici arasındaki kablolamayı veya radyo bağlantısını, bir dolap grubunu toplayan ağ geçidini veya uç cihazı, bu uç katmanı bir yönetim platformuna bağlayan API'leri ve kimin hangi dolabı hangi saatte açabileceğine karar veren dizin veya erişim kontrol sistemini kapsar. Eksiksiz bir entegrasyon ayrıca gömülü yazılım dağıtımını, kimlik bilgisi yaşam döngüsünü, olay saklamayı ve bir bağlantı koptuğunda kullanılan kurtarma prosedürünü içerir. Entegrasyon olmadan bağlantı, kimsenin harekete geçmediği telemetri üretir; bağlantı olmadan entegrasyon ise gerçek mobilyalar ve gerçek ağ kısıtlamaları olan gerçek bir binada dağıtılamayan bir tasarım üretir. Pratik test basittir: Bir yönetici, masasından kalkmadan bir kişinin erişimini iptal edebilir ve bunun gerçekleştiğini kanıtlayabilir mi?
Çoğu proje kimlik katmanını hafife alır. Donanım tedarikçileri genellikle kablo uzunluklarını ve radyo menzillerini iyi belgeler, ancak Active Directory'deki bir kişi ile bir binadaki bir dolap arasındaki eşleme, entegrasyonların sessizce kırıldığı yerdir. İşin kapsamını belirlemenin faydalı bir yolu, her dolap için dört şeyi listelemektir: onu kimin açabileceği, o kişinin kimliğini nasıl kanıtladığı, yetkili kaydı hangi sistemin tuttuğu ve kişi ayrıldığında kanıtın nasıl iptal edildiği. Bu dört yanıt tek bir belgede varsa, bağlantı ve entegrasyon tasarımı neredeyse kendiliğinden yazılır.
Her Dağıtımın İhtiyaç Duyduğu Dört Katman
İlk katman, bir motor veya solenoid, bir okuyucu veya tuş takımı, bir denetleyici kartı, gömülü yazılım ve bir güç kaynağı içeren kilidin kendisidir. İkinci katman, RS-485 gibi kablolu bir saha veri yolu veya Bluetooth Low Energy gibi bir radyo bağlantısı olan yerel bağlantıdır. Üçüncü katman, bir ağ geçidinin, ağ denetleyicisinin veya uç sunucunun çok sayıda bireysel kilit konuşmasını tek bir yönetilen veri akışına dönüştürdüğü toplama katmanıdır. Dördüncü katman, kullanıcıların, dolapların, programların ve olayların diğer sistemlerin sorgulayabileceği bir veritabanında yaşadığı platformdur.
Her katmanın kendi arıza modları ve kendi güvenlik varsayımları vardır. Kimlik bilgilerini yerel olarak önbelleğe alan bir kilit, ağ kesintisinden sağ çıkar ancak bir sonraki eşitlemeye kadar eski bir yetkilendirme listesi tutar. Buluta TLS sonlandıran bir ağ geçidi geniş alan bağlantısını korur ancak yine de yerel bağlantıdaki her kilidin kimliğini doğrulamalıdır. SCIM yetkilendirmeyi destekleyen bir platform manuel kullanıcı oluşturmayı ortadan kaldırır ancak yinelenen hesaplardan kaçınmak için kararlı bir harici tanımlayıcıya ihtiyaç duyar. Katmanları tek tek tasarlamak, projelerin teknik olarak bağlı ve operasyonel olarak kullanılamaz bir filoya sahip olmasının olağan yoludur.
Entegrasyonun Hangi Bölümüne Kim Sahip
Sahiplik, dolap projelerinde en yaygın gecikme kaynağıdır. Kilit tedarikçisi kilit gömülü yazılımına, okuyucu uyumluluğuna ve yerel protokol belgelerine sahiptir. Entegratör kablolamaya, ağ segmentasyonuna ve ağ geçidi kurulumuna sahiptir. Bina sahibi veya BT departmanı dizin gruplarına, tek oturum açma (SSO) yapılandırmasına ve güvenlik duvarı kurallarına sahiptir. Platform tedarikçisi API'lere ve veri saklamaya sahiptir.
Bu sınırlar yazılı değilse, her taraf bir başkasının DHCP rezervasyonlarını yapılandırdığını, dizin bağlama hesaplarını test ettiğini veya ağ geçidinin bir proxy üzerinden bulut uç noktasına ulaşabildiğini doğruladığını varsayar. Pilot öncesinde anlaşılan basit bir sorumluluk matrisi, haftalarca birbirini suçlamayı önler. Sertifika otoritesini kimin sağladığını, gömülü yazılım güncellemelerini kimin onayladığını, akıllı dolap platformunun yönetici kimlik bilgilerini kimin tuttuğunu ve bir dolap grubu rapor göndermeyi durdurduğunda gece 2'de kimi arayacaklarını belirtmelidir.
Akıllı Dolap Bağlantı ve Entegrasyon Yığını: Kilit, Denetleyici, Ağ Geçidi ve Platform
Akıllı dolap bağlantı ve entegrasyon yığını, kilitlerin yerel kimlik doğrulama ve çalıştırmayı üstlendiği, denetleyiciler veya yoğunlaştırıcıların (concentrator) bir dolap grubunu topladığı, ağ geçitlerinin veya uç sunucuların saha protokolleri ile IP ağları arasında çeviri yaptığı ve bir platformun kimlik, politika ve raporlamayı yönettiği dört katmanlı bir mimaridir. Tipik kurulumlarda 16 ila 64 kilit başına bir yoğunlaştırıcı (concentrator), kat veya oda kümesi başına bir ağ geçidi ve bina veya işletmeci başına bir platform kiracısı kullanılır. Bu katmanlama saha kablolamasını kısa tutar, tek bir arızanın etki alanını sınırlar ve her katmanın diğerlerine dokunmadan değiştirilmesini sağlar. Ayrıca bir şey bozulduğunda nereye bakılacağını tanımlar: yanıt vermeyen tek bir dolap birinci katman arızasıdır, sessiz bir grup ikinci katman arızasıdır ve raporlamayı durduran bir saha üçüncü katman arızasıdır. Mimari kasıtlı olarak sıkıcıdır ve asıl mesele de budur. Her katmanın bir işi, bir arayüzü ve bir sahibi vardır; bu da bin kilitli bir filonun küçük bir operasyon ekibi tarafından desteklenebilir olmasını sağlar.
Yığın önemlidir çünkü çoğu tedarikçi literatürü tek bir ürünü tanımlarken gerçek projeler bir sisteme ihtiyaç duyar. MIFARE kartlarını destekleyen bir kilit, ancak yoğunlaştırıcı (concentrator) olaylarını platformun anlayacağı bir biçimde yukarıya aktarabildiğinde ve ancak platform kapıda duran bir kullanıcı için yeterince hızlı bir yetkilendirme kararı döndürebildiğinde faydalıdır. Gecikme bütçeleri katmana göre farklıdır: yerel bir kimlik doğrulama kararı bir saniyenin oldukça altında tamamlanmalıdır; bulut yetkilendirme gidiş-dönüşü ise coğrafyaya ve mobil ağ kalitesine bağlı olarak bir ila üç saniye sürebilir.
Karar Gerçekte Nerede Verilir
Kimlik doğrulama üç yerde gerçekleşebilir ve her seçimin sonuçları vardır. Çevrimdışı kilitlerde karar, kilidin içinde yerel olarak depolanan kimlik bilgisi listesine göre verilir. Çevrimiçi kilitlerde karar yoğunlaştırıcı (concentrator) veya platform tarafından verilir; kilit okuyucu ve eyleyici olarak işlev görür. Hibrit tasarımlarda kilit, platformun bir programa göre veya talep üzerine yenilediği önbelleğe alınmış bir politikayı kullanarak yerel olarak karar verir.
Çevrimdışı kararlar hızlı ve dayanıklıdır ancak bir dakika önce gerçekleşen bir iptale yanıt veremez. Çevrimiçi kararlar yetkindir ama ağ kullanılabilirliğine bağlıdır ve her kilidi açmaya gecikme ekler. Hibrit tasarımlar genellikle otel ve iş yeri kurulumları için doğru yanıttır; burada kapıda kalan bir misafir veya çalışan, birkaç dakikalık eski yetkilendirmeden çok daha zararlıdır. Erken netleştirilmesi gereken tasarım sorusu, bağlantı koptuğunda eski bir kimlik bilgisinin ne kadar süre geçerli kalabileceğidir; on beş dakika yaygın bir uzlaşmadır, bir vardiya endüstriyel sahalarda yaygındır ve sıfır tolerans tamamen çevrimiçi bir tasarımı zorunlu kılar.
Yoğunlaştırıcının (Concentrator) Ele Alması Gerekenler
Bir yoğunlaştırıcı (concentrator) bir bağlantı kutusundan daha fazlasıdır. Her kilidi yoklamalı veya ona abone olmalı, saha protokolleri arasında çeviri yapmalı, yukarı akış kesintileri sırasında olayları tamponlamalı, yerel programları uygulamalı ve çoğu zaman güç sağlamalı veya gücü izlemelidir. Ayrıca arızalı bir kilidi algılamalı ve izole etmeli, böylece kısa devre yapmış tek bir cihaz tüm segmenti devre dışı bırakmamalıdır. RS-485 kurulumlarında yoğunlaştırıcı (concentrator), kilit sıraları metal mobilyalardan geçen uzun kablo hatları olduğundan, aşırı gerilim koruması ve izolasyon için genellikle tek gerçekçi yeri sağlar.
Yoğunlaştırıcı (concentrator) kapasitesini portlarda değil kilitlerde belirtin. 32 cihaz için derecelendirilmiş bir birim, bu sayıyı yalnızca yavaş yoklama yaparken sürdürebilir; yarım saniye içinde yanıt vermesi gereken 64 dolaptan oluşan bir dolap grubu iki yoğunlaştırıcı (concentrator) gerektirebilir. Tam yük altında yoklama aralığını ve olay teslim süresini isteyin ve veri sayfasına güvenmek yerine bu değerleri pilot sırasında test edin.
Bağımsız veya Ağa Bağlı: Akıllı Dolap Bağlantı ve Entegrasyon Mimarisini Seçmek
Bağımsız ve ağa bağlı akıllı dolap bağlantı ve entegrasyonu arasında seçim yapmak, yalnızca bütçeyle değil, yetkiyle ilgili bir karardır. Bağımsız kilitler kimlik bilgilerini ve günlükleri yerel olarak saklar ve bir ana kart, el tipi programlayıcı, Bluetooth üzerinden bir mobil uygulama veya periyodik bir eşitleme aracılığıyla yönetilir. Ağa bağlı kilitler her olayı merkezi bir sisteme bildirir ve ondan politika alır. Çoğu üretim filosu ikisini karıştırır: yoğun trafikli veya uyumluluğa duyarlı alanlarda ağa bağlı kilitler, taşma dolap gruplarında ve geçici kurulumlarda bağımsız kilitler. İlk yanıtlanması gereken soru, kimin hayır deme yetkisine sahip olduğudur. Yetki kaldırma dakikalar içinde yürürlüğe girmesi gerekiyorsa, kilit nihai yetki olamaz. Saha sezon başına bir kez kullanıcı değiştiriyorsa ve denetim yükümlülüğü taşımıyorsa, yerel yetki daha ucuz ve daha dayanıklıdır. Bu soruyu yanlış yanıtlamak her iki yönde de pahalıdır, çünkü bitmiş dolaplara bağlantı özelliğini güçlendirme (retrofit) olarak eklemek, satın alma sırasında seçmekten daha pahalıdır.
Maliyet karşılaştırması sıklıkla yanlış anlaşılır. Ağa bağlı donanım kilit başına daha pahalıdır ve kablolama, ağ geçitleri ve anahtar portları ekler, ancak kimlik bilgisi yeniden programlama ve günlük toplama için tekrarlayan işgücünü ortadan kaldırır. Bağımsız donanım satın almada daha ucuz ve kurulumu daha ucuzdur, ancak kullanıcı veya politika değişikliğinin her biri manuel bir ziyaret haline gelir. Kullanıcıları haftalık değiştiren sahalar genellikle ağa bağlı donanımı iki ila üç yıl içinde daha ucuz bulur; sezon başına bir kez dolap atayan sahalar ise bağımsız ekipmanı on yıl boyunca çalıştırabilir.
| Mimari | Göreli donanım maliyeti | Devreye alma çabası | Erişim kararları için yetki | En uygun |
|---|---|---|---|---|
| Bağımsız tuş takımı veya RFID | Düşük | Minimum kablolama | Kilit | Sezonluk personel dolapları, küçük spor salonları |
| Bluetooth eşitlemeli bağımsız | Düşük ila orta | Minimum kablolama, uygulama tabanlı yönetim | Uygulama ile yenilenen kilit | Ağ erişimi olmayan güçlendirme (retrofit) sahaları |
| RS-485 üzerinden kablolu ağa bağlı | Orta | Kablolama, yoğunlaştırıcılar (concentrator), aşırı gerilim koruması | Yoğunlaştırıcı (concentrator) veya platform | Yeni yapı, hastaneler, okullar |
| BLE veya Wi-Fi üzerinden kablosuz ağa bağlı | Orta ila yüksek | Ağ geçidi yerleşimi, radyo saha incelemesi | Ağ geçidi veya platform | Güçlendirme (retrofit) projeleri, tarihi binalar |
| Çevrimdışı önbellekli hibrit ağa bağlı | Orta ila yüksek | Kablolama veya ağ geçitleri artı politika tasarımı | Dolap grubu başına yapılandırılabilir | Oteller, çok lokasyonlu işletmeciler |
Bağımsız Filoların Gizli Maliyetleri
Sermaye bütçesinde nadiren görünen tekrarlayan maliyet yönetimdir. Yeniden atanması gereken her dolap, bloke edilmesi gereken her kayıp kart ve her denetim talebi bir saha ziyaretine dönüşür. Aylık kullanıcı değişimi olan 600 dolaplı bir tesiste bu, yılda yüzlerce ziyaret demektir; her biri bir transkripsiyon hatası girme şansıdır.
Bağımsız filolar ayrıca geçmişi kaybeder. Bir olay meydana geldiğinde, kilit hiç toplanmamış birkaç yüz olayı tutuyor olabilir. Pil biterse, geçmiş de onunla birlikte gider. Sigorta veya düzenleyici yükümlülükleri olan sahalar, olay saklamayı bir gereklilik olarak ele almalı ve mimari seçimini tersi yerine bunun yönlendirmesine izin vermelidir.
Hibrit Ne Zaman Kazanır
Hibrit tasarımlar saf mimarilerin yanıtlayamadığı soruyu yanıtlar: bir ağ kesintisi sırasında ne olmalıdır. Kilit geçerli bir kimlik bilgisi listesi tutar, platform bir sonraki eşitleme için yetkiyi elinde tutar ve tesis çalışmaya devam eder. Tasarım çalışması politikadadır: önbelleğin ne kadar büyük olabileceği, ne kadar süre yaşayabileceği, hangi kimlik bilgisi değişikliklerinin hemen yayılması gerektiği ve platformun yeniden bağlantıdan sonra olayları nasıl uzlaştıracağı.
Uzlaştırma açık bir tasarımı hak eder. Çevrimdışıyken yirmi kez açılan bir kilit, daha sonra bir patlama halinde gelen yirmi olay üretir. Platform sıra dışı zaman damgalarını kabul etmeli, yeniden iletimleri tekilleştirmeli ve çevrimdışı kaydedilen olayları işaretlemelidir. Denetim raporu gecikmeli bir olayı canlı bir olaydan ayırt edemezse, araştırmacılar ona güvenmez.
Kablolu Akıllı Dolap Bağlantısı ve Entegrasyonu: RS-485, Wiegand, OSDP ve PoE
Kablolu akıllı dolap bağlantısı ve entegrasyonu, yeni inşaatlar için referans standart olmaya devam eder çünkü deterministik gecikme, kesintisiz güç ve yük altında öngörülebilir davranış sunar. Dolap kilitleri için baskın saha veri yolu, düşük baud hızlarında 1.200 metreye yaklaşan kablo çekimlerini ve 32 birim yüke kadar çoklu damla segmentlerini destekleyen diferansiyel yarı çift yönlü bir standart olan RS-485'tir. Okuyucudan denetleyiciye bağlantılar geleneksel olarak Wiegand arayüzünü kullanır; modern kurulumlar ise giderek daha fazla OSDP belirtir; OSDP, benzer okuyucu trafiğini RS-485 üzerinden çift yönlü, şifreli bir kanalla taşır. Kablolu entegrasyon, kablosuz sorun gidermeye hâkim olan iki değişkeni, radyo kapsamı ve pil durumunu ortadan kaldırır ve bunların yerine yoğunlaştırıcıda (concentrator) bir yoklama döngüsü içinde ortaya çıkan arızaları koyar. Ödün, kurulum işçiliği ve tamamlanmış binalara kabloyu güçlendirme (retrofit) yapmanın zorluğudur; bu nedenle kablolu performansın daha iyi olacağı yerlerde bile kablosuz tasarımlar güçlendirme (retrofit) projelerine hâkimdir.
Omurgayı da saha veri yolu kadar dikkatli belirtin. Dolap sıraları farklı katlarda yer aldığında, yükselticiden çıkıp mobilyaların içinden geçen bir RS-485 segmentinin katta Ethernet'e dönüştürülmesi ve yerel olarak tekrar bir saha veri yoluna dönüştürülmesi genellikle daha iyidir; bu, segment uzunluğunu kısa tutar ve her katı bağımsız olarak bakıma elverişli kılar. Devreye alma sırasında her hat için ölçülen segment uzunluğunu, sonlandırma direncini ve boşta voltajı kaydedin. Bu üç sayı daha sonraki aralıklı arızaların çoğunu açıklar ve bunları kaydeden bir montajcıyı bir standarda uymaya zorlamak daha kolaydır.
RS-485 Topolojisi ve Önemli Kablo Kuralları
RS-485 segmentleri yıldız kablolama değil, zincirleme bağlanmalıdır; veri yolunun her fiziksel ucunda tek sonlandırma olmalı ve ara cihazlarda sonlandırma yapılmamalıdır. Tanımlı karakteristik empedansa sahip blendajlı bükümlü çift, olağan seçimdir ve toprak döngülerini önlemek için blendaj tek bir noktada bağlanmalıdır. Uzak dolap sıraları arasındaki ortak mod voltaj farkları, aralıklı iletişim arızalarının en sık nedenidir; bu nedenle dolaplar ayrı elektrik dağıtım alanlarına yayıldığında izole alıcı-vericiler veya tekrarlayıcılar belirtmeye değerdir.
Baud hızı mesafeyi belirler. Saniyede 9.600 bitlik bir bağlantı uzun hatları ve gürültülü ortamları tolere eder; saniyede 115.200 bit ise kısa, iyi sonlandırılmış kablo gerektirir. Yoklama modeli algılanan yanıt verebilirliği de etkiler: yanıt vermeyen bir cihazdan tam bir zaman aşımını bekleyip ancak ondan sonra sıradakini yoklayan bir yoğunlaştırıcı (concentrator), tüm bir dolap grubunu yavaş hissettirir. Yoğunlaştırıcı (concentrator) spesifikasyonunda uyarlanabilir yoklama ve arıza izolasyonu arayın.
Okuyucu Bağlantıları için Wiegand ile OSDP
Wiegand, kart verilerini iki veri hattı üzerinden bir darbe dizisi olarak gönderen eski bir fiili standarttır. Basittir, evrensel olarak desteklenir ve tamamen şifresizdir; bu da kabloya fiziksel erişimi olan herkesin bir kimlik bilgisini yakalayıp yeniden oynatabileceği anlamına gelir. OSDP aynı RS-485 fiziksel katmanını korur ancak tanımlı bir komut kümesi, cihaz sağlığı raporlaması ve AES-128 şifrelemesi kullanan isteğe bağlı bir güvenli kanal ekler.
Dolap kurulumlarında seçim, okuyucudan çok okuyucunun neye bağlandığıyla ilgilidir. Dolaplar mevcut bir erişim kontrol sistemine katılıyorsa, denetleyici yalnızca Wiegand kabul ettiği için Wiegand kaçınılmaz olabilir. Dolaplar yeniyse ve denetleyici OSDP'yi destekliyorsa, OSDP belirtmek hem güvenlik hem de teşhis açısından düşük maliyetli bir iyileştirmedir; çünkü denetleyici okuyucu kurcalama durumunu, gömülü yazılım sürümünü ve iletişim hatalarını okuyabilir.
Ethernet Üzerinden Güç ve Dolap Güç Bütçeleri
PoE, dolap grupları için çekicidir çünkü tek bir kablo hem veri hem güç sağlar ve mobilyaların içindeki yerel güç kaynaklarını ortadan kaldırır. Standart 802.3af, güç sağlayan ekipmanda 15,4 watt'a ve güç alan cihazda yaklaşık 12,95 watt'a kadar güç iletir; 802.3at ise bunu sırasıyla 30 watt ve 25,5 watt'a yükseltir. 32 kilidi besleyen bir yoğunlaştırıcı (concentrator), kilit etiketinde yazılı boşta akıma göre değil, eşzamanlı çalıştırma sırasında çekilen tepe akıma göre boyutlandırılmalıdır.
Pille çalışan kilitler güç sorununu atlar ancak bakım getirir. Tipik elektronik dolap kilitleri, bir dizi alkalin hücreyle on iki ila yirmi dört ay çalışır; kullanım ömrü okuyucu uyandırma olayları, radyo iletimi ve motor çalıştırması tarafından belirlenir. Pil seviyesini platforma bildiren bir dolap grubu, kullanıcılar erişimden mahrum kalmadan önce bakım görebilir; bildirmeyen bir grup ise ilk şikâyetini bir arıza olarak üretir.
Kablosuz Akıllı Dolap Bağlantısı ve Entegrasyonu: BLE, Wi-Fi, Zigbee, Z-Wave ve LoRaWAN
Kablosuz akıllı dolap bağlantısı ve entegrasyonu, saha kablolamasını bir radyo bağlantısıyla değiştirir; bu, dolapların zaten kurulu olduğu veya kablo güzergahlarının bulunmadığı güçlendirmelerde (retrofit) belirleyicidir. Mevcut teknolojiler menzil, güç, topoloji ve ekosistem desteği açısından keskin biçimde farklılaşır. Bluetooth Low Energy, telefon tabanlı kimlik bilgileri ve kısa menzilli ağ geçidi toplama için uygundur; Wi-Fi, mevcut kurumsal kapsamaya sahip binalardaki şebeke gücüyle beslenen dolaplar için uygundur; Zigbee ve Z-Wave, yakındaki şebeke gücüyle beslenen yönlendiricilerle mesh oluşturabilen pille çalışan kilitler için uygundur; LoRaWAN ise gecikme ve yük boyutu pahasına uzun menzile ihtiyaç duyan seyrek, düşük trafikli sahalar için uygundur. Tekrarlayan hata, radyo bağlantısını kabloya eşdeğer görmektir. Radyo paylaşılır, parazite maruzdur ve çoğu zaman kullanıcıların taşıdığı telefonların bizzat kendisi tarafından tıkanır; metal dolaplar ise sinyalleri zayıflatan yansıtıcı boşluklar oluşturur. Şartname sabitlenmeden önce gerçek dolap grubunda, gerçek odada, kapılar kapalıyken saha incelemesi yapın.
Kanal planlaması, kapsama ile aynı özeni hak eder. Halihazırda yüzlerce 2.4 GHz erişim noktası çalıştıran bir binada, bir dolap ağ geçidi aynı havadan yayın süresi için ofis Wi-Fi ile rekabet eder ve boş bir katta iyi test edilen bir dolap grubu, bir toplantı odası dolduğunda kötüleşebilir. Ağ geçidinin kanalını nasıl seçtiğini, daha az tıkalı bir kanala sabitlenip sabitlenemeyeceğini ve bir yoklamayı kaçıran kilidi nasıl yeniden denediğini sorun. Pilot sırasında dolap grubu başına gözlenen paket başarı oranını kaydedin; yaklaşık yüzde 95'in altındaki bir dolap grubu, gecikmiş olaylar ve arıza gibi görünen hayalet çevrimdışı uyarıları üretecektir.
| Teknoloji | Frekans | Tipik iç mekan menzili | Güç profili | Topoloji | En uygun kullanım |
|---|---|---|---|---|---|
| Bluetooth Low Energy | 2.4 GHz | ağ geçidine 10-30 m | Çok düşük | Noktadan noktaya veya ağ geçidi mesh | Telefon kimlik bilgileri, güçlendirme (retrofit) dolap grupları |
| Wi-Fi | 2.4 ve 5 GHz | Kapsamaya bağlı | Yüksek | Altyapı | Şebeke gücüyle beslenen dolaplar, mevcut erişim noktaları |
| Zigbee | 2.4 GHz | atlama başına 10-30 m | Düşük | Mesh | Şebeke gücüyle beslenen yönlendiricilerle yoğun pil ile çalışan kilit filoları |
| Z-Wave | Sub-GHz, bölgeye özgü | atlama başına 20-40 m | Düşük | Mesh | Duvar nüfuzu gereken sahalar |
| LoRaWAN | Sub-GHz, bölgeye özgü | Dış mekanda 1-5 km | Çok düşük | Star of stars | Uzak veya seyrek kurulumlar |
Dolap Gruplarında Bluetooth Low Energy
BLE, dolap kilitleri için en yaygın kablosuz seçimdir çünkü aynı anda iki amaca hizmet eder: bir telefon kimlik bilgisi olarak işlev görebilir ve bir ağ geçidi, telefonun hiç ziyaret etmediği kilitlerden olayları toplayabilir. Bir BLE kilidi reklam yayınıyla uyanır, şifreli bir bağlantı üzerinden bir telefonu kimlik doğrular, kilidi çalıştırır ve uykuya döner; bu nedenle pil ömrü haftalar yerine yıllarla ölçülebilir.
Kısıt, ağ geçidi yoğunluğudur. Metal dolap gruplarının içindeki kilitler radyoyu önemli ölçüde zayıflatır; bu nedenle açık bir odayı kapsayan bir ağ geçidi, kapalı bir dolap duvarının yalnızca bir kısmını kapsayabilir. Dolap grubu başına veya iki dolap grubu başına bir ağ geçidi planlayın, antenleri mümkün olduğunda metal muhafazaların dışına monte edin ve kapılar kapalıyken gerçek paket başarı oranını ölçün. Saha ayrıca telefon kimlik bilgileri gerektiriyorsa, tek bir amiral gemisi cihaz yerine kullanıcıların gerçekte taşıdığı telefon modelleriyle test edin.
Wi-Fi: Kullanışlı ama Zorlu
Wi-Fi çekicidir çünkü kurumsal binalarda halihazırda kapsama vardır, ancak pille çalışan kilitler için kötü bir uyumdur. Bir ilişkilendirmeyi sürdürmek güç tüketir, erişim noktaları arasında dolaşmak oturumları kesintiye uğratır ve kurumsal kimlik doğrulama bir hareketli parça daha ekler. Gerçekçi dağıtım, pille çalışan kilitlerden oluşan bir dolap grubuna yerel bir veri yolu üzerinden hizmet veren, Ethernet veya Wi-Fi yukarı bağlantısına sahip şebeke gücüyle beslenen bir dolap denetleyicisidir.
Wi-Fi kullanıldığında, kurumsal güvenliği baştan planlayın. EAP-TLS sertifikalarıyla WPA2 veya WPA3 Enterprise, paylaşılan parolalardan kaçınır ve kimlik bilgisi rotasyonunda ayakta kalır, ancak bir sertifika yaşam döngüsü süreci gerektirir. DHCP rezervasyonları veya statik adresleme, dolap envanterini sabit tutar ve misafir ağlarındaki istemci izolasyonu ayarları kontrol edilmelidir; çünkü birçok ayar, bir dolap ağ geçidinin bağımlı olabileceği cihazdan cihaza trafiği varsayılan olarak engeller.
Mesh Teknolojileri ve Uzun Menzil Seçenekleri
Zigbee ve Z-Wave her ikisi de şebeke gücüyle beslenen cihazların pille çalışan cihazlar için trafiği aktardığı mesh ağları oluşturur. Mesh yalnızca yönlendiricileri kadar güvenilirdir: yakınında şebeke gücüyle beslenen yönlendirici olmayan pille çalışan kilitlerden oluşan bir dolap grubu, kötü yönlendirir veya hiç yönlendirmez. Z-Wave çoğu bölgede 1 GHz'nin altında çalışır; bu genellikle duvarlara ve metale 2.4 GHz'den daha iyi nüfuz eder, Zigbee ise daha büyük ve daha ucuz bir cihaz ekosisteminden yararlanır.
LoRaWAN farklı bir niş işgal eder. Uzun menzili ve düşük gücü, dış mekan kargo dolap gruplarına, uzak personel tesislerine ve dolapların yüzlerce metreye yayıldığı kampüslere uygundur; ancak yük sınırları ve görev döngüsü kuralları onu etkileşimli kilit açma için uygunsuz kılar. LoRaWAN'ı bir yetkilendirme kanalı yerine bir telemetri ve durum kanalı olarak değerlendirin.
LDAP, Active Directory ve SSO ile Akıllı Dolap Bağlantısı ve Entegrasyonu
Akıllı dolap bağlantısı ve bir dizin hizmetiyle entegrasyon, dolap atamasını bir elektronik tablo alıştırmasından otomatik bir politikaya dönüştürür. LDAP protokoldür, Active Directory Microsoft'un dizin uygulamasıdır ve tek oturum açma (SSO), yöneticilerin ve kullanıcıların akıllı dolap platformuna kurumsal kimlik bilgileriyle ulaşmasını sağlayan kimlik doğrulama katmanıdır. İyi tasarlanmış bir entegrasyon, salt okunur bir hizmet hesabıyla bağlanır, dizin gruplarını dolap politikalarına eşler ve kullanıcıları SCIM veya zamanlanmış bir eşitleme aracılığıyla yetkilendirir veya yetkisini kaldırır; böylece işten çıkarılan bir çalışan, e-postasının devre dışı bırakıldığı aynı iş akışında dolap erişimini kaybeder. Dizin, kimlik için yetkili kaynak olarak kalır; akıllı dolap platformu ise dolapların ve atamalarının sahibidir. Projeleri tökezleten ayrım, kimlik doğrulama ile yetkilendirme arasındadır: tek oturum açma (SSO) bir kişinin kim olduğunu kanıtlar, ancak Salı günü 06:30'da hangi dolabı açabileceğine karar vermez. Bu karar grup üyeliğinden, bir İK akışından, bir rezervasyon sisteminden veya erişim kontrol sisteminden gelir ve entegrasyon çalışması başlamadan önce sahibi belirlenmelidir.
Öznitelik hijyeni, dizin entegrasyonunun zaman içinde temiz kalıp kalmayacağını belirler. İlk eşitlemeden önce kapsamdaki organizasyon birimlerini tanımlayın; çünkü tüm dizini okuyan bir sorgu, asla bir akıllı dolaba sahip olmaması gereken yüklenicileri, paylaşılan posta kutularını ve hizmet hesaplarını içe aktarır. Grup adlarında büyük/küçük harf ve boşlukları normalleştirin, devre dışı hesapların nasıl ele alınacağı konusunda anlaşın ve bir kullanıcı çakışan zamanlamalara sahip iki gruba ait olduğunda ne olacağını test edin. Bu uç durumları kâğıt üzerinde çözmek ucuz, altı yüz dolap atandıktan sonra çözmek ise pahalıdır.
Dizin Bağlama Hesabını Tasarlama
Akıllı dolap platformu tarafından kullanılan bağlama hesabı, dolap kullanıcılarını içeren belirli organizasyon birimleri üzerinde salt okunur haklara sahip özel bir hizmet hesabı olmalıdır. Bir etki alanı yöneticisi hesabı kullanmak pilotlarda yaygındır ve üretimde tehlikelidir; çünkü ele geçirilmiş bir ağ geçidi o zaman tüm dizinin anahtarlarını tutar. Hesabı entegrasyonun gerçekten ihtiyaç duyduğu özniteliklerle sınırlayın, etkileşimli oturum açmayı devre dışı bırakın ve parolasını tanımlı bir programa göre döndürün; yeni değer, değişiklik penceresi kapanmadan önce platforma hazırlanmış olsun.
Ağ erişilebilirliği aynı özeni hak eder. Dizin trafiği düz metin yerine 636 numaralı bağlantı noktasında LDAPS veya 389 numaralı bağlantı noktasında StartTLS kullanmalıdır ve akıllı dolap platformu dizin sertifikasını güvenilir bir zincire göre doğrulamalıdır. TLS'i denetleyen kurumsal proxy'ler, proxy kök sertifikası platforma kasıtlı olarak yüklenmedikçe sertifika doğrulamasını bozar; bu adım pilot sırasında sıklıkla unutulur ve devreye alma sırasında keşfedilir.
Dizin Gruplarını Dolap Politikalarına Eşleme
Grup tabanlı politika, en sürdürülebilir yetkilendirme modelidir. locker-staff-night-shift gibi bir grup, personel odasındaki dolaplara 20:00 ile 07:00 arasında izin veren bir politikayla eşlenir ve platform her eşitlemede grup üyeliğini yalnızca okur. İç içe gruplar açıkça çözümlenmelidir; çünkü bazı dizin sorguları yalnızca doğrudan üyeliği döndürürken diğerleri tam zinciri genişletir ve iki davranış çok farklı erişim sonuçları üretir.
Görünen adlar yerine değişmez tanımlayıcılar kullanın. Bir kişinin samAccountName değeri evlilik veya departman adı değişikliğiyle değişebilir ve görünen ad sık sık değişir; nesnenin global benzersiz tanımlayıcısı değişmez. Platform değişmez tanımlayıcıyı birincil anahtar olarak saklar ve adları sunum verisi olarak ele alırsa, ad değişiklikleri entegrasyon için görünmez hale gelir. samAccountName değerini saklarsa, bir ad değişikliği yeni bir kullanıcı oluşturur ve dolap atamasını sahipsiz bırakır.
Tek Oturum Açma (SSO) Nereye Aittir
SSO yönetim yüzeylerine aittir: yönetim konsolu, raporlama portalı ve bir çalışanın akıllı dolap seçtiği veya bıraktığı herhangi bir self-servis sayfası. SAML 2.0 ve OpenID Connect bu yüzeyler için iyi çalışır ve çoğu kimlik sağlayıcısı, akışın bir parçası olarak çok faktörlü kimlik doğrulamayı zorunlu kılabilir. SSO'dan yapması istenmemesi gereken şey bir kilidin kimlik doğrulamasını yapmaktır. Bir kilidin tarayıcısı, oturumu ve etkileşimli bir meydan okumayı tamamlama yeteneği yoktur.
Bazı sahalar, dolap uygulamasına ardından bir dolap kimlik bilgisi veren bir SSO oturum açma sağlayarak ikisini köprülemeye çalışır. Bu desen işe yarar, ancak dolap deneyimini bir uygulama bağımlılığına taşır: kullanıcı kimlik sağlayıcısına ulaşamazsa dolabını açamaz. Yerel bir PIN, tanımlı ömrü olan önbelleğe alınmış bir token veya personel tarafından yönetilen bir refakat prosedürü olsun, çevrimdışı bir yol planlayın.
Eşitleme Sıklığı ve Yetki Kaldırma
Eşitleme mümkün olduğunda olay güdümlü, olmadığında zamanlanmış olmalıdır. Kimlik sağlayıcısından gelen SCIM push, oluşturma, güncelleme ve devre dışı bırakma işlemlerini saniyeler içinde iletir; zamanlanmış tam eşitlemeler, olay akışının kaçırdığı her şeyi yakalayan bir güvenlik ağıdır. Tehlikeli boşluk, hiç ulaşmayan bir devre dışı bırakmadır; bu nedenle platform gecelik uzlaştırma yapmalı ve yerelde var olup üst kaynakta olmayan hesapları işaretlemelidir.
Yetki kaldırma, her pilotta açık bir testi hak eder. Dizinde bir test kullanıcısını devre dışı bırakın, ardından dolabın ne kadar süre erişilebilir kaldığını ölçün. Yanıt bilinmiyorsa entegrasyon tamamlanmamıştır.
Akıllı Dolap Bağlantısı ve HID ile Fiziksel Erişim Kontrolü Entegrasyonu
Akıllı dolap bağlantısı ve mevcut bir fiziksel erişim kontrol sistemiyle entegrasyon genellikle insanların hâlihazırda taşıdığı kimlik bilgisiyle başlar. HID Global kimlik bilgileri, eski 125 kHz yakınlık kartlarından 13.56 MHz iCLASS ve Seos kartlarına kadar kurumsal ve kampüs ortamlarına hâkimdir; bu nedenle dolap okuyucusu, tersi değil, konuşlandırılmış kullanıcı kitlesine uyacak şekilde seçilmelidir. Entegrasyon daha sonra iki şekilden birini alır: dolap sistemi kart verilerini kendi okuyucusuyla okur ve kendi yetkilendirmesini tutar veya erişim kontrol sisteminden Wiegand ya da OSDP gibi bir denetleyici arayüzü üzerinden iletilen bir karara güvenir. Her ikisi de çalışır ve her ikisi de gizli kısıtlar taşır. Doğrudan okuma, dolap filosunu bağımsız tutar ancak kimlik bilgisi ve politika yönetimini dolap platformuna yükler. Erişim denetleyicisine devretmek politikayı merkezileştirir ancak dolap kullanılabilirliğini o denetleyicinin kapasitesine, kablolama topolojisine ve tedarikçi yol haritasına bağlar. Seçim; filo boyutuna, yenileme sıklığına ve binanın tek bir kimlik bilgisi otoritesi dayatıp dayatmadığına bağlıdır.
Okuyucu seçmeden önce kimlik bilgisi popülasyonunun envanterini çıkarın. Kullanımdaki kart teknolojilerini sayın, sahanın mobil kimlik bilgilerine geçiş planlayıp planlamadığını sorun ve herhangi bir eski grubun hızlıca yeniden verilemeyen 125 kHz yakınlık kartlarına hâlâ bağımlı olup olmadığını kontrol edin. Sahalar düzenli olarak proje ortasında bir departmanın farklı bir rozet nesli tuttuğunu keşfeder. Rozet nesilleri, kart formatları ve son kullanma politikalarına ilişkin kısa bir denetim, çoğunluk için çalışan ancak ilk günden azınlıktaki personeli dışarıda bırakan bir şartnameyi önler.
Kimlik Bilgisi Teknolojileri ve Kilidin Aslında Neyi Okuduğu
Bir dolap okuyucusuna sunulan kart birkaç düzeyde okunabilir. Kart seri numarası neredeyse her teknoloji tarafından açığa çıkarılır ve okunması önemsizdir; bu da onu kullanışlı ve zayıf kılar. MIFARE Classic üzerindeki sektör verileri kimlik doğrulamadan sonra okunabilir ancak algoritmanın bilinen zayıflıkları vardır. MIFARE DESFire veya Seos gibi modern güvenli kimlik bilgileri karşılıklı kimlik doğrulamayı ve çeşitlendirilmiş anahtarları destekler; böylece veriler saha anahtarı olmadan klonlanamaz.
Dolap sistemleri için pratik soru, hangi tanımlayıcının saklandığı ve karşılaştırıldığıdır. Seri numarasını saklayan sahalar, bir spor salonu için önemsiz, bir eczane için kabul edilemez olabilecek bir klonlama riskini kabul eder. Güvenli sektör okumaları kullanan sahalar, saha anahtarlarının dolap platformuna yetkilendirilmesini gerektirir; bu da bir anahtar yönetimi yükümlülüğü ekler. Risk duruşuna açıkça karar verin ve bunu şartnameye yazın; çünkü seri numaralarından güvenli okumalara güçlendirme (retrofit) genellikle okuyucuların değiştirilmesi anlamına gelir.
Kart Numarası Formatları ve Eski Sürüm Uyumluluğu
Wiegand formatları bir tesis kodu ile bir kart numarasını sabit bir bit uzunluğuna sıkıştırır. Klasik 26 bit format 255 tesis kodu ve 65.535 kart numarasına izin verir; bu tek bir saha için yeterli, çok kiracılı bir kampüs için yetersizdir. Genişletilmiş formatlar daha büyük numaralar ve ek veriler taşır ancak okuyucular, denetleyiciler ve platformlar tam format üzerinde anlaşmalıdır; aksi halde aynı kart farklı kapılarda farklı yorumlanır.
Dolaplar mevcut bir sisteme katıldığında, erişim kontrolü sahibinden kullanımdaki tam kart formatını, bit uzunluğunu ve eşlik kuralını isteyin. 26 bit Wiegand dizisi çıkaran bir dolap okuyucusu, 37 bitlik bir kurumsal kart numarasını kesme olmadan temsil edemez ve kesme, iki çalışanın aynı dolabı paylaşmasına bu şekilde yol açar. Format tescilliyse, bir örnek karttan çıkarsamak yerine yazılı bir şartname edinin.
Okuyucu Arayüzleri ve Kablolama Seçenekleri
Bir dolap kilidi kimlik bilgisi ekosistemiyle üç şekilde entegre olabilir. Tek bir teknolojiye göre ayarlanmış gömülü bir okuyucu içerebilir; bu en ucuzdur ancak sahayı o kimlik bilgisine kilitler. Bina standardındaki harici bir okuyucunun yanına monte edilebilmesi için bir okuyucu arayüzü sunabilir; bu, daha fazla kablolama maliyeti karşılığında kimlik bilgisi seçimini korur. Veya mevcut bir denetleyiciden Wiegand ya da OSDP girişini kabul edebilir; bu kararları merkezileştirir ancak denetleyicinin yedek kapasiteye ve desteklenen bir entegrasyon profiline sahip olmasını gerektirir.
Her seçenek arıza davranışını değiştirir. Gömülü okuyucu, erişim kontrol sistemi kapalıysa çalışmaya devam eder. Denetleyici beslemeli dolap, denetleyici arızalandığında yeni kararları kabul etmeyi durdurur, ancak önbelleğe alınmış politikayla devam edebilir. Bu davranışları seçimden önce tesisin toleransıyla eşleştirin.
Mobil Kimlik Bilgileri ve Gidişatın Yönü
Bir telefon cüzdanına yetkilendirilen mobil kimlik bilgileri, yeni kurumsal ve kampüs binalarında giderek varsayılan hale geliyor ve dolap şartnamesini iki şekilde değiştiriyor. Birincisi, okuyucu mobil kimlik bilgisi teknolojisini desteklemelidir; bu genellikle eski bir yakınlık kartı yerine 13.56 MHz güvenli öğe anlamına gelir. İkincisi, kullanıcı deneyimi bir uygulama bağımlılığı haline gelir; bu nedenle dolap platformunun bitmiş telefon pilleri ve kayıp cihazlar için bir yedeğe ihtiyacı vardır.
Çok yıllı bir dolap filosu planlayan sahalar, okuyucu gömülü yazılımının donanım değişimi olmadan kimlik bilgisi türleri ekleyip ekleyemeyeceğini sormalıdır. Bugün yalnızca tek bir teknolojiyi destekleyen bir okuyucu, binanın rozet standartlarını asla değiştirmeyeceğine dair bir bahistir; oysa binalar rozet standartlarını dolaplarını değiştirdiklerinden daha sık değiştirir.
Akıllı Dolap Bağlantısı ve MDM, CMMS ve Tesis Platformları ile Entegrasyon
Akıllı dolap bağlantısı ve entegrasyonu nadiren erişim kontrol sisteminde durur. Çoğu işletmeci hâlihazırda el terminalleri için bir MDM platformu, iş emirleri için bir CMMS, HVAC ve aydınlatma için bir BMS veya alan kullanımını izleyen bir iş yeri analitiği platformu çalıştırır. Her sistem, bir dolap filosunun ihtiyaç duyduğu şeyin bir parçasını tutar ve entegrasyon işi, hangi parçanın yetkili olduğuna ve hangisinin yalnızca tüketildiğine karar vermektir. Ölçeklenen model, çok sayıda ikili bağlantı yerine az sayıda net arayüzdür. Akıllı dolap platformu, belgelenmiş tek bir API sunar ve tek bir kimlik akışı tüketir; diğer sistemler kilitlerle doğrudan konuşmak yerine platformdan okur veya platforma yazar. Birbirine bağlı beş sistem on entegrasyona ihtiyaç duyarken, tek bir platforma bağlı beş sistem beş entegrasyona ihtiyaç duyar. Platform, dolap durumu için doğruluk kaynağı ve denetçinin baktığı tek yer hâline gelir.
MDM ayrıca personelin akıllı dolapları yönetmek için kullandığı cihazları da yönetir. Resepsiyon personelinin dolapları yeniden atamak için kullandığı ortak tablet, gözetimli profile sahip bir kurumsal cihaz olarak kaydedilmeli, dolap uygulamasıyla sınırlandırılmalı ve kaybolduğunda kimlik bilgilerini silecek şekilde yapılandırılmalıdır. Aynı tablet belirli bir çalışan için mobil kimlik bilgisi de taşıyorsa, iki rol platformda ayrılmalıdır; aksi halde vardiya devri, kimsenin kaydetmediği bir kimlik bilgisi aktarımına dönüşür. Hangi cihazların kaydedildiğini, bunlara kimin sahip olduğunu ve biri binadan çıktığında ne olacağını belgeleyin.
Kimlik Bilgisi ve Cihaz Kanalı Olarak MDM
MDM akıllı dolap filoları için iki şekilde önemlidir. İlk olarak, mobil kimlik bilgisi taşıyan telefonlar yönetilen cihazlardır ve MDM politikası, kurumsal bir telefonun kimlik bilgisini güvenli öğesinde saklayıp saklayamayacağına, cüzdan uygulamasının yüklenip yüklenemeyeceğine ve cihaz silindiğinde veya kaybolduğunda ne olacağına karar verir. İkinci olarak, MDM dolap uygulamasının kendisini dağıtabilir ve yapılandırmasını zorunlu kılabilir.
Pratik entegrasyon noktası genellikle kullanıcı kimliği yerine ortak cihaz kimliğidir. Temizlik personelinin dolap durumunu kontrol etmek için kullandığı ortak el terminali MDM'e kaydedilmeli ve bir bireye bağlanmak yerine servis cihazı olarak yetkilendirilmelidir. Akıllı dolap platformu ikisini birbirine karıştırırsa, her vardiya değişimi bir yetkilendirme olayına dönüşür.
CMMS ve İş Emri Tetikleyicileri
CMMS entegrasyonu dolap telemetrisini bakım işine dönüştürür. Tekrarlanan sıkışma olaylarını bildiren bir kilit, eşiği aşan bir pil veya artan hata oranı kaydetmiş bir okuyucu, kullanıcı şikayetini beklemek yerine otomatik olarak iş emri oluşturabilir. Değer, uyarının kendisinde değil denetim izindedir: kapatılmış iş emirleri bir arızanın ele alındığını gösterir; bu da düzenlemeye tabi ortamlarda önemlidir.
Entegrasyonu kararlı varlık tanımlayıcıları etrafında tasarlayın. Her kilidin her iki sistemde de var olan bir tanımlayıcıya ihtiyacı vardır ve bu tanımlayıcı bir dolap yeniden atandığında değişmemelidir. Dolap numarasını varlık tanımlayıcısı olarak kullanan sahalar, bir dolap grubunu yeniden yapılandırdıklarında tüm iş emri geçmişinin yanlış fiziksel cihazı izlediğini görerek sorunu fark eder.
Bina Yönetimi ve Alan Analitiği
BMS entegrasyonu tipik olarak iki tür veri alışverişi yapar: durum ve komut. Durum, binaya bir odanın veya bölgenin dolu olup olmadığını ya da bir dolap grubunun gücünün olup olmadığını söyler. Komut, binanın dolap aydınlatmasını, havalandırmasını veya tabelasını açıp kapatmasını sağlar. Alan analitiği, hangi saatlerde kaç dolabın gerçekten kullanıldığını anlamak için dolap kullanım verisini tüketir; bu da dolap grubu boyutlandırma ve konumlandırma kararlarını besler.
Bina otomasyon trafiğini yetkilendirme yolunun dışında tutun. Işıkları kısma yönelik bir BMS komutu asla bir dolabın açılmasını engelleyememeli ve BMS uç noktası yanıt vermeyi durdurursa akıllı dolap platformu kontrollü biçimde işlevini sürdürmelidir. Zaman aşımlı, yönlü ve eşzamansız arayüzler doğru modeldir.
Akıllı Dolap Bağlantısı ve Entegrasyonunda API'ler ve Olay Modelleri
API'ler ve olay modelleri, dolap platformu ile diğer her şey arasındaki sözleşmedir ve ilk tedarikçi değişikliğinde entegrasyonun ne kadarının ayakta kalacağına onlar karar verir. Kullanılabilir bir arayüz; sayfalama, filtreleme ve idempotent yazmalarla birlikte siteleri, dolap gruplarını, dolapları, kullanıcıları, atamaları, kimlik bilgilerini, erişim olaylarını ve sağlık durumunu sunar. HTTPS üzerinden REST yönetimsel işlemleri kapsar, MQTT veya webhooks neredeyse gerçek zamanlı olayları kapsar ve belgelenmiş bir olay şeması aradaki her şeyi kapsar. En yaygın hata, API'yi sonradan akla gelen bir şey olarak ele almak ve veritabanı erişimi veya ekran kazıma etrafında inşa etmektir; bu, ilk platform yükseltmesine kadar çalışır. Sürümleme, bir sandbox kiracısı ve değişiklik günlüğü içeren yayımlanmış bir API, başlangıçta daha pahalıdır ve gömülü yazılım davranışı ilk kez değiştiğinde kendini amorti eder. Dokümantasyon kalitesi, platformun geri kalanı için makul bir göstergedir: eğer genel referans istek örneklerinden, hata kodlarından ve hız sınırlarından yoksunsa, iç entegrasyon da aynı ölçüde zayıf olacaktır.
Hız sınırları ve sayfalama, entegrasyonu şema kadar şekillendirir. Dakikadaki istek sayısını sınırlayan bir platform, entegratörü atamaları toplu hale getirmeye ve döngü yerine bir kuyruk tasarlamaya zorlar. Belgelenmiş sınırı, aşıldığında davranışı ve bir sitenin tamamını tek seferde yetkilendirmek için toplu uç noktaların olup olmadığını sorun. Yazma işlemlerindeki idempotency anahtarları, olay okumalarındaki imleç tabanlı sayfalamayla birlikte, kırılgan bir gecelik betiği, atamaları çoğaltmadan yeniden denenebilen güvenilir bir işe dönüştürür.
Eksiksiz Bir Dolap API'si Neleri Sunmalı
API en azından siteleri, dolap gruplarını, tek tek dolapları ve mevcut durumlarını listelemeli; atamalar oluşturmalı ve iptal etmeli; kimlik bilgilerini yetkilendirmeli ve yetkisini kaldırmalı; olayları zaman filtreleriyle okumalı; pil, sinyal ve gömülü yazılım sürümü dahil cihaz sağlığını raporlamalıdır. Yazma işlemleri idempotent olmalı, böylece yeniden denen bir istek yinelenen atamalar oluşturmamalı ve oluşturulan nesne için kararlı bir tanımlayıcı döndürmelidir.
Erişim olayları serbest metin yerine belgelenmiş bir şemayı hak eder. Faydalı alanlar arasında dolap tanımlayıcısı, kimlik bilgisi veya kullanıcı tanımlayıcısı, UTC'deki zaman damgası, karar, yerel önbellek veya merkezi yetkilendirme gibi karar kaynağı ve varsa hata kodu bulunur. Karar kaynağı olmadan araştırmacılar, bir reddin politikadan mı yoksa bir ağ arızasından mı kaynaklandığını söyleyemez.
Olay Teslim Modelleri
Üç teslim modeli çoğu kurulumu kapsar. Yoklama, platformdan bir zaman damgasından bu yana olan olayları ister; basittir, dayanıklıdır ve biraz gecikmelidir. Webhooks, olayları bir abone uç noktasına iter; hızlıdır ancak yeniden deneme mantığı, imza doğrulaması ve her zaman kullanılabilir bir uç nokta gerektirir. MQTT, olayları bir broker'a yayımlar ve birçok tüketiciye sahip büyük filolar için uygundur; bunun bedeli broker altyapısını çalıştırmaktır.
Hangi model kullanılırsa kullanılsın, abone yinelenen ve sıra dışı teslimata tolere etmelidir. Ağlar yeniden dener, broker'lar yeniden teslim eder ve ağ geçitleri uygunsuz anlarda yeniden bağlanır. Tam olarak bir kez ve sıralı teslimat varsayan bir tüketici, eninde sonunda bir kilit açmayı iki kez sayacak ve yanlış bir doluluk raporu üretecektir.
Sürümleme ve Kullanımdan Kaldırma
API sürümlerinin nasıl kullanımdan kaldırıldığını sorun. Yanıt şekillerini haber vermeden değiştiren bir platform, her entegratörü sürekli test etmeye zorlar. İstekte sürüm pazarlığı ile birlikte en az altı aylık yayımlanmış bir kullanımdan kaldırma penceresi, on yıl boyunca çalışacak bir sistem için makul bir beklentidir.
Her tüketicinin kimliğini doğrulayın ve kapsamını dar tutun. Tesis ekibi, entegratör ve analitik tedarikçisi tarafından paylaşılan tek bir API anahtarı, herkesi bozmadan iptal edilemez ve er ya da geç bir gösterge paneli ekran görüntüsünde son bulur. Entegrasyon başına bir kimlik bilgisi verin, bunu o entegrasyonun gerçekte gerçekleştirdiği işlemlerle sınırlayın ve bir programa göre yenileyin. Hangi kimlik bilgisinin hangi olayları okuduğunu günlüğe kaydedin; verilerde beklenmedik bir şey göründüğünde ilk bakılacak yer o günlüktür.
Çok Lokasyonlu Kullanıma Sunmalar için Akıllı Dolap Bağlantısı ve Entegrasyonu Tasarlama
Çok lokasyonlu akıllı dolap bağlantısı ve entegrasyonu, bir lokasyon tek seferlik bir proje yerine tekrarlanabilir bir şablon olarak ele alındığında başarılı olur. Şablon; dolap grubu yerleşimini, adresleme şemasını, ağ geçidi yerleştirme kurallarını, kimlik grubu adlandırma kuralını, gömülü yazılım temel sürümünü ve kabul testlerini tanımlar. Şablon oluşturulduğunda, yeni bir lokasyon aylarla ölçülen bir tasarım çalışması yerine günlerle ölçülen bir devreye alma çalışması haline gelir ve destek ekibi her lokasyon hakkında aynı zihinsel modelle akıl yürütebilir. Başarısızlık modu tam tersidir: her lokasyon müsait olan kişi tarafından tasarlanır, adresleme doğaçlama yapılır, ağ geçidi adları tutarsızdır ve platform aynı binanın beş varyantıyla sonuçlanır. İşletmeciler yalnızca bir değişikliğin her yere uygulanması gerektiğinde ve hiç kimse hepsine ulaşan betiği yazamadığında fark eder. Standardizasyon bir dolap filosunda bürokrasi değildir; bir kullanıma sunma ile bir dizi kurtarma arasındaki farktır.
Kullanıma sunmayı tek bir kampanya yerine dalgalar halinde sıralayın. Farklı bina özelliklerine sahip iki veya üç lokasyondan oluşan ilk dalga, tek bir referans lokasyonun gizleyeceği varsayımları ortaya çıkarır ve tedarik ölçeklenmeden önce şablonu düzeltmek için zaman bırakır. Her dalga kısa bir geriye dönük değerlendirme üretmelidir: şablonun neyi doğru yaptığı, neyin doğaçlama yapılması gerektiği ve standart çizim setine hangi öğelerin eklenmesi gerektiği. Dalgalar ayrıca sermayenin genellikle nasıl serbest bırakıldığıyla da eşleşir, bu da bir filo programını tek bir tüm lokasyonlar siparişinden daha kolay finanse edilebilir hale getirir.
Adresleme, Adlandırma ve Ağ Segmentasyonu
İlk ağ anahtarı yapılandırılmadan önce bir adresleme planı benimseyin. Yaygın bir desen, bina bölgesi başına bir VLAN, dolap ağ geçitleri için ayrılmış bir DHCP aralığı ve yoğunlaştırıcılar (concentrator) için statik adreslemedir. Cihaz adları lokasyon, bölge ve dolap grubunu kodlamalıdır; böylece site-lon-03-zone-b-bank-12 şeklindeki bir uyarı bir mühendise hemen nereye gitmesi gerektiğini söyler.
Segmentasyon her iki yönü de korur. Dolap trafiği misafir Wi-Fi ile bir broadcast alanını paylaşmamalı ve dolaplar kurumsal sunuculara doğrudan erişememelidir. Belirli platform uç noktaları, dizin hizmeti sunucuları ve zaman kaynakları için kurallara izin verin, ardından diğer her şeyi reddedin. Bu aynı zamanda platformun bulut uç noktasının herhangi bir çıkış proxy'si üzerinden erişilebilir olduğunu doğrulama noktasıdır; çünkü dolap ağ geçitlerine nadiren ücretsiz internet erişimi verilir ve sıklıkla proxy izin listelerinde unutulur.
Ölçekte Gömülü Yazılım, Sertifikalar ve Yapılandırma
Her lokasyon adlandırılmış bir gömülü yazılım temel sürümüyle başlamalıdır. Güncellemeler daha sonra aşamalı bir desen izler: bir kanarya lokasyonu yeni derlemeyi alır, tanımlı bir süre boyunca kabul testlerini çalıştırır ve ancak o zaman kalan lokasyonlar onu dalgalar halinde alır. Platform hangi lokasyonların hangi temel sürümde olduğunu raporlamalıdır, aksi takdirde filo bir yıl içinde kayar.
Sertifikalar ve anahtarlar da aynı soruna sahiptir. Her ağ geçidi tek bir istemci sertifikasını paylaşırsa, bir lokasyondaki ihlal hepsini tehlikeye atar ve onu iptal etmek filoyu devre dışı bırakır. Lokasyon başına veya cihaz başına sertifikaların yönetimi daha pahalıdır ancak iptali cerrahi hale getirir. Platformun desteklediği her yerde düzenleme ve yenilemeyi otomatikleştirin ve son kullanma tarihlerini filo envanterinin bulunduğu aynı yere kaydedin.
Zaman Eşitleme ve Sonuçları
Zaman eşitleme bozulana kadar görünmezdir. Cihaz saatleri doğrulama pencerelerinin dışına kaydığında TLS el sıkışmaları başarısız olur, denetim olayları yanıltıcı zaman damgalarıyla gelir ve planlanmış erişim pencereleri yanlış saatte açılır. Her ağ geçidi ve yoğunlaştırıcı (concentrator), ağ segmentinden erişilebilen NTP sunucularıyla eşitlenmelidir ve bir lokasyon küçük bir eşiğin ötesinde saat sapması bildirdiğinde platform uyarı vermelidir.
Kısıtlayıcı güvenlik duvarlarının arkasındaki lokasyonlar genellikle giden UDP 123'ü engeller ve sessizce eşitlemeyi kaybeder. Yerel ağ zaman kaynağını açıkça yapılandırın ve devreye alma sırasında varsaymak yerine bildirilen zamanı doğrulayın.
Saha Kabul Testi
Kabul testini bir kez yazın ve her lokasyonda çalıştırın. Pratik bir test; güç kaybı ve kurtarma, ağ kaybı ve kurtarma, iptal edilmiş bir kimlik bilgisi, süresi dolmuş bir kimlik bilgisi, zorla açılan bir dolap, tam dolap grubu kilidinin açılması ve düşük pil olayını kapsar. Her durum, tanımlı bir süre içinde platformda belirli, belgelenmiş bir sonuç üretmelidir.
Kabul testini atlayan lokasyonlar aynı kusurları daha sonra, üretimde, üyeler beklerken keşfeder. Test, devreye almada ucuzdur ve sonradan yeniden oluşturmak pahalıdır.
Akıllı Dolap Bağlantısı ve Entegrasyonu için Güvenlik Gereksinimleri
Akıllı dolap bağlantısı ve entegrasyonunda güvenlik dört sınırı kapsamalıdır: okuyucuya giden kimlik bilgisi, kilit ile yoğunlaştırıcı (concentrator) arası, ağ geçidi ile platform arası ve platform ile ondan okuyan her sistem arası. Her sınırın bilinen saldırıları ve bilinen karşı önlemleri vardır. Yalnızca seri numaralarına güvenildiğinde kimlik bilgileri klonlanabilir, trafik şifrelenmediğinde saha veri yolları dinlenebilir, gömülü yazılım imzasız olduğunda ağ geçitleri başka amaçlarla kullanılabilir ve her kiracıyı tek bir paylaşılan sır koruduğunda platformlar sızıntı verir. Savunulabilir bir tasarım yalnızca görünür olanı sertleştirmek yerine dördünü de ele alır. Tehdit modeli ürün seçilmeden önce yazılmalıdır, çünkü havlu depolayan bir spor salonu ile kontrollü maddeler depolayan bir hastane aynı risk profilini paylaşmaz ve bu fark okuyucu teknolojisini, saklama süresini ve olay müdahale planını değiştirmelidir. Düzenleyiciler doluluk ve erişim kayıtlarını giderek daha fazla kişisel veri olarak değerlendirmektedir; bu nedenle aynı belge neyin, neden ve ne kadar süreyle toplandığını belirtmelidir.
Gereksinimleri yazmadan önce dolapların koruduğu varlıkları sınıflandırın. Mont tutan bir personel dolabı, müşteri siparişi tutan bir kargo dolabı ve kontrollü ilaç tutan bir dolap farklı düzeylerde kimlik bilgisi güvencesi, günlükleme ve fiziksel direnç gerektirir ve tek tip uygulanan bir şartname ya aşırı harcamaya ya da ele alınmamış bir riske yol açar. Sınıflandırmayı yazın, satın alma belgelerine ekleyin ve seri numarası okuyucuları ile secure-element okuyucular arasındaki seçimi bunun yönlendirmesine izin verin. Tedarikçiler yalnızca bir gereksinime göre teklif verebilir; gereksinim güvenli dolaplar ise her teklif farklı bir yoruma göre fiyatlandırılacaktır.
Kimlik Bilgilerini ve Saha Trafiğini Korumak
Kimlik bilgisi koruması, kilidin gerçekte doğruladığı tanımlayıcıyla başlar. Seri numaraları kullanışlı ve zayıftır. Çeşitlendirilmiş anahtarlarla güvenli sektör okumaları klonlamaya direnir, ancak saha anahtarlarının dolap platformuna yetkilendirilmesini gerektirir ve bu da anahtar yönetimini birinci sınıf operasyonel görev haline getirir. Bina zaten güvenli kartlar kullanıyorsa ikinci bir kimlik bilgisi getirmek yerine kullanımdaki teknolojiyi yeniden kullanın.
Saha trafiği önemlidir çünkü kablo güzergâhları erişilebilirdir. Güvenli kanallı OSDP, RS-485 üzerinden okuyucudan denetleyiciye iletişimi şifreler; Wiegand ise tasarımı gereği kart verilerini açık metin olarak iletir. Yukarı bağlantı tarafında her ağ geçidi TLS 1.2 veya üzeriyle bağlanmalı, sertifika doğrulama isteğe bağlı olmak yerine zorunlu kılınmalı ve platform destekliyorsa mutual TLS belirtmeye değerdir.
Gömülü Yazılım Bütünlüğü ve Güncelleme Yolları
Elektronik bir kilit, motoru olan küçük bir bilgisayardır ve gömülü yazılımı bir saldırganın değiştirebileceği en değerli şeydir. İmzalı gömülü yazılım imajları yetkisiz derlemelerin cihaza yazılmasını önler, geri alma önleyici sayaçlar bir saldırganın bilinen kusuru olan bir sürümü yeniden yüklemesini durdurur ve secure boot cihazın değiştirilmiş kodu başlatmasını engeller. Bunlardan hangilerinin mevcut olduğunu açıkça sorun, çünkü yanıtlar endüstriyel ürünleri tüketici cihazlarından ayırır.
Güncelleme dağıtımı kendi politikasını hak eder. Her kilide aynı anda gömülü yazılım gönderebilen bir saha, her kilidi aynı anda kullanılamaz hale de getirebilir. Aşamalı dağıtım, kanarya dolap grubu ve belgelenmiş geri alma yolu rutin bir güncellemeyi yönetilebilir bir operasyona dönüştürür.
Denetim Bütünlüğü ve Gizlilik Sınırları
Denetim günlükleri kanıttır, bu nedenle kurcalama kanıtı verebilir ve dışa aktarılabilir olmalıdır. Yalnızca ekleme yapılabilen olay deposu, hash zincirleme veya dolap yöneticisinin değiştiremeyeceği harici günlük hedefi, önemli olan özelliği sağlar: üçüncü bir taraf kaydın sonradan düzenlenmediğini doğrulayabilir.
Gizlilik aynı madalyonun diğer yüzüdür. Dolap kullanım kalıpları dikkatsizce analiz edilirse vardiya düzenlerini, sağlık durumlarını ve sendikal faaliyeti açığa çıkarabilir. Operasyon ve güvenlik için gereken verileri toplayın, saklama süresi tanımlayın, erişimi role göre kısıtlayın ve dolap kayıtlarını belgelenmiş hukuki dayanak ve danışma olmadan bir çalışan izleme sistemine dönüştürmekten kaçının.
Sormaya Değer Tedarikçi ve Barındırma Soruları
Verinin nerede barındırıldığını, kiracıların nasıl yalıtıldığını ve tedarikçinin bağımsız bir sızma testi özeti ile güncel güvenlik anketi yanıtı sağlayıp sağlayamayacağını sorun. Sözleşme sona erdiğinde verilere ne olacağını ve tedarikçinin hazır bulunmasına bağlı olmayan belgelenmiş bir dışa aktarma yolu olup olmadığını sorun.
Pratik test, iptal hızıdır. Bir ağ geçidi çalınırsa veya bir hizmet hesabı ele geçirilirse, bu erişimi güvenildiği her yerde geçersiz kılmak ne kadar sürer? Bu soruyu dakikalar içinde yanıtlayamayan bir sistemin geleceğinde bekleyen bir olay vardır.
Akıllı Dolap Bağlantısı ve Entegrasyonu için Güç, Kablolama ve Çevresel Planlama
Güç ve kablolama kararları, çoğu tasarım belgesinin kabul ettiğinden daha fazla akıllı dolap bağlantısını ve entegrasyonunu kısıtlar. Her dolapta değil de sıranın sonunda güç bulunan bir dolap grubu, veri yolu topolojisini, aşırı gerilim koruma stratejisini ve pil stratejisini aynı anda değiştirir. Kablo güzergâhı olmayan bir oda, kablonun daha iyi performans göstereceği yerlerde bile kablosuz bir tasarımı zorunlu kılar. Havuz kenarı veya sauna dolap grubu, her elektronik karara nem, klor ve yıkama döngüleri ekler. Bu kısıtları protokol seçimiyle birlikte planlamak, donanımın sipariş edildiği ve kurulumun hâlâ tamamlanamadığı bilinen durumu önler. Kullanışlı disiplin, dolap grubunu gerçekte inşa edileceği şekilde çizmektir: dolap genişlikleri, kapı açılımı, kablo kanalı konumları, elektrik prizleri, anahtar konumları ve dolaplar arasındaki herhangi bir metal bölme. Ardından bu çizim üzerinde her cihazı ve her kablo hattını işaretleyin. Çoğu devreye alma sorunu, ilk kilit takılmadan çok önce orada görülür.
Kablo kesitini seçmeden önce gerilim düşümünü hesaplayın. 40 metrelik bir hat boyunca yirmi kilidi besleyen 24 voltluk bir besleme, son dolaba kadar birkaç volt kaybedebilir ve çalıştırma sırasında gerilimi düşen bir kilit, gömülü yazılım arızası gibi davranır. İletkenleri tüm kilitler çalışırken tepe akım için boyutlandırın, aynı hattaki gelecekteki dolaplar için pay ekleyin ve her kablonun iki ucunu etiketleyin. Koruma, boyutlandırma kadar önemlidir: yoğunlaştırıcı (concentrator) üzerindeki sıfırlanabilir sigorta veya elektronik devre kesici, arızalı bir kilidin bir dolap grubunu devre dışı bırakmasını önler ve açıkça etiketlenmiş bir izolatör, bir teknisyenin odayı kapatmadan güvenle çalışmasını sağlar.
Güç Topolojileri ve Pil Stratejisi
Dolap filolarını üç güç topolojisi kapsar. Yerel veri yoluyla merkezi güç, korumalı tek bir güç kaynağından tüm bir dolap grubunu besler ve kablolu RS-485 veya PoE tasarımlarına uygundur. Dolap başına güç kaynakları, her kilide kendi şebeke bağlantısını verir ve daha yüksek maliyetle arıza izolasyonunu basitleştirir. Pil ile çalışma, güç kablolamasını tamamen ortadan kaldırır ve bakımı pil değiştirme turlarına kaydırır.
Karma topolojiler yaygındır ve çoğu zaman mantıklıdır: yoğunlaştırıcı (concentrator) ve ağ geçidi için şebeke gücü, kapılarda pilli kilitler. Bunun sonucu, ağ geçidinin olay toplama için tek arıza noktası haline gelmesidir; bu nedenle kendi yedek gücüne veya en azından belgelenmiş bir kurtarma prosedürüne sahip olmalıdır.
Çevresel Sınıflandırmalar ve Malzeme Seçimleri
Dolap ortamları, iklimlendirilmiş ofislerden nemli spa merkezlerine, yüzme havuzlarına ve dış mekân kargo istasyonlarına kadar çeşitlilik gösterir. Giriş koruma sınıflandırmaları toz ve su direncini tanımlar ve sıçramaya uygun bir sınıflandırma hortuma uygun değildir. Tuzlu hava, klor buharı ve temizlik kimyasalları kaplama yüzeylere ve contalara saldırır ve kuru bir spor salonunda bir sezon dayanan bir kilit, bir havuz kenarında bir ay içinde arızalanabilir.
Ürünü değil, ortamı belirtin. Kurulumu bilen bir tedarikçi, hayatta kalabilecek muhafaza malzemesini, conta bileşimini ve yüzey kaplamasını önerebilir ve hangi sertifikaların geçerli olduğunu belgeleyebilir. Yalnızca kilit modelini fiyatlandıran bir tedarikçi, bu değerlendirmeyi montajcıya bırakır.
Akıllı Dolap Bağlantı ve Entegrasyon Uyumluluk Kontrol Listesi
Uyumluluk kontrol listesi, akıllı dolap bağlantısı ve entegrasyonunu bir tartışmadan doğrulanabilir yanıtlar kümesine dönüştürür. Satın almadan önce ve devreye almadan önce yeniden doldurulmalıdır; çünkü birkaç madde üründen çok sahaya bağlıdır. Değer, kontrol listesinin kendisinde değil, zorunlu kıldığı konuşmalardadır: dizin grubunun sahibi kim, hangi kart formatı kullanılıyor, ağ geçidi bulut uç noktasına ulaşabiliyor mu ve gömülü yazılım güncellemelerini kim onaylıyor. Listeyi, insanların gerçekten dolduracak kadar kısa tutun. Kanıt eklenmiş on soru, tahminle yanıtlanmış yüz sorudan daha kullanışlıdır; kanıt ise sözlü güvence değil, veri sayfası, kablolama şeması, güvenlik duvarı kuralı veya örnek sorgu anlamına gelir. Doldurulmuş kontrol listesi tasarım dokümanının, devreye alma referansının ve bir sonraki saha için başlangıç noktasının parçası olur.
Kontrol listesi dolaşıma girmeden önce her satıra bir sahip ve bitiş tarihi atayın. Sahibi olmayan bir soru toplantıya dönüşür; sözlü yanıtlanan bir soru ise devreye alma sırasında anlaşmazlığa dönüşür. Kanıtları geldikçe proje klasöründe toplayın ve eklenmemiş bir veri sayfasını veya güvenlik duvarı kuralını kapalı değil açık madde olarak değerlendirin. Alıştırma, tasarım dokümanı sahayı hiç ziyaret etmemiş bir entegratöre verildiğinde hâlâ çalışan bir kurulum üretilebiliyorsa tamamlanmıştır.
| Alan | Yanıtlanacak soru | Toplanacak kanıt |
|---|---|---|
| Kimlik bilgisi | Kilit hangi kart veya mobil teknolojiyi okumalı | Kart veri sayfası, format ve bit uzunluğu |
| Okuyucu arayüzü | Gömülü okuyucu, harici okuyucu veya denetleyici beslemeli | Erişim kontrolü sahibinden kablolama şeması |
| Saha veri yolu | RS-485, Wiegand, OSDP veya radyo bağlantısı | Sonlandırma noktalarını içeren topoloji çizimi |
| Kimlik | Hangi dizin özniteliğinin yetkili olduğu | Örnek LDAP sorgusu ve grup adlandırma kuralı |
| SSO | Hangi yüzeylerin tek oturum açma (SSO) gerektirdiği | Kimlik sağlayıcı üst verisi ve MFA politikası |
| API | Platformun hangi olayları ve işlemleri sunduğu | API referansı, sürüm politikası, sandbox erişimi |
| Ağ | Hangi VLAN, adresler ve çıkış kurallarının geçerli olduğu | Güvenlik duvarı kural listesi ve proxy izin listesi |
| Güç | Merkezi, dolap başına veya bataryalı ve yedekleme planı | Tek hat güç çizimi |
| Ortam | Nem, kimyasallar, sıcaklık ve yıkama | Saha fotoğrafları ve temizlik prosedürü |
| Destek | Bir arızaya kimin ve hangi süre içinde yanıt vereceği | Hizmet seviyesi anlaşması ve eskalasyon yolu |
Haftalar Sonra Zaman Kurtaran Sorular
Erişim kontrolü sahibinden örnek kart değil, tam kart formatını isteyin. Ağ ekibine istemci izolasyonunun etkin olup olmadığını ve proxy üzerinden platform uç noktasına giden TLS’ye izin verilip verilmediğini sorun. Kimlik ekibine iç içe grupların platform tarafından mı çözümlendiğini yoksa yalnızca doğrudan üyeliğin mi kullanıldığını sorun. İşletme ekibine bir kesinti sırasında üye geldiğinde ne olması gerektiğini sorun.
Bu soruların her birinin satın almadan önce ucuz, kurulumdan sonra pahalı bir yanıtı vardır. Kontrol listesi ucuz yanıtları toplamak için vardır.
Ortaya Çıkan Tasarımı Belgeleme
Nihai tasarımı her cihazı, her bağlantıyı, her adres aralığını, her kimlik kaynağını ve her sahibi adlandıran tek bir dokümana yazın. Çizimleri, güvenlik duvarı kurallarını, sertifika planını ve kabul testini ekleyin. Bu doküman devreye alma referansı ve bir sonraki saha için temel olur; iki yıl sonra bir şey beklenmedik davrandığında bir entegratörün ilk isteyeceği şey de odur.
Akıllı Dolap Bağlantı ve Entegrasyon Arızalarında Sorun Giderme
Akıllı dolap bağlantı ve entegrasyon sorunlarını gidermek, rastgele aramak yerine sabit bir sıra izlendiğinde en iyi sonuç verir. Fiziksel katmandan başlayın, kilidin gücü olduğunu ve saha veri yolu veya radyo bağlantısının çalıştığını doğrulayın, ardından yoğunlaştırıcıya (concentrator), ağ geçidine, ağ yoluna, platforma ve son olarak yetkilendirme politikasına doğru dışa doğru ilerleyin. Bildirilen arızaların çoğu ilk iki adımda bulunur ve boşa harcanan saatlerin çoğu son iki adımda geçer çünkü kimse önce bariz katmanı kontrol etmemiştir. İki bilgi parçası bu sırayı pratik hale getirir: son başarılı yoklamayı, pil seviyesini, sinyal gücünü ve gömülü yazılım sürümünü gösteren cihaz başına sağlık görünümü ve bir reddin yerel politikaya, dizin hizmeti bağlama hatasına veya erişilemeyen platforma atfedilebilmesi için karar kaynağını kaydeden olay günlüğü. Bu ikisi olmadan teşhis, elinde telefonla merdiven üstünde yapılan tahmine dönüşür.
Eskalasyon eşiklerini önceden belirleyin; böylece teşhis, nöbette kimin olduğuna bağlı olmasın. Bir kez arızalanan tek bir dolap bir arıza kaydıdır; aynı dolabın bir haftada üç kez arızalanması değişim adayıdır; on beş dakikadan uzun süre çevrimdışı kalan bir dolap grubu, ağ ekibine eskalasyondur; bir saat boyunca raporlama yapmayı durduran bir saha bir olaydır. Bu eşikler üzerinde anlaşmak, şikayet akışını öncelikleri olan bir kuyruğa dönüştürür ve işletme ekibine savunulabilir bir ortalama onarım süresi ölçüsü verir.
| Belirti | En olası katman | İlk kontrol edilecek |
|---|---|---|
| Bir dolap hiç yanıt vermiyor | Yerel bağlantı veya kilit | Güç, sonlandırma, cihaz adresi çakışması |
| Bir dolap grubunun tamamı çevrimdışı | Yoğunlaştırıcı (concentrator) veya ağ geçidi | Ağ geçidi gücü, üst bağlantı, yoklama aralığı |
| Kilitler yavaş ama doğru açılıyor | Yoklama modeli veya ağ gecikmesi | Yoklama zaman aşımı, platform gidiş-dönüşü, DNS |
| Kimlik bilgileri aralıklı olarak reddediliyor | Kimlik senkronizasyonu veya önbellek süresinin dolması | Son başarılı senkronizasyon, önbellek yaşı, saat kayması |
| Olaylar patlamalar halinde geliyor | Üst akış kesintisi veya ağ geçidi arabelleği | Ağ geçidi günlükleri, yeniden bağlanma geçmişi, arabellek derinliği |
| Kullanıcılar yanlış dolap ataması görüyor | Kimlik eşleme | Değiştirilemez tanımlayıcı ile görünen ad |
Anekdot Yerine Kanıtla Teşhis
Kullanıcılar nedenleri değil belirtileri bildirir. Bir dolabın açılmayacağına dair bir şikayet, kimlik bilgisinin iptal edildiği, atamanın süresinin dolduğu, pilin bittiği veya kullanıcının yanlış dolap grubunun önünde durduğu anlamına gelebilir. Sağlık görünümü ve olay günlüğü, şikayeti belirli bir arızaya dönüştürür ve düzeltme bunu izler.
Cihaz başına kısa bir arıza geçmişi tutun. Bir ayda üç kez arızalanan bir kilit, her bir arıza uzaktan çözülmüş olsa bile değişim adayıdır. Tekrarlayan arızalar genellikle gömülü yazılımın düzeltemeyeceği mekanik veya çevresel bir nedeni gösterir.
Akıllı Dolap Bağlantı ve Entegrasyon Tedarikçisi Seçimi
Akıllı dolap bağlantısı ve entegrasyonu için bir tedarikçi seçmek, bir üreticiyi katalog olarak değil teknik bir ortak olarak değerlendirmek anlamına gelir. Kilit görünen kısımdır, ancak protokol dokümantasyonu, gömülü yazılım güncelleme mekanizması, API yüzeyi ve entegrasyon sorularını yanıtlama isteği kurulumun başarılı olup olmayacağını belirler. Yerel protokolünü yazılı olarak tanımlayamayan bir tedarikçi, sahaya dokunan her entegratörü yavaşlatır; güvenlik düzeltmelerini isteğe bağlı gören bir tedarikçi ise desteklenen bir ürünü binada desteksiz bırakır. Kilit üreten fabrikalar ile bağlantılı sistemler üreten fabrikalar genellikle farklı organizasyonlardır; bu nedenle faydalı soru, tedarikçinin Bluetooth veya RS-485 ürünü olup olmadığı değil, aynı mühendislik ekibinin bir müşteriyi pilot, protokol sorusu ve gömülü yazılım hatası boyunca destekleyip destekleyemeyeceğidir. Veri sayfasından çok bu destek modeli, üçüncü yılın nasıl hissettireceğini öngörür.
Ürünü satın almış müşteriler yerine ürünü entegre etmiş müşterilerden referans isteyin. Protokol dokümantasyonunu, bir gömülü yazılım hatasına yanıt süresini ve devreye alma sırasındaki davranışı tanımlayabilen bir referans, size bir logo duvarından daha fazlasını anlatır. Tedarikçi benzer bir kurulumu tamamlamış bir entegratör adı veremiyorsa, broşürü ne olursa olsun ürünü projeniz için kanıtlanmamış sayın. Ayrıca kilidi tasarlayan mühendislik ekibine pilot sırasında ulaşılıp ulaşılamayacağını sorun; çünkü her teknik soruyu aktarmak zorunda olan bir satış kanalı, hızın tam da önemli olduğu anda işi yavaşlatır.
Dokümantasyon ve Protokol Şeffaflığı
Numune siparişi vermeden önce arayüz spesifikasyonunu isteyin. Elektriksel özellikleri, mesaj çerçevelemesini, hata işlemeyi ve cihaz adresleme şemasını tanımlamalıdır. Dokümantasyonun herkese açık mı yoksa bir anlaşma kapsamında mı yayımlandığını ve gömülü yazılım sürümleriyle birlikte güncellenip güncellenmediğini sorun.
Ağa bağlı ürünler için telemetri modelini isteyin: hangi olayların üretildiğini, hangi formatta üretildiğini ve yinelenenlerin nasıl işlendiğini. Olay teslimini bir uygulama ayrıntısı olarak gören tedarikçi, her sahada farklı davranan bir platform entegrasyonu üretir.
Gömülü Yazılım Yol Haritası ve Kullanım Ömrü Sonu Politikası
Bağlantılı donanımın destek ömrü satın alma sırasında belirlenir. Gömülü yazılımın ne kadar süre bakımının yapılacağını, güvenlik düzeltmelerinin nasıl dağıtılacağını ve bir model kullanım ömrünün sonuna ulaşmadan önce ne kadar bildirim verileceğini sorun. Beş yüz kilit kuran sahalar on yıllık hizmet bekler ve üç yıl sonra üretimi durdurulan bir ürün binada desteksiz bir saldırı yüzeyi haline gelir.
Ayrıca özelleştirmeyi sorun. Birçok proje belirli bir kart formatına, markalama gereksinimine veya standart yapıdan farklı bir gömülü yazılım davranışına ihtiyaç duyar. Kendi mühendisliği ve üretimi olan bir tedarikçi bunu doğrudan karşılayabilir; mühendislik kapasitesi olmayan biri genellikle talebi reddeder veya proje penceresini geçecek şekilde geciktirir.
Pilot Programı ve Kabul Kriterleri
Gerçek kimlik bilgileri, gerçek ağ ve gerçek kullanıcılarla bir pilot çalıştırın. Kabul kriterlerini önceden tanımlayın: kaç kilit, ne kadar süre, hangi kesinti senaryoları ve neyin başarı sayılacağı. Yalnızca kilitlerin açıldığını kanıtlayan bir pilot pilot değildir; o bir gösterimdir.
Yetkin bir tedarikçinin en güçlü göstergesi, pilot bir hata bulduğunda ne olduğudur. Hatayı yeniden üreten, düzelten ve düzeltmeyi belgeleyen bir üretici bir ortaktır. Ağı suçlayıp yine de sevk eden biri, ölçekte bunu tekrar yapacaktır.
Akıllı Dolap Bağlantısı ve Entegrasyonu SSS
Bunlar, bir dolap filosu bağımsız donanımdan yönetilen bir sisteme geçtiğinde en sık ortaya çıkan sorulardır. Her yanıt kendi başına kullanılabilir olacak şekilde yazılmıştır; çünkü soruyu soranlar nadiren aynı toplantıdadır: bir tesis yöneticisi operasyonel olarak neyin değiştiğini bilmek ister, bir BT mimarı hangi dizin özniteliğinin yetkili olduğunu bilmek ister ve bir entegratör protokol dokümantasyonunun neler içereceğini bilmek ister. Aşağıdaki yanıtlar akıllı dolap bağlantısı ve entegrasyonunun tanımını, dizin ve tek oturum açma (SSO) desteğini, ağ geçidi gereksinimlerini, Wiegand ile OSDP karşılaştırmasını, ağ kesintisi davranışını, yoğunlaştırıcı (concentrator) kapasitesini, Bluetooth kimlik bilgisi güvenliğini ve yetkin bir entegrasyon şartnamesinin içeriğini kapsar. Bir soru sahaya bağlıysa yanıt bunu söyler ve evrensel bir varsayılan varmış gibi davranmak yerine verilmesi gereken kararı adlandırır.
Akıllı dolap bağlantısı ve entegrasyonu pratikte ne anlama gelir?
Bu, her dolabın yönetilen bir cihaz olduğu anlamına gelir. Yöneticiler hangi dolabın kime atandığını görebilir, sahaya gitmeden erişimi iptal edebilir, her açılışın denetim izini okuyabilir ve aynı politikayı binalar genelinde uygulayabilir. Bağlantı kısmı kilit ile platform arasındaki bağlantıdır; entegrasyon kısmı ise kimin neyi açabileceğine karar veren kimlik ve yönetim sistemleri kümesidir.
Dolap kilitleri Active Directory ve tek oturum açma (SSO) ile entegre olabilir mi?
Evet, iki farklı mekanizmayla. Dizin entegrasyonu, kullanıcıları ve grupları okumak için LDAP veya LDAPS kullanır; genellikle salt okunur bir hizmet hesabıyla yapılır ve otomatik yetkilendirme için SCIM ile desteklenebilir. Tek oturum açma (SSO), kişilerin yönetim konsoluna ve self-servis sayfalarına kimliğini doğrulamak için SAML 2.0 veya OpenID Connect kullanır. SSO kişilerin kimliğini doğrular, kilitlerin değil; bu nedenle kilidin kendisi hâlâ bir kimlik bilgisine veya önbelleğe alınmış bir politikaya ihtiyaç duyar.
Bir dolap kurulumu her zaman bir ağ geçidine ihtiyaç duyar mı?
Yalnızca kilitlerin merkezi bir platforma rapor vermesi gerektiğinde. Master kart veya Bluetooth uygulamasıyla yönetilen bağımsız bir dolap grubu hiçbir ağ geçidine ihtiyaç duymaz. Ağa bağlı dolap grupları, ister kablolu bir yoğunlaştırıcı (concentrator), ister bir Bluetooth ağ geçidi veya şebeke elektriğiyle çalışan bir denetleyici olsun, bir toplama noktasına ihtiyaç duyar. Ağ geçitleri ayrıca saha protokolleri ile IP ağı arasında dönüşüm yapar ve genellikle kesintiler sırasında olayları tamponlar.
Wiegand ile OSDP arasındaki fark nedir?
Wiegand, kart verilerini iki veri hattı üzerinden şifrelenmemiş olarak gönderen daha eski, tek yönlü bir arayüzdür. OSDP aynı RS-485 fiziksel katmanını kullanır ancak isteğe bağlı AES-128 şifreleme, cihaz sağlığı raporlama ve gömülü yazılım bilgileriyle çift yönlü, tanımlı bir komut seti sunar. OSDP, denetleyici desteklediğinde daha iyi seçimdir; Wiegand yaygın kalmaya devam eder çünkü kurulu denetleyiciler yalnızca onu konuşur.
Ağ kesildiğinde ne olur?
Mimariye bağlıdır. Tamamen çevrimiçi kilitler yeni kararları kabul etmeyi durdurur. Hibrit kilitler, önbellek süresi dolana veya bağlantı geri dönene kadar önbelleğe alınmış bir kimlik bilgisi listesiyle devam eder. Bağımsız kilitler etkilenmez çünkü kararları yereldir. Önemli tasarım kararı, bir kesinti sırasında önbelleğe alınmış yetkilendirmenin ne kadar süre geçerli kalabileceğidir.
Bir yoğunlaştırıcı (concentrator) kaç kilidi destekleyebilir?
Yoklama stratejisine ve yanıt gereksinimlerine göre değişir. Rahat bir aralıkla yoklanan 32 kilitten oluşan bir dolap grubu tek bir yoğunlaştırıcı (concentrator) üzerinde çalışabilir; yarım saniye içinde yanıt vermesi gereken 64 kilit ise iki tanesine ihtiyaç duyabilir. Tam yük altında olay teslim süresini sorun ve veri sayfasındaki bağlantı noktası sayısına güvenmek yerine bunu pilot sırasında doğrulayın.
Bluetooth dolap kimlik bilgileri güvenli mi?
Güvenli olabilirler. Güvenlik, radyonun kendisinden çok eşleştirme ve kimlik doğrulama modeline bağlıdır. Modern uygulamalar şifreli bağlantılar, cihaz başına anahtarlar ve süre sınırlı kimlik bilgileri kullanır ve bir kimlik bilgisini belirli bir cihaza bağlar. Statik bir tanımlayıcı yayınlayan ve doğrulama olmadan onu kabul eden sistemler anlamlı bir koruma sunmaz.
Bir entegrasyon şartnamesi neleri içermelidir?
Kimlik bilgisi teknolojisini ve kart formatını, saha veri yolunu ve topolojiyi, kimlik kaynağını ve yetkili özniteliği, API sürümlerini ve olay şemasını, ağ adreslemesini ve güvenlik duvarı kurallarını, güç topolojisini, gömülü yazılım temel sürümünü ve kabul testini belirtmelidir. Belirtilmeyen her şey, sahada bulunan kişinin vereceği bir karar hâline gelir.
Dolaplarınıza hangi kilidin uygun olduğundan emin değil misiniz?
Mühendislerimizle kilit açma yöntemleri, pil ömrü ve montaj uyumu hakkında görüşün — yükümlülük yok.
İlgili dolap kilidi kaynakları
Kilit tiplerini karşılaştırın, montaj kılavuzlarını inceleyin ve ürün kataloğunu indirin
İlgili ürünler
3
Bluetooth Dolap Kilidi — Uygulama + PIN + Kart, Yönetilen Filo
Çevrimdışı BLE uygulamalı dolap kilidi: parsel, ofis ve yönetilen dolap filoları için. Uygulama + PIN + MIFARE kart, uzaktan yetki yönetimi, sunucu gerektirmez.
Bu sayfa zaten bir sonraki önerilen kaynak olarak ona işaret ediyor.
RFID Kartlı Dolap Kilidi — MIFARE, Çevrimdışı Doğrulama
Spor salonu, spa ve ofis dolapları için çevrimdışı MIFARE RFID dolap kilidi. 13.56 MHz dokunarak açma, WiFi gerekmez, 5 dakikada montaj. Çinko alaşım gövde.
Bu sayfa zaten bir sonraki önerilen kaynak olarak ona işaret ediyor.
Paket Dolabı Kilidi — Teslim İstasyonu için EM/MIFARE Kart
Son kilometre teslim istasyonları için çevrimdışı kartlı paket dolabı kilidi. EM veya MIFARE kart, pil ile 5 dakikada montaj, WiFi gerektirmez. CE/FCC/RoHS.
Bu sayfa zaten bir sonraki önerilen kaynak olarak ona işaret ediyor.
İlgili blog yazıları
3
MIFARE Kilit Sistemi: Akıllı Kilit Güvenliği Rehberi
Spor salonları, okullar ve ofisler için MIFARE kilit sistemi rehberi: Classic, Plus, DESFire varyantları, çoklu kullanıcı yönetimi ve akıllı kilit entegrasyonu.
Aynı ürün bağlamını destekliyor: Bluetooth Dolap Kilidi — Uygulama + PIN + Kart, Yönetilen Filo.
Dolap Kilidi Değişimi: 2026 Kapsamlı Rehber
Uzman dolap kilidi değişim rehberi: kilit türleri, adım adım değişim, elektronik ve mekanik seçenekler, platformlar arası geçiş ve kurulum.
Aynı ürün bağlamını destekliyor: Bluetooth Dolap Kilidi — Uygulama + PIN + Kart, Yönetilen Filo.
Ofis Dolap Kilidi: Satın Alma ve Güvenlik Rehberi
Ofis dolap kilidi seçim rehberi: akıllı, şifreli, anahtarlı ve RFID kilit türleri, güvenlik seviyeleri, kurulum ve bakım ipuçları ile eşyalarınızı koruyun.
Aynı ürün bağlamını destekliyor: RFID Kartlı Dolap Kilidi — MIFARE, Çevrimdışı Doğrulama.
Dolap kilidi projenizi mühendislerimizle netleştirin
Dolap sayınızı, dolap tipinizi ve tercih ettiğiniz kilit açma yöntemini gönderin. 24 iş saati içinde numune planı ve fiyat teklifi iletelim.
- Genel yönlendirmeden ürün veya uygulama görüşmesine geçin.
- Fiyatlandırma, çizimler, MOQ veya lansman zamanlaması yapılandırma gerektirdiğinde RFQ kullanın.
- Hızlı açıklamalar ve devir için doğrudan bir iletişim yolunu görünür tutun.