Locker Yönetim Sistemi: Yazılım Odaklı Locker Filosu Rehberi
Gerçek zamanlı izleme, erişim kontrolü, API/SIEM entegrasyonu ve çok lokasyonlu panolar ile yazılım odaklı locker filosu yönetimini keşfedin.
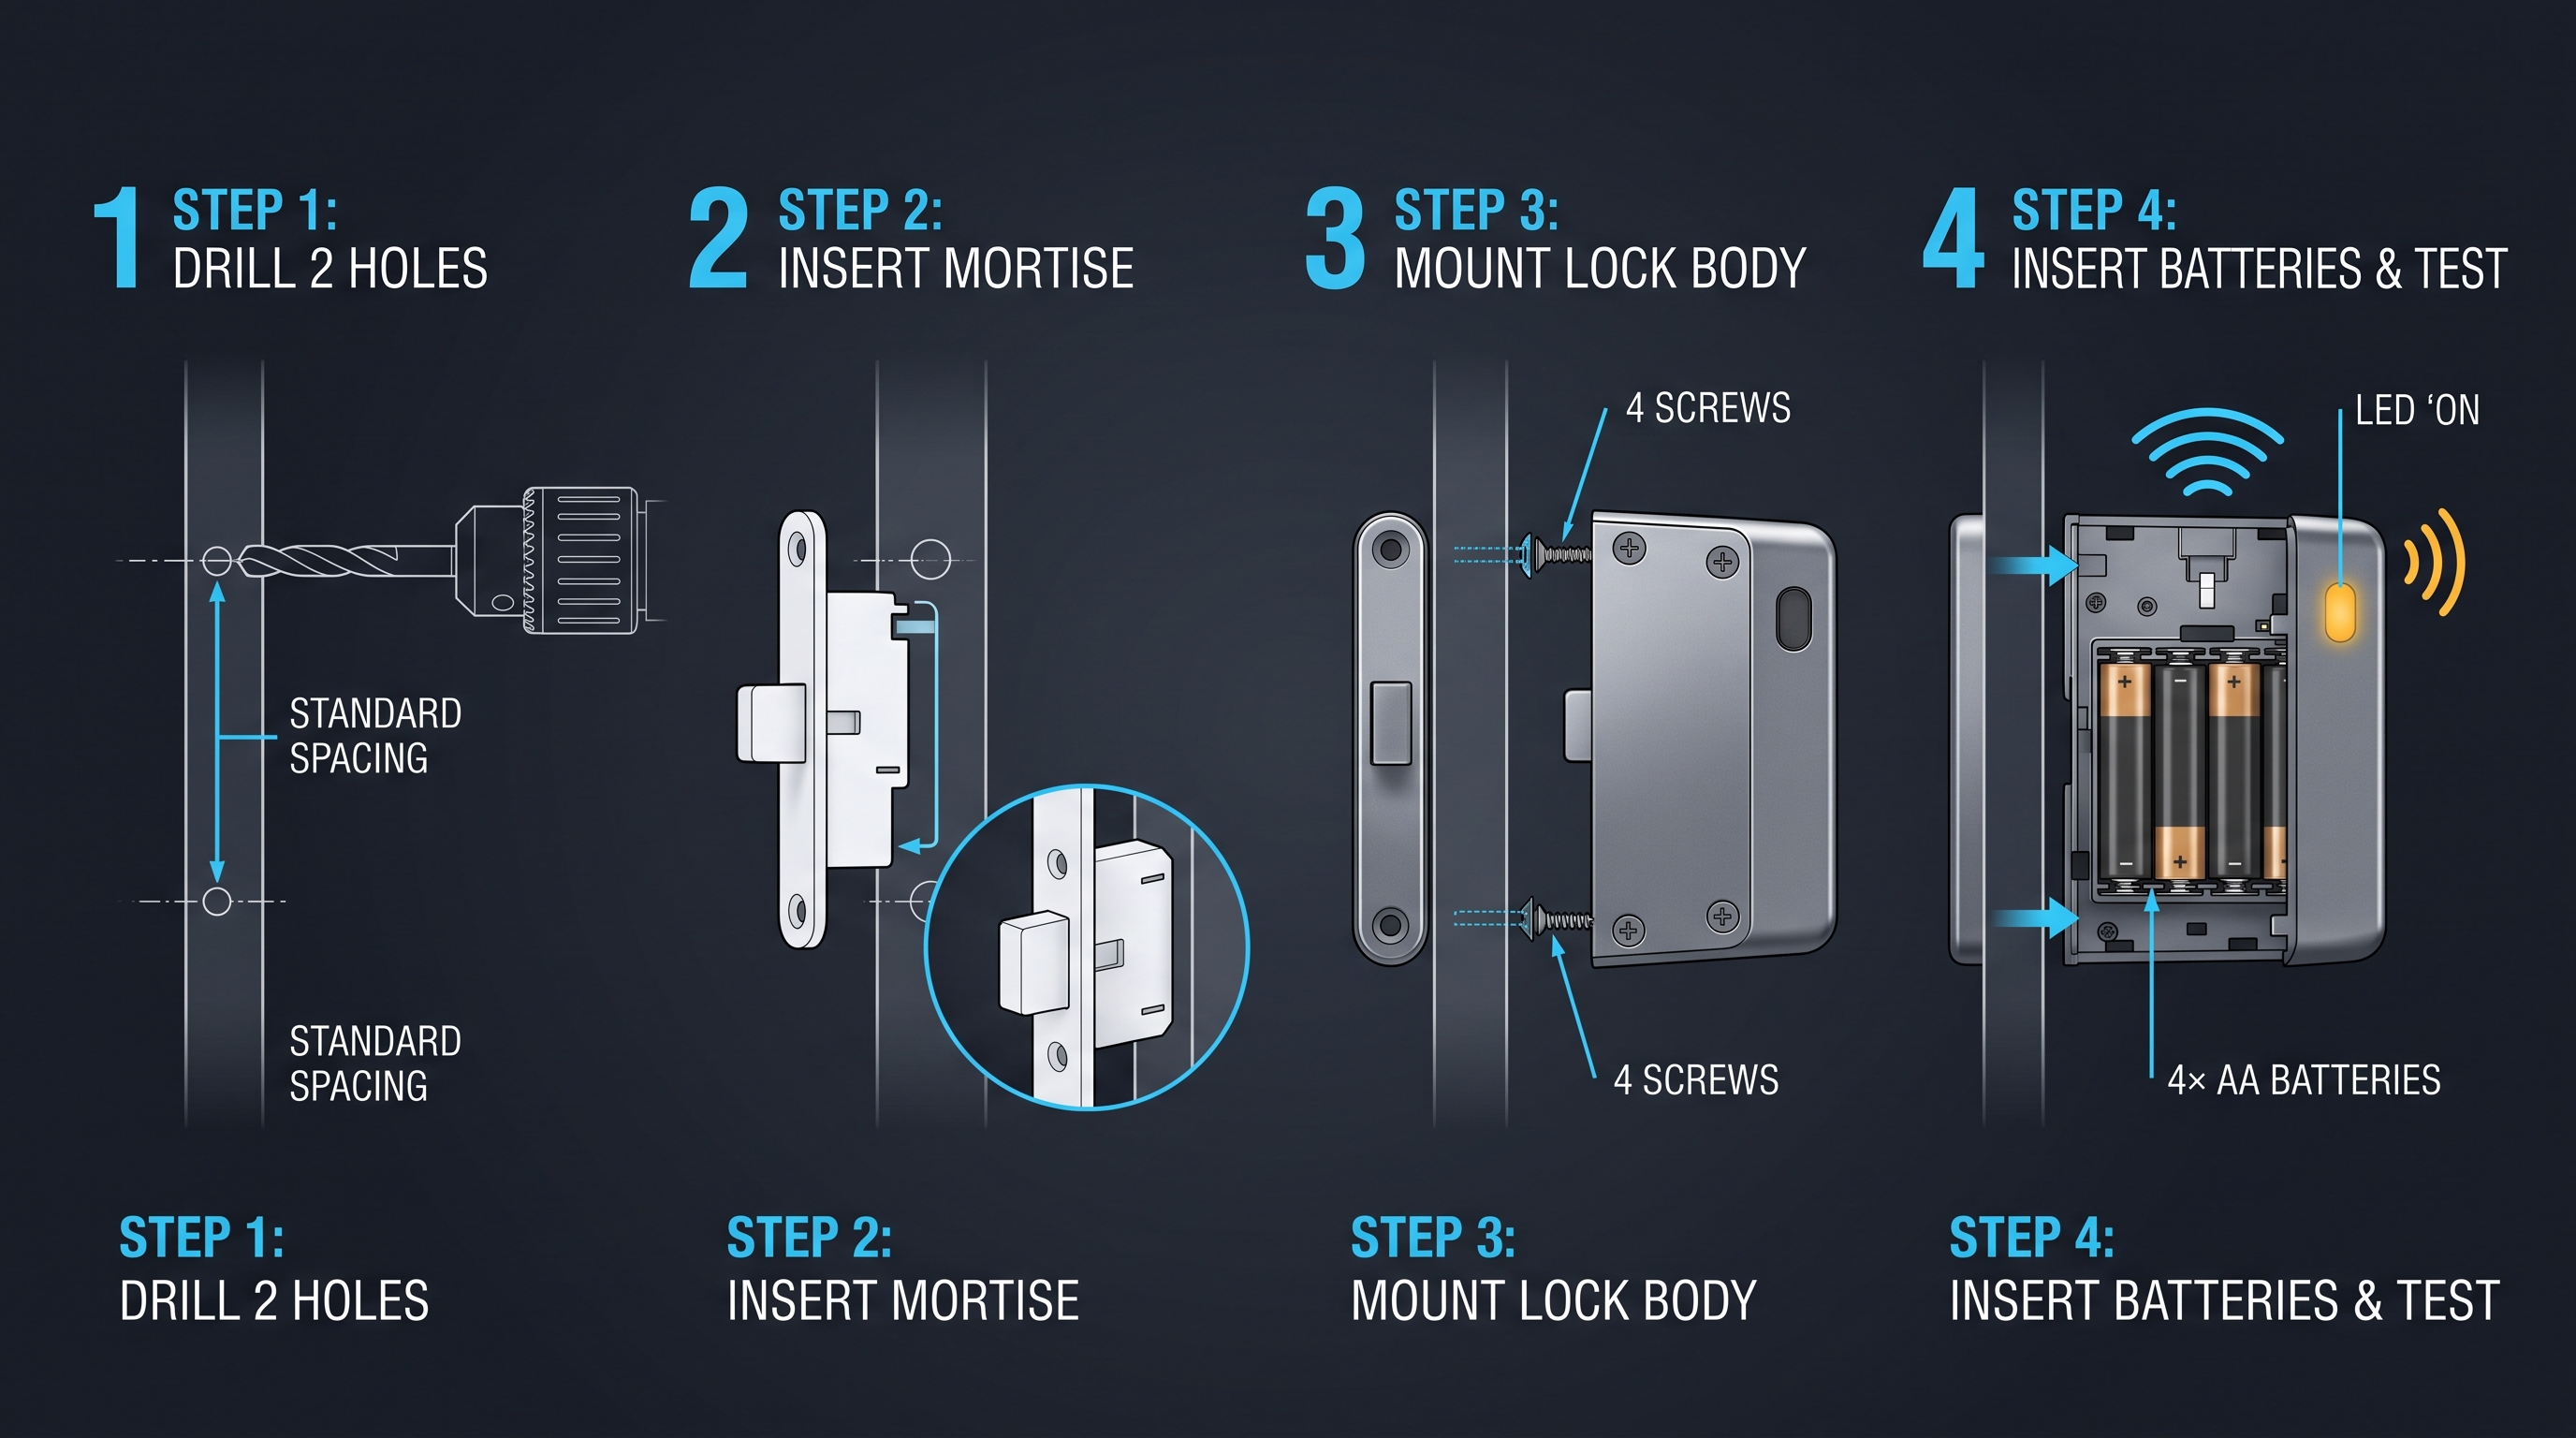
Dolap Yönetim Sistemi Nedir?
Dolap yönetim sistemi, bulut tabanlı veya şirket içi çalışan, bir veya birden fazla fiziksel konumdaki dolap filolarını merkezi olarak yöneten, izleyen ve kontrol eden bir yazılım platformudur. Tek tek kapı seviyesindeki elektromekanik donanımı yöneten bir dolap kilidi sisteminden farklı olarak, dolap yönetim sistemi orkestrasyon katmanında çalışır — gerçek zamanlı doluluk takibi, kimlik bilgisi sağlama (RFID, PIN, mobil uygulama, biyometrik), uzaktan kilit açma komutları, denetim günlükleri, emlak yönetim sistemleri (PMS), insan kaynakları bilgi sistemleri (HRIS), tek oturum açma (SSO) kimlik sağlayıcıları ve güvenlik bilgi ve olay yönetimi (SIEM) araçlarıyla API entegrasyonlarını ele alır. Her dolap yönetim sistemi, kontrol ettiği kilit donanımına göre değil, yazılım yeteneklerine göre değerlendirilmelidir. Sektör kıyaslamalarına göre, modern bir dolap yönetim sistemi erişim kontrolü olaylarını 150 milisaniyenin altında işlemeli, 10 ila 50.000+ dolap arasında değişen dağıtımları desteklemeli, 100.000 veya daha fazla eşzamanlı kullanıcı tabanını yönetebilmeli ve özellik kapsamı ile ölçeğe bağlı olarak dolap başına aylık 1,50 ila 8,00 $ arasında fiyatlandırılmalıdır. SOC 2 Type II sertifikası ve GDPR uyumluluğu elde eden bir dolap yönetim sistemi, özellikle sağlık, eğitim ve lojistik gibi düzenlemeye tabi sektörlerde daha yüksek güven kazanır. Neredeyse tamamen kilit donanımından ziyade yönetim yazılımı katmanı tarafından yönlendirilen küresel akıllı dolap pazarının, bağımsız mekanik kilitlemeden entegre, yazılım tanımlı erişim ekosistemlerine hızlanan geçişi yansıtarak 2028 yılına kadar 2,5 milyar $'ı aşması öngörülmektedir. Bir dolap yönetim sistemini değerlendiren her kuruluş, kilit donanımından değil, yazılım katmanından başlamalıdır. İyi bir dolap yönetim sistemi, parçalanmış bir donanım dağıtımı ile birleşik, gözlemlenebilir bir varlık filosu arasındaki farktır. Modern tesis operasyonlarında dolap yönetim sisteminin merkezi orkestrasyon katmanı olarak önemi abartılamaz.
Dolap Yönetim Sistemi Neden Kilit Donanımından Daha Önemlidir?
Alıcıların bir dolap yönetim sistemini değerlendirirken yaptığı en yaygın hata, kilit donanımını doğru dolap yönetim sisteminin seçimiyle karıştırmaktır. Bir dolap kilidi sistemi tipik olarak tek bir kapıyı güvence altına alan fiziksel aktüatörü tanımlar — Bluetooth destekli bir mandal, biyometrik tarayıcı, tuş takımı veya geleneksel bir kam kilit. Bu bileşenler giderek metalaşıyor: Shenzhen'deki bir sözleşmeli üreticiden alınan bir Bluetooth kilit modülü toplu alımlarda kabaca 12 ila 28 $ arasındadır ve temel mekanik işlevsellik (kilitle, kilidi aç, durum bildir) markalar arasında neredeyse aynıdır. Buna karşılık, dolap yönetim sistemi bu kilitleri ölçekte kullanışlı hale getiren yazılım beynidir. Yetenekli bir dolap yönetim sistemi, kaybolan bir kimlik bilgisinin tüm sitelerde anında devre dışı bırakılıp bırakılamayacağını, doluluk verilerinin bir tesis yönetimi panosuna gerçek zamanlı akıp akmadığını, bir yöneticinin donanıma dokunmadan bir kuryeye geçici bir teslimat kodu verilip verilemeyeceğini ve denetim izlerinin uyumluluk incelemesi için bir SIEM aracına aktarılıp aktarılamayacağını belirler. Sağlam bir dolap yönetim sistemi olmadan, en gelişmiş kilit donanımı bile bağımsız bir elektronik mandaldan biraz daha fazlasıdır — siteler arasında federasyon kuramaz, kurumsal kimlik sistemleriyle entegre olamaz veya sermaye harcamasını haklı çıkaran analizler üretemez. Yalnızca kilit donanımına yatırım yapan ve dolap yönetim sistemini değerlendirmeyen kuruluşlar, kendilerini sınırlı API erişimi, çok siteli görünürlük eksikliği ve donanımın sağlaması gereken verimlilik kazanımlarını aşındıran manuel süreçlerle özel ekosistemlere kilitlenmiş halde bulurlar. Dolap yönetim sistemi, donanımı stratejik bir varlığa dönüştüren farklılaştırıcıdır. Doğru dolap yönetim sistemini seçmek, kilit donanımını seçmekten çok daha etkilidir ve bir dolap yönetim sistemi dağıtımının toplam maliyetine yazılım ve entegrasyon maliyetleri hakimdir, kilit donanımı değil. Uygun bir dolap yönetim sistemi değerlendirmesi, yazılım platformunu birincil satın alma kararı olarak ele almalı ve kilit donanımını ikincil bir husus olarak görmelidir.
Modern Bir Dolap Yönetim Sisteminin Temel Yetenekleri
Gerçek Zamanlı Durum ve Doluluk İzleme
Bir dolap yönetim sistemi, herhangi bir durum değişikliğinden saniyeler içinde güncellenen, her sitedeki her dolabın canlı, harita tabanlı veya liste tabanlı bir görünümünü sağlar. Bu, herhangi bir dolap yönetim sisteminin birincil izleme arayüzüdür. Her dolap, mevcut durumunu — müsait, dolu, rezerve edilmiş, hizmet dışı veya bakım bekliyor — atanan kullanıcı, doluluk süresi, kullanımdaki kimlik bilgisi türü ve son erişim zaman damgası gibi meta verilerle birlikte görüntüler. Birçok sistem, katlar, binalar veya bölgeler arasındaki kullanım modellerini ortaya çıkaran doluluk ısı haritalarıyla bunu tamamlar ve tesis yöneticilerinin dolap yoğunluğunu doğru boyutlandırmasını ve yetersiz kullanılan varlıkları belirlemesini sağlar. Dolap yönetim sisteminden gelen veriler, tipik olarak şifreli TLS 1.3 bağlantıları üzerinden bulut platformuna geri iletişim kuran yerel bir ağ geçidi veya hub aracılığıyla kilit kontrolörlerinden toplanır. Kilit olayından pano güncellemesine kadar olan gidiş-dönüş gecikmesi, üretim ortamlarında ortalama 500 milisaniyenin altındadır ve dolap yönetim sistemi, performans düşüşü olmadan on binlerce dolaptan gelen eşzamanlı durum güncellemelerini sürdürebilir. Bu gerçek zamanlı görünürlük, platformun sunduğu diğer her yeteneğin temelidir — doğru doluluk verileri olmadan, uzaktan kilit açma, denetim izleri ve analizlerin kalitesi düşer. Modern bir dolap yönetim sistemi, doluluk verilerini aşağı akıştaki tüm operasyonlar için tek gerçek kaynak olarak ele alır. Bir dolap yönetim sisteminin doluluk izleme özelliği, tesis yöneticilerinin fark ettiği ilk yetenek ve günlük operasyonlar ile stratejik planlama için en çok güvendikleri özelliktir.
Kimlik Bilgisi Atama ve Yaşam Döngüsü Yönetimi
Herhangi bir dolap yönetim sisteminin merkezi işlevlerinden biri, tek bir yönetim arayüzünden dijital kimlik bilgileri oluşturma, atama, değiştirme ve iptal etme yeteneğidir. Kimlik bilgileri birçok biçim alabilir: RFID kartlar veya anahtarlıklar, PIN kodları, mobil uygulama belirteçleri, biyometrik şablonlar (parmak izi veya yüz tanıma) veya belirli bir zaman aralığı için geçerli geçici tek kullanımlık kodlar. Dolap yönetim sistemi tüm yaşam döngüsünü yönetir — yeni bir çalışan işe alındığında, sistem o kullanıcının kimliğine bağlı bir kimlik bilgisi sağlayabilir, onlara belirli bir dolap veya müsait dolaplardan oluşan bir havuz atayabilir ve istihdam süreleriyle uyumlu bir son kullanma tarihi belirleyebilir. Çalışan ayrıldığında, kimlik bilgisi tek bir işlemle küresel olarak iptal edilir ve dolap müsait havuza geri döner. Bu yaşam döngüsü yönetimi geçici kullanıcılara da uzanır: ziyaretçiler, yükleniciler, teslimat personeli ve vardiyalı çalışanlar, otomatik olarak sona eren zaman sınırlı kimlik bilgileri alabilir. Kapsamlı bir dolap yönetim sistemi sunan lider platformlar, Azure Active Directory, Okta ve Google Workspace gibi SSO sağlayıcılarıyla entegre olur; böylece kimlik bilgisi oluşturma ve devre dışı bırakma, manuel müdahale olmadan HRIS yaşam döngüsü olaylarıyla tetiklenebilir ve büyük dağıtımlar için idari yükü tahmini yüzde 70 ila 80 oranında azaltır. İyi yapılandırılmış bir dolap yönetim sistemi, dolap atamalarını yönetmek için özel tesis personeli ihtiyacını tamamen ortadan kaldırabilir. Bir dolap yönetim sisteminin kimlik bilgisi yönetimi yeteneği, sık çalışan değişimi olan büyük kuruluşlar için en yüksek değerli özelliklerinden biridir ve tüm tesis yönetimi ekibinin operasyonel verimliliğini doğrudan etkiler.
Uzaktan Kilit Açma ve Geçersiz Kılma Komutları
Yönetim panelinden veya API'den bir dolabı uzaktan açma yeteneği, herhangi bir dolap yönetim sisteminin kritik bir operasyonel yeteneğidir; özellikle sahada personelin sınırlı olduğu veya dolapların paylaşımlı ya da geçici amaçlarla kullanıldığı ortamlarda. Bir dolap yönetim sistemi, yetkili bir yönetici, atanan kullanıcı tarafından mobil uygulama aracılığıyla veya otomatik bir iş akışıyla tetiklenebilen bir uzaktan kilit açma işlevi sunar — örneğin, bir kuryenin taramasıyla teslimat onaylandığında bir dolabın otomatik olarak açılması. Uzaktan kilit açma komutu, dolap yönetim sisteminin bulut platformundan yerel ağ geçidine gider ve bu da onu belirli kilit kontrolörüne iletir; stabil bir ağda tipik olarak uçtan uca bir saniyenin altında. Bu, kurumsal sınıf herhangi bir dolap yönetim sisteminin standart bir yeteneğidir. Sağlam bir dolap yönetim sistemi, en son kilit açma durumunu yerel ağ geçidinde önbelleğe alır; böylece bulut platformuna internet bağlantısı geçici olarak kesilse bile kilit açma komutları çalışmaya devam eder. Bu çevrimdışı yetenek, hastane ilaç dolapları, kolluk kuvvetlerindeki delil dolapları veya bir ağ kesintisinin erişimi engellemesine izin verilemeyecek zamana duyarlı paket teslimat dolapları gibi kritik görev ortamları için gereklidir. Bir dolap yönetim sisteminin uzaktan kilit açma özelliği, operasyon ekiplerinin en çok talep ettiği yeteneklerden biridir. Dolap yönetim sistemi ayrıca, tüm uzaktan erişim olaylarının eksiksiz bir denetim izini oluşturarak, denetim ve uyumluluk amacıyla her uzaktan kilit açma isteğini kaydetmelidir.
Denetim Günlüğü ve Uyumluluk Analitiği
Modern bir dolap yönetim sistemindeki her erişim olayı, hassas bir zaman damgası, kimlik bilgisi sahibinin kimliği, gerçekleştirilen eylem (kilitle, kilidi aç, geçersiz kıl, zaman aşımı), dolap kimliği, site ve olayı işleyen ağ geçidi ile kaydedilir. Dolap yönetim sistemindeki bu günlükler, geriye dönük olarak değiştirilemeyen, kriptografik olarak imzalanmış, değişmez bir denetim izinde saklanır ve HIPAA, SOC 2, PCI DSS ve SOX gibi düzenleyici çerçevelerin gereksinimlerini karşılar. Dolap yönetim sistemi, kuruluşun uyumluluk yükümlülüklerine bağlı olarak denetim günlüklerini tipik olarak 90 gün ile yedi yıl arasında değişen yapılandırılabilir bir süre boyunca saklar. Yöneticiler denetim izini kullanıcı, dolap, tarih aralığı veya olay türüne göre arayabilir ve harici denetim platformlarıyla entegrasyon için sonuçları CSV veya JSON formatında dışa aktarabilir. Olgun bir dolap yönetim sistemi ayrıca anomali tespiti sağlar — örneğin, aynı dolapta tekrarlanan başarısız kilit açma denemelerini, olağandışı saatlerde erişimi veya tek bir kimlik bilgisinin hızlı bir şekilde birden fazla dolapta kullanılmasını işaretler — ve şüpheli desenler tespit edildiğinde uyarılar veya otomatik iş akışları tetikleyebilir. Bu denetim yeteneği, dolap filosunu operasyonel bir kör noktadan tamamen gözlemlenebilir, adli açıdan sağlam bir varlığa dönüştürür. Güçlü denetim özelliklerine sahip bir dolap yönetim sistemi seçmek, düzenlemeye tabi sektörler için kritiktir ve bir dolap yönetim sisteminin denetim izi, genellikle iç soruşturmalarda ve harici uyumluluk denetimlerinde kullanılan birincil kanıttır. Bir dolap yönetim sistemi dağıtan her kuruluş, canlıya geçmeden önce denetim özelliklerinin düzenleyici gereksinimlerini karşıladığından emin olmalıdır.
API ve SIEM Entegrasyonu
Olgun bir dolap yönetim sistemi, harici sistemlerin dolap durumunu sorgulamasına, kimlik bilgileri atamasına, kilit açma komutları tetiklemesine, denetim günlükleri almasına ve kullanıcıları programatik olarak yönetmesine olanak tanıyan kapsamlı bir RESTful veya GraphQL API sunar. API, kurumsal entegrasyonun bel kemiğidir ve dolap yönetim sisteminin konaklama sektöründeki emlak yönetim sistemleri (PMS), kurumsal ortamlardaki HRIS platformları, lojistikteki depo yönetim sistemleri (WMS), ofis binalarındaki ziyaretçi yönetim sistemleri ve SSO için kimlik sağlayıcılarıyla bağlanmasını sağlar. Dolap yönetim sistemine yapılan her API çağrısı ortalama 200 milisaniyenin altında sonuç döndürür ve API uç noktaları, OAuth 2.0 veya ayrıntılı kapsamlara sahip API anahtarları aracılığıyla hız sınırlı ve kimliği doğrulanmıştır. Güvenlik operasyon merkezleri için dolap yönetim sistemi, Splunk, Datadog ve Elastic gibi SIEM platformlarıyla entegrasyonu desteklemeli ve erişim olaylarını syslog, webhook veya özel bir bağlayıcı aracılığıyla gerçek zamanlı olarak iletmelidir. Bu SIEM entegrasyonu, dolap yönetim sisteminden gelen dolap erişim olaylarının rozet erişimi, ağ kimlik doğrulaması ve fiziksel güvenlik verileriyle birlikte görünür olmasını sağlayarak ilişkili tehdit tespiti ve birleşik olay müdahalesi sağlar. Dolap yönetim sistemini güvenlik mimarilerinde birinci sınıf bir vatandaş olarak ele alan kuruluşlar, denetim hazırlığı ve operasyonel görünürlük açısından önemli bir avantaj elde eder. Bir dolap yönetim sisteminin API yüzeyi, mevcut altyapıyla derin entegrasyona ihtiyaç duyan kurumsal alıcılar için genellikle belirleyici faktördür ve bir dolap yönetim sisteminin API dokümantasyon kalitesi, satıcının mühendislik olgunluğunun güçlü bir göstergesidir.
Dolap Yönetim Sistemi için Dağıtım Modelleri: Şirket İçi, SaaS ve Hibrit
Bir dolap yönetim sisteminin dağıtım mimarisi; toplam sahip olma maliyeti, ölçeklenebilirlik, veri egemenliği ve bakım yükü üzerinde derin etkilere sahiptir. Bir dolap yönetim sistemini dağıtmak için üç ana model mevcuttur ve her biri farklı kurumsal önceliklere uygundur. Bir dolap yönetim sistemi değerlendirirken, gereksinimlerinize uygun dağıtım modelini anlamak, verilecek ilk büyük mimari karardır. Dolap yönetim sisteminiz için seçeceğiniz dağıtım modeli, başlangıç maliyetlerinden devam eden operasyonel karmaşıklığa kadar her şeyi etkiler ve yanlış seçim, yıllarca sürecek gereksiz harcamalara ve operasyonel sürtünmeye yol açabilir.
SaaS (Bulut Tabanlı) Dolap Yönetim Sistemi
Hizmet olarak yazılım modeli, yeni kurulumlar için en yaygın dolap yönetim sistemi dağıtım tercihidir ve 2026 itibarıyla akıllı dolap kurulumlarının yaklaşık yüzde 65'ini oluşturmaktadır. Bu modelde, dolap yönetim sistemi tamamen bulutta çalışır — satıcı sunucuları, veritabanını, yük dengeleyicileri ve güvenlik güncellemelerini yönetir; müşteri platforma web tarayıcısı veya mobil uygulama üzerinden erişir. Müşteri, her sahada şifrelenmiş internet bağlantıları üzerinden bulut platformuyla iletişim kuran ve kilit kontrolörlerine komutları ileten yerel ağ geçitleri veya hub'lar dağıtır. Bir dolap yönetim sisteminin SaaS dağıtımları, en düşük başlangıç maliyetini (genellikle ağ geçitleri dışında donanım sunucusu gerektirmez), otomatik özellik güncellemelerini, esnek ölçeklemeyi ve satıcı tarafından yönetilen uyumluluk sertifikalarını sunar. Bir SaaS dolap yönetim sistemi için abonelik fiyatlandırması, özellik katmanına ve dağıtım boyutuna bağlı olarak dolap başına aylık 1,50 ila 6,00 ABD Doları arasında değişir. Bir SaaS dolap yönetim sisteminin ana ödünleşimi veri yerleşimidir — müşterinin erişim kayıtları ve kullanıcı verileri satıcının altyapısında bulunur; bu, katı veri egemenliği gereksinimleri veya bulut depolamaya ilişkin düzenleyici kısıtlamaları olan kuruluşlar için endişe kaynağı olabilir. Bir SaaS dolap yönetim sistemi, hızlı dağıtım ve minimum BT yükü isteyen kuruluşlar için idealdir ve ilk kez dolap yönetim sistemi dağıtan orta ölçekli kuruluşlar için en popüler seçimdir.
Şirket İçi Dolap Yönetim Sistemi
Şirket içi dolap yönetim sistemi, müşterinin kendi sunucularına, müşterinin güvenlik duvarının arkasına kurulur ve müşterinin BT veya tesis ekibi tarafından yönetilir. Bu model; veri depolama, ağ güvenliği ve sistem kullanılabilirliği üzerinde tam kontrol sağlar ve erişim verilerini üçüncü taraf bir dolap yönetim sistemi satıcısına emanet edemeyen kuruluşlar için tercih edilen seçenektir. Müşteri, yazılım için süresiz veya süreli lisans satın alır, gerekli sunucu altyapısını (fiziksel veya sanal) sağlar ve güncellemeleri, yedeklemeleri ve güvenlik yamalarını dahili olarak yönetir. Bir dolap yönetim sisteminin şirket içi dağıtımları; mutlak veri kontrolü gerektiren veya hava boşluklu ortamlarda çalışan devlet kurumları, savunma yüklenicileri, finans kurumları ve sağlık kuruluşları tarafından tercih edilir. Maliyet yapısı SaaS'tan önemli ölçüde farklıdır: şirket içi dolap yönetim sistemi için başlangıç lisans ücretleri, dolap sayısına ve özellik gereksinimlerine bağlı olarak tipik olarak 20.000 ila 150.000 ABD Doları arasında değişir; ayrıca lisans maliyetinin yüzde 15 ila 20'si kadar devam eden yıllık bakım ücretleri eklenir. Müşteri ayrıca sunucu donanımı, depolama, ağ oluşturma ve bunları yönetecek personel maliyetini de üstlenir. Beş yıllık toplam sahip olma maliyeti, 10.000 veya daha fazla dolaptan oluşan çok büyük dağıtımlar için SaaS'tan daha düşük olabilse de, başlangıç yatırımı ve operasyonel karmaşıklık önemli engellerdir. Şirket içi dolap yönetim sistemi, en yüksek düzeyde veri kontrolü sunar ve veri egemenliğinin pazarlık konusu olmadığı sıkı düzenlemeye tabi ortamlar için tercih edilen seçenektir.
Hibrit Dolap Yönetim Sistemi
Hibrit model, SaaS ve şirket içi modellerin unsurlarını birleştirir; kuruluşlara dolap yönetim sisteminin belirli bileşenlerini yerel olarak çalıştırma esnekliği sağlarken diğerleri için bulut hizmetlerinden yararlanma imkânı tanır. En yaygın hibrit mimari, dolap yönetim sisteminin çekirdek kontrol mantığını — kimlik bilgisi doğrulama, kilit komut işleme ve durum toplama — her sahada yerel bir sunucuya veya ağ geçidine dağıtır; böylece buluta internet bağlantısı kaybolsa bile dolap filosunun çalışır durumda kalması sağlanır. Bir hibrit dolap yönetim sisteminin bulut bileşeni; analitik panoları, çok sahalı raporlamayı, kullanıcı yönetimini, API entegrasyonlarını ve uzun vadeli denetim günlüğü depolamayı yönetir. Veriler, bağlantı mevcut olduğunda yerel ve bulut katmanları arasında senkronize edilir ve çakışma çözümü zaman damgasına dayalı öncelikle ele alınır. Bu model; farklı düzeylerde internet güvenilirliğine sahip birden fazla sahası olan kuruluşlar veya yerel operasyonel dayanıklılıktan ödün vermeden merkezi görünürlük isteyen kampüsler için özellikle caziptir. Hibrit dağıtımlar tipik olarak harmanlanmış bir maliyet yapısı içerir: daha düşük bir dolap başına SaaS ücreti (azaltılmış bulut bağımlılığını yansıtır) artı yerel sunucu bileşeni için tek seferlik lisans. Hibrit dolap yönetim sistemi, dengesiz bağlantıya sahip çok sahalı dağıtımlar için dayanıklılık ve merkezi görünürlük arasında en iyi dengeyi sağlar ve çeşitli saha gereksinimleri olan büyük işletmeler için popüler bir seçimdir.
Dolap Yönetim Sistemi Dağıtım Modeli Seçimi için Karar Matrisi
| Faktör | SaaS | Şirket İçi | Hibrit |
|---|---|---|---|
| Başlangıç maliyeti | Düşük (yalnızca ağ geçitleri) | Yüksek (lisans + sunucular) | Orta (ağ geçitleri + yerel lisans) |
| Dolap başına aylık devam eden maliyet | 1,50–6,00 ABD Doları | 0,25–0,80 ABD Doları (yalnızca bakım) | 0,80–3,00 ABD Doları |
| Veri egemenliği | Satıcı kontrollü | Tam müşteri kontrolü | Saha düzeyinde kontrol, bulut analitiği |
| Çevrimdışı dayanıklılık | Ağ geçidine bağımlı | Tam | Tam |
| Güncelleme yönetimi | Otomatik | Müşteri yönetimli | Satıcı yönetimli çekirdek, müşteri isteğe bağlı |
| Uyumluluk sertifikaları | Satıcı yönetimli | Müşteri yönetimli | Bölünmüş |
| En uygun olduğu durum | 50–10.000 dolap, düşük BT yükü | 5.000+ dolap, katı veri kuralları | 500–20.000 dolap, çok saha |
| Dağıtım süresi | 1–4 hafta | 4–16 hafta | 3–8 hafta |
| Tipik dolap yönetim sistemi kullanıcısı | Operasyon ekibi | BT güvenlik ekibi | Tesis + BT ekibi |
Çok Sahalı Pano ve Merkezi Dolap Yönetim Sistemi Filo Yönetimi
Birden fazla bina, kampüs veya coğrafi bölgede dolap filoları işleten kuruluşlar, tüm sahaları tek bir cam bölmeden birleşik bir görünümle sunan bir dolap yönetim sistemi gerektirir. Bir dolap yönetim sisteminin çok sahalı panosu; dolap durumunu, doluluk eğilimlerini, aktif kullanıcıları, bekleyen bakım taleplerini ve sistem sağlığı metriklerini tüm konumlarda toplar ve tek tek sahalara, katlara veya dolap banklarına inme olanağı sağlar. Bu merkezi görünürlük, dağıtık operasyonları denetleyen tesis yöneticileri için gereklidir — örneğin, yurt binalarındaki, öğrenci birliğindeki ve rekreasyon merkezindeki dolap banklarını yöneten bir üniversite konut departmanı veya birden fazla hastane binasında ve ayakta tedavi kliniklerinde dolap filoları bulunan bir sağlık sistemi. Pano tipik olarak etkileşimli haritalar, yapılandırılabilir widget'lar ve role dayalı görünümler içerir; böylece bölgesel bir yönetici kendi bölgesindeki tüm sahaları görürken, saha düzeyindeki bir yönetici yalnızca kendi konumunu görür. Gerçek bir çok sahalı dolap yönetim sistemi niteliği taşıyan çoğu platform, saha gruplarının oluşturulmasını destekler; bu da yöneticilerin izin verilen kimlik bilgisi türleri, doluluk zaman aşımı kuralları veya bakım programları gibi politikaları her sahayı ayrı ayrı yapılandırmak yerine tek bir işlemle saha gruplarına uygulamasına olanak tanır. Çok sahalı dolap yönetim sistemi ayrıca, konumlar arasında kullanım oranları, yoğun kullanım saatleri ve bakım sıklığı karşılaştırmalarını sağlayan sahalar arası raporlama sunar; bu da filo genişletme, yeniden dengeleme veya konsolidasyon hakkında stratejik kararları bilgilendirir. Merkezi bir dolap yönetim sistemi olmadan, her saha sahalar arası görünürlük olmadan izole bir silo olarak çalışır ve kuruluş filo performansını ölçekte optimize edemez.
Bir Dolap Yönetim Sistemi ile Kurumsal Sistemlere Entegrasyon: PMS, HRIS ve SSO
Bir dolap yönetim sisteminin değeri, halihazırda insanları, alanları ve varlıkları yöneten kurumsal sistemlere bağlandığında katlanarak artar. Entegrasyon yeteneklerinden yoksun bir dolap yönetim sistemi, esasen sınırlı kullanımı olan bağımsız bir veritabanıdır ve kuruluşlar bir dolap yönetim sistemi seçerken entegrasyon derinliğine öncelik vermelidir. Bir dolap yönetim sisteminin entegrasyon derinliği, platformun dönüştürücü değer mi yoksa yalnızca kademeli iyileştirme mi sağladığını belirleyen birincil faktördür. Kurumsal sınıf herhangi bir dolap yönetim sistemi için üç entegrasyon kategorisi özellikle önemlidir ve her entegrasyon kategorisi doğru şekilde uygulandığında önemli operasyonel değer sunar.
Emlak Yönetim Sistemi (PMS) Entegrasyonu
Konaklama ve konut ortamlarında, dolap yönetim sistemi, misafirlere veya sakinlere dolap atamasını otomatikleştirmek için PMS ile entegre olur — Oracle Opera, Mews veya Cloudbeds gibi platformlar. Bir misafir giriş yaptığında, PMS dolap yönetim sistemine bir tetikleyici gönderir; sistem, konaklama süresi boyunca geçerli geçici bir kimlik bilgisi (tipik olarak bir PIN kodu veya mobil anahtar) sağlar. Misafir çıkış yaptığında, kimlik bilgisi dolap yönetim sistemi tarafından otomatik olarak iptal edilir ve dolap müsait havuzuna geri döner. Bu entegrasyon, otellerdeki ve apartman binalarındaki bagaj dolapları, olanak dolapları veya paket dolapları için manuel giriş süreçlerini ortadan kaldırır ve genellikle PMS'in mevcut kat hizmetleri ve ön büro iş akışlarıyla çalışacak şekilde yapılandırılır. Entegrasyon tipik olarak dolap yönetim sisteminden REST API çağrılarını veya MuleSoft ya da Boomi gibi bir ara katmanı kullanır; OAuth 2.0 kimlik doğrulaması ve dolap yönetim sisteminden PMS'e webhook'lar aracılığıyla gerçek zamanlı olay teslimi ile çalışır. PMS ile entegre bir dolap yönetim sistemi, modern konaklama teknolojisi yığınlarında standart bir gereksinimdir ve yoğun giriş ve çıkış dönemlerinde ön büro iş yükünü önemli ölçüde azaltırken misafir deneyimini iyileştirir.
İnsan Kaynakları Bilgi Sistemi (HRIS) Entegrasyonu
Kurumsal dolap dağıtımları, çalışan yaşam döngüsü olaylarıyla sıkı bir şekilde bağlantılıdır. Bir HRIS ile entegre olan dolap yönetim sistemi — Workday, SAP SuccessFactors, BambooHR veya UKG — yeni bir çalışanın işe başlama tarihinde otomatik olarak bir dolap ve kimlik bilgisi sağlayabilir, çalışan departman veya konum değiştirirse atamayı güncelleyebilir ve işten ayrılma durumunda her şeyi devre dışı bırakabilir. Bu otomasyon, tesis personelinin dolap atamalarını elektronik tablolarda manuel olarak takip etme ihtiyacını ortadan kaldırır, bir çalışan ayrıldıktan sonra süresiz olarak dolu kalan sahipsiz dolap riskini azaltır ve veri saklama politikalarına uyumu sağlar. HRIS entegrasyonu ayrıca SSO için dizin senkronizasyonunu destekler; böylece çalışanlar, ayrı bir kullanıcı adı ve şifre yerine kurumsal kimliklerini kullanarak dolap yönetim sisteminin kullanıcı portalına veya mobil uygulamasına kimlik doğrulayabilir. Önde gelen platformlar, dolap yönetim sistemi içinde otomatik kullanıcı sağlama için SCIM'i (Sistemler Arası Kimlik Yönetimi) ve kimlik doğrulama için SAML 2.0 veya OpenID Connect'i destekler. HRIS ile entegre bir dolap yönetim sistemi, büyük kuruluşlarda yılda yüzlerce saatlik idari iş gücünden tasarruf sağlayabilir ve uygun bir dolap yönetim sistemi olmayan kuruluşlara musallat olan sahipsiz dolap sorununu tamamen ortadan kaldırır.
Tek Oturum Açma (SSO) Entegrasyonu
HRIS entegrasyonunun ötesinde, dolap yönetim sistemi, Azure AD, Okta, OneLogin veya Ping Identity gibi bir kimlik sağlayıcısı kullanan herhangi bir kuruluş için bağımsız bir yetenek olarak SSO'yu desteklemelidir. SSO entegrasyonu, kullanıcıların dolap yönetim sisteminin self-servis portalına — dolap rezerve edebilecekleri, dolap bırakabilecekleri veya uzaktan açma talep edebilecekleri — başka bir hesap oluşturmadan erişmesine olanak tanır. Yöneticiler için SSO, paylaşılan veya zayıf parolaların güvenlik riskini azaltır ve kimlik doğrulamayı kurumsal kimlik sağlayıcısında merkezileştirerek kullanıcı yönetimi yükünü basitleştirir. Çoğu dolap yönetim sistemi, temel SSO protokolü olarak SAML 2.0'ı destekler; bazıları modern uygulama yığınları için OAuth 2.0 ve OpenID Connect'i de destekler. SSO entegrasyonu, tam zamanında sağlamayı desteklemelidir; böylece SSO aracılığıyla ilk kez kimlik doğrulayan kullanıcılar, kimlik sağlayıcısı özniteliklerine dayalı olarak uygun rol ve saha erişimiyle dolap yönetim sisteminde otomatik olarak oluşturulur. Güçlü SSO desteğine sahip bir dolap yönetim sistemi, parolayla ilgili destek biletlerini azaltır ve kullanıcı benimseme oranlarını iyileştirir; çünkü çalışanlar, ayrı bir kimlik bilgisi setini hatırlamak zorunda kalmadan dolap yönetim sistemindeki dolap atama portallarına erişebilir.
Kilit Yönetim Sisteminde Raporlama ve Analitik
Kilit yönetim sisteminin raporlama ve analitik katmanı, ham olay verilerini eyleme dönüştürülebilir iş zekâsına dönüştürür. Bu katman olmadan, bir kilit yönetim sistemi, operasyonel kararları yönlendirebilen stratejik bir yönetim aracından ziyade yalnızca kilitler için bir uzaktan kumandadır. Bir kilit yönetim sisteminin raporlama yetenekleri, temel platformları kurumsal sınıf çözümlerden ayıran özelliktir. Bir kilit yönetim sistemindeki standart raporlar tipik olarak şunları içerir:
Kullanım Raporları, kilit yönetim sistemindeki doluluk oranlarını zaman içinde site, kat, dolap bankası veya dolap tipine (standart, büyük, soğutmalı) göre ayrılmış şekilde gösterir. Bu raporlar, tesis yöneticilerinin yeniden tahsis edilebilecek yetersiz kullanılan dolapları, ek kapasite gerektiren aşırı kullanılan alanları ve çalışma saatlerini ile temizlik programlarını belirleyen yoğun kullanım desenlerini tespit etmesine yardımcı olur. İyi bir kilit yönetim sistemi, kullanım verilerini hem gerçek zamanlı hem de planlanmış raporlar aracılığıyla sunar ve tesis yöneticilerinin doluluk eğilimlerini sürekli izlemesine olanak tanır.
Devir Raporları, dolapların ne sıklıkla yeniden tahsis edildiğini takip eder; ortalama doluluk süresini, belirli bir dönemde dolap başına düşen benzersiz kullanıcı sayısını ve erken tahliye ile tam süreli atamaların oranını gösterir. Yüksek devir oranları, daha fazla geçici dolap havuzuna ihtiyaç olduğunu gösterebilirken, düşük devir oranı dolapların amaçlanan kullanım yerine uzun süreli depolama için kullanıldığını gösterir. Kilit yönetim sistemi, devir verilerinin site, kullanıcı grubu ve tarih aralığına göre filtrelenmesine izin vermeli ve devir raporu, harici iş zekâsı araçlarında daha fazla analiz için dışa aktarılabilmelidir.
Uyumluluk Raporları, kilit yönetim sistemindeki denetim izini düzenleyici incelemeye uygun bir formatta dışa aktarır; kullanıcı kimliği, dolap kimliği, zaman damgası, işlem türü ve kullanılan kimlik bilgisini içerir. Bu raporlar tarih aralığına, kullanıcıya veya dolaba göre filtrelenebilir ve tipik olarak değişmezliği kanıtlamak için kriptografik bir özet ile imzalanır. Uyumlu bir kilit yönetim sistemi, bu raporları tek tıkla talep üzerine sunar ve denetimler sırasında uyum ekiplerinin yükünü azaltır.
Anomali Raporları, normal desenlerden sapan olayları yüzeye çıkarır; örneğin 90 gündür erişilmeyen dolaplar, kısa süre içinde birden fazla dolapta kullanılan kimlik bilgileri veya yetkili saatler dışında gerçekleşen erişim denemeleri. Bu raporlar genellikle kilit yönetim sistemi içindeki otomatik kural motorları tarafından üretilir ve ayrıca uyarılar veya iş akışları tetikleyebilir. Kilit yönetim sistemi, anomali tespit edildiğinde güvenlik ekiplerini otomatik olarak bilgilendirecek şekilde yapılandırılabilir ve şüpheli etkinliklerin hızla araştırılmasını sağlar.
Faturalama ve Geri Yükleme Raporları, kilit yönetim sistemindeki dolap kullanım maliyetlerini belirli departmanlara, maliyet merkezlerine veya projelere atfeder. Bu, dolap giderlerinin bireysel bütçelere tahsis edildiği üniversitelerde, hastanelerde ve kurumsal ortamlarda özellikle önemlidir. Kilit yönetim sisteminden gelen rapor, dolap başına maliyeti, doluluk süresini ve raporlama dönemi için toplam ücreti içerebilir. Geri yükleme yeteneklerine sahip bir kilit yönetim sistemi, maliyet geri kazanımı ve bütçe hesap verebilirliği sağlayarak dolap filosunun kontrolsüz bir gider yerine maliyet bilincine sahip bir hizmet olarak çalışmasını temin eder.
En iyi kilit yönetim sistemi platformları, hem planlanmış rapor teslimi (günlük, haftalık, aylık e-posta veya SFTP ile) hem de sürükle-bırak rapor oluşturucu aracılığıyla geçici rapor üretimi sunar. Raporlar CSV, PDF ve Excel formatlarında dışa aktarılabilir ve bazı platformlar, kilit yönetim sisteminden gelen raporların gömülü analitik veya ham verilere API erişimi yoluyla harici panolara yerleştirilmesini destekler. Bir kilit yönetim sisteminin raporlama motoru, operasyonel verileri stratejik içgörülere dönüştüren unsurdur ve kuruluşlar, nihai seçimi yapmadan önce herhangi bir kilit yönetim sisteminin raporlama yeteneklerini kendi özel raporlama gereksinimlerine göre değerlendirmelidir.
Kilit Yönetim Sistemi Nasıl Seçilir
Doğru kilit yönetim sistemini seçmek, operasyonel gereksinimler, teknik mimari ve satıcı sürdürülebilirliği tarafından yönlendirilen çok boyutlu bir karardır. Aşağıdaki değerlendirme çerçevesi, kuruluşunuza önümüzdeki beş ila on yıl hizmet edecek bir kilit yönetim sistemi seçmek için kritik faktörleri kapsar. Kötü seçilmiş bir kilit yönetim sistemi, bir kuruluşu yıllarca sürecek operasyonel verimsizliğe kilitleyebilir; bu nedenle dikkatli değerlendirme esastır.
Ölçeğinizi ve Kullanım Senaryonuzu Tanımlayın
Bir kilit yönetim sistemi seçmenin ilk adımı, mevcut ve öngörülen dolap filosu boyutunu, site sayısını, kullanıcı sayısını ve birincil kullanım senaryolarını nicelleştirmektir. 50 dolaba sahip bir üniversite öğrenci merkezi için tasarlanmış bir kilit yönetim sistemi, bir hastane ağında 15.000 dolabı destekleyen sistemden farklı gereksinimlere sahip olacaktır. Kullanım senaryoları ayrıca bir kilit yönetim sistemi için özellik önceliklerini belirler: paket teslimat dolapları güçlü kurye entegrasyonu ve geçici kod üretimi gerektirirken, çalışan dolap bankaları HRIS entegrasyonu ve SSO gerektirir. Kullanım senaryolarınızı bir gereksinim matrisinde belgeleyin ve bunları değerlendirilen her kilit yönetim sisteminin yetenekleriyle eşleyin. Bir kilit yönetim sistemi seçtiğinizde, platformun desteklediği maksimum dolap sayısının öngörülen büyümenizi en az yüzde 50 aştığından emin olun ve satıcının, kilit yönetim sistemini benzer ölçekte dağıtmış olduğu kendi sektör dikeyinizde referans müşterilere sahip olduğunu doğrulayın.
API Kalitesini ve Entegrasyon Derinliğini Değerlendirin
Kilit yönetim sistemi, bağlandığı sistemler kadar değerlidir. Değerlendirme aşamasında API dokümantasyonuna erişim talep edin ve API yüzeyinin bütünlüğünü değerlendirin — dolaplar, kullanıcılar, kimlik bilgileri ve denetim günlükleri için tüm CRUD işlemlerini kapsıyor mu? Gerçek zamanlı olay bildirimleri için webhook'lar mevcut mu? API sürümlenmiş ve OpenAPI/Swagger ile belgelenmiş mi? İhtiyacınız olan entegrasyonlar (PMS, HRIS, SIEM, SSO) için referans mimariler isteyin ve mümkünse, bu entegrasyonları bu kilit yönetim sistemiyle uygulamış mevcut müşterilerle görüşün. Yalnızca temel durum sorgularını açığa çıkaran ince bir API'ye sahip bir platform, özel iş akışları ve entegrasyonlar oluşturma yeteneğinizi sınırlayacaktır. Bir kilit yönetim sisteminin API kalitesi, entegrasyon projelerinizin toplam maliyetini ve zaman çizelgesini doğrudan etkiler ve kötü belgelenmiş bir API, herhangi bir entegrasyon programına haftalar ekleyebilir.
Dağıtım Esnekliğini ve Çevrimdışı Yetenekleri Değerlendirin
Kuruluşunuzun katı veri egemenliği gereksinimleri varsa, bazı sitelerde güvenilir olmayan internet bağlantısı varsa veya bulut kesintileri sırasında dolap filosunun operasyonel kalması gerekiyorsa, kilit yönetim sisteminizin dağıtım modeli kritik bir faktördür. Şirket içi ve hibrit mimariler daha fazla dayanıklılık sunar ancak daha fazla BT katılımı gerektirir. SaaS dağıtımında bile, yerel ağ geçidinin yeteneğini değerlendirin — kimlik bilgilerini önbelleğe alabilir ve çevrimdışı kilit açma komutlarını işleyebilir mi? Ağ geçidi bulut bağlantısı olmadan ne kadar süre çalışabilir? Bağlantı geri yüklendiğinde ne olur — çakışma çözümü otomatik olarak mı ele alınır? Bu soruların yanıtları, kilit yönetim sisteminin operasyonel ortamınıza uygun olup olmadığını belirler. Bir kilit yönetim sisteminin dağıtım esnekliği, farklı bağlantı olgunluk seviyelerinde birden fazla siteye sahip kuruluşlar için özellikle önemlidir ve yanlış seçim, sık kesintilere ve kullanıcı hayal kırıklığına yol açabilir.
Güvenlik ve Uyumluluk Sertifikalarını Doğrulayın
Kilit yönetim sistemi hassas verileri depolar: kullanıcı kimlikleri, erişim kimlik bilgileri, denetim izleri ve potansiyel olarak biyometrik şablonlar gibi kişisel bilgiler. Herhangi bir platforma bağlanmadan önce bir kilit yönetim sisteminin güvenlik duruşunu doğrulamak kritik bir adımdır. Platformun SOC 2 Type II (SaaS dağıtımları için), ISO 27001 ve GDPR uyumluluk dokümantasyonu dahil ilgili güvenlik sertifikalarına sahip olduğunu doğrulayın. Şirket içi dağıtımlar için, yazılımın uyumluluk çerçevenizin gerektirdiği güvenlik kontrollerini desteklediğini doğrulayın; beklemede şifreleme (AES-256), iletimde şifreleme (TLS 1.3), rol tabanlı erişim kontrolü (RBAC) ve denetim günlüğü değişmezliği gibi. Kilit yönetim sistemi sağlık (HIPAA) veya ödeme kartı işleme (PCI DSS) gibi düzenlenmiş bir ortamda kullanılacaksa, hangi güvenlik kontrollerinin satıcı tarafından, hangilerinin kuruluşunuz tarafından yönetildiğini açıklayan tamamlanmış bir sorumluluk matrisi talep edin. Uyumlu bir kilit yönetim sistemi, düzenlenmiş endüstrilerde dağıtım için bir ön koşuldur ve uyumsuzluk, önemli para cezalarına ve itibar kaybına neden olabilir. Her kuruluş, üretim verilerine erişim izni vermeden önce kilit yönetim sisteminin güvenlik incelemesini yapmalıdır.
Toplam Sahip Olma Maliyetini Değerlendirin
Dolap başına fiyatlandırma, bir kilit yönetim sistemi için toplam sahip olma maliyetinin yalnızca bir bileşenidir. Aşağıdakileri içeren beş yıllık bir maliyet modeli oluşturun:
- Kilit yönetim sistemi için abonelik veya lisans ücretleri, minimum taahhütler veya hacim indirimleri dahil
- Yedek parçalar ve değişimler dahil ağ geçidi donanım maliyetleri
- Kurulum ve devreye alma ücretleri
- Entegrasyon maliyetleri, hem tek seferlik (özel geliştirme, ara katman) hem de sürekli (API bakımı)
- Yöneticiler ve son kullanıcılar için kilit yönetim sistemini öğrenme eğitim maliyetleri
- Eskalasyon süreci ve yanıt süresi SLA'ları dahil destek ve bakım ücretleri
- Kilit yönetim sisteminin şirket içi dağıtımları için sunucu donanım yenileme döngüleri dahil yükseltme maliyetleri
- Kilit yönetim sisteminden veri dışa aktarma ve kimlik bilgisi iptali dahil hizmetten çıkarma maliyetleri
Dolap başına daha yüksek fiyata sahip ancak daha düşük entegrasyon ve bakım maliyetlerine sahip bir platform, tüm yaşam döngüsü boyunca daha ekonomik olabilir. Bir kilit yönetim sisteminin toplam sahip olma maliyeti, aylık abonelik ücretinin çok ötesine uzanır ve kuruluşlar, hangi kilit yönetim sistemini dağıtacaklarına dair nihai kararı vermeden önce tüm maliyet bileşenlerini modellemelidir.
Gerçekçi Senaryolarla Demo Yapın
Birkaç dolap içeren şık bir panel gösteren satıcı demosu, platformun yeteneklerini sizin ölçeğinizde doğrulamak için yeterli değildir. Kilit yönetim sisteminin temsili bir dağıtımına sahip bir demo ortamı talep edin ve aşağıdaki senaryoları test edin:
- Tek toplu işlemde 100 kimlik bilgisi sağlama
- 10 site genelinde 90 günlük bir dönem için kullanım raporu oluşturma
- Uzaktan kilit açma tetikleme ve uçtan uca yanıt süresini ölçme
- CSV dosyasından veya dizin senkronizasyonundan kullanıcı listesi içe aktarma
- Denetim izini dışa aktarma ve kriptografik imzayı doğrulama
- Bir sitede ağ kesintisi simüle etme ve çevrimdışı kilit açma yeteneğini doğrulama
- Bir kimlik bilgisini iptal etme ve etkilenen dolabın anında kullanılamaz hale geldiğini doğrulama
Bu uygulamalı testler, bir kilit yönetim sisteminin senaryolu demosunun kapsamayacağı uç durumları ve performans özelliklerini ortaya çıkaracaktır. Bir kilit yönetim sistemi seçtiğinizde, her zaman kendi verileriniz ve kullanım senaryolarınızla uygulamalı bir değerlendirme yapmakta ısrar edin ve değerlendirme sürecine hem tesis hem de BT ekiplerini dahil edin. Bir kilit yönetim sistemi seçimi, operasyon, güvenlik ve teknoloji paydaşları arasında işbirlikçi bir karar olmalıdır.
Önde Gelen Kilit Yönetim Sistemi Platformları için Karşılaştırma Tablosu
| Özellik | Platform A | Platform B | Platform C | Platform D |
|---|---|---|---|---|
| Dağıtım modelleri | SaaS, Hibrit | SaaS, Şirket içi | Yalnızca SaaS | Şirket içi, Hibrit |
| Maksimum desteklenen dolap | 50.000+ | 25.000 | 10.000 | 100.000+ |
| API protokolü | REST + Webhooks | REST | GraphQL | REST + gRPC |
| Çevrimdışı kilit açma | 72 saat önbellek | 24 saat önbellek | Ağ geçidine bağlı | Sınırsız (yerel sunucu) |
| SSO protokolleri | SAML 2.0, OIDC | SAML 2.0 | Yalnızca OIDC | SAML 2.0, OIDC, LDAP |
| SIEM bağlayıcıları | Splunk, Elastic, Datadog | Splunk, Elastic | Yalnızca Syslog | Splunk, Elastic, QRadar |
| Uyumluluk sertifikaları | SOC 2, ISO 27001, HIPAA | SOC 2, GDPR | SOC 2 | SOC 2, ISO 27001, HIPAA, FedRAMP |
| Dolap başına aylık başlangıç fiyatı | $2.50 | $1.80 | $3.50 | $4.00 (yalnızca bakım) |
| Tipik dağıtım süresi | 2–4 hafta | 1–3 hafta | 1–2 hafta | 4–12 hafta |
| Mobil uygulama | iOS + Android | iOS + Android | Yalnızca web | iOS + Android |
| PMS entegrasyonu | Yerel | Yerel | Ortak ara katman | Özel API |
| Kilit yönetim sistemi sertifikasyonu | SOC 2 + HIPAA | Yalnızca SOC 2 | Yalnızca SOC 2 | FedRAMP + HIPAA |
Kilit Yönetim Sisteminin Sektörel Uygulamaları
Kurumsal Ofisler ve Ortak Çalışma Alanları
Kurumsal ortamda kilit yönetim sistemi tipik olarak çalışan günlük dolapları, kalıcı depolama dolapları ve ekipman dolapları (dizüstü bilgisayarlar, çevre birimleri, araçlar) için kullanılır. Kurumsal bir kilit yönetim sistemi için temel entegrasyon noktaları, çalışan yaşam döngüsü otomasyonu için İKYS ve self-servis portal erişimi için SSO sağlayıcısıdır. Kilit yönetim sisteminden alınan doluluk analitiği, hibrit çalışma düzenleriyle çalışan sayısı dalgalandıkça tesis yöneticilerinin dolap filosunu doğru boyutlandırmasına yardımcı olur. Birçok kurumsal kilit yönetim sistemi ayrıca, masa rezervasyon sisteminin o gün için otomatik olarak yakındaki bir dolabı atadığı sıcak masa entegrasyonunu da destekler. Kurumsal bir kilit yönetim sistemi, farklı çalışma düzenlerini ve dalgalı ofis katılımını karşılamak için esnek atama modellerini — günlük dolaplar, kalıcı dolaplar ve paylaşımlı havuzlar — desteklemelidir.
Sağlık Hizmetleri ve Hastaneler
Sağlık hizmeti dolap kurulumları, herhangi bir kilit yönetim sistemi için en zorlu kurulumlar arasındadır; HIPAA uyumluluğu, yüksek kullanılabilirlik mimarisi ve ilaç dolapları, soğutmalı numune dolapları ve kişisel koruyucu ekipman (KKE) dolapları gibi özel dolap türlerinin desteklenmesini gerektirir. Bir hastanedeki kilit yönetim sistemi, hastaya özel dolap atamaları için elektronik sağlık kaydı (EHR) sistemiyle, kritik erişimli dolaplar için hemşire çağrı sistemiyle ve kısıtlı alan dolapları için erişim kontrol sistemiyle entegre olmalıdır. Denetim günlüğü son derece önemlidir — bir ilaç dolabına yapılan her erişim, zaman damgasıyla belirli bir klinisyene kadar izlenebilir olmalı ve kilit yönetim sistemi kurcalama tespitini ve anında uyarı vermeyi desteklemelidir. Sağlık hizmeti sınıfı bir kilit yönetim sistemi, herhangi bir klinik ortamda devreye alınmadan önce titiz uyumluluk doğrulamasından geçmeli ve HIPAA hazırlığını kanıtlamalıdır.
Eğitim ve Üniversiteler
Üniversiteler, yurtlarda, rekreasyon merkezlerinde, kütüphanelerde, öğrenci birliklerinde ve akademik binalarda dolap filoları konuşlandırır; bu da ölçeklenebilir bir kilit yönetim sistemini zorunlu kılar. Kilit yönetim sistemi, çeşitli kimlik bilgisi türlerini — öğrenci kimlik kartları, mobil uygulama belirteçleri ve misafir kullanıcılar için geçici PIN'ler — yönetmeli ve kampüs kimlik yönetim sistemiyle (genellikle SAML veya Shibboleth tabanlı) entegre olmalıdır. Sistem, otomatik süre sonu ve yenilemeyle dönem bazlı atamaları desteklemeli ve kilit yönetim sisteminin raporlama modülü, yeni yurtlar veya rekreasyon genişletmeleri için sermaye planlamasına bilgi sağlayan kullanım verileri sunmalıdır. Eğitim odaklı bir kilit yönetim sistemi, her akademik dönemin başlangıcındaki aktivite artışını yönetecek şekilde ölçeklenmeli ve aynı anda binlerce öğrencinin kaydını yapmak için yüksek hacimli toplu işlemleri desteklemelidir.
Lojistik ve Son Mil Teslimatı
Paket teslimat dolapları, kilit yönetim sistemi pazarının en hızlı büyüyen segmentlerinden biridir. Bu sistemler, güvenli paket kabulünü kolaylaştırmak için apartman binalarında, perakende satış noktalarında, ulaşım merkezlerinde ve kurumsal kampüslerde konuşlandırılır. Kilit yönetim sistemi, kuryelerin bir barkodu tarayarak paket bırakabilmesi ve sistemin alıcıya tek kullanımlık bir teslim alma koduyla otomatik olarak bildirim oluşturması için büyük kargo API'leriyle (UPS, FedEx, DHL, USPS, Amazon Logistics) entegre olmalıdır. Kilit yönetim sistemi, değişken paket boyutlarını, bozulabilir ürünler için soğutmayı ve hassas teslimatlar için sıcaklık izlemeyi yönetmelidir. Lojistik sınıfı bir kilit yönetim sistemi, teslimat yaşam döngüsünün her adımında gerçek zamanlı durum güncellemelerini destekleyen kargo entegrasyonuyla, yüzlerce tesiste günde binlerce teslimat işlemini işleyebilmelidir.
Konaklama ve Oteller
Oteller, bagaj depolama, olanak dolapları (plaj havluları, havuz ekipmanları) ve aynı kilit yönetim sistemi platformu üzerinden yönetilen oda içi dijital kasalar için kilit yönetim sistemlerini kullanır. PMS ile entegrasyon, bir konaklama kilit yönetim sistemi için kritik yetenektir — sistem, giriş sırasında misafire otomatik olarak bir bagaj dolabı atamalı, konaklama süresi boyunca geçerli bir PIN kodu sağlamalı ve çıkışta dolabı serbest bırakmalıdır. Kilit yönetim sistemi ayrıca, bir bellhop'un misafirin bagajına bir dolap atayabildiği ve dolap kimliği ile teslim alma kodu içeren bir fiş yazdırabildiği vale iş akışlarını da desteklemelidir. Bir konaklama kilit yönetim sistemi, ön büro personelinin kapsamlı eğitim almadan kullanabileceği kadar sezgisel ve yoğun seyahat sezonlarında kesintisiz 7/24 çalışabilecek kadar güvenilir olmalıdır. Konaklama sektörü, yüksek devir hacimlerini yönetebilen ve mevcut mülk yönetimi iş akışlarıyla sorunsuz entegre olabilen bir kilit yönetim sistemi gerektirir.
Kilit Yönetim Sisteminin Güvenlik Mimarisi
Bir kilit yönetim sisteminin güvenlik mimarisi katmanlıdır; fiziksel güvenliği (kilit donanımı), ağ güvenliğini (ağ geçitleri, kilitler ve bulut arasındaki iletişim), uygulama güvenliğini (web paneli ve API) ve veri güvenliğini (hassas bilgilerin depolanması ve şifrelenmesi) kapsar. Kilit yönetim sisteminin her katmanı, derinlemesine savunma ilkeleriyle tasarlanmalıdır ve bir kilit yönetim sisteminin genel güvenliği, en zayıf katmanının güvenliğiyle belirlenir. Kuruluşlar, devreye almadan önce herhangi bir kilit yönetim sisteminin kapsamlı bir güvenlik incelemesini yapmalıdır.
Fiziksel katmanda, kilit yönetim sistemi kilit kontrolörleriyle şifreli protokoller üzerinden iletişim kurar — kısa menzilli iletişim için tipik olarak AES-128 şifrelemeli Bluetooth Low Energy (BLE) 5.x veya ağ bağlantılı dolaplar için AES-128-CCM'li Zigbee / Thread. Kilit kontrolörünün kendisi kurcalamaya dayanıklı olmalı, zorla giriş denemelerini tespit eden ve kilit yönetim sisteminin yönetim panelinde bir uyarı tetikleyen sensörlere sahip olmalıdır. Kilit yönetim sistemi, tüm fiziksel kurcalama olaylarını kaydetmeli ve bunları otomatik olarak güvenlik ekibine iletmeli, herhangi bir fiziksel güvenlik olayının eksiksiz bir adli kaydını oluşturmalıdır.
Ağ katmanında, yerel ağ geçidi ile kilit yönetim sisteminin bulut platformu arasındaki tüm iletişim, karşılıklı kimlik doğrulamalı (mTLS) TLS 1.3 üzerinden şifrelenir; ağ geçidi, platformun sertifika otoritesi tarafından imzalanmış bir sertifika sunar ve platform, genel bir CA tarafından imzalanmış bir sertifika sunar. Bu karşılıklı kimlik doğrulama, ortadaki adam saldırılarını önler ve yalnızca yetkili ağ geçitlerinin kilit yönetim sistemine bağlanabilmesini sağlar. Ağ geçidinin kendisi, minimum saldırı yüzeyine sahip sağlamlaştırılmış bir cihaz olmalıdır — SSH erişimi yok, gerekli iletişim kanallarının ötesinde açık bağlantı noktası yok ve donanım güven köküyle imzalanmış ürün yazılımı. Güvenli bir kilit yönetim sistemi, her ağ iletişimini potansiyel olarak düşmanca ele alır ve buna göre şifreler; ağ geçidinden buluta derinlemesine savunma uygular.
Uygulama katmanında, kilit yönetim sistemi, ayrıntılı izinlerle rol tabanlı erişim kontrolü (RBAC) uygular. Bir kilit yönetim sistemindeki tipik roller şunları içerir: sistem yöneticisi (tüm sitelere ve yapılandırmalara tam erişim), site yöneticisi (tek bir sitenin dolaplarına, kullanıcılarına ve raporlarına erişim), operatör (uzaktan kilit açma gerçekleştirebilir ve durumu görüntüleyebilir ancak yapılandırmaları değiştiremez) ve denetçi (denetim günlüklerine ve raporlara salt okunur erişim). Kilit yönetim sistemine yapılan tüm API çağrıları kimlik doğrulamalı ve yetkilendirilmiştir; kötüye kullanımı önlemek için hız sınırlama ve adli analiz için kapsamlı istek günlüğü kaydı vardır. Bir kilit yönetim sisteminin uygulama katmanı, varsayılan olarak en az ayrıcalık ilkesini uygulamalı ve hiçbir kullanıcının rolünün gerektirdiğinden daha fazla erişime sahip olmamasını sağlamalıdır.
Veri katmanında, kilit yönetim sistemi tüm hassas verileri AES-256 kullanarak istirahat halinde şifreler. PIN kodları ve biyometrik şablonlar gibi kimlik bilgileri, kilit yönetim sistemi veritabanı ele geçirilse bile düz metin kurtarmayı önleyen bir anahtar türetme fonksiyonuyla hash'lenir veya şifrelenir. Denetim günlükleri, her günlük girişinin önceki girişin hash'ini içerdiği, harici denetçiler tarafından doğrulanabilen kurcalamaya karşı korumalı bir zincir oluşturan, yalnızca ekleme yapılabilen bir formatta saklanır. Bir kilit yönetim sisteminin veri katmanı, veri ihlallerine karşı son savunma hattıdır ve diğer tüm katmanların bir noktada tehlikeye girebileceği varsayımıyla tasarlanmalıdır.
Kilit Yönetim Sistemi Teknolojisinde Gelecek Trendler
Kilit yönetim sistemi pazarı, IoT bağlantısındaki, uç bilişimdeki, yapay zekadaki ve değişen iş yeri ile tüketici davranışlarındaki ilerlemelerin etkisiyle hızla gelişmektedir. Birkaç trend, yeni nesil kilit yönetim sistemi platformlarını şekillendirmektedir ve bugün bir kilit yönetim sistemi değerlendiren kuruluşlar, teknolojinin nereye gittiğini anlamalıdır.
Uç-Yerli Mimari — Her kilit komutu için bir bulut ağ geçidine güvenmek yerine, yeni nesil kilit yönetim sistemleri zekayı uca taşımaktadır. Gömülü Linux veya gerçek zamanlı işletim sistemlerine sahip kilit kontrolörleri, kimlik bilgisi doğrulamayı, denetim günlüğünü ve hatta makine öğrenimi çıkarımını yerel olarak çalıştırabilir; bu da kilit yönetim sisteminin bulut bağımlılığını azaltır ve 50 milisaniyenin altında kilit açma yanıt süreleri sağlar. Bu mimari ayrıca, uzun süreli ağ kesintileri sırasında kilit yönetim sisteminin tamamen otonom çalışmasını destekleyerek, buluta erişilemediğinde bile dolap filosunun işlevsel kalmasını sağlar. Uç-yerli bir kilit yönetim sistemi, görev açısından kritik dolap kurulumları için mümkün olan en düşük gecikmeyi ve en yüksek dayanıklılığı sunar ve kilit yönetim sistemi pazarının gelecekteki yönünü temsil eder.
Yapay Zeka Destekli Öngörücü Bakım — Kilit kullanım düzenleri, aktüatör aşınma verileri ve çevresel koşullar üzerinde eğitilmiş makine öğrenimi modelleri, kilit arızalarını oluşmadan önce tahmin edebilir. Kilit yönetim sistemi, bakımı proaktif olarak planlayabilir, doğru yedek parçayla bir teknisyen gönderebilir ve etkilenen dolabın kullanıcılarını geçici olarak yeniden atayabilir — tüm bunlar hizmet kesintisi olmadan ve tesis ekibinden herhangi bir manuel müdahale gerektirmeden yapılır. Bu teknolojinin ilk benimseyenleri, acil bakım çağrılarında yüzde 40 ila 60 azalma ve kilit aktüatör hizmet ömründe yüzde 25 uzama bildirmektedir. Yapay zeka destekli bir kilit yönetim sistemi, ham telemetri verilerini hem zaman hem de para tasarrufu sağlayan uygulanabilir bakım zekasına dönüştürür.
Temassız ve Sürtünmesiz Erişim — Pandemi sonrası temassız etkileşimlere geçiş, eller serbest kimlik bilgisi türlerinin benimsenmesini hızlandırmıştır. 2026'nın kilit yönetim sistemi, mobil yakınlıkla kilit açmayı (BLE tabanlı, uygulama başlatma gerektirmez), hassas menzil belirleme ve kullanıcı yaklaştıkça otomatik kilit açma için ultra geniş bant (UWB) ve tamamen temassız erişim için canlılık tespitli yüz tanımayı destekler. Kimlik bilgisi doğrulaması, kullanıcı dolap bankasına doğru yürürken arka planda gerçekleşir ve kilit yönetim sistemi, kullanıcı menzile girdiğinde kapıyı otomatik olarak açar. Sürtünmesiz bir kilit yönetim sistemi, geleneksel kimlik bilgisi yöntemleriyle aynı güvenlik seviyesini korurken kullanıcı deneyimini iyileştirir.
Birleşik Alan Yönetimi Platformları — Kilit yönetim sistemi, giderek daha fazla daha geniş alan yönetimi ve iş yeri deneyimi platformlarına dahil edilmektedir. Bağımsız bir kilit paneli yerine, kilit işlevselliği aynı zamanda masa rezervasyonunu, toplantı odası planlamasını, ziyaretçi yönetimini, park yönetimini ve varlık takibini yöneten bir platforma gömülüdür. Bu yakınsama, tesis yöneticilerinin öğrenmesi ve sürdürmesi gereken sistem sayısını azaltır ve çapraz alan analitiğini mümkün kılar — örneğin, kilit yönetim sisteminden dolap kullanımını masa rezervasyon verileriyle ilişkilendirerek kat planı düzenlerini optimize etmek. Daha geniş iş yeri teknoloji yığınıyla entegre olan birleşik bir kilit yönetim sistemi, veriler sistemler arasında manuel müdahale olmadan aktığı için bağımsız bir çözümden daha yüksek yatırım getirisi sağlar.
Sürdürülebilirlik ve Enerji Yönetimi — Akıllı kilit yönetim sistemleri, enerji izleme ve sürdürülebilirlik özelliklerini dahil etmektedir. Soğutmalı dolaplar için kilit yönetim sistemi, güç tüketimini ve sıcaklığı izler ve arızalı bir kompresöre işaret edebilecek sapmalarda uyarı verir. Tüm dolaplar için sistem, farklı dolap yapılandırmalarının enerji etkisini takip edebilir ve karbon ayak izini azaltmak için ayarlamalar önerebilir. Bazı platformlar ayrıca, yoğun talep dönemlerinde güç çekişini optimize etmek için bina yönetim sistemleriyle (BMS) entegre olmaktadır. Sürdürülebilir bir kilit yönetim sistemi, kurumsal ESG hedeflerine katkıda bulunur ve uzun vadede operasyonel maliyetleri azaltır; bu da onu çevre bilincine sahip kuruluşlar için cazip kılar.
Sonuç: Kilit Yönetim Sisteminin Stratejik Değeri
Bir kilit yönetim sistemi, elektronik dolap koleksiyonunu izole donanımdan koordineli, gözlemlenebilir ve programlanabilir bir varlık filosuna dönüştüren temel yazılım katmanıdır. Sağlam bir kilit yönetim sistemine yatırım yapan kuruluşlar, dolap doluluğu hakkında gerçek zamanlı görünürlük, otomatik kimlik bilgisi yaşam döngüsü yönetimi, kurumsal sınıf güvenlik kontrolleri ve operasyonlarını zaten yürüten sistemlerle — PMS, İKYS, SSO ve SIEM — derin entegrasyonlar kazanır. Kilit yönetim sisteminiz için dağıtım modeli seçimi (SaaS, şirket içi veya hibrit), ölçek, veri egemenliği gereksinimleri ve BT operasyonel kapasitesi tarafından yönlendirilmeli; değerlendirme süreci ise API kalitesine, çevrimdışı yeteneklere, güvenlik sertifikalarına ve tam dağıtım yaşam döngüsü boyunca toplam sahip olma maliyetine öncelik vermelidir. Bir kilit yönetim sistemi seçtiğinizde, yalnızca kilitleri kontrol etmek için yazılım satın almıyorsunuz — tesis operasyonlarını, güvenlik duruşunu, kullanıcı deneyimini ve uyumluluk hazırlığını etkileyen bir platforma yatırım yapıyorsunuz. Doğru kilit yönetim sistemini seçmek, tesis operasyonları için en sonuçsal teknoloji kararlarından biridir. Pazar olgunlaştıkça, kilit yönetim sistemi niş bir operasyonel araçtan daha geniş kurumsal alan yönetimi ve güvenlik mimarisinin stratejik bir bileşenine dönüşmektedir. Bugün doğru kilit yönetim sistemini seçen kuruluşlar, geleceğin yapay zeka destekli, uç-yerli ve tamamen entegre kilit yönetim sistemlerinden yararlanmak için iyi bir konumda olacaktır. Kilit yönetim sistemi artık elektronik dolaplar için olması güzel bir aksesuar değildir — bir dolap filosunun ölçekte operasyonel verimlilik, güvenlik uyumluluğu ve kullanıcı memnuniyeti sağlayıp sağlamadığını belirleyen temel teknolojidir. İyi tasarlanmış bir kilit yönetim sistemi dağıtımı, azaltılmış idari iş gücü, iyileştirilmiş güvenlik duruşu ve daha yüksek kullanıcı memnuniyeti yoluyla kendini amorti eder.
Bu makalenin bir kısmı yapay zeka tarafından oluşturulmuş ve profesyonel doğruluk ile okunabilirlik için optimize edilmiştir.
Dolaplarınıza hangi kilidin uygun olduğundan emin değil misiniz?
Mühendislerimizle kilit açma yöntemleri, pil ömrü ve montaj uyumu hakkında görüşün — yükümlülük yok.
İlgili dolap kilidi kaynakları
Kilit tiplerini karşılaştırın, montaj kılavuzlarını inceleyin ve ürün kataloğunu indirin
İlgili ürünler
3
Akıllı Dolap Kilidi — Uygulama Yönetimli, Çok Şubeli Panel
Ofis, kargo ve çok şubeli filolar için uygulama yönetimli akıllı dolap kilidi. BLE panel, denetim kaydı, uzaktan açma, kilit başına sunucu yok. Premium gövde.
Bu sayfa zaten bir sonraki önerilen kaynak olarak ona işaret ediyor.

Ofis Dolap Kilidi — Dosya ve Pedestal Dolaplar için PIN + Kart
Dosya dolapları, pedestal ve çekmeceler için çevrimdışı PIN + kartlı ofis dolap kilidi. Pille çalışan 5 dakikalık montaj, WiFi yok, anahtar yönetimi yok. CE/FCC/RoHS.
Bu sayfa zaten bir sonraki önerilen kaynak olarak ona işaret ediyor.

Spor Salonu Dolap Kilidi — Çevrimdışı Kart, WiFi Gerektirmez
Spor salonu ve havuz dolapları için çevrimdışı kartlı dolap kilidi. MIFARE kart, 5 dakikada montaj, WiFi veya sunucu gerekmez. Çinko alaşım gövde, CE/FCC/RoHS.
Bu sayfa zaten bir sonraki önerilen kaynak olarak ona işaret ediyor.
İlgili blog yazıları
3
Mobil Uygulama Dolap Kilidi: Akıllı Telefon Güvenliği
Mobil uygulama dolap kilidi sistemlerini keşfedin: BLE/Wi-Fi/NFC, uzaktan açma, geçici kodlar, rol tabanlı erişim ve bulut senkronizasyonu. Akıllı telefonunuzla dolap kilidini kontrol edin.
Aynı ürün bağlamını destekliyor: Akıllı Dolap Kilidi — Uygulama Yönetimli, Çok Şubeli Panel, Ofis Dolap Kilidi — Dosya ve Pedestal Dolaplar için PIN + Kart, Spor Salonu Dolap Kilidi — Çevrimdışı Kart, WiFi Gerektirmez.
MIFARE Dolap Kilidi: Kapsamlı Güvenlik Rehberi
MIFARE dolap kilidi rehberi: Classic, Plus, DESFire ve Ultralight varyantları, kriptografik güvenlik, kurulum, akıllı kart entegrasyonu ve sektörel uygulama örnekleri.
Aynı ürün bağlamını destekliyor: Akıllı Dolap Kilidi — Uygulama Yönetimli, Çok Şubeli Panel, Ofis Dolap Kilidi — Dosya ve Pedestal Dolaplar için PIN + Kart, Spor Salonu Dolap Kilidi — Çevrimdışı Kart, WiFi Gerektirmez.

MIFARE Kilit Sistemi: Akıllı Kilit Güvenliği Rehberi
Spor salonları, okullar ve ofisler için MIFARE kilit sistemi rehberi: Classic, Plus, DESFire varyantları, çoklu kullanıcı yönetimi ve akıllı kilit entegrasyonu.
Aynı ürün bağlamını destekliyor: Spor Salonu Dolap Kilidi — Çevrimdışı Kart, WiFi Gerektirmez.
Dolap kilidi projenizi mühendislerimizle netleştirin
Dolap sayınızı, dolap tipinizi ve tercih ettiğiniz kilit açma yöntemini gönderin. 24 iş saati içinde numune planı ve fiyat teklifi iletelim.
- Genel yönlendirmeden ürün veya uygulama görüşmesine geçin.
- Fiyatlandırma, çizimler, MOQ veya lansman zamanlaması yapılandırma gerektirdiğinde RFQ kullanın.
- Hızlı açıklamalar ve devir için doğrudan bir iletişim yolunu görünür tutun.