Elektronik Dosya Dolabı Kilidi Seçim Rehberi
HIPAA/SOX denetim izleri, çok çekmeceli erişim hiyerarşisi ve fail-secure uyumluluğu sağlayan elektronik dosya dolabı kilidi yenileme sistemlerini keşfedin.
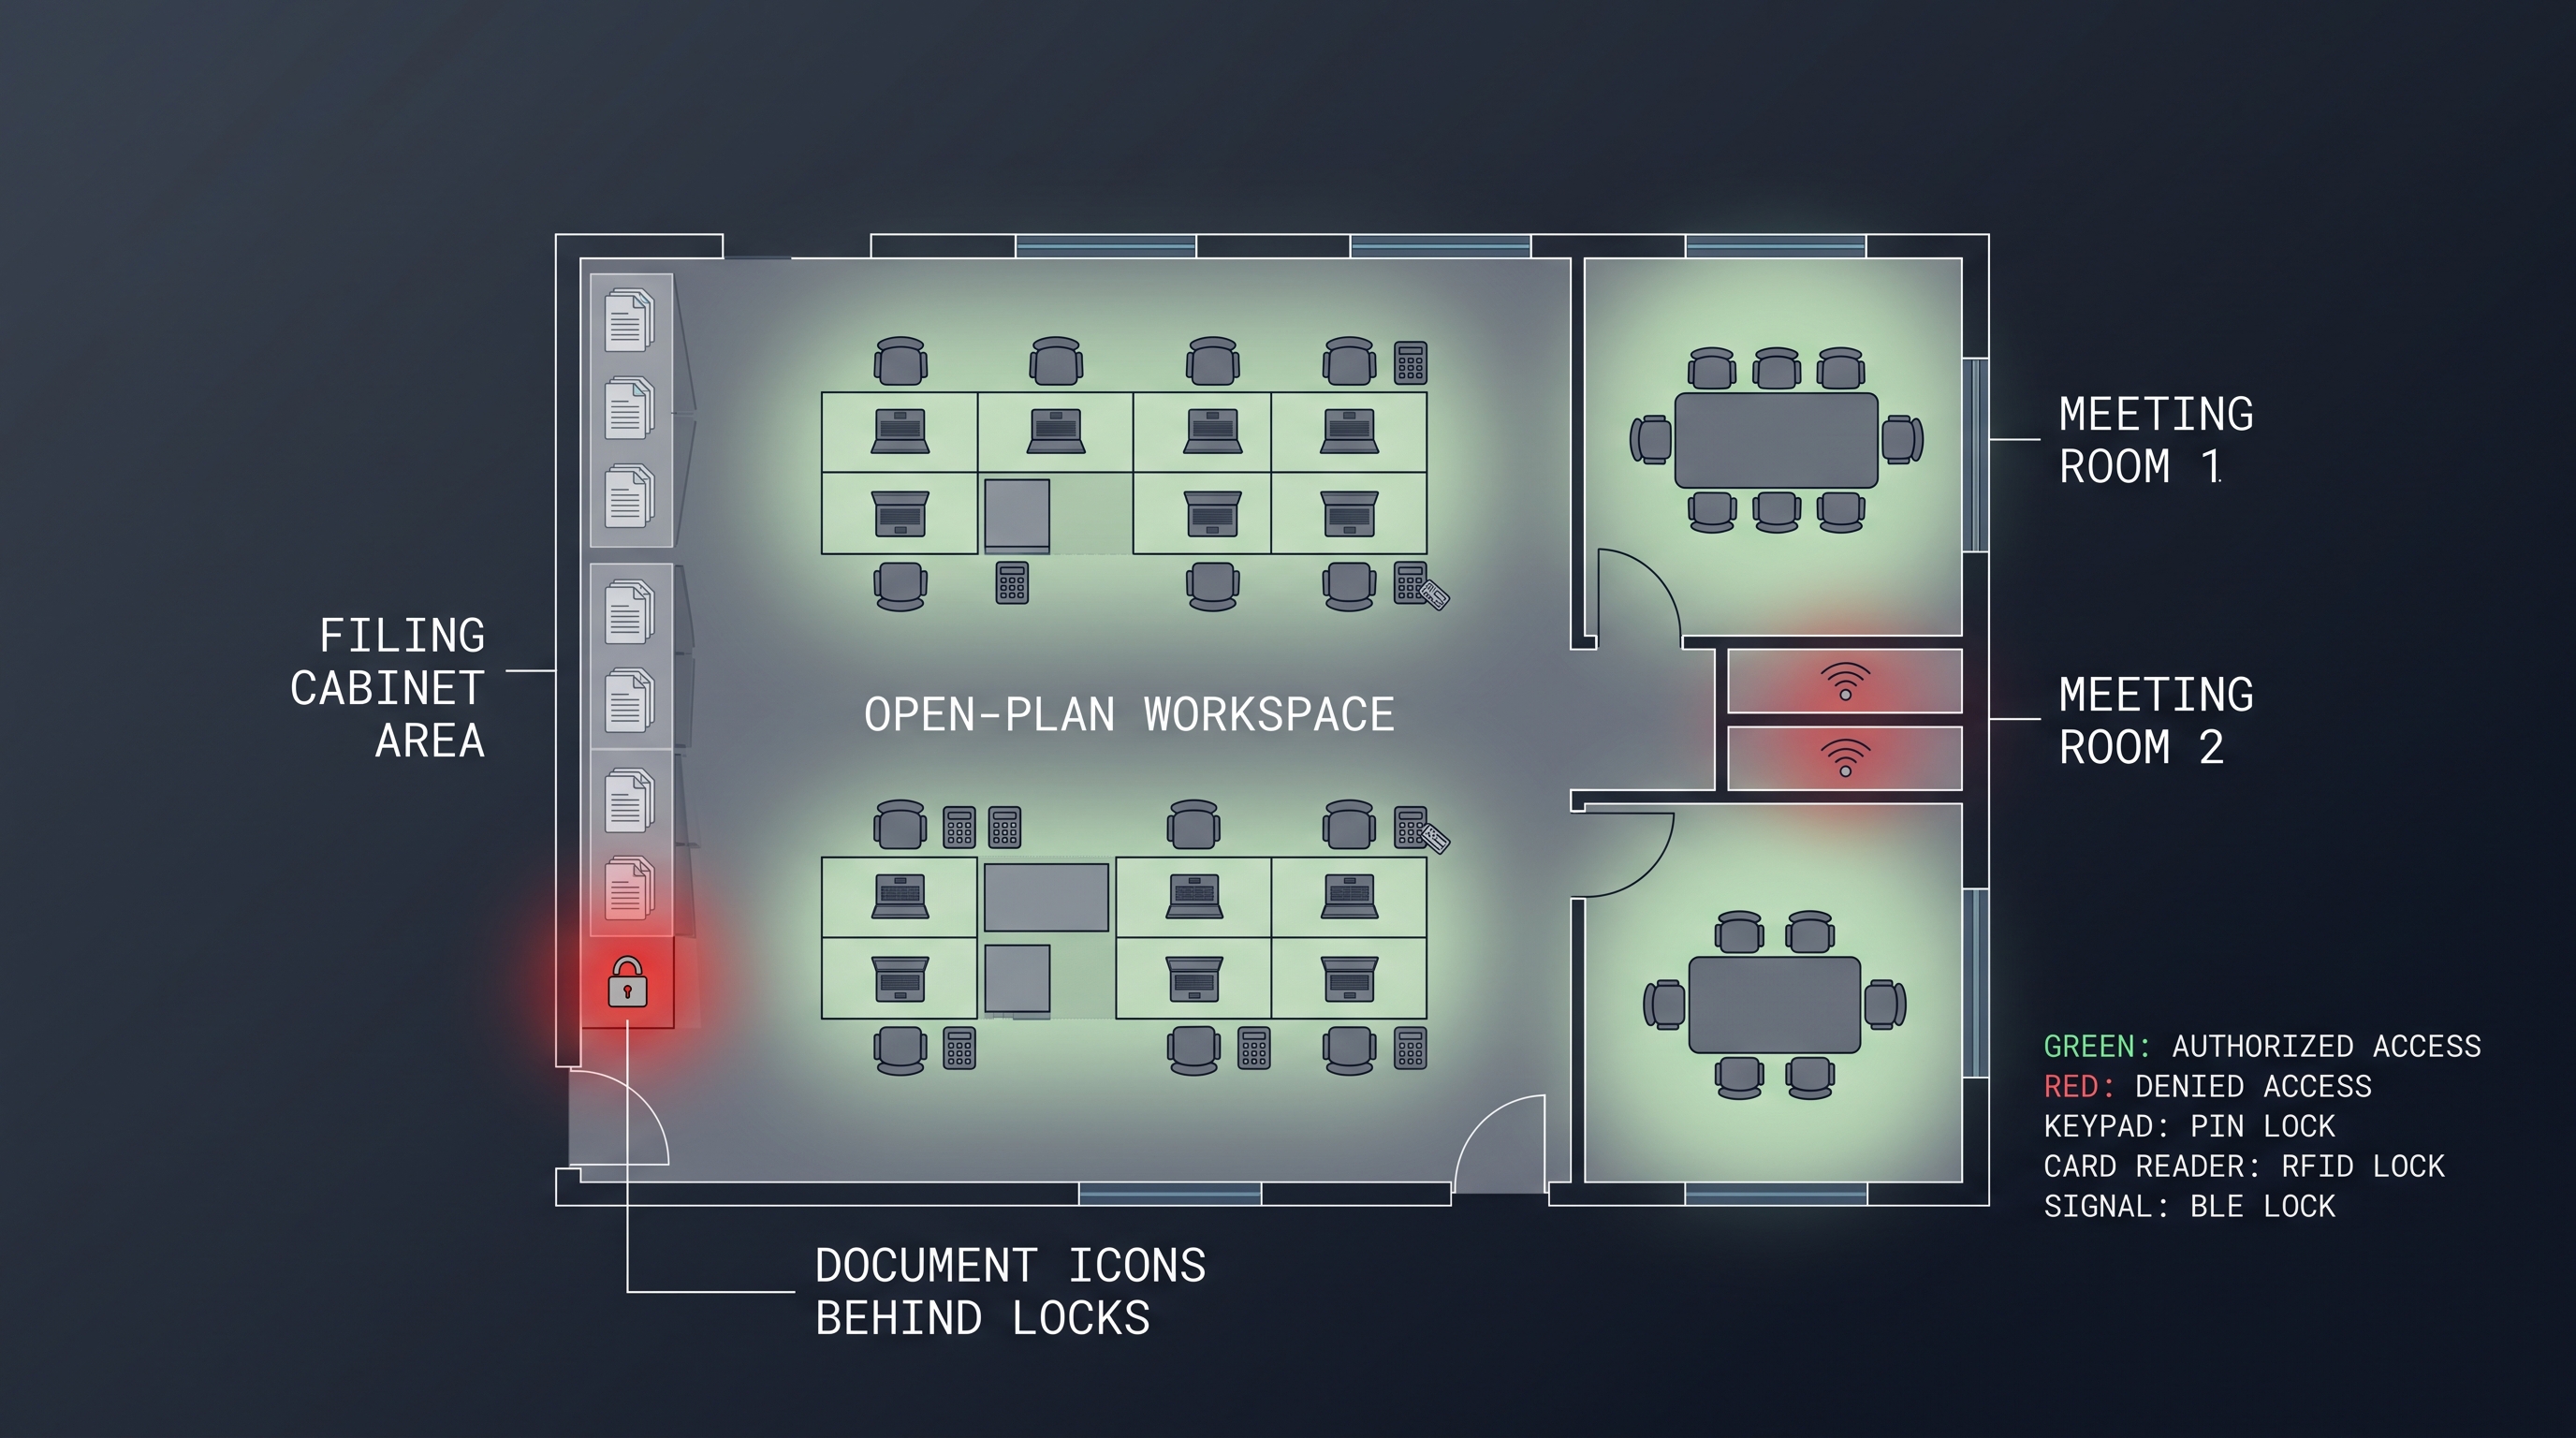
Dosya Dolabı Elektronik Kilit Sistemi Nedir ve Uyum Ekipleri Neden Şimdi Geçiş Yapıyor
Dosya dolabı elektronik kilit sistemi, standart dosya dolaplarındaki mekanik kam kilidini veya yatay kilit çubuğunu yenileyen, fiziksel anahtar erişimini RFID foblar, PIN kodları veya Bluetooth Low Energy mobil uygulama kimlik bilgileri gibi kimlik doğrulama tabanlı erişime dönüştüren motorlu veya solenoid tahrikli bir kilitleme mekanizmasıdır. Elektronik dosya dolabı kilidi, 10 mm ila 18 mm arasında sürgü hareketiyle doğrudan kilit çubuğuna veya çekmece kamına entegre olur ve 8 N ila 25 N kilitlenme kuvveti üretir. Tipik solenoid modeller 6 V ila 12 V DC'de 850 mA ila 1200 mA akım çekerken, motor-redüktör varyantları 200 mA ila 450 mA akım çeker. Uyumluluk açısından etkileri önemlidir: HIPAA Güvenlik Kuralı tesis erişim kontrolleri gerektirir ve merkezi denetim günlüğüne sahip bir dosya dolabı elektronik kilit yenilemesi bu gereksinimi karşılar. Yenileme maliyetleri çekmece başına 89 ila 350 dolar arasında değişir ve mekanizmalar ANSI/BHMA A156.5 Grade 1 standardına göre derecelendirilmiştir.
Dosya Dolabı Elektronik Kilit Yenilemesi Nasıl Çalışır: Mekanik Arayüz ve Çekmece Uyumluluğu
Dosya dolabı elektronik kilit yenilemesi, mekanik kam kilidini, sürgülü kilidi veya kayar mandal mekanizmasını, mevcut kilit çubuğu, bağlantı çubuğu veya çekmece kam yüzeyiyle arayüz oluşturan elektronik olarak çalıştırılan bir sürgü ile değiştirir. Yenileme, 10 mm ila 14 mm sürgü hareketi ve 12 N ila 18 N çalıştırma kuvvetiyle bir solenoid veya motorlu kam kullanır. Solenoid modeller 6 V ila 12 V DC'de 850 mA ila 1200 mA akım çekerken, motor-redüktör varyantları sıfır tutma akımıyla 200 mA ila 450 mA akım çeker. HIPAA Güvenlik Kuralı tesis erişim kontrolleri gerektirir ve arıza-emniyetli bir dosya dolabı elektronik kilit yenilemesi bu gereksinimi karşılar. NIST SP 800-53, güç kaybı sırasında etkili kalan erişim kontrolleri gerektirir ve arıza-emniyetli yay dönüşlü sürgü konfigürasyonu bu standardı karşılar. Kurulu maliyetler çekmece başına 89 ila 350 dolar arasında değişir ve yenileme, uyumluluk gereksinimleri altındaki kiralık ofis alanları için dolabın orijinal görünümünü korur.
Solenoid vs Motor-Redüktör: Dosya Dolabı Elektronik Kilit Yenilemeniz İçin Hangi Aktüatör Tipi Uygun
Bir dosya dolabı elektronik kilit sistemi, çekirdek aktüatörü olarak bir solenoid veya motor-redüktör düzeneği kullanır ve bu da güç tüketimini, gürültüyü ve mekanik ömrü belirler. Bir solenoid aktüatör, çalıştırma darbesi sırasında 6 V ila 12 V DC'de 850 mA ila 1200 mA akım çeker ve 8 mm ila 12 mm sürgü hareketinde 8 N ila 15 N çekme kuvvetine sahiptir. Motor-redüktör tasarımları 200 mA ila 450 mA akım çeker ve sürgü uzatıldıktan sonra sıfır akım tüketir. HIPAA Güvenlik Kuralı tesis erişim kontrolleri gerektirir ve motor-redüktörlü bir dosya dolabı elektronik kilit yenilemesi, daha uzun pil ömrüyle bu gereksinimi karşılar. Motor-redüktör, ANSI/BHMA A156.5 Grade 1 standardına göre sertifikalıdır. Maliyetler, aktüatör tipine bağlı olarak çekmece başına 89 ila 350 dolar arasında değişir. Motor-redüktör tasarımları daha sessizdir ve açık planlı uyumluluk ortamları için tercih edilir.
Dosya Dolabı Elektronik Kilit Sistemleri için Kimlik Bilgisi Türleri: RFID, PIN, Mobil Uygulama ve Biyometrik Karşılaştırması
Bir dosya dolabı elektronik kilit sistemi, her biri uyumluluk odaklı kayıt ortamlarında güvenlik duruşunu ve idari yükü etkileyen RFID, PIN, mobil uygulama ve biyometrik dahil dört kimlik bilgisi türü sunar. Kilit, 8 N ila 25 N kilitlenme kuvvetiyle 10 mm ila 18 mm sürgü hareketi sağlar. Solenoid modeller 6 V ila 12 V DC'de 850 mA ila 1200 mA akım çekerken, motor-redüktör varyantları 200 mA ila 450 mA akım çeker. HIPAA Güvenlik Kuralı tesis erişim kontrolleri gerektirir ve katmanlı kimlik bilgisi stratejilerine sahip bir dosya dolabı elektronik kilit sistemi bu gereksinimi karşılar. Maliyetler kilit başına 89 ila 350 dolar arasında değişir ve biyometrik için 50 ila 120 dolar eklenir. NIST SP 800-53 çok faktörlü kimlik doğrulama gereksinimleri, RFID, PIN ve biyometrik kombinasyonlarıyla karşılanır. RFID ayrıca, tesis genelinde birleşik kimlik bilgisi yönetimi için bina erişim kontrol sistemleriyle yakınsamayı sağlar.
PIN kodu kimlik bilgileri, kullanıcının dosya dolabı elektronik kilit ön panelinde monte edilmiş kapasitif dokunmatik tuş takımına veya mekanik buton dizisine 4 haneli ila 8 haneli sayısal bir kod girmesini gerektirir. Birincil avantaj, sıfır kimlik bilgisi verme maliyetidir — satın alınacak, programlanacak veya değiştirilecek kart, fob veya rozet yoktur — ve bir çalışan ayrıldığında veya transfer olduğunda kodları anında değiştirme yeteneğidir. PIN girişi, RFID için 0,5 ila 1 saniyeye karşılık 2 ila 5 saniye sürer; bu, yoğun trafikli dosyalama alanlarında önemli bir verim farkı olabilir. PIN kodları omuz sörfü, tuş takımı aşınma desenleri ve kod paylaşımına karşı savunmasızdır; bu nedenle güvenlik bilincine sahip dağıtımlar, bir "zor durum kodu" özelliği kullanır — belirli bir kodun sessizce girilmesi çekmeceyi açar ve aynı anda güvenlik personeline sessiz bir alarm tetikler — ve 30 ila 90 günlük aralıklarla PIN rotasyon politikaları uygular. Tuş takımı, tuş başına 500.000 ila 1.000.000 çalıştırma için derecelendirilmeli ve kayıt depolama ortamlarında toz girişini önlemek için IP54 veya IP65'e kadar sızdırmaz olmalıdır.
Mobil uygulama kimlik bilgileri, bir akıllı telefon veya akıllı saat ile dosya dolabı elektronik kilit kilidi arasında iletişim kurmak için Bluetooth Low Energy (BLE) 4.2 veya 5.0 kullanır; kullanıcı, uygulama aracılığıyla kimlik doğrulaması yapar — "aç" düğmesine dokunarak, telefonu kilidin yakınına sallayarak (BLE yakınlık açma) veya kilitte görüntülenen bir QR kodu tarayarak. Mobil uygulama yaklaşımı en zengin kimlik bilgisi yönetimini sunar: açma programları çalışma saatleriyle sınırlandırılabilir, ofis konumuna coğrafi sınırlama uygulanabilir ve kilide fiziksel ziyaret olmadan uzaktan iptal edilebilir. BLE 5.0, 10 m ila 30 m menzil sağlar, ancak kilit genellikle uzaktan açmayı önlemek için telefon yakınlığının 1 m ila 2 m içinde olmasını gerektirecek şekilde yapılandırılır. Mobil uygulama kimlik bilgileri, kullanıcının şarjlı bir akıllı telefon taşımasını gerektirir; bu genellikle ofis ortamlarında bir yük değildir, ancak telefonun piline ve Bluetooth yığını güvenilirliğine bağımlılık getirir. Uyumluluk için mobil uygulama, fiziksel erişim noktalarına çok faktörlü kimlik doğrulama için NIST 800-53 IA-2'yi karşılamak üzere hem telefon yakınlığını hem de PIN veya biyometrik gerektiren çok faktörlü kimlik doğrulamayı zorunlu kılabilir.
Biyometrik kimlik bilgileri — tipik olarak kilit ön paneline entegre kapasitif parmak izi sensörleri — en yüksek güvenceyi sunar çünkü kimlik bilgisi fiziksel olarak kullanıcıya bağlıdır ve ödünç alınamaz, paylaşılamaz veya kaybedilemez. Dosya dolabı elektronik kilit uygulamaları için parmak izi sensörleri, yüzde 0,001 veya daha düşük hatalı kabul oranları ve yüzde 1 ila 3 hatalı reddetme oranlarıyla 192 x 192 piksel ila 256 x 360 piksel diziler kullanır. Kayıt, bir görüntü değil matematiksel bir şablon saklar; bu da GDPR Madde 4(14) kapsamında biyometrik verilerle ilgili gizlilik endişelerini azaltır. Birincil dezavantajlar daha yüksek maliyet (kilit başına 50 ila 120 USD ek ücret), daha yavaş kayıt ve dosyalama ortamlarında yaygın olan ıslak veya kirli parmaklara duyarlılıktır. Pratikte, çoğu uyumluluk odaklı dosya dolabı elektronik kilit dağıtımı katmanlı bir kimlik bilgisi stratejisi kullanır: standart günlük erişim için RFID veya mobil uygulama, rozetini veya telefonunu unutan kullanıcılar için PIN yedeği ve SOX Bölüm 404 veya HIPAA minimum gerekli erişim gereksinimlerine tabi hassas kayıtlar içeren yüksek güvenlikli çekmeceler için biyometrik.
Dosya Dolabı Elektronik Kilit Kimlik Bilgisi Hiyerarşisi: Çok Çekmeceli Ana ve Kullanıcı Erişim Yönetimi
Çok çekmeceli dolaplarda dağıtılan bir dosya dolabı elektronik kilit sistemi, yönetmeliklerin gerektirdiği en az ayrıcalık ilkesini yansıtan, kullanıcı rollerini çekmece erişim haklarıyla eşleyen bir kimlik bilgisi hiyerarşisi gerektirir. HIPAA Gizlilik Kuralı 45 CFR 164.514(d)(2) minimum gerekli erişim gerektirir ve kimlik bilgisi hiyerarşisine sahip bir dosya dolabı elektronik kilit sistemi bu gereksinimi karşılar. Çekmece başına çalıştırma maliyeti çekmece başına 150 ila 350 dolar arasındadır ve NIST SP 800-53 erişim kontrolü gereksinimleri en az ayrıcalık eşlemesiyle karşılanır. Hiyerarşi, ağ bağlantısı gerektirmeyen otonom uygulamayla süper-ana, ana, denetçi, kullanıcı ve kısıtlı kullanıcı seviyelerini destekler.
Dosya dolabı elektronik kilit sistemi, kimlik bilgisi hiyerarşisini kilit kontrol kartındaki kalıcı bellekte saklar; tipik olarak kilit modeline bağlı olarak 500 ila 10.000 kimlik bilgisi kaydını destekleyen 128 KB ila 512 KB flash bellek. Kimlik bilgisi sağlama, bir programlama kartı, mobil uygulama veya BLE veya USB üzerinden bağlanan bir masaüstü yazılım uygulaması aracılığıyla gerçekleştirilir. Sağlama süreci, kullanıcının kimlik bilgisi kimliğini, erişim seviyesini, çekmece atamalarını ve zaman kısıtlamalarını kilidin belleğine yazar ve kilit hiyerarşiyi otonom olarak uygular — erişim kararları için ağ bağlantısı gerekmez; bu, ağ bağlantısının kesintili veya kullanılamadığı kayıt depolama ortamlarında güvenilirlik için kritiktir. Çok çekmeceli yatay dolaplar için kimlik bilgisi hiyerarşisi ayrıca bağlantı mekanizmasını da hesaba katmalıdır: kilit çubuğu serbest bırakıldığında tüm çekmeceler açılır, bu nedenle erişim kontrolü kullanıcı arayüzü seviyesinde uygulanmalıdır — kilit çubuğu fiziksel olarak geri çekilebilir olsa bile, zaman kısıtlaması veya çekmece ataması karşılanmazsa kilit kullanıcının kimlik bilgisini reddeder. Bazı gelişmiş dosya dolabı elektronik kilit sistemleri, her çekmeceye ayrı elektronik aktüatörler kurarak bunu çözer; böylece kimlik bilgisi hiyerarşisi doğrudan bağımsız sürgü mekanizmalarına eşlenir ve gerçek çekmece seviyesinde erişim kontrolü sağlar. Çekmece başına çalıştırma maliyeti, tam dolap tek aktüatörlü sistem için 200 ila 500 dolara karşılık çekmece başına 150 ila 350 dolar arasındadır, ancak farklı çekmeceler farklı sınıflandırma seviyelerinde veri içeren uyumluluk ortamları için çekmece başına yaklaşım gereklidir — örneğin, üst çekmecede PHI, orta çekmecede finansal kayıtlar ve alt çekmecede genel idari dosyalar bulunan yatay bir dolap. Kimlik bilgisi hiyerarşisi yedeklenebilir ve kurtarılabilir olmalıdır, çünkü düzinelerce dolapta yüzlerce kimlik bilgisinin yeniden sağlanmasını gerektiren bir kilit bellek arızası iş sürekliliği riskidir. Çoğu kurumsal sınıf dosya dolabı elektronik kilit sistemi, hiyerarşiyi yöneticinin mobil cihazında veya sunucusunda şifreli bir formatta saklayan ve 50 dolap dağıtımı için 30 dakikanın altında toplu geri yükleme sağlayan bir kimlik bilgisi yedekleme işlevi içerir.
Denetim İzı Yetenekleri: Dosya Dolabı Elektronik Kilit Sistemi Neden Fiziksel Kayıt Uyumluluğunun Bel Kemiğidir
Bir dosya dolabı elektronik kilit sistemi, dosya dolabını, soruşturmalar ve düzenleyici denetimler için kabul edilebilir kanıt üreten izlenen bir erişim noktasına dönüştüren bir denetim izi üretir. Aktüatör, 8 N ila 25 N kuvvetle 10 mm ila 18 mm sürgü hareketi sağlar. HIPAA Güvenlik Kuralı 45 CFR 164.312(b) denetim kontrolleri gerektirir ve HMAC-SHA256 imzalı bir dosya dolabı elektronik kilit denetim izi, uyumluluk amaçları için bu gereksinimi karşılar. SOX Bölüm 404 ayrıca finansal kayıtlar için fiziksel erişim kontrolü testi gerektirir. Maliyetler çekmece başına 89 ila 350 dolar arasında değişir ve kuruluş genelinde olay günlüğü ve dışa aktarma yetenekleri için NIST SP 800-53 denetim ve hesap verebilirlik gereksinimlerini karşılar.
Denetim izinin hukuki önemi, Federal Kanıt Kuralları Kural 902(11) ve (13) ile belirlenir; bu kurallar, düzenli olarak yürütülen faaliyetlerin sertifikalı kayıtlarının, kayıtların olağan iş akışı içinde güvenilir ve kurcalamaya karşı belirgin bir süreçle oluşturulması ve saklanması koşuluyla, kendini kanıtlayan kanıt olarak kabul edilmesine izin verir. Tek yaz-çok oku (WORM) bellekte saklanan veya her olay üretimi sırasında bir HMAC-SHA256 anahtarıyla imzalanan bir dosya dolabı elektronik kilit denetim izi, "kurcalamaya karşı belirgin" gereksinimini karşılar, çünkü oluşturulduktan sonra günlüğe kaydedilmiş bir olaydaki herhangi bir değişiklik, dışa aktarma sırasında tespit edilebilir bir hash uyumsuzluğu üretir. HIPAA Güvenlik Kuralı 45 CFR 164.312(b), ePHI içeren veya kullanan bilgi sistemlerindeki faaliyetleri kaydeden ve inceleyen "denetim kontrolleri" gerektirir ve OCR (Sivil Haklar Ofisi) ePHI'nin saklandığı fiziksel erişim noktalarına denetim kontrollerini genişleten rehberliği, kağıt tıbbi kayıt depolama alanları için elektronik erişim günlüklerinden yoksun bir sağlık sistemiyle 2020 anlaşması dahil birden fazla çözüm anlaşmasında atıfta bulunulmuştur. SOX Bölüm 404, yönetimin finansal raporlama üzerindeki iç kontrollerin etkinliğini değerlendirmesini gerektirir ve PCAOB'nin AS 2201 rehberliği, finansal kayıtlar üzerindeki fiziksel erişim kontrollerini test edilmesi gereken bir kontrol olarak tanımlar. Denetim dönemi boyunca finansal kayıtlara yalnızca yetkili personelin eriştiğini gösteren bir dosya dolabı elektronik kilit denetim izi, kontrolün etkin şekilde çalıştığına dair doğrudan kanıt sağlar. GDPR Madde 5(1)(f) — bütünlük ve gizlilik — ve Madde 32 — işlemenin güvenliği — kapsamında PII uyumluluğu için denetim izi, veri denetleyicisinin kişisel verileri korumak için "uygun teknik ve organizasyonel önlemleri" uyguladığını gösterir; veri ihlali soruşturmasında ispat yükünü "veri korundu mu?" sorusundan "veriye kim ve ne zaman erişti?" sorusuna kaydırır.
Denetim izi ayrıca iç soruşturmaları destekler. Bir hasta kaydı, finansal belge veya personel dosyası kayıp veya yerinde olmadığında, dosya dolabı elektronik kilit denetim günlüğü, dosyanın en son mevcut olduğu bilinen zamanda çekmeceyi hangi kullanıcı kimlik bilgisinin açtığını tam olarak gösterir ve soruşturmayı bir departman veya kat yerine belirli bir bireye daraltır. Bu yetenek, soruşturma süresini haftalardan saatlere indirir ve mekanik anahtar ortamlarında hesap verebilirliği zayıflatan "ortak suçlama" dinamiğini ortadan kaldırır. Başarısız erişim denemeleri — tipik olarak 3 ila 5 ardışık kimlik bilgisi reddi — günlüğe kaydedilen ve isteğe bağlı olarak e-posta, SMS veya binanın fiziksel güvenlik bilgi yönetimi (PSIM) sistemiyle entegrasyon yoluyla güvenlik personeline iletilen bir kurcalama uyarısı tetikler. Kurcalama uyarısı, denenen kimlik bilgisi kimliğini veya kodunu, başarısız denemelerin zamanını ve kilit tanımlayıcısını içerir; bu da güvenliğin başarılı bir ihlal gerçekleşmeden önce olayı araştırmasını sağlar. Denetim izi, SIEM (Güvenlik Bilgi ve Olay Yönetimi) platformları, belge yönetim sistemleri (DMS) ve elektronik kayıt yönetim sistemleri (ERMS) ile entegrasyon için CSV, JSON veya XML formatında dışa aktarılabilir; bu, fiziksel erişim verilerinin izole bir veri silosu yerine kuruluşun daha geniş uyumluluk izleme mimarisinin bir parçası olmasını sağlar.
Arıza-Güvenli vs Arıza-Güvenli: Dosya Dolabı Kilidi Elektronik Uygulamanız İçin Doğru Yapılandırmayı Seçme
Bir dosya dolabı kilidi elektronik sistemi, arıza-güvenli veya arıza-güvenli olarak yapılandırılabilir; bu, güç kesildiğinde ve kayıt erişimi tehlikedeyken davranışı belirler. Arıza-güvenli bir yapılandırma, enerji kesildiğinde sürgüyü 10 mm ila 18 mm hareket ve 8 N ila 25 N kuvvetle uzatılmış halde tutar. Solenoid modeller, kilit açma darbesi sırasında 6 V ila 12 V DC'de 850 mA ila 1200 mA çekerken, motor-redüktörlü varyantlar 200 mA ila 450 mA çeker. HIPAA Güvenlik Kuralı, güç kaybı sırasında etkili kalan tesis erişim kontrolleri gerektirir ve arıza-güvenli bir dosya dolabı kilidi elektronik yenileme sistemi bu gereksinimi karşılar. Anahtar yedekleme sistemi ANSI/BHMA A156.5 Derece 1'e göre derecelendirilmiştir. Maliyetler çekmece başına 89 ila 350 dolar arasında değişir. NIST SP 800-53 PE-3(3), hassas alanlar için güvenli duruma varsayılan olarak geçen otomatik kilitleme gerektirir.
Arıza-güvenli bir yapılandırma ise, enerji kesildiğinde sürgüyü geri çekilmiş (kilitli değil) konumda tutan bir yay kullanır; güç uygulanması sürgüyü uzatarak çekmeceyi kilitler. Güç kaldırıldığında, yay sürgüyü geri çekerek çekmeceyi açar. Arıza-güvenli yapılandırma yalnızca hassas kayıt içermeyen ve can güvenliği veya acil erişimin kayıt güvenliğinden öncelikli olduğu ortamlarda bulunan dosya dolapları için uygundur — örneğin, acil müdahale kılavuzları, yangın söndürücü erişim yolları veya ilk yardım malzemeleri içeren dolaplar. IBC Bölüm 1010.1.9.6 dahil bazı bina yönetmelikleri, kaçış yollarında arıza-güvenli kilitleme gerektirir; bu teorik olarak kilitlendiğinde bir çıkış yolunu engelleyen dosya dolaplarına uygulanabilir, ancak bu alışılmadık bir uygulamadır. Kayıt saklama senaryolarının büyük çoğunluğu için arıza-güvenli yapılandırma kontrendikedir çünkü bir pil arızası veya kilit arızası, hassas kayıtları herhangi bir geçenin erişimine açık bırakır ve potansiyel olarak HIPAA İhlal Bildirimi Kuralı 45 CFR 164.402 veya eyalet PII ihlali bildirim yasaları kapsamında bir veri ihlali oluşturur. Dosya dolabı kilidi elektronik yenileme kiti, yay yönü ve braket montaj konumu arıza modunu belirleyecek şekilde varsayılan olarak arıza-güvenli yapılandırmada gönderilir. Bazı elektronik kilitler, solenoid veya motor polaritesini tersine çevirerek veya bir yay klipsini yeniden konumlandırarak sahada seçilebilir arıza-güvenli / arıza-güvenli çalışma sunar, ancak bu, istenmeyen yanlış yapılandırmayı önlemek için kurulum sırasında belgelenmeli ve test edilmelidir. ANSI/BHMA A156.5 Derece 1'e göre derecelendirilmiş boru şeklinde bir kam kilidi veya disk tutucu silindir olan fiziksel anahtar yedekleme sistemi, elektronik sistem arızalandığında arıza-güvenli kilitler için bir yedek sağlar ve anahtar yedekleme sistemi, dosya dolabı kilidi elektronik kimlik bilgisi sisteminden ayrıdır; bu, anahtarın kimlik bilgisi hiyerarşisinden veya denetim izinden bağımsız olarak koşulsuz erişim sağladığı anlamına gelir. Anahtar yedekleme silindiri, kuruluşun mevcut ana anahtar sistemine veya özel bir kayıt yönetimi anahtar sistemine göre anahtarlanmalı ve anahtar, güvenli bir anahtar dolabında saklanmalı veya verilmesini ve iadesini kaydeden bir anahtar kontrol programı aracılığıyla yönetilmelidir. Anahtar yedekleme sistemi potansiyel bir güvenlik açığıdır — yedek anahtar kaybolursa veya çalınırsa, denetim izi atlanır — bu nedenle SOX veya HIPAA'ya tabi kuruluşlar, anahtar yedekleme sisteminin yalnızca çift kontrollü (iki kişilik) gözetim altında kullanılması ve yedekleme olayının elektronik denetim izinden ayrı olarak belgelenmesi ve kaydedilmesi politikasını uygulamalıdır.
Yenileme Kurulumu: Delmesiz vs Delikli Montaj Dosya Dolabı Kilidi Elektronik Kitleri
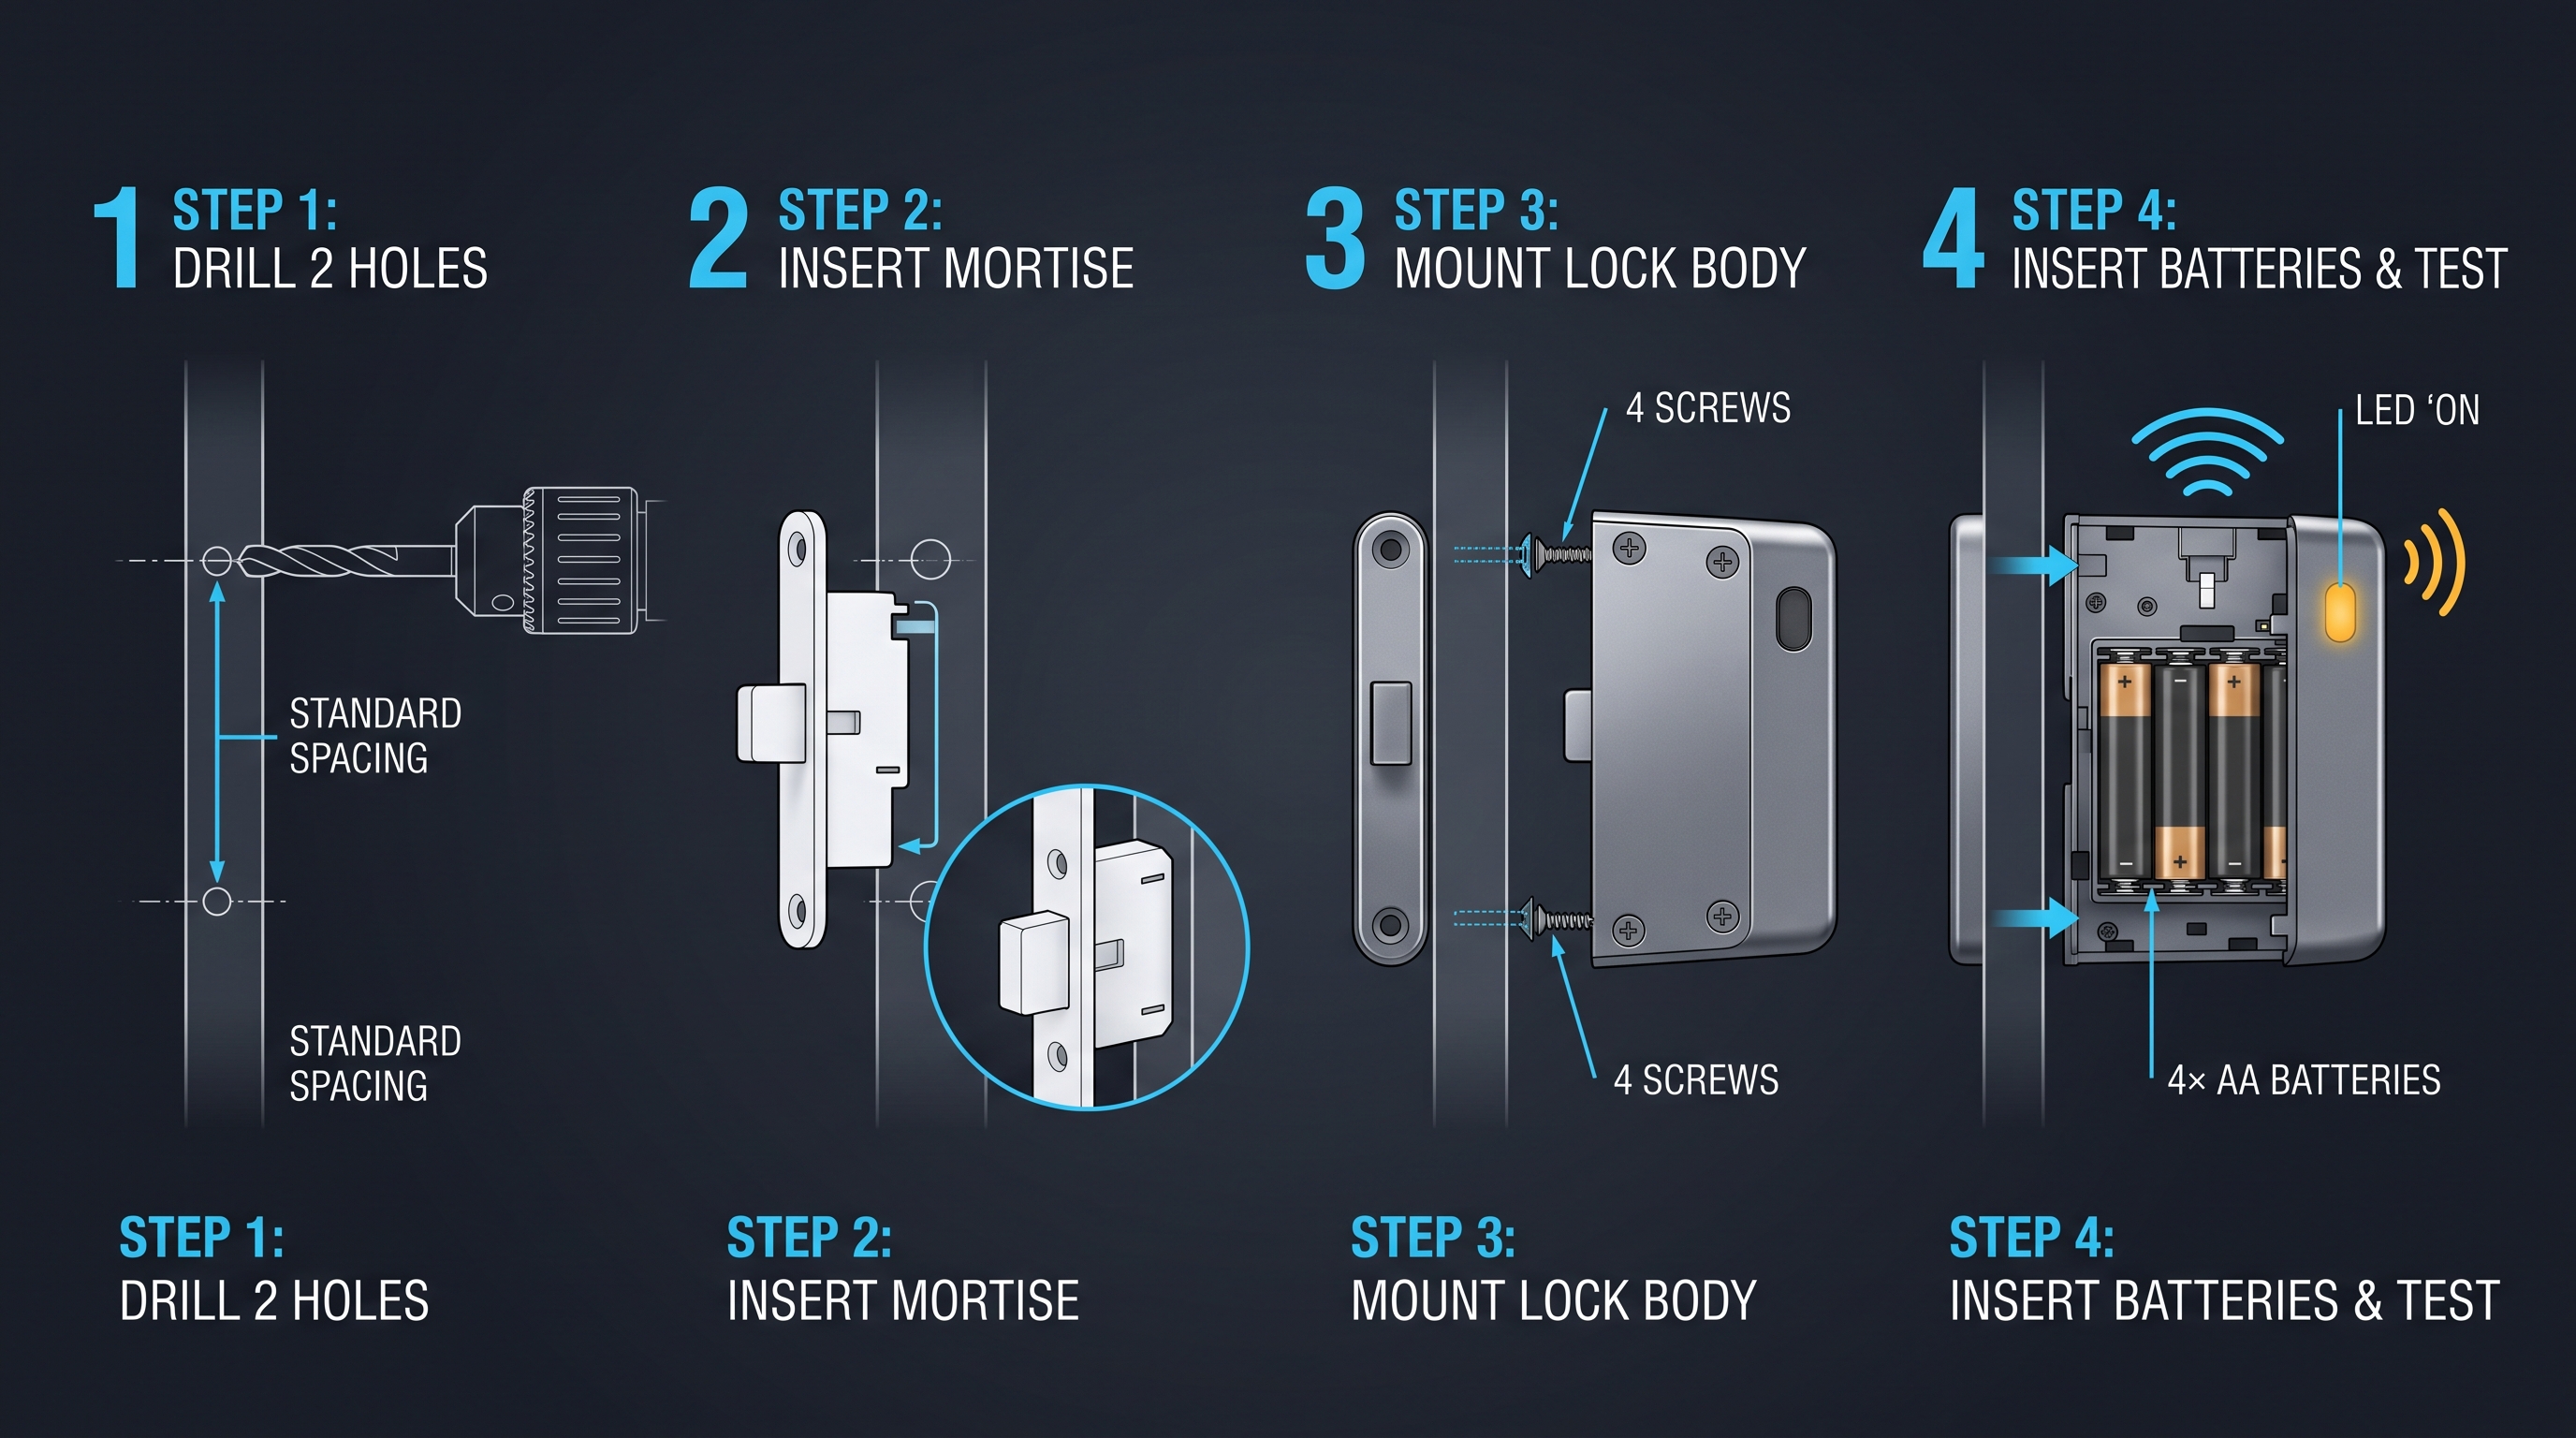
Bir dosya dolabı kilidi elektronik yenileme kiti, kurulum süresini ve yapısal değişikliği etkileyen delmesiz veya delikli montaj versiyonlarında mevcuttur. Delmesiz bir kit, kalıcı değişiklik olmadan hızlı kurulum için 19 mm veya 22 mm çapındaki mevcut kilit silindiri deliğini kullanır. Aktüatör, 8 N ila 25 N kilitlenme kuvvetiyle 10 mm ila 18 mm sürgü hareketi sağlar. Solenoid modeller 6 V ila 12 V DC'de 850 mA ila 1200 mA çekerken, motor-redüktörlü varyantlar 200 mA ila 450 mA çeker. HIPAA Güvenlik Kuralı tesis erişim kontrolleri gerektirir ve bir dosya dolabı kilidi elektronik yenileme sistemi bu gereksinimi karşılar. Delikli montaj kurulumu çekmece başına 50 ila 150 dolara mal olur. NIST SP 800-53 fiziksel erişim kontrolleri, güvenli montaj ve kurcalamaya dayanıklı donanım yoluyla karşılanır. Delmesiz kitler, uyumluluk yükümlülükleri altındaki kiralık alanlar için dolap yapısal bütünlüğünü korur.
Delikli montaj dosya dolabı kilidi elektronik yenileme kiti, aktüatör braketini veya elektronik muhafazayı barındırmak için dolap gövdesinde veya çekmece ön yüzünde bir veya iki yeni delik açılmasını gerektirir. Delikli montaj yaklaşımı, mevcut kilit deliği standart dışı olduğunda, dolapta mevcut kilit deliği olmadığında (bazı düşük maliyetli dolaplar kilit olmadan gönderilir) veya dolap mevcut delikten yenilenemeyen bir kilitleme mekanizması kullandığında — örneğin çekmece yerine dolap gövdesine monte edilmiş bir yan kilit veya itmeli kilit — gereklidir. Delikli montaj kiti bir delik testeresi veya zımba delme kılavuzu, bir delme şablonu ve montaj vidaları içerir ve kurulum bir elektrikli matkap, 19 mm veya 22 mm delik testeresi ve bir merkez zımbası gerektirir. Elektronik aktüatör, sürgü çekmece vuruş plakasına geçecek şekilde dolap gövdesinin iç kısmına monte edilir ve okuyucu dış kısma monte edilir. Delikli montaj kiti için kurulum süresi çekmece başına 20 ila 35 dakikadır ve işlem yarı geri dönüşümlüdür — elektronik kilit çıkarıldıktan sonra delikler kalır, ancak bir kapatma plakası ile kapatılabilirler. Delikli montaj yaklaşımı, aktüatör orijinal kilit deliği tarafından desteklenmek yerine doğrudan dolap gövdesine cıvatalandığı için delmesiz yaklaşımdan daha güvenli bir mekanik bağlantı sağlar ve titreşim ile tekrarlanan çalıştırmanın yapıştırmalı bir braketi gevşetebileceği yoğun trafikli alanlarda dosya dolabı kilidi elektronik kurulumları için önerilen yöntemdir. Bazı delikli montaj kitleri, elektronik kilidin yetkisiz sökülmesini ve kontrol kartına kurcalanmayı önleyen özel bir tornavida ucu gerektiren bir güvenlik vidası içerir. Delme işlemi dolabın yapısal bütünlüğünü tehlikeye atmaz; dolap gövdesi tipik olarak 1,0 mm ila 1,5 mm kalınlığında soğuk haddelenmiş çeliktir ve tek bir 19 mm delik, dolabın yük kapasitesi veya stabilitesi üzerinde ölçülebilir bir etkiye sahip değildir. Yenilenecek 50 veya daha fazla dolabı olan kuruluşlar için, daha uzun kurulum süresine rağmen delikli montaj yaklaşımı genellikle tercih edilir çünkü mekanik bağlantı daha sağlamdır ve kilit konumu, mevcut kilit deliği konumuyla sınırlandırılmak yerine dolabın belirli geometrisi için optimize edilebilir.
Dosya Dolabı Kilidi Elektronik Sistemleri için Pil Ömrü ve Güç Yönetimi
Bir dosya dolabı kilidi elektronik sistemi tipik olarak 6 V DC nominal voltaj sağlayan dört adet AA alkalin pil kullanır; sürgü hareketi 10 mm ila 18 mm ve kilitlenme kuvveti 8 N ila 25 N'dir. Solenoid modeller çalıştırma darbesi sırasında 850 mA ila 1200 mA çekerken, motor-redüktörlü varyantlar 200 mA ila 450 mA çeker. Kontrol kartı 4,5 V ila 12 V DC kabul eder, böylece kilit piller zamanla deşarj olurken çalışmaya devam eder. HIPAA Güvenlik Kuralı tesis erişim kontrolleri gerektirir ve pil yedeklemeli bir dosya dolabı kilidi elektronik sistemi bu gereksinimi karşılar. Motor-redüktörlü tasarımlar pil paketi başına 30.000 ila 50.000 çalıştırma elde eder. Yenileme maliyetleri çekmece başına 89 ila 350 dolar arasında değişir. NIST SP 800-53 fiziksel erişim kontrolleri, güvenilir arıza-güvenli çalışma ve düşük pil uyarı özellikleriyle karşılanır.
Pil ömrü, çalıştırma akımı, bekleme akımı, çalıştırma sıklığı ve pil kapasitesinin bir fonksiyonu olarak hesaplanır. Çalıştırma başına 200 ms boyunca 850 mA çeken solenoid tabanlı bir dosya dolabı kilidi elektronik sistemi, çalıştırma başına 0,047 mAh tüketir; bekleme akımı — kontrol kartı, kimlik bilgisi okuyucusu ve gerçek zamanlı saat tarafından çekilen akım — kilit modeline ve okuyucunun sürekli yoklama modunda olup olmadığına bağlı olarak 10 µA ila 50 µA arasında değişir. 50 µA bekleme akımında, pil paketi kendi kendine deşarj olur ve çalıştırma sayısından bağımsız olarak tükenmeden önce elektroniği yaklaşık 5.000 ila 6.000 saat (208 ila 250 gün) güçlendirir. Çalıştırma başına 500 ms boyunca 300 mA çeken bir motor-redüktörlü sistem, 5 µA ila 15 µA bekleme akımıyla çalıştırma başına 0,042 mAh tüketir ve pil ömrünü 10.000 ila 15.000 saat (416 ila 625 gün) bekleme süresine uzatır. Günde 20 çalıştırmada — tıbbi kayıt veya hukuk bürosunda paylaşılan bir dosyalama çekmecesi için tipik bir kullanım oranı — solenoid sistemi 8.000 ila 12.000 çalıştırma (13 ila 20 ay pil ömrü) elde ederken, motor-redüktörlü sistem 30.000 ila 50.000 çalıştırma (4 ila 7 yıl pil ömrü) elde eder. Motor-redüktörlü sistemin daha düşük bekleme akımı ve daha yüksek çalıştırma verimliliği, pil değişim erişiminin zor olduğu dosya dolabı kilidi elektronik kurulumları için — depolama odalarındaki kilitli dolaplar, merdiven gerektiren yüksek dolaplar veya uzak konumlardaki dolaplar gibi — onu açık bir seçim haline getirir. Lityum AA piller, soğuk ortamlarda (10°C'nin altında) alkalin pillerin yaklaşık 2 katı ve normal ofis ortamlarında 1,5 katı pil ömrü sağlar; alkalin için 3 ila 5 yıla karşılık 10 ila 15 yıl raf ömrüyle, pil değişim işçiliğinin pillerin maliyetini aştığı kurulumlar için uygun maliyetlidir.
Bazı dosya dolabı kilidi elektronik sistemleri harici güç seçeneklerini destekler — kablolu güç için bir USB-C bağlantı noktası, bina güç kaynağından 12 V DC girişi veya kilit bir ağa bağlandığında Power over Ethernet (PoE) — güç çıkışlarının yakınındaki dolaplar için pil değişimini tamamen ortadan kaldırır. Kablolu güç seçeneği, yoğun trafikli dosyalama istasyonları ve pil değişiminin pratik olmadığı alanlardaki dolaplar için pratiktir, ancak kurulum karmaşıklığı ve maliyeti (güç kaynağı ve kablolama için 50 ila 150 USD) ekler ve bir pil yedeklemesi dahil edilerek azaltılabilen bina gücüne bağımlılık yaratır. Kablolu güç dosya dolabı kilidi elektronik sistemindeki pil yedeklemesi, bir güç kesintisi sırasında 500 ila 2.000 çalıştırma sağlar ve dolabın tipik 30 dakikalık ila 4 saatlik bina güç kesintisi sırasında çalışır durumda kalmasını garanti eder. Düşük pil ve düşük güç uyarıları denetim izine entegre edilir ve bazı sistemler mobil uygulama veya merkezi yönetim platformu aracılığıyla uzaktan pil durumu izlemeyi destekler; bu, bakım ekiplerinin kilit arızalarına tepki vermek yerine pil değişimlerini proaktif olarak planlamasını sağlar. 100 veya daha fazla dolapta dosya dolabı kilidi elektronik sistemleri dağıtan kuruluşlar için, uzaktan pil izleme, planlanmamış bakım ziyaretlerini yüzde 60 ila 80 azaltır ve yalnızca işçilik maliyeti tasarrufuna dayalı olarak tipik 6 ila 12 aylık bir yatırım getirisi sağlar.
Dosya Dolabı Kilidi Elektronik Sistemlerinin Belge Yönetim Sistemleri ve Kayıt Yönetimi Yazılımları ile Entegrasyonu
Bir belge yönetim sistemiyle entegre olan bir dosya dolabı kilidi elektronik sistemi, uyumluluk için fiziksel erişim olaylarının dijital kayıt işlemleriyle otomatik çapraz referanslanmasını sağlar. Solenoid modeller 6 V ila 12 V DC'de 850 mA ila 1200 mA çekerken, motor-redüktörlü varyantlar 200 mA ila 450 mA çeker. HIPAA Güvenlik Kuralı denetim kontrolleri gerektirir ve DMS ile entegre bir dosya dolabı kilidi elektronik sistemi, birleşik zincir-of-kayıt kayıtlarıyla bu gereksinimi karşılar. Entegrasyon maliyetleri ilk dağıtım ve yapılandırma çalışması için 2.000 ila 15.000 dolar arasında değişir. NIST SP 800-53 denetim gereksinimleri, kuruluş genelinde kapsamlı izleme ve raporlama için fiziksel ve dijital erişim kayıtları arasındaki olay korelasyonu yoluyla karşılanır.
Entegrasyon ayrıca otomatik iş akışlarını da sağlar. Bir kayıt saklama takvimi sona erdiğinde ve DMS bir kayıt seti için bir imha emri yayınladığında, dosya dolabı kilidi elektronik sistemi, kayıt yöneticisi imhayı yetkilendirene kadar o kayıtları içeren çekmecenin açılmasını önleyecek şekilde programlanabilir; bu, saklama süresi boyunca dolaptan hiçbir fiziksel kaydın çıkarılmamasını sağlar. Bir dava durdurma emri çıkarıldığında, kilit "bekletme" moduna ayarlanabilir; bu modda yalnızca hukuk ekibinin kimlik bilgileri çekmeceyi açabilir ve durdurma emrine tabi kayıtların yanlışlıkla imha edilmesini önler. Bir çalışan işten çıkarıldığında, DMS veya İK sistemi dosya dolabı kilidi elektronik yönetim platformunda bir kimlik bilgisi devre dışı bırakma tetikleyebilir; bu, işten çıkarılan çalışanın kayıtlara fiziksel erişiminin dijital erişimiyle eşzamanlı olarak iptal edilmesini sağlar ve işten çıkarma sonrası denetimlerde yaygın bir bulgu olan "fiziksel erişim boşluğunu" kapatır. Entegrasyon ayrıca konum tabanlı envanter takibini destekler: bir dosya dolabı kilidi elektronik denetim günlüğü bir çekmecenin 10:00'da açıldığını ve 10:15'te kapatıldığını gösterdiğinde, kayıt yönetim sistemi o çekmecedeki kayıtlara bu zaman aralığında erişildiğini çıkarabilir; bu, fiziksel dosya hareketi ile dijital kayıt takibi arasında kaba ancak yararlı bir korelasyon sağlar.
Entegrasyon için teknik gereksinimler, şirket içi, bulut tabanlı veya hibrit olabilen dosya dolabı kilidi elektronik yönetim platformu ile DMS/ERMS sunucusu arasında istikrarlı bir ağ bağlantısı içerir. Dosya dolabı kilidi elektronik sistemi ağa Wi-Fi (802.11 b/g/n, tipik olarak 2,4 GHz), Bluetooth Low Energy mesh, Zigbee veya tescilli bir kablosuz protokol aracılığıyla bağlanabilir; her dolap, yerel ağa köprü kuran bir hub veya ağ geçidi aracılığıyla iletişim kurar. Ağ geçidi tipik olarak, bina yapısına ve kablosuz protokole bağlı olarak 30 m ila 100 m menzil içinde 50 ila 200 kilidi yöneten PoE ile çalışan bir cihazdır. Entegrasyon API'si, kilit yönetim platformuna yetkisiz erişimi önlemek için karşılıklı TLS kimlik doğrulaması, istemci kimlik bilgileri hibesiyle OAuth 2.0 veya API anahtarı kimlik doğrulaması desteklemelidir. Entegrasyon ayrıca olay aboneliğini desteklemelidir — DMS/ERMS, dosya dolabı kilidi elektronik sisteminden belirli olay türlerine abone olur — kilit yönetim platformunun değişiklikler için DMS/ERMS'yi yoklamasını gerektirmek yerine; bu, ağ trafiğini azaltır ve gerçek zamanlı olay işlemeyi sağlar. Bir fiziksel güvenlik bilgi yönetimi (PSIM) platformu veya bir bina yönetim sistemi (BMS) kullanan kuruluşlar için, dosya dolabı kilidi elektronik sistemi ONVIF Profil A veya tescilli bir API gibi standart bir arayüz aracılığıyla entegre olabilir; bu, tüm fiziksel erişim noktalarının — kapılar, geçitler, dosya dolapları ve depolama odaları — tek bir panelden birleşik izlenmesini sağlar. Entegrasyon maliyeti, entegre edilen sistem sayısına, API karmaşıklığına ve özel geliştirme ihtiyacına bağlı olarak ilk dağıtım için 2.000 ila 15.000 USD arasında değişir; API sürüm güncellemeleri ve yazılım yamaları için yıllık 500 ila 3.000 USD devam eden bakım maliyeti vardır.
Dosya Dolabı Elektronik Kilit Kararını Yönlendiren Kayıt Uyumluluk Çerçeveleri
Dosya dolabı elektronik kilit sistemi dağıtımı, hassas bilgi içeren kayıtlar için fiziksel erişim kontrolleri ve denetim izleri zorunlu kılan düzenleyici gereksinimler tarafından yönlendirilir. Kilit, 10 mm ila 18 mm arasında sürgü yolu ve 8 N ila 25 N kilitlenme kuvveti sağlar. Solenoid modeller 6 V ila 12 V DC'de 850 mA ila 1200 mA akım çekerken, motor-redüktörlü varyantlar 200 mA ila 450 mA akım çeker. HIPAA Güvenlik Kuralı, ePHI için fiziksel koruma önlemleri gerektirir ve denetim izine sahip bir dosya dolabı elektronik kilit sistemi bu gereksinimi karşılar. HIPAA cezaları ihlal başına 100 ila 50.000 ABD Doları arasında değişir ve bu da çekmece başına 89 ila 350 ABD Doları arasındaki maliyeti olası yükümlülükle karşılaştırıldığında önemsiz kılar. Kontrollü sınıflandırılmamış bilgiler için NIST SP 800-171 fiziksel erişim gereksinimleri de tam uyumluluk için olay günlüğü ve kimlik bilgisi yönetimi yoluyla karşılanır.
Sarbanes-Oxley (SOX) Bölüm 404, halka açık şirketlerde ve denetçilerinde dosya dolabı elektronik kilit dağıtımlarını yönlendirir. SOX 404, yönetimin finansal raporlama üzerindeki iç kontrollerin etkinliğini değerlendirmesini ve raporlamasını gerektirir ve PCAOB'nin Denetim Standardı 2201 (AS 2201), denetçilerin maddi yanlış beyan riskini ele alan kontrollerin operasyonel etkinliğini test etmesini gerektirir. Finansal kayıtlar üzerindeki fiziksel erişim kontrolleri — ödenecek hesaplar dosyaları, genel muhasebe destek belgeleri, denetim çalışma kağıtları ve sözleşme dosyaları dahil — COSO iç kontrol çerçevesinde bir "kontrol faaliyeti" olarak kabul edilir ve fiziksel erişim kontrollerinin yokluğu, denetim komitesine raporlanması gereken bir eksikliktir. Denetim izine sahip bir dosya dolabı elektronik kilit sistemi, kontrolün tasarlandığı ve etkin şekilde çalıştığına dair doğrudan kanıt sağlar ve denetim izi, dış denetçiler tarafından kontrol testinin kanıtı olarak kullanılır. SOX uyumsuzluğu, Bölüm 906 kapsamında CEO ve CFO tasdik cezalarına yol açabilir; 5 milyon ABD Dolarına kadar para cezası ve 20 yıla kadar hapis cezasının yanı sıra borsalardan kotasyonun kaldırılması ve yatırımcı güveninin kaybı dahil.
GDPR Madde 32, veri denetleyicilerinin ve işleyicilerinin "riske uygun bir güvenlik düzeyi sağlamak için uygun teknik ve organizasyonel önlemleri" uygulamasını gerektirir; buna "işleme sistemlerinin ve hizmetlerinin sürekli gizliliğini, bütünlüğünü, kullanılabilirliğini ve dayanıklılığını sağlama yeteneği" dahildir. GDPR, dijital ve fiziksel kayıtlar arasında ayrım yapmaz — kişisel veri içeren kağıt dosyaların depolanması dahil olmak üzere kişisel verilerin herhangi bir şekilde işlenmesi, güvenlik gereksinimlerine tabidir. Madde 29 Çalışma Grubu'nun Madde 32 hakkındaki rehberliği, kişisel verileri yetkisiz erişimden korumak için uygun bir önlem olarak özellikle "depolama alanlarına ve dosya dolaplarına fiziksel erişim kontrollerini" tanımlar. GDPR para cezaları, yıllık küresel cironun bir yüzdesi olarak hesaplanır — en fazla yüzde 4 veya 20 milyon EUR, hangisi daha yüksekse — ve "organizasyonel önlemler" gereksinimi, işleme faaliyetleri kayıtları ve erişim günlükleri aracılığıyla uyumluluğu kanıtlama yeteneğini içerir. Dosya dolabı elektronik kilit denetim izi, kuruluşun erişim kontrollerini uyguladığını ve kimin hangi kişisel veriye ne zaman eriştiğini gösterebildiğini kanıtlayan belgesel kanıt sağlar.
Gramm-Leach-Bliley Yasası (GLBA) Koruma Önlemleri Kuralı, finansal kurumların "müşteri bilgi sistemlerinde erişim kontrolleri ... yalnızca yetkili kişilere erişimi doğrulamak ve izin vermek için kontroller" ve "yetkisiz erişimi tespit etmek ve yanıtlamak için denetim izleri" uygulamasını gerektirir. FTC'nin 2023'te Koruma Önlemleri Kuralı'nda yaptığı değişiklikler, gereksinimi açıkça "müşteri bilgilerinin tutulduğu her yere, dosya dolapları, depolama odaları ve saha dışı depolama tesisleri dahil" olarak genişletir. Savunma Bakanlığı'nın DFARS 252.204-7012'si, kontrollü sınıflandırılmamış bilgi (CUI) veya kapsam dahilindeki savunma bilgisi (CDI) işleyen yüklenicilerin, fiziksel erişim kontrolleri (3.10.1) ve fiziksel erişim izleme (3.10.2) dahil olmak üzere NIST SP 800-171 güvenlik gereksinimlerini uygulamasını gerektirir. "Kuruluş sistemlerine fiziksel erişimin ... izlendiği ve kontrol edildiği" NIST SP 800-171 gereksinimi, denetim izine sahip bir dosya dolabı elektronik kilit sistemi tarafından doğrudan karşılanır. Tüm bu çerçevelerin ortak noktası, kayıtlara fiziksel erişimin kontrol edilmesi, doğrulanması, denetlenmesi ve kanıtlanabilir olması gerektiğidir — ve mekanik anahtarlı kilit bu yeteneklerin hiçbirini sağlayamaz. Bu nedenle dosya dolabı elektronik kilit yenilemesinin iş gerekçesi, isteğe bağlı bir güvenlik yükseltmesi değil, kuruluşun düzenleyici risk profiline zaten dahil edilmiş zorunlu bir uyumluluk yatırımıdır.
Doğru Dosya Dolabı Elektronik Kilit Sistemini Seçmek: Uyumluluk ve Operasyonlar için Bir Karar Çerçevesi
Dosya dolabı elektronik kilit sistemi seçimi, kuruluş genelinde uyumluluk gereksinimlerini, dolap envanterini, kullanıcı popülasyonunu, kimlik bilgisi altyapısını ve bütçeyi değerlendirmeyi gerektirir. HIPAA Güvenlik Kuralı tesis erişim kontrolleri gerektirir ve denetim izine sahip bir dosya dolabı elektronik kilit sistemi bu gereksinimi karşılar. Çekmece başına donanım maliyetleri 89 ila 350 ABD Doları arasında değişir. NIST SP 800-53 fiziksel erişim kontrolleri, kimlik bilgisi hiyerarşisi ve arızada güvenli yapılandırma yoluyla karşılanır. 100 çekmeceli bir dağıtım için 5 yıl boyunca toplam sahip olma maliyeti, kurulum için seçilen karmaşıklığa ve kimlik bilgisi türüne bağlı olarak 25.000 ila 85.000 ABD Doları arasında değişir.
Kullanıcı popülasyonu ve erişim desenleri boyutu, kimlik bilgisi türünü ve kimlik bilgisi hiyerarşisi karmaşıklığını belirler. Günde 200 kez 10 dosya dolabına erişen 50 kullanıcılı bir tıbbi kayıt departmanı, dosyalama istasyonunda darboğazları önlemek için yüksek verimli bir kimlik bilgisine — RFID veya BLE yakınlık — ihtiyaç duyar. Günde 30 kez 20 dolaba erişen 10 avukat ve 5 hukuk asistanından oluşan bir hukuk bürosu, yönetici ortaklara tüm çekmecelere erişim ve asistanlara yalnızca atanan dava dosyalarına erişim sağlayan bir süpervizör kimlik bilgisi hiyerarşisiyle PIN kodları kullanabilir. Kimlik bilgisi yönetimi altyapısı boyutu, kuruluşun bina erişimi için bir PACS'e, çalışan işe alım ve işten çıkarma için bir İK sistemine ve kayıt yönetimi için bir DMS/ERMS'e zaten sahip olup olmadığını değerlendirir. Mevcut PACS ile entegre olan bir dosya dolabı elektronik kilit sistemi, aynı çalışan rozetinin kapıları ve dosya dolaplarını açmasına olanak tanır, kimlik bilgisi yönetimi yükünü azaltır ve kullanıcıların ayrı bir dosya dolabı kimlik bilgisi taşıma ihtiyacını ortadan kaldırır. İK sistemiyle entegre olan bir sistem, kimlik bilgisi sağlamayı ve sağlamayı iptal etmeyi otomatikleştirebilir ve bir çalışanın işten çıkarılmasından dakikalar içinde kayıtlara fiziksel erişimin iptal edilmesini sağlar — SOX ve HIPAA denetçileri tarafından test edilen bir kontrol. Bütçe boyutu, çekmece başına donanım maliyetini (89 ila 350 ABD Doları), kurulum işçiliğini (deliksiz kurulum için çekmece başına 30 ila 100 ABD Doları, delikli montaj için çekmece başına 50 ila 150 ABD Doları), kimlik bilgisi yönetimi yazılım lisanslamasını (kurumsal platformlar için yılda 500 ila 5.000 ABD Doları), entegrasyon geliştirmeyi (2.000 ila 15.000 ABD Doları), pil değişimini (alkalin için kilit başına yılda 5 ila 15 ABD Doları, lityum için kilit başına yılda 10 ila 25 ABD Doları) ve bakımı (garanti uzatma ve teknik destek için kilit başına yılda 50 ila 200 ABD Doları) içerir. 100 çekmeceli bir dağıtım için 5 yıl boyunca toplam sahip olma maliyeti, kimlik bilgisi türüne, entegrasyon karmaşıklığına ve pil değiştirme döngüsüne bağlı olarak 25.000 ila 85.000 ABD Doları arasında değişir. Uyumluluk maliyetinden kaçınma — tek bir HIPAA cezasından, SOX eksikliğinden veya GDPR cezasından kaçınma — dağıtımın toplam maliyetini 10 ila 100 kat aşar ve dosya dolabı elektronik kilit yenilemesini, karma ortam kayıtları yöneten kuruluşlar için mevcut en yüksek getirili uyumluluk yatırımlarından biri haline getirir.
Dosya Dolabı Elektronik Kilit Yenileme Projelerinde Yaygın Kurulum Hataları ve Bunlardan Nasıl Kaçınılır
Dosya dolabı elektronik kilit yenileme projesi, uyumluluk dağıtımlarını geciktiren ve maliyetleri önemli ölçüde artıran hatalardan kaçınmak için dikkatli kurulum gerektirir. HIPAA Güvenlik Kuralı tesis erişim kontrolleri gerektirir ve denetim izine sahip bir dosya dolabı elektronik kilit sistemi bu gereksinimi karşılar. Kilit tipini yanlış tanımlamak, geri dönüş ziyareti başına 100 ila 250 ABD Dolarına mal olabilir. Yanlış arıza modu seçimi, elektrik kesintisi sırasında kayıtları yetkisiz erişime maruz bırakabilir. NIST SP 800-53 fiziksel erişim kontrolleri, teknisyen sahadan ayrılmadan önce doğru kurulum, kimlik bilgisi testi ve arızada güvenli doğrulama yoluyla karşılanır.
Dosya Dolabı Elektronik Kilit Sistemlerinin Geleceği: Kablosuz Mesh, Yapay Zeka Destekli Erişim Analitiği ve Birleşik Fiziksel-Dijital Kayıt Yönetimi
Dosya dolabı elektronik kilit pazarı, önümüzdeki birkaç yıl içinde kablosuz mesh ağ oluşturma, yapay zeka destekli analitik ve birleşik fiziksel-dijital kayıt yönetimine doğru evriliyor. Solenoid modeller 6 V ila 12 V DC'de 850 mA ila 1200 mA akım çekerken, motor-redüktörlü varyantlar sıfır tutma akımıyla 200 mA ila 450 mA akım çeker. HIPAA Güvenlik Kuralı tesis erişim kontrolleri ve denetim kontrolleri gerektirir ve kablosuz mesh ağ oluşturmaya sahip bir dosya dolabı elektronik kilit sistemi bu gereksinimleri karşılar. Her kilit, kendi kendini iyileştiren bir ağda bir düğüm görevi görür. Yenileme maliyetleri çekmece başına 89 ila 350 ABD Doları arasında değişir. NIST SP 800-53 fiziksel erişim kontrolleri, kablosuz ağ genelinde kimlik bilgisi senkronizasyonu ve arızada güvenli çalışma yoluyla karşılanır.
Bu makalenin bir kısmı yapay zeka tarafından oluşturulmuş ve profesyonel doğruluk ve okunabilirlik için optimize edilmiştir.
Projenize hangi sensörün uygun olduğundan emin değil misiniz?
Ücretsiz danışmanlık için mmWave uygulama mühendislerimizle görüşün.
Otel projeniz için doğru varlık sensörünü bulun
3 protokolü karşılaştırın, otele özel vaka çalışmalarını inceleyin ve kurulum kılavuzunu indirin
İlgili ürünler
3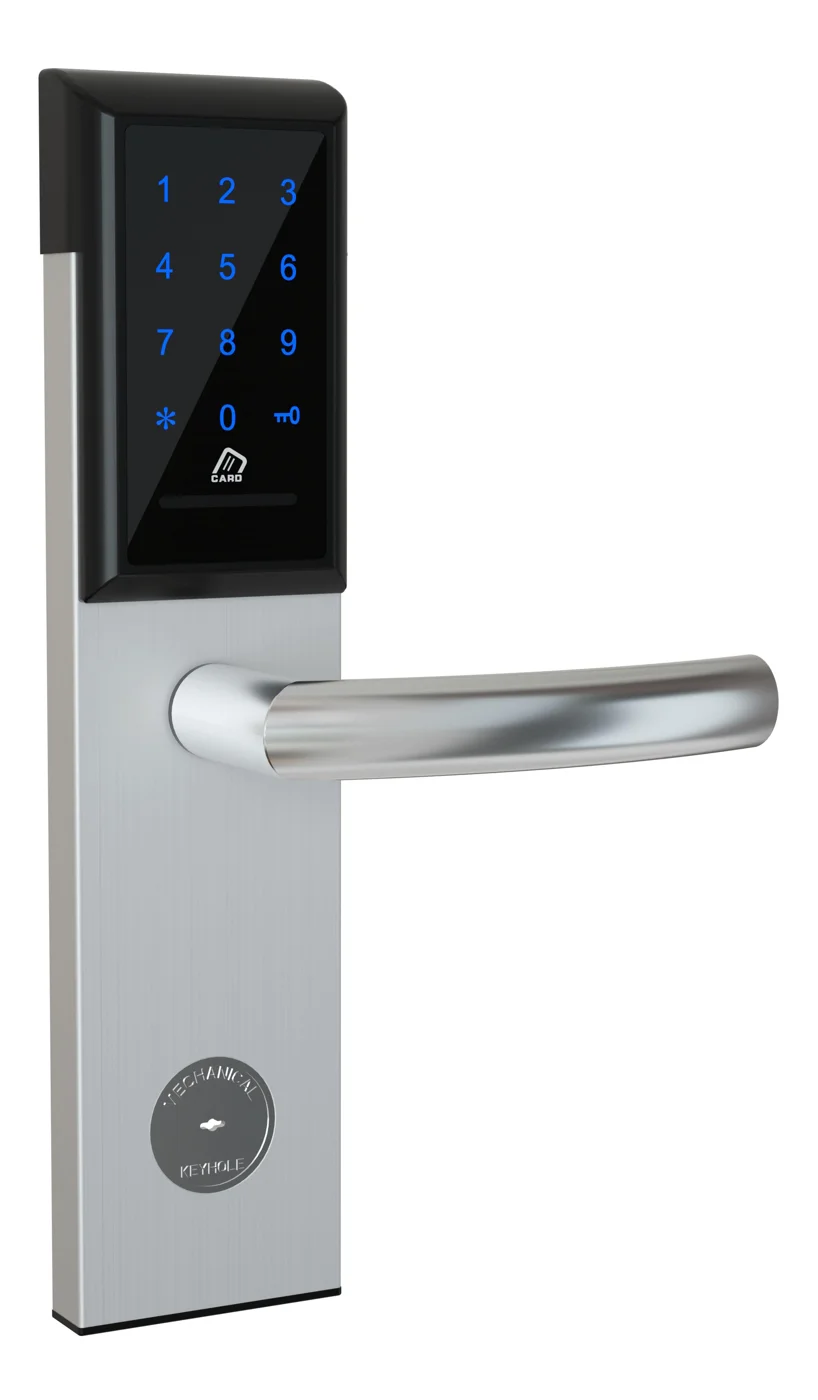
Ofis Dolap Kilidi — Dosya ve Pedestal Dolaplar için PIN + Kart
Dosya dolapları, pedestal ve çekmeceler için çevrimdışı PIN + kartlı ofis dolap kilidi. Pille çalışan 5 dakikalık montaj, WiFi yok, anahtar yönetimi yok. CE/FCC/RoHS.
Bu sayfa zaten bir sonraki önerilen kaynak olarak ona işaret ediyor.
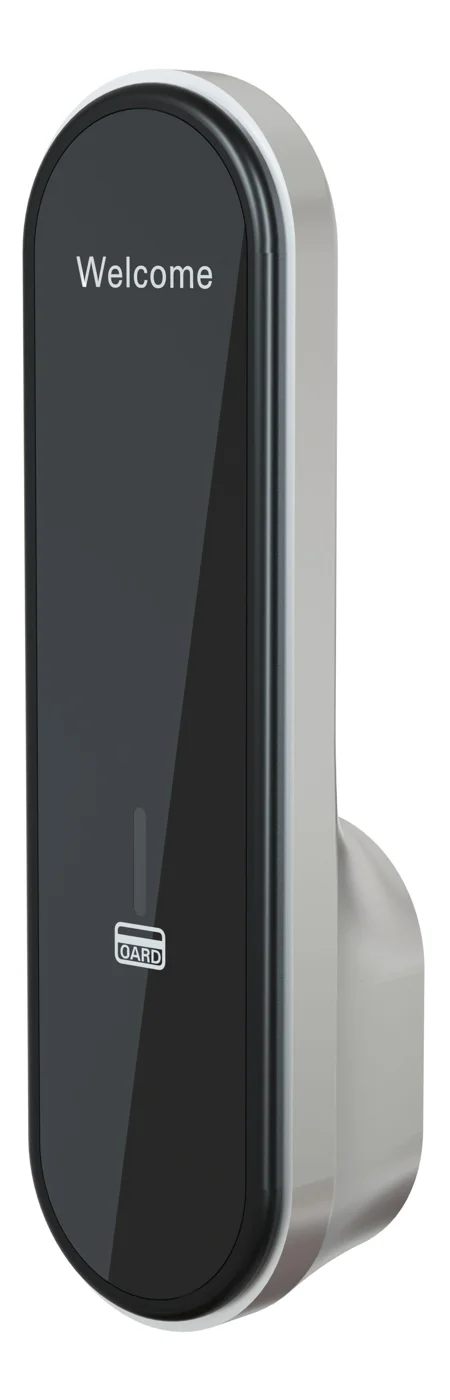
RFID Kartlı Dolap Kilidi — MIFARE, Çevrimdışı Doğrulama
Spor salonu, spa ve ofis dolapları için çevrimdışı MIFARE RFID dolap kilidi. 13.56 MHz dokunarak açma, WiFi gerekmez, 5 dakikada montaj. Çinko alaşım gövde.
Bu sayfa zaten bir sonraki önerilen kaynak olarak ona işaret ediyor.
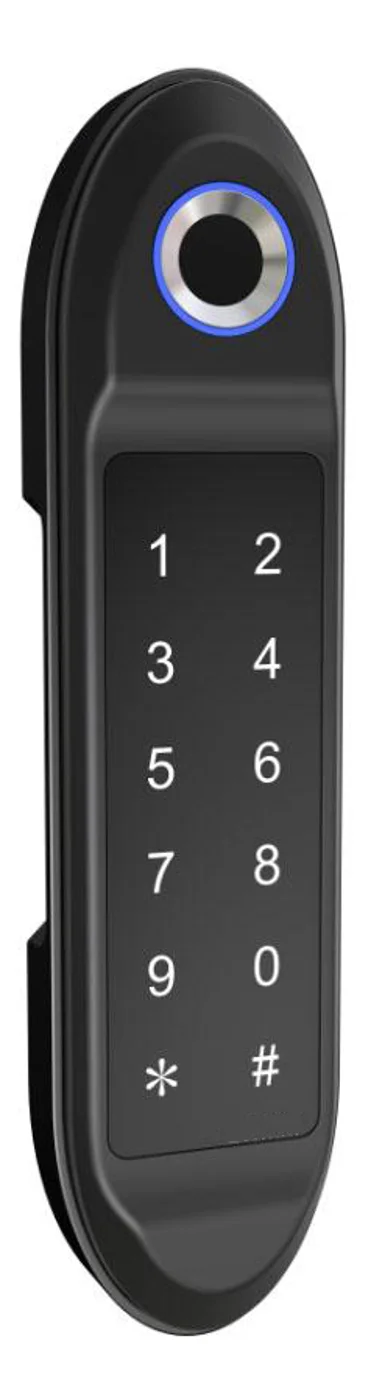
PIN Kodlu Elektronik Dolap Kilidi — Bağımsız, WiFi'siz
Spor salonu, ofis ve kargo dolapları için çevrimdışı tuş takımlı dolap kilidi. 5 dakikada montaj, sunucusuz kurulum. PIN + MIFARE kart, DC 6V, 4×AA.
Bu sayfa zaten bir sonraki önerilen kaynak olarak ona işaret ediyor.
İlgili blog yazıları
3
Parmak İzi Çekmeceli Kilit: Biyometrik Güvenlik Rehberi
Parmak izi çekmeceli kilit teknolojisini özellikler, türler, kurulum ve kullanım senaryolarıyla keşfedin. Bu rehber, doğru modeli seçmenize yardımcı olur.
Aynı ürün bağlamını destekliyor: Ofis Dolap Kilidi — Dosya ve Pedestal Dolaplar için PIN + Kart, RFID Kartlı Dolap Kilidi — MIFARE, Çevrimdışı Doğrulama, PIN Kodlu Elektronik Dolap Kilidi — Bağımsız, WiFi'siz.
Parmak İzi Dolap Kilidi: 2026'da Biyometrik Dolap Güvenliği Rehberi
Parmak izi dolap kilidi, spor salonu, okul ve iş yeri dolaplarında biyometrik erişim kontrolü sağlar. Modelleri ve kurulum seçeneklerini karşılaştırın.
Aynı ürün bağlamını destekliyor: PIN Kodlu Elektronik Dolap Kilidi — Bağımsız, WiFi'siz.
EMS Kabin Kilidi: DEA Uyumlu İlaç Güvenliği
EMS kabin kilidi rehberi: DEA Schedule II uyumu, çift kimlik doğrulama, kurcalanma kanıtı, denetim izi, araç gücü ve ePCR entegrasyonu ambulans filoları için.
Aynı ürün bağlamını destekliyor: Ofis Dolap Kilidi — Dosya ve Pedestal Dolaplar için PIN + Kart.
Otel projenizi mühendislerimizle birlikte tanımlayın
Oda sayınızı, tavan tipinizi ve protokol tercihinizi gönderin. 24 iş saati içinde bir numune planı ve teklif ile dönüş yapacağız.
- Genel yönlendirmeden ürün veya uygulama görüşmesine geçin.
- Fiyatlandırma, çizimler, MOQ veya lansman zamanlaması yapılandırma gerektirdiğinde RFQ kullanın.
- Hızlı açıklamalar ve devir için doğrudan bir iletişim yolunu görünür tutun.