Elektronik Kilit Yönetim Sistemi: Entegrasyon Rehberi
Elektronik kilit yönetim sistemleri: gerçek zamanlı doluluk, kimlik atama, uzaktan açma, API/SIEM entegrasyonu; SaaS ve şirket içi dağıtım.
Elektronik Dolap Yönetim Sistemi Nedir?
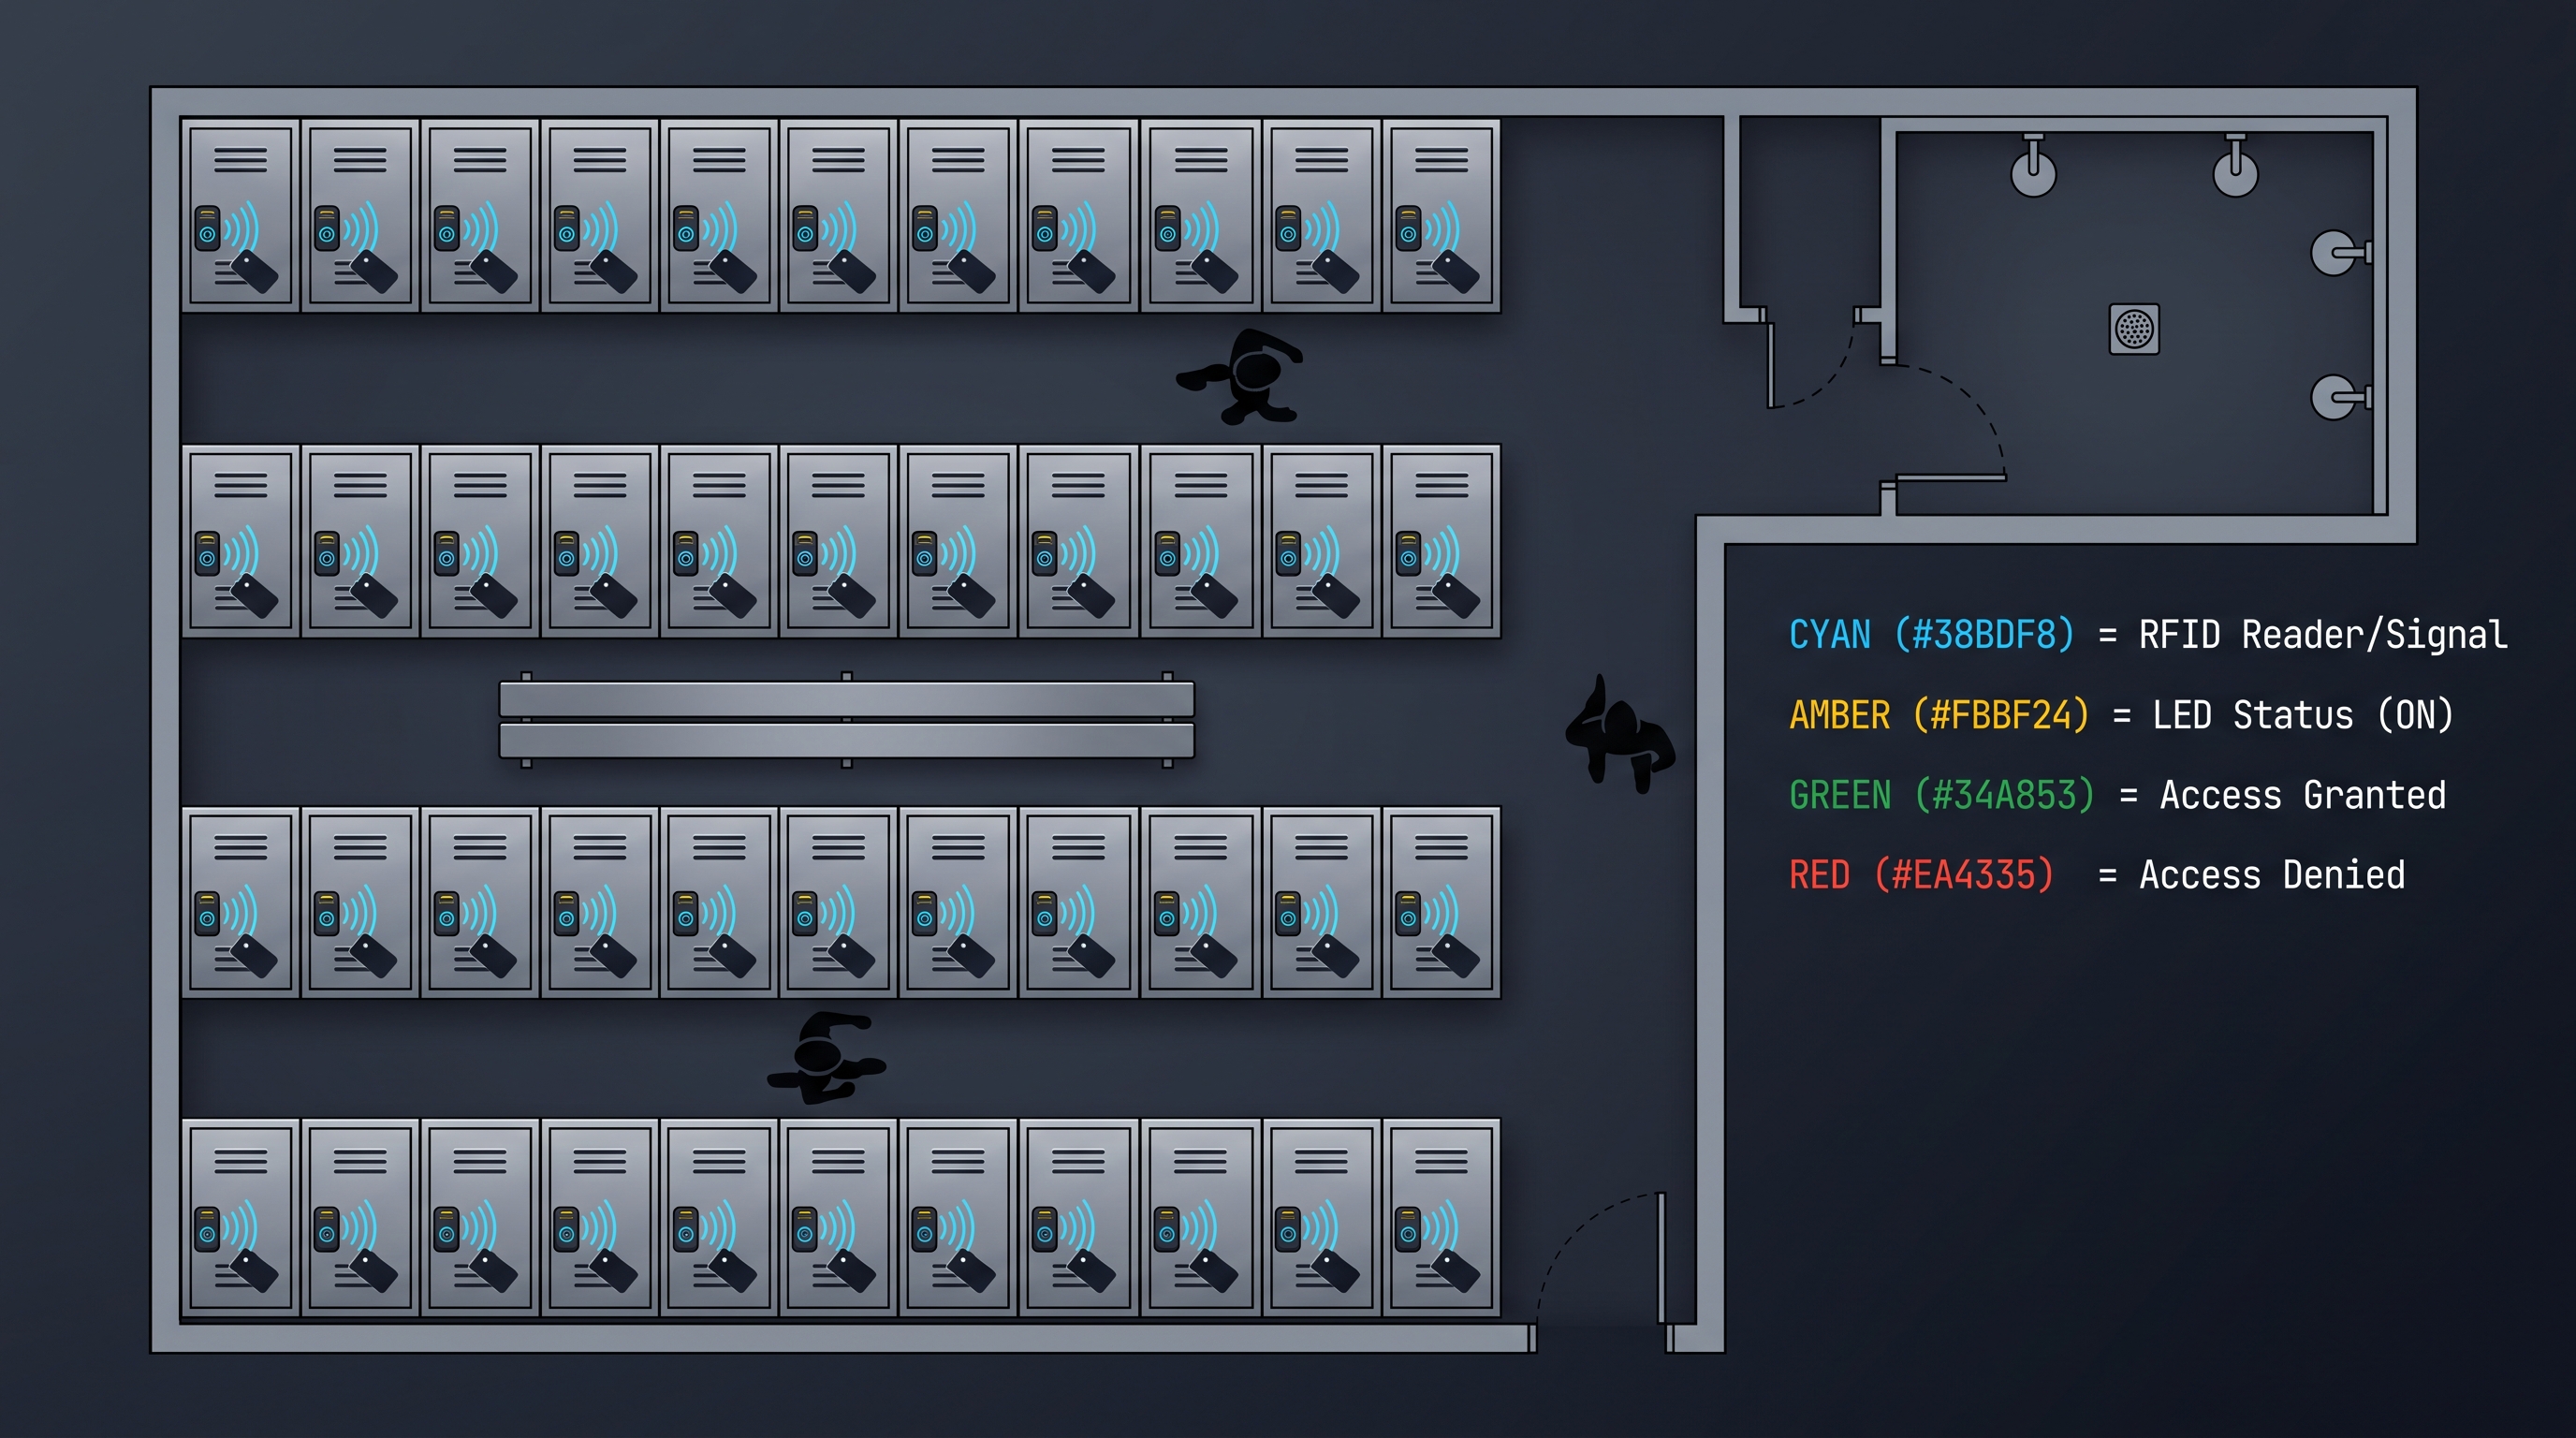
Elektronik dolap yönetim sistemi; tek veya birden fazla tesis konumundaki elektronik dolap filolarını kontrol eden, izleyen ve yöneten merkezi bir yazılım ve bulut platformudur. Bu sistemler, geleneksel mekanik anahtar-kilit veya jetonla çalışan yaklaşımların yerine dijital kimlik doğrulama, gerçek zamanlı doluluk telemetrisi, uzaktan açma yetenekleri ve ayrıntılı denetim günlüğü kaydı koyar. Özünde, bir elektronik dolap yönetim sistemi doğrudan elektronik dolap donanımıyla — tipik olarak Bluetooth Low Energy (BLE), RFID, NFC veya Wi-Fi destekli elektronik kilitlerle — entegre olur ve her dolabın durumunu (dolu, müsait, rezerve veya hizmet dışı) 100 milisaniyenin altındaki yenileme aralıklarıyla gösteren birleşik bir kontrol paneli sunar. Kurumsal dağıtımlar genellikle düzinelerce tesiste 500 ila 10.000+ dolap ünitesini kapsar ve %99,95 veya daha yüksek platform çalışma süresiyle günde 50.000 ila 1 milyondan fazla kimlik bilgisi işlemi gerçekleştirir. Çekirdek işlemler — kilit açma, kilitleme, durum sorgulama, kimlik bilgisi atama — için API yanıt süreleri, özel altyapıda dağıtıldığında tipik olarak 95. yüzdelik dilimde 200 milisaniyenin altına düşer. Önde gelen platformlar; mülk yönetim sistemleri (PMS), insan kaynakları bilgi sistemleri (HRIS), SAML 2.0 veya OAuth 2.0 üzerinden tek oturum açma (SSO) sağlayıcıları ve Splunk, Sumo Logic veya Elastic Stack gibi güvenlik bilgisi ve olay yönetimi (SIEM) araçlarıyla entegrasyonu destekler. Elektronik dolap yönetim sistemi fiyatlandırması büyük ölçüde değişir: SaaS abonelikleri özellik katmanına bağlı olarak dolap başına aylık $1,50 ila $8,00 arasında değişirken, şirket içi sürekli lisanslar çekirdek platform için tipik olarak $25.000 ila $150.000 arasında ve donanım entegrasyon katmanı için dolap başına $15 ila $45 arasında maliyet oluşturur. Şirket içi dağıtımlar için yıllık bakım ücretleri lisans değerinin ortalama yüzde 18 ila 22'si kadardır. Hassas verileri işleyen veya sağlık, devlet ya da finans gibi düzenlemeye tabi sektörlerde faaliyet gösteren kuruluşlar, kimlik bilgisi verileri, denetim izleri ve ağ sınırları üzerinde tam kontrol sağlamak için büyük ölçüde şirket içi veya hibrit dağıtımları tercih eder. Elektronik dolap yönetim sistemi yalnızca jeton dağıtıcısının dijital bir ikamesi değildir; daha geniş güvenlik ekosisteminde kart okuyucular, ziyaretçi yönetim sistemleri ve erişim kontrol panellerinin yanında yer alan kritik bir fiziksel erişim altyapısı parçasıdır. Modern platformlar, güvenlik operasyon merkezlerinin (SOC) gerçek zamanlı anomali tespiti, uyumluluk raporlaması ve adli inceleme için dolap olaylarını SIEM boru hatlarına aktarmasını sağlayan RESTful API'ler (ve giderek artan şekilde GraphQL uç noktaları) sunar. Bağımsız mekanik dolaplardan ağ bağlantılı elektronik dolap filolarına geçiş, pandemi sonrası temassız hijyen beklentileri, mobil öncelikli kimlik bilgisi dağıtımının yaygınlaşması ve manuel anahtar yönetimine kıyasla otomatik dolap atamasının operasyonel maliyet tasarrufları nedeniyle 2022'den bu yana önemli ölçüde hızlanmıştır. Günümüzün elektronik dolap yönetim sistemi; fiziksel erişim kontrolü, IoT cihaz yönetimi ve bulut yerel SaaS mimarisinin bir birleşimini temsil eder — personel yükünün azaltılması, anahtar değiştirme maliyetlerinin ortadan kaldırılması ve tesis planlamasını bilgilendiren veri odaklı kullanım içgörüleri yoluyla ölçülebilir yatırım getirisi sağlayan bir üçlü.
Elektronik Dolap Yönetim Sistemi Mimarisi'nin Temel Bileşenleri
Üretim sınıfı bir elektronik dolap yönetim sistemi; her biri donanım iletişiminden kullanıcı yüzeyli arayüzlere kadar farklı işlevlerden sorumlu, birbirine bağlı birkaç katmandan oluşur. Bu mimariyi anlamak, kurumsal dağıtım için platform değerlendiren BT direktörleri, tesis yöneticileri ve güvenlik mimarları için esastır. Donanım katmanı; motor hareketini, pil izlemeyi ve kablosuz iletişimi yöneten yerleşik mikrodenetleyicilere sahip, tipik olarak BLE destekli silindirik veya kam elektronik dolap kilitlerinden oluşur. Bu kilitler, komutları ve telemetriyi platform sunucusuna ileten yerel ağ geçidi cihazlarıyla — özel BLE-Ethernet köprüleri veya Wi-Fi destekli erişim noktaları — iletişim kurar. Ağ geçidi katmanı, bir elektronik dolap yönetim sisteminde gecikmeyi, verimi ve güvenilirliği belirlediği için kritiktir. Kurumsal sınıf ağ geçitleri ünite başına 256 kilidi destekler ve yeniden oynatma saldırılarını ile cihaz taklitlerini önlemek için karşılıklı kimlik doğrulama (mTLS) ile TLS 1.3 kullanarak şifreli iletişimi destekler. Uygulama sunucusu katmanı çekirdek iş mantığını barındırır: kimlik bilgisi yönetimi, doluluk takibi, zamanlama, faturalandırma entegrasyonu ve politika uygulama. Şirket içi dağıtımlarda bu, PostgreSQL veya SQL Server arka uçlarıyla VMware vSphere veya Hyper-V kümelerinde çalışırken, SaaS dağıtımları çok bölgeli bulut bölgelerinde Kubernetes tarafından orkestre edilen konteynerleştirilmiş mikro hizmetler kullanır. API ağ geçidi katmanı, dolap envanteri, kullanıcı yönetimi, kimlik bilgisi atama, olay akışı, raporlama ve sistem yönetimini kapsayan tipik olarak 80 ila 120 farklı uç nokta sunan RESTful uç noktaları açar. Hız sınırlama yapılandırılabilir; standart katmanlar için kiracı başına dakikada 1.000 istek ve kurumsal planlar için dakikada 10.000 istek gibi tipik sınırlar vardır. Sunum katmanı; yönetim web panelini, son kullanıcılar için mobil uygulamaları ve isteğe bağlı olarak yürüyerek dolap ataması için kiosk arayüzlerini içerir. İyi tasarlanmış bir elektronik dolap yönetim sistemi; her biri tek tek dolap veya dolap grubu düzeyine kadar ayrıntılı izinlere sahip Sistem Yöneticisi, Tesis Yöneticisi, Saha Operatörü, Denetçi ve Yardım Masası Temsilcisi gibi önceden tanımlanmış rollerle rol tabanlı erişim kontrolü (RBAC) sağlar. Veri katmanı tüm dolap olaylarını, kimlik bilgisi atamalarını, erişim günlüklerini ve yapılandırma geçmişini zaman serisi ve ilişkisel hibrit modelde saklar. Olay saklama politikaları değişir: SaaS planları için 90 gün standarttır; şirket içi dağıtımlar düzenleyici gereksinimlere bağlı olarak verileri genellikle bir ila yedi yıl saklar. SIEM entegrasyon katmanı, dolap olaylarını yaygın güvenlik orkestrasyon araçlarıyla uyumlu syslog mesajları veya JSON yükleri olarak biçimlendirir. Tipik olaylar LOCK_OPENED, LOCK_CLOSED, LOCK_TAMPERED, CREDENTIAL_ASSIGNED, CREDENTIAL_REVOKED, UNLOCK_FAILED (geçersiz kimlik bilgisi), UNLOCK_FAILED (süresi dolmuş kimlik bilgisi), GATEWAY_OFFLINE, LOCK_BATTERY_LOW ve FORCED_ENTRY_DETECTED içerir. Her olay; zaman damgası, dolap kimliği, tesis kimliği, kimlik bilgisi kimliği, kullanıcı kimliği (varsa), ağ geçidi kimliği ve inkar edilemezlik için kriptografik imza taşır. Donanım soyutlama katmanı (HAL) belki de en az takdir edilen bileşendir: CabinetLock, Salto, Hafele, Digilock, Lowe & Fletcher ve Compx dahil farklı elektronik kilit üreticilerinden gelen komutları ve telemetriyi birleşik bir veri modeline normalleştirir, böylece üst katmanlar kilit satıcısından bağımsız kalır. Olgun bir elektronik dolap yönetim sistemi, uygulama düzeyinde değişiklik gerektirmeden kilit donanımının sıcak değiştirilmesini destekler; bu, farklı binaların veya kampüslerin farklı kilit markaları kullanabileceği çok aşamalı dağıtımlar için çok değerlidir.
Şirket İçi Dağıtım: Elektronik Dolap Yönetimi için Kurumsal Standart
Veri egemenliğine, ağ güvenliğine ve operasyonel bağımsızlığa öncelik veren kuruluşlar için bir elektronik dolap yönetim sisteminin şirket içi dağıtımı altın standart olmaya devam eder. Bu modelde, tüm yazılım bileşenleri — uygulama sunucusu, veritabanı, API ağ geçidi, web paneli ve entegrasyon ara katmanı — kuruluşun kendi altyapısına, ister kurum içi veri merkezindeki fiziksel sunuculara ister kuruluşun özel bulutundaki sanal makinelere kurulur. Birincil avantaj tam veri kontrolüdür: her kimlik bilgisi ataması, her kilit açma olayı, her doluluk değişikliği kuruluşun sahip olduğu ve işlettiği altyapıda kalır. Bu, savunma yüklenicileri, HIPAA'ya tabi sağlık tesisleri, SOX veya PCI DSS tarafından yönetilen finans kurumları ve FedRAMP veya IL4/IL5 uyumluluğu gerektiren devlet kurumları için pazarlık konusu değildir. Şirket içi bir elektronik dolap yönetim sistemi tipik olarak otomatik yük devretme ile yüksek kullanılabilirlik kümesinde yapılandırılmış en az üç sunucuda — uygulama, veritabanı ve ağ geçidi yönetimi — çalışır. Donanım özellikleri, filo boyutuna bağlı olarak sunucu başına 8 ila 16 vCPU, 32 ila 64 GB RAM ve 500 GB ila 2 TB SSD depolama gerektirir. Beş tesiste 2.000 dolabı günde 50.000 işlemle yöneten bir dağıtım, tam olay saklama için yılda yaklaşık 200 GB veritabanı depolaması gerektirir. Şirket içi bir sistemin kurulumu ve yapılandırılması; sunucu tedariki, veritabanı kurulumu, ağ yapılandırması, ağ geçidi dağıtımı, kilit eşleştirme ve kullanıcı alıştırması dahil tipik olarak dört ila sekiz hafta sürer. Sürekli bakım; üç aylık yazılım güncellemeleri, aylık veritabanı bakımı ve günlük yedekleme doğrulamasını içerir. BT ekipleri, filo boyutuna ve entegrasyon karmaşıklığına bağlı olarak değişmekle birlikte, sistemin sürekli yönetimi için 0,25 ila 0,5 tam zaman eşdeğeri (FTE) bütçelemelidir. Şirket içi dağıtımın önemli bir avantajı öngörülebilir maliyet yapısıdır: platform için sürekli lisans artı dolap başına donanım entegrasyon ücretleri, toplam sahip olma maliyetinin ilk 18 ila 24 aydan sonra sabitlenmesi anlamına gelirken, SaaS maliyetleri süresiz olarak birikir. Beş yıl boyunca 1.000 dolap dağıtımı için şirket içi bir elektronik dolap yönetim sistemi toplamda yaklaşık $85.000 ila $180.000 maliyete sahipken, aynı dolap sayısı için SaaS $90.000 ila $480.000 arasındadır (dolap başına aylık fiyatlandırmaya bağlı olarak). Şirket içi dağıtım için ağ mimarisi dikkatli planlama gerektirir. Dolap ağ geçitleri, uygulama sunucusuyla aynı Katman 2 veya yönlendirilmiş Katman 3 ağında olmalı ve yalnızca 443 numaralı bağlantı noktasında (HTTPS) şifreli iletişime ve isteğe bağlı olarak ağ geçidi-sunucu iletişimi için 1234 numaralı bağlantı noktasına (yapılandırılabilir) izin veren katı güvenlik duvarı kurallarına sahip olmalıdır. Kuruluşlar ağ segmentasyonu uygulamalıdır — dolap ağ geçitlerini uygulama sunucusuna yalnızca çıkış kuralları olan özel bir IoT VLAN'ına yerleştirerek — bir ihlal durumunda yanal hareketi önlemelidir. Çok tesisli dağıtımlar için, siteden siteye VPN veya özel MPLS devreleri uzak tesisleri merkezi sunucuya bağlar; WAN bağlantısı kesilirse temel kilit açma işlevini sürdüren yerel önbellekleme ağ geçitleri bulunur. Bu yerel dayanıklılık, kurumsal sınıf şirket içi elektronik dolap yönetim sistemi tasarımının bir özelliğidir: merkezi sunucuya ulaşılamasa bile, her tesisin ağ geçidi önbelleğe alınmış kimlik bilgilerini doğrulayabilir ve 48 saate kadar bağlantısız çalışma için kilit açma komutlarını yürütebilir. Pil destekli ağ geçitleri bunu elektrik kesintilerini kapsayacak şekilde genişletir ve uzun süreli tesis kesintileri sırasında dolap erişiminin devam etmesini sağlar.
SaaS Dağıtımı: Bulut Tabanlı Elektronik Dolap Yönetim Sistemi Faydaları ve Ödünleşimleri
Bir elektronik dolap yönetim sisteminin hizmet olarak yazılım (SaaS) dağıtımı, küçük ve orta ölçekli dağıtımlar ile sermaye harcaması (CapEx) yerine operasyonel harcamayı (OpEx) tercih eden kuruluşlar için baskın seçenek haline gelmiştir. SaaS modelinde, platform sağlayıcısı tüm yazılım altyapısını — tipik olarak birden fazla bulut kullanılabilirlik bölgesinde — barındırır ve yönetir; paneli ve API'leri genel internet üzerinden sunar. Kuruluş tesislerinde yalnızca ağ geçidi donanımını ve elektronik dolap kilitlerini dağıtır; ağ geçitleri bulut platformuna giden TLS bağlantıları kurar. Bu mimari, şirket içi sunucular, veritabanı yönetimi, yazılım yamalama ve yedekleme yönetimi ihtiyacını ortadan kaldırır; bu da şirket içi dağıtıma kıyasla BT genel giderlerini yüzde 60 ila 80 oranında azaltabilir. Tipik bir SaaS elektronik dolap yönetim sistemi çok kiracılıdır; yani tek bir uygulama örneği, veritabanı satır düzeyinde uygulanan katı veri izolasyonu ve kiracı başına ayrı şifreleme anahtarlarıyla birden fazla müşteri kuruluşuna hizmet eder. SaaS için aylık dolap başına fiyatlandırma $1,50 ila $8,00 arasında değişir; alt katmanlar temel doluluk takibi ve manuel kimlik bilgisi ataması sunarken, premium katmanlar SIEM entegrasyonu, özel API hız sınırları, 15 dakikalık yanıt süreleriyle özel destek SLA'ları ve tahmine dayalı kullanım modellemesi dahil gelişmiş analitik ekler. Yıllık sözleşmeler tipik olarak aylık faturalandırmaya kıyasla yüzde 10 ila 20 indirim alır. Dağıtım hızı SaaS'ın büyük bir avantajıdır: ağ geçitleri bir gecede gönderilebilir ve yazılım kiracısı sözleşme imzalandıktan saatler içinde sağlanır. Kilitler, ağ geçitlerinin geldiği gün eşleştirilip test edilebilir ve son kullanıcılar proje başlangıcından itibaren 48 ila 72 saat içinde kimlik bilgilerini kaydetmeye başlayabilir. Bu, şirket içi dağıtımların dört ila sekiz haftalık zaman çizelgesiyle keskin bir tezat oluşturur. Bununla birlikte, bir elektronik dolap yönetim sisteminin SaaS dağıtımı, kuruluşların dikkatle değerlendirmesi gereken bağımlılıklar getirir. İnternet bağlantısı kritik hale gelir: bir tesisteki WAN bağlantısı kesilirse, ağ geçitleri yerel kimlik bilgisi önbelleğini desteklemedikçe buluta bağımlı kilit işlemleri — kimlik bilgisi atama, uzaktan açma, durum paneli — kullanılamaz hale gelir. Çoğu kurumsal SaaS platformu artık bu özelliği içerir, ancak ağ geçidinin kimlik bilgilerini önbelleğe aldığını ve ağ kesintileri sırasında kilit açma komutlarını yürütebildiğini doğrulamak önemlidir. Veri yerleşimi başka bir husustur: SaaS platformları dolap olay verilerini sağlayıcının bulut altyapısında saklar; bu da kuruluşun tesislerinden farklı bir yargı bölgesinde bulunabilir. GDPR, PIPEDA, LGPD veya benzeri veri yerelleştirme yasalarına tabi kuruluşlar, sağlayıcının gereken coğrafyada veri yerleşimi seçenekleri sunduğunu doğrulamalıdır. Başlıca elektronik dolap yönetim sistemi SaaS sağlayıcılarının çoğu artık ABD Doğu, ABD Batı, AB Batı (Frankfurt veya İrlanda) ve APAC (Singapur veya Sidney) bölgelerinde veri merkezleri sunar; hibrit senaryolar için AWS Outposts veya Azure Stack aracılığıyla ek bölgeler mevcuttur. Güvenlik sertifikaları SaaS platformları arasında önemli bir farklılaştırıcıdır. Kurumsal alıcılar en azından SOC 2 Tip II raporları, ISO 27001 sertifikası ve saygın firmalardan sızma testi sonuçları talep etmelidir. 5.000+ dolap için kimlik bilgisi verilerini işleyen bir elektronik dolap yönetim sistemi ayrıca yıllık üçüncü taraf uygulama güvenliği değerlendirmeleri, hata ödül programları ve yöneticilerin olay kayıtlarını değiştirmesini veya silmesini önleyen değiştirilemez denetim günlüğü kaydı göstermelidir.
Hibrit Dağıtım: Elektronik Dolap Yönetim Sisteminde Şirket İçi ve Bulut Bilişimi Köprülemek
Elektronik dolap yönetim sistemi için hibrit dağıtım mimarileri, kuruluşların veri egemenliğini bulut kolaylığıyla dengelemek istemesiyle 2024'ten bu yana önemli ölçüde ivme kazanmıştır. Hibrit bir modelde, temel kimlik bilgisi yönetimi ve olay depolama şirket içinde çalışır; bu, hassas verilerin kuruluşun kontrolünden asla çıkmamasını sağlarken, mobil uygulama push bildirimleri, bulut aktarımı yoluyla uzaktan açma ve siteler arası analitik panoları gibi belirli işlevler bulutta çalışır. Şirket içi bileşen, yerel ağ geçitleri aracılığıyla tüm kilit seviyesi iletişimini, acil durum açma veya kilitleme gibi kritik işlemler için 50 milisaniyenin altında komut gecikmesiyle yönetir. Bulut bileşeni, uzaktan erişim senaryoları için isteğe bağlı bir aktarıcı görevi görür; örneğin, uluslararası seyahat eden ve bir dolabı mobil cihazından açması gereken bir tesis yöneticisi. Bu durumda, mobil uygulama açma isteğini bulut API'sine gönderir; bu API, isteği kuruluşun VPN'i veya güvenli aktarıcısı aracılığıyla şirket içi sunucuya iletir; sunucu da kiliti çalıştırması için ağ geçidine komut verir. Hibrit bir elektronik dolap yönetim sisteminde bulut aktarımlı uzaktan açma için gidiş-dönüş süresi, ağ koşullarına bağlı olarak tipik olarak 400 ila 1.200 milisaniye arasında değişir; bu, idari işlemler için kabul edilebilir ancak yüksek frekanslı erişim senaryoları için uygun değildir. Bir diğer yaygın hibrit desen, tüm olay geçmişini şirket içinde saklarken, çoklu site kıyaslaması ve öngörücü analitik için anonimleştirilmiş veya toplanmış kullanım metriklerini buluta göndermeyi içerir. Örneğin, kullanıcı kimliği, kesin zaman damgaları ve kimlik bilgisi tanımlayıcıları dahil ayrıntılı denetim kayıtları yerel sunucuda kalırken, dolap bankası veya site bazında saatlik doluluk sayıları trend görselleştirmesi için buluta gönderilir. Bu yaklaşım, GDPR ve benzeri düzenlemeler kapsamında veri minimizasyonu ilkelerini karşılarken, operasyonel iyileştirmeleri yönlendiren analitik yeteneklerini de etkinleştirir. Hibrit model, hem bağlı hem de bağlantısız ortamlarda tesis işleten kuruluşlar için özellikle uygundur. Örneğin bir üniversite, ana kampüs veri merkezinde şirket içi bir elektronik dolap yönetim sistemi dağıtırken, özel BT personeli olmayan uydu kampüsler için bulut tabanlı yönetim kullanabilir. Uydu siteler, dayanıklılık için kimlik bilgisi önbelleğe alma ile yerel ağ geçitleri çalıştırır ve bulut paneli, kampüs güvenlik ekibi için merkezi görünürlük sağlar. Uydu sitenin internet bağlantısı mevcut olduğunda, olaylar buluta senkronize olur; kesintiler sırasında yerel ağ geçidi, önbelleğinden tam işlevselliği korur. Hibrit dağıtım ayrıca aşamalı geçişi kolaylaştırır: bir kuruluş tamamen şirket içi bir sistemle başlayabilir, ardından platforma olan güven arttıkça hassas olmayan işlevleri seçici olarak buluta taşıyabilir; günlük dolap operasyonlarını aksatmadan. Hibrit bir elektronik dolap yönetim sisteminde API mimarisi, nihai tutarlılık için tasarlanmalıdır; bir kimlik bilgisinin site çevrimdışıyken atandığı veya iptal edildiği senaryolar için çakışma çözüm stratejileriyle. Standart yaklaşım, zaman damgası mutabakatı ile son yazar kazanır şeklindedir, ancak daha gelişmiş platformlar, iptallerin asla eski çevrimdışı atamalarla geçersiz kılınmamasını sağlamak için kimlik bilgisi listeleri için CRDT (çakışmasız çoğaltılmış veri tipi) desenleri uygular.
Gerçek Zamanlı Doluluk İzleme ve Kullanım Analitiği
Modern bir elektronik dolap yönetim sisteminin en dönüştürücü yeteneklerinden biri, gerçek zamanlı doluluk izlemedir; kuruluştaki her sitede hangi dolapların dolu, müsait, rezerve veya hizmet dışı olduğunu saniyeler içinde görme yeteneği. Bu veri, elektronik dolap kilitlerinin sürekli yoklanmasıyla (kilit tipine ve ağ topolojisine bağlı olarak tipik olarak her 5 ila 30 saniyede bir) toplanır ve sayfa yenilemesi olmadan otomatik olarak güncellenen canlı bir panelde toplanır. Tesis yöneticileri için bu, müsait bir ünite bulmak için koridorlarda dolaşıp mekanik dolapları kontrol etme sorununu ortadan kaldırır. Gerçek zamanlı doluluk özelliğine sahip bir elektronik dolap yönetim sistemi, her dolap bankasının renk kodlu bir haritasını görüntüleyebilir; yeşil müsait, kırmızı dolu, sarı rezerve, gri hizmet dışı; kilit yoklama aralığı içinde yenilenen. 5.000'den fazla dolaba sahip büyük kuruluşlar, dinamik atama ve zamana dayalı serbest bırakma politikaları aracılığıyla toplam dolap sayısını yüzde 15 ila 25 azaltarak dolap-üye oranlarını optimize etmek için bu verileri sıklıkla kullanır. Bir elektronik dolap yönetim sisteminde doluluk analitiği, basit dolu/müsait sayımlarının çok ötesine geçer. Tarihsel doluluk verileri, günün saati, haftanın günü ve mevsime göre kullanım desenlerini ortaya çıkararak tesis planlamacılarının dolap bankalarını yoğun talep dönemleri için doğru boyutlandırmasını sağlar. Örneğin bir otel, havuz dolap bankasının yalnızca yaz hafta sonları 10:00 ile 14:00 arasında yüzde 92 doluluğa ulaştığını, hafta içi doluluğun ise ortalama yüzde 40 olduğunu keşfedebilir. Bu verilerle donanmış otel, süre sınırlı atamalar (yoğun dönemlerde maksimum dört saat) uygulayabilir veya birincil bankalar yüzde 85 doluluğu aştığında otomatik olarak açılan ek dolap bankaları belirleyebilir. Bu politikalar doğrudan elektronik dolap yönetim sisteminin kural motorunda yapılandırılır ve platform tarafından otomatik olarak uygulanır; personel müdahalesi gerekmez. Kullanım analitiği ayrıca sermaye harcaması kararlarını da bilgilendirir. Bir tesis genişleme veya yenileme planladığında, elektronik dolap yönetim sisteminden elde edilen tarihsel doluluk verileri dolap talebi hakkında objektif kanıt sağlar. Kuruluşlar, yetersiz kullanılan dolap bankalarını (yoğun dönemlerde yüzde 30'un altında doluluk) belirleyebilir ve bu dolapları yüksek talep gören alanlara yeniden tahsis edebilir veya gereksiz yeni dolap satın almaktan kaçınabilir. Büyük bir fitness zinciri, elektronik dolap yönetim sistemlerinden 18 aylık doluluk verilerini analiz edip 12 lokasyon arasında dolap tahsisini yeniden dengeleyerek önlenen dolap satın alımlarında 340.000 $ tasarruf sağladığını bildirdi. Kapsamlı bir elektronik dolap yönetim sisteminin raporlama modülü tipik olarak şunlar için önceden oluşturulmuş panolar içerir: günlük doluluk özeti (en yüksek doluluk, ortalama doluluk, devir sayısı); zamana ve konuma göre kullanım ısı haritaları; kimlik bilgisi atama denetimi (hangi dolabı kime, ne zaman atadı); terk etme tespiti (yapılandırılabilir bir eşiğin ötesinde etkinlik olmadan işgal edilen dolaplar); ve bakım talepleri için SLA uyumluluğu (bildirilen dolap arızalarını çözme süresi). Özel rapor oluşturucular, tesis yöneticilerinin herhangi bir olay türü, zaman aralığı, dolap grubu ve kullanıcı özelliği kombinasyonunu kullanarak anlık raporlar oluşturmasına olanak tanır. Dışa aktarma formatları CSV, PDF ve ODBC/JDBC bağlayıcıları veya canlı API sorguları aracılığıyla Tableau, Power BI veya Looker gibi iş zekası araçlarıyla doğrudan entegrasyonu içerir. Gelişmiş platformlar, öngörücü analitik için doluluk verilerine makine öğrenimi uygular. ML yeteneklerine sahip bir elektronik dolap yönetim sistemi, tarihsel desenlere, hava durumu verilerine, yerel etkinliklere ve mevsimsel trendlere dayalı olarak gelecekteki tarihler için doluluk tahmini yapabilir ve ardından dolap kullanılabilirlik politikalarını otomatik olarak ayarlayabilir; öngörülen yoğun günlerden önce atama sürelerini kısaltmak veya planlanan etkinlikler için dolap bankalarını önceden rezerve etmek gibi.
Kimlik Bilgisi Atama ve Erişim Kontrol Yöntemleri
Kimlik bilgisi yönetimi alt sistemi, herhangi bir elektronik dolap yönetim sisteminin güvenlik kalbidir; kimlerin hangi dolaplara, ne zaman ve hangi koşullar altında erişebileceğini yönetir. Modern platformlar, çeşitli kullanıcı popülasyonlarını ve kullanım durumlarını karşılamak için birden fazla kimlik bilgisi türünü destekler; genellikle aynı anda dört veya beş. Bir elektronik dolap yönetim sistemindeki en yaygın kimlik bilgisi türleri şunlardır: BLE üzerinden dolap kilitleriyle iletişim kuran beyaz etiketli bir iOS/Android uygulaması aracılığıyla sunulan mobil kimlik bilgileri; AES-128 şifreleme ile 13,56 MHz MiFARE DESFire EV2/EV3 teknolojisini kullanan RFID kartlar veya anahtarlıklar; kiosk ekranında görüntülenen veya SMS/e-posta ile gönderilen PIN kodları; dolap ön yüzüne entegre parmak izi veya avuç içi damar tarayıcıları kullanan biyometrik kimlik bilgileri; ve havuz veya spa ortamları için NFC bileklikler veya anahtarlıklar gibi giyilebilir kimlik bilgileri. Her kimlik bilgisi türünün belirgin güvenlik ve kullanılabilirlik özellikleri vardır. Mobil kimlik bilgileri en esnektir; fiziksel etkileşim olmadan uzaktan verilebilir, değiştirilebilir ve iptal edilebilir; ancak kullanıcıların şarjlı bir akıllı telefona ve yüklü uygulamaya sahip olmasını gerektirir. RFID kimlik bilgileri oldukça güvenilirdir ve telefonlar mevcut olmasa bile çalışır; ancak fiziksel kart verilmesi ve yönetimi gerektirir. PIN kodları dağıtımı en basit olanlardır (kilit dışında ek donanım gerektirmez) ancak kodlar paylaşılırsa veya gözlemlenirse en düşük güvenliği sunar. Kurumsal bir elektronik dolap yönetim sistemi, sistem düzeyinde kimlik bilgisi politikaları uygular: minimum PIN uzunluğu (tipik olarak 6 ila 8 hane), kimlik bilgisi süresi (1 saatten kalıcıya kadar), kullanıcı başına maksimum eşzamanlı aktif kimlik bilgisi ve tüm filo genelinde tehlikeye atılmış kimlik bilgilerinin kara listeye alınması. Bir elektronik dolap yönetim sisteminde kimlik bilgisi ataması, kullanım durumuna bağlı olarak birkaç modelden birini izler. Sabit atama, belirli bir dolabı belirli bir kullanıcıyla kalıcı olarak ilişkilendirir; ofis ortamlarındaki çalışan dolapları veya okullardaki uzun süreli öğrenci dolapları için yaygındır. Dinamik atama, bir kullanıcı giriş yaptığında havuzdan bir sonraki müsait dolabı tahsis eder; kullanıcıların her ziyarette aynı dolaba ihtiyaç duymadığı fitness merkezleri, oteller ve etkinlik mekanlarında standarttır. Rezervasyon tabanlı atama, kullanıcıların bir web portalı veya mobil uygulama aracılığıyla gelecekteki bir zaman aralığı için belirli bir dolabı veya dolap tipini (büyük, orta, küçük, şarjlı, erişilebilir) önceden rezerve etmesine olanak tanır. Süre sınırlı atama, rezervasyon süresi dolduğunda dolabı otomatik olarak serbest bırakır ve personel müdahalesi olmadan bir sonraki kullanıcı için kullanılabilir hale getirir. Modern bir elektronik dolap yönetim sistemindeki atama motoru, karmaşık iş kurallarını yönetebilir: VIP üyeler için öncelikli erişim, cinsiyete göre ayrılmış dolap bankaları, ADA uyumluluk gereksinimlerine göre erişilebilir dolap tahsisi, kullanıcı profiline dayalı dolap boyutu eşleştirme ve kullanıcıların art arda birden fazla dolap talep etmesini önleyen bekleme süreleri. Güvenlik perspektifinden, kimlik bilgisi depolama mimarisi kritiktir. Düzgün tasarlanmış bir elektronik dolap yönetim sistemi, PIN kodlarını veya kriptografik anahtarları asla düz metin olarak saklamaz. PIN kodları bcrypt (maliyet faktörü 12 veya daha yüksek) veya Argon2id ile hashlenir. Mobil ve RFID kimlik bilgisi anahtarları, bir donanım güvenlik modülünde (HSM) veya kimlik bilgisi veritabanıyla aynı sunucuda asla saklanmayan bir ana anahtarla zarf şifrelemesi kullanan bir yazılım eşdeğerinde saklanır. Bir kullanıcı bir dolabı açmak için bir kimlik bilgisi sunduğunda, kilit kimlik bilgisi tanımlayıcısını platforma gönderir; platform bunu saklanan kimlik bilgilerine karşı doğrular, geçerli politikaları (günün saati, süre, iptal durumu) kontrol eder ve bir açma komutu döndürür. Kimlik bilgisi sunumundan kilit çalıştırmaya kadar tüm gidiş-dönüş, olumlu bir kullanıcı deneyimi için 500 milisaniyenin altında tamamlanmalıdır.
Uzaktan Açma Yetenekleri ve Acil Durum Erişimi
Uzaktan açma, bir elektronik dolap yönetim sistemindeki en değerli özelliklerden biridir; yetkili personelin ağ erişimi olan her yerden herhangi bir dolabı açmasını sağlar. Bu yetenek, kayıp kimlik bilgisi senaryoları, bakım erişimi, güvenlik soruşturmaları ve acil durum müdahalesi için gereklidir. Tipik bir kayıp kimlik bilgisi olayında; bir kullanıcı RFID kartını kaybeder veya telefonunun pili biter; bir yardım masası temsilcisi veya tesis yöneticisi elektronik dolap yönetim sistemi panosunda kimlik doğrulayabilir, kullanıcının atanan dolabını ad, kimlik veya dolap numarasına göre arayabilir ve bir açma düğmesine tıklayabilir. Sistem, açma olayını temsilcinin kimliği, zaman damgası, neden kodu ve dolap kimliğiyle kaydeder ve değiştirilemez bir denetim izi oluşturur. Uzaktan açma role göre kapsamlandırılabilir: yardım masası temsilcileri yalnızca atanan sitelerindeki dolapları ve yalnızca mesai sonrası talepler için yönetici onayıyla açabilirken, güvenlik direktörleri her açma eylemi için zorunlu çok faktörlü kimlik doğrulama (MFA) ile tüm sitelerde genel açma ayrıcalıklarına sahip olabilir. Bir elektronik dolap yönetim sistemindeki acil durum erişim protokolleri, en kötü senaryolar için tasarlanmıştır. Tipik olarak iki farklı yöneticiden eşzamanlı yetkilendirme gerektiren iki kişi kuralıyla korunan bir "ana açma" komutu, belirlenmiş bir alandaki veya tüm tesisteki her dolabı aynı anda açar. Bu yetenek, yangın alarmları, aktif saldırgan durumları veya hızlı tahliye ve ekipman kurtarmanın kritik olduğu tehlikeli madde olayları sırasında kullanılır. Ana açma olayları, güvenlik ekibine, tesis yönetimine ve (düzenlemeye tabi sektörlerde) uyumluluk görevlilerine anında bildirimleri tetikler. Elektronik dolap yönetim sistemi ayrıca site genelinde kilitlemeyi desteklemelidir: sunulan kimlik bilgisinden bağımsız olarak herhangi bir dolabın açılmasını önleyen tek bir komut. Kilitleme diğer tüm politikaları geçersiz kılar ve yalnızca belirlenmiş bir güvenlik yöneticisi tarafından kaldırılabilir. Hem ana açma hem de kilitleme komutları, normal API hız sınırlamasını atlayan ve ağ geçidi altyapısı tarafından en yüksek öncelikte işlenen özel ağ yolları gerektirir. 7/24 güvenlik operasyon merkezlerine sahip kuruluşlar için uzaktan açma yetenekleri, SIEM entegreli iş akışlarına kadar uzanır. Elektronik dolap yönetim sisteminin olay akışını izleyen bir SOC analisti bir anormallik gözlemleyebilir; örneğin, iki dakika içinde tek bir dolapta beş başarısız açma denemesi; ve uzaktan kilitleme başlatabilir (daha fazla erişim denemesini önleyerek) veya dolap bankasının bitişiğinde kamera kaydını tetikleyebilir. Bu otomatik yanıtlar, platformun kural motoru veya SIEM playbook entegrasyonu aracılığıyla yapılandırılır. Webhook desteğine sahip bir elektronik dolap yönetim sistemi, Cortex XSOAR veya Splunk SOAR gibi güvenlik orkestrasyon platformlarına gerçek zamanlı HTTP çağrıları gönderebilir ve insan müdahalesi olmadan tamamen otomatik olay müdahalesini etkinleştirebilir. Denetim perspektifinden, her uzaktan açma eylemi şunlarla kaydedilir: istekte bulunan kullanıcının kimliği ve kimlik doğrulama yöntemi; zaman damgası (UTC, milisaniye hassasiyetinde); dolap kimliği, banka kimliği ve site kimliği; neden kodu (LOST_CREDENTIAL, MAINTENANCE, EMERGENCY, INVESTIGATION, OTHER); komutu yürüten ağ geçidi; yürütme sırasındaki kilit donanım yazılımı sürümü; komut verilmesi ile yürütme onayı arasındaki ağ gecikmesi; ve kurcalama tespiti için olay kaydının kriptografik hash'i. Bu denetim ayrıntı düzeyi, SOC 2, ISO 27001, HIPAA ve iç denetim uyumluluğu için kritiktir. Düzenlemeye tabi sektörlerdeki kuruluşlar, elektronik dolap yönetim sistemlerinin değiştirilemez denetim günlüğünü desteklediğini doğrulamalıdır; bu, olay kayıtlarının bir kez yazıldıktan sonra sistem yöneticileri de dahil olmak üzere hiçbir kullanıcı tarafından değiştirilemeyeceği veya silinemeyeceği anlamına gelir. Değiştirilemezlik tipik olarak, blockchain teknolojisine benzer kriptografik zincirlemeyle birleştirilmiş yalnızca ekleme yapılabilen veritabanı tabloları aracılığıyla elde edilir.
API Entegrasyonu: Elektronik Dolap Yönetim Sisteminin Kurumsal Ekosisteme Bağlanması
Elektronik dolap yönetim sisteminin entegrasyon yeteneği, onu bağımsız bir dolap kontrol cihazından bağlantılı bir kurumsal platforma dönüştüren şeydir. Modern sistemler, daha geniş BT ve güvenlik ekosistemiyle çift yönlü veri alışverişini sağlayan kapsamlı RESTful API'ler (ve karmaşık sorgular için giderek artan şekilde GraphQL) sunar. Tipik bir kurumsal sınıf API yüzeyi şu uç noktaları içerir: dolap envanter yönetimi (dolap kayıtlarını oluşturma, okuma, güncelleme, silme; site, banka, durum, kilit tipine göre sorgulama); kimlik bilgisi yönetimi (kimlik bilgileri verme, değiştirme, iptal etme; CSV veya JSON dizileriyle toplu işlemler); doluluk sorguları (bireysel dolapların, bankaların veya sitelerin mevcut durumu; tarih aralıkları için geçmiş doluluk); erişim olayları (tüm kilit açma/kapama olaylarının akışı ve filtrelenmiş geçmiş sorguları); kullanıcı yönetimi (kullanıcı kayıtlarını oluşturma, okuma, güncelleme, silme; HRIS veya dizin hizmetleriyle senkronizasyon); politika yönetimi (atama kurallarını, erişim programlarını, kimlik bilgisi politikalarını tanımlama ve değiştirme); sistem yönetimi (ağ geçidi durumu, kilit ürün yazılımı sürümleri, pil seviyeleri, bağlantı sağlığı); ve raporlama (önceden tanımlanmış ve özel raporları programatik olarak oluşturma ve alma). API kimlik doğrulaması tipik olarak sunucudan sunucuya entegrasyon için OAuth 2.0 istemci kimlik bilgileri akışını ve kullanıcıya yönelik uygulamalar için yetkilendirme kodu akışını kullanır. API anahtarları daha basit entegrasyonlar için desteklenir ancak anahtarların belirli izinlere göre kapsamlandırılamaması nedeniyle üretim kullanımı için kesinlikle önerilmez. Olgun API yönetimine sahip bir elektronik dolap yönetim sistemi, API istemcilerini belirli uç noktalarla, sitelerle ve işlemlerle sınırlayan kapsamlı erişim belirteçlerini destekler — örneğin, bir PMS entegrasyon belirteci yalnızca otelin havuz ve fitness alanlarındaki dolaplar için doluluk sorgusu ve kimlik bilgisi atama uç noktalarına erişebilir. Bir elektronik dolap yönetim sistemi için en yaygın kurumsal entegrasyonlar birkaç kategoriye ayrılır. Özellik yönetim sistemi (PMS) entegrasyonu oteller için kritiktir: bir misafir giriş yaptığında, PMS dolap platformuna bir webhook gönderir ve platform, misafirin odasının yakınında kalış süresi boyunca otomatik olarak bir dolap atar. Çıkışta, PMS dolap serbest bırakmasını tetikler ve dolabı bir sonraki misafir için boşaltır. Önceden oluşturulmuş bağlayıcılara sahip başlıca PMS platformları arasında Oracle Opera, Infor HMS, Maestro, Cloudbeds ve Mews bulunur. HRIS entegrasyonu kurumsal ve kampüs dağıtımlarına hizmet eder: Workday, BambooHR veya SAP SuccessFactors'ta yeni bir çalışan işe alındığında, elektronik dolap yönetim sistemi çalışanın departmanına, konumuna ve vardiyasına göre otomatik olarak bir dolap ataması sağlar. İstihdam sona erdiğinde, sistem erişimi iptal eder ve dolabı yeniden atar. SAML 2.0 veya OIDC aracılığıyla SSO entegrasyonu, kullanıcıların ve yöneticilerin Azure AD, Okta, OneLogin veya Ping Identity üzerinden mevcut kurumsal kimlik bilgilerini kullanarak kimlik doğrulaması yapmasını sağlar ve ayrı dolap platformu kimlik bilgilerine olan ihtiyacı ortadan kaldırır. Daha önce tartışıldığı gibi SIEM entegrasyonu, dolap olaylarını güvenlik izleme platformlarına iletir. Erişim kontrol sistemi entegrasyonu, elektronik dolap yönetim sistemini LenelS2, Genetec, Honeywell Pro-Watch veya Gallagher gibi fiziksel erişim kontrol platformlarıyla bağlar ve birleşik kimlik bilgisi yönetimini — kapıyı açan aynı rozet dolabı da açabilir — ve kapı ile dolap erişim olayları arasında ilişkili olay analizini mümkün kılar. API güvenilirliği, çalışma süresi SLA'ları ve performans kıyaslamalarıyla ölçülür. Kurumsal bir elektronik dolap yönetim sistemi, yılda 8,8 saatten az kesintiye eşdeğer olan yüzde 99,9 API çalışma süresi SLA'sı ve premium kademelerde yüzde 99,95 sunmalıdır. API yanıt süreleri belgelenmelidir: standart işlemler için p50 100 ms'nin altında, p95 250 ms'nin altında, p99 500 ms'nin altında. Hız sınırları açıkça yayınlanmalıdır — tipik kurumsal planlar dakikada 5.000 ila 10.000 istek sunar — vardiya değişimleri veya etkinlik girişleri gibi yüksek talep senaryoları için ani artış izinleriyle. Etkileşimli Swagger/OpenAPI özellikleri, en az Python, JavaScript/Node.js, Java ve C# içinde SDK örnekleri, webhook imza doğrulama kılavuzu ve entegrasyon testi için bir sanal alan ortamı dahil olmak üzere kapsamlı API dokümantasyonu şarttır.
Çok Konumlu Pano: Dağıtık Dolap Filoları için Merkezi Komuta
Birden fazla tesiste dolap filoları işleten kuruluşlar, yöneticilerin her konum için ayrı örneklere giriş yapmasını gerektirmeden birleşik görünürlük ve kontrol sağlayan çok konumlu bir pano gerektirir. Olgun bir elektronik dolap yönetim sistemi bunu, dolapları site, bina, kat, bölge, banka ve bireysel birime göre düzenleyen hiyerarşik bir pano mimarisi aracılığıyla sunar — her seviye altındaki seviyelerden veri toplar. Üst düzey pano görünümü, her konum için toplam dolap sayısını, mevcut doluluk yüzdesini, hizmet dışı dolapları, bekleyen bakım taleplerini ve son güvenlik olaylarını gösteren bir site özet kartı görüntüler. Renk kodlu durum göstergeleri (yeşil normal, sarı uyarı, kırmızı kritik), yöneticilerin dikkat gerektiren siteleri bir bakışta belirlemesini sağlar. Bir site kartına tıklamak, dolap bankalarının etkileşimli bölgeler olarak işlendiği bir kat planı veya harita görünümü içeren o konumun ayrıntılı panosuna iner. Her banka doluluk yüzdesini görüntüler ve bir bankaya tıklamak, kimlik bilgisi atama ayrıntılarıyla bireysel dolap durumunu gösterir. Bir elektronik dolap yönetim sistemindeki bu çok konumlu hiyerarşi, tüm sitelerdeki kullanım eğilimlerini görüntüleme, doluluk oranlarını bölgeye göre karşılaştırma, sürekli yüksek terk oranlarına sahip siteleri belirleme ve tek bir eylemle küresel politika değişiklikleri (maksimum atama süresini uzatma gibi) dağıtma gibi küresel işlemleri destekler. Siteler arası arama, çok konumlu dağıtımlar için kritik bir özelliktir. Bir yönetici, belirli bir kullanıcıyı, dolap numarasını, kimlik bilgisi kimliğini veya olay türünü tüm sitelerde aynı anda arayabilmeli ve sonuçlar siteye göre gruplanıp güncelliğe göre sıralanmalıdır. Bu yetenek güvenlik soruşturmaları için paha biçilmezdir — örneğin, işten çıkarılan bir çalışanın son 90 günde her tesiste eriştiği tüm dolapları aramak. Bir elektronik dolap yönetim sistemindeki çok konumlu pano ayrıca devredilmiş yönetimi destekler: site düzeyindeki yöneticiler atanan konumları üzerinde tam kontrole sahiptir ancak diğer sitelerdeki dolapları göremez veya değiştiremezken, küresel yöneticiler kısıtlanmamış erişime sahiptir. Bu RBAC modeli, iki veya üç siteli küçük kuruluşlardan yüzlerce konumlu küresel işletmelere kadar ölçeklenir. Performans hususları ölçekte önemli hale gelir. 50'den fazla sitede 10.000'den fazla dolaba hizmet veren bir elektronik dolap yönetim sistemi için çok konumlu bir pano, saniyenin altında sayfa yükleme süreleri için tasarlanmalıdır. Bu, birkaç mimari desenle elde edilir: ham olay tablolarını taramak yerine site düzeyinde metrikleri somutlaştırılmış görünümlerde önceden hesaplayan veri toplama sorguları; üst düzey panoyu hemen oluştururken ayrıntılara eşzamansız olarak inen aşamalı yükleme; statik pano varlıkları için CDN aracılığıyla uç önbelleğe alma; ve tam sayfa yenilemelerini önleyen canlı güncellemeler için WebSocket bağlantıları. Çok konumlu pano içinde gerçek zamanlı olay akışı başka bir farklılaştırıcıdır. Yöneticilerin yeni olayları görmek için sayfayı manuel olarak yenilemesini gerektirmek yerine, kurumsal bir elektronik dolap yönetim sistemi olayları WebSocket veya Sunucu Tarafı Olayları (SSE) aracılığıyla panoya iter. Yoğun saatlerde bir spor salonu gibi yüksek oranda kilit açma olayı yaşayan bir site, site özet kartında artan canlı sayaçlar gösterir. Zorla giriş tespiti veya ağ geçidinin çevrimdışı olması gibi güvenlik açısından kritik olaylar, tarayıcı bildirimlerini tetikler ve isteğe bağlı olarak e-posta, SMS veya Slack/PagerDuty webhook aracılığıyla uyarılar gönderebilir. Çok konumlu raporlama, kurumsal düzeyde analiz için tüm konumlardaki verileri toplar. Standart raporlar şunları içerir: küresel kullanım özeti (tüm sitelerde toplam dolaplar, ortalama doluluk, en yüksek doluluk); site karşılaştırması (siteye göre doluluk, devir, terk oranları); bölgesel eğilim (coğrafi bölgeye göre aydan aya ve yıldan yıla değişimler); ve uyumluluk raporları (tüm sitelerde denetim izi eksiksizliği, kimlik bilgisi hijyeni, politika uyumu). Bu raporlar otomatik oluşturma için planlanabilir ve e-posta yoluyla paydaşlara dağıtılabilir veya daha fazla analiz için BI araçlarına aktarılabilir.
PMS, HRIS ve SSO Entegrasyonu: Elektronik Dolap Yönetim Sisteminin İş Sistemlerine Bağlanması
Kurumsal iş sistemleriyle derin entegrasyon, taktiksel bir elektronik dolap yönetim sistemini stratejik olandan ayırır. En etkili üç entegrasyon kategorisi, konaklama için özellik yönetim sistemleri (PMS), kurumsal ve kampüs ortamları için insan kaynakları bilgi sistemleri (HRIS) ve tüm kullanıcı türleri için birleşik kimlik doğrulama sağlayan tek oturum açma (SSO)'dır. PMS entegrasyonu, bir otel elektronik dolap yönetim sisteminin dolap atamalarını misafir konaklamalarıyla otomatik olarak senkronize etmesini sağlar. Bir rezervasyon oluşturulduğunda veya bir misafir giriş yaptığında, PMS misafirin adını, oda numarasını, konaklama tarihlerini ve dolap tercihlerini (tip, konum, erişilebilirlik gereksinimleri) içeren bir API çağrısını dolap platformuna gönderir. Dolap platformu, mevcut havuzdan uygun bir dolap atar ve kimlik bilgisini — tipik olarak bir PIN kodu veya mobil uygulama bildirimi — PMS'ye geri gönderir; PMS bunu misafirin karşılama paketine dahil eder veya ön büro kioskunda görüntüler. Misafir çıkış yaptığında, PMS dolap serbest bırakmasını tetikler, atamayı temizler ve dolabı bir sonraki misafir için kullanılabilir hale getirir. Bu uçtan uca otomasyon, ön büro personelinin iş yükünü ortadan kaldırır ve dolapların asla ayrılan misafirlere atanmış bırakılmamasını sağlar. PMS ve elektronik dolap yönetim sistemi arasındaki çift yönlü iletişim ayrıca uç durumları da ele alır: uzatılan konaklamalar dolap yeniden atama uzatmasını tetikler; oda değişiklikleri, dolabın yeni odaya daha yakın bir bankaya yeniden atanmasını tetikleyebilir; ve erken ayrılışlar, dolapları planlanan çıkış saatine kadar tutmak yerine hemen serbest bırakır. HRIS entegrasyonu, çalışan ve öğrenci dolap yönetimi için benzer bir amaca hizmet eder. Workday, SAP SuccessFactors veya BambooHR gibi bir HRIS yeni bir işe alım kaydettiğinde, elektronik dolap yönetim sistemi platformda yapılandırılan kurallara göre otomatik olarak bir dolap ataması sağlar: örneğin, üçüncü kattaki mühendislik departmanındaki çalışanlar Banka E3'teki dolapları alır. Bir çalışan departman veya konum değiştirdiğinde, sistem dolaplarını buna göre yeniden atayabilir. İstihdam sona erdiğinde, sistem tüm kimlik bilgilerini iptal eder ve dolabı kullanılabilir olarak işaretler — tesis veya İK personelinden herhangi bir manuel işlem gerektirmeden. Entegrasyon ayrıca toplu işlemleri destekler: yeni gelen bir sınıf için 500 yeni dolap dağıtan bir kampüs, HRIS/öğrenci bilgi sisteminden öğrenci kayıtlarını içe aktarabilir, yurt ve oda numarasına göre otomatik olarak dolaplar atayabilir ve kimlik bilgilerini kampüs portalı veya mobil uygulama aracılığıyla dağıtabilir. SSO entegrasyonu, yöneticiler ve bazı dağıtımlarda kendi dolap atamalarını yöneten son kullanıcılar için elektronik dolap yönetim sistemi panosuna erişimi basitleştirir. SAML 2.0, OAuth 2.0/OpenID Connect ve LDAP desteği, kuruluşların dolap platformunu Azure Active Directory, Okta, OneLogin, Ping Identity veya Google Workspace'e bağlamasını sağlar. Yöneticiler kurumsal kimlik bilgileriyle kimlik doğrular — hatırlanacak ayrı bir kullanıcı adı ve şifre yoktur — ve pano izinleri, kimlik sağlayıcıdaki grup üyelikleri tarafından belirlenir. Örneğin, Azure AD'deki "Tesis Yöneticileri - Doğu Bölgesi" grubunun üyeleri otomatik olarak doğu bölgesindeki tüm dolap bankalarına site yöneticisi erişimi alırken, "Güvenlik Operasyonları" grubunun üyeleri tüm sitelerdeki denetim günlüklerine salt okunur erişim alır. SCIM (Çapraz Etki Alanı Kimlik Yönetimi Sistemi) sağlama, kullanıcı yaşam döngüsü yönetimini daha da otomatikleştirir: bir kullanıcı kimlik sağlayıcıda devre dışı bırakıldığında, elektronik dolap yönetim sistemi otomatik olarak yönetici erişimini ve sahip oldukları tüm dolap kimlik bilgilerini iptal eder.
Şirket İçi Güvenlik Mimarisi: Elektronik Dolap Yönetim Sisteminde Kimlik Bilgisi Verilerinin Korunması
Şirket içi bir elektronik dolap yönetim sistemi için güvenlik mimarisi, fiziksel sunucu güvenliğinden uygulama katmanı şifrelemesine kadar teknoloji yığınının her katmanına titizlikle dikkat edilmesini gerektirir. Altyapı güvenliği sorumluluğunu sağlayıcının üstlendiği SaaS platformlarından farklı olarak, şirket içi dağıtımlar güvenlik yükünün tamamını kuruluşa yükler — ancak güvenlik duruşu üzerinde de tam kontrol sağlar. Ağ katmanında, elektronik dolap yönetim sistemi, sıkı giriş ve çıkış kurallarıyla özel bir güvenlik bölgesinde dağıtılmalıdır. Dolap ağ geçidi ağ segmenti, uygulama sunucusuna yalnızca tek bir port üzerinden giden TLS bağlantılarına izin vermeli ve genel kurumsal ağdan hiçbir gelen bağlantıya izin vermemelidir. Panoya yönetici erişimi, yalnızca yetkili yönetici iş istasyonlarından veya MFA'lı bir atlama kutusu üzerinden erişilebilen ayrı bir yönetim VLAN'ı ile sınırlandırılmalıdır. Ağ segmentasyonu, tehlikeye girmiş bir iş istasyonunun veya IoT cihazının dolap kontrol altyapısına ulaşmasını engeller. Uygulama katmanında, bileşenler arasındaki tüm iletişim — ağ geçitlerinden sunucuya, sunucudan panoya, sunucudan API tüketicilerine — güçlü şifreleme paketleriyle (TLS_AES_256_GCM_SHA384 veya eşdeğeri) TLS 1.3 kullanmalıdır. Ağ geçidi-sunucu bağlantıları için sertifika sabitleme, kurumsal sertifika yetkilisi tehlikeye girse bile ortadaki adam saldırılarını önler. Uygulama sunucusu, Strict-Transport-Security (max-age=31536000; includeSubDomains), Content-Security-Policy, X-Content-Type-Options: nosniff ve X-Frame-Options: DENY dahil olmak üzere HTTP güvenlik başlıklarını zorunlu kılmalıdır. Şirket içi bir elektronik dolap yönetim sistemi için veritabanı şifrelemesi, SQL Server'da Transparent Data Encryption (TDE) veya hassas alanların sütun düzeyinde şifrelemesi için PostgreSQL pgcrypto kullanarak durağan verileri kapsar. Kimlik bilgisi verileri — PIN kodları, kriptografik anahtarlar, biyometrik şablonlar — veritabanında saklanmadan önce uygulama katmanında, ana anahtarın bir HSM veya Azure Key Vault / AWS KMS'de saklandığı bir anahtar hiyerarşisi kullanılarak şifrelenmelidir (şirket içi dağıtım hibrit bulut anahtar yönetimi kullanıyorsa). Uygulama katmanı şifrelemesi, veritabanı tehlikeye girse bile kimlik bilgisi verilerinin erişilemez kalmasını sağlar. Güvenlik bilincine sahip bir elektronik dolap yönetim sisteminde denetim günlüğü, değiştirilemez ve kriptografik olarak doğrulanabilir niteliktedir. Her olay kaydı, önceki kaydın içeriğinin bir karmasını içerir ve geriye dönük değişiklikleri tespit edilebilir kılan bir zincir oluşturur. Denetim günlükleri, yalnızca ekleme yapılabilen (write-once-read-many — WORM) izinlere sahip ayrı bir veritabanı veya günlük yönetimi platformu gibi, sistem yöneticilerinin bile değiştiremeyeceği, yalnızca eklemeye açık bir depolama sistemine yazılır. Düzenleyici gereksinimlere tabi kuruluşlar, platformun denetim günlüğünün kendi özel yükümlülüklerini karşıladığını doğrulamalıdır: HIPAA, elektronik korumalı sağlık bilgilerine (ePHI) tüm erişimlerin altı yıl saklanan denetim günlüklerini gerektirir; PCI DSS, kart sahibi veri ortamlarına tüm erişimler için bir yıl saklanan denetim izlerini gerektirir; SOX, finansal kontrolleri destekleyen denetim kayıtlarının yedi yıl saklanmasını gerektirir. Şirket içi dağıtımlar için fiziksel güvenlik genellikle göz ardı edilir ancak aynı derecede önemlidir. Elektronik dolap yönetim sistemini barındıran sunucu, erişim kontrolü kaydı, çevresel izleme ve video gözetimi olan kilitli bir veri merkezinde veya sunucu odasında bulunmalıdır. Dolap yapılandırması ve kimlik bilgisi verilerini içeren yedekleme ortamı şifrelenmeli ve güvenli, site dışı bir konumda saklanmalıdır. Felaket kurtarma planlaması, kritik dağıtımlar için dört saat veya daha kısa bir kurtarma süresi hedefi (RTO) ve 15 dakika veya daha kısa bir kurtarma noktası hedefi (RPO) ile elektronik dolap yönetim sisteminin yedeklerden geri yüklenmesi için belgelenmiş prosedürleri içermelidir.
Spor Salonları için Doğru Elektronik Dolap Yönetim Sistemini Seçmek
Fitness merkezleri, ofis veya eğitim kurumu dağıtımlarından önemli ölçüde farklılık gösteren benzersiz gereksinimleri olan bir elektronik dolap yönetim sistemi sunar. Spor salonlarında yüksek devir oranı görülür — üyeler ziyaret başına 45 ila 90 dakika dolap kullanabilir — ve yoğun talep dönemleri iş saatleri öncesi ve sonrasında yoğunlaşır. Sistem, hızlı atama ve serbest bırakma döngülerini yönetmelidir; yoğun bir konumda yoğun saatlerde genellikle saatte 200 ila 600 dolap işlemi gerçekleştirir. Dinamik atama, spor salonları için standart modeldir: üyeler bir kioskta veya spor salonunun mobil uygulaması aracılığıyla giriş yapar ve elektronik dolap yönetim sistemi, seçilen banktan bir sonraki müsait dolabı atar. Üye, yalnızca ziyaret süresi boyunca geçerli olan geçici bir kimlik bilgisi alır — genellikle kiosk ekranında görüntülenen bir PIN kodu veya mobil uygulama bildirimi. Üye ayrıldığında dolabı kapatır; sistem bunu boş olarak algılar ve dolabı hemen bir sonraki üye için müsait hale getirir. Bazı spor salonları zamana dayalı serbest bırakma kullanır: dolap 90 dakika boyunca kapalıysa (etkinlik yoksa), sistem onu otomatik olarak serbest bırakır ve içinde kalan eşyaları personelin alması için işaretler. Dayanıklılık, fitness ortamlarında kritik bir husustur. Bir spor salonunda dağıtılan elektronik dolap yönetim sistemi, neme, klora (havuz alanlarında), toza ve fiziksel darbeye dayanıklı kilitlerle çalışmalıdır. Islak alanlar için IP65 veya üzeri derecelendirilmiş kilitler önerilir. Pil ömrü başka bir faktördür: spor salonu dolapları günde 20 ila 30 kez açılıp kapanabilir; bu, ofis veya otel dolaplarından önemli ölçüde daha fazla döngüdür. 100.000+ döngü veya tipik spor salonu kullanımında 3+ yıl için derecelendirilmiş uzun ömürlü lityum pil paketlerine sahip kilitler, bakım yükünü azaltır. Sıcak değiştirilebilir pil bölmeleri, kilidi dolap kapısından çıkarmadan değiştirmeye olanak tanır. Spor salonunun üyelik yönetim sistemiyle entegrasyon esastır. Bir fitness zinciri için elektronik dolap yönetim sistemi, Mindbody, ClubReady, Zen Planner veya Xplor gibi platformlarla entegre olmalıdır. Bir üye ön büroda giriş yaptığında, üyelik sistemi dolap platformuna bir giriş olayı gönderir; platform bir dolabı önceden atar ve kimlik bilgisini üyenin uygulamasına gönderir. Bu, dolap kioskunda ayrı bir giriş adımı ihtiyacını ortadan kaldırır ve sorunsuz bir üye deneyimi yaratır. Çok konumlu fitness zincirleri için, tüm kulüplerde merkezi yönetim önemli bir gereksinimdir. Elektronik dolap yönetim sistemi, tüm konumlardaki dolap kullanımını gösteren kurumsal bir pano sağlamalı; bölge yöneticilerinin performansı karşılaştırmasına, başka amaçlara dönüştürülebilecek yetersiz kullanılan dolap banklarını belirlemesine ve zincir genelinde tutarlı kimlik bilgisi politikaları uygulamasına olanak tanımalıdır. Mobil kimlik bilgisi desteği, üyelerin egzersiz sırasında RFID kartı taşımayabileceği spor salonları için özellikle önemlidir. Spor salonunun markalı mobil uygulaması aracılığıyla Bluetooth Low Energy (BLE) ile kilit açma tercih edilen yöntemdir: üye atanan dolabına yaklaşır, uygulamayı açar ve bir kilit açma düğmesine dokunur. Uygulama, 1 ila 3 metre menzil içinde BLE üzerinden dolap kilidiyle iletişim kurar ve üyenin dolapta fiziksel olarak bulunmasını sağlar. Uygulamayı kullanmayı tercih etmeyen üyeler için, tuş takımı entegreli bir kilide PIN kodu girişi bir alternatif sunar. Günlük geçiş ve misafir erişimi başka bir husustur. Bir spor salonu için elektronik dolap yönetim sistemi, yapılandırılabilir süre sonu (genellikle 2 ila 8 saat) ve sınırlı ayrıcalıklarla (belirli dolap bankı, rezervasyon yeteneği yok) günlük geçiş ziyaretçileri için geçici kimlik bilgilerini desteklemelidir. Misafir kimlik bilgileri ön büroda verilebilir ve misafirin geçişi sona erdiğinde otomatik olarak iptal edilebilir; böylece personelin tesiste hâlâ hangi misafirlerin bulunduğunu takip etme ihtiyacı ortadan kalkar.
Okullar için Doğru Elektronik Dolap Yönetim Sistemini Seçmek
Eğitim kurumları — K-12 okullarından üniversitelere — ticari ortamlardan farklı zorlukları ele almak için elektronik dolap yönetim sistemleri dağıtır. Öğrenci güvenliği, mevcut öğrenci bilgi sistemleriyle (SIS) entegrasyon ve dönem tabanlı kimlik bilgisi yaşam döngülerini yönetme yeteneği çok önemlidir. K-12 ortamlarında, bir elektronik dolap yönetim sistemi genellikle okulun öğrenci kimlik kartı sistemiyle entegre olur. Öğrenciler, dolap kimlik bilgisi olarak mevcut RFID öğrenci kimlik kartlarını kullanır; böylece ayrı dolap anahtarlarına veya kombinasyonlarına gerek kalmaz. Sistem, dolapları okul yılının başında sınıf, sınıf düzeyi veya programa göre atar ve yıl sonunda veya öğrenci transferinde erişimi otomatik olarak iptal eder. Bu otomatik yaşam döngüsü yönetimi, manuel kombinasyon dağıtımı ve toplanmasına kıyasla idari personele dönem başına düzinelerce saat kazandırır. Okullar için elektronik dolap yönetim sistemi, grup tabanlı atamayı desteklemelidir: bir öğretmene, yangın tatbikatları veya kilitlenmeler sırasında denetimli açma için sınıfındaki veya bölümündeki tüm dolaplara erişim verilebilir. Daha önce tartışılan ana kilit açma yeteneği, hızlı tahliyenin her dolabın aynı anda açılmasını gerektirebileceği okullar için özellikle önemlidir. Sistem ayrıca okulun acil durum bildirim sistemiyle entegre olmalı; mesai saatleri dışında dolaplara erişildiğinde veya kurcalama olayları tespit edildiğinde uyarılar göndermelidir. Üniversite ortamlarında ölçek ve karmaşıklık önemli ölçüde artar. Bir üniversite elektronik dolap yönetim sistemi, yurtlar, kütüphaneler, rekreasyon merkezleri, müzik pratik odaları ve akademik binalar genelinde 5.000 ila 20.000 dolap yönetebilir. Üniversitenin öğrenci bilgi sistemiyle (Banner, PeopleSoft veya Workday Student) entegrasyon, otomatik sağlama ve sağlamayı kaldırma için esastır. Bir öğrenci konut için kayıt yaptırdığında, dolap sistemi yurdunda bir dolap atar. Öğrenci mezun olduğunda veya kaydını sildirdiğinde, dolap otomatik olarak serbest bırakılır. Üniversiteler ayrıca birden fazla kimlik bilgisi türünün aynı anda desteklenmesini gerektirir. Öğrenciler rekreasyon merkezi dolapları için mobil kimlik bilgileri, yurt dolapları için RFID öğrenci kimlikleri ve kütüphane günlük kullanım dolapları için PIN kodları kullanabilir — tümü, kampüs güvenlik ofisi için birleşik bir kimlik bilgisi yönetimi arayüzü sunan tek bir elektronik dolap yönetim sistemi aracılığıyla yönetilir. Akademik binalarda — kütüphaneler, öğrenci birlikleri, müzik pratik odaları — kısa süreli dolap kullanımı esnek atama modelleri gerektirir. Bir üniversite kütüphanesi için elektronik dolap yönetim sistemi, kullanıcının zaman sınırını aşması durumunda otomatik serbest bırakma ve bildirim ile 2 saatlik, 4 saatlik ve 24 saatlik dolap seçenekleri sunabilir. Enstrüman saklama için müzik pratik odası dolapları, günlük erişim limitleriyle tam bir dönem için atanabilir. Sistemin kural motoru, bu çeşitli politikaları tek bir platform içinde yönetir; bina, dolap bankı ve kullanıcı türüne (öğrenci, öğretim üyesi, personel, ziyaretçi) göre farklı atama kuralları uygular. Raporlama, eğitim kurumları için önemli bir gereksinimdir. Okul yöneticileri, tesis yatırımlarını haklı çıkarmak ve alan tahsisini optimize etmek için bina, sınıf düzeyi veya bölüme göre dolap kullanımına ilişkin verilere ihtiyaç duyar. Elektronik dolap yönetim sistemi şu konularda raporlar sağlamalıdır: döneme göre dolap kullanım oranları; ortalama atama süresi; konuma göre yoğun talep dönemleri; terk edilmiş dolap olayları (dönem sonunun ötesinde işgal edilen dolaplar); ve kimlik bilgisiyle ilgili destek talepleri. Bu raporlar, dolap bankı boyutlandırma ve yeni inşaat hakkında veri odaklı kararları destekler. Birden fazla kampüse sahip okul bölgeleri ve üniversite sistemleri için çok konumlu pano kritiktir. Bölge düzeyinde bir yönetici, tek bir panodan bölgedeki tüm okullardaki dolap kullanımını görebilmeli, kapasiteye yaklaşan okulları belirleyebilmeli ve gerektiğinde konumlar arasında taşınabilir dolap banklarını yeniden tahsis edebilmelidir.
Oteller için Doğru Elektronik Dolap Yönetim Sistemini Seçmek
Oteller, elektronik dolap yönetim sistemlerini öncelikle havuz ve fitness merkezi dolapları için, ancak giderek artan şekilde bagaj saklama, personel dolapları ve oda içi kasa yönetimi için de dağıtır. Konaklama ortamı, otelin mülk yönetim sistemiyle (PMS) sorunsuz entegre olan ve kusursuz bir misafir deneyimi sunan bir elektronik dolap yönetim sistemi gerektirir. Havuz ve fitness merkezi dolap yönetimi en yaygın otel kullanım durumudur. Bu tesislere giriş yapan misafirler, akıllı telefon uygulaması indirme veya personel yardımı gerektirmeden hızlı ve sezgisel dolap erişimine ihtiyaç duyar. İdeal sistem temassız kimlik bilgisi teslimi sunar: misafir oda anahtar kartını bir kioskta okutur; kiosk bir dolap atar ve dolap numarasını görüntüler. Aynı oda anahtar kartı daha sonra atanan dolabı RFID aracılığıyla açar. Misafir otelden çıkış yaptığında veya havuz alanından ayrıldığında, sistem dolabı otomatik olarak serbest bırakır. Bu self-servis model, ön büro ve havuz personeli iş yükünü azaltırken birinci sınıf bir misafir deneyimi sağlar. Bagaj saklama
Ofisler için Doğru Elektronik Dolap Yönetim Sistemini Seçmek
Kurumsal ofis ortamları, hibrit çalışma modellerine geçiş ve esnek, atanmamış oturma düzenlemelerine duyulan ihtiyaç nedeniyle elektronik dolap yönetim sistemleri için büyüyen bir segmenti temsil etmektedir. Hibrit bir ofiste çalışanlar haftada bir ila üç gün ofisi ziyaret edebilir ve kişisel eşyaları, dizüstü bilgisayar çantası veya spor kıyafetleri için geçici bir dolaba ihtiyaç duyabilir — ancak kalıcı olarak atanmış bir dolaba ihtiyaç duymazlar. Ofis ortamı için tasarlanmış bir elektronik dolap yönetim sistemi, otel tarzı dolap atamasını destekler: çalışanlar ofis rezervasyon platformu (OfficeRnD, Envoy, Robin veya Skedda gibi) üzerinden bir masa rezerve eder ve dolap platformu, masa rezervasyonlarının süresi boyunca otomatik olarak yakındaki bir dolabı atar. Çalışanın uzaktan çalıştığı günlerde dolap atanmaz ve dolap filosunun kullanımı maksimize edilir. Bu entegre masa-ve-dolap rezervasyon iş akışı, ofis odaklı bir elektronik dolap yönetim sistemi için güçlü bir farklılaştırıcıdır. Ofis dağıtımları tipik olarak merkezi dolap odaları yerine katlara ve bölgelere dağıtılmış daha küçük dolap bankaları kullanır. Elektronik dolap yönetim sistemi, bölge tabanlı dolap atamasını desteklemelidir: üçüncü kat doğu kanadındaki masalara atanan çalışanlar, yürüme mesafesini en aza indirerek en yakın dolap bankasındaki dolapları alır. Bazı kuruluşlar kademeli dolap türleri uygular: günlük kullanım için standart dolaplar, ekipmanı gece boyunca saklaması gereken çalışanlar için daha büyük dolaplar (yönetici onayı ile) ve paket teslimatı için küçük paket dolapları. HRIS ile entegrasyon, kurumsal dağıtımlar için çok önemlidir. Yeni bir çalışan katıldığında, elektronik dolap yönetim sistemi, departmanlarına ve katlarına göre uygun dolap bankalarına erişimi otomatik olarak sağlar. Bir çalışan ayrıldığında, tüm kimlik bilgileri iptal edilir. Sıcak masa kullanan kuruluşlar için sistem, çalışanın masa rezerve ettiği günlerde yalnızca dolap atamak üzere planlama platformuyla entegre olabilir. Bu dinamik atama modeli, dolap platformu ile masa rezervasyon sistemi arasında sağlam bir API entegrasyonu gerektirir. Ziyaretçi yönetimi, ofis elektronik dolap yönetim sistemleri için bir diğer önemli kullanım durumudur. Envoy, Proxyclick veya SwipedOn gibi platformlar üzerinden giriş yapan ziyaretçilere kişisel eşyaları için geçici bir dolap sunulabilir. Ziyaretçinin kimlik bilgisi — tipik olarak bir QR kod veya geçici PIN — ziyaretçinin toplantısı bittiğinde otomatik olarak sona erer. Bu özellik, ziyaretçi deneyimini geliştirirken eşyaların geride bırakılma riskini de azaltır. Uyumluluk ve güvenlik hususları ofis ortamlarında farklılık gösterir. Kurumsal güvenlik ekipleri genellikle elektronik dolap yönetim sisteminin mevcut erişim kontrol sistemiyle (LenelS2, Genetec, Gallagher) entegre olmasını gerektirir; böylece aynı kart kimlik bilgisi hem bina girişi hem de dolap erişimi için çalışır. Denetim günlükleri güvenlik soruşturmaları için kullanılabilir olmalıdır — örneğin, dizüstü bilgisayarının kaybolduğu bildirilen bir dolaba hangi çalışanın eriştiğini belirlemek. Sistem, ekipman dolapları için el değiştirme zinciri kaydını desteklemeli, her erişim olayını kullanıcı kimliği, zaman damgası ve amaç kodu ile kaydetmelidir.
Raporlama ve Denetim Analitiği: Dolap Verilerinden Değer Çıkarma
Bir elektronik dolap yönetim sisteminin raporlama ve analitik yetenekleri, ham olay verilerini uygulanabilir iş zekâsına dönüştürür. Bu yeteneklerden yararlanan kuruluşlar, operasyonel verimlilik, alan kullanımı ve güvenlik duruşunda ölçülebilir iyileştirmeler elde eder. Kapsamlı bir raporlama paketi beş ana alanı kapsar: kullanım, operasyonel, güvenlik, uyumluluk ve finansal. Kullanım raporları temel soruyu yanıtlar: dolaplarımızı verimli kullanıyor muyuz? Standart kullanım raporları şunları içerir: doluluk oranı (seçilen bir dönemde ortalaması alınan, herhangi bir zamanda dolu olan dolap yüzdesi); devir hızı (her dolabın gün, hafta veya ay başına atanma ve serbest bırakılma sayısı); en yoğun doluluk (bir dönemde ulaşılan en yüksek doluluk seviyesi, zaman damgası ile); kullanım ısı haritası (günün saati ve haftanın gününe göre doluluk, yoğun dönemleri belirleme); terk edilme oranı (atama süresinin ötesinde faaliyet olmadan dolu kalan dolap yüzdesi); ve banka karşılaştırması (dolap bankaları, katlar, binalar veya tesisler genelinde karşılaştırılan kullanım metrikleri). Bu raporlar, tesis yöneticilerinin dolap filolarını doğru boyutlandırmasını, atama politikalarını ayarlamasını ve veri odaklı sermaye yatırım kararları almasını sağlar. Operasyonel raporlar sistem sağlığına ve bakımına odaklanır. Temel raporlar şunları içerir: ağ geçidi sağlığı (tüm ağ geçitleri için çevrimiçi/çevrimdışı durum, donanım yazılımı sürümleri, sinyal gücü); kilit pil durumu (her kilit için mevcut pil seviyesi, eşiğin altındaki birimler için tahmine dayalı uyarılar ile); bakım talebi özeti (tesis ve dolap bankasına göre açık, devam eden ve çözümlenmiş bakım talepleri); ortalama onarım süresi (arıza tespitinden çözüme kadar geçen ortalama süre); ve kimlik bilgisi hijyeni (türe ve kullanıcıya göre aktif, süresi dolmuş ve iptal edilmiş kimlik bilgilerinin sayısı). Bu raporlar, BT ve tesis ekiplerinin elektronik dolap yönetim sistemini proaktif olarak sürdürmesine, kesinti süresini ve destek talebi hacmini azaltmasına yardımcı olur. Güvenlik raporları denetim ve soruşturma için tasarlanmıştır. Standart güvenlik raporları şunları içerir: erişim günlüğü (kullanıcı kimliği, kimlik bilgisi türü, zaman damgası ve sonuç — başarılı veya başarısız — ile her kilit açma/kapama olayı); başarısız erişim denemeleri (sıklığa göre sıralanmış, kimlik bilgisi ve konum ayrıntılarıyla birlikte tüm başarısız kilit açma girişimleri); mesai dışı erişim (belirlenmiş çalışma saatleri dışında gerçekleşen tüm dolap olayları); zorla giriş tespiti (kurcalama uyarıları ve yetkisiz erişim olayları); kimlik bilgisi değişiklikleri (kimlik bilgisi verilmesi, değiştirilmesi, iptali ve sona ermesi geçmişi); ve kullanıcı erişim incelemesi (periyodik erişim sertifikasyonu için aktif kimlik bilgilerine sahip tüm kullanıcıların ve atanmış dolaplarının listesi). Bu raporlar SOC operasyonlarını, iç soruşturmaları ve düzenleyici uyumluluk denetimlerini destekler. Uyumluluk raporları sektöre göre değişir ancak yaygın olarak şunları içerir: HIPAA erişim raporu (tıbbi ekipman veya hasta eşyası saklama için belirlenmiş dolapları içeren tüm dolap olayları); PCI DSS erişim raporu (kart sahibi veri ortamlarında veya yakınında bulunan dolaplar için dolap olayları); SOX kontrol raporu (denetim izi eksiksizlik doğrulaması, kullanıcı erişim sertifikasyonları); ve GDPR veri taşınabilirlik raporu (belirli bir birey hakkında saklanan, makine tarafından okunabilir formatta dışa aktarılabilir tüm veriler). Düzenlemeye tabi sektörlere hizmet veren bir elektronik dolap yönetim sistemi, doğrudan düzenleyici gereksinimlere karşılık gelen önceden oluşturulmuş uyumluluk raporu şablonları içermelidir. Finansal raporlar, dolap yönetim sisteminden elde edilen yatırım getirisini ölçer. Bu kategorideki raporlar şunları içerir: dolap başına aylık maliyet (toplam sistem maliyeti bölü dolap sayısı); personel tasarrufu (manuel anahtar yönetimine kıyasla otomatik dolap atamasıyla ortadan kaldırılan işgücü saatleri); anahtar değiştirme maliyetinden kaçınma (kayıp mekanik anahtarları değiştirme maliyeti ile dijital kimlik bilgisi iptali karşılaştırması); ve dolap başına gelir (dolap kiralama için ücret alan tesisler için). Bu raporlar, genişleme için iş gerekçesi oluşturmak veya ilk yatırımı haklı çıkarmak için gereklidir. Özel raporlama yetenekleri, kuruluşların kendi ihtiyaçlarına özel geçici analizler oluşturmasını sağlar. Olgun bir elektronik dolap yönetim sistemi, filtreler, gruplama, toplama ve görselleştirme seçenekleriyle sürükle-bırak rapor oluşturucu sağlar. Raporlar otomatik oluşturma ve e-posta ile dağıtım için planlanabilir, CSV, PDF veya Excel formatlarında dışa aktarılabilir ve iframe veya API aracılığıyla harici panolara gömülebilir. ODBC/JDBC veya canlı API sorguları aracılığıyla BI araç entegrasyonu, Tableau, Power BI veya Looker'da gelişmiş analitik sağlar. Makine öğrenimi destekli analitik, elektronik dolap yönetim sistemi raporlamasının en ileri noktasını temsil eder. Tahmine dayalı doluluk modelleri, geçmiş kalıplara dayalı olarak gelecekteki talebi tahmin ederek proaktif dolap bankası tahsisini sağlar. Anomali tespit algoritmaları, olağandışı erişim kalıplarını — örneğin tek bir kimlik bilgisinin hızlı bir şekilde birden fazla dolaba erişmesi — belirler ve güvenlik uyarıları tetikler. Terk edilme tahmin modelleri, kullanım kalıplarına dayalı olarak terk edilme olasılığı yüksek dolapları işaretleyerek önleyici personel müdahalesini sağlar.
Kurumsal Güvenlik Operasyonları için API ve SIEM Entegrasyonu
Adanmış güvenlik operasyon merkezlerine (SOC) sahip kuruluşlar için elektronik dolap yönetim sistemi ile SIEM platformları arasındaki entegrasyon isteğe bağlı değildir — temel bir gereksinimdir. SIEM entegrasyonu, dolap olaylarını izole fiziksel erişim veri noktalarından, ağ olayları, bina erişim olayları ve kullanıcı davranışı analitiği ile ilişkilendiren bağlamsal güvenlik zekâsına dönüştürür. Doğru yapılandırılmış bir entegrasyon, SOC analistlerinin siber güvenlik olayları için kullandıkları araçlar ve iş akışlarıyla dolapları içeren fiziksel güvenlik olaylarını tespit etmesini, araştırmasını ve yanıtlamasını sağlar. Entegrasyon mimarisi tipik olarak olay iletimi için syslog (RFC 5424 veya RFC 3164) kullanır ve olaylar JSON veya CEF (Ortak Olay Formatı) olarak biçimlendirilir. Her dolap olayı şu alanları içerir: zaman damgası (saat dilimi ve mikrosaniye hassasiyetiyle ISO 8601); olay türü (LOCK_OPENED, LOCK_CLOSED, LOCK_TAMPERED, CREDENTIAL_ASSIGNED, CREDENTIAL_REVOKED, UNLOCK_FAILED, GATEWAY_OFFLINE, LOCK_BATTERY_LOW, FORCED_ENTRY_DETECTED, LOCKDOWN_ACTIVATED, LOCKDOWN_DEACTIVATED); dolap tanımlayıcısı (benzersiz kimlik artı insan tarafından okunabilir etiket); banka tanımlayıcısı; tesis tanımlayıcısı; kimlik bilgisi tanımlayıcısı (gerektiğinde gizlilik için karmalanmış); kullanıcı tanımlayıcısı (kimlik bilgisi bilinen bir kullanıcıya atanmışsa); ağ geçidi tanımlayıcısı; olay sonucu (başarılı, başarısız, hata); başarısızlık neden kodu (INVALID_CREDENTIAL, EXPIRED_CREDENTIAL, LOCK_MALFUNCTION, NETWORK_ERROR, POLICY_VIOLATION); ve olay imzası (kurcalama tespiti için HMAC-SHA256). Elektronik dolap yönetim sistemi, SIEM aşırı yüklenmesini önlemek için yapılandırılabilir olay filtrelemeyi desteklemelidir. Her dolap açma olayının iletilmesi gerekmez — günde 200 dolap işlemi olan bir spor salonu aşırı gürültü üretir. Yöneticiler hangi olay türlerinin iletileceğini yapılandırabilmeli ve eşik tabanlı filtreleme uygulayabilmelidir (örneğin, aynı dolap veya kimlik bilgisinden beş dakika içinde üç veya daha fazla UNLOCK_FAILED oluşursa ilet). Splunk, Sumo Logic, Elastic Stack, Microsoft Sentinel ve QRadar için önceden oluşturulmuş SIEM entegrasyon paketleri, dolap olaylarına özel panolar, korelasyon kuralları ve uyarı tanımları içerir. Bu paketler entegrasyon süresini haftalardan günlere indirir. SIEM'in ötesinde, elektronik dolap yönetim sistemi API'si, otomatik olay yanıtı için SOAR (güvenlik orkestrasyonu, otomasyon ve yanıt) platformlarıyla entegrasyonu sağlar. FORCED_ENTRY_DETECTED olayıyla tetiklenen bir SOAR playbook'u otomatik olarak şunları yapabilir: daha fazla erişimi önlemek için etkilenen dolabı kilitleyebilir; bitişik güvenlik kamerasının kayda başlamasını tetikleyebilir; Slack veya PagerDuty aracılığıyla tesis güvenlik ekibine bir uyarı gönderebilir; olay yönetim sisteminde (ServiceNow, Jira) bir bilet oluşturabilir; ve olayı vaka yönetimi platformunda kaydedebilir. Tüm bu eylemler, olayın tespit edilmesinden sonraki saniyeler içinde, insan müdahalesi olmadan gerçekleşir. LenelS2, Genetec veya Gallagher'dan fiziksel erişim kontrol sistemleri (PACS) kullanan kuruluşlar için elektronik dolap yönetim sistemi API'si, kimlik bilgisi yakınsamasını sağlar: bina erişim kartı sağlayan API çağrısı aynı zamanda bir dolap kimlik bilgisi de sağlayabilir ve bina erişimini devre dışı bırakan aynı kart iptali dolap erişimini de devre dışı bırakır. Bu birleşik kimlik bilgisi yaşam döngüsü yönetimi, idari yükü azaltır ve bina erişimi iptal edildikten sonra işten ayrılan bir çalışanın dolap erişimini sürdürmesiyle oluşan güvenlik açığını ortadan kaldırır.
Şirket İçi vs. SaaS vs. Hibrit: Dağıtım Kararını Verme
Bir elektronik dolap yönetim sistemi için doğru dağıtım modelini seçmek, bir kuruluşun değerlendirme süreci sırasında vereceği en sonuçsal kararlardan biridir. Üç model — şirket içi, SaaS ve hibrit — her biri kurumsal öncelikler, teknik yetenekler ve düzenleyici gereksinimlerle farklı şekilde örtüşen farklı avantajlar ve ödünleşimler sunar. Aşağıdaki karar matrisi temel karşılaştırma kriterlerini özetler.
| Kriter | Şirket İçi | SaaS | Hibrit |
|---|---|---|---|
| Veri egemenliği | Tam kontrol | Sağlayıcı yönetiminde | Hassas veriler şirket içinde, analitik bulutta |
| Başlangıç maliyeti | $25.000–$150.000 lisans | $0 (aylık abonelik) | $25.000–$100.000 lisans + bulut aboneliği |
| Devam eden maliyet (1.000 dolap, 5 yıl) | $85.000–$180.000 | $90.000–$480.000 | $110.000–$300.000 |
| Dağıtım zaman çizelgesi | 4–8 hafta | 48–72 saat | 3–6 hafta |
| BT yükü | 0,25–0,5 TZE | <0,1 TZE | 0,15–0,3 TZE |
| Özelleştirme | Tam (özel entegrasyonlar, markalama) | Mevcut özelliklerle sınırlı | Orta (şirket içi bileşen özelleştirilebilir) |
| Uyumluluk hazırlığı | HIPAA, PCI DSS, SOX, FedRAMP, IL4/5 | SOC 2, ISO 27001, GDPR | SOC 2 + düzenlenmiş veriler için şirket içi |
| Çevrimdışı dayanıklılık | Tam (yerel önbellekleme) | Ağ geçidi önbelleğine bağlıdır | Tam (şirket içi ağ geçidi önbelleği) |
| Uzaktan erişim | VPN veya aktarım gerekli | Yerleşik (bulut portalı) | Uzaktan için bulut aktarımı, yerel için doğrudan |
| Ölçeklenebilirlik | Donanıma bağlı (sunucu ekleme) | Esnek (otomatik ölçekleme) | Şirket içi donanım + bulut esnekliği |
| Yükseltme temposu | Kuruluş kontrollü (üç aylık) | Sağlayıcı yönetiminde (sürekli) | Şirket içi bileşen üç aylık, bulut sürekli |
Şirket içi dağıtım, şu özelliklere sahip kuruluşlar için doğru seçimdir: tam veri kontrolü gerektiren düzenlemeye tabi sektörlerde faaliyet gösteren (sağlık, savunma, finans, devlet); altyapıyı yönetecek adanmış BT ve güvenlik ekiplerine sahip; mevcut kurumsal sistemlerle derin özelleştirme ve entegrasyon gerektiren; uzun süreli ağ kesintileri sırasında çalışma gerektiren; ve yinelenen abonelik ücretleri yerine öngörülebilir uzun vadeli maliyetleri tercih eden. SaaS dağıtımı, şu özelliklere sahip kuruluşlar için doğru seçimdir: adanmış BT altyapısı veya personeli olmayan; hızlı dağıtıma ihtiyaç duyan (haftalar değil günler); sermaye harcaması yerine operasyonel harcamayı tercih eden; iç proje yönetimi olmadan otomatik güncellemeler ve özellik sürümleri isteyen; ve sağlayıcıdan net veri yerleşimi seçenekleri olan yargı bölgelerinde faaliyet gösteren. Hibrit dağıtım, şu özelliklere sahip kuruluşlar için doğru seçimdir: hassas kimlik bilgisi ve denetim verileri için veri egemenliğine ihtiyaç duyan ancak bulut tabanlı analitik ve uzaktan erişim isteyen; hem bağlı hem bağlantısız ortamlarda tesis işleten; şirket içinden buluta geçiş yapan ve bir ara adıma ihtiyaç duyan; yerel işleme gerektiren tesisler genelinde heterojen kilit donanımına sahip; ve tüm platformu değiştirmeden zaman içinde daha fazla işlevi buluta taşıma esnekliği isteyen.
Tedarikçi Değerlendirmesi: Elektronik Dolap Yönetim Sisteminde Nelere Bakılmalı
Elektronik dolap yönetim sistemi için bir tedarikçi seçmek; teknik kapasiteyi, güvenlik duruşunu, tedarikçi sürdürülebilirliğini ve toplam sahip olma maliyetini değerlendiren yapılandırılmış bir süreç gerektirir. Aşağıdaki kriterler, platformları karşılaştırmak için bir çerçeve sağlar. Donanım uyumluluğu, ilk ve en pratik husustur. Elektronik dolap yönetim sistemi, halihazırda dağıtılmış veya dağıtılması planlanan elektronik kilit donanımını desteklemelidir. Desteklenen kilit tedarikçileri ve modellerinin bir matrisini oluşturun ve her biriyle hangi özelliklerin desteklendiğini not edin (BLE ile açma, RFID, PIN, biyometrik, uzaktan açma, pil takibi). Kuruluş birden fazla kilit türü kullanıyorsa — örneğin, spor salonu dolapları için BLE kilitler ve personel dolapları için RFID kilitler — tek bir platformun her ikisini de yönettiğini doğrulayın. API olgunluğu, entegrasyon planlayan kuruluşlar için kritik öneme sahiptir. Ayrıntılı değerlendirmeye geçmeden önce API belgelerini inceleyin. Olgun bir API şunları içermelidir: kapsamlı OpenAPI/Swagger spesifikasyonu; birden fazla dilde SDK'lar; imza doğrulamalı webhook desteği; hız sınırlama dokümantasyonu; test için sandbox ortamı; ve API sürümleri için net kullanımdan kaldırma politikaları. Güvenlik sertifikaları, platformun güvenlik duruşunun bağımsız doğrulamasını sağlar. SOC 2 Type II raporlarını, ISO 27001 sertifikalarını, sızma testi sonuçlarını (son 12 ay içinde tarihlenmiş) ve sektöre özel sertifikaları (HIPAA BAA'ları, PCI DSS AOC'leri, FedRAMP yetkisi) talep edin ve inceleyin. Sertifikaların, değerlendirilmekte olan belirli dağıtım modelini kapsadığını doğrulayın. Tedarikçi sürdürülebilirlik değerlendirmesi, uzun vadeli dağıtımlar için esastır. Şunları değerlendirin: faaliyet yılı ve üretim dağıtım sayısı; finansal istikrar (mevcut finansal tabloları veya finansman geçmişini inceleyin); benzer sektörlerde ve benzer ölçekte müşteri referansları; ürün yol haritası ve özellik yayınlama sıklığı; destek organizasyon yapısı (çalışma saatleri, saat dilimleri, eskale yolları, SLA garantileri); ve iş ortağı ekosistemi (sistem entegratörleri, kilit donanımı ortakları, teknoloji ittifakı ortakları). Toplam sahip olma maliyeti modellemesi beş yılı kapsamalı ve şunları içermelidir: lisans veya abonelik ücretleri; dolap başına donanım entegrasyon ücretleri; ağ geçidi donanım maliyetleri; sunucu altyapısı maliyetleri (şirket içi); uygulama ve entegrasyon hizmetleri; yıllık bakım ücretleri (şirket içi); ağ altyapısı yükseltmeleri (gerekirse); personel eğitimi; ve devam eden yönetim iş gücü. Şeffaf bir tedarikçi, bu analizi destekleyen bir formatta fiyatlandırma sağlayacaktır. Dağıtım taahhüdünde bulunmadan önce kavram kanıtı (PoC) şiddetle tavsiye edilir. Bir PoC şunları içermelidir: üretim benzeri bir ortamda en az 10 ila 20 dolabın dağıtımı; en az bir hedef sistemle entegrasyon (PMS, HRIS, SSO); SIEM olay iletme gösterimi; çoklu site panosu (uygunsa); simüle edilmiş tepe yük altında performans testi; ve PoC örneğinin sızma testi dahil güvenlik testi. PoC süresi, kapsamlı değerlendirmeye olanak tanımak için en az iki ila dört hafta sürmelidir.
Elektronik Dolap Yönetim Sistemlerinde Gelecek Trendleri
Elektronik dolap yönetim sistemi pazarı, teknolojik gelişmeler ve değişen iş yeri dinamikleri tarafından yönlendirilerek hızla evrimleşmektedir. Birkaç trend, yeni nesil platformları şekillendirecektir. Yapay zeka destekli öngörücü analitik, basit doluluk tahmininin ötesine geçerek kuralcı önerilere doğru ilerleyecektir. Bir elektronik dolap yönetim sistemi, tahmin edilen talep modellerine dayalı olarak en uygun dolap bankası konfigürasyonlarını önerecek, atama politikalarını gerçek zamanlı olarak otomatik ayarlayacak ve kilit arızaları oluşmadan önce önleyici bakım önerecektir. Doğal dil arayüzleri, tesis yöneticilerinin sistemle konuşma dilinde sorgulama yapmasına olanak tanıyacaktır: "Bina C'de 24 saatten fazla süredir dolu olan tüm dolapları göster" veya "Geçen Salı şehir merkezindeki spor salonunda en yüksek doluluk neydi?" Uç bilişim, elektronik dolap yönetim sistemi mimarisinde daha yaygın hale gelecektir. Yalnızca merkezi bir sunucuya veya bulut platformuna güvenmek yerine, ağ geçitleri giderek dolap yönetim motorunun yerel örneklerini çalıştıracak ve kimlik bilgisi doğrulama ile açma komutlarını 10 milisaniyenin altında gecikmeyle yerel olarak işleyecektir. Merkezi platform, yönetim ve analitik katmanı olarak hizmet ederken, uç ağ geçitleri gerçek zamanlı işlemleri yönetecektir. Bu mimari dayanıklılığı artırır, gecikmeyi azaltır ve sunucu altyapısında orantılı artışlar olmadan daha büyük dağıtımları destekler. Temassız ve biyometrik kimlik bilgilerinin benimsenmesi hızlanacaktır. RFID ve mobil kimlik bilgileri zaten yaygınken, bir sonraki dalga avuç içi damar taraması, yüz tanıma (gizlilik düzenlemelerinin izin verdiği yerlerde) ve kullanıcıları dolap arayüzüyle etkileşim modellerine göre doğrulayan davranışsal biyometriyi içerir. Birden fazla biyometrik modaliteyi destekleyen bir elektronik dolap yönetim sistemi, hijyen ve hızın en önemli olduğu pazarlar için iyi konumlanacaktır. Pazar olgunlaştıkça birlikte çalışabilirlik standartları ortaya çıkacaktır. Sektör grupları, ONVIF'in video gözetimi için yaptığına benzer şekilde, elektronik dolap yönetimi için standart veri modelleri ve API'ler üzerinde çalışmaktadır. Standartlaştırılmış bir elektronik dolap yönetim sistemi API'si, kuruluşların farklı tedarikçilerin kilit donanımlarını uyumlu herhangi bir yazılım platformuyla karıştırıp eşleştirmesine olanak tanıyarak tedarikçi kilitlenmesini azaltır ve rekabeti teşvik eder. Sürdürülebilirlik özellikleri farklılaştırıcılar haline gelecektir. Dolap başına enerji tüketimini izleyen ve raporlayan, pil şarj döngülerini optimize eden ve mesai saatleri dışında düşük güçlü kilit modlarını destekleyen bir elektronik dolap yönetim sistemi, net sıfır taahhütleri olan kuruluşlara hitap edecektir. Boş dönemlerde enerji optimize edilmiş dolap bankası aydınlatması ve HVAC için bina yönetim sistemleri (BMS) ile entegrasyon, sürdürülebilirlik değerine başka bir katman ekler. Birleşik iş yeri platformları, zaman içinde elektronik dolap yönetim sistemi işlevselliğini bünyesine katacaktır. Masa rezervasyonu, oda planlama, ziyaretçi yönetimi ve dolap yönetimi için ayrı sistemler yönetmek yerine, kuruluşlar tüm bu yetenekleri içeren tek bir iş yeri deneyimi platformunu tercih edecektir. Güçlü API'lere ve başsız (headless) bir mimariye sahip — platformun API'leri açığa çıkardığı ve kuruluşun kendi kullanıcı arayüzünü oluşturduğu — bir elektronik dolap yönetim sistemi, bu konsolide ortamda gelişecektir.
Sonuç
Bir elektronik dolap yönetim sistemi artık özel uygulamalar için niş bir ürün değildir — ölçekte dolap işleten herhangi bir kuruluş için ana akım bir altyapı bileşenidir. Maksimum veri kontrolü için şirket içinde, operasyonel basitlik için SaaS olarak veya her ikisinin en iyisini birleştiren hibrit bir konfigürasyonda dağıtılmış olsun, doğru platform; azaltılmış personel maliyetleri, ortadan kaldırılan anahtar değiştirme masrafları, optimize edilmiş dolap kullanımı ve gelişmiş güvenlik duruşu yoluyla ölçülebilir ROI sağlar. Başarılı seçim ve dağıtımın anahtarı, kuruluş gereksinimlerinin — mevzuat yükümlülükleri, entegrasyon ihtiyaçları, ölçek, ağ ortamı ve BT yetenekleri — donanım uyumluluğu, API olgunluğu, güvenlik sertifikaları ve toplam sahip olma maliyetindeki platform yetenekleriyle eşleştirilmesinin net bir şekilde anlaşılmasıdır. Temsili donanım ve entegrasyonlarla bir kavram kanıtı dahil olmak üzere yapılandırılmış bir değerlendirmeye zaman ayıran kuruluşlar, ihtiyaçlarını beş ila on yıl veya daha uzun süre karşılayacak bir elektronik dolap yönetim sistemi seçecektir. Pazar, yapay zeka destekli analitik, uç bilişim, biyometrik kimlik bilgileri ve birleşik iş yeri platformlarıyla gelişmeye devam ettikçe, elektronik dolap yönetim sistemi, tesis operasyonlarının ve fiziksel güvenlik stratejisinin giderek daha akıllı ve ayrılmaz bir bileşeni haline gelecektir.
Bu makalenin bir kısmı yapay zeka tarafından oluşturulmuş ve profesyonel doğruluk ve okunabilirlik için optimize edilmiştir.
Projenize hangi sensörün uygun olduğundan emin değil misiniz?
Ücretsiz danışmanlık için mmWave uygulama mühendislerimizle görüşün.
Otel projeniz için doğru varlık sensörünü bulun
3 protokolü karşılaştırın, otele özel vaka çalışmalarını inceleyin ve kurulum kılavuzunu indirin
İlgili ürünler
3
Spor Salonu Dolap Kilidi — Çevrimdışı Kart, WiFi Gerektirmez
Spor salonu ve havuz dolapları için çevrimdışı kartlı dolap kilidi. MIFARE kart, 5 dakikada montaj, WiFi veya sunucu gerekmez. Çinko alaşım gövde, CE/FCC/RoHS.
Bu sayfa zaten bir sonraki önerilen kaynak olarak ona işaret ediyor.
PIN Kodlu Elektronik Dolap Kilidi — Bağımsız, WiFi'siz
Spor salonu, ofis ve kargo dolapları için çevrimdışı tuş takımlı dolap kilidi. 5 dakikada montaj, sunucusuz kurulum. PIN + MIFARE kart, DC 6V, 4×AA.
Bu sayfa zaten bir sonraki önerilen kaynak olarak ona işaret ediyor.
Bluetooth Dolap Kilidi — Uygulama + PIN + Kart, Yönetilen Filo
Çevrimdışı BLE uygulamalı dolap kilidi: parsel, ofis ve yönetilen dolap filoları için. Uygulama + PIN + MIFARE kart, uzaktan yetki yönetimi, sunucu gerektirmez.
Bu sayfa zaten bir sonraki önerilen kaynak olarak ona işaret ediyor.
İlgili blog yazıları
3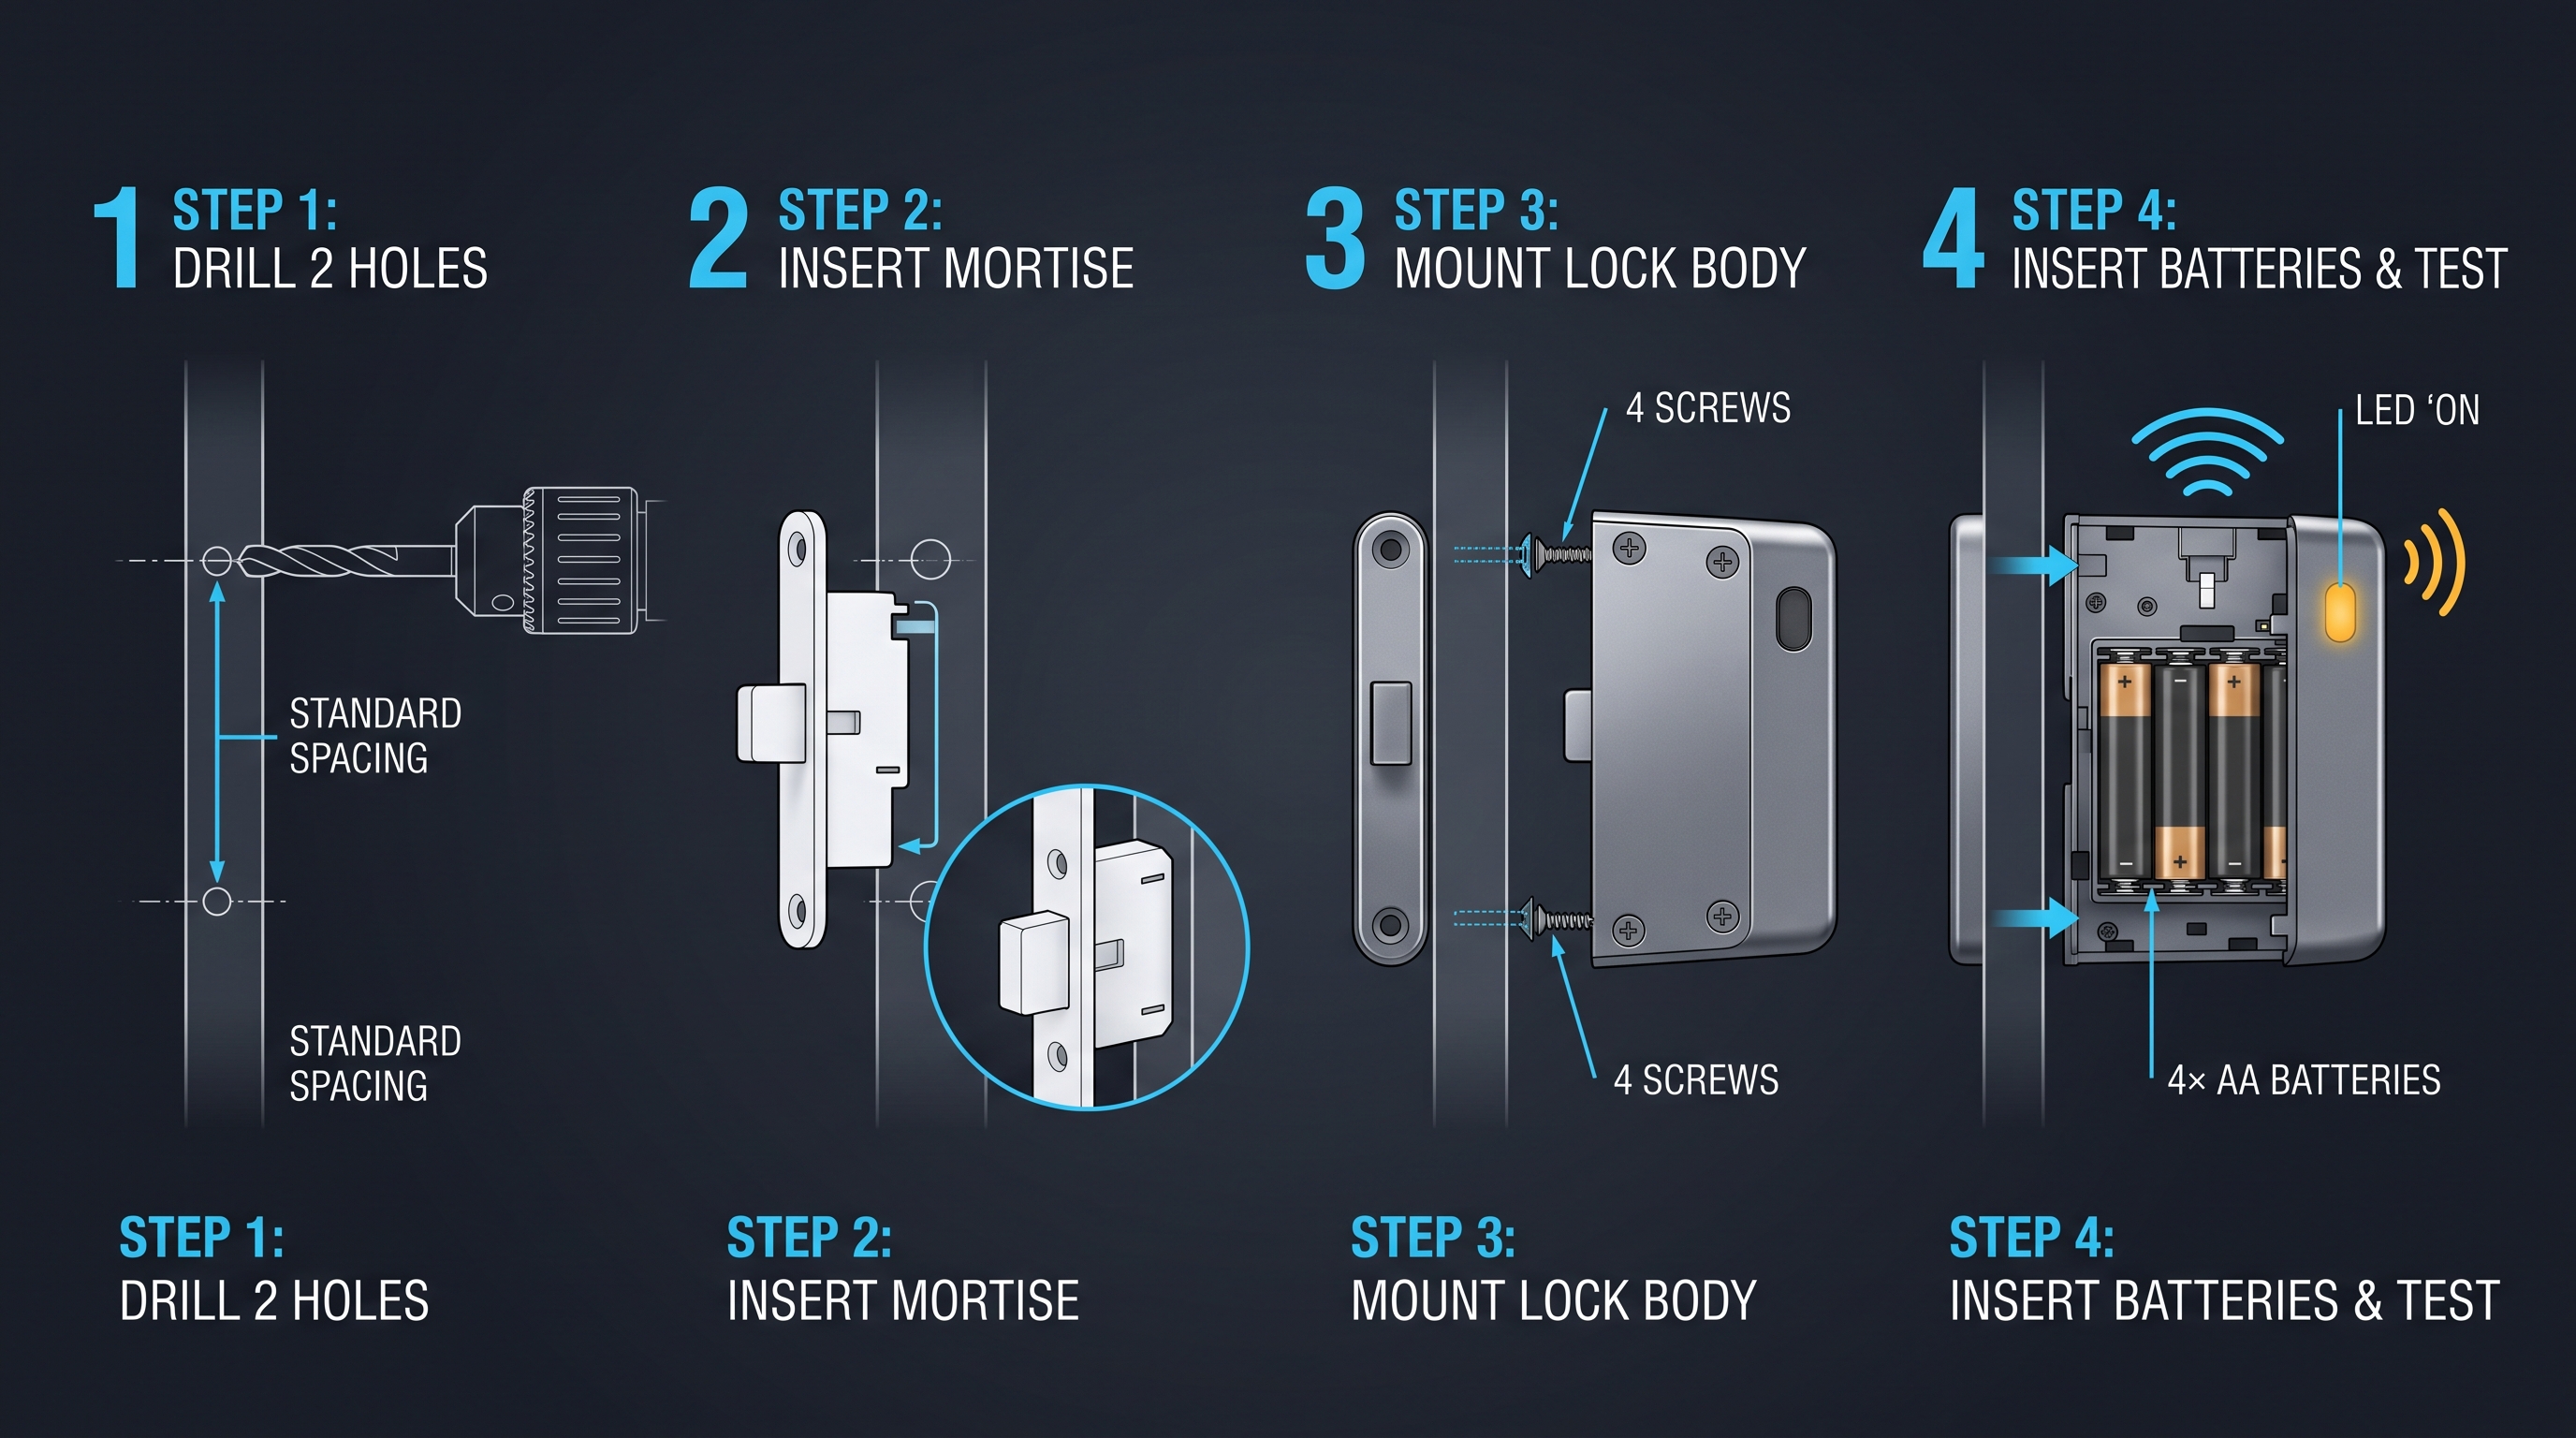
Elektronik Dolap Kilidi Fiyatı: Maliyet ve Pazarlık Rehberi
Elektronik dolap kilidi fiyatını belirleyen etkenleri anlayın — kimlik doğrulama türlerinden malzemelere, hacim indirimlerinden NRE kalıplama, nakliye ve 5 yıllık TCO''ya kadar. Tablolu eksiksiz.
Aynı ürün bağlamını destekliyor: Spor Salonu Dolap Kilidi — Çevrimdışı Kart, WiFi Gerektirmez.
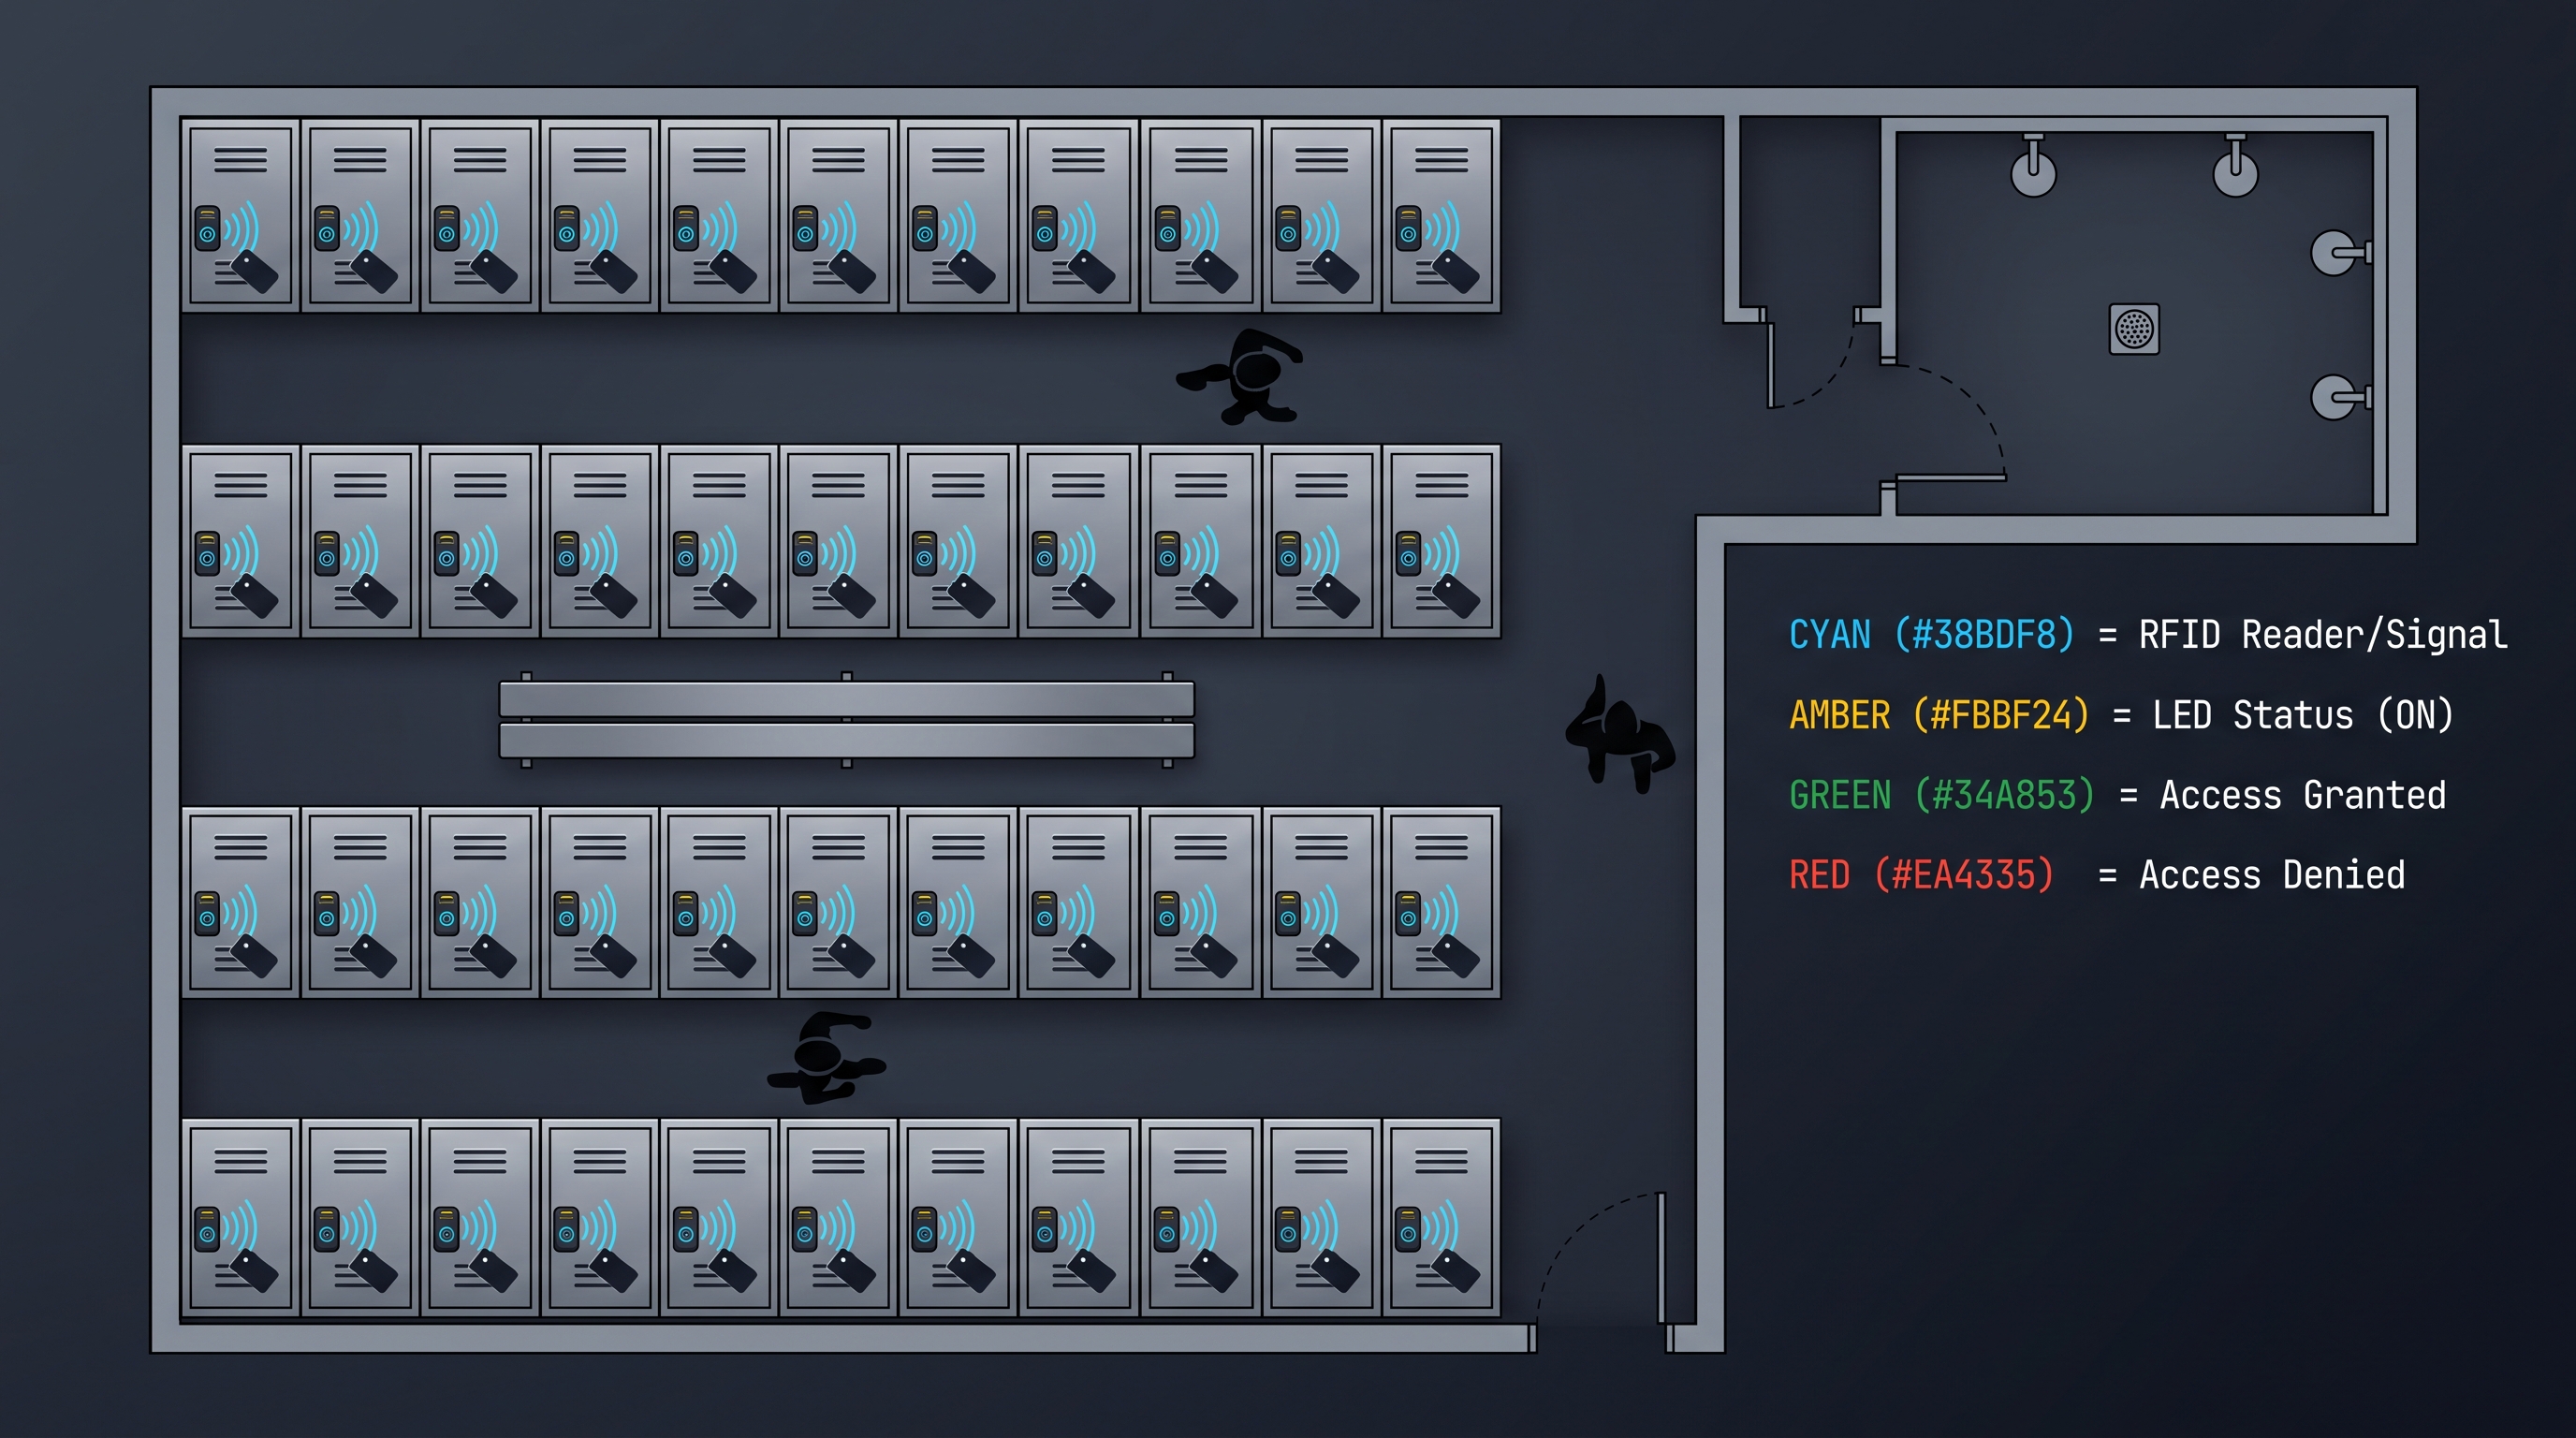
Elektronik Dolap Kilidi: 2026 Anahtarsız Güvenlik Rehberi
RFID'den biyometrik modellere elektronik dolap kilidinin nasıl çalıştığını keşfedin; spor salonları, ofisler ve okullar için satın alma ipuçları, teknik özellikler ve karşılaştırmalar.
Aynı ürün bağlamını destekliyor: Spor Salonu Dolap Kilidi — Çevrimdışı Kart, WiFi Gerektirmez, PIN Kodlu Elektronik Dolap Kilidi — Bağımsız, WiFi'siz, Bluetooth Dolap Kilidi — Uygulama + PIN + Kart, Yönetilen Filo.
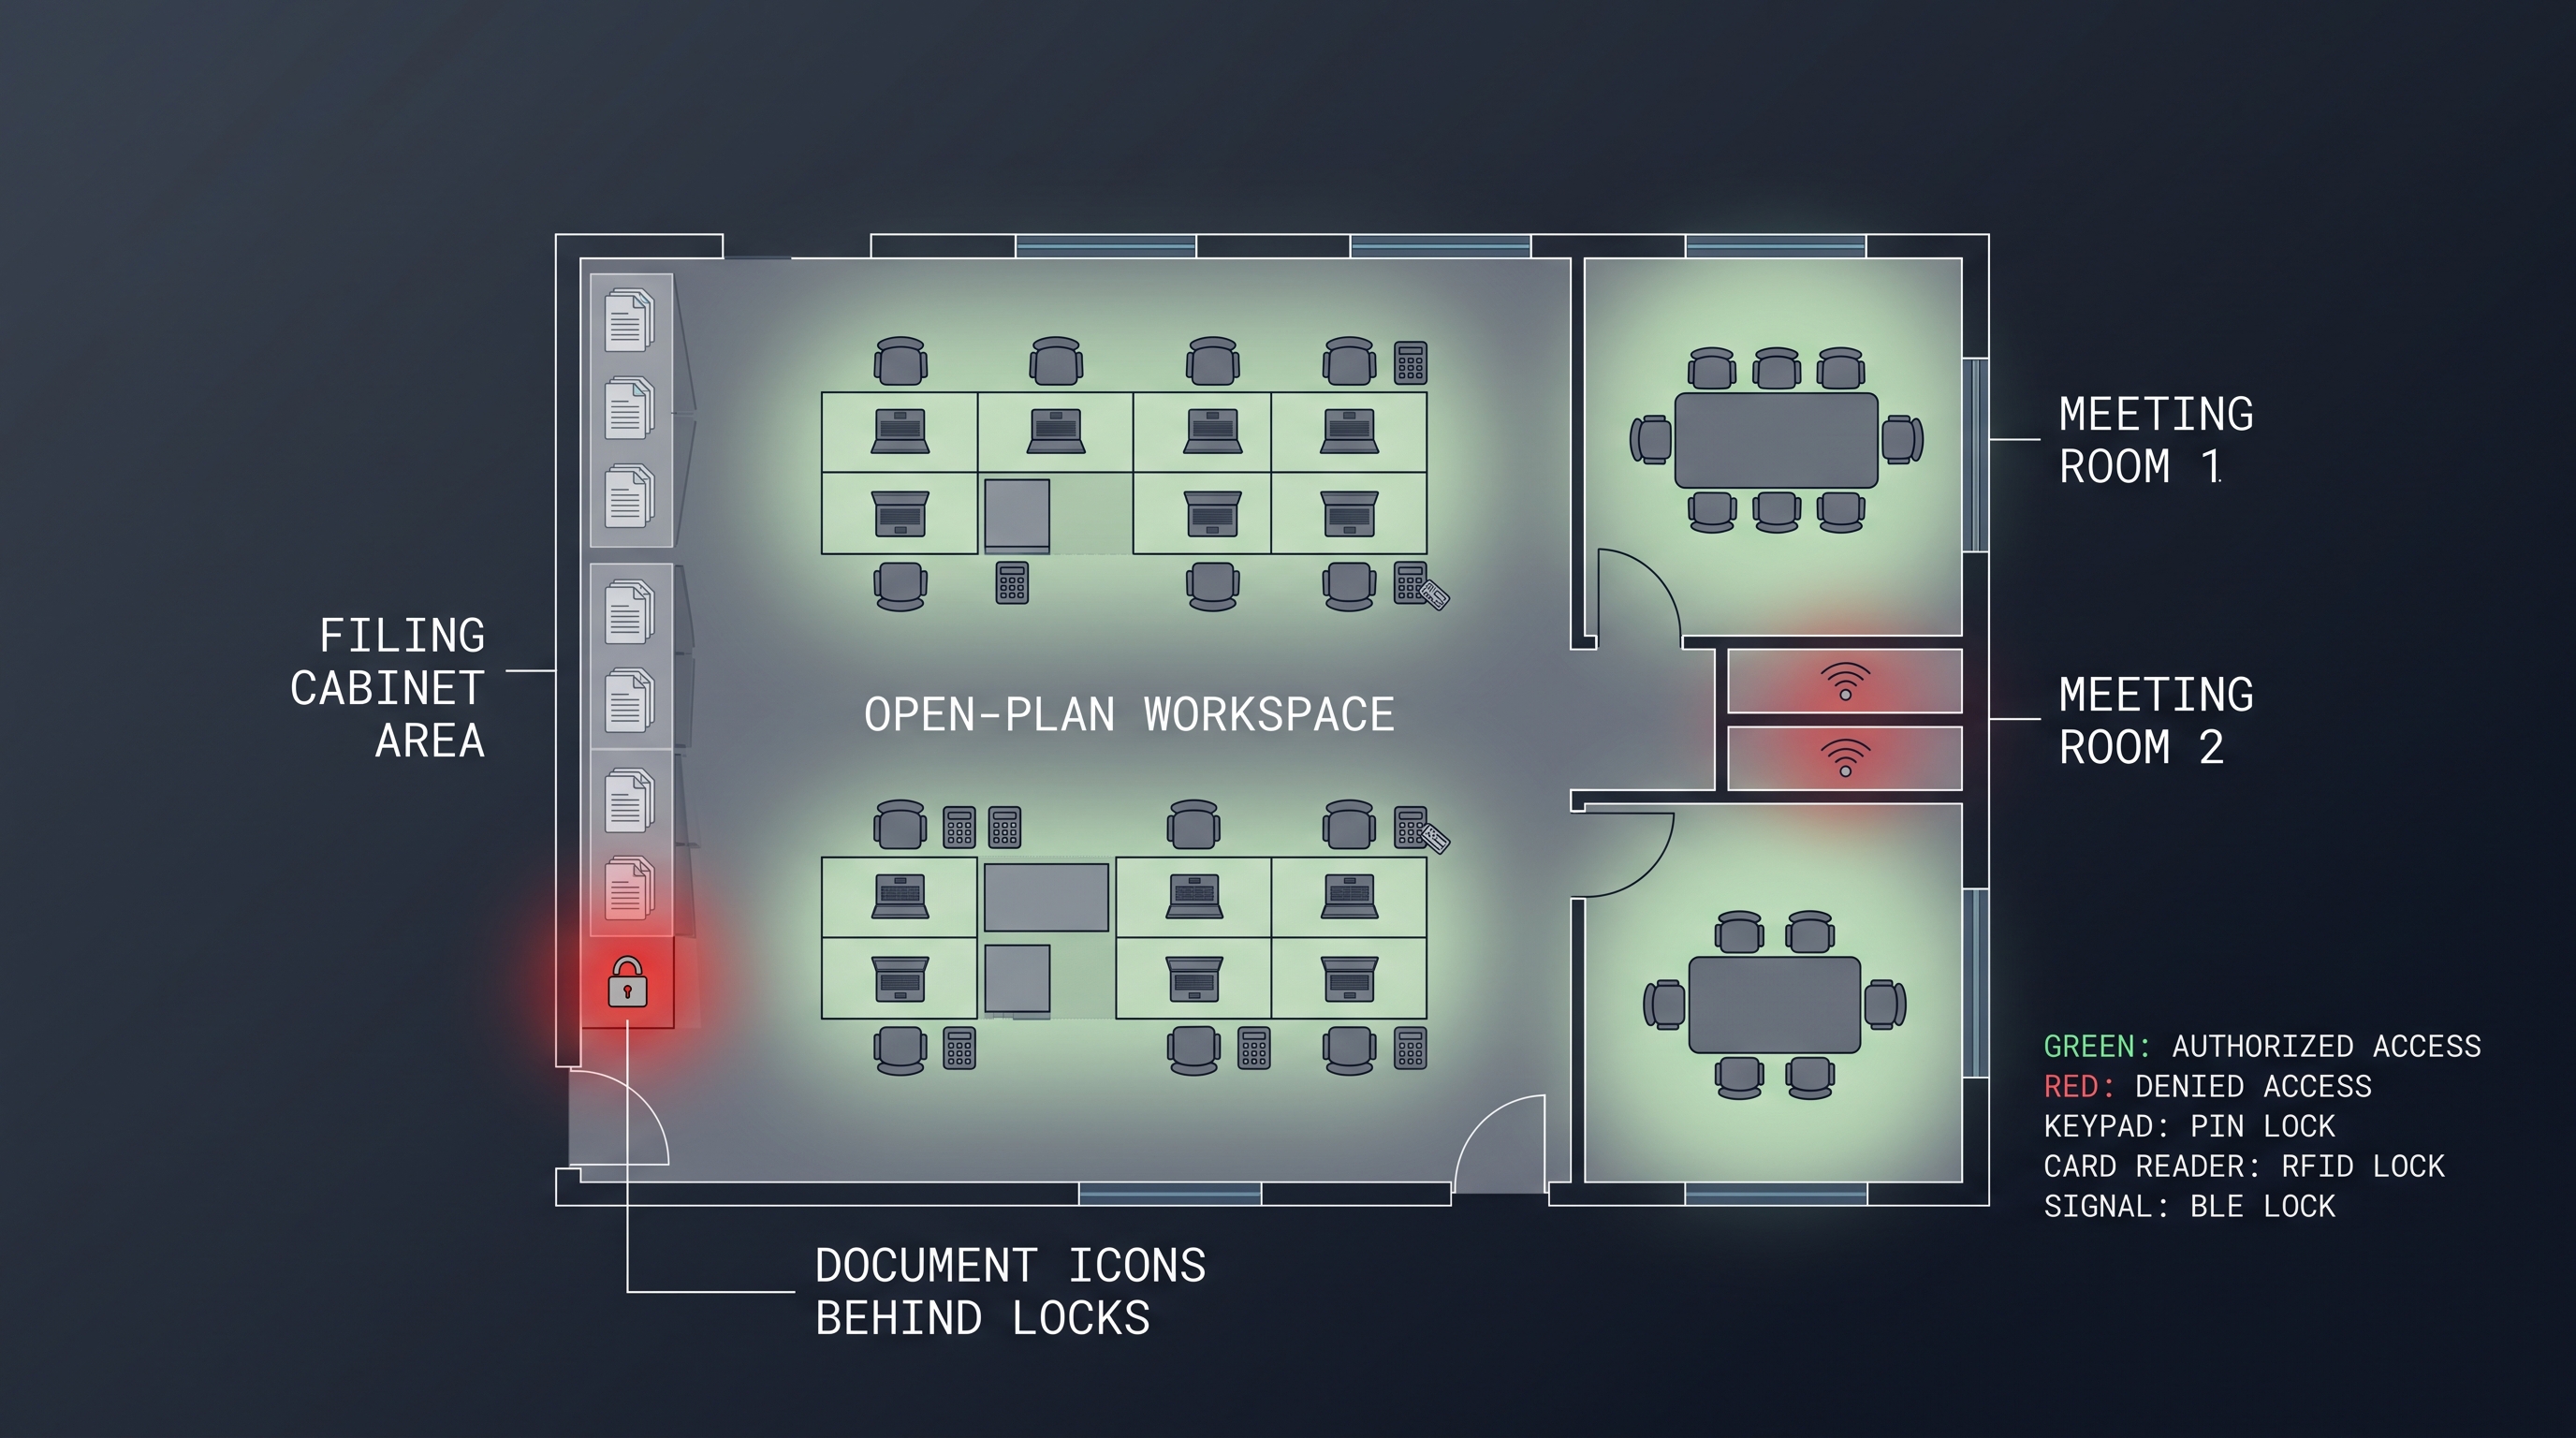
Elektronik Mobilya Kilidi: Güç Destekli Dolap Güvenliği
Elektronik mobilya kilidi; dolapları, çekmeceleri ve kasaları RFID, BLE, PIN veya biyometrik kimliklerle korur. Ofis, mağaza ve ev kullanımı için güç destekli akıllı erişim çözümleri sunar.
Aynı ürün bağlamını destekliyor: PIN Kodlu Elektronik Dolap Kilidi — Bağımsız, WiFi'siz.
Otel projenizi mühendislerimizle birlikte tanımlayın
Oda sayınızı, tavan tipinizi ve protokol tercihinizi gönderin. 24 iş saati içinde bir numune planı ve teklif ile dönüş yapacağız.
- Genel yönlendirmeden ürün veya uygulama görüşmesine geçin.
- Fiyatlandırma, çizimler, MOQ veya lansman zamanlaması yapılandırma gerektirdiğinde RFQ kullanın.
- Hızlı açıklamalar ve devir için doğrudan bir iletişim yolunu görünür tutun.