Elektronik Kilit ile Denetim Takibi: Uyumluluk Rehberi
Elektronik kilit ile kurcalanmaya karşı korumalı erişim kayıtları, SIEM entegrasyonu ve DEA, HIPAA, FDA, SOX uyumluluğu sağlayın.
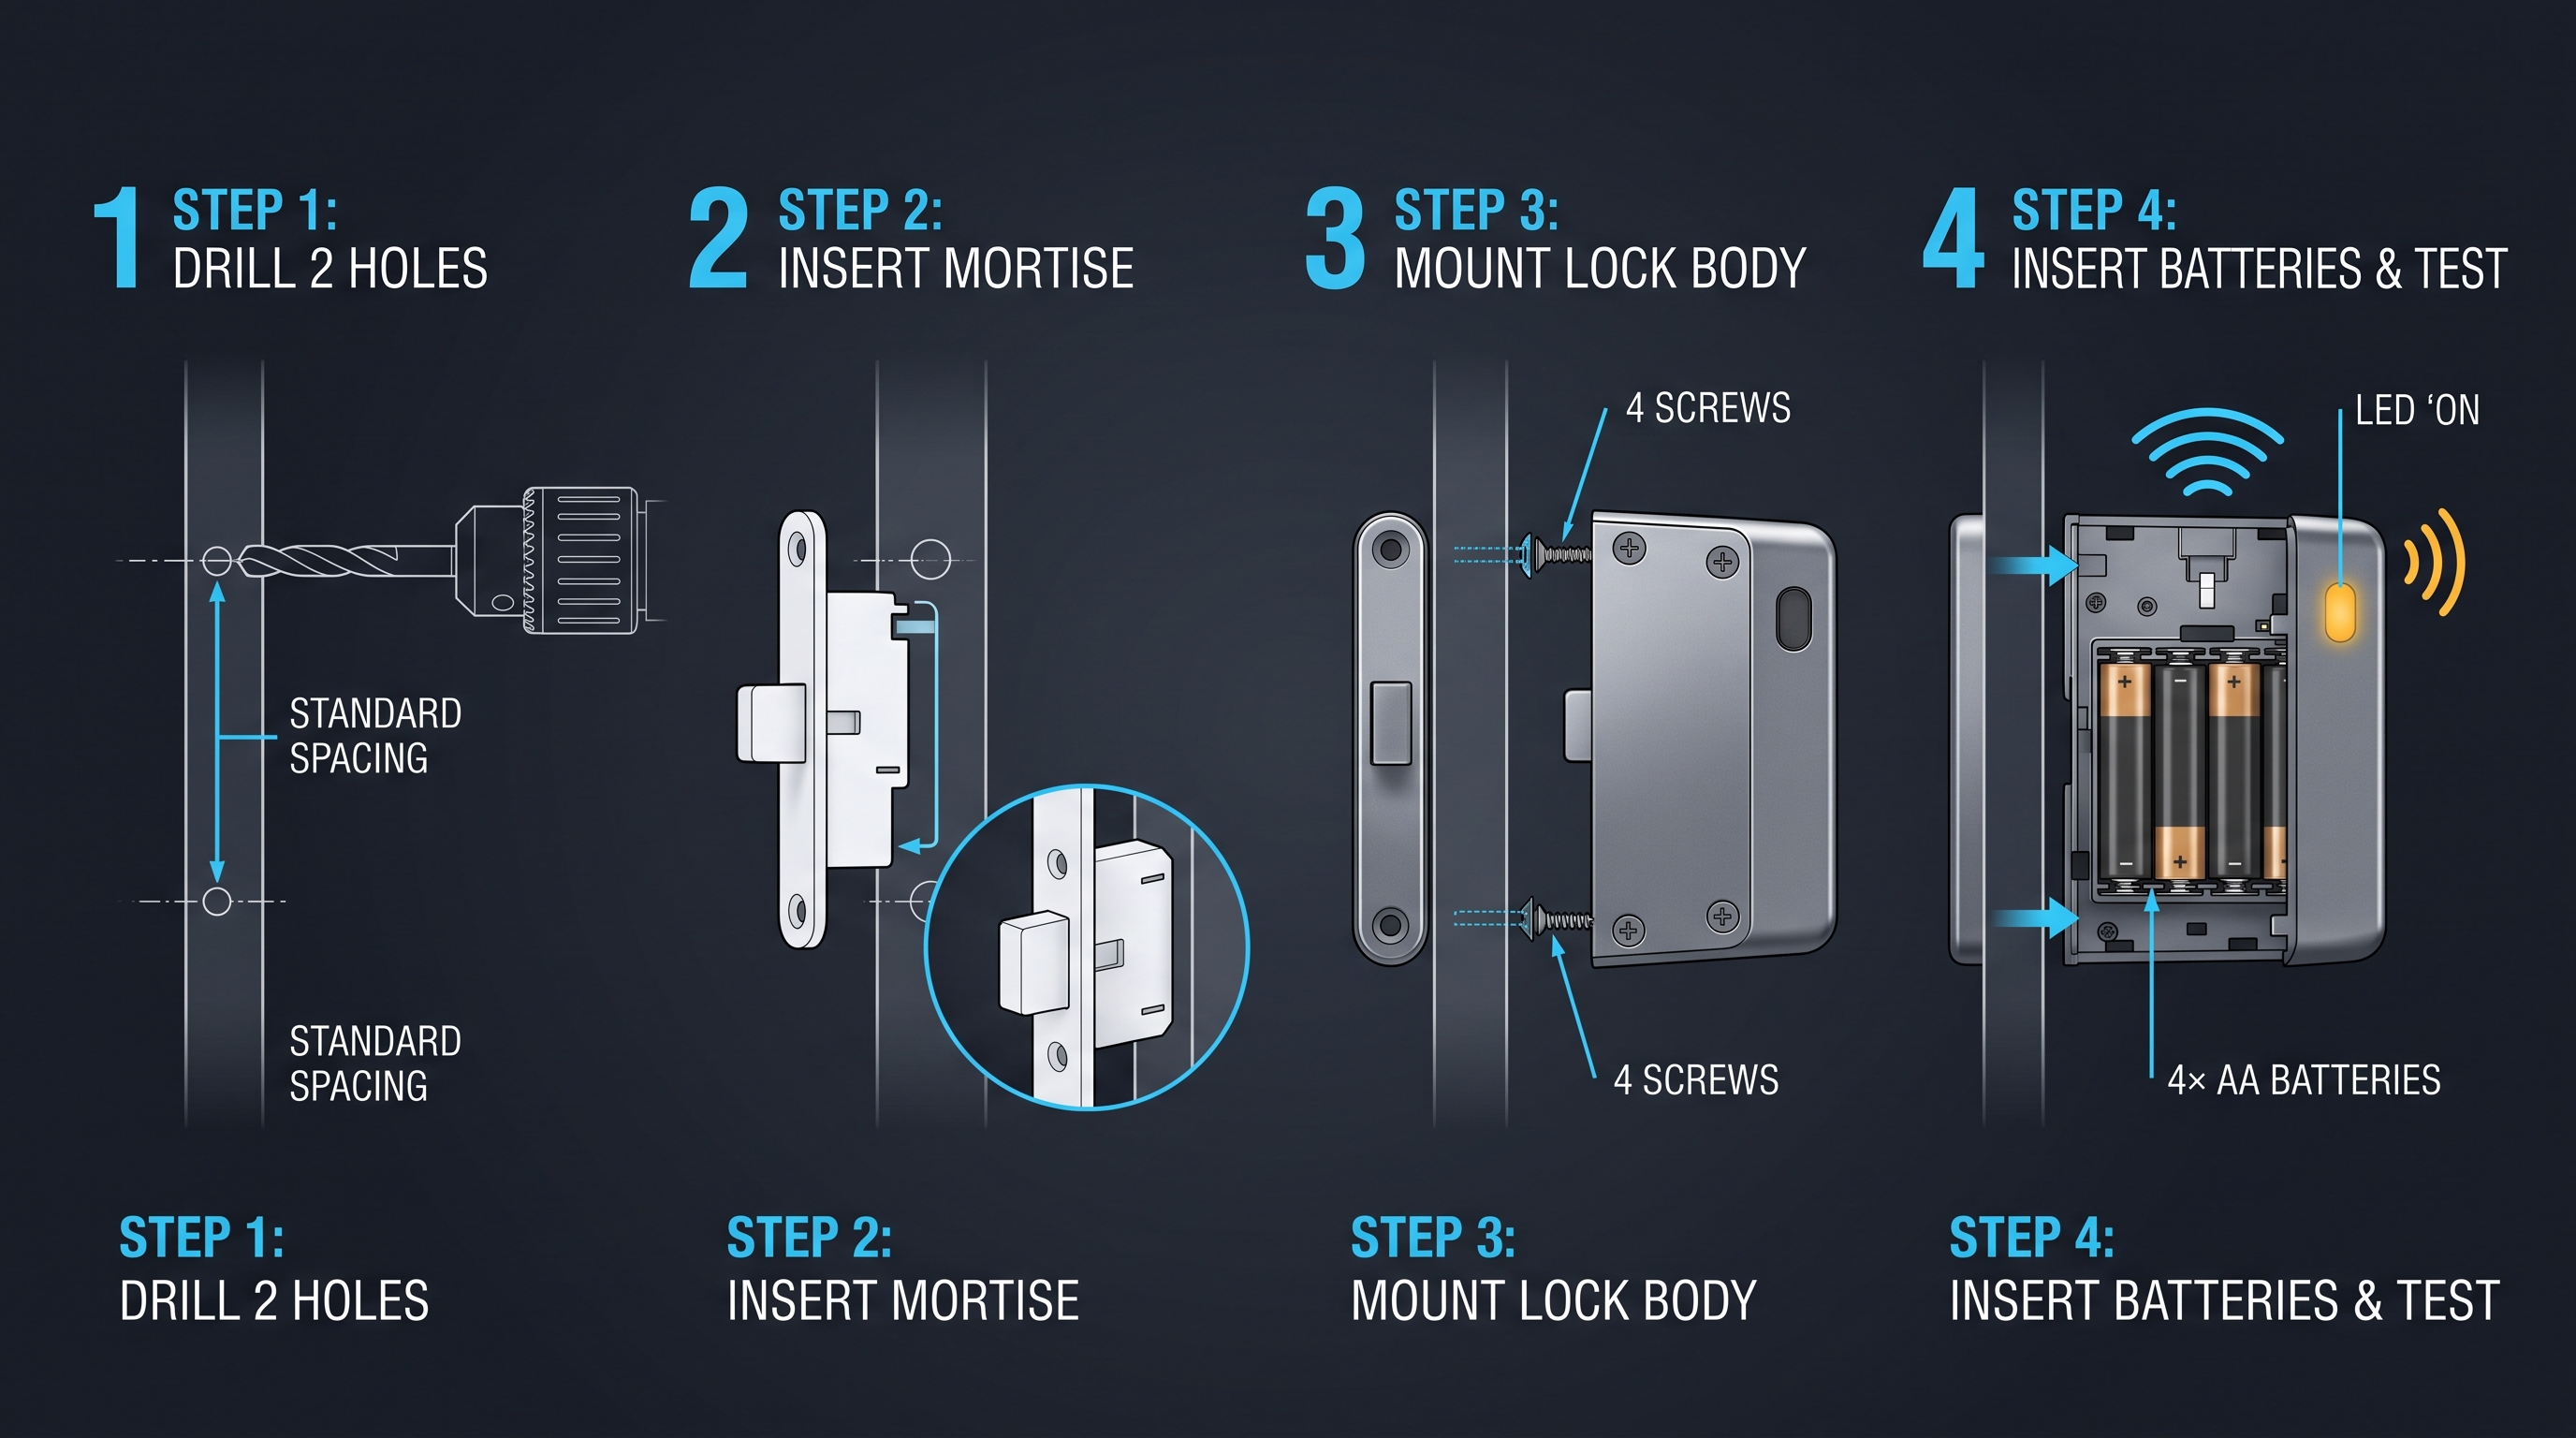
Denetim İzine Sahip Elektronik Dolap Kilidi Nedir?
Denetim izine sahip elektronik dolap kilidi, dolaplar, çekmeceler ve muhafazalardaki geleneksel anahtarlı veya şifreli kilitlerin yerini alan, mikroişlemci kontrollü bir kilitleme mekanizmasıdır ve her erişim olayını kalıcı bellekte kaydetme kritik yeteneğini ekler. Yalnızca erişime izin veren veya reddeden standart bir elektronik kilidin aksine, denetim izine sahip elektronik dolap kilidi her olay için ayrıntılı bir adli kayıt yakalar: kesin zaman damgası (genellikle bir NTP zaman sunucusu veya merkezi denetleyici ile senkronize edilir), kullanılan kimlik bilgisi tanımlayıcısı (PIN kodu, RFID kartı, biyometrik şablon veya mobil kimlik bilgisi), gerçekleştirilen eylem (kilit, kilit açma, açma girişimi, zorla giriş, kurcalama algılama) ve sonuç (başarılı, reddedildi, zaman aşımı, hata). Bu kayıtlar, modele ve üreticiye bağlı olarak 1.000 ila 100.000 olay arasında değişen kapasitelerle, güç kaybı sırasında bile verileri koruyan flash bellekte saklanır. Tipik olay alma yöntemleri arasında USB flash sürücü dışa aktarma, RS-485 seri iletişim, Wi-Fi bağlantısı veya Zigbee kablosuz mesh ağ iletişimi bulunur ve daha geniş güvenlik bilgisi ve olay yönetimi platformlarıyla entegrasyon sağlar. Cihaz, kilitleme mekanizmasına bağlı olarak 5 ila 24 volt DC'de 50 ila 250 miliamper arasında akım çeker ve fiyatlar temel bağımsız bir birim için yaklaşık 150$'dan SIEM uyumlu ürün yazılımına sahip tamamen ağ bağlantılı, kurcalamaya dayanıklı bir model için 800$'ın üzerine kadar değişir. Yaygın sertifikalar arasında erişim kontrolü için UL 294, elektronik kilitler için ANSI/BHMA A156.30 ve DEA Title 21 CFR Part 1300, HIPAA Security Rule 45 CFR Part 164, FDA 21 CFR Part 11 ve SOX Section 404 uyumluluk desteği bulunur. Bu cihazların arkasındaki mühendislik, bir solenoid veya motor tahrikli mandal mekanizmasını gerçek zamanlı bir saat, kriptografik bir mikroişlemci ve güvenli bir flash depolama entegre devresiyle birleştirir; tümü, fiziksel saldırı direncine göre derecelendirilmiş kurcalamaya karşı belirgin bir muhafaza içinde barındırılır. Denetim izine sahip elektronik dolap kilidini standart bir elektronik kilitten ayıran şey, inkar edilemezlik yeteneğidir — sistem, son kullanıcı tarafından değiştirilemeyen veya silinemeyen, yasal olarak savunulabilir bir kayıt oluşturur; böylece denetim izinin düzenleyici denetimlerde, iç soruşturmalarda ve yasal işlemlerde kabul edilebilir olmasını sağlar. Bu, teknolojiyi hassas veya kontrollü maddelere erişimin mutlak kesinlikle izlenmesi gereken ortamlarda vazgeçilmez kılar.
Düzenlemeye Tabi Her Tesis Neden Denetim İzine Sahip Elektronik Dolap Kilidine İhtiyaç Duyar?
Kontrollü maddeler, hassas veriler ve yüksek değerli varlıklar için düzenleyici ortam giderek daha zorlu hale geldi ve denetim izine sahip elektronik dolap kilidi bir kolaylık özelliğinden uyumluluk zorunluluğuna dönüştü. Uyuşturucu Uygulama Dairesi (DEA), Çizelge II ila V kontrollü maddeleri işleyen tüm kuruluşların, envantere erişen kişinin kimliği ve erişimin tam zamanı dahil olmak üzere her erişim olayının eksiksiz ve doğru bir kaydını tutmasını şart koşar. Geleneksel kağıt kayıtlar kötü şöhretli bir şekilde güvenilmezdir — önceden doldurulabilir, geri tarihlendirilebilir, kaybolabilir veya basitçe unutulabilir; bu da DEA ihtarları, para cezaları veya kayıt kaybıyla sonuçlanabilecek uyumluluk boşlukları yaratır. Denetim izine sahip elektronik dolap kilidi, sonradan değiştirilemeyen otomatik, kurcalamaya dayanıklı bir kayıt oluşturarak bu güvenlik açıklarını ortadan kaldırır. Sağlık Sigortası Taşınabilirlik ve Sorumluluk Yasası (HIPAA) tarafından yönetilen sağlık hizmeti ortamlarında, Güvenlik Kuralı, kapsam dahilindeki kuruluşların korunan sağlık bilgilerini içeren sistemlerdeki etkinliği kaydeden ve inceleyen erişim kontrol mekanizmalarını uygulamasını zorunlu kılar. HIPAA genellikle elektronik sağlık kayıtlarıyla ilişkilendirilse de, ilaç dolaplarının, hasta dosya çekmecelerinin ve tedarik depolama alanlarının fiziksel güvenliği aynı İdari Güvenlik Önlemleri ve Fiziksel Güvenlik Önlemleri gereksinimleri kapsamına girer. Denetim izine sahip elektronik dolap kilidi, OCR denetimleri sırasında uyumluluğu göstermek için gereken belgeleri sağlar; benzersiz kullanıcı tanımlama, otomatik çıkış eşdeğerleri ve denetim kontrollerinin kanıtı dahil. İlaç ve tıbbi cihaz endüstrilerinde elektronik kayıtları ve elektronik imzaları düzenleyen Gıda ve İlaç Dairesi'nin (FDA) 21 CFR Part 11 düzenlemeleri, elektronik kayıtlar üreten sistemlerin kayıt sahteciliğini önlemek, kayıt doğruluğunu sağlamak ve kimin hangi eylemi ne zaman gerçekleştirdiğini yakalayan denetim izlerini sürdürmek için önlemler uygulamasını gerektirir. Denetim izine sahip elektronik dolap kilidi, her dolap erişim olayının güvenli, zaman damgalı ve kullanıcı tanımlı bir kaydını sağlayarak doğrudan bu gereksinimlere karşılık gelir. Öncelikle finansal kontrollere odaklanmış olsa da Sarbanes-Oxley Yasası, nakit çekmeceleri, menkul kıymet kasaları ve finansal belge dolapları dahil olmak üzere finansal raporlamayı etkileyen varlıkların fiziksel güvenliğine kadar uzanır. Bölüm 404, yönetimin finansal raporlama üzerindeki iç kontrollerin etkinliğini değerlendirmesini ve raporlamasını gerektirir ve denetim izine sahip elektronik dolap kilidi, denetçilerin talep ettiği doğrulanabilir erişim kayıtlarını sağlar. Düzenleyici uyumluluğun ötesinde, cihaz iç hırsızlığa karşı güçlü bir caydırıcı, güvenlik olaylarını araştırmak için adli bir araç ve iş akışı verimliliğini optimize etmek için operasyonel istihbarat kaynağı olarak hizmet eder. Küçük bir DEA ihtarı için 10.000$'dan bir HIPAA ihlali için 1,5 milyon$'a kadar değişebilen tek bir uyumluluk ihlalinin maliyeti, denetim izine sahip elektronik dolap kilidine yapılan yatırımı çok aşar ve teknolojiyi basit bir risk yönetimi kararı haline getirir.
Denetim İzine Sahip Elektronik Dolap Kilidinin Temel Bileşenleri
Denetim izine sahip elektronik dolap kilidinin iç mimarisini anlamak, satın alma profesyonellerinin rakip ürünleri pazarlama iddiaları yerine teknik değere göre değerlendirmesine yardımcı olur. Kilitleme mekanizmasının kendisi tipik olarak solenoid çalıştırmalı bir mandal veya motor tahrikli bir sürgülü kilit mekanizmasıdır; solenoidler daha hızlıdır (50 ila 150 milisaniyede çalışır) ancak darbe sırasında daha fazla güç tüketirken, motor tahrikli mekanizmalar daha düşük ortalama akım çeker (boşta yalnızca 10 mA) ancak kilit açma döngüsünü tamamlamak 300 ila 800 milisaniye sürer. Bu ikisi arasındaki seçim belirli uygulamaya bağlıdır: yoğun trafikli eczane dolapları hız için genellikle solenoid mekanizmaları tercih ederken, mobil arabalar veya uzak muhafazalardaki pille çalışan kurulumlar güç verimliliği için motor tahrikli mekanizmaları tercih eder. Kimlik bilgisi okuyucu alt sistemi, en yaygın olanları 125 kHz veya 13,56 MHz'de çalışan RFID yakınlık okuyucuları, kapasitif dokunmatik PIN pedleri, biyometrik parmak izi tarayıcıları ve mobil kimlik bilgileri için Bluetooth Low Energy arayüzleri olan bir veya daha fazla kimlik doğrulama yöntemini destekler. Gerçek zamanlı saat kritik bir bileşendir çünkü her denetim olayının kanıt değeri doğru zaman damgalamaya bağlıdır. Çoğu denetim izine sahip elektronik dolap kilidi ürünü, yılda iki dakikadan az sapma gösteren sıcaklık telafi kristal osilatör kullanır ve ağ bağlantılı modeller, yapılandırılabilir aralıklarla bir NTP sunucusuna veya merkezi erişim kontrol paneline senkronize olur; böylece tesisteki tüm kilitlerin ortak bir zaman tabanında çalışması sağlanır. Kalıcı flash depolama alt sistemi, minimum 1.000 olay kaydı ve maksimum 100.000 veya daha fazla kapasiteye sahip seri NOR flash veya NAND flash bellek kullanır. Depolama denetleyicisi, flash belleğin ömrünü uzatmak için bir aşınma dengeleme algoritması uygular ve ürün yazılımı tipik olarak, arabellek dolduğunda en eski olayların üzerine yazan dairesel bir arabellek tasarımı kullanır; böylece cihazın her zaman en son geçmişi saklaması sağlanır. İletişim arayüzü, olay alma ve yapılandırma için yolu sağlar. USB arayüzleri düşük maliyetli modellerde yaygındır ve bir güvenlik görevlisinin olay günlüğünü CSV veya XML formatında indirmek için fiziksel olarak bir USB flash sürücü bağlamasına olanak tanır. RS-485 arayüzleri, 255 kilidin tek bir iletişim veriyolunu paylaşabildiği, maksimum 4.000 fit kablo uzunluğuna sahip çok noktalı ağ oluşturmayı destekler; bu topolojiyi sağlık tesislerindeki veya veri merkezlerindeki büyük kurulumlar için ideal hale getirir. Wi-Fi bağlantısı özel kablolama ihtiyacını ortadan kaldırır ve kablosuz ürün yazılımı güncellemelerini, gerçek zamanlı olay akışını ve bulut tabanlı erişim kontrol platformlarıyla entegrasyonu destekler. Zigbee arayüzleri, Wi-Fi tıkanıklığının endişe verici olduğu ortamlarda mesh ağ oluşturma için optimize edilmiştir; kendi kendini onaran mesh topolojileri aracılığıyla daha düşük güç tüketimi ve güvenilir iletişim sunar. Kurcalama algılama alt sistemi, kilidin dolaptan çıkarılmasına yönelik yetkisiz girişimleri, zorla giriş denemelerini veya kimlik bilgisi okuyucuyu atlama girişimlerini algılayan mikro anahtarlar veya manyetik kamış anahtarlar içerir. Bir kurcalama olayı algılandığında, sistem olayı bir zaman damgasıyla hemen kaydeder ve ağ bağlantılı modellerde güvenlik izleme istasyonuna bir uyarı gönderir. Kriptografik mikroişlemci cihazın beynidir; kimlik doğrulama isteklerini işlemekten, denetim günlüğünü yönetmekten, kilitleme mekanizmasını kontrol etmekten ve harici sistemlerle iletişimi güvence altına almaktan sorumludur. Mikroişlemci tipik olarak şifreleme anahtarlarını üreten ve saklayan bir donanım güvenlik modülü içerir; böylece cihaz fiziksel olarak tehlikeye girse bile denetim günlüğü verilerinin yetkisiz okumaya veya değiştirilmeye karşı korunmasını sağlar.
Denetim İzine Sahip Elektronik Dolap Kilidi Nasıl Çalışır?
Denetim izine sahip elektronik dolap kilidinin operasyonel dizisi, kimlik bilgisi sunumuyla başlar ve kimlik doğrulama, çalıştırma, kayıt ve iletim aşamalarından geçer. Bir kullanıcı dolaba yaklaştığında bir kimlik bilgisi sunar — bir RFID kartı okutur, tuş takımında bir PIN girer, bir parmak izi taratır veya bir mobil uygulama aracılığıyla kilidi açar. Kimlik bilgisi okuyucu tanımlayıcıyı yakalar ve mikroişlemciye iletir; mikroişlemci bunu saklanan yetkili kimlik bilgisi listesiyle karşılaştırır. Kimlik doğrulama başarılı olursa, mikroişlemci solenoidi veya motor sürücüsünü enerjilendirir, mandalı serbest bırakır veya sürgülü kilidi geri çeker. Kilit daha sonra kimlik bilgisi kimliğini, eylem türünü (kilit açma izni verildi), gerçek zamanlı saatten zaman damgasını ve sonuç kodunu (başarılı) içeren bir denetim olayı oluşturur. Bu olay, tipik olarak veri bozulmasını tespit etmek için bir döngüsel artıklık kontrolü veya karma değeri içeren ikili bir kayıt olarak flash bellek arabelleğine yazılır. Kimlik doğrulama ve çalıştırma dizisinin tamamı, kilit mekanizmasına ve kimlik bilgisi türüne bağlı olarak 200 ila 900 milisaniyede tamamlanır. Kimlik doğrulama başarısız olursa — örneğin, bir PIN kodu yanlış girilirse, bir kart yetkili listede değilse veya bir biyometrik eşleşme başarısız olursa — kilit kilitli durumda kalır ve aynı alanlarla bir erişim reddedildi olayı oluşturur: kimlik bilgisi kimliği, eylem türü (erişim reddedildi), zaman damgası ve sonuç kodu (başarısızlık nedeni). Sistem tipik olarak bir kilitlenme süresi, bir alarm veya her ikisini tetiklemeden önce yapılandırılabilir sayıda başarısız denemeye izin verir. Kilitlenme süresi ve başarısız deneme eşiği, kilit yönetim yazılımı aracılığıyla yapılandırılabilir ve her başarısız deneme daha sonra incelemek için denetim izine kaydedilir. Zorla giriş denemeleri, denetim günlüğünde kritik olarak işaretlenen ayrı bir olay türü oluşturur. Kurcalama algılama alt sistemi bir saldırı algıladığında — kilit muhafazasını kaldırmaya çalışmak, mandal cıvatasını kesmek veya kimlik bilgisi okuyucu arayüzünü kısa devre yapmak gibi — mikroişlemci bir önem göstergesiyle bir kurcalama olayını hemen kaydeder ve ağ bağlantılı modellerde güvenlik konsoluna gerçek zamanlı bir uyarı gönderir. Denetim günlüğü, her biri monoton olarak artan bir olay sıra numarası, milisaniye hassasiyetinde bir zaman damgası, kimlik bilgisi kimliği veya sistem tanımlayıcısı, olay türü kodu, sonuç kodu ve kriptografik imza içeren sıralı bir kayıt listesi olarak düzenlenir. Kriptografik imza, donanım güvenlik modülünde saklanan bir anahtar kullanılarak kaydın tamamı üzerinden hesaplanır ve inkar edilemezlik ve bütünlük doğrulaması sağlar. Günlük bir USB sürücüye aktarıldığında veya merkezi bir sunucuya iletildiğinde, sistem her kayıt için kriptografik imzayı içerir; böylece alıcı sistemin kayıtların aktarım sırasında kurcalanmadığını doğrulamasına olanak tanır. Dışa aktarma işlemi, yönetici kimlik bilgilerine sahip bir güvenlik görevlisi tarafından manuel olarak başlatılabilir veya bir zamanlamaya göre veya günlük belirli bir doldurma yüzdesine ulaştığında otomatik olarak gerçekleşecek şekilde yapılandırılabilir. Dışa aktarılan veriler tipik olarak elektronik tablo uygulamalarına ve SIEM platformlarına kolay içe aktarma için bir CSV dosyası olarak veya kurumsal güvenlik yönetim sistemleriyle entegrasyon için bir XML dosyası olarak biçimlendirilir. SIEM entegrasyonu, dolap erişim olaylarının video yönetim sistemleri, kart erişim sistemleri ve izinsiz giriş algılama sistemleri gibi diğer güvenlik veri kaynaklarıyla gerçek zamanlı ilişkilendirilmesini sağlayarak tesis genelindeki güvenlik olaylarının kapsamlı bir görünümünü sunar.
Denetim İzine Sahip Elektronik Dolap Kilidinde Olay Depolama ve Yönetimi
Denetim izine sahip bir elektronik dolap kilidinin olay depolama mimarisi, uyumluluk denetimleri, güvenlik soruşturmaları ve operasyonel analizler için ne kadar geçmiş verinin kullanılabilir olduğunu belirler. Flash bellek kapasitesi ürün grupları arasında önemli ölçüde değişir; giriş seviyesi modeller 1.000 ila 5.000 olay, orta seviye modeller 10.000 ila 50.000 olay ve kurumsal sınıf modeller 100.000 veya daha fazla olay depolar. 24 saat hizmet veren bir hastanedeki yoğun bir eczane dolabı günde 50 ila 200 olay üretebilir; bu, 10.000 olaylık bir tamponun, dairesel tampon en eski kayıtların üzerine yazmaya başlamadan önce yaklaşık 50 ila 200 günlük bir geçmiş sağladığı anlamına gelir. Bir polis karakolundaki daha az sıklıkla erişilen bir delil saklama dolabı günde yalnızca 5 ila 10 olay üretebilir ve 100.000 olaylık bir tamponun yıllarca geçmiş tutmasına olanak tanır. Olay kaydı formatı tipik olarak aşağıdaki alanları içerir ve bunların her biri uyumluluk ve adli analiz için gereklidir: olay sıra numarası, zaman damgası (saniye veya milisaniye hassasiyetinde tarih ve saat), kimlik bilgisi kimliği veya kullanıcı tanımlayıcısı, kimlik bilgisi türü (PIN, RFID, biyometrik, mobil, anahtar yedekleme), olay türü (kilit, kilit açma, erişim reddedildi, kurcalama tespit edildi, zorla giriş, zaman aşımı, sistem başlatma, sistem kapatma, saat senkronizasyonu, günlük dışa aktarma, yapılandırma değişikliği), sonuç kodu (başarılı, geçersiz kimlik bilgisi, süresi dolmuş kimlik bilgisi, kilit aktif, düşük pil, kurcalama durumu, iletişim hatası) ve cihaz tanımlayıcısı (seri numarası veya ağ adresi). Bazı gelişmiş modeller ayrıca dolap numarasını veya konum tanımlayıcısını, kapı konumu durumunu (açık, kapalı, aralık) ve olay anındaki pil voltajını da içerir. Ürün yazılımı, olay tamponunu dairesel kuyruk tasarımı kullanarak yönetir; yeni olaylar geçerli yazma işaretçisine yazılır ve işaretçi bir sonraki kullanılabilir yuvaya ilerler. İşaretçi tamponun sonuna ulaştığında, başlangıca sarılır ve en eski olayın üzerine yazar. Bu tasarım, cihazın her zaman en son olayları saklamasını sağlar; bunlar tipik olarak güvenlik soruşturmaları için en alakalı olanlardır. Olay tamponu, ürün yazılımı düzeyinde bir kez yaz-çok kez oku politikasıyla korunur; bu, olayların son kullanıcılar tarafından seçici olarak silinemeyeceği veya değiştirilemeyeceği anlamına gelir. Olay tamponunu temizlemenin tek yolu, kendisi de bir denetim olayı oluşturan kasıtlı bir eylem olan fabrika sıfırlaması yapmaktır; bu, kanıtları yok etmeye yönelik herhangi bir girişimin kaydedilmesini sağlar. Dışa aktarma işlemi, olay tamponunu tamamen veya yapılandırılabilir bir tarih aralığında çıkarır ve dışa aktarılan dosya, dosyanın kimliğini doğrulayan ve bütünlüğünü doğrulayan bir dijital imza içerir. Dışa aktarılan dosya SIEM veya erişim kontrolü yönetim yazılımına yüklendiğinde, sistem dijital imzayı doğrular ve tutarsızlıkları raporlar. Denetim verileri için bu kanıt zinciri, DEA, HIPAA, FDA ve SOX uyumluluk denetimlerinin gerektirdiği kanıt standartlarını karşılamak için kritik öneme sahiptir. Olay yönetimi yazılımı tipik olarak arama, filtreleme, sıralama ve raporlama yetenekleri sağlayarak güvenlik görevlilerinin belirli olayları hızlı bir şekilde bulmasına, uyumluluk raporları oluşturmasına ve düzenleyicilerin gerektirdiği formatlarda veri dışa aktarmasına olanak tanır. Yazılım ayrıca kullanıcı kaydı, kimlik bilgisi atama, erişim programları ve kimlik bilgisi iptali dahil olmak üzere kimlik bilgisi veritabanını yönetir ve tutarlı zaman damgalaması sağlamak için bağlı tüm kilitlerdeki gerçek zamanlı saati senkronize eder.
Denetim İzine Sahip Elektronik Dolap Kilidi için Uyumluluk ve Düzenleyici Gereksinimler
Denetim izine sahip bir elektronik dolap kilidinin benimsenmesinin birincil nedeni, hassas malzemeler ve bilgiler için denetlenebilir erişim kontrolü zorunlu kılan federal ve sektöre özel düzenlemelere uyumluluktur. İlaç Uygulama Dairesi'nin 21 CFR Bölüm 1300 kapsamındaki düzenlemeleri, kontrollü maddeler için güvenlik gereksinimlerini belirler; tüm kontrollü madde saklama alanlarının kilitli olması ve erişimin yalnızca yetkili personelle sınırlandırılması gerekliliği dahil. Düzenlemeler açıkça denetim izine sahip elektronik kilitleri zorunlu kılmasa da, DEA'nın İlaç Saptırma Önleme kılavuzları ve DEA idari denetimlerinin sonuçları, yüksek hacimli ortamlarda Çizelge II kontrollü maddeler için manuel kayıt defterlerinin artık yeterli kabul edilmediğini açıkça ortaya koymaktadır. Denetim izine sahip bir elektronik dolap kilidi, DEA müfettişlerinin denetimler sırasında görmeyi beklediği sürekli, otomatik ve kurcalamaya dayanıklı kaydı sağlar. 45 CFR Bölüm 164.312'de kodlanan Sağlık Sigortası Taşınabilirlik ve Sorumluluk Yasası Güvenlik Kuralı, kapsam dahilindeki kuruluşların elektronik korumalı sağlık bilgileri içeren bilgi sistemlerindeki etkinliği kaydeden ve inceleyen donanım, yazılım ve prosedürel mekanizmalar uygulamasını gerektirir. 164.310'daki Fiziksel Güvenlik Önlemleri bölümü, elektronik bilgi sistemlerine ve bunların barındırıldığı tesislere fiziksel erişimi sınırlayan politikalar ve prosedürler uygulama gerekliliği dahil olmak üzere tesis erişim kontrollerini özel olarak ele alır. Sağlık tesislerindeki ilaç dolaplarına, hasta dosyası çekmecelerine ve tedarik dolaplarına takılan denetim izine sahip bir elektronik dolap kilidi, benzersiz kullanıcı tanımlama, otomatik erişim günlüğü ve güvenlik olayı soruşturmaları sırasında erişim kayıtlarını inceleme yeteneği sağlayarak bu gereksinimlere uyumu doğrudan destekler. Gıda ve İlaç Dairesi'nin 21 CFR Bölüm 11 düzenlemeleri, elektronik kayıtların ve elektronik imzaların güvenilir, emniyetli ve kağıt kayıtlara eşdeğer kabul edildiği kriterleri belirler. Bölüm 11, elektronik kayıtlar üreten sistemlerin kayıt sahteciliğini önlemek için önlemler uygulamasını, kayıtların doğru ve eksiksiz olmasını sağlamasını ve her eylemin tarihini ve saatini, eylemi gerçekleştiren kişinin kimliğini ve gerçekleştirilen eylemi yakalayan bir denetim izi tutmasını gerektirir. Denetim izine sahip bir elektronik dolap kilidi, farmasötik üretim, klinik deneme materyali depolama ve tıbbi cihaz envanter yönetimi gibi FDA tarafından düzenlenen ortamlarda kullanılmak üzere bu gereksinimleri karşılamalıdır. 2002 tarihli Sarbanes-Oxley Yasası, özellikle Bölüm 404, yönetimin finansal raporlama üzerindeki iç kontrollerin etkinliğini değerlendirmesini ve raporlamasını gerektirir. SOX tipik olarak BT sistemleriyle ilişkilendirilse de, finansal tabloları etkileyen varlıkların fiziksel güvenliği — nakit çekmeceleri, menkul kıymet dolapları, finansal belge depolama ve yüksek değerli malzeme envanteri dahil — iç kontrollerin kapsamına girer. Denetim izine sahip bir elektronik dolap kilidi, dış denetçilerin fiziksel erişim kontrollerinin etkinliğini değerlendirmek için kullandığı doğrulanabilir erişim kayıtlarını sağlar. Genel Veri Koruma Yönetmeliği bir AB düzenlemesi olmamakla birlikte, AB vatandaşlarının kişisel verilerini işleyen ABD şirketleri için etkileri vardır ve veri güvenliğini sağlamak için uygun teknik ve organizasyonel önlemler gerektiren 32. Maddesi, veri saklama dolapları için fiziksel erişim kontrollerini içerir. Ödeme Kartı Endüstrisi Veri Güvenliği Standardı, kart sahibi verilerinin erişim kontrolleriyle fiziksel olarak güvenli konumlarda saklanmasını gerektirir ve Gereksinim 9, kart sahibi verilerine fiziksel erişimin kısıtlanması ihtiyacını özel olarak ele alır. Ödeme işleme ortamlarındaki belge dolaplarına ve sunucu raflarına takılan denetim izine sahip bir elektronik dolap kilidi, PCI DSS uyumluluk değerlendirmeleri için gereken belgeleri sağlar. Uluslararası Standardizasyon Örgütü'nün bilgi güvenliği yönetim sistemleri için ISO 27001 standardı, kuruluşların erişim günlüğü ve izlemeyi içeren fiziksel güvenlik kontrolleri uygulamasını gerektirir ve denetim izine sahip bir elektronik dolap kilidi, ISO 27001 sertifika denetimleri için gereken kanıtı sağlar.
SIEM Entegrasyonu ve Gerçek Zamanlı İzleme
Denetim izine sahip bir elektronik dolap kilidinin gerçek gücü, bir Güvenlik Bilgisi ve Olay Yönetimi platformuna entegre edildiğinde ortaya çıkar; izole dolap erişim olaylarını daha geniş güvenlik ekosistemi içinde eyleme dönüştürülebilir istihbarata dönüştürür. Entegrasyon mimarisi tipik olarak, kilidin veya denetleyicisinin RFC 5424 formatında Syslog gibi yapılandırılmış bir formatta olaylar ürettiği ve bunları ağ üzerinden SIEM toplayıcısına ilettiği bir yayınla-abone ol modelini izler. Olay yükü, cihaz tanımlayıcısını, olay türünü, zaman damgasını, kimlik bilgisi tanımlayıcısını ve sonuç kodunu içerir; tümü SIEM ayrıştırıcısının platformun ortak olay formatına yorumlayıp normalleştirebileceği şekilde biçimlendirilir. Syslog protokolü, Splunk, IBM QRadar, ArcSight, LogRhythm ve Microsoft Sentinel dahil olmak üzere neredeyse her SIEM platformu tarafından desteklendiği için en yaygın desteklenen entegrasyon yöntemidir. Kilit ürün yazılımı, SIEM toplayıcısının IP adresi veya ana bilgisayar adı ve Syslog mesajları için UDP veya TCP bağlantı noktası numarasıyla yapılandırılır. Her olay, tesis kodu 16 (yerel kullanım 0) ve olay türüne karşılık gelen bir önem düzeyiyle ayrı bir Syslog mesajı olarak iletilir: normal erişim olayları için bilgilendirme, erişim reddedildi olayları için uyarı, sistem arızaları için hata ve kurcalama veya zorla giriş olayları için kritik. SIEM platformu bu mesajları alır, yapılandırılmış alanlara ayrıştırır ve diğer güvenlik veri kaynaklarındaki olaylarla ilişkilendirir. Örneğin, bir dolap erişim olayı, o anda dolaba erişen kişinin video görüntüsünü almak için video yönetim sistemi verileriyle ilişkilendirilebilir. SIEM ayrıca, dolaba giren kişinin o sırada binada fiziksel olarak bulunup bulunmadığını doğrulamak için dolap erişim olaylarını rozet erişim sistemi olaylarıyla ilişkilendirebilir. Belirli senaryolar için uyarılar oluşturmak üzere özel ilişkilendirme kuralları yapılandırılabilir; örneğin, bir kullanıcının planlanan vardiyası dışında kontrollü bir madde dolabına erişmesi, kısa bir zaman penceresi içinde aynı dolaba birden fazla başarısız erişim denemesi, envanter için boş veya kilitli olması gereken bir dolaba erişim veya kurcalandığı bildirilen bir dolapta erişim olayı. SIEM entegrasyonu ayrıca, sistemin belirli zaman dilimleri, kullanıcılar veya dolaplar için dolap erişim etkinliğini özetleyen ve belirli düzenleyicilerin gerektirdiği şekilde biçimlendirilen raporlar ürettiği otomatik uyumluluk raporlamasını sağlar. Gerçek zamanlı izleme yeteneği, güvenlik personelinin kurcalama tespiti veya zorla giriş gibi kritik olayların anında bildirimini SIEM'in SMS mesajları, e-posta uyarıları veya mobil cihazlara anında bildirimler gönderebilen uyarı ve bildirim sistemi aracılığıyla alması anlamına gelir. Uyarı, dolap konumu, olay türü, oluşma zamanı ve ilgili video görüntüsüne bağlantı gibi bağlamsal bilgileri içerebilir. Entegrasyon ayrıca, herhangi bir dolapta kurcalama olayı tespit edildiğinde bir bölgedeki tüm dolapları kilitleme, etkilenen dolabı işaret etmek için bir CCTV ön ayarını tetikleme veya konuma güvenlik personeli gönderme gibi otomatik yanıt eylemlerini destekler. SIEM ile kilit sistemi arasındaki çift yönlü iletişim, güvenlik operatörlerinin SIEM konsolundan dolapları uzaktan kilitlemesine veya kilidini açmasına, belirli kimlik bilgilerine erişimi geçici olarak kısıtlamasına veya aktif bir güvenlik olayı sırasında bir dolabı kilitlenme moduna almasına olanak tanır. Denetim izine sahip elektronik dolap kilidinden gelen denetim izi verileri, trend analizi, adli soruşturmalar ve uyumluluk denetimleri için geçmiş veriler sağlayarak SIEM'in uzun vadeli depolamasının bir parçası haline gelir.
Kurcalama Tespiti ve Zor Durum Günlüğü
Denetim izine sahip bir elektronik dolap kilidinin güvenlik yetenekleri, rutin erişim günlüğünün ötesine geçerek yüksek güvenlikli ortamlar için gerekli olan gelişmiş kurcalama tespiti ve zor durum sinyali özelliklerini içerir. Kurcalama tespit alt sistemi, kilide veya dolaba yönelik yetkisiz fiziksel saldırıları tespit etmek için birden fazla algılama teknolojisi kullanır. Muhafaza kurcalama anahtarı, kilit gövdesinin dolap yüzeyinden çıkarıldığını algılayan bir mikro anahtar veya manyetik kamış anahtardır. Bir saldırgan kilidi dolaptan sökmeye veya levyeyle çıkarmaya çalışırsa, anahtar durum değiştirir ve denetim günlüğünde hemen kaydedilen bir kurcalama olayını tetikler. Sürgü konum sensörü, kilitleme cıvatasının veya sürgünün uzatılmış veya geri çekilmiş konumda olup olmadığını algılar. Sürgü geçerli bir kimlik bilgisi olmadan zorla açılırsa — örneğin, sürgü ile vuruş plakası arasına bir kredi kartı kaydırarak — sensör anormalliği algılar ve bir zorla giriş olayı kaydeder. Kapı konum sensörü, dolap kapısının açık veya kapalı olup olmadığını algılar; bu, sistemin erişimden sonra kapının açık bırakıldığı durumları tespit etmesini sağlar; bu, kullanıcının dikkatinin dağıldığını, dolabın tehlikeye girdiğini veya envanterin uzun bir süre boyunca çıkarıldığını gösterebilir. Şok sensörü veya ivmeölçer, çekiç darbeleri, delme veya testere gibi darbe olaylarını algılar ve bunları darbenin yoğunluğuna dayalı bir önem düzeyiyle kurcalama olayları olarak kaydeder. Elektronik kurcalama tespiti, kilit çıkarıldığında görünür hasar bırakan kırılma vidaları ve yetkisiz erişim girişiminin kanıtını gösteren kurcalamaya karşı korumalı mühürler gibi mekanik kurcalama kanıtlarıyla paralel çalışır. Zor durum günlüğü özelliği, bir kullanıcının tehdit altında bir dolabı açmaya zorlandığı senaryoyu ele alır. Kullanıcı, normal kodundan farklı belirli bir PIN kodu olan bir zor durum kodu girebilir veya kullanıcının kimliğini doğrulayan ve dolabın kilidini açarken aynı anda sessiz bir alarm tetikleyen bir zor durum kimlik bilgisi sunabilir. Zor durum olayı, zor durumu gösteren özel bir bayrakla denetim günlüğüne kaydedilir, ancak günlük girişi yerel ekranda normal bir erişim olayıyla aynı görünür; bu, saldırganın bir alarmın tetiklendiğini bilmesini önler. Sessiz alarm, konuma güvenlik personeli gönderme, dolapta CCTV kaydını etkinleştirme, tesisteki diğer tüm dolapları kilitleme veya kolluk kuvvetlerini bilgilendirme içerebilen önceden belirlenmiş bir yanıt protokolünü başlattığı SIEM'e veya güvenlik izleme istasyonuna iletilir. Zor durum yeteneği, her kullanıcıya birincil kimlik bilgisi ve bir zor durum kimlik bilgisi atanabilen kimlik bilgisi yönetim sistemi aracılığıyla uygulanır. Zor durum kimlik bilgisi, birincil koddan bir rakam farklı olan belirli bir PIN kodu, zor durum rozeti olarak belirlenmiş belirli bir RFID rozeti veya zor durum parmağı olarak kaydedilmiş belirli bir biyometrik parmak olabilir. Sistem ayrıca sesle doğrulanan sistemler için bir zor durum kelimesini veya ifadesini destekler, ancak bu dolap kilidi uygulamalarında daha az yaygındır. Zor durum alarmı, tesisin güvenlik politikasına ve tehdidin doğasına bağlı olarak sessiz veya sesli yanıt için yapılandırılabilir. Kurcalama ve zor durum olayları, normal erişim olaylarıyla aynı düzeyde kriptografik korumayla denetim günlüğünde saklanır; bu, kayıtların yasal işlemlerde kanıt olarak kabul edilebilirliğini sağlar. Denetim günlüğü, kurcalama türünü, olayı tetikleyen sensörü, zaman damgasını ve kurcalama olayının süresini içerir ve saldırının eksiksiz bir adli kaydını sağlar.
Erişim Kontrol Ağı Genelinde Zaman Senkronizasyonu
Denetim izinin doğruluğu tamamen zaman damgalarının hassasiyetine bağlıdır ve denetim izine sahip elektronik bir dolap kilidi, tüm olayların tutarlı ve doğru bir zaman referansıyla kaydedilmesini sağlamak için sağlam bir zaman senkronizasyonu gerektirir. Her kilitteki gerçek zamanlı saat, sıcaklık kompanzasyonlu kristal osilatör kullanarak zamanı bağımsız olarak korur, ancak bu osilatörler zamanla sıcaklık değişimleri, bileşen yaşlanması ve güç kaynağı dalgalanmaları nedeniyle sapma gösterir. Tipik bir TCXO, normal çalışma koşullarında yılda bir ila iki dakika sapar, ancak geniş sıcaklık dalgalanmalarının olduğu ortamlarda sapma yılda beş dakikaya kadar çıkabilir. Bu doğruluk seviyesi, seyrek denetlenen bağımsız bir kilit için kabul edilebilir olsa da, birden fazla kilitten gelen olayların ilişkilendirilmesi ve sıralanması gereken ağ bağlantılı ortamlarda sorun haline gelir. Zaman senkronizasyonu, kilidin bağlantı türüne bağlı olarak birkaç mekanizmadan biriyle sağlanır. Ağ Zaman Protokolü, Ethernet veya Wi-Fi bağlantısı olan kilitler için en yaygın senkronizasyon yöntemidir. Kilidin ürün yazılımı, tipik olarak tesis ağındaki yerel bir zaman sunucusu veya NIST ya da Microsoft havuzundan bir genel NTP sunucusu olan bir NTP sunucusunun IP adresi veya ana bilgisayar adıyla yapılandırılır. Kilit, saati genellikle her 15 dakikada bir ila her saat arasında yapılandırılabilir aralıklarla senkronize eder ve senkronizasyon olayı, senkronizasyon öncesi ve sonrası zaman farkıyla birlikte denetim günlüğüne kaydedilir. Kilitteki NTP istemcisi, saati atlamak yerine kademeli olarak ayarlayan basitleştirilmiş bir NTP protokolü sürümü kullanır ve böylece denetim izinde boşluklar veya çakışmalar oluşturabilecek zaman süreksizliklerini önler. RS-485 veya Zigbee üzerinden merkezi bir denetleyiciye bağlanan kilitler için denetleyici zaman kaynağı olarak hizmet eder ve kilitleri düzenli aralıklarla senkronize eder. Denetleyicinin kendisi bir NTP sunucusuna senkronize olur, böylece tüm kilit ağı ortak bir zaman tabanını korur. Zaman senkronizasyon olayları her kilidin denetim günlüğüne kaydedilir ve cihazın ömrü boyunca zaman doğruluğunun bir kaydını sağlar. Bir ağa sürekli bağlı olmayan kilitler için, zaman senkronizasyonu olay dışa aktarma işlemi sırasında manuel olarak gerçekleştirilebilir. Bir güvenlik görevlisi denetim günlüğünü dışa aktarmak için bir USB flash sürücü bağladığında, dışa aktarma yazılımı kilidin saatini de güncelleyebilir. Manuel senkronizasyon olayı denetim günlüğüne kaydedilir ve zaman doğruluğu için bir zincir oluşturur. Bazı gelişmiş modeller, ağ bağlantısının bulunmadığı uzak konumlardaki kurulumlar için GPS tabanlı zaman senkronizasyonunu destekler. GPS alıcısı, Eşgüdümlü Evrensel Zaman'ın bir mikrosaniyesi içinde zaman doğruluğu sağlar ve denetim izinin mümkün olan en yüksek standarda göre doğru olmasını garanti eder. Zaman senkronizasyon mekanizması ayrıca elektrik kesintileri sırasında saati koruyan pille çalışan bir saat içerir. Yedek pil, tasarıma bağlı olarak saate 30 gün ila 10 yıl arasında güç sağlayan tipik olarak bir düğme pil veya bir süper kapasitördür. Ana güç geri geldiğinde saat kesintisiz çalışmaya devam eder ve yedek pil tükenmişse kilit denetim günlüğüne bir zaman kaybı olayı kaydeder ve normal çalışmaya devam etmeden önce manuel saat ayarı gerektirir.
Sağlık Hizmetleri ve Eczane Ortamları için Dağıtım Senaryoları
Denetim izine sahip elektronik bir dolap kilidi için en zorlu uygulama, kontrollü maddeler, hasta güvenliği ve mevzuata uygunluğun birleşiminin benzersiz zorlu bir erişim kontrolü gereksinimi oluşturduğu sağlık hizmetleri ve eczane ortamlarındadır. Hastane eczaneleri, Çizelge II ila V arasındaki binlerce doz kontrollü maddeyi yönetir ve Uyuşturucu Uygulama Dairesi, alımdan uygulamaya ve atık imhasına kadar her doz için eksiksiz bir denetim izi gerektirir. Eczanenin kontrollü madde saklama dolaplarındaki denetim izine sahip elektronik dolap kilidi, her erişim olayını eczacının kimlik bilgisi kimliği, erişim zamanı ve erişim denemesinin sonucuyla kaydederek ilk savunma hattını sağlar. Dolap kilidinden gelen denetim izi, otomatik dağıtım dolabı kayıtlarını tamamlar ve saklama alanına kimin ve ne zaman girdiğini belgeleyen fiziksel bir güvenlik katmanı sağlar. Hastane eczanesinde, denetim izine sahip elektronik dolap kilidi tipik olarak ana narkotik kasasına, Çizelge II saklama dolabına, acil durum ilaç kutusuna ve kontrollü madde iade kutusuna dağıtılır. Her konumun farklı bir erişim profili vardır: narkotik kasasına yalnızca eczane müdürü ve yetkili eczacılar erişir, Çizelge II dolabına ilaç dağıtımı ve envanter sayımları sırasında erişilir, acil durum ilaç kutusuna mavi kod olayları sırasında erişilir ve iade kutusuna süresi dolmuş veya kullanılmamış ilaçlar iade edildiğinde erişilir. Her konumdan gelen denetim izi, kontrollü madde işleme iş akışının eksiksiz bir resmini sağlar ve SIEM entegrasyonu, dolap erişim olaylarının otomatik dağıtım sistemi kayıtları ve video gözetim görüntüleriyle ilişkilendirilmesini sağlar. HIPAA Güvenlik Kuralı gereksinimleri, kimlik bilgisi sistemi tarafından sağlanan benzersiz kullanıcı tanımlaması, denetim izi tarafından sağlanan otomatik erişim günlüğü ve güvenlik olayı soruşturmaları sırasında erişim kayıtlarını inceleme yeteneği ile karşılanır. 21 CFR Bölüm 11 uyumluluğu, denetim kayıtlarının kriptografik korunması, kullanıcıların kayıtları değiştirememesi veya silememesi ve güvenli zaman senkronizasyonu ile sağlanır. Hemşirelik birimlerinde ve hasta bakım alanlarında dağıtım, denetim izine sahip elektronik dolap kilidini ilaç saklama dolaplarına, narkotik kutularına ve acil durum ilaç arabalarına genişletir. Bu konumlara gün boyunca tipik olarak birden fazla hemşire ve doktor erişir ve denetim izi, hangi ilaçlara kimin ne zaman eriştiğinin kaydını sağlar. Denetim izi, ilaç uygulama mutabakatı, saptırma tespiti ve mevzuata uygunluk için kullanılır. Sistem, seyahat eden hemşireler, geçici görevli doktorlar ve diğer geçici personel için geçici kimlik bilgisi atamasını destekler ve geçici kimlik bilgileri yapılandırılabilir bir süre sonunda otomatik olarak sona erer. Kilit ayrıca, kontrollü madde dolabı erişimini gece vardiyası eczacısıyla sınırlamak gibi, belirli zaman dilimlerinde belirli kimlik bilgilerine erişimi kısıtlayan erişim programlarıyla da yapılandırılabilir. Ayakta tedavi eczanesi ve perakende eczane ortamlarında dağıtım, denetim izine sahip elektronik dolap kilidinin kontrollü madde saklama dolabına, kasa çekmecesine ve envanter saklama alanına kurulmasıyla benzer bir model izler. Denetim izi, DEA denetimleri, eyalet eczane kurulu denetimleri ve iç uyumluluk incelemeleri için gereken belgeleri sağlar. Sistem ayrıca, eczacının kısmi reçeteleri doldurmak için gün boyunca dolaba birden çok kez erişebildiği ve her erişim olayının denetim izine kaydedildiği kısmi doldurma kontrollü madde gereksinimlerini de destekler.
Ateşli Silahlar, Delil ve Nakit Yönetiminde Dağıtım
Ateşli silahları, delilleri ve nakdi güvence altına alma gereksinimleri ortak bir noktayı paylaşır: her erişim kaydedilmeli, her kullanıcı tanımlanmalı ve denetim izi kurcalamaya karşı dayanıklı olmalıdır. Bu ortamlarda dağıtılan denetim izine sahip elektronik dolap kilidi, sağlık hizmetlerinde sunduğu aynı uyumluluk ve güvenlik faydalarını, her alanın belirli düzenleyici ve operasyonel gereksinimlerine uyarlanmış olarak sağlar. Ateşli silah saklamada, Alkol, Tütün, Ateşli Silahlar ve Patlayıcılar Bürosu, federal ateşli silah ruhsat sahiplerinin envanterlerini yetkisiz erişimi önleyecek şekilde güvence altına almasını gerektirir ve belirli düzenlemeler denetim izlerine sahip elektronik kilitleri zorunlu kılmasa da, ATF'nin uyumluluk denetim kılavuzları, erişim günlüğü olan güvenli bir saklama sisteminin yüksek hacimli satış yapan veya tekrarlanan uyumluluk sorunları olan bayiler için beklenen standart olduğunu açıkça belirtir. Ateşli silah teşhir vitrinindeki, arka oda saklama dolabındaki ve silah ustası tezgahındaki denetim izine sahip elektronik dolap kilidi, saklamadan çıkarılan veya saklamaya iade edilen her ateşli silahın eksiksiz bir kaydını sağlar. Denetim izi, satış görevlisinin kimlik bilgisi kimliğini, erişim zamanını ve erişim süresini içerir ve mağaza müdürünün denetim izini ATF Form 4473'ün gerektirdiği edinim ve elden çıkarma kayıtlarıyla mutabakat sağlamasını mümkün kılar. Kurcalama tespit özellikleri, zorla giriş denemesinin düzinelerce silahın kaybıyla sonuçlanabileceği ateşli silah saklama için özellikle önemlidir. Kurcalama uyarısı, mağaza müdürüne ve yerel kolluk kuvvetlerine anında bildirim tetikler ve denetim izi, ihlal girişiminin adli bir kaydını sağlar. Düres kodu özelliği, silahlı soygun riskinin gerçek bir endişe olduğu ateşli silah perakendecileri için son derece önemlidir. Çalışan, dolabın kilidini açarken kolluk kuvvetlerini sessizce uyaran bir düres kodu girebilir ve denetim izi, saldırganı uyarmadan düres olayını kaydeder. Delil saklamada, delil zinciri gereksinimleri, her delil parçasının toplanmasından saklanmasına ve mahkeme salonunda sunumuna kadar izlenmesini zorunlu kılar. Delil saklama dolabındaki, uyuşturucu delil dolabındaki, ateşli silah delil dolabındaki ve mal müdürlüğü odasındaki denetim izine sahip elektronik dolap kilidi, manuel delil günlüklerinden daha güvenilir otomatik bir delil zinciri kaydı sağlar. Denetim izi, delil teknisyeninin kimlik bilgisi kimliği, erişim zamanı ve erişim süresi dahil olmak üzere her erişim olayını kaydeder. Sistem, her delil parçasının ayrı kilitli bir bölmede saklandığı bölmeli saklamayı destekler ve her bölmedeki denetim izine sahip elektronik dolap kilidi, her bir delil parçası için ayrıntılı bir denetim izi sağlar. Denetim izi mahkemede ticari kayıt olarak kabul edilebilir ve kriptografik koruma, kayıtların uydurulmuş veya değiştirilmiş olarak sorgulanamamasını sağlar. Nakit yönetiminde, finansal raporlama üzerindeki iç kontroller için Sarbanes-Oxley Yasası gereksinimleri nakdin fiziksel güvenliğini de kapsar ve kasa çekmecesindeki, kasadaki ve nakit kasasındaki denetim izine sahip elektronik dolap kilidi, SOX uyumluluk denetimleri için gereken belgeleri sağlar. Denetim izi, kasiyerin kimlik bilgisi kimliği, erişim zamanı ve erişim süresi dahil olmak üzere her nakit erişim olayını kaydeder. Sistem, nakit kasasına erişmek için iki yetkili kullanıcının kimlik bilgilerini yapılandırılabilir bir zaman penceresi içinde sunması gereken çift yetkili erişimi destekler. Çift yetki gereksinimi, her iki kimlik bilgisi kimliğiyle birlikte denetim izine kaydedilir ve erişim olayının eksiksiz bir kaydını sağlar. Denetim izi, nakit mutabakatı, iç hırsızlık soruşturması ve mevzuata uygunluk raporlaması için kullanılır.
Veri Merkezlerinde ve Sunucu Odalarında Dağıtım
Veri merkezi fiziksel güvenliği geleneksel olarak çevre erişim kontrolüne odaklanmıştır; veri merkezi girişinde kart okuyucular ve sunucu odası kapısında biyometrik tarayıcılar bulunur. Ancak, iç tehditlerin yükselişi, verilerin artan değeri ve SOC 2, ISO 27001 ve PCI DSS gibi uyumluluk çerçevelerinin gereksinimleri, ayrıntılı kabin düzeyinde erişim kontrolü talebini artırmıştır. Bireysel sunucu raflarındaki, ağ dolaplarındaki ve depolama muhafazalarındaki denetim izine sahip elektronik dolap kilidi, derinlemesine savunma fiziksel güvenlik stratejisi için gereken kabin başına erişim günlüğünü sağlar. Veri merkezi dağıtım senaryosu, denetim izine sahip elektronik dolap kilidinin ele alması gereken benzersiz zorluklar sunar. Veri merkezindeki elektromanyetik ortam kablosuz iletişime müdahale edebilir, bu nedenle Wi-Fi ve Zigbee kilitleri güvenilir bağlantıyı sürdürmek için dikkatli bir şekilde konumlandırılmalıdır. Sunucu raflarının yoğun metal yapısı kablosuz sinyalleri zayıflatabilir ve sunuculardan ve ağ ekipmanlarından gelen elektromanyetik girişim, iletişim güvenilirliğini bozan gürültü getirebilir. RS-485 kablolu bağlantı, elektromanyetik girişime karşı bağışık olduğu ve büyük veri merkezlerinde gereken uzun kablo mesafeleri üzerinde güvenilir iletişim sağladığı için veri merkezi ortamlarında sıklıkla tercih edilir. Kilidin ürün yazılımı, tipik olarak Lenel, Genetec, AMAG veya Software House gibi profesyonel sınıf bir sistem olan veri merkezinin erişim kontrol sistemiyle uyumlu olmalıdır. Entegrasyon, SIEM üzerinden veya kilit yönetim yazılımı ile erişim kontrol sistemi arasındaki doğrudan bir API bağlantısıyla sağlanır. Raf düzeyindeki denetim izine sahip elektronik dolap kilidinden gelen denetim izi, her teknisyenin her rafa erişiminin kaydını, erişim zamanı, erişim süresi ve kullanılan kimlik bilgisi dahil olmak üzere sağlar. Bu veriler uyumluluk raporlaması, güvenlik olayı soruşturması ve operasyonel analiz için kullanılır. Veri merkezleri için uyumluluk gereksinimleri, hizmet kuruluşunun müşteri verilerinin güvenliğini, kullanılabilirliğini, işleme bütünlüğünü, gizliliğini ve mahremiyetini sağlayan kontroller uygulamasını gerektiren SOC 2 Tip II'yi içerir. SOC 2'nin gerektirdiği fiziksel güvenlik kontrolleri erişim günlüğünü içerir ve denetim izine sahip elektronik dolap kilidinden gelen denetim izi, SOC 2 denetçileri için gereken kanıtı sağlar. PCI DSS Gereksinimleri 9 ve 10, kart sahibi veri ortamlarının fiziksel olarak güvenli olmasını ve bu ortamlara erişimin günlüğe kaydedilmesini ve izlenmesini gerektirir. Kart sahibi veri ortamını içeren sunucu rafındaki denetim izine sahip elektronik dolap kilidi, PCI DSS'in gerektirdiği fiziksel erişim günlüğünü sağlar. ISO 27001 Ek A.11 fiziksel güvenlik kontrolleri, kuruluşların fiziksel güvenlik bariyerleri, erişim kontrolleri ve izleme uygulamasını gerektirir. Sunucu dolaplarındaki denetim izine sahip elektronik dolap kilidi, ISO 27001 sertifikası için gereken erişim izleme ve günlüğünü sağlar. Veri merkezi dağıtımı ayrıca bazı denetim izine sahip elektronik dolap kilidi modellerinin çevresel izleme yeteneklerinden de yararlanır. Bu modeller, denetim günlüğüne çevresel koşulları kaydeden sıcaklık, nem ve hava akışı sensörleri içerir ve her erişim olayı sırasındaki çevresel koşulların bir kaydını sağlar. Çevresel veriler, uyumluluk raporlaması ve çevresel koşullarla ilgili olabilecek ekipman arızalarının araştırılması için kullanılır.
Denetim İzine Sahip Doğru Elektronik Dolap Kilidini Seçme
Belirli bir uygulama için denetim izine sahip uygun elektronik dolap kilidini seçmek; operasyonel gereksinimlerin, uyumluluk yükümlülüklerinin, çevresel koşulların ve bütçe kısıtlarının sistematik bir değerlendirmesini gerektirir. İlk karar noktası, kullanıcı deneyimini ve kimlik doğrulama sürecinin güvenlik seviyesini belirleyen kimlik bilgisi türüdür. PIN kodu kilitleri, yaklaşık 150 $'dan başlayan fiyatlarla en uygun maliyetli seçenektir ve taşınması gereken fiziksel bir kimlik bilgisi gerektirmez; ancak omuz sörfüne ve tuş takımı aşınma deseni analizine karşı savunmasızdır. RFID kartlı kilitler, omuz sörfü açığını ortadan kaldırır ve daha hızlı erişimi destekler; ancak kullanıcıların kart taşımasını gerektirir ve kartlar kaybolabilir veya çalınabilir. Biyometrik parmak izi kilitleri, kimlik bilgisi kullanıcıya özgü olduğu için en yüksek güvenlik seviyesini sağlar; ancak yaklaşık 350 $'dan başlayan fiyatlarla daha pahalıdır ve kirli veya ıslak parmaklardan etkilenebilir. Mobil kimlik bilgisi kilitleri, akıllı telefonlar aracılığıyla kimlik bilgisi dağıtımını destekleyerek fiziksel kart ihtiyacını ortadan kaldırır; ancak kullanıcıların uyumlu akıllı telefonlara sahip olmasını gerektirir ve Bluetooth iletişimi bazı ortamlarda güvenilmez olabilir. İkinci karar noktası, beklenen erişim sıklığı ve denetim saklama gereksinimleriyle eşleştirilmesi gereken olay depolama kapasitesidir. Günde 100 kez erişilen ve 90 günlük denetim saklama gereksinimi olan bir eczane dolabı, en az 9.000 olaylık depolama kapasitesine ihtiyaç duyar ve 10.000 olaylık bir tampon, bir güvenlik marjı sağlar. Haftada beş kez erişilen ve yedi yıllık saklama gereksinimi olan bir delil dolabı, en az 1.820 olaylık depolama kapasitesine ihtiyaç duyar ve 5.000 olaylık bir tampon, bir güvenlik marjı sağlar. Üçüncü karar noktası, olayların nasıl alındığını ve kilidin nasıl yönetildiğini belirleyen iletişim arayüzüdür. Yalnızca USB destekli modeller en basit ve en ucuz olanlardır; ancak bir güvenlik görevlisinin denetim günlüğünü dışa aktarmak için her kilidi fiziksel olarak ziyaret etmesini gerektirir. RS-485 modelleri, merkezi yönetim için çok noktalı ağ bağlantısını destekler; ancak özel kablolama gerektirir. Wi-Fi modelleri, özel kablolama olmadan merkezi yönetimi destekler; ancak güvenilir Wi-Fi kapsaması gerektirir ve Wi-Fi bağlantısı güç tüketir. Zigbee modelleri, büyük kurulumlar için örgü ağ bağlantısını destekler; ancak bir Zigbee koordinatörü gerektirir ve ağ yapılandırması karmaşık olabilir. Dördüncü karar noktası, uygulamanın düzenleyici gereksinimleriyle eşleşmesi gereken uyumluluk sertifikasıdır. DEA uyumluluğu, benzersiz kullanıcı tanımlama, kurcalamaya dayanıklı denetim günlüğü ve güvenli olay depolamayı içeren 21 CFR Bölüm 1300 desteğini gerektirir. HIPAA uyumluluğu, benzersiz kullanıcı tanımlama, otomatik erişim günlüğü ve erişim kayıtlarını inceleme yeteneğini içeren 45 CFR Bölüm 164 desteğini gerektirir. FDA 21 CFR Bölüm 11 uyumluluğu, denetim kayıtlarının kriptografik olarak korunmasını, kullanıcıların kayıtları değiştirememesini veya silememesini ve güvenli zaman senkronizasyonunu gerektirir. SOX uyumluluğu, erişim günlüğü, görev ayrılığı ve uyumluluk raporları oluşturma yeteneğini içeren Bölüm 404 iç kontrolleri desteğini gerektirir. Beşinci karar noktası, dolap tipi ve kurulum ortamıyla eşleşmesi gereken fiziksel form faktörüdür. Yüzeye montaj kilitler, dolap kapısının dışına monte edilir ve yenileme kurulumları için uygundur. Sürgülü kilitler, dolap kapısındaki bir kesime monte edilir ve daha entegre bir görünüm sağlar. Kam kilitler, standart bir kam kilidiyle aynı ayak izine monte edilir ve mevcut kilitlerin değiştirilmesi için uygundur. Çekmece kilitleri, çekmecelere ve dosya dolaplarına kurulum için tasarlanmıştır. Altıncı karar noktası, kurulum esnekliğini ve bakım gereksinimlerini belirleyen güç kaynağıdır. Kablolu kilitler, bina güç kaynağına bağlanır ve pil değişimi gerektirmez; ancak kurulum için bir elektrikçi gerektirir. Pille çalışan kilitler, kablolama olmadan her yere kurulabilir; ancak piller, kullanıma bağlı olarak tipik olarak her altı ila 24 ayda bir periyodik olarak değiştirilmelidir. Power-over-Ethernet kilitler, tek bir Ethernet kablosu üzerinden güç ve veri alarak ayrı güç kablolaması ihtiyacını ortadan kaldırır; ancak bir PoE anahtarı gerektirir ve kablo uzunluğu 100 metre ile sınırlıdır.
Kurulum ve Bakım En İyi Uygulamaları
Denetim izine sahip bir elektronik dolap kilidinin uzun vadeli güvenilirliği; doğru kuruluma, yapılandırmaya ve sürekli bakıma bağlıdır. Kurulum süreci, dolap tipini, kapı kalınlığını, kapı malzemesini ve ortam koşullarını belgeleyen bir saha araştırmasıyla başlar. Dolap kapısı, kilit form faktörüyle uyumlu olmalı ve kapı hizalaması, kilidin hizalama toleransı dahilinde olmalıdır. Çelik dolaplar, yüzeye montaj kilitler için bir delik testeresi veya sürgülü kilitler için bir dekupaj testeresi gerektirir ve montaj yüzeyi temiz, düz ve engellerden arınmış olmalıdır. Kilidin vuruş plakası, mandal cıvatasıyla hizalanmalıdır; böylece mandal düzgün şekilde kavrar ve kapı sıkışmadan kapanır. Kablolu kilitlerin kablolaması, dolap duvarından veya kapı menteşesinden geçirilmeli ve kablolama keskin kenarlardan ve hareketli parçalardan korunmalıdır. Güç kaynağı, solenoid veya motorun tepe akım çekişini karşılayacak şekilde boyutlandırılmalı ve güç kaynağı voltajı, kilidin belirtilen aralığında olmalıdır. RS-485 ağları için iletişim kablolaması, sinyal yansımalarını önlemek için veri yolunun her iki ucunda sonlandırılmalı ve kablolama, elektromanyetik paraziti önlemek için güç kablolarından uzağa yönlendirilmelidir. Yapılandırma süreci; gerçek zamanlı saatin ayarlanmasını, kullanıcıların kaydedilmesini ve kimlik bilgilerinin atanmasını, erişim programlarının yapılandırılmasını, olay dışa aktarma programının ayarlanmasını ve SIEM entegrasyon parametrelerinin yapılandırılmasını içerir. Zaman senkronizasyonu, doğru NTP sunucu adresi ve senkronizasyon aralığıyla yapılandırılmalı ve zaman damgalarının tesisin konumu için doğru olmasını sağlamak amacıyla saat dilimi doğru ayarlanmalıdır. Kullanıcı kayıt süreci; kullanıcının adını, kimlik bilgisi tanımlayıcısını, erişim seviyesini ve erişim programını toplamayı içerir. RFID kartlar için kimlik bilgisi tanımlayıcısı, kayıt sırasında kilit tarafından okunan kart seri numarasıdır. PIN kodları için kimlik bilgisi tanımlayıcısı, kilidin yapılandırmasına bağlı olarak dört ila sekiz hane arasında olması gereken kullanıcıya atanan PIN'dir. Biyometrik parmak izleri için kimlik bilgisi tanımlayıcısı, kayıt sırasında kilidin parmak izi sensörü tarafından yakalanan parmak izi şablonudur. Erişim programı, kullanıcının dolaba erişmesine ne zaman izin verildiğini tanımlar ve haftanın belirli günleri, günün belirli saatleri ve belirli tarihler için yapılandırılabilir. Bakım programı; pille çalışan kilitler için düzenli pil değişimini, düzenli ürün yazılımı güncellemelerini, düzenli denetim günlüğü incelemelerini ve kilit ile dolabın düzenli fiziksel denetimini içerir. Pil değiştirme programı, kilidin güç tüketimi ve erişim sıklığına göre belirlenir ve kilit tipik olarak pil voltajını denetim günlüğünde bildirerek pil zayıf olduğunda bir uyarı sağlar. Ürün yazılımı güncellemeleri iletişim arayüzü aracılığıyla teslim edilir ve güvenlik yamalarını, hata düzeltmelerini ve özellik geliştirmelerini içerir. Ürün yazılımı güncelleme süreci, uyumluluk amacıyla güncellemenin bir kaydını sağlayarak denetim günlüğüne kaydedilir. Denetim günlüğü incelemesi kritik bir uyumluluk faaliyetidir ve düzenli aralıklarla, düşük güvenlikli ortamlar için tipik olarak aylık ve yüksek güvenlikli ortamlar için haftalık olarak yapılmalıdır. İnceleme; reddedilen erişim olaylarını, mesai saatleri dışındaki erişim olaylarını, kurcalama olaylarını ve sistem hatalarını kontrol etmeyi içerir. Fiziksel denetim; kilit montajını, kapı hizalamasını, mandal kavramasını ve kablo bütünlüğünü kontrol etmeyi içerir. Denetim ayrıca kurcalama algılama sensörlerinin doğru çalıştığını ve kilidin fiziksel hasardan arınmış olduğunu doğrulamayı da içerir.
Maliyet Analizi ve Yatırım Getirisi
Denetim izine sahip bir elektronik dolap kilidine yatırım yapma kararı, nihayetinde teknolojinin maliyetini uyumluluk ihlallerinin, hırsızlık kayıplarının ve operasyonel verimsizliklerin maliyetine karşı dengeleyen bir iş gerekçesidir. Toplam sahip olma maliyeti; ilk donanım maliyetini, kurulum maliyetini, yazılım lisans maliyetini, devam eden bakım maliyetini ve eğitim maliyetini içerir. Donanım maliyeti, USB dışa aktarmalı temel bağımsız PIN kodu kilidi için 150 $'dan, biyometrik kimlik doğrulama, Wi-Fi bağlantısı ve SIEM entegrasyonuna sahip tamamen ağ bağlantılı bir kilit için 800 $'a kadar değişir. Kurulum maliyeti, standart bir dolaba basit bir yüzeye montaj kurulumu için kilit başına 50 $'dan, gizli kablolamalı güçlendirilmiş bir dolaba karmaşık bir sürgülü kilit kurulumu için kilit başına 500 $'a kadar değişir. Yazılım lisans maliyeti, ücretsiz yönetim yazılımı içeren kilitler için 0 $'dan, SIEM entegrasyonu, uyumluluk raporlaması ve bulut yönetimi sunan kurumsal sınıf yönetim yazılımı için kilit başına yıllık 200 $'a kadar değişir. Devam eden bakım maliyeti; kilit başına yıllık 10 ila 30 $ arası pil değişimini, tipik olarak yazılım lisansına dahil edilen ürün yazılımı güncellemelerini ve ürün kalitesine bağlı olarak her beş ila 10 yılda bir 150 ila 800 $ arası periyodik donanım değişimini içerir. Eğitim maliyeti, sistem yöneticisi ve kullanıcılar için ilk eğitimi içerir ve bu, bir grup eğitim oturumu için tipik olarak 500 ila 2.000 $ arasındadır. Beş yıl boyunca 50 kilitlik bir dağıtım için toplam sahip olma maliyeti, temel bir sistem için yaklaşık 15.000 $'dan kurumsal sınıf bir sistem için 75.000 $'a kadar değişir. Yatırım getirisi birkaç kanaldan gerçekleştirilir. Uyumluluk ihlallerinin önlenmesi en önemli finansal faydadır; tek bir DEA cezası 10.000 ila 250.000 $ arasında, tek bir HIPAA ihlali ihlal başına 100 ila 50.000 $ arasında ve yıllık maksimum 1,5 milyon $ ile, tek bir SOX uyumsuzluk tespiti ise artan denetim maliyetleri, hissedar davaları ve düzenleyici cezalarla sonuçlanır. İç hırsızlığın azaltılması bir diğer önemli faydadır; bir eczanede ortalama iç hırsızlık kaybı olay başına 1.000 ila 50.000 $ arasında ve nakit yönetimi ortamında ortalama iç hırsızlık kaybı olay başına 500 ila 100.000 $ arasında değişir. Denetim izine sahip elektronik dolap kilidi, çalışanlar her erişimin kaydedildiğini ve denetim izinin bir hırsızlıktan sorumlu kişiyi belirlemek için kullanılabileceğini bildiği için iç hırsızlığı caydırır. Operasyonel verimlilik iyileştirmesi; manuel kayıt defteri yönetiminin ortadan kaldırılması, uyumluluk raporlaması için harcanan zamanın azaltılması ve güvenlik olayı soruşturması için harcanan zamanın azaltılması yoluyla gerçekleştirilir. 50 dolaptan oluşan bir tesis için manuel kayıt defteri yönetimi, kayıt defteri bakımı, inceleme ve saklama için haftada yaklaşık 10 saat gerektirir ve saat başına 25 $ idari ücretle yıllık yaklaşık 5.000 $ maliyeti temsil eder. Denetim izine sahip elektronik dolap kilidi tarafından otomatikleştirilen uyumluluk raporlaması, düzenleyici raporlama için harcanan süreyi yaklaşık yüzde 80 oranında azaltır ve yıllık yaklaşık 4.000 $ tasarruf sağlar. Denetim izi tarafından desteklenen güvenlik olayı soruşturması, soruşturmalar için harcanan süreyi yaklaşık yüzde 50 oranında azaltır ve yıllık yaklaşık 2.000 $ tasarruf sağlar. Operasyonel verimlilikten elde edilen toplam yıllık tasarruf yaklaşık 11.000 $'dır ve bu, sistemin yıllık maliyetini operasyonun ilk yılı içinde dengeler.
Denetim İzine Sahip Elektronik Dolap Kilidi Teknolojisinin Geleceği
Denetim izine sahip bir elektronik dolap kilidi için teknoloji ortamı; kablosuz iletişim, biyometrik kimlik doğrulama, bulut bilişim ve yapay zekadaki ilerlemelerin etkisiyle hızla gelişmektedir. Denetim izine sahip elektronik dolap kilitlerinin bir sonraki nesli, güvenliği artıracak, kullanılabilirliği iyileştirecek ve uygulama yelpazesini genişletecek birkaç yeni gelişen teknolojiyi bünyesine katacaktır. Tek faktörlü kimlik doğrulamadan çok faktörlü kimlik doğrulamaya geçiş zaten devam etmektedir; en gelişmiş kilitler, fiziksel bir kimlik bilgisi, bir bilgi faktörü ve bir biyometrik faktörün kombinasyonunu desteklemektedir. Çok faktörlü kimlik doğrulama gereksinimi, kimlik bilgisi hırsızlığının artan karmaşıklığı ve güçlü kimlik doğrulama için genişleyen düzenleyici gereksinimler tarafından yönlendirilmektedir. Denetim izine sahip elektronik dolap kilidi, kullanıcının ilk faktörü (örneğin bir RFID kartı) sunduğu ve ardından ikinci faktörü (örneğin bir PIN kodu veya parmak izi) sunduğu aşamalı bir kimlik doğrulama süreci aracılığıyla çok faktörlü kimlik doğrulamayı destekler. Çok faktörlü kimlik doğrulama olayı, her iki kimlik bilgisi faktörüyle birlikte denetim günlüğüne kaydedilir ve kimlik doğrulama sürecinin eksiksiz bir kaydını sağlar. Yapay zeka ve makine öğreniminin denetim izi analizine entegrasyonu, erişim verilerinin güvenlik izleme ve operasyonel optimizasyon için kullanılma şeklini dönüştürmektedir. Yapay zeka destekli analiz motoru, tesisteki tüm kilitlerden gelen denetim izi verilerini toplar ve güvenlik tehditlerini veya operasyonel verimsizlikleri gösteren desenleri ve anormallikleri tespit etmek için makine öğrenimi algoritmaları uygular. Yapay zeka motoru; bir kullanıcının çalışma düzeni için alışılmadık zamanlarda dolaplara erişmesi, iş işleviyle ilgili olmayan dolaplara erişmesi veya alışılmadık derecede yüksek sıklıkta dolaplara erişmesi gibi davranışsal anormallikleri tespit edebilir. Yapay zeka motoru ayrıca beklenenden daha sık erişilen dolaplar, yetkisiz saatlerde erişilen dolaplar ve kısa bir zaman penceresi içinde birden fazla dolapta kullanılan kimlik bilgileri gibi operasyonel desenleri de tespit edebilir. Bulut tabanlı yönetim platformu, geleneksel şirket içi yönetim yazılımının yerini alarak birden fazla tesisteki kilitlerin merkezi yönetimini, gerçek zamanlı olay akışını, otomatik uyumluluk raporlamasını ve kablosuz ürün yazılımı güncellemelerini sağlamaktadır. Bulut platformu ayrıca, kilidin kendisinde bulunmayan önemli hesaplama kaynakları gerektiren yapay zeka destekli analiz motoru için altyapıyı sağlar. Bulut platformu, API'ler aracılığıyla üçüncü taraf güvenlik sistemleriyle entegrasyonu destekleyerek denetim izine sahip elektronik dolap kilidinin video gözetim, erişim kontrolü, izinsiz giriş algılama ve olay yönetimini içeren birleşik bir güvenlik ekosisteminin parçası olmasını sağlar. Kablosuz bağlantı seçenekleri, Wi-Fi ve Ethernet bağlantısının bulunmadığı uzak konumlarda dağıtımı mümkün kılan 5G hücresel ve LoRaWAN'ı içerecek şekilde genişlemektedir. 5G hücresel bağlantı, gerçek zamanlı olay akışı ve video doğrulaması için yüksek bant genişlikli, düşük gecikmeli iletişim sağlarken, LoRaWAN bağlantısı uzak konumlardaki pille çalışan kilitler için düşük güçlü, uzun menzilli iletişim sağlar. Biyometrik kimlik doğrulama seçenekleri, parmak izi tanımadan daha yüksek doğruluk ve sahteciliğe karşı direnç sağlayan iris tanıma, yüz tanıma ve damar deseni tanımayı içerecek şekilde genişlemektedir. Geleceğin denetim izine sahip elektronik dolap kilidi, erişim kontrolünü, denetim günlüğünü, çevresel izlemeyi ve yapay zeka destekli tehdit algılamayı tek, kompakt ve uygun maliyetli bir pakette birleştiren tam entegre bir güvenlik cihazı olacaktır.
Elektronik Dolap Kilidini Denetim İzleriyle Dağıtırken Kaçınılması Gereken Yaygın Hatalar
Elektronik dolap kilidinin denetim izleriyle dağıtımı genellikle basittir, ancak güvenlik, uyumluluk ve operasyonel faydaları zayıflatabilecek birkaç yaygın hata vardır. İlk hata, beklenen erişim hacmi ve denetim saklama gereksinimleri için olay depolama kapasitesini doğru boyutlandırmamaktır. Bir eczane, günde 50 kez dolaba erişiyorsa ve 365 günlük saklama gereksinimi varsa, en az 18.250 olaylık depolama kapasitesine ihtiyaç duyar; ancak kurulu kilit yalnızca 5.000 olay kapasitesine sahip olabilir. Sonuç olarak, en eski olaylar 100 gün sonra üzerine yazılır ve yıllık DEA denetimi sırasında keşfedilen bir uyumluluk boşluğu oluşur. Çözüm, beklenen günlük erişim hacmini hesaplamak, saklama gereksinimindeki gün sayısıyla çarpmak ve yüzde 20 güvenlik faktörü eklemek, ardından en az bu kapasiteye sahip bir kilit seçmektir. İkinci hata, zaman senkronizasyonunu doğru yapılandırmamak ve bunun sonucunda yanlış zaman damgalı denetim olaylarının oluşmasıdır. Yanlış zaman damgaları, erişim olaylarını video gözetim görüntüleri, kart erişim kayıtları veya diğer güvenlik veri kaynaklarıyla ilişkilendirmeyi imkânsız hale getirir. Yanlış zaman damgaları ayrıca, zaman damgası doğruluğunun sorgulanabileceği uyumluluk denetimleri ve yasal işlemler sırasında kanıt sorunları yaratır. Çözüm, NTP senkronizasyonunu kurulum sırasında yapılandırmak, saat diliminin doğru ayarlandığını doğrulamak ve kilidin saatini bir referans zaman kaynağıyla karşılaştırarak zaman damgası doğruluğunu test etmektir. Üçüncü hata, kilit ile yönetim sistemi arasındaki iletişim kanalını güvence altına almamak ve bunun sonucunda kimlik bilgisi verilerinin ve denetim kayıtlarının ele geçirilmeye açık hale gelmesidir. Şifrelenmemiş iletişim kanalı, ağ erişimi olan bir saldırganın kimlik bilgisi tanımlayıcılarını, denetim kayıtlarını ve yapılandırma verilerini yakalamasına olanak tanır. Çözüm, kilidin TLS veya benzeri bir protokol kullanarak şifreli iletişimi desteklediğinden emin olmak ve kilidi şifrelenmemiş bağlantıları reddedecek şekilde yapılandırmaktır. Dördüncü hata, kimlik bilgisi süresi dolma, kimlik bilgisi iptali ve erişim programı uygulaması gibi uyumluluk için gereken kimlik bilgisi yönetim politikalarını uygulamamaktır. İptal edilmeyen süresi dolmuş kimlik bilgileri, eski çalışanların veya yüklenicilerin dolaba erişebildiği bir güvenlik açığı oluşturur. Çözüm, düzenli kimlik bilgisi incelemesi, otomatik kimlik bilgisi süresi dolma ve bir çalışan veya yüklenici kuruluştan ayrıldığında anında kimlik bilgisi iptali içeren bir kimlik bilgisi yönetim süreci uygulamaktır. Beşinci hata, denetim izini SIEM ile entegre etmemek ve bunun sonucunda denetim verilerinin kilit yönetim sisteminde yalıtılmış kalması ve diğer güvenlik veri kaynaklarıyla ilişkilendirilmemesidir. Yalıtılmış denetim verileri, dolap erişim olaylarının video gözetim görüntüleri, kart erişim kayıtları ve izinsiz giriş tespit sistemi olaylarıyla ilişkilendirilmesi gibi ilişkilendirmenin güvenlik değerini kaybeder. Çözüm, SIEM entegrasyonunu kurulum sırasında yapılandırmak ve test olayları üreterek ve bunların SIEM'de göründüğünü doğrulayarak entegrasyonu test etmektir. Altıncı hata, düzenli denetim günlüğü incelemeleri yapmamak ve bunun sonucunda güvenlik olaylarının geç tespit edilmesi veya hiç tespit edilmemesidir. Denetim günlüğü yalnızca bir uyumluluk belgeleme aracı değil, aynı zamanda bir güvenlik izleme aracıdır ve güvenlik olaylarını tespit etmek için düzenli olarak incelenmelidir. Çözüm, düzenli bir denetim günlüğü inceleme programı oluşturmak, inceleme sorumluluğunu belirli bir kişiye veya ekibe atamak ve inceleme sonuçlarını bir uyumluluk raporunda belgelemektir. Yedinci hata, kullanıcıları denetim izli elektronik dolap kilidinin doğru kullanımı konusunda eğitmemek ve bunun sonucunda kullanıcıların kimlik bilgilerini paylaşması, kullanıcıların dolap kapısını açık tutması ve kullanıcıların kurcalama olaylarını bildirmemesi gibi operasyonel sorunlara yol açmaktır. Kullanıcı eğitimi, denetim izinin önemini, kimlik bilgisinin doğru kullanımını, zorlama kodu prosedürünü ve güvenlik olaylarının bildirilmesini içermelidir.
Sonuç: Denetim İzli Elektronik Dolap Kilidinin Gerekçesi
Denetim izli elektronik dolap kilidi artık özel güvenlik uygulamaları için niş bir ürün değildir — kontrollü maddeler, hassas veriler, yüksek değerli varlıklar veya delil depolayan her kuruluş için gerekli olan ana akım bir güvenlik teknolojisidir. Elektronik erişim kontrolü ile otomatik denetim kaydının kombinasyonu, geleneksel anahtarlı kilitler, şifreli kilitler veya manuel kayıt defterleriyle elde edilemeyecek bir güvenlik ve uyumluluk düzeyi sağlar. Denetim izi, DEA, HIPAA, FDA ve SOX uyumluluğu için gereken kanıtı sağlar ve SIEM entegrasyonu gerçek zamanlı güvenlik izleme ve olay müdahalesini mümkün kılar. Kurcalama tespiti ve zorlama kaydı özellikleri, zorla girişe ve silahlı soygunlara karşı koruma sağlar ve zaman senkronizasyonu, denetim olaylarının doğru ve kanıt olarak kabul edilebilir olmasını garanti eder. Denetim izli elektronik dolap kilidinin maliyeti, tek bir uyumluluk ihlalinin veya tek bir hırsızlık olayının maliyetinin küçük bir kısmıdır ve bu da teknolojiyi güvenlik ve uyumluluğu ciddiye alan her kuruluş için sağlam bir yatırım haline getirir. Doğru kilidin seçimi, kimlik bilgisi türü, olay depolama kapasitesi, iletişim arayüzü, uyumluluk sertifikası, fiziksel form faktörü ve güç kaynağının sistematik bir değerlendirmesini gerektirir ve kurulum ile bakım, uzun vadeli güvenilirliği sağlamak için en iyi uygulamaları izlemelidir. Teknolojinin geleceği, çok faktörlü kimlik doğrulama, yapay zeka destekli tehdit tespiti, bulut tabanlı yönetim ve genişletilmiş kablosuz bağlantı içerir ve bunların tümü denetim izli elektronik dolap kilidinin güvenliğini ve kullanılabilirliğini artıracaktır. Bu teknolojiyi henüz benimsememiş kuruluşlar, mevcut fiziksel erişim kontrol uygulamalarının bir risk değerlendirmesini yapmalı ve en yüksek riskli dolapları önceliklendiren ve zamanla tüm tesise yayılan bir dağıtım planı geliştirmelidir.
Bu makalenin bir kısmı yapay zeka tarafından oluşturulmuş ve profesyonel doğruluk ile okunabilirlik için optimize edilmiştir.
Projenize hangi sensörün uygun olduğundan emin değil misiniz?
Ücretsiz danışmanlık için mmWave uygulama mühendislerimizle görüşün.
Otel projeniz için doğru varlık sensörünü bulun
3 protokolü karşılaştırın, otele özel vaka çalışmalarını inceleyin ve kurulum kılavuzunu indirin
İlgili ürünler
3
Akıllı Dolap Kilidi — Uygulama Yönetimli, Çok Şubeli Panel
Ofis, kargo ve çok şubeli filolar için uygulama yönetimli akıllı dolap kilidi. BLE panel, denetim kaydı, uzaktan açma, kilit başına sunucu yok. Premium gövde.
Bu sayfa zaten bir sonraki önerilen kaynak olarak ona işaret ediyor.
Ofis Dolap Kilidi — Dosya ve Pedestal Dolaplar için PIN + Kart
Dosya dolapları, pedestal ve çekmeceler için çevrimdışı PIN + kartlı ofis dolap kilidi. Pille çalışan 5 dakikalık montaj, WiFi yok, anahtar yönetimi yok. CE/FCC/RoHS.
Bu sayfa zaten bir sonraki önerilen kaynak olarak ona işaret ediyor.
Spor Salonu Dolap Kilidi — Çevrimdışı Kart, WiFi Gerektirmez
Spor salonu ve havuz dolapları için çevrimdışı kartlı dolap kilidi. MIFARE kart, 5 dakikada montaj, WiFi veya sunucu gerekmez. Çinko alaşım gövde, CE/FCC/RoHS.
Bu sayfa zaten bir sonraki önerilen kaynak olarak ona işaret ediyor.
İlgili blog yazıları
3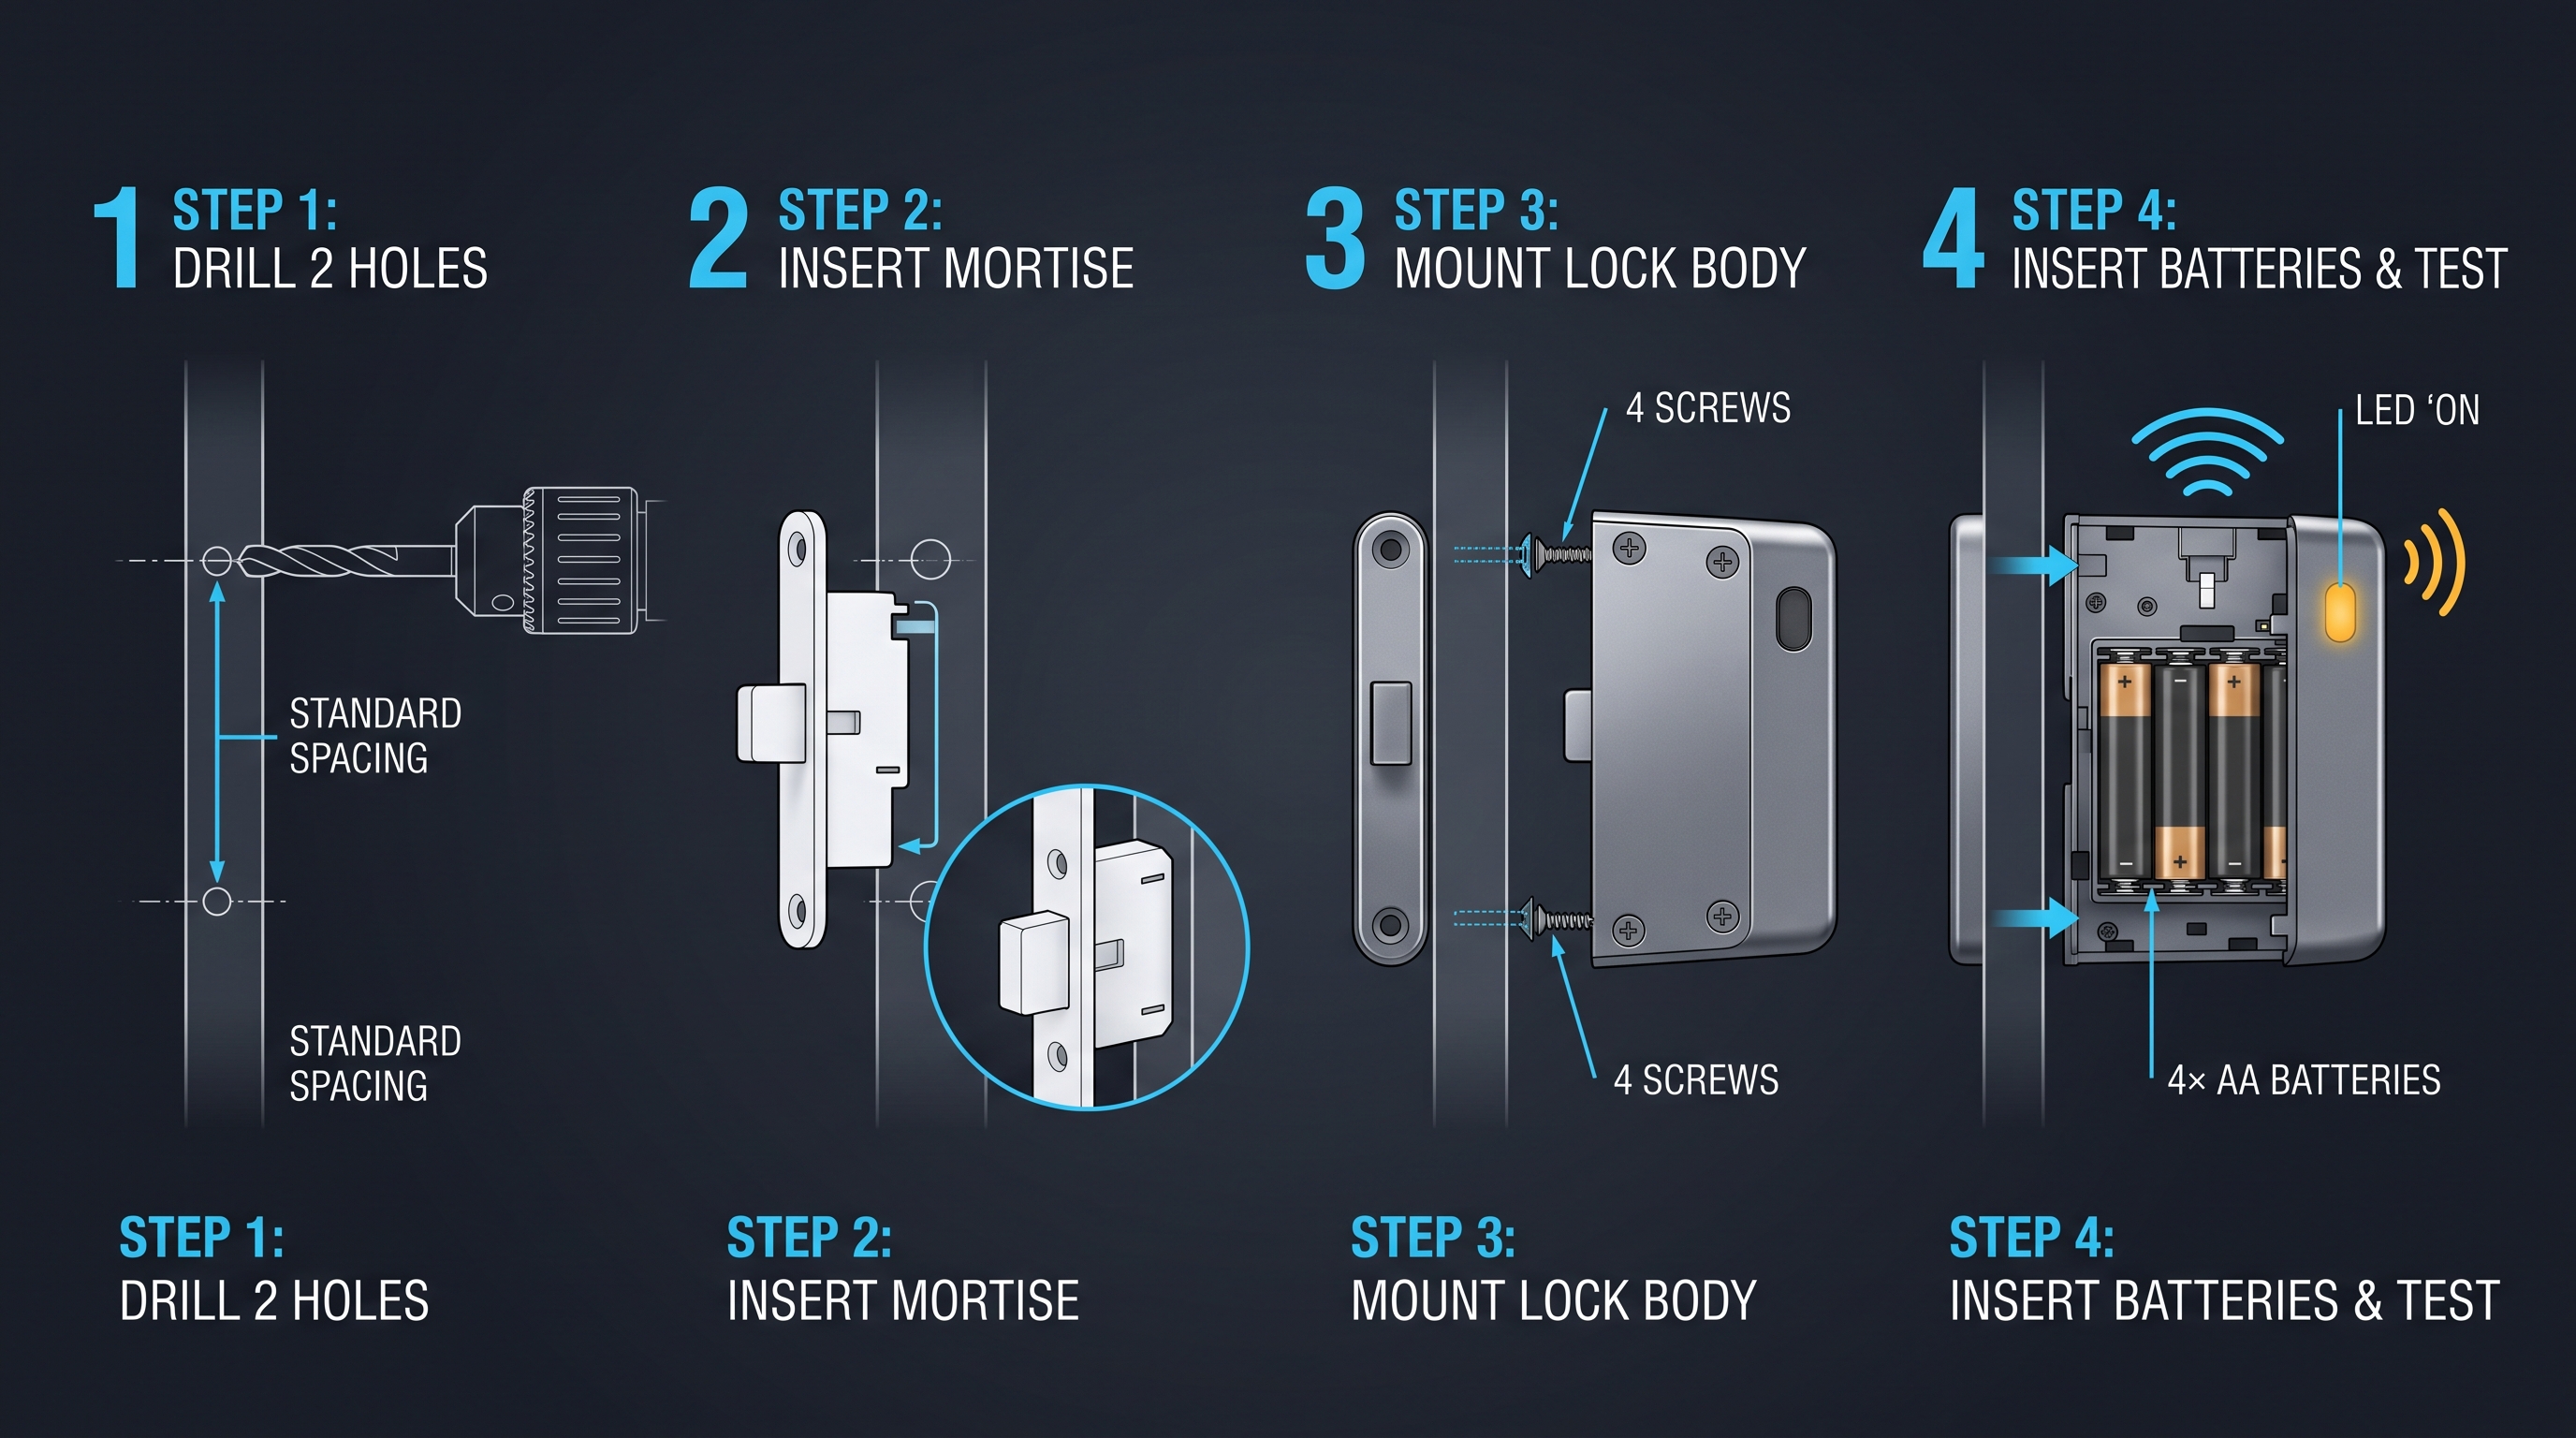
Elektronik Dolap Kilidi Fiyatı: Maliyet ve Pazarlık Rehberi
Elektronik dolap kilidi fiyatını belirleyen etkenleri anlayın — kimlik doğrulama türlerinden malzemelere, hacim indirimlerinden NRE kalıplama, nakliye ve 5 yıllık TCO''ya kadar. Tablolu eksiksiz.
Aynı ürün bağlamını destekliyor: Akıllı Dolap Kilidi — Uygulama Yönetimli, Çok Şubeli Panel, Ofis Dolap Kilidi — Dosya ve Pedestal Dolaplar için PIN + Kart, Spor Salonu Dolap Kilidi — Çevrimdışı Kart, WiFi Gerektirmez.
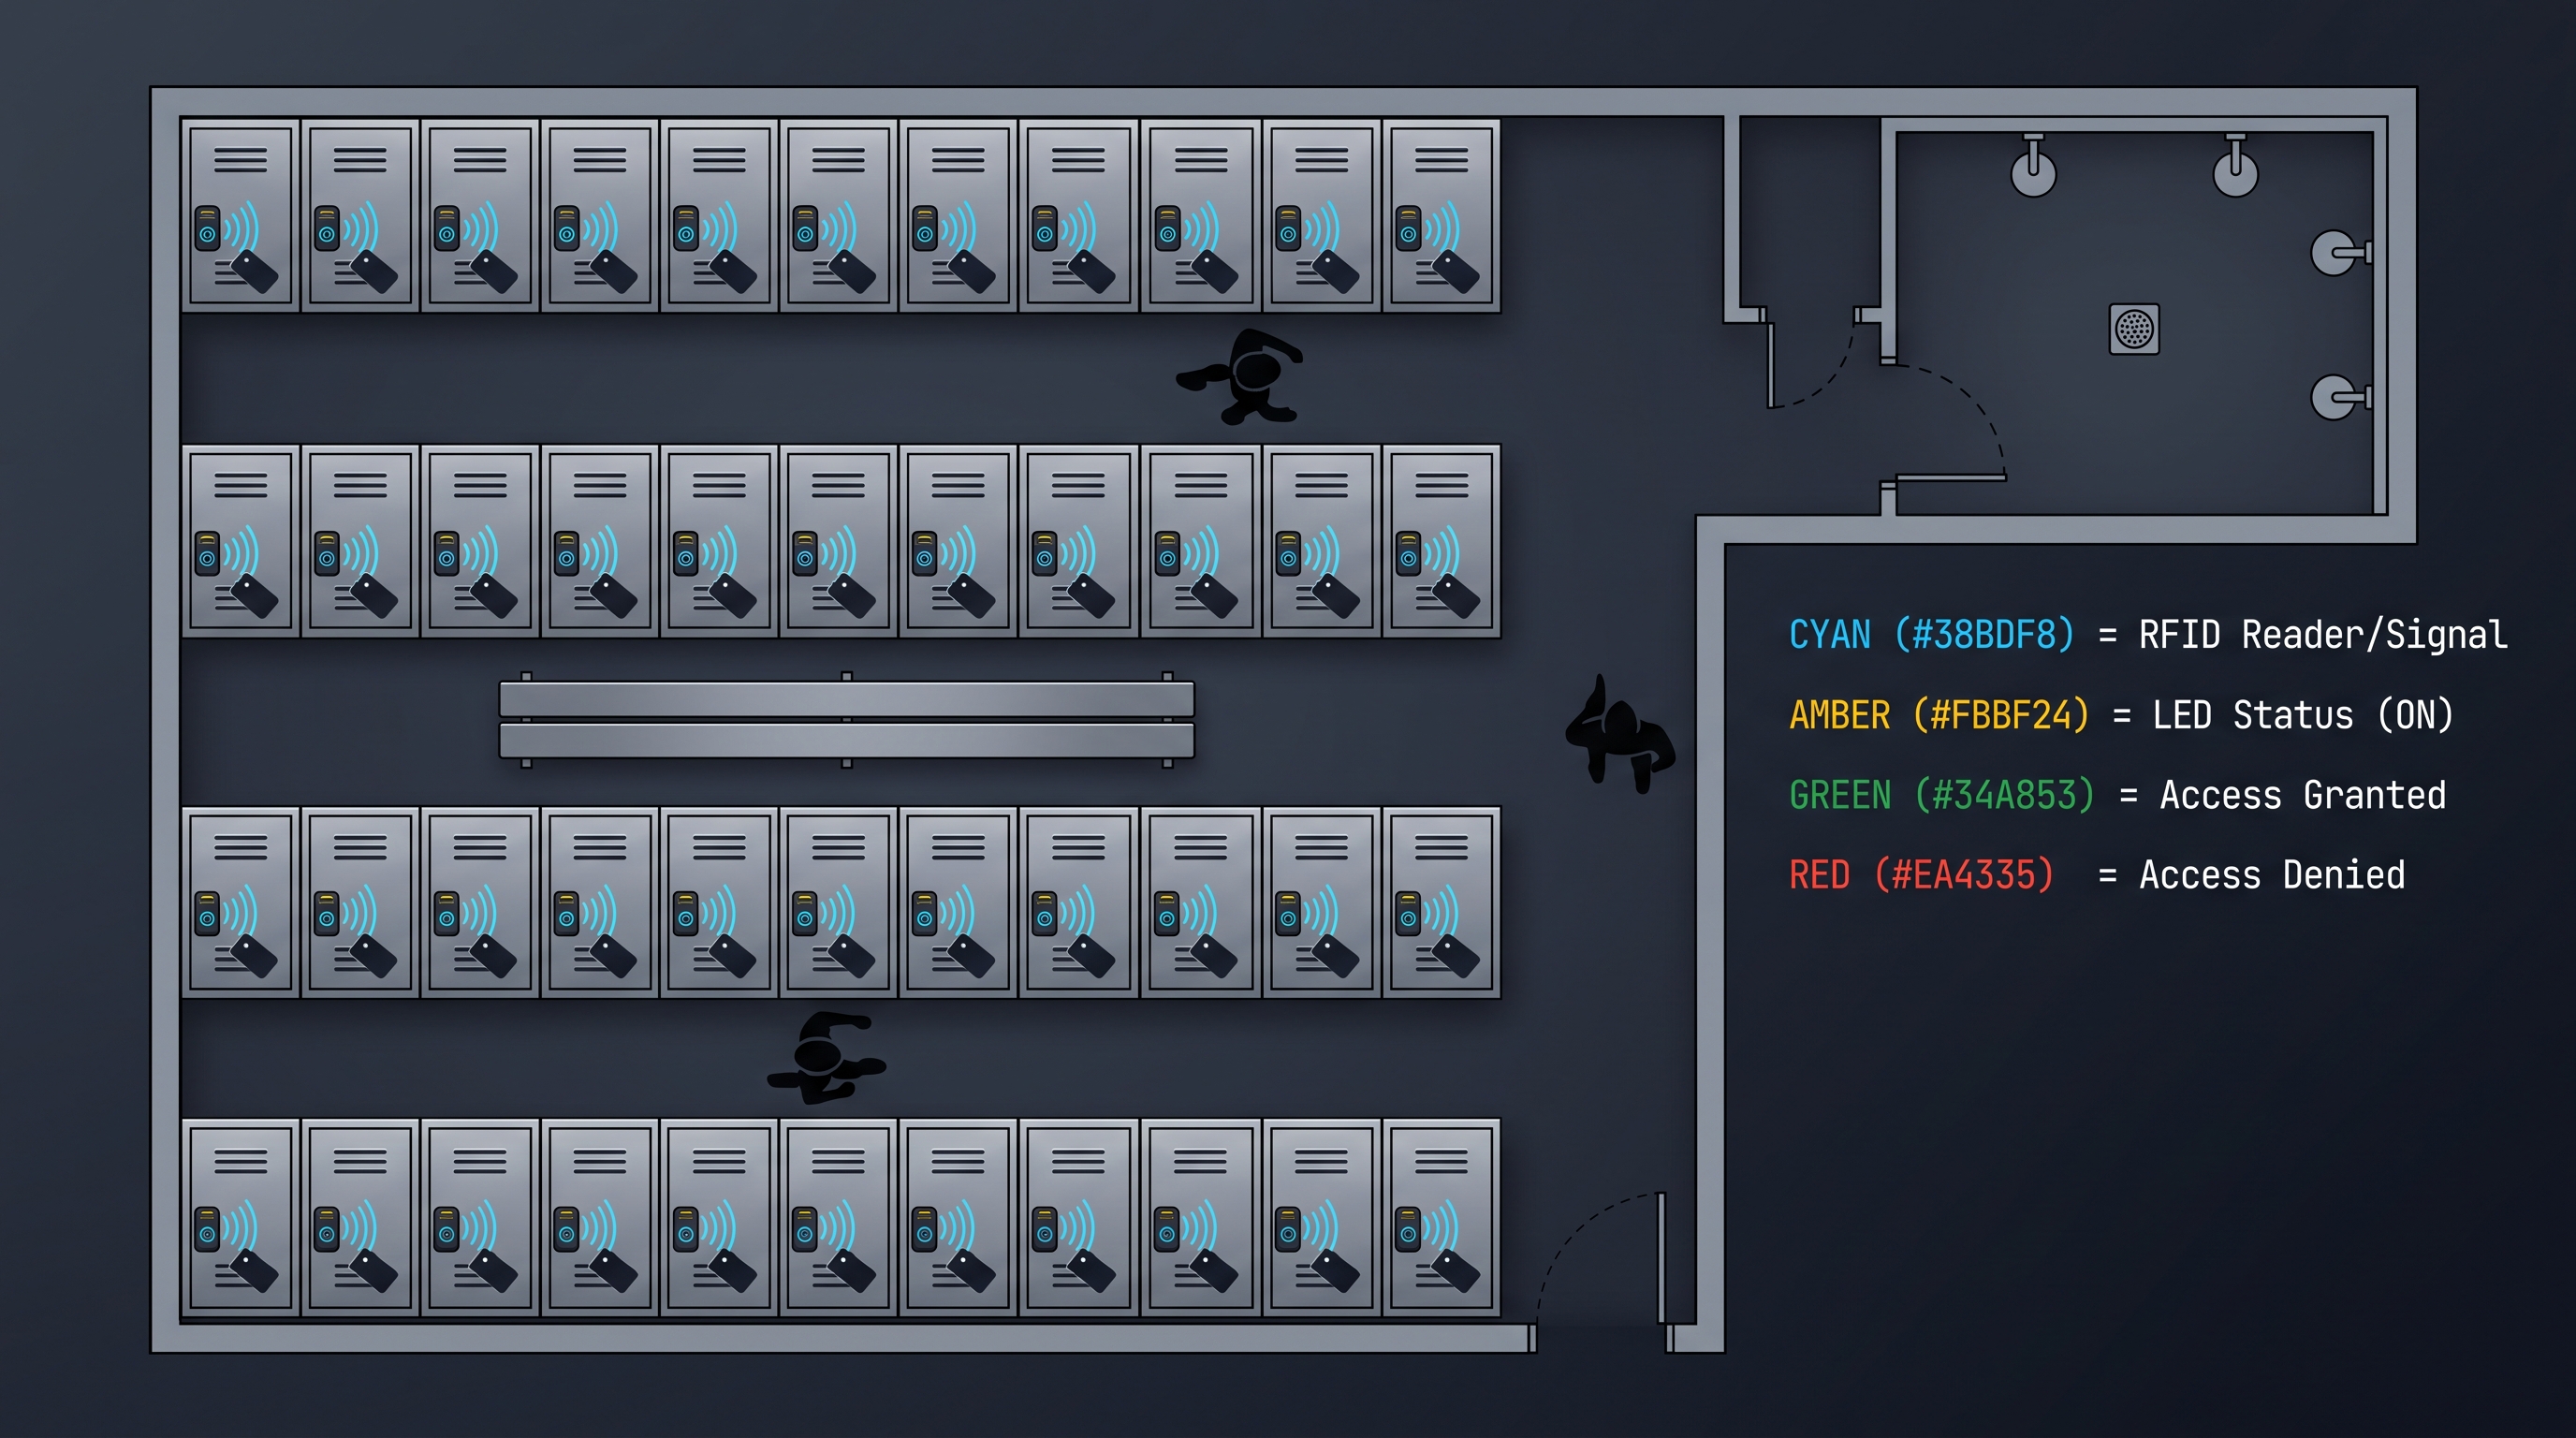
Elektronik Dolap Kilidi: 2026 Anahtarsız Güvenlik Rehberi
RFID'den biyometrik modellere elektronik dolap kilidinin nasıl çalıştığını keşfedin; spor salonları, ofisler ve okullar için satın alma ipuçları, teknik özellikler ve karşılaştırmalar.
Aynı ürün bağlamını destekliyor: Spor Salonu Dolap Kilidi — Çevrimdışı Kart, WiFi Gerektirmez.
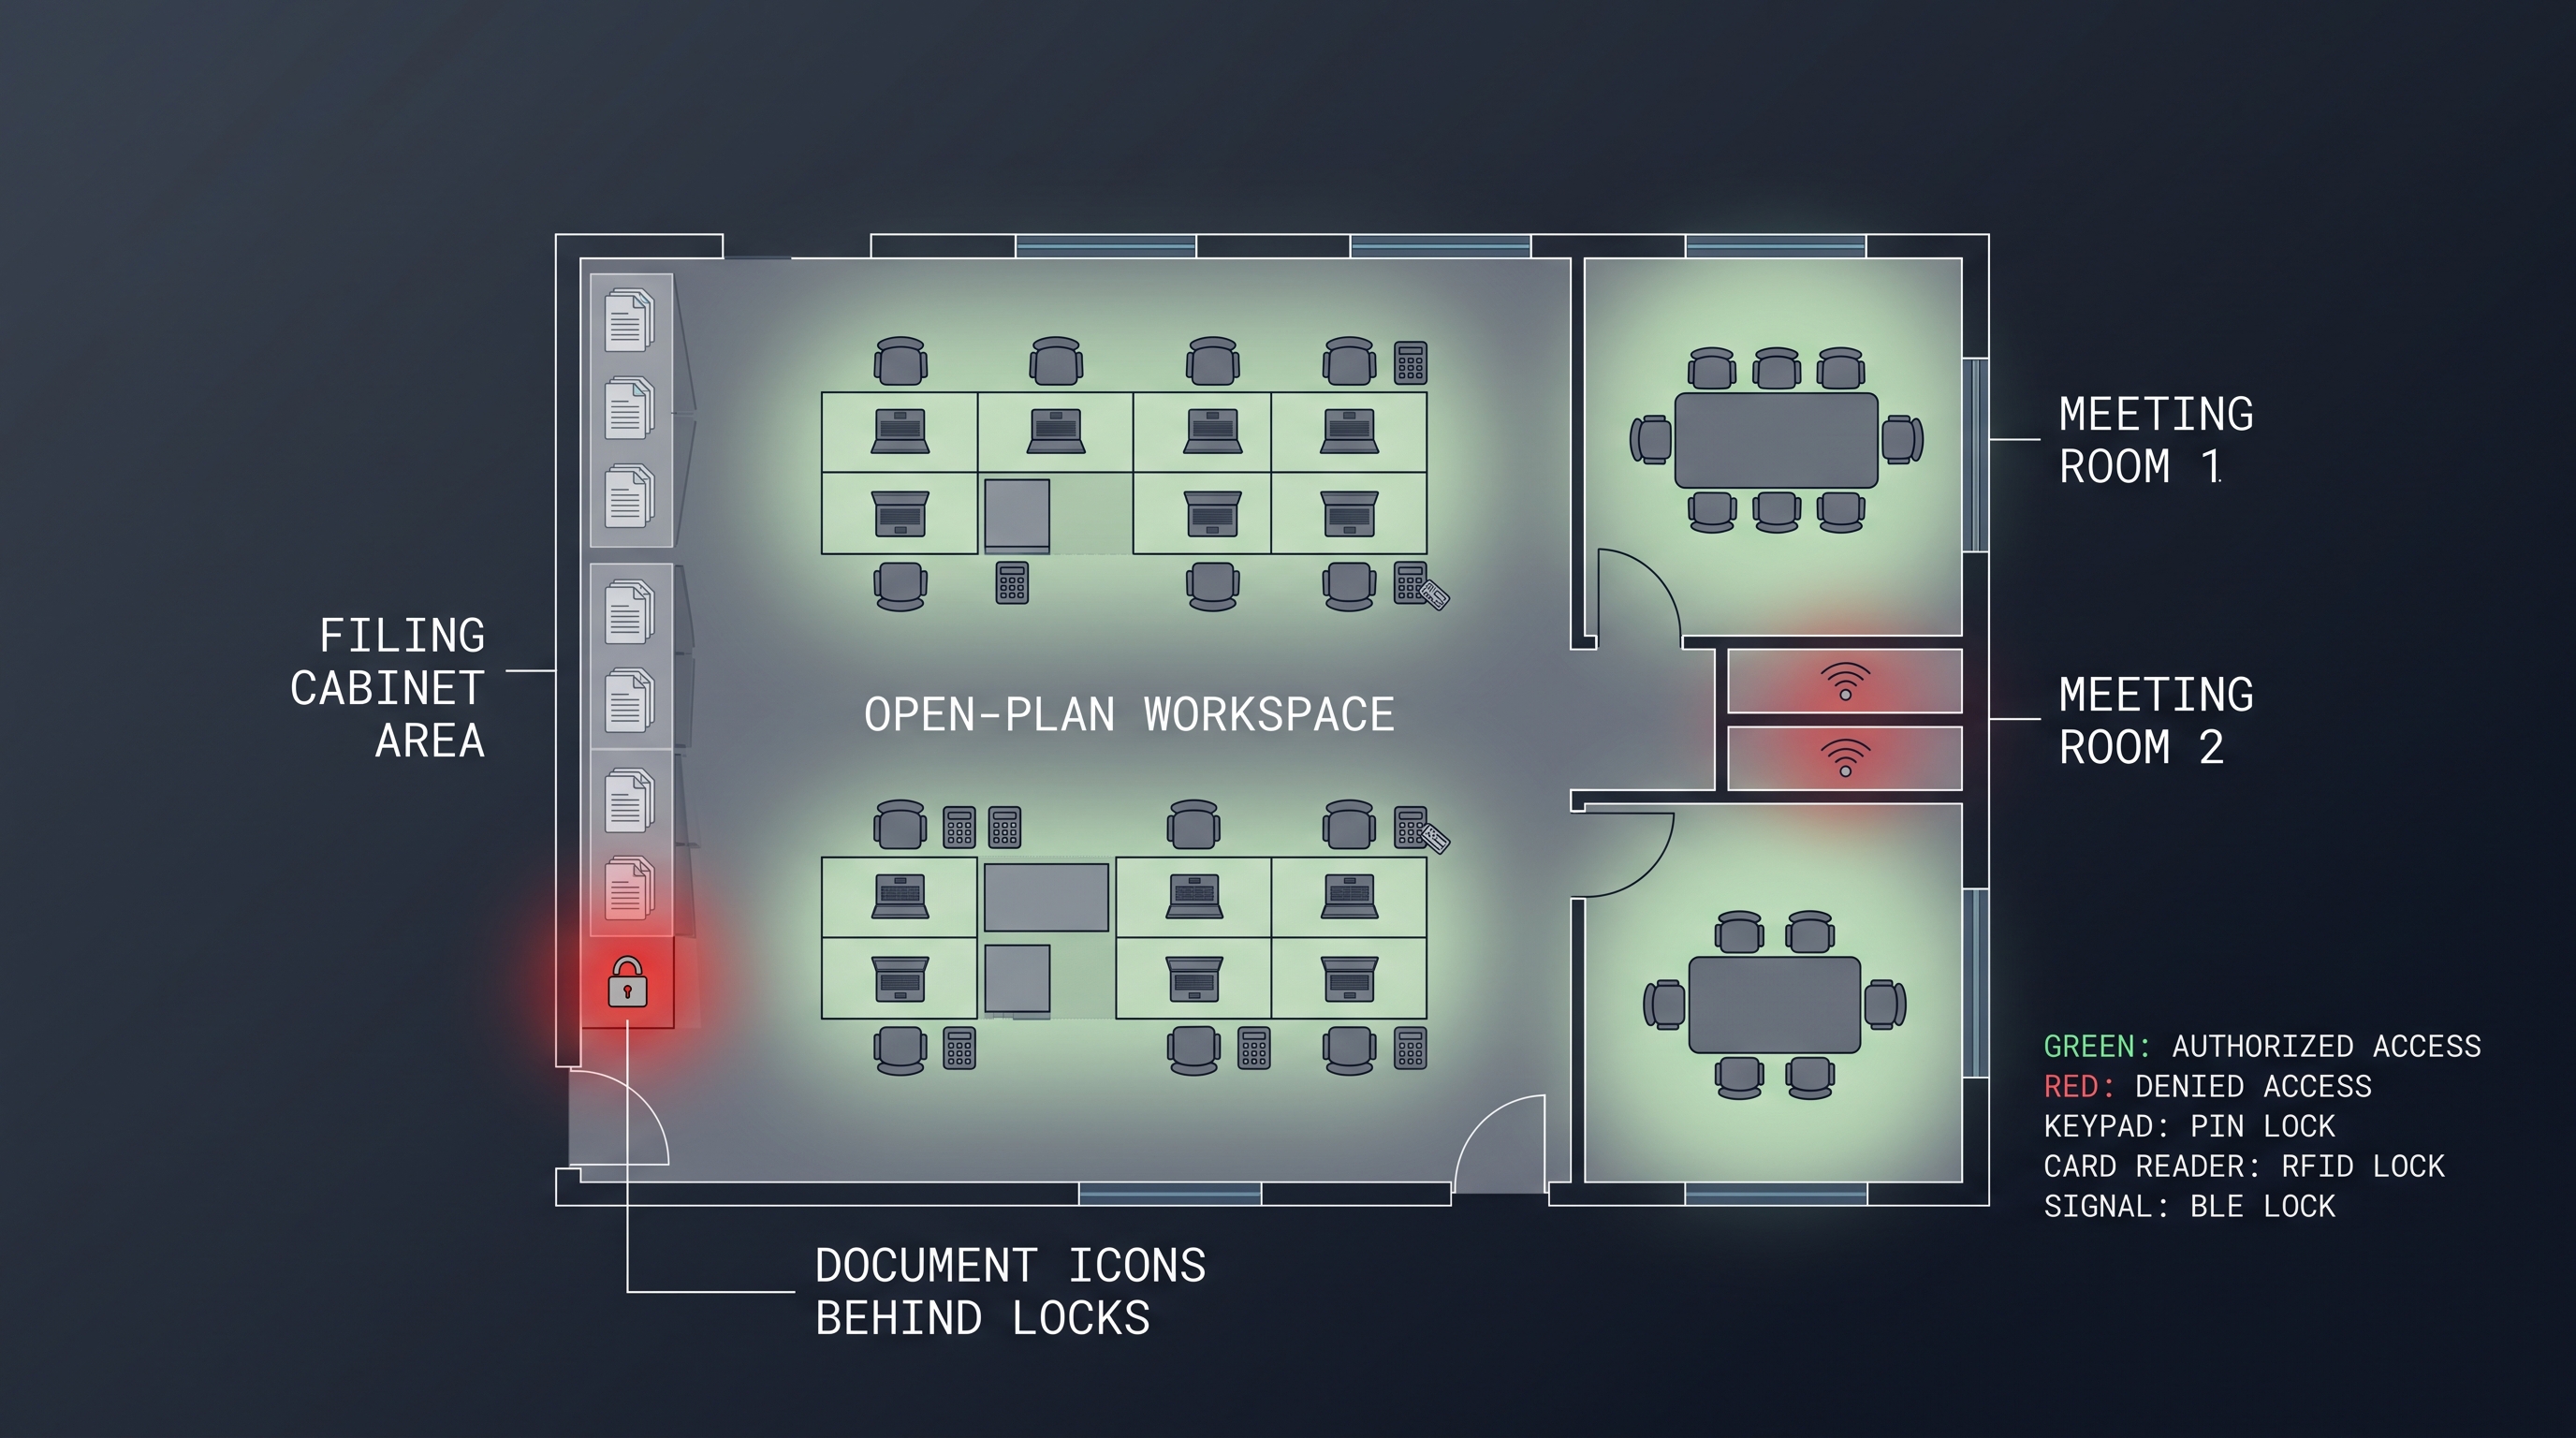
Elektronik Mobilya Kilidi: Güç Destekli Dolap Güvenliği
Elektronik mobilya kilidi; dolapları, çekmeceleri ve kasaları RFID, BLE, PIN veya biyometrik kimliklerle korur. Ofis, mağaza ve ev kullanımı için güç destekli akıllı erişim çözümleri sunar.
Aynı ürün bağlamını destekliyor: Ofis Dolap Kilidi — Dosya ve Pedestal Dolaplar için PIN + Kart.
Otel projenizi mühendislerimizle birlikte tanımlayın
Oda sayınızı, tavan tipinizi ve protokol tercihinizi gönderin. 24 iş saati içinde bir numune planı ve teklif ile dönüş yapacağız.
- Genel yönlendirmeden ürün veya uygulama görüşmesine geçin.
- Fiyatlandırma, çizimler, MOQ veya lansman zamanlaması yapılandırma gerektirdiğinde RFQ kullanın.
- Hızlı açıklamalar ve devir için doğrudan bir iletişim yolunu görünür tutun.