การเชื่อมต่อและการผสานรวมตู้ล็อกเกอร์อัจฉริยะ: LDAP และ SSO
คู่มือทางเทคนิคสำหรับการเชื่อมต่อและการผสานรวมตู้ล็อกเกอร์อัจฉริยะ ครอบคลุม RS-485, Wiegand, OSDP, BLE, Wi-Fi, LDAP/AD, SSO, HID และการวางแผนติดตั้งหลายสถานที่
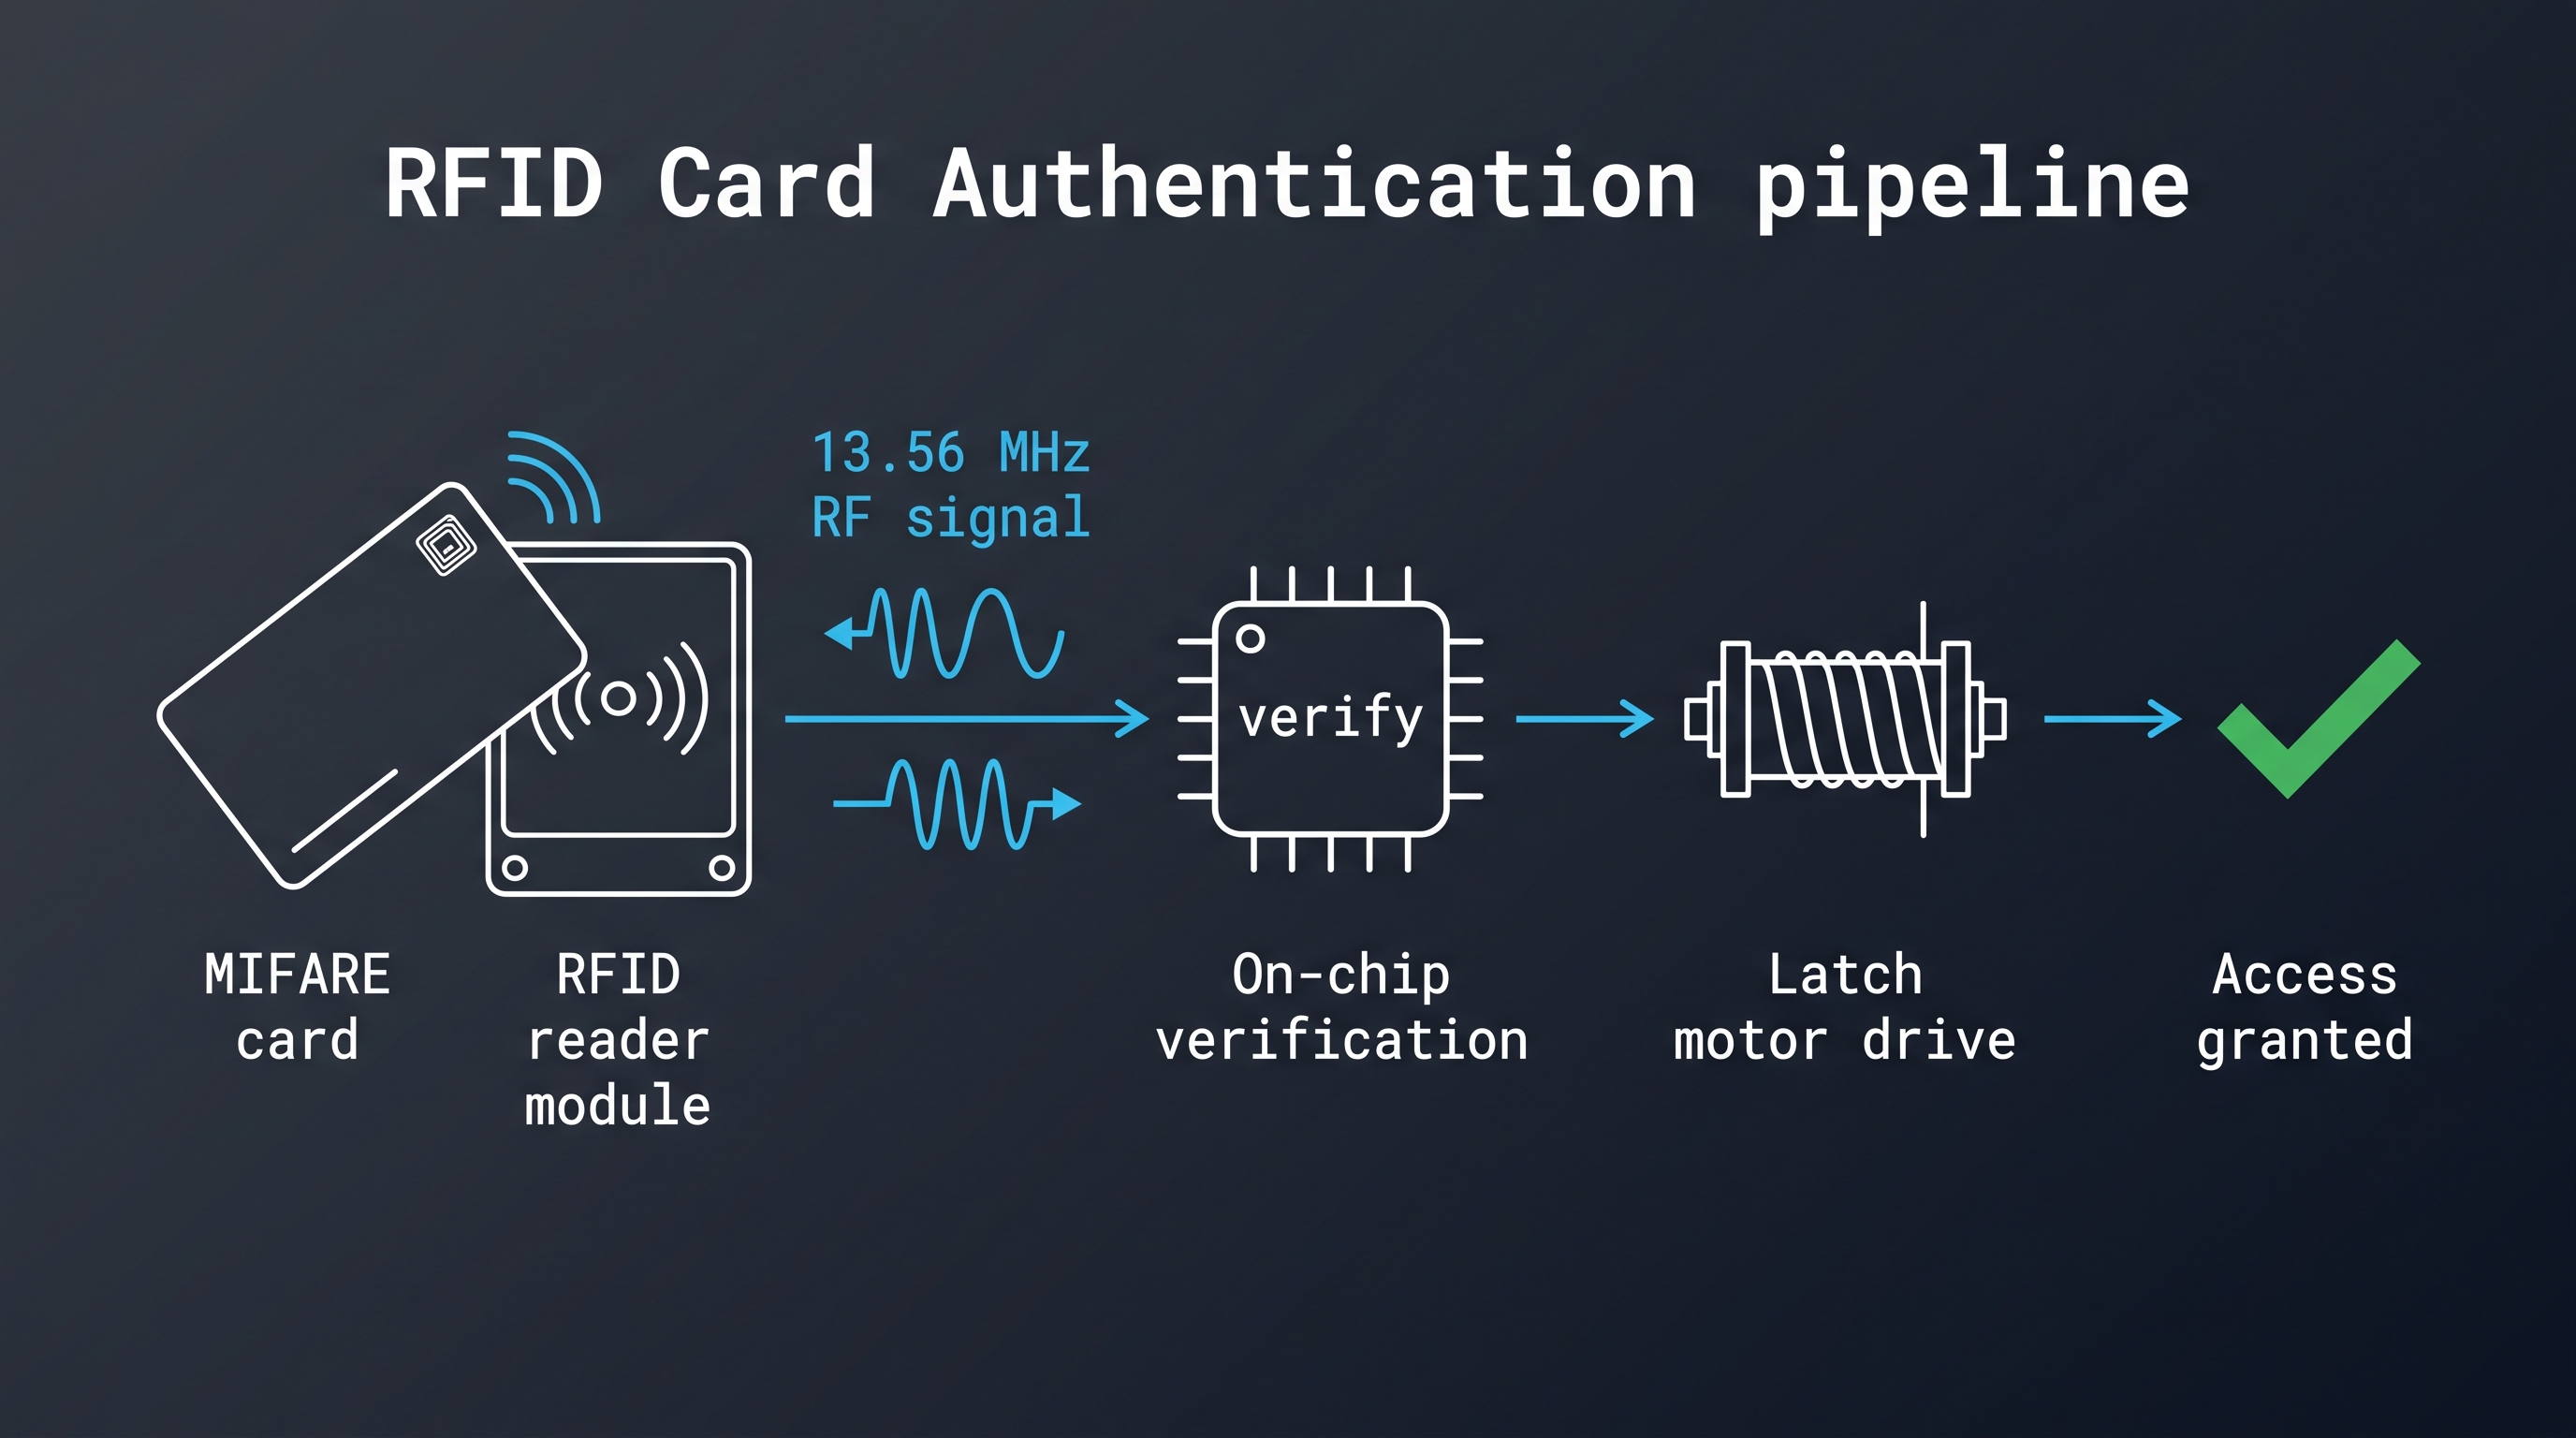
การเชื่อมต่อและการผสานรวมของตู้ล็อกเกอร์อัจฉริยะครอบคลุมอะไรจริง ๆ
การเชื่อมต่อและการผสานรวมของตู้ล็อกเกอร์อัจฉริยะคือการรวมกันของลิงก์ข้อมูลทางกายภาพ การแปลโปรโตคอล การแมปข้อมูลระบุตัวตน และซอฟต์แวร์การจัดการ ที่ทำให้กุญแจล็อกเกอร์อิเล็กทรอนิกส์ได้รับการจัดสรร ติดตาม และตรวจสอบจากศูนย์กลาง ครอบคลุมการเดินสายหรือลิงก์วิทยุระหว่างกุญแจกับคอนโทรลเลอร์ เกตเวย์หรืออุปกรณ์ปลายขอบที่รวมชุดตู้ล็อกเกอร์ อินเทอร์เฟซการเขียนโปรแกรมแอปพลิเคชันที่เชื่อมชั้นปลายขอบนั้นกับแพลตฟอร์มการจัดการ และไดเรกทอรีหรือระบบควบคุมการเข้าออกที่ตัดสินว่าใครอาจเปิดตู้ล็อกเกอร์ใดในเวลาใด การผสานรวมที่สมบูรณ์ยังรวมถึงการกระจายเฟิร์มแวร์ วงจรชีวิตของข้อมูลรับรอง การเก็บรักษาเหตุการณ์ และขั้นตอนการกู้คืนที่ใช้เมื่อลิงก์ขาดหาย การเชื่อมต่อโดยไม่มีการผสานรวมจะสร้างเทเลเมทรีที่ไม่มีใครนำไปดำเนินการ ในขณะที่การผสานรวมโดยไม่มีการเชื่อมต่อจะสร้างการออกแบบที่ไม่สามารถติดตั้งในอาคารจริงที่มีเฟอร์นิเจอร์จริงและข้อจำกัดเครือข่ายจริงได้ การทดสอบในทางปฏิบัติง่ายมาก: ผู้ดูแลระบบสามารถเพิกถอนสิทธิ์การเข้าถึงของบุคคลหนึ่งคน และพิสูจน์ได้ว่าเกิดขึ้นจริง โดยไม่ต้องลุกจากโต๊ะหรือไม่?
โครงการส่วนใหญ่ประเมินชั้นระบุตัวตนต่ำเกินไป ผู้จำหน่ายฮาร์ดแวร์มักจัดทำเอกสารความยาวสายเคเบิลและระยะวิทยุได้ดี แต่การแมประหว่างบุคคลใน Active Directory กับตู้ล็อกเกอร์ในอาคารคือจุดที่การผสานรวมแตกหักอย่างเงียบ ๆ วิธีที่มีประโยชน์ในการกำหนดขอบเขตงานคือการระบุสี่สิ่งสำหรับตู้ล็อกเกอร์ทุกตู้: ใครอาจเปิดได้ บุคคลนั้นพิสูจน์ตัวตนอย่างไร ระบบใดเก็บระเบียนที่เชื่อถือได้ และการพิสูจน์นั้นถูกเพิกถอนอย่างไรเมื่อบุคคลนั้นจากไป หากคำตอบทั้งสี่นั้นอยู่ในเอกสารเดียว การออกแบบการเชื่อมต่อและการผสานรวมก็แทบจะเขียนตัวเองได้
สี่ชั้นที่ทุกการติดตั้งจำเป็นต้องมี
ชั้นแรกคือตัวกุญแจเอง ซึ่งประกอบด้วยมอเตอร์หรือโซลินอยด์ เครื่องอ่านหรือแผงกด บอร์ดคอนโทรลเลอร์ เฟิร์มแวร์ และแหล่งจ่ายไฟ ชั้นที่สองคือลิงก์ท้องถิ่น ซึ่งเป็นได้ทั้งบัสแบบมีสาย เช่น RS-485 หรือลิงก์วิทยุ เช่น Bluetooth Low Energy ชั้นที่สามคือการรวมกลุ่ม ซึ่งเกตเวย์ คอนโทรลเลอร์เครือข่าย หรือเซิร์ฟเวอร์ปลายขอบ จะเปลี่ยนบทสนทนาของกุญแจแต่ละตัวจำนวนมากให้เป็นสตรีมข้อมูลที่จัดการได้ชุดเดียว ชั้นที่สี่คือแพลตฟอร์ม ซึ่งผู้ใช้ ตู้ล็อกเกอร์ ตารางเวลา และเหตุการณ์ต่าง ๆ อยู่ในฐานข้อมูลที่ระบบอื่นสามารถสอบถามได้
แต่ละชั้นมีโหมดความล้มเหลวและสมมติฐานด้านความปลอดภัยของตัวเอง กุญแจที่แคชข้อมูลรับรองไว้ในเครื่องจะอยู่รอดเมื่อเครือข่ายขัดข้อง แต่จะเก็บรายการอนุญาตที่ล้าสมัยไว้จนกว่าจะซิงค์ครั้งถัดไป เกตเวย์ที่สิ้นสุด TLS ไปยังคลาวด์จะปกป้องลิงก์ระยะไกล แต่ยังต้องตรวจสอบสิทธิ์กุญแจแต่ละตัวบนลิงก์ท้องถิ่น แพลตฟอร์มที่รองรับการจัดสรรผ่าน SCIM จะขจัดการสร้างผู้ใช้ด้วยมือ แต่ต้องมีตัวระบุภายนอกที่มั่นคงเพื่อหลีกเลี่ยงบัญชีซ้ำ การออกแบบทีละชั้นมักเป็นวิธีที่โครงการได้กลุ่มตู้ล็อกเกอร์ที่เชื่อมต่อได้ในทางเทคนิคแต่ใช้งานจริงไม่ได้
ใครเป็นเจ้าของส่วนใดของการผสานรวม
ความเป็นเจ้าของเป็นสาเหตุที่พบบ่อยที่สุดของความล่าช้าในโครงการตู้ล็อกเกอร์ ผู้จัดจำหน่ายกุญแจเป็นเจ้าของเฟิร์มแวร์กุญแจ ความเข้ากันได้ของเครื่องอ่าน และเอกสารโปรโตคอลท้องถิ่น ผู้ผสานระบบเป็นเจ้าของการเดินสาย การแบ่งส่วนเครือข่าย และการติดตั้งเกตเวย์ เจ้าของอาคารหรือแผนกไอทีเป็นเจ้าของกลุ่มไดเรกทอรี การกำหนดค่าการลงชื่อเข้าใช้ครั้งเดียว (SSO) และกฎไฟร์วอลล์ ผู้จำหน่ายแพลตฟอร์มเป็นเจ้าของ API และการเก็บรักษาข้อมูล
เมื่อขอบเขตเหล่านั้นไม่ได้ถูกเขียนไว้ แต่ละฝ่ายจะถือว่าอีกฝ่ายได้กำหนดค่าการจอง DHCP ทดสอบบัญชีสำหรับผูกกับไดเรกทอรี หรือตรวจสอบแล้วว่าเกตเวย์สามารถเข้าถึงปลายทางคลาวด์ผ่านพร็อกซีได้ เมทริกซ์ความรับผิดชอบอย่างง่ายที่ตกลงกันก่อนการนำร่องจะป้องกันการกล่าวโทษกันเป็นเวลาหลายสัปดาห์ ควรระบุว่าใครเป็นผู้จัดหา certificate authority ใครอนุมัติการอัปเดตเฟิร์มแวร์ ใครถือข้อมูลรับรองสำหรับผู้ดูแลระบบของแพลตฟอร์มตู้ล็อกเกอร์ และใครจะถูกเรียกตอนตี 2 เมื่อชุดตู้ล็อกเกอร์หยุดส่งข้อมูล
สแต็กการเชื่อมต่อและการผสานรวมของตู้ล็อกเกอร์อัจฉริยะ: ตัวล็อก คอนโทรลเลอร์ เกตเวย์ และแพลตฟอร์ม
สแต็กการเชื่อมต่อและการผสานรวมของตู้ล็อกเกอร์อัจฉริยะเป็นสถาปัตยกรรมสี่ชั้น ซึ่งตัวล็อกจัดการการรับรองตัวตนในเครื่องและการสั่งการทำงาน คอนโทรลเลอร์หรือคอนเซนเทรเตอร์ (concentrator) รวมชุดตู้ล็อกเกอร์ เกตเวย์หรือเอจเซิร์ฟเวอร์แปลงระหว่างโปรโตคอลภาคสนามกับเครือข่าย IP และแพลตฟอร์มจัดการอัตลักษณ์ นโยบาย และการรายงาน การติดตั้งโดยทั่วไปใช้คอนเซนเทรเตอร์ (concentrator) หนึ่งตัวต่อตัวล็อก 16 ถึง 64 ตัว เกตเวย์หนึ่งตัวต่อชั้นหรือกลุ่มห้อง และเทแนนต์ของแพลตฟอร์มหนึ่งรายต่ออาคารหรือผู้ประกอบการ การแบ่งชั้นนี้ทำให้การเดินสายภาคสนามสั้น จำกัดขอบเขตผลกระทบจากการล้มเหลวครั้งเดียว และทำให้แต่ละชั้นถูกแทนที่ได้โดยไม่ต้องแตะต้องชั้นอื่น ยังกำหนดว่าควรมองที่ใดเมื่อเกิดปัญหา: ตู้ล็อกเกอร์ที่ไม่ตอบสนองหนึ่งตู้เป็นความผิดพลาดระดับชั้นหนึ่ง ชุดตู้ที่เงียบเป็นความผิดพลาดระดับชั้นสอง และไซต์ที่หยุดรายงานเป็นความผิดพลาดระดับชั้นสาม สถาปัตยกรรมนี้ออกแบบให้น่าเบื่อโดยเจตนา และนั่นคือประเด็น แต่ละชั้นมีงานเดียว อินเทอร์เฟซเดียว และเจ้าของเดียว ซึ่งเป็นสิ่งที่ทำให้กลุ่มตัวล็อกหนึ่งพันตัวได้รับการสนับสนุนจากทีมปฏิบัติการขนาดเล็กได้
สแต็กนี้สำคัญเพราะเอกสารของผู้จัดจำหน่ายส่วนใหญ่อธิบายผลิตภัณฑ์เดี่ยว ในขณะที่โครงการจริงต้องการระบบ ตัวล็อกที่รองรับบัตร MIFARE มีประโยชน์ก็ต่อเมื่อคอนเซนเทรเตอร์ (concentrator) สามารถส่งเหตุการณ์ของตัวล็อกขึ้นไปในรูปแบบที่แพลตฟอร์มเข้าใจได้ และก็ต่อเมื่อแพลตฟอร์มสามารถส่งคำตัดสินการอนุญาตกลับมาได้เร็วพอสำหรับผู้ใช้ที่ยืนอยู่หน้าประตู งบเวลาหน่วงแตกต่างกันตามชั้น: คำตัดสินการรับรองตัวตนภายในเครื่องควรเสร็จสิ้นในเวลาต่ำกว่าหนึ่งวินาทีมาก ขณะที่การไปกลับของการอนุญาตผ่านคลาวด์อาจใช้เวลาหนึ่งถึงสามวินาที ขึ้นอยู่กับภูมิศาสตร์และคุณภาพเครือข่ายมือถือ
การตัดสินใจเกิดขึ้นจริงที่ใด
การรับรองตัวตนสามารถเกิดขึ้นได้สามที่ และแต่ละทางเลือกมีผลตามมา ในตัวล็อกแบบออฟไลน์ การตัดสินใจเกิดขึ้นภายในตัวล็อกโดยเทียบกับรายการข้อมูลรับรองที่จัดเก็บไว้ในเครื่อง ในตัวล็อกแบบออนไลน์ การตัดสินใจทำโดยคอนเซนเทรเตอร์ (concentrator) หรือแพลตฟอร์ม โดยตัวล็อกทำหน้าที่เป็นรีดเดอร์และแอคชูเอเตอร์ ในดีไซน์แบบไฮบริด ตัวล็อกตัดสินใจในเครื่องโดยใช้นโยบายที่แคชไว้ซึ่งแพลตฟอร์มรีเฟรชตามกำหนดเวลาหรือเมื่อต้องการ
การตัดสินใจแบบออฟไลน์รวดเร็วและทนทาน แต่ไม่สามารถตอบสนองต่อการเพิกถอนที่เกิดขึ้นเมื่อหนึ่งนาทีก่อนได้ การตัดสินใจแบบออนไลน์เป็นแหล่งอ้างอิงที่เชื่อถือได้ แต่ขึ้นอยู่กับความพร้อมใช้งานของเครือข่ายและเพิ่มเวลาหน่วงให้ทุกการปลดล็อก ดีไซน์แบบไฮบริดมักเป็นคำตอบที่เหมาะสมสำหรับการติดตั้งในโรงแรมและสถานที่ทำงาน ซึ่งแขกหรือพนักงานที่ถูกล็อกออกสร้างความเสียหายมากกว่าการอนุญาตที่ล้าสมัยเพียงไม่กี่นาทีมาก คำถามด้านการออกแบบที่ต้องตัดสินใจตั้งแต่เนิ่น ๆ คือข้อมูลรับรองที่ล้าสมัยสามารถคงความสมบูรณ์ได้นานเท่าใดเมื่อลิงก์ล่ม; สิบห้านาทีเป็นทางประนีประนอมที่พบได้บ่อย หนึ่งกะเป็นเรื่องปกติในไซต์อุตสาหกรรม และการไม่ยอมรับความคลาดเคลื่อนเลยบังคับให้ใช้ดีไซน์แบบออนไลน์เต็มรูปแบบ
คอนเซนเทรเตอร์ (concentrator) ต้องจัดการอะไรบ้าง
คอนเซนเทรเตอร์ (concentrator) ไม่ใช่แค่กล่องรวมสาย ต้องโพลหรือสมัครรับข้อมูลจากตัวล็อกแต่ละตัว แปลงระหว่างโปรโตคอลภาคสนาม บัฟเฟอร์เหตุการณ์ระหว่างที่ระบบอัปสตรีมขัดข้อง บังคับใช้ตารางเวลาท้องถิ่น และมักจ่ายไฟหรือตรวจสอบกำลังไฟ ควรตรวจจับและแยกตัวล็อกที่ผิดปกติด้วย เพื่อให้อุปกรณ์ที่ลัดวงจรหนึ่งตัวไม่ทำให้ทั้งเซกเมนต์ล่ม ในการติดตั้ง RS-485 คอนเซนเทรเตอร์ (concentrator) มักเป็นที่เดียวที่เป็นไปได้จริงในการติดตั้งอุปกรณ์ป้องกันไฟกระชากและการแยกทางไฟฟ้า เนื่องจากแถวตัวล็อกเป็นการเดินสายยาวผ่านเฟอร์นิเจอร์โลหะ
กำหนดความจุของคอนเซนเทรเตอร์ (concentrator) เป็นจำนวนตัวล็อก ไม่ใช่จำนวนพอร์ต หน่วยที่ระบุว่ารองรับอุปกรณ์ 32 ตัวอาจรักษาจำนวนนั้นได้เฉพาะเมื่อโพลช้าเท่านั้น; ชุดตู้ล็อกเกอร์ 64 ตู้ที่ต้องตอบสนองภายในครึ่งวินาทีอาจต้องใช้คอนเซนเทรเตอร์ (concentrator) สองตัว ขอช่วงเวลาโพลและเวลาส่งเหตุการณ์ภายใต้ภาระเต็ม และทดสอบตัวเลขเหล่านั้นระหว่างโครงการนำร่องแทนที่จะเชื่อเอกสารข้อมูล
แบบสแตนด์อโลนหรือแบบเครือข่าย: การเลือกสถาปัตยกรรมการเชื่อมต่อและการผสานรวมของตู้ล็อกเกอร์อัจฉริยะ
การเลือกระหว่างการเชื่อมต่อและการผสานรวมของตู้ล็อกเกอร์อัจฉริยะแบบสแตนด์อโลนกับแบบเครือข่ายเป็นการตัดสินใจเกี่ยวกับอำนาจในการตัดสินใจ มากกว่าเรื่องงบประมาณเพียงอย่างเดียว กุญแจล็อกเกอร์แบบสแตนด์อโลนจัดเก็บข้อมูลรับรองและบันทึกไว้ในเครื่อง และบริหารจัดการผ่านบัตรหลัก เครื่องโปรแกรมแบบพกพา แอปมือถือผ่าน Bluetooth หรือการซิงค์เป็นระยะ กุญแจล็อกเกอร์แบบเครือข่ายรายงานทุกเหตุการณ์ไปยังระบบส่วนกลางและรับนโยบายจากระบบนั้น กลุ่มอุปกรณ์ที่ติดตั้งใช้งานจริงส่วนใหญ่ผสมทั้งสองแบบ: กุญแจล็อกเกอร์แบบเครือข่ายในพื้นที่ที่มีผู้ใช้งานหนาแน่นหรือพื้นที่ที่ต้องคำนึงถึงการปฏิบัติตามข้อกำหนด และกุญแจล็อกเกอร์แบบสแตนด์อโลนในชุดตู้ล็อกเกอร์สำรองและสถานที่ติดตั้งชั่วคราว คำถามแรกที่ต้องตอบคือ ใครมีสิทธิ์พูดว่า "ไม่" หากการเพิกถอนสิทธิ์ต้องมีผลภายในไม่กี่นาที กุญแจล็อกเกอร์ต้องไม่ใช่อำนาจสุดท้ายในการตัดสินใจ หากสถานที่เปลี่ยนผู้ใช้งานปีละครั้งตามฤดูกาลและไม่มีข้อผูกพันด้านการตรวจสอบ อำนาจในเครื่องมีต้นทุนต่ำกว่าและทนทานกว่า การตอบคำถามนั้นผิดมีต้นทุนสูงทั้งสองทาง เพราะการปรับปรุงระบบเดิมเพื่อเพิ่มการเชื่อมต่อในตู้ล็อกเกอร์ที่ติดตั้งเสร็จแล้วมีต้นทุนสูงกว่าการเลือกตั้งแต่ตอนซื้อ
การเปรียบเทียบต้นทุนมักถูกเข้าใจผิดบ่อยครั้ง ฮาร์ดแวร์แบบเครือข่ายมีต้นทุนต่อกุญแจล็อกเกอร์สูงกว่าและเพิ่มการเดินสาย เกตเวย์ และพอร์ตสวิตช์ แต่ช่วยลดแรงงานที่เกิดซ้ำสำหรับการโปรแกรมข้อมูลรับรองใหม่และการเก็บรวบรวมบันทึก ฮาร์ดแวร์แบบสแตนด์อโลนมีราคาซื้อถูกกว่าและติดตั้งถูกกว่า แต่ทุกการเปลี่ยนแปลงผู้ใช้งานหรือนโยบายกลายเป็นการไปหน้างานด้วยตนเอง สถานที่ที่เปลี่ยนผู้ใช้งานทุกสัปดาห์มักพบว่าฮาร์ดแวร์แบบเครือข่ายมีต้นทุนต่ำกว่าภายในสองถึงสามปี ขณะที่สถานที่ที่จัดสรรตู้ล็อกเกอร์ปีละครั้งตามฤดูกาลสามารถใช้อุปกรณ์แบบสแตนด์อโลนได้เป็นสิบปี
| สถาปัตยกรรม | ต้นทุนฮาร์ดแวร์โดยเปรียบเทียบ | ความพยายามในการติดตั้ง | อำนาจในการตัดสินใจการเข้าถึง | เหมาะที่สุด |
|---|---|---|---|---|
| แบบสแตนด์อโลนด้วยคีย์แพดหรือ RFID | ต่ำ | เดินสายน้อยที่สุด | ตัวกุญแจ | ตู้ล็อกเกอร์พนักงานตามฤดูกาล, โรงยิมขนาดเล็ก |
| แบบสแตนด์อโลนพร้อมซิงค์ผ่าน Bluetooth | ต่ำถึงปานกลาง | เดินสายน้อยที่สุด, บริหารจัดการผ่านแอป | ตัวกุญแจ, รีเฟรชผ่านแอป | สถานที่ปรับปรุงระบบเดิมที่ไม่มีเครือข่าย |
| แบบมีสายผ่านเครือข่าย RS-485 | ปานกลาง | การเดินสาย, คอนเซนเทรเตอร์ (concentrator), การป้องกันไฟกระชาก | คอนเซนเทรเตอร์ (concentrator) หรือแพลตฟอร์ม | อาคารสร้างใหม่, โรงพยาบาล, โรงเรียน |
| แบบไร้สายผ่านเครือข่าย BLE หรือ Wi-Fi | ปานกลางถึงสูง | การวางตำแหน่งเกตเวย์, การสำรวจสัญญาณวิทยุ | เกตเวย์หรือแพลตฟอร์ม | การปรับปรุงระบบเดิม, อาคารอนุรักษ์ |
| แบบไฮบริดผ่านเครือข่ายพร้อมแคชออฟไลน์ | ปานกลางถึงสูง | การเดินสายหรือเกตเวย์พร้อมการออกแบบนโยบาย | กำหนดค่าได้ต่อชุดตู้ล็อกเกอร์ | โรงแรม, ผู้ประกอบการหลายสถานที่ |
ต้นทุนแอบแฝงของกลุ่มอุปกรณ์แบบสแตนด์อโลน
ต้นทุนที่เกิดซ้ำซึ่งไม่ค่อยปรากฏในงบประมาณลงทุนคือการบริหารจัดการ ทุกตู้ล็อกเกอร์ที่ต้องจัดสรรใหม่ ทุกบัตรที่สูญหายที่ต้องบล็อก และทุกคำขอตรวจสอบกลายเป็นการไปหน้างาน ในสถานที่ที่มีตู้ล็อกเกอร์ 600 ตู้ซึ่งมีผู้ใช้งานหมุนเวียนทุกเดือน นั่นหมายถึงการไปหน้างานหลายร้อยครั้งต่อปี โดยแต่ละครั้งเป็นโอกาสที่จะทำให้เกิดข้อผิดพลาดจากการคัดลอกข้อมูล
กลุ่มอุปกรณ์แบบสแตนด์อโลนยังสูญเสียประวัติด้วย เมื่อเกิดเหตุการณ์ กุญแจล็อกเกอร์อาจเก็บเหตุการณ์ไว้ไม่กี่ร้อยรายการที่ไม่เคยถูกเก็บรวบรวม หากแบตเตอรี่หมด ประวัติก็หายไปพร้อมกัน สถานที่ที่มีข้อผูกพันด้านการประกันภัยหรือกฎระเบียบควรถือว่าการเก็บรักษาเหตุการณ์เป็นข้อกำหนด และให้ข้อกำหนดนั้นเป็นตัวขับเคลื่อนการเลือกสถาปัตยกรรม แทนที่จะเป็นในทางกลับกัน
เมื่อใดที่แบบไฮบริดชนะ
การออกแบบแบบไฮบริดตอบคำถามที่สถาปัตยกรรมแบบล้วนตอบไม่ได้: ควรเกิดอะไรขึ้นระหว่างที่เครือข่ายขัดข้อง กุญแจล็อกเกอร์เก็บรายการข้อมูลรับรองที่ยังใช้ได้ แพลตฟอร์มยังคงมีอำนาจสำหรับการซิงค์ครั้งถัดไป และสถานที่ยังคงดำเนินงานได้ งานออกแบบอยู่ที่นโยบาย: แคชมีขนาดใหญ่ได้เท่าใด เก็บได้นานแค่ไหน การเปลี่ยนแปลงข้อมูลรับรองใดต้องส่งต่อทันที และแพลตฟอร์มจะกระทบยอดเหตุการณ์อย่างไรหลังเชื่อมต่อใหม่
การกระทบยอดสมควรได้รับการออกแบบอย่างชัดเจน กุญแจล็อกเกอร์ที่เปิดยี่สิบครั้งขณะออฟไลน์จะสร้างเหตุการณ์ยี่สิบรายการที่มาถึงเป็นชุดในภายหลัง แพลตฟอร์มต้องยอมรับการประทับเวลาที่ไม่อยู่ตามลำดับ ขจัดข้อมูลซ้ำจากการส่งซ้ำ และทำเครื่องหมายเหตุการณ์ที่ถูกบันทึกขณะออฟไลน์ หากรายงานการตรวจสอบไม่สามารถแยกเหตุการณ์ที่ล่าช้าออกจากเหตุการณ์สดได้ ผู้สอบสวนจะไม่เชื่อถือรายงานนั้น
การเชื่อมต่อและการรวมระบบของตู้ล็อกเกอร์อัจฉริยะแบบมีสาย: RS-485, Wiegand, OSDP และ PoE
การเชื่อมต่อและการรวมระบบของตู้ล็อกเกอร์อัจฉริยะแบบมีสายยังคงเป็นมาตรฐานอ้างอิงสำหรับการก่อสร้างใหม่ เพราะให้ความหน่วงที่แน่นอน พลังงานต่อเนื่อง และพฤติกรรมที่คาดเดาได้ภายใต้ภาระ ฟิลด์บัสหลักสำหรับกุญแจล็อกเกอร์คือ RS-485 ซึ่งเป็นมาตรฐานแบบดิฟเฟอเรนเชียลครึ่งดูเพล็กซ์ที่รองรับเซกเมนต์แบบ multi-drop ได้ถึง 32 unit loads และความยาวสายที่ใกล้เคียง 1,200 เมตรที่อัตราบอดต่ำ ลิงก์ระหว่างรีดเดอร์กับคอนโทรลเลอร์โดยทั่วไปใช้ส่วนเชื่อมต่อ Wiegand ขณะที่การติดตั้งสมัยใหม่ระบุ OSDP มากขึ้น ซึ่งรับส่งทราฟฟิกรีดเดอร์ที่คล้ายกันผ่าน RS-485 ด้วยช่องสัญญาณสองทิศทางที่เข้ารหัส การรวมระบบแบบมีสายขจัดตัวแปรสองอย่างที่ครอบงำการแก้ไขปัญหาแบบไร้สาย ได้แก่ การครอบคลุมของคลื่นวิทยุและสถานะแบตเตอรี่ และแทนที่ด้วยข้อบกพร่องที่ปรากฏที่คอนเซนเทรเตอร์ (concentrator) ภายในรอบการโพลหนึ่งรอบ ข้อแลกเปลี่ยนคือแรงงานติดตั้งและความยากในการเดินสายเพื่อการปรับปรุงระบบเดิมเข้าไปในอาคารที่สร้างเสร็จแล้ว ซึ่งเป็นเหตุผลว่าทำไมการออกแบบแบบไร้สายจึงครองโครงการปรับปรุงระบบเดิม แม้ในกรณีที่ประสิทธิภาพแบบมีสายจะดีกว่า
กำหนดโครงข่ายหลักอย่างรอบคอบพอๆ กับฟิลด์บัส ในกรณีที่แถวตู้ล็อกเกอร์ตั้งอยู่คนละชั้น โดยทั่วไปเซกเมนต์ RS-485 ที่ออกจากปล่องแนวตั้งและวิ่งผ่านเฟอร์นิเจอร์ควรถูกแปลงเป็น Ethernet ที่ชั้นนั้นและแปลงกลับเป็นฟิลด์บัสในพื้นที่ ซึ่งช่วยให้ความยาวเซกเมนต์สั้นลงและทำให้แต่ละชั้นให้บริการแยกจากกันได้ บันทึกความยาวเซกเมนต์ที่วัดได้ ความต้านทานเทอร์มิเนชัน และแรงดันขณะไม่ได้ใช้งาน สำหรับทุกเส้นทางเดินสาย ณ การทดสอบส่งมอบ ตัวเลขสามค่านี้อธิบายข้อบกพร่องเป็นครั้งคราวส่วนใหญ่ในภายหลัง และผู้ติดตั้งที่บันทึกค่าเหล่านี้จะถูกกำกับให้เป็นไปตามมาตรฐานได้ง่ายกว่า
โทโพโลยี RS-485 และกฎการเดินสายที่สำคัญ
เซกเมนต์ RS-485 ควรต่อแบบเดซี่เชน ไม่ใช่แบบสตาร์ไวร์ โดยมีเทอร์มิเนชันเดียวที่ปลายทางกายภาพแต่ละด้านของบัส และไม่มีเทอร์มิเนชันที่อุปกรณ์ตรงกลาง โดยทั่วไปเลือกใช้สายคู่ตีเกลียวแบบมีชีลด์ที่มีอิมพีแดนซ์ลักษณะเฉพาะที่กำหนดไว้ และควรต่อชีลด์ที่จุดเดียวเพื่อหลีกเลี่ยงกราวด์ลูป ความต่างแรงดันโหมดร่วมระหว่างแถวตู้ล็อกเกอร์ที่อยู่ห่างกันเป็นสาเหตุที่พบบ่อยที่สุดของข้อบกพร่องในการสื่อสารเป็นครั้งคราว ดังนั้นควรกำหนดสเปกทรานซีฟเวอร์แบบแยกโดดหรือรีพีตเตอร์ ในกรณีที่ตู้ล็อกเกอร์ครอบคลุมพื้นที่จ่ายไฟฟ้าคนละส่วน
อัตราบอดกำหนดระยะทาง ลิงก์ 9,600 บิตต่อวินาทีทนต่อการเดินสายยาวและสภาพแวดล้อมที่มีสัญญาณรบกวน ขณะที่ 115,200 บิตต่อวินาทีต้องการสายสั้นและมีเทอร์มิเนชันที่ดี รูปแบบการโพลยังส่งผลต่อความตอบสนองที่รับรู้ได้: คอนเซนเทรเตอร์ (concentrator) ที่รอจนครบเวลาหมดอายุจากอุปกรณ์ที่เสียก่อนจะโพลอุปกรณ์ถัดไปจะทำให้ชุดตู้ล็อกเกอร์ทั้งชุดรู้สึกช้า ควรพิจารณาการโพลแบบปรับตัวและการแยกข้อบกพร่องในสเปกของคอนเซนเทรเตอร์ (concentrator)
Wiegand เทียบกับ OSDP สำหรับลิงก์รีดเดอร์
Wiegand เป็นมาตรฐานโดยพฤตินัยที่สืบทอดมา ซึ่งส่งข้อมูลบัตรเป็นลำดับพัลส์ผ่านสายข้อมูลสองเส้น มีความเรียบง่าย รองรับในวงกว้าง และไม่มีการเข้ารหัสเลย ซึ่งหมายความว่าใครก็ตามที่เข้าถึงสายได้ทางกายภาพสามารถดักจับและเล่นซ้ำข้อมูลรับรองได้ OSDP คงชั้นกายภาพ RS-485 เดิมไว้ แต่เพิ่มชุดคำสั่งที่กำหนดไว้ การรายงานสุขภาพอุปกรณ์ และช่องสัญญาณปลอดภัยแบบเลือกใช้ได้ซึ่งใช้การเข้ารหัส AES-128
สำหรับการติดตั้งตู้ล็อกเกอร์ ทางเลือกนี้ไม่ได้ขึ้นกับรีดเดอร์มากเท่ากับสิ่งที่รีดเดอร์เชื่อมต่อด้วย หากตู้ล็อกเกอร์เชื่อมต่อกับระบบควบคุมการเข้าออกที่มีอยู่เดิม Wiegand อาจหลีกเลี่ยงไม่ได้เพราะคอนโทรลเลอร์รองรับเพียงแบบนั้น หากตู้ล็อกเกอร์เป็นของใหม่และคอนโทรลเลอร์รองรับ OSDP การกำหนดสเปก OSDP ถือเป็นการปรับปรุงต้นทุนต่ำทั้งในด้านความปลอดภัยและการวินิจฉัย เนื่องจากคอนโทรลเลอร์สามารถอ่านสถานะการงัดแงะของรีดเดอร์ เวอร์ชันเฟิร์มแวร์ และข้อผิดพลาดในการสื่อสารได้
Power Over Ethernet และงบประมาณพลังงานของกุญแจล็อกเกอร์
PoE น่าสนใจสำหรับชุดตู้ล็อกเกอร์ เพราะสายเส้นเดียวให้ทั้งข้อมูลและพลังงาน ขจัดแหล่งจ่ายไฟเฉพาะจุดภายในเฟอร์นิเจอร์ มาตรฐาน 802.3af จ่ายได้สูงสุด 15.4 วัตต์ที่ power sourcing equipment และประมาณ 12.95 วัตต์ที่ powered device ขณะที่ 802.3at เพิ่มเป็น 30 วัตต์และ 25.5 วัตต์ตามลำดับ คอนเซนเทรเตอร์ (concentrator) ที่จ่ายไฟให้กุญแจ 32 ตัวต้องถูกกำหนดขนาดตามกระแสสูงสุดที่ดึงระหว่างการทำงานพร้อมกัน ไม่ใช่กระแสขณะไม่ได้ใช้งานที่พิมพ์บนฉลากกุญแจ
กุญแจที่ใช้แบตเตอรี่เลี่ยงปัญหาด้านพลังงานแต่เพิ่มงานบำรุงรักษา โดยทั่วไปกุญแจล็อกเกอร์อิเล็กทรอนิกส์ทำงานได้สิบสองถึงยี่สิบสี่เดือนด้วยเซลล์อัลคาไลน์หนึ่งชุด โดยอายุการใช้งานขึ้นอยู่กับเหตุการณ์ปลุกรีดเดอร์ การส่งสัญญาณวิทยุ และการทำงานของมอเตอร์ ชุดตู้ล็อกเกอร์ที่รายงานระดับแบตเตอรี่ไปยังแพลตฟอร์มสามารถรับบริการได้ก่อนที่ผู้ใช้จะถูกล็อกออก ส่วนชุดที่ไม่มีระบบดังกล่าวจะสร้างข้อร้องเรียนแรกในรูปของความล้มเหลว
การเชื่อมต่อและการผสานรวมตู้ล็อกเกอร์อัจฉริยะแบบไร้สาย: BLE, Wi-Fi, Zigbee, Z-Wave และ LoRaWAN
การเชื่อมต่อและการผสานรวมตู้ล็อกเกอร์อัจฉริยะแบบไร้สายแทนที่การเดินสายภาคสนามด้วยลิงก์วิทยุ ซึ่งเป็นปัจจัยชี้ขาดในการปรับปรุงระบบเดิมที่ติดตั้งตู้ล็อกเกอร์ไว้แล้วหรือที่ไม่มีเส้นทางเดินสาย เทคโนโลยีที่มีอยู่แตกต่างกันอย่างมากในด้านระยะ พลังงาน โทโพโลยี และการสนับสนุนระบบนิเวศ Bluetooth Low Energy เหมาะกับข้อมูลรับรองบนโทรศัพท์และการเก็บรวบรวมผ่านเกตเวย์ระยะสั้น Wi-Fi เหมาะกับตู้ล็อกเกอร์ที่จ่ายไฟจากสายเมนในอาคารที่มีการครอบคลุมระดับองค์กรอยู่แล้ว Zigbee และ Z-Wave เหมาะกับล็อกที่ใช้แบตเตอรี่ซึ่งสามารถสร้างเมชกับเราเตอร์ที่จ่ายไฟจากสายเมนใกล้เคียง และ LoRaWAN เหมาะกับพื้นที่กระจัดกระจายและมีการรับส่งข้อมูลต่ำที่ต้องการระยะไกลโดยแลกกับความหน่วงและขนาดเพย์โหลด ความล้มเหลวที่พบบ่อยคือการถือว่าลิงก์วิทยุเทียบเท่ากับสายเคเบิล วิทยุเป็นทรัพยากรที่ใช้ร่วมกัน ได้รับผลกระทบจากการรบกวน และมักแออัดจากโทรศัพท์ที่ผู้ใช้พกพาเอง ขณะที่ตู้ล็อกเกอร์โลหะก่อตัวเป็นโพรงสะท้อนที่ลดทอนสัญญาณ ควรสำรวจชุดตู้ล็อกเกอร์จริง ในห้องจริง โดยปิดประตู ก่อนกำหนดข้อกำหนด
การวางแผนช่องสัญญาณควรได้รับความใส่ใจเท่ากับการครอบคลุมสัญญาณ ในอาคารที่มีแอ็กเซสพอยต์ 2.4 GHz จำนวนหลายร้อยจุดอยู่แล้ว เกตเวย์ล็อกเกอร์จะแข่งขันกับ Wi-Fi สำนักงานเพื่อใช้เวลาออกอากาศเดียวกัน และชุดตู้ล็อกเกอร์ที่ทดสอบได้ดีบนพื้นที่ว่างอาจเสื่อมลงเมื่อห้องประชุมมีผู้ใช้เต็ม สอบถามว่าเกตเวย์เลือกช่องสัญญาณอย่างไร สามารถปักหมุดไปยังช่องสัญญาณที่มีความแออัดน้อยกว่าได้หรือไม่ และมีวิธีลองใหม่กับล็อกที่พลาดการโพลอย่างไร บันทึกอัตราความสำเร็จของแพ็กเก็ตที่สังเกตได้ต่อชุดตู้ล็อกเกอร์ระหว่างการนำร่อง ชุดตู้ล็อกเกอร์ที่มีอัตราต่ำกว่าประมาณ 95 เปอร์เซ็นต์จะสร้างเหตุการณ์ล่าช้าและการแจ้งเตือนออฟไลน์หลอกที่ดูเหมือนความผิดพลาด
| เทคโนโลยี | ความถี่ | ระยะในร่มโดยทั่วไป | โปรไฟล์พลังงาน | โทโพโลยี | ความเหมาะสมที่สุด |
|---|---|---|---|---|---|
| Bluetooth Low Energy | 2.4 GHz | 10-30 ม. ถึงเกตเวย์ | ต่ำมาก | แบบจุดต่อจุดหรือเมชผ่านเกตเวย์ | ข้อมูลรับรองบนโทรศัพท์, ชุดตู้ล็อกเกอร์สำหรับการปรับปรุงระบบเดิม |
| Wi-Fi | 2.4 และ 5 GHz | ขึ้นอยู่กับการครอบคลุม | สูง | โครงสร้างพื้นฐาน | ตู้ล็อกเกอร์ที่จ่ายไฟจากสายเมน, แอ็กเซสพอยต์ที่มีอยู่ |
| Zigbee | 2.4 GHz | 10-30 ม. ต่อฮอป | ต่ำ | เมช | กลุ่มอุปกรณ์แบตเตอรี่หนาแน่นที่มีเราเตอร์จ่ายไฟจากสายเมน |
| Z-Wave | Sub-GHz ตามภูมิภาค | 20-40 ม. ต่อฮอป | ต่ำ | เมช | พื้นที่ที่ต้องการทะลุผ่านผนัง |
| LoRaWAN | Sub-GHz ตามภูมิภาค | 1-5 กม. กลางแจ้ง | ต่ำมาก | สตาร์ออฟสตาร์ | การติดตั้งระยะไกลหรือกระจัดกระจาย |
Bluetooth Low Energy ในชุดตู้ล็อกเกอร์
BLE เป็นตัวเลือกไร้สายที่พบบ่อยที่สุดสำหรับกุญแจล็อกเกอร์อิเล็กทรอนิกส์ เพราะตอบโจทย์สองวัตถุประสงค์ในเวลาเดียวกัน: โทรศัพท์สามารถทำหน้าที่เป็นข้อมูลรับรอง และเกตเวย์สามารถเก็บเหตุการณ์จากล็อกที่โทรศัพท์ไม่เคยไปถึง ล็อก BLE จะตื่นเมื่อมีการโฆษณา ตรวจสอบสิทธิ์โทรศัพท์ผ่านการเชื่อมต่อที่เข้ารหัส สั่งงานล็อก และกลับสู่โหมดหลับ ซึ่งเป็นเหตุผลว่าทำไมอายุแบตเตอรี่จึงวัดเป็นปีแทนที่จะเป็นสัปดาห์
ข้อจำกัดคือความหนาแน่นของเกตเวย์ ล็อกที่อยู่ภายในชุดตู้ล็อกเกอร์โลหะจะลดทอนสัญญาณวิทยุอย่างมีนัยสำคัญ ดังนั้นเกตเวย์ที่ครอบคลุมห้องโล่งอาจครอบคลุมได้เพียงเศษเสี้ยวของผนังตู้ล็อกเกอร์ที่ปิดอยู่ วางแผนให้มีเกตเวย์หนึ่งตัวต่อชุดตู้ล็อกเกอร์หนึ่งชุด หรือต่อสองชุด ติดตั้งเสาอากาศภายนอกเปลือกโลหะเมื่อทำได้ และวัดอัตราความสำเร็จของแพ็กเก็ตจริงโดยปิดประตู หากพื้นที่ติดตั้งต้องการข้อมูลรับรองบนโทรศัพท์ด้วย ให้ทดสอบกับรุ่นโทรศัพท์ที่ผู้ใช้พกพาจริง แทนที่จะทดสอบกับอุปกรณ์เรือธงเพียงเครื่องเดียว
Wi-Fi: สะดวกแต่เรียกร้องสูง
Wi-Fi ดึงดูดใจเพราะอาคารองค์กรมีการครอบคลุมอยู่แล้ว แต่ไม่เหมาะกับล็อกที่ใช้แบตเตอรี่ การคงการเชื่อมโยงไว้ใช้พลังงาน การโรมิงระหว่างแอ็กเซสพอยต์ขัดจังหวะเซสชัน และการตรวจสอบสิทธิ์ระดับองค์กรเพิ่มองค์ประกอบที่ต้องบริหารเพิ่มอีกหนึ่งอย่าง การติดตั้งที่เป็นไปได้จริงคือคอนโทรลเลอร์ล็อกเกอร์ที่จ่ายไฟจากสายเมนพร้อมอัปลิงก์ Ethernet หรือ Wi-Fi ซึ่งให้บริการชุดตู้ล็อกเกอร์ที่ใช้แบตเตอรี่ผ่านบัสท้องถิ่น
เมื่อใช้ Wi-Fi ให้วางแผนความปลอดภัยระดับองค์กรตั้งแต่เริ่มต้น WPA2 หรือ WPA3 Enterprise พร้อมใบรับรอง EAP-TLS ช่วยหลีกเลี่ยงรหัสผ่านที่ใช้ร่วมกันและรองรับการหมุนเวียนข้อมูลรับรอง แต่ต้องมีกระบวนการจัดการวงจรชีวิตของใบรับรอง การจอง DHCP หรือการกำหนดแอดเดรสแบบคงที่ช่วยให้บัญชีรายการตู้ล็อกเกอร์มีเสถียรภาพ และต้องตรวจสอบการตั้งค่าการแยกไคลเอนต์บนเครือข่ายแขก เนื่องจากค่าเริ่มต้นจำนวนมากบล็อกการรับส่งข้อมูลระหว่างอุปกรณ์ที่เกตเวย์ล็อกเกอร์อาจต้องพึ่งพา
เทคโนโลยีเมชและตัวเลือกระยะไกล
Zigbee และ Z-Wave ต่างสร้างเครือข่ายเมชที่อุปกรณ์ที่จ่ายไฟจากสายเมนรีเลย์ข้อมูลให้อุปกรณ์ที่ใช้แบตเตอรี่ เมชจะเชื่อถือได้เพียงเท่ากับเราเตอร์ของมัน: ชุดตู้ล็อกเกอร์ที่ใช้แบตเตอรี่ซึ่งไม่มีเราเตอร์ที่จ่ายไฟจากสายเมนอยู่ใกล้จะกำหนดเส้นทางได้ไม่ดีหรือไม่ได้เลย Z-Wave ทำงานต่ำกว่า 1 GHz ในภูมิภาคส่วนใหญ่ ซึ่งโดยทั่วไปทะลุผ่านผนังและโลหะได้ดีกว่า 2.4 GHz ขณะที่ Zigbee ได้ประโยชน์จากระบบนิเวศอุปกรณ์ที่ใหญ่กว่าและราคาถูกกว่า
LoRaWAN อยู่ในกลุ่มเฉพาะที่แตกต่างออกไป ระยะไกลและพลังงานต่ำเหมาะกับชุดตู้ล็อกเกอร์รับพัสดุกลางแจ้ง สิ่งอำนวยความสะดวกสำหรับพนักงานระยะไกล และวิทยาเขตที่ตู้ล็อกเกอร์กระจายอยู่ทั่วหลายร้อยเมตร แต่ข้อจำกัดด้านเพย์โหลดและกฎ duty-cycle ทำให้ไม่เหมาะกับการปลดล็อกแบบโต้ตอบ มอง LoRaWAN เป็นช่องทางเทเลเมทรีและสถานะ มากกว่าช่องทางอนุญาต
การเชื่อมต่อและการผสานรวมตู้ล็อกเกอร์อัจฉริยะกับ LDAP, Active Directory และ SSO
การเชื่อมต่อและการผสานรวมตู้ล็อกเกอร์อัจฉริยะกับบริการไดเรกทอรีเปลี่ยนการกำหนดตู้ล็อกเกอร์จากการทำในสเปรดชีตให้เป็นนโยบายอัตโนมัติ LDAP คือโปรโตคอล Active Directory คือระบบไดเรกทอรีที่ไมโครซอฟต์พัฒนาขึ้น และการลงชื่อเข้าใช้ครั้งเดียว (SSO) คือชั้นการตรวจสอบสิทธิ์ที่ให้ผู้ดูแลระบบและผู้ใช้เข้าถึงแพลตฟอร์มตู้ล็อกเกอร์ด้วยข้อมูลรับรองขององค์กร การผสานรวมที่ออกแบบมาอย่างดีจะผูกกับบัญชีบริการแบบอ่านอย่างเดียว แมปกลุ่มไดเรกทอรีไปยังนโยบายตู้ล็อกเกอร์ และจัดสรรหรือถอนสิทธิ์ผู้ใช้ผ่าน SCIM หรือการซิงก์ตามกำหนดเวลา เพื่อให้พนักงานที่ถูกเลิกจ้างสูญเสียสิทธิ์เข้าถึงตู้ล็อกเกอร์ในเวิร์กโฟลว์เดียวกับการปิดใช้งานอีเมลของพวกเขา ไดเรกทอรีคงเป็นแหล่งข้อมูลหลักสำหรับตัวตน ในขณะที่แพลตฟอร์มตู้ล็อกเกอร์เป็นเจ้าของตู้ล็อกเกอร์และการกำหนดตู้เหล่านั้น ความแตกต่างที่ทำให้โครงการสะดุดคือความแตกต่างระหว่างการตรวจสอบสิทธิ์และการอนุญาต: การลงชื่อเข้าใช้ครั้งเดียว (SSO) พิสูจน์ว่าบุคคลนั้นเป็นใคร แต่ไม่ได้ตัดสินว่าพวกเขาอาจเปิดตู้ล็อกเกอร์ใดได้เมื่อเวลา 06:30 น. ของวันอังคาร การตัดสินใจนั้นมาจากสมาชิกภาพของกลุ่ม ฟีดจาก HR ระบบการจอง หรือระบบควบคุมการเข้าออก และต้องระบุผู้รับผิดชอบก่อนเริ่มงานผสานรวม
ความเรียบร้อยของแอตทริบิวต์เป็นตัวกำหนดว่าการผสานรวมไดเรกทอรีจะคงความเรียบร้อยเมื่อเวลาผ่านไปหรือไม่ กำหนดหน่วยองค์กรที่อยู่ในขอบเขตก่อนการซิงก์ครั้งแรก เพราะคิวรีที่อ่านไดเรกทอรีทั้งหมดจะนำเข้าผู้รับจ้าง กล่องจดหมายที่ใช้ร่วมกัน และบัญชีบริการซึ่งไม่ควรเป็นเจ้าของตู้ล็อกเกอร์เลย ปรับรูปแบบตัวพิมพ์เล็ก-ใหญ่และช่องว่างในชื่อกลุ่มให้เป็นมาตรฐาน ตกลงวิธีการจัดการบัญชีที่ถูกปิดใช้งาน และทดสอบสิ่งที่จะเกิดขึ้นเมื่อผู้ใช้อยู่ในสองกลุ่มที่มีตารางเวลาขัดแย้งกัน กรณีขอบเหล่านี้แก้ไขบนกระดาษได้ถูก แต่จะแพงในการสะสางเมื่อมีการกำหนดตู้ล็อกเกอร์ไปแล้วหกร้อยตู้
การออกแบบบัญชีผูกไดเรกทอรี
บัญชีผูกไดเรกทอรีที่แพลตฟอร์มตู้ล็อกเกอร์ใช้ควรเป็นบัญชีบริการเฉพาะที่มีสิทธิ์อ่านอย่างเดียวเหนือหน่วยองค์กรเฉพาะที่บรรจุผู้ใช้ตู้ล็อกเกอร์ การใช้บัญชีผู้ดูแลโดเมนเป็นเรื่องปกติในโครงการนำร่องและเป็นอันตรายในสภาพแวดล้อมการใช้งานจริง เพราะเกตเวย์ที่ถูกบุกรุกจะถือกุญแจไปยังไดเรกทอรีทั้งหมด จำกัดบัญชีให้เข้าถึงเฉพาะแอตทริบิวต์ที่การผสานรวมต้องการจริง ปิดใช้งานการเข้าสู่ระบบแบบโต้ตอบ และหมุนรหัสผ่านตามกำหนดเวลาที่กำหนด โดยเตรียมค่าใหม่ไว้บนแพลตฟอร์มก่อนหน้าต่างการเปลี่ยนแปลงจะปิด
การเข้าถึงเครือข่ายก็สมควรได้รับการดูแลแบบเดียวกัน ทราฟฟิกไดเรกทอรีควรใช้ LDAPS บนพอร์ต 636 หรือ StartTLS บน 389 แทนข้อความธรรมดา และแพลตฟอร์มตู้ล็อกเกอร์ควรตรวจสอบใบรับรองไดเรกทอรีกับห่วงโซ่ที่เชื่อถือได้ พร็อกซีขององค์กรที่ตรวจสอบ TLS จะทำให้การตรวจสอบใบรับรองล้มเหลว เว้นแต่จะติดตั้งใบรับรองรากของพร็อกซีไว้บนแพลตฟอร์มอย่างตั้งใจ ซึ่งเป็นขั้นตอนที่มักถูกลืมระหว่างโครงการนำร่องและถูกค้นพบระหว่างการทดสอบส่งมอบ
การแมปกลุ่มไดเรกทอรีไปยังนโยบายตู้ล็อกเกอร์
นโยบายแบบอิงกลุ่มเป็นโมเดลการอนุญาตที่บำรุงรักษาได้ง่ายที่สุด กลุ่มอย่าง locker-staff-night-shift แมปไปยังนโยบายที่อนุญาตตู้ล็อกเกอร์ในห้องพนักงานระหว่าง 20:00 ถึง 07:00 และแพลตฟอร์มเพียงอ่านสมาชิกภาพของกลุ่มในแต่ละการซิงก์ ควรประมวลผลกลุ่มที่ซ้อนกันอย่างชัดเจน เนื่องจากคิวรีไดเรกทอรีบางตัวส่งคืนเฉพาะสมาชิกภาพโดยตรง ในขณะที่ตัวอื่นขยายทั้งห่วงโซ่ และพฤติกรรมทั้งสองแบบให้ผลลัพธ์การเข้าถึงที่แตกต่างกันมาก
ใช้ตัวระบุที่ไม่เปลี่ยนแปลงแทนชื่อที่แสดง samAccountName ของบุคคลอาจเปลี่ยนเมื่อแต่งงานหรือเมื่อเปลี่ยนชื่อแผนก และชื่อที่แสดงเปลี่ยนบ่อย ส่วน object globally unique identifier ไม่เปลี่ยน หากแพลตฟอร์มเก็บตัวระบุที่ไม่เปลี่ยนแปลงเป็นคีย์หลักและปฏิบัติต่อชื่อเป็นข้อมูลสำหรับการแสดงผล การเปลี่ยนชื่อจะมองไม่เห็นต่อการผสานรวม หากเก็บ samAccountName การเปลี่ยนชื่อจะสร้างผู้ใช้ใหม่และทำให้การกำหนดตู้ล็อกเกอร์กลายเป็นรายการกำพร้า
การลงชื่อเข้าใช้ครั้งเดียว (SSO) ควรอยู่ตรงไหน
SSO ควรอยู่บนส่วนติดต่อสำหรับผู้ดูแล: คอนโซลการจัดการ พอร์ทัลรายงาน และหน้าแบบบริการตนเองใด ๆ ที่พนักงานเลือกหรือปล่อยตู้ล็อกเกอร์ SAML 2.0 และ OpenID Connect ต่างทำงานได้ดีกับสิ่งเหล่านี้ และผู้ให้บริการตัวตนส่วนใหญ่สามารถบังคับใช้การตรวจสอบสิทธิ์หลายปัจจัยเป็นส่วนหนึ่งของโฟลว์ สิ่งที่ไม่ควรขอให้ SSO ทำคือการตรวจสอบสิทธิ์ตัวล็อก ตัวล็อกไม่มีเบราว์เซอร์ ไม่มีเซสชัน และไม่มีความสามารถในการทำชาเลนจ์แบบโต้ตอบให้สำเร็จ
บางสถานที่พยายามเชื่อมทั้งสองเข้าด้วยกันโดยให้แอปตู้ล็อกเกอร์มีการลงชื่อเข้าใช้ผ่าน SSO ซึ่งจากนั้นจะออกข้อมูลรับรองสำหรับตู้ล็อกเกอร์ รูปแบบนั้นได้ผล แต่มันย้ายประสบการณ์การใช้ตู้ล็อกเกอร์ไปสู่การพึ่งพาแอป: หากผู้ใช้เข้าถึงผู้ให้บริการตัวตนไม่ได้ พวกเขาจะเปิดตู้ล็อกเกอร์ไม่ได้ วางแผนเส้นทางออฟไลน์ ไม่ว่าจะเป็น PIN ภายในเครื่อง โทเคนที่แคชไว้ซึ่งมีอายุการใช้งานที่กำหนด หรือขั้นตอนการมีเจ้าหน้าที่ควบคุมดูแลซึ่งทีมงานเป็นผู้จัดการ
ความถี่การซิงโครไนซ์และการถอนสิทธิ์
การซิงโครไนซ์ควรขับเคลื่อนด้วยเหตุการณ์เมื่อทำได้ และใช้ตามกำหนดเวลาเมื่อทำไม่ได้ การพุช SCIM จากผู้ให้บริการตัวตนจะส่งข้อมูลการสร้าง การอัปเดต และการปิดใช้งานภายในไม่กี่วินาที การซิงก์เต็มตามกำหนดเวลาเป็นตาข่ายนิรภัยที่จับสิ่งที่สตรีมเหตุการณ์พลาดไป ช่องว่างที่เป็นอันตรายคือการปิดใช้งานที่ไม่เคยมาถึง ดังนั้นแพลตฟอร์มควรกระทบยอดทุกคืนและทำเครื่องหมายบัญชีที่มีอยู่ในเครื่องแต่ไม่มีอยู่ต้นทาง
การถอนสิทธิ์สมควรได้รับการทดสอบอย่างชัดเจนในทุกโครงการนำร่อง ปิดใช้งานผู้ใช้ทดสอบในไดเรกทอรี จากนั้นจับเวลาว่าตู้ล็อกเกอร์ยังเข้าถึงได้นานเท่าใด หากไม่ทราบคำตอบ การผสานรวมยังไม่สมบูรณ์
การเชื่อมต่อและการผสานรวมตู้ล็อกเกอร์อัจฉริยะกับ HID และระบบควบคุมการเข้าออกทางกายภาพ
การเชื่อมต่อและการผสานรวมตู้ล็อกเกอร์อัจฉริยะกับระบบควบคุมการเข้าออกทางกายภาพที่มีอยู่เดิม มักเริ่มต้นด้วยข้อมูลรับรองที่ผู้คนพกพาอยู่แล้ว ข้อมูลรับรอง HID Global ครองสภาพแวดล้อมในองค์กรและวิทยาเขต ตั้งแต่บัตร proximity 125 kHz แบบเดิม ไปจนถึงบัตร iCLASS และ Seos ขนาด 13.56 MHz ดังนั้นจึงต้องเลือกตัวอ่านของตู้ล็อกเกอร์ให้ตรงกับกลุ่มผู้ใช้งานที่ติดตั้งใช้งานจริง ไม่ใช่ให้กลุ่มผู้ใช้งานต้องปรับตามตัวอ่าน การผสานรวมจึงมีรูปแบบใดรูปแบบหนึ่งจากสองแบบ: ระบบตู้ล็อกเกอร์อ่านข้อมูลบัตรด้วยตัวอ่านของตนเองและเก็บการอนุญาตของตนเอง หรือไว้วางใจการตัดสินใจที่ส่งมาจากระบบควบคุมการเข้าออกผ่านอินเทอร์เฟซคอนโทรลเลอร์ เช่น Wiegand หรือ OSDP ทั้งสองวิธีใช้งานได้ และทั้งสองวิธีมีข้อจำกัดที่ซ่อนอยู่ การอ่านโดยตรงทำให้กลุ่มตู้ล็อกเกอร์เป็นอิสระ แต่ผลักภาระการจัดการข้อมูลรับรองและนโยบายไปยังแพลตฟอร์มตู้ล็อกเกอร์ การมอบหมายให้คอนโทรลเลอร์ควบคุมการเข้าออกทำให้นโยบายรวมศูนย์ แต่ผูกความพร้อมใช้งานของตู้ล็อกเกอร์เข้ากับความจุของคอนโทรลเลอร์นั้น โทโพโลยีการเดินสาย และแผนงานของผู้จัดจำหน่าย การเลือกขึ้นอยู่กับขนาดของกลุ่มตู้ล็อกเกอร์ ความถี่ในการต่ออายุ และว่าอาคารกำหนดให้มีหน่วยงานดูแลข้อมูลรับรองเพียงแห่งเดียวหรือไม่
จัดทำบัญชีกลุ่มข้อมูลรับรองก่อนเลือกตัวอ่าน นับเทคโนโลยีบัตรที่ใช้งานอยู่ ถามว่าสถานที่นั้นมีแผนย้ายไปใช้ข้อมูลรับรองบนมือถือหรือไม่ และตรวจสอบว่ากลุ่มที่ใช้งานเดิมกลุ่มใดยังพึ่งพาบัตร proximity 125 kHz ที่ไม่สามารถออกใหม่ได้อย่างรวดเร็วหรือไม่ สถานที่ต่าง ๆ มักค้นพบระหว่างโครงการว่าหนึ่งแผนกถือบัตรรุ่นที่แตกต่างออกไป การตรวจสอบรุ่นบัตร รูปแบบบัตร และนโยบายการหมดอายุอย่างสั้น ๆ ช่วยป้องกันข้อกำหนดที่ใช้งานได้กับคนส่วนใหญ่ แต่กันพนักงานส่วนน้อยออกตั้งแต่วันแรก
เทคโนโลยีข้อมูลรับรองและสิ่งที่กุญแจล็อกเกอร์อ่านได้จริง
บัตรที่นำมาแตะที่ตัวอ่านของตู้ล็อกเกอร์สามารถอ่านได้หลายระดับ หมายเลขซีเรียลของบัตรถูกเปิดเผยโดยเทคโนโลยีเกือบทุกชนิดและอ่านได้ง่ายมาก ซึ่งทำให้สะดวกแต่มีความปลอดภัยต่ำ ข้อมูลเซกเตอร์บน MIFARE Classic สามารถอ่านได้หลังการยืนยันตัวตน แต่ขั้นตอนวิธีมีจุดอ่อนที่ทราบกันดี ข้อมูลรับรองแบบปลอดภัยสมัยใหม่ เช่น MIFARE DESFire หรือ Seos รองรับการพิสูจน์ตัวตนแบบสองทางและคีย์ที่แตกต่างกันไปในแต่ละอุปกรณ์ ดังนั้นข้อมูลจึงไม่สามารถถูกโคลนได้หากไม่มีคีย์ของสถานที่
สำหรับระบบตู้ล็อกเกอร์ คำถามในทางปฏิบัติคือตัวระบุใดถูกจัดเก็บและนำมาเปรียบเทียบ สถานที่ที่จัดเก็บหมายเลขซีเรียลยอมรับความเสี่ยงด้านการโคลนที่อาจไม่สำคัญสำหรับโรงยิม แต่ยอมรับไม่ได้สำหรับร้านขายยา สถานที่ที่ใช้การอ่านเซกเตอร์แบบปลอดภัยจำเป็นต้องจัดสรรคีย์ของสถานที่เข้าสู่แพลตฟอร์มตู้ล็อกเกอร์ ซึ่งเพิ่มภาระด้านการจัดการคีย์ กำหนดท่าทีต่อความเสี่ยงอย่างชัดเจนและเขียนลงในข้อกำหนด เพราะการปรับปรุงระบบเดิมจากการใช้หมายเลขซีเรียลไปเป็นการอ่านแบบปลอดภัยมักหมายถึงการเปลี่ยนตัวอ่าน
รูปแบบหมายเลขบัตรและความเข้ากันได้กับระบบเดิม
รูปแบบ Wiegand บรรจุรหัสสถานที่และหมายเลขบัตรไว้ในความยาวบิตคงที่ รูปแบบ 26-bit แบบดั้งเดิมรองรับรหัสสถานที่ 255 รหัสและหมายเลขบัตร 65,535 หมายเลข ซึ่งเพียงพอสำหรับสถานที่เดียวและไม่เพียงพอสำหรับวิทยาเขตที่มีผู้เช่าหลายราย รูปแบบส่วนขยายบรรจุหมายเลขที่ใหญ่ขึ้นและข้อมูลเพิ่มเติม แต่ตัวอ่าน คอนโทรลเลอร์ และแพลตฟอร์มต้องเห็นตรงกันเกี่ยวกับรูปแบบที่แน่นอน มิฉะนั้นบัตรเดียวกันจะถูกตีความแตกต่างกันที่ประตูแต่ละบาน
เมื่อตู้ล็อกเกอร์เข้าร่วมระบบที่มีอยู่เดิม ให้ถามเจ้าของระบบควบคุมการเข้าออกเกี่ยวกับรูปแบบบัตร ความยาวบิต และรูปแบบพาริตีที่ใช้งานอยู่ ตัวอ่านของตู้ล็อกเกอร์ที่ส่งสตริง Wiegand ขนาด 26-bit ไม่สามารถแสดงหมายเลขบัตรองค์กรขนาด 37-bit ได้โดยไม่ตัดทอน และการตัดทอนคือสาเหตุที่พนักงานสองคนลงเอยด้วยการใช้ตู้ล็อกเกอร์ร่วมกัน หากรูปแบบเป็นกรรมสิทธิ์เฉพาะ ให้ขอข้อกำหนดเป็นลายลักษณ์อักษรแทนการอนุมานจากบัตรตัวอย่าง
อินเทอร์เฟซตัวอ่านและตัวเลือกการเดินสาย
กุญแจล็อกเกอร์อิเล็กทรอนิกส์อาจผสานรวมกับระบบนิเวศของข้อมูลรับรองได้สามวิธี อาจมีตัวอ่านในตัวที่ปรับแต่งสำหรับเทคโนโลยีเดียว ซึ่งถูกที่สุดแต่ผูกสถานที่ไว้กับข้อมูลรับรองนั้น อาจมีอินเทอร์เฟซตัวอ่านเพื่อให้ติดตั้งตัวอ่านภายนอกตามมาตรฐานอาคารไว้ข้าง ๆ ซึ่งคงทางเลือกด้านข้อมูลรับรองไว้แลกกับสายไฟที่เพิ่มขึ้น หรืออาจรับอินพุต Wiegand หรือ OSDP จากคอนโทรลเลอร์ที่มีอยู่เดิม ซึ่งรวมศูนย์การตัดสินใจ แต่ต้องให้คอนโทรลเลอร์มีความจุเหลือและโปรไฟล์การผสานรวมที่รองรับ
แต่ละตัวเลือกเปลี่ยนพฤติกรรมเมื่อเกิดความล้มเหลว ตัวอ่านในตัวยังคงทำงานได้หากระบบควบคุมการเข้าออกหยุดทำงาน ตู้ล็อกเกอร์ที่รับข้อมูลจากคอนโทรลเลอร์จะหยุดรับการตัดสินใจใหม่เมื่อคอนโทรลเลอร์ล้มเหลว แม้อาจดำเนินการต่อด้วยนโยบายที่แคชไว้ พิจารณาพฤติกรรมเหล่านั้นเทียบกับความทนได้ที่สถานที่ยอมรับได้ก่อนเลือก
ข้อมูลรับรองบนมือถือและทิศทางที่กำลังไป
ข้อมูลรับรองบนมือถือที่จัดสรรเข้าสู่กระเป๋าเงินในโทรศัพท์กำลังเป็นค่าเริ่มต้นมากขึ้นในอาคารองค์กรและวิทยาเขตใหม่ และเปลี่ยนแปลงข้อกำหนดของตู้ล็อกเกอร์ในสองทาง ประการแรก ตัวอ่านต้องรองรับเทคโนโลยีข้อมูลรับรองบนมือถือ ซึ่งโดยปกติหมายถึง secure element ขนาด 13.56 MHz แทนบัตร proximity แบบเดิม ประการที่สอง ประสบการณ์ผู้ใช้กลายเป็นสิ่งที่ขึ้นอยู่กับแอป ดังนั้นแพลตฟอร์มตู้ล็อกเกอร์จึงต้องมีทางเลือกสำรองสำหรับแบตเตอรี่โทรศัพท์ที่หมดและอุปกรณ์ที่สูญหาย
สถานที่ที่วางแผนกลุ่มตู้ล็อกเกอร์สำหรับหลายปีควรถามว่าเฟิร์มแวร์ของตัวอ่านสามารถเพิ่มประเภทข้อมูลรับรองได้โดยไม่ต้องเปลี่ยนฮาร์ดแวร์หรือไม่ ตัวอ่านที่รองรับเทคโนโลยีเดียวในปัจจุบันคือการเดิมพันว่าอาคารจะไม่เปลี่ยนมาตรฐานบัตร และอาคารต่าง ๆ เปลี่ยนมาตรฐานบัตรบ่อยกว่าการเปลี่ยนตู้ล็อกเกอร์
การเชื่อมต่อและการผสานรวมตู้ล็อกเกอร์อัจฉริยะกับ MDM, CMMS และแพลตฟอร์มสิ่งอำนวยความสะดวก
การเชื่อมต่อและการผสานรวมตู้ล็อกเกอร์อัจฉริยะแทบไม่เคยหยุดอยู่ที่ระบบควบคุมการเข้าออกเพียงอย่างเดียว ผู้ประกอบการส่วนใหญ่มีแพลตฟอร์ม MDM สำหรับอุปกรณ์พกพา ระบบ CMMS สำหรับใบสั่งงาน ระบบ BMS สำหรับ HVAC และแสงสว่าง หรือแพลตฟอร์มวิเคราะห์สถานที่ทำงานที่ติดตามการใช้พื้นที่อยู่แล้ว แต่ละระบบถือชิ้นส่วนของสิ่งที่กลุ่มตู้ล็อกเกอร์ต้องการ และงานผสานรวมคือการตัดสินว่าชิ้นส่วนใดเป็นแหล่งข้อมูลหลักและชิ้นส่วนใดเป็นเพียงข้อมูลที่ถูกนำไปใช้ รูปแบบที่ขยายได้คืออินเทอร์เฟซที่ชัดเจนจำนวนน้อย แทนการเชื่อมต่อแบบรายคู่จำนวนมาก แพลตฟอร์มตู้ล็อกเกอร์เปิด API ที่มีเอกสารกำกับหนึ่งชุดและรับฟีดข้อมูลระบุตัวตนหนึ่งฟีด ระบบอื่นอ่านจากหรือเขียนไปยังแพลตฟอร์มแทนการสื่อสารกับกุญแจล็อกเกอร์อิเล็กทรอนิกส์โดยตรง ระบบห้าระบบที่เชื่อมต่อกันต้องใช้การผสานรวมสิบรายการ ขณะที่ระบบห้าระบบที่เชื่อมต่อกับแพลตฟอร์มเดียวต้องใช้ห้ารายการ แพลตฟอร์มกลายเป็นแหล่งข้อมูลอ้างอิงหลักสำหรับสถานะตู้ล็อกเกอร์และเป็นที่เดียวที่ผู้ตรวจสอบดู
MDM ยังควบคุมอุปกรณ์ที่พนักงานใช้บริหารจัดการตู้ล็อกเกอร์ แท็บเล็ตที่ใช้ร่วมกันซึ่งพนักงานแผนกต้อนรับใช้มอบหมายตู้ล็อกเกอร์ใหม่ควรลงทะเบียนเป็นอุปกรณ์องค์กรที่มีโปรไฟล์แบบกำกับดูแล จำกัดการใช้งานเฉพาะแอปพลิเคชันล็อกเกอร์ และกำหนดค่าให้ล้างข้อมูลรับรองเมื่ออุปกรณ์สูญหาย หากแท็บเล็ตเครื่องเดียวกันยังมีข้อมูลรับรองบนมือถือสำหรับพนักงานเฉพาะราย ต้องแยกบทบาททั้งสองในแพลตฟอร์ม มิฉะนั้นการส่งมอบงานระหว่างกะจะกลายเป็นการถ่ายโอนข้อมูลรับรองที่ไม่มีผู้ใดบันทึก จัดทำเอกสารระบุว่าอุปกรณ์ใดบ้างที่ลงทะเบียน ใครเป็นเจ้าของ และเกิดอะไรขึ้นเมื่ออุปกรณ์ออกจากอาคาร
MDM ในฐานะช่องทางข้อมูลรับรองและอุปกรณ์
MDM มีความสำคัญต่อกลุ่มตู้ล็อกเกอร์ในสองด้าน ด้านแรก โทรศัพท์ที่พกพาข้อมูลรับรองบนมือถือเป็นอุปกรณ์ที่ได้รับการจัดการ และนโยบาย MDM ตัดสินว่าโทรศัพท์องค์กรสามารถจัดเก็บข้อมูลรับรองไว้ใน secure element ได้หรือไม่ สามารถติดตั้งแอปวอลเล็ตได้หรือไม่ และเกิดอะไรขึ้นเมื่ออุปกรณ์ถูกล้างข้อมูลหรือสูญหาย ด้านที่สอง MDM สามารถกระจายแอปพลิเคชันล็อกเกอร์เองและบังคับใช้การกำหนดค่าได้
จุดผสานรวมในทางปฏิบัติมักเป็นตัวตนของอุปกรณ์ที่ใช้ร่วมกันมากกว่าตัวตนของผู้ใช้ อุปกรณ์พกพาที่ใช้ร่วมกันซึ่งพนักงานทำความสะอาดใช้ตรวจสอบสถานะตู้ล็อกเกอร์ควรลงทะเบียนใน MDM และได้รับอนุญาตเป็นอุปกรณ์บริการ ไม่ผูกกับบุคคลใดบุคคลหนึ่ง หากแพลตฟอร์มตู้ล็อกเกอร์รวมสองสิ่งนี้เข้าด้วยกัน การเปลี่ยนกะทุกครั้งจะกลายเป็นเหตุการณ์การจัดสรร
CMMS และตัวกระตุ้นใบสั่งงาน
การผสานรวม CMMS เปลี่ยนข้อมูลเทเลเมทรีของตู้ล็อกเกอร์ให้เป็นงานบำรุงรักษา กุญแจล็อกเกอร์อิเล็กทรอนิกส์ที่รายงานเหตุการณ์ติดขัดซ้ำ ๆ แบตเตอรี่ที่ข้ามเกณฑ์ หรือเครื่องอ่านที่บันทึกอัตราข้อผิดพลาดเพิ่มขึ้น สามารถสร้างใบสั่งงานโดยอัตโนมัติแทนที่จะรอให้ผู้ใช้ร้องเรียน คุณค่าไม่ใช่ตัวการแจ้งเตือนเอง แต่เป็นร่องรอยการตรวจสอบ: ใบสั่งงานที่ปิดแล้วแสดงให้เห็นว่าความล้มเหลวได้รับการจัดการ ซึ่งมีความสำคัญในสภาพแวดล้อมที่มีการกำกับดูแล
ออกแบบการผสานรวมโดยยึดตัวระบุสินทรัพย์ที่คงที่ กุญแจล็อกเกอร์อิเล็กทรอนิกส์ทุกตัวต้องมีตัวระบุที่มีอยู่ในทั้งสองระบบ และตัวระบุดังกล่าวไม่ควรเปลี่ยนเมื่อมีการมอบหมายตู้ล็อกเกอร์ใหม่ สถานที่ที่ใช้หมายเลขตู้ล็อกเกอร์เป็นตัวระบุสินทรัพย์จะพบปัญหาเมื่อกำหนดชุดตู้ล็อกเกอร์ใหม่ และประวัติใบสั่งงานทั้งหมดจะผูกตามอุปกรณ์ทางกายภาพผิดตัว
การจัดการอาคารและการวิเคราะห์พื้นที่
การผสานรวม BMS โดยทั่วไปแลกเปลี่ยนข้อมูลสองประเภท: สถานะและคำสั่ง สถานะบอกอาคารว่าห้องหรือโซนถูกใช้งานอยู่หรือไม่ หรือชุดตู้ล็อกเกอร์มีไฟเลี้ยงหรือไม่ คำสั่งช่วยให้อาคารเปิดหรือปิดไฟส่องสว่างของตู้ล็อกเกอร์ ระบบระบายอากาศ หรือป้ายสัญญาณ การวิเคราะห์พื้นที่ใช้ข้อมูลการใช้งานตู้ล็อกเกอร์เพื่อทำความเข้าใจว่ามีตู้ล็อกเกอร์จำนวนเท่าใดที่ถูกใช้จริงในช่วงเวลาใด ซึ่งป้อนข้อมูลสำหรับการตัดสินใจเกี่ยวกับขนาดและตำแหน่งของชุดตู้ล็อกเกอร์
แยกทราฟฟิกระบบอัตโนมัติของอาคารออกจากเส้นทางการอนุญาต คำสั่ง BMS เพื่อหรี่ไฟไม่ควรสามารถบล็อกการเปิดตู้ล็อกเกอร์ได้เลย และแพลตฟอร์มตู้ล็อกเกอร์ควรลดระดับการทำงานอย่างราบรื่นหากปลายทาง BMS หยุดตอบสนอง อินเทอร์เฟซแบบมีทิศทาง แบบอะซิงโครนัส และมีการกำหนดเวลาหมดเวลาคือรูปแบบที่เหมาะสม
API และโมเดลเหตุการณ์ในการเชื่อมต่อและการผสานรวมตู้ล็อกเกอร์อัจฉริยะ
API และโมเดลเหตุการณ์เป็นสัญญาระหว่างแพลตฟอร์มล็อกเกอร์กับทุกสิ่งอื่น และเป็นตัวตัดสินว่าการผสานรวมจะอยู่รอดได้มากเพียงใดเมื่อมีการเปลี่ยนแปลงผู้จัดจำหน่ายครั้งแรก อินเทอร์เฟซที่ใช้งานได้จะเปิดเผยไซต์ ชุดตู้ล็อกเกอร์ ล็อกเกอร์ ผู้ใช้ การมอบหมาย ข้อมูลรับรอง เหตุการณ์การเข้าถึง และสถานะสุขภาพ พร้อมการแบ่งหน้า การกรอง และการเขียนแบบ idempotent REST ผ่าน HTTPS ครอบคลุมการดำเนินการด้านการดูแลระบบ MQTT หรือ webhooks ครอบคลุมเหตุการณ์ใกล้เวลาจริง และสคีมาเหตุการณ์ที่จัดทำเอกสารครอบคลุมทุกอย่างในระหว่างนั้น ข้อผิดพลาดที่พบบ่อยที่สุดคือการมอง API เป็นสิ่งคิดทีหลังและสร้างระบบโดยอิงการเข้าถึงฐานข้อมูลหรือการดึงข้อมูลจากหน้าจอ ซึ่งจะใช้งานได้จนถึงการอัปเกรดแพลตฟอร์มครั้งแรก API ที่เผยแพร่พร้อมการกำหนดเวอร์ชัน เทนแนนต์แซนด์บ็อกซ์ และบันทึกการเปลี่ยนแปลงมีต้นทุนสูงขึ้นในตอนแรกและให้ผลตอบแทนเมื่อเฟิร์มแวร์เปลี่ยนพฤติกรรมครั้งแรก คุณภาพเอกสารเป็นตัวแทนที่ยุติธรรมสำหรับส่วนที่เหลือของแพลตฟอร์ม: หากเอกสารอ้างอิงสาธารณะขาดตัวอย่างคำขอ รหัสข้อผิดพลาด และขีดจำกัดอัตรา การผสานรวมภายในก็จะบางเฉียบเช่นกัน
ขีดจำกัดอัตราและการแบ่งหน้ากำหนดรูปร่างของการผสานรวมไม่แพ้สคีมา แพลตฟอร์มที่จำกัดจำนวนคำขอต่อนาทีบังคับให้ผู้ผสานรวมจัดกลุ่มการมอบหมายและออกแบบคิวแทนลูป ถามถึงขีดจำกัดที่มีเอกสารระบุ พฤติกรรมเมื่อเกินขีดจำกัด และมีเอนด์พอยต์แบบกลุ่มสำหรับการจัดสรรทั้งไซต์ในครั้งเดียวหรือไม่ คีย์ idempotency ในการดำเนินการเขียน ควบคู่กับการแบ่งหน้าแบบเคอร์เซอร์ในการอ่านเหตุการณ์ เปลี่ยนสคริปต์รายคืนที่เปราะบางให้เป็นงานที่เชื่อถือได้ซึ่งลองใหม่ได้โดยไม่เกิดการมอบหมายซ้ำ
สิ่งที่ API ล็อกเกอร์ที่สมบูรณ์ควรเปิดเผย
อย่างน้อย API ควรแสดงรายการไซต์ ชุดตู้ล็อกเกอร์ ล็อกเกอร์แต่ละตัวและสถานะปัจจุบัน สร้างและเพิกถอนการมอบหมาย จัดสรรและเพิกถอนข้อมูลรับรอง อ่านเหตุการณ์ด้วยตัวกรองเวลา และรายงานสุขภาพอุปกรณ์รวมถึงแบตเตอรี่ สัญญาณ และเวอร์ชันเฟิร์มแวร์ การดำเนินการเขียนควรเป็นแบบ idempotent เพื่อให้คำขอที่ลองใหม่ไม่สร้างการมอบหมายซ้ำ และควรคืนตัวระบุที่คงที่สำหรับออบเจกต์ที่สร้างขึ้น
เหตุการณ์การเข้าถึงสมควรมีสคีมาที่จัดทำเอกสารแทนข้อความอิสระ ฟิลด์ที่มีประโยชน์ ได้แก่ ตัวระบุล็อกเกอร์ ตัวระบุข้อมูลรับรองหรือผู้ใช้ เวลาใน UTC การตัดสินใจ แหล่งที่มาของการตัดสินใจ เช่น แคชภายในเครื่องหรือการอนุญาตจากศูนย์กลาง และรหัสข้อผิดพลาดใด ๆ หากไม่มีแหล่งที่มาของการตัดสินใจ ผู้ตรวจสอบไม่สามารถบอกได้ว่าการปฏิเสธมาจากนโยบายหรือจากความล้มเหลวของเครือข่าย
รูปแบบการส่งเหตุการณ์
รูปแบบการส่งสามรูปแบบครอบคลุมการติดตั้งใช้งานส่วนใหญ่ การดึงข้อมูลแบบเป็นรอบ (polling) ถามแพลตฟอร์มสำหรับเหตุการณ์ตั้งแต่เวลาที่กำหนด และเรียบง่าย ทนทาน และล่าช้าเล็กน้อย Webhooks ผลักเหตุการณ์ไปยังเอนด์พอยต์ของผู้สมัครรับข้อมูลและรวดเร็ว แต่ต้องมีตรรกะการลองใหม่ การตรวจสอบลายเซ็น และเอนด์พอยต์ที่พร้อมใช้งานเสมอ MQTT เผยแพร่เหตุการณ์ไปยังโบรกเกอร์และเหมาะกับฟลีตขนาดใหญ่ที่มีผู้บริโภคจำนวนมาก โดยมีค่าใช้จ่ายในการดูแลโครงสร้างพื้นฐานของโบรกเกอร์
ไม่ว่าจะใช้รูปแบบใด ผู้สมัครรับข้อมูลต้องทนต่อข้อมูลซ้ำและการส่งที่ผิดลำดับ เครือข่ายลองใหม่ โบรกเกอร์ส่งซ้ำ และเกตเวย์เชื่อมต่อใหม่ในจังหวะที่ไม่สะดวก ผู้บริโภคที่สมมติว่ามีการส่งแบบครั้งเดียวเท่านั้นและตามลำดับจะนับการปลดล็อกซ้ำในที่สุดและสร้างรายงานการใช้งานที่ไม่ถูกต้อง
การกำหนดเวอร์ชันและการเลิกใช้
ถามว่าเวอร์ชัน API ถูกเลิกใช้อย่างไร แพลตฟอร์มที่เปลี่ยนรูปแบบการตอบกลับโดยไม่แจ้งล่วงหน้าบังคับให้ผู้ผสานรวมทุกคนทดสอบอย่างต่อเนื่อง ช่วงเวลาเลิกใช้ที่ประกาศไว้อย่างน้อยหกเดือน พร้อมการเจรจาเวอร์ชันในคำขอ เป็นความคาดหวังที่สมเหตุสมผลสำหรับระบบที่จะใช้งานเป็นทศวรรษ
ตรวจสอบสิทธิ์ผู้บริโภคทุกรายและกำหนดขอบเขตอย่างแคบ คีย์ API เดียวที่ใช้ร่วมกันโดยทีมอาคารสถานที่ ผู้ผสานรวม และผู้ขายระบบวิเคราะห์ไม่สามารถเพิกถอนได้โดยไม่ทำให้ทุกคนเสียหาย และมันจะไปปรากฏในภาพหน้าจอแดชบอร์ดไม่ช้าก็เร็ว ออกข้อมูลรับรองหนึ่งรายการต่อการผสานรวม กำหนดขอบเขตให้กับการดำเนินการที่การผสานรวมนั้นทำจริง และหมุนเวียนตามกำหนดการ บันทึกว่าข้อมูลรับรองใดอ่านเหตุการณ์ใด เมื่อมีสิ่งผิดปกติปรากฏในข้อมูล บันทึกนั้นคือที่แรกที่ต้องดู
การออกแบบการเชื่อมต่อและการผสานรวมของตู้ล็อกเกอร์อัจฉริยะสำหรับการทยอยติดตั้งหลายสถานที่
การเชื่อมต่อและการผสานรวมตู้ล็อกเกอร์อัจฉริยะหลายสถานที่จะประสบความสำเร็จเมื่อสถานที่หนึ่งถูกปฏิบัติเป็นแม่แบบที่ทำซ้ำได้มากกว่าเป็นโครงการครั้งเดียว แม่แบบกำหนดรูปแบบชุดตู้ แผนการกำหนดที่อยู่ กฎการวางเกตเวย์ รูปแบบการตั้งชื่อกลุ่มข้อมูลระบุตัวตน พื้นฐานเฟิร์มแวร์ และการทดสอบยอมรับ เมื่อมีแม่แบบแล้ว สถานที่ใหม่จะกลายเป็นแบบฝึกหัดการติดตั้งใช้งานที่วัดเป็นวันแทนที่จะเป็นแบบฝึกหัดการออกแบบที่วัดเป็นเดือน และฝ่ายสนับสนุนสามารถใช้เหตุผลเกี่ยวกับทุกสถานที่ด้วยแบบจำลองทางความคิดเดียวกัน โหมดความล้มเหลวคือสิ่งที่ตรงกันข้าม: แต่ละสถานที่ได้รับการออกแบบโดยใครก็ตามที่ว่าง การกำหนดที่อยู่เป็นการด้นสด ชื่อเกตเวย์ไม่สอดคล้องกัน และแพลตฟอร์มลงเอยด้วยอาคารเดียวกันห้ารูปแบบ ผู้ประกอบการจะสังเกตเห็นก็ต่อเมื่อต้องมีการเปลี่ยนแปลงที่ต้องนำไปใช้ทุกที่และไม่มีใครสามารถเขียนสคริปต์ที่เข้าถึงทั้งหมดได้ การสร้างมาตรฐานไม่ใช่ระบบราชการในกองตู้ล็อกเกอร์; มันคือความแตกต่างระหว่างการทยอยติดตั้งและการช่วยเหลือเป็นชุด
จัดลำดับการทยอยติดตั้งเป็นระลอกแทนที่จะเป็นแคมเปญเดียว ระลอกแรกของสองหรือสามสถานที่ที่มีลักษณะอาคารแตกต่างกันจะเปิดเผยสมมติฐานที่สถานที่อ้างอิงเดียวจะซ่อนไว้ และยังเหลือเวลาในการแก้ไขแม่แบบก่อนที่การจัดซื้อจะขยายตัว แต่ละระลอกควรสร้างการทบทวนสั้นๆ: แม่แบบทำอะไรถูกต้อง สิ่งใดต้องด้นสด และรายการใดควรเพิ่มลงในชุดแบบมาตรฐาน ระลอกยังสอดคล้องกับวิธีการปล่อยทุนโดยปกติ ซึ่งทำให้โครงการกองตู้ล็อกเกอร์ง่ายต่อการระดมทุนมากกว่าคำสั่งซื้อทั้งหมดในครั้งเดียว
การกำหนดที่อยู่ การตั้งชื่อ และการแบ่งส่วนเครือข่าย
นำแผนการกำหนดที่อยู่มาใช้ก่อนที่จะกำหนดค่าสวิตช์ตัวแรก รูปแบบทั่วไปคือหนึ่ง VLAN ต่อโซนอาคาร ช่วง DHCP ที่สงวนไว้สำหรับเกตเวย์ตู้ล็อกเกอร์ และการกำหนดที่อยู่แบบคงที่สำหรับคอนเซนเทรเตอร์ (concentrator) ชื่ออุปกรณ์ควรเข้ารหัสสถานที่ โซน และชุดตู้ เพื่อให้การแจ้งเตือนที่อ่านว่า site-lon-03-zone-b-bank-12 บอกวิศวกรได้ทันทีว่าจะเดินไปที่ไหน
การแบ่งส่วนเครือข่ายปกป้องทั้งสองทิศทาง การรับส่งข้อมูลของตู้ล็อกเกอร์ไม่ควรแชร์โดเมนการแพร่สัญญาณกับ Wi-Fi ของแขก และตู้ล็อกเกอร์ไม่ควรสามารถเข้าถึงเซิร์ฟเวอร์องค์กรโดยตรง อนุญาตกฎสำหรับจุดปลายทางเฉพาะของแพลตฟอร์ม เซิร์ฟเวอร์ไดเรกทอรี และแหล่งเวลาที่กำหนด จากนั้นปฏิเสธทุกอย่างอื่น นี่เป็นจุดที่ต้องยืนยันว่าจุดปลายทางคลาวด์ของแพลตฟอร์มสามารถเข้าถึงได้ผ่านพร็อกซีขาออกใดๆ เพราะเกตเวย์ตู้ล็อกเกอร์ไม่ค่อยได้รับสิทธิ์เข้าถึงอินเทอร์เน็ตฟรีและมักถูกลืมในรายการอนุญาตพร็อกซี
เฟิร์มแวร์ ใบรับรอง และการกำหนดค่าในระดับขนาดใหญ่
ทุกสถานที่ควรเริ่มต้นจากพื้นฐานเฟิร์มแวร์ที่ระบุชื่อ การอัปเดตจะเป็นไปตามรูปแบบเป็นระยะ: หนึ่งสถานที่ทดลองจะได้รับบิลด์ใหม่ ดำเนินการทดสอบยอมรับเป็นระยะเวลาที่กำหนด และจากนั้นสถานที่ที่เหลือจึงจะได้รับในลักษณะเป็นระลอก แพลตฟอร์มต้องรายงานว่าสถานที่ใดอยู่ในพื้นฐานใด มิฉะนั้นกองตู้ล็อกเกอร์จะคลาดเคลื่อนภายในหนึ่งปี
ใบรับรองและคีย์มีปัญหาเดียวกัน หากเกตเวย์ทุกตัวแชร์ใบรับรองไคลเอ็นต์หนึ่งใบ การถูกบุกรุกที่สถานที่หนึ่งจะทำให้ทั้งหมดถูกบุกรุก และการเพิกถอนจะปิดการใช้งานกองตู้ล็อกเกอร์ ใบรับรองต่อสถานที่หรือต่ออุปกรณ์มีค่าใช้จ่ายในการจัดการสูงกว่าแต่ทำให้การเพิกถอนแม่นยำ ทำให้การออกและการต่ออายุเป็นอัตโนมัติทุกที่ที่แพลตฟอร์มรองรับ และบันทึกวันหมดอายุในที่เดียวกับที่เก็บสินค้าคงคลังกองตู้ล็อกเกอร์
การซิงโครไนซ์เวลาและผลที่ตามมา
การซิงโครไนซ์เวลาเป็นสิ่งที่มองไม่เห็นจนกระทั่งมันพัง การจับมือ TLS ล้มเหลวเมื่อนาฬิกาของอุปกรณ์คลาดเคลื่อนออกนอกหน้าต่างการตรวจสอบ เหตุการณ์ตรวจสอบมาถึงพร้อมการประทับเวลาที่ทำให้เข้าใจผิด และหน้าต่างการเข้าถึงตามกำหนดเวลาเปิดในชั่วโมงที่ผิด เกตเวย์และคอนเซนเทรเตอร์ (concentrator) ทุกตัวควรซิงโครไนซ์กับเซิร์ฟเวอร์ NTP ที่สามารถเข้าถึงได้จากกลุ่มเครือข่ายของตน และแพลตฟอร์มควรแจ้งเตือนเมื่อสถานที่รายงานค่าออฟเซ็ตนาฬิกาเกินกว่าเกณฑ์เล็กน้อย
สถานที่ที่อยู่หลังไฟร์วอลล์ที่จำกัดมักบล็อก UDP 123 ขาออกและสูญเสียการซิงโครไนซ์อย่างเงียบๆ กำหนดค่าแหล่งเวลาของเครือข่ายท้องถิ่นอย่างชัดเจนและตรวจสอบเวลาที่รายงานระหว่างการทดสอบส่งมอบแทนที่จะสันนิษฐาน
การทดสอบยอมรับหน้างาน
เขียนการทดสอบยอมรับครั้งเดียวและเรียกใช้ในทุกสถานที่ การทดสอบเชิงปฏิบัติครอบคลุมการสูญเสียพลังงานและการกู้คืน การสูญเสียเครือข่ายและการกู้คืน ข้อมูลรับรองที่ถูกเพิกถอน ข้อมูลรับรองที่หมดอายุ ตู้ล็อกเกอร์ที่ถูกบังคับให้เปิด การปลดล็อกชุดตู้ทั้งหมด และเหตุการณ์แบตเตอรี่ต่ำ แต่ละกรณีควรให้ผลลัพธ์เฉพาะที่บันทึกไว้ในแพลตฟอร์มภายในเวลาที่กำหนด
สถานที่ที่ข้ามการทดสอบยอมรับจะค้นพบข้อบกพร่องเดียวกันในภายหลัง ในการใช้งานจริง โดยมีสมาชิกรออยู่ การทดสอบมีค่าใช้จ่ายต่ำเมื่อทำการทดสอบส่งมอบและมีค่าใช้จ่ายสูงในการสร้างใหม่ในภายหลัง
ข้อกำหนดด้านความปลอดภัยสำหรับการเชื่อมต่อและการผสานรวมของตู้ล็อกเกอร์อัจฉริยะ
ความปลอดภัยในการเชื่อมต่อและการผสานรวมของตู้ล็อกเกอร์อัจฉริยะต้องครอบคลุมสี่ขอบเขต: ข้อมูลรับรองไปยังเครื่องอ่าน กุญแจล็อกเกอร์อิเล็กทรอนิกส์ไปยังคอนเซนเทรเตอร์ (concentrator) เกตเวย์ไปยังแพลตฟอร์ม และแพลตฟอร์มไปยังทุกระบบที่อ่านข้อมูลจากแพลตฟอร์ม แต่ละขอบเขตมีการโจมตีที่รู้จักและมาตรการป้องกันที่รู้จัก ข้อมูลรับรองสามารถถูกโคลนได้เมื่อเชื่อถือเพียงหมายเลขซีเรียล ฟิลด์บัสสามารถถูกดักฟังได้เมื่อทราฟฟิกไม่ถูกเข้ารหัส เกตเวย์สามารถถูกนำไปใช้ผิดวัตถุประสงค์ได้เมื่อเฟิร์มแวร์ไม่ได้ลงนาม และแพลตฟอร์มรั่วไหลได้เมื่อความลับที่ใช้ร่วมกันเพียงชุดเดียวปกป้องผู้เช่าทุกราย การออกแบบที่ป้องกันได้ต้องจัดการทั้งสี่ขอบเขตแทนที่จะเสริมความแข็งแกร่งเฉพาะขอบเขตที่มองเห็นได้ ควรเขียนแบบจำลองภัยคุกคามไว้ก่อนเลือกผลิตภัณฑ์ เพราะโรงยิมที่เก็บผ้าเช็ดตัวและโรงพยาบาลที่เก็บสารควบคุมไม่มีความเสี่ยงโปรไฟล์เดียวกัน และความแตกต่างนี้ควรเปลี่ยนเทคโนโลยีเครื่องอ่าน ระยะเวลาการเก็บรักษา และแผนตอบสนองเหตุการณ์ หน่วยงานกำกับดูแลถือว่าบันทึกการใช้งานและบันทึกการเข้าออกเป็นข้อมูลส่วนบุคคลมากขึ้นเรื่อย ๆ ดังนั้นเอกสารเดียวกันควรระบุว่าเก็บอะไร ทำไม และนานเท่าใด
จัดประเภทสินทรัพย์ที่ตู้ล็อกเกอร์อัจฉริยะปกป้องก่อนเขียนข้อกำหนด ตู้ล็อกเกอร์อัจฉริยะสำหรับพนักงานที่เก็บเสื้อโค้ต ตู้ล็อกเกอร์อัจฉริยะสำหรับพัสดุที่เก็บคำสั่งซื้อของลูกค้า และตู้ที่เก็บยาควบคุมกำหนดระดับความเชื่อมั่นของข้อมูลรับรอง การบันทึก และความต้านทานทางกายภาพที่แตกต่างกัน และข้อกำหนดเดียวที่ใช้กับทุกกรณีอย่างเหมือนกันจะทำให้เกิดการใช้จ่ายเกินความจำเป็นหรือความเสี่ยงที่ไม่ได้รับการจัดการ จดบันทึกการจัดประเภทนั้นแนบไปกับเอกสารจัดซื้อจัดจ้าง และให้มันเป็นตัวกำหนดการเลือกระหว่างเครื่องอ่านที่ใช้หมายเลขซีเรียลกับเครื่องอ่านแบบ secure element ผู้จัดจำหน่ายสามารถเสนอราคาตามข้อกำหนดได้เท่านั้น หากข้อกำหนดคือตู้ล็อกเกอร์อัจฉริยะที่ปลอดภัย ทุกใบเสนอราคาจะถูกตั้งราคาตามการตีความที่แตกต่างกัน
การปกป้องข้อมูลรับรองและทราฟฟิกภาคสนาม
การปกป้องข้อมูลรับรองเริ่มต้นจากตัวระบุที่กุญแจล็อกเกอร์อิเล็กทรอนิกส์ตรวจสอบจริง หมายเลขซีเรียลนั้นสะดวกแต่มีความปลอดภัยต่ำ การอ่านเซกเตอร์แบบปลอดภัยด้วยคีย์ที่แตกต่างกันต้านทานการโคลนได้ แต่ต้องจัดสรรคีย์ของไซต์เข้าสู่แพลตฟอร์มตู้ล็อกเกอร์อัจฉริยะ ซึ่งเปลี่ยนการจัดการคีย์ให้เป็นงานปฏิบัติการระดับหลัก เมื่ออาคารใช้บัตรที่ปลอดภัยอยู่แล้ว ให้ใช้เทคโนโลยีที่ติดตั้งใช้งานอยู่ซ้ำแทนการนำข้อมูลรับรองชุดที่สองเข้ามา
ทราฟฟิกภาคสนามมีความสำคัญเพราะสายเคเบิลเข้าถึงได้ OSDP ที่มีช่องทางที่ปลอดภัยเข้ารหัสการสื่อสารระหว่างเครื่องอ่านกับคอนโทรลเลอร์ผ่าน RS-485 ขณะที่ Wiegand ส่งข้อมูลบัตรแบบไม่เข้ารหัสตามการออกแบบ ในด้านอัปลิงก์ เกตเวย์ทุกตัวควรเชื่อมต่อด้วย TLS 1.2 หรือใหม่กว่า ควรบังคับใช้การตรวจสอบใบรับรองแทนที่จะเป็นทางเลือก และควรระบุ mTLS ในกรณีที่แพลตฟอร์มรองรับ
ความสมบูรณ์ของเฟิร์มแวร์และเส้นทางการอัปเดต
กุญแจล็อกเกอร์อิเล็กทรอนิกส์เป็นคอมพิวเตอร์ขนาดเล็กที่มีมอเตอร์ และเฟิร์มแวร์ของมันคือสิ่งที่มีค่าที่สุดที่ผู้โจมตีสามารถแทนที่ได้ อิมเมจเฟิร์มแวร์ที่ลงนามแล้วป้องกันไม่ให้แฟลชบิลด์ที่ไม่ได้รับอนุญาต ตัวนับป้องกันการย้อนกลับหยุดผู้โจมตีจากการติดตั้งเวอร์ชันที่มีช่องโหว่ที่รู้จักซ้ำ และการบูตอย่างปลอดภัยป้องกันไม่ให้อุปกรณ์เริ่มโค้ดที่ถูกแก้ไข ถามอย่างชัดเจนว่ามีสิ่งใดบ้างในรายการนี้ เพราะคำตอบแยกผลิตภัณฑ์อุตสาหกรรมออกจากอุปกรณ์สำหรับผู้บริโภค
การกระจายการอัปเดตสมควรมีนโยบายของตนเอง ไซต์ที่สามารถพุชเฟิร์มแวร์ไปยังทุกกุญแจล็อกเกอร์อิเล็กทรอนิกส์พร้อมกันก็สามารถทำให้ทุกกุญแจล็อกเกอร์อิเล็กทรอนิกส์ใช้การไม่ได้พร้อมกันได้เช่นกัน การทยอยให้บริการ ชุดนำร่อง และเส้นทางการย้อนกลับที่จัดทำเอกสารไว้ เปลี่ยนการอัปเดตตามปกติให้เป็นการดำเนินการที่จัดการได้
ความสมบูรณ์ของร่องรอยการตรวจสอบและขอบเขตความเป็นส่วนตัว
บันทึกการตรวจสอบเป็นหลักฐาน จึงต้องตรวจจับการงัดแงะได้และส่งออกได้ ที่เก็บเหตุการณ์แบบเพิ่มอย่างเดียว การเชื่อมโยงด้วยแฮช หรือปลายทางบันทึกภายนอกที่ผู้ดูแลตู้ล็อกเกอร์อัจฉริยะไม่สามารถแก้ไขได้ ล้วนให้คุณสมบัติที่สำคัญ: บุคคลที่สามสามารถตรวจสอบได้ว่าบันทึกไม่ได้ถูกแก้ไขในภายหลัง
ความเป็นส่วนตัวเป็นอีกด้านของเหรียญเดียวกัน รูปแบบการใช้งานตู้ล็อกเกอร์อัจฉริยะสามารถเปิดเผยรูปแบบกะ สภาพสุขภาพ และกิจกรรมสหภาพ หากถูกวิเคราะห์อย่างไม่ระมัดระวัง เก็บรวบรวมข้อมูลที่จำเป็นสำหรับการปฏิบัติการและความปลอดภัย กำหนดระยะเวลาการเก็บรักษา จำกัดการเข้าถึงตามบทบาท และหลีกเลี่ยงการเปลี่ยนบันทึกตู้ล็อกเกอร์อัจฉริยะให้เป็นระบบติดตามพนักงานโดยไม่มีฐานทางกฎหมายที่จัดทำเอกสารไว้และการปรึกษาหารือ
คำถามเกี่ยวกับผู้จัดจำหน่ายและการโฮสต์ที่ควรถาม
ถามว่าข้อมูลถูกโฮสต์ที่ใด ผู้เช่าแต่ละรายถูกแยกออกจากกันอย่างไร และผู้จัดจำหน่ายสามารถให้สรุปการทดสอบเจาะระบบที่เป็นอิสระและคำตอบแบบสอบถามด้านความปลอดภัยฉบับปัจจุบันได้หรือไม่ ถามว่าเกิดอะไรขึ้นกับข้อมูลเมื่อสัญญาสิ้นสุด และมีเส้นทางการส่งออกที่จัดทำเอกสารไว้ซึ่งไม่ขึ้นอยู่กับการมีอยู่ของผู้จัดจำหน่ายหรือไม่
การทดสอบในทางปฏิบัติคือความเร็วในการเพิกถอน หากเกตเวย์ถูกขโมยหรือบัญชีบริการถูกบุกรุก ใช้เวลานานเท่าใดในการทำให้การเข้าถึงนั้นใช้ไม่ได้ทุกที่ที่ได้รับความไว้วางใจ? ระบบที่ไม่สามารถตอบคำถามนี้ได้ภายในไม่กี่นาทีมีเหตุการณ์รออยู่ในอนาคต
การวางแผนด้านพลังงาน การเดินสาย และสภาพแวดล้อมสำหรับการเชื่อมต่อและการผสานรวมตู้ล็อกเกอร์อัจฉริยะ
การตัดสินใจด้านพลังงานและการเดินสายจำกัดการเชื่อมต่อและการผสานรวมตู้ล็อกเกอร์อัจฉริยะมากกว่าที่เอกสารการออกแบบส่วนใหญ่ยอมรับ ชุดตู้ล็อกเกอร์ที่มีไฟที่ปลายแถวแทนที่จะมีที่แต่ละตู้ล็อกเกอร์จะเปลี่ยนโทโพโลยีบัส กลยุทธ์การป้องกันไฟกระชาก และกลยุทธ์แบตเตอรี่ในครั้งเดียว ห้องที่ไม่มีเส้นทางเดินสายบังคับให้ออกแบบแบบไร้สาย แม้ในกรณีที่แบบมีสายจะทำงานได้ดีกว่า ชุดตู้ล็อกเกอร์ข้างสระว่ายน้ำหรือในซาวน่าเพิ่มความชื้น คลอรีน และรอบการล้างทำความสะอาดให้กับการตัดสินใจด้านอิเล็กทรอนิกส์ทุกครั้ง การวางแผนข้อจำกัดเหล่านี้ควบกับการเลือกโปรโตคอลช่วยป้องกันสถานการณ์คุ้นเคยที่ฮาร์ดแวร์ถูกสั่งซื้อแล้วแต่การติดตั้งยังไม่สามารถทำเสร็จได้ วินัยที่เป็นประโยชน์คือการวาดชุดตู้ล็อกเกอร์ตามที่จะสร้างจริง: ความกว้างของตู้ล็อกเกอร์ ทิศทางการเปิดประตู ตำแหน่งรางเคเบิล เต้ารับไฟฟ้า ตำแหน่งสวิตช์ และผนังกั้นโลหะใดๆ ระหว่างตู้ล็อกเกอร์ จากนั้นทำเครื่องหมายทุกอุปกรณ์และทุกเส้นทางการเดินสายบนแบบวาดนั้น ปัญหาการทดสอบส่งมอบส่วนใหญ่ปรากฏให้เห็นตรงนั้นนานก่อนที่กุญแจตัวแรกจะถูกติดตั้ง
คำนวณแรงดันตกก่อนเลือกขนาดสาย แหล่งจ่าย 24 โวลต์ที่ป้อนกุญแจล็อกเกอร์อิเล็กทรอนิกส์ยี่สิบตัวตามแนวเดินสาย 40 เมตรอาจสูญเสียหลายโวลต์ที่กุญแจตัวสุดท้าย และกุญแจที่แรงดันตกจนทำงานผิดพลาดระหว่างการสั่งทำงานจะแสดงพฤติกรรมเหมือนข้อผิดพลาดของเฟิร์มแวร์ กำหนดขนาดตัวนำสำหรับกระแสสูงสุดเมื่อกุญแจล็อกเกอร์อิเล็กทรอนิกส์ทั้งหมดทำงานพร้อมกัน เผื่อระยะขอบสำหรับตู้ล็อกเกอร์ในอนาคตบนแนวเดินสายเดียวกัน และติดป้ายทั้งสองปลายของทุกสายเคเบิล การป้องกันมีความสำคัญพอๆ กับการกำหนดขนาด: ฟิวส์รีเซ็ตได้หรือเบรกเกอร์อิเล็กทรอนิกส์ที่คอนเซนเทรเตอร์ (concentrator) ป้องกันไม่ให้กุญแจที่ล้มเหลวหนึ่งตัวทำให้ทั้งชุดตู้ล็อกเกอร์ล่ม และอุปกรณ์แยกวงจรที่ติดป้ายชัดเจนช่วยให้ช่างทำงานได้อย่างปลอดภัยโดยไม่ต้องปิดทั้งห้อง
โทโพโลยีพลังงานและกลยุทธ์แบตเตอรี่
โทโพโลยีพลังงานสามแบบครอบคลุมกลุ่มตู้ล็อกเกอร์ การจ่ายไฟแบบรวมศูนย์ด้วยบัสท้องถิ่นจ่ายไฟให้ทั้งชุดตู้ล็อกเกอร์จากแหล่งจ่ายไฟป้องกันหนึ่งแหล่ง และเหมาะกับการออกแบบแบบมีสาย RS-485 หรือ PoE แหล่งจ่ายไฟแยกต่อตู้ล็อกเกอร์ให้การเชื่อมต่อไฟหลักแก่กุญแจแต่ละตัว และทำให้การแยกข้อผิดพลาดง่ายขึ้นด้วยต้นทุนที่สูงขึ้น การทำงานด้วยแบตเตอรี่ตัดการเดินสายไฟออกทั้งหมด และเปลี่ยนงานบำรุงรักษาไปเป็นการเปลี่ยนแบตเตอรี่เป็นรอบ
โทโพโลยีแบบผสมเป็นเรื่องปกติและมักสมเหตุสมผล: ใช้ไฟหลักสำหรับคอนเซนเทรเตอร์ (concentrator) และเกตเวย์ ส่วนกุญแจล็อกเกอร์อิเล็กทรอนิกส์ที่ใช้แบตเตอรี่บนประตู ผลที่ตามมาคือเกตเวย์กลายเป็นจุดล้มเหลวเพียงจุดเดียวสำหรับการเก็บรวบรวมเหตุการณ์ ดังนั้นควรมีไฟสำรองของตัวเอง หรืออย่างน้อยที่สุดต้องมีขั้นตอนการกู้คืนที่จัดทำเป็นเอกสาร
ระดับพิกัดด้านสภาพแวดล้อมและการเลือกวัสดุ
สภาพแวดล้อมของตู้ล็อกเกอร์แตกต่างกัน ตั้งแต่สำนักงานที่ควบคุมสภาพอากาศ ไปจนถึงสปาที่มีความชื้น สระว่ายน้ำ และสถานีรับพัสดุกลางแจ้ง ระดับการป้องกันการเข้าอธิบายความทนทานต่อฝุ่นและน้ำ และระดับที่เพียงพอต่อการกระเซ็นไม่เพียงพอต่อการฉีดน้ำด้วยสายยาง อากาศเค็ม ไอคลอรีน และสารเคมีทำความสะอาดกัดกร่อนผิวสำเร็จแบบชุบและปะเก็น และกุญแจที่ทนได้หนึ่งฤดูกาลในยิมแห้งอาจเสียหายภายในหนึ่งเดือนข้างสระว่ายน้ำ
ระบุสภาพแวดล้อม ไม่ใช่แค่ผลิตภัณฑ์ ผู้จัดจำหน่ายที่รู้จักการติดตั้งใช้งานสามารถแนะนำวัสดุตัวเรือน สารประกอบปะเก็น และผิวสำเร็จที่ทนต่อสภาพแวดล้อมนั้น และสามารถจัดทำเอกสารว่าการรับรองใดบ้างที่ใช้บังคับ ผู้จัดจำหน่ายที่เสนอราคาเฉพาะรุ่นกุญแจล็อกเกอร์อิเล็กทรอนิกส์เท่านั้นจะปล่อยให้ผู้ติดตั้งเป็นผู้ตัดสินใจนั้น
รายการตรวจสอบความเข้ากันได้ด้านการเชื่อมต่อและการผสานรวมของตู้ล็อกเกอร์อัจฉริยะ
รายการตรวจสอบความเข้ากันได้เปลี่ยนการเชื่อมต่อและการผสานรวมของตู้ล็อกเกอร์อัจฉริยะจากการโต้เถียงให้เป็นชุดคำตอบที่ตรวจสอบได้ ควรกรอกให้เสร็จก่อนการซื้อ และอีกครั้งก่อนการทดสอบส่งมอบ เนื่องจากหลายรายการขึ้นอยู่กับหน้างานมากกว่าตัวผลิตภัณฑ์ คุณค่าไม่ได้อยู่ที่รายการตรวจสอบเอง แต่อยู่ที่การสนทนาที่รายการนี้บังคับให้เกิดขึ้น: ใครเป็นเจ้าของกลุ่มไดเรกทอรี รูปแบบบัตรใดที่ใช้งานอยู่ เกตเวย์สามารถเข้าถึงเอนด์พอยต์คลาวด์ได้หรือไม่ และใครอนุมัติการอัปเดตเฟิร์มแวร์ ทำให้รายการสั้นพอที่ผู้คนจะกรอกจริง คำถามสิบข้อที่แนบหลักฐานมีประโยชน์กว่าหนึ่งร้อยข้อที่ตอบด้วยการเดา และหลักฐานหมายถึงเอกสารข้อมูล แผนภาพการเดินสาย กฎไฟร์วอลล์ หรือตัวอย่างคำสั่งค้นหา แทนที่จะเป็นคำรับรองด้วยวาจา รายการตรวจสอบที่กรอกเสร็จแล้วจะกลายเป็นส่วนหนึ่งของเอกสารการออกแบบ เอกสารอ้างอิงสำหรับการทดสอบส่งมอบ และจุดเริ่มต้นสำหรับหน้างานถัดไป
กำหนดเจ้าของและกำหนดส่งให้ทุกแถวก่อนที่รายการตรวจสอบจะถูกส่งเวียน คำถามที่ไม่มีเจ้าของจะกลายเป็นการประชุม และคำถามที่ตอบด้วยวาจาจะกลายเป็นข้อพิพาทระหว่างการทดสอบส่งมอบ รวบรวมหลักฐานไว้ในโฟลเดอร์โครงการเมื่อได้รับมา และถือว่าเอกสารข้อมูลหรือกฎไฟร์วอลล์ที่ไม่ได้แนบมาเป็นรายการที่ยังเปิดอยู่ ไม่ใช่รายการที่ปิดแล้ว แบบฝึกหัดนี้เสร็จสิ้นเมื่อเอกสารการออกแบบสามารถส่งมอบให้ผู้ผสานรวมระบบที่ไม่เคยไปหน้างาน และยังคงสร้างการติดตั้งที่ใช้งานได้
| ด้าน | คำถามที่ต้องตอบ | หลักฐานที่ต้องรวบรวม |
|---|---|---|
| ข้อมูลรับรอง | กุญแจล็อกเกอร์อิเล็กทรอนิกส์ต้องอ่านเทคโนโลยีบัตรหรือโทรศัพท์เคลื่อนที่ใด | เอกสารข้อมูลบัตร รูปแบบ และความยาวบิต |
| อินเทอร์เฟซเครื่องอ่าน | เครื่องอ่านแบบฝังในตัว เครื่องอ่านภายนอก หรือแบบป้อนข้อมูลจากคอนโทรลเลอร์ | แผนภาพการเดินสายจากเจ้าของระบบควบคุมการเข้าออก |
| ฟิลด์บัส | RS-485, Wiegand, OSDP หรือลิงก์วิทยุ | แผนภาพโทโพโลยีพร้อมจุดสิ้นสุดสาย |
| อัตลักษณ์ | แอตทริบิวต์ไดเรกทอรีใดเป็นแหล่งอ้างอิงหลัก | ตัวอย่างคำสั่งค้นหา LDAP และกฎการตั้งชื่อกลุ่ม |
| SSO | พื้นผิวใดจำเป็นต้องใช้การลงชื่อเข้าใช้ครั้งเดียว (SSO) | เมทาดาทาผู้ให้บริการอัตลักษณ์และนโยบาย MFA |
| API | เหตุการณ์และการดำเนินการใดที่แพลตฟอร์มเปิดให้เข้าถึง | เอกสารอ้างอิง API นโยบายเวอร์ชัน และการเข้าถึงแซนด์บ็อกซ์ |
| เครือข่าย | VLAN ที่อยู่ และกฎขาออกใดที่บังคับใช้ | รายการกฎไฟร์วอลล์และรายการอนุญาตพร็อกซี |
| ไฟฟ้า | จากส่วนกลาง ต่อตู้ หรือแบตเตอรี่ และแผนสำรอง | แผนภาพไฟฟ้าแบบเส้นเดียว |
| สภาพแวดล้อม | ความชื้น สารเคมี อุณหภูมิ และการฉีดล้าง | ภาพถ่ายหน้างานและขั้นตอนการทำความสะอาด |
| การสนับสนุน | ใครเป็นผู้ตอบสนองต่อความขัดข้องและภายในกรอบเวลาใด | ข้อตกลงระดับการให้บริการและเส้นทางการยกระดับ |
คำถามที่ช่วยประหยัดเวลาหลายสัปดาห์ในภายหลัง
ถามเจ้าของระบบควบคุมการเข้าออกสำหรับรูปแบบบัตรที่แน่นอน แทนที่จะเป็นบัตรตัวอย่าง ถามทีมเครือข่ายว่าการแยกไคลเอนต์เปิดใช้งานอยู่หรือไม่ และอนุญาตให้ TLS ขาออกไปยังเอนด์พอยต์ของแพลตฟอร์มผ่านพร็อกซีหรือไม่ ถามทีมอัตลักษณ์ว่ากลุ่มแบบซ้อนถูกแก้ไขโดยแพลตฟอร์ม หรือเฉพาะสมาชิกโดยตรง ถามทีมปฏิบัติการว่าควรเกิดอะไรขึ้นเมื่อสมาชิกมาถึงระหว่างระบบขัดข้อง
คำถามแต่ละข้อมีคำตอบที่ต้นทุนต่ำก่อนการซื้อ และคำตอบที่ต้นทุนสูงหลังการติดตั้ง รายการตรวจสอบนี้มีไว้เพื่อรวบรวมคำตอบที่ต้นทุนต่ำ
การจัดทำเอกสารการออกแบบที่เป็นผลลัพธ์
เขียนการออกแบบขั้นสุดท้ายลงในเอกสารฉบับเดียวที่ระบุชื่อทุกอุปกรณ์ ทุกลิงก์ ทุกช่วงที่อยู่ ทุกแหล่งอัตลักษณ์ และทุกเจ้าของ แนบแบบเขียน กฎไฟร์วอลล์ แผนใบรับรอง และการทดสอบยอมรับ เอกสารนั้นจะกลายเป็นเอกสารอ้างอิงสำหรับการทดสอบส่งมอบและเป็นพื้นฐานสำหรับหน้างานถัดไป และเป็นสิ่งแรกที่ผู้ผสานรวมระบบจะขอเมื่อมีบางสิ่งทำงานผิดปกติในอีกสองปีถัดมา
การแก้ไขปัญหาความล้มเหลวในการเชื่อมต่อและการผสานรวมของตู้ล็อกเกอร์อัจฉริยะ
การแก้ไขปัญหาการเชื่อมต่อและการผสานรวมของตู้ล็อกเกอร์อัจฉริยะได้ผลดีที่สุดเมื่อทำตามลำดับที่กำหนดไว้แทนการค้นหาแบบเดาสุ่ม เริ่มที่ชั้นกายภาพ ตรวจสอบว่าตัวล็อกมีไฟเลี้ยงและบัสหรือลิงก์วิทยุยังทำงานอยู่ จากนั้นค่อยขยับออกไปยังคอนเซนเทรเตอร์ (concentrator), เกตเวย์, เส้นทางเครือข่าย, แพลตฟอร์ม และสุดท้ายคือนโยบายการอนุญาต ข้อขัดข้องที่ถูกรายงานส่วนใหญ่พบในสองขั้นตอนแรก และชั่วโมงที่สูญเปล่าส่วนใหญ่หมดไปกับสองขั้นตอนสุดท้าย เพราะไม่มีใครตรวจสอบชั้นที่ชัดเจนก่อน ข้อมูลสองอย่างทำให้ลำดับนี้ใช้งานได้จริง: มุมมองสุขภาพรายอุปกรณ์ที่แสดงการพอลสำเร็จครั้งล่าสุด ระดับแบตเตอรี่ ความแรงสัญญาณ และเวอร์ชันเฟิร์มแวร์ และบันทึกเหตุการณ์ที่บันทึกแหล่งที่มาของการตัดสินใจ เพื่อให้การปฏิเสธสามารถระบุได้ว่าเกิดจากนโยบายเฉพาะที่ ความล้มเหลวในการผูกไดเรกทอรี หรือแพลตฟอร์มที่เข้าถึงไม่ได้ หากไม่มีสองสิ่งนั้น การวินิจฉัยจะกลายเป็นการเดาแบบเดาสุ่มที่ทำบนบันไดโดยถือโทรศัพท์มือเดียว
กำหนดเกณฑ์การยกระดับล่วงหน้า เพื่อให้การวินิจฉัยไม่ขึ้นอยู่กับว่าใครอยู่เวร ล็อกเกอร์หนึ่งตัวที่ล้มเหลวหนึ่งครั้งคือตั๋วงาน; ล็อกเกอร์เดิมที่ล้มเหลวสามครั้งในหนึ่งสัปดาห์เป็นรายการที่ควรพิจารณาเปลี่ยน; ชุดตู้ล็อกเกอร์ที่ออฟไลน์เกินสิบห้านาทีเป็นการยกระดับไปยังทีมเครือข่าย; สถานที่ที่หยุดรายงานเป็นเวลาหนึ่งชั่วโมงถือเป็นเหตุการณ์ การตกลงเกณฑ์เหล่านั้นเปลี่ยนกระแสข้อร้องเรียนให้เป็นคิวที่มีลำดับความสำคัญ และมอบตัวชี้วัดเวลาซ่อมเฉลี่ยที่สามารถชี้แจงได้ให้ทีมปฏิบัติการ
| อาการ | ชั้นที่เป็นไปได้มากที่สุด | ตรวจสอบก่อน |
|---|---|---|
| ล็อกเกอร์หนึ่งตัวไม่ตอบสนองเลย | ลิงก์ท้องถิ่นหรือตัวล็อก | ไฟเลี้ยง, การเทอร์มิเนต, ความขัดแย้งของแอดเดรสอุปกรณ์ |
| ชุดตู้ล็อกเกอร์ทั้งชุดออฟไลน์ | คอนเซนเทรเตอร์ (concentrator) หรือเกตเวย์ | ไฟเลี้ยงเกตเวย์, อัปลิงก์, ช่วงเวลาการพอล |
| ตัวล็อกเปิดช้าแต่ถูกต้อง | โมเดลการพอลหรือความหน่วงของเครือข่าย | พอลไทม์เอาต์, การไปกลับของแพลตฟอร์ม, DNS |
| ข้อมูลรับรองถูกปฏิเสธเป็นระยะ | การซิงก์ข้อมูลระบุตัวตนหรือการหมดอายุของแคช | การซิงก์สำเร็จครั้งล่าสุด, อายุแคช, ค่าคลาดเคลื่อนของนาฬิกา |
| เหตุการณ์เข้ามาเป็นกลุ่มก้อน | ระบบต้นทางขัดข้องหรือบัฟเฟอร์เกตเวย์ | บันทึกเกตเวย์, ประวัติการเชื่อมต่อใหม่, ความลึกของบัฟเฟอร์ |
| ผู้ใช้เห็นการกำหนดล็อกเกอร์ผิด | การแมปข้อมูลระบุตัวตน | ตัวระบุที่ไม่เปลี่ยนรูปเทียบกับชื่อที่แสดง |
การวินิจฉัยจากหลักฐานแทนคำบอกเล่า
ผู้ใช้รายงานอาการ ไม่ใช่สาเหตุ ข้อร้องเรียนว่าล็อกเกอร์ไม่เปิดอาจหมายถึงข้อมูลรับรองถูกเพิกถอน การมอบหมายหมดอายุ แบตเตอรี่หมด หรือผู้ใช้ยืนอยู่ที่ชุดตู้ล็อกเกอร์ผิด มุมมองสุขภาพและบันทึกเหตุการณ์จะเปลี่ยนข้อร้องเรียนให้เป็นความล้มเหลวที่เฉพาะเจาะจง และการแก้ไขก็จะตามมา
เก็บบันทึกประวัติข้อขัดข้องสั้นๆ ต่ออุปกรณ์ ล็อกที่ล้มเหลวสามครั้งในหนึ่งเดือนเป็นรายการที่ควรพิจารณาเปลี่ยน แม้ว่าความล้มเหลวแต่ละครั้งจะแก้ไขจากระยะไกลได้ก็ตาม ข้อขัดข้องที่เกิดซ้ำมักบ่งชี้ถึงสาเหตุเชิงกลหรือสิ่งแวดล้อมที่เฟิร์มแวร์ไม่สามารถแก้ไขได้
การเลือกผู้จัดจำหน่ายสำหรับการเชื่อมต่อและการบูรณาการตู้ล็อกเกอร์อัจฉริยะ
การเลือกผู้จัดจำหน่ายสำหรับการเชื่อมต่อและการบูรณาการตู้ล็อกเกอร์อัจฉริยะหมายถึงการประเมินผู้ผลิตในฐานะพันธมิตรทางเทคนิค ไม่ใช่ในฐานะแคตตาล็อก ตัวล็อกเป็นส่วนที่มองเห็นได้ แต่เอกสารโปรโตคอล กลไกอัปเดตเฟิร์มแวร์ ขอบเขต API และความเต็มใจในการตอบคำถามด้านการบูรณาการ คือสิ่งที่ตัดสินว่าการติดตั้งใช้งานจะสำเร็จหรือไม่ ผู้จัดจำหน่ายที่ไม่สามารถอธิบายโปรโตคอลภายในของตนเป็นลายลักษณ์อักษรจะทำให้ผู้บูรณาการทุกคนที่เข้ามาเกี่ยวข้องกับหน้างานช้าลง และผู้จัดจำหน่ายที่มองการแก้ไขด้านความปลอดภัยเป็นทางเลือกจะทำให้ผลิตภัณฑ์ที่อ้างว่ามีการสนับสนุนกลายเป็นผลิตภัณฑ์ที่ไม่ได้รับการสนับสนุนในอาคาร โรงงานที่ผลิตตัวล็อกและโรงงานที่ผลิตระบบเชื่อมต่อมักเป็นองค์กรที่แตกต่างกัน ดังนั้นคำถามที่มีประโยชน์จึงไม่ใช่ผู้จัดจำหน่ายมีผลิตภัณฑ์ Bluetooth หรือ RS-485 หรือไม่ แต่เป็นทีมวิศวกรรมเดียวกันสามารถสนับสนุนลูกค้าตลอดโครงการนำร่อง คำถามด้านโปรโตคอล และข้อบกพร่องของเฟิร์มแวร์ได้หรือไม่ โมเดลการสนับสนุนนั้นมากกว่าข้อมูลในดาต้าชีตในการทำนายว่าปีที่สามจะเป็นอย่างไร
ขอข้อมูลอ้างอิงจากลูกค้าที่ได้บูรณาการผลิตภัณฑ์แล้ว ไม่ใช่จากลูกค้าที่เพียงซื้อผลิตภัณฑ์ ข้อมูลอ้างอิงที่สามารถอธิบายเอกสารโปรโตคอล เวลาตอบสนองต่อข้อบกพร่องของเฟิร์มแวร์ และพฤติกรรมระหว่างการทดสอบส่งมอบ ให้ข้อมูลกับคุณมากกว่ากำแพงโลโก้ หากผู้จัดจำหน่ายไม่สามารถระบุชื่อผู้บูรณาการที่เคยติดตั้งใช้งานในลักษณะเดียวกันได้ ให้ถือว่าผลิตภัณฑ์ยังไม่ผ่านการพิสูจน์สำหรับโครงการของคุณ ไม่ว่าโบรชัวร์จะกล่าวอย่างไร สอบถามด้วยว่าทีมวิศวกรรมที่ออกแบบตัวล็อกสามารถติดต่อได้ระหว่างโครงการนำร่องหรือไม่ เพราะช่องทางการขายที่ต้องส่งต่อทุกคำถามทางเทคนิคจะทำให้งานช้าลงในจังหวะที่ความเร็วมีความสำคัญพอดี
ความโปร่งใสของเอกสารและโปรโตคอล
ขอข้อกำหนดของอินเทอร์เฟซก่อนสั่งตัวอย่าง ข้อกำหนดดังกล่าวควรนิยามคุณลักษณะทางไฟฟ้า การจัดโครงข่าวสาร การจัดการข้อผิดพลาด และรูปแบบการกำหนดแอดเดรสของอุปกรณ์ สอบถามว่าเอกสารนั้นเป็นสาธารณะหรือเผยแพร่ภายใต้ข้อตกลง และมีการอัปเดตพร้อมกับการเผยแพร่เฟิร์มแวร์หรือไม่
สำหรับผลิตภัณฑ์ที่เชื่อมต่อเครือข่าย ให้ขอโมเดลเทเลเมทรี: เหตุการณ์ใดบ้างที่ถูกส่งออก ในรูปแบบใด และจัดการเหตุการณ์ซ้ำอย่างไร ผู้จัดจำหน่ายที่มองการส่งเหตุการณ์เป็นรายละเอียดการดำเนินการจะทำให้การบูรณาการแพลตฟอร์มมีพฤติกรรมแตกต่างกันในทุกหน้างาน
แผนงานเฟิร์มแวร์และนโยบายการสิ้นสุดอายุการใช้งาน
ฮาร์ดแวร์ที่เชื่อมต่อมีอายุการสนับสนุนที่ถูกกำหนดตั้งแต่ตอนซื้อ สอบถามว่าจะดูแลเฟิร์มแวร์นานเท่าใด การแก้ไขด้านความปลอดภัยถูกเผยแพร่อย่างไร และจะแจ้งล่วงหน้านานเท่าใดก่อนรุ่นหนึ่งจะสิ้นสุดอายุการใช้งาน หน้างานที่ติดตั้งตัวล็อกห้าร้อยตัวคาดหวังการใช้งานสิบปี และผลิตภัณฑ์ที่หยุดจำหน่ายหลังจากสามปีจะกลายเป็นพื้นที่โจมตีที่ไม่ได้รับการสนับสนุนในอาคาร
สอบถามเกี่ยวกับการปรับแต่งด้วย หลายโครงการต้องการรูปแบบบัตรเฉพาะ ข้อกำหนดด้านแบรนด์ หรือพฤติกรรมของเฟิร์มแวร์ที่แตกต่างจากการผลิตมาตรฐาน ผู้จัดจำหน่ายที่มีวิศวกรรมและการผลิตของตนเองสามารถรองรับสิ่งนั้นได้โดยตรง ส่วนผู้จัดจำหน่ายที่ไม่มีขีดความสามารถด้านวิศวกรรมมักจะปฏิเสธคำขอหรือทำให้ล่าช้าเกินช่วงเวลาของโครงการ
โครงการนำร่องและเกณฑ์การยอมรับ
ดำเนินโครงการนำร่องด้วยข้อมูลรับรองจริง เครือข่ายจริง และผู้ใช้จริง กำหนดเกณฑ์การยอมรับล่วงหน้า: ตัวล็อกจำนวนเท่าใด นานเท่าใด สถานการณ์ระบบขัดข้องใดบ้าง และอะไรถือว่าสำเร็จ โครงการนำร่องที่พิสูจน์เพียงว่าตัวล็อกเปิดได้ไม่ใช่โครงการนำร่อง แต่เป็นการสาธิต
สัญญาณที่ชัดเจนที่สุดของผู้จัดจำหน่ายที่มีความสามารถคือสิ่งที่เกิดขึ้นเมื่อโครงการนำร่องพบข้อบกพร่อง ผู้ผลิตที่ทำซ้ำข้อบกพร่องได้ แก้ไข และบันทึกการแก้ไขไว้คือพันธมิตร ผู้ผลิตรายหนึ่งที่ตำหนิเครือข่ายและส่งมอบต่อไปจะทำเช่นเดิมในวงกว้าง
คำถามที่พบบ่อยเกี่ยวกับการเชื่อมต่อและการรวมระบบของตู้ล็อกเกอร์อัจฉริยะ
นี่คือคำถามที่พบบ่อยที่สุดเมื่อกลุ่มตู้ล็อกเกอร์ย้ายจากฮาร์ดแวร์แบบสแตนด์อโลนไปสู่ระบบที่มีการจัดการ คำตอบแต่ละข้อเขียนขึ้นให้ใช้งานได้โดยลำพัง เพราะผู้ที่ถามมักไม่ได้อยู่ในที่ประชุมเดียวกัน ผู้จัดการสถานที่ต้องการทราบว่ามีอะไรเปลี่ยนแปลงในเชิงปฏิบัติการ สถาปนิกไอทีต้องการทราบว่าแอตทริบิวต์ไดเรกทอรีใดเป็นแหล่งอ้างอิง และผู้รวมระบบต้องการทราบว่าเอกสารประกอบโปรโตคอลจะมีอะไรบ้าง คำตอบด้านล่างครอบคลุมนิยามของการเชื่อมต่อและการรวมระบบของตู้ล็อกเกอร์อัจฉริยะ การรองรับไดเรกทอรีและการลงชื่อเข้าใช้ครั้งเดียว (SSO) ข้อกำหนดของเกตเวย์ Wiegand กับ OSDP พฤติกรรมเมื่อเครือข่ายขัดข้อง ความจุของคอนเซนเทรเตอร์ (concentrator) ความปลอดภัยของข้อมูลรับรอง Bluetooth และเนื้อหาของข้อกำหนดการรวมระบบที่ครบถ้วนเหมาะสม เมื่อคำถามขึ้นอยู่กับสถานที่ คำตอบจะระบุเช่นนั้นและระบุการตัดสินใจที่ต้องทำ แทนที่จะแกล้งทำเสมือนมีค่าเริ่มต้นสากลอยู่
การเชื่อมต่อและการรวมระบบของตู้ล็อกเกอร์อัจฉริยะหมายความว่าอย่างไรในทางปฏิบัติ?
หมายความว่าตู้ล็อกเกอร์ทุกตู้เป็นอุปกรณ์ที่มีการจัดการ ผู้ดูแลระบบสามารถเห็นว่าตู้ล็อกเกอร์ใดถูกกำหนดให้กับใคร เพิกถอนการเข้าถึงโดยไม่ต้องไปที่สถานที่ อ่านร่องรอยการตรวจสอบของการเปิดทุกครั้ง และใช้นโยบายเดียวกันทั่วอาคาร ส่วนการเชื่อมต่อคือลิงก์ระหว่างกุญแจล็อกเกอร์กับแพลตฟอร์ม ส่วนการรวมระบบคือชุดของระบบอัตลักษณ์และการจัดการที่ตัดสินว่าใครอาจเปิดอะไรได้
กุญแจล็อกเกอร์สามารถรวมระบบกับ Active Directory และการลงชื่อเข้าใช้ครั้งเดียว (SSO) ได้หรือไม่?
ได้ ด้วยกลไกที่แตกต่างกันสองแบบ การรวมระบบไดเรกทอรีใช้ LDAP หรือ LDAPS เพื่ออ่านผู้ใช้และกลุ่ม โดยปกติใช้บัญชีบริการแบบอ่านอย่างเดียว และสามารถเสริมด้วย SCIM สำหรับการจัดสรรอัตโนมัติ การลงชื่อเข้าใช้ครั้งเดียว (SSO) ใช้ SAML 2.0 หรือ OpenID Connect เพื่อรับรองความถูกต้องของผู้คนเข้าสู่คอนโซลการจัดการและหน้าบริการตนเอง SSO รับรองความถูกต้องของผู้คน ไม่ใช่กุญแจล็อกเกอร์ ดังนั้นกุญแจล็อกเกอร์เองยังต้องมีข้อมูลรับรองหรือนโยบายที่แคชไว้
การติดตั้งตู้ล็อกเกอร์จำเป็นต้องมีเกตเวย์เสมอหรือไม่?
เฉพาะเมื่อกุญแจล็อกเกอร์ต้องรายงานไปยังแพลตฟอร์มส่วนกลาง ชุดตู้ล็อกเกอร์แบบสแตนด์อโลนที่จัดการด้วยมาสเตอร์การ์ดหรือแอป Bluetooth ไม่จำเป็นต้องมีเกตเวย์เลย ชุดตู้ล็อกเกอร์ที่เชื่อมต่อเครือข่ายต้องมีจุดรวมสัญญาณ ไม่ว่าจะเป็นคอนเซนเทรเตอร์ (concentrator) แบบมีสาย เกตเวย์ Bluetooth หรือคอนโทรลเลอร์ที่ใช้ไฟบ้าน เกตเวย์ยังแปลงระหว่างโปรโตคอลฟิลด์บัสกับเครือข่าย IP และมักบัฟเฟอร์เหตุการณ์ระหว่างที่ระบบขัดข้อง
Wiegand กับ OSDP แตกต่างกันอย่างไร?
Wiegand เป็นอินเทอร์เฟซทางเดียวรุ่นเก่าที่ส่งข้อมูลบัตรแบบไม่เข้ารหัสผ่านเส้นข้อมูลสองเส้น OSDP ใช้ชั้นกายภาพ RS-485 เดียวกัน แต่มีชุดคำสั่งที่กำหนดไว้แบบสองทิศทาง พร้อมการเข้ารหัส AES-128 แบบเลือกได้ การรายงานสุขภาพอุปกรณ์ และข้อมูลเฟิร์มแวร์ OSDP เป็นตัวเลือกที่ดีกว่าเมื่อคอนโทรลเลอร์รองรับ ส่วน Wiegand ยังคงพบได้ทั่วไปเพราะคอนโทรลเลอร์ที่ติดตั้งไว้พูดได้เพียง Wiegand เท่านั้น
เกิดอะไรขึ้นเมื่อเครือข่ายล่ม?
ขึ้นอยู่กับสถาปัตยกรรม กุญแจล็อกเกอร์แบบออนไลน์เต็มรูปแบบจะหยุดรับการตัดสินใจใหม่ กุญแจล็อกเกอร์แบบไฮบริดจะทำงานต่อด้วยรายการข้อมูลรับรองที่แคชไว้จนกว่าแคชจะหมดอายุหรือลิงก์กลับมา กุญแจล็อกเกอร์แบบสแตนด์อโลนไม่ได้รับผลกระทบเพราะการตัดสินใจอยู่ภายในเครื่อง การตัดสินใจออกแบบที่สำคัญคือการอนุญาตที่แคชไว้จะยังคงใช้ได้นานเท่าใดระหว่างที่ระบบขัดข้อง
คอนเซนเทรเตอร์ (concentrator) หนึ่งตัวรองรับกุญแจล็อกเกอร์ได้กี่ตัว?
แตกต่างกันไปตามกลยุทธ์การโพลและข้อกำหนดการตอบสนอง ชุด 32 กุญแจล็อกเกอร์ที่โพลในช่วงเวลาที่ผ่อนคลายอาจทำงานบนคอนเซนเทรเตอร์ (concentrator) หนึ่งตัว ขณะที่ 64 กุญแจล็อกเกอร์ที่ต้องตอบสนองภายในครึ่งวินาทีอาจต้องใช้สองตัว สอบถามเวลาการส่งเหตุการณ์ภายใต้โหลดเต็ม และยืนยันระหว่างการนำร่อง แทนที่จะพึ่งพาจำนวนพอร์ตในเอกสารข้อมูลจำเพาะ
ข้อมูลรับรอง Bluetooth ของตู้ล็อกเกอร์ปลอดภัยหรือไม่?
ปลอดภัยได้ ความปลอดภัยขึ้นอยู่กับรูปแบบการจับคู่และการรับรองความถูกต้อง มากกว่าตัววิทยุเอง การใช้งานสมัยใหม่ใช้การเชื่อมต่อที่เข้ารหัส คีย์แยกตามอุปกรณ์ และข้อมูลรับรองที่มีอายุจำกัด และผูกข้อมูลรับรองกับอุปกรณ์เฉพาะ ระบบที่กระจายตัวระบุคงที่และยอมรับโดยไม่มีการตรวจสอบยืนยันไม่มีการป้องกันที่มีความหมาย
ข้อกำหนดการรวมระบบควรมีอะไรบ้าง?
ควรระบุชื่อเทคโนโลยีข้อมูลรับรองและรูปแบบบัตร ฟิลด์บัสและโทโพโลยี แหล่งข้อมูลอัตลักษณ์และแอตทริบิวต์ที่เป็นแหล่งอ้างอิง เวอร์ชัน API และสคีมาของเหตุการณ์ การกำหนดแอดเดรสเครือข่ายและกฎไฟร์วอลล์ โทโพโลยีกำลังไฟ เบสไลน์เฟิร์มแวร์ และการทดสอบยอมรับ สิ่งใดที่ไม่ได้ระบุไว้จะกลายเป็นการตัดสินใจของใครก็ตามที่อยู่หน้างาน
ไม่แน่ใจว่ากุญแจแบบไหนเหมาะกับตู้ของคุณ?
ปรึกษาวิศวกรของเราเรื่องรูปแบบการปลดล็อก อายุแบตเตอรี่ และความเข้ากันได้ในการติดตั้ง ไม่มีข้อผูกมัด
แหล่งข้อมูลที่เกี่ยวข้องกับกุญแจตู้
เปรียบเทียบประเภทกุญแจ ดูคู่มือการติดตั้ง และดาวน์โหลดแคตตาล็อกสินค้า
ผลิตภัณฑ์ที่เกี่ยวข้อง
3
กุญแจตู้บลูทูธ — แอป + PIN + บัตร พร้อมระบบจัดการกลุ่มล็อคเกอร์
กุญแจตู้แบบใช้แอป BLE ออฟไลน์สำหรับตู้พัสดุ สำนักงาน และกลุ่มล็อคเกอร์แบบจัดการ รองรับแอป + PIN + บัตร MIFARE จัดการข้อมูลประจำตัวระยะไกล ไม่ต้องพึ่งเซิร์ฟเวอร์ ติดตั้งเพิ่มแบบใช้แบตเตอรี่
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
กุญแจตู้ล็อคเกอร์ RFID — การ์ด MIFARE ยืนยันตัวตนออฟไลน์
กุญแจตู้ล็อคเกอร์ RFID MIFARE แบบออฟไลน์สำหรับล็อคเกอร์ฟิตเนส สปา และออฟฟิศ แตะการ์ดเปิด 13.56 MHz ไม่ต้องใช้ WiFi ติดตั้งเพียง 5 นาที ตัวล็อคโลหะผสมสังกะสี ใช้แบตเตอรี่
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
กุญแจล็อคเกอร์พัสดุ — บัตร EM / MIFARE สำหรับสถานีรับพัสดุ
กุญแจล็อคเกอร์พัสดุแบบบัตรออฟไลน์สำหรับสถานีรับพัสดุไมล์สุดท้าย บัตร EM หรือ MIFARE ใช้แบตเตอรี่ ติดตั้งเพิ่มใน 5 นาที ไม่ต้องใช้ WiFi ต่อล็อคเกอร์ CE/FCC/RoHS
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
บทความบล็อกที่เกี่ยวข้อง
3
MIFARE ล็อคเกอร์ล็อค: คู่มือระบบรักษาความปลอดภัยล็อคเกอร์อัจฉริยะ
คู่มือฉบับสมบูรณ์เกี่ยวกับเทคโนโลยี MIFARE ล็อคเกอร์ล็อคสำหรับฟิตเนส โรงเรียน สำนักงาน และสถานที่สาธารณะ ครอบคลุม MIFARE Classic, Plus, DESFire การจัดการผู้ใช้หลายคน การติดตั้ง เครือข่าย และการเชื่อมต่อระบบนิเวศล็อคเกอร์อัจฉริยะ
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจตู้บลูทูธ — แอป + PIN + บัตร พร้อมระบบจัดการกลุ่มล็อคเกอร์
การเปลี่ยนล็อกตู้ล็อกเกอร์: คู่มือฉบับสมบูรณ์ปี 2026 สำหรับการเปลี่ยนและอัปเกรดล็อกตู้ล็อกเกอร์
คู่มือเปลี่ยนล็อกตู้ล็อกเกอร์โดยผู้เชี่ยวชาญ ครอบคลุมประเภทล็อก ขั้นตอนการเปลี่ยน ตัวเลือกอิเล็กทรอนิกส์หรือกลไก และการติดตั้งสำหรับยิม โรงเรียน และที่ทำงาน
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจตู้บลูทูธ — แอป + PIN + บัตร พร้อมระบบจัดการกลุ่มล็อคเกอร์
ล็อกตู้เก็บของสำนักงาน: คู่มือซื้อและความปลอดภัยฉบับสมบูรณ์
คู่มือฉบับสมบูรณ์สำหรับเลือกล็อกตู้เก็บของที่ดีที่สุดสำหรับสำนักงาน ครอบคลุมสมาร์ทล็อก ล็อกตัวเลข ล็อกกุญแจ RFID และแนวปฏิบัติด้านความปลอดภัย
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจตู้ล็อคเกอร์ RFID — การ์ด MIFARE ยืนยันตัวตนออฟไลน์
กำหนดโครงการกุญแจตู้ของคุณกับวิศวกรของเรา
ส่งจำนวนตู้ ประเภทตู้ และวิธีปลดล็อกที่ต้องการ เราจะส่งแผนตัวอย่างและใบเสนอราคาภายใน 24 ชั่วโมงทำการ
- ก้าวจากคำแนะนำทั่วไปไปสู่การหารือเกี่ยวกับผลิตภัณฑ์หรือการใช้งาน
- ใช้ RFQ เมื่อข้อมูลราคา แบบวาด MOQ หรือกำหนดการเปิดตัวต้องการความชัดเจนเป็นระบบ
- คงช่องทางติดต่อโดยตรงให้เห็นสำหรับการขอคำชี้แจงอย่างรวดเร็วและการส่งต่อข้อมูล