ระบบจัดการตู้ล็อกเกอร์: คู่มือฉบับสมบูรณ์สำหรับการดำเนินงานตู้ล็อกเกอร์ด้วยซอฟต์แวร์
สำรวจระบบจัดการตู้ล็อกเกอร์ หลักการทำงาน และวิธีเลือกใช้ ครอบคลุมการติดตามแบบเรียลไทม์ การควบคุมการเข้าถึง API/SIEM แดชบอร์ดหลายสถานที่ และรูปแบบการติดตั้ง
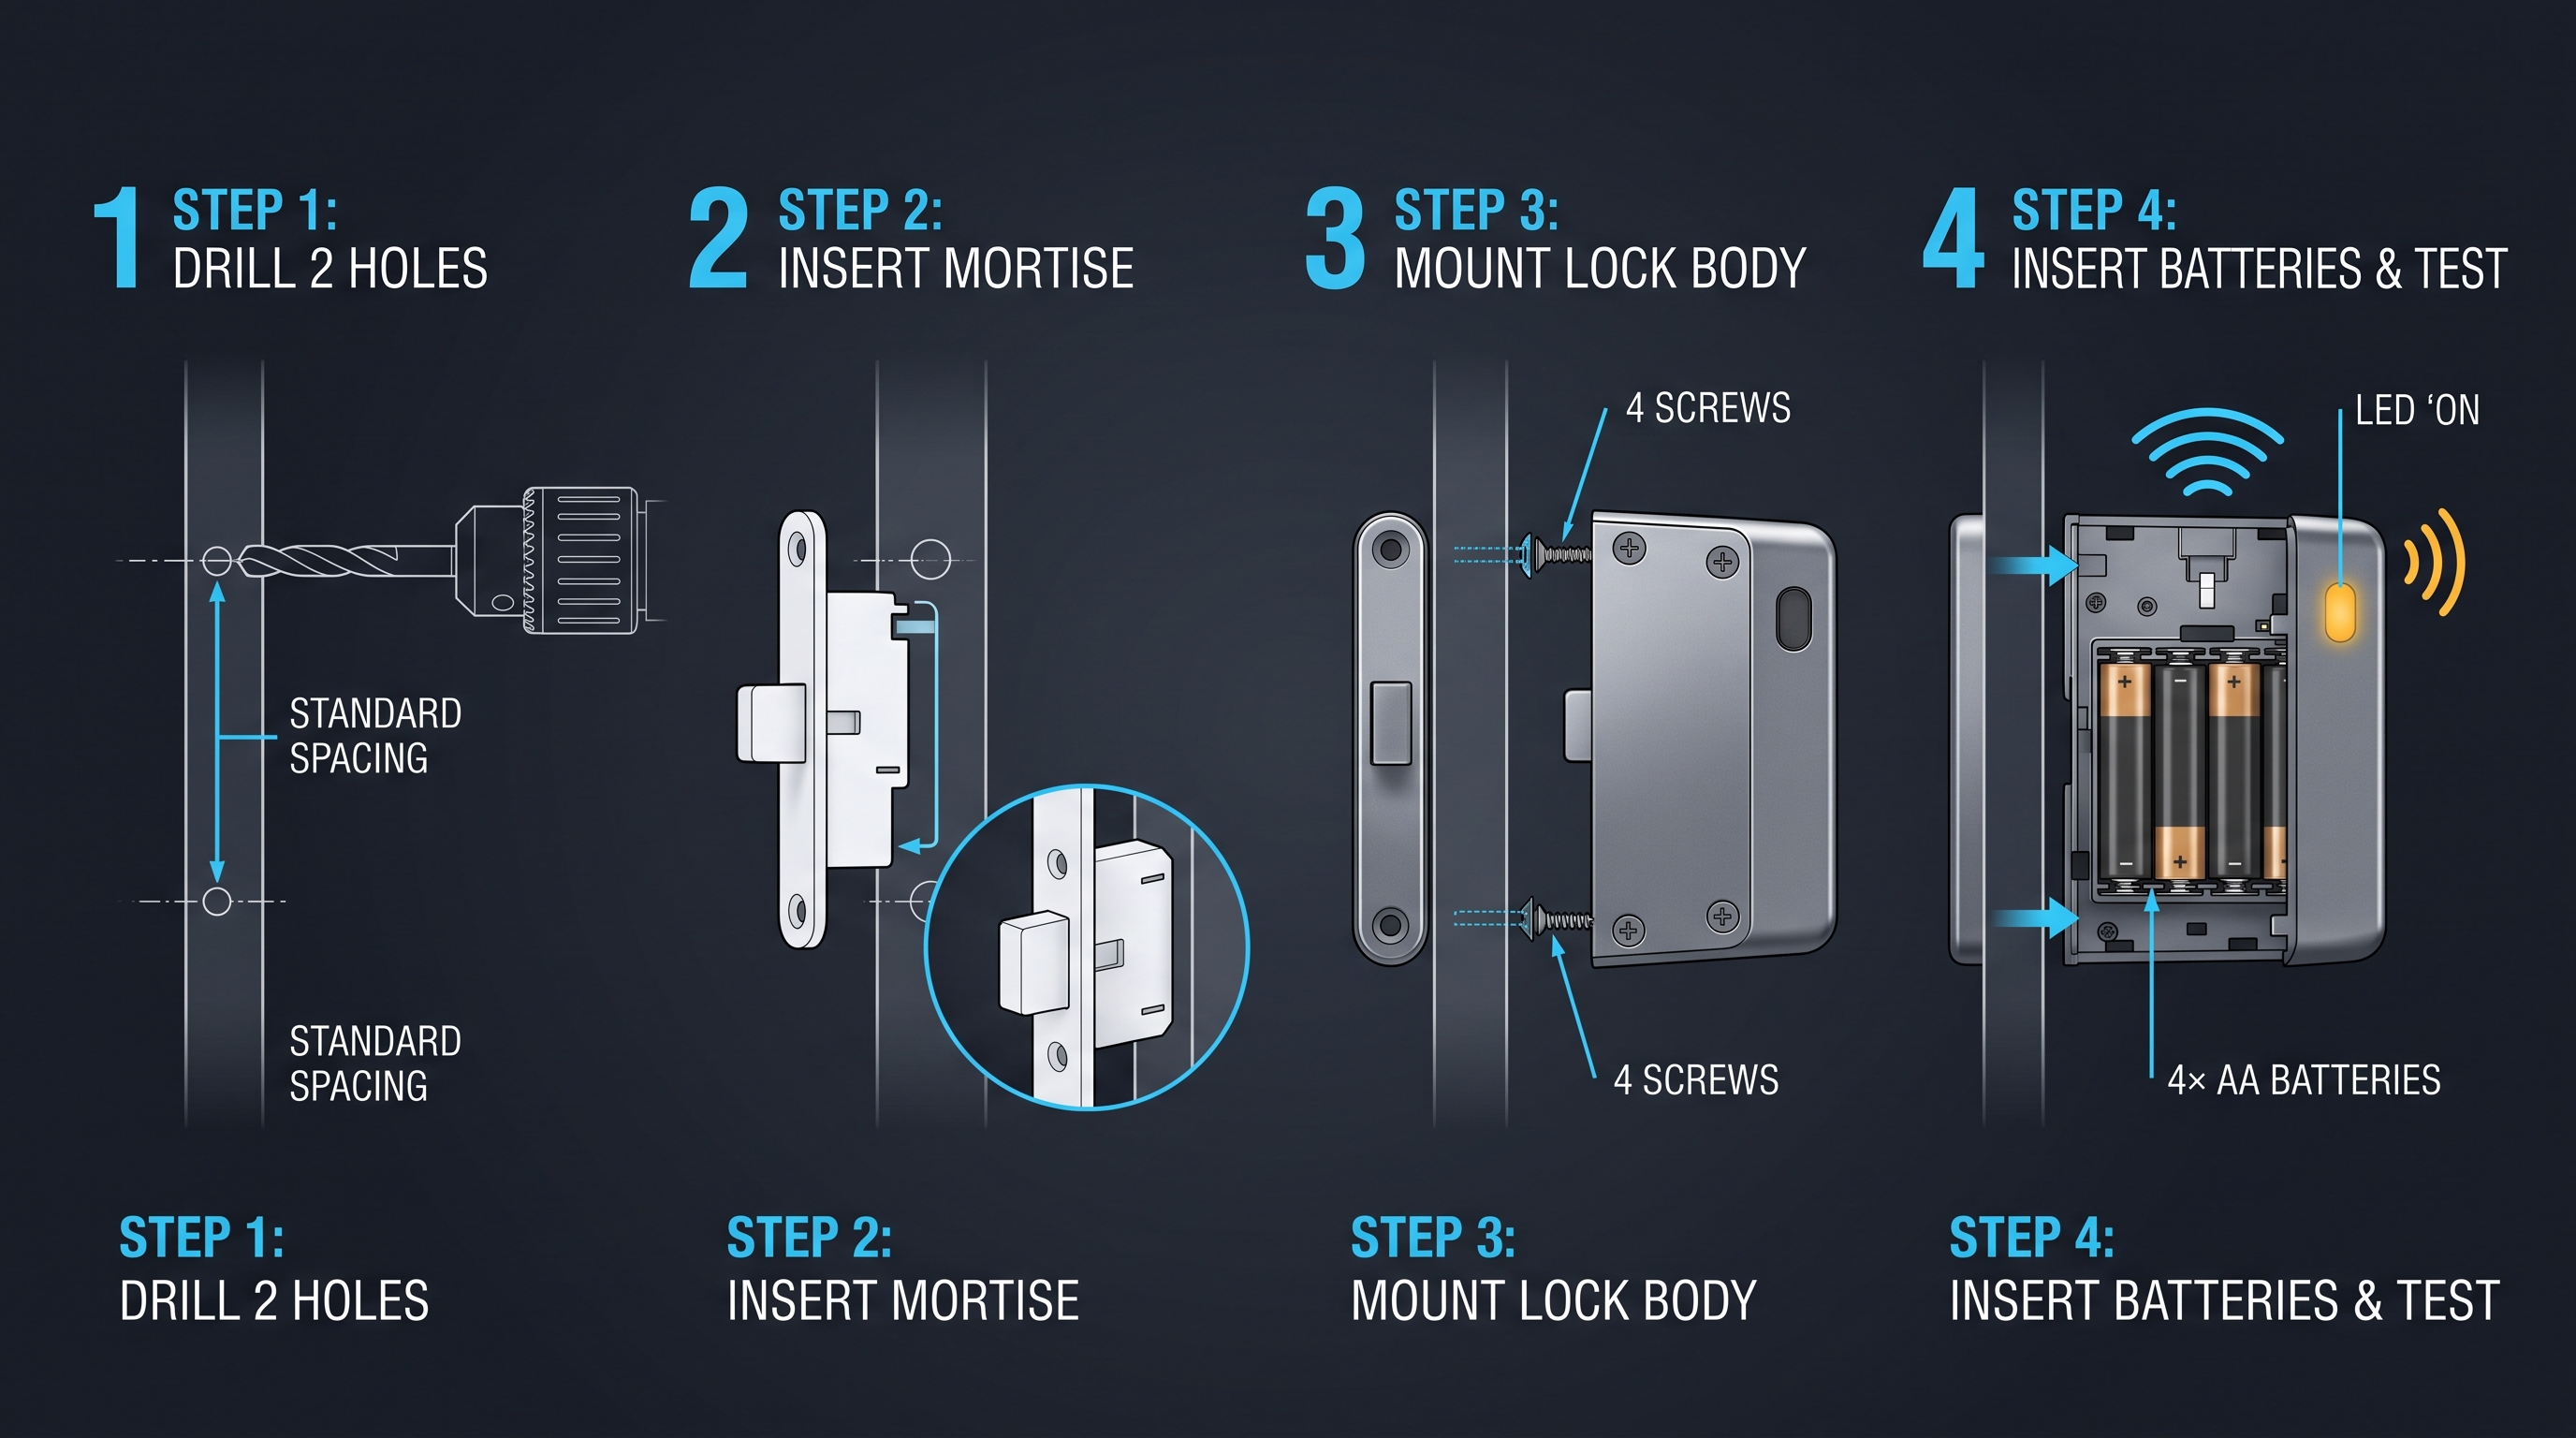
ระบบบริหารจัดการตู้ล็อกเกอร์คืออะไร
ระบบบริหารจัดการตู้ล็อกเกอร์ (Locker Management System) คือแพลตฟอร์มซอฟต์แวร์แบบคลาวด์หรือแบบติดตั้งภายในองค์กรที่ทำหน้าที่บริหารจัดการ ติดตาม และควบคุมกลุ่มตู้ล็อกเกอร์จำนวนมากจากศูนย์กลางเดียว ครอบคลุมหนึ่งหรือหลายสถานที่ ซึ่งแตกต่างจากระบบล็อกเกอร์ที่ทำงานเฉพาะกับฮาร์ดแวร์ไฟฟ้ากลไกระดับประตูแต่ละบาน ระบบบริหารจัดการตู้ล็อกเกอร์ทำงานในระดับการประสานงานภายนอก (orchestration layer) — ระบบจะดูแลการติดตามสถานะการใช้งานแบบเรียลไทม์ การจัดสรรและเพิกถอนสิทธิ์การเข้าถึง (RFID, PIN, แอปมือถือ, ไบโอเมตริก) การสั่งเปิดล็อกระยะไกล การบันทึกข้อมูลเพื่อการตรวจสอบ (audit logging) การเชื่อมต่อ API กับระบบบริหารทรัพย์สิน (PMS) ระบบสารสนเทศทรัพยากรบุคคล (HRIS) ผู้ให้บริการยืนยันตัวตนแบบ Single Sign-On (SSO) และเครื่องมือบริหารจัดการความปลอดภัยสารสนเทศและเหตุการณ์ (SIEM) ทุกครั้งที่ประเมินระบบบริหารจัดการตู้ล็อกเกอร์ ควรพิจารณาจากความสามารถด้านซอฟต์แวร์เป็นหลัก ไม่ใช่จากฮาร์ดแวร์ล็อกที่ระบบควบคุม ตามข้อมูลเปรียบเทียบระดับอุตสาหกรรม ระบบบริหารจัดการตู้ล็อกเกอร์ยุคใหม่ควรประมวลผลเหตุการณ์การควบคุมการเข้าถึงได้ภายในเวลาไม่เกิน 150 มิลลิวินาที รองรับการติดตั้งตั้งแต่ 10 ถึง 50,000 ตู้ขึ้นไป รองรับผู้ใช้งานพร้อมกันได้ 100,000 คนขึ้นไป และโดยทั่วไปมีราคาอยู่ระหว่าง $1.50 ถึง $8.00 ต่อตู้ต่อเดือน ขึ้นอยู่กับขอบเขตของฟีเจอร์และขนาดการใช้งาน ระบบบริหารจัดการตู้ล็อกเกอร์ที่ได้รับการรับรอง SOC 2 Type II และเป็นไปตามมาตรฐาน GDPR จะสร้างความเชื่อมั่นได้สูงกว่า โดยเฉพาะในอุตสาหกรรมที่มีการกำกับดูแลเข้มงวด เช่น สถานพยาบาล สถาบันการศึกษา และโลจิสติกส์ ตลาดตู้ล็อกเกอร์อัจฉริยะทั่วโลก ซึ่งขับเคลื่อนโดยชั้นซอฟต์แวร์บริหารจัดการเป็นหลัก มากกว่าฮาร์ดแวร์ล็อกโดยตรง มีการคาดการณ์ว่าจะมีมูลค่าเกิน $2.5 พันล้านภายในปี 2028 สะท้อนการเปลี่ยนผ่านที่เร่งตัวขึ้นจากการล็อกแบบกลไกแบบสแตนด์อโลน มาสู่ระบบนิเวศการเข้าถึงที่บริหารจัดการด้วยซอฟต์แวร์แบบบูรณาการ องค์กรใดก็ตามที่กำลังประเมินระบบบริหารจัดการตู้ล็อกเกอร์ควรเริ่มต้นจากการทำความเข้าใจชั้นซอฟต์แวร์ ไม่ใช่ฮาร์ดแวร์ล็อก ระบบบริหารจัดการตู้ล็อกเกอร์ที่ดีคือปัจจัยที่แยกความแตกต่างระหว่างการติดตั้งฮาร์ดแวร์ที่กระจัดกระจายกับกลุ่มสินทรัพย์ที่เป็นเอกภาพและสามารถติดตามได้อย่างครบถ้วน ความสำคัญของระบบบริหารจัดการตู้ล็อกเกอร์ในฐานะชั้นการประสานงานส่วนกลางไม่สามารถกล่าวเกินจริงได้ในการดำเนินงานด้านสถานที่ยุคใหม่
เหตุใดระบบบริหารจัดการตู้ล็อกเกอร์จึงสำคัญกว่าฮาร์ดแวร์ล็อก
ข้อผิดพลาดที่พบบ่อยที่สุดของผู้ซื้อเมื่อประเมินระบบบริหารจัดการตู้ล็อกเกอร์คือการสับสนระหว่างฮาร์ดแวร์ล็อกกับการเลือกระบบบริหารจัดการตู้ล็อกเกอร์ที่เหมาะสม ระบบล็อกเกอร์โดยทั่วไปหมายถึงอุปกรณ์กลไกทางกายภาพ — แม่กุญแจแบบบลูทูธ เครื่องสแกนไบโอเมตริก แผงกดรหัส หรือแม่กุญแจแบบแคมล็อกดั้งเดิม — ที่ใช้ล็อกประตูแต่ละบาน ซึ่งส่วนประกอบเหล่านี้มีแนวโน้มกลายเป็นสินค้าโภคภัณฑ์มากขึ้น: โมดูลล็อกบลูทูธจากผู้ผลิตตามสั่งซื้อในเซินเจิ้นมีราคาประมาณ $12 ถึง $28 เมื่อซื้อปริมาณมาก และฟังก์ชันการทำงานทางกลไกพื้นฐาน (ล็อก ปลดล็อก รายงานสถานะ) แทบไม่แตกต่างกันระหว่างแบรนด์ ในทางตรงกันข้าม ระบบบริหารจัดการตู้ล็อกเกอร์คือสมองซอฟต์แวร์ที่ทำให้ล็อกเหล่านั้นมีประโยชน์ในระดับที่กว้างขวาง ระบบบริหารจัดการตู้ล็อกเกอร์ที่มีความสามารถจะเป็นตัวกำหนดว่าเมื่อสิทธิ์การเข้าถึงสูญหาย จะสามารถเพิกถอนได้ทันทีในทุกสาขาหรือไม่ ข้อมูลการใช้งานจะไหลเข้าสู่แดชบอร์ดบริหารสถานที่แบบเรียลไทม์หรือไม่ สามารถออกรหัสชั่วคราวสำหรับการจัดส่งพัสดุให้กับผู้ส่งได้โดยไม่ต้องให้ผู้ดูแลระบบแตะต้องฮาร์ดแวร์หรือไม่ และสามารถส่งออกบันทึกการตรวจสอบไปยังเครื่องมือ SIEM เพื่อทบทวนการปฏิบัติตามข้อกำหนดได้หรือไม่ หากไม่มีระบบบริหารจัดการตู้ล็อกเกอร์ที่แข็งแกร่ง ฮาร์ดแวร์ล็อกที่ซับซ้อนที่สุดก็เป็นเพียงแม่กุญแจอิเล็กทรอนิกส์แบบสแตนด์อโลน — ไม่สามารถเชื่อมโยงข้ามสถานที่ได้ ไม่สามารถเชื่อมต่อกับระบบยืนยันตัวตนระดับองค์กรได้ หรือสร้างการวิเคราะห์ข้อมูลที่สนับสนุนการลงทุนด้านฮาร์ดแวร์ได้ องค์กรที่ลงทุนในฮาร์ดแวร์ล็อกเพียงอย่างเดียวโดยไม่ประเมินระบบบริหารจัดการตู้ล็อกเกอร์ มักพบว่าตนเองถูกผูกติดกับระบบนิเวศเฉพาะของผู้ขายที่มีการเข้าถึง API จำกัด ไม่มีการมองเห็นข้อมูลหลายสถานที่ และต้องทำงานด้วยตนเองจนลดทอนประสิทธิภาพที่ฮาร์ดแวร์ควรจะส่งมอบ ระบบบริหารจัดการตู้ล็อกเกอร์คือจุดแข็งที่เปลี่ยนฮาร์ดแวร์ให้กลายเป็นสินทรัพย์เชิงกลยุทธ์ การเลือกระบบบริหารจัดการตู้ล็อกเกอร์ที่เหมาะสมมีผลกระทบมากกว่าการเลือกฮาร์ดแวร์ล็อกอย่างมีนัยสำคัญ และต้นทุนรวมของการติดตั้งระบบบริหารจัดการตู้ล็อกเกอร์ส่วนใหญ่มาจากค่าใช้จ่ายด้านซอฟต์แวร์และการเชื่อมต่อ ไม่ใช่ฮาร์ดแวร์ล็อก การประเมินระบบบริหารจัดการตู้ล็อกเกอร์ที่ถูกต้องควรมองว่าแพลตฟอร์มซอฟต์แวร์เป็นการตัดสินใจซื้อหลัก โดยมีฮาร์ดแวร์ล็อกเป็นปัจจัยรอง
ความสามารถหลักของระบบบริหารจัดการตู้ล็อกเกอร์ยุคใหม่
การติดตามสถานะและการใช้งานแบบเรียลไทม์
ระบบบริหารจัดการตู้ล็อกเกอร์มอบมุมมองแบบแผนที่หรือแบบรายการแบบสดของตู้ล็อกเกอร์ทุกตู้ในทุกสถานที่ โดยอัปเดตภายในไม่กี่วินาทีเมื่อมีการเปลี่ยนแปลงสถานะใดๆ นี่คืออินเทอร์เฟซการติดตามหลักของระบบบริหารจัดการตู้ล็อกเกอร์ทุกระบบ ตู้ล็อกเกอร์แต่ละตู้จะแสดงสถานะปัจจุบัน — ว่าง มีคนใช้ จองล่วงหน้า หยุดให้บริการ หรือรอการซ่อมบำรุง — พร้อมข้อมูลเมตา เช่น ผู้ใช้ที่ได้รับมอบหมาย ระยะเวลาการใช้งาน ประเภทของสิทธิ์การเข้าถึงที่ใช้งาน และประทับเวลาการเข้าถึงล่าสุด หลายระบบเสริมด้วยแผนที่ความร้อนแสดงการใช้งานที่เผยให้เห็นรูปแบบการใช้งานข้ามชั้น อาคาร หรือภูมิภาค ช่วยให้ผู้จัดการสถานที่ปรับขนาดความหนาแน่นของตู้ล็อกเกอร์ให้เหมาะสมและระบุสินทรัพย์ที่ใช้งานน้อยเกินไป ข้อมูลจากระบบบริหารจัดการตู้ล็อกเกอร์โดยทั่วไปจะถูกดึงจากตัวควบคุมล็อกผ่านเกตเวย์หรือฮับในพื้นที่ ซึ่งสื่อสารกลับไปยังแพลตฟอร์มคลาวด์ผ่านการเชื่อมต่อที่เข้ารหัสแบบ TLS 1.3 เวลาแฝงรอบสายจากเหตุการณ์ล็อกไปยังการอัปเดตแดชบอร์ดเฉลี่ยอยู่ภายใต้ 500 มิลลิวินาทีในสภาพแวดล้อมการผลิตจริง และระบบบริหารจัดการตู้ล็อกเกอร์สามารถรองรับการอัปเดตสถานะพร้อมกันจากตู้ล็อกเกอร์หลายหมื่นตู้ได้โดยไม่มีประสิทธิภาพลดลง การมองเห็นแบบเรียลไทม์นี้เป็นรากฐานสำหรับความสามารถอื่นๆ ทั้งหมดที่แพลตฟอร์มส่งมอบ — หากไม่มีข้อมูลการใช้งานที่แม่นยำ การปลดล็อกระยะไกล บันทึกการตรวจสอบ และการวิเคราะห์ข้อมูล ล้วนมีคุณภาพลดลง ระบบบริหารจัดการตู้ล็อกเกอร์ยุคใหม่ถือว่าข้อมูลการใช้งานเป็นแหล่งข้อมูลอ้างอิงหลักสำหรับการดำเนินงานทั้งหมดในส่วนปลายน้ำ ฟีเจอร์การติดตามการใช้งานของระบบบริหารจัดการตู้ล็อกเกอร์มักเป็นความสามารถแรกที่ผู้จัดการสถานที่จะสังเกตเห็น และเป็นฟีเจอร์ที่พวกเขาพึ่งพามากที่สุดสำหรับการดำเนินงานประจำวันและการวางแผนเชิงกลยุทธ์
การมอบหมายและจัดการวงจรชีวิตของสิทธิ์การเข้าถึง
หนึ่งในฟังก์ชันสำคัญของระบบบริหารจัดการตู้ล็อกเกอร์คือความสามารถในการสร้าง มอบหมาย แก้ไข และเพิกถอนสิทธิ์การเข้าถึงดิจิทัลจากอินเทอร์เฟซผู้ดูแลระบบเดียว สิทธิ์การเข้าถึงสามารถอยู่ในรูปแบบต่างๆ ได้แก่ บัตร RFID หรือคีย์แท็ก รหัส PIN โทเค็นแอปมือถือ เทมเพลตไบโอเมตริก (ลายนิ้วมือหรือการจดจำใบหน้า) หรือรหัสใช้ครั้งเดียวชั่วคราวที่มีระยะเวลาที่กำหนด ระบบบริหารจัดการตู้ล็อกเกอร์ดูแลวงจรชีวิตทั้งหมด — เมื่อมีพนักงานใหม่เข้าร่วมงาน ระบบสามารถจัดเตรียมสิทธิ์การเข้าถึงที่ผูกกับตัวตนของผู้ใช้รายนั้น มอบหมายตู้ล็อกเกอร์เฉพาะหรือกลุ่มตู้ที่พร้อมใช้งาน และตั้งวันหมดอายุให้สอดคล้องกับระยะเวลาการจ้างงาน เมื่อพนักงานลาออก สิทธิ์การเข้าถึงจะถูกเพิกถอนทั่วโลกด้วยการกระทำเดียว และตู้ล็อกเกอร์จะถูกส่งกลับเข้าสู่กลุ่มที่พร้อมใช้งาน การจัดการวงจรชีวิตนี้ครอบคลุมถึงผู้ใช้ชั่วคราวด้วย: ผู้มาเยือน ผู้รับเหมา บุคลากรจัดส่งพัสดุ และพนักงานกะทำงาน สามารถรับสิทธิ์การเข้าถึงแบบมีระยะเวลาที่หมดอายุโดยอัตโนมัติ แพลตฟอร์มชั้นนำที่นำเสนอระบบบริหารจัดการตู้ล็อกเกอร์ที่ครอบคลุมสามารถเชื่อมต่อกับผู้ให้บริการ SSO เช่น Azure Active Directory, Okta และ Google Workspace เพื่อให้การสร้างและเพิกถอนสิทธิ์การเข้าถึงสามารถเริ่มต้นได้จากเหตุการณ์วงจรชีวิตของ HRIS โดยไม่ต้องดำเนินการด้วยตนเอง ช่วยลดภาระงานด้านการบริหารจัดการลงประมาณ 70 ถึง 80 เปอร์เซ็นต์สำหรับการติดตั้งขนาดใหญ่ ระบบบริหารจัดการตู้ล็อกเกอร์ที่ตั้งค่าอย่างเหมาะสมสามารถขจัดความจำเป็นในการมีบุคลากรด้านสถานที่เฉพาะเพื่อจัดการการมอบหมายตู้ล็อกเกอร์ได้ทั้งหมด ความสามารถในการจัดการสิทธิ์การเข้าถึงของระบบบริหารจัดการตู้ล็อกเกอร์เป็นหนึ่งในฟีเจอร์ที่มีมูลค่าสูงสุดสำหรับองค์กรขนาดใหญ่ที่มีการหมุนเวียนพนักงานบ่อยครั้ง และส่งผลโดยตรงต่อประสิทธิภาพการดำเนินงานของทีมบริหารสถานที่ทั้งหมด
การสั่งปลดล็อกระยะไกลและการเข้าถึงฉุกเฉิน
ความสามารถในการปลดล็อกตู้ล็อกเกอร์ระยะไกลจากแดชบอร์ดบริหารจัดการหรือ API เป็นความสามารถการดำเนินงานที่สำคัญของระบบบริหารจัดการตู้ล็อกเกอร์ทุกระบบ โดยเฉพาะในสภาพแวดล้อมที่มีบุคลากรในสถานที่จำกัดหรือที่ตู้ล็อกเกอร์ใช้สำหรับวัตถุประสงค์ร่วมกันหรือชั่วคราว ระบบบริหารจัดการตู้ล็อกเกอร์มีฟังก์ชันปลดล็อกระยะไกลที่สามารถเรียกใช้งานได้โดยผู้ดูแลระบบที่ได้รับอนุญาต โดยผู้ใช้ที่ได้รับมอบหมายผ่านแอปมือถือ หรือโดยเวิร์กโฟลว์อัตโนมัติ — ตัวอย่างเช่น ปลดล็อกตู้ล็อกเกอร์โดยอัตโนมัติเมื่อมีการยืนยันการจัดส่งพัสดุโดยการสแกนของผู้ส่ง คำสั่งปลดล็อกระยะไกลจะถูกส่งจากแพลตฟอร์มคลาวด์ของระบบบริหารจัดการตู้ล็อกเกอร์ไปยังเกตเวย์ในพื้นที่ ซึ่งจะส่งต่อไปยังตัวควบคุมล็อกที่ระบุ โดยทั่วไปใช้เวลาไม่เกินหนึ่งวินาทีจากต้นทางถึงปลายทางบนเครือข่ายที่เสถียร นี่คือความสามารถมาตรฐานของระบบบริหารจัดการตู้ล็อกเกอร์ระดับองค์กรทุกระบบ ระบบบริหารจัดการตู้ล็อกเกอร์ที่แข็งแกร่งจะจัดเก็บสถานะปลดล็อกล่าสุดไว้บนเกตเวย์ในพื้นที่ เพื่อให้คำสั่งปลดล็อกยังคงทำงานได้แม้การเชื่อมต่ออินเทอร์เน็ตไปยังแพลตฟอร์มคลาวด์ขาดการเชื่อมต่อชั่วคราว ความสามารถออฟไลน์นี้มีความสำคัญอย่างยิ่งสำหรับสถานที่ที่มีความสำคัญต่อภารกิจ เช่น ตู้ล็อกเกอร์เก็บยาในโรงพยาบาล ตู้เก็บหลักฐานในหน่วยงานบังคับใช้กฎหมาย หรือตู้จัดส่งพัสดุที่ต้องการความรวดเร็ว ซึ่งการขัดข้องของเครือข่ายไม่สามารถยอมให้ขัดขวางการเข้าถึงได้ ฟีเจอร์ปลดล็อกระยะไกลของระบบบริหารจัดการตู้ล็อกเกอร์เป็นหนึ่งในความสามารถที่ทีมปฏิบัติการร้องขอมากที่สุด ระบบบริหารจัดการตู้ล็อกเกอร์ควรบันทึกคำขอปลดล็อกระยะไกลทุกครั้งเพื่อวัตถุประสงค์ด้านการตรวจสอบและการปฏิบัติตามข้อกำหนด สร้างบันทึกการตรวจสอบที่สมบูรณ์ของเหตุการณ์การเข้าถึงระยะไกลทั้งหมด
การบันทึกการตรวจสอบและการวิเคราะห์เพื่อการปฏิบัติตามข้อกำหนด
เหตุการณ์การเข้าถึงทุกครั้งในระบบบริหารจัดการตู้ล็อกเกอร์ยุคใหม่จะถูกบันทึกด้วยประทับเวลาที่แม่นยำ ตัวตนของผู้ถือสิทธิ์ การกระทำที่ดำเนินการ (ล็อก ปลดล็อก การเข้าถึงฉุกเฉิน หมดเวลา) รหัสตู้ สถานที่ และเกตเวย์ที่ประมวลผลเหตุการณ์ บันทึกเหล่านี้ในระบบบริหารจัดการตู้ล็อกเกอร์จะถูกจัดเก็บในบันทึกการตรวจสอบแบบไม่สามารถแก้ไขได้และมีการลงลายมือชื่อดิจิทัลแบบเข้ารหัสลับ ซึ่งไม่สามารถแก้ไขย้อนหลังได้ ตอบสนองความต้องการของกรอบกฎระเบียบต่างๆ เช่น HIPAA, SOC 2, PCI DSS และ SOX ระบบบริหารจัดการตู้ล็อกเกอร์โดยทั่วไปจะเก็บรักษาบันทึกการตรวจสอบไว้เป็นระยะเวลาที่ตั้งค่าได้ตั้งแต่ 90 วันถึงเจ็ดปี ขึ้นอยู่กับภาระผูกพันด้านการปฏิบัติตามข้อกำหนดขององค์กร ผู้ดูแลระบบสามารถค้นหาบันทึกการตรวจสอบตามผู้ใช้ ตู้ ช่วงวันที่ หรือประเภทเหตุการณ์ และส่งออกผลลัพธ์ในรูปแบบ CSV หรือ JSON เพื่อเชื่อมต่อกับแพลตฟอร์มตรวจสอบภายนอก ระบบบริหารจัดการตู้ล็อกเกอร์ที่พัฒนาแล้วเต็มที่ยังมีฟังก์ชันตรวจจับความผิดปกติ — ตัวอย่างเช่น การแจ้งเตือนความพยายามปลดล็อกที่ล้มเหลวซ้ำๆ ในตู้เดียวกัน การเข้าถึงในช่วงเวลาที่ผิดปกติ หรือการใช้สิทธิ์เดียวกันกับตู้หลายตู้ในลำดับที่รวดเร็ว — และสามารถเรียกการแจ้งเตือนหรือเวิร์กโฟลว์อัตโนมัติเมื่อตรวจพบรูปแบบที่น่าสงสัย ความสามารถด้านการตรวจสอบนี้เปลี่ยนกลุ่มตู้ล็อกเกอร์จากจุดบอดในการดำเนินงานให้กลายเป็นสินทรัพย์ที่สามารถสังเกตได้อย่างครบถ้วนและมีหลักฐานทางนิติวิทยาศาสตร์ที่น่าเชื่อถือ การเลือกระบบบริหารจัดการตู้ล็อกเกอร์ที่มีฟีเจอร์ด้านการตรวจสอบที่แข็งแกร่งมีความสำคัญอย่างยิ่งสำหรับอุตสาหกรรมที่มีการกำกับดูแล และบันทึกการตรวจสอบของระบบบริหารจัดการตู้ล็อกเกอร์มักเป็นหลักฐานหลักที่ใช้ในการสืบสวนภายในและการตรวจสอบการปฏิบัติตามข้อกำหนดภายนอก องค์กรทุกแห่งที่ติดตั้งระบบบริหารจัดการตู้ล็อกเกอร์ควรตรวจสอบให้แน่ใจว่าฟีเจอร์ด้านการตรวจสอบตอบสนองข้อกำหนดด้านกฎระเบียบของตนก่อนเริ่มใช้งานจริง
การเชื่อมต่อ API และ SIEM
ระบบบริหารจัดการตู้ล็อกเกอร์ที่พัฒนาแล้วเต็มที่จะมี RESTful API หรือ GraphQL API ที่ครอบคลุม ซึ่งช่วยให้ระบบภายนอกสามารถสอบถามสถานะตู้ มอบหมายสิทธิ์การเข้าถึง เรียกใช้คำสั่งปลดล็อก ดึงข้อมูลบันทึกการตรวจสอบ และจัดการผู้ใช้ผ่านโปรแกรมได้ API เป็นกระดูกสันหลังของการเชื่อมต่อระดับองค์กร ช่วยให้ระบบบริหารจัดการตู้ล็อกเกอร์สามารถเชื่อมต่อกับระบบบริหารทรัพย์สิน (PMS) ในธุรกิจโรงแรม แพลตฟอร์ม HRIS ในสภาพแวดล้อมองค์กร ระบบบริหารจัดการคลังสินค้า (WMS) ในด้านโลจิสติกส์ ระบบบริหารจัดการผู้มาเยือนในอาคารสำนักงาน และผู้ให้บริการยืนยันตัวตนสำหรับ SSO การเรียก API ทุกครั้งไปยังระบบบริหารจัดการตู้ล็อกเกอร์จะส่งคืนผลลัพธ์ภายใน 200 มิลลิวินาทีโดยเฉลี่ย และปลายทาง API มีการจำกัดอัตราการเรียกใช้และการตรวจสอบสิทธิ์ผ่าน OAuth 2.0 หรือคีย์ API ที่มีขอบเขตการเข้าถึงแบบละเอียด สำหรับศูนย์ปฏิบัติการความปลอดภัย ระบบบริหารจัดการตู้ล็อกเกอร์ควรรองรับการเชื่อมต่อกับแพลตฟอร์ม SIEM เช่น Splunk, Datadog และ Elastic โดยส่งต่อเหตุการณ์การเข้าถึงแบบเรียลไทม์ผ่าน syslog, webhook หรือตัวเชื่อมต่อเฉพาะ การเชื่อมต่อ SIEM นี้ช่วยให้เหตุการณ์การเข้าถึงตู้ล็อกเกอร์จากระบบบริหารจัดการตู้ล็อกเกอร์สามารถมองเห็นได้ควบคู่กับข้อมูลการเข้าถึงบัตร การตรวจสอบสิทธิ์เครือข่าย และข้อมูลความปลอดภัยทางกายภาพ ช่วยให้สามารถตรวจจับภัยคุกคามแบบเชื่อมโยงและตอบสนองเหตุการณ์ได้อย่างเป็นเอกภาพ องค์กรที่ถือว่าระบบบริหารจัดการตู้ล็อกเกอร์เป็นพลเมืองชั้นหนึ่งในสถาปัตยกรรมความปลอดภัยของตนจะได้รับข้อได้เปรียบที่สำคัญในด้านความพร้อมสำหรับการตรวจสอบและการมองเห็นการดำเนินงาน อินเทอร์เฟซ API ของระบบบริหารจัดการตู้ล็อกเกอร์มักเป็นปัจจัยตัดสินใจสำหรับผู้ซื้อระดับองค์กรที่ต้องการการเชื่อมต่ออย่างลึกซึ้งกับโครงสร้างพื้นฐานที่มีอยู่ และคุณภาพของเอกสาร API ของระบบบริหารจัดการตู้ล็อกเกอร์เป็นตัวชี้วัดที่ดีของความเป็นผู้ใหญ่ทางวิศวกรรมของผู้ขาย
รูปแบบการติดตั้งสำหรับระบบจัดการตู้ล็อกเกอร์: On-Premises, SaaS และ Hybrid
สถาปัตยกรรมการติดตั้งของระบบจัดการตู้ล็อกเกอร์มีผลกระทบอย่างมากต่อต้นทุนรวมในการเป็นเจ้าของ ความสามารถในการขยายระบบ อธิปไตยของข้อมูล และภาระในการบำรุงรักษา โดยมีรูปแบบหลัก 3 แบบสำหรับการติดตั้งระบบจัดการตู้ล็อกเกอร์ แต่ละแบบเหมาะสมกับความต้องการเชิงองค์กรที่แตกต่างกัน การทำความเข้าใจว่ารูปแบบการติดตั้งใดที่เหมาะสมกับความต้องการของคุณคือการตัดสินใจด้านสถาปัตยกรรมครั้งแรกเมื่อประเมินระบบจัดการตู้ล็อกเกอร์ โดยรูปแบบการติดตั้งที่คุณเลือกจะส่งผลต่อทุกอย่างตั้งแต่ต้นทุนเริ่มต้นไปจนถึงความซับซ้อนในการดำเนินงานอย่างต่อเนื่อง และการเลือกที่ผิดพลาดอาจนำไปสู่ค่าใช้จ่ายที่ไม่จำเป็นและความยุ่งยากในการดำเนินงานเป็นเวลาหลายปี
ระบบจัดการตู้ล็อกเกอร์แบบ SaaS (ระบบคลาวด์)
โมเดลซอฟต์แวร์แบบบริการ (SaaS) เป็นตัวเลือกการติดตั้งที่พบมากที่สุดสำหรับการติดตั้งระบบจัดการตู้ล็อกเกอร์ใหม่ คิดเป็นประมาณ 65 เปอร์เซ็นต์ของการติดตั้งตู้ล็อกเกอร์อัจฉริยะทั้งหมดในปี 2026 ในโมเดลนี้ ระบบจัดการตู้ล็อกเกอร์จะทำงานบนคลาวด์ทั้งหมด โดยผู้ให้บริการจะจัดการเซิร์ฟเวอร์ ฐานข้อมูล ตัวกระจายโหลด และการอัปเดตความปลอดภัย ส่วนลูกค้าเข้าถึงแพลตฟอร์มผ่านเว็บเบราว์เซอร์หรือแอปมือถือ ลูกค้าจะติดตั้งเกตเวย์หรือฮับในพื้นที่ที่แต่ละไซต์เพื่อสื่อสารกับแพลตฟอร์มคลาวด์ผ่านการเชื่อมต่ออินเทอร์เน็ตที่เข้ารหัสและส่งต่อคำสั่งไปยังตัวควบคุมล็อค การติดตั้งแบบ SaaS นำเสนอต้นทุนเริ่มต้นที่ต่ำที่สุด (โดยทั่วไปไม่จำเป็นต้องมีเซิร์ฟเวอร์ฮาร์ดแวร์นอกเหนือจากเกตเวย์) การอัปเดตฟีเจอร์อัตโนมัติ การขยายระบบแบบยืดหยุ่น และการรับรองมาตรฐานที่ผู้ให้บริการจัดการ การชำระค่าบริการรายเดือนสำหรับระบบจัดการตู้ล็อกเกอร์แบบ SaaS อยู่ระหว่าง $1.50 ถึง $6.00 ต่อตู้ต่อเดือน ขึ้นอยู่กับระดับฟีเจอร์และขนาดของการติดตั้ง ข้อแลกเปลี่ยนหลักของระบบจัดการตู้ล็อกเกอร์แบบ SaaS คือการควบคุมที่ตั้งของข้อมูล ซึ่งบันทึกการเข้าถึงและข้อมูลผู้ใช้ของลูกค้าจะถูกจัดเก็บบนโครงสร้างพื้นฐานของผู้ให้บริการ ซึ่งอาจเป็นข้อกังวลสำหรับองค์กรที่มีข้อกำหนดด้านอธิปไตยของข้อมูลอย่างเข้มงวดหรือมีข้อจำกัดด้านกฎระเบียบเกี่ยวกับการจัดเก็บข้อมูลบนคลาวด์ ระบบจัดการตู้ล็อกเกอร์แบบ SaaS เหมาะสำหรับองค์กรที่ต้องการการติดตั้งอย่างรวดเร็วและมีภาระด้าน IT น้อยที่สุด และเป็นตัวเลือกที่ได้รับความนิยมมากที่สุดสำหรับองค์กรขนาดกลางที่ติดตั้งระบบจัดการตู้ล็อกเกอร์เป็นครั้งแรก
ระบบจัดการตู้ล็อกเกอร์แบบ On-Premises
ระบบจัดการตู้ล็อกเกอร์แบบ On-Premises จะติดตั้งบนเซิร์ฟเวอร์ของลูกค้าเอง อยู่ภายใต้ไฟร์วอลล์ของลูกค้า และจัดการโดยทีม IT หรือฝ่ายอาคารสถานที่ของลูกค้า โมเดลนี้ให้การควบคุมอย่างเต็มที่เหนือการจัดเก็บข้อมูล ความปลอดภัยของเครือข่าย และความพร้อมใช้งานของระบบ ทำให้เป็นตัวเลือกที่ได้รับความนิยมสำหรับองค์กรที่ไม่สามารถมอบหมายข้อมูลการเข้าถึงของตนให้กับผู้ให้บริการระบบจัดการตู้ล็อกเกอร์บุคคลที่สามได้ ลูกค้าจะซื้อใบอนุญาตแบบถาวรหรือแบบระยะเวลาสำหรับซอฟต์แวร์ จัดเตรียมโครงสร้างพื้นฐานเซิร์ฟเวอร์ที่จำเป็น (แบบฟิสิคัลหรือเวอร์ชวล) และจัดการการอัปเดต การสำรองข้อมูล และแพตช์ความปลอดภัยภายในองค์กร การติดตั้งแบบ On-Premises ได้รับความนิยมจากหน่วยงานรัฐบาล ผู้รับเหมาด้านกลาโหม สถาบันการเงิน และองค์กรด้านสุขภาพที่ต้องการการควบคุมข้อมูลอย่างเบ็ดเสร็จหรือดำเนินงานในสภาพแวดล้อมที่แยกออกจากอินเทอร์เน็ต โครงสร้างต้นทุนแตกต่างอย่างมีนัยสำคัญจาก SaaS: ค่าใช้จ่ายใบอนุญาตเริ่มต้นสำหรับระบบจัดการตู้ล็อกเกอร์แบบ On-Premises โดยทั่วไปอยู่ระหว่าง $20,000 ถึง $150,000 ขึ้นอยู่กับจำนวนตู้และความต้องการด้านฟีเจอร์ บวกกับค่าบำรุงรักษารายปีที่ 15 ถึง 20 เปอร์เซ็นต์ของต้นทุนใบอนุญาต ลูกค้ายังต้องรับภาระต้นทุนฮาร์ดแวร์เซิร์ฟเวอร์ ที่จัดเก็บข้อมูล เครือข่าย และบุคลากรที่จัดการ แม้ว่าต้นทุนรวมในการเป็นเจ้าของตลอดห้าปีอาจต่ำกว่า SaaS สำหรับการติดตั้งขนาดใหญ่ตั้งแต่ 10,000 ตู้ขึ้นไป แต่การลงทุนเริ่มต้นและความซับซ้อนในการดำเนินงานถือเป็นอุปสรรคที่สำคัญ ระบบจัดการตู้ล็อกเกอร์แบบ On-Premises ให้การควบคุมข้อมูลในระดับสูงสุดและเป็นตัวเลือกที่เหมาะสมสำหรับสภาพแวดล้อมที่มีการกำกับดูแลสูงซึ่งอธิปไตยของข้อมูลไม่สามารถต่อรองได้
ระบบจัดการตู้ล็อกเกอร์แบบ Hybrid
โมเดลแบบไฮบริดผสมผสานองค์ประกอบของทั้ง SaaS และ On-Premises เข้าด้วยกัน ให้องค์กรมีความยืดหยุ่นในการรันองค์ประกอบบางส่วนของระบบจัดการตู้ล็อกเกอร์ในพื้นที่ในขณะที่ใช้บริการคลาวด์สำหรับส่วนอื่น สถาปัตยกรรมแบบไฮบริดที่พบมากที่สุดจะติดตั้งตรรกะการควบคุมหลักของระบบจัดการตู้ล็อกเกอร์ ได้แก่ การตรวจสอบข้อมูลประจำตัว การประมวลผลคำสั่งล็อค และการรวบรวมสถานะ บนเซิร์ฟเวอร์ในพื้นที่หรือเกตเวย์ที่แต่ละไซต์ เพื่อให้มั่นใจว่ากลุ่มตู้ล็อกเกอร์ยังคงทำงานได้แม้การเชื่อมต่ออินเทอร์เน็ตไปยังคลาวด์ขาดหาย ส่วนคลาวด์ของระบบจัดการตู้ล็อกเกอร์แบบไฮบริดจะจัดการแดชบอร์ดวิเคราะห์ รายงานหลายไซต์ การจัดการผู้ใช้ การเชื่อมต่อ API และการจัดเก็บบันทึกการตรวจสอบระยะยาว ข้อมูลจะถูกซิงโครไนซ์ระหว่างเลเยอร์ในพื้นที่และคลาวด์เมื่อการเชื่อมต่อพร้อมใช้งาน โดยการแก้ไขข้อขัดแย้งจะจัดการด้วยการจัดลำดับความสำคัญตามเวลาประทับ โมเดลนี้มีความน่าสนใจเป็นพิเศษสำหรับองค์กรที่มีหลายไซต์ซึ่งมีระดับความน่าเชื่อถือของอินเทอร์เน็ตที่แตกต่างกัน หรือสำหรับแคมปัสที่ต้องการการมองเห็นแบบรวมศูนย์โดยไม่ลดทอนความยืดหยุ่นในการดำเนินงานในพื้นที่ การติดตั้งแบบไฮบริดมักเกี่ยวข้องกับโครงสร้างต้นทุนแบบผสม: ค่าบริการ SaaS ต่อตู้ที่ต่ำกว่า (สะท้อนการพึ่งพาคลาวด์ที่ลดลง) บวกกับใบอนุญาตครั้งเดียวสำหรับองค์ประกอบเซิร์ฟเวอร์ในพื้นที่ ระบบจัดการตู้ล็อกเกอร์แบบไฮบริดให้สมดุลที่ดีที่สุดระหว่างความยืดหยุ่นและการมองเห็นแบบรวมศูนย์สำหรับการติดตั้งหลายไซต์ที่มีการเชื่อมต่อไม่สม่ำเสมอ ทำให้เป็นตัวเลือกยอดนิยมสำหรับองค์กรขนาดใหญ่ที่มีความต้องการไซต์ที่หลากหลาย
ตารางการตัดสินใจสำหรับการเลือกรูปแบบการติดตั้งระบบจัดการตู้ล็อกเกอร์
| ปัจจัย | SaaS | On-Premises | Hybrid |
|---|---|---|---|
| ต้นทุนเริ่มต้น | ต่ำ (เกตเวย์เท่านั้น) | สูง (ใบอนุญาต + เซิร์ฟเวอร์) | ปานกลาง (เกตเวย์ + ใบอนุญาตในพื้นที่) |
| ต้นทุนต่อเนื่องต่อตู้/เดือน | $1.50–$6.00 | $0.25–$0.80 (เฉพาะบำรุงรักษา) | $0.80–$3.00 |
| อธิปไตยของข้อมูล | ผู้ให้บริการควบคุม | ลูกค้าควบคุมเต็มรูปแบบ | ควบคุมระดับไซต์, วิเคราะห์บนคลาวด์ |
| ความยืดหยุ่นแบบออฟไลน์ | ขึ้นอยู่กับเกตเวย์ | เต็มรูปแบบ | เต็มรูปแบบ |
| การจัดการการอัปเดต | อัตโนมัติ | ลูกค้าจัดการ | ผู้ให้บริการจัดการส่วนหลัก, ลูกค้าเลือกได้ |
| การรับรองมาตรฐาน | ผู้ให้บริการจัดการ | ลูกค้าจัดการ | แบ่งกัน |
| เหมาะสำหรับ | 50–10,000 ตู้, ภาระ IT ต่ำ | 5,000+ ตู้, ข้อกำหนดข้อมูลเข้มงวด | 500–20,000 ตู้, หลายไซต์ |
| ระยะเวลาติดตั้ง | 1–4 สัปดาห์ | 4–16 สัปดาห์ | 3–8 สัปดาห์ |
| ผู้ใช้ระบบจัดการตู้ล็อกเกอร์ทั่วไป | ทีมปฏิบัติการ | ทีมความปลอดภัย IT | ทีมอาคาร + IT |
แดชบอร์ดหลายไซต์และการจัดการกลุ่มตู้ล็อกเกอร์แบบรวมศูนย์
องค์กรที่ดำเนินการกลุ่มตู้ล็อกเกอร์ในหลายอาคาร แคมปัส หรือภูมิภาคทางภูมิศาสตร์ ต้องการระบบจัดการตู้ล็อกเกอร์ที่ให้มุมมองรวมของทุกไซต์จากหน้าจอเดียว แดชบอร์ดหลายไซต์ของระบบจัดการตู้ล็อกเกอร์จะรวบรวมสถานะตู้ล็อกเกอร์ แนวโน้มการใช้งาน ผู้ใช้ที่ใช้งานอยู่ คำขอบำรุงรักษาที่รอดำเนินการ และตัวชี้วัดสุขภาพระบบในทุกตำแหน่ง พร้อมความสามารถในการดูรายละเอียดเจาะลึกลงไปที่แต่ละไซต์ ชั้น หรือกลุ่มตู้ล็อกเกอร์ การมองเห็นแบบรวมศูนย์นี้มีความจำเป็นสำหรับผู้จัดการอาคารที่ดูแลการดำเนินงานที่กระจายอยู่ ตัวอย่างเช่น แผนกที่พักนักศึกษาของมหาวิทยาลัยที่จัดการกลุ่มตู้ล็อกเกอร์ในหอพัก อาคารสหกรณ์นักศึกษา และศูนย์นันทนาการ หรือระบบสุขภาพที่มีกลุ่มตู้ล็อกเกอร์ในอาคารโรงพยาบาลหลายแห่งและคลินิกผู้ป่วยนอก แดชบอร์ดมักรวมแผนที่แบบโต้ตอบ วิดเจ็ตที่ปรับแต่งได้ และมุมมองตามบทบาท เพื่อให้ผู้จัดการระดับภูมิภาคเห็นทุกไซต์ในภูมิภาคของตน ในขณะที่ผู้จัดการระดับไซต์เห็นเฉพาะตำแหน่งของตนเอง แพลตฟอร์มส่วนใหญ่ที่มีคุณสมบัติเป็นระบบจัดการตู้ล็อกเกอร์หลายไซต์อย่างแท้จริงรองรับการสร้างกลุ่มไซต์ ช่วยให้ผู้ดูแลระบบสามารถกำหนดนโยบาย เช่น ประเภทข้อมูลประจำตัวที่อนุญาต กฎหมดอายุการใช้งาน หรือตารางการบำรุงรักษา ให้กับกลุ่มไซต์ในการดำเนินการเดียวแทนที่จะกำหนดค่าแต่ละไซต์แยกกัน ระบบจัดการตู้ล็อกเกอร์หลายไซต์ยังให้การรายงานข้ามไซต์ ช่วยให้สามารถเปรียบเทียบอัตราการใช้งาน ชั่วโมงการใช้งานสูงสุด และความถี่ในการบำรุงรักษาข้ามตำแหน่ง ซึ่งช่วยในการตัดสินใจเชิงกลยุทธ์เกี่ยวกับการขยายกลุ่มตู้ การปรับสมดุล หรือการรวมกลุ่ม หากไม่มีระบบจัดการตู้ล็อกเกอร์แบบรวมศูนย์ แต่ละไซต์จะทำงานเป็นเกาะที่แยกจากกันโดยไม่มีการมองเห็นข้ามไซต์ และองค์กรไม่สามารถเพิ่มประสิทธิภาพการทำงานของกลุ่มตู้ล็อกเกอร์ในวงกว้างได้
การเชื่อมต่อกับระบบองค์กรผ่านระบบจัดการตู้ล็อกเกอร์: PMS, HRIS และ SSO
คุณค่าของระบบจัดการตู้ล็อกเกอร์จะเพิ่มขึ้นอย่างมากเมื่อเชื่อมต่อกับระบบองค์กรที่จัดการบุคลากร พื้นที่ และทรัพย์สินอยู่แล้ว ระบบจัดการตู้ล็อกเกอร์ที่ขาดความสามารถในการเชื่อมต่อจะเป็นเพียงฐานข้อมูลแบบสแตนด์อโลนที่มีประโยชน์จำกัด และองค์กรควรให้ความสำคัญกับความลึกของการเชื่อมต่อเมื่อเลือกระบบจัดการตู้ล็อกเกอร์ โดยความลึกของการเชื่อมต่อมักเป็นปัจจัยหลักที่กำหนดว่าแพลตฟอร์มจะส่งมอบคุณค่าที่เปลี่ยนแปลงหรือเพียงแค่การปรับปรุงที่เพิ่มขึ้นเท่านั้น โดยมีประเภทการเชื่อมต่อ 3 ประเภทที่สำคัญเป็นพิเศษสำหรับระบบจัดการตู้ล็อกเกอร์ระดับองค์กร และแต่ละประเภทจะส่งมอบคุณค่าการดำเนินงานที่สำคัญเมื่อนำไปใช้อย่างเหมาะสม
การเชื่อมต่อกับระบบจัดการที่พัก (PMS)
ในด้านการโรงแรมและที่พักอาศัย ระบบจัดการตู้ล็อกเกอร์จะเชื่อมต่อกับ PMS ซึ่งเป็นแพลตฟอร์มอย่าง Oracle Opera, Mews หรือ Cloudbeds เพื่อทำให้การมอบหมายตู้ล็อกเกอร์ให้กับแขกหรือผู้พักอาศัยเป็นไปโดยอัตโนมัติ เมื่อแขกเช็คอิน PMS จะส่งทริกเกอร์ไปยังระบบจัดการตู้ล็อกเกอร์ ซึ่งจะจัดเตรียมข้อมูลประจำตัวชั่วคราว (โดยทั่วไปคือรหัส PIN หรือคีย์มือถือ) ที่มีผลตลอดระยะเวลาการเข้าพัก เมื่อแขกเช็คเอาท์ ข้อมูลประจำตัวจะถูกเพิกถอนโดยอัตโนมัติโดยระบบจัดการตู้ล็อกเกอร์และตู้ล็อกเกอร์จะถูกส่งกลับไปยังกลุ่มที่พร้อมใช้งาน การเชื่อมต่อนี้ช่วยขจัดกระบวนการเช็คอินด้วยตนเองสำหรับตู้ล็อกเกอร์เก็บสัมภาระ ตู้ล็อกเกอร์สิ่งอำนวยความสะดวก หรือตู้ล็อกเกอร์พัสดุในโรงแรมและอาคารชุด และมักถูกกำหนดค่าให้ทำงานร่วมกับเวิร์กโฟลว์แผนกทำความสะอาดและแผนกต้อนรับที่มีอยู่ของ PMS โดยการเชื่อมต่อมักใช้ REST API จากระบบจัดการตู้ล็อกเกอร์หรือเลเยอร์มิดเดิลแวร์อย่าง MuleSoft หรือ Boomi พร้อมการยืนยันตัวตน OAuth 2.0 และการส่งเหตุการณ์แบบเรียลไทม์ผ่านเว็บฮุกจากระบบจัดการตู้ล็อกเกอร์ไปยัง PMS ระบบจัดการตู้ล็อกเกอร์ที่เชื่อมต่อกับ PMS เป็นข้อกำหนดมาตรฐานในสถาปัตยกรรมเทคโนโลยีโรงแรมสมัยใหม่ และช่วยลดภาระงานแผนกต้อนรับอย่างมีนัยสำคัญในช่วงเวลาเช็คอินและเช็คเอาต์ที่มีผู้ใช้งานหนาแน่น พร้อมทั้งปรับปรุงประสบการณ์ของแขก
การเชื่อมต่อกับระบบสารสนเทศทรัพยากรบุคคล (HRIS)
การติดตั้งตู้ล็อกเกอร์ในองค์กรมีความเกี่ยวข้องอย่างใกล้ชิดกับเหตุการณ์ในวงจรชีวิตของพนักงาน ระบบจัดการตู้ล็อกเกอร์ที่เชื่อมต่อกับ HRIS อย่าง Workday, SAP SuccessFactors, BambooHR หรือ UKG สามารถจัดเตรียมตู้ล็อกเกอร์และข้อมูลประจำตัวให้พนักงานใหม่โดยอัตโนมัติในวันเริ่มงาน อัปเดตการมอบหมายหากพนักงานย้ายแผนกหรือสถานที่ และยกเลิกทุกอย่างเมื่อสิ้นสุดการจ้างงาน ระบบอัตโนมัตินี้ช่วยขจัดความจำเป็นที่เจ้าหน้าที่อาคารต้องติดตามการมอบหมายตู้ล็อกเกอร์ด้วยตนเองในสเปรดชีต ลดความเสี่ยงของตู้ล็อกเกอร์ที่ถูกทิ้งไว้โดยไม่มีผู้ใช้หลังจากพนักงานออกจากงานไปแล้ว และรับประกันความสอดคล้องกับนโยบายการเก็บรักษาข้อมูล การเชื่อมต่อ HRIS ยังรองรับการซิงโครไนซ์ไดเรกทอรีสำหรับ SSO ช่วยให้พนักงานสามารถยืนยันตัวตนกับพอร์ทัลผู้ใช้หรือแอปมือถือของระบบจัดการตู้ล็อกเกอร์โดยใช้ข้อมูลประจำตัวองค์กรแทนการใช้ชื่อผู้ใช้และรหัสผ่านแยกต่างหาก แพลตฟอร์มชั้นนำรองรับ SCIM (System for Cross-domain Identity Management) สำหรับการจัดเตรียมผู้ใช้อัตโนมัติภายในระบบจัดการตู้ล็อกเกอร์ ควบคู่กับ SAML 2.0 หรือ OpenID Connect สำหรับการยืนยันตัวตน ระบบจัดการตู้ล็อกเกอร์ที่เชื่อมต่อกับ HRIS สามารถประหยัดเวลาการทำงานด้านการบริหารได้หลายร้อยชั่วโมงต่อปีในองค์กรขนาดใหญ่ และช่วยขจัดปัญหาตู้ล็อกเกอร์ที่ถูกทิ้งไว้โดยไม่มีผู้ใช้อย่างสมบูรณ์ ซึ่งเป็นปัญหาที่รบกวนองค์กรที่ไม่มีระบบจัดการตู้ล็อกเกอร์ที่เหมาะสม
การเชื่อมต่อระบบลงชื่อเข้าใช้ครั้งเดียว (SSO)
นอกเหนือจากการเชื่อมต่อกับ HRIS ระบบจัดการตู้ล็อกเกอร์ควรรองรับ SSO เป็นความสามารถแบบสแตนด์อโลนสำหรับองค์กรใดก็ตามที่ใช้ผู้ให้บริการข้อมูลประจำตัวอย่าง Azure AD, Okta, OneLogin หรือ Ping Identity การเชื่อมต่อ SSO ช่วยให้ผู้ใช้เข้าถึงพอร์ทัลบริการตนเองของระบบจัดการตู้ล็อกเกอร์ ซึ่งพวกเขาสามารถจองตู้ล็อกเกอร์ ยกเลิกตู้ล็อกเกอร์ หรือขอเปิดล็อคระยะไกล โดยไม่ต้องสร้างบัญชีเพิ่มเติม สำหรับผู้ดูแลระบบ SSO ช่วยลดความเสี่ยงด้านความปลอดภัยจากรหัสผ่านที่ใช้ร่วมกันหรือรหัสผ่านที่อ่อนแอ และลดความซับซ้อนของภาระการจัดการผู้ใช้โดยการรวมศูนย์การยืนยันตัวตนไว้ที่ผู้ให้บริการข้อมูลประจำตัวขององค์กร ระบบจัดการตู้ล็อกเกอร์ส่วนใหญ่รองรับ SAML 2.0 เป็นโปรโตคอล SSO พื้นฐาน โดยบางแพลตฟอร์มยังรองรับ OAuth 2.0 และ OpenID Connect สำหรับสถาปัตยกรรมแอปพลิเคชันสมัยใหม่ การเชื่อมต่อ SSO ควรรองรับการจัดเตรียมแบบทันทีที่ต้องการ เพื่อให้ผู้ใช้ที่ยืนยันตัวตนผ่าน SSO เป็นครั้งแรกจะถูกสร้างในระบบจัดการตู้ล็อกเกอร์โดยอัตโนมัติพร้อมบทบาทและสิทธิ์การเข้าถึงไซต์ที่เหมาะสมตามคุณลักษณะของผู้ให้บริการข้อมูลประจำตัว ระบบจัดการตู้ล็อกเกอร์ที่รองรับ SSO อย่างแข็งแกร่งช่วยลดตั๋วแจ้งปัญหาที่เกี่ยวข้องกับรหัสผ่านและเพิ่มอัตราการยอมรับของผู้ใช้ เนื่องจากพนักงานสามารถเข้าถึงพอร์ทัลการมอบหมายตู้ล็อกเกอร์ในระบบจัดการตู้ล็อกเกอร์ได้โดยไม่ต้องจดจำข้อมูลประจำตัวชุดเพิ่มเติม
การรายงานและการวิเคราะห์ข้อมูลในระบบจัดการล็อกเกอร์
ชั้นการรายงานและการวิเคราะห์ข้อมูลของระบบจัดการล็อกเกอร์เปลี่ยนข้อมูลเหตุการณ์ดิบให้กลายเป็นข่าวกรองธุรกิจที่นำไปใช้ประโยชน์ได้จริง หากปราศจากชั้นนี้ ระบบจัดการล็อกเกอร์จะเป็นเพียงรีโมตควบคุมล็อคเท่านั้น ไม่ใช่เครื่องมือการจัดการเชิงกลยุทธ์ที่สามารถขับเคลื่อนการตัดสินใจด้านการดำเนินงานได้ ความสามารถด้านการรายงานของระบบจัดการล็อกเกอร์เป็นสิ่งที่แยกแพลตฟอร์มพื้นฐานออกจากโซลูชันระดับองค์กร รายงานมาตรฐานในระบบจัดการล็อกเกอร์โดยทั่วไปประกอบด้วย:
รายงานการใช้งาน แสดงอัตราการเข้าพักจากระบบจัดการล็อกเกอร์ตามช่วงเวลา แยกตามสถานที่ ชั้น ชุดล็อกเกอร์ หรือประเภทล็อกเกอร์ (มาตรฐาน ขนาดใหญ่ ตู้เย็น) รายงานเหล่านี้ช่วยให้ผู้จัดการอาคารระบุล็อกเกอร์ที่ใช้งานน้อยเกินไปซึ่งสามารถจัดสรรใหม่ได้ พื้นที่ที่ใช้งานมากเกินไปซึ่งต้องการความจุเพิ่มเติม และรูปแบบการใช้งานช่วงพีคที่ให้ข้อมูลเกี่ยวกับเวลาทำการและตารางการทำความสะอาด ระบบจัดการล็อกเกอร์ที่ดีทำให้ข้อมูลการใช้งานพร้อมใช้งานแบบเรียลไทม์รวมถึงผ่านรายงานตามกำหนดเวลา ช่วยให้ผู้จัดการอาคารสามารถติดตามแนวโน้มการเข้าพักได้อย่างต่อเนื่อง
รายงานการหมุนเวียน ติดตามความถี่ในการมอบหมายล็อกเกอร์ใหม่ แสดงระยะเวลาเข้าพักเฉลี่ย จำนวนผู้ใช้ที่ไม่ซ้ำกันต่อล็อกเกอร์ในช่วงเวลาที่กำหนด และอัตราการปล่อยก่อนกำหนดเทียบกับการมอบหมายเต็มระยะ อัตราการหมุนเวียนสูงอาจบ่งชี้ถึงความจำเป็นในการมีล็อกเกอร์ชั่วคราวเพิ่มเติม ในขณะที่อัตราการหมุนเวียนต่ำแสดงว่าล็อกเกอร์ถูกใช้สำหรับการจัดเก็บระยะยาวแทนที่จะเป็นวัตถุประสงค์ที่ตั้งใจไว้ ระบบจัดการล็อกเกอร์ควรอนุญาตให้กรองข้อมูลการหมุนเวียนตามสถานที่ กลุ่มผู้ใช้ และช่วงวันที่ และรายงานการหมุนเวียนควรสามารถส่งออกสำหรับการวิเคราะห์เพิ่มเติมในเครื่องมือ business intelligence ภายนอก
รายงานการปฏิบัติตามกฎระเบียบ ส่งออกบันทึกการตรวจสอบจากระบบจัดการล็อกเกอร์ในรูปแบบที่เหมาะสมสำหรับการทบทวนตามกฎระเบียบ รวมถึงตัวตนผู้ใช้ รหัสล็อกเกอร์ การประทับเวลา ประเภทการดำเนินการ และข้อมูลประจำตัวที่ใช้ รายงานเหล่านี้สามารถกรองตามช่วงวันที่ ผู้ใช้ หรือล็อกเกอร์ และโดยทั่วไปจะลงนามด้วยแฮชเข้ารหัสเพื่อแสดงว่าไม่สามารถเปลี่ยนแปลงได้ ระบบจัดการล็อกเกอร์ที่เป็นไปตามข้อกำหนดทำให้รายงานเหล่านี้พร้อมใช้งานตามคำขอด้วยการคลิกเพียงครั้งเดียว ลดภาระของทีมปฏิบัติตามกฎระเบียบในระหว่างการตรวจสอบ
รายงานความผิดปกติ เผยให้เห็นเหตุการณ์ที่เบี่ยงเบนจากรูปแบบปกติ เช่น ล็อกเกอร์ที่ไม่ได้เข้าถึงเป็นเวลา 90 วัน ข้อมูลประจำตัวที่ถูกใช้บนล็อกเกอร์หลายตัวในช่วงเวลาสั้น ๆ หรือความพยายามเข้าถึงที่เกิดขึ้นนอกเวลาที่ได้รับอนุญาต รายงานเหล่านี้มักสร้างโดยเอนจิ้นกฎอัตโนมัติภายในระบบจัดการล็อกเกอร์ที่สามารถเรียกการแจ้งเตือนหรือเวิร์กโฟลว์ได้ ระบบจัดการล็อกเกอร์สามารถกำหนดค่าให้แจ้งทีมความปลอดภัยโดยอัตโนมัติเมื่อตรวจพบความผิดปกติ ช่วยให้มั่นใจว่ากิจกรรมที่น่าสงสัยจะได้รับการตรวจสอบอย่างทันท่วงที
รายงานการเรียกเก็บเงินและการเรียกเก็บค่าใช้จ่ายย้อนกลับ ระบุต้นทุนการใช้ล็อกเกอร์จากระบบจัดการล็อกเกอร์ให้กับแผนก ศูนย์ต้นทุน หรือโครงการเฉพาะเจาะจง ซึ่งเกี่ยวข้องโดยเฉพาะในมหาวิทยาลัย โรงพยาบาล และสภาพแวดล้อมขององค์กรที่ค่าใช้จ่ายล็อกเกอร์ถูกจัดสรรให้กับงบประมาณรายบุคคล รายงานจากระบบจัดการล็อกเกอร์สามารถรวมต้นทุนต่อล็อกเกอร์ ระยะเวลาเข้าพัก และค่าใช้จ่ายรวมสำหรับรอบการรายงาน ระบบจัดการล็อกเกอร์ที่มีความสามารถด้านการเรียกเก็บค่าใช้จ่ายย้อนกลับช่วยให้สามารถกู้คืนต้นทุนและความรับผิดชอบด้านงบประมาณ ช่วยให้มั่นใจว่ากองล็อกเกอร์ดำเนินการเป็นบริการที่คำนึงถึงต้นทุนแทนที่จะเป็นค่าใช้จ่ายที่ไม่มีการควบคุม
แพลตฟอร์มระบบจัดการล็อกเกอร์ที่ดีที่สุดนำเสนอทั้งการส่งรายงานตามกำหนด (รายวัน รายสัปดาห์ รายเดือนผ่านอีเมลหรือ SFTP) และการสร้างรายงานตามต้องการผ่านตัวสร้างรายงานแบบลากและวาง รายงานสามารถส่งออกในรูปแบบ CSV, PDF และ Excel และบางแพลตฟอร์มรองรับการฝังรายงานจากระบบจัดการล็อกเกอร์ในแดชบอร์ดภายนอกผ่านการฝังการวิเคราะห์หรือการเข้าถึง API ไปยังข้อมูลดิบ เอนจิ้นการรายงานของระบบจัดการล็อกเกอร์เป็นสิ่งที่เปลี่ยนข้อมูลการดำเนินงานให้เป็นข้อมูลเชิงกลยุทธ์ และองค์กรควรประเมินความสามารถด้านการรายงานของระบบจัดการล็อกเกอร์เทียบกับข้อกำหนดการรายงานเฉพาะของตนก่อนตัดสินใจเลือกขั้นสุดท้าย
วิธีเลือกระบบจัดการล็อกเกอร์
การเลือกระบบจัดการล็อกเกอร์ที่เหมาะสมเป็นการตัดสินใจหลายมิติที่ควรขับเคลื่อนด้วยข้อกำหนดการดำเนินงาน สถาปัตยกรรมทางเทคนิค และความน่าเชื่อถือของผู้ขาย กรอบการประเมินต่อไปนี้ครอบคลุมปัจจัยสำคัญสำหรับการเลือกระบบจัดการล็อกเกอร์ที่จะให้บริการองค์กรของคุณในอีกห้าถึงสิบปีข้างหน้า ระบบจัดการล็อกเกอร์ที่เลือกไม่ดีอาจทำให้องค์กรติดอยู่กับความไม่มีประสิทธิภาพในการดำเนินงานเป็นเวลาหลายปี ดังนั้นการประเมินอย่างรอบคอบจึงมีความจำเป็น
กำหนดขนาดและกรณีการใช้งานของคุณ
ขั้นตอนแรกในการเลือกระบบจัดการล็อกเกอร์คือการคำนวณขนาดกองล็อกเกอร์ปัจจุบันและที่คาดการณ์ไว้ จำนวนสถานที่ จำนวนผู้ใช้ และกรณีการใช้งานหลัก ระบบจัดการล็อกเกอร์ที่ออกแบบสำหรับศูนย์นักศึกษามหาวิทยาลัย 50 ตู้จะมีข้อกำหนดแตกต่างจากระบบที่รองรับ 15,000 ตู้ในเครือข่ายโรงพยาบาล กรณีการใช้งานยังขับเคลื่อนลำดับความสำคัญของคุณสมบัติสำหรับระบบจัดการล็อกเกอร์: ล็อกเกอร์จัดส่งพัสดุต้องการการผสานรวมกับผู้ให้บริการขนส่งที่แข็งแกร่งและการสร้างรหัสชั่วคราว ในขณะที่ชุดล็อกเกอร์พนักงานต้องการการผสานรวมกับ HRIS และ SSO บันทึกกรณีการใช้งานของคุณในเมทริกซ์ข้อกำหนดและจับคู่กับความสามารถของระบบจัดการล็อกเกอร์แต่ละระบบที่อยู่ระหว่างการพิจารณา เมื่อคุณเลือกระบบจัดการล็อกเกอร์ ตรวจสอบให้แน่ใจว่าจำนวนล็อกเกอร์สูงสุดที่แพลตฟอร์มรองรับเกินกว่าการเติบโตที่คาดการณ์ไว้อย่างน้อย 50 เปอร์เซ็นต์ และตรวจสอบว่าผู้ขายมีลูกค้าอ้างอิงในอุตสาหกรรมแนวตั้งเฉพาะของคุณที่ได้ปรับใช้ระบบจัดการล็อกเกอร์ในขนาดที่คล้ายคลึงกัน
ประเมินคุณภาพ API และความลึกของการผสานรวม
ระบบจัดการล็อกเกอร์จะมีค่าเท่ากับระบบที่เชื่อมต่อด้วย ขอเข้าถึงเอกสาร API ในระหว่างขั้นตอนการประเมินและประเมินความสมบูรณ์ของพื้นผิว API — ครอบคลุมการดำเนินการ CRUD ทั้งหมดสำหรับล็อกเกอร์ ผู้ใช้ ข้อมูลประจำตัว และบันทึกการตรวจสอบหรือไม่? มี webhooks สำหรับการแจ้งเตือนเหตุการณ์แบบเรียลไทม์หรือไม่? API มีการกำหนดเวอร์ชันและจัดทำเอกสารด้วย OpenAPI/Swagger หรือไม่? ขอสถาปัตยกรรมอ้างอิงสำหรับการผสานรวมที่คุณต้องการ (PMS, HRIS, SIEM, SSO) และถ้าเป็นไปได้ พูดคุยกับลูกค้าที่มีอยู่ซึ่งได้ปรับใช้การผสานรวมเหล่านั้นกับระบบจัดการล็อกเกอร์นี้ แพลตฟอร์มที่มี API บางเบาที่เปิดเผยเพียงคำสอบถามสถานะพื้นฐานจะจำกัดความสามารถของคุณในการสร้างเวิร์กโฟลว์และการผสานรวมแบบกำหนดเอง คุณภาพ API ของระบบจัดการล็อกเกอร์ส่งผลโดยตรงต่อต้นทุนรวมและระยะเวลาของโครงการผสานรวมของคุณ และ API ที่จัดทำเอกสารไม่ดีสามารถเพิ่มเวลาหลายสัปดาห์ให้กับตารางการผสานรวมใด ๆ
ประเมินความยืดหยุ่นในการปรับใช้และความสามารถออฟไลน์
หากองค์กรของคุณมีข้อกำหนดด้านอำนาจศักดิ์สิทธิ์ของข้อมูลที่เข้มงวด การเชื่อมต่ออินเทอร์เน็ตที่ไม่น่าเชื่อถือในบางสถานที่ หรือความต้องการให้กองล็อกเกอร์ยังคงดำเนินการได้ในระหว่างการหยุดทำงานของคลาวด์ โมเดลการปรับใช้ของระบบจัดการล็อกเกอร์ของคุณเป็นปัจจัยสำคัญ สถาปัตยกรรมแบบ On-premises และแบบไฮบริดให้ความยืดหยุ่นมากกว่าแต่ต้องการการมีส่วนร่วมของ IT มากขึ้น แม้ในการปรับใช้แบบ SaaS ให้ประเมินความสามารถของเกตเวย์ท้องถิ่น — สามารถแคชข้อมูลประจำตัวและประมวลผลคำสั่งปลดล็อกแบบออฟไลน์ได้หรือไม่? เกตเวย์สามารถทำงานได้นานเท่าใดโดยไม่มีการเชื่อมต่อคลาวด์? จะเกิดอะไรขึ้นเมื่อการเชื่อมต่อกลับมา — การแก้ไขข้อขัดแย้งได้รับการจัดการโดยอัตโนมัติหรือไม่? คำตอบสำหรับคำถามเหล่านี้กำหนดว่าระบบจัดการล็อกเกอร์เหมาะสมกับสภาพแวดล้อมการดำเนินงานของคุณหรือไม่ ความยืดหยุ่นในการปรับใช้ของระบบจัดการล็อกเกอร์มีความสำคัญเป็นพิเศษสำหรับองค์กรที่มีหลายสถานที่ในระดับความพร้อมด้านการเชื่อมต่อที่แตกต่างกัน และการเลือกที่ผิดพลาดอาจนำไปสู่การหยุดทำงานบ่อยครั้งและความไม่พอใจของผู้ใช้
ตรวจสอบการรับรองด้านความปลอดภัยและการปฏิบัติตามกฎระเบียบ
ระบบจัดการล็อกเกอร์จัดเก็บข้อมูลที่ละเอียดอ่อน: ตัวตนผู้ใช้ ข้อมูลประจำตัวสำหรับการเข้าถึง บันทึกการตรวจสอบ และข้อมูลส่วนบุคคลที่อาจรวมถึงเทมเพลตไบโอเมตริกซ์ การตรวจสอบสถานะความปลอดภัยของระบบจัดการล็อกเกอร์เป็นขั้นตอนสำคัญก่อนที่จะมุ่งมั่นกับแพลตฟอร์มใด ๆ ตรวจสอบว่าแพลตฟอร์มมีการรับรองด้านความปลอดภัยที่เกี่ยวข้อง รวมถึง SOC 2 Type II (สำหรับการปรับใช้แบบ SaaS), ISO 27001 และเอกสารการปฏิบัติตามข้อกำหนด GDPR สำหรับการปรับใช้แบบ On-premises ให้ตรวจสอบว่าซอฟต์แวร์รองรับการควบคุมด้านความปลอดภัยที่กำหนดโดยกรอบการปฏิบัติตามข้อกำหนดของคุณ เช่น การเข้ารหัสข้อมูลขณะพัก (AES-256) การเข้ารหัสระหว่างการส่ง (TLS 1.3) การควบคุมการเข้าถึงตามบทบาท (RBAC) และความไม่สามารถเปลี่ยนแปลงของบันทึกการตรวจสอบ หากระบบจัดการล็อกเกอร์จะถูกใช้ในสภาพแวดล้อมที่มีการกำกับดูแล เช่น การดูแลสุขภาพ (HIPAA) หรือการประมวลผลบัตรชำระเงิน (PCI DSS) ให้ขอเมทริกซ์ความรับผิดชอบที่เสร็จสมบูรณ์ซึ่งชี้แจงว่าการควบคุมด้านความปลอดภัยใดบ้างที่จัดการโดยผู้ขายและอะไรบ้างที่จัดการโดยองค์กรของคุณ ระบบจัดการล็อกเกอร์ที่เป็นไปตามข้อกำหนดเป็นข้อกำหนดเบื้องต้นสำหรับการปรับใช้ในอุตสาหกรรมที่มีการกำกับดูแล และการไม่ปฏิบัติตามอาจส่งผลให้เกิดค่าปรับที่สำคัญและความเสียหายต่อชื่อเสียง ทุกองค์กรควรดำเนินการตรวจสอบความปลอดภัยของระบบจัดการล็อกเกอร์ก่อนให้สิทธิ์การเข้าถึงข้อมูลการผลิต
ประเมินต้นทุนรวมของความเป็นเจ้าของ
ราคาต่อล็อกเกอร์ที่ปรากฏเป็นเพียงองค์ประกอบเดียวของต้นทุนรวมของความเป็นเจ้าของสำหรับระบบจัดการล็อกเกอร์ สร้างแบบจำลองต้นทุนห้าปีที่รวม:
- ค่าธรรมเนียมการสมัครสมาชิกหรือใบอนุญาตสำหรับระบบจัดการล็อกเกอร์ รวมถึงข้อผูกพันขั้นต่ำหรือส่วนลดปริมาณ
- ต้นทุนฮาร์ดแวร์เกตเวย์ รวมถึงอะไหล่สำรองและการเปลี่ยนทดแทน
- ค่าธรรมเนียมการติดตั้งและการทดสอบระบบ
- ต้นทุนการผสานรวม ทั้งแบบครั้งเดียว (การพัฒนาแบบกำหนดเอง, มิดเดิลแวร์) และต่อเนื่อง (การบำรุงรักษา API)
- ต้นทุนการฝึกอบรมสำหรับผู้ดูแลระบบและผู้ใช้ปลายทางเพื่อเรียนรู้ระบบจัดการล็อกเกอร์
- ค่าธรรมเนียมการสนับสนุนและการบำรุงรักษา รวมถึงกระบวนการยกระดับและข้อตกลงระดับบริการเวลาตอบสนอง
- ต้นทุนการอัปเกรดสำหรับการปรับใช้แบบ On-premises ของระบบจัดการล็อกเกอร์ รวมถึงวงจรการปรับปรุงฮาร์ดแวร์เซิร์ฟเวอร์
- ต้นทุนการปลดประจำการ รวมถึงการส่งออกข้อมูลจากระบบจัดการล็อกเกอร์และการเพิกถอนข้อมูลประจำตัว
แพลตฟอร์มที่มีราคาต่อล็อกเกอร์สูงกว่าแต่มีต้นทุนการผสานรวมและการบำรุงรักษาต่ำกว่าอาจประหยัดกว่าตลอดวงจรชีวิตทั้งหมด ต้นทุนรวมของความเป็นเจ้าของของระบบจัดการล็อกเกอร์ขยายไปไกลกว่าค่าธรรมเนียมการสมัครรายเดือน และองค์กรควรจำลององค์ประกอบต้นทุนทั้งหมดก่อนตัดสินใจขั้นสุดท้ายว่าจะปรับใช้ระบบจัดการล็อกเกอร์ใด
สาธิตด้วยสถานการณ์ที่เป็นจริง
การสาธิตของผู้ขายที่แสดงแดชบอร์ดที่ประณีตพร้อมล็อกเกอร์เพียงไม่กี่ตู้ไม่เพียงพอที่จะตรวจสอบความสามารถของแพลตฟอร์มในระดับของคุณ ขอสภาพแวดล้อมสาธิตพร้อมการปรับใช้ตัวแทนของระบบจัดการล็อกเกอร์และทดสอบสถานการณ์ต่อไปนี้:
- การจัดเตรียมข้อมูลประจำตัว 100 รายการในการดำเนินการแบบกลุ่มเดียว
- การสร้างรายงานการใช้งานใน 10 สถานที่ในช่วง 90 วัน
- การเรียกใช้การปลดล็อกระยะไกลและวัดเวลาตอบสนองแบบ end-to-end
- การนำเข้ารายชื่อผู้ใช้จากไฟล์ CSV หรือการซิงค์ไดเรกทอรี
- การส่งออกบันทึกการตรวจสอบและตรวจสอบลายเซ็นเข้ารหัส
- การจำลองการหยุดชะงักของเครือข่ายที่สถานที่หนึ่งและตรวจสอบความสามารถในการปลดล็อกแบบออฟไลน์
- การเพิกถอนข้อมูลประจำตัวและยืนยันว่าล็อกเกอร์ที่ได้รับผลกระทบไม่พร้อมใช้งานทันที
การทดสอบลงมือปฏิบัติเหล่านี้จะเผยให้เห็นกรณีขอบเขตและลักษณะประสิทธิภาพที่การสาธิตแบบมีสคริปต์ของระบบจัดการล็อกเกอร์จะไม่ครอบคลุม เมื่อคุณเลือกระบบจัดการล็อกเกอร์ ควรยืนยันการประเมินลงมือปฏิบัติด้วยข้อมูลและกรณีการใช้งานของคุณเองเสมอ และให้ทั้งทีมอาคารและทีม IT เข้าร่วมในกระบวนการประเมิน การเลือกระบบจัดการล็อกเกอร์ควรเป็นการตัดสินใจร่วมกันระหว่างผู้มีส่วนได้ส่วนเสียด้านการดำเนินงาน ความปลอดภัย และเทคโนโลยี
ตารางเปรียบเทียบสำหรับแพลตฟอร์มระบบจัดการล็อกเกอร์ชั้นนำ
| คุณสมบัติ | แพลตฟอร์ม A | แพลตฟอร์ม B | แพลตฟอร์ม C | แพลตฟอร์ม D |
|---|---|---|---|---|
| โมเดลการปรับใช้ | SaaS, ไฮบริด | SaaS, On-Prem | SaaS เท่านั้น | On-Prem, ไฮบริด |
| จำนวนล็อกเกอร์สูงสุดที่รองรับ | 50,000+ | 25,000 | 10,000 | 100,000+ |
| โปรโตคอล API | REST + Webhooks | REST | GraphQL | REST + gRPC |
| การปลดล็อกแบบออฟไลน์ | แคช 72 ชั่วโมง | แคช 24 ชั่วโมง | ขึ้นอยู่กับเกตเวย์ | ไม่จำกัด (เซิร์ฟเวอร์ท้องถิ่น) |
| โปรโตคอล SSO | SAML 2.0, OIDC | SAML 2.0 | OIDC เท่านั้น | SAML 2.0, OIDC, LDAP |
| ตัวเชื่อมต่อ SIEM | Splunk, Elastic, Datadog | Splunk, Elastic | Syslog เท่านั้น | Splunk, Elastic, QRadar |
| ใบรับรองการปฏิบัติตามข้อกำหนด | SOC 2, ISO 27001, HIPAA | SOC 2, GDPR | SOC 2 | SOC 2, ISO 27001, HIPAA, FedRAMP |
| ราคาเริ่มต้นต่อล็อกเกอร์/เดือน | $2.50 | $1.80 | $3.50 | $4.00 (ค่าบำรุงรักษาเท่านั้น) |
| เวลาปรับใช้ทั่วไป | 2–4 สัปดาห์ | 1–3 สัปดาห์ | 1–2 สัปดาห์ | 4–12 สัปดาห์ |
| แอปมือถือ | iOS + Android | iOS + Android | เว็บเท่านั้น | iOS + Android |
| การผสานรวม PMS | ในตัว | ในตัว | มิดเดิลแวร์พาร์ทเนอร์ | API กำหนดเอง |
| การรับรองระบบจัดการล็อกเกอร์ | SOC 2 + HIPAA | SOC 2 เท่านั้น | SOC 2 เท่านั้น | FedRAMP + HIPAA |
การประยุกต์ใช้ระบบจัดการล็อคเกอร์ในอุตสาหกรรมเฉพาะทาง
องค์กรสำนักงานและพื้นที่ทำงานร่วม (Coworking Space)
ในสภาพแวดล้อมขององค์กร ระบบจัดการล็อคเกอร์มักถูกนำไปใช้กับตู้ล็อคเกอร์รายวันสำหรับพนักงาน ตู้ล็อคเกอร์จัดเก็บถาวร และตู้ล็อคเกอร์สำหรับอุปกรณ์ (แล็ปท็อป อุปกรณ์ต่อพ่วง เครื่องมือ) จุดบูรณาการหลักของระบบจัดการล็อคเกอร์สำหรับองค์กรคือ HRIS สำหรับระบบอัตโนมัติของวงจรชีวิตพนักงาน และผู้ให้บริการ SSO สำหรับการเข้าถึงพอร์ทัลบริการตนเอง การวิเคราะห์การใช้งานจากระบบจัดการล็อคเกอร์ช่วยให้ผู้จัดการอาคารปรับขนาดจำนวนตู้ล็อคเกอร์ให้เหมาะสมเมื่อจำนวนพนักงานเปลี่ยนแปลงตามรูปแบบการทำงานแบบไฮบริด ระบบจัดการล็อคเกอร์สำหรับองค์กรจำนวนมากยังรองรับการบูรณาการกับระบบ Hot-Desking ซึ่งระบบจองโต๊ะทำงานสามารถจัดสรรตู้ล็อคเกอร์ใกล้เคียงให้อัตโนมัติสำหรับแต่ละวัน ระบบจัดการล็อคเกอร์สำหรับองค์กรควรรองรับรูปแบบการจัดสรรที่ยืดหยุ่น — ตู้ล็อคเกอร์รายวัน ตู้ล็อคเกอร์ถาวร และกลุ่มใช้งานร่วม — เพื่อรองรับรูปแบบการทำงานที่หลากหลายและการเข้างานที่เปลี่ยนแปลงในสำนักงาน
การแพทย์และโรงพยาบาล
การติดตั้งล็อคเกอร์ในสถานพยาบาลถือเป็นงานที่ท้าทายที่สุดสำหรับระบบจัดการล็อคเกอร์ โดยต้องปฏิบัติตาม HIPAA มีสถาปัตยกรรมที่พร้อมใช้งานสูง และรองรับตู้ล็อคเกอร์ประเภทพิเศษ เช่น ตู้ล็อคเกอร์ยา ตู้ล็อคเกอร์เก็บตัวอย่างแบบแช่เย็น และตู้ล็อคเกอร์อุปกรณ์ป้องกันส่วนบุคคล (PPE) ระบบจัดการล็อคเกอร์ในโรงพยาบาลต้องบูรณาการกับระบบบันทึกสุขภาพอิเล็กทรอนิกส์ (EHR) สำหรับการจัดสรรตู้ล็อคเกอร์เฉพาะผู้ป่วย กับระบบเรียกพยาบาลสำหรับตู้ล็อคเกอร์เข้าถึงวิกฤต และกับระบบควบคุมการเข้าถึงสำหรับตู้ล็อคเกอร์ในพื้นที่จำกัด การบันทึกการตรวจสอบเป็นสิ่งสำคัญที่สุด — การเข้าถึงตู้ล็อคเกอร์ยาทุกครั้งต้องสามารถตรวจสอบย้อนกลับไปยังแพทย์หรือพยาบาลเฉพาะรายพร้อมประทับเวลา และระบบจัดการล็อคเกอร์ต้องรองรับการตรวจจับการงัดแงะและการแจ้งเตือนทันที ระบบจัดการล็อคเกอร์ระดับการแพทย์ต้องผ่านการตรวจสอบความสอดคล้องอย่างเข้มงวดและแสดงให้เห็นถึงความพร้อมด้าน HIPAA ก่อนการติดตั้งในสถานพยาบาลใด ๆ
การศึกษาและมหาวิทยาลัย
มหาวิทยาลัยติดตั้งกลุ่มล็อคเกอร์ไปทั่วหอพักนักศึกษา ศูนย์นันทนาการ ห้องสมุด อาคารสหกิจนักศึกษา และอาคารเรียน ทำให้ระบบจัดการล็อคเกอร์ที่ขยายได้เป็นสิ่งจำเป็น ระบบจัดการล็อคเกอร์ต้องรองรับข้อมูลประจำตัวที่หลากหลาย — บัตรนักศึกษา โทเคนผ่านแอปมือถือ และ PIN ชั่วคราวสำหรับผู้ใช้ชั่วคราว — และบูรณาการกับระบบจัดการข้อมูลประจำตัวของวิทยาเขต (โดยทั่วไปใช้ SAML หรือ Shibboleth) ระบบต้องรองรับการจัดสรรตามภาคการศึกษาพร้อมการหมดอายุและการต่ออายุอัตโนมัติ และโมดูลรายงานของระบบจัดการล็อคเกอร์ต้องให้ข้อมูลการใช้งานที่ช่วยให้บริหารจัดการแผนการลงทุนสำหรับหอพักนักศึกษาหรือศูนย์นันทนาการใหม่ ระบบจัดการล็อคเกอร์สำหรับการศึกษาต้องขยายได้เพื่อรองรับกิจกรรมที่เพิ่มขึ้นในช่วงเริ่มต้นของแต่ละภาคการศึกษา และรองรับการทำงานแบบกลุ่มปริมาณสูงสำหรับการลงทะเบียนนักศึกษาหลายพันคนพร้อมกัน
โลจิสติกส์และการจัดส่งไมล์สุดท้าย
ตู้ล็อคเกอร์รับพัสดุเป็นหนึ่งในกลุ่มที่เติบโตเร็วที่สุดในตลาดระบบจัดการล็อคเกอร์ ระบบเหล่านี้ถูกติดตั้งในอาคารชุด สถานที่ค้าปลีก ศูนย์ขนส่ง และวิทยาเขตองค์กร เพื่ออำนวยความสะดวกในการรับพัสดุอย่างปลอดภัย ระบบจัดการล็อคเกอร์ต้องบูรณาการกับ API ของบริษัทขนส่งหลัก (UPS, FedEx, DHL, USPS, Amazon Logistics) เพื่อให้พนักงานจัดส่งสามารถฝากพัสดุได้โดยการสแกนบาร์โค้ด และระบบจะสร้างการแจ้งเตือนไปยังผู้รับโดยอัตโนมัติพร้อมรหัสรับของแบบใช้ครั้งเดียว ระบบจัดการล็อคเกอร์ต้องรองรับขนาดพัสดุที่หลากหลาย การแช่เย็นสำหรับสินค้าที่เน่าเสียง่าย และการตรวจสอบอุณหภูมิสำหรับการจัดส่งที่ต้องการความระมัดระวัง ระบบจัดการล็อคเกอร์ระดับโลจิสติกส์ต้องสามารถประมวลผลธุรกรรมการจัดส่งหลายพันรายการต่อวันในหลายร้อยสถานที่ พร้อมการบูรณาการกับบริษัทขนส่งที่รองรับการอัปเดตสถานะแบบเรียลไทม์ในทุกขั้นตอนของวงจรการจัดส่ง
การโรงแรมและที่พัก
โรงแรมใช้ระบบจัดการล็อคเกอร์สำหรับการจัดเก็บสัมภาระ ตู้ล็อคเกอร์สิ่งอำนวยความสะดวก (ผ้าเบรกหาด อุปกรณ์สระว่ายน้ำ) และตู้เซฟดิจิทัลในห้องพักที่จัดการผ่านแพลตฟอร์มระบบจัดการล็อคเกอร์เดียวกัน การบูรณาการกับ PMS เป็นความสามารถที่สำคัญสำหรับระบบจัดการล็อคเกอร์ในโรงแรม — ระบบต้องจัดสรรตู้ล็อคเกอร์สัมภาระให้แขกโดยอัตโนมัติเมื่อเช็คอิน กำหนดรหัส PIN ที่ใช้ได้ตลอดระยะเวลาการเข้าพัก และปล่อยตู้ล็อคเกอร์เมื่อเช็คเอาท์ ระบบจัดการล็อคเกอร์ควรรองรับเวิร์กโฟลว์บริการรับฝากสัมภาระ ซึ่งพนักงานสามารถจัดสรรตู้ล็อคเกอร์ให้สัมภาระของแขกและพิมพ์ใบเสร็จพร้อมรหัสตู้ล็อคเกอร์และรหัสรับของ ระบบจัดการล็อคเกอร์สำหรับโรงแรมต้องใช้งานง่ายพอที่พนักงานต้อนรับจะใช้ได้โดยไม่ต้องอบรมมาก และเชื่อถือได้พอที่จะทำงาน 24/7 โดยไม่มีเวลาหยุดทำงานในช่วงฤดูกาลเดินทางที่มีผู้ใช้สูง อุตสาหกรรมโรงแรมต้องการระบบจัดการล็อคเกอร์ที่สามารถรองรับปริมาณการหมุนเวียนสูงและบูรณาการกับเวิร์กโฟลว์การจัดการทรัพย์สินที่มีอยู่ได้อย่างราบรื่น
สถาปัตยกรรมความปลอดภัยของระบบจัดการล็อคเกอร์
สถาปัตยกรรมความปลอดภัยของระบบจัดการล็อคเกอร์เป็นแบบหลายชั้น ครอบคลุมความปลอดภัยทางกายภาพ (ฮาร์ดแวร์ล็อค) ความปลอดภัยเครือข่าย (การสื่อสารระหว่างเกตเวย์ ล็อค และคลาวด์) ความปลอดภัยแอปพลิเคชัน (แดชบอร์ดเว็บและ API) และความปลอดภัยข้อมูล (การจัดเก็บและการเข้ารหัสข้อมูลที่ละเอียดอ่อน) แต่ละชั้นของระบบจัดการล็อคเกอร์ต้องออกแบบตามหลักการป้องกันแบบเจาะลึก และความปลอดภัยโดยรวมของระบบจัดการล็อคเกอร์ถูกกำหนดโดยความปลอดภัยของชั้นที่อ่อนแอที่สุด องค์กรควรดำเนินการตรวจสอบความปลอดภัยอย่างละเอียดของระบบจัดการล็อคเกอร์ใด ๆ ก่อนการติดตั้ง
ในชั้นกายภาพ ระบบจัดการล็อคเกอร์สื่อสารกับตัวควบคุมล็อคผ่านโปรโตคอลที่เข้ารหัส — โดยทั่วไปคือ Bluetooth Low Energy (BLE) 5.x พร้อมการเข้ารหัส AES-128 สำหรับการสื่อสารระยะใกล้ หรือ Zigbee / Thread พร้อม AES-128-CCM สำหรับล็อคเกอร์แบบเครือข่าย mesh ตัวควบคุมล็อคต้องทนต่อการงัดแงะ พร้อมเซ็นเซอร์ที่ตรวจจับความพยายามบุกรุกและส่งการแจ้งเตือนไปยังแดชบอร์ดจัดการของระบบจัดการล็อคเกอร์ ระบบจัดการล็อคเกอร์ควรบันทึกเหตุการณ์การงัดแงะทางกายภาพทั้งหมดและส่งต่อไปยังทีมความปลอดภัยโดยอัตโนมัติ สร้างบันทึกทางนิติวิทยาศาสตร์ที่สมบูรณ์ของเหตุการณ์ความปลอดภัยทางกายภาพใด ๆ
ในชั้นเครือข่าย การสื่อสารทั้งหมดระหว่างเกตเวย์ท้องถิ่นและแพลตฟอร์มคลาวด์ของระบบจัดการล็อคเกอร์ถูกเข้ารหัสผ่าน TLS 1.3 พร้อมการยืนยันตัวตนแบบสองทาง (mTLS) โดยเกตเวย์นำเสนอใบรับรองที่ลงนามโดยผู้ออกใบรับรองของแพลตฟอร์ม และแพลตฟอร์มนำเสนอใบรับรองที่ลงนามโดย CA สาธารณะ การยืนยันตัวตนแบบสองทางนี้ป้องกันการโจมตีแบบ man-in-the-middle และรับประกันว่าเฉพาะเกตเวย์ที่ได้รับอนุญาตเท่านั้นที่สามารถเชื่อมต่อกับระบบจัดการล็อคเกอร์ได้ เกตเวย์ควรเป็นอุปกรณ์ที่มีความปลอดภัยสูงพร้อมพื้นผิวการโจมตีที่น้อยที่สุด — ไม่มีการเข้าถึง SSH ไม่มีพอร์ตเปิดนอกเหนือจากช่องทางการสื่อสารที่จำเป็น และเฟิร์มแวร์ลงนามด้วย hardware root of trust ระบบจัดการล็อคเกอร์ที่ปลอดภัยถือว่าการสื่อสารผ่านเครือข่ายทุกครั้งอาจเป็นภัยคุกคามและเข้ารหัสตามนั้น โดยนำหลักการป้องกันแบบหลายชั้นมาใช้จากเกตเวย์ไปจนถึงคลาวด์
ในชั้นแอปพลิเคชัน ระบบจัดการล็อคเกอร์นำระบบควบคุมการเข้าถึงตามบทบาท (RBAC) พร้อมสิทธิ์ที่ละเอียดมาใช้ บทบาททั่วไปในระบบจัดการล็อคเกอร์ ได้แก่ ผู้ดูแลระบบ (เข้าถึงทุกสถานที่และการตั้งค่าได้ทั้งหมด) ผู้ดูแลสถานที่ (เข้าถึงล็อคเกอร์ ผู้ใช้ และรายงานของสถานที่เดียว) ผู้ปฏิบัติงาน (สามารถปลดล็อคระยะไกลและดูสถานะได้แต่ไม่สามารถแก้ไขการตั้งค่าได้) และผู้ตรวจสอบ (เข้าถึงบันทึกการตรวจสอบและรายงานแบบอ่านอย่างเดียว) การเรียก API ทั้งหมดไปยังระบบจัดการล็อคเกอร์ได้รับการยืนยันตัวตนและอนุญาต พร้อมการจำกัดอัตราเพื่อป้องกันการใช้ในทางที่ผิดและการบันทึกคำขออย่างครอบคลุมเพื่อการวิเคราะห์ทางนิติวิทยาศาสตร์ ชั้นแอปพลิเคชันของระบบจัดการล็อคเกอร์ควรบังคับใช้หลักการสิทธิ์น้อยที่สุดโดยค่าเริ่มต้น เพื่อให้แน่ใจว่าไม่มีผู้ใช้ใดมีสิทธิ์เข้าถึงมากกว่าที่บทบาทของตนต้องการ
ในชั้นข้อมูล ระบบจัดการล็อคเกอร์เข้ารหัสข้อมูลที่ละเอียดอ่อนทั้งหมดขณะพักโดยใช้ AES-256 ข้อมูลประจำตัว เช่น รหัส PIN และเทมเพลตข้อมูลชีวมิติ ถูกแฮชหรือเข้ารหัสด้วยฟังก์ชันการสร้างคีย์ที่ป้องกันการกู้คืนข้อมูลดิบแม้ว่าฐานข้อมูลของระบบจัดการล็อคเกอร์จะถูกละเมิด บันทึกการตรวจสอบถูกจัดเก็บในรูปแบบเพิ่มเท่านั้นพร้อมการผูกโซ่เข้ารหัส โดยแต่ละรายการบันทึกรวมแฮชของรายการก่อนหน้า สร้างห่วงโซ่ที่ตรวจสอบการแทรกแซงได้ซึ่งผู้ตรวจสอบภายนอกสามารถตรวจสอบได้ ชั้นข้อมูลของระบบจัดการล็อคเกอร์เป็นแนวป้องกันสุดท้ายต่อการละเมิดข้อมูลและต้องออกแบบโดยสมมติว่าชั้นอื่นทั้งหมดอาจถูกละเมิดได้ในบางจุด
แนวโน้มอนาคตของเทคโนโลยีระบบจัดการล็อคเกอร์
ตลาดระบบจัดการล็อคเกอร์กำลังพัฒนาอย่างรวดเร็ว ขับเคลื่อนโดยความก้าวหน้าในการเชื่อมต่อ IoT การประมวลผลที่ขอบเครือข่าย ปัญญาประดิษฐ์ และพฤติกรรมการทำงานและผู้บริโภคที่เปลี่ยนแปลงไป หลายแนวโน้มกำลังกำหนดรูปแบบของแพลตฟอร์มระบบจัดการล็อคเกอร์รุ่นถัดไป และองค์กรที่กำลังประเมินระบบจัดการล็อคเกอร์ในปัจจุบันควรเข้าใจว่าเทคโนโลยีกำลังมุ่งไปทางไหน
สถาปัตยกรรม Edge-Native — แทนที่จะพึ่งพาเกตเวย์คลาวด์สำหรับทุกคำสั่งล็อค ระบบจัดการล็อคเกอร์รุ่นต่อไปกำลังย้ายความฉลาดไปยังขอบเครือข่าย ตัวควบคุมล็อคที่มี Linux ฝังตัวหรือระบบปฏิบัติการเรียลไทม์สามารถรันการตรวจสอบข้อมูลประจำตัว การบันทึกการตรวจสอบ และแม้แต่การอนุมานการเรียนรู้ของเครื่องในเครื่อง ลดการพึ่งพาคลาวด์ของระบบจัดการล็อคเกอร์และเปิดใช้งานเวลาตอบสนองการปลดล็อคที่ต่ำกว่า 50 มิลลิวินาที สถาปัตยกรรมนี้ยังรองรับการทำงานอัตโนมัติเต็มรูปแบบของระบบจัดการล็อคเกอร์ในช่วงที่เครือข่ายขาดการเชื่อมต่อเป็นเวลานาน ทำให้มั่นใจว่ากลุ่มล็อคเกอร์ยังคงทำงานได้แม้เมื่อไม่สามารถเข้าถึงคลาวด์ได้ ระบบจัดการล็อคเกอร์แบบ edge-native นำเสนอความหน่วงต่ำที่สุดเท่าที่เป็นไปได้และความยืดหยุ่นสูงสุดสำหรับการติดตั้งล็อคเกอร์ที่สำคัญต่อภารกิจ และเป็นทิศทางอนาคตของตลาดระบบจัดการล็อคเกอร์
การบำรุงรักษาเชิงคาดการณ์ด้วย AI — โมเดลการเรียนรู้ของเครื่องที่ฝึกจากรูปแบบการใช้งานล็อค ข้อมูลการสึกหรอของตัวกระทำ และสภาพแวดล้อม สามารถคาดการณ์ความล้มเหลวของล็อคได้ก่อนที่จะเกิดขึ้น ระบบจัดการล็อคเกอร์สามารถกำหนดเวลาบำรุงรักษาเชิงรุก ส่งช่างเทคนิคพร้อมอะไหล่ทดแทนที่ถูกต้อง และจัดสรรผู้ใช้ของตู้ล็อคเกอร์ที่ได้รับผลกระทบชั่วคราว — ทั้งหมดนี้โดยไม่มีการหยุดชะงักของบริการและโดยไม่ต้องมีการแทรกแซงด้วยตนเองจากทีมอาคาร ผู้ใช้รายแรกของเทคโนโลยีนี้รายงานการลดลง 40 ถึง 60 เปอร์เซ็นต์ของการเรียกบำรุงรักษาฉุกเฉินและการยืดอายุการใช้งานของตัวกระทำล็อคเพิ่มขึ้น 25 เปอร์เซ็นต์ ระบบจัดการล็อคเกอร์ที่เสริมด้วย AI เปลี่ยนข้อมูลเทเลเมทรีดิบให้เป็นข่าวกรองการบำรุงรักษาที่นำไปใช้ได้จริงซึ่งประหยัดทั้งเวลาและเงิน
การเข้าถึงแบบไร้สัมผัสและไร้รอยต่อ — การเปลี่ยนผ่านหลังการแพร่ระบาดสู่การโต้ตอบแบบไม่ต้องแตะต้องได้เร่งการนำข้อมูลประจำตัวแบบไม่ต้องใช้มือมาใช้ ระบบจัดการล็อคเกอร์ในปี 2026 รองรับการปลดล็อคด้วยมือถือระยะใกล้ (ใช้ BLE ไม่ต้องเปิดแอป) อัลตร้าไวด์แบนด์ (UWB) สำหรับการวัดระยะที่แม่นยำและการปลดล็อคอัตโนมัติเมื่อผู้ใช้เข้าใกล้ และการจดจำใบหน้าพร้อมการตรวจจับความมีชีวิตสำหรับการเข้าถึงแบบไม่ต้องสัมผัสโดยสมบูรณ์ การตรวจสอบข้อมูลประจำตัวเกิดขึ้นเบื้องหลังขณะที่ผู้ใช้เดินไปยังกลุ่มล็อคเกอร์ และระบบจัดการล็อคเกอร์จะเปิดประตูโดยอัตโนมัติเมื่อผู้ใช้อยู่ในระยะ ระบบจัดการล็อคเกอร์แบบไร้รอยต่อช่วยเพิ่มประสบการณ์ผู้ใช้ในขณะที่รักษาระดับความปลอดภัยเทียบเท่ากับวิธีข้อมูลประจำตัวแบบดั้งเดิม
แพลตฟอร์มการจัดการพื้นที่แบบรวม — ระบบจัดการล็อคเกอร์กำลังถูกดูดซับเข้าสู่แพลตฟอร์มการจัดการพื้นที่และประสบการณ์การทำงานที่กว้างขึ้น แทนที่จะเป็นแดชบอร์ดล็อคเกอร์แบบแยก ฟังก์ชันล็อคเกอร์ถูกฝังอยู่ในแพลตฟอร์มที่ยังจัดการการจองโต๊ะ การจัดตารางห้องประชุม การจัดการผู้มาเยือน ที่จอดรถ และการติดตามสินทรัพย์ การรวมกันนี้ลดจำนวนระบบที่ผู้จัดการอาคารต้องเรียนรู้และบำรุงรักษา และเปิดใช้งานการวิเคราะห์ข้ามโดเมน — ตัวอย่างเช่น การเชื่อมโยงการใช้งานล็อคเกอร์จากระบบจัดการล็อคเกอร์กับข้อมูลการจองโต๊ะเพื่อเพิ่มประสิทธิภาพผังพื้นที่ ระบบจัดการล็อคเกอร์แบบรวมที่บูรณาการกับเทคโนโลยีการทำงานที่กว้างขวางกว่าส่งมอบผลตอบแทนที่สูงกว่าโซลูชันแบบแยก เนื่องจากข้อมูลไหลระหว่างระบบโดยไม่ต้องมีการแทรกแซงด้วยตนเอง
ความยั่งยืนและการจัดการพลังงาน — ระบบจัดการล็อคเกอร์อัจฉริยะกำลังรวมคุณสมบัติการตรวจสอบพลังงานและความยั่งยืน สำหรับตู้ล็อคเกอร์แช่เย็น ระบบจัดการล็อคเกอร์ตรวจสอบการใช้พลังงานและอุณหภูมิ แจ้งเตือนเมื่อมีการเบี่ยงเบนที่อาจบ่งชี้ถึงคอมเพรสเซอร์ที่ล้มเหลว สำหรับล็อคเกอร์ทั้งหมด ระบบสามารถติดตามผลกระทบด้านพลังงานของการกำหนดค่าล็อคเกอร์ที่แตกต่างกันและแนะนำการปรับเปลี่ยนเพื่อลดปริมาณการปล่อยคาร์บอน แพลตฟอร์มบางแห่งยังบูรณาการกับระบบบริหารจัดการอาคาร (BMS) เพื่อเพิ่มประสิทธิภาพการใช้พลังงานในช่วงความต้องการสูงสุด ระบบจัดการล็อคเกอร์ที่ยั่งยืนส่งเสริมเป้าหมาย ESG ขององค์กรและลดต้นทุนการดำเนินงานในระยะยาว ทำให้น่าสนใจสำหรับองค์กรที่ใส่ใจสิ่งแวดล้อม
บทสรุป: คุณค่าเชิงกลยุทธ์ของระบบจัดการล็อคเกอร์
ระบบจัดการล็อคเกอร์คือชั้นซอฟต์แวร์ที่จำเป็นซึ่งเปลี่ยนกลุ่มตู้ล็อกเกอร์อิเล็กทรอนิกส์จากฮาร์ดแวร์ที่แยกส่วนอยู่โดยลำพังให้กลายเป็นกองทรัพย์สินที่ทำงานประสานกัน ตรวจสอบได้ และตั้งโปรแกรมได้ องค์กรที่ลงทุนในระบบจัดการล็อคเกอร์ที่แข็งแกร่งจะได้รับความสามารถในการมองเห็นสถานะการใช้งานล็อคเกอร์แบบเรียลไทม์ การจัดการวงจรชีวิตของข้อมูลประจำตัวแบบอัตโนมัติ การควบคุมความปลอดภัยระดับองค์กร และการบูรณาการอย่างลึกซึ้งกับระบบที่ใช้ดำเนินงานอยู่แล้ว — PMS, HRIS, SSO และ SIEM การเลือกรูปแบบการติดตั้งใช้งานของระบบจัดการล็อคเกอร์ (SaaS, on-premises หรือแบบไฮบริด) ควรพิจารณาจากขนาดการใช้งาน ข้อกำหนดด้านอธิปไตยของข้อมูล และความสามารถในการดำเนินงานด้านไอที ส่วนกระบวนการประเมินผลควรให้ความสำคัญกับคุณภาพของ API ความสามารถในการทำงานออฟไลน์ ใบรับรองด้านความปลอดภัย และต้นทุนรวมตลอดอายุการใช้งานการติดตั้ง เมื่อคุณเลือกระบบจัดการล็อคเกอร์ คุณไม่ได้แค่ซื้อซอฟต์แวร์มาควบคุมแม่กุญแจเท่านั้น — แต่คุณกำลังลงทุนในแพลตฟอร์มที่ส่งผลต่อการดำเนินงานของสถานที่ มาตรการด้านความปลอดภัย ประสบการณ์ของผู้ใช้ และความพร้อมด้านการปฏิบัติตามข้อกำหนด การเลือกระบบจัดการล็อคเกอร์ที่เหมาะสมถือเป็นหนึ่งในการตัดสินใจด้านเทคโนโลยีที่มีผลกระทบมากที่สุดต่อการดำเนินงานของสถานที่ เมื่อตลาดมีความเป็นผู้ใหญ่มากขึ้น ระบบจัดการล็อคเกอร์กำลังพัฒนาจากเครื่องมือดำเนินงานเฉพาะทางมาเป็นองค์ประกอบเชิงกลยุทธ์ของสถาปัตยกรรมการจัดการพื้นที่และความปลอดภัยระดับองค์กรที่กว้างขึ้น องค์กรที่เลือกระบบจัดการล็อคเกอร์ที่เหมาะสมในวันนี้จะพร้อมรับประโยชน์จากระบบจัดการล็อคเกอร์แห่งอนาคตที่ขับเคลื่อนด้วย AI ทำงานบนเอจ (edge) และบูรณาการอย่างสมบูรณ์ ระบบจัดการล็อคเกอร์ไม่ใช่แค่อุปกรณ์เสริมที่มีก็ดีไม่มีก็ได้อีกต่อไปสำหรับตู้ล็อกเกอร์อิเล็กทรอนิกส์ — แต่เป็นเทคโนโลยีพื้นฐานที่กำหนดว่ากลุ่มตู้ล็อกเกอร์จะส่งมอบประสิทธิภาพการดำเนินงาน การปฏิบัติตามมาตรฐานความปลอดภัย และความพึงพอใจของผู้ใช้ในระดับใหญ่ได้หรือไม่ การติดตั้งระบบจัดการล็อคเกอร์ที่ออกแบบมาอย่างดีจะคุ้มค่าการลงทุนในตัวเองผ่านการลดแรงงานด้านการบริหารจัดการ มาตรการความปลอดภัยที่ดีขึ้น และความพึงพอใจของผู้ใช้ที่สูงขึ้น
เนื้อหาบางส่วนของบทความนี้สร้างขึ้นโดย AI และได้รับการปรับแต่งเพื่อความถูกต้องตามหลักวิชาการและความอ่านง่าย
ไม่แน่ใจว่ากุญแจแบบไหนเหมาะกับตู้ของคุณ?
ปรึกษาวิศวกรของเราเรื่องรูปแบบการปลดล็อก อายุแบตเตอรี่ และความเข้ากันได้ในการติดตั้ง ไม่มีข้อผูกมัด
แหล่งข้อมูลที่เกี่ยวข้องกับกุญแจตู้
เปรียบเทียบประเภทกุญแจ ดูคู่มือการติดตั้ง และดาวน์โหลดแคตตาล็อกสินค้า
ผลิตภัณฑ์ที่เกี่ยวข้อง
3
Locker Lock อัจฉริยะ — บริหารผ่านแอป แดชบอร์ดหลายสาขา
กุญแจตู้ล็อคเกอร์อัจฉริยะควบคุมผ่านแอป สำหรับสำนักงาน ตู้พัสดุ และกลุ่มล็อคเกอร์หลายสาขา แดชบอร์ดแอป BLE บันทึก audit trail ปลดล็อกระยะไกล ไม่ต้องมีเซิร์ฟเวอร์รายล็อค โครงสร้างระดับพรีเมียม
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว

กุญแจตู้สำนักงาน ระบบ PIN + การ์ด สำหรับตู้แฟ้มและตู้แข้ง
กุญแจตู้สำนักงานระบบ PIN + การ์ด แบบออฟไลน์ สำหรับตู้แฟ้ม ตู้แข้ง และลิ้นชัก เปลี่ยนจากกุญแจกลไกใน 5 นาที ไม่ต้องใช้ WiFi และไม่ต้องบริหารกุญแจ ผ่าน CE/FCC/RoHS
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว

กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi
กุญแจล็อคเกอร์ฟิตเนสแบบการ์ดออฟไลน์สำหรับล็อกเกอร์ฟิตเนสและสระว่ายน้ำ ใช้การ์ด MIFARE ติดตั้งใหม่ 5 นาที ไม่ต้องใช้ WiFi หรือเซิร์ฟเวอร์ ผ่าน CE/FCC/RoHS
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
บทความบล็อกที่เกี่ยวข้อง
3
ล็อกตู้ผ่านแอปมือถือ: คู่มือฉบับสมบูรณ์สำหรับความปลอดภัยตู้ที่ควบคุมด้วยสมาร์ตโฟน
ค้นพบหลักการทำงานของระบบล็อกตู้ผ่านแอปมือถือ ข้อมูลยืนยัน BLE/Wi-Fi/NFC การปลดล็อกระยะไกล รหัสชั่วคราว สิทธิ์เข้าถึงตามบทบาท การซิงก์คลาวด์ และกรณีการใช้งาน
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: Locker Lock อัจฉริยะ — บริหารผ่านแอป แดชบอร์ดหลายสาขา, กุญแจตู้สำนักงาน ระบบ PIN + การ์ด สำหรับตู้แฟ้มและตู้แข้ง, กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi
กุญแจตู้ MIFARE: คู่มือความปลอดภัยขั้นสูงระบบเข้าถึงตู้ MIFARE
คู่มือเทคนิคกุญแจตู้ MIFARE ครอบคลุม MIFARE Classic, Plus, DESFire, Ultralight การเข้ารหัสลับ การติดตั้ง และการผสานสมาร์ทการ์ดหลายแอปพลิเคชันเพื่อควบคุมการเข้าถึงตู้
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: Locker Lock อัจฉริยะ — บริหารผ่านแอป แดชบอร์ดหลายสาขา, กุญแจตู้สำนักงาน ระบบ PIN + การ์ด สำหรับตู้แฟ้มและตู้แข้ง, กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi

MIFARE ล็อคเกอร์ล็อค: คู่มือระบบรักษาความปลอดภัยล็อคเกอร์อัจฉริยะ
คู่มือฉบับสมบูรณ์เกี่ยวกับเทคโนโลยี MIFARE ล็อคเกอร์ล็อคสำหรับฟิตเนส โรงเรียน สำนักงาน และสถานที่สาธารณะ ครอบคลุม MIFARE Classic, Plus, DESFire การจัดการผู้ใช้หลายคน การติดตั้ง เครือข่าย และการเชื่อมต่อระบบนิเวศล็อคเกอร์อัจฉริยะ
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi
กำหนดโครงการกุญแจตู้ของคุณกับวิศวกรของเรา
ส่งจำนวนตู้ ประเภทตู้ และวิธีปลดล็อกที่ต้องการ เราจะส่งแผนตัวอย่างและใบเสนอราคาภายใน 24 ชั่วโมงทำการ
- ก้าวจากคำแนะนำทั่วไปไปสู่การหารือเกี่ยวกับผลิตภัณฑ์หรือการใช้งาน
- ใช้ RFQ เมื่อข้อมูลราคา แบบวาด MOQ หรือกำหนดการเปิดตัวต้องการความชัดเจนเป็นระบบ
- คงช่องทางติดต่อโดยตรงให้เห็นสำหรับการขอคำชี้แจงอย่างรวดเร็วและการส่งต่อข้อมูล