คู่มือฉบับสมบูรณ์เกี่ยวกับ IoT Locker Lock: ฮาร์ดแวร์ คลาวด์ และ Fleet Management สำหรับชุดตู้ล็อกเกอร์อัจฉริยะ
เจาะลึก IoT Locker Lock ที่ขับเคลื่อนตู้ล็อกเกอร์พัสดุ ตู้ออฟฟิศแชร์ และตู้ฟิตเนส พร้อม Wi-Fi, BLE, Zigbee, NB-IoT, LoRaWAN, OTA firmware และเกณฑ์การจัดซื้อ
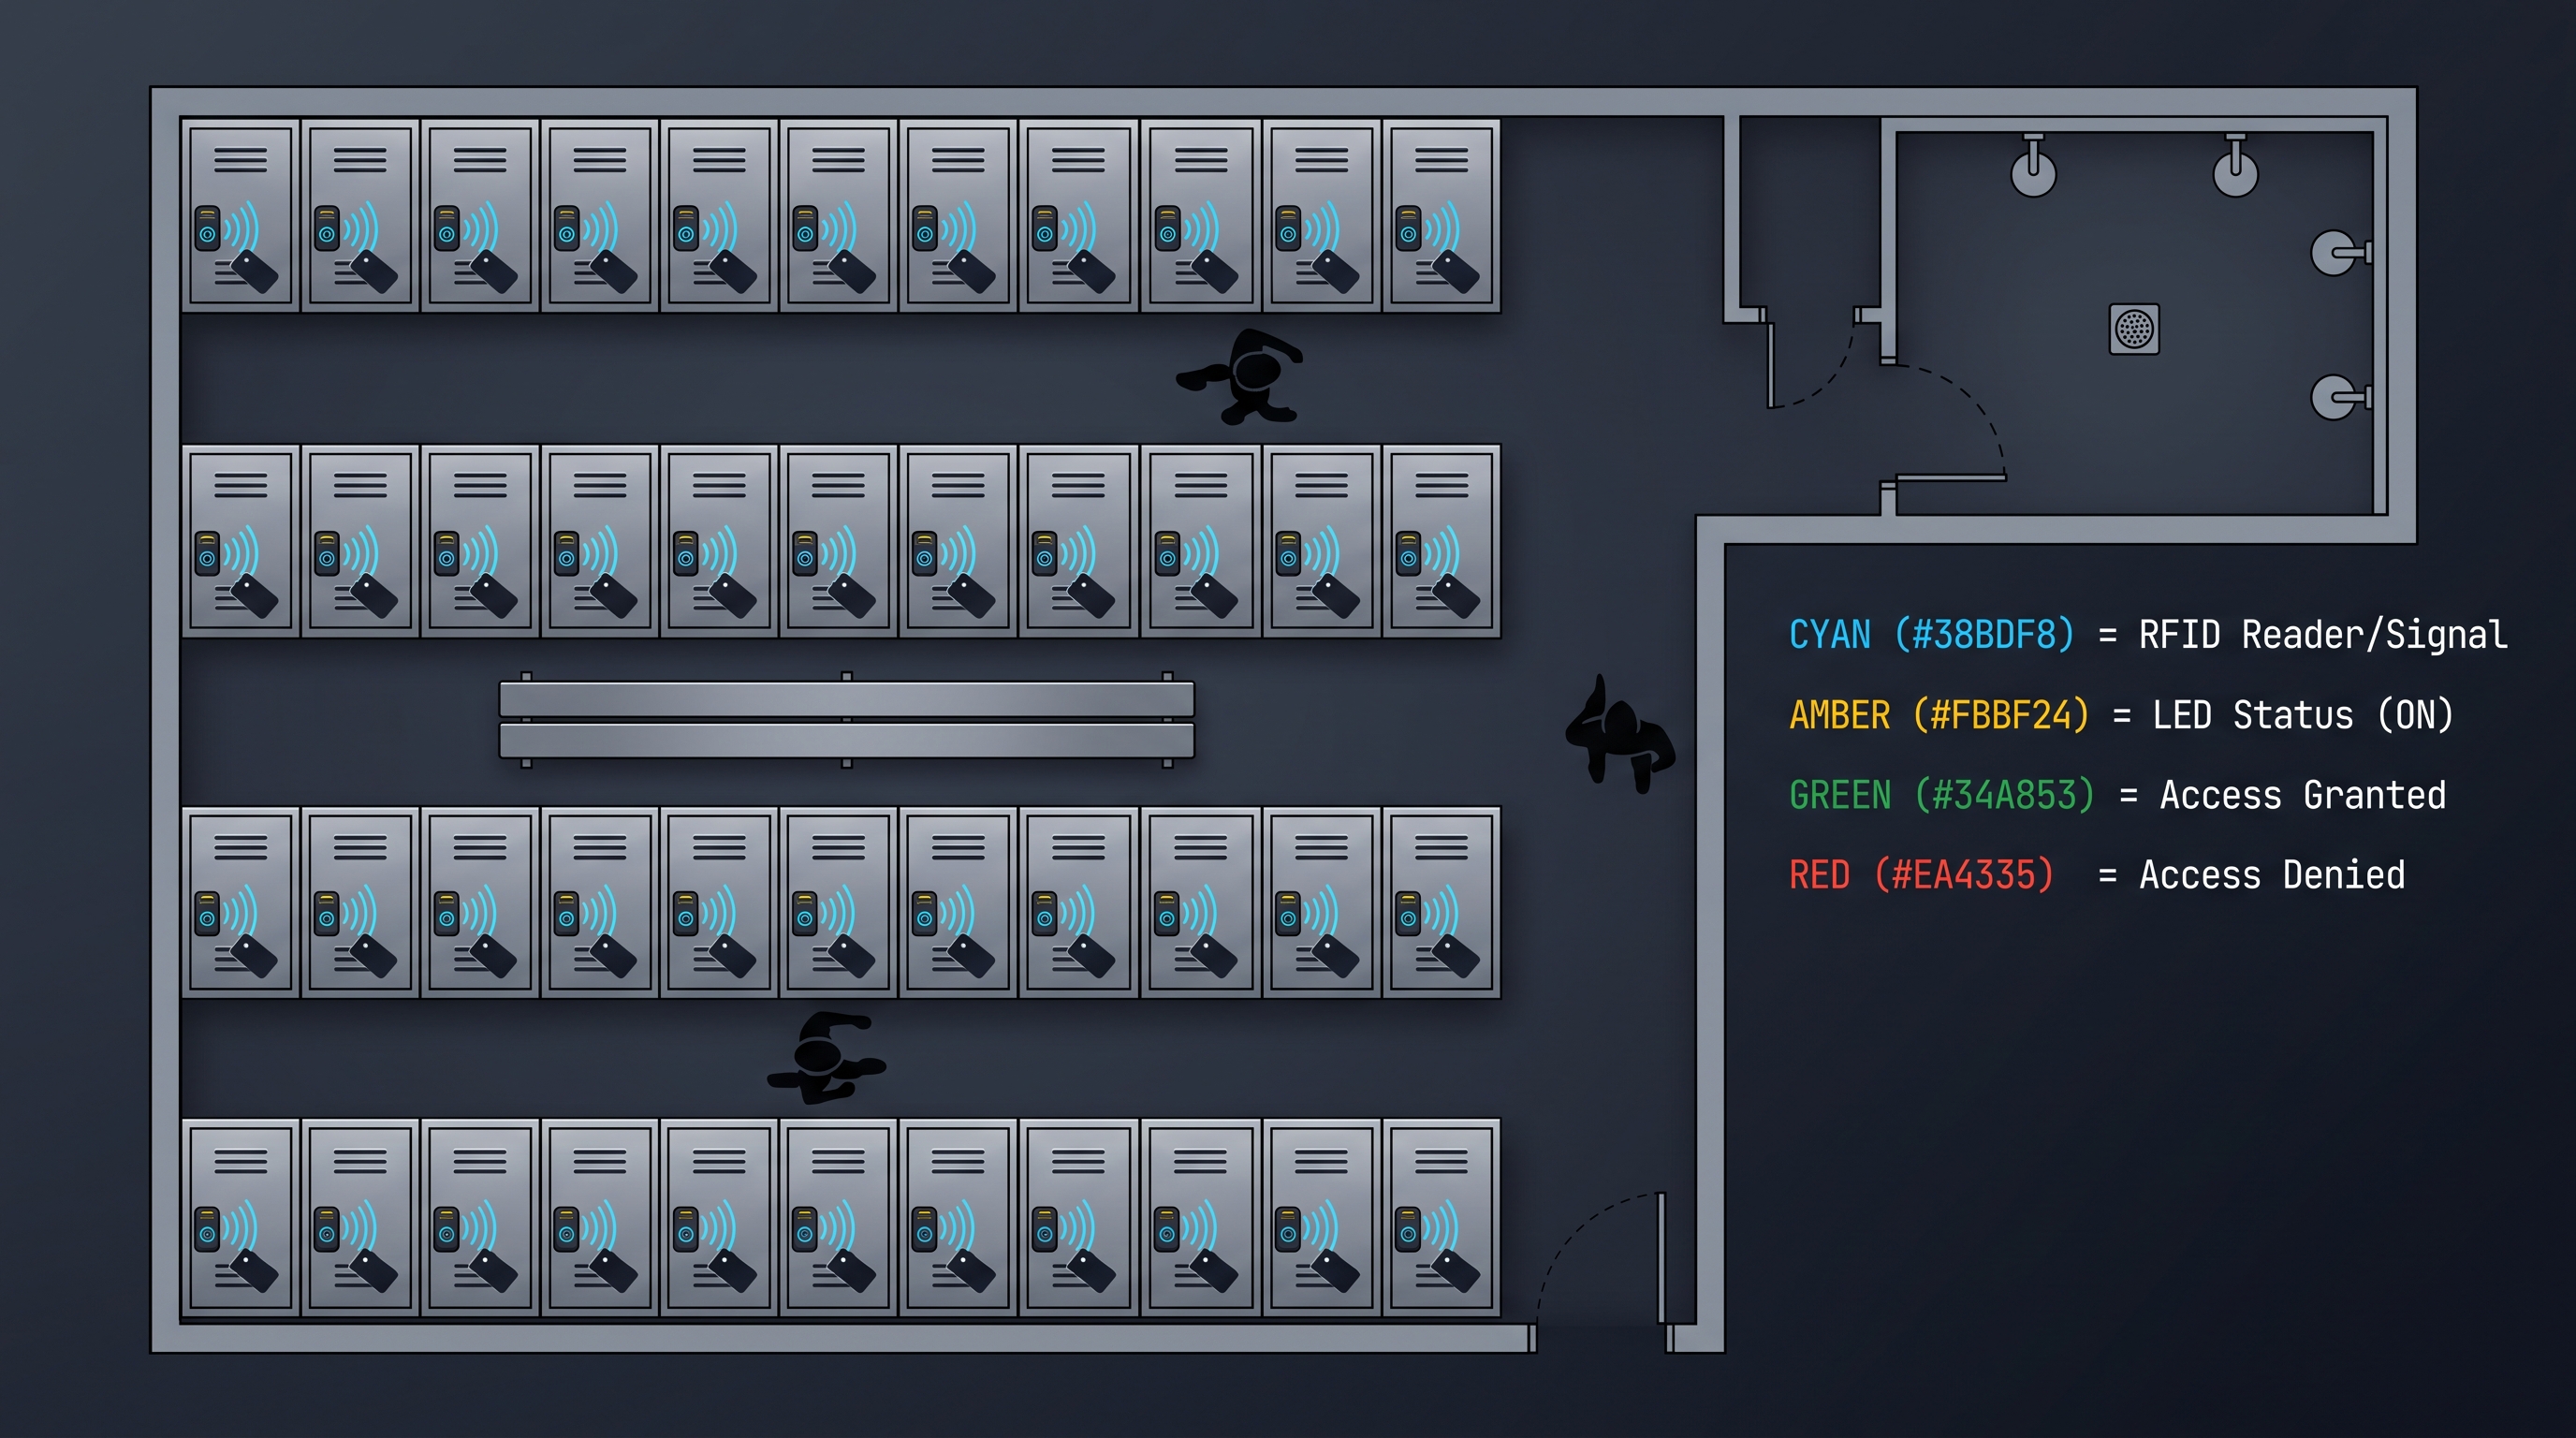
IoT Locker Lock คืออะไร และแตกต่างจาก IoT Cabinet Lock อย่างไร?
IoT Locker Lock คือกลไกล็อกไฟฟ้าที่เชื่อมต่ออินเทอร์เน็ตซึ่งออกแบบมาเพื่อสถานการณ์แถวล็อกเกอร์แบบใช้ร่วมกันโดยเฉพาะ เช่น ตู้ล็อกเกอร์รับพัสดุ จุดรับสินค้า click-and-collect ผนังจัดเก็บของสำนักงานแบบใช้ร่วมกัน ตู้ห้องแต่งตัวยิมอัจฉริยะ และล็อกเกอร์รายวันในพื้นที่ co-working ต่างจาก IoT Cabinet Lock แบบสแตนด์อโลนที่ใช้ล็อกเฟอร์นิเจอร์ส่วนตัวเพียงชิ้นเดียว เช่น ตู้เอกสารหรือกล่องเครื่องมือ IoT Locker Lock ถูกออกแบบให้ทำงานเป็นโหนดหนึ่งภายในแถวล็อกหลายช่องที่มีความหนาแน่นสูง ซึ่งล็อกแบบเดียวกันจำนวนหลักสิบถึงหลักร้อยตัวใช้ cloud gateway เดียวกัน บัสจ่ายไฟร่วมกัน และเอนจินจองหรือตรวจสอบสถานะการใช้งานส่วนกลางเดียวกัน IoT Locker Lock ใช้กระแสระหว่าง 3 µA ในโหมดสแตนด์บาย deep-sleep ถึง 350–500 mA ระหว่างช่วงพักสลักทำงานที่แรงดันมาตรฐาน 3.7 V โดยการทำงานของสลักเสร็จสมบูรณ์ภายใน 120–250 ms โปรโตคอลไร้สายที่ IoT Locker Lock ใช้ครอบคลุม Wi-Fi 802.11b/g/n, Bluetooth 5.2/5.4 Low Energy, Zigbee 3.0, NB-IoT และ LoRaWAN โดยแต่ละตัวมีข้อแลกเปลี่ยนที่แตกต่างกันด้านอายุการใช้งานแบตเตอรี่ ความหนาแน่นของเกตเวย์ และ cloud latency ต้นทุนต่อหน่วยของโมดูล IoT Locker Lock ระดับผลิตจริง — รวมโซลินอยด์ ไมโครคอนโทรลเลอร์ ทรานซีฟเวอร์วิทยุ วงจรตรวจจับแบบ reed switch หรือ Hall-effect และเซ็นเซอร์ตรวจจับการงัดแงะ — อยู่ระหว่าง USD 18 ถึง 62 ในปริมาณการผลิตระดับปานกลาง โดยการรับรอง UL 294, CE, FCC และ EN 16867 ถือเป็นข้อกำหนดทั่วไปสำหรับการติดตั้งเชิงพาณิชย์ IoT Locker Lock ทุกตัวในแถวล็อกแบบใช้ร่วมกันต้องสามารถระบุตำแหน่งได้เป็นรายตัว ผ่านการยืนยันตัวตนด้วยการเข้ารหัส และสามารถรายงานสถานะแบบเรียลไทม์ไปยังเอนจินตรวจสอบการใช้งานบนคลาวด์ที่จัดการการจองทั่วทั้งแถวล็อก สถาปัตยกรรมแบบใช้ร่วมกันและผู้ใช้หลายรายนี้คือลักษณะเด่นที่แยก IoT Locker Lock ออกจาก IoT Cabinet Lock แบบตู้เดี่ยว IoT Locker Lock ยังต้องรองรับช่วงอุณหภูมิในการทำงานที่กว้างกว่าล็อกตู้ทั่วไป เนื่องจากแถวล็อกเกอร์มักติดตั้งในพื้นที่ที่ไม่มีการควบคุมอุณหภูมิ เช่น ล็อบบี้อาคาร อาคารจอดรถ และจุดริมทางกลางแจ้ง IoT Locker Lock ที่ออกแบบสำหรับใช้งานกลางแจ้งต้องมี conformal coating บน PCB เพื่อป้องกันความชื้นและการควบแน่นที่ไม่กระทบล็อกตู้ที่ใช้ในอาคารเท่านั้น IoT Locker Lock ที่ติดตั้งในสภาพแวดล้อมชายฝั่งยังต้องใช้คอนเนกเตอร์ทนการกัดกร่อนและช่องแบตเตอรี่แบบปิดสนิทที่มีระดับป้องกัน IP65 เพื่อทนต่ออากาศที่มีเกลือ ส่วน IoT Locker Lock สำหรับใช้ในยิมหรือสำนักงานในอาคารสามารถตัดการป้องกันด้านสภาพแวดล้อมเหล่านี้ออกได้ ซึ่งช่วยลดต้นทุน BOM ลงประมาณ USD 2-4
องค์ประกอบฮาร์ดแวร์หลักของ IoT Locker Lock สำหรับแถวล็อกเกอร์แบบใช้ร่วมกัน
IoT Locker Lock ทุกตัวบูรณาการระบบย่อยฮาร์ดแวร์สำคัญห้าส่วนที่ร่วมกันกำหนดความน่าเชื่อถือ ประสิทธิภาพการใช้พลังงาน การปฏิบัติตามมาตรฐานความปลอดภัย และต้นทุนครอบครองรวมตลอดการติดตั้งแถวล็อกเกอร์ โดยพื้นฐานแล้ว IoT Locker Lock เป็นอุปกรณ์เมคคาทรอนิกส์ที่โซลินอยด์เชิงกล MCU แบบฝังตัว วิทยุไร้สาย ชุดเซ็นเซอร์ และแหล่งจ่ายไฟต้องทำงานร่วมกันภายในพื้นที่จำกัดของบานประตูล็อกเกอร์ ตัวกระทำ (actuator) ใน IoT Locker Lock ส่วนใหญ่เป็นโซลินอยด์แบบ bi-stable ที่ใช้พลังงานเฉพาะช่วงเปลี่ยนสถานะ — ประมาณ 350 mA นาน 150 ms สำหรับการปลดล็อกและพัลส์ที่คล้ายกันสำหรับการล็อก — และคงตำแหน่งสลักด้วยแม่เหล็กโดยไม่มีกระแสขณะว่าง พัลส์การทำงานนี้คือเหตุการณ์ที่ใช้พลังงานมากที่สุดเพียงจุดเดียวในวงจรการทำงานของ IoT Locker Lock ทุกรุ่น หน่วยไมโครคอนโทรลเลอร์ (microcontroller unit) ใน IoT Locker Lock โดยทั่วไปเป็นคอร์ Arm Cortex-M4 หรือ M33 ที่ทำงานที่ 48–96 MHz พร้อมแฟลช 256 KB–1 MB และ SRAM 64–256 KB ทำหน้าที่รันสแตกเฟิร์มแวร์ของล็อกและจัดการโปรโตคอลวิทยุ ทรานซีฟเวอร์ไร้สาย (wireless transceiver) ใน IoT Locker Lock คัดเลือกจากตระกูลโปรโตคอลหลักห้าตระกูล — Wi-Fi, BLE, Zigbee, NB-IoT หรือ LoRaWAN — โดยแต่ละตระกูลต้องการการออกแบบ RF front-end และการรับรองตามข้อกำหนดกำกับดูแลของตัวเอง ชุดเซ็นเซอร์ (sensor suite) ใน IoT Locker Lock ประกอบด้วยเซ็นเซอร์ Hall-effect หรือ reed switch สำหรับฟีดแบ็กตำแหน่งสลัก ไมโครสวิตช์ตรวจจับการงัดแงะที่ส่งสัญญาณ interrupt เมื่อตัวล็อกถูกงัด และบางครั้งรวมถึง accelerometer สำหรับตรวจจับแรงกระแทกหรือการเอียงของแถวล็อกเกอร์ทั้งแถว ระบบย่อยจ่ายไฟ (power subsystem) ของ IoT Locker Lock ประกอบด้วยชุดแบตเตอรี่หลักสำหรับการติดตั้งแบบไร้สายเต็มรูปแบบ หรืออินพุต DC แรงดันต่ำจากบัสจ่ายไฟส่วนกลางพร้อมแบ็กอัปแบบ supercapacitor หรือถ่าน coin cell ที่รองรับการเก็บค่าเวลาแบบ real-time clock ได้อย่างน้อย 72 ชั่วโมง ตัวเครื่องของ IoT Locker Lock โดยทั่วไปมีระดับป้องกัน IP54 ผลิตจากอัลลอยสังกะสีหรือสแตนเลส พร้อมสลักล็อกแบบชุบแข็งที่ผ่านการทดสอบการโจมตีเชิงกล EN 16867 คลาส 2 หรือคลาส 3 โมดูล IoT Locker Lock ที่ออกแบบมาอย่างดีมีขนาดประมาณ 60 × 40 × 20 mm เล็กพอที่จะฝังอยู่ในขอบหนา 15–18 mm ของบานประตูล็อกเกอร์มาตรฐานหนา 18 mm ความสามารถในการทำงานร่วมเชิงกลของ IoT Locker Lock กับโปรไฟล์ประตูล็อกเกอร์ที่มีอยู่เดิมมีความสำคัญอย่างยิ่งสำหรับการติดตั้งแบบ retrofit ที่การเปลี่ยนกรอบประตูทั้งหมดมีต้นทุนสูงเกินคุ้ม IoT Locker Lock ทุกตัวยังต้องมีกลไก override แบบ manual — โดยทั่วไปคือการ override ด้วยกุญแจเชิงกลหรือช่องปลดล็อกที่ซ่อนอยู่ — ที่ช่วยให้ผู้จัดการอาคารสามารถเปิดล็อกได้โดยไม่ต้องมีไฟหรือการเชื่อมต่อเครือข่ายในกรณีฉุกเฉิน
การเปรียบเทียบโปรโตคอลไร้สายสำหรับ IoT Locker Lock
การเลือกโปรโตคอลไร้สายที่เหมาะสมสำหรับ IoT Locker Lock คือการตัดสินใจด้านสถาปัตยกรรมที่ส่งผลมากที่สุดที่ผู้ติดตั้งแถวล็อกเกอร์ต้องตัดสินใจ เพราะกำหนดอายุการใช้งานแบตเตอรี่ โครงสร้างพื้นฐานเกตเวย์ cloud latency ต้นทุน BOM ต่อหน่วย และความหนาแน่นเชิงกายภาพของล็อกเกอร์ที่ access point หนึ่งจุดสามารถรองรับได้ การเลือก IoT Locker Lock ที่ถูกต้องเริ่มต้นจากการเข้าใจข้อแลกเปลี่ยนของโปรโตคอลเหล่านี้ เนื่องจากโมดูลวิทยุเป็นองค์ประกอบรายตัวที่มีราคาแพงที่สุดใน BOM ของล็อก ตารางด้านล่างนี้แสดงการเปรียบเทียบแบบเคียงข้างกันของโปรโตคอลหลักห้าตัวที่ใช้ในการติดตั้ง IoT Locker Lock ณ กลางปี 2026 การเลือกโปรโตคอลของ IoT Locker Lock แต่ละตัวส่งผลโดยตรงต่อต้นทุนครอบครองรวมของแถวล็อกเกอร์ตลอดช่วงการใช้งานหลายปี IoT Locker Lock ที่ใช้โปรโตคอลไม่เหมาะสมกับสภาพแวดล้อมการติดตั้งจะประสบปัญหาแบตเตอรี่หมดก่อนเวลาหรือการเชื่อมต่อคลาวด์ที่ไม่น่าเชื่อถือ เช่น IoT Locker Lock สำหรับแถวล็อกเกอร์เขตเมืองที่มีความหนาแน่นสูงต้องใช้โปรโตคอลที่แตกต่างจาก IoT Locker Lock ที่ติดตั้งในล็อบบี้สำนักงานชานเมืองที่มีการใช้งานต่ำ
| โปรโตคอล | แถบความถี่ | ระยะสูงสุด (ในอาคาร) | กระแสสูงสุด (TX) | กระแสโหมดสลีป | ต้องใช้เกตเวย์ | ล็อกสูงสุดต่อเกตเวย์ | Latency OTA ทั่วไป |
|---|---|---|---|---|---|---|---|
| Wi-Fi 802.11b/g/n | 2.4 GHz | 30–50 m | 250–350 mA | 10–50 µA | ไม่ (เฉพาะเราเตอร์) | 30–60 ต่อ AP | 30–90 s |
| BLE 5.2/5.4 | 2.4 GHz | 10–30 m | 8–15 mA | 1–5 µA | ใช่ (เกตเวย์ BLE) | 40–80 ต่อเกตเวย์ | 120–300 s |
| Zigbee 3.0 | 2.4 GHz | 15–40 m | 20–35 mA | 1–3 µA | ใช่ (coordinator + mesh) | 100–250 ต่อ coordinator | 60–180 s |
| NB-IoT (LTE Cat-NB2) | เซลลูลาร์แบบมีใบอนุญาต | 1–15 km | 150–250 mA peak | 2–5 µA | เฉพาะเสาสัญญาณเซลลูลาร์ | ไม่จำกัดต่อเซลล์ | 30–60 s |
| LoRaWAN | EU868 / US915 | 500 m–5 km LOS | 25–40 mA | 1–2 µA | ใช่ (เกตเวย์ LoRa) | 200–500 ต่อเกตเวย์ | ไม่เป็นไปได้ในทางปฏิบัติ |
BLE และ Zigbee ครองตลาดการติดตั้งในอาคารสำหรับสำนักงานแบบใช้ร่วมกันและจุด click-and-collect ของร้านค้าปลีก เนื่องจากกระแสสูงสุดต่ำกว่า 15 mA ช่วยให้ IoT Locker Lock ทำงานได้เกิน 18–24 เดือนที่การทำงานสลัก 30–60 ครั้งต่อวันด้วยถ่าน 18650 เพียงก้อนเดียว Wi-Fi น่าสนใจสำหรับแถวล็อกเกอร์ขนาดเล็กที่ Wi-Fi สำนักงานที่มีอยู่ช่วยขจัดความจำเป็นของเกตเวย์เฉพาะ แต่ภาระกระแสสูงสุดทำให้อายุแบตเตอรี่ของ IoT Locker Lock เหลือเพียง 6–9 เดือนหากไม่ติดตั้งบัสจ่ายไฟแบบมีสาย NB-IoT ได้รับการนำไปใช้อย่างรวดเร็วสำหรับการติดตั้งตู้ล็อกเกอร์พัสดุกลางแจ้งหรือริมทาง ซึ่ง IoT Locker Lock แต่ละตัวต้องสามารถระบุตำแหน่งได้เป็นรายตัวโดยไม่ต้องมีเกตเวย์ในพื้นที่ LoRaWAN เหมาะที่สุดสำหรับการส่งข้อมูล telemetry ที่มีอัตราข้อมูลต่ำจาก IoT Locker Lock ในการติดตั้งพื้นที่ขนาดใหญ่มาก เช่น แถวล็อกเกอร์ในพื้นที่มหาวิทยาลัย แต่ไม่สามารถรองรับการอัปเดตเฟิร์มแวร์แบบ OTA ได้อย่างน่าเชื่อถือเนื่องจาก duty cycle ที่ถูกจำกัด ข้อจำกัดด้านกำกับดูแลในแต่ละภูมิภาคยังส่งผลต่อการเลือกโปรโตคอลของ IoT Locker Lock: การติดตั้งในแถบ EU นิยม NB-IoT หรือ BLE มากขึ้นเพื่อหลีกเลี่ยงความแออัดของแถบความถี่ไร้ใบอนุญาต ขณะที่ผู้ติดตั้งในอเมริกาเหนือมักใช้ Wi-Fi หรือ BLE เป็นค่าเริ่มต้นโดยมี Zigbee เป็นทางเลือกสำรองสำหรับแถวล็อกที่มีความหนาแน่นสูง IoT Locker Lock ที่รองรับการทำงานแบบ dual-protocol — เช่น ใช้ BLE สำหรับปลดล็อกระยะใกล้ในพื้นที่ร่วมกับ NB-IoT สำหรับ telemetry บนคลาวด์ — ให้ความยืดหยุ่นในการติดตั้งสูงสุด แต่มีต้นทุน BOM เพิ่มขึ้นประมาณ USD 4–8 ต่อหน่วย
สถาปัตยกรรมการจองและการติดตามการใช้งานบนคลาวด์สำหรับ IoT Locker Lock
แพลตฟอร์มคลาวด์ที่บริหารจัดการการติดตั้ง IoT Locker Lock เป็นระบบกระจายศูนย์ที่ประกอบด้วยสามชั้น ได้แก่ เฟิร์มแวร์ของล็อกและเครื่องจักรสถานะ (state machine) แบบเรียลไทม์ฝังตัวใน IoT Locker Lock แต่ละตัว; เกตเวย์หรือโปรเซสเซอร์ขอบเครือข่ายที่รวบรวมเหตุการณ์จากชุดตู้ล็อกเกอร์และส่งต่อขึ้นสู่ระบบเบื้องบน; และแบ็กเอนด์คลาวด์ที่ให้บริการ RESTful และ WebSocket APIs สำหรับการจอง การติดตามการใช้งาน การควบคุมการเข้าถึง การรับข้อมูลเทเลเมทรี และการควบคุมงาน OTA เครื่องจักรสถานะภายใน IoT Locker Lock แต่ละตัวต้องรักษาสถานะขั้นต่ำดังต่อไปนี้: Idle (ล็อกอยู่ในสถานะลั่น ประตูปิด ไม่มีการจองที่ใช้งานอยู่), Reserved (มีเซสชันผู้ใช้รออยู่ IoT Locker Lock ถือโทเค็นที่มีอายุจำกัด), Occupied (ประตูถูกเปิดแล้วปิดกลับหลังการจัดส่งหรือการนำของออก), Overstay (ถูกใช้งานเกินช่วงเผื่อเวลาที่กำหนด), Jarred (ตรวจพบแล็ตช์ลั่นบางส่วนหรือประตูเปิดค้าง), Tamper (ตรวจจับความพยายามบุกรุกทางกายภาพที่ IoT Locker Lock), Low Battery (แรงดันไฟฟ้าต่ำกว่าเกณฑ์ที่ตั้งค่าได้) และ Out of Service (ขัดข้องหรือถูกล็อกเพื่อบำรุงรักษาด้วยตนเอง) การเปลี่ยนสถานะใน IoT Locker Lock จะถูกบันทึกลงประวัติพร้อมประทับเวลา UTC และแหล่งที่มาของตัวกระตุ้น — การอ่านเซนเซอร์ภายในเครื่อง คำสั่งจากคลาวด์ API หรือการจับมือผ่าน BLE proximity
ขั้นตอนการจองของตู้ล็อกพัสดุแบบ click-and-collect ทั่วไปที่ขับเคลื่อนด้วย IoT Locker Lock ดำเนินไปดังนี้ ผู้บริโภคได้รับรหัสปลดล็อกแบบใช้ครั้งเดียวหรือ JWT ที่ลงนามแล้วผ่าน SMS อีเมล หรือแอปมือถือของผู้ค้าปลีก ผู้บริโภคเดินเข้ามาที่ชุดตู้ล็อก ค้นหาช่องที่ได้รับมอบหมาย (มักระบุด้วยไฟ RGB LED ในตัวที่ขอบของ IoT Locker Lock) และยืนยันข้อมูลรับรองผ่านคีออสก์หน้าจอสัมผัส เครื่องสแกน QR code หรือ BLE proximity บนโทรศัพท์ของตน คีออสก์หรือเกตเวย์ตรวจสอบความถูกต้องของโทเค็นกับแบ็กเอนด์คลาวด์ และส่งคำสั่งปลดล็อกที่ลงนามแล้วไปยังที่อยู่วิทยุของ IoT Locker Lock ตัวที่ระบุ IoT Locker Lock ตรวจสอบลายเซ็นเข้ารหัสของคำสั่งโดยใช้ใบรับรอง X.509 ที่จัดเตรียมไว้ล่วงหน้า ปลดโซลินอยด์แบบทวิสเตเบิล และรายงานเหตุการณ์เปิดกลับไปยังคลาวด์ เซนเซอร์ตรวจจับการเปิดประตูใน IoT Locker Lock เริ่มสำรวจข้อมูลทุก 100 ms เมื่อผู้ใช้ปิดประตู IoT Locker Lock จะลั่นล็อกกลับโดยอัตโนมัติและรายงานสถานะ occupied พร้อมประทับเวลา หากประตูเปิดค้างเกินเวลาหมดเขตที่ตั้งค่าได้ คลาวด์จะส่งการแจ้งเตือนแบบ push ไปยังผู้ค้าปลีกหรือผู้จัดการสถานที่ วงจรทั้งหมดตั้งแต่การจองถึงการใช้งานนี้ต้องอาศัยการซิงโครไนซ์สถานะอย่างแม่นยำระหว่าง IoT Locker Lock กับแบ็กเอนด์คลาวด์ แม้ผ่านช่วงที่เครือข่ายขาดหายชั่วคราว
โมเดลข้อมูลการใช้งานสำหรับการติดตั้ง IoT Locker Lock ต้องรองรับทั้งการมอบหมายแบบ ชั่วคราว และแบบ ถาวร แบ็กเอนด์คลาวด์เก็บบันทึกสำหรับ IoT Locker Lock แต่ละตัว โดยมีฟิลด์สำหรับรหัสช่อง รหัสชุดตู้ ตำแหน่งทางภูมิศาสตร์ ผู้ใช้หรือรหัสเซสชันที่ได้รับมอบหมาย สถานะพร้อมประทับเวลา ประวัติแรงดันแบตเตอรี่ เวอร์ชันเฟิร์มแวร์ และบันทึกการบำรุงรักษา สำหรับการจัดการฟลีทในระดับใหญ่ — การติดตั้งเพียงครั้งเดียวอาจครอบคลุม IoT Locker Lock 500–5,000 ตัวในสิบถึงหนึ่งร้อยจุดติดตั้งชุดตู้ — คลาวด์ต้องรองรับการทำงานแบบกลุ่ม: การเผยแพร่เฟิร์มแวร์ OTA พร้อมกันโดยแบ่งกลุ่ม canary เป็นระยะ, แดชบอร์ดเทเลเมทรีรวมที่แสดงการใช้แบตเตอรี่เฉลี่ยต่อ IoT Locker Lock ต่อเดือน, อัตราความล้มเหลวของการปลดล็อกต่อชุดตู้ และแผนที่ความร้อนเหตุการณ์ tamper ระบบแจ้งเตือนอัตโนมัติจะทำงานเมื่อแบตเตอรี่ของ IoT Locker Lock ใด ๆ ต่ำกว่าเกณฑ์ 20% หรือเมื่อ IoT Locker Lock ไม่ตอบรับคำสั่งติดต่อกันสามครั้ง ไปป์ไลน์เทเลเมทรีจาก IoT Locker Lock แต่ละตัวต้องรับประกันการส่งแบบ at-least-once พร้อมการลองซ้ำและการกำจัดข้อมูลซ้ำที่ตั้งค่าได้ — โดยทั่วไปคือ 30 วินาทีด้วย exponential backoff จำกัดที่ห้าครั้ง — เพราะเหตุการณ์การตอบรับการปลดล็อกที่สูญหายจาก IoT Locker Lock อาจทำให้พนักงานจัดส่งไม่สามารถทำการจัดส่งให้เสร็จสิ้นได้
รูปแบบการเชื่อมต่อ API สำหรับผู้ให้บริการขนส่งขั้นสุดท้าย (last-mile) ถือเป็นประเด็นสถาปัตยกรรมที่แตกต่างออกไปของระบบนิเวศ IoT Locker Lock เมื่อพนักงานจัดส่งมาถึงชุดตู้พัสดุและสแกนบาร์โค้ดที่คีออสก์กลาง คลาวด์จะจัดสรร IoT Locker Lock สามตัวที่ระบุให้กับรอบการจัดส่งนั้น คีออสก์จะเปิดไฟ LED ของล็อกที่เกี่ยวข้อง และหลังจากวางพัสดุแต่ละชิ้นและปิดประตูแล้ว เหตุการณ์ปิดประตูของ IoT Locker Lock จะทริกเกอร์การแจ้งเตือนผ่าน carrier API ฝั่งผู้บริโภค ระบบของผู้ค้าปลีกจะได้รับเหตุการณ์เดียวกันและสร้างการแจ้งเตือนการรับของ การเชื่อมต่อแบบสองทิศทางนี้ต้องการให้ไปป์ไลน์เหตุการณ์ของ IoT Locker Lock รักษา semantics การส่งแบบ at-least-once เพื่อไม่ให้พัสดุใดค้างอยู่โดยไม่ได้รับการยืนยันในระบบของผู้ให้บริการขนส่ง IoT Locker Lock ที่ประสบปัญหาไปป์ไลน์เหตุการณ์ขัดข้องในช่วงเวลาจัดส่งหนาแน่น อาจทำให้การเข้ารับของพนักงานจัดส่งหลายสิบจุดล่าช้า และบั่นทอนความเชื่อมั่นของผู้บริโภคต่อประสบการณ์การรับของ
เพย์โหลดข้อมูลและเทเลเมทรีจาก IoT Locker Lock
เทเลเมทรีที่สร้างจาก IoT Locker Lock แต่ละตัวสามารถจัดหมวดหมู่ได้เป็นสามระดับตามความถี่และความเร่งด่วน และแพลตฟอร์มคลาวด์ต้องส่งแต่ละระดับผ่านไปป์ไลน์การประมวลผลที่เหมาะสม ปริมาณเทเลเมทรีจาก IoT Locker Lock แต่ละตัวแตกต่างกันตามโปรโตคอล: IoT Locker Lock ที่ใช้ BLE โดยทั่วไปส่งข้อมูลการเปลี่ยนสถานะ 5–15 KB ต่อเดือน ขณะที่ IoT Locker Lock แบบ NB-IoT ส่ง 8–25 KB ต่อเดือน เนื่องจากภาระเพิ่มเติมของโปรโตคอลเซลลูลาร์ที่ใหญ่กว่า
| ระดับเทเลเมทรี | ตัวอย่างเพย์โหลด | ความถี่การรายงาน | เส้นทางการประมวลผลบนคลาวด์ |
|---|---|---|---|
| เหตุการณ์วิกฤต | การแจ้งเตือน tamper, ประตูเปิดค้างเกินเวลา, ล็อกขัดข้อง, การตรวจจับการบุกเข้าไปแบบฝืน | ทันที (ภายใน 500 ms หลังตรวจพบ) | โปรเซสเซอร์สตรีมแบบเรียลไทม์ ไปยังเอนจินแจ้งเตือน ไปยังการแจ้งเตือน SMS/push |
| การเปลี่ยนสถานะ | เหตุการณ์ล็อก/ปลดล็อก, เหตุการณ์เปิด/ปิด, เริ่ม/สิ้นสุดการจอง, ภาพรวมแรงดันแบตเตอรี่ | เมื่อมีการเปลี่ยนแปลง (ขับเคลื่อนด้วยเหตุการณ์) | Message broker ไปยัง event store ไปยังพร็อกซี carrier API |
| สุขภาพและการวินิจฉัย | เวอร์ชันเฟิร์มแวร์, RSSI ของวิทยุ, เวลาทำงานของการเชื่อมต่อ, อุณหภูมิ, จำนวนครั้งการทำงาน, เวลารอบโซลินอยด์ | ทุก 4–24 ชั่วโมง (แบบแบตช์) หรือเมื่อถูกสำรวจ | การรับข้อมูลแบบแบตช์ไปยังฐานข้อมูลอนุกรมเวลา ไปยังแดชบอร์ดฟลีท |
เพย์โหลด JSON ตัวอย่างจาก IoT Locker Lock ที่รายงานเหตุการณ์ปลดล็อกปกติ มีขนาดวัดได้ 182 ไบต์เมื่อยังไม่บีบอัด ข้อความเทเลเมทรีของ IoT Locker Lock ทุกข้อความมีลายเซ็นเข้ารหัสที่แบ็กเอนด์คลาวด์ต้องตรวจสอบก่อนรับเหตุการณ์เข้าสู่ไปป์ไลน์การประมวลผล ซึ่งป้องกันเหตุการณ์ปลอมแปลงจาก MQTT broker ที่ถูกละเมิด หรือการเล่นซ้ำแบบ man-in-the-middle บนลิงก์วิทยุ การตรวจสอบลายเซ็นที่ขอบคลาวด์เพิ่มความหน่วงประมาณ 5–15 ms ต่อเหตุการณ์ และถือเป็นมาตรการความปลอดภัยบังคับสำหรับการติดตั้ง IoT Locker Lock ใด ๆ ที่จัดการธุรกรรมที่เชื่อมโยงกับการชำระเงินหรือข้อมูลส่วนบุคคล สคีมาเทเลเมทรีของ IoT Locker Lock ควรมีการจัดรุ่น (versioning) เพื่อให้การอัปเดตเฟิร์มแวร์สามารถเพิ่มฟิลด์วินิจฉัยใหม่ได้โดยไม่ทำให้แดชบอร์ดหรือกฎการแจ้งเตือนฝั่งปลายทางเสียหาย
{
  "lock_id": "lock-bank03-comp14",
  "event": "unlock",
  "timestamp": "2026-08-04T14:32:18.427Z",
  "actuation_ms": 148,
  "battery_mv": 3720,
  "rssi_dbm": -67,
  "temp_c": 23.4,
  "door_state": "open",
  "tamper": false,
  "firmware": "v3.2.1",
  "signature": "MEUCIQCs...jV8="
}
กลยุทธ์การอัปเดตเฟิร์มแวร์แบบ OTA สำหรับ IoT Locker Lock
การอัปเดตเฟิร์มแวร์แบบ over-the-air มีความสำคัญอย่างยิ่งต่อการดำเนินงานของ IoT Locker Lock ที่ติดตั้งในชุดตู้ล็อกส่วนกลาง เพราะไม่สามารถนำล็อกกลับจากหน้างานมาแฟลชด้วยสายได้ — ค่าใช้จ่ายในการเดินทางไปแฟลช IoT Locker Lock เพียงตัวเดียวที่คีออสก์ริมทางในที่ห่างไกลมักเกิน 150 ดอลลาร์สหรัฐ การอัปเดต OTA ช่วยแก้ไขช่องโหว่ด้านความปลอดภัย ปรับปรุงโปรไฟล์จังหวะการทำงานของโซลินอยด์ ปรับเส้นโค้งการสอบเทียบแรงดันแบตเตอรี่ เพิ่มฟีเจอร์โปรโตคอลใหม่ และแพตช์บั๊กกรณีขอบในเครื่องจักรสถานะ สถาปัตยกรรม OTA ที่แข็งแกร่งสำหรับ IoT Locker Lock ต้องรองรับข้อจำกัดสามประการ: แบนด์วิดท์ที่มีจำกัดผ่านโปรโตคอลวิทยุที่เลือกใช้ ความจำเป็นในการรักษา bootloader สำรองที่รอดจากการอัปเดตที่ล้มเหลว และข้อกำหนดในการอัปเดต IoT Locker Lock หลายร้อยตัวในชุดตู้เดียวโดยไม่รบกวนการให้บริการ
ไปป์ไลน์ OTA ระดับการผลิตสำหรับ IoT Locker Lock ใช้กระบวนการ canary แบบเป็นขั้นตอน ผู้ดำเนินการคลาวด์อัปโหลดไบนารีเฟิร์มแวร์ที่ลงนามแล้ว — โดยทั่วไปขนาด 128–512 KB เมื่อบีบอัดสำหรับเป้าหมาย Cortex-M4 — ไปยังบริการ OTA บนคลาวด์ บริการนี้กำหนดเฟิร์มแวร์ให้กับ กลุ่ม canary ขนาด 1–5% ของฟลีท อุปกรณ์ IoT Locker Lock เป้าหมายดาวน์โหลดไบนารีเป็นชิ้นส่วน: สำหรับ IoT Locker Lock ที่เชื่อมต่อผ่าน BLE จะดำเนินการผ่านโปรโตคอล ATT ที่ 10–40 Kbps ต่อช่วงการเชื่อมต่อ ใช้เวลา 60–300 วินาทีสำหรับอิมเมจขนาด 256 KB; สำหรับ IoT Locker Lock แบบ NB-IoT การดาวน์โหลดใช้ CoAP ผ่าน UDP พร้อม DTLS ที่ความเร็ว 50–120 Kbps โดยมีเวลาเสร็จสิ้นทั่วไป 20–60 วินาที แต่ละชิ้นส่วนได้รับการตรวจสอบกับแฮช SHA-256 ก่อนที่จะร้องขอชิ้นส่วนถัดไป และหลังจากเก็บอิมเมจทั้งหมดในพาร์ติชัน SPI flash ภายนอกแล้ว IoT Locker Lock จะตรวจสอบลายเซ็นเข้ารหัสโดยใช้คีย์สาธารณะ ECDSA P-256 ของผู้ผลิตที่ฝังอยู่ใน bootloader หากลายเซ็นถูกต้อง IoT Locker Lock จะตั้งแฟล็กตัวนับการบูตและรีบูตเข้าสู่แอปพลิเคชันใหม่ หากแอปพลิเคชันใหม่ไม่รายงานเทเลเมทรีว่าทำงานปกติภายใน 120 วินาทีหลังบูต bootloader จะย้อนกลับไปยังอิมเมจก่อนหน้าและส่งเหตุการณ์ "rollback" ไปยังคลาวด์ IoT Locker Lock ทุกตัวในฟลีทควรรองรับการย้อนกลับอย่างน้อยหนึ่งรอบเต็ม เพื่อไม่ให้การอัปเดตเฟิร์มแวร์ที่ผิดพลาดทำให้ล็อกใช้งานไม่ได้อย่างถาวร
หน้าต่าง canary ใช้เวลา 24–72 ชั่วโมง ซึ่งระหว่างนั้นคลาวด์จะเฝ้าติดตามความผิดปกติจากกลุ่ม canary: อัตราความล้มเหลวของการปลดล็อกที่เพิ่มขึ้น กระแสไฟที่ดูดเพิ่มขึ้น การรีบูตที่ไม่คาดคิด หรือจำนวนการเชื่อมต่อวิทยุซ้ำที่ผิดปกติจากอุปกรณ์ IoT Locker Lock ในกลุ่ม canary หลังหน้าต่าง canary ผ่านไปโดยไม่มีความผิดปกติร้ายแรง การเผยแพร่จะดำเนินต่อไปยังฟลีทที่เหลือเป็นระลอกละ 20% ทุก 12–24 ชั่วโมง แต่ละระลอกสามารถหยุดชั่วคราวหรือย้อนกลับได้ด้วยคำสั่งจากผู้ดำเนินการ เวลาอัปเดตทั้งฟลีทรวมสำหรับการติดตั้ง IoT Locker Lock 2,000 ตัวโดยทั่วไปคือ 5–10 วัน ขึ้นอยู่กับขนาดระลอกและเกณฑ์การย้อนกลับ อุปกรณ์ IoT Locker Lock ที่ใช้แบตเตอรี่มีข้อจำกัดเพิ่มเติม: บริการ OTA ต้องตรวจสอบว่าแรงดันแบตเตอรี่ของ IoT Locker Lock เป้าหมายแต่ละตัวสูงกว่าเกณฑ์ที่ตั้งค่าได้ก่อนเริ่มการดาวน์โหลด เพราะกระแสรับสัญญาณที่ใช้งานของวิทยุระหว่างเซสชัน OTA อาจทำให้เซลล์ที่ใกล้หมดแรงดันลดต่ำกว่าแรงดันรีเซ็ต brownout ของ MCU ชั่วคราว IoT Locker Lock ที่เกิด brownout ระหว่างการอัปเดตจำเป็นต้องใช้การเดินทางไปหน้างานด้วยรถเพื่อกู้คืน ซึ่งลบล้างประโยชน์หลักของ OTA
การจัดการฟลีตและการบำรุงรักษาของการติดตั้ง IoT Locker Lock
การจัดการเครือข่าย IoT locker lock ที่กระจายอยู่ตามสาขาธนาคารหลายแห่ง ต้องอาศัยแพลตฟอร์มการจัดการฟลีตที่ออกแบบมาเฉพาะ ซึ่งให้การมองเห็นแบบเรียลไทม์ว่า IoT locker lock แต่ละตัวมีสถานะ ความพร้อมใช้งาน และตำแหน่งอย่างไร เมื่อขยายขนาด — เกินราว 200 ตัวของ IoT locker lock ที่กระจายใน 10 ธนาคารขึ้นไป — กระบวนการจัดการด้วยมือจะไม่คุ้มค่าทางเศรษฐศาสตร์ แดชบอร์ดการจัดการฟลีตสำหรับ IoT locker lock ควรแสดงข้อมูลขั้นต่ำดังต่อไปนี้: มุมมองแผนที่ภูมิศาสตร์พร้อมตัวบ่งชี้สถานะแบบรหัสสีรายธนาคาร; แผงรายละเอียดราย IoT locker lock ที่แสดงประวัติสถานะ แนวโน้มแรงดันไฟฟ้าย้อนหลัง 30 วัน จำนวนครั้งการทำงาน และประทับเวลาการอัปเดต OTA ล่าสุด; คิวการแจ้งเตือนที่กรองได้ซึ่งจัดกลุ่มเหตุการณ์ตามระดับความรุนแรง; และตัวกำหนดตารางบำรุงรักษาที่พยากรณ์ช่วงเวลาเปลี่ยนแบตเตอรี่โดยอิงจากเส้นการใช้ไฟราย IoT locker lock และความถี่การทำงานในอดีต แพลตฟอร์มฟลีตควรติดตามจำนวนครั้งการทำงานสะสมของ IoT locker lock แต่ละตัวและเปรียบเทียบกับค่าคะแนนเฉลี่ยระหว่างความล้มเหลว (MTBF) ของผู้ผลิต เพื่อให้สามารถกำหนดตารางเปลี่ยนทดแทนเชิงรุกก่อนที่การสึกหรอทางกลไกจะทำให้เกิดความล้มเหลวในการใช้งานจริง
การพยากรณ์อายุแบตเตอรี่ของ IoT locker lock เป็นปัญหาการวิเคราะห์ที่ไม่เรียบง่าย เนื่องจากการใช้ไฟจริงขึ้นอยู่กับปัจจัยแปรผันสามประการ ประการแรก ความถี่การทำงานต่อวันแตกต่างกันตั้งแต่ 2–10 ครั้งสำหรับล็อกเกอร์รายวันในสำนักงานที่ใช้ร่วมกันไม่บ่อย ไปจนถึง 50–150 ครั้งสำหรับชุดล็อกเกอร์พัสดุในเขตเมืองที่มีการใช้งานสูง ประการที่สอง ช่วงเวลาการปลุกวิทยุสำหรับการรายงานข้อมูลทางไกลสามารถตั้งค่าได้และมีการแลกเปลี่ยนระหว่างอายุแบตเตอรี่กับความสดใหม่ของแดชบอร์ด — IoT locker lock ที่รายงานข้อมูลสุขภาพทุก 4 ชั่วโมงจะมีอายุแบตเตอรี่ยาวนานกว่าประมาณ 15–25% เมื่อเทียบกับเครื่องที่รายงานทุกชั่วโมง ประการที่สาม อุณหภูมิแวดล้อมส่งผลต่อความจุของเซลล์ลิเธียม: ที่ 0 °C ความจุที่ใช้ได้จะลดลง 20–30% เมื่อเทียบกับ 25 °C และที่ −10 °C ลดลง 40–50% ซึ่งส่งผลโดยตรงต่อรอบการเปลี่ยนสำหรับชุดล็อกเกอร์กลางแจ้งริมทางเท้า แพลตฟอร์มฟลีตควรจำลองการใช้แบตเตอรี่ที่คาดหวังของ IoT locker lock แต่ละตัวโดยใช้ประวัติการทำงานจริงแทนค่าเฉลี่ยคงที่ เนื่องจาก IoT locker lock สองตัวในธนาคารเดียวกันอาจมีจำนวนครั้งการทำงานต่างกันถึง 10 เท่าเนื่องจากรูปแบบความชอบขนาดช่องเก็บ
| กรณีการใช้งานชุดล็อกเกอร์ | การทำงานเฉลี่ย/วัน | อายุแบตเตอรี่ (BLE, 1×18650) | อายุแบตเตอรี่ (NB-IoT, 1×18650) | มีไฟจากภายนอกหรือไม่ | โปรโตคอล IoT Locker Lock ที่แนะนำ |
|---|---|---|---|---|---|
| ล็อกเกอร์รายวันในสำนักงานที่ใช้ร่วมกัน | 2–10 | 24–36 เดือน | 18–24 เดือน | ไม่ค่อยมี | BLE 5.4 |
| จุดรับสินค้าหน้าร้านค้าปลีก (ในอาคาร) | 20–60 | 12–20 เดือน | 10–16 เดือน | บางครั้ง | BLE หรือ Zigbee |
| ตู้พัสดุเขตเมือง (กลางแจ้ง) | 50–150 | 6–10 เดือน | 8–14 เดือน | โดยทั่วไปต้องมี | NB-IoT หรือ Wi-Fi |
| ตู้เก็บของยิมอัจฉริยะ | 10–30 | 18–30 เดือน | 14–22 เดือน | ไม่ค่อยมี | BLE 5.4 |
| ห้องพัสดุในโครงการที่อยู่อาศัย | 30–80 | 10–16 เดือน | 12–18 เดือน | โดยทั่วไปต้องมี | Zigbee หรือ Wi-Fi |
แพลตฟอร์มการจัดการฟลีตควรรวมฟีเจอร์การหมุนเวียนการมอบหมายล็อกสำหรับการติดตั้งที่มีการใช้งานสูงด้วย ในตู้พัสดุที่ IoT locker lock แถวบนสะสมการทำงานมากกว่าแถวล่างห้าถึงสิบเท่าในหนึ่งปี การใช้แบตเตอรี่ที่ไม่เท่ากันจะสร้างตารางบำรุงรักษาที่ต้องเข้าไปที่ตู้ทุก 4 เดือนสำหรับ IoT locker lock บางตัวและทุก 18 เดือนสำหรับบางตัว ด้วยการหมุนเวียนเป็นระยะว่าโมดูล IoT locker lock ทางกายภาพใดถูกมอบหมายให้ช่องเก็บใด — ความสามารถที่ต้องการให้ IoT locker lock จัดเก็บตัวตนของช่องในแฟลชแทนที่จะฝังค่าไว้ถาวร — แพลตฟอร์มฟลีตสามารถกระจายการสึกหรอและการใช้แบตเตอรี่ให้เท่ากันทั่วทั้งชุดตู้ ลดการเดินทางบริการถึง 35–50% ในสถานการณ์การใช้งานสูง กลยุทธ์การหมุนเวียนนี้ทำงานได้เพราะ IoT locker lock แต่ละตัวมีลักษณะทางกายภาพเหมือนกันและสามารถระบุตำแหน่งทางตรรกะผ่านระบบคลาวด์ได้
การบูรณาการกับการขนส่งระยะสุดท้ายของ IoT Locker Lock
การบูรณาการระหว่าง IoT locker lock กับระบบผู้ให้บริการขนส่งระยะสุดท้าย คือจุดที่มูลค่าการดำเนินงานของชุดล็อกเกอร์อัจฉริยะกลายเป็นรูปธรรมที่สุดสำหรับผู้ค้าปลีก ผู้ให้บริการโลจิสติกส์ และผู้บริโภค แทนที่จะต้องให้พนักงานส่งของส่งพัสดุให้พนักงานต้อนรับหรือวางไว้ที่หน้าประตูที่ไม่ปลอดภัย ชุดล็อกเกอร์ที่ขับเคลื่อนด้วยเทคโนโลยี IoT locker lock ให้ห่วงโซ่การควบคุมที่ตรวจสอบได้: พนักงานส่งของเปิด IoT locker lock ที่ระบุเฉพาะหลังจากการยืนยันตัวตนผ่าน API ของผู้ให้บริการเท่านั้น ฝากพัสดุ ปิดประตู และเหตุการณ์การปิดของ IoT locker lock จะทริกเกอร์บันทึกที่มีประทับเวลาซึ่งตอบสนองข้อกำหนดหลักฐานการส่งมอบของผู้ให้บริการ สำหรับผู้บริโภค เหตุการณ์ IoT locker lock เดียวกันนี้จะทริกเกอร์การแจ้งเตือนแบบพุชหรือ SMS ที่มีข้อมูลประจำตัวสำหรับปลดล็อกแบบใช้ครั้งเดียว ซึ่งใช้ได้เฉพาะกับ IoT locker lock ที่ได้รับมอบหมายเท่านั้น ในการใช้งานครั้งเดียวหรือช่วงเวลาจำกัด ห่วงโซ่การควบคุมเส้นทางการตรวจสอบนี้ขึ้นอยู่กับการที่ IoT locker lock ทุกตัวรายงานการเปลี่ยนสถานะด้วยประทับเวลาที่แม่นยำระดับมิลลิวินาที ซึ่งได้รับการลงนามเข้ารหัสและจัดเก็บอย่างไม่เปลี่ยนแปลงในคลังเหตุการณ์คลาวด์
การบูรณาการฝั่งผู้ให้บริการเป็นไปตามลำดับการเรียก API ห้าขั้นตอนที่เป็นมาตรฐานระหว่างคลาวด์จัดการล็อกเกอร์กับระบบจัดการการส่งมอบของผู้ให้บริการ ประการแรก เครื่องมือเพิ่มประสิทธิภาพเส้นทางของผู้ให้บริการส่งการสอบถามความพร้อมใช้งานล็อกเกอร์ไปยังคลาวด์ล็อกเกอร์สำหรับตำแหน่งชุดตู้ที่ระบุ โดยขอจำนวนช่องว่างตามระดับขนาด คลาวด์ล็อกเกอร์ตอบกลับด้วยจำนวนช่องที่ว่าง ประการที่สอง ผู้ให้บริการมอบหมายพัสดุไปยังช่องเฉพาะและส่งรายการมอบหมายที่มีรหัสการจัดส่งของผู้ให้บริการและรหัสช่องที่มอบหมาย ประการที่สาม คลาวด์ล็อกเกอร์ตอบกลับด้วยรหัสปลดล็อกรายช่องและสร้างข้อมูลประจำตัวสำหรับการรับสินค้าของผู้บริโภคแต่ละราย ประการที่สี่ เมื่อพนักงานส่งของมาถึง ตู้จะส่งคำขอปลดล็อกที่มีโทเค็นยืนยันตัวตนของพนักงานส่งของและรหัสช่อง — คลาวด์ล็อกเกอร์ตรวจสอบโทเค็นและออกคำสั่งปลดล็อกไปยัง IoT locker lock ที่ระบุ ประการที่ห้า หลังจากปิดประตูและ IoT locker lock รายงานสถานะมีของแล้ว คลาวด์ล็อกเกอร์จะส่ง webhook การยืนยันการส่งมอบไปยังระบบผู้ให้บริการ ความหน่วงแบบ end-to-end รวมจากการยืนยันตัวตนพนักงานส่งของถึงการยืนยันการส่งมอบโดยปกติ 2–5 วินาที โดยการทำงานของ IoT locker lock เองใช้เวลาไม่เกิน 250 ms ของช่วงเวลานั้น แต่ละขั้นตอนทั้งห้านี้ขึ้นอยู่กับการที่ IoT locker lock สามารถเข้าถึงได้ ตอบสนองได้ และได้รับการตรวจสอบเข้ารหัสแล้ว
ขั้นตอนการรับสินค้าของผู้บริโภคจะกลับลำดับขั้นตอนที่สี่และห้าด้วยการยืนยันตัวตนที่แตกต่างกัน ผู้บริโภคได้รับข้อมูลประจำตัว เข้าใกล้ชุดล็อกเกอร์ และนำเสนอที่ตู้หรือผ่าน BLE ระยะใกล้ คลาวด์ตรวจสอบข้อมูลประจำตัว ระบุ IoT locker lock ที่มอบหมาย และส่งคำสั่งปลดล็อก หลังจากเปิดและปิดประตู IoT locker lock จะรายงานสถานะว่างและพร้อมใช้งาน และคลาวด์ส่งเหตุการณ์การยืนยันการรับสินค้าไปยังผู้ให้บริการและผู้ค้าปลีก ความพยายามใด ๆ ในการปลดล็อกช่องที่ไม่ได้รับมอบหมาย — ไม่ว่าจะผ่านการเดาข้อมูลประจำตัว การงัดแงะทางกายภาพ หรือการเล่นซ้ำคำสั่งวิทยุที่บันทึกไว้ก่อนหน้า — จะถูกบันทึกเป็นเหตุการณ์ความปลอดภัยโดย IoT locker lock และสามารถทริกเกอร์สัญญาณเตือนการงัดแงะ ไซเรนท้องถิ่น และการแจ้งเตือนแบบเรียลไทม์ไปยังทีมรักษาความปลอดภัยของสถานที่ เฟิร์มแวร์ตรวจจับการงัดแงะของ IoT locker lock ต้องแยกความแตกต่างระหว่างการปิดประตูแบบบังเอิญและการงัดแงะที่ตั้งใจ เพื่อหลีกเลี่ยงการแจ้งเตือนความปลอดภัยผิดพลาดที่ทำให้เจ้าหน้าที่สถานที่ชาตำนึง
การจัดการข้อผิดพลาดและตรรกะการลองซ้ำสำหรับเหตุการณ์การส่งมอบ
ไม่มีลิงก์ไร้สายใดที่เชื่อถือได้สมบูรณ์ และ IoT locker lock ที่อยู่ภายในตู้ล็อกเกอร์โลหะด้านหลังอาคารคอนกรีตและเหล็กอาจประสบปัญหาสัญญาณขาดหายชั่วคราวที่ทำให้คำสั่งปลดล็อกไม่สามารถส่งได้ตั้งแต่ครั้งแรก สแตกเฟิร์มแวร์ IoT locker lock ระดับการผลิตจึงต้องมีลำดับชั้นการลองซ้ำสามชั้นสำหรับคำสั่งปลดล็อกของผู้ให้บริการและผู้บริโภค แต่ละชั้นในลำดับชั้นเพิ่มความทนทานโดยไม่ต้องให้ผู้ใช้ลองซ้ำด้วยตนเอง
| ชั้น | กลไก | หมดเวลา | ลองซ้ำสูงสุด | ทางเลือกสำรอง |
|---|---|---|---|---|
| ชั้น MAC วิทยุ | การส่งซ้ำ ACK/NAK อัตโนมัติ | 5–50 ms ต่อครั้ง | 4–7 | ทิ้งแพ็กเก็ต รายงานความล้มเหลว TX ไปยัง MCU |
| ACK ระดับแอปพลิเคชัน | IoT locker lock ส่ง ACK ระดับแอปพลิเคชันที่ลงนามหลังการทำงาน; เกตเวย์ลองซ้ำหากไม่พบ ACK | 2–10 s ต่อครั้ง | 3 | เกตเวย์ทำเครื่องหมายคำสั่งเป็นรอดำเนินการและลองซ้ำในการปลุกครั้งถัดไป |
| การกระทบยอดระดับคลาวด์ | คลาวด์สำรวจสถานะปัจจุบันของ IoT locker lock หากไม่ได้รับการยืนยันการปลดล็อกภายใน 30 s | ช่วงเวลาสำรวจ 30 s | 3 ครั้ง | ทำเครื่องหมาย IoT locker lock เป็นไม่สามารถเข้าถึงได้ แจ้งเตือน เสนอช่องสำรอง |
หากพนักงานส่งของได้รับข้อผิดพลาด "การปลดล็อกล้มเหลว" บนหน้าจอตู้ ระบบควรเสนอช่องที่พร้อมใช้งานทางเลือกทันที มอบหมายพัสดุใหม่ไปยัง IoT locker lock ที่แตกต่างกัน และทำเครื่องหมาย IoT locker lock เดิมสำหรับใบแจ้งซ่อมบำรุง ขั้นตอนการสลับสำรองนี้ต้องเสร็จสิ้นภายใน 5 วินาทีเพื่อหลีกเลี่ยงการทำให้เส้นทางของพนักงานส่งของล่าช้า ในทางปฏิบัติ คำสั่งปลดล็อกไปยัง IoT locker lock ที่ทำงานปกติกว่า 99.5% สำเร็จตั้งแต่ครั้งแรกระดับแอปพลิเคชันในการติดตั้ง BLE หรือ NB-IoT ที่ออกแบบมาอย่างดี และส่วนใหญ่ของ 0.5% ที่เหลือสำเร็จในครั้งที่สองหลังจากการลองซ้ำของเกตเวย์ 5 วินาที แพลตฟอร์มคลาวด์ควรติดตามอัตราความสำเร็จในการปลดล็อกต่อ IoT locker lock เป็นตัวชี้วัดสุขภาพหลัก และทำเครื่องหมาย IoT locker lock ใด ๆ ที่อัตราความสำเร็จต่ำกว่า 98% ในช่วงย้อนหลัง 7 วัน เพื่อการสอบสวนเชิงรุก
การเลือกกุญแจตู้ล็อกเกอร์ IoT ที่เหมาะสมกับการติดตั้งของคุณ
การเลือกกุญแจตู้ล็อกเกอร์ IoT สำหรับโครงการชุดตู้ล็อกเกอร์เฉพาะหนึ่ง ๆ จำเป็นต้องประเมินเกณฑ์ที่แตกต่างกันสิบประการซึ่งรวมกันกำหนดว่าการติดตั้งนั้นจะบรรลุวัตถุประสงค์ระดับการให้บริการในด้านเวลาใช้งานปกติ ความปลอดภัย อายุการใช้งานแบตเตอรี่ ความซับซ้อนของการผสานระบบ และต้นทุนรวมตลอดอายุการใช้งานในช่วงเวลาดำเนินงาน 5–10 ปีหรือไม่ รายการตรวจสอบต่อไปนี้ได้รับการออกแบบมาเพื่อแนะนำทีมจัดซื้อจัดจ้างในการเปรียบเทียบโมดูลกุญแจตู้ล็อกเกอร์ IoT ที่มีจำหน่ายในตลาด ณ ปี 2026 อย่างเป็นระบบ ควรให้น้ำหนักกับแต่ละเกณฑ์ตามบริบทการติดตั้งเฉพาะ เพราะกุญแจตู้ล็อกเกอร์ IoT ที่ทำงานได้ดีเยี่ยมในสภาพแวดล้อมสำนักงานที่ควบคุมอุณหภูมิ อาจล้มเหลวเมื่อใช้ในตู้คีออสก์ริมทางเท้ากลางแจ้ง
1. รูปทรงเชิงกลและการติดตั้ง
กุญแจตู้ล็อกเกอร์ IoT ต้องพอดีกับโปรไฟล์ประตูตู้ล็อกเกอร์ในทางกายภาพ ให้วัดความหนาของขอบประตู ระยะ backset จากขอบประตูถึงจุดศูนย์กลางของรูยึดกุญแจ และพื้นที่ว่างด้านหลังวงกบประตูสำหรับตัวกุญแจ กุญแจตู้ล็อกเกอร์ IoT ที่มีโซลินอยด์หรือกล่องจับสัญญาณเสาอากาศที่ยื่นออกมาเกินความลึก 22 มม. จะไม่สามารถติดตั้งได้พอดีภายในช่องประตูของประตูตู้ล็อกเกอร์เชิงพาณิชย์ส่วนใหญ่ ตรวจสอบว่าระยะยื่นของลูกบิดสลักมีอย่างน้อย 12 มม. สำหรับความปลอดภัยระดับมาตรฐาน (EN 16867 Class 2) และอย่างน้อย 18 มม. สำหรับความปลอดภัยระดับสูง (Class 3) สำหรับการดัดแปลงกุญแจแบบ key-cam ที่มีอยู่ ให้ค้นหากุญแจตู้ล็อกเกอร์ IoT ที่ใช้รูปแบบรูเจาะแผ่น strike-plate ขนาด 28 มม. หรือ 32 มม. เช่นเดียวกัน เพื่อหลีกเลี่ยงการเปลี่ยนประตูทั้งบาน รูปแบบรูสกรูยึดของกุญแจตู้ล็อกเกอร์ IoT ควรตรงกับตำแหน่งเดิมของกุญแจเดิม เพื่อหลีกเลี่ยงการเจาะรูใหม่บนผิวประตู
2. การเลือกโปรโตคอลและการวางแผนเกตเวย์
ทำการสำรวจสัญญาณวิทยุเฉพาะสถานที่ก่อนตัดสินใจเลือกโปรโตคอลสำหรับกุญแจตู้ล็อกเกอร์ IoT ของคุณ สำหรับชุดตู้ล็อกเกอร์ในร่มภายในร้านค้าปลีกหรืออาคารสำนักงาน BLE 5.4 หรือ Zigbee 3.0 มักได้รับความนิยมเนื่องจากมีกระแสไฟสูงสุดต่ำ โทโพโลยีแบบ mesh ที่รองรับ และต้นทุนเกตเวย์ต่ำ สำหรับชุดตู้ริมทางเท้ากลางแจ้งที่ไม่มี Wi-Fi ในพื้นที่ NB-IoT หรือ LTE-M1 ให้ความน่าเชื่อถือระดับผู้ให้บริการโดยไม่ต้องใช้ฮาร์ดแวร์เกตเวย์ในสถานที่ — กุญแจตู้ล็อกเกอร์ IoT แต่ละตัวสื่อสารโดยตรงกับเสาสัญญาณเซลลูลาร์ สำหรับชุดตู้ขนาดเล็ก 4–12 ช่องที่มี Wi-Fi อยู่แล้วและการเดินสายจ่ายไฟทำได้ Wi-Fi จะขจัดต้นทุนฮาร์ดแวร์เกตเวย์ได้ทั้งหมด ต้นทุน BOM วิทยุต่อกุญแจสำหรับกุญแจตู้ล็อกเกอร์ IoT แตกต่างกันตั้งแต่ประมาณ USD 2–4 สำหรับ BLE ถึง USD 8–14 สำหรับโมดูล NB-IoT กุญแจตู้ล็อกเกอร์ IoT ที่รองรับวิทยุคู่ช่วยเพิ่มความยืดหยุ่นในการติดตั้งแต่เพิ่มต้นทุนต่อหน่วย USD 5–10
3. แบตเตอรี่เทียบกับจ่ายไฟแบบเดินสาย
กุญแจตู้ล็อกเกอร์ IoT แบบใช้แบตเตอรี่ให้การติดตั้งที่เร็วที่สุด เนื่องจากไม่ต้องเดินสายไฟไปยังประตูช่องล็อกเกอร์แต่ละช่อง — กุญแจตู้ล็อกเกอร์ IoT เพียงถูกขันเข้ากับประตู อย่างไรก็ตาม การเปลี่ยนแบตเตอรี่ในปริมาณมากก่อให้เกิดค่าใช้จ่ายดำเนินงานที่เกิดขึ้นซ้ำ USD 3–8 ต่อกุญแจตู้ล็อกเกอร์ IoT ต่อรอบการเปลี่ยนในด้านวัสดุสิ้นเปลือง บวกกับ USD 2–5 ต่อกุญแจในด้านแรงงาน การจ่ายไฟแบบเดินสายขจัดการเปลี่ยนแบตเตอรี่และอนุญาตให้รายงานข้อมูลเทเลเมทรีได้ถี่ขึ้น แต่เพิ่มต้นทุนติดตั้งเริ่มต้น USD 15–40 ต่อช่องสำหรับสายไฟและขั้วต่อ การติดตั้งเชิงพาณิชย์จำนวนมากใช้แนวทางแบบไฮบริด: รถบัสจ่ายไฟส่วนกลางพร้อมซูเปอร์คาปาซิเตอร์หรือแบตเตอรี่ก้อนเหรียญสำรองบนกุญแจตู้ล็อกเกอร์ IoT แต่ละตัว เพื่อรักษาสถานะและ RTC ระหว่างไฟฟ้าดับสูงสุด 72 ชั่วโมง การตัดสินใจเลือกแบตเตอรี่หรือเดินสายสำหรับกุญแจตู้ล็อกเกอร์ IoT ควรคำนึงถึงงบประมาณบำรุงรักษาของสถานที่และการเข้าถึงกุญแจในทางกายภาพสำหรับการเปลี่ยนแบตเตอรี่ กุญแจตู้ล็อกเกอร์ IoT ที่ติดตั้งในคอลัมน์ตู้ล็อกเกอร์สูงจนถึงเพดานอาจต้องใช้บันไดและช่างเทคนิคบำรุงรักษาสำหรับการเปลี่ยนแบตเตอรี่แต่ละครั้ง เพิ่มค่าใช้จ่ายแรงงาน USD 8–15 ต่อการเปลี่ยนหนึ่งครั้ง
4. การรับรองด้านความปลอดภัย
กุญแจตู้ล็อกเกอร์ IoT ต้องมีการรับรองที่เหมาะสมกับบริบทการติดตั้ง สำหรับชุดตู้ล็อกเกอร์รับส่งพัสดุที่จัดการสินค้ามูลค่าสูง UL 294 และ EN 16867 Class 3 ถือเป็นข้อกำหนดขั้นต่ำ สำหรับสภาพแวดล้อมที่อยู่ภายใต้กฎระเบียบ GDPR หรือ CCPA กุญแจตู้ล็อกเกอร์ IoT ควรรองรับการเข้ารหัสแบบ end-to-end สำหรับการรับส่งข้อมูลวิทยุทั้งหมดและไม่จัดเก็บข้อมูลที่ระบุตัวตนลูกค้าในหน่วยความจำแฟลช สำหรับการติดตั้งที่เชื่อมโยงกับการชำระเงิน เช่น ตู้ล็อกเกอร์สมาชิกยิมอัจฉริยะ ต้องมีการปฏิบัติตาม PCI DSS ของระบบแบ็กเอนด์คลาวด์ และกุญแจตู้ล็อกเกอร์ IoT เองต้องไม่จัดเก็บข้อมูลการชำระเงินใด ๆ การจัดเก็บกุญแจเข้ารหัสภายในกุญแจตู้ล็อกเกอร์ IoT ควรใช้ secure element แบบฮาร์ดแวร์แทนที่จะเป็นการจัดเก็บแฟลชด้วยซอฟต์แวร์เพียงอย่างเดียว เพื่อต้านการโจมตีแบบดึงข้อมูลทางกายภาพ
5. ความพร้อมของ API และการผสานระบบ
ประเมินเอกสาร API และการสนับสนุนการผสานระบบของผู้ขายกุญแจตู้ล็อกเกอร์ IoT ผู้ขายกุญแจตู้ล็อกเกอร์ IoT ที่มีความพร้อมจะจัดให้มี REST API ที่เผยแพร่สู่สาธารณะ (ข้อกำหนด OpenAPI 3.0), สตรีมเหตุการณ์ WebSocket, แผนผัง topic MQTT สำหรับเหตุการณ์แบบเรียลไทม์ และ SDK ฝั่งไคลเอนต์อย่างน้อยสองภาษา API ควรรองรับการดำเนินการ CRUD ทั้งหมดเกี่ยวกับการมอบหมายกุญแจตู้ล็อกเกอร์ IoT การสร้างและยกเลิกการจอง การกำหนดค่าจำนวนมาก การจัดการการเปิดตัว OTA และการส่งออกข้อมูลเทเลเมทรี ตรวจสอบว่า endpoint การผสานระบบกับผู้ให้บริการขนส่งเข้ากันได้กับ Universal Parcel Locker Standard (UPLS) หรือ API เฉพาะของผู้ให้บริการสำหรับ DHL, UPS, FedEx, Amazon Hub และผู้ให้บริการไปรษณีย์แห่งชาติ กุญแจตู้ล็อกเกอร์ IoT ทุกตัวในกลุ่มอุปกรณ์ควรสามารถเรียกใช้งานได้เป็นรายตัวผ่าน API โดยใช้ lock ID เฉพาะของแต่ละตัว
| เกณฑ์ | น้ำหนัก (1–5) | เกณฑ์ขั้นต่ำที่ยอมรับได้ | เกณฑ์ที่เหมาะสมที่สุด |
|---|---|---|---|
| ความพอดีเชิงกล (รูปทรง) | 5 | ขนาดทางกายภาพอยู่ในสเปก + 2 มม. | ตรงตามสเปกทุกประการ ไม่ต้องใช้แผ่นปรับ |
| อายุแบตเตอรี่ (ติดตั้งแบบไร้สายจ่ายไฟ) | 4 | ≥ 12 เดือนที่ 30 ครั้งการทำงาน/วัน | ≥ 24 เดือนที่ 30 ครั้งการทำงาน/วัน |
| ระบบนิเวศโปรโตคอลไร้สาย | 5 | มีโปรโตคอลอย่างน้อยหนึ่งตัวที่ตอบโจทย์ระยะส่งและเกตเวย์ | โปรโตคอลคู่ (BLE + NB-IoT หรือ BLE + Wi-Fi) |
| การรับรองด้านความปลอดภัย | 5 | UL 294 + EN 16867 Class 2 | UL 294 + EN 16867 Class 3 + Common Criteria EAL2+ |
| ความพร้อมของ API คลาวด์ | 4 | REST API + รองรับ webhook | OpenAPI 3.0 + SDK + MQTT + GraphQL |
| ความสามารถ OTA | 3 | OTA แบบ canary พร้อม rollback | Canary + พาร์ติชัน A/B + การบีบอัดแบบ delta/image |
| ช่วงอุณหภูมิใช้งาน | 3 | 0 °C ถึง +50 °C | −20 °C ถึง +65 °C |
| ต้นทุน BOM ต่อหน่วย (ปริมาณ 10k) | 4 | ≤ USD 45 | ≤ USD 28 |
| MTBF (ตามที่ผู้ผลิตระบุ) | 3 | ≥ 100,000 รอบการทำงาน | ≥ 300,000 รอบการทำงาน |
| การรับประกัน | 3 | 12 เดือน | 24–36 เดือน |
6. ระดับอุณหภูมิและการป้องกันสภาพแวดล้อม
ชุดตู้ล็อกเกอร์พัสดุกลางแจ้งในชิคาโกหรือโทรอนโตจะเผชิญอุณหภูมิแวดล้อมตั้งแต่ −30 °C ในฤดูหนาวถึง +45 °C ในฤดูร้อน โดยรังสีดวงอาทิตย์โดยตรงอาจทำให้อุณหภูมิภายในประตูสูงขึ้นอีก 10–15 °C ช่วงอุณหภูมิใช้งานที่ระบุของกุญแจตู้ล็อกเกอร์ IoT ต้องครอบคลุมสภาพอากาศสุดขั้วของการติดตั้ง เซลล์ลิเทียมระดับผู้บริโภคทั่วไปไม่สามารถชาร์จได้ที่อุณหภูมิต่ำกว่า 0 °C สำหรับการติดตั้งกลางแจ้งในภูมิอากาศหนาว ให้ระบุกุญแจตู้ล็อกเกอร์ IoT ที่ใช้เซลล์ Li-FePO₄ หรือชุดประกอบฮีตเตอร์-แบตเตอรี่ ค่า IP สำหรับใช้งานกลางแจ้งต้องมีอย่างน้อย IP54 สำหรับตัวกุญแจตู้ล็อกเกอร์ IoT และ IP65 สำหรับจุดเข้าสายไฟหากใช้การจ่ายไฟแบบเดินสาย การควบแน่นภายในกล่องหุ้มตู้ล็อกเกอร์โลหะสามารถกัดกร่อนอุปกรณ์อิเล็กทรอนิกส์ของกุญแจตู้ล็อกเกอร์ IoT ได้หากกล่องหุ้มไม่ได้ระบายอากาศหรือหล่อหุ้มด้วยยางอย่างเหมาะสม
7. ความพร้อมของซอฟต์แวร์จัดการกลุ่มอุปกรณ์
ฮาร์ดแวร์กุญแจตู้ล็อกเกอร์ IoT เป็นเพียงครึ่งหนึ่งของทางแก้ปัญหา แพลตฟอร์มจัดการกลุ่มอุปกรณ์ของผู้ขายต้องให้แผนที่การใช้งานแบบเรียลไทม์ ประวัติแรงดันไฟและเหตุการณ์รายกุญแจตู้ล็อกเกอร์ IoT คิวการแจ้งเตือนพร้อมการกรองตามระดับความรุนแรง คอนโซลเปิดตัว OTA การกำหนดเวลาบำรุงรักษา และการกำหนดค่าการผสานระบบกับผู้ให้บริการขนส่ง ให้ประเมิน SLA เวลาใช้งานของแพลตฟอร์ม — แบ็กเอนด์คลาวด์ที่ออกแบบมาอย่างดีสำหรับการจัดการกุญแจตู้ล็อกเกอร์ IoT ควรรับประกันเวลาใช้งานรายเดือน 99.9% ทดสอบความสามารถในการขยายตัวของแพลตฟอร์มโดยขอดูการติดตั้งอ้างอิงอย่างน้อย 500 ตัวของกุญแจตู้ล็อกเกอร์ IoT ที่อยู่ภายใต้การจัดการจริง หากผู้ขายไม่มีการติดตั้งในขนาดนั้น แพลตฟอร์มอาจแสดงอาการประสิทธิภาพลดลงเมื่อคุณมีกุญแจตู้ล็อกเกอร์ IoT เกินสองสามร้อยตัว
สถาปัตยกรรมความปลอดภัยของกุญแจตู้ล็อกเกอร์ IoT
ความปลอดภัยของกุญแจตู้ล็อกเกอร์ IoT ต้องได้รับการประเมินในสามมิติ: ความปลอดภัยทางกายภาพของฮาร์ดแวร์กุญแจ ความปลอดภัยการสื่อสารของลิงก์วิทยุและ API คลาวด์ และความปลอดภัยการดำเนินงานของวงจรชีวิตข้อมูลประจำตัว ช่องโหว่ในมิติใดมิติหนึ่งสามารถบุกรุกชุดตู้ล็อกเกอร์ทั้งหมดได้ อาจทำให้พัสดุหรือทรัพย์สินส่วนบุคคลนับร้อยรายการเสี่ยงต่อการถูกขโมย สถาปัตยกรรมความปลอดภัยของกุญแจตู้ล็อกเกอร์ IoT ควรได้รับการออกแบบโดยสมมติว่าผู้โจมตีมีการเข้าถึงตัวกุญแจในทางกายภาพและสามารถดักฟังการสื่อสารวิทยุได้ — ซึ่งเป็นแบบจำลองภัยคุกคามที่สมจริงสำหรับชุดตู้ล็อกเกอร์ที่เปิดให้สาธารณะใช้งาน
ความปลอดภัยทางกายภาพ เริ่มต้นด้วยการตรวจจับการกระทบกระเทือนของกุญแจตู้ล็อกเกอร์ IoT กุญแจตู้ล็อกเกอร์ IoT ที่ออกแบบมาอย่างดีจะฝังไมโครสวิตช์ตรวจจับการกระทบกระเทือนอย่างน้อยหนึ่งตัวซึ่งจะอยู่ในสภาวะปิดตามปกติเมื่อตัวกุญแจแนบกับผิวประตู หากผู้โจมตีงัดกุญแจตู้ล็อกเกอร์ IoT ออกจากประตูหรือถอดสกรูยึด ไมโครสวิตช์จะเปิด ทำให้เกิด interrupt ที่ตั้งค่าสถานะ "ตรวจพบการกระทบกระเทือน" ในหน่วยความจำแบบไม่ลบเลือนของกุญแจตู้ล็อกเกอร์ IoT และส่งการแจ้งเตือนการกระทบกระเทือนแบบเรียลไทม์ MCU ของกุญแจตู้ล็อกเกอร์ IoT ควรตรวจจับความพยายามทำงานที่ล้มเหลวซ้ำ ๆ ด้วย และเปลี่ยนไปสู่สถานะ "fault-locked" ที่ต้องใช้กุญแจข้ามสถานะแบบทางกายภาพในการรีเซ็ต ลูกบิดสลักของกุญแจตู้ล็อกเกอร์ IoT ควรทำจากสแตนเลสชนิดแข็งแรง มีเส้นผ่านศูนย์กลางอย่างน้อย 5 มม. สำหรับการใช้งาน Class 2 และ 8 มม. สำหรับ Class 3 ทนต่อการเลื่อยและการงัดด้วยแรงมือ วงจรตรวจจับการกระทบกระเทือนของกุญแจตู้ล็อกเกอร์ IoT ควรได้รับการทดสอบระหว่างการผลิตด้วยการทดสอบการงัดที่รู้ค่าแรง เพื่อยืนยันว่าไมโครสวิตช์ทำงานที่เกณฑ์ที่กำหนด กุญแจตู้ล็อกเกอร์ IoT ที่ตรวจจับการโจมตีแบบงัดไม่ได้จะไม่ให้ข้อได้เปรียบด้านความปลอดภัยทางกายภาพเหนือกว่ากุญแจแคมแบบกลไก กุญแจตู้ล็อกเกอร์ IoT ที่แข็งแรงอย่างเหมาะสมควรต้านการพยายามบุกเข้าแบบบังคับเป็นเวลา 5 นาทีด้วยเครื่องมือมือทั่วไป เพื่อให้มีคุณสมบัติระดับความปลอดภัยที่บริษัทประกันภัยยอมรับ
ความปลอดภัยการสื่อสาร กำหนดให้ทุกคำสั่งผ่านอากาศและเหตุการณ์เทเลเมทรีจากกุญแจตู้ล็อกเกอร์ IoT ต้องผ่านการพิสูจน์ตัวตนและการเข้ารหัส สำหรับกุญแจตู้ล็อกเกอร์ IoT ที่ใช้ BLE หมายถึงการใช้ LE Secure Connections พร้อมการแลกเปลี่ยนกุญแจ Elliptic-Curve Diffie-Hellman และการเข้ารหัส AES-128 CCM สำหรับชั้นลิงก์ บวกกับลายเซ็นระดับแอปพลิเคชันบนเพย์โหลดคำสั่งแต่ละรายการ สำหรับกุญแจตู้ล็อกเกอร์ IoT แบบ NB-IoT ต้องบังคับใช้ DTLS ผ่าน UDP หรือ TLS 1.3 ผ่าน TCP พร้อมการพิสูจน์ตัวตนใบรับรองแบบสองทาง กุญแจส่วนตัวของกุญแจตู้ล็อกเกอร์ IoT ต้องจัดเก็บใน secure element แบบฮาร์ดแวร์ — ชิปเข้ารหัสแบบแยกเช่น NXP SE050 หรือ Microchip ATECC608B มีราคาประมาณ USD 0.60–1.20 เมื่อผลิตจำนวนมาก และให้การจัดเก็บกุญแจอย่างปลอดภัยที่ต้านการดึงข้อมูลผ่านช่องทางข้างเคียง (side-channel) กุญแจตู้ล็อกเกอร์ IoT ไม่ควรพึ่งพาการจัดเก็บกุญแจด้วยซอฟต์แวร์เพียงอย่างเดียวในแฟลชแบบอนุกรม เพราะผู้โจมตีที่มีการเข้าถึงทางกายภาพสามารถอ่านแฟลชผ่าน JTAG หรือการสอดแนม SPI ได้ secure element ในกุญแจตู้ล็อกเกอร์ IoT ควรรองรับการหมุนเวียนใบรับรองด้วย เพื่อให้กุญแจสามารถจัดเตรียมใหม่ได้หากใบรับรองหมดอายุหรือถูกละเมิด
วงจรชีวิตข้อมูลประจำตัว การจัดการกำหนดวิธีการสร้าง แจกจ่าย ใช้งาน และเพิกถอนโทเค็นปลดล็อกสำหรับกุญแจตู้ล็อกเกอร์ IoT ข้อมูลประจำตัวปลดล็อกแบบจำกัดเวลา (JWT ที่มี claim exp กำหนดเป็น 5 นาทีหลังการสร้าง) เป็นแนวปฏิบัติที่ดีที่สุดในปัจจุบันสำหรับการรับของของผู้บริโภคจากกุญแจตู้ล็อกเกอร์ IoT ข้อมูลประจำตัวจะถูกสร้างโดยแบ็กเอนด์คลาวด์ในทันทีที่ผู้บริโภคระบุว่าตนอยู่ที่ชุดตู้ล็อกเกอร์ ข้อมูลประจำตัวจะถูกลงนามด้วยกุญแจส่วนตัวของคลาวด์และส่งไปยังอุปกรณ์ของผู้บริโภค กุญแจตู้ล็อกเกอร์ IoT หรือเกตเวย์ท้องถิ่นจะตรวจสอบลายเซ็นและวันหมดอายุของข้อมูลประจำตัวโดยใช้กุญแจสาธารณะของคลาวด์ที่จัดเตรียมไว้ล่วงหน้าระหว่างการผลิต การออกแบบนี้รับประกันว่าแม้ข้อมูลประจำตัวจะถูกดักฟังระหว่างทางไปยังโทรศัพท์ของผู้บริโภค หน้าต่างสำหรับการเล่นซ้ำก็จำกัดอยู่เพียงไม่กี่นาที การเพิกถอนจะดำเนินการโดยการรักษาบัญชีดำของ ID ข้อมูลประจำตัวบนคลาวด์ กุญแจตู้ล็อกเกอร์ IoT ควรตรวจสอบบัญชีดำนี้อย่างน้อยวันละครั้งในช่วงเวลาว่างงาน
ผลตอบแทนจากการลงทุนและต้นทุนรวมตลอดอายุการใช้งานของ IoT Locker Lock
การจำลอง ROI ของการเปลี่ยนตู้ล็อกเกอร์แบบกุญแจแคมหรือแบบรหัสกลไกดั้งเดิมให้เป็น IoT locker lock จำเป็นต้องจำลองต้นทุน 5 หมวดหมู่ในกรอบระยะเวลาดำเนินงาน 5 ปี ได้แก่ การจัดซื้อฮาร์ดแวร์ การติดตั้ง การเชื่อมต่อ การบำรุงรักษาและการเปลี่ยนแบตเตอรี่ และการประหยัดด้านการดำเนินงานจากระบบอัตโนมัติ การลดการโจรกรรม และการใช้พื้นที่ที่มีประสิทธิภาพมากขึ้น โมเดลต่อไปนี้ใช้ชุดตู้ล็อกเกอร์รับพัสดุจำนวน 50 ช่องเป็นสถานการณ์ตัวแทน โดย IoT locker lock แต่ละตัวในโมเดลเป็นหน่วย BLE 5.4 ที่มีแบตเตอรี่ 18650 โซลินอยด์แอคชูเอเตอร์ ชุดเซนเซอร์ และเปลือกหุ้มระดับ IP54
การจัดซื้อฮาร์ดแวร์ โมดูล IoT locker lock จำนวน 50 ตัวในราคา USD 35 ต่อหน่วย: USD 1,750 เกตเวย์ BLE 1 ตัวในราคา USD 180: USD 180 คีออสก์หน้าจอสัมผัส 1 เครื่องในราคา USD 800: USD 800 ฮาร์ดแวร์รวมสำหรับการติดตั้ง IoT locker lock: USD 2,730
การติดตั้ง การปรับปรุงติดตั้งหน่วย IoT locker lock เข้ากับประตูตู้ล็อกเกอร์เดิมที่มีอยู่ โดยประมาณการ 45 นาทีต่อช่อง ที่อัตราค่าแรง USD 75/ชั่วโมง: 50 × 0.75 ชม. × USD 75 ≈ USD 2,813 โดย IoT locker lock แต่ละตัวต้องมีการติดตั้งฐานยึด การเดินเสาอากาศ การใส่แบตเตอรี่ การจับคู่เกตเวย์ และการจัดเตรียมระบบบนคลาวด์
การเชื่อมต่อ เกตเวย์ใช้การเชื่อมต่ออินเทอร์เน็ตเดิมที่มีอยู่ของสถานที่โดยไม่มีต้นทุนเพิ่มเติม ค่าใช้จ่ายการเชื่อมต่อรวม: USD 360/ปี
การบำรุงรักษาและการเปลี่ยนแบตเตอรี่ การเปลี่ยนแบตเตอรี่ทุก 14 เดือน ที่ราคา USD 4 ต่อแบตเตอรี่ 18650 หนึ่งก้อน บวกค่าแรง USD 3 ต่อ IoT locker lock หนึ่งตัว: หน่วย IoT locker lock 50 ตัว × USD 7 / 14 เดือน × 12 เดือน ≈ USD 300/ปี ค่าบำรุงรักษาเบ็ดเตล็ดสำหรับกลุ่ม IoT locker lock: USD 200/ปี ค่าบำรุงรักษารวม: USD 500/ปี
การประหยัดด้านการดำเนินงาน การขจัดค่าใช้จ่ายในการทำกุญแจที่สูญหายชุดใหม่: โดยประมาณ USD 18 ต่อเหตุการณ์ × 120 เหตุการณ์/ปี = USD 2,160/ปี การลดการโจรกรรมและการแก้ไขข้อพิพาท: การโจรกรรมพัสดุจากพื้นที่ที่ไม่มีการรักษาความปลอดภัยทำให้ผู้ค้าปลีกสูญเสียเฉลี่ย USD 8 ต่อพัสดุ × 400 พัสดุ/เดือน = USD 38,400/ปี ระบบเช็คอินพนักงานขนส่งอัตโนมัติและการแจ้งเตือนผู้ใช้ช่วยประหยัดเวลาพนักงานหน้าเคาน์เตอร์ประมาณ 6 ชั่วโมงต่อสัปดาห์ ที่ USD 22/ชั่วโมง = USD 6,864/ปี โดย IoT locker lock แต่ละตัวมีส่วนช่วยในการประหยัดเหล่านี้ผ่านการติดตามห่วงโซ่การดูแลรักษาพัสดุที่ตรวจสอบยืนยันได้สำหรับทุกการจัดส่ง
TCO และ ROI ระยะ 5 ปี ต้นทุนรวม 5 ปี: ฮาร์ดแวร์ (USD 2,730) + การติดตั้ง (USD 2,813) + การเชื่อมต่อ (5 × USD 360 = USD 1,800) + การบำรุงรักษา (5 × USD 500 = USD 2,500) = USD 9,843 การประหยัดด้านการดำเนินงานรวม 5 ปี: การทำกุญแจชุดใหม่ (USD 10,800) + การลดการโจรกรรมที่ระดับ 50% ของ USD 38,400/ปี (USD 96,000) + เวลาพนักงาน (USD 34,320) = USD 141,120 ผลประโยชน์สุทธิ 5 ปี: USD 131,277 ROI: 1,333% การลงทุนในเทคโนโลยี IoT locker lock จะคืนทุนภายใน 2–4 เดือนแรกของการดำเนินงานในสถานการณ์จัดส่งพัสดุที่มีปริมาณปานกลาง โดย IoT locker lock แต่ละตัวในชุดตู้จะสร้างการประหยัดด้านการดำเนินงานที่วัดผลได้ตั้งแต่วันแรกของการให้บริการ
แนวโน้มอนาคตของ IoT Locker Lock: Matter, การบำรุงรักษาเชิงพยากรณ์ด้วย AI และการเก็บเกี่ยวพลังงาน
แนวโน้มเทคโนโลยีสามประการจะเปลี่ยนโฉมตลาด IoT locker lock ระหว่างปี 2026 ถึง 2029 Matter 1.5 และ 2.0 — มาตรฐานการทำงานร่วมกันของสมาร์ทโฮมที่ขับเคลื่อนโดย Connectivity Standards Alliance — คาดว่าจะเพิ่มประเภทอุปกรณ์ "smart lock" ที่รองรับกรณีการใช้งานของ IoT locker lock โดยกำเนิด รวมถึงการจัดการข้อมูลรับรองแบบผู้ใช้หลายคน การรายงานสถานะการใช้งาน และการแจ้งเตือนการงัดแงะ โดย IoT locker lock ที่ได้รับการรับรองจาก Matter จะสามารถเข้าร่วมระบบนิเวศสมาร์ทโฮมหรือระบบจัดการอาคารที่รองรับ Matter ใดก็ได้ โดยไม่ต้องพึ่งเกตเวย์เฉพาะของผู้ผลิตหรือฮับเฉพาะผู้ขาย ซึ่งช่วยลดต้นทุนการบูรณาการและขยายขอบเขตตลาดที่เข้าถึงได้ ฉบับร่าง Matter 1.3 ระยะแรกมีคลัสเตอร์ "container lock" ที่สอดคล้องโดยตรงกับความหมายการทำงานของ IoT locker lock — การจอง การใช้งาน การคืนพื้นที่ การใช้เกินเวลา — และคาดว่าการให้สัตยาบันฉบับสมบูรณ์จะเกิดขึ้นช่วงปลายปี 2026 หรือต้นปี 2027 IoT locker lock ที่ได้รับการรับรองจาก Matter จะทำงานร่วมกับ Matter controller ใดก็ได้ ซึ่งขจัดปัญหาการผูกติดกับผู้ขายสำหรับการติดตั้งขนาดใหญ่
การบำรุงรักษาเชิงพยากรณ์ที่ขับเคลื่อนด้วย AI จะก้าวไปไกลกว่าการแจ้งเตือนที่เกณฑ์แรงดันไฟฟ้าแบบง่าย สู่โมเดลที่คาดการณ์ความล้มเหลวของ IoT locker lock ล่วงหน้าเป็นสัปดาห์หรือเป็นเดือน ด้วยการฝึกตัวตรวจจับความผิดปกติแบบอนุกรมเวลาจากข้อมูลเทเลเมทรีของวงจรการทำงาน IoT locker lock หลายล้านรอบ — โปรไฟล์กระแสไฟฟ้าโซลินอยด์ เวลาการเข้าล็อกของแล็ตช์ ลายเซ็นทางเสียง และแรงดันไฟตกที่สัมพันธ์กับอุณหภูมิ — แพลตฟอร์มจัดการกลุ่มอุปกรณ์สามารถระบุ IoT locker lock ที่โซลินอยด์เริ่มเสื่อมสภาพได้ก่อนที่มันจะล้มเหลวอย่างสมบูรณ์ ซึ่งช่วยให้ผู้ดำเนินงานสามารถเปลี่ยน IoT locker lock ในระหว่างการเข้าบำรุงรักษาตามกำหนดการ แทนที่จะต้องรับมือกับความล้มเหลวฉุกเฉิน การนำโมเดลการบำรุงรักษาเชิงพยากรณ์ไปใช้กับกลุ่ม IoT locker lock ในระยะแรกรายงานการลดเหตุการณ์หยุดทำงานโดยไม่ได้วางแผนลง 60–70% โดย IoT locker lock แต่ละตัวส่งข้อมูลวงจรการทำงานที่ช่วยปรับปรุงความแม่นยำของโมเดลพยากรณ์ให้ดีขึ้นเมื่อเวลาผ่านไป
หน่วย IoT locker lock แบบเก็บเกี่ยวพลังงานคือจุดหมายปลายทางในระยะยาวสำหรับการติดตั้งแบบไร้สายเต็มรูปแบบ ต้นแบบที่สาธิตในปี 2025–2026 ใช้แผงโซลาร์เซลล์ขนาดเล็กที่บูรณาการไว้กับผิวหน้าประตูตู้ล็อกเกอร์เพื่อชาร์จแบบทริกเกิลเข้าสู่ซูเปอร์แคปาซิเตอร์หรือแบตเตอรี่โซลิดสเตตฟิล์มบาง ร่วมกับบูสต์คอนเวอร์เตอร์ที่สามารถสร้างพัลส์โซลินอยด์ 350 mA จากประจุที่เก็บไว้ ในสภาพแวดล้อมภายในอาคารที่มีแสงสว่างเพียงพอ IoT locker lock แบบเก็บเกี่ยวพลังงานสามารถทำงานได้อย่างไม่จำกัดระยะเวลาโดยไม่ต้องเปลี่ยนแบตเตอรี่เลย ความท้าทายทางเทคนิคหลักคือพลังงานสำหรับขับโซลินอยด์ — แม้แต่โซลินอยด์แบบสองสถานะก็ต้องใช้พลังงานประมาณ 50 mJ ต่อการสลับสถานะหนึ่งครั้ง — และการสะสมพลังงานนั้นจากเซลล์ PV ขนาดเล็กภายใต้แสงที่แปรผันต้องใช้ชุดซูเปอร์แคปาซิเตอร์ความจุ 1–2 F ที่ 5.5 V ผลิตภัณฑ์ IoT locker lock แบบเก็บเกี่ยวพลังงานเชิงพาณิชย์คาดว่าจะเปิดตัวช่วงปลายปี 2027 สำหรับการติดตั้งชุดตู้ล็อกเกอร์ภายในอาคาร และมีแนวโน้มจะมีราคาสูงกว่ารุ่นใช้แบตเตอรี่อยู่ USD 8–12 ในช่วงเปิดตัว โดย IoT locker lock แบบเก็บเกี่ยวพลังงานแสดงถึงจุดบรรจบขั้นสุดท้ายของการออกแบบใช้พลังงานต่ำและการดำเนินงานอย่างยั่งยืนสำหรับอุตสาหกรรมตู้ล็อกเกอร์
ตลาด IoT locker lock คาดการณ์ว่าจะเติบโตด้วยอัตราการเติบโตเฉลี่ยต่อปีแบบทบต้น (CAGR) ที่ 18–24% ระหว่างปี 2026 ถึง 2031 โดยมีปัจจัยขับเคลื่อนจากการขยายตัวของโครงสร้างพื้นฐานการจัดส่งไมล์สุดท้ายของอีคอมเมิร์ซ การเปลี่ยนตู้ล็อกเกอร์กลไกดั้งเดิมเป็นชุดตู้อัจฉริยะที่จัดการผ่านคลาวด์ และการเกิดขึ้นของกรณีการใช้งานใหม่ เช่น ตู้ล็อกเกอร์รายวันสำหรับยิมอัจฉริยะ และกลุ่มตู้ล็อกเกอร์ในพื้นที่มหาวิทยาลัย เมื่อต้นทุนฮาร์ดแวร์ของโมดูล IoT locker lock ยังคงลดลงต่อเนื่อง — จากระดับทั่วไป USD 30–45 ในปี 2026 เหลือคาดการณ์ USD 15–25 ภายในปี 2029 เมื่อผลิตในปริมาณมาก — ตลาดที่เข้าถึงได้ทั้งหมดจะขยายจากเครือข่ายตู้พัสดุระดับองค์กรไปสู่ธุรกิจขนาดเล็ก พื้นที่ทำงานร่วม และอาคารพักอาศัยแบบหลายผู้เช่า ซึ่งจะกำหนดให้ IoT locker lock เป็นองค์ประกอบเทคโนโลยีอาคารมาตรฐานเทียบเท่ากับกุญแจประตูไฟฟ้าและเทอร์โมสตัตอัจฉริยะ ชุดตู้ล็อกเกอร์ใหม่ทุกชุดที่สร้างในปี 2027 เป็นต้นไปมีแนวโน้มจะรวมเทคโนโลยี IoT locker lock ไว้เป็นสเปกพื้นฐานแทนที่จะเป็นเพียงตัวเลือกอัปเกรด โดย IoT locker lock ไม่ใช่องค์ประกอบแปลกใหม่อีกต่อไป แต่เป็นองค์ประกอบโครงสร้างพื้นฐานที่จำเป็นสำหรับสถานที่ใดก็ตามที่จัดการพื้นที่จัดเก็บร่วมกันในระดับใหญ่
เนื้อหาบางส่วนของบทความนี้สร้างขึ้นโดย AI และได้รับการปรับปรุงเพื่อความถูกต้องในเชิงวิชาชีพและความอ่านง่าย
ไม่แน่ใจว่าเซนเซอร์รุ่นใดเหมาะกับโปรเจกต์ของคุณ?
ปรึกษาทีมวิศวกรการประยุกต์ใช้ mmWave ของเราได้ฟรี
ค้นหา presence sensor ที่เหมาะสมสำหรับโปรเจกต์โรงแรมของคุณ
เปรียบเทียบโปรโตคอลทั้ง 3 ตรวจสอบกรณีศึกษาเฉพาะโรงแรม และดาวน์โหลดคู่มือการติดตั้ง
ผลิตภัณฑ์ที่เกี่ยวข้อง
3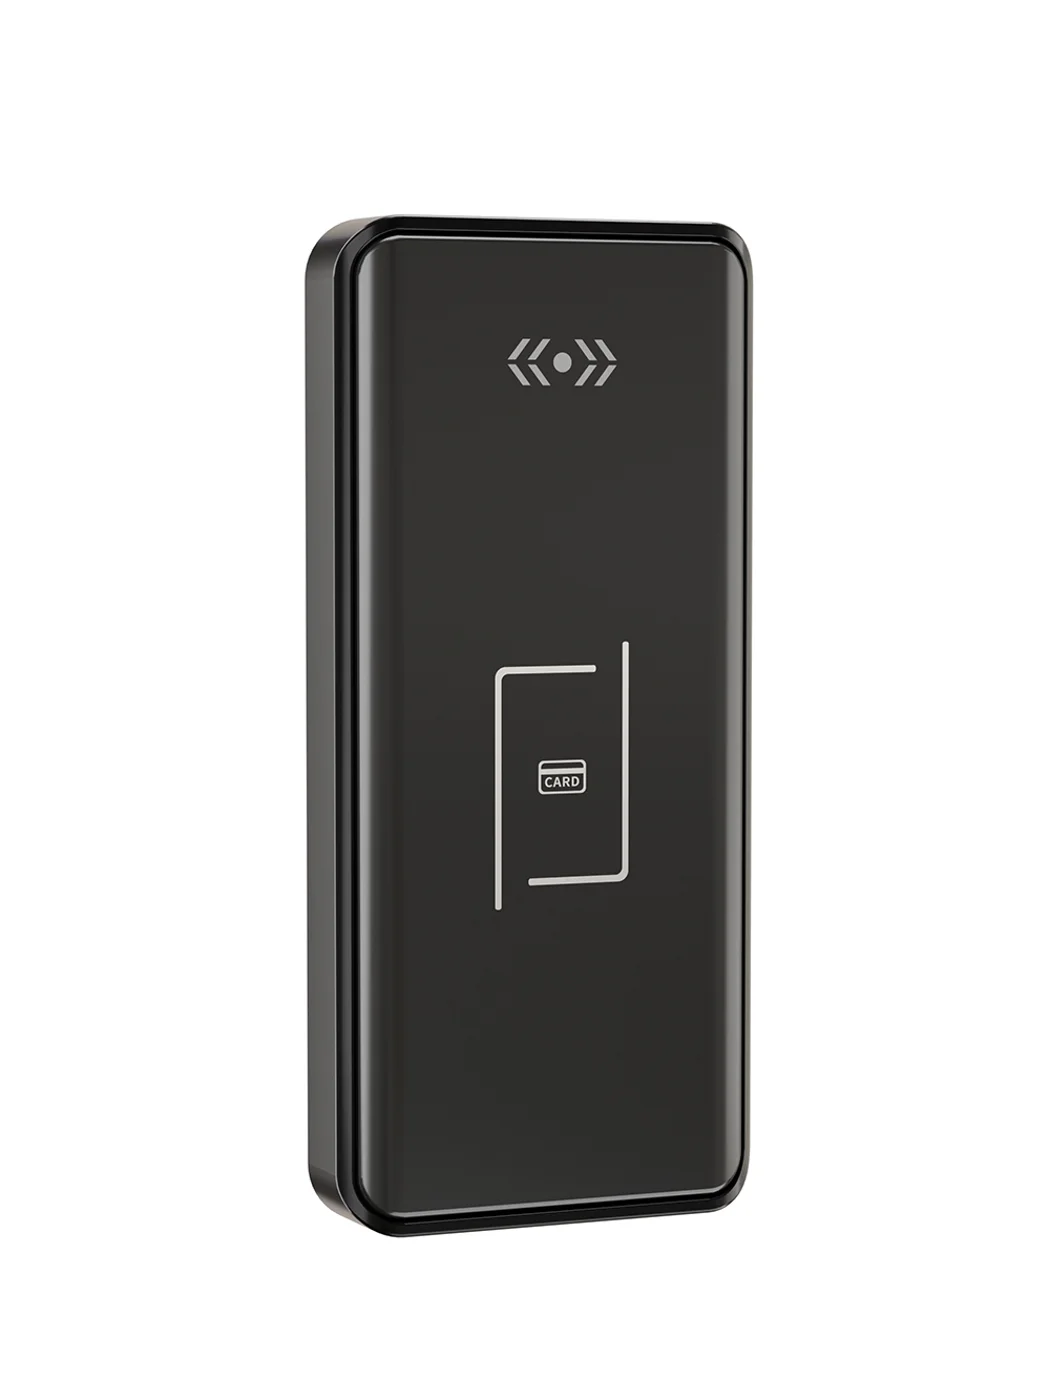
กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi
กุญแจล็อคเกอร์ฟิตเนสแบบการ์ดออฟไลน์สำหรับล็อกเกอร์ฟิตเนสและสระว่ายน้ำ ใช้การ์ด MIFARE ติดตั้งใหม่ 5 นาที ไม่ต้องใช้ WiFi หรือเซิร์ฟเวอร์ ผ่าน CE/FCC/RoHS
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
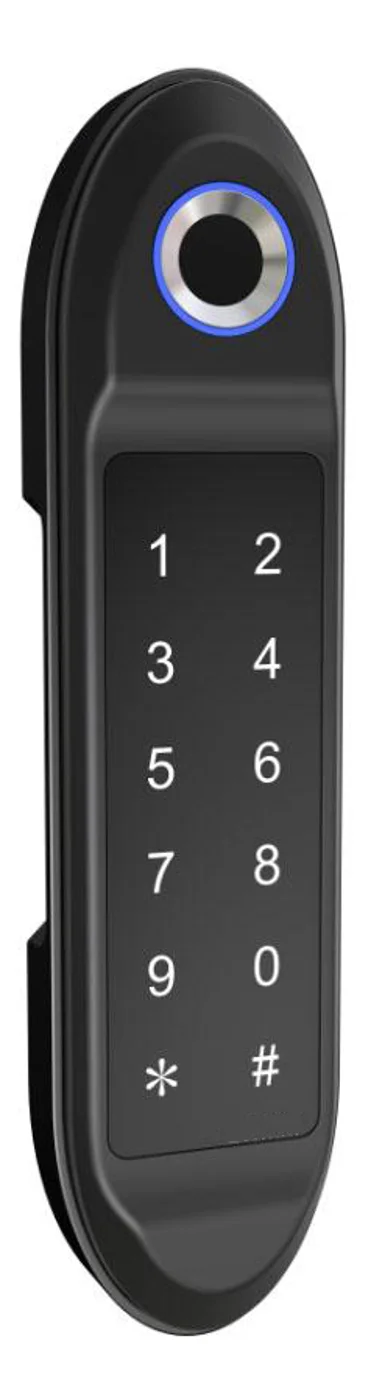
กุญแจตู้อิเล็กทรอนิกส์ PIN Code — สแตนด์อโลน ไม่ต้องใช้ WiFi
กุญแจตู้แผงปุ่มกดแบบออฟไลน์ สำหรับล็อคเกอร์ฟิตเนส ออฟฟิศ และตู้พัสดุ ใช้แบตเตอรี่ ติดตั้งเพิ่มเติมเพียง 5 นาที ใช้งานง่าย PIN + บัตร MIFARE, DC 6V, แบต 4×AA
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
กุญแจตู้บลูทูธ — แอป + PIN + บัตร พร้อมระบบจัดการกลุ่มล็อคเกอร์
กุญแจตู้แบบใช้แอป BLE ออฟไลน์สำหรับตู้พัสดุ สำนักงาน และกลุ่มล็อคเกอร์แบบจัดการ รองรับแอป + PIN + บัตร MIFARE จัดการข้อมูลประจำตัวระยะไกล ไม่ต้องพึ่งเซิร์ฟเวอร์ ติดตั้งเพิ่มแบบใช้แบตเตอรี่
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
บทความบล็อกที่เกี่ยวข้อง
3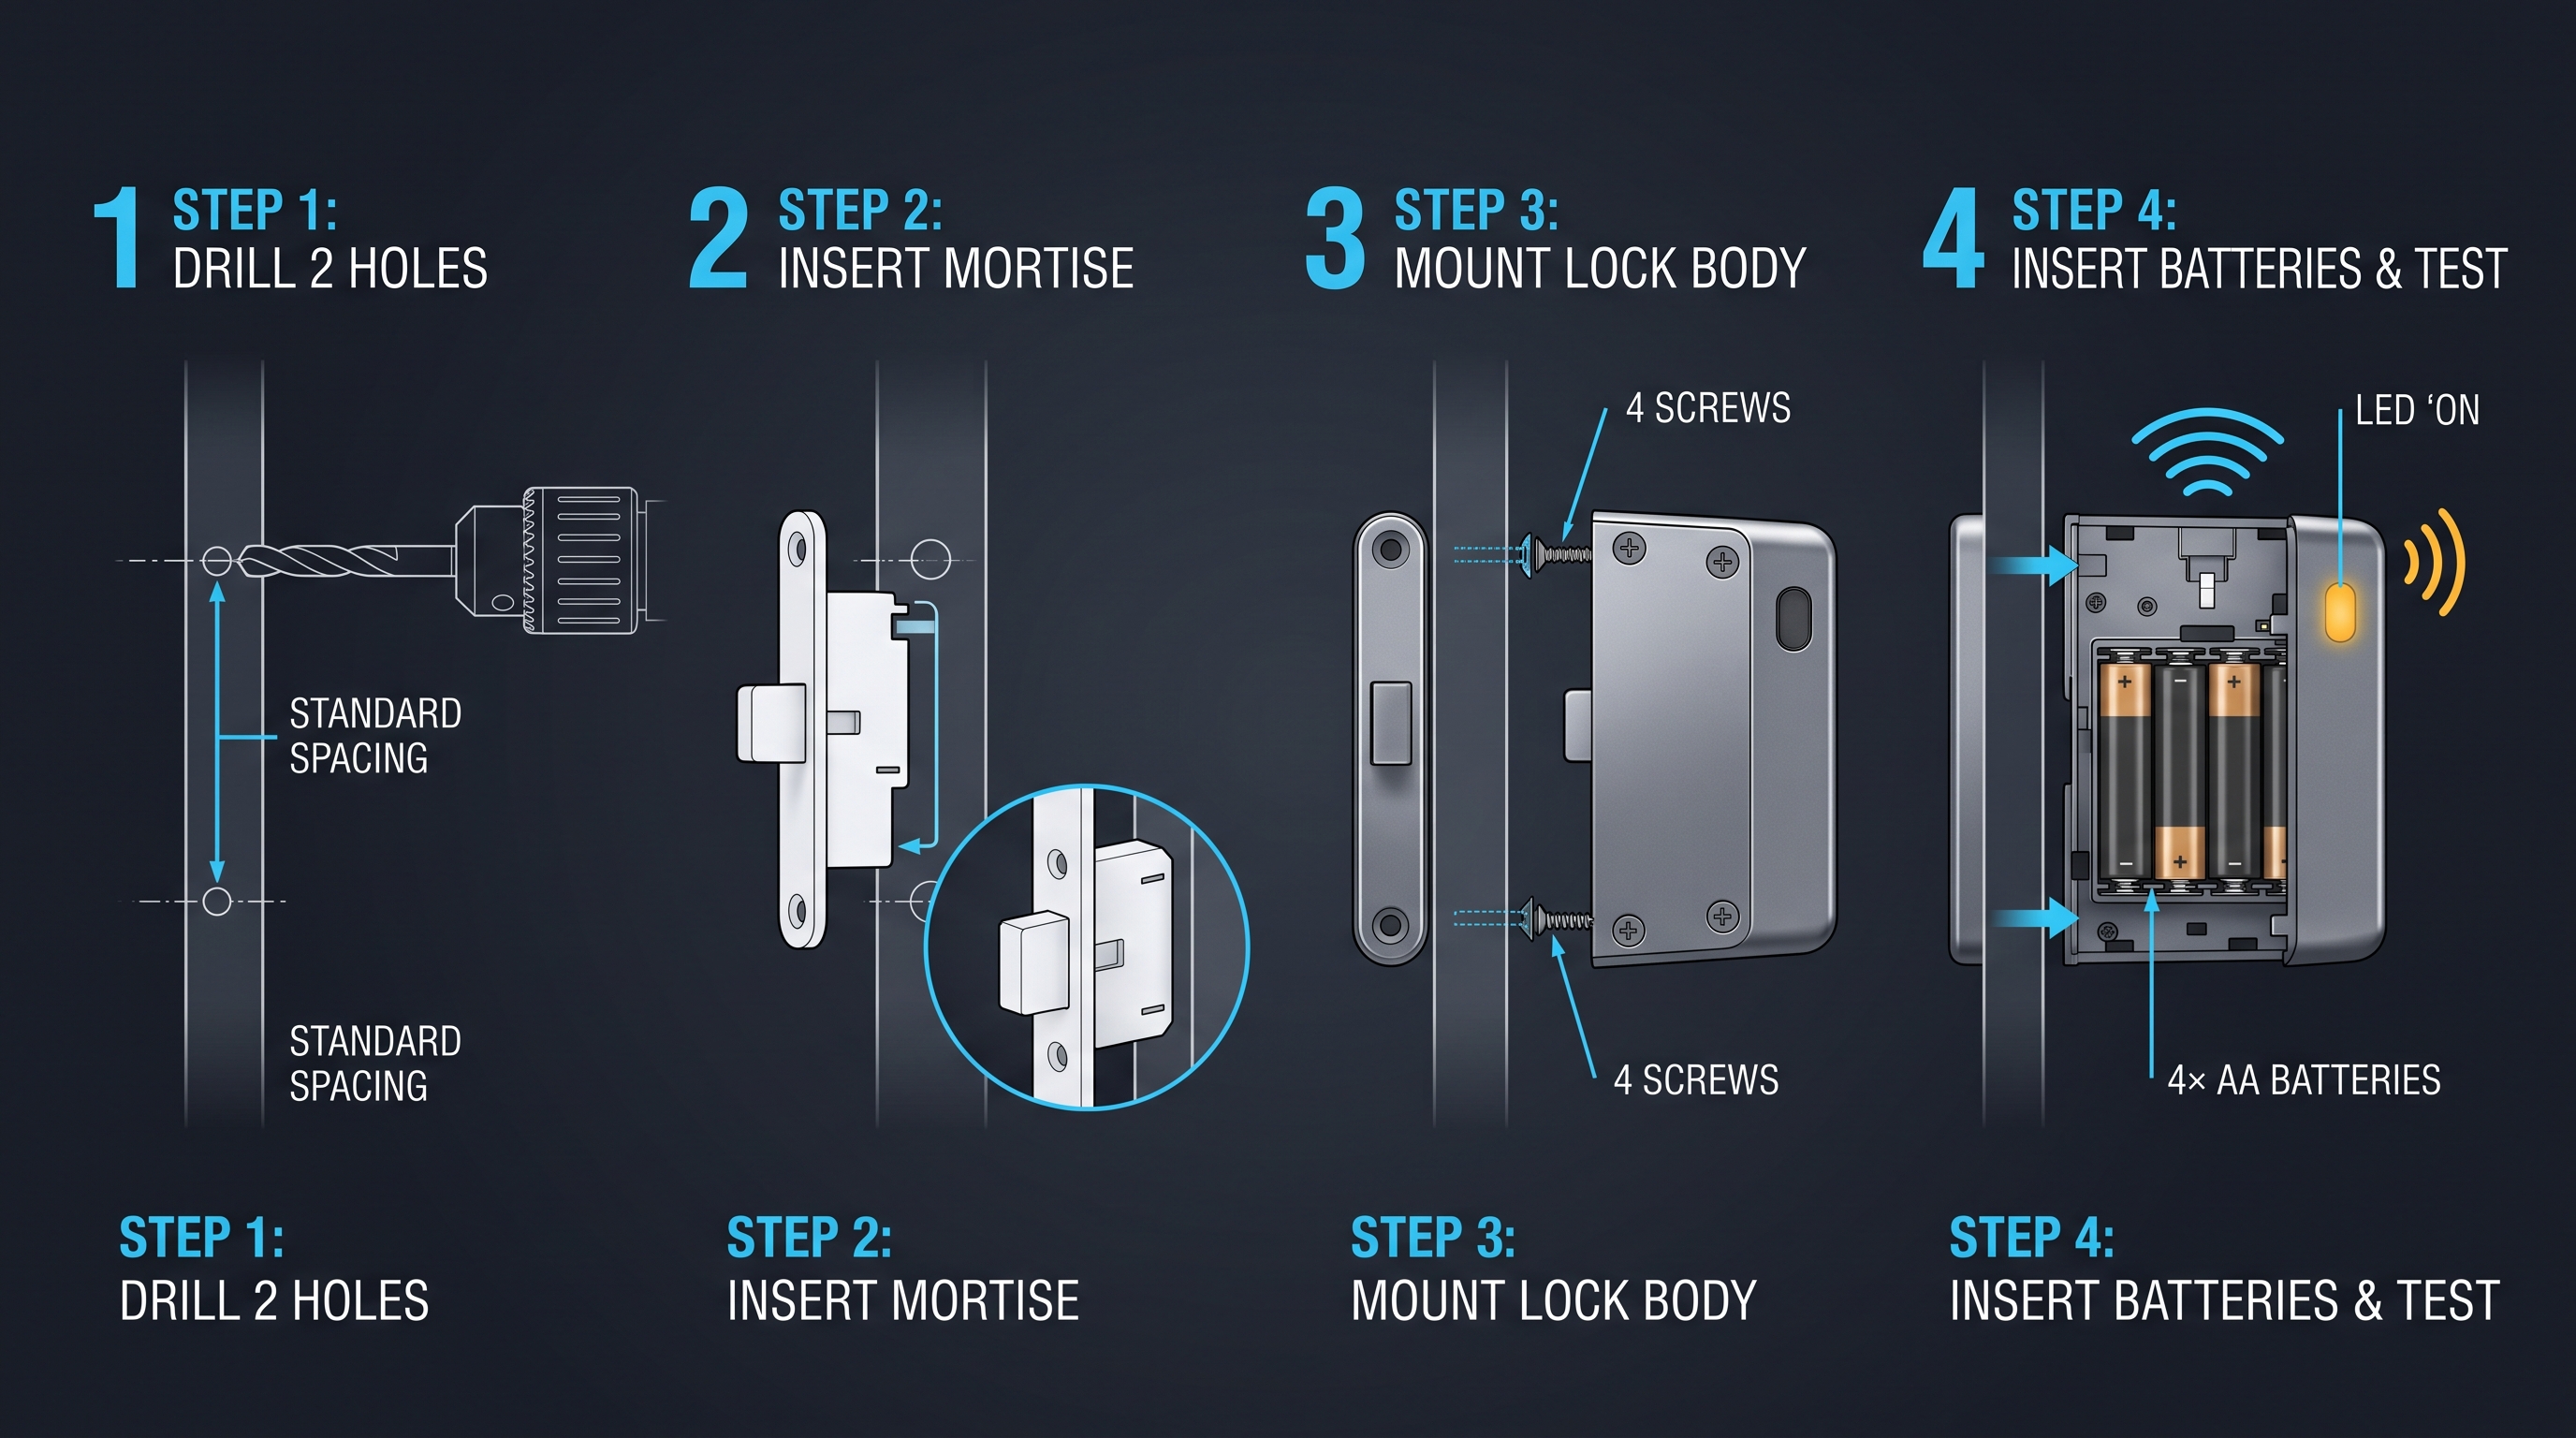
กุญแจตู้เครื่องประดับ: คู่มือความปลอดภัยเครื่องประดับมูลค่าสูง
เรียนรู้ว่ากุญแจตู้เครื่องประดับช่วยรักษาความปลอดภัยเครื่องประดับมูลค่าสูงในตู้จัดแสดงและตู้เซฟ เปรียบเทียบระบบกุญแจแม่เหล็กไฟฟ้า RFID ชีวมิติ และแบบใช้กุญแจ
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi
กุญแจตู้ IoT: คู่มือฉบับสมบูรณ์ ความปลอดภัยตู้สมาร์ทเชื่อมต่อ
ค้นพบหลักการทำงานของกุญแจตู้ IoT ที่รองรับ Wi-Fi, BLE, Zigbee, MQTT และแดชบอร์ดคลาวด์ พร้อมเนื้อหาเรื่องเทเลเมทรี การจัดการฟลีต OTA และความปลอดภัย
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi
กุญแจตู้แบบมองไม่เห็น: คู่มือฉบับสมบูรณ์ 2026 เกี่ยวกับความปลอดภัยเฟอร์นิเจอร์และงานตู้แบบซ่อนเร้นที่ตรวจจับไม่ได้
คู่มือระบบกุญแจตู้แบบมองไม่เห็น ครอบคลุมกุญแจซ่อนเร้นแบบแม่เหล็กสัมผัส RFID แม่เหล็กไฟฟ้า และ Bluetooth สำหรับเฟอร์นิเจอร์หรูหรา ตู้การแพทย์ และตู้สำนักงาน พร้อมแนวทางติดตั้ง จ่ายไฟ และการเลือกใช้
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจตู้อิเล็กทรอนิกส์ PIN Code — สแตนด์อโลน ไม่ต้องใช้ WiFi
ระบุรายละเอียดโปรเจกต์โรงแรมของคุณกับวิศวกรของเรา
ส่งจำนวนห้อง ประเภทเพดาน และโปรโตคอลที่ต้องการ เราจะส่งแผนการทำตัวอย่างและใบเสนอราคากลับภายใน 24 ชั่วโมงทำการ
- ก้าวจากคำแนะนำทั่วไปไปสู่การหารือเกี่ยวกับผลิตภัณฑ์หรือการใช้งาน
- ใช้ RFQ เมื่อข้อมูลราคา แบบวาด MOQ หรือกำหนดการเปิดตัวต้องการความชัดเจนเป็นระบบ
- คงช่องทางติดต่อโดยตรงให้เห็นสำหรับการขอคำชี้แจงอย่างรวดเร็วและการส่งต่อข้อมูล