กุญแจตู้ IoT: คู่มือฉบับสมบูรณ์ ความปลอดภัยตู้สมาร์ทเชื่อมต่อ
ค้นพบหลักการทำงานของกุญแจตู้ IoT ที่รองรับ Wi-Fi, BLE, Zigbee, MQTT และแดชบอร์ดคลาวด์ พร้อมเนื้อหาเรื่องเทเลเมทรี การจัดการฟลีต OTA และความปลอดภัย
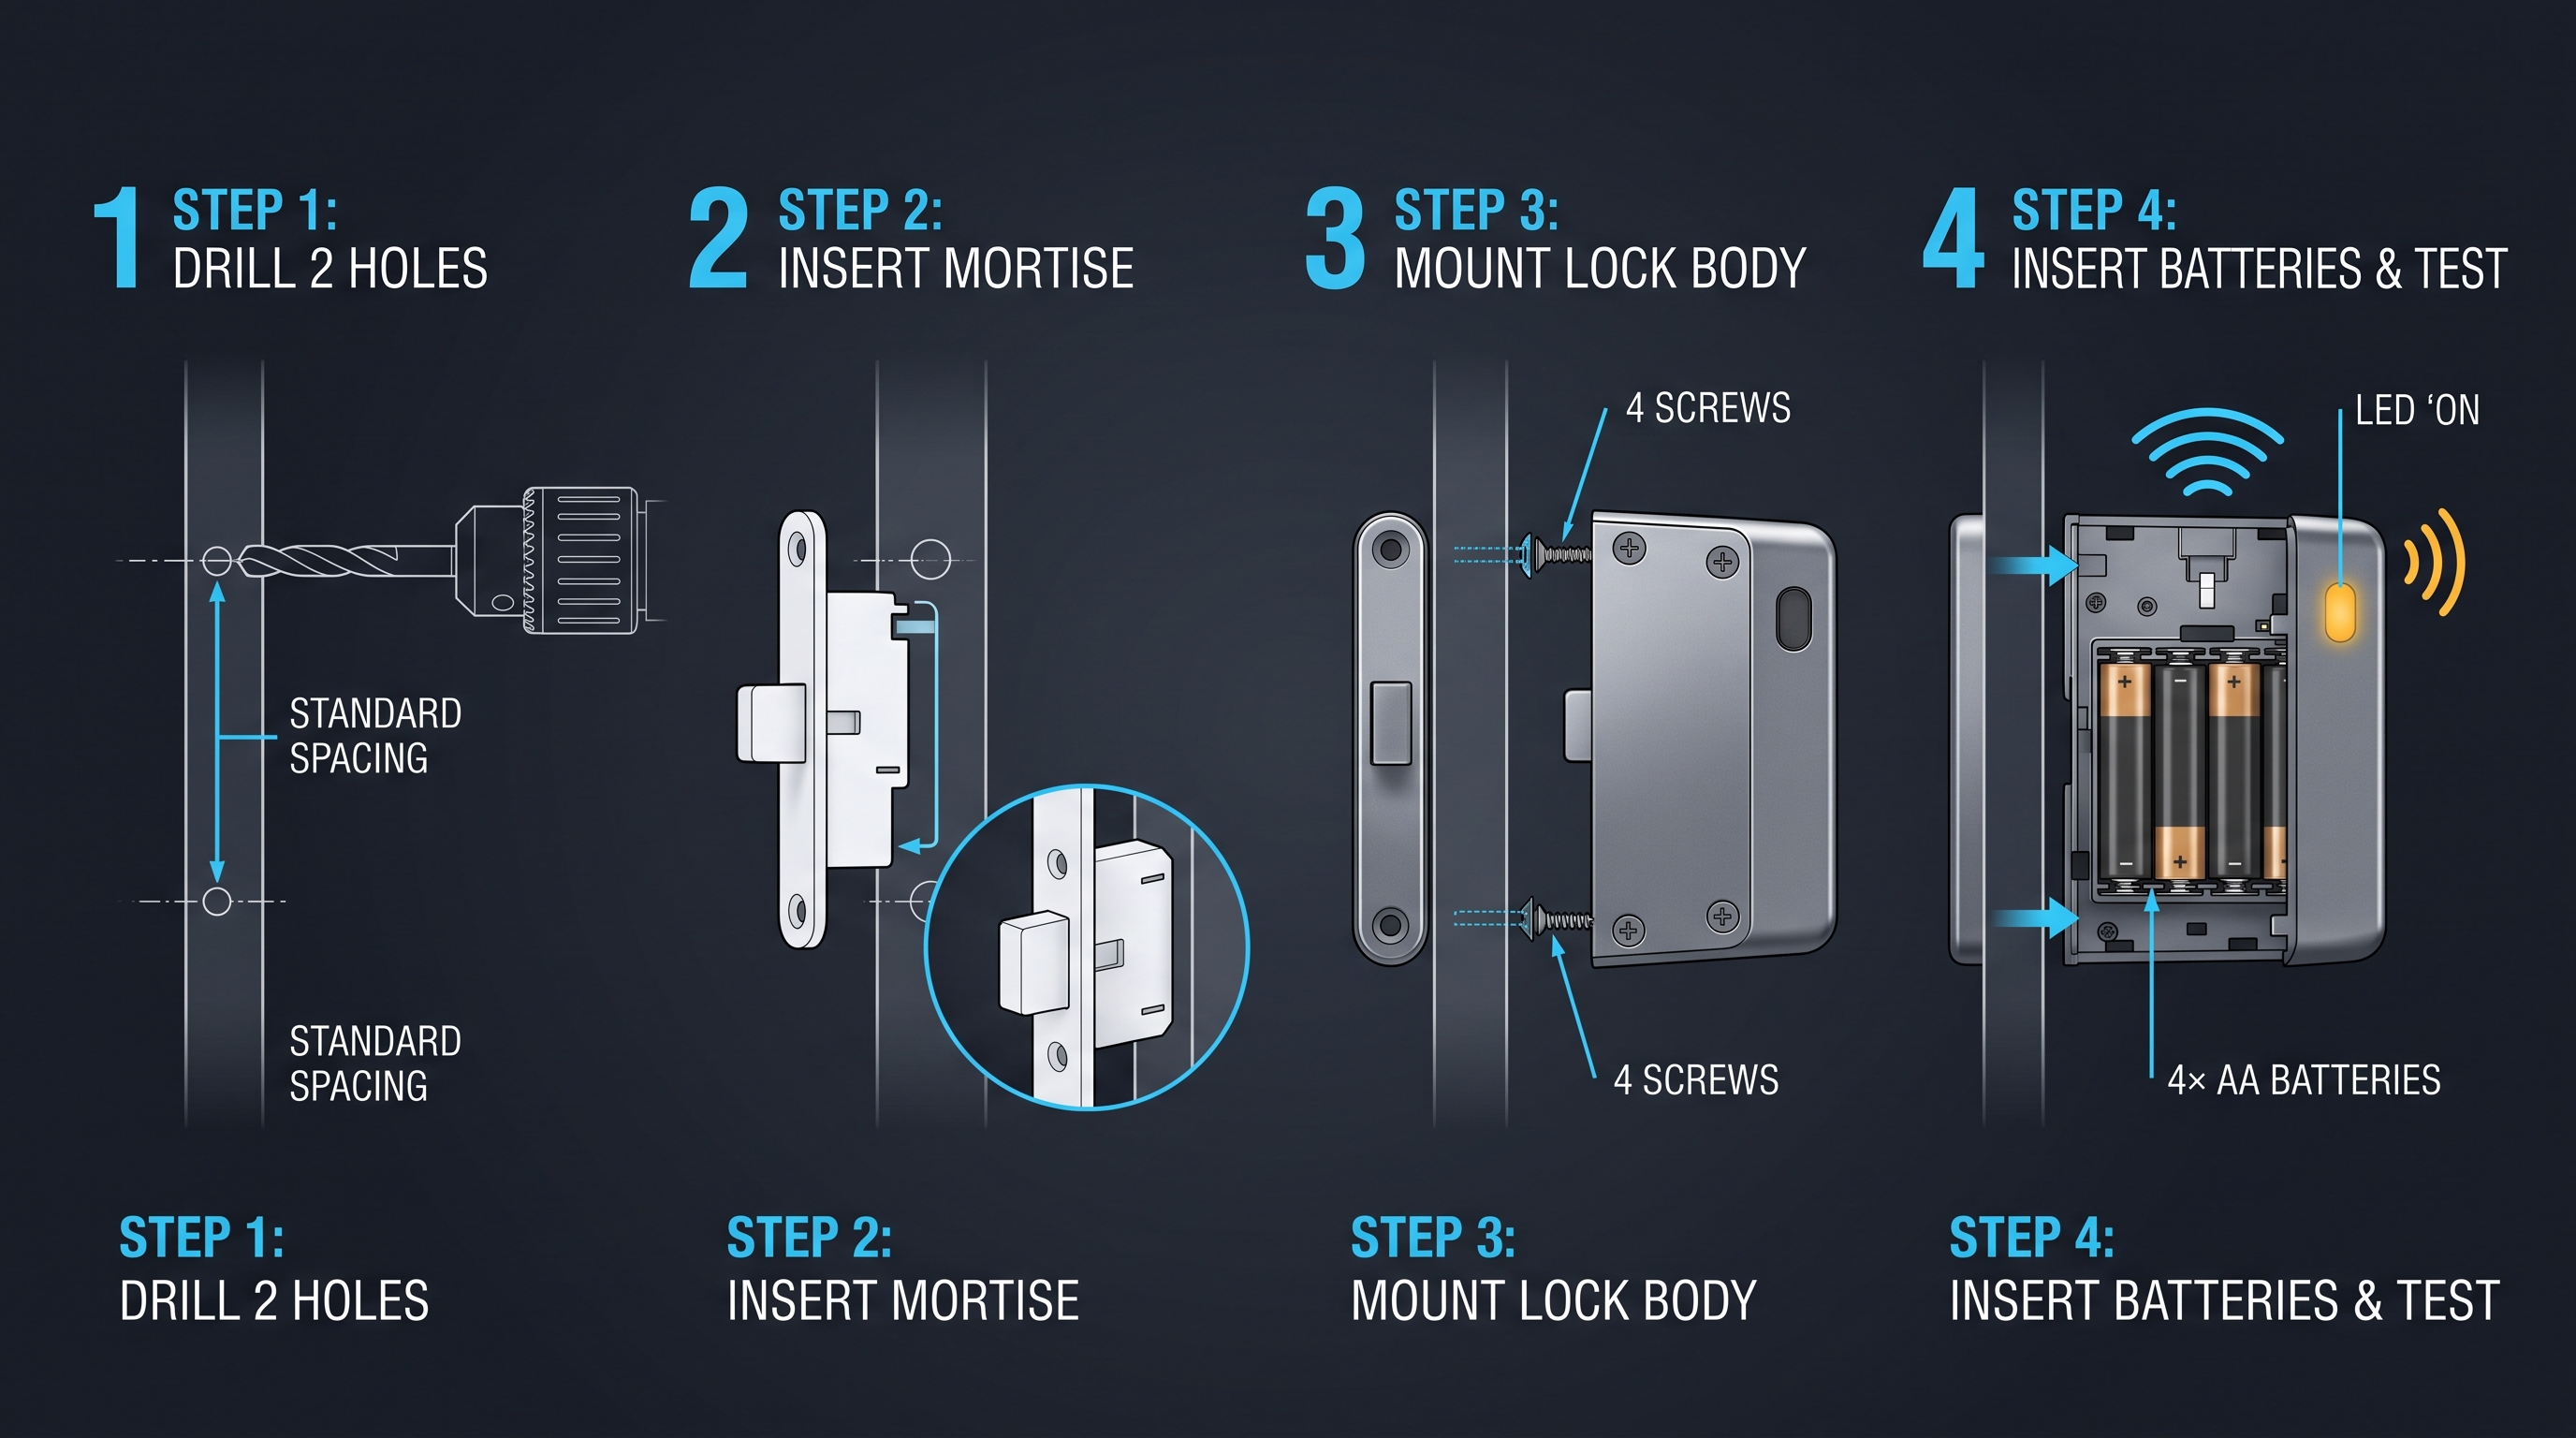
ล็อคตู้ IoT คืออะไร และมันเปลี่ยนแปลงการควบคุมการเข้าถึงด้านกายภาพอย่างไร
ล็อคตู้ IoT เป็นอุปกรณ์ล็อคไฟฟ้ากลไกที่เชื่อมต่อเครือข่าย ซึ่งทดแทนล็อคแบบใช้กุญแจหรือรหัสแบบดั้งเดิมบนตู้ ล็อคเกอร์ ลิ้นชัก ตู้ควบคุม และหน่วยจัดเก็บข้อมูล ช่วยให้สามารถอนุมัติการเข้าถึงจากระยะไกล การเก็บข้อมูลแบบเรียลไทม์ การบันทึกการตรวจสอบอัตโนมัติ และการผสานรวมกับระบบบริหารจัดการอาคารหรือระบบสินค้าคงคลังที่กว้างขวางยิ่งขึ้น ต่างจากล็อคตู้แบบดั้งเดิมที่พึ่งพากุญแจจริง รหัสกลไก หรือแผงกดรหัสอิเล็กทรอนิกส์แบบสแตนด์อโลน ล็อคตู้ IoT จะฝังโมดูลการสื่อสารไร้สาย—โดยทั่วไปคือ Wi-Fi (802.11 b/g/n, 2.4 GHz, ใช้กระแส 150–350 mA ระหว่างการส่งข้อมูล), Bluetooth Low Energy (BLE 5.x, เฉลี่ย 5–15 mA, ความหน่วงในการเชื่อมต่อ 50 ms), Zigbee (IEEE 802.15.4, 2.4 GHz, 20–40 mA, รองรับการกำหนดเส้นทางแบบ mesh), Z-Wave (908.42 MHz หรือ 868.42 MHz ตามภูมิภาค, 15–30 mA, คลื่นย่านความถี่ต่ำกว่า 1 GHz), Thread/Matter (อ้างอิง IPv6, 10–25 mA, การตั้งค่าผ่าน QR code), NB-IoT (3GPP Release 13+, พีค 200–400 mA, สเปกตรัมเซลลูลาร์ที่มีใบอนุญาต) หรือ LoRaWAN (ย่าน ISM ความถี่ต่ำกว่า 1 GHz, 10–25 mA, ระยะ 2–15 กม. ขึ้นอยู่กับความหนาแน่นของเมือง)—พร้อมด้วยไมโครคอนโทรลเลอร์ (ARM Cortex-M4 หรือระดับ ESP32, 80–240 MHz, แฟลช 512 KB–4 MB), มอเตอร์หรือโซลินอยด์แอคชูเอเตอร์ (โดยทั่วไป 3–6 V DC, เวลาเคลื่อนที่ 200–500 ms, อัตราการใช้งาน 100,000–500,000 รอบ) และเซ็นเซอร์อย่างน้อยหนึ่งตัว (รีดสวิตช์แม่เหล็กสำหรับตรวจจับสถานะประตู, เทอร์มิสเตอร์หรือเซ็นเซอร์วัดความชื้นสำหรับการตรวจสอบสภาพแวดล้อม, เซ็นเซอร์เร่งสำหรับตรวจจับการงัดแงะ) ล็อคตู้ IoT ทุกตัวจะส่งข้อมูลทางโทรเมทรีผ่าน MQTT (แบบ publish-subscribe, QoS 0–2, เข้ารหัส TLS 1.3, ขนาดข้อมูลโดยทั่วไป 50–200 ไบต์ต่อเหตุการณ์) หรือ HTTPS (RESTful JSON, ตรวจสอบใบรับรอง, รอบการตอบกลับ 200–500 ms ต่อคำขอ) ไปยังบรอกเกอร์บนคลาวด์หรือภายในองค์กร ซึ่งแดชบอร์ดจะแสดงสถานะแบบเรียลไทม์ แนวโน้มในอดีต สุขภาพแบตเตอรี่ เวอร์ชันเฟิร์มแวร์ และเหตุการณ์การเข้าถึง แพลตฟอร์มการจัดการกลุ่มอุปกรณ์จากนั้นจะจัดกลุ่มล็อคตู้ IoT ประเภทนี้เป็นสิบ ร้อย หรือหลายพันตัวเข้าไว้ในโซนตรรกะ กำหนดนโยบายสิทธิ์การเข้าถึงแบบละเอียด กำหนดการอัปเดตเฟิร์มแวร์ OTA เป็นระลอก และตรวจสอบเหตุการณ์ผิดปกติ เช่น ความพยายามบุกเข้าไป คำเตือนแบตเตอรี่ต่ำ หรือการแจ้งเตือนประตูเปิดนานเกินไป ผลลัพธ์คือการเปลี่ยนแปลงเชิงรูปแบบจากความปลอดภัยทางกายภาพแบบพาสซีฟที่ไม่สามารถตรวจสอบย้อนหลังได้ ไปสู่การกำกับดูแลการเข้าถึงแบบแอคทีฟที่อุดมด้วยข้อมูล ซึ่งเปลี่ยนการโต้ตอบทุกครั้งกับล็อคตู้ IoT ให้กลายเป็นข้อมูลเชิงลึกที่นำไปใช้งานได้จริง
โปรโตคอลการเชื่อมต่อหลักที่ขับเคลื่อนล็อคตู้ IoT ยุคใหม่
การเลือกโปรโตคอลไร้สายเป็นการตัดสินใจเชิงสถาปัตยกรรมที่สำคัญที่สุดเพียงปัจจัยเดียวเมื่อนำล็อคตู้ IoT ไปใช้งาน เนื่องจากเป็นตัวกำหนดการใช้พลังงาน ความหน่วง ระยะทาง ต้นทุนโครงสร้างพื้นฐาน ความสามารถในการขยายระบบ และความเสี่ยงจากการถูกผูกขาดกับผู้ขาย โปรโตคอลแต่ละตัวมีจุดแข็งที่แตกต่างกันในสเปกตรัมการเชื่อมต่อ และการเข้าใจข้อดีข้อเสียของแต่ละโปรโตคอลเป็นสิ่งจำเป็นในการจับคู่ล็อคตู้ IoT ให้เหมาะสมกับสภาพแวดล้อมการทำงาน Wi-Fi (802.11 b/g/n ที่ 2.4 GHz) ให้แบนด์วิดท์สูงสุดและความหน่วงต่ำสุดในบรรดาโปรโตคอล IoT ทั่วไป โดยมีความเร็วในการส่งข้อมูลโดยทั่วไป 10–50 Mbps และเวลาไปกลับน้อยกว่า 50 ms บนเครือข่ายท้องถิ่น ทำให้โปรโตคอลล็อคตู้ IoT นี้เหมาะสำหรับการติดตั้งในสถานที่ที่มีการครอบคลุมจุดเชื่อมต่อ Wi-Fi อย่างหนาแน่นอยู่แล้ว เช่น สำนักงาน โรงพยาบาล โรงเรียน และร้านค้าปลีก อย่างไรก็ตาม ค่าใช้จ่ายด้านพลังงานมีสูงมาก: ล็อคตู้ IoT ที่ใช้ ESP32 ส่งข้อมูล Wi-Fi ที่ +20 dBm ใช้กระแส 350–400 mA ระหว่างการส่งข้อมูล, 70–80 mA ในโหมดฟัง DTIM10 sleep และต้องมีการจัดการวงจรทำงานอย่างระมัดระวังเพื่อให้ได้อายุการใช้งานแบตเตอรี่ที่ยอมรับได้ ด้วยแบตเตอรี่ Li-Po 2,000 mAh, เหตุการณ์ปลดล็อค 10–20 ครั้งต่อวัน และการเข้าสู่โหมด deep-sleep ที่ปรับให้เหมาะสมระหว่างการส่งข้อมูล ล็อคตู้ IoT ที่ใช้ Wi-Fi มักใช้งานได้ 6–12 เดือนก่อนต้องชาร์จหรือเปลี่ยนแบตเตอรี่แบบใช้ครั้งเดียว BLE 5.x ลดการใช้กระแสเฉลี่ยลงเหลือ 5–15 mA ระหว่างช่วงการเชื่อมต่อ 30–50 ms โดยมีการส่งสัญญาณโฆษณาสูงสุด 15–25 mA และกระแสในโหมด deep-sleep ต่ำถึง 1–3 µA ล็อคตู้ IoT ที่ใช้ BLE สามารถใช้งานแบตเตอรี่ได้ 12–24 เดือนด้วยถ่าน CR123A หนึ่งก้อนหรือ AAA สองก้อน (ความจุรวม 3,000–3,500 mAh) แต่ระยะทางจำกัดที่ 10–30 เมตรในอาคาร และโปรโตคอลล็อคตู้ IoT นี้ต้องการเกตเวย์หรือสมาร์ตโฟนเป็นตัวเชื่อมต่อไปยังคลาวด์ ทำให้ BLE เหมาะที่สุดสำหรับการติดตั้งขนาดเล็ก (10–50 ตัว) ที่อยู่ใกล้กับฮับหรืออุปกรณ์เคลื่อนที่ Zigbee และ Z-Wave อยู่ในระดับเครือข่ายแบบ mesh: Zigbee (2.4 GHz, 20–40 mA TX, 250 kbps) และ Z-Wave (ความถี่ต่ำกว่า 1 GHz, 15–30 mA TX, 40–100 kbps) สำหรับล็อคตู้ IoT ทั้งคู่รองรับโทโพโลยีแบบ mesh ที่ซ่อมแซมตัวเองได้ โดยที่ล็อคตู้ IoT แต่ละตัวสามารถทำหน้าที่เป็นเราเตอร์ให้อุปกรณ์ข้างเคียง ขยายระยะทางเกิน 100 เมตร และปรับปรุงความน่าเชื่อถือผ่านเส้นทางสำรอง ล็อคตู้ IoT ที่ใช้ Zigbee ยังทำหน้าที่เป็นตัวขยายระยะสำหรับอุปกรณ์ที่อยู่ติดกัน และโปรโตคอลเหล่านี้เป็นแกนหลักของการติดตั้งอาคารอัจฉริยะ (50–500 ตัว) ที่ผนังหนา จำนวนชั้น และตู้โลหะทำให้คลื่นความถี่สูงลดทอนลง Zigbee 3.0 และ Z-Wave 800 series รองรับระดับความปลอดภัย S2, การเข้ารหัส AES-128 และการเพิ่มอุปกรณ์ผ่าน QR code หรือ PIN สำหรับล็อคตู้ IoT แต่ละตัว โปรโตคอล Matter ที่สร้างบน Thread (IPv6 6LoWPAN, 10–25 mA TX, 250 kbps ที่ 2.4 GHz) เพิ่มการทำงานร่วมกันระดับแอปพลิเคชันข้ามระบบนิเวศ ช่วยให้ล็อคตู้ IoT เดียวสามารถควบคุมได้พร้อมกันจาก Apple Home, Google Home, Amazon Alexa และ SmartThings โดยไม่ต้องใช้บริดจ์เฉพาะของผู้ผลิต แม้ว่าฮาร์ดแวร์ล็อคตู้ IoT ที่ได้รับการรับรอง Matter จะยังมีจำกัดในปี 2026 สำหรับกรณีการใช้งานตู้ในอุตสาหกรรม สำหรับการติดตั้งล็อคตู้ IoT ในพื้นที่กว้าง NB-IoT และ LTE-M ให้การเชื่อมต่อ IoT เซลลูลาร์ที่มีความน่าเชื่อถือในสเปกตรัมที่มีใบอนุญาต การครอบคลุมพื้นที่กว้าง (1–10 กม. ในเขตเมือง เข้าถึงได้ในชั้นใต้ดินและตู้ที่มีการป้องกันสัญญาณ) และกระแสในโหมด deep-sleep ที่ 3–5 µA พร้อมวงจร DRX ขยายสูงสุด 2.9 วินาที ล็อคตู้ IoT ที่ใช้ NB-IoT ส่งข้อมูลที่พีค 200–400 mA แต่เพียง 100–300 ms ต่อการส่งขึ้นหนึ่งครั้ง โดยมีปริมาณการส่งข้อมูลรายวันต่ำถึง 1–2 KB ต่อเดือน ช่วยให้อายุการใช้งานแบตเตอรี่ 2–5 ปีด้วยถ่าน AA สี่ก้อน (8,000–10,000 mAh) เมื่อล็อคตู้ IoT ถูกติดตั้งในตำแหน่งที่มีการใช้งานน้อย เช่น ตู้สาธารณูปโภค ตู้โทรคมนาคม หรือหน่วยจัดเก็บกลางแจ้ง LoRaWAN เสริมความสามารถของ NB-IoT ด้วยการสื่อสารความถี่ต่ำกว่า 1 GHz ที่มีระยะทางไกลมาก (2–15 กม. แบบเห็นอิสระ, 1–5 กม. ในเมืองที่มีความหนาแน่นสูง) ที่ประสิทธิภาพพลังงานสูงสุด: 10–25 mA TX ที่ +14 ถึง +20 dBm, 1–2 µA deep-sleep และอัตราการส่งข้อมูล 0.3–50 kbps ขึ้นอยู่กับ spreading factor ล็อคตู้ IoT ที่ใช้ LoRaWAN เหมาะสำหรับสถานการณ์เกษตรกรรม โลจิสติกส์ หรือโครงสร้างพื้นฐาน ที่ซึ่งล็อคตู้ IoT แต่ละตัวมีระยะห่างกันหลายร้อยเมตรและไม่มีการครอบคลุมเซลลูลาร์ แม้ว่าวงจรการส่งข้อมูลขึ้นที่ต่ำ (0.1%–1% ต่อย่อยย่านความถี่ตามกฎระเบียบ EU, 1%–10% ในสหรัฐฯ) จะจำกัดความถี่ในการส่งข้อมูลของล็อคตู้ IoT ให้ส่งได้เพียงไม่กี่ข้อความต่อชั่วโมง
| โปรโตคอล | ย่านความถี่ | กระแส TX | อัตราข้อมูล | ระยะทาง (ในอาคาร) | อายุแบตเตอรี่ (2,000 mAh) | ต้องใช้เกตเวย์ | Mesh |
|---|---|---|---|---|---|---|---|
| Wi-Fi (b/g/n) | 2.4 GHz | 150–400 mA | 10–50 Mbps | 20–50 m | 6–12 เดือน | ไม่ | ไม่ |
| BLE 5.x | 2.4 GHz | 5–25 mA | 1–2 Mbps | 10–30 m | 12–24 เดือน | ใช่ (หรือโทรศัพท์) | จำกัด |
| Zigbee 3.0 | 2.4 GHz | 20–40 mA | 250 kbps | 30–100 m | 12–30 เดือน | ใช่ (coordinator) | ใช่ |
| Z-Wave 800 | Sub-GHz (ตามภูมิภาค) | 15–30 mA | 40–100 kbps | 30–60 m | 12–36 เดือน | ใช่ (controller) | ใช่ |
| Thread/Matter | 2.4 GHz | 10–25 mA | 250 kbps | 30–50 m | 18–36 เดือน | ใช่ (border router) | ใช่ |
| NB-IoT | LTE ที่มีใบอนุญาต | 200–400 mA | 20–250 kbps | 1–10 กม. (WAN) | 2–5 ปี | ไม่ (เซลลูลาร์) | ไม่ |
| LoRaWAN | Sub-GHz ISM | 10–25 mA | 0.3–50 kbps | 1–15 กม. (WAN) | 3–8 ปี | ไม่ (เกตเวย์ไปคลาวด์) | Star |
สถาปัตยกรรมโทรเมทรี: ล็อคตู้ IoT ส่งข้อมูลจากเซ็นเซอร์ไปยังแดชบอร์ดอย่างไร
ท่อส่งข้อมูลโทรเมทรีของล็อคตู้ IoT เริ่มต้นที่ชั้นเซ็นเซอร์ ผ่านการประมวลผลเบื้องต้นในพื้นที่บนไมโครคอนโทรลเลอร์ของล็อคตู้ IoT ส่งผ่านทางอากาศผ่าน MQTT หรือ HTTPS ไปยังบรอกเกอร์หรือ API gateway ลงสู่ฐานข้อมูลอนุกรมเวลา และสุดท้ายแสดงผลบนแดชบอร์ดแบบเรียลไทม์—โดยทั่วไปใช้เวลาน้อยกว่า 200 มิลลิวินาทีสำหรับเหตุการณ์ในพื้นที่ และน้อยกว่า 2 วินาทีสำหรับเหตุการณ์ที่ผ่านคลาวด์ การเข้าใจท่อส่งข้อมูลนี้เป็นสิ่งสำคัญสำหรับวิศวกรที่ต้องกำหนดงบประมาณด้านความหน่วง การจัดสรรแบนด์วิดท์ ต้นทุนการคำนวณบนคลาวด์ และพฤติกรรมการกู้คืนจากความล้มเหลวสำหรับการติดตั้งล็อคตู้ IoT ในระดับเซ็นเซอร์ ล็อคตู้ IoT โดยทั่วไปจะรวมโหมดการตรวจจับหลักสี่โหมด: รีดสวิตช์แม่เหล็ก (ปกติเปิดหรือปกติปิด, เวลา debounce 10–20 ms, ระยะรับรู้ 1–5 mm) ตรวจจับตำแหน่งประตู; เซ็นเซอร์ลัตช์แบบ hall-effect หรือ capacitive ยืนยันการล็อคน็อต (ยืดออกหรือหดกลับ, เวลารับรู้ 5–15 ms); เทอร์มิสเตอร์หรือเซ็นเซอร์วัดอุณหภูมิดิจิทัล (DHT22, SHT30 หรือ BME280, ความแม่นยำ ±0.3°C, การสุ่มตัวอย่าง 0.5–2 Hz) ตรวจสอบสภาพอากาศภายในตู้; และเซ็นเซอร์เร่ง MEMS (LIS3DH, ADXL345 หรือ BMI270, ความละเอียด 10-14 บิต, การสุ่มตัวอย่าง 50–400 Hz) ให้การตรวจจับการงัดแงะผ่านการวิเคราะห์การสั่นสะเทือนและการเอียง ไมโครคอนโทรลเลอร์ของล็อคตู้ IoT อ่านค่าเซ็นเซอร์เหล่านี้ตามช่วงเวลาที่กำหนดได้—โดยทั่วไปหนึ่งครั้งต่อวินาทีสำหรับสถานะประตู หนึ่งครั้งต่อ 5 นาทีสำหรับอุณหภูมิและความชื้น และบัฟเฟอร์ต่อเนื่องที่ 100 Hz สำหรับเหตุการณ์การงัดแงะพร้อม ring buffer ที่เก็บข้อมูลก่อนเกิดเหตุการณ์ 2–5 วินาที ค่าเซ็นเซอร์ดิบจากนั้นจะถูกปรับให้เป็นมาตรฐาน ประทับเวลาด้วย RTC ของล็อคตู้ IoT (ปรับค่าเบี่ยงเบนผ่าน NTP หรือ GPS ทุก 6–24 ชั่วโมง, ค่าเบี่ยงเบนโดยทั่วไป 1–5 ppm) และจัดเป็นแพ็กเก็ตโทรเมทรี ข้อมูล payload ถูก serialize เป็นรูปแบบไบนารีขนาดกะทัดรัด (Protocol Buffers, CBOR หรือ MessagePack) หรือ JSON ขึ้นอยู่กับข้อจำกัดด้านแบนด์วิดท์และความซับซ้อนในการแยกวิเคราะห์ฝั่งคลาวด์ แพ็กเก็ตโทรเมทรี MQTT โดยทั่วไปสำหรับล็อคตู้ IoT มีขนาด 80–200 ไบต์ในรูปแบบไบนารีหรือ 200–500 ไบต์ในรูปแบบ JSON ประกอบด้วย device ID, timestamp, สถานะประตู, สถานะล็อค, แรงดันแบตเตอรี่ (เปอร์เซ็นต์และมิลลิโวลต์), อุณหภูมิในหน่วยเซลเซียส, เปอร์เซ็นต์ความชื้น, เวอร์ชันเฟิร์มแวร์, RSSI และบิตแมปรหัสข้อผิดพลาด ล็อคตู้ IoT เผยแพร่แพ็กเก็ตนี้ไปยังหัวข้อ MQTT ที่จัดโครงสร้างแบบลำดับชั้น (เช่น v2/sites/{site_id}/zones/{zone_id}/locks/{lock_id}/telemetry) โดยใช้ QoS 1 (การส่งแบบ at-least-once) พร้อม retained message ตั้งเป็น false ช่วยให้มั่นใจในการส่งข้อมูลที่ทนต่อการซ้ำซ้อนโดยไม่ทิ้งสถานะที่ล้าสมัยไว้บนบรอกเกอร์ การคงอยู่ของเซสชันโดยตั้ง clean session flag เป็น false ช่วยให้บรอกเกอร์จัดคิวข้อความสำหรับล็อคตู้ IoT ที่ตัดการเชื่อมต่อชั่วคราวระหว่างวงจร deep-sleep—ซึ่งเป็นคุณสมบัติสำคัญสำหรับล็อคตู้ IoT ที่ใช้แบตเตอรี่ซึ่งสลับระหว่างการใช้งานวิทยุ 2–10 วินาที กับการ sleep 30–300 วินาที ในฝั่งบรอกเกอร์ บรอกเกอร์ MQTT 5.0 เช่น EMQX (การเชื่อมต่อพร้อมกัน 1 ล้านรายการต่อโหนดคลัสเตอร์, ความหน่วง P99 <5 ms) หรือ Mosquitto (น้ำหนักเบากว่า, การเชื่อมต่อพร้อมกัน 100,000 รายการ) จะตรวจสอบสิทธิ์ล็อคตู้ IoT แต่ละตัวผ่านใบรับรองไคลเอนต์ X.509 หรือ pre-shared keys กำหนดรายการควบคุมการเข้าถึงระดับหัวข้อ และส่งต่อข้อมูลโทรเมทรีไปยัง rule engine หรือ stream processor rule engine อาจเพิ่มข้อมูล metadata ของอุปกรณ์จากฐานข้อมูล registry คำนวณเมตริกที่ได้จากการคำนวณ (อายุการใช้งานแบตเตอรี่ที่เหลืออยู่ตามการถดถอยเชิงเส้นของการลดลงของแรงดันในช่วง 7–14 วัน) และเรียกการแจ้งเตือนเมื่อเกิดการละเมิดเกณฑ์ (อุณหภูมิ >60°C, ความชื้น >95%, ประตูเปิด >300 วินาที) สตรีมที่ได้รับการปรับปรุงจะถูกเขียนลงฐานข้อมูลอนุกรมเวลา—TimescaleDB, InfluxDB หรือ AWS Timestream—ด้วยอัตราการเขียน 50–500 จุดต่อล็อคตู้ IoT ต่อวัน ขึ้นอยู่กับความถี่ของโทรเมทรี ในกลุ่มล็อคตู้ IoT 10,000 ตัวที่ 100 จุดต่อวัน ปริมาณงานการเขียนจะถึง 1 ล้านจุดต่อวัน ซึ่งต้องใช้พื้นที่จัดเก็บแบบ hot ประมาณ 60–80 GB ต่อปี พร้อมการเก็บถาวรแบบมีระดับไปยัง object storage แบบเย็นหลังจาก 90 วัน แดชบอร์ดที่สร้างบนกรอบการแสดงข้อมูลแบบเรียลไทม์ เช่น Grafana, Superset หรือแอปพลิเคชัน React แบบกำหนดเองที่ใช้ WebSocket subscriptions จะสืบค้นฐานข้อมูลสำหรับช่วงเวลา และแสดงสถานะปัจจุบันของล็อคตู้ IoT แต่ละตัวเป็นการ์ดที่แสดงด้วยรหัสสี (เขียวสำหรับปกติ, เหลืองสำหรับประตูเปิดค้าง, แดงสำหรับการงัดแงะ, เทาสำหรับออฟไลน์ >24 ชั่วโมง) สุขภาพโดยรวมของกลุ่มอุปกรณ์เป็นแผนภูมิเกจ และข้อมูลโทรเมทรีรายล็อคเป็นกราฟอนุกรมเวลาแบบโต้ตอบ วิศวกรที่กำหนดค่าท่อส่งข้อมูลโทรเมทรีของล็อคตู้ IoT จำเป็นต้องวางแผนสำหรับการบัฟเฟอร์ออฟไลน์ด้วย: ล็อคจะรักษาบัฟเฟอร์แฟลชหรือ FRAM แบบ non-volatile ที่ 1,000–10,000 เหตุการณ์ (ปรับแต่งได้, โดยทั่วไป 5,000 เหตุการณ์) และเมื่อเชื่อมต่อใหม่หลังจากเกิดการหยุดชะงัก ล็อคตู้ IoT จะส่งข้อมูลโทรเมทรีที่พลาดไปซ้ำในอัตราที่ควบคุมได้ 1–10 ข้อความต่อวินาที เพื่อหลีกเลี่ยงการทำให้บรอกเกอร์หรือฐานข้อมูลปลายทางทำงานหนักเกินไป
MQTT เทียบกับ HTTPS: การเลือกโปรโตคอลขนส่งข้อมูลที่เหมาะสมสำหรับ IoT Cabinet Lock
การเลือกโปรโตคอลขนส่งข้อมูลระหว่าง MQTT และ HTTPS เป็นการตัดสินใจระดับรากฐานที่ส่งผลต่อความหน่วงงาน, อายุการใช้งานแบตเตอรี่, การจัดลำดับข้อความ, ค่าใช้จ่ายคลาวด์ และความสามารถในการขยายระบบสำหรับ IoT Cabinet Lock ทุกตัวในการติดตั้ง โปรโตคอลทั้งสองทำงานบน TLS 1.3 (ซึ่งเป็นข้อกำหนดของแพลตฟอร์ม IoT คลาวด์หลักทั้งหมดตั้งแต่ปี 2024) และรองรับการยืนยันตัวตนแบบสองทางด้วยใบรับรอง X.509 แต่รูปแบบสถาปัตยกรรมของทั้งสองแตกต่างกันในลักษณะที่สอดคล้องโดยตรงกับความต้องการในการดำเนินงานของ IoT Cabinet Lock MQTT เป็นโปรโตคอลแบบ publish-subscribe ที่ออกแบบมาสำหรับเครือข่ายแบบไม่สมมาตร ขับเคลื่อนด้วยเหตุการณ์ สูญเสียข้อมูลสูง และมีความหน่วงแปรผัน ซึ่งเป็นลักษณะเฉพาะของสภาพแวดล้อม IoT เมื่อ IoT Cabinet Lock ทำการเผยแพร่เหตุการณ์การเปิดประตูผ่าน MQTT อุปกรณ์นี้จะเปิดการเชื่อมต่อ TCP เดียวไปยังโบรกเกอร์ (การจับมือ SYN-ACK: 1 รอบการสื่อสาร) ดำเนินการเจรจา TLS (1–2 รอบการสื่อสาร ขึ้นอยู่กับการกลับมาใช้เซสชันเดิม) และส่งข้อมูลขนาด 100–200 ไบต์ในแพ็กเก็ต PUBLISH เดียว ด้วยเซสชันแบบ clean session และการเชื่อมต่อแบบต่อเนื่องที่ยังคงเปิดอยู่ระหว่างช่วงเวลาของการส่งข้อมูลวัดระยะ IoT Cabinet Lock จะหลีกเลี่ยงการทำซ้ำการจับมือสามทางและการเจรจา TLS สำหรับทุกข้อความ ซึ่งเป็นสิ่งสำคัญอย่างยิ่งต่อการประหยัดแบตเตอรี่ เนื่องจากการจับมือ TLS แต่ละครั้งใช้พลังงาน 300–500 µAh ที่ระดับกำลังไฟ Wi-Fi IoT Cabinet Lock ที่เชื่อมต่อผ่าน MQTT โดยใช้ BLE หรือ Zigbee สามารถรักษาการเชื่อมต่อพลังงานต่ำแบบต่อเนื่องด้วยสัญญาณ keepalive ทุก 60–300 วินาที ใช้กระแสไฟเพียง 0.5–2 mA ในสถานะการเชื่อมต่อที่คงอยู่ จากนั้นโบรกเกอร์จะกระจายข้อความไปยังผู้ติดตามทั้งหมด (แบ็กเอนด์คลาวด์, ฮับท้องถิ่น และไคลเอนต์ตรวจสอบใด ๆ) ด้วยการเผยแพร่ครั้งเดียว บรรลุประสิทธิภาพแบบหนึ่งต่อหลายทั่วทั้งฟาร์มของ IoT Cabinet Lock MQTT QoS 1 รับประกันการส่งมอบอย่างน้อยหนึ่งครั้ง ซึ่งเหมาะสมสำหรับข้อมูลวัดระยะของ IoT Cabinet Lock ที่การส่งซ้ำเป็นเรื่องที่ยอมรับได้ (คลาวด์จะลบข้อมูลซ้ำโดยใช้รหัสอุปกรณ์และลำดับหรือเวลา) และ QoS 0 ให้บริการแบบ fire-and-forget สำหรับข้อมูลวัดระยะที่มีลำดับความสำคัญต่ำ เช่น การอ่านอุณหภูมิเป็นระยะ ๆ ที่การสูญหายของข้อความจาก IoT Cabinet Lock ถือเป็นเรื่องที่ยอมรับได้ QoS 2 (exactly once) โดยทั่วไปจะหลีกเลี่ยงในการออกแบบ IoT Cabinet Lock ที่ใช้แบตเตอรี่เนื่องจากภาระการแลกเปลี่ยนข้อมูลสี่แพ็กเก็ต ในทางกลับกัน HTTPS ทำงานบนโมเดลการร้องขอ-ตอบสนองแบบซิงโครนัส ที่ซึ่ง IoT Cabinet Lock เริ่มต้นการร้องขอแบบ POST หรือ PUT ไปยังปลายทาง REST API สำหรับแต่ละเหตุการณ์ IoT Cabinet Lock ต้องทำการจับมือ TCP รวมถึง TLS อย่างสมบูรณ์สำหรับทุกคำขอ หากไม่มีการใช้การเชื่อมต่อซ้ำ (HTTP/2 multiplexing ช่วยบรรเทาปัญหานี้ได้ แต่ไม่ค่อยมีการนำไปใช้งานบน MCU ที่มีข้อจำกัด) การร้องขอแบบ HTTPS POST แต่ละครั้งที่มีข้อมูลวัดระยะขนาด 200–500 ไบต์ ใช้พลังงานมากกว่าการเผยแพร่ผ่าน MQTT ที่เทียบเท่ากัน 1.5–3 เท่า โดยหลักเกิดจากภาระของส่วนหัวที่ใหญ่กว่า (400–800 ไบต์ต่อคำขอ HTTP เทียบกับ 2–4 ไบต์ต่อการเข้ารหัสหัวข้อ MQTT) และการขาดความหมายของการเชื่อมต่อแบบต่อเนื่องในไคลเอนต์ HTTP/1.1 บนอุปกรณ์ฝังตัว สำหรับ IoT Cabinet Lock ทุกตัว HTTPS เหมาะสมที่สุดสำหรับการดำเนินการที่ไม่บ่อยนักและมีคุณค่าสูง ที่ซึ่งการตอบรับแบบซิงโครนัสเป็นสิ่งจำเป็น: การดาวน์โหลดเฟิร์มแวร์ผ่าน HTTPS (ช่วง: 100 KB–2 MB รองรับ range requests และการแคช ETag, 30–120 วินาทีที่ความเร็ว Wi-Fi), การต่ออายุใบรับรอง (1–2 KB POST, ทุก 30–365 วัน), หรือการตอบรับคำสั่งที่ IoT Cabinet Lock ต้องยืนยันว่าคำสั่งปลดล็อกโดยผู้ดูแลระบบได้รับและดำเนินการเรียบร้อยแล้ว การติดตั้ง IoT Cabinet Lock ในระบบการผลิตจำนวนมากใช้แนวทางผสมผสาน: MQTT สำหรับข้อมูลวัดระยะเหตุการณ์แบบเรียลไทม์ (เปิดประตู, ปิดประตู, ปลดล็อก, ล็อก, งัดแงะ, แบตเตอรี่ต่ำ) และ HTTPS สำหรับการถ่ายโอนไฟล์, การจัดเตรียม และการดำเนินงานระนาบการจัดการ โดยรวมประสิทธิภาพการแจ้งเหตุการณ์ของ pub-sub เข้ากับความน่าเชื่อถือแบบร้องขอ-ตอบสนองและความแข็งแกร่งของการแคชของ REST
| คุณสมบัติ | MQTT (พร้อม TLS 1.3) | HTTPS (HTTP/2 พร้อม TLS 1.3) |
|---|---|---|
| โมเดลการเชื่อมต่อ | ต่อเนื่อง, มีสถานะ | ไม่มีสถานะ (ต่อคำขอ) |
| ภาระต่อข้อความ | 2–14 ไบต์ (หัวข้อ) + ข้อมูล | 400–800 ไบต์ (ส่วนหัว) + ข้อมูล |
| ผลต่อแบตเตอรี่ (ล็อก 2,000 mAh) | 6–18 เดือนโดยทั่วไป | 3–10 เดือนโดยทั่วไป |
| การรับประกันการส่งมอบข้อความ | QoS 0, 1, 2 | การตอบสนองซิงโครนัส 200/201 |
| การผลักดันเหตุการณ์แบบเรียลไทม์ | ดั้งเดิม (โบรกเกอร์ผลักข้อมูล) | ต้องใช้ polling หรือ WebSocket |
| ประสิทธิภาพแบนด์วิดท์ (10 ข้อความ/วัน) | ~5–20 KB/เดือน | ~50–200 KB/เดือน |
| ความเข้ากันได้กับไฟร์วอลล์ | ต้องเปิดพอร์ต 1883/8883 | แพร่หลาย (80/443) |
| การจัดคิวเซสชัน | ใช่ (clean session=false) | ไม่ |
| ความหน่วงอุปกรณ์ถึงคลาวด์ | 50–500 ms (ต่อเนื่อง) | 200–2000 ms (เริ่มเย็น) |
| ความเหมาะสมสำหรับ IoT Cabinet Lock | ช่องทางข้อมูลวัดระยะหลัก | เฟิร์มแวร์, การจัดเตรียม, การจัดการ |
การอัปเดตเฟิร์มแวร์ OTA: รักษาความปลอดภัยและเพิ่มความหลากหลายให้กับ IoT Cabinet Lock
การอัปเดตเฟิร์มแวร์แบบ over-the-air เป็นความสามารถที่ขาดไม่ได้สำหรับ IoT Cabinet Lock ที่ติดตั้งในระดับใหญ่ ช่วยให้สามารถแก้ไขช่องโหว่ด้านความปลอดภัยจากระยะไกล เพิ่มการรองรับโปรโตคอลใหม่ ปรับการสอบเทียบเซ็นเซอร์ ปรับปรุงอัลกอริทึมการจัดการพลังงาน และปรับปรุงอินเทอร์เฟซผู้ใช้ โดยไม่ต้องเข้าถึงทางกายภาพ IoT Cabinet Lock ที่กระจายอยู่นับพันหน่วย IoT Cabinet Lock ที่ขาดความสามารถ OTA จะกลายเป็นภัยคุกคามด้านความปลอดภัยแบบคงที่ภายในไม่กี่เดือนหลังจากการติดตั้ง เนื่องจากเฟิร์มแวร์ของอุปกรณ์จะหยุดนิ่ง ณ ช่วงเวลาที่ติดตั้ง ในขณะที่ภูมิทัศน์ของภัยคุกคาม เวอร์ชัน API ของคลาวด์ และมาตรฐานความปลอดภัยยังคงพัฒนาต่อไป สถาปัตยกรรม OTA สำหรับ IoT Cabinet Lock เริ่มต้นที่ bootloader ของ IoT Cabinet Lock ซึ่งต้องรองรับระบบ A/B dual-bank หรือกลไกการอัปเดตที่เชื่อถือได้พร้อมการกู้คืนแบบสำรอง ในแนวทาง dual-bank หน่วยความจำแฟลชของไมโครคอนโทรลเลอร์ IoT Cabinet Lock (2–4 MB บนคลาส ESP32, 512 KB–2 MB บน Cortex-M4 พร้อมแฟลช SPI ภายนอก) จะถูกแบ่งเป็นสองแบงก์: แบงก์ A เก็บเฟิร์มแวร์ที่ใช้งานอยู่ปัจจุบัน และแบงก์ B ทำหน้าที่เป็นช่องการเตรียมสำหรับการอัปเดตครั้งถัดไปสำหรับ IoT Cabinet Lock ตัวนี้ IoT Cabinet Lock จะดาวน์โหลดอิมเมจเฟิร์มแวร์ใหม่ (โดยทั่วไป 200 KB–1.5 MB หลังการบีบอัด บีบอัดด้วย LZMA, zlib หรือ Heatshrink ลดขนาดได้ 40–60%) ผ่าน HTTPS จากคลังเฟิร์มแวร์ที่ให้บริการผ่าน CDN เขียนข้อมูลดิบลงในแบงก์ B ในขณะที่ยังคงทำงานตามปกติจากแบงก์ A การดาวน์โหลดอาจถูกแบ่งเป็นบล็อกขนาด 1–16 KB พร้อมการตรวจสอบ SHA-256 ต่อบล็อก ช่วยให้ IoT Cabinet Lock สามารถดำเนินการต่อจากบล็อกที่ตรวจสอบล่าสุดได้หากการเชื่อมต่อขาดกลางคัน ซึ่งเป็นคุณสมบัติที่สำคัญสำหรับการเชื่อมต่อ NB-IoT และ LoRaWAN ของ IoT Cabinet Lock ที่อัตราการส่งข้อมูลต่อเนื่องจำกัดอยู่ที่ 0.3–50 kbps และอิมเมจเฟิร์มแวร์ขนาด 500 KB อาจใช้เวลา 2–40 นาทีในการถ่ายโอนไปยัง IoT Cabinet Lock หลังจากเขียนอิมเมจทั้งหมดเสร็จสิ้นและตรวจสอบแฮช SHA-256 กับแมนิเฟสต์ที่ลงนามด้วยคีย์ส่วนตัว ECDSA P-256 ของผู้ผลิตแล้ว IoT Cabinet Lock จะตั้งค่าแฟล็กตัวนับการบูต, สลับตัวชี้แบงก์ที่ใช้งานอยู่ และทริกเกอร์การรีบูตด้วย watchdog ในระหว่างการบูต bootloader ใหม่จะตรวจสอบลายเซ็นของอิมเมจโดยใช้คีย์สาธารณะที่ฝังอยู่ และตรวจสอบรูทีนทดสอบตนเอง (การหมุนเวียนแอคชูเอเตอร์, การตรวจสอบช่วงการอ่านค่าเซ็นเซอร์, การทดสอบ RSSI ของวิทยุ) หากการทดสอบตนเองล้มเหลวหรือตัวนับการบูตเกินเกณฑ์ที่กำหนด (โดยทั่วไปคือ 3 ครั้งติดต่อกันที่บูตล้มเหลว) bootloader จะกลับไปยังแบงก์ A และรายงานเหตุการณ์การย้อนกลับผ่านข้อมูลวัดระยะ ลำดับ OTA ทั้งหมด ตั้งแต่การแจ้งเตือนแมนิเฟสต์จนถึงการบูตที่ได้รับการตรวจสอบ ควรเสร็จสิ้นภายใน 10–60 วินาทีบน IoT Cabinet Lock ที่ใช้ Wi-Fi, 1–10 นาทีบน IoT Cabinet Lock ที่ใช้ BLE พร้อมรีเลย์เกตเวย์, 10–60 นาทีบน IoT Cabinet Lock ที่ใช้ NB-IoT และ 1–24 ชั่วโมงบน IoT Cabinet Lock ที่ใช้ LoRaWAN ขึ้นอยู่กับขนาดข้อมูลและข้อจำกัดด้าน duty cycle ในแต่ละภูมิภาค การจัดการ OTA ระดับฟาร์มนำเสนอความซับซ้อนเพิ่มเติม: แพลตฟอร์มที่จัดการอุปกรณ์ IoT Cabinet Lock 10,000 ตัวต้องกำหนดเวลาการอัปเดตในรูปแบบคลื่นที่แบ่งช่วง (คลื่นที่ 1: 1% ของฟาร์ม, กรอบเวลาสังเกต 24 ชั่วโมง; คลื่นที่ 2: 10%; คลื่นที่ 3: 30%; คลื่นที่ 4: ที่เหลือ 59%) ตรวจสอบอัตราการย้อนกลับและข้อผิดพลาดต่อคลื่น ใช้ geo-fencing เพื่ออัปเดต IoT Cabinet Lock แต่ละตัวในช่วงเวลาที่ธุรกิจท้องถิ่นไม่ทำการ (กำหนดค่าได้เป็นนิพจน์ cron ตามเขตเวลา) และหยุดคลื่นทันทีหากอัตราข้อผิดพลาดเกิน 5% ร่วมกับอัตราความสำเร็จต่ำกว่า 90% แมนิเฟสต์การอัปเดตต้องรวมหมายเลขเวอร์ชันแบบ monotonic (semver: v2.3.1+build20260804), เวอร์ชัน bootloader ขั้นต่ำที่เข้ากันได้, วันที่เผยแพร่, แฮชใบอนุญาตที่จำเป็นสำหรับการติดตามการปฏิบัติตามกฎระเบียบ และเมทริกซ์การพึ่งพาสำหรับการอัปเดตหลายอิมเมจที่ IoT Cabinet Lock มีอิมเมจแอปพลิเคชัน, สแตกวิทยุ และ bootloader แยกจากกันที่ต้องอัปเดตตามลำดับเฉพาะ ระบบ OTA ที่นำไปใช้อย่างดีจะเปลี่ยน IoT Cabinet Lock จากอุปกรณ์ที่มีฟังก์ชันคงที่ให้กลายเป็นแพลตฟอร์มที่พัฒนาต่อเนื่องได้ ซึ่งสามารถรับความสามารถใหม่ ๆ เช่น การรองรับโปรโตคอล Matter ที่เพิ่มหลังจากการติดตั้ง, อัลกอริทึมการทำนายแบตเตอรี่ที่ปรับปรุงแล้ว หรืออัลกอริทึมการเข้ารหัสที่ได้รับการอัปเกรด โดยไม่ต้องมีการแทรกแซงทางกายภาพใด ๆ
Sensor Fusion: ข้ามการตรวจสอบสถานะประตูอย่างง่ายใน IoT Cabinet Lock
ในขณะที่ฟังก์ชันหลักของ IoT Cabinet Lock ทุกตัวคือการรักษาความปลอดภัยของประตูตู้ ความสามารถด้าน sensor fusion ที่รวมเข้าไว้ในอุปกรณ์ IoT Cabinet Lock ยุคใหม่ยกระดับ IoT Cabinet Lock จากประตูควบคุมการเข้าถึงแบบไบนารีให้เป็นโหนดความฉลาดด้านสิ่งแวดล้อมและการดำเนินงานหลายมิติ IoT Cabinet Lock ที่มีอุปกรณ์วัดครบชุดจะรวบรวมสตรีมข้อมูลจากเซ็นเซอร์สถานะประตู, เซ็นเซอร์ตำแหน่งลูกแหล็ก, โพรบวัดอุณหภูมิ, เซ็นเซอร์วัดความชื้น, เซ็นเซอร์เร่ง และอินพุต GPIO เสริม จากนั้นประมวลผลสัญญาณเหล่านี้ร่วมกันบนไมโครคอนโทรลเลอร์ของ IoT Cabinet Lock ในเครื่องหรือในคลาวด์เพื่ออนุมานสถานะที่เซ็นเซอร์ตัวเดียวไม่สามารถระบุได้ในตัวเอง รีดสวิตช์สถานะประตูให้สัญญาณพื้นฐานที่สุดสำหรับ IoT Cabinet Lock ทุกตัว: เปิดหรือปิด สุ่มตัวอย่างที่ 1–100 Hz ขึ้นอยู่กับโหมดเหตุการณ์ เซ็นเซอร์ตำแหน่งลูกแหล็ก (โดยทั่วไปเป็นไมโครสวิตช์หรือเซ็นเซอร์ hall-effect บนกลไกลูกแหล็ก) รายงานอย่างอิสระว่าลูกแหล็กอยู่ในตำแหน่งยืดออกหรือหดกลับบน IoT Cabinet Lock การประมวลผลสัญญาณทั้งสองร่วมกันบนไมโครคอนโทรลเลอร์ของ IoT Cabinet Lock ให้ผลลัพธ์เป็นสถานะที่แตกต่างกันสี่สถานะ: ประตูปิดพร้อมลูกแหล็กยืดออก (ปลอดภัย), ประตูปิดพร้อมลูกแหล็กหดกลับ (ปลดล็อกแต่ปิดอยู่), ประตูเปิดพร้อมลูกแหล็กหดกลับ (เปิดอยู่ ปกติ) และประตูเปิดพร้อมลูกแหล็กยืดออก (ความผิดปกติทางกลไกหรือความพยายามบุกเข้าโดยไม่ได้รับอนุญาตที่ลูกแหล็กยืดออกแม้ประตูจะเปิดอยู่ ซึ่งเป็นตัวบ่งชี้การงัดแงะที่ชัดเจนสำหรับ IoT Cabinet Lock) เซ็นเซอร์เร่งทำงานอัลกอริทึมตรวจจับกิจกรรมพื้นหลังที่ 50–400 Hz คำนวณขนาดเวกเตอร์ (รากที่สองของผลรวมกำลังสองของแกน X, Y, Z) หักเวกเตอร์แรงโน้มถ่วง เพื่อแยกความเร่งแบบไดนามิกที่ IoT Cabinet Lock ตรวจพบ เมื่อขนาดเกินค่าเกณฑ์ที่กำหนดได้ (50–500 mg ขึ้นอยู่กับความแข็งแรงของการติดตั้งตู้) IoT Cabinet Lock จะบันทึกเหตุการณ์การสั่นสะเทือน ลำดับของ 3–10 เหตุการณ์การสั่นสะเทือนภายใน 1–5 วินาที ที่สัมพันธ์กับการเปลี่ยนสถานะประตูจากปิดเป็นเปิดในขณะที่ IoT Cabinet Lock ยังคงอยู่ในโหมดปลอดภัย (ลูกแหล็กยืดออก) จะทริกเกอร์การแจ้งเตือนการบุกเข้าโดยไม่ได้รับอนุญาต เซ็นเซอร์เร่งยังช่วยให้สามารถตรวจจับการเอียงได้: หาก IoT Cabinet Lock รายงานมุมเอียงแบบสถิตเกิน 10–20 องศาจากแนวการติดตั้งที่สอบเทียบไว้ อุปกรณ์จะระบุความเป็นไปได้ของการย้ายตำแหน่งตู้หรือการงัดแง้มการติดตั้ง ข้อมูลอุณหภูมิและความชื้น ที่สุ่มตัวอย่างที่ 0.1–2 Hz ทำหน้าที่ทั้งด้านการดำเนินงานและด้านสิ่งแวดล้อม ภายในอุปกรณ์ การอ่านค่าอุณหภูมิของ IoT Cabinet Lock จะชดเชยการวัดแรงดันแบตเตอรี่ (เซลล์ Li-Po หรือ Li-SOCl2 แสดงความชันแรงดัน −2 ถึง −6 mV/°C) ช่วยให้ตัววัดระดับแบตเตอรี่สามารถรายงานความจุที่เหลืออยู่ได้อย่างแม่นยำในช่วง −20°C ถึง +60°C การอ่านค่าความชื้นที่สูงกว่า 70–80% ภายในตู้โลหะแบบปิดจะทริกเกอร์การแจ้งเตือนการระบายอากาศ ซึ่งเกี่ยวข้องโดยเฉพาะกับตู้กลางแจ้งที่ติดตั้งอุปกรณ์โทรคมนาคมหรือระบบเครือข่ายที่ละเอียดอ่อน ซึ่งการควบแน่นอาจทำความเสียหายทั้งอุปกรณ์อิเล็กทรอนิกส์ของ IoT Cabinet Lock และเนื้อหาภายในตู้ IoT Cabinet Lock ขั้นสูงอาจรวมเซ็นเซอร์ passive infrared สำหรับการตรวจจับการมีอยู่ของผู้คนในสภาพแวดล้อมที่ละเอียดอ่อน เช่น ห้องเย็นเก็บยาหรือตู้เก็บหลักฐาน หรือตัวต้านทานวัดกระแสบนวงจรขับเคลื่อนมอเตอร์เพื่อตรวจจับการติดขัดเชิงกล (การพุ่งของกระแสเกิน 300–500 mA ระหว่างการดึงลูกแหล็กบ่งชี้ถึงแรงเสียดทาน, การหมดสภาพของสารหล่อลื่น หรือการเยื้องศูนย์) เอนจิน sensor fusion บนไมโครคอนโทรลเลอร์ของ IoT Cabinet Lock ทำงานผ่านเครื่องสถานะน้ำหนักเบาพร้อม hysteresis เพื่อกำจัดสัญญาณชั่วคราว เช่น เหตุการณ์การเปิดประตูจะถูกเผยแพร่เฉพาะหลังจากสถานะเปิดต่อเนื่อง 500–1000 มิลลิวินาที กรองการสั่นไหวของประตูชั่วคราวหรือความผิดพลาดของเซ็นเซอร์ การติดตั้ง IoT Cabinet Lock ที่ซับซ้อนมากขึ้นจะส่งหน้าต่างข้อมูลเซ็นเซอร์เร่งที่บันทึกไว้ไปยังคลาวด์เพื่อการจัดหมวดหมู่ด้วย ML: โครงข่ายประสาทเทียมแบบ convolutional หรือโมเดล random forest ที่ฝึกด้วยตัวอย่างการสั่นสะเทือนที่มีป้ายกำกับ 5,000–50,000 ตัวอย่าง สามารถแยกแยะระหว่างการเข้าใช้ที่ได้รับอนุญาต (การเคลื่อนไหวเดียวที่ราบรื่น), การงัดแงะด้วยแรง (ลายเซ็นความถี่สูงหลายยอด) และการสั่นสะเทือนจากสิ่งแวดล้อม (เครื่องปรับอากาศ, เสียงฝีเท้า, เครื่องจักรใกล้เคียง) ด้วยความแม่นยำ 95–99% ช่วยลดอัตราการแจ้งเตือนบวกผิดพลาดอย่างมาก ระบบ sensor fusion นี้ ซึ่งดำเนินการบางส่วนที่ขอบของ IoT Cabinet Lock และบางส่วนในคลาวด์ เปลี่ยน IoT Cabinet Lock จากสิ่งกีดขวางเชิงกลที่มีการ์ดเครือข่ายให้กลายเป็นผู้พิทักษ์ความปลอดภัยเชิงปัญญาที่เข้าใจความแตกต่างระหว่างการรูดบัตรคีย์การ์ดกับคานงัด
การประมวลผลที่อุปกรณ์ (Edge) กับการประมวลผลบนคลาวด์ (Cloud) ในกุญแจตู้ IoT
ความตึงเครียดเชิงสถาปัตยกรรมระหว่างการประมวลผลที่อุปกรณ์ (Edge) และการประมวลผลบนคลาวด์ (Cloud) ในกุญแจตู้ IoT มุ่งเน้นไปที่ความหน่วง (latency) แบนด์วิดท์ การใช้พลังงาน ความสามารถในการทำงานอิสระระหว่างการขาดการเชื่อมต่อเครือข่าย และต้นทุนการคำนวณ โดยการแบ่งงานที่เหมาะสมจะแตกต่างกันไปตามกรณีการใช้งาน ขนาดการติดตั้ง และคุณภาพเครือข่ายของกุญแจตู้ IoT แต่ละตัว ในสถาปัตยกรรมที่เน้นการประมวลผลที่ Edge ไมโครคอนโทรลเลอร์ที่ฝังอยู่ในกุญแจตู้ IoT จะทำหน้าที่ประมวลผลสัญญาณ ประเมินสถานะ (state machine) ตรวจจับความผิดปกติ และแม้กระทั่งการอนุมาน (inference) แบบ ML ในเครื่อง ก่อนที่จะตัดสินใจว่าเหตุการณ์ใดควรส่งขึ้นคลาวด์จากกุญแจตู้ IoT โปรเซสเซอร์ Edge ของกุญแจตู้ IoT รุ่นนี้—ไม่ว่าจะเป็น ESP32-S3 ที่มี SRAM 512 KB และ PSRAM 8 MB หรือ nRF5340 ที่มีแฟลช 1 MB และ RAM 512 KB—สามารถรัน FreeRTOS หรือ Zephyr RTOS แบบเบาได้ทุก ๆ 10–50 ms เพื่อสำรวจเซ็นเซอร์ คำนวณสถานะที่ผสานกัน และเปรียบเทียบกับค่าเกณฑ์ในเครื่องสำหรับกุญแจตู้ IoT เมื่อประตูเปิด โปรเซสเซอร์ Edge ของกุญแจตู้ IoT จะประเมินทันทีว่าลูกศัยถูกล็อคอยู่หรือไม่ในขณะที่ประตูเปิด ตรวจสอบเวลาปัจจุบันกับตารางการเข้าถึงที่ได้รับอนุญาตซึ่งแคชไว้ในเครื่อง (ซิงโครไนซ์ทุก 6–12 ชั่วโมง) ตรวจสอบบันทึกการตรวจสอบย้อนกลับ (audit log) ในเครื่องของกุญแจตู้ IoT สำหรับบัตรหรือข้อมูลรับรอง RFID ที่ถูกนำเสนอ (หากมีเครื่องอ่านแบบบูรณาการ) และตัดสินใจภายใน 20–50 ms ว่าจะจัดประเภทสิ่งนี้เป็นการเข้าถึงที่ได้รับอนุญาต การเข้าถึงโดยไม่ได้รับอนุญาต หรือการบุกรุกโดยใช้กำลังบนกุญแจตู้ IoT นี้ หากจัดประเภทเป็นการเข้าถึงที่ได้รับอนุญาต กุญแจตู้ IoT อาจบันทึกเหตุการณ์ไว้ในเครื่องใน FRAM (4–64 KB, รอบการเขียน 10 ล้านล้านครั้ง, 0.5–1 µA ในโหมดสแตนด์บาย) และเผยแพ็กเก็ตเทเลเมทรีแบบสั้น (50–100 ไบต์) ไปยังคลาวด์เป็นบันทึกข้อมูลจากกุญแจตู้ IoT หากจัดประเภทเป็นการงัดแงะหรือการบุกรุกโดยใช้กำลัง กุญแจตู้ IoT สามารถเปิดสัญญาณเตือนเสียงในเครื่องได้ทันที (buzzer แบบพีอิโซ 85–95 dB ที่ระยะ 30 ซม., พัลส์ 200–500 ms) การแจ้งเตือนด้วยภาพ (RGB LED, 10–20 mA) และ—สิ่งสำคัญ—การตอบสนองของตัวกระทำในเครื่อง เช่น การล็อคลูกศัยที่สองหรือการเพิ่มกระแสไฟฟ้าที่โซลินอยด์เพื่อต้านการเปิดโดยใช้กำลัง ทั้งหมดภายใน 100–200 ms โดยไม่ต้องรอการสื่อสารไปกลับกับคลาวด์จากกุญแจตู้ IoT คลาวด์ในสถาปัตยกรรมนี้ทำหน้าที่เป็นผู้รับเหตุการณ์ที่ผ่านการกรองและจัดประเภทแล้ว มากกว่าที่จะเป็นผู้มีอำนาจตัดสินใจ ซึ่งช่วยลดแบนด์วิดท์เทเลเมทรีลง 60–95% เมื่อเทียบกับการสตรีมข้อมูลเซ็นเซอร์ดิบทั้งหมด และช่วยให้กุญแจตู้ IoT ทำงานได้อย่างเต็มที่ในช่วงที่เครือข่ายขาดการเชื่อมต่อซึ่งอาจกินเวลาตั้งแต่ไม่กี่นาทีถึงหลายวัน คลาวด์ในสถาปัตยกรรมนี้ทำหน้าที่เป็นผู้รับเหตุการณ์ที่ผ่านการกรองและจัดประเภทแล้ว มากกว่าที่จะเป็นผู้ตัดสินใจ ซึ่งช่วยลดแบนด์วิดท์เทเลเมทรีลง 60–95% เมื่อเทียบกับการสตรีมข้อมูลเซ็นเซอร์ดิบทั้งหมด และช่วยให้กุญแจตู้ IoT ทำงานได้อย่างเต็มที่ในช่วงที่เครือข่ายขาดการเชื่อมต่อซึ่งอาจกินเวลาตั้งแต่ไม่กี่นาทีถึงหลายวัน ในสถาปัตยกรรมที่เน้นคลาวด์ กุญแจตู้ IoT จะส่งข้อมูลเซ็นเซอร์ดิบหรือที่ผ่านการประมวลผลเบื้องต้นไปยังคลาวด์ในช่วงเวลา 0.1–10 Hz และเซิร์ฟเวอร์คลาวด์จะประเมินสถานะ ตัดสินใจเรื่องการเข้าถึง และส่งคำสั่งกลับไปยังตัวกระทำ แนวทางนี้ช่วยถ่ายโอนภาระการคำนวณที่ซับซ้อนจากอุปกรณ์กุญแจตู้ IoT แบบฝังตัวที่มีข้อจำกัด ทำให้สามารถใช้โมเดลการจำแนกที่ซับซ้อนยิ่งขึ้นได้ (โครงข่ายประสาทเทียมขนาดใหญ่ วิธีการแบบ ensemble การเข้าถึงข้อมูลข้ามอุปกรณ์ในอดีตเพื่อการกำหนดพื้นฐานพฤติกรรม) ซึ่งไม่สามารถรันบน Cortex-M4 ความเร็ว 240 MHz ได้ อย่างไรก็ตาม การออกแบบที่เน้นคลาวด์นำมาซึ่งการพึ่งพาการเชื่อมต่อเครือข่าย: กุญแจตู้ IoT ที่ขึ้นอยู่กับคลาวด์จะไม่สามารถทำงานได้หรือจะกลับไปใช้พฤติกรรมเริ่มต้นแบบ fail-secure หรือ fail-unlocked ในช่วงที่ขาดการเชื่อมต่อ ซึ่งอาจเป็นสิ่งที่ยอมรับไม่ได้สำหรับการใช้งานที่มีความสำคัญด้านความปลอดภัยหรือความปลอดภัยต่อชีวิต ความหน่วงในการสื่อสารไปกลับสำหรับการควบคุมการเข้าถึงผ่านคลาวด์ในกุญแจตู้ IoT รวมถึงการรับข้อมูลจากเซ็นเซอร์ การเผยแพร่ผ่าน MQTT การประมวลผลบนคลาวด์ การสร้างการตัดสินใจ และการส่งคำสั่งกลับไปยังกุญแจตู้ IoT มีค่าตั้งแต่ 200 ms ถึง 2 วินาทีบนการเชื่อมต่อ LTE หรือบรอดแบนด์ทั่วไป และอาจเกิน 5 วินาทีบนเครือข่าย NB-IoT ที่มีการแออัดพร้อมรอบการนอนหลับ DRX ที่ยาวนาน—ช้ากว่าความหน่วงการตัดสินใจที่ Edge ซึ่งใช้เวลา 50–100 ms อย่างมาก แนวทางที่สามที่เป็นไปได้คือ การผสมผสานระหว่าง Edge และคลาวด์ที่มีการลดระดับการทำงานอย่างนุ่มนวล (graceful degradation) ซึ่งได้รับการนำมาใช้เพิ่มขึ้นเรื่อย ๆ ในแพลตฟอร์มกุญแจตู้ IoT ระดับองค์กร: กุญแจตู้ IoT จะรักษาเครื่องสถานะ (state machine) ในเครื่องพร้อมเกณฑ์แบบไดนามิก ตัดสินใจเรื่องการเข้าถึงหลักในเครื่อง ซิงโครไนซ์สรุปการตัดสินใจและข้อมูลเซ็นเซอร์ดิบกับคลาวด์แบบอะซิงโครนัส และรับการอัปเดตนโยบายจากคลาวด์ในช่วงเวลาซิงโครไนซ์ที่กำหนดไว้ (ทุก 1–24 ชั่วโมง หรือตามความต้องการผ่านคำสั่ง MQTT) หากคลาวด์ตรวจพบรูปแบบที่ผิดปกติข้ามอุปกรณ์—เช่น ข้อมูลรับรองเดียวกันถูกใช้ที่อุปกรณ์กุญแจตู้ IoT ที่อยู่ห่างกันทางภูมิศาสตร์ 30 วินาที ซึ่งบ่งชี้ถึงข้อมูลรับรองที่ถูกโคลน—มันสามารถส่งการอัปเดตนโยบายไปยังอุปกรณ์กุญแจตู้ IoT ที่ได้รับผลกระทบทั้งหมดภายในเซสชัน MQTT เดียวกัน สถาปัตยกรรมไฮบริดนี้ส่งมอบเวลาตอบสนองที่ต่ำกว่า 200 ms ที่จำเป็นสำหรับความปลอดภัยทางกายภาพ ในขณะเดียวกันก็ยังคงความฉลาดแบบเครือข่ายทั้งหมดและความคล่องตัวด้านนโยบายของการประมวลผลบนคลาวด์
| ปัจจัยการตัดสินใจ | Edge-Heavy IoT Cabinet Lock | Cloud-Heavy IoT Cabinet Lock | Hybrid (Edge + Cloud) |
|---|---|---|---|
| ความหน่วงในการตัดสินใจเข้าถึง | 20–100 ms | 200–2000 ms | 20–100 ms (ในเครื่อง) |
| ความเป็นอิสระระหว่างการขาดการเชื่อมต่อ | เต็มรูปแบบ | ไม่มี (เปิดหรือล็อคโดยอัตโนมัติ) | เต็มรูปแบบ (นโยบายแคช) |
| แบนด์วิดท์เทเลเมทรี | 1–10 KB/เดือน | 100–500 KB/เดือน | 10–50 KB/เดือน |
| ความซับซ้อนของโมเดล ML | เบา (quantized, <100 KB) | ไม่จำกัด (GPU clusters) | ปานกลาง (edge + cloud ensembles) |
| ต้นทุนการอัปเดตเฟิร์มแวร์ | ต่ำกว่า (สแต็กวิทยุขนาดเล็กกว่า) | สูงกว่า (ข้อมูลเซ็นเซอร์แบบสตรีมมิง) | ปานกลาง |
| พื้นที่ผิวการโจมตีด้านความปลอดภัย | เล็กกว่า (การสัมผัสเครือข่ายน้อยกว่า) | ใหญ่กว่า (การเชื่อมต่อคลาวด์ต่อเนื่อง) | ปานกลาง |
| ความซับซ้อนในการติดตั้ง | สูงกว่า (การกำหนดค่าต่ออุปกรณ์) | ต่ำกว่า (thin client) | ปานกลาง |
| เหมาะสำหรับ | ระยะไกล ไม่ต่อเนื่อง หรือความปลอดภัยสูง | สภาพแวดล้อมที่เชื่อมต่อดี ความหน่วงต่ำ | การติดตั้งฟลีตระดับองค์กร |
สถาปัตยกรรมความปลอดภัย: TLS, การเข้ารหัสลับ และการหมุนเวียนคีย์ในกุญแจตู้ IoT
ความปลอดภัยในกุญแจตู้ IoT ไม่ใช่ฟีเจอร์เดียวแต่เป็นสถาปัตยกรรมแบบหลายชั้นที่ครอบคลุมรากฐานความน่าเชื่อถือของฮาร์ดแวร์ (root of trust) การบูตแบบปลอดภัย (secure boot) การจัดเก็บข้อมูลแบบเข้ารหัส การขนส่งข้อมูลผ่านเครือข่าย การเข้ารหัสระดับแอปพลิเคชัน การจัดการคีย์ และการหมุนเวียนคีย์ตลอดวงจรชีวิต เนื่องจากการถูกบุกรุกในชั้นใดชั้นหนึ่งจะทำให้โมเดลความปลอดภัยของกุญแจตู้ IoT ทั้งหมดไม่มีประสิทธิภาพ ในระดับฮาร์ดแวร์ กุญแจตู้ IoT สำหรับการผลิตจะรวมถึงองค์ประกอบความปลอดภัย (secure element) เช่น Microchip ATECC608A, NXP SE050 หรือ Infineon OPTIGA Trust M หรือสภาพแวดล้อมการดำเนินการที่เชื่อถือได้ (Trusted Execution Environment) บน SoC เพื่อจัดสรร จัดเก็บ และปกป้องคีย์ส่วนตัวและใบรับรองจากการดึงข้อมูลผ่านการโจมตีแบบ side-channel การสำรวจ JTAG หรือการดัมพ์แฟลชจากกุญแจตู้ IoT องค์ประกอบความปลอดภัยจะสร้างคู่คีย์ ECDSA P-256 หรือ P-384 ที่ไม่ซ้ำกันบนพื้นที่การผลิตระหว่างการจัดสรรกุญแจตู้ IoT เก็บคีย์ส่วนตัวไว้ในฮาร์ดแวร์ที่จะถูกล้างข้อมูลทันทีที่ตรวจพบการงัดแงะ (mesh ที่ใช้งานอยู่บนแพ็กเกจอุปกรณ์จะทริกเกอร์การลบคีย์ทันทีหากความต่อเนื่องถูกตัด) และไม่เคยเปิดเผยคีย์ส่วนตัวให้กับ MCU แอปพลิเคชันของกุญแจตู้ IoT ผ่านบัส I2C หรือ SPI—MCU จะส่งข้อมูลไปยังองค์ประกอบความปลอดภัยเพื่อการลงนามหรือการเข้ารหัส และรับผลลัพธ์โดยไม่ต้องแตะต้องวัสดุคีย์ดิบของกุญแจตู้ IoT ความปลอดภัยในการขนส่งข้อมูลผ่านเครือข่ายกำหนดให้ใช้ TLS 1.3 (การพิสูจน์ตัวตนแบบไปกลับ พร้อมใบรับรองไคลเอนต์ X.509 ที่ผูกกับองค์ประกอบความปลอดภัย) สำหรับการเชื่อมต่อ MQTT และ HTTPS ทั้งหมดระหว่างกุญแจตู้ IoT และโบรกเกอร์คลาวด์ TLS 1.3 ช่วยลดรอบการจับมือจากสองรอบ (TLS 1.2) เหลือหนึ่งรอบในกรณีส่วนใหญ่ และขจัดชุดการเข้ารหัสที่ไม่ปลอดภัย เช่น RC4, 3DES และการแลกเปลี่ยนคีย์ RSA แบบสถิต โดยกำหนดให้ใช้ forward-secrecy ผ่าน ECDHE กับ P-256 (แนะนำ X25519 สำหรับอุปกรณ์กุญแจตู้ IoT ที่มีข้อจำกัด) และ AEAD ciphers เช่น AES-128-GCM หรือ ChaCha20-Poly1305 กุญแจตู้ IoT แต่ละตัวจะได้รับการจัดสรรใบรับรองอุปกรณ์ที่ไม่ซ้ำกันจากโรงงาน ซึ่งลงนามโดยหน่วยงานใบรับรอง (Certificate Authority) ของผู้ผลิต และโบรกเกอร์คลาวด์จะถูกกำหนดค่าให้ปฏิเสธใบรับรองไคลเอนต์ใด ๆ ที่หมดอายุ ถูกเพิกถอน (ตรวจสอบผ่าน OCSP stapling หรือ CRL ในเครื่องที่ดึงข้อมูลรายวัน) หรือออกโดยหน่วยงาน CA ที่ไม่รู้จักสำหรับกุญแจตู้ IoT นั้น ในระดับแอปพลิเคชัน เพย์โหลดเทเลเมทรีและข้อความคำสั่งจากกุญแจตู้ IoT อาจถูกเข้ารหัสแบบ end-to-end ด้วยคีย์ AES-256-GCM ต่ออุปกรณ์นอกเหนือจากการเข้ารหัสการขนส่งข้อมูลแบบ TLS ซึ่งให้การป้องกันแบบหลายชั้น (defense-in-depth) ต่อโบรกเกอร์ที่ถูกบุกรุกหรือการกำหนดค่า TLS termination ที่ผิดพลาดซึ่งกระทบกุญแจตู้ IoT คำสั่งการควบคุมการเข้าถึง—ข้อความสำคัญที่สั่งให้กุญแจตู้ IoT ปลดล็อค—ต้องการลายเซ็นดิจิทัลระดับแอปพลิเคชัน: แบ็กเอนด์คลาวด์จะลงนามเพย์โหลดคำสั่งด้วยคีย์ส่วนตัว ECDSA P-256 ของตนเอง แนบลายเซ็นกับข้อความ MQTT และกุญแจตู้ IoT จะตรวจสอบลายเซ็นโดยใช้คีย์สาธารณะของคลาวด์ที่เก็บไว้ในองค์ประกอบความปลอดภัยก่อนที่จะดำเนินการปลดล็อค วิธีนี้ป้องกันการโจมตีแบบ replay attack (คำสั่งแต่ละรายการมีหมายเลขลำดับแบบ monotonic และการประทับเวลาที่มีช่วงความยอมรับ ±30 วินาที) การแก้ไขโดย man-in-the-middle และการเข้าใจผิดว่าเป็นการยืนยันการรับข้อมูลเทเลเมทรีที่บันทึกไว้เป็นคำสั่งปลดล็อค การหมุนเวียนคีย์เป็นด้านที่ถูกมองข้ามมากที่สุดในความปลอดภัยของกุญแจตู้ IoT ใบรับรองไคลเอนต์ TLS ของกุญแจตู้ IoT จะหมดอายุทุก 365 วัน (สามารถกำหนดค่าได้ 30–730 วัน) และกุญแจตู้ IoT ต้องร้องขอใบรับรองใหม่จากหน่วยงานใบรับรองคลาวด์โดยอัตโนมัติผ่านโปรโตคอล Automatic Certificate Management Environment (ACME) หรือโปรโตคอลการลงทะเบียนแบบ proprietary ที่เบากว่าก่อนหมดอายุ การแลกเปลี่ยนการต่ออายุใบรับรองนั้นเองได้รับการรักษาความปลอดภัยโดยเซสชัน TLS ที่มีอยู่: กุญแจตู้ IoT จะส่งคำขอลงนามใบรับรอง (Certificate Signing Request) ที่ลงนามโดยคีย์ส่วนตัวที่ยังใช้ได้ขององค์ประกอบความปลอดภัย รับใบรับรองใหม่ ตรวจสอบความถูกต้องกับ root CA ของผู้ผลิต และสลับใบรับรองที่หมดอายุในที่จัดเก็บที่ปลอดภัยแบบอะตอมมิก หากใบรับรองหมดอายุก่อนการต่ออายุ กุญแจตู้ IoT จะเข้าสู่โหมดลดระดับที่ยังสามารถดำเนินการตัดสินใจการเข้าถึงในเครื่องได้ แต่ไม่สามารถสร้างการเชื่อมต่อ TLS ไปยังคลาวด์ได้ และจะกะพริบไฟ LED สีเหลืองเพื่อแจ้งเตือนผู้ปฏิบัติงานให้เข้าไปบำรุงรักษาอุปกรณ์ คีย์ลงนามระดับแอปพลิเคชันสำหรับคำสั่งการเข้าถึงจะหมุนเวียนในรอบเวลาที่สั้นกว่า โดยทั่วไปทุก 7–30 วัน โดยคลาวด์จะส่งคีย์สาธารณะใหม่ไปยังฟลีตกุญแจตู้ IoT ผ่านข้อความการกำหนดค่า MQTT ที่ลงนาม และกุญแจตู้ IoT จะยืนยันการหมุนเวียนโดยลงนาม nonce challenge ด้วยคีย์ใหม่ แพลตฟอร์มการจัดการฟลีตจะรักษาแดชบอร์ดการหมุนเวียนคีย์ที่แสดงวันหมดอายุของใบรับรองของกุญแจตู้ IoT แต่ละตัว การประทับเวลาการหมุนเวียนคีย์ล่าสุด เวอร์ชันคีย์ และความล้มเหลวในการต่ออายุใด ๆ ช่วยให้ผู้ปฏิบัติงานสามารถตรวจสอบสุขอนามัยทางการเข้ารหัสได้ตลอดทั้งฐานการติดตั้งและแทรกแซงเชิงป้องกันก่อนที่กุญแจตู้ IoT ใด ๆ จะไม่สามารถเข้าถึงได้เนื่องจากข้อมูลรับรองหมดอายุ
การจัดการฟลีต: การดำเนินงานเครือข่ายกุญแจตู้ IoT ในระดับขนาดใหญ่
การจัดการกุญแจตู้ IoT เพียงตัวเดียวเป็นเรื่องที่ง่าย แต่การจัดการกุญแจตู้ IoT จำนวน 500, 5,000 หรือ 50,000 ตัวที่กระจายอยู่ตามไซต์หลายร้อยแห่ง หลายเขตเวลา คุณภาพเครือข่ายที่แตกต่างกันหลายระดับ และรุ่นโปรโตคอลที่ปะปนกัน จำเป็นต้องใช้แพลตฟอร์มการจัดการฟลีตที่ออกแบบมาเพื่องานนี้โดยเฉพาะ ซึ่งทำให้กุญแจตู้ IoT แต่ละตัวกลายเป็นสินค้าคงคลังเชิงตรรกะที่มีวงจรชีวิตแบบรวมศูนย์ทั้งด้านการจัดเตรียมอุปกรณ์ (provisioning) การตรวจสอบ การตั้งค่า การแจ้งเตือน และ OTA แพลตฟอร์มการจัดการฟลีตสำหรับกุญแจตู้ IoT โดยทั่วไปทำงานเป็นแอปพลิเคชัน SaaS แบบ multi-tenant ที่มีรูปแบบการอนุญาตใช้งานแบบเสียต่ออุปกรณ์หรือต่อไซต์ โดยเปิดให้ใช้งาน REST และ MQTT APIs สำหรับเชื่อมต่อกับระบบบริหารสถานที่ ระบบข้อมูลตัวตนด้าน HR การจัดการสินค้าคงคลัง และแพลตฟอร์ม SIEM ในระดับบน การจัดเตรียมอุปกรณ์ (provisioning) เป็นขั้นตอนแรกของการทำงานด้านฟลีต เมื่อกุญแจตู้ IoT ตัวใหม่มาถึงไซต์ติดตั้ง ช่างติดตั้งจะสแกน QR code บนฉลากของกุญแจตู้ IoT ซึ่งมีข้อมูลหมายเลขซีเรียลของอุปกรณ์ device ID เฉพาะตัว (UUID ขนาด 16 ไบต์ หรือลายนิ้วมือกุญแจสาธารณะแบบ DER-encoded) และคำนำหน้า MQTT topic ที่จัดเตรียมไว้ล่วงหน้า แพลตฟอร์มฟลีตจะลงทะเบียนกุญแจตู้ IoT ในระบบสินค้าค
การเลือกกุญแจตู้ IoT ที่เหมาะสม: กรอบการตัดสินใจสำหรับวิศวกรและผู้ดูแลระบบ
การเลือกกุญแจตู้ IoT ที่เหมาะสมที่สุดสำหรับการติดตั้งแต่ละรูปแบบ ต้องพิจารณาจากแปดมิติหลัก ได้แก่ โปรโตคอลการเชื่อมต่อ แหล่งพลังงาน กลไกการล็อค ชุดเซ็นเซอร์ การรับรองด้านความปลอดภัย การเชื่อมต่อกับแพลตฟอร์มคลาวด์ รูปแบบการติดตั้ง และต้นทุนรวมตลอดอายุการใช้งาน 3–5 ปี แต่ละมิติมีความสัมพันธ์ซึ่งกันและกัน และการเลือกกุญแจตู้ IoT ที่เหมาะสมที่สุดขึ้นอยู่กับการจัดลำดับความสำคัญของข้อจำกัดในการดำเนินงานของสภาพแวดล้อมที่ติดตั้ง ในด้านการเชื่อมต่อ แผนผังการตัดสินใจเริ่มต้นจากระยะทางและโครงสร้างพื้นฐาน: หากสถานที่มีการครอบคลุม Wi-Fi อย่างครบถ้วนอยู่แล้ว และตู้แต่ละตู้อยู่ภายในระยะ 20 เมตรจากจุดเข้าถึง การใช้กุญแจตู้ IoT ที่ใช้ Wi-Fi (ชิป ESP32-S3 หรือ RTL8720) จะช่วยขจัดความจำเป็นในการติดตั้งอุปกรณ์เกตเวย์เพิ่มเติม และทำให้การจัดการด้านไอทีง่ายขึ้น แม้ว่าจะแลกมาด้วยการใช้พลังงานแบตเตอรี่ที่สูงขึ้นและอายุการใช้งานเพียง 6–12 เดือน หากสถานที่ไม่มีโครงสร้างพื้นฐานไร้สาย หรือมีตู้โลหะที่บดบังสัญญาณ Wi-Fi การใช้กุญแจตู้ IoT แบบ Zigbee หรือ Z-Wave ร่วมกับเกตเวย์ที่วางอย่างมีกลยุทธ์ในแต่ละโซน จะให้การครอบคลุมแบบเมชที่เชื่อถือได้พร้อมอายุการใช้งานแบตเตอรี่ 12–36 เดือน หากการติดตั้งครอบคลุมตู้กลางแจ้งหรือกระจายตามพื้นที่ทางภูมิศาสตร์ (เสาไฟฟ้า ที่จอดรถ ไซต์ก่อสร้าง) การใช้กุญแจตู้ IoT แบบ LoRaWAN หรือ NB-IoT จะให้ระยะการส่งสัญญาณระดับกิโลเมตรพร้อมอายุการใช้งานแบตเตอรี่ 2–8 ปี โดยต้องมีเพียงเกตเวย์เซลลูลาร์หรือ LoRaWAN ที่อยู่ในระยะสัญญาณเท่านั้น ในด้านแหล่งพลังงาน การแลกเปลี่ยนอยู่ที่ต้นทุนการติดตั้งกับค่าบำรุงรักษาต่อเนื่อง: กุญแจตู้ IoT ที่ใช้แบตเตอรี่มีต้นทุนติดตั้ง $10–$25 และค่าเปลี่ยนแบตเตอรี่ $3–$15 ต่อปีต่อหนึ่งล็อค ในขณะที่กุญแจตู้ IoT แบบเดินสายไฟมีต้นทุนติดตั้ง $75–$200 (ค่าแรงช่างไฟฟ้า ท่อร้อยสาย ตัวฉีดไฟ PoE หรือแหล่งจ่ายไฟ) และไม่มีค่าแบตเตอรี่ต่อปี จุดคุ้มทุนโดยทั่วไปอยู่ที่ 3–5 ปี สำหรับกุญแจตู้ IoT ที่มีการใช้งานบ่อยซึ่งต้องเปลี่ยนแบตเตอรี่ปีละสองครั้ง เทียบกับการติดตั้งแบบเดินสายไฟ กลไกการล็อคมีผลต่อความน่าเชื่อถือและระดับเสียง: กุญแจตู้ IoT แบบโซลินอยด์มีความเรียบง่ายกว่า (ไม่มีเกียร์ จุดล้มเหลวน้อยกว่า) และทำงานเร็วกว่า (เวลาล็อค 100–300 ms) แต่ใช้กระแสไฟ 300–800 mA ระหว่างการล็อคและมีเสียงคลิก ส่วนกุญแจตู้ IoT แบบมอเตอร์เกียร์ใช้กระแสไฟ 50–150 mA ทำงานเงียบ และรองรับการล็อคแบบนุ่มนวล แต่มีจุดสึกหรอทางกลไกมากกว่าและเวลาล็อค 200–500 ms สำหรับห้องสมุด สำนักงานที่ต้องเงียบ และหอผู้ป่วย กุญแจตู้ IoT แบบมอเตอร์เกียร์จึงได้รับความนิยมอย่างมาก สำหรับล็อกเกอร์ในคลังสินค้าและตู้สาธารณูปโภคที่เสียงเชิงกลไม่ใช่ปัญหา กุญแจตู้ IoT แบบโซลินอยด์ให้ต้นทุนต่ำกว่าและความน่าเชื่อถือสูงกว่า ความต้องการชุดเซ็นเซอร์ขึ้นอยู่กับระดับความปลอดภัยที่ต้องการ: กุญแจตู้ IoT ระดับพื้นฐานประกอบด้วยรีดสวิตช์ตรวจจับประตูและเซ็นเซอร์ตำแหน่งกลอน ระดับกลางเพิ่มการตรวจจับอุณหภูมิและความชื้น ระดับความปลอดภัยสูงเพิ่มเซ็นเซอร์เร่งพร้อมการตรวจจับการงัดแงะ และเซ็นเซอร์ PIR สำหรับตรวจจับการมีคนอยู่หรือการสัมผัสแบบคาปาซิทีฟเป็นตัวเลือกเสริม การเชื่อมต่อกับแพลตฟอร์มคลาวด์เป็นมิติที่ถูกประเมินต่ำที่สุดในระหว่างการจัดซื้อจัดจ้าง: ข้อมูลเทเลเมทรีของกุญแจตู้ IoT ต้องสามารถเชื่อมต่อกับระบบควบคุมการเข้าถึงที่สถานที่ใช้อยู่ (Lenel, Genetec, Brivo หรือผู้ให้บริการ SSO แบบกำหนดเอง) ระบบบริหารสินค้าคงคลัง (SAP, Oracle NetSuite หรือ ERP แบบกำหนดเอง) และแพลตฟอร์มตรวจสอบ/แจ้งเตือน (Splunk, Datadog, PagerDuty) ผู้ผลิตกุญแจตู้ IoT ที่ให้ REST API ที่มีเอกสารประกอบ กำหนดเวอร์ชัน และจำกัดอัตราการเรียก พร้อมโครงสร้างหัวข้อ MQTT ที่ชัดเจน—แทนที่จะบังคับให้ผู้ดูแลทุกรายต้องใช้แดชบอร์ดเฉพาะของตน—เป็นสิ่งจำเป็นสำหรับการติดตั้งกุญแจตู้ IoT ในระดับองค์กร ซึ่งกุญแจตู้ IoT เป็นเพียงหนึ่งองค์ประกอบในระบบความปลอดภัยและเทคโนโลยีการดำเนินงานที่ใหญ่กว่า การรับรองด้านความปลอดภัยที่ต้องตรวจสอบสำหรับกุญแจตู้ IoT ทุกตัว ได้แก่ UL 294 (ระบบควบคุมการเข้าถึง) ANSI/BHMA A156.25 (อุปกรณ์ล็อคไฟฟ้า) FCC/CE/RCM สำหรับวิทยุ และการปฏิบัติตาม GDPR/CCPA เพื่อความเป็นส่วนตัวของข้อมูล—กุญแจตู้ IoT ที่ผ่านการตรวจสอบ SOC 2 Type II หรือได้รับการรับรอง ISO 27001 เป็นสัญญาณว่าผู้ผลิตให้ความสำคัญกับความปลอดภัยในระดับองค์กร ไม่ใช่เพียงระดับผลิตภัณฑ์ ต้นทุนรวมตลอดอายุการใช้งานควรคำนวณในรูปแบบมูลค่าปัจจุบัน 5 ปีสำหรับกุญแจตู้ IoT แต่ละตัว: TCO = (ต้นทุนฮาร์ดแวร์ต่อล็อค) + (ต้นทุนติดตั้งต่อล็อค) + (ต้นทุนโครงสร้างพื้นฐานเกตเวย์ / จำนวนล็อคที่รองรับ) + (ผลรวมของค่าแบตเตอรี่รายปี ค่าบริการคลาวด์ และค่าบำรุงรักษาต่อล็อคตลอด 5 ปี คิดส่วนลดตาม WACC ขององค์กร) กุญแจตู้ IoT แบบ Wi-Fi ราคา $150 พร้อมค่าติดตั้ง $15 ไม่มีค่าเกตเวย์ ค่าบริการคลาวด์ $12/ปี และค่าแบตเตอรี่ $6/ปี ให้ TCO 5 ปีประมาณ $150 + $15 + $0 + ($18 × 5) = $255 ต่อหนึ่งล็อค กุญแจตู้ IoT แบบ Zigbee ราคา $90 พร้อมค่าติดตั้ง $18 เกตเวย์ $80 ที่แชร์ระหว่าง 20 ล็อค ค่าบริการคลาวด์ $8/ปี และค่าแบตเตอรี่ $3/ปี ให้ TCO 5 ปีประมาณ $90 + $18 + $4 + ($11 × 5) = $167 ต่อหนึ่งล็อค การคำนวณโมเดลนี้ด้วยราคาจริงจากผู้ผลิต 2–3 รายก่อนตัดสินใจจัดซื้อ จะช่วยป้องกันข้อผิดพลาดที่พบบ่อยคือการเลือกฮาร์ดแวร์รายหน่วยที่ถูกที่สุดโดยไม่คำนึงถึงค่าโครงสร้างพื้นฐาน ค่าบริการ และค่าบำรุงรักษา ซึ่งมักเกินต้นทุนฮาร์ดแวร์ภายใน 2–3 ปีของการใช้งาน
| มิติการตัดสินใจ | ตัวเลือกระดับเริ่มต้น | ตัวเลือกระดับกลาง | ตัวเลือกระดับสูง |
|---|---|---|---|
| การเชื่อมต่อ | BLE 5.x (10–30 ม., $50–$80) | Zigbee/Z-Wave (50–100 ม., $70–$120) | เซลลูลาร์/NB-IoT (1–10 กม., $120–$200) |
| แหล่งพลังงาน | แบตเตอรี่เท่านั้น (2–4 AA, ติดตั้ง $0) | แบตเตอรี่ + สำรอง (4 AA + ซูเปอร์แคป, ติดตั้ง $0) | เดินสาย PoE/USB-C (ติดตั้ง $75–$200) |
| กลไกล็อค | โซลินอยด์ (100 มิลลิวินาที, มีเสียง) | มอเตอร์เกียร์ (300 มิลลิวินาที, เงียบ) | ระบบคู่ (มอเตอร์ + โซลินอยด์รอง) |
| ชุดเซ็นเซอร์ | รีดสวิตช์ประตู + กลไกล็อค | รีด + อุณหภูมิ/ความชื้น + เซ็นเซอร์เร่ง | ฟิวชันเต็มรูปแบบ (ทั้งหมด + PIR + ตรวจจับกระแสไฟ) |
| การรับรองความปลอดภัย | FCC/CE เท่านั้น | UL 294 + ANSI/BHMA | UL 294 + ANSI/BHMA + SOC 2 + ISO 27001 |
| การเชื่อมต่อคลาวด์ | แดชบอร์ดผู้ผลิตเท่านั้น | แดชบอร์ดผู้ผลิต + REST API | API เต็มรูปแบบ + MQTT + SSO + SIEM |
| TCO 5 ปีต่อล็อค | $120–$200 | $160–$280 | $250–$450 |
ทิศทางอนาคตของกุญแจตู้ IoT: Matter, AI ที่ Edge และการเชื่อมต่อแบบรอบด้าน
ตลาดกุญแจตู้ IoT ซึ่งคาดว่าจะเติบโตด้วยอัตราการเติบโตเฉลี่ยต่อปี 18–24% จากปี 2025 ถึง 2030 กำลังถูกขับเคลื่อนด้วยเวกเตอร์เทคโนโลยีสามด้านที่บรรจบกัน: การนับ Matter มาใช้เป็นโปรโตคอลเลเยอร์แอปพลิเคชันสากลสำหรับกุญแจตู้ IoT การย้ายการอนุมาน AI จากคลาวด์สู่อุปกรณ์ edge เพื่อการตรวจจับความผิดปกติแบบเรียลไทม์ และการขยายการเชื่อมต่อแบบรอบด้านผ่านดาวเทียม IoT และวิทยุ 5G NR แบบ reduced-capability (RedCap) Matter ซึ่งสร้างบนโปรโตคอลเครือข่าย Thread ที่ใช้ IPv6 สัญญาว่าจะให้การทำงานร่วมกันได้ระหว่าง Apple Home, Google Home, Amazon Alexa และ Samsung SmartThings และแม้ว่า Matter v1.0–v1.4 (เผยแพร่ถึงต้นปี 2026) จะเน้นไปที่กุญแจประตู ไฟอัจฉริยะ และเทอร์โมสแตตในบริบทที่อยู่อาศัยเป็นหลัก แต่ฟีเจอร์ multi-admin ของข้อกำหนด Matter—ที่อนุญาตให้กุญแจตู้ IoT เครื่องเดียวถูกควบคุมจากหลายระบบนิเวศพร้อมกัน—กำลังถูกขยายใน Matter v1.5+ เพื่อครอบคลุมประเภทอุปกรณ์ "Cabinet Lock" และ "Enclosure Lock" ระดับเชิงพาณิชย์ พร้อมฟีเจอร์ความปลอดภัยที่กำหนดบังคับ รวมถึงการยืนยันตัวตนด้วยชีวมิติ การแจ้งเตือนการงัดแงะ และการอัปเดตเฟิร์มแวร์ระยะไกลด้วยรูปภาพที่ลงลายมือชื่อดิจิทัล กุญแจตู้ IoT ที่ได้รับการรับรอง Matter จะมาพร้อม QR code ที่ผู้จัดการอาคารสแกนเข้าสู่ Apple Home หรือ SmartThings hub ของอาคาร ทำให้ตั้งค่ากุญแจตู้ IoT เสร็จสิ้นภายใน 30 วินาทีโดยไม่ต้องใช้แอปเฉพาะของผู้ผลิตหรือการสร้างบัญชี ซึ่งช่วยลดความยุ่งยากในการติดตั้งที่เคยเป็นอุปสรรคต่อการนำกุญแจตู้ IoT มาใช้ในสถานที่ขนาดเล็กถึงขนาดกลาง ในด้าน AI ความพร้อมของตัวเร่งปฏิกิริยาโครงข่ายประสาทเทียมบนไมโครคอนโทรลเลอร์ (ESP32-P4 พร้อมส่วนขยายเวกเตอร์, NXP i.MX RT1170 พร้อม NNPU หรือ Ensemble ของ Alif Semiconductor พร้อม Arm Ethos-U55) ช่วยให้กุญแจตู้ IoT สามารถรันโครงข่ายประสาทเทียมแบบควอนไทซ์ที่ใช้หน่วยความจำน้ำหนักโมเดล 50–200 KB และพลังงาน 10–50 mJ ต่อการอนุมานหนึ่งครั้ง จัดประเภทลายเซ็นการสั่นสะเทือนเป็น "การเข้าถึงที่ได้รับอนุญาต" "การงัดแงะ" "การเจาะ" "เสียงรบกวนจากสภาพแวดล้อม" และ "การสั่นสะเทือนจากการบำรุงรักษา" ด้วยความแม่นยำ 96–99% โดยใช้หน้าต่างเลื่อนข้อมูลเซ็นเซอร์เร่ง 8 KB ที่ความถี่ 400 Hz การจัดประเภทที่อุปกรณ์นี้ช่วยขจัดต้นทุนแบนด์วิดท์เทเลเมทรีและค่าประมวลผลคลาวด์ของการส่งข้อมูลการสั่นสะเทือนดิบ ช่วยให้กุญแจตู้ IoT สามารถเปิดเสียงเตือนหรือแจ้งเจ้าหน้าที่รักษาความปลอดภัยภายใน 50–100 มิลลิวินาทีหลังตรวจพบการโจมตีจริง และทำงานได้อย่างสมบูรณ์แบบออฟไลน์ ทำให้เหมาะสำหรับตู้โทรคมนาคมระยะไกล สถานีไฟฟ้าย่อย และตู้ควบคุมวาล์วท่อส่ง ที่ไม่มีการเชื่อมต่อคลาวด์ที่เชื่อถือได้ เวกเตอร์ที่สาม คือการเชื่อมต่อแบบรอบด้าน ซึ่งถูกขับเคลื่อนโดยบริการดาวเทียม IoT (AST SpaceMobile, Starlink Direct-to-Cell, Iridium NB-IoT) ที่ช่วยให้กุญแจตู้ IoT ที่ติดตั้งในทุกตำแหน่งที่มองเห็นท้องฟ้า—แพลตฟอร์มนอกชายฝั่ง ไซต์โทรคมนาคมบนยอดเขา ลานจอดอุปกรณ์การเกษตร กล่องวาล์วท่อส่งข้ามประเทศ—สามารถส่งข้อมูลเทเลเมทรีผ่านลิงก์ดาวเทียมย่านความถี่ L หรือ S ที่ขนาด 20–50 ไบต์ต่อข้อความ มีความหน่วง 30 วินาทีถึง 5 นาที ในราคา $1–$5 ต่อเดือนต่อหนึ่งล็อค นอกจากนี้ 3GPP Release 17 ยังเปิดตัว NR RedCap (reduced capability, หรือเรียกว่า NR-Light) ซึ่งเป็นวิทยุเซลลูลาร์ IoT ระดับกลางที่ทำงานในสเปกตรัมที่ได้รับอนุญาตย่านความถี่ต่ำกว่า 7 GHz มีแบนด์วิดท์ 5–20 MHz ให้อัตราการส่งข้อมูลขาลง 10–150 Mbps และขาขึ้น 5–50 Mbps ที่กระแสไฟทำงาน 100–200 mA วางตำแหน่งอยู่ระหว่าง NB-IoT (20–250 kbps) และ 5G เต็มรูปแบบ (1+ Gbps) กุญแจตู้ IoT แบบ 5G RedCap สามารถรองรับการสตรีมวิดีโอต่อเนื่อง (ฟีด H.264 ขนาด 640×480 จากกล้องรูเข็ม) ควบคู่กับเทเลเมทรีบนวิทยุเดียว ช่วยให้ตรวจสอบด้วยภาพทุกเหตุการณ์การเข้าถึงได้—ความสามารถที่ก่อนหน้านี้จำกัดอยู่เฉพาะกุญแจตู้ IoT แบบเดินสายหรือแบบ Wi-Fi ที่มีพลังงานเพียงพอ เมื่อเวกเตอร์ทั้งสามบรรจบกันในอีก 3–5 ปีข้างหน้า กุญแจตู้ IoT จะวิวัฒน์จากอุปกรณ์เมคคาทรอนิกส์ที่เชื่อมต่ออินเทอร์เน็ต สู่โหนดความปลอดภัยที่เป็นอิสระอย่างสมบูรณ์ วินิจฉัยตัวเองได้ และทำงานร่วมกันได้ทุกระบบ ทั้งบนพื้นโรงงานอัจฉริยะในเยอรมนี หอคอยโทรคมนาคมในชนบทของเคนยา หรือคลังเก็บเย็นยาในสิงคโปร์ โดยรวมกันด้วยสคีมาเทเลเมทรี MQTT และรูปแบบการจัดการฟลีตเดียวกัน โดยไม่ขึ้นกับโปรโตคอลการส่งข้อมูลพื้นฐานที่ขับเคลื่อน
บทสรุป: กุญแจตู้ IoT ในฐานะแพลตฟอร์มเพื่อความฉลาดเชิงปฏิบัติการ
กุญแจตู้ IoT ได้พัฒนาจากอุปกรณ์เชื่อมต่อเฉพาะทาง มาเป็นองค์ประกอบพื้นฐานของความปลอดภัยทางกายภาพและความฉลาดเชิงปฏิบัติการยุคใหม่ ด้วยการบรรจบกันของเครือข่ายไร้สายพลังงานต่ำ ระบบเทเลเมทรีระดับคลาวด์ ความสามารถด้านการประมวลผลที่อุปกรณ์ และกรอบความปลอดภัยทางการเข้ารหัสที่แข็งแกร่ง กุญแจตู้ IoT แต่ละตัวไม่ได้เป็นเพียงล็อคที่สามารถเชื่อมต่อได้เท่านั้น—แต่เป็นโหนดตรวจจับและควบคุมแบบกระจายที่รายงานสถานะประตู ตำแหน่งกลไกล็อค สภาพแวดล้อม เหตุการณ์งัดแงะ สุขภาพแบตเตอรี่ และการวินิจฉัยวิทยุ ผ่านระบบเทเลเมทรี MQTT ที่มาตรฐาน ทำงานร่วมกับแพลตฟอร์มจัดการฟลีทที่รองรับการจัดเตรียม การตรวจสอบ การแจ้งเตือน การอัปเดต OTA และการหมุนเวียนคีย์ตลอดกุญแจตู้ IoT หลายพันตัว และเชื่อมต่อกับระบบข้อมูลประจำตัว สินค้าคงคลัง และความปลอดภัยระดับบนผ่าน API ที่มีเอกสารรองรับ กรอบการตัดสินใจสำหรับการเลือกกุญแจตู้ IoT ได้กลายเป็นเรื่องที่เข้มงวด: การเลือกโปรโตคอลการเชื่อมต่อ (Wi-Fi, BLE, Zigbee, Z-Wave, Thread/Matter, NB-IoT หรือ LoRaWAN) ต้องสอดคล้องกับโครงสร้างพื้นฐาน วัสดุอาคาร ความต้องการระยะทาง และความคาดหวังด้านอายุการใช้งานแบตเตอรี่ของสถานที่ การเลือกแหล่งพลังงานเป็นการแลกเปลี่ยนระหว่างความง่ายในการติดตั้งกับค่าบำรุงรักษาต่อเนื่อง สถาปัตยกรรมการฟิวชันเซ็นเซอร์และการประมวลผลที่อุปกรณ์กำหนดความเป็นอัตโนมัติ ความหน่วง และการใช้แบนด์วิดท์ของกุญแจตู้ IoT แต่ละตัว สถาปัตยกรรมความปลอดภัยต้องครอบคลุมตั้งแต่ hardware root of trust ผ่าน TLS 1.3 การลงลายมือชื่อดิจิทัลระดับแอปพลิเคชัน และการหมุนเวียนคีย์อัตโนมัติ เพื่อรักษาความทนทานตลอดวงจรชีวิตการติดตั้งกุญแจตู้ IoT หลายปี และโมเดลต้นทุนรวมตลอดอายุการใช้งานต้องคำนึงถึงฮาร์ดแวร์ การติดตั้ง การคืนทุนเกตเวย์ ค่าบริการคลาวด์ และการเปลี่ยนแบตเตอรี่ตลอดช่วง 5 ปี วิศวกรและผู้ดูแลระบบที่เข้าหากุญแจตู้ IoT ไม่ใช่ในฐานะการซื้อฮาร์ดแวร์แบบทั่วไป แต่เป็นการตัดสินใจด้านแพลตฟอร์ม—ที่ส่งผลต่อสถานะความปลอดภัย ขั้นตอนการบำรุงรักษา กลยุทธ์ข้อมูล และสถาปัตยกรรมการเชื่อมต่อของสถานที่—จะได้รับผลลัพธ์ที่ปลอดภัย ขยายได้ และมีประสิทธิภาพเชิงปฏิบัติการตั้งแต่วันแรกถึงปีที่ห้าและต่อไป เส้นทางเทคโนโลยีชัดเจนแล้ว: การทำงานร่วมกันของ Matter, AI ที่อุปกรณ์สำหรับการจำแนกภัยคุกคามแบบเรียลไทม์ และการเชื่อมต่อผ่านดาวเทียมหรือ 5G RedCap จะยังคงขยายขอบเขตของสิ่งที่เป็นไปได้ แต่หลักการพื้นฐานในการเลือกการเชื่อมต่อที่เหมาะสมสำหรับกุญแจตู้ IoT แต่ละตัว การออกแบบเทเลเมทรีเพื่อความน่าเชื่อถือและประสิทธิภาพ การจัดการฟลีตกุญแจตู้ IoT ในฐานะระบบตรรกะเดียว และการเสริมความแข็งแกร่งทุกชั้นของสถาปัตยกรรมการเข้ารหัส จะยังคงเป็นรากฐานของการติดตั้งกุญแจตู้ IoT ที่ประสบความสำเร็จในอนาคตอันใกล้นี้
เนื้อหาบางส่วนของบทความนี้สร้างขึ้นโดย AI และได้รับการปรับปรุงเพื่อความถูกต้องแม่นยำและการอ่านที่ราบรื่น
ไม่แน่ใจว่าเซนเซอร์รุ่นใดเหมาะกับโปรเจกต์ของคุณ?
ปรึกษาทีมวิศวกรการประยุกต์ใช้ mmWave ของเราได้ฟรี
ค้นหา presence sensor ที่เหมาะสมสำหรับโปรเจกต์โรงแรมของคุณ
เปรียบเทียบโปรโตคอลทั้ง 3 ตรวจสอบกรณีศึกษาเฉพาะโรงแรม และดาวน์โหลดคู่มือการติดตั้ง
ผลิตภัณฑ์ที่เกี่ยวข้อง
3
Locker Lock อัจฉริยะ — บริหารผ่านแอป แดชบอร์ดหลายสาขา
กุญแจตู้ล็อคเกอร์อัจฉริยะควบคุมผ่านแอป สำหรับสำนักงาน ตู้พัสดุ และกลุ่มล็อคเกอร์หลายสาขา แดชบอร์ดแอป BLE บันทึก audit trail ปลดล็อกระยะไกล ไม่ต้องมีเซิร์ฟเวอร์รายล็อค โครงสร้างระดับพรีเมียม
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
กุญแจตู้สำนักงาน ระบบ PIN + การ์ด สำหรับตู้แฟ้มและตู้แข้ง
กุญแจตู้สำนักงานระบบ PIN + การ์ด แบบออฟไลน์ สำหรับตู้แฟ้ม ตู้แข้ง และลิ้นชัก เปลี่ยนจากกุญแจกลไกใน 5 นาที ไม่ต้องใช้ WiFi และไม่ต้องบริหารกุญแจ ผ่าน CE/FCC/RoHS
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi
กุญแจล็อคเกอร์ฟิตเนสแบบการ์ดออฟไลน์สำหรับล็อกเกอร์ฟิตเนสและสระว่ายน้ำ ใช้การ์ด MIFARE ติดตั้งใหม่ 5 นาที ไม่ต้องใช้ WiFi หรือเซิร์ฟเวอร์ ผ่าน CE/FCC/RoHS
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
บทความบล็อกที่เกี่ยวข้อง
3
กุญแจตู้เครื่องประดับ: คู่มือความปลอดภัยเครื่องประดับมูลค่าสูง
เรียนรู้ว่ากุญแจตู้เครื่องประดับช่วยรักษาความปลอดภัยเครื่องประดับมูลค่าสูงในตู้จัดแสดงและตู้เซฟ เปรียบเทียบระบบกุญแจแม่เหล็กไฟฟ้า RFID ชีวมิติ และแบบใช้กุญแจ
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: Locker Lock อัจฉริยะ — บริหารผ่านแอป แดชบอร์ดหลายสาขา, กุญแจตู้สำนักงาน ระบบ PIN + การ์ด สำหรับตู้แฟ้มและตู้แข้ง, กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi
คู่มือฉบับสมบูรณ์เกี่ยวกับ IoT Locker Lock: ฮาร์ดแวร์ คลาวด์ และ Fleet Management สำหรับชุดตู้ล็อกเกอร์อัจฉริยะ
เจาะลึก IoT Locker Lock ที่ขับเคลื่อนตู้ล็อกเกอร์พัสดุ ตู้ออฟฟิศแชร์ และตู้ฟิตเนส พร้อม Wi-Fi, BLE, Zigbee, NB-IoT, LoRaWAN, OTA firmware และเกณฑ์การจัดซื้อ
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi
กุญแจตู้แบบมองไม่เห็น: คู่มือฉบับสมบูรณ์ 2026 เกี่ยวกับความปลอดภัยเฟอร์นิเจอร์และงานตู้แบบซ่อนเร้นที่ตรวจจับไม่ได้
คู่มือระบบกุญแจตู้แบบมองไม่เห็น ครอบคลุมกุญแจซ่อนเร้นแบบแม่เหล็กสัมผัส RFID แม่เหล็กไฟฟ้า และ Bluetooth สำหรับเฟอร์นิเจอร์หรูหรา ตู้การแพทย์ และตู้สำนักงาน พร้อมแนวทางติดตั้ง จ่ายไฟ และการเลือกใช้
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจตู้สำนักงาน ระบบ PIN + การ์ด สำหรับตู้แฟ้มและตู้แข้ง
ระบุรายละเอียดโปรเจกต์โรงแรมของคุณกับวิศวกรของเรา
ส่งจำนวนห้อง ประเภทเพดาน และโปรโตคอลที่ต้องการ เราจะส่งแผนการทำตัวอย่างและใบเสนอราคากลับภายใน 24 ชั่วโมงทำการ
- ก้าวจากคำแนะนำทั่วไปไปสู่การหารือเกี่ยวกับผลิตภัณฑ์หรือการใช้งาน
- ใช้ RFQ เมื่อข้อมูลราคา แบบวาด MOQ หรือกำหนดการเปิดตัวต้องการความชัดเจนเป็นระบบ
- คงช่องทางติดต่อโดยตรงให้เห็นสำหรับการขอคำชี้แจงอย่างรวดเร็วและการส่งต่อข้อมูล