คู่มือการผสานรวมซอฟต์แวร์และฮาร์ดแวร์ล็อกเกอร์อิเล็กทรอนิกส์
แพลตฟอร์มจัดการล็อกเกอร์อิเล็กทรอนิกส์: ใช้งานเรียลไทม์ กำหนดสิทธิ์ ปลดล็อกระยะไกล API/SIEM On-Prem/SaaS ความปลอดภัยระดับองค์กร ฟิตเนส โรงเรียน โรงแรม สำนักงาน
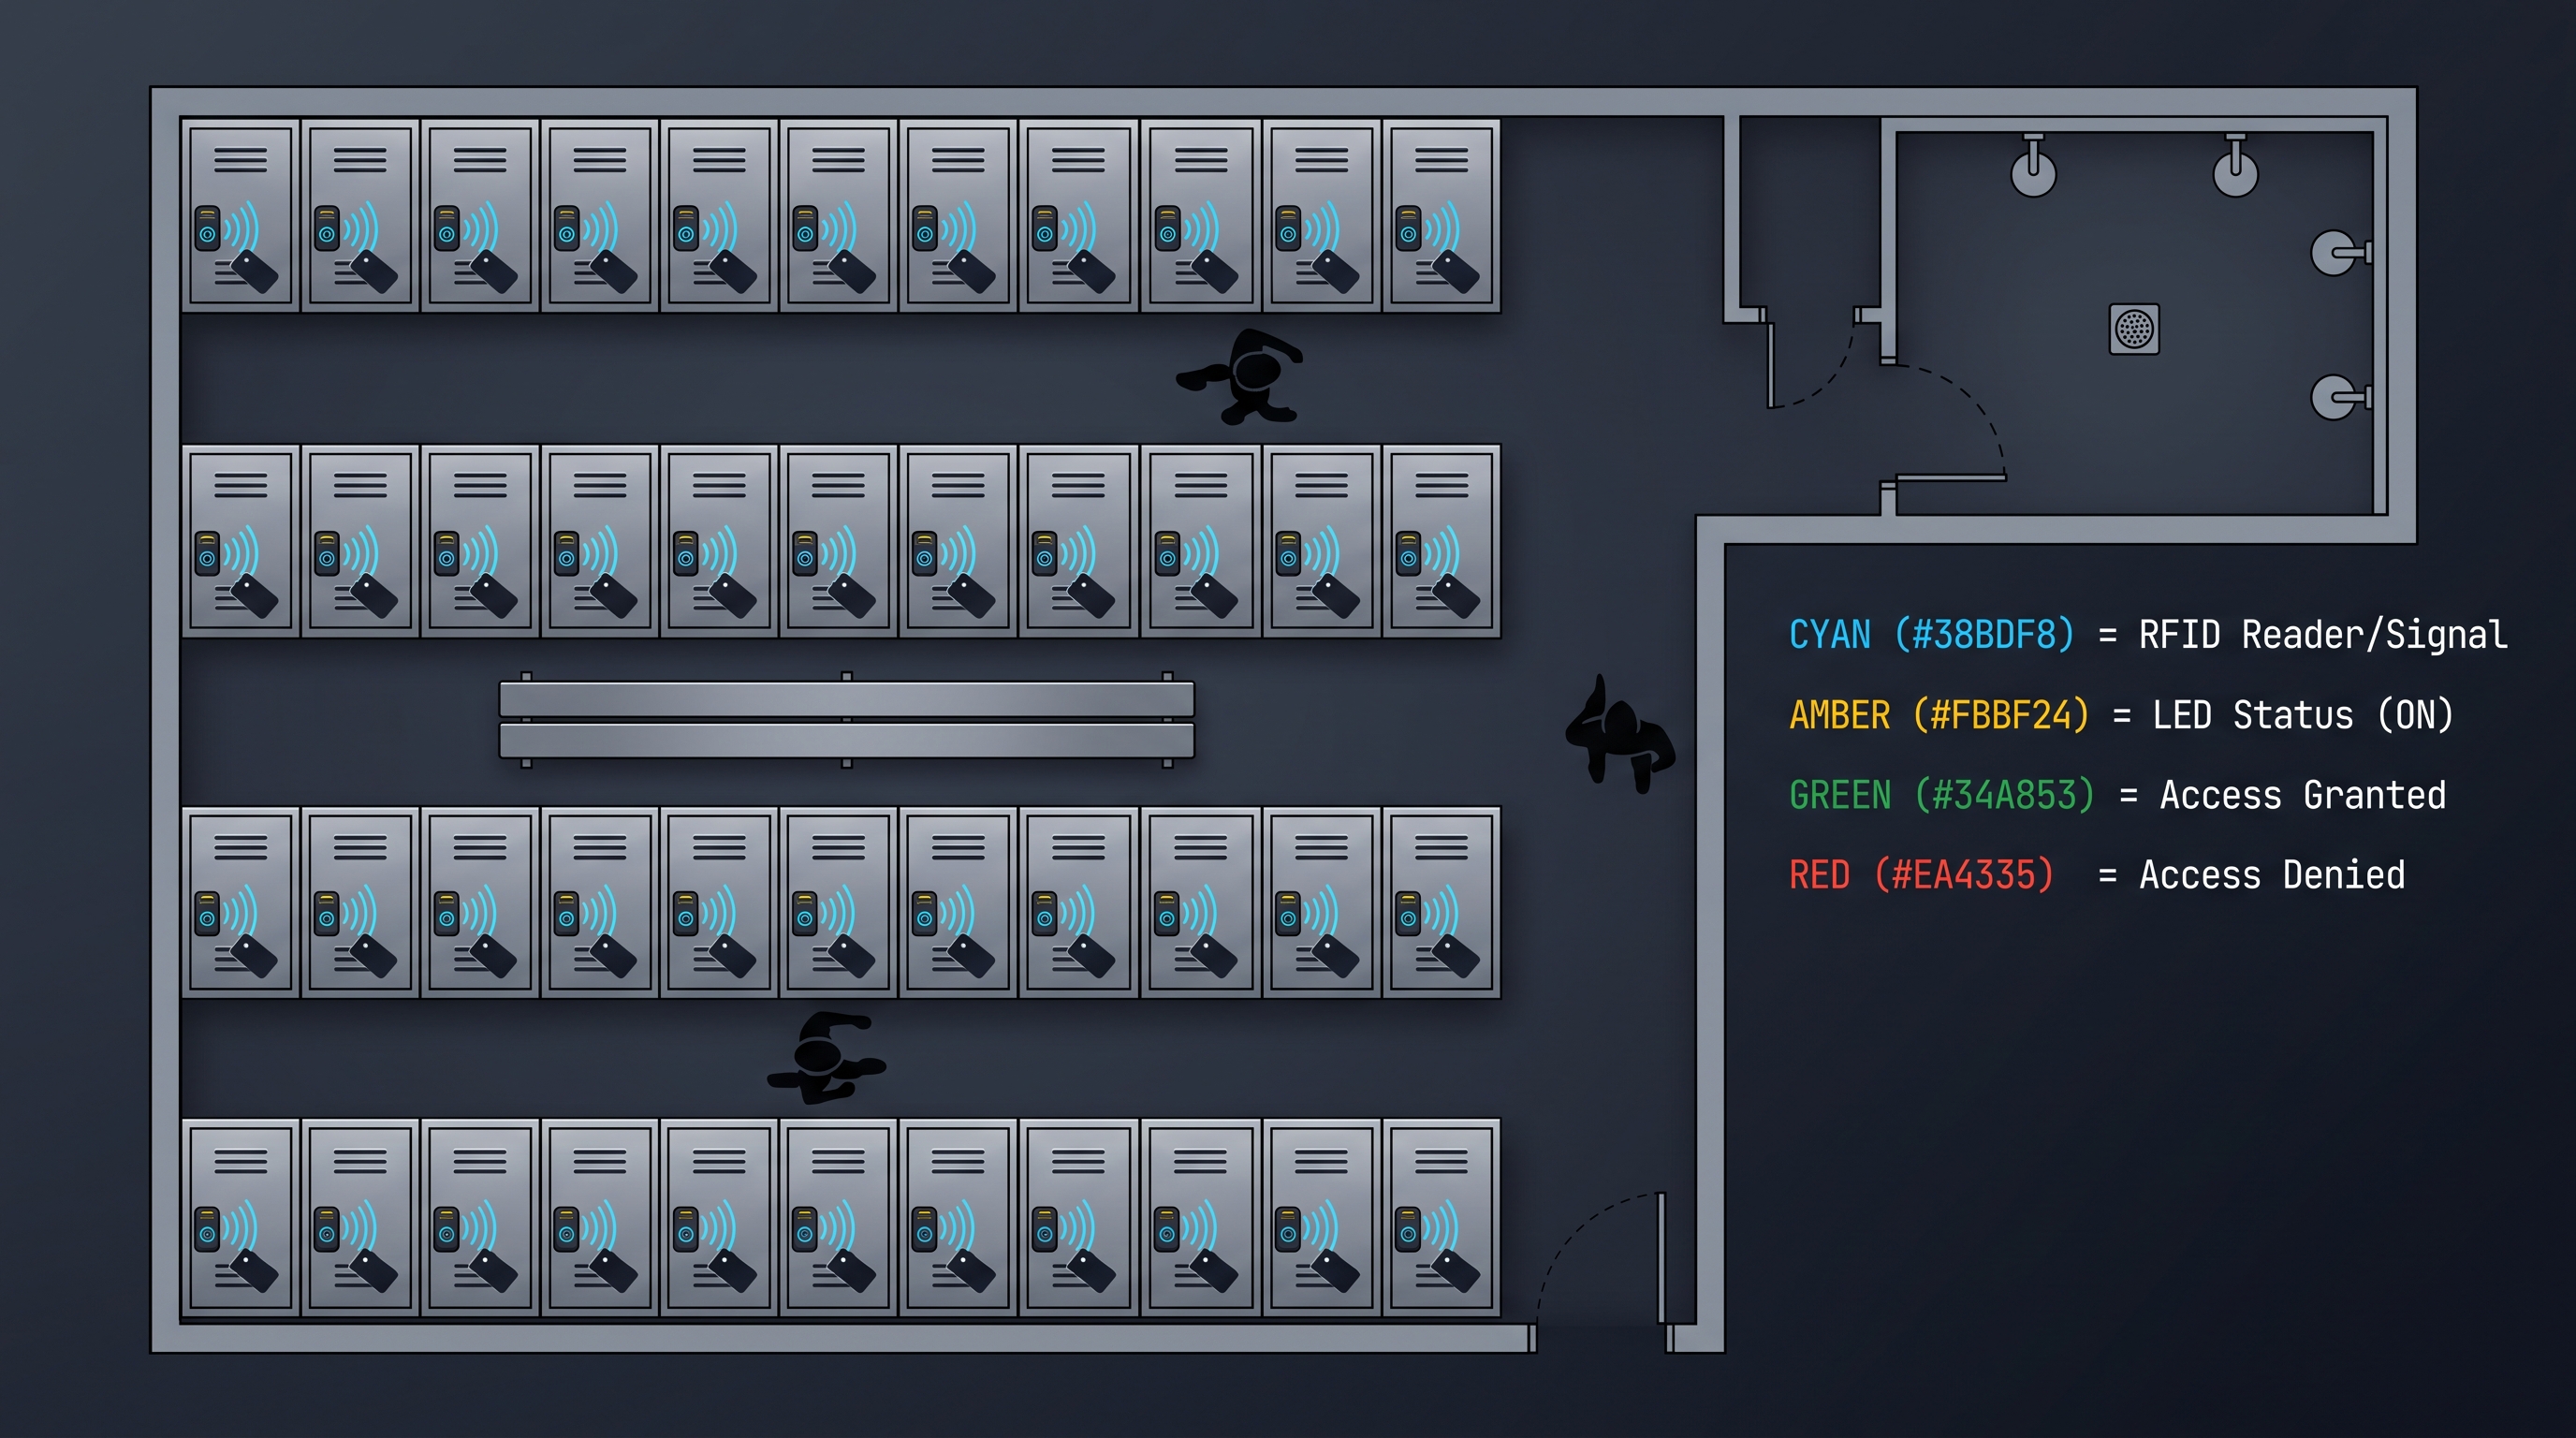
ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์คืออะไร?
ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ (electronic locker management system) คือแพลตฟอร์มซอฟต์แวร์และคลาวด์แบบรวมศูนย์ที่ทำหน้าที่ควบคุม ติดตาม และบริหารจัดการกลุ่มล็อกเกอร์อิเล็กทรอนิกส์ในสถานที่เดียวหรือหลายสถานที่ ระบบเหล่านี้เข้ามาแทนที่วิธีดั้งเดิมแบบกุญแจและแม่กุญแจเชิงกลหรือการหยอดเหรียญ ด้วยการยืนยันตัวตนแบบดิจิทัล การติดตามสถานะการใช้งานแบบเรียลไทม์ ความสามารถในการปลดล็อกระยะไกล และการบันทึกการตรวจสอบย้อนหลังที่ละเอียดระดับสูง หัวใจสำคัญของระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์คือการเชื่อมต่อโดยตรงกับฮาร์ดแวร์ล็อกเกอร์อิเล็กทรอนิกส์ ซึ่งโดยทั่วไปคือกลอนอิเล็กทรอนิกส์ที่รองรับ Bluetooth Low Energy (BLE), RFID, NFC หรือ Wi-Fi พร้อมเปิดใช้งานแดชบอร์ดแบบรวมศูนย์ที่แสดงสถานะของล็อกเกอร์ทุกตัว (มีการใช้งาน, ว่าง, จองล่วงหน้า หรืออยู่ระหว่างซ่อมบำรุง) ด้วยรอบการรีเฟรชที่ต่ำกว่า 100 มิลลิวินาที การติดตั้งระดับองค์กรโดยทั่วไปครอบคลุมล็อกเกอร์ 500 ถึงมากกว่า 10,000 ตัวในหลายสิบสถานที่ รองรับธุรกรรมยืนยันตัวตนรายวัน 50,000 ถึงมากกว่า 1 ล้านรายการ ด้วยความพร้อมใช้งานของแพลตฟอร์มที่ระดับ 99.95% หรือสูงกว่า เวลาตอบสนองของ API สำหรับการดำเนินการหลัก ได้แก่ การล็อก การปลดล็อก การสอบถามสถานะ และการมอบหมายข้อมูลยืนยันตัวตน โดยทั่วไปอยู่ที่ต่ำกว่า 200 มิลลิวินาทีที่เปอร์เซ็นไทล์ที่ 95 เมื่อติดตั้งบนโครงสร้างพื้นฐานเฉพาะ แพลตฟอร์มชั้นนำรองรับการเชื่อมต่อกับระบบจัดการอสังหาริมทรัพย์ (PMS) ระบบสารสนเทศทรัพยากรบุคคล (HRIS) ผู้ให้บริการ single sign-on (SSO) ผ่าน SAML 2.0 หรือ OAuth 2.0 และเครื่องมือ security information and event management (SIEM) เช่น Splunk, Sumo Logic หรือ Elastic Stack ราคาของระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์มีความแตกต่างกันอย่างมาก: การสมัครใช้งานแบบ SaaS มีราคาตั้งแต่ $1.50 ถึง $8.00 ต่อล็อกเกอร์ต่อเดือน ขึ้นอยู่กับระดับฟีเจอร์ ส่วนลิขสิทธิ์แบบ perpetual สำหรับติดตั้งภายในองค์กร (on-premises) โดยทั่วไปมีราคา $25,000 ถึง $150,000 สำหรับแพลตฟอร์มหลัก บวกเพิ่มอีก $15 ถึง $45 ต่อล็อกเกอร์สำหรับชั้นการเชื่อมต่อฮาร์ดแวร์ ค่าบำรุงรักษารายปีสำหรับการติดตั้งแบบ on-premises โดยเฉลี่ยอยู่ที่ 18 ถึง 22 เปอร์เซ็นต์ของมูลค่าลิขสิทธิ์ องค์กรที่จัดการข้อมูลที่ละเอียดอ่อนหรือดำเนินธุรกิจในอุตสาหกรรมที่มีการกำกับดูแล เช่น การแพทย์ ภาครัฐ หรือการเงิน ส่วนใหญ่นิยมการติดตั้งแบบ on-premises หรือแบบผสม เพื่อคงการควบคุมอย่างสมบูรณ์เหนือข้อมูลยืนยันตัวตน บันทึกการตรวจสอบย้อนหลัง และขอบเขตเครือข่าย ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ไม่ได้เป็นเพียงสิ่งทดแทนดิจิทัลของเครื่องจ่ายเหรียญ แต่เป็นโครงสร้างพื้นฐานการควบคุมการเข้าถึงทางกายภาพที่สำคัญ ซึ่งทำงานเคียงคู่กับเครื่องอ่านบัตร ระบบจัดการผู้มาเยือน และแผงควบคุมการเข้าถึง ภายในระบบนิเวศด้านความปลอดภัยที่กว้างขึ้น แพลตฟอร์มสมัยใหม่เปิดเผย RESTful API (และ GraphQL endpoint ที่มากขึ้นเรื่อยๆ) ที่ช่วยให้ศูนย์ปฏิบัติการความปลอดภัย (SOC) สามารถนำเข้าเหตุการณ์ล็อกเกอร์เข้าสู่ SIEM pipeline เพื่อการตรวจจับความผิดปกติแบบเรียลไทม์ การรายงานการปฏิบัติตามข้อกำหนด และการสืบสวนเชิงนิติวิทยาศาสตร์ การเปลี่ยนผ่านจากล็อกเกอร์เชิงกลแบบสแตนด์อโลนสู่กลุ่มล็อกเกอร์อิเล็กทรอนิกส์ที่เชื่อมต่อเครือข่ายได้เร่งตัวอย่างมากตั้งแต่ปี 2022 ขับเคลื่อนโดยความคาดหวังด้านสุขอนามัยแบบไร้การสัมผัสหลังการระบาด การแพร่หลายของการส่งมอบข้อมูลยืนยันตัวตนผ่านอุปกรณ์มือถือเป็นหลัก และการประหยัดต้นทุนดำเนินงานของการมอบหมายล็อกเกอร์อัตโนมัติเมื่อเทียบกับการจัดการกุญแจแบบแมนนวล ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ในปัจจุบันเป็นจุดบรรจบของการควบคุมการเข้าถึงทางกายภาพ การจัดการอุปกรณ์ IoT และสถาปัตยกรรม SaaS แบบคลาวด์เนทีฟ ซึ่งเป็นกลไกสามเส้าที่ส่งมอบ ROI ที่วัดผลได้ ผ่านการลดภาระด้านบุคลากร การตัดค่าใช้จ่ายเปลี่ยนกุญแจ และข้อมูลเชิงลึกด้านการใช้งานที่ขับเคลื่อนด้วยข้อมูล ซึ่งช่วยประกอบการวางแผนด้านสิ่งอำนวยความสะดวก
องค์ประกอบสำคัญของสถาปัตยกรรมระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์
ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ระดับใช้งานจริงประกอบด้วยหลายชั้นที่เชื่อมต่อถึงกัน โดยแต่ละชั้นรับผิดชอบฟังก์ชันที่แตกต่างกัน ตั้งแต่การสื่อสารกับฮาร์ดแวร์ไปจนถึงอินเทอร์เฟซสำหรับผู้ใช้ การทำความเข้าใจสถาปัตยกรรมนี้เป็นสิ่งจำเป็นสำหรับผู้อำนวยการฝ่าย IT ผู้จัดการสิ่งอำนวยความสะดวก และสถาปนิกระบบความปลอดภัยที่กำลังประเมินแพลตฟอร์มสำหรับการติดตั้งระดับองค์กร ชั้นฮาร์ดแวร์ประกอบด้วยกลอนล็อกเกอร์อิเล็กทรอนิกส์ ซึ่งโดยทั่วไปเป็นกลอนแบบกระบอกหรือแบบ cam ที่รองรับ BLE พร้อมไมโครคอนโทรลเลอร์ในตัวที่ควบคุมการทำงานของมอเตอร์ การติดตามแบตเตอรี่ และการสื่อสารไร้สาย กลอนเหล่านี้สื่อสารกับอุปกรณ์เกตเวย์ท้องถิ่น ซึ่งเป็นสะพานเชื่อม BLE-to-Ethernet เฉพาะทางหรือ access point ที่รองรับ Wi-Fi ทำหน้าที่ส่งต่อคำสั่งและข้อมูล telemetry ไปยังเซิร์ฟเวอร์ของแพลตฟอร์ม ชั้นเกตเวย์มีความสำคัญอย่างยิ่งในระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ เนื่องจากเป็นตัวกำหนด latency อัตราการรับส่งข้อมูล และความน่าเชื่อถือ เกตเวย์ระดับองค์กรรองรับกลอนได้สูงสุด 256 ตัวต่อหนึ่งหน่วย และรองรับการสื่อสารแบบเข้ารหัสโดยใช้ TLS 1.3 พร้อมการยืนยันตัวตนสองทาง (mTLS) เพื่อป้องกัน replay attack และการปลอมอุปกรณ์ ชั้นแอปพลิเคชันเซิร์ฟเวอร์เป็นที่ตั้งของตรรกะทางธุรกิจหลัก ได้แก่ การจัดการข้อมูลยืนยันตัวตน การติดตามสถานะการใช้งาน การจัดตาราง การเชื่อมต่อระบบเรียกเก็บเงิน และการบังคับใช้นโยบาย ในการติดตั้งแบบ on-premises ส่วนนี้จะทำงานบนคลัสเตอร์ VMware vSphere หรือ Hyper-V ที่ใช้ฐานข้อมูล PostgreSQL หรือ SQL Server ส่วนการติดตั้งแบบ SaaS จะใช้ microservices แบบคอนเทนเนอร์ที่จัดการโดย Kubernetes ครอบคลุมหลาย AZ ในภูมิภาคคลาวด์ ชั้น API gateway เปิดเผย RESTful endpoint โดยทั่วไปมี 80 ถึง 120 endpoint ที่แตกต่างกัน ครอบคลุมทั้งทะเบียนล็อกเกอร์ การจัดการผู้ใช้ การมอบหมายข้อมูลยืนยันตัวตน การสตรีมเหตุการณ์ การรายงาน และการดูแลระบบ การจำกัดอัตราการเรียกใช้ (rate limiting) สามารถตั้งค่าได้ โดยทั่วไปจำกัดที่ 1,000 คำขอต่อนาทีต่อหนึ่ง tenant สำหรับแพ็กเกจมาตรฐาน และ 10,000 คำขอต่อนาทีสำหรับแพ็กเกจระดับองค์กร ชั้นการนำเสนอประกอบด้วยแดชบอร์ดเว็บสำหรับผู้ดูแลระบบ แอปมือถือสำหรับผู้ใช้ปลายทาง และอาจมีอินเทอร์เฟซแบบ kiosk สำหรับการมอบหมายล็อกเกอร์แก่ผู้ใช้ที่เดินมาใช้บริการโดยตรง ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่ออกแบบมาอย่างดีจะมีระบบควบคุมการเข้าถึงตามบทบาท (RBAC) พร้อมบทบาทที่กำหนดไว้ล่วงหน้า เช่น System Administrator, Facility Manager, Site Operator, Auditor และ Help Desk Agent โดยแต่ละบทบาทมีสิทธิ์ที่ละเอียดถึงระดับล็อกเกอร์แต่ละตัวหรือกลุ่มล็อกเกอร์ ชั้นข้อมูลจัดเก็บเหตุการณ์ล็อกเกอร์ทั้งหมด การมอบหมายข้อมูลยืนยันตัวตน บันทึกการเข้าถึง และประวัติการตั้งค่า ในโมเดลผสมระหว่าง time-series และ relational นโยบายการเก็บรักษาเหตุการณ์แตกต่างกัน: 90 วันเป็นมาตรฐานสำหรับแพ็กเกจ SaaS ส่วนการติดตั้งแบบ on-premises โดยทั่วไปเก็บข้อมูลไว้ 1 ถึง 7 ปี ขึ้นอยู่กับข้อกำหนดด้านกฎระเบียบ ชั้นการเชื่อมต่อ SIEM จะจัดรูปแบบเหตุการณ์ล็อกเกอร์เป็นข้อความ syslog หรือ payload แบบ JSON ที่เข้ากันได้กับเครื่องมือ security orchestration ทั่วไป เหตุการณ์ทั่วไปได้แก่ LOCK_OPENED, LOCK_CLOSED, LOCK_TAMPERED, CREDENTIAL_ASSIGNED, CREDENTIAL_REVOKED, UNLOCK_FAILED (ข้อมูลยืนยันตัวตนไม่ถูกต้อง), UNLOCK_FAILED (ข้อมูลยืนยันตัวตนหมดอายุ), GATEWAY_OFFLINE, LOCK_BATTERY_LOW และ FORCED_ENTRY_DETECTED แต่ละเหตุการณ์มี timestamp, locker ID, site ID, credential ID, user ID (ถ้ามี), gateway ID และลายเซ็นแบบเข้ารหัสเพื่อยืนยันความรับผิดชอบที่ไม่อาจปฏิเสธได้ (non-repudiation) ชั้นการแยกส่วนฮาร์ดแวร์ (HAL) เป็นองค์ประกอบที่ถูกมองข้ามมากที่สุด: ชั้นนี้ทำให้คำสั่งและข้อมูล telemetry จากผู้ผลิตกลอนอิเล็กทรอนิกส์ต่างๆ รวมถึง CabinetLock, Salto, Hafele, Digilock, Lowe & Fletcher และ Compx เป็นมาตรฐานเดียวกันในโมเดลข้อมูลเดียว เพื่อให้ชั้นที่สูงขึ้นยังคงเป็นอิสระจากผู้ขายกลอน ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่พัฒนาเต็มที่รองรับการเปลี่ยนฮาร์ดแวร์กลอนแบบ hot-swap โดยไม่ต้องมีการแก้ไขในระดับแอปพลิเคชัน ซึ่งมีค่าอย่างยิ่งสำหรับการติดตั้งแบบหลายระยะที่อาคารหรือวิทยาเขตต่างกันอาจใช้กลอนต่างแบรนด์กัน
การติดตั้งแบบ On-Premises: มาตรฐานระดับองค์กรของการจัดการล็อกเกอร์อิเล็กทรอนิกส์
สำหรับองค์กรที่ให้ความสำคัญกับอธิปไตยของข้อมูล ความปลอดภัยของเครือข่าย และอิสระในการดำเนินงาน การติดตั้งระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์แบบ on-premises ยังคงเป็นมาตรฐานระดับทอง ในโมเดลนี้ คอมโพเนนต์ซอฟต์แวร์ทั้งหมด ได้แก่ แอปพลิเคชันเซิร์ฟเวอร์ ฐานข้อมูล API gateway เว็บแดชบอร์ด และ middleware สำหรับการเชื่อมต่อ จะถูกติดตั้งบนโครงสร้างพื้นฐานขององค์กรเอง ไม่ว่าจะเป็นเซิร์ฟเวอร์ฟิสิคัลในดาต้าเซ็นเตอร์ภายในสถานที่ หรือเครื่องเสมือนภายใน private cloud ขององค์กร ข้อได้เปรียบหลักคือการควบคุมข้อมูลอย่างสมบูรณ์: การมอบหมายข้อมูลยืนยันตัวตนทุกรายการ เหตุการณ์ปลดล็อกทุกครั้ง และการเปลี่ยนแปลงสถานะการใช้งานทุกอย่าง อยู่บนโครงสร้างพื้นฐานที่องค์กรเป็นเจ้าของและดำเนินการเอง ข้อนี้เป็นสิ่งที่ต่อรองไม่ได้สำหรับผู้รับจ้างด้านกลาโหม สถานพยาบาลที่อยู่ภายใต้ HIPAA สถาบันการเงินที่อยู่ภายใต้ SOX หรือ PCI DSS และหน่วยงานภาครัฐที่ต้องปฏิบัติตาม FedRAMP หรือ IL4/IL5 ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์แบบ on-premises โดยทั่วไปทำงานบนเซิร์ฟเวอร์ขั้นต่ำสามเครื่อง ได้แก่ แอปพลิเคชัน ฐานข้อมูล และการจัดการเกตเวย์ ซึ่งตั้งค่าเป็นคลัสเตอร์แบบ high-availability พร้อม failover อัตโนมัติ สเปกฮาร์ดแวร์กำหนดให้มี vCPU 8 ถึง 16 ตัว RAM 32 ถึง 64 GB และพื้นที่จัดเก็บแบบ SSD 500 GB ถึง 2 TB ต่อเซิร์ฟเวอร์หนึ่งเครื่อง ขึ้นอยู่กับขนาดของกลุ่มล็อกเกอร์ การติดตั้งที่บริหารจัดการล็อกเกอร์ 2,000 ตัวในห้าสถานที่ พร้อมธุรกรรมรายวัน 50,000 รายการ ต้องใช้พื้นที่จัดเก็บฐานข้อมูลประมาณ 200 GB ต่อปีสำหรับการเก็บรักษาเหตุการณ์แบบสมบูรณ์ การติดตั้งและตั้งค่าระบบแบบ on-premises โดยทั่วไปใช้เวลาสี่ถึงแปดสัปดาห์ รวมถึงการจัดเตรียมเซิร์ฟเวอร์ การตั้งค่าฐานข้อมูล การตั้งค่าเครือข่าย การติดตั้งเกตเวย์ การจับคู่กลอน และการลงทะเบียนผู้ใช้ การบำรุงรักษาต่อเนื่องประกอบด้วยการอัปเดตซอฟต์แวร์รายไตรมาส การบำรุงรักษาฐานข้อมูลรายเดือน และการตรวจสอบการสำรองข้อมูลรายวัน ทีม IT ควรจัดสรรกำลังคนแบบเต็มเวลาเทียบเท่า (FTE) 0.25 ถึง 0.5 คนสำหรับการดูแลระบบอย่างต่อเนื่อง แม้ว่าตัวเลขนี้จะแตกต่างกันตามขนาดกลุ่มล็อกเกอร์และความซับซ้อนของการเชื่อมต่อ ข้อได้เปรียบที่สำคัญอย่างหนึ่งของการติดตั้งแบบ on-premises คือโครงสร้างต้นทุนที่คาดการณ์ได้: ลิขสิทธิ์แบบ perpetual สำหรับแพลตฟอร์มบวกค่าธรรมเนียมการเชื่อมต่อฮาร์ดแวร์รายล็อกเกอร์ หมายความว่าต้นทุนรวมของการเป็นเจ้าของจะทรงตัวหลังจากช่วง 18 ถึง 24 เดือนแรก ในขณะที่ค่าใช้จ่าย SaaS จะสะสมเพิ่มขึ้นเรื่อยๆ อย่างไม่มีที่สิ้นสุด สำหรับการติดตั้งล็อกเกอร์ 1,000 ตัวในระยะเวลาห้าปี ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์แบบ on-premises มีต้นทุนรวมประมาณ $85,000 ถึง $180,000 เทียบกับ $90,000 ถึง $480,000 สำหรับ SaaS ที่จำนวนล็อกเกอร์เท่ากัน (ขึ้นอยู่กับราคาต่อล็อกเกอร์ต่อเดือน) สถาปัตยกรรมเครือข่ายสำหรับการติดตั้งแบบ on-premises ต้องมีการวางแผนอย่างรอบคอบ เกตเวย์ของล็อกเกอร์ต้องอยู่ในเครือข่าย Layer 2 เดียวกันหรือเครือข่าย Layer 3 แบบ routed เดียวกับแอปพลิเคชันเซิร์ฟเวอร์ พร้อมกฎไฟร์วอลล์ที่เข้มงวดซึ่งอนุญาตเฉพาะการสื่อสารแบบเข้ารหัสบนพอร์ต 443 (HTTPS) และอาจรวมพอร์ต 1234 สำหรับการสื่อสารระหว่างเกตเวย์กับเซิร์ฟเวอร์ (ปรับตั้งได้) องค์กรควรใช้การแบ่งส่วนเครือข่าย โดยวางเกตเวย์ของล็อกเกอร์บน IoT VLAN เฉพาะที่มีกฎแบบ egress-only ไปยังแอปพลิเคชันเซิร์ฟเวอร์ เพื่อป้องกันการเคลื่อนไหวแบบ lateral ในกรณีที่ระบบถูกบุกรุก สำหรับการติดตั้งแบบหลายสถานที่ site-to-site VPN หรือวงจร MPLS เฉพาะจะเชื่อมต่อสถานที่ระยะไกลเข้ากับเซิร์ฟเวอร์ส่วนกลาง พร้อมเกตเวย์แคชท้องถิ่นที่คงฟังก์ชันปลดล็อกพื้นฐานไว้ได้ในกรณีที่ลิงก์ WAN ขัดข้อง ความสามารถในการทนทานในระดับท้องถิ่นนี้เป็นลักษณะเด่นของการออกแบบระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์แบบ on-premises ระดับองค์กร: แม้เซิร์ฟเวอร์ส่วนกลางจะเข้าถึงไม่ได้ เกตเวย์ของแต่ละสถานที่ก็ยังสามารถยืนยันตัวตนด้วยข้อมูลยืนยันตัวตนที่แคชไว้และประมวลผลคำสั่งปลดล็อกได้นานสูงสุด 48 ชั่วโมงในโหมดการทำงานแบบตัดการเชื่อมต่อ เกตเวย์ที่มีแบตเตอรี่สำรองขยายความสามารถนี้ให้ครอบคลุมกรณีไฟฟ้าดับ เพื่อให้มั่นใจว่าการเข้าถึงล็อกเกอร์ยังคงทำงานได้อย่างต่อเนื่องระหว่างเหตุการณ์หยุดชะงักของสถานที่ที่ยาวนาน
SaaS Deployment: ข้อดีและข้อแลกเปลี่ยนของระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์แบบคลาวด์
การติดตั้งระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์แบบ Software-as-a-service (SaaS) ได้กลายเป็นตัวเลือกหลักสำหรับการติดตั้งขนาดเล็กถึงขนาดกลาง และสำหรับองค์กรที่ต้องการค่าใช้จ่ายดำเนินงาน (OpEx) มากกว่าค่าใช้จ่ายลงทุน (CapEx) ในโมเดล SaaS ผู้ให้บริการแพลตฟอร์มเป็นผู้โฮสต์และดูแลรักษาโครงสร้างพื้นฐานซอฟต์แวร์ทั้งหมด — โดยทั่วไปกระจายอยู่ในหลาย cloud availability zones — และส่งมอบแดชบอร์ดและ API ผ่านอินเทอร์เน็ตสาธารณะ องค์กรเพียงติดตั้งฮาร์ดแวร์เกตเวย์และกุญแจล็อกเกอร์อิเล็กทรอนิกส์ที่สถานที่ของตนเท่านั้น โดยเกตเวย์จะสร้างการเชื่อมต่อ TLS แบบ outbound ไปยังแพลตฟอร์มคลาวด์ สถาปัตยกรรมนี้ขจัดความจำเป็นในการมีเซิร์ฟเวอร์ภายในองค์กร การดูแลฐานข้อมูล การแพตช์ซอฟต์แวร์ และการจัดการสำรองข้อมูล ซึ่งสามารถลดภาระด้าน IT ได้ 60 ถึง 80 เปอร์เซ็นต์เมื่อเทียบกับการติดตั้งแบบภายในองค์กร ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์แบบ SaaS ทั่วไปเป็นแบบ multi-tenant หมายความว่าอินสแตนซ์แอปพลิเคชันเดียวให้บริการองค์กรลูกค้าหลายแห่งโดยบังคับใช้การแยกข้อมูลอย่างเข้มงวดที่ระดับแถวของฐานข้อมูล และผ่านคีย์เข้ารหัสแยกต่างหากสำหรับแต่ละเทนแนนต์ ราคาต่อเดือนต่อล็อกเกอร์สำหรับ SaaS อยู่ระหว่าง $1.50 ถึง $8.00 โดยระดับล่างให้บริการติดตามการใช้งานพื้นฐานและการมอบหมาย credential แบบด้วยมือ ส่วนระดับพรีเมียมเพิ่มการบูรณาการ SIEM, API rate limits แบบกำหนดเอง, SLA สนับสนุนเฉพาะทางที่มีเวลาตอบสนอง 15 นาที และการวิเคราะห์ขั้นสูงรวมถึงการสร้างแบบจำลองการใช้งานเชิงพยากรณ์ สัญญารายปีโดยทั่วไปจะได้รับส่วนลด 10 ถึง 20 เปอร์เซ็นต์เมื่อเทียบกับการเรียกเก็บเงินรายเดือน ความเร็วในการติดตั้งเป็นข้อได้เปรียบสำคัญของ SaaS: เกตเวย์สามารถจัดส่งภายในคืนเดียว และเทนแนนต์ซอฟต์แวร์ถูกจัดเตรียมภายในไม่กี่ชั่วโมงหลังลงนามสัญญา กุญแจสามารถจับคู่และทดสอบได้ในวันเดียวกับที่เกตเวย์มาถึง และผู้ใช้ปลายทางสามารถเริ่มลงทะเบียน credential ได้ภายใน 48 ถึง 72 ชั่วโมงนับจากเริ่มต้นโครงการ ซึ่งต่างจากกรอบเวลาสี่ถึงแปดสัปดาห์ของการติดตั้งแบบภายในองค์กรอย่างสิ้นเชิง อย่างไรก็ตาม การติดตั้งระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์แบบ SaaS ก่อให้เกิดการพึ่งพาที่องค์กรต้องประเมินอย่างรอบคอบ การเชื่อมต่ออินเทอร์เน็ตกลายเป็นเรื่องสำคัญวิกฤต: หากการเชื่อมต่อ WAN ที่สถานที่ขัดข้อง การทำงานของกุญแจที่ขึ้นกับคลาวด์ — การมอบหมาย credential, การปลดล็อกระยะไกล, แดชบอร์ดสถานะ — จะใช้งานไม่ได้ เว้นแต่เกตเวย์รองรับการแคช credential ในเครื่อง แพลตฟอร์ม SaaS สำหรับองค์กรส่วนใหญ่ในปัจจุบันมีฟีเจอร์นี้รวมอยู่แล้ว แต่จำเป็นอย่างยิ่งที่จะต้องตรวจสอบว่าเกตเวย์แคช credential และสามารถรันคำสั่งปลดล็อกระหว่างที่เครือข่ายขัดข้องได้ การคงอยู่ของข้อมูล (data residency) เป็นอีกประเด็นที่ต้องพิจารณา: แพลตฟอร์ม SaaS จัดเก็บข้อมูลเหตุการณ์ของล็อกเกอร์ไว้ในโครงสร้างพื้นฐานคลาวด์ของผู้ให้บริการ ซึ่งอาจอยู่ในเขตอำนาจศาลที่ต่างจากสถานที่ขององค์กร องค์กรที่อยู่ภายใต้ GDPR, PIPEDA, LGPD หรือกฎหมายบังคับให้จัดเก็บข้อมูลไว้ในประเทศที่คล้ายคลึงกันต้องยืนยันว่าผู้ให้บริการมีตัวเลือก data residency ในภูมิภาคที่ต้องการ ผู้ให้บริการ SaaS ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์รายใหญ่ส่วนใหญ่ในปัจจุบันมีศูนย์ข้อมูลใน US East, US West, EU West (แฟรงก์เฟิร์ตหรือไอร์แลนด์) และ APAC (สิงคโปร์หรือซิดนีย์) พร้อมภูมิภาคเพิ่มเติมผ่าน AWS Outposts หรือ Azure Stack สำหรับสถานการณ์ไฮบริด ใบรับรองความปลอดภัยเป็นจุดแตกต่างสำคัญระหว่างแพลตฟอร์ม SaaS ผู้ซื้อองค์กรควรเรียกร้องรายงาน SOC 2 Type II (อย่างน้อยที่สุด), การรับรอง ISO 27001 และผลการทดสอบเจาะระบบจากบริษัทที่น่าเชื่อถือ ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่จัดการข้อมูล credential สำหรับล็อกเกอร์ 5,000+ ตัวควรแสดงให้เห็นถึงการประเมินความปลอดภัยของแอปพลิเคชันโดยบุคคลที่สามรายปี โปรแกรม bug bounty และ audit logging แบบเปลี่ยนแปลงไม่ได้ที่ป้องกันไม่ให้ผู้ดูแลระบบแก้ไขหรือลบบันทึกเหตุการณ์
การติดตั้งแบบไฮบริด: การเชื่อมโยงระบบภายในองค์กรและคลาวด์ในระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์
สถาปัตยกรรมการติดตั้งแบบไฮบริดสำหรับระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ได้รับความนิยมอย่างมากตั้งแต่ปี 2024 เนื่องจากองค์กรต่างแสวงหาความสมดุลระหว่างอำนาจอธิปไตยของข้อมูลกับความสะดวกสบายของคลาวด์ ในโมเดลไฮบริด การจัดการ credential หลักและการจัดเก็บเหตุการณ์ทำงานภายในองค์กร — เพื่อให้มั่นใจว่าข้อมูลที่ละเอียดอ่อนไม่เคยหลุดจากการควบคุมขององค์กร — ในขณะที่ฟังก์ชันเฉพาะ เช่น การแจ้งเตือนแบบ push ของแอปมือถือ การปลดล็อกระยะไกลผ่านรีเลย์คลาวด์ และแดชบอร์ดวิเคราะห์ข้ามสถานที่ ทำงานบนคลาวด์ ส่วนประกอบภายในองค์กรจัดการการสื่อสารระดับกุญแจทั้งหมดผ่านเกตเวย์ท้องถิ่น โดยมี latency ของคำสั่งต่ำกว่า 50 มิลลิวินาทีสำหรับการดำเนินการวิกฤต เช่น การปลดล็อกฉุกเฉินหรือการล็อกดาวน์ ส่วนประกอบคลาวด์ทำหน้าที่เป็นรีเลย์เสริมสำหรับสถานการณ์การเข้าถึงระยะไกล — ตัวอย่างเช่น ผู้จัดการสถานที่ที่เดินทางไปต่างประเทศและต้องการปลดล็อกล็อกเกอร์จากอุปกรณ์มือถือ ในกรณีนี้ แอปมือถือจะส่งคำขอปลดล็อกไปยัง API คลาวด์ ซึ่งส่งต่อผ่าน VPN ขององค์กรหรือรีเลย์ที่ปลอดภัยไปยังเซิร์ฟเวอร์ภายในองค์กร จากนั้นเซิร์ฟเวอร์จะสั่งการเกตเวย์ให้ทำงานกุญแจ ระยะเวลา round-trip สำหรับการปลดล็อกระยะไกลผ่านรีเลย์คลาวด์ในระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์แบบไฮบริดโดยทั่วไปอยู่ระหว่าง 400 ถึง 1,200 มิลลิวินาที ขึ้นอยู่กับสภาพเครือข่าย ซึ่งถือว่ายอมรับได้สำหรับการดำเนินการด้านการบริหาร แต่ไม่เหมาะสำหรับสถานการณ์การเข้าถึงความถี่สูง รูปแบบไฮบริดที่พบได้ทั่วไปอีกแบบหนึ่งเกี่ยวข้องกับการจัดเก็บประวัติเหตุการณ์ทั้งหมดไว้ภายในองค์กร ในขณะที่ส่งตัวชี้วัดการใช้งานแบบไม่ระบุตัวตนหรือแบบรวมกลุ่มไปยังคลาวด์เพื่อการเปรียบเทียบหลายสถานที่และการวิเคราะห์เชิงพยากรณ์ ตัวอย่างเช่น บันทึก audit โดยละเอียด — รวมถึงตัวตนผู้ใช้ เวลาแบบเป๊ะ และตัวระบุ credential — ยังคงอยู่บนเซิร์ฟเวอร์ท้องถิ่น ในขณะที่จำนวนผู้ใช้งานรายชั่วโมงแยกตามชุดล็อกเกอร์หรือสถานที่ถูกส่งขึ้นคลาวด์เพื่อการแสดงภาพแนวโน้ม แนวทางนี้เป็นไปตามหลักการลดข้อมูลให้น้อยที่สุดภายใต้ GDPR และกฎระเบียบที่คล้ายคลึงกัน พร้อมทั้งยังเปิดใช้ความสามารถด้านการวิเคราะห์ที่ขับเคลื่อนการปรับปรุงการดำเนินงาน โมเดลไฮบริดเหมาะเป็นพิเศษสำหรับองค์กรที่ดำเนินงานสถานที่ทั้งในสภาพแวดล้อมที่เชื่อมต่อและไม่เชื่อมต่อ ตัวอย่างเช่น มหาวิทยาลัยอาจติดตั้งระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์แบบภายในองค์กรที่ศูนย์ข้อมูลวิทยาเขตหลัก ในขณะที่ใช้การจัดการแบบคลาวด์สำหรับวิทยาเขตสาขาที่ขาดบุคลากร IT เฉพาะทาง สถานที่สาขาทำงานด้วยเกตเวย์ท้องถิ่นที่มีการแคช credential เพื่อความทนทาน และแดชบอร์ดคลาวด์ให้การมองเห็นแบบรวมศูนย์แก่ทีมรักษาความปลอดภัยของวิทยาเขต เมื่อการเชื่อมต่ออินเทอร์เน็ตของสถานที่สาขาพร้อมใช้งาน เหตุการณ์จะซิงโครไนซ์ไปยังคลาวด์; ระหว่างที่ขัดข้อง เกตเวย์ท้องถิ่นจะรักษาฟังก์ชันการทำงานเต็มรูปแบบจากแคชของตน การติดตั้งแบบไฮบริดยังอำนวยความสะดวกในการย้ายระบบเป็นระยะ: องค์กรสามารถเริ่มต้นด้วยระบบภายในองค์กรอย่างสมบูรณ์ แล้วจึงย้ายฟังก์ชันที่ไม่ละเอียดอ่อนไปยังคลาวด์อย่างเลือกสรรเมื่อความเชื่อมั่นในแพลตฟอร์มเพิ่มขึ้น โดยไม่รบกวนการดำเนินงานล็อกเกอร์ในชีวิตประจำวัน สถาปัตยกรรม API ในระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์แบบไฮบริดต้องออกแบบมาสำหรับ eventual consistency พร้อมกลยุทธ์การแก้ไขความขัดแย้งสำหรับสถานการณ์ที่ credential ถูกมอบหมายหรือเพิกถอนขณะที่สถานที่ออฟไลน์ แนวทางมาตรฐานคือ last-writer-wins พร้อมการปรับความสอดคล้องของ timestamp แต่แพลตฟอร์มที่ซับซ้อนกว่านั้นใช้รูปแบบ CRDT (conflict-free replicated data type) สำหรับรายการ credential เพื่อให้แน่ใจว่าการเพิกถอนจะไม่ถูกแทนที่ด้วยการมอบหมายแบบออฟไลน์ที่ล้าสมัย
การติดตามการใช้งานแบบเรียลไทม์และการวิเคราะห์การใช้ประโยชน์
หนึ่งในความสามารถที่เปลี่ยนโฉมการทำงานมากที่สุดของระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ยุคใหม่คือการติดตามการใช้งานแบบเรียลไทม์ — ความสามารถในการมองเห็นภายในไม่กี่วินาทีว่าล็อกเกอร์ใดมีผู้ใช้ ว่าง ถูกจอง หรืออยู่นอกสถานะพร้อมใช้งาน ในทุกสถานที่ขององค์กร ข้อมูลนี้ถูกรวบรวมผ่านการ polling ต่อเนื่องของกุญแจล็อกเกอร์อิเล็กทรอนิกส์ (โดยทั่วไปทุก 5 ถึง 30 วินาที ขึ้นอยู่กับประเภทกุญแจและโทโพโลยีเครือข่าย) และถูกรวมเข้าเป็นแดชบอร์ดสดที่อัปเดตอัตโนมัติโดยไม่ต้องรีเฟรชหน้า สำหรับผู้จัดการสถานที่ สิ่งนี้ขจัดปัญหาเก่าแก่ของการเดินตามทางเดินเพื่อตรวจสอบล็อกเกอร์แบบกลไกเพื่อหาล็อกเกอร์ที่ว่าง ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่มีการติดตามการใช้งานแบบเรียลไทม์สามารถแสดงแผนที่รหัสสีของชุดล็อกเกอร์ทุกชุด — สีเขียวสำหรับว่าง สีแดงสำหรับมีผู้ใช้ สีเหลืองสำหรับถูกจอง สีเทาสำหรับไม่พร้อมใช้งาน — ซึ่งรีเฟรชภายในรอบการ polling ของกุญแจ องค์กรขนาดใหญ่ที่มีล็อกเกอร์ 5,000+ ตัวมักใช้ข้อมูลนี้เพื่อเพิ่มประสิทธิภาพอัตราส่วนล็อกเกอร์ต่อสมาชิก โดยลดจำนวนล็อกเกอร์ที่ต้องการทั้งหมดลง 15 ถึง 25 เปอร์เซ็นต์ผ่านการมอบหมายแบบไดนามิกและนโยบายการคืนล็อกตามระยะเวลา การวิเคราะห์การใช้งานในระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ขยายไปไกลกว่าการนับว่าง/มีผู้ใช้อย่างง่าย ข้อมูลการใช้งานในอดีตเผยให้เห็นรูปแบบการใช้ประโยชน์ตามชั่วโมงของวัน วันของสัปดาห์ และฤดูกาล ทำให้ผู้วางแผนสถานที่สามารถปรับขนาดชุดล็อกเกอร์ให้เหมาะสมสำหรับช่วงความต้องการสูงสุด ตัวอย่างเช่น โรงแรมอาจพบว่าชุดล็อกเกอร์ที่สระว่ายน้ำมีผู้ใช้ถึง 92 เปอร์เซ็นต์เฉพาะระหว่าง 10 นาฬิกาเช้าถึง 2 นาฬิกาบ่ายของวันหยุดสุดสัปดาห์ฤดูร้อน ในขณะที่การใช้งานวันธรรมดาเฉลี่ยอยู่ที่ 40 เปอร์เซ็นต์ เมื่อมีข้อมูลนี้ในมือ โรงแรมสามารถนำการมอบหมายแบบจำกัดเวลามาใช้ (สูงสุดสี่ชั่วโมงในช่วงพีค) หรือกำหนดชุดล็อกเกอร์สำรองรองรับที่เปิดใช้โดยอัตโนมัติเมื่อชุดหลักมีผู้ใช้เกิน 85 เปอร์เซ็นต์ นโยบายเหล่านี้ถูกกำหนดค่าโดยตรงใน rules engine ของระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ และถูกบังคับใช้โดยอัตโนมัติโดยแพลตฟอร์ม — ไม่ต้องมีการแทรกแซงจากพนักงาน การวิเคราะห์การใช้ประโยชน์ยังให้ข้อมูลประกอบการตัดสินใจด้านค่าใช้จ่ายลงทุน เมื่อสถานที่กำลังวางแผนขยายหรือปรับปรุง ข้อมูลการใช้งานในอดีตจากระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ให้หลักฐานเชิงวัตถุประสงค์เกี่ยวกับความต้องการล็อกเกอร์ องค์กรสามารถระบุชุดล็อกเกอร์ที่ใช้งานต่ำกว่าศักยภาพ (การใช้งานต่ำกว่า 30 เปอร์เซ็นต์ในช่วงพีค) แล้วย้ายล็อกเกอร์เหล่านั้นไปยังพื้นที่ที่มีความต้องการสูง หรือหลีกเลี่ยงการซื้อล็อกเกอร์ใหม่ที่ไม่จำเป็น เครือฟิตเนสขนาดใหญ่แห่งหนึ่งรายงานว่าประหยัดเงิน $340,000 จากการหลีกเลี่ยงการซื้อล็อกเกอร์ใน 12 สาขา หลังจากวิเคราะห์ข้อมูลการใช้งาน 18 เดือนจากระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ของตนและปรับสมดุลการจัดสรรล็อกเกอร์ระหว่างสาขา โมดูลการรายงานของระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่ครบครันโดยทั่วไปรวมแดชบอร์ดที่สร้างไว้ล่วงหน้าสำหรับ: สรุปการใช้งานรายวัน (การใช้งานพีค การใช้งานเฉลี่ย จำนวนการหมุนเวียน); heat maps การใช้ประโยชน์แยกตามเวลาและสถานที่; audit การมอบหมาย credential (ใครมอบหมายล็อกเกอร์ใดให้ใคร และเมื่อใด); การตรวจจับการทิ้งล็อก (ล็อกเกอร์ที่มีผู้ใช้เกินเกณฑ์ที่กำหนดได้โดยไม่มีกิจกรรม); และการปฏิบัติตาม SLA สำหรับคำขอบำรุงรักษา (เวลาในการแก้ไขความผิดปกติของล็อกเกอร์ที่รายงาน) เครื่องมือสร้างรายงานแบบกำหนดเองช่วยให้ผู้จัดการสถานที่สร้างรายงาน ad hoc ได้โดยใช้การผสมผสานใด ๆ ของประเภทเหตุการณ์ ช่วงเวลา กลุ่มล็อกเกอร์ และคุณลักษณะผู้ใช้ รูปแบบการส่งออกรวมถึง CSV, PDF และการบูรณาการโดยตรงกับเครื่องมือ business intelligence อย่าง Tableau, Power BI หรือ Looker ผ่านตัวเชื่อมต่อ ODBC/JDBC หรือการสอบถาม API แบบสด แพลตฟอร์มขั้นสูงนำ machine learning มาประยุกต์ใช้กับข้อมูลการใช้งานเพื่อการวิเคราะห์เชิงพยากรณ์ ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่มีความสามารถ ML สามารถพยากรณ์การใช้งานสำหรับวันที่ในอนาคตได้จากรูปแบบในอดีต ข้อมูลสภาพอากาศ กิจกรรมท้องถิ่น และแนวโน้มตามฤดูกาล จากนั้นจึงปรับนโยบายความพร้อมใช้งานของล็อกเกอร์โดยอัตโนมัติ — เช่น การลดระยะเวลาการมอบหมายก่อนวันพีคที่คาดการณ์ไว้ หรือการจองชุดล็อกเกอร์ล่วงหน้าสำหรับกิจกรรมที่กำหนดไว้
วิธีการมอบหมายข้อมูลประจำตัวและการควบคุมการเข้าถึง
ระบบย่อยการจัดการข้อมูลประจำตัวถือเป็นหัวใจด้านความปลอดภัยของระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ ควบคุมว่าใครสามารถเข้าถึงล็อกเกอร์ใด ได้เมื่อใด และภายใต้เงื่อนไขใด แพลตฟอร์มสมัยใหม่รองรับข้อมูลประจำตัวหลายประเภท — มักจะรองรับพร้อมกันถึงสี่หรือห้าประเภท — เพื่อรองรับผู้ใช้ที่หลากหลายและกรณีการใช้งานที่แตกต่างกัน ข้อมูลประจำตัวที่พบบ่อยที่สุดในระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ ได้แก่: ข้อมูลประจำตัวแบบมือถือที่ส่งผ่านแอป iOS/Android แบบ white-label ซึ่งสื่อสารกับล็อกล็อกเกอร์ผ่าน BLE; บัตรหรือกุญแจ RFID ที่ใช้เทคโนโลยี 13.56 MHz MiFARE DESFire EV2/EV3 พร้อมการเข้ารหัส AES-128; รหัส PIN ที่แสดงบนหน้าจอคีออสก์หรือส่งผ่าน SMS/อีเมล; ข้อมูลประจำตัวทางชีวมิติที่ใช้เครื่องสแกนลายนิ้วมือหรือเส้นเลือดฝ่ามือที่ติดตั้งในแผงหน้าล็อกเกอร์; และข้อมูลประจำตัวแบบสวมใส่ เช่น สร้อยข้อมือ NFC หรือพวงกุญแจสำหรับสภาพแวดล้อมแบบสระว่ายน้ำหรือสปา ข้อมูลประจำตัวแต่ละประเภทมีลักษณะด้านความปลอดภัยและการใช้งานที่แตกต่างกัน ข้อมูลประจำตัวแบบมือถือมีความยืดหยุ่นมากที่สุด — สามารถออก แก้ไข และเพิกถอนได้จากระยะไกลโดยไม่ต้องมีการโต้ตอบทางกายภาพ — แต่ผู้ใช้ต้องมีสมาร์ตโฟนที่มีแบตเตอรี่ชาร์จและติดตั้งแอปแล้ว ข้อมูลประจำตัว RFID มีความน่าเชื่อถือสูงและใช้งานได้แม้โทรศัพท์ไม่พร้อมใช้งาน แต่ต้องมีการออกและจัดการบัตรทางกายภาพ รหัส PIN ใช้งานง่ายที่สุดในการปรับใช้ (ไม่ต้องใช้ฮาร์ดแวร์เพิ่มเติมนอกจากตัวล็อกเอง) แต่ให้ความปลอดภัยต่ำที่สุดหากมีการแบ่งปันหรือมองเห็นรหัส ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ระดับองค์กรบังคับใช้นโยบายข้อมูลประจำตัวในระดับระบบ: ความยาว PIN ขั้นต่ำ (โดยทั่วไป 6 ถึง 8 หลัก) การหมดอายุของข้อมูลประจำตัว (ตั้งแต่ 1 ชั่วโมงถึงถาวร) จำนวนข้อมูลประจำตัวที่ใช้งานพร้อมกันสูงสุดต่อผู้ใช้ และการขึ้นบัญชีดำข้อมูลประจำตัวที่ถูกละเมิดทั่วทั้งระบบ การมอบหมายข้อมูลประจำตัวในระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ดำเนินตามแบบจำลองใดแบบหนึ่งขึ้นอยู่กับกรณีการใช้งาน การมอบหมายแบบคงที่เชื่อมโยงล็อกเกอร์เฉพาะกับผู้ใช้เฉพาะอย่างถาวร — พบได้ทั่วไปในล็อกเกอร์พนักงานในสภาพแวดล้อมสำนักงานหรือล็อกเกอร์นักเรียนระยะยาวในโรงเรียน การมอบหมายแบบไดนามิกจัดสรรล็อกเกอร์ที่ว่างถัดไปจากกลุ่มล็อกเกอร์เมื่อผู้ใช้เช็คอิน — เป็นมาตรฐานในศูนย์ฟิตเนส โรงแรม และสถานที่จัดงานที่ผู้ใช้ไม่จำเป็นต้องใช้ล็อกเกอร์เดิมในการมาแต่ละครั้ง การมอบหมายแบบจองล่วงหน้าอนุญาตให้ผู้ใช้จองล็อกเกอร์เฉพาะหรือประเภทล็อกเกอร์ (ใหญ่ กลาง เล็ก มีช่องชาร์จ เข้าถึงได้) ล่วงหน้าผ่านพอร์ทัลเว็บหรือแอปมือถือสำหรับช่วงเวลาในอนาคต การมอบหมายแบบจำกัดเวลาจะปล่อยล็อกเกอร์โดยอัตโนมัติเมื่อการจองหมดอายุ ทำให้พร้อมใช้งานสำหรับผู้ใช้คนถัดไปโดยไม่ต้องมีการแทรกแซงจากพนักงาน เอนจินการมอบหมายในระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์สมัยใหม่สามารถจัดการกฎทางธุรกิจที่ซับซ้อน: การเข้าถึงแบบพิเศษสำหรับสมาชิก VIP, กลุ่มล็อกเกอร์แยกตามเพศ, การจัดสรรล็อกเกอร์ที่เข้าถึงได้ตามข้อกำหนดการปฏิบัติตาม ADA, การจับคู่ขนาดล็อกเกอร์ตามโปรไฟล์ผู้ใช้ และช่วงเวลาพักการใช้งานที่ป้องกันผู้ใช้จากการเรียกร้องล็อกเกอร์หลายตัวติดต่อกัน จากมุมมองด้านความปลอดภัย สถาปัตยกรรมการจัดเก็บข้อมูลประจำตัวมีความสำคัญอย่างยิ่ง ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่ออกแบบมาอย่างถูกต้องจะไม่เก็บรหัส PIN หรือคีย์การเข้ารหัสในรูปแบบข้อความธรรมดา รหัส PIN จะถูกแฮชด้วย bcrypt (cost factor 12 หรือสูงกว่า) หรือ Argon2id คีย์ข้อมูลประจำตัวแบบมือถือและ RFID จะถูกจัดเก็บในฮาร์ดแวร์ซีเคียวริตี้โมดูล (HSM) หรือเทียบเท่าซอฟต์แวร์ที่ใช้ envelope encryption พร้อม master key ที่ไม่เคยจัดเก็บบนเซิร์ฟเวอร์เดียวกับฐานข้อมูลข้อมูลประจำตัว เมื่อผู้ใช้นำเสนอข้อมูลประจำตัวเพื่อปลดล็อกล็อกเกอร์ ล็อกจะส่งตัวระบุข้อมูลประจำตัวไปยังแพลตฟอร์ม ซึ่งจะตรวจสอบกับข้อมูลประจำตัวที่จัดเก็บ ตรวจสอบนโยบายที่เกี่ยวข้อง (ช่วงเวลาของวัน การหมดอายุ สถานะการเพิกถอน) และส่งคำสั่งปลดล็อกกลับมา กระบวนการทั้งหมด — ตั้งแต่การนำเสนอข้อมูลประจำตัวจนถึงการทำงานของล็อก — ควรเสร็จสิ้นภายใน 500 มิลลิวินาที เพื่อประสบการณ์ผู้ใช้ที่ดี
ความสามารถในการปลดล็อกระยะไกลและการเข้าถึงฉุกเฉิน
การปลดล็อกระยะไกลเป็นหนึ่งในฟีเจอร์ที่ได้รับการต้องการมากที่สุดในระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ ช่วยให้บุคลากรที่ได้รับอนุญาตสามารถเปิดล็อกเกอร์ใดก็ได้จากที่ใดก็ได้ที่มีการเข้าถึงเครือข่าย ความสามารถนี้จำเป็นสำหรับสถานการณ์ข้อมูลประจำตัวสูญหาย การเข้าถึงเพื่อบำรุงรักษา การสอบสวนด้านความปลอดภัย และการตอบสนองฉุกเฉิน ในเหตุการณ์ข้อมูลประจำตัวสูญหายทั่วไป — ผู้ใช้ทำบัตร RFID หายหรือแบตเตอรี่โทรศัพท์หมด — เจ้าหน้าที่ช่วยเหลือหรือผู้จัดการสถานที่สามารถยืนยันตัวตนเข้าสู่แดชบอร์ดระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ ค้นหาล็อกเกอร์ที่มอบหมายให้ผู้ใช้ตามชื่อ ID หรือหมายเลขล็อกเกอร์ และคลิกปุ่มปลดล็อก ระบบจะบันทึกเหตุการณ์การปลดล็อกพร้อมตัวตนของเจ้าหน้าที่ การประทับเวลา รหัสเหตุผล และ ID ล็อกเกอร์ สร้างบันทึกการตรวจสอบที่ไม่สามารถเปลี่ยนแปลงได้ การปลดล็อกระยะไกลสามารถกำหนดขอบเขตตามบทบาทได้: เจ้าหน้าที่ช่วยเหลืออาจปลดล็อกล็อกเกอร์ได้เฉพาะภายในไซต์ที่ได้รับมอบหมายและต้องมีผู้จัดการอนุมัติสำหรับคำขอนอกเวลาทำการ ในขณะที่ผู้อำนวยการฝ่ายความปลอดภัยอาจมีสิทธิ์ปลดล็อกทั่วโลกในทุกไซต์พร้อมการยืนยันตัวตนแบบหลายปัจจัย (MFA) บังคับสำหรับการปลดล็อกแต่ละครั้ง โปรโตคอลการเข้าถึงฉุกเฉินในระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ได้รับการออกแบบมาสำหรับสถานการณ์ที่เลวร้ายที่สุด คำสั่ง "master unlock" — โดยทั่วไปจะได้รับการปกป้องด้วยกฎสองคนที่ต้องการการอนุญาตพร้อมกันจากผู้ดูแลระบบสองคนที่แตกต่างกัน — จะเปิดล็อกเกอร์ทุกตัวในพื้นที่ที่กำหนดหรือทั้งสถาน facility พร้อมกัน ความสามารถนี้ใช้ในระหว่างการเตือนภัยไฟไหม้ สถานการณ์ผู้ก่อเหตุใช้อาวุธ หรือเหตุการณ์วัสดุอันตรายที่การอพยพอย่างรวดเร็วและการนำอุปกรณ์กลับมามีความสำคัญอย่างยิ่ง เหตุการณ์ master unlock จะทริกเกอร์การแจ้งเตือนทันทีไปยังทีมความปลอดภัย ฝ่ายจัดการอาคาร และ (ในอุตสาหกรรมที่มีการกำกับดูแล) ผู้รับผิดชอบด้านการปฏิบัติตามกฎระเบียบ ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ควรรองรับการล็อกดาวน์ทั้งไซต์ด้วย: คำสั่งเดียวที่ป้องกันไม่ให้ล็อกเกอร์ใดเปิด ไม่ว่าจะนำเสนอข้อมูลประจำตัวใดก็ตาม การล็อกดาวน์จะแทนที่นโยบายอื่นทั้งหมดและสามารถปลดล็อกได้โดยผู้ดูแลระบบความปลอดภัยที่ได้รับมอบหมายเท่านั้น ทั้งคำสั่ง master unlock และ lockdown ต้องการเส้นทางเครือข่ายเฉพาะที่ข้ามการจำกัดอัตรา API ปกติและถูกประมวลผลด้วยลำดับความสำคัญสูงสุดโดยโครงสร้างพื้นฐานเกตเวย์ สำหรับองค์กรที่มีศูนย์ปฏิบัติการด้านความปลอดภัยตลอด 24 ชั่วโมง 7 วันต่อสัปดาห์ ความสามารถในการปลดล็อกระยะไกลขยายไปถึงเวิร์กโฟลว์ที่ผสานกับ SIEM นักวิเคราะห์ SOC ที่ติดตามสตรีมเหตุการณ์ของระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์อาจสังเกตเห็นความผิดปกติ — ตัวอย่างเช่น ความพยายามปลดล็อกที่ล้มเหลวห้าครั้งในล็อกเกอร์เดียวภายในสองนาที — และเริ่มต้นการล็อกระยะไกล (ป้องกันความพยายามเข้าถึงเพิ่มเติม) หรือทริกเกอร์การบันทึกวิดีโอกล้องที่อยู่ติดกับกลุ่มล็อกเกอร์ การตอบสนองอัตโนมัติเหล่านี้กำหนดค่าผ่านเอนจินกฎของแพลตฟอร์มหรือการผสาน playbook ของ SIEM ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่รองรับ webhook สามารถส่ง HTTP callout แบบเรียลไทม์ไปยังแพลตฟอร์ม orchestration ด้านความปลอดภัย เช่น Cortex XSOAR หรือ Splunk SOAR ช่วยให้เกิดการตอบสนองเหตุการณ์โดยอัตโนมัติเต็มรูปแบบโดยไม่ต้องมีการแทรกแซงจากมนุษย์ จากมุมมองการตรวจสอบ การปลดล็อกระยะไกลทุกครั้งจะถูกบันทึกด้วย: ตัวตนและวิธีการยืนยันตัวตนของผู้ใช้ที่ร้องขอ; การประทับเวลา (เป็น UTC พร้อมความแม่นยำระดับมิลลิวินาที); ID ล็อกเกอร์ ID กลุ่ม และ ID ไซต์; รหัสเหตุผล (LOST_CREDENTIAL, MAINTENANCE, EMERGENCY, INVESTIGATION, OTHER); เกตเวย์ที่ดำเนินการคำสั่ง; เวอร์ชันเฟิร์มแวร์ของล็อก ณ เวลาดำเนินการ; ความหน่วงเครือข่ายระหว่างการออกคำสั่งและการยืนยันการดำเนินการ; และแฮชการเข้ารหัสของบันทึกเหตุการณ์เพื่อการตรวจจับการแทรกแซง ระดับความละเอียดของการตรวจสอบนี้มีความสำคัญต่อการปฏิบัติตาม SOC 2, ISO 27001, HIPAA และการตรวจสอบภายใน องค์กรในอุตสาหกรรมที่มีการกำกับดูแลควรตรวจสอบว่าระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ของตนรองรับการบันทึกการตรวจสอบแบบไม่เปลี่ยนแปลง — หมายความว่าบันทึกเหตุการณ์เมื่อเขียนแล้วจะไม่สามารถแก้ไขหรือลบโดยผู้ใช้ใดก็ได้ รวมถึงผู้ดูแลระบบ ความไม่เปลี่ยนแปลงโดยทั่วไปจะทำได้ผ่านตารางฐานข้อมูลแบบ append-only ที่รวมกับการเชื่อมโยงการเข้ารหัสที่คล้ายกับเทคโนโลยีบล็อกเชน
การผสานรวม API: เชื่อมต่อระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์เข้ากับระบบนิเวศองค์กร
ความสามารถในการผสานรวมของระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์คือสิ่งที่เปลี่ยนแปลงจากตัวควบคุมล็อกเกอร์แบบสแตนด์อโลนให้เป็นแพลตฟอร์มองค์กรที่เชื่อมต่อกัน ระบบสมัยใหม่เปิดเผย RESTful API ที่ครอบคลุม (และ GraphQL ที่เพิ่มขึ้นเรื่อยๆ สำหรับการสอบถามที่ซับซ้อน) ซึ่งช่วยให้สามารถแลกเปลี่ยนข้อมูลสองทางกับระบบนิเวศด้าน IT และความปลอดภัยที่กว้างขึ้น API ระดับองค์กรทั่วไปประกอบด้วย endpoint สำหรับ: การจัดการรายการล็อกเกอร์ (สร้าง อ่าน อัปเดต ลบระเบียนล็อกเกอร์; สอบถามตามไซต์ กลุ่ม สถานะ ประเภทล็อก); การจัดการข้อมูลประจำตัว (ออก แก้ไข เพิกถอนข้อมูลประจำตัว; การดำเนินการแบบกลุ่มผ่าน CSV หรือ JSON arrays); การสอบถามการใช้งาน (สถานะปัจจุบันของล็อกเกอร์ กลุ่ม หรือไซต์แต่ละแห่ง; ประวัติการใช้งานสำหรับช่วงวันที่); เหตุการณ์การเข้าถึง (การสตรีมมิ่งและการสอบถามประวัติของเหตุการณ์ล็อก/ปลดล็อกทั้งหมดพร้อมตัวกรอง); การจัดการผู้ใช้ (สร้าง อ่าน อัปเดต ลบระเบียนผู้ใช้; ซิงค์กับ HRIS หรือบริการ directory); การจัดการนโยบาย (กำหนดและแก้ไขกฎการมอบหมาย ตารางเวลาการเข้าถึง นโยบายข้อมูลประจำตัว); การดูแลระบบ (สถานะเกตเวย์ เวอร์ชันเฟิร์มแวร์ล็อก ระดับแบตเตอรี่ สุขภาพการเชื่อมต่อ); และการรายงาน (สร้างและดึงรายงานแบบสำเร็จรูปและแบบกำหนดเองผ่านโปรแกรม) การยืนยันตัวตน API โดยทั่วไปใช้ OAuth 2.0 กับ client credentials grant สำหรับการผสานรวมแบบ server-to-server และ authorization code grant สำหรับแอปพลิเคชันที่มีผู้ใช้ API keys ได้รับการสนับสนุนสำหรับการผสานรวมที่ง่ายกว่า แต่ไม่แนะนำอย่างยิ่งสำหรับการใช้งานจริงเนื่องจากไม่สามารถกำหนดขอบเขตคีย์ให้สอดคล้องกับสิทธิ์เฉพาะได้ ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่มีการกำกับดูแล API ที่เป็นผู้ใหญ่รองรับ scoped access tokens ที่จำกัด API clients ให้เข้าถึง endpoint ไซต์ และการดำเนินการเฉพาะ — ตัวอย่างเช่น token การผสานรวม PMS อาจมีสิทธิ์เข้าถึงเฉพาะ endpoint การสอบถามการใช้งานและการมอบหมายข้อมูลประจำตัวสำหรับล็อกเกอร์ในพื้นที่สระว่ายน้ำและฟิตเนสของโรงแรมเท่านั้น การผสานรวมระดับองค์กรที่พบบ่อยที่สุดสำหรับระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์แบ่งออกเป็นหลายหมวดหมู่ การผสานรวมระบบบริหารทรัพย์สิน (PMS) มีความสำคัญอย่างยิ่งสำหรับโรงแรม: เมื่อแขกเช็คอิน PMS จะส่ง webhook ไปยังแพลตฟอร์มล็อกเกอร์ ซึ่งจะมอบหมายล็อกเกอร์ใกล้ห้องของแขกโดยอัตโนมัติสำหรับระยะเวลาการเข้าพัก เมื่อเช็คเอาท์ PMS จะทริกเกอร์การปล่อยล็อกเกอร์ ปลดปล่อยล็อกเกอร์สำหรับแขกคนถัดไป แพลตฟอร์ม PMS หลักที่มี connector สำเร็จรูป ได้แก่ Oracle Opera, Infor HMS, Maestro, Cloudbeds และ Mews การผสานรวม HRIS ให้บริการการติดตั้งระดับองค์กรและวิทยาเขต: เมื่อพนักงานใหม่ได้รับการลงทะเบียนใน Workday, BambooHR หรือ SAP SuccessFactors ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์จะจัดเตรียมการมอบหมายล็อกเกอร์โดยอัตโนมัติตามแผนก สถานที่ และกะการทำงานของพนักงาน เมื่อการจ้างงานสิ้นสุดลง ระบบจะเพิกถอนการเข้าถึงและมอบหมายล็อกเกอร์ใหม่ การผสานรวม SSO ผ่าน SAML 2.0 หรือ OIDC ช่วยให้ผู้ใช้และผู้ดูแลระบบสามารถยืนยันตัวตนโดยใช้ข้อมูลประจำตัวองค์กรที่มีอยู่ผ่าน Azure AD, Okta, OneLogin หรือ Ping Identity ขจัดความจำเป็นในการมีข้อมูลประจำตัวแพลตฟอร์มล็อกเกอร์แยกต่างหาก การผสานรวม SIEM ดังที่กล่าวถึงก่อนหน้านี้ ส่งต่อเหตุการณ์ล็อกเกอร์ไปยังแพลตฟอร์มตรวจสอบความปลอดภัย การผสานรวมระบบควบคุมการเข้าถึงเชื่อมโยงระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์กับแพลตฟอร์มควบคุมการเข้าถึงทางกายภาพ เช่น LenelS2, Genetec, Honeywell Pro-Watch หรือ Gallagher ช่วยให้การจัดการข้อมูลประจำตัวแบบครบวงจร — บัตรเดียวกันที่เปิดประตูยังสามารถเปิดล็อกเกอร์ได้ด้วย — และการวิเคราะห์เหตุการณ์ที่เชื่อมโยงกันระหว่างเหตุการณ์การเข้าถึงประตูและล็อกเกอร์ ความน่าเชื่อถือของ API วัดผ่าน uptime SLAs และเกณฑ์มาตรฐานประสิทธิภาพ ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ระดับองค์กรควรมี uptime SLA สำหรับ API ที่ 99.9 เปอร์เซ็นต์ (เทียบเท่ากับเวลาหยุดทำงานน้อยกว่า 8.8 ชั่วโมงต่อปี) พร้อมตัวเลือก 99.95 เปอร์เซ็นต์ในระดับพรีเมียม เวลาตอบสนอง API ควรมีเอกสารกำกับ: p50 ต่ำกว่า 100 ms, p95 ต่ำกว่า 250 ms, p99 ต่ำกว่า 500 ms สำหรับการดำเนินการมาตรฐาน ขีดจำกัดอัตราควรเผยแพร่อย่างชัดเจน — แผนระดับองค์กรทั่วไปเสนอ 5,000 ถึง 10,000 คำขอต่อนาที — พร้อมอนุญาตชั่วคราวสำหรับสถานการณ์ความต้องการสูง เช่น การเปลี่ยนกะหรือการเช็คอินงาน เอกสาร API ที่ครอบคลุมเป็นสิ่งจำเป็น รวมถึงข้อกำหนด Swagger/OpenAPI แบบโต้ตอบได้ ตัวอย่าง SDK ในอย่างน้อย Python, JavaScript/Node.js, Java และ C# แนวทางการตรวจสอบลายเซ็น webhook และสภาพแวดล้อม sandbox สำหรับการทดสอบการผสานรวม
แดชบอร์ดหลายสาขา: ศูนย์บัญชาการรวมศูนย์สำหรับกลุ่มตู้ล็อกเกอร์ที่กระจายอยู่
องค์กรที่ดำเนินการกลุ่มตู้ล็อกเกอร์ในหลายสถานที่ต้องการแดชบอร์ดหลายสาขาที่มอบภาพรวมและการควบคุมแบบรวมศูนย์ โดยไม่ต้องให้ผู้ดูแลระบบเข้าสู่ระบบแยกในแต่ละอินสแตนซ์สำหรับแต่ละสถานที่ ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่พัฒนาแล้วเต็มที่มอบสิ่งนี้ผ่านสถาปัตยกรรมแดชบอร์ดแบบลำดับชั้นที่จัดระเบียบตู้ล็อกเกอร์ตามสาขา อาคาร ชั้น โซน ชุดตู้ (bank) และตู้แต่ละตัว — แต่ละระดับรวบรวมข้อมูลจากระดับที่ต่ำกว่า มุมมองแดชบอร์ดระดับบนสุดแสดงการ์ดสรุปสถานที่สำหรับแต่ละตำแหน่ง โดยแสดงจำนวนตู้ล็อกเกอร์ทั้งหมด ร้อยละการใช้งานปัจจุบัน ตู้ล็อกเกอร์ที่หยุดให้บริการ คำขอซ่อมบำรุงที่รอดำเนินการ และเหตุการณ์ด้านความปลอดภัยล่าสุด ตัวบ่งชี้สถานะแบบระบายสี (เขียวสำหรับปกติ เหลืองสำหรับเตือนภัย แดงสำหรับวิกฤต) ช่วยให้ผู้ดูแลระบบระบุสาขาที่ต้องได้รับความสนใจได้ในภาพเดียว การคลิกการ์ดสาขาจะเจาะลึกเข้าสู่แดชบอร์ดรายละเอียดของสถานที่นั้น ซึ่งรวมถึงมุมมองผังชั้นหรือแผนที่ที่แสดงชุดตู้ล็อกเกอร์เป็นพื้นที่แบบโต้ตอบได้ แต่ละชุดตู้แสดงร้อยละการใช้งาน และการคลิกที่ชุดตู้จะแสดงสถานะตู้ล็อกเกอร์แต่ละตัวพร้อมรายละเอียดการมอบหมาย credential ลำดับชั้นแบบหลายสาขานี้ในระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์รองรับการดำเนินการระดับโลก เช่น การดูแนวโน้มการใช้งานในทุกสาขา การเปรียบเทียบอัตราการใช้งานตามภูมิภาค การระบุสาขาที่มีอัตราการละทิ้งสูงอย่างต่อเนื่อง และการปรับใช้การเปลี่ยนแปลงนโยบายระดับโลก (เช่น การยืดระยะเวลาการมอบหมายสูงสุด) ด้วยการกระทำเพียงครั้งเดียว การค้นหาข้ามสาขาเป็นฟีเจอร์สำคัญสำหรับการปรับใช้แบบหลายสาขา ผู้ดูแลระบบควรสามารถค้นหาผู้ใช้เฉพาะราย หมายเลขตู้ล็อกเกอร์ credential ID หรือประเภทเหตุการณ์ในทุกสาขาพร้อมกันได้ โดยมีผลลัพธ์จัดกลุ่มตามสาขาและเรียงตามความใหม่ ความสามารถนี้มีค่าอย่างยิ่งสำหรับการสืบสวนด้านความปลอดภัย — ตัวอย่างเช่น การค้นหาตู้ล็อกเกอร์ทั้งหมดที่พนักงานที่พ้นสภาพเข้าถึงในทุกสถานที่ในช่วง 90 วันที่ผ่านมา แดชบอร์ดหลายสาขาในระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ยังรองรับการมอบอำนาจการดูแล: ผู้จัดการระดับสาขามีสิทธิ์ควบคุมเต็มที่ในสถานที่ที่ได้รับมอบหมาย แต่ไม่สามารถเห็นหรือแก้ไขตู้ล็อกเกอร์ที่สาขาอื่นได้ ขณะที่ผู้ดูแลระบบระดับโลกมีสิทธิ์เข้าถึงโดยไม่จำกัด โมเดล RBAC นี้ปรับขนาดได้ตั้งแต่องค์กรขนาดเล็กที่มีสองถึงสามสาขาไปจนถึงองค์กรระดับโลกที่มีตำแหน่งหลายร้อยแห่ง ข้อพิจารณาด้านประสิทธิภาพมีความสำคัญอย่างมากเมื่อขยายขนาด แดชบอร์ดหลายสาขาสำหรับระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่ให้บริการตู้ล็อกเกอร์มากกว่า 10,000 ตู้ในมากกว่า 50 สาขา ต้องออกแบบให้โหลดหน้าเว็บได้ภายในเวลาไม่ถึงวินาที สิ่งนี้ทำได้ผ่านรูปแบบสถาปัตยกรรมหลายประการ: การสืบค้นรวบรวมข้อมูลที่คำนวณเมตริกระดับสาขาล่วงหน้าใน materialized view แทนการสแกนตารางเหตุการณ์ดิบ การโหลดแบบค่อยเป็นค่อยไปที่แสดงผลแดชบอร์ดระดับบนสุดทันทีขณะเจาะลึกรายละเอียดแบบอะซิงโครนัส การแคชที่ขอบเครือข่ายผ่าน CDN สำหรับทรัพยากรแดชบอร์ดแบบคงที่ และการเชื่อมต่อ WebSocket สำหรับการอัปเดตแบบสดที่หลีกเลี่ยงการรีเฟรชทั้งหน้า การสตรีมเหตุการณ์แบบเรียลไทม์ภายในแดชบอร์ดหลายสาขาเป็นจุดแข็งอีกประการ แทนที่จะให้ผู้ดูแลระบบต้องรีเฟรชหน้าเว็บด้วยตนเองเพื่อดูเหตุการณ์ใหม่ ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ระดับองค์กรจะพุชเหตุการณ์ไปยังแดชบอร์ดผ่าน WebSocket หรือ Server-Sent Events (SSE) สาขาที่มีอัตราเหตุการณ์ปลดล็อกสูง — เช่น ฟิตเนสในช่วงชั่วโมงเร่งด่วน — จะแสดงตัวนับแบบสดที่เพิ่มขึ้นบนการ์ดสรุปสาขา เหตุการณ์ที่วิกฤตด้านความปลอดภัย เช่น การตรวจจับการงัดแงะเข้าหรือเกตเวย์ออฟไลน์ จะทริกเกอร์การแจ้งเตือนในเบราว์เซอร์ และสามารถส่งการแจ้งเตือนผ่านอีเมล SMS หรือ webhook ของ Slack/PagerDuty ได้ตามต้องการ การรายงานแบบหลายสาขารวบรวมข้อมูลจากทุกสถานที่เพื่อการวิเคราะห์ระดับองค์กร รายงานมาตรฐานประกอบด้วย: สรุปการใช้งานระดับโลก (ตู้ล็อกเกอร์ทั้งหมด การใช้งานเฉลี่ย การใช้งานสูงสุดในทุกสาขา) การเปรียบเทียบระหว่างสาขา (การใช้งาน อัตราการหมุนเวียน อัตราการละทิ้งแยกตามสาขา) แนวโน้มระดับภูมิภาค (การเปลี่ยนแปลงเทียบเดือนต่อเดือนและเทียบปีต่อปีแยกตามภูมิภาคทางภูมิศาสตร์) และรายงานการปฏิบัติตามข้อกำหนด (ความครบถ้วนของ audit trail ความสมบูรณ์ของ credential และการปฏิบัติตามนโยบายในทุกสาขา) รายงานเหล่านี้สามารถกำหนดเวลาให้สร้างและแจกจ่ายไปยังผู้มีส่วนได้ส่วนเสียโดยอัตโนมัติผ่านอีเมล หรือส่งออกไปยังเครื่องมือ BI เพื่อการวิเคราะห์เพิ่มเติม
การผสานรวม PMS, HRIS และ SSO: เชื่อมต่อระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์เข้ากับระบบธุรกิจ
การผสานรวมเชิงลึกกับระบบธุรกิจระดับองค์กรเป็นสิ่งที่แยกความแตกต่างระหว่างระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์เชิงปฏิบัติการออกจากระบบเชิงกลยุทธ์ หมวดการผสานรวมที่ส่งผลกระทบมากที่สุดสามหมวด ได้แก่ ระบบบริหารทรัพยากรอสังหาริมทรัพย์ (PMS) สำหรับธุรกิจบริการด้านที่พัก ระบบสารสนเทศทรัพยากรบุคคล (HRIS) สำหรับสภาพแวดล้อมองค์กรและแคมปัส และการลงชื่อเข้าใช้ครั้งเดียว (SSO) สำหรับการพิสูจน์ตัวตนแบบรวมศูนย์ในผู้ใช้ทุกประเภท การผสานรวม PMS ช่วยให้ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ของโรงแรมซิงโครไนซ์การมอบหมายตู้ล็อกเกอร์กับการเข้าพักของแขกโดยอัตโนมัติ เมื่อมีการสร้างการจองหรือแขกเช็กอิน PMS จะส่ง API call ไปยังแพลตฟอร์มล็อกเกอร์ซึ่งมีชื่อแขก หมายเลขห้อง วันที่เข้าพัก และความต้องการเกี่ยวกับตู้ล็อกเกอร์หากมี (ประเภท ตำแหน่งที่ตั้ง ข้อกำหนดด้านการเข้าถึง) แพลตฟอร์มล็อกเกอร์จะมอบหมายตู้ล็อกเกอร์ที่เหมาะสมจากคลังที่พร้อมใช้งาน และส่ง credential — โดยทั่วไปคือรหัส PIN หรือการแจ้งเตือนผ่านแอปมือถือ — กลับไปยัง PMS ซึ่งจะรวมไว้ในชุดต้อนรับของแขกหรือแสดงที่คีออสก์แผนกต้อนรับ เมื่อแขกเช็กเอาต์ PMS จะทริกเกอร์การปลดปล่อยตู้ล็อกเกอร์ ล้างการมอบหมาย และทำให้ตู้พร้อมใช้งานสำหรับแขกคนถัดไป ระบบอัตโนมัติแบบครบวงจรตั้งแต่ต้นจนจบนี้ช่วยลดภาระงานของพนักงานแผนกต้อนรับ และรับประกันว่าตู้ล็อกเกอร์จะไม่ถูกทิ้งไว้ในสถานะมอบหมายให้แขกที่ออกเดินทางไปแล้ว การสื่อสารสองทางระหว่าง PMS กับระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ยังรองรับกรณีขอบ (edge cases): การพักต่อจะทริกเกอร์การขยายเวลาการมอบหมายตู้ล็อกเกอร์ การย้ายห้องสามารถทริกเกอร์การมอบหมายตู้ล็อกเกอร์ใหม่ไปยังชุดตู้ที่อยู่ใกล้ห้องใหม่ และการออกเดินทางก่อนกำหนดจะปลดปล่อยตู้ล็อกเกอร์ทันทีแทนที่จะรักษาไว้จนถึงเวลาเช็กเอาต์ที่กำหนด การผสานรวม HRIS ทำหน้าที่คล้ายกันสำหรับการจัดการตู้ล็อกเกอร์ของพนักงานและนักศึกษา เมื่อ HRIS เช่น Workday, SAP SuccessFactors หรือ BambooHR บันทึกพนักงานใหม่ ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์จะจัดเตรียมการมอบหมายตู้ล็อกเกอร์โดยอัตโนมัติตามกฎที่กำหนดไว้ในแพลตฟอร์ม: ยกตัวอย่างเช่น พนักงานในแผนกวิศวกรรมชั้นสามจะได้รับตู้ล็อกเกอร์ใน Bank E3 เมื่อพนักงานย้ายแผนกหรือสถานที่ทำงาน ระบบสามารถมอบหมายตู้ล็อกเกอร์ใหม่ให้สอดคล้องกัน เมื่อการจ้างงานสิ้นสุดลง ระบบจะเพิกถอน credential ทั้งหมดและทำเครื่องหมายตู้ล็อกเกอร์ว่าพร้อมใช้งาน — ทั้งหมดนี้โดยไม่ต้องมีการดำเนินการด้วยมือใด ๆ จากฝ่ายอาคารสถานที่หรือฝ่ายบุคคล การผสานรวมยังรองรับการดำเนินการแบบกลุ่ม: แคมปัสที่ติดตั้งตู้ล็อกเกอร์ใหม่ 500 ตู้สำหรับนักศึกษาปีหนึ่งรุ่นใหม่ สามารถนำเข้าข้อมูลนักศึกษาจากระบบ HRIS/ระบบสารสนเทศนักศึกษา มอบหมายตู้ล็อกเกอร์โดยอัตโนมัติตามหอพักและหมายเลขห้อง และแจกจ่าย credential ผ่านพอร์ทัลของแคมปัสหรือแอปมือถือ การผสานรวม SSO ทำให้การเข้าถึงแดชบอร์ดของระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ง่ายขึ้นสำหรับผู้ดูแลระบบ และในบางการปรับใช้ สำหรับผู้ใช้ปลายทางที่จัดการการมอบหมายตู้ล็อกเกอร์ของตนเอง การรองรับ SAML 2.0, OAuth 2.0/OpenID Connect และ LDAP ช่วยให้องค์กรเชื่อมต่อแพลตฟอร์มล็อกเกอร์กับ Azure Active Directory, Okta, OneLogin, Ping Identity หรือ Google Workspace ได้ ผู้ดูแลระบบพิสูจน์ตัวตนด้วย credential ขององค์กร — ไม่ต้องจดจำชื่อผู้ใช้และรหัสผ่านแยกต่างหาก — และสิทธิ์บนแดชบอร์ดของพวกเขาถูกกำหนดโดยการเป็นสมาชิกกลุ่มในผู้ให้บริการยืนยันตัวตน (identity provider) ตัวอย่างเช่น สมาชิกของกลุ่ม Azure AD "Facility Managers - East Region" จะได้รับสิทธิ์เข้าถึงระดับผู้ดูแลสาขาโดยอัตโนมัติสำหรับชุดตู้ล็อกเกอร์ทั้งหมดในภูมิภาคตะวันออก ขณะที่สมาชิกของกลุ่ม "Security Operations" จะได้รับสิทธิ์แบบอ่านอย่างเดียวสำหรับ audit log ในทุกสาขา การจัดเตรียม (provisioning) ผ่าน SCIM (System for Cross-domain Identity Management) ช่วยเพิ่มระบบอัตโนมัติให้กับการจัดการวงจรชีวิตผู้ใช้: เมื่อผู้ใช้ถูกปิดการใช้งานใน identity provider ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์จะเพิกถอนสิทธิ์การดูแลระบบของผู้ใช้นั้นและ credential ตู้ล็อกเกอร์ทั้งหมดที่ถือครองโดยอัตโนมัติ
สถาปัตยกรรมความปลอดภัยแบบ On-Premises: การปกป้องข้อมูล Credential ในระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์
สถาปัตยกรรมความปลอดภัยสำหรับระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์แบบ on-premises ต้องการความใส่ใจอย่างเข้มงวดในทุกชั้นของเทคโนโลยีสแตก ตั้งแต่ความปลอดภัยของเซิร์ฟเวอร์เชิงกายภาพไปจนถึงการเข้ารหัสลับระดับแอปพลิเคชัน ต่างจากแพลตฟอร์ม SaaS ที่ผู้ให้บริการรับผิดชอบด้านความปลอดภัยของโครงสร้างพื้นฐาน การปรับใช้แบบ on-premises วางภาระด้านความปลอดภัยทั้งหมดไว้ที่องค์กร — แต่ก็มอบการควบคุมอย่างสมบูรณ์เหนือท่าทีด้านความปลอดภัย (security posture) ด้วย ที่ชั้นเครือข่าย ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ควรถูกปรับใช้ในโซนความปลอดภัยเฉพาะที่มีกฎ ingress และ egress ที่เข้มงวด เซกเมนต์เครือข่ายของเกตเวย์ล็อกเกอร์ควรอนุญาตเฉพาะการเชื่อมต่อ TLS ขาออกไปยังเซิร์ฟเวอร์แอปพลิเคชันบนพอร์ตเดียว โดยไม่มีการเชื่อมต่อขาเข้าจากเครือข่ายองค์กรทั่วไป การเข้าถึงแดชบอร์ดเพื่อจัดการควรจำกัดให้เฉพาะ VLAN สำหรับการจัดการแยกต่างหากที่เข้าถึงได้จากเวิร์กสเตชันของผู้ดูแลระบบที่ได้รับอนุญาตเท่านั้น หรือผ่าน jump box ที่มี MFA การแบ่งส่วนเครือข่ายช่วยป้องกันไม่ให้เวิร์กสเตชันหรืออุปกรณ์ IoT ที่ถูกบุกรุกเข้าถึงโครงสร้างพื้นฐานควบคุมล็อกเกอร์ ที่ชั้นแอปพลิเคชัน การสื่อสารทั้งหมดระหว่างคอมโพเนนต์ — เกตเวย์ไปยังเซิร์ฟเวอร์ เซิร์ฟเวอร์ไปยังแดชบอร์ด เซิร์ฟเวอร์ไปยังผู้บริโภค API — ต้องใช้ TLS 1.3 พร้อม cipher suite ที่แข็งแกร่ง (TLS_AES_256_GCM_SHA384 หรือเทียบเท่า) การ pin certificate สำหรับการเชื่อมต่อเกตเวย์ไปยังเซิร์ฟเวอร์ช่วยป้องกันการโจมตีแบบ man-in-the-middle แม้ว่าหน่วยออกใบรับรองขององค์กรจะถูกบุกรุก เซิร์ฟเวอร์แอปพลิเคชันควรบังคับใช้ HTTP security headers รวมถึง Strict-Transport-Security (max-age=31536000; includeSubDomains), Content-Security-Policy, X-Content-Type-Options: nosniff และ X-Frame-Options: DENY การเข้ารหัสลับฐานข้อมูลสำหรับระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์แบบ on-premises ครอบคลุมข้อมูลเมื่อพัก (data at rest) โดยใช้ Transparent Data Encryption (TDE) บน SQL Server หรือ PostgreSQL pgcrypto สำหรับการเข้ารหัสระดับคอลัมน์ของฟิลด์ที่อ่อนไหว ข้อมูล credential — รหัส PIN, กุญแจเข้ารหัสลับ, เทมเพลตไบโอเมตริก — ควรถูกเข้ารหัสที่ชั้นแอปพลิเคชันก่อนจัดเก็บในฐานข้อมูล โดยใช้ลำดับชั้นของกุญแจที่ master key ถูกจัดเก็บใน HSM หรือ Azure Key Vault / AWS KMS หากการปรับใช้แบบ on-premises ใช้การจัดการกุญแจแบบไฮบริดคลาวด์ การเข้ารหัสระดับแอปพลิเคชันรับประกันว่าแม้ฐานข้อมูลจะถูกบุกรุก ข้อมูล credential ก็ยังคงไม่สามารถเข้าถึงได้ การบันทึก audit log ในระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่ให้ความสำคัญกับความปลอดภัยเป็นแบบเปลี่ยนแปลงไม่ได้ (immutable) และตรวจสอบยืนยันได้ทางการเข้ารหัสลับ ระเบียนเหตุการณ์แต่ละรายการรวมถึง hash ของเนื้อหาระเบียนก่อนหน้า สร้างเป็นห่วงโซ่ที่ทำให้การแก้ไขย้อนหลังสามารถตรวจพบได้ Audit log ถูกเขียนไปยังระบบจัดเก็บแบบ append-only — โดยทั่วไปคือฐานข้อมูลแยกต่างหากหรือแพลตฟอร์มจัดการ log ที่มีสิทธิ์แบบ write-once-read-many (WORM) — ซึ่งแม้แต่ผู้ดูแลระบบก็ไม่สามารถแก้ไขได้ องค์กรที่อยู่ภายใต้ข้อกำหนดด้านกฎระเบียบควรตรวจสอบว่าการบันทึก audit log ของแพลตฟอร์มตอบสนองข้อผูกพันเฉพาะของตน: HIPAA กำหนดให้มี audit log ของการเข้าถึงข้อมูลสุขภาพอิเล็กทรอนิกส์ที่ได้รับการคุ้มครอง (ePHI) ทั้งหมดโดยเก็บรักษาไว้หกปี PCI DSS กำหนดให้มี audit trail สำหรับการเข้าถึงสภาพแวดล้อมข้อมูลผู้ถือบัตรทั้งหมดโดยเก็บรักษาไว้หนึ่งปี SOX กำหนดให้มีระเบียนการตรวจสอบที่สนับสนุนการควบคุมทางการเงินโดยเก็บรักษาไว้เจ็ดปี ความปลอดภัยเชิงกายภาพสำหรับการปรับใช้แบบ on-premises มักถูกมองข้ามแต่สำคัญไม่แพ้กัน เซิร์ฟเวอร์ที่โฮสต์ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ควรอยู่ในศูนย์ข้อมูลหรือห้องเซิร์ฟเวอร์ที่ล็อกไว้ พร้อมการบันทึกการควบคุมการเข้าถึง การตรวจสอบสภาพแวดล้อม และกล้องวงจรปิด สื่อสำรองข้อมูลที่มีการกำหนดค่าตู้ล็อกเกอร์และข้อมูล credential ต้องถูกเข้ารหัสลับและจัดเก็บในสถานที่นอกอาคารที่ปลอดภัย การวางแผนกู้คืนจากภัยพิบัติควรรวมถึงขั้นตอนที่บันทึกเป็นเอกสารสำหรับการกู้คืนระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์จากข้อมูลสำรอง โดยมี recovery time objective (RTO) ไม่เกินสี่ชั่วโมงและ recovery point objective (RPO) ไม่เกิน 15 นาทีสำหรับการปรับใช้ที่วิกฤต
เลือกระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่เหมาะสมสำหรับฟิตเนส
ศูนย์ฟิตเนสมีความต้องการเฉพาะตัวสำหรับระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่แตกต่างไปจากการติดตั้งในสำนักงานหรือสถานศึกษาอย่างมีนัยสำคัญ ฟิตเนสมีอัตราการหมุนเวียนสูง — สมาชิกอาจใช้ล็อกเกอร์ 45 ถึง 90 นาทีต่อการมาใช้บริการหนึ่งครั้ง — โดยช่วงความต้องการสูงสุดจะกระจุกตัวอยู่ในช่วงก่อนและหลังเวลาทำงาน ระบบต้องรองรับวงจรการจัดสรรและคืนล็อกเกอร์ที่รวดเร็ว โดยมักต้องประมวลผลธุรกรรมล็อกเกอร์ 200 ถึง 600 รายการต่อชั่วโมงในช่วงเวลาพีคของสถานที่ที่มีผู้ใช้หนาแน่น การจัดสรรแบบไดนามิกเป็นโมเดลมาตรฐานสำหรับฟิตเนส: สมาชิกเช็คอินที่ตู้คีออสก์หรือผ่านแอปมือถือของฟิตเนส แล้วระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์จะจัดสรรล็อกเกอร์ที่ว่างลำดับถัดไปจากกลุ่มล็อกเกอร์ที่เลือก สมาชิกจะได้รับข้อมูลประจำตัวชั่วคราว — โดยทั่วไปคือรหัส PIN ที่แสดงบนหน้าจอคีออสก์หรือการแจ้งเตือนในแอปมือถือ — ซึ่งมีผลใช้งานเฉพาะระหว่างการมาใช้บริการของพวกเขาเท่านั้น เมื่อสมาชิกออกจากสถานที่ พวกเขาจะปิดล็อกเกอร์ ซึ่งระบบจะตรวจจับว่าล็อกเกอร์ว่างและเปิดให้ใช้งานสำหรับสมาชิกคนถัดไปทันที ฟิตเนสบางแห่งใช้การคืนล็อกเกอร์ตามระยะเวลา: หากล็อกเกอร์ถูกปิดอยู่ (ไม่มีกิจกรรม) เป็นเวลา 90 นาที ระบบจะคืนล็อกเกอร์โดยอัตโนมัติและทำเครื่องหมายสิ่งของที่ถูกทิ้งไว้ภายในเพื่อให้เจ้าหน้าที่นำไปเก็บรักษา ความทนทานเป็นปัจจัยสำคัญที่ต้องพิจารณาในสภาพแวดล้อมฟิตเนส ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่ติดตั้งในฟิตเนสต้องทำงานร่วมกับแม่กุญแจที่ทนต่อความชื้น คลอรีน (ในบริเวณสระว่ายน้ำ) ฝุ่น และแรงกระแทกทางกายภาพ แนะนำให้ใช้แม่กุญแจที่มีระดับมาตรฐาน IP65 ขึ้นไปสำหรับพื้นที่ชื้น อายุการใช้งานแบตเตอรี่เป็นอีกปัจจัยหนึ่ง: ล็อกเกอร์ฟิตเนสอาจถูกเปิดและปิด 20 ถึง 30 ครั้งต่อวัน ซึ่งมีจำนวนรอบการใช้งานมากกว่าล็อกเกอร์ในสำนักงานหรือโรงแรมอย่างมีนัยสำคัญ แม่กุญแจที่มีชุดแบตเตอรี่ลิเธียมอายุการใช้งานยาวนานซึ่งรองรับมากกว่า 100,000 รอบหรือมากกว่า 3 ปีของการใช้งานฟิตเนสทั่วไปช่วยลดภาระในการบำรุงรักษา ช่องใส่แบตเตอรี่แบบถอดเปลี่ยนได้ขณะใช้งาน (hot-swappable) ช่วยให้เปลี่ยนแบตเตอรี่ได้โดยไม่ต้องถอดแม่กุญแจออกจากประตูล็อกเกอร์ การเชื่อมต่อกับระบบจัดการสมาชิกของฟิตเนสเป็นสิ่งจำเป็น ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์สำหรับเครือฟิตเนสควรเชื่อมต่อกับแพลตฟอร์มอย่าง Mindbody, ClubReady, Zen Planner หรือ Xplor เมื่อสมาชิกเช็คอินที่แผนกต้อนรับ ระบบสมาชิกจะส่งเหตุการณ์การเช็คอินไปยังแพลตฟอร์มล็อกเกอร์ ซึ่งจะจัดสรรล็อกเกอร์ล่วงหน้าและส่งข้อมูลประจำตัวไปยังแอปของสมาชิก วิธีนี้ช่วยขจัดความจำเป็นในการเช็คอินแยกต่างหากที่คีออสก์ล็อกเกอร์ และสร้างประสบการณ์ที่ราบรื่นไม่มีสะดุดให้กับสมาชิก สำหรับเครือฟิตเนสที่มีหลายสาขา การจัดการแบบรวมศูนย์ทุกสาขาเป็นข้อกำหนดสำคัญ ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ควรมีแดชบอร์ดระดับบริษัทที่แสดงอัตราการใช้งานล็อกเกอร์ในทุกสาขา ช่วยให้ผู้จัดการประจำภูมิภาคเปรียบเทียบประสิทธิภาพ ระบุกลุ่มล็อกเกอร์ที่ใช้งานน้อยเกินไปซึ่งอาจนำไปใช้งานอื่นได้ และกำหนดนโยบายข้อมูลประจำตัวที่สอดคล้องกันทั่วทั้งเครือ การรองรับข้อมูลประจำตัวผ่านมือถือมีความสำคัญเป็นพิเศษสำหรับฟิตเนส ซึ่งสมาชิกอาจไม่พกบัตร RFID ระหว่างการออกกำลังกาย การปลดล็อกผ่าน Bluetooth Low Energy (BLE) ด้วยแอปมือถือที่ใช้แบรนด์ของฟิตเนสเป็นวิธีที่ได้รับความนิยม: สมาชิกเดินเข้าไปที่ล็อกเกอร์ที่ได้รับจัดสรร เปิดแอป แล้วแตะปุ่มปลดล็อก แอปจะสื่อสารกับแม่กุญแจล็อกเกอร์ผ่าน BLE ภายในระยะ 1 ถึง 3 เมตร เพื่อให้มั่นใจว่าสมาชิกอยู่ ณ ล็อกเกอร์นั้นจริง สำหรับสมาชิกที่ไม่ต้องการใช้แอป การกรอกรหัส PIN บนแม่กุญแจที่มีปุ่มกดในตัวถือเป็นทางเลือกหนึ่ง การเข้าใช้งานแบบบัตรรายวันและแขกเป็นอีกประเด็นที่ต้องพิจารณา ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์สำหรับฟิตเนสควรรองรับข้อมูลประจำตัวชั่วคราวสำหรับผู้มาใช้บริการแบบบัตรรายวัน โดยมีการกำหนดเวลาหมดอายุที่ปรับแต่งได้ (โดยทั่วไป 2 ถึง 8 ชั่วโมง) และสิทธิ์แบบจำกัด (เฉพาะกลุ่มล็อกเกอร์ที่กำหนด ไม่สามารถจองล่วงหน้าได้) ข้อมูลประจำตัวของแขกสามารถออกให้ที่แผนกต้อนรับและถูกเพิกถอนโดยอัตโนมัติเมื่อบัตรของแขกหมดอายุ ช่วยขจัดความจำเป็นที่เจ้าหน้าที่ต้องติดตามว่าแขกคนใดยังอยู่ในสถานที่
เลือกระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่เหมาะสมสำหรับโรงเรียน
สถาบันการศึกษา — ตั้งแต่โรงเรียนระดับ K-12 จนถึงมหาวิทยาลัย — ติดตั้งระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์เพื่อรับมือกับความท้าทายที่แตกต่างจากสภาพแวดล้อมเชิงพาณิชย์ ความปลอดภัยของนักเรียน การเชื่อมต่อกับระบบสารสนเทศนักเรียน (SIS) ที่มีอยู่ และความสามารถในการจัดการวงจรชีวิตข้อมูลประจำตัวตามภาคเรียน ล้วนเป็นสิ่งสำคัญที่สุด ในสถานศึกษาระดับ K-12 ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์มักเชื่อมต่อกับระบบบัตรประจำตัวนักเรียนของโรงเรียน นักเรียนใช้บัตรประจำตัว RFID ที่มีอยู่แล้วเป็นข้อมูลประจำตัวสำหรับล็อกเกอร์ ช่วยขจัดความจำเป็นในการมีกุญแจล็อกเกอร์หรือรหัสลับแยกต่างหาก ระบบจะจัดสรรล็อกเกอร์ในช่วงต้นปีการศึกษาตามห้องเรียนประจำ ระดับชั้น หรือตารางเรียน และเพิกถอนสิทธิ์การเข้าใช้งานโดยอัตโนมัติเมื่อสิ้นปีการศึกษาหรือเมื่อนักเรียนย้ายโรงเรียน การจัดการวงจรชีวิตแบบอัตโนมัตินี้ช่วยประหยัดเวลาของเจ้าหน้าที่ฝ่ายบริหารได้หลายสิบชั่วโมงต่อภาคเรียน เมื่อเทียบกับการแจกจ่ายและเก็บรหัสลับด้วยตนเอง สำหรับโรงเรียน ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ต้องรองรับการจัดสรรแบบกลุ่ม: ครูสามารถได้รับสิทธิ์เข้าถึงล็อกเกอร์ทั้งหมดในห้องเรียนหรือภาควิชาของตนเพื่อเปิดแบบมีผู้ควบคุมในระหว่างการซ้อมอพยพหนีไฟหรือสถานการณ์ปิดสถานที่ ความสามารถในการปลดล็อกทั้งหมด (master unlock) ที่กล่าวถึงก่อนหน้านี้มีความสำคัญเป็นพิเศษสำหรับโรงเรียน ซึ่งการอพยพอย่างรวดเร็วอาจต้องเปิดล็อกเกอร์ทุกตู้พร้อมกัน ระบบยังต้องเชื่อมต่อกับระบบแจ้งเตือนฉุกเฉินของโรงเรียน ส่งการแจ้งเตือนเมื่อมีการเข้าถึงล็อกเกอร์นอกเวลาทำการหรือเมื่อตรวจพบเหตุการณ์งัดแงะ ในสภาพแวดล้อมมหาวิทยาลัย ขนาดและความซับซ้อนจะเพิ่มขึ้นอย่างมาก ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ของมหาวิทยาลัยอาจต้องจัดการล็อกเกอร์ 5,000 ถึง 20,000 ตู้กระจายอยู่ในหอพัก ห้องสมุด ศูนย์นันทนาการ ห้องซ้อมดนตรี และอาคารเรียน การเชื่อมต่อกับระบบสารสนเทศนักศึกษาของมหาวิทยาลัย (Banner, PeopleSoft หรือ Workday Student) เป็นสิ่งจำเป็นสำหรับการจัดเตรียมและยกเลิกสิทธิ์โดยอัตโนมัติ เมื่อนักศึกษาลงทะเบียนขอเข้าพัก ระบบล็อกเกอร์จะจัดสรรล็อกเกอร์ในหอพักของนักศึกษา เมื่อนักศึกษาสำเร็จการศึกษาหรือลาออก ล็อกเกอร์จะถูกคืนโดยอัตโนมัติ มหาวิทยาลัยยังต้องการการรองรับข้อมูลประจำตัวหลายประเภทพร้อมกัน นักศึกษาอาจใช้ข้อมูลประจำตัวผ่านมือถือสำหรับล็อกเกอร์ศูนย์นันทนาการ บัตรประจำตัว RFID สำหรับล็อกเกอร์หอพัก และรหัส PIN สำหรับล็อกเกอร์ใช้รายวันในห้องสมุด — ทั้งหมดจัดการผ่านระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์เดียวที่นำเสนออินเทอร์เฟซจัดการข้อมูลประจำตัวแบบรวมศูนย์สำหรับสำนักงานรักษาความปลอดภัยของวิทยาเขต การใช้ล็อกเกอร์ระยะสั้นในอาคารเรียน — ห้องสมุด อาคารสหกรณ์นักศึกษา ห้องซ้อมดนตรี — ต้องการโมเดลการจัดสรรที่ยืดหยุ่น ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์สำหรับห้องสมุดมหาวิทยาลัยอาจเสนอตัวเลือกล็อกเกอร์แบบ 2 ชั่วโมง 4 ชั่วโมง และ 24 ชั่วโมง พร้อมการคืนล็อกเกอร์อัตโนมัติและการแจ้งเตือนหากผู้ใช้เกินเวลาที่กำหนด ล็อกเกอร์ห้องซ้อมดนตรีสำหรับเก็บเครื่องดนตรีอาจจัดสรรได้ตลอดภาคเรียนโดยมีข้อจำกัดการเข้าถึงรายวัน เอนจินกฎของระบบจัดการนโยบายที่หลากหลายเหล่านี้ภายในแพลตฟอร์มเดียว โดยใช้กฎการจัดสรรที่แตกต่างกันตามอาคาร กลุ่มล็อกเกอร์ และประเภทผู้ใช้ (นักศึกษา อาจารย์ เจ้าหน้าที่ ผู้มาเยือน) การรายงานเป็นข้อกำหนดสำคัญสำหรับสถาบันการศึกษา ผู้บริหารสถานศึกษาต้องการข้อมูลการใช้งานล็อกเกอร์จำแนกตามอาคาร ระดับชั้น หรือภาควิชา เพื่อสนับสนุนการลงทุนด้านสิ่งอำนวยความสะดวกและเพิ่มประสิทธิภาพการจัดสรรพื้นที่ ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ควรมีรายงานเกี่ยวกับ: อัตราการใช้งานล็อกเกอร์แยกตามภาคเรียน ระยะเวลาจัดสรรเฉลี่ย ช่วงเวลาความต้องการสูงสุดแยกตามสถานที่ เหตุการณ์ล็อกเกอร์ถูกทิ้งไว้ (ล็อกเกอร์ที่ยังถูกครอบครองหลังสิ้นภาคเรียน) และตั๋วงานสนับสนุนที่เกี่ยวข้องกับข้อมูลประจำตัว รายงานเหล่านี้สนับสนุนการตัดสินใจอย่างมีข้อมูลประกอบเกี่ยวกับขนาดกลุ่มล็อกเกอร์และการก่อสร้างใหม่ สำหรับเขตพื้นที่การศึกษาและระบบมหาวิทยาลัยที่มีหลายวิทยาเขต แดชบอร์ดหลายสถานที่มีความสำคัญอย่างยิ่ง ผู้ดูแลระดับเขตควรสามารถดูการใช้งานล็อกเกอร์ของทุกโรงเรียนในเขตได้จากแดชบอร์ดเดียว ระบุโรงเรียนที่กำลังเข้าใกล้ความจุสูงสุด และจัดสรรกลุ่มล็อกเกอร์แบบเคลื่อนที่ระหว่างสถานที่ตามความจำเป็น
เลือกระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่เหมาะสมสำหรับโรงแรม
โรงแรมติดตั้งระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์สำหรับล็อกเกอร์สระว่ายน้ำและศูนย์ฟิตเนสเป็นหลัก แต่ก็มีการใช้งานสำหรับการเก็บกระเป๋าเดินทาง ล็อกเกอร์พนักงาน และการจัดการตู้เซฟในห้องพักมากขึ้นเรื่อย ๆ สภาพแวดล้อมในธุรกิจบริการต้องการระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่เชื่อมต่อกับระบบบริหารทรัพยากรโรงแรม (PMS) ได้อย่างราบรื่นและส่งมอบประสบการณ์แก่แขกที่ไร้รอยต่อ การจัดการล็อกเกอร์สระว่ายน้ำและศูนย์ฟิตเนสเป็นกรณีการใช้งานที่พบมากที่สุดในโรงแรม แขกที่เข้าใช้สถานที่เหล่านี้ต้องการการเข้าถึงล็อกเกอร์ที่รวดเร็วและเข้าใจง่าย โดยไม่ต้องดาวน์โหลดแอปสมาร์ตโฟนหรือขอความช่วยเหลือจากเจ้าหน้าที่ ระบบในอุดมคติมีการส่งมอบข้อมูลประจำตัวแบบไร้สัมผัส: แขกสแกนบัตรกุญแจห้องพักที่คีออสก์ ซึ่งจะจัดสรรล็อกเกอร์และแสดงหมายเลขล็อกเกอร์ จากนั้นบัตรกุญแจห้องพักใบเดียวกันจะปลดล็อกล็อกเกอร์ที่ได้รับจัดสรรผ่าน RFID เมื่อแขกเช็คเอาต์จากโรงแรมหรือออกจากบริเวณสระว่ายน้ำ ระบบจะคืนล็อกเกอร์โดยอัตโนมัติ โมเดลบริการตนเองนี้ช่วยลดภาระงานของแผนกต้อนรับและพนักงานสระว่ายน้ำ พร้อมทั้งมอบประสบการณ์ระดับพรีเมียมแก่แขก การเก็บกระเป๋าเดินทางเป็นกรณีการใช้งานที่กำลังเกิดขึ้นใหม่สำหรับระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ของโรงแรม แทนที่จะเก็บกระเป๋าเดินทางไว้หลังแผนกต้อนรับ โรงแรมสามารถให้บริการล็อกเกอร์เก็บกระเป๋าแบบบริการตนเองที่แขกเข้าถึงได้ด้วยบัตรกุญแจห้องพักหรือรหัส PIN ชั่วคราว ล็อกเกอร์ขนาดใหญ่รองรับกระเป๋าเดินทางและกระเป๋าถือขึ้นเครื่อง ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์จะติดตามว่าล็อกเกอร์ใดเก็บกระเป๋าของแขกคนใด และส่งการแจ้งเตือนอัตโนมัติเมื่อห้องพักของแขกพร้อมหรือเมื่อล็อกเกอร์กำลังจะเกินช่วงเวลาที่จองไว้ ความสามารถนี้มีคุณค่าเป็นพิเศษสำหรับโรงแรมที่มีพื้นที่แผนกต้อนรับจำกัดหรือโรงแรมที่ใช้เส้นทางบริการแขกแบบไร้สัมผัส การจัดการล็อกเกอร์พนักงานมักถูกมองข้าม แต่มีความสำคัญในเชิงการดำเนินงาน โรงแรมจ้างพนักงานแม่บ้าน ครัว ซ่อมบำรุง และแผนกต้อนรับ ซึ่งต้องการที่เก็บของส่วนตัวและเครื่องแบบอย่างปลอดภัย ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์สำหรับล็อกเกอร์พนักงานเชื่อมต่อกับระบบ HRIS หรือระบบเงินเดือนของโรงแรม เพื่อจัดเตรียมล็อกเกอร์ให้พนักงานใหม่โดยอัตโนมัติและเพิกถอนสิทธิ์เมื่อพ้นสภาพ การจัดสรรล็อกเกอร์ตามกะเป็นเรื่องที่พบบ่อย: พนักงานสองคนที่ทำงานกะสลับกันใช้ล็อกเกอร์ตู้เดียวร่วมกัน โดยระบบจะช่วยให้มั่นใจว่าเฉพาะพนักงานในกะที่กำลังปฏิบัติงานเท่านั้นที่เข้าถึงได้ สำหรับโรงแรมหรูหรา ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ต้องมีการเชื่อมต่อแอปมือถือแบบ white-label แขกควรสามารถเข้าถึงล็อกเกอร์สระว่ายน้ำผ่านแอปมือถือที่โรงแรมมีอยู่แล้ว (แทนที่จะเป็นแอปล็อกเกอร์แยกต่างหาก) และประสบการณ์การใช้ล็อกเกอร์ควรให้ความรู้สึกสอดคล้องกับแบรนด์ของโรงแรม โรงแรมบางแห่งใช้ระบบล็อกเกอร์เป็นจุดสัมผัสเพิ่มเติมสำหรับการมีส่วนร่วมกับแขก — ตัวอย่างเช่น การมอบผ้าเช็ดตัวสระว่ายน้ำหรือชุดสิ่งอำนวยความสะดวกฟรีที่จ่ายออกเมื่อล็อกเกอร์ถูกเปิดครั้งแรก การเชื่อมต่อกับ PMS ของโรงแรมเป็นสิ่งที่หลีกเลี่ยงไม่ได้ ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ต้องรองรับการซิงโครไนซ์แบบเรียลไทม์กับข้อมูลการจองและการเช็คอิน/เช็คเอาต์ของโรงแรม เมื่อแขกเช็คเอาต์ก่อนเวลา ระบบควรคืนล็อกเกอร์สระว่ายน้ำและล็อกเกอร์เก็บกระเป๋าของแขกทันที แม้เวลาเช็คเอาต์ตามกำหนดจะยังอีกหลายชั่วโมง ควรรองรับแพลตฟอร์มเชื่อมต่อ PMS อย่าง Oracle Opera, Infor HMS, Maestro, Cloudbeds และ Mews ด้วยตัวเชื่อมต่อสำเร็จรูปที่ต้องตั้งค่าน้อยที่สุด เครือโรงแรมที่มีหลายทรัพย์สินต้องการการจัดการแบบรวมศูนย์ แดชบอร์ดระดับบริษัทในระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ควรแสดงอัตราการใช้งานล็อกเกอร์ในทุกทรัพย์สิน ช่วยให้ผู้จัดการประจำภูมิภาคระบุทรัพย์สินที่ต้องการความจุล็อกเกอร์เพิ่มเติม หรือทรัพย์สินที่มีกลุ่มล็อกเกอร์ใช้งานน้อยซึ่งสามารถนำไปใช้งานอื่นได้ นโยบายข้อมูลประจำตัวที่สอดคล้องกัน — ระยะเวลาจัดสรรสูงสุด ความซับซ้อนของรหัส PIN กฎการเข้าถึงของแขก — สามารถใช้งานแบบทั่วทั้งองค์กรหรือปรับแต่งตามแต่ละทรัพย์สินได้
การเลือกระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์ที่เหมาะสมสำหรับสำนักงาน
สภาพแวดล้อมสำนักงานองค์กรถือเป็นกลุ่มตลาดที่กำลังเติบโตสำหรับระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์ ซึ่งขับเคลื่อนด้วยการเปลี่ยนผ่านสู่รูปแบบการทำงานแบบไฮบริดและความจำเป็นในการจัดที่นั่งแบบยืดหยุ่นที่ไม่กำหนดที่นั่งประจำ ในสำนักงานแบบไฮบริด พนักงานอาจเข้ามาที่สำนักงานสัปดาห์ละหนึ่งถึงสามวันและต้องการตู้ล็อกเกอร์ชั่วคราวสำหรับของใช้ส่วนตัว กระเป๋าโน้ตบุ๊ก หรือชุดออกกำลังกาย — แต่พวกเขาไม่ได้ต้องการตู้ล็อกเกอร์ประจำที่จัดสรรถาวร ระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์ที่ออกแบบมาสำหรับสภาพแวดล้อมสำนักงานรองรับการจัดสรรตู้ล็อกเกอร์แบบโรงแรม (hoteling-style): พนักงานจองโต๊ะทำงานผ่านแพลตฟอร์มจองสำนักงาน (เช่น OfficeRnD, Envoy, Robin หรือ Skedda) และแพลตฟอร์มตู้ล็อกเกอร์จะจัดสรรตู้ล็อกเกอร์ที่อยู่ใกล้เคียงให้โดยอัตโนมัติตลอดช่วงเวลาที่จองโต๊ะ ในวันที่พนักงานทำงานจากระยะไกล จะไม่มีการจัดสรรตู้ล็อกเกอร์ ซึ่งช่วยเพิ่มอัตราการใช้งานของตู้ล็อกเกอร์ทั้งชุดให้สูงสุด ขั้นตอนการทำงานแบบบูรณาการระหว่างการจองโต๊ะและตู้ล็อกเกอร์นี้ถือเป็นจุดแข็งที่โดดเด่นของระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์ที่เน้นตลาดสำนักงาน การติดตั้งในสำนักงานโดยทั่วไปจะใช้กลุ่มตู้ล็อกเกอร์ขนาดเล็กที่กระจายอยู่ตามชั้นและโซนต่าง ๆ แทนที่จะเป็นห้องล็อกเกอร์แบบรวมศูนย์ ระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์ควรรองรับการจัดสรรตู้ล็อกเกอร์ตามโซน: พนักงานที่ได้รับมอบหมายโต๊ะทำงานบนชั้นสามปีกตะวันออกจะได้รับตู้ล็อกเกอร์ในกลุ่มตู้ล็อกเกอร์ที่ใกล้ที่สุด ซึ่งช่วยลดระยะทางเดินให้น้อยที่สุด บางองค์กรใช้ตู้ล็อกเกอร์แบบแบ่งตามระดับ: ตู้ล็อกเกอร์มาตรฐานสำหรับใช้งานประจำวัน ตู้ล็อกเกอร์ขนาดใหญ่กว่าสำหรับพนักงานที่จำเป็นต้องเก็บอุปกรณ์ข้ามคืน (โดยได้รับอนุมัติจากผู้จัดการ) และตู้ล็อกเกอร์พัสดุขนาดเล็กสำหรับการจัดส่งพัสดุ การบูรณาการกับ HRIS ถือเป็นสิ่งจำเป็นสำหรับการติดตั้งในองค์กร เมื่อพนักงานใหม่เข้าร่วมงาน ระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์จะจัดสิทธิ์การเข้าถึงกลุ่มตู้ล็อกเกอร์ที่เหมาะสมให้โดยอัตโนมัติตามแผนกและชั้นของพนักงาน เมื่อพนักงานลาออก ข้อมูลประจำตัวทั้งหมดจะถูกเพิกถอน สำหรับองค์กรที่ใช้ระบบ hot desking ระบบสามารถบูรณาการกับแพลตฟอร์มจัดตารางเพื่อจัดสรรตู้ล็อกเกอร์เฉพาะในวันที่พนักงานได้จองโต๊ะทำงานเท่านั้น โมเดลการจัดสรรแบบไดนามิกนี้ต้องอาศัยการบูรณาการ API ที่แข็งแกร่งระหว่างแพลตฟอร์มตู้ล็อกเกอร์กับระบบจองโต๊ะทำงาน การจัดการผู้มาเยือนเป็นอีกหนึ่งกรณีการใช้งานที่สำคัญของระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์สำหรับสำนักงาน ผู้มาเยือนที่เช็กอินผ่านแพลตฟอร์มอย่าง Envoy, Proxyclick หรือ SwipedOn สามารถได้รับเสนอตู้ล็อกเกอร์ชั่วคราวสำหรับของใช้ส่วนตัวของพวกเขา ข้อมูลประจำตัวของผู้มาเยือน — โดยทั่วไปคือรหัส QR หรือ PIN ชั่วคราว — จะหมดอายุโดยอัตโนมัติเมื่อการประชุมของผู้มาเยือนสิ้นสุดลง ความสามารถนี้ช่วยยกระดับประสบการณ์ของผู้มาเยือนขณะเดียวกันก็ลดความเสี่ยงที่สิ่งของจะถูกทิ้งไว้ ข้อพิจารณาด้านการปฏิบัติตามข้อกำหนดและความปลอดภัยในสภาพแวดล้อมสำนักงานแตกต่างออกไป ทีมรักษาความปลอดภัยขององค์กรมักกำหนดให้ระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์ต้องบูรณาการกับระบบควบคุมการเข้าออกที่มีอยู่ (LenelS2, Genetec, Gallagher) เพื่อให้ข้อมูลประจำตัวบัตรเดียวกันใช้ได้ทั้งการเข้าอาคารและการเข้าถึงตู้ล็อกเกอร์ บันทึกการตรวจสอบ (audit logs) ต้องพร้อมใช้งานสำหรับการสอบสวนด้านความปลอดภัย — ตัวอย่างเช่น การระบุว่าพนักงานคนใดเข้าถึงตู้ล็อกเกอร์ที่มีรายงานว่าโน้ตบุ๊กหายไป ระบบควรรองรับการบันทึกห่วงโซ่การครอบครอง (chain-of-custody) สำหรับตู้ล็อกเกอร์เก็บอุปกรณ์ โดยบันทึกเหตุการณ์การเข้าถึงทุกครั้งพร้อมตัวตนผู้ใช้ ประทับเวลา และรหัสวัตถุประสงค์
การรายงานและการวิเคราะห์เชิงตรวจสอบ: การค้นคว้าคุณค่าจากข้อมูลตู้ล็อกเกอร์
ความสามารถด้านการรายงานและการวิเคราะห์ของระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์เปลี่ยนข้อมูลเหตุการณ์ดิบให้กลายเป็นข่าวกรองธุรกิจที่นำไปใช้ประโยชน์ได้จริง องค์กรที่นำความสามารถเหล่านี้มาใช้จะได้รับการปรับปรุงที่วัดผลได้ในด้านประสิทธิภาพการดำเนินงาน การใช้ประโยชน์จากพื้นที่ และสถานะความพร้อมด้านความปลอดภัย ชุดเครื่องมือรายงานที่ครบครันครอบคลุมห้าโดเมนหลัก: การใช้งาน การดำเนินงาน ความปลอดภัย การปฏิบัติตามข้อกำหนด และการเงิน รายงานการใช้งานตอบคำถามพื้นฐาน: เราใช้ตู้ล็อกเกอร์อย่างมีประสิทธิภาพหรือไม่? รายงานการใช้งานมาตรฐานประกอบด้วย: อัตราการใช้งาน (เปอร์เซ็นต์ของตู้ล็อกเกอร์ที่มีผู้ใช้งานในเวลาใดก็ตาม เฉลี่ยในช่วงเวลาที่เลือก); อัตราการหมุนเวียน (จำนวนครั้งที่ตู้ล็อกเกอร์แต่ละตู้ถูกจัดสรรและปล่อยว่างต่อวัน สัปดาห์ หรือเดือน); การใช้งานสูงสุด (ระดับการใช้งานสูงสุดที่เกิดขึ้นในช่วงเวลาหนึ่ง พร้อมประทับเวลา); แผนที่ความร้อนการใช้งาน (การใช้งานตามชั่วโมงของวันและวันของสัปดาห์ เพื่อระบุช่วงเวลาที่มีการใช้งานสูงสุด); อัตราการถูกทิ้งร้าง (เปอร์เซ็นต์ของตู้ล็อกเกอร์ที่ถูกใช้งานเกินช่วงเวลาที่จัดสรรโดยไม่มีกิจกรรม); และการเปรียบเทียบระหว่างกลุ่มตู้ (ตัวชี้วัดการใช้งานที่เปรียบเทียบกันระหว่างกลุ่มตู้ล็อกเกอร์ ชั้น อาคาร หรือสาขา) รายงานเหล่านี้ช่วยให้ผู้จัดการอาคารสามารถกำหนดขนาดกองตู้ล็อกเกอร์ให้เหมาะสม ปรับนโยบายการจัดสรร และตัดสินใจการลงทุนภาคทุนโดยอิงข้อมูล รายงานการดำเนินงานมุ่งเน้นสุขภาพระบบและการบำรุงรักษา รายงานสำคัญประกอบด้วย: สถานะเกตเวย์ (สถานะออนไลน์/ออฟไลน์ เวอร์ชันเฟิร์มแวร์ ความแรงสัญญาณของเกตเวย์ทุกตัว); สถานะแบตเตอรี่ล็อก (ระดับแบตเตอรี่ปัจจุบันของล็อกทุกตัว พร้อมการแจ้งเตือนเชิงคาดการณ์สำหรับตัวที่ต่ำกว่าเกณฑ์); สรุปคำขอบำรุงรักษา (ตั๋วบำรุงรักษาที่เปิดอยู่ กำลังดำเนินการ และแก้ไขแล้ว แยกตามสาขาและกลุ่มตู้ล็อกเกอร์); เวลาเฉลี่ยในการซ่อมแซม (เวลาเฉลี่ยตั้งแต่ตรวจพบข้อผิดพลาดจนถึงการแก้ไข); และสุขอนามัยของข้อมูลประจำตัว (จำนวนข้อมูลประจำตัวที่ใช้งานอยู่ หมดอายุ และถูกเพิกถอน แยกตามประเภทและผู้ใช้) รายงานเหล่านี้ช่วยให้ทีมไอทีและทีมงานอาคารสถานที่สามารถดูแลรักษาระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์เชิงรุก ลดเวลาหยุดทำงานและปริมาณตั๋วสนับสนุน รายงานด้านความปลอดภัยออกแบบมาเพื่อการตรวจสอบและสอบสวน รายงานความปลอดภัยมาตรฐานประกอบด้วย: บันทึกการเข้าถึง (เหตุการณ์ล็อก/ปลดล็อกทุกครั้งพร้อมตัวตนผู้ใช้ ประเภทข้อมูลประจำตัว ประทับเวลา และผลลัพธ์ — สำเร็จหรือล้มเหลว); ความพยายามเข้าถึงที่ล้มเหลว (ความพยายามปลดล็อกที่ไม่สำเร็จทั้งหมด เรียงตามความถี่ พร้อมรายละเอียดข้อมูลประจำตัวและตำแหน่ง); การเข้าถึงนอกเวลาทำการ (เหตุการณ์ตู้ล็อกเกอร์ทั้งหมดที่เกิดขึ้นนอกเวลาทำการที่กำหนด); การตรวจจับการบุกเข้าโดยไม่ได้รับอนุญาต (การแจ้งเตือนการงัดแงะและเหตุการณ์เข้าถึงโดยไม่ได้รับอนุญาต); การเปลี่ยนแปลงข้อมูลประจำตัว (ประวัติการออก แก้ไข เพิกถอน และหมดอายุของข้อมูลประจำตัว); และการทบทวนสิทธิ์การเข้าถึงผู้ใช้ (รายชื่อผู้ใช้ทั้งหมดที่มีข้อมูลประจำตัวที่ใช้งานอยู่และตู้ล็อกเกอร์ที่ได้รับมอบหมาย เพื่อการรับรองสิทธิ์การเข้าถึงเป็นระยะ) รายงานเหล่านี้สนับสนุนการดำเนินงาน SOC การสอบสวนภายใน และการตรวจสอบการปฏิบัติตามข้อกำหนดด้านกฎระเบียบ รายงานการปฏิบัติตามข้อกำหนดแตกต่างกันตามอุตสาหกรรม แต่โดยทั่วไปประกอบด้วย: รายงานการเข้าถึง HIPAA (เหตุการณ์ตู้ล็อกเกอร์ทั้งหมดที่เกี่ยวข้องกับตู้ล็อกเกอร์ที่จัดสรรไว้สำหรับเก็บอุปกรณ์ทางการแพทย์หรือสัมภาระของผู้ป่วย); รายงานการเข้าถึง PCI DSS (เหตุการณ์ตู้ล็อกเกอร์สำหรับตู้ที่อยู่ในหรือใกล้สภาพแวดล้อมข้อมูลผู้ถือบัตร); รายงานการควบคุม SOX (การตรวจสอบความครบถ้วนของร่องรอยการตรวจสอบ การรับรองสิทธิ์การเข้าถึงผู้ใช้); และรายงานการพกพาข้อมูล GDPR (ข้อมูลทั้งหมดที่จัดเก็บเกี่ยวกับบุคคลใดบุคคลหนึ่ง ซึ่งส่งออกได้ในรูปแบบที่เครื่องอ่านได้) ระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์ที่ให้บริการอุตสาหกรรมที่อยู่ภายใต้การกำกับดูแลควรมีเทมเพลตรายงานการปฏิบัติตามข้อกำหนดสำเร็จรูปที่สอดคล้องโดยตรงกับข้อกำหนดด้านกฎระเบียบ รายงานการเงินวัดผลตอบแทนจากการลงทุนของระบบจัดการตู้ล็อกเกอร์เป็นตัวเลข รายงานในหมวดนี้ประกอบด้วย: ต้นทุนต่อตู้ต่อเดือน (ต้นทุนระบบรวมหารด้วยจำนวนตู้ล็อกเกอร์); การประหยัดแรงงาน (ชั่วโมงทำงานที่ประหยัดได้จากการจัดสรรตู้ล็อกเกอร์อัตโนมัติเมื่อเทียบกับการจัดการกุญแจแบบแมนนวล); การหลีกเลี่ยงค่าใช้จ่ายเปลี่ยนกุญแจ (ต้นทุนการเปลี่ยนกุญแจเชิงกลที่หายเทียบกับการเพิกถอนข้อมูลประจำตัวดิจิทัล); และรายได้ต่อตู้ (สำหรับสถานที่ที่เก็บค่าเช่าตู้ล็อกเกอร์) รายงานเหล่านี้จำเป็นอย่างยิ่งต่อการสร้างเหตุผลทางธุรกิจสำหรับการขยายงานหรือการให้เหตุผลสนับสนุนการลงทุนเริ่มแรก ความสามารถด้านการรายงานแบบกำหนดเองช่วยให้องค์กรสามารถสร้างการวิเคราะห์เฉพาะกิจที่ตรงกับความต้องการของตนได้ ระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์ที่พัฒนามาอย่างเต็มที่จะมีตัวสร้างรายงานแบบลากและวางพร้อมตัวเลือกตัวกรอง การจัดกลุ่ม การรวมข้อมูล และการแสดงภาพ รายงานสามารถตั้งเวลาให้สร้างและแจกจ่ายอัตโนมัติผ่านอีเมล ส่งออกในรูปแบบ CSV, PDF หรือ Excel และฝังลงในแดชบอร์ดภายนอกผ่าน iframe หรือ API ได้ การบูรณาการเครื่องมือ BI ผ่าน ODBC/JDBC หรือคิวรี API แบบสด ช่วยให้วิเคราะห์ขั้นสูงใน Tableau, Power BI หรือ Looker ได้ การวิเคราะห์ที่ขับเคลื่อนด้วย machine learning ถือเป็นแนวหน้าของการรายงานในระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์ โมเดลคาดการณ์การใช้งานพยากรณ์ความต้องการในอนาคตจากรูปแบบในอดีต ช่วยให้จัดสรรกลุ่มตู้ล็อกเกอร์ได้อย่างมีการวางแผนล่วงหน้า อัลกอริทึมตรวจจับความผิดปกติระบุรูปแบบการเข้าถึงที่ผิดธรรมชาติ — เช่น ข้อมูลประจำตัวเดียวเข้าถึงตู้ล็อกเกอร์หลายตู้ติดต่อกันอย่างรวดเร็ว — และเรียกการแจ้งเตือนด้านความปลอดภัย โมเดลคาดการณ์การถูกทิ้งร้างระบุตู้ล็อกเกอร์ที่มีแนวโน้มถูกทิ้งร้างจากรูปแบบการใช้งาน ช่วยให้เจ้าหน้าที่เข้าแทรกแซงล่วงหน้าได้
การบูรณาการ API และ SIEM สำหรับการดำเนินงานด้านความปลอดภัยระดับองค์กร
สำหรับองค์กรที่มีศูนย์ปฏิบัติการด้านความปลอดภัย (SOC) เฉพาะทาง การบูรณาการระหว่างระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์กับแพลตฟอร์ม SIEM ไม่ใช่สิ่งที่เลือกได้ — แต่เป็นข้อกำหนดหลัก การบูรณาการ SIEM เปลี่ยนเหตุการณ์ตู้ล็อกเกอร์จากจุดข้อมูลการเข้าถึงทางกายภาพที่แยกส่วน ให้กลายเป็นข่าวกรองความปลอดภัยเชิงบริบทที่เชื่อมโยงกับเหตุการณ์เครือข่าย เหตุการณ์การเข้าอาคาร และการวิเคราะห์พฤติกรรมผู้ใช้ การบูรณาการที่ตั้งค่าอย่างถูกต้องช่วยให้นักวิเคราะห์ SOC ตรวจจับ สอบสวน และตอบสนองต่อเหตุการณ์ด้านความปลอดภัยทางกายภาพที่เกี่ยวข้องกับตู้ล็อกเกอร์ได้ด้วยเครื่องมือและขั้นตอนการทำงานเดียวกับที่ใช้กับเหตุการณ์ด้านไซเบอร์ความปลอดภัย สถาปัตยกรรมการบูรณาการโดยทั่วไปใช้ syslog (RFC 5424 หรือ RFC 3164) สำหรับการส่งต่อเหตุการณ์ โดยจัดรูปแบบเหตุการณ์เป็น JSON หรือ CEF (Common Event Format) เหตุการณ์ตู้ล็อกเกอร์แต่ละเหตุการณ์ประกอบด้วยฟิลด์สำหรับ: ประทับเวลา (ISO 8601 พร้อมเขตเวลาและความละเอียดระดับไมโครวินาที); ประเภทเหตุการณ์ (LOCK_OPENED, LOCK_CLOSED, LOCK_TAMPERED, CREDENTIAL_ASSIGNED, CREDENTIAL_REVOKED, UNLOCK_FAILED, GATEWAY_OFFLINE, LOCK_BATTERY_LOW, FORCED_ENTRY_DETECTED, LOCKDOWN_ACTIVATED, LOCKDOWN_DEACTIVATED); ตัวระบุตู้ล็อกเกอร์ (ID เฉพาะบวกป้ายกำกับที่มนุษย์อ่านได้); ตัวระบุกลุ่มตู้; ตัวระบุสาขา; ตัวระบุข้อมูลประจำตัว (แฮชเพื่อความเป็นส่วนตัวหากต้องการ); ตัวระบุผู้ใช้ (หากข้อมูลประจำตัวถูกมอบหมายให้ผู้ใช้ที่รู้จัก); ตัวระบุเกตเวย์; ผลลัพธ์เหตุการณ์ (สำเร็จ ล้มเหลว ข้อผิดพลาด); รหัสสาเหตุความล้มเหลว (INVALID_CREDENTIAL, EXPIRED_CREDENTIAL, LOCK_MALFUNCTION, NETWORK_ERROR, POLICY_VIOLATION); และลายเซ็นเหตุการณ์ (HMAC-SHA256 สำหรับการตรวจจับการงัดแงะ) ระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์ควรรองรับการกรองเหตุการณ์แบบกำหนดค่าได้ เพื่อป้องกันภาระงานที่มากเกินไปของ SIEM ไม่ใช่ทุกเหตุการณ์เปิดตู้ล็อกเกอร์จำเป็นต้องส่งต่อ — ยิมที่มีรายการตู้ล็อกเกอร์วันละ 200 รายการจะสร้างสัญญาณรบกวนมากเกินไป ผู้ดูแลระบบควรสามารถกำหนดค่าได้ว่าจะส่งต่อประเภทเหตุการณ์ใด และใช้การกรองตามเกณฑ์ (เช่น ส่งต่อ UNLOCK_FAILED เฉพาะเมื่อเกิดขึ้นสามครั้งขึ้นไปภายในห้านาทีจากตู้ล็อกเกอร์หรือข้อมูลประจำตัวเดียวกัน) แพ็กเกจการบูรณาการ SIEM สำเร็จรูปสำหรับ Splunk, Sumo Logic, Elastic Stack, Microsoft Sentinel และ QRadar มีแดชบอร์ด กฎความสัมพันธ์ และคำนิยามการแจ้งเตือนเฉพาะสำหรับเหตุการณ์ตู้ล็อกเกอร์ แพ็กเกจเหล่านี้ช่วยลดเวลาการบูรณาการจากหลายสัปดาห์เหลือเพียงไม่กี่วัน นอกเหนือจาก SIEM API ของระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์ยังรองรับการบูรณาการกับแพลตฟอร์ม SOAR (การประสานงาน ระบบอัตโนมัติ และการตอบสนองด้านความปลอดภัย) สำหรับการตอบสนองเหตุการณ์อัตโนมัติ SOAR playbook ที่ทำงานโดยเหตุการณ์ FORCED_ENTRY_DETECTED อาจดำเนินการอัตโนมัติดังนี้: ล็อกตู้ล็อกเกอร์ที่ได้รับผลกระทบเพื่อป้องกันการเข้าถึงเพิ่มเติม; สั่งให้กล้องวงจรปิดที่อยู่ใกล้เคียงเริ่มบันทึกภาพ; ส่งการแจ้งเตือนไปยังทีมรักษาความปลอดภัยของสถานที่ผ่าน Slack หรือ PagerDuty; สร้างตั๋วในระบบจัดการเหตุการณ์ (ServiceNow, Jira); และบันทึกเหตุการณ์ลงในแพลตฟอร์มจัดการเคส การกระทำทั้งหมดเหล่านี้ทำงานภายในไม่กี่วินาทีนับจากที่ตรวจพบเหตุการณ์ โดยไม่ต้องมีการแทรกแซงจากมนุษย์ สำหรับองค์กรที่ใช้ระบบควบคุมการเข้าออกทางกายภาพ (PACS) จาก LenelS2, Genetec หรือ Gallagher API ของระบบจัดการตู้ล็อกเกอร์อิเล็กทรอนิกส์รองรับการรวมศูนย์ข้อมูลประจำตัว: การเรียก API เดียวกันที่จัดสรรบัตรเข้าอาคารสามารถจัดสรรข้อมูลประจำตัวตู้ล็อกเกอร์ได้ด้วย และการเพิกถอนบัตรชุดเดียวกันที่ปิดการเข้าอาคารก็ปิดการเข้าถึงตู้ล็อกเกอร์ด้วยเช่นกัน การจัดการวงจรชีวิตข้อมูลประจำตัวแบบเอกภาพนี้ช่วยลดภาระงานบริหารจัดการและขจัดช่องโหว่ด้านความปลอดภัยที่เกิดขึ้นเมื่อพนักงานที่พ้นสภาพยังคงเข้าถึงตู้ล็อกเกอร์ได้หลังจากสิทธิ์การเข้าอาคารถูกเพิกถอนแล้ว
On-Premises เทียบกับ SaaS เทียบกับ Hybrid: การตัดสินใจเลือกรูปแบบการติดตั้ง
การเลือกรูปแบบการติดตั้งที่เหมาะสมสำหรับระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์เป็นหนึ่งในการตัดสินใจที่สำคัญที่สุดที่องค์กรจะต้องทำในระหว่างขั้นตอนการประเมิน ทั้งสามรูปแบบ ได้แก่ On-Premises, SaaS และ Hybrid ต่างก็มีข้อดีและข้อแลกเปลี่ยนที่แตกต่างกัน ซึ่งสอดคล้องกับลำดับความสำคัญ ความสามารถทางเทคนิค และข้อกำหนดด้านกฎระเบียบขององค์กรแต่ละแห่งแตกต่างกันออกไป ตารางการตัดสินใจด้านล่างนี้สรุปเกณฑ์การเปรียบเทียบที่สำคัญ
| เกณฑ์ | On-Premises | SaaS | Hybrid |
|---|---|---|---|
| อธิปไตยของข้อมูล | ควบคุมเต็มรูปแบบ | ผู้ให้บริการเป็นผู้ดูแล | ข้อมูลสำคัญอยู่บน On-Premises การวิเคราะห์อยู่บนคลาวด์ |
| ต้นทุนเริ่มต้น | ค่าลิขสิทธิ์ $25,000–$150,000 | $0 (สมาชิกรายเดือน) | ค่าลิขสิทธิ์ $25,000–$100,000 + สมาชิกคลาวด์ |
| ต้นทุนต่อเนื่อง (ล็อกเกอร์ 1,000 ตู้ 5 ปี) | $85,000–$180,000 | $90,000–$480,000 | $110,000–$300,000 |
| กรอบเวลาการติดตั้ง | 4–8 สัปดาห์ | 48–72 ชั่วโมง | 3–6 สัปดาห์ |
| ภาระงานฝ่าย IT | 0.25–0.5 FTE | <0.1 FTE | 0.15–0.3 FTE |
| การปรับแต่ง | เต็มรูปแบบ (ผสานระบบแบบกำหนดเอง แบรนด์ดิ้ง) | จำกัดเฉพาะฟีเจอร์ที่มีอยู่ | ปานกลาง (ส่วน On-Premises ปรับแต่งได้) |
| ความพร้อมด้านการปฏิบัติตามกฎระเบียบ | HIPAA, PCI DSS, SOX, FedRAMP, IL4/5 | SOC 2, ISO 27001, GDPR | SOC 2 + On-Premises สำหรับข้อมูลที่อยู่ภายใต้กฎระเบียบ |
| ความทนทานเมื่อออฟไลน์ | เต็มรูปแบบ (แคชในเครื่อง) | ขึ้นอยู่กับการแคชของเกตเวย์ | เต็มรูปแบบ (แคชเกตเวย์แบบ On-Premises) |
| การเข้าถึงระยะไกล | ต้องใช้ VPN หรือรีเลย์ | มีในตัว (พอร์ทัลคลาวด์) | รีเลย์คลาวด์สำหรับระยะไกล เชื่อมตรงสำหรับในพื้นที่ |
| ความสามารถในการขยายระบบ | ผูกกับฮาร์ดแวร์ (เพิ่มเซิร์ฟเวอร์) | ยืดหยุ่น (auto-scaling) | ฮาร์ดแวร์ On-Premises + ความยืดหยุ่นของคลาวด์ |
| จังหวะการอัปเกรด | องค์กรควบคุมเอง (รายไตรมาส) | ผู้ให้บริการดูแล (ต่อเนื่อง) | ส่วน On-Premises รายไตรมาส คลาวด์ต่อเนื่อง |
การติดตั้งแบบ On-Premises เป็นทางเลือกที่เหมาะสมสำหรับองค์กรที่: ดำเนินธุรกิจในอุตสาหกรรมที่อยู่ภายใต้กฎระเบียบซึ่งต้องการการควบคุมข้อมูลอย่างสมบูรณ์ (การแพทย์ กลาโหม การเงิน ภาครัฐ); มีทีม IT และทีมความปลอดภัยเฉพาะทางสำหรับดูแลโครงสร้างพื้นฐาน; ต้องการการปรับแต่งเชิงลึกและการผสานระบบกับระบบองค์กรที่มีอยู่; จำเป็นต้องใช้งานระหว่างที่เครือข่ายขัดข้องเป็นเวลานาน; และต้องการต้นทุนระยะยาวที่คาดการณ์ได้มากกว่าค่าสมาชิกรายงวด การติดตั้งแบบ SaaS เป็นทางเลือกที่เหมาะสมสำหรับองค์กรที่: ขาดโครงสร้างพื้นฐานหรือบุคลากรด้าน IT เฉพาะทาง; ต้องการการติดตั้งอย่างรวดเร็ว (นับหน่วยเป็นวันไม่ใช่สัปดาห์); ต้องการค่าใช้จ่ายด้านการดำเนินงานมากกว่าค่าใช้จ่ายด้านการลงทุน; ต้องการการอัปเดตอัตโนมัติและการเปิดตัวฟีเจอร์ใหม่โดยไม่ต้องบริหารโครงการภายใน; และดำเนินธุรกิจในเขตอำนาจศาลที่ผู้ให้บริการมีตัวเลือกการระบุที่ตั้งข้อมูล (data residency) ที่ชัดเจน การติดตั้งแบบ Hybrid เป็นทางเลือกที่เหมาะสมสำหรับองค์กรที่: ต้องการอธิปไตยของข้อมูลสำหรับข้อมูลรับรองตัวตนและข้อมูลการตรวจสอบที่สำคัญ แต่ต้องการการวิเคราะห์บนคลาวด์และการเข้าถึงระยะไกล; ดำเนินงานสถานที่ทั้งในสภาพแวดล้อมที่เชื่อมต่อและไม่เชื่อมต่อเครือข่าย; กำลังย้ายจาก On-Premises ไปสู่คลาวด์และต้องการขั้นตอนระหว่างกลาง; มีฮาร์ดแวร์ล็อกที่หลากหลายรุ่นในหลายสถานที่ซึ่งต้องประมวลผลในพื้นที่; และต้องการความยืดหยุ่นในการย้ายฟังก์ชันเพิ่มเติมไปยังคลาวด์ในระยะยาวโดยไม่ต้องเปลี่ยนแพลตฟอร์มทั้งหมด
การประเมินผู้ให้บริการ: สิ่งที่ต้องมองหาในระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์
การเลือกผู้ให้บริการสำหรับระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ต้องอาศัยกระบวนการประเมินที่เป็นระบบ ซึ่งประเมินความสามารถทางเทคนิค ระดับความปลอดภัย ความมั่นคงของผู้ให้บริการ และต้นทุนการเป็นเจ้าของรวมทั้งหมด เกณฑ์ต่อไปนี้เป็นกรอบสำหรับการเปรียบเทียบแพลตฟอร์ม ความเข้ากันได้ของฮาร์ดแวร์เป็นข้อพิจารณาแรกและสำคัญที่สุดในทางปฏิบัติ ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์จะต้องรองรับฮาร์ดแวร์ล็อกอิเล็กทรอนิกส์ที่ติดตั้งอยู่แล้วหรือวางแผนจะติดตั้ง ให้สร้างตารางเมทริกซ์ของผู้ผลิตล็อกและรุ่นที่รองรับ พร้อมระบุว่าแต่ละรุ่นรองรับฟีเจอร์ใด (ปลดล็อกผ่าน BLE, RFID, PIN, ไบโอเมตริก, ปลดล็อกระยะไกล, การตรวจสอบแบตเตอรี่) หากองค์กรใช้ล็อกหลายประเภท เช่น ล็อก BLE สำหรับล็อกเกอร์ฟิตเนส และล็อก RFID สำหรับล็อกเกอร์พนักงาน ให้ตรวจสอบว่าแพลตฟอร์มเดียวสามารถบริหารจัดการทั้งสองประเภทได้ ความสมบูรณ์ของ API มีความสำคัญอย่างยิ่งสำหรับองค์กรที่วางแผนผสานระบบ ให้ศึกษาเอกสาร API ก่อนเริ่มการประเมินอย่างละเอียด API ที่พัฒนามาอย่างเต็มที่ควรประกอบด้วย: ข้อกำหนด OpenAPI/Swagger ที่ครบถ้วน; SDK ในหลายภาษา; การรองรับ webhook พร้อมการตรวจสอบลายเซ็น; เอกสารเกี่ยวกับการจำกัดอัตราการเรียกใช้งาน (rate limiting); สภาพแวดล้อม sandbox สำหรับการทดสอบ; และนโยบายการเลิกใช้งาน (deprecation) เวอร์ชัน API ที่ชัดเจน ใบรับรองด้านความปลอดภัยช่วยยืนยันระดับความปลอดภัยของแพลตฟอร์มอย่างเป็นอิสระ ให้ขอและทบทวนรายงาน SOC 2 Type II ใบรับรอง ISO 27001 ผลการทดสอบเจาะระบบ (ลงวันที่ภายใน 12 เดือนที่ผ่านมา) และใบรับรองเฉพาะอุตสาหกรรมใด ๆ (HIPAA BAA, PCI DSS AOC, การรับรอง FedRAMP) และตรวจสอบว่าใบรับรองเหล่านั้นครอบคลุมรูปแบบการติดตั้งเฉพาะที่กำลังพิจารณาหรือไม่ การประเมินความมั่นคงของผู้ให้บริการเป็นสิ่งจำเป็นสำหรับการติดตั้งใช้งานระยะยาว ให้ประเมิน: จำนวนปีที่ดำเนินธุรกิจและจำนวนการติดตั้งใช้งานจริง; เสถียรภาพทางการเงิน (ทบทวนงบการเงินหรือประวัติการระดมทุนที่มีอยู่); ลูกค้าอ้างอิงในอุตสาหกรรมและขนาดการใช้งานที่ใกล้เคียงกัน; แผนพัฒนาผลิตภัณฑ์และจังหวะการเปิดตัวฟีเจอร์; โครงสร้างองค์กรฝ่ายสนับสนุน (เวลาทำการ เขตเวลา เส้นทางการส่งต่อปัญหา การรับประกัน SLA); และระบบนิเวศพันธมิตร (ผู้ผสานระบบ พันธมิตรฮาร์ดแวร์ล็อก พันธมิตรเทคโนโลยี) การจำลองต้นทุนการเป็นเจ้าของรวม (Total Cost of Ownership) ควรครอบคลุม 5 ปี และรวมถึง: ค่าลิขสิทธิ์หรือค่าสมาชิก; ค่าผสานฮาร์ดแวร์รายล็อกเกอร์; ค่าฮาร์ดแวร์เกตเวย์; ค่าโครงสร้างพื้นฐานเซิร์ฟเวอร์ (On-Premises); บริการติดตั้งและผสานระบบ; ค่าบำรุงรักษารายปี (On-Premises); การอัปเกรดโครงสร้างพื้นฐานเครือข่าย (หากจำเป็น); การฝึกอบรมพนักงาน; และแรงงานบริหารจัดการอย่างต่อเนื่อง ผู้ให้บริการที่โปร่งใสจะนำเสนอราคาในรูปแบบที่รองรับการวิเคราะห์นี้ การทดลองแนวคิด (Proof of Concept) ได้รับการแนะนำอย่างยิ่งก่อนตัดสินใจติดตั้งจริง PoC ควรประกอบด้วย: การติดตั้งล็อกเกอร์อย่างน้อย 10 ถึง 20 ตู้ในสภาพแวดล้อมคล้ายการใช้งานจริง; การผสานกับระบบเป้าหมายอย่างน้อยหนึ่งระบบ (PMS, HRIS, SSO); การสาธิตการส่งต่อเหตุการณ์ไปยัง SIEM; แดชบอร์ดหลายสถานที่ (หากมี); การทดสอบประสิทธิภาพภายใต้โหลดพีคจำลอง; และการทดสอบความปลอดภัย รวมถึงการทดสอบเจาะระบบของอินสแตนซ์ PoC ระยะเวลา PoC ควรใช้เวลาอย่างน้อยสองถึงสี่สัปดาห์ เพื่อให้สามารถประเมินได้อย่างละเอียดถี่ถ้วน
แนวโน้มในอนาคตของระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์
ตลาดระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์กำลังพัฒนาอย่างรวดเร็ว โดยมีแรงขับเคลื่อนจากความก้าวหน้าทางเทคโนโลยีและพลวัตการทำงานที่เปลี่ยนแปลงไป หลายแนวโน้มจะกำหนดรูปร่างของแพลตฟอร์มยุคถัดไป การวิเคราะห์เชิงพยากรณ์ที่ขับเคลื่อนด้วย AI จะก้าวเลยจากการพยากรณ์การใช้งานแบบง่าย ไปสู่คำแนะนำเชิงวิเคราะห์ที่บอกได้ว่าควรทำอะไร ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์จะสามารถแนะนำการกำหนดค่าชุดล็อกเกอร์ที่เหมาะสมที่สุดตามรูปแบบความต้องการที่คาดการณ์ไว้ ปรับนโยบายการจัดสรรโดยอัตโนมัติแบบเรียลไทม์ และแนะนำการบำรุงรักษาเชิงป้องกันก่อนที่ล็อกจะเสีย อินเทอร์เฟซภาษาธรรมชาติจะช่วยให้ผู้จัดการอาคารสอบถามระบบได้ในลักษณะการสนทนา เช่น "แสดงล็อกเกอร์ทั้งหมดที่ถูกใช้งานมานานเกิน 24 ชั่วโมงในอาคาร C" หรือ "ช่วงเวลาที่มีการใช้งานสูงสุดที่ฟิตเนสใจกลางเมืองเมื่อวันอังคารที่ผ่านมาเป็นเท่าไร" การประมวลผลที่ขอบเครือข่าย (Edge Computing) จะแพร่หลายมากขึ้นในสถาปัตยกรรมของระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ แทนที่จะพึ่งพาเซิร์ฟเวอร์กลางหรือแพลตฟอร์มคลาวด์เพียงอย่างเดียว เกตเวย์จะทยอยรันอินสแตนซ์ของเอนจินจัดการล็อกเกอร์ในพื้นที่มากขึ้น โดยประมวลผลการตรวจสอบข้อมูลรับรองและคำสั่งปลดล็อกภายในพื้นที่ด้วยความหน่วงต่ำกว่า 10 มิลลิวินาที แพลตฟอร์มกลางจะทำหน้าที่เป็นชั้นการจัดการและการวิเคราะห์ ในขณะที่เกตเวย์ขอบเครือข่ายจัดการการทำงานแบบเรียลไทม์ สถาปัตยกรรมนี้ช่วยเพิ่มความทนทาน ลดความหน่วง และรองรับการติดตั้งขนาดใหญ่ขึ้นโดยไม่ต้องเพิ่มโครงสร้างพื้นฐานเซิร์ฟเวอร์ในสัดส่วนเท่ากัน การใช้งานข้อมูลรับรองแบบไร้สัมผัสและแบบไบโอเมตริกจะเร่งตัวขึ้น แม้ RFID และข้อมูลรับรองผ่านอุปกรณ์มือถือจะเป็นเรื่องปกติอยู่แล้ว แต่คลื่นลูกถัดไปรวมถึงการสแกนเส้นเลือดฝ่ามือ การจดจำใบหน้า (ในกรณีที่กฎระเบียบด้านความเป็นส่วนตัวอนุญาต) และไบโอเมตริกพฤติกรรมที่ยืนยันตัวตนผู้ใช้จากรูปแบบการโต้ตอบกับอินเทอร์เฟซของล็อกเกอร์ ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่รองรับไบโอเมตริกหลายรูปแบบจะได้เปรียบในตลาดที่ความสะอาดและความรวดเร็วเป็นสิ่งสำคัญที่สุด มาตรฐานการทำงานร่วมกันจะเกิดขึ้นเมื่อตลาดเติบโตเป็นรูปร่าง กลุ่มอุตสาหกรรมกำลังผลักดันโมเดลข้อมูลและ API มาตรฐานสำหรับการจัดการล็อกเกอร์อิเล็กทรอนิกส์ คล้ายกับสิ่งที่ ONVIF ทำเพื่อกล้องวงจรปิด API มาตรฐานของระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์จะช่วยให้องค์กรผสมผสานฮาร์ดแวร์ล็อกจากผู้ผลิตต่าง ๆ เข้ากับแพลตฟอร์มซอฟต์แวร์ที่เข้ากันได้ใด ๆ ลดการติดกับดักผู้ขาย (vendor lock-in) และส่งเสริมการแข่งขัน ฟีเจอร์ด้านความยั่งยืนจะกลายเป็นจุดแตกต่างทางการแข่งขัน ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่ติดตามและรายงานการใช้พลังงานรายล็อกเกอร์ ปรับรอบการชาร์จแบตเตอรี่ให้เหมาะสม และรองรับโหมดล็อกพลังงานต่ำในช่วงไม่มีการใช้งาน จะดึงดูดองค์กรที่มีข้อผูกพันเป้าหมายสุทธิเป็นศูนย์ (net-zero) การผสานกับระบบบริหารอาคาร (BMS) เพื่อควบคุมไฟและระบบปรับอากาศ (HVAC) ของชุดล็อกเกอร์อย่างประหยัดพลังงานในช่วงที่ไม่มีการใช้งาน ยังช่วยเพิ่มมูลค่าด้านความยั่งยืนอีกชั้นหนึ่ง แพลตฟอร์มสถานที่ทำงานแบบครบวงจรจะดูดซับฟังก์ชันของระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ไปตามเวลา แทนที่จะบริหารระบบแยกกันสำหรับการจองโต๊ะ การจองห้องประชุม การจัดการผู้มาเยือน และการจัดการล็อกเกอร์ องค์กรจะเลือกใช้แพลตฟอร์มประสบการณ์สถานที่ทำงานเดียวที่รวมความสามารถทั้งหมดนี้ไว้ด้วยกัน ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่มี API ที่แข็งแกร่งและสถาปัตยกรรมแบบ headless ซึ่งแพลตฟอร์มเปิดเผย API และองค์กรสร้างอินเทอร์เฟซผู้ใช้ของตนเอง จะเจริญเติบโตได้ดีในภูมิทัศน์ที่เกิดการรวมศูนย์เช่นนี้
บทสรุป
ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ไม่ได้เป็นเพียงผลิตภัณฑ์เฉพาะทางสำหรับงานเฉพาะด้านอีกต่อไป แต่เป็นองค์ประกอบโครงสร้างพื้นฐานกระแสหลักสำหรับองค์กรใด ๆ ที่ดำเนินการล็อกเกอร์จำนวนมาก ไม่ว่าจะติดตั้งแบบ On-Premises เพื่อการควบคุมข้อมูลสูงสุด แบบ SaaS เพื่อความง่ายในการดำเนินงาน หรือแบบ Hybrid ที่ผสมผสานข้อดีของทั้งสองโลกเข้าด้วยกัน แพลตฟอร์มที่เหมาะสมจะส่งมอบ ROI ที่วัดผลได้ ผ่านการลดต้นทุนบุคลากร การตัดค่าใช้จ่ายการทำกุญแจทดแทน การใช้ประโยชน์จากล็อกเกอร์อย่างเหมาะสม และการยกระดับระดับความปลอดภัย กุญแจสำคัญของการคัดเลือกและติดตั้งที่ประสบความสำเร็จคือความเข้าใจอย่างชัดเจนถึงความต้องการขององค์กร ทั้งข้อผูกพันด้านกฎระเบียบ ความต้องการการผสานระบบ ขนาดการใช้งาน สภาพแวดล้อมเครือข่าย และความสามารถด้าน IT แล้วจับคู่กับความสามารถของแพลตฟอร์มด้านความเข้ากันได้ของฮาร์ดแวร์ ความสมบูรณ์ของ API ใบรับรองด้านความปลอดภัย และต้นทุนการเป็นเจ้าของรวม องค์กรที่ลงทุนเวลาในการประเมินอย่างเป็นระบบ รวมถึงการทดลองแนวคิดกับฮาร์ดแวร์และการผสานระบบที่เป็นตัวแทนจริง จะสามารถเลือกระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์ที่ตอบโจทย์ความต้องการได้ตลอด 5 ถึง 10 ปีหรือมากกว่านั้น ขณะที่ตลาดยังคงพัฒนาต่อไปด้วยการวิเคราะห์ขับเคลื่อนด้วย AI การประมวลผลที่ขอบเครือข่าย ข้อมูลรับรองไบโอเมตริก และแพลตฟอร์มสถานที่ทำงานแบบครบวงจร ระบบจัดการล็อกเกอร์อิเล็กทรอนิกส์จะกลายเป็นองค์ประกอบที่ฉลาดขึ้นเรื่อย ๆ และเป็นส่วนสำคัญของการดำเนินงานด้านสถานที่และกลยุทธ์ความปลอดภัยทางกายภาพ
เนื้อหาบางส่วนของบทความนี้สร้างขึ้นโดย AI และได้รับการปรับปรุงเพื่อความถูกต้องและความอ่านง่ายในระดับมืออาชีพ
ไม่แน่ใจว่าเซนเซอร์รุ่นใดเหมาะกับโปรเจกต์ของคุณ?
ปรึกษาทีมวิศวกรการประยุกต์ใช้ mmWave ของเราได้ฟรี
ค้นหา presence sensor ที่เหมาะสมสำหรับโปรเจกต์โรงแรมของคุณ
เปรียบเทียบโปรโตคอลทั้ง 3 ตรวจสอบกรณีศึกษาเฉพาะโรงแรม และดาวน์โหลดคู่มือการติดตั้ง
ผลิตภัณฑ์ที่เกี่ยวข้อง
3
กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi
กุญแจล็อคเกอร์ฟิตเนสแบบการ์ดออฟไลน์สำหรับล็อกเกอร์ฟิตเนสและสระว่ายน้ำ ใช้การ์ด MIFARE ติดตั้งใหม่ 5 นาที ไม่ต้องใช้ WiFi หรือเซิร์ฟเวอร์ ผ่าน CE/FCC/RoHS
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
กุญแจตู้อิเล็กทรอนิกส์ PIN Code — สแตนด์อโลน ไม่ต้องใช้ WiFi
กุญแจตู้แผงปุ่มกดแบบออฟไลน์ สำหรับล็อคเกอร์ฟิตเนส ออฟฟิศ และตู้พัสดุ ใช้แบตเตอรี่ ติดตั้งเพิ่มเติมเพียง 5 นาที ใช้งานง่าย PIN + บัตร MIFARE, DC 6V, แบต 4×AA
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
กุญแจตู้บลูทูธ — แอป + PIN + บัตร พร้อมระบบจัดการกลุ่มล็อคเกอร์
กุญแจตู้แบบใช้แอป BLE ออฟไลน์สำหรับตู้พัสดุ สำนักงาน และกลุ่มล็อคเกอร์แบบจัดการ รองรับแอป + PIN + บัตร MIFARE จัดการข้อมูลประจำตัวระยะไกล ไม่ต้องพึ่งเซิร์ฟเวอร์ ติดตั้งเพิ่มแบบใช้แบตเตอรี่
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
บทความบล็อกที่เกี่ยวข้อง
3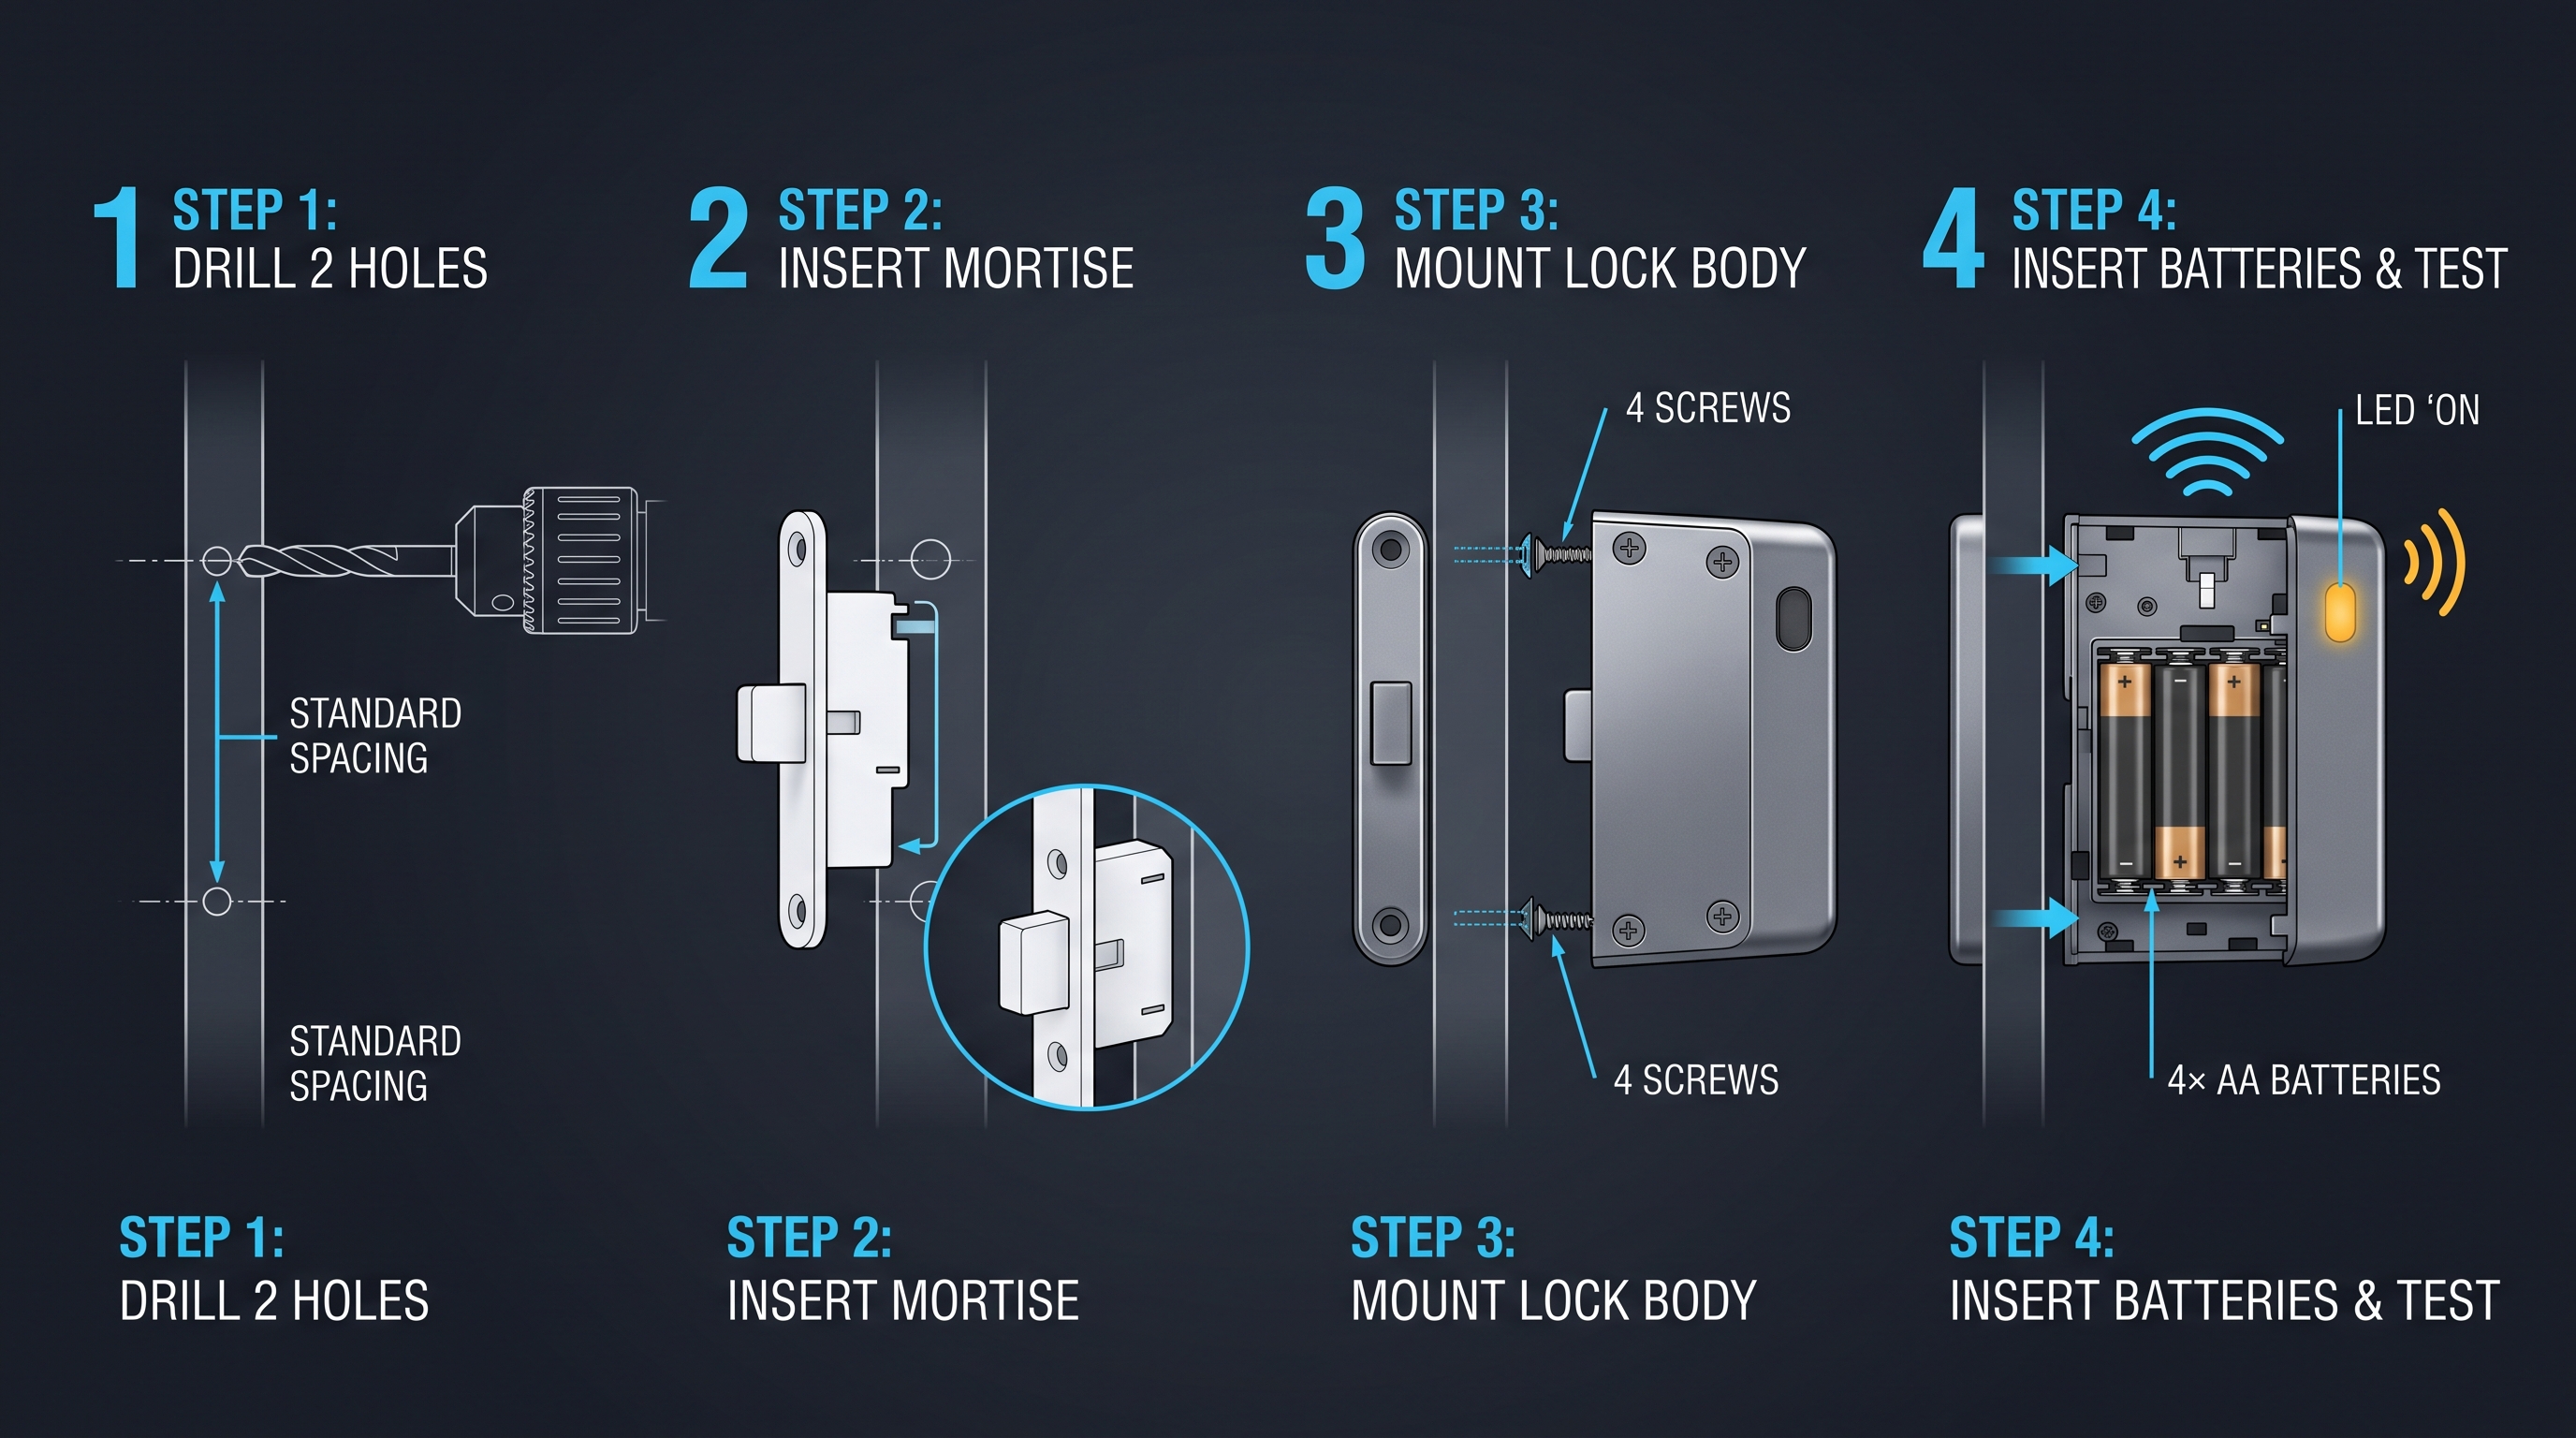
ราคาล็อคตู้ล็อกเกอร์: ปัจจัยต้นทุน ระดับราคา การเจรจาผู้ขาย
ทำความเข้าใจปัจจัยกำหนดราคาล็อคตู้ล็อกเกอร์อิเล็กทรอนิกส์ จากประเภทการยืนยันตัวตน วัสดุ ส่วนลดปริมาณ เครื่องมือ NRE ค่าขนส่ง ถึง TCO 5 ปี พร้อมตารางราคา
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi
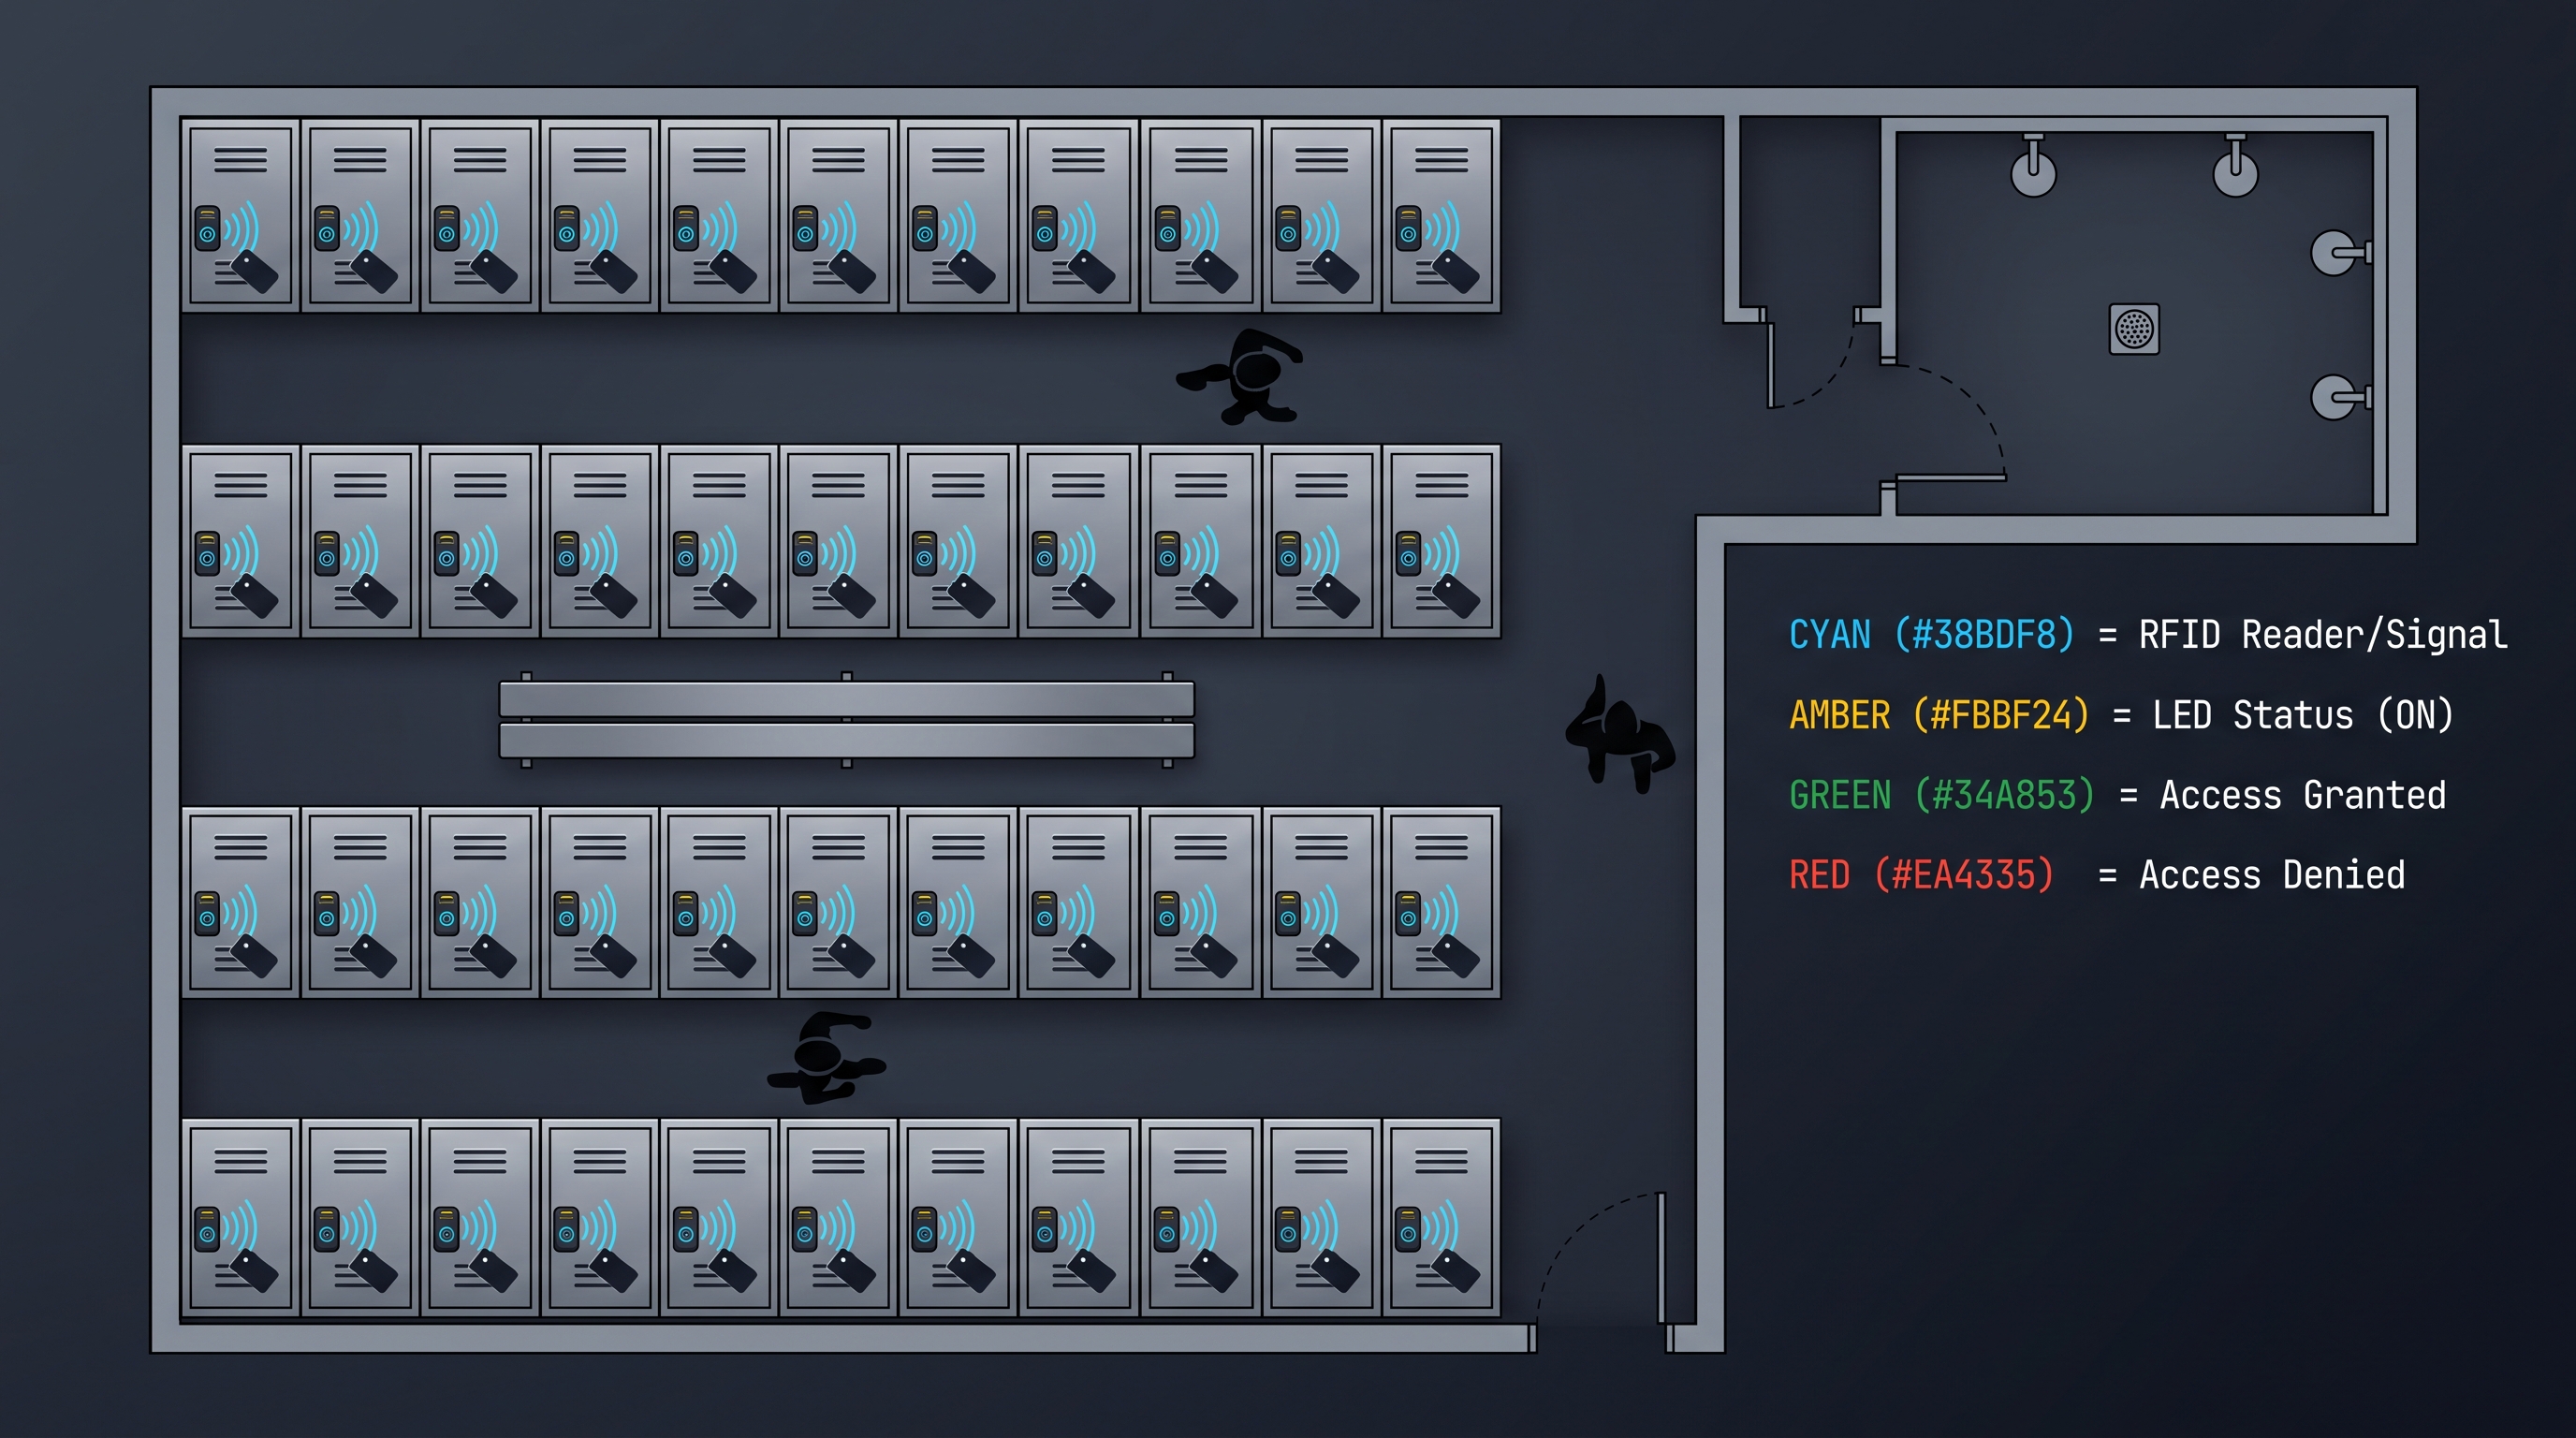
กุญแจล็อกเกอร์อิเล็กทรอนิกส์: คู่มือความปลอดภัยไร้กุญแจ 2026
ค้นพบหลักการทำงานของกุญแจล็อกเกอร์อิเล็กทรอนิกส์ ตั้งแต่ระบบ RFID ถึงรุ่นไบโอเมตริก พร้อมเคล็ดลับ สเปก และการเปรียบเทียบสำหรับฟิตเนส สำนักงาน และโรงเรียน
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi, กุญแจตู้อิเล็กทรอนิกส์ PIN Code — สแตนด์อโลน ไม่ต้องใช้ WiFi, กุญแจตู้บลูทูธ — แอป + PIN + บัตร พร้อมระบบจัดการกลุ่มล็อคเกอร์
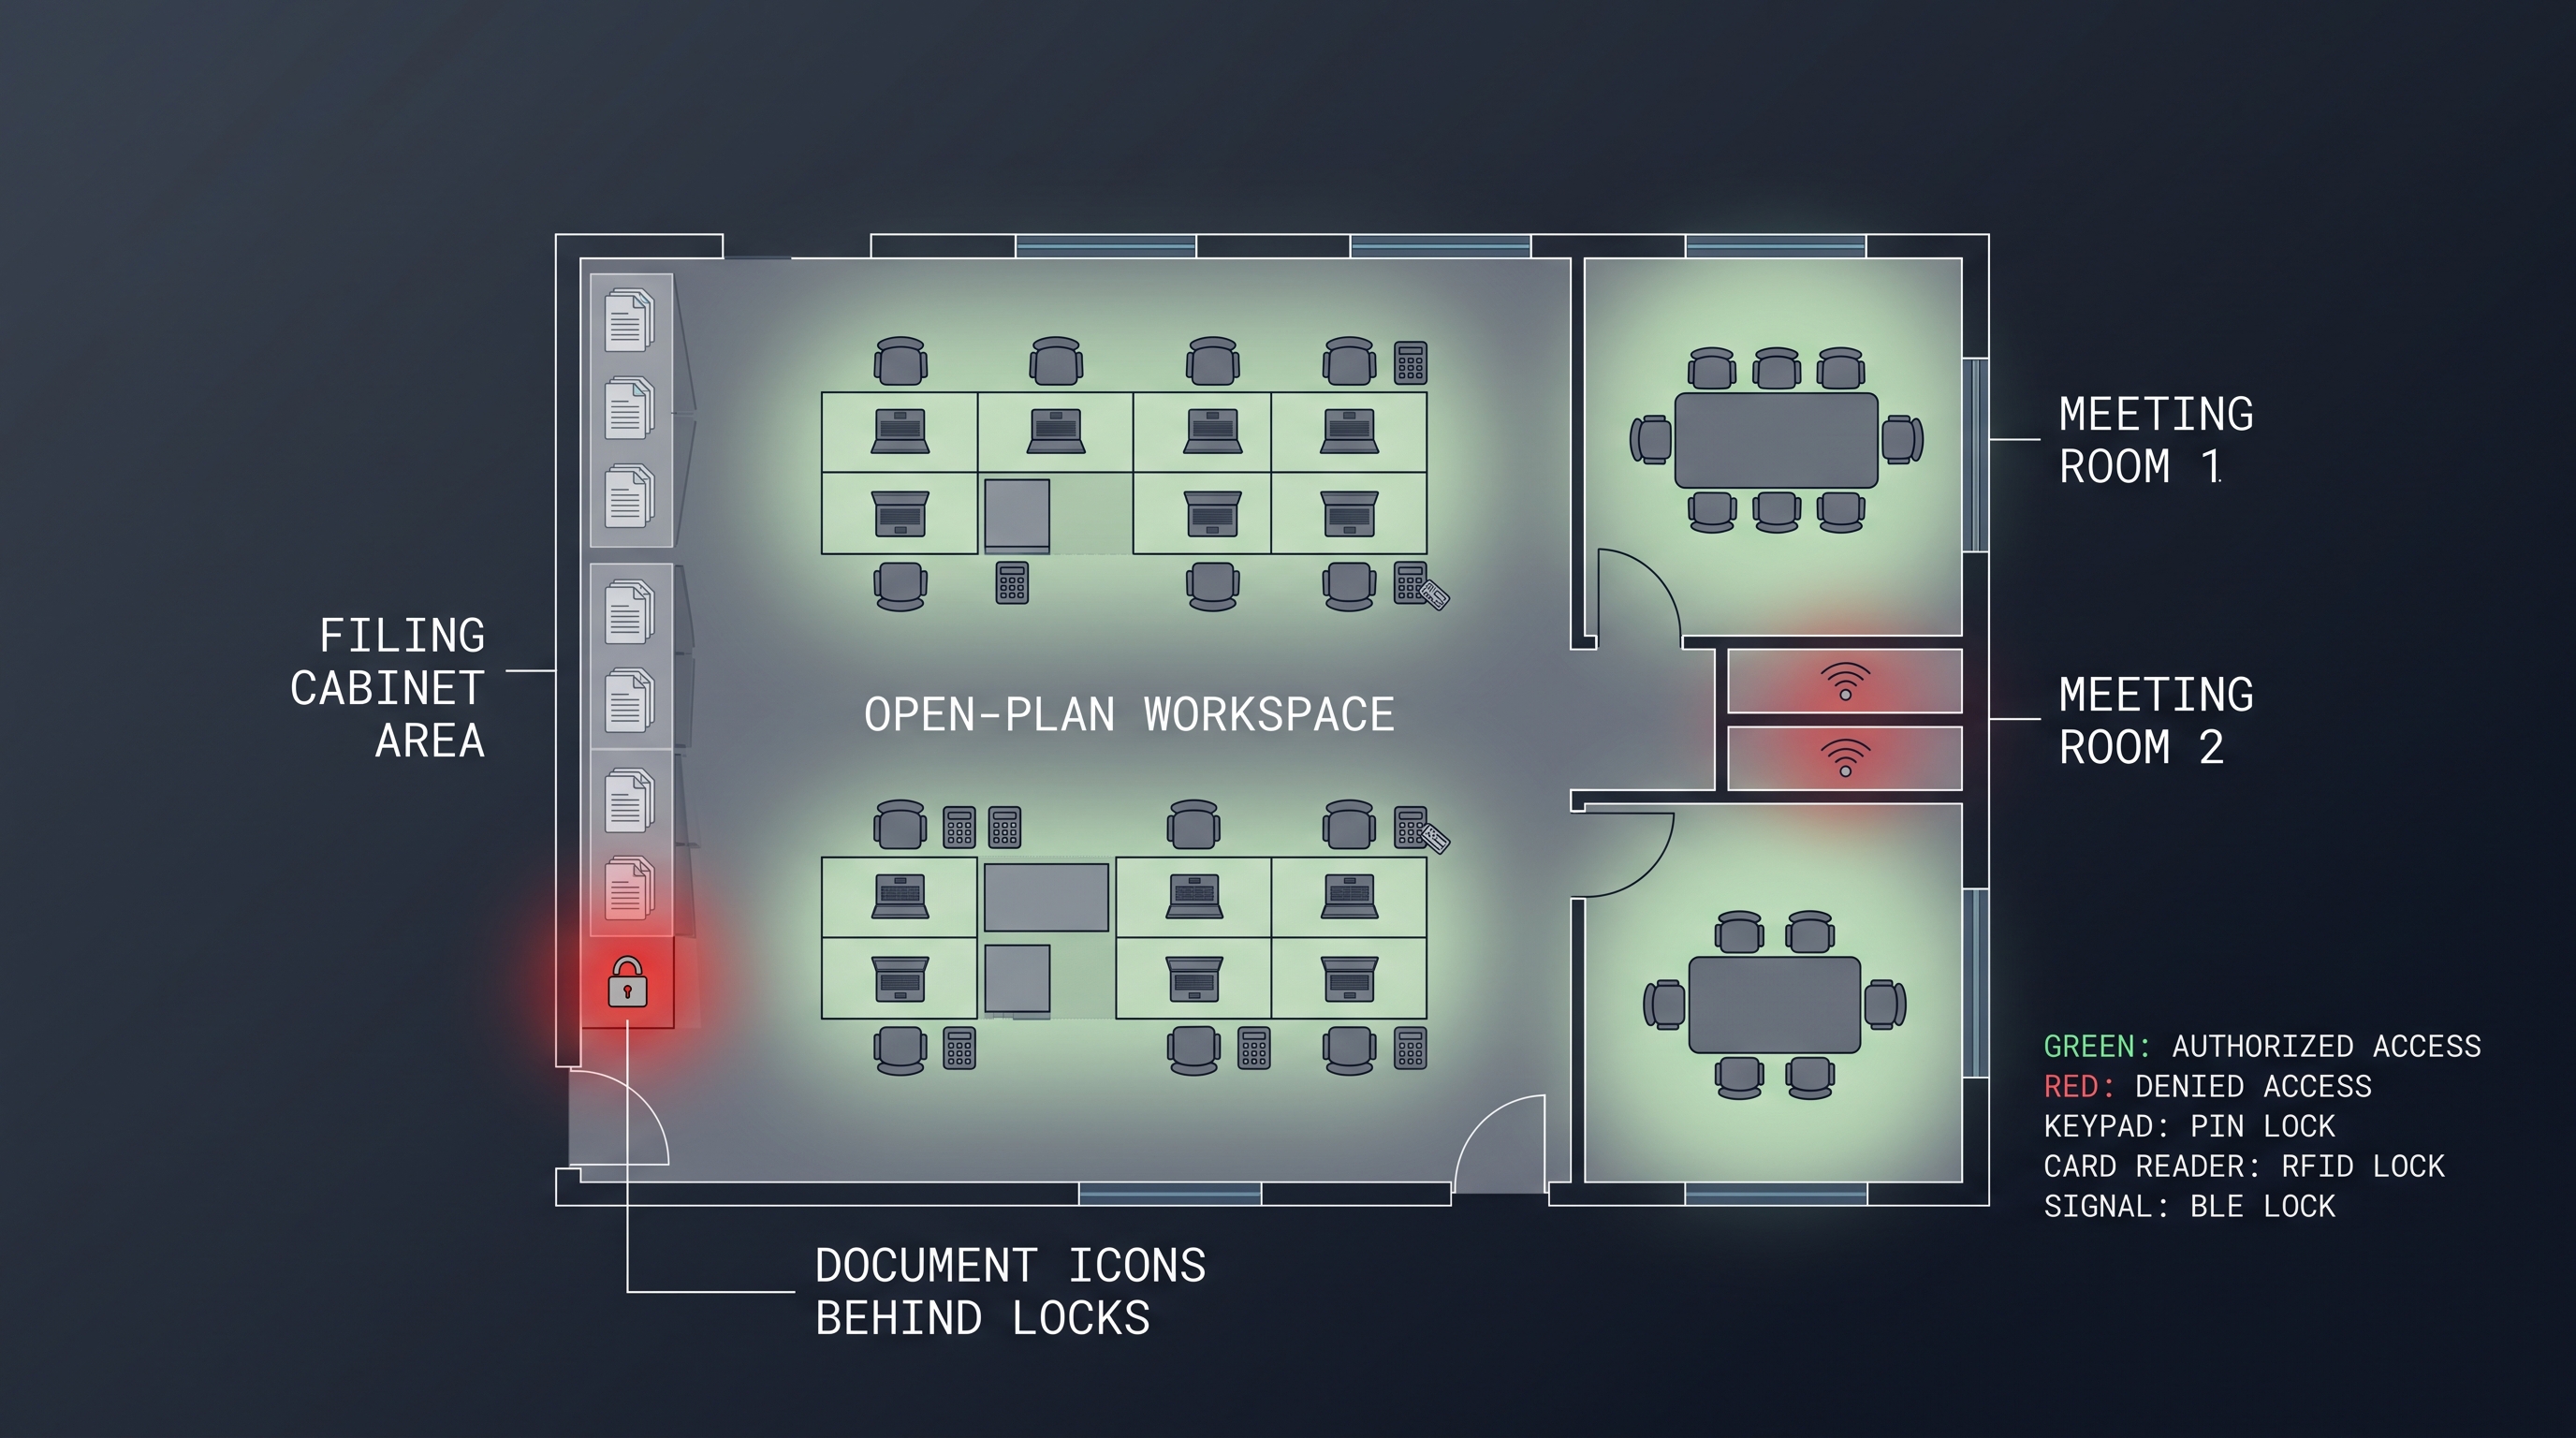
ล็อกเฟอร์นิเจอร์อิเล็กทรอนิกส์: คู่มือความปลอดภัยตู้ฉบับเต็ม
ล็อกเฟอร์นิเจอร์อิเล็กทรอนิกส์ปกป้องตู้ ลิ้นชัก และเครื่องเรือนด้วย RFID, BLE, PIN หรือชีวมิติ แทนกุญแจด้วยการเข้าถึงที่ตรวจสอบและควบคุมได้ คู่มือฉบับเต็ม
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจตู้อิเล็กทรอนิกส์ PIN Code — สแตนด์อโลน ไม่ต้องใช้ WiFi
ระบุรายละเอียดโปรเจกต์โรงแรมของคุณกับวิศวกรของเรา
ส่งจำนวนห้อง ประเภทเพดาน และโปรโตคอลที่ต้องการ เราจะส่งแผนการทำตัวอย่างและใบเสนอราคากลับภายใน 24 ชั่วโมงทำการ
- ก้าวจากคำแนะนำทั่วไปไปสู่การหารือเกี่ยวกับผลิตภัณฑ์หรือการใช้งาน
- ใช้ RFQ เมื่อข้อมูลราคา แบบวาด MOQ หรือกำหนดการเปิดตัวต้องการความชัดเจนเป็นระบบ
- คงช่องทางติดต่อโดยตรงให้เห็นสำหรับการขอคำชี้แจงอย่างรวดเร็วและการส่งต่อข้อมูล