ล็อกตู้อิเล็กทรอนิกส์พร้อม Audit Trail: คู่มือฉบับสมบูรณ์สำหรับการบันทึกการเข้าถึงเพื่อการปฏิบัติตามข้อกำหนด
เรียนรู้ว่าล็อกตู้อิเล็กทรอนิกส์พร้อม Audit Trail ช่วยบันทึกการเข้าถึงที่ป้องกันการแก้ไข รองรับการเชื่อมต่อ SIEM และปฏิบัติตามข้อกำหนด DEA HIPAA FDA และ SOX
ตล็อกไฟฟ้าสำหรับตู้ที่มีบันทึกการตรวจสอบย้อนหลังคืออะไร
ตล็อกไฟฟ้าสำหรับตู้ที่มีบันทึกการตรวจสอบย้อนหลัง (electronic cabinet lock with audit trail) คือกลไกล็อกที่ควบคุมด้วยไมโครโพรเซสเซอร์ ซึ่งใช้แทนตล็อกแบบกุญแจหรือแบบรหัสผ่านแบบดั้งเดิมบนตู้ ลิ้นชัก และกล่องหุ้มอุปกรณ์ โดยเพิ่มความสามารถที่สำคัญคือการบันทึกเหตุการณ์การเข้าถึงทุกครั้งลงในหน่วยความจำแบบไม่ลบเลือน ต่างจากตล็อกไฟฟ้าทั่วไปที่เพียงแค่อนุญาตหรือปฏิเสธการเข้าถึง ตล็อกไฟฟ้าสำหรับตู้ที่มีบันทึกการตรวจสอบย้อนหลังจะบันทึกรายละเอียดเชิงนิติวิทยาศาสตร์สำหรับแต่ละเหตุการณ์ ได้แก่ เวลาที่แน่นอน (มักซิงโครไนซ์กับเซิร์ฟเวอร์เวลา NTP หรือตัวควบคุมส่วนกลาง) ตัวระบุข้อมูลประจำตัวที่ใช้ (รหัส PIN, บัตร RFID, เทมเพลตชีวมิติ หรือข้อมูลประจำตัวบนมือถือ) การกระทำที่ดำเนินการ (ล็อก, ปลดล็อก, พยายามปลดล็อก, บุกรุก, ตรวจจับการงัดแงะ) และผลลัพธ์ (สำเร็จ, ถูกปฏิเสธ, หมดเวลา, ข้อผิดพลาด) บันทึกเหล่านี้ถูกจัดเก็บในแฟลชเมมโมรีที่เก็บรักษาข้อมูลไว้แม้ในระหว่างการสูญเสียพลังงาน โดยมีความจุตั้งแต่ 1,000 ถึง 100,000 เหตุการณ์ ขึ้นอยู่กับรุ่นและผู้ผลิต วิธีการดึงข้อมูลเหตุการณ์ทั่วไปได้แก่ การส่งออกผ่านแฟลชไดรฟ์ USB, การสื่อสารแบบอนุกรม RS-485, การเชื่อมต่อ Wi-Fi หรือเครือข่ายแบบตาข่ายไร้สาย Zigbee ซึ่งช่วยให้สามารถบูรณาการกับแพลตฟอร์มบริหารจัดการข้อมูลความปลอดภัยและเหตุการณ์ที่กว้างขวางยิ่งขึ้น อุปกรณ์นี้ใช้กระแสไฟฟ้าระหว่าง 50 ถึง 250 มิลลิแอมป์ที่แรงดัน 5 ถึง 24 โวลต์ DC ขึ้นอยู่กับกลไกล็อก และมีราคาตั้งแต่ประมาณ $150 สำหรับรุ่นพื้นฐานแบบสแตนด์อโลน ไปจนถึงมากกว่า $800 สำหรับรุ่นที่เชื่อมต่อเครือข่ายเต็มรูปแบบ มีการป้องกันการงัดแงะ และเฟิร์มแวร์ที่พร้อมใช้กับ SIEM ใบรับรองที่พบได้ทั่วไปได้แก่ UL 294 สำหรับการควบคุมการเข้าถึง, ANSI/BHMA A156.30 สำหรับตล็อกไฟฟ้า และการสนับสนุนการปฏิบัติตาม DEA Title 21 CFR Part 1300, HIPAA Security Rule 45 CFR Part 164, FDA 21 CFR Part 11 และ SOX Section 404 วิศวกรรมเบื้องหลังอุปกรณ์เหล่านี้ผสมผสานกลไกแล็ตช์แบบโซลินอยด์หรือมอเตอร์เข้ากับนาฬิกาเรียลไทม์, ไมโครคอนโทรลเลอร์เข้ารหัสลับ และไอซีจัดเก็บข้อมูลแฟลชแบบปลอดภัย ทั้งหมดอยู่ในกล่องหุ้มที่ตรวจจับการงัดแงะได้และจัดอันดับสำหรับการต้านทานการโจมตีทางกายภาพ สิ่งที่ทำให้ตล็อกไฟฟ้าสำหรับตู้ที่มีบันทึกการตรวจสอบย้อนหลังแตกต่างจากตล็อกไฟฟ้าทั่วไปคือความสามารถในการปฏิเสธการปฏิเสธความรับผิด (non-repudiation) — ระบบสร้างบันทึกที่สามารถใช้ป้องกันตนเองทางกฎหมายได้ ซึ่งผู้ใช้ปลายทางไม่สามารถแก้ไขหรือลบได้ รับประกันว่าบันทึกการตรวจสอบย้อนหลังสามารถใช้เป็นหลักฐานในการตรวจสอบตามข้อกำหนด การสอบสวนภายใน และกระบวนการทางกฎหมายได้ สิ่งนี้ทำให้เทคโนโลยีนี้ขาดไม่ได้ในสภาพแวดล้อมที่การเข้าถึงสารที่ละเอียดอ่อนหรือควบคุมต้องมีการติดตามอย่างแน่นอนและแม่นยำ
เหตุใดทุกสถานที่ที่อยู่ภายใต้การกำกับดูแลจึงต้องมีตล็อกไฟฟ้าสำหรับตู้ที่มีบันทึกการตรวจสอบย้อนหลัง
ภูมิทัศน์ด้านข้อกำหนดสำหรับสารควบคุม ข้อมูลที่ละเอียดอ่อน และสินทรัพย์มูลค่าสูงได้เข้มงวดมากขึ้นเรื่อยๆ และตล็อกไฟฟ้าสำหรับตู้ที่มีบันทึกการตรวจสอบย้อนหลังได้เปลี่ยนจากคุณสมบัติเพื่อความสะดวกมาเป็นความจำเป็นด้านการปฏิบัติตามข้อกำหนด สำนักงานปราบปรามยาเสพติด (Drug Enforcement Administration) กำหนดให้หน่วยงานทั้งหมดที่จัดการสารควบคุมประเภท II ถึง V ต้องรักษาบันทึกที่สมบูรณ์และถูกต้องของเหตุการณ์การเข้าถึงทุกครั้ง รวมถึงตัวตนของบุคคลที่เข้าถึงสินค้าคงคลังและเวลาที่แน่นอนของการเข้าถึง สมุดบันทึกแบบกระดาษแบบเดิมนั้นขึ้นชื่อในเรื่องความไม่น่าเชื่อถือ — สามารถกรอกล่วงหน้า ลงวันที่ย้อนหลัง สูญหาย หรือถูกลืมได้อย่างง่ายดาย สร้างช่องว่างด้านการปฏิบัติตามข้อกำหนดที่อาจส่งผลให้ถูก DEA ระบุชื่อ ปรับ หรือเพิกถอนการจดทะเบียน ตล็อกไฟฟ้าสำหรับตู้ที่มีบันทึกการตรวจสอบย้อนหลังช่วยขจัดจุดอ่อนเหล่านี้โดยการสร้างบันทึกอัตโนมัติที่ป้องกันการงัดแงะซึ่งไม่สามารถแก้ไขได้ในภายหลัง ในสภาพแวดล้อมการแพทย์ที่อยู่ภายใต้กฎหมาย Health Insurance Portability and Accountability Act กฎ Security Rule กำหนดให้หน่วยงานที่เข้าข่ายต้องใช้กลไกการควบคุมการเข้าถึงที่บันทึกและตรวจสอบกิจกรรมในระบบที่มีข้อมูลสุขภาพที่ได้รับการคุ้มครอง แม้ว่า HIPAA มักถูกเชื่อมโยงกับบันทึกสุขภาพอิเล็กทรอนิกส์ แต่ความปลอดภัยทางกายภาพของตู้ยา ลิ้นชักแฟ้มผู้ป่วย และพื้นที่จัดเก็บเวชภัณฑ์ก็อยู่ภายใต้ข้อกำหนด Administrative Safeguards และ Physical Safeguards เช่นเดียวกัน ตล็อกไฟฟ้าสำหรับตู้ที่มีบันทึกการตรวจสอบย้อนหลังช่วยให้เอกสารที่จำเป็นในการแสดงให้เห็นถึงการปฏิบัติตามข้อกำหนดระหว่างการตรวจสอบของ OCR รวมถึงหลักฐานการระบุตัวตนผู้ใช้ที่ไม่ซ้ำกัน ระบบล็อกเอาต์อัตโนมัติที่เทียบเท่า และการควบคุมการตรวจสอบ ข้อบังคับ 21 CFR Part 11 ของสำนักงานคณะกรรมการอาหารและยา (Food and Drug Administration) ซึ่งกำกับดูแลบันทึกอิเล็กทรอนิกส์และลายเซ็นอิเล็กทรอนิกส์ในอุตสาหกรรมเภสัชกรรมและอุปกรณ์การแพทย์ กำหนดให้ระบบที่สร้างบันทึกอิเล็กทรอนิกส์ต้องใช้มาตรการป้องกันการปลอมแปลงบันทึก รับประกันความถูกต้องของบันทึก และรักษาบันทึกการตรวจสอบย้อนหลังที่จับใครดำเนินการอะไรและเมื่อไร ตล็อกไฟฟ้าสำหรับตู้ที่มีบันทึกการตรวจสอบย้อนหลังสอดคล้องกับข้อกำหนดเหล่านี้โดยตรงผ่านการให้บันทึกที่ปลอดภัย มีการประทับเวลา และระบุตัวผู้ใช้สำหรับเหตุการณ์การเข้าถึงตู้ทุกครั้ง กฎหมาย Sarbanes-Oxley Act แม้จะมุ่งเน้นที่การควบคุมทางการเงินเป็นหลัก แต่ยังครอบคลุมถึงความปลอดภัยทางกายภาพของสินทรัพย์ที่ส่งผลต่อการรายงานทางการเงิน รวมถึงลิ้นชักเงินสด การจัดเก็บหลักทรัพย์ และตู้เอกสารทางการเงิน มาตรา 404 กำหนดให้ฝ่ายบริหารประเมินและรายงานประสิทธิผลของการควบคุมภายในเหนือการรายงานทางการเงิน และตล็อกไฟฟ้าสำหรับตู้ที่มีบันทึกการตรวจสอบย้อนหลังช่วยให้บันทึกการเข้าถึงที่ตรวจสอบได้ซึ่งผู้ตรวจสอบต้องการ นอกเหนือจากการปฏิบัติตามข้อกำหนดแล้ว อุปกรณ์นี้ยังทำหน้าที่เป็นเครื่องมือขัดขวางการโจรกรรมภายในที่มีประสิทธิภาพ เครื่องมือนิติวิทยาศาสตร์สำหรับการสืบสวนเหตุการณ์ด้านความปลอดภัย และแหล่งข้อมูลเชิงปฏิบัติการสำหรับเพิ่มประสิทธิภาพการทำงาน ค่าใช้จ่ายจากการละเมิดข้อกำหนดเพียงครั้งเดียว — ซึ่งอาจตั้งแต่ $10,000 สำหรับการถูก DEA ระบุชื่อเล็กน้อย ไปจนถึง $1.5 ล้านสำหรับการละเมิด HIPAA — สูงกว่าการลงทุนในตล็อกไฟฟ้าสำหรับตู้ที่มีบันทึกการตรวจสอบย้อนหลังอย่างมาก ทำให้เทคโนโลยีนี้เป็นการตัดสินใจด้านการจัดการความเสี่ยงที่ชัดเจน
ส่วนประกอบหลักของตล็อกไฟฟ้าสำหรับตู้ที่มีบันทึกการตรวจสอบย้อนหลัง
การทำความเข้าใจสถาปัตยกรรมภายในของตล็อกไฟฟ้าสำหรับตู้ที่มีบันทึกการตรวจสอบย้อนหลังช่วยให้ผู้เชี่ยวชาญด้านการจัดซื้อสามารถประเมินผลิตภัณฑ์ที่แข่งขันกันได้ตามคุณค่าทางเทคนิคแทนคำโฆษณา กลไกล็อกเองมักเป็นแล็ตช์ที่ขับเคลื่อนด้วยโซลินอยด์หรือ deadbolt ที่ขับเคลื่อนด้วยมอเตอร์ โดยโซลินอยด์ทำงานได้เร็วกว่า (ทำงานภายใน 50 ถึง 150 มิลลิวินาที) แต่ใช้พลังงานมากกว่าระหว่างการสั่นพัลส์ ในขณะที่กลไกแบบมอเตอร์ใช้กระแสเฉลี่ยต่ำกว่า (เพียง 10 mA ในสถานะพัก) แต่ใช้เวลา 300 ถึง 800 มิลลิวินาทีในการทำรอบการปลดล็อกให้เสร็จสิ้น การเลือกระหว่างทั้งสองขึ้นอยู่กับการใช้งานเฉพาะ: ตู้ยาที่มีการใช้งานสูงมักเลือกกลไกโซลินอยด์เพื่อความเร็ว ในขณะที่การติดตั้งแบบใช้แบตเตอรี่บนรถเข็นเคลื่อนที่หรือกล่องหุ้มที่อยู่ห่างไกลจะเลือกกลไกแบบมอเตอร์เพื่อประสิทธิภาพการใช้พลังงาน ระบบย่อยอ่านข้อมูลประจำตัวรองรับวิธีการยืนยันตัวตนหนึ่งวิธีหรือมากกว่า โดยที่พบมากที่สุดได้แก่ เครื่องอ่าน RFID แบบใกล้ชิดที่ทำงานที่ความถี่ 125 kHz หรือ 13.56 MHz, แผงกด PIN แบบคาปาซิทีฟ, เครื่องสแกนลายนิ้วมือแบบชีวมิติ และอินเทอร์เฟซ Bluetooth Low Energy สำหรับข้อมูลประจำตัวบนมือถือ นาฬิกาเรียลไทม์เป็นส่วนประกอบที่สำคัญเนื่องจากคุณค่าเชิงหลักฐานของเหตุการณ์การตรวจสอบแต่ละครั้งขึ้นอยู่กับการประทับเวลาที่แม่นยำ ผลิตภัณฑ์ตล็อกไฟฟ้าสำหรับตู้ที่มีบันทึกการตรวจสอบย้อนหลังส่วนใหญ่ใช้คริสตัลออสซิลเลเตอร์แบบปรับอุณหภูมิที่มีการเบี่ยงเบนน้อยกว่าสองนาทีต่อปี และรุ่นที่เชื่อมต่อเครือข่ายจะซิงโครไนซ์กับเซิร์ฟเวอร์ NTP หรือแผงควบคุมการเข้าถึงส่วนกลางตามช่วงเวลาที่กำหนดได้ รับประกันว่าตล็อกทั้งหมดในสถานที่ทำงานบนฐานเวลาเดียวกัน ระบบย่อยจัดเก็บแฟลชแบบไม่ลบเลือนใช้หน่วยความจำแบบซีเรียล NOR แฟลชหรือ NAND แฟลช โดยมีบันทึกเหตุการณ์ขั้นต่ำ 1,000 รายการและสูงสุด 100,000 รายการหรือมากกว่า ตัวควบคุมการจัดเก็บใช้อัลกอริทึม wear-leveling เพื่อยืดอายุการใช้งานของแฟลชเมมโมรี และเฟิร์มแวร์มักใช้การออกแบบวงจรวนแบบ circular buffer ที่เขียนทับเหตุการณ์เก่าที่สุดเมื่อบัฟเฟอร์เต็ม รับประกันว่าอุปกรณ์จะเก็บรักษาประวัติล่าสุดไว้เสมอ อินเทอร์เฟซการสื่อสารให้เส้นทางสำหรับการดึงข้อมูลเหตุการณ์และการกำหนดค่า อินเทอร์เฟซ USB พบได้ทั่วไปในรุ่นราคาต่ำและช่วยให้เจ้าหน้าที่รักษาความปลอดภัยสามารถเชื่อมต่อแฟลชไดรฟ์ USB เข้ากับอุปกรณ์เพื่อดาวน์โหลดบันทึกเหตุการณ์ในรูปแบบ CSV หรือ XML อินเทอร์เฟซ RS-485 รองรับเครือข่ายแบบ multi-drop ที่ตล็อกได้ถึง 255 ตัวสามารถใช้บัสการสื่อสารเดียวกันได้ โดยมีความยาวสายเคเบิลสูงสุด 4,000 ฟุต ทำให้โทโพโลยีนี้เหมาะสำหรับการติดตั้งขนาดใหญ่ในสถานพยาบาลหรือศูนย์ข้อมูล การเชื่อมต่อ Wi-Fi ช่วยขจัดความจำเป็นในการเดินสายเฉพาะและรองรับการอัปเดตเฟิร์มแวร์ผ่านอากาศ การสตรีมเหตุการณ์แบบเรียลไทม์ และการบูรณาการกับแพลตฟอร์มควบคุมการเข้าถึงบนคลาวด์ อินเทอร์เฟซ Zigbee ได้รับการปรับปรุงสำหรับเครือข่ายแบบตาข่ายในสภาพแวดล้อมที่การแข่งขันของ Wi-Fi เป็นข้อกังวล โดยให้การใช้พลังงานต่ำและการสื่อสารที่เชื่อถือได้ผ่านโทโพโลยีตาข่ายแบบซ่อมแซมตัวเอง ระบบย่อยตรวจจับการงัดแงะประกอบด้วยไมโครสวิตช์หรือรีดสวิตช์แม่เหล็กที่ตรวจจับความพยายามที่ไม่ได้รับอนุญาตในการถอดตล็อกออกจากตู้ ความพยายามบุกรุก หรือความพยายามหลีกเลี่ยงเครื่องอ่านข้อมูลประจำตัว เมื่อตรวจพบเหตุการณ์งัดแงะ ระบบจะบันทึกเหตุการณ์ทันทีพร้อมการประทับเวลา และในรุ่นที่เชื่อมต่อเครือข่ายจะส่งการแจ้งเตือนไปยังสถานีเฝ้าระวังความปลอดภัย ไมโครคอนโทรลเลอร์เข้ารหัสลับเป็นสมองของอุปกรณ์ มีหน้าที่ประมวลผลคำขอยืนยันตัวตน จัดการบันทึกการตรวจสอบ ควบคุมกลไกล็อก และรักษาความปลอดภัยการสื่อสารกับระบบภายนอก ไมโครคอนโทรลเลอร์มักประกอบด้วยโมดูลความปลอดภัยฮาร์ดแวร์ที่สร้างและจัดเก็บกุญแจเข้ารหัสลับ รับประกันว่าข้อมูลบันทึกการตรวจสอบได้รับการปกป้องจากการอ่านหรือแก้ไขโดยไม่ได้รับอนุญาตแม้ว่าอุปกรณ์จะถูกละเมิดทางกายภาพก็ตาม
ตล็อกไฟฟ้าสำหรับตู้ที่มีบันทึกการตรวจสอบย้อนหลังทำงานอย่างไร
ลำดับการทำงานของตล็อกไฟฟ้าสำหรับตู้ที่มีบันทึกการตรวจสอบย้อนหลังเริ่มต้นด้วยการนำเสนอข้อมูลประจำตัวและดำเนินต่อผ่านการยืนยันตัวตน การทำงาน การบันทึก และการส่งข้อมูล เมื่อผู้ใช้เข้าใกล้ตู้ พวกเขาจะนำเสนอข้อมูลประจำตัว — แตะบัตร RFID, กรอกรหัส PIN บนแป้นพิมพ์, สแกนลายนิ้วมือ หรือปลดล็อกผ่านแอปมือถือ เครื่องอ่านข้อมูลประจำตัวจะจับตัวระบุและส่งต่อไปยังไมโครคอนโทรลเลอร์ ซึ่งจะเปรียบเทียบกับรายการข้อมูลประจำตัวที่ได้รับอนุญาตที่จัดเก็บไว้ หากการยืนยันตัวตนสำเร็จ ไมโครคอนโทรลเลอร์จะจ่ายไฟให้โซลินอยด์หรือตัวขับมอเตอร์ ปล่อยแล็ตช์หรือดึง deadbolt กลับ จากนั้นตล็อกจะสร้างเหตุการณ์การตรวจสอบที่ประกอบด้วย ID ข้อมูลประจำตัว ประเภทการกระทำ (ปลดล็อกได้รับอนุญาต) การประทับเวลาจากนาฬิกาเรียลไทม์ และรหัสผลลัพธ์ (สำเร็จ) เหตุการณ์นี้จะถูกเขียนลงบัฟเฟอร์แฟลชเมมโมรีในรูปแบบที่มีโครงสร้าง โดยทั่วไปเป็นบันทึกไบนารีที่ประกอบด้วยการตรวจสอบความซ้ำซ้อนแบบวนรอบหรือค่าแฮชเพื่อตรวจจับความเสียหายของข้อมูล ลำดับการยืนยันตัวตนและการทำงานทั้งหมดเสร็จสิ้นภายใน 200 ถึง 900 มิลลิวินาที ขึ้นอยู่กับกลไกล็อกและประเภทข้อมูลประจำตัว หากการยืนยันตัวตนล้มเหลว — ตัวอย่างเช่น รหัส PIN ถูกกรอกไม่ถูกต้อง บัตรไม่อยู่ในรายการที่ได้รับอนุญาต หรือการจับคู่ชีวมิติล้มเหลว — ตล็อกจะยังคงอยู่ในสถานะล็อกและสร้างเหตุการณ์ปฏิเสธการเข้าถึงที่มีช่องข้อมูลเดียวกัน: ID ข้อมูลประจำตัว ประเภทการกระทำ (การเข้าถึงถูกปฏิเสธ) การประทับเวลา และรหัสผลลัพธ์ (เหตุผลของความล้มเหลว) ระบบมักอนุญาตให้มีจำนวนความพยายามที่ล้มเหลวได้ตามที่กำหนดค่าไว้ก่อนที่จะเริ่มต้นระยะเวลาล็อกเอาต์ เสียงเตือน หรือทั้งสองอย่าง ระยะเวลาล็อกเอาต์และเกณฑ์ความพยายามที่ล้มเหลวสามารถกำหนดค่าได้ผ่านซอฟต์แวร์จัดการตล็อก และความพยายามที่ล้มเหลวทุกครั้งจะถูกบันทึกในบันทึกการตรวจสอบย้อนหลังเพื่อการตรวจทานในภายหลัง ความพยายามบุกรุกจะสร้างประเภทเหตุการณ์ที่แตกต่างซึ่งถูกทำเครื่องหมายว่าเป็นเหตุการณ์วิกฤตในบันทึกการตรวจสอบ เมื่อระบบย่อยตรวจจับการงัดแงะรับรู้การโจมตี — เช่น การงัดกล่องตล็อก การตัดสลักแล็ตช์ หรือการลัดวงจรอินเทอร์เฟซเครื่องอ่านข้อมูลประจำตัว — ไมโครคอนโทรลเลอร์จะบันทึกเหตุการณ์งัดแงะทันทีพร้อมตัวบ่งชี้ระดับความรุนแรง และในรุ่นที่เชื่อมต่อเครือข่ายจะส่งการแจ้งเตือนแบบเรียลไทม์ไปยังคอนโซลความปลอดภัย บันทึกการตรวจสอบถูกจัดระเบียบเป็นรายการตามลำดับของบันทึก แต่ละรายการประกอบด้วยหมายเลขลำดับเหตุการณ์ที่เพิ่มขึ้นแบบ monotonic, การประทับเวลาที่มีความแม่นยำระดับมิลลิวินาที, ID ข้อมูลประจำตัวหรือตัวระบุระบบ, รหัสประเภทเหตุการณ์, รหัสผลลัพธ์ และลายเซ็นเข้ารหัสลับ ลายเซ็นเข้ารหัสลับถูกคำนวณเหนือบันทึกทั้งหมดโดยใช้กุญแจที่จัดเก็บในโมดูลความปลอดภัยฮาร์ดแวร์ ให้การปฏิเสธการปฏิเสธความรับผิดและการตรวจสอบความสมบูรณ์ เมื่อบันทึกถูกส่งออกไปยังไดรฟ์ USB หรือส่งไปยังเซิร์ฟเวอร์ส่วนกลาง ระบบจะรวมลายเซ็นเข้ารหัสลับสำหรับแต่ละบันทึก ช่วยให้ระบบที่รับสามารถตรวจสอบได้ว่าบันทึกไม่ได้ถูกแก้ไขระหว่างการส่งกระบวนการส่งออกสามารถเริ่มต้นได้ด้วยตนเองโดยเจ้าหน้าที่รักษาความปลอดภัยที่มีข้อมูลประจำตัวระดับผู้ดูแลระบบ หรือสามารถกำหนดค่าให้เกิดขึ้นโดยอัตโนมัติตามกำหนดเวลาหรือเมื่อบันทึกมีจำนวนเต็มถึงระดับร้อยละที่กำหนด ข้อมูลที่ส่งออกมักถูกจัดรูปแบบเป็นไฟล์ CSV เพื่อความสะดวกในการนำเข้าสู่แอปพลิเคชันสเปรดชีตและแพลตฟอร์ม SIEM หรือเป็นไฟล์ XML สำหรับการบูรณาการกับระบบบริหารจัดการความปลอดภัยระดับองค์กร การบูรณาการ SIEM ช่วยให้สามารถเชื่อมโยงเหตุการณ์การเข้าถึงตู้แบบเรียลไทม์กับแหล่งข้อมูลความปลอดภัยอื่นๆ เช่น ระบบจัดการวิดีโอ ระบบเข้าถึงด้วยบัตร และระบบตรวจจับการบุกรุก ให้ภาพรวมที่ครอบคลุมของเหตุการณ์ความปลอดภัยทั่วทั้งสถานที่
การจัดเก็บและจัดการเหตุการณ์ในตู้ล็อกอิเล็กทรอนิกส์ที่มีระบบตรวจสอบย้อนหลัง
สถาปัตยกรรมการจัดเก็บเหตุการณ์ของตู้ล็อกอิเล็กทรอนิกส์ที่มีระบบตรวจสอบย้อนหลังเป็นตัวกำหนดว่ามีข้อมูลย้อนหลังมากน้อยเพียงใดสำหรับการตรวจสอบการปฏิบัติตามข้อกำหนด การสืบสวนด้านความปลอดภัย และการวิเคราะห์การดำเนินงาน ความจุหน่วยความจำแฟลชแตกต่างกันอย่างมากในแต่ละระดับผลิตภัณฑ์ โดยรุ่นระดับเริ่มต้นสามารถจัดเก็บเหตุการณ์ได้ 1,000 ถึง 5,000 เหตุการณ์ รุ่นระดับกลางจัดเก็บได้ 10,000 ถึง 50,000 เหตุการณ์ และรุ่นระดับองค์กรจัดเก็บได้มากถึง 100,000 เหตุการณ์หรือมากกว่า ตู้ยารปภัณฑ์ที่มีการใช้งานหนาแน่นในโรงพยาบาลที่เปิดให้บริการ 24 ชั่วโมงอาจสร้างเหตุการณ์ได้ 50 ถึง 200 เหตุการณ์ต่อวัน ซึ่งหมายความว่าบัฟเฟอร์ขนาด 10,000 เหตุการณ์จะให้ประวัติย้อนหลังประมาณ 50 ถึง 200 วันก่อนที่บัฟเฟอร์แบบวนรอบจะเริ่มเขียนทับรายการเก่าที่สุด ตู้เก็บวัตถุพยานในสถานีตำรวจที่มีการเข้าถึงไม่บ่อยนักอาจสร้างเหตุการณ์เพียง 5 ถึง 10 เหตุการณ์ต่อวัน ทำให้บัฟเฟอร์ขนาด 100,000 เหตุการณ์สามารถเก็บรักษาประวัติย้อนหลังได้หลายปี รูปแบบบันทึกเหตุการณ์โดยทั่วไปจะประกอบด้วยฟิลด์ต่าง ๆ ดังต่อไปนี้ ซึ่งแต่ละฟิลด์มีความสำคัญอย่างยิ่งต่อการปฏิบัติตามข้อกำหนดและการวิเคราะห์ทางนิติวิทยาศาสตร์: หมายเลขลำดับเหตุการณ์ การประทับเวลา (วันที่และเวลาโดยระบุวินาทีหรือมิลลิวินาที) รหัสข้อมูลประจำตัวหรือตัวระบุผู้ใช้ ประเภทข้อมูลประจำตัว (PIN, RFID, ไบโอเมตริก, มือถือ, การใช้กุญแจสำรอง) ประเภทเหตุการณ์ (ล็อก, ปลดล็อก, ปฏิเสธการเข้าถึง, ตรวจพบการงัดแงะ, การบุกเข้าโดยใช้กำลัง, หมดเวลา, การเริ่มต้นระบบ, การปิดระบบ, การซิงค์เวลา, การส่งออกบันทึก, การเปลี่ยนแปลงการตั้งค่า) รหัสผลลัพธ์ (สำเร็จ, ข้อมูลประจำตัวไม่ถูกต้อง, ข้อมูลประจำตัวหมดอายุ, อยู่ในสถานะล็อกการใช้งาน, แบตเตอรี่ต่ำ, สถานะการงัดแงะ, ข้อผิดพลาดในการสื่อสาร) และตัวระบุอุปกรณ์ (หมายเลขซีเรียลหรือที่อยู่เครือข่าย) รุ่นขั้นสูงบางรุ่นยังรวมถึงหมายเลขตู้หรือตัวระบุตำแหน่งที่ตั้ง สถานะตำแหน่งประตู (เปิด, ปิด, ปิดไม่สนิท) และแรงดันไฟแบตเตอรี่ ณ เวลาที่เกิดเหตุการณ์ เฟิร์มแวร์จัดการบัฟเฟอร์เหตุการณ์โดยใช้การออกแบบคิววนรอบ โดยเหตุการณ์ใหม่จะถูกเขียนที่พอยเตอร์การเขียนปัจจุบัน และพอยเตอร์จะเลื่อนไปยังช่องถัดไปที่ว่างอยู่ เมื่อพอยเตอร์ไปถึงจุดสิ้นสุดของบัฟเฟอร์ มันจะวนกลับไปยังจุดเริ่มต้น เขียนทับเหตุการณ์เก่าที่สุด การออกแบบนี้รับประกันว่าอุปกรณ์จะเก็บรักษาเหตุการณ์ล่าสุดไว้เสมอ ซึ่งโดยทั่วไปเป็นเหตุการณ์ที่เกี่ยวข้องมากที่สุดสำหรับการสืบสวนด้านความปลอดภัย บัฟเฟอร์เหตุการณ์ได้รับการปกป้องด้วยนโยบายเขียนครั้งเดียวอ่านได้หลายครั้งในระดับเฟิร์มแวร์ หมายความว่าเหตุการณ์ไม่สามารถถูกลบหรือแก้ไขแบบเลือกสรรโดยผู้ใช้ปลายทางได้ วิธีเดียวในการล้างบัฟเฟอร์เหตุการณ์คือการรีเซ็ตค่าจากโรงงาน ซึ่งเป็นการกระทำที่ตั้งใจและการกระทำนั้นเองก็จะสร้างเหตุการณ์ตรวจสอบขึ้นมา รับประกันว่าความพยายามใด ๆ ในการทำลายหลักฐานจะถูกบันทึกไว้เช่นกัน กระบวนการส่งออกจะดึงบัฟเฟอร์เหตุการณ์ออกมาทั้งหมดหรือภายในช่วงวันที่ที่กำหนดได้ และไฟล์ที่ส่งออกจะรวมลายเซ็นดิจิทัลที่รับรองความถูกต้องของไฟล์และตรวจสอบความสมบูรณ์ของไฟล์ เมื่อไฟล์ที่ส่งออกถูกโหลดเข้าสู่ซอฟต์แวร์ SIEM หรือซอฟต์แวร์จัดการการควบคุมการเข้าถึง ระบบจะตรวจสอบความถูกต้องของลายเซ็นดิจิทัลและรายงานความไม่สอดคล้องใด ๆ ห่วงโซ่การควบคุมข้อมูลตรวจสอบนี้มีความสำคัญอย่างยิ่งต่อการเป็นไปตามมาตรฐานหลักฐานที่การตรวจสอบการปฏิบัติตามข้อกำหนด DEA, HIPAA, FDA และ SOX กำหนด ซอฟต์แวร์จัดการเหตุการณ์โดยทั่วไปให้ความสามารถในการค้นหา กรอง จัดเรียง และรายงาน ช่วยให้เจ้าหน้าที่รักษาความปลอดภัยสามารถค้นหาเหตุการณ์เฉพาะเจาะจงได้อย่างรวดเร็ว สร้างรายงานการปฏิบัติตามข้อกำหนด และส่งออกข้อมูลในรูปแบบที่หน่วยงานกำกับดูแลกำหนด ซอฟต์แวร์ยังจัดการฐานข้อมูลข้อมูลประจำตัว รวมถึงการลงทะเบียนผู้ใช้ การมอบหมายข้อมูลประจำตัว ตารางเวลาการเข้าถึง และการเพิกถอนข้อมูลประจำตัว และซิงโครไนซ์นาฬิกาเรียลไทม์ในทุกล็อกที่เชื่อมต่อเพื่อให้แน่ใจว่าการประทับเวลาสอดคล้องกัน
ข้อกำหนดด้านการปฏิบัติตามกฎระเบียบสำหรับตู้ล็อกอิเล็กทรอนิกส์ที่มีระบบตรวจสอบย้อนหลัง
แรงจูงใจหลักในการนำตู้ล็อกอิเล็กทรอนิกส์ที่มีระบบตรวจสอบย้อนหลังมาใช้คือการปฏิบัติตามกฎระเบียบระดับรัฐบาลกลางและเฉพาะอุตสาหกรรมที่กำหนดให้มีการควบคุมการเข้าถึงที่สามารถตรวจสอบได้สำหรับวัสดุและข้อมูลที่ละเอียดอ่อน กฎระเบียบของสำนักงานปราบปรามยาเสพติด (DEA) ภายใต้ Title 21 CFR Part 1300 กำหนดข้อกำหนดด้านความปลอดภัยสำหรับสารควบคุม รวมถึงข้อกำหนดที่ว่าพื้นที่จัดเก็บสารควบคุมทั้งหมดต้องถูกล็อกและการเข้าถึงต้องจำกัดเฉพาะบุคลากรที่ได้รับอนุญาต แม้ว่ากฎระเบียบจะไม่ได้กำหนดอย่างชัดเจนให้ใช้ตู้ล็อกอิเล็กทรอนิกส์ที่มีระบบตรวจสอบย้อนหลัง แต่แนวปฏิบัติการป้องกันการหลุดรอดของยาของ DEA และผลการตรวจสอบฝ่ายบริหารของ DEA ชี้ชัดว่าสมุดบันทึกด้วยมือไม่ถือว่าเพียงพออีกต่อไปสำหรับสารควบคุมประเภท Schedule II ในสภาพแวดล้อมที่มีปริมาณการใช้งานสูง ตู้ล็อกอิเล็กทรอนิกส์ที่มีระบบตรวจสอบย้อนหลังให้บันทึกที่ต่อเนื่อง เป็นอัตโนมัติ และกันการงัดแงะ ซึ่งเป็นสิ่งที่นักสืบสวนของ DEA คาดหวังที่จะเห็นระหว่างการตรวจสอบ กฎความปลอดภัยของพระราชบัญญัติ HIPAA ซึ่งถูกกำหนดไว้ใน 45 CFR Part 164.312 กำหนดให้หน่วยงานที่อยู่ในบังคับติดตั้งกลไกด้านฮาร์ดแวร์ ซอฟต์แวร์ และขั้นตอนการปฏิบัติที่บันทึกและตรวจสอบกิจกรรมในระบบสารสนเทศที่มีข้อมูลสุขภาพที่ได้รับการคุ้มครองในรูปแบบอิเล็กทรอนิกส์ ส่วนการป้องกันทางกายภาพ (Physical Safeguards) ใน 164.310 กล่าวถึงการควบคุมการเข้าถึงสถานที่โดยเฉพาะ รวมถึงข้อกำหนดในการกำหนดนโยบายและขั้นตอนการปฏิบัติที่จำกัดการเข้าถึงทางกายภาพไปยังระบบสารสนเทศอิเล็กทรอนิกส์และอาคารสถานที่ที่ติดตั้งระบบเหล่านั้น ตู้ล็อกอิเล็กทรอนิกส์ที่มีระบบตรวจสอบย้อนหลังที่ติดตั้งบนตู้ยา ลิ้นชักแฟ้มผู้ป่วย และตู้เวชภัณฑ์ในสถานพยาบาลสนับสนุนการปฏิบัติตามข้อกำหนดเหล่านี้โดยตรง ด้วยการให้การระบุตัวตนผู้ใช้ที่ไม่ซ้ำกัน การบันทึกการเข้าถึงอัตโนมัติ และความสามารถในการทบทวนบันทึกการเข้าถึงระหว่างการสืบสวนเหตุการณ์ด้านความปลอดภัย กฎระเบียบ 21 CFR Part 11 ของสำนักงานคณะกรรมการอาหารและยา (FDA) กำหนดเกณฑ์ที่บันทึกอิเล็กทรอนิกส์และลายเซ็นดิจิทัลถือว่าน่าเชื่อถือ เชื่อถือได้ และเทียบเท่ากับบันทึกบนกระดาษ Part 11 กำหนดให้ระบบที่สร้างบันทึกอิเล็กทรอนิกส์ต้องใช้มาตรการป้องกันการปลอมแปลงบันทึก รับประกันว่าบันทึกถูกต้องและครบถ้วน และรักษาบันทึกการตรวจสอบย้อนหลังที่จับวันที่และเวลาของการกระทำแต่ละครั้ง ตัวตนของผู้กระทำ และการกระทำที่เกิดขึ้น ตู้ล็อกอิเล็กทรอนิกส์ที่มีระบบตรวจสอบย้อนหลังต้องเป็นไปตามข้อกำหนดเหล่านี้เพื่อใช้ในสภาพแวดล้อมที่อยู่ภายใต้การกำกับดูแลของ FDA เช่น การผลิตยา การจัดเก็บวัสดุการทดลองทางคลินิก และการจัดการคลังอุปกรณ์ทางการแพทย์ พระราชบัญญัติ Sarbanes-Oxley ปี 2002 โดยเฉพาะมาตรา 404 กำหนดให้ฝ่ายบริหารประเมินและรายงานประสิทธิผลของการควบคุมภายในเหนือการรายงานทางการเงิน แม้ว่า SOX มักถูกเชื่อมโยงกับระบบไอที แต่ความปลอดภัยทางกายภาพของสินทรัพย์ที่ส่งผลต่องบการเงิน — รวมถึงลิ้นชักเงินสด ตู้หลักทรัพย์ ที่จัดเก็บเอกสารทางการเงิน และสินค้าคงเหลือของวัสดุมูลค่าสูง — อยู่ในขอบเขตของการควบคุมภายใน ตู้ล็อกอิเล็กทรอนิกส์ที่มีระบบตรวจสอบย้อนหลังให้บันทึกการเข้าถึงที่ตรวจสอบได้ ซึ่งผู้สอบบัญชีภายนอกใช้ในการประเมินประสิทธิผลของการควบคุมการเข้าถึงทางกายภาพ กฎระเบียบว่าด้วยการคุ้มครองข้อมูลส่วนบุคคลทั่วไป (GDPR) แม้ไม่ใช่กฎระเบียบของสหรัฐฯ แต่มีผลกระทบต่อบริษัทสหรัฐฯ ที่จัดการข้อมูลส่วนบุคคลของพลเมืองสหภาพยุโรป และข้อกำหนดมาตรา 32 ที่ต้องมีมาตรการทางเทคนิคและองค์กรที่เหมาะสมเพื่อให้มั่นใจในความปลอดภัยของข้อมูล รวมถึงการควบคุมการเข้าถึงทางกายภาพสำหรับตู้จัดเก็บข้อมูล มาตรฐานความปลอดภัยข้อมูลของอุตสาหกรรมบัตรชำระเงิน (PCI DSS) กำหนดให้ข้อมูลผู้ถือบัตรต้องถูกจัดเก็บในสถานที่ที่ปลอดภัยทางกายภาพพร้อมการควบคุมการเข้าถึง และข้อกำหนดที่ 9 กล่าวถึงความจำเป็นในการจำกัดการเข้าถึงทางกายภาพไปยังข้อมูลผู้ถือบัตรโดยเฉพาะ ตู้ล็อกอิเล็กทรอนิกส์ที่มีระบบตรวจสอบย้อนหลังบนตู้เอกสารและแร็กเซิร์ฟเวอร์ในสภาพแวดล้อมการประมวลผลการชำระเงินให้เอกสารที่จำเป็นสำหรับการประเมินการปฏิบัติตามข้อกำหนด PCI DSS มาตรฐาน ISO 27001 สำหรับระบบการจัดการความปลอดภัยสารสนเทศขององค์การระหว่างประเทศเพื่อการมาตรฐาน (ISO) กำหนดให้องค์กรติดตั้งการควบคุมความปลอดภัยทางกายภาพที่รวมถึงการบันทึกและการติดตามการเข้าถึง และตู้ล็อกอิเล็กทรอนิกส์ที่มีระบบตรวจสอบย้อนหลังให้หลักฐานที่จำเป็นสำหรับการตรวจสอบการรับรอง ISO 27001
การผสานรวม SIEM และการตรวจสอบแบบเรียลไทม์
พลังที่แท้จริงของตู้ล็อกอิเล็กทรอนิกส์ที่มีระบบตรวจสอบย้อนหลังจะปรากฏเมื่อมันถูกผสานรวมเข้ากับแพลตฟอร์ม Security Information and Event Management (SIEM) เปลี่ยนเหตุการณ์การเข้าถึงตู้ที่แยกส่วนให้กลายเป็นข่าวกรองที่นำไปใช้ปฏิบัติได้ภายในระบบนิเวศความปลอดภัยที่กว้างขึ้น สถาปัตยกรรมการผสานรวมโดยทั่วไปใช้รูปแบบ publish-subscribe โดยล็อกหรือคอนโทรลเลอร์จะสร้างเหตุการณ์ในรูปแบบที่มีโครงสร้าง เช่น Syslog ที่จัดรูปแบบตาม RFC 5424 และส่งไปยังตัวรวบรวม SIEM ผ่านเครือข่าย ข้อมูลที่ส่งในเหตุการณ์ประกอบด้วยตัวระบุอุปกรณ์ ประเภทเหตุการณ์ การประทับเวลา ตัวระบุข้อมูลประจำตัว และรหัสผลลัพธ์ ทั้งหมดถูกจัดรูปแบบในลักษณะที่ตัวแยกวิเคราะห์ของ SIEM สามารถตีความและทำให้เป็นมาตรฐานเดียวกันตามรูปแบบเหตุการณ์ทั่วไปของแพลตฟอร์ม โปรโตคอล Syslog เป็นวิธีการผสานรวมที่ได้รับการสนับสนุนอย่างกว้างขวางที่สุด เนื่องจากได้รับการสนับสนุนจากแพลตฟอร์ม SIEM เกือบทุกแพลตฟอร์ม รวมถึง Splunk, IBM QRadar, ArcSight, LogRhythm และ Microsoft Sentinel เฟิร์มแวร์ของล็อกถูกตั้งค่าด้วยที่อยู่ IP หรือชื่อโฮสต์ของตัวรวบรวม SIEM และหมายเลขพอร์ต UDP หรือ TCP สำหรับข้อความ Syslog แต่ละเหตุการณ์จะถูกส่งเป็นข้อความ Syslog แยกต่างหากด้วยรหัส facility 16 (local use 0) และระดับความรุนแรงที่สอดคล้องกับประเภทเหตุการณ์: informational สำหรับเหตุการณ์การเข้าถึงปกติ warning สำหรับเหตุการณ์ปฏิเสธการเข้าถึง error สำหรับความผิดพลาดของระบบ และ critical สำหรับเหตุการณ์การงัดแงะหรือการบุกเข้าโดยใช้กำลัง แพลตฟอร์ม SIEM จะรับข้อความเหล่านี้ แยกวิเคราะห์เป็นฟิลด์ที่มีโครงสร้าง และเชื่อมโยงกับเหตุการณ์จากแหล่งข้อมูลด้านความปลอดภัยอื่น ๆ ตัวอย่างเช่น เหตุการณ์การเข้าถึงตู้สามารถเชื่อมโยงกับข้อมูลระบบจัดการวิดีโอเพื่อดึงภาพวิดีโอของบุคคลที่เข้าถึงตู้ในเวลานั้นพอดี SIEM ยังสามารถเชื่อมโยงเหตุการณ์การเข้าถึงตู้กับเหตุการณ์ของระบบเข้าถึงด้วยบัตรเพื่อยืนยันว่าบุคคลที่เข้าไปในตู้อยู่ในอาคารตามเวลาจริงในเวลานั้น กฎการเชื่อมโยงแบบกำหนดเองสามารถตั้งค่าให้สร้างการแจ้งเตือนสำหรับสถานการณ์เฉพาะ เช่น ผู้ใช้เข้าถึงตู้สารควบคุมนอกกะที่กำหนดไว้ ความพยายามเข้าถึงที่ล้มเหลวหลายครั้งบนตู้เดียวกันภายในช่วงเวลาสั้น ๆ การเข้าถึงตู้ที่ควรจะว่างเปล่าหรือล็อกไว้เพื่อการนับสต็อก หรือเหตุการณ์การเข้าถึงตู้ที่ถูกรายงานว่าถูกงัดแงะ การผสานรวม SIEM ยังช่วยให้การรายงานการปฏิบัติตามข้อกำหนดเป็นแบบอัตโนมัติ โดยระบบจะสร้างรายงานที่สรุปกิจกรรมการเข้าถึงตู้สำหรับช่วงเวลา ผู้ใช้ หรือตู้เฉพาะเจาะจง จัดรูปแบบตามที่หน่วยงานกำกับดูแลเฉพาะกำหนด ความสามารถในการตรวจสอบแบบเรียลไทม์หมายความว่าบุคลากรด้านความปลอดภัยจะได้รับการแจ้งเตือนทันทีเกี่ยวกับเหตุการณ์สำคัญ เช่น การตรวจพบการงัดแงะหรือการบุกเข้าโดยใช้กำลัง ผ่านระบบแจ้งเตือนและแจ้งข้อมูลของ SIEM ซึ่งสามารถส่งข้อความ SMS การแจ้งเตือนทางอีเมล หรือการแจ้งเตือนแบบพุชไปยังอุปกรณ์มือถือ การแจ้งเตือนสามารถรวมข้อมูลบริบท เช่น ตำแหน่งที่ตั้งของตู้ ประเภทเหตุการณ์ เวลาที่เกิดขึ้น และลิงก์ไปยังภาพวิดีโอที่เกี่ยวข้อง การผสานรวมยังรองรับการดำเนินการตอบสนองอัตโนมัติ เช่น การล็อกตู้ทั้งหมดในโซนเมื่อตรวจพบเหตุการณ์การงัดแงะที่ตู้ใดก็ตาม การสั่งงานพรีเซ็ต CCTV ให้เล็งไปที่ตู้ที่ได้รับผลกระทบ หรือการส่งบุคลากรรักษาความปลอดภัยไปยังจุดเกิดเหตุ การสื่อสารสองทางระหว่าง SIEM และระบบล็อกช่วยให้ผู้ปฏิบัติงานด้านความปลอดภัยสามารถล็อกหรือปลดล็อกตู้จากระยะไกลผ่านคอนโซล SIEM จำกัดการเข้าถึงชั่วคราวสำหรับข้อมูลประจำตัวเฉพาะ หรือวางตู้ในโหมดล็อกดาวน์ระหว่างเหตุการณ์ด้านความปลอดภัยที่กำลังเกิดขึ้น ข้อมูลบันทึกการตรวจสอบย้อนหลังจากตู้ล็อกอิเล็กทรอนิกส์ที่มีระบบตรวจสอบย้อนหลังจะกลายเป็นส่วนหนึ่งของการจัดเก็บระยะยาวของ SIEM ให้ข้อมูลย้อนหลังสำหรับการวิเคราะห์แนวโน้ม การสืบสวนทางนิติวิทยาศาสตร์ และการตรวจสอบการปฏิบัติตามข้อกำหนด
การตรวจจับการงัดแงะและการบันทึกเหตุการณ์ถูกบังคับ
ความสามารถด้านความปลอดภัยของตู้ล็อกอิเล็กทรอนิกส์ที่มีบันทึกการตรวจสอบ (electronic cabinet lock with audit trail) ขยายไปไกลกว่าการบันทึกการเข้าถึงตามปกติ โดยครอบคลุมถึงฟีเจอร์การตรวจจับการงัดแงะที่ซับซ้อนและการส่งสัญญาณแจ้งเตือนกรณีถูกบังคับ ซึ่งเป็นสิ่งจำเป็นสำหรับสภาพแวดล้อมที่ต้องการความปลอดภัยระดับสูง ระบบตรวจจับการงัดแงะใช้เทคโนโลยีการตรวจจับหลายรูปแบบเพื่อตรวจจับการโจมตีทางกายภาพที่ไม่ได้รับอนุญาตต่อล็อกหรือตู้ สวิตช์ตรวจจับการงัดแงะที่ตัวเครื่อง (enclosure tamper switch) เป็นไมโครสวิตช์หรือรีดสวิตช์แม่เหล็กที่ตรวจจับเมื่อตัวล็อกถูกถอดออกจากพื้นผิวตู้ หากผู้โจมตีพยายามถอดสกรูล็อกออกจากตู้หรืองัดมันออกด้วยคราดเหล็ก สวิตช์จะเปลี่ยนสถานะ ทำให้เกิดเหตุการณ์งัดแงะที่ถูกบันทึกลงในบันทึกการตรวจสอบทันที เซ็นเซอร์ตำแหน่งแลตช์ (latch position sensor) ตรวจจับว่าลูกสูบล็อกหรือแลตช์อยู่ในตำแหน่งกางออกหรือพับเข้า หากแลตช์ถูกบังคับให้เปิดโดยไม่มีข้อมูลประจำตัวที่ถูกต้อง — เช่น โดยการสอดบัตรเครดิตระหว่างแลตช์กับแผ่นกรอบ — เซ็นเซอร์จะตรวจจับความผิดปกติและบันทึกเหตุการณ์การบุกเข้าโดยบังคับ เซ็นเซอร์ตำแหน่งประตูตรวจจับว่าประตูตู้เปิดหรือปิด ทำให้ระบบสามารถตรวจจับสถานการณ์ที่ประตูถูกทิ้งไว้เปิดหลังการเข้าถึง ซึ่งอาจบ่งชี้ว่าผู้ใช้กำลังเผลอ ตู้ถูกละเมิดเข้าถึง หรือมีการนำสินค้าออกเป็นระยะเวลานาน เซ็นเซอร์แรงกระแทกหรือเซ็นเซอร์เร่งแรงโน้มถ่วงตรวจจับเหตุการณ์กระแทก เช่น การตีด้วยค้อน การเจาะ หรือการเลื่อย และบันทึกเหตุการณ์เหล่านี้เป็นเหตุการณ์งัดแงะพร้อมระดับความรุนแรงตามความเข้มของแรงกระแทก การตรวจจับการงัดแงะแบบอิเล็กทรอนิกส์ทำงานควบคู่กับหลักฐานการงัดแงะเชิงกล เช่น สกรูแบบฉีกขาด (breakaway screws) ที่ทิ้งความเสียหายที่มองเห็นได้เมื่อล็อกถูกถอดออก และผนึกกันงัดแงะที่แสดงหลักฐานการพยายามเข้าถึง ฟีเจอร์การบันทึกเหตุการณ์ถูกบังคับ (duress logging) จัดการกับสถานการณ์ที่ผู้ใช้ถูกบังคับให้เปิดตู้ภายใต้การขู่กรรโชก ผู้ใช้สามารถป้อนรหัสดูเรส (duress code) — รหัส PIN เฉพาะที่แตกต่างจากรหัสปกติของตน — หรือแสดงข้อมูลประจำตัวดูเรสที่ยืนยันตัวตนผู้ใช้และปลดล็อกตู้พร้อมกับเปิดใช้งานสัญญาณเตือนแบบเงียบ เหตุการณ์ดูเรสจะถูกบันทึกในบันทึกการตรวจสอบพร้อมธงพิเศษที่ระบุว่าเป็นเหตุการณ์ถูกบังคับ แต่รายการบันทึกจะปรากฏเหมือนกับเหตุการณ์การเข้าถึงปกติบนจอแสดงผลในเครื่อง ป้องกันไม่ให้ผู้โจมตีรู้ว่ามีการเปิดใช้งานสัญญาณเตือน สัญญาณเตือนแบบเงียบจะถูกส่งไปยัง SIEM หรือศูนย์เฝ้าระวังความปลอดภัย ซึ่งจะเริ่มต้นโปรโตคอลการตอบสนองที่กำหนดไว้ล่วงหน้า ซึ่งอาจรวมถึงการส่งเจ้าหน้าที่รักษาความปลอดภัยไปยังสถานที่ การเปิดใช้งานการบันทึกวิดีโอ CCTV ที่ตู้ การล็อกตู้อื่น ๆ ทั้งหมดในสถานที่ หรือการแจ้งหน่วยงานบังคับใช้กฎหมาย ความสามารถด้านดูเรสถูกนำไปใช้ผ่านระบบจัดการข้อมูลประจำตัว โดยผู้ใช้แต่ละคนสามารถได้รับมอบหมายข้อมูลประจำตัวหลักและข้อมูลประจำตัวดูเรส ข้อมูลประจำตัวดูเรสอาจเป็นรหัส PIN เฉพาะที่ต่างจากรหัสหลักหนึ่งหลัก บัตร RFID เฉพาะที่ได้รับการกำหนดให้เป็นบัตรดูเรส หรือลายนิ้วมือทางชีวมิติเฉพาะที่ลงทะเบียนเป็นนิ้วดูเรส ระบบยังรองรับคำหรือวลีดูเรสสำหรับระบบที่ยืนยันตัวตนด้วยเสียง แม้ว่าจะพบได้น้อยกว่าในการใช้งานล็อกตู้ สัญญาณเตือนดูเรสสามารถกำหนดค่าให้ตอบสนองแบบเงียบหรือแบบมีเสียงได้ ขึ้นอยู่กับนโยบายความปลอดภัยของสถานที่และลักษณะของภัยคุกคาม เหตุการณ์งัดแงะและดูเรสจะถูกจัดเก็บในบันทึกการตรวจสอบด้วยระดับการป้องกันด้วยการเข้ารหัสลับเช่นเดียวกับเหตุการณ์การเข้าถึงปกติ ทำให้มั่นใจว่าบันทึกเหล่านั้นสามารถใช้เป็นหลักฐานในกระบวนการทางกฎหมายได้ บันทึกการตรวจสอบประกอบด้วยประเภทการงัดแงะ เซ็นเซอร์ที่ทำให้เกิดเหตุการณ์ ประทับเวลา และระยะเวลาของเหตุการณ์งัดแงะ ซึ่งให้บันทึกทางนิติวิทยาศาสตร์ที่สมบูรณ์ของการโจมตี
การซิงโครไนซ์เวลาทั่วทั้งเครือข่ายควบคุมการเข้าถึง
ความแม่นยำของบันทึกการตรวจสอบขึ้นอยู่กับความแม่นยำของประทับเวลาอย่างสมบูรณ์ และตู้ล็อกอิเล็กทรอนิกส์ที่มีบันทึกการตรวจสอบต้องการการซิงโครไนซ์เวลาที่แข็งแกร่งเพื่อให้มั่นใจว่าเหตุการณ์ทั้งหมดถูกบันทึกด้วยการอ้างอิงเวลาที่สอดคล้องและแม่นยำ นาฬิกาเวลาจริงในแต่ละล็อกคงเวลาอย่างอิสระโดยใช้คริสตัลออสซิลเลเตอร์ที่ชดเชยอุณหภูมิ แต่ออสซิลเลเตอร์เหล่านี้เบี่ยงเบนไปตามเวลาเนื่องจากการเปลี่ยนแปลงของอุณหภูมิ การชราภาพของส่วนประกอบ และความผันผวนของแหล่งจ่ายไฟ TCXO ทั่วไปเบี่ยงเบนหนึ่งถึงสองนาทีต่อปีภายใต้สภาพการทำงานปกติ แต่การเบี่ยงเบนอาจสูงถึงห้านาทีต่อปีในสภาพแวดล้อมที่มีอุณหภูมิแปรผันกว้าง แม้ว่าระดับความแม่นยำนี้อาจยอมรับได้สำหรับล็อกแบบสแตนด์อโลนที่ถูกตรวจสอบไม่บ่อยนัก แต่มันกลายเป็นปัญหาในสภาพแวดล้อมแบบเครือข่ายที่เหตุการณ์จากหลายล็อกต้องถูกเชื่อมโยงและจัดลำดับกัน การซิงโครไนซ์เวลาทำได้ผ่านกลไกใดกลไกหนึ่งจากหลายวิธี ขึ้นอยู่กับการเชื่อมต่อของล็อก Network Time Protocol เป็นวิธีซิงโครไนซ์ที่พบมากที่สุดสำหรับล็อกที่มีการเชื่อมต่อ Ethernet หรือ Wi-Fi เฟิร์มแวร์ของล็อกถูกกำหนดค่าด้วยที่อยู่ IP หรือชื่อโฮสต์ของเซิร์ฟเวอร์ NTP ซึ่งโดยทั่วไปเป็นเซิร์ฟเวอร์เวลาภายในบนเครือข่ายของสถานที่หรือเซิร์ฟเวอร์ NTP สาธารณะ เช่น จากพูลของ NIST หรือ Microsoft ล็อกจะซิงโครไนซ์นาฬิกาของตนในช่วงเวลาที่กำหนดค่าได้ โดยทั่วไปคือทุก ๆ 15 นาทีถึงทุกชั่วโมง และเหตุการณ์การซิงโครไนซ์จะถูกบันทึกในบันทึกการตรวจสอบพร้อมค่าเบี่ยงเบนเวลาก่อนและหลังการซิงโครไนซ์ ไคลเอนต์ NTP ในล็อกใช้เวอร์ชันแบบง่ายของโปรโตคอล NTP ที่ปรับนาฬิกาอย่างค่อยเป็นค่อยไปแทนการข้ามไปเลย หลีกเลี่ยงความไม่ต่อเนื่องของเวลาที่อาจสร้างช่องว่างหรือการทับซ้อนในบันทึกการตรวจสอบ สำหรับล็อกที่เชื่อมต่อผ่าน RS-485 หรือ Zigbee ไปยังคอนโทรลเลอร์กลาง คอนโทรลเลอร์จะทำหน้าที่เป็นแหล่งเวลาและซิงโครไนซ์ล็อกเป็นระยะ คอนโทรลเลอร์เองซิงโครไนซ์กับเซิร์ฟเวอร์ NTP ดังนั้นเครือข่ายล็อกทั้งหมดจึงรักษาฐานเวลาร่วมกันไว้ เหตุการณ์การซิงโครไนซ์เวลาจะถูกบันทึกในบันทึกการตรวจสอบของแต่ละล็อก ซึ่งให้บันทึกความแม่นยำของเวลาตลอดอายุการใช้งานของอุปกรณ์ สำหรับล็อกที่ไม่ได้เชื่อมต่อกับเครือข่ายอย่างต่อเนื่อง สามารถทำการซิงโครไนซ์เวลาด้วยตนเองระหว่างกระบวนการส่งออกเหตุการณ์ได้ เมื่อเจ้าหน้าที่ความปลอดภัยเสียบแฟลชไดรฟ์ USB เพื่อส่งออกบันทึกการตรวจสอบ ซอฟต์แวร์ส่งออกยังสามารถอัปเดตนาฬิกาของล็อกได้ด้วย เหตุการณ์การซิงโครไนซ์ด้วยตนเองจะถูกบันทึกในบันทึกการตรวจสอบ สร้างห่วงโซ่การควบคุมสำหรับความแม่นยำของเวลา รุ่นขั้นสูงบางรุ่นรองรับการซิงโครไนซ์เวลาผ่าน GPS สำหรับการติดตั้งในสถานที่ห่างไกลที่ไม่มีการเชื่อมต่อเครือข่าย ตัวรับ GPS ให้ความแม่นยำของเวลาอยู่ภายในหนึ่งไมโครวินาทีของเวลามาตรฐานสากล (Coordinated Universal Time) เพื่อให้มั่นใจว่าบันทึกการตรวจสอบแม่นยำตามมาตรฐานสูงสุดเท่าที่เป็นไปได้ กลไกการซิงโครไนซ์เวลายังรวมถึงนาฬิกาสำรองไฟที่คงเวลาไว้ในระหว่างไฟดับ แบตเตอรี่สำรองโดยทั่วไปเป็นถ่านแบบเหรียญหรือซูเปอร์คาปาซิเตอร์ที่จ่ายไฟให้นาฬิกาได้เป็นเวลา 30 วันถึง 10 ปี ขึ้นอยู่กับการออกแบบ เมื่อไฟหลักกลับมา นาฬิกาจะทำงานต่อไปโดยไม่หยุดชะงัก และหากแบตเตอรี่สำรองหมดลง ล็อกจะบันทึกเหตุการณ์การสูญเสียเวลาในบันทึกการตรวจสอบและต้องมีการตั้งเวลาด้วยตนเองก่อนจึงจะสามารถกลับมาทำงานปกติได้
สถานการณ์การติดตั้งในสภาพแวดล้อมด้านการดูแลสุขภาพและเภสัชกรรม
การใช้งานที่ต้องการความละเอียดสูงที่สุดสำหรับตู้ล็อกอิเล็กทรอนิกส์ที่มีบันทึกการตรวจสอบคือในสภาพแวดล้อมด้านการดูแลสุขภาพและเภสัชกรรม ซึ่งการผสมผสานระหว่างสารควบคุม ความปลอดภัยของผู้ป่วย และการปฏิบัติตามกฎระเบียบ สร้างความต้องการควบคุมการเข้าถึงที่ท้าทายเป็นพิเศษ เภสัชกรรมโรงพยาบาลจัดการยาควบคุมประเภท Schedule II ถึง V นับพันโดส และหน่วยงาน Drug Enforcement Administration กำหนดให้มีบันทึกการตรวจสอบที่สมบูรณ์สำหรับทุกโดสตั้งแต่การรับ การบริหาร จนถึงการกำจัด ตู้ล็อกอิเล็กทรอนิกส์ที่มีบันทึกการตรวจสอบบนตู้เก็บสารควบคุมของเภสัชกรรมให้การป้องกันด่านแรก โดยบันทึกเหตุการณ์การเข้าถึงทุกครั้งพร้อม ID ข้อมูลประจำตัวของเภสัชกร เวลาที่เข้าถึง และผลของความพยายามเข้าถึง บันทึกการตรวจสอบจากล็อกตู้ช่วยเสริมบันทึกของตู้จ่ายยาอัตโนมัติ โดยให้ชั้นความปลอดภัยทางกายภาพที่บันทึกว่าใครเข้าสู่พื้นที่จัดเก็บและเมื่อใด ในเภสัชกรรมโรงพยาบาล ตู้ล็อกอิเล็กทรอนิกส์ที่มีบันทึกการตรวจสอบโดยทั่วไปจะถูกติดตั้งบนห้องเก็บยาเสพติดหลัก ตู้เก็บ Schedule II กล่องยาฉุกเฉิน และถังรับคืนสารควบคุม แต่ละตำแหน่งมีโปรไฟล์การเข้าถึงที่แตกต่างกัน: ห้องเก็บยาเสพติดเข้าถึงได้โดยผู้จัดการเภสัชกรรมและเภสัชกรที่ได้รับอนุญาตเท่านั้น ตู้ Schedule II เข้าถึงระหว่างการจ่ายยาและการนับสต๊อก กล่องยาฉุกเฉินเข้าถึงระหว่างเหตุการณ์ code blue และถังรับคืนเข้าถึงเมื่อมีการคืนยาที่หมดอายุหรือไม่ได้ใช้ บันทึกการตรวจสอบจากแต่ละตำแหน่งให้ภาพที่สมบูรณ์ของกระบวนการทำงานกับสารควบคุม และการผสานรวม SIEM ช่วยให้สามารถเชื่อมโยงเหตุการณ์การเข้าถึงตู้กับบันทึกของระบบจ่ายยาอัตโนมัติและฟุตเทจวิดีโอเฝ้าระวังได้ ข้อกำหนดของ HIPAA Security Rule ได้รับการจัดการผ่านการระบุตัวตนผู้ใช้ที่ไม่ซ้ำกันจากระบบข้อมูลประจำตัว การบันทึกการเข้าถึงอัตโนมัติจากบันทึกการตรวจสอบ และความสามารถในการทบทวนบันทึกการเข้าถึงระหว่างการสอบสวนเหตุการณ์ด้านความปลอดภัย การปฏิบัติตาม 21 CFR Part 11 ทำได้ผ่านการป้องกันด้วยการเข้ารหัสลับของบันทึกการตรวจสอบ ความไม่สามารถของผู้ใช้ในการแก้ไขหรือลบบันทึก และการซิงโครไนซ์เวลาอย่างปลอดภัย การติดตั้งในหอพยาบาลและพื้นที่ดูแลผู้ป่วยขยายการใช้ตู้ล็อกอิเล็กทรอนิกส์ที่มีบันทึกการตรวจสอบไปยังตู้เก็บยา กล่องยาเสพติด และรถเข็นยาฉุกเฉิน ตำแหน่งเหล่านี้โดยทั่วไปจะถูกเข้าถึงโดยพยาบาลและแพทย์หลายคนตลอดทั้งวัน และบันทึกการตรวจสอบให้บันทึกว่าใครเข้าถึงยาใดเมื่อใด บันทึกการตรวจสอบถูกใช้สำหรับการกระทบยอดการบริหารยา การตรวจจับการเบี่ยงเบนยา และการปฏิบัติตามกฎระเบียบ ระบบรองรับการมอบหมายข้อมูลประจำตัวชั่วคราวสำหรับพยาบาลที่เดินทาง แพทย์ locum tenens และบุคลากรชั่วคราวอื่น ๆ โดยข้อมูลประจำตัวชั่วคราวจะหมดอายุโดยอัตโนมัติหลังจากระยะเวลาที่กำหนดค่าได้ ล็อกยังสามารถกำหนดค่าด้วยตารางเวลาการเข้าถึงที่จำกัดการเข้าถึงสำหรับข้อมูลประจำตัวเฉพาะในช่วงเวลาเฉพาะ เช่น การจำกัดการเข้าถึงตู้สารควบคุมให้เฉพาะเภสัชกรกะกลางคืน การติดตั้งในสภาพแวดล้อมเภสัชกรรมผู้ป่วยนอกและเภสัชกรรมค้าปลีกเป็นไปตามรูปแบบที่คล้ายกัน โดยตู้ล็อกอิเล็กทรอนิกส์ที่มีบันทึกการตรวจสอบถูกติดตั้งบนตู้เก็บสารควบคุม ลิ้นชักเก็บเงินสด และพื้นที่จัดเก็บสินค้าคงคลัง บันทึกการตรวจสอบให้เอกสารที่จำเป็นสำหรับการตรวจสอบของ DEA การตรวจสอบของคณะกรรมการเภสัชกรรมประจำรัฐ และการทบทวนการปฏิบัติตามภายในองค์กร ระบบยังรองรับข้อกำหนดสารควบคุมแบบเติมบางส่วน โดยเภสัชกรสามารถเข้าถึงตู้ได้หลายครั้งในระหว่างวันเพื่อจ่ายยาตามใบสั่งแพทย์บางส่วน โดยแต่ละเหตุการณ์การเข้าถึงจะถูกบันทึกลงในบันทึกการตรวจสอบ
การติดตั้งในด้านการจัดเก็บอาวุธปืน วัตถุพยาน และการจัดการเงินสด
ข้อกำหนดในการรักษาความปลอดภัยของอาวุธปืน วัตถุพยาน และเงินสด มีเส้นเรื่องร่วมกันอย่างหนึ่ง นั่นคือ การเข้าถึงทุกครั้งต้องถูกบันทึก ผู้ใช้ทุกคนต้องได้รับการระบุตัวตน และบันทึกการตรวจสอบ (audit trail) ต้องป้องกันการปลอมแปลงได้ กุญแจตู้อิเล็กทรอนิกส์พร้อมระบบ audit trail ที่ติดตั้งในสภาพแวดล้อมเหล่านี้ ให้ประโยชน์ด้านการปฏิบัติตามข้อกำหนดและความปลอดภัยเช่นเดียวกับที่ส่งมอบในภาคสาธารณสุข โดยปรับให้เข้ากับข้อกำหนดด้านกฎระเบียบและการปฏิบัติงานเฉพาะของแต่ละด้าน ในการจัดเก็บอาวุธปืน สำนักแอลกอฮอล์ ยาสูบ อาวุธปืนและระเบิด (ATF) กำหนดให้ผู้ถือใบอนุญาตค้าอาวุธปืนของรัฐบาลกลางต้องเก็บรักษาสินค้าคงคลังในลักษณะที่ป้องกันการเข้าถึงโดยไม่ได้รับอนุญาต และแม้ว่าข้อกำหนดเฉพาะจะไม่ได้บังคับใช้กุญแจอิเล็กทรอนิกส์ที่มี audit trail แต่แนวปฏิบัติการตรวจสอบการปฏิบัติตามข้อกำหนดของ ATF ชี้ชัดว่า ระบบจัดเก็บที่ปลอดภัยพร้อมการบันทึกการเข้าถึง คือมาตรฐานที่คาดหวังสำหรับผู้ค้าที่มียอดขายสูงหรือมีปัญหาด้านการปฏิบัติตามข้อกำหนดซ้ำซาก กุญแจตู้อิเล็กทรอนิกส์พร้อมระบบ audit trail ที่ตู้แสดงอาวุธปืน ตู้จัดเก็บในห้องหลัง และโต๊ะทำงานช่างซ่อมปืน ให้บันทึกที่ครบถ้วนของอาวุธปืนทุกชิ้นที่นำออกจากหรือส่งคืนสู่ที่จัดเก็บ โดย audit trail ประกอบด้วยรหัสประจำตัวผู้ใช้ของพนักงานขาย เวลาที่เข้าถึง และระยะเวลาการเข้าถึง ทำให้ผู้จัดการร้านสามารถกระทบยอด audit trail กับบันทึกการรับและการจำหน่ายที่กำหนดโดยแบบฟอร์ม ATF 4473 ได้ คุณสมบัติการตรวจจับการงัดแงะมีความสำคัญเป็นพิเศษสำหรับการจัดเก็บอาวุธปืน ซึ่งความพยายามบุกเข้าโดยใช้กำลังอาจส่งผลให้อาวุธสูญหายเป็นสิบยี่สิบกระบอก การแจ้งเตือนการงัดแงะจะทริกเกอร์การแจ้งทันทีไปยังผู้จัดการร้านและเจ้าหน้าที่ตำรวจท้องที่ และ audit trail ให้บันทึกเชิงพยานหลักฐานของความพยายามละเมิดดังกล่าว คุณสมบัติรหัสกลั่นแกล้ง (duress code) มีความสำคัญอย่างยิ่งสำหรับผู้ค้าปลีกอาวุธปืน ซึ่งความเสี่ยงจากการปล้นด้วยอาวุธเป็นเรื่องที่ต้องกังวลจริง พนักงานสามารถป้อนรหัส duress เพื่อปลดล็อกตู้พร้อมกับแจ้งเตือนตำรวจอย่างเงียบ ๆ และ audit trail จะบันทึกเหตุการณ์ duress โดยไม่สร้างความตื่นตัวแก่ผู้โจรกรรม ในการจัดเก็บวัตถุพยาน ข้อกำหนดเรื่องห่วงโซ่การรักษาพยาน (chain of custody) กำหนดให้วัตถุพยานทุกชิ้นต้องถูกติดตามตั้งแต่การเก็บรวบรวม ผ่านการจัดเก็บ ไปจนถึงการนำเสนอในห้องพิจารณาคดี กุญแจตู้อิเล็กทรอนิกส์พร้อมระบบ audit trail ที่ตู้จัดเก็บวัตถุพยาน ตู้เก็บวัตถุพยานยาเสพติด ตู้เก็บวัตถุพยานอาวุธปืน และห้องพัสดุ ให้บันทึกห่วงโซ่การรักษาพยานแบบอัตโนมัติที่เชื่อถือได้มากกว่าบันทึกวัตถุพยานแบบด้วยมือ audit trail บันทึกเหตุการณ์การเข้าถึงทุกครั้ง รวมถึงรหัสประจำตัวผู้ใช้ของเจ้าหน้าที่วัตถุพยาน เวลาที่เข้าถึง และระยะเวลาการเข้าถึง ระบบรองรับการจัดเก็บแบบแบ่งส่วน โดยวัตถุพยานแต่ละชิ้นถูกจัดเก็บในช่องล็อกแยกต่างหาก และกุญแจตู้อิเล็กทรอนิกส์พร้อมระบบ audit trail ที่แต่ละช่องให้ audit trail แบบละเอียดสำหรับวัตถุพยานแต่ละชิ้น audit trail สามารถใช้เป็นหลักฐานในศาลได้ในฐานะบันทึกทางธุรกิจ และการป้องกันแบบเข้ารหัสลับช่วยให้มั่นใจว่าบันทึกเหล่านั้นไม่สามารถถูกโต้แย้งว่าเป็นข้อมูลปลอมหรือถูกแก้ไข ในการจัดการเงินสด ข้อกำหนดของกฎหมาย Sarbanes-Oxley เรื่องการควบคุมภายในงบการเงินครอบคลุมถึงความปลอดภัยทางกายภาพของเงินสดด้วย และกุญแจตู้อิเล็กทรอนิกส์พร้อมระบบ audit trail ที่ลิ้นชักเงินสด ตู้เซฟ และห้องเก็บเงินสด ให้เอกสารที่จำเป็นสำหรับการตรวจสอบการปฏิบัติตามข้อกำหนด SOX audit trail บันทึกเหตุการณ์การเข้าถึงเงินสดทุกครั้ง รวมถึงรหัสประจำตัวผู้ใช้ของแคชเชียร์ เวลาที่เข้าถึง และระยะเวลาการเข้าถึง ระบบรองรับการเข้าถึงแบบอำนาจคู่ (dual-authority) ซึ่งผู้ใช้ที่ได้รับอนุญาตสองคนต้องแสดงข้อมูลประจำตัวภายในกรอบเวลาที่กำหนดได้เพื่อเข้าถึงห้องเก็บเงินสด ข้อกำหนด dual-authority ถูกบันทึกใน audit trail พร้อมรหัสประจำตัวผู้ใช้ทั้งสอง ให้บันทึกที่ครบถ้วนของเหตุการณ์การเข้าถึง audit trail ถูกใช้สำหรับการกระทบยอดเงินสด การสอบสวนการยักยอกภายใน และการรายงานการปฏิบัติตามข้อกำหนดด้านกฎระเบียบ
การติดตั้งในศูนย์ข้อมูลและห้องเซิร์ฟเวอร์
ความปลอดภัยทางกายภาพของศูนย์ข้อมูลในอดีตมุ่งเน้นไปที่การควบคุมการเข้าถึงรอบนอก โดยมีเครื่องอ่านบัตรที่ทางเข้าศูนย์ข้อมูลและเครื่องสแกนไบโอเมตริกที่ประตูห้องเซิร์ฟเวอร์ อย่างไรก็ตาม การแพร่กระจายของภัยคุกคามจากภายใน มูลค่าข้อมูลที่สูงขึ้นเรื่อย ๆ และข้อกำหนดของกรอบการปฏิบัติตามข้อกำหนด เช่น SOC 2, ISO 27001 และ PCI DSS ได้ขับเคลื่อนความต้องการการควบคุมการเข้าถึงระดับตู้ที่ละเอียด กุญแจตู้อิเล็กทรอนิกส์พร้อมระบบ audit trail ที่แร็คเซิร์ฟเวอร์ ตู้เครือข่าย และตู้พักข้อมูลแต่ละตัว ให้การบันทึกการเข้าถึงรายตู้ที่จำเป็นสำหรับกลยุทธ์ความปลอดภัยทางกายภาพแบบป้องกันหลายชั้น (defense-in-depth) สถานการณ์การติดตั้งในศูนย์ข้อมูลนำเสนอความท้าทายเฉพาะที่กุญแจตู้อิเล็กทรอนิกส์พร้อมระบบ audit trail ต้องรองรับ สภาพแวดล้อมแม่เหล็กไฟฟ้าในศูนย์ข้อมูลอาจรบกวนการสื่อสารไร้สาย ดังนั้นกุญแจแบบ WiFi และ Zigbee จึงต้องถูกวางตำแหน่งอย่างรอบคอบเพื่อรักษาการเชื่อมต่อที่เชื่อถือได้ โครงสร้างโลหะที่หนาแน่นของแร็คเซิร์ฟเวอร์สามารถลดทอนสัญญาณไร้สาย และสัญญาณรบกวนแม่เหล็กไฟฟ้าจากเซิร์ฟเวอร์และอุปกรณ์เครือข่ายสามารถก่อให้เกิดสัญญาณรบกวนที่ลดความน่าเชื่อถือของการสื่อสาร การเชื่อมต่อแบบ RS-485 แบบมีสายมักได้รับความนิยมในสภาพแวดล้อมศูนย์ข้อมูล เพราะไม่ได้รับผลกระทบจากการรบกวนแม่เหล็กไฟฟ้าและให้การสื่อสารที่เชื่อถือได้ตลอดระยะสายที่ยาวซึ่งจำเป็นในศูนย์ข้อมูลขนาดใหญ่ เฟิร์มแวร์ของกุญแจต้องเข้ากันได้กับระบบควบคุมการเข้าถึงของศูนย์ข้อมูล ซึ่งโดยทั่วไปเป็นระบบระดับมืออาชีพ เช่น Lenel, Genetec, AMAG หรือ Software House การผสานรวมดำเนินการผ่าน SIEM หรือผ่านการเชื่อมต่อ API โดยตรงระหว่างซอฟต์แวร์จัดการกุญแจกับระบบควบคุมการเข้าถึง audit trail จากกุญแจตู้อิเล็กทรอนิกส์ระดับแร็คพร้อมระบบ audit trail ให้บันทึกการเข้าถึงแร็คแต่ละตัวของช่างเทคนิคทุกคน รวมถึงเวลาที่เข้าถึง ระยะเวลาการเข้าถึง และข้อมูลประจำตัวที่ใช้ ข้อมูลนี้ถูกใช้สำหรับการรายงานการปฏิบัติตามข้อกำหนด การสอบสวนเหตุการณ์ด้านความปลอดภัย และการวิเคราะห์การดำเนินงาน ข้อกำหนดด้านการปฏิบัติตามสำหรับศูนย์ข้อมูลรวมถึง SOC 2 Type II ซึ่งกำหนดให้องค์กรผู้ให้บริการต้องดำเนินมาตรการควบคุมที่รับประกันความปลอดภัย ความพร้อมใช้งาน ความสมบูรณ์ของการประมวลผล ความลับ และความเป็นส่วนตัวของข้อมูลลูกค้า มาตรการควบคุมความปลอดภัยทางกายภาพที่ SOC 2 กำหนดรวมถึงการบันทึกการเข้าถึง และ audit trail จากกุญแจตู้อิเล็กทรอนิกส์พร้อมระบบ audit trail ให้หลักฐานที่จำเป็นสำหรับผู้ตรวจสอบ SOC 2 ข้อกำหนด PCI DSS ข้อ 9 และ 10 กำหนดให้สภาพแวดล้อมข้อมูลผู้ถือบัตรต้องมีความปลอดภัยทางกายภาพ และการเข้าถึงสภาพแวดล้อมเหล่านั้นต้องถูกบันทึกและติดตาม กุญแจตู้อิเล็กทรอนิกส์พร้อมระบบ audit trail ที่แร็คเซิร์ฟเวอร์ที่บรรจุสภาพแวดล้อมข้อมูลผู้ถือบัตร ให้การบันทึกการเข้าถึงทางกายภาพที่ PCI DSS กำหนด มาตรการควบคุมความปลอดภัยทางกายภาพของ ISO 27001 Annex A.11 กำหนดให้องค์กรต้องดำเนินสิ่งกีดขวางทางกายภาพ การควบคุมการเข้าถึง และการติดตาม กุญแจตู้อิเล็กทรอนิกส์พร้อมระบบ audit trail ที่ตู้เซิร์ฟเวอร์ให้การติดตามและบันทึกการเข้าถึงที่จำเป็นสำหรับการรับรอง ISO 27001 การติดตั้งในศูนย์ข้อมูลยังได้ประโยชน์จากความสามารถด้านการติดตามสภาพแวดล้อมของรุ่นกุญแจตู้อิเล็กทรอนิกส์พร้อมระบบ audit trail บางรุ่นอีกด้วย รุ่นเหล่านี้มีเซ็นเซอร์อุณหภูมิ ความชื้น และการไหลเวียนอากาศที่บันทึกสภาวะแวดล้อมลงในบันทึกการตรวจสอบ ให้บันทึกของสภาวะแวดล้อม ณ เวลาที่เกิดเหตุการณ์การเข้าถึงแต่ละครั้ง ข้อมูลสภาพแวดล้อมถูกใช้สำหรับการรายงานการปฏิบัติตามข้อกำหนดและการสอบสวนความล้มเหลวของอุปกรณ์ที่อาจเกี่ยวข้องกับสภาวะแวดล้อม
วิธีเลือกกุญแจตู้อิเล็กทรอนิกส์พร้อมระบบ audit trail ที่เหมาะสม
การเลือกกุญแจตู้อิเล็กทรอนิกส์พร้อมระบบ audit trail ที่เหมาะสมกับการใช้งานเฉพาะต้องอาศัยการประเมินอย่างเป็นระบบต่อข้อกำหนดการดำเนินงาน ภาระการปฏิบัติตามข้อกำหนด สภาวะแวดล้อม และข้อจำกัดด้านงบประมาณ จุดตัดสินใจแรกคือประเภทข้อมูลประจำตัว ซึ่งกำหนดประสบการณ์ผู้ใช้และระดับความปลอดภัยของกระบวนการยืนยันตัวตน กุญแจรหัส PIN เป็นตัวเลือกที่คุ้มค่าที่สุด โดยราคาเริ่มต้นประมาณ $150 และไม่ต้องพกข้อมูลประจำตัวทางกายภาพ แต่มีความเสี่ยงต่อการแอบมอง (shoulder surfing) และการวิเคราะห์ร่องรอยการสึกของแผงปุ่มกด กุญแจบัตร RFID ขจัดช่องโหว่การแอบมองและรองรับการเข้าถึงที่รวดเร็วกว่า แต่ผู้ใช้ต้องพกบัตร และบัตรอาจหายหรือถูกขโมยได้ กุญแจลายนิ้วมือแบบไบโอเมตริกให้ระดับความปลอดภัยสูงสุด เพราะข้อมูลประจำตัวเป็นลักษณะเฉพาะของผู้ใช้ แต่มีราคาแพงกว่า โดยราคาเริ่มต้นประมาณ $350 และอาจได้รับผลกระทบจากนิ้วที่เปื้อนหรือเปียก กุญแจข้อมูลประจำตัวแบบมือถือรองรับการส่งมอบข้อมูลประจำตัวผ่านสมาร์ตโฟน ขจัดความจำเป็นในการพกบัตรทางกายภาพ แต่ผู้ใช้ต้องมีสมาร์ตโฟนที่รองรับ และการสื่อสารผ่าน Bluetooth อาจไม่น่าเชื่อถือในบางสภาพแวดล้อม จุดตัดสินใจที่สองคือความจุการจัดเก็บเหตุการณ์ ซึ่งต้องสอดคล้องกับความถี่การเข้าถึงที่คาดการณ์และข้อกำหนดการเก็บรักษาบันทึกการตรวจสอบ ตู้ร้านยาที่ถูกเข้าถึงวันละ 100 ครั้งพร้อมข้อกำหนดเก็บรักษาบันทึกตรวจสอบ 90 วัน ต้องการความจุจัดเก็บอย่างน้อย 9,000 เหตุการณ์ และบัฟเฟอร์ 10,000 เหตุการณ์ให้ระยะปลอดภัย ตู้เก็บวัตถุพยานที่ถูกเข้าถึงสัปดาห์ละ 5 ครั้งพร้อมข้อกำหนดเก็บรักษา 7 ปี ต้องการความจุจัดเก็บอย่างน้อย 1,820 เหตุการณ์ และบัฟเฟอร์ 5,000 เหตุการณ์ให้ระยะปลอดภัย จุดตัดสินใจที่สามคืออินเทอร์เฟซการสื่อสาร ซึ่งกำหนดวิธีการดึงข้อมูลเหตุการณ์และวิธีการจัดการกุญแจ รุ่น USB เท่านั้นเรียบง่ายและถูกที่สุด แต่ต้องให้เจ้าหน้าที่รักษาความปลอดภัยเดินไปที่กุญแจแต่ละตัวเพื่อส่งออกบันทึกการตรวจสอบ รุ่น RS-485 รองรับเครือข่ายแบบ multi-drop สำหรับการจัดการส่วนกลาง แต่ต้องเดินสายเฉพาะ รุ่น WiFi รองรับการจัดการส่วนกลางโดยไม่ต้องเดินสายเฉพาะ แต่ต้องมีสัญญาณ WiFi ที่ครอบคลุมและเชื่อถือได้ และการเชื่อมต่อ WiFi ใช้พลังงาน รุ่น Zigbee รองรับเครือข่ายแบบ mesh สำหรับการติดตั้งขนาดใหญ่ แต่ต้องมี Zigbee coordinator และการตั้งค่าเครือข่ายอาจซับซ้อน จุดตัดสินใจที่สี่คือการรับรองการปฏิบัติตามข้อกำหนด ซึ่งต้องสอดคล้องกับข้อกำหนดด้านกฎระเบียบของการใช้งาน การปฏิบัติตามข้อกำหนด DEA ต้องการการรองรับ 21 CFR Part 1300 ซึ่งรวมถึงการระบุตัวตนผู้ใช้ที่ไม่ซ้ำ การบันทึกการตรวจสอบที่ป้องกันการปลอมแปลง และการจัดเก็บเหตุการณ์อย่างปลอดภัย การปฏิบัติตามข้อกำหนด HIPAA ต้องการการรองรับ 45 CFR Part 164 ซึ่งรวมถึงการระบุตัวตนผู้ใช้ที่ไม่ซ้ำ การบันทึกการเข้าถึงอัตโนมัติ และความสามารถในการทบทวนบันทึกการเข้าถึง การปฏิบัติตามข้อกำหนด FDA 21 CFR Part 11 ต้องการการป้องกันแบบเข้ารหัสลับของบันทึกการตรวจสอบ ความไม่สามารถของผู้ใช้ในการแก้ไขหรือลบบันทึก และการซิงโครไนซ์เวลาอย่างปลอดภัย การปฏิบัติตามข้อกำหนด SOX ต้องการการรองรับมาตรการควบคุมภายในตามมาตรา 404 ซึ่งรวมถึงการบันทึกการเข้าถึง การแบ่งแยกหน้าที่ และความสามารถในการสร้างรายงานการปฏิบัติตามข้อกำหนด จุดตัดสินใจที่ห้าคือรูปแบบการติดตั้งทางกายภาพ ซึ่งต้องเหมาะสมกับประเภทตู้และสภาพแวดล้อมการติดตั้ง กุญแจแบบติดผิวนอก (surface-mount) ติดตั้งด้านนอกบานประตูตู้และเหมาะสำหรับการติดตั้งเพิ่มเติมในภายหลัง กุญแจแบบฝัง (mortise) ติดตั้งในร่องเจาะบนประตูตู้และให้รูปลักษณ์ที่กลมกลืนกว่า กุญแจแบบ cam lock ติดตั้งในพื้นที่เดียวกับ cam lock มาตรฐานและเหมาะสำหรับการเปลี่ยนกุญแจเดิม กุญแจแบบลิ้นชักออกแบบมาสำหรับติดตั้งบนลิ้นชักและตู้เอกสาร จุดตัดสินใจที่หกคือแหล่งจ่ายไฟ ซึ่งกำหนดความยืดหยุ่นในการติดตั้งและความต้องการด้านการบำรุงรักษา กุญแจแบบเดินสายไฟเชื่อมต่อกับระบบไฟฟ้าของอาคารและไม่ต้องเปลี่ยนถ่านไฟ แต่ต้องใช้ช่างไฟฟ้าในการติดตั้ง กุญแจแบบใช้แบตเตอรี่ติดตั้งได้ทุกที่โดยไม่ต้องเดินสาย แต่แบตเตอรี่ต้องเปลี่ยนเป็นระยะ โดยทั่วไปทุก 6 ถึง 24 เดือนขึ้นอยู่กับการใช้งาน กุญแจแบบ Power-over-Ethernet รับไฟและข้อมูลผ่านสาย Ethernet เส้นเดียว ขจัดความจำเป็นในการเดินสายไฟแยกต่างหาก แต่ต้องใช้สวิตช์ PoE และความยาวสายจำกัดที่ 100 เมตร
แนวปฏิบัติที่ดีที่สุดในการติดตั้งและบำรุงรักษา
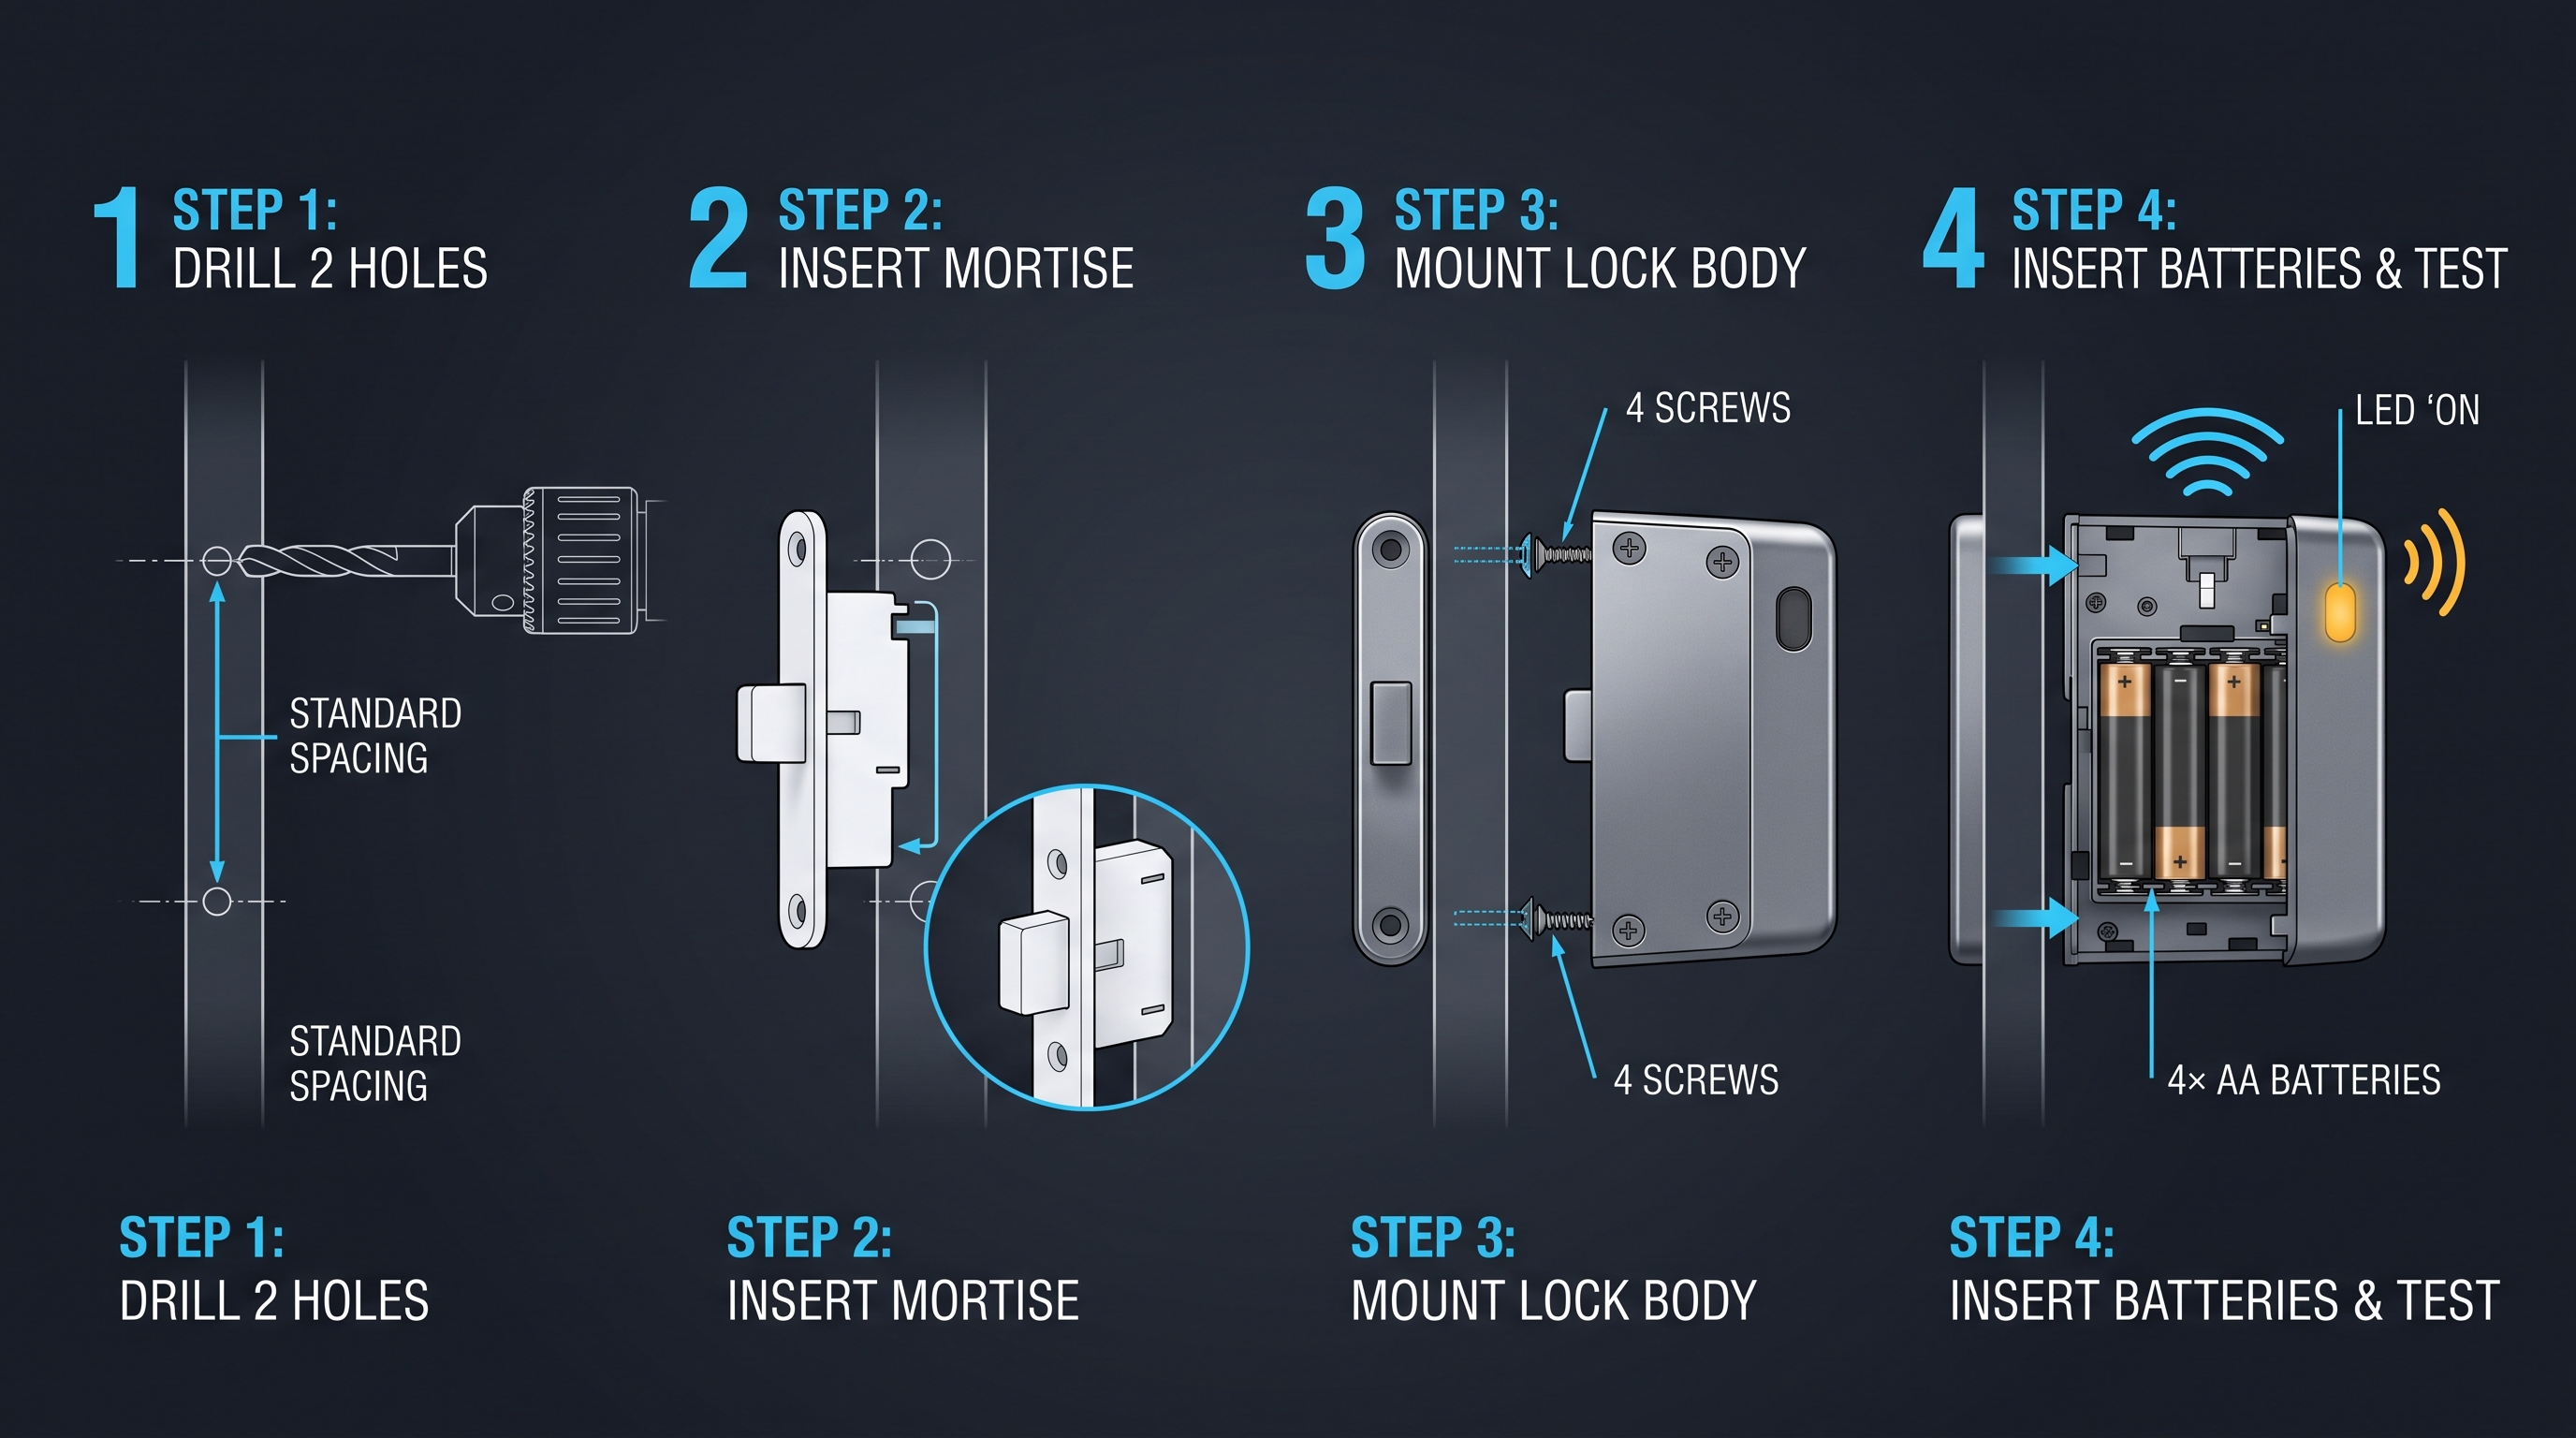
ความน่าเชื่อถือในระยะยาวของแม่กุญแจตู้อิเล็กทรอนิกส์ที่มีบันทึกการตรวจสอบย้อนหลังขึ้นอยู่กับการติดตั้ง การกำหนดค่า และการบำรุงรักษาอย่างต่อเนื่องที่เหมาะสม กระบวนการติดตั้งเริ่มต้นด้วยการสำรวจสถานที่เพื่อบันทึกประเภทตู้ ความหนาของประตู วัสดุประตู และสภาพแวดล้อมโดยรอบ ประตูตู้จะต้องเข้ากันได้กับรูปแบบการติดตั้งของแม่กุญแจ และการจัดตำแหน่งประตูต้องอยู่ภายในค่าความคลาดเคลื่อนที่แม่กุญแจยอมรับได้ ตู้เหล็กต้องใช้เครื่องเจาะรูสำหรับแม่กุญแจแบบติดผิวหน้า หรือเลื่อยจิ๊กซอว์สำหรับแม่กุญแจแบบฝัง และพื้นผิวสำหรับติดตั้งต้องสะอาด เรียบ และปราศจากสิ่งกีดขวาง แผ่นเหล็กรับแม่กุญแจต้องจัดตำแหน่งให้ตรงกับลูกสูบล็อกเพื่อให้ลูกสูบล็อกทำงานได้ถูกต้องและประตูปิดได้สนิทโดยไม่ติดขัด สายไฟสำหรับแม่กุญแจแบบเดินสายตรงต้องเดินผ่านผนังตู้หรือผ่านบานพับประตู และสายไฟต้องได้รับการป้องกันจากขอบคมและชิ้นส่วนที่เคลื่อนไหว แหล่งจ่ายไฟต้องมีขนาดเพียงพอรองรับกระแสไฟสูงสุดของโซลินอยด์หรือมอเตอร์ และแรงดันไฟของแหล่งจ่ายไฟต้องอยู่ภายในช่วงที่แม่กุญแจกำหนด สายสื่อสารสำหรับเครือข่าย RS-485 ต้องมีตัวสิ้นสุดสาย (terminator) ที่ปลายทั้งสองด้านของบัสเพื่อป้องกันการสะท้อนสัญญาณ และสายต้องเดินห่างจากสายไฟเพื่อป้องกันการรบกวนทางแม่เหล็กไฟฟ้า กระบวนการกำหนดค่ารวมถึงการตั้งค่านาฬิกาเรียลไทม์ การลงทะเบียนผู้ใช้และการกำหนดข้อมูลประจำตัว การกำหนดตารางเวลาการเข้าถึง การตั้งค่าตารางเวลาการส่งออกเหตุการณ์ และการกำหนดค่าพารามิเตอร์การเชื่อมต่อ SIEM การซิงโครไนซ์เวลาต้องกำหนดค่าด้วยที่อยู่เซิร์ฟเวอร์ NTP ที่ถูกต้องและช่วงเวลาการซิงโครไนซ์ และเขตเวลาต้องตั้งค่าให้ถูกต้องเพื่อให้เวลาประทับ (timestamp) ถูกต้องสำหรับตำแหน่งที่ตั้งของสถานประกอบการ กระบวนการลงทะเบียนผู้ใช้รวมถึงการรวบรวมชื่อผู้ใช้ ตัวระบุข้อมูลประจำตัว ระดับการเข้าถึง และตารางเวลาการเข้าถึง ตัวระบุข้อมูลประจำตัวสำหรับบัตร RFID คือหมายเลขซีเรียลของบัตร ซึ่งแม่กุญแจจะอ่านระหว่างการลงทะเบียน ตัวระบุข้อมูลประจำตัวสำหรับรหัส PIN คือ PIN ที่กำหนดให้ผู้ใช้ ซึ่งต้องมีความยาวระหว่างสี่ถึงแปดหลักขึ้นอยู่กับการกำหนดค่าของแม่กุญแจ ตัวระบุข้อมูลประจำตัวสำหรับลายนิ้วมือทางชีวมิติคือเทมเพลตลายนิ้วมือ ซึ่งถูกบันทึกโดยเซ็นเซอร์ลายนิ้วมือของแม่กุญแจระหว่างการลงทะเบียน ตารางเวลาการเข้าถึงกำหนดว่าเมื่อใดที่ผู้ใช้ได้รับอนุญาตให้เข้าถึงตู้ และสามารถกำหนดค่าได้ตามวันเฉพาะในสัปดาห์ ช่วงเวลาเฉพาะของวัน และวันที่เฉพาะ โปรแกรมบำรุงรักษารวมถึงการเปลี่ยนแบตเตอรี่ตามปกติสำหรับแม่กุญแจที่ใช้แบตเตอรี่ การอัปเดตเฟิร์มแวร์ตามปกติ การตรวจสอบบันทึกการตรวจสอบย้อนหลังตามปกติ และการตรวจสอบทางกายภาพแม่กุญแจและตู้ตามปกติ ตารางเวลาการเปลี่ยนแบตเตอรี่ถูกกำหนดโดยการใช้พลังงานของแม่กุญแจและความถี่ในการเข้าถึง โดยแม่กุญแจโดยทั่วไปจะรายงานแรงดันแบตเตอรี่ในบันทึกการตรวจสอบย้อนหลัง เพื่อเตือนเมื่อแบตเตอรี่ต่ำ การอัปเดตเฟิร์มแวร์จะถูกส่งมอบผ่านอินเทอร์เฟซการสื่อสาร และรวมถึงแพตช์ความปลอดภัย การแก้ไขข้อบกพร่อง และการปรับปรุงฟีเจอร์ กระบวนการอัปเดตเฟิร์มแวร์จะถูกบันทึกในบันทึกการตรวจสอบย้อนหลัง เพื่อเป็นบันทึกของการอัปเดตเพื่อวัตถุประสงค์ด้านการปฏิบัติตามข้อกำหนด การตรวจสอบบันทึกการตรวจสอบย้อนหลังเป็นกิจกรรมด้านการปฏิบัติตามข้อกำหนดที่สำคัญ และควรดำเนินการเป็นระยะ โดยทั่วไปเป็นรายเดือนสำหรับสภาพแวดล้อมที่มีความปลอดภัยต่ำ และรายสัปดาห์สำหรับสภาพแวดล้อมที่มีความปลอดภัยสูง การตรวจสอบรวมถึงการตรวจหาเหตุการณ์การเข้าถึงที่ถูกปฏิเสธ เหตุการณ์การเข้าถึงนอกเวลาทำการ เหตุการณ์การงัดแงะ และข้อผิดพลาดของระบบ การตรวจสอบทางกายภาพรวมถึงการตรวจสอบการติดตั้งแม่กุญแจ การจัดตำแหน่งประตู การทำงานของลูกสูบล็อก และความสมบูรณ์ของสายไฟ การตรวจสอบยังรวมถึงการตรวจสอบว่าเซ็นเซอร์ตรวจจับการงัดแงะทำงานได้ถูกต้องและแม่กุญแจไม่มีความเสียหายทางกายภาพ
การวิเคราะห์ต้นทุนและผลตอบแทนจากการลงทุน
การตัดสินใจลงทุนในแม่กุญแจตู้อิเล็กทรอนิกส์ที่มีบันทึกการตรวจสอบย้อนหลังในท้ายที่สุดคือกรณีทางธุรกิจที่ถ่วงดุลระหว่างต้นทุนของเทคโนโลยีกับต้นทุนจากการละเมิดข้อกำหนด ความสูญเสียจากการโจรกรรม และความไม่มีประสิทธิภาพในการดำเนินงาน ต้นทุนรวมในการเป็นเจ้าของประกอบด้วยต้นทุนฮาร์ดแวร์เริ่มต้น ต้นทุนการติดตั้ง ต้นทุนสิทธิ์การใช้งานซอฟต์แวร์ ต้นทุนบำรุงรักษาต่อเนื่อง และต้นทุนการฝึกอบรม ต้นทุนฮาร์ดแวร์มีตั้งแต่ $150 สำหรับแม่กุญแจ PIN แบบสแตนด์อโลนพื้นฐานที่มีการส่งออกข้อมูลผ่าน USB ไปจนถึง $800 สำหรับแม่กุญแจแบบเครือข่ายเต็มรูปแบบที่มีการยืนยันตัวตนทางชีวมิติ การเชื่อมต่อ Wi-Fi และการเชื่อมต่อ SIEM ต้นทุนการติดตั้งมีตั้งแต่ $50 ต่อแม่กุญแจสำหรับการติดตั้งแบบติดผิวหน้าอย่างง่ายบนตู้มาตรฐาน ไปจนถึง $500 ต่อแม่กุญแจสำหรับการติดตั้งแบบฝังที่ซับซ้อนบนตู้เสริมความแข็งแรงที่มีสายไฟซ่อนอยู่ ต้นทุนสิทธิ์การใช้งานซอฟต์แวร์มีตั้งแต่ $0 สำหรับแม่กุญแจที่มีซอฟต์แวร์จัดการฟรี ไปจนถึง $200 ต่อแม่กุญแจต่อปีสำหรับซอฟต์แวร์จัดการระดับองค์กรที่มีการเชื่อมต่อ SIEM การรายงานการปฏิบัติตามข้อกำหนด และการจัดการผ่านระบบคลาวด์ ต้นทุนบำรุงรักษาต่อเนื่องประกอบด้วยการเปลี่ยนแบตเตอรี่ในราคา $10 ถึง $30 ต่อแม่กุญแจต่อปี การอัปเดตเฟิร์มแวร์ที่โดยทั่วไปรวมอยู่ในสิทธิ์การใช้งานซอฟต์แวร์ และการเปลี่ยนฮาร์ดแวร์เป็นระยะในราคา $150 ถึง $800 ทุกห้าถึงสิบปีขึ้นอยู่กับคุณภาพของผลิตภัณฑ์ ต้นทุนการฝึกอบรมรวมถึงการฝึกอบรมเริ่มต้นสำหรับผู้ดูแลระบบและผู้ใช้ ซึ่งโดยทั่วไปอยู่ที่ $500 ถึง $2,000 สำหรับการฝึกอบรมกลุ่มหนึ่งครั้ง ต้นทุนรวมในการเป็นเจ้าของสำหรับการติดตั้งแม่กุญแจ 50 ตัวในระยะเวลาห้าปีมีตั้งแต่ประมาณ $15,000 สำหรับระบบพื้นฐานไปจนถึง $75,000 สำหรับระบบระดับองค์กร ผลตอบแทนจากการลงทุนเกิดขึ้นผ่านหลายช่องทาง การหลีกเลี่ยงการละเมิดข้อกำหนดเป็นประโยชน์ทางการเงินที่สำคัญที่สุด โดยการอ้างอิงจาก DEA เพียงครั้งเดียวมีมูลค่าตั้งแต่ $10,000 ถึง $250,000 การละเมิด HIPAA เพียงครั้งเดียวมีมูลค่าตั้งแต่ $100 ถึง $50,000 ต่อการละเมิดหนึ่งครั้งโดยมีเพดานสูงสุดต่อปีที่ $1.5 ล้าน และข้อตรวจพบการไม่ปฏิบัติตาม SOX เพียงรายการเดียวส่งผลให้ต้นทุนการตรวจสอบเพิ่มขึ้น การฟ้องร้องโดยผู้ถือหุ้น และบทลงโทษตามกฎระเบียบ การลดการโจรกรรมภายในเป็นอีกประโยชน์ที่สำคัญ โดยความสูญเสียจากการโจรกรรมภายในโดยเฉลี่ยในร้านขายยามีตั้งแต่ $1,000 ถึง $50,000 ต่อเหตุการณ์ และความสูญเสียจากการโจรกรรมภายในโดยเฉลี่ยในสภาพแวดล้อมการจัดการเงินสดมีตั้งแต่ $500 ถึง $100,000 ต่อเหตุการณ์ แม่กุญแจตู้อิเล็กทรอนิกส์ที่มีบันทึกการตรวจสอบย้อนหลังช่วยยับยั้งการโจรกรรมภายใน เนื่องจากพนักงานทราบว่าการเข้าถึงทุกครั้งจะถูกบันทึก และบันทึกการตรวจสอบย้อนหลังสามารถใช้ระบุตัวบุคคลที่รับผิดชอบต่อการโจรกรรมได้ การปรับปรุงประสิทธิภาพการดำเนินงานเกิดขึ้นผ่านการกำจัดการจัดการสมุดบันทึกด้วยตนเอง การลดเวลาที่ใช้ในการรายงานการปฏิบัติตามข้อกำหนด และการลดเวลาที่ใช้ในการสอบสวนเหตุการณ์ด้านความปลอดภัย การจัดการสมุดบันทึกด้วยตนเองสำหรับสถานประกอบการที่มีตู้ 50 ตัวต้องใช้เวลาประมาณ 10 ชั่วโมงต่อสัปดาห์สำหรับการบำรุงรักษา การตรวจสอบ และการจัดเก็บสมุดบันทึก ซึ่งคิดเป็นต้นทุนต่อปีประมาณ $5,000 ที่อัตราการทำงานด้านธุรการ $25 ต่อชั่วโมง การรายงานการปฏิบัติตามข้อกำหนดที่ทำงานอัตโนมัติโดยแม่กุญแจตู้อิเล็กทรอนิกส์ที่มีบันทึกการตรวจสอบย้อนหลังช่วยลดเวลาที่ใช้ในการรายงานตามกฎระเบียบประมาณ 80 เปอร์เซ็นต์ ซึ่งคิดเป็นการประหยัดต่อปีประมาณ $4,000 การสอบสวนเหตุการณ์ด้านความปลอดภัยที่ได้รับการสนับสนุนจากบันทึกการตรวจสอบย้อนหลังช่วยลดเวลาที่ใช้ในการสอบสวนประมาณ 50 เปอร์เซ็นต์ ซึ่งคิดเป็นการประหยัดต่อปีประมาณ $2,000 การประหยัดต่อปีจากประสิทธิภาพการดำเนินงานรวมประมาณ $11,000 ซึ่งชดเชยต้นทุนต่อปีของระบบภายในปีแรกของการดำเนินงาน
อนาคตของเทคโนโลยีแม่กุญแจตู้อิเล็กทรอนิกส์ที่มีบันทึกการตรวจสอบย้อนหลัง
ภูมิทัศน์เทคโนโลยีของแม่กุญแจตู้อิเล็กทรอนิกส์ที่มีบันทึกการตรวจสอบย้อนหลังกำลังพัฒนาอย่างรวดเร็ว ขับเคลื่อนโดยความก้าวหน้าในการสื่อสารไร้สาย การยืนยันตัวตนทางชีวมิติ ระบบคลาวด์คอมพิวติ้ง และปัญญาประดิษฐ์ แม่กุญแจตู้อิเล็กทรอนิกส์รุ่นต่อไปที่มีบันทึกการตรวจสอบย้อนหลังจะรวมเอาเทคโนโลยีที่เกิดขึ้นใหม่หลายอย่างที่จะเพิ่มความปลอดภัย ปรับปรุงการใช้งาน และขยายขอบเขตของการใช้งาน การเปลี่ยนผ่านจากการยืนยันตัวตนปัจจัยเดียวไปสู่การยืนยันตัวตนหลายปัจจัยกำลังดำเนินอยู่แล้ว โดยแม่กุญแจที่ทันสมัยที่สุดรองรับการผสมผสานระหว่างข้อมูลประจำตัวทางกายภาพ ปัจจัยความรู้ และปัจจัยทางชีวมิติ ข้อกำหนดการยืนยันตัวตนหลายปัจจัยถูกขับเคลื่อนโดยความซับซ้อนที่เพิ่มขึ้นของการขโมยข้อมูลประจำตัวและข้อกำหนดด้านกฎระเบียบที่ขยายตัวสำหรับการยืนยันตัวตนที่แข็งแกร่ง แม่กุญแจตู้อิเล็กทรอนิกส์ที่มีบันทึกการตรวจสอบย้อนหลังรองรับการยืนยันตัวตนหลายปัจจัยผ่านกระบวนการยืนยันตัวตนแบบเป็นขั้นตอน โดยผู้ใช้จะแสดงปัจจัยแรก เช่น บัตร RFID แล้วจึงแสดงปัจจัยที่สอง เช่น รหัส PIN หรือลายนิ้วมือ เหตุการณ์การยืนยันตัวตนหลายปัจจัยจะถูกบันทึกในบันทึกการตรวจสอบย้อนหลังพร้อมข้อมูลประจำตัวทั้งสองปัจจัย ให้บันทึกที่สมบูรณ์ของกระบวนการยืนยันตัวตน การผสานปัญญาประดิษฐ์และการเรียนรู้ของเครื่องเข้ากับการวิเคราะห์บันทึกการตรวจสอบย้อนหลังกำลังเปลี่ยนแปลงวิธีการใช้ข้อมูลการเข้าถึงเพื่อการตรวจสอบด้านความปลอดภัยและการเพิ่มประสิทธิภาพการดำเนินงาน เอนจินวิเคราะห์ที่ขับเคลื่อนด้วย AI จะรับข้อมูลบันทึกการตรวจสอบย้อนหลังจากแม่กุญแจทั้งหมดในสถานประกอบการและใช้อัลกอริทึมการเรียนรู้ของเครื่องเพื่อตรวจจับรูปแบบและความผิดปกติที่บ่งชี้ถึงภัยคุกคามด้านความปลอดภัยหรือความไม่มีประสิทธิภาพในการดำเนินงาน เอนจิน AI สามารถตรวจจับความผิดปกติของพฤติกรรม เช่น ผู้ใช้เข้าถึงตู้ในเวลาที่ผิดปกติจากรูปแบบการทำงานของพวกเขา เข้าถึงตู้ที่ไม่เกี่ยวข้องกับหน้าที่การงานของพวกเขา หรือเข้าถึงตู้ด้วยความถี่ที่ผิดปกติสูง เอนจิน AI ยังสามารถตรวจจับรูปแบบการดำเนินงาน เช่น ตู้ที่ถูกเข้าถึงบ่อยกว่าที่คาดไว้ ตู้ที่ถูกเข้าถึงในช่วงเวลาที่ไม่ได้รับอนุญาต และข้อมูลประจำตัวที่ถูกใช้บนหลายตู้ในช่วงเวลาสั้น ๆ แพลตฟอร์มการจัดการบนระบบคลาวด์กำลังแทนที่ซอฟต์แวร์จัดการแบบ on-premises แบบดั้งเดิม โดยให้การจัดการแม่กุญแจแบบรวมศูนย์ในหลายสถานที่ การสตรีมเหตุการณ์แบบเรียลไทม์ การรายงานการปฏิบัติตามข้อกำหนดอัตโนมัติ และการอัปเดตเฟิร์มแวร์แบบ over-the-air แพลตฟอร์มคลาวด์ยังให้โครงสร้างพื้นฐานสำหรับเอนจินวิเคราะห์ที่ขับเคลื่อนด้วย AI ซึ่งต้องการทรัพยากรการคำนวณที่สำคัญซึ่งไม่มีอยู่ในตัวแม่กุญแจเอง แพลตฟอร์มคลาวด์รองรับการผสานกับระบบความปลอดภัยของบุคคลที่สามผ่าน API ช่วยให้แม่กุญแจตู้อิเล็กทรอนิกส์ที่มีบันทึกการตรวจสอบย้อนหลังกลายเป็นส่วนหนึ่งของระบบนิเวศความปลอดภัยแบบรวมที่ประกอบด้วยการเฝ้าระวังด้วยวิดีโอ การควบคุมการเข้าถึง การตรวจจับการบุกรุก และการจัดการเหตุการณ์ ตัวเลือกการเชื่อมต่อไร้สายกำลังขยายเพื่อรวม 5G เซลลูลาร์และ LoRaWAN ช่วยให้สามารถติดตั้งในสถานที่ห่างไกลที่ไม่มีการเชื่อมต่อ Wi-Fi และ Ethernet การเชื่อมต่อ 5G เซลลูลาร์ให้การสื่อสารแบบแบนด์วิดท์สูง ความหน่วงต่ำสำหรับการสตรีมเหตุการณ์แบบเรียลไทม์และการตรวจสอบยืนยันด้วยวิดีโอ ในขณะที่การเชื่อมต่อ LoRaWAN ให้การสื่อสารแบบพลังงานต่ำ ระยะไกลสำหรับแม่กุญแจที่ใช้แบตเตอรี่ในสถานที่ห่างไกล ตัวเลือกการยืนยันตัวตนทางชีวมิติกำลังขยายเพื่อรวมการจำแนกม่านตา การจำแนกใบหน้า และการจำแนกรูปแบบเส้นเลือด ให้ความแม่นยำสูงกว่าและทนทานต่อการหลอกลวงมากกว่าการจำแนกลายนิ้วมือ แม่กุญแจตู้อิเล็กทรอนิกส์ที่มีบันทึกการตรวจสอบย้อนหลังในอนาคตจะเป็นอุปกรณ์ความปลอดภัยแบบผสานรวมเต็มรูปแบบที่รวมการควบคุมการเข้าถึง การบันทึกการตรวจสอบย้อนหลัง การเฝ้าระวังสภาพแวดล้อม และการตรวจจับภัยคุกคามที่ขับเคลื่อนด้วย AI ไว้ในแพ็กเกจเดียวที่กะทัดรัดและคุ้มค่า
ข้อผิดพลาดที่พบบ่อยที่ควรหลีกเลี่ยงเมื่อติดตั้งตัวล็อกตู้อิเล็กทรอนิกส์พร้อมบันทึกการตรวจสอบ
การติดตั้งตัวล็อกตู้อิเล็กทรอนิกส์พร้อมบันทึกการตรวจสอบโดยทั่วไปถือเป็นเรื่องที่ไม่ซับซ้อน แต่มีข้อผิดพลาดที่พบบ่อยหลายประการที่อาจบั่นทอนความปลอดภัย การปฏิบัติตามข้อกำหนด และประโยชน์ในการดำเนินงานของเทคโนโลยีนี้ ข้อผิดพลาดแรกคือการไม่กำหนดขนาดความจุในการจัดเก็บเหตุการณ์ให้เหมาะสมกับปริมาณการเข้าถึงที่คาดการณ์และข้อกำหนดการเก็บรักษาบันทึกการตรวจสอบ ร้านขายยาที่เข้าถึงตู้วันละ 50 ครั้งโดยมีข้อกำหนดการเก็บรักษา 365 วัน ต้องการความจุจัดเก็บอย่างน้อย 18,250 เหตุการณ์ แต่ตัวล็อกที่ติดตั้งอาจมีความจุเพียง 5,000 เหตุการณ์ ผลคือเหตุการณ์เก่าที่สุดจะถูกเขียนทับหลังจากผ่านไป 100 วัน ทำให้เกิดช่องว่างด้านการปฏิบัติตามข้อกำหนดที่ถูกค้นพบระหว่างการตรวจสอบประจำปีของ DEA วิธีแก้คือคำนวณปริมาณการเข้าถึงต่อวันที่คาดการณ์ คูณด้วยข้อกำหนดการเก็บรักษาเป็นจำนวนวัน แล้วเพิ่มอัตราความปลอดภัย 20 เปอร์เซ็นต์ จากนั้นจึงเลือกตัวล็อกที่มีความจุอย่างน้อยเท่ากับค่าที่คำนวณได้ ข้อผิดพลาดที่สองคือการตั้งค่าการซิงโครไนซ์เวลาไม่ถูกต้อง ส่งผลให้เหตุการณ์การตรวจสอบมีประทับเวลาที่ไม่แม่นยำ ประทับเวลาที่ไม่แม่นยำทำให้ไม่สามารถเชื่อมโยงเหตุการณ์การเข้าถึงกับภาพวิดีโอควบคุม บันทึกการเข้าถึงบัตร หรือแหล่งข้อมูลความปลอดภัยอื่น ๆ ได้ ประทับเวลาที่ไม่แม่นยำยังสร้างปัญหาด้านหลักฐานระหว่างการตรวจสอบการปฏิบัติตามข้อกำหนดและกระบวนการทางกฎหมาย ซึ่งความแม่นยำของประทับเวลาอาจถูกโต้แย้งได้ วิธีแก้คือตั้งค่าการซิงโครไนซ์ NTP ตั้งแต่ตอนติดตั้ง ตรวจสอบว่าตั้งค่าเขตเวลาถูกต้อง และทดสอบความแม่นยำของประทับเวลาโดยเปรียบเทียบเวลาของตัวล็อกกับแหล่งเวลาอ้างอิง ข้อผิดพลาดที่สามคือการไม่รักษาความปลอดภัยของช่องทางการสื่อสารระหว่างตัวล็อกกับระบบจัดการ ส่งผลให้ข้อมูลประจำตัวและบันทึกการตรวจสอบเสี่ยงต่อการถูกดักฟัง ช่องทางการสื่อสารที่ไม่ได้เข้ารหัสช่วยให้ผู้โจมตีที่เข้าถึงเครือข่ายสามารถดักจับตัวระบุข้อมูลประจำตัว บันทึกการตรวจสอบ และข้อมูลการตั้งค่าได้ วิธีแก้คือตรวจสอบให้แน่ใจว่าตัวล็อกรองรับการสื่อสารแบบเข้ารหัสโดยใช้ TLS หรือโปรโตคอลที่เทียบเท่า และตั้งค่าตัวล็อกให้ปฏิเสธการเชื่อมต่อที่ไม่ได้เข้ารหัส ข้อผิดพลาดที่สี่คือการไม่นำนโยบายการจัดการข้อมูลประจำตัวที่จำเป็นสำหรับการปฏิบัติตามข้อกำหนดมาใช้ เช่น การหมดอายุของข้อมูลประจำตัว การเพิกถอนข้อมูลประจำตัว และการบังคับใช้ตารางเวลาการเข้าถึง ข้อมูลประจำตัวที่หมดอายุแล้วแต่ไม่ถูกเพิกถอนจะสร้างช่องโหว่ด้านความปลอดภัยที่พนักงานเดิมหรือผู้รับเหมาสามารถเข้าถึงตู้ได้ วิธีแก้คือนำกระบวนการจัดการข้อมูลประจำตัวมาใช้ซึ่งรวมถึงการทบทวนข้อมูลประจำตัวเป็นประจำ การให้ข้อมูลประจำตัวหมดอายุโดยอัตโนมัติ และการเพิกถอนข้อมูลประจำตัวทันทีเมื่อพนักงานหรือผู้รับเหมาออกจากองค์กร ข้อผิดพลาดที่ห้าคือการไม่บูรณาการบันทึกการตรวจสอบกับ SIEM ส่งผลให้ข้อมูลการตรวจสอบถูกแยกอยู่ในระบบจัดการตัวล็อกเพียงอย่างเดียวและไม่ถูกเชื่อมโยงกับแหล่งข้อมูลความปลอดภัยอื่น ๆ ข้อมูลการตรวจสอบที่ถูกแยกอยู่โดดเดี่ยวนี้ทำให้สูญเสียคุณค่าด้านความปลอดภัยของการเชื่อมโยงข้อมูล เช่น การเชื่อมโยงเหตุการณ์การเข้าถึงตู้กับภาพวิดีโอควบคุม บันทึกการเข้าถึงบัตร และเหตุการณ์ของระบบตรวจจับการบุกรุก วิธีแก้คือตั้งค่าการบูรณาการกับ SIEM ตั้งแต่ตอนติดตั้ง และทดสอบการบูรณาการโดยสร้างเหตุการณ์ทดสอบและตรวจสอบว่าเหตุการณ์เหล่านั้นปรากฏใน SIEM หรือไม่ ข้อผิดพลาดที่หกคือการไม่ทบทวนบันทึกการตรวจสอบเป็นประจำ ส่งผลให้เหตุการณ์ด้านความปลอดภัยถูกตรวจพบช้าหรือไม่ถูกตรวจพบเลย บันทึกการตรวจสอบเป็นเครื่องมือตรวจตราความปลอดภัย ไม่ใช่เพียงเครื่องมือจัดทำเอกสารเพื่อการปฏิบัติตามข้อกำหนด และต้องได้รับการทบทวนเป็นประจำเพื่อตรวจจับเหตุการณ์ด้านความปลอดภัย วิธีแก้คือกำหนดตารางเวลาการทบทวนบันทึกการตรวจสอบเป็นประจำ มอบหมายความรับผิดชอบในการทบทวนให้บุคคลหรือทีมเฉพาะ และจัดทำเอกสารผลการทบทวนในรายงานการปฏิบัติตามข้อกำหนด ข้อผิดพลาดที่เจ็ดคือการไม่ฝึกอบรมผู้ใช้เกี่ยวกับการใช้งานตัวล็อกตู้อิเล็กทรอนิกส์พร้อมบันทึกการตรวจสอบอย่างถูกต้อง ส่งผลให้เกิดปัญหาในการดำเนินงาน เช่น ผู้ใช้แบ่งปันข้อมูลประจำตัวร่วมกัน ผู้ใช้เปิดประตูตู้ค้างไว้ และผู้ใช้ไม่รายงานเหตุการณ์การงัดแงะ การฝึกอบรมผู้ใช้ควรครอบคลุมถึงความสำคัญของบันทึกการตรวจสอบ การใช้ข้อมูลประจำตัวอย่างถูกต้อง ขั้นตอนการใช้รหัสบังคับ (duress code) และการรายงานเหตุการณ์ด้านความปลอดภัย
บทสรุป: เหตุผลในการเลือกใช้ตัวล็อกตู้อิเล็กทรอนิกส์พร้อมบันทึกการตรวจสอบ
ตัวล็อกตู้อิเล็กทรอนิกส์พร้อมบันทึกการตรวจสอบไม่ได้เป็นเพียงผลิตภัณฑ์เฉพาะทางสำหรับการใช้งานด้านความปลอดภัยเฉพาะด้านอีกต่อไป — แต่เป็นเทคโนโลยีความปลอดภัยแบบกระแสหลักที่จำเป็นสำหรับองค์กรใด ๆ ที่จัดเก็บสารควบคุม ข้อมูลที่ละเอียดอ่อน สินทรัพย์มูลค่าสูง หรือหลักฐาน การผสมผสานระหว่างการควบคุมการเข้าถึงแบบอิเล็กทรอนิกส์และการบันทึกการตรวจสอบอัตโนมัติช่วยให้มีระดับความปลอดภัยและการปฏิบัติตามข้อกำหนดที่ไม่สามารถทำได้ด้วยตัวล็อกแบบกุญแจแบบเดิม ตัวล็อกแบบรหัสตัวเลข หรือสมุดบันทึกแบบเขียนมือ บันทึกการตรวจสอบช่วยให้มีหลักฐานที่จำเป็นสำหรับการปฏิบัติตามข้อกำหนดของ DEA, HIPAA, FDA และ SOX และการบูรณาการกับ SIEM ช่วยให้สามารถตรวจตราความปลอดภัยแบบเรียลไทม์และตอบสนองต่อเหตุการณ์ได้ทันที ฟีเจอร์การตรวจจับการงัดแงะและการบันทึกเหตุการณ์บังคับช่วยปกป้องจากการบุกเข้าโดยใช้กำลังและการปล้นด้วยอาวุธ และการซิงโครไนซ์เวลาช่วยให้มั่นใจว่าเหตุการณ์การตรวจสอบถูกต้องแม่นยำและใช้เป็นหลักฐานในทางกฎหมายได้ ค่าใช้จ่ายของตัวล็อกตู้อิเล็กทรอนิกส์พร้อมบันทึกการตรวจสอบเป็นเพียงเสี้ยวเล็กน้อยของค่าใช้จ่ายจากการละเมิดข้อกำหนดเพียงครั้งเดียวหรือเหตุการณ์การขโมยเพียงครั้งเดียว ทำให้เทคโนโลยีนี้เป็นการลงทุนที่คุ้มค่าสำหรับองค์กรใด ๆ ที่ให้ความสำคัญกับความปลอดภัยและการปฏิบัติตามข้อกำหนดอย่างจริงจัง การเลือกตัวล็อกที่เหมาะสมต้องอาศัยการประเมินอย่างเป็นระบบในด้านประเภทข้อมูลประจำตัว ความจุจัดเก็บเหตุการณ์ อินเทอร์เฟซการสื่อสาร การรับรองการปฏิบัติตามข้อกำหนด รูปแบบทางกายภาพ และแหล่งจ่ายไฟ และการติดตั้งและการบำรุงรักษาต้องเป็นไปตามแนวปฏิบัติที่ดีที่สุดเพื่อให้มั่นใจในความน่าเชื่อถือในระยะยาว อนาคตของเทคโนโลยีนี้รวมถึงการยืนยันตัวตนแบบหลายปัจจัย การตรวจจับภัยคุกคามด้วย AI การจัดการผ่านคลาวด์ และการเชื่อมต่อไร้สายที่ขยายเพิ่มขึ้น ซึ่งทั้งหมดนี้จะช่วยเพิ่มความปลอดภัยและความสะดวกในการใช้งานของตัวล็อกตู้อิเล็กทรอนิกส์พร้อมบันทึกการตรวจสอบ องค์กรที่ยังไม่ได้นำเทคโนโลยีนี้มาใช้ควรทำการประเมินความเสี่ยงของแนวปฏิบัติการควบคุมการเข้าถึงทางกายภาพในปัจจุบัน และจัดทำแผนการติดตั้งที่ให้ความสำคัญกับตู้ที่มีความเสี่ยงสูงสุดก่อน จากนั้นจึงค่อย ๆ ขยายไปยังทั้งสถานที่ในระยะต่อไป
เนื้อหาบางส่วนของบทความนี้สร้างขึ้นโดย AI และได้รับการปรับปรุงเพื่อความถูกต้องเชิงมืออาชีพและความอ่านง่าย
ไม่แน่ใจว่าเซนเซอร์รุ่นใดเหมาะกับโปรเจกต์ของคุณ?
ปรึกษาทีมวิศวกรการประยุกต์ใช้ mmWave ของเราได้ฟรี
ค้นหา presence sensor ที่เหมาะสมสำหรับโปรเจกต์โรงแรมของคุณ
เปรียบเทียบโปรโตคอลทั้ง 3 ตรวจสอบกรณีศึกษาเฉพาะโรงแรม และดาวน์โหลดคู่มือการติดตั้ง
ผลิตภัณฑ์ที่เกี่ยวข้อง
3
Locker Lock อัจฉริยะ — บริหารผ่านแอป แดชบอร์ดหลายสาขา
กุญแจตู้ล็อคเกอร์อัจฉริยะควบคุมผ่านแอป สำหรับสำนักงาน ตู้พัสดุ และกลุ่มล็อคเกอร์หลายสาขา แดชบอร์ดแอป BLE บันทึก audit trail ปลดล็อกระยะไกล ไม่ต้องมีเซิร์ฟเวอร์รายล็อค โครงสร้างระดับพรีเมียม
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
กุญแจตู้สำนักงาน ระบบ PIN + การ์ด สำหรับตู้แฟ้มและตู้แข้ง
กุญแจตู้สำนักงานระบบ PIN + การ์ด แบบออฟไลน์ สำหรับตู้แฟ้ม ตู้แข้ง และลิ้นชัก เปลี่ยนจากกุญแจกลไกใน 5 นาที ไม่ต้องใช้ WiFi และไม่ต้องบริหารกุญแจ ผ่าน CE/FCC/RoHS
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi
กุญแจล็อคเกอร์ฟิตเนสแบบการ์ดออฟไลน์สำหรับล็อกเกอร์ฟิตเนสและสระว่ายน้ำ ใช้การ์ด MIFARE ติดตั้งใหม่ 5 นาที ไม่ต้องใช้ WiFi หรือเซิร์ฟเวอร์ ผ่าน CE/FCC/RoHS
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
บทความบล็อกที่เกี่ยวข้อง
3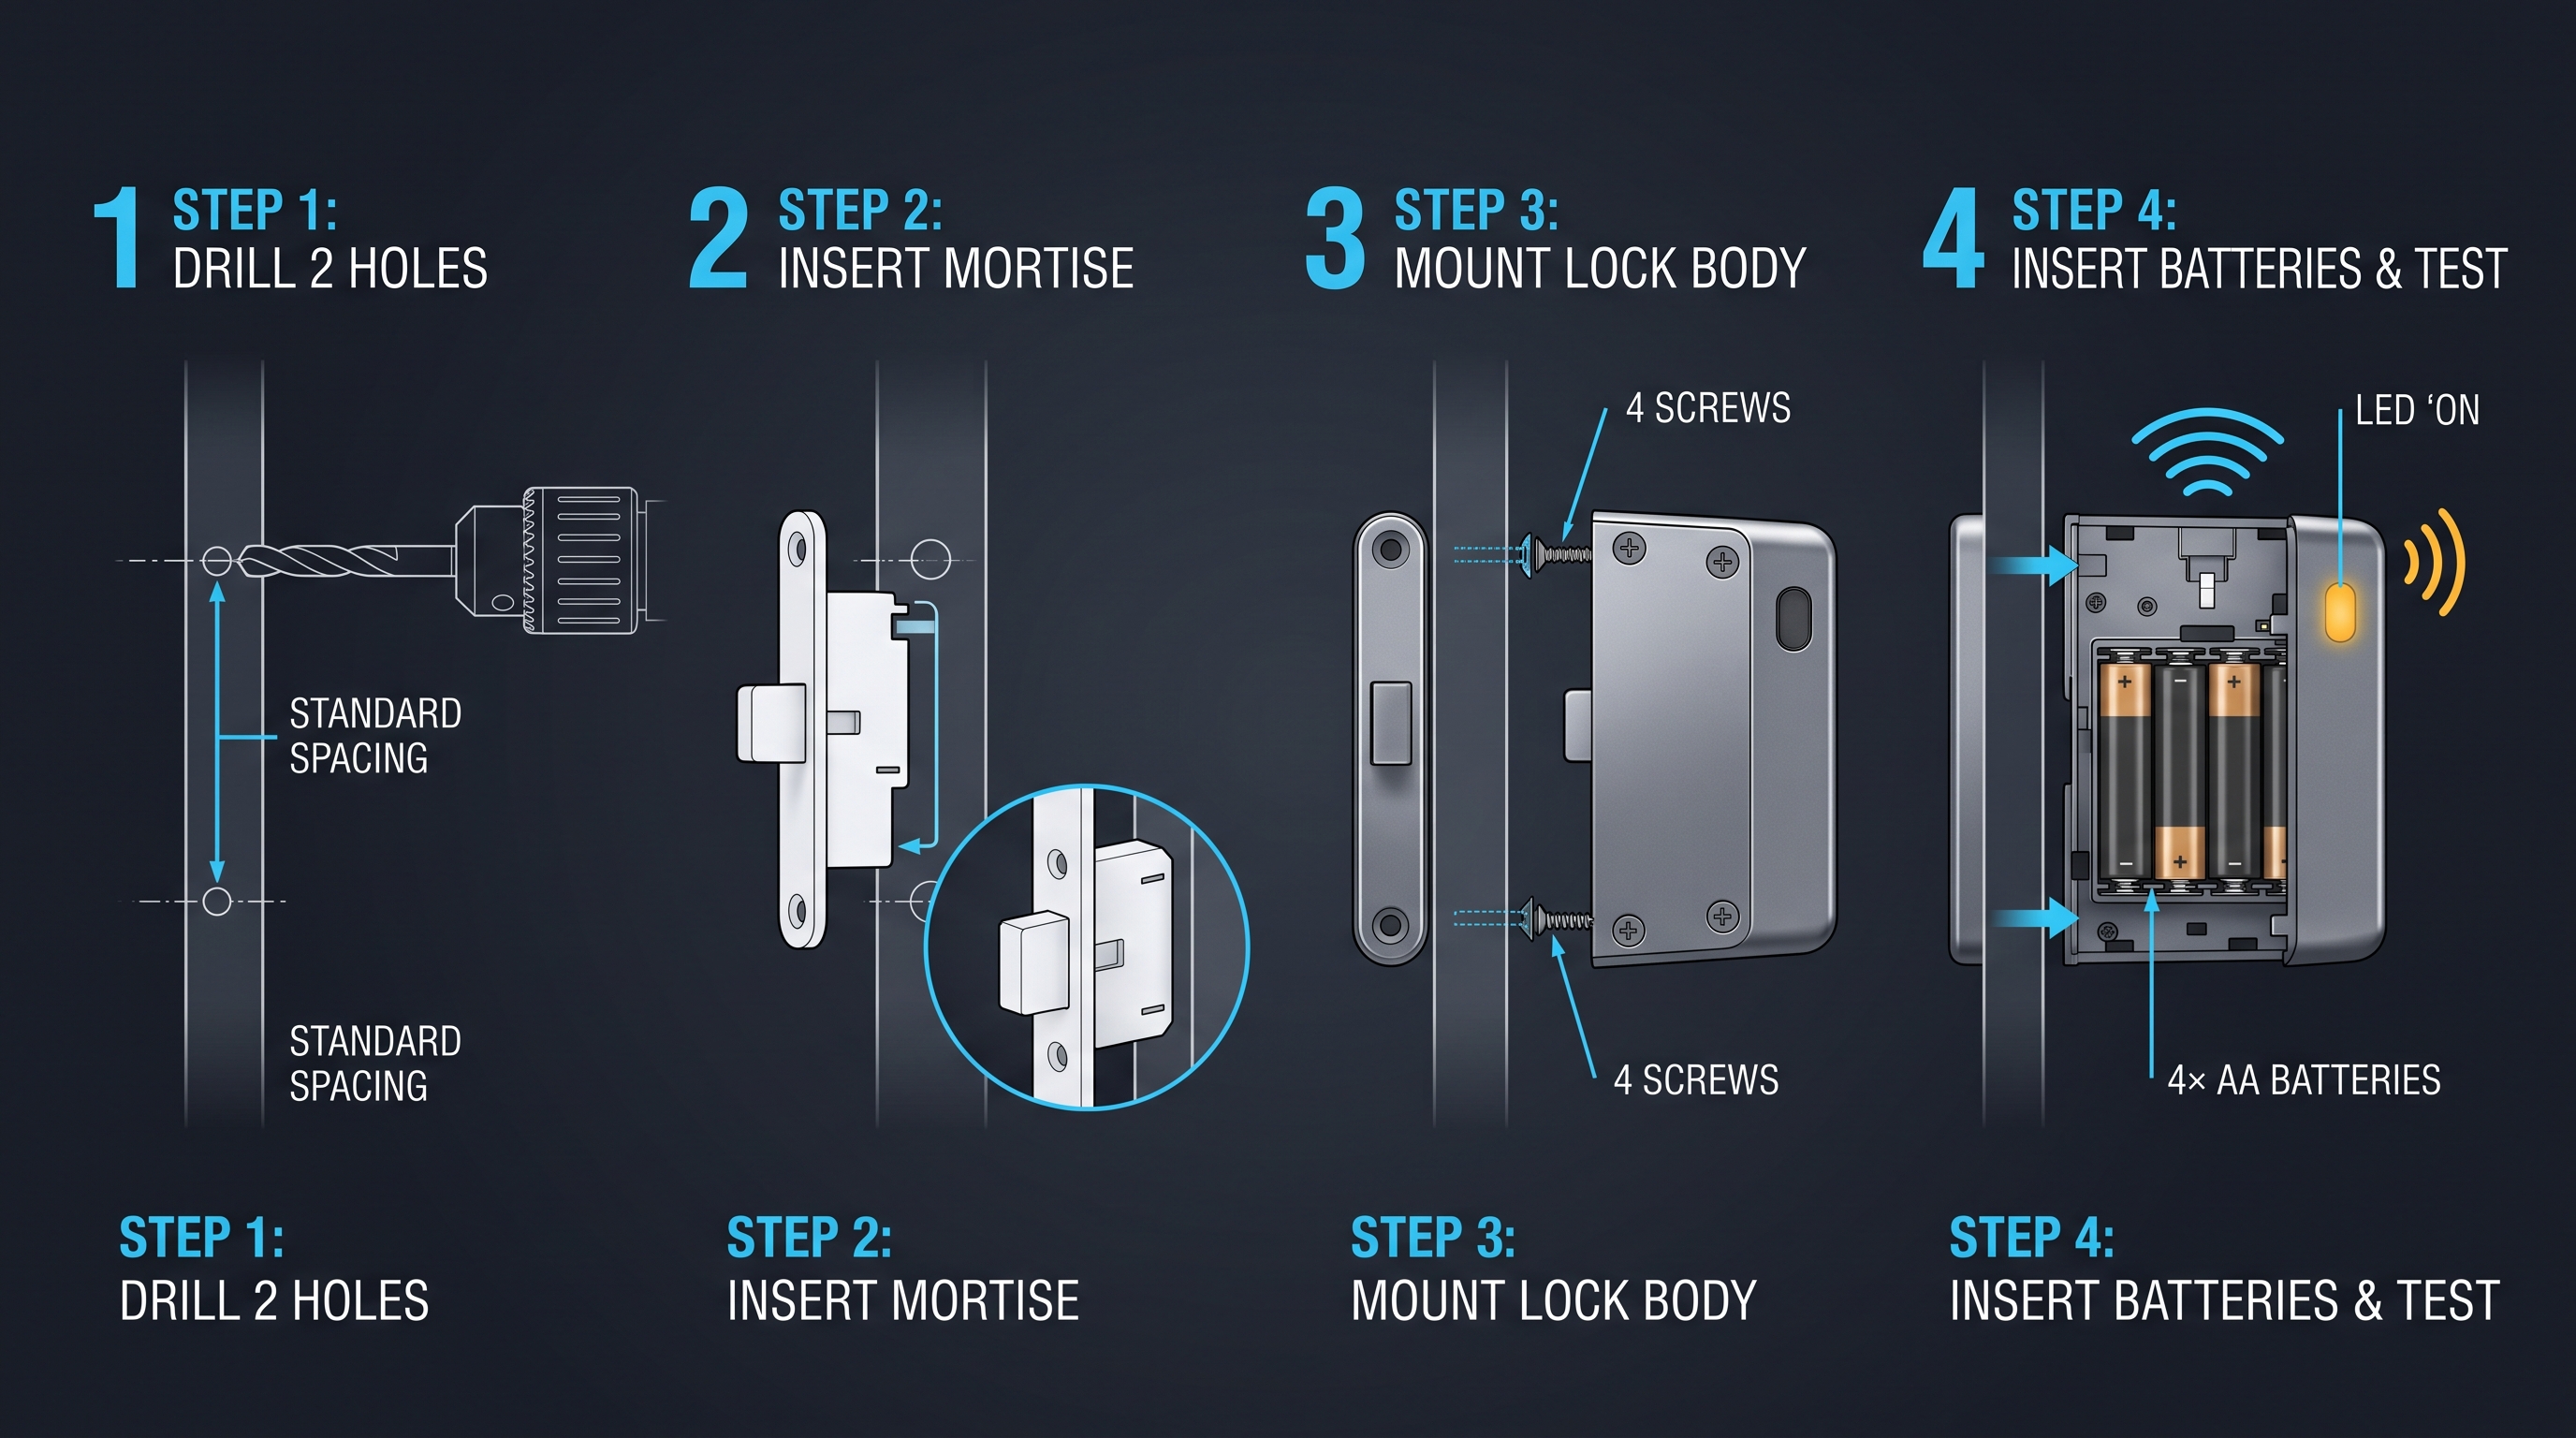
ราคาล็อคตู้ล็อกเกอร์: ปัจจัยต้นทุน ระดับราคา การเจรจาผู้ขาย
ทำความเข้าใจปัจจัยกำหนดราคาล็อคตู้ล็อกเกอร์อิเล็กทรอนิกส์ จากประเภทการยืนยันตัวตน วัสดุ ส่วนลดปริมาณ เครื่องมือ NRE ค่าขนส่ง ถึง TCO 5 ปี พร้อมตารางราคา
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: Locker Lock อัจฉริยะ — บริหารผ่านแอป แดชบอร์ดหลายสาขา, กุญแจตู้สำนักงาน ระบบ PIN + การ์ด สำหรับตู้แฟ้มและตู้แข้ง, กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi
กุญแจล็อกเกอร์อิเล็กทรอนิกส์: คู่มือความปลอดภัยไร้กุญแจ 2026
ค้นพบหลักการทำงานของกุญแจล็อกเกอร์อิเล็กทรอนิกส์ ตั้งแต่ระบบ RFID ถึงรุ่นไบโอเมตริก พร้อมเคล็ดลับ สเปก และการเปรียบเทียบสำหรับฟิตเนส สำนักงาน และโรงเรียน
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi
ล็อกเฟอร์นิเจอร์อิเล็กทรอนิกส์: คู่มือความปลอดภัยตู้ฉบับเต็ม
ล็อกเฟอร์นิเจอร์อิเล็กทรอนิกส์ปกป้องตู้ ลิ้นชัก และเครื่องเรือนด้วย RFID, BLE, PIN หรือชีวมิติ แทนกุญแจด้วยการเข้าถึงที่ตรวจสอบและควบคุมได้ คู่มือฉบับเต็ม
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจตู้สำนักงาน ระบบ PIN + การ์ด สำหรับตู้แฟ้มและตู้แข้ง
ระบุรายละเอียดโปรเจกต์โรงแรมของคุณกับวิศวกรของเรา
ส่งจำนวนห้อง ประเภทเพดาน และโปรโตคอลที่ต้องการ เราจะส่งแผนการทำตัวอย่างและใบเสนอราคากลับภายใน 24 ชั่วโมงทำการ
- ก้าวจากคำแนะนำทั่วไปไปสู่การหารือเกี่ยวกับผลิตภัณฑ์หรือการใช้งาน
- ใช้ RFQ เมื่อข้อมูลราคา แบบวาด MOQ หรือกำหนดการเปิดตัวต้องการความชัดเจนเป็นระบบ
- คงช่องทางติดต่อโดยตรงให้เห็นสำหรับการขอคำชี้แจงอย่างรวดเร็วและการส่งต่อข้อมูล