คู่มือฉบับสมบูรณ์ ระบบจัดการตู้ล็อกเกอร์ดิจิทัล ปี 2026
ระบบจัดการตู้ล็อกเกอร์ดิจิทัลยกระดับการบริหารตู้ล็อกเกอร์ด้วยการติดตามเรียลไทม์ API แดชบอร์ดหลายสาขา และการติดตั้งยืดหยุ่นสำหรับยิม โรงแรม โรงเรียน และสำนักงาน
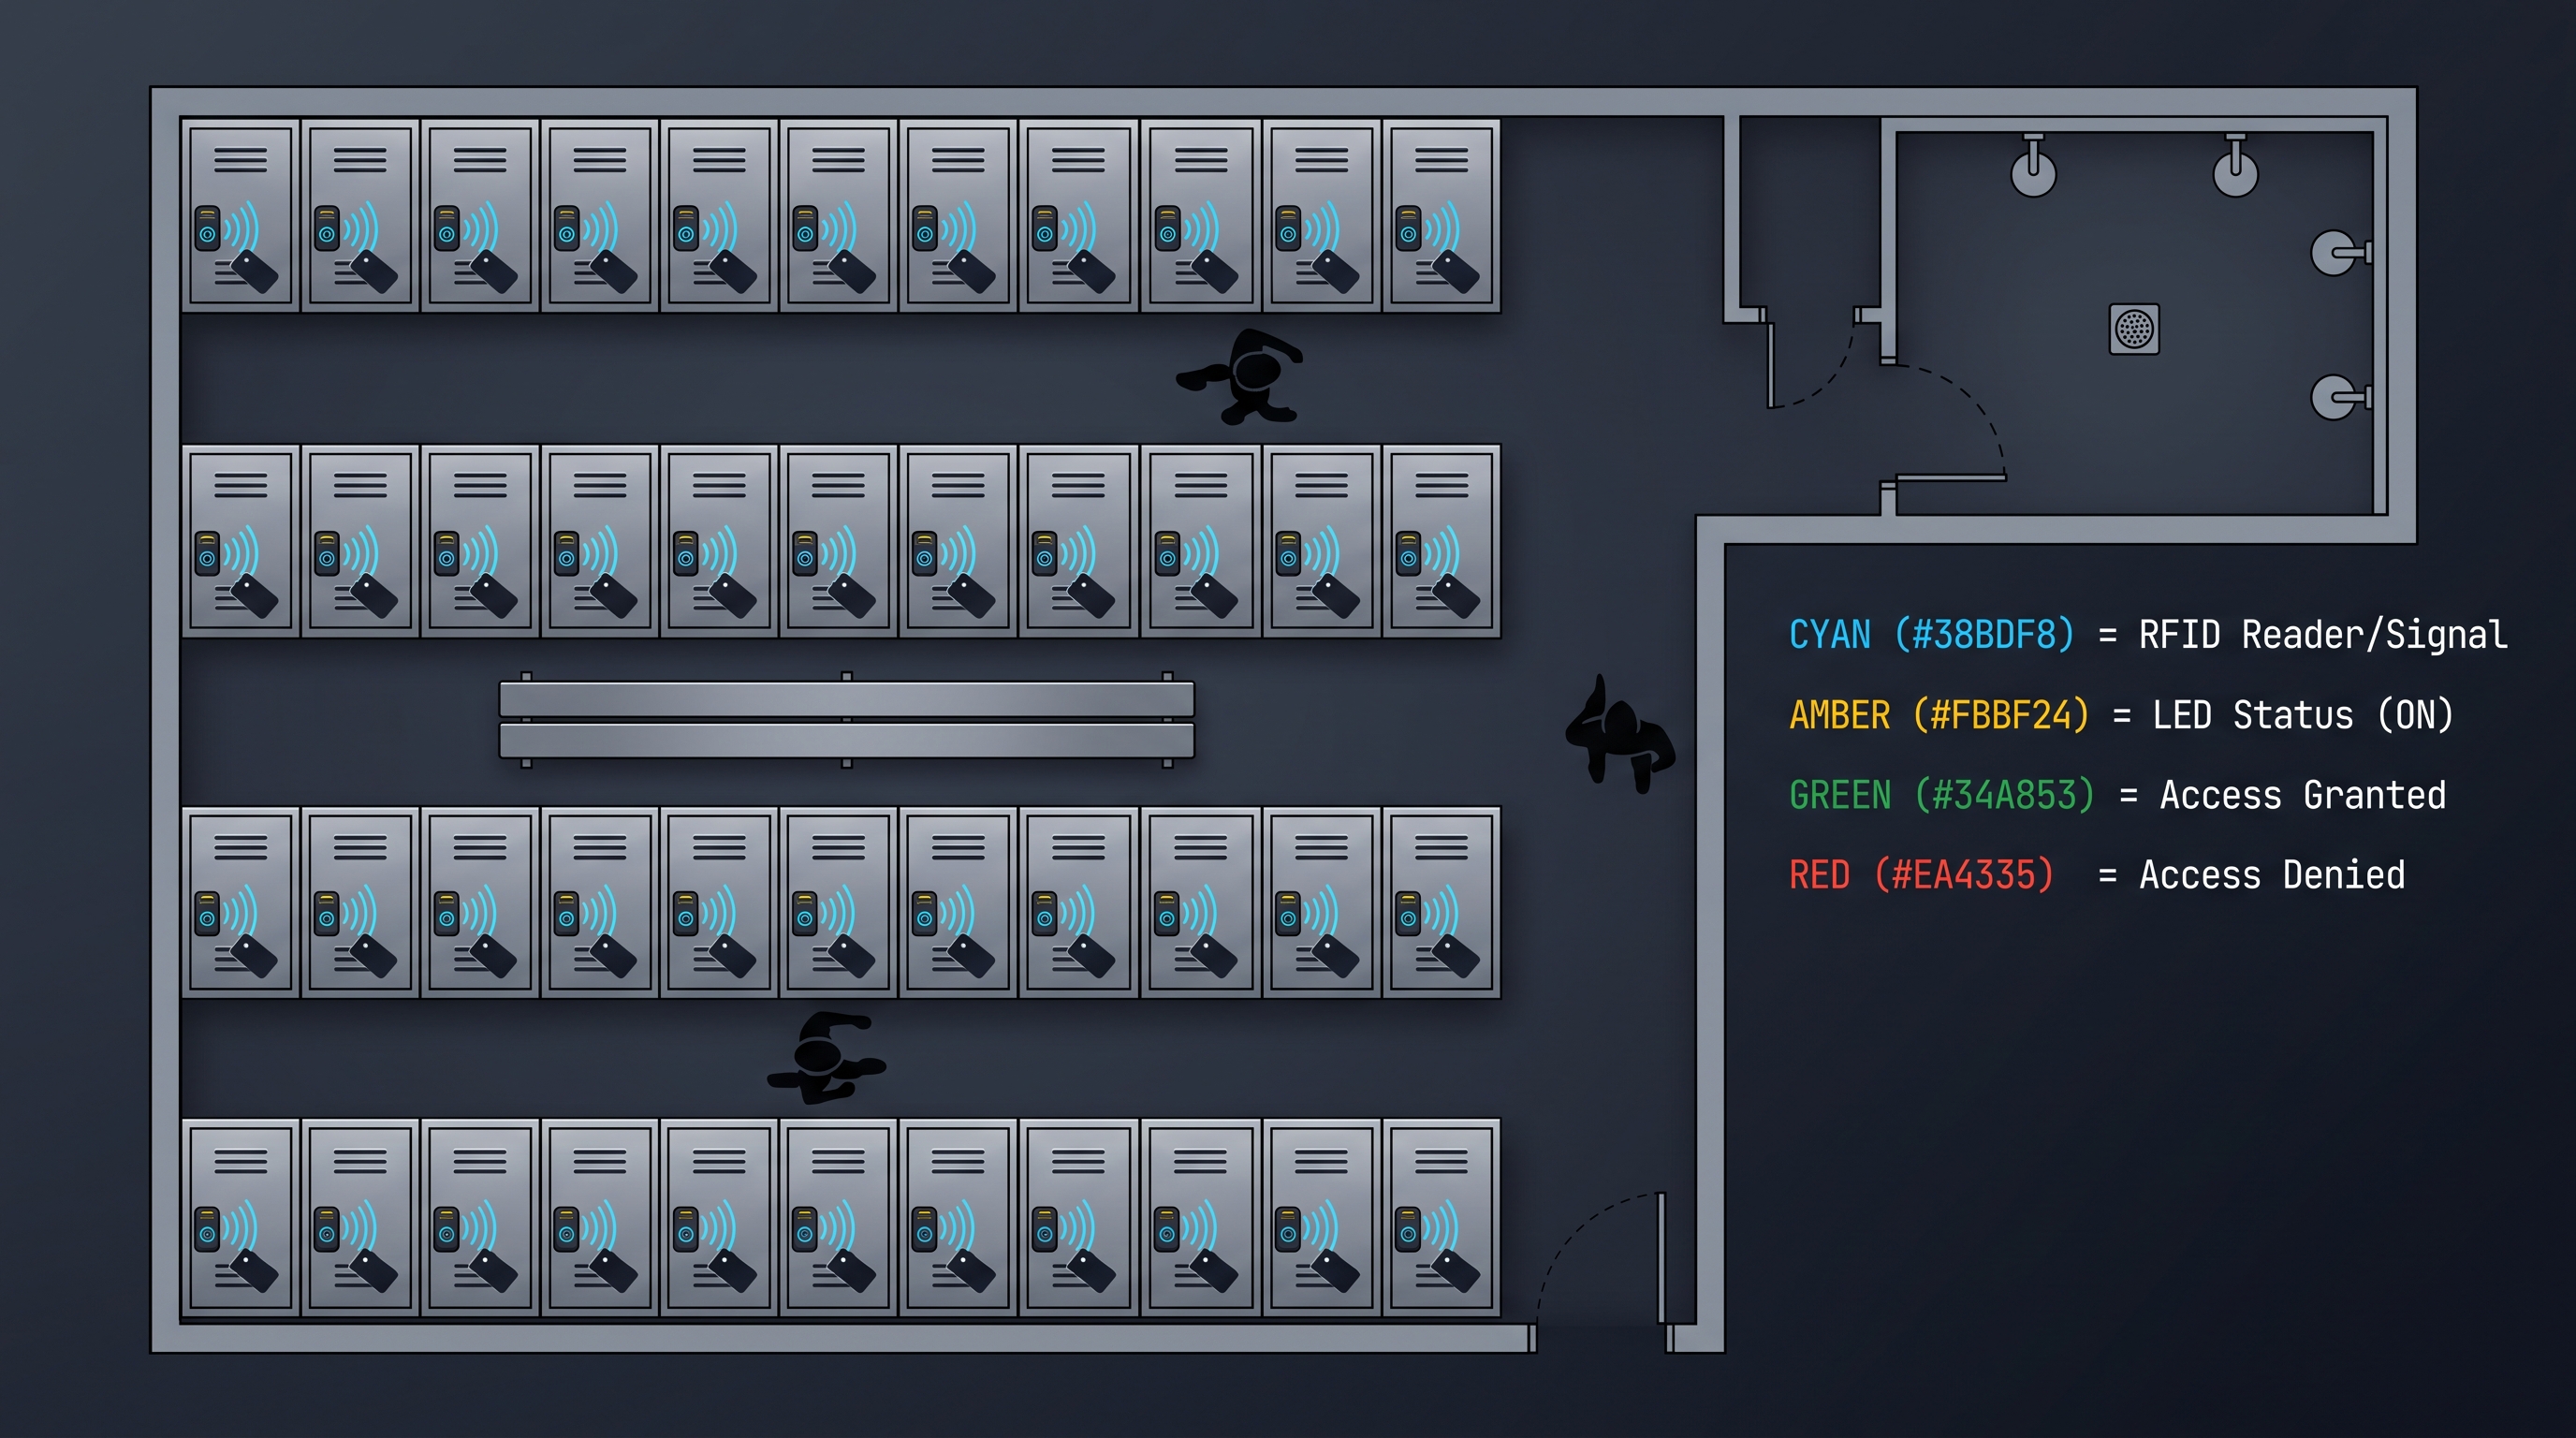
ระบบจัดการตู้ล็อกเกอร์ดิจิทัลคืออะไร?
ระบบจัดการตู้ล็อกเกอร์ดิจิทัลคือแพลตฟอร์มซอฟต์แวร์แบบคลาวด์หรือแบบติดตั้งภายในองค์กรที่ออกแบบมาโดยเฉพาะเพื่อติดตาม ควบคุม และเพิ่มประสิทธิภาพกลุ่มตู้ล็อกเกอร์อิเล็กทรอนิกส์แบบเรียลไทม์ ระบบเหล่านี้รวมทุกชั้นการดำเนินงาน — การจัดสรรข้อมูลประจำตัวสำหรับเข้าใช้งาน การติดตามสถานะการใช้งาน การปลดล็อกระยะไกล การบันทึกการตรวจสอบ และการแจ้งเตือนการบำรุงรักษา — เข้าไว้ในหน้าจอเดียวที่เข้าถึงได้จากเบราว์เซอร์หรืออุปกรณ์เคลื่อนที่ใดก็ได้ แพลตฟอร์มระดับองค์กรยุคใหม่รองรับตู้ล็อกเกอร์ได้มากถึง 50,000+ ตู้ใน 500+ สถานที่พร้อมกัน ด้วยการรีเฟรชสถานะแบบเรียลไทม์ทุก ๆ 500 มิลลิวินาที และคำสั่งปลดล็อกระยะไกลเสร็จสิ้นภายในไม่ถึง 200 มิลลิวินาทีผ่านการเชื่อมต่อที่เข้ารหัสลับด้วย TLS มาตรฐาน ต้นทุนการติดตั้งโดยทั่วไปอยู่ระหว่าง 2,500 ถึง 15,000 ดอลลาร์สหรัฐต่อสถานที่สำหรับชั้นซอฟต์แวร์ของระบบจัดการตู้ล็อกเกอร์ดิจิทัล บวกเพิ่มอีก 200 ถึง 800 ดอลลาร์สหรัฐต่อปลายทางตู้ล็อกเกอร์อิเล็กทรอนิกส์ ขึ้นอยู่กับประเภทล็อกและโมดูล IoT ตลาดตู้ล็อกเกอร์อัจฉริยะทั่วโลกซึ่งขับเคลื่อนหลัก ๆ ด้วยการนำระบบจัดการตู้ล็อกเกอร์ดิจิทัลมาใช้ คาดว่าจะมีมูลค่าถึง 6.8 พันล้านดอลลาร์สหรัฐภายในปี 2030 ตามรายงานของ Grand View Research โดยมีอัตราการเติบโตเฉลี่ยต่อปีทบต้น 18.4 เปอร์เซ็นต์จากปี 2024 ถึง 2030 แพลตฟอร์มที่ได้รับการรับรองตามมาตรฐานอุตสาหกรรมมีใบรับรอง SOC 2 Type II เอกสารการปฏิบัติตาม GDPR และมักมีการรับรองฮาร์ดแวร์ UL 294 หรือ EN 14846 ต่างจากล็อกอิเล็กทรอนิกส์แบบสแตนด์อโลนที่ต้องตั้งค่าทีละตัวด้วยมือ ระบบจัดการตู้ล็อกเกอร์ดิจิทัลที่แท้จริงมอบเอนจินนโยบายแบบรวมศูนย์ การบริหารจัดการตามบทบาท และระบบอัตโนมัติที่ตั้งโปรแกรมได้ ซึ่งขจัดภาระการดำเนินงานของการจัดการตู้ล็อกเกอร์หลายร้อยหรือหลายพันตู้แบบรายตัว
ความสามารถหลักของระบบจัดการตู้ล็อกเกอร์ดิจิทัล
ระบบจัดการตู้ล็อกเกอร์ดิจิทัลให้การมองเห็นสถานะตู้ล็อกเกอร์แบบเรียลไทม์ — ว่าง มีผู้ใช้ จองไว้ หยุดให้บริการ หรืออยู่ระหว่างบำรุงรักษา — ด้วยดีเลย์แดชบอร์ดไม่ถึงหนึ่งวินาทีจากการเปลี่ยนสถานะจริงถึงการอัปเดต UI แพลตฟอร์มที่ดีที่สุดรวบรวมข้อมูลนี้จากตัวควบคุมล็อกที่รองรับ IoT โดยใช้โปรโตคอล เช่น MQTT, CoAP หรือ WebSocket ฟีดเรียลไทม์นี้ขับเคลื่อนแผนที่ความร้อนการใช้งาน เส้นแนวโน้มการใช้ประโยชน์ และการตรวจจับตู้ว่างทันทีที่สามารถเรียกตารางการทำความสะอาดอัตโนมัติหรือเวิร์กโฟลว์การปรับสมดุลได้ ในสภาพแวดล้อมโรงแรม พนักงานแผนกต้อนรับสามารถเห็นได้แม่นยำว่าตู้ใดว่างอยู่โดยไม่ต้องเรียกพนักงานยกสัมภาระ ในฟิตเนส สมาชิกสามารถตรวจสอบความว่างผ่านแอปมือถือก่อนออกจากบ้านได้ การติดตั้งขนาดใหญ่ตั้งแต่ 10,000 ตู้ขึ้นไปโดยทั่วไปส่งข้อความเปลี่ยนสถานะ 2,000 ถึง 5,000 ข้อความต่อชั่วโมง และระบบระดับองค์กรรองรับปริมาณนี้ได้โดยไม่ลดประสิทธิภาพ ชั้นสถานะยังป้อนข้อมูลให้การวิเคราะห์ขั้นถัดไป — เวลาพำนักเฉลี่ย ชั่วโมงใช้งานสูงสุด อัตราการละทิ้ง — ซึ่งช่วยหล่อเลี้ยงการวางแผนความจุและโมเดลราคา ระบบจัดการตู้ล็อกเกอร์ดิจิทัลยังประมวลผลการมอบหมายข้อมูลประจำตัวภายในไม่ถึง 150 มิลลิวินาที และรองรับคำขอมอบหมายพร้อมกัน 500 ถึง 2,000 รายการต่อนาทีโดยไม่ต้องจัดคิว เอนจินข้อมูลประจำตัวรองรับรหัส PIN, บัตร RFID, แท็ก NFC, บลูทูธมือถือ, QR code และเครื่องอ่านไบโอเมตริก และผสานกับผู้ให้บริการยืนยันตัวตนที่มีอยู่รวมถึง PMS, SIS และ HRIS การออกข้อมูลประจำตัว ความพยายามตรวจสอบ และเหตุการณ์เพิกถอนทุกรายการถูกบันทึกในล็อกแบบ append-only ที่แก้ไขไม่ได้เพื่อวัตถุประสงค์การปฏิบัติตามข้อกำหนด
การปลดล็อกระยะไกลและการบังคับเปิดในฐานะฟีเจอร์ของระบบจัดการตู้ล็อกเกอร์ดิจิทัล
เมื่อผู้ใช้ลืมรหัส ทำบัตรหาย หรือตู้ล็อกติดขัด การปลดล็อกระยะไกลเปลี่ยนสิ่งที่จะกลายเป็นตั๋วขอความช่วยเหลือให้แก้ไขได้ด้วยสองคลิก ผู้ดูแลระบบที่ได้รับอนุญาต — พนักงานแผนกต้อนรับ ผู้จัดการอาคาร เจ้าหน้าที่รักษาความปลอดภัย — สามารถสั่งปลดล็อกจากแดชบอร์ดหรือแอปมือถือได้ คำสั่งเดินทางจากคลาวด์หรือเซิร์ฟเวอร์ภายในองค์กรไปยังตัวควบคุมตู้ล็อกเกอร์เฉพาะตัวผ่านช่องทางที่เข้ารหัสลับและดำเนินการภายใน 200 ถึง 400 มิลลิวินาที รายการตรวจสอบโดยละเอียดบันทึกว่าใครอนุมัติการปลดล็อก เวลาใด จาก IP address หรืออุปกรณ์ใด และการปลดล็อกสำเร็จหรือไม่ หลายเขตอำนาจศาลและนโยบายความปลอดภัยระดับองค์กรกำหนดให้การบังคับเปิดทุกครั้งต้องถูกบันทึกด้วยระเบียนตรวจสอบที่มีลงเวลาและปฏิเสธไม่ได้ ทำให้ฟีเจอร์การบันทึกนี้เป็นข้อบังคับด้านการปฏิบัติตามข้อกำหนด ไม่ใช่เพียงความสะดวก การปลดล็อกระยะไกลยังรองรับการทำงานแบบกลุ่ม: ปลดล็อกทั้งแถวเพื่อพนักงานทำความสะอาด เปิดทุกตู้ในโซนหลังสัญญาณเตือนอัคคีภัย หรือยกเลิกการมอบหมายทั้งหมดเมื่อสิ้นภาคเรียน การใช้งานระบบจัดการตู้ล็อกเกอร์ดิจิทัลที่ดีที่สุดมีการจำกัดอัตราและ geofencing เพื่อป้องกันการใช้ในทางที่ผิด — เช่น กำหนดให้ผู้ดูแลระบบต้องอยู่ ณ สถานที่หรืออยู่ในช่วงเครือข่ายที่กำหนดจึงจะปลดล็อกเกินจำนวนที่ระบุได้
การบันทึกการตรวจสอบและการวิเคราะห์การปฏิบัติตามข้อกำหนดในระบบจัดการตู้ล็อกเกอร์ดิจิทัล
ร่องรอยการตรวจสอบที่ครบถ้วนเป็นแกนหลักของความปลอดภัยและความรับผิดชอบในการดำเนินงานของระบบจัดการตู้ล็อกเกอร์ดิจิทัลใดก็ตาม ทุกเหตุการณ์ — การออกข้อมูลประจำตัว ความพยายามเข้าถึง (อนุญาตหรือปฏิเสธ) การปลดล็อกระยะไกล การเปลี่ยนแปลงการตั้งค่า การลงทะเบียนผู้ใช้ — ถูกจับด้วย cryptographic hash ที่เชื่อมโยงกับเหตุการณ์ก่อนหน้า ก่อเป็นห่วงโซ่ที่แก้ไขไม่ได้ ล็อกเหล่านี้รวม user ID, locker ID, การลงเวลาแม่นยำระดับมิลลิวินาที ประเภทการกระทำ รหัสผลลัพธ์ และ IP ต้นทางหรือลายนิ้วมืออุปกรณ์ ระยะเวลาเก็บรักษาแตกต่างกันตามอุตสาหกรรม: ธุรกิจโรงแรมโดยทั่วไปเก็บล็อกไว้ 90 วัน สถาบันการศึกษาหนึ่งปี สาธารณสุขเจ็ดปีภายใต้ HIPAA และสถานที่ของรัฐเก็บไว้ไม่จำกัดเวลา แดชบอร์ดวิเคราะห์การปฏิบัติตามข้อกำหนดมีรายงานสำเร็จรูปสำหรับการตรวจสอบ SOC 2, คำขอของเจ้าของข้อมูลตาม GDPR, การทบทวนการเข้าถึง PCI DSS และการทบทวนความปลอดภัยภายใน รูปแบบการส่งออกรวม CSV, JSON และสตรีมที่เข้ากันได้กับ syslog สำหรับนำเข้าสู่แพลตฟอร์ม SIEM เช่น Splunk, Sentinel หรือ Elastic ระบบจัดการตู้ล็อกเกอร์ดิจิทัลควรตรวจจับรูปแบบผิดปกติ — ข้อมูลประจำตัวเดียวพยายามเข้าถึงตู้ล็อกเกอร์หลายสิบตู้ในไม่ถึงหนึ่งนาที คำสั่งปลดล็อกจาก IP ที่ไม่รู้จัก หรือการกรอกรหัส PIN ผิดซ้ำ ๆ — และสร้างการแจ้งเตือนแบบเรียลไทม์หรือการล็อกออกอัตโนมัติ
การผสาน API และ SIEM กับระบบจัดการตู้ล็อกเกอร์ดิจิทัล
ระบบจัดการตู้ล็อกเกอร์ดิจิทัลยุคใหม่เปิดเผย RESTful หรือ GraphQL API ที่เปิดทางให้ผสานรวมอย่างลึกซึ้งกับระบบนิเวศเทคโนโลยีที่กว้างขวาง จุดปลาย API ทั่วไปครอบคลุมการสอบถามสถานะตู้ล็อกเกอร์ การจัดการข้อมูลประจำตัว คำสั่งปลดล็อก การสมัครรับสตรีมเหตุการณ์ และการตั้งค่าแบบกลุ่ม เวลาตอบสนองของจุดปลายแบบอ่านเฉลี่ย 50 ถึง 100 มิลลิวินาที ส่วนการทำงานแบบเขียนเสร็จสิ้นใน 100 ถึง 300 มิลลิวินาที ขีดจำกัดอัตรา API โดยทั่วไปอนุญาต 1,000 ถึง 10,000 คำขอต่อนาทีต่อผู้เช่า พร้อมความสามารถแบบเร่งชั่วคราวสำหรับเหตุการณ์ซิงโครไนซ์ การผสาน SIEM ส่งข้อมูลล็อกที่มีโครงสร้างผ่าน syslog, HTTPS webhooks หรือ event bus แบบ cloud-native (AWS EventBridge, Azure Event Grid) ซึ่งเปิดให้ศูนย์ปฏิบัติการความปลอดภัยเชื่อมโยงเหตุการณ์เข้าถึงตู้ล็อกเกอร์กับการแตะบัตร ระบบจัดการวิดีโอ และล็อกการเข้าถึงอาคาร หลายองค์กรกำหนดให้ระบบจัดการตู้ล็อกเกอร์ดิจิทัลรองรับ Common Event Format หรือ JSON schemas ที่เข้ากันได้กับไปป์ไลน์ SIEM ที่มีอยู่ สถาปัตยกรรมแบบ API-first ยังเปิดทางให้พัฒนา front-end แบบกำหนดเอง ทำแอปมือถือแบบ white-label และระบบอัตโนมัติของเวิร์กโฟลว์ผ่านเครื่องมืออย่าง Zapier, Make หรือสคริปต์ Python แบบกำหนดเองโดยใช้ SDK ของแพลตฟอร์ม API ที่มีเอกสารครบถ้วนพร้อมข้อกำหนด OpenAPI 3.0 และสภาพแวดล้อม sandbox ถือเป็นมาตรฐานพื้นฐานสำหรับการจัดซื้อระดับองค์กรแล้วในปัจจุบัน
ความสามารถแดชบอร์ดหลายสถานที่ของระบบจัดการตู้ล็อกเกอร์ดิจิทัล
สำหรับองค์กรที่ดำเนินการตู้ล็อกเกอร์หลายสถานที่ — เครือโรงแรม 200 แห่ง มหาวิทยาลัยที่มีอาคาร 15 หลัง แฟรนไชส์ฟิตเนส 80 สาขา — แดชบอร์ดหลายสถานที่เป็นจุดแตกต่างที่มองเห็นได้ชัดที่สุดของระบบจัดการตู้ล็อกเกอร์ดิจิทัล แดชบอร์ดรวบรวมตัวชี้วัดทั่วทั้งกลุ่ม: ตู้ล็อกเกอร์ทั้งหมด ร้อยละการใช้งานปัจจุบัน ผู้ใช้ที่ใช้งานอยู่ ตั๋วบำรุงรักษาที่รอดำเนินการ และอัตราการใช้ข้อมูลประจำตัว การเจาะลึกระดับสถานที่เผยให้เห็นแผนที่ความร้อนรายสถานที่ รูปแบบการใช้งานช่วงพีค และประวัติเหตุการณ์ของตู้แต่ละตู้ การจัดการการตั้งค่าแบบส่วนกลางช่วยให้ผู้ดูแลระบบส่งการเปลี่ยนแปลงนโยบาย — ขีดจำกัดเวลา วิธีการยืนยันตัวตน ตารางทำความสะอาด — ไปยังทุกสถานที่พร้อมกันหรือไปยังกลุ่มเป้าหมายเฉพาะได้ การเข้าถึงตามบทบาทรับประกันว่าผู้จัดการระดับภูมิภาคเห็นเฉพาะสถานที่ที่ได้รับมอบหมาย ผู้ดูแลระบบส่วนกลางเห็นทุกอย่าง และพนักงานหน้างานเห็นเฉพาะสถานที่ของตน ตัวชี้วัดประสิทธิภาพของการติดตั้งหลายสถานที่แสดงว่าระบบจัดการตู้ล็อกเกอร์ดิจิทัลแบบรวมศูนย์ลดภาระการบริหารต่อสถานที่ลง 60 ถึง 75 เปอร์เซ็นต์เมื่อเทียบกับการติดตั้งแบบแยกส่วน การซิงโครไนซ์ข้อมูลระหว่างสถานที่กับเซิร์ฟเวอร์ส่วนกลางใช้ delta replication เพื่อลดแบนด์วิดท์ โดยทั่วไปใช้ 10 ถึง 50 MB ต่อสถานที่ต่อวันสำหรับการติดตั้ง 200 ตู้
สถาปัตยกรรมการติดตั้งระบบจัดการตู้ล็อกเกอร์ดิจิทัล: On-Premises, SaaS และไฮบริด
การเลือกสถาปัตยกรรมของระบบจัดการตู้ล็อกเกอร์ดิจิทัลมีนัยระยะยาวต่อต้นทุน ความปลอดภัย ดีเลย์ และความซับซ้อนในการดำเนินงาน โมเดลการติดตั้งแต่ละแบบตอบโจทย์ลำดับความสำคัญขององค์กรที่แตกต่างกัน และการเข้าใจข้อดีข้อเสียเป็นสิ่งจำเป็นก่อนตัดสินใจเลือกแพลตฟอร์ม
ระบบจัดการตู้ล็อกเกอร์ดิจิทัลแบบ On-Premises
ระบบจัดการตู้ล็อกเกอร์ดิจิทัลแบบ on-premises ทำงานทั้งหมดภายในศูนย์ข้อมูลหรือห้องเซิร์ฟเวอร์ขององค์กรเอง ซอฟต์แวร์เซิร์ฟเวอร์ — โดยทั่วไปบรรจุเป็น virtual appliance หรือแอปพลิเคชันแบบคอนเทนเนอร์ — สื่อสารโดยตรงกับตัวควบคุมตู้ล็อกเกอร์ผ่านเครือข่ายภายใน ขจัดการพึ่งพาอินเทอร์เน็ตสำหรับการดำเนินงานหลัก โมเดลนี้ได้รับความนิยมจากหน่วยงานรัฐ ผู้รับจ้างด้านกลาโหม สถาบันสาธารณสุข และองค์กรที่มีข้อกำหนด data residency ที่เข้มงวด ดีเลย์น้อยที่สุดเพราะเส้นทางการควบคุมอยู่ภายใน LAN: คำสั่งปลดล็อกทำงานใน 50 ถึง 100 มิลลิวินาที เทียบกับ 200 ถึง 400 มิลลิวินาทีของระบบที่พึ่งพาคลาวด์ ข้อแลกเปลี่ยนคือต้นทุนเริ่มต้นที่สูงกว่าและภาระการบำรุงรักษาต่อเนื่อง องค์กรต้องจัดงบประมาณสำหรับฮาร์ดแวร์เซิร์ฟเวอร์ (5,000 ถึง 25,000 ดอลลาร์สหรัฐขึ้นอยู่กับขนาด) ลิขสิทธิ์ระบบปฏิบัติการ การดูแลฐานข้อมูล โครงสร้างพื้นฐานการสำรองข้อมูล และเวลาของพนักงาน IT สำหรับการแพตช์และอัปเดต ค่าบำรุงรักษารายปีของระบบจัดการตู้ล็อกเกอร์ดิจิทัลแบบ on-premises โดยทั่วไปอยู่ที่ 18 ถึง 22 เปอร์เซ็นต์ของลิขสิทธิ์ซอฟต์แวร์เริ่มต้น การกู้คืนจากภัยพิบัติและความพร้อมใช้งานสูงต้องการการลงทุนเพิ่มเติมในเซิร์ฟเวอร์สำรอง การสำรองข้อมูลนอกสถานที่ และขั้นตอน failover ที่องค์กรต้องออกแบบและทดสอบด้วยตนเอง
ระบบจัดการตู้ล็อกเกอร์ดิจิทัลแบบ SaaS / คลาวด์
โมเดล SaaS มอบระบบจัดการตู้ล็อกเกอร์ดิจิทัลในรูปแบบบริการคลาวด์ที่ดูแลจัดการเต็มรูปแบบ โดยทั่วไปโฮสต์บน AWS, Azure หรือ GCP ผู้ให้บริการดูแลการจัดเตรียมโครงสร้างพื้นฐาน การจัดการฐานข้อมูล การแพตช์ความปลอดภัย การสำรองและกู้คืนข้อมูล และการอัปเดตฟีเจอร์ องค์กรจ่ายค่าสมาชิกรายเดือนหรือรายปีที่คาดการณ์ได้ — โดยทั่วไป 200 ถึง 800 ดอลลาร์สหรัฐต่อสถานที่ต่อเดือนสำหรับแพ็กเกจระดับองค์กร หรือทางเลือกแบบคิดรายตู้ที่ 1 ถึง 4 ดอลลาร์สหรัฐต่อตู้ต่อเดือน โมเดลคลาวด์เหนือกว่าในการติดตั้งหลายสถานที่ เพราะสามารถเพิ่มสถานที่ใหม่ได้โดยเพียงติดตั้งตัวควบคุม IoT และตั้งค่าผ่านพอร์ทัลของผู้ให้บริการ — ไม่ต้องติดตั้งเซิร์ฟเวอร์ การอัปเดตอัตโนมัติรับประกันว่าทุกสถานที่ใช้ระบบจัดการตู้ล็อกเกอร์ดิจิทัลเวอร์ชันล่าสุดพร้อมฟีเจอร์ใหม่และแพตช์ความปลอดภัยล่าสุด การเข้ารหัสข้อมูลได้รับการดูแลแบบ end-to-end: TLS 1.3 ขณะส่งผ่าน AES-256 ขณะจัดเก็บ พร้อมตัวเลือกคีย์เข้ารหัสที่ลูกค้าจัดการเองในแพ็กเกจระดับองค์กร ข้อกังวลหลักของ SaaS คือการพึ่งพาอินเทอร์เน็ต แม้ส่วนใหญ่ของแพลตฟอร์มจะแคชข้อมูลประจำตัวและสถานะตู้ล็อกเกอร์ไว้ในเครื่องที่ตัวควบคุมเพื่อรอดจากการขัดข้องชั่วคราว แต่การขาดการเชื่อมต่อเป็นเวลานานอาจทำให้ไม่สามารถมอบหมายข้อมูลประจำตัวใหม่และปลดล็อกระยะไกลได้ หลายผู้ให้บริการปัจจุบันเสนอสถาปัตยกรรมไฮบริดที่แก้ข้อจำกัดนี้
ระบบจัดการตู้ล็อกเกอร์ดิจิทัลแบบไฮบริด
ระบบจัดการตู้ล็อกเกอร์ดิจิทัลแบบไฮบริดผสมผสานระนาบการจัดการแบบคลาวด์เข้ากับการประมวลผลขอบ (edge) ภายในพื้นที่สำหรับงานที่ไวต่อดีเลย์และสำคัญต่อการทำงานออฟไลน์ เกตเวย์ขอบ — คอมพิวเตอร์ขนาดเล็กหรือเกตเวย์ IoT อุตสาหกรรมที่รันชุดซอฟต์แวร์ของผู้ให้บริการ — ติดตั้งบนเครือข่ายภายในและสื่อสารโดยตรงกับตัวควบคุมตู้ล็อกเกอร์ เกตเวย์นี้จัดการสถานะแบบเรียลไทม์ ตรวจสอบข้อมูลประจำตัว และประมวลคำสั่งปลดล็อกในท้องถิ่น จากนั้นซิงโครไนซ์เหตุการณ์และการวิเคราะห์ขึ้นคลาวด์เมื่อมีการเชื่อมต่อ จากมุมมองของผู้ดูแลระบบ ประสบการณ์เหมือนกับโมเดล SaaS ทุกประการ: แดชบอร์ดคลาวด์สำหรับการจัดการหลายสถานที่ การรายงาน และการตั้งค่า แต่จากมุมมองของผู้ใช้ ทุกการกระทำ — กรอกรหัส PIN แตะบัตร RFID รับการปลดล็อกระยะไกล — ทำงานทันทีโดยไม่ขึ้นกับคุณภาพอินเทอร์เน็ต โมเดลไฮบริดกลายเป็นสถาปัตยกรรมที่ได้รับเลือกสำหรับเครือธุรกิจโรงแรม การติดตั้งในแคมปัส และสำนักงานองค์กรขนาดใหญ่ที่ความน่าเชื่อถือสำคัญและสภาพเครือข่ายแตกต่างกัน เกตเวย์ขอบสำหรับระบบจัดการตู้ล็อกเกอร์ดิจิทัลแบบไฮบริดโดยทั่วไปราคา 500 ถึง 2,000 ดอลลาร์สหรัฐต่อสถานที่ และต้องการการมีส่วนร่วมของ IT น้อยที่สุด — เสียบเข้าเครือข่าย ลงทะเบียนกับพอร์ทัลคลาวด์ และผู้ให้บริการจัดการอัปเดตจากระยะไกล
ตารางเปรียบเทียบสถาปัตยกรรมการติดตั้งของระบบจัดการตู้ล็อกเกอร์ดิจิทัล
| คุณสมบัติ | On-Premises | SaaS / คลาวด์ | ไฮบริด |
|---|---|---|---|
| ดีเลย์การปลดล็อก | 50-100 ms | 200-400 ms | 50-100 ms ภายใน |
| การพึ่งพาอินเทอร์เน็ต | ไม่มี | เต็มรูปแบบ | เฉพาะแดชบอร์ด |
| ต้นทุนเริ่มต้น | $15K-$75K+ | $0 | $500-$2K/สถานที่ |
| ค่าใช้จ่ายรายเดือน | N/A | $200-$800/สถานที่ | $200-$800/สถานที่ |
| ภาระบำรุงรักษา IT | สูง | ไม่มี | ต่ำ |
| การจัดการหลายสถานที่ | VPN แบบกำหนดเอง | ในตัว | ในตัว |
| การทำงานออฟไลน์ | เต็มรูปแบบ | จำกัด | เต็มรูปแบบ |
| การควบคุม data residency | เต็มรูปแบบ | ขึ้นกับผู้ให้บริการ | Edge เต็มรูปแบบ วิเคราะห์บนคลาวด์ |
| การจัดการอัปเดต | จัดการเอง | ดันอัตโนมัติ | ดันอัตโนมัติที่ edge |
| เหมาะกับ | หน่วยงานรัฐ กลาโหม สาธารณสุข | แฟรนไชส์ SMB | โรงแรม แคมปัส องค์กร |
การประยุกต์ใช้งานและกรณีการใช้งานของระบบจัดการล็อกเกอร์ดิจิทัลในอุตสาหกรรมต่าง ๆ
ระบบจัดการล็อกเกอร์ดิจิทัลสามารถปรับตัวให้เข้ากับบริบทการดำเนินงานที่แตกต่างกันอย่างมากได้ ในขณะที่ยังคงรักษาสถาปัตยกรรมแกนกลางที่สม่ำเสมอ แต่ละอุตสาหกรรมกำหนดข้อกำหนดเฉพาะตัวในเรื่องความเร็วในการยืนยันตัวตน วงจรชีวิตของข้อมูลประจำตัว ความลึกของการเชื่อมต่อระบบ และการปฏิบัติตามข้อกำหนด
ระบบจัดการล็อกเกอร์ดิจิทัลสำหรับธุรกิจบริการและโรงแรม
โรงแรมเป็นหนึ่งในผู้นำการใช้งานระบบจัดการล็อกเกอร์ดิจิทัลรายแรก ๆ โดยนำไปใช้สำหรับการฝากกระเป๋าเดินทาง การให้เช่าล็อกเกอร์ชายหาด ล็อกเกอร์สปา และที่เก็บของพนักงานในห้องพักพนักงาน การติดตั้งในโรงแรมทั่วไปมีจำนวนตั้งแต่ 50 ถึง 500 ตู้ต่อที่พักหนึ่งแห่ง มักกระจายอยู่ตามพื้นที่สิ่งอำนวยความสะดวกหลายจุด การเชื่อมต่อกับระบบบริหารที่พัก (PMS) ถือเป็นข้อกำหนดที่สำคัญที่สุด — เมื่อแขกเช็คอิน PMS จะส่ง webhook ไปยังระบบล็อกเกอร์เพื่อจัดเตรียมรหัสชั่วคราวสำหรับล็อกเกอร์ที่แขกเลือก เมื่อเช็คเอาต์ รหัสจะหมดอายุโดยอัตโนมัติ วิธีนี้ช่วยขจัดความจำเป็นที่แผนกต้อนรับต้องเข้ามาช่วยเหลือในการจัดการล็อกเกอร์ โดยประหยัดเวลาได้ประมาณสามถึงแปดนาทีต่อการให้บริการแขกหนึ่งครั้ง กลุ่มโรงแรมที่มีมากกว่า 50 แห่งรายงานว่าประหยัดค่าแรงได้ปีละ 120,000 ถึง 400,000 ดอลลาร์สหรัฐ หลังจากนำระบบจัดการล็อกเกอร์ดิจิทัลแบบรวมศูนย์มาใช้ การดำเนินงานสปาได้ประโยชน์จากการจัดสรรล็อกเกอร์แบบจำกัดเวลาที่สอดคล้องกับระยะเวลาการรับบริการ — การจองนวด 60 นาทีจะจัดสรรล็อกเกอร์ให้โดยอัตโนมัติเป็นเวลา 75 นาที แล้วปล่อยให้ว่างเมื่อเซสชันสิ้นสุด ล็อกเกอร์พนักงานสำหรับแผนกทำความสะอาดและพนักงานห้องครัวใช้ข้อมูลประจำตัวแบบเกิดซ้ำที่ผูกกับสถานะการจ้างงานใน HRIS และจะปิดการใช้งานโดยอัตโนมัติเมื่อพ้นสภาพการจ้าง ข้อกำหนดด้านความปลอดภัยรวมถึงการปฏิบัติตาม PCI DSS สำหรับล็อกเกอร์ที่อยู่ใกล้ระบบจุดขาย และการปฏิบัติตาม GDPR หรือ CCPA สำหรับการจัดการข้อมูลส่วนบุคคลของแขก
ระบบจัดการล็อกเกอร์ดิจิทัลสำหรับฟิตเนสและยิม
ผู้ดำเนินการยิมต้องเผชิญกับสภาพแวดล้อมการใช้ล็อกเกอร์ที่มีอัตราการหมุนเวียนสูงที่สุดแห่งหนึ่งในบรรดาทุกอุตสาหกรรม ฟิตเนสคลับที่คึกคักสามารถมีการจัดสรรล็อกเกอร์ได้ 200 ถึง 800 ครั้งต่อวันในช่วงเวลาพีค โดยมีระยะเวลาการใช้งานเฉลี่ย 45 ถึง 90 นาที ระบบจัดการล็อกเกอร์ดิจิทัลสำหรับบริบทนี้ต้องรองรับการมอบข้อมูลประจำตัวแบบพร้อมกันเป็นช่วง ๆ — การมอบหมายพร้อมกัน 50 ถึง 100 รายการในช่วงเวลาหนาแน่น 6:00 ถึง 7:00 น. ตอนเช้า — โดยไม่ให้เกิดความหน่วงสูงผิดปกติ การยืนยันตัวตนผ่านมือถือเป็นมาตรฐานพื้นฐานที่ต้องมี: สมาชิกต้องการรับการมอบหมายล็อกเกอร์บนโทรศัพท์ผ่านแอปที่ใช้แบรนด์ของยิมมากกว่าการแวะที่เครื่องคีออสก์ ระบบเชื่อมต่อกับแพลตฟอร์มบริหารคลับ (ClubReady, Zen Planner, ABC Fitness) เพื่อให้เฉพาะสมาชิกที่ยังมีสถานะสมาชิกปัจจุบันเท่านั้นที่ได้รับข้อมูลประจำตัว สมาชิกรายวันและสมาชิกทดลองจะได้รับสิทธิ์เข้าใช้แบบจำกัดระยะเวลา การวิเคราะห์เฉพาะสำหรับยิมรวมถึงการใช้งานสูงสุดแยกตามชั่วโมง อัตราการหมุนเวียนล็อกเกอร์เฉลี่ย และการติดตามการเปลี่ยนสถานะ — ผู้ใช้บัตรรายวันที่ใช้ล็อกเกอร์จำนวนเท่าใดที่อัปเกรดเป็นสมาชิก ผู้ดำเนินการแฟรนไชส์ขนาดใหญ่ที่มีมากกว่า 100 สาขาต้องการแดชบอร์ดหลายสถานที่และเอนจินนโยบายแบบรวมศูนย์ที่กล่าวถึงก่อนหน้านี้ ช่วยให้พวกเขากำหนดขีดจำกัดเวลา วิธีการยืนยันตัวตน และตารางการบำรุงรักษาจากส่วนกลางได้ การนำไปใช้ที่ล้ำสมัยที่สุดของระบบจัดการล็อกเกอร์ดิจิทัลในวงการฟิตเนสจะเชื่อมต่อกับระบบควบคุมการเข้าออก เพื่อให้การมอบหมายล็อกเกอร์ของสมาชิกผูกกับการสแกนเข้ายิม และปลดปล่อยล็อกเกอร์โดยอัตโนมัติเมื่อพวกเขาออกจากสถานที่
ระบบจัดการล็อกเกอร์ดิจิทัลสำหรับสถาบันการศึกษา
โรงเรียน มหาวิทยาลัย และศูนย์ฝึกอบรมนำระบบจัดการล็อกเกอร์ดิจิทัลมาใช้สำหรับล็อกเกอร์นักเรียน ที่เก็บของห้องสมุด ล็อกเกอร์อุปกรณ์ห้องปฏิบัติการ และที่เก็บของบุคลากร สภาพแวดล้อมการศึกษาก่อให้เกิดข้อจำกัดเฉพาะตัว: กฎหมายความเป็นส่วนตัวของนักเรียน (FERPA ในสหรัฐอเมริกา, GDPR สำหรับสถาบันในยุโรป) การจัดตารางตามปฏิทินการศึกษา และการเชื่อมต่อกับระบบสารสนเทศนักเรียน (SIS) การติดตั้งในโรงเรียนมัธยมทั่วไปจัดการล็อกเกอร์ 500 ถึง 2,000 ตู้ที่มอบหมายให้นักเรียนตลอดปีการศึกษา โดยมีการจัดสรรล็อกเกอร์ใหม่ตามช่วงเปลี่ยนภาคเรียน การติดตั้งในมหาวิทยาลัยสามารถมีล็อกเกอร์ได้ 5,000 ถึง 15,000 ตู้กระจายอยู่ตามอาคารหลายหลัง — หอพัก ห้องสมุด ศูนย์นันทนาการ และอาคารเรียน ระบบจัดการล็อกเกอร์ดิจิทัลต้องรองรับทั้งการมอบหมายถาวร (การให้เช่าล็อกเกอร์รายภาคเรียน) และการมอบหมายชั่วคราว (ล็อกเกอร์ใช้รายวันที่ห้องสมุดหรือยิม) การเชื่อมต่อกับ SIS ช่วยให้มอบหมายโดยอัตโนมัติตามการลงทะเบียน: เมื่อนักเรียนลงทะเบียนเรียนวิชาภาคฤดูใบไม้ร่วง ระบบจะจัดเตรียมล็อกเกอร์ในอาคารที่กำหนดให้พวกเขา การปฏิบัติตาม FERPA กำหนดให้ข้อมูลการมอบหมายล็อกเกอร์ต้องได้รับการคุ้มครองในฐานะส่วนหนึ่งของแฟ้มประวัตินักเรียน และต้องไม่เปิดเผยผ่าน API endpoint ที่ไม่ปลอดภัยหรือส่วนติดต่อผู้ดูแลระบบ มหาวิทยาลัยจำนวนมากยังใช้ระบบนี้สำหรับล็อกเกอร์จดหมายและพัสดุในวิทยาเขต โดยเชื่อมต่อกับระบบติดตามพัสดุ เพื่อให้นักเรียนได้รับการแจ้งเตือนและรหัสชั่วคราวเมื่อพัสดุมาถึง
ระบบจัดการล็อกเกอร์ดิจิทัลสำหรับสำนักงานบริษัทและพื้นที่ทำงานร่วม
สำนักงานยุคใหม่ใช้ระบบจัดการล็อกเกอร์ดิจิทัลเพื่อสนับสนุนการทำงานแบบ hot-desking การเก็บอุปกรณ์ ล็อกเกอร์สำหรับผู้มาเยือน และที่เก็บจักรยาน ในสภาพแวดล้อม hot-desk พนักงานจองโต๊ะผ่านแพลตฟอร์มบริหารพื้นที่ทำงาน (Envoy, Robin, OfficeSpace) ซึ่งจะสั่งให้ระบบล็อกเกอร์มอบหมายล็อกเกอร์ส่วนตัวใกล้เคียงให้สำหรับวันนั้น สิ่งนี้สร้างประสบการณ์การมาถึงที่ราบรื่น: พนักงานนั่งที่โต๊ะที่จองไว้ และข้อมูลประจำตัวล็อกเกอร์จะส่งมาถึงผ่าน Slack, Teams หรืออีเมล ผู้ดำเนินการ coworking ที่มีหลายสาขา — WeWork, Regus, Industrious — นำระบบรูปแบบหลายสถานที่มาใช้เพื่อจัดการกองล็อกเกอร์ทั่วทั้งพอร์ตโฟลิโอ โดยเปิดโอกาสให้สมาชิกสามารถใช้ล็อกเกอร์ของสถานที่ใดก็ได้ด้วยข้อมูลประจำตัวสมาชิกเพียงชุดเดียว ล็อกเกอร์ผู้มาเยือนให้บริการเก็บของชั่วคราวสำหรับแขก โดยจัดเตรียมรหัสโดยอัตโนมัติเมื่อเช็คอิน และหมดอายุเมื่อมีการคืนบัตรผู้มาเยือน ล็อกเกอร์เก็บจักรยานเชื่อมต่อกับโครงการสวัสดิการการเดินทางของพนักงาน การเชื่อมต่อ SSO ผ่าน SAML, OAuth หรือ OpenID Connect ถือเป็นสิ่งจำเป็นสำหรับสภาพแวดล้อมสำนักงาน — พนักงานควรยืนยันตัวตนด้วยข้อมูลระบุตัวตนองค์กรที่มีอยู่แล้ว (Okta, Azure AD, OneLogin) มากกว่าต้องมาสร้างบัญชีใหม่อีกหนึ่งบัญชี ทีมความปลอดภัยต้องการการเชื่อมต่อ SIEM เพื่อให้เหตุการณ์การเข้าถึงล็อกเกอร์ถูกส่งเข้าสู่ศูนย์ปฏิบัติการความปลอดภัยขององค์กร ควบคู่กับบันทึกการสแกนบัตร การเชื่อมต่อ VPN และบันทึกการเข้า-ออกประตู
ระบบจัดการล็อกเกอร์ดิจิทัลสำหรับภาคสาธารณสุข
โรงพยาบาลและคลินิกนำระบบจัดการล็อกเกอร์ดิจิทัลมาใช้สำหรับที่เก็บของบุคลากร ข้าวของมีค่าของผู้ป่วย ล็อกเกอร์อุปกรณ์เคลื่อนที่ และล็อกเกอร์สำหรับการส่งมอบยา การติดตั้งในภาคสุขภาพต้องการระดับการปฏิบัติตามข้อกำหนดสูงสุด: HIPAA สำหรับล็อกเกอร์ใด ๆ ที่เก็บของใช้ส่วนตัวของผู้ป่วยหรือเวชระเบียน แนวปฏิบัติของ FDA สำหรับล็อกเกอร์ที่ใช้ในการเก็บยา และมาตรฐานของ Joint Commission ด้านความปลอดภัยและการควบคุมการเข้าถึง ล็อกเกอร์บุคลากรในหอผู้ป่วยศัลยกรรมและแผนกฉุกเฉินต้องการการยืนยันตัวตนแบบเข้าถึงทันที — พยาบาลที่เดินทำงานระหว่างหน่วยงานควรสามารถเปิดล็อกเกอร์ว่างใดก็ได้ในโซนที่ได้รับอนุญาตโดยไม่ต้องมีการมอบหมายล่วงหน้า ล็อกเกอร์ข้าวของมีค่าของผู้ป่วยในแผนกฉุกเฉินและห้องตรวจภาพรังสีใช้รหัสชั่วคราวที่พิมพ์บนริสต์แบนด์เวลารับผู้ป่วย พร้อมการหมดอายุโดยอัตโนมัติเมื่อจำหน่ายออกจากโรงพยาบาล ล็อกเกอร์อุปกรณ์เคลื่อนที่สำหรับปั๊มน้ำเกลือ เครื่องช่วยหายใจ และวีลแชร์ ใช้การติดตามสินทรัพย์ด้วย RFID ที่เชื่อมต่อกับระบบล็อกเกอร์ เพื่อให้บุคลากรเห็นแบบเรียลไทม์ว่าอุปกรณ์ใดพร้อมใช้งานและอุปกรณ์ใดถูกเบิกออก ระบบจัดการล็อกเกอร์ดิจิทัลสำหรับภาคสุขภาพต้องเชื่อมต่อกับ HRIS ของโรงพยาบาล เพื่อให้มั่นใจว่าการมอบหมายข้อมูลประจำตัวสำหรับพยาบาลเคลื่อนที่และบุคลากรชั่วคราวจะหมดอายุโดยอัตโนมัติเมื่อสัญญาสิ้นสุด การบันทึกการตรวจสอบในภาคสุขภาพต้องตรงตามมาตรฐานหลักฐานสำหรับคดีความที่อาจเกิดขึ้น — ทุกเหตุการณ์การเข้าถึงต้องระบุตัวตนเต็มของผู้ใช้ ไม่ใช่แค่หมายเลขล็อกเกอร์หรือ PIN
การรายงานและการวิเคราะห์ข้อมูลของระบบจัดการล็อกเกอร์ดิจิทัล
เอนจินการรายงานของระบบจัดการล็อกเกอร์ดิจิทัลเปลี่ยนข้อมูลการดำเนินงานดิบให้กลายเป็นความรู้เชิงธุรกิจที่นำไปใช้ประโยชน์ได้จริง ความลึกและความยืดหยุ่นของความสามารถในการรายงานมักเป็นตัวกำหนดว่าระบบจะคุ้มค่าการลงทุนจากประสิทธิภาพการดำเนินงาน หรือจะกลายเป็นศูนย์ต้นทุนไปตลอด
รายงานการดำเนินงานจากระบบจัดการล็อกเกอร์ดิจิทัล
รายงานการดำเนินงานมาตรฐานจากระบบจัดการล็อกเกอร์ดิจิทัลครอบคลุมอัตราการใช้งาน ช่วงเวลาที่มีการใช้งานสูงสุด ระยะเวลาการใช้งานเฉลี่ย ความถี่ในการหมุนเวียน และเหตุการณ์การบำรุงรักษา อัตราการใช้งานเป็นตัวชี้วัดที่ถูกติดตามมากที่สุด: มีล็อกเกอร์ที่ถูกใช้งานกี่เปอร์เซ็นต์ ณ เวลาใดเวลาหนึ่ง และค่านี้เปลี่ยนแปลงอย่างไรตามชั่วโมง วัน สัปดาห์ หรือฤดูกาล ยิมที่มีอัตราการใช้งาน 85 เปอร์เซ็นต์ในช่วงพีค 17:00 ถึง 20:00 น. แต่มีอัตราการใช้งานเพียง 20 เปอร์เซ็นต์ในช่วง 9:00 ถึง 11:00 น. สามารถตัดสินใจอย่างมีข้อมูลประกอบเกี่ยวกับการจัดสรรจำนวนล็อกเกอร์ใหม่ให้สมดุล รายงานระยะเวลาการใช้งานเฉลี่ยเผยให้เห็นว่าผู้ใช้มีการใช้เกินเวลาที่กำหนดหรือไม่ — ปัญหาที่ทำให้เกิดภาวะขาดแคลนเทียมในสถานที่ที่มีผู้ใช้หนาแน่น ความถี่ในการหมุนเวียนวัดว่าแต่ละล็อกเกอร์ถูกใช้กี่ครั้งต่อวัน เพื่อระบุล็อกเกอร์ที่ทำผลงานต่ำซึ่งอาจอยู่ในตำแหน่งที่ไม่เป็นที่ต้องการหรือมีปัญหาด้านเครื่องกล รายงานเหตุการณ์การบำรุงรักษาติดตามความถี่และประเภทของการซ่อมแซมแยกตามรุ่นล็อกเกอร์ ตามอาคาร หรือตามตัวควบคุม ช่วยให้ทีมจัดซื้อตัดสินใจจัดซื้อโดยอ้างอิงหลักฐานข้อมูลได้
การวิเคราะห์ทางการเงินในระบบจัดการล็อกเกอร์ดิจิทัล
สำหรับการติดตั้งล็อกเกอร์ที่สร้างรายได้ — ที่ฝากกระเป๋าเดินทางของโรงแรม การให้เช่าล็อกเกอร์ยิม ล็อกเกอร์รายภาคเรียนของมหาวิทยาลัย — การวิเคราะห์ทางการเงินถือเป็นสิ่งจำเป็น ระบบจัดการล็อกเกอร์ดิจิทัลติดตามรายได้ต่อล็อกเกอร์ ต่อสถานที่ และต่อระดับราคา การตรวจจับรายได้รั่วไหลจะระบุความไม่สอดคล้องกัน: ล็อกเกอร์ที่แสดงสถานะว่ามีการใช้งานแต่ไม่มีธุรกรรมการชำระเงินที่เกี่ยวข้อง หรือข้อมูลประจำตัวที่ถูกออกให้นอกกระบวนการตั้งราคามาตรฐาน โมเดลราคาตามการใช้งาน — ที่ผู้ใช้จ่ายตามชั่วโมงการใช้ล็อกเกอร์ — ต้องการการติดตามระยะเวลาการใช้งานที่แม่นยำถึงหลักนาที พร้อมการส่งข้อมูลเรียกเก็บเงินไปยัง PMS, ERP หรือแพลตฟอร์มเรียกเก็บเงิน การวิเคราะห์จุดคุ้มทุนช่วยให้ผู้ดำเนินการกำหนดได้ว่าต้องให้เช่าล็อกเกอร์กี่ตู้ในระดับราคาที่กำหนดเพื่อคืนทุนการลงทุนระบบ การวิเคราะห์อัตราการยกเลิกสมาชิกเชื่อมโยงการใช้ล็อกเกอร์กับการรักษาสมาชิกไว้: สมาชิกที่ใช้ล็อกเกอร์เป็นประจำต่ออายุสมาชิกในอัตราที่สูงกว่าหรือไม่? ชั้นการวิเคราะห์ของระบบจัดการล็อกเกอร์ดิจิทัลสามารถตอบคำถามนี้ได้ด้วยรายงานการวิเคราะห์กลุ่มตัวอย่างอย่างง่าย
รายงานการปฏิบัติตามข้อกำหนดจากระบบจัดการล็อกเกอร์ดิจิทัล
การรายงานเพื่อการปฏิบัติตามข้อกำหนดแปลงบันทึกการตรวจสอบดิบให้เป็นเอกสารที่จัดรูปแบบและส่งออกได้ เหมาะสำหรับผู้สอบบัญชี ผู้กำกับดูแล และการทบทวนความปลอดภัยภายใน รายงานการปฏิบัติตามข้อกำหนดมาตรฐานจากระบบจัดการล็อกเกอร์ดิจิทัลรวมถึง: ประวัติการเข้าถึงแยกตามผู้ใช้ ประวัติการเข้าถึงแยกตามล็อกเกอร์ สรุปความพยายามเข้าถึงที่ล้มเหลว บันทึกการกระทำของผู้ดูแลระบบ รายงานวงจรชีวิตของข้อมูลประจำตัว และบันทึกการเปลี่ยนแปลงการตั้งค่าระบบ รายงานแต่ละฉบับรวมถึงค่าแฮชของห่วงโซ่การเข้ารหัสที่พิสูจน์ว่าบันทึกไม่ถูกแก้ไขตั้งแต่สร้างขึ้น ผู้สอบบัญชี SOC 2 มักขอรายงานที่ครอบคลุมการทบทวนการเข้าถึงของผู้ใช้ บันทึกเหตุการณ์ด้านความปลอดภัย และบันทึกการจัดการการเปลี่ยนแปลง การปฏิบัติตาม GDPR ต้องการความสามารถในการสร้างการส่งออกข้อมูลที่สมบูรณ์สำหรับบุคคลใดก็ตามเมื่อได้รับการร้องขอ — ล็อกเกอร์ทุกตู้ที่พวกเขาเข้าถึง ข้อมูลประจำตัวทุกรายการที่มอบหมายให้พวกเขา และทุกครั้งที่ข้อมูลของพวกเขาถูกผู้ดูแลระบบเปิดดู เอนจินการรายงานควรรองรับทั้งการส่งมอบตามกำหนดเวลา (ส่งไฟล์ PDF รายสัปดาห์ทางอีเมลถึงทีมปฏิบัติตามข้อกำหนด) และการสร้างรายงานตามความต้องการผ่านแดชบอร์ด
การรายงานแบบกำหนดเองและแบบเขียนโปรแกรมกับระบบจัดการล็อกเกอร์ดิจิทัล
แพลตฟอร์มระดับองค์กรช่วยให้ผู้ดูแลระบบสร้างรายงานแบบกำหนดเองด้วยเครื่องมือสร้างรายงานแบบลากและวาง หรือด้วยการเขียนคิวรีที่คล้าย SQL กับที่เก็บเหตุการณ์ มิติข้อมูลแบบกำหนดเองรวมถึงฟิลด์ข้อมูลเมตาใด ๆ ที่แนบกับล็อกเกอร์ ผู้ใช้ หรือเหตุการณ์: อาคาร ชั้น โซน ประเภทล็อกเกอร์ แผนกของผู้ใช้ วิธีการยืนยันตัวตน และอื่น ๆ แพลตฟอร์มระบบจัดการล็อกเกอร์ดิจิทัลที่ล้ำสมัยที่สุดเสนอการส่งออกไปยังคลังข้อมูล — การจำลองข้อมูลเหตุการณ์ล็อกเกอร์ทั้งหมดแบบรายคืนหรือแบบเรียลไทม์ไปยัง data lake หรือแพลตฟอร์มวิเคราะห์ข้อมูลขององค์กร (Snowflake, BigQuery, Redshift, Databricks) สิ่งนี้ช่วยให้ทีมวิทยาศาสตร์ข้อมูลสามารถสร้างโมเดลเชิงทำนายสำหรับการพยากรณ์การใช้งาน การทำนายการบำรุงรักษา และการวิเคราะห์พฤติกรรมผู้ใช้ สำหรับองค์กรที่ไม่มีทีมวิเคราะห์ข้อมูลเฉพาะทาง เทมเพลตแดชบอร์ดสำเร็จรูปสำหรับ Tableau, Power BI และ Looker ช่วยให้แสดงผลตัวชี้วัดหลักได้โดยไม่ต้องพัฒนาแบบกำหนดเอง
การเลือกระบบจัดการตู้ล็อกเกอร์ดิจิทัล
การเลือกระบบจัดการตู้ล็อกเกอร์ดิจิทัลที่เหมาะสมจำเป็นต้องมีกระบวนการประเมินอย่างเป็นระบบที่จับคู่ความสามารถของผู้ให้บริการเข้ากับความต้องการขององค์กรใน 7 มิติ
ขั้นตอนที่ 1: กำหนดขนาดและแนวโน้มการเติบโตของระบบจัดการตู้ล็อกเกอร์ดิจิทัลของคุณ
เริ่มต้นด้วยการบันทึกจำนวนตู้ล็อกเกอร์ปัจจุบันและการเติบโตที่คาดการณ์ในช่วง 3 ถึง 5 ปี ระบบที่ทำงานได้ดีกับตู้ล็อกเกอร์ 200 ตู้ในสถานที่เดียวอาจล้มเหลวในทางปฏิบัติเมื่อมีตู้ล็อกเกอร์ 2,000 ตู้กระจายอยู่ใน 10 สถานที่ สถาปัตยกรรมของแพลตฟอร์ม — เอนจินฐานข้อมูล, API throughput, ท่อประมวลผลเหตุการณ์ — ต้องขยายตัวได้ตามสัดส่วนกับขนาดของกลุ่มอุปกรณ์ สอบถามผู้ให้บริการเกี่ยวกับลูกค้าอ้างอิงที่มีขนาดเท่ากับหรือมากกว่าคุณ ขอข้อมูลเบนช์มาร์กประสิทธิภาพ: จำนวนผู้ใช้พร้อมกันสูงสุด, จำนวนการมอบหมายข้อมูลประจำตัวสูงสุดต่อนาทีในช่วง peak และเวลาโหลดแดชบอร์ดภายใต้ภาระการใช้งานจริง หลีกเลี่ยงแพลตฟอร์มที่ไม่สามารถแสดงให้เห็นประสิทธิภาพแดชบอร์ดที่ต่ำกว่าหนึ่งวินาทีในขนาดเป้าหมายของคุณ ระบบจัดการตู้ล็อกเกอร์ดิจิทัลที่เหมาะสมจะเติบโตไปพร้อมกับองค์กรของคุณโดยไม่ต้องเปลี่ยนแพลตฟอร์ม
ขั้นตอนที่ 2: ระบุความต้องการการเชื่อมต่อสำหรับระบบจัดการตู้ล็อกเกอร์ดิจิทัล
จดบันทึกทุกระบบที่ต้องเชื่อมต่อกับระบบจัดการตู้ล็อกเกอร์ดิจิทัล ตัวอย่างเป้าหมายการเชื่อมต่อที่พบบ่อย ได้แก่:
| การเชื่อมต่อ | กรณีการใช้งานทั่วไป | โปรโตคอล |
|---|---|---|
| ระบบบริหารทรัพย์สิน (PMS) | การมอบหมายตู้ล็อกเกอร์ให้ผู้เข้าพักเมื่อเช็คอิน | REST API, webhook |
| ระบบสารสนเทศนักเรียน/นักศึกษา (SIS) | การมอบหมายตู้ล็อกเกอร์รายภาคการศึกษา | REST API, SFTP |
| HRIS / Active Directory | การจัดเตรียมข้อมูลประจำตัวพนักงาน | SCIM, LDAP, SAML |
| แพลตฟอร์มบริหารสโมสร | การเข้าใช้ตู้ล็อกเกอร์ของสมาชิก | REST API, webhook |
| ระบบควบคุมการเข้าออก | เชื่อมโยงการใช้ตู้ล็อกเกอร์กับการเข้าอาคาร | REST, BACnet |
| SIEM (Splunk, Sentinel) | การรับข้อมูลเหตุการณ์ด้านความปลอดภัย | Syslog, HTTPS |
| SSO (Okta, Azure AD) | การยืนยันตัวตนผู้ดูแลระบบ | SAML, OIDC |
| ระบบเรียกเก็บเงิน / ERP | การติดตามรายได้ การออกใบแจ้งหนี้ | REST API, CSV |
ให้ความสำคัญกับผู้ให้บริการที่มีตัวเชื่อมต่อการบูรณาการที่ได้รับการพิสูจน์และมีเอกสารรองรับ มากกว่าการพัฒนาเฉพาะบุคคล การบูรณาการแบบสั่งทำพิเศษแต่ละรายการจะเพิ่มต้นทุนเบื้องต้น 5,000 ถึง 25,000 ดอลลาร์สหรัฐ และภาระในการบำรุงรักษาต่อเนื่อง
ขั้นตอนที่ 3: ประเมินความเข้ากันได้ของฮาร์ดแวร์สำหรับระบบจัดการตู้ล็อกเกอร์ดิจิทัลของคุณ
ตู้ล็อกเกอร์ไม่ได้ถูกสร้างมาเท่ากันทั้งหมด และระบบจัดการตู้ล็อกเกอร์ดิจิทัลไม่ใช่ทุกระบบที่รองรับล็อกทุกประเภท พิจารณาว่าระบบทำงานร่วมกับฮาร์ดแวร์ล็อกที่มีอยู่ของคุณได้หรือไม่ หรือต้องใช้ตู้ล็อกเกอร์เฉพาะของผู้ให้บริการ อินเทอร์เฟซล็อกอิเล็กทรอนิกส์ที่พบบ่อยที่สุด ได้แก่:
- Wiegand — โปรโตคอลแบบดั้งเดิม 26 ถึง 40 บิต ยังคงพบได้ทั่วไปในเครื่องอ่าน RFID
- OSDP — โปรโตคอลการเข้าถึงที่ปลอดภัยสมัยใหม่ เป็นที่นิยมสำหรับการติดตั้งใหม่
- RS-485 / Modbus — โปรโตคอลระดับอุตสาหกรรมสำหรับตัวควบคุมล็อกแบบเชื่อมต่ออนุกรม
- BLE / Bluetooth — โปรโตคอลไร้สายสำหรับสมาร์ทล็อกแบบปรับปรุงใหม่
- Zigbee / Z-Wave — เครือข่ายแบบ mesh สำหรับการติดตั้งแบบปรับปรุงใหม่
- PoE+ — ล็อกแบบจ่ายไฟผ่านอีเทอร์เน็ตที่รวมไฟฟ้าและข้อมูลไว้ในสายเดียว
หากคุณกำลังปรับปรุงกลุ่มตู้ล็อกเกอร์ที่มีอยู่ ระบบจัดการตู้ล็อกเกอร์ดิจิทัลต้องรองรับโปรโตคอลล็อกของคุณ หากซื้อตู้ล็อกเกอร์ใหม่ ให้พิจารณาล็อก PoE+ ซึ่งติดตั้งง่ายที่สุดและมีต้นทุนการเป็นเจ้าของรวมต่ำที่สุด
ขั้นตอนที่ 4: ประเมินความเหมาะสมของรูปแบบการปรับใช้สำหรับระบบจัดการตู้ล็อกเกอร์ดิจิทัล
กลับไปยังตารางเปรียบเทียบสถาปัตยกรรมการปรับใช้ในช่วงต้นของคู่มือนี้ จับคู่ความสามารถด้านไอที ข้อกำหนดด้านความปลอดภัย และความต้องการด้านความน่าเชื่อถือขององค์กรของคุณกับรูปแบบการปรับใช้ทั้งสามแบบ คำถามสำคัญ: องค์กรของคุณมีบุคลากรไอทีเพื่อดูแลเซิร์ฟเวอร์ภายในสถานที่หรือไม่? คุณสบายใจกับการพึ่งพาอินเทอร์เน็ตสำหรับการทำงานบนคลาวด์หรือไม่? คุณต้องการการทำงานแบบออฟไลน์ระหว่างที่อินเทอร์เน็ตขัดข้องหรือไม่? มีกฎระเบียบเรื่องการคงอยู่ของข้อมูลที่กำหนดให้ต้องจัดเก็บข้อมูลภายในสถานที่หรือไม่? รูปแบบไฮบริดมีแนวโน้มเป็นคำตอบที่ดีที่สุดสำหรับองค์กรที่ต้องการความสะดวกของคลาวด์โดยไม่ต้องพึ่งพาคลาวด์ รูปแบบการปรับใช้ของระบบจัดการตู้ล็อกเกอร์ดิจิทัลที่คุณเลือกจะส่งผลต่อทุกด้านของการดำเนินงานอย่างต่อเนื่อง
ขั้นตอนที่ 5: ตรวจสอบท่าทีด้านความปลอดภัยและการปฏิบัติตามข้อกำหนดของระบบจัดการตู้ล็อกเกอร์ดิจิทัล
ขอรายงาน SOC 2 Type II ของผู้ให้บริการ ผลการทดสอบเจาะระบบ (ดำเนินการภายใน 12 เดือนที่ผ่านมาโดยบริษัทอิสระ) และเอกสารการปฏิบัติตามมาตรฐานที่เกี่ยวข้องกับอุตสาหกรรมของคุณ สำหรับการแพทย์: ข้อตกลง Business Associate ของ HIPAA และการรับรอง HITRUST สำหรับการศึกษา: เอกสารรับรองการปฏิบัติตาม FERPA สำหรับธุรกิจโรงแรม: เอกสารรับรองการปฏิบัติตาม PCI DSS หากตู้ล็อกเกอร์อยู่ใกล้เครื่องรับชำระเงิน สำหรับหน่วยงานรัฐ: การอนุมัติ FedRAMP หรือความเทียบเท่า StateRAMP ตรวจสอบมาตรฐานการเข้ารหัสข้อมูล: TLS 1.2 หรือ 1.3 ระหว่างการส่งข้อมูล, AES-256 ขณะจัดเก็บ สอบถามเกี่ยวกับการจัดการคีย์: ผู้ให้บริการระบบจัดการตู้ล็อกเกอร์ดิจิทัลรองรับคีย์เข้ารหัสที่ลูกค้าจัดการเอง (CMEK) ผ่าน AWS KMS หรือ Azure Key Vault หรือไม่? ทบทวนแผนตอบสนองเหตุการณ์และขอข้อมูล uptime ในอดีต — SLA ระดับองค์กรควรรับประกัน uptime 99.9 เปอร์เซ็นต์หรือดีกว่า
ขั้นตอนที่ 6: ประเมินต้นทุนการเป็นเจ้าของรวมของระบบจัดการตู้ล็อกเกอร์ดิจิทัล
TCO ของระบบจัดการตู้ล็อกเกอร์ดิจิทัลประกอบด้วยหมวดค่าใช้จ่าย 5 หมวด:
- สิทธิ์การใช้งานซอฟต์แวร์: ค่าลิขสิทธิ์เบื้องต้นหรือค่าสมาชิก SaaS รายงวด
- ฮาร์ดแวร์: ตัวควบคุมล็อก, เกตเวย์ขอบ (edge gateway), โครงสร้างพื้นฐานเครือข่าย
- การติดตั้ง: การติดตั้งภาคสนาม, สายเคเบิลเครือข่าย, การกำหนดค่าระบบ
- การบูรณาการ: การพัฒนา API เฉพาะ, การกำหนดค่าตัวเชื่อมต่อ, การโยกย้ายข้อมูล
- การดำเนินงานต่อเนื่อง: การบำรุงรักษาไอที (แบบติดตั้งภายใน), ค่าธรรมเนียมสมาชิก (SaaS), สัญญาสนับสนุน
ข้อผิดพลาดที่พบบ่อยคือการเปรียบเทียบเฉพาะราคาสมาชิกซอฟต์แวร์โดยไม่คำนึงถึงต้นทุนการบูรณาการและการติดตั้ง ขอแบบฟอร์ม TCO โดยละเอียดจากผู้ให้บริการแต่ละรายพร้อมจำนวนตู้ล็อกเกอร์และการกำหนดค่าสถานที่เฉพาะของคุณ คำนวณ TCO ในมุมมอง 5 ปีเพื่อให้เห็นภาพต้นทุนทั้งหมดของระบบจัดการตู้ล็อกเกอร์ดิจิทัล
ขั้นตอนที่ 7: ขอการพิสูจน์แนวคิด (Proof of Concept) สำหรับระบบจัดการตู้ล็อกเกอร์ดิจิทัล
ก่อนลงนามสัญญาหลายปี ให้ทดลองใช้งานจริง (proof of concept) กับตู้ล็อกเกอร์ 10 ถึง 50 ตู้ในสภาพแวดล้อมที่เป็นตัวแทนของการใช้งานจริง ทดสอบขั้นตอนการมอบหมายข้อมูลประจำตัว, การปลดล็อกระยะไกล, ประสบการณ์แอปมือถือ, ประสิทธิภาพแดชบอร์ด, การบูรณาการ API กับระบบที่มีอยู่ของคุณ และความสามารถในการรายงาน เชิญผู้ใช้ปลายทาง — พนักงานต้อนรับหน้าเคาน์เตอร์, ผู้จัดการอาคารสถานที่, สมาชิกทีมรักษาความปลอดภัย — มาประเมินระบบจากมุมมองของพวกเขา วัดเวลาตอบสนองภายใต้ภาระการใช้งานจริง ตรวจสอบว่าทีมสนับสนุนของผู้ให้บริการตอบสนองต่อเหตุการณ์ทดสอบภายใน SLA ที่ตกลงกันไว้หรือไม่ การพิสูจน์แนวคิดระบบจัดการตู้ล็อกเกอร์ดิจิทัล 30 ถึง 60 วันใช้เวลาและความสนใจ แต่ช่วยป้องกันข้อผิดพลาดระยะ 5 ปี
รายการตรวจสอบการประเมินผู้ให้บริการสำหรับระบบจัดการตู้ล็อกเกอร์ดิจิทัล
| เกณฑ์ | น้ำหนัก | ผู้ให้บริการ A | ผู้ให้บริการ B | ผู้ให้บริการ C |
|---|---|---|---|---|
| จำนวนตู้ล็อกเกอร์สูงสุดที่รองรับ | 10% | 50,000 | 25,000 | 100,000 |
| เวลาตอบสนอง API (P99) | 10% | 120 ms | 200 ms | 90 ms |
| โปรโตคอลล็อกที่รองรับ | 10% | 6 | 4 | 5 |
| ตัวเลือกการปรับใช้ | 10% | SaaS + ไฮบริด | เฉพาะ SaaS | On-prem + SaaS |
| SOC 2 Type II | 5% | มี | มี | มี |
| มี HIPAA BAA | 5% | มี | ไม่มี | มี |
| การบูรณาการ SIEM | 10% | 5 แพลตฟอร์ม | 2 แพลตฟอร์ม | 4 แพลตฟอร์ม |
| โปรโตคอล SSO | 5% | SAML, OIDC, LDAP | เฉพาะ SAML | SAML, OIDC |
| ตัวเชื่อมต่อบูรณาการ PMS | 10% | 8 ตัวเชื่อมต่อ | 3 ตัวเชื่อมต่อ | 6 ตัวเชื่อมต่อ |
| แดชบอร์ดหลายสถานที่ | 10% | ในตัว | ส่วนเสริม | ในตัว |
| เวลาตอบสนองฝ่ายสนับสนุนเฉลี่ย | 5% | 2 ชั่วโมง | 4 ชั่วโมง | 1 ชั่วโมง |
| ค่าสมาชิกต่อสถานที่ | 10% | $400/เดือน | $300/เดือน | $500/เดือน |
แนวปฏิบัติที่ดีที่สุดในการนำระบบจัดการตู้ล็อกเกอร์ดิจิทัลไปใช้งาน
การปรับใช้ระบบจัดการตู้ล็อกเกอร์ดิจิทัลให้ประสบความสำเร็จต้องการมากกว่าการติดตั้งฮาร์ดแวร์และกำหนดค่าซอฟต์แวร์ องค์กรที่ปฏิบัติตามวิธีการนำไปใช้งานอย่างเป็นระบบจะได้รับการยอมรับใช้งานที่เร็วขึ้น ความพึงพอใจของผู้ใช้ที่สูงขึ้น และต้นทุนการสนับสนุนต่อเนื่องที่ต่ำลง
การวางแผนก่อนการปรับใช้สำหรับระบบจัดการตู้ล็อกเกอร์ดิจิทัล
สำรวจสถานที่ก่อนเขียนการกำหนดค่าแม้แต่บรรทัดเดียว บันทึกตำแหน่งตู้ล็อกเกอร์, โทโพโลยีเครือข่าย, แหล่งจ่ายไฟ และสภาพแวดล้อม (อุณหภูมิ ความชื้น การสัมผัสน้ำหรือสารเคมี) ตรวจสอบว่าสัญญาณ WiFi ครอบคลุมถึงตำแหน่งตู้ล็อกเกอร์ทุกจุดหรือวางแผนสำหรับการเชื่อมต่ออีเทอร์เน็ตแบบมีสายไปยังตัวควบคุม ระบุว่าตู้ล็อกเกอร์ใดจะถูกจัดกลุ่มเป็นโซน — ตามชั้น ตามปีกอาคาร ตามประเภทการใช้งาน (พนักงานเทียบกับผู้เข้าพัก ระยะสั้นเทียบกับระยะยาว) กำหนดนโยบายข้อมูลประจำตัว: ความยาว PIN สูงสุด, ระยะเวลาหมดอายุ PIN, จำนวนตู้ล็อกเกอร์ที่ใช้พร้อมกันต่อผู้ใช้, วิธีการยืนยันตัวตนที่อนุญาตในแต่ละโซน จัดทำแผนที่บทบาทผู้ใช้: ใครสามารถมอบหมายข้อมูลประจำตัว, ใครสามารถปลดล็อกระยะไกล, ใครสามารถดูรายงาน, ใครสามารถเปลี่ยนการกำหนดค่าระบบ ลำดับชั้นบทบาทควรสอดคล้องกับโครงสร้างองค์กรของคุณ ไม่ใช่ค่าเริ่มต้นของผู้ให้บริการ เตรียมรูปแบบการตั้งชื่อสำหรับตู้ล็อกเกอร์ โซน และสถานที่ที่จะยังคงสอดคล้องกันเมื่อจำนวนอุปกรณ์เพิ่มขึ้น รูปแบบการตั้งชื่อที่รอบคอบสำหรับระบบจัดการตู้ล็อกเกอร์ดิจิทัลของคุณช่วยป้องกันความสับสนเมื่ออ่านรายงานหรือแก้ไขปัญหาในสองปีหลังการปรับใช้
ข้อกำหนดเครือข่ายและโครงสร้างพื้นฐานสำหรับระบบจัดการตู้ล็อกเกอร์ดิจิทัล
เครือข่ายที่เชื่อถือได้คือการพึ่งพาโครงสร้างพื้นฐานที่สำคัญที่สุดสำหรับระบบจัดการตู้ล็อกเกอร์ดิจิทัล ตัวควบคุมตู้ล็อกเกอร์แต่ละตัวต้องการการเชื่อมต่อที่เสถียรกับเซิร์ฟเวอร์ — ไม่ว่าจะเป็นแบบภายในหรือคลาวด์ — โดยมี latency ต่ำกว่า 50 มิลลิวินาทีและ packet loss ต่ำกว่า 0.5 เปอร์เซ็นต์ สำหรับการติดตั้งแบบมีสาย แนะนำสายอีเทอร์เน็ต Category 6 หรือสูงกว่า สำหรับการติดตั้งแบบไร้สาย ให้ปรับใช้ SSID เฉพาะพร้อมการจัดลำดับความสำคัญ QoS สำหรับทราฟฟิกตู้ล็อกเกอร์ คำนวณความต้องการแบนด์วิดท์: สถานที่ที่มีตู้ล็อกเกอร์ 200 ตู้โดยทั่วไปใช้ข้อมูล 50 ถึง 150 KB ต่อวินาทีในระหว่างการทำงานปกติ โดยมีการใช้งานพุ่งสูงสุดถึง 500 KB ต่อวินาทีในช่วงเวลาการมอบหมายข้อมูลประจำตัวสูงสุด สำหรับการปรับใช้แบบ SaaS ให้ตรวจสอบว่ามีการเข้าถึงอินเทอร์เน็ตขาออกจากเครือข่ายตู้ล็อกเกอร์ไปยัง cloud endpoints ของผู้ให้บริการ — โดยทั่วไปคือชุดที่อยู่ IP และโดเมนขนาดเล็กที่ควรอนุญาตในไฟร์วอลล์ สำหรับการปรับใช้แบบไฮบริด เกตเวย์ขอบต้องการการเข้าถึงขาออกไปยังระนาบการจัดการคลาวด์ แต่ตัวควบคุมตู้ล็อกเกอร์สื่อสารกับเกตเวย์ภายในเท่านั้น ไม่ได้สื่อสารกับอินเทอร์เน็ตโดยตรง บันทึกข้อกำหนดเครือข่ายของผู้ให้บริการระหว่างการจัดซื้อและตรวจสอบความถูกต้องในระหว่างการพิสูจน์แนวคิดของระบบจัดการตู้ล็อกเกอร์ดิจิทัลของคุณ
การเตรียมความพร้อมและฝึกอบรมผู้ใช้สำหรับระบบจัดการตู้ล็อกเกอร์ดิจิทัล
ระบบจัดการตู้ล็อกเกอร์ดิจิทัลจะมีประสิทธิภาพเพียงใดขึ้นอยู่กับผู้คนที่ใช้งาน พัฒนาสื่อการฝึกอบรมเฉพาะบทบาท: พนักงานต้อนรับหน้าเคาน์เตอร์ต้องรู้วิธีมอบหมายตู้ล็อกเกอร์ ปลดล็อกระยะไกล และจัดการกรณีลืมรหัส ผู้จัดการอาคารสถานที่ต้องรู้วิธีดูรายงานการใช้งาน รันการวินิจฉัยการบำรุงรักษา และกำหนดค่าขีดจำกัดเวลา สมาชิกทีมรักษาความปลอดภัยต้องรู้วิธีรันรายงานตรวจสอบ กำหนดค่าการส่งต่อ SIEM และทบทวนบันทึกการเข้าถึง ผู้ดูแลระบบต้องรู้วิธีจัดการบทบาทผู้ใช้ กำหนดค่า SSO และทำการสำรองข้อมูลระบบ ส่งมอบการฝึกอบรมในหลายรูปแบบ: เซสชันสดสำหรับการฝึกปฏิบัติ การบันทึกวิดีโอสำหรับอ้างอิง และเอกสารลายลักษณ์อักษรสำหรับการแก้ไขปัญหา วางแผนสำหรับช่วงสนับสนุนหลังเปิดใช้งาน 30 วัน โดยฝ่ายสนับสนุนของผู้ให้บริการหรือไอทีภายในจะให้การสนับสนุนเพิ่มเติมสำหรับคำถามและปัญหาของผู้ใช้ที่เกี่ยวข้องกับระบบจัดการตู้ล็อกเกอร์ดิจิทัล
การดำเนินงานและการบำรุงรักษาต่อเนื่องสำหรับระบบจัดการตู้ล็อกเกอร์ดิจิทัล
หลังจากเปิดใช้งาน ระบบจัดการตู้ล็อกเกอร์ดิจิทัลต้องการการเอาใจใส่อย่างต่อเนื่องเพื่อรักษาประสิทธิภาพและความปลอดภัย กำหนดจังหวะการบำรุงรักษาปกติ:
- รายวัน: ทบทวนแดชบอร์ดสุขภาพระบบเพื่อหาตัวควบคุมที่ออฟไลน์ บันทึกข้อผิดพลาด และการแจ้งเตือนความผิดปกติ
- รายสัปดาห์: ทบทวนแนวโน้มการใช้งานข้อมูลประจำตัว ระบุตู้ล็อกเกอร์ที่กำลังจะเต็มความจุ ตรวจสอบความพร้อมใช้งานของการอัปเดตซอฟต์แวร์
- รายเดือน: รันรายงานตรวจสอบการปฏิบัติตามข้อกำหนด ทบทวนรูปแบบความพยายามเข้าถึงที่ล้มเหลว ตรวจสอบการไหลของข้อมูล SIEM ทดสอบการปลดล็อกระยะไกลจากบัญชีผู้ดูแลระบบ
- รายไตรมาส: ดำเนินการทบทวนบทบาทผู้ใช้เพื่อลบผู้ดูแลระบบที่ไม่ได้ใช้งาน ตรวจสอบการบูรณาการ SSO ทดสอบขั้นตอนการสำรองและกู้คืนข้อมูล
- รายปี: ทบทวนรายงาน SOC 2 หรือเทียบเท่า ดำเนินการทดสอบเจาะระบบ ประเมินแผนงานฟีเจอร์สำหรับการอัปเกรด ประเมินความเหมาะสมของรูปแบบการปรับใช้ใหม่
จัดทำเอกสารขั้นตอนการทำงานมาตรฐานสำหรับสถานการณ์ทั่วไป: การรีเซ็ตข้อมูลประจำตัว ขั้นตอนของรายการสูญหาย การแก้ไขปัญหาตู้ล็อกเกอร์ติดขัด การตอบสนองต่อเหตุขัดข้องของเครือข่าย และผู้ติดต่อขอผู้ให้บริการ รักษาสัญญาสนับสนุนของผู้ให้บริการให้เป็นปัจจุบันและรู้เงื่อนไข SLA สำหรับแต่ละระดับความรุนแรง — การขัดข้องของระบบที่เคาน์เตอร์หน้าโรงแรมระหว่างเวลาเช็คอินต้องการเวลาตอบสนองที่แตกต่างจากปัญหาการรายงานที่ไม่ใช่เรื่องวิกฤต
แนวโน้มในอนาคตของระบบจัดการล็อกเกอร์ดิจิทัล
ภูมิทัศน์ของระบบจัดการล็อกเกอร์ดิจิทัลยังคงพัฒนาอย่างรวดเร็ว โดยมีปัจจัยขับเคลื่อนจากความก้าวหน้าของฮาร์ดแวร์ IoT ปัญญาประดิษฐ์ การประมวลผลที่ขอบเครือข่าย (edge computing) และการออกแบบประสบการณ์ผู้ใช้ มีแนวโน้มสำคัญหลายประการที่จะกำหนดรูปแบบของแพลตฟอร์มรุ่นถัดไป
การจัดการเชิงพยากรณ์ด้วย AI ในระบบจัดการล็อกเกอร์ดิจิทัล
โมเดลการเรียนรู้ของเครื่องที่ฝึกจากข้อมูลการใช้งานล็อกเกอร์ในอดีตจะสามารถทำนายรูปแบบความต้องการได้อย่างแม่นยำยิ่งขึ้น ระบบจัดการล็อกเกอร์ดิจิทัลที่รู้ — จากสภาพอากาศ วันในสัปดาห์ กิจกรรมในท้องถิ่น และรูปแบบในอดีต — ว่าสาขายิมในใจกลางเมืองจะมีอัตราการใช้ล็อกเกอร์ถึง 94 เปอร์เซ็นต์ในช่วงเวลา 17:00 ถึง 19:00 สามารถแนะนำสมาชิกล่วงหน้าให้จองล็อกเกอร์ไว้ก่อน หรือแนะนำให้ไปใช้สาขาใกล้เคียงที่ยังมีความจุเหลืออยู่ได้อย่างเชิงรุก โมเดลการบำรุงรักษาเชิงพยากรณ์จะวิเคราะห์ข้อมูล telemetry จากตัวควบคุมล็อก — กระแสไฟที่มอเตอร์ดึง การเลื่อนค่าของเซนเซอร์ตำแหน่งแล็ตช์ อัตราข้อผิดพลาดในการสื่อสาร — เพื่อระบุล็อกเกอร์ที่มีแนวโน้มจะเสียภายใน 30 วันข้างหน้า ช่วยให้สามารถซ่อมแซมล่วงหน้าก่อนที่ล็อกเกอร์จะใช้งานไม่ได้
การยืนยันตัวตนไร้รอยต่อในระบบจัดการล็อกเกอร์ดิจิทัล
วิธีการยืนยันตัวตนในระบบจัดการล็อกเกอร์ดิจิทัลกำลังเปลี่ยนไปสู่โมเดลที่ไม่ต้องมีการโต้ตอบ การตรวจจับการเข้าพื้นที่ด้วย Bluetooth Low Energy (BLE) สามารถมอบหมายล็อกเกอร์ให้ผู้ใช้โดยอัตโนมัติเมื่อเข้ามาในระยะที่กำหนด เทคโนโลยี Ultra-wideband (UWB) ให้ตำแหน่งภายในอาคารที่แม่นยำ — ในระยะ 10 ถึง 30 เซนติเมตร — ช่วยให้ล็อกเกอร์เปิดได้เองเมื่อผู้ใช้เดินเข้าไปใกล้ การจดจำใบหน้าและการสแกนเส้นเลือดที่ฝ่ามือช่วยขจัดความจำเป็นในการใช้ข้อมูลยืนยันตัวตนทางกายภาพใดๆ วิธีการไร้รอยต่อเหล่านี้ช่วยเพิ่มปริมาณการใช้งานผ่านได้ในสภาพแวดล้อมที่มีผู้ใช้หนาแน่น และยกระดับประสบการณ์ผู้ใช้ในสถานที่ระดับพรีเมียม เช่น โรงแรมหรูและศูนย์ฟิตเนสสำหรับผู้บริหาร
การบูรณาการระบบนิเวศแบบรวมศูนย์สำหรับระบบจัดการล็อกเกอร์ดิจิทัล
ระบบจัดการล็อกเกอร์ดิจิทัลแบบสแตนด์อโลนกำลังให้ทางแก่แพลตฟอร์มที่ทำหน้าที่เป็นส่วนหนึ่งของระบบนิเวศการจัดการอาคารที่กว้างขึ้น การบูรณาการกับระบบ HVAC และระบบแสงสว่างช่วยให้ปรับพลังงานให้เหมาะสม — ล็อกเกอร์ในโซนที่ไม่มีผู้ใช้งานจะสั่งให้ HVAC และแสงสว่างทำงานลดลง การบูรณาการกับแอปนำทางช่วยพาผู้ใช้ไปยังล็อกเกอร์ที่ได้รับมอบหมายด้วยการนำทางภายในอาคารแบบทีละขั้นตอน การบูรณาการกับป้ายดิจิทัลแสดงสถานะการใช้งานที่ทางเข้าแต่ละโซน การบูรณาการกับระบบจัดการผู้มาเยือนสร้างประสบการณ์ที่ราบรื่น: ผู้มาเยือนลงทะเบียนที่คีอสก์ในล็อบบี้ รับบัตรผู้มาเยือน และได้รับมอบหมายล็อกเกอร์ — ทั้งหมดจากขั้นตอนเช็คอินเดียว
Edge AI และการประมวลผลในท้องถิ่นในระบบจัดการล็อกเกอร์ดิจิทัล
ความสามารถด้านการประมวลผลที่ขอบเครือข่ายในระบบจัดการล็อกเกอร์ดิจิทัลกำลังขยายจากการทำงานแบบออฟไลน์พื้นฐานไปสู่การอนุมาน AI ในท้องถิ่น เกตเวย์ขอบเครือข่ายที่รันโมเดลการเรียนรู้ของเครื่องสามารถตรวจจับรูปแบบการเข้าถึงที่ผิดปกติได้แบบเรียลไทม์โดยไม่ต้องส่งข้อมูลขึ้นคลาวด์ ช่วยให้ล็อกข้อมูลยืนยันตัวตนที่น่าสงสัยได้ทันทีในขณะที่ยังคงความเป็นส่วนตัว การประมวลผลภาษาธรรมชาติในท้องถิ่นช่วยให้มอบหมายล็อกเกอร์ด้วยเสียงได้: "มอบหมายล็อกเกอร์ใกล้สระว่ายน้ำให้ฉันสองชั่วโมง" ที่พูดกับคีอสก์หรือแอปมือถือจะทริกเกอร์ขั้นตอนการทำงานทั้งหมดโดยไม่ต้องพึ่งคลาวด์ เมื่อต้นทุนฮาร์ดแวร์ขอบเครือข่ายลดลง — เกตเวย์ขอบเครือข่ายที่มีความสามารถในระดับนี้มีราคาต่ำกว่า 300 ดอลลาร์แล้ว — ความฉลาดในท้องถิ่นเช่นนี้จะกลายเป็นมาตรฐานแทนที่จะเป็นฟีเจอร์ระดับพรีเมียม
ความยั่งยืนและการจัดการพลังงานในระบบจัดการล็อกเกอร์ดิจิทัล
องค์กรต่างๆ ให้ความสำคัญกับเกณฑ์ความยั่งยืนในการตัดสินใจจัดซื้อระบบจัดการล็อกเกอร์ดิจิทัลมากขึ้น ควรมองหาแพลตฟอร์มที่ให้ข้อมูลวิเคราะห์การใช้พลังงานรายล็อกเกอร์ รายโซน และรายสถานที่ ล็อกแบบ PoE+ ที่ดึงพลังงานเฉพาะตอนทำงาน — ใช้พลังงานต่ำกว่า 0.5 วัตต์ในสถานะสแตนด์บาย — ช่วยลดต้นทุนพลังงานเมื่อเทียบกับล็อกแบบใช้แบตเตอรี่ที่ต้องเปลี่ยนแบตเตอรี่เป็นระยะ ระบบจัดการล็อกเกอร์ดิจิทัลที่สามารถตั้งโซนทั้งหมดให้อยู่ในโหมดพลังงานต่ำในชั่วโมงที่ไม่มีการใช้งาน แล้วปลุกล็อกเกอร์แต่ละตัวตามความต้องการเมื่อมีการนำเสนอข้อมูลยืนยันตัวตน ย่อมช่วยลดผลกระทบต่อสิ่งแวดล้อมได้อีกด้วย ฟีเจอร์การรายงานคาร์บอนที่คำนวณผลกระทบด้านการปล่อยก๊าซจากการดำเนินงานของกองล็อกเกอร์ช่วยให้องค์กรเป็นไปตามข้อกำหนดการรายงาน ESG
บทสรุปเกี่ยวกับการเลือกระบบจัดการล็อกเกอร์ดิจิทัล
ระบบจัดการล็อกเกอร์ดิจิทัลได้พัฒนาจากเครื่องมืออำนวยความสะดวกมาเป็นสิ่งจำเป็นในการดำเนินงานสำหรับองค์กรใดๆ ที่จัดการล็อกเกอร์อิเล็กทรอนิกส์มากกว่าไม่กี่ตัว แพลตฟอร์มที่เหมาะสมจะให้การมองเห็นสถานะกองล็อกเกอร์แบบเรียลไทม์ ทำให้การจัดการวงจรชีวิตของข้อมูลยืนยันตัวตนเป็นอัตโนมัติ บังคับใช้นโยบายความปลอดภัยอย่างสม่ำเสมอในทุกสาขา และเป็นรากฐานการวิเคราะห์ข้อมูลเพื่อการตัดสินใจดำเนินงานโดยใช้ข้อมูล การตัดสินใจเรื่องสถาปัตยกรรมการติดตั้ง — on-premises, SaaS หรือไฮบริด — ต้องขับเคลื่อนด้วยความสามารถด้าน IT ข้อกำหนดด้านความปลอดภัย ความต้องการด้านความน่าเชื่อถือ และเส้นทางการเติบโตขององค์กรของคุณ โมเดลไฮบริดกำลังเป็นจุดที่เหมาะสมที่สุดสำหรับองค์กรส่วนใหญ่: ความสะดวกของคลาวด์สำหรับการจัดการหลายสาขาควบคู่กับการประมวลผลในท้องถิ่นเพื่อการทำงานออฟไลน์ที่เชื่อถือได้ เมื่อประเมินระบบจัดการล็อกเกอร์ดิจิทัลใดๆ ให้ให้ความสำคัญกับแพลตฟอร์มที่มีผลงานรองรับขนาดการติดตั้งของคุณ มีเอกสารรองรับความสามารถการบูรณาการ API สำหรับสแตกเทคโนโลยีที่มีอยู่ของคุณ มีการรับรองความปลอดภัยที่ตรวจสอบแล้วซึ่งเกี่ยวข้องกับอุตสาหกรรมของคุณ และมีเส้นทางที่ชัดเจนสู่ความสามารถใหม่ๆ — การจัดการด้วย AI การยืนยันตัวตนไร้รอยต่อ และการบูรณาการระบบนิเวศ — ที่จะกำหนดรูปแบบการจัดการล็อกเกอร์อัจฉริยะรุ่นถัดไป ลงทุนเวลาในการทดสอบแนวคิดอย่างเป็นระบบ คำนวณต้นทุนรวมตลอดการครอบครองเป็นเวลาห้าปี และให้ผู้ใช้ปลายทางมีส่วนร่วมในกระบวนการประเมิน องค์กรที่นำระบบจัดการล็อกเกอร์ดิจิทัลมาใช้อย่างรอบคอบ — ด้วยโครงสร้างพื้นฐานเครือข่ายที่เหมาะสม การฝึกอบรมตามบทบาท และกระบวนการดำเนินงานอย่างต่อเนื่อง — จะได้รับผลตอบแทนที่วัดผลได้: ลดภาระงานที่ต้องต้อนรับด้านหน้า ความพึงพอใจของผู้ใช้สูงขึ้น ท่าทีด้านความปลอดภัยที่ดีขึ้น และข้อมูลที่นำไปใช้ได้จริงซึ่งขับเคลื่อนการปรับปรุงอย่างต่อเนื่อง เมื่อกองล็อกเกอร์เติบโตขึ้นและความคาดหวังของผู้ใช้สูงขึ้น ช่องว่างระหว่างองค์กรที่มีระบบสมัยใหม่ที่ติดตั้งอย่างดีกับองค์กรที่ยังจัดการล็อกเกอร์ด้วยตนเองจะยิ่งกว้างขึ้น คำถามไม่ใช่ว่าจะนำระบบจัดการล็อกเกอร์ดิจิทัลมาใช้หรือไม่ แต่คือจะเลือกแบบไหน ติดตั้งอย่างไร และมีความมุ่งมั่นขององค์กรในระดับใดที่จะทำให้มันประสบความสำเร็จ
เนื้อหาบางส่วนของบทความนี้สร้างขึ้นโดย AI และได้รับการปรับปรุงเพื่อความถูกต้องแม่นยำในเชิงมืออาชีพและความอ่านง่าย
ไม่แน่ใจว่าเซนเซอร์รุ่นใดเหมาะกับโปรเจกต์ของคุณ?
ปรึกษาทีมวิศวกรการประยุกต์ใช้ mmWave ของเราได้ฟรี
ค้นหา presence sensor ที่เหมาะสมสำหรับโปรเจกต์โรงแรมของคุณ
เปรียบเทียบโปรโตคอลทั้ง 3 ตรวจสอบกรณีศึกษาเฉพาะโรงแรม และดาวน์โหลดคู่มือการติดตั้ง
ผลิตภัณฑ์ที่เกี่ยวข้อง
3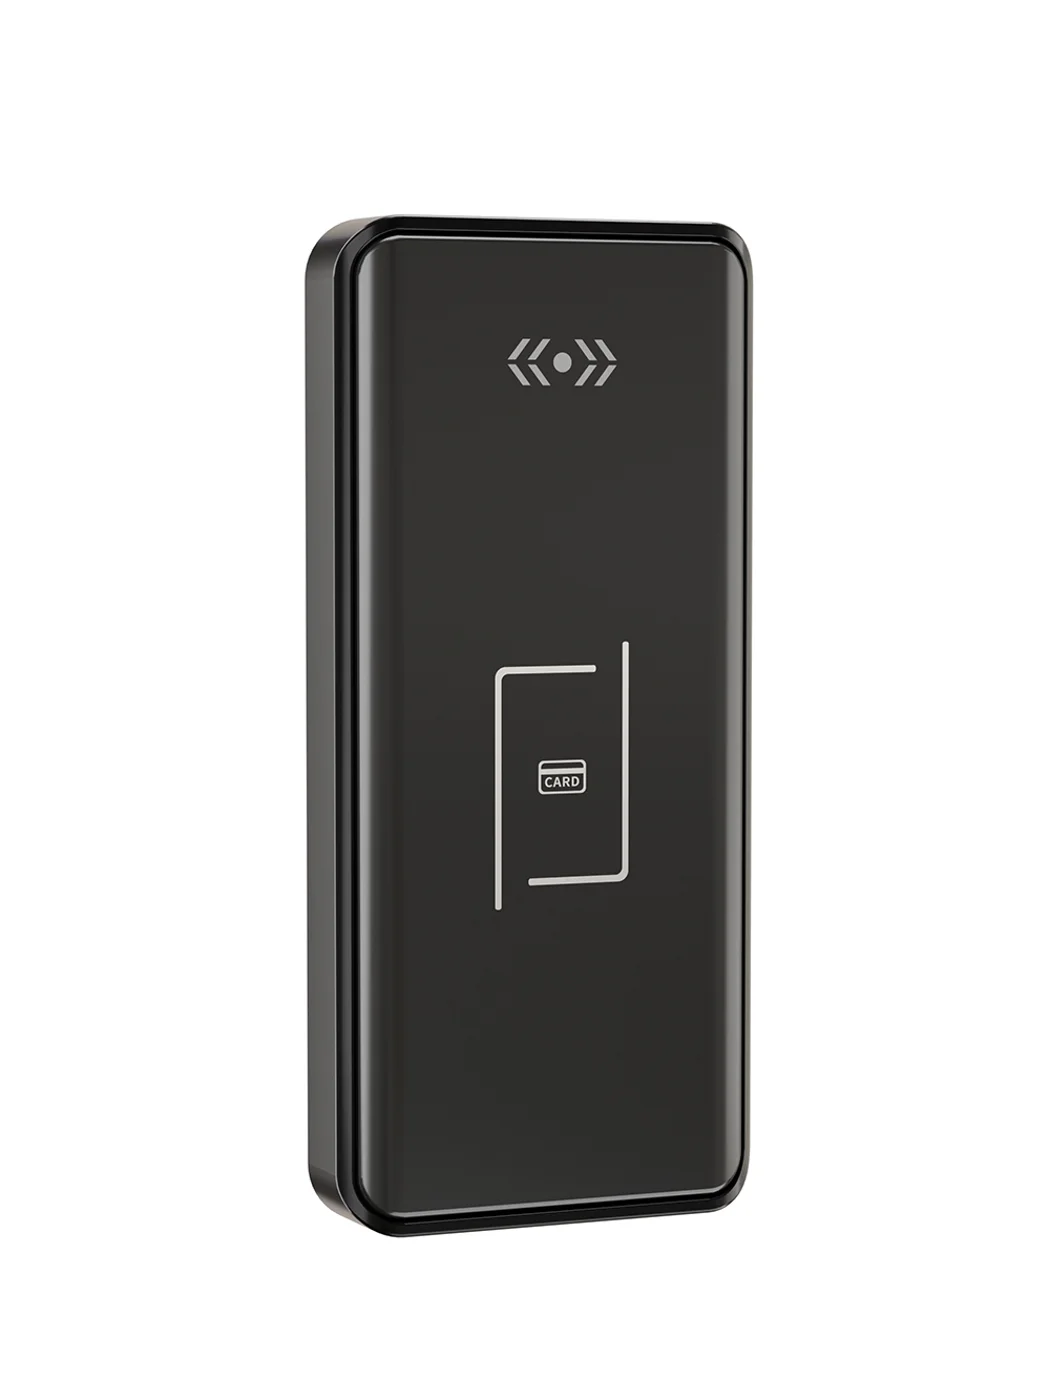
กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi
กุญแจล็อคเกอร์ฟิตเนสแบบการ์ดออฟไลน์สำหรับล็อกเกอร์ฟิตเนสและสระว่ายน้ำ ใช้การ์ด MIFARE ติดตั้งใหม่ 5 นาที ไม่ต้องใช้ WiFi หรือเซิร์ฟเวอร์ ผ่าน CE/FCC/RoHS
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
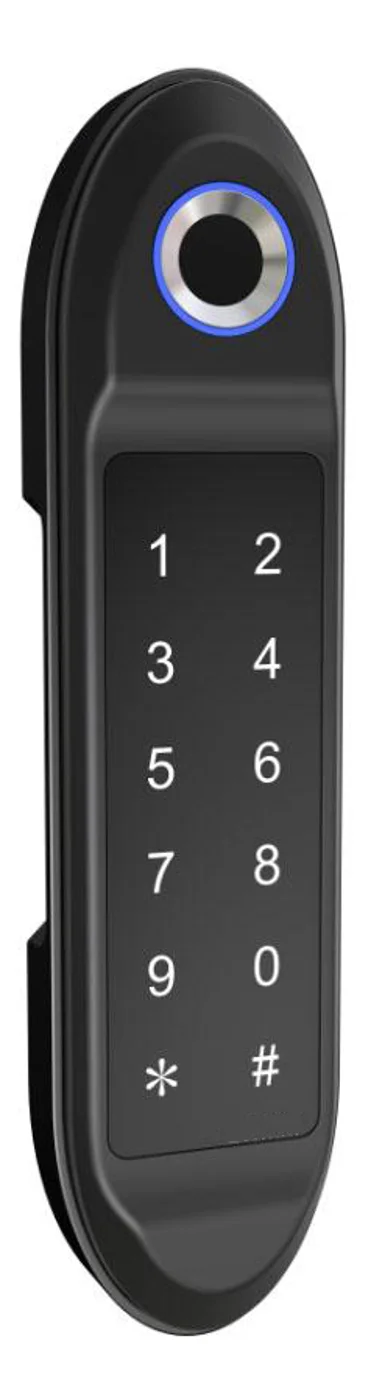
กุญแจตู้อิเล็กทรอนิกส์ PIN Code — สแตนด์อโลน ไม่ต้องใช้ WiFi
กุญแจตู้แผงปุ่มกดแบบออฟไลน์ สำหรับล็อคเกอร์ฟิตเนส ออฟฟิศ และตู้พัสดุ ใช้แบตเตอรี่ ติดตั้งเพิ่มเติมเพียง 5 นาที ใช้งานง่าย PIN + บัตร MIFARE, DC 6V, แบต 4×AA
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
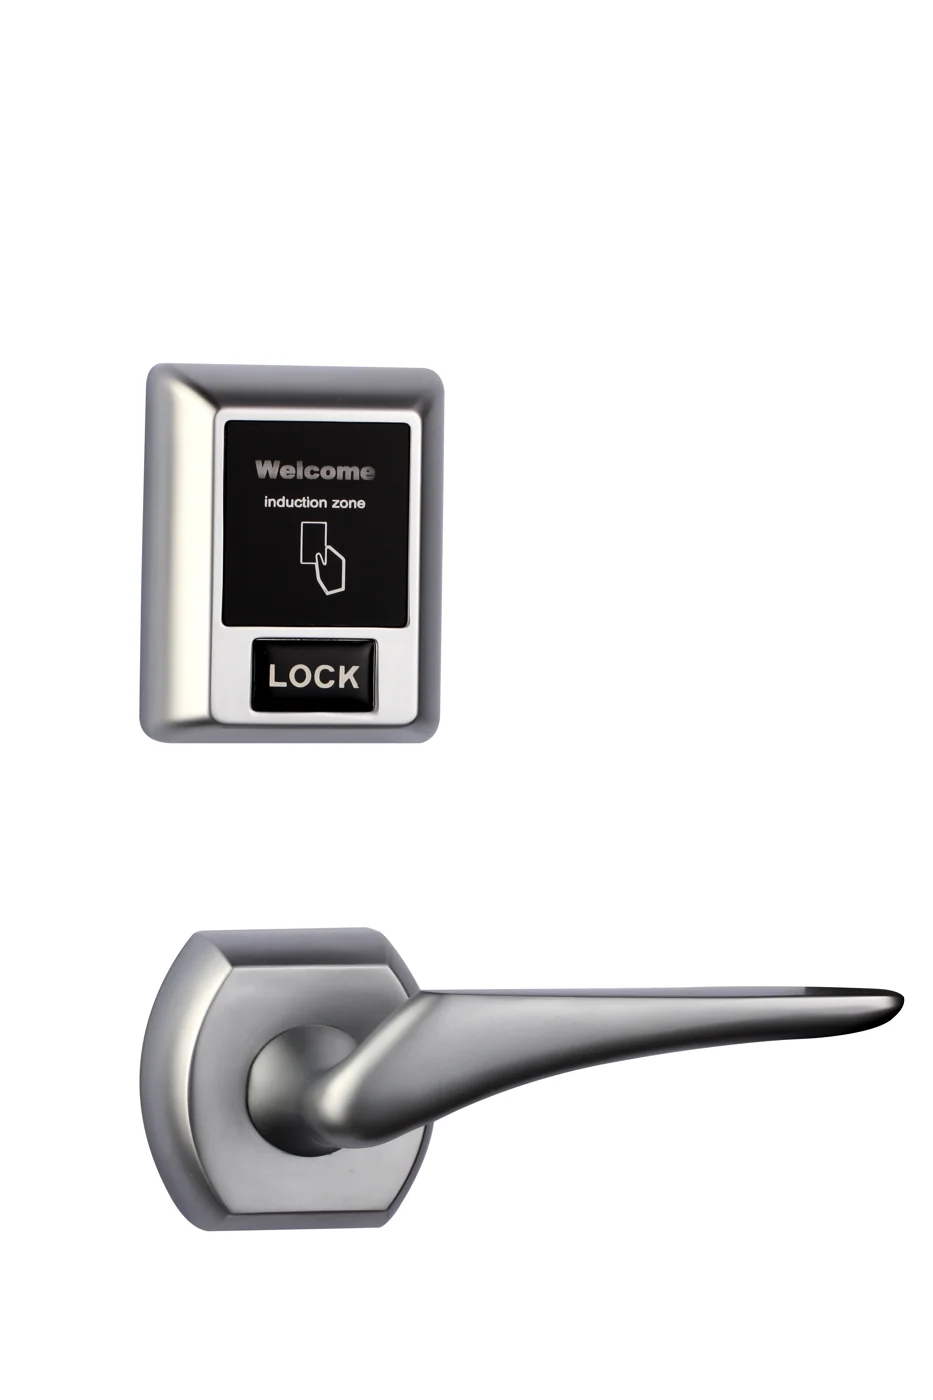
กุญแจตู้บลูทูธ — แอป + PIN + บัตร พร้อมระบบจัดการกลุ่มล็อคเกอร์
กุญแจตู้แบบใช้แอป BLE ออฟไลน์สำหรับตู้พัสดุ สำนักงาน และกลุ่มล็อคเกอร์แบบจัดการ รองรับแอป + PIN + บัตร MIFARE จัดการข้อมูลประจำตัวระยะไกล ไม่ต้องพึ่งเซิร์ฟเวอร์ ติดตั้งเพิ่มแบบใช้แบตเตอรี่
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
บทความบล็อกที่เกี่ยวข้อง
3
ล็อกตู้ล็อกเกอร์ดิจิทัล: คู่มือฉบับสมบูรณ์ปี 2026 สำหรับระบบควบคุมการเข้าถึงตู้ล็อกเกอร์อัจฉริยะไร้กุญแจในยิม สำนักงาน และตู้จัดเก็บพัสดุ
คู่มือเลือกล็อกตู้ล็อกเกอร์ดิจิทัล ครอบคลุม RFID, Bluetooth, PIN, QR code และไบโอเมตริก พร้อมการติดตั้ง อายุแบตเตอรี่ และ ROI สำหรับยิม สำนักงาน และตู้พัสดุ
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi, กุญแจตู้อิเล็กทรอนิกส์ PIN Code — สแตนด์อโลน ไม่ต้องใช้ WiFi, กุญแจตู้บลูทูธ — แอป + PIN + บัตร พร้อมระบบจัดการกลุ่มล็อคเกอร์
คู่มือล็อกลิ้นชักดิจิทัล 2026: ภาพรวมการเลือกซื้อและเทคโนโลยีเพื่อความปลอดภัยยุคใหม่
คู่มือล็อกลิ้นชักดิจิทัล ครอบคลุมแป้น PIN, ลายนิ้วมือ, บัตร RFID และแอป Bluetooth พร้อมเปรียบเทียบเทคนิค เคล็ดลับติดตั้ง และวิธีเลือกซื้อสำหรับบ้านและธุรกิจ
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจตู้อิเล็กทรอนิกส์ PIN Code — สแตนด์อโลน ไม่ต้องใช้ WiFi
วิธีเลือกล็อกตู้ AED: ความปลอดภัยกับการเข้าถึงฉุกเฉิน
ล็อกตู้ AED สร้างสมดุลระหว่างการกันโจรกรรมกับการเข้าถึงฉุกเฉินภายใน 5 วินาที เปรียบเทียบแบบทุบกระจก โซลินอยด์ไฟฟ้า และลาตช์มอเตอร์ พร้อมข้อมูลมาตรฐาน.
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจล็อคเกอร์ฟิตเนส — การ์ดแบบออฟไลน์ ไม่ต้องใช้ WiFi
ระบุรายละเอียดโปรเจกต์โรงแรมของคุณกับวิศวกรของเรา
ส่งจำนวนห้อง ประเภทเพดาน และโปรโตคอลที่ต้องการ เราจะส่งแผนการทำตัวอย่างและใบเสนอราคากลับภายใน 24 ชั่วโมงทำการ
- ก้าวจากคำแนะนำทั่วไปไปสู่การหารือเกี่ยวกับผลิตภัณฑ์หรือการใช้งาน
- ใช้ RFQ เมื่อข้อมูลราคา แบบวาด MOQ หรือกำหนดการเปิดตัวต้องการความชัดเจนเป็นระบบ
- คงช่องทางติดต่อโดยตรงให้เห็นสำหรับการขอคำชี้แจงอย่างรวดเร็วและการส่งต่อข้อมูล