คู่มือซื้อล็อกตู้อัจฉริยะ 2026: IoT คลาวด์ และระบบเชื่อมต่อ
คู่มือเลือกซื้อระบบล็อกตู้อัจฉริยะสำหรับออฟฟิศ ค้าปลีก และสถานพยาบาล เปรียบเทียบ WiFi Bluetooth และระบบคลาวด์ พร้อมการเลือกผู้ขาย ราคา และแผนบูรณาการ
ตู้ล็อกเกอร์อัจฉริยะ — อุปกรณ์ล็อกที่เชื่อมต่อเครือข่าย บริหารจัดการผ่านคลาวด์ และผสานรวมผ่าน API ซึ่งเปลี่ยนการเข้าถึงตู้แบบแยกส่วนให้กลายเป็นระบบควบคุมการเข้าถึงที่ตั้งโปรแกรมได้ ควบคุมจากระยะไกล และสร้างข้อมูลได้ — ถือเป็นกลุ่มตลาดที่เติบโตเร็วที่สุดในตลาดความปลอดภัยของตู้ โดยมีการนำไปใช้ทั่วโลกเพิ่มขึ้น 22% ต่อปี เนื่องจากองค์กรต่างพัฒนาโครงสร้างพื้นฐานด้านความปลอดภัยทางกายภาพให้ทันกับการแปลงเป็นดิจิทัลของการดำเนินงานโดยรวม การตัดสินใจซื้อระบบกุญแจตู้อัจฉริยะแตกต่างจากการซื้อกุญแจแบบกลไกแบบดั้งเดิมหรือกุญแจอิเล็กทรอนิกส์แบบแยกส่วนอย่างสิ้นเชิง: มันเกี่ยวข้องกับการเลือกไม่เพียงแค่อุปกรณ์ล็อกทางกายภาพ แต่ยังรวมถึงแพลตฟอร์ม IoT ระบบนิเวศการจัดการคลาวด์ และสถาปัตยกรรมการผสานรวม API ที่จะทำงานร่วมกับซอฟต์แวร์การจัดการตัวตน การเฝ้าระวังความปลอดภัย และการจัดการอาคารสถานที่ขององค์กรเป็นเวลา 5-10 ปี องค์กรที่เข้าหาการตัดสินใจซื้อระบบกุญแจตู้อัจฉริยะโดยเน้นไปที่สเปกของฮาร์ดแวร์ล็อกเพียงแคบ ๆ — ในขณะที่ละเลยความสามารถของแพลตฟอร์ม คุณภาพการออกแบบ API สถาปัตยกรรมความปลอดภัย และความมั่นคงของผู้ขาย — ย่อมประสบกับความยุ่งยากในการผสานรวม ข้อจำกัดของแพลตฟอร์ม และการติดกับดักของผู้ขายซึ่งบั่นทอนประโยชน์ในการดำเนินงานที่กุญแจอัจฉริยะมีจุดประสงค์เพื่อมอบให้ คู่มือจัดซื้อฉบับสมบูรณ์นี้ครอบคลุมทุกมิติของการตัดสินใจซื้อระบบกุญแจตู้อัจฉริยะ — ตั้งแต่การเลือกโปรโตคอลการเชื่อมต่อ IoT และการประเมินแพลตฟอร์มคลาวด์ ผ่านการประเมิน API การทบทวนความปลอดภัย การตรวจสอบผู้ขาย การเจรจาด้านราคา และการวางแผนการติดตั้ง — โดยมอบกรอบการทำงานที่เป็นระบบซึ่งสถาปนิกไอที ผู้จัดการอาคารสถานที่ และผู้เชี่ยวชาญด้านจัดซื้อจัดจ้างต้องการเพื่อตัดสินใจจัดซื้ออย่างรอบด้าน สำหรับการติดตั้งที่หลากหลาย ตั้งแต่สำนักงานอัจฉริยะขนาด 20 ตู้ ไปจนถึงองค์กรหลายสถานที่ที่มีล็อกเกอร์ 2,000 ตัว
ทำไมต้องซื้อระบบกุญแจตู้อัจฉริยะ: วาณิชยกรรมทางธุรกิจของความปลอดภัยแบบเชื่อมต่อ
เหตุผลทางธุรกิจในการซื้อระบบกุญแจตู้อัจฉริยะมีมากกว่าแรงงานการจัดการกุญแจที่ประหยัดได้และประโยชน์จากบันทึกการตรวจสอบของกุญแจอิเล็กทรอนิกส์แบบแยกส่วน โดยครอบคลุมความสามารถที่มีเพียงการเชื่อมต่อเครือข่ายและการจัดการผ่านคลาวด์เท่านั้นที่สามารถมอบได้: การจัดการการเข้าถึงระยะไกลขจัดความจำเป็นในการเข้าถึงตำแหน่งทางกายภาพสำหรับการเปลี่ยนแปลงข้อมูลประจำตัว — เมื่อพนักงานออกจากองค์กรในเวลา 17:00 น. สิทธิ์การเข้าถึงตู้ของพวกเขาจะถูกเพิกถอนภายในไม่กี่วินาทีผ่านแพลตฟอร์มคลาวด์ แทนที่จะต้องให้ผู้ดูแลอาคารเดินไปยังตู้แต่ละตู้ที่พนักงานที่ออกไปสามารถเข้าถึงได้เพื่อตั้งค่าใหม่ด้วยบัตรแม่กุญแจ (กระบวนการที่ใช้เวลา 15-30 นาทีต่อตู้ ซึ่งในทางปฏิบัติมักใช้เวลาหลายวันหรือหลายสัปดาห์จึงจะเสร็จสิ้น ทำให้พนักงานที่ออกไปแล้วยังคงมีสิทธิ์เข้าถึงตู้ที่ยังใช้งานได้ในช่วงระยะเวลาดังกล่าว) การเฝ้าระวังและการแจ้งเตือนแบบเรียลไทม์ช่วยให้ได้รับแจ้งทันทีเมื่อเกิดเหตุการณ์ด้านความปลอดภัย — การตรวจจับการงัดแงะ (มีผู้พยายามงัดหรือเจาะตัวล็อก) การเปิดประตูค้างไว้ (ตู้ที่ถูกทิ้งไว้โดยไม่ได้ล็อกหลังจากเข้าถึงแล้ว) การเข้าถึงนอกเวลาทำการ (การยืนยันตัวตนนอกช่วงเวลาที่ผู้ใช้ได้รับอนุญาต) หรือการยืนยันตัวตนล้มเหลวซ้ำ ๆ (แสดงถึงการโจมตีแบบ Brute-force ที่อาจเกิดขึ้น) — โดยส่งผ่านการแจ้งเตือนแบบพุช อีเมล หรือ webhook ไปยังศูนย์ปฏิบัติการความปลอดภัย ทำให้สามารถตอบสนองได้ภายในไม่กี่นาที แทนที่จะต้องมาค้นพบเหตุการณ์ในการทบทวนการตรวจสอบตามรอบครั้งถัดไป (ซึ่งอาจเป็นเวลาหลายสัปดาห์หรือหลายเดือนต่อมา) การผสานรวม API ช่วยให้ระบบกุญแจตู้อัจฉริยะสามารถเข้าร่วมในเวิร์กโฟลว์อัตโนมัติที่ขจัดงานบริหารจัดการด้วยมือออกไปทั้งหมด: เมื่อระบบ HR รับพนักงานใหม่เข้าทำงาน ผู้ให้บริการตัวตน (Azure AD, Okta) จะจัดเตรียมข้อมูลพนักงานในแพลตฟอร์มกุญแจตู้อัจฉริยะผ่าน SCIM 2.0 API โดยอัตโนมัติ พร้อมมอบสิทธิ์การเข้าถึงตู้ตามแผนกและบทบาทของพนักงาน เมื่อระบบจองพื้นที่ทำงานมอบหมายโต๊ะหมายเลข 42 ให้กับพนักงานสำหรับวันอังคาร ตู้ใต้โต๊ะหมายเลข 42 จะถูกมอบหมายให้กับข้อมูลประจำตัวของพนักงานโดยอัตโนมัติสำหรับช่วงเวลาของวันอังคาร เมื่อระบบจัดส่งพัสดุตรวจพบพัสดุที่กำลังจะมาถึงสำหรับผู้พักอาศัยในอาคาร ระบบจะสอบถาม API ของกุญแจตู้อัจฉริยะเพื่อค้นหาล็อกเกอร์ที่ว่าง ปลดล็อกจากระยะไกลเพื่อการจัดส่ง และส่งรหัสรับของให้กับผู้รับ เวิร์กโฟลว์อัตโนมัติเหล่านี้ ซึ่งเป็นไปไม่ได้เลยกับกุญแจอิเล็กทรอนิกส์แบบแยกส่วนหรือกุญแจแบบกลไก คือข้อเสนอคุณค่าที่เปลี่ยนแปลงทุกอย่างซึ่งสนับสนุนการตัดสินใจซื้อระบบกุญแจตู้อัจฉริยะสำหรับองค์กรที่มีโครงสร้างพื้นฐานด้านไอทีและความพร้อมในการผสานรวมเพื่อนำไปใช้ประโยชน์
ผลตอบแทนทางการเงิน (ROI) ของการตัดสินใจซื้อระบบกุญแจตู้อัจฉริยะผสมผสานการประหยัดด้านการดำเนินงานจากกุญแจอิเล็กทรอนิกส์แบบแยกส่วน (แรงงานการจัดการกุญแจที่ประหยัดได้ ประมาณ $3,900-$16,600 ต่อปี สำหรับการติดตั้ง 50 ตู้ ค่าทำกุญแจใหม่ที่ประหยัดได้ ประมาณ $1,500-$4,000 ต่อปี ที่อัตราการเข้า-ออกของพนักงาน 15% การลดการโจรกรรมจากการยับยั้งผ่านบันทึกการตรวจสอบ ประมาณ $700-$3,500 ต่อปี) เข้ากับโอกาสในการประหยัดและสร้างรายได้เพิ่มเติมที่เป็นจุดเด่นของระบบที่เชื่อมต่ออัจฉริยะ: การจัดการวงจรชีวิตของข้อมูลประจำตัวแบบอัตโนมัติขจัดเวลาผู้ดูแลระบบ 2-5 ชั่วโมงต่อสัปดาห์ที่ใช้ไปกับการจัดเตรียมและยกเลิกข้อมูลประจำตัวด้วยตนเอง (ประมาณ $2,600-$10,400 ต่อปี สำหรับการติดตั้ง 50 ตู้) การวินิจฉัยจากระยะไกลและการบำรุงรักษาเชิงคาดการณ์ช่วยลดผลกระทบจากอัตราความล้มเหลวของล็อก 1-3% ต่อปี โดยเปิดใช้งานการเปลี่ยนแบตเตอรี่เชิงรุกและการแก้ไขปัญหาก่อนที่ความล้มเหลวจะส่งผลกระทบต่อสมาชิก (ประมาณ $500-$2,000 ต่อปี จากการหลีกเลี่ยงการเรียกบริการฉุกเฉินและการสูญเสียผลผลิตภาพ) และการวิเคราะห์การใช้งานพื้นที่ทำงานจากข้อมูลการเข้าถึงล็อกเกอร์ช่วยขับเคลื่อนการตัดสินใจปรับปรุงอาคารสถานที่ (การปรับขนาดความจุล็อกเกอร์ให้เหมาะสม การจัดวางตำแหน่งล็อกเกอร์ให้เหมาะสม การระบุชุดล็อกเกอร์ที่ใช้งานน้อยเพื่อย้ายตำแหน่ง) ซึ่งสามารถเลื่อนหรือขจัดค่าใช้จ่ายลงทุนสำหรับความจุล็อกเกอร์เพิ่มเติมได้ (ประมาณ $5,000-$20,000 จากการประหยัดแบบครั้งเดียวสำหรับอาคารที่กำลังพิจารณาการขยายล็อกเกอร์)
| ปัจจัยทางธุรกิจ | กุญแจแบบกลไก | กุญแจอิเล็กทรอนิกส์แบบแยกส่วน | กุญแจตู้อัจฉริยะ |
|---|---|---|---|
| แรงงานจัดการกุญแจ (50 ตู้ ต่อปี) | $3,900-$16,600 | $250-$1,000 | $0 (อัตโนมัติผ่าน IdP) |
| ค่าทำกุญแจใหม่ (ต่อปี, อัตราการเข้า-ออก 15%) | $1,500-$4,000 | $0 | $0 |
| การบริหารข้อมูลประจำตัว (ต่อปี) | $2,600-$10,400 | $1,500-$5,000 | $0 (อัตโนมัติผ่าน SCIM) |
| การลดการโจรกรรม/การสูญหาย (ต่อปี) | ค่าพื้นฐาน | ลดลง 30-50% | ลดลง 50-70% |
| มูลค่าการวินิจฉัยระยะไกล (ต่อปี) | $0 | $0 | $500-$2,000 |
| การประหยัดจากการปรับปรุงอาคารสถานที่ (ครั้งเดียว) | $0 | $0 | $5,000-$20,000 |
| การเตรียมการตรวจสอบการปฏิบัติตามข้อกำหนด (ต่อปี) | $1,000-$3,200 | $250-$800 | $100-$300 (ส่งออกอัตโนมัติ) |
| มูลค่ารวมต่อปี | ค่าพื้นฐาน | $8,000-$25,000 ประหยัดได้ | $12,000-$40,000 ประหยัดได้ |
| การลงทุนฮาร์ดแวร์ (50 ตัว) | $500-$1,250 | $2,500-$4,000 | $4,000-$7,500 |
| ค่าสมัครใช้แพลตฟอร์ม (ต่อปี) | $0 | $0 | $600-$3,000 |
| ระยะเวลาคืนทุน | N/A | 1-3 เดือน | 2-6 เดือน |
| มูลค่าสุทธิ 5 ปี | ค่าพื้นฐาน | $35,000-$120,000 | $45,000-$180,000 |
ซื้อระบบกุญแจตู้อัจฉริยะ: การเลือกโปรโตคอลการเชื่อมต่อ IoT
เมื่อองค์กรตัดสินใจซื้อระบบกุญแจตู้อัจฉริยะ การเลือกโปรโตคอลการเชื่อมต่อ IoT จะเป็นตัวกำหนดระยะการเข้าถึงเครือข่าย การใช้พลังงาน ความหน่วง (latency) ความซับซ้อนในการติดตั้ง และค่าใช้จ่ายข้อมูลที่เกิดขึ้นประจำ — และต้องจับคู่ให้เหมาะสมกับสภาพแวดล้อมการติดตั้งและความต้องการด้านการดำเนินงานโดยเฉพาะ: WiFi (IEEE 802.11 b/g/n ที่ 2.4 GHz รองรับความปลอดภัยระดับ WPA2/WPA3 Enterprise พร้อมการยืนยันตัวตนด้วยใบรับรอง 802.1x EAP-TLS) เป็นตัวเลือกการเชื่อมต่อที่พบมากที่สุดสำหรับการติดตั้งกุญแจตู้อัจฉริยะในอาคาร ทั้งในสำนักงาน ร้านค้าปลีก และอาคารที่พักอาศัย เนื่องจากใช้ประโยชน์จากโครงสร้างพื้นฐาน WiFi ที่มีอยู่แล้ว ให้ความหน่วงต่ำ (50-150 ms รอบการสื่อสารสำหรับคำสั่ง API ทำให้ปลดล็อกระยะไกลได้อย่างตอบสนองรวดเร็ว) และรองรับอัตราข้อมูลสูง (1-72 Mbps ตามประสิทธิภาพจริงขึ้นอยู่กับคุณภาพสัญญาณ) เหมาะสำหรับการอัปเดตเฟิร์มแวร์แบบ OTA และการอัปโหลดบันทึกการตรวจสอบ ข้อแลกเปลี่ยนคือการใช้พลังงานค่อนข้างสูง (กระแสไฟฟ้าใช้งาน 50-200 mA ทำให้อายุการใช้งานแบตเตอรี่ลดลงเหลือ 8-18 เดือนในสถานการณ์ใช้งานประจำวัน เทียบกับ 12-36 เดือนสำหรับโปรโตคอลที่ใช้พลังงานต่ำกว่า) และการลดทอนสัญญาณในสภาพแวดล้อมตู้โลหะ (ตัวล็อกเกอร์โลหะและตัวตู้ทำหน้าที่เป็นกรงฟาราเดย์ ลดทอนสัญญาณ WiFi 2.4 GHz ลง 10-25 dB และอาจต้องใช้จุดเชื่อมต่อ WiFi เพิ่มเติมหรือเสาอากาศภายนอกเพื่อให้ครอบคลุมเพียงพอ) Bluetooth Low Energy ร่วมกับสถาปัตยกรรมเกตเวย์ (BLE 5.0/5.2 ที่ 2.4 GHz 40 ช่องสัญญาณ แบนด์วิดท์ 2 MHz กระแสใช้งาน 0.5-5 mA ระยะสื่อสารตรงจากสมาร์ตโฟนถึงล็อก 10-50 เมตร ขยายเป็นทั่วทั้งอาคารได้ผ่านเกตเวย์ BLE-to-WiFi ราคา $50-$200 ต่อตัว รองรับล็อกได้ 20-50 ตัวต่อเกตเวย์) เป็นทางเลือกที่ได้รับความนิยมเมื่อองค์กรตัดสินใจซื้อระบบกุญแจตู้อัจฉริยะสำหรับสภาพแวดล้อมที่การครอบคลุมของ WiFi ไม่เพียงพอ หรือเมื่อข้อเสนอคุณค่ารวมถึงการโต้ตอบผ่านสมาร์ตโฟนโดยตรง (การปลดล็อกด้วย BLE ระยะใกล้) แนวทางเกตเวย์ช่วยลดต้นทุนต่อล็อกลง $10-$20 เมื่อเทียบกับโมดูล WiFi แบบรวม แต่ต้องเพิ่มค่าฮาร์ดแวร์เกตเวย์และสร้างจุดล้มเหลวจุดเดียวที่อาจเกิดขึ้นได้ (เกตเวย์ที่ให้บริการล็อก 30-50 ตัวถือเป็นการกระจุกตัวของความเสี่ยงที่ต้องบรรเทาด้วยการสำรองเกตเวย์ซ้ำซ้อนหรือขั้นตอนการเปลี่ยนทดแทนอย่างรวดเร็ว) LoRaWAN (ย่านความถี่ ISM 868 MHz EU/915 MHz US โหมด Class C ฟังสัญญาณตลอดเวลาสำหรับคำสั่งปลดล็อก downlink ภายใน 1-5 วินาที การเข้ารหัสแบบ end-to-end ด้วย AES-128 ความไวตัวรับสัญญาณ -137 dBm เปิดใช้งานระยะภายนอกอาคาร 2-10 กิโลเมตร หรือทะลุได้ 5-10 ชั้นภายในอาคาร) เป็นตัวเลือกการเชื่อมต่อเมื่อองค์กรตัดสินใจซื้อระบบกุญแจตู้อัจฉริยะสำหรับการติดตั้งที่กระจายทางภูมิศาสตร์ทั่ววิทยาเขตขนาดใหญ่ อาคารหลายหลัง หรือการติดตั้งกลางแจ้งที่การครอบคลุม WiFi จะต้องใช้จุดเชื่อมต่อหลายร้อยจุด — ระยะที่ไกลขึ้นหมายความว่าเกตเวย์ LoRaWAN เพียงตัวเดียวราคา $200-$1,000 สามารถให้บริการล็อกได้หลายพันตัวทั่วทั้งวิทยาเขต ช่วยลดต้นทุนโครงสร้างพื้นฐานเครือข่ายอย่างมาก แลกกับความหน่วงในการตอบสนองของล็อกที่สูงขึ้น (1-5 วินาที ยอมรับได้สำหรับตู้พัสดุและล็อกเกอร์ในห้องสมุด แต่ใกล้เคียงขีดจำกัดสำหรับสถานการณ์ที่มีการใช้งานหนาแน่น) และอัตราข้อมูลที่ต่ำมาก (250 bps ถึง 50 kbps ไม่เพียงพอสำหรับการอัปเดตเฟิร์มแวร์แบบ OTA ซึ่งต้องส่งผ่านวิธีการทางเลือก) NB-IoT (LTE Cat-NB1/NB2, 3GPP Release 13/14 แบนด์วิดท์ 180 kHz ภายในตัวแบกรับ LTE ส่วนขยายครอบคลุม 20 dB หมายถึงการทะลุอาคารได้ดีกว่า LTE มาตรฐานถึง 7 เท่า) ให้การเชื่อมต่อแบบเซลลูลาร์ผ่านโครงสร้างพื้นฐานเครือข่ายมือถือที่มีอยู่แล้ว — กุญแจตู้อัจฉริยะที่ใช้ NB-IoT สามารถติดตั้งได้ทุกที่ที่มีสัญญาณมือถือโดยไม่ต้องมีเกตเวย์หรือการตั้งค่าเครือข่ายในสถานที่เลย ทำให้เหมาะอย่างยิ่งสำหรับเครือข่ายล็อกเกอร์กลางแจ้งแบบกระจาย ล็อกเกอร์บนยานพาหนะ และการติดตั้งชั่วคราว ข้อแลกเปลี่ยนคือค่าสมัครใช้ข้อมูลที่เกิดขึ้นประจำ ($0.50-$2.00 ต่ออุปกรณ์ต่อเดือน) และต้นทุนฮาร์ดแวร์ต่อล็อกที่สูงกว่า ($15-$30 ส่วนเพิ่มสำหรับโมดูล NB-IoT และซิม หรือ eSIM)
การเลือกโปรโตคอลการเชื่อมต่อสำหรับการตัดสินใจซื้อระบบกุญแจตู้อัจฉริยะเกี่ยวข้องกับการแลกเปลี่ยนข้อดีข้อเสียข้ามด้านระยะ การใช้พลังงาน ความหน่วง ความจุข้อมูล ความซับซ้อนในการติดตั้ง และค่าใช้จ่ายประจำ ตารางเปรียบเทียบต่อไปนี้ให้แนวทางเชิงปริมาณครอบคลุมทุกมิติเหล่านี้
| โปรโตคอล | ความถี่ | ระยะภายในอาคาร | พลังงาน (ใช้งาน/ว่าง) | ความหน่วง | อัตราข้อมูล | ส่วนเพิ่มต้นทุนต่อล็อก | ค่าใช้จ่ายประจำ | การติดตั้งที่เหมาะสมที่สุด |
|---|---|---|---|---|---|---|---|---|
| WiFi (802.11 b/g/n) | 2.4 GHz | 30-100 ม. | 50-200 mA / 5-15 mA | 50-150 ms | 1-72 Mbps | $3-$8 (ESP32) | $0 (ใช้ LAN เดิม) | สำนักงานในอาคาร ค้าปลีก ที่พักอาศัย |
| BLE + เกตเวย์ | 2.4 GHz | 10-50 ม. (ตรง), ทั้งอาคาร (ผ่านเกตเวย์) | 0.5-5 mA / <1 uA | 100-500 ms (ผ่านเกตเวย์) | 125 kbps-2 Mbps | $2-$5 + เกตเวย์ $50-$200/ล็อก 20-50 ตัว | $0 | เน้นการโต้ตอบผ่านสมาร์ตโฟน, WiFi ไม่เพียงพอ |
| LoRaWAN (Class C) | 868/915 MHz | กลางแจ้ง 2-10 กม., 5-10 ชั้น | 30-50 mA TX / <2 uA ว่าง | 1-5 วินาที (downlink) | 250 bps-50 kbps | $5-$15 + เกตเวย์ $200-$1,000/ล็อก 500+ ตัว | $0 (ส่วนตัว) หรือ $0.01-$0.10/อุปกรณ์/เดือน | วิทยาเขตขนาดใหญ่ หลายอาคาร กลางแจ้ง |
| NB-IoT (Cat-NB1/NB2) | LTE แบบมีใบอนุญาต | ทุกที่ที่มีสัญญาณเซลลูลาร์ | 120-240 mA TX / 3-5 uA PSM | 1.5-10 วินาที | 20-250 kbps | $10-$25 (Quectel BC66/77) | $0.50-$2/อุปกรณ์/เดือน | กลางแจ้งแบบกระจาย บนยานพาหนะ ชั่วคราว |
| Zigbee 3.0 | 2.4 GHz | 10-100 ม. แบบ mesh | 15-30 mA TX / <1 uA ว่าง | 50-200 ms (mesh) | 20-250 kbps | $2-$6 + เราเตอร์ขอบข่าย $30-$80 | $0 (ท้องถิ่น) | Smart building mesh, รองรับ Matter |
การลดทอนสัญญาณ WiFi ในสภาพแวดล้อมตู้โลหะเป็นข้อพิจารณาที่สำคัญเมื่อองค์กรตัดสินใจซื้อระบบกุญแจตู้อัจฉริยะที่ใช้การเชื่อมต่อ WiFi ตัวล็อกเกอร์โลหะ ตู้เอกสารเหล็ก และตู้แร็คเซิร์ฟเวอร์ล้วนทำหน้าที่เป็นกรงฟาราเดย์ ลดความแรงสัญญาณ WiFi 2.4 GHz ลง 10-25 dB ขึ้นอยู่กับโครงสร้างของล็อกเกอร์และตำแหน่งการวางเสาอากาศ การออกแบบกุญแจตู้อัจฉริยะที่ดีที่สุดจะแก้ปัญหานี้ด้วยการวางเสาอากาศไว้ที่แผงหน้าด้านนอกของตัวล็อก (ซึ่งพื้นผิวเครื่องอ่านหันออกด้านนอกอยู่แล้ว ทำให้มองเห็นจุดเชื่อมต่อ WiFi โดยตรง) การใช้ขั้วต่อเสาอากาศภายนอกสำหรับการติดตั้งที่ตัวล็อกอยู่ภายในตู้โลหะทั้งหมด หรือการออกแบบเสาอากาศแบบมีทิศทางที่มีการเพิ่มกำลังส่งไปยังตำแหน่งที่คาดว่าจุดเชื่อมต่อ WiFi ตั้งอยู่ ควรดำเนินการสำรวจสถานที่ด้วยการติดตั้งล็อกเกอร์จริง — ไม่ใช่แค่แผนที่ความครอบคลุม WiFi ล่วงหน้าของพื้นที่โล่ง — ก่อนการตัดสินใจขั้นสุดท้ายสำหรับการติดตั้งที่ใช้ WiFi เนื่องจากการลดทอนสัญญาณของล็อกเกอร์โลหะสามารถเปลี่ยนพื้นที่ที่เคยเป็น "ครอบคลุมดี" ให้กลายเป็น "ไม่มีสัญญาณ" โดยสิ้นเชิง การสำรวจควรวัดค่า RSSI ที่แต่ละตำแหน่งล็อกที่วางแผนไว้โดยมีล็อกเกอร์ติดตั้งและประตูปิดสนิท โดยกำหนดเป้าหมาย RSSI ที่สูงกว่า -65 dBm เพื่อการทำงานที่เชื่อถือได้ ตำแหน่งที่ต่ำกว่าเกณฑ์นี้จำเป็นต้องแก้ไข (เพิ่มจุดเชื่อมต่อ เสาอากาศภายนอก หรือเปลี่ยนโปรโตคอลเป็น BLE gateway หรือ LoRaWAN)
ซื้อ Locker Lock อัจฉริยะ: การประเมินแพลตฟอร์มคลาวด์
เมื่อองค์กรต้องการซื้อระบบ Locker Lock อัจฉริยะ แพลตฟอร์มการจัดการแบบคลาวด์มีความสำคัญเทียบเท่ากับฮาร์ดแวร์ของกุญแจเอง — เพราะเป็นชั้นซอฟต์แวร์ที่ใช้ในการจัดการ การติดตาม การเชื่อมต่อ และการรายงานทั้งหมด และคุณภาพของแพลตฟอร์มจะเป็นตัวกำหนดว่าการลงทุนในกุญแจอัจฉริยะจะส่งมอบประสิทธิภาพการดำเนินงานและประโยชน์จากการเชื่อมต่อระบบที่เป็นตัวชี้วัดความคุ้มค่าเหนือกว่ากุญแจอิเล็กทรอนิกส์แบบสแตนด์อโลนหรือไม่ การประเมินแพลตฟอร์มควรครอบคลุม: สถาปัตยกรรมแบบ multi-tenant (สภาพแวดล้อมเชิงตรรกะแยกกันสำหรับแต่ละแผนก องค์กรลูกค้า หรือสถานที่ตั้งของสถานประกอบการ โดยแต่ละ tenant จะมีผู้ดูแลระบบ ผู้ใช้ นโยบายการเข้าถึง และคลังกุญแจของตนเองที่มองเห็นได้เฉพาะภายในขอบเขตของ tenant นั้น — จำเป็นสำหรับการติดตั้งแบบหลายสถานที่ ผู้ให้บริการด้านการจัดการระบบ และองค์กรที่มีข้อกำหนดด้านการแยกข้อมูลอย่างเข้มงวด) ความสามารถในการติดตามแบบเรียลไทม์ (สถานะกุญแจแสดงบนผังชั้นหรือมุมมองรายการ อัปเดตตามการส่งเหตุการณ์แทนการรีเฟรชหน้าเว็บ — แดชบอร์ดควรแสดงสถานะออนไลน์/ออฟไลน์ ระดับแบตเตอรี่ สถานะล็อค/ปลดล็อค และสถานะประตูเปิด/ปิดของกุญแจทุกตัว พร้อมฟังก์ชันเจาะลึกไปยังรายละเอียดกุญแจแต่ละตัวสำหรับการปลดล็อคระยะไกล ประวัติสถานะ และการตั้งค่า) การควบคุมการเข้าถึงตามบทบาท (แยกความแตกต่างระหว่างผู้ดูแลระบบสูงสุด ผู้ดูแลระบบ tenant ผู้จัดการสถานประกอบการ และเจ้าหน้าที่สนับสนุน ด้วยสิทธิ์ที่แตกต่างกันเพื่อให้การเข้าถึงเหมาะสมและป้องกันการยกระดับสิทธิ์โดยไม่ได้รับอนุญาต) สถาปัตยกรรมแบบ API-first (ทุกฟังก์ชันในแดชบอร์ดพร้อมใช้งานผ่าน REST endpoint ที่มีเอกสารประกอบและการแจ้งเตือนแบบ webhook ช่วยให้เชื่อมต่อกับระบบภายนอก — ซอฟต์แวร์จัดการพัสดุ แพลตฟอร์มจองพื้นที่ทำงาน ระบบควบคุมการเข้าถึง และแอปพลิเคชันระดับองค์กรแบบกำหนดเอง) และความสามารถด้านการจัดการกุญแจจำนวนมาก (แผนภูมิการแจกจ่ายเวอร์ชันเฟิร์มแวร์ ฮิสโตแกรมระดับแบตเตอรี่ การติดตามสถานะออนไลน์พร้อมการแจ้งเตือนอัตโนมัติเมื่อกุญแจไม่ส่งสัญญาณ heartbeat ตามช่วงเวลาที่กำหนด ช่วยให้บำรุงรักษาเชิงรุกได้)
สถาปัตยกรรมแบบขับเคลื่อนด้วยเหตุการณ์เป็นรากฐานทางเทคนิคที่แยกแยะแพลตฟอร์ม Locker Lock อัจฉริยะที่ดีที่สุดออกจากแพลตฟอร์มที่เพียงแค่มีแดชบอร์ดเท่านั้น: การเปลี่ยนสถานะของกุญแจแต่ละครั้งจะสร้างเหตุการณ์ (JSON payload ที่มี lock ID ประเภทเหตุการณ์ การประทับเวลา และฟิลด์ข้อมูลที่เกี่ยวข้อง) เผยแพร่ไปยัง event bus ภายใน (Kafka, AWS Kinesis, Azure Event Hubs) ที่ป้อนข้อมูลให้ผู้รับข้อมูลต่างๆ รวมถึง UI ของแดชบอร์ด (สำหรับการอัปเดตสถานะแบบเรียลไทม์โดยไม่ต้องรีเฟรชหน้า) ระบบแจ้งเตือนแบบ webhook (สำหรับการเชื่อมต่อกับลูกค้า — HTTP POST ไปยัง endpoint ที่ลูกค้ากำหนดเมื่อเกิดเหตุการณ์ที่กำหนดไว้) กระบวนการวิเคราะห์ข้อมูล (สำหรับการรายงานการใช้งานและการตรวจจับความผิดปกติ) และระบบแจ้งเตือน (สำหรับการทริกเกอร์การแจ้งเตือนทางอีเมล SMS หรือ push notification เมื่อเงื่อนไขที่กำหนดเป็นจริง เช่น แบตเตอรี่ต่ำ ตรวจพบการงัดแงะ หรือการเข้าถึงนอกเวลาทำการ) สถาปัตยกรรมนี้แยกฮาร์ดแวร์กุญแจออกจากแอปพลิเคชันที่ใช้ข้อมูล ช่วยให้แพลตฟอร์มรองรับรูปแบบการเชื่อมต่อที่หลากหลาย: push (webhooks ส่งเหตุการณ์ไปยัง endpoint ของลูกค้าสำหรับการเชื่อมต่อแบบเรียลไทม์) pull (การสอบถาม REST API สำหรับสถานะปัจจุบันหรือข้อมูลย้อนหลัง) และ stream (Kafka หรือ Kinesis streaming สำหรับการเชื่อมต่อแบบเรียลไทม์ปริมาณสูงกับแพลตฟอร์ม SIEM หรือ data lake)
| ฟีเจอร์แพลตฟอร์ม | ระดับ Basic | ระดับ Professional | ระดับ Enterprise |
|---|---|---|---|
| สถาปัตยกรรม Multi-Tenant | ไม่มี (บัญชีเดียวเท่านั้น) | มี สูงสุด 10 tenants | มี ไม่จำกัดจำนวน tenants พร้อม instance แยก |
| แดชบอร์ดเรียลไทม์ | พื้นฐาน รีเฟรชด้วยตนเอง | แบบ push, มุมมองผังชั้น | แบบ push, หลายสถานที่, แดชบอร์ดแบบกำหนดเอง |
| การควบคุมการเข้าถึงตามบทบาท | ผู้ดูแลระบบเท่านั้น | ผู้ดูแลระบบ + ผู้จัดการ + เจ้าหน้าที่ | บทบาทแบบกำหนดเอง, การควบคุมการเข้าถึงตามคุณลักษณะ |
| API (REST) | ไม่มี API, ใช้ผ่านแอปมือถือเท่านั้น | REST + webhooks, การยืนยันตัวตนด้วย API key | REST + GraphQL + MQTT, OAuth 2.0, SSO |
| การแจ้งเตือนแบบ Webhook | ไม่มี | พื้นฐาน (5-10 ประเภทเหตุการณ์) | แคตตาล็อกเหตุการณ์เต็มรูปแบบ, payload แบบกำหนดเอง, ตรรกะการลองใหม่ |
| การวิเคราะห์และรายงาน | ไม่มี | การนับจำนวนการใช้งานพื้นฐาน | การวิเคราะห์ขั้นสูง, รายงานแบบกำหนดเอง, การส่งออกข้อมูล |
| บันทึกการตรวจสอบ (Audit Trail) | เฉพาะในเครื่อง (บนตัวกุญแจ) | คลาวด์ เก็บรักษา 90 วัน | คลาวด์ เก็บรักษา 1-7 ปี, ส่งออกไปยัง SIEM |
| การเชื่อมต่อ Identity Provider | ไม่มี | นำเข้า CSV ด้วยตนเอง | SAML 2.0, SCIM 2.0, Azure AD, Okta |
| SLA ความพร้อมใช้งาน | พยายามดีที่สุด | 99.5% | 99.9%+ พร้อมบทลงโทษทางการเงิน |
คุณภาพการออกแบบ API เป็นเกณฑ์การประเมินแพลตฟอร์มที่สำคัญที่สุดเมื่อองค์กรซื้อระบบ Locker Lock อัจฉริยะสำหรับการติดตั้งที่ต้องการการเชื่อมต่ออย่างหนัก API ที่ออกแบบมาอย่างดีจะปฏิบัติตามรูปแบบ REST (URL ที่มุ่งเน้นทรัพยากร: /api/v2/locks/{id}/unlock, HTTP methods ที่จับคู่กับการดำเนินการ, รหัสสถานะที่มีความหมาย) มีเอกสารประกอบที่ครอบคลุม (ข้อกำหนด OpenAPI 3.0 พร้อมเอกสารแบบโต้ตอบได้และความสามารถทดลองใช้ทันที ไลบรารี SDK ในภาษา Python, JavaScript, Java, C# และ Go) ใช้ระบบจัดการข้อผิดพลาดที่สอดคล้องกัน (การตอบกลับข้อผิดพลาดแบบมีโครงสร้างพร้อมรหัสข้อผิดพลาด ข้อความ และรายละเอียด ช่วยให้จัดการในระดับโปรแกรมได้) และเคารพขีดจำกัดอัตราการเรียกใช้ (พร้อมการตอบกลับ HTTP 429 ที่รวม Retry-After headers และ X-RateLimit-Remaining headers เพื่อการจัดจังหวะที่โปร่งใส) API ควรมี idempotency keys สำหรับการดำเนินการที่เปลี่ยนสถานะ — ช่วยให้ไคลเอนต์ลองใหม่คำสั่งปลดล็อคได้อย่างปลอดภัยโดยไม่เสี่ยงที่จะดำเนินการซ้ำ — และ optimistic concurrency control (ETag หรือการล็อคตามเวอร์ชัน) สำหรับการอัปเดตการตั้งค่าเพื่อป้องกันการเปลี่ยนแปลงที่ขัดแย้งกันจากผู้ดูแลระบบหลายคน ประเมิน API โดยให้นักพัฒนาในทีมของคุณพยายามสร้างการเชื่อมต่ออย่างง่ายระหว่างช่วงทดลองใช้: ยืนยันตัวตน แสดงรายการกุญแจ ปลดล็อคกุญแจเฉพาะตัว ดึงข้อมูลเหตุการณ์การตรวจสอบ และสมัครรับการแจ้งเตือนแบบ webhook การประเมินด้วยตนเองนี้จะเผยให้เห็นปัญหาด้านคุณภาพ API — endpoint ที่ไม่มีเอกสาร การจัดการข้อผิดพลาดที่ไม่สอดคล้องกัน การแบ่งหน้าที่ขาดหาย ความซับซ้อนในการยืนยันตัวตน — ซึ่งมองไม่เห็นในการนำเสนอด้วยสไลด์และเอกสารการตลาดเกี่ยวกับ API
การเชื่อมต่อกับ identity provider ผ่าน SAML 2.0, OpenID Connect หรือ SCIM 2.0 เป็นสิ่งจำเป็นสำหรับการติดตั้งระดับองค์กรเมื่อองค์กรซื้อระบบ Locker Lock อัจฉริยะ เมื่อพนักงานเข้าร่วมองค์กร ระบบ HR จะทริกเกอร์การสร้างผู้ใช้ใน identity provider (Azure AD, Okta, OneLogin) ซึ่งควรจัดเตรียมผู้ใช้ในแพลตฟอร์ม Locker Lock อัจฉริยะโดยอัตโนมัติ (พร้อมระดับการเข้าถึงและการมอบหมายตู้ล็อคเกอร์ที่เหมาะสม ซึ่งกำหนดจากแผนก บทบาท หรือการเป็นสมาชิกกลุ่ม) โดยไม่ต้องมีการดำเนินการใดๆ จากผู้ดูแลระบบ เมื่อพนักงานเปลี่ยนบทบาท สิทธิ์การเข้าถึงตู้ของพวกเขาควรได้รับการอัปเดตโดยอัตโนมัติ เมื่อพนักงานออกจากองค์กร สิทธิ์การเข้าถึงของพวกเขาควรถูกเพิกถอนทันทีในทุกระบบรวมถึงกุญแจตู้ — หลีกเลี่ยงช่องโหว่ด้านความปลอดภัยที่บัญชีของพนักงานที่ลาออกแล้วอาจยังคงใช้งานได้ในแพลตฟอร์มกุญแจตู้เป็นเวลาหลายวันหรือหลายสัปดาห์ก่อนที่ผู้ดูแลระบบจะปิดใช้งานด้วยตนเอง แพลตฟอร์ม Locker Lock อัจฉริยะที่ดีที่สุดที่รองรับ SCIM 2.0 (System for Cross-domain Identity Management, RFC 7643/7644) ให้บริการการซิงโครไนซ์วงจรชีวิตผู้ใช้อัตโนมัติ ลดภาระงานบริหารจัดการลงประมาณ 80-90% เมื่อเทียบกับการจัดการผู้ใช้ด้วยตนเอง
ซื้อ Locker Lock อัจฉริยะ: การตรวจสอบสถาปัตยกรรมความปลอดภัย
เมื่อองค์กรซื้อระบบ Locker Lock อัจฉริยะ การตรวจสอบสถาปัตยกรรมความปลอดภัยต้องประเมินการปกป้องข้อมูลระหว่างการส่งผ่าน (ระหว่างกุญแจกับคลาวด์ ระหว่างคลาวด์กับผู้ใช้ API) ข้อมูลในสถานะพัก (บนอุปกรณ์กุญแจ ในที่จัดเก็บข้อมูลคลาวด์) และตัวอุปกรณ์กุญแจเอง (ความต้านทานการงัดแงะทางกายภาพ secure boot ความสมบูรณ์ของเฟิร์มแวร์): ข้อมูลระหว่างการส่งผ่านจากกุญแจไปยังคลาวด์ได้รับการปกป้องด้วย TLS 1.2 ขั้นต่ำ (แนะนำ TLS 1.3 พร้อมชุด cipher suite ที่ยกเว้นอัลกอริทึมที่อ่อนแอที่ทราบแล้ว — AES-256-GCM สำหรับการเข้ารหัสแบบสมมาตร ECDHE กับ P-256 หรือ P-384 สำหรับการแลกเปลี่ยนกุญแจ RSA-2048 ขั้นต่ำหรือ ECDSA สำหรับการยืนยันตัวตนใบรับรองของเซิร์ฟเวอร์) การเชื่อมต่อ WiFi ควรรองรับ WPA2-Enterprise พร้อม 802.1X EAP-TLS (การยืนยันตัวตนร่วมกันตามใบรับรอง โดยกุญแจจะแสดงใบรับรองไคลเอนต์และเซิร์ฟเวอร์ RADIUS ตรวจสอบกับ PKI ขององค์กร) หรือ WPA3-Personal พร้อม Simultaneous Authentication of Equals (SAE) สำหรับสภาพแวดล้อมที่ไม่มีโครงสร้างพื้นฐาน RADIUS การเชื่อมต่อ BLE โดยตรงควรใช้ LE Secure Connections กับ ECDH P-256 สำหรับชั้นลิงก์และการเข้ารหัส AES-128-CCM ในระดับแอปพลิเคชันสำหรับข้อมูลเฉพาะของกุญแจ แพลตฟอร์มคลาวด์ต้องเข้ารหัสข้อมูลในสถานะพักด้วย AES-256 (การเข้ารหัสฐานข้อมูลพร้อมการแยกกุญแจราย tenant การเข้ารหัสระบบไฟล์หรือ object store) จัดการกุญแจเข้ารหัสผ่าน Key Management Service (KMS) เฉพาะทางพร้อมรองรับด้วย hardware security module (HSM) ตามที่ข้อกำหนดการปฏิบัติตามกำหนด และบังคับใช้การหมุนเวียนกุญแจเข้ารหัส (ทุก 90-365 วัน โดยเก็บรักษากุญแจก่อนหน้าไว้สำหรับการถอดรหัสข้อมูลที่มีอยู่)
บนตัวอุปกรณ์กุญแจเอง เฟิร์มแวร์ต้องใช้ secure boot (bootloader ตรวจสอบลายเซ็นดิจิทัลบนเฟิร์มแวร์อิมเมจกับกุญแจสาธารณะที่มีรากฐานจากฮาร์ดแวร์ — โดยทั่วไปฝังอยู่ใน eFuses แบบเขียนครั้งเดียวหรือ secure element — ก่อนการดำเนินการ ป้องกันการโหลดเฟิร์มแวร์ที่ไม่ได้รับอนุญาต) การส่งมอบการอัปเดตเฟิร์มแวร์แบบเข้ารหัส (เฟิร์มแวร์อิมเมจเข้ารหัส AES-256-GCM ลงลายเซ็นด้วย ECDSA หรือ Ed25519 พร้อมการป้องกันการย้อนกลับเวอร์ชัน เพื่อป้องกันการ downgrade ไปยังเวอร์ชันเฟิร์มแวร์ที่มีช่องโหว่) และการบันทึกที่ตรวจพบการงัดแงะได้ (เหตุการณ์การตรวจสอบที่จัดเก็บพร้อมการเชื่อมโยง hash ตามลำดับ เพื่อให้การแก้ไขบันทึกใดๆ สามารถตรวจพบได้ — การเชื่อมโยง SHA-256: แต่ละรายการบันทึกรวม hash ของรายการก่อนหน้าบวกกับข้อมูลของตัวเอง ทำให้การแก้ไขย้อนหลังเป็นสิ่งที่ไม่สามารถทำได้ในทางการคำนวณโดยไม่ถูกตรวจพบ) การตรวจจับการงัดแงะทางกายภาพ (ไมโครสวิตช์หรือเซ็นเซอร์ Hall effect ที่ทริกเกอร์เมื่อตัวกุญแจถูกเอียงหรือถอดออกจากจุดติดตั้ง) พร้อมการสร้างการแจ้งเตือน (push notification, อีเมล หรือ webhook ไปยังฝ่ายปฏิบัติการความปลอดภัย) ให้ชั้นความปลอดภัยเพิ่มเติมสำหรับตำแหน่งตู้ที่ไม่มีคนดูแล
| ชั้นความปลอดภัย | ข้อกำหนดการใช้งาน | วิธีการตรวจสอบ | จุดอ่อนที่พบบ่อย |
|---|---|---|---|
| การเข้ารหัสการส่งผ่าน | TLS 1.3, cipher suite ที่จำกัด | การวิเคราะห์โปรโตคอล, การสแกน cipher | TLS 1.0/1.1 ยังเปิดใช้งานอยู่, อนุญาต cipher ที่อ่อนแอ |
| การยืนยันตัวตน WiFi | WPA2-Enterprise 802.1X EAP-TLS | การตรวจสอบบันทึก RADIUS | WPA2-Personal พร้อม PSK ที่ใช้ร่วมกัน (ไม่สามารถขยายได้, ไม่ปลอดภัย) |
| ชั้นลิงก์ BLE | LE Secure Connections, ECDH P-256 | เครื่องวิเคราะห์โปรโตคอล, การตรวจสอบการแลกเปลี่ยนกุญแจ | การจับคู่ BLE 4.0 แบบเดิม (เสี่ยงต่อการดักฟัง) |
| ข้อมูลในสถานะพัก (คลาวด์) | AES-256, กุญแจราย tenant, KMS | การตรวจสอบการเข้ารหัส, การตรวจสอบการหมุนเวียนกุญแจ | กุญแจเข้ารหัสใช้ร่วมกันในทุก tenants |
| Secure Boot | ความน่าเชื่อถือที่มีรากจากฮาร์ดแวร์, เฟิร์มแวร์ที่ลงลายเซ็น | ทดลองโหลดเฟิร์มแวร์ที่ไม่ได้ลงลายเซ็น, ตรวจสอบการปฏิเสธ | ไม่มี secure boot (โหลดเฟิร์มแวร์ใดก็ได้ผ่าน debug port) |
| ลายเซ็นเฟิร์มแวร์ | ECDSA P-256 หรือ Ed25519 | ตรวจสอบห่วงโซ่ลายเซ็น, ทดสอบการป้องกันการย้อนกลับ | ลายเซ็น MD5 หรือ SHA-1 (เสี่ยงต่อการชนกันของ hash) |
| การบันทึกที่ตรวจพบการงัดแงะได้ | การเชื่อมโยง hash SHA-256 | ทดลองแก้ไขบันทึก, ตรวจสอบการตรวจจับ | บันทึกแบบ append-only โดยไม่มีการตรวจสอบความสมบูรณ์ |
| การตรวจจับการงัดแงะทางกายภาพ | สวิตช์/เซ็นเซอร์, แจ้งเตือนเมื่อถอดกุญแจ | การถอดประกอบทางกายภาพ, ตรวจสอบการสร้างการแจ้งเตือน | ไม่มีเซ็นเซอร์ตรวจจับการงัดแงะ (ถอดกุญแจได้อย่างเงียบงัน) |
การทดสอบเจาะระบบเป็นขั้นตอนการตรวจสอบที่สำคัญสำหรับสถาปัตยกรรมความปลอดภัยเมื่อองค์กรซื้อระบบ Locker Lock อัจฉริยะ การทดสอบเจาะระบบที่ครอบคลุมควรประเมิน: (1) พื้นผิวการโจมตีเครือข่าย — การสแกน endpoint ของกุญแจและแพลตฟอร์ม การทดสอบการตั้งค่า TLS การพยายามสร้างตำแหน่ง man-in-the-middle การประเมินการตรวจสอบใบรับรอง (2) ความปลอดภัยของ API — การทดสอบช่องโหว่ตาม OWASP API Security Top 10 รวมถึง broken object-level authorization (BOLA), excessive data exposure, การขาดการจำกัดอัตราการเรียก และช่องโหว่ injection (3) การโจมตีทางกายภาพ — การพยายามหลีกเลี่ยงกุญแจผ่าน side-channel analysis ของการใช้พลังงานหรือการแผ่รังสีแม่เหล็กไฟฟ้า การพยายามดึงกุญแจเข้ารหัสผ่าน debug interface (JTAG/SWD) หรือ fault injection การทดสอบกลไกการตรวจจับการงัดแงะ (4) ความปลอดภัยของแอปมือถือ — การวิเคราะห์แบบ static และ dynamic ของแอปที่ใช้ร่วมกัน การตรวจทานการจัดเก็บข้อมูลประจำตัว การตรวจสอบ certificate pinning ผู้ขาย Locker Lock อัจฉริยะที่ดีที่สุดจะว่าจ้างการทดสอบเจาะระบบประจำปีจากบริษัทบุคคลที่สามที่ได้รับการรับรอง (CREST, ISO 17025) และแบ่งปันสรุปผู้บริหารของผลการทดสอบกับลูกค้าองค์กรภายใต้ NDA องค์กรที่ซื้อระบบ Locker Lock อัจฉริยะสำหรับการใช้งานที่ต้องการความปลอดภัยสูง (หน่วยงานรัฐ กลาโหม บริการทางการเงิน การดูแลสุขภาพ) ควรกำหนดให้ผู้ขายส่งมอบสรุปผู้บริหารการทดสอบเจาะระบบล่าสุดเป็นส่วนหนึ่งของกระบวนการประเมินผู้ขาย และควรพิจารณาว่าจ้างการทดสอบเจาะระบบอิสระของตนเองสำหรับระบบที่ติดตั้งก่อนการใช้งานจริง
การปฏิบัติตามกฎหมายความเป็นส่วนตัวของข้อมูล (GDPR, CCPA, LGPD) ต้องได้รับการประเมินเมื่อองค์กรซื้อระบบ Locker Lock อัจฉริยะสำหรับการติดตั้งในเขตอำนาจศาลที่มีกฎระเบียบด้านการคุ้มครองข้อมูล บันทึกการเข้าถึงมีข้อมูลส่วนบุคคลที่สามารถระบุตัวตนได้ (ID ผู้ใช้ หมายเลขตู้ล็อคเกอร์ การประทับเวลา ที่อยู่ IP หากเกี่ยวข้อง) และต้องได้รับการปฏิบัติเป็นข้อมูลส่วนบุคคลที่อยู่ภายใต้คำขอเข้าถึงข้อมูลของเจ้าของข้อมูล (DSAR) สิทธิในการลบข้อมูล และข้อกำหนดด้านการพกพาข้อมูล แพลตฟอร์มควรมีขั้นตอนการทำงานอัตโนมัติสำหรับการดำเนินการตาม DSAR — ค้นหาที่จัดเก็บข้อมูลทั้งหมดสำหรับบันทึกที่ตรงกับตัวระบุผู้ใช้ที่ระบุ ส่งออกบันทึกที่ตรงกันในรูปแบบที่เครื่องอ่านได้ (JSON หรือ CSV) สำหรับคำขอการพกพาข้อมูล และลบบันทึกที่ตรงกันอย่างปลอดภัยสำหรับคำขอการลบข้อมูล (ภายในกรอบเวลาที่กฎหมายที่เกี่ยวข้องกำหนด — 30 วันสำหรับ GDPR, 45 วันสำหรับ CCPA) นโยบายการเก็บรักษาข้อมูล (กำหนดค่าได้ราย tenant: ค่าเริ่มต้น 90 วันสำหรับบันทึกการเข้าถึง พร้อมตัวเลือกในการขยายเวลาตามข้อกำหนดการปฏิบัติตาม) ควรบังคับใช้โดยอัตโนมัติ โดยลบบันทึกที่เกินระยะเวลาการเก็บรักษาอย่างปลอดภัย สำหรับกุญแจตู้อัจฉริยะแบบไบโอเมตริก (การยืนยันตัวตนด้วยลายนิ้วมือ) ข้อมูลไบโอเมตริกต้องจัดเก็บเป็นเทมเพลตที่ย้อนกลับไม่ได้ (เวกเตอร์คุณลักษณะที่ผ่านการ hash ตาม ISO/IEC 24745 ไม่ใช่ภาพลายนิ้วมือดิบ) เข้ารหัสในสถานะพักด้วยกุญแจเฉพาะอุปกรณ์ และประมวลผลเฉพาะภายใน secure element ของกุญแจ — ไม่มีการส่งออกจากอุปกรณ์หรือจัดเก็บในแพลตฟอร์มคลาวด์ที่มีข้อกำหนดการเปิดเผยข้อมูลที่กว้างขวางกว่า
ซื้อ Locker Lock อัจฉริยะ: การประเมินและคัดเลือกผู้ขาย
เมื่อองค์กรต้องการซื้อระบบ Locker Lock อัจฉริยะ การประเมินผู้ขายจะต้องครอบคลุมปัจจัยที่มากกว่าเอกสารข้อกำหนดผลิตภัณฑ์ เนื่องจากแพลตฟอร์ม Locker Lock อัจฉริยะเป็นการลงทุนระยะยาว 7-10 ปี (อายุการใช้งานของฮาร์ดแวร์ล็อค บวกค่า subscription แพลตฟอร์ม บวกการอัปเดตความปลอดภัยเฟิร์มแวร์ บวกความเข้ากันได้ของ API) และความมั่นคงของผู้ขายเป็นสิ่งสำคัญที่สุด: อายุการอยู่ในตลาดของผู้ขาย (5+ ปีในตลาด smart lock คือขั้นต่ำสำหรับความเชื่อมั่น; 10+ ปีเหมาะสำหรับการติดตั้งระดับองค์กร — ตลาด smart lock มีผู้เข้าร่วมจำนวนมากตั้งแต่ปี 2018 และไม่ใช่ทุกรายจะรอดจากการรวมตัวของตลาดที่หลีกเลี่ยงไม่ได้), ความมั่นคงทางการเงิน (บริษัทมหาชนหรือบริษัทเอกชนที่มีทุนสำรองเพียงพอพร้อมข้อมูลการเงินที่โปร่งใส — ผู้ขายที่ถอนตัวจากตลาดจะทิ้งลูกค้าไว้กับฮาร์ดแวร์ที่ไม่มีการสนับสนุน แพลตฟอร์มคลาวด์ที่ถูกทอดทิ้ง และไม่มีเส้นทางสู่การอัปเดตความปลอดภัย ซึ่งต้องเปลี่ยนระบบทั้งหมดด้วยต้นทุนเต็มจำนวน) และความมุ่งมั่นต่อสายผลิตภัณฑ์ (การลงทุนล่าสุดในผลิตภัณฑ์ใหม่ การพัฒนาเฟิร์มแวร์อย่างต่อเนื่องพร้อมรอบการเผยแพร่ที่เปิดเผย และ product roadmap ที่มองเห็นได้พร้อมกรอบเวลาที่สื่อสารชัดเจน) การอ้างอิงจากลูกค้าเป็นเครื่องมือประเมินที่มีค่าที่สุด: ขอการอ้างอิงอย่างน้อยสามรายจากการติดตั้งที่มีขนาด อุตสาหกรรม และการใช้งานใกล้เคียงกัน และติดต่อผู้อ้างอิงเหล่านั้นโดยตรงด้วยคำถามเฉพาะเจาะจง — คุณพบความล้มเหลวของล็อคกี่ครั้งต่อล็อค 100 ตัวต่อปี? อายุการใช้งานแบตเตอรี่จริงที่คุณได้รับเทียบกับที่ผู้ผลิตอ้างเป็นอย่างไร? ฝ่ายสนับสนุนทางเทคนิคตอบสนองต่อปัญหาระดับ P1 (วิกฤต) เร็วเพียงใด? อะไรที่ทำให้คุณประหลาดใจหลังการติดตั้งซึ่งคุณอยากรู้ตั้งแต่ตอนประเมิน? ประสบการณ์การเชื่อมต่อ API เป็นอย่างไร — เอกสารตรงกับความเป็นจริงหรือไม่? ข้อเสนอแนะจากผู้อ้างอิงมักเผยประเด็นสำคัญ 2-3 ข้อที่ไม่ปรากฏในการนำเสนอการขายและโบรชัวร์ผลิตภัณฑ์ของผู้ขาย
การทดลองติดตั้งเป็นวิธีที่มีประสิทธิภาพที่สุดในการประเมินระบบ Locker Lock อัจฉริยะก่อนตัดสินใจซื้อเต็มจำนวน ขอชุดทดลองล็อค 5-10 ตัวจากผู้ขายแต่ละรายในรายการคัดเลือก และติดตั้งในสภาพแวดล้อมจริงเป็นเวลา 30-90 วัน โดยทดสอบกับผู้ใช้จริง ข้อมูลประจำตัวจริง รูปแบบการเข้าถึงจริง และสภาพแวดล้อมจริง ช่วงทดลองจะเผยความแตกต่างด้านประสิทธิภาพในโลกจริงที่เอกสารข้อกำหนดบดบังไว้: ความน่าเชื่อถือของสัญญาณ WiFi/BLE ที่ตำแหน่งล็อคเกอร์จริง (ผลกระทบจากการลดทอนสัญญาณของตู้โลหะ) ประสิทธิภาพแบตเตอรี่ภายใต้รูปแบบการใช้งานจริง (ซึ่งไม่ค่อยตรงกับสภาวะห้องแล็บที่ใช้ในการอ้างอิงทางการตลาด) การยอมรับของผู้ใช้ (ล็อคที่เหนือกว่าทางเทคนิคอาจทำให้ผู้ใช้สับสน ก่อให้เกิดสายเรียกฝ่ายสนับสนุนที่ลบล้างข้อได้เปรียบทางเทคนิค) ความใช้งานง่ายของแพลตฟอร์มบริหารจัดการ (แดชบอร์ดที่ดูสะอาดตาในการสาธิตอาจน่าหงุดหงิดเมื่อต้องบริหารล็อค 200 ตัวทุกวัน) และความยุ่งยากในการเชื่อมต่อ API (เอกสารที่ดูครบครันอาจขาด endpoint ที่สำคัญหรือมีความซับซ้อนของการยืนยันตัวตนที่ทำให้การพัฒนาการเชื่อมต่อล่าช้า) ผู้ขายที่ดีที่สุดจะอำนวยความสะดวกในการทดลองติดตั้งด้วยการจัดหาเครื่องทดลองโดยไม่มีค่าใช้จ่าย (หรือเงินมัดจำที่คืนได้) การสนับสนุนทางเทคนิคระหว่างการทดลอง และแผนการประเมินที่มีโครงสร้างพร้อมเกณฑ์ความสำเร็จที่กำหนดชัดเจน
| ปัจจัยประเมินผู้ขาย | สิ่งที่ต้องตรวจสอบ | วิธีตรวจสอบ | สัญญาณอันตราย |
|---|---|---|---|
| ความมั่นคงของบริษัท | จำนวนปีในตลาด smart lock, สุขภาพการเงิน | ข้อมูลสาธารณะ, ชื่อเสียงในอุตสาหกรรม, การสอบถามโดยตรง | สตาร์ทอัพที่ไม่มีผลงาน, การเงินไม่โปร่งใส, เพิ่งเปลี่ยนทิศทางธุรกิจ |
| ผลงานผลิตภัณฑ์ | ขนาดการติดตั้ง, สถิติความน่าเชื่อถือ | การอ้างอิงจากลูกค้า, กรณีศึกษา, รายงานอุตสาหกรรม | ไม่มีการอ้างอิงขนาดหรืออุตสาหกรรมใกล้เคียง, การอ้างอิงทั้งหมดเป็นโครงการนำร่องขนาดเล็ก |
| การสนับสนุนทางเทคนิค | เวลาตอบสนอง, ความเชี่ยวชาญ, เส้นทางการยกระดับปัญหา | ทดสอบด้วยการสอบถามฝ่ายสนับสนุนระหว่างทดลอง; ข้อเสนอแนะจากผู้อ้างอิง | ไม่มีฝ่ายสนับสนุนทางโทรศัพท์, ทีมสนับสนุนอยู่เฉพาะต่างประเทศ, ไม่มีขั้นตอนการยกระดับปัญหา |
| คุณภาพ API | เอกสาร, SDK, sandbox environment | นักพัฒนาประเมิน API ระหว่างการทดลอง | ไม่มีเอกสาร API สาธารณะ, ไม่มี sandbox, ไม่มี SDK, ยืนยันตัวตนผ่าน proprietary token เท่านั้น |
| รอบการอัปเดตเฟิร์มแวร์ | ความถี่ของ security patch, การอัปเดตฟีเจอร์ | ทบทวนประวัติการเผยแพร่; สอบถามเรื่องการเปิดเผยช่องโหว่ | ไม่มีการอัปเดตกว่า 12 เดือน, ไม่มีกระบวนการเปิดเผยด้านความปลอดภัย, ไม่ตอบสนอง CVE |
| SLA ของแพลตฟอร์ม | คำมั่นสัญญา uptime, บทลงโทษทางการเงิน | อ่านเอกสาร SLA; ตรวจสอบกับผู้อ้างอิง | ระบุเพียง "best effort", ไม่มีการชดเชยทางการเงินเมื่อระบบล่ม |
| การย้ายข้อมูลได้ | ความสามารถในการส่งออกข้อมูล, ความช่วยเหลือในการย้ายระบบ | ทดสอบการส่งออกข้อมูลระหว่างทดลอง; สอบถามการสนับสนุนการย้ายระบบ | ไม่มีการส่งออกข้อมูล, รูปแบบข้อมูลเฉพาะของผู้ขาย, ไม่มีความช่วยเหลือในการย้ายระบบ |
| ห่วงโซ่อุปทาน | ระยะเวลาผลิตส่งมอบ, สินค้าคงคลัง, ความซ้ำซ้อนของการผลิต | สั่งซื้อจำนวนเล็กน้อย; ตรวจสอบสถานที่จัดส่ง | ระยะเวลาส่งมอบ 6+ สัปดาห์, สถานที่ผลิตแหล่งเดียว, ไม่มีสินค้าคงคลังในท้องถิ่น |
ความน่าเชื่อถือของห่วงโซ่อุปทานกลายเป็นเกณฑ์การประเมินผู้ขายที่สำคัญหลังจากการหยุดชะงักของห่วงโซ่อุปทานอิเล็กทรอนิกส์ระดับโลกในปี 2020-2023 เมื่อองค์กรซื้อระบบ Locker Lock อัจฉริยะสำหรับการติดตั้ง 200+ ล็อค ความไม่สามารถส่งมอบตามกำหนดของผู้ขายอาจทำให้โครงการล่าช้าเป็นเวลาหลายเดือนและสร้างผลกระทบลูกโซ่ต่อกรอบเวลาเปิดอาคาร การฝึกอบรมพนักงาน และการใช้จ่ายงบประมาณ ให้ประเมินระยะเวลาผลิตส่งมอบสำหรับคำสั่งซื้อมาตรฐาน (ควรอยู่ภายใต้ 4 สัปดาห์สำหรับล็อคระดับ professional) ความซ้ำซ้อนของการผลิตของผู้ขาย (สถานที่ผลิตหลายแห่งหรือผู้ผลิตตามสัญญาหลายรายให้ความยืดหยุ่นต่อการหยุดชะงักจากโรงงานเดียว) แนวปฏิบัติด้านสินค้าคงคลัง (มีการรักษาสินค้าคงคลังรุ่นมาตรฐานในท้องถิ่นหรือระดับภูมิภาคหรือไม่ หรือทุกอย่างผลิตตามสั่งจากโรงงานเดียว?) และกลยุทธ์การจัดหาชิ้นส่วน (โดยเฉพาะเซมิคอนดักเตอร์ — ผู้ขายที่มีแหล่งจัดหาชิปหลากหลายได้เปรียบกว่าผู้ที่พึ่งพาซัพพลายเออร์รายเดียวในช่วงขาดแคลนปี 2020-2023) ให้สั่งซื้อจำนวนเล็กน้อย (10-20 ล็อค) ก่อนตัดสินใจซื้อ 200+ ล็อค — ซึ่งทั้งยืนยันข้ออ้างเรื่องระยะเวลาส่งมอบและเพิ่มเครื่องทดลองสำหรับการทดสอบระยะยาว
ข้อกำหนดสัญญาและเงื่อนไขเชิงพาณิชย์ควรได้รับการทบทวนอย่างรอบคอบเมื่อองค์กรซื้อระบบ Locker Lock อัจฉริยะ ข้อกำหนดสัญญาสำคัญที่ต้องเจรจาได้แก่: การคุ้มครองราคา (ล็อคราคาปัจจุบันสำหรับปริมาณที่วางแผนจะซื้อ โดยเฉพาะอย่างยิ่งสำคัญสำหรับการติดตั้งแบบแบ่งเฟสที่กินเวลา 6-18 เดือน ซึ่งราคาชิ้นส่วนที่เพิ่มขึ้นอาจทำให้ต้นทุนเฟส 2 สูงขึ้น), เงื่อนไขการรับประกัน (มาตรฐาน 2-3 ปี พร้อมตัวเลือกขยายเป็น 5 ปีสำหรับการติดตั้งระดับองค์กร — การรับประกันควรครอบคลุมทั้งความบกพร่องของฮาร์ดแวร์และความเสียหายจากแบตเตอรี่รั่ว และกระบวนการเปลี่ยนควรเป็นการส่งข้ามพร้อมใบส่งคืนแบบพร้อมจ่าย แทนที่จะต้องส่งเครื่องที่ชำรุดคืนก่อนจึงจะจัดส่งเครื่องใหม่), ราคา subscription แพลตฟอร์ม (เจรจาส่วนลดสัญญาผูกพันหลายปี 20-30% สำหรับสัญญาผูกพัน 3 ปี จำกัดการขึ้นราคาประจำปีไว้ที่ CPI หรือ 5% แล้วแต่ค่าใดจะต่ำกว่า และตรวจสอบให้แน่ใจว่าสัญญารวมข้อกำหนดการย้ายข้อมูลที่บังคับให้ผู้ขายจัดหาการส่งออกข้อมูลและการเข้าถึง API เพื่อการย้ายระบบหากความสัมพันธ์ตามสัญญาสิ้นสุดลง — ป้องกัน vendor lock-in ที่การเปลี่ยนแพลตฟอร์มต้องเริ่มต้นใหม่ทั้งหมดเพราะข้อมูลการเข้าถึงไม่สามารถส่งออกได้) และความช่วยเหลือในการยุติสัญญา (ข้อกำหนดให้ผู้ขายจัดหาการสนับสนุนการเปลี่ยนผ่าน รวมถึงการส่งออกข้อมูล เอกสารการตั้งค่า และช่วงเวลาเปลี่ยนผ่านที่สมเหตุสมผลหากองค์กรเลือกเปลี่ยนแพลตฟอร์ม — โดยทั่วไปคือ 90-180 วันของการเข้าถึงแพลตฟอร์มต่อเนื่องหลังแจ้งยุติสัญญา เพื่อให้ย้ายไปยังแพลตฟอร์มทางเลือกได้โดยไม่หยุดชะงักการดำเนินงาน)
ซื้อ Locker Lock อัจฉริยะ: ราคาและต้นทุนรวมตลอดอายุการใช้งาน
เมื่อองค์กรซื้อระบบ Locker Lock อัจฉริยะ กรอบการวิเคราะห์ต้นทุนรวมตลอดอายุการใช้งาน (TCO) ครอบคลุมเจ็ดมิติของต้นทุน: การจัดหาฮาร์ดแวร์ (ตัวล็อคเอง $50-$180 ต่อล็อคขึ้นอยู่กับโปรโตคอลการเชื่อมต่อและระดับฟีเจอร์), โครงสร้างพื้นฐานเครือข่าย (WiFi access point, BLE gateway, LoRaWAN gateway, สายไฟ — คิดแบ่งจ่ายในอุปกรณ์ที่เชื่อมต่อทั้งหมด $5-$30 ต่อล็อคสำหรับความจุโครงสร้างพื้นฐานเครือข่ายเพิ่มเติม), แรงงานติดตั้ง (การติดตั้งทางกายภาพและการเดินสาย $5-$20 ต่อล็อคตามอัตราผู้รับจ้าง สูงกว่าสำหรับงานก่อสร้างใหม่ที่ต้องเจาะรูติดตั้ง), ค่า subscription แพลตฟอร์มคลาวด์ ($1-$5 ต่อล็อคต่อเดือนขึ้นอยู่กับระดับฟีเจอร์ — ต้นทุนประจำนี้สะสมอย่างมากตลอดวงจรชีวิต 5-7 ปีของล็อคและมักเกินต้นทุนจัดหาฮาร์ดแวร์ครั้งเดียว), ค่าข้อมูลเซลลูลาร์ (สำหรับรุ่น NB-IoT หรือ LTE-M $0.50-$2.00 ต่อล็อคต่อเดือน), การบำรุงรักษาต่อเนื่อง (เปลี่ยนแบตเตอรี่ $0.50-$3.00 ต่อล็อคต่อปีขึ้นอยู่กับประเภทแบตเตอรี่ การอัปเดตเฟิร์มแวร์ใช้เวลาบุคลากร IT 1-3 ชั่วโมงต่อการอัปเดตหนึ่งรอบของทั้งฟลีต) และการพัฒนาการเชื่อมต่อ (การเชื่อมต่อ API กับระบบที่มีอยู่ — parcel management, workspace booking, access control, แอปพลิเคชันเฉพาะ — การพัฒนาเฉพาะงาน $5,000-$25,000 ขึ้นอยู่กับความซับซ้อนของการเชื่อมต่อและจำนวนระบบ) สำหรับการติดตั้งตู้ล็อคเกอร์อัจฉริยะในสำนักงาน 200 ล็อคที่ใช้ล็อคเชื่อมต่อ WiFi TCO 5 ปีมักอยู่ในช่วง $30,000-$55,000 (หรือ $30-$55 ต่อล็อคต่อปี) โดยฮาร์ดแวร์และค่า subscription แพลตฟอร์มคิดเป็นประมาณ 35-45% ของทั้งหมดแต่ละส่วน และที่เหลืออีก 10-20% แบ่งระหว่างการติดตั้ง การบำรุงรักษา และการเชื่อมต่อ
มิติต้นทุนค่า subscription แพลตฟอร์มต้องได้รับการพิจารณาเป็นพิเศษในการวิเคราะห์ TCO เมื่อองค์กรซื้อระบบ Locker Lock อัจฉริยะ เพราะค่าใช้จ่ายนี้เกิดขึ้นตลอดอายุการใช้งานของล็อคและอาจเกินต้นทุนฮาร์ดแวร์ครั้งเดียว โมเดล subscription ได้แก่ ราคาต่อล็อค ($1-$5 ต่อล็อคต่อเดือน), ราคาแบบขั้นบันได ($99/เดือนสำหรับสูงสุด 50 ล็อค $299/เดือนสำหรับสูงสุด 200 ล็อค $599/เดือนสำหรับสูงสุด 1,000 ล็อค) และราคาแบบไม่จำกัด ($1,000-$5,000 ต่อเดือนสำหรับทั้งแพลตฟอร์มไม่ว่าจำนวนล็อคเท่าใด) โมเดลราคาที่ดีที่สุดขึ้นอยู่กับจำนวนล็อคและแนวโน้มการเติบโต: ราคาต่อล็อคคุ้มค่าที่สุดสำหรับการติดตั้งขนาดเล็ก (ต่ำกว่า 50 ล็อค) และสำหรับการติดตั้งที่เติบโตช้า ราคาแบบขั้นบันไดคุ้มค่าที่สุดสำหรับการติดตั้งขนาดกลาง (50-500 ล็อค) ที่เติบโตภายในขั้นเดียวกัน ราคาแบบไม่จำกัดคุ้มค่าสำหรับการติดตั้งขนาดใหญ่ (500+ ล็อค) และสำหรับการติดตั้งที่ช่วยลดภาระต้นทุนของการติดตั้งขนาดเล็กผ่านเศรษฐศาสตร์ไซต์ขนาดใหญ่ ในช่วง 5 ปี ค่าแพลตฟอร์มสำหรับการติดตั้งอัจฉริยะ 200 ล็อคอยู่ระหว่าง $12,000 (ที่ $1/ล็อค/เดือน) ถึง $60,000 (ที่ $5/ล็อค/เดือน) — องค์กรต้องประเมินว่าผลประโยชน์ด้านประสิทธิภาพการดำเนินงานจากการบริหารจัดการผ่านคลาวด์ (การจัดการข้อมูลประจำตัวระยะไกล วงจรชีวิตอัตโนมัติผ่านการเชื่อมต่อ IdP การเฝ้าระวังสุขภาพฟลีต และบันทึกการตรวจสอบที่ผสานรวม) คุ้มค่ากับค่าใช้จ่ายแพลตฟอร์มต่อเนื่องหรือไม่
| มิติต้นทุน | Smart Lock WiFi | Smart Lock BLE + Gateway | Smart Lock LoRaWAN | Smart Lock NB-IoT |
|---|---|---|---|---|
| ฮาร์ดแวร์ต่อล็อค | $50-$100 | $40-$80 (+ gateway $50-$200 ต่อล็อค 20-50 ตัว) | $60-$120 (+ gateway $200-$1,000 ต่อล็อค 500+ ตัว) | $80-$150 |
| โครงสร้างพื้นฐานเครือข่าย (ต่อล็อค) | $5-$15 (แบ่งจ่าย WiFi AP) | $5-$15 (แบ่งจ่าย gateway) | $1-$3 (แบ่งจ่าย gateway) | $0 (เซลลูลาร์) |
| แรงงานติดตั้ง (ต่อล็อค) | $5-$15 | $5-$15 | $5-$15 | $5-$15 |
| ค่า Subscription แพลตฟอร์ม (ต่อล็อค/เดือน) | $1-$5 | $1-$5 | $1-$5 | $1-$5 + เซลลูลาร์ $0.50-$2 |
| การบำรุงรักษารายปี (ต่อล็อค) | $1-$3 | $1-$3 | $1-$3 | $1-$3 (บวกเซลลูลาร์ $0.50-$2/เดือน) |
| TCO 5 ปี (200 ล็อค) | $30K-$55K | $25K-$48K | $30K-$55K | $35K-$65K |
| TCO ต่อล็อคต่อปี | $30-$55 | $25-$48 | $30-$55 | $35-$65 |
ต้นทุนการพัฒนาการเชื่อมต่อมักถูกประเมินต่ำเกินไปในการวิเคราะห์ TCO เมื่อองค์กรซื้อระบบ Locker Lock อัจฉริยะ แม้แพลตฟอร์มล็อคจะมี API แต่แอปพลิเคชันผู้บริโภค — ไม่ว่าจะเป็นระบบ parcel management แพลตฟอร์ม workspace booking ระบบบริการยืมคืนห้องสมุด หรือแอปพลิเคชันเฉพาะ — ต้องได้รับการพัฒนาเพื่อใช้งาน API เหล่านั้น: การตั้งค่าการยืนยันตัวตน (การลงทะเบียน OAuth 2.0 client, การจัดการคีย์) การเชื่อมต่อ endpoint (การแมป workflow ของแอปพลิเคชันกับการเรียก API) การจัดการข้อผิดพลาดและ logic การลองใหม่ และการทดสอบ (unit, integration, load) การเชื่อมต่อแบบง่าย (workflow เดียว, API ที่มีเอกสารดี, ทีมพัฒนาที่มีประสบการณ์) อาจใช้เวลา 40-80 ชั่วโมงที่ $100-$200/ชั่วโมง ($4,000-$16,000) การเชื่อมต่อที่ซับซ้อน (หลาย workflow, หลายระบบ, แอปพลิเคชันรุ่นเก่า, การตรวจสอบตามข้อกำหนดสำหรับแอปพลิเคชันการแพทย์หรือการเงิน) อาจใช้เวลา 200-500 ชั่วโมง ($20,000-$100,000) แพลตฟอร์ม Locker Lock อัจฉริยะที่ดีที่สุดช่วยลดต้นทุนการเชื่อมต่อด้วยการจัดหา connector สำเร็จรูปสำหรับระบบทั่วไป (parcel management, workspace booking, access control) ไลบรารี SDK หลายภาษา เอกสาร API แบบโต้ตอบได้ และ sandbox environment สำหรับการทดสอบการพัฒนา — ผู้ขายที่จัดหาเครื่องมือเร่งการเชื่อมต่อเหล่านี้ควรได้รับการพิจารณาเป็นอันดับแรกเมื่อการเชื่อมต่อเป็นปัจจัยขับเคลื่อนการซื้อหลัก
ราคาตามปริมาณการสั่งซื้อเป็นปัจจัยสำคัญเมื่อองค์กรซื้อระบบ Locker Lock อัจฉริยะในปริมาณมาก ระดับส่วนลดตามปริมาณที่เป็นตัวแทน: 1-10 ล็อคได้ส่วนลด 0-5% จากราคาหน้าปก 10-50 ล็อคได้ 10-20% 50-200 ล็อคได้ 20-30% 200-500 ล็อคได้ 30-40% 500+ ล็อคได้ 35-50% ราคา subscription แพลตฟอร์มก็ได้ประโยชน์จากปริมาณเช่นกัน: อัตรารายเดือนต่อล็อคมักลดลงเมื่อจำนวนล็อคสูงขึ้น และโมเดลราคาแบบขั้นบันไดหรือไม่จำกัดจะคุ้มค่าที่ระดับ 200+ ล็อค ขอใบเสนอราคาจากผู้ขาย 3+ รายและเปิดเผยเกี่ยวกับกระบวนการประเมินเปรียบเทียบ — ซึ่งมักให้ราคาที่เอื้ออำนวยที่สุดเนื่องจากผู้ขายต่างแข่งขันกันเพื่อชิงโอกาสนี้ เจรจาการคุ้มครองราคาสำหรับการติดตั้งแบบแบ่งเฟส (ล็อคราคาปัจจุบันสำหรับปริมาณเฟส 2 แม้จะสั่งซื้อหลังเฟส 1 ไปแล้ว 6-12 เดือน) และเจรจาข้อผูกพัน subscription แพลตฟอร์ม (ส่วนลดสัญญาผูกพันหลายปี 20-30% สำหรับสัญญา 3 ปีแบบชำระล่วงหน้าหรือผูกพัน)
ซื้อ Locker Lock อัจฉริยะ: การวางแผนการใช้งานและการติดตั้ง
เมื่อองค์กรตัดสินใจซื้อระบบ Locker Lock อัจฉริยะ การวางแผนการใช้งานจะต้องประสานงานการติดตั้งภาคสนาม การเปิดระบบเครือข่าย การตั้งค่าซอฟต์แวร์ และการอบรมผู้ใช้ ภายใต้กรอบเวลาที่ลดการรบกวนการดำเนินงานของสถานที่ให้น้อยที่สุด: การสำรวจหน้างานก่อนติดตั้งจะตรวจสอบความแรงสัญญาณ WiFi/BLE/LoRaWAN ณ ตำแหน่งติดตั้งกุญแจทุกจุด (มุ่งเป้า RSSI สูงกว่า -65 dBm สำหรับ WiFi และสูงกว่า -75 dBm สำหรับ BLE — ตัวตู้ล็อคเกอร์และตู้โลหะจะทำให้สัญญาณ 2.4 GHz อ่อนลง 10-25 dB และการสำรวจหน้างานโดยมีตู้ล็อคเกอร์ติดตั้งจริงเป็นสิ่งจำเป็น ไม่ใช่เพียง WiFi heat map ของพื้นที่โล่งก่อนติดตั้ง) การสำรวจและวัดขนาดตู้ (ตรวจสอบทุกตู้ที่จะติดตั้งระบบรักษาความปลอดภัยด้วยตนเอง วัดเส้นผ่านศูนย์กลางรูเจาะกุญแจเดิมด้วยเวอร์เนียร์คาลิเปอร์ — มาตรฐาน 19 มม. หรือ 21 มม. วัสดุและความหนาของตู้ ทิศทางเปิด-ปิดประตู ความลึกของช่องว่างด้านหลังผิวติดตั้งกุญแจ และระยะจากแกนกระบอกกุญแจถึงแขนล็อคหรือจุดสัมผัสของ strike plate) จะได้สเปรดชีตที่จับคู่ตู้แต่ละตัวกับข้อกำหนดการติดตั้งเฉพาะของมัน และระบุตู้ 10-25% ที่จะต้องปรับแก้ (รูเจาะใหญ่หรือเล็กเกินไป โครงสร้างสองชั้น รางลิ้นชักรบกวน หรือการตั้งค่า strike plate ที่ไม่เป็นมาตรฐาน) การเตรียมกุญแจล่วงหน้า (ลงทะเบียนหมายเลขซีเรียลของกุญแจในแพลตฟอร์มจัดการ กำหนดกุญแจแต่ละดอกให้ตำแหน่งตู้เฉพาะในผังพื้นที่ โหลดสิทธิ์การเข้าถึงของผู้ใช้และตารางเวลาการเข้าถึงล่วงหน้า) จะลดเวลาติดตั้งต่อตู้เหลือ 5-8 นาทีของงานเชิงกลล้วน (ติดตั้งกุญแจ ใส่แบตเตอรี่ ตรวจสอบการทำงาน) แทนที่จะใช้ 15-20 นาทีซึ่งรวมการตั้งค่าซอฟต์แวร์ที่ตู้แต่ละตัว การติดตั้งภาคสนาม (ถอดกุญแจกลไกเดิม ติดตั้งกุญแจอัจฉริยะ ใส่แบตเตอรี่ ทดสอบการล็อค/ปลดล็อค) จะดำเนินการช่วงปิดสถานที่หรือนอกเวลาทำการเพื่อลดการรบกวนให้น้อยที่สุด — การติดตั้งตู้ล็อคเกอร์ 200 ตู้โดยทีมงาน 2 คนที่อัตรา 15 นาทีต่อตู้ต้องใช้แรงงานประมาณ 50 ชั่วโมง หรือกะกลางคืน 5-7 กะ
การเปิดระบบเครือข่ายมาตามหลังการติดตั้งภาคสนาม: ตรวจสอบว่ากุญแจแต่ละดอกเชื่อมต่อกับเครือข่ายที่กำหนด (WiFi SSID, BLE gateway, LoRaWAN network server) และรายงานสถานะไปยังแพลตฟอร์มคลาวด์ กุญแจที่ผ่านการตรวจสอบการเชื่อมต่อไม่ได้ที่ตำแหน่งติดตั้งต้องได้รับการแก้ไข: ปรับตำแหน่งเสาอากาศของกุญแจ (หากมีตัวเลือกเสาอากาศภายนอก) ติดตั้ง WiFi range extender หรือ BLE gateway ให้ใกล้กับตู้ล็อคเกอร์ที่ได้รับผลกระทบมากขึ้น หรือในกรณีร้ายแรง ย้ายแถวตู้ล็อคเกอร์ไปยังพื้นที่ที่มีสัญญาณครอบคลุมเพียงพอ การตั้งค่าซอฟต์แวร์ (นำเข้าผู้ใช้ผ่าน CSV หรือการซิงโครไนซ์กับ identity provider กำหนดนโยบายและตารางเวลาการเข้าถึง ตั้งค่าเกณฑ์การแจ้งเตือนและผู้รับการแจ้งเตือน ทดสอบการเชื่อมต่อ API กับแอปพลิเคชันที่ใช้งาน) จะทำให้การใช้งานเสร็จสมบูรณ์ การทดสอบและรับมอบ (ทดสอบกลุ่มตัวอย่างตัวแทนกับผู้ใช้และข้อมูลรับรองจริง ตรวจสอบว่าสถานการณ์การเข้าถึงทั้งหมดทำงานตามคาด ยืนยันว่าการเชื่อมต่อ API ทำงานถูกต้อง ตรวจสอบการส่งการแจ้งเตือนสำหรับเหตุการณ์ถูกงัดแงะและแบตเตอรี่ใกล้หมด) เป็นการอนุมัติอย่างเป็นทางการว่าระบบพร้อมใช้งานจริง
| ระยะการใช้งาน | กิจกรรม | ระยะเวลา (กุญแจ 200 ดอก) | ทีมรับผิดชอบ |
|---|---|---|---|
| การสำรวจก่อนติดตั้ง | วัดสัญญาณ WiFi/BLE ณ ตำแหน่งตู้ล็อคเกอร์ทุกจุด | 2-3 วัน | ทีมเครือข่าย IT |
| การสำรวจตู้ | วัดตู้ทุกตัว: รูเจาะ ความหนา ช่องว่าง ระยะแขนล็อค | 1-2 วัน | ฝ่ายซ่อมบำรุงอาคาร |
| การเตรียมกุญแจล่วงหน้า | ลงทะเบียนกุญแจในแพลตฟอร์ม กำหนดตำแหน่ง โหลดการตั้งค่าล่วงหน้า | 1-2 วัน | ผู้ดูแลระบบ IT/ความปลอดภัย |
| การติดตั้งภาคสนาม | ถอดกุญแจเดิม ติดตั้งกุญแจใหม่ ใส่แบตเตอรี่ ทดสอบ | 3-5 วัน (ทีม 2 คน) | ฝ่ายซ่อมบำรุงอาคาร |
| การเปิดระบบเครือข่าย | ตรวจสอบการเชื่อมต่อกุญแจแต่ละดอก แก้ไขพื้นที่อับสัญญาณ | 1-2 วัน | ทีมเครือข่าย IT |
| การตั้งค่าซอฟต์แวร์ | นำเข้าผู้ใช้ กำหนดนโยบายการเข้าถึง ตั้งค่าตารางเวลา ทดสอบ API | 2-3 วัน | ผู้ดูแลความปลอดภัย + ทีมเชื่อมต่อระบบ IT |
| การทดสอบรับมอบ | ทดสอบกับผู้ใช้จริง ตรวจสอบทุกสถานการณ์ ตรวจสอบการแจ้งเตือน | 1-2 วัน | ผู้มีส่วนได้ส่วนเสียทุกฝ่าย |
| การอบรมผู้ใช้ | แจกจ่ายข้อมูลรับรอง ให้คำแนะนำ สื่อสารความคาดหวัง | 1 วัน + ต่อเนื่อง | ผู้จัดการอาคาร, HR |
การอบรมผู้ใช้และการสื่อสารเป็นระยะที่มักถูกมองข้ามเมื่อองค์กรซื้อระบบ Locker Lock อัจฉริยะ แต่เป็นสิ่งสำคัญต่อความสำเร็จในการยอมรับใช้งาน จัดทำคำแนะนำการใช้งานที่ชัดเจนและเรียบง่าย — การ์ดหนึ่งหน้าที่แสดงวิธีแตะบัตร RFID (วางราบกับตัวอ่าน ค้างไว้ 1 วินาที รอไฟเขียวและเสียงบีบ) วิธีใช้แอปสมาร์ตโฟน (เปิดแอป แตะปลดล็อค ถือโทรศัพท์ไว้ใกล้กุญแจ) วิธีเปลี่ยนรหัส PIN (ทีละขั้นตอนพร้อมภาพประกอบ) และสิ่งที่ต้องทำหากกุญแจไม่ตอบสนอง (ตรวจสอบไฟเตือนแบตเตอรี่ ลองอีกครั้ง ติดต่อศูนย์ช่วยเหลือ) ส่งคำแนะนำทางอีเมลก่อนการติดตั้ง ติดประกาศไว้ใกล้ตู้หลังการติดตั้ง และจัดสาธิตสั้น ๆ ตัวต่อตัวในสัปดาห์แรกหลังเริ่มใช้งาน สัปดาห์แรกจะเกิดการพุ่งสูงของคำขอสนับสนุนไม่ว่าคุณภาพการอบรมจะดีเพียงใด (โดยทั่วไป 5-15 คำขอต่อผู้ใช้ 50 คน) และการมีเจ้าหน้าที่ที่ได้รับการอบรมพร้อมตอบสนองอย่างรวดเร็วในช่วงนี้จะป้องกันไม่ให้ความไม่พอใจของผู้ใช้บานปลายกลายเป็นการต่อต้านระบบใหม่ สำหรับการเชื่อมต่อ API (การจองพื้นที่ทำงาน การจัดการพัสดุ) ให้มั่นใจว่าอินเทอร์เฟซผู้ใช้ของแอปพลิเคชันสื่อสารการมอบหมายตู้ล็อคเกอร์อย่างชัดเจน (เช่น "ตู้ของคุณคือ #42 แตะบัตรเพื่อปลดล็อค") เพื่อป้องกันความสับสนเมื่อผู้ใช้มาถึงแถวตู้ล็อคเกอร์
ซื้อ Locker Lock อัจฉริยะ: เช็คลิสต์การจัดซื้อและคำแนะนำขั้นสุดท้าย
องค์กรที่ซื้อระบบ Locker Lock อัจฉริยะโดยปฏิบัติตามกระบวนการจัดซื้อที่มีโครงสร้างนี้จะหลีกเลี่ยงข้อผิดพลาดทั่วไป — การเลือกโปรโตคอลเชื่อมต่อผิด การประเมินค่าสมัครสมาชิกแพลตฟอร์มต่ำเกินไป การไม่ตรวจสอบการครอบคลุมสัญญาณ WiFi ในสภาพแวดล้อมตู้โลหะ การเลือกผู้ขายที่มี API ยังไม่เป็นผู้ใหญ่ — ซึ่งบั่นทอนโครงการอัปเกรดความปลอดภัยอัจฉริยะที่มีเจตนาดี กระบวนการจัดซื้อกินเวลาประมาณ 12-20 สัปดาห์ตั้งแต่การกำหนดความต้องการเริ่มต้นจนถึงการออกใบสั่งซื้อสำหรับการใช้งานกุญแจ 50-200 ดอกทั่วไป โดยกรอบเวลาถูกกำหนดหลักจากระยะเวลาทดลองใช้งานและกระบวนการประเมินผู้ขายแบบเปรียบเทียบ
(1) การกำหนดความต้องการ (สัปดาห์ที่ 1-2): จัดทำเอกสารขอบเขต จำนวนผู้ใช้ สภาพแวดล้อม ข้อกำหนดการเชื่อมต่อระบบ งบประมาณ (2) การสำรวจหน้างานและตู้ (สัปดาห์ที่ 2-3): สำรวจสัญญาณ WiFi/BLE ณ ตำแหน่งตู้ล็อคเกอร์ทุกจุด วัดขนาดตู้และประเมินความเข้ากันได้ (3) การเลือกเทคโนโลยี (สัปดาห์ที่ 3-4): โปรโตคอลเชื่อมต่อ ระดับกุญแจ รูปแบบการจัดการ (4) การประเมินผู้ขาย (สัปดาห์ที่ 4-12): ทดลองใช้งาน 30-90 วัน โทรสอบถามลูกค้าอ้างอิง ประเมิน API ทบทวนความปลอดภัย (5) การกำหนดราคาและการเจรจาต่อรอง (สัปดาห์ที่ 10-14): ใบเสนอราคาแข่งขัน โมเดล TCO การเจรจาเงื่อนไขเชิงพาณิชย์ (6) การจัดซื้อและการใช้งาน (สัปดาห์ที่ 14-20): ออกใบสั่งซื้อ ติดตั้ง เปิดระบบ ตั้งค่า ทดสอบ อบรม
สำหรับการใช้งานสำนักงานกุญแจ 50-200 ดอกทั่วไปที่มีโครงสร้างพื้นฐาน WiFi อยู่แล้ว คำแนะนำเมื่อองค์กรซื้อระบบ Locker Lock อัจฉริยะคือกุญแจเชื่อมต่อ WiFi (802.11 b/g/n, 2.4 GHz, WPA2-Enterprise 802.1X EAP-TLS) ระดับ professional ($70-$120 ต่อดอก) พร้อมแพลตฟอร์มจัดการคลาวด์ที่มีสถาปัตยกรรม multi-tenant, REST API และการเชื่อมต่อ identity provider — การตั้งค่านี้ให้ความหน่วงต่ำที่สุด อัตราการส่งข้อมูลสูงสุด และต้นทุนการเชื่อมต่อต่อดอกต่ำที่สุดโดยใช้ประโยชน์จากโครงสร้างพื้นฐานที่มีอยู่ สำหรับการใช้งานแบบกระจายในวิทยาเขตขนาดใหญ่หรือสถานที่กลางแจ้ง คำแนะนำจะเปลี่ยนไปเป็น LoRaWAN พร้อม network server แบบส่วนตัว สำหรับเครือข่ายตู้ล็อคเกอร์รับพัสดุที่ครอบคลุมหลายสถานที่ กุญแจเชื่อมต่อเซลลูลาร์ NB-IoT ให้การใช้งานแบบ zero-touch โดยไม่ต้องตั้งค่าเครือข่ายหน้างาน
| สถานการณ์การใช้งาน | การเชื่อมต่อที่แนะนำ | ระดับกุญแจ | ระดับแพลตฟอร์ม | TCO 5 ปี (กุญแจ 200 ดอก) |
|---|---|---|---|---|
| ตู้ล็อคเกอร์อัจฉริยะสำนักงาน (200+) | WiFi (โครงสร้างพื้นฐานเดิม) | Professional ($70-$120) | Enterprise | $30K-$55K |
| วิทยาเขตหลายอาคาร (500+) | LoRaWAN (เครือข่ายส่วนตัว) | Professional ($80-$130) | Enterprise | $30K-$55K |
| เครือข่าย Locker Lock อัจฉริยะสำหรับจัดส่งแบบกระจาย | NB-IoT (เซลลูลาร์) | Professional ($100-$150) | Enterprise + ผู้ให้บริการ | $35K-$65K |
| กรณีใช้งาน Locker Lock อัจฉริยะในอาคารแบบ BLE Proximity | BLE + Gateway | Standard ($50-$80) | Professional | $25K-$48K |
| Locker Lock อัจฉริยะสำหรับผู้บริโภค/ธุรกิจขนาดเล็ก | BLE (สมาร์ตโฟนเท่านั้น) | Budget-Standard ($40-$80) | Basic (ระดับฟรี) | $8K-$16K (กุญแจ 50 ดอก) |
ซื้อ Locker Lock อัจฉริยะ: แนวทางสรุปและกรอบการตัดสินใจ
เมื่อองค์กรดำเนินกระบวนการประเมินที่มีโครงสร้างเสร็จสิ้นและพร้อมซื้อระบบ Locker Lock อัจฉริยะ การตัดสินใจขั้นสุดท้ายควรยึดตามแผงคะแนนที่จัดทำเป็นเอกสารซึ่งเปรียบเทียบผู้ขายที่ผ่านการคัดเลือกรอบสุดท้ายตามเกณฑ์การประเมิน: ความเหมาะสมของเทคโนโลยี (เทคโนโลยีการเข้าถึงและโปรโตคอลเชื่อมต่อเหมาะกับสภาพแวดล้อมการใช้งานและกลุ่มผู้ใช้หรือไม่) ความมั่นคงของผู้ขาย (อยู่ในตลาด 5 ปีขึ้นไป การเงินโปร่งใส มีความมุ่งมั่นต่อไลน์ผลิตภัณฑ์อย่างชัดเจน) คุณภาพ API (เอกสารที่นักพัฒนาตรวจสอบความถูกต้องแล้ว, SDK ที่ครอบคลุม, สภาพแวดล้อม sandbox) สถาปัตยกรรมความปลอดภัย (TLS 1.3, secure boot, การตรวจจับการงัดแงะ, การเข้ารหัสข้อมูลขณะจัดเก็บ) คุณภาพการสนับสนุน (เวลาตอบสนองที่ตรวจสอบระหว่างทดลองใช้ เส้นทางการปรับระดับ ความพร้อมใช้ 24/7 สำหรับการใช้งานที่วิกฤต) เงื่อนไขการรับประกัน (ขั้นต่ำ 2-3 ปี การส่งเปลี่ยนสินค้าข้ามพื้นที่ ความคุ้มครองกรณีแบตเตอรี่รั่ว) และต้นทุนรวมตลอดอายุการใช้งาน (โมเดล TCO 5 ปีรวมฮาร์ดแวร์ แพลตฟอร์ม ข้อมูลรับรอง แบตเตอรี่ การบำรุงรักษา การเชื่อมต่อระบบ) ควรเลือกผู้ขายที่ได้คะแนนสูงสุดตามเกณฑ์เหล่านี้ — ไม่จำเป็นต้องเป็นรายที่มีราคาฮาร์ดแวร์ต่ำที่สุด ราคาฮาร์ดแวร์ที่ถูกที่สุดมักสอดคล้องกับต้นทุนรวมตลอดอายุการใช้งานที่แพงที่สุดเมื่อนำต้นทุนแฝงมาพิจารณา (กุญแจขัดข้องบ่อยครั้ง อายุแบตเตอรี่สั้น การสนับสนุนจำกัด API ที่ยังไม่เป็นผู้ใหญ่ซึ่งต้องพัฒนาการเชื่อมต่อระบบที่แพง)
ข้อผิดพลาดทั่วไปที่ควรหลีกเลี่ยงเมื่อซื้อระบบ Locker Lock อัจฉริยะ ได้แก่: การเลือกโปรโตคอลเชื่อมต่อผิด (ติดตั้งกุญแจ WiFi ในสภาพแวดล้อมตู้ล็อคเกอร์โลหะที่สัญญาณ WiFi ไปไม่ถึงกุญแจ ทำให้เกิดความล้มเหลวในการเชื่อมต่อเรื้อรัง) การประเมินค่าสมัครสมาชิกแพลตฟอร์มต่ำเกินไป (ติดตั้งกุญแจ 200 ดอกที่ $5/ดอก/เดือนโดยไม่ตระหนักว่านี่คือต้นทุนต่อเนื่อง $12,000/ปี ซึ่งเกินค่าฮาร์ดแวร์) การไม่ตรวจสอบการครอบคลุมสัญญาณ WiFi โดยมีตู้ล็อคเกอร์โลหะติดตั้งแล้ว (แผนที่ครอบคลุมของพื้นที่โล่งไม่เพียงพอสำหรับสภาพแวดล้อมตู้ล็อคเกอร์โลหะ) การเลือก API ที่ยังไม่เป็นผู้ใหญ่ (API ของผู้ขายดูดีในสื่อการตลาดแต่ขาด endpoint ที่สำคัญ ต้องพัฒนาเฉพาะที่แพง หรือมีเอกสารย่ำแย่) การละเลยการพกพาข้อมูล (ไม่สามารถส่งออกข้อมูลการเข้าถึงเพื่อย้ายระบบหากความสัมพันธ์กับผู้ขายสิ้นสุด) และการใช้งานพร้อมกันทุกสถานที่โดยไม่มีการทดลองนำร่องระยะที่ 1 (เจอปัญหาเดียวกันทุกสถานที่พร้อมกัน ทำให้ภาระการสนับสนุนเพิ่มทวีคูณ)
องค์กรที่ซื้อระบบ Locker Lock อัจฉริยะควรวางแผนเพื่อการปรับปรุงอย่างต่อเนื่องแทนที่จะถือว่าการใช้งานเป็นเหตุการณ์ครั้งเดียว แพลตฟอร์มที่ดีที่สุดจะสร้างข้อมูลการใช้งานที่ช่วยให้การปรับปรุงมีข้อมูลประกอบ: ช่วงเวลาการใช้งานสูงสุดช่วยกำหนดการจัดกำลังคนและเวลาเปิด-ปิดสถานที่ อัตราการหมุนเวียนตู้ล็อคเกอร์ช่วยการวางแผนความจุ รูปแบบพฤติกรรมผู้ใช้ช่วยการปรับปรุงนโยบายการเข้าถึง กราฟการคายประจุแบตเตอรี่ช่วยการกำหนดตารางการบำรุงรักษา และรูปแบบการเชื่อมต่อ API ช่วยชี้โอกาสการทำงานอัตโนมัติของเวิร์กโฟลว์ แพลตฟอร์ม Locker Lock อัจฉริยะควรได้รับการทบทวนรายไตรมาส (แดชบอร์ดสุขภาพกุญแจ การวิเคราะห์การใช้งาน ข้อเสนอแนะผู้ใช้ รูปแบบตั๋วสนับสนุน) รายปี (การต่ออายุการรับประกัน แผนงานฟีเจอร์ การขยายการเชื่อมต่อระบบ) และเมื่อสิ้นอายุการใช้งาน (การวางแผนปรับปรุงเทคโนโลยี การย้ายข้อมูล การเปลี่ยนฮาร์ดแวร์) องค์กรที่ดำเนินการปรับปรุงอย่างต่อเนื่องจะได้รับผลตอบแทนสูงสุดจากการตัดสินใจซื้อระบบ Locker Lock อัจฉริยะ — การลงทุนฮาร์ดแวร์เบื้องต้นเป็นเพียงจุดเริ่มต้น โดยคุณค่าการดำเนินงานระยะยาวจะเกิดขึ้นผ่านข้อมูล ระบบอัตโนมัติ และความสามารถในการเชื่อมต่อระบบที่แพลตฟอร์มอัจฉริยะเปิดใช้งาน
| เกณฑ์ตัดสินใจขั้นสุดท้าย | น้ำหนัก (แนะนำ) | วิธีให้คะแนนผู้ขาย |
|---|---|---|
| ความเหมาะสมของเทคโนโลยี (การเชื่อมต่อ เทคโนโลยีการเข้าถึง ระดับรับสภาพแวดล้อม) | 20% | ผลิตภัณฑ์ของผู้ขายตอบสนองข้อกำหนดที่ระบุเป็นเอกสารทั้งหมด |
| ความมั่นคงของผู้ขาย (ปีในตลาด การเงิน แผนงานผลิตภัณฑ์) | 15% | บันทึกสาธารณะ ลูกค้าอ้างอิง การสอบถามผู้ขายโดยตรง |
| คุณภาพ API (เอกสาร SDK sandbox รูปแบบ REST) | 15% | การประเมินโดยนักพัฒนาระหว่างช่วงทดลอง |
| สถาปัตยกรรมความปลอดภัย (TLS, secure boot, การเข้ารหัส, การตรวจจับการงัดแงะ) | 15% | เอกสารความปลอดภัยของผู้ขาย รายงานทดสอบเจาะระบบโดยบุคคลที่สาม |
| คุณภาพการสนับสนุน (เวลาตอบสนอง ความเชี่ยวชาญ การปรับระดับ) | 10% | ทดสอบการสอบถามสนับสนุนระหว่างทดลอง; ผลตอบรับจากลูกค้าอ้างอิง |
| เงื่อนไขการรับประกัน (ระยะเวลา ความคุ้มครอง กระบวนการเปลี่ยน) | 10% | อ่านเอกสารการรับประกัน; ทดสอบกระบวนการเปลี่ยน |
| ต้นทุนรวมตลอดอายุการใช้งาน (โมเดล TCO 5 ปี) | 15% | สร้างโมเดลโดยละเอียดรวมทุกมิติต้นทุน |
ซื้อ Locker Lock อัจฉริยะ: สรุปคำแนะนำสำคัญ
เมื่อคุณตัดสินใจซื้อระบบ Locker Lock อัจฉริยะ บทสรุปต่อไปนี้รวบรวมแนวทางหลักเอาไว้: ควรซื้อระบบ Locker Lock อัจฉริยะจากผู้ขายที่มีสถานะในตลาด 5 ปีขึ้นไปและมีความมุ่งมั่นในการอัปเดตเฟิร์มแวร์ที่พิสูจน์ได้ เพราะแพลตฟอร์ม Locker Lock อัจฉริยะคือการลงทุนระยะ 7-10 ปี เมื่อคุณซื้อเทคโนโลยี Locker Lock อัจฉริยะสำหรับสภาพแวดล้อมภายในอาคารที่มี WiFi อยู่แล้ว ให้เลือกล็อกระดับมืออาชีพที่เชื่อมต่อผ่าน WiFi ($70-$120 ต่อล็อก) เพื่อใช้ประโยชน์จากโครงสร้างพื้นฐานเดิมและลดต้นทุนการเชื่อมต่อต่อล็อกให้ต่ำที่สุด เมื่อคุณซื้อระบบ Locker Lock อัจฉริยะสำหรับสภาพแวดล้อมตู้ล็อกเกอร์เหล็ก ให้สำรวจหน้างานโดยติดตั้งล็อกเกอร์ตัวจริง (ไม่ใช่ heat map ในพื้นที่โล่ง) เพื่อระบุจุดอับสัญญาณจากการลดทอนของ WiFi ก่อนการติดตั้ง เมื่อคุณซื้อระบบ Locker Lock อัจฉริยะสำหรับแคมปัสที่มีหลายอาคาร ให้เลือกการเชื่อมต่อ LoRaWAN พร้อมเซิร์ฟเวอร์เครือข่ายส่วนตัวเพื่อระยะสัญญาณที่ไกลขึ้นและต้นทุนโครงสร้างพื้นฐานที่ต่ำลง เมื่อคุณซื้อระบบ Locker Lock อัจฉริยะสำหรับสถานที่กลางแจ้งที่กระจายอยู่หลายจุด การเชื่อมต่อเซลลูลาร์ NB-IoT ช่วยให้ติดตั้งแบบ zero-touch ได้โดยไม่ต้องตั้งค่าเครือข่ายหน้างาน เมื่อคุณซื้อระบบ Locker Lock อัจฉริยะ ให้ประเมินคุณภาพ API ของแพลตฟอร์มคลาวด์เสมอ โดยให้นักพัฒนาลองทำการเชื่อมต่อจริงในช่วงทดลองใช้ — คุณภาพ API คือตัวชี้วัดเดียวที่ดีที่สุดของความสำเร็จในการเชื่อมต่อระบบ เมื่อคุณซื้อระบบ Locker Lock อัจฉริยะสำหรับการติดตั้งระดับองค์กร ให้กำหนดให้มีการเชื่อมต่อ identity provider ผ่าน SCIM 2.0 เพื่อการจัดการ user lifecycle แบบอัตโนมัติ เมื่อคุณซื้อระบบ Locker Lock อัจฉริยะ ให้เจรจาเงื่อนไขการสมัครสมาชิกแพลตฟอร์ม (ส่วนลดแบบผูกพันหลายปี 20-30%, เพดานการขึ้นราคาประจำปี, ข้อกำหนดการโอนย้ายข้อมูล) อย่างเข้มงวดเทียบเท่ากับการเจรจาราคาฮาร์ดแวร์ — ต้นทุนการสมัครสมาชิกจะสะสมตลอดวงจรชีวิตของล็อกและมักสูงกว่าต้นทุนฮาร์ดแวร์ เมื่อคุณซื้อระบบ Locker Lock อัจฉริยะสำหรับการติดตั้งที่ละเอียดอ่อนด้านความปลอดภัย ให้กำหนดให้ผู้ขายส่งมอบบทสรุปผู้บริหารจากการทดสอบเจาะระบบฉบับล่าสุด และตรวจสอบสถาปัตยกรรมความปลอดภัย (TLS 1.3, secure boot, tamper-evident logging, การเข้ารหัส AES-256 ขณะจัดเก็บข้อมูล)
องค์กรที่ได้รับผลตอบแทนสูงสุดจากการตัดสินใจซื้อระบบ Locker Lock อัจฉริยะ คือองค์กรที่มองการติดตั้งเป็นโครงการปรับปรุงประสิทธิภาพอย่างต่อเนื่อง ไม่ใช่การติดตั้งครั้งเดียวจบ — ทบทวนข้อมูลการใช้งานเป็นรายไตรมาส ปรับปรุงนโยบายการเข้าถึงตามรูปแบบการใช้งานจริง ขยายการเชื่อมต่อ API เมื่อค้นพบ workflow ใหม่ และเปลี่ยนเทคโนโลยีก่อนถึงจุดสิ้นอายุการใช้งานเพื่อไม่ให้ต้องเปลี่ยนแบบฉุกเฉิน แพลตฟอร์ม Locker Lock อัจฉริยะสร้างข้อมูลที่ล็อกแบบสแตนด์อะโลนให้ไม่ได้: ใครเข้าถึงล็อกเกอร์ใดเมื่อใด ประตูเปิดอยู่นานเท่าใด ล็อกเกอร์ใดมีความต้องการสูงสุด แบตเตอรี่ใดจำเป็นต้องเปลี่ยน ล็อกตัวใดมีสัญญาณเตือนล่วงหน้าของการสึกหรอเชิงกล องค์กรที่ซื้อระบบ Locker Lock อัจฉริยะและนำข้อมูลเหล่านี้มาใช้อย่างแข็งขันเพื่อการปรับปรุงต่อเนื่อง จะมีประสิทธิภาพการดำเนินงานสูงกว่า 15-25% และมีอัตราความล้มเหลวที่ไม่ได้วางแผนไว้ต่ำกว่า 40-60% เมื่อเทียบกับองค์กรที่เพียงติดตั้งล็อกแล้วปล่อยทิ้งไว้ — คุณค่าของแพลตฟอร์มเกิดขึ้นจากการมีส่วนร่วมอย่างแข็งขัน ไม่ใช่การติดตั้งแบบเฉยเมย การตัดสินใจซื้อระบบ Locker Lock อัจฉริยะคือจุดเริ่มต้นของการเปลี่ยนแปลงการดำเนินงานที่ยาวนานหลายปี ไม่ใช่จุดสิ้นสุดของโครงการจัดซื้อ และองค์กรที่วางแผนรองรับการเปลี่ยนแปลงนั้นจะได้รับคุณค่าเต็มเปี่ยมตามที่เทคโนโลยีถูกออกแบบมาให้ส่งมอบ ก่อนซื้อระบบ Locker Lock อัจฉริยะ ตรวจสอบให้แน่ใจว่าทีม IT ของคุณพร้อมสำหรับการมีส่วนร่วมอย่างต่อเนื่อง หลังซื้อระบบ Locker Lock อัจฉริยะแล้ว ให้มอบหมายเจ้าภาพที่รับผิดชอบการปรับปรุงประสิทธิภาพอย่างต่อเนื่อง เมื่อซื้อระบบ Locker Lock อัจฉริยะจำนวนมาก ให้แบ่งการเปิดใช้งานเป็นระยะ โดยเริ่มจากโครงการนำร่องก่อน
| ข้อสรุปสำคัญ | เหตุใดจึงสำคัญเมื่อคุณซื้อระบบ Locker Lock อัจฉริยะ |
|---|---|
| เลือกผู้ขายที่มีสถานะในตลาด 5 ปีขึ้นไป | แพลตฟอร์ม Locker Lock อัจฉริยะคือการลงทุนระยะ 7-10 ปี; ความมั่นคงของผู้ขายช่วยปกป้องการลงทุน |
| WiFi สำหรับภายในอาคาร (โครงสร้างพื้นฐานที่มีอยู่) | ใช้ประโยชน์จาก WiFi เดิม; ต้นทุนการเชื่อมต่อต่อล็อกต่ำที่สุด; อัตราการส่งข้อมูลสูงสุด |
| LoRaWAN สำหรับแคมปัสหลายอาคาร | ระยะสัญญาณกว้างขึ้น (กลางแจ้ง 5 กม., ภายในอาคาร 10 ชั้น); เกตเวย์เดียวรองรับล็อกได้หลายพันตัว |
| NB-IoT สำหรับกลางแจ้งแบบกระจาย | การเชื่อมต่อเซลลูลาร์โดยไม่ต้องตั้งค่าเครือข่ายหน้างาน; ติดตั้งแบบ zero-touch |
| สำรวจหน้างานโดยติดตั้งล็อกเกอร์เหล็กจริง | โลหะลดทอนสัญญาณ WiFi 2.4 GHz ลง 10-25 dB; การสำรวจในพื้นที่โล่งไม่เพียงพอ |
| ประเมินคุณภาพ API ด้วยการเชื่อมต่อจริง | คุณภาพ API เป็นตัวชี้วัดที่ดีที่สุดของความสำเร็จในการเชื่อมต่อ; เอกสารการตลาดซ่อนคุณภาพจริง |
| กำหนดให้มี SCIM 2.0 สำหรับระดับองค์กร | จัดการ user lifecycle อัตโนมัติ; ลดภาระงานผู้ดูแลระบบ 80-90%; เพิกถอนสิทธิ์การเข้าถึงได้ทันทีเมื่อพ้นสภาพ |
| เจรจาเงื่อนไขการสมัครสมาชิกอย่างเข้มงวด | ค่าสมาชิกสะสมเพิ่มขึ้นตลอดวงจรชีวิต; มักสูงกว่าต้นทุนฮาร์ดแวร์; ส่วนลดแบบผูกพันหลายปี 20-30% เป็นไปได้ |
| กำหนดให้มีบทสรุปผลการทดสอบเจาะระบบสำหรับงานที่ละเอียดอ่อนด้านความปลอดภัย | ตรวจสอบยืนยันข้ออ้างด้านความปลอดภัยของผู้ขาย; ระบุช่องโหว่ก่อนการติดตั้ง |
| วางแผนเพื่อการปรับปรุงต่อเนื่อง ไม่ใช่ติดตั้งครั้งเดียว | ข้อมูลจากแพลตฟอร์มช่วยเพิ่มประสิทธิภาพ 15-25% และลดความล้มเหลว 40-60% ผ่านการปรับปรุงอย่างแข็งขัน |
เนื้อหาบางส่วนของบทความนี้สร้างขึ้นโดย AI และได้รับการปรับแต่งเพื่อความถูกต้องระดับมืออาชีพและความสามารถในการอ่าน
ไม่แน่ใจว่าเซนเซอร์รุ่นใดเหมาะกับโปรเจกต์ของคุณ?
ปรึกษาทีมวิศวกรการประยุกต์ใช้ mmWave ของเราได้ฟรี
ค้นหา presence sensor ที่เหมาะสมสำหรับโปรเจกต์โรงแรมของคุณ
เปรียบเทียบโปรโตคอลทั้ง 3 ตรวจสอบกรณีศึกษาเฉพาะโรงแรม และดาวน์โหลดคู่มือการติดตั้ง
ผลิตภัณฑ์ที่เกี่ยวข้อง
3
กุญแจตู้สำนักงาน ระบบ PIN + การ์ด สำหรับตู้แฟ้มและตู้แข้ง
กุญแจตู้สำนักงานระบบ PIN + การ์ด แบบออฟไลน์ สำหรับตู้แฟ้ม ตู้แข้ง และลิ้นชัก เปลี่ยนจากกุญแจกลไกใน 5 นาที ไม่ต้องใช้ WiFi และไม่ต้องบริหารกุญแจ ผ่าน CE/FCC/RoHS
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
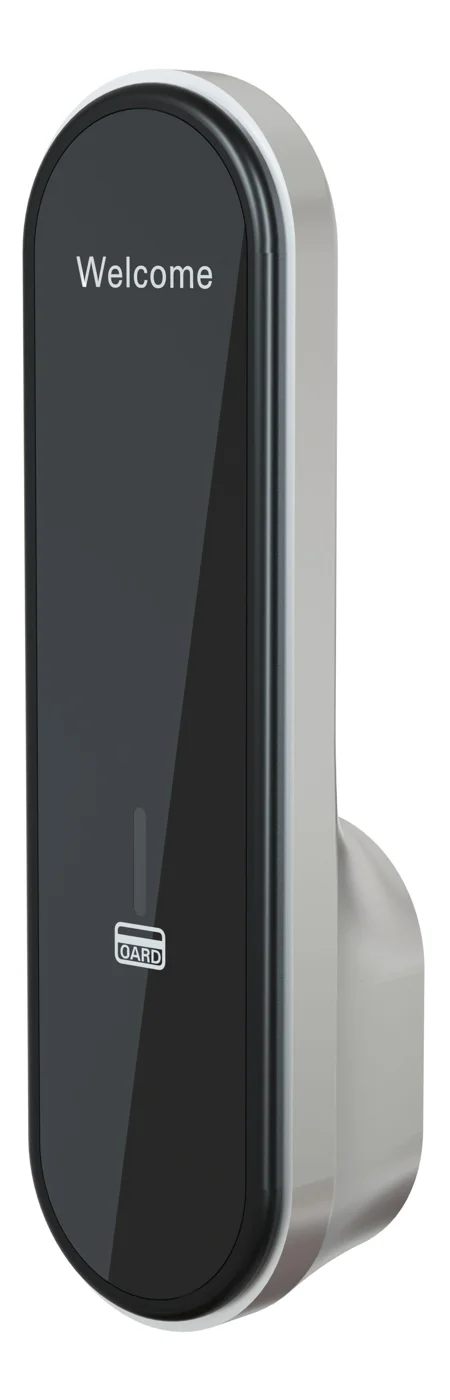
กุญแจตู้ล็อคเกอร์ RFID — การ์ด MIFARE ยืนยันตัวตนออฟไลน์
กุญแจตู้ล็อคเกอร์ RFID MIFARE แบบออฟไลน์สำหรับล็อคเกอร์ฟิตเนส สปา และออฟฟิศ แตะการ์ดเปิด 13.56 MHz ไม่ต้องใช้ WiFi ติดตั้งเพียง 5 นาที ตัวล็อคโลหะผสมสังกะสี ใช้แบตเตอรี่
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
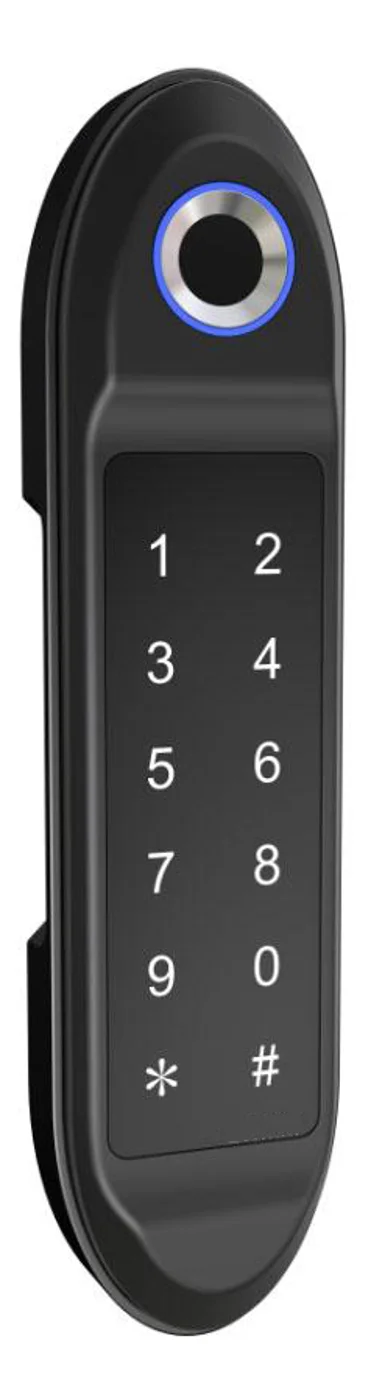
กุญแจตู้อิเล็กทรอนิกส์ PIN Code — สแตนด์อโลน ไม่ต้องใช้ WiFi
กุญแจตู้แผงปุ่มกดแบบออฟไลน์ สำหรับล็อคเกอร์ฟิตเนส ออฟฟิศ และตู้พัสดุ ใช้แบตเตอรี่ ติดตั้งเพิ่มเติมเพียง 5 นาที ใช้งานง่าย PIN + บัตร MIFARE, DC 6V, แบต 4×AA
หน้านี้ระบุถึงเนื้อหานี้เป็นเอกสารอ้างอิงแนะนำถัดไปแล้ว
บทความบล็อกที่เกี่ยวข้อง
3
ล็อกตู้คลาวด์: คู่มือควบคุมการเข้าถึงตู้ผ่านระบบคลาวด์
คู่มือฉบับสมบูรณ์เกี่ยวกับเทคโนโลยีล็อกตู้คลาวด์ ครอบคลุมการจัดการระยะไกล บันทึกการตรวจสอบแบบเรียลไทม์ และการควบคุมการเข้าถึงตู้หลายสถานที่สำหรับองค์กร
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจตู้สำนักงาน ระบบ PIN + การ์ด สำหรับตู้แฟ้มและตู้แข้ง
กลอนแคมอิเล็กทรอนิกส์: ปรับปรุงกลอนตู้มาตรฐานให้ทันสมัย
กลอนแคมอิเล็กทรอนิกส์ผสานรูปทรงกลอนแคมแบบคลาสสิกเข้ากับการยืนยันตัวตนด้วย RFID คีย์แพด และ BLE ติดตั้งแทนที่ได้กับรูกระบอกกลอนมาตรฐาน พร้อมคู่มือฉบับสมบูรณ์
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจตู้สำนักงาน ระบบ PIN + การ์ด สำหรับตู้แฟ้มและตู้แข้ง
ล็อกตู้บัตร: คู่มือระบบรักษาความปลอดภัยตู้อัจฉริยะด้วยบัตร
สำรวจเทคโนโลยีล็อกตู้แบบสแกนบัตรอย่างครบถ้วน ทั้ง MIFARE, DESFire, NFC บนสมาร์ตโฟน คู่มือติดตั้ง มาตรฐานความปลอดภัย และกลยุทธ์เชื่อมต่อระบบระดับองค์กร
เนื้อหานี้สนับสนุนบริบทผลิตภัณฑ์เดียวกัน: กุญแจตู้สำนักงาน ระบบ PIN + การ์ด สำหรับตู้แฟ้มและตู้แข้ง
ระบุรายละเอียดโปรเจกต์โรงแรมของคุณกับวิศวกรของเรา
ส่งจำนวนห้อง ประเภทเพดาน และโปรโตคอลที่ต้องการ เราจะส่งแผนการทำตัวอย่างและใบเสนอราคากลับภายใน 24 ชั่วโมงทำการ
- ก้าวจากคำแนะนำทั่วไปไปสู่การหารือเกี่ยวกับผลิตภัณฑ์หรือการใช้งาน
- ใช้ RFQ เมื่อข้อมูลราคา แบบวาด MOQ หรือกำหนดการเปิดตัวต้องการความชัดเจนเป็นระบบ
- คงช่องทางติดต่อโดยตรงให้เห็นสำหรับการขอคำชี้แจงอย่างรวดเร็วและการส่งต่อข้อมูล