Подключение и интеграция умного шкафа: LDAP и SSO
Техническое руководство по подключению и интеграции умного шкафа: RS-485, Wiegand, OSDP, BLE, Wi-Fi, LDAP/AD, SSO и HID для многообъектового внедрения.
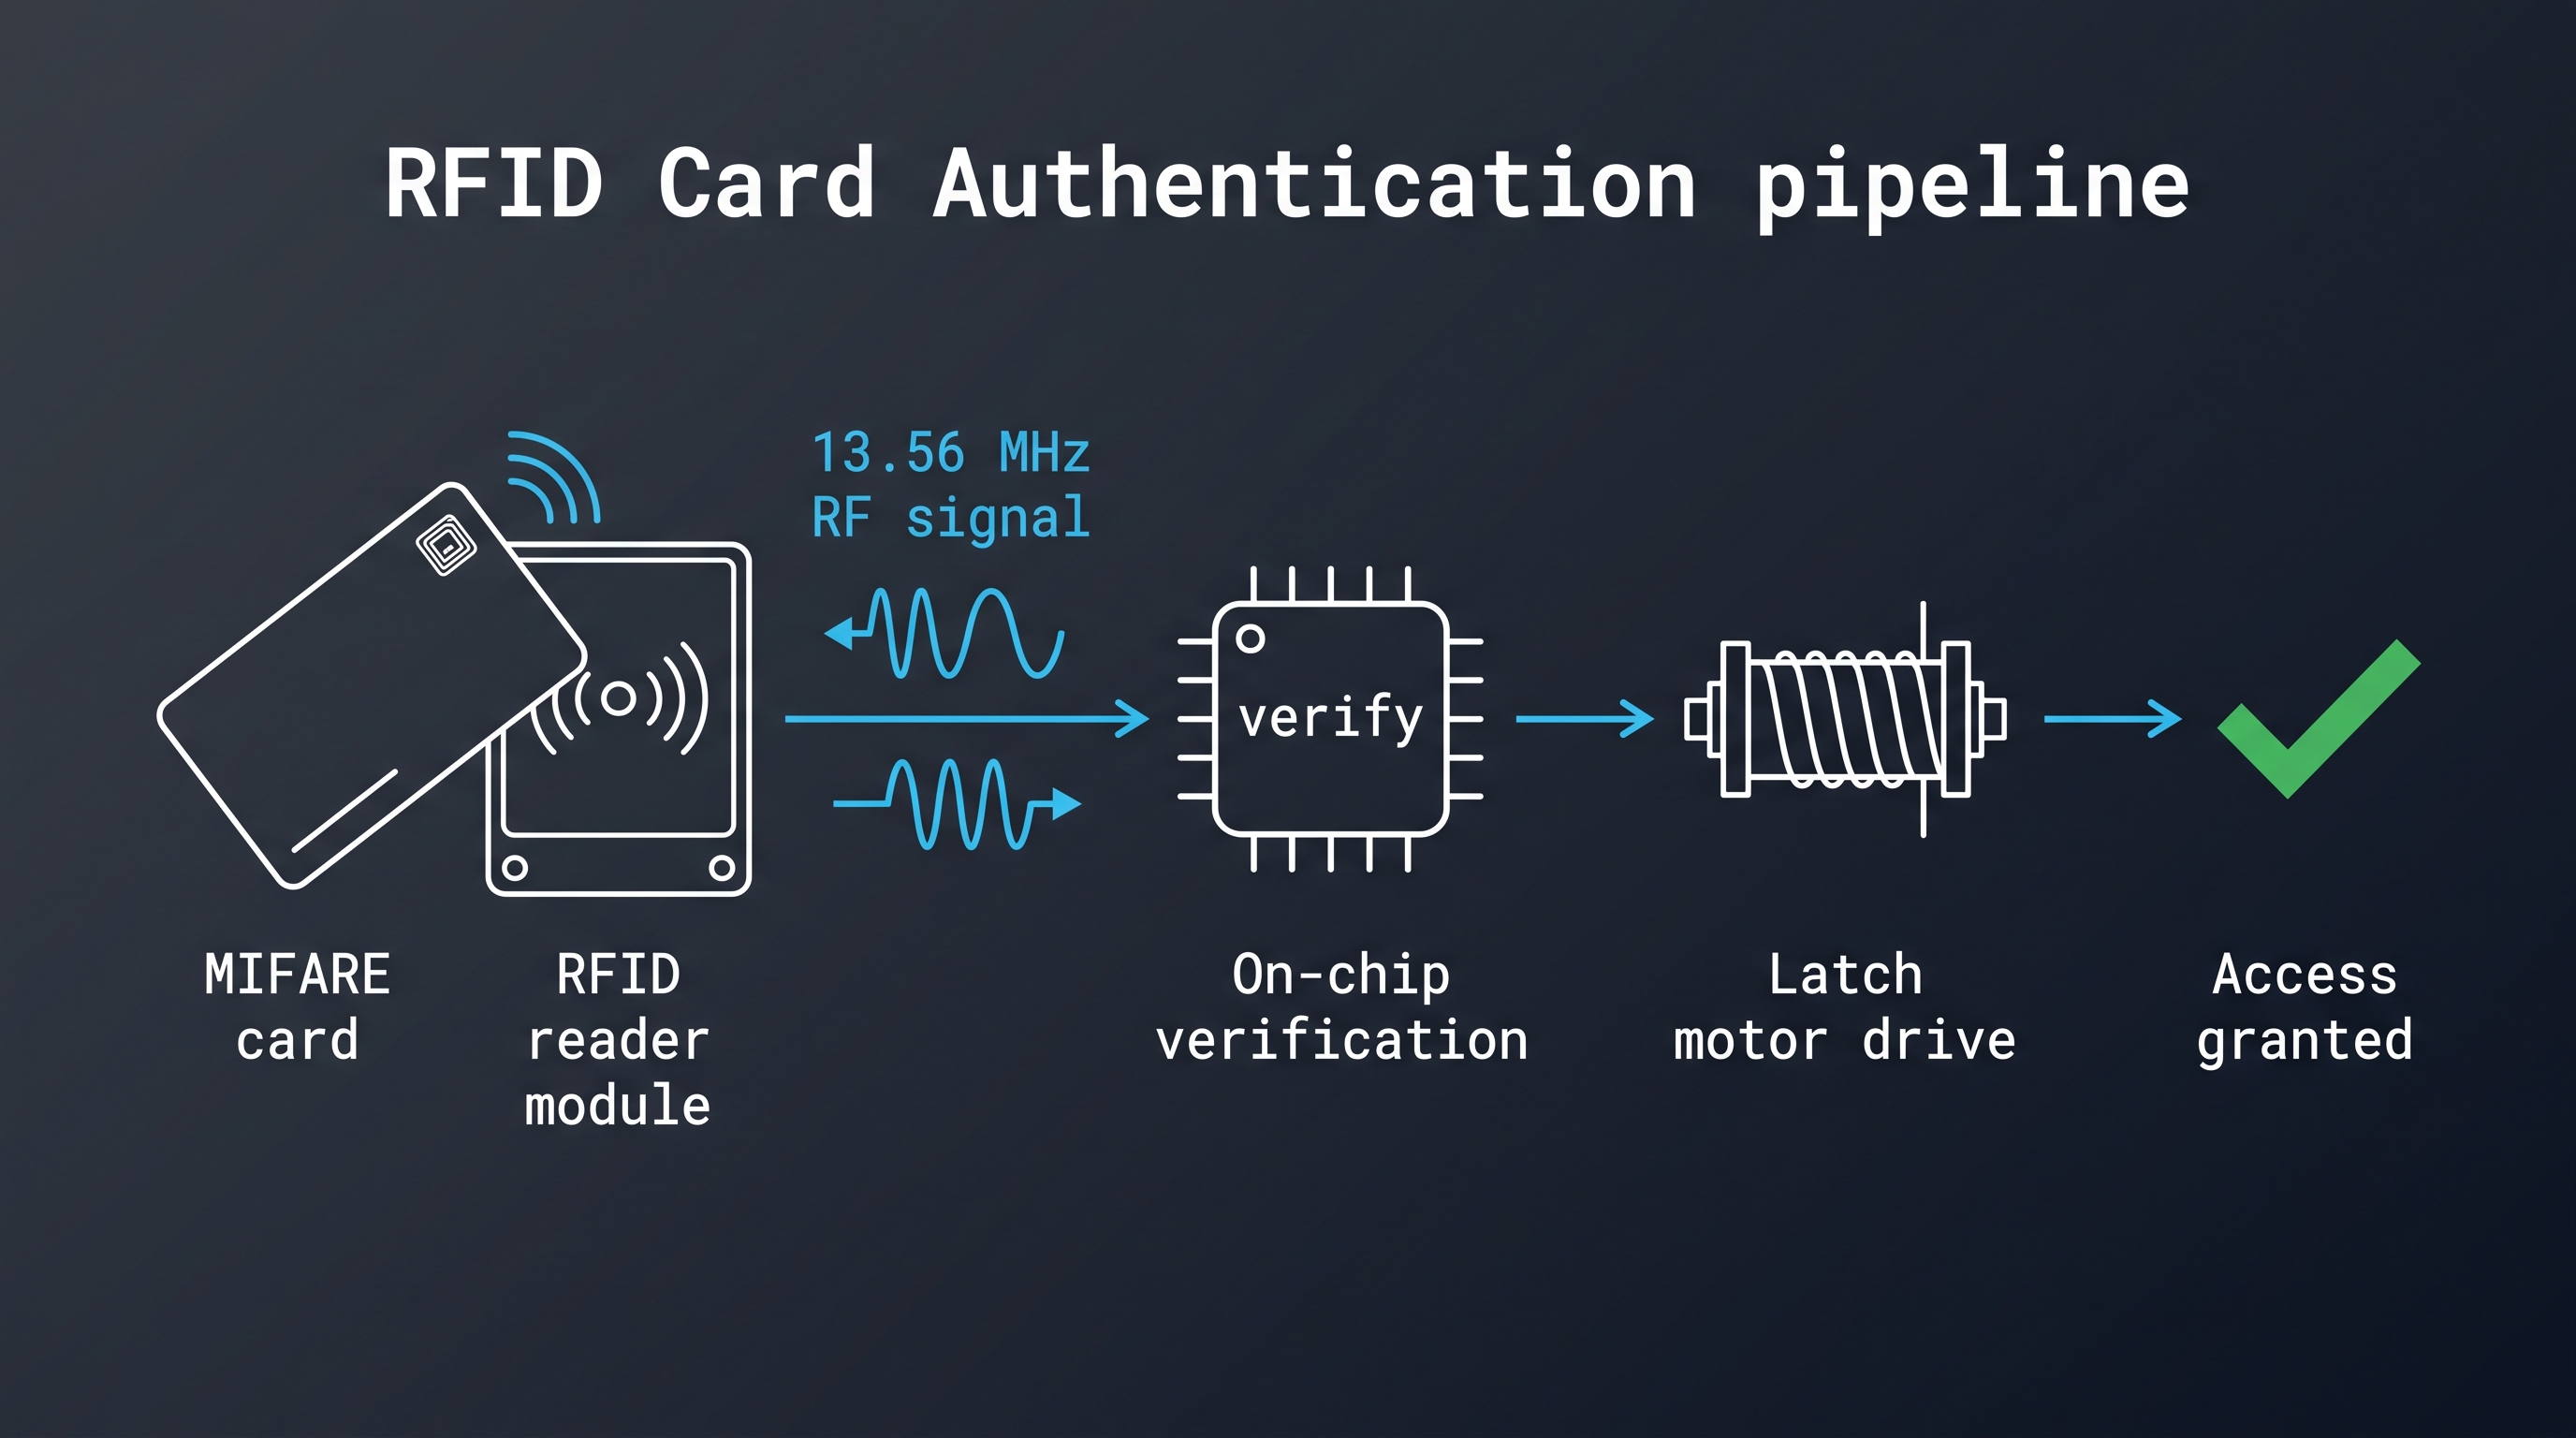
Связность и интеграция умного шкафа (smart locker) — это дисциплина, позволяющая заставить электронный замок для шкафа вести себя как управляемое устройство, а не как автономная клавиатура. Она находится на пересечении трёх миров, которые редко говорят на одном языке: аппаратного обеспечения замков с его бюджетами батарей и механическими допусками, сетей зданий с их коммутаторами, шлюзами и VLAN, а также корпоративных систем идентификации, где пользователи — это записи в каталоге, а не лица у стойки. Парк шкафов, идеально работающий в шоуруме, всё равно может незаметно отказать в реальном здании, потому что замок использует RS-485, тогда как интегратор планировал Wi-Fi, или потому что синхронизация с каталогом записывает отображаемое имя туда, где контроллер ожидает неизменяемый идентификатор пользователя.
Это руководство написано для людей, которым приходится выстраивать эти три мира в одну линию: производителей шкафов, создающих платформу для своих клиентов, системных интеграторов, подключающих шкафы к системе контроля доступа или системе управления зданием, и команд эксплуатации или IT, которые получают в наследство парк шкафов и должны объяснить руководству, почему он должен взаимодействовать с Active Directory. Каждый раздел начинается с самодостаточного ответа, а затем разбирает инженерные детали, стоящие за ним. В заключительных разделах приведены контрольный список для закупки, последовательность устранения неисправностей и вопросы, которые стоит задать поставщику до пилотного проекта, а не после установки тысячи замков.
Что на самом деле охватывают связность и интеграция умного шкафа
Связность и интеграция умного шкафа — это сочетание физических каналов передачи данных, трансляции протоколов, сопоставления идентификаторов и программного обеспечения управления, которое позволяет централизованно создавать учётные записи для электронных замков для шкафов, отслеживать их и проводить аудит. Это охватывает проводной или радиоканал между замком и контроллером, шлюз или граничное устройство, агрегирующее блок шкафов, программные интерфейсы, соединяющие этот граничный уровень с платформой управления, и службу каталогов или систему контроля доступа, которая решает, кто и когда может открыть тот или иной шкаф. Полная интеграция также включает распространение прошивки, жизненный цикл идентификаторов доступа, хранение событий и процедуру восстановления, используемую при обрыве связи. Связность без интеграции порождает телеметрию, на которую никто не реагирует, а интеграция без связности порождает проект, который невозможно развернуть в реальном здании с реальной мебелью и реальными сетевыми ограничениями. Практическая проверка проста: может ли администратор отозвать доступ одного человека и доказать, что это произошло, не вставая со своего рабочего места?
Большинство проектов недооценивают уровень идентификации. Производители оборудования обычно хорошо документируют длины кабелей и радиусы радиосвязи, но именно сопоставление человека в Active Directory со шкафом в здании — это место, где интеграции тихо ломаются. Полезный способ определить объём работ — перечислить для каждого шкафа четыре вещи: кто может его открыть, как этот человек подтверждает свою личность, какая система хранит авторитетную запись и как подтверждение отзывается, когда человек уходит. Если эти четыре ответа есть в одном документе, проект связности и интеграции почти пишется сам собой.
Четыре уровня, необходимые каждому развёртыванию
Первый уровень — сам замок, который содержит двигатель или соленоид, считыватель или клавиатуру, плату контроллера, прошивку и источник питания. Второй уровень — локальная связь, которая представляет собой либо проводную шину, такую как RS-485, либо радиоканал, такой как Bluetooth Low Energy. Третий уровень — агрегация, где шлюз, сетевой контроллер или граничный сервер превращает множество отдельных сеансов связи с замками в единый управляемый поток данных. Четвёртый уровень — платформа, где пользователи, шкафы, расписания и события хранятся в базе данных, к которой могут обращаться другие системы.
У каждого уровня свои режимы отказов и свои допущения по безопасности. Замок, который локально кэширует идентификаторы доступа, переживает сетевой сбой, но сохраняет устаревший список авторизации до следующей синхронизации. Шлюз, который завершает TLS к облаку, защищает глобальный канал, но всё равно должен аутентифицировать каждый замок в локальной связи. Платформа, которая поддерживает создание учётных записей через SCIM, устраняет ручное создание пользователей, но нуждается в стабильном внешнем идентификаторе, чтобы избежать дублирующихся учётных записей. Проектирование по одному уровню за раз — обычно так проекты получают парк шкафов, который технически подключён, но операционно непригоден.
Кто отвечает за какую часть интеграции
Ответственность — самый распространённый источник задержек в проектах шкафов. Поставщик замков отвечает за прошивку замков, совместимость считывателей и документацию по локальному протоколу. Интегратор отвечает за кабельную разводку, сегментацию сети и установку шлюзов. Владелец здания или IT-подразделение отвечает за группы каталога, конфигурацию единого входа (SSO) и правила межсетевого экрана. Поставщик платформы отвечает за API и хранение данных.
Когда эти границы не зафиксированы письменно, каждая сторона предполагает, что другая настроила резервирование DHCP, проверила учётные записи привязки к каталогу или подтвердила, что шлюз может достичь облачной конечной точки через прокси. Простая матрица ответственности, согласованная до пилотного проекта, предотвращает недели взаимных обвинений. В ней следует указать, кто предоставляет центр сертификации, кто утверждает обновления прошивки, кто владеет административными идентификаторами доступа для платформы шкафов и кого вызывают в 2 часа ночи, когда блок шкафов перестаёт передавать данные.
Стек подключения и интеграции умного шкафа (smart locker): замок, контроллер, шлюз и платформа
Стек подключения и интеграции умного шкафа представляет собой четырёхуровневую архитектуру, в которой замки выполняют локальную аутентификацию и срабатывание, контроллеры или концентраторы агрегируют блок шкафов, шлюзы или пограничные серверы выполняют преобразование между полевыми протоколами и IP-сетями, а платформа управляет идентификацией, политиками и отчётностью. Типовые развертывания используют один концентратор на 16–64 замка, один шлюз на этаж или кластер помещений и одного арендатора платформы на здание или оператора. Такое разделение на уровни сокращает длину полевой кабельной сети, ограничивает зону последствий единичного отказа и позволяет заменять каждый уровень, не затрагивая остальные. Оно также определяет, где искать, когда что-то ломается: один не отвечающий шкаф — это отказ первого уровня, молчащий блок шкафов — отказ второго уровня, а объект, который перестал передавать отчёты, — отказ третьего уровня. Архитектура намеренно скучна, и в этом суть. У каждого уровня одна задача, один интерфейс и один владелец — именно это позволяет небольшой операционной команде поддерживать парк из тысячи замков.
Стек важен, потому что в большинстве документации поставщиков описывается один продукт, тогда как реальным проектам нужна система. Замок, поддерживающий карты MIFARE, полезен только если концентратор может передавать его события наверх в формате, понятном платформе, и только если платформа может вернуть решение об авторизации достаточно быстро для пользователя, стоящего у двери. Бюджеты задержки различаются по уровням: локальное решение об аутентификации должно приниматься значительно менее чем за секунду, тогда как полный цикл облачной авторизации может занимать от одной до трёх секунд в зависимости от географии и качества мобильной сети.
Где фактически принимается решение
Аутентификация может происходить в трёх местах, и каждый выбор имеет последствия. В автономных замках решение принимается внутри замка на основе локально хранимого списка идентификаторов доступа. В онлайн-замках решение принимается концентратором или платформой, а замок выступает в роли считывателя и исполнительного механизма. В гибридных решениях замок принимает решение локально, используя кэшированную политику, которую платформа обновляет по расписанию или по запросу.
Автономные решения быстры и устойчивы, но не могут отреагировать на отзыв, произошедший минуту назад. Онлайн-решения авторитетны, но зависят от доступности сети и добавляют задержку к каждому отпиранию. Гибридные решения обычно являются правильным ответом для гостиничных и офисных развертываний, где гость или сотрудник, застрявший перед закрытой дверью, причиняет гораздо больше проблем, чем несколько минут устаревшей авторизации. Вопрос проектирования, который нужно решить на раннем этапе, — как долго устаревший идентификатор доступа может оставаться действительным при недоступности канала связи; пятнадцать минут — распространённый компромисс, одна смена — обычная практика на промышленных объектах, а нулевая терпимость вынуждает переходить к полностью онлайн-решению.
Что должен обрабатывать концентратор
Концентратор — это больше, чем соединительная коробка. Он должен опрашивать каждый замок или подписываться на него, выполнять преобразование между полевыми протоколами, буферизировать события во время сбоев вышестоящего канала, применять локальные расписания и часто подавать или контролировать питание. Он также должен обнаруживать и изолировать неисправный замок, чтобы одно закороченное устройство не вывело из строя весь сегмент. В развертываниях на RS-485 концентратор часто является единственным реалистичным местом для размещения защиты от импульсных перенапряжений и гальванической развязки, поскольку ряды замков представляют собой длинные кабельные трассы, проходящие через металлическую мебель.
Указывайте ёмкость концентратора в замках, а не в портах. Устройство, рассчитанное на 32 устройства, может выдерживать такое количество только при медленном опросе; блоку шкафов из 64 шкафов, который должен отвечать в течение половины секунды, может потребоваться два концентратора. Запрашивайте интервал опроса и время доставки событий при полной нагрузке, а также проверяйте эти показатели во время пилотного проекта, а не полагайтесь на технический паспорт.
Автономные или сетевые: выбор архитектуры подключения и интеграции умного шкафа (smart locker)
Выбор между автономным и сетевым подключением и интеграцией умного шкафа — это решение о полномочиях, а не только о бюджете. Автономные замки хранят идентификаторы доступа и журналы локально, а управляются через мастер-карту, портативный программатор, мобильное приложение по Bluetooth или периодическую синхронизацию. Сетевые замки сообщают о каждом событии центральной системе и получают от неё политику. Большинство эксплуатируемых парков сочетают оба подхода: сетевые замки в зонах с высокой нагрузкой или чувствительных с точки зрения соответствия требованиям, автономные замки в блоках шкафов для переполнения и временных установках. Сначала нужно ответить на вопрос, кто имеет право сказать «нет». Если отзыв должен вступать в силу в течение минут, замок не может быть окончательным источником полномочий. Если объект меняет пользователей раз в сезон и не несёт обязательств по аудиту, локальные полномочия дешевле и устойчивее. Ошибка в этом вопросе дорого обходится в обоих направлениях, потому что модернизация готовых шкафов для добавления подключения стоит дороже, чем выбор подключения при покупке.
Сравнение затрат часто понимают неправильно. Сетевое оборудование стоит дороже в расчёте на замок и требует прокладки кабелей, шлюзов и портов коммутатора, но устраняет регулярные трудозатраты на перепрограммирование идентификаторов доступа и сбор журналов. Автономное оборудование дешевле при покупке и дешевле в установке, но каждое изменение пользователя или политики превращается в ручной выезд. Объекты, которые меняют пользователей еженедельно, обычно обнаруживают, что сетевое оборудование дешевле в течение двух-трёх лет, тогда как объекты, которые назначают шкафы раз в сезон, могут использовать автономное оборудование десятилетие.
| Архитектура | Относительная стоимость оборудования | Трудоёмкость развёртывания | Полномочия для решений о доступе | Оптимальное применение |
|---|---|---|---|---|
| Автономная клавиатура или RFID | Низкая | Минимум проводки | Замок | Сезонные шкафы для персонала, небольшие спортзалы |
| Автономный с синхронизацией по Bluetooth | От низкой до средней | Минимум проводки, администрирование через приложение | Замок, обновляемый приложением | Объекты модернизации без сетевого доступа |
| Проводной сетевой по RS-485 | Средняя | Кабельная разводка, концентраторы, защита от импульсных перенапряжений | Концентратор или платформа | Новое строительство, больницы, школы |
| Беспроводной сетевой по BLE или Wi-Fi | От средней до высокой | Размещение шлюза, обследование радиопокрытия | Шлюз или платформа | Модернизация, исторические здания |
| Гибридный сетевой с офлайн-кешем | От средней до высокой | Кабельная разводка или шлюзы плюс проектирование политик | Настраивается для каждого блока шкафов | Гостиницы, многообъектовые операторы |
Скрытые издержки автономных парков
Повторяющаяся статья расходов, которая редко появляется в капитальном бюджете, — администрирование. Каждый шкаф, который нужно переназначить, каждая потерянная карта, которую нужно заблокировать, и каждый запрос на аудит превращаются в выезд на объект. На объекте с 600 шкафами при ежемесячной смене пользователей это сотни выездов в год, и каждый из них — возможность внести ошибку при переносе данных.
Автономные парки также теряют историю. Когда происходит инцидент, замок может хранить несколько сотен событий, которые так и не были собраны. Если батарея сядет, история исчезнет вместе с ней. Объектам со страховыми или регуляторными обязательствами следует рассматривать хранение событий как требование и позволить ему определять выбор архитектуры, а не наоборот.
Когда выигрывает гибридный вариант
Гибридные решения отвечают на вопрос, на который не могут ответить чистые архитектуры: что должно происходить при сбое сети. Замок хранит список действительных идентификаторов доступа, платформа сохраняет полномочия для следующей синхронизации, а объект продолжает функционировать. Проектная работа заключается в политике: насколько большим может быть кеш, как долго он может существовать, какие изменения идентификаторов доступа должны распространяться немедленно и как платформа сверяет события после повторного подключения.
Сверка заслуживает явного проектирования. Замок, который открывается двадцать раз в офлайн-режиме, создаёт двадцать событий, которые позже приходят пакетом. Платформа должна принимать временные метки не по порядку, удалять дубликаты повторных передач и помечать события, записанные в офлайн-режиме. Если отчёт аудита не может отличить задержанное событие от события в реальном времени, проверяющие не будут ему доверять.
Проводное подключение и интеграция умных шкафов (smart locker): RS-485, Wiegand, OSDP и PoE
Проводное подключение и интеграция умных шкафов остаются эталонным стандартом для нового строительства, поскольку обеспечивают детерминированную задержку, непрерывное питание и предсказуемое поведение под нагрузкой. Доминирующей полевой шиной для замков шкафов является RS-485 — дифференциальный полудуплексный стандарт, поддерживающий многоточечные сегменты до 32 единичных нагрузок и кабельные трассы протяжённостью почти 1 200 метров на низких скоростях передачи. Линии связи считыватель–контроллер традиционно используют интерфейс Wiegand, тогда как в современных инсталляциях всё чаще указывают OSDP, который передаёт аналогичный трафик считывателя по RS-485 через двунаправленный зашифрованный канал. Проводная интеграция устраняет две переменные, которые доминируют при поиске неисправностей беспроводных систем, — радиопокрытие и состояние батареи, — и заменяет их неисправностями, которые проявляются на концентраторе в течение одного цикла опроса. Компромисс — трудозатраты на монтаж и сложность прокладки кабеля при модернизации готовых зданий, поэтому беспроводные решения доминируют в проектах модернизации даже там, где проводная производительность была бы выше.
Задавайте магистраль так же тщательно, как полевую шину. Там, где ряды шкафов находятся на разных этажах, сегмент RS-485, который выходит из стояка и проходит через мебель, обычно лучше преобразовать в Ethernet на этаже и локально обратно в полевую шину; это сохраняет длину сегмента короткой и делает каждый этаж независимо обслуживаемым. Фиксируйте измеренную длину сегмента, сопротивление терминатора и напряжение в состоянии покоя для каждой линии при пусконаладочных работах. Эти три числа впоследствии объясняют большинство перемежающихся неисправностей, и монтажника, который их фиксирует, легче привлечь к соблюдению стандарта.
Топология RS-485 и важные правила прокладки кабеля
Сегменты RS-485 следует соединять цепочкой, а не звездой, с одним терминатором на каждом физическом конце шины и без терминаторов на промежуточных устройствах. Обычно выбирают экранированную витую пару с заданным характеристическим сопротивлением, а экран следует заземлять в одной точке, чтобы избежать контуров заземления. Различия синфазного напряжения между удалёнными рядами шкафов — наиболее частая причина перемежающихся неисправностей связи, поэтому там, где шкафы охватывают разные зоны распределения электроэнергии, стоит предусматривать изолированные трансиверы или повторители.
Скорость передачи определяет расстояние. Линия 9 600 бит в секунду допускает длинные трассы и шумные среды, тогда как 115 200 бит в секунду требуют короткого кабеля с правильно установленными терминаторами. Модель опроса также влияет на воспринимаемую отзывчивость: концентратор, который ждёт полного тайм-аута от неисправного устройства перед опросом следующего, заставит весь блок шкафов ощущаться медленным. Ищите адаптивный опрос и изоляцию неисправностей в спецификации концентратора.
Wiegand против OSDP для подключения считывателей
Wiegand — устаревший де-факто стандарт, который передаёт данные карты последовательностью импульсов по двум линиям данных. Он прост, универсально поддерживается и полностью нешифрован, а значит, любой человек с физическим доступом к кабелю может перехватить и воспроизвести идентификатор доступа. OSDP сохраняет тот же физический уровень RS-485, но добавляет определённый набор команд, отчётность о состоянии устройства и опциональный защищённый канал с шифрованием AES-128.
Для развёртываний шкафов выбор в меньшей степени касается считывателя и в большей — того, к чему считыватель подключается. Если шкафы подключаются к существующей системе контроля доступа, Wiegand может быть неизбежен, потому что контроллер принимает только его. Если шкафы новые и контроллер поддерживает OSDP, указание OSDP — недорогое улучшение как безопасности, так и диагностики, поскольку контроллер может считывать состояние вскрытия считывателя, версию прошивки и ошибки связи.
Power over Ethernet и бюджеты питания замков
PoE привлекателен для блоков шкафов, потому что один кабель обеспечивает и данные, и питание, устраняя локальные блоки питания внутри мебели. Стандарт 802.3af обеспечивает до 15,4 Вт на оборудовании источника питания и примерно 12,95 Вт на питаемом устройстве, тогда как 802.3at повышает это до 30 Вт и 25,5 Вт соответственно. Концентратор, питающий 32 замка, должен выбираться с учётом пикового тока при одновременном срабатывании, а не тока в состоянии покоя, указанного на этикетке замка.
Замки с батарейным питанием обходят вопрос питания, но добавляют обслуживание. Типичные электронные замки для шкафов работают от двенадцати до двадцати четырёх месяцев на комплекте щелочных элементов питания, причём срок службы зависит от событий пробуждения считывателя, радиопередачи и срабатывания двигателя. Блок шкафов, который сообщает уровень заряда батареи на платформу, можно обслужить до того, как пользователи окажутся заблокированы; блок же, который этого не делает, получит первую жалобу уже как отказ.
Беспроводное подключение и интеграция умного шкафа (smart locker): BLE, Wi-Fi, Zigbee, Z-Wave и LoRaWAN
Беспроводное подключение и интеграция умного шкафа заменяет полевую кабельную разводку радиоканалом, что является решающим при модернизации, когда шкафы уже установлены или когда кабельные трассы отсутствуют. Доступные технологии резко различаются по дальности, энергопотреблению, топологии и поддержке экосистемы. Bluetooth Low Energy подходит для идентификаторов доступа на телефоне и сбора данных шлюзом на короткой дистанции, Wi-Fi подходит для шкафов с питанием от сети в зданиях с существующим корпоративным покрытием, Zigbee и Z-Wave подходят для замков с батарейным питанием, которые могут образовывать ячеистую сеть с близлежащими маршрутизаторами с питанием от сети, а LoRaWAN подходит для разреженных объектов с низким трафиком, которым нужна большая дальность ценой задержки и размера полезной нагрузки. Повторяющаяся ошибка — считать радиоканал эквивалентом кабеля. Радиоканал является общим, подвержен помехам и часто перегружен теми самыми телефонами, которые носят пользователи, а металлические шкафы образуют отражающие полости, ослабляющие сигналы. Обследуйте фактический блок шкафов в фактическом помещении при закрытых дверцах до фиксации спецификации.
Планирование каналов заслуживает такого же внимания, как покрытие. В здании, где уже работают сотни точек доступа 2,4 ГГц, шлюз для шкафов конкурирует с офисным Wi-Fi за одно и то же эфирное время, и блок шкафов, который хорошо тестируется на пустом этаже, может деградировать, как только заполнится переговорная комната. Спросите, как шлюз выбирает канал, может ли он закрепиться за менее загруженным каналом и как он повторяет попытку для замка, пропустившего опрос. Записывайте наблюдаемую долю успешных пакетов по каждому блоку шкафов во время пилота; блок ниже примерно 95 процентов будет давать задержанные события и фантомные оповещения об офлайне, которые выглядят как неисправности.
| Технология | Частота | Типичная дальность в помещении | Профиль энергопотребления | Топология | Лучшее применение |
|---|---|---|---|---|---|
| Bluetooth Low Energy | 2,4 ГГц | 10–30 м до шлюза | Очень низкий | Точка-точка или ячеистая сеть через шлюз | Идентификаторы доступа на телефоне, модернизируемые блоки шкафов |
| Wi-Fi | 2,4 и 5 ГГц | Зависит от покрытия | Высокий | Инфраструктурная | Шкафы с питанием от сети, существующие точки доступа |
| Zigbee | 2,4 ГГц | 10–30 м на одну ретрансляцию | Низкий | Ячеистая сеть | Плотные парки батарейных устройств с маршрутизаторами от сети |
| Z-Wave | Суб-ГГц, зависит от региона | 20–40 м на одну ретрансляцию | Низкий | Ячеистая сеть | Объекты, где требуется проникновение через стены |
| LoRaWAN | Суб-ГГц, зависит от региона | 1–5 км на открытом воздухе | Очень низкий | Звезда звёзд | Удалённые или разреженные установки |
Bluetooth Low Energy в блоках шкафов
BLE — наиболее распространённый беспроводной выбор для замков шкафов, поскольку он выполняет две задачи одновременно: телефон может выступать в роли идентификатора доступа, а шлюз может собирать события от замков, которые телефон никогда не посещает. Замок BLE просыпается при вещании, аутентифицирует телефон по зашифрованному соединению, приводит замок в действие и возвращается в сон, поэтому срок службы батареи может измеряться годами, а не неделями.
Ограничением является плотность шлюзов. Замки внутри металлических блоков значительно ослабляют радиосигнал, поэтому шлюз, покрывающий открытое помещение, может покрывать лишь часть закрытой стены шкафов. Планируйте один шлюз на блок шкафов или на два блока, по возможности устанавливайте антенны вне металлических корпусов и измеряйте фактическую долю успешных пакетов при закрытых дверцах. Если объект также требует идентификаторы доступа на телефоне, тестируйте с моделями телефонов, которые действительно носят пользователи, а не с одним флагманским устройством.
Wi-Fi: удобно, но требовательно
Wi-Fi привлекателен тем, что корпоративные здания уже имеют покрытие, но он плохо подходит для замков с батарейным питанием. Поддержание ассоциации потребляет энергию, роуминг между точками доступа прерывает сеансы, а корпоративная аутентификация добавляет ещё один движущийся элемент. Реалистичное развёртывание — контроллер шкафов с питанием от сети и восходящим каналом Ethernet или Wi-Fi, обслуживающий блок замков с батарейным питанием через локальную шину.
Там, где используется Wi-Fi, планируйте корпоративную безопасность с самого начала. WPA2 или WPA3 Enterprise с сертификатами EAP-TLS позволяет избежать общих паролей и выдерживает ротацию идентификаторов доступа, но требует процесса управления жизненным циклом сертификатов. Резервирования DHCP или статическая адресация поддерживают стабильность инвентаризации шкафов, а настройки изоляции клиентов в гостевых сетях необходимо проверять, поскольку многие по умолчанию блокируют трафик между устройствами, от которого может зависеть шлюз для шкафов.
Ячеистые технологии и варианты большой дальности
Zigbee и Z-Wave строят ячеистые сети, в которых устройства с питанием от сети ретранслируют трафик для батарейных устройств. Ячеистая сеть надёжна лишь настолько, насколько надёжны её маршрутизаторы: блок замков с батарейным питанием без близлежащего маршрутизатора с питанием от сети будет маршрутизировать плохо или не будет вовсе. Z-Wave работает ниже 1 ГГц в большинстве регионов, что обычно лучше проникает через стены и металл, чем 2,4 ГГц, а Zigbee выигрывает от более крупной и дешёвой экосистемы устройств.
LoRaWAN занимает другую нишу. Его большая дальность и низкое энергопотребление подходят для уличных блоков шкафов для посылок, удалённых объектов для персонала и кампусов, где шкафы распределены на сотни метров, но ограничения полезной нагрузки и правила рабочего цикла делают его непригодным для интерактивного отпирания. Рассматривайте LoRaWAN как канал телеметрии и статуса, а не как канал авторизации.
Подключение и интеграция умного шкафа (smart locker) с LDAP, Active Directory и SSO
Подключение умного шкафа к службе каталогов и интеграция с ней превращают назначение шкафов из работы с электронными таблицами в автоматизированную политику. LDAP — это протокол, Active Directory — реализация службы каталогов от Microsoft, а единый вход (SSO) — уровень аутентификации, который позволяет администраторам и пользователям получать доступ к платформе умных шкафов с корпоративными идентификаторами доступа. Хорошо спроектированная интеграция выполняет привязку с использованием сервисной учётной записи только для чтения, сопоставляет группы каталога с политиками шкафов и выполняет создание / отзыв учётных записей пользователей через SCIM или синхронизацию по расписанию, так что уволенный сотрудник теряет доступ к шкафу в том же рабочем процессе, который отключает его электронную почту. Служба каталогов остаётся авторитетным источником данных об идентичности, тогда как платформа умных шкафов отвечает за шкафы и их назначения. Различие, на котором спотыкаются проекты, — это различие между аутентификацией и авторизацией: единый вход (SSO) подтверждает, кто человек, но не решает, какой шкаф он может открыть в 06:30 во вторник. Это решение основывается на членстве в группах, потоке данных из HR, системе бронирования или системе контроля доступа, и до начала работ по интеграции должен быть назначен ответственный за него.
Гигиена атрибутов определяет, останется ли интеграция со службой каталогов чистой с течением времени. Определите организационные подразделения в области охвата до первой синхронизации, потому что запрос, читающий весь каталог, импортирует подрядчиков, общие почтовые ящики и сервисные учётные записи, которым никогда не должен принадлежать шкаф. Нормализуйте регистр и пробелы в именах групп, согласуйте порядок обработки отключённых учётных записей и проверьте, что происходит, когда пользователь входит в две группы с конфликтующими расписаниями. Эти граничные случаи дёшево урегулировать на бумаге и дорого распутывать после того, как назначено шестьсот шкафов.
Проектирование учётной записи привязки к службе каталогов
Учётная запись привязки, используемая платформой умных шкафов, должна быть выделенной сервисной учётной записью с правами только для чтения на конкретные организационные подразделения, содержащие пользователей шкафов. Использование учётной записи администратора домена распространено на пилотных проектах и опасно в промышленной эксплуатации, потому что скомпрометированный шлюз тогда получает ключи ко всей службе каталогов. Ограничьте учётную запись атрибутами, которые интеграции действительно нужны, отключите интерактивный вход и выполняйте ротацию её пароля по установленному графику, заблаговременно загружая новое значение на платформу до закрытия окна изменений.
Сетевая доступность заслуживает такого же внимания. Трафик службы каталогов должен использовать LDAPS через порт 636 или StartTLS через 389, а не открытый текст, а платформа умных шкафов должна проверять сертификат службы каталогов по доверенной цепочке. Корпоративные прокси, которые инспектируют TLS, нарушат проверку сертификатов, если корневой сертификат прокси намеренно не установлен на платформе; этот шаг часто забывают во время пилота и обнаруживают во время пусконаладочных работ.
Сопоставление групп каталога с политиками шкафов
Политика на основе групп — наиболее удобная в сопровождении модель авторизации. Группа, например locker-staff-night-shift, сопоставляется с политикой, разрешающей шкафы в комнате персонала с 20:00 до 07:00, а платформа просто читает членство в группах при каждой синхронизации. Вложенные группы должны разрешаться явно, поскольку одни запросы к каталогу возвращают только прямое членство, а другие раскрывают всю цепочку, и эти два поведения дают совершенно разные результаты доступа.
Используйте неизменяемые идентификаторы, а не отображаемые имена. samAccountName человека может измениться при вступлении в брак или переименовании подразделения, а отображаемое имя меняется часто; глобально уникальный идентификатор объекта — нет. Если платформа хранит неизменяемый идентификатор как первичный ключ и рассматривает имена как данные для представления, переименования становятся невидимыми для интеграции. Если она хранит samAccountName, переименование создаёт нового пользователя и оставляет назначение шкафа без владельца.
Где место единому входу (SSO)
SSO должен применяться на административных интерфейсах: консоли управления, портале отчётности и любой странице самообслуживания, где сотрудник выбирает или освобождает шкаф. SAML 2.0 и OpenID Connect хорошо подходят для этих целей, и большинство поставщиков идентичности могут обеспечивать многофакторную аутентификацию как часть сценария. SSO не следует поручать аутентификацию замка. У замка нет браузера, нет сеанса и нет возможности пройти интерактивную проверку.
Некоторые объекты пытаются связать эти два подхода, предоставляя приложению шкафа вход через SSO, который затем выдаёт идентификатор доступа к шкафу. Эта схема работает, но она превращает работу со шкафом в зависимость от приложения: если пользователь не может связаться с поставщиком идентичности, он не может открыть свой шкаф. Спланируйте автономный сценарий: локальный PIN-код, кэшированный токен с заданным сроком действия или процедуру сопровождения, управляемую персоналом.
Периодичность синхронизации и отзыв учётных записей
Синхронизация должна быть событийно-ориентированной, где это возможно, и выполняться по расписанию, где нет. Отправка SCIM из поставщика идентичности доставляет создания, обновления и деактивации за секунды; полные синхронизации по расписанию служат страховочной сетью, которая ловит всё, что пропустил поток событий. Опасный пробел — деактивация, которая так и не приходит, поэтому платформа должна выполнять сверку каждую ночь и помечать учётные записи, которые существуют локально, но отсутствуют в вышестоящей системе.
Отзыв учётных записей заслуживает явной проверки в каждом пилотном проекте. Отключите тестового пользователя в службе каталогов, затем замерьте, как долго шкаф остаётся доступным. Если ответ неизвестен, интеграция не завершена.
Умный шкаф (smart locker): подключение и интеграция с HID и физическим контролем доступа
Подключение умного шкафа (smart locker) и интеграция с существующей системой физического контроля доступа обычно начинаются с идентификатора доступа, который люди уже носят. Идентификаторы доступа HID Global доминируют в корпоративных и кампусных средах — от устаревших проксимити-карт 125 кГц до карт iCLASS и Seos 13,56 МГц, поэтому считыватель шкафа нужно выбирать в соответствии с развёрнутой популяцией, а не наоборот. Затем интеграция принимает одну из двух форм: система умных шкафов считывает данные карты собственным считывателем и хранит собственные права доступа, или она доверяет решению, переданному из системы контроля доступа через интерфейс контроллера, такой как Wiegand или OSDP. Работают оба варианта, и оба несут скрытые ограничения. Прямое считывание сохраняет независимость парка шкафов, но переносит управление идентификаторами доступа и политиками на платформу умных шкафов. Делегирование контроллеру доступа централизует политику, но привязывает доступность шкафов к ёмкости этого контроллера, топологии проводки и дорожной карте поставщика. Выбор зависит от размера парка, частоты обновления и того, требует ли здание единого органа управления идентификаторами доступа.
Проведите инвентаризацию популяции идентификаторов доступа перед выбором считывателя. Подсчитайте используемые технологии карт, выясните, планирует ли объект миграцию на мобильные идентификаторы доступа, и проверьте, не зависит ли какая-либо устаревшая группа от проксимити-карт 125 кГц, которые нельзя быстро перевыпустить. Объекты регулярно обнаруживают в середине проекта, что один отдел имеет другое поколение пропусков. Краткий аудит поколений пропусков, форматов карт и политик истечения срока действия предотвращает появление спецификации, которая работает для большинства, но с первого дня отрезает меньшинство сотрудников.
Технологии идентификаторов доступа и что на самом деле считывает замок
Карту, предъявленную считывателю шкафа, можно считать на нескольких уровнях. Серийный номер карты доступен почти в любой технологии и считывается тривиально, что делает его удобным и слабым. Данные сектора на MIFARE Classic можно считать после аутентификации, но алгоритм имеет известные слабости. Современные защищённые идентификаторы доступа, такие как MIFARE DESFire или Seos, поддерживают взаимную аутентификацию и диверсифицированные ключи, поэтому данные невозможно клонировать без ключа объекта.
Для систем умных шкафов практический вопрос заключается в том, какой идентификатор хранится и сравнивается. Объекты, которые хранят серийный номер, принимают риск клонирования, который может быть несущественным для спортзала и неприемлемым для аптеки. Объектам, использующим защищённое считывание секторов, нужно, чтобы ключи объекта были предоставлены в платформу умных шкафов, что добавляет обязательство по управлению ключами. Определите риск-профиль явно и внесите его в спецификацию, потому что модернизация от серийных номеров к защищённому считыванию обычно означает замену считывателей.
Форматы номеров карт и совместимость с устаревшими системами
Форматы Wiegand упаковывают код объекта и номер карты в фиксированную битовую длину. Классический 26-битный формат допускает 255 кодов объектов и 65 535 номеров карт, что достаточно для одного объекта и недостаточно для кампуса с несколькими арендаторами. Расширенные форматы несут большие номера и дополнительные данные, но считыватели, контроллеры и платформы должны согласовать точный формат, иначе одна и та же карта будет интерпретироваться по-разному на разных дверях.
Когда шкафы присоединяются к существующей системе, запросите у владельца системы контроля доступа точный формат карты, битовую длину и используемое соглашение о чётности. Считыватель шкафа, который выдаёт 26-битную строку Wiegand, не может представить 37-битный корпоративный номер карты без усечения, а усечение — это то, как два сотрудника начинают делить один шкаф. Если формат проприетарный, получите письменную спецификацию, а не выводите её из образца карты.
Интерфейсы считывателей и варианты проводки
Замок шкафа может интегрироваться с экосистемой идентификаторов доступа тремя способами. Он может содержать встроенный считыватель, настроенный на одну технологию, что дешевле всего, но привязывает объект к этому идентификатору доступа. Он может предоставлять интерфейс считывателя, чтобы рядом можно было установить внешний считыватель стандарта здания, что сохраняет выбор идентификатора доступа ценой большего количества проводки. Или он может принимать вход Wiegand или OSDP от существующего контроллера, что централизует решения, но требует, чтобы у контроллера была свободная ёмкость и поддерживаемый профиль интеграции.
Каждый вариант меняет поведение при отказах. Встроенный считыватель продолжает работать, если система контроля доступа недоступна. Шкаф, получающий данные от контроллера, перестаёт принимать новые решения при отказе контроллера, хотя может продолжать работать с кешированной политикой. Сопоставьте это поведение с допустимостью для объекта перед выбором.
Мобильные идентификаторы доступа и направление развития
Мобильные идентификаторы доступа, созданные в кошельке телефона, всё чаще становятся вариантом по умолчанию в новых корпоративных и кампусных зданиях, и они меняют спецификацию шкафов двумя способами. Во-первых, считыватель должен поддерживать технологию мобильных идентификаторов доступа, что обычно означает защищённый элемент 13,56 МГц, а не устаревшую проксимити-карту. Во-вторых, пользовательский опыт становится зависимым от приложения, поэтому платформе умных шкафов нужен резервный вариант на случай разряженных телефонов и потерянных устройств.
Объектам, планирующим многолетний парк шкафов, следует спросить, может ли прошивка считывателя добавлять типы идентификаторов доступа без замены оборудования. Считыватель, который сегодня поддерживает только одну технологию, — это ставка на то, что здание никогда не изменит стандарты пропусков, а здания меняют стандарты пропусков чаще, чем заменяют свои шкафы.
Подключение и интеграция умных шкафов (smart locker) с MDM, CMMS и платформами управления объектами
Подключение и интеграция умных шкафов редко ограничиваются системой контроля доступа. Большинство операторов уже используют платформу управления мобильными устройствами для портативных устройств, компьютеризированную систему управления техническим обслуживанием для заявок на работы, систему управления зданием для HVAC и освещения или платформу аналитики рабочего пространства, которая отслеживает использование помещений. Каждая система хранит фрагмент того, что нужно парку шкафов, а задача интеграции — решить, какой фрагмент является авторитетным, а какой лишь потребляется. Масштабируемый подход — это небольшое число чётких интерфейсов, а не множество попарных подключений. Платформа шкафов предоставляет один документированный API и потребляет один поток идентификационных данных; другие системы читают из платформы или пишут в неё, а не общаются с замками напрямую. Пяти системам, соединённым друг с другом, нужно десять интеграций, а пяти системам, подключённым к одной платформе, нужно пять. Платформа становится источником истины для состояния шкафов и единственным местом, куда смотрит аудитор.
Управление мобильными устройствами также регулирует устройства, которые персонал использует для администрирования шкафов. Общий планшет, используемый сотрудниками стойки регистрации для переназначения шкафов, должен быть зарегистрирован как корпоративное устройство с управляемым профилем, ограничен приложением для шкафов и настроен на стирание идентификаторов доступа при потере. Если тот же планшет также содержит мобильный идентификатор доступа для конкретного сотрудника, две роли должны быть разделены в платформе, иначе передача смены превращается в передачу идентификатора доступа, которую никто не фиксирует. Документируйте, какие устройства зарегистрированы, кому они принадлежат и что происходит, когда устройство покидает здание.
MDM как канал идентификаторов доступа и устройств
Управление мобильными устройствами важно для парков шкафов двумя способами. Во-первых, телефоны, которые содержат мобильные идентификаторы доступа, являются управляемыми устройствами, и политика MDM решает, может ли корпоративный телефон хранить идентификатор доступа в своём защищённом элементе, можно ли установить приложение-кошелёк и что происходит при стирании или потере устройства. Во-вторых, MDM может распространять само приложение для шкафов и применять его конфигурацию.
Практическая точка интеграции часто — это идентификатор общего устройства, а не идентификатор пользователя. Общий портативный терминал, используемый уборщиками для проверки состояния шкафов, должен быть зарегистрирован в MDM и авторизован как сервисное устройство, а не привязан к человеку. Если платформа шкафов смешивает эти два понятия, каждая смена становится событием создания учётной записи.
CMMS и триггеры заявок на работы
Интеграция с CMMS превращает телеметрию шкафов в работы по техническому обслуживанию. Замок, который сообщает о повторяющихся событиях застревания, аккумулятор, пересекающий порог, или считыватель, зафиксировавший рост частоты ошибок, могут автоматически создать заявку на работы, вместо того чтобы ждать жалобы пользователя. Ценность не в самом оповещении, а в журнале аудита: закрытые заявки на работы демонстрируют, что сбой был обработан, что важно в регулируемых средах.
Проектируйте интеграцию вокруг стабильных идентификаторов активов. Каждому замку нужен идентификатор, который существует в обеих системах, и этот идентификатор не должен меняться при переназначении шкафа. Объекты, которые используют номер шкафа как идентификатор актива, обнаруживают проблему, когда перенастраивают блок шкафов и вся история заявок на работы привязывается к неправильному физическому устройству.
Управление зданием и аналитика пространства
Интеграция с BMS обычно обменивается двумя видами данных: статусом и командой. Статус сообщает зданию, занято ли помещение или зона или есть ли питание у блока шкафов. Команда позволяет зданию переключать освещение шкафов, вентиляцию или вывески. Аналитика пространства потребляет данные об использовании шкафов, чтобы понять, сколько шкафов фактически используется в какие часы, что питает решения о размере и расположении блока.
Держите трафик автоматизации здания вне пути авторизации. Команда BMS на затемнение света никогда не должна блокировать открытие шкафа, а платформа шкафов должна корректно деградировать, если конечная точка BMS перестаёт отвечать. Правильный подход — направленные асинхронные интерфейсы с тайм-аутами.
API и модели событий в подключении и интеграции умного шкафа (smart locker)
API и модели событий — это контракт между платформой умных шкафов и всем остальным, и именно они определяют, какая часть интеграции переживёт первую смену поставщика. Работоспособный интерфейс предоставляет объекты, блоки шкафов, шкафы, пользователей, назначения, идентификаторы доступа, события доступа и состояние работоспособности, с постраничной выдачей, фильтрацией и идемпотентными операциями записи. REST поверх HTTPS покрывает административные операции, MQTT или webhooks — события в почти реальном времени, а документированная схема событий — всё промежуточное. Самая распространённая ошибка — относиться к API как к чему-то второстепенному и строить интеграцию вокруг доступа к базе данных или сбора данных с экрана; это работает до первого обновления платформы. Опубликованный API с версионированием, тестовым арендатором и журналом изменений требует больше затрат на старте и окупается при первом изменении поведения прошивки. Качество документации — справедливый показатель состояния остальной платформы: если в публичной справочной документации нет примеров запросов, кодов ошибок и ограничений частоты запросов, внутренняя интеграция будет столь же скудной.
Ограничения частоты запросов и постраничная выдача влияют на интеграцию не меньше, чем схема. Платформа, которая ограничивает число запросов в минуту, заставляет интегратора группировать назначения и проектировать очередь, а не цикл. Запрашивайте документированный лимит, поведение при его превышении и наличие конечных точек для массовых операций, позволяющих создать учётные записи для всего объекта сразу. Ключи идемпотентности в операциях записи вместе с курсорной постраничной выдачей при чтении событий превращают хрупкий ночной скрипт в надёжную задачу, которую можно повторять без дублирования назначений.
Что должен предоставлять полноценный API шкафов
Как минимум API должен перечислять объекты, блоки шкафов, отдельные шкафы и их текущее состояние; создавать и отзывать назначения; создавать и отзывать идентификаторы доступа; читать события с фильтрами по времени; и сообщать о состоянии устройств, включая заряд батареи, сигнал и версию прошивки. Операции записи должны быть идемпотентными, чтобы повторный запрос не создавал дублирующиеся назначения, и должны возвращать стабильный идентификатор созданного объекта.
События доступа заслуживают документированной схемы, а не свободного текста. Полезные поля включают идентификатор шкафа, идентификатор доступа или пользователя, отметку времени в UTC, решение, источник решения, например локальный кеш или центральная авторизация, и любой код ошибки. Без источника решения проверяющие не могут определить, был ли отказ вызван политикой или сбоем сети.
Способы доставки событий
Три способа доставки охватывают большинство развёртываний. Опрос запрашивает у платформы события с определённой отметки времени и прост, устойчив и немного запаздывает. Webhooks отправляют события на конечную точку подписчика и работают быстро, но требуют логики повторных попыток, проверки подписи и постоянно доступной конечной точки. MQTT публикует события в брокер и подходит для крупных парков с множеством потребителей — ценой эксплуатации инфраструктуры брокера.
Какой бы способ ни использовался, подписчик должен допускать дубликаты и доставку не по порядку. Сети повторяют попытки, брокеры выполняют повторную доставку, а шлюзы переподключаются в неудобные моменты. Потребитель, который рассчитывает на доставку ровно один раз и по порядку, рано или поздно дважды учтёт одно разблокирование и сформирует неверный отчёт о занятости.
Версионирование и вывод из эксплуатации
Спрашивайте, как выводятся из эксплуатации версии API. Платформа, которая меняет структуру ответов без предупреждения, заставляет каждого интегратора непрерывно тестировать. Опубликованное окно вывода из эксплуатации не менее шести месяцев с согласованием версии в запросе — разумное ожидание для системы, которая будет работать десятилетие.
Аутентифицируйте каждого потребителя и узко ограничивайте его область действия. Единый ключ API, используемый командой объекта, интегратором и поставщиком аналитики, нельзя отозвать, не нарушив работу всех, и рано или поздно он попадёт на скриншот панели мониторинга. Выдавайте один идентификатор доступа на каждую интеграцию, ограничивайте его операциями, которые эта интеграция действительно выполняет, и регулярно меняйте его. Журналируйте, какой идентификатор доступа читал какие события; когда в данных появляется что-то неожиданное, этот журнал — первое место, куда стоит посмотреть.
Проектирование подключения и интеграции умных шкафов (smart locker) для многообъектового развёртывания
Многообъектовое подключение и интеграция умных шкафов достигают успеха, когда один объект рассматривается как воспроизводимый шаблон, а не как разовый проект. Шаблон определяет компоновку блока шкафов, схему адресации, правила размещения шлюзов, соглашение об именовании групп идентификаторов доступа, базовую версию прошивки и приёмочные испытания. Когда он существует, новый объект становится задачей по развёртыванию, измеряемой днями, а не задачей по проектированию, измеряемой месяцами, и служба поддержки может рассуждать о каждом объекте с одной и той же мысленной моделью. Режим отказа противоположен: каждый объект проектирует тот, кто оказался доступен, адресация импровизируется, имена шлюзов несогласованы, и в итоге платформа получает пять вариантов одного и того же здания. Операторы замечают это только тогда, когда изменение нужно применить везде, а никто не может написать сценарий, который охватит все из них. Стандартизация в парке шкафов — не бюрократия; это разница между развёртыванием и серией спасательных операций.
Планируйте развёртывание волнами, а не одной кампанией. Первая волна из двух-трёх объектов с разными характеристиками зданий выявляет допущения, которые скрыл бы единственный эталонный объект, и оставляет время исправить шаблон до масштабирования закупок. Каждая волна должна давать короткую ретроспективу: что шаблон сделал правильно, что пришлось импровизировать и какие пункты следует добавить в стандартный комплект чертежей. Волны также соответствуют тому, как обычно выделяется капитал, что делает программу для парка проще для финансирования, чем единый заказ для всех объектов.
Адресация, именование и сегментация сети
Примите план адресации до настройки первого коммутатора. Распространённая схема — один VLAN на зону здания, зарезервированный диапазон DHCP для шлюзов шкафов и статическая адресация для концентраторов. Имена устройств должны кодировать объект, зону и блок шкафов, чтобы оповещение site-lon-03-zone-b-bank-12 сразу подсказывало инженеру, куда идти.
Сегментация защищает в обоих направлениях. Трафик шкафов не должен делить широковещательный домен с гостевым Wi-Fi, а шкафы не должны иметь возможность напрямую достигать корпоративных серверов. Разрешите правила для конкретных конечных точек платформы, серверов службы каталогов и источников времени, затем запретите всё остальное. Здесь же следует подтвердить, что облачная конечная точка платформы доступна через любой прокси-сервер для исходящего трафика, поскольку шлюзам шкафов редко дают свободный доступ в интернет и часто забывают внести их в списки разрешений прокси.
Прошивка, сертификаты и конфигурация при масштабировании
Каждый объект должен начинать с именованной базовой версии прошивки. Затем обновления следуют поэтапной схеме: один канареечный объект получает новую сборку, в течение заданного периода проводит приёмочные испытания, и только после этого остальные объекты получают её волнами. Платформа должна сообщать, какие объекты на какой базовой версии, иначе парк за год уйдёт в сторону.
У сертификатов и ключей та же проблема. Если каждый шлюз использует один общий клиентский сертификат, компрометация на одном объекте ставит под угрозу все, а его отзыв выводит из строя весь парк. Сертификаты для каждого объекта или устройства дороже в управлении, но делают отзыв точечным. Автоматизируйте выпуск и продление везде, где платформа это поддерживает, и фиксируйте даты истечения там же, где хранится инвентаризация парка.
Синхронизация времени и её последствия
Синхронизация времени незаметна, пока не сломается. TLS-рукопожатия завершаются неудачей, когда часы устройств уходят за пределы окон проверки, события журнала аудита приходят с вводящими в заблуждение отметками времени, а запланированные окна доступа открываются в неправильный час. Каждый шлюз и концентратор должен синхронизироваться с серверами NTP, доступными из его сегмента сети, а платформа должна оповещать, когда объект сообщает о смещении часов сверх небольшого порога.
Объекты за ограничительными межсетевыми экранами часто блокируют исходящий UDP 123 и беззвучно теряют синхронизацию. Явно настройте локальный источник времени сети и проверяйте сообщаемое время во время пусконаладочных работ, а не полагайтесь на предположения.
Приёмочные испытания на объекте
Напишите приёмочные испытания один раз и проводите их на каждом объекте. Практичные испытания охватывают потерю и восстановление питания, потерю и восстановление сети, отозванный идентификатор доступа, истёкший идентификатор доступа, вскрытие шкафа, разблокировку всего блока шкафов и событие низкого заряда батареи. Каждый случай должен давать конкретный документированный результат в платформе в течение заданного времени.
Объекты, которые пропускают приёмочные испытания, обнаруживают те же дефекты позже, в эксплуатации, когда участники ждут. Испытания дешевы при пусконаладочных работах и дороги в восстановлении постфактум.
Требования безопасности при подключении и интеграции умного шкафа (smart locker)
Безопасность при подключении и интеграции умного шкафа должна охватывать четыре границы: от идентификатора доступа к считывателю, от замка к концентратору, от шлюза к платформе и от платформы к каждой системе, которая читает из неё. Для каждой границы известны атаки и известны контрмеры. Идентификаторы доступа можно клонировать, когда доверяют только серийным номерам; полевые шины можно прослушивать, когда трафик не зашифрован; шлюзы можно перепрофилировать, когда прошивка не подписана; платформы допускают утечки, когда один общий секрет защищает всех арендаторов. Надёжная с точки зрения защиты архитектура охватывает все четыре границы, а не только укрепляет видимую. Модель угроз следует записать до выбора продукта, потому что спортзал, хранящий полотенца, и больница, хранящая контролируемые вещества, не имеют одинакового профиля риска, и эта разница должна влиять на технологию считывателя, срок хранения и план реагирования на инциденты. Регуляторы всё чаще рассматривают записи о занятости и доступе как персональные данные, поэтому в том же документе следует указать, что собирается, зачем и на какой срок.
Классифицируйте активы, которые защищают умные шкафы, до написания требований. Шкаф для персонала, в котором хранится пальто, шкаф для посылок, в котором хранится заказ клиента, и шкаф, в котором хранятся контролируемые лекарства, обосновывают разные уровни гарантии идентификатора доступа, журналирования и физической стойкости, а одна спецификация, применённая единообразно, приводит либо к перерасходу, либо к неустранённому риску. Запишите классификацию, приложите её к закупочным документам и позвольте ей определять выбор между считывателями по серийному номеру и считывателями с защищённым элементом. Поставщики могут предлагать цену только в соответствии с требованием; если требование — защищённые шкафы, каждая цена будет рассчитана исходя из разной интерпретации.
Защита идентификаторов доступа и полевого трафика
Защита идентификаторов доступа начинается с идентификатора, который фактически проверяет замок. Серийные номера удобны и слабы. Защищённое чтение секторов с диверсифицированными ключами противостоит клонированию, но требует, чтобы ключи объекта были внесены в платформу шкафов, что превращает управление ключами в первостепенную операционную задачу. Если в здании уже используются защищённые карты, повторно используйте развёрнутую технологию, а не вводите второй идентификатор доступа.
Полевой трафик важен, потому что кабельные трассы доступны. OSDP с защищённым каналом шифрует связь между считывателем и контроллером по RS-485, тогда как Wiegand по своей конструкции передаёт данные карты в открытом виде. На стороне восходящего канала каждый шлюз должен подключаться с помощью TLS 1.2 или более поздней версии, проверка сертификатов должна быть обязательной, а не необязательной, и mutual TLS стоит указать там, где платформа его поддерживает.
Целостность прошивки и пути обновления
Электронный замок для шкафа — это небольшой компьютер с мотором, и его прошивка — самое ценное, что атакующий может заменить. Подписанные образы прошивки не позволяют прошивать несанкционированные сборки, счётчики защиты от отката не дают атакующему переустановить версию с известной уязвимостью, а безопасная загрузка не позволяет устройству запускать изменённый код. Спросите прямо, какие из этих механизмов существуют, потому что ответы отделяют промышленные продукты от потребительских устройств.
Распространение обновлений заслуживает собственной политики. Объект, который может одновременно передать прошивку на каждый замок, может также одновременно вывести из строя каждый замок. Поэтапное развёртывание, канареечный блок шкафов и документированный путь отката превращают плановое обновление в управляемую операцию.
Целостность журнала аудита и границы приватности
Журналы аудита являются доказательствами, поэтому они должны позволять обнаруживать вскрытие и экспортироваться. Хранилище событий только с добавлением, хеш-цепочка или внешний приёмник журналов, который администратор шкафов не может изменить, — все они обеспечивают важное свойство: третья сторона может проверить, что запись не была отредактирована задним числом.
Приватность — обратная сторона той же медали. Модели использования шкафов могут раскрывать схемы смен, состояния здоровья и профсоюзную деятельность, если их анализировать небрежно. Собирайте данные, необходимые для эксплуатации и безопасности, определяйте срок хранения, ограничивайте доступ по ролям и избегайте превращения записей о шкафах в систему мониторинга сотрудников без документированного законного основания и консультаций.
Вопросы поставщику и о хостинге, которые стоит задать
Спросите, где размещаются данные, как изолированы арендаторы и может ли поставщик предоставить сводку независимого теста на проникновение и актуальный ответ на анкету по безопасности. Спросите, что происходит с данными по окончании контракта и существует ли документированный путь экспорта, который не зависит от присутствия поставщика.
Практический тест — скорость отзыва. Если шлюз украден или учётная запись службы скомпрометирована, сколько времени требуется, чтобы аннулировать этот доступ везде, где ему доверяют? Система, которая не может ответить на этот вопрос за минуты, уже имеет инцидент в своём будущем.
Планирование электропитания, кабельной инфраструктуры и условий окружающей среды для подключения и интеграции умного шкафа (smart locker)
Решения по электропитанию и кабельной инфраструктуре ограничивают возможности подключения и интеграции умного шкафа сильнее, чем признаёт большинство проектных документов. Блок шкафов с питанием в конце ряда, а не у каждого шкафа, одновременно меняет топологию шины, стратегию защиты от перенапряжений и стратегию батарейного питания. Помещение без кабельных трасс вынуждает выбрать беспроводное решение даже там, где проводное работало бы лучше. Блок шкафов у бассейна или в сауне добавляет влажность, хлор и циклы мойки в каждое решение по электронике. Планирование этих ограничений вместе с выбором протокола предотвращает знакомую ситуацию, когда оборудование заказано, а монтаж всё равно невозможно завершить. Полезная дисциплина — нарисовать блок шкафов таким, каким он будет фактически построен: ширина шкафов, направление открывания дверей, положение кабельных лотков, розетки электропитания, расположение коммутаторов и любые металлические перегородки между шкафами. Затем отметьте на этом чертеже каждое устройство и каждую кабельную трассу. Большинство проблем пусконаладочных работ видны там задолго до установки первого замка.
Рассчитайте падение напряжения до выбора сечения кабеля. 24-вольтовый источник питания, который питает двадцать замков на 40-метровой линии, может потерять несколько вольт к последнему шкафу, а замок, у которого во время срабатывания происходит просадка напряжения, будет вести себя так, как будто возникла неисправность прошивки. Подбирайте сечение проводников под пиковый ток при срабатывании всех замков, предусматривайте запас для будущих шкафов на той же линии и маркируйте оба конца каждого кабеля. Защита важна не меньше расчёта сечения: самовосстанавливающийся предохранитель или электронный автоматический выключатель у концентратора не даёт одному отказавшему замку вывести из строя весь блок шкафов, а чётко промаркированный разъединитель позволяет технику безопасно работать, не обесточивая всё помещение.
Топологии электропитания и стратегия батарейного питания
Существует три топологии электропитания для парков шкафов. Централизованное питание с локальной шиной питает весь блок шкафов от одного защищённого источника питания и подходит для проводных решений на RS-485 или PoE. Индивидуальные источники питания для каждого шкафа дают каждому замку собственное подключение к электросети и упрощают локализацию неисправностей ценой более высоких затрат. Батарейное питание полностью устраняет кабели электропитания и превращает обслуживание в регулярные циклы замены батарей.
Смешанные топологии распространены и часто разумны: питание от электросети для концентратора и шлюза, батарейные замки на дверцах. Следствие в том, что шлюз становится единой точкой отказа для сбора событий, поэтому у него должно быть собственное резервное питание или как минимум документированная процедура восстановления.
Классы условий окружающей среды и выбор материалов
Условия эксплуатации шкафов варьируются от офисов с климат-контролем до влажных спа, бассейнов и уличных посылочных станций. Степени защиты от проникновения описывают стойкость к пыли и воде, и степень, достаточная для брызг, не подходит для струи из шланга. Солёный воздух, пары хлора и чистящие химические средства разрушают гальванические покрытия и прокладки, и замок, который выдерживает сезон в сухом спортзале, может выйти из строя за месяц рядом с бассейном.
Указывайте условия окружающей среды, а не только изделие. Поставщик, знакомый с условиями развёртывания, может рекомендовать материал корпуса, материал прокладок и покрытие, которые их выдерживают, а также документально подтвердить, какие сертификаты применимы. Поставщик, который лишь предлагает модель замка, оставляет это решение на усмотрение монтажника.
Контрольный список совместимости подключений и интеграции умного шкафа (smart locker)
Контрольный список совместимости превращает подключение и интеграцию умного шкафа из аргумента в набор проверяемых ответов. Его следует заполнить до покупки и снова перед пусконаладочными работами, потому что несколько пунктов зависят от объекта, а не от продукта. Ценность представляет не сам контрольный список, а обсуждения, которые он вынуждает провести: кому принадлежит группа в каталоге, какой формат карты используется, может ли шлюз достичь облачной конечной точки и кто утверждает обновления прошивки. Держите список достаточно коротким, чтобы люди действительно его заполняли. Десять вопросов с приложенными доказательствами полезнее сотни, отвеченных догадками, а доказательства означают техническую спецификацию, схему подключения, правило межсетевого экрана или пример запроса, а не словесное заверение. Заполненный контрольный список становится частью проектного документа, справочником для пусконаладочных работ и отправной точкой для следующего объекта.
Назначьте владельца и срок для каждой строки, прежде чем контрольный список начнёт распространяться. Вопрос без владельца превращается в совещание, а вопрос, на который ответили устно, становится спором во время пусконаладочных работ. Собирайте доказательства в папку проекта по мере поступления и считайте неприложенную техническую спецификацию или правило межсетевого экрана открытым, а не закрытым пунктом. Упражнение завершено, когда проектный документ можно передать интегратору, который никогда не посещал объект, и всё равно получить работающую установку.
| Область | Вопрос, на который нужно ответить | Доказательства, которые нужно собрать |
|---|---|---|
| Идентификатор доступа | Какую карту или мобильную технологию должен считывать электронный замок для шкафа | Техническая спецификация карты, формат и длина в битах |
| Интерфейс считывателя | Встроенный считыватель, внешний считыватель или считыватель, подключённый к контроллеру | Схема подключения от владельца системы контроля доступа |
| Полевая шина | RS-485, Wiegand, OSDP или радиоканал | Схема топологии с точками оконцевания |
| Идентичность | Какой атрибут каталога является авторитетным | Пример запроса LDAP и правило именования групп |
| SSO | Какие интерфейсы требуют единого входа (SSO) | Метаданные поставщика идентичности и политика MFA |
| API | Какие события и операции предоставляет платформа | Справочник API, политика версий, доступ к песочнице |
| Сеть | Какие VLAN, адреса и правила исходящего трафика применяются | Список правил межсетевого экрана и список разрешённых прокси |
| Питание | Централизованное, для каждого шкафа или от батареи, и план резервного питания | Однолинейная схема питания |
| Окружающая среда | Влажность, химические вещества, температура и мойка | Фотографии объекта и процедура очистки |
| Поддержка | Кто реагирует на сбой и в течение какого окна | Соглашение об уровне обслуживания и путь эскалации |
Вопросы, которые экономят недели впоследствии
Спросите у владельца системы контроля доступа точный формат карты, а не образец карты. Спросите у сетевой команды, включена ли изоляция клиентов и разрешён ли исходящий TLS к конечной точке платформы через прокси. Спросите у команды идентификации, разрешает ли платформа вложенные группы или только прямое членство. Спросите у команды эксплуатации, что должно происходить, когда участник приходит во время сбоя.
У каждого из этих вопросов есть дешёвый ответ до покупки и дорогой ответ после установки. Контрольный список существует, чтобы собрать дешёвые ответы.
Документирование итогового проекта
Запишите окончательный проект в один документ, в котором названы каждое устройство, каждое соединение, каждый диапазон адресов, каждый источник идентичности и каждый владелец. Приложите чертежи, правила межсетевого экрана, план сертификатов и приёмочные испытания. Этот документ становится справочником для пусконаладочных работ и основой для следующего объекта, и именно его в первую очередь запрашивает интегратор, когда через два года что-то ведёт себя неожиданно.
Поиск и устранение неисправностей подключения и сбоев интеграции умного шкафа (smart locker)
Поиск и устранение неисправностей подключения и интеграции умного шкафа лучше всего работает как фиксированная последовательность, а не как поиск наугад. Начните с физического уровня, убедитесь, что замок получает питание и что полевая шина или радиоканал работает, затем двигайтесь наружу к концентратору, шлюзу, сетевому пути, платформе и, наконец, к политике авторизации. Большинство неисправностей, о которых сообщают, обнаруживается на первых двух шагах, а большинство потерянных часов тратится на последние два, потому что никто сначала не проверил очевидный уровень. Практичность последовательности обеспечивают две единицы информации: представление состояния по каждому устройству, показывающее последний успешный опрос, уровень заряда батареи, уровень сигнала и версию прошивки, и журнал событий, который фиксирует источник решения, чтобы отказ можно было отнести к локальной политике, сбою привязки к службе каталогов или недоступной платформе. Без этих двух диагностика становится догадками, выполняемыми со стремянки с телефоном в одной руке.
Заранее задайте пороги эскалации, чтобы диагностика не зависела от того, кто дежурит. Один шкаф, отказавший один раз, — это заявка; тот же шкаф, отказавший три раза за неделю, — кандидат на замену; блок шкафов, не работающий в сети более пятнадцати минут, — эскалация сетевой команде; объект, переставший отчитываться на час, — инцидент. Согласование этих порогов превращает поток жалоб в очередь с приоритетами и даёт эксплуатационной команде обоснованную метрику среднего времени восстановления.
| Симптом | Наиболее вероятный уровень | Что проверить в первую очередь |
|---|---|---|
| Один шкаф никогда не отвечает | Локальная линия связи или замок | Питание, терминация, конфликт адресов устройств |
| Весь блок шкафов не в сети | Концентратор или шлюз | Питание шлюза, восходящий канал, интервал опроса |
| Замки открываются медленно, но правильно | Модель опроса или задержка сети | Тайм-аут опроса, круговой обмен с платформой, DNS |
| Идентификаторы доступа периодически отклоняются | Синхронизация идентификаторов или истечение срока действия кэша | Последняя успешная синхронизация, возраст кэша, смещение часов |
| События поступают всплесками | Сбой вышестоящей системы или буфер шлюза | Журналы шлюза, история переподключений, глубина буфера |
| Пользователи видят неверное назначение шкафа | Сопоставление идентификаторов | Неизменяемый идентификатор против отображаемого имени |
Диагностика по данным, а не по рассказам
Пользователи сообщают о симптомах, а не о причинах. Жалоба на то, что шкаф не открывается, может означать, что идентификатор доступа был отозван, назначение истекло, батарея разряжена или пользователь стоит у неправильного блока шкафов. Представление состояния и журнал событий превращают жалобу в конкретный сбой, после чего следует исправление.
Ведите краткую историю сбоев по каждому устройству. Замок, отказавший три раза за месяц, является кандидатом на замену, даже если каждый отдельный сбой был устранён удалённо. Повторяющиеся сбои обычно указывают на механическую причину или причину, связанную с условиями эксплуатации, которую прошивка не может устранить.
Выбор поставщика решений для подключения и интеграции умного шкафа (smart locker)
Выбор поставщика для подключения и интеграции умных шкафов означает оценку производителя как технического партнёра, а не как каталога. Замок — это видимая часть, но документация по протоколу, механизм обновления прошивки, поверхность API и готовность отвечать на вопросы по интеграции решают, будет ли развёртывание успешным. Поставщик, который не может описать свой локальный протокол в письменной форме, замедлит работу каждого интегратора, который касается объекта, а тот, кто считает исправления безопасности необязательными, оставит поддерживаемый продукт без поддержки в здании. Заводы, производящие замки, и заводы, производящие подключённые системы, часто являются разными организациями, поэтому полезный вопрос не в том, есть ли у поставщика продукт с Bluetooth или RS-485, а в том, может ли та же инженерная команда поддержать заказчика на протяжении пилота, вопроса по протоколу и дефекта прошивки. Эта модель поддержки, в большей степени чем техническая спецификация, предсказывает, каким будет третий год.
Запрашивайте рекомендации у заказчиков, которые интегрировали продукт, а не у тех, кто его купил. Рекомендация, в которой могут описать документацию по протоколу, время реакции на дефект прошивки и поведение во время пусконаладочных работ, скажет вам больше, чем стена логотипов. Если поставщик не может назвать интегратора, завершившего сопоставимое развёртывание, считайте продукт недоказанным для вашего проекта, независимо от его брошюры. Спросите также, доступна ли инженерная команда, разработавшая замок, во время пилота, потому что канал продаж, который должен передавать каждый технический вопрос, замедлит работу именно в тот момент, когда скорость имеет значение.
Прозрачность документации и протокола
Запросите спецификацию интерфейса до заказа образцов. В ней должны быть определены электрические характеристики, кадрирование сообщений, обработка ошибок и схема адресации устройств. Спросите, является ли документация публичной или предоставляется по соглашению, и обновляется ли она вместе с выпусками прошивки.
Для продуктов с сетевым подключением запросите модель телеметрии: какие события выдаются, в каком формате и как обрабатываются дубликаты. Поставщик, который считает доставку событий деталью реализации, создаст интеграцию с платформой, которая будет вести себя по-разному на каждом объекте.
Дорожная карта прошивки и политика окончания срока службы
Срок поддержки подключённого оборудования определяется при покупке. Спросите, как долго будет поддерживаться прошивка, как распространяются исправления безопасности и какое уведомление даётся до того, как модель достигнет окончания срока службы. Объекты, устанавливающие пятьсот замков, рассчитывают на десятилетие службы, а продукт, снятый с производства через три года, становится неподдерживаемой поверхностью атаки в здании.
Спросите также о кастомизации. Многим проектам нужен конкретный формат карты, требование к брендированию или поведение прошивки, отличающееся от стандартной сборки. Поставщик с собственными инженерными и производственными возможностями может реализовать это напрямую; тот, у кого нет инженерного потенциала, обычно отклонит запрос или задержит его за пределы сроков проекта.
Пилотная программа и критерии приёмки
Проведите пилот с реальными идентификаторами доступа, реальной сетью и реальными пользователями. Заранее определите критерии приёмки: сколько замков, как долго, какие сценарии простоев и что считается успехом. Пилот, который только доказывает, что замки открываются, — не пилот; это демонстрация.
Самый сильный сигнал о компетентном поставщике — это то, что происходит, когда пилот выявляет дефект. Производитель, который воспроизводит его, исправляет и документирует исправление, — партнёр. Тот, кто винит сеть и всё равно отгружает продукт, снова сделает так же в масштабе.
Вопросы и ответы по подключению и интеграции умных шкафов (smart locker)
Эти вопросы возникают чаще всего, когда парк шкафов переходит от автономного оборудования к управляемой системе. Каждый ответ написан так, чтобы его можно было использовать отдельно, потому что люди, задающие вопросы, редко находятся на одной встрече: руководитель эксплуатации объекта хочет знать, что изменится в операционной работе, ИТ-архитектор хочет знать, какой атрибут каталога является авторитетным, а интегратор хочет знать, что будет содержаться в документации по протоколу. Ответы ниже охватывают определение подключения и интеграции умных шкафов, поддержку службы каталогов и единого входа (SSO), требования к шлюзу, Wiegand и OSDP, поведение при сетевом сбое, ёмкость концентратора, безопасность Bluetooth-идентификаторов доступа и содержание грамотной спецификации интеграции. Если ответ на вопрос зависит от объекта, в ответе это указывается и называется решение, которое необходимо принять, вместо того чтобы делать вид, будто существует универсальное значение по умолчанию.
Что означает подключение и интеграция умных шкафов на практике?
Это означает, что каждый шкаф является управляемым устройством. Администраторы видят, какой шкаф кому назначен, могут отозвать доступ, не приезжая на объект, просматривать журнал аудита каждого открытия и применять одну и ту же политику в разных зданиях. Подключение — это связь между замком и платформой; интеграция — это набор систем идентификации и управления, которые определяют, кто и что может открыть.
Могут ли замки шкафов интегрироваться с Active Directory и единым входом (SSO)?
Да, с помощью двух разных механизмов. Интеграция со службой каталогов использует LDAP или LDAPS для чтения пользователей и групп, обычно с сервисной учётной записью только для чтения, и может дополняться SCIM для автоматизированного создания учётных записей. Единый вход использует SAML 2.0 или OpenID Connect для аутентификации людей в консоли управления и на страницах самообслуживания. SSO аутентифицирует людей, а не замки, поэтому самому замку всё равно нужен идентификатор доступа или кэшированная политика.
Всегда ли при развёртывании шкафов нужен шлюз?
Только когда замки должны передавать данные на центральную платформу. Автономному блоку шкафов, управляемому мастер-картой или Bluetooth-приложением, шлюз вообще не нужен. Сетевым блокам шкафов нужна точка агрегации — проводной концентратор, Bluetooth-шлюз или контроллер с питанием от сети. Шлюзы также выполняют преобразование между протоколами полевой шины и IP-сетью и обычно буферизуют события во время сбоев.
В чём разница между Wiegand и OSDP?
Wiegand — это более старый односторонний интерфейс, который передаёт данные карты без шифрования по двум линиям данных. OSDP использует тот же физический уровень RS-485, но предоставляет двунаправленный определённый набор команд с опциональным шифрованием AES-128, отчётами о состоянии устройства и информацией о прошивке. OSDP — лучший выбор, когда контроллер его поддерживает; Wiegand остаётся распространённым, потому что установленные контроллеры умеют работать только с ним.
Что происходит при сбое сети?
Зависит от архитектуры. Полностью онлайн-замки перестают принимать новые решения. Гибридные замки продолжают работать с кэшированным списком идентификаторов доступа, пока кэш не истечёт или связь не восстановится. Автономные замки не затронуты, потому что их решения принимаются локально. Важное проектное решение — как долго кэшированная авторизация может оставаться действительной во время сбоя.
Сколько замков может поддерживать один концентратор?
Это зависит от стратегии опроса и требований к времени отклика. Блок из 32 замков, опрашиваемых с большим интервалом, может работать на одном концентраторе, тогда как для 64 замков, которые должны отвечать в течение полсекунды, может потребоваться два. Запрашивайте время доставки событий при полной нагрузке и подтверждайте его во время пилота, а не полагайтесь на количество портов в технических характеристиках.
Безопасны ли Bluetooth-идентификаторы доступа для шкафов?
Они могут быть безопасными. Безопасность зависит от модели сопряжения и аутентификации, а не от самого радиоинтерфейса. Современные реализации используют зашифрованные соединения, ключи для каждого устройства и идентификаторы доступа с ограниченным сроком действия, а также привязывают идентификатор доступа к конкретному устройству. Системы, которые передают статический идентификатор и принимают его без проверки, не обеспечивают значимой защиты.
Что должна включать спецификация интеграции?
В ней должны быть указаны технология идентификаторов доступа и формат карты, полевая шина и топология, источник идентификации и атрибут-источник истины, версии API и схема событий, сетевая адресация и правила межсетевого экрана, схема питания, базовая версия прошивки и приёмочные испытания. Всё, что осталось неуказанным, становится решением, которое принимает тот, кто окажется на объекте.
Не знаете, какой замок подойдёт для ваших шкафчиков?
Наши инженеры подскажут по типам доступа, сроку службы батареи и совместимости при модернизации — без обязательств.
Материалы по замкам для шкафов
Сравните типы замков, изучите инструкции по установке и скачайте каталог продукции
Связанные продукты
3
Bluetooth-замок для шкафов — Приложение + PIN-код + Карта, Управляемый парк устройств
Offline BLE app cabinet lock for parcel, office, and managed locker fleets. App + PIN + MIFARE card, remote credential management, no server dependency, battery-powered retrofit.
Эта страница уже указывает на него как на следующую рекомендованную ссылку.
RFID замок для шкафа: MIFARE, офлайн-авторизация
Офлайн RFID-замок MIFARE для спортзалов и спа. Разблокировка по карте 13.56 МГц без WiFi. Корпус из цинкового сплава, питание от батарей.
Эта страница уже указывает на него как на следующую рекомендованную ссылку.
Замок для почтовых ячеек EM / MIFARE для пунктов выдачи
Офлайн-карточный замок для пунктов последней мили. EM или MIFARE, батарея, установка за 5 минут, без WiFi. Сертификаты CE/FCC/RoHS.
Эта страница уже указывает на него как на следующую рекомендованную ссылку.
Связанные статьи блога
3
MIFARE-замок для шкафчика: исчерпывающее руководство по безопасности умных шкафчиков на основе MIFARE
Полное руководство по технологии MIFARE-замков для шкафчиков в спортзалах, школах, офисах и общественных местах. Охватывает варианты MIFARE Classic, Plus, DESFire, многопользовательское управление, установку, сетевые подключения и интеграцию в экосистему умных шкафчиков.
Он поддерживает тот же контекст продукта: Bluetooth-замок для шкафов — Приложение + PIN-код + Карта, Управляемый парк устройств.
Замена замков шкафчиков: полное руководство 2026 по замене и модернизации
Руководство по замене замков шкафчиков: типы, пошаговая замена, электронные и механические решения, миграция, жизненный цикл и установка для спортзалов и школ.
Он поддерживает тот же контекст продукта: Bluetooth-замок для шкафов — Приложение + PIN-код + Карта, Управляемый парк устройств.
Замок для офисного шкафчика: выбор и безопасность
Полное руководство по выбору оптимального замка для офисных шкафчиков: умные замки, кодовые и ключевые модели, RFID и лучшие практики безопасности.
Он поддерживает тот же контекст продукта: RFID замок для шкафа: MIFARE, офлайн-авторизация.
Согласуйте проект замков с нашими инженерами
Сообщите количество шкафчиков, тип мебели и предпочтительный способ доступа. Мы пришлём план образца и расчёт в течение 24 рабочих часов.
- Перейдите от общих рекомендаций к обсуждению продукта или применения.
- Используйте RFQ, когда цена, чертежи, MOQ или сроки запуска требуют структуры.
- Держите прямой контакт видимым для быстрых уточнений и передачи.