Полное руководство по системе управления электронными шкафчиками: интеграция ПО и оборудования
Изучите платформы систем управления электронными шкафчиками: контроль занятости в реальном времени, назначение учетных данных, удаленная разблокировка, интеграция API/SIEM, локальное и облачное развертывание, корпоративная безопасность для спортзалов, школ, отелей и офисов.
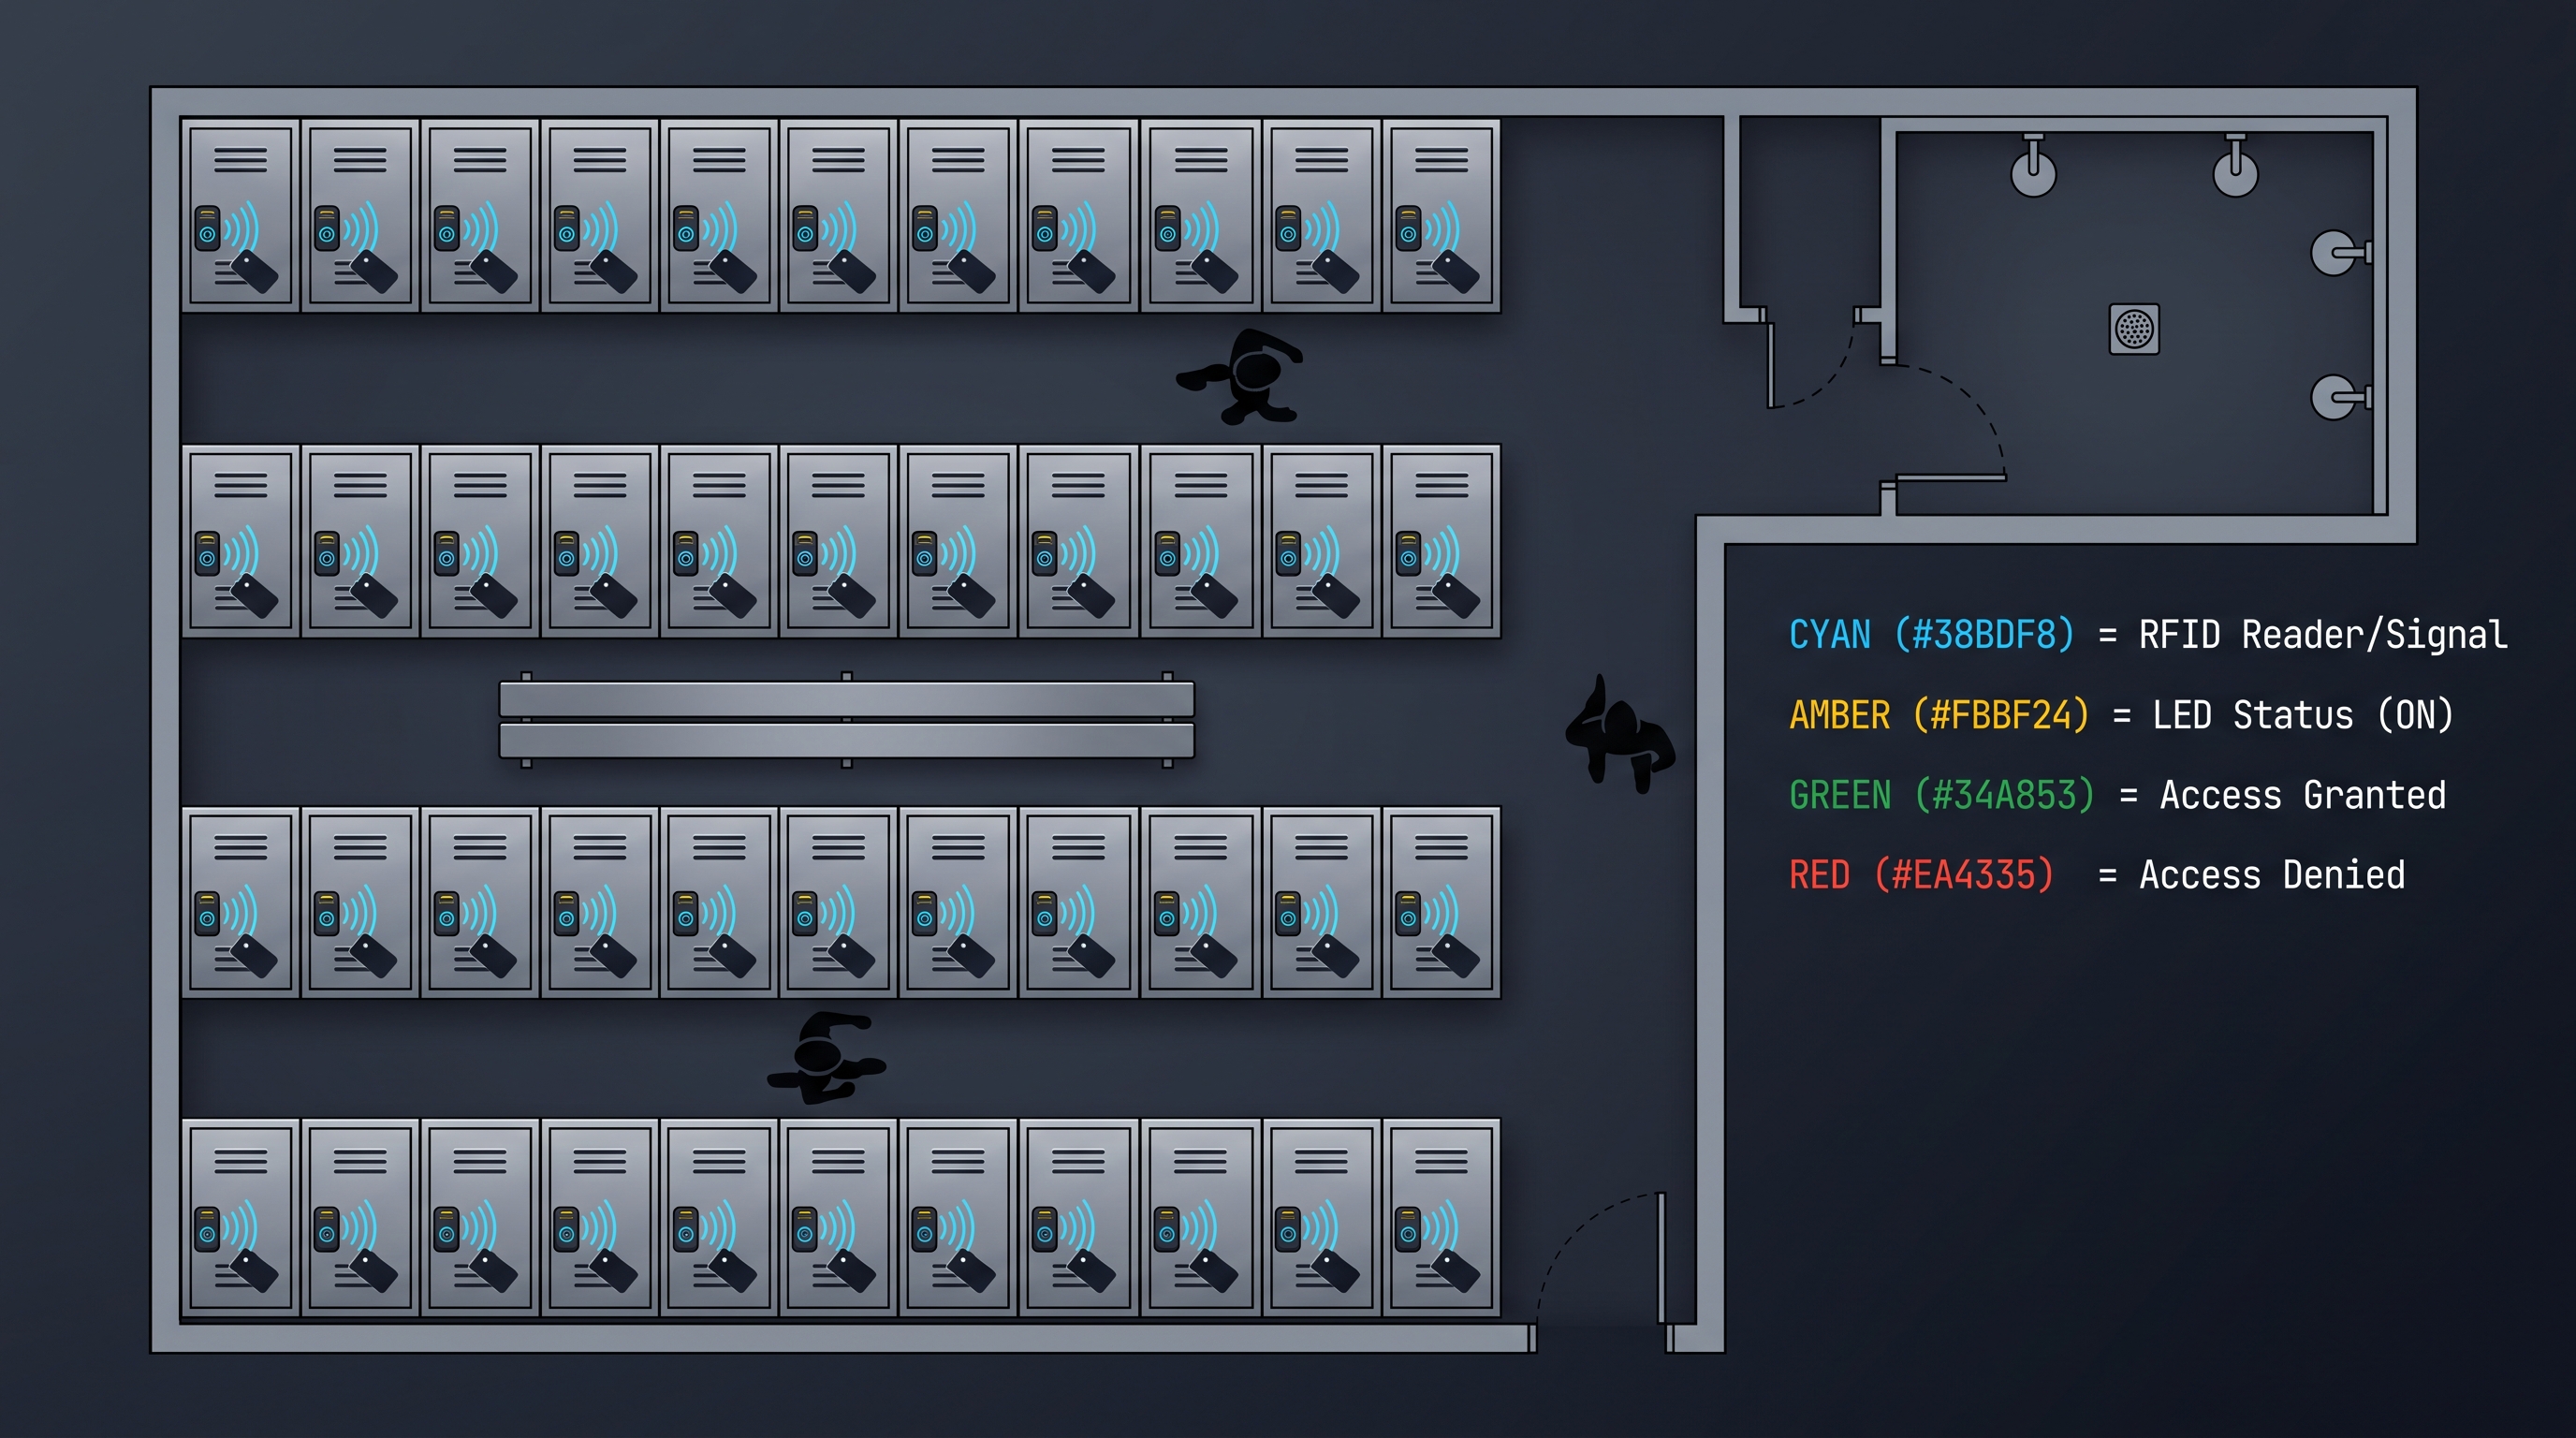
Что такое система управления электронными шкафчиками?
Система управления электронными шкафчиками — это централизованная программная и облачная платформа, которая контролирует, отслеживает и администрирует парки электронных шкафчиков на одном или нескольких объектах. Эти системы заменяют традиционные механические ключи и замки или монетоприемники цифровыми учетными данными, телеметрией занятости в реальном времени, возможностью удаленной разблокировки и детальным аудитом. По своей сути, система управления электронными шкафчиками напрямую интегрируется с аппаратным обеспечением электронных замков — обычно это замки с поддержкой Bluetooth Low Energy (BLE), RFID, NFC или Wi-Fi — и предоставляет единую панель управления, отображающую статус каждого шкафчика (занят, свободен, зарезервирован или не работает) с интервалом обновления менее 100 миллисекунд. Корпоративные развертывания обычно охватывают от 500 до 10 000+ шкафчиков на десятках объектов, обрабатывая от 50 000 до более 1 миллиона транзакций с учетными данными в день с временем безотказной работы платформы 99,95% или выше. Время ответа API для основных операций — блокировка, разблокировка, запрос статуса, назначение учетных данных — обычно составляет менее 200 миллисекунд на 95-м перцентиле при развертывании на выделенной инфраструктуре. Ведущие платформы поддерживают интеграцию с системами управления недвижимостью (PMS), информационными системами управления персоналом (HRIS), поставщиками единого входа (SSO) через SAML 2.0 или OAuth 2.0, а также с инструментами управления информацией и событиями безопасности (SIEM), такими как Splunk, Sumo Logic или Elastic Stack. Ценообразование на систему управления электронными шкафчиками сильно варьируется: подписка SaaS составляет от $1,50 до $8,00 за шкафчик в месяц в зависимости от уровня функций, в то время как бессрочные локальные лицензии обычно стоят от $25 000 до $150 000 за базовую платформу плюс от $15 до $45 за шкафчик за уровень аппаратной интеграции. Ежегодная плата за обслуживание локальных развертываний составляет в среднем от 18 до 22 процентов от стоимости лицензии. Организации, работающие с конфиденциальными данными или в регулируемых отраслях, таких как здравоохранение, государственное управление или финансы, overwhelmingly предпочитают локальное или гибридное развертывание, чтобы сохранить полный контроль над данными учетных записей, журналами аудита и сетевыми границами. Система управления электронными шкафчиками — это не просто цифровая замена монетоприемнику; это критически важный элемент инфраструктуры физического доступа, который находится рядом с считывателями бейджей, системами управления посетителями и панелями контроля доступа в более широкой экосистеме безопасности. Современные платформы предоставляют RESTful API (и все чаще конечные точки GraphQL), которые позволяют центрам управления безопасностью (SOC) передавать события от шкафчиков в конвейеры SIEM для обнаружения аномалий в реальном времени, составления отчетов о соответствии требованиям и проведения судебных расследований. Переход от автономных механических шкафчиков к сетевым паркам электронных шкафчиков значительно ускорился с 2022 года, чему способствовали ожидания бесконтактной гигиены после пандемии, распространение мобильных учетных данных и экономия операционных затрат за счет автоматического назначения шкафчиков по сравнению с ручным управлением ключами. Сегодняшняя система управления электронными шкафчиками представляет собой конвергенцию контроля физического доступа, управления устройствами IoT и облачной SaaS-архитектуры — триединство, которое обеспечивает измеримую рентабельность инвестиций за счет снижения накладных расходов на персонал, устранения затрат на замену ключей и анализа использования на основе данных, который помогает в планировании объектов.
Ключевые компоненты архитектуры системы управления электронными шкафчиками
Производственная система управления электронными шкафчиками состоит из нескольких взаимосвязанных уровней, каждый из которых отвечает за различные функции, начиная от связи с оборудованием и заканчивая пользовательскими интерфейсами. Понимание этой архитектуры необходимо для IT-директоров, управляющих объектами и архитекторов безопасности, оценивающих платформы для корпоративного развертывания. Аппаратный уровень состоит из электронных замков для шкафчиков — обычно цилиндрических или кулачковых замков с поддержкой BLE, имеющих встроенные микроконтроллеры, которые управляют приводом двигателя, мониторингом батареи и беспроводной связью. Эти замки взаимодействуют с локальными шлюзовыми устройствами — либо выделенными мостами BLE-Ethernet, либо точками доступа с поддержкой Wi-Fi, — которые ретранслируют команды и телеметрию на сервер платформы. Уровень шлюзов критически важен в системе управления электронными шкафчиками, поскольку он определяет задержку, пропускную способность и надежность. Корпоративные шлюзы обрабатывают до 256 замков на одно устройство и поддерживают зашифрованную связь с использованием TLS 1.3 с взаимной аутентификацией (mTLS) для предотвращения атак повторного воспроизведения и подмены устройств. Уровень сервера приложений размещает основную бизнес-логику: управление учетными данными, отслеживание занятости, планирование, интеграцию с биллингом и применение политик. В локальных развертываниях это работает на кластерах VMware vSphere или Hyper-V с бэкендами PostgreSQL или SQL Server, в то время как SaaS-развертывания используют контейнерные микросервисы, оркестрируемые Kubernetes в нескольких зонах доступности облачных регионов. Уровень API-шлюза предоставляет конечные точки RESTful — обычно от 80 до 120 различных конечных точек, охватывающих управление инвентаризацией шкафчиков, управление пользователями, назначение учетных данных, потоковую передачу событий, отчетность и администрирование системы. Ограничение скорости настраивается, с типичными лимитами в 1 000 запросов в минуту на арендатора для стандартных уровней и 10 000 запросов в минуту для корпоративных планов. Уровень представления включает веб-панель администратора, мобильные приложения для конечных пользователей и, опционально, интерфейсы киосков для самостоятельного назначения шкафчиков. Хорошо спроектированная система управления электронными шкафчиками обеспечивает управление доступом на основе ролей (RBAC) с предопределенными ролями, такими как системный администратор, управляющий объектом, оператор площадки, аудитор и агент службы поддержки, каждая из которых имеет детальные разрешения вплоть до отдельного шкафчика или группы шкафчиков. Уровень данных хранит все события шкафчиков, назначения учетных данных, журналы доступа и историю конфигурации в гибридной модели временных рядов и реляционных данных. Политика хранения событий варьируется: 90 дней является стандартом для SaaS-планов, в то время как локальные развертывания обычно хранят данные от одного до семи лет в зависимости от нормативных требований. Уровень интеграции SIEM форматирует события шкафчиков в виде сообщений syslog или полезных нагрузок JSON, совместимых с распространенными инструментами оркестрации безопасности. Типичные события включают LOCK_OPENED, LOCK_CLOSED, LOCK_TAMPERED, CREDENTIAL_ASSIGNED, CREDENTIAL_REVOKED, UNLOCK_FAILED (неверные учетные данные), UNLOCK_FAILED (просроченные учетные данные), GATEWAY_OFFLINE, LOCK_BATTERY_LOW и FORCED_ENTRY_DETECTED. Каждое событие содержит метку времени, идентификатор шкафчика, идентификатор объекта, идентификатор учетных данных, идентификатор пользователя (если доступен), идентификатор шлюза и криптографическую подпись для обеспечения неотказуемости. Уровень аппаратной абстракции (HAL), пожалуй, является наиболее недооцененным компонентом: он нормализует команды и телеметрию от разных производителей электронных замков — включая CabinetLock, Salto, Hafele, Digilock, Lowe & Fletcher и Compx — в единую модель данных, чтобы верхние уровни оставались независимыми от производителя замков. Зрелая система управления электронными шкафчиками поддерживает горячую замену аппаратного обеспечения замков без необходимости изменений на уровне приложений, что неоценимо для многоэтапных развертываний, где в разных зданиях или кампусах могут использоваться разные марки замков.
Локальное развертывание: корпоративный стандарт для систем управления электронными шкафчиками
Для организаций, которые ставят во главу угла суверенитет данных, сетевую безопасность и операционную независимость, локальное развертывание системы управления электронными шкафчиками остается золотым стандартом. В этой модели все программные компоненты — сервер приложений, база данных, API-шлюз, веб-панель и интеграционное промежуточное ПО — устанавливаются на собственную инфраструктуру организации, будь то физические серверы в локальном центре обработки данных или виртуальные машины в частном облаке организации. Основное преимущество — полный контроль над данными: каждое назначение учетных данных, каждое событие разблокировки, каждое изменение занятости находится на инфраструктуре, которой организация владеет и управляет. Это обязательное условие для оборонных подрядчиков, медицинских учреждений, подпадающих под действие HIPAA, финансовых институтов, регулируемых SOX или PCI DSS, и государственных учреждений, требующих соответствия FedRAMP или IL4/IL5. Локальная система управления электронными шкафчиками обычно работает как минимум на трех серверах — приложений, баз данных и управления шлюзами — сконфигурированных в отказоустойчивый кластер с автоматическим переключением. Технические характеристики оборудования требуют от 8 до 16 виртуальных ЦП, от 32 до 64 ГБ ОЗУ и от 500 ГБ до 2 ТБ SSD-накопителей на сервер, в зависимости от размера парка. Развертывание, управляющее 2 000 шкафчиков на пяти объектах с 50 000 ежедневных транзакций, требует примерно 200 ГБ дискового пространства базы данных в год для полного хранения событий. Установка и настройка локальной системы обычно занимает от четырех до восьми недель, включая подготовку серверов, настройку базы данных, конфигурацию сети, развертывание шлюзов, сопряжение замков и подключение пользователей. Текущее обслуживание включает ежеквартальные обновления программного обеспечения, ежемесячное обслуживание базы данных и ежедневную проверку резервного копирования. IT-отделам следует закладывать от 0,25 до 0,5 штатной единицы (FTE) на текущее администрирование системы, хотя это варьируется в зависимости от размера парка и сложности интеграции. Одним из существенных преимуществ локального развертывания является предсказуемая структура затрат: бессрочная лицензия на платформу плюс плата за аппаратную интеграцию на каждый шкафчик означает, что совокупная стоимость владения выравнивается после первых 18–24 месяцев, тогда как затраты на SaaS накапливаются бесконечно. Для развертывания на 1 000 шкафчиков в течение пяти лет локальная система управления электронными шкафчиками будет стоить примерно от $85 000 до $180 000 общей суммы, по сравнению с $90 000 до $480 000 для SaaS при том же количестве шкафчиков (в зависимости от ежемесячной цены за шкафчик). Сетевая архитектура для локального развертывания требует тщательного планирования. Шлюзы шкафчиков должны находиться в той же сети уровня 2 или маршрутизируемой сети уровня 3, что и сервер приложений, со строгими правилами брандмауэра, разрешающими только зашифрованную связь через порт 443 (HTTPS) и, опционально, порт 1234 для связи шлюз-сервер (настраивается). Организациям следует реализовать сегментацию сети — разместив шлюзы шкафчиков в выделенной VLAN IoT с правилами, разрешающими только исходящий трафик к серверу приложений, — чтобы предотвратить боковое перемещение в случае компрометации. Для многосайтовых развертываний используются VPN «сайт-сайт» или выделенные каналы MPLS для подключения удаленных объектов к центральному серверу, с локальными кэширующими шлюзами, которые поддерживают базовую функцию разблокировки в случае потери WAN-соединения. Эта локальная устойчивость является отличительной чертой корпоративного дизайна локальной системы управления электронными шкафчиками: даже если центральный сервер недоступен, шлюз каждого объекта может аутентифицировать кэшированные учетные данные и выполнять команды разблокировки в течение до 48 часов автономной работы. Шлюзы с резервным питанием от батарей расширяют эту возможность для покрытия перебоев в подаче электроэнергии, гарантируя, что доступ к шкафчикам сохраняется во время длительных отключений объекта.
SaaS-развертывание: преимущества и компромиссы облачной системы управления электронными шкафчиками
Развертывание системы управления электронными шкафчиками по модели «программное обеспечение как услуга» (SaaS) стало доминирующим выбором для небольших и средних развертываний, а также для организаций, которые предпочитают операционные расходы (OpEx) капитальным затратам (CapEx). В модели SaaS поставщик платформы размещает и обслуживает всю программную инфраструктуру — обычно в нескольких зонах доступности облака — и предоставляет панель управления и API через общедоступный интернет. Организация развертывает только аппаратное обеспечение шлюзов и электронные замки на своих объектах, при этом шлюзы устанавливают исходящие TLS-соединения с облачной платформой. Эта архитектура устраняет необходимость в локальных серверах, администрировании баз данных, установке исправлений и управлении резервным копированием, что может снизить накладные расходы на IT на 60–80 процентов по сравнению с локальным развертыванием. Типичная SaaS-система управления электронными шкафчиками является мультитенантной, что означает, что один экземпляр приложения обслуживает несколько организаций-клиентов со строгой изоляцией данных, обеспечиваемой на уровне строк базы данных и с помощью отдельных ключей шифрования для каждого арендатора. Ежемесячная цена за шкафчик для SaaS составляет от $1,50 до $8,00, при этом базовые уровни предлагают базовое отслеживание занятости и ручное назначение учетных данных, в то время как премиальные уровни добавляют интеграцию SIEM, пользовательские лимиты API, выделенные SLA поддержки с временем ответа 15 минут и расширенную аналитику, включая прогнозное моделирование использования. Годовые контракты обычно предоставляют скидку от 10 до 20 процентов по сравнению с ежемесячными платежами. Скорость развертывания является основным преимуществом SaaS: шлюзы могут быть доставлены на следующий день, а программный арендатор предоставляется в течение нескольких часов после подписания контракта. Замки можно сопрягать и тестировать в тот же день, когда прибывают шлюзы, а конечные пользователи могут начать регистрировать учетные данные в течение 48–72 часов после начала проекта. Это резко контрастирует с четырех-восьминедельным графиком локальных развертываний. Однако SaaS-развертывание системы управления электронными шкафчиками вводит зависимости, которые организации должны тщательно оценить. Подключение к интернету становится критическим: если WAN-соединение на объекте прерывается, облачно-зависимые операции со шкафчиками — назначение учетных данных, удаленная разблокировка, панель статуса — становятся недоступными, если только шлюзы не поддерживают локальное кэширование учетных данных. Большинство корпоративных SaaS-платформ теперь включают эту функцию, но важно убедиться, что шлюз кэширует учетные данные и может выполнять команды разблокировки во время перебоев в сети. Местонахождение данных является еще одним соображением: SaaS-платформы хранят данные о событиях шкафчиков в облачной инфраструктуре поставщика, которая может находиться в другой юрисдикции, чем объекты организации. Организации, подпадающие под действие GDPR, PIPEDA, LGPD или аналогичных законов о локализации данных, должны подтвердить, что поставщик предлагает варианты местонахождения данных в требуемом географическом регионе. Большинство крупных поставщиков SaaS-систем управления электронными шкафчиками теперь предлагают центры обработки данных в Восточной части США, Западной части США, Западной Европе (Франкфурт или Ирландия) и Азиатско-Тихоокеанском регионе (Сингапур или Сидней), с дополнительными регионами, доступными через AWS Outposts или Azure Stack для гибридных сценариев. Сертификаты безопасности являются ключевым фактором дифференциации среди SaaS-платформ. Корпоративные покупатели должны требовать отчеты SOC 2 Type II (как минимум), сертификацию ISO 27001 и результаты тестирования на проникновение от авторитетных фирм. Система управления электронными шкафчиками, обрабатывающая данные учетных записей для 5 000+ шкафчиков, также должна демонстрировать ежегодные сторонние оценки безопасности приложений, программы вознаграждения за обнаружение ошибок (bug bounty) и неизменяемое ведение журнала аудита, которое предотвращает изменение или удаление записей событий администраторами.
Гибридное развертывание: объединение локальной и облачной систем управления электронными шкафчиками
Гибридные архитектуры развертывания для системы управления электронными шкафчиками приобрели значительную популярность с 2024 года, поскольку организации стремятся сбалансировать суверенитет данных с удобством облака. В гибридной модели основное управление учетными данными и хранение событий работают локально — гарантируя, что конфиденциальные данные никогда не покидают контроль организации, — в то время как определенные функции, такие как push-уведомления мобильного приложения, удаленная разблокировка через облачное реле и межсайтовые панели аналитики, работают в облаке. Локальный компонент обрабатывает всю связь на уровне замков через локальные шлюзы с задержкой выполнения команд менее 50 миллисекунд для критических операций, таких как экстренная разблокировка или блокировка. Облачный компонент служит опциональным реле для сценариев удаленного доступа — например, управляющий объектом, путешествующий за границу, которому необходимо разблокировать шкафчик с мобильного устройства. В этом случае мобильное приложение отправляет запрос на разблокировку в облачный API, который пересылает его через VPN организации или защищенное реле на локальный сервер, который затем дает команду шлюзу привести замок в действие. Время кругового пути для удаленной разблокировки через облачное реле в гибридной системе управления электронными шкафчиками обычно составляет от 400 до 1 200 миллисекунд в зависимости от сетевых условий, что приемлемо для административных операций, но не для сценариев высокочастотного доступа. Другой распространенный гибридный шаблон включает хранение полной истории событий локально, при этом анонимизированные или агрегированные показатели использования отправляются в облако для межсайтового сравнительного анализа и прогнозной аналитики. Например, подробные записи аудита — включая личность пользователя, точные метки времени и идентификаторы учетных данных — остаются на локальном сервере, в то время как почасовые показатели занятости по группам шкафчиков или объектам отправляются в облако для визуализации трендов. Этот подход удовлетворяет принципам минимизации данных в соответствии с GDPR и аналогичными нормативными актами, одновременно обеспечивая возможности аналитики, которые ведут к операционным улучшениям. Гибридная модель особенно хорошо подходит для организаций, которые управляют объектами как в подключенных, так и в отключенных средах. Например, университет может развернуть локальную систему управления электронными шкафчиками в своем главном кампусном центре обработки данных, используя облачное управление для удаленных кампусов, в которых нет выделенного IT-персонала. Удаленные площадки работают с локальными шлюзами, кэширующими учетные данные для обеспечения отказоустойчивости, а облачная панель предоставляет централизованную видимость для команды безопасности кампуса. Когда интернет-соединение удаленной площадки доступно, события синхронизируются с облаком; во время перебоев локальный шлюз поддерживает полную функциональность из своего кэша. Гибридное развертывание также облегчает поэтапную миграцию: организация может начать с полностью локальной системы, а затем выборочно перемещать нечувствительные функции в облако по мере роста доверия к платформе, не нарушая повседневную работу шкафчиков. API-архитектура в гибридной системе управления электронными шкафчиками должна быть спроектирована для обеспечения конечной согласованности, со стратегиями разрешения конфликтов для сценариев, когда учетные данные назначаются или отзываются, пока площадка находится в автономном режиме. Стандартным подходом является «последний пишущий побеждает» с синхронизацией меток времени, но более сложные платформы реализуют шаблоны CRDT (безконфликтные реплицируемые типы данных) для списков учетных данных, чтобы гарантировать, что отзывы никогда не будут переопределены устаревшими автономными назначениями.
Мониторинг занятости в реальном времени и аналитика использования
Одной из самых преобразующих возможностей современной системы управления электронными шкафчиками является мониторинг занятости в реальном времени — возможность видеть в течение нескольких секунд, какие именно шкафчики заняты, свободны, зарезервированы или не работают на каждом объекте организации. Эти данные собираются путем непрерывного опроса электронных замков шкафчиков (обычно каждые 5–30 секунд в зависимости от типа замка и топологии сети) и агрегируются в интерактивную панель, которая обновляется автоматически без обновления страницы. Для управляющих объектами это устраняет вековую проблему блуждания по коридорам в поисках свободного механического шкафчика. Система управления электронными шкафчиками с мониторингом в реальном времени может отображать цветную карту каждой группы шкафчиков — зеленый для свободных, красный для занятых, желтый для зарезервированных, серый для неработающих — которая обновляется в течение интервала опроса замков. Крупные организации с 5 000+ шкафчиков часто используют эти данные для оптимизации соотношения шкафчиков и пользователей, сокращая общее количество необходимых шкафчиков на 15–25 процентов за счет динамического назначения и политик освобождения по времени. Аналитика занятости в системе управления электронными шкафчиками выходит далеко за рамки простых счетчиков «свободен/занят». Исторические данные о занятости выявляют модели использования по часам, дням недели и сезонам, позволяя планировщикам объектов оптимизировать размеры групп шкафчиков для периодов пикового спроса. Например, отель может обнаружить, что его группа шкафчиков у бассейна достигает 92-процентной занятости только в период с 10 утра до 2 часов дня в летние выходные, в то время как в будние дни средняя занятость составляет 40 процентов. Вооружившись этими данными, отель может внедрить назначения с ограничением по времени (максимум четыре часа в пиковые периоды) или определить резервные группы шкафчиков, которые открываются автоматически, когда основные группы превышают 85-процентную занятость. Эти политики настраиваются непосредственно в механизме правил системы управления электронными шкафчиками и применяются платформой автоматически — без вмешательства персонала. Аналитика использования также информирует о решениях по капитальным затратам. Когда объект планирует расширение или реконструкцию, исторические данные о занятости из системы управления электронными шкафчиками предоставляют объективные доказательства спроса на шкафчики. Организации могут выявить недоиспользуемые группы шкафчиков (занятость ниже 30 процентов в пиковые периоды) и либо перераспределить эти шкафчики в зоны с высоким спросом, либо избежать покупки ненужных новых шкафчиков. Одна крупная сеть фитнес-центров сообщила об экономии $340 000 на покупке шкафчиков в 12 локациях после анализа 18 месяцев данных о занятости из своей системы управления электронными шкафчиками и перебалансировки распределения шкафчиков между локациями. Модуль отчетности комплексной системы управления электронными шкафчиками обычно включает предварительно созданные панели для: ежедневной сводки по занятости (пиковая занятость, средняя занятость, количество смен); тепловых карт использования по времени и местоположению; аудита назначения учетных данных (кто, какой шкафчик и кому назначил); обнаружения забытых вещей (шкафчики, занятые сверх настраиваемого порога без активности); и соблюдения SLA по запросам на обслуживание (время до устранения сообщенных неисправностей шкафчиков). Конструкторы пользовательских отчетов позволяют управляющим объектами создавать ad hoc отчеты, используя любую комбинацию типов событий, временных диапазонов, групп шкафчиков и атрибутов пользователей. Форматы экспорта включают CSV, PDF и прямую интеграцию с инструментами бизнес-аналитики, такими как Tableau, Power BI или Looker, через ODBC/JDBC-коннекторы или живые API-запросы. Передовые платформы применяют машинное обучение к данным о занятости для прогнозной аналитики. Система управления электронными шкафчиками с возможностями ML может прогнозировать занятость на будущие даты на основе исторических закономерностей, погодных данных, местных событий и сезонных тенденций, а затем автоматически корректировать политики доступности шкафчиков — например, сокращать продолжительность назначения перед прогнозируемыми пиковыми днями или предварительно резервировать группы шкафчиков для запланированных мероприятий.
Назначение учетных данных и методы контроля доступа
Подсистема управления учетными данными является сердцем безопасности любой системы управления электронными шкафчиками, определяя, кто может получить доступ к каким шкафчикам, когда и при каких условиях. Современные платформы поддерживают несколько типов учетных данных — часто четыре или пять одновременно — для удовлетворения разнообразных групп пользователей и сценариев использования. Наиболее распространенными типами учетных данных в системе управления электронными шкафчиками являются: мобильные учетные данные, доставляемые через белый лейбл iOS/Android приложение, которое взаимодействует с замками шкафчиков через BLE; RFID-карты или брелоки, использующие технологию 13,56 МГц MiFARE DESFire EV2/EV3 с шифрованием AES-128; PIN-коды, отображаемые на экране киоска или отправляемые по SMS/email; биометрические учетные данные с использованием сканеров отпечатков пальцев или вен ладони, встроенных в фасад шкафчика; и носимые учетные данные, такие как NFC-браслеты или брелоки для бассейнов или спа. Каждый тип учетных данных имеет различные характеристики безопасности и удобства использования. Мобильные учетные данные являются наиболее гибкими — их можно выдавать, изменять и отзывать удаленно без физического взаимодействия, — но они требуют, чтобы у пользователя был смартфон с заряженной батареей и установленным приложением. RFID-учетные данные очень надежны и работают даже тогда, когда телефоны недоступны, но они требуют физической выдачи и управления картами. PIN-коды是最 простые в развертывании (не требуется никакого оборудования, кроме самого замка), но предлагают самый низкий уровень безопасности, если коды передаются или подсматриваются. Корпоративная система управления электронными шкафчиками применяет политики учетных данных на уровне системы: минимальная длина PIN-кода (обычно 6–8 цифр), срок действия учетных данных (от 1 часа до бессрочного), максимальное количество одновременных активных учетных данных на пользователя и блокировка скомпрометированных учетных данных во всем парке. Назначение учетных данных в системе управления электронными шкафчиками следует одной из нескольких моделей в зависимости от сценария использования. Фиксированное назначение постоянно закрепляет конкретный шкафчик за конкретным пользователем — распространено для шкафчиков сотрудников в офисах или долгосрочных шкафчиков студентов в школах. Динамическое назначение выделяет следующий доступный шкафчик из пула, когда пользователь регистрируется — стандарт в фитнес-центрах, отелях и местах проведения мероприятий, где пользователям не нужен один и тот же шкафчик при каждом посещении. Назначение на основе бронирования позволяет пользователям предварительно забронировать конкретный шкафчик или тип шкафчика (большой, средний, маленький, с зарядкой, доступный) через веб-портал или мобильное приложение на будущий временной слот. Назначение с ограничением по времени автоматически освобождает шкафчик по истечении срока бронирования, делая его доступным для следующего пользователя без вмешательства персонала. Механизм назначения в современной системе управления электронными шкафчиками может обрабатывать сложные бизнес-правила: приоритетный доступ для VIP-членов, сегрегированные по полу группы шкафчиков, выделение доступных шкафчиков в соответствии с требованиями ADA, подбор размера шкафчика на основе профиля пользователя и периоды охлаждения, предотвращающие последовательное занятие нескольких шкафчиков одним пользователем. С точки зрения безопасности, архитектура хранения учетных данных имеет решающее значение. Правильно спроектированная система управления электронными шкафчиками никогда не хранит PIN-коды или криптографические ключи в открытом виде. PIN-коды хэшируются с помощью bcrypt (стоимостной фактор 12 или выше) или Argon2id. Ключи мобильных и RFID-учетных данных хранятся в аппаратном модуле безопасности (HSM) или его программном эквиваленте с использованием конвертного шифрования с мастер-ключом, который никогда не хранится на том же сервере, что и база данных учетных данных. Когда пользователь предъявляет учетные данные для разблокировки шкафчика, замок отправляет идентификатор учетных данных на платформу, которая проверяет его по сохраненным учетным данным, проверяет применимые политики (время суток, срок действия, статус отзыва) и возвращает команду на разблокировку. Весь круговой путь — от предъявления учетных данных до приведения замка в действие — должен завершаться менее чем за 500 миллисекунд для обеспечения положительного пользовательского опыта.
Возможности удаленной разблокировки и экстренный доступ
Удаленная разблокировка — одна из наиболее ценных функций в системе управления электронными шкафчиками, позволяющая авторизованному персоналу открыть любой шкафчик из любого места при наличии сетевого доступа. Эта возможность необходима в сценариях потери учетных данных, доступа для обслуживания, расследований безопасности и экстренного реагирования. В типичном случае потери учетных данных — пользователь потерял RFID-карту или у него разрядился телефон — агент службы поддержки или управляющий объектом может аутентифицироваться на панели управления системы, найти назначенный шкафчик пользователя по имени, ID или номеру шкафчика и нажать кнопку разблокировки. Система регистрирует событие разблокировки с идентификатором агента, меткой времени, кодом причины и ID шкафчика, создавая неизменяемый аудиторский след. Удаленная разблокировка может быть ограничена по ролям: агенты службы поддержки могут разблокировать шкафчики только в пределах назначенного им объекта и только с подтверждением менеджера для запросов в нерабочее время, в то время как директора по безопасности могут иметь глобальные привилегии на разблокировку на всех объектах с обязательной многофакторной аутентификацией (MFA) для каждого действия разблокировки. Протоколы экстренного доступа в системе управления электронными шкафчиками разработаны для наихудших сценариев. Команда «мастер-разблокировка» — обычно защищенная правилом двух лиц, требующим одновременной авторизации от двух разных администраторов, — открывает каждый шкафчик в определенной зоне или во всем объекте одновременно. Эта возможность используется во время пожарных сигнализаций, ситуаций с активным стрелком или инцидентов с опасными материалами, когда критически важны быстрая эвакуация и извлечение оборудования. События мастер-разблокировки вызывают немедленные уведомления команды безопасности, управления объектами и (в регулируемых отраслях) сотрудников по соблюдению нормативных требований. Система управления электронными шкафчиками также должна поддерживать блокировку всего объекта: одна команда, которая предотвращает открытие любого шкафчика, независимо от предъявленных учетных данных. Блокировка отменяет все остальные политики и может быть снята только назначенным администратором безопасности. Как команды мастер-разблокировки, так и блокировки требуют выделенных сетевых путей, которые обходят обычное ограничение скорости API и обрабатываются с наивысшим приоритетом инфраструктурой шлюзов. Для организаций с круглосуточными центрами управления безопасностью возможности удаленной разблокировки распространяются на рабочие процессы, интегрированные с SIEM. Аналитик SOC, отслеживающий поток событий системы управления электронными шкафчиками, может заметить аномалию — например, пять неудачных попыток разблокировки одного шкафчика в течение двух минут — и инициировать удаленную блокировку (предотвращая дальнейшие попытки доступа) или запустить запись с камеры, расположенной рядом с группой шкафчиков. Эти автоматические ответные действия настраиваются через механизм правил платформы или интеграцию с плейбуками SIEM. Система управления электронными шкафчиками с поддержкой вебхуков может отправлять HTTP-вызовы в реальном времени на платформы оркестрации безопасности, такие как Cortex XSOAR или Splunk SOAR, обеспечивая полностью автоматизированное реагирование на инциденты без вмешательства человека. С точки зрения аудита, каждое действие удаленной разблокировки записывается с: идентификатором запрашивающего пользователя и методом аутентификации; меткой времени (в UTC с точностью до миллисекунды); ID шкафчика, ID группы и ID объекта; кодом причины (LOST_CREDENTIAL, MAINTENANCE, EMERGENCY, INVESTIGATION, OTHER); шлюзом, выполнившим команду; версией прошивки замка на момент выполнения; сетевой задержкой между выдачей команды и подтверждением выполнения; и криптографическим хэшем записи события для обнаружения подделки. Такой уровень детализации аудита критически важен для соответствия требованиям SOC 2, ISO 27001, HIPAA и внутреннего аудита. Организации в регулируемых отраслях должны убедиться, что их система управления электронными шкафчиками поддерживает неизменяемое ведение журнала аудита — это означает, что записи событий после записи не могут быть изменены или удалены ни одним пользователем, включая системных администраторов. Неизменяемость обычно достигается за счет таблиц базы данных, работающих только на добавление, в сочетании с криптографическим связыванием, аналогичным технологии блокчейн.
Интеграция API: подключение системы управления электронными шкафчиками к корпоративной экосистеме
Интеграционная способность системы управления электронными шкафчиками — это то, что превращает ее из автономного контроллера шкафчиков в подключенную корпоративную платформу. Современные системы предоставляют комплексные RESTful API (и все чаще GraphQL для сложных запросов), которые обеспечивают двунаправленный обмен данными с более широкой IT-экосистемой и экосистемой безопасности. Типичная корпоративная поверхность API включает конечные точки для: управления инвентаризацией шкафчиков (создание, чтение, обновление, удаление записей шкафчиков; запрос по объекту, группе, статусу, типу замка); управления учетными данными (выдача, изменение, отзыв учетных данных; массовые операции через CSV или массивы JSON); запросов занятости (текущий статус отдельных шкафчиков, групп или объектов; историческая занятость за диапазоны дат); событий доступа (потоковые и исторические запросы всех событий блокировки/разблокировки с фильтрами); управления пользователями (создание, чтение, обновление, удаление записей пользователей; синхронизация с HRIS или службами каталогов); управления политиками (определение и изменение правил назначения, графиков доступа, политик учетных данных); системного администрирования (статус шлюзов, версии прошивок замков, уровни заряда батарей, состояние подключения); и отчетности (программное создание и получение предварительно созданных и пользовательских отчетов). Аутентификация API обычно использует OAuth 2.0 с предоставлением учетных данных клиента для интеграции «сервер-сервер» и предоставлением кода авторизации для пользовательских приложений. Ключи API поддерживаются для более простых интеграций, но настоятельно не рекомендуются для производственного использования из-за невозможности ограничить ключи определенными разрешениями. Система управления электронными шкафчиками со зрелым управлением API поддерживает токены доступа с ограниченной областью действия, которые ограничивают клиентов API конкретными конечными точками, объектами и операциями — например, токен интеграции PMS может иметь доступ только к конечным точкам запроса занятости и назначения учетных данных для шкафчиков в зонах бассейна и фитнеса отеля. Наиболее распространенные корпоративные интеграции для системы управления электронными шкафчиками делятся на несколько категорий. Интеграция с системой управления недвижимостью (PMS) критически важна для отелей: когда гость заселяется, PMS отправляет вебхук на платформу шкафчиков, которая автоматически назначает шкафчик рядом с номером гостя на время его пребывания. При выезде PMS инициирует освобождение шкафчика, делая его доступным для следующего гостя. Основные PMS-платформы с предварительно созданными коннекторами включают Oracle Opera, Infor HMS, Maestro, Cloudbeds и Mews. Интеграция HRIS служит для корпоративных и кампусных развертываний: когда новый сотрудник заводится в Workday, BambooHR или SAP SuccessFactors, система управления электронными шкафчиками автоматически предоставляет назначение шкафчика на основе отдела, местоположения и смены сотрудника. Когда трудовые отношения заканчиваются, система отзывает доступ и переназначает шкафчик. Интеграция SSO через SAML 2.0 или OIDC позволяет пользователям и администраторам аутентифицироваться, используя свои существующие корпоративные учетные данные через Azure AD, Okta, OneLogin или Ping Identity, устраняя необходимость в отдельных учетных данных для платформы шкафчиков. Интеграция SIEM, как обсуждалось ранее, пересылает события шкафчиков на платформы мониторинга безопасности. Интеграция с системой контроля доступа связывает систему управления электронными шкафчиками с платформами физического контроля доступа, такими как LenelS2, Genetec, Honeywell Pro-Watch или Gallagher, обеспечивая унифицированное управление учетными данными — один и тот же бейдж, открывающий дверь, может также открывать шкафчик — и корреляционный анализ событий доступа к дверям и шкафчикам. Надежность API измеряется через SLA времени безотказной работы и benchmarks производительности. Корпоративная система управления электронными шкафчиками должна предлагать SLA времени безотказной работы API 99,9 процента (что эквивалентно менее 8,8 часам простоя в год) с 99,95 процента, доступными на премиальных уровнях. Время ответа API должно быть задокументировано: p50 менее 100 мс, p95 менее 250 мс, p99 менее 500 мс для стандартных операций. Лимиты скорости должны быть четко опубликованы — типичные корпоративные планы предлагают от 5 000 до 10 000 запросов в минуту — с резервными допусками для сценариев высокого спроса, таких как смена смен или регистрация на мероприятия. Комплексная документация API необходима, включая интерактивные спецификации Swagger/OpenAPI, примеры SDK как минимум на Python, JavaScript/Node.js, Java и C#, руководство по проверке подписи вебхуков и песочницу для интеграционного тестирования.
Многосайтовая панель управления: централизованное командование распределенными парками шкафчиков
Организации, управляющие парками шкафчиков на нескольких объектах, нуждаются в многосайтовой панели управления, которая обеспечивает единую видимость и контроль без необходимости администраторам входить в отдельные экземпляры для каждого местоположения. Зрелая система управления электронными шкафчиками предоставляет это через иерархическую архитектуру панели, которая организует шкафчики по объекту, зданию, этажу, зоне, группе и отдельной единице — каждый уровень агрегирует данные с уровней ниже. Представление панели верхнего уровня отображает сводную карточку объекта для каждого местоположения, показывающую общее количество шкафчиков, текущий процент занятости, шкафчики, не работающие, ожидающие запросы на обслуживание и недавние события безопасности. Цветные индикаторы статуса (зеленый для нормы, желтый для предупреждения, красный для критического) позволяют администраторам с первого взгляда определять объекты, требующие внимания. Нажатие на карточку объекта открывает подробную панель этого местоположения, которая включает план этажа или вид карты с группами шкафчиков, отображаемыми в виде интерактивных областей. Каждая группа отображает свой процент занятости, а нажатие на группу показывает статус отдельных шкафчиков с деталями назначения учетных данных. Эта многосайтовая иерархия в системе управления электронными шкафчиками поддерживает глобальные операции, такие как просмотр тенденций использования на всех объектах, сравнение показателей занятости по регионам, выявление объектов с постоянно высоким уровнем забытых вещей и развертывание глобальных изменений политик (например, увеличение максимальной продолжительности назначения) одним действием. Межсайтовый поиск является критической функцией для многосайтовых развертываний. Администратор должен иметь возможность искать конкретного пользователя, номер шкафчика, идентификатор учетных данных или тип события на всех объектах одновременно, с результатами, сгруппированными по объекту и отсортированными по новизне. Эта возможность неоценима для расследований безопасности — например, поиск всех шкафчиков, к которым обращался уволенный сотрудник на каждом объекте за последние 90 дней. Многосайтовая панель в системе управления электронными шкафчиками также поддерживает делегированное администрирование: менеджеры уровня объекта имеют полный контроль над назначенными им локациями, но не могут видеть или изменять шкафчики на других объектах, в то время как глобальные администраторы имеют неограниченный доступ. Эта модель RBAC масштабируется от небольших организаций с двумя-тремя объектами до глобальных предприятий с сотнями локаций. Соображения производительности становятся значительными при масштабировании. Многосайтовая панель для системы управления электронными шкафчиками, обслуживающей 10 000+ шкафчиков на 50+ объектах, должна быть спроектирована для загрузки страниц менее чем за секунду. Это достигается с помощью нескольких архитектурных шаблонов: запросы агрегации данных, которые предварительно вычисляют метрики уровня объекта в материализованных представлениях, а не сканируют необработанные таблицы событий; прогрессивная загрузка, которая немедленно отображает панель верхнего уровня, асинхронно углубляясь в детали; кэширование на границе сети через CDN для статических ресурсов панели; и WebSocket-соединения для живых обновлений, которые избегают полного обновления страницы. Потоковая передача событий в реальном времени в многосайтовой панели является еще одним фактором дифференциации. Вместо того чтобы требовать от администраторов вручную обновлять страницу для просмотра новых событий, корпоративная система управления электронными шкафчиками отправляет события на панель через WebSocket или Server-Sent Events (SSE). Объект, испытывающий высокую частоту событий разблокировки — например, тренажерный зал в часы пик, — показывает живые счетчики, увеличивающиеся на сводной карточке объекта. Критические для безопасности события, такие как обнаружение взлома или отключение шлюза, вызывают уведомления в браузере и могут опционально отправлять оповещения по электронной почте, SMS или через вебхуки Slack/PagerDuty. Многосайтовая отчетность агрегирует данные со всех объектов для анализа на уровне предприятия. Стандартные отчеты включают: глобальную сводку использования (общее количество шкафчиков, средняя занятость, пиковая занятость на всех объектах); сравнение объектов (занятость, оборачиваемость, уровень забытых вещей по объектам); региональные тенденции (изменения месяц к месяцу и год к году по географическим регионам); и отчеты о соответствии (полнота аудиторского следа, гигиена учетных данных, соблюдение политик на всех объектах). Эти отчеты могут быть запланированы для автоматического создания и распространения заинтересованным сторонам по электронной почте или экспортированы в инструменты BI для дальнейшего анализа.
Интеграция PMS, HRIS и SSO: подключение системы управления электронными шкафчиками к бизнес-системам
Глубокая интеграция с корпоративными бизнес-системами отличает тактическую систему управления электронными шкафчиками от стратегической. Три наиболее эффективные категории интеграции — это системы управления недвижимостью (PMS) для гостиничного бизнеса, информационные системы управления персоналом (HRIS) для корпоративных и кампусных сред и единый вход (SSO) для унифицированной аутентификации всех типов пользователей. Интеграция PMS позволяет гостиничной системе управления электронными шкафчиками автоматически синхронизировать назначение шкафчиков с пребыванием гостей. Когда создается бронирование или гость заселяется, PMS отправляет API-вызов на платформу шкафчиков, содержащий имя гостя, номер комнаты, даты пребывания и любые предпочтения по шкафчику (тип, местоположение, требования к доступности). Платформа шкафчиков назначает подходящий шкафчик из доступного пула и отправляет учетные данные — обычно PIN-код или уведомление в мобильном приложении — обратно в PMS, которая включает их в приветственный пакет гостя или отображает на киоске стойки регистрации. Когда гость выезжает, PMS инициирует освобождение шкафчика, очищая назначение и делая шкафчик доступным для следующего гостя. Эта сквозная автоматизация снижает нагрузку на персонал стойки регистрации и гарантирует, что шкафчики никогда не остаются назначенными выбывшим гостям. Двунаправленная связь между PMS и системой управления электронными шкафчиками также обрабатывает крайние случаи: продление пребывания инициирует продление назначения шкафчика; перемещение в другой номер может инициировать переназначение шкафчика в группу ближе к новому номеру; а ранний выезд освобождает шкафчики немедленно, а не удерживает их до запланированного времени выезда. Интеграция HRIS служит аналогичной цели для управления шкафчиками сотрудников и студентов. Когда HRIS, такая как Workday, SAP SuccessFactors или BambooHR, регистрирует нового сотрудника, система управления электронными шкафчиками автоматически предоставляет назначение шкафчика на основе правил, настроенных на платформе: например, сотрудники инженерного отдела на третьем этаже получают шкафчики в группе E3. Когда сотрудник переводится в другой отдел или местоположение, система может соответствующим образом переназначить его шкафчик. Когда трудовые отношения заканчиваются, система отзывает все учетные данные и помечает шкафчик как доступный — все это без каких-либо ручных действий со стороны персонала отдела кадров или управления объектами. Интеграция также поддерживает массовые операции: кампус, развертывающий 500 новых шкафчиков для incoming первокурсников, может импортировать записи студентов из HRIS/информационной системы студентов, автоматически назначить шкафчики на основе общежития и номера комнаты и распространить учетные данные через кампусный портал или мобильное приложение. Интеграция SSO упрощает доступ к панели управления системы управления электронными шкафчиками для администраторов и, в некоторых развертываниях, для конечных пользователей, управляющих своими собственными назначениями шкафчиков. Поддержка SAML 2.0, OAuth 2.0/OpenID Connect и LDAP позволяет организациям подключать платформу шкафчиков к Azure Active Directory, Okta, OneLogin, Ping Identity или Google Workspace. Администраторы аутентифицируются с помощью своих корпоративных учетных данных — не нужно запоминать отдельное имя пользователя и пароль — а их разрешения на панели определяются членством в группах в поставщике удостоверений. Например, члены группы Azure AD «Управляющие объектами — Восточный регион» автоматически получают доступ администратора объекта ко всем группам шкафчиков в восточном регионе, в то время как члены группы «Операции безопасности» получают доступ только для чтения к журналам аудита на всех объектах. Предоставление SCIM (System for Cross-domain Identity Management) дополнительно автоматизирует управление жизненным циклом пользователей: когда пользователь деактивируется в поставщике удостоверений, система управления электронными шкафчиками автоматически отзывает его административный доступ и любые учетные данные шкафчика, которые он имеет.
Архитектура безопасности локального развертывания: защита данных учетных записей в системе управления электронными шкафчиками
Архитектура безопасности для локальной системы управления электронными шкафчиками требует тщательного внимания к каждому уровню технологического стека, от физической безопасности серверов до шифрования на уровне приложений. В отличие от SaaS-платформ, где поставщик берет на себя ответственность за безопасность инфраструктуры, локальные развертывания возлагают полное бремя безопасности на организацию — но также предоставляют полный контроль над состоянием безопасности. На сетевом уровне система управления электронными шкафчиками должна быть развернута в выделенной зоне безопасности со строгими правилами входящего и исходящего трафика. Сегмент сети шлюзов шкафчиков должен разрешать только исходящие TLS-соединения с сервером приложений через один порт, без входящих соединений из общей корпоративной сети. Административный доступ к панели должен быть ограничен отдельной VLAN управления, доступной только с авторизованных рабочих станций администраторов или через jump box с MFA. Сегментация сети предотвращает доступ скомпрометированной рабочей станции или IoT-устройства к инфраструктуре управления шкафчиками. На уровне приложений вся связь между компонентами — шлюзами и сервером, сервером и панелью, сервером и потребителями API — должна использовать TLS 1.3 с надежными наборами шифров (TLS_AES_256_GCM_SHA384 или эквивалент). Привязка сертификатов для соединений шлюз-сервер предотвращает атаки «человек посередине», даже если корпоративный центр сертификации скомпрометирован. Сервер приложений должен применять заголовки безопасности HTTP, включая Strict-Transport-Security (max-age=31536000; includeSubDomains), Content-Security-Policy, X-Content-Type-Options: nosniff и X-Frame-Options: DENY. Шифрование базы данных для локальной системы управления электронными шкафчиками охватывает данные в состоянии покоя с использованием прозрачного шифрования данных (TDE) на SQL Server или pgcrypto PostgreSQL для шифрования на уровне столбцов конфиденциальных полей. Данные учетных записей — PIN-коды, криптографические ключи, биометрические шаблоны — должны быть зашифрованы на уровне приложения перед сохранением в базе данных, с использованием иерархии ключей, где мастер-ключ хранится в HSM или Azure Key Vault / AWS KMS, если локальное развертывание использует гибридное облачное управление ключами. Шифрование на уровне приложения гарантирует, что даже в случае компрометации базы данных данные учетных записей останутся недоступными. Ведение журнала аудита в системе управления электронными шкафчиками, ориентированной на безопасность, является неизменяемым и криптографически проверяемым. Каждая запись события включает хэш содержимого предыдущей записи, создавая цепочку, которая делает ретроактивное изменение обнаруживаемым. Журналы аудита записываются в систему хранения, работающую только на добавление — обычно отдельную базу данных или платформу управления журналами с разрешениями «запись один раз, чтение много раз» (WORM), — которую даже системные администраторы не могут изменить. Организации, подпадающие под нормативные требования, должны убедиться, что ведение журнала аудита платформы соответствует их конкретным обязательствам: HIPAA требует ведения журнала аудита всего доступа к электронной защищенной медицинской информации (ePHI) в течение шести лет; PCI DSS требует аудиторских следов для всего доступа к средам с данными держателей карт, хранящихся в течение одного года; SOX требует хранения записей аудита, подтверждающих финансовый контроль, в течение семи лет. Физическая безопасность для локальных развертываний часто упускается из виду, но не менее важна. Сервер, на котором размещается система управления электронными шкафчиками, должен находиться в запертом центре обработки данных или серверной комнате с регистрацией контроля доступа, мониторингом окружающей среды и видеонаблюдением. Носители резервных копий, содержащие конфигурацию шкафчиков и данные учетных записей, должны быть зашифрованы и храниться в защищенном внешнем месте. Планирование аварийного восстановления должно включать задокументированные процедуры восстановления системы управления электронными шкафчиками из резервных копий с целевым временем восстановления (RTO) четыре часа или менее и целевой точкой восстановления (RPO) 15 минут или менее для критических развертываний.
Выбор правильной системы управления электронными шкафчиками для спортзалов
Фитнес-центры предъявляют уникальные требования к системе управления электронными шкафчиками, которые значительно отличаются от офисных или образовательных развертываний. В спортзалах высокая оборачиваемость — члены клуба могут использовать шкафчики от 45 до 90 минут за посещение — с пиковыми периодами спроса, сосредоточенными до и после работы. Система должна обрабатывать быстрые циклы назначения и освобождения, часто обрабатывая от 200 до 600 транзакций со шкафчиками в час в пиковое время в загруженном месте. Динамическое назначение является стандартной моделью для спортзалов: члены клуба регистрируются в киоске или через мобильное приложение спортзала, и система управления электронными шкафчиками назначает следующий доступный шкафчик из выбранной группы. Член клуба получает временные учетные данные — обычно PIN-код, отображаемый на экране киоска, или уведомление в мобильном приложении, — которые остаются действительными только на время его посещения. Когда член клуба уходит, он закрывает шкафчик, который система определяет как освобожденный и немедленно делает доступным для следующего члена. Некоторые спортзалы используют освобождение по времени: если шкафчик был закрыт (без активности) в течение 90 минут, система автоматически освобождает его и помечает любые оставленные внутри предметы для извлечения персоналом. Долговечность является критическим фактором в фитнес-среде. Система управления электронными шкафчиками, развернутая в спортзале, должна работать с замками, устойчивыми к влаге, хлору (в зонах бассейна), пыли и физическим воздействиям. Замки с классом защиты IP65 или выше рекомендуются для влажных зон. Срок службы батареи является еще одним фактором: шкафчики в спортзале могут открываться и закрываться от 20 до 30 раз в день, что значительно больше циклов, чем в офисных или гостиничных шкафчиках. Замки с литиевыми батарейными блоками длительного срока службы, рассчитанными на 100 000+ циклов или 3+ года типичного использования в спортзале, снижают затраты на обслуживание. Отсеки для батарей с возможностью горячей замены позволяют заменять их без снятия замка с дверцы шкафчика. Интеграция с системой управления членством в спортзале необходима. Система управления электронными шкафчиками для сети фитнес-центров должна интегрироваться с такими платформами, как Mindbody, ClubReady, Zen Planner или Xplor. Когда член клуба регистрируется на стойке регистрации, система членства отправляет событие регистрации на платформу шкафчиков, которая предварительно назначает шкафчик и отправляет учетные данные в приложение члена клуба. Это устраняет необходимость в отдельном шаге регистрации в киоске шкафчиков и создает беспрепятственный опыт для членов клуба. Для многосайтовых сетей фитнес-центров централизованное управление всеми клубами является ключевым требованием. Система управления электронными шкафчиками должна предоставлять корпоративную панель, показывающую использование шкафчиков во всех локациях, позволяя региональным менеджерам сравнивать производительность, выявлять недоиспользуемые группы шкафчиков, которые можно было бы переоборудовать для других целей, и развертывать единые политики учетных данных по всей сети. Поддержка мобильных учетных данных особенно важна для спортзалов, где члены клуба могут не носить с собой RFID-карты во время тренировок. Разблокировка через Bluetooth Low Energy (BLE) с помощью фирменного мобильного приложения спортзала является предпочтительным методом: член клуба подходит к назначенному шкафчику, открывает приложение и нажимает кнопку разблокировки. Приложение взаимодействует с замком шкафчика через BLE в радиусе от 1 до 3 метров, гарантируя, что член клуба физически присутствует у шкафчика. Для членов, которые предпочитают не использовать приложение, ввод PIN-кода на замке с клавиатурой обеспечивает альтернативу. Доступ для посетителей на один день и гостей является еще одним соображением. Система управления электронными шкафчиками для спортзала должна поддерживать временные учетные данные для посетителей на один день с на
Не уверены, какой датчик подойдёт?
Проконсультируйтесь бесплатно с нашими инженерами по применению mmWave.
Найдите подходящий датчик присутствия для вашего отеля
Сравните 3 протокола, изучите гостиничные кейсы и скачайте руководство по установке
Связанные продукты
3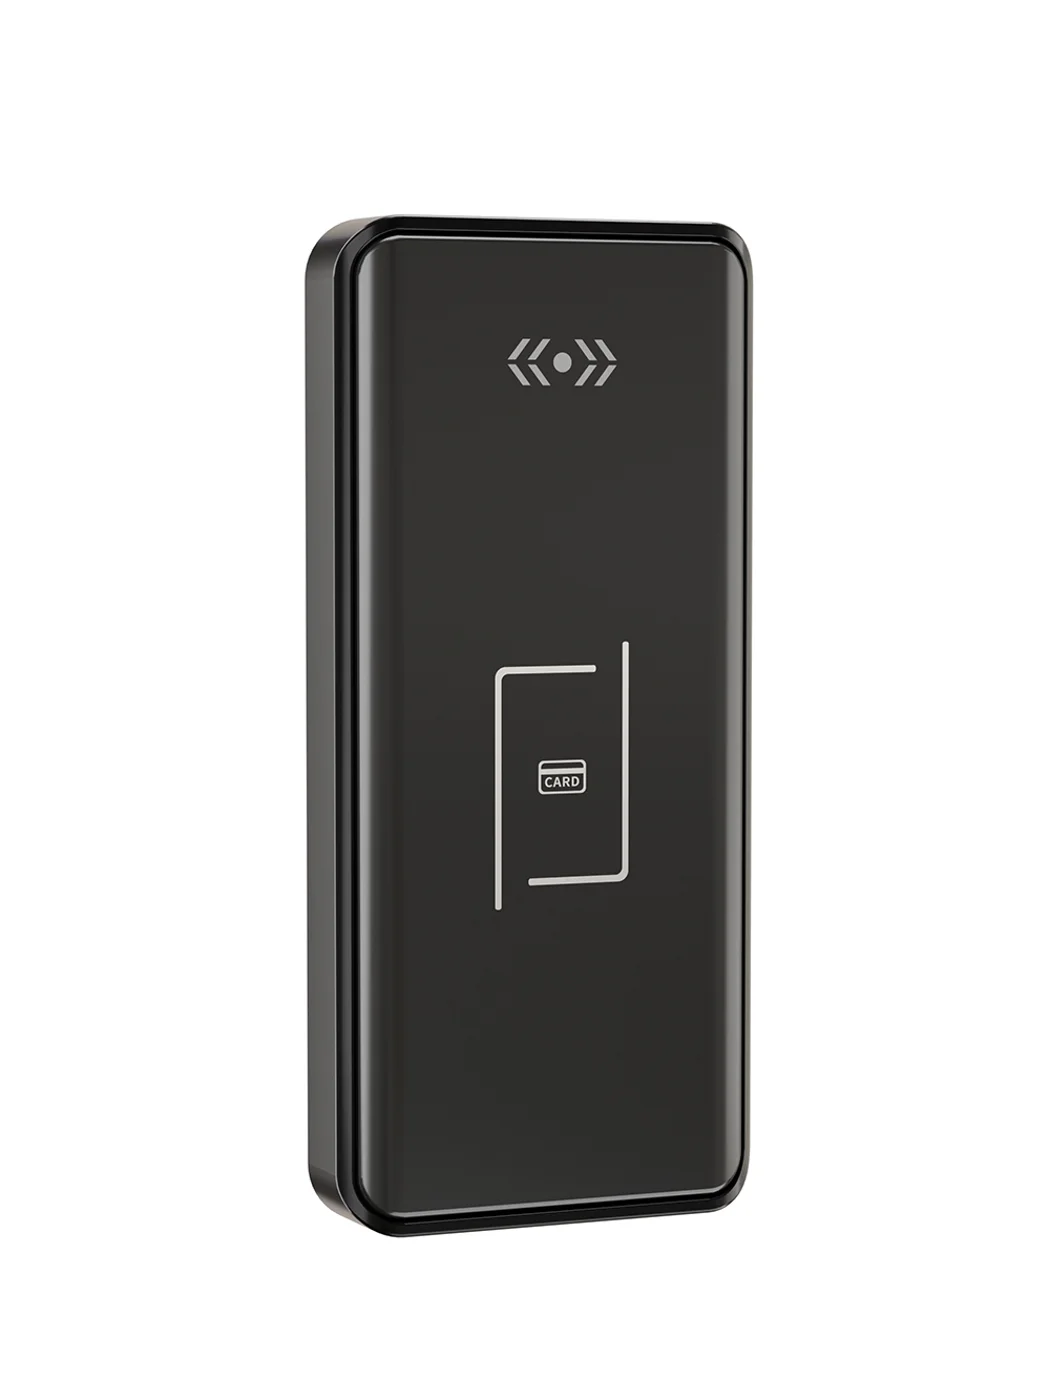
Замок для спортзала: офлайн-карта, без WiFi
Офлайн-карта для замка спортзала. MIFARE, батарея, установка за 5 минут. Без WiFi или сервера. Корпус из цинкового сплава, сертификаты CE/FCC/RoHS.
Эта страница уже указывает на него как на следующую рекомендованную ссылку.
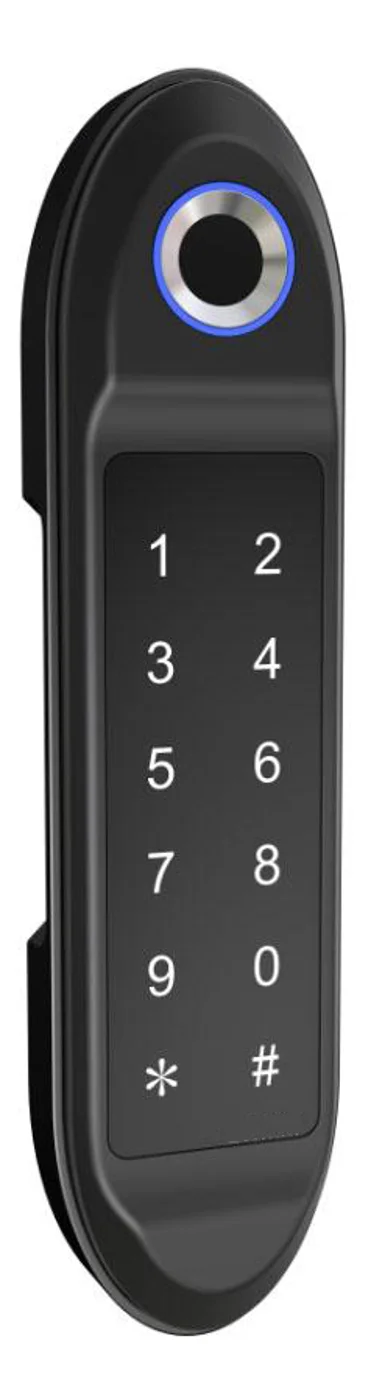
Электронный замок с PIN-кодом для шкафов — автономный, без WiFi
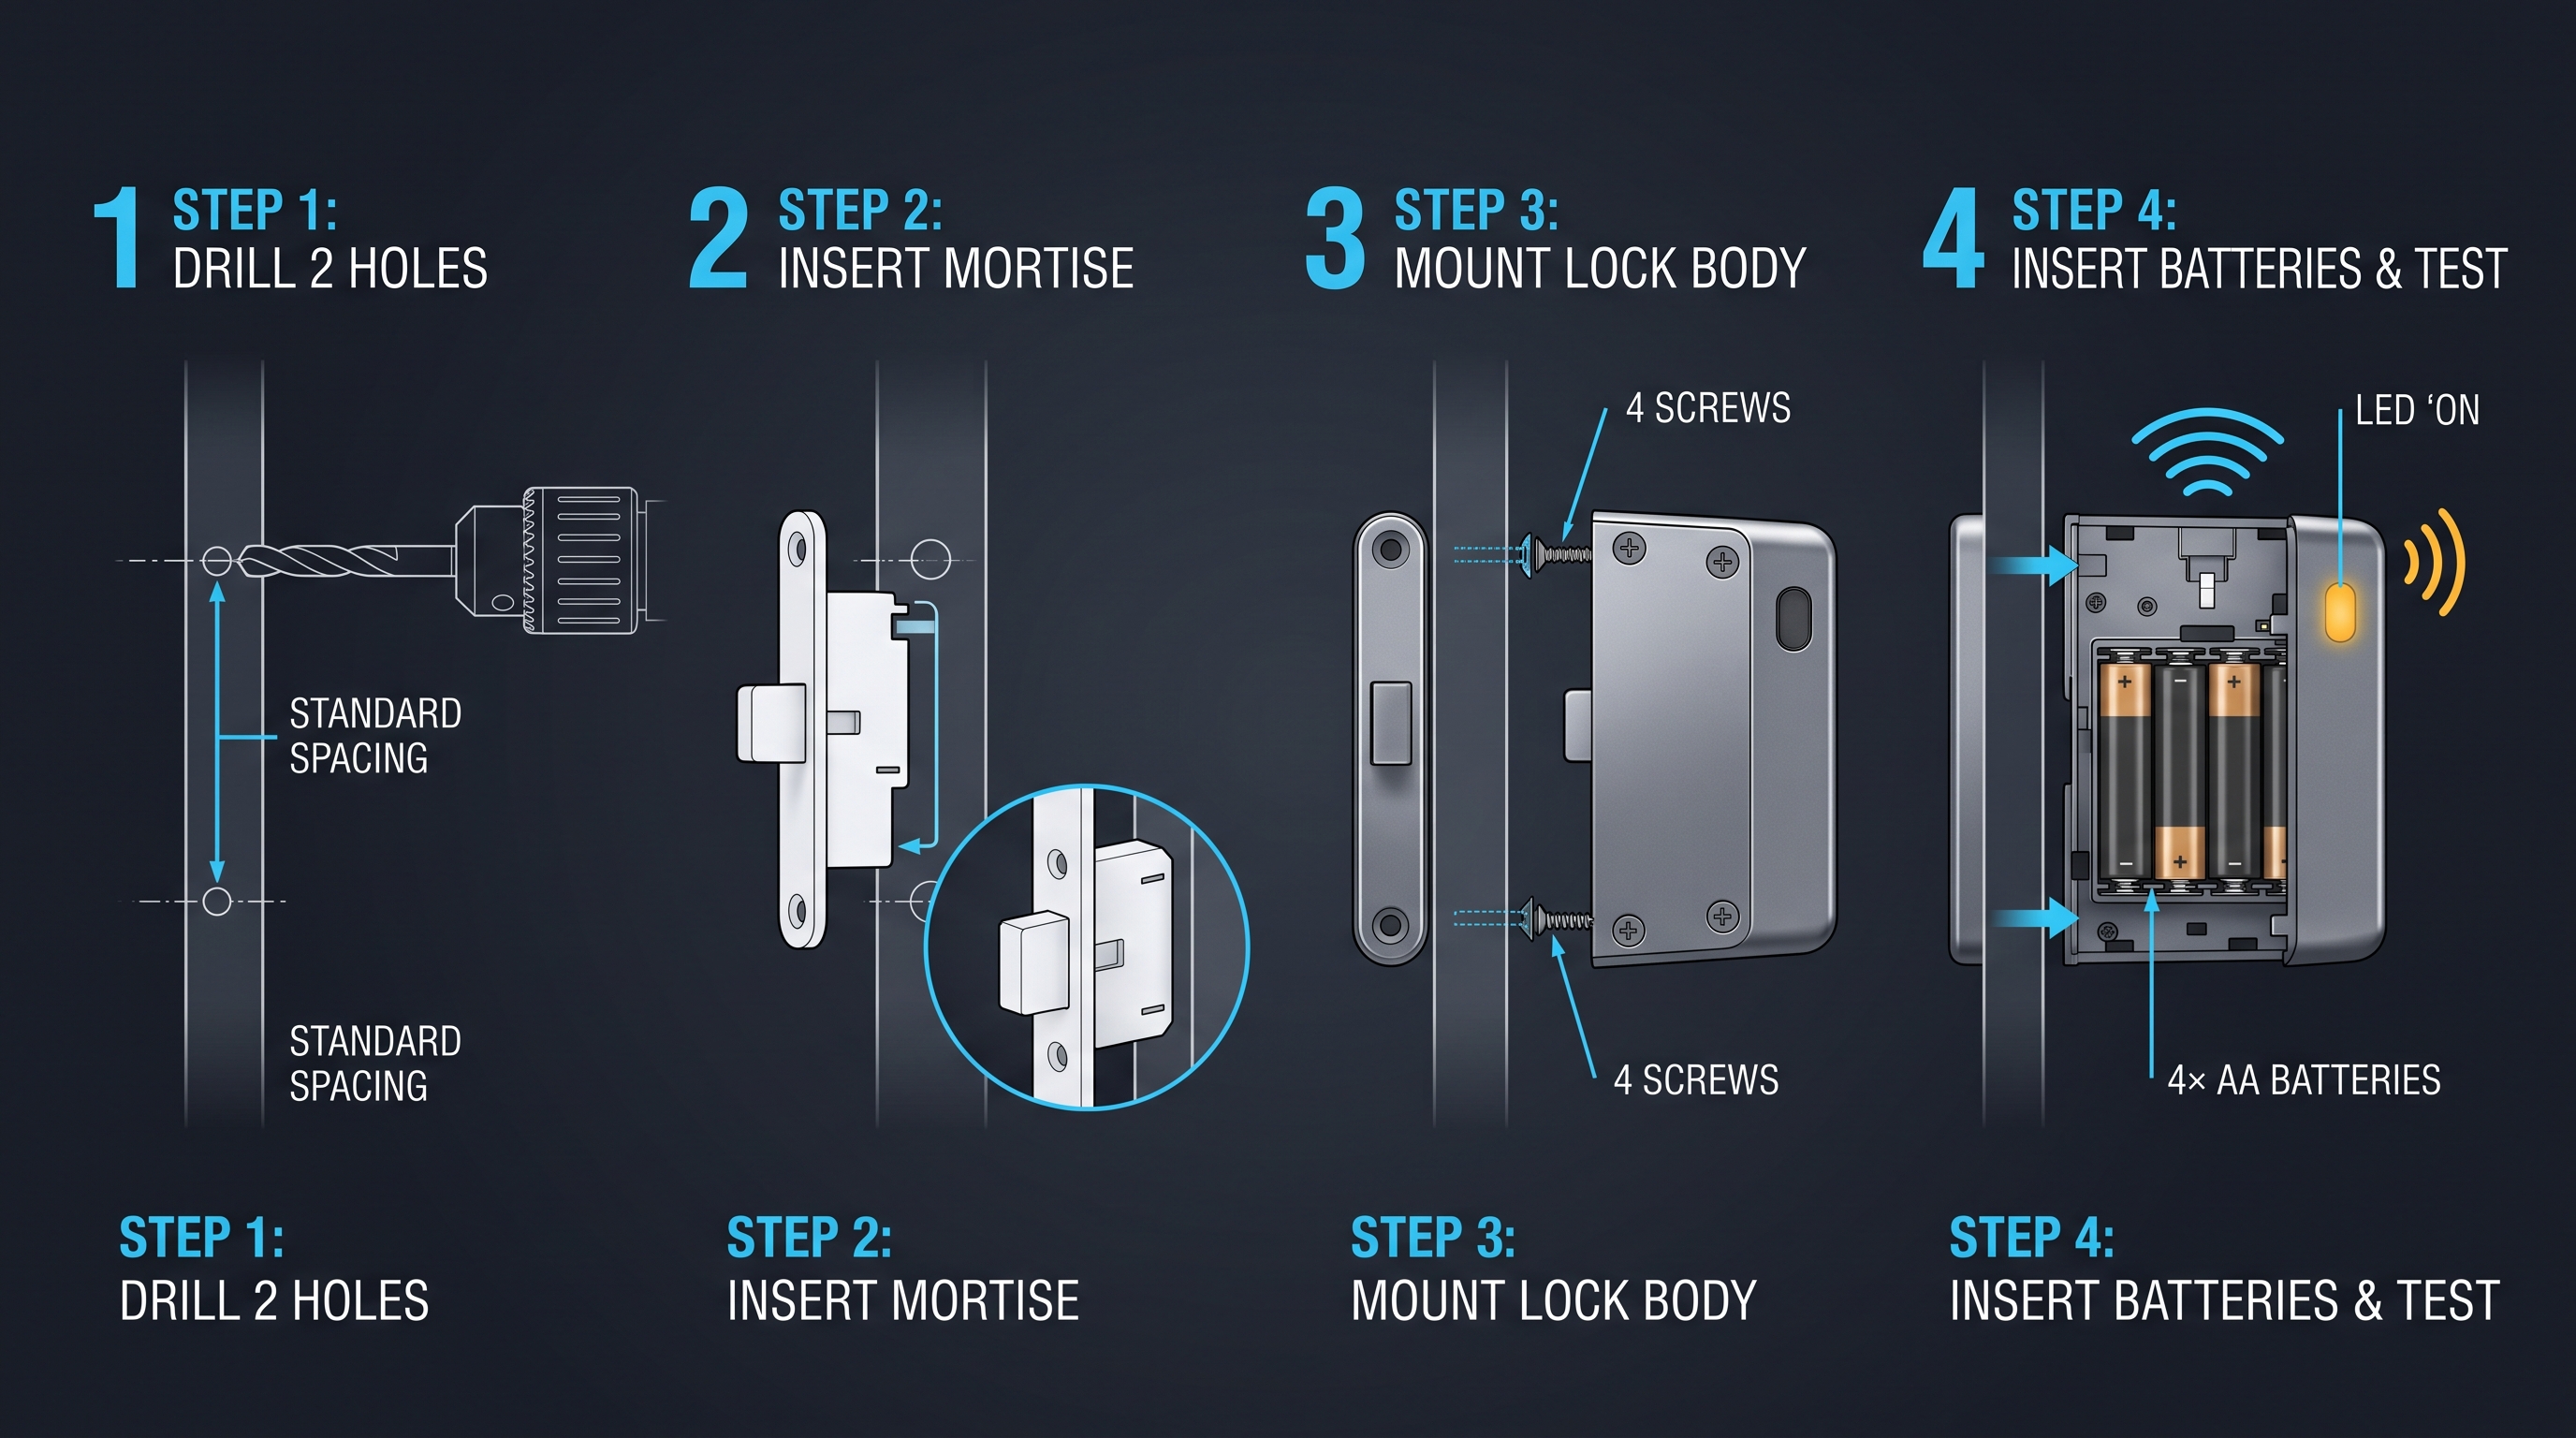
Офлайн-клавиатурный замок для спортзалов, офисов и постаматов. Батарея, установка за 5 минут, простой деплой. PIN + MIFARE, DC 6V, 4×AA.
Эта страница уже указывает на него как на следующую рекомендованную ссылку.
Bluetooth Cabinet Lock — App + PIN + Card, Managed Fleet
Offline BLE app cabinet lock for parcel, office, and managed locker fleets. App + PIN + MIFARE card, remote credential management, no server dependency, battery-powered retrofit.
Эта страница уже указывает на него как на следующую рекомендованную ссылку.
Связанные статьи блога
3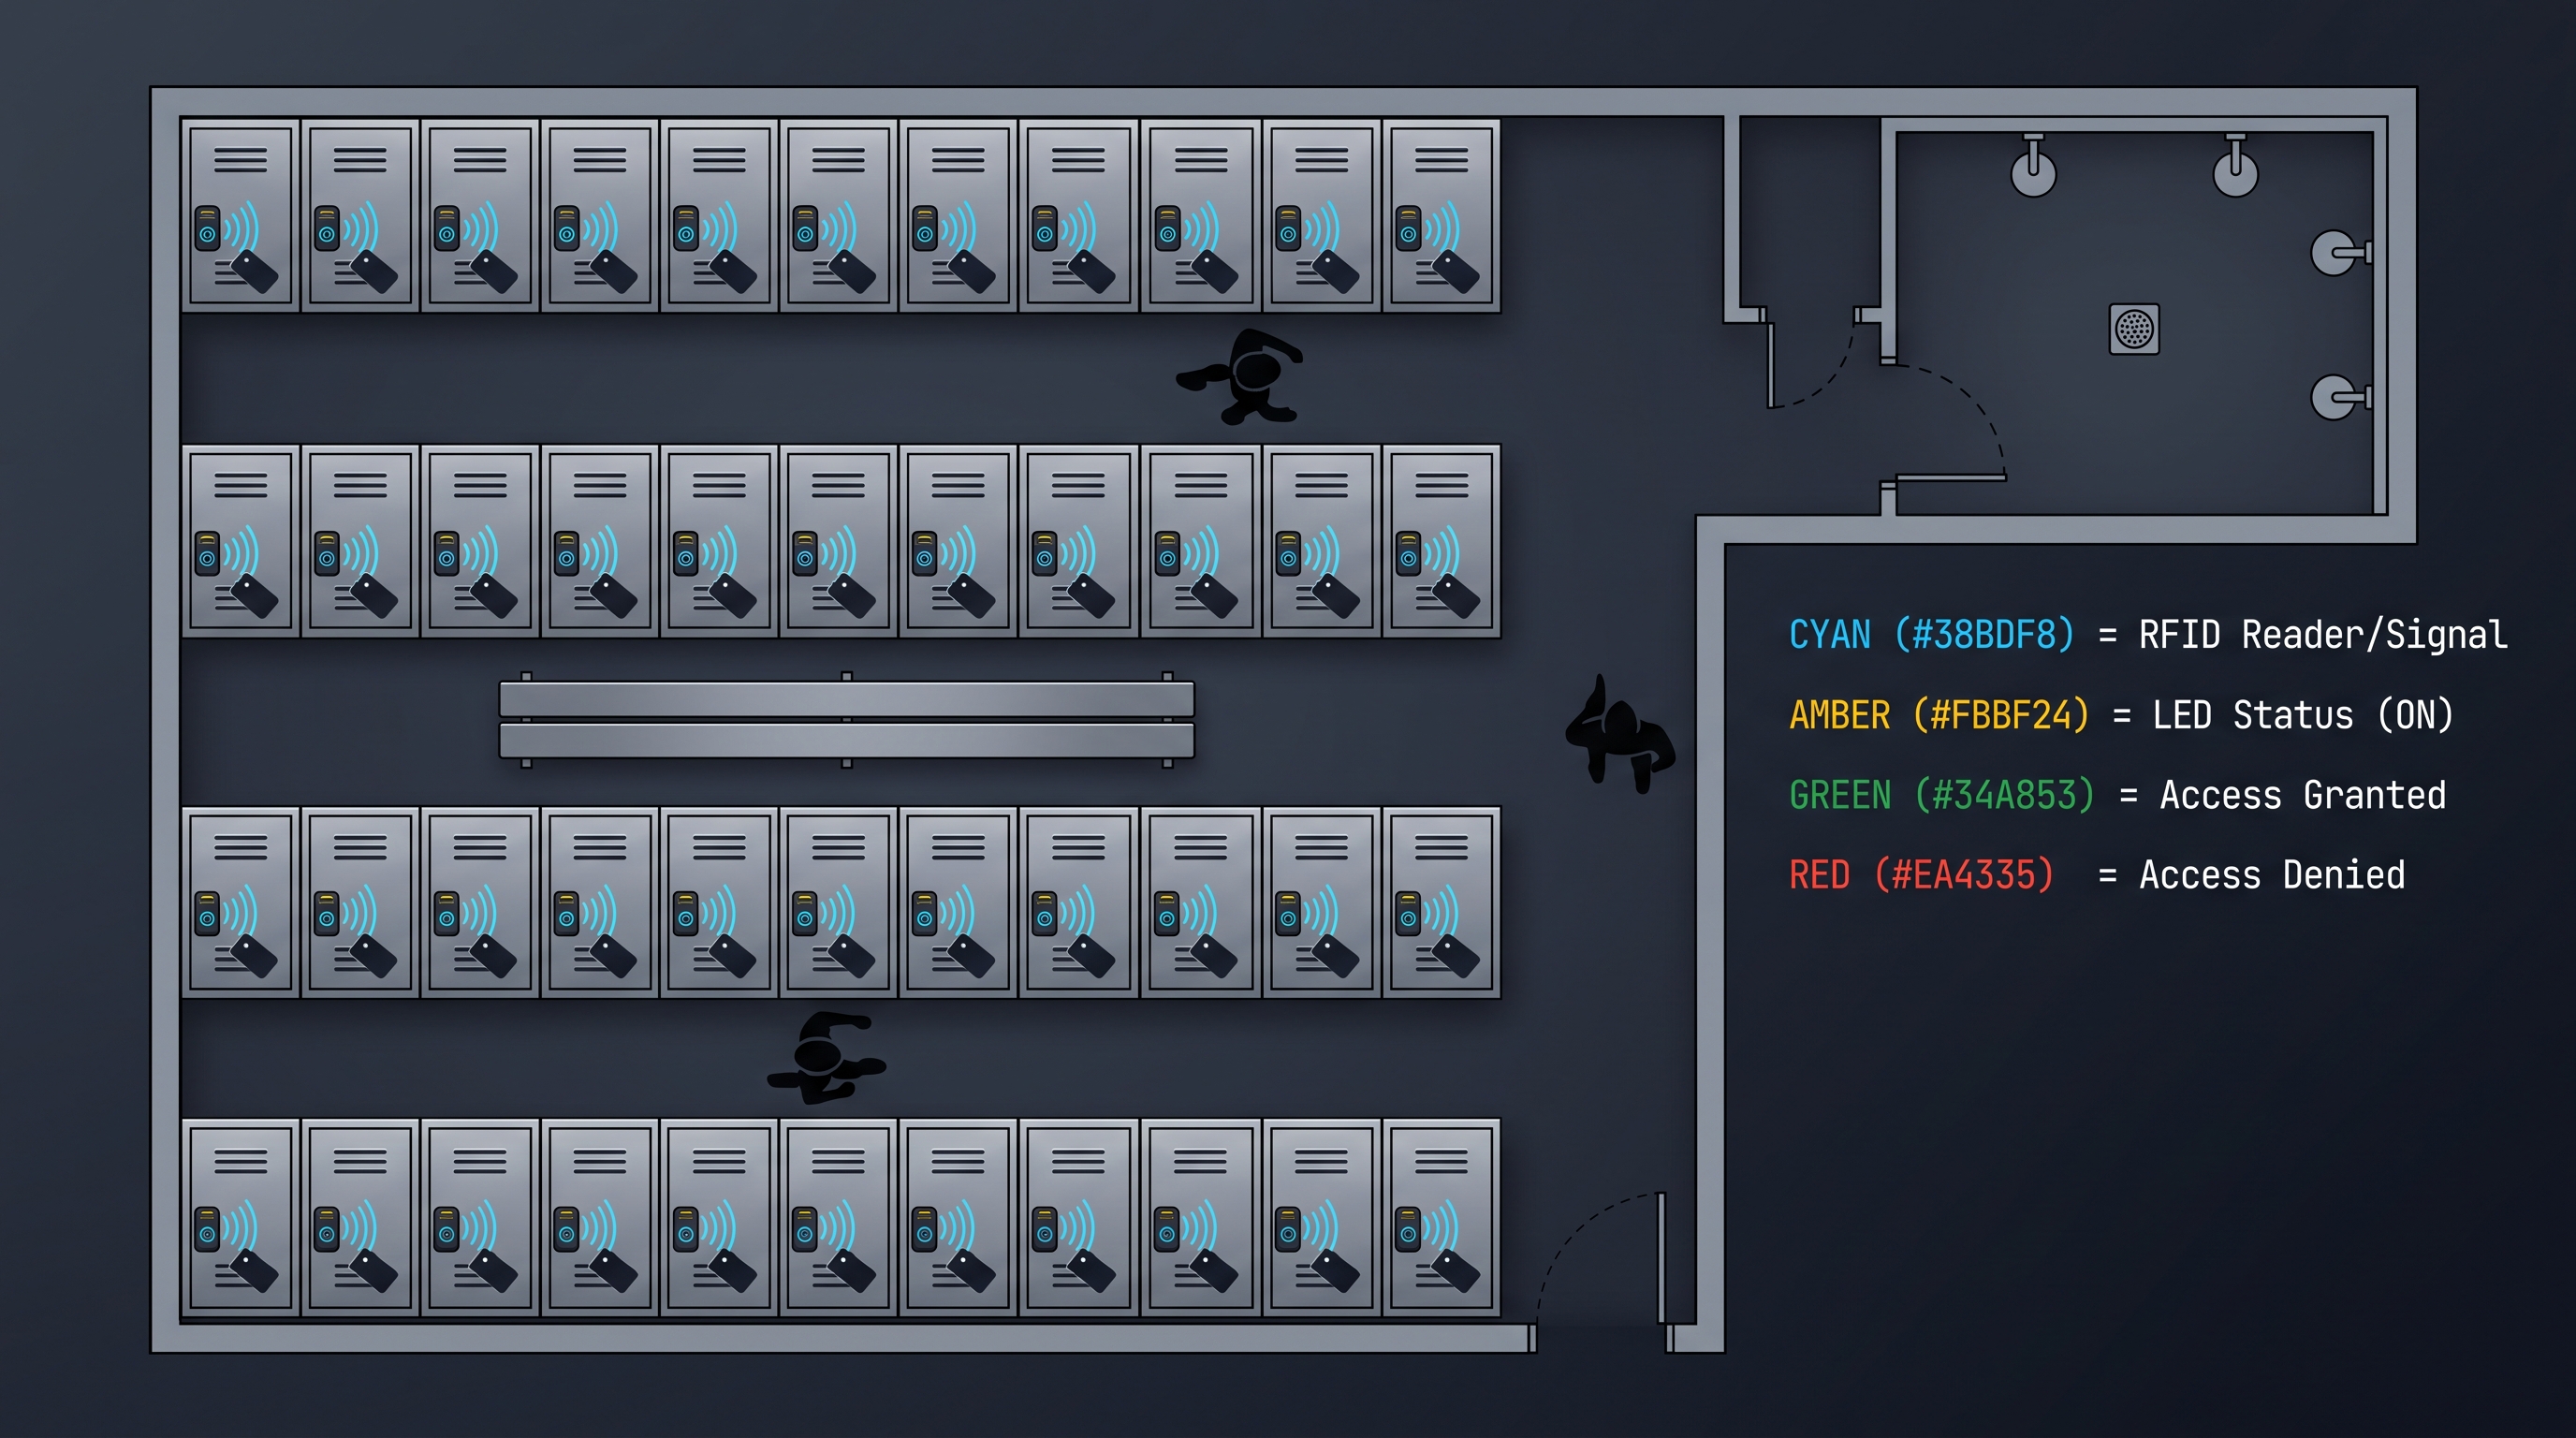
Электронная система запираемых шкафчиков: Полное руководство по развертыванию и технологиям 2026
Подробное руководство по электронным системам запираемых шкафчиков: архитектура, типы учетных данных, сетевые топологии и развертывание в спортзалах, офисах и кампусах.
Он поддерживает тот же контекст продукта: Замок для спортзала: офлайн-карта, без WiFi, Электронный замок с PIN-кодом для шкафов — автономный, без WiFi, Bluetooth Cabinet Lock — App + PIN + Card, Managed Fleet.
Цена электронного замка для шкафчика: полное руководство по факторам стоимости, уровням и переговорам с поставщиками
Узнайте, что влияет на цену электронного замка для шкафчика: типы идентификации, материалы, скидки за объём, затраты на оснастку, доставку и совокупную стоимость владения за 5 лет. Полное руководство с таблицами.
Он поддерживает тот же контекст продукта: Замок для спортзала: офлайн-карта, без WiFi.
Электронный замок для шкафчика: Полное руководство по беспроводной безопасности 2026
Узнайте, как работает электронный замок для шкафчика: от RFID до биометрии. Советы по выбору, характеристики и сравнение для спортзалов, офисов и школ.
Он поддерживает тот же контекст продукта: Замок для спортзала: офлайн-карта, без WiFi, Электронный замок с PIN-кодом для шкафов — автономный, без WiFi, Bluetooth Cabinet Lock — App + PIN + Card, Managed Fleet.
Опишите ваш гостиничный проект нашим инженерам
Сообщите количество номеров, тип потолка и предпочтительный протокол. Мы вернём план образцов и расчёт за 24 рабочих часа.
- Перейдите от общих рекомендаций к обсуждению продукта или применения.
- Используйте RFQ, когда цена, чертежи, MOQ или сроки запуска требуют структуры.
- Держите прямой контакт видимым для быстрых уточнений и передачи.