Электронный замок шкафа с аудитом: регистрация доступа
Узнайте, как электронный замок шкафа с аудитом даёт защищённые журналы доступа, интеграцию с SIEM и соответствие нормам DEA, HIPAA, FDA, SOX.
Что такое электронный замок шкафа с аудитом?
Электронный замок шкафа с аудитом — это запирающий механизм с микропроцессорным управлением, который заменяет традиционные ключевые или кодовые замки на шкафах, ящиках и корпусах, добавляя критическую возможность записи каждого события доступа в энергонезависимую память. В отличие от стандартного электронного замка, который просто разрешает или запрещает вход, электронный замок шкафа с аудитом фиксирует подробную криминалистическую запись для каждого события: точную временную метку (часто синхронизированную с NTP-сервером времени или центральным контроллером), идентификатор учётных данных (PIN-код, RFID-метка, биометрический шаблон или мобильные учетные данные), выполненное действие (закрыть, открыть, попытка открытия, принудительное вскрытие, обнаружение взлома) и результат (успех, отказ, тайм-аут, ошибка). Эти записи хранятся во флеш-памяти, которая сохраняет данные даже при потере питания, ёмкость варьируется от 1 000 до 100 000 событий в зависимости от модели и производителя. Типичные методы получения событий включают экспорт через USB-флеш-накопитель, последовательную связь RS-485, Wi-Fi или беспроводную ячеистую сеть Zigbee, что позволяет интегрировать устройство с более широкими платформами управления информацией о безопасности и событиями. Устройство потребляет от 50 до 250 мА при напряжении от 5 до 24 В постоянного тока в зависимости от запирающего механизма, а цены варьируются от примерно 150 долларов за базовый автономный блок до более 800 долларов за полностью сетевую модель с защитой от взлома и прошивкой, готовой к SIEM. Распространённые сертификаты включают UL 294 для контроля доступа, ANSI/BHMA A156.30 для электронных замков и поддержку соответствия требованиям DEA Title 21 CFR Part 1300, HIPAA Security Rule 45 CFR Part 164, FDA 21 CFR Part 11 и SOX Section 404. Инженерная конструкция этих устройств сочетает соленоидный или моторный засов, часы реального времени, криптографический микроконтроллер и защищённую флеш-память, размещённые в корпусе с защитой от взлома, рассчитанном на сопротивление физическим атакам. Что отличает электронный замок шкафа с аудитом от стандартного электронного замка, так это возможность неотказуемости — система создаёт юридически защищённую запись, которую конечный пользователь не может изменить или удалить, что гарантирует допустимость журнала аудита в регуляторных проверках, внутренних расследованиях и судебных разбирательствах. Это делает технологию незаменимой в средах, где доступ к чувствительным или контролируемым веществам должен отслеживаться с абсолютной точностью.
Почему каждое регулируемое учреждение нуждается в электронном замке шкафа с аудитом
Регуляторная среда для контролируемых веществ, конфиденциальных данных и ценных активов становится всё более требовательной, и электронный замок шкафа с аудитом превратился из удобства в необходимость для соблюдения норм. Управление по борьбе с наркотиками требует, чтобы все организации, работающие с контролируемыми веществами Списка II–V, вели полную и точную запись каждого события доступа, включая личность лица, получающего доступ к запасам, и точное время доступа. Традиционные бумажные журналы печально известны своей ненадёжностью — их можно заполнить заранее, задним числом, потерять или просто забыть, что создаёт пробелы в соответствии, которые могут привести к штрафам DEA, денежным взысканиям или потере регистрации. Электронный замок шкафа с аудитом устраняет эти уязвимости, создавая автоматическую защищённую от взлома запись, которую невозможно изменить постфактум. В медицинских учреждениях, регулируемых Законом о переносимости и подотчётности медицинского страхования, Правило безопасности требует, чтобы покрываемые организации внедряли механизмы контроля доступа, которые записывают и анализируют активность в системах, содержащих защищённую медицинскую информацию. Хотя HIPAA часто ассоциируется с электронными медицинскими записями, физическая безопасность шкафов для лекарств, ящиков с историями болезни и зон хранения расходных материалов подпадает под те же административные и физические меры защиты. Электронный замок шкафа с аудитом предоставляет документацию, необходимую для демонстрации соответствия во время проверок OCR, включая доказательства уникальной идентификации пользователя, эквивалентов автоматического выхода из системы и средств контроля аудита. Правила FDA 21 CFR Part 11, регулирующие электронные записи и электронные подписи в фармацевтической и медицинской промышленности, требуют, чтобы системы, генерирующие электронные записи, внедряли меры для предотвращения фальсификации записей, обеспечения точности записей и ведения журналов аудита, которые фиксируют, кто выполнил действие, какое действие было выполнено и когда. Электронный замок шкафа с аудитом напрямую соответствует этим требованиям, обеспечивая защищённую, с отметкой времени и идентификацией пользователя запись каждого события доступа к шкафу. Закон Сарбейнса-Оксли, хотя и сосредоточен в первую очередь на финансовом контроле, распространяется на физическую безопасность активов, влияющих на финансовую отчётность, включая денежные ящики, хранилища ценных бумаг и шкафы для финансовых документов. Раздел 404 требует, чтобы руководство оценивало и отчитывалось об эффективности внутреннего контроля над финансовой отчётностью, и электронный замок шкафа с аудитом предоставляет проверяемые записи доступа, которые требуют аудиторы. Помимо соблюдения нормативных требований, устройство служит мощным сдерживающим фактором против внутренних краж, криминалистическим инструментом для расследования инцидентов безопасности и источником операционной аналитики для оптимизации эффективности рабочих процессов. Стоимость одного нарушения нормативных требований — от 10 000 долларов за незначительное предписание DEA до 1,5 миллиона долларов за нарушение HIPAA — значительно превышает инвестиции в электронный замок шкафа с аудитом, что делает технологию простым решением для управления рисками.
Основные компоненты электронного замка шкафа с аудитом
Понимание внутренней архитектуры электронного замка шкафа с аудитом помогает специалистам по закупкам оценивать конкурирующие продукты на основе технических характеристик, а не маркетинговых заявлений. Сам запирающий механизм обычно представляет собой засов с соленоидным управлением или моторный засов; соленоиды быстрее (срабатывание за 50–150 мс), но потребляют больше энергии во время импульса, тогда как моторные механизмы потребляют меньший средний ток (всего 10 мА в режиме ожидания), но занимают 300–800 мс для завершения цикла открытия. Выбор между ними зависит от конкретного применения: в аптечных шкафах с высокой проходимостью часто предпочитают соленоидные механизмы из-за скорости, в то время как батарейные установки на мобильных тележках или удалённых корпусах отдают предпочтение моторным механизмам из-за энергоэффективности. Подсистема считывателя учётных данных поддерживает один или несколько методов аутентификации, наиболее распространёнными из которых являются RFID-считыватели ближнего действия на частоте 125 кГц или 13,56 МГц, ёмкостные сенсорные клавиатуры PIN, биометрические сканеры отпечатков пальцев и интерфейсы Bluetooth Low Energy для мобильных учётных данных. Часы реального времени являются критически важным компонентом, поскольку доказательная ценность каждого события аудита зависит от точной отметки времени. Большинство продуктов электронных замков шкафа с аудитом используют термокомпенсированный кварцевый генератор с дрейфом менее двух минут в год, а сетевые модели синхронизируются с NTP-сервером или центральной панелью управления доступом с настраиваемыми интервалами, что гарантирует единую временную базу для всех замков в учреждении. Подсистема энергонезависимой флеш-памяти использует последовательную NOR-флеш или NAND-флеш память с минимумом 1 000 записей событий и максимумом 100 000 и более. Контроллер памяти реализует алгоритм выравнивания износа для продления срока службы флеш-памяти, а прошивка обычно использует конструкцию циклического буфера, который перезаписывает самые старые события при заполнении буфера, что гарантирует сохранение самой последней истории. Интерфейс связи обеспечивает путь для получения событий и конфигурации. Интерфейсы USB распространены в более дешёвых моделях и позволяют сотруднику службы безопасности физически подключать USB-флеш-накопитель для загрузки журнала событий в формате CSV или XML. Интерфейсы RS-485 поддерживают многоточечную сеть, где до 255 замков могут совместно использовать одну шину связи с максимальной длиной кабеля 4 000 футов, что делает эту топологию идеальной для крупных установок в медицинских учреждениях или центрах обработки данных. Подключение Wi-Fi устраняет необходимость в выделенной проводке и поддерживает обновления прошивки по воздуху, потоковую передачу событий в реальном времени и интеграцию с облачными платформами управления доступом. Интерфейсы Zigbee оптимизированы для ячеистых сетей в средах, где перегрузка Wi-Fi является проблемой, предлагая более низкое энергопотребление и надёжную связь благодаря самовосстанавливающимся ячеистым топологиям. Подсистема обнаружения взлома включает микропереключатели или магнитные герконовые переключатели, которые обнаруживают несанкционированные попытки снять замок со шкафа, попытки принудительного вскрытия или попытки обойти считыватель учётных данных. При обнаружении события взлома система немедленно записывает событие с отметкой времени, а в сетевых моделях отправляет предупреждение на станцию мониторинга безопасности. Криптографический микроконтроллер является мозгом устройства, отвечая за обработку запросов аутентификации, управление журналом аудита, управление запирающим механизмом и обеспечение безопасности связи с внешними системами. Микроконтроллер обычно включает аппаратный модуль безопасности, который генерирует и хранит ключи шифрования, гарантируя, что данные журнала аудита защищены от несанкционированного чтения или изменения, даже если устройство физически скомпрометировано.
Как работает электронный замок шкафа с аудитом
Рабочая последовательность электронного замка шкафа с аудитом начинается с предъявления учётных данных и проходит через аутентификацию, приведение в действие, запись и передачу. Когда пользователь подходит к шкафу, он предъявляет учётные данные — прикладывает RFID-метку, вводит PIN на клавиатуре, сканирует отпечаток пальца или разблокирует через мобильное приложение. Считыватель учётных данных захватывает идентификатор и передаёт его микроконтроллеру, который сравнивает его с сохранённым списком авторизованных учётных данных. Если аутентификация успешна, микроконтроллер активирует драйвер соленоида или двигателя, освобождая засов или втягивая задвижку. Затем замок генерирует событие аудита, содержащее ID учётных данных, тип действия (открытие разрешено), временную метку от часов реального времени и код результата (успех). Это событие записывается в буфер флеш-памяти в структурированном формате, обычно в виде двоичной записи, включающей циклический избыточный код или хеш-значение для обнаружения повреждения данных. Вся последовательность аутентификации и приведения в действие завершается за 200–900 мс в зависимости от механизма замка и типа учётных данных. Если аутентификация не удаётся — например, PIN-код введён неправильно, метка отсутствует в списке авторизованных или биометрическое совпадение не найдено — замок остаётся в заблокированном состоянии и генерирует событие отказа с теми же полями: ID учётных данных, тип действия (доступ запрещён), временная метка и код результата (причина отказа). Система обычно допускает настраиваемое количество неудачных попыток до блокировки на определённый период, подачи сигнала тревоги или того и другого. Длительность блокировки и порог неудачных попыток настраиваются через программное обеспечение управления замком, и каждая неудачная попытка записывается в журнал аудита для последующего анализа. Попытки принудительного вскрытия генерируют отдельный тип события, который помечается как критический в журнале аудита. Когда подсистема обнаружения взлома чувствует атаку — например, попытку отжать корпус замка, перерезать засов или закоротить интерфейс считывателя — микроконтроллер немедленно записывает событие взлома с указателем серьёзности, а в сетевых моделях отправляет оповещение в реальном времени на консоль безопасности. Журнал аудита организован как последовательный список записей, каждая из которых содержит монотонно возрастающий номер события, временную метку с точностью до миллисекунды, ID учётных данных или системный идентификатор, код типа события, код результата и криптографическую подпись. Криптографическая подпись вычисляется для всей записи с использованием ключа, хранящегося в аппаратном модуле безопасности, что обеспечивает неотказуемость и целостность. При экспорте журнала на USB-накопитель или передаче на центральный сервер система включает криптографическую подпись для каждой записи, что позволяет принимающей системе проверить, что записи не были изменены во время передачи. Процесс экспорта может быть запущен вручную сотрудником службы безопасности с административными правами или настроен на автоматическое выполнение по расписанию или при достижении определённого уровня заполнения журнала. Экспортированные данные обычно форматируются как CSV-файл для удобного импорта в табличные приложения и платформы SIEM или как XML-файл для интеграции с корпоративными системами управления безопасностью. Интеграция SIEM позволяет в реальном времени коррелировать события доступа к шкафу с другими источниками данных безопасности, такими как системы видеонаблюдения, системы контроля доступа по пропускам и системы обнаружения вторжений, обеспечивая комплексное представление о событиях безопасности по всему учреждению.
Хранение и управление событиями в электронном замке шкафа с аудитом
Архитектура хранения событий электронного замка шкафа с аудитом определяет, какой объём исторических данных доступен для проверок соответствия, расследований инцидентов безопасности и операционного анализа. Ёмкость флеш-памяти значительно варьируется в зависимости от класса продукта: начальные модели хранят от 1 000 до 5 000 событий, средние — от 10 000 до 50 000, а корпоративные — до 100 000 событий и более. В загруженном аптечном шкафу круглосуточной больницы может генерироваться от 50 до 200 событий в день, что означает, что буфер на 10 000 событий обеспечивает примерно 50–200 дней истории до того, как циклический буфер начнёт перезаписывать самые старые записи. В реже используемом шкафу для хранения вещественных доказательств в полицейском участке может генерироваться всего 5–10 событий в день, что позволяет буферу на 100 000 событий хранить историю в течение многих лет. Формат записи событий обычно включает следующие поля, каждое из которых необходимо для соблюдения нормативных требований и криминалистического анализа: порядковый номер события, временная метка (дата и время с секундами или миллисекундами), ID учётных данных или идентификатор пользователя, тип учётных данных (PIN, RFID, биометрия, мобильные, ключ аварийного открытия), тип события (закрыть, открыть, доступ запрещён, обнаружение взлома, принудительное вскрытие, тайм-аут, запуск системы, остановка системы, синхронизация времени, экспорт журнала, изменение конфигурации), код результата (успех, недействительные учётные данные, просроченные учётные данные, активна блокировка, низкий заряд батареи, состояние взлома, ошибка связи) и идентификатор устройства (серийный номер или сетевой адрес). Некоторые продвинутые модели также включают номер шкафа или идентификатор местоположения, положение двери (открыта, закрыта, приоткрыта) и напряжение батареи на момент события. Прошивка управляет буфером событий, используя конструкцию циклической очереди, где новые события записываются по текущему указателю записи, а указатель перемещается к следующему доступному слоту. Когда указатель достигает конца буфера, он переходит к началу, перезаписывая самое старое событие. Такая конструкция гарантирует, что устройство всегда сохраняет самые последние события, которые обычно наиболее актуальны для расследований инцидентов безопасности. Буфер событий защищён политикой однократной записи многократного чтения на уровне прошивки, что означает, что события не могут быть выборочно удалены или изменены конечными пользователями. Единственный способ очистить буфер событий — выполнить сброс до заводских настроек, что является преднамеренным действием, которое само по себе генерирует событие аудита, гарантируя, что любая попытка уничтожить улики сама будет зафиксирована. Процесс экспорта извлекает буфер событий целиком или в пределах настраиваемого диапазона дат, а экспортированный файл включает цифровую подпись, которая аутентифицирует файл и проверяет его целостность. Когда экспортированный файл загружается в SIEM или программное обеспечение управления доступом, система проверяет цифровую подпись и сообщает о любых несоответствиях. Эта цепочка хранения данных аудита имеет решающее значение для соответствия стандартам доказательств, требуемым проверками DEA, HIPAA, FDA и SOX. Программное обеспечение для управления событиями обычно предоставляет возможности поиска, фильтрации, сортировки и составления отчётов, позволяя сотрудникам службы безопасности быстро находить конкретные события, создавать отчёты о соответствии и экспортировать данные в форматах, требуемых регулирующими органами. Программное обеспечение также управляет базой данных учётных данных, включая регистрацию пользователей, назначение учётных данных, графики доступа и отзыв учётных данных, а также синхронизирует часы реального времени на всех подключённых замках для обеспечения единообразия меток времени.
Требования соответствия и регулирования для электронного замка шкафа с аудитом
Основной движущей силой внедрения электронного замка шкафа с аудитом является соответствие федеральным и отраслевым нормативам, которые требуют аудиторского контроля доступа к чувствительным материалам и информации. Правила Управления по борьбе с наркотиками в соответствии с Title 21 CFR Part 1300 устанавливают требования безопасности для контролируемых веществ, включая требование, чтобы все места хранения контролируемых веществ были заперты, а доступ был ограничен уполномоченным лицом. Хотя правила прямо не предписывают использование электронных замков с журналами аудита, руководство DEA по предотвращению отвлечения фармацевтических препаратов и результаты административных проверок DEA дают понять, что ручные журналы больше не считаются адекватными для контролируемых веществ Списка II в средах с большим объёмом операций. Электронный замок шкафа с аудитом обеспечивает непрерывную, автоматическую и защищённую от взлома запись, которую проверяющие из DEA ожидают увидеть во время инспекций. HIPAA Security Rule, кодифицированная в 45 CFR Part 164.312, требует, чтобы покрываемые организации внедряли аппаратные, программные и процедурные механизмы, которые записывают и анализируют активность в информационных системах, содержащих электронную защищённую медицинскую информацию. Раздел физической защиты 164.310 конкретно касается контроля доступа к помещениям, включая требование внедрения политик и процедур, ограничивающих физический доступ к электронным информационным системам и помещениям, в которых они находятся. Электронный замок шкафа с аудитом, установленный на шкафах для лекарств, ящиках с историями болезни и шкафах для расходных материалов в медицинских учреждениях, напрямую поддерживает соблюдение этих требований, предоставляя уникальную идентификацию пользователя, автоматическую запись доступа и возможность просмотра записей доступа во время расследований инцидентов безопасности. Правила FDA 21 CFR Part 11 устанавливают критерии, по которым электронные записи и электронные подписи считаются надёжными, достоверными и эквивалентными бумажным записям. Part 11 требует, чтобы системы, генерирующие электронные записи, внедряли меры для предотвращения фальсификации записей, обеспечения их точности и полноты, а также ведения журнала аудита, фиксирующего дату и время каждого действия, личность лица, выполнившего действие, и само действие. Электронный замок шкафа с аудитом должен соответствовать этим требованиям для использования в средах, регулируемых FDA, таких как фармацевтическое производство, хранение материалов для клинических испытаний и управление запасами медицинских устройств. Закон Сарбейнса-Оксли 2002 года, особенно Раздел 404, требует, чтобы руководство оценивало и отчитывалось об эффективности внутреннего контроля над финансовой отчётностью. Хотя SOX обычно ассоциируется с ИТ-системами, физическая безопасность активов, влияющих на финансовую отчётность — включая денежные ящики, шкафы для ценных бумаг, хранение финансовых документов и запасы дорогостоящих материалов — подпадает под область внутреннего контроля. Электронный замок шкафа с аудитом предоставляет проверяемые записи доступа, которые внешние аудиторы используют для оценки эффективности физического контроля доступа. Общий регламент по защите данных, хотя и не является американским нормативным актом, имеет последствия для американских компаний, обрабатывающих персональные данные граждан ЕС, и его требование Статьи 32 о соответствующих технических и организационных мерах для обеспечения безопасности данных включает физический контроль доступа к шкафам для хранения данных. Стандарт безопасности данных индустрии платёжных карт требует, чтобы данные держателей карт хранились в физически защищённых местах с контролем доступа, и Требование 9 конкретно указывает на необходимость ограничения физического доступа к данным держателей карт. Электронный замок шкафа с аудитом на шкафах для документов и серверных стойках в средах обработки платежей предоставляет документацию, необходимую для оценки соответствия PCI DSS. Международный стандарт ISO 27001 для систем управления информационной безопасностью требует, чтобы организации внедряли физические средства контроля безопасности, включающие регистрацию и мониторинг доступа, и электронный замок шкафа с аудитом предоставляет доказательства, необходимые для сертификационных аудитов ISO 27001.
Интеграция с SIEM и мониторинг в реальном времени
Истинная сила электронного замка шкафа с аудитом раскрывается при его интеграции в платформу Security Information and Event Management, превращая изолированные события доступа к шкафам в действенную аналитику в рамках более широкой экосистемы безопасности. Архитектура интеграции обычно следует модели публикации-подписки, где замок или его контроллер генерирует события в структурированном формате, например Syslog с форматированием RFC 5424, и передаёт их на коллектор SIEM по сети. Полезная нагрузка события включает идентификатор устройства, тип события, временную метку, идентификатор учётных данных и код результата, все отформатированные так, чтобы парсер SIEM мог интерпретировать и нормализовать их в общий формат событий платформы. Протокол Syslog является наиболее широко поддерживаемым методом интеграции, поскольку он поддерживается практически всеми платформами SIEM, включая Splunk, IBM QRadar, ArcSight, LogRhythm и Microsoft Sentinel. Прошивка замка настраивается с IP-адресом или именем хоста коллектора SIEM и номером порта UDP или TCP для сообщений Syslog. Каждое событие передаётся как отдельное сообщение Syslog с кодом объекта 16 (локальное использование 0) и уровнем серьёзности, соответствующим типу события: информационный для обычных событий доступа, предупреждение для событий отказа, ошибка для системных сбоев и критический для событий взлома или принудительного вскрытия. Платформа SIEM принимает эти сообщения, разбирает их в структурированные поля и коррелирует с событиями из других источников данных безопасности. Например, событие доступа к шкафу может быть скоррелировано с данными системы видеонаблюдения для получения видеозаписи человека, получившего доступ к шкафу в это точное время. SIEM также может коррелировать события доступа к шкафу с событиями системы контроля доступа по пропускам, чтобы убедиться, что человек, вошедший в шкаф, физически находился в здании в это время. Могут быть настроены пользовательские правила корреляции для генерации предупреждений для конкретных сценариев, таких как доступ пользователя к шкафу с контролируемыми веществами вне установленной смены, несколько неудачных попыток доступа к одному и тому же шкафу за короткий промежуток времени, доступ к шкафу, который должен быть пустым или запертым для инвентаризации, или событие доступа на шкафу, который был помечен как взломанный. Интеграция SIEM также позволяет автоматизировать подготовку отчётов о соответствии, где система генерирует отчёты, суммирующие активность доступа к шкафам за определённые периоды времени, для конкретных пользователей или шкафов, отформатированные в соответствии с требованиями конкретных регуляторов. Возможности мониторинга в реальном времени означают, что персонал службы безопасности получает немедленное уведомление о критических событиях, таких как обнаружение взлома или принудительное вскрытие, через систему оповещения и уведомлений SIEM, которая может отправлять SMS-сообщения, электронные письма или push-уведомления на мобильные устройства. Предупреждение может включать контекстную информацию, такую как местоположение шкафа, тип события, время происшествия и ссылку на соответствующее видео. Интеграция также поддерживает автоматические ответные действия, такие как блокировка всех шкафов в зоне при обнаружении взлома на любом шкафу, активация предустановки CCTV для направления камеры на затронутый шкаф или отправка персонала службы безопасности на место. Двунаправленная связь между SIEM и системой замков позволяет операторам безопасности удалённо запирать или отпирать шкафы с консоли SIEM, временно ограничивать доступ для определённых учётных данных или переводить шкаф в режим блокировки во время активного инцидента безопасности. Данные журнала аудита от электронного замка шкафа с аудитом становятся частью долгосрочного хранилища SIEM, предоставляя исторические данные для анализа тенденций, криминалистических расследований и проверок соответствия.
Обнаружение взлома и регистрация принуждения
Возможности безопасности электронного замка шкафа с аудитом выходят за рамки обычной регистрации доступа и включают сложные функции обнаружения взлома и сигнализации принуждения, которые необходимы для сред с высокими требованиями безопасности. Подсистема обнаружения взлома использует несколько технологий датчиков для обнаружения несанкционированных физических атак на замок или шкаф. Переключатель взлома корпуса — это микропереключатель или магнитный геркон, который обнаруживает, когда корпус замка снимается с поверхности шкафа. Если злоумышленник пытается отвинтить замок от шкафа или отжать его с помощью монтировки, переключатель меняет состояние, вызывая событие взлома, которое немедленно записывается в журнал аудита. Датчик положения засова определяет, находится ли запирающий болт или засов в выдвинутом или втянутом положении. Если засов принудительно открывается без действительных учётных данных — например, путём просовывания кредитной карты между засовом и ответной планкой — датчик обнаруживает аномалию и записывает событие принудительного вскрытия. Датчик положения двери определяет, открыта или закрыта дверца шкафа, что позволяет системе обнаруживать ситуации, когда дверь остаётся открытой после доступа, что может указывать на то, что пользователь отвлёкся, шкаф был скомпрометирован или запасы извлекаются в течение длительного времени. Датчик удара или акселерометр обнаруживает события удара, такие как удары молотком, сверление или распиливание, и записывает их как события взлома с уровнем серьёзности, основанным на интенсивности удара. Электронное обнаружение взлома работает параллельно с механическими
Не уверены, какой датчик подойдёт?
Проконсультируйтесь бесплатно с нашими инженерами по применению mmWave.
Найдите подходящий датчик присутствия для вашего отеля
Сравните 3 протокола, изучите гостиничные кейсы и скачайте руководство по установке
Связанные продукты
3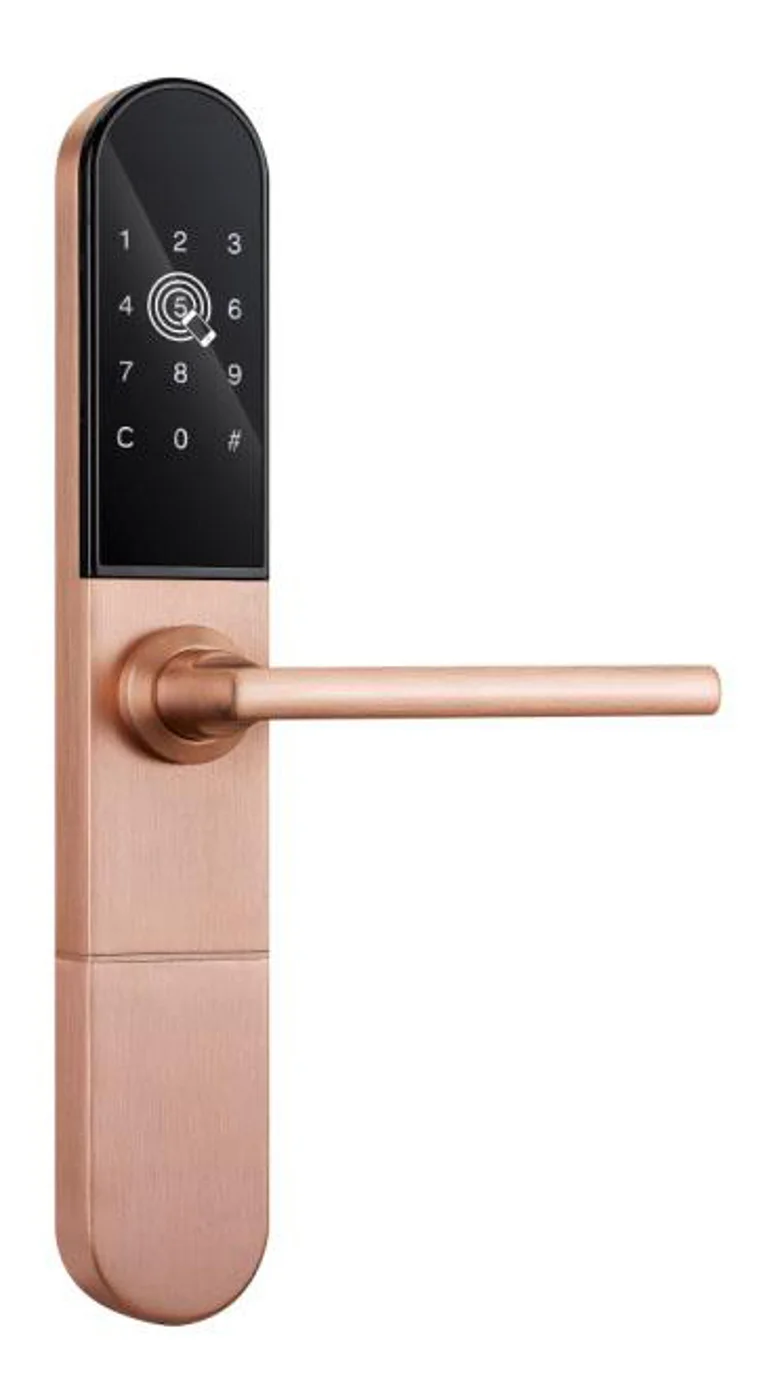
Умный замок для шкафа: управление через приложение и дашборд
Умный замок для шкафов с управлением через приложение для офисов и логистики. Дашборд, журнал аудита, удаленное открытие. Прочный корпус.
Эта страница уже указывает на него как на следующую рекомендованную ссылку.
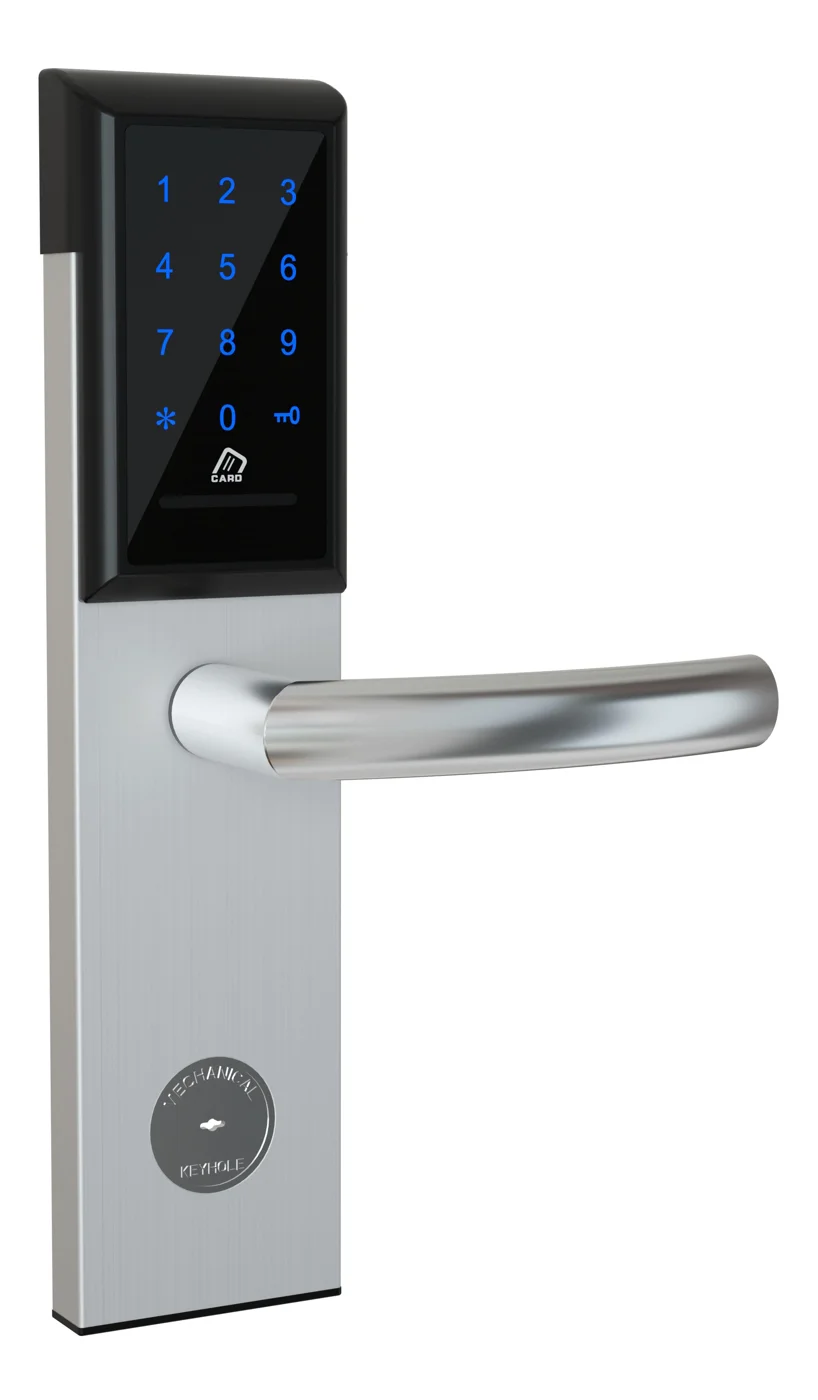
Замок для офисного шкафа: PIN + карта для архивов
Офисный замок с PIN и картой для шкафов и тумб. Автономная работа, установка за 5 минут, без WiFi. Сертификаты CE/FCC/RoHS.
Эта страница уже указывает на него как на следующую рекомендованную ссылку.
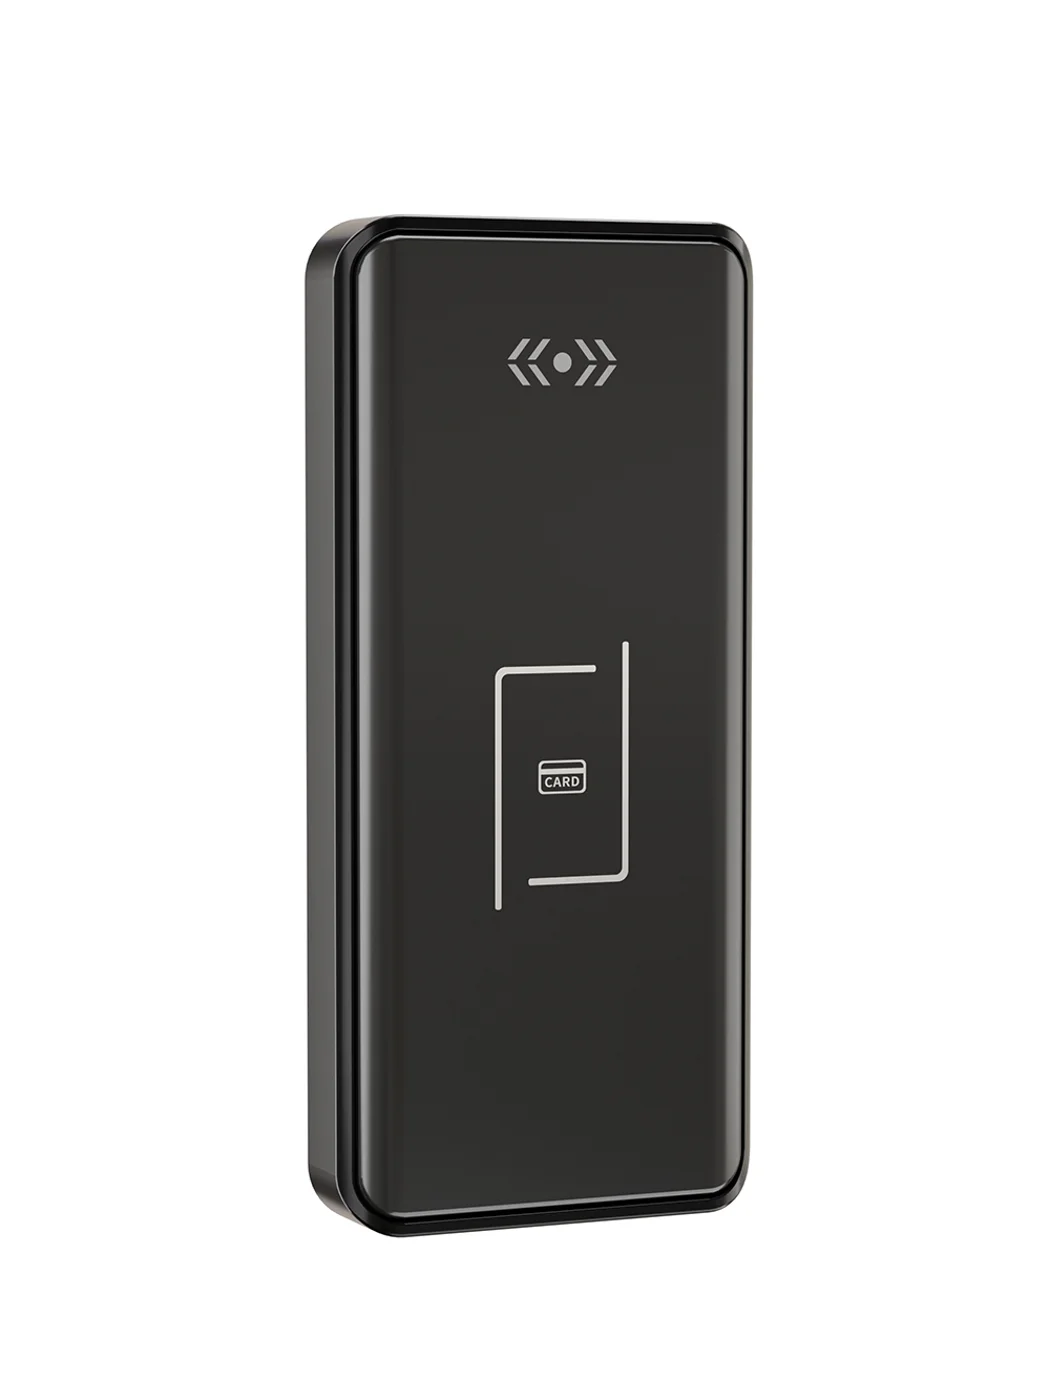
Замок для спортзала: офлайн-карта, без WiFi
Офлайн-карта для замка спортзала. MIFARE, батарея, установка за 5 минут. Без WiFi или сервера. Корпус из цинкового сплава, сертификаты CE/FCC/RoHS.
Эта страница уже указывает на него как на следующую рекомендованную ссылку.
Связанные статьи блога
3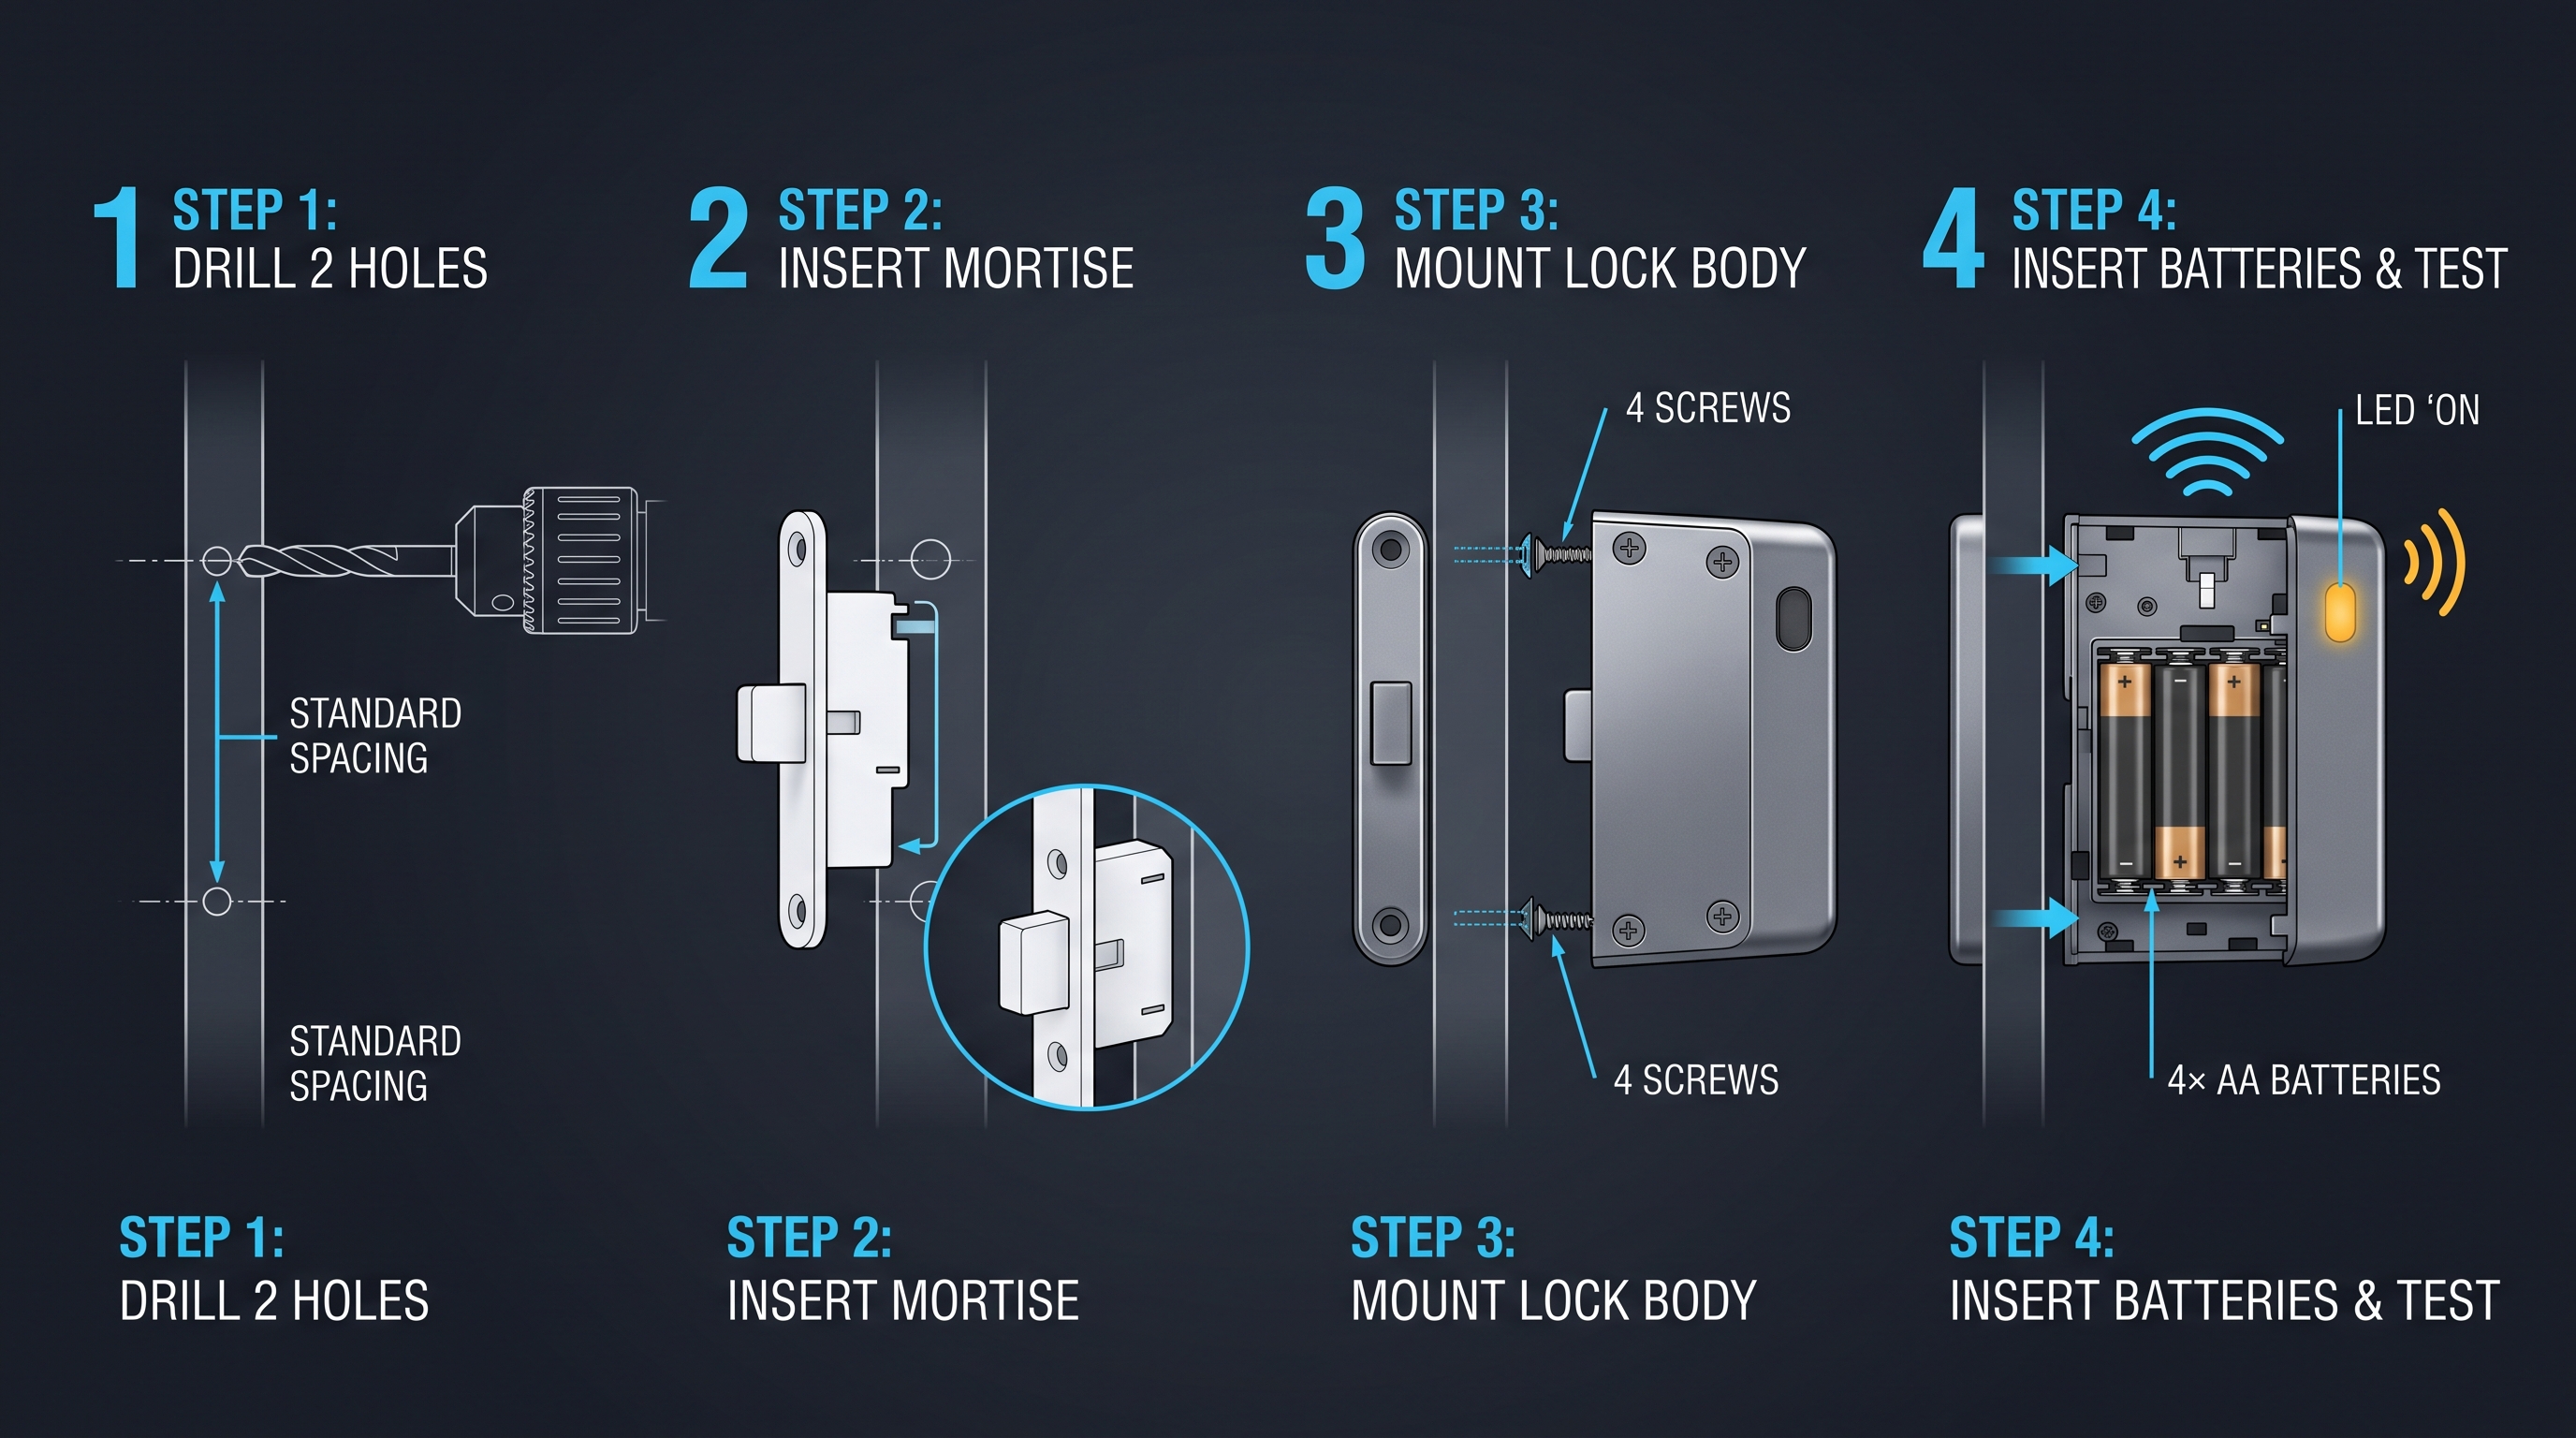
Цена электронного замка для шкафчика: полное руководство по факторам стоимости, уровням и переговорам с поставщиками
Узнайте, что влияет на цену электронного замка для шкафчика: типы идентификации, материалы, скидки за объём, затраты на оснастку, доставку и совокупную стоимость владения за 5 лет. Полное руководство с таблицами.
Он поддерживает тот же контекст продукта: Умный замок для шкафа: управление через приложение и дашборд, Замок для офисного шкафа: PIN + карта для архивов, Замок для спортзала: офлайн-карта, без WiFi.
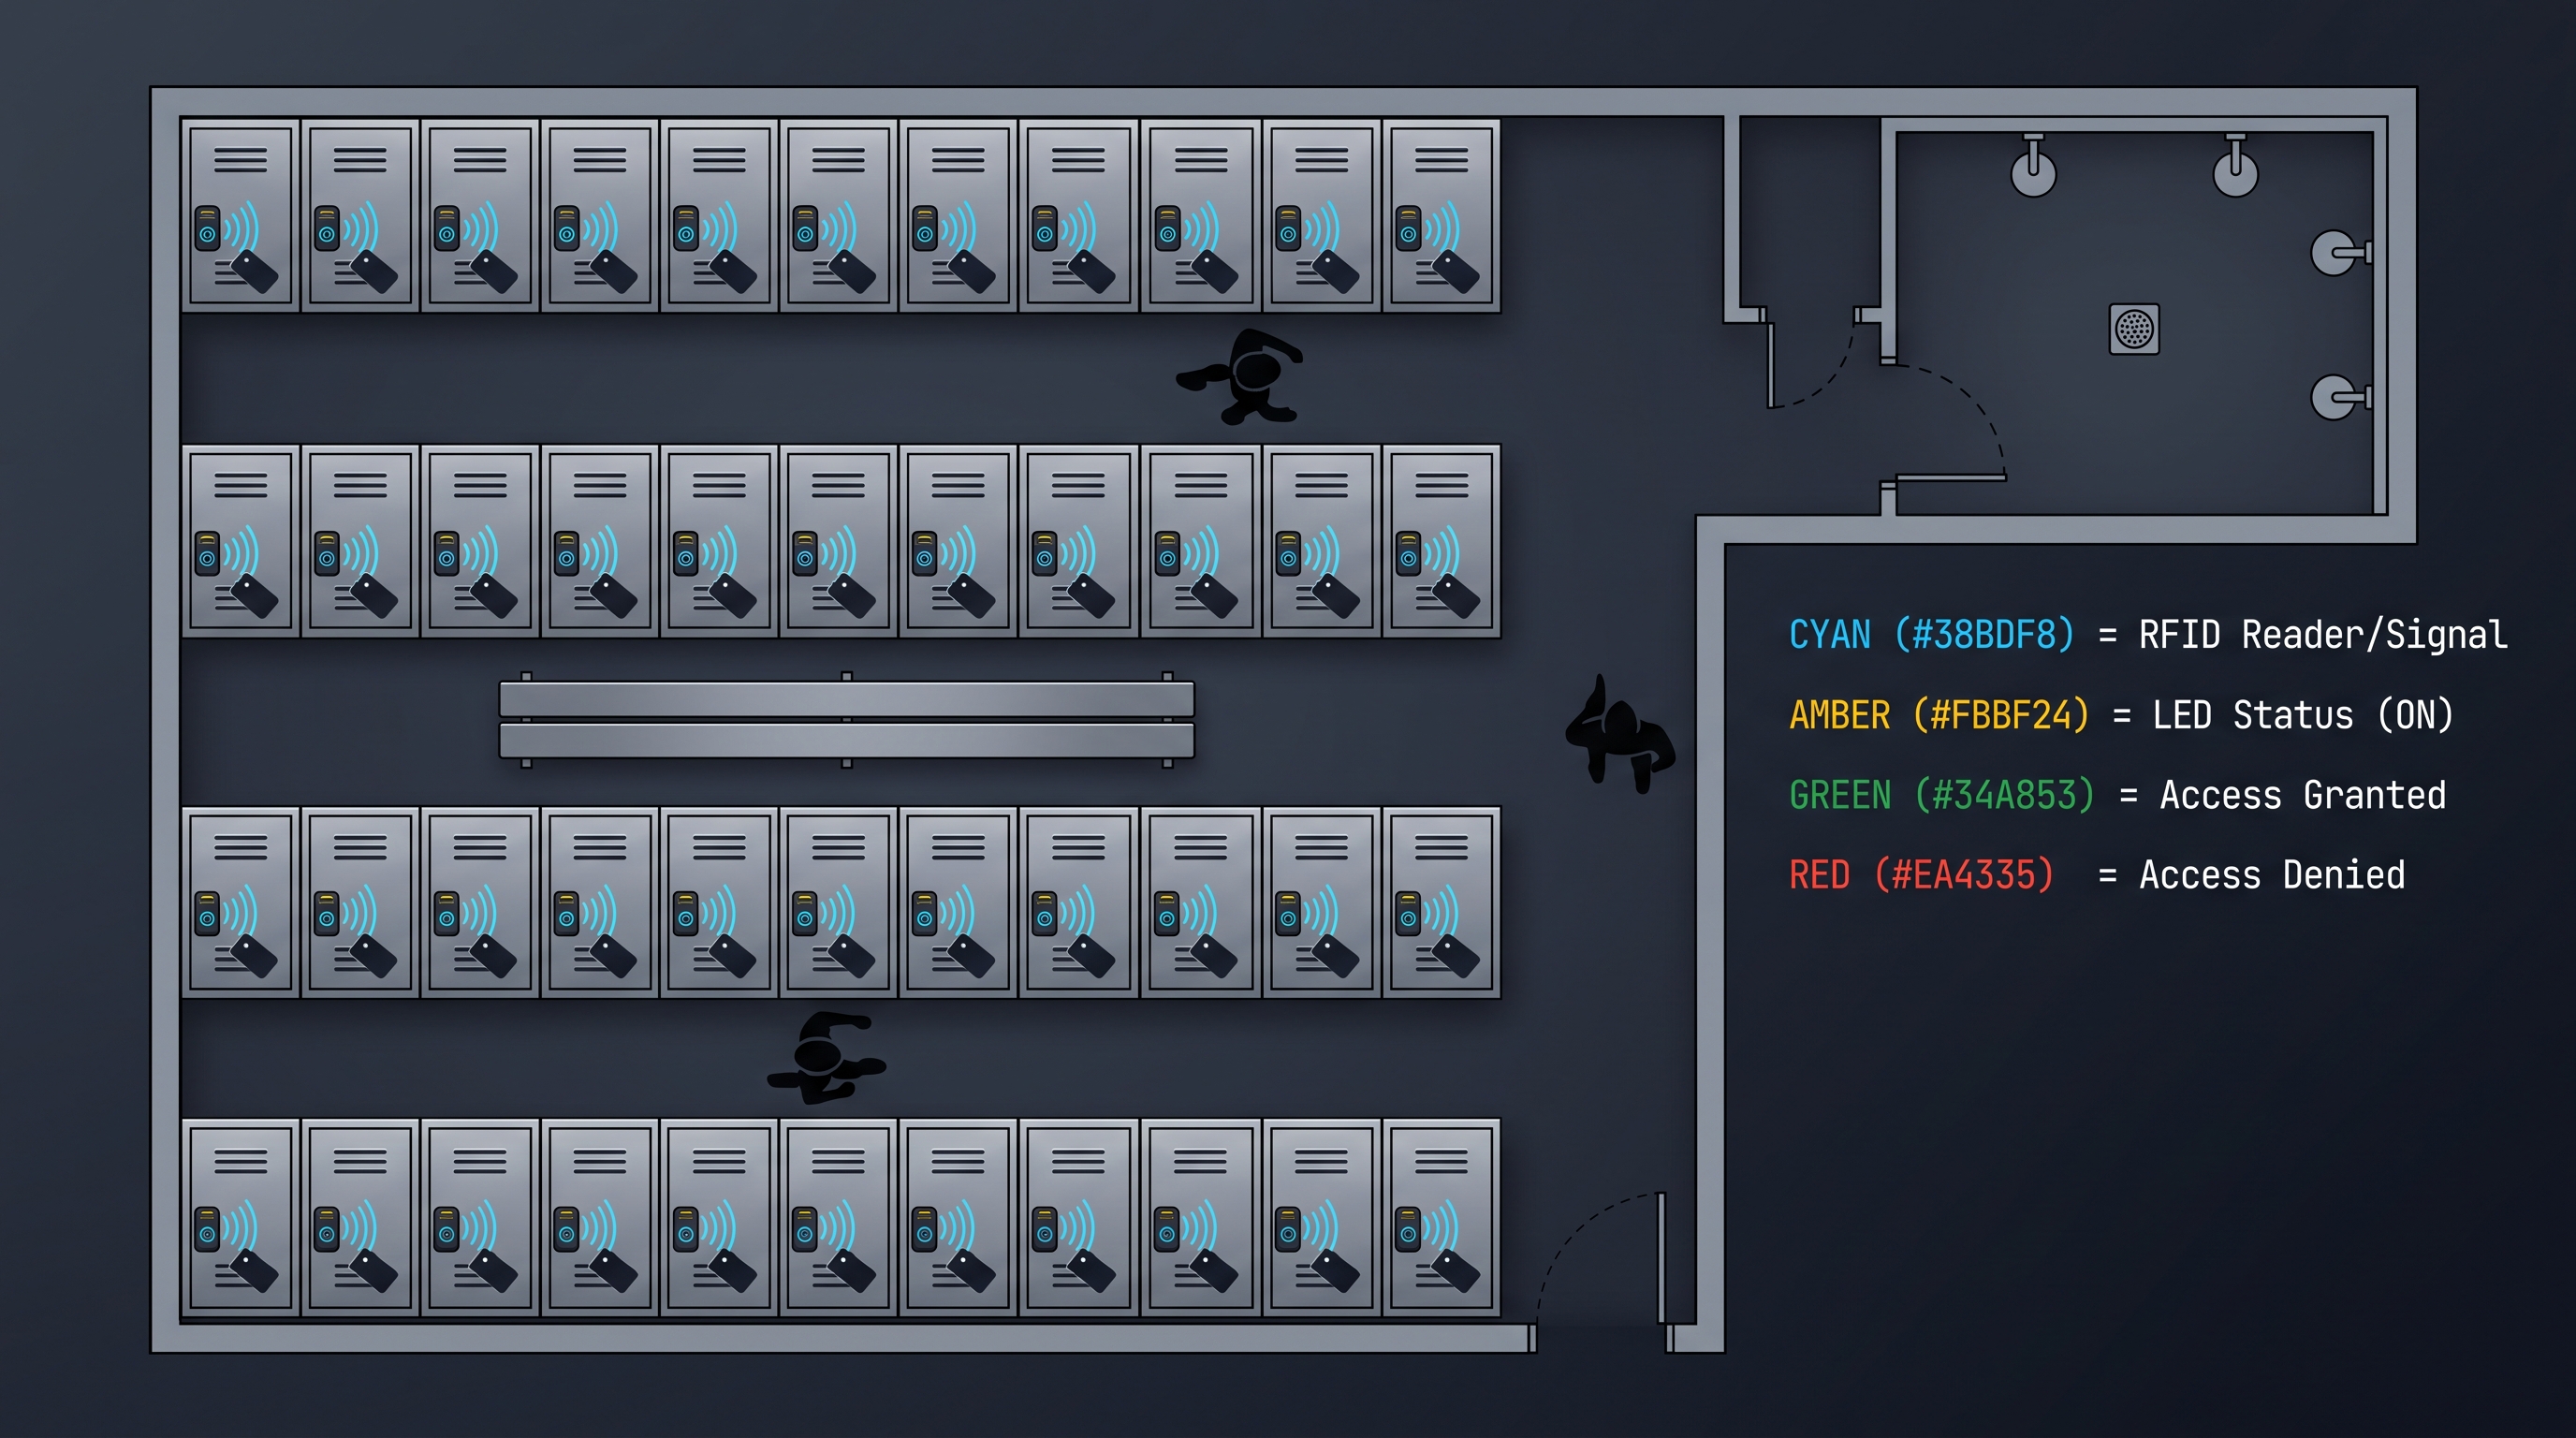
Электронный замок для шкафчика: Полное руководство по беспроводной безопасности 2026
Узнайте, как работает электронный замок для шкафчика: от RFID до биометрии. Советы по выбору, характеристики и сравнение для спортзалов, офисов и школ.
Он поддерживает тот же контекст продукта: Замок для спортзала: офлайн-карта, без WiFi.
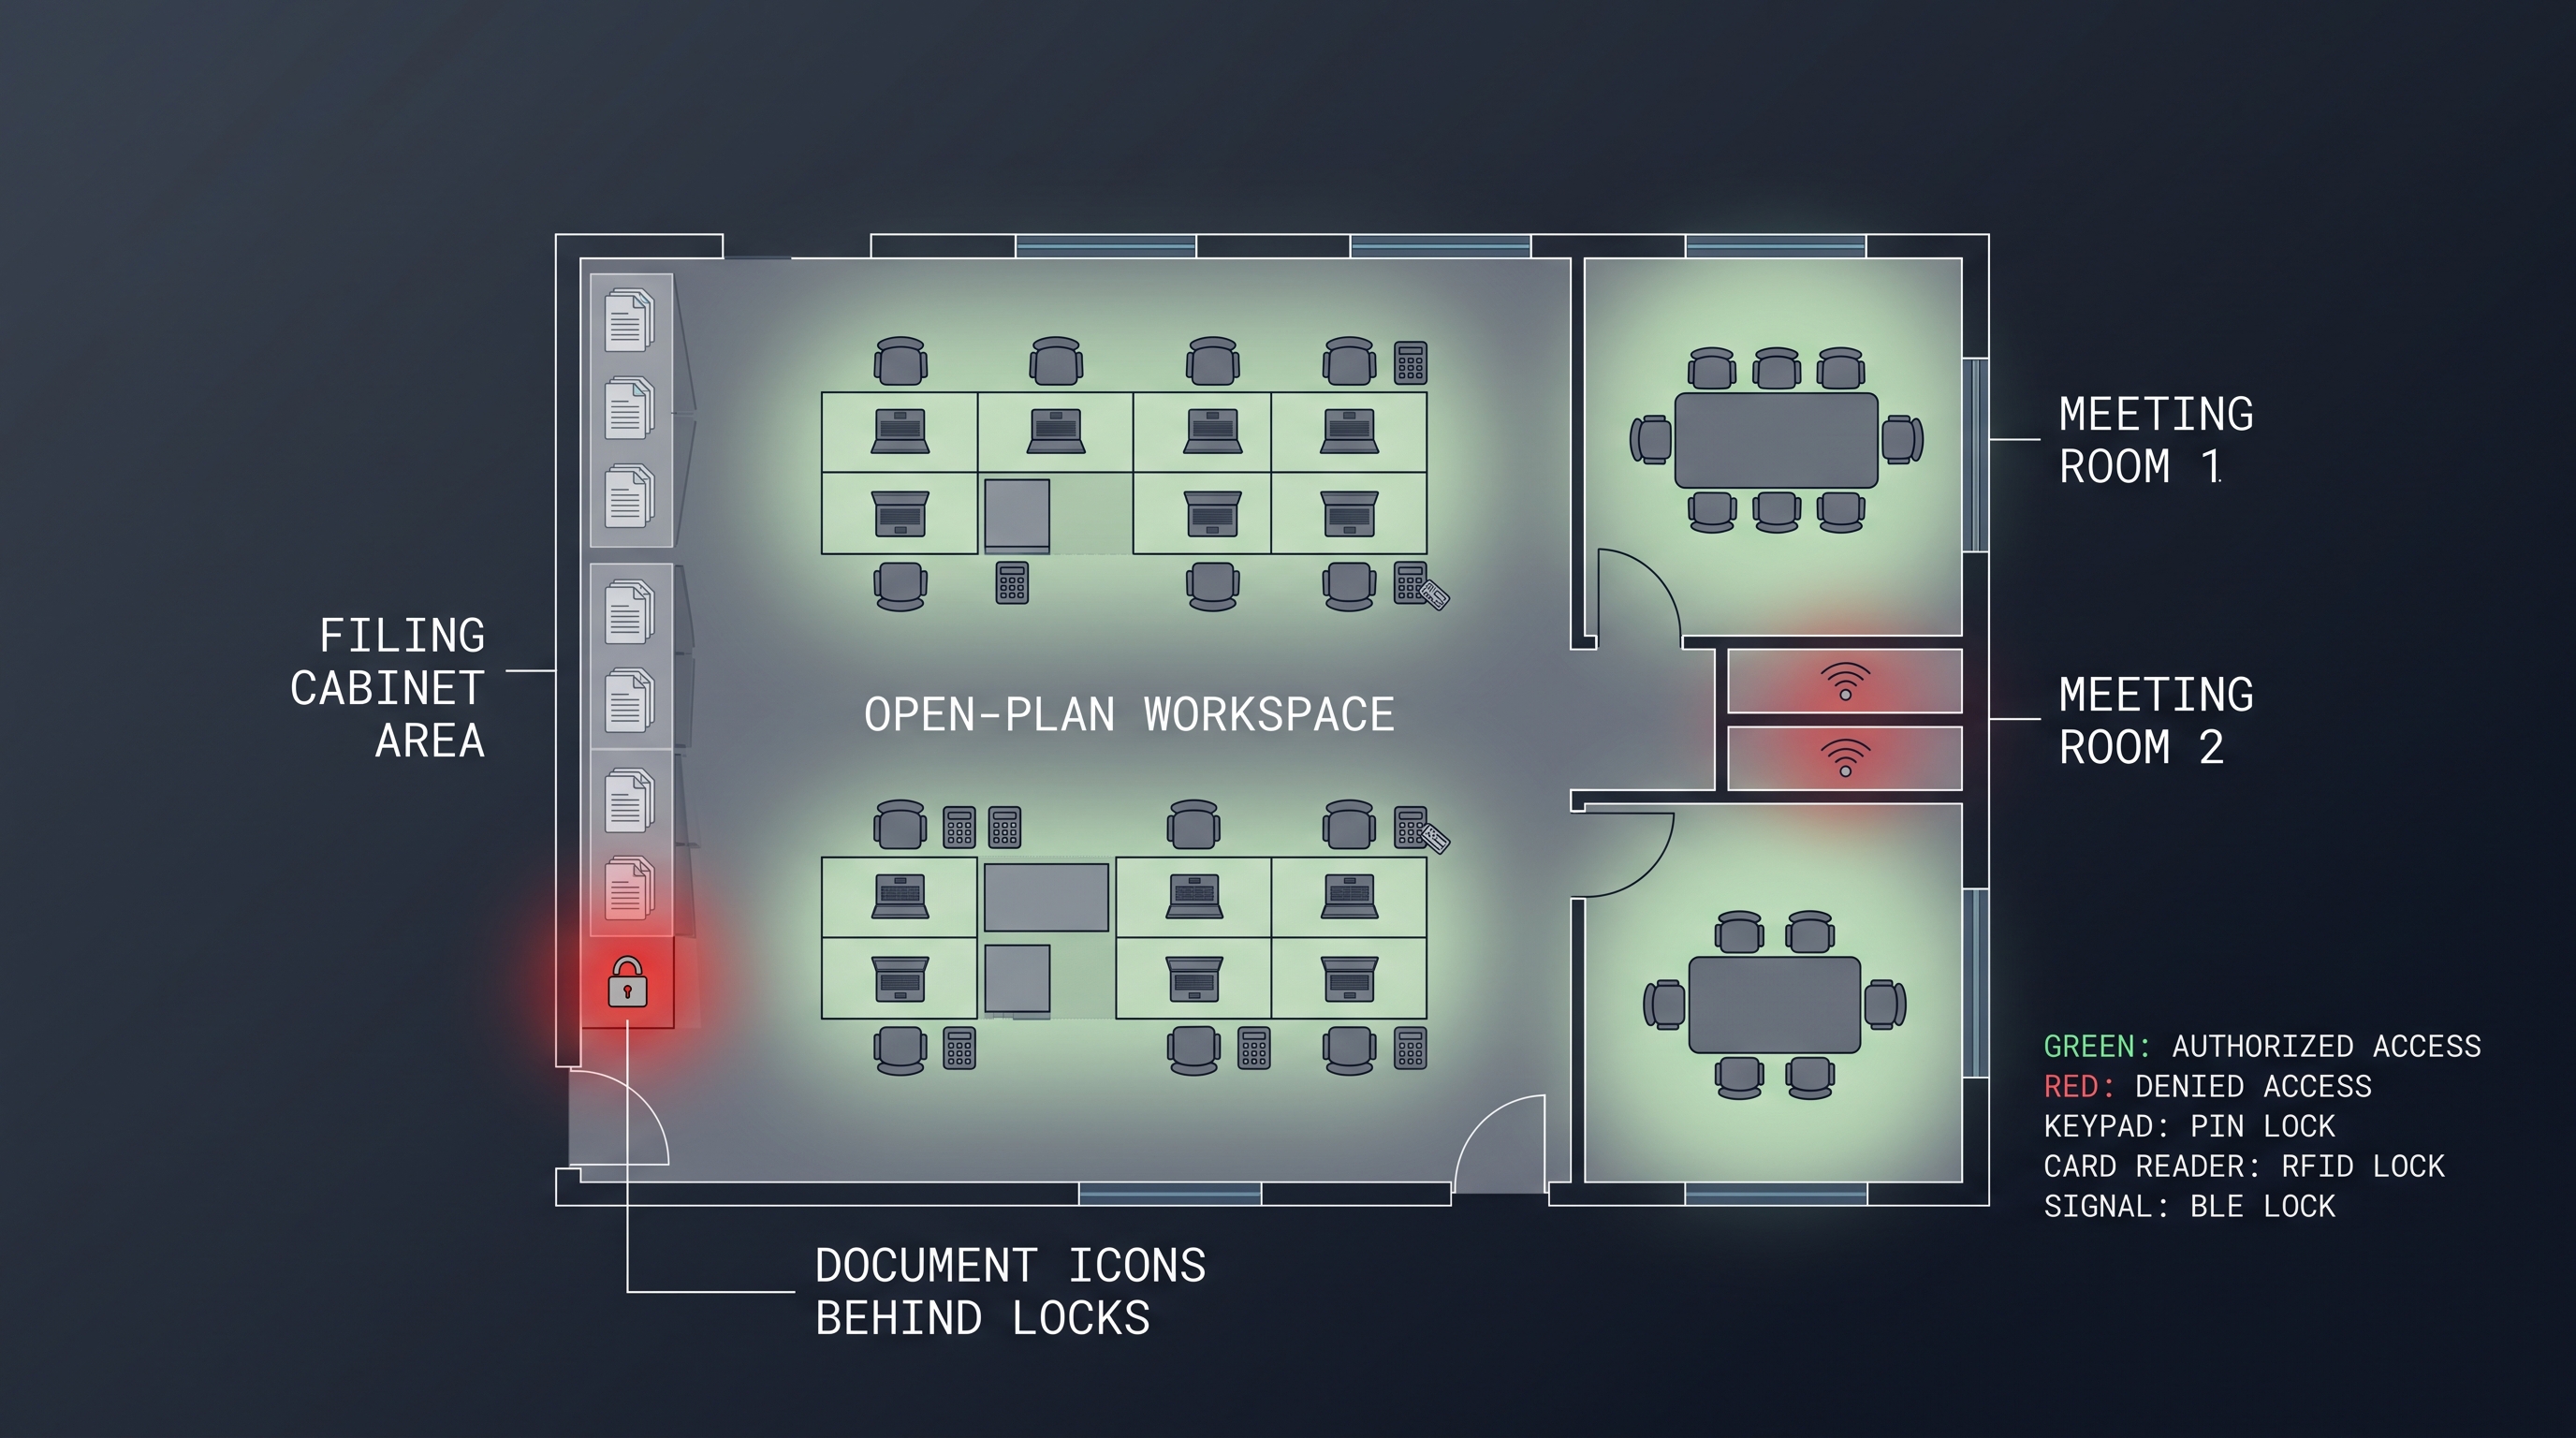
Электронный мебельный замок: полное руководство по запиранию шкафов
Электронный мебельный замок защищает шкафы, ящики и корпусную мебель с помощью RFID, BLE, PIN или биометрии, заменяя ключи управляемым доступом с аудитом. Полное руководство.
Он поддерживает тот же контекст продукта: Замок для офисного шкафа: PIN + карта для архивов.
Опишите ваш гостиничный проект нашим инженерам
Сообщите количество номеров, тип потолка и предпочтительный протокол. Мы вернём план образцов и расчёт за 24 рабочих часа.
- Перейдите от общих рекомендаций к обсуждению продукта или применения.
- Используйте RFQ, когда цена, чертежи, MOQ или сроки запуска требуют структуры.
- Держите прямой контакт видимым для быстрых уточнений и передачи.