Conectividade e integração de armários inteligentes
Guia técnico de conectividade e integração de armários inteligentes: RS-485, Wiegand, OSDP, BLE, Wi-Fi, LDAP/AD, SSO, HID e implantação multissítio.
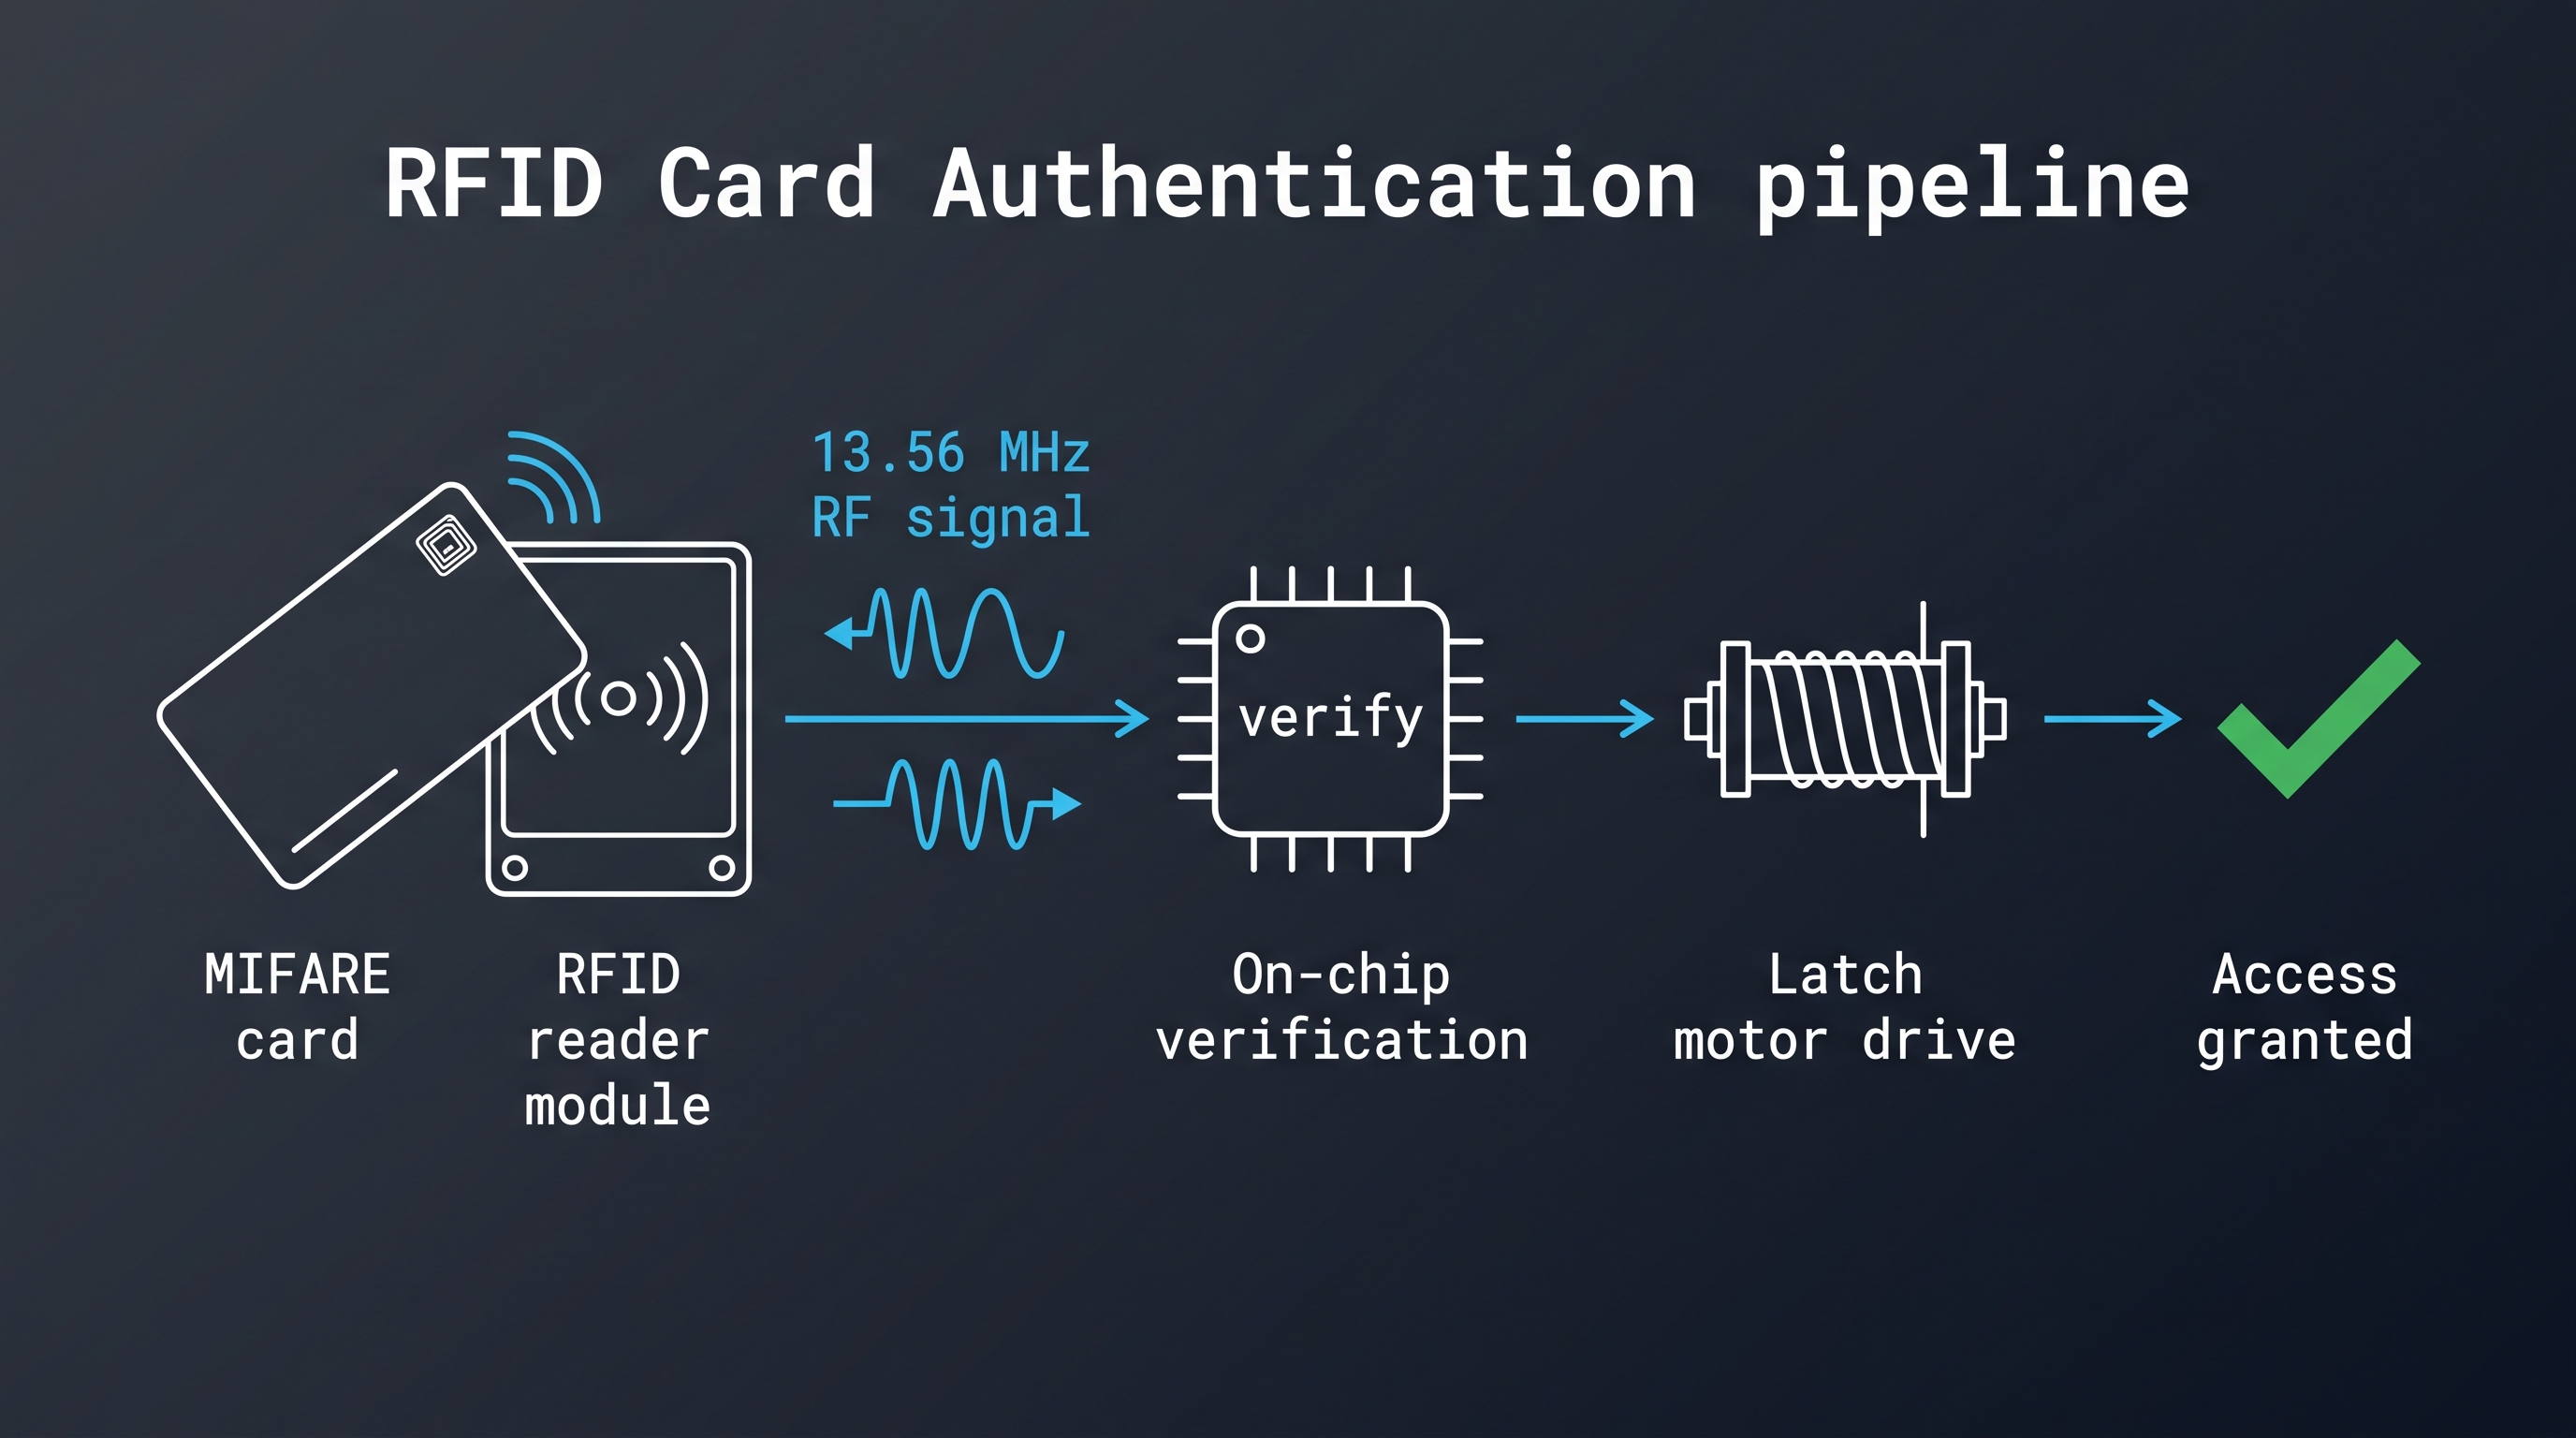
A conectividade e a integração de armários inteligentes é a disciplina de fazer uma fechadura eletrônica para armário se comportar como um dispositivo gerenciado, e não como um teclado autônomo. Ela está na interseção de três mundos que raramente compartilham um vocabulário: o hardware da fechadura, com seus orçamentos de bateria e tolerâncias mecânicas; as redes prediais, com seus switches, gateways e VLANs; e os sistemas de identidade corporativos, em que usuários são registros em um diretório, e não rostos em um balcão. Uma frota de armários que funciona perfeitamente em uma sala de exposição ainda pode falhar silenciosamente em um prédio real porque a fechadura fala RS-485 enquanto o integrador planejou Wi-Fi, ou porque a sincronização de diretório grava um nome de exibição onde o controlador espera um ID de usuário imutável.
Este guia foi escrito para as pessoas que precisam fazer esses três mundos se alinharem: fabricantes de armários que constroem uma plataforma para seus clientes, integradores de sistemas que conectam armários a um sistema de controle de acesso ou sistema de gestão predial, e equipes de facilities ou de TI que herdam uma frota e precisam explicar à gestão por que ela deveria conversar com o Active Directory. Cada seção começa com uma resposta autocontida e depois percorre o detalhe de engenharia por trás dela. As seções finais trazem uma lista de verificação para aquisição, uma sequência de solução de problemas e as perguntas que vale a pena fazer a um fornecedor antes de um piloto, e não depois de mil fechaduras instaladas.
O que a conectividade e a integração de armários inteligentes realmente abrangem
A conectividade e a integração de armários inteligentes é a combinação de links físicos de dados, tradução de protocolos, mapeamento de identidades e software de gerenciamento que permite que fechaduras eletrônicas para armário sejam provisionadas, monitoradas e auditadas centralmente. Ela abrange a ligação com fio ou por rádio entre a fechadura e o controlador, o gateway ou dispositivo de borda que agrega um conjunto de armários, as interfaces de programação de aplicativos (API) que conectam essa camada de borda a uma plataforma de gerenciamento, e o serviço de diretório ou sistema de controle de acesso que decide quem pode abrir qual armário em qual momento. Uma integração completa também inclui distribuição de firmware, ciclo de vida de credenciais, retenção de eventos e o procedimento de recuperação usado quando um link cai. Conectividade sem integração produz telemetria sobre a qual ninguém age, enquanto integração sem conectividade produz um projeto que não pode ser implantado em um prédio real com mobiliário real e restrições de rede reais. O teste prático é simples: um administrador consegue revogar o acesso de uma pessoa e provar que isso aconteceu sem sair da mesa?
A maioria dos projetos subestima a camada de identidade. Os fornecedores de hardware costumam documentar bem os comprimentos de cabo e os alcances de rádio, mas o mapeamento entre uma pessoa no Active Directory e um armário em um prédio é onde as integrações quebram silenciosamente. Uma forma útil de delimitar o trabalho é listar quatro coisas para cada armário: quem pode abri-lo, como essa pessoa prova a identidade, qual sistema mantém o registro autoritativo e como a prova é revogada quando a pessoa sai. Se essas quatro respostas existirem em um único documento, o projeto de conectividade e integração praticamente se escreve sozinho.
As quatro camadas de que toda implantação precisa
A primeira camada é a própria fechadura, que contém um motor ou solenoide, um leitor ou teclado, uma placa controladora, firmware e uma fonte de energia. A segunda camada é o link local, que é ou um barramento com fio, como RS-485, ou um link de rádio, como Bluetooth Low Energy. A terceira camada é a agregação, em que um gateway, controlador de rede ou servidor de borda transforma muitas conversas individuais de fechaduras em um único fluxo de dados gerenciado. A quarta camada é a plataforma, em que usuários, armários, horários e eventos ficam em um banco de dados que outros sistemas podem consultar.
Cada camada tem seus próprios modos de falha e suas próprias premissas de segurança. Uma fechadura que armazena credenciais localmente sobrevive a uma queda de rede, mas mantém uma lista de autorização desatualizada até a próxima sincronização. Um gateway que termina TLS para a nuvem protege o link de longa distância, mas ainda precisa autenticar cada fechadura no link local. Uma plataforma que oferece suporte a provisionamento via SCIM elimina a criação manual de usuários, mas precisa de um identificador externo estável para evitar contas duplicadas. Projetar uma camada por vez é geralmente como os projetos acabam adquirindo uma frota tecnicamente conectada e operacionalmente inutilizável.
Quem é responsável por qual parte da integração
A responsabilidade é a fonte mais comum de atraso em projetos de armários. O fornecedor da fechadura é responsável pelo firmware da fechadura, pela compatibilidade com leitores e pela documentação do protocolo local. O integrador é responsável pela cabeação, pela segmentação de rede e pela instalação do gateway. O proprietário do prédio ou o departamento de TI é responsável pelos grupos de diretório, pela configuração de logon único e pelas regras de firewall. O fornecedor da plataforma é responsável pelas APIs e pela retenção de dados.
Quando essas fronteiras não são registradas por escrito, cada parte assume que outra configurou reservas de DHCP, testou contas de bind do diretório ou validou que o gateway consegue alcançar o endpoint na nuvem por meio de um proxy. Uma matriz de responsabilidades simples, acordada antes do piloto, evita semanas de troca de acusações. Ela deve nomear quem fornece a autoridade certificadora, quem aprova atualizações de firmware, quem detém as credenciais administrativas da plataforma de armários e quem é chamado às 2 da manhã quando um conjunto de armários para de reportar.
A pilha técnica do armário inteligente: fechadura, controlador, gateway e plataforma
A pilha de conectividade e integração do armário inteligente é uma arquitetura de quatro camadas na qual as fechaduras lidam com autenticação local e atuação, controladores ou concentradores agregam um conjunto de armários, gateways ou servidores de borda traduzem entre protocolos de campo e redes IP, e uma plataforma gerencia identidade, política e relatórios. Implantações típicas usam um concentrador para cada 16 a 64 fechaduras, um gateway por andar ou agrupamento de salas, e um locatário da plataforma por prédio ou operador. Essa divisão em camadas mantém o cabeamento de campo curto, limita o raio de impacto de uma única falha e permite substituir cada camada sem tocar nas outras. Também define onde procurar quando algo quebra: um único armário sem resposta é uma falha de camada um, um conjunto silencioso é uma falha de camada dois, e um local que para de reportar é uma falha de camada três. A arquitetura é deliberadamente entediante, e esse é o ponto. Cada camada tem uma função, uma interface e um responsável, e é isso que torna uma frota de mil fechaduras suportável por uma pequena equipe de operações.
A pilha importa porque a maioria da literatura dos fornecedores descreve um único produto, enquanto projetos reais precisam de um sistema. Uma fechadura que suporta cartões MIFARE só é útil se o concentrador puder repassar seus eventos para cima em um formato que a plataforma entenda, e apenas se a plataforma puder retornar uma decisão de autorização rápido o suficiente para um usuário parado na porta. Os orçamentos de latência diferem por camada: uma decisão de autenticação local deve ser concluída bem abaixo de um segundo, enquanto uma ida e volta de autorização na nuvem pode levar de um a três segundos, dependendo da geografia e da qualidade da rede móvel.
Onde a Decisão Realmente Acontece
A autenticação pode ocorrer em três lugares, e cada escolha tem consequências. Em fechaduras offline, a decisão é tomada dentro da fechadura com base em uma lista de credenciais armazenada localmente. Em fechaduras online, a decisão é tomada pelo concentrador ou pela plataforma, com a fechadura atuando como leitor e atuador. Em projetos híbridos, a fechadura decide localmente usando uma política em cache que a plataforma atualiza conforme uma programação ou sob demanda.
Decisões offline são rápidas e resilientes, mas não conseguem responder a uma revogação que ocorreu há um minuto. Decisões online são autoritativas, mas dependem da disponibilidade da rede e adicionam latência a cada desbloqueio. Projetos híbridos geralmente são a resposta certa para implantações em hotéis e locais de trabalho, onde um hóspede ou funcionário trancado para fora é muito mais prejudicial do que alguns minutos de autorização desatualizada. A questão de projeto a resolver desde cedo é por quanto tempo uma credencial desatualizada pode permanecer válida quando o link está fora do ar; quinze minutos é um meio-termo comum, um turno é comum em locais industriais, e tolerância zero força um projeto totalmente online.
O Que o Concentrador Deve Suportar
Um concentrador é mais do que uma caixa de junção. Ele deve fazer polling ou assinar cada fechadura, traduzir entre protocolos de campo, armazenar eventos em buffer durante interrupções a montante, aplicar programações locais e, frequentemente, fornecer ou monitorar energia. Ele também deve detectar e isolar uma fechadura com defeito, para que um único dispositivo em curto não derrube todo o segmento. Em implantações RS-485, o concentrador frequentemente oferece o único local realista para colocar proteção contra surtos e isolamento, já que fileiras de fechaduras são longos trechos de cabo passando por móveis de metal.
Especifique a capacidade do concentrador em fechaduras, não em portas. Uma unidade classificada para 32 dispositivos pode sustentar essa contagem apenas ao fazer polling lentamente; um conjunto de 64 armários que deve responder em meio segundo pode precisar de dois concentradores. Peça o intervalo de polling e o tempo de entrega de eventos sob carga total, e teste os números durante o piloto em vez de confiar na folha de dados.
Autônomo ou em rede: escolhendo a arquitetura de conectividade e integração de armários inteligentes
Escolher entre conectividade e integração de armários inteligentes autônomos e em rede é uma decisão sobre autoridade, e não apenas sobre orçamento. Fechaduras autônomas armazenam credenciais e registros localmente e são gerenciadas por meio de um cartão mestre, de um programador portátil, de um aplicativo móvel via Bluetooth ou de uma sincronização periódica. Fechaduras em rede relatam cada evento a um sistema central e recebem política dele. A maioria das implantações em produção mistura as duas: fechaduras em rede em áreas de alto tráfego ou sensíveis à conformidade, fechaduras autônomas em conjuntos de armários excedentes e instalações temporárias. A pergunta a responder primeiro é quem tem permissão para dizer não. Se a revogação precisar ter efeito em minutos, a fechadura não pode ser a autoridade final. Se o local muda os ocupantes uma vez por temporada e não tem obrigação de auditoria, a autoridade local é mais barata e mais resiliente. Errar essa pergunta é caro nas duas direções, porque fazer retrofit de conectividade em armários acabados custa mais do que escolhê-la na compra.
A comparação de custos é frequentemente mal compreendida. O hardware em rede custa mais por fechadura e adiciona cabeamento, gateways e portas de switch, mas elimina a mão de obra recorrente para reprogramação de credenciais e coleta de registros. O hardware autônomo é mais barato na compra e mais barato de instalar, mas cada mudança de ocupante ou de política se torna uma visita manual. Locais que mudam os ocupantes semanalmente geralmente consideram o hardware em rede mais barato em dois a três anos, enquanto locais que atribuem armários uma vez por temporada podem operar equipamentos autônomos por uma década.
| Arquitetura | Custo relativo do hardware | Esforço de implantação | Autoridade para decisões de acesso | Melhor adequação |
|---|---|---|---|---|
| Teclado autônomo ou RFID | Baixo | Cabeamento mínimo | A fechadura | Armários para funcionários sazonais, academias pequenas |
| Autônomo com sincronização via Bluetooth | Baixo a médio | Cabeamento mínimo, administração baseada em aplicativo | A fechadura, atualizada pelo aplicativo | Locais de retrofit sem acesso à rede |
| Em rede com fio via RS-485 | Médio | Cabeamento, concentradores, proteção contra surtos | Concentrador ou plataforma | Obra nova, hospitais, escolas |
| Em rede sem fio via BLE ou Wi-Fi | Médio a alto | Posicionamento de gateway, levantamento de rádio | Gateway ou plataforma | Retrofits, edifícios históricos |
| Em rede híbrido com cache offline | Médio a alto | Cabeamento ou gateways mais design de política | Configurável por conjunto de armários | Hotéis, operadores multissítio |
Custos Ocultos das Implantações Autônomas
O custo recorrente que raramente aparece em um orçamento de capital é a administração. Cada armário que precisa ser reatribuído, cada cartão perdido que precisa ser bloqueado e cada solicitação de auditoria se torna uma visita ao local. Em uma instalação com 600 armários e rotatividade mensal de ocupantes, isso representa centenas de visitas por ano, cada uma uma chance de introduzir um erro de transcrição.
Implantações autônomas também perdem histórico. Quando ocorre um incidente, a fechadura pode conter algumas centenas de eventos que nunca foram coletados. Se a bateria morrer, o histórico vai junto. Locais com obrigações de seguro ou regulatórias devem tratar a retenção de eventos como um requisito e deixá-la orientar a escolha da arquitetura, e não o contrário.
Quando o Híbrido Vence
Projetos híbridos respondem à pergunta que arquiteturas puras não conseguem: o que deve acontecer durante uma indisponibilidade de rede. A fechadura mantém uma lista de credenciais válidas, a plataforma mantém a autoridade para a próxima sincronização e a instalação continua funcionando. O trabalho de design está na política: qual o tamanho máximo do cache, por quanto tempo ele pode viver, quais mudanças de credencial devem se propagar imediatamente e como a plataforma reconcilia eventos após uma reconexão.
A reconciliação merece design explícito. Uma fechadura que abre vinte vezes enquanto offline produz vinte eventos que chegam em uma rajada depois. A plataforma deve aceitar carimbos de data/hora fora de ordem, desduplicar retransmissões e marcar eventos que foram registrados offline. Se o relatório de auditoria não conseguir distinguir um evento atrasado de um evento ao vivo, os investigadores não confiarão nele.
Conectividade e Integração de Armários Inteligentes com Fio: RS-485, Wiegand, OSDP e PoE
A conectividade e a integração de armários inteligentes com fio continuam sendo o padrão de referência para novas construções, pois oferecem latência determinística, energia contínua e comportamento previsível sob carga. O barramento de campo dominante para fechaduras de armário é o RS-485, um padrão diferencial half-duplex que suporta segmentos multiponto de até 32 cargas unitárias e trechos de cabo que se aproximam de 1.200 metros em baixas taxas de transmissão. Os enlaces leitor-controlador tradicionalmente usam a interface Wiegand, enquanto instalações modernas especificam cada vez mais o OSDP, que transporta tráfego semelhante de leitor sobre RS-485 com um canal bidirecional e criptografado. A integração com fio elimina as duas variáveis que dominam a solução de problemas sem fio, cobertura de rádio e estado da bateria, e as substitui por falhas que aparecem no concentrador dentro de um ciclo de polling. A contrapartida é a mão de obra de instalação e a dificuldade de fazer retrofit de cabo em edifícios acabados, razão pela qual projetos sem fio dominam os projetos de retrofit mesmo quando o desempenho com fio seria melhor.
Especifique a espinha dorsal com o mesmo cuidado que o barramento de campo. Quando fileiras de armários ficam em andares diferentes, um segmento RS-485 que sai da prumada e passa por mobiliário geralmente é melhor convertido para Ethernet no andar e convertido de volta para um barramento de campo localmente, o que mantém o comprimento do segmento curto e torna cada andar passível de manutenção de forma independente. Registre o comprimento medido do segmento, a resistência de terminação e a tensão ociosa de cada trecho no comissionamento. Esses três números explicam a maioria das falhas intermitentes posteriormente, e um instalador que os registra é mais fácil de ser cobrado por um padrão.
Topologia RS-485 e Regras de Cabo que Importam
Segmentos RS-485 devem ser encadeados em série, não ligados em estrela, com uma única terminação em cada extremidade física do barramento e nenhuma terminação em dispositivos intermediários. Par trançado blindado com impedância característica definida é a escolha usual, e a blindagem deve ser aterrada em um único ponto para evitar loops de terra. Diferenças de tensão de modo comum entre fileiras de armários distantes são a causa mais frequente de falhas intermitentes de comunicação, portanto transceptores isolados ou repetidores merecem ser especificados onde armários abrangem áreas separadas de distribuição elétrica.
A taxa de transmissão determina a distância. Um enlace de 9.600 bits por segundo tolera trechos longos e ambientes ruidosos, enquanto 115.200 bits por segundo exige cabo curto e bem terminado. O modelo de polling também afeta a responsividade percebida: um concentrador que espera por um timeout completo de um dispositivo inativo antes de consultar o próximo fará um conjunto inteiro de armários parecer lento. Procure polling adaptativo e isolamento de falhas na especificação do concentrador.
Wiegand Versus OSDP para Enlaces de Leitor
Wiegand é um padrão legado de facto que envia dados do cartão como uma sequência de pulsos por duas linhas de dados. Ele é simples, universalmente suportado e completamente não criptografado, o que significa que qualquer pessoa com acesso físico ao cabo pode capturar e reproduzir uma credencial. O OSDP mantém a mesma camada física RS-485, mas adiciona um conjunto de comandos definido, relatório de integridade do dispositivo e um canal seguro opcional usando criptografia AES-128.
Para implantações de armários, a escolha é menos sobre o leitor e mais sobre aquilo a que o leitor se conecta. Se os armários se juntarem a um sistema de controle de acesso existente, o Wiegand pode ser inevitável porque o controlador só o aceita. Se os armários forem novos e o controlador suportar OSDP, especificar OSDP é uma melhoria de baixo custo tanto em segurança quanto em diagnóstico, já que o controlador pode ler o estado de violação do leitor, a versão de firmware e erros de comunicação.
Power Over Ethernet e Orçamentos de Energia de Fechaduras
PoE é atrativo para conjuntos de armários porque um único cabo fornece dados e energia, eliminando fontes de alimentação locais dentro do mobiliário. O padrão 802.3af fornece até 15,4 watts no equipamento fornecedor de energia e aproximadamente 12,95 watts no dispositivo alimentado, enquanto o 802.3at eleva isso para 30 watts e 25,5 watts, respectivamente. Um concentrador que alimenta 32 fechaduras deve ser dimensionado pela corrente de pico consumida durante a atuação simultânea, não pela corrente ociosa impressa no rótulo da fechadura.
Fechaduras alimentadas por bateria contornam a questão da energia, mas introduzem manutenção. Fechaduras eletrônicas para armário típicas funcionam por doze a vinte e quatro meses com um conjunto de células alcalinas, com a vida útil determinada por eventos de despertar do leitor, transmissão de rádio e atuação do motor. Um conjunto de armários que reporta o nível da bateria à plataforma pode receber manutenção antes que os usuários fiquem bloqueados; um que não reporta produzirá sua primeira reclamação como uma falha.
Conectividade e Integração sem Fio de Armários Inteligentes: BLE, Wi-Fi, Zigbee, Z-Wave e LoRaWAN
A conectividade e a integração sem fio de armários inteligentes substituem o cabeamento de campo por um enlace de rádio, o que é decisivo em retrofit nos quais os armários já estão instalados ou onde não existem rotas de cabos. As tecnologias disponíveis diferem acentuadamente em alcance, consumo, topologia e suporte do ecossistema. Bluetooth Low Energy é adequado para credenciais baseadas em telefone e coleta por gateway de curto alcance, Wi-Fi é adequado para armários alimentados pela rede elétrica em edifícios com cobertura corporativa existente, Zigbee e Z-Wave são adequados para fechaduras a bateria que podem formar uma malha com roteadores próximos alimentados pela rede elétrica, e LoRaWAN é adequado para locais esparsos e de baixo tráfego que precisam de longo alcance ao custo de latência e tamanho de payload. A falha recorrente é tratar um enlace de rádio como equivalente a cabo. O rádio é compartilhado, sujeito a interferência e frequentemente congestionado pelos próprios telefones que os usuários carregam, enquanto armários de metal formam cavidades refletivas que atenuam sinais. Faça o levantamento do conjunto de armários real, na sala real, com as portas fechadas, antes de fixar a especificação.
O planejamento de canais merece a mesma atenção que a cobertura. Em um edifício que já opera centenas de pontos de acesso de 2,4 GHz, um gateway de armários compete com o Wi-Fi do escritório pelo mesmo tempo de antena, e um conjunto de armários que tem bom desempenho em um andar vazio pode degradar quando uma sala de reunião fica cheia. Pergunte como o gateway seleciona seu canal, se pode fixá-lo em um menos congestionado e como ele repete a tentativa para uma fechadura que perde uma consulta. Registre a taxa de sucesso de pacotes observada por conjunto de armários durante o piloto; um conjunto abaixo de cerca de 95 por cento produzirá eventos atrasados e alertas fantasmas de offline que parecem falhas.
| Tecnologia | Frequência | Alcance interno típico | Perfil de energia | Topologia | Melhor aplicação |
|---|---|---|---|---|---|
| Bluetooth Low Energy | 2,4 GHz | 10-30 m até o gateway | Muito baixo | Ponto a ponto ou malha de gateway | Credenciais por telefone, conjuntos de armários retrofit |
| Wi-Fi | 2,4 e 5 GHz | Dependente de cobertura | Alto | Infraestrutura | Armários alimentados pela rede elétrica, APs existentes |
| Zigbee | 2,4 GHz | 10-30 m por salto | Baixo | Malha | Frotas densas com bateria com roteadores alimentados pela rede elétrica |
| Z-Wave | Sub-GHz, específico da região | 20-40 m por salto | Baixo | Malha | Locais que precisam de penetração em paredes |
| LoRaWAN | Sub-GHz, específico da região | 1-5 km ao ar livre | Muito baixo | Estrela de estrelas | Instalações remotas ou esparsas |
Bluetooth Low Energy em Conjuntos de Armários
BLE é a escolha sem fio mais comum para fechaduras de armário porque atende a dois propósitos ao mesmo tempo: um telefone pode atuar como a credencial, e um gateway pode coletar eventos de fechaduras que o telefone nunca visita. Uma fechadura BLE desperta com advertising, autentica um telefone por uma conexão criptografada, aciona a fechadura e volta a dormir, e é por isso que a vida útil da bateria pode ser medida em anos, não em semanas.
A restrição é a densidade de gateways. Fechaduras dentro de conjuntos de armários de metal atenuam significativamente o rádio, então um gateway que cobre uma sala aberta pode cobrir apenas uma fração de uma parede fechada de armários. Planeje um gateway por conjunto de armários ou por dois conjuntos, monte antenas fora dos invólucros de metal quando possível e meça a taxa de sucesso de pacotes real com as portas fechadas. Se o local também exigir credenciais por telefone, teste com os modelos de telefone que os usuários realmente carregam, em vez de um único dispositivo de ponta.
Wi-Fi: Conveniente, mas Exigente
O Wi-Fi é atraente porque edifícios corporativos já têm cobertura, mas é inadequado para fechaduras a bateria. Manter uma associação consome energia, o roaming entre pontos de acesso interrompe sessões e a autenticação corporativa adiciona outra peça móvel. A implantação realista é um controlador de armários alimentado pela rede elétrica com um uplink Ethernet ou Wi-Fi atendendo um conjunto de armários com fechaduras a bateria por um barramento local.
Onde o Wi-Fi for usado, planeje a segurança corporativa desde o início. WPA2 ou WPA3 Enterprise com certificados EAP-TLS evita senhas compartilhadas e sobrevive à rotação de credenciais, mas exige um processo de ciclo de vida de certificados. Reservas DHCP ou endereçamento estático mantêm o inventário de armários estável, e as configurações de isolamento de cliente em redes de convidados devem ser verificadas, já que muitas bloqueiam por padrão o tráfego dispositivo a dispositivo do qual um gateway de armários pode depender.
Tecnologias Mesh e Opções de Longo Alcance
Zigbee e Z-Wave ambos criam redes mesh nas quais dispositivos alimentados pela rede elétrica retransmitem tráfego para dispositivos a bateria. A mesh é tão confiável quanto seus roteadores: um conjunto de armários com fechaduras a bateria sem um roteador próximo alimentado pela rede elétrica roteará mal ou não roteará. Z-Wave opera abaixo de 1 GHz na maioria das regiões, o que geralmente penetra melhor em paredes e metal do que 2,4 GHz, enquanto Zigbee se beneficia de um ecossistema de dispositivos maior e mais barato.
LoRaWAN ocupa um nicho diferente. Seu longo alcance e baixo consumo são adequados para conjuntos de armários externos de encomendas, instalações remotas de funcionários e campi onde os armários estão espalhados por centenas de metros, mas os limites de payload e as regras de duty-cycle o tornam inadequado para desbloqueio interativo. Trate o LoRaWAN como um canal de telemetria e status, e não como um canal de autorização.
Conectividade e integração de armários inteligentes com LDAP, Active Directory e SSO
A conectividade de armários inteligentes e a integração com um serviço de diretório transformam a atribuição de armários de um exercício em planilha em uma política automatizada. LDAP é o protocolo, o Active Directory é a implementação de diretório da Microsoft, e o logon único é a camada de autenticação que permite que administradores e usuários acessem a plataforma de armários inteligentes com credenciais corporativas. Uma integração bem projetada faz bind com uma conta de serviço somente leitura, mapeia grupos do diretório para políticas de armários e provisiona ou desprovisiona usuários por meio do SCIM ou de uma sincronização agendada, de modo que um funcionário desligado perde o acesso ao armário no mesmo fluxo de trabalho que desabilita seu e-mail. O diretório permanece autoritativo para identidade enquanto a plataforma de armários inteligentes detém os armários e suas atribuições. A distinção que faz projetos tropeçarem é entre autenticação e autorização: o logon único prova quem uma pessoa é, mas não decide qual armário ela pode abrir às 06:30 de uma terça-feira. Essa decisão vem da associação a grupos, de um feed de RH, de um sistema de reservas ou do sistema de controle de acesso, e seu proprietário deve ser nomeado antes que o trabalho de integração comece.
A higiene de atributos decide se a integração com o diretório permanece limpa ao longo do tempo. Defina as unidades organizacionais no escopo antes da primeira sincronização, porque uma consulta que lê o diretório inteiro importará prestadores de serviço, caixas de correio compartilhadas e contas de serviço que nunca deveriam possuir um armário. Normalize maiúsculas/minúsculas e espaços em branco nos nomes de grupos, entre em acordo sobre como contas desabilitadas são tratadas e teste o que acontece quando um usuário pertence a dois grupos com horários conflitantes. Esses casos extremos são baratos de resolver no papel e caros de desenredar depois que seiscentos armários foram atribuídos.
Projetando a conta de bind do diretório
A conta de bind usada pela plataforma de armários inteligentes deve ser uma conta de serviço dedicada com direitos somente leitura sobre as unidades organizacionais específicas que contêm usuários de armários. Usar uma conta de administrador de domínio é comum em pilotos e perigoso em produção, porque um gateway comprometido passa a deter as chaves do diretório inteiro. Restrinja a conta aos atributos de que a integração realmente precisa, desabilite o logon interativo e rotacione sua senha em um cronograma definido, com o novo valor preparado na plataforma antes que a janela de mudança feche.
A acessibilidade de rede merece o mesmo cuidado. O tráfego de diretório deve usar LDAPS na porta 636 ou StartTLS na 389 em vez de texto simples, e a plataforma de armários inteligentes deve validar o certificado do diretório contra uma cadeia confiável. Proxies corporativos que inspecionam TLS quebrarão a validação de certificado a menos que o certificado raiz do proxy seja deliberadamente instalado na plataforma, uma etapa frequentemente esquecida durante o piloto e descoberta durante o comissionamento.
Mapeamento de grupos de diretório para políticas de armários
A política baseada em grupos é o modelo de autorização mais fácil de manter. Um grupo como locker-staff-night-shift mapeia para uma política que permite armários na sala de funcionários entre 20:00 e 07:00, e a plataforma simplesmente lê a associação ao grupo em cada sincronização. Grupos aninhados devem ser resolvidos explicitamente, pois algumas consultas de diretório retornam apenas associação direta enquanto outras expandem a cadeia completa, e os dois comportamentos produzem resultados de acesso muito diferentes.
Use identificadores imutáveis em vez de nomes de exibição. O samAccountName de uma pessoa pode mudar com casamento ou renomeação de departamento, e um nome de exibição muda com frequência; o identificador globalmente exclusivo do objeto não muda. Se a plataforma armazena o identificador imutável como chave primária e trata nomes como dados de apresentação, renomeações se tornam invisíveis para a integração. Se ela armazena o samAccountName, uma renomeação cria um novo usuário e deixa a atribuição de armário órfã.
Onde o logon único se encaixa
O SSO pertence às superfícies administrativas: o console de gerenciamento, o portal de relatórios e qualquer página de autoatendimento onde um funcionário escolhe ou libera um armário. SAML 2.0 e OpenID Connect funcionam bem para esses casos, e a maioria dos provedores de identidade pode impor autenticação multifator como parte do fluxo. O que não se deve pedir ao SSO é autenticar uma fechadura. Uma fechadura não tem navegador, nem sessão, nem capacidade de concluir um desafio interativo.
Alguns locais tentam fazer a ponte entre os dois dando ao aplicativo de armários um login SSO que então emite uma credencial de armário. Esse padrão funciona, mas move a experiência do armário para uma dependência de aplicativo: se o usuário não conseguir acessar o provedor de identidade, não conseguirá abrir seu armário. Planeje um caminho offline, seja um PIN local, um token em cache com tempo de vida definido, ou um procedimento de acompanhamento gerenciado pela equipe.
Cadência de sincronização e desprovisionamento
A sincronização deve ser orientada a eventos quando possível e agendada quando não. O push SCIM do provedor de identidade entrega criações, atualizações e desativações em segundos; sincronizações completas agendadas são uma rede de segurança que captura qualquer coisa que o fluxo de eventos tenha perdido. A lacuna perigosa é uma desativação que nunca chega, então a plataforma deve reconciliar todas as noites e sinalizar contas que existem localmente mas não na origem.
O desprovisionamento merece um teste explícito em todo piloto. Desative um usuário de teste no diretório e então cronometre quanto tempo o armário permanece acessível. Se a resposta for desconhecida, a integração não está completa.
Conectividade e integração de armários inteligentes com HID e controle de acesso físico
A conectividade e integração de armários inteligentes com um sistema de controle de acesso físico existente geralmente começa com a credencial que as pessoas já carregam. Credenciais HID Global dominam ambientes corporativos e de campus, desde cartões de proximidade legados de 125 kHz até cartões iCLASS e Seos de 13.56 MHz, então o leitor do armário deve ser escolhido para corresponder à população implantada, e não o contrário. A integração então assume uma de duas formas: o sistema de armários inteligentes lê os dados do cartão com seu próprio leitor e mantém sua própria autorização, ou confia em uma decisão passada pelo sistema de controle de acesso por meio de uma interface de controlador, como Wiegand ou OSDP. Ambas funcionam, e ambas carregam restrições ocultas. A leitura direta mantém a frota de armários independente, mas empurra a gestão de credenciais e políticas para a plataforma de armários. Delegar ao controlador de acesso centraliza a política, mas vincula a disponibilidade dos armários à capacidade desse controlador, à topologia de cabeamento e ao roteiro do fornecedor. A escolha depende do tamanho da frota, da frequência de renovação e se o prédio exige uma autoridade única de credenciais.
Faça um inventário da população de credenciais antes de escolher um leitor. Conte as tecnologias de cartão em uso, pergunte se o local planeja uma migração para credenciais móveis e verifique se algum grupo legado ainda depende de cartões de proximidade de 125 kHz que não podem ser reemitidos rapidamente. Locais frequentemente descobrem no meio do projeto que um departamento possui uma geração diferente de crachá. Uma auditoria curta das gerações de crachás, formatos de cartão e políticas de expiração evita uma especificação que funciona para a maioria, mas exclui uma minoria de funcionários no primeiro dia.
Tecnologias de credenciais e o que a fechadura realmente lê
Um cartão apresentado a um leitor de armário pode ser lido em vários níveis. O número de série do cartão é exposto por quase todas as tecnologias e é trivial de ler, o que o torna conveniente e fraco. Os dados de setor em MIFARE Classic podem ser lidos após autenticação, mas o algoritmo tem fraquezas conhecidas. Credenciais seguras modernas, como MIFARE DESFire ou Seos, suportam autenticação mútua e chaves diversificadas, então os dados não podem ser clonados sem a chave do local.
Para sistemas de armários inteligentes, a questão prática é qual identificador é armazenado e comparado. Locais que armazenam o número de série aceitam um risco de clonagem que pode ser irrelevante para uma academia e inaceitável para uma farmácia. Locais que usam leituras de setor seguro precisam das chaves do local provisionadas na plataforma de armários, o que adiciona uma obrigação de gestão de chaves. Decida a postura de risco explicitamente e registre-a na especificação, porque fazer retrofit de números de série para leituras seguras geralmente significa substituir leitores.
Formatos de número de cartão e compatibilidade legada
Formatos Wiegand empacotam um código de instalação e um número de cartão em um comprimento fixo de bits. O formato clássico de 26 bits permite 255 códigos de instalação e 65.535 números de cartão, o que é adequado para um único local e inadequado para um campus multi-inquilino. Formatos estendidos carregam números maiores e dados adicionais, mas leitores, controladores e plataformas devem concordar com o formato exato, ou o mesmo cartão será interpretado de forma diferente em portas diferentes.
Quando armários se juntam a um sistema existente, peça ao responsável pelo controle de acesso o formato exato do cartão, o comprimento em bits e a convenção de paridade em uso. Um leitor de armário que gera uma sequência Wiegand de 26 bits não pode representar um número de cartão corporativo de 37 bits sem truncamento, e o truncamento é como dois funcionários acabam compartilhando um armário. Se o formato for proprietário, obtenha uma especificação por escrito em vez de inferi-la de um cartão de amostra.
Interfaces de leitor e opções de cabeamento
Uma fechadura eletrônica para armário pode se integrar ao ecossistema de credenciais de três maneiras. Ela pode conter um leitor embutido ajustado para uma tecnologia, o que é mais barato, mas prende o local àquela credencial. Ela pode expor uma interface de leitor para que um leitor externo do padrão do prédio possa ser montado ao lado dela, o que preserva a escolha de credencial ao custo de mais cabeamento. Ou ela pode aceitar uma entrada Wiegand ou OSDP de um controlador existente, o que centraliza as decisões, mas exige que o controlador tenha capacidade sobressalente e um perfil de integração suportado.
Cada opção altera o comportamento em caso de falha. Um leitor embutido continua funcionando se o sistema de controle de acesso estiver fora do ar. Um armário que recebe dados do controlador para de aceitar novas decisões quando o controlador falha, embora possa continuar com política em cache. Mapeie esses comportamentos em relação à tolerância da instalação antes da seleção.
Credenciais móveis e a direção da evolução
Credenciais móveis provisionadas em uma carteira do telefone são cada vez mais o padrão em novos prédios corporativos e de campus, e elas mudam a especificação dos armários de duas maneiras. Primeiro, o leitor deve suportar a tecnologia de credencial móvel, o que geralmente significa um elemento seguro de 13.56 MHz em vez de um cartão de proximidade legado. Segundo, a experiência do usuário se torna uma dependência de aplicativo, então a plataforma de armários precisa de uma alternativa de contingência para baterias de telefone descarregadas e dispositivos perdidos.
Locais que planejam uma frota de armários para vários anos devem perguntar se o firmware do leitor pode adicionar tipos de credencial sem substituição de hardware. Um leitor que suporta apenas uma tecnologia hoje é uma aposta de que o prédio nunca mudará os padrões de crachá, e os prédios mudam os padrões de crachá com mais frequência do que substituem seus armários.
Conectividade e integração de armários inteligentes com MDM, CMMS e plataformas de gestão de instalações
A conectividade e a integração de armários inteligentes raramente param no sistema de controle de acesso. A maioria dos operadores já executa uma plataforma de gerenciamento de dispositivos móveis para handhelds, um sistema informatizado de gerenciamento de manutenção para ordens de serviço, um sistema de gerenciamento predial para HVAC e iluminação, ou uma plataforma de análise do local de trabalho que rastreia a utilização de espaço. Cada sistema contém um fragmento do que uma frota de armários precisa, e o trabalho de integração é decidir qual fragmento é autoritativo e qual é apenas consumido. O padrão que escala é um pequeno número de interfaces claras em vez de muitas conexões ponto a ponto. A plataforma de armários expõe uma API documentada e consome um feed de identidade; outros sistemas leem ou escrevem na plataforma em vez de falar diretamente com as fechaduras. Cinco sistemas conectados entre si precisam de dez integrações, enquanto cinco sistemas conectados a uma plataforma precisam de cinco. A plataforma se torna a fonte da verdade para o estado do armário e o único lugar onde um auditor olha.
O gerenciamento de dispositivos móveis também governa os dispositivos que a equipe usa para administrar armários. Um tablet compartilhado usado pela equipe da recepção para remanejar armários deve ser inscrito como um dispositivo corporativo com um perfil supervisionado, restrito ao aplicativo de armários e configurado para apagar credenciais quando for perdido. Se o mesmo tablet também carrega uma credencial móvel para um funcionário específico, os dois papéis devem ser separados na plataforma; caso contrário, uma troca de turno se torna uma transferência de credencial que ninguém registra. Documente quais dispositivos estão inscritos, quem é o proprietário deles e o que acontece quando um sai do prédio.
MDM como canal de credenciais e dispositivos
O gerenciamento de dispositivos móveis importa para frotas de armários de duas maneiras. Primeiro, os telefones que carregam credenciais móveis são dispositivos gerenciados, e a política de MDM decide se um telefone corporativo pode armazenar uma credencial em seu elemento seguro, se o aplicativo de carteira pode ser instalado e o que acontece quando o dispositivo é apagado ou perdido. Segundo, o MDM pode distribuir o próprio aplicativo de armários e impor sua configuração.
O ponto de integração prático costuma ser uma identidade de dispositivo compartilhado em vez de uma identidade de usuário. Um dispositivo portátil compartilhado usado pela equipe de limpeza para verificar o status do armário deve ser inscrito no MDM e autorizado como dispositivo de serviço, não vinculado a um indivíduo. Se a plataforma de armários confundir os dois, toda troca de turno se torna um evento de provisionamento.
CMMS e gatilhos de ordens de serviço
A integração com CMMS transforma a telemetria dos armários em manutenção. Uma fechadura que relata eventos repetidos de emperramento, uma bateria que cruza um limite ou um leitor que registrou uma taxa de erro crescente pode abrir uma ordem de serviço automaticamente em vez de esperar por uma reclamação de usuário. O valor não é o alerta em si, mas a trilha de auditoria: ordens de serviço fechadas demonstram que uma falha foi tratada, o que importa em ambientes regulamentados.
Projete a integração em torno de identificadores de ativo estáveis. Toda fechadura precisa de um identificador que exista em ambos os sistemas, e esse identificador não deve mudar quando um armário for remanejado. Locais que usam o número do armário como identificador de ativo descobrem o problema quando reconfiguram um conjunto de armários e todo o histórico de ordens de serviço segue o dispositivo físico errado.
Gestão predial e análise de espaço
A integração com BMS normalmente troca dois tipos de dados: status e comando. O status informa ao prédio se uma sala ou zona está ocupada ou se um conjunto de armários tem energia. O comando permite que o prédio altere a iluminação, a ventilação ou a sinalização dos armários. A análise de espaço consome o uso dos armários para entender quantos armários são realmente usados em quais horários, o que alimenta decisões sobre dimensionamento e localização do conjunto de armários.
Mantenha o tráfego de automação predial fora do caminho de autorização. Um comando de BMS para diminuir a intensidade das luzes nunca deve poder bloquear a abertura de um armário, e uma plataforma de armários deve degradar graciosamente se o ponto de extremidade do BMS parar de responder. Interfaces direcionais e assíncronas com tempos limite são o padrão correto.
APIs e modelos de eventos na integração de armários inteligentes
APIs e modelos de eventos são o contrato entre a plataforma de armários e todo o resto, e decidem quanto da integração sobrevive à primeira troca de fornecedor. Uma interface utilizável expõe locais, conjuntos de armários, armários, usuários, atribuições, credenciais, eventos de acesso e estado de saúde, com paginação, filtragem e gravações idempotentes. REST sobre HTTPS cobre operações administrativas, MQTT ou webhooks cobrem eventos quase em tempo real, e um esquema de eventos documentado cobre tudo o que está no meio. O erro mais comum é tratar a API como uma reflexão tardia e construir em torno de acesso ao banco de dados ou screen scraping, o que funciona até a primeira atualização da plataforma. Uma API publicada com versionamento, um tenant de sandbox e um changelog custa mais inicialmente e se paga na primeira vez que o firmware muda o comportamento. A qualidade da documentação é um bom indicador do restante da plataforma: se a referência pública não tem exemplos de requisição, códigos de erro e limites de taxa, a integração interna será igualmente superficial.
Os limites de taxa e a paginação moldam a integração tanto quanto o esquema. Uma plataforma que limita requisições por minuto força o integrador a agrupar atribuições e projetar uma fila em vez de um laço. Peça o limite documentado, o comportamento quando ele é excedido e se existem endpoints em massa para provisionar um local inteiro de uma só vez. Chaves de idempotência em operações de gravação, junto com paginação baseada em cursor na leitura de eventos, transformam um script noturno frágil em um job confiável que pode ser repetido sem duplicar atribuições.
O que uma API completa de armários deve expor
No mínimo, a API deve listar locais, conjuntos de armários, armários individuais e seu estado atual; criar e revogar atribuições; provisionar e revogar credenciais; ler eventos com filtros de tempo; e relatar a saúde dos dispositivos, incluindo bateria, sinal e versão de firmware. As operações de gravação devem ser idempotentes, para que uma requisição repetida não crie atribuições duplicadas, e devem retornar um identificador estável para o objeto criado.
Os eventos de acesso merecem um esquema documentado em vez de texto livre. Campos úteis incluem o identificador do armário, o identificador da credencial ou do usuário, o timestamp em UTC, a decisão, a origem da decisão, como cache local ou autorização central, e qualquer código de erro. Sem a origem da decisão, os investigadores não conseguem saber se uma negação veio da política ou de uma falha de rede.
Padrões de entrega de eventos
Três padrões de entrega cobrem a maioria das implantações. Polling solicita à plataforma eventos desde um timestamp e é simples, resiliente e levemente atrasado. Webhooks enviam eventos por push para um endpoint de assinante e são rápidos, mas exigem lógica de nova tentativa, verificação de assinatura e um endpoint sempre disponível. MQTT publica eventos em um broker e é adequado para grandes frotas com muitos consumidores, ao custo de operar a infraestrutura do broker.
Qualquer que seja o padrão usado, o assinante deve tolerar duplicatas e entrega fora de ordem. As redes tentam novamente, os brokers reentregam e os gateways se reconectam em momentos inconvenientes. Um consumidor que assume entrega exatamente uma vez e em ordem acabará contando uma destrava duas vezes e produzindo um relatório de ocupação errado.
Versionamento e descontinuação
Pergunte como as versões da API são retiradas. Uma plataforma que altera os formatos de resposta sem aviso força todo integrador a testar continuamente. Uma janela de descontinuação publicada de pelo menos seis meses, com negociação de versão na requisição, é uma expectativa razoável para um sistema que funcionará por uma década.
Autentique cada consumidor e limite seu escopo estreitamente. Uma única chave de API compartilhada pela equipe de instalações, pelo integrador e pelo fornecedor de análise não pode ser revogada sem quebrar todo mundo, e ela acabará em uma captura de tela de dashboard mais cedo ou mais tarde. Emita uma credencial por integração, limite seu escopo às operações que a integração realmente executa e faça a rotação dela em um cronograma. Registre qual credencial leu quais eventos; quando algo inesperado aparecer nos dados, esse registro é o primeiro lugar a consultar.
Projetando Conectividade e Integração de Armários Inteligentes para Implantações Multissítio
A conectividade e a integração de armários inteligentes multissítio têm sucesso quando um local é tratado como um modelo repetível, e não como um projeto isolado. O modelo define o layout do conjunto de armários, o esquema de endereçamento, as regras de posicionamento de gateways, a convenção de nomenclatura de grupos de identidade, a linha de base de firmware e os testes de aceitação. Depois que ele existe, um novo local se torna um exercício de implantação medido em dias, em vez de um exercício de design medido em meses, e o suporte consegue raciocinar sobre cada local com o mesmo modelo mental. O modo de falha é o oposto: cada local é projetado por quem estiver disponível, o endereçamento é improvisado, os nomes de gateway são inconsistentes e a plataforma acaba com cinco variantes do mesmo edifício. Os operadores só percebem quando uma mudança precisa ser aplicada em todos os lugares e ninguém consegue escrever o script que chega a todos eles. A padronização não é burocracia em uma frota de armários; é a diferença entre uma implantação e uma série de resgates.
Sequencie a implantação em ondas, e não em uma única campanha. Uma primeira onda de dois ou três locais com características de edifício diferentes expõe as premissas que um único local de referência esconderia e deixa tempo para corrigir o modelo antes que as aquisições escalem. Cada onda deve produzir uma breve retrospectiva: o que o modelo acertou, o que precisou ser improvisado e quais itens devem ser adicionados ao conjunto padrão de desenhos. As ondas também acompanham a forma como o capital geralmente é liberado, o que torna um programa de frota mais fácil de financiar do que um único pedido para todos os locais.
Endereçamento, Nomenclatura e Segmentação de Rede
Adote um plano de endereçamento antes que o primeiro switch seja configurado. Um padrão comum é uma VLAN por zona do edifício, uma faixa DHCP reservada para gateways de armários e endereçamento estático para concentradores. Os nomes dos dispositivos devem codificar local, zona e conjunto de armários, de modo que um alerta como site-lon-03-zone-b-bank-12 diga imediatamente a um engenheiro para onde caminhar.
A segmentação protege ambas as direções. O tráfego de armários não deve compartilhar um domínio de broadcast com o Wi-Fi de convidados, e os armários não devem conseguir alcançar servidores corporativos diretamente. Permita regras para os endpoints específicos da plataforma, os servidores de diretório e as fontes de tempo, depois negue todo o resto. Este também é o momento de confirmar que o endpoint de nuvem da plataforma é alcançável por qualquer proxy de saída, porque gateways de armários raramente recebem acesso livre à internet e frequentemente são esquecidos nas listas de permissões de proxy.
Firmware, Certificados e Configuração em Escala
Todo local deve começar a partir de uma linha de base de firmware nomeada. As atualizações então seguem um padrão escalonado: um local canário recebe a nova build, executa os testes de aceitação por um período definido e só então os locais restantes a recebem em ondas. A plataforma deve informar quais locais estão em qual linha de base, caso contrário a frota se desvia dentro de um ano.
Certificados e chaves têm o mesmo problema. Se todo gateway compartilha um único certificado de cliente, um comprometimento em um local compromete todos eles, e revogá-lo desabilita a frota. Certificados por local ou por dispositivo custam mais para gerenciar, mas tornam a revogação cirúrgica. Automatize a emissão e a renovação sempre que a plataforma oferecer suporte, e registre as datas de expiração no mesmo lugar onde vive o inventário da frota.
Sincronização de Tempo e Suas Consequências
A sincronização de tempo é invisível até que quebre. Handshakes TLS falham quando os relógios dos dispositivos se desviam para fora das janelas de validação, eventos de auditoria chegam com timestamps enganosos, e janelas de acesso agendadas abrem na hora errada. Todo gateway e concentrador deve sincronizar com servidores NTP alcançáveis a partir de seu segmento de rede, e a plataforma deve alertar quando um local relatar um desvio de relógio além de um pequeno limite.
Locais atrás de firewalls restritivos frequentemente bloqueiam UDP 123 de saída e perdem a sincronização silenciosamente. Configure a fonte de tempo da rede local explicitamente e verifique o horário relatado durante o comissionamento, em vez de assumi-lo.
O Teste de Aceitação do Local
Escreva o teste de aceitação uma vez e execute-o em todo local. Um teste prático cobre perda e recuperação de energia, perda e recuperação de rede, uma credencial revogada, uma credencial expirada, um armário aberto à força, um desbloqueio do conjunto de armários inteiro e um evento de bateria fraca. Cada caso deve produzir um resultado específico e documentado na plataforma dentro de um tempo definido.
Locais que pulam o teste de aceitação descobrem os mesmos defeitos depois, em produção, com membros esperando. O teste é barato no comissionamento e caro de reconstruir posteriormente.
Requisitos de Segurança para Conectividade e Integração de Armários Inteligentes
A segurança na conectividade e integração de armários inteligentes deve cobrir quatro limites: a credencial para o leitor, a fechadura para o concentrador, o gateway para a plataforma e a plataforma para todo sistema que lê a partir dela. Cada limite tem ataques conhecidos e contramedidas conhecidas. Credenciais podem ser clonadas quando apenas números de série são confiáveis, barramentos de campo podem ser interceptados quando o tráfego não é criptografado, gateways podem ser reaproveitados quando o firmware não é assinado, e plataformas vazam quando um único segredo compartilhado protege todos os inquilinos. Um projeto defensável aborda todos os quatro, em vez de reforçar apenas o visível. O modelo de ameaças deve ser documentado antes da seleção do produto, porque uma academia que guarda toalhas e um hospital que guarda substâncias controladas não compartilham o mesmo perfil de risco, e a diferença deve alterar a tecnologia do leitor, o período de retenção e o plano de resposta a incidentes. Reguladores tratam cada vez mais registros de ocupação e acesso como dados pessoais, então o mesmo documento deve declarar o que é coletado, por quê e por quanto tempo.
Classifique os ativos que os armários protegem antes de escrever os requisitos. Um armário de funcionário que guarda um casaco, um armário de encomendas que guarda um pedido de cliente e um armário que guarda medicamentos controlados justificam diferentes níveis de garantia de credencial, registro de eventos e resistência física, e uma especificação aplicada uniformemente produz ou gasto excessivo ou um risco não tratado. Registre a classificação, anexe-a aos documentos de aquisição e deixe que ela oriente a escolha entre leitores de número de série e leitores com elemento seguro. Fornecedores só podem cotar com base em um requisito; se o requisito for armários seguros, cada cotação será precificada segundo uma interpretação diferente.
Proteção de Credenciais e Tráfego de Campo
A proteção de credenciais começa com o identificador que a fechadura realmente verifica. Números de série são convenientes e fracos. Leituras de setor seguro com chaves diversificadas resistem à clonagem, mas exigem que as chaves do local sejam provisionadas na plataforma de armários inteligentes, o que transforma a gestão de chaves em uma tarefa operacional de primeira classe. Onde o edifício já usa cartões seguros, reutilize a tecnologia implantada em vez de introduzir uma segunda credencial.
O tráfego de campo importa porque a fiação é acessível. OSDP com um canal seguro criptografa a comunicação do leitor para o controlador via RS-485, enquanto Wiegand transmite dados do cartão em texto claro por projeto. No lado do uplink, todo gateway deve se conectar com TLS 1.2 ou posterior, a validação de certificado deve ser imposta em vez de opcional, e mTLS vale ser especificado onde a plataforma oferece suporte.
Integridade de Firmware e Caminhos de Atualização
Uma fechadura eletrônica é um pequeno computador com um motor, e seu firmware é a coisa mais valiosa que um atacante pode substituir. Imagens de firmware assinadas impedem que compilações não autorizadas sejam gravadas, contadores anti-reversão impedem que um atacante reinstale uma versão com uma falha conhecida, e a inicialização segura impede que o dispositivo inicie código modificado. Pergunte explicitamente quais destes existem, porque as respostas separam produtos industriais de dispositivos de consumo.
A distribuição de atualizações merece sua própria política. Um local que pode enviar firmware para todas as fechaduras simultaneamente também pode inutilizar todas as fechaduras simultaneamente. Implantação escalonada, um conjunto de armários canário e um caminho de reversão documentado convertem uma atualização de rotina em uma operação administrável.
Integridade de Auditoria e Limites de Privacidade
Registros de auditoria são evidências, então devem ser à prova de violação e exportáveis. Um armazenamento de eventos somente acréscimo, encadeamento por hash ou um coletor de logs externo que o administrador de armários não pode modificar, todos fornecem a propriedade que importa: um terceiro pode verificar que o registro não foi editado após o fato.
Privacidade é o outro lado da mesma moeda. Padrões de uso de armários podem revelar padrões de turno, condições de saúde e atividade sindical se forem analisados sem cuidado. Colete os dados necessários para operação e segurança, defina um período de retenção, restrinja o acesso por função e evite transformar registros de armários em um sistema de monitoramento de funcionários sem uma base legal documentada e consulta.
Perguntas sobre Fornecedor e Hospedagem que Vale a Pena Fazer
Pergunte onde os dados estão hospedados, como os inquilinos são isolados e se o fornecedor pode fornecer um resumo independente de teste de penetração e uma resposta atual ao questionário de segurança. Pergunte o que acontece com os dados quando o contrato termina e se há um caminho de exportação documentado que não dependa da presença do fornecedor.
O teste prático é a velocidade de revogação. Se um gateway for roubado ou uma conta de serviço for comprometida, quanto tempo leva para invalidar esse acesso em todos os lugares em que ele é confiável? Um sistema que não consegue responder à pergunta em minutos tem um incidente esperando em seu futuro.
Planejamento de energia, cabeamento e ambiente físico
Decisões de energia e cabeamento restringem a conectividade e a integração de armários inteligentes mais do que a maioria dos documentos de projeto admite. Um conjunto de armários com energia no final da fileira em vez de em cada armário muda a topologia de barramento, a estratégia de proteção contra surtos e a estratégia de bateria de uma só vez. Uma sala sem rotas de cabo força um projeto sem fio mesmo onde o cabeamento com fio teria melhor desempenho. Um conjunto de armários à beira da piscina ou na sauna acrescenta umidade, cloro e ciclos de lavagem a cada decisão eletrônica. Planejar essas restrições junto com a escolha do protocolo evita a situação conhecida em que o hardware é encomendado e a instalação ainda não pode ser concluída. A disciplina útil é desenhar o conjunto de armários como ele realmente será construído: larguras dos armários, abertura das portas, posições das bandejas de cabos, tomadas de energia, localizações dos switches e quaisquer divisórias metálicas entre os armários. Em seguida, marque cada dispositivo e cada trecho de cabo nesse desenho. A maioria dos problemas de comissionamento fica visível ali muito antes de a primeira fechadura ser instalada.
Calcule a queda de tensão antes de escolher a bitola do cabo. Uma fonte de 24 volts que alimenta vinte fechaduras ao longo de um trecho de 40 metros pode perder vários volts até a última fechadura, e uma fechadura que sofre queda de tensão durante o acionamento se comportará como uma falha de firmware. Dimensione os condutores para a corrente de pico com todas as fechaduras acionando, adicione margem para futuros armários no mesmo trecho e identifique ambas as extremidades de cada cabo. A proteção importa tanto quanto o dimensionamento: um fusível rearmável ou disjuntor eletrônico no concentrador impede que uma fechadura com falha derrube um conjunto de armários, e um isolador claramente identificado permite que um técnico trabalhe com segurança sem desligar a sala.
Topologias de energia e estratégia de bateria
Três topologias de energia atendem frotas de armários. Energia central com um barramento local alimenta um conjunto de armários inteiro a partir de uma fonte de alimentação protegida e é adequada para projetos com fio RS-485 ou PoE. Fontes de alimentação por armário dão a cada fechadura sua própria conexão à rede elétrica e simplificam o isolamento de falhas a um custo mais alto. A operação a bateria elimina completamente o cabeamento de energia e transfere a manutenção para rondas de substituição de baterias.
Topologias mistas são comuns e frequentemente sensatas: energia da rede elétrica para o concentrador e o gateway, fechaduras a bateria nas portas. A consequência é que o gateway se torna um ponto único de falha para a coleta de eventos, portanto deve ter sua própria energia de reserva ou, no mínimo, um procedimento de recuperação documentado.
Classificações ambientais e escolhas de materiais
Os ambientes dos armários variam de escritórios com clima controlado a spas úmidos, piscinas e estações de encomendas externas. As classificações de proteção contra ingresso descrevem resistência a poeira e água, e uma classificação adequada para respingos não é adequada para mangueira. Ar salgado, vapor de cloro e produtos químicos de limpeza atacam acabamentos galvanizados e vedações, e uma fechadura que sobrevive a uma temporada em uma academia seca pode falhar em um mês ao lado de uma piscina.
Especifique o ambiente, não apenas o produto. Um fornecedor que conhece a implantação pode recomendar o material da carcaça, o composto de vedação e o acabamento que sobrevivem a ele, e pode documentar quais certificações se aplicam. Um fornecedor que apenas orça o modelo da fechadura deixa essa avaliação para o instalador.
Lista de verificação de compatibilidade para armários inteligentes
Uma lista de verificação de compatibilidade transforma a conectividade e a integração de armários inteligentes de uma discussão em um conjunto de respostas verificáveis. Ela deve ser preenchida antes da compra e novamente antes do comissionamento, porque vários itens dependem do local e não do produto. O valor não está na lista de verificação em si, mas nas conversas que ela força: quem é responsável pelo grupo do serviço de diretório, qual formato de cartão está em uso, se o gateway consegue alcançar o endpoint da nuvem e quem aprova as atualizações de firmware. Mantenha a lista curta o suficiente para que as pessoas realmente a preencham. Dez perguntas com evidências anexadas são mais úteis do que cem respondidas com suposições, e evidência significa uma folha de dados, um diagrama de fiação, uma regra de firewall ou uma consulta de exemplo, em vez de uma garantia verbal. A lista de verificação preenchida passa a fazer parte do documento de projeto, da referência de comissionamento e do ponto de partida para o próximo local.
Atribua um responsável e um prazo a cada linha antes de a lista de verificação circular. Uma pergunta sem responsável torna-se uma reunião, e uma pergunta respondida verbalmente torna-se uma disputa durante o comissionamento. Colete as evidências na pasta do projeto à medida que chegarem, e trate uma folha de dados ou regra de firewall não anexada como um item aberto, e não como um item fechado. O exercício termina quando o documento de projeto pode ser entregue a um integrador que nunca visitou o local e que, ainda assim, consegue produzir uma instalação funcional.
| Área | Pergunta a responder | Evidência a coletar |
|---|---|---|
| Credencial | Qual tecnologia de cartão ou móvel a fechadura deve ler | Folha de dados do cartão, formato e comprimento em bits |
| Interface do leitor | Leitor embutido, leitor externo ou alimentado pelo controlador | Diagrama de fiação do responsável pelo controle de acesso |
| Barramento de campo | RS-485, Wiegand, OSDP ou um enlace de rádio | Desenho da topologia com pontos de terminação |
| Identidade | Qual atributo do serviço de diretório é autoritativo | Consulta LDAP de exemplo e regra de nomenclatura de grupos |
| SSO | Quais superfícies exigem logon único | Metadados do provedor de identidade e política de MFA |
| API | Quais eventos e operações a plataforma expõe | Referência da API, política de versão e acesso ao sandbox |
| Rede | Quais VLAN, endereços e regras de saída se aplicam | Lista de regras de firewall e lista de permissões do proxy |
| Energia | Central, por armário ou bateria, e o plano de backup | Diagrama unifilar de energia |
| Ambiente | Umidade, produtos químicos, temperatura e lavagem | Fotografias do local e procedimento de limpeza |
| Suporte | Quem responde a uma falha e dentro de qual janela de tempo | Acordo de nível de serviço e caminho de escalonamento |
Perguntas que economizam semanas mais tarde
Peça ao responsável pelo controle de acesso o formato exato do cartão em vez de um cartão de amostra. Pergunte à equipe de rede se o isolamento de clientes está habilitado e se o TLS de saída para o endpoint da plataforma é permitido pelo proxy. Pergunte à equipe de identidade se grupos aninhados são resolvidos pela plataforma ou apenas a associação direta. Pergunte à equipe de operações o que deve acontecer quando um membro chega durante uma interrupção.
Cada uma dessas perguntas tem uma resposta barata antes da compra e uma resposta cara depois da instalação. A lista de verificação existe para coletar as respostas baratas.
Documentando o projeto resultante
Escreva o projeto final em um documento que nomeie cada dispositivo, cada link, cada faixa de endereços, cada fonte de identidade e cada responsável. Anexe os desenhos, as regras de firewall, o plano de certificados e o teste de aceitação. Esse documento torna-se a referência de comissionamento e a base para o próximo local, e é a primeira coisa que um integrador solicita quando algo se comporta de forma inesperada dois anos depois.
Solução de problemas de conectividade e integração
A solução de problemas de conectividade e integração de armários inteligentes funciona melhor como uma sequência fixa, em vez de uma caçada. Comece pela camada física, confirme que a fechadura tem energia e que o barramento ou o enlace de rádio está ativo, depois avance para fora até o concentrador, o gateway, o caminho de rede, a plataforma e, por fim, a política de autorização. A maioria das falhas relatadas é encontrada nas duas primeiras etapas, e a maioria das horas desperdiçadas é gasta nas duas últimas porque ninguém verificou primeiro a camada óbvia. Duas informações tornam a sequência prática: uma visão de integridade por dispositivo mostrando a última consulta bem-sucedida, o nível da bateria, a intensidade do sinal e a versão de firmware, e um registro de eventos que registra a origem da decisão, para que uma negação possa ser atribuída à política local, a uma falha de vinculação ao serviço de diretório ou a uma plataforma inacessível. Sem esses dois, o diagnóstico se torna adivinhação feita em uma escada com um telefone em uma das mãos.
Defina limites de escalonamento com antecedência para que o diagnóstico não dependa de quem está de plantão. Um único armário inteligente que falha uma vez é um chamado; o mesmo armário inteligente falhando três vezes em uma semana é candidato a substituição; um conjunto de armários offline por mais de quinze minutos é um escalonamento para a equipe de rede; um local que para de reportar por uma hora é um incidente. Acordar esses limites transforma um fluxo de reclamações em uma fila com prioridades e dá à equipe de operações uma medida defensável de tempo médio de reparo.
| Sintoma | Camada mais provável | Verificar primeiro |
|---|---|---|
| Um armário inteligente nunca responde | Enlace local ou fechadura | Energia, terminação, conflito de endereço do dispositivo |
| Um conjunto de armários inteiro está offline | Concentrador ou gateway | Energia do gateway, uplink, intervalo de polling |
| As fechaduras abrem lentamente, mas corretamente | Modelo de polling ou latência de rede | Timeout de polling, tempo de ida e volta à plataforma, DNS |
| Credenciais rejeitadas intermitentemente | Sincronização de identidade ou expiração de cache | Última sincronização bem-sucedida, idade do cache, desvio de relógio |
| Eventos chegam em rajadas | Interrupção upstream ou buffer do gateway | Registros do gateway, histórico de reconexão, profundidade do buffer |
| Usuários veem atribuição de armário inteligente errada | Mapeamento de identidade | Identificador imutável versus nome de exibição |
Diagnóstico por evidências em vez de anedotas
Usuários relatam sintomas, não causas. Uma reclamação de que um armário inteligente não abre pode significar que a credencial foi revogada, que a atribuição expirou, que a bateria está descarregada ou que o usuário está no conjunto de armários errado. A visão de integridade e o registro de eventos convertem a reclamação em uma falha específica, e a correção vem em seguida.
Mantenha um breve histórico de falhas por dispositivo. Uma fechadura que falhou três vezes em um mês é candidata a substituição mesmo que cada falha individual tenha sido resolvida remotamente. Falhas recorrentes geralmente indicam uma causa mecânica ou ambiental que o firmware não consegue corrigir.
Como selecionar um fornecedor de armários inteligentes
Selecionar um fornecedor de conectividade e integração para armários inteligentes significa avaliar um fabricante como parceiro técnico, e não como catálogo. A fechadura é a parte visível, mas a documentação do protocolo, o mecanismo de atualização de firmware, a superfície da API e a disposição para responder a perguntas de integração decidem se a implantação terá sucesso. Um fornecedor que não consegue descrever seu protocolo local por escrito atrasará todo integrador que trabalhar no local, e um que trata correções de segurança como opcionais deixará um produto com suporte sem suporte no edifício. Fábricas que produzem fechaduras e fábricas que produzem sistemas conectados costumam ser organizações diferentes, então a pergunta útil não é se o fornecedor tem um produto Bluetooth ou RS-485, mas se a mesma equipe de engenharia consegue dar suporte a um cliente durante um piloto, uma pergunta sobre protocolo e um defeito de firmware. Esse modelo de suporte, mais do que a folha de dados, prevê como será o terceiro ano.
Peça referências de clientes que integraram o produto, em vez de clientes que o compraram. Uma referência que consegue descrever a documentação do protocolo, o tempo de resposta a um defeito de firmware e o comportamento durante o comissionamento diz mais do que uma parede de logotipos. Se o fornecedor não conseguir nomear um integrador que tenha concluído uma implantação comparável, trate o produto como não comprovado para o seu projeto, independentemente da brochura. Pergunte também se a equipe de engenharia que projetou a fechadura está acessível durante o piloto, porque um canal de vendas que precise repassar cada pergunta técnica atrasará o trabalho exatamente no momento em que a velocidade importa.
Transparência da documentação e do protocolo
Peça a especificação da interface antes de encomendar amostras. Ela deve definir as características elétricas, o enquadramento de mensagens, o tratamento de erros e o esquema de endereçamento de dispositivos. Pergunte se a documentação é pública ou liberada mediante acordo, e se é atualizada com os lançamentos de firmware.
Para produtos conectados à rede, peça o modelo de telemetria: quais eventos são emitidos, em que formato e como as duplicatas são tratadas. Um fornecedor que trata a entrega de eventos como detalhe de implementação produzirá uma integração de plataforma que se comporta de forma diferente em cada local.
Roteiro de firmware e política de fim de vida
O hardware conectado tem um tempo de vida de suporte decidido no momento da compra. Pergunte por quanto tempo o firmware será mantido, como as correções de segurança são distribuídas e qual aviso é dado antes de um modelo atingir o fim de vida. Locais que instalam quinhentas fechaduras esperam uma década de serviço, e um produto descontinuado após três anos torna-se uma superfície de ataque sem suporte no edifício.
Pergunte também sobre personalização. Muitos projetos precisam de um formato de cartão específico, um requisito de marca ou um comportamento de firmware diferente da versão padrão. Um fornecedor com engenharia e produção próprias pode atender isso diretamente; um sem capacidade de engenharia geralmente recusará a solicitação ou a atrasará além da janela do projeto.
Programa piloto e critérios de aceitação
Execute um piloto com as credenciais reais, a rede real e os usuários reais. Defina os critérios de aceitação com antecedência: quantas fechaduras, por quanto tempo, quais cenários de indisponibilidade e o que conta como sucesso. Um piloto que só prova que as fechaduras abrem não é um piloto; é uma demonstração.
O sinal mais forte de um fornecedor capaz é o que acontece quando o piloto encontra um defeito. Um fabricante que o reproduz, corrige e documenta a correção é um parceiro. Um que culpa a rede e entrega mesmo assim fará isso novamente em escala.
Perguntas frequentes sobre armários inteligentes
Estas são as perguntas que surgem com mais frequência quando uma frota de armários passa de hardware autônomo para um sistema gerenciado. Cada resposta foi escrita para ser utilizável de forma independente, porque as pessoas que perguntam raramente estão na mesma reunião: um gestor de instalações quer saber o que muda operacionalmente, um arquiteto de TI quer saber qual atributo de diretório é autoritativo, e um integrador quer saber o que a documentação do protocolo conterá. As respostas abaixo cobrem a definição de conectividade e integração de armários inteligentes, suporte a diretório e logon único, requisitos de gateway, Wiegand versus OSDP, comportamento em caso de queda de rede, capacidade do concentrador, segurança de credenciais Bluetooth e o conteúdo de uma especificação de integração competente. Quando uma pergunta depende do local, a resposta diz isso e nomeia a decisão que precisa ser tomada em vez de fingir que existe um padrão universal.
O que significam conectividade e integração de armários inteligentes na prática?
Isso significa que cada armário é um dispositivo gerenciado. Os administradores podem ver qual armário está atribuído a quem, revogar o acesso sem visitar o local, ler uma trilha de auditoria de cada abertura e aplicar a mesma política em diferentes edifícios. A parte de conectividade é o vínculo entre fechadura e plataforma; a parte de integração é o conjunto de sistemas de identidade e gestão que decide quem pode abrir o quê.
As fechaduras de armário podem ser integradas ao Active Directory e ao logon único?
Sim, com dois mecanismos diferentes. A integração de diretório usa LDAP ou LDAPS para ler usuários e grupos, normalmente com uma conta de serviço somente leitura, e pode ser complementada por SCIM para provisionamento automatizado. O logon único usa SAML 2.0 ou OpenID Connect para autenticar pessoas no console de gestão e nas páginas de autoatendimento. O SSO autentica pessoas, não fechaduras, portanto a fechadura em si ainda precisa de uma credencial ou de uma política em cache.
Uma implantação de armários sempre precisa de um gateway?
Somente quando as fechaduras precisam reportar a uma plataforma central. Um conjunto de armários autônomo gerenciado por cartão mestre ou aplicativo Bluetooth não precisa de gateway algum. Conjuntos de armários em rede precisam de um ponto de agregação, seja um concentrador com fio, um gateway Bluetooth ou um controlador alimentado pela rede elétrica. Gateways também convertem entre protocolos de campo e a rede IP e normalmente armazenam eventos em buffer durante quedas.
Qual é a diferença entre Wiegand e OSDP?
Wiegand é uma interface unidirecional mais antiga que envia dados do cartão sem criptografia por duas linhas de dados. OSDP usa a mesma camada física RS-485, mas fornece um conjunto de comandos definido e bidirecional com criptografia AES-128 opcional, relatórios de integridade do dispositivo e informações de firmware. OSDP é a melhor escolha quando o controlador o suporta; Wiegand continua comum porque os controladores instalados só falam essa interface.
O que acontece quando a rede cai?
Depende da arquitetura. Fechaduras totalmente online param de aceitar novas decisões. Fechaduras híbridas continuam com uma lista de credenciais em cache até o cache expirar ou o link retornar. Fechaduras autônomas não são afetadas porque suas decisões são locais. A decisão de projeto importante é por quanto tempo a autorização em cache pode permanecer válida durante uma queda.
Quantas fechaduras um concentrador pode suportar?
Isso varia conforme a estratégia de polling e os requisitos de resposta. Um conjunto de 32 fechaduras consultadas em um intervalo relaxado pode operar em um concentrador, enquanto 64 fechaduras que precisam responder em meio segundo podem precisar de dois. Peça o tempo de entrega de eventos sob carga total e confirme-o durante o piloto, em vez de confiar na contagem de portas na folha de dados.
As credenciais Bluetooth para armários são seguras?
Elas podem ser. A segurança depende do modelo de pareamento e autenticação, e não do rádio em si. Implementações modernas usam conexões criptografadas, chaves por dispositivo e credenciais com prazo limitado, e vinculam uma credencial a um dispositivo específico. Sistemas que transmitem um identificador estático e o aceitam sem verificação não oferecem proteção significativa.
O que uma especificação de integração deve incluir?
Ela deve nomear a tecnologia de credencial e o formato do cartão, o barramento de campo e a topologia, a fonte de identidade e o atributo autoritativo, as versões da API e o esquema de eventos, o endereçamento de rede e as regras de firewall, a topologia de alimentação, a linha de base de firmware e o teste de aceitação. Qualquer coisa deixada não especificada se torna uma decisão tomada por quem estiver no local.
Não sabe qual fechadura se adapta aos seus armários?
Fale com os nossos engenheiros sobre credenciais, autonomia e compatibilidade de instalação, sem compromisso.
Recursos relacionados sobre fechaduras de armário
Compare tipos de fechadura, consulte guias de instalação e transfira o catálogo de produtos
Produtos relacionados
3
Fechadura de Armário Bluetooth — App + PIN + Cartão, Frota Gerenciada
Fechadura de armário com app BLE offline para encomendas, escritórios e frotas de armários gerenciados. App + PIN + cartão MIFARE, gestão remota de credenciais, sem dependência de servidor, retrofit alimentado por bateria.
Esta página já o indica como a próxima referência recomendada.
Fechadura de Armário RFID — Cartão MIFARE, Autenticação Offline
Fechadura RFID MIFARE offline para armários de academia, spa e escritório. Desbloqueio por aproximação a 13,56 MHz, sem WiFi, instalação em 5 minutos. Corpo em liga de zinco, a pilhas.
Esta página já o indica como a próxima referência recomendada.
Fechadura para Armário de Encomendas — Cartão EM / MIFARE para Estações de Levantamento
Fechadura offline para armários de encomendas com cartão para estações de levantamento de última milha. Cartão EM ou MIFARE, retrofit alimentado por bateria em 5 minutos, sem WiFi por armário. CE/FCC/RoHS.
Esta página já o indica como a próxima referência recomendada.
Artigos do blog relacionados
3
Fechadura de Armário MIFARE: Guia Definitivo para Segurança de Armários Inteligentes Baseados em MIFARE
Guia completo sobre tecnologia de fechadura de armário MIFARE para academias, escolas, escritórios e instalações públicas. Abrange variantes MIFARE Classic, Plus, DESFire, gerenciamento multi-usuário, instalação, rede e integração ao ecossistema de armários inteligentes.
Suporta o mesmo contexto de produto: Fechadura de Armário Bluetooth — App + PIN + Cartão, Frota Gerenciada.
Substituição de Fechaduras para Cacifos: Guia Completo 2026 para Substituir e Modernizar Fechaduras de Cacifos
Guia especializado para substituir fechaduras de cacifos: tipos, passo a passo, opções eletrónicas vs. mecânicas, migração e instalação em ginásios e escolas.
Suporta o mesmo contexto de produto: Fechadura de Armário Bluetooth — App + PIN + Cartão, Frota Gerenciada.
Fechadura de Armário para Escritório: O Guia Completo de Compra e Segurança
Guia abrangente para escolher a melhor fechadura de armário para ambientes de escritório, cobrindo fechaduras inteligentes, fechaduras de combinação, fechaduras de chave, RFID e práticas recomendadas de segurança.
Suporta o mesmo contexto de produto: Fechadura de Armário RFID — Cartão MIFARE, Autenticação Offline.
Defina o seu projeto de fechaduras com os nossos engenheiros
Envie a quantidade de cacifos, o tipo de armário e a preferência de credenciais. Devolvemos um plano de amostra e orçamento em 24 horas úteis.
- Passe da orientação geral para uma discussão de produto ou aplicação.
- Use RFQ quando preço, desenhos, MOQ ou calendário de lançamento precisam de estrutura.
- Mantenha um caminho de contacto direto visível para esclarecimentos rápidos e passagem de testemunho.