Guia Completo do Sistema Eletrônico de Gerenciamento de Armários: Integração de Software e Hardware
Explore plataformas de sistema eletrônico de gerenciamento de armários: ocupação em tempo real, atribuição de credenciais, desbloqueio remoto, integração API/SIEM, implantação on-prem vs SaaS e segurança empresarial para academias, escolas, hotéis e escritórios.
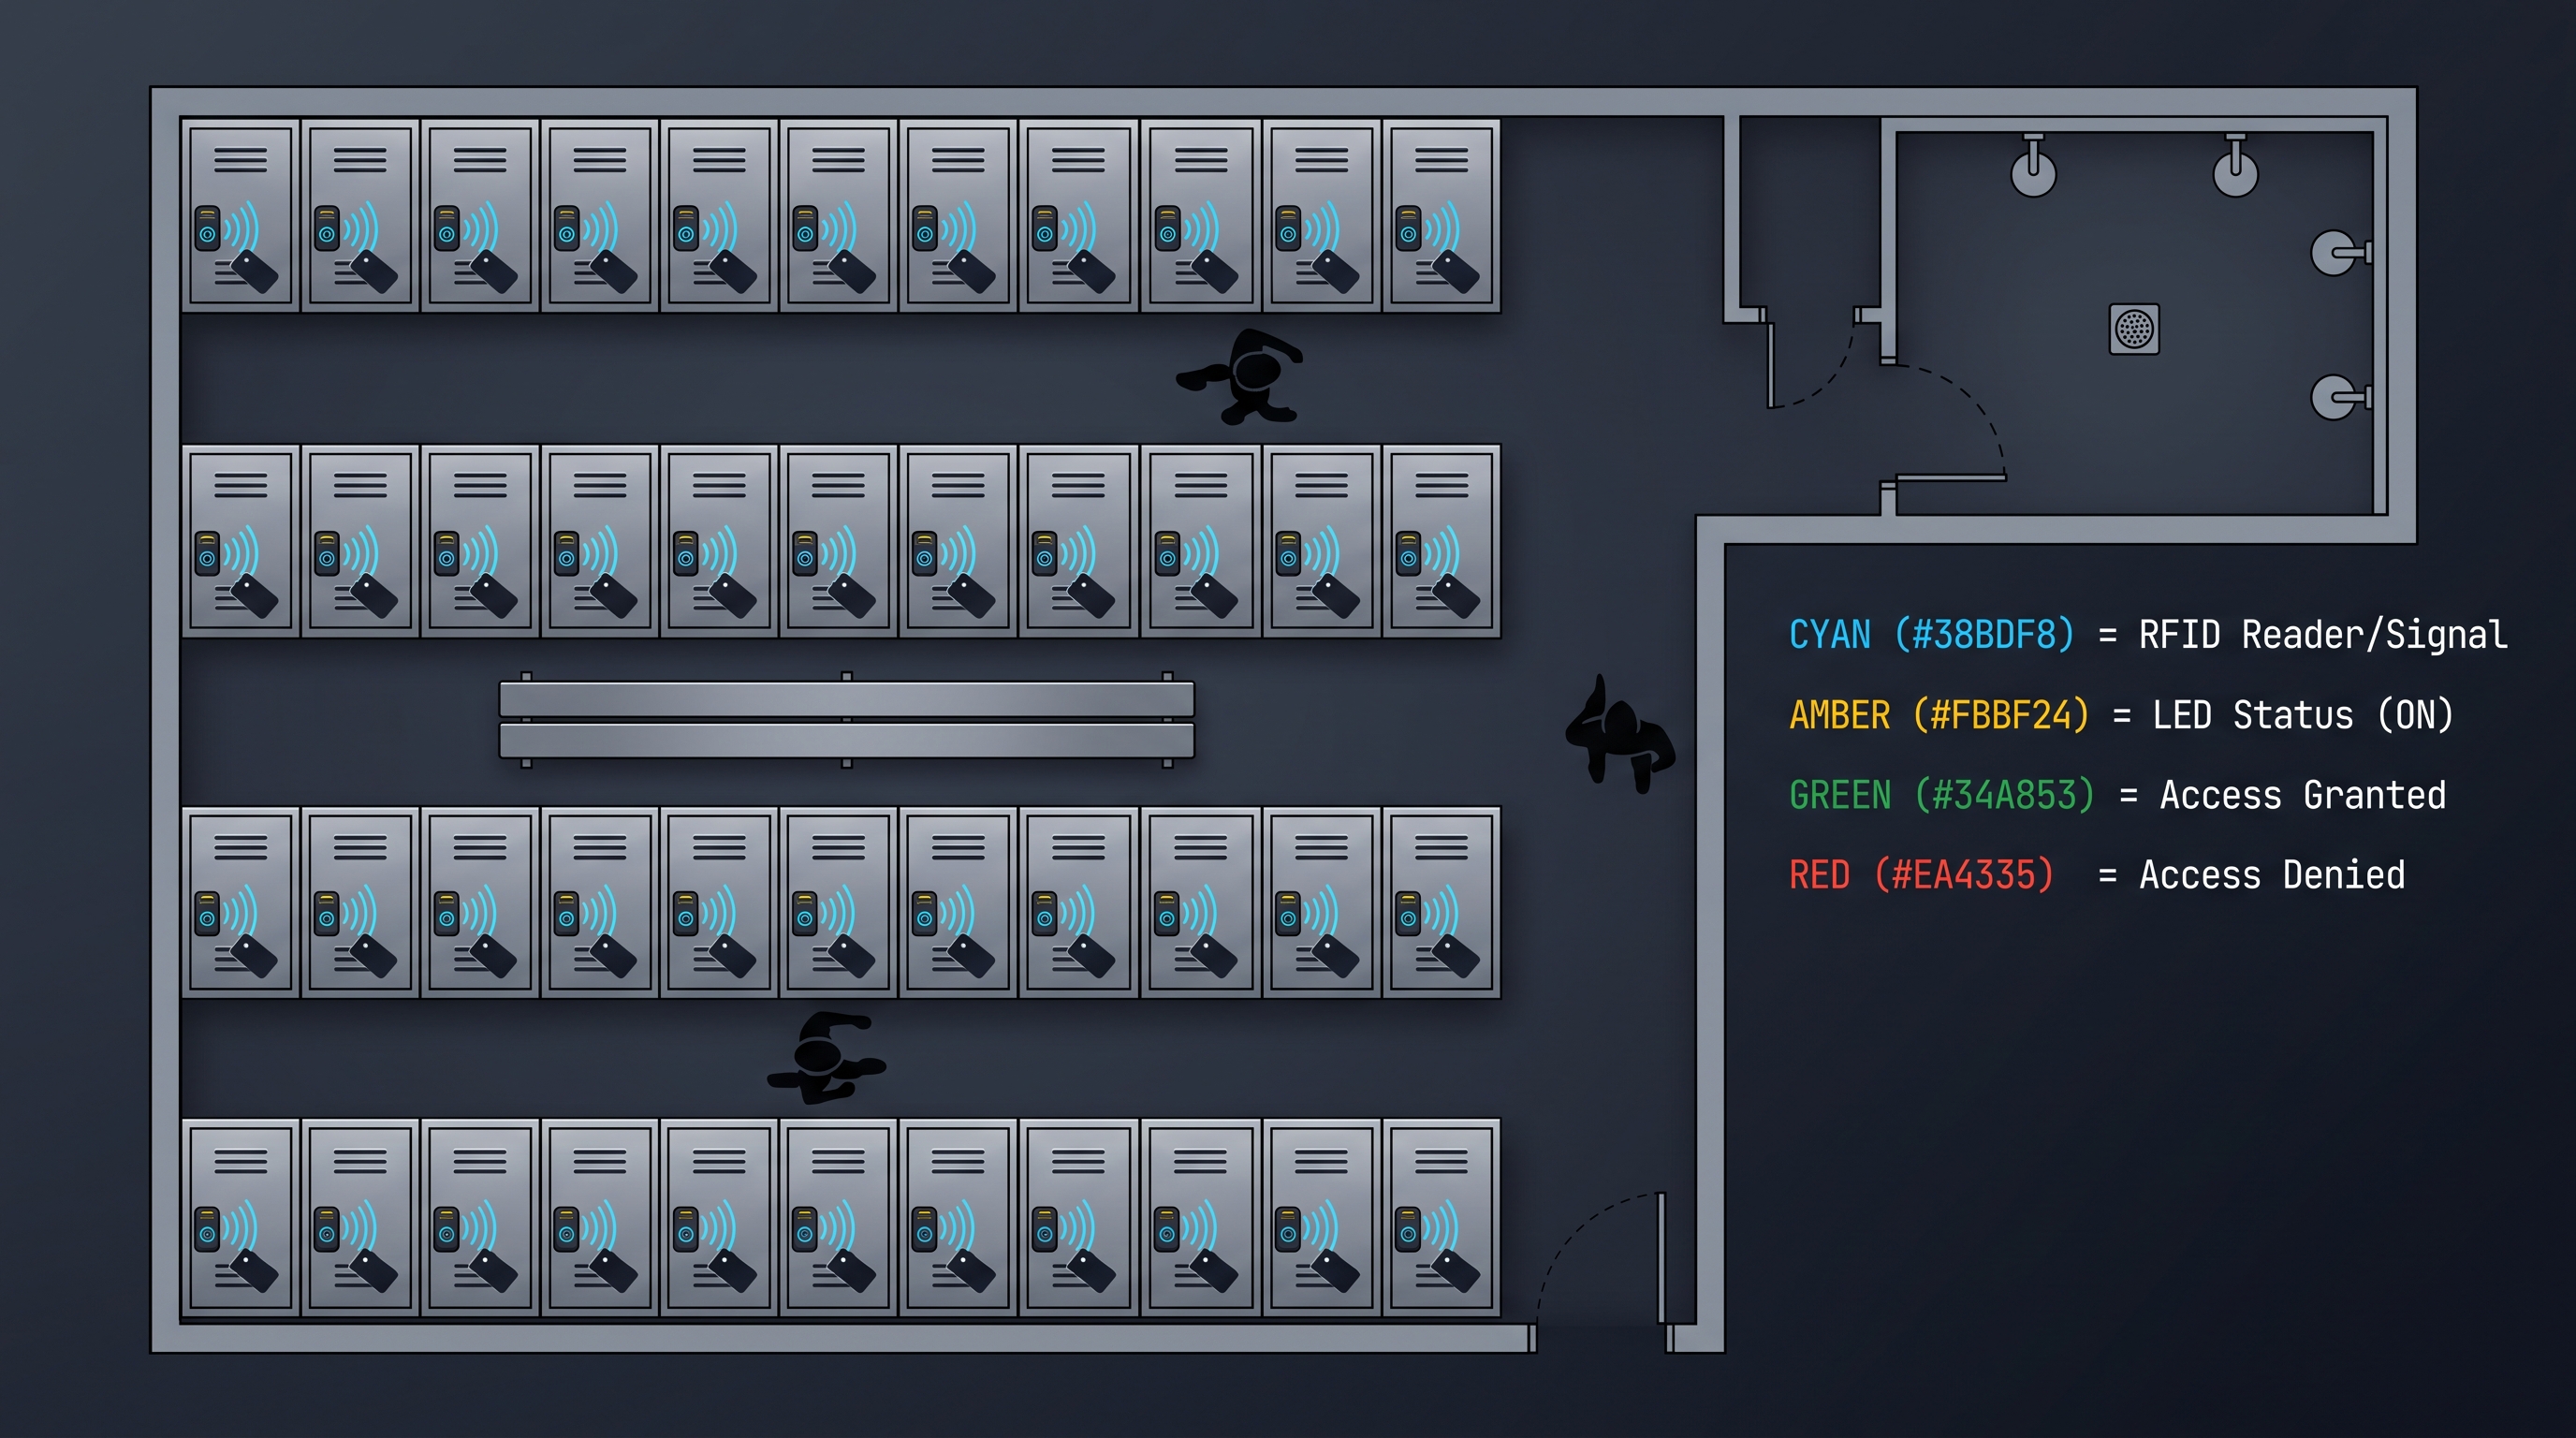
O Que é um Sistema Eletrônico de Gerenciamento de Armários?
Um sistema eletrônico de gerenciamento de armários é uma plataforma centralizada de software e nuvem que controla, monitora e administra frotas de armários eletrônicos em um único ou múltiplos locais. Esses sistemas substituem as abordagens tradicionais de chave e fechadura mecânica ou operadas por moedas por credenciais digitais, telemetria de ocupação em tempo real, recursos de desbloqueio remoto e registros de auditoria granulares. Em sua essência, um sistema eletrônico de gerenciamento de armários integra-se diretamente com o hardware do armário eletrônico — geralmente fechaduras eletrônicas habilitadas para Bluetooth Low Energy (BLE), RFID, NFC ou Wi-Fi — e expõe um painel unificado que exibe o status de cada armário (ocupado, disponível, reservado ou fora de serviço) em intervalos de atualização inferiores a 100 milissegundos. Implantações empresariais comuns abrangem de 500 a mais de 10.000 unidades de armários em dezenas de locais, lidando com 50.000 a mais de 1 milhão de transações de credenciais por dia, com disponibilidade da plataforma de 99,95% ou superior. Os tempos de resposta da API para operações principais — bloquear, desbloquear, consultar status, atribuir credencial — geralmente ficam abaixo de 200 milissegundos no percentil 95 quando implantados em infraestrutura dedicada. As principais plataformas oferecem suporte à integração com sistemas de gerenciamento de propriedades (PMS), sistemas de informações de recursos humanos (HRIS), provedores de login único (SSO) via SAML 2.0 ou OAuth 2.0 e ferramentas de gerenciamento de eventos e informações de segurança (SIEM), como Splunk, Sumo Logic ou Elastic Stack. O preço de um sistema eletrônico de gerenciamento de armários varia amplamente: as assinaturas SaaS variam de US$ 1,50 a US$ 8,00 por armário por mês, dependendo do nível de recursos, enquanto as licenças perpétuas on-premises geralmente custam de US$ 25.000 a US$ 150.000 para a plataforma principal, mais US$ 15 a US$ 45 por armário para a camada de integração de hardware. As taxas anuais de manutenção para implantações on-premises são em média de 18 a 22% do valor da licença. Organizações que lidam com dados confidenciais ou operam em setores regulamentados, como saúde, governo ou finanças, preferem esmagadoramente implantações on-premises ou híbridas para manter o controle total sobre os dados de credenciais, trilhas de auditoria e limites de rede. Um sistema eletrônico de gerenciamento de armários não é meramente um substituto digital para um dispensador de moedas — é uma peça crítica da infraestrutura de acesso físico que se situa ao lado de leitores de crachá, sistemas de gerenciamento de visitantes e painéis de controle de acesso no ecossistema de segurança mais amplo. As plataformas modernas expõem APIs RESTful (e cada vez mais endpoints GraphQL) que permitem que os centros de operações de segurança (SOCs) ingiram eventos de armários em pipelines SIEM para detecção de anomalias em tempo real, relatórios de conformidade e investigação forense. A mudança de armários mecânicos independentes para frotas de armários eletrônicos em rede acelerou drasticamente desde 2022, impulsionada pelas expectativas de higiene sem contato pós-pandemia, a proliferação da entrega de credenciais mobile-first e a economia de custos operacionais da atribuição automatizada de armários em comparação com o gerenciamento manual de chaves. O sistema eletrônico de gerenciamento de armários de hoje representa uma convergência de controle de acesso físico, gerenciamento de dispositivos IoT e arquitetura SaaS nativa em nuvem — uma tríade que gera ROI mensurável por meio da redução de custos de pessoal, eliminação de custos de substituição de chaves e insights de utilização baseados em dados que informam o planejamento de instalações.
Componentes Principais da Arquitetura de um Sistema Eletrônico de Gerenciamento de Armários
Um sistema eletrônico de gerenciamento de armários de nível de produção compreende várias camadas interconectadas, cada uma responsável por funções distintas, desde a comunicação de hardware até as interfaces voltadas para o usuário. Compreender essa arquitetura é essencial para diretores de TI, gerentes de instalações e arquitetos de segurança que avaliam plataformas para implantação empresarial. A camada de hardware consiste em fechaduras de armários eletrônicos — normalmente fechaduras cilíndricas ou de came habilitadas para BLE com microcontroladores embarcados que gerenciam a atuação do motor, o monitoramento da bateria e a comunicação sem fio. Essas fechaduras se comunicam com dispositivos gateway locais — pontes BLE-para-Ethernet dedicadas ou pontos de acesso habilitados para Wi-Fi — que retransmitem comandos e telemetria para o servidor da plataforma. A camada de gateway é crítica em um sistema eletrônico de gerenciamento de armários porque determina latência, taxa de transferência e confiabilidade. Gateways de nível empresarial lidam com até 256 fechaduras por unidade e suportam comunicação criptografada usando TLS 1.3 com autenticação mútua (mTLS) para evitar ataques de repetição e falsificação de dispositivos. A camada do servidor de aplicação hospeda a lógica de negócios principal: gerenciamento de credenciais, rastreamento de ocupação, agendamento, integração de faturamento e aplicação de políticas. Em implantações on-premises, isso é executado em clusters VMware vSphere ou Hyper-V com backends PostgreSQL ou SQL Server, enquanto implantações SaaS usam microsserviços conteinerizados orquestrados por Kubernetes em regiões de nuvem multi-AZ. A camada de gateway de API expõe endpoints RESTful — normalmente de 80 a 120 endpoints distintos abrangendo inventário de armários, gerenciamento de usuários, atribuição de credenciais, streaming de eventos, relatórios e administração do sistema. A limitação de taxa é configurável, com limites típicos de 1.000 solicitações por minuto por locatário para níveis padrão e 10.000 solicitações por minuto para planos empresariais. A camada de apresentação inclui o painel administrativo da web, aplicativos móveis para usuários finais e, opcionalmente, interfaces de quiosque para atribuição de armários no local. Um sistema eletrônico de gerenciamento de armários bem projetado fornece controle de acesso baseado em funções (RBAC) com funções predefinidas, como Administrador do Sistema, Gerente de Instalações, Operador do Local, Auditor e Agente de Suporte Técnico, cada um com permissões granulares até o nível de armário individual ou grupo de armários. A camada de dados armazena todos os eventos de armários, atribuições de credenciais, registros de acesso e histórico de configuração em um modelo híbrido de série temporal e relacional. As políticas de retenção de eventos variam: 90 dias é o padrão para planos SaaS, enquanto implantações on-premises geralmente retêm dados por um a sete anos, dependendo dos requisitos regulamentares. A camada de integração SIEM formata eventos de armários como mensagens syslog ou payloads JSON compatíveis com ferramentas de orquestração de segurança comuns. Eventos típicos incluem LOCK_OPENED, LOCK_CLOSED, LOCK_TAMPERED, CREDENTIAL_ASSIGNED, CREDENTIAL_REVOKED, UNLOCK_FAILED (credencial inválida), UNLOCK_FAILED (credencial expirada), GATEWAY_OFFLINE, LOCK_BATTERY_LOW e FORCED_ENTRY_DETECTED. Cada evento carrega um carimbo de data/hora, ID do armário, ID do local, ID da credencial, ID do usuário (se disponível), ID do gateway e uma assinatura criptográfica para não repúdio. A camada de abstração de hardware (HAL) é talvez o componente mais subestimado: ela normaliza comandos e telemetria de diferentes fabricantes de fechaduras eletrônicas — incluindo CabinetLock, Salto, Hafele, Digilock, Lowe & Fletcher e Compx — em um modelo de dados unificado para que as camadas superiores permaneçam agnósticas ao fornecedor da fechadura. Um sistema eletrônico de gerenciamento de armários maduro suporta a troca a quente de hardware de fechadura sem exigir alterações no nível do aplicativo, o que é inestimável para implantações em várias fases, onde diferentes prédios ou campi podem usar marcas de fechaduras diferentes.
Implantação On-Premises: O Padrão Empresarial para Gerenciamento Eletrônico de Armários
Para organizações que priorizam soberania de dados, segurança de rede e independência operacional, a implantação on-premises de um sistema eletrônico de gerenciamento de armários continua sendo o padrão ouro. Nesse modelo, todos os componentes de software — servidor de aplicação, banco de dados, gateway de API, painel web e middleware de integração — são instalados na própria infraestrutura da organização, seja em servidores físicos em um data center local ou em máquinas virtuais dentro da nuvem privada da organização. A principal vantagem é o controle total dos dados: cada atribuição de credencial, cada evento de desbloqueio, cada alteração de ocupação reside na infraestrutura que a organização possui e opera. Isso é inegociável para contratantes de defesa, instalações de saúde sujeitas à HIPAA, instituições financeiras regidas por SOX ou PCI DSS e agências governamentais que exigem conformidade com FedRAMP ou IL4/IL5. Um sistema eletrônico de gerenciamento de armários on-premises normalmente é executado em um mínimo de três servidores — aplicação, banco de dados e gerenciamento de gateway — configurados em um cluster de alta disponibilidade com failover automático. As especificações de hardware exigem de 8 a 16 vCPUs, 32 a 64 GB de RAM e 500 GB a 2 TB de armazenamento SSD por servidor, dependendo do tamanho da frota. Uma implantação gerenciando 2.000 armários em cinco locais com 50.000 transações diárias requer aproximadamente 200 GB de armazenamento de banco de dados por ano para retenção total de eventos. A instalação e configuração de um sistema on-premises normalmente leva de quatro a oito semanas, incluindo provisionamento de servidor, configuração de banco de dados, configuração de rede, implantação de gateway, pareamento de fechaduras e integração de usuários. A manutenção contínua inclui atualizações de software trimestrais, manutenção mensal do banco de dados e verificação diária de backup. As equipes de TI devem orçar de 0,25 a 0,5 equivalente em tempo integral (FTE) para administração contínua do sistema, embora isso varie de acordo com o tamanho da frota e a complexidade da integração. Uma vantagem significativa da implantação on-premises é a estrutura de custos previsível: uma licença perpétua para a plataforma mais taxas de integração de hardware por armário significa que o custo total de propriedade se estabiliza após os primeiros 18 a 24 meses, enquanto os custos SaaS se acumulam indefinidamente. Para uma implantação de 1.000 armários ao longo de cinco anos, um sistema eletrônico de gerenciamento de armários on-premises custa aproximadamente US$ 85.000 a US$ 180.000 no total, em comparação com US$ 90.000 a US$ 480.000 para SaaS com o mesmo número de armários (dependendo do preço mensal por armário). A arquitetura de rede para implantação on-premises requer planejamento cuidadoso. Os gateways dos armários devem estar na mesma Camada 2 ou Camada 3 roteada que o servidor de aplicação, com regras de firewall estritas permitindo apenas comunicação criptografada na porta 443 (HTTPS) e, opcionalmente, na porta 1234 para comunicação gateway-servidor (configurável). As organizações devem implementar segmentação de rede — colocando os gateways dos armários em uma VLAN IoT dedicada com regras de saída apenas para o servidor de aplicação — para evitar movimento lateral em caso de comprometimento. Para implantações multi-site, VPN site a site ou circuitos MPLS dedicados conectam instalações remotas ao servidor central, com gateways de cache local que mantêm a funcionalidade básica de desbloqueio se o link WAN cair. Essa resiliência local é uma marca registrada do design de sistema eletrônico de gerenciamento de armários on-premises de nível empresarial: mesmo que o servidor central esteja inacessível, o gateway de cada site pode autenticar credenciais em cache e executar comandos de desbloqueio por até 48 horas de operação desconectada. Gateways com bateria de reserva estendem isso para cobrir quedas de energia, garantindo que o acesso aos armários continue durante interrupções prolongadas nas instalações.
Implantação SaaS: Benefícios e Compensações do Sistema Eletrônico de Gerenciamento de Armários Baseado em Nuvem
A implantação de software como serviço (SaaS) de um sistema eletrônico de gerenciamento de armários tornou-se a escolha dominante para implantações de pequeno a médio porte e organizações que preferem despesas operacionais (OpEx) em vez de despesas de capital (CapEx). No modelo SaaS, o provedor da plataforma hospeda e mantém toda a infraestrutura de software — normalmente em várias zonas de disponibilidade na nuvem — e entrega o painel e as APIs pela internet pública. A organização implanta apenas o hardware de gateway e as fechaduras eletrônicas dos armários em suas instalações, com os gateways estabelecendo conexões TLS de saída para a plataforma em nuvem. Essa arquitetura elimina a necessidade de servidores on-premises, administração de banco de dados, aplicação de patches de software e gerenciamento de backups, o que pode reduzir a sobrecarga de TI em 60 a 80% em comparação com a implantação on-premises. Um sistema eletrônico de gerenciamento de armários SaaS típico é multilocatário, o que significa que uma única instância do aplicativo atende a várias organizações clientes com isolamento estrito de dados aplicado no nível da linha do banco de dados e por meio de chaves de criptografia separadas por locatário. O preço mensal por armário para SaaS varia de US$ 1,50 a US$ 8,00, com os níveis mais baixos oferecendo rastreamento básico de ocupação e atribuição manual de credenciais, enquanto os níveis premium adicionam integração SIEM, limites de taxa de API personalizados, SLAs de suporte dedicados com tempos de resposta de 15 minutos e análises avançadas, incluindo modelagem preditiva de utilização. Contratos anuais normalmente recebem um desconto de 10 a 20% em relação ao faturamento mensal. A velocidade de implantação é uma grande vantagem do SaaS: os gateways podem ser enviados durante a noite, e o locatário de software é provisionado em horas após a assinatura do contrato. As fechaduras podem ser pareadas e testadas no mesmo dia em que os gateways chegam, e os usuários finais podem estar cadastrando credenciais dentro de 48 a 72 horas do início do projeto. Isso contrasta fortemente com o cronograma de quatro a oito semanas para implantações on-premises. No entanto, a implantação SaaS de um sistema eletrônico de gerenciamento de armários introduz dependências que as organizações devem avaliar cuidadosamente. A conectividade com a internet se torna crítica: se a conexão WAN em uma instalação cair, as operações de bloqueio dependentes da nuvem — atribuição de credenciais, desbloqueio remoto, painel de status — ficam indisponíveis, a menos que os gateways suportem cache local de credenciais. A maioria das plataformas SaaS empresariais agora inclui esse recurso, mas é essencial verificar se o gateway armazena em cache as credenciais e pode executar comandos de desbloqueio durante interrupções de rede. A residência de dados é outra consideração: as plataformas SaaS armazenam dados de eventos de armários na infraestrutura de nuvem do provedor, que pode estar em uma jurisdição diferente das instalações da organização. Organizações sujeitas a leis de localização de dados, como GDPR, PIPEDA, LGPD ou similares, devem confirmar se o provedor oferece opções de residência de dados na geografia exigida. A maioria dos principais provedores de sistema eletrônico de gerenciamento de armários SaaS agora oferece data centers no Leste dos EUA, Oeste dos EUA, Oeste da UE (Frankfurt ou Irlanda) e APAC (Cingapura ou Sydney), com regiões adicionais disponíveis por meio do AWS Outposts ou Azure Stack para cenários híbridos. As certificações de segurança são um diferencial importante entre as plataformas SaaS. Os compradores empresariais devem exigir relatórios SOC 2 Tipo II (no mínimo), certificação ISO 27001 e resultados de testes de penetração de empresas respeitáveis. Um sistema eletrônico de gerenciamento de armários que lida com dados de credenciais para mais de 5.000 armários também deve demonstrar avaliações anuais de segurança de aplicativos de terceiros, programas de recompensa por bugs e registro de auditoria imutável que impede que os administradores modifiquem ou excluam registros de eventos.
Implantação Híbrida: Unindo On-Premises e Nuvem em um Sistema Eletrônico de Gerenciamento de Armários
As arquiteturas de implantação híbrida para um sistema eletrônico de gerenciamento de armários ganharam força significativa desde 2024, à medida que as organizações buscam equilibrar a soberania dos dados com a conveniência da nuvem. Em um modelo híbrido, o gerenciamento central de credenciais e o armazenamento de eventos são executados on-premises — garantindo que os dados confidenciais nunca saiam do controle da organização — enquanto funções específicas, como notificações push de aplicativos móveis, desbloqueio remoto via retransmissão em nuvem e painéis de análise entre sites, são executadas na nuvem. O componente on-premises lida com toda a comunicação em nível de fechadura por meio de gateways locais, com latência de comando inferior a 50 milissegundos para operações críticas, como desbloqueio de emergência ou bloqueio. O componente de nuvem serve como uma retransmissão opcional para cenários de acesso remoto — por exemplo, um gerente de instalações viajando internacionalmente que precisa desbloquear um armário a partir de um dispositivo móvel. Nesse caso, o aplicativo móvel envia a solicitação de desbloqueio para a API da nuvem, que a encaminha por meio da VPN ou retransmissão segura da organização para o servidor on-premises, que então comanda o gateway para atuar a fechadura. O tempo de ida e volta para desbloqueio remoto via retransmissão em nuvem em um sistema eletrônico de gerenciamento de armários híbrido normalmente varia de 400 a 1.200 milissegundos, dependendo das condições da rede, o que é aceitável para operações administrativas, mas não para cenários de acesso de alta frequência. Outro padrão híbrido comum envolve armazenar o histórico completo de eventos on-premises enquanto envia métricas de utilização anonimizadas ou agregadas para a nuvem para comparação entre sites e análises preditivas. Por exemplo, registros de auditoria detalhados — incluindo identidade do usuário, carimbos de data/hora exatos e identificadores de credenciais — permanecem no servidor local, enquanto contagens horárias de ocupação por banco de armários ou local são enviadas para a nuvem para visualização de tendências. Essa abordagem satisfaz os princípios de minimização de dados sob o GDPR e regulamentos semelhantes, ao mesmo tempo em que permite os recursos de análise que impulsionam melhorias operacionais. O modelo híbrido é particularmente adequado para organizações que operam instalações em ambientes conectados e desconectados. Uma universidade, por exemplo, pode implantar um sistema eletrônico de gerenciamento de armários on-premises em seu data center principal do campus, enquanto usa o gerenciamento baseado em nuvem para campi satélites que não possuem equipe de TI dedicada. Os locais satélites executam gateways locais com cache de credenciais para resiliência, e o painel da nuvem fornece visibilidade centralizada para a equipe de segurança do campus. Quando a conexão com a internet do local satélite está disponível, os eventos são sincronizados com a nuvem; durante interrupções, o gateway local mantém a funcionalidade total a partir de seu cache. A implantação híbrida também facilita a migração em fases: uma organização pode começar com um sistema totalmente on-premises e, em seguida, mover seletivamente funções não confidenciais para a nuvem à medida que a confiança na plataforma cresce, sem interromper as operações diárias dos armários. A arquitetura de API em um sistema eletrônico de gerenciamento de armários híbrido deve ser projetada para consistência eventual, com estratégias de resolução de conflitos para cenários em que uma credencial é atribuída ou revogada enquanto um site está offline. A abordagem padrão é last-writer-wins com reconciliação de carimbo de data/hora, mas plataformas mais sofisticadas implementam padrões CRDT (conflict-free replicated data type) para listas de credenciais, garantindo que as revogações nunca sejam substituídas por atribuições offline obsoletas.
Monitoramento de Ocupação em Tempo Real e Análise de Utilização
Uma das capacidades mais transformadoras de um sistema eletrônico de gerenciamento de armários moderno é o monitoramento de ocupação em tempo real — a capacidade de ver, em segundos, exatamente quais armários estão ocupados, disponíveis, reservados ou fora de serviço em todos os locais da organização. Esses dados são coletados por meio de consultas contínuas às fechaduras eletrônicas dos armários (normalmente a cada 5 a 30 segundos, dependendo do tipo de fechadura e da topologia de rede) e agregados em um painel ao vivo que é atualizado automaticamente sem necessidade de recarregar a página. Para gerentes de instalações, isso elimina o velho problema de percorrer corredores verificando armários mecânicos para encontrar uma unidade disponível. Um sistema eletrônico de gerenciamento de armários com ocupação em tempo real pode exibir um mapa codificado por cores de cada banco de armários — verde para disponível, vermelho para ocupado, amarelo para reservado, cinza para fora de serviço — que é atualizado dentro do intervalo de consulta das fechaduras. Grandes organizações com mais de 5.000 armários geralmente usam esses dados para otimizar as proporções entre armários e membros, reduzindo o número total de armários necessários em 15 a 25% por meio de atribuição dinâmica e políticas de liberação baseadas em tempo. As análises de ocupação em um sistema eletrônico de gerenciamento de armários vão muito além de contagens simples de disponível/ocupado. Os dados históricos de ocupação revelam padrões de utilização por hora do dia, dia da semana e estação, permitindo que os planejadores de instalações dimensionem corretamente os bancos de armários para períodos de pico de demanda. Um hotel, por exemplo, pode descobrir que seu banco de armários da piscina atinge 92% de ocupação apenas entre 10h e 14h nos fins de semana de verão, enquanto a ocupação durante a semana é em média de 40%. De posse desses dados, o hotel pode implementar atribuições com limite de tempo (máximo de quatro horas durante os períodos de pico) ou designar bancos de armários de excedente que são abertos automaticamente quando os bancos primários excedem 85% de ocupação. Essas políticas são configuradas diretamente no mecanismo de regras do sistema eletrônico de gerenciamento de armários e aplicadas automaticamente pela plataforma — sem necessidade de intervenção da equipe. As análises de utilização também informam as decisões de despesas de capital. Quando uma instalação está planejando expansão ou reforma, os dados históricos de ocupação do sistema eletrônico de gerenciamento de armários fornecem evidências objetivas da demanda por armários. As organizações podem identificar bancos de armários subutilizados (ocupação abaixo de 30% durante os períodos de pico) e realocar esses armários para áreas de alta demanda ou evitar a compra de novos armários desnecessários. Uma grande rede de academias relatou uma economia de US$ 340.000 em compras de armários evitadas em 12 locais após analisar 18 meses de dados de ocupação de seu sistema eletrônico de gerenciamento de armários e reequilibrar a alocação de armários entre os locais. O módulo de relatórios de um sistema eletrônico de gerenciamento de armários abrangente normalmente inclui painéis pré-construídos para: resumo diário de ocupação (pico de ocupação, ocupação média, número de rotatividade); mapas de calor de utilização por hora e local; auditoria de atribuição de credenciais (quem atribuiu qual armário a quem e quando); detecção de abandono (armários ocupados além de um limite configurável sem atividade); e conformidade com SLA para solicitações de manutenção (tempo para resolver falhas relatadas em armários). Os construtores de relatórios personalizados permitem que os gerentes de instalações criem relatórios ad hoc usando qualquer combinação de tipos de evento, intervalos de tempo, grupos de armários e atributos de usuário. Os formatos de exportação incluem CSV, PDF e integração direta com ferramentas de business intelligence como Tableau, Power BI ou Looker por meio de conectores ODBC/JDBC ou consultas de API ao vivo. Plataformas avançadas aplicam aprendizado de máquina aos dados de ocupação para análises preditivas. Um sistema eletrônico de gerenciamento de armários com recursos de ML pode prever a ocupação para datas futuras com base em padrões históricos, dados meteorológicos, eventos locais e tendências sazonais e, em seguida, ajustar automaticamente as políticas de disponibilidade de armários — como encurtar as durações de atribuição antes dos dias de pico previstos ou pré-reservar bancos de armários para eventos agendados.
Métodos de Atribuição de Credenciais e Controle de Acesso
O subsistema de gerenciamento de credenciais é o coração da segurança de qualquer sistema eletrônico de gerenciamento de armários, governando quem pode acessar quais armários, quando e sob quais condições. As plataformas modernas suportam vários tipos de credenciais — geralmente quatro ou cinco simultaneamente — para acomodar diversas populações de usuários e casos de uso. Os tipos de credenciais mais comuns em um sistema eletrônico de gerenciamento de armários são: credenciais móveis entregues por meio de um aplicativo iOS/Android de marca branca que se comunica com as fechaduras dos armários via BLE; cartões ou tags RFID usando tecnologia MiFARE DESFire EV2/EV3 de 13,56 MHz com criptografia AES-128; códigos PIN exibidos em uma tela de quiosque ou enviados por SMS/e-mail; credenciais biométricas usando leitores de impressão digital ou veia da palma integrados ao painel do armário; e credenciais vestíveis, como pulseiras NFC ou chaveiros para ambientes de piscina ou spa. Cada tipo de credencial tem características distintas de segurança e usabilidade. As credenciais móveis são as mais flexíveis — podem ser emitidas, modificadas e revogadas remotamente sem interação física — mas exigem que os usuários tenham um smartphone com bateria carregada e o aplicativo instalado. As credenciais RFID são altamente confiáveis e funcionam mesmo quando os telefones não estão disponíveis, mas exigem emissão e gerenciamento físicos do cartão. Os códigos PIN são os mais simples de implantar (nenhum hardware além da própria fechadura), mas oferecem a segurança mais baixa se os códigos forem compartilhados ou observados. Um sistema eletrônico de gerenciamento de armários empresarial aplica políticas de credenciais no nível do sistema: comprimento mínimo do PIN (normalmente 6 a 8 dígitos), expiração da credencial (de 1 hora a permanente), máximo de credenciais ativas simultâneas por usuário e lista negra de credenciais comprometidas em toda a frota. A atribuição de credenciais em um sistema eletrônico de gerenciamento de armários segue um de vários modelos, dependendo do caso de uso. A atribuição fixa associa permanentemente um armário específico a um usuário específico — comum para armários de funcionários em ambientes de escritório ou armários de longo prazo para estudantes em escolas. A atribuição dinâmica aloca o próximo armário disponível de um pool quando um usuário faz check-in — padrão em academias, hotéis e locais de eventos onde os usuários não precisam do mesmo armário a cada visita. A atribuição baseada em reserva permite que os usuários pré-reservem um armário específico ou tipo de armário (grande, médio, pequeno, com carregador, acessível) por meio de um portal web ou aplicativo móvel para um período futuro. A atribuição com limite de tempo libera automaticamente o armário quando a reserva expira, tornando-o disponível para o próximo usuário sem intervenção da equipe. O mecanismo de atribuição em um sistema eletrônico de gerenciamento de armários moderno pode lidar com regras de negócios complexas: acesso prioritário para membros VIP, bancos de armários segregados por gênero, alocação de armários acessíveis de acordo com os requisitos de conformidade da ADA, correspondência de tamanho de armário com base no perfil do usuário e períodos de espera que impedem os usuários de reivindicar vários armários consecutivamente. Do ponto de vista da segurança, a arquitetura de armazenamento de credenciais é crítica. Um sistema eletrônico de gerenciamento de armários adequadamente projetado nunca armazena códigos PIN ou chaves criptográficas em texto simples. Os códigos PIN são hashados com bcrypt (fator de custo 12 ou superior) ou Argon2id. As chaves de credenciais móveis e RFID são armazenadas em um módulo de segurança de hardware (HSM) ou equivalente de software usando criptografia de envelope com uma chave mestra que nunca é armazenada no mesmo servidor que o banco de dados de credenciais. Quando um usuário apresenta uma credencial para desbloquear um armário, a fechadura envia o identificador da credencial para a plataforma, que o valida em relação às credenciais armazenadas, verifica as políticas aplicáveis (hora do dia, expiração, status de revogação) e retorna um comando de desbloqueio. O ciclo completo — da apresentação da credencial à atuação da fechadura — deve ser concluído em menos de 500 milissegundos para uma experiência positiva do usuário.
Recursos de Desbloqueio Remoto e Acesso de Emergência
O desbloqueio remoto é um dos recursos mais valorizados em um sistema eletrônico de gerenciamento de armários, permitindo que pessoal autorizado abra qualquer armário de qualquer lugar com acesso à rede. Essa capacidade é essencial para cenários de perda de credenciais, acesso para manutenção, investigações de segurança e resposta a emergências. Em um evento típico de perda de credencial — um usuário perde seu cartão RFID ou a bateria do telefone acaba — um agente de suporte técnico ou gerente de instalações pode autenticar-se no painel do sistema eletrônico de gerenciamento de armários, pesquisar o armário atribuído ao usuário por nome, ID ou número do armário e clicar em um botão de desbloqueio. O sistema registra o evento de desbloqueio com a identidade do agente, carimbo de data/hora, código de motivo e ID do armário, criando uma trilha de auditoria imutável. O desbloqueio remoto pode ser definido por função: agentes de suporte técnico podem desbloquear armários apenas em seu local designado e somente com aprovação do gerente para solicitações fora do expediente, enquanto diretores de segurança podem ter privilégios globais de desbloqueio em todos os locais com autenticação multifator (MFA) obrigatória para cada ação de desbloqueio. Os protocolos de acesso de emergência em um sistema eletrônico de gerenciamento de armários são projetados para os piores cenários. Um comando de "desbloqueio mestre" — normalmente protegido por uma regra de duas pessoas que exige autorização simultânea de dois administradores diferentes — abre todos os armários em uma área designada ou em toda a instalação simultaneamente. Essa capacidade é usada durante alarmes de incêndio, situações de atirador ativo ou incidentes com materiais perigosos, onde a evacuação rápida e a recuperação de equipamentos são críticas. Os eventos de desbloqueio mestre acionam notificações imediatas para a equipe de segurança, gerenciamento de instalações e (em setores regulamentados) oficiais de conformidade. O sistema eletrônico de gerenciamento de armários também deve suportar bloqueio em todo o local: um único comando que impede a abertura de qualquer armário, independentemente da credencial apresentada. O bloqueio substitui todas as outras políticas e só pode ser liberado por um administrador de segurança designado. Tanto os comandos de desbloqueio mestre quanto de bloqueio exigem caminhos de rede dedicados que contornam a limitação normal de taxa da API e são processados com a prioridade mais alta pela infraestrutura de gateway. Para organizações com centros de operações de segurança 24/7, os recursos de desbloqueio remoto se estendem a fluxos de trabalho integrados ao SIEM. Um analista de SOC monitorando o fluxo de eventos do sistema eletrônico de gerenciamento de armários pode observar uma anomalia — por exemplo, cinco tentativas de desbloqueio com falha em um único armário em dois minutos — e iniciar um bloqueio remoto (impedindo novas tentativas de acesso) ou acionar uma gravação de câmera adjacente ao banco de armários. Essas respostas automatizadas são configuradas por meio do mecanismo de regras da plataforma ou da integração de playbooks SIEM. Um sistema eletrônico de gerenciamento de armários com suporte a webhook pode enviar chamadas HTTP em tempo real para plataformas de orquestração de segurança como Cortex XSOAR ou Splunk SOAR, permitindo resposta a incidentes totalmente automatizada sem intervenção humana. Do ponto de vista da auditoria, cada ação de desbloqueio remoto é registrada com: a identidade do usuário solicitante e o método de autenticação; o carimbo de data/hora (em UTC com precisão de milissegundos); o ID do armário, ID do banco e ID do local; o código de motivo (LOST_CREDENTIAL, MAINTENANCE, EMERGENCY, INVESTIGATION, OTHER); o gateway que executou o comando; a versão do firmware da fechadura no momento da execução; a latência de rede entre a emissão do comando e a confirmação da execução; e um hash criptográfico do registro do evento para detecção de adulteração. Esse nível de granularidade de auditoria é crítico para conformidade com SOC 2, ISO 27001, HIPAA e auditorias internas. Organizações em setores regulamentados devem verificar se seu sistema eletrônico de gerenciamento de armários suporta registro de auditoria imutável — o que significa que os registros de eventos, uma vez gravados, não podem ser modificados ou excluídos por nenhum usuário, incluindo administradores do sistema. A imutabilidade é normalmente alcançada por meio de tabelas de banco de dados somente anexação combinadas com encadeamento criptográfico semelhante à tecnologia blockchain.
Integração de API: Conectando o Sistema Eletrônico de Gerenciamento de Armários ao Ecossistema Empresarial
A capacidade de integração de um sistema eletrônico de gerenciamento de armários é o que o transforma de um controlador de armários independente em uma plataforma empresarial conectada. Os sistemas modernos expõem APIs RESTful abrangentes (e cada vez mais GraphQL para consultas complexas) que permitem a troca bidirecional de dados com o ecossistema de TI e segurança mais amplo. Uma superfície de API típica de nível empresarial inclui endpoints para: gerenciamento de inventário de armários (criar, ler, atualizar, excluir registros de armários; consultar por local, banco, status, tipo de fechadura); gerenciamento de credenciais (emitir, modificar, revogar credenciais; operações em lote via CSV ou arrays JSON); consultas de ocupação (status atual de armários individuais, bancos ou locais; ocupação histórica para intervalos de datas); eventos de acesso (consultas em streaming e históricas de todos os eventos de bloqueio/desbloqueio com filtros); gerenciamento de usuários (criar, ler, atualizar, excluir registros de usuários; sincronizar com HRIS ou serviços de diretório); gerenciamento de políticas (definir e modificar regras de atribuição, horários de acesso, políticas de credenciais); administração do sistema (status do gateway, versões de firmware das fechaduras, níveis de bateria, integridade da conectividade); e relatórios (gerar e recuperar relatórios pré-construídos e personalizados programaticamente). A autenticação da API normalmente usa OAuth 2.0 com concessão de credenciais do cliente para integração servidor a servidor e concessão de código de autorização para aplicativos voltados para o usuário. As chaves de API são suportadas para integrações mais simples, mas são fortemente desencorajadas para uso em produção devido à incapacidade de definir escopo das chaves para permissões específicas. Um sistema eletrônico de gerenciamento de armários com governança de API madura suporta tokens de acesso com escopo que limitam os clientes da API a endpoints, locais e operações específicos — por exemplo, um token de integração PMS pode ter acesso apenas aos endpoints de consulta de ocupação e atribuição de credenciais para armários nas áreas de piscina e academia do hotel. As integrações empresariais mais comuns para um sistema eletrônico de gerenciamento de armários se enquadram em várias categorias. A integração com o sistema de gerenciamento de propriedades (PMS) é crítica para hotéis: quando um hóspede faz check-in, o PMS envia um webhook para a plataforma de armários, que atribui automaticamente um armário próximo ao quarto do hóspede durante a estadia. No check-out, o PMS aciona a liberação do armário, liberando-o para o próximo hóspede. As principais plataformas PMS com conectores pré-construídos incluem Oracle Opera, Infor HMS, Maestro, Cloudbeds e Mews. A integração com HRIS atende implantações corporativas e de campus: quando um novo funcionário é integrado no Workday, BambooHR ou SAP SuccessFactors, o sistema eletrônico de gerenciamento de armários provisiona automaticamente uma atribuição de armário com base no departamento, localização e turno do funcionário. Quando o vínculo empregatício termina, o sistema revoga o acesso e reatribui o armário. A integração SSO via SAML 2.0 ou OIDC permite que usuários e administradores autentiquem usando suas credenciais corporativas existentes por meio do Azure AD, Okta, OneLogin ou Ping Identity, eliminando a necessidade de credenciais separadas da plataforma de armários. A integração SIEM, conforme discutido anteriormente, encaminha eventos de armários para plataformas de monitoramento de segurança. A integração com sistemas de controle de acesso vincula o sistema eletrônico de gerenciamento de armários a plataformas de controle de acesso físico como LenelS2, Genetec, Honeywell Pro-Watch ou Gallagher, permitindo o gerenciamento unificado de credenciais — o mesmo crachá que abre a porta também pode abrir o armário — e análise correlacionada de eventos entre eventos de porta e armário. A confiabilidade da API é medida por meio de SLAs de uptime e benchmarks de desempenho. Um sistema eletrônico de gerenciamento de armários empresarial deve oferecer um SLA de uptime da API de 99,9% (equivalente a menos de 8,8 horas de inatividade por ano), com 99,95% disponível em níveis premium. Os tempos de resposta da API devem ser documentados: p50 abaixo de 100 ms, p95 abaixo de 250 ms, p99 abaixo de 500 ms para operações padrão. Os limites de taxa devem ser claramente publicados — os planos empresariais típicos oferecem 5.000 a 10.000 solicitações por minuto — com tolerâncias de rajada para cenários de alta demanda, como mudanças de turno ou check-ins de eventos. A documentação abrangente da API é essencial, incluindo especificações Swagger/OpenAPI interativas, exemplos de SDK em pelo menos Python, JavaScript/Node.js, Java e C#, orientação de verificação de assinatura de webhook e um ambiente sandbox para testes de integração.
Painel Multi-Site: Comando Centralizado para Frotas de Armários Distribuídas
Organizações que operam frotas de armários em várias instalações exigem um painel multi-site que forneça visibilidade e controle unificados, sem exigir que os administradores façam login em instâncias separadas para cada local. Um sistema eletrônico de gerenciamento de armários maduro oferece isso por meio de uma arquitetura de painel hierárquico que organiza os armários por local, prédio, andar, zona, banco e unidade individual — cada nível agregando dados dos níveis abaixo dele. A visualização do painel de nível superior exibe um cartão de resumo do local para cada local, mostrando o total de armários, a porcentagem atual de ocupação, armários fora de serviço, solicitações de manutenção pendentes e eventos de segurança recentes. Indicadores de status codificados por cores (verde para normal, amarelo para aviso, vermelho para crítico) permitem que os administradores identifiquem locais que precisam de atenção rapidamente. Clicar em um cartão de local acessa o painel detalhado desse local, que inclui uma planta baixa ou visualização de mapa com bancos de armários renderizados como regiões interativas. Cada banco exibe sua porcentagem de ocupação, e clicar em um banco mostra o status individual do armário com detalhes de atribuição de credencial. Essa hierarquia multi-site em um sistema eletrônico de gerenciamento de armários suporta operações globais, como visualizar tendências de utilização em todos os locais, comparar taxas de ocupação por região, identificar locais com taxas de abandono consistentemente altas e implantar alterações de política globais (como estender a duração máxima de atribuição) com uma única ação. A pesquisa entre sites é um recurso crítico para implantações multi-site. Um administrador deve ser capaz de pesquisar um usuário, número de armário, ID de credencial ou tipo de evento específico em todos os sites simultaneamente, com resultados agrupados por local e classificados por atualidade. Essa capacidade é inestimável para investigações de segurança — por exemplo, pesquisar todos os armários acessados por um ex-funcionário em todas as instalações nos últimos 90 dias. O painel multi-site em um sistema eletrônico de gerenciamento de armários também suporta administração delegada: gerentes de nível local têm controle total sobre seus locais designados, mas não podem ver ou modificar armários em outros locais, enquanto administradores globais têm acesso irrestrito. Esse modelo RBAC é dimensionável desde pequenas organizações com dois ou três locais até empresas globais com centenas de locais. As considerações de desempenho tornam-se significativas em escala. Um painel multi-site para um sistema eletrônico de gerenciamento de armários atendendo a mais de 10.000 armários em mais de 50 locais deve ser projetado para carregamentos de página em menos de um segundo. Isso é alcançado por meio de vários padrões arquitetônicos: consultas de agregação de dados que pré-computam métricas de nível de local em visualizações materializadas, em vez de verificar tabelas de eventos brutos; carregamento progressivo que renderiza o painel de nível superior imediatamente enquanto acessa os detalhes de forma assíncrona; cache de borda via CDN para ativos estáticos do painel; e conexões WebSocket para atualizações ao vivo que evitam recarregamentos completos da página. O streaming de eventos em tempo real dentro do painel multi-site é outro diferencial. Em vez de exigir que os administradores atualizem manualmente a página para ver novos eventos, um sistema eletrônico de gerenciamento de armários empresarial envia eventos para o painel via WebSocket ou Server-Sent Events (SSE). Um local que experimenta uma alta taxa de eventos de desbloqueio — como uma academia durante os horários de pico — mostra contadores ao vivo incrementando no cartão de resumo do local. Eventos críticos de segurança, como detecção de entrada forçada ou um gateway ficando offline, acionam notificações no navegador e podem enviar alertas opcionalmente por e-mail, SMS ou webhook Slack/PagerDuty. Os relatórios multi-site agregam dados em todos os locais para análise em nível empresarial. Os relatórios padrão incluem: resumo global de utilização (total de armários, ocupação média, pico de ocupação em todos os locais); comparação entre locais (taxas de ocupação, rotatividade, abandono por local); tendências regionais (alterações mês a mês e ano a ano por região geográfica); e relatórios de conformidade (integridade da trilha de auditoria, higiene de credenciais, adesão a políticas em todos os locais). Esses relatórios podem ser agendados para geração e distribuição automáticas às partes interessadas por e-mail ou exportados para ferramentas de BI para análises adicionais.
Integração com PMS, HRIS e SSO: Conectando o Sistema Eletrônico de Gerenciamento de Armários aos Sistemas de Negócios
A integração profunda com sistemas de negócios empresariais distingue um sistema eletrônico de gerenciamento de armários tático de um estratégico. As três categorias de integração mais impactantes são os sistemas de gerenciamento de propriedades (PMS) para hospitalidade, os sistemas de informações de recursos humanos (HRIS) para ambientes corporativos e de campus e o login único (SSO) para autenticação unificada em todos os tipos de usuário. A integração com PMS permite que um sistema eletrônico de gerenciamento de armários de hotel sincronize automaticamente as atribuições de armários com as estadias dos hóspedes. Quando uma reserva é criada ou um hóspede faz check-in, o PMS envia uma chamada de API para a plataforma de armários contendo o nome do hóspede, número do quarto, datas de estadia e quaisquer preferências de armário (tipo, localização, requisitos de acessibilidade). A plataforma de armários atribui um armário apropriado do pool disponível e envia a credencial — normalmente um código PIN ou notificação do aplicativo móvel — de volta ao PMS, que a inclui no pacote de boas-vindas do hóspede ou a exibe no quiosque da recepção. Quando o hóspede faz check-out, o PMS aciona a liberação do armário, cancelando a atribuição e disponibilizando o armário para o próximo hóspede. Essa automação de ponta a ponta elimina a carga de trabalho da equipe da recepção e garante que os armários nunca sejam deixados atribuídos a hóspedes que já partiram. A comunicação bidirecional entre o PMS e o sistema eletrônico de gerenciamento de armários também lida com casos extremos: estadias prolongadas acionam a extensão da atribuição do armário; mudanças de quarto podem acionar a reatribuição do armário para um banco mais próximo do novo quarto; e partidas antecipadas liberam os armários imediatamente, em vez de mantê-los até o horário de check-out programado. A integração com HRIS atende a um propósito semelhante para o gerenciamento de armários de funcionários e alunos. Quando um HRIS como Workday, SAP SuccessFactors ou BambooHR registra um novo funcionário, o sistema eletrônico de gerenciamento de armários provisiona automaticamente uma atribuição de armário com base em regras configuradas na plataforma: funcionários do departamento de engenharia no terceiro andar recebem armários no Banco E3, por exemplo. Quando um funcionário transfere departamentos ou locais, o sistema pode reatribuir seu armário de acordo. Quando o vínculo empregatício termina, o sistema revoga todas as credenciais e marca o armário como disponível — tudo sem qualquer ação manual da equipe de instalações ou RH. A integração também suporta operações em lote: um campus implantando 500 novos armários para uma turma de calouros pode importar registros de alunos do HRIS/sistema de informações do aluno, atribuir automaticamente armários com base no dormitório e número do quarto e distribuir credenciais por meio do portal do campus ou aplicativo móvel. A integração SSO simplifica o acesso ao painel do sistema eletrônico de gerenciamento de armários para administradores e, em algumas implantações, para usuários finais que gerenciam suas próprias atribuições de armários. O suporte para SAML 2.0, OAuth 2.0/OpenID Connect e LDAP permite que as organizações conectem a plataforma de armários ao Azure Active Directory, Okta, OneLogin, Ping Identity ou Google Workspace. Os administradores autenticam com suas credenciais corporativas — sem necessidade de nome de usuário e senha separados para lembrar — e suas permissões no painel são determinadas pelas associações de grupo no provedor de identidade. Por exemplo, membros do grupo do Azure AD "Gerentes de Instalações - Região Leste" recebem automaticamente acesso de administrador do local a todos os bancos de armários na região leste, enquanto membros do grupo "Operações de Segurança" recebem acesso somente leitura aos registros de auditoria em todos os locais. O provisionamento SCIM (System for Cross-domain Identity Management) automatiza ainda mais o gerenciamento do ciclo de vida do usuário: quando um usuário é desativado no provedor de identidade, o sistema eletrônico de gerenciamento de armários revoga automaticamente seu acesso administrativo e quaisquer credenciais de armário que ele possua.
Arquitetura de Segurança On-Premises: Protegendo Dados de Credenciais em um Sistema Eletrônico de Gerenciamento de Armários
A arquitetura de segurança para um sistema eletrônico de gerenciamento de armários on-premises exige atenção rigorosa a cada camada da pilha de tecnologia, desde a segurança física do servidor até a criptografia no nível do aplicativo. Ao contrário das plataformas SaaS, onde o provedor assume a responsabilidade pela segurança da infraestrutura, as implantações on-premises colocam todo o ônus da segurança na organização — mas também concedem controle total sobre a postura de segurança. Na camada de rede, o sistema eletrônico de gerenciamento de armários deve ser implantado em uma zona de segurança dedicada com regras estritas de entrada e saída. O segmento de rede do gateway do armário deve permitir apenas conexões TLS de saída para o servidor de aplicação em uma única porta, sem conexões de entrada da rede corporativa geral. O acesso administrativo ao painel deve ser restrito a uma VLAN de gerenciamento separada, acessível apenas a partir de estações de trabalho de administradores autorizados ou por meio de um jump box com MFA. A segmentação de rede evita que uma estação de trabalho ou dispositivo IoT comprometido alcance a infraestrutura de controle do armário. Na camada de aplicação, toda a comunicação entre componentes — gateways para servidor, servidor para painel, servidor para consumidores de API — deve usar TLS 1.3 com conjuntos de criptografia fortes (TLS_AES_256_GCM_SHA384 ou equivalente). O pinning de certificado para conexões gateway-servidor evita ataques man-in-the-middle mesmo que a autoridade de certificação corporativa seja comprometida. O servidor de aplicação deve aplicar cabeçalhos de segurança HTTP, incluindo Strict-Transport-Security (max-age=31536000; includeSubDomains), Content-Security-Policy, X-Content-Type-Options: nosniff e X-Frame-Options: DENY. A criptografia do banco de dados para um sistema eletrônico de gerenciamento de armários on-premises abrange dados em repouso usando Transparent Data Encryption (TDE) no SQL Server ou pgcrypto do PostgreSQL para criptografia no nível da coluna de campos confidenciais. Os dados de credenciais — códigos PIN, chaves criptográficas, modelos biométricos — devem ser criptografados na camada de aplicação antes de serem armazenados no banco de dados, usando uma hierarquia de chaves onde a chave mestra é armazenada em um HSM ou Azure Key Vault / AWS KMS se a implantação on-premises usar gerenciamento de chaves em nuvem híbrida. A criptografia no nível do aplicativo garante que, mesmo que o banco de dados seja comprometido, os dados de credenciais permaneçam inacessíveis. O registro de auditoria em um sistema eletrônico de gerenciamento de armários preocupado com a segurança é imutável e criptograficamente verificável. Cada registro de evento inclui um hash do conteúdo do registro anterior, criando uma cadeia que torna a modificação retroativa detectável. Os registros de auditoria são gravados em um sistema de armazenamento somente anexação — normalmente um banco de dados separado ou plataforma de gerenciamento de logs com permissões write-once-read-many (WORM) — que nem mesmo os administradores do sistema podem modificar. Organizações sujeitas a requisitos regulatórios devem verificar se o registro de auditoria da plataforma atende às suas obrigações específicas: a HIPAA exige registros de auditoria de todo o acesso a informações eletrônicas de saúde protegidas (ePHI) retidos por seis anos; o PCI DSS exige trilhas de auditoria para todo o acesso a ambientes de dados de titular de cartão retidos por um ano; a SOX exige registros de auditoria que suportam controles financeiros retidos por sete anos. A segurança física para implantações on-premises é frequentemente negligenciada, mas igualmente importante. O servidor que hospeda o sistema eletrônico de gerenciamento de armários deve estar em um data center ou sala de servidores trancada com registro de controle de acesso, monitoramento ambiental e vigilância por vídeo. A mídia de backup contendo configuração do armário e dados de credenciais deve ser criptografada e armazenada em um local externo seguro. O planejamento de recuperação de desastres deve incluir procedimentos documentados para restaurar o sistema eletrônico de gerenciamento de armários a partir de backups com um objetivo de tempo de recuperação (RTO) de quatro horas ou menos e um objetivo de ponto de recuperação (RPO) de 15 minutos ou menos para implantações críticas.
Escolhendo o Sistema Eletrônico de Gerenciamento de Armários Certo para Academias
Os centros de fitness apresentam requisitos exclusivos para um sistema eletrônico de gerenciamento de armários que diferem significativamente das implantações em escritórios ou escolas. As academias experimentam alta rotatividade — os membros podem usar os armários por 45 a 90 minutos por visita — com períodos de pico de demanda concentrados antes e depois do horário de trabalho. O sistema deve lidar com ciclos rápidos de atribuição e liberação, muitas vezes processando de 200 a 600 transações de armários por hora durante os horários de pico em um local movimentado. A atribuição dinâmica é o modelo padrão para academias: os membros fazem check-in em um quiosque ou por meio do aplicativo móvel da academia, e o sistema eletrônico de gerenciamento de armários atribui o próximo armário disponível do banco selecionado. O membro recebe uma credencial temporária — normalmente um código PIN exibido na tela do quiosque ou uma notificação do aplicativo móvel — que permanece válida apenas durante a visita. Quando o membro sai, ele fecha o armário, que o sistema detecta como desocupado e disponibiliza imediatamente para o próximo membro. Algumas academias usam liberação baseada em tempo: se o armário ficou fechado (sem atividade) por 90 minutos, o sistema o libera automaticamente e sinaliza quaisquer itens deixados no interior para recuperação pela equipe. A durabilidade é uma consideração crítica em ambientes de fitness. Um sistema eletrônico de gerenciamento de armários implantado em uma academia deve funcionar com fechaduras que resistam à umidade, cloro (em áreas de piscina), poeira e impacto físico. Fechaduras classificadas como IP65 ou superiores são recomendadas para áreas molhadas. A vida útil da bateria é outro fator: os armários da academia podem ser abertos e fechados de 20 a 30 vezes por dia, o que é significativamente mais ciclos do que os armários de escritório ou hotel. Fechaduras com pacotes de bateria de lítio de longa duração classificados para mais de 100.000 ciclos ou mais de 3 anos de uso típico em academia reduzem a sobrecarga de manutenção. Compartimentos de bateria substituíveis a quente permitem a substituição sem remover a fechadura da porta do armário. A integração com o sistema de gerenciamento de membros da academia é essencial. Um sistema eletrônico de gerenciamento de armários para uma rede de academias deve integrar-se com plataformas como Mindbody, ClubReady, Zen Planner ou Xplor. Quando um membro faz check-in na recepção, o sistema de membros envia um evento de check-in para a plataforma de armários, que pré-atribui um armário e envia a credencial para o aplicativo do membro. Isso elimina a necessidade de uma etapa separada de check-in em um quiosque de armários e cria uma experiência de membro sem atritos. Para redes de academias com várias unidades, o gerenciamento centralizado em todos os clubes é um requisito fundamental. O sistema eletrônico de gerenciamento de armários deve fornecer um painel corporativo mostrando a utilização dos armários em todos os locais, permitindo que os gerentes regionais comparem o desempenho, identifiquem bancos de armários subutilizados que poderiam ser convertidos para outros usos e implantem políticas de credenciais consistentes em toda a rede. O suporte a credenciais móveis é particularmente importante para academias, onde os membros podem não carregar cartões RFID durante os treinos. O desbloqueio via Bluetooth Low Energy (BLE) por meio do aplicativo móvel personalizado da academia é o método preferido: o membro se aproxima do armário designado, abre o aplicativo e toca em um botão de desbloqueio. O aplicativo se comunica com a fechadura do armário via BLE em um alcance de 1 a 3 metros, garantindo que o membro esteja fisicamente presente no armário. Para membros que preferem não usar o aplicativo, a inserção de código PIN em uma fechadura integrada ao teclado oferece uma alternativa. O acesso diário e de visitantes é outra consideração. Um sistema eletrônico de gerenciamento de armários para uma academia deve suportar credenciais temporárias para visitantes de um dia, com expiração configurável (normalmente de 2 a 8 horas) e privilégios limitados (banco de armários específico, sem capacidade de reserva). As credenciais de visitante podem ser emitidas na recepção e revogadas automaticamente quando o passe do visitante expira, eliminando a necessidade de a equipe rastrear quais visitantes ainda estão na instalação.
Escolhendo o Sistema Eletrônico de Gerenciamento de Armários Certo para Escolas
Instituições educacionais — desde escolas de ensino fundamental e médio até universidades — implantam sistemas eletrônicos de gerenciamento de armários para enfrentar desafios distintos dos ambientes comerciais. A segurança dos alunos, a integração com os sistemas de informações do aluno (SIS) existentes e a capacidade de lidar com ciclos de vida de credenciais baseados em semestres são fundamentais. Em ambientes de ensino fundamental e médio, um sistema eletrônico de gerenciamento de armários geralmente se integra ao sistema de cartão de identificação do aluno da escola. Os alunos usam seus cartões de identificação RFID existentes como credenciais de armário, eliminando a necessidade de chaves ou combinações separadas. O sistema atribui armários no início do ano letivo com base na sala de aula, série ou horário e revoga automaticamente o acesso no final do ano ou na transferência do aluno. Esse gerenciamento automatizado do ciclo de vida economiza dezenas de horas de trabalho administrativo por semestre em comparação com a distribuição e coleta manuais de combinações. Para as escolas, o sistema eletrônico de gerenciamento de armários deve suportar atribuição baseada em grupo: um professor pode receber acesso a todos os armários de sua sala de aula ou departamento para abertura supervisionada durante simulações de incêndio ou lockdowns. O recurso de desbloqueio mestre discutido anteriormente é particularmente importante para escolas, onde a evacuação rápida pode exigir a abertura de todos os armários simultaneamente. O sistema também deve se integrar ao sistema de notificação de emergência da escola, enviando alertas quando os armários são acessados fora do horário escolar ou quando eventos de adulteração são detectados. Em ambientes universitários, a escala e a complexidade aumentam significativamente. Um sistema eletrônico de gerenciamento de armários universitário pode gerenciar de 5.000 a 20.000 armários em dormitórios, bibliotecas, centros recreativos, salas de prática musical e prédios acadêmicos. A integração com o sistema de informações do aluno da univers
Não sabe qual sensor se adapta ao seu projeto?
Fale com nossos engenheiros de aplicação mmWave para uma consulta gratuita.
Encontre o sensor de presença certo para o seu projeto hoteleiro
Compare os 3 protocolos, veja casos hoteleiros e baixe o guia de instalação
Produtos relacionados
3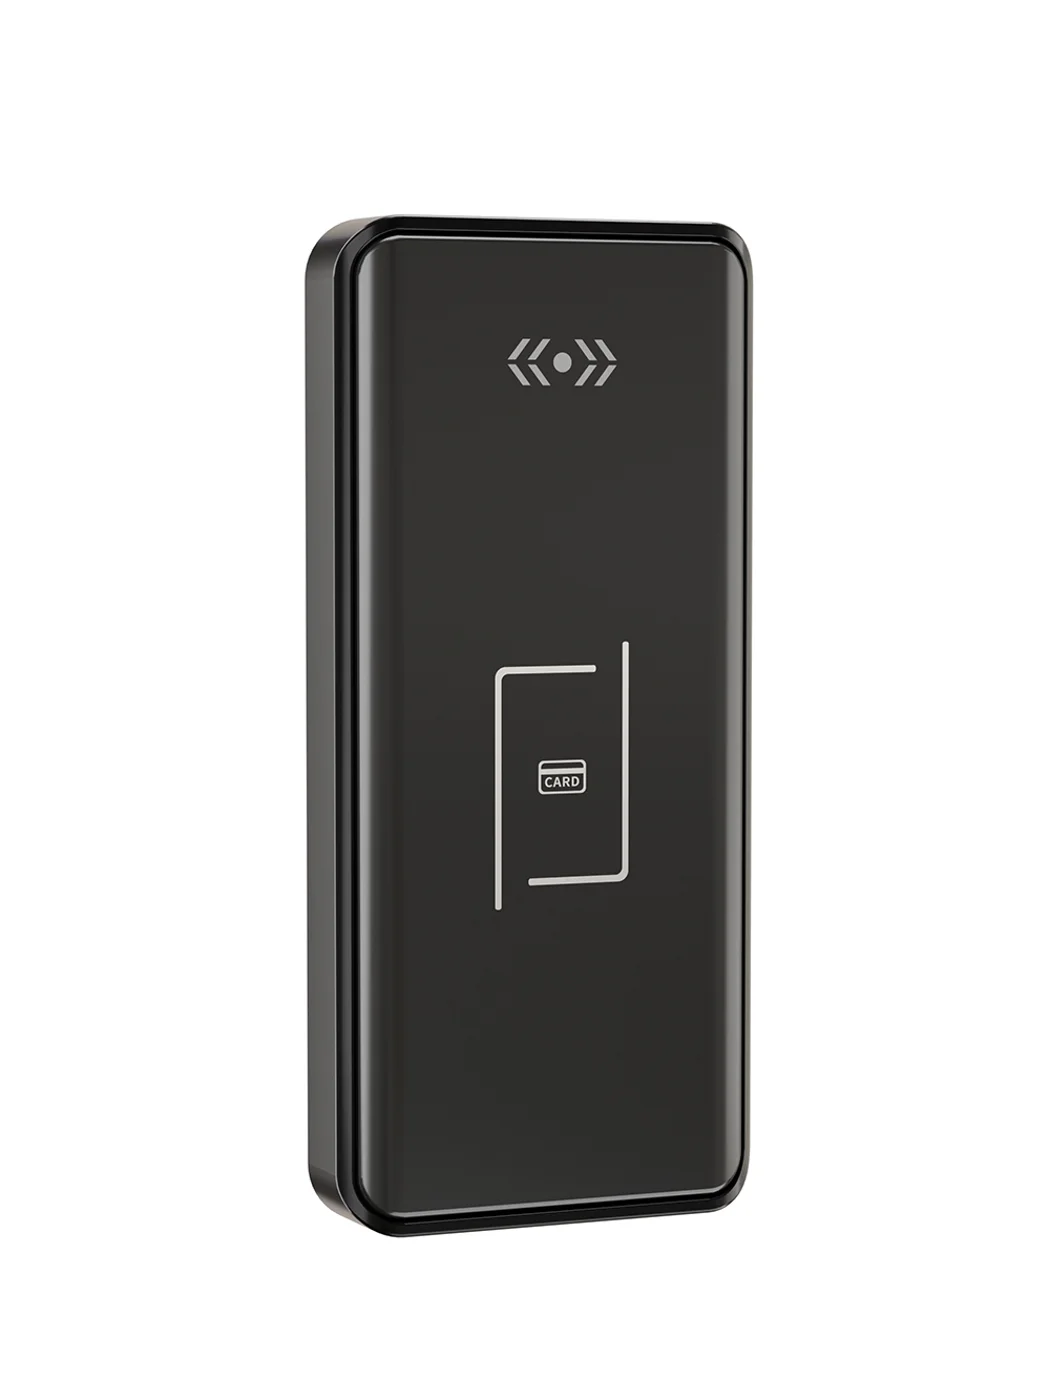
Gym Locker Lock — Offline Card, No WiFi Required
Offline card gym locker lock for fitness and pool lockers. MIFARE card, battery-powered 5-minute retrofit, no WiFi or server. Zinc alloy body, CE/FCC/RoHS.
Esta página já o indica como a próxima referência recomendada.
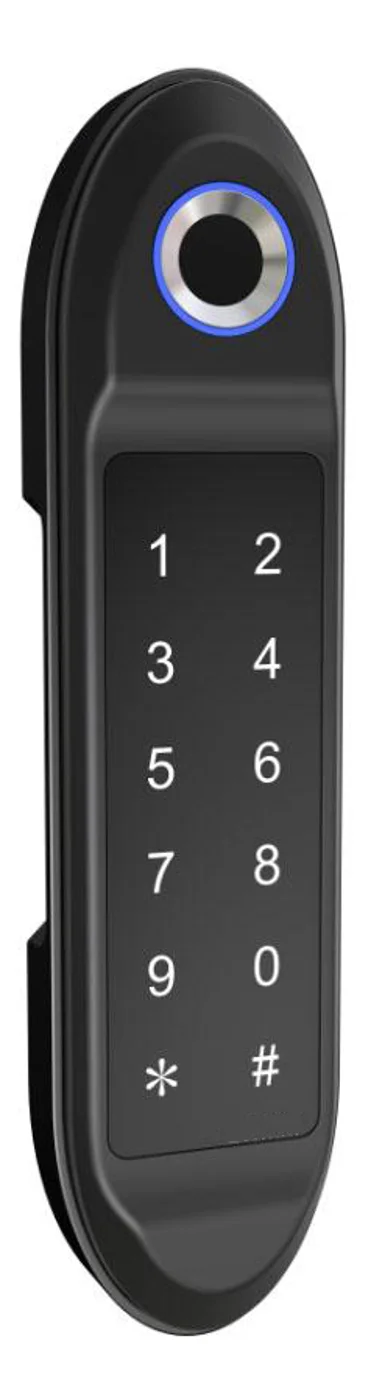
PIN Code Electronic Cabinet Lock — Stand-Alone, No WiFi
Offline keypad cabinet lock for gym, office and parcel lockers. Battery-powered, 5-minute retrofit, audit-free simple deployment. PIN + MIFARE card, DC 6V, 4×AA.
Esta página já o indica como a próxima referência recomendada.
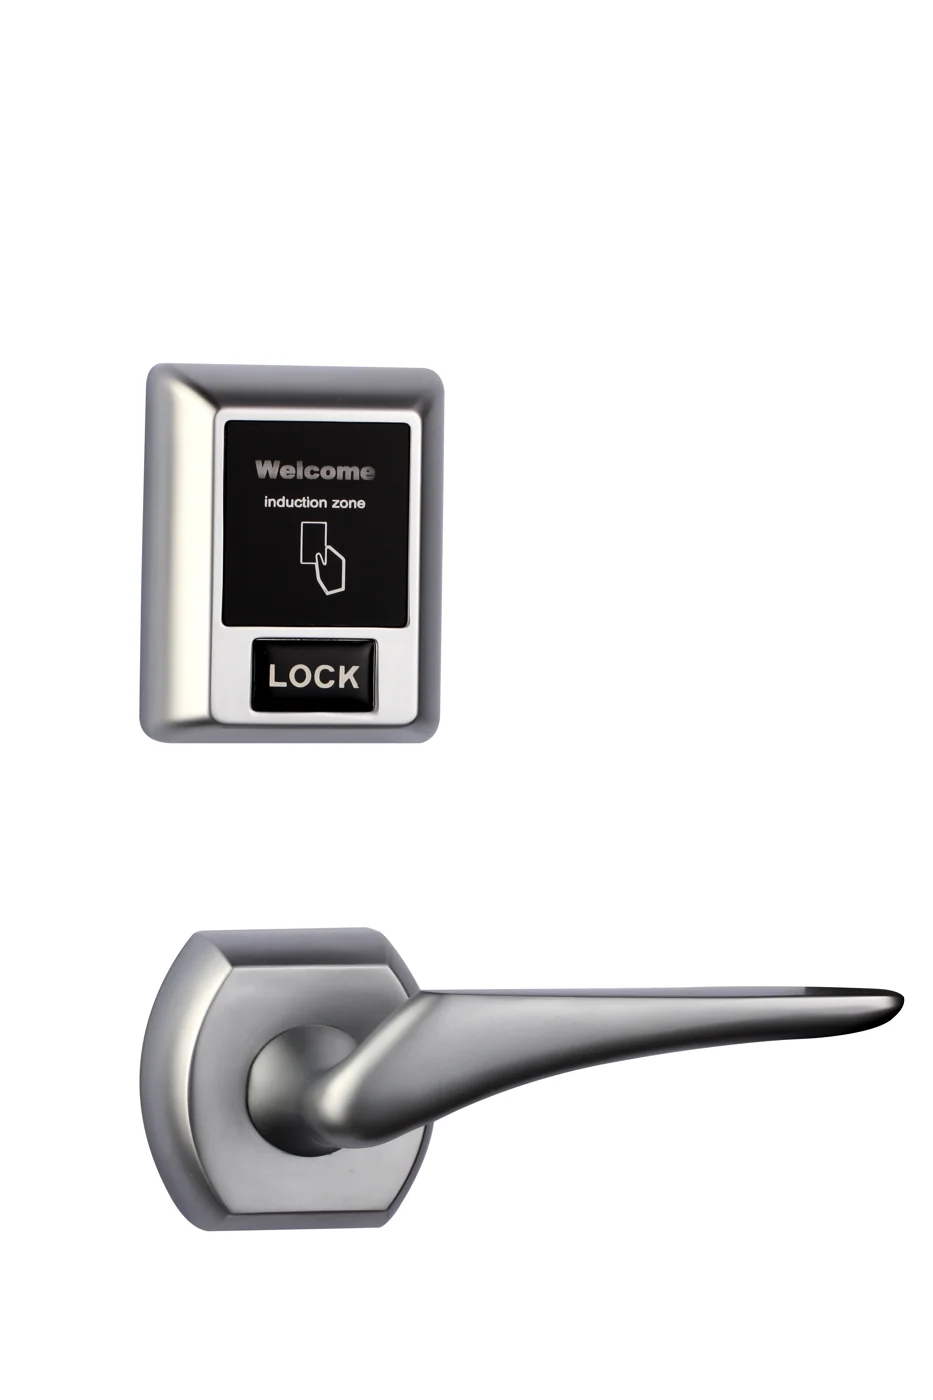
Bluetooth Cabinet Lock — App + PIN + Card, Managed Fleet
Offline BLE app cabinet lock for parcel, office, and managed locker fleets. App + PIN + MIFARE card, remote credential management, no server dependency, battery-powered retrofit.
Esta página já o indica como a próxima referência recomendada.
Artigos do blog relacionados
3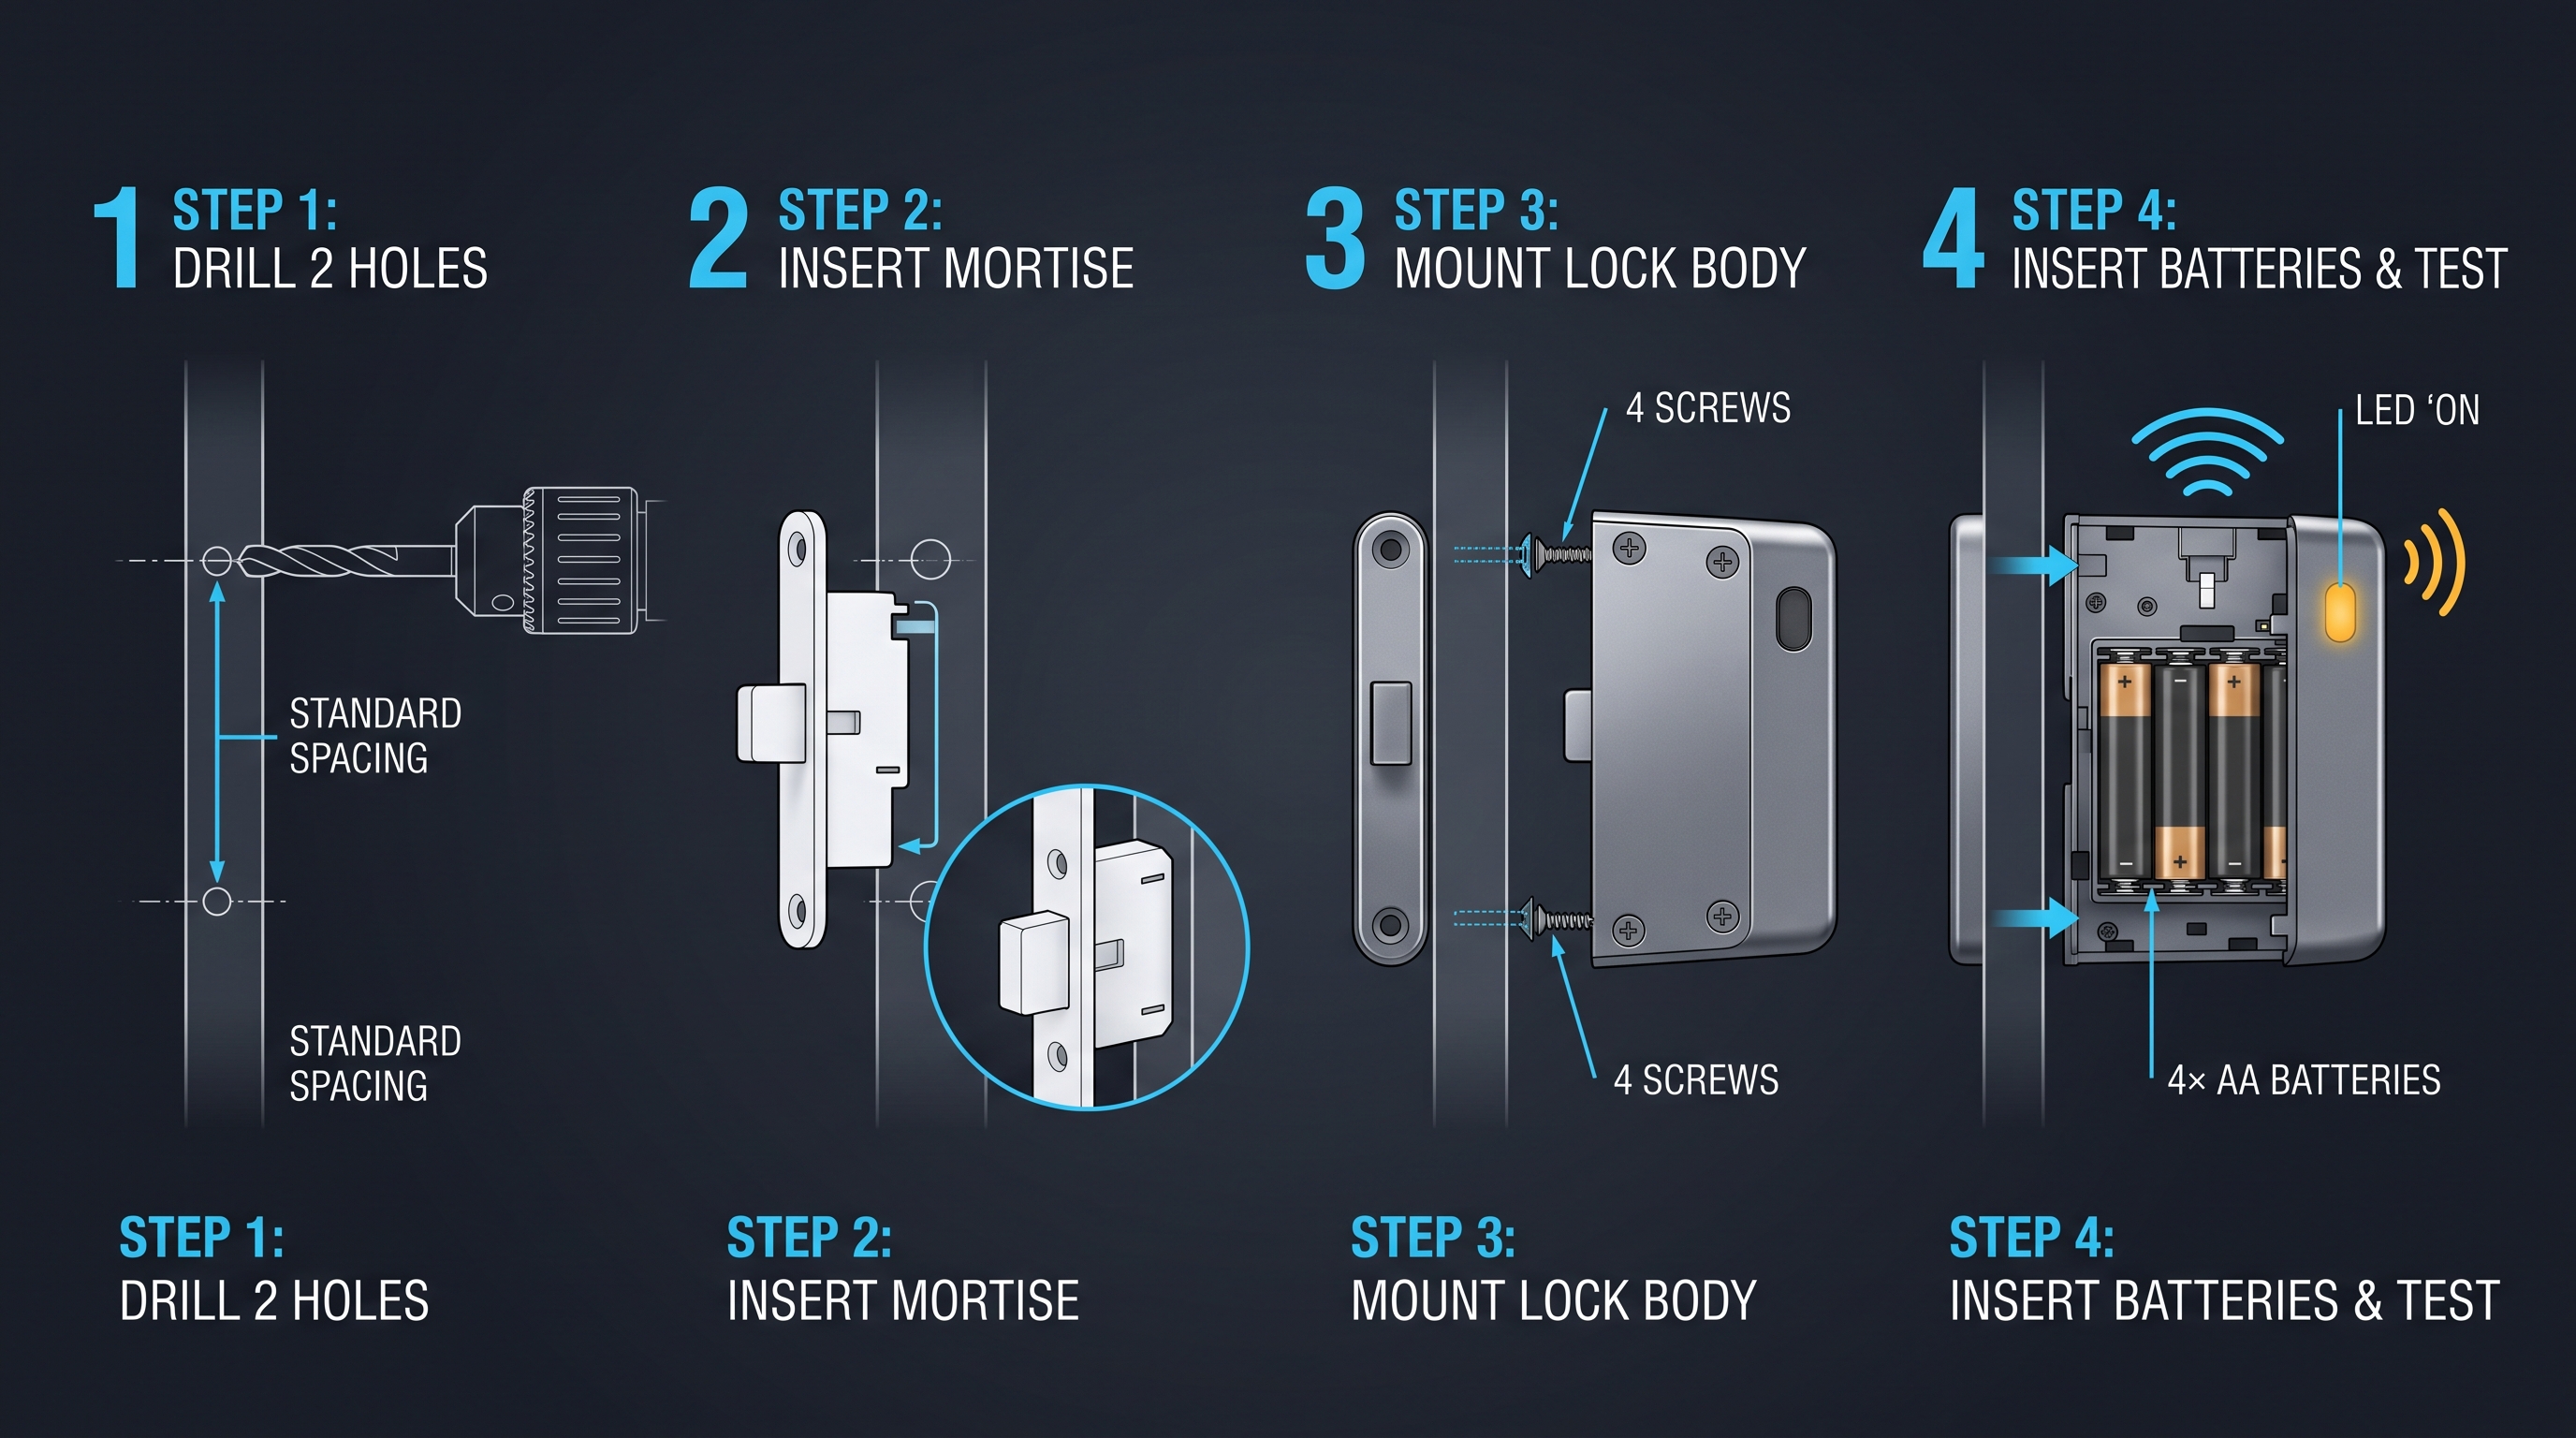
Preço de Fechadura Eletrônica para Armário: Guia Completo de Fatores de Custo, Faixas e Negociação com Fornecedores
Entenda o que determina o preço de uma fechadura eletrônica para armário — desde tipos de credencial e materiais até descontos por volume, ferramentaria NRE, frete e TCO de 5 anos. Guia completo com tabelas.
Suporta o mesmo contexto de produto: Gym Locker Lock — Offline Card, No WiFi Required.
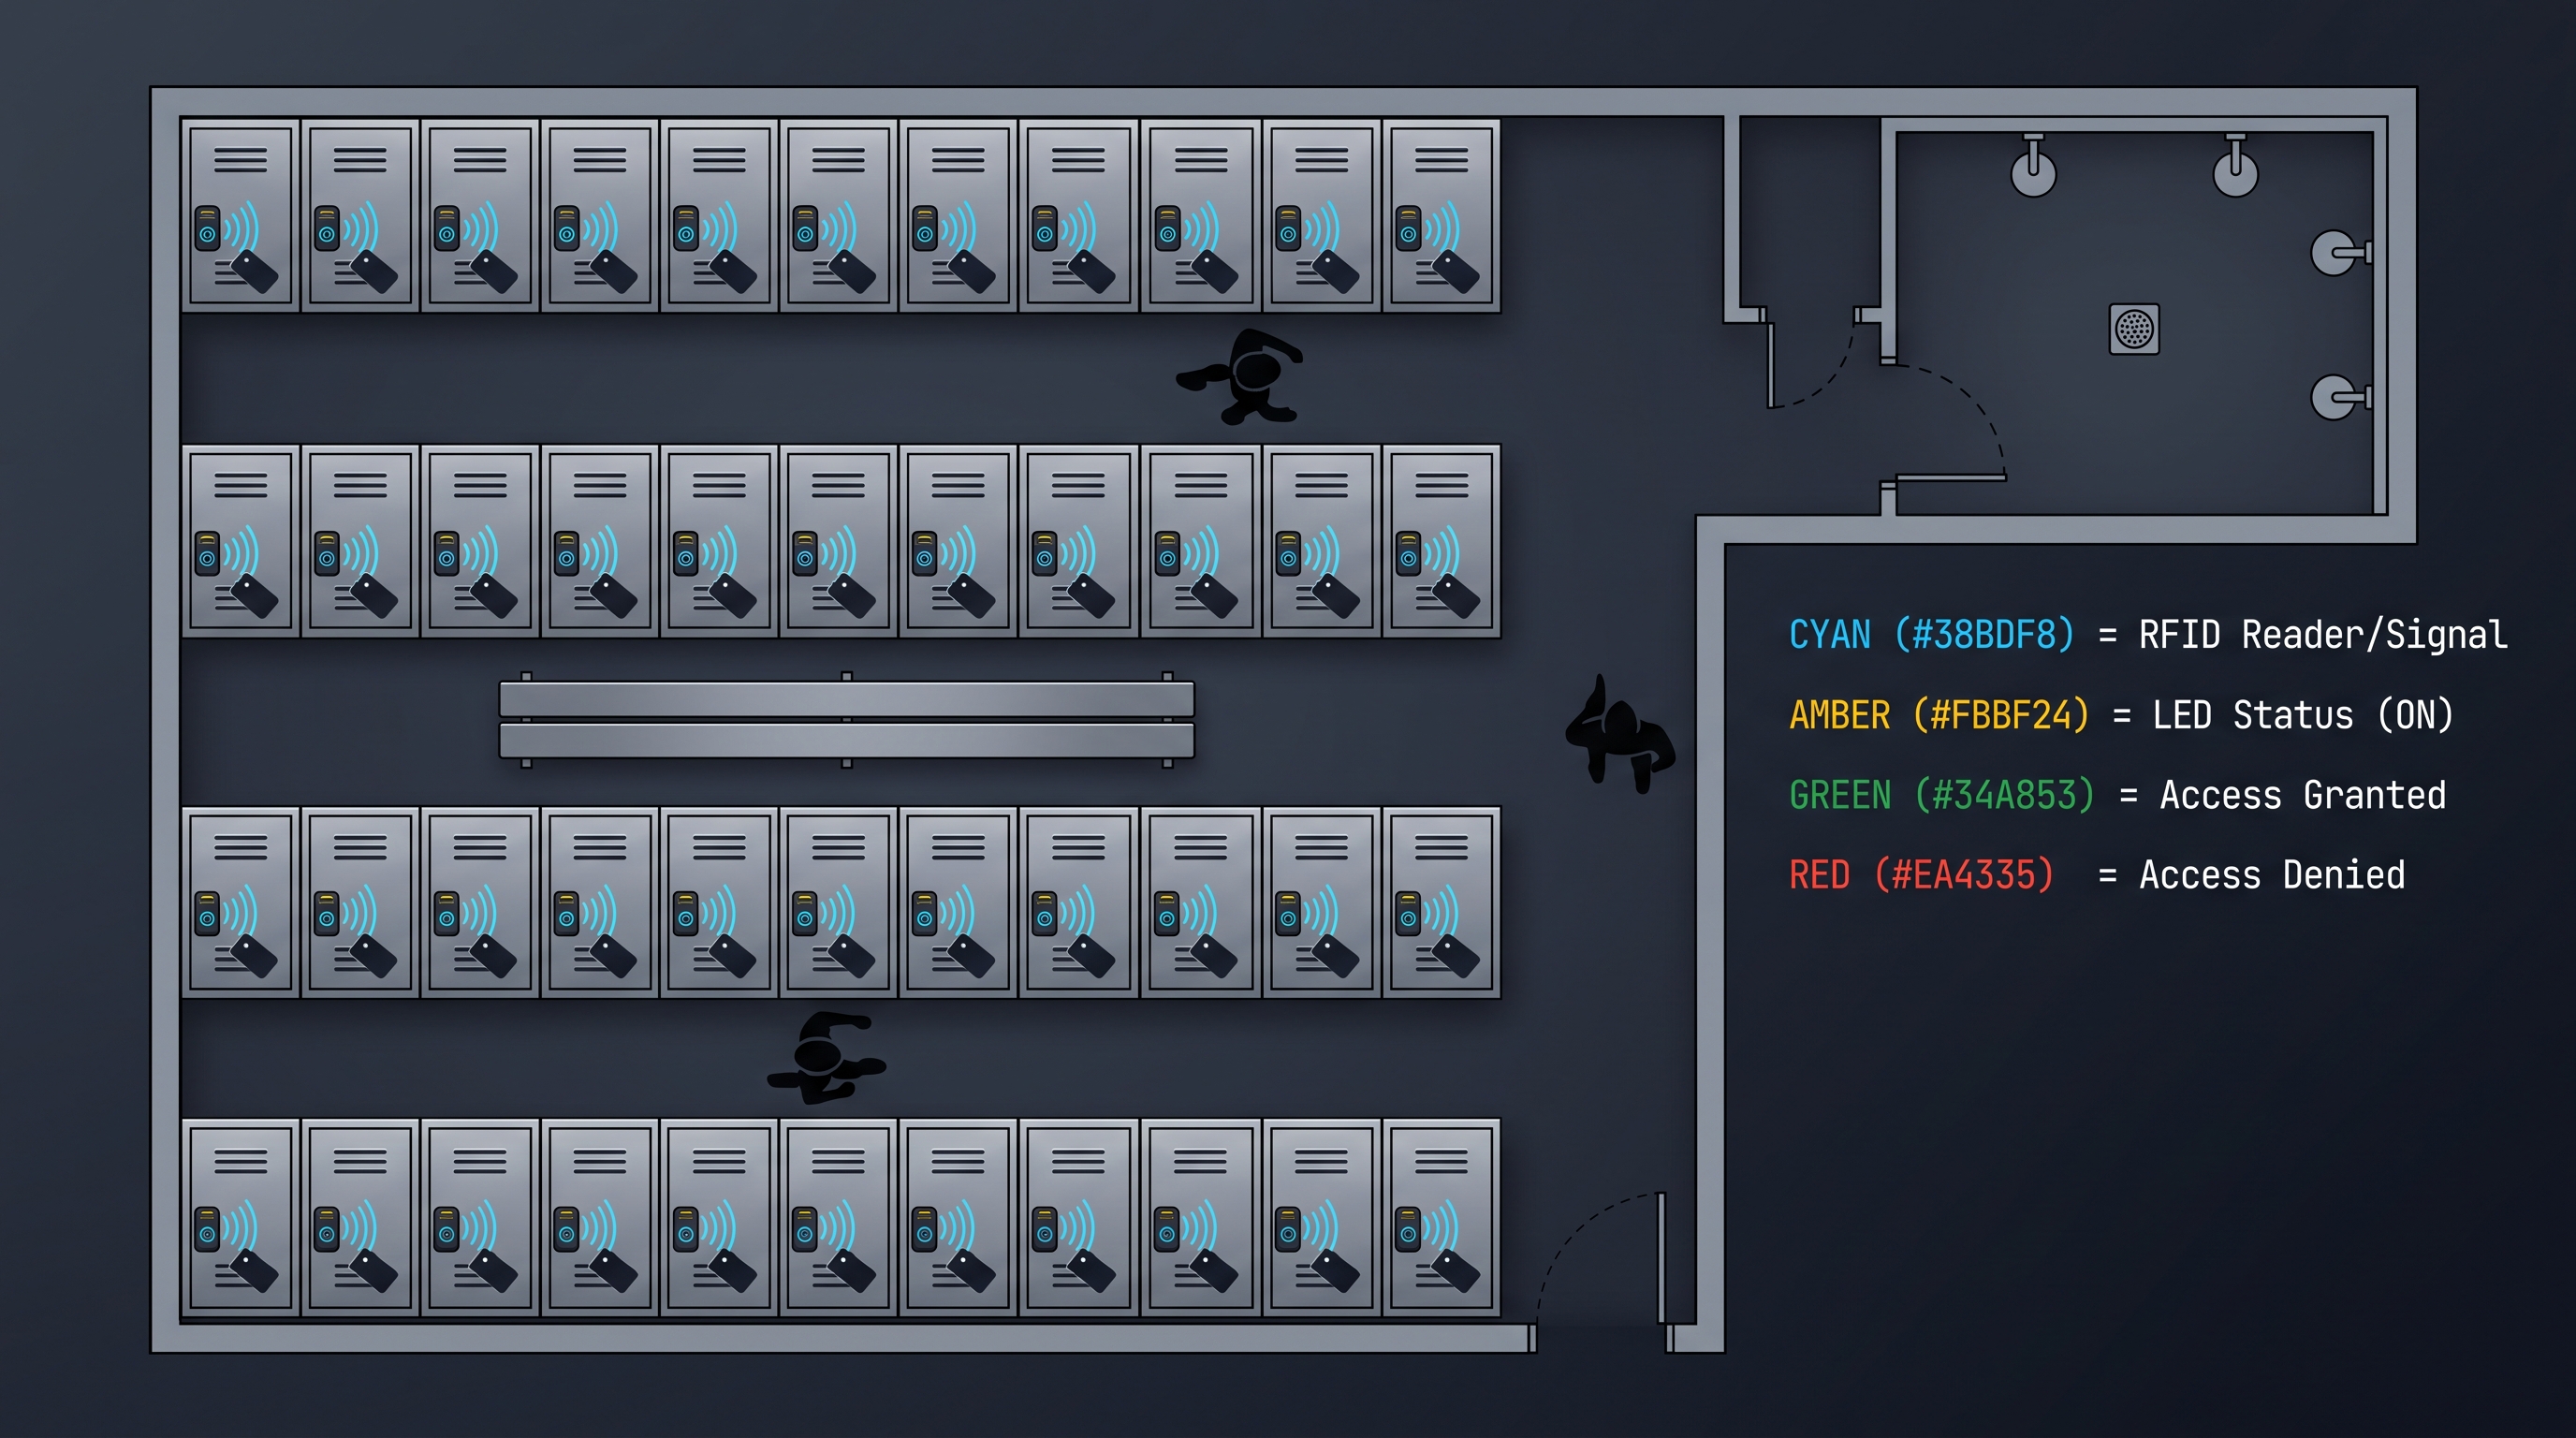
Fecho Eletrónico para Armário: Guia Completo 2026 para Segurança sem Chave
Descubra como funciona um fecho eletrónico para armário, desde RFID a modelos biométricos, com dicas de compra, especificações e comparações para ginásios, escritórios e escolas.
Suporta o mesmo contexto de produto: Gym Locker Lock — Offline Card, No WiFi Required, PIN Code Electronic Cabinet Lock — Stand-Alone, No WiFi, Bluetooth Cabinet Lock — App + PIN + Card, Managed Fleet.
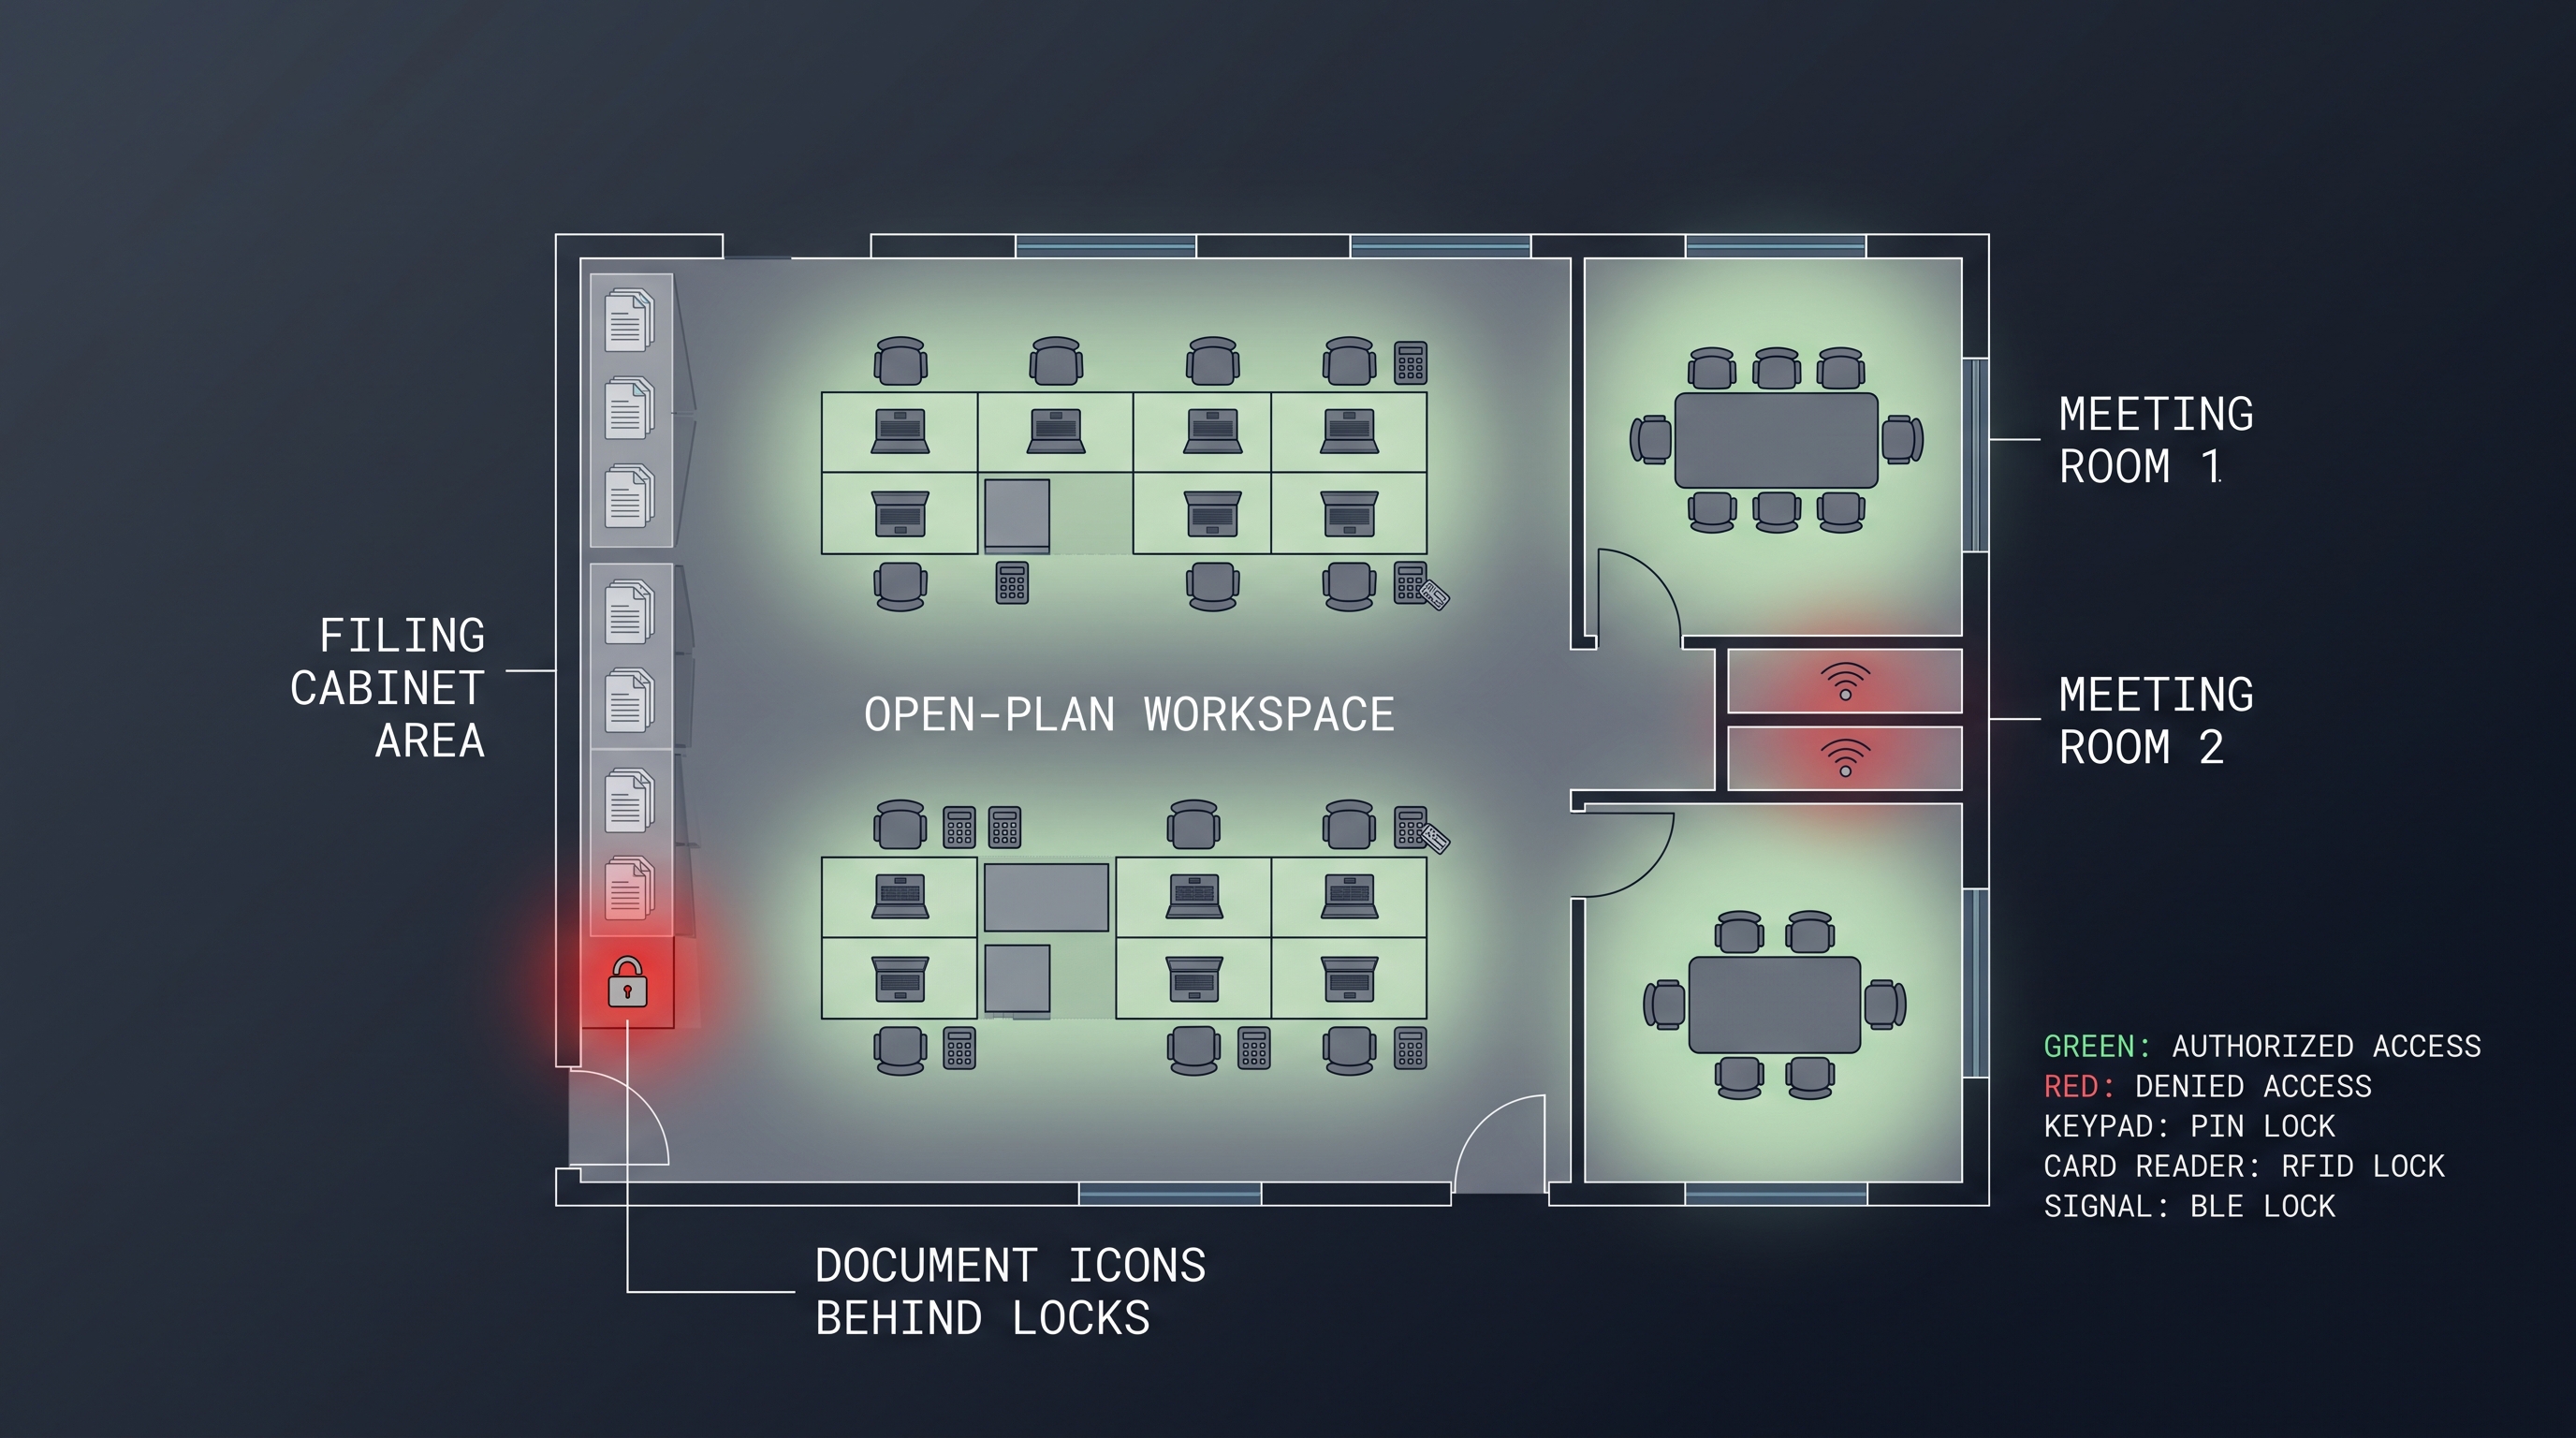
Fechadura Eletrônica para Móveis: O Guia Completo para Segurança de Armários com Alimentação
A fechadura eletrônica para móveis protege armários, gavetas e móveis de caixa com credenciais RFID, BLE, PIN ou biométricas, substituindo chaves por acesso gerenciado e auditável. Guia completo.
Suporta o mesmo contexto de produto: PIN Code Electronic Cabinet Lock — Stand-Alone, No WiFi.
Especifique o seu projeto hoteleiro com os nossos engenheiros
Envie a contagem de quartos, tipo de teto e preferência de protocolo. Retornaremos um plano de amostras e orçamento em 24 horas úteis.
- Passe da orientação geral para uma discussão de produto ou aplicação.
- Use RFQ quando preço, desenhos, MOQ ou calendário de lançamento precisam de estrutura.
- Mantenha um caminho de contacto direto visível para esclarecimentos rápidos e passagem de testemunho.