Fechadura Eletrônica para Armário com Trilha de Auditoria: O Guia Definitivo para Registro de Acesso em Conformidade
Saiba como uma fechadura eletrônica para armário com trilha de auditoria fornece registros de acesso à prova de adulteração, integração com SIEM e conformidade para ambientes DEA, HIPAA, FDA e SOX.
O que é uma Fechadura Eletrônica para Armário com Trilha de Auditoria?
Uma fechadura eletrônica para armário com trilha de auditoria é um mecanismo de travamento controlado por microprocessador que substitui fechaduras tradicionais com chave ou combinadas em armários, gavetas e gabinetes, adicionando a capacidade crítica de registrar cada evento de acesso em memória não volátil. Diferente de uma fechadura eletrônica padrão que simplesmente permite ou nega a entrada, uma fechadura eletrônica para armário com trilha de auditoria captura um registro forense detalhado para cada evento: o timestamp exato (frequentemente sincronizado com um servidor NTP ou um controlador central), o identificador da credencial utilizada (código PIN, crachá RFID, modelo biométrico ou credencial móvel), a ação realizada (travar, destravar, tentativa de destravar, entrada forçada, detecção de violação) e o resultado (sucesso, negado, tempo limite, erro). Esses registros são armazenados em memória flash que retém os dados mesmo durante queda de energia, com capacidades que variam de 1.000 a 100.000 eventos, dependendo do modelo e fabricante. Os métodos típicos de recuperação de eventos incluem exportação por pendrive USB, comunicação serial RS-485, conectividade Wi-Fi ou rede mesh Zigbee, permitindo integração com plataformas mais amplas de gerenciamento de informações e eventos de segurança. O dispositivo consome entre 50 e 250 miliamperes a 5 a 24 volts DC, dependendo do mecanismo de travamento, e os preços variam de aproximadamente US$ 150 para uma unidade básica autônoma a mais de US$ 800 para um modelo totalmente em rede, com classificação de resistência a violação e firmware pronto para SIEM. Certificações comuns incluem UL 294 para controle de acesso, ANSI/BHMA A156.30 para fechaduras eletrônicas e suporte à conformidade com DEA Title 21 CFR Part 1300, HIPAA Security Rule 45 CFR Part 164, FDA 21 CFR Part 11 e SOX Section 404. A engenharia por trás desses dispositivos combina um mecanismo de trava acionado por solenoide ou motor com um relógio em tempo real, um microcontrolador criptográfico e um IC de armazenamento flash seguro, tudo alojado em um invólucro à prova de violação classificado para resistência a ataques físicos. O que diferencia uma fechadura eletrônica para armário com trilha de auditoria de uma fechadura eletrônica padrão é a capacidade de não repúdio — o sistema cria um registro legalmente defensável que não pode ser alterado ou excluído pelo usuário final, garantindo que a trilha de auditoria seja admissível em auditorias regulatórias, investigações internas e procedimentos legais. Isso torna a tecnologia indispensável em ambientes onde o acesso a substâncias controladas ou dados sensíveis deve ser rastreado com absoluta certeza.
Por que toda Instalação Regulamentada Precisa de uma Fechadura Eletrônica para Armário com Trilha de Auditoria
O panorama regulatório para substâncias controladas, dados sensíveis e ativos de alto valor tornou-se cada vez mais exigente, e uma fechadura eletrônica para armário com trilha de auditoria passou de um recurso de conveniência para uma necessidade de conformidade. A Drug Enforcement Administration exige que todas as entidades que manipulam substâncias controladas das Listas II a V mantenham um registro completo e preciso de cada evento de acesso, incluindo a identidade do indivíduo que acessa o estoque e o horário exato do acesso. Os registros manuais em papel são notoriamente não confiáveis — podem ser preenchidos antecipadamente, datados retroativamente, perdidos ou simplesmente esquecidos, criando lacunas de conformidade que podem resultar em citações da DEA, multas ou perda de registro. Uma fechadura eletrônica para armário com trilha de auditoria elimina essas vulnerabilidades criando um registro automatizado e à prova de adulteração que não pode ser alterado após o fato. Em ambientes de saúde regidos pela Health Insurance Portability and Accountability Act, a Security Rule determina que as entidades cobertas implementem mecanismos de controle de acesso que registrem e examinem a atividade em sistemas que contenham informações protegidas de saúde. Embora a HIPAA seja frequentemente associada a registros eletrônicos de saúde, a segurança física de armários de medicamentos, gavetas de prontuários de pacientes e áreas de armazenamento de suprimentos se enquadra nos mesmos requisitos de Salvaguardas Administrativas e Salvaguardas Físicas. Uma fechadura eletrônica para armário com trilha de auditoria fornece a documentação necessária para demonstrar conformidade durante auditorias do OCR, incluindo evidências de identificação exclusiva de usuário, equivalentes de logout automático e controles de auditoria. Os regulamentos da Food and Drug Administration 21 CFR Part 11, que regem registros eletrônicos e assinaturas eletrônicas nas indústrias farmacêutica e de dispositivos médicos, exigem que os sistemas que geram registros eletrônicos implementem medidas para prevenir a falsificação de registros, garantir a precisão dos registros e manter trilhas de auditoria que capturem quem realizou uma ação, qual ação foi realizada e quando. Uma fechadura eletrônica para armário com trilha de auditoria mapeia diretamente esses requisitos, fornecendo um registro seguro, com timestamp e identificação do usuário de cada evento de acesso ao armário. A Lei Sarbanes-Oxley, embora focada principalmente em controles financeiros, se estende à segurança física de ativos que afetam os relatórios financeiros, incluindo gavetas de dinheiro, armários de títulos e armários de documentos financeiros. A Seção 404 exige que a administração avalie e relate a eficácia dos controles internos sobre relatórios financeiros, e uma fechadura eletrônica para armário com trilha de auditoria fornece os registros de acesso verificáveis que os auditores exigem. Além da conformidade regulatória, o dispositivo serve como um poderoso dissuasor contra roubo interno, uma ferramenta forense para investigar incidentes de segurança e uma fonte de inteligência operacional para otimizar a eficiência do fluxo de trabalho. O custo de uma única violação de conformidade — que pode variar de US$ 10.000 para uma citação menor da DEA a US$ 1,5 milhão para uma violação da HIPAA — supera em muito o investimento em uma fechadura eletrônica para armário com trilha de auditoria, tornando a tecnologia uma decisão simples de gerenciamento de risco.
Os Componentes Principais de uma Fechadura Eletrônica para Armário com Trilha de Auditoria
Compreender a arquitetura interna de uma fechadura eletrônica para armário com trilha de auditoria ajuda os profissionais de compras a avaliar produtos concorrentes com base no mérito técnico, e não em alegações de marketing. O mecanismo de travamento em si é tipicamente uma trava acionada por solenoide ou um ferrolho motorizado, sendo os solenoides mais rápidos (acionamento em 50 a 150 milissegundos), mas consumindo mais energia durante o pulso, enquanto os mecanismos motorizados consomem corrente média mais baixa (apenas 10 mA em repouso), mas levam 300 a 800 milissegundos para concluir o ciclo de destravamento. A escolha entre os dois depende da aplicação específica: armários de farmácia de alto tráfego geralmente favorecem mecanismos de solenoide pela velocidade, enquanto instalações alimentadas por bateria em carrinhos móveis ou gabinetes remotos preferem mecanismos motorizados pela eficiência energética. O subsistema leitor de credenciais suporta uma ou mais modalidades de autenticação, sendo as mais comuns leitores de proximidade RFID operando em 125 kHz ou 13,56 MHz, teclados PIN capacitivos, scanners de impressão digital biométricos e interfaces Bluetooth Low Energy para credenciais móveis. O relógio em tempo real é um componente crítico, pois o valor probatório de cada evento de auditoria depende da precisão do timestamp. A maioria das fechaduras eletrônicas para armário com trilha de auditoria utiliza um oscilador de cristal compensado por temperatura com desvio inferior a dois minutos por ano, e os modelos em rede sincronizam com um servidor NTP ou um painel de controle de acesso central em intervalos configuráveis, garantindo que todas as fechaduras de uma instalação operem em uma base de tempo comum. O subsistema de armazenamento flash não volátil utiliza memória flash serial NOR ou NAND com um mínimo de 1.000 registros de eventos e um máximo de 100.000 ou mais. O controlador de armazenamento implementa um algoritmo de nivelamento de desgaste para prolongar a vida útil da memória flash, e o firmware normalmente usa um design de buffer circular que sobrescreve os eventos mais antigos quando o buffer está cheio, garantindo que o dispositivo sempre retenha o histórico mais recente. A interface de comunicação fornece o caminho para recuperação de eventos e configuração. Interfaces USB são comuns em modelos de baixo custo e permitem que um oficial de segurança conecte fisicamente um pendrive para baixar o registro de eventos em formato CSV ou XML. Interfaces RS-485 suportam redes multi-drop onde até 255 fechaduras podem compartilhar um único barramento de comunicação, com comprimento máximo de cabo de 4.000 pés, tornando essa topologia ideal para grandes instalações em instalações de saúde ou data centers. A conectividade Wi-Fi elimina a necessidade de fiação dedicada e suporta atualizações de firmware over-the-air, streaming de eventos em tempo real e integração com plataformas de controle de acesso baseadas em nuvem. Interfaces Zigbee são otimizadas para redes mesh em ambientes onde a congestão de Wi-Fi é uma preocupação, oferecendo menor consumo de energia e comunicação confiável através de topologias mesh auto-recuperáveis. O subsistema de detecção de violação inclui microinterruptores ou interruptores de palheta magnética que detectam tentativas não autorizadas de remover a fechadura do armário, tentativas de entrada forçada ou tentativas de contornar o leitor de credenciais. Quando um evento de violação é detectado, o sistema imediatamente registra o evento com um timestamp e, em modelos em rede, envia um alerta para a estação de monitoramento de segurança. O microcontrolador criptográfico é o cérebro do dispositivo, responsável por processar solicitações de autenticação, gerenciar o registro de auditoria, controlar o mecanismo de travamento e proteger a comunicação com sistemas externos. O microcontrolador normalmente inclui um módulo de segurança de hardware que gera e armazena chaves de criptografia, garantindo que os dados do registro de auditoria sejam protegidos contra leitura ou modificação não autorizada, mesmo que o dispositivo seja fisicamente comprometido.
Como Funciona uma Fechadura Eletrônica para Armário com Trilha de Auditoria
A sequência operacional de uma fechadura eletrônica para armário com trilha de auditoria começa com a apresentação da credencial e prossegue através de autenticação, acionamento, registro e transmissão. Quando um usuário se aproxima do armário, ele apresenta uma credencial — toca um crachá RFID, digita um PIN no teclado, escaneia uma impressão digital ou destrava via aplicativo móvel. O leitor de credenciais captura o identificador e o passa para o microcontrolador, que o compara com a lista de credenciais autorizadas armazenadas. Se a autenticação for bem-sucedida, o microcontrolador energiza o driver do solenoide ou motor, liberando a trava ou retraindo o ferrolho. A fechadura então gera um evento de auditoria contendo o ID da credencial, o tipo de ação (destravamento concedido), o timestamp do relógio em tempo real e o código de resultado (sucesso). Esse evento é gravado no buffer de memória flash em um formato estruturado, tipicamente um registro binário que inclui uma verificação de redundância cíclica ou valor hash para detectar corrupção de dados. Toda a sequência de autenticação e acionamento é concluída em 200 a 900 milissegundos, dependendo do mecanismo de fechadura e do tipo de credencial. Se a autenticação falhar — por exemplo, um código PIN for inserido incorretamente, um crachá não estiver na lista autorizada ou uma correspondência biométrica falhar — a fechadura permanece no estado travado e gera um evento de acesso negado com os mesmos campos: ID da credencial, tipo de ação (acesso negado), timestamp e código de resultado (motivo da falha). O sistema normalmente permite um número configurável de tentativas falhas antes de acionar um período de bloqueio, um alarme ou ambos. A duração do bloqueio e o limite de tentativas falhas são configuráveis através do software de gerenciamento da fechadura, e cada tentativa falha é registrada na trilha de auditoria para revisão posterior. Tentativas de entrada forçada geram um tipo de evento distinto que é sinalizado como crítico no registro de auditoria. Quando o subsistema de detecção de violação percebe um ataque — como forçar a caixa da fechadura, cortar o ferrolho ou curto-circuitar a interface do leitor de credenciais — o microcontrolador registra imediatamente um evento de violação com um indicador de gravidade e, em modelos em rede, envia um alerta em tempo real para o console de segurança. O registro de auditoria é organizado como uma lista sequencial de registros, cada um contendo um número de sequência de evento monotonicamente crescente, um timestamp com precisão de milissegundos, o ID da credencial ou identificador do sistema, o código do tipo de evento, o código de resultado e uma assinatura criptográfica. A assinatura criptográfica é calculada sobre todo o registro usando uma chave armazenada no módulo de segurança de hardware, fornecendo não repúdio e verificação de integridade. Quando o registro é exportado para um pendrive ou transmitido para um servidor central, o sistema inclui a assinatura criptográfica para cada registro, permitindo que o sistema receptor verifique se os registros não foram adulterados durante o trânsito. O processo de exportação pode ser iniciado manualmente por um oficial de segurança com credenciais administrativas, ou pode ser configurado para ocorrer automaticamente em um cronograma ou quando o registro atingir uma certa porcentagem de preenchimento. Os dados exportados são normalmente formatados como um arquivo CSV para fácil importação em planilhas e plataformas SIEM, ou como um arquivo XML para integração com sistemas de gerenciamento de segurança empresarial. A integração com SIEM permite a correlação em tempo real de eventos de acesso a armários com outras fontes de dados de segurança, como sistemas de gerenciamento de vídeo, sistemas de acesso por crachá e sistemas de detecção de intrusão, fornecendo uma visão abrangente dos eventos de segurança em toda a instalação.
Armazenamento e Gerenciamento de Eventos em uma Fechadura Eletrônica para Armário com Trilha de Auditoria
A arquitetura de armazenamento de eventos de uma fechadura eletrônica para armário com trilha de auditoria determina quantos dados históricos estão disponíveis para auditorias de conformidade, investigações de segurança e análise operacional. A capacidade da memória flash varia significativamente entre os níveis de produtos, com modelos de entrada armazenando de 1.000 a 5.000 eventos, modelos intermediários armazenando de 10.000 a 50.000 eventos e modelos de nível empresarial armazenando até 100.000 eventos ou mais. Um armário de farmácia movimentado em um hospital 24 horas pode gerar de 50 a 200 eventos por dia, o que significa que um buffer de 10.000 eventos fornece aproximadamente 50 a 200 dias de histórico antes que o buffer circular comece a sobrescrever as entradas mais antigas. Um armário de armazenamento de evidências menos frequentemente acessado em uma delegacia de polícia pode gerar apenas 5 a 10 eventos por dia, permitindo que um buffer de 100.000 eventos retenha anos de histórico. O formato do registro de evento normalmente inclui os seguintes campos, cada um essencial para conformidade e análise forense: número de sequência do evento, timestamp (data e hora com segundos ou milissegundos), ID da credencial ou identificador do usuário, tipo de credencial (PIN, RFID, biométrico, móvel, chave de substituição), tipo de evento (travar, destravar, acesso negado, violação detectada, entrada forçada, tempo limite, inicialização do sistema, desligamento do sistema, sincronização de horário, exportação de registro, alteração de configuração), código de resultado (sucesso, credencial inválida, credencial expirada, bloqueio ativo, bateria fraca, estado de violação, erro de comunicação) e identificador do dispositivo (número de série ou endereço de rede). Alguns modelos avançados também incluem o número do armário ou identificador de localização, o status da posição da porta (aberta, fechada, entreaberta) e a tensão da bateria no momento do evento. O firmware gerencia o buffer de eventos usando um design de fila circular, onde novos eventos são gravados no ponteiro de gravação atual, e o ponteiro avança para o próximo slot disponível. Quando o ponteiro atinge o final do buffer, ele retorna ao início, sobrescrevendo o evento mais antigo. Esse design garante que o dispositivo sempre retenha os eventos mais recentes, que são tipicamente os mais relevantes para investigações de segurança. O buffer de eventos é protegido por uma política de gravar uma vez, ler muitas vezes no nível do firmware, o que significa que os eventos não podem ser excluídos ou modificados seletivamente pelos usuários finais. A única maneira de limpar o buffer de eventos é realizar uma reinicialização de fábrica, que é uma ação deliberada que ela mesma gera um evento de auditoria, garantindo que qualquer tentativa de destruir evidências seja ela mesma registrada. O processo de exportação extrai o buffer de eventos em sua totalidade ou dentro de um intervalo de datas configurável, e o arquivo exportado inclui uma assinatura digital que autentica o arquivo e verifica sua integridade. Quando o arquivo exportado é carregado no SIEM ou no software de gerenciamento de controle de acesso, o sistema valida a assinatura digital e relata quaisquer discrepâncias. Essa cadeia de custódia para dados de auditoria é crítica para atender aos padrões de evidência exigidos pelas auditorias de conformidade DEA, HIPAA, FDA e SOX. O software de gerenciamento de eventos normalmente fornece recursos de pesquisa, filtro, classificação e geração de relatórios, permitindo que os oficiais de segurança localizem rapidamente eventos específicos, gerem relatórios de conformidade e exportem dados em formatos exigidos pelos reguladores. O software também gerencia o banco de dados de credenciais, incluindo registro de usuários, atribuição de credenciais, horários de acesso e revogação de credenciais, e sincroniza o relógio em tempo real em todas as fechaduras conectadas para garantir timestamp consistente.
Requisitos de Conformidade e Regulatórios para uma Fechadura Eletrônica para Armário com Trilha de Auditoria
O principal impulsionador para a adoção de uma fechadura eletrônica para armário com trilha de auditoria é a conformidade com regulamentações federais e específicas do setor que exigem controle de acesso auditável para materiais e informações sensíveis. As regulamentações da Drug Enforcement Administration sob o Título 21 CFR Parte 1300 estabelecem os requisitos de segurança para substâncias controladas, incluindo a exigência de que todas as áreas de armazenamento de substâncias controladas sejam trancadas e que o acesso seja limitado a pessoal autorizado. Embora as regulamentações não exijam explicitamente fechaduras eletrônicas com trilhas de auditoria, as diretrizes de Prevenção de Desvio de Medicamentos da DEA e os resultados das inspeções administrativas da DEA deixam claro que os registros manuais não são mais considerados adequados para substâncias controladas da Lista II em ambientes de alto volume. Uma fechadura eletrônica para armário com trilha de auditoria fornece o registro contínuo, automatizado e à prova de adulteração que os investigadores da DEA esperam ver durante as inspeções. A Health Insurance Portability and Accountability Act Security Rule, codificada em 45 CFR Parte 164.312, exige que as entidades cobertas implementem mecanismos de hardware, software e procedimentos que registrem e examinem a atividade em sistemas de informação que contenham informações eletrônicas protegidas de saúde. A seção de Salvaguardas Físicas em 164.310 aborda especificamente os controles de acesso a instalações, incluindo a exigência de implementar políticas e procedimentos que limitem o acesso físico a sistemas de informação eletrônicos e às instalações onde eles estão alojados. Uma fechadura eletrônica para armário com trilha de auditoria instalada em armários de medicamentos, gavetas de prontuários de pacientes e armários de suprimentos em instalações de saúde suporta diretamente a conformidade com esses requisitos, fornecendo identificação exclusiva de usuário, registro automatizado de acesso e a capacidade de revisar registros de acesso durante investigações de incidentes de segurança. Os regulamentos da Food and Drug Administration 21 CFR Parte 11 estabelecem os critérios sob os quais os registros eletrônicos e as assinaturas eletrônicas são considerados confiáveis, seguros e equivalentes aos registros em papel. A Parte 11 exige que os sistemas que geram registros eletrônicos implementem medidas para prevenir a falsificação de registros, garantir que os registros sejam precisos e completos e manter uma trilha de auditoria que capture a data e hora de cada ação, a identidade da pessoa que realizou a ação e a ação realizada. Uma fechadura eletrônica para armário com trilha de auditoria deve atender a esses requisitos para ser usada em ambientes regulamentados pela FDA, como fabricação farmacêutica, armazenamento de materiais de ensaios clínicos e gerenciamento de estoque de dispositivos médicos. A Lei Sarbanes-Oxley de 2002, particularmente a Seção 404, exige que a administração avalie e relate a eficácia dos controles internos sobre relatórios financeiros. Embora a SOX seja tipicamente associada a sistemas de TI, a segurança física de ativos que afetam as demonstrações financeiras — incluindo gavetas de dinheiro, armários de títulos, armazenamento de documentos financeiros e estoque de materiais de alto valor — está no escopo dos controles internos. Uma fechadura eletrônica para armário com trilha de auditoria fornece os registros de acesso verificáveis que os auditores externos usam para avaliar a eficácia dos controles de acesso físico. O Regulamento Geral de Proteção de Dados (GDPR), embora não seja uma regulamentação dos EUA, tem implicações para empresas americanas que lidam com dados pessoais de cidadãos da UE, e seu Artigo 32 exige medidas técnicas e organizacionais apropriadas para garantir a segurança dos dados, incluindo controles de acesso físico para armários de armazenamento de dados. O Payment Card Industry Data Security Standard exige que os dados do titular do cartão sejam armazenados em locais fisicamente seguros com controles de acesso, e o Requisito 9 aborda especificamente a necessidade de restringir o acesso físico aos dados do titular do cartão. Uma fechadura eletrônica para armário com trilha de auditoria em armários de documentos e racks de servidores em ambientes de processamento de pagamentos fornece a documentação necessária para avaliações de conformidade com PCI DSS. A norma ISO 27001 da Organização Internacional de Normalização para sistemas de gestão de segurança da informação exige que as organizações implementem controles de segurança física que incluam registro e monitoramento de acesso, e uma fechadura eletrônica para armário com trilha de auditoria fornece as evidências necessárias para auditorias de certificação ISO 27001.
Integração com SIEM e Monitoramento em Tempo Real
O verdadeiro poder de uma fechadura eletrônica para armário com trilha de auditoria é realizado quando ela é integrada a uma plataforma Security Information and Event Management, transformando eventos isolados de acesso a armários em inteligência acionável dentro do ecossistema de segurança mais amplo. A arquitetura de integração geralmente segue um modelo publish-subscribe onde a fechadura ou seu controlador gera eventos em um formato estruturado, como Syslog com formatação RFC 5424, e os transmite ao coletor SIEM pela rede. O payload do evento inclui o identificador do dispositivo, tipo de evento, timestamp, identificador da credencial e código de resultado, tudo formatado de forma que o parser do SIEM possa interpretar e normalizar no formato comum de eventos da plataforma. O protocolo Syslog é o método de integração mais amplamente suportado porque é suportado por praticamente todas as plataformas SIEM, incluindo Splunk, IBM QRadar, ArcSight, LogRhythm e Microsoft Sentinel. O firmware da fechadura é configurado com o endereço IP ou nome do host do coletor SIEM e o número da porta UDP ou TCP para mensagens Syslog. Cada evento é transmitido como uma mensagem Syslog separada com um código de facility 16 (uso local 0) e um nível de gravidade que corresponde ao tipo de evento: informativo para eventos de acesso normais, aviso para eventos de acesso negado, erro para falhas do sistema e crítico para eventos de violação ou entrada forçada. A plataforma SIEM ingere essas mensagens, analisa-as em campos estruturados e as correlaciona com eventos de outras fontes de dados de segurança. Por exemplo, um evento de acesso a armário pode ser correlacionado com dados do sistema de gerenciamento de vídeo para recuperar a gravação de vídeo da pessoa que acessou o armário naquele momento exato. O SIEM também pode correlacionar eventos de acesso a armários com eventos do sistema de acesso por crachá para verificar se a pessoa que entrou no armário estava fisicamente presente no edifício no momento. Regras de correlação personalizadas podem ser configuradas para gerar alertas para cenários específicos, como um usuário acessando um armário de substâncias controladas fora do seu turno programado, múltiplas tentativas de acesso falhas no mesmo armário em uma janela curta de tempo, acesso a um armário que deveria estar vazio ou trancado para inventário, ou um evento de acesso em um armário que foi relatado como violado. A integração com SIEM também permite relatórios de conformidade automatizados, onde o sistema gera relatórios que resumem a atividade de acesso a armários para períodos de tempo, usuários ou armários específicos, formatados da maneira exigida por reguladores específicos. A capacidade de monitoramento em tempo real significa que o pessoal de segurança recebe notificação imediata de eventos críticos, como detecção de violação ou entrada forçada, através do sistema de alerta e notificação do SIEM, que pode enviar mensagens SMS, alertas de e-mail ou notificações push para dispositivos móveis. O alerta pode incluir informações contextuais, como a localização do armário, o tipo de evento, a hora da ocorrência e um link para a gravação de vídeo relevante. A integração também suporta ações de resposta automatizadas, como travar todos os armários em uma zona quando um evento de violação é detectado em qualquer armário, acionar um preset de CCTV para apontar para o armário afetado ou despachar pessoal de segurança para o local. A comunicação bidirecional entre o SIEM e o sistema de fechaduras permite que os operadores de segurança travem ou destravem armários remotamente a partir do console do SIEM, restrinjam temporariamente o acesso a credenciais específicas ou coloquem um armário em modo de bloqueio durante um incidente de segurança ativo. Os dados da trilha de auditoria da fechadura eletrônica para armário com trilha de auditoria tornam-se parte do armazenamento de longo prazo do SIEM, fornecendo dados históricos para análise de tendências, investigações forenses e auditorias de conformidade.
Detecção de Violação e Registro de Coerção
As capacidades de segurança de uma fechadura eletrônica para armário com trilha de auditoria vão além do registro de acesso rotineiro para incluir recursos sofisticados de detecção de violação e sinalização de coerção que são essenciais para ambientes de alta segurança. O subsistema de detecção de violação emprega múltiplas tecnologias de sensoriamento para detectar ataques físicos não autorizados à fechadura ou ao armário. O interruptor de violação do invólucro é um microinterruptor ou interruptor de palheta magnética que detecta quando a caixa da fechadura é removida da superfície do armário. Se um atacante tentar desparafusar a fechadura do armário ou arrancá-la com um pé de cabra, o interruptor muda de estado, acionando um evento de violação que é imediatamente registrado no registro de auditoria. O sensor de posição do ferrolho detecta se o ferrolho ou trava está na posição estendida ou retraída. Se o ferrolho for forçado a abrir sem uma credencial válida — por exemplo, deslizando um cartão de crédito entre o ferrolho e a placa de batente — o sensor detecta a anomalia e registra um evento de entrada forçada. O sensor de posição da porta detecta se a porta do armário está aberta ou fechada, permitindo que o sistema detecte situações em que a porta é deixada aberta após o acesso, o que pode indicar que o usuário está distraído, que o armário foi comprometido ou que o inventário está sendo removido por um período prolongado. O sensor de choque ou acelerômetro detecta eventos de impacto, como marteladas, perfurações ou serragem, e os registra como eventos de violação com um nível de gravidade baseado na intensidade do impacto. A detecção eletrônica de violação opera em paralelo com a evidência mecânica de violação, como parafusos de ruptura que deixam danos visíveis quando a fechadura é removida, e selos à prova de violação que mostram evidências de tentativa de acesso. O recurso de registro de coerção aborda o cenário em que um usuário é forçado a abrir um armário sob ameaça. O usuário pode inserir um código de coerção — um código PIN específico diferente do seu código normal — ou apresentar uma credencial de coerção que autentica o usuário e destrava o armário enquanto simultaneamente aciona um alarme silencioso. O evento de coerção é registrado no registro de auditoria com uma flag especial que indica coerção, mas a entrada do registro parece idêntica a um evento de acesso normal no display local, impedindo que o atacante saiba que um alarme foi acionado. O alarme silencioso é transmitido para o SIEM ou estação de monitoramento de segurança, onde inicia um protocolo de resposta predeterminado, que pode incluir o despacho de pessoal de segurança para o local, ativação de gravação de CCTV no armário, travamento de todos os outros armários da instalação ou notificação às autoridades policiais. A capacidade de coerção é implementada através do sistema de gerenciamento de credenciais, onde cada usuário pode receber uma credencial primária e uma credencial de coerção. A credencial de coerção pode ser um código PIN específico que difere em um dígito do código principal, um crachá RFID específico designado como crachá de coerção ou um dedo biométrico específico cadastrado como dedo de coerção. O sistema também suporta uma palavra ou frase de coerção para sistemas autenticados por voz, embora isso seja menos comum em aplicações de fechaduras para armários. O alarme de coerção é configurável para resposta silenciosa ou audível, dependendo da política de segurança da instalação e da natureza da ameaça. Os eventos de violação e coerção são armazenados no registro de auditoria com o mesmo nível de proteção criptográfica que os eventos de acesso normais, garantindo que os registros sejam admissíveis como evidência em procedimentos legais. O registro de auditoria inclui o tipo de violação, o sensor que acionou o evento, o timestamp e a duração do evento de violação, fornecendo um registro forense completo do ataque.
Sincronização de Horário na Rede de Controle de Acesso
A precisão da trilha de auditoria depende inteiramente da precisão dos timestamps, e uma fechadura eletrônica para armário com trilha de auditoria requer sincronização de horário robusta para garantir que todos os eventos sejam registrados com uma referência de tempo consistente e precisa. O relógio em tempo real em cada fechadura mantém a hora independentemente usando um oscilador de cristal compensado por temperatura, mas esses osciladores sofrem desvio ao longo do tempo devido a variações de temperatura, envelhecimento dos componentes e flutuações na fonte de alimentação. Um TCXO típico desvia de um a dois minutos por ano em condições operacionais normais, mas o desvio pode chegar a cinco minutos por ano em ambientes com grandes variações de temperatura. Embora esse nível de precisão possa ser aceitável para uma fechadura autônoma auditada com pouca frequência, torna-se um problema em ambientes em rede onde eventos de múltiplas fechaduras devem ser correlacionados e sequenciados. A sincronização de horário é alcançada através de um de vários mecanismos, dependendo da conectividade da fechadura. O Network Time Protocol é o método de sincronização mais comum para fechaduras com conectividade Ethernet ou Wi-Fi. O firmware da fechadura é configurado com o endereço IP ou nome do host de um servidor NTP, que é tipicamente um servidor de horário local na rede da instalação ou um servidor NTP público, como um do pool NIST ou Microsoft. A fechadura sincroniza seu relógio em intervalos configuráveis, tipicamente a cada 15 minutos a cada hora, e o evento de sincronização é registrado no registro de auditoria com o offset de horário antes e depois da sincronização. O cliente NTP na fechadura usa uma versão simplificada do protocolo NTP que ajusta o relógio gradualmente, em vez de saltá-lo, evitando descontinuidades de horário que poderiam criar lacunas ou sobreposições na trilha de auditoria. Para fechaduras conectadas via RS-485 ou Zigbee a um controlador central, o controlador serve como fonte de horário e sincroniza as fechaduras em intervalos regulares. O controlador sincroniza com um servidor NTP, então toda a rede de fechaduras mantém uma base de tempo comum. Os eventos de sincronização de horário são registrados no registro de auditoria de cada fechadura, fornecendo um registro da precisão do horário ao longo da vida útil do dispositivo. Para fechaduras que não estão continuamente conectadas a uma rede, a sincronização de horário pode ser realizada manualmente durante o processo de exportação de eventos. Quando um oficial de segurança conecta um pendrive para exportar o registro de auditoria, o software de exportação também pode atualizar o relógio da fechadura. O evento de sincronização manual é registrado no registro de auditoria, criando uma cadeia de custódia para a precisão do horário. Alguns modelos avançados suportam sincronização de horário baseada em GPS para instalações em locais remotos onde a conectividade de rede não está disponível. O receptor GPS fornece precisão de horário dentro de um microssegundo do Tempo Universal Coordenado, garantindo que a trilha de auditoria seja precisa para o mais alto padrão possível. O mecanismo de sincronização de horário também inclui um relógio com bateria de backup que mantém a hora durante quedas de energia. A bateria de backup é tipicamente uma célula tipo moeda ou um supercapacitor que fornece energia para o relógio por 30 dias a 10 anos, dependendo do design. Quando a energia principal é restaurada, o relógio continua funcionando sem interrupção, e se a bateria de backup tiver sido esgotada, a fechadura registra um evento de perda de horário no registro de auditoria e exige configuração manual de horário antes de poder retomar a operação normal.
Cenários de Implantação em Ambientes de Saúde e Farmácia
A aplicação mais exigente para uma fechadura eletrônica para armário com trilha de auditoria é em ambientes de saúde e farmácia, onde a combinação de substâncias controladas, segurança do paciente e conformidade regulatória cria um requisito de controle de acesso singularmente desafiador. Farmácias hospitalares gerenciam milhares de doses de substâncias controladas das Listas II a V, e a Drug Enforcement Administration exige uma trilha de auditoria completa para cada dose, desde o recebimento até a administração e descarte de resíduos. Uma fechadura eletrônica para armário com trilha de auditoria nos armários de armazenamento de substâncias controladas da farmácia fornece a primeira linha de defesa, registrando cada evento de acesso com o ID da credencial do farmacêutico, a hora do acesso e o resultado da tentativa de acesso. A trilha de auditoria da fechadura do armário complementa os registros do dispensador automatizado, fornecendo uma camada de segurança física que documenta quem entrou na área de armazenamento e quando. Na farmácia hospitalar, a fechadura eletrônica para armário com trilha de auditoria é tipicamente implantada no cofre principal de narcóticos, no armário de substâncias controladas da Lista II, na caixa de medicamentos de emergência e no compartimento de devolução de substâncias controladas. Cada local tem um perfil de acesso diferente: o cofre de narcóticos é acessado apenas pelo gerente da farmácia e farmacêuticos autorizados, o armário da Lista II é acessado durante a dispensação de medicamentos e contagens de inventário, a caixa de medicamentos de emergência é acessada durante eventos de código azul, e o compartimento de devolução é acessado quando medicamentos vencidos ou não utilizados são devolvidos. A trilha de auditoria de cada local fornece uma imagem completa do fluxo de trabalho de manuseio de substâncias controladas, e a integração com SIEM permite a correlação de eventos de acesso a armários com os registros do sistema de dispensação automatizada e as imagens de vigilância por vídeo. Os requisitos da HIPAA Security Rule são atendidos pela identificação exclusiva de usuário fornecida pelo sistema de credenciais, o registro automatizado de acesso fornecido pela trilha de auditoria e a capacidade de revisar registros de acesso durante investigações de incidentes de segurança. A conformidade com 21 CFR Part 11 é alcançada através da proteção criptográfica dos registros de auditoria, da incapacidade dos usuários de modificar ou excluir registros e da sincronização segura de horário. A implantação em unidades de enfermagem e áreas de atendimento ao paciente estende a fechadura eletrônica para armário com trilha de auditoria a armários de armazenamento de medicamentos, caixas de narcóticos e carrinhos de emergência. Esses locais são tipicamente acessados por vários enfermeiros e médicos ao longo do dia, e a trilha de auditoria fornece um registro de quem acessou quais medicamentos e a que horas. A trilha de auditoria é usada para reconciliação de administração de medicamentos, detecção de desvio e conformidade regulatória. O sistema suporta atribuição temporária de credenciais para enfermeiros viajantes, médicos temporários e outros funcionários temporários, com as credenciais temporárias expirando automaticamente após um período de tempo configurável. A fechadura também pode ser configurada com horários de acesso que restringem o acesso a credenciais específicas durante períodos específicos, como limitar o acesso ao armário de substâncias controladas ao farmacêutico do turno da noite. A implantação em farmácias ambulatoriais e farmácias de varejo segue um padrão semelhante, com a fechadura eletrônica para armário com trilha de auditoria instalada no armário de substâncias controladas, na gaveta de dinheiro e na área de armazenamento de inventário. A trilha de auditoria fornece a documentação necessária para inspeções da DEA, auditorias do conselho estadual de farmácia e revisões internas de conformidade. O sistema também suporta os requisitos de preenchimento parcial de substâncias controladas, onde o farmacêutico pode acessar o armário várias vezes ao dia para preencher prescrições parciais, com cada evento de acesso registrado na trilha de auditoria.
Implantação em Armas, Evidências e Gerenciamento de Dinheiro
Os requisitos para proteger armas, evidências e dinheiro compartilham um fio comum: cada acesso deve ser registrado, cada usuário deve ser identificado e a trilha de auditoria deve ser à prova de adulteração. Uma fechadura eletrônica para armário com trilha de auditoria implantada nesses ambientes fornece os mesmos benefícios de segurança e conformidade que oferece na saúde, adaptados aos requisitos regulatórios e operacionais específicos de cada domínio. No armazenamento de armas, o Bureau of Alcohol, Tobacco, Firearms and Explosives exige que os titulares de licenças federais de armas protejam seu inventário de forma a prevenir acesso não autorizado, e embora os regulamentos específicos não exijam fechaduras eletrônicas com trilhas de auditoria, as diretrizes de inspeção de conformidade do ATF deixam claro que um sistema de armazenamento seguro com registro de acesso é o padrão esperado para revendedores com vendas de alto volume ou problemas de conformidade recorrentes. A fechadura eletrônica para armário com trilha de auditoria no mostruário de armas, no armário de armazenamento dos fundos e na bancada de armeiro fornece um registro completo de cada arma que é removida ou devolvida ao armazenamento. A trilha de auditoria inclui o ID da credencial do vendedor, a hora do acesso e a duração do acesso, permitindo que o gerente da loja reconcilie a trilha de auditoria com os registros de aquisição e descarte exigidos pelo ATF Formulário 4473. Os recursos de detecção de violação são particularmente importantes para o armazenamento de armas, onde uma tentativa de entrada forçada pode resultar na perda de dezenas de armas. O alerta de violação aciona notificação imediata ao gerente da loja e às autoridades policiais locais, e a trilha de auditoria fornece um registro forense da tentativa de violação. O recurso de código de coerção é criticamente importante para varejistas de armas, onde o risco de roubo à mão armada é uma preocupação genuína. O funcionário pode inserir um código de coerção que destrava o armário enquanto alerta silenciosamente as autoridades policiais, e a trilha de auditoria registra o evento de coerção sem alertar o atacante. No armazenamento de evidências, os requisitos de cadeia de custódia determinam que cada peça de evidência seja rastreada desde a coleta até o armazenamento e apresentação em tribunal. Uma fechadura eletrônica para armário com trilha de auditoria no armário de armazenamento de evidências, no cofre de evidências de drogas, no cofre de evidências de armas e na sala de propriedades fornece um registro automatizado de cadeia de custódia mais confiável do que os registros manuais de evidências. A trilha de auditoria registra cada evento de acesso, incluindo o ID da credencial do técnico de evidências, a hora do acesso e a duração do acesso. O sistema suporta armazenamento compartimentado, onde cada item de evidência é armazenado em um compartimento trancado separado, e a fechadura eletrônica para armário com trilha de auditoria em cada compartimento fornece uma trilha de auditoria granular para cada item de evidência individual. A trilha de auditoria é admissível em tribunal como um registro comercial, e a proteção criptográfica garante que os registros não possam ser contestados como fabricados ou alterados. No gerenciamento de dinheiro, os requisitos da Lei Sarbanes-Oxley para controles internos sobre relatórios financeiros se estendem à segurança física do dinheiro, e uma fechadura eletrônica para armário com trilha de auditoria na gaveta de dinheiro, no cofre e no cofre de dinheiro fornece a documentação necessária para auditorias de conformidade SOX. A trilha de auditoria registra cada evento de acesso ao dinheiro, incluindo o ID da credencial do caixa, a hora do acesso e a duração do acesso. O sistema suporta acesso de dupla autoridade, onde dois usuários autorizados devem apresentar suas credenciais dentro de uma janela de tempo configurável para acessar o cofre de dinheiro. O requisito de dupla autoridade é registrado na trilha de auditoria com ambos os IDs de credencial, fornecendo um registro completo do evento de acesso. A trilha de auditoria é usada para reconciliação de dinheiro, investigação de roubo interno e relatórios de conformidade regulatória.
Implantação em Data Centers e Salas de Servidores
A segurança física de data centers tradicionalmente se concentrou no controle de acesso perimetral, com leitores de cartão na entrada do data center e scanners biométricos na porta da sala de servidores. No entanto, o aumento das ameaças internas, o crescente valor dos dados e os requisitos de estruturas de conformidade como SOC 2, ISO 27001 e PCI DSS impulsionaram a demanda por controle de acesso granular no nível do gabinete. Uma fechadura eletrônica para armário com trilha de auditoria em racks de servidores individuais, armários de rede e gabinetes de armazenamento fornece o registro de acesso por gabinete necessário para uma estratégia de segurança física em profundidade. O cenário de implantação em data center apresenta desafios únicos que a fechadura eletrônica para armário com trilha de auditoria deve abordar. O ambiente eletromagnético em um data center pode interferir na comunicação sem fio, então fechaduras Wi-Fi e Zigbee devem ser posicionadas cuidadosamente para manter conectividade confiável. A estrutura metálica densa dos racks de servidores pode atenuar sinais sem fio, e a interferência eletromagnética de servidores e equipamentos de rede pode introduzir ruído que degrada a confiabilidade da comunicação. A conectividade com fio RS-485 é frequentemente preferida em ambientes de data center porque é imune a interferência eletromagnética e fornece comunicação confiável em longas distâncias de cabo necessárias em grandes data centers. O firmware da fechadura deve ser compatível com o sistema de controle de acesso do data center, que é tipicamente um sistema de nível profissional como Lenel, Genetec, AMAG ou Software House. A integração é alcançada através do SIEM ou através de uma conexão API direta entre o software de gerenciamento de fechaduras e o sistema de controle de acesso. A trilha de auditoria da fechadura eletrônica para armário com trilha de auditoria no nível do rack fornece um registro do acesso de cada técnico a cada rack, incluindo a hora do acesso, a duração do acesso e a credencial utilizada. Esses dados são usados para relatórios de conformidade, investigação de incidentes de segurança e análise operacional. Os requisitos de conformidade para data centers incluem SOC 2 Tipo II, que exige que a organização de serviços implemente controles que garantam a segurança, disponibilidade, integridade de processamento, confidencialidade e privacidade dos dados do cliente. Os controles de segurança física exigidos pelo SOC 2 incluem registro de acesso, e a trilha de auditoria da fechadura eletrônica para armário com trilha de auditoria fornece as evidências necessárias para auditores SOC 2. Os Requisitos 9 e 10 do PCI DSS exigem que os ambientes de dados do titular do cartão sejam fisicamente seguros e que o acesso a esses ambientes seja registrado e monitorado. A fechadura eletrônica para armário com trilha de auditoria no rack de servidores que contém o ambiente de dados do titular do cartão fornece o registro de acesso físico exigido pelo PCI DSS. Os controles de segurança física do Anexo A.11 da ISO 27001 exigem que as organizações implementem barreiras de segurança física, controles de acesso e monitoramento. A fechadura eletrônica para armário com trilha de auditoria nos gabinetes de servidores fornece o monitoramento e registro de acesso exigido para a certificação ISO 27001. A implantação em data center também se beneficia dos recursos de monitoramento ambiental de alguns modelos de fechadura eletrônica para armário com trilha de auditoria. Esses modelos incluem sensores de temperatura, umidade e fluxo de ar que registram condições ambientais no registro de auditoria, fornecendo um registro das condições ambientais no momento de cada evento de acesso. Os dados ambientais são usados para relatórios de conformidade e para investigar falhas de equipamentos que podem estar relacionadas a condições ambientais.
Como Escolher a Fechadura Eletrônica para Armário com Trilha de Auditoria Certa
Selecionar a fechadura eletrônica para armário com trilha de auditoria apropriada para uma aplicação específica requer uma avaliação sistemática dos requisitos operacionais, obrigações de conformidade, condições ambientais e restrições orçamentárias. O primeiro ponto de decisão é o tipo de credencial, que determina a experiência do usuário e o nível de segurança do processo de autenticação. Fechaduras com código PIN são a opção mais econômica, com preços a partir de aproximadamente US$ 150, e não exigem credencial física para transportar, mas são vulneráveis a shoulder surfing e análise de padrões de desgaste do teclado. Fechaduras com crachá RFID eliminam a vulnerabilidade de shoulder surfing e suportam acesso mais rápido, mas exigem que os usuários carreguem crachás e os crachás podem ser perdidos ou roubados. Fechaduras biométricas com impressão digital fornecem o mais alto nível de segurança porque a credencial é intrínseca ao usuário, mas são mais caras, com preços a partir de aproximadamente US$ 350, e podem ser afetadas por dedos sujos ou molhados. Fechaduras com credencial móvel suportam entrega de credenciais através de smartphones, eliminando a necessidade de crachás físicos, mas exigem que os usuários tenham smartphones compatíveis e a comunicação Bluetooth pode ser não confiável em alguns ambientes. O segundo ponto de decisão é a capacidade de armazenamento de eventos, que deve corresponder à frequência de acesso esperada e aos requisitos de retenção de auditoria. Um armário de farmácia acessado 100 vezes por dia com um requisito de retenção de auditoria de 90 dias precisa de pelo menos 9.000 eventos de capacidade de armazenamento, e um buffer de 10.000 eventos fornece uma margem de segurança. Um cofre de evidências acessado cinco vezes por semana com um requisito de retenção de sete anos precisa de pelo menos 1.820 eventos de capacidade de armazenamento, e um buffer de 5.000 eventos fornece uma margem de segurança. O terceiro ponto de decisão é a interface de comunicação, que determina como os eventos são recuperados e como a fechadura é gerenciada. Modelos apenas com USB são os mais simples e menos caros, mas exigem que um oficial de segurança visite fisicamente cada fechadura para exportar o registro de auditoria. Modelos RS-485 suportam rede multi-drop para gerenciamento centralizado, mas exigem fiação dedicada. Modelos Wi-Fi suportam gerenciamento centralizado sem fiação dedicada, mas exigem cobertura Wi-Fi confiável e a conexão Wi-Fi consome energia. Modelos Zigbee suportam rede mesh para grandes instalações, mas exigem um coordenador Zigbee e a configuração da rede pode ser complexa. O quarto ponto de decisão é a certificação de conformidade, que deve corresponder aos requisitos regulatórios da aplicação. A conformidade com DEA exige suporte para 21 CFR Parte 1300, que inclui identificação exclusiva de usuário, registro de auditoria à prova de adulteração e armazenamento seguro de eventos. A conformidade com HIPAA exige suporte para 45 CFR Parte 164, que inclui identificação exclusiva de usuário, registro automatizado de acesso e a capacidade de revisar registros de acesso. A conformidade com FDA 21 CFR Parte 11 exige proteção criptográfica dos registros de auditoria, incapacidade do usuário de modificar ou excluir registros e sincronização segura de horário. A conformidade com SOX exige suporte para controles internos da Seção 404, que inclui registro de acesso, segregação de funções e a capacidade de gerar relatórios de conformidade. O quinto ponto de decisão é o fator de forma físico, que deve corresponder ao tipo de armário e ao ambiente de instalação. Fechaduras de montagem superficial são instaladas na parte externa da porta do armário e são adequadas para instalações de retrofit. Fechaduras de embutir são instaladas em um recorte na porta do armário e fornecem uma aparência mais integrada. Fechaduras tipo cam são instaladas na mesma pegada de uma fechadura cam padrão e são adequadas para substituir fechaduras existentes. Fechaduras para gavetas são projetadas para instalação em gavetas e arquivos. O sexto ponto de decisão é a fonte de alimentação, que determina a flexibilidade de instalação e os requisitos de manutenção. Fechaduras com fiação são conectadas à fonte de alimentação do edifício e não exigem troca de baterias, mas exigem um eletricista para instalação. Fechaduras alimentadas por bateria podem ser instaladas em qualquer lugar sem fiação, mas as baterias devem ser substituídas periodicamente, tipicamente a cada seis a 24 meses, dependendo do uso. Fechaduras Power-over-Ethernet recebem energia e dados através de um único cabo Ethernet, eliminando a necessidade de fiação de energia separada, mas exigem um switch PoE e o comprimento do cabo é limitado a 100 metros.
Melhores Práticas de Instalação e Manutenção
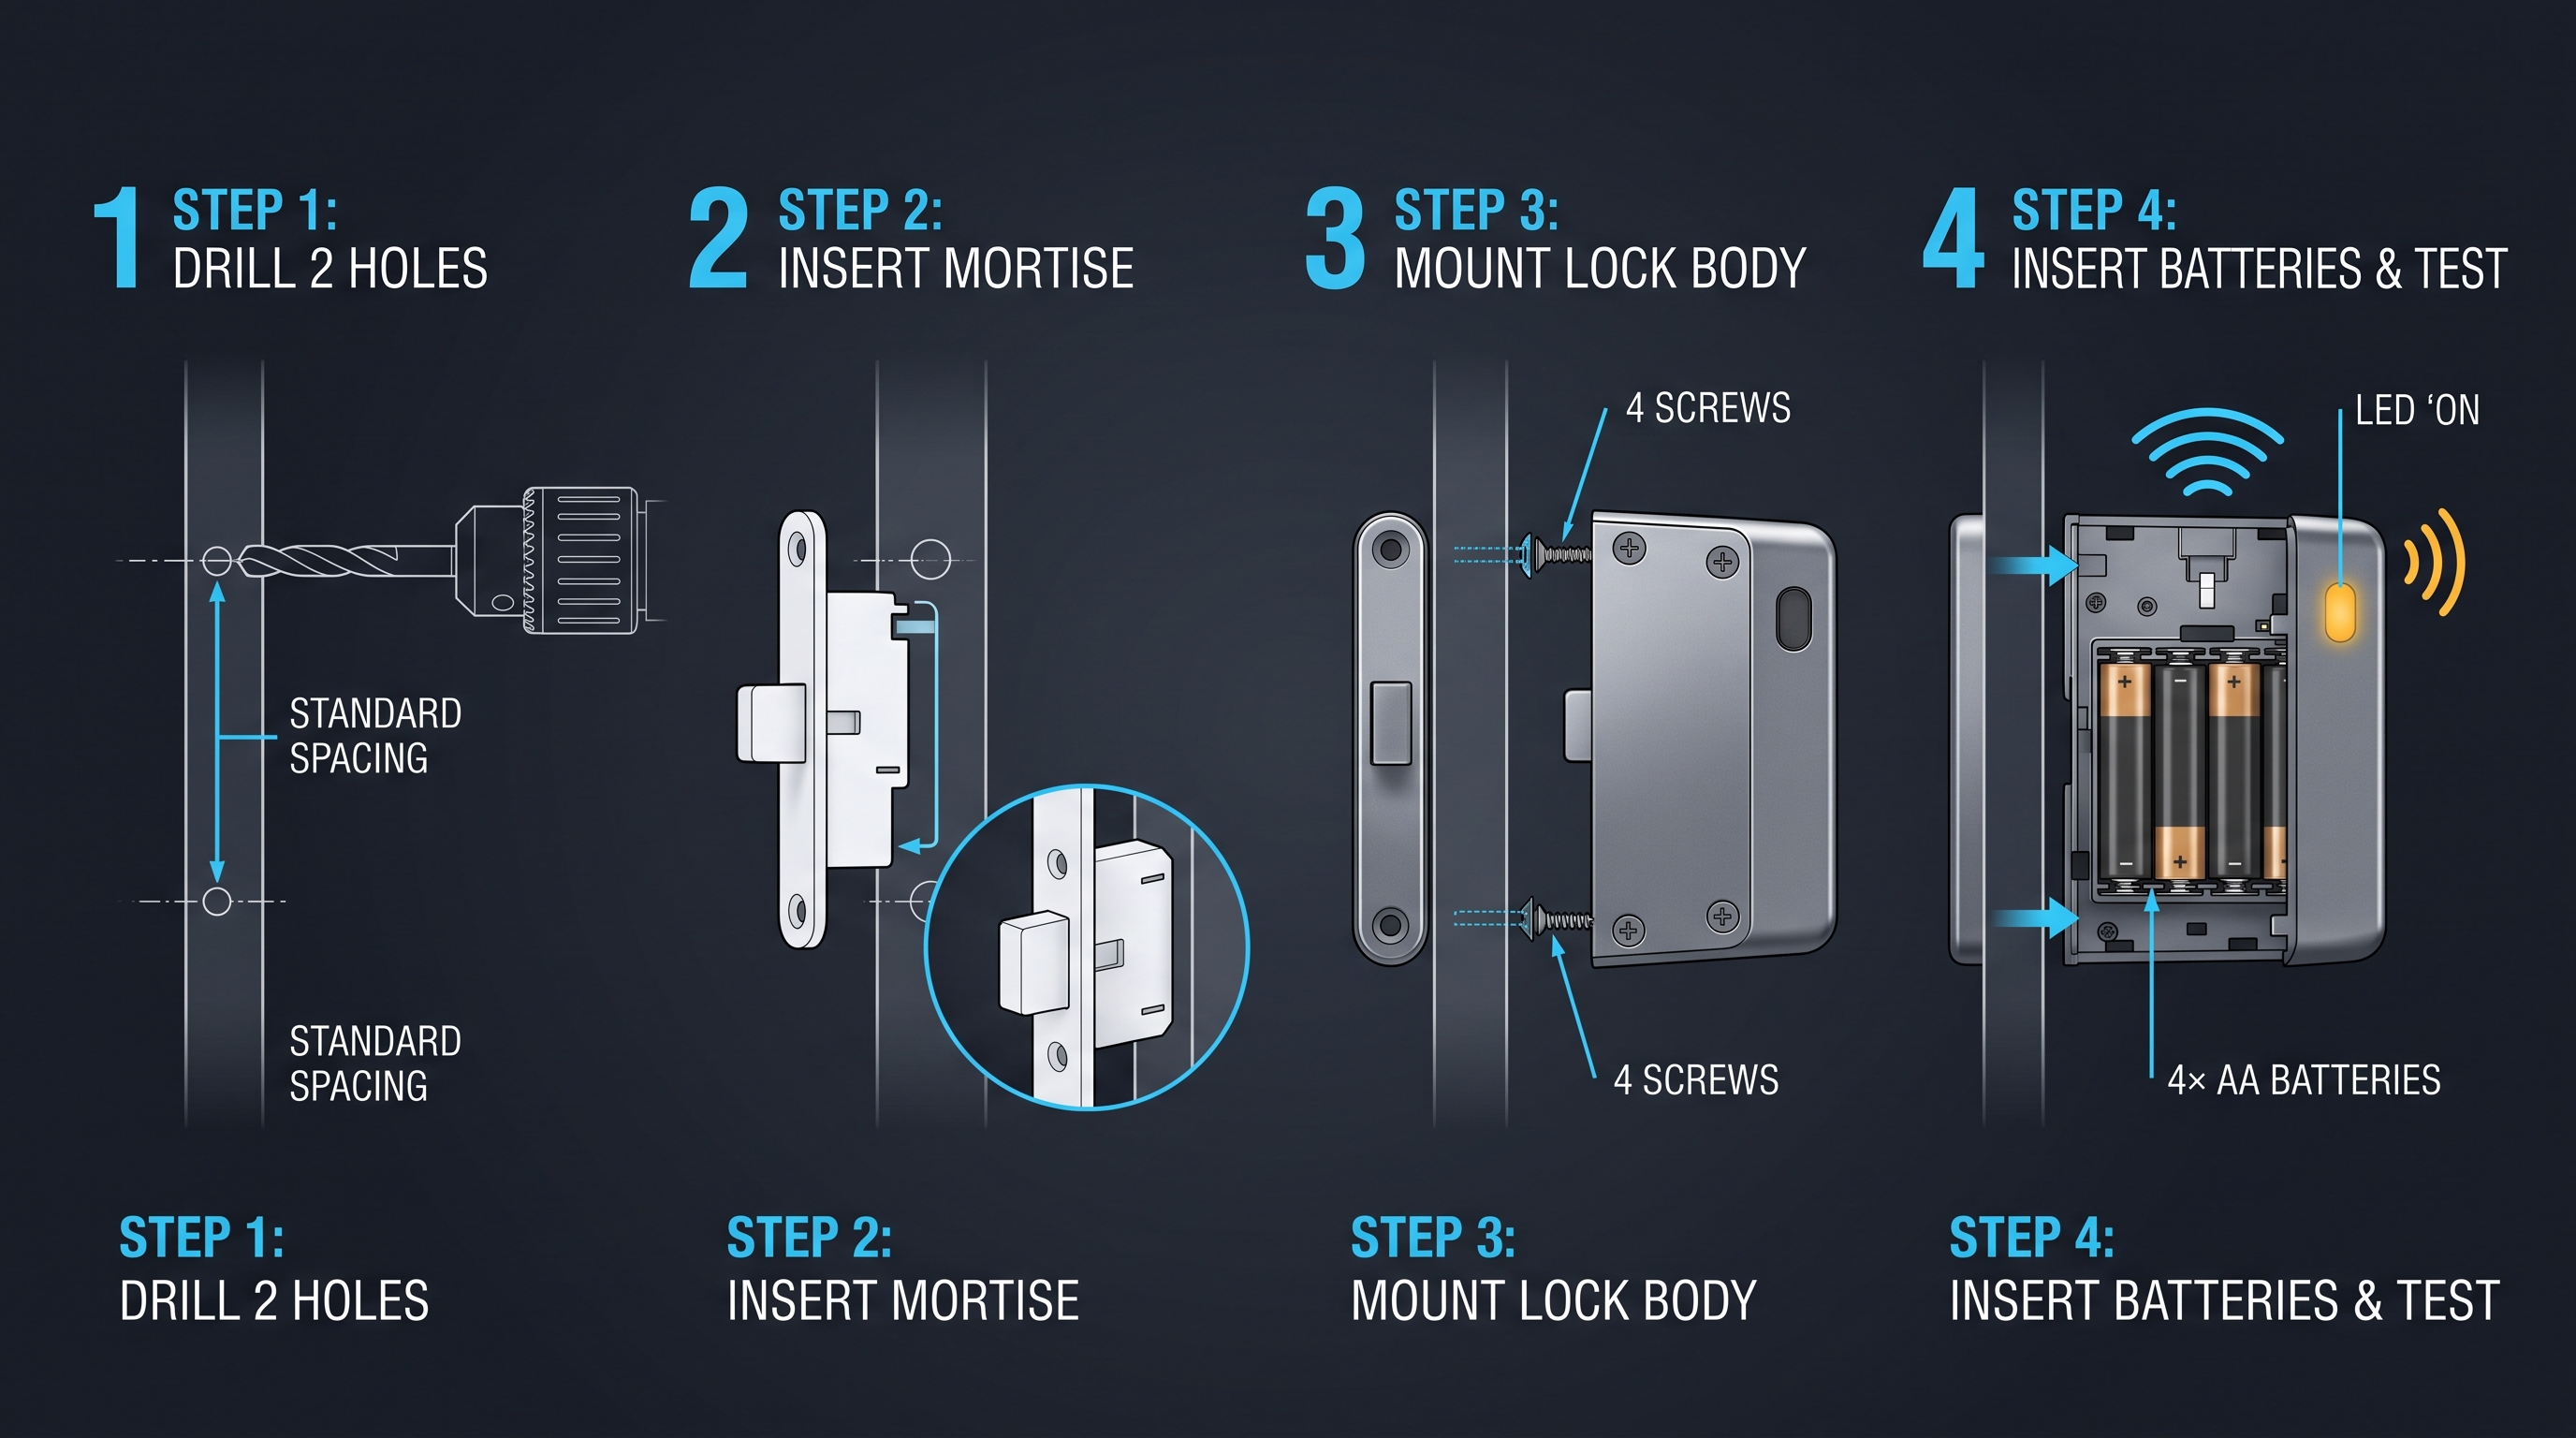
A confiabilidade de longo prazo de uma fechadura eletrônica para armário com trilha de auditoria depende de instalação, configuração e manutenção contínua adequadas. O processo de instalação começa com uma inspeção do local que documenta o tipo de armário, espessura da porta, material da porta e ambiente circundante. A porta do armário deve ser compatível com o fator de forma da fechadura, e o alinhamento da porta deve estar dentro da tolerância da fechadura para desalinhamento. Armários de aço exigem uma serra copo para fechaduras de montagem superficial ou um serra tico-tico para fechaduras de embutir, e a superfície de montagem deve estar limpa, plana e livre de obstruções. A placa de batente da fechadura deve ser alinhada com o ferrolho para garantir que o ferrolho engate corretamente e que a porta feche sem prender. A fiação para fechaduras com fiação deve ser roteada através da parede do armário ou através da dobradiça da porta, e a fiação deve ser protegida contra bordas afiadas e peças móveis. A fonte de alimentação deve ser dimensionada para lidar com o pico de corrente do solenoide ou motor, e a tensão da fonte de alimentação deve estar dentro da faixa especificada da fechadura. A fiação de comunicação para redes RS-485 deve ser terminada em ambas as extremidades do barramento para evitar reflexões de sinal, e a fiação deve ser roteada longe de cabos de energia para evitar interferência eletromagnética. O processo de configuração inclui ajustar o relógio em tempo real, registrar usuários e atribuir credenciais, configurar horários de acesso, definir o cronograma de exportação de eventos e configurar os parâmetros de integração com SIEM. A sincronização de horário deve ser configurada com o endereço correto do servidor NTP e intervalo de sincronização, e o fuso horário deve ser configurado corretamente para garantir que os timestamps sejam precisos para a localização da instalação. O processo de registro de usuário inclui coletar o nome do usuário, identificador da credencial, nível de acesso e horário de acesso. O identificador da credencial para crachás RFID é o número de série do crachá, que é lido pela fechadura durante o registro. O identificador da credencial para códigos PIN é o PIN atribuído ao usuário, que deve ter entre quatro e oito dígitos, dependendo da configuração da fechadura. O identificador da credencial para impressões digitais biométricas é o modelo de impressão digital, que é capturado pelo sensor de impressão digital da fechadura durante o registro. O horário de acesso define quando o usuário tem permissão para acessar o armário, e pode ser configurado para dias específicos da semana, horários específicos do dia e datas específicas. O programa de manutenção inclui substituição regular de baterias para fechaduras alimentadas por bateria, atualizações regulares de firmware, revisões regulares do registro de auditoria e inspeção física regular da fechadura e do armário. O cronograma de substituição de baterias é determinado pelo consumo de energia da fechadura e pela frequência de acesso, e a fechadura normalmente relata a tensão da bateria no registro de auditoria, fornecendo um aviso quando a bateria está fraca. As atualizações de firmware são entregues através da interface de comunicação, e incluem patches de segurança, correções de bugs e melhorias de recursos. O processo de atualização de firmware é registrado no registro de auditoria, fornecendo um registro da atualização para fins de conformidade. A revisão do registro de auditoria é uma atividade crítica de conformidade e deve ser realizada em intervalos regulares, tipicamente mensalmente para ambientes de baixa segurança e semanalmente para ambientes de alta segurança. A revisão inclui verificar eventos de acesso negado, eventos de acesso fora do horário, eventos de violação e erros do sistema. A inspeção física inclui verificar a montagem da fechadura, o alinhamento da porta, o engate do ferrolho e a integridade da fiação. A inspeção também inclui verificar se os sensores de detecção de violação estão funcionando corretamente e se a fechadura está livre de danos físicos.
Análise de Custos e Retorno sobre o Investimento
A decisão de investir em uma fechadura eletrônica para armário com trilha de auditoria é, em última análise, um caso de negócios que equilibra o custo da tecnologia contra o custo de violações de conformidade, perdas por roubo e ineficiências operacionais. O custo total de propriedade inclui o custo inicial do hardware, o custo de instalação, o custo da licença de software, o custo de manutenção contínua e o custo de treinamento. O custo do hardware varia de US$ 150 para uma fechadura básica autônoma com código PIN e exportação USB a US$
Não sabe qual sensor se adapta ao seu projeto?
Fale com nossos engenheiros de aplicação mmWave para uma consulta gratuita.
Encontre o sensor de presença certo para o seu projeto hoteleiro
Compare os 3 protocolos, veja casos hoteleiros e baixe o guia de instalação
Produtos relacionados
3
Smart Cabinet Lock — App-Managed, Multi-Site Dashboard
App-managed smart cabinet lock for office, parcel, and multi-site fleets. BLE app dashboard, audit trail, remote unlock, no per-lock server. Higher-tier chassis.
Esta página já o indica como a próxima referência recomendada.
Office Cabinet Lock — PIN + Card for Filing & Pedestals
Offline PIN + card office cabinet lock for filing cabinets, pedestals, and drawers. Battery-powered 5-minute retrofit, no WiFi, no key management. CE/FCC/RoHS.
Esta página já o indica como a próxima referência recomendada.
Gym Locker Lock — Offline Card, No WiFi Required
Offline card gym locker lock for fitness and pool lockers. MIFARE card, battery-powered 5-minute retrofit, no WiFi or server. Zinc alloy body, CE/FCC/RoHS.
Esta página já o indica como a próxima referência recomendada.
Artigos do blog relacionados
3
Preço de Fechadura Eletrônica para Armário: Guia Completo de Fatores de Custo, Faixas e Negociação com Fornecedores
Entenda o que determina o preço de uma fechadura eletrônica para armário — desde tipos de credencial e materiais até descontos por volume, ferramentaria NRE, frete e TCO de 5 anos. Guia completo com tabelas.
Suporta o mesmo contexto de produto: Smart Cabinet Lock — App-Managed, Multi-Site Dashboard, Office Cabinet Lock — PIN + Card for Filing & Pedestals, Gym Locker Lock — Offline Card, No WiFi Required.
Fecho Eletrónico para Armário: Guia Completo 2026 para Segurança sem Chave
Descubra como funciona um fecho eletrónico para armário, desde RFID a modelos biométricos, com dicas de compra, especificações e comparações para ginásios, escritórios e escolas.
Suporta o mesmo contexto de produto: Gym Locker Lock — Offline Card, No WiFi Required.
Fechadura Eletrônica para Móveis: O Guia Completo para Segurança de Armários com Alimentação
A fechadura eletrônica para móveis protege armários, gavetas e móveis de caixa com credenciais RFID, BLE, PIN ou biométricas, substituindo chaves por acesso gerenciado e auditável. Guia completo.
Suporta o mesmo contexto de produto: Office Cabinet Lock — PIN + Card for Filing & Pedestals.
Especifique o seu projeto hoteleiro com os nossos engenheiros
Envie a contagem de quartos, tipo de teto e preferência de protocolo. Retornaremos um plano de amostras e orçamento em 24 horas úteis.
- Passe da orientação geral para uma discussão de produto ou aplicação.
- Use RFQ quando preço, desenhos, MOQ ou calendário de lançamento precisam de estrutura.
- Mantenha um caminho de contacto direto visível para esclarecimentos rápidos e passagem de testemunho.