Panduan Lengkap Memilih Sistem Kunci Elektronik Filing Cabinet untuk Retrofit Berbasis Kepatuhan
Temukan bagaimana retrofit kunci elektronik filing cabinet menghadirkan jejak audit HIPAA/SOX, hierarki akses multi-laci, dan kepatuhan fail-secure.
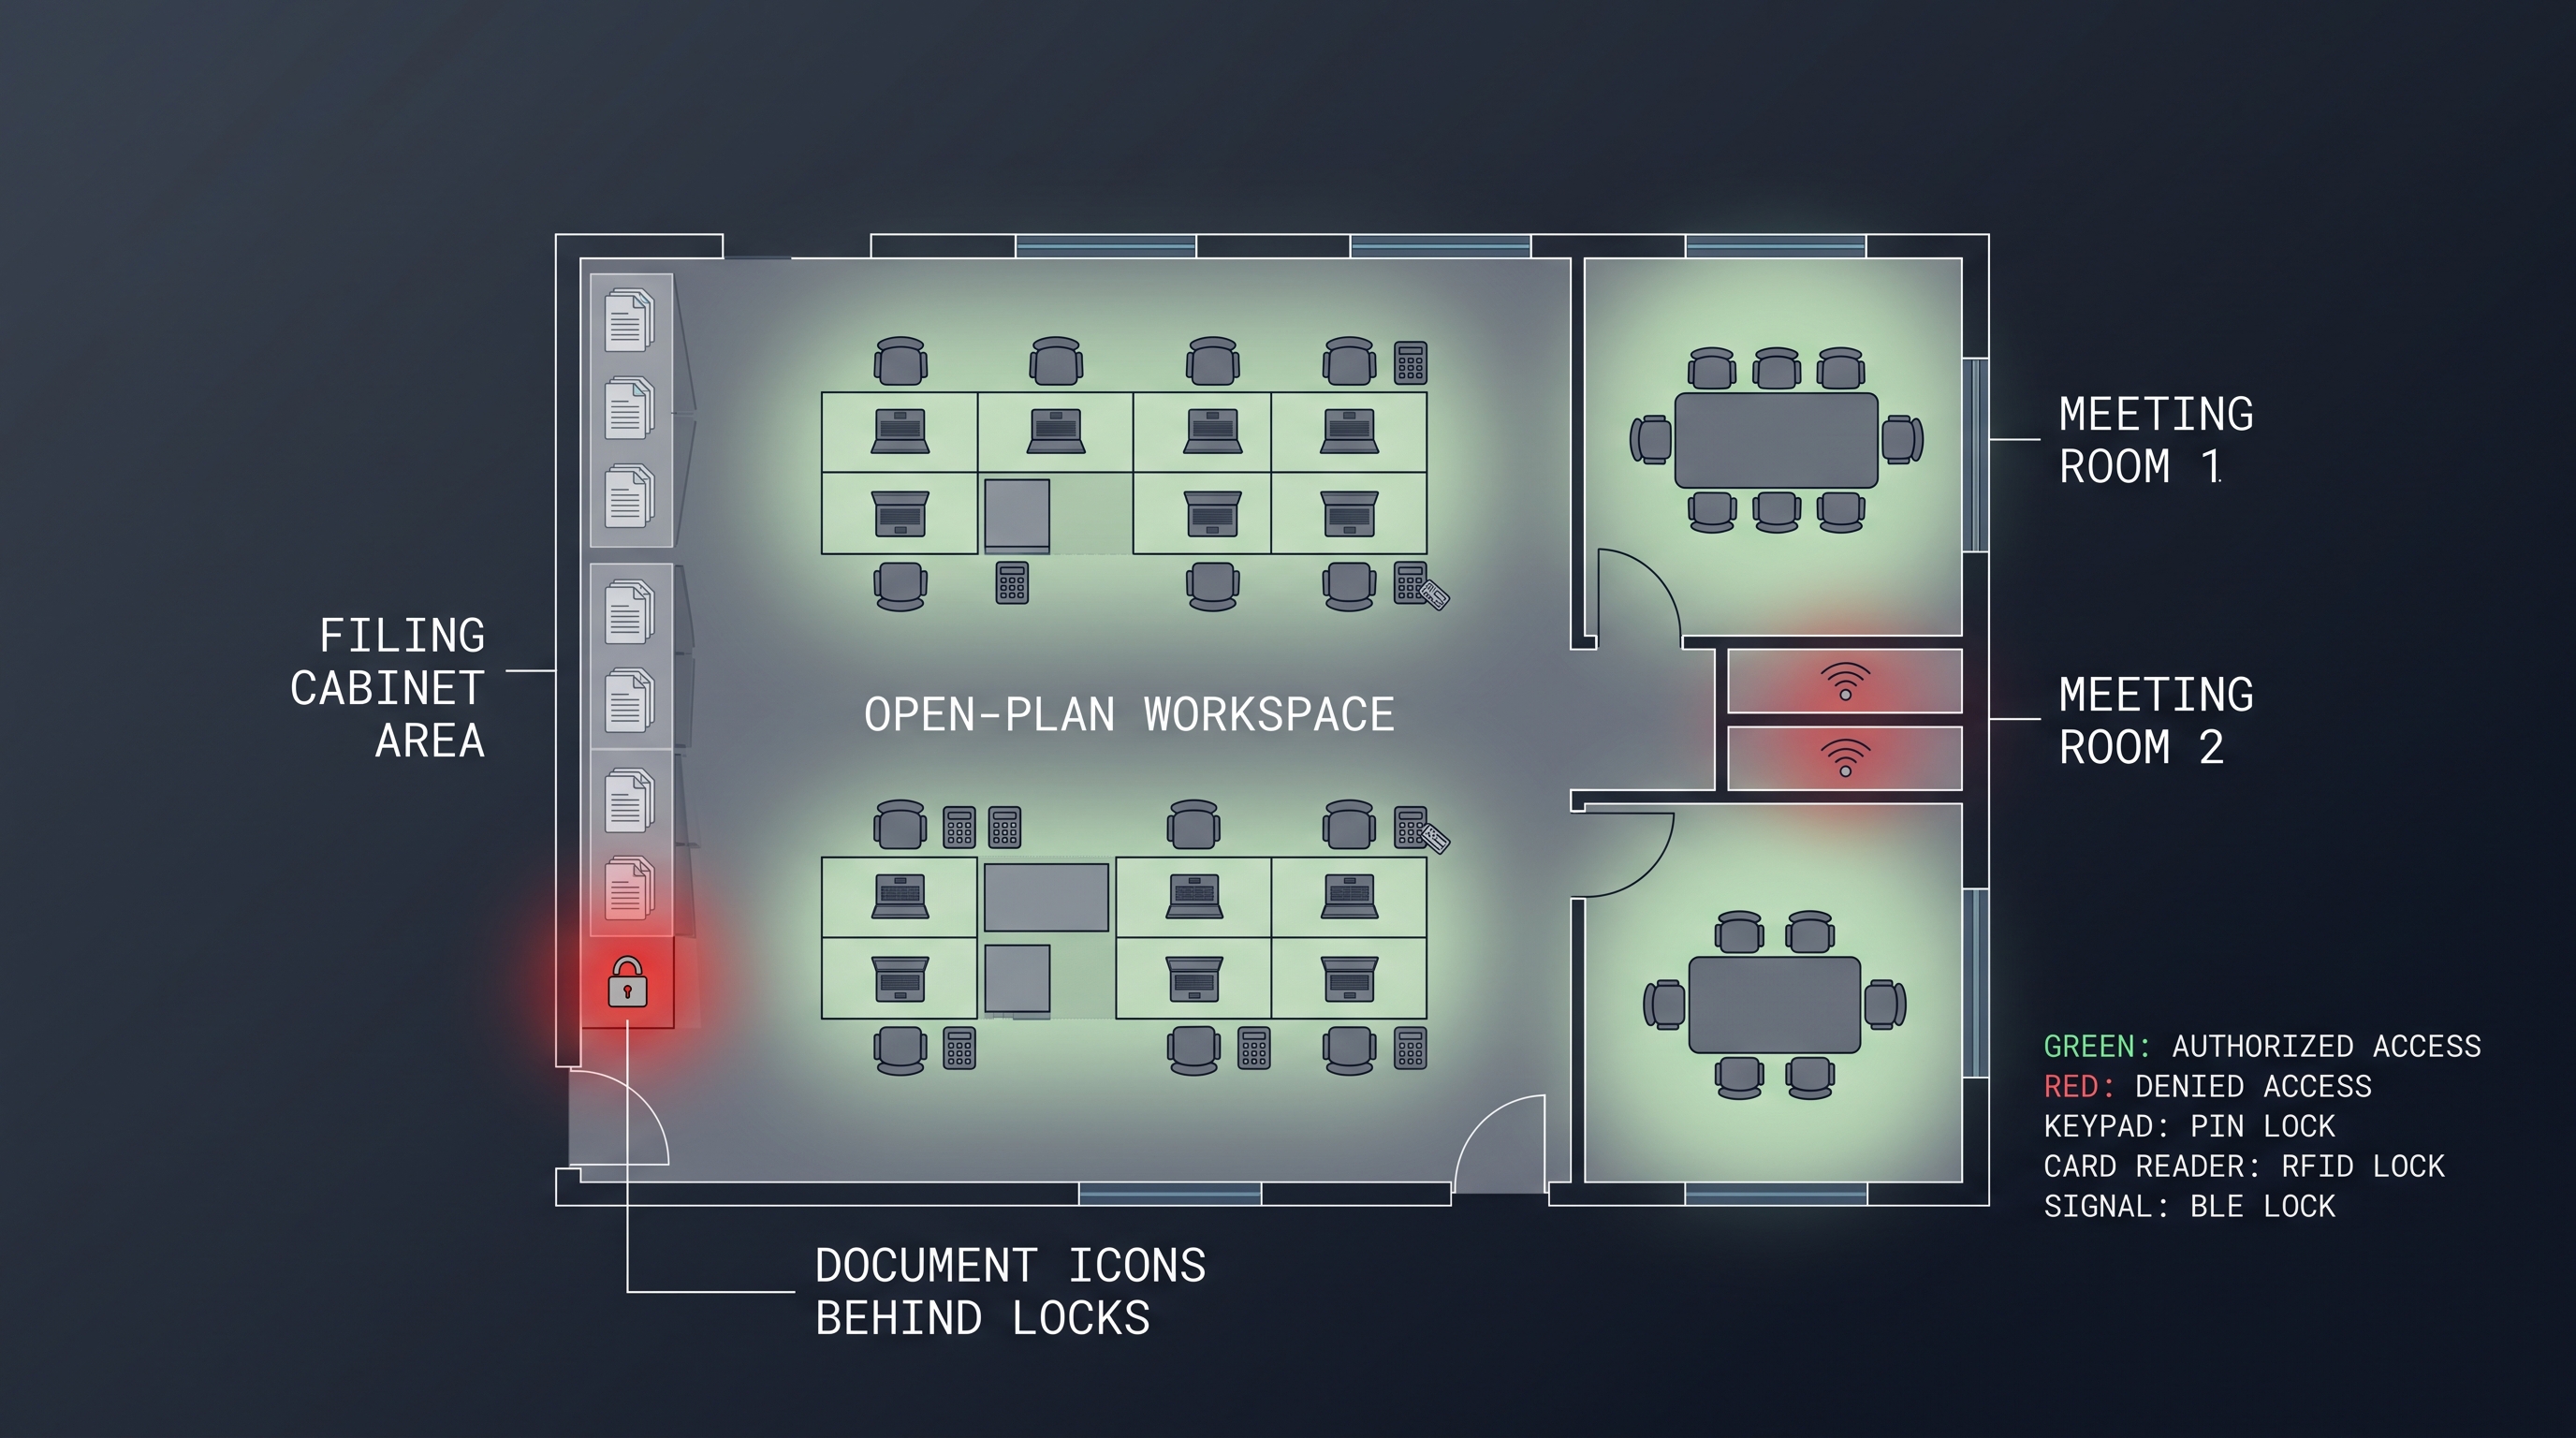
Apa Itu Sistem Kunci Lemari Arsip Elektronik dan Mengapa Tim Kepatuhan Beralih Sekarang
Sistem kunci lemari arsip elektronik adalah mekanisme penguncian bertenaga motor atau solenoid yang dipasang secara retrofit pada kunci cam mekanis atau batang pengunci geser pada lemari arsip standar, menggantikan akses kunci fisik dengan autentikasi berbasis kredensial seperti fob RFID, kode PIN, atau kredensial aplikasi seluler Bluetooth Low Energy. Kunci lemari arsip elektronik terintegrasi langsung ke dalam batang pengunci atau cam laci dengan jarak langkah baut berkisar 10 mm hingga 18 mm, menghasilkan gaya penguncian 8 N hingga 25 N. Model solenoid tipikal menarik arus 850 mA hingga 1200 mA pada 6 V hingga 12 V DC, sementara varian motor-gearbox menarik arus 200 mA hingga 450 mA. Implikasi kepatuhannya sangat signifikan: HIPAA Security Rule mengharuskan kontrol akses fasilitas, dan retrofit kunci lemari arsip elektronik dengan pencatatan audit terpusat memenuhi persyaratan tersebut. Biaya retrofit berkisar dari $89 hingga $350 per laci, dan mekanisme tersebut memiliki rating ANSI/BHMA A156.5 Grade 1.
Cara Kerja Retrofit Kunci Lemari Arsip Elektronik: Antarmuka Mekanis dan Kompatibilitas Laci
Retrofit kunci lemari arsip elektronik menggantikan kunci cam mekanis, kunci plunger, atau mekanisme gesper geser dengan baut yang diaktifkan secara elektronik yang berinteraksi dengan batang pengunci yang ada, batang interlock, atau permukaan cam laci. Retrofit ini menggunakan solenoid atau cam bermotor dengan jarak langkah baut 10 mm hingga 14 mm dan gaya aktivasi 12 N hingga 18 N. Model solenoid menarik arus 850 mA hingga 1200 mA pada 6 V hingga 12 V DC, sementara varian motor-gearbox menarik arus 200 mA hingga 450 mA tanpa arus tahanan. HIPAA Security Rule mengharuskan kontrol akses fasilitas, dan retrofit kunci lemari arsip elektronik tipe fail-secure memenuhi persyaratan tersebut. NIST SP 800-53 mengharuskan kontrol akses yang tetap efektif selama kehilangan daya, dan konfigurasi baut fail-secure dengan pegas pengembali memenuhi standar ini. Biayanya berkisar dari $89 hingga $350 per laci yang telah terpasang, dan retrofit ini mempertahankan tampilan asli lemari untuk ruang kantor sewaan di bawah persyaratan kepatuhan.
Solenoid vs Motor-Gearbox: Jenis Aktuator Mana yang Tepat untuk Retrofit Kunci Lemari Arsip Elektronik Anda
Sistem kunci lemari arsip elektronik menggunakan either solenoid atau rakitan motor-gearbox sebagai aktuator intinya, yang menentukan konsumsi daya, kebisingan, dan masa pakai mekanis. Aktuator solenoid menarik arus 850 mA hingga 1200 mA pada 6 V hingga 12 V DC selama pulsa aktivasi, dengan gaya tarik 8 N hingga 15 N pada langkah 8 mm hingga 12 mm jarak langkah baut. Desain motor-gearbox menarik arus 200 mA hingga 450 mA dan mengonsumsi arus nol setelah baut terentensi penuh. HIPAA Security Rule mengharuskan kontrol akses fasilitas, dan retrofit kunci lemari arsip elektronik dengan motor-gearbox memenuhi persyaratan tersebut dengan masa pakai baterai yang lebih panjang. Motor-gearbox bersertifikat ANSI/BHMA A156.5 Grade 1. Biayanya berkisar dari $89 hingga $350 per laci tergantung pada jenis aktuator. Desain motor-gearbox lebih senyap dan lebih dipilih untuk lingkungan kepatuhan dengan denah terbuka.
Jenis Kredensial untuk Sistem Kunci Lemari Arsip Elektronik: RFID, PIN, Aplikasi Seluler, dan Biometrik Dibandingkan
Sistem kunci lemari arsip elektronik menawarkan empat jenis kredensial termasuk RFID, PIN, aplikasi seluler, dan biometrik, yang masing-masing memengaruhi postur keamanan dan beban administratif di lingkungan pencatatan berbasis kepatuhan. Kunci ini menyediakan jarak langkah baut 10 mm hingga 18 mm dengan gaya penguncian 8 N hingga 25 N. Model solenoid menarik arus 850 mA hingga 1200 mA pada 6 V hingga 12 V DC, sementara varian motor-gearbox menarik arus 200 mA hingga 450 mA. HIPAA Security Rule mengharuskan kontrol akses fasilitas, dan sistem kunci lemari arsip elektronik dengan strategi kredensial berlapis memenuhi persyaratan tersebut. Biayanya berkisar dari $89 hingga $350 per kunci, ditambah $50 hingga $120 untuk biometrik. Persyaratan autentikasi multi-faktor NIST SP 800-53 dipenuhi melalui kombinasi RFID, PIN, dan biometrik. RFID juga memungkinkan konvergensi dengan sistem kontrol akses gedung untuk pengelolaan kredensial terpadu di seluruh fasilitas.
Kredensial kode PIN mengharuskan pengguna memasukkan kode numerik 4 digit hingga 8 digit pada keypad sentuh kapasitif atau susunan tombol mekanis yang terpasang pada pelat muka kunci lemari arsip elektronik. Keunggulan utamanya adalah biaya penerbitan kredensial nol — tidak ada kartu, fob, atau lencana yang perlu dibeli, diprogram, atau diganti — serta kemampuan mengubah kode secara langsung ketika seorang karyawan keluar atau berpindah. Entri PIN memerlukan waktu 2 hingga 5 detik dibandingkan 0,5 hingga 1 detik untuk RFID, yang dapat menjadi perbedaan throughput yang signifikan di area pengarsipan dengan lalu lintas tinggi. Kode PIN rentan terhadap shoulder surfing, pola keausan keypad, dan pembagian kode, sehingga penerapan yang peduli keamanan menggunakan fitur "kode duress" — memasukkan kode tertentu secara diam-diam membuka laci sambil memicu alarm senyap kepada personel keamanan — dan menegakkan kebijakan rotasi PIN pada interval 30 hingga 90 hari. Keypad harus memiliki rating 500.000 hingga 1.000.000 kali penekanan per tombol dan disegel hingga IP54 atau IP65 untuk mencegah masuknya debu di lingkungan penyimpanan arsip.
Kredensial aplikasi seluler menggunakan Bluetooth Low Energy (BLE) 4.2 atau 5.0 untuk berkomunikasi antara ponsel pintar atau smartwatch dengan kunci lemari arsip elektronik, dengan pengguna melakukan autentikasi melalui aplikasi — baik dengan mengetuk tombol "buka", menggedor ponsel di dekat kunci (BLE proximity unlock), atau memindai kode QR yang ditampilkan pada kunci. Pendekatan aplikasi seluler menawarkan pengelolaan kredensial paling lengkap: jadwal pembukaan dapat dibatasi waktu hanya pada jam kerja, dibatasi geografis ke lokasi kantor, dan dicabut dari jarak jauh tanpa kunjungan fisik ke kunci. BLE 5.0 menyediakan jangkauan 10 m hingga 30 m, tetapi kunci biasanya dikonfigurasi untuk mengharuskan kedekatan ponsel dalam jarak 1 m hingga 2 m untuk mencegah pembukaan jarak jauh. Kredensial aplikasi seluler mengharuskan pengguna membawa ponsel pintar yang terisi daya, yang umumnya tidak menjadi beban di lingkungan kantor, tetapi hal ini memperkenalkan ketergantungan pada daya baterai ponsel dan keandalan Bluetooth stack. Untuk kepatuhan, aplikasi seluler dapat menegakkan autentikasi multifaktor — mengharuskan kedekatan ponsel dan PIN atau biometrik — untuk memenuhi NIST 800-53 IA-2 mengenai autentikasi multi-faktor ke titik akses fisik.
Kredensial biometrik — umumnya sensor sidik jari kapasitif yang terintegrasi ke pelat muka kunci — menawarkan jaminan tertinggi karena kredensial terikat secara fisik pada pengguna dan tidak dapat dipinjam, dibagikan, atau hilang. Sensor sidik jari untuk aplikasi kunci lemari arsip elektronik menggunakan larik 192 x 192 piksel hingga 256 x 360 piksel dengan tingkat penerimaan palsu 0,001 persen atau lebih rendah dan tingkat penolakan palsu 1 hingga 3 persen. Pendaftaran menyimpan templat matematis, bukan citra, sehingga mengurangi kekhawatiran privasi berdasarkan GDPR Article 4(14) mengenai data biometrik. Kerugian utamanya adalah biaya lebih tinggi (biaya tambahan 50 hingga 120 USD per kunci), pendaftaran lebih lambat, dan sensitivitas terhadap jari basah atau kotor yang umum terjadi di lingkungan pengarsipan. Dalam praktiknya, sebagian besar penerapan kunci lemari arsip elektronik berbasis kepatuhan menggunakan strategi kredensial berlapis: RFID atau aplikasi seluler untuk akses harian standar, dengan cadangan PIN untuk pengguna yang lupa membawa lencana atau ponsel, dan biometrik disediakan untuk laci keamanan tinggi yang berisi arsip sensitif yang tunduk pada persyaratan SOX Section 404 atau persyaratan akses minimum necessary HIPAA.
Hierarki Kredensial Kunci Lemari Arsip Elektronik: Manajemen Akses Multi-Laci Master dan Pengguna
Sistem kunci lemari arsip elektronik yang diterapkan pada lemari multi-laci memerlukan hierarki kredensial yang memetakan peran pengguna ke hak akses laci, mencerminkan prinsip least privilege yang diwajibkan oleh regulasi. Kunci ini menyediakan jarak langkah baut 10 mm hingga 18 mm dengan gaya penguncian 8 N hingga 25 N. HIPAA Privacy Rule 45 CFR 164.514(d)(2) mengharuskan akses minimum necessary, dan sistem kunci lemari arsip elektronik dengan hierarki kredensial memenuhi persyaratan tersebut. Biaya aktivasi per laci adalah $150 hingga $350 per laci, dan persyaratan kontrol akses NIST SP 800-53 dipenuhi melalui pemetaan least-privilege. Hierarki ini mendukung tingkat super-master, master, supervisor, pengguna, dan pengguna terbatas dengan penegakan otonom di mana koneksi jaringan tidak diperlukan.
Sistem kunci lemari arsip elektronik menyimpan hierarki kredensial dalam memori non-volatil pada papan kontrol kunci, umumnya memori flash 128 KB hingga 512 KB yang mendukung 500 hingga 10.000 catatan kredensial tergantung pada model kunci. Provisi kredensial dilakukan melalui kartu pemrograman, aplikasi seluler, atau aplikasi perangkat lunak desktop yang terhubung melalui BLE atau USB. Proses provisi menulis ID kredensial pengguna, tingkat akses, penugasan laci, dan pembatasan waktu ke memori kunci, dan kunci menegakkan hierarki tersebut secara otonom — tidak diperlukan koneksi jaringan untuk keputusan akses, yang krusial untuk keandalan di lingkungan penyimpanan arsip di mana konektivitas jaringan mungkin terputus-putus atau tidak tersedia. Untuk lemari lateral multi-laci, hierarki kredensial juga harus memperhitungkan mekanisme interlock: ketika batang pengunci dilepaskan, semua laci terbuka, sehingga kontrol akses harus ditegakkan pada tingkat antarmuka pengguna — kunci menolak kredensial pengguna jika pembatasan waktu atau penugasan laci tidak terpenuhi, meskipun batang pengunci secara fisik mampu ditarik kembali. Beberapa sistem kunci lemari arsip elektronik tingkat lanjut menyelesaikan hal ini dengan memasang aktuator elektronik individual pada setiap laci, sehingga hierarki kredensial dipetakan langsung ke mekanisme baut independen, menyediakan kontrol akses tingkat laci yang sesungguhnya. Biaya aktivasi per laci adalah 150 hingga 350 USD per laci dibandingkan 200 hingga 500 USD untuk sistem aktuator tunggal seluruh lemari, tetapi pendekatan per laci diperlukan untuk lingkungan kepatuhan di mana laci yang berbeda berisi data pada tingkat klasifikasi yang berbeda — misalnya, lemari lateral dengan laci atas berisi PHI, laci tengah berisi catatan keuangan, dan laci bawah berisi berkas administrasi umum. Hierarki kredensial harus dicadangkan dan dapat dipulihkan, karena kegagalan memori kunci yang mengharuskan provisi ulang ratusan kredensial di seluruh puluhan lemari merupakan risiko kelangsungan bisnis. Sebagian besar sistem kunci lemari arsip elektronik kelas perusahaan menyertakan fungsi pencadangan kredensial yang menyimpan hierarki dalam format terenkripsi pada perangkat seluler atau server administrator, memungkinkan pemulihan massal dalam waktu kurang dari 30 menit untuk penerapan 50 lemari.
Kemampuan Jejak Audit: Mengapa Sistem Kunci Elektronik Lemari Arsip Menjadi Tulang Punggung Kepatuhan Arsip Fisik
Sistem kunci elektronik lemari arsip menghasilkan jejak audit yang mengubah lemari arsip menjadi titik akses terpantau yang menghasilkan bukti yang dapat diterima untuk investigasi dan audit regulasi. Aktuator memberikan pergerakan baut sejauh 10 mm hingga 18 mm dengan gaya 8 N hingga 25 N. HIPAA Security Rule 45 CFR 164.312(b) mewajibkan kontrol audit, dan jejak audit kunci elektronik lemari arsip dengan penandatanganan HMAC-SHA256 memenuhi persyaratan tersebut untuk keperluan kepatuhan. SOX Section 404 juga mewajibkan pengujian kontrol akses fisik untuk catatan keuangan. Biaya berkisar dari $89 hingga $350 per laci, memenuhi persyaratan audit dan akuntabilitas NIST SP 800-53 untuk pencatatan peristiwa dan kemampuan ekspor di seluruh organisasi.
Signifikansi hukum dari jejak audit ditetapkan oleh Federal Rules of Evidence Rule 902(11) dan (13), yang mengizinkan penerimaan catatan tersertifikasi atas aktivitas yang dilakukan secara rutin sebagai bukti yang mengautentikasi diri sendiri, dengan syarat catatan tersebut dibuat dan dipelihara dalam jalannya bisnis yang lazim melalui proses yang andal dan tahan perusakan (tamper-evident). Jejak audit kunci elektronik lemari arsip yang disimpan dalam memori write-once read-many (WORM) atau ditandatangani dengan kunci HMAC-SHA256 pada saat pembuatan setiap peristiwa memenuhi persyaratan "tamper-evident", karena setiap perubahan pada peristiwa yang tercatat setelah pembuatan akan menghasilkan ketidakcocokan hash yang dapat dideteksi saat ekspor. HIPAA Security Rule 45 CFR 164.312(b) mewajibkan "audit controls" yang mencatat dan memeriksa aktivitas dalam sistem informasi yang memuat atau menggunakan ePHI, dan panduan OCR (Office for Civil Rights) yang memperluas kontrol audit ke titik akses fisik tempat ePHI disimpan telah dikutip dalam beberapa perjanjian resolusi, termasuk penyelesaian tahun 2020 dengan sistem layanan kesehatan yang tidak memiliki log akses elektronik untuk area penyimpanan rekam medis kertas. SOX Section 404 mewajibkan manajemen untuk menilai efektivitas kontrol internal atas pelaporan keuangan, dan panduan AS 2201 dari PCAOB mendefinisikan kontrol akses fisik atas catatan keuangan sebagai kontrol yang harus diuji. Jejak audit kunci elektronik lemari arsip yang menunjukkan bahwa hanya personel yang berwenang yang mengakses catatan keuangan selama periode audit memberikan bukti langsung bahwa kontrol tersebut beroperasi secara efektif. Untuk kepatuhan PII berdasarkan GDPR Article 5(1)(f) — integritas dan kerahasiaan — dan Article 32 — keamanan pemrosesan — jejak audit menunjukkan bahwa pengendali data telah menerapkan "tindakan teknis dan organisasi yang sesuai" untuk melindungi data pribadi, mengalihkan beban pembuktian dalam investigasi pelanggaran data dari "apakah data dilindungi?" menjadi "siapa yang mengakses data dan kapan?"
Jejak audit juga mendukung investigasi internal. Ketika catatan pasien, dokumen keuangan, atau berkas personel ditemukan hilang atau tidak pada tempatnya, log audit kunci elektronik lemari arsip menunjukkan secara tepat kredensial pengguna mana yang membuka laci pada waktu terakhir yang diketahui ketika berkas tersebut masih ada, sehingga mempersempit investigasi pada individu tertentu alih-alih departemen atau lantai. Kemampuan ini mengurangi waktu investigasi dari hitungan minggu menjadi hitungan jam dan menghilangkan dinamika "salah bersama" yang merusak akuntabilitas di lingkungan kunci mekanis. Upaya akses yang gagal — biasanya 3 hingga 5 penolakan kredensial berturut-turut — memicu peringatan perusakan (tamper alert) yang dicatat dan secara opsional dikirimkan ke personel keamanan melalui email, SMS, atau integrasi dengan sistem physical security information management (PSIM) gedung. Peringatan perusakan tersebut mencakup ID kredensial atau kode yang dicoba, waktu upaya gagal, dan pengidentifikasi kunci, sehingga memungkinkan tim keamanan menyelidiki insiden sebelum pelanggaran yang berhasil terjadi. Jejak audit dapat diekspor dalam format CSV, JSON, atau XML untuk integrasi dengan platform SIEM (Security Information and Event Management), sistem manajemen dokumen (DMS), dan sistem manajemen arsip elektronik (ERMS), memastikan bahwa data akses fisik merupakan bagian dari arsitektur pemantauan kepatuhan organisasi yang lebih luas dan bukan silo data yang terisolasi.
Fail-Secure vs Fail-Safe: Memilih Konfigurasi yang Tepat untuk Aplikasi Kunci Elektronik Lemari Arsip Anda
Sistem kunci elektronik lemari arsip dapat dikonfigurasi sebagai fail-secure atau fail-safe, yang menentukan perilaku ketika daya terputus dan akses ke catatan dipertaruhkan. Konfigurasi fail-secure mempertahankan baut dalam posisi terulur dengan pergerakan 10 mm hingga 18 mm dan gaya 8 N hingga 25 N ketika tidak bertegangan. Model solenoid menarik arus 850 mA hingga 1200 mA pada 6 V hingga 12 V DC selama pulsa pembukaan, sementara varian motor-gearbox menarik arus 200 mA hingga 450 mA. HIPAA Security Rule mewajibkan kontrol akses fasilitas yang tetap efektif selama kehilangan daya, dan retrofit kunci elektronik lemari arsip bertipe fail-secure memenuhi persyaratan tersebut. Key override dinilai sesuai ANSI/BHMA A156.5 Grade 1. Biaya berkisar dari $89 hingga $350 per laci. NIST SP 800-53 PE-3(3) mewajibkan penguncian otomatis yang kembali ke kondisi terkunci secara default untuk area sensitif.
Konfigurasi fail-safe, sebaliknya, menggunakan pegas yang menahan baut pada posisi tertarik (tidak terkunci) ketika tidak bertegangan; pemberian daya mengulurkan baut untuk mengunci laci. Ketika daya dihilangkan, pegas menarik kembali baut, membuka kunci laci. Fail-safe hanya sesuai untuk lemari arsip yang tidak memuat catatan sensitif dan berada di lingkungan tempat keselamatan jiwa atau akses darurat diutamakan dibandingkan keamanan catatan — misalnya, lemari yang berisi manual tanggap darurat, jalur akses pemadam kebakaran, atau perlengkapan pertolongan pertama. Beberapa kode bangunan, termasuk IBC Section 1010.1.9.6, mewajibkan penguncian fail-safe pada jalur evakuasi, yang secara teoretis dapat berlaku untuk lemari arsip yang menghalangi jalur keluar jika terkunci, tetapi ini adalah aplikasi yang tidak lazim. Untuk sebagian besar skenario penyimpanan catatan, fail-safe tidak dianjurkan karena kegagalan baterai atau kerusakan kunci akan membuat catatan sensitif dapat diakses oleh siapa pun yang lewat, yang berpotensi merupakan pelanggaran data berdasarkan HIPAA Breach Notification Rule 45 CFR 164.402 atau undang-undang pemberitahuan pelanggaran PII tingkat negara bagian. Kit retrofit kunci elektronik lemari arsip biasanya dikirim dalam konfigurasi fail-secure secara default, dengan orientasi pegas dan posisi pemasangan braket menentukan mode fail. Beberapa kunci elektronik menawarkan operasi fail-secure / fail-safe yang dapat dipilih di lapangan dengan membalik polaritas solenoid atau motor atau dengan memposisikan ulang klip pegas, tetapi hal ini harus didokumentasikan dan diuji selama pemasangan untuk menghindari kesalahan konfigurasi yang tidak disengaja. Key override fisik — sebuah tubular cam lock atau silinder disc detainer dengan rating ANSI/BHMA A156.5 Grade 1 — menyediakan cadangan untuk kunci fail-secure ketika sistem elektronik gagal, dan key override terpisah dari sistem kredensial kunci elektronik lemari arsip, yang berarti kunci tersebut memberikan akses tanpa syarat terlepas dari hierarki kredensial atau jejak audit. Silinder key override harus disesuaikan dengan sistem master key yang ada di organisasi atau dengan sistem kunci manajemen catatan khusus, dan kunci harus disimpan dalam kabinet kunci yang aman atau dikelola melalui program kontrol kunci yang mencatat penyerahan dan pengembalian. Key override merupakan potensi kerentanan — jika kunci override hilang atau dicuri, jejak audit dapat dilewati — sehingga organisasi yang tunduk pada SOX atau HIPAA harus menerapkan kebijakan bahwa key override hanya digunakan di bawah pengawasan kontrol ganda (dua orang), dengan peristiwa override didokumentasikan dan dicatat secara terpisah dari jejak audit elektronik.
Instalasi Retrofit: Kit Kunci Elektronik Lemari Arsip Tanpa Bor vs Pasang Bor
Kit retrofit kunci elektronik lemari arsip tersedia dalam versi tanpa bor (no-drill) atau pasang bor (drill-mount) yang memengaruhi waktu pemasangan dan modifikasi struktural. Kit tanpa bor menggunakan lubang silinder kunci yang sudah ada dengan diameter 19 mm atau 22 mm untuk pemasangan cepat tanpa modifikasi permanen. Aktuator memberikan pergerakan baut sejauh 10 mm hingga 18 mm dengan gaya penguncian 8 N hingga 25 N. HIPAA Security Rule mewajibkan kontrol akses fasilitas, dan retrofit kunci elektronik lemari arsip memenuhi persyaratan tersebut. Pemasangan tipe pasang bor berbiaya $50 hingga $150 per laci. Kontrol akses fisik NIST SP 800-53 dipenuhi melalui pemasangan yang aman dan perangkat keras tahan perusakan. Kit tanpa bor menjaga integritas struktural lemari untuk ruang sewa yang tunduk pada kewajiban kepatuhan.
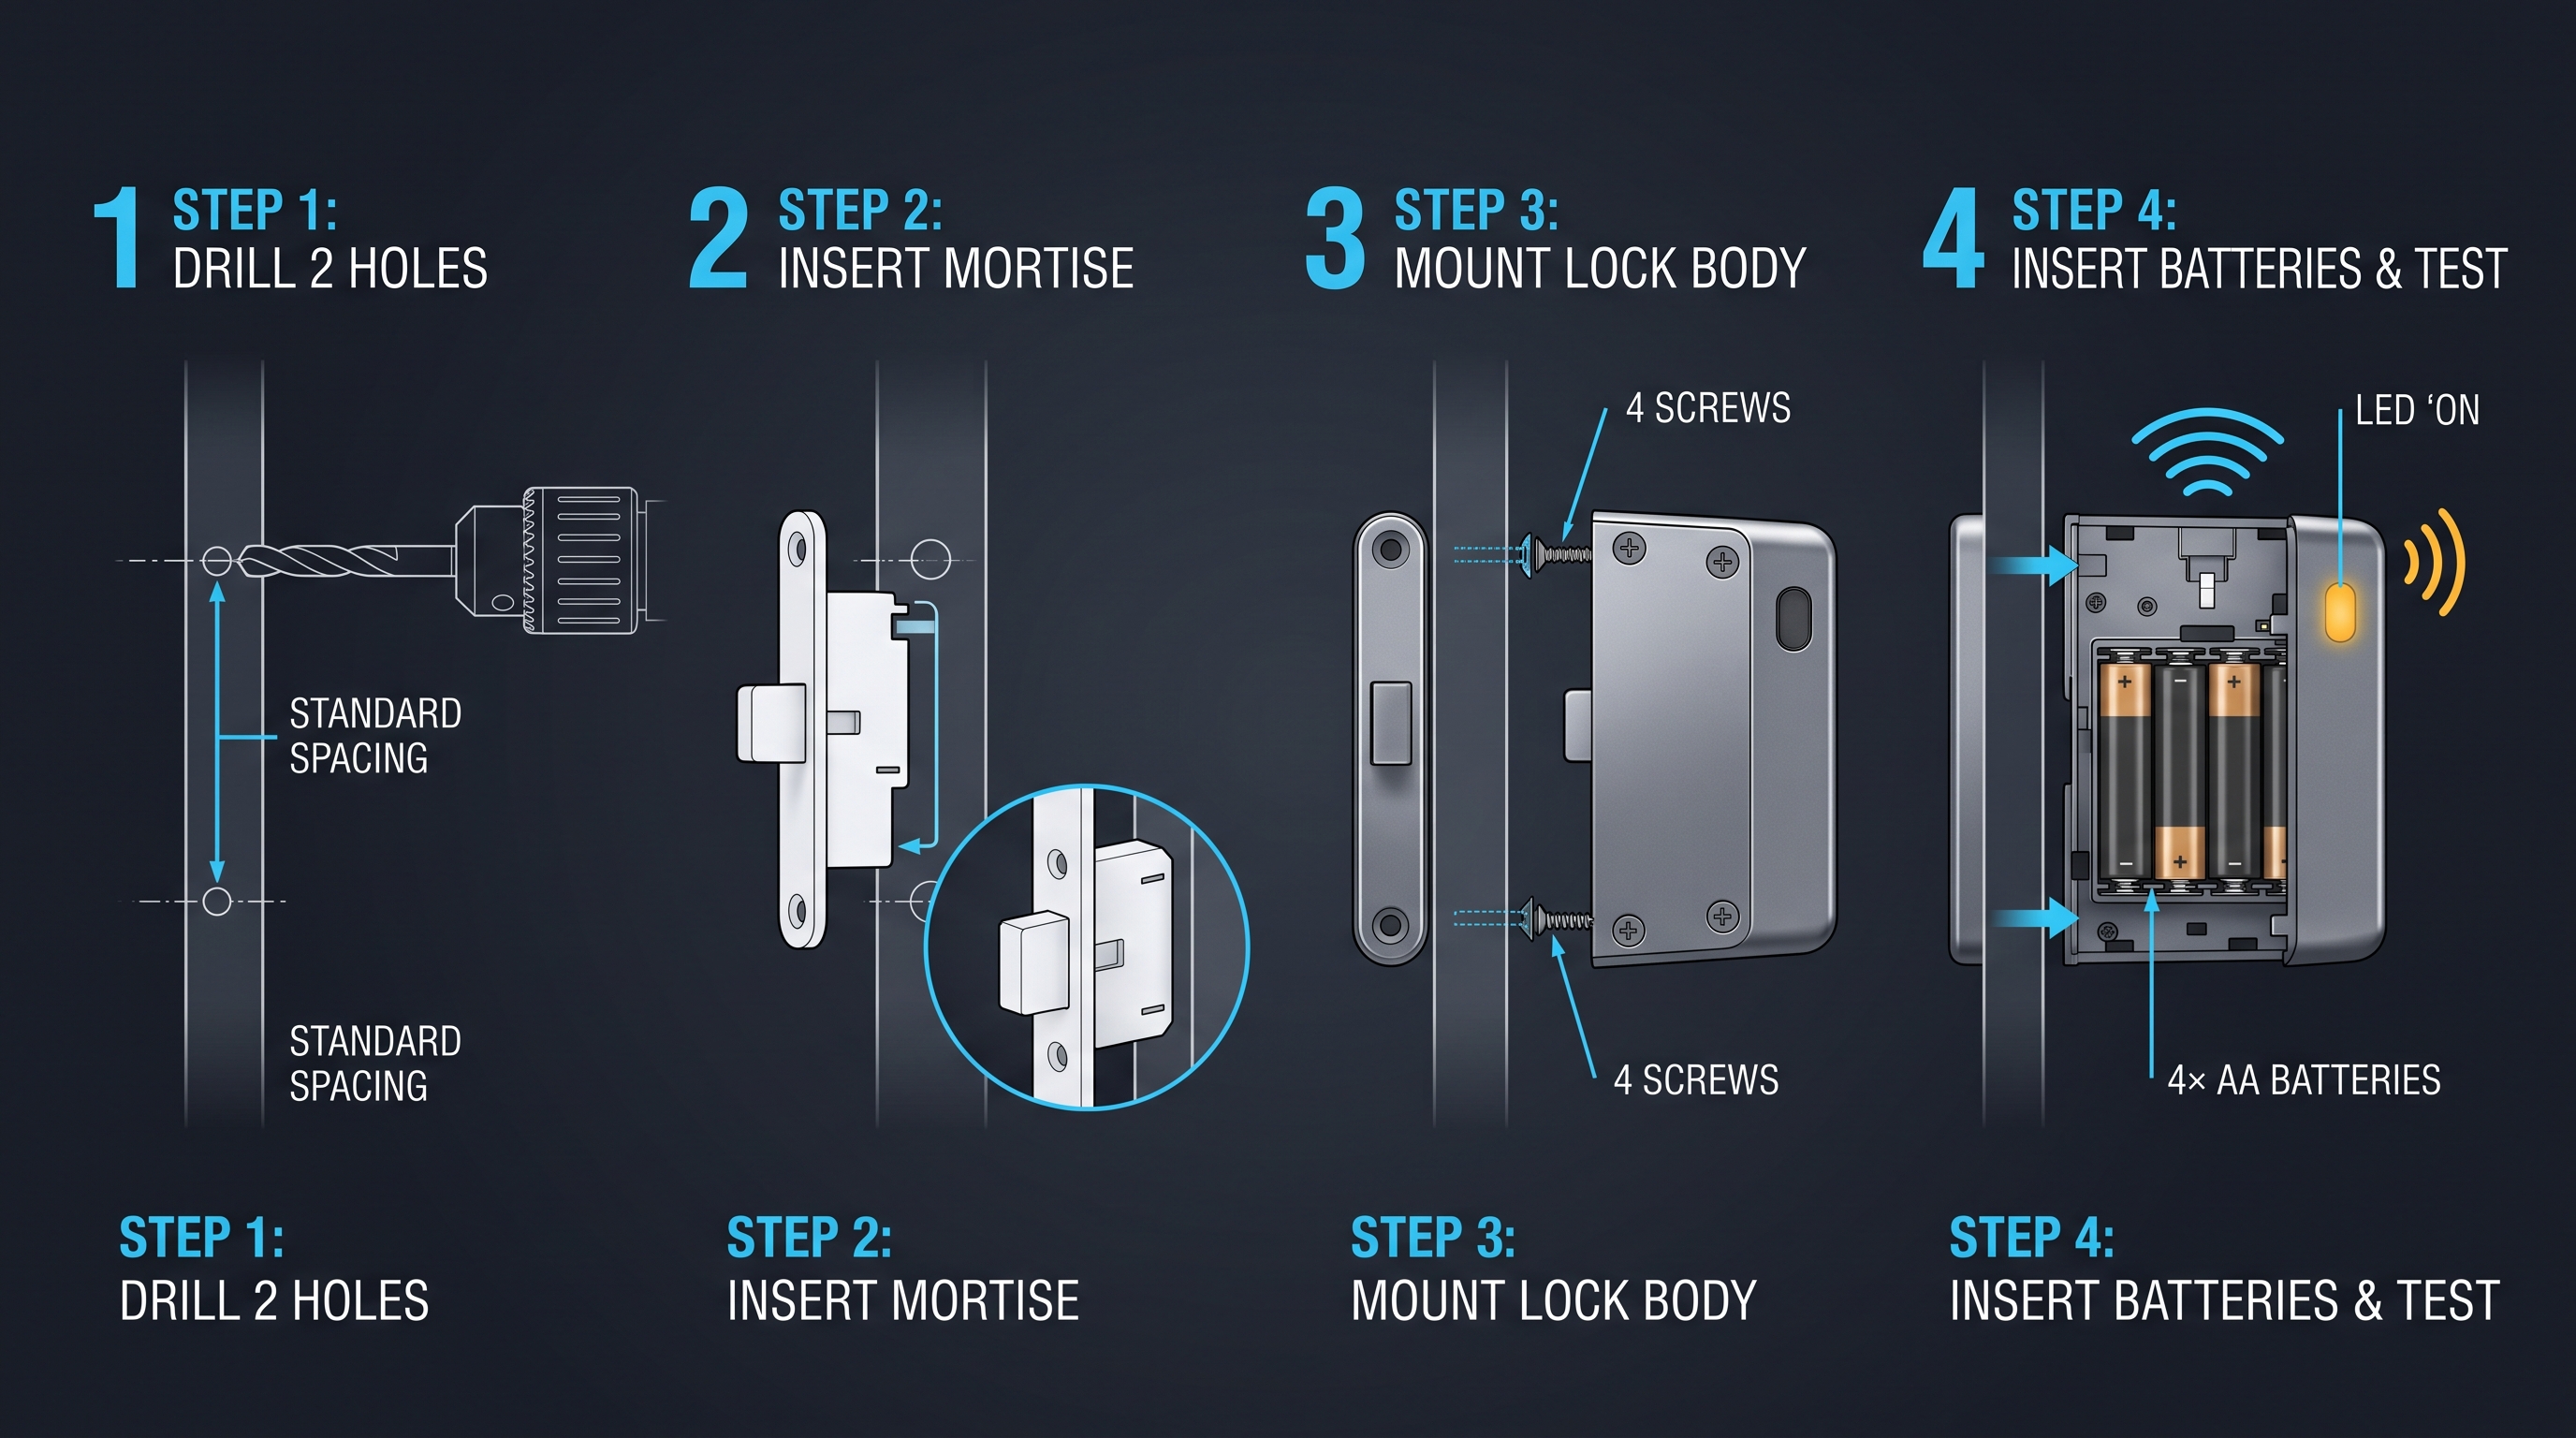
Kit retrofit kunci elektronik lemari arsip tipe pasang bor memerlukan pengeboran satu atau dua lubang baru pada rangka lemari atau bagian depan laci untuk menampung braket aktuator atau rumah elektronik. Pendekatan pasang bor diperlukan ketika lubang kunci yang ada tidak standar, ketika lemari tidak memiliki lubang kunci yang ada (beberapa lemari berbiaya lebih rendah dikirim tanpa kunci), atau ketika lemari menggunakan mekanisme penguncian yang tidak dapat diretrofit melalui lubang yang ada — seperti kunci sidebar atau kunci plunger yang terpasang pada rangka lemari alih-alih pada laci. Kit pasang bor mencakup panduan hole saw atau knockout punch, templat bor, dan sekrup pemasangan, dan pemasangan memerlukan mesin bor, hole saw 19 mm atau 22 mm, dan center punch. Aktuator elektronik dipasang pada bagian dalam rangka lemari, dengan baut yang berpapasan dengan pelat strike laci, dan pembaca dipasang di bagian luar. Waktu pemasangan untuk kit pasang bor adalah 20 hingga 35 menit per laci, dan prosesnya bersifat semi-reversibel — lubang tetap ada setelah kunci elektronik dilepas, meskipun dapat ditutup dengan pelat blanking. Pendekatan pasang bor memberikan sambungan mekanis yang lebih aman daripada pendekatan tanpa bor karena aktuator dibaut langsung ke rangka lemari alih-alih ditopang oleh lubang kunci asli, dan ini adalah metode yang direkomendasikan untuk instalasi kunci elektronik lemari arsip di area dengan lalu lintas tinggi di mana getaran dan pengaktivasian berulang dapat mengendurkan braket yang dipasang dengan perekat. Beberapa kit pasang bor menyertakan sekrup keamanan yang memerlukan mata driver khusus untuk dilepas, mencegah pelepasan kunci elektronik secara tidak sah dan gangguan pada papan kontrol. Integritas struktural lemari tidak terganggu oleh pengeboran; rangka lemari biasanya terbuat dari baja canai dingin setebal 1,0 mm hingga 1,5 mm, dan satu lubang 19 mm tidak berpengaruh terukur pada rating beban atau stabilitas lemari. Untuk organisasi dengan 50 lemari atau lebih yang akan diretrofit, pendekatan pasang bor sering kali lebih disukai meskipun waktu pemasangannya lebih lama karena sambungan mekanisnya lebih kuat dan posisi kunci dapat dioptimalkan sesuai geometri spesifik lemari alih-alih dibatasi oleh lokasi lubang kunci yang ada.
Masa Pakai Baterai dan Manajemen Daya untuk Sistem Kunci Elektronik Lemari Arsip
Sistem kunci elektronik lemari arsip umumnya menggunakan empat sel alkaline AA yang memberikan tegangan nominal 6 V DC, dengan jarak gerak baut 10 mm hingga 18 mm dan gaya penguncian 8 N hingga 25 N. Model solenoid menarik arus 850 mA hingga 1200 mA selama pulsa penggerakan, sedangkan varian motor-gearbox menarik arus 200 mA hingga 450 mA. Papan kendali menerima 4.5 V hingga 12 V DC, sehingga kunci tetap beroperasi saat baterai berkurang seiring waktu. HIPAA Security Rule mewajibkan kontrol akses fasilitas, dan sistem kunci elektronik lemari arsip dengan cadangan baterai memenuhi persyaratan tersebut. Desain motor-gearbox mencapai 30,000 hingga 50,000 penggerakan per paket baterai. Biaya retrofit berkisar dari $89 hingga $350 per laci. Kontrol akses fisik NIST SP 800-53 dipenuhi melalui operasi fail-secure yang andal dan fitur peringatan baterai lemah.
Masa pakai baterai dihitung sebagai fungsi dari arus penggerakan, arus siaga, frekuensi penggerakan, dan kapasitas baterai. Sistem kunci elektronik lemari arsip berbasis solenoid yang menarik arus 850 mA selama 200 ms per penggerakan mengonsumsi 0.047 mAh per penggerakan, sedangkan arus siaga — arus yang ditarik oleh papan kendali, pembaca kredensial, dan jam waktu nyata — berkisar antara 10 µA hingga 50 µA tergantung pada model kunci dan apakah pembaca berada dalam mode polling berkelanjutan. Pada arus siaga 50 µA, paket baterai mengalami pelepasan mandiri dan mendayai elektronik selama sekitar 5,000 hingga 6,000 jam (208 hingga 250 hari) sebelum habis, terlepas dari jumlah penggerakan. Sistem motor-gearbox yang menarik arus 300 mA selama 500 ms per penggerakan mengonsumsi 0.042 mAh per penggerakan dengan arus siaga 5 µA hingga 15 µA, memperpanjang masa pakai baterai menjadi 10,000 hingga 15,000 jam (416 hingga 625 hari) dalam mode siaga. Pada 20 penggerakan per hari — tingkat penggunaan tipikal untuk laci arsip bersama di ruang rekaman medis atau kantor hukum — sistem solenoid mencapai 8,000 hingga 12,000 penggerakan (13 hingga 20 bulan masa pakai baterai), sedangkan sistem motor-gearbox mencapai 30,000 hingga 50,000 penggerakan (4 hingga 7 tahun masa pakai baterai). Arus siaga yang lebih rendah dan efisiensi penggerakan yang lebih tinggi pada motor-gearbox menjadikannya pilihan utama untuk instalasi kunci elektronik lemari arsip di mana akses penggantian baterai sulit — seperti lemari terkunci di ruang penyimpanan, lemari tinggi yang memerlukan tangga, atau lemari di lokasi terpencil. Sel Lithium AA memberikan masa pakai baterai sekitar 2x dibandingkan sel alkaline di lingkungan dingin (di bawah 10°C) dan 1.5x di lingkungan kantor normal, dengan masa simpan 10 hingga 15 tahun dibandingkan 3 hingga 5 tahun untuk alkaline, menjadikannya hemat biaya untuk instalasi di mana biaya tenaga kerja penggantian baterai melebihi harga baterai itu sendiri.
Beberapa sistem kunci elektronik lemari arsip mendukung opsi daya eksternal — port USB-C untuk daya kabel, input 12 V DC dari catu daya gedung, atau Power over Ethernet (PoE) ketika kunci terhubung ke jaringan — menghilangkan penggantian baterai sepenuhnya untuk lemari di dekat stopkontak. Opsi daya kabel praktis untuk stasiun pengarsipan dengan lalu lintas tinggi dan untuk lemari di area di mana penggantian baterai tidak praktis, tetapi menambah kompleksitas dan biaya pemasangan (50 hingga 150 USD untuk catu daya dan kabel) serta menciptakan ketergantungan pada daya gedung, yang dapat dimitigasi dengan menyertakan cadangan baterai. Cadangan baterai dalam sistem kunci elektronik lemari arsip berdaya kabel menyediakan 500 hingga 2,000 penggerakan selama pemadaman listrik, memastikan lemari tetap beroperasi selama pemadaman listrik gedung tipikal selama 30 menit hingga 4 jam. Peringatan baterai lemah dan daya rendah terintegrasi ke dalam jejak audit, dan beberapa sistem mendukung pemantauan status baterai jarak jauh melalui aplikasi seluler atau platform manajemen terpusat, memungkinkan tim pemeliharaan menjadwalkan penggantian baterai secara proaktif alih-alih bereaksi terhadap kegagalan kunci. Bagi organisasi yang menerapkan sistem kunci elektronik lemari arsip di 100 lemari atau lebih, pemantauan baterai jarak jauh mengurangi kunjungan pemeliharaan tak terjadwal sebesar 60 hingga 80 persen, dengan pengembalian investasi tipikal 6 hingga 12 bulan hanya berdasarkan penghematan biaya tenaga kerja.
Integrasi Kunci Elektronik Lemari Arsip dengan Sistem Manajemen Dokumen dan Perangkat Lunak Manajemen Rekaman
Sistem kunci elektronik lemari arsip yang terintegrasi dengan sistem manajemen dokumen memungkinkan referensi silang otomatis antara peristiwa akses fisik dan transaksi rekaman digital untuk keperluan kepatuhan. Kunci menyediakan jarak gerak baut 10 mm hingga 18 mm dengan gaya penguncian 8 N hingga 25 N. Model solenoid menarik arus 850 mA hingga 1200 mA pada 6 V hingga 12 V DC, sedangkan varian motor-gearbox menarik arus 200 mA hingga 450 mA. HIPAA Security Rule mewajibkan kontrol audit, dan sistem kunci elektronik lemari arsip yang terintegrasi dengan DMS memenuhi persyaratan tersebut dengan rekaman rantai pengawasan (chain of custody) yang terpadu. Biaya integrasi berkisar dari $2,000 hingga $15,000 untuk pekerjaan penerapan dan konfigurasi awal. Persyaratan audit NIST SP 800-53 dipenuhi melalui korelasi peristiwa antara rekaman akses fisik dan digital untuk pemantauan dan pelaporan komprehensif di seluruh perusahaan.
Integrasi juga memungkinkan alur kerja otomatis. Ketika jadwal retensi rekaman berakhir dan DMS mengeluarkan perintah disposisi untuk satu set rekaman, sistem kunci elektronik lemari arsip dapat diprogram untuk mencegah pembukaan laci yang memuat rekaman tersebut hingga manajer rekaman mengotorisasi disposisi, memastikan tidak ada rekaman fisik yang dikeluarkan dari lemari selama periode penahanan retensi. Ketika litigation hold diterbitkan, kunci dapat diatur ke mode "tahan" (hold), di mana hanya kredensial tim hukum yang dapat membuka laci, mencegah penghancuran rekaman yang menjadi subjek penahanan secara tidak disengaja. Ketika seorang karyawan dihentikan, DMS atau sistem HR dapat memicu deaktivasi kredensial di platform manajemen kunci elektronik lemari arsip, memastikan akses fisik karyawan yang dihentikan terhadap rekaman dicabut secara bersamaan dengan akses digitalnya, menutup "kesenjangan akses fisik" yang merupakan temuan umum dalam audit pasca-penghentian. Integrasi juga mendukung pelacakan inventaris berbasis lokasi: ketika log audit kunci elektronik lemari arsip menunjukkan bahwa sebuah laci dibuka pada pukul 10:00 dan ditutup pada pukul 10:15, sistem manajemen rekaman dapat menyimpulkan bahwa rekaman di laci tersebut diakses selama rentang waktu itu, memberikan korelasi kasar namun berguna antara pergerakan berkas fisik dan pelacakan rekaman digital.
Persyaratan teknis untuk integrasi mencakup koneksi jaringan yang stabil antara platform manajemen kunci elektronik lemari arsip dan server DMS/ERMS, yang dapat berada di lokasi sendiri (on-premises), berbasis cloud, atau hibrida. Sistem kunci elektronik lemari arsip dapat terhubung ke jaringan melalui Wi-Fi (802.11 b/g/n, umumnya 2.4 GHz), Bluetooth Low Energy mesh, Zigbee, atau protokol nirkabel proprieter, dengan setiap lemari berkomunikasi melalui hub atau gateway yang menjembatani ke jaringan lokal. Gateway umumnya merupakan perangkat bertenaga PoE yang mengelola hingga 50 hingga 200 kunci dalam jangkauan 30 m hingga 100 m, tergantung pada konstruksi bangunan dan protokol nirkabel. API integrasi harus mendukung autentikasi mutual TLS, OAuth 2.0 dengan client credentials grant, atau autentikasi kunci API untuk mencegah akses tidak sah ke platform manajemen kunci. Integrasi juga harus mendukung langganan peristiwa (event subscription) — DMS/ERMS berlangganan jenis peristiwa tertentu dari sistem kunci elektronik lemari arsip — alih-alih mewajibkan platform manajemen kunci melakukan polling terhadap DMS/ERMS untuk perubahan, yang mengurangi lalu lintas jaringan dan memastikan pemrosesan peristiwa secara waktu nyata. Bagi organisasi yang menggunakan platform physical security information management (PSIM) atau building management system (BMS), sistem kunci elektronik lemari arsip dapat terintegrasi melalui antarmuka standar seperti ONVIF Profile A atau API proprieter, memungkinkan pemantauan terpadu atas semua titik akses fisik — pintu, gerbang, lemari arsip, dan ruang penyimpanan — dari satu dasbor. Biaya integrasi berkisar dari 2,000 hingga 15,000 USD untuk penerapan awal tergantung pada jumlah sistem yang diintegrasikan, kompleksitas API, dan kebutuhan pengembangan kustom, dengan biaya pemeliharaan berkelanjutan 500 hingga 3,000 USD per tahun untuk pembaruan versi API dan patch perangkat lunak.
Kerangka Kerja Kepatuhan Rekaman yang Mendorong Keputusan Kunci Elektronik Lemari Arsip
Penerapan sistem kunci elektronik lemari arsip didorong oleh persyaratan regulasi yang mewajibkan kontrol akses fisik dan jejak audit untuk rekaman yang memuat informasi sensitif. Kunci menyediakan jarak gerak baut 10 mm hingga 18 mm dengan gaya penguncian 8 N hingga 25 N. Model solenoid menarik arus 850 mA hingga 1200 mA pada 6 V hingga 12 V DC, sedangkan varian motor-gearbox menarik arus 200 mA hingga 450 mA. HIPAA Security Rule mewajibkan pengamanan fisik untuk ePHI, dan sistem kunci elektronik lemari arsip dengan jejak audit memenuhi persyaratan tersebut. Sanksi HIPAA berkisar dari $100 hingga $50,000 per pelanggaran, menjadikan biaya per laci sebesar $89 hingga $350 sangat kecil dibandingkan potensi tanggung jawab hukum. Persyaratan akses fisik NIST SP 800-171 untuk controlled unclassified information juga dipenuhi melalui pencatatan peristiwa dan manajemen kredensial untuk kepatuhan penuh.
Sarbanes-Oxley (SOX) Bagian 404 mendorong penerapan kunci elektronik lemari arsip di perusahaan publik dan pada auditor mereka. SOX 404 mewajibkan manajemen untuk menilai dan melaporkan efektivitas kontrol internal atas pelaporan keuangan, dan Auditing Standard 2201 (AS 2201) dari PCAOB mewajibkan auditor menguji efektivitas operasional kontrol yang mengatasi risiko salah saji material. Kontrol akses fisik atas rekaman keuangan — termasuk berkas utang dagang, dokumen pendukung buku besar, kertas kerja audit, dan berkas kontrak — dianggap sebagai "aktivitas kontrol" dalam kerangka kerja kontrol internal COSO, dan tidak adanya kontrol akses fisik merupakan suatu kekurangan (deficiency) yang harus dilaporkan kepada komite audit. Sistem kunci elektronik lemari arsip dengan jejak audit memberikan bukti langsung bahwa kontrol tersebut dirancang dan beroperasi secara efektif, dan jejak audit digunakan oleh auditor eksternal sebagai bukti pengujian kontrol. Ketidakpatuhan SOX dapat mengakibatkan sanksi sertifikasi bagi CEO dan CFO berdasarkan Bagian 906, termasuk denda hingga 5 juta USD dan hukuman penjara hingga 20 tahun, serta penghapusan dari bursa efek dan hilangnya kepercayaan investor.
GDPR Pasal 32 mewajibkan pengendali dan pemroses data untuk menerapkan "langkah-langkah teknis dan organisasi yang sesuai untuk menjamin tingkat keamanan yang sesuai dengan risiko," termasuk "kemampuan untuk menjamin kerahasiaan, integritas, ketersediaan, dan ketahanan berkelanjutan dari sistem dan layanan pemrosesan." GDPR tidak membedakan antara rekaman digital dan fisik — setiap pemrosesan data pribadi, termasuk penyimpanan berkas kertas yang memuat data pribadi, tunduk pada persyaratan keamanan tersebut. Panduan Article 29 Working Party tentang Pasal 32 secara khusus mengidentifikasi "kontrol akses fisik terhadap area penyimpanan dan lemari arsip" sebagai langkah yang sesuai untuk melindungi data pribadi dari akses tidak sah. Denda GDPR dihitung sebagai persentase dari omzet global tahunan — hingga 4 persen atau 20 juta EUR, mana yang lebih tinggi — dan persyaratan "langkah-langkah organisasi" mencakup kemampuan untuk menunjukkan kepatuhan melalui catatan aktivitas pemrosesan dan log akses. Jejak audit kunci elektronik lemari arsip menyediakan bukti dokumenter bahwa organisasi telah menerapkan kontrol akses dan dapat menunjukkan siapa yang mengakses data pribadi tertentu dan kapan.
Gramm-Leach-Bliley Act (GLBA) Safeguards Rule mewajibkan lembaga keuangan untuk menerapkan "kontrol akses pada sistem informasi pelanggan, termasuk ... kontrol untuk mengautentikasi dan mengizinkan akses hanya kepada individu yang berwenang" dan "jejak audit untuk mendeteksi dan menanggapi akses tidak sah." Amandemen 2023 dari FTC terhadap Safeguards Rule secara eksplisit memperluas persyaratan tersebut ke "lokasi mana pun tempat informasi pelanggan disimpan, termasuk lemari arsip, ruang penyimpanan, dan fasilitas penyimpanan di luar lokasi." DFARS 252.204-7012 dari Departemen Pertahanan mewajibkan kontraktor yang menangani controlled unclassified information (CUI) atau covered defense information (CDI) untuk menerapkan persyaratan keamanan NIST SP 800-171, termasuk kontrol akses fisik (3.10.1) dan pemantauan akses fisik (3.10.2). Persyaratan NIST SP 800-171 bahwa "akses fisik terhadap sistem organisasi ... dipantau dan dikendalikan" dipenuhi secara langsung oleh sistem kunci elektronik lemari arsip dengan jejak audit. Benang merah dari semua kerangka kerja ini adalah bahwa akses fisik terhadap rekaman harus dikendalikan, diautentikasi, diaudit, dan dapat didemonstrasikan — dan kunci mekanis konvensional tidak dapat menyediakan salah satu kemampuan tersebut. Justifikasi bisnis untuk retrofit kunci elektronik lemari arsip karenanya bukan merupakan peningkatan keamanan yang diskresioner, melainkan investasi kepatuhan yang wajib yang telah terpatri dalam profil risiko regulasi organisasi.
Memilih Sistem Kunci Elektronik File Cabinet yang Tepat: Kerangka Pengambilan Keputusan untuk Kepatuhan dan Operasional
Pemilihan sistem kunci elektronik file cabinet memerlukan evaluasi terhadap persyaratan kepatuhan, inventaris kabinet, populasi pengguna, infrastruktur kredensial, dan anggaran di seluruh organisasi. Kunci tersebut menyediakan lintasan baut (bolt travel) sejauh 10 mm hingga 18 mm dengan gaya penguncian 8 N hingga 25 N. HIPAA Security Rule mewajibkan kontrol akses fasilitas, dan sistem kunci elektronik file cabinet dengan audit trail memenuhi persyaratan tersebut. Biaya perangkat keras per laci berkisar dari $89 hingga $350. Kontrol akses fisik NIST SP 800-53 dipenuhi melalui hierarki kredensial dan konfigurasi fail-secure. Total biaya kepemilikan untuk penerapan 100 laci selama 5 tahun berkisar dari $25,000 hingga $85,000, tergantung pada kompleksitas dan jenis kredensial yang dipilih untuk instalasi.
Dimensi populasi pengguna dan pola akses menentukan jenis kredensial dan kompleksitas hierarki kredensial. Departemen catatan medis dengan 50 pengguna yang mengakses 10 filing cabinet sebanyak 200 kali per hari memerlukan kredensial berkapasitas tinggi — RFID atau BLE proximity — untuk menghindari kemacetan di stasiun pengarsipan. Kantor hukum dengan 10 pengacara dan 5 paralegal yang mengakses 20 kabinet sebanyak 30 kali per hari dapat menggunakan kode PIN dengan hierarki kredensial supervisor yang memberikan managing partner akses ke semua laci dan associate hanya akses ke berkas perkara yang ditugaskan kepada mereka. Dimensi infrastruktur manajemen kredensial mengevaluasi apakah organisasi sudah memiliki PACS untuk akses gedung, sistem HR untuk onboarding dan terminasi karyawan, serta DMS/ERMS untuk manajemen catatan. Sistem kunci elektronik file cabinet yang terintegrasi dengan PACS yang ada memungkinkan kartu identitas (badge) karyawan yang sama untuk membuka pintu dan filing cabinet, mengurangi beban manajemen kredensial, dan menghilangkan kebutuhan pengguna untuk membawa kredensial filing cabinet terpisah. Sistem yang terintegrasi dengan sistem HR dapat mengotomatiskan provisioning dan deprovisioning kredensial, memastikan bahwa akses fisik ke catatan dicabut dalam hitungan menit setelah terminasi karyawan — kontrol yang diuji oleh auditor SOX dan HIPAA. Dimensi anggaran mencakup biaya perangkat keras per laci (89 hingga 350 USD), biaya tenaga kerja instalasi (30 hingga 100 USD per laci untuk tanpa bor, 50 hingga 150 USD per laci untuk pemasangan bor), lisensi perangkat lunak manajemen kredensial (500 hingga 5.000 USD per tahun untuk platform enterprise), pengembangan integrasi (2.000 hingga 15.000 USD), penggantian baterai (5 hingga 15 USD per kunci per tahun untuk alkaline, 10 hingga 25 USD per kunci per tahun untuk lithium), dan pemeliharaan (50 hingga 200 USD per kunci per tahun untuk perpanjangan garansi dan dukungan teknis). Total biaya kepemilikan untuk penerapan 100 laci selama 5 tahun berkisar dari 25.000 hingga 85.000 USD, tergantung pada jenis kredensial, kompleksitas integrasi, dan siklus penggantian baterai. Penghindaran biaya kepatuhan — menghindari satu denda HIPAA, defisiensi SOX, atau sanksi GDPR — melampaui total biaya penerapan dengan faktor 10 hingga 100 kali, menjadikan retrofit kunci elektronik file cabinet sebagai salah satu investasi kepatuhan dengan imbal hasil tertinggi yang tersedia bagi organisasi yang mengelola catatan media campuran.
Kesalahan Instalasi yang Umum dan Cara Menghindarinya dalam Proyek Retrofit Kunci Elektronik File Cabinet
Proyek retrofit kunci elektronik file cabinet memerlukan instalasi yang cermat untuk menghindari kesalahan yang menunda penerapan kepatuhan dan meningkatkan biaya secara signifikan. HIPAA Security Rule mewajibkan kontrol akses fasilitas, dan sistem kunci elektronik file cabinet dengan audit trail memenuhi persyaratan tersebut. Salah mengidentifikasi jenis kunci dapat menimbulkan biaya $100 hingga $250 per kunjungan ulang. Pemilihan fail mode yang salah dapat mengekspos catatan terhadap akses tidak sah selama pemadaman listrik. Kontrol akses fisik NIST SP 800-53 dipenuhi melalui instalasi yang tepat, pengujian kredensial, dan verifikasi fail-secure sebelum teknisian meninggalkan lokasi.
Masa Depan Sistem Kunci Elektronik File Cabinet: Wireless Mesh, Analitik Akses Berbasis AI, dan Manajemen Catatan Fisik-Digital Terpadu
Pasar kunci elektronik file cabinet akan berevolusi menuju jaringan wireless mesh, analitik berbasis AI, dan manajemen catatan fisik-digital terpadu dalam beberapa tahun ke depan. Model solenoid menarik arus 850 mA hingga 1200 mA pada 6 V hingga 12 V DC, sementara varian motor-gearbox menarik arus 200 mA hingga 450 mA dengan arus tahan (holding current) nol. HIPAA Security Rule mewajibkan kontrol akses fasilitas dan kontrol audit, dan sistem kunci elektronik file cabinet dengan jaringan wireless mesh memenuhi persyaratan tersebut. Setiap kunci berfungsi sebagai node dalam jaringan self-healing. Biaya retrofit berkisar dari $89 hingga $350 per laci. Kontrol akses fisik NIST SP 800-53 dipenuhi melalui sinkronisasi kredensial dan operasi fail-secure di seluruh jaringan nirkabel.
Sebagian konten artikel ini dihasilkan oleh AI dan dioptimalkan untuk akurasi dan keterbacaan profesional.
Belum yakin sensor mana yang cocok untuk proyek Anda?
Bicaralah dengan insinyur aplikasi mmWave kami untuk konsultasi gratis.
Temukan sensor kehadiran yang tepat untuk proyek hotel Anda
Bandingkan 3 protokol, periksa studi kasus khusus hotel, dan unduh panduan instalasi
Produk terkait
3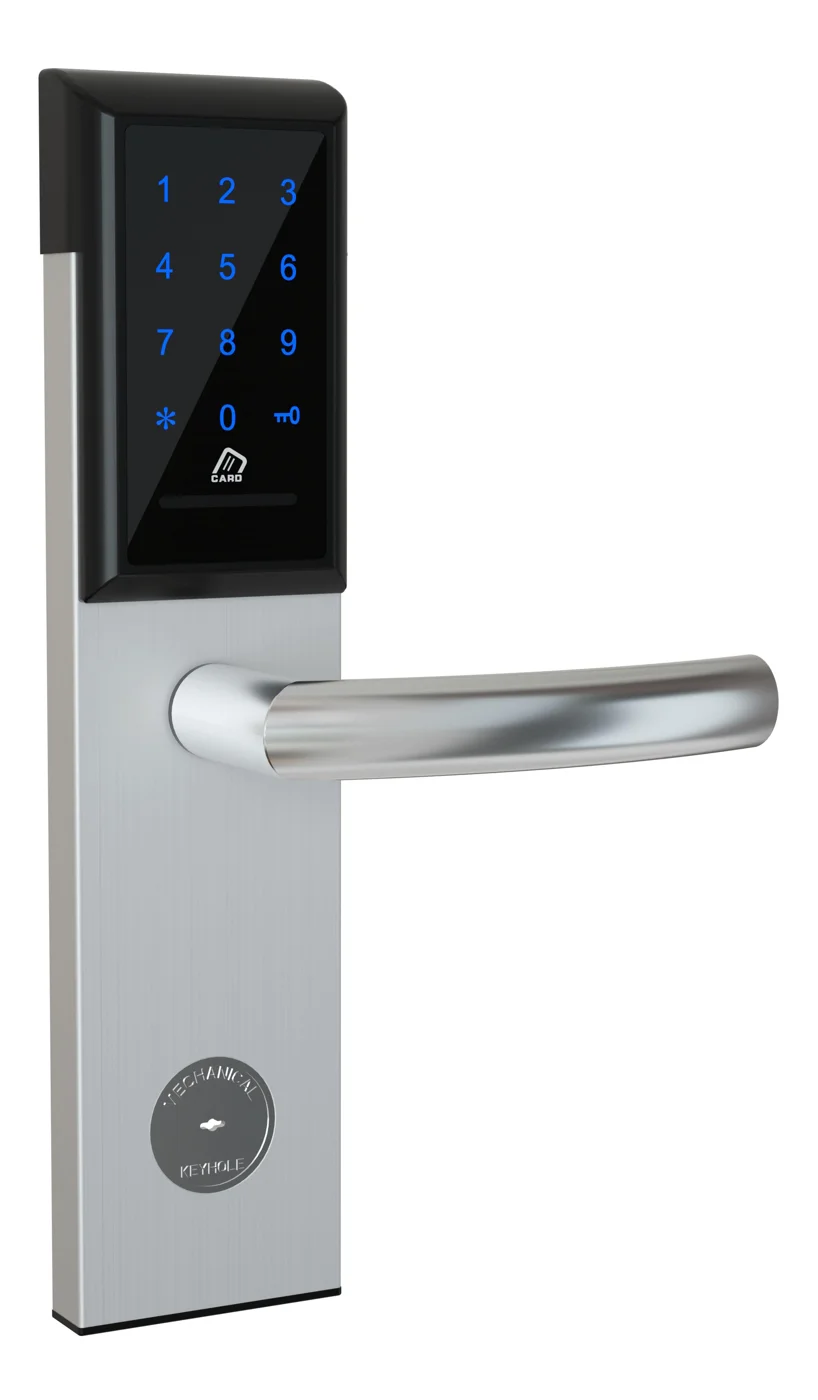
Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal
Kunci lemari kantor PIN + kartu offline untuk lemari arsip, pedestal, dan laci. Retrofit baterai 5 menit, tanpa WiFi, tanpa manajemen kunci. CE/FCC/RoHS.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
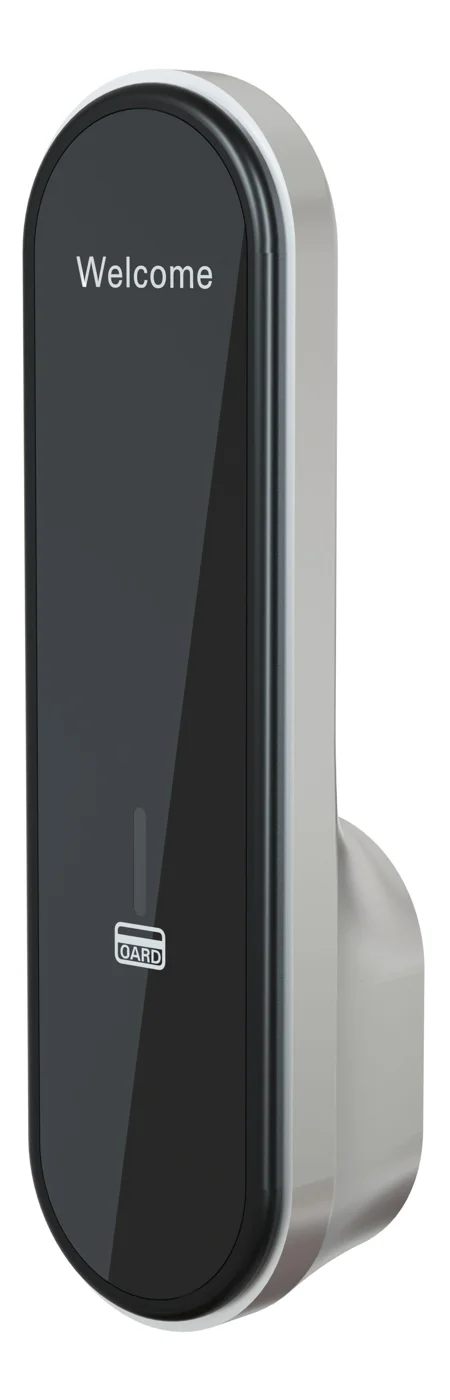
Kunci Lemari RFID — Kartu MIFARE, Autentikasi Offline
Kunci lemari RFID MIFARE offline untuk loker gym, spa, dan kantor. Buka dengan tap 13.56 MHz, tanpa WiFi, retrofit 5 menit. Bodi zinc alloy, baterai.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
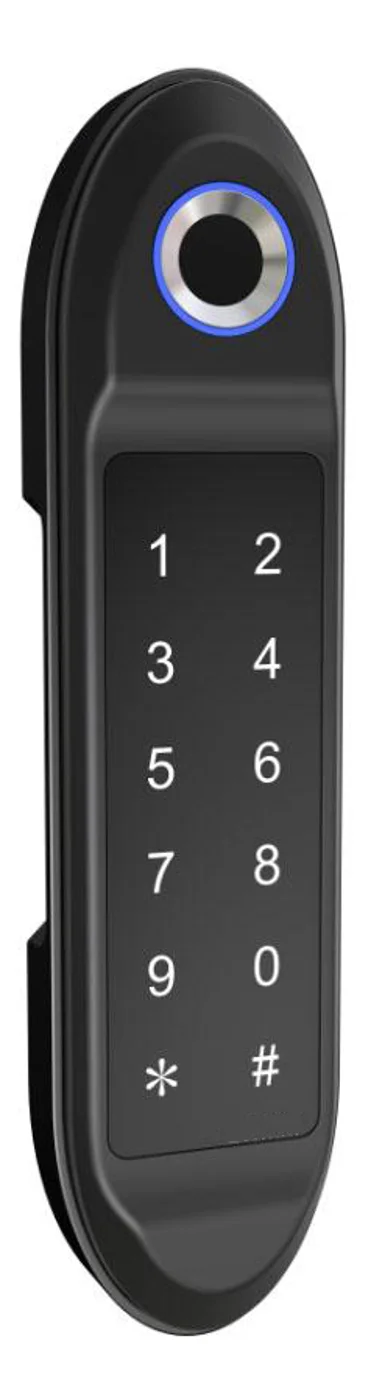
Kunci Lemari Elektronik Kode PIN — Mandiri, Tanpa WiFi
Kunci lemari keypad offline untuk loker gym, kantor, dan paket. Bertenaga baterai, retrofit 5 menit, pemasangan sederhana. PIN + kartu MIFARE, DC 6V, 4×AA.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
Artikel blog terkait
3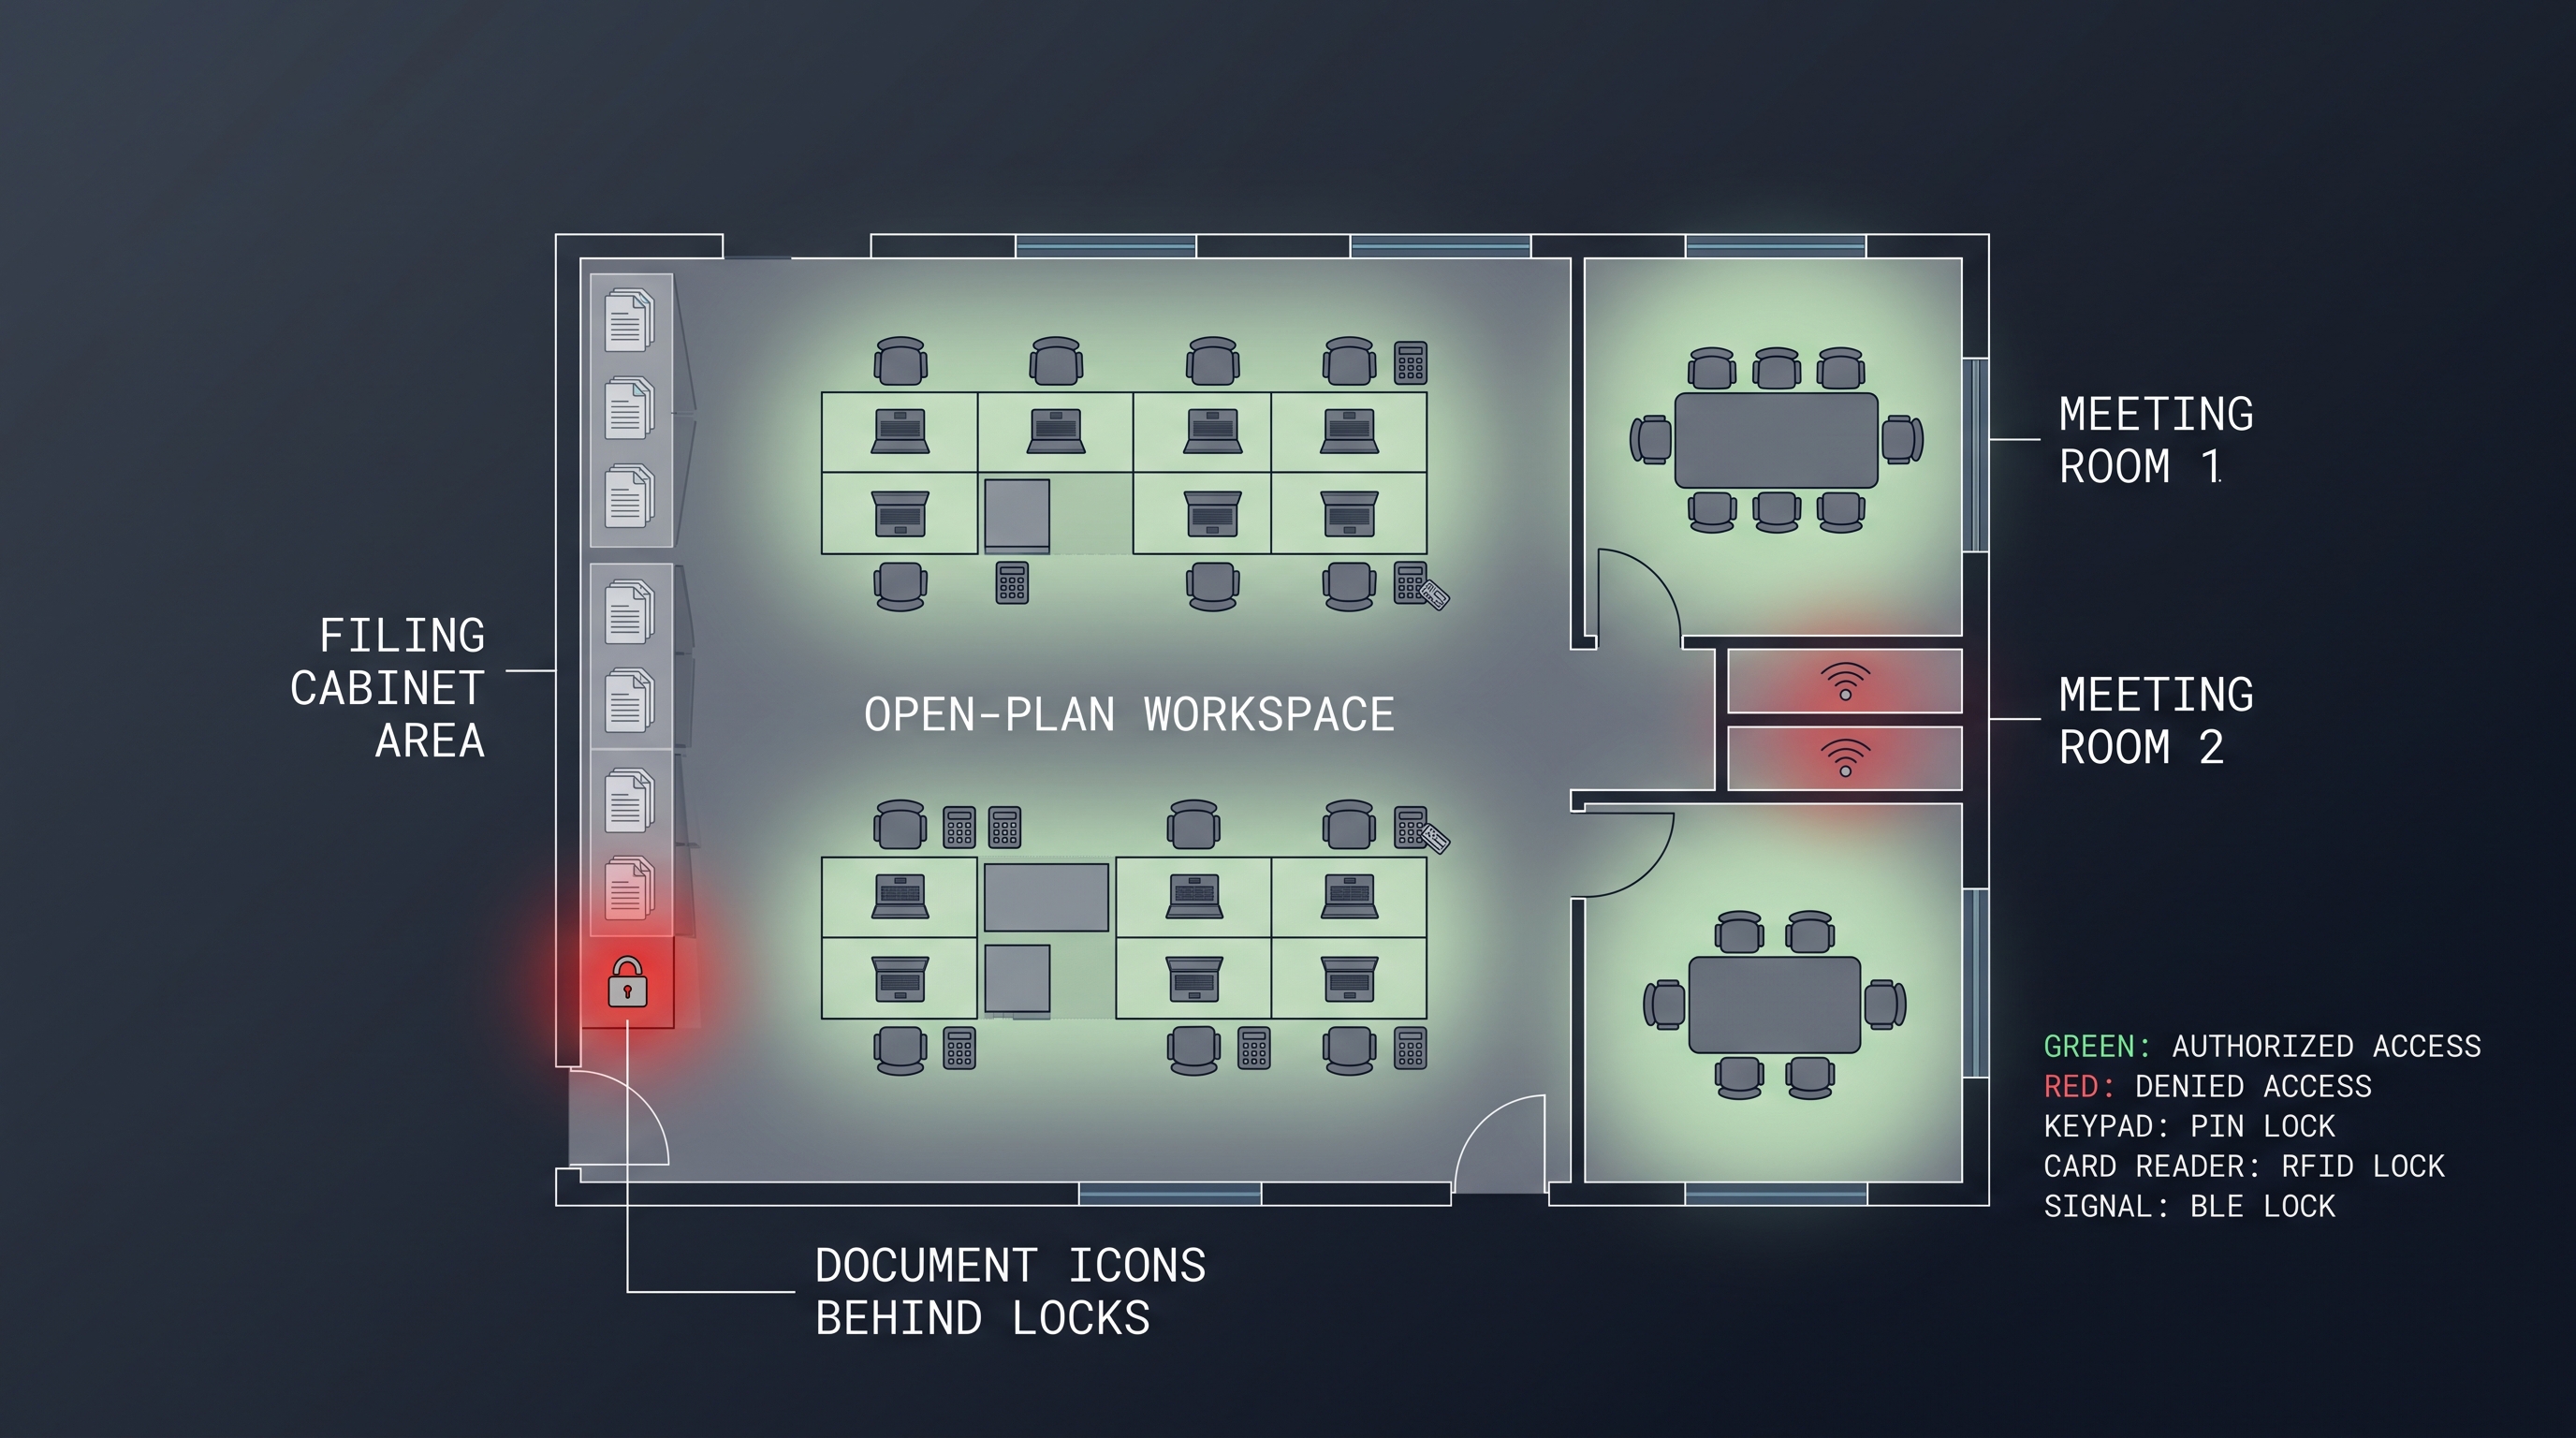
Kunci Laci Sidik Jari: Panduan Lengkap 2026 untuk Keamanan Laci Biometrik
Jelajahi teknologi kunci laci sidik jari: spesifikasi, jenis, panduan instalasi, dan penggunaan untuk keamanan laci di rumah, kantor, dan layanan kesehatan.
Halaman tersebut mendukung konteks produk yang sama: Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal, Kunci Lemari RFID — Kartu MIFARE, Autentikasi Offline, Kunci Lemari Elektronik Kode PIN — Mandiri, Tanpa WiFi.
Kunci Loker Sidik Jari: Panduan Lengkap Keamanan Loker Biometrik di 2026
Pelajari cara kunci loker sidik jari meningkatkan keamanan loker gym, sekolah, dan kantor dengan kontrol akses biometrik. Bandingkan model, fitur, dan pemasangannya.
Halaman tersebut mendukung konteks produk yang sama: Kunci Lemari Elektronik Kode PIN — Mandiri, Tanpa WiFi.
Kunci Lemari EMS: Keamanan Obat Sesuai DEA untuk Kendaraan Paramedis
Panduan kunci lemari EMS: kepatuhan DEA Schedule II, dual-authentication, tamper-evidence, audit trail, daya kendaraan, integrasi ePCR untuk armada ambulans.
Halaman tersebut mendukung konteks produk yang sama: Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal.
Rinci proyek hotel Anda bersama insinyur kami
Kirimkan jumlah kamar, jenis plafon, dan preferensi protokol Anda. Kami akan mengirimkan rencana sampel dan penawaran dalam 24 jam kerja.
- Beralih dari panduan umum ke diskusi produk atau aplikasi.
- Gunakan RFQ saat harga, gambar teknis, MOQ, atau jadwal peluncuran membutuhkan struktur.
- Jaga jalur kontak langsung tetap terlihat untuk klarifikasi cepat dan serah terima.