Panduan Lengkap Integrasi Perangkat Lunak dan Perangkat Keras Sistem Manajemen Loker Elektronik
Jelajahi platform manajemen loker elektronik: okupansi real-time, kredensial, buka jarak jauh, integrasi API/SIEM, on-prem vs SaaS, keamanan enterprise.
Apa Itu Sistem Manajemen Loker Elektronik?
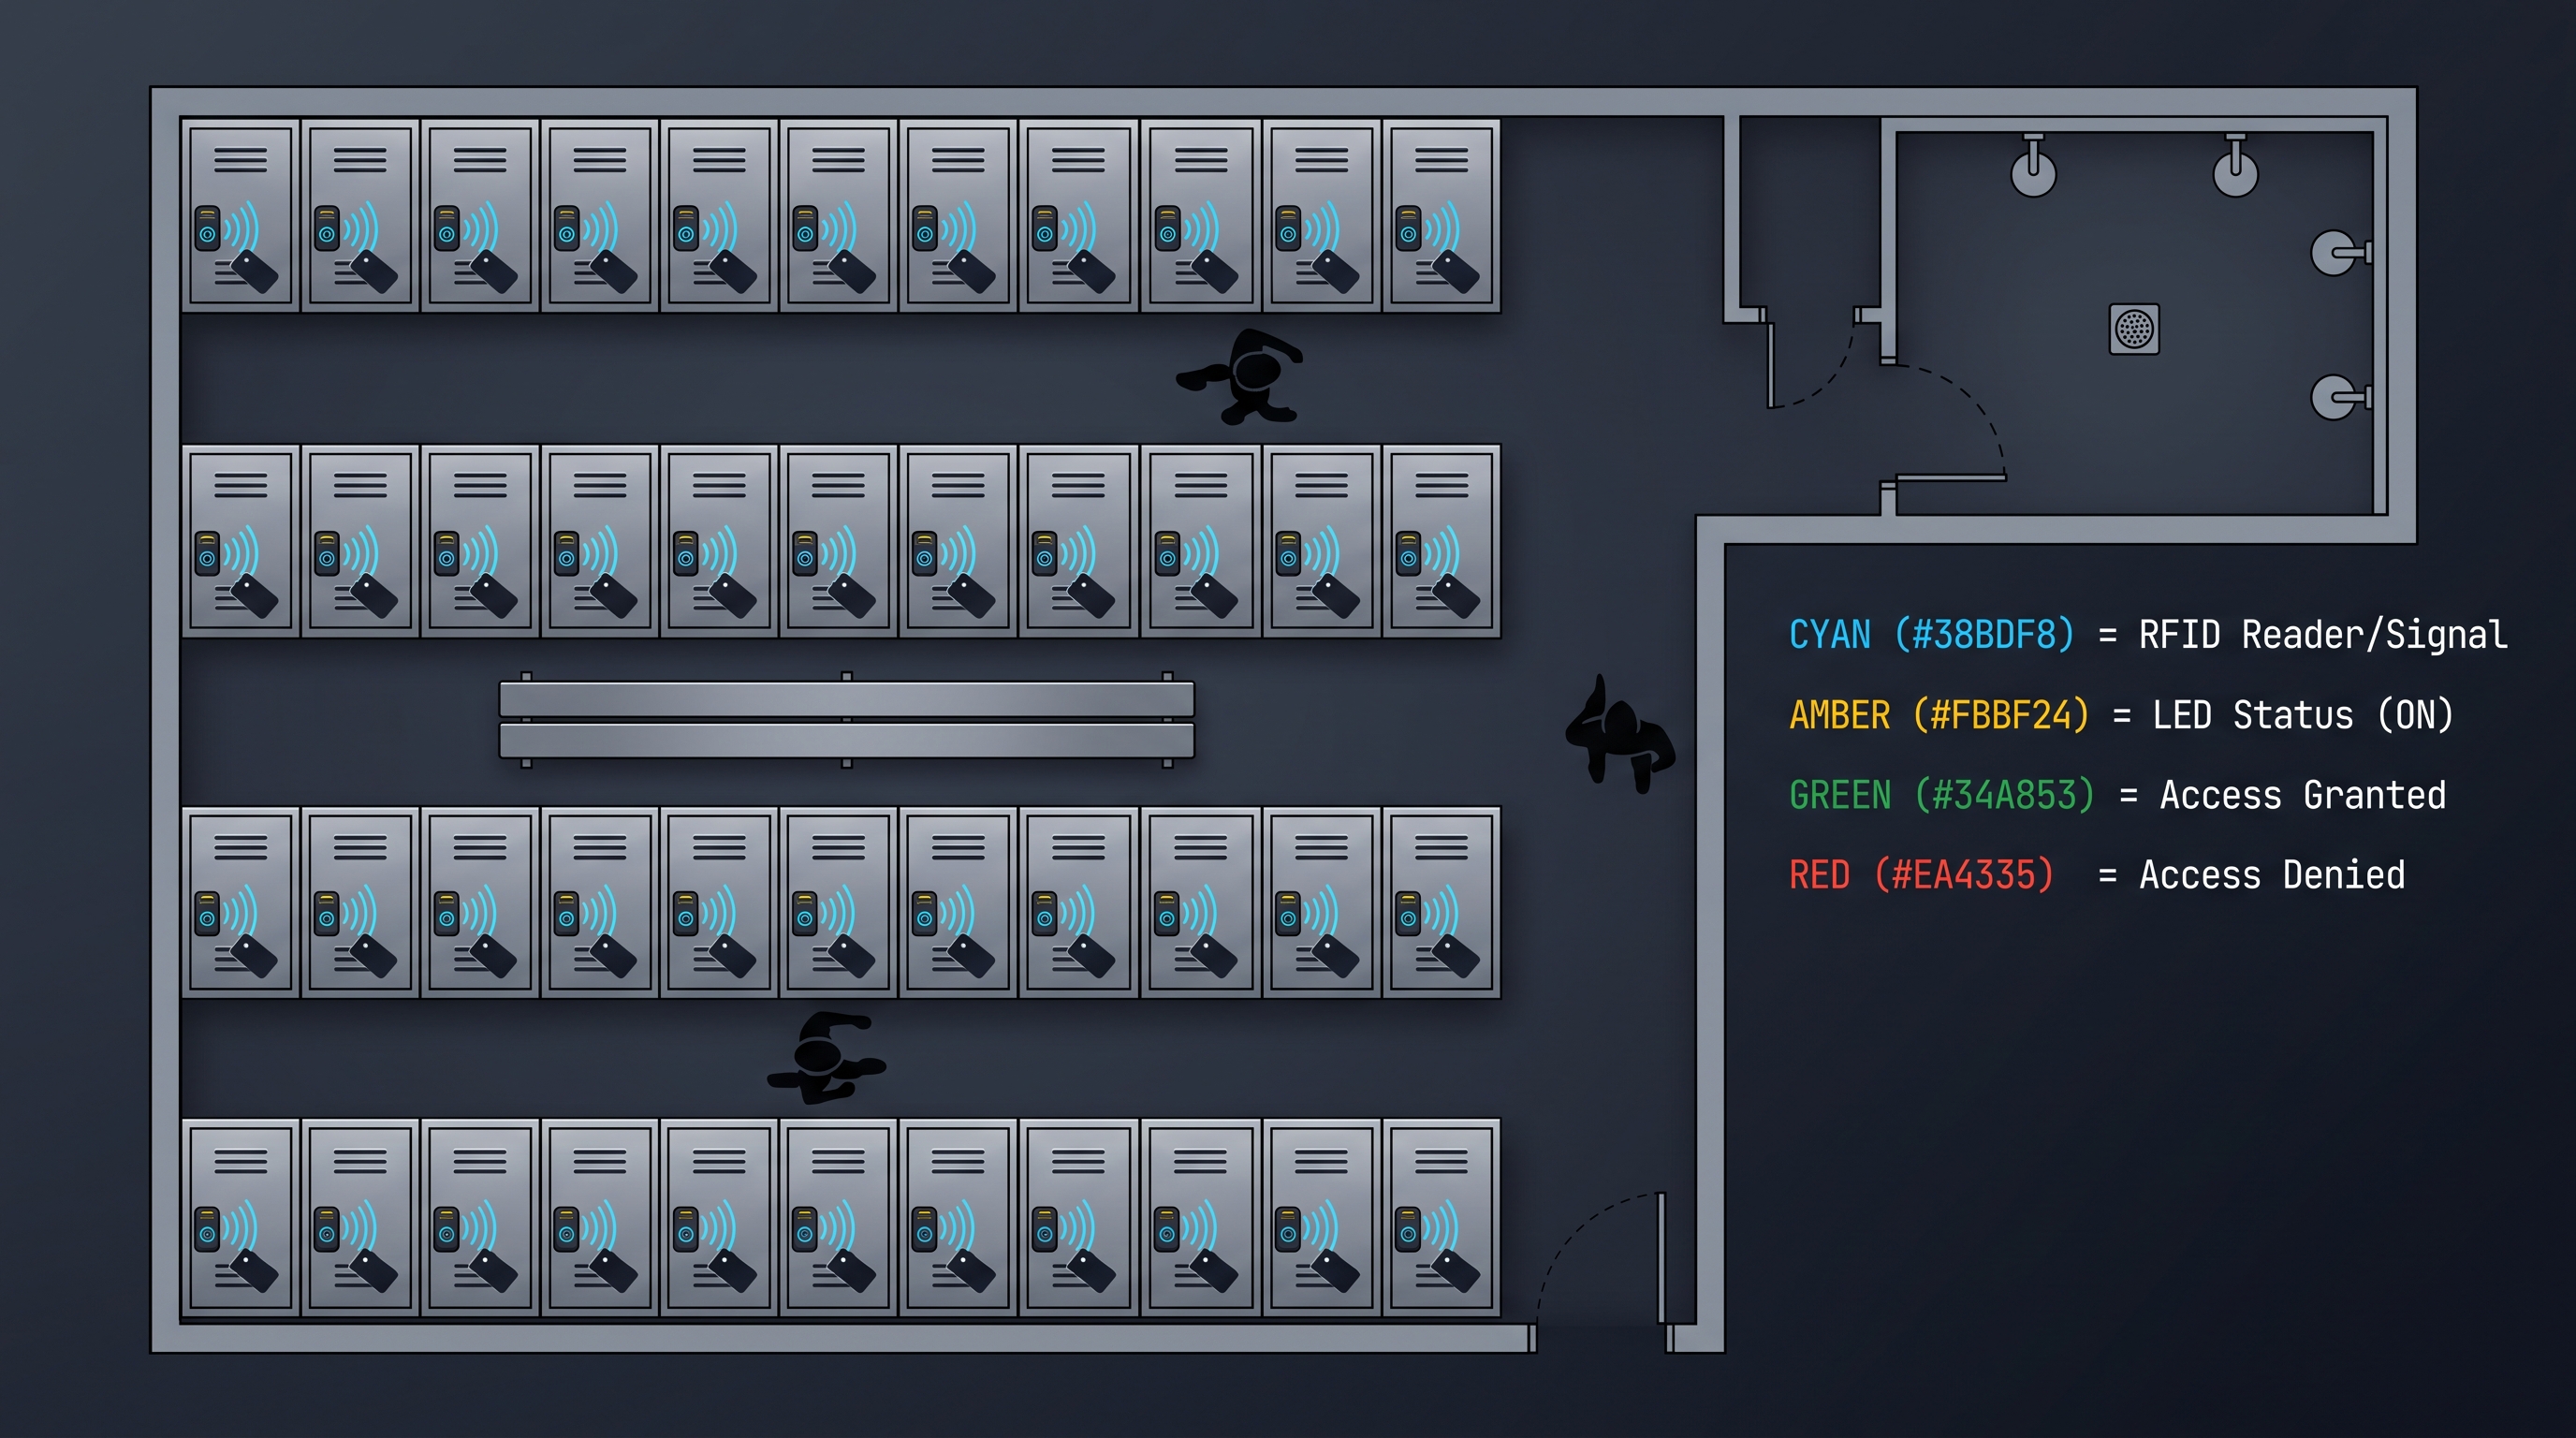
Sistem manajemen loker elektronik adalah perangkat lunak terpusat dan platform cloud yang mengendalikan, memantau, dan mengelola armada loker elektronik di satu atau beberapa lokasi fasilitas. Sistem-sistem ini menggantikan pendekatan kunci-mekanis tradisional atau berbasis koin dengan kredensial digital, telemetri okupansi waktu nyata, kemampuan pembukaan jarak jauh, dan pencatatan audit yang granular. Pada intinya, sistem manajemen loker elektronik terintegrasi langsung dengan perangkat keras loker elektronik — umumnya gembok elektronik berbasis Bluetooth Low Energy (BLE), RFID, NFC, atau Wi-Fi — dan menyediakan dashboard terpadu yang menampilkan status setiap loker (terisi, tersedia, tercadang, atau tidak beroperasi) dalam interval penyegaran di bawah 100 milidetik. Penerapan tingkat perusahaan umumnya mencakup 500 hingga lebih dari 10.000 unit loker di puluhan lokasi, menangani 50.000 hingga lebih dari 1 juta transaksi kredensial harian dengan uptime platform 99,95% atau lebih tinggi. Waktu respons API untuk operasi inti — penguncian, pembukaan, kueri status, penugasan kredensial — umumnya berada di bawah 200 milidetik pada persentil ke-95 ketika diterapkan pada infrastruktur khusus. Platform-platform terkemuka mendukung integrasi dengan sistem manajemen properti (PMS), sistem informasi sumber daya manusia (HRIS), penyedia single sign-on (SSO) melalui SAML 2.0 atau OAuth 2.0, serta alat security information and event management (SIEM) seperti Splunk, Sumo Logic, atau Elastic Stack. Harga sistem manajemen loker elektronik sangat bervariasi: langganan SaaS berkisar dari $1,50 hingga $8,00 per loker per bulan tergantung pada tingkat fitur, sementara lisensi perpetual on-premises umumnya berbiaya $25.000 hingga $150.000 untuk platform inti ditambah $15 hingga $45 per loker untuk lapisan integrasi perangkat keras. Biaya pemeliharaan tahunan untuk penerapan on-premises rata-rata 18 hingga 22 persen dari nilai lisensi. Organisasi yang menangani data sensitif atau beroperasi di sektor teregulasi seperti layanan kesehatan, pemerintahan, atau keuangan sangat memilih penerapan on-premises atau hybrid untuk mempertahankan kendali penuh atas data kredensial, jejak audit, dan batasan jaringan. Sistem manajemen loker elektronik bukan sekadar pengganti digital untuk dispenser koin — melainkan komponen kritis infrastruktur akses fisik yang berdampingan dengan pembaca badge, sistem manajemen pengunjung, dan panel kontrol akses dalam ekosistem keamanan yang lebih luas. Platform modern menyediakan RESTful API (dan semakin banyak endpoint GraphQL) yang memungkinkan pusat operasi keamanan (SOC) menyerap peristiwa loker ke dalam pipeline SIEM untuk deteksi anomali waktu nyata, pelaporan kepatuhan, dan investigasi forensik. Pergeseran dari loker mekanis berdiri sendiri menuju armada loker elektronik yang terhubung jaringan telah berakselerasi secara dramatis sejak 2022, didorong oleh ekspektasi higiene tanpa kontak pasca-pandemi, proliferasi pengiriman kredensial berbasis seluler terlebih dahulu (mobile-first), dan penghematan biaya operasional dari penugasan loker otomatis dibandingkan manajemen kunci manual. Sistem manajemen loker elektronik saat ini merepresentasikan konvergensi antara kontrol akses fisik, manajemen perangkat IoT, dan arsitektur SaaS cloud-native — sebuah trifecta yang memberikan ROI terukur melalui berkurangnya beban staf, hilangnya biaya penggantian kunci, serta wawasan utilisasi berbasis data yang menginformasikan perencanaan fasilitas.
Komponen Utama Arsitektur Sistem Manajemen Loker Elektronik
Sistem manajemen loker elektronik kelas produksi terdiri dari beberapa lapisan yang saling terhubung, masing-masing bertanggung jawab atas fungsi yang berbeda mulai dari komunikasi perangkat keras hingga antarmuka pengguna. Memahami arsitektur ini penting bagi direktur TI, manajer fasilitas, dan arsitek keamanan yang mengevaluasi platform untuk penerapan tingkat perusahaan. Lapisan perangkat keras terdiri dari gembok loker elektronik — umumnya gembok silinder atau cam lock berbasis BLE dengan mikrokontroler terpasang yang mengelola aktuasi motor, pemantauan baterai, dan komunikasi nirkabel. Gembok-gembok ini berkomunikasi dengan perangkat gateway lokal — baik bridge khusus BLE-ke-Ethernet maupun access point berbasis Wi-Fi — yang meneruskan perintah dan telemetri ke server platform. Lapisan gateway bersifat kritis dalam sistem manajemen loker elektronik karena menentukan latensi, throughput, dan keandalan. Gateway kelas perusahaan menangani hingga 256 gembok per unit dan mendukung komunikasi terenkripsi menggunakan TLS 1.3 dengan autentikasi bersama (mTLS) untuk mencegah serangan replay dan spoofing perangkat. Lapisan server aplikasi menampung logika bisnis inti: manajemen kredensial, pelacakan okupansi, penjadwalan, integrasi penagihan, dan penegakan kebijakan. Pada penerapan on-premises, lapisan ini berjalan di klaster VMware vSphere atau Hyper-V dengan backend PostgreSQL atau SQL Server, sedangkan penerapan SaaS menggunakan microservice terkontainerisasi yang diorkestrasi oleh Kubernetes di beberapa region cloud multi-AZ. Lapisan API gateway menyediakan endpoint RESTful — umumnya 80 hingga 120 endpoint berbeda yang mencakup inventaris loker, manajemen pengguna, penugasan kredensial, streaming peristiwa, pelaporan, dan administrasi sistem. Rate limiting dapat dikonfigurasi, dengan batasan tipikal 1.000 permintaan per menit per tenant untuk tingkat standar dan 10.000 permintaan per menit untuk paket perusahaan. Lapisan presentasi mencakup dashboard web administratif, aplikasi seluler untuk pengguna akhir, dan secara opsional antarmuka kios untuk penugasan loker secara langsung (walk-up). Sistem manajemen loker elektronik yang dirancang dengan baik menyediakan kontrol akses berbasis peran (RBAC) dengan peran yang telah ditentukan seperti System Administrator, Facility Manager, Site Operator, Auditor, dan Help Desk Agent, masing-masing dengan izin granular hingga tingkat loker individu atau grup loker. Lapisan data menyimpan semua peristiwa loker, penugasan kredensial, log akses, dan riwayat konfigurasi dalam model hibrida time-series dan relasional. Kebijakan retensi peristiwa bervariasi: 90 hari merupakan standar untuk paket SaaS, sedangkan penerapan on-premises umumnya menyimpan data selama satu hingga tujuh tahun tergantung pada persyaratan regulasi. Lapisan integrasi SIEM memformat peristiwa loker sebagai pesan syslog atau payload JSON yang kompatibel dengan alat orkestrasi keamanan umum. Peristiwa tipikal meliputi LOCK_OPENED, LOCK_CLOSED, LOCK_TAMPERED, CREDENTIAL_ASSIGNED, CREDENTIAL_REVOKED, UNLOCK_FAILED (kredensial tidak valid), UNLOCK_FAILED (kredensial kedaluwarsa), GATEWAY_OFFLINE, LOCK_BATTERY_LOW, dan FORCED_ENTRY_DETECTED. Setiap peristiwa membawa timestamp, ID loker, ID lokasi, ID kredensial, ID pengguna (jika tersedia), ID gateway, dan tanda tangan kriptografi untuk keperluan non-repudiation. Lapisan abstraksi perangkat keras (HAL) mungkin merupakan komponen yang paling kurang dihargai: lapisan ini menormalisasi perintah dan telemetri dari berbagai produsen gembok elektronik — termasuk CabinetLock, Salto, Hafele, Digilock, Lowe & Fletcher, dan Compx — ke dalam model data terpadu sehingga lapisan-lapisan di atasnya tetap tidak bergantung pada vendor gembok. Sistem manajemen loker elektronik yang matang mendukung hot-swapping perangkat keras gembok tanpa memerlukan perubahan di tingkat aplikasi, hal yang sangat berharga untuk penerapan multi-fase di mana bangunan atau kampus yang berbeda mungkin menggunakan merek gembok yang berbeda.
Penerapan On-Premises: Standar Perusahaan untuk Manajemen Loker Elektronik
Bagi organisasi yang memprioritaskan kedaulatan data, keamanan jaringan, dan kemandirian operasional, penerapan on-premises sistem manajemen loker elektronik tetap menjadi standar emas. Dalam model ini, semua komponen perangkat lunak — server aplikasi, database, API gateway, dashboard web, dan middleware integrasi — diinstal pada infrastruktur milik organisasi sendiri, baik pada server fisik di pusat data on-site maupun pada mesin virtual dalam private cloud organisasi. Keunggulan utamanya adalah kendali data yang penuh: setiap penugasan kredensial, setiap peristiwa pembukaan, setiap perubahan okupansi berada di infrastruktur yang dimiliki dan dioperasikan organisasi. Hal ini tidak dapat ditawar bagi kontraktor pertahanan, fasilitas layanan kesehatan yang tunduk pada HIPAA, lembaga keuangan yang diatur oleh SOX atau PCI DSS, dan instansi pemerintah yang memerlukan kepatuhan FedRAMP atau IL4/IL5. Sistem manajemen loker elektronik on-premises umumnya berjalan pada minimal tiga server — aplikasi, database, dan manajemen gateway — yang dikonfigurasi dalam klaster high-availability dengan failover otomatis. Spesifikasi perangkat keras mensyaratkan 8 hingga 16 vCPU, RAM 32 hingga 64 GB, dan penyimpanan SSD 500 GB hingga 2 TB per server, tergantung pada ukuran armada. Penerapan yang mengelola 2.000 loker di lima lokasi dengan 50.000 transaksi harian memerlukan sekitar 200 GB penyimpanan database per tahun untuk retensi peristiwa penuh. Instalasi dan konfigurasi sistem on-premises umumnya memerlukan waktu empat hingga delapan minggu, mencakup provisioning server, penyiapan database, konfigurasi jaringan, penerapan gateway, pemasangan (pairing) gembok, dan onboarding pengguna. Pemeliharaan berkelanjutan mencakup pembaruan perangkat lunak triwulanan, pemeliharaan database bulanan, dan verifikasi backup harian. Tim TI sebaiknya menganggarkan 0,25 hingga 0,5 full-time equivalent (FTE) untuk administrasi sistem yang berkelanjutan, meskipun hal ini bervariasi berdasarkan ukuran armada dan kompleksitas integrasi. Salah satu keunggulan signifikan penerapan on-premises adalah struktur biaya yang dapat diprediksi: lisensi perpetual untuk platform ditambah biaya integrasi perangkat keras per loker berarti total biaya kepemilikan melandai setelah 18 hingga 24 bulan pertama, sedangkan biaya SaaS terus bertumpuk tanpa batas. Untuk penerapan 1.000 loker selama lima tahun, sistem manajemen loker elektronik on-premises berbiaya sekitar $85.000 hingga $180.000 secara total, dibandingkan dengan $90.000 hingga $480.000 untuk SaaS pada jumlah loker yang sama (tergantung pada harga bulanan per loker). Arsitektur jaringan untuk penerapan on-premises memerlukan perencanaan yang cermat. Gateway loker harus berada pada jaringan Layer 2 yang sama atau Layer 3 yang dirutekan dengan server aplikasi, dengan aturan firewall yang ketat yang hanya mengizinkan komunikasi terenkripsi pada port 443 (HTTPS) dan secara opsional port 1234 untuk komunikasi gateway-ke-server (dapat dikonfigurasi). Organisasi sebaiknya menerapkan segmentasi jaringan — menempatkan gateway loker pada VLAN IoT khusus dengan aturan egress-only menuju server aplikasi — untuk mencegah pergerakan lateral apabila terjadi kompromi. Untuk penerapan multi-lokasi, VPN site-to-site atau sirkuit MPLS khusus menghubungkan fasilitas jauh ke server pusat, dengan gateway caching lokal yang mempertahankan fungsi pembukaan dasar apabila tautan WAN terputus. Ketahanan lokal ini merupakan ciri khas desain sistem manajemen loker elektronik on-premises kelas perusahaan: bahkan jika server pusat tidak dapat dijangkau, gateway di setiap lokasi dapat mengautentikasi kredensial yang di-cache dan mengeksekusi perintah pembukaan hingga 48 jam operasi terputus. Gateway dengan cadangan baterai memperluas hal ini untuk menutupi pemadaman listrik, memastikan akses loker tetap berjalan selama gangguan fasilitas yang berkepanjangan.
Deployment SaaS: Manfaat dan Trade-off Sistem Manajemen Loker Elektronik Berbasis Cloud
Deployment Software-as-a-service (SaaS) dari sistem manajemen loker elektronik telah menjadi pilihan dominan untuk deployment skala kecil hingga menengah serta organisasi yang lebih menyukai belanja operasional (OpEx) daripada belanja modal (CapEx). Dalam model SaaS, penyedia platform meng-host dan memelihara seluruh infrastruktur perangkat lunak — biasanya di beberapa zona ketersediaan cloud — serta menyediakan dashboard dan API melalui internet publik. Organisasi hanya perlu men-deploy perangkat keras gateway dan kunci loker elektronik di fasilitasnya, dengan gateway yang membangun koneksi TLS keluar ke platform cloud. Arsitektur ini menghilangkan kebutuhan akan server on-premises, administrasi database, patching perangkat lunak, dan manajemen backup, yang dapat mengurangi beban IT sebesar 60 hingga 80 persen dibandingkan deployment on-premises. Sistem manajemen loker elektronik SaaS yang khas bersifat multi-tenant, yang berarti satu instance aplikasi melayani beberapa organisasi pelanggan dengan isolasi data yang ketat yang ditegakkan pada level baris database dan melalui kunci enkripsi terpisah untuk setiap tenant. Harga bulanan per loker untuk SaaS berkisar dari $1,50 hingga $8,00, dengan tingkatan terendah menawarkan pelacakan okupansi dasar dan penugasan kredensial manual, sementara tingkatan premium menambahkan integrasi SIEM, batas rate API kustom, SLA dukungan khusus dengan waktu respons 15 menit, serta analitik lanjutan termasuk pemodelan utilisasi prediktif. Kontrak tahunan biasanya mendapatkan diskon 10 hingga 20 persen dibandingkan penagihan bulanan. Kecepatan deployment merupakan keunggulan utama SaaS: gateway dapat dikirim dalam semalam, dan tenant perangkat lunak diprovisioning dalam hitungan jam setelah kontrak ditandatangani. Kunci dapat dipasangkan dan diuji pada hari yang sama ketika gateway tiba, dan pengguna akhir dapat mulai mendaftarkan kredensial dalam 48 hingga 72 jam sejak dimulainya proyek. Hal ini sangat kontras dengan timeline empat hingga delapan minggu untuk deployment on-premises. Namun, deployment SaaS dari sistem manajemen loker elektronik memperkenalkan dependensi yang harus dievaluasi dengan cermat oleh organisasi. Konektivitas internet menjadi kritis: jika koneksi WAN di suatu fasilitas terputus, operasi loker yang bergantung pada cloud — penugasan kredensial, buka jarak jauh, dashboard status — menjadi tidak tersedia kecuali gateway mendukung caching kredensial lokal. Sebagian besar platform SaaS enterprise kini menyertakan fitur ini, tetapi sangat penting untuk memverifikasi bahwa gateway menyimpan cache kredensial dan dapat mengeksekusi perintah pembukaan kunci selama gangguan jaringan. Residensi data merupakan pertimbangan lainnya: platform SaaS menyimpan data peristiwa loker di infrastruktur cloud penyedia, yang mungkin berada di yurisdiksi yang berbeda dengan fasilitas organisasi. Organisasi yang tunduk pada GDPR, PIPEDA, LGPD, atau regulasi lokalisasi data serupa harus memastikan bahwa penyedia menawarkan opsi residensi data di wilayah geografis yang mereka perlukan. Sebagian besar penyedia SaaS sistem manajemen loker elektronik utama kini menawarkan pusat data di US East, US West, EU West (Frankfurt atau Irlandia), dan APAC (Singapura atau Sydney), dengan wilayah tambahan yang tersedia melalui AWS Outposts atau Azure Stack untuk skenario hibrid. Sertifikasi keamanan merupakan pembeda kunci di antara platform SaaS. Pembeli enterprise harus menuntut laporan SOC 2 Type II (setidaknya), sertifikasi ISO 27001, dan hasil pengujian penetrasi dari perusahaan bereputasi. Sistem manajemen loker elektronik yang menangani data kredensial untuk 5.000+ loker juga harus menunjukkan penilaian keamanan aplikasi pihak ketiga tahunan, program bug bounty, dan audit logging yang tidak dapat diubah (immutable) yang mencegah administrator memodifikasi atau menghapus catatan peristiwa.
Deployment Hibrid: Menjembatani On-Premises dan Cloud dalam Sistem Manajemen Loker Elektronik
Arsitektur deployment hibrid untuk sistem manajemen loker elektronik telah memperoleh daya tarik signifikan sejak 2024 seiring organisasi mencari keseimbangan antara kedaulatan data dan kenyamanan cloud. Dalam model hibrid, manajemen kredensial inti dan penyimpanan peristiwa berjalan on-premises — memastikan data sensitif tidak pernah keluar dari kendali organisasi — sementara fungsi tertentu seperti notifikasi push aplikasi seluler, pembukaan kunci jarak jauh melalui relay cloud, dan dashboard analitik lintas lokasi berjalan di cloud. Komponen on-premises menangani seluruh komunikasi tingkat kunci melalui gateway lokal, dengan latensi perintah di bawah 50 milidetik untuk operasi kritis seperti pembukaan kunci darurat atau lockdown. Komponen cloud berfungsi sebagai relay opsional untuk skenario akses jarak jauh — misalnya, manajer fasilitas yang sedang bepergian ke luar negeri dan perlu membuka loker dari perangkat seluler. Dalam kasus ini, aplikasi seluler mengirim permintaan pembukaan ke API cloud, yang meneruskannya melalui VPN atau relay aman organisasi ke server on-premises, yang kemudian memerintahkan gateway untuk menggerakkan kunci. Waktu round-trip untuk pembukaan kunci jarak jauh melalui relay cloud dalam sistem manajemen loker elektronik hibrid biasanya berkisar dari 400 hingga 1.200 milidetik tergantung kondisi jaringan, yang dapat diterima untuk operasi administratif tetapi tidak untuk skenario akses frekuensi tinggi. Pola hibrid umum lainnya melibatkan penyimpanan riwayat peristiwa lengkap secara on-premises sambil mengirimkan metrik utilisasi yang dianonimkan atau diagregasi ke cloud untuk benchmarking multi-lokasi dan analitik prediktif. Sebagai contoh, catatan audit terperinci — termasuk identitas pengguna, timestamp yang tepat, dan pengenal kredensial — tetap berada di server lokal, sementara hitungan okupansi per jam berdasarkan bank loker atau lokasi dikirim ke cloud untuk visualisasi tren. Pendekatan ini memenuhi prinsip minimalisasi data berdasarkan GDPR dan regulasi serupa sambil tetap memungkinkan kemampuan analitik yang mendorong perbaikan operasional. Model hibrid sangat cocok untuk organisasi yang mengoperasikan fasilitas di lingkungan yang terhubung maupun terputus. Sebuah universitas, misalnya, dapat men-deploy sistem manajemen loker elektronik on-premises di pusat data kampus utamanya sambil menggunakan manajemen berbasis cloud untuk kampus satelit yang tidak memiliki staf TI khusus. Situs satelit menjalankan gateway lokal dengan caching kredensial untuk ketahanan, dan dashboard cloud menyediakan visibilitas terpusat bagi tim keamanan kampus. Ketika koneksi internet situs satelit tersedia, peristiwa disinkronkan ke cloud; selama gangguan, gateway lokal mempertahankan fungsionalitas penuh dari cachenya. Deployment hibrid juga memfasilitasi migrasi bertahap: organisasi dapat memulai dengan sistem yang sepenuhnya on-premises, kemudian secara selektif memindahkan fungsi non-sensitif ke cloud seiring meningkatnya kepercayaan terhadap platform, tanpa mengganggu operasi loker sehari-hari. Arsitektur API dalam sistem manajemen loker elektronik hibrid harus dirancang untuk konsistensi akhir (eventual consistency), dengan strategi resolusi konflik untuk skenario di mana kredensial ditetapkan atau dicabut saat suatu situs sedang offline. Pendekatan standar adalah last-writer-wins dengan rekonsiliasi timestamp, tetapi platform yang lebih canggih mengimplementasikan pola CRDT (conflict-free replicated data type) untuk daftar kredensial guna memastikan pencabutan tidak pernah ditimpa oleh penugasan offline yang usang.
Pemantauan Okupansi Real-Time dan Analitik Utilisasi
Salah satu kemampuan paling transformatif dari sistem manajemen loker elektronik modern adalah pemantauan okupansi real-time — kemampuan untuk melihat, dalam hitungan detik, dengan tepat loker mana yang terisi, tersedia, dicadangkan, atau tidak beroperasi di setiap lokasi dalam organisasi. Data ini dikumpulkan melalui polling berkelanjutan terhadap kunci loker elektronik (biasanya setiap 5 hingga 30 detik tergantung jenis kunci dan topologi jaringan) dan diagregasi ke dalam dashboard langsung yang diperbarui secara otomatis tanpa refresh halaman. Bagi manajer fasilitas, hal ini menghilangkan masalah lama berupa berkeliling di lorong untuk memeriksa loker mekanis guna menemukan unit yang tersedia. Sistem manajemen loker elektronik dengan okupansi real-time dapat menampilkan peta berkode warna untuk setiap bank loker — hijau untuk tersedia, merah untuk terisi, kuning untuk dicadangkan, abu-abu untuk tidak beroperasi — yang diperbarui dalam interval polling kunci. Organisasi besar dengan 5.000+ loker sering menggunakan data ini untuk mengoptimalkan rasio loker terhadap anggota, mengurangi jumlah total loker yang dibutuhkan sebesar 15 hingga 25 persen melalui penugasan dinamis dan kebijakan pelepasan berbasis waktu. Analitik okupansi dalam sistem manajemen loker elektronik melampaui sekadar hitungan tersedia/terisi sederhana. Data okupansi historis mengungkap pola utilisasi berdasarkan jam dalam sehari, hari dalam seminggu, dan musim, memungkinkan perencana fasilitas menyesuaikan ukuran bank loker untuk periode permintaan puncak. Sebuah hotel, misalnya, mungkin menemukan bahwa bank loker kolam renangnya mencapai okupansi 92 persen hanya antara pukul 10 pagi dan 2 siang pada akhir pekan musim panas, sementara okupansi hari kerja rata-rata 40 persen. Dengan data ini, hotel dapat menerapkan penugasan terbatas waktu (maksimal empat jam selama periode puncak) atau menetapkan bank loker penyangga yang terbuka secara otomatis ketika bank utama melebihi okupansi 85 persen. Kebijakan-kebijakan ini dikonfigurasi langsung di rules engine sistem manajemen loker elektronik dan ditegakkan secara otomatis oleh platform — tanpa memerlukan intervensi staf. Analitik utilisasi juga menginformasikan keputusan belanja modal. Ketika suatu fasilitas merencanakan perluasan atau renovasi, data okupansi historis dari sistem manajemen loker elektronik memberikan bukti objektif akan permintaan loker. Organisasi dapat mengidentifikasi bank loker yang kurang dimanfaatkan (okupansi di bawah 30 persen selama periode puncak) dan memindahkan kembali loker tersebut ke area dengan permintaan tinggi atau menghindari pembelian loker baru yang tidak perlu. Salah satu jaringan kebugaran besar melaporkan penghematan $340.000 dari pembelian loker yang dihindari di 12 lokasi setelah menganalisis 18 bulan data okupansi dari sistem manajemen loker elektronik mereka dan menyeimbangkan kembali alokasi loker antar lokasi. Modul pelaporan dari sistem manajemen loker elektronik yang komprehensif biasanya mencakup dashboard siap pakai untuk: ringkasan okupansi harian (okupansi puncak, okupansi rata-rata, jumlah perputaran); peta panas (heat map) utilisasi berdasarkan waktu dan lokasi; audit penugasan kredensial (siapa menetapkan loker mana kepada siapa, dan kapan); deteksi pengabaian (loker yang terisi melewati ambang batas yang dapat dikonfigurasi tanpa aktivitas); dan kepatuhan SLA untuk permintaan pemeliharaan (waktu penyelesaian kerusakan loker yang dilaporkan). Pembuat laporan kustom memungkinkan manajer fasilitas membuat laporan ad hoc menggunakan kombinasi apa pun dari jenis peristiwa, rentang waktu, grup loker, dan atribut pengguna. Format ekspor mencakup CSV, PDF, dan integrasi langsung dengan alat business intelligence seperti Tableau, Power BI, atau Looker melalui konektor ODBC/JDBC atau kueri API langsung. Platform lanjutan menerapkan machine learning pada data okupansi untuk analitik prediktif. Sistem manajemen loker elektronik dengan kemampuan ML dapat meramalkan okupansi untuk tanggal mendatang berdasarkan pola historis, data cuaca, acara lokal, dan tren musiman, kemudian secara otomatis menyesuaikan kebijakan ketersediaan loker — seperti memperpendek durasi penugasan menjelang hari puncak yang diprediksi atau melakukan pra-reservasi bank loker untuk acara terjadwal.
Penugasan Kredensial dan Metode Kontrol Akses
Subsistem manajemen kredensial adalah jantung keamanan dari setiap sistem manajemen loker elektronik, yang mengatur siapa yang dapat mengakses loker mana, kapan, dan dalam kondisi apa. Platform modern mendukung berbagai jenis kredensial — sering kali empat atau lima secara bersamaan — untuk mengakomodasi populasi pengguna dan use case yang beragam. Jenis kredensial yang paling umum dalam sistem manajemen loker elektronik adalah: kredensial mobile yang disalurkan melalui aplikasi iOS/Android white-label yang berkomunikasi dengan kunci loker melalui BLE; kartu atau fob RFID menggunakan teknologi MiFARE DESFire EV2/EV3 13,56 MHz dengan enkripsi AES-128; kode PIN yang ditampilkan di layar kiosk atau dikirim melalui SMS/email; kredensial biometrik menggunakan pemindai sidik jari atau vena telapak tangan yang terintegrasi pada fasia loker; serta kredensial wearable seperti gelang NFC atau key fob untuk lingkungan kolam renang atau spa. Setiap jenis kredensial memiliki karakteristik keamanan dan kegunaan yang berbeda. Kredensial mobile adalah yang paling fleksibel — dapat diterbitkan, dimodifikasi, dan dicabut dari jarak jauh tanpa interaksi fisik — tetapi mengharuskan pengguna memiliki smartphone dengan baterai terisi dan aplikasi yang terpasang. Kredensial RFID sangat andal dan tetap berfungsi meskipun ponsel tidak tersedia, tetapi memerlukan penerbitan dan pengelolaan kartu fisik. Kode PIN adalah yang paling sederhana untuk diterapkan (tanpa perangkat keras selain kunci itu sendiri) tetapi menawarkan tingkat keamanan terendah jika kode dibagikan atau disaksikan oleh pihak lain. Sistem manajemen loker elektronik tingkat perusahaan memberlakukan kebijakan kredensial pada tingkat sistem: panjang minimum PIN (umumnya 6 hingga 8 digit), kedaluwarsa kredensial (dari 1 jam hingga permanen), jumlah maksimum kredensial aktif simultan per pengguna, dan pemblokiran (blacklist) kredensial yang telah dikompromikan di seluruh armada. Penugasan kredensial dalam sistem manajemen loker elektronik mengikuti salah satu dari beberapa model tergantung pada use case. Penugasan tetap secara permanen mengaitkan loker tertentu dengan pengguna tertentu — umum untuk loker karyawan di lingkungan kantor atau loker jangka panjang siswa di sekolah. Penugasan dinamis mengalokasikan loker berikutnya yang tersedia dari sebuah pool ketika pengguna check-in — standar di pusat kebugaran, hotel, dan venue acara di mana pengguna tidak membutuhkan loker yang sama setiap kunjungan. Penugasan berbasis reservasi memungkinkan pengguna memesan lebih dahulu loker tertentu atau jenis loker tertentu (besar, sedang, kecil, dengan pengisian daya, aksesibilitas) melalui portal web atau aplikasi mobile untuk slot waktu di masa mendatang. Penugasan berbatas waktu secara otomatis melepaskan loker ketika reservasi berakhir, sehingga loker tersedia untuk pengguna berikutnya tanpa intervensi staf. Engine penugasan dalam sistem manajemen loker elektronik modern dapat menangani aturan bisnis yang kompleks: akses prioritas untuk anggota VIP, kelompok loker yang dipisahkan berdasarkan gender, alokasi loker aksesibel sesuai persyaratan kepatuhan ADA, pencocokan ukuran loker berdasarkan profil pengguna, dan periode cooldown yang mencegah pengguna mengklaim beberapa loker secara berturut-turut. Dari perspektif keamanan, arsitektur penyimpanan kredensial sangatlah kritis. Sistem manajemen loker elektronik yang dirancang dengan benar tidak pernah menyimpan kode PIN atau kunci kriptografi dalam bentuk plaintext. Kode PIN di-hash dengan bcrypt (cost factor 12 atau lebih tinggi) atau Argon2id. Kunci kredensial mobile dan RFID disimpan dalam hardware security module (HSM) atau padanan perangkat lunak yang menggunakan envelope encryption dengan master key yang tidak pernah disimpan pada server yang sama dengan basis data kredensial. Ketika pengguna menyajikan kredensial untuk membuka loker, kunci mengirimkan identifier kredensial ke platform, yang memvalidasinya terhadap kredensial yang tersimpan, memeriksa kebijakan yang berlaku (waktu dalam sehari, kedaluwarsa, status pencabutan), dan mengembalikan perintah pembukaan. Seluruh proses — dari penyajian kredensial hingga penggerakan kunci — sebaiknya selesai dalam waktu kurang dari 500 milidetik demi pengalaman pengguna yang positif.
Kemampuan Pembukaan Jarak Jauh dan Akses Darurat
Pembukaan jarak jauh adalah salah satu fitur yang paling dihargai dalam sistem manajemen loker elektronik, yang memungkinkan personel yang berwenang membuka loker mana pun dari mana saja selama memiliki akses jaringan. Kemampuan ini penting untuk skenario kredensial hilang, akses pemeliharaan, investigasi keamanan, dan respons darurat. Dalam kejadian kredensial hilang yang tipikal — seorang pengguna kehilangan kartu RFID atau baterai ponselnya habis — agen help desk atau manajer fasilitas dapat melakukan autentikasi ke dashboard sistem manajemen loker elektronik, mencari loker yang ditugaskan kepada pengguna berdasarkan nama, ID, atau nomor loker, dan mengeklik tombol pembukaan. Sistem mencatat kejadian pembukaan dengan identitas agen, timestamp, kode alasan, dan ID loker, sehingga menciptakan jejak audit yang tidak dapat diubah. Pembukaan jarak jauh dapat dibatasi berdasarkan peran: agen help desk mungkin hanya dapat membuka loker di lokasi yang ditugaskan kepada mereka dan hanya dengan persetujuan manajer untuk permintaan di luar jam kerja, sementara direktur keamanan mungkin memiliki hak pembukaan global di semua lokasi dengan autentikasi multi-faktor (MFA) yang wajib untuk setiap tindakan pembukaan. Protokol akses darurat dalam sistem manajemen loker elektronik dirancang untuk skenario terburuk. Perintah "master unlock" — biasanya dilindungi oleh aturan dua orang yang mengharuskan otorisasi simultan dari dua administrator berbeda — membuka semua loker di area tertentu atau seluruh fasilitas secara bersamaan. Kemampuan ini digunakan selama alarm kebakaran, situasi penembakan aktif, atau insiden bahan berbahaya di mana evakuasi cepat dan pengambilan peralatan sangat krusial. Kejadian master unlock memicu notifikasi segera kepada tim keamanan, manajemen fasilitas, dan (dalam industri yang diatur regulasi) petugas kepatuhan. Sistem manajemen loker elektronik juga harus mendukung lockdown di seluruh lokasi: satu perintah yang mencegah loker mana pun terbuka, terlepas dari kredensial yang disajikan. Lockdown mengesampingkan semua kebijakan lain dan hanya dapat dilepaskan oleh administrator keamanan yang ditunjuk. Baik perintah master unlock maupun lockdown memerlukan jalur jaringan khusus yang melewati pembatasan rate API normal dan diproses dengan prioritas tertinggi oleh infrastruktur gateway. Bagi organisasi dengan pusat operasi keamanan 24/7, kemampuan pembukaan jarak jauh diperluas ke alur kerja yang terintegrasi dengan SIEM. Seorang analis SOC yang memantau aliran kejadian sistem manajemen loker elektronik mungkin mengamati anomali — misalnya, lima upaya pembukaan yang gagal pada satu loker dalam dua menit — dan memulai penguncian jarak jauh (mencegah upaya akses lebih lanjut) atau memicu perekaman kamera di samping kelompok loker tersebut. Respons otomatis ini dikonfigurasi melalui rules engine platform atau integrasi playbook SIEM. Sistem manajemen loker elektronik dengan dukungan webhook dapat mengirimkan HTTP callout real-time ke platform orkestrasi keamanan seperti Cortex XSOAR atau Splunk SOAR, memungkinkan respons insiden yang sepenuhnya otomatis tanpa intervensi manusia. Dari perspektif audit, setiap tindakan pembukaan jarak jauh dicatat dengan: identitas pengguna peminta dan metode autentikasinya; timestamp (dalam UTC dengan presisi milidetik); ID loker, ID bank, dan ID lokasi; kode alasan (LOST_CREDENTIAL, MAINTENANCE, EMERGENCY, INVESTIGATION, OTHER); gateway yang mengeksekusi perintah; versi firmware kunci pada saat eksekusi; latensi jaringan antara penerbitan perintah dan konfirmasi eksekusi; serta hash kriptografi dari catatan kejadian untuk deteksi perusakan. Tingkat granularitas audit ini krusial untuk kepatuhan SOC 2, ISO 27001, HIPAA, dan audit internal. Organisasi di vertikal industri yang diatur regulasi harus memastikan bahwa sistem manajemen loker elektronik mereka mendukung pencatatan audit yang tidak dapat diubah — artinya catatan kejadian, setelah ditulis, tidak dapat dimodifikasi atau dihapus oleh pengguna mana pun, termasuk administrator sistem. Imutabilitas biasanya dicapai melalui tabel basis data append-only yang dikombinasikan dengan perantaian kriptografi yang mirip dengan teknologi blockchain.
Integrasi API: Menghubungkan Sistem Manajemen Loker Elektronik dengan Ekosistem Perusahaan
Kemampuan integrasi dari sistem manajemen loker elektronik adalah hal yang mengubahnya dari pengendali loker standalone menjadi platform perusahaan yang terhubung. Sistem modern menyediakan RESTful API yang komprehensif (dan semakin banyak GraphQL untuk kueri kompleks) yang memungkinkan pertukaran data dua arah dengan ekosistem TI dan keamanan yang lebih luas. Permukaan API kelas perusahaan yang tipikal mencakup endpoint untuk: manajemen inventaris loker (membuat, membaca, memperbarui, menghapus catatan loker; kueri berdasarkan lokasi, bank, status, jenis kunci); manajemen kredensial (menerbitkan, memodifikasi, mencabut kredensial; operasi massal melalui array CSV atau JSON); kueri okupansi (status terkini loker individual, bank, atau lokasi; okupansi historis untuk rentang tanggal); kejadian akses (streaming dan kueri historis semua kejadian buka/tutup dengan filter); manajemen pengguna (membuat, membaca, memperbarui, menghapus catatan pengguna; sinkronisasi dengan HRIS atau layanan direktori); manajemen kebijakan (mendefinisikan dan memodifikasi aturan penugasan, jadwal akses, kebijakan kredensial); administrasi sistem (status gateway, versi firmware kunci, tingkat baterai, kesehatan konektivitas); serta pelaporan (menghasilkan dan mengambil laporan bawaan dan kustom secara programatik). Autentikasi API umumnya menggunakan OAuth 2.0 dengan client credentials grant untuk integrasi server-ke-server dan authorization code grant untuk aplikasi yang berorientasi pengguna. API key didukung untuk integrasi yang lebih sederhana tetapi sangat tidak disarankan untuk penggunaan produksi karena ketidakmampuan membatasi cakupan key pada izin tertentu. Sistem manajemen loker elektronik dengan tata kelola API yang matang mendukung access token berskoped yang membatasi klien API pada endpoint, lokasi, dan operasi tertentu — misalnya, token integrasi PMS mungkin hanya memiliki akses ke endpoint kueri okupansi dan penugasan kredensial untuk loker di area kolam renang dan kebugaran hotel. Integrasi perusahaan yang paling umum untuk sistem manajemen loker elektronik terbagi ke dalam beberapa kategori. Integrasi sistem manajemen properti (PMS) sangat krusial untuk hotel: ketika tamu check-in, PMS mengirimkan webhook ke platform loker, yang secara otomatis menugaskan loker di dekat kamar tamu untuk durasi menginap mereka. Saat checkout, PMS memicu pelepasan loker, mengosongkannya untuk tamu berikutnya. Platform PMS utama dengan konektor bawaan meliputi Oracle Opera, Infor HMS, Maestro, Cloudbeds, dan Mews. Integrasi HRIS melayani penerapan korporat dan kampus: ketika karyawan baru di-onboard di Workday, BambooHR, atau SAP SuccessFactors, sistem manajemen loker elektronik secara otomatis menyediakan penugasan loker berdasarkan departemen, lokasi, dan shift karyawan tersebut. Ketika hubungan kerja berakhir, sistem mencabut akses dan menugaskan kembali loker tersebut. Integrasi SSO melalui SAML 2.0 atau OIDC memungkinkan pengguna dan administrator melakukan autentikasi menggunakan kredensial korporat yang sudah ada melalui Azure AD, Okta, OneLogin, atau Ping Identity, sehingga menghilangkan kebutuhan kredensial terpisah untuk platform loker. Integrasi SIEM, sebagaimana dibahas sebelumnya, meneruskan kejadian loker ke platform pemantauan keamanan. Integrasi sistem kontrol akses menghubungkan sistem manajemen loker elektronik dengan platform kontrol akses fisik seperti LenelS2, Genetec, Honeywell Pro-Watch, atau Gallagher, memungkinkan manajemen kredensial terpadu — badge yang sama yang membuka pintu juga dapat membuka loker — serta analisis kejadian terkorelasi antara kejadian akses pintu dan loker. Keandalan API diukur melalui uptime SLA dan benchmark kinerja. Sistem manajemen loker elektronik tingkat perusahaan sebaiknya menawarkan SLA uptime API sebesar 99,9 persen (setara dengan waktu henti kurang dari 8,8 jam per tahun) dengan 99,95 persen tersedia pada paket premium. Waktu respons API harus terdokumentasi: p50 di bawah 100 ms, p95 di bawah 250 ms, p99 di bawah 500 ms untuk operasi standar. Batas rate harus dipublikasikan dengan jelas — paket perusahaan tipikal menawarkan 5.000 hingga 10.000 permintaan per menit — dengan tunjangan burst untuk skenario permintaan tinggi seperti pergantian shift atau check-in acara. Dokumentasi API yang komprehensif sangatlah penting, termasuk spesifikasi interaktif Swagger/OpenAPI, contoh SDK dalam minimal Python, JavaScript/Node.js, Java, dan C#, panduan verifikasi tanda tangan webhook, serta lingkungan sandbox untuk pengujian integrasi.
Dasbor Multi-Lokasi: Komando Terpusat untuk Armada Loker yang Terdistribusi
Organisasi yang mengoperasikan armada loker di berbagai fasilitas memerlukan dasbor multi-lokasi yang menyediakan visibilitas dan kontrol terpadu tanpa mengharuskan administrator untuk masuk ke instance terpisah untuk setiap lokasi. Sistem manajemen loker elektronik yang matang menghadirkan hal ini melalui arsitektur dasbor hierarkis yang mengorganisasikan loker berdasarkan lokasi, gedung, lantai, zona, bank, dan unit individual — setiap tingkat mengagregasi data dari tingkat di bawahnya. Tampilan dasbor tingkat atas menampilkan kartu ringkasan lokasi untuk setiap lokasi, yang menunjukkan total loker, persentase okupansi saat ini, loker yang tidak beroperasi, permintaan pemeliharaan yang tertunda, dan kejadian keamanan terkini. Indikator status berkode warna (hijau untuk normal, kuning untuk peringatan, merah untuk kritis) memungkinkan administrator mengidentifikasi lokasi yang memerlukan perhatian secara sekilas. Mengklik kartu lokasi akan menampilkan dasbor detail lokasi tersebut, yang mencakup tampilan denah atau peta dengan bank loker yang dirender sebagai wilayah interaktif. Setiap bank menampilkan persentase okupansinya, dan mengklik sebuah bank akan menampilkan status loker individual beserta detail penugasan kredensial. Hierarki multi-lokasi dalam sistem manajemen loker elektronik mendukung operasi global seperti melihat tren utilisasi di semua lokasi, membandingkan tingkat okupansi per wilayah, mengidentifikasi lokasi dengan tingkat penelantaran yang konsisten tinggi, dan menerapkan perubahan kebijakan global (seperti memperpanjang durasi penugasan maksimum) dengan satu tindakan. Pencarian lintas lokasi merupakan fitur kritis untuk penerapan multi-lokasi. Administrator harus dapat mencari pengguna tertentu, nomor loker, ID kredensial, atau jenis kejadian di semua lokasi secara bersamaan, dengan hasil yang dikelompokkan berdasarkan lokasi dan diurutkan berdasarkan yang terbaru. Kemampuan ini sangat berharga untuk investigasi keamanan — misalnya, mencari semua loker yang diakses oleh karyawan yang hubungan kerjanya telah diakhiri di setiap fasilitas dalam 90 hari terakhir. Dasbor multi-lokasi dalam sistem manajemen loker elektronik juga mendukung administrasi terdelegasi: manajer tingkat lokasi memiliki kendali penuh atas lokasi yang ditugaskan kepada mereka tetapi tidak dapat melihat atau memodifikasi loker di lokasi lain, sementara administrator global memiliki akses tanpa batasan. Model RBAC ini dapat diskalakan dari organisasi kecil dengan dua atau tiga lokasi hingga perusahaan global dengan ratusan lokasi. Pertimbangan kinerja menjadi signifikan pada skala besar. Dasbor multi-lokasi untuk sistem manajemen loker elektronik yang melayani lebih dari 10.000 loker di lebih dari 50 lokasi harus dirancang untuk pemuatan halaman di bawah satu detik. Hal ini dicapai melalui beberapa pola arsitektur: kueri agregasi data yang melakukan pra-perhitungan metrik tingkat lokasi dalam materialized view alih-alih memindai tabel kejadian mentah; pemuatan progresif yang merender dasbor tingkat atas segera sementara pendalaman ke detail dilakukan secara asinkron; edge caching melalui CDN untuk aset dasbor statis; dan koneksi WebSocket untuk pembaruan langsung yang menghindari penyegaran halaman penuh. Streaming kejadian real-time dalam dasbor multi-lokasi merupakan pembeda lainnya. Alih-alih mengharuskan administrator menyegarkan halaman secara manual untuk melihat kejadian baru, sistem manajemen loker elektronik tingkat perusahaan mendorong kejadian ke dasbor melalui WebSocket atau Server-Sent Events (SSE). Lokasi yang mengalami tingkat kejadian pembukaan loker yang tinggi — seperti pusat kebugaran pada jam sibuk — menampilkan penghitung langsung yang bertambah pada kartu ringkasan lokasi. Kejadian yang kritis dari sisi keamanan, seperti deteksi pembobolan atau gateway yang offline, memicu notifikasi browser dan secara opsional dapat mengirim peringatan melalui email, SMS, atau webhook Slack/PagerDuty. Pelaporan multi-lokasi mengagregasi data di semua lokasi untuk analisis tingkat perusahaan. Laporan standar mencakup: ringkasan utilisasi global (total loker, okupansi rata-rata, okupansi puncak di semua lokasi); perbandingan lokasi (okupansi, perputaran, tingkat penelantaran per lokasi); tren regional (perubahan bulanan dan tahunan per wilayah geografis); dan laporan kepatuhan (kelengkapan jejak audit, higiene kredensial, kepatuhan kebijakan di semua lokasi). Laporan-laporan ini dapat dijadwalkan untuk pembuatan dan distribusi otomatis kepada pemangku kepentingan melalui email atau diekspor ke alat BI untuk analisis lebih lanjut.
Integrasi PMS, HRIS, dan SSO: Menghubungkan Sistem Manajemen Loker Elektronik ke Sistem Bisnis
Integrasi mendalam dengan sistem bisnis perusahaan membedakan sistem manajemen loker elektronik yang taktis dari yang strategis. Tiga kategori integrasi yang paling berdampak adalah sistem manajemen properti (PMS) untuk perhotelan, sistem informasi sumber daya manusia (HRIS) untuk lingkungan korporat dan kampus, serta single sign-on (SSO) untuk autentikasi terpadu di semua jenis pengguna. Integrasi PMS memungkinkan sistem manajemen loker elektronik hotel menyinkronkan penugasan loker dengan masa menginap tamu secara otomatis. Saat reservasi dibuat atau tamu melakukan check-in, PMS mengirimkan panggilan API ke platform loker yang berisi nama tamu, nomor kamar, tanggal menginap, dan preferensi loker apa pun (jenis, lokasi, persyaratan aksesibilitas). Platform loker menugaskan loker yang sesuai dari kumpulan loker yang tersedia dan mengirimkan kredensial — biasanya kode PIN atau notifikasi aplikasi seluler — kembali ke PMS, yang kemudian memasukkannya ke dalam paket sambutan tamu atau menampilkannya di kiosk resepsionis. Saat tamu melakukan check-out, PMS memicu pelepasan loker, menghapus penugasan, dan membuat loker tersedia untuk tamu berikutnya. Otomatisasi ujung-ke-ujung ini menghilangkan beban kerja staf resepsionis dan memastikan loker tidak pernah tertinggal terassign kepada tamu yang telah pergi. Komunikasi dua arah antara PMS dan sistem manajemen loker elektronik juga menangani kasus khusus: perpanjangan masa menginap memicu perpanjangan penugasan loker; perpindahan kamar dapat memicu penugasan ulang loker ke bank yang lebih dekat dengan kamar baru; dan keberangkatan lebih awal melepaskan loker segera alih-alih menahannya hingga waktu check-out yang terjadwal. Integrasi HRIS melayani tujuan serupa untuk manajemen loker karyawan dan mahasiswa. Saat HRIS seperti Workday, SAP SuccessFactors, atau BambooHR mencatat karyawan baru, sistem manajemen loker elektronik secara otomatis menyediakan penugasan loker berdasarkan aturan yang dikonfigurasi dalam platform: misalnya, karyawan di departemen teknik di lantai tiga mendapatkan loker di Bank E3. Saat seorang karyawan berpindah departemen atau lokasi, sistem dapat menugaskan ulang loker mereka sesuai dengan itu. Saat hubungan kerja berakhir, sistem mencabut semua kredensial dan menandai loker sebagai tersedia — semuanya tanpa tindakan manual apa pun dari staf fasilitas atau SDM. Integrasi ini juga mendukung operasi massal: kampus yang menerapkan 500 loker baru untuk angkatan mahasiswa baru dapat mengimpor catatan mahasiswa dari sistem informasi HRIS/mahasiswa, menugaskan loker secara otomatis berdasarkan asrama dan nomor kamar, serta mendistribusikan kredensial melalui portal kampus atau aplikasi seluler. Integrasi SSO menyederhanakan akses ke dasbor sistem manajemen loker elektronik bagi administrator dan, dalam beberapa penerapan, bagi pengguna akhir yang mengelola penugasan loker mereka sendiri. Dukungan untuk SAML 2.0, OAuth 2.0/OpenID Connect, dan LDAP memungkinkan organisasi menghubungkan platform loker ke Azure Active Directory, Okta, OneLogin, Ping Identity, atau Google Workspace. Administrator melakukan autentikasi dengan kredensial korporat mereka — tanpa nama pengguna dan kata sandi terpisah yang perlu diingat — dan izin dasbor mereka ditentukan oleh keanggotaan grup di penyedia identitas. Misalnya, anggota grup Azure AD "Facility Managers - East Region" secara otomatis menerima akses administrator lokasi ke semua bank loker di wilayah timur, sementara anggota grup "Security Operations" menerima akses baca-saja ke log audit di semua lokasi. Provisioning SCIM (System for Cross-domain Identity Management) selanjutnya mengotomatiskan manajemen siklus hidup pengguna: saat seorang pengguna dinonaktifkan di penyedia identitas, sistem manajemen loker elektronik secara otomatis mencabut akses administratif mereka dan segala kredensial loker yang mereka miliki.
Arsitektur Keamanan On-Premises: Melindungi Data Kredensial dalam Sistem Manajemen Loker Elektronik
Arsitektur keamanan untuk sistem manajemen loker elektronik on-premises menuntut perhatian ketat pada setiap lapisan technology stack, mulai dari keamanan server fisik hingga enkripsi tingkat aplikasi. Berbeda dengan platform SaaS di mana penyedia mengambil tanggung jawab atas keamanan infrastruktur, penerapan on-premises menempatkan seluruh beban keamanan pada organisasi — tetapi juga memberikan kendali penuh atas postur keamanan. Pada lapisan jaringan, sistem manajemen loker elektronik harus diterapkan dalam zona keamanan khusus dengan aturan ingress dan egress yang ketat. Segmen jaringan gateway loker hanya boleh mengizinkan koneksi TLS keluar ke server aplikasi pada satu port, tanpa koneksi masuk dari jaringan korporat umum. Akses administratif ke dasbor harus dibatasi pada VLAN manajemen terpisah yang hanya dapat diakses dari workstation administrator yang berwenang atau melalui jump box dengan MFA. Segmentasi jaringan mencegah workstation yang terkompromi atau perangkat IoT menjangkau infrastruktur kontrol loker. Pada lapisan aplikasi, semua komunikasi antar komponen — gateway ke server, server ke dasbor, server ke konsumen API — harus menggunakan TLS 1.3 dengan cipher suite yang kuat (TLS_AES_256_GCM_SHA384 atau yang setara). Certificate pinning untuk koneksi gateway-ke-server mencegah serangan man-in-the-middle bahkan jika certificate authority korporat terkompromi. Server aplikasi harus menerapkan header keamanan HTTP termasuk Strict-Transport-Security (max-age=31536000; includeSubDomains), Content-Security-Policy, X-Content-Type-Options: nosniff, dan X-Frame-Options: DENY. Enkripsi basis data untuk sistem manajemen loker elektronik on-premises mencakup data saat tersimpan menggunakan Transparent Data Encryption (TDE) pada SQL Server atau PostgreSQL pgcrypto untuk enkripsi tingkat kolom pada bidang sensitif. Data kredensial — kode PIN, kunci kriptografi, templat biometrik — harus dienkripsi pada lapisan aplikasi sebelum disimpan dalam basis data, menggunakan hierarki kunci di mana master key disimpan dalam HSM atau Azure Key Vault / AWS KMS jika penerapan on-premises menggunakan manajemen kunci hybrid cloud. Enkripsi tingkat aplikasi memastikan bahwa meskipun basis data terkompromi, data kredensial tetap tidak dapat diakses. Pencatatan audit dalam sistem manajemen loker elektronik yang sadar keamanan bersifat tidak dapat diubah dan dapat diverifikasi secara kriptografis. Setiap catatan kejadian menyertakan hash dari isi catatan sebelumnya, menciptakan rantai yang membuat modifikasi retroaktif dapat terdeteksi. Log audit ditulis ke sistem penyimpanan append-only — biasanya basis data terpisah atau platform manajemen log dengan izin write-once-read-many (WORM) — yang bahkan tidak dapat dimodifikasi oleh administrator sistem. Organisasi yang tunduk pada persyaratan regulasi harus memverifikasi bahwa pencatatan audit platform memenuhi kewajiban spesifik mereka: HIPAA mewajibkan log audit atas semua akses ke informasi kesehatan elektronik yang dilindungi (ePHI) dipertahankan selama enam tahun; PCI DSS mewajibkan jejak audit untuk semua akses ke lingkungan data pemegang kartu dipertahankan selama satu tahun; SOX mewajibkan catatan audit yang mendukung kontrol keuangan dipertahankan selama tujuh tahun. Keamanan fisik untuk penerapan on-premises sering diabaikan tetapi sama pentingnya. Server yang meng-host sistem manajemen loker elektronik harus berada di pusat data atau ruang server yang terkunci dengan pencatatan kontrol akses, pemantauan lingkungan, dan pengawasan video. Media cadangan yang berisi konfigurasi loker dan data kredensial harus dienkripsi dan disimpan di lokasi luar situs yang aman. Perencanaan pemulihan bencana harus mencakup prosedur terdokumentasi untuk memulihkan sistem manajemen loker elektronik dari cadangan dengan recovery time objective (RTO) empat jam atau kurang dan recovery point objective (RPO) 15 menit atau kurang untuk penerapan kritis.
Memilih Sistem Manajemen Loker Elektronik yang Tepat untuk Gym
Pusat kebugaran memiliki kebutuhan unik untuk sistem manajemen loker elektronik yang berbeda secara signifikan dari penerapan di kantor atau institusi pendidikan. Gym mengalami tingkat perputaran yang tinggi — anggota dapat menggunakan loker selama 45 hingga 90 menit per kunjungan — dengan periode permintaan puncak yang terkonsentrasi sebelum dan sesudah jam kerja. Sistem harus mampu menangani siklus penugasan dan pelepasan yang cepat, sering kali memproses 200 hingga 600 transaksi loker per jam pada jam puncak di lokasi yang ramai. Penugasan dinamis adalah model standar untuk gym: anggota melakukan check-in di kios atau melalui aplikasi seluler gym, dan sistem manajemen loker elektronik menetapkan loker berikutnya yang tersedia dari bank loker yang dipilih. Anggota menerima kredensial sementara — biasanya kode PIN yang ditampilkan pada layar kios atau notifikasi aplikasi seluler — yang hanya berlaku selama durasi kunjungan mereka. Ketika anggota pergi, mereka menutup loker, yang terdeteksi oleh sistem sebagai kosong dan segera tersedia untuk anggota berikutnya. Beberapa gym menggunakan pelepasan berbasis waktu: jika loker telah ditutup (tanpa aktivitas) selama 90 menit, sistem secara otomatis melepaskannya dan menandai barang-barang yang tertinggal di dalamnya untuk diambil oleh staf. Daya tahan adalah pertimbangan kritis di lingkungan kebugaran. Sistem manajemen loker elektronik yang diterapkan di gym harus bekerja dengan kunci yang tahan terhadap kelembapan, klorin (di area kolam), debu, dan benturan fisik. Kunci dengan rating IP65 atau lebih tinggi direkomendasikan untuk area basah. Umur baterai adalah faktor lain: loker gym dapat dibuka dan ditutup 20 hingga 30 kali per hari, yang merupakan siklus yang jauh lebih banyak dibandingkan loker kantor atau hotel. Kunci dengan paket baterai lithium berumur panjang yang dirating untuk 100.000+ siklus atau 3+ tahun penggunaan gym normal mengurangi beban perawatan. Kompartemen baterai yang dapat ditukar saat panas (hot-swappable) memungkinkan penggantian tanpa melepas kunci dari pintu loker. Integrasi dengan sistem manajemen keanggotaan gym sangatlah penting. Sistem manajemen loker elektronik untuk jaringan kebugaran harus dapat berintegrasi dengan platform seperti Mindbody, ClubReady, Zen Planner, atau Xplor. Ketika anggota melakukan check-in di meja depan, sistem keanggotaan mengirimkan peristiwa check-in ke platform loker, yang kemudian melakukan pra-penetapan loker dan mengirimkan kredensial ke aplikasi anggota. Hal ini menghilangkan kebutuhan akan langkah check-in terpisah di kios loker dan menciptakan pengalaman anggota yang mulus. Untuk jaringan kebugaran multi-lokasi, manajemen terpusat di seluruh klub merupakan kebutuhan utama. Sistem manajemen loker elektronik harus menyediakan dasbor korporat yang menampilkan utilisasi loker di seluruh lokasi, memungkinkan manajer regional membandingkan kinerja, mengidentifikasi bank loker yang kurang dimanfaatkan yang dapat dialihkan ke penggunaan lain, dan menerapkan kebijakan kredensial yang konsisten di seluruh jaringan. Dukungan kredensial seluler sangat penting untuk gym, di mana anggota mungkin tidak membawa kartu RFID saat berolahraga. Pembukaan melalui Bluetooth Low Energy (BLE) melalui aplikasi seluler bermerek gym adalah metode yang disukai: anggota mendekati loker yang ditetapkan, membuka aplikasi, dan mengetuk tombol buka. Aplikasi berkomunikasi dengan kunci loker melalui BLE dalam jangkauan 1 hingga 3 meter, memastikan bahwa anggota berada secara fisik di loker tersebut. Untuk anggota yang memilih tidak menggunakan aplikasi, entri kode PIN pada kunci terintegrasi keypad memberikan alternatif. Akses harian (day-pass) dan akses tamu adalah pertimbangan lain. Sistem manajemen loker elektronik untuk gym harus mendukung kredensial sementara untuk pengunjung day-pass, dengan kedaluwarsa yang dapat dikonfigurasi (biasanya 2 hingga 8 jam) dan hak istimewa terbatas (bank loker tertentu, tanpa kemampuan reservasi). Kredensial tamu dapat diterbitkan di meja depan dan dicabut secara otomatis ketika pass tamu kedaluwarsa, sehingga menghilangkan kebutuhan bagi staf untuk melacak tamu mana yang masih berada di fasilitas.
Memilih Sistem Manajemen Loker Elektronik yang Tepat untuk Sekolah
Institusi pendidikan — dari sekolah K-12 hingga universitas — menerapkan sistem manajemen loker elektronik untuk mengatasi tantangan yang berbeda dari lingkungan komersial. Keselamatan siswa, integrasi dengan sistem informasi siswa (SIS) yang ada, dan kemampuan menangani siklus hidup kredensial berbasis semester adalah hal yang utama. Di lingkungan K-12, sistem manajemen loker elektronik sering kali berintegrasi dengan sistem kartu ID siswa sekolah. Siswa menggunakan kartu ID siswa RFID yang sudah ada sebagai kredensial loker, sehingga menghilangkan kebutuhan akan kunci loker atau kombinasi terpisah. Sistem menetapkan loker di awal tahun ajaran berdasarkan kelas homeroom, tingkat kelulusan, atau jadwal, dan secara otomatis mencabut akses pada akhir tahun atau saat siswa berpindah. Manajemen siklus hidup otomatis ini menghemat puluhan jam kerja staf administrasi per semester dibandingkan distribusi dan pengumpulan kombinasi secara manual. Untuk sekolah, sistem manajemen loker elektronik harus mendukung penugasan berbasis kelompok: seorang guru dapat diberikan akses ke semua loker di kelas atau departemennya untuk pembukaan tersupervisi selama latihan kebakaran atau penguncian (lockdown). Kemampuan pembukaan induk (master unlock) yang dibahas sebelumnya sangat penting untuk sekolah, di mana evakuasi cepat mungkin memerlukan pembukaan setiap loker secara bersamaan. Sistem juga harus berintegrasi dengan sistem notifikasi darurat sekolah, mengirimkan peringatan ketika loker diakses di luar jam operasional atau ketika peristiwa gangguan (tamper) terdeteksi. Di lingkungan universitas, skala dan kompleksitas meningkat secara signifikan. Sistem manajemen loker elektronik universitas mungkin mengelola 5.000 hingga 20.000 loker di seluruh asrama, perpustakaan, pusat rekreasi, ruang latihan musik, dan gedung akademik. Integrasi dengan sistem informasi siswa universitas (Banner, PeopleSoft, atau Workday Student) sangat penting untuk penyediaan (provisioning) dan pencabutan (deprovisioning) otomatis. Ketika seorang siswa mendaftar tempat tinggal, sistem loker menetapkan loker di asrama mereka. Ketika siswa lulus atau mengundurkan diri, loker dilepaskan secara otomatis. Universitas juga memerlukan dukungan untuk beberapa jenis kredensial secara bersamaan. Siswa dapat menggunakan kredensial seluler untuk loker pusat rekreasi, kartu ID siswa RFID untuk loker asrama, dan kode PIN untuk loker penggunaan harian perpustakaan — semuanya dikelola melalui satu sistem manajemen loker elektronik yang menyajikan antarmuka manajemen kredensial terpadu untuk kantor keamanan kampus. Penggunaan loker jangka pendek di gedung akademik — perpustakaan, pusat mahasiswa, ruang latihan musik — memerlukan model penugasan yang fleksibel. Sistem manajemen loker elektronik untuk perpustakaan universitas mungkin menawarkan opsi loker 2 jam, 4 jam, dan 24 jam, dengan pelepasan otomatis dan notifikasi jika pengguna melebihi batas waktu. Loker ruang latihan musik untuk penyimpanan instrumen dapat ditetapkan untuk satu semester penuh dengan batas akses harian. Mesin aturan (rules engine) sistem menangani kebijakan yang beragam ini dalam satu platform, menerapkan aturan penugasan yang berbeda berdasarkan gedung, bank loker, dan jenis pengguna (siswa, dosen, staf, pengunjung). Pelaporan adalah kebutuhan utama bagi institusi pendidikan. Administrator sekolah memerlukan data utilisasi loker berdasarkan gedung, tingkat kelulusan, atau departemen untuk membenarkan investasi fasilitas dan mengoptimalkan alokasi ruang. Sistem manajemen loker elektronik harus menyediakan laporan tentang: tingkat utilisasi loker per semester; durasi penugasan rata-rata; periode permintaan puncak per lokasi; insiden loker yang ditinggalkan (loker yang terisi melewati akhir masa perkuliahan); dan tiket dukungan terkait kredensial. Laporan-laporan ini mendukung pengambilan keputusan berbasis data mengenai ukuran bank loker dan konstruksi baru. Untuk distrik sekolah dan sistem universitas dengan banyak kampus, dasbor multi-lokasi sangatlah kritis. Administrator tingkat distrik harus dapat melihat utilisasi loker di seluruh sekolah dalam distrik dari satu dasbor, mengidentifikasi sekolah yang mendekati kapasitas penuh, dan merealokasi bank loker portabel antar lokasi sesuai kebutuhan.
Memilih Sistem Manajemen Loker Elektronik yang Tepat untuk Hotel
Hotel menerapkan sistem manajemen loker elektronik terutama untuk loker kolam renang dan pusat kebugaran, tetapi semakin banyak juga untuk penyimpanan bagasi, loker staf, dan manajemen brankas di dalam kamar. Lingkungan perhotelan menuntut sistem manajemen loker elektronik yang terintegrasi secara mulus dengan sistem manajemen properti (PMS) hotel dan memberikan pengalaman tamu yang bebas hambatan. Manajemen loker kolam renang dan pusat kebugaran adalah kasus penggunaan hotel yang paling umum. Tamu yang menggunakan fasilitas ini membutuhkan akses loker yang cepat dan intuitif tanpa perlu mengunduh aplikasi seluler atau bantuan staf. Sistem yang ideal menawarkan pengiriman kredensial tanpa kontak: tamu memindai kartu kunci kamar mereka di kios, yang menetapkan loker dan menampilkan nomor loker. Kartu kunci kamar yang sama kemudian membuka loker yang ditetapkan melalui RFID. Ketika tamu check-out dari hotel atau meninggalkan area kolam, sistem secara otomatis melepaskan loker tersebut. Model layanan mandiri ini mengurangi beban kerja staf meja depan dan kolam sambil memberikan pengalaman tamu kelas premium. Penyimpanan bagasi adalah kasus penggunaan baru bagi sistem manajemen loker elektronik hotel. Alih-alih menyimpan bagasi di belakang meja depan, hotel dapat menawarkan loker bagasi layanan mandiri yang diakses tamu dengan kartu kunci kamar atau kode PIN sementara. Loker berukuran besar mengakomodasi koper dan tas kabin. Sistem manajemen loker elektronik melacak loker mana yang menyimpan bagasi tamu mana dan mengirimkan notifikasi otomatis ketika kamar tamu siap atau ketika loker akan melebihi jendela reservasi. Kemampuan ini sangat berharga bagi hotel dengan ruang meja depan terbatas atau yang menerapkan perjalanan tamu tanpa kontak. Manajemen loker staf sering kali diabaikan tetapi penting secara operasional. Hotel mempekerjakan staf kebersihan, dapur, pemeliharaan, dan meja depan yang membutuhkan penyimpanan aman untuk barang pribadi dan seragam. Sistem manajemen loker elektronik untuk loker staf berintegrasi dengan sistem HRIS atau penggajian hotel untuk secara otomatis menyediakan loker bagi karyawan baru dan mencabut akses saat pemberhentian. Penugasan loker berbasis shift adalah hal yang umum: dua karyawan dengan shift berlawanan berbagi satu loker, dengan sistem memastikan bahwa hanya karyawan shift aktif yang memiliki akses. Untuk hotel mewah, sistem manajemen loker elektronik harus menawarkan integrasi aplikasi seluler white-label. Tamu harus dapat mengakses loker kolam mereka melalui aplikasi seluler yang sudah ada milik hotel (bukan aplikasi loker terpisah), dan pengalaman loker harus terasa konsisten dengan merek hotel. Beberapa hotel menggunakan sistem loker sebagai titik kontak tambahan untuk keterlibatan tamu — misalnya, menawarkan handuk kolam gratis atau paket fasilitas yang dikeluarkan saat loker dibuka pertama kali. Integrasi dengan PMS hotel bersifat wajib. Sistem manajemen loker elektronik harus mendukung sinkronisasi waktu nyata dengan data reservasi serta check-in/check-out hotel. Ketika tamu check-out lebih awal, sistem harus segera melepaskan loker kolam dan loker bagasi mereka, bahkan jika waktu check-out terjadwal masih berjam-jam lagi. Platform integrasi PMS seperti Oracle Opera, Infor HMS, Maestro, Cloudbeds, dan Mews harus didukung dengan konektor siap pakai yang memerlukan konfigurasi minimal. Jaringan hotel dengan banyak properti memerlukan manajemen terpusat. Dasbor tingkat korporat dalam sistem manajemen loker elektronik harus menampilkan utilisasi loker di seluruh properti, memungkinkan manajer regional mengidentifikasi properti yang membutuhkan kapasitas loker tambahan atau yang memiliki bank loker kurang dimanfaatkan yang dapat dialihfungsikan. Kebijakan kredensial yang konsisten — durasi penugasan maksimum, kompleksitas PIN, aturan akses tamu — dapat diterapkan secara global atau disesuaikan per properti.
Memilih Sistem Manajemen Loker Elektronik yang Tepat untuk Kantor
Lingkungan kantor korporat merupakan segmen yang terus berkembang bagi sistem manajemen loker elektronik, didorong oleh peralihan ke model kerja hibrida dan kebutuhan akan pengaturan tempat duduk yang fleksibel dan tanpa penetapan permanen. Dalam kantor hibrida, karyawan dapat datang ke kantor satu hingga tiga hari per minggu dan membutuhkan loker sementara untuk barang pribadi, tas laptop, atau pakaian olahraga mereka — tetapi mereka tidak membutuhkan loker tetap yang ditetapkan secara permanen. Sistem manajemen loker elektronik yang dirancang untuk lingkungan kantor mendukung penetapan loker bergaya hoteling: karyawan memesan meja melalui platform pemesanan kantor (seperti OfficeRnD, Envoy, Robin, atau Skedda), dan platform loker secara otomatis menetapkan loker terdekat untuk durasi reservasi meja mereka. Pada hari-hari ketika karyawan bekerja dari jarak jauh, tidak ada loker yang ditetapkan, sehingga memaksimalkan utilisasi armada loker. Alur kerja pemesanan meja dan loker terintegrasi ini merupakan pembeda yang kuat bagi sistem manajemen loker elektronik yang berfokus pada kantor. Penerapan di kantor umumnya menggunakan bank loker berukuran lebih kecil yang tersebar di berbagai lantai dan area, alih-alih ruang loker terpusat. Sistem manajemen loker elektronik harus mendukung penetapan loker berbasis zona: karyawan yang ditetapkan pada meja di lantai tiga sayap timur menerima loker di bank loker terdekat, sehingga meminimalkan jarak tempuh berjalan kaki. Beberapa organisasi menerapkan jenis loker berjenjang: loker standar untuk penggunaan harian, loker berukuran lebih besar untuk karyawan yang perlu menyimpan peralatan semalaman (dengan persetujuan manajer), dan loker parsial kecil untuk pengiriman paket. Integrasi dengan HRIS sangat penting untuk penerapan di perusahaan. Ketika karyawan baru bergabung, sistem manajemen loker elektronik secara otomatis menyediakan akses ke bank loker yang sesuai berdasarkan departemen dan lantai mereka. Ketika seorang karyawan keluar, semua kredensial dicabut. Untuk organisasi yang menggunakan hot desking, sistem dapat berintegrasi dengan platform penjadwalan untuk menetapkan loker hanya pada hari-hari ketika karyawan telah memesan meja. Model penetapan dinamis ini memerlukan integrasi API yang andal antara platform loker dan sistem pemesanan meja. Manajemen pengunjung merupakan kasus penggunaan penting lainnya untuk sistem manajemen loker elektronik di kantor. Pengunjung yang melakukan check-in melalui platform seperti Envoy, Proxyclick, atau SwipedOn dapat ditawarkan loker sementara untuk barang pribadi mereka. Kredensial pengunjung — biasanya kode QR atau PIN sementara — kedaluwarsa secara otomatis ketika pertemuan pengunjung berakhir. Kemampuan ini meningkatkan pengalaman pengunjung sekaligus mengurangi risiko barang tertinggal. Pertimbangan kepatuhan dan keamanan berbeda di lingkungan kantor. Tim keamanan korporat sering kali mensyaratkan sistem manajemen loker elektronik terintegrasi dengan sistem kontrol akses yang ada (LenelS2, Genetec, Gallagher) sehingga kredensial kartu yang sama berfungsi baik untuk pintu masuk gedung maupun akses loker. Log audit harus tersedia untuk investigasi keamanan — misalnya, mengidentifikasi karyawan mana yang mengakses loker dari mana sebuah laptop dilaporkan hilang. Sistem harus mendukung pencatatan rantai penanganan (chain-of-custody) untuk loker peralatan, mencatat setiap peristiwa akses dengan identitas pengguna, stempel waktu, dan kode tujuan.
Analitik Pelaporan dan Audit: Menggali Nilai dari Data Loker
Kemampuan pelaporan dan analitik dari sebuah sistem manajemen loker elektronik mengubah data peristiwa mentah menjadi intelijen bisnis yang dapat ditindaklanjuti. Organisasi yang memanfaatkan kemampuan ini mencapai perbaikan yang terukur dalam efisiensi operasional, utilisasi ruang, dan postur keamanan. Serangkaian pelaporan yang komprehensif mencakup lima domain utama: utilisasi, operasional, keamanan, kepatuhan, dan keuangan. Laporan utilisasi menjawab pertanyaan mendasar: apakah kita menggunakan loker secara efisien? Laporan utilisasi standar meliputi: tingkat hunian (persentase loker yang terisi pada waktu tertentu, dirata-ratakan selama periode terpilih); tingkat perputaran (jumlah kali setiap loker ditetapkan dan dilepaskan per hari, minggu, atau bulan); hunian puncak (tingkat hunian tertinggi yang dicapai selama suatu periode, dengan stempel waktu); peta panas utilisasi (hunian berdasarkan jam dalam sehari dan hari dalam seminggu, mengidentifikasi periode puncak); tingkat pengabaian (persentase loker yang terisi melebihi periode penetapannya tanpa aktivitas); dan perbandingan antar bank (metrik utilisasi yang dibandingkan di seluruh bank loker, lantai, gedung, atau lokasi). Laporan-laporan ini memungkinkan manajer fasilitas menentukan ukuran armada loker yang tepat, menyesuaikan kebijakan penetapan, dan mengambil keputusan investasi modal berbasis data. Laporan operasional berfokus pada kesehatan dan pemeliharaan sistem. Laporan utama meliputi: kesehatan gateway (status daring/luring, versi firmware, kekuatan sinyal untuk semua gateway); status baterai kunci (tingkat baterai saat ini untuk setiap kunci, dengan peringatan prediktif untuk unit di bawah ambang batas); ringkasan permintaan pemeliharaan (tiket pemeliharaan yang terbuka, sedang berlangsung, dan terselesaikan berdasarkan lokasi dan bank loker); rata-rata waktu perbaikan (waktu rata-rata dari deteksi kerusakan hingga penyelesaian); dan kebersihan kredensial (jumlah kredensial aktif, kedaluwarsa, dan dicabut berdasarkan jenis dan pengguna). Laporan-laporan ini membantu tim IT dan fasilitas memelihara sistem manajemen loker elektronik secara proaktif, mengurangi waktu henti dan volume tiket dukungan. Laporan keamanan dirancang untuk audit dan investigasi. Laporan keamanan standar meliputi: log akses (setiap peristiwa buka/kunci dengan identitas pengguna, jenis kredensial, stempel waktu, dan hasil — berhasil atau gagal); upaya akses gagal (semua upaya pembukaan yang tidak berhasil, diurutkan berdasarkan frekuensi, dengan detail kredensial dan lokasi); akses di luar jam kerja (semua peristiwa loker yang terjadi di luar jam operasional yang ditentukan); deteksi masuk paksa (peringatan gangguan dan peristiwa akses tidak sah); perubahan kredensial (riwayat penerbitan, modifikasi, pencabutan, dan kedaluwarsa kredensial); dan tinjauan akses pengguna (daftar semua pengguna dengan kredensial aktif dan loker yang ditetapkan kepada mereka, untuk sertifikasi akses berkala). Laporan-laporan ini mendukung operasi SOC, investigasi internal, dan audit kepatuhan regulasi. Laporan kepatuhan bervariasi menurut industri tetapi umumnya meliputi: laporan akses HIPAA (semua peristiwa loker yang melibatkan loker yang ditujukan untuk peralatan medis atau penyimpanan barang milik pasien); laporan akses PCI DSS (peristiwa loker untuk loker di atau dekat lingkungan data pemegang kartu); laporan kontrol SOX (verifikasi kelengkapan jejak audit, sertifikasi akses pengguna); dan laporan portabilitas data GDPR (semua data yang disimpan tentang individu tertentu, yang dapat diekspor dalam format yang dapat dibaca mesin). Sistem manajemen loker elektronik yang melayani industri yang teregulasi harus menyertakan templat laporan kepatuhan yang telah dibuat sebelumnya dan dipetakan langsung ke persyaratan regulasi. Laporan keuangan mengukur seberapa besar pengembalian investasi dari sistem manajemen loker. Laporan dalam kategori ini meliputi: biaya per loker per bulan (total biaya sistem dibagi jumlah loker); penghematan staf (jam kerja yang dihilangkan melalui penetapan loker otomatis dibandingkan dengan manajemen kunci manual); penghindaran biaya penggantian kunci (biaya penggantian kunci mekanis yang hilang versus pencabutan kredensial digital); dan pendapatan per loker (untuk fasilitas yang mengenakan biaya sewa loker). Laporan-laporan ini penting untuk membangun justifikasi bisnis bagi perluasan atau untuk membenarkan investasi awal. Kemampuan pelaporan kustom memungkinkan organisasi membuat analisis ad hoc yang spesifik sesuai kebutuhan mereka. Sistem manajemen loker elektronik yang matang menyediakan pembuat laporan seret-dan-lepas dengan opsi filter, pengelompokan, agregasi, dan visualisasi. Laporan dapat dijadwalkan untuk pembuatan dan distribusi otomatis melalui email, diekspor dalam format CSV, PDF, atau Excel, dan disematkan di dasbor eksternal melalui iframe atau API. Integrasi alat BI melalui ODBC/JDBC atau kueri API langsung memungkinkan analitik tingkat lanjut di Tableau, Power BI, atau Looker. Analitik berbasis machine learning mewakili mutakhirnya pelaporan sistem manajemen loker elektronik. Model hunian prediktif meramalkan permintaan di masa mendatang berdasarkan pola historis, memungkinkan alokasi bank loker secara proaktif. Algoritma deteksi anomali mengidentifikasi pola akses yang tidak biasa — seperti satu kredensial yang mengakses beberapa loker secara berurutan dengan cepat — dan memicu peringatan keamanan. Model prediksi pengabaian menandai loker yang kemungkinan akan diabaikan berdasarkan pola penggunaan, memungkinkan intervensi staf secara preventif.
Integrasi API dan SIEM untuk Operasi Keamanan Perusahaan
Bagi organisasi yang memiliki pusat operasi keamanan khusus (SOC), integrasi antara sistem manajemen loker elektronik dan platform SIEM bukanlah pilihan — melainkan persyaratan inti. Integrasi SIEM mengubah peristiwa loker dari titik data akses fisik yang terisolasi menjadi intelijen keamanan kontekstual yang berkorelasi dengan peristiwa jaringan, peristiwa akses gedung, dan analitik perilaku pengguna. Integrasi yang dikonfigurasi dengan baik memungkinkan analis SOC mendeteksi, menyelidiki, dan merespons insiden keamanan fisik yang melibatkan loker dengan alat dan alur kerja yang sama seperti yang mereka gunakan untuk insiden keamanan siber. Arsitektur integrasi umumnya menggunakan syslog (RFC 5424 atau RFC 3164) untuk penerusan peristiwa, dengan peristiwa yang diformat sebagai JSON atau CEF (Common Event Format). Setiap peristiwa loker mencakup kolom untuk: stempel waktu (ISO 8601 dengan zona waktu dan presisi mikrodetik); jenis peristiwa (LOCK_OPENED, LOCK_CLOSED, LOCK_TAMPERED, CREDENTIAL_ASSIGNED, CREDENTIAL_REVOKED, UNLOCK_FAILED, GATEWAY_OFFLINE, LOCK_BATTERY_LOW, FORCED_ENTRY_DETECTED, LOCKDOWN_ACTIVATED, LOCKDOWN_DEACTIVATED); pengidentifikasi loker (ID unik ditambah label yang mudah dibaca manusia); pengidentifikasi bank; pengidentifikasi lokasi; pengidentifikasi kredensial (di-hash untuk privasi jika diperlukan); pengidentifikasi pengguna (jika kredensial ditetapkan kepada pengguna yang diketahui); pengidentifikasi gateway; hasil peristiwa (berhasil, gagal, kesalahan); kode alasan kegagalan (INVALID_CREDENTIAL, EXPIRED_CREDENTIAL, LOCK_MALFUNCTION, NETWORK_ERROR, POLICY_VIOLATION); dan tanda tangan peristiwa (HMAC-SHA256 untuk deteksi gangguan). Sistem manajemen loker elektronik harus mendukung pemfilteran peristiwa yang dapat dikonfigurasi untuk mencegah kelebihan beban SIEM. Tidak setiap peristiwa pembukaan loker perlu diteruskan — pusat kebugaran dengan 200 transaksi loker harian akan menghasilkan derau yang berlebihan. Administrator harus dapat mengonfigurasi jenis peristiwa mana yang diteruskan dan menerapkan pemfilteran berbasis ambang batas (misalnya, meneruskan UNLOCK_FAILED hanya jika tiga atau lebih terjadi dalam lima menit dari loker atau kredensial yang sama). Paket integrasi SIEM yang telah dibuat sebelumnya untuk Splunk, Sumo Logic, Elastic Stack, Microsoft Sentinel, dan QRadar mencakup dasbor, aturan korelasi, dan definisi peringatan khusus untuk peristiwa loker. Paket-paket ini mengurangi waktu integrasi dari berminggu-minggu menjadi beberapa hari. Melampaui SIEM, API sistem manajemen loker elektronik memungkinkan integrasi dengan platform SOAR (orkestrasi, otomatisasi, dan respons keamanan) untuk respons insiden otomatis. Buku panduan SOAR yang dipicu oleh peristiwa FORCED_ENTRY_DETECTED mungkin secara otomatis: mengunci loker yang terdampak untuk mencegah akses lebih lanjut; memicu kamera keamanan yang berdekatan untuk mulai merekam; mengirim peringatan ke tim keamanan fasilitas melalui Slack atau PagerDuty; membuat tiket di sistem manajemen insiden (ServiceNow, Jira); dan mencatat peristiwa tersebut di platform manajemen kasus. Semua tindakan ini dieksekusi dalam hitungan detik setelah peristiwa terdeteksi, tanpa intervensi manusia. Bagi organisasi yang menggunakan sistem kontrol akses fisik (PACS) dari LenelS2, Genetec, atau Gallagher, API sistem manajemen loker elektronik memungkinkan konvergensi kredensial: panggilan API yang sama yang menyediakan kartu akses gedung juga dapat menyediakan kredensial loker, dan pencabutan kartu yang sama yang menonaktifkan akses gedung juga menonaktifkan akses loker. Manajemen siklus hidup kredensial terpadu ini mengurangi beban administratif dan menghilangkan celah keamanan yang tercipta ketika karyawan yang telah diberhentikan masih mempertahankan akses loker setelah akses gedungnya dicabut.
On-Premises vs. SaaS vs. Hybrid: Mengambil Keputusan Deployment
Memilih model deployment yang tepat untuk sistem manajemen loker elektronik merupakan salah satu keputusan paling menentukan yang akan diambil sebuah organisasi selama proses evaluasi. Ketiga model — on-premises, SaaS, dan hybrid — masing-masing menawarkan keunggulan dan trade-off yang berbeda, yang selaras secara berbeda dengan prioritas organisasi, kapabilitas teknis, dan persyaratan regulasi. Matriks keputusan di bawah ini merangkum kriteria perbandingan utama.
| Kriteria | On-Premises | SaaS | Hybrid |
|---|---|---|---|
| Kedaulatan data | Kontrol penuh | Dikelola penyedia | Data sensitif di on-prem, analitik di cloud |
| Biaya awal | $25,000–$150,000 lisensi | $0 (langganan bulanan) | $25,000–$100,000 lisensi + langganan cloud |
| Biaya berkelanjutan (1,000 loker, 5 tahun) | $85,000–$180,000 | $90,000–$480,000 | $110,000–$300,000 |
| Linimasa deployment | 4–8 minggu | 48–72 jam | 3–6 minggu |
| Beban IT | 0,25–0,5 FTE | <0,1 FTE | 0,15–0,3 FTE |
| Kustomisasi | Penuh (integrasi kustom, branding) | Terbatas pada fitur yang tersedia | Moderat (komponen on-prem dapat dikustomisasi) |
| Kesiapan kepatuhan | HIPAA, PCI DSS, SOX, FedRAMP, IL4/5 | SOC 2, ISO 27001, GDPR | SOC 2 + on-prem untuk data yang teregulasi |
| Ketahanan offline | Penuh (caching lokal) | Bergantung pada caching gateway | Penuh (cache gateway on-prem) |
| Akses jarak jauh | VPN atau relay diperlukan | Tersedia bawaan (portal cloud) | Cloud relay untuk jarak jauh, langsung untuk lokal |
| Skalabilitas | Terikat perangkat keras (tambah server) | Elastis (auto-scaling) | Perangkat keras on-prem + elastisitas cloud |
| Ritme upgrade | Dikendalikan organisasi (kuartalan) | Dikelola penyedia (berkelanjutan) | Komponen on-prem kuartalan, cloud berkelanjutan |
Deployment on-premises merupakan pilihan yang tepat bagi organisasi yang: beroperasi di industri teregulasi yang menuntut kontrol data penuh (layanan kesehatan, pertahanan, keuangan, pemerintahan); memiliki tim IT dan keamanan khusus untuk mengelola infrastruktur; membutuhkan kustomisasi mendalam serta integrasi dengan sistem enterprise yang sudah ada; memerlukan operasional selama gangguan jaringan yang berkepanjangan; dan lebih menyukai biaya jangka panjang yang dapat diprediksi dibandingkan biaya langganan berulang. Deployment SaaS merupakan pilihan yang tepat bagi organisasi yang: tidak memiliki infrastruktur atau personel IT khusus; membutuhkan deployment cepat (hitungan hari, bukan minggu); lebih menyukai belanja operasional dibandingkan belanja modal; menginginkan pembaruan otomatis dan rilis fitur tanpa manajemen proyek internal; dan beroperasi di yurisdiksi dengan opsi residensi data yang jelas dari penyedia. Deployment hybrid merupakan pilihan yang tepat bagi organisasi yang: membutuhkan kedaulatan data untuk data kredensial dan audit yang sensitif namun menginginkan analitik berbasis cloud dan akses jarak jauh; mengoperasikan fasilitas di lingkungan yang terhubung maupun tidak terhubung; sedang bermigrasi dari on-premises ke cloud dan membutuhkan tahap perantara; memiliki perangkat keras kunci yang heterogen di berbagai lokasi yang memerlukan pemrosesan lokal; dan menginginkan fleksibilitas untuk memindahkan lebih banyak fungsi ke cloud seiring waktu tanpa mengganti seluruh platform.
Mengevaluasi Vendor: Apa yang Perlu Dicari dalam Sistem Manajemen Loker Elektronik
Memilih vendor untuk sistem manajemen loker elektronik memerlukan proses evaluasi terstruktur yang menilai kapabilitas teknis, postur keamanan, kelayakan vendor, dan total biaya kepemilikan. Kriteria berikut memberikan kerangka kerja untuk membandingkan platform. Kompatibilitas perangkat keras merupakan pertimbangan pertama dan paling praktis. Sistem manajemen loker elektronik harus mendukung perangkat keras kunci elektronik yang sudah dideploy atau direncanakan untuk dideploy. Buatlah matriks vendor dan model kunci yang didukung, dengan mencatat fitur mana saja yang didukung pada masing-masing (pembukaan BLE, RFID, PIN, biometrik, pembukaan jarak jauh, pemantauan baterai). Jika organisasi menggunakan beberapa jenis kunci — misalnya, kunci BLE untuk loker gym dan kunci RFID untuk loker staf — pastikan satu platform tunggal dapat mengelola keduanya. Kematangan API sangat penting bagi organisasi yang merencanakan integrasi. Tinjau dokumentasi API sebelum memasuki evaluasi mendetail. API yang matang harus mencakup: spesifikasi OpenAPI/Swagger yang komprehensif; SDK dalam berbagai bahasa; dukungan webhook dengan verifikasi tanda tangan; dokumentasi rate limiting; lingkungan sandbox untuk pengujian; serta kebijakan deprekasi versi API yang jelas. Sertifikasi keamanan memberikan validasi independen atas postur keamanan platform. Minta dan tinjau laporan SOC 2 Type II, sertifikat ISO 27001, hasil penetration testing (bertanggal dalam 12 bulan terakhir), serta sertifikasi spesifik industri apa pun (HIPAA BAAs, PCI DSS AOCs, otorisasi FedRAMP). Pastikan sertifikasi tersebut mencakup model deployment spesifik yang sedang dipertimbangkan. Penilaian kelayakan vendor sangat penting untuk deployment jangka panjang. Evaluasi: lama beroperasi dan jumlah deployment produksi; stabilitas keuangan (tinjau laporan keuangan yang tersedia atau riwayat pendanaan); referensi pelanggan di industri serupa dan pada skala serupa; roadmap produk dan ritme rilis fitur; struktur organisasi dukungan (jam operasional, zona waktu, jalur eskalasi, jaminan SLA); serta ekosistem mitra (system integrator, mitra perangkat keras kunci, mitra aliansi teknologi). Pemodelan total biaya kepemilikan harus mencakup periode lima tahun dan memperhitungkan: biaya lisensi atau langganan; biaya integrasi perangkat keras per loker; biaya perangkat keras gateway; biaya infrastruktur server (on-premises); layanan implementasi dan integrasi; biaya pemeliharaan tahunan (on-premises); peningkatan infrastruktur jaringan (jika diperlukan); pelatihan staf; serta tenaga administrasi berkelanjutan. Vendor yang transparan akan menyediakan harga dalam format yang mendukung analisis ini. Proof of concept sangat direkomendasikan sebelum berkomitmen pada suatu deployment. Sebuah PoC harus mencakup: deployment minimal 10 hingga 20 loker di lingkungan yang menyerupai produksi; integrasi dengan minimal satu sistem target (PMS, HRIS, SSO); demonstrasi penerusan event SIEM; dashboard multi-lokasi (jika berlaku); pengujian kinerja di bawah beban puncak tersimulasi; serta pengujian keamanan termasuk penetration testing pada instance PoC. Periode PoC harus berlangsung minimal dua hingga empat minggu agar evaluasi dapat dilakukan secara menyeluruh.
Tren Masa Depan Sistem Manajemen Loker Elektronik
Pasar sistem manajemen loker elektronik berkembang dengan cepat, didorong oleh kemajuan teknologi dan dinamika tempat kerja yang terus berubah. Beberapa tren akan membentuk generasi platform berikutnya. Analitik prediktif berbasis AI akan melampaui perkiraan okupansi sederhana menuju rekomendasi preskriptif. Sistem manajemen loker elektronik akan menyarankan konfigurasi bank loker yang optimal berdasarkan pola permintaan yang diprediksi, menyesuaikan kebijakan penugasan secara otomatis secara real time, dan merekomendasikan pemeliharaan preventif sebelum kegagalan kunci terjadi. Antarmuka bahasa alami akan memungkinkan manajer fasilitas melakukan kueri terhadap sistem secara percakapan: "Tunjukkan semua loker yang telah terisi lebih dari 24 jam di Gedung C" atau "Berapa okupansi puncak di gym pusat kota hari Selasa lalu?" Edge computing akan semakin lazim dalam arsitektur sistem manajemen loker elektronik. Alih-alih hanya mengandalkan server pusat atau platform cloud, gateway akan semakin banyak menjalankan instance lokal dari mesin manajemen loker, memproses validasi kredensial dan perintah pembukaan secara lokal dengan latensi di bawah 10 milidetik. Platform pusat akan berfungsi sebagai lapisan manajemen dan analitik, sementara gateway edge menangani operasi real time. Arsitektur ini meningkatkan resiliensi, mengurangi latensi, dan mendukung deployment yang lebih besar tanpa peningkatan infrastruktur server yang proporsional. Adopsi kredensial contactless dan biometrik akan semakin cepat. Sementara RFID dan kredensial mobile sudah umum, gelombang berikutnya mencakup pemindaian vena telapak tangan, pengenalan wajah (di mana regulasi privasi mengizinkan), dan biometrik perilaku yang mengautentikasi pengguna berdasarkan pola interaksi dengan antarmuka loker. Sistem manajemen loker elektronik yang mendukung berbagai modalitas biometrik akan berada pada posisi yang kuat untuk pasar di mana higienitas dan kecepatan merupakan prioritas utama. Standar interoperabilitas akan muncul seiring kematangan pasar. Kelompok industri sedang bekerja menuju model data dan API standar untuk manajemen loker elektronik, serupa dengan yang dilakukan ONVIF untuk pengawasan video. API sistem manajemen loker elektronik yang terstandarisasi akan memungkinkan organisasi memadupadankan perangkat keras kunci dari berbagai vendor dengan platform perangkat lunak kompatibel mana pun, mengurangi vendor lock-in dan mendorong persaingan. Fitur keberlanjutan akan menjadi pembeda. Sistem manajemen loker elektronik yang melacak dan melaporkan konsumsi energi per loker, mengoptimalkan siklus pengisian daya baterai, dan mendukung mode kunci hemat daya di luar jam operasional akan menarik bagi organisasi dengan komitmen net-zero. Integrasi dengan sistem manajemen bangunan (BMS) untuk pencahayaan bank loker dan HVAC yang hemat energi selama periode tidak terpakai menambah lapisan nilai keberlanjutan lainnya. Platform tempat kerja terpadu akan menyerap fungsi sistem manajemen loker elektronik seiring waktu. Alih-alih mengelola sistem terpisah untuk reservasi meja, penjadwalan ruangan, manajemen pengunjung, dan manajemen loker, organisasi akan lebih menyukai satu platform pengalaman tempat kerja yang mencakup semua kapabilitas tersebut. Sistem manajemen loker elektronik dengan API yang tangguh dan arsitektur headless — di mana platform menyediakan API dan organisasi membangun antarmuka penggunanya sendiri — akan berkembang pesat dalam lanskap konsolidasi ini.
Kesimpulan
Sistem manajemen loker elektronik bukan lagi produk niche untuk aplikasi khusus — ia merupakan komponen infrastruktur arus utama bagi organisasi mana pun yang mengoperasikan loker dalam skala besar. Baik dideploy secara on-premises untuk kontrol data maksimum, sebagai SaaS untuk kesederhanaan operasional, maupun dalam konfigurasi hybrid yang menggabungkan keunggulan keduanya, platform yang tepat menghadirkan ROI yang terukur melalui penurunan biaya staf, hilangnya biaya penggantian kunci, optimalisasi utilisasi loker, dan penguatan postur keamanan. Kunci keberhasilan seleksi dan deployment adalah pemahaman yang jelas terhadap persyaratan organisasi — kewajiban regulasi, kebutuhan integrasi, skala, lingkungan jaringan, dan kapabilitas IT — yang dipetakan terhadap kapabilitas platform dalam kompatibilitas perangkat keras, kematangan API, sertifikasi keamanan, dan total biaya kepemilikan. Organisasi yang meluangkan waktu untuk evaluasi terstruktur, termasuk proof of concept dengan perangkat keras dan integrasi yang representatif, akan memilih sistem manajemen loker elektronik yang melayani kebutuhan mereka selama lima hingga sepuluh tahun atau lebih. Seiring pasar yang terus berkembang dengan analitik berbasis AI, edge computing, kredensial biometrik, dan platform tempat kerja terpadu, sistem manajemen loker elektronik akan menjadi komponen operasional fasilitas dan strategi keamanan fisik yang semakin cerdas dan integral.
Sebagian konten artikel ini dihasilkan oleh AI dan dioptimalkan untuk akurasi dan keterbacaan profesional.
Belum yakin sensor mana yang cocok untuk proyek Anda?
Bicaralah dengan insinyur aplikasi mmWave kami untuk konsultasi gratis.
Temukan sensor kehadiran yang tepat untuk proyek hotel Anda
Bandingkan 3 protokol, periksa studi kasus khusus hotel, dan unduh panduan instalasi
Produk terkait
3
Kunci Loker Gym — Kartu Offline, Tanpa WiFi
Kunci loker gym kartu offline untuk loker fitness dan kolam. Kartu MIFARE, baterai, retrofit 5 menit, tanpa WiFi atau server. Zinc alloy, CE/FCC/RoHS.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
Kunci Lemari Elektronik Kode PIN — Mandiri, Tanpa WiFi
Kunci lemari keypad offline untuk loker gym, kantor, dan paket. Bertenaga baterai, retrofit 5 menit, pemasangan sederhana. PIN + kartu MIFARE, DC 6V, 4×AA.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
Kunci Lemari Bluetooth — App + PIN + Kartu, Armada Terkelola
Kunci lemari BLE offline untuk loker paket, kantor, dan armada terkelola. App + PIN + kartu MIFARE, atur kredensial jarak jauh, tanpa server, retrofit baterai.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
Artikel blog terkait
3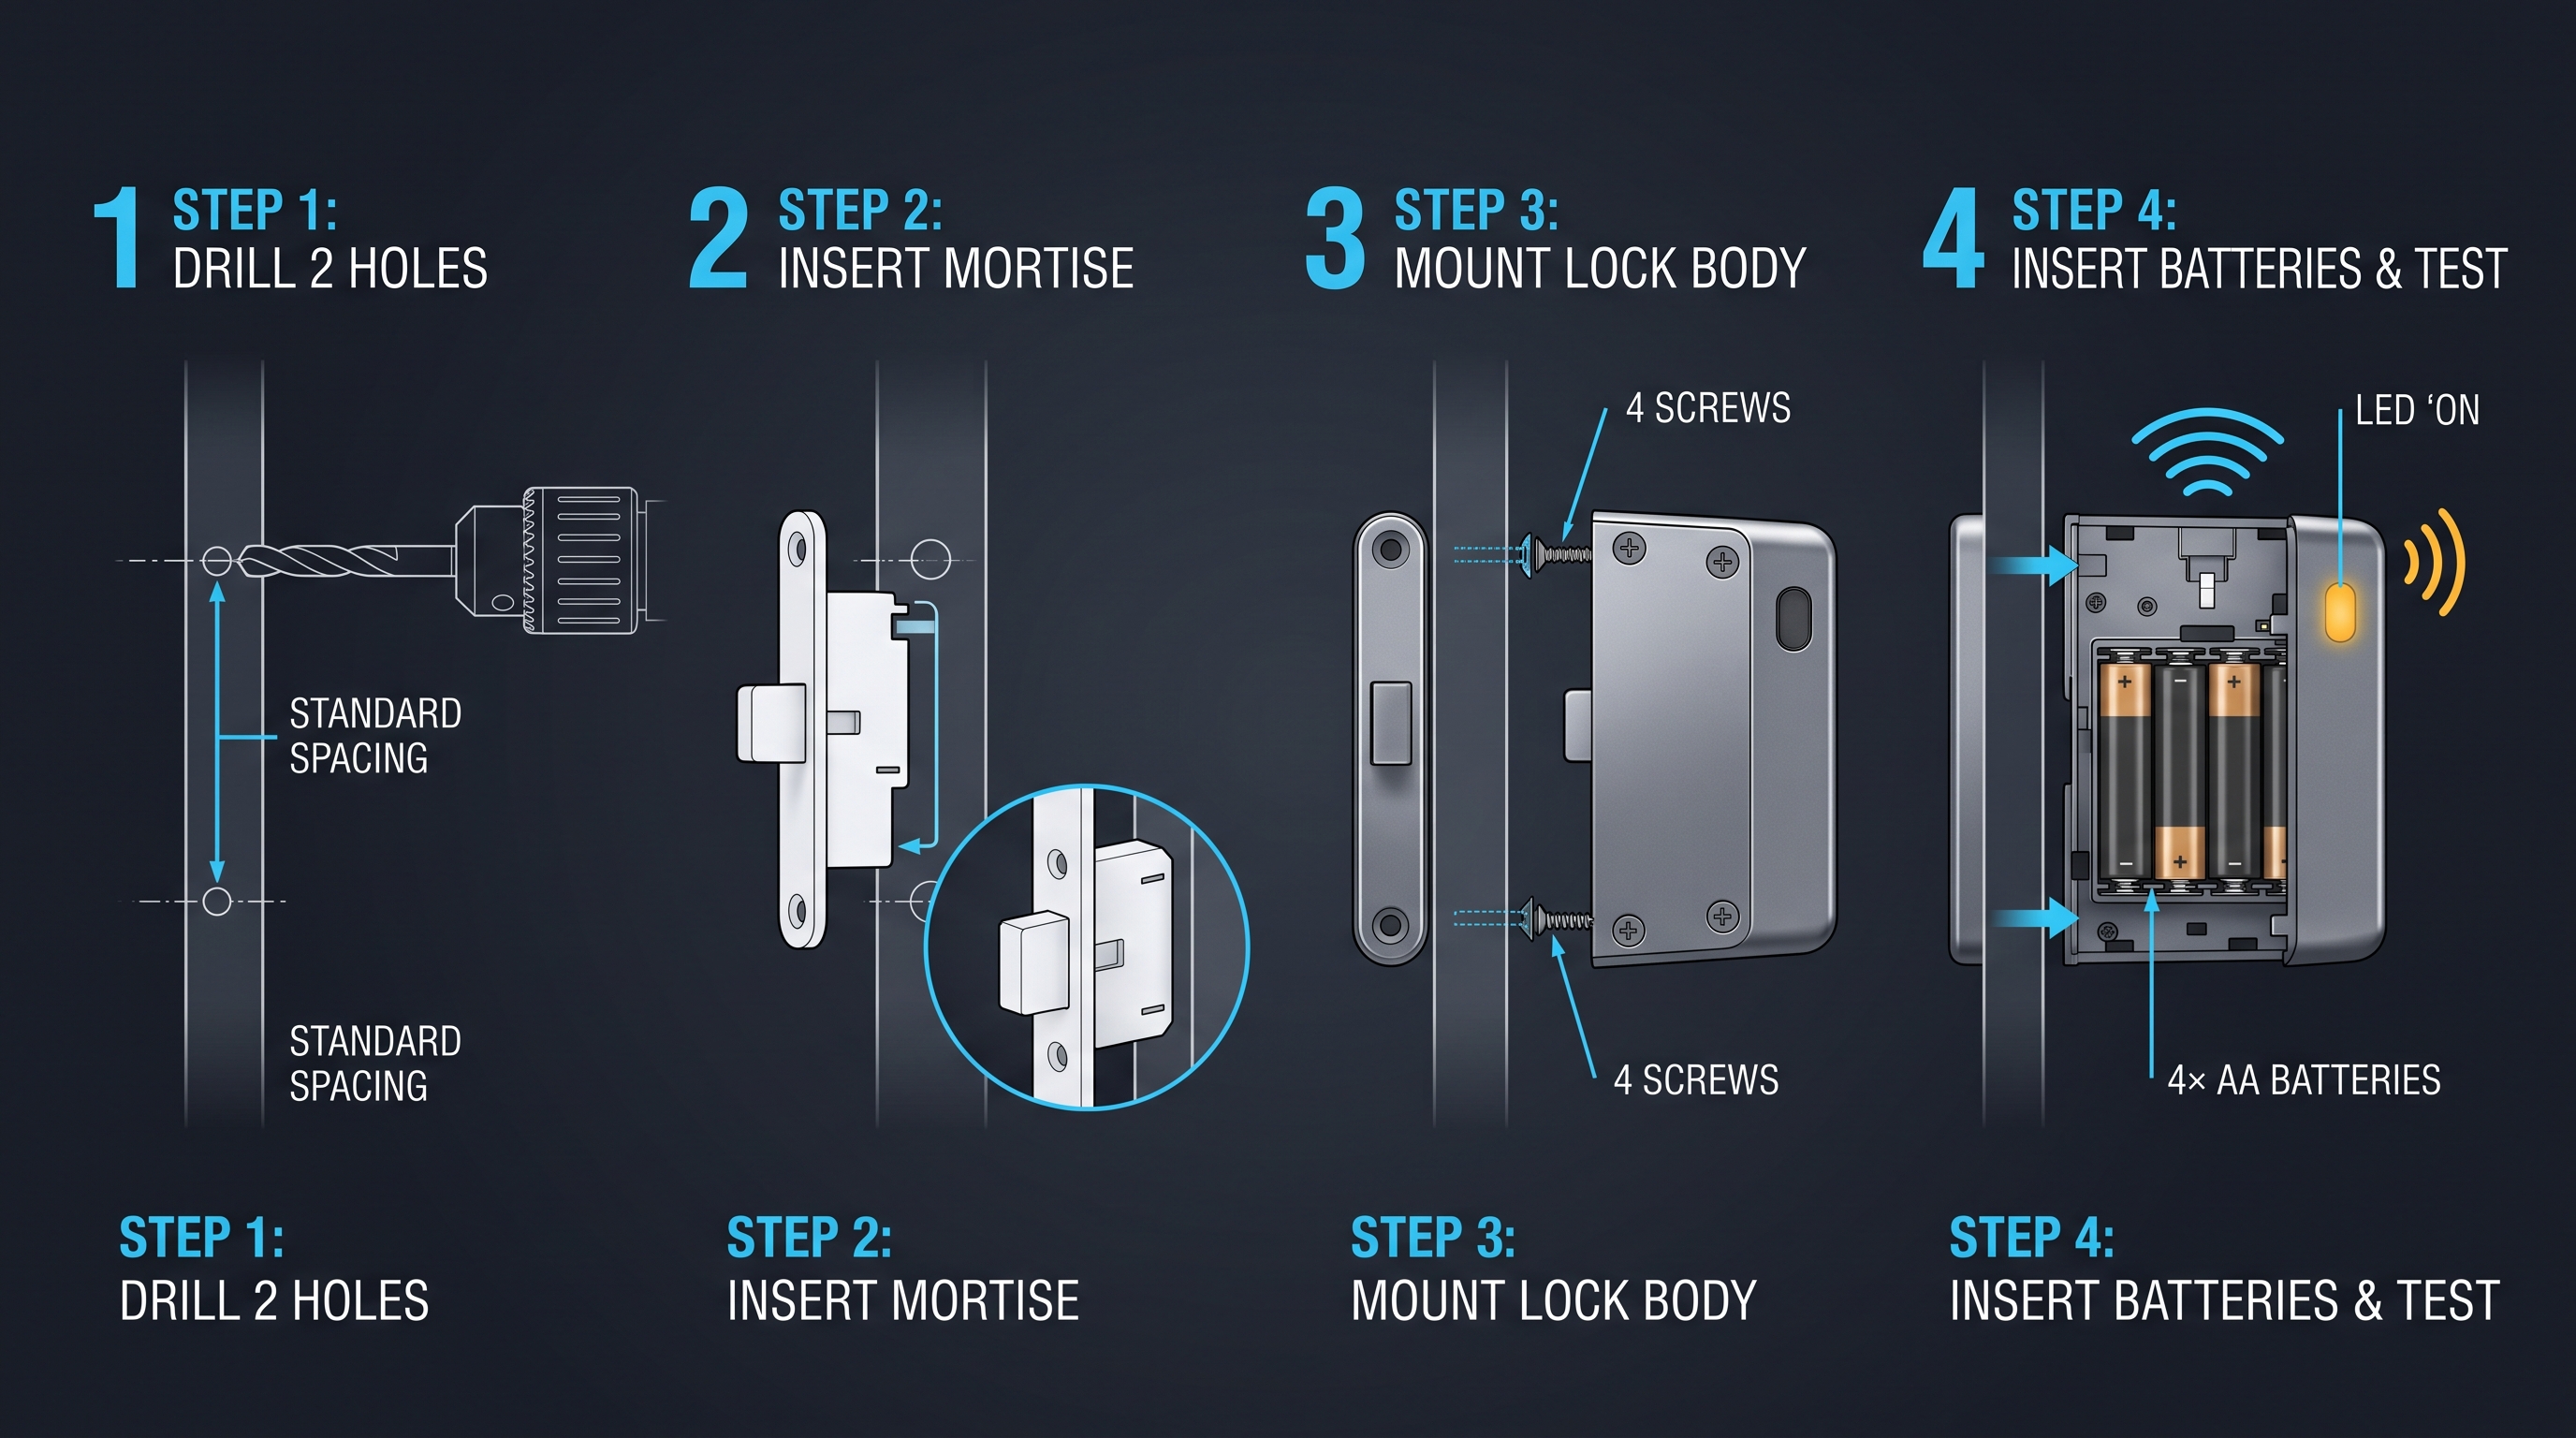
Harga Kunci Loker Elektronik: Panduan Lengkap Faktor Biaya, Tingkatan Harga, dan Negosiasi dengan Vendor
Pahami faktor yang menentukan harga kunci loker elektronik — dari jenis kredensial dan material hingga diskon volume, perkakas NRE, pengiriman, dan TCO 5 tahun. Panduan harga lengkap dengan tabel.
Halaman tersebut mendukung konteks produk yang sama: Kunci Loker Gym — Kartu Offline, Tanpa WiFi.
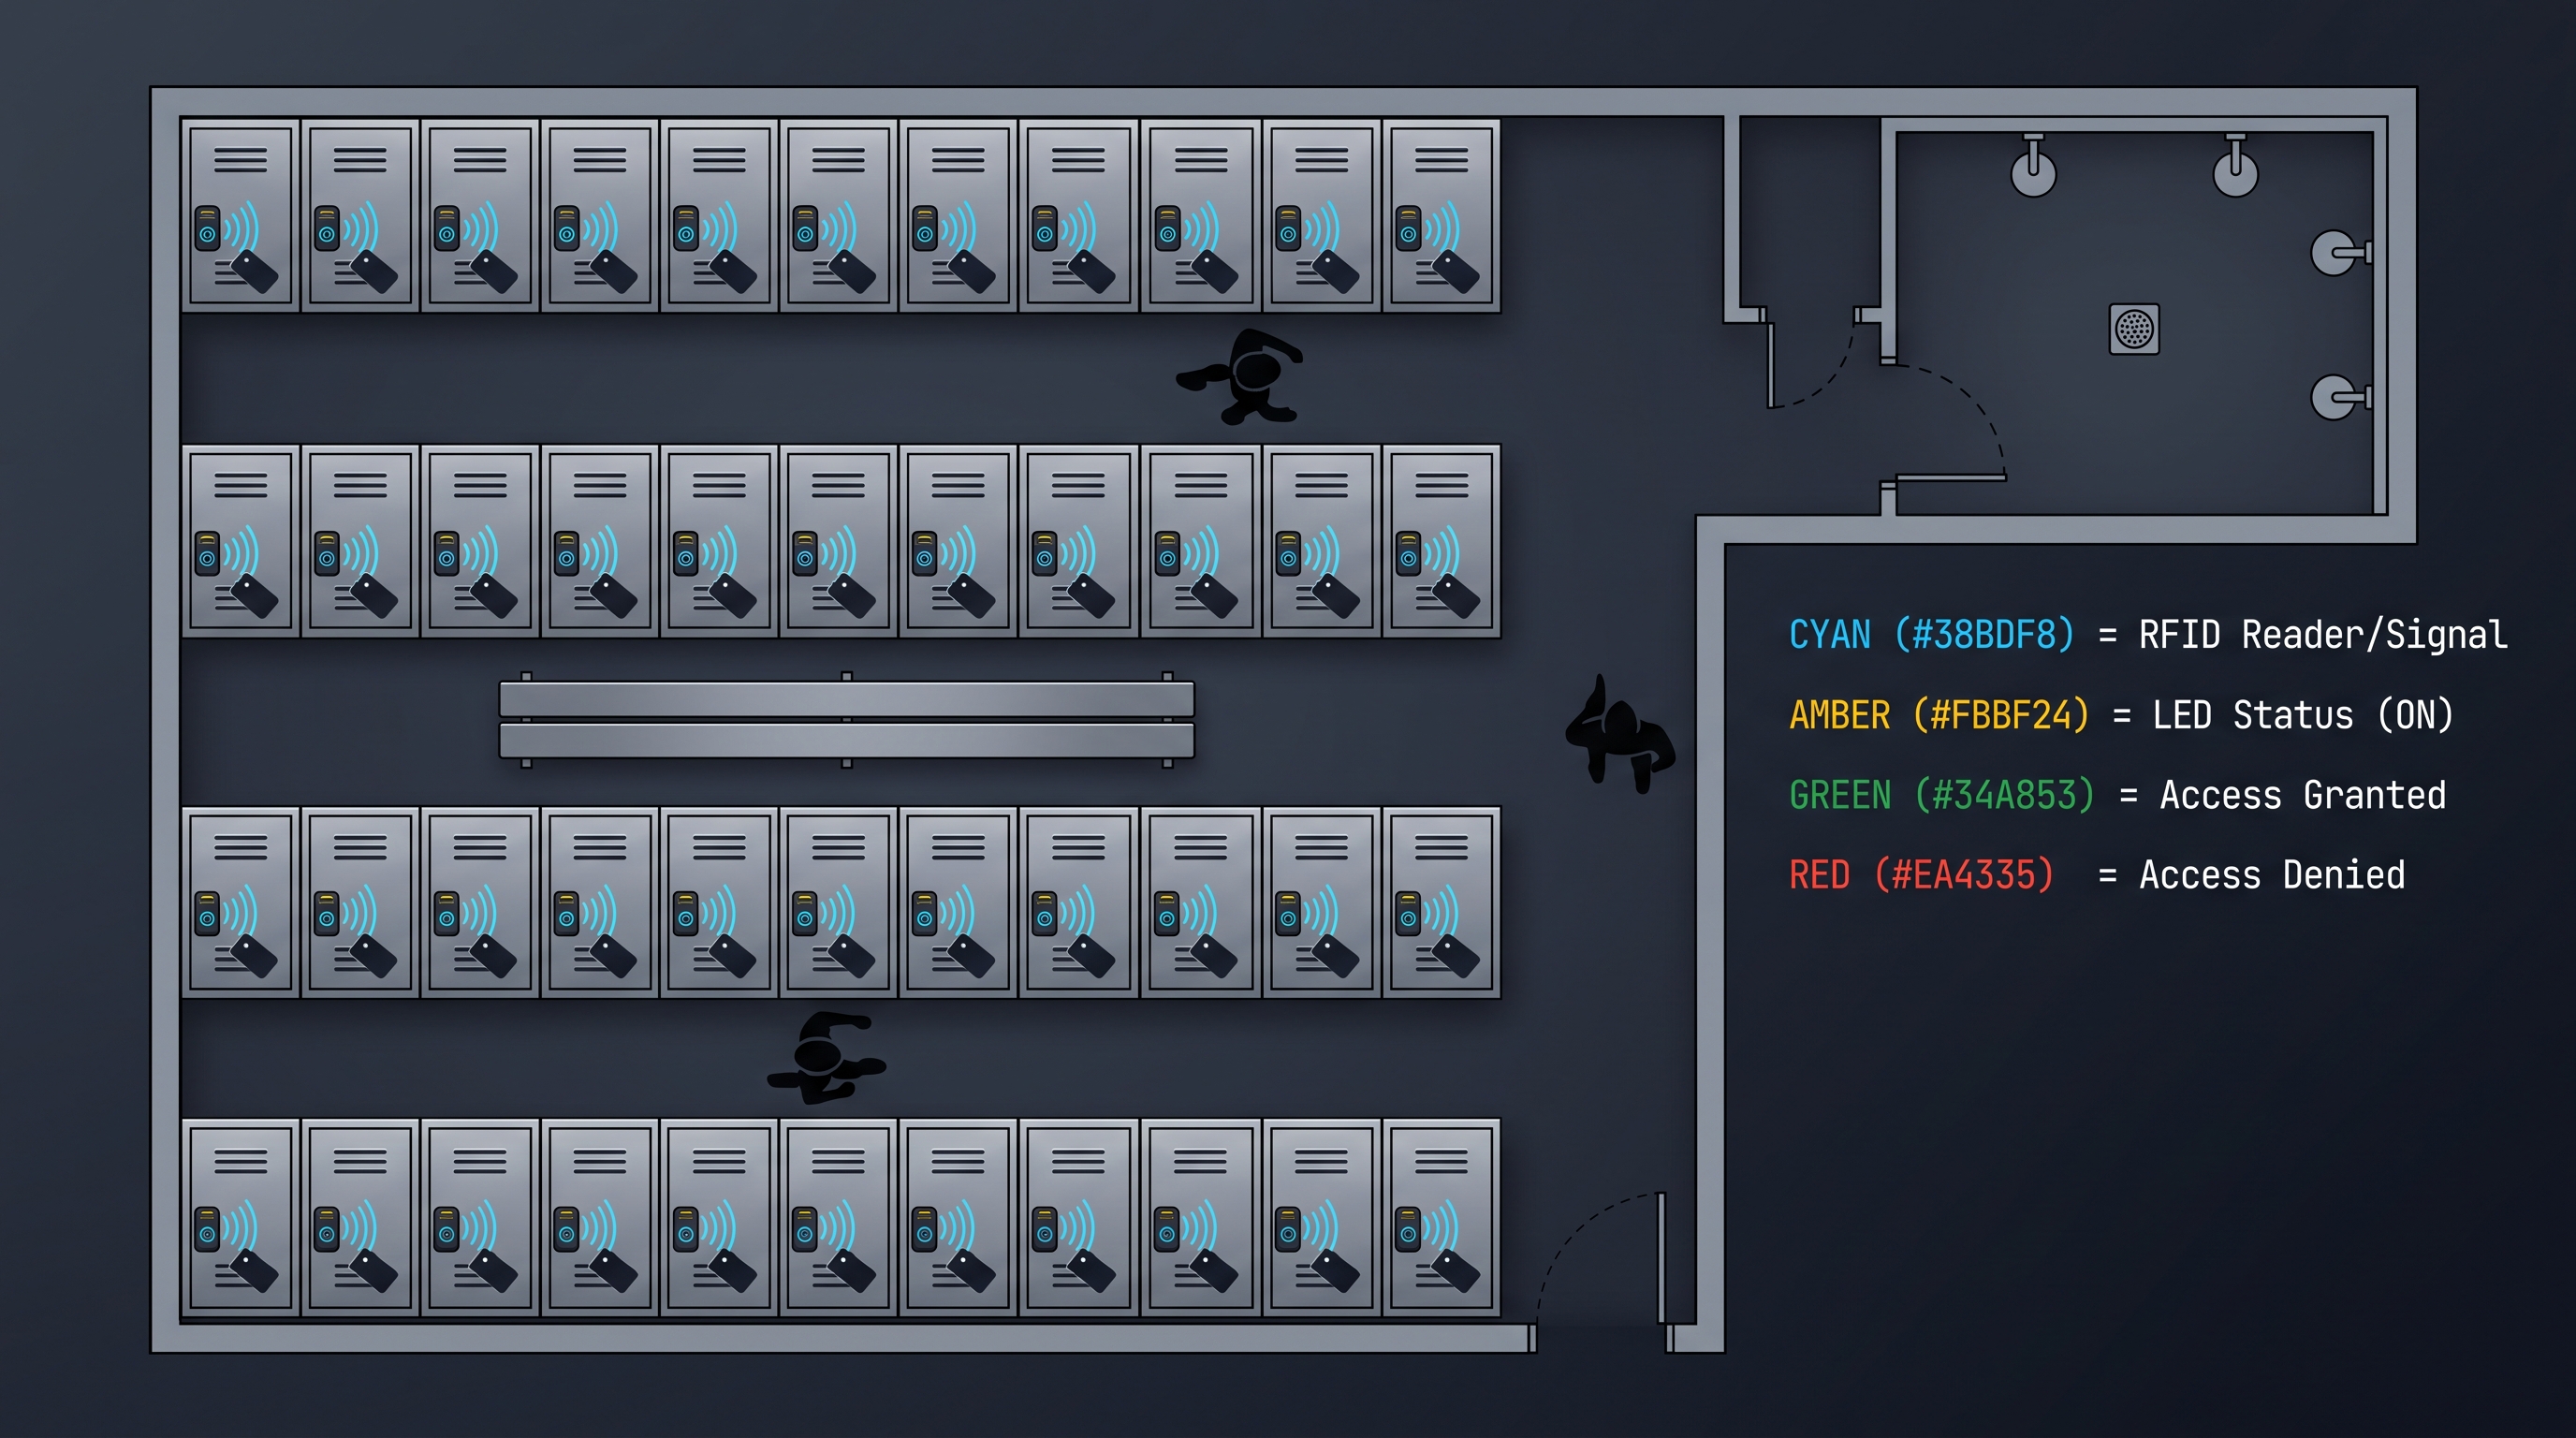
Kunci Loker Elektronik: Panduan Lengkap 2026 untuk Keamanan Loker Tanpa Kunci
Pelajari cara kerja kunci loker elektronik, dari RFID hingga model biometrik, dengan tips pembelian, spesifikasi, dan perbandingan untuk gym, kantor, dan sekolah.
Halaman tersebut mendukung konteks produk yang sama: Kunci Loker Gym — Kartu Offline, Tanpa WiFi, Kunci Lemari Elektronik Kode PIN — Mandiri, Tanpa WiFi, Kunci Lemari Bluetooth — App + PIN + Kartu, Armada Terkelola.
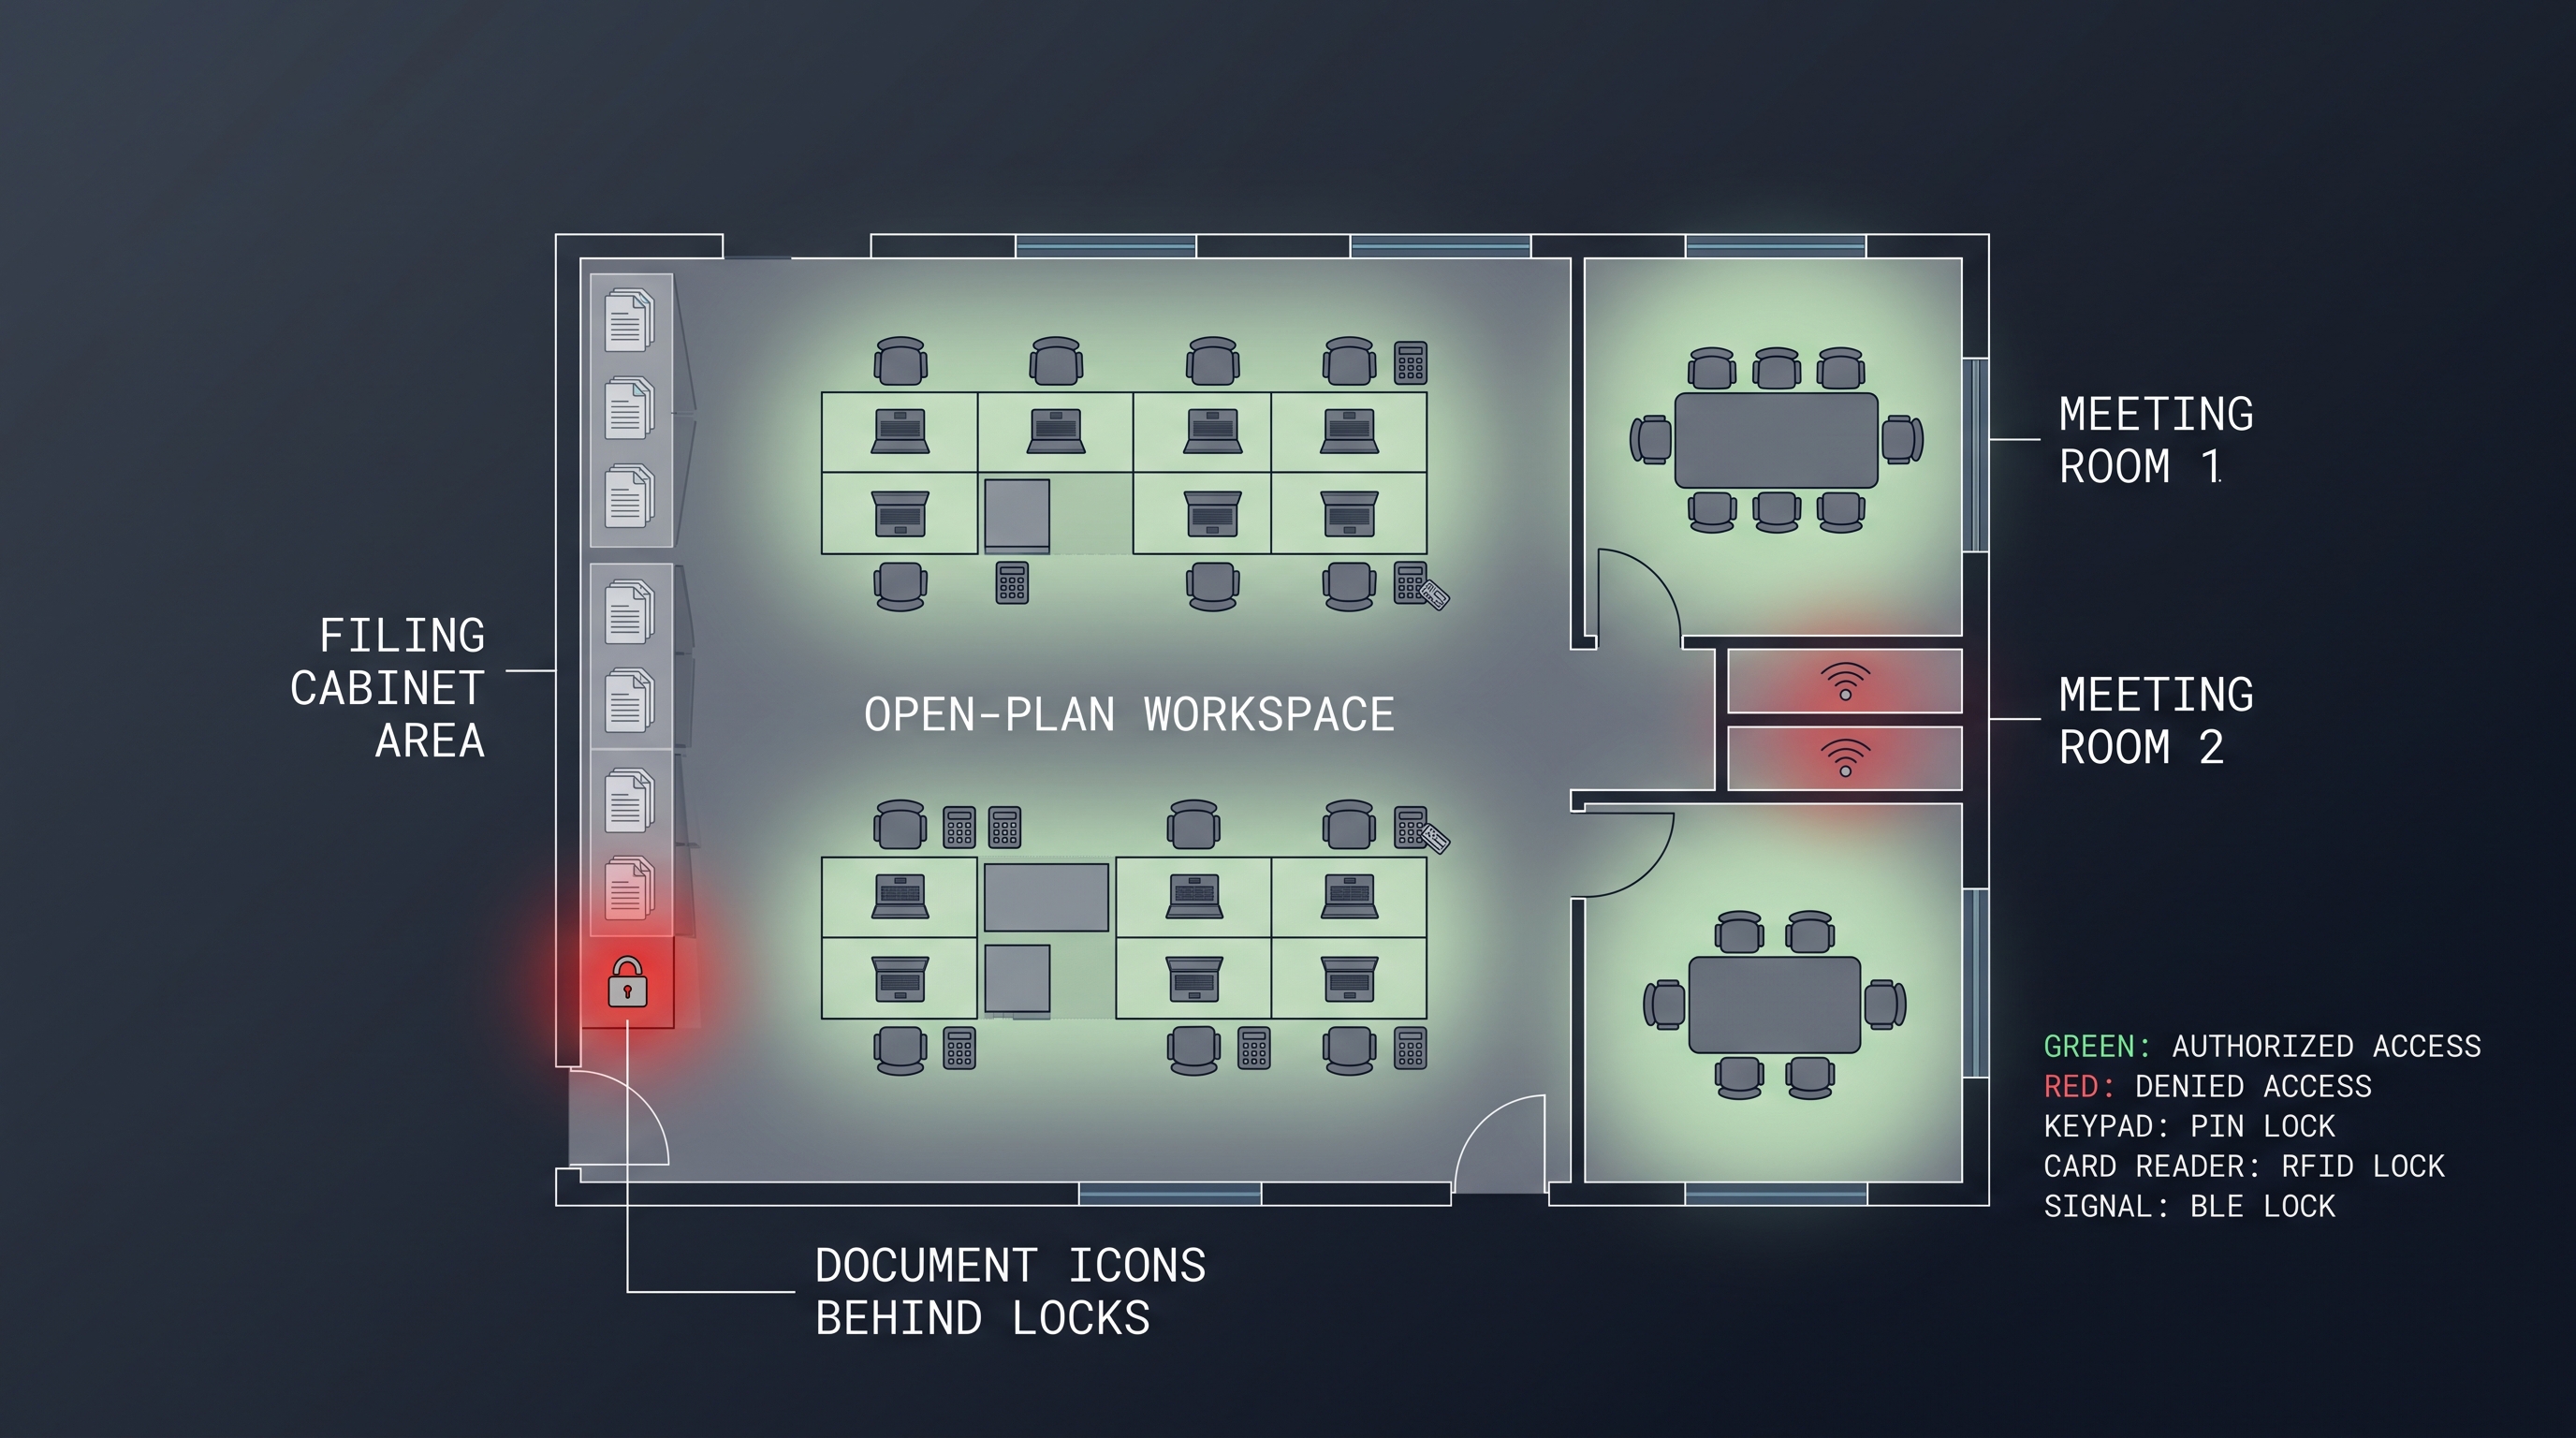
Kunci Perabot Elektronik: Panduan Lengkap Keamanan Kabinet
Kunci furnitur elektronik mengamankan kabinet dan laci dengan RFID, BLE, PIN, atau biometrik, menggantikan kunci dengan akses terkelola dan dapat diaudit.
Halaman tersebut mendukung konteks produk yang sama: Kunci Lemari Elektronik Kode PIN — Mandiri, Tanpa WiFi.
Rinci proyek hotel Anda bersama insinyur kami
Kirimkan jumlah kamar, jenis plafon, dan preferensi protokol Anda. Kami akan mengirimkan rencana sampel dan penawaran dalam 24 jam kerja.
- Beralih dari panduan umum ke diskusi produk atau aplikasi.
- Gunakan RFQ saat harga, gambar teknis, MOQ, atau jadwal peluncuran membutuhkan struktur.
- Jaga jalur kontak langsung tetap terlihat untuk klarifikasi cepat dan serah terima.