Kunci Lemari Elektronik dengan Audit Trail: Panduan Definitif Pencatatan Akses Berstandar Kepatuhan
Pelajari bagaimana kunci lemari elektronik dengan audit trail memberikan log akses anti-manipulasi, integrasi SIEM, dan kepatuhan DEA, HIPAA, FDA, dan SOX.
Apa Itu Kunci Lemari Elektronik dengan Audit Trail?
Kunci lemari elektronik dengan audit trail adalah mekanisme penguncian yang dikendalikan mikroprosesor yang menggantikan kunci mekanik tradisional atau kunci kombinasi pada lemari, laci, dan enklusur, sekaligus menambahkan kemampuan kritis untuk mencatat setiap peristiwa akses dalam memori non-volatile. Berbeda dengan kunci elektronik standar yang hanya memberikan atau menolak akses, kunci lemari elektronik dengan audit trail merekam jejak forensik yang terperinci untuk setiap peristiwa: stempel waktu yang presisi (sering kali disinkronkan dengan server waktu NTP atau pengendali terpusat), identitas kredensial yang digunakan (kode PIN, kartu RFID, templat biometrik, atau kredensial seluler), tindakan yang dilakukan (mengunci, membuka kunci, percobaan membuka kunci, pembobolan, deteksi tamper), dan hasilnya (berhasil, ditolak, habis waktu, kesalahan). Rekaman tersebut disimpan dalam memori flash yang mempertahankan data bahkan saat kehilangan daya, dengan kapasitas berkisar dari 1.000 hingga 100.000 peristiwa tergantung pada model dan pabrikannya. Metode pengambilan data peristiwa yang umum meliputi ekspor melalui flash drive USB, komunikasi serial RS-485, konektivitas Wi-Fi, atau jaringan mesh nirkabel Zigbee, sehingga memungkinkan integrasi dengan platform manajemen informasi dan peristiwa keamanan yang lebih luas. Perangkat ini menarik arus antara 50 dan 250 miliampere pada tegangan 5 hingga 24 volt DC tergantung pada mekanisme penguncian, dan harganya berkisar dari sekitar $150 untuk unit mandiri dasar hingga lebih dari $800 untuk model berjejaring penuh dengan peringkat tamper dan firmware siap SIEM. Sertifikasi yang umum mencakup UL 294 untuk kontrol akses, ANSI/BHMA A156.30 untuk kunci elektronik, serta dukungan kepatuhan terhadap DEA Title 21 CFR Part 1300, HIPAA Security Rule 45 CFR Part 164, FDA 21 CFR Part 11, dan SOX Section 404. Rekayasa di balik perangkat ini menggabungkan mekanisme pengait berbasis solenoid atau motor dengan jam waktu-nyata, mikrokontroler kriptografis, dan IC penyimpanan flash yang aman, semuanya terkurung dalam enklusur bukti-tamper yang dinilai tahan terhadap serangan fisik. Yang membedakan kunci lemari elektronik dengan audit trail dari kunci elektronik standar adalah kemampuan non-repudiation — sistem menciptakan catatan yang dapat dipertanggungjawabkan secara hukum yang tidak dapat diubah atau dihapus oleh pengguna akhir, sehingga memastikan audit trail dapat diterima dalam audit regulasi, investigasi internal, dan proses hukum. Hal ini menjadikan teknologi ini sangat diperlukan di lingkungan tempat akses ke zat sensitif atau terkendali harus dilacak dengan kepastian mutlak.
Mengapa Setiap Fasilitas yang Diatur Regulasi Membutuhkan Kunci Lemari Elektronik dengan Audit Trail
Lanskap regulasi untuk zat terkendali, data sensitif, dan aset bernilai tinggi semakin menuntut, dan kunci lemari elektronik dengan audit trail telah bergeser dari fitur kenyamanan menjadi kebutuhan kepatuhan. Drug Enforcement Administration (DEA) mewajibkan semua entitas yang menangani zat terkendali Jadwal II hingga V untuk memelihara catatan yang lengkap dan akurat atas setiap peristiwa akses, termasuk identitas individu yang mengakses persediaan dan waktu akses yang tepat. Log kertas tradisional terkenal tidak andal — dapat diisi terlebih dahulu, diberi tanggal mundur, hilang, atau sekadar terlupakan, sehingga menciptakan celah kepatuhan yang dapat berujung pada teguran DEA, denda, atau pencabutan registrasi. Kunci lemari elektronik dengan audit trail menghilangkan kerentanan tersebut dengan menciptakan catatan otomatis dan tahan tamper yang tidak dapat diubah setelah kejadian. Dalam lingkungan layanan kesehatan yang diatur oleh Health Insurance Portability and Accountability Act (HIPAA), Security Rule mewajibkan entitas yang tercakup menerapkan mekanisme kontrol akses yang mencatat dan memeriksa aktivitas dalam sistem yang memuat informasi kesehatan yang dilindungi. Meskipun HIPAA sering dikaitkan dengan rekam medis elektronik, keamanan fisik lemari obat, laci berkas pasien, dan area penyimpanan perlengkapan termasuk dalam persyaratan Administrative Safeguards dan Physical Safeguards yang sama. Kunci lemari elektronik dengan audit trail menyediakan dokumentasi yang diperlukan untuk membuktikan kepatuhan selama audit OCR, termasuk bukti identifikasi pengguna yang unik, padanan logoff otomatis, dan kontrol audit. Regulasi 21 CFR Part 11 dari Food and Drug Administration (FDA), yang mengatur rekaman elektronik dan tanda tangan elektronik dalam industri farmasi dan alat medis, mewajibkan sistem yang menghasilkan rekaman elektronik menerapkan langkah-langkah untuk mencegah pemalsuan rekaman, memastikan akurasi rekaman, dan memelihara audit trail yang mencatat siapa yang melakukan tindakan, tindakan apa yang dilakukan, dan kapan. Kunci lemari elektronik dengan audit trail memetakan langsung ke persyaratan ini dengan menyediakan catatan yang aman, berstempel waktu, dan teridentifikasi pengguna untuk setiap peristiwa akses lemari. Sarbanes-Oxley Act (SOX), meskipun berfokus pada kontrol keuangan, juga mencakup keamanan fisik aset yang memengaruhi pelaporan keuangan, termasuk laci kas, penyimpanan efek, dan lemari dokumen keuangan. Section 404 mewajibkan manajemen menilai dan melaporkan efektivitas kontrol internal atas pelaporan keuangan, dan kunci lemari elektronik dengan audit trail menyediakan catatan akses yang dapat diverifikasi yang dituntut oleh auditor. Di luar kepatuhan regulasi, perangkat ini berfungsi sebagai penangkal yang kuat terhadap pencurian internal, alat forensik untuk menyelidiki insiden keamanan, dan sumber intelijen operasional untuk mengoptimalkan efisiensi alur kerja. Biaya dari satu pelanggaran kepatuhan — yang dapat berkisar dari $10.000 untuk teguran minor DEA hingga $1,5 juta untuk pelanggaran HIPAA — jauh melampaui investasi dalam kunci lemari elektronik dengan audit trail, menjadikan teknologi ini keputusan manajemen risiko yang sederhana.
Komponen Inti Kunci Lemari Elektronik dengan Audit Trail
Memahami arsitektur internal kunci lemari elektronik dengan audit trail membantu profesional pengadaan mengevaluasi produk yang bersaing berdasarkan keunggulan teknis, bukan klaim pemasaran. Mekanisme penguncian itu sendiri umumnya berupa pengait yang dioperasikan solenoid atau deadbolt yang digerakkan motor, dengan solenoid lebih cepat (aktuasi dalam 50 hingga 150 milidetik) tetapi mengonsumsi lebih banyak daya selama pulsa, sedangkan mekanisme berpenggerak motor menarik arus rata-rata lebih rendah (serendah 10 mA saat idle) tetapi membutuhkan 300 hingga 800 milidetik untuk menyelesaikan siklus pembukaan. Pilihan di antara keduanya bergantung pada aplikasi spesifik: lemari apotek dengan lalu lintas tinggi sering memilih mekanisme solenoid demi kecepatan, sementara instalasi berbaterai pada troli bergerak atau enklusur terpencil lebih menyukai mekanisme berpenggerak motor demi efisiensi daya. Subsistem pembaca kredensial mendukung satu atau lebih modalitas autentikasi, dengan yang paling umum adalah pembaca proximity RFID yang bekerja pada 125 kHz atau 13,56 MHz, pad PIN sentuh kapasitif, pemindai sidik jari biometrik, dan antarmuka Bluetooth Low Energy untuk kredensial seluler. Jam waktu-nyata adalah komponen kritis karena nilai pembuktian setiap peristiwa audit bergantung pada penandaan waktu yang akurat. Sebagian besar produk kunci lemari elektronik dengan audit trail menggunakan osilator kristal terkompensasi suhu dengan penyimpangan kurang dari dua menit per tahun, dan model berjejaring tersinkronisasi dengan server NTP atau panel kontrol akses terpusat pada interval yang dapat dikonfigurasi, memastikan semua kunci di suatu fasilitas beroperasi pada basis waktu yang sama. Subsistem penyimpanan flash non-volatile menggunakan memori serial NOR flash atau NAND flash dengan minimal 1.000 rekaman peristiwa dan maksimal 100.000 atau lebih. Pengendali penyimpanan menerapkan algoritma wear-leveling untuk memperpanjang umur memori flash, dan firmware umumnya menggunakan desain buffer melingkar yang menimpa peristiwa terlama ketika buffer penuh, memastikan perangkat selalu menyimpan riwayat terbaru. Antarmuka komunikasi menyediakan jalur untuk pengambilan data peristiwa dan konfigurasi. Antarmuka USB umum pada model berbiaya lebih rendah dan memungkinkan petugas keamanan menghubungkan secara fisik flash drive USB untuk mengunduh log peristiwa dalam format CSV atau XML. Antarmuka RS-485 mendukung jaringan multi-drop di mana hingga 255 kunci dapat berbagi satu bus komunikasi, dengan panjang kabel maksimum 4.000 kaki, menjadikan topologi ini ideal untuk instalasi besar di fasilitas kesehatan atau pusat data. Konektivitas Wi-Fi menghilangkan kebutuhan akan pengkabelan khusus dan mendukung pembaruan firmware over-the-air, streaming peristiwa waktu-nyata, serta integrasi dengan platform kontrol akses berbasis cloud. Antarmuka Zigbee dioptimalkan untuk jaringan mesh di lingkungan di mana kepadatan Wi-Fi menjadi perhatian, menawarkan konsumsi daya lebih rendah dan komunikasi yang andal melalui topologi mesh yang menyembuhkan diri sendiri (self-healing). Subsistem deteksi tamper mencakup mikroswitch atau sakelar reed magnetik yang mendeteksi upaya tidak sah untuk melepas kunci dari lemari, upaya pembobolan, atau upaya melewati pembaca kredensial. Ketika peristiwa tamper terdeteksi, sistem segera mencatat peristiwa tersebut dengan stempel waktu dan, pada model berjejaring, mengirimkan peringatan ke stasiun pemantauan keamanan. Mikrokontroler kriptografis adalah otak perangkat, bertanggung jawab untuk memproses permintaan autentikasi, mengelola log audit, mengendalikan mekanisme penguncian, dan mengamankan komunikasi dengan sistem eksternal. Mikrokontroler ini umumnya mencakup modul keamanan perangkat keras yang menghasilkan dan menyimpan kunci enkripsi, memastikan data log audit terlindungi dari pembacaan atau modifikasi tidak sah bahkan jika perangkat dikompromikan secara fisik.
Cara Kerja Kunci Lemari Elektronik dengan Audit Trail
Urutan operasional kunci lemari elektronik dengan audit trail dimulai dengan penyajian kredensial dan berlanjut melalui autentikasi, aktuasi, pencatatan, dan transmisi. Ketika pengguna mendekati lemari, mereka menyajikan kredensial — mengetuk kartu RFID, memasukkan PIN pada keypad, memindai sidik jari, atau membuka kunci melalui aplikasi seluler. Pembaca kredensial menangkap identifikator dan meneruskannya ke mikrokontroler, yang membandingkannya dengan daftar kredensial resmi yang tersimpan. Jika autentikasi berhasil, mikrokontroler mengalirkan daya ke solenoid atau penggerak motor, melepaskan pengait atau menarik deadbolt. Kunci kemudian menghasilkan peristiwa audit yang memuat ID kredensial, jenis tindakan (pembukaan kunci diizinkan), stempel waktu dari jam waktu-nyata, dan kode hasil (berhasil). Peristiwa ini ditulis ke buffer memori flash dalam format terstruktur, umumnya rekaman biner yang mencakup pemeriksaan redundansi siklik atau nilai hash untuk mendeteksi kerusakan data. Seluruh urutan autentikasi dan aktuasi selesai dalam 200 hingga 900 milidetik tergantung pada mekanisme kunci dan jenis kredensial. Jika autentikasi gagal — misalnya, kode PIN dimasukkan dengan salah, kartu tidak terdaftar dalam daftar resmi, atau pencocokan biometrik gagal — kunci tetap dalam keadaan terkunci dan menghasilkan peristiwa akses ditolak dengan bidang yang sama: ID kredensial, jenis tindakan (akses ditolak), stempel waktu, dan kode hasil (alasan kegagalan). Sistem umumnya mengizinkan sejumlah percobaan gagal yang dapat dikonfigurasi sebelum memicu periode penguncian, alarm, atau keduanya. Durasi penguncian dan ambang percobaan gagal dapat dikonfigurasi melalui perangkat lunak manajemen kunci, dan setiap percobaan gagal dicatat dalam audit trail untuk tinjauan selanjutnya. Upaya pembobolan menghasilkan jenis peristiwa yang berbeda yang ditandai sebagai kritis dalam log audit. Ketika subsistem deteksi tamper merasakan serangan — seperti mengungkit rumah kunci, memotong baut pengait, atau menghubung-singkat antarmuka pembaca kredensial — mikrokontroler segera mencatat peristiwa tamper dengan indikator tingkat keparahan dan, pada model berjejaring, mengirimkan peringatan waktu-nyata ke konsol keamanan. Log audit disusun sebagai daftar rekaman berurutan, masing-masing memuat nomor urut peristiwa yang meningkat secara monoton, stempel waktu dengan presisi milidetik, ID kredensial atau identifikator sistem, kode jenis peristiwa, kode hasil, dan tanda tangan kriptografis. Tanda tangan kriptografis dihitung atas seluruh rekaman menggunakan kunci yang tersimpan dalam modul keamanan perangkat keras, menyediakan non-repudiation dan verifikasi integritas. Ketika log diekspor ke drive USB atau dikirim ke server terpusat, sistem menyertakan tanda tangan kriptografis untuk setiap rekaman, memungkinkan sistem penerima memverifikasi bahwa rekaman tidak diubah selama pengiriman. Proses ekspor dapat dimulai secara manual oleh petugas keamanan dengan kredensial administratif, atau dapat dikonfigurasi untuk terjadi secara otomatis sesuai jadwal atau ketika log mencapai persentase pengisian tertentu. Data yang diekspor umumnya diformat sebagai berkas CSV untuk memudahkan impor ke aplikasi spreadsheet dan platform SIEM, atau sebagai berkas XML untuk integrasi dengan sistem manajemen keamanan perusahaan. Integrasi SIEM memungkinkan korelasi waktu-nyata antara peristiwa akses lemari dengan sumber data keamanan lainnya, seperti sistem manajemen video, sistem akses kartu, dan sistem deteksi penyusupan, memberikan tampilan komprehensif atas peristiwa keamanan di seluruh fasilitas.
Penyimpanan dan Pengelolaan Peristiwa pada Kunci Lemari Elektronik dengan Jejak Audit
Arsitektur penyimpanan peristiwa pada kunci lemari elektronik dengan jejak audit menentukan seberapa banyak data historis yang tersedia untuk audit kepatuhan, investigasi keamanan, dan analisis operasional. Kapasitas memori flash sangat bervariasi antar tingkatan produk, di mana model kelas pemula menyimpan 1.000 hingga 5.000 peristiwa, model kelas menengah menyimpan 10.000 hingga 50.000 peristiwa, dan model kelas perusahaan menyimpan hingga 100.000 peristiwa atau lebih. Lemari farmasi yang sibuk di rumah sakit yang beroperasi 24 jam dapat menghasilkan 50 hingga 200 peristiwa per hari, yang berarti buffer 10.000 peristiwa menyediakan riwayat sekitar 50 hingga 200 hari sebelum buffer melingkar mulai menimpa entri tertua. Lemari penyimpanan barang bukti di kantor polisi yang jarang diakses mungkin hanya menghasilkan 5 hingga 10 peristiwa per hari, sehingga buffer 100.000 peristiwa dapat menyimpan riwayat selama bertahun-tahun. Format catatan peristiwa umumnya mencakup bidang-bidang berikut, yang masing-masing esensial untuk kepatuhan dan analisis forensik: nomor urut peristiwa, stempel waktu (tanggal dan waktu dengan presisi detik atau milidetik), ID kredensial atau pengidentifikasi pengguna, jenis kredensial (PIN, RFID, biometrik, seluler, key override), jenis peristiwa (kunci, buka kunci, akses ditolak, tamper terdeteksi, pemaksaan masuk, timeout, startup sistem, shutdown sistem, sinkronisasi waktu, ekspor log, perubahan konfigurasi), kode hasil (berhasil, kredensial tidak valid, kredensial kedaluwarsa, lockout aktif, baterai lemah, status tamper, kesalahan komunikasi), dan pengidentifikasi perangkat (nomor seri atau alamat jaringan). Beberapa model lanjutan juga mencakup nomor lemari atau pengidentifikasi lokasi, status posisi pintu (terbuka, tertutup, terbuka sedikit), dan tegangan baterai pada saat peristiwa terjadi. Firmware mengelola buffer peristiwa menggunakan desain antrean melingkar, di mana peristiwa baru ditulis pada penunjuk tulis saat ini, dan penunjuk tersebut bergerak maju ke slot berikutnya yang tersedia. Ketika penunjuk mencapai akhir buffer, penunjuk kembali ke awal, menimpa peristiwa tertua. Desain ini memastikan bahwa perangkat selalu menyimpan peristiwa terbaru, yang umumnya paling relevan untuk investigasi keamanan. Buffer peristiwa dilindungi oleh kebijakan write-once-read-many pada tingkat firmware, yang berarti peristiwa tidak dapat dihapus atau dimodifikasi secara selektif oleh pengguna akhir. Satu-satunya cara untuk mengosongkan buffer peristiwa adalah dengan melakukan factory reset, yang merupakan tindakan disengaja yang dengan sendirinya menghasilkan peristiwa audit, sehingga memastikan setiap upaya untuk menghancurkan bukti juga tercatat. Proses ekspor mengekstrak buffer peristiwa secara keseluruhan atau dalam rentang tanggal yang dapat dikonfigurasi, dan berkas hasil ekspor menyertakan tanda tangan digital yang mengautentikasi berkas dan memverifikasi integritasnya. Ketika berkas hasil ekspor dimuat ke dalam perangkat lunak manajemen SIEM atau kontrol akses, sistem memvalidasi tanda tangan digital dan melaporkan setiap ketidaksesuaian. Rantai pengawasan (chain of custody) untuk data audit ini bersifat kritis untuk memenuhi standar pembuktian yang disyaratkan oleh audit kepatuhan DEA, HIPAA, FDA, dan SOX. Perangkat lunak manajemen peristiwa umumnya menyediakan kemampuan pencarian, penyaringan, pengurutan, dan pelaporan, yang memungkinkan petugas keamanan untuk dengan cepat menemukan peristiwa tertentu, menghasilkan laporan kepatuhan, dan mengekspor data dalam format yang disyaratkan regulator. Perangkat lunak tersebut juga mengelola basis data kredensial, termasuk pendaftaran pengguna, penugasan kredensial, jadwal akses, dan pencabutan kredensial, serta menyinkronkan jam waktu nyata di seluruh kunci yang terhubung untuk memastikan stempel waktu yang konsisten.
Persyaratan Kepatuhan dan Regulasi untuk Kunci Lemari Elektronik dengan Jejak Audit
Pendorong utama adopsi kunci lemari elektronik dengan jejak audit adalah kepatuhan terhadap regulasi federal dan regulasi spesifik industri yang mewajibkan kontrol akses yang dapat diaudit untuk material dan informasi sensitif. Regulasi Drug Enforcement Administration (DEA) di bawah Title 21 CFR Part 1300 menetapkan persyaratan keamanan untuk zat terkendali, termasuk persyaratan bahwa seluruh area penyimpanan zat terkendali harus dikunci dan aksesnya dibatasi hanya untuk personel yang berwenang. Meskipun regulasi tersebut tidak secara eksplisit mewajibkan kunci elektronik dengan jejak audit, pedoman Pharmaceutical Diversion Prevention dari DEA dan hasil inspeksi administratif DEA menegaskan bahwa buku catatan manual tidak lagi dianggap memadai untuk zat terkendali Schedule II di lingkungan dengan volume tinggi. Kunci lemari elektronik dengan jejak audit menyediakan catatan yang berkelanjutan, otomatis, dan anti-manipulasi yang diharapkan dilihat oleh penyidik DEA selama inspeksi. Security Rule dalam Health Insurance Portability and Accountability Act (HIPAA), yang dikodifikasikan dalam 45 CFR Part 164.312, mewajibkan entitas yang tercakup untuk menerapkan mekanisme perangkat keras, perangkat lunak, dan prosedural yang mencatat dan memeriksa aktivitas dalam sistem informasi yang memuat informasi kesehatan terlindungi elektronik. Bagian Physical Safeguards pada 164.310 secara khusus mengatur kontrol akses fasilitas, termasuk persyaratan untuk menerapkan kebijakan dan prosedur yang membatasi akses fisik ke sistem informasi elektronik serta fasilitas tempat sistem tersebut berada. Kunci lemari elektronik dengan jejak audit yang dipasang pada lemari obat, laci berkas pasien, dan lemari perlengkapan di fasilitas kesehatan secara langsung mendukung kepatuhan terhadap persyaratan ini dengan menyediakan identifikasi pengguna unik, pencatatan akses otomatis, dan kemampuan untuk meninjau catatan akses selama investigasi insiden keamanan. Regulasi 21 CFR Part 11 dari Food and Drug Administration (FDA) menetapkan kriteria di mana catatan elektronik dan tanda tangan elektronik dianggap dapat dipercaya, andal, dan setara dengan catatan kertas. Part 11 mewajibkan sistem yang menghasilkan catatan elektronik untuk menerapkan langkah-langkah guna mencegah pemalsuan catatan, memastikan catatan akurat dan lengkap, serta mempertahankan jejak audit yang mencakup tanggal dan waktu setiap tindakan, identitas orang yang melakukan tindakan, dan tindakan yang dilakukan. Kunci lemari elektronik dengan jejak audit harus memenuhi persyaratan ini untuk dapat digunakan di lingkungan yang diatur FDA seperti manufaktur farmasi, penyimpanan material uji klinis, dan manajemen inventaris perangkat medis. Sarbanes-Oxley Act tahun 2002, khususnya Section 404, mewajibkan manajemen untuk menilai dan melaporkan efektivitas kontrol internal atas pelaporan keuangan. Meskipun SOX umumnya diasosiasikan dengan sistem TI, keamanan fisik aset yang memengaruhi laporan keuangan — termasuk laci uang tunai, lemari sekuritas, penyimpanan dokumen keuangan, dan inventaris material bernilai tinggi — termasuk dalam cakupan kontrol internal. Kunci lemari elektronik dengan jejak audit menyediakan catatan akses yang dapat diverifikasi yang digunakan oleh auditor eksternal untuk menilai efektivitas kontrol akses fisik. General Data Protection Regulation (GDPR), meskipun bukan regulasi AS, memiliki implikasi bagi perusahaan AS yang menangani data pribadi warga negara Uni Eropa, dan persyaratan Pasal 32 mengenai langkah-langkah teknis dan organisasi yang tepat untuk memastikan keamanan data mencakup kontrol akses fisik untuk lemari penyimpanan data. Payment Card Industry Data Security Standard (PCI DSS) mewajibkan data pemegang kartu disimpan di lokasi yang aman secara fisik dengan kontrol akses, dan Requirement 9 secara khusus mengatur perlunya membatasi akses fisik ke data pemegang kartu. Kunci lemari elektronik dengan jejak audit pada lemari dokumen dan rak server di lingkungan pemrosesan pembayaran menyediakan dokumentasi yang diperlukan untuk penilaian kepatuhan PCI DSS. Standar ISO 27001 dari International Organization for Standardization untuk sistem manajemen keamanan informasi mewajibkan organisasi menerapkan kontrol keamanan fisik yang mencakup pencatatan dan pemantauan akses, dan kunci lemari elektronik dengan jejak audit menyediakan bukti yang diperlukan untuk audit sertifikasi ISO 27001.
Integrasi SIEM dan Pemantauan Waktu Nyata
Kekuatan sejati dari kunci lemari elektronik dengan jejak audit terwujud ketika perangkat ini diintegrasikan ke dalam platform Security Information and Event Management (SIEM), mengubah peristiwa akses lemari yang terisolasi menjadi intelijen yang dapat ditindaklanjuti dalam ekosistem keamanan yang lebih luas. Arsitektur integrasi umumnya mengikuti model publish-subscribe di mana kunci atau pengendalinya menghasilkan peristiwa dalam format terstruktur, seperti Syslog dengan pemformatan RFC 5424, dan mengirimkannya ke kolektor SIEM melalui jaringan. Payload peristiwa mencakup pengidentifikasi perangkat, jenis peristiwa, stempel waktu, pengidentifikasi kredensial, dan kode hasil, yang semuanya diformat sedemikian rupa sehingga parser SIEM dapat menafsirkan dan menormalisasikannya ke dalam format peristiwa umum platform. Protokol Syslog adalah metode integrasi dengan dukungan paling luas karena didukung oleh hampir semua platform SIEM, termasuk Splunk, IBM QRadar, ArcSight, LogRhythm, dan Microsoft Sentinel. Firmware kunci dikonfigurasi dengan alamat IP atau hostname kolektor SIEM serta nomor port UDP atau TCP untuk pesan Syslog. Setiap peristiwa dikirimkan sebagai pesan Syslog terpisah dengan kode facility 16 (local use 0) dan tingkat keparahan yang sesuai dengan jenis peristiwa: informational untuk peristiwa akses normal, warning untuk peristiwa akses ditolak, error untuk gangguan sistem, dan critical untuk peristiwa tamper atau pemaksaan masuk. Platform SIEM menyerap pesan-pesan tersebut, mengurainya menjadi bidang terstruktur, dan mengorelasikannya dengan peristiwa dari sumber data keamanan lainnya. Sebagai contoh, peristiwa akses lemari dapat dikorelasikan dengan data sistem manajemen video untuk mengambil rekaman video orang yang mengakses lemari pada waktu yang tepat tersebut. SIEM juga dapat mengorelasikan peristiwa akses lemari dengan peristiwa sistem akses kartu untuk memverifikasi bahwa orang yang membuka lemari benar-benar berada di dalam gedung pada saat tersebut. Aturan korelasi kustom dapat dikonfigurasi untuk menghasilkan peringatan bagi skenario tertentu, seperti pengguna yang mengakses lemari zat terkendali di luar jadwal shift mereka, beberapa upaya akses gagal pada lemari yang sama dalam rentang waktu singkat, akses ke lemari yang seharusnya kosong atau dikunci untuk inventaris, atau peristiwa akses pada lemari yang telah dilaporkan mengalami tamper. Integrasi SIEM juga memungkinkan pelaporan kepatuhan otomatis, di mana sistem menghasilkan laporan yang merangkum aktivitas akses lemari untuk periode waktu, pengguna, atau lemari tertentu, dengan format yang disyaratkan oleh regulator spesifik. Kemampuan pemantauan waktu nyata berarti personel keamanan menerima notifikasi segera atas peristiwa kritis, seperti deteksi tamper atau pemaksaan masuk, melalui sistem peringatan dan notifikasi SIEM, yang dapat mengirim pesan SMS, peringatan surel, atau notifikasi push ke perangkat seluler. Peringatan dapat mencakup informasi kontekstual seperti lokasi lemari, jenis peristiwa, waktu kejadian, dan tautan ke rekaman video terkait. Integrasi juga mendukung tindakan respons otomatis, seperti mengunci semua lemari dalam satu zona ketika peristiwa tamper terdeteksi pada salah satu lemari, memicu preset CCTV untuk mengarahkan kamera ke lemari yang terdampak, atau mengirimkan personel keamanan ke lokasi. Komunikasi dua arah antara SIEM dan sistem kunci memungkinkan operator keamanan untuk mengunci atau membuka lemari dari jarak jauh melalui konsol SIEM, membatasi akses sementara untuk kredensial tertentu, atau menempatkan lemari dalam mode lockdown selama insiden keamanan yang sedang berlangsung. Data jejak audit dari kunci lemari elektronik dengan jejak audit menjadi bagian dari penyimpanan jangka panjang SIEM, menyediakan data historis untuk analisis tren, investigasi forensik, dan audit kepatuhan.
Deteksi Perusakan dan Pencatatan Duress
Kemampuan keamanan dari electronic cabinet lock dengan audit trail tidak hanya terbatas pada pencatatan akses rutin, tetapi juga mencakup fitur deteksi perusakan (tamper detection) dan sinyal duress yang canggih, yang merupakan elemen penting untuk lingkungan dengan tingkat keamanan tinggi. Subsistem deteksi perusakan menggunakan berbagai teknologi sensor untuk mendeteksi serangan fisik yang tidak sah terhadap kunci atau kabinet. Sakelar tamper enclosure adalah microswitch atau sakelar reed magnetik yang mendeteksi ketika rumah kunci dilepaskan dari permukaan kabinet. Jika penyerang mencoba membuka sekrup kunci dari kabinet atau mencungkilnya dengan linggis, sakelar akan berubah kondisi dan memicu peristiwa tamper yang segera tercatat dalam audit log. Sensor posisi latch mendeteksi apakah baut pengunci atau latch berada dalam posisi terluar atau terkunci. Jika latch dipaksa terbuka tanpa kredensial yang valid — misalnya dengan menyelipkan kartu kredit di antara latch dan strike plate — sensor mendeteksi anomali tersebut dan mencatat peristiwa akses paksa. Sensor posisi pintu mendeteksi apakah pintu kabinet terbuka atau tertutup, sehingga sistem dapat mendeteksi situasi ketika pintu dibiarkan terbuka setelah akses, yang dapat mengindikasikan bahwa pengguna lalai, kabinet telah dikompromikan, atau persediaan sedang diambil selama periode waktu yang panjang. Sensor guncangan atau accelerometer mendeteksi peristiwa benturan seperti pukulan palu, pengeboran, atau penggergajian, dan mencatatnya sebagai peristiwa tamper dengan tingkat keparahan berdasarkan intensitas benturan. Deteksi perusakan elektronik bekerja secara paralel dengan bukti perusakan mekanis, seperti sekrup breakaway yang meninggalkan kerusakan terlihat ketika kunci dilepas, serta segel tamper-evident yang menunjukkan tanda-tanda upaya akses. Fitur pencatatan duress mengatasi skenario ketika pengguna dipaksa membuka kabinet di bawah ancaman. Pengguna dapat memasukkan kode duress — kode PIN tertentu yang berbeda dari kode normal mereka — atau menunjukkan kredensial duress yang mengautentikasi pengguna dan membuka kabinet sambil secara bersamaan memicu alarm senyap. Peristiwa duress dicatat dalam audit log dengan penanda khusus yang menunjukkan duress, namun entri log tampak identik dengan peristiwa akses normal pada tampilan lokal, sehingga penyerang tidak mengetahui bahwa alarm telah diaktifkan. Alarm senyap dikirimkan ke SIEM atau pusat pemantauan keamanan, di mana alarm memulai protokol respons yang telah ditentukan, yang dapat mencakup pengiriman personel keamanan ke lokasi, pengaktifan perekaman CCTV pada kabinet, penguncian seluruh kabinet lain di fasilitas, atau pemberitahuan kepada aparat penegak hukum. Kemampuan duress diimplementasikan melalui sistem manajemen kredensial, di mana setiap pengguna dapat diberikan kredensial utama dan kredensial duress. Kredensial duress dapat berupa kode PIN tertentu yang berbeda satu digit dari kode utama, badge RFID tertentu yang ditetapkan sebagai badge duress, atau sidik jari biometrik tertentu yang didaftarkan sebagai jari duress. Sistem juga mendukung kata atau frasa duress untuk sistem autentikasi suara, meskipun hal ini kurang umum pada aplikasi kunci kabinet. Alarm duress dapat dikonfigurasi untuk respons senyap atau bersuara, bergantung pada kebijakan keamanan fasilitas dan sifat ancaman. Peristiwa tamper dan duress disimpan dalam audit log dengan tingkat perlindungan kriptografi yang sama seperti peristiwa akses normal, memastikan bahwa catatan tersebut dapat diterima sebagai bukti dalam proses hukum. Audit log mencakup jenis tamper, sensor yang memicu peristiwa, timestamp, dan durasi peristiwa tamper, sehingga menyediakan catatan forensik yang lengkap atas serangan tersebut.
Sinkronisasi Waktu di Seluruh Jaringan Access Control
Akurasi audit trail sepenuhnya bergantung pada presisi timestamp, dan electronic cabinet lock dengan audit trail memerlukan sinkronisasi waktu yang andal untuk memastikan semua peristiwa tercatat dengan referensi waktu yang konsisten dan akurat. Real-time clock pada setiap kunci mempertahankan waktu secara independen menggunakan crystal oscillator dengan kompensasi suhu, namun oscillator tersebut mengalami drift seiring waktu karena variasi suhu, penuaan komponen, dan fluktuasi pasokan daya. TCXO pada umumnya mengalami drift satu hingga dua menit per tahun dalam kondisi operasi normal, namun drift dapat mencapai lima menit per tahun di lingkungan dengan fluktuasi suhu yang ekstrem. Meskipun tingkat akurasi ini mungkin dapat diterima untuk kunci standalone yang diaudit secara tidak rutin, hal ini menjadi masalah di lingkungan berbasis jaringan di mana peristiwa dari beberapa kunci harus dikorelasikan dan diurutkan. Sinkronisasi waktu dicapai melalui salah satu dari beberapa mekanisme bergantung pada konektivitas kunci. Network Time Protocol adalah metode sinkronisasi yang paling umum untuk kunci dengan konektivitas Ethernet atau Wi-Fi. Firmware kunci dikonfigurasi dengan alamat IP atau hostname dari server NTP, yang umumnya merupakan server waktu lokal pada jaringan fasilitas atau server NTP publik seperti yang berasal dari pool NIST atau Microsoft. Kunci menyinkronkan waktunya pada interval yang dapat dikonfigurasi, biasanya setiap 15 menit hingga setiap satu jam, dan peristiwa sinkronisasi tercatat dalam audit log dengan offset waktu sebelum dan sesudah sinkronisasi. Klien NTP pada kunci menggunakan versi sederhana dari protokol NTP yang menyesuaikan jam secara bertahap alih-alih melompat, menghindari diskontinuitas waktu yang dapat menciptakan celah atau tumpang tindih dalam audit trail. Untuk kunci yang terhubung melalui RS-485 atau Zigbee ke pengendali terpusat, pengendali berfungsi sebagai sumber waktu dan menyinkronkan kunci-kunci tersebut pada interval reguler. Pengendali itu sendiri tersinkronisasi dengan server NTP, sehingga seluruh jaringan kunci mempertahankan basis waktu yang seragam. Peristiwa sinkronisasi waktu dicatat dalam audit log setiap kunci, menyediakan catatan akurasi waktu selama masa pakai perangkat. Untuk kunci yang tidak terhubung terus-menerus ke jaringan, sinkronisasi waktu dapat dilakukan secara manual selama proses ekspor peristiwa. Ketika petugas keamanan menghubungkan USB flash drive untuk mengekspor audit log, perangkat lunak ekspor juga dapat memperbarui jam kunci. Peristiwa sinkronisasi manual dicatat dalam audit log, menciptakan rantai pemeliharaan (chain of custody) atas akurasi waktu. Beberapa model lanjutan mendukung sinkronisasi waktu berbasis GPS untuk instalasi di lokasi terpencil di mana konektivitas jaringan tidak tersedia. Penerima GPS memberikan akurasi waktu hingga satu mikrodetik dari Coordinated Universal Time, memastikan audit trail akurat sesuai standar setinggi mungkin. Mekanisme sinkronisasi waktu juga mencakup clock dengan cadangan baterai yang mempertahankan waktu selama pemadaman listrik. Baterai cadangan umumnya berupa coin cell atau supercapacitor yang menyediakan daya untuk jam selama 30 hari hingga 10 tahun bergantung pada desain. Ketika daya utama dipulihkan, jam terus berjalan tanpa gangguan, dan jika baterai cadangan telah habis, kunci mencatat peristiwa kehilangan waktu dalam audit log dan memerlukan pengaturan waktu manual sebelum dapat melanjutkan operasi normal.
Skenario Implementasi untuk Lingkungan Layanan Kesehatan dan Farmasi
Aplikasi paling menuntut untuk electronic cabinet lock dengan audit trail adalah di lingkungan layanan kesehatan dan farmasi, di mana kombinasi antara zat terkendali, keselamatan pasien, dan kepatuhan regulasi menciptakan persyaratan access control yang sangat menantang. Apotek rumah sakit mengelola ribuan dosis zat terkendali Schedule II hingga V, dan Drug Enforcement Administration mewajibkan audit trail yang lengkap untuk setiap dosis mulai dari penerimaan hingga pemberian hingga pembuangan. Electronic cabinet lock dengan audit trail pada lemari penyimpanan zat terkendali apotek menyediakan lini pertahanan pertama, mencatat setiap peristiwa akses dengan ID kredensial apoteker, waktu akses, dan hasil upaya akses tersebut. Audit trail dari kunci kabinet melengkapi catatan automated dispensing cabinet, menyediakan lapisan keamanan fisik yang mendokumentasikan siapa yang memasuki area penyimpanan dan kapan. Di apotek rumah sakit, electronic cabinet lock dengan audit trail umumnya diimplementasikan pada ruang vault narkotika utama, lemari penyimpanan Schedule II, kotak obat darurat, dan tempat pengembalian zat terkendali. Setiap lokasi memiliki profil akses yang berbeda: vault narkotika hanya diakses oleh manajer apotek dan apoteker yang berwenang, lemari Schedule II diakses selama penyerahan obat dan penghitungan persediaan, kotak obat darurat diakses selama peristiwa code blue, dan tempat pengembalian diakses ketika obat kedaluwarsa atau tidak terpakai dikembalikan. Audit trail dari setiap lokasi memberikan gambaran lengkap mengenai alur kerja penanganan zat terkendali, dan integrasi SIEM memungkinkan korelasi antara peristiwa akses kabinet dengan catatan sistem dispensing otomatis dan rekaman video surveillance. Persyaratan HIPAA Security Rule dipenuhi melalui identifikasi pengguna unik yang disediakan oleh sistem kredensial, pencatatan akses otomatis yang disediakan oleh audit trail, dan kemampuan meninjau catatan akses selama investigasi insiden keamanan. Kepatuhan terhadap 21 CFR Part 11 dicapai melalui perlindungan kriptografi atas catatan audit, ketidakmampuan pengguna untuk memodifikasi atau menghapus catatan, serta sinkronisasi waktu yang aman. Implementasi di unit perawatan dan area perawatan pasien memperluas penggunaan electronic cabinet lock dengan audit trail ke lemari penyimpanan obat, kotak narkotika, dan troli obat darurat. Lokasi-lokasi ini umumnya diakses oleh beberapa perawat dan dokter sepanjang hari, dan audit trail menyediakan catatan siapa yang mengakses obat apa dan pada waktu berapa. Audit trail digunakan untuk rekonsiliasi pemberian obat, deteksi diversi, dan kepatuhan regulasi. Sistem mendukung penugasan kredensial sementara untuk perawat keliling, dokter locum tenens, dan staf sementara lainnya, dengan kredensial sementara yang otomatis kedaluwarsa setelah periode waktu yang dapat dikonfigurasi. Kunci juga dapat dikonfigurasi dengan jadwal akses yang membatasi akses kredensial tertentu selama periode waktu tertentu, misalnya membatasi akses lemari zat terkendali hanya untuk apoteker shift malam. Implementasi di lingkungan apotek rawat jalan dan apotek ritel mengikuti pola serupa, dengan electronic cabinet lock dengan audit trail yang dipasang pada lemari penyimpanan zat terkendali, laci kas, dan area penyimpanan persediaan. Audit trail menyediakan dokumentasi yang diperlukan untuk inspeksi DEA, audit dewan farmasi negara bagian, dan tinjauan kepatuhan internal. Sistem juga mendukung persyaratan zat terkendali partial-fill, di mana apoteker dapat mengakses kabinet beberapa kali dalam sehari untuk menyelesaikan resep parsial, dengan setiap peristiwa akses tercatat dalam audit trail.
Penerapan dalam Pengelolaan Senjata Api, Barang Bukti, dan Uang Tunai
Persyaratan untuk pengamanan senjata api, barang bukti, dan uang tunai memiliki benang merah yang sama: setiap akses harus dicatat, setiap pengguna harus diidentifikasi, dan jejak audit harus tahan manipulasi. Kunci kabinet elektronik dengan jejak audit yang diterapkan di lingkungan-lingkungan ini memberikan manfaat kepatuhan dan keamanan yang sama seperti yang diberikannya di sektor layanan kesehatan, dengan penyesuaian terhadap persyaratan regulasi dan operasional spesifik dari masing-masing domain. Dalam penyimpanan senjata api, Biro Alkohol, Tembakau, Senjata Api, dan Bahan Peledak mewajibkan pemegang lisensi senjata api federal untuk mengamankan persediaan mereka dengan cara yang mencegah akses tidak sah, dan meskipun regulasi spesifik tidak mewajibkan kunci elektronik dengan jejak audit, pedoman inspeksi kepatuhan ATF menegaskan bahwa sistem penyimpanan aman dengan pencatatan akses merupakan standar yang diharapkan bagi dealer dengan volume penjualan tinggi atau masalah kepatuhan yang berulang. Kunci kabinet elektronik dengan jejak audit pada etalase pajangan senjata api, kabinet penyimpanan ruang belakang, dan meja kerja gunsmith memberikan catatan lengkap atas setiap senjata api yang diambil dari atau dikembalikan ke penyimpanan. Jejak audit mencakup ID kredensial staf penjualan, waktu akses, dan durasi akses, sehingga memungkinkan manajer toko merekonsiliasi jejak audit dengan catatan perolehan dan pelepasan yang disyaratkan oleh ATF Form 4473. Fitur deteksi manipulasi sangat penting untuk penyimpanan senjata api, di mana upaya pembobolan paksa dapat mengakibatkan hilangnya puluhan senjata. Peringatan manipulasi memicu notifikasi segera kepada manajer toko dan aparat penegak hukum setempat, dan jejak audit menyediakan catatan forensik atas upaya pelanggaran tersebut. Fitur kode duress sangat krusial bagi pengecer senjata api, di mana risiko perampokan bersenjata merupakan kekhawatiran yang nyata. Karyawan dapat memasukkan kode duress yang membuka kunci kabinet sambil memberikan peringatan secara diam-diam kepada aparat penegak hukum, dan jejak audit mencatat peristiwa duress tanpa memberi tahu penyerang. Dalam penyimpanan barang bukti, persyaratan rantai pengawasan barang bukti mewajibkan setiap barang bukti dilacak mulai dari pengumpulan, penyimpanan, hingga penyerahan di ruang sidang pengadilan. Kunci kabinet elektronik dengan jejak audit pada kabinet penyimpanan barang bukti, lemari barang bukti narkoba, lemari barang bukti senjata api, dan ruang penyimpanan barang memberikan catatan rantai pengawasan yang otomatis dan lebih andal dibandingkan log barang bukti manual. Jejak audit mencatat setiap peristiwa akses, termasuk ID kredensial teknisi barang bukti, waktu akses, dan durasi akses. Sistem mendukung penyimpanan terkompartmentalisasi di mana setiap barang bukti disimpan dalam kompartemen terkunci yang terpisah, dan kunci kabinet elektronik dengan jejak audit pada setiap kompartemen memberikan jejak audit yang granular untuk setiap barang bukti secara individual. Jejak audit dapat diterima di pengadilan sebagai catatan bisnis, dan perlindungan kriptografi memastikan bahwa catatan tersebut tidak dapat digugat sebagai rekayasa atau telah diubah. Dalam pengelolaan uang tunai, persyaratan Sarbanes-Oxley Act mengenai pengendalian internal atas pelaporan keuangan mencakup pula keamanan fisik uang tunai, dan kunci kabinet elektronik dengan jejak audit pada laci kas, brankas, dan vault uang memberikan dokumentasi yang diperlukan untuk audit kepatuhan SOX. Jejak audit mencatat setiap peristiwa akses uang tunai, termasuk ID kredensial kasir, waktu akses, dan durasi akses. Sistem mendukung akses dengan otoritas ganda, di mana dua pengguna yang berwenang harus menunjukkan kredensial mereka dalam rentang waktu yang dapat dikonfigurasi untuk mengakses vault uang. Persyaratan otoritas ganda tersebut dicatat dalam jejak audit dengan kedua ID kredensial, sehingga memberikan catatan lengkap atas peristiwa akses. Jejak audit digunakan untuk rekonsiliasi kas, investigasi pencurian internal, dan pelaporan kepatuhan regulasi.
Penerapan di Pusat Data dan Ruang Server
Keamanan fisik pusat data secara tradisional berfokus pada kontrol akses perimeter, dengan pembaca kartu di pintu masuk pusat data dan pemindai biometrik di pintu ruang server. Namun, meningkatnya ancaman dari pihak internal, nilai data yang semakin tinggi, serta persyaratan kerangka kepatuhan seperti SOC 2, ISO 27001, dan PCI DSS telah mendorong permintaan akan kontrol akses tingkat kabinet yang granular. Kunci kabinet elektronik dengan jejak audit pada rak server individual, kabinet jaringan, dan enklosure penyimpanan menyediakan pencatatan akses per kabinet yang diperlukan dalam strategi keamanan fisik defense-in-depth. Skenario penerapan di pusat data menghadirkan tantangan unik yang harus diatasi oleh kunci kabinet elektronik dengan jejak audit. Lingkungan elektromagnetik di pusat data dapat mengganggu komunikasi nirkabel, sehingga kunci Wi-Fi dan Zigbee harus diposisikan dengan cermat untuk mempertahankan konektivitas yang andal. Struktur logam yang rapat pada rak server dapat melemahkan sinyal nirkabel, dan interferensi elektromagnetik dari server serta peralatan jaringan dapat menimbulkan derau yang menurunkan keandalan komunikasi. Konektivitas kabel RS-485 sering dipilih di lingkungan pusat data karena kebal terhadap interferensi elektromagnetik dan menyediakan komunikasi yang andal sepanjang jalur kabel panjang yang dibutuhkan di pusat data berskala besar. Firmware kunci harus kompatibel dengan sistem kontrol akses pusat data, yang umumnya merupakan sistem kelas profesional seperti Lenel, Genetec, AMAG, atau Software House. Integrasi dicapai melalui SIEM atau melalui koneksi API langsung antara perangkat lunak manajemen kunci dan sistem kontrol akses. Jejak audit dari kunci kabinet elektronik dengan jejak audit di tingkat rak memberikan catatan atas setiap akses teknisi ke setiap rak, termasuk waktu akses, durasi akses, dan kredensial yang digunakan. Data ini digunakan untuk pelaporan kepatuhan, investigasi insiden keamanan, dan analisis operasional. Persyaratan kepatuhan untuk pusat data mencakup SOC 2 Type II, yang mewajibkan organisasi layanan menerapkan pengendalian yang memastikan keamanan, ketersediaan, integritas pemrosesan, kerahasiaan, dan privasi data pelanggan. Pengendalian keamanan fisik yang disyaratkan SOC 2 mencakup pencatatan akses, dan jejak audit dari kunci kabinet elektronik dengan jejak audit menyediakan bukti yang dibutuhkan oleh auditor SOC 2. Persyaratan PCI DSS 9 dan 10 mewajibkan lingkungan data pemegang kartu aman secara fisik dan akses ke lingkungan tersebut dicatat serta dipantau. Kunci kabinet elektronik dengan jejak audit pada rak server yang memuat lingkungan data pemegang kartu menyediakan pencatatan akses fisik yang disyaratkan oleh PCI DSS. Pengendalian keamanan fisik ISO 27001 Annex A.11 mewajibkan organisasi menerapkan penghalang keamanan fisik, kontrol akses, dan pemantauan. Kunci kabinet elektronik dengan jejak audit pada kabinet server menyediakan pemantauan dan pencatatan akses yang diperlukan untuk sertifikasi ISO 27001. Penerapan di pusat data juga memperoleh manfaat dari kemampuan pemantauan lingkungan pada beberapa model kunci kabinet elektronik dengan jejak audit. Model-model ini dilengkapi sensor suhu, kelembapan, dan aliran udara yang mencatat kondisi lingkungan dalam log audit, sehingga menyediakan catatan kondisi lingkungan pada saat setiap peristiwa akses. Data lingkungan digunakan untuk pelaporan kepatuhan dan untuk menyelidiki kegagalan peralatan yang mungkin terkait dengan kondisi lingkungan.
Cara Memilih Kunci Kabinet Elektronik dengan Jejak Audit yang Tepat
Memilih kunci kabinet elektronik dengan jejak audit yang sesuai untuk aplikasi tertentu memerlukan evaluasi sistematis terhadap persyaratan operasional, kewajiban kepatuhan, kondisi lingkungan, dan batasan anggaran. Titik keputusan pertama adalah jenis kredensial, yang menentukan pengalaman pengguna dan tingkat keamanan proses autentikasi. Kunci kode PIN merupakan opsi yang paling hemat biaya, dengan harga mulai dari sekitar $150, dan tidak memerlukan kredensial fisik untuk dibawa, tetapi rentan terhadap shoulder surfing dan analisis pola keausan keypad. Kunci lencana RFID menghilangkan kerentanan shoulder surfing dan mendukung akses yang lebih cepat, tetapi mengharuskan pengguna membawa lencana dan lencana tersebut dapat hilang atau dicuri. Kunci sidik jari biometrik memberikan tingkat keamanan tertinggi karena kredensial melekat pada pengguna, tetapi harganya lebih mahal, dengan harga mulai dari sekitar $350, dan dapat terpengaruh oleh jari yang kotor atau basah. Kunci kredensial seluler mendukung pengiriman kredensial melalui smartphone, sehingga menghilangkan kebutuhan lencana fisik, tetapi mengharuskan pengguna memiliki smartphone yang kompatibel dan komunikasi Bluetooth dapat tidak andal di lingkungan tertentu. Titik keputusan kedua adalah kapasitas penyimpanan peristiwa, yang harus disesuaikan dengan frekuensi akses yang diharapkan dan persyaratan retensi audit. Kabinet apotek yang diakses 100 kali per hari dengan persyaratan retensi audit 90 hari memerlukan kapasitas penyimpanan minimal 9.000 peristiwa, dan buffer 10.000 peristiwa memberikan margin keamanan. Lemari barang bukti yang diakses lima kali per minggu dengan persyaratan retensi tujuh tahun memerlukan kapasitas penyimpanan minimal 1.820 peristiwa, dan buffer 5.000 peristiwa memberikan margin keamanan. Titik keputusan ketiga adalah antarmuka komunikasi, yang menentukan bagaimana peristiwa diambil dan bagaimana kunci dikelola. Model khusus USB adalah yang paling sederhana dan paling murah, tetapi memerlukan petugas keamanan untuk mengunjungi setiap kunci secara fisik guna mengekspor log audit. Model RS-485 mendukung jaringan multi-drop untuk manajemen terpusat, tetapi memerlukan kabel khusus. Model Wi-Fi mendukung manajemen terpusat tanpa kabel khusus, tetapi memerlukan cakupan Wi-Fi yang andal dan koneksi Wi-Fi mengonsumsi daya. Model Zigbee mendukung jaringan mesh untuk instalasi berskala besar, tetapi memerlukan koordinator Zigbee dan konfigurasi jaringan dapat rumit. Titik keputusan keempat adalah sertifikasi kepatuhan, yang harus sesuai dengan persyaratan regulasi aplikasi tersebut. Kepatuhan DEA memerlukan dukungan untuk 21 CFR Part 1300, yang mencakup identifikasi pengguna unik, pencatatan audit yang tahan manipulasi, dan penyimpanan peristiwa yang aman. Kepatuhan HIPAA memerlukan dukungan untuk 45 CFR Part 164, yang mencakup identifikasi pengguna unik, pencatatan akses otomatis, dan kemampuan meninjau catatan akses. Kepatuhan FDA 21 CFR Part 11 memerlukan perlindungan kriptografi terhadap catatan audit, ketidakmampuan pengguna untuk memodifikasi atau menghapus catatan, dan sinkronisasi waktu yang aman. Kepatuhan SOX memerlukan dukungan untuk pengendalian internal Seksi 404, yang mencakup pencatatan akses, pemisahan tugas, dan kemampuan menghasilkan laporan kepatuhan. Titik keputusan kelima adalah faktor bentuk fisik, yang harus sesuai dengan jenis kabinet dan lingkungan instalasi. Kunci pasang permukaan dipasang di bagian luar pintu kabinet dan cocok untuk instalasi retrofit. Kunci mortise dipasang dalam lubang potongan pada pintu kabinet dan memberikan tampilan yang lebih terintegrasi. Kunci cam dipasang dengan footprint yang sama seperti kunci cam standar dan cocok untuk mengganti kunci yang sudah ada. Kunci laci dirancang untuk pemasangan pada laci dan lemari arsip. Titik keputusan keenam adalah sumber daya, yang menentukan fleksibilitas instalasi dan persyaratan perawatan. Kunci dengan kabel tetap terhubung ke sumber listrik gedung dan tidak memerlukan penggantian baterai, tetapi memerlukan tukang listrik untuk pemasangan. Kunci bertenaga baterai dapat dipasang di mana saja tanpa kabel, tetapi baterai harus diganti secara berkala, biasanya setiap enam hingga 24 bulan tergantung penggunaan. Kunci Power-over-Ethernet menerima daya dan data melalui satu kabel Ethernet, sehingga menghilangkan kebutuhan kabel daya terpisah, tetapi memerlukan switch PoE dan panjang kabel dibatasi hingga 100 meter.
Praktik Terbaik Instalasi dan Pemeliharaan
Keandalan jangka panjang sebuah kunci lemari elektronik dengan jejak audit bergantung pada instalasi, konfigurasi, dan pemeliharaan berkelanjutan yang tepat. Proses instalasi dimulai dengan survei lokasi yang mendokumentasikan jenis lemari, ketebalan pintu, material pintu, dan lingkungan sekitar. Pintu lemari harus kompatibel dengan bentuk kunci, dan keselarasan pintu harus berada dalam toleransi ketidakselarasan yang ditentukan oleh kunci. Lemari baja memerlukan hole saw untuk kunci pasang permukaan atau gergaji jigsaw untuk kunci mortise, dan permukaan pemasangan harus bersih, rata, dan bebas dari hambatan. Pelat strike kunci harus disejajarkan dengan baut latch untuk memastikan latch terpasang dengan benar dan pintu dapat tertutup tanpa terhambat. Kabelan untuk kunci yang dihubungkan dengan kabel tetap harus dirutekan melalui dinding lemari atau melalui engsel pintu, dan kabelan harus dilindungi dari tepian tajam dan bagian bergerak. catu daya harus berukuran sesuai untuk menangani arus puncak dari solenoid atau motor, dan tegangan catu daya harus berada dalam rentang yang ditentukan oleh kunci. Kabelan komunikasi untuk jaringan RS-485 harus di-terminate pada kedua ujung bus untuk mencegah pantulan sinyal, dan kabelan harus dirutekan menjauhi kabel daya untuk mencegah interferensi elektromagnetik. Proses konfigurasi mencakup pengaturan jam real-time, pendaftaran pengguna dan penugasan kredensial, konfigurasi jadwal akses, pengaturan jadwal ekspor kejadian, dan konfigurasi parameter integrasi SIEM. Sinkronisasi waktu harus dikonfigurasi dengan alamat server NTP yang benar dan interval sinkronisasi, serta zona waktu harus diatur dengan benar untuk memastikan stempel waktu akurat sesuai lokasi fasilitas. Proses pendaftaran pengguna mencakup pengumpulan nama pengguna, pengenal kredensial, tingkat akses, dan jadwal akses. Pengenal kredensial untuk kartu RFID adalah nomor seri kartu, yang dibaca oleh kunci selama pendaftaran. Pengenal kredensial untuk kode PIN adalah PIN yang ditugaskan kepada pengguna, yang harus terdiri dari empat hingga delapan digit tergantung pada konfigurasi kunci. Pengenal kredensial untuk sidik jari biometrik adalah templat sidik jari, yang diambil oleh sensor sidik jari kunci selama pendaftaran. Jadwal akses menentukan kapan pengguna diizinkan mengakses lemari, dan dapat dikonfigurasi untuk hari-hari tertentu dalam seminggu, waktu-waktu tertentu dalam sehari, dan tanggal-tanggal tertentu. Program pemeliharaan mencakup penggantian baterai secara berkala untuk kunci berbaterai, pembaruan firmware secara berkala, tinjauan log audit secara berkala, dan inspeksi fisik kunci dan lemari secara berkala. Jadwal penggantian baterai ditentukan oleh konsumsi daya kunci dan frekuensi akses, dan kunci biasanya melaporkan tegangan baterai dalam log audit, memberikan peringatan ketika baterai lemah. Pembaruan firmware dikirimkan melalui antarmuka komunikasi, dan mencakup patch keamanan, perbaikan bug, serta peningkatan fitur. Proses pembaruan firmware dicatat dalam log audit, menyediakan catatan pembaruan untuk keperluan kepatuhan. Tinjauan log audit adalah aktivitas kepatuhan yang kritis, dan harus dilakukan pada interval berkala, biasanya bulanan untuk lingkungan dengan keamanan rendah dan mingguan untuk lingkungan dengan keamanan tinggi. Tinjauan mencakup pemeriksaan kejadian akses yang ditolak, kejadian akses di luar jam kerja, kejadian tamper, dan kesalahan sistem. Inspeksi fisik mencakup pemeriksaan pemasangan kunci, keselarasan pintu, keterlibatan latch, dan integritas kabelan. Inspeksi juga mencakup verifikasi bahwa sensor deteksi tamper berfungsi dengan benar dan kunci bebas dari kerusakan fisik.
Analisis Biaya dan Pengembalian Investasi
Keputusan untuk berinvestasi dalam kunci lemari elektronik dengan jejak audit pada akhirnya merupakan sebuah kasus bisnis yang menyeimbangkan biaya teknologi dengan biaya pelanggaran kepatuhan, kerugian akibat pencurian, dan inefisiensi operasional. Total biaya kepemilikan mencakup biaya perangkat keras awal, biaya instalasi, biaya lisensi perangkat lunak, biaya pemeliharaan berkelanjutan, dan biaya pelatihan. Biaya perangkat keras berkisar dari $150 untuk kunci mandiri dasar dengan kode PIN dan ekspor USB hingga $800 untuk kunci terjaring penuh dengan autentikasi biometrik, konektivitas Wi-Fi, dan integrasi SIEM. Biaya instalasi berkisar dari $50 per kunci untuk instalasi pasang permukaan sederhana pada lemari standar hingga $500 per kunci untuk instalasi mortise kompleks pada lemari yang diperkuat dengan kabelan tersembunyi. Biaya lisensi perangkat lunak berkisar dari $0 untuk kunci yang menyertakan perangkat lunak manajemen gratis hingga $200 per kunci per tahun untuk perangkat lunak manajemen kelas enterprise dengan integrasi SIEM, pelaporan kepatuhan, dan manajemen berbasis cloud. Biaya pemeliharaan berkelanjutan mencakup penggantian baterai sebesar $10 hingga $30 per kunci per tahun, pembaruan firmware yang biasanya sudah termasuk dalam lisensi perangkat lunak, dan penggantian perangkat keras berkala sebesar $150 hingga $800 setiap lima hingga 10 tahun tergantung pada kualitas produk. Biaya pelatihan mencakup pelatihan awal untuk administrator sistem dan para pengguna, yang biasanya sebesar $500 hingga $2.000 untuk sesi pelatihan kelompok. Total biaya kepemilikan untuk penerapan 50 kunci selama lima tahun berkisar dari sekitar $15.000 untuk sistem dasar hingga $75.000 untuk sistem kelas enterprise. Pengembalian investasi diwujudkan melalui beberapa saluran. Penghindaran pelanggaran kepatuhan adalah manfaat finansial yang paling signifikan, dengan satu sitasi DEA berkisar dari $10.000 hingga $250.000, satu pelanggaran HIPAA berkisar dari $100 hingga $50.000 per pelanggaran dengan batas maksimum tahunan sebesar $1,5 juta, dan satu temuan ketidakpatuhan SOX yang mengakibatkan peningkatan biaya audit, gugatan pemegang saham, dan sanksi regulatori. Pengurangan pencurian internal adalah manfaat signifikan lainnya, dengan rata-rata kerugian pencurian internal di apotek berkisar dari $1.000 hingga $50.000 per kejadian dan rata-rata kerugian pencurian internal di lingkungan manajemen kas berkisar dari $500 hingga $100.000 per kejadian. Kunci lemari elektronik dengan jejak audit mencegah pencurian internal karena karyawan mengetahui bahwa setiap akses dicatat dan jejak audit dapat digunakan untuk mengidentifikasi orang yang bertanggung jawab atas sebuah pencurian. Peningkatan efisiensi operasional diwujudkan melalui penghapusan manajemen buku log manual, pengurangan waktu yang dihabiskan untuk pelaporan kepatuhan, dan pengurangan waktu yang dihabiskan untuk investigasi insiden keamanan. Manajemen buku log manual untuk fasilitas dengan 50 lemari memerlukan sekitar 10 jam per minggu untuk pemeliharaan, tinjauan, dan penyimpanan buku log, yang mewakili biaya tahunan sekitar $5.000 dengan tarif administratif $25 per jam. Pelaporan kepatuhan yang diotomatisasi oleh kunci lemari elektronik dengan jejak audit mengurangi waktu yang dihabiskan untuk pelaporan regulatori sekitar 80 persen, yang mewakili penghematan tahunan sekitar $4.000. Investigasi insiden keamanan yang didukung oleh jejak audit mengurangi waktu yang dihabiskan untuk investigasi sekitar 50 persen, yang mewakili penghematan tahunan sekitar $2.000. Total penghematan tahunan dari efisiensi operasional adalah sekitar $11.000, yang mengimbangi biaya tahunan sistem dalam tahun pertama operasi.
Masa Depan Teknologi Kunci Lemari Elektronik dengan Jejak Audit
Lanskap teknologi untuk kunci lemari elektronik dengan jejak audit berkembang dengan cepat, didorong oleh kemajuan dalam komunikasi nirkabel, autentikasi biometrik, komputasi cloud, dan kecerdasan buatan. Generasi berikutnya dari kunci lemari elektronik dengan jejak audit akan menggabungkan beberapa teknologi baru yang akan meningkatkan keamanan, memperbaiki kegunaan, dan memperluas cakupan aplikasi. Transisi dari autentikasi faktor tunggal ke autentikasi multi-faktor sudah berlangsung, dengan kunci-kunci paling canggih mendukung kombinasi kredensial fisik, faktor pengetahuan, dan faktor biometrik. Persyaratan autentikasi multi-faktor didorong oleh meningkatnya kecanggihan pencurian kredensial dan meluasnya persyaratan regulatori untuk autentikasi yang kuat. Kunci lemari elektronik dengan jejak audit mendukung autentikasi multi-faktor melalui proses autentikasi bertahap, di mana pengguna menyajikan faktor pertama, seperti kartu RFID, kemudian menyajikan faktor kedua, seperti kode PIN atau sidik jari. Kejadian autentikasi multi-faktor dicatat dalam log audit dengan kedua faktor kredensial, menyediakan catatan lengkap atas proses autentikasi. Integrasi kecerdasan buatan dan pembelajaran mesin ke dalam analisis jejak audit mengubah cara data akses digunakan untuk pemantauan keamanan dan optimalisasi operasional. Mesin analisis berbasis AI menyerap data jejak audit dari semua kunci di fasilitas dan menerapkan algoritma pembelajaran mesin untuk mendeteksi pola dan anomali yang mengindikasikan ancaman keamanan atau inefisiensi operasional. Mesin AI dapat mendeteksi anomali perilaku seperti pengguna yang mengakses lemari pada waktu-waktu yang tidak biasa untuk pola kerja mereka, mengakses lemari yang tidak relevan dengan fungsi pekerjaan mereka, atau mengakses lemari dengan frekuensi yang tidak wajar tinggi. Mesin AI juga dapat mendeteksi pola operasional seperti lemari yang diakses lebih sering dari yang diharapkan, lemari yang diakses di luar jam yang diizinkan, dan kredensial yang digunakan pada beberapa lemari dalam rentang waktu yang singkat. Platform manajemen berbasis cloud menggantikan perangkat lunak manajemen on-premises tradisional, menyediakan manajemen terpusat untuk kunci di berbagai fasilitas, streaming kejadian secara real-time, pelaporan kepatuhan otomatis, dan pembaruan firmware over-the-air. Platform cloud juga menyediakan infrastruktur untuk mesin analisis berbasis AI, yang memerlukan sumber daya komputasi signifikan yang tidak tersedia pada kunci itu sendiri. Platform cloud mendukung integrasi dengan sistem keamanan pihak ketiga melalui API, memungkinkan kunci lemari elektronik dengan jejak audit menjadi bagian dari ekosistem keamanan terpadu yang mencakup pengawasan video, kontrol akses, deteksi intrusi, dan manajemen insiden. Opsi konektivitas nirkabel terus berkembang hingga mencakup seluler 5G dan LoRaWAN, memungkinkan penerapan di lokasi terpencil di mana konektivitas Wi-Fi dan Ethernet tidak tersedia. Konektivitas seluler 5G menyediakan komunikasi berbandwidth tinggi dan latensi rendah untuk streaming kejadian secara real-time dan verifikasi video, sementara konektivitas LoRaWAN menyediakan komunikasi berdaya rendah dan jarak jauh untuk kunci berbaterai di lokasi terpencil. Opsi autentikasi biometrik terus berkembang hingga mencakup pengenalan iris, pengenalan wajah, dan pengenalan pola vena, yang memberikan akurasi lebih tinggi dan ketahanan lebih baik terhadap pemalsuan dibandingkan pengenalan sidik jari. Kunci lemari elektronik dengan jejak audit di masa depan akan menjadi perangkat keamanan yang terintegrasi penuh yang menggabungkan kontrol akses, pencatatan audit, pemantauan lingkungan, dan deteksi ancaman berbasis AI ke dalam satu paket yang ringkas dan hemat biaya.
Jebakan Umum yang Harus Dihindari saat Menerapkan Kunci Lemari Elektronik dengan Jejak Audit
Penerapan kunci lemari elektronik dengan jejak audit umumnya cukup mudah, namun terdapat beberapa jebakan umum yang dapat merusak manfaat keamanan, kepatuhan, dan operasional dari teknologi tersebut. Jebakan pertama adalah kegagalan menentukan ukuran kapasitas penyimpanan peristiwa secara tepat sesuai volume akses yang diharapkan dan persyaratan retensi audit. Sebuah apotek yang mengakses lemari 50 kali per hari dengan persyaratan retensi 365 hari membutuhkan kapasitas penyimpanan minimal 18.250 peristiwa, namun kunci yang terpasang mungkin hanya memiliki kapasitas 5.000 peristiwa. Akibatnya, peristiwa yang paling lama akan tertimpa setelah 100 hari, menciptakan celah kepatuhan yang terungkap saat inspeksi DEA tahunan. Solusinya adalah menghitung volume akses harian yang diharapkan, mengalikannya dengan persyaratan retensi dalam hari, menambahkan faktor keamanan sebesar 20 persen, lalu memilih kunci dengan kapasitas minimal setara tersebut. Jebakan kedua adalah kegagalan mengonfigurasi sinkronisasi waktu dengan benar, sehingga mengakibatkan peristiwa audit dengan penanda waktu (timestamp) yang tidak akurat. Penanda waktu yang tidak akurat membuat korelasi antara peristiwa akses dengan rekaman pengawasan video, catatan akses kartu, atau sumber data keamanan lainnya menjadi tidak mungkin dilakukan. Penanda waktu yang tidak akurat juga menimbulkan masalah pembuktian selama audit kepatuhan dan proses hukum, di mana akurasi penanda waktu dapat dipertanyakan. Solusinya adalah mengonfigurasi sinkronisasi NTP pada saat instalasi, memverifikasi bahwa zona waktu telah diatur dengan benar, dan menguji akurasi penanda waktu dengan membandingkan waktu kunci dengan sumber waktu acuan. Jebakan ketiga adalah kegagalan mengamankan saluran komunikasi antara kunci dan sistem manajemen, sehingga data kredensial dan catatan audit terpapar risiko penyadapan. Saluran komunikasi yang tidak terenkripsi memungkinkan penyerang dengan akses jaringan untuk menangkap pengidentifikasi kredensial, catatan audit, dan data konfigurasi. Solusinya adalah memastikan bahwa kunci mendukung komunikasi terenkripsi menggunakan TLS atau protokol sejenis, dan mengonfigurasi kunci untuk menolak koneksi yang tidak terenkripsi. Jebakan keempat adalah kegagalan menerapkan kebijakan manajemen kredensial yang diperlukan untuk kepatuhan, seperti kedaluwarsa kredensial, pencabutan kredensial, dan penegakan jadwal akses. Kredensial yang telah kedaluwarsa namun tidak dicabut menciptakan kerentanan keamanan di mana mantan karyawan atau kontraktor dapat mengakses lemari. Solusinya adalah menerapkan proses manajemen kredensial yang mencakup peninjauan kredensial secara berkala, kedaluwarsa kredensial otomatis, dan pencabutan kredensial segera ketika seorang karyawan atau kontraktor meninggalkan organisasi. Jebakan kelima adalah kegagalan mengintegrasikan jejak audit dengan SIEM, sehingga data audit terisolasi dalam sistem manajemen kunci dan tidak berkorelasi dengan sumber data keamanan lainnya. Data audit yang terisolasi akan kehilangan nilai keamanan dari korelasi, seperti korelasi antara peristiwa akses lemari dengan rekaman pengawasan video, catatan akses kartu, dan peristiwa sistem deteksi intrusi. Solusinya adalah mengonfigurasi integrasi SIEM pada saat instalasi dan menguji integrasi tersebut dengan menghasilkan peristiwa uji serta memverifikasi bahwa peristiwa tersebut muncul di SIEM. Jebakan keenam adalah kegagalan melakukan peninjauan log audit secara berkala, sehingga insiden keamanan terdeteksi terlambat atau sama sekali tidak terdeteksi. Log audit merupakan alat pemantauan keamanan, bukan sekadar alat dokumentasi kepatuhan, dan harus ditinjau secara berkala untuk mendeteksi insiden keamanan. Solusinya adalah menetapkan jadwal peninjauan log audit secara berkala, menugaskan tanggung jawab peninjauan kepada individu atau tim tertentu, dan mendokumentasikan hasil peninjauan dalam laporan kepatuhan. Jebakan ketujuh adalah kegagalan melatih pengguna tentang penggunaan kunci lemari elektronik dengan jejak audit yang benar, sehingga menimbulkan masalah operasional seperti pengguna yang berbagi kredensial, pengguna yang menahan pintu lemari tetap terbuka, dan pengguna yang gagal melaporkan peristiwa sabotase (tamper). Pelatihan pengguna harus mencakup pentingnya jejak audit, penggunaan kredensial yang benar, prosedur kode duress, dan pelaporan insiden keamanan.
Kesimpulan: Alasan Memilih Kunci Lemari Elektronik dengan Jejak Audit
Kunci lemari elektronik dengan jejak audit bukan lagi produk niche untuk aplikasi keamanan khusus — melainkan teknologi keamanan arus utama yang esensial bagi setiap organisasi yang menyimpan zat terkendali, data sensitif, aset bernilai tinggi, atau barang bukti. Kombinasi antara kontrol akses elektronik dan pencatatan audit otomatis memberikan tingkat keamanan dan kepatuhan yang tidak dapat dicapai dengan kunci mekanik tradisional, kunci kombinasi, atau buku catatan manual. Jejak audit menyediakan bukti yang diperlukan untuk kepatuhan DEA, HIPAA, FDA, dan SOX, dan integrasi SIEM memungkinkan pemantauan keamanan serta respons insiden secara real-time. Fitur deteksi sabotase (tamper) dan pencatatan kode duress memberikan perlindungan terhadap pembobolan paksa dan perampokan bersenjata, dan sinkronisasi waktu memastikan bahwa peristiwa audit akurat dan dapat diterima sebagai bukti. Biaya kunci lemari elektronik dengan jejak audit hanyalah sebagian kecil dari biaya akibat satu pelanggaran kepatuhan atau satu insiden pencurian, menjadikan teknologi ini investasi yang tepat bagi setiap organisasi yang memandang sering keamanan dan kepatuhan. Pemilihan kunci yang tepat memerlukan evaluasi sistematis terhadap jenis kredensial, kapasitas penyimpanan peristiwa, antarmuka komunikasi, sertifikasi kepatuhan, bentuk fisik, dan sumber daya, serta instalasi dan pemeliharaan harus mengikuti praktik terbaik untuk memastikan keandalan jangka panjang. Masa depan teknologi ini mencakup autentikasi multi-faktor, deteksi ancaman berbasis AI, manajemen berbasis cloud, dan konektivitas nirkabel yang diperluas, yang semuanya akan meningkatkan keamanan dan kegunaan kunci lemari elektronik dengan jejak audit. Organisasi yang belum mengadopsi teknologi ini sebaiknya melakukan penilaian risiko terhadap praktik kontrol akses fisik mereka saat ini dan menyusun rencana penerapan yang memprioritaskan lemari dengan risiko tertinggi serta memperluasnya ke seluruh fasilitas dari waktu ke waktu.
Sebagian konten artikel ini dihasilkan oleh AI dan dioptimalkan untuk akurasi serta keterbacaan profesional.
Belum yakin sensor mana yang cocok untuk proyek Anda?
Bicaralah dengan insinyur aplikasi mmWave kami untuk konsultasi gratis.
Temukan sensor kehadiran yang tepat untuk proyek hotel Anda
Bandingkan 3 protokol, periksa studi kasus khusus hotel, dan unduh panduan instalasi
Produk terkait
3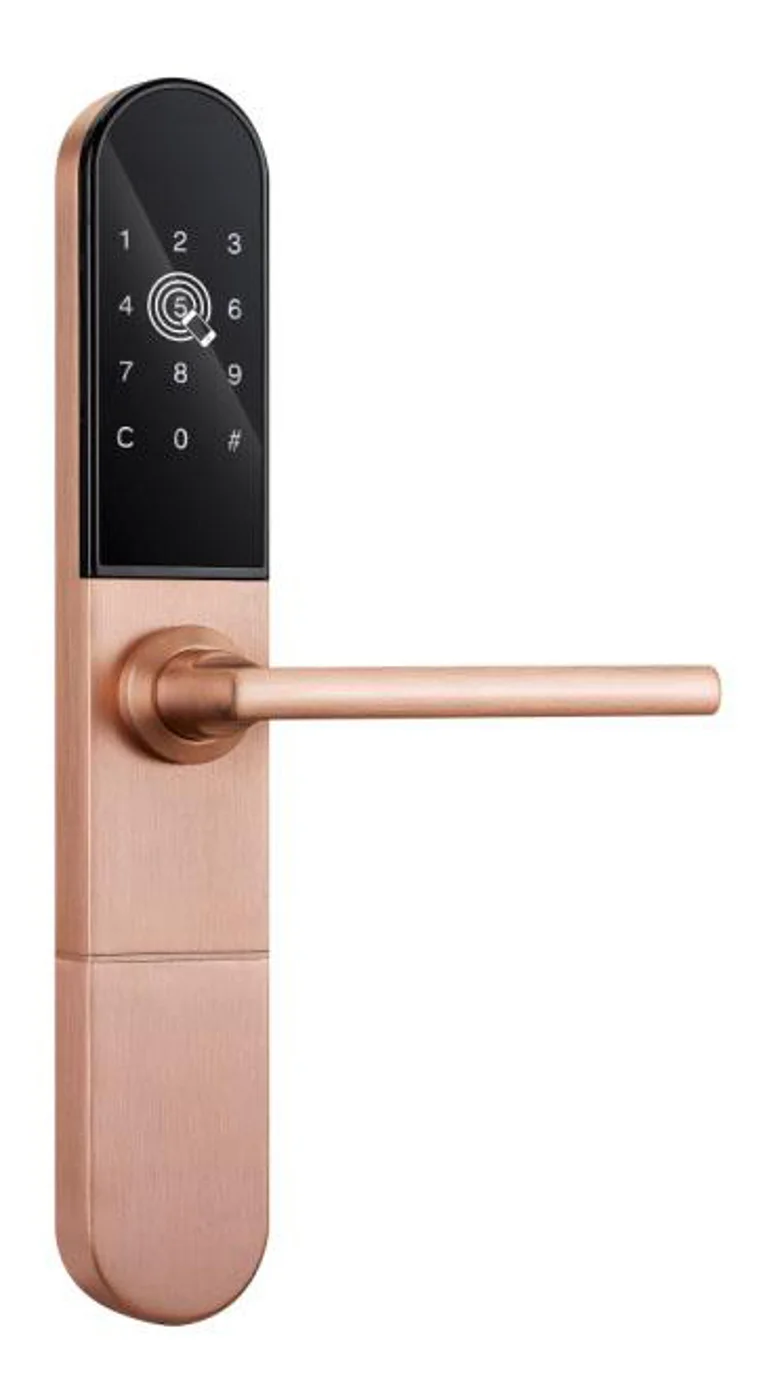
Kunci Lemari Pintar — Dikelola Aplikasi, Dasbor Multi-Lokasi
Kunci lemari pintar yang dikelola via aplikasi untuk kantor, paket, dan armada multi-lokasi. Dasbor aplikasi BLE, jejak audit, buka jarak jauh, tanpa server per kunci.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
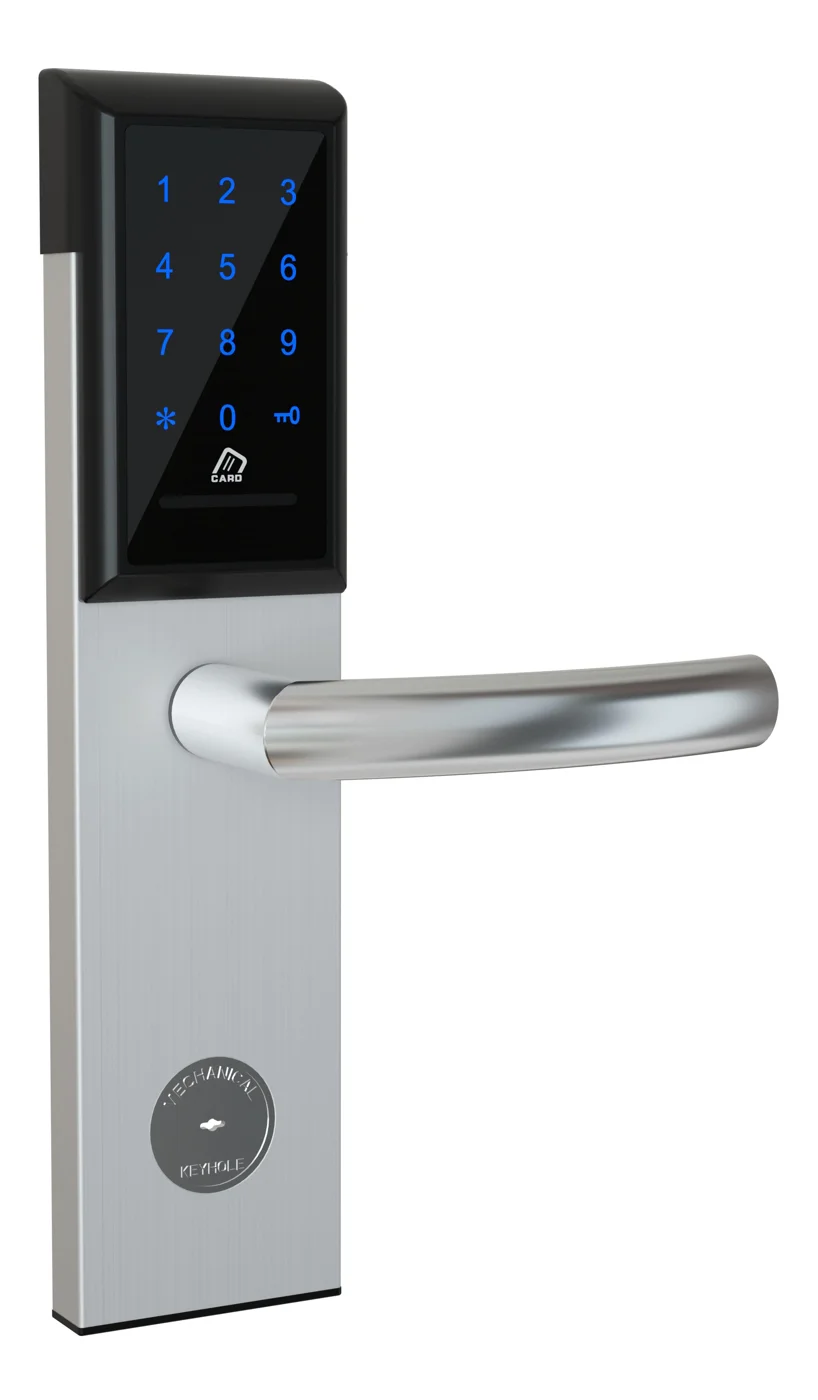
Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal
Kunci lemari kantor PIN + kartu offline untuk lemari arsip, pedestal, dan laci. Retrofit baterai 5 menit, tanpa WiFi, tanpa manajemen kunci. CE/FCC/RoHS.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
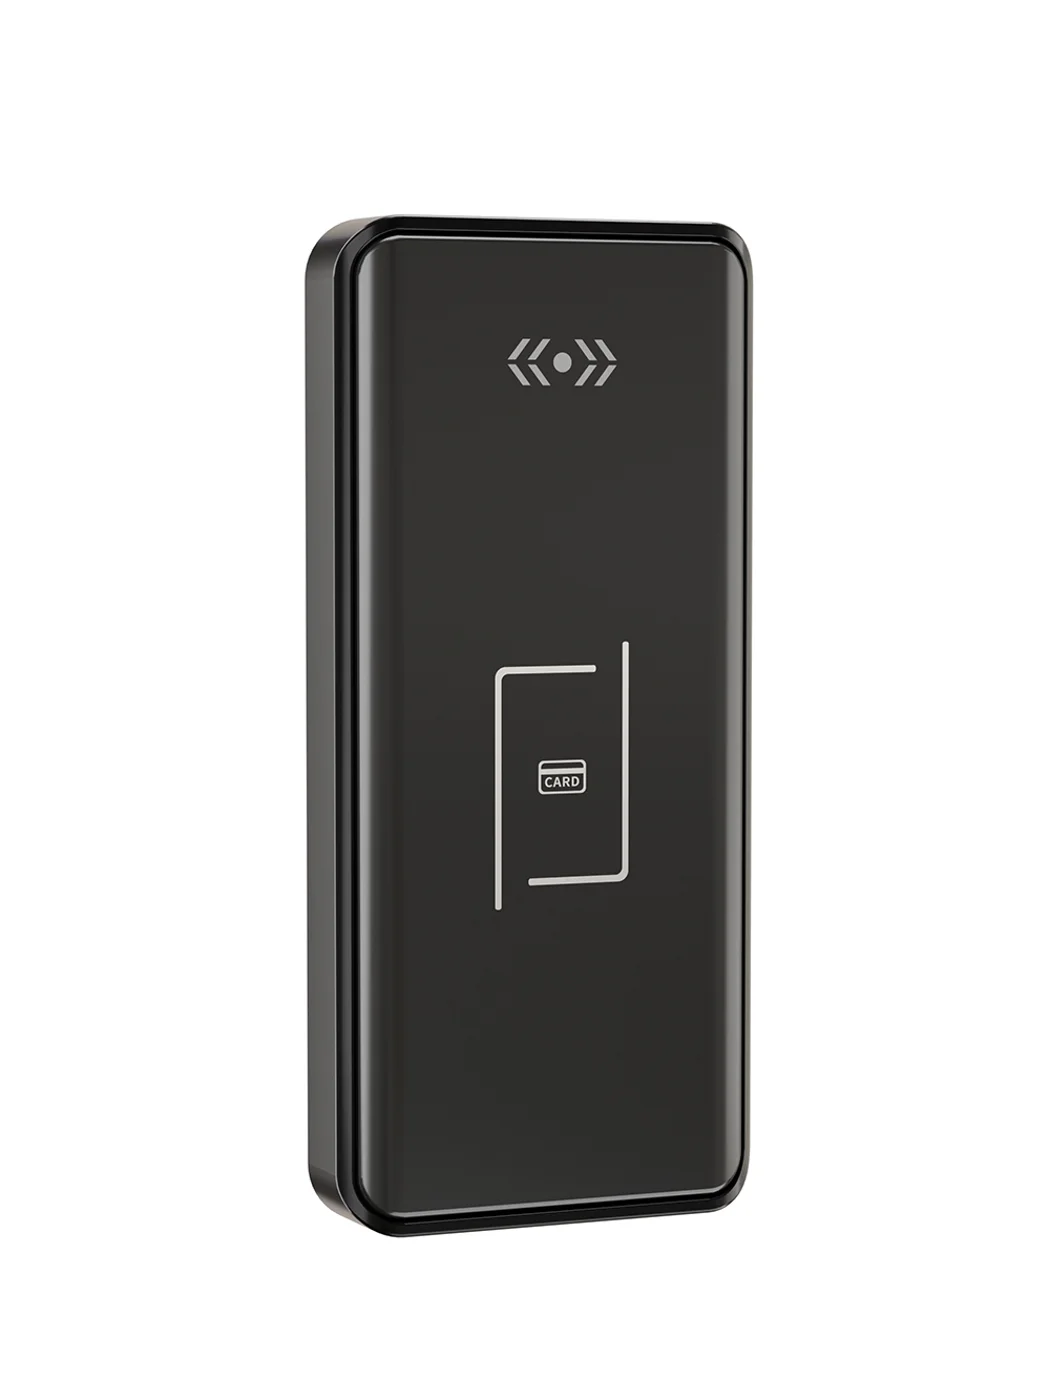
Kunci Loker Gym — Kartu Offline, Tanpa WiFi
Kunci loker gym kartu offline untuk loker fitness dan kolam. Kartu MIFARE, baterai, retrofit 5 menit, tanpa WiFi atau server. Zinc alloy, CE/FCC/RoHS.
Halaman ini sudah menunjuk ke halaman tersebut sebagai referensi yang direkomendasikan berikutnya.
Artikel blog terkait
3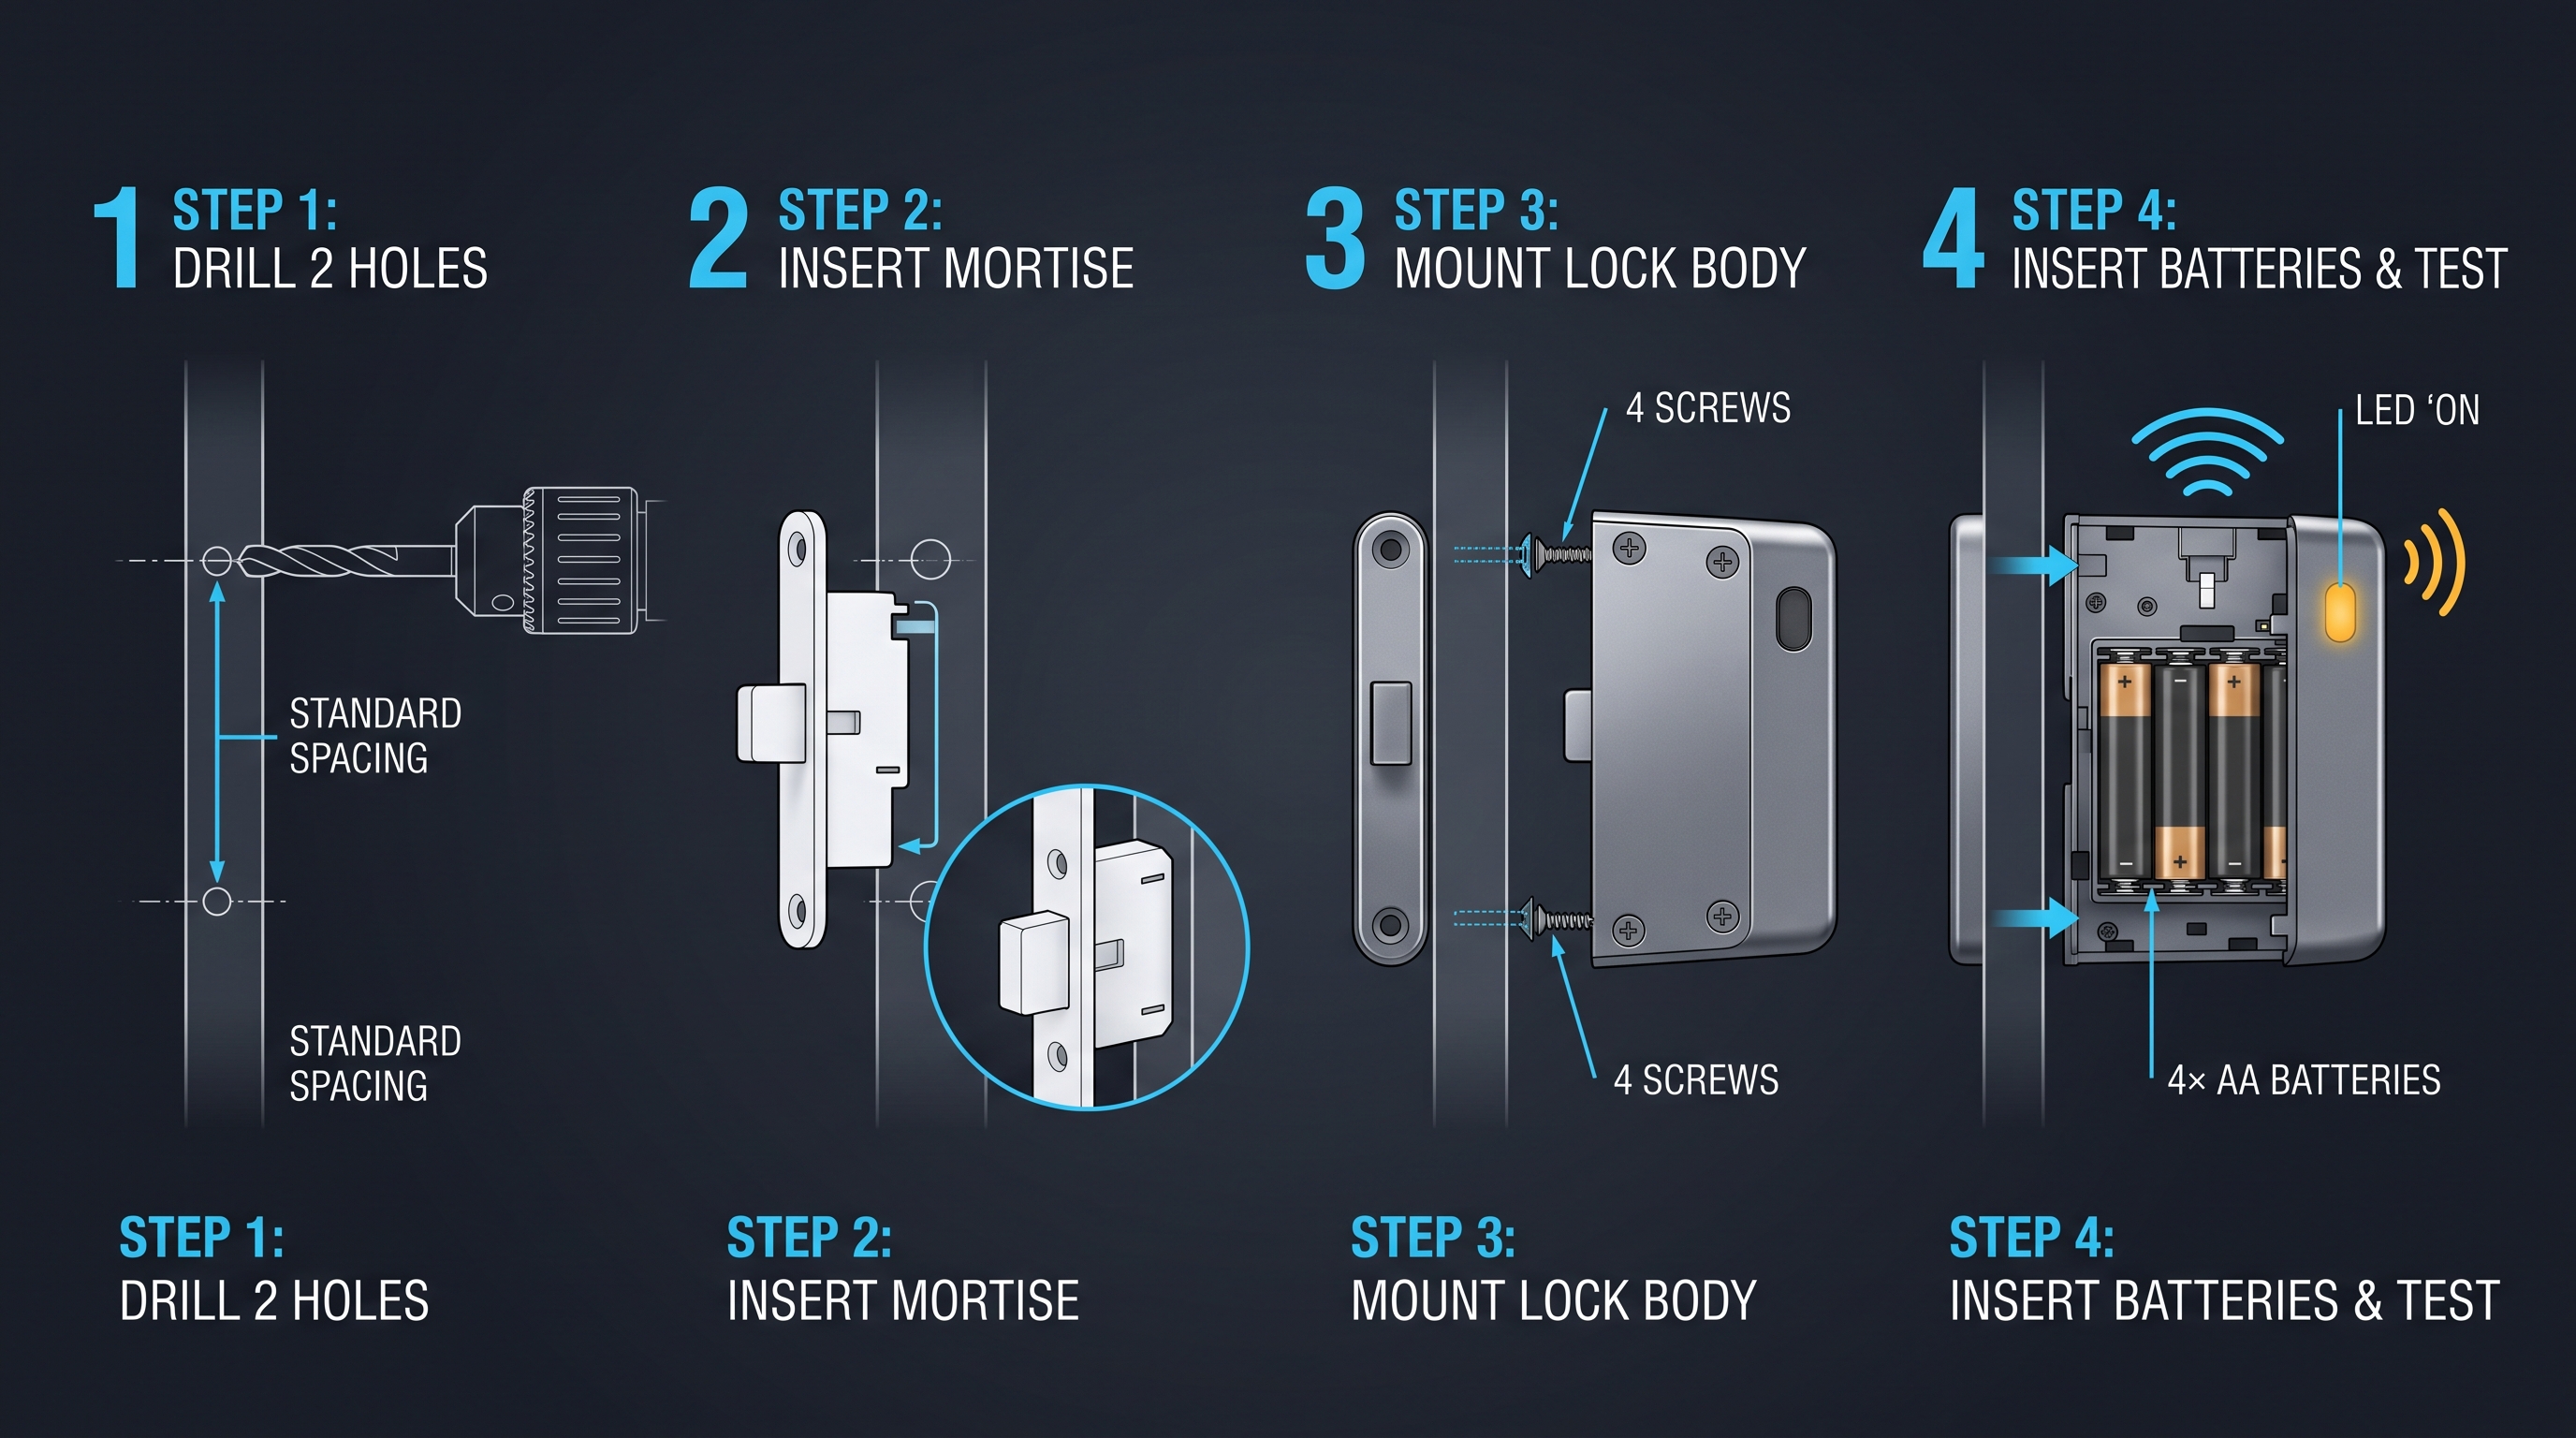
Harga Kunci Loker Elektronik: Panduan Lengkap Faktor Biaya, Tingkatan Harga, dan Negosiasi dengan Vendor
Pahami faktor yang menentukan harga kunci loker elektronik — dari jenis kredensial dan material hingga diskon volume, perkakas NRE, pengiriman, dan TCO 5 tahun. Panduan harga lengkap dengan tabel.
Halaman tersebut mendukung konteks produk yang sama: Kunci Lemari Pintar — Dikelola Aplikasi, Dasbor Multi-Lokasi, Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal, Kunci Loker Gym — Kartu Offline, Tanpa WiFi.
Kunci Loker Elektronik: Panduan Lengkap 2026 untuk Keamanan Loker Tanpa Kunci
Pelajari cara kerja kunci loker elektronik, dari RFID hingga model biometrik, dengan tips pembelian, spesifikasi, dan perbandingan untuk gym, kantor, dan sekolah.
Halaman tersebut mendukung konteks produk yang sama: Kunci Loker Gym — Kartu Offline, Tanpa WiFi.
Kunci Perabot Elektronik: Panduan Lengkap Keamanan Kabinet
Kunci furnitur elektronik mengamankan kabinet dan laci dengan RFID, BLE, PIN, atau biometrik, menggantikan kunci dengan akses terkelola dan dapat diaudit.
Halaman tersebut mendukung konteks produk yang sama: Kunci Lemari Kantor — PIN + Kartu untuk Arsip & Pedestal.
Rinci proyek hotel Anda bersama insinyur kami
Kirimkan jumlah kamar, jenis plafon, dan preferensi protokol Anda. Kami akan mengirimkan rencana sampel dan penawaran dalam 24 jam kerja.
- Beralih dari panduan umum ke diskusi produk atau aplikasi.
- Gunakan RFQ saat harga, gambar teknis, MOQ, atau jadwal peluncuran membutuhkan struktur.
- Jaga jalur kontak langsung tetap terlihat untuk klarifikasi cepat dan serah terima.