Connectivité et intégration des casiers intelligents
Guide technique : connectivité et intégration des casiers intelligents : RS-485, Wiegand, OSDP, BLE, Wi-Fi, LDAP/AD, SSO, HID et déploiement multi-sites.
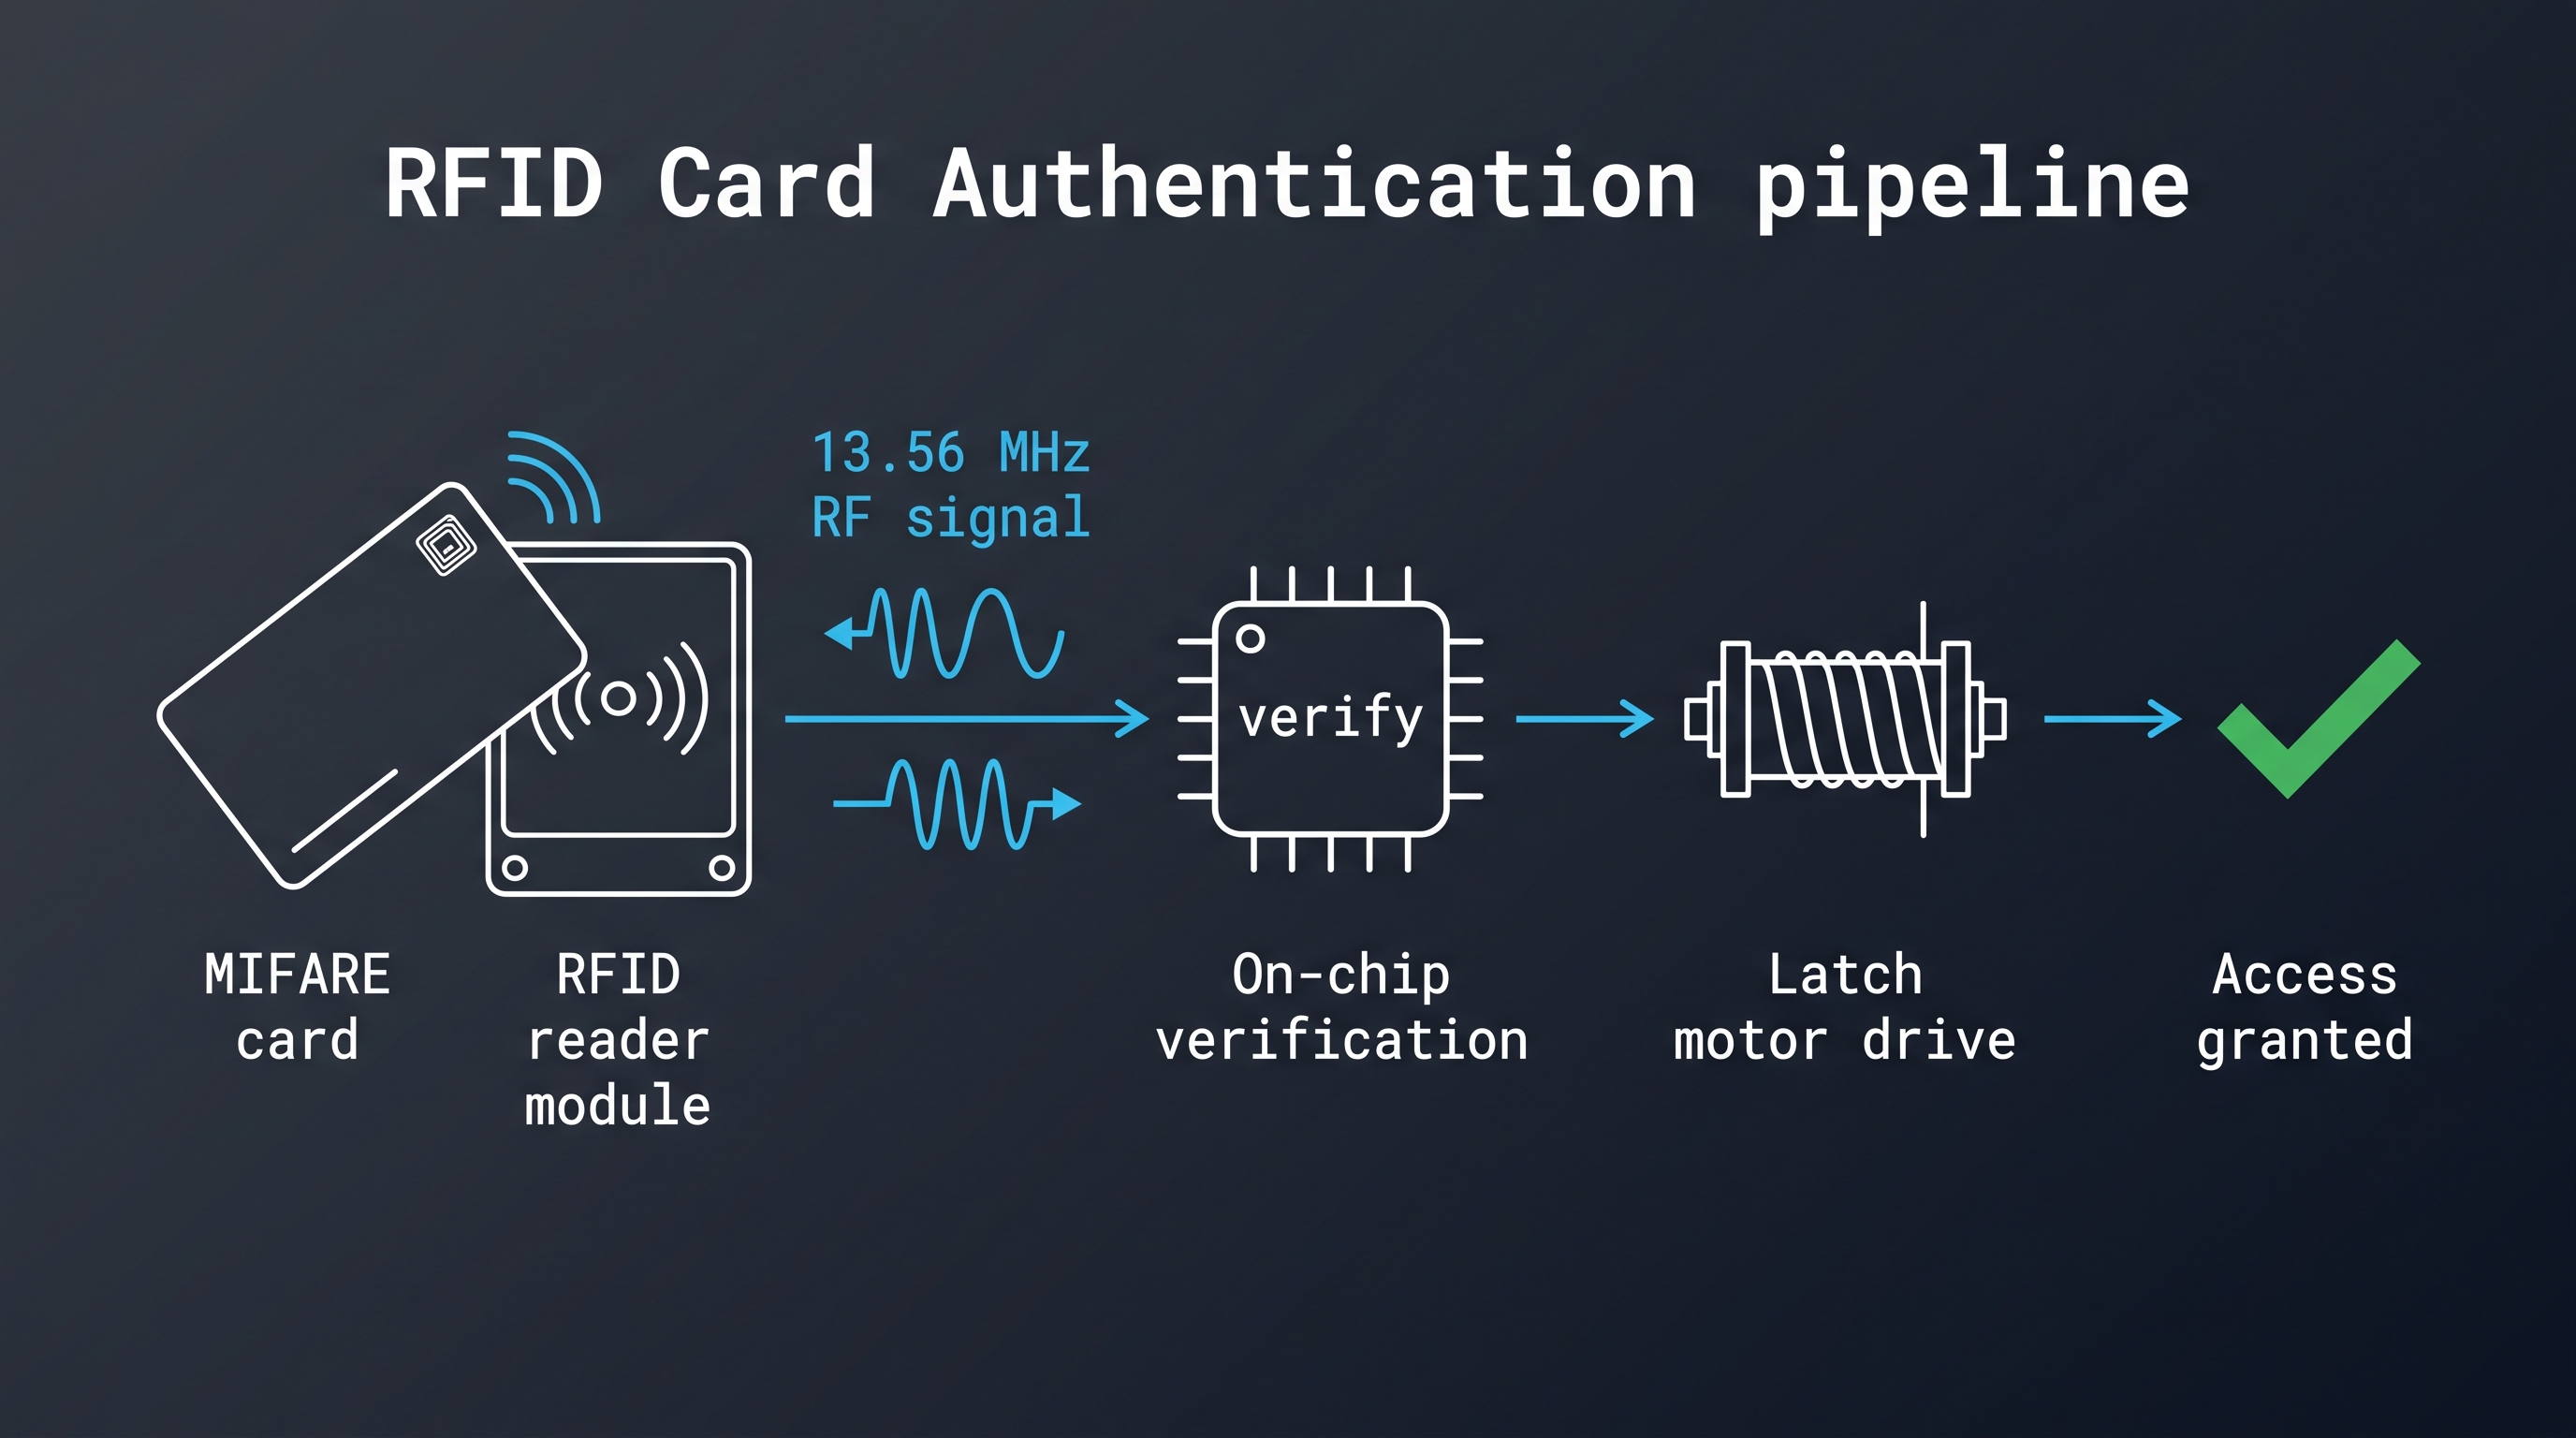
Ce que couvre réellement la connectivité et l'intégration des casiers intelligents
La connectivité et l'intégration des casiers intelligents est la discipline qui consiste à faire en sorte qu'une serrure électronique pour casier se comporte comme un dispositif géré plutôt que comme un clavier autonome. Elle se situe à l'intersection de trois mondes qui partagent rarement un vocabulaire : le matériel de serrure avec ses budgets de batterie et ses tolérances mécaniques, les réseaux du bâtiment avec leurs commutateurs, passerelles et VLAN, et les systèmes d'identité d'entreprise où les utilisateurs sont des enregistrements dans un annuaire plutôt que des visages à un guichet. Un parc de casiers qui fonctionne parfaitement dans une salle d'exposition peut néanmoins échouer silencieusement dans un bâtiment réel parce que la serrure parle RS-485 alors que l'intégrateur avait prévu Wi-Fi, ou parce que la synchronisation d'annuaire écrit un nom d'affichage là où le contrôleur attend un identifiant utilisateur immuable.
Ce guide est écrit pour les personnes qui doivent faire converger ces trois mondes : les fabricants de casiers qui construisent une plateforme pour leurs clients, les intégrateurs système qui raccordent les casiers à un système de contrôle d'accès ou de gestion du bâtiment, et les équipes des installations ou informatiques qui héritent d'un parc et doivent expliquer à la direction pourquoi il devrait parler à Active Directory. Chaque section commence par une réponse autonome, puis détaille l'ingénierie qui la sous-tend. Les sections finales donnent une liste de contrôle d'approvisionnement, une séquence de dépannage et les questions à poser à un fournisseur avant un pilote plutôt qu'après l'installation de mille serrures.
Les quatre couches dont chaque déploiement a besoin
La première couche est la serrure elle-même, qui contient un moteur ou un solénoïde, un lecteur ou un clavier, une carte de contrôleur, un micrologiciel et une source d'alimentation. La deuxième couche est la liaison locale, qui est soit un bus filaire tel que RS-485, soit une liaison radio telle que Bluetooth Low Energy. La troisième couche est l'agrégation, où une passerelle, un contrôleur réseau ou un serveur de périphérie transforme de nombreuses conversations individuelles de serrures en un flux de données géré unique. La quatrième couche est la plateforme, où les utilisateurs, les casiers, les planifications et les événements résident dans une base de données que d'autres systèmes peuvent interroger.
Chaque couche a ses propres modes de défaillance et ses propres hypothèses de sécurité. Une serrure qui met en cache les justificatifs d'accès localement survit à une panne réseau mais conserve une liste d'autorisation périmée jusqu'à sa prochaine synchronisation. Une passerelle qui termine TLS vers le cloud protège la liaison étendue mais doit toujours authentifier chaque serrure sur la liaison locale. Une plateforme qui prend en charge le provisionnement SCIM supprime la création manuelle des utilisateurs mais nécessite un identifiant externe stable pour éviter les comptes en double. C'est généralement en concevant une couche à la fois que les projets aboutissent à un parc techniquement connecté et inutilisable sur le plan opérationnel.
Qui est responsable de quelle partie de l'intégration
La responsabilité est la source de retard la plus courante dans les projets de casiers. Le fournisseur de serrures est responsable du micrologiciel de la serrure, de la compatibilité des lecteurs et de la documentation du protocole local. L'intégrateur est responsable du câblage, de la segmentation réseau et de l'installation de la passerelle. Le propriétaire du bâtiment ou le service informatique est responsable des groupes d'annuaire, de la configuration de l'authentification unique et des règles de pare-feu. Le fournisseur de la plateforme est responsable des API et de la conservation des données.
Lorsque ces limites ne sont pas documentées, chaque partie suppose qu'une autre a configuré des réservations DHCP, testé des comptes de liaison d'annuaire ou validé que la passerelle peut atteindre le point de terminaison cloud via un proxy. Une matrice des responsabilités simple, convenue avant le pilote, évite des semaines de renvoi de responsabilités. Elle doit nommer qui fournit l'autorité de certification, qui approuve les mises à jour de micrologiciel, qui détient les justificatifs d'accès administratifs pour la plateforme de casiers et qui est appelé à 2 h du matin lorsqu'une rangée de casiers cesse de transmettre des données.
La pile de connectivité et d’intégration des casiers intelligents : serrure, contrôleur, passerelle et plateforme
La pile de connectivité et d’intégration des casiers intelligents est une architecture à quatre niveaux dans laquelle les serrures gèrent l’authentification locale et l’actionnement, les contrôleurs ou concentrateurs agrègent une rangée de casiers, les passerelles ou serveurs de périphérie traduisent entre les protocoles de terrain et les réseaux IP, et une plateforme gère l’identité, la politique et la production de rapports. Les déploiements typiques utilisent un concentrateur pour 16 à 64 serrures, une passerelle par étage ou groupe de salles, et un locataire de plateforme par bâtiment ou exploitant. Cette stratification maintient le câblage de terrain court, limite le rayon d’impact d’une défaillance unique et permet de remplacer chaque niveau sans toucher aux autres. Elle définit aussi où chercher lorsqu’un élément tombe en panne : un seul casier intelligent qui ne répond pas est une panne de niveau un, une rangée de casiers silencieuse est une panne de niveau deux, et un site qui cesse de remonter des informations est une panne de niveau trois. L’architecture est volontairement ennuyeuse, et c’est là tout l’intérêt. Chaque niveau a un rôle, une interface et un responsable, ce qui rend une flotte de mille serrures gérable par une petite équipe d’exploitation.
Cette pile compte parce que la plupart de la documentation des fournisseurs décrit un produit unique alors que les projets réels ont besoin d’un système. Une serrure qui prend en charge les cartes MIFARE n’est utile que si le concentrateur peut transmettre ses événements vers le haut dans un format compris par la plateforme, et seulement si la plateforme peut renvoyer une décision d’autorisation assez rapidement pour un utilisateur qui se tient devant la porte. Les budgets de latence diffèrent selon le niveau : une décision d’authentification locale doit s’achever bien en dessous d’une seconde, tandis qu’un aller-retour d’autorisation dans le cloud peut prendre une à trois secondes selon la géographie et la qualité du réseau mobile.
Où la décision est réellement prise
L’authentification peut avoir lieu à trois endroits, et chaque choix a des conséquences. Dans les serrures hors ligne, la décision est prise à l’intérieur de la serrure en fonction d’une liste de justificatifs d’accès stockée localement. Dans les serrures en ligne, la décision est prise par le concentrateur ou la plateforme, la serrure agissant comme lecteur et actionneur. Dans les conceptions hybrides, la serrure décide localement à l’aide d’une politique mise en cache que la plateforme actualise selon un calendrier ou à la demande.
Les décisions hors ligne sont rapides et résilientes, mais ne peuvent pas répondre à une révocation survenue une minute auparavant. Les décisions en ligne font autorité, mais dépendent de la disponibilité du réseau et ajoutent de la latence à chaque déverrouillage. Les conceptions hybrides sont généralement la bonne réponse pour les déploiements hôteliers et en milieu de travail, où un client ou un employé bloqué à l’extérieur est bien plus dommageable que quelques minutes d’autorisation obsolète. La question de conception à trancher tôt est la durée pendant laquelle un justificatif d’accès obsolète peut rester valide lorsque la liaison est hors service ; quinze minutes constituent un compromis courant, un poste est courant sur les sites industriels, et une tolérance zéro impose une conception entièrement en ligne.
Ce que le concentrateur doit gérer
Un concentrateur est plus qu’une boîte de jonction. Il doit interroger ou s’abonner à chaque serrure, traduire entre les protocoles de terrain, mettre en mémoire tampon les événements pendant les pannes en amont, appliquer les horaires locaux et souvent fournir ou surveiller l’alimentation. Il doit également détecter et isoler une serrure défectueuse afin qu’un appareil en court-circuit ne fasse pas tomber tout le segment. Dans les déploiements RS-485, le concentrateur constitue souvent le seul endroit réaliste où placer une protection contre les surtensions et une isolation, car les rangées de serrures sont de longs câbles traversant du mobilier métallique.
Spécifiez la capacité du concentrateur en nombre de serrures, et non en ports. Un appareil dimensionné pour 32 dispositifs peut ne maintenir ce nombre qu’en interrogeant lentement ; une rangée de 64 casiers qui doit répondre en une demi-seconde peut nécessiter deux concentrateurs. Demandez l’intervalle d’interrogation et le délai de livraison des événements en charge maximale, et testez les chiffres pendant le pilote plutôt que de faire confiance à la fiche technique.
Autonome ou en réseau : choisir l’architecture de connectivité et d’intégration des casiers intelligents
Choisir entre une connectivité et une intégration autonomes ou en réseau pour les casiers intelligents est une décision portant sur l’autorité plutôt que sur le budget seul. Les serrures autonomes stockent les justificatifs d’accès et les journaux localement et sont gérées au moyen d’une carte maître, d’un programmateur portable, d’une application mobile via Bluetooth ou d’une synchronisation périodique. Les serrures en réseau signalent chaque événement à un système central et reçoivent la politique de celui-ci. La plupart des parcs de production mélangent les deux : serrures en réseau dans les zones à forte fréquentation ou sensibles à la conformité, serrures autonomes dans les rangées de casiers de débordement et les installations temporaires. La première question à trancher est : qui a le droit de dire non. Si une révocation doit prendre effet en quelques minutes, la serrure ne peut pas être l’autorité finale. Si le site change d’occupants une fois par saison et n’a aucune obligation d’audit, l’autorité locale est moins chère et plus résiliente. Se tromper sur cette question coûte cher dans les deux sens, car rénover la connectivité dans des casiers finis coûte plus cher que de la choisir à l’achat.
La comparaison des coûts est souvent mal comprise. Le matériel en réseau coûte plus cher par serrure et ajoute du câblage, des passerelles et des ports de commutateur, mais il supprime la main-d’œuvre récurrente pour la reprogrammation des justificatifs d’accès et la collecte des journaux. Le matériel autonome est moins cher à l’achat et moins cher à installer, mais chaque changement d’occupant ou de politique devient une visite manuelle. Les sites qui changent d’occupants chaque semaine constatent généralement que le matériel en réseau est moins cher en deux à trois ans, tandis que les sites qui attribuent les casiers une fois par saison peuvent utiliser du matériel autonome pendant une décennie.
| Architecture | Coût matériel relatif | Effort de déploiement | Autorité pour les décisions d’accès | Idéal pour |
|---|---|---|---|---|
| Clavier autonome ou RFID | Faible | Câblage minimal | La serrure | Casiers du personnel saisonnier, petites salles de sport |
| Autonome avec synchronisation Bluetooth | Faible à moyen | Câblage minimal, administration via application | La serrure, actualisée par l’application | Sites rénovés sans accès réseau |
| En réseau filaire via RS-485 | Moyen | Câblage, concentrateurs, protection contre les surtensions | Concentrateur ou plateforme | Construction neuve, hôpitaux, écoles |
| En réseau sans fil via BLE ou Wi-Fi | Moyen à élevé | Placement de passerelle, relevé radio | Passerelle ou plateforme | Rénovations, bâtiments patrimoniaux |
| Hybride en réseau avec cache hors ligne | Moyen à élevé | Câblage ou passerelles plus conception de politique | Configurable par rangée de casiers | Hôtels, exploitants multi-sites |
Coûts cachés des parcs autonomes
Le coût récurrent qui apparaît rarement dans un budget d’investissement est l’administration. Chaque casier qui doit être réattribué, chaque carte perdue qui doit être bloquée et chaque demande d’audit devient une visite sur site. Dans une installation de 600 casiers avec un renouvellement mensuel des occupants, cela représente des centaines de visites par an, chacune étant une occasion d’introduire une erreur de transcription.
Les parcs autonomes perdent aussi l’historique. Lorsqu’un incident survient, la serrure peut contenir quelques centaines d’événements qui n’ont jamais été collectés. Si la batterie meurt, l’historique disparaît avec elle. Les sites ayant des obligations d’assurance ou réglementaires doivent traiter la conservation des événements comme une exigence et la laisser guider le choix d’architecture plutôt que l’inverse.
Quand l’hybride l’emporte
Les conceptions hybrides répondent à la question que les architectures pures ne peuvent pas traiter : que doit-il se passer pendant une panne réseau. La serrure conserve une liste de justificatifs d’accès valides, la plateforme conserve l’autorité pour la prochaine synchronisation et l’installation continue de fonctionner. Le travail de conception porte sur la politique : quelle taille le cache peut avoir, combien de temps il peut vivre, quels changements de justificatifs d’accès doivent se propager immédiatement et comment la plateforme réconcilie les événements après une reconnexion.
La réconciliation mérite une conception explicite. Une serrure qui s’ouvre vingt fois hors ligne produit vingt événements qui arrivent plus tard en rafale. La plateforme doit accepter des horodatages désordonnés, dédupliquer les retransmissions et marquer les événements qui ont été enregistrés hors ligne. Si le rapport d’audit ne peut pas distinguer un événement retardé d’un événement en direct, les enquêteurs ne lui feront pas confiance.
Connectivité et intégration filaires des casiers intelligents : RS-485, Wiegand, OSDP et PoE
La connectivité et l’intégration filaires des casiers intelligents restent la norme de référence pour les constructions neuves, car elles offrent une latence déterministe, une alimentation continue et un comportement prévisible sous charge. Le bus de terrain dominant pour les serrures de casiers est RS-485, une norme différentielle semi-duplex qui prend en charge des segments multipoints allant jusqu’à 32 charges unitaires et des longueurs de câble approchant 1 200 mètres à faibles débits. Les liaisons lecteur-contrôleur utilisent traditionnellement l’interface Wiegand, tandis que les installations modernes spécifient de plus en plus OSDP, qui transporte un trafic de lecteur similaire sur RS-485 avec un canal bidirectionnel chiffré. L’intégration filaire élimine les deux variables qui dominent le dépannage sans fil, la couverture radio et l’état de la batterie, et les remplace par des défauts qui apparaissent au concentrateur en un cycle d’interrogation. Le compromis est la main-d’œuvre d’installation et la difficulté de rénovation du câblage dans des bâtiments finis, ce qui explique pourquoi les conceptions sans fil dominent les projets de rénovation même lorsque les performances filaires seraient meilleures.
Spécifiez la dorsale avec autant de soin que le bus de terrain. Lorsque des rangées de casiers se trouvent à des étages différents, un segment RS-485 qui quitte la colonne montante et passe par le mobilier est généralement mieux converti en Ethernet à l’étage puis reconverti localement en bus de terrain, ce qui maintient la longueur du segment courte et rend chaque étage maintenable indépendamment. Enregistrez la longueur de segment mesurée, la résistance de terminaison et la tension au repos pour chaque liaison lors de la mise en service. Ces trois chiffres expliquent la plupart des défauts intermittents ultérieurs, et un installateur qui les consigne est plus facile à tenir à une norme.
Règles de topologie et de câblage RS-485 qui comptent
Les segments RS-485 doivent être chaînés en guirlande, et non câblés en étoile, avec une seule terminaison à chaque extrémité physique du bus et aucune terminaison sur les appareils intermédiaires. Une paire torsadée blindée avec une impédance caractéristique définie est le choix habituel, et le blindage doit être relié en un seul point pour éviter les boucles de masse. Les différences de tension de mode commun entre des rangées de casiers éloignées sont la cause la plus fréquente de défauts de communication intermittents, c’est pourquoi des émetteurs-récepteurs isolés ou des répéteurs méritent d’être spécifiés lorsque les casiers couvrent des zones de distribution électrique distinctes.
Le débit en bauds détermine la distance. Une liaison à 9 600 bits par seconde tolère de longues distances et des environnements bruités, tandis qu’une liaison à 115 200 bits par seconde exige un câble court et bien terminé. Le modèle d’interrogation influe aussi sur la réactivité perçue : un concentrateur qui attend un délai d’attente complet d’un appareil défaillant avant d’interroger le suivant fera paraître toute une rangée de casiers lente. Recherchez l’interrogation adaptative et l’isolement des défauts dans la spécification du concentrateur.
Wiegand ou OSDP pour les liaisons de lecteur
Wiegand est une norme de facto héritée qui envoie les données de carte sous forme d’une séquence d’impulsions sur deux lignes de données. Elle est simple, universellement prise en charge et totalement non chiffrée, ce qui signifie que toute personne ayant un accès physique au câble peut capturer et rejouer un justificatif d’accès. OSDP conserve la même couche physique RS-485 mais ajoute un jeu de commandes défini, la remontée de l’état de santé de l’appareil et un canal sécurisé optionnel utilisant le chiffrement AES-128.
Pour les déploiements de casiers, le choix concerne moins le lecteur que ce à quoi le lecteur se connecte. Si les casiers rejoignent un système de contrôle d’accès existant, Wiegand peut être inévitable car le contrôleur n’accepte que celui-ci. Si les casiers sont neufs et que le contrôleur prend en charge OSDP, spécifier OSDP est une amélioration à faible coût tant pour la sécurité que pour les diagnostics, puisque le contrôleur peut lire l’état de sabotage du lecteur, la version de micrologiciel et les erreurs de communication.
Alimentation par Ethernet et budgets de puissance des serrures
PoE est attractif pour les rangées de casiers car un seul câble fournit à la fois les données et l’alimentation, éliminant les alimentations locales à l’intérieur du mobilier. La norme 802.3af fournit jusqu’à 15,4 watts au niveau de l’équipement source d’alimentation et environ 12,95 watts au niveau de l’appareil alimenté, tandis que 802.3at porte ces valeurs à 30 watts et 25,5 watts respectivement. Un concentrateur qui alimente 32 serrures doit être dimensionné en fonction du courant de crête tiré lors d’un actionnement simultané, et non du courant au repos imprimé sur l’étiquette de la serrure.
Les serrures alimentées par batterie contournent la question de l’alimentation mais introduisent de la maintenance. Les serrures électroniques pour casier typiques fonctionnent pendant douze à vingt-quatre mois sur un ensemble de piles alcalines, la durée de vie étant déterminée par les événements de réveil du lecteur, la transmission radio et l’actionnement du moteur. Une rangée de casiers qui remonte le niveau de batterie à la plateforme peut être entretenue avant que les utilisateurs ne soient bloqués ; une rangée qui ne le fait pas produira sa première réclamation sous forme de panne.
Connectivité et intégration sans fil des casiers intelligents : BLE, Wi-Fi, Zigbee, Z-Wave et LoRaWAN
La connectivité et l'intégration sans fil des casiers intelligents remplacent le câblage de terrain par une liaison radio, ce qui est décisif lors des rénovations où les casiers sont déjà installés ou où les chemins de câbles n'existent pas. Les technologies disponibles diffèrent fortement en portée, consommation, topologie et prise en charge de l'écosystème. Bluetooth Low Energy convient aux justificatifs d'accès basés sur téléphone et à la collecte par passerelle à courte portée, Wi-Fi convient aux casiers alimentés sur secteur dans les bâtiments disposant d'une couverture d'entreprise existante, Zigbee et Z-Wave conviennent aux serrures sur batterie qui peuvent former un maillage avec des routeurs à proximité alimentés sur secteur, et LoRaWAN convient aux sites peu denses et à faible trafic qui nécessitent une longue portée au prix de la latence et de la taille de charge utile. L'échec récurrent consiste à traiter une liaison radio comme équivalente à un câble. La radio est partagée, sujette aux interférences et souvent congestionnée par les téléphones mêmes que les utilisateurs transportent, tandis que les casiers métalliques forment des cavités réfléchissantes qui atténuent les signaux. Faites un relevé sur site de la rangée réelle, dans la salle réelle, portes fermées, avant de figer la spécification.
La planification des canaux mérite la même attention que la couverture. Dans un bâtiment qui exploite déjà des centaines de points d'accès 2,4 GHz, une passerelle de casiers est en concurrence avec le Wi-Fi du bureau pour le même temps d'antenne, et une rangée qui se teste bien sur un étage vide peut se dégrader dès qu'une salle de réunion se remplit. Demandez comment la passerelle sélectionne son canal, si elle peut se fixer sur un canal moins congestionné et comment elle réessaie une serrure qui manque une interrogation. Enregistrez le taux de réussite des paquets observé par rangée pendant le pilote ; une rangée en dessous d'environ 95 pour cent produira des événements retardés et de fausses alertes hors ligne fantômes qui ressemblent à des pannes.
| Technologie | Fréquence | Portée intérieure typique | Profil de consommation | Topologie | Idéal pour |
|---|---|---|---|---|---|
| Bluetooth Low Energy | 2,4 GHz | 10-30 m jusqu'à la passerelle | Très faible | Point à point ou maillage de passerelles | Justificatifs d'accès par téléphone, rangées en rénovation |
| Wi-Fi | 2,4 et 5 GHz | Dépend de la couverture | Élevé | Infrastructure | Casiers alimentés sur secteur, points d'accès existants |
| Zigbee | 2,4 GHz | 10-30 m par saut | Faible | Maillage | Flottes denses sur batterie avec routeurs secteur |
| Z-Wave | Sous-GHz, selon la région | 20-40 m par saut | Faible | Maillage | Sites nécessitant une pénétration des murs |
| LoRaWAN | Sous-GHz, selon la région | 1-5 km en extérieur | Très faible | Étoile d'étoiles | Installations distantes ou peu denses |
Bluetooth Low Energy dans les rangées de casiers
BLE est le choix sans fil le plus courant pour les serrures électroniques pour casier car il remplit deux fonctions à la fois : un téléphone peut servir de justificatif d'accès, et une passerelle peut collecter les événements des serrures que le téléphone ne visite jamais. Une serrure BLE se réveille sur diffusion, authentifie un téléphone via une connexion chiffrée, actionne la serrure et se remet en veille, ce qui explique pourquoi l'autonomie de la batterie peut se mesurer en années plutôt qu'en semaines.
La contrainte est la densité de passerelles. Les serrures à l'intérieur de rangées métalliques atténuent considérablement la radio, de sorte qu'une passerelle qui couvre une salle ouverte peut ne couvrir qu'une fraction d'une paroi de casiers fermée. Prévoyez une passerelle par rangée ou pour deux rangées, montez les antennes à l'extérieur des enceintes métalliques lorsque c'est possible, et mesurez le taux de réussite réel des paquets portes fermées. Si le site exige également des justificatifs d'accès par téléphone, testez avec les modèles de téléphones que les utilisateurs transportent réellement plutôt qu'avec un seul appareil haut de gamme.
Wi-Fi : pratique mais exigeant
Wi-Fi est attractif car les bâtiments d'entreprise disposent déjà d'une couverture, mais il est peu adapté aux serrures sur batterie. Maintenir une association consomme de l'énergie, l'itinérance entre points d'accès interrompt les sessions et l'authentification d'entreprise ajoute un élément supplémentaire. Le déploiement réaliste est un contrôleur de casiers alimenté sur secteur avec une liaison montante Ethernet ou Wi-Fi desservant une rangée de serrures sur batterie via un bus local.
Lorsque Wi-Fi est utilisé, planifiez la sécurité d'entreprise dès le départ. WPA2 ou WPA3 Enterprise avec certificats EAP-TLS évite les mots de passe partagés et survit à la rotation des justificatifs d'accès, mais nécessite un processus de cycle de vie des certificats. Les réservations DHCP ou l'adressage statique maintiennent l'inventaire des casiers stable, et les paramètres d'isolation client sur les réseaux invités doivent être vérifiés, car beaucoup bloquent par défaut le trafic de dispositif à dispositif dont une passerelle de casiers peut dépendre.
Technologies maillées et options longue portée
Zigbee et Z-Wave construisent tous deux des réseaux maillés dans lesquels des dispositifs alimentés sur secteur relayent le trafic pour des dispositifs sur batterie. Le maillage n'est fiable que dans la mesure où ses routeurs le sont : une rangée de serrures sur batterie sans routeur à proximité alimenté sur secteur route mal ou pas du tout. Z-Wave fonctionne sous 1 GHz dans la plupart des régions, ce qui pénètre généralement mieux les murs et le métal que 2,4 GHz, tandis que Zigbee bénéficie d'un écosystème de dispositifs plus vaste et moins cher.
LoRaWAN occupe une niche différente. Sa longue portée et sa faible consommation conviennent aux rangées de casiers extérieures pour colis, aux installations de personnel éloignées et aux campus où les casiers sont répartis sur des centaines de mètres, mais les limites de charge utile et les règles de cycle de service le rendent inadapté au déverrouillage interactif. Traitez LoRaWAN comme un canal de télémétrie et d'état plutôt que comme un canal d'autorisation.
Connectivité et intégration des casiers intelligents avec LDAP, Active Directory et SSO
La connectivité et l'intégration des casiers intelligents avec un service d'annuaire transforment l'attribution des casiers d'un exercice sur tableur en une politique automatisée. LDAP est le protocole, Active Directory est l'implémentation d'annuaire de Microsoft, et l'authentification unique est la couche d'authentification qui permet aux administrateurs et aux utilisateurs d'atteindre la plateforme de casiers avec des justificatifs d'accès d'entreprise. Une intégration bien conçue s'authentifie avec un compte de service en lecture seule, mappe les groupes d'annuaire aux politiques de casiers et provisionne ou déprovisionne les utilisateurs via SCIM ou une synchronisation planifiée, afin qu'un employé sortant perde l'accès aux casiers dans le même flux de travail qui désactive son e-mail. L'annuaire reste la source de référence pour l'identité, tandis que la plateforme de casiers possède les casiers et leurs attributions. La distinction qui fait échouer les projets est celle entre authentification et autorisation : l'authentification unique prouve qui est une personne, mais elle ne décide pas quel casier elle peut ouvrir à 06:30 un mardi. Cette décision provient de l'appartenance à un groupe, d'un flux RH, d'un système de réservation ou du système de contrôle d'accès, et son propriétaire doit être nommé avant le début des travaux d'intégration.
L'hygiène des attributs détermine si l'intégration d'annuaire reste propre au fil du temps. Définissez les unités d'organisation dans le périmètre avant la première synchronisation, car une requête qui lit l'ensemble de l'annuaire importera des prestataires, des boîtes aux lettres partagées et des comptes de service qui ne devraient jamais posséder de casier. Normalisez la casse et les espaces dans les noms de groupes, convenez de la manière dont les comptes désactivés sont traités et testez ce qui se passe lorsqu'un utilisateur appartient à deux groupes dont les horaires sont conflictuels. Ces cas limites sont peu coûteux à régler sur le papier et coûteux à démêler une fois que six cents casiers ont été attribués.
Concevoir le compte de liaison d'annuaire
Le compte de liaison utilisé par la plateforme de casiers doit être un compte de service dédié avec des droits en lecture seule sur les unités d'organisation spécifiques qui contiennent les utilisateurs de casiers. Utiliser un compte d'administrateur de domaine est courant dans les pilotes et dangereux en production, car une passerelle compromise détient alors les clés de l'ensemble de l'annuaire. Restreignez le compte aux attributs dont l'intégration a réellement besoin, désactivez l'ouverture de session interactive et faites tourner son mot de passe selon un calendrier défini, la nouvelle valeur étant prépositionnée sur la plateforme avant la fermeture de la fenêtre de changement.
L'accessibilité réseau mérite le même soin. Le trafic d'annuaire doit utiliser LDAPS sur le port 636 ou StartTLS sur 389 plutôt que du texte en clair, et la plateforme de casiers doit valider le certificat d'annuaire par rapport à une chaîne de confiance. Les proxys d'entreprise qui inspectent TLS casseront la validation de certificat, sauf si le certificat racine du proxy est délibérément installé sur la plateforme, une étape souvent oubliée pendant le pilote et découverte lors de la mise en service.
Mapper les groupes d'annuaire aux politiques de casiers
Une politique basée sur les groupes est le modèle d'autorisation le plus maintenable. Un groupe tel que locker-staff-night-shift correspond à une politique qui autorise les casiers de la salle du personnel entre 20:00 et 07:00, et la plateforme lit simplement l'appartenance au groupe à chaque synchronisation. Les groupes imbriqués doivent être résolus explicitement, car certaines requêtes d'annuaire renvoient uniquement l'appartenance directe tandis que d'autres développent la chaîne complète, et les deux comportements produisent des résultats d'accès très différents.
Utilisez des identifiants immuables plutôt que des noms d'affichage. Le samAccountName d'une personne peut changer à la suite d'un mariage ou d'un renommage de service, et un nom d'affichage change souvent ; l'identifiant global unique de l'objet, lui, ne change pas. Si la plateforme stocke l'identifiant immuable comme clé primaire et traite les noms comme des données de présentation, les renommages deviennent invisibles pour l'intégration. Si elle stocke le samAccountName, un renommage crée un nouvel utilisateur et orpheline l'attribution du casier.
Où se situe l'authentification unique
SSO a sa place sur les surfaces administratives : la console de gestion, le portail de reporting et toute page en libre-service où un employé choisit ou libère un casier. SAML 2.0 et OpenID Connect fonctionnent bien tous les deux pour ces surfaces, et la plupart des fournisseurs d'identité peuvent imposer l'authentification multifacteur dans le cadre du flux. Ce qu'il ne faut pas demander à SSO, c'est d'authentifier une serrure. Une serrure n'a ni navigateur, ni session, ni capacité à accomplir un défi interactif.
Certains sites tentent de relier les deux en donnant à l'application de casiers une connexion SSO qui délivre ensuite un justificatif d'accès de casier. Ce schéma fonctionne, mais il déplace l'expérience du casier vers une dépendance à l'application : si l'utilisateur ne peut pas joindre le fournisseur d'identité, il ne peut pas ouvrir son casier. Planifiez un chemin hors ligne, qu'il s'agisse d'un code PIN local, d'un jeton mis en cache avec une durée de vie définie ou d'une procédure d'accompagnement gérée par le personnel.
Cadence de synchronisation et déprovisionnement
La synchronisation doit être pilotée par les événements lorsque c'est possible et planifiée lorsque ce ne l'est pas. Le push SCIM depuis le fournisseur d'identité transmet les créations, les mises à jour et les désactivations en quelques secondes ; les synchronisations complètes planifiées sont un filet de sécurité qui rattrape tout ce que le flux d'événements a manqué. La lacune dangereuse est une désactivation qui n'arrive jamais, donc la plateforme doit se réconcilier chaque nuit et signaler les comptes qui existent localement mais pas en amont.
Le déprovisionnement mérite un test explicite dans chaque pilote. Désactivez un utilisateur de test dans l'annuaire, puis chronométrez combien de temps le casier reste accessible. Si la réponse est inconnue, l'intégration n'est pas terminée.
Connectivité des casiers intelligents et intégration avec HID et le contrôle d’accès physique
La connectivité des casiers intelligents et l’intégration avec un système de contrôle d’accès physique existant commencent généralement par le justificatif d’accès que les personnes portent déjà. Les justificatifs d’accès HID Global dominent les environnements d’entreprise et de campus, des cartes de proximité 125 kHz héritées aux cartes iCLASS et Seos 13.56 MHz, de sorte que le lecteur de casier doit être choisi pour correspondre à la population déployée plutôt que l’inverse. L’intégration prend ensuite l’une de deux formes : le système de casiers lit les données de carte avec son propre lecteur et détient sa propre autorisation, ou il fait confiance à une décision transmise par le système de contrôle d’accès via une interface de contrôleur telle que Wiegand ou OSDP. Les deux fonctionnent, et les deux comportent des contraintes cachées. La lecture directe maintient le parc de casiers indépendant mais reporte la gestion des justificatifs d’accès et des politiques sur la plateforme de casiers. La délégation au contrôleur d’accès centralise la politique mais lie la disponibilité des casiers à la capacité de ce contrôleur, à sa topologie de câblage et à sa feuille de route fournisseur. Le choix dépend de la taille du parc, de la fréquence de renouvellement et de si le bâtiment impose une autorité unique en matière de justificatifs d’accès.
Inventoriez la population de justificatifs d’accès avant de choisir un lecteur. Comptez les technologies de carte utilisées, demandez si le site prévoit une migration vers des justificatifs d’accès mobiles et vérifiez si un groupe hérité dépend encore de cartes de proximité 125 kHz qui ne peuvent pas être rééditées rapidement. Les sites découvrent régulièrement en cours de projet qu’un service détient une génération de badges différente. Un court audit des générations de badges, des formats de carte et des politiques d’expiration évite une spécification qui fonctionne pour la majorité mais exclut une minorité de personnel dès le premier jour.
Technologies de justificatifs d’accès et ce que la serrure lit réellement
Une carte présentée à un lecteur de casier peut être lue à plusieurs niveaux. Le numéro de série de la carte est exposé par presque toutes les technologies et est trivial à lire, ce qui le rend pratique mais peu sûr. Les données de secteur sur MIFARE Classic peuvent être lues après authentification, mais l’algorithme présente des faiblesses connues. Les justificatifs d’accès sécurisés modernes tels que MIFARE DESFire ou Seos prennent en charge l’authentification mutuelle et les clés diversifiées, de sorte que les données ne peuvent pas être clonées sans la clé du site.
Pour les systèmes de casiers, la question pratique est de savoir quel identifiant est stocké et comparé. Les sites qui stockent le numéro de série acceptent un risque de clonage qui peut être sans importance pour une salle de sport et inacceptable pour une pharmacie. Les sites qui utilisent des lectures de secteur sécurisées ont besoin que les clés du site soient provisionnées dans la plateforme de casiers, ce qui ajoute une obligation de gestion des clés. Décidez explicitement de la posture de risque et consignez-la dans la spécification, car la rénovation de numéros de série vers des lectures sécurisées signifie généralement remplacer les lecteurs.
Formats de numéro de carte et compatibilité héritée
Les formats Wiegand encodent un code de site et un numéro de carte dans une longueur de bits fixe. Le format classique 26 bits autorise 255 codes de site et 65 535 numéros de carte, ce qui est adapté à un site unique et inadapté à un campus multi-locataires. Les formats étendus transportent des numéros plus grands et des données supplémentaires, mais les lecteurs, contrôleurs et plateformes doivent s’accorder sur le format exact, sinon la même carte sera interprétée différemment à des portes différentes.
Lorsque des casiers rejoignent un système existant, demandez au responsable du contrôle d’accès le format de carte exact, la longueur en bits et la convention de parité utilisés. Un lecteur de casier qui émet une chaîne Wiegand 26 bits ne peut pas représenter un numéro de carte d’entreprise 37 bits sans troncature, et c’est par la troncature que deux employés finissent par partager un casier. Si le format est propriétaire, obtenez une spécification écrite plutôt que de l’inférer à partir d’une carte échantillon.
Interfaces de lecteur et options de câblage
Une serrure électronique pour casier peut s’intégrer à l’écosystème des justificatifs d’accès de trois manières. Elle peut contenir un lecteur intégré paramétré pour une technologie, ce qui est le moins coûteux mais enferme le site dans ce justificatif d’accès. Elle peut exposer une interface de lecteur afin qu’un lecteur externe conforme au standard du bâtiment puisse être monté à côté, ce qui préserve le choix du justificatif d’accès au prix d’un câblage plus important. Ou elle peut accepter une entrée Wiegand ou OSDP provenant d’un contrôleur existant, ce qui centralise les décisions mais exige que le contrôleur dispose de capacité disponible et d’un profil d’intégration pris en charge.
Chaque option modifie le comportement en cas de défaillance. Un lecteur intégré continue de fonctionner si le système de contrôle d’accès est hors service. Un casier piloté par le contrôleur cesse d’accepter de nouvelles décisions lorsque le contrôleur tombe en panne, bien qu’il puisse continuer avec une politique mise en cache. Comparez ces comportements avec la tolérance de l’établissement avant la sélection.
Justificatifs d’accès mobiles et direction prise
Les justificatifs d’accès mobiles provisionnés dans le portefeuille d’un téléphone sont de plus en plus la solution par défaut dans les nouveaux bâtiments d’entreprise et de campus, et ils modifient la spécification des casiers de deux manières. Premièrement, le lecteur doit prendre en charge la technologie des justificatifs d’accès mobiles, ce qui signifie généralement un élément sécurisé 13.56 MHz plutôt qu’une carte de proximité héritée. Deuxièmement, l’expérience utilisateur devient une dépendance à une application, de sorte que la plateforme de casiers a besoin d’une solution de repli pour les batteries de téléphone à plat et les appareils perdus.
Les sites qui planifient un parc de casiers pluriannuel doivent demander si le micrologiciel du lecteur peut ajouter des types de justificatifs d’accès sans remplacement matériel. Un lecteur qui ne prend en charge qu’une seule technologie aujourd’hui est un pari que le bâtiment ne changera jamais de standard de badge, et les bâtiments changent de standard de badge plus souvent qu’ils ne remplacent leurs casiers.
Connectivité et intégration des casiers intelligents avec MDM, CMMS et plateformes de gestion des installations
La connectivité et l'intégration des casiers intelligents s'arrêtent rarement au système de contrôle d'accès. La plupart des exploitants utilisent déjà une plateforme de gestion des appareils mobiles pour les terminaux portables, un système informatisé de gestion de la maintenance pour les bons de travail, un système de gestion technique du bâtiment pour le CVC et l'éclairage, ou une plateforme d'analyse des espaces de travail qui suit l'utilisation des espaces. Chaque système détient un fragment de ce dont un parc de casiers a besoin, et le travail d'intégration consiste à décider quel fragment fait autorité et quel fragment est simplement consommé. Le modèle qui passe à l'échelle est un petit nombre d'interfaces claires plutôt que de nombreuses connexions par paires. La plateforme de casiers expose une API documentée et consomme un flux d'identités ; les autres systèmes lisent ou écrivent dans la plateforme plutôt que de parler directement aux serrures. Cinq systèmes connectés les uns aux autres nécessitent dix intégrations, tandis que cinq systèmes connectés à une plateforme en nécessitent cinq. La plateforme devient la source de vérité pour l'état des casiers et le seul endroit où un auditeur regarde.
La gestion des appareils mobiles régit aussi les appareils que le personnel utilise pour administrer les casiers. Une tablette partagée utilisée par le personnel d'accueil pour réaffecter des casiers doit être enrôlée comme appareil d'entreprise avec un profil supervisé, restreinte à l'application de casiers et configurée pour effacer les justificatifs d'accès lorsqu'elle est perdue. Si la même tablette porte aussi un justificatif d'accès mobile pour un employé spécifique, les deux rôles doivent être séparés dans la plateforme, sinon une passation de poste devient un transfert de justificatif d'accès que personne n'enregistre. Documentez quels appareils sont enrôlés, à qui ils appartiennent et ce qui se passe lorsqu'un appareil quitte le bâtiment.
MDM comme canal de justificatifs d'accès et d'appareils
La gestion des appareils mobiles importe aux parcs de casiers de deux manières. Premièrement, les téléphones qui portent des justificatifs d'accès mobiles sont des appareils gérés, et la politique MDM décide si un téléphone d'entreprise peut stocker un justificatif d'accès dans son élément sécurisé, si l'application portefeuille peut être installée et ce qui se passe lorsque l'appareil est effacé ou perdu. Deuxièmement, MDM peut distribuer l'application de casiers elle-même et imposer sa configuration.
Le point d'intégration pratique est souvent une identité d'appareil partagée plutôt qu'une identité utilisateur. Un terminal portable partagé utilisé par le personnel de nettoyage pour vérifier l'état des casiers doit être enrôlé dans MDM et autorisé comme appareil de service, non lié à un individu. Si la plateforme de casiers confond les deux, chaque changement de poste devient un événement de provisionnement.
CMMS et déclencheurs de bons de travail
L'intégration CMMS transforme la télémétrie des casiers en travail de maintenance. Une serrure qui signale des événements de bourrage répétés, une batterie qui franchit un seuil ou un lecteur qui a enregistré un taux d'erreur croissant peut générer automatiquement un bon de travail plutôt que d'attendre une réclamation d'utilisateur. La valeur n'est pas l'alerte elle-même mais la piste d'audit : des bons de travail clôturés démontrent qu'une défaillance a été traitée, ce qui compte dans les environnements réglementés.
Concevez l'intégration autour d'identifiants d'actif stables. Chaque serrure a besoin d'un identifiant qui existe dans les deux systèmes, et cet identifiant ne doit pas changer lorsqu'un casier est réaffecté. Les sites qui utilisent le numéro de casier comme identifiant d'actif découvrent le problème lorsqu'ils reconfiguent une rangée de casiers et que tout l'historique des bons de travail suit le mauvais dispositif physique.
Gestion technique du bâtiment et analyse des espaces
L'intégration BMS échange généralement deux types de données : état et commande. L'état indique au bâtiment si une pièce ou une zone est occupée ou si une rangée de casiers est alimentée. La commande permet au bâtiment de commuter l'éclairage, la ventilation ou la signalétique des casiers. L'analyse des espaces consomme l'utilisation des casiers pour comprendre combien de casiers sont réellement utilisés et à quelles heures, ce qui alimente les décisions sur la taille et l'emplacement des rangées de casiers.
Gardez le trafic d'automatisation du bâtiment hors du chemin d'autorisation. Une commande BMS pour baisser l'éclairage ne doit jamais pouvoir bloquer l'ouverture d'un casier, et une plateforme de casiers doit se dégrader gracieusement si le point de terminaison BMS cesse de répondre. Des interfaces directionnelles et asynchrones avec délais d'expiration constituent le bon modèle.
API et modèles d’événements dans la connectivité et l’intégration des casiers intelligents
Les API et les modèles d’événements constituent le contrat entre la plateforme de casiers et tout le reste, et ils déterminent quelle part de l’intégration survit au premier changement de fournisseur. Une interface utilisable expose les sites, les rangées de casiers, les casiers, les utilisateurs, les attributions, les justificatifs d’accès, les événements d’accès et l’état de santé, avec pagination, filtrage et écritures idempotentes. REST sur HTTPS couvre les opérations administratives, MQTT ou les webhooks couvrent les événements quasi temps réel, et un schéma d’événements documenté couvre tout ce qui se trouve entre les deux. L’erreur la plus courante consiste à traiter l’API comme une réflexion après coup et à construire autour d’un accès direct à la base de données ou d’une extraction de données à l’écran, ce qui fonctionne jusqu’à la première mise à niveau de la plateforme. Une API publiée avec gestion des versions, un locataire bac à sable et un journal des modifications coûte plus cher au départ et se rentabilise la première fois que le micrologiciel modifie son comportement. La qualité de la documentation est un indicateur raisonnable du reste de la plateforme : si la référence publique manque d’exemples de requêtes, de codes d’erreur et de limites de débit, l’intégration interne sera tout aussi maigre.
Les limites de débit et la pagination façonnent l’intégration autant que le schéma. Une plateforme qui plafonne les requêtes par minute force l’intégrateur à regrouper les attributions et à concevoir une file d’attente plutôt qu’une boucle. Demandez la limite documentée, le comportement lorsqu’elle est dépassée et si des points de terminaison en masse existent pour provisionner un site entier en une seule fois. Les clés d’idempotence sur les opérations d’écriture, associées à une pagination par curseur sur la lecture des événements, transforment un script nocturne fragile en une tâche fiable qui peut être réessayée sans dupliquer les attributions.
Ce qu’une API de casiers complète doit exposer
Au minimum, l’API doit lister les sites, les rangées de casiers, les casiers individuels et leur état actuel ; créer et révoquer des attributions ; provisionner et révoquer des justificatifs d’accès ; lire les événements avec des filtres temporels ; et signaler l’état de santé des appareils, y compris la batterie, le signal et la version du micrologiciel. Les opérations d’écriture doivent être idempotentes, afin qu’une requête réessayée ne crée pas d’attributions en double, et doivent renvoyer un identifiant stable pour l’objet créé.
Les événements d’accès méritent un schéma documenté plutôt qu’un texte libre. Les champs utiles incluent l’identifiant du casier, l’identifiant du justificatif d’accès ou de l’utilisateur, l’horodatage en UTC, la décision, la source de la décision telle que le cache local ou l’autorisation centrale, et tout code d’erreur. Sans la source de la décision, les enquêteurs ne peuvent pas déterminer si un refus provient de la politique ou d’une panne réseau.
Modèles de livraison des événements
Trois modèles de livraison couvrent la plupart des déploiements. L’interrogation périodique demande à la plateforme les événements depuis un horodatage et est simple, résiliente et légèrement différée. Les webhooks poussent les événements vers un point de terminaison d’abonné et sont rapides, mais nécessitent une logique de réessai, une vérification de signature et un point de terminaison toujours disponible. MQTT publie les événements vers un courtier et convient aux grands parcs avec de nombreux consommateurs, au prix de l’exploitation d’une infrastructure de courtier.
Quel que soit le modèle utilisé, l’abonné doit tolérer les doublons et les livraisons dans le désordre. Les réseaux réessaient, les courtiers livrent à nouveau et les passerelles se reconnectent à des moments inopportuns. Un consommateur qui suppose une livraison exactement une fois et dans l’ordre finira par compter deux fois un déverrouillage et produire un rapport d’occupation erroné.
Gestion des versions et dépréciation
Demandez comment les versions d’API sont retirées. Une plateforme qui modifie les formes de réponse sans préavis force chaque intégrateur à tester en continu. Une fenêtre de dépréciation publiée d’au moins six mois, avec négociation de version dans la requête, est une attente raisonnable pour un système qui fonctionnera pendant une décennie.
Authentifiez chaque consommateur et limitez étroitement son périmètre. Une seule clé d’API partagée par l’équipe du site, l’intégrateur et le fournisseur d’analytique ne peut pas être révoquée sans casser tout le monde, et elle finira dans une capture d’écran de tableau de bord tôt ou tard. Émettez un justificatif d’accès par intégration, limitez-le aux opérations que cette intégration effectue réellement et faites-le tourner selon un calendrier. Journalisez quel justificatif d’accès a lu quels événements ; lorsque quelque chose d’inattendu apparaît dans les données, ce journal est le premier endroit à consulter.
Conception de la connectivité et de l’intégration des casiers intelligents pour des déploiements multi-sites
La connectivité et l’intégration multi-sites des casiers intelligents réussissent lorsqu’un site est traité comme un modèle reproductible plutôt que comme un projet ponctuel. Le modèle définit la disposition de la rangée de casiers, le plan d’adressage, les règles de placement des passerelles, la convention de nommage des groupes d’identités, la base de référence du micrologiciel et les tests de recette. Une fois qu’il existe, un nouveau site devient un exercice de déploiement mesuré en jours plutôt qu’un exercice de conception mesuré en mois, et le support peut raisonner sur chaque site avec le même modèle mental. Le mode de défaillance est l’inverse : chaque site est conçu par la personne disponible, l’adressage est improvisé, les noms des passerelles sont incohérents et la plateforme finit avec cinq variantes du même bâtiment. Les exploitants ne le remarquent que lorsqu’une modification doit être appliquée partout et que personne ne peut écrire le script qui les atteint toutes. La standardisation n’est pas de la bureaucratie dans un parc de casiers ; c’est la différence entre un déploiement et une série de sauvetages.
Séquencez le déploiement en vagues plutôt qu’en une seule campagne. Une première vague de deux ou trois sites avec des caractéristiques de bâtiment différentes expose les hypothèses qu’un site de référence unique masquerait, et elle laisse le temps de corriger le modèle avant que l’approvisionnement ne passe à l’échelle. Chaque vague devrait produire une courte rétrospective : ce que le modèle a bien fait, ce qui a dû être improvisé et quels éléments devraient être ajoutés au jeu de plans standard. Les vagues correspondent aussi à la façon dont le capital est généralement débloqué, ce qui rend un programme de parc plus facile à financer qu’une commande unique pour tous les sites.
Adressage, nommage et segmentation réseau
Adoptez un plan d’adressage avant que le premier commutateur ne soit configuré. Un schéma courant est un VLAN par zone de bâtiment, une plage DHCP réservée aux passerelles de casiers et un adressage statique pour les concentrateurs. Les noms d’appareils devraient encoder le site, la zone et la rangée, afin qu’une alerte indiquant site-lon-03-zone-b-bank-12 dise immédiatement à un ingénieur où se rendre.
La segmentation protège les deux directions. Le trafic des casiers ne devrait pas partager un domaine de diffusion avec le Wi-Fi invité, et les casiers ne devraient pas pouvoir atteindre directement les serveurs d’entreprise. Autorisez les règles pour les points de terminaison spécifiques de la plateforme, les serveurs d’annuaire et les sources de temps, puis refusez tout le reste. C’est aussi le moment de confirmer que le point de terminaison cloud de la plateforme est joignable à travers tout proxy sortant, car les passerelles de casiers ont rarement un accès Internet libre et sont fréquemment oubliées dans les listes d’autorisation de proxy.
Micrologiciel, certificats et configuration à l’échelle
Chaque site devrait démarrer à partir d’une base de référence nommée du micrologiciel. Les mises à jour suivent alors un schéma progressif : un site canari reçoit la nouvelle version, exécute les tests de recette pendant une période définie, et seulement ensuite les autres sites la reçoivent par vagues. La plateforme doit indiquer quels sites sont sur quelle base de référence, sinon le parc dérive en un an.
Les certificats et les clés ont le même problème. Si chaque passerelle partage un même certificat client, une compromission sur un site les compromet tous, et sa révocation désactive le parc. Des certificats par site ou par appareil coûtent plus cher à gérer mais rendent la révocation chirurgicale. Automatisez l’émission et le renouvellement partout où la plateforme le permet, et consignez les dates d’expiration au même endroit que l’inventaire du parc.
Synchronisation temporelle et ses conséquences
La synchronisation temporelle est invisible jusqu’à ce qu’elle casse. Les poignées de main TLS échouent lorsque les horloges des appareils dérivent hors des fenêtres de validation, les événements d’audit arrivent avec des horodatages trompeurs et les fenêtres d’accès planifiées s’ouvrent à la mauvaise heure. Chaque passerelle et concentrateur devrait se synchroniser avec des serveurs NTP joignables depuis son segment réseau, et la plateforme devrait alerter lorsqu’un site signale un décalage d’horloge au-delà d’un petit seuil.
Les sites derrière des pare-feu restrictifs bloquent souvent l’UDP 123 sortant et perdent la synchronisation silencieusement. Configurez explicitement la source de temps réseau locale et vérifiez l’heure signalée pendant la mise en service plutôt que de la supposer.
Le test de recette sur site
Écrivez le test de recette une fois et exécutez-le sur chaque site. Un test pratique couvre la perte d’alimentation et la récupération, la perte de réseau et la récupération, un justificatif d’accès révoqué, un justificatif d’accès expiré, un casier forcé ouvert, un déverrouillage de toute une rangée et un événement de batterie faible. Chaque cas devrait produire un résultat spécifique et documenté dans la plateforme dans un délai défini.
Les sites qui sautent le test de recette découvrent les mêmes défauts plus tard, en production, avec des membres qui attendent. Le test est bon marché à la mise en service et coûteux à reconstituer ensuite.
Exigences de sécurité pour la connectivité et l’intégration des casiers intelligents
La sécurité dans la connectivité et l’intégration des casiers intelligents doit couvrir quatre frontières : du justificatif d’accès au lecteur, de la serrure au concentrateur, de la passerelle à la plateforme, et de la plateforme à chaque système qui lit depuis celle-ci. Chaque frontière a des attaques connues et des contre-mesures connues. Les justificatifs d’accès peuvent être clonés lorsque seuls les numéros de série sont approuvés, les bus de terrain peuvent être écoutés lorsque le trafic n’est pas chiffré, les passerelles peuvent être détournées lorsque le micrologiciel n’est pas signé, et les plateformes fuient lorsqu’un secret partagé protège chaque locataire. Une conception défendable traite les quatre plutôt que de ne durcir que la visible. Le modèle de menace doit être consigné par écrit avant la sélection du produit, car une salle de sport qui stocke des serviettes et un hôpital qui stocke des substances contrôlées ne partagent pas le même profil de risque, et la différence doit changer la technologie de lecteur, la durée de conservation et le plan de réponse aux incidents. Les régulateurs considèrent de plus en plus les enregistrements d’occupation et d’accès comme des données personnelles, le même document doit donc indiquer ce qui est collecté, pourquoi et pendant combien de temps.
Classez les actifs que les casiers protègent avant de rédiger les exigences. Un casier de personnel contenant un manteau, un casier de colis contenant une commande client et une armoire contenant des médicaments contrôlés justifient différents niveaux d’assurance des justificatifs d’accès, de journalisation et de résistance physique, et une spécification appliquée uniformément produit soit une dépense excessive, soit un risque non traité. Consignez la classification par écrit, joignez-la aux documents d’achat et laissez-la guider le choix entre lecteurs à numéro de série et lecteurs à élément sécurisé. Les fournisseurs ne peuvent chiffrer que par rapport à une exigence ; si l’exigence est des casiers sécurisés, chaque devis sera établi selon une interprétation différente.
Protection des justificatifs d’accès et du trafic de terrain
La protection des justificatifs d’accès commence par l’identifiant que la serrure vérifie réellement. Les numéros de série sont pratiques et faibles. Les lectures de secteurs sécurisés avec des clés diversifiées résistent au clonage, mais elles exigent le provisionnement des clés du site dans la plateforme de casiers, ce qui transforme la gestion des clés en une tâche opérationnelle de premier plan. Lorsque le bâtiment utilise déjà des cartes sécurisées, réutilisez la technologie déployée plutôt que d’introduire un second justificatif d’accès.
Le trafic de terrain compte parce que les câblages sont accessibles. OSDP avec un canal sécurisé chiffre la communication lecteur-contrôleur sur RS-485, tandis que Wiegand transmet les données de carte en clair par conception. Du côté de la liaison montante, chaque passerelle doit se connecter avec TLS 1.2 ou ultérieur, la validation des certificats doit être imposée plutôt qu’optionnelle, et le mTLS mérite d’être spécifié lorsque la plateforme le prend en charge.
Intégrité du micrologiciel et chemins de mise à jour
Une serrure électronique est un petit ordinateur avec un moteur, et son micrologiciel est ce qu’un attaquant peut remplacer de plus précieux. Les images de micrologiciel signées empêchent le flashage de compilations non autorisées, les compteurs anti-retour arrière empêchent un attaquant de réinstaller une version présentant une faille connue, et le démarrage sécurisé empêche l’appareil de démarrer du code modifié. Demandez explicitement lesquels de ces mécanismes existent, car les réponses séparent les produits industriels des gadgets grand public.
La distribution des mises à jour mérite sa propre politique. Un site qui peut pousser le micrologiciel vers chaque serrure simultanément peut aussi rendre chaque serrure inutilisable simultanément. Un déploiement progressif, une rangée de casiers canari et un chemin de retour arrière documenté transforment une mise à jour de routine en une opération gérable.
Intégrité de l’audit et limites de confidentialité
Les journaux d’audit sont des preuves, ils doivent donc être exportables et permettre de détecter toute altération. Un magasin d’événements en ajout seul, un chaînage par hachage ou un collecteur de journaux externe que l’administrateur des casiers ne peut pas modifier fournissent tous la propriété qui compte : un tiers peut vérifier que l’enregistrement n’a pas été modifié après coup.
La confidentialité est l’autre face de la même pièce. Les schémas d’utilisation des casiers peuvent révéler les horaires de travail, des problèmes de santé et une activité syndicale s’ils sont analysés sans précaution. Collectez les données nécessaires au fonctionnement et à la sécurité, définissez une durée de conservation, limitez l’accès par rôle et évitez de transformer les enregistrements des casiers en un système de surveillance des employés sans base légale documentée et sans consultation.
Questions à poser sur le fournisseur et l’hébergement
Demandez où les données sont hébergées, comment les locataires sont isolés et si le fournisseur peut fournir un résumé indépendant de test d’intrusion et une réponse à jour à un questionnaire de sécurité. Demandez ce qu’il advient des données à la fin du contrat et s’il existe un chemin d’export documenté qui ne dépend pas de la présence du fournisseur.
Le test pratique est la vitesse de révocation. Si une passerelle est volée ou qu’un compte de service est compromis, combien de temps faut-il pour invalider cet accès partout où il est considéré comme fiable ? Un système qui ne peut pas répondre à la question en quelques minutes a un incident qui l’attend dans son avenir.
Planification de l'alimentation, du câblage et de l'environnement pour la connectivité et l'intégration des casiers intelligents
Les décisions en matière d'alimentation et de câblage contraignent la connectivité et l'intégration des casiers intelligents plus que ne l'admettent la plupart des documents de conception. Une rangée de casiers dont l'alimentation se trouve à l'extrémité de la rangée plutôt qu'au niveau de chaque casier modifie à la fois la topologie du bus, la stratégie de protection contre les surtensions et la stratégie de batterie. Une salle sans chemins de câbles impose une conception sans fil même là où le filaire serait plus performant. Une rangée de casiers au bord d'une piscine ou dans un sauna ajoute humidité, chlore et cycles de lavage à chaque décision électronique. Planifier ces contraintes parallèlement au choix du protocole évite la situation familière où le matériel est commandé et l'installation ne peut toujours pas être achevée. La discipline utile consiste à dessiner la rangée telle qu'elle sera réellement construite : largeurs des casiers, débattement des portes, positions des chemins de câbles, prises de courant, emplacements des commutateurs et toute cloison métallique entre les casiers. Marquez ensuite chaque dispositif et chaque cheminement de câble sur ce dessin. La plupart des problèmes de mise en service y sont visibles bien avant l'installation de la première serrure.
Calculez la chute de tension avant de choisir la section de câble. Une alimentation 24 volts qui alimente vingt serrures sur un parcours de 40 mètres peut perdre plusieurs volts jusqu'à la dernière serrure, et une serrure qui subit une chute de tension pendant l'actionnement se comportera comme un défaut de micrologiciel. Dimensionnez les conducteurs pour le courant de crête avec toutes les serrures en actionnement, ajoutez une marge pour les futurs casiers sur le même parcours et étiquetez les deux extrémités de chaque câble. La protection compte autant que le dimensionnement : un fusible réarmable ou un disjoncteur électronique au niveau du concentrateur empêche qu'une serrure défaillante mette hors service une rangée de casiers, et un sectionneur clairement étiqueté permet à un technicien de travailler en sécurité sans mettre la salle hors tension.
Topologies d'alimentation et stratégie de batterie
Trois topologies d'alimentation couvrent les parcs de casiers. L'alimentation centrale avec un bus local alimente toute une rangée de casiers à partir d'une seule alimentation protégée et convient aux conceptions filaires RS-485 ou PoE. Les alimentations par casier donnent à chaque serrure sa propre connexion au secteur et simplifient l'isolement des défauts, à un coût plus élevé. Le fonctionnement sur batterie supprime entièrement le câblage d'alimentation et transforme la maintenance en tournées de remplacement de batteries.
Les topologies mixtes sont courantes et souvent judicieuses : alimentation secteur pour le concentrateur et la passerelle, serrures à batterie sur les portes. La conséquence est que la passerelle devient un point de défaillance unique pour la collecte d'événements ; elle doit donc disposer de sa propre alimentation de secours ou, au minimum, d'une procédure de rétablissement documentée.
Indices de protection environnementale et choix des matériaux
Les environnements des casiers varient des bureaux climatisés aux spas humides, piscines et stations de colis extérieures. Les indices de protection IP décrivent la résistance à la poussière et à l'eau, et un indice adapté aux éclaboussures ne l'est pas pour un jet d'eau. L'air salin, la vapeur de chlore et les produits chimiques de nettoyage attaquent les finitions plaquées et les joints, et une serrure qui survit une saison dans une salle de sport sèche peut tomber en panne en un mois au bord d'une piscine.
Spécifiez l'environnement, pas seulement le produit. Un fournisseur qui connaît le déploiement peut recommander le matériau du boîtier, le composé d'étanchéité et la finition qui y résistent, et peut documenter les certifications applicables. Un fournisseur qui ne cite que le modèle de serrure laisse ce jugement à l'installateur.
Liste de contrôle de compatibilité pour la connectivité et l'intégration des casiers intelligents
Une liste de contrôle de compatibilité transforme la connectivité et l'intégration des casiers intelligents d'un sujet de débat en un ensemble de réponses vérifiables. Elle doit être complétée avant l'achat et de nouveau avant la mise en service, car plusieurs éléments dépendent du site plutôt que du produit. La valeur ne réside pas dans la liste de contrôle elle-même, mais dans les conversations qu'elle impose : qui est responsable du groupe d'annuaire, quel format de carte est utilisé, si la passerelle peut atteindre le point de terminaison cloud et qui approuve les mises à jour du micrologiciel. Gardez la liste suffisamment courte pour que les gens la remplissent réellement. Dix questions accompagnées de preuves sont plus utiles que cent questions répondues par des suppositions, et une preuve désigne une fiche technique, un schéma de câblage, une règle de pare-feu ou une requête d'exemple plutôt qu'une assurance verbale. La liste de contrôle complétée fait partie du document de conception, de la référence de mise en service et du point de départ pour le site suivant.
Attribuez un responsable et une date d'échéance à chaque ligne avant que la liste de contrôle ne circule. Une question sans responsable devient une réunion, et une question répondue verbalement devient un litige lors de la mise en service. Rassemblez les preuves dans le dossier de projet à mesure qu'elles arrivent, et considérez une fiche technique ou une règle de pare-feu non jointe comme un élément ouvert plutôt que comme un élément clos. L'exercice est terminé lorsque le document de conception peut être remis à un intégrateur qui n'a jamais visité le site et qu'il permet toujours de produire une installation fonctionnelle.
| Domaine | Question à laquelle répondre | Preuve à recueillir |
|---|---|---|
| Justificatif d'accès | Quelle technologie de carte ou mobile la serrure doit lire | Fiche technique de la carte, format et longueur en bits |
| Interface de lecteur | Lecteur intégré, lecteur externe ou piloté par contrôleur | Schéma de câblage du responsable du système de contrôle d'accès |
| Bus de terrain | RS-485, Wiegand, OSDP ou une liaison radio | Schéma de topologie avec points de terminaison |
| Identité | Quel attribut d'annuaire fait autorité | Exemple de requête LDAP et règle de nommage des groupes |
| SSO | Quelles interfaces exigent l'authentification unique | Métadonnées du fournisseur d'identité et politique d'authentification multifacteur |
| API | Quels événements et opérations la plateforme expose | Référence API, politique de version, accès au bac à sable |
| Réseau | Quels VLAN, quelles adresses et quelles règles de sortie s'appliquent | Liste des règles de pare-feu et liste d'autorisation du proxy |
| Alimentation | Centralisée, par casier ou sur batterie, et plan de secours | Schéma unifilaire d'alimentation |
| Environnement | Humidité, produits chimiques, température et lavage | Photographies du site et procédure de nettoyage |
| Support | Qui répond à une panne et dans quel délai | Accord de niveau de service et chemin d'escalade |
Des questions qui font gagner des semaines par la suite
Demandez au responsable du système de contrôle d'accès le format exact de carte plutôt qu'une carte d'exemple. Demandez à l'équipe réseau si l'isolation des clients est activée et si le TLS sortant vers le point de terminaison de la plateforme est autorisé via le proxy. Demandez à l'équipe identité si les groupes imbriqués sont résolus par la plateforme ou uniquement l'appartenance directe. Demandez à l'équipe d'exploitation ce qui doit se passer lorsqu'un membre arrive pendant une panne.
Chacune de ces questions a une réponse peu coûteuse avant l'achat et une réponse coûteuse après l'installation. La liste de contrôle existe pour recueillir les réponses peu coûteuses.
Documenter la conception résultante
Consignez la conception finale dans un document unique qui nomme chaque appareil, chaque liaison, chaque plage d'adresses, chaque source d'identité et chaque responsable. Joignez les schémas, les règles de pare-feu, le plan de certificats et le test de recette. Ce document devient la référence de mise en service et la base pour le site suivant, et c'est la première chose qu'un intégrateur demande lorsque quelque chose se comporte de manière inattendue deux ans plus tard.
Dépannage des défaillances de connectivité et d'intégration des casiers intelligents
Le dépannage de la connectivité et de l'intégration des casiers intelligents fonctionne mieux comme une séquence fixe plutôt qu'une chasse. Commencez par la couche physique, confirmez que la serrure est alimentée et que le bus ou la liaison radio est active, puis remontez vers le concentrateur, la passerelle, le chemin réseau, la plateforme et enfin la politique d'autorisation. La plupart des pannes signalées se trouvent dans les deux premières étapes, et la plupart des heures perdues le sont dans les deux dernières parce que personne n'a vérifié la couche évidente en premier. Deux informations rendent la séquence pratique : une vue de santé par appareil montrant la dernière interrogation réussie, le niveau de batterie, la force du signal et la version du micrologiciel, et un journal d'événements qui enregistre la source de décision afin qu'un refus puisse être attribué à une politique locale, un échec de liaison d'annuaire ou une plateforme injoignable. Sans ces deux éléments, le diagnostic devient de la conjecture effectuée sur une échelle avec un téléphone dans une main.
Définissez à l'avance les seuils d'escalade afin que le diagnostic ne dépende pas de la personne d'astreinte. Un seul casier qui tombe en panne une fois est un ticket ; le même casier qui tombe en panne trois fois en une semaine est un candidat au remplacement ; une rangée de casiers hors ligne pendant plus de quinze minutes est une escalade vers l'équipe réseau ; un site qui cesse de signaler pendant une heure est un incident. S'accorder sur ces seuils transforme un flux de plaintes en une file avec des priorités, et donne à l'équipe d'exploitation une mesure défendable du temps moyen de réparation.
| Symptôme | Couche la plus probable | À vérifier en premier |
|---|---|---|
| Un casier ne répond jamais | Liaison locale ou serrure | Alimentation, terminaison, conflit d'adresse d'appareil |
| Toute une rangée est hors ligne | Concentrateur ou passerelle | Alimentation de la passerelle, liaison montante, intervalle d'interrogation |
| Les serrures s'ouvrent lentement mais correctement | Modèle d'interrogation ou latence réseau | Délai d'attente d'interrogation, aller-retour plateforme, DNS |
| Justificatifs d'accès rejetés par intermittence | Synchronisation d'identité ou expiration du cache | Dernière synchronisation réussie, ancienneté du cache, décalage d'horloge |
| Les événements arrivent par rafales | Panne en amont ou tampon de la passerelle | Journaux de la passerelle, historique de reconnexion, profondeur du tampon |
| Les utilisateurs voient une mauvaise affectation de casier | Mappage d'identité | Identifiant immuable par rapport au nom d'affichage |
Diagnostiquer par les preuves plutôt que par l'anecdote
Les utilisateurs signalent des symptômes, pas des causes. Une plainte selon laquelle un casier ne s'ouvre pas peut signifier que le justificatif d'accès a été révoqué, que l'affectation a expiré, que la batterie est à plat ou que l'utilisateur se trouve devant la mauvaise rangée de casiers. La vue de santé et le journal d'événements convertissent la plainte en une défaillance spécifique, et la correction suit.
Tenez un bref historique des pannes par appareil. Une serrure qui est tombée en panne trois fois en un mois est candidate au remplacement même si chaque panne individuelle a été résolue à distance. Les pannes récurrentes indiquent généralement une cause mécanique ou environnementale que le micrologiciel ne peut pas corriger.
Sélection d’un fournisseur de connectivité et d’intégration pour casiers intelligents
Sélectionner un fournisseur de connectivité et d’intégration pour casiers intelligents signifie évaluer un fabricant comme partenaire technique plutôt que comme catalogue. La serrure est la partie visible, mais la documentation du protocole, le mécanisme de mise à jour du micrologiciel, la surface d’API et la volonté de répondre aux questions d’intégration décident si le déploiement réussit. Un fournisseur qui ne peut pas décrire son protocole local par écrit ralentira chaque intégrateur qui touche le site, et celui qui traite les correctifs de sécurité comme facultatifs laissera un produit pris en charge sans support dans le bâtiment. Les usines qui fabriquent des serrures et les usines qui fabriquent des systèmes connectés sont souvent des organisations différentes, de sorte que la question utile n’est pas de savoir si le fournisseur a un produit Bluetooth ou RS-485, mais si la même équipe d’ingénierie peut accompagner un client pendant un pilote, une question de protocole et un défaut du micrologiciel. Ce modèle de support, plus que la fiche technique, prédit ce que la troisième année donnera.
Demandez des références à des clients qui ont intégré le produit plutôt qu’à des clients qui l’ont acheté. Une référence capable de décrire la documentation du protocole, le temps de réponse à un défaut du micrologiciel et le comportement lors de la mise en service vous en dit plus qu’un mur de logos. Si le fournisseur ne peut pas nommer un intégrateur ayant réalisé un déploiement comparable, considérez le produit comme non éprouvé pour votre projet, quelle que soit sa brochure. Demandez aussi si l’équipe d’ingénierie qui a conçu la serrure est joignable pendant le pilote, car un canal commercial qui doit relayer chaque question technique ralentira le travail au moment précis où la vitesse compte.
Transparence de la documentation et du protocole
Demandez la spécification d’interface avant de commander des échantillons. Elle doit définir les caractéristiques électriques, le tramage des messages, la gestion des erreurs et le schéma d’adressage des dispositifs. Demandez si la documentation est publique ou diffusée dans le cadre d’un accord, et si elle est mise à jour avec les publications de micrologiciel.
Pour les produits connectés au réseau, demandez le modèle de télémétrie : quels événements sont émis, sous quel format et comment les doublons sont traités. Un fournisseur qui traite la livraison des événements comme un détail d’implémentation produira une intégration de plateforme qui se comporte différemment sur chaque site.
Feuille de route du micrologiciel et politique de fin de vie
Le matériel connecté a une durée de support qui est décidée à l’achat. Demandez combien de temps le micrologiciel sera maintenu, comment les correctifs de sécurité sont distribués et quel préavis est donné avant qu’un modèle n’atteigne sa fin de vie. Les sites qui installent cinq cents serrures attendent une décennie de service, et un produit abandonné après trois ans devient une surface d’attaque sans support dans le bâtiment.
Demandez aussi des informations sur la personnalisation. De nombreux projets ont besoin d’un format de carte spécifique, d’une exigence de marque ou d’un comportement du micrologiciel différent de la version standard. Un fournisseur disposant de sa propre ingénierie et de sa propre production peut y répondre directement ; un fournisseur sans capacité d’ingénierie refusera généralement la demande ou la retardera au-delà de la fenêtre du projet.
Programme pilote et critères de recette
Lancez un pilote avec les justificatifs d’accès réels, le réseau réel et les utilisateurs réels. Définissez à l’avance les critères de recette : combien de serrures, pendant combien de temps, quels scénarios de panne et ce qui compte comme un succès. Un pilote qui ne prouve que l’ouverture des serrures n’est pas un pilote ; c’est une démonstration.
Le signal le plus fort d’un fournisseur compétent est ce qui se passe lorsque le pilote trouve un défaut. Un fabricant qui le reproduit, le corrige et documente le correctif est un partenaire. Celui qui blâme le réseau et livre quand même le refera à grande échelle.
Questions fréquentes sur la connectivité et l'intégration des casiers intelligents
Voici les questions qui reviennent le plus souvent lorsqu'un parc de casiers passe d'un matériel autonome à un système géré. Chaque réponse est rédigée pour être utilisable de façon autonome, car les personnes qui posent les questions sont rarement dans la même réunion : un gestionnaire d'installations veut savoir ce qui change sur le plan opérationnel, un architecte IT veut savoir quel attribut d'annuaire fait foi, et un intégrateur veut savoir ce que contiendra la documentation du protocole. Les réponses ci-dessous couvrent la définition de la connectivité et de l'intégration des casiers intelligents, la prise en charge de l'annuaire et de l'authentification unique, les exigences de passerelle, Wiegand par rapport à OSDP, le comportement en cas de panne réseau, la capacité du concentrateur, la sécurité des justificatifs d'accès Bluetooth et le contenu d'une spécification d'intégration bien conçue. Lorsqu'une question dépend du site, la réponse le précise et nomme la décision à prendre au lieu de prétendre qu'une valeur par défaut universelle existe.
Que signifient concrètement la connectivité et l'intégration des casiers intelligents ?
Cela signifie que chaque casier est un dispositif géré. Les administrateurs peuvent voir à qui chaque casier est attribué, révoquer l'accès sans se rendre sur site, consulter une piste d'audit de chaque ouverture et appliquer la même politique dans tous les bâtiments. La partie connectivité est le lien entre la serrure et la plateforme ; la partie intégration est l'ensemble des systèmes d'identité et de gestion qui décident qui peut ouvrir quoi.
Les serrures de casier peuvent-elles s'intégrer à Active Directory et à l'authentification unique ?
Oui, avec deux mécanismes différents. L'intégration d'annuaire utilise LDAP ou LDAPS pour lire les utilisateurs et les groupes, généralement avec un compte de service en lecture seule, et peut être complétée par SCIM pour le provisionnement automatisé. L'authentification unique utilise SAML 2.0 ou OpenID Connect pour authentifier les personnes auprès de la console de gestion et des pages en libre-service. SSO authentifie les personnes, pas les serrures, donc la serrure elle-même a toujours besoin d'un justificatif d'accès ou d'une politique mise en cache.
Un déploiement de casiers a-t-il toujours besoin d'une passerelle ?
Uniquement lorsque les serrures doivent remonter à une plateforme centrale. Une rangée de casiers autonome gérée par carte maître ou application Bluetooth n'a pas du tout besoin de passerelle. Les rangées de casiers en réseau ont besoin d'un point d'agrégation, qu'il s'agisse d'un concentrateur filaire, d'une passerelle Bluetooth ou d'un contrôleur alimenté sur secteur. Les passerelles convertissent aussi entre les protocoles de terrain et le réseau IP et mettent généralement les événements en mémoire tampon pendant les pannes.
Quelle est la différence entre Wiegand et OSDP ?
Wiegand est une ancienne interface unidirectionnelle qui envoie les données de carte non chiffrées sur deux lignes de données. OSDP utilise la même couche physique RS-485 mais fournit un ensemble de commandes défini et bidirectionnel avec chiffrement AES-128 en option, remontée de l'état de santé de l'appareil et informations de micrologiciel. OSDP est le meilleur choix lorsque le contrôleur le prend en charge ; Wiegand reste courant parce que les contrôleurs installés ne parlent que ce protocole.
Que se passe-t-il lorsque le réseau tombe en panne ?
Cela dépend de l'architecture. Les serrures entièrement en ligne cessent d'accepter de nouvelles décisions. Les serrures hybrides continuent avec une liste de justificatifs d'accès mise en cache jusqu'à l'expiration du cache ou le rétablissement de la liaison. Les serrures autonomes ne sont pas affectées car leurs décisions sont locales. La décision de conception importante est la durée pendant laquelle une autorisation mise en cache peut rester valide pendant une panne.
Combien de serrures un concentrateur peut-il prendre en charge ?
Cela varie selon la stratégie d'interrogation et les exigences de réponse. Une rangée de 32 serrures interrogées à un intervalle peu contraignant peut fonctionner sur un seul concentrateur, tandis que 64 serrures devant répondre en une demi-seconde peuvent en nécessiter deux. Demandez le délai d'acheminement des événements en charge maximale et confirmez-le pendant le pilote plutôt que de vous fier au nombre de ports indiqué dans la fiche technique.
Les justificatifs d'accès Bluetooth des casiers sont-ils sécurisés ?
Ils peuvent l'être. La sécurité dépend du modèle d'appairage et d'authentification plutôt que de la radio elle-même. Les implémentations modernes utilisent des connexions chiffrées, des clés par appareil et des justificatifs d'accès à durée limitée, et elles lient un justificatif d'accès à un appareil spécifique. Les systèmes qui diffusent un identifiant statique et l'acceptent sans vérification n'offrent aucune protection réelle.
Que doit contenir une spécification d'intégration ?
Elle doit nommer la technologie de justificatif d'accès et le format de carte, le bus de terrain et la topologie, la source d'identité et l'attribut faisant foi, les versions d'API et le schéma d'événements, l'adressage réseau et les règles de pare-feu, la topologie d'alimentation, la version de référence du micrologiciel et le test de recette. Tout ce qui reste non spécifié devient une décision prise par la personne présente sur site.
Vous hésitez sur la serrure adaptée à vos casiers ?
Nos ingénieurs vous conseillent sur les badges, l'autonomie et la compatibilité de rénovation, sans engagement.
Ressources sur les serrures d’armoire
Comparez les types de serrures, consultez les guides d’installation et téléchargez le catalogue produits
Produits associés
3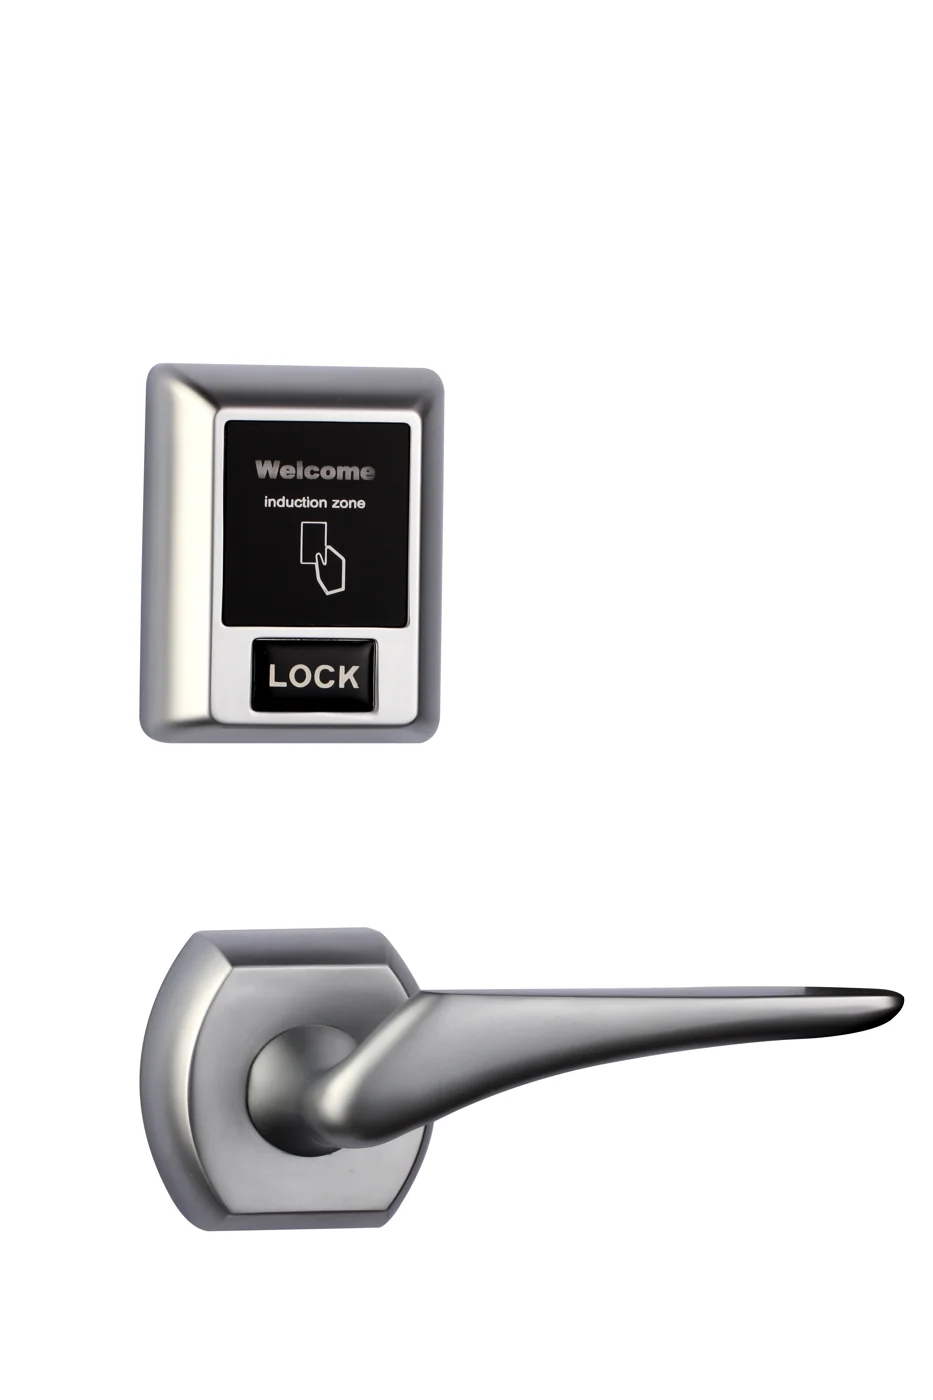
Serrure de casier Bluetooth — Application + code PIN + carte, parc géré
Serrure de casier à application BLE hors ligne pour colis, bureaux et parcs de casiers gérés. Application + code PIN + carte MIFARE, gestion à distance des identifiants, aucune dépendance à un serveur, rétrofit alimenté par batterie.
Cette page le désigne déjà comme prochaine référence recommandée.
Serrure d'armoire RFID — Carte MIFARE, authentification hors ligne
Serrure RFID MIFARE hors ligne pour casiers de salle de sport, spa et bureau. Déverrouillage par badge à 13,56 MHz, sans WiFi, rénovation en 5 minutes. Corps en alliage de zinc, sur pile.
Cette page le désigne déjà comme prochaine référence recommandée.
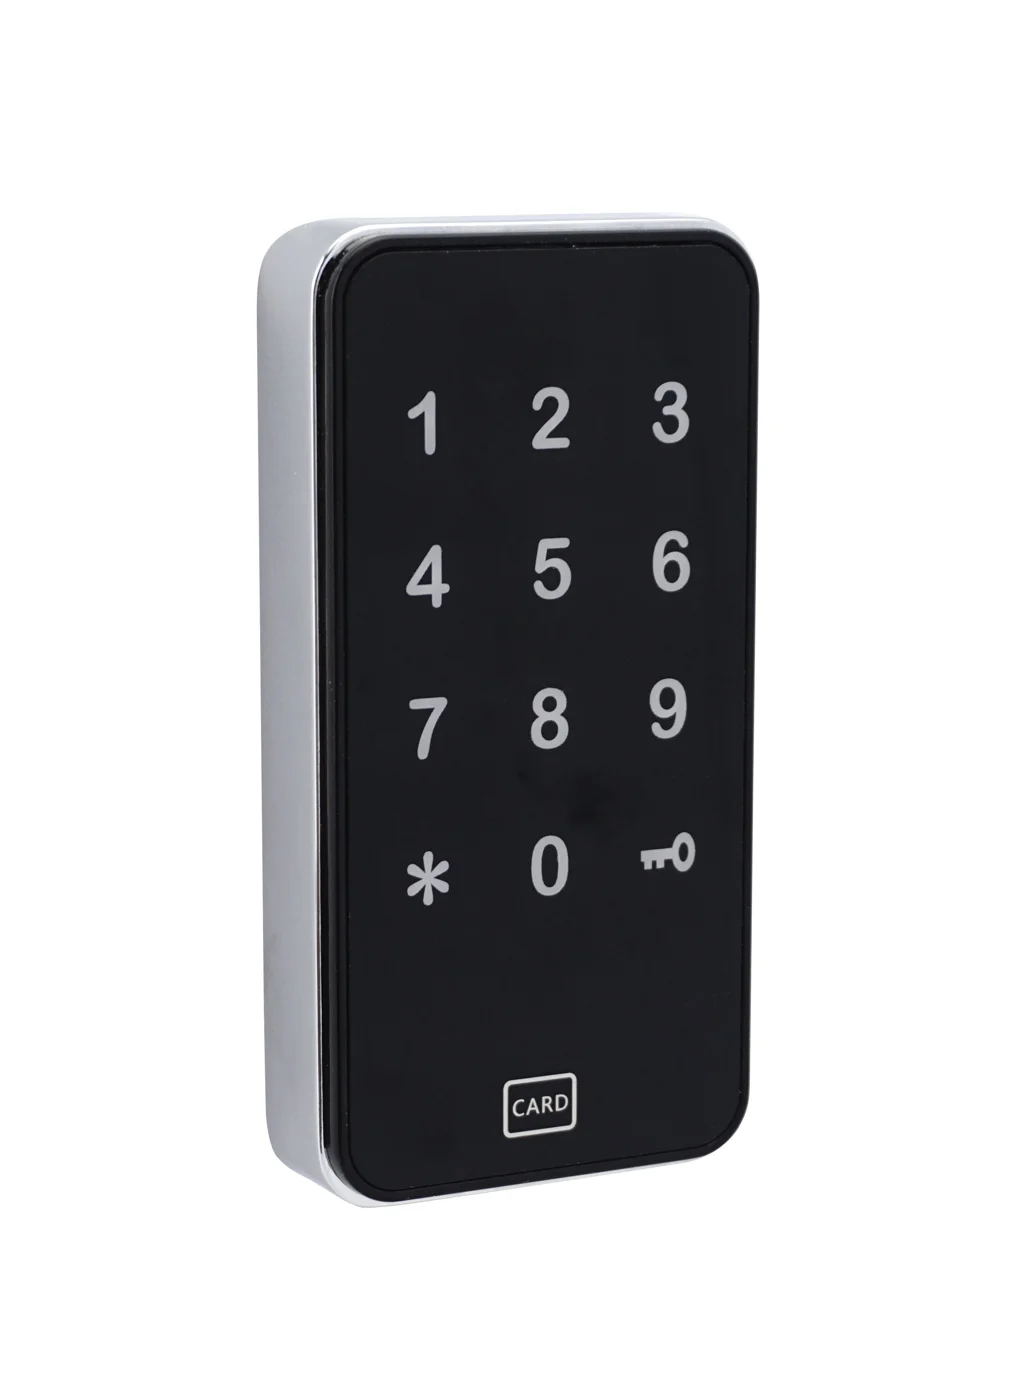
Serrures de casier colis — Carte EM / MIFARE pour points de retrait
Serrures de casier colis à carte hors ligne pour points de retrait du dernier kilomètre. Carte EM ou MIFARE, rétrofit alimenté par batterie en 5 minutes, sans WiFi par casier. CE/FCC/RoHS.
Cette page le désigne déjà comme prochaine référence recommandée.
Articles de blog associés
3
Serrure de Casier MIFARE : Guide Complet pour la Sécurité des Casiers Intelligents
Guide complet sur la technologie des serrures de casier MIFARE pour les salles de sport, écoles, bureaux et espaces publics. Couvre les variantes MIFARE Classic, Plus, DESFire, la gestion multi-utilisateurs, l'installation, la mise en réseau et l'intégration dans l'écosystème des casiers intelligents.
Il couvre le même contexte produit : Serrure de casier Bluetooth — Application + code PIN + carte, parc géré.
Remplacement de serrure de casier : guide complet 2026 pour remplacer et moderniser les serrures de casier
Guide expert pour remplacer une serrure de casier : types, étapes, options électroniques ou mécaniques, migration multi-plateformes et installation.
Il couvre le même contexte produit : Serrure de casier Bluetooth — Application + code PIN + carte, parc géré.
Serrure de Casier pour Bureau : Le Guide Complet d'Achat et de Sécurité
Guide complet pour choisir la meilleure serrure de casier pour bureau, couvrant les serrures connectées, à combinaison, à clé, RFID et les bonnes pratiques de sécurité.
Il couvre le même contexte produit : Serrure d'armoire RFID — Carte MIFARE, authentification hors ligne.
Définissez votre projet de serrures avec nos ingénieurs
Indiquez le nombre de casiers, le type de meuble et votre mode d’identification. Nous revenons vers vous avec un plan d’échantillon et un devis sous 24 heures ouvrées.
- Passez d'une guidance générale à une discussion produit ou application.
- Utilisez la RFQ quand le prix, les plans, le MOQ ou le calendrier de lancement nécessitent de la structure.
- Gardez une voie de contact direct visible pour les clarifications rapides et le transfert.