Guide Complet du Système de Gestion Électronique de Casiers : Intégration Logicielle et Matérielle
Explorez les plateformes de systèmes de gestion électronique de casiers : occupation en temps réel, attribution d'identifiants, déverrouillage à distance, intégration API/SIEM, déploiement sur site vs SaaS, et sécurité d'entreprise pour les gymnases, écoles, hôtels et bureaux.
Qu'est-ce qu'un Système de Gestion Électronique de Casiers ?
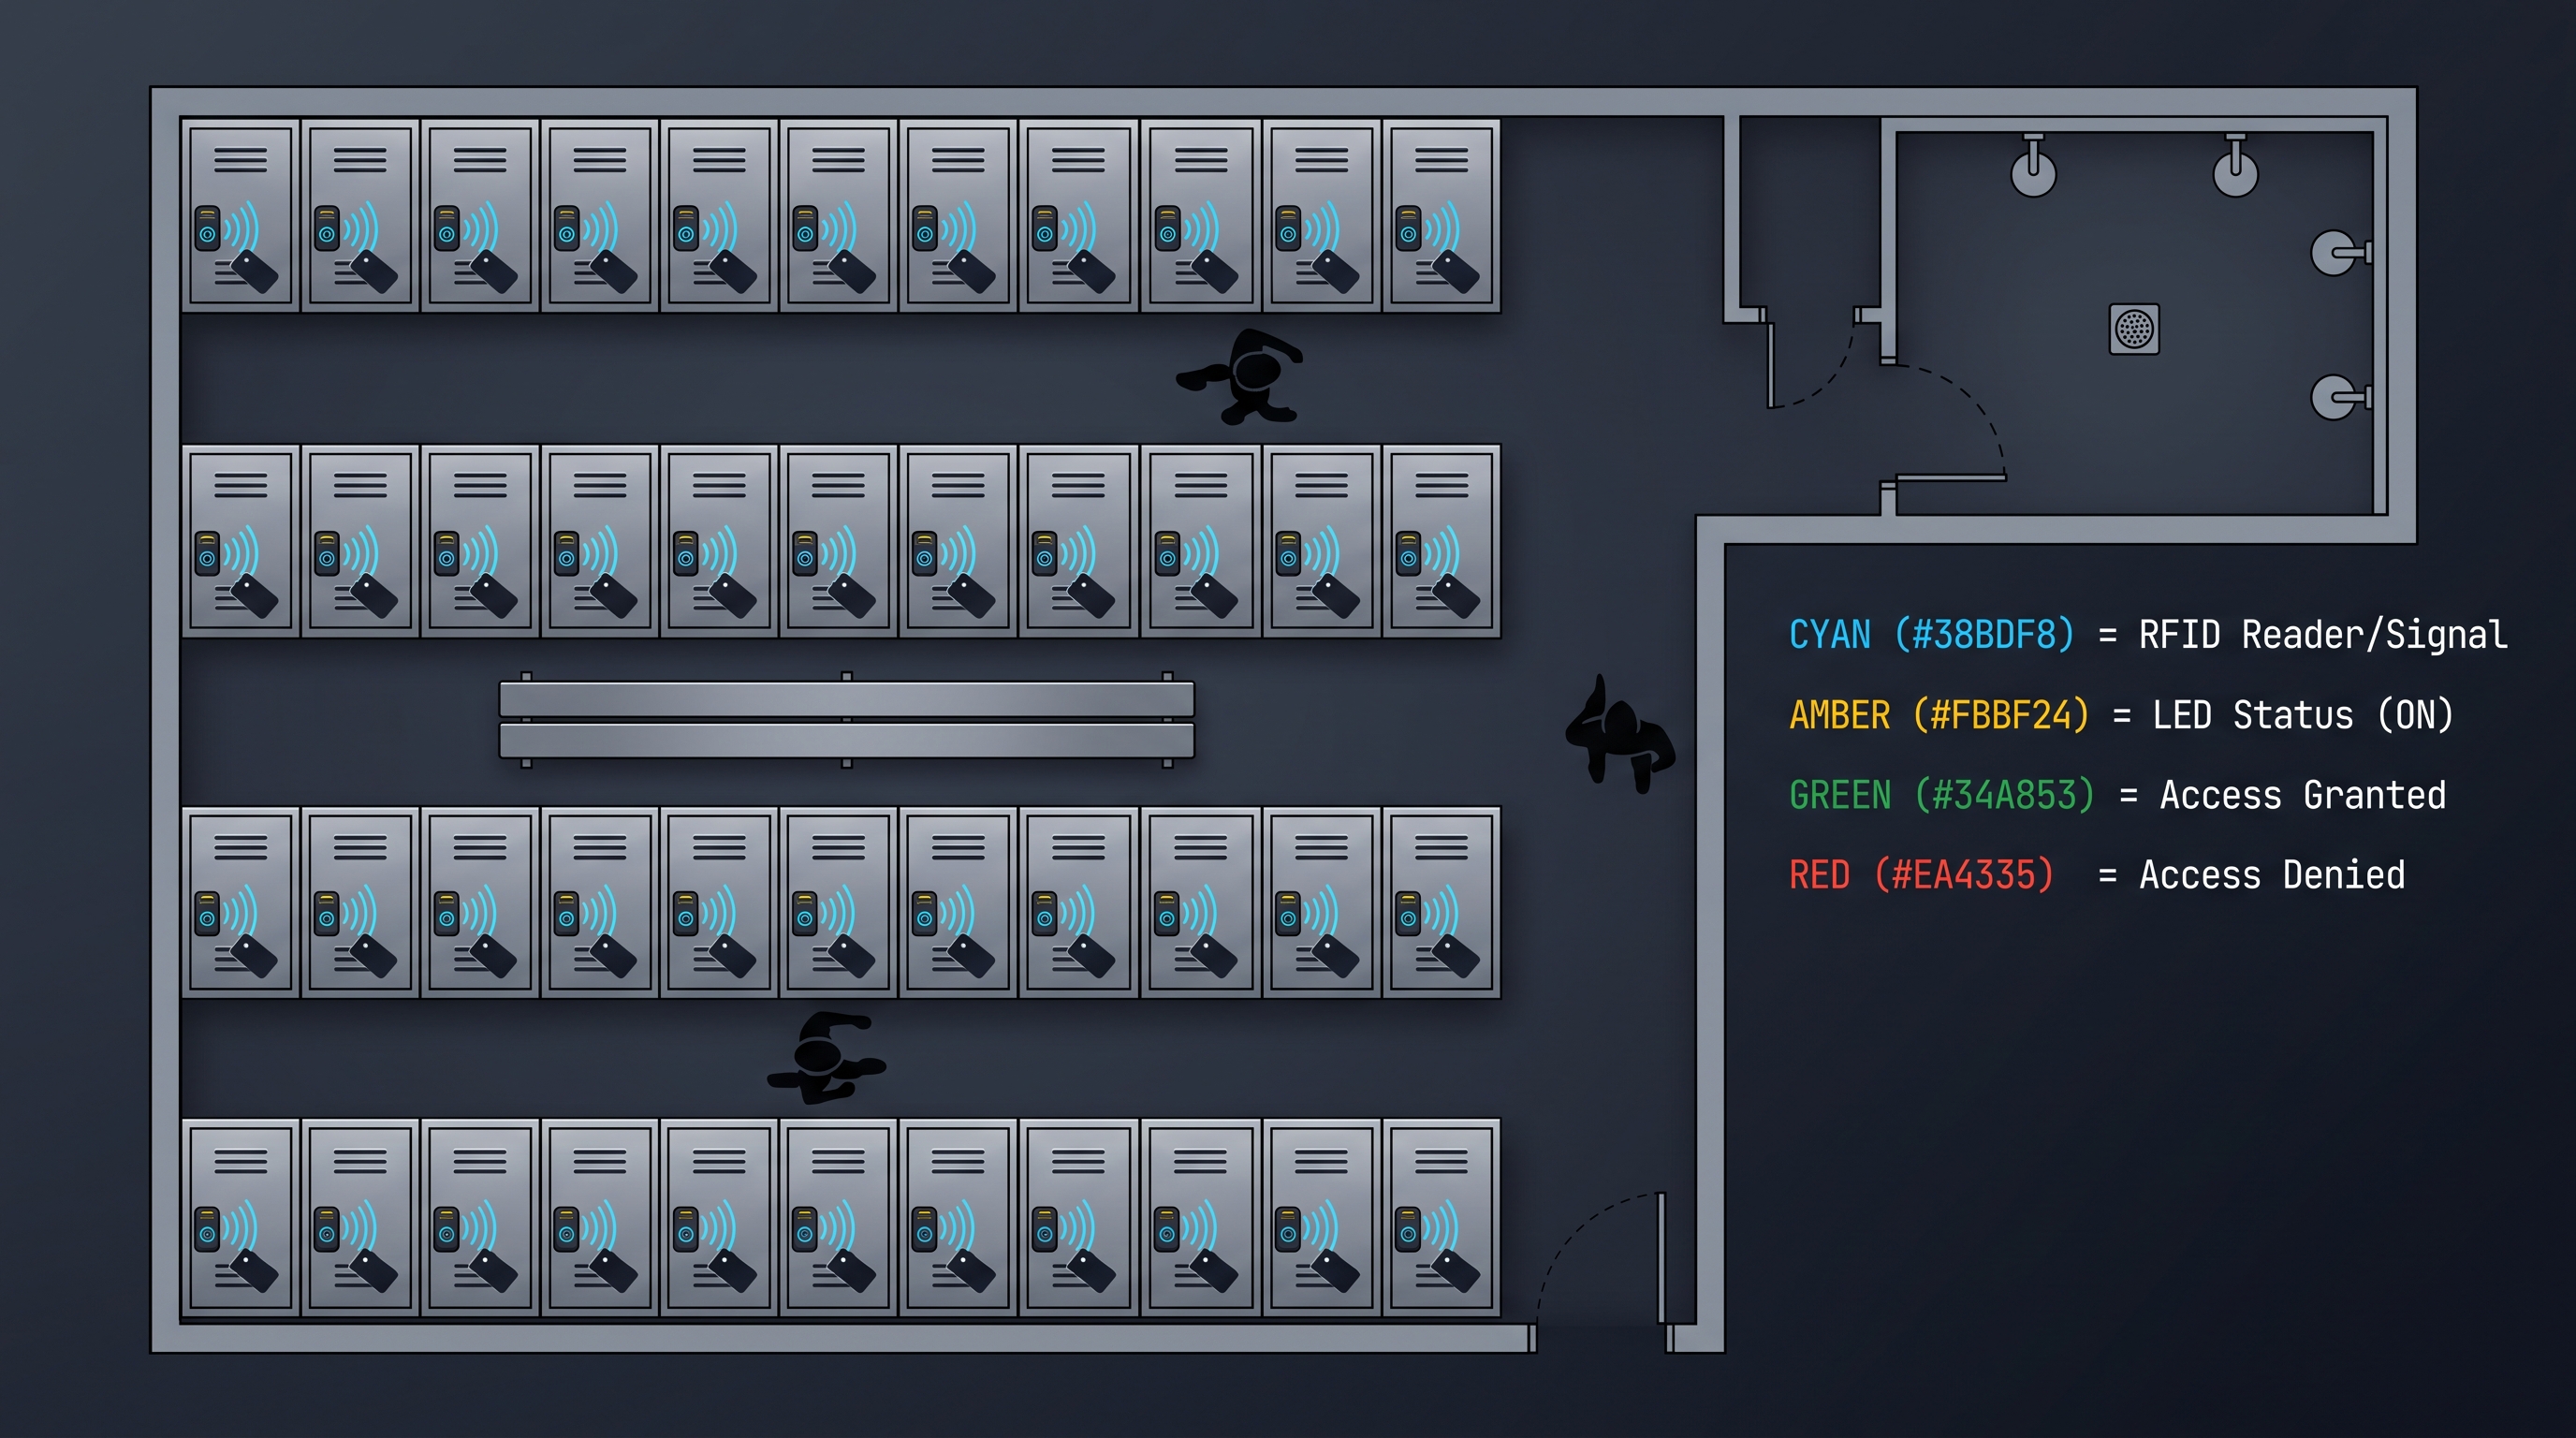
Un système de gestion électronique de casiers est une plateforme logicielle et cloud centralisée qui contrôle, surveille et administre des flottes de casiers électroniques sur un ou plusieurs sites. Ces systèmes remplacent les approches traditionnelles à clé mécanique ou à pièces par des identifiants numériques, une télémétrie d'occupation en temps réel, des capacités de déverrouillage à distance et une journalisation d'audit granulaire. À la base, un système de gestion électronique de casiers s'intègre directement au matériel des casiers électroniques — généralement des serrures électroniques Bluetooth Low Energy (BLE), RFID, NFC ou Wi-Fi — et expose un tableau de bord unifié qui affiche le statut de chaque casier (occupé, disponible, réservé ou hors service) à des intervalles de rafraîchissement inférieurs à 100 millisecondes. Les déploiements d'entreprise couvrent couramment de 500 à 10 000+ casiers sur des dizaines de sites, traitant de 50 000 à plus d'un million de transactions d'identifiants par jour avec une disponibilité de la plateforme de 99,95 % ou plus. Les temps de réponse de l'API pour les opérations de base — verrouillage, déverrouillage, requête de statut, attribution d'identifiant — tombent généralement sous les 200 millisecondes au 95e centile lorsqu'ils sont déployés sur une infrastructure dédiée. Les principales plateformes prennent en charge l'intégration avec les systèmes de gestion immobilière (PMS), les systèmes d'information des ressources humaines (HRIS), les fournisseurs d'authentification unique (SSO) via SAML 2.0 ou OAuth 2.0, et les outils de gestion des informations et des événements de sécurité (SIEM) tels que Splunk, Sumo Logic ou Elastic Stack. La tarification d'un système de gestion électronique de casiers varie considérablement : les abonnements SaaS vont de 1,50 $ à 8,00 $ par casier et par mois selon le niveau de fonctionnalités, tandis que les licences perpétuelles sur site coûtent généralement de 25 000 $ à 150 000 $ pour la plateforme de base, plus 15 $ à 45 $ par casier pour la couche d'intégration matérielle. Les frais de maintenance annuels pour les déploiements sur site représentent en moyenne 18 à 22 % de la valeur de la licence. Les organisations manipulant des données sensibles ou opérant dans des secteurs réglementés tels que la santé, le gouvernement ou la finance préfèrent massivement les déploiements sur site ou hybrides pour conserver un contrôle total sur les données d'identification, les pistes d'audit et les limites du réseau. Un système de gestion électronique de casiers n'est pas simplement un remplacement numérique d'un distributeur de pièces — c'est un élément critique de l'infrastructure d'accès physique qui se place aux côtés des lecteurs de badges, des systèmes de gestion des visiteurs et des panneaux de contrôle d'accès dans l'écosystème de sécurité plus large. Les plateformes modernes exposent des API RESTful (et de plus en plus des points de terminaison GraphQL) qui permettent aux centres d'opérations de sécurité (SOC) d'ingérer les événements de casiers dans les pipelines SIEM pour la détection d'anomalies en temps réel, le reporting de conformité et les enquêtes médico-légales. Le passage des casiers mécaniques autonomes aux flottes de casiers électroniques en réseau s'est considérablement accéléré depuis 2022, stimulé par les attentes d'hygiène sans contact post-pandémie, la prolifération de la délivrance d'identifiants mobiles et les économies de coûts opérationnels de l'attribution automatisée des casiers par rapport à la gestion manuelle des clés. Le système de gestion électronique de casiers d'aujourd'hui représente une convergence du contrôle d'accès physique, de la gestion des appareils IoT et de l'architecture SaaS cloud-native — un trio qui génère un retour sur investissement mesurable grâce à une réduction des frais de personnel, l'élimination des coûts de remplacement des clés et des informations sur l'utilisation basées sur les données qui éclairent la planification des installations.
Composants Clés de l'Architecture d'un Système de Gestion Électronique de Casiers
Un système de gestion électronique de casiers de qualité production comprend plusieurs couches interconnectées, chacune responsable de fonctions distinctes allant de la communication matérielle aux interfaces utilisateur. Comprendre cette architecture est essentiel pour les directeurs informatiques, les gestionnaires d'installations et les architectes de sécurité qui évaluent les plateformes pour un déploiement en entreprise. La couche matérielle se compose de serrures de casiers électroniques — généralement des serrures cylindriques ou à came compatibles BLE avec des microcontrôleurs embarqués qui gèrent l'actionnement du moteur, la surveillance de la batterie et la communication sans fil. Ces serrures communiquent avec des dispositifs de passerelle locaux — soit des ponts BLE-Ethernet dédiés, soit des points d'accès Wi-Fi — qui relaient les commandes et la télémétrie au serveur de la plateforme. La couche passerelle est critique dans un système de gestion électronique de casiers car elle détermine la latence, le débit et la fiabilité. Les passerelles de qualité entreprise gèrent jusqu'à 256 serrures par unité et prennent en charge la communication cryptée utilisant TLS 1.3 avec authentification mutuelle (mTLS) pour empêcher les attaques par rejeu et l'usurpation d'identité des appareils. La couche serveur d'application héberge la logique métier centrale : gestion des identifiants, suivi de l'occupation, planification, intégration de la facturation et application des politiques. Dans les déploiements sur site, cela s'exécute sur des clusters VMware vSphere ou Hyper-V avec des backends PostgreSQL ou SQL Server, tandis que les déploiements SaaS utilisent des microservices conteneurisés orchestrés par Kubernetes sur plusieurs zones de disponibilité cloud. La couche passerelle API expose des points de terminaison RESTful — généralement 80 à 120 points de terminaison distincts couvrant l'inventaire des casiers, la gestion des utilisateurs, l'attribution des identifiants, le streaming d'événements, le reporting et l'administration du système. La limitation du débit est configurable, avec des limites typiques de 1 000 requêtes par minute par locataire pour les niveaux standard et de 10 000 requêtes par minute pour les forfaits entreprise. La couche de présentation comprend le tableau de bord d'administration web, les applications mobiles pour les utilisateurs finaux et, éventuellement, les interfaces kiosque pour l'attribution de casiers en libre-service. Un système de gestion électronique de casiers bien conçu fournit un contrôle d'accès basé sur les rôles (RBAC) avec des rôles prédéfinis tels qu'Administrateur Système, Gestionnaire d'Installations, Opérateur de Site, Auditeur et Agent du Service d'Assistance, chacun avec des autorisations granulaires jusqu'au niveau du casier individuel ou du groupe de casiers. La couche de données stocke tous les événements de casier, les attributions d'identifiants, les journaux d'accès et l'historique de configuration dans un modèle hybride relationnel et de séries temporelles. Les politiques de conservation des événements varient : 90 jours sont standard pour les forfaits SaaS, tandis que les déploiements sur site conservent généralement les données pendant un à sept ans selon les exigences réglementaires. La couche d'intégration SIEM formate les événements de casier sous forme de messages syslog ou de charges utiles JSON compatibles avec les outils d'orchestration de sécurité courants. Les événements typiques incluent LOCK_OPENED, LOCK_CLOSED, LOCK_TAMPERED, CREDENTIAL_ASSIGNED, CREDENTIAL_REVOKED, UNLOCK_FAILED (identifiant invalide), UNLOCK_FAILED (identifiant expiré), GATEWAY_OFFLINE, LOCK_BATTERY_LOW et FORCED_ENTRY_DETECTED. Chaque événement comporte un horodatage, un ID de casier, un ID de site, un ID d'identifiant, un ID d'utilisateur (si disponible), un ID de passerelle et une signature cryptographique pour la non-répudiation. La couche d'abstraction matérielle (HAL) est peut-être le composant le plus sous-estimé : elle normalise les commandes et la télémétrie de différents fabricants de serrures électroniques — notamment CabinetLock, Salto, Hafele, Digilock, Lowe & Fletcher et Compx — en un modèle de données unifié afin que les couches supérieures restent indépendantes du fournisseur de serrures. Un système de gestion électronique de casiers mature prend en charge l'échange à chaud du matériel de serrure sans nécessiter de modifications au niveau de l'application, ce qui est inestimable pour les déploiements en plusieurs phases où différents bâtiments ou campus peuvent utiliser différentes marques de serrures.
Déploiement Sur Site : La Norme d'Entreprise pour la Gestion Électronique de Casiers
Pour les organisations qui privilégient la souveraineté des données, la sécurité du réseau et l'indépendance opérationnelle, le déploiement sur site d'un système de gestion électronique de casiers reste la référence. Dans ce modèle, tous les composants logiciels — serveur d'application, base de données, passerelle API, tableau de bord web et middleware d'intégration — sont installés sur l'infrastructure propre de l'organisation, que ce soit sur des serveurs physiques dans un centre de données sur site ou sur des machines virtuelles au sein du cloud privé de l'organisation. Le principal avantage est le contrôle total des données : chaque attribution d'identifiant, chaque événement de déverrouillage, chaque changement d'occupation réside sur une infrastructure que l'organisation possède et exploite. C'est non négociable pour les entrepreneurs de la défense, les établissements de santé soumis à HIPAA, les institutions financières régies par SOX ou PCI DSS, et les agences gouvernementales nécessitant une conformité FedRAMP ou IL4/IL5. Un système de gestion électronique de casiers sur site fonctionne généralement sur un minimum de trois serveurs — application, base de données et gestion de passerelle — configurés dans un cluster haute disponibilité avec basculement automatique. Les spécifications matérielles exigent 8 à 16 vCPU, 32 à 64 Go de RAM et 500 Go à 2 To de stockage SSD par serveur, selon la taille de la flotte. Un déploiement gérant 2 000 casiers sur cinq sites avec 50 000 transactions quotidiennes nécessite environ 200 Go de stockage de base de données par an pour la conservation complète des événements. L'installation et la configuration d'un système sur site prennent généralement quatre à huit semaines, y compris le provisionnement du serveur, la configuration de la base de données, la configuration du réseau, le déploiement de la passerelle, l'appairage des serrures et l'intégration des utilisateurs. La maintenance continue comprend des mises à jour logicielles trimestrielles, une maintenance mensuelle de la base de données et une vérification quotidienne des sauvegardes. Les équipes informatiques doivent prévoir 0,25 à 0,5 équivalent temps plein (ETP) pour l'administration continue du système, bien que cela varie en fonction de la taille de la flotte et de la complexité de l'intégration. Un avantage significatif du déploiement sur site est la structure de coûts prévisible : une licence perpétuelle pour la plateforme plus des frais d'intégration matérielle par casier signifie que le coût total de possession se stabilise après les 18 à 24 premiers mois, alors que les coûts SaaS s'accumulent indéfiniment. Pour un déploiement de 1 000 casiers sur cinq ans, un système de gestion électronique de casiers sur site coûte environ 85 000 $ à 180 000 $ au total, contre 90 000 $ à 480 000 $ pour le SaaS pour le même nombre de casiers (selon le prix mensuel par casier). L'architecture réseau pour un déploiement sur site nécessite une planification minutieuse. Les passerelles de casiers doivent être sur le même réseau de couche 2 ou de couche 3 routé que le serveur d'application, avec des règles de pare-feu strictes n'autorisant que la communication cryptée sur le port 443 (HTTPS) et éventuellement le port 1234 pour la communication passerelle-serveur (configurable). Les organisations doivent mettre en œuvre une segmentation du réseau — en plaçant les passerelles de casiers sur un VLAN IoT dédié avec des règles de sortie uniquement vers le serveur d'application — pour empêcher les mouvements latéraux en cas de compromission. Pour les déploiements multisites, un VPN site à site ou des circuits MPLS dédiés connectent les installations distantes au serveur central, avec des passerelles de mise en cache locales qui maintiennent la fonctionnalité de déverrouillage de base si la liaison WAN est interrompue. Cette résilience locale est une caractéristique de la conception d'un système de gestion électronique de casiers sur site de qualité entreprise : même si le serveur central est inaccessible, la passerelle de chaque site peut authentifier les identifiants mis en cache et exécuter les commandes de déverrouillage jusqu'à 48 heures de fonctionnement déconnecté. Les passerelles avec batterie de secours prolongent cette capacité pour couvrir les pannes de courant, garantissant que l'accès aux casiers se poursuit pendant les perturbations prolongées des installations.
Déploiement SaaS : Avantages et Compromis du Système de Gestion Électronique de Casiers Basé sur le Cloud
Le déploiement en tant que service (SaaS) d'un système de gestion électronique de casiers est devenu le choix dominant pour les déploiements de petite et moyenne taille et pour les organisations qui préfèrent les dépenses opérationnelles (OpEx) aux dépenses d'investissement (CapEx). Dans le modèle SaaS, le fournisseur de la plateforme héberge et maintient toute l'infrastructure logicielle — généralement sur plusieurs zones de disponibilité cloud — et fournit le tableau de bord et les API sur l'internet public. L'organisation déploie uniquement le matériel de passerelle et les serrures de casiers électroniques dans ses installations, les passerelles établissant des connexions TLS sortantes vers la plateforme cloud. Cette architecture élimine le besoin de serveurs sur site, d'administration de base de données, de correctifs logiciels et de gestion des sauvegardes, ce qui peut réduire les frais généraux informatiques de 60 à 80 % par rapport au déploiement sur site. Un système de gestion électronique de casiers SaaS typique est multi-locataire, ce qui signifie qu'une seule instance d'application dessert plusieurs organisations clientes avec une isolation stricte des données appliquée au niveau de la ligne de base de données et via des clés de cryptage séparées par locataire. Le prix mensuel par casier pour le SaaS varie de 1,50 $ à 8,00 $, les niveaux inférieurs offrant un suivi de base de l'occupation et une attribution manuelle des identifiants, tandis que les niveaux premium ajoutent l'intégration SIEM, des limites de débit API personnalisées, des SLA de support dédiés avec des temps de réponse de 15 minutes et des analyses avancées, y compris la modélisation prédictive de l'utilisation. Les contrats annuels bénéficient généralement d'une remise de 10 à 20 % par rapport à la facturation mensuelle. La vitesse de déploiement est un avantage majeur du SaaS : les passerelles peuvent être expédiées du jour au lendemain et le locataire logiciel est provisionné en quelques heures après la signature du contrat. Les serrures peuvent être appairées et testées le jour même de l'arrivée des passerelles, et les utilisateurs finaux peuvent être inscrits avec des identifiants dans les 48 à 72 heures suivant le lancement du projet. Cela contraste fortement avec le délai de quatre à huit semaines pour les déploiements sur site. Cependant, le déploiement SaaS d'un système de gestion électronique de casiers introduit des dépendances que les organisations doivent évaluer attentivement. La connectivité Internet devient critique : si la connexion WAN d'une installation tombe en panne, les opérations de verrouillage dépendantes du cloud — attribution d'identifiants, déverrouillage à distance, tableau de bord des statuts — deviennent indisponibles à moins que les passerelles ne prennent en charge la mise en cache locale des identifiants. La plupart des plateformes SaaS d'entreprise incluent désormais cette fonctionnalité, mais il est essentiel de vérifier que la passerelle met en cache les identifiants et peut exécuter les commandes de déverrouillage pendant les interruptions réseau. La résidence des données est une autre considération : les plateformes SaaS stockent les données d'événements de casier dans l'infrastructure cloud du fournisseur, qui peut résider dans une juridiction différente de celle des installations de l'organisation. Les organisations soumises au RGPD, à la PIPEDA, à la LGPD ou à des lois similaires sur la localisation des données doivent confirmer que le fournisseur propose des options de résidence des données dans la zone géographique requise. La plupart des principaux fournisseurs SaaS de systèmes de gestion électronique de casiers proposent désormais des centres de données dans l'est des États-Unis, l'ouest des États-Unis, l'ouest de l'UE (Francfort ou Irlande) et l'APAC (Singapour ou Sydney), avec des régions supplémentaires disponibles via AWS Outposts ou Azure Stack pour les scénarios hybrides. Les certifications de sécurité sont un différenciateur clé parmi les plateformes SaaS. Les acheteurs professionnels doivent exiger des rapports SOC 2 Type II (au minimum), une certification ISO 27001 et des résultats de tests d'intrusion provenant de cabinets réputés. Un système de gestion électronique de casiers traitant des données d'identification pour 5 000+ casiers doit également démontrer des évaluations de sécurité d'applications tierces annuelles, des programmes de bug bounty et une journalisation d'audit immuable qui empêche les administrateurs de modifier ou de supprimer des enregistrements d'événements.
Déploiement Hybride : Faire le Pont entre le Sur Site et le Cloud dans un Système de Gestion Électronique de Casiers
Les architectures de déploiement hybride pour un système de gestion électronique de casiers ont gagné un essor considérable depuis 2024, les organisations cherchant à équilibrer la souveraineté des données avec la commodité du cloud. Dans un modèle hybride, la gestion centrale des identifiants et le stockage des événements s'exécutent sur site — garantissant que les données sensibles ne quittent jamais le contrôle de l'organisation — tandis que des fonctions spécifiques telles que les notifications push des applications mobiles, le déverrouillage à distance via relais cloud et les tableaux de bord d'analyse intersites s'exécutent dans le cloud. Le composant sur site gère toutes les communications au niveau des serrures via des passerelles locales, avec une latence de commande inférieure à 50 millisecondes pour les opérations critiques comme le déverrouillage d'urgence ou le verrouillage. Le composant cloud sert de relais optionnel pour les scénarios d'accès à distance — par exemple, un gestionnaire d'installations voyageant à l'étranger qui doit déverrouiller un casier depuis un appareil mobile. Dans ce cas, l'application mobile envoie la demande de déverrouillage à l'API cloud, qui la transmet via le VPN ou le relais sécurisé de l'organisation au serveur sur site, qui ordonne ensuite à la passerelle d'actionner la serrure. Le temps aller-retour pour le déverrouillage à distance relayé par le cloud dans un système de gestion électronique de casiers hybride varie généralement de 400 à 1 200 millisecondes selon les conditions du réseau, ce qui est acceptable pour les opérations administratives mais pas pour les scénarios d'accès à haute fréquence. Un autre modèle hybride courant consiste à stocker l'historique complet des événements sur site tout en envoyant des mesures d'utilisation agrégées ou anonymisées vers le cloud pour l'analyse comparative multisite et l'analyse prédictive. Par exemple, les enregistrements d'audit détaillés — y compris l'identité de l'utilisateur, les horodatages exacts et les identifiants — restent sur le serveur local, tandis que les décomptes d'occupation horaires par groupe de casiers ou par site sont poussés vers le cloud pour la visualisation des tendances. Cette approche satisfait aux principes de minimisation des données en vertu du RGPD et des réglementations similaires tout en permettant les capacités d'analyse qui génèrent des améliorations opérationnelles. Le modèle hybride est particulièrement adapté aux organisations qui exploitent des installations dans des environnements connectés et déconnectés. Une université, par exemple, pourrait déployer un système de gestion électronique de casiers sur site dans son centre de données principal tout en utilisant une gestion basée sur le cloud pour les campus satellites qui manquent de personnel informatique dédié. Les sites satellites exécutent des passerelles locales avec mise en cache des identifiants pour la résilience, et le tableau de bord cloud offre une visibilité centralisée à l'équipe de sécurité du campus. Lorsque la connexion Internet du site satellite est disponible, les événements se synchronisent avec le cloud ; pendant les pannes, la passerelle locale maintient toutes les fonctionnalités à partir de son cache. Le déploiement hybride facilite également la migration progressive : une organisation peut commencer avec un système entièrement sur site, puis déplacer sélectivement des fonctions non sensibles vers le cloud à mesure que la confiance dans la plateforme grandit, sans perturber les opérations quotidiennes des casiers. L'architecture API d'un système de gestion électronique de casiers hybride doit être conçue pour une cohérence éventuelle, avec des stratégies de résolution de conflits pour les scénarios où un identifiant est attribué ou révoqué alors qu'un site est hors ligne. L'approche standard est le dernier rédacteur gagne avec réconciliation d'horodatage, mais les plateformes plus sophistiquées implémentent des modèles CRDT (Conflict-free Replicated Data Type) pour les listes d'identifiants afin de garantir que les révocations ne soient jamais remplacées par des attributions hors ligne obsolètes.
Surveillance de l'Occupation en Temps Réel et Analyses d'Utilisation
L'une des capacités les plus transformatrices d'un système de gestion électronique de casiers moderne est la surveillance de l'occupation en temps réel — la capacité de voir, en quelques secondes, exactement quels casiers sont occupés, disponibles, réservés ou hors service sur chaque site de l'organisation. Ces données sont collectées par une interrogation continue des serrures de casiers électroniques (généralement toutes les 5 à 30 secondes selon le type de serrure et la topologie du réseau) et agrégées dans un tableau de bord en direct qui se met à jour automatiquement sans rafraîchissement de page. Pour les gestionnaires d'installations, cela élimine le problème séculaire de devoir parcourir les couloirs pour vérifier les casiers mécaniques afin de trouver une unité disponible. Un système de gestion électronique de casiers avec occupation en temps réel peut afficher une carte codée par couleur de chaque groupe de casiers — vert pour disponible, rouge pour occupé, jaune pour réservé, gris pour hors service — qui se rafraîchit dans l'intervalle d'interrogation des serrures. Les grandes organisations avec 5 000+ casiers utilisent souvent ces données pour optimiser les ratios casiers-membres, réduisant le nombre total de casiers nécessaires de 15 à 25 % grâce à l'attribution dynamique et aux politiques de libération basées sur le temps. Les analyses d'occupation dans un système de gestion électronique de casiers vont bien au-delà des simples comptes disponibles/occupés. Les données d'occupation historiques révèlent des modèles d'utilisation par heure de la journée, jour de la semaine et saison, permettant aux planificateurs d'installations de dimensionner correctement les groupes de casiers pour les périodes de pointe. Un hôtel, par exemple, pourrait découvrir que son groupe de casiers de piscine atteint 92 % d'occupation seulement entre 10 h et 14 h les week-ends d'été, tandis que l'occupation en semaine est en moyenne de 40 %. Fort de ces données, l'hôtel peut mettre en œuvre des attributions limitées dans le temps (quatre heures maximum pendant les périodes de pointe) ou désigner des groupes de casiers de débordement qui s'ouvrent automatiquement lorsque les groupes principaux dépassent 85 % d'occupation. Ces politiques sont configurées directement dans le moteur de règles du système de gestion électronique de casiers et appliquées automatiquement par la plateforme — aucune intervention du personnel n'est requise. Les analyses d'utilisation éclairent également les décisions de dépenses d'investissement. Lorsqu'une installation planifie une expansion ou une rénovation, les données d'occupation historiques du système de gestion électronique de casiers fournissent des preuves objectives de la demande de casiers. Les organisations peuvent identifier les groupes de casiers sous-utilisés (occupation inférieure à 30 % pendant les périodes de pointe) et soit redéployer ces casiers vers des zones à forte demande, soit éviter d'acheter de nouveaux casiers inutiles. Une grande chaîne de fitness a déclaré avoir économisé 340 000 $ en achats de casiers évités sur 12 sites après avoir analysé 18 mois de données d'occupation de son système de gestion électronique de casiers et rééquilibré l'allocation des casiers entre les sites. Le module de reporting d'un système de gestion électronique de casiers complet comprend généralement des tableaux de bord préconstruits pour : le résumé quotidien de l'occupation (occupation de pointe, occupation moyenne, nombre de rotations) ; les cartes thermiques d'utilisation par heure et par emplacement ; l'audit d'attribution des identifiants (qui a attribué quel casier à qui et quand) ; la détection d'abandon (casiers occupés au-delà d'un seuil configurable sans activité) ; et la conformité SLA pour les demandes de maintenance (délai de résolution des défauts de casier signalés). Les générateurs de rapports personnalisés permettent aux gestionnaires d'installations de créer des rapports ad hoc en utilisant n'importe quelle combinaison de types d'événements, de plages horaires, de groupes de casiers et d'attributs utilisateur. Les formats d'exportation incluent CSV, PDF et l'intégration directe avec des outils de business intelligence comme Tableau, Power BI ou Looker via des connecteurs ODBC/JDBC ou des requêtes API en direct. Les plateformes avancées appliquent l'apprentissage automatique aux données d'occupation pour l'analyse prédictive. Un système de gestion électronique de casiers avec capacités de ML peut prévoir l'occupation pour des dates futures en fonction des modèles historiques, des données météorologiques, des événements locaux et des tendances saisonnières, puis ajuster automatiquement les politiques de disponibilité des casiers — comme raccourcir les durées d'attribution avant les jours de pointe prévus ou pré-réserver des groupes de casiers pour des événements planifiés.
Méthodes d'Attribution des Identifiants et de Contrôle d'Accès
Le sous-système de gestion des identifiants est le cœur sécuritaire de tout système de gestion électronique de casiers, régissant qui peut accéder à quels casiers, quand et à quelles conditions. Les plateformes modernes prennent en charge plusieurs types d'identifiants — souvent quatre ou cinq simultanément — pour s'adapter à diverses populations d'utilisateurs et cas d'utilisation. Les types d'identifiants les plus courants dans un système de gestion électronique de casiers sont : les identifiants mobiles délivrés via une application iOS/Android en marque blanche qui communique avec les serrures des casiers via BLE ; les cartes ou porte-clés RFID utilisant la technologie 13,56 MHz MiFARE DESFire EV2/EV3 avec cryptage AES-128 ; les codes PIN affichés sur un écran de kiosque ou envoyés par SMS/e-mail ; les identifiants biométriques utilisant des scanners d'empreintes digitales ou de veines palmaires intégrés à la façade du casier ; et les identifiants portables tels que les bracelets NFC ou les porte-clés pour les environnements de piscine ou de spa. Chaque type d'identifiant a des caractéristiques de sécurité et d'utilisabilité distinctes. Les identifiants mobiles sont les plus flexibles — ils peuvent être émis, modifiés et révoqués à distance sans interaction physique — mais ils nécessitent que les utilisateurs aient un smartphone avec une batterie chargée et l'application installée. Les identifiants RFID sont très fiables et fonctionnent même lorsque les téléphones ne sont pas disponibles, mais ils nécessitent une émission et une gestion physiques des cartes. Les codes PIN sont les plus simples à déployer (aucun matériel au-delà de la serrure elle-même) mais offrent la sécurité la plus faible si les codes sont partagés ou observés. Un système de gestion électronique de casiers d'entreprise applique des politiques d'identifiants au niveau du système : longueur minimale du PIN (généralement 6 à 8 chiffres), expiration des identifiants (de 1 heure à permanent), nombre maximal d'identifiants actifs simultanés par utilisateur et mise sur liste noire des identifiants compromis sur l'ensemble de la flotte. L'attribution des identifiants dans un système de gestion électronique de casiers suit l'un des plusieurs modèles selon le cas d'utilisation. L'attribution fixe associe de manière permanente un casier spécifique à un utilisateur spécifique — courant pour les casiers des employés dans les environnements de bureau ou les casiers étudiants à long terme dans les écoles. L'attribution dynamique alloue le prochain casier disponible d'un pool lorsqu'un utilisateur se connecte — standard dans les centres de fitness, les hôtels et les lieux d'événements où les utilisateurs n'ont pas besoin du même casier à chaque visite. L'attribution basée sur la réservation permet aux utilisateurs de pré-réserver un casier spécifique ou un type de casier (grand, moyen, petit, avec charge, accessible) via un portail web ou une application mobile pour une tranche horaire future. L'attribution limitée dans le temps libère automatiquement le casier lorsque la réservation expire, le rendant disponible pour l'utilisateur suivant sans intervention du personnel. Le moteur d'attribution d'un système de gestion électronique de casiers moderne peut gérer des règles métier complexes : accès prioritaire pour les membres VIP, groupes de casiers séparés par sexe, allocation de casiers accessibles conformément aux exigences de conformité ADA, correspondance de la taille du casier en fonction du profil de l'utilisateur et périodes de refroidissement empêchant les utilisateurs de réclamer plusieurs casiers consécutivement. D'un point de vue sécurité, l'architecture de stockage des identifiants est critique. Un système de gestion électronique de casiers correctement conçu ne stocke jamais les codes PIN ou les clés cryptographiques en texte clair. Les codes PIN sont hachés avec bcrypt (facteur de coût 12 ou plus) ou Argon2id. Les clés d'identifiants mobiles et RFID sont stockées dans un module de sécurité matériel (HSM) ou un équivalent logiciel utilisant un cryptage enveloppe avec une clé maître qui n'est jamais stockée sur le même serveur que la base de données d'identifiants. Lorsqu'un utilisateur présente un identifiant pour déverrouiller un casier, la serrure envoie l'identifiant à la plateforme, qui le valide par rapport aux identifiants stockés, vérifie les politiques applicables (heure de la journée, expiration, statut de révocation) et renvoie une commande de déverrouillage. L'ensemble du cycle — de la présentation de l'identifiant à l'actionnement de la serrure — doit s'effectuer en moins de 500 millisecondes pour une expérience utilisateur positive.
Capacités de Déverrouillage à Distance et Accès d'Urgence
Le déverrouillage à distance est l'une des fonctionnalités les plus appréciées d'un système de gestion électronique de casiers, permettant au personnel autorisé d'ouvrir n'importe quel casier de n'importe où avec un accès réseau. Cette capacité est essentielle pour les scénarios de perte d'identifiant, d'accès de maintenance, d'enquêtes de sécurité et d'intervention d'urgence. Dans un événement typique de perte d'identifiant — un utilisateur perd sa carte RFID ou la batterie de son téléphone meurt — un agent du service d'assistance ou un gestionnaire d'installations peut s'authentifier sur le tableau de bord du système de gestion électronique de casiers, rechercher le casier attribué à l'utilisateur par nom, ID ou numéro de casier, et cliquer sur un bouton de déverrouillage. Le système enregistre l'événement de déverrouillage avec l'identité de l'agent, l'horodatage, le code de motif et l'ID du casier, créant une piste d'audit immuable. Le déverrouillage à distance peut être limité par rôle : les agents du service d'assistance peuvent déverrouiller les casiers uniquement dans leur site attribué et seulement avec une validation du gestionnaire pour les demandes après les heures de travail, tandis que les directeurs de la sécurité peuvent avoir des privilèges de déverrouillage globaux sur tous les sites avec une authentification multi-facteurs (MFA) obligatoire pour chaque action de déverrouillage. Les protocoles d'accès d'urgence dans un système de gestion électronique de casiers sont conçus pour les scénarios les plus graves. Une commande de « déverrouillage maître » — généralement protégée par une règle de deux personnes nécessitant l'autorisation simultanée de deux administrateurs différents — ouvre chaque casier dans une zone désignée ou l'ensemble de l'installation simultanément. Cette capacité est utilisée lors d'alarmes incendie, de situations de tireur actif ou d'incidents impliquant des matières dangereuses où l'évacuation rapide et la récupération d'équipement sont critiques. Les événements de déverrouillage maître déclenchent des notifications immédiates à l'équipe de sécurité, à la gestion des installations et (dans les secteurs réglementés) aux responsables de la conformité. Le système de gestion électronique de casiers doit également prendre en charge le verrouillage à l'échelle du site : une seule commande qui empêche tout casier de s'ouvrir, quel que soit l'identifiant présenté. Le verrouillage remplace toutes les autres politiques et ne peut être levé que par un administrateur de sécurité désigné. Les commandes de déverrouillage maître et de verrouillage nécessitent des chemins réseau dédiés qui contournent la limitation de débit API normale et sont traitées à la priorité la plus élevée par l'infrastructure de passerelle. Pour les organisations disposant de centres d'opérations de sécurité 24h/24 et 7j/7, les capacités de déverrouillage à distance s'étendent aux workflows intégrés au SIEM. Un analyste SOC surveillant le flux d'événements du système de gestion électronique de casiers pourrait observer une anomalie — par exemple, cinq tentatives de déverrouillage échouées sur un seul casier en deux minutes — et lancer un verrouillage à distance (empêchant d'autres tentatives d'accès) ou déclencher un enregistrement de la caméra adjacente au groupe de casiers. Ces réponses automatisées sont configurées via le moteur de règles de la plateforme ou l'intégration du playbook SIEM. Un système de gestion électronique de casiers avec prise en charge des webhooks peut envoyer des appels HTTP en temps réel à des plateformes d'orchestration de sécurité comme Cortex XSOAR ou Splunk SOAR, permettant une réponse aux incidents entièrement automatisée sans intervention humaine. D'un point de vue audit, chaque action de déverrouillage à distance est enregistrée avec : l'identité de l'utilisateur demandeur et la méthode d'authentification ; l'horodatage (en UTC avec une précision à la milliseconde) ; l'ID du casier, l'ID du groupe et l'ID du site ; le code de motif (LOST_CREDENTIAL, MAINTENANCE, EMERGENCY, INVESTIGATION, OTHER) ; la passerelle qui a exécuté la commande ; la version du firmware de la serrure au moment de l'exécution ; la latence réseau entre l'émission de la commande et la confirmation d'exécution ; et un hachage cryptographique de l'enregistrement d'événement pour la détection de falsification. Ce niveau de granularité d'audit est critique pour la conformité SOC 2, ISO 27001, HIPAA et les audits internes. Les organisations dans les secteurs réglementés doivent vérifier que leur système de gestion électronique de casiers prend en charge la journalisation d'audit immuable — ce qui signifie que les enregistrements d'événements, une fois écrits, ne peuvent être modifiés ou supprimés par aucun utilisateur, y compris les administrateurs système. L'immuabilité est généralement obtenue grâce à des tables de base de données en mode ajout uniquement combinées à un chaînage cryptographique similaire à la technologie blockchain.
Intégration API : Connecter le Système de Gestion Électronique de Casiers à l'Écosystème d'Entreprise
La capacité d'intégration d'un système de gestion électronique de casiers est ce qui le transforme d'un contrôleur de casiers autonome en une plateforme d'entreprise connectée. Les systèmes modernes exposent des API RESTful complètes (et de plus en plus GraphQL pour les requêtes complexes) qui permettent un échange de données bidirectionnel avec l'écosystème informatique et de sécurité plus large. Une surface API typique de qualité entreprise comprend des points de terminaison pour : la gestion de l'inventaire des casiers (créer, lire, mettre à jour, supprimer des enregistrements de casiers ; interroger par site, groupe, statut, type de serrure) ; la gestion des identifiants (émettre, modifier, révoquer des identifiants ; opérations en masse via CSV ou tableaux JSON) ; les requêtes d'occupation (statut actuel des casiers individuels, groupes ou sites ; occupation historique pour des plages de dates) ; les événements d'accès (requêtes en streaming et historiques de tous les événements de verrouillage/déverrouillage avec filtres) ; la gestion des utilisateurs (créer, lire, mettre à jour, supprimer des enregistrements d'utilisateurs ; synchroniser avec HRIS ou services d'annuaire) ; la gestion des politiques (définir et modifier les règles d'attribution, les horaires d'accès, les politiques d'identifiants) ; l'administration système (statut de la passerelle, versions du firmware des serrures, niveaux de batterie, état de la connectivité) ; et le reporting (générer et récupérer des rapports préconstruits et personnalisés par programmation). L'authentification API utilise généralement OAuth 2.0 avec le flux d'identifiants client pour l'intégration serveur à serveur et le flux de code d'autorisation pour les applications destinées aux utilisateurs. Les clés API sont prises en charge pour les intégrations plus simples mais sont fortement déconseillées pour la production en raison de l'incapacité à limiter les clés à des autorisations spécifiques. Un système de gestion électronique de casiers avec une gouvernance API mature prend en charge les jetons d'accès limités qui restreignent les clients API à des points de terminaison, sites et opérations spécifiques — par exemple, un jeton d'intégration PMS peut avoir accès uniquement aux points de terminaison de requête d'occupation et d'attribution d'identifiants pour les casiers dans les zones de piscine et de fitness de l'hôtel. Les intégrations d'entreprise les plus courantes pour un système de gestion électronique de casiers se répartissent en plusieurs catégories. L'intégration du système de gestion immobilière (PMS) est critique pour les hôtels : lorsqu'un client s'enregistre, le PMS envoie un webhook à la plateforme de casiers, qui attribue automatiquement un casier près de la chambre du client pour la durée de son séjour. Lors du départ, le PMS déclenche la libération du casier, le rendant disponible pour le client suivant. Les principales plateformes PMS avec des connecteurs préconstruits incluent Oracle Opera, Infor HMS, Maestro, Cloudbeds et Mews. L'intégration HRIS dessert les déploiements en entreprise et sur les campus : lorsqu'un nouvel employé est intégré dans Workday, BambooHR ou SAP SuccessFactors, le système de gestion électronique de casiers provisionne automatiquement une attribution de casier en fonction du département, du lieu et de l'équipe de l'employé. Lorsque l'emploi prend fin, le système révoque l'accès et réattribue le casier. L'intégration SSO via SAML 2.0 ou OIDC permet aux utilisateurs et aux administrateurs de s'authentifier en utilisant leurs identifiants d'entreprise existants via Azure AD, Okta, OneLogin ou Ping Identity, éliminant le besoin d'identifiants de plateforme de casiers séparés. L'intégration SIEM, comme discuté précédemment, transmet les événements de casier aux plateformes de surveillance de la sécurité. L'intégration du système de contrôle d'accès relie le système de gestion électronique de casiers aux plateformes de contrôle d'accès physique comme LenelS2, Genetec, Honeywell Pro-Watch ou Gallagher, permettant une gestion unifiée des identifiants — le même badge qui ouvre la porte peut également ouvrir le casier — et une analyse corrélée des événements entre les accès aux portes et aux casiers. La fiabilité de l'API est mesurée par les SLA de disponibilité et les benchmarks de performance. Un système de gestion électronique de casiers d'entreprise doit offrir un SLA de disponibilité API de 99,9 % (équivalent à moins de 8,8 heures d'indisponibilité par an) avec 99,95 % disponible aux niveaux premium. Les temps de réponse de l'API doivent être documentés : p50 inférieur à 100 ms, p95 inférieur à 250 ms, p99 inférieur à 500 ms pour les opérations standard. Les limites de débit doivent être clairement publiées — les forfaits entreprise typiques offrent 5 000 à 10 000 requêtes par minute — avec des allocations de rafale pour les scénarios de forte demande tels que les changements d'équipe ou les enregistrements d'événements. Une documentation API complète est essentielle, y compris les spécifications Swagger/OpenAPI interactives, des exemples de SDK dans au moins Python, JavaScript/Node.js, Java et C#, des conseils de vérification de signature de webhook et un environnement sandbox pour les tests d'intégration.
Tableau de Bord Multisite : Commandement Centralisé pour les Flottes de Casiers Distribuées
Les organisations exploitant des flottes de casiers sur plusieurs installations nécessitent un tableau de bord multisite qui offre une visibilité et un contrôle unifiés sans que les administrateurs aient à se connecter à des instances séparées pour chaque emplacement. Un système de gestion électronique de casiers mature fournit cela via une architecture de tableau de bord hiérarchique qui organise les casiers par site, bâtiment, étage, zone, groupe et unité individuelle — chaque niveau agrégeant les données des niveaux inférieurs. La vue du tableau de bord de niveau supérieur affiche une carte récapitulative du site pour chaque emplacement, montrant le nombre total de casiers, le pourcentage d'occupation actuel, les casiers hors service, les demandes de maintenance en attente et les événements de sécurité récents. Des indicateurs de statut codés par couleur (vert pour normal, jaune pour avertissement, rouge pour critique) permettent aux administrateurs d'identifier les sites nécessitant une attention en un coup d'œil. Cliquer sur une carte de site permet d'accéder au tableau de bord détaillé de cet emplacement, qui comprend un plan d'étage ou une vue cartographique avec les groupes de casiers rendus sous forme de régions interactives. Chaque groupe affiche son pourcentage d'occupation, et cliquer sur un groupe montre le statut individuel du casier avec les détails d'attribution de l'identifiant. Cette hiérarchie multisite dans un système de gestion électronique de casiers prend en charge les opérations globales telles que la visualisation des tendances d'utilisation sur tous les sites, la comparaison des taux d'occupation par région, l'identification des sites avec des taux d'abandon constamment élevés et le déploiement de changements de politique globaux (comme l'extension de la durée d'attribution maximale) en une seule action. La recherche intersite est une fonctionnalité critique pour les déploiements multisites. Un administrateur doit pouvoir rechercher un utilisateur, un numéro de casier, un ID d'identifiant ou un type d'événement spécifique sur tous les sites simultanément, avec des résultats regroupés par site et triés par récence. Cette capacité est inestimable pour les enquêtes de sécurité — par exemple, rechercher tous les casiers auxquels un employé licencié a accédé dans chaque installation au cours des 90 derniers jours. Le tableau de bord multisite d'un système de gestion électronique de casiers prend également en charge l'administration déléguée : les gestionnaires au niveau du site ont un contrôle total sur leurs emplacements attribués mais ne peuvent pas voir ou modifier les casiers sur d'autres sites, tandis que les administrateurs globaux ont un accès illimité. Ce modèle RBAC évolue des petites organisations avec deux ou trois sites aux entreprises mondiales avec des centaines d'emplacements. Les considérations de performance deviennent significatives à grande échelle. Un tableau de bord multisite pour un système de gestion électronique de casiers desservant 10 000+ casiers sur 50+ sites doit être conçu pour des temps de chargement de page inférieurs à la seconde. Ceci est réalisé grâce à plusieurs modèles architecturaux : des requêtes d'agrégation de données qui pré-calculent les métriques au niveau du site dans des vues matérialisées plutôt que de scanner les tables d'événements brutes ; un chargement progressif qui rend le tableau de bord de niveau supérieur immédiatement tout en explorant les détails de manière asynchrone ; une mise en cache périphérique via CDN pour les actifs statiques du tableau de bord ; et des connexions WebSocket pour les mises à jour en direct qui évitent les rafraîchissements complets de page. Le streaming d'événements en temps réel dans le tableau de bord multisite est un autre différenciateur. Au lieu d'obliger les administrateurs à rafraîchir manuellement la page pour voir les nouveaux événements, un système de gestion électronique de casiers d'entreprise pousse les événements vers le tableau de bord via WebSocket ou Server-Sent Events (SSE). Un site connaissant un taux élevé d'événements de déverrouillage — comme une salle de sport pendant les heures de pointe — montre des compteurs en direct qui s'incrémentent sur la carte récapitulative du site. Les événements critiques pour la sécurité, comme une détection d'entrée forcée ou une passerelle hors ligne, déclenchent des notifications dans le navigateur et peuvent éventuellement envoyer des alertes par e-mail, SMS ou webhook Slack/PagerDuty. Le reporting multisite agrège les données de tous les emplacements pour une analyse au niveau de l'entreprise. Les rapports standard incluent : le résumé global de l'utilisation (nombre total de casiers, occupation moyenne, occupation de pointe sur tous les sites) ; la comparaison des sites (occupation, rotation, taux d'abandon par site) ; les tendances régionales (changements d'un mois sur l'autre et d'une année sur l'autre par région géographique) ; et les rapports de conformité (exhaustivité de la piste d'audit, hygiène des identifiants, adhésion aux politiques sur tous les sites). Ces rapports peuvent être planifiés pour une génération et une distribution automatiques aux parties prenantes par e-mail ou exportés vers des outils de BI pour une analyse plus approfondie.
Intégration PMS, HRIS et SSO : Connecter le Système de Gestion Électronique de Casiers aux Systèmes Métier
L'intégration profonde avec les systèmes métier d'entreprise distingue un système de gestion électronique de casiers tactique d'un système stratégique. Les trois catégories d'intégration les plus impactantes sont les systèmes de gestion immobilière (PMS) pour l'hôtellerie, les systèmes d'information des ressources humaines (HRIS) pour les environnements d'entreprise et de campus, et l'authentification unique (SSO) pour une authentification unifiée sur tous les types d'utilisateurs. L'intégration PMS permet à un système de gestion électronique de casiers hôtelier de synchroniser automatiquement les attributions de casiers avec les séjours des clients. Lorsqu'une réservation est créée ou qu'un client s'enregistre, le PMS envoie un appel API à la plateforme de casiers contenant le nom du client, le numéro de chambre, les dates du séjour et les préférences de casier (type, emplacement, exigences d'accessibilité). La plateforme de casiers attribue un casier approprié à partir du pool disponible et renvoie l'identifiant — généralement un code PIN ou une notification d'application mobile — au PMS, qui l'inclut dans le dossier de bienvenue du client ou l'affiche au kiosque de la réception. Lorsque le client quitte l'hôtel, le PMS déclenche la libération du casier, effaçant l'attribution et rendant le casier disponible pour le client suivant. Cette automatisation de bout en bout élimine la charge de travail du personnel de la réception et garantit que les casiers ne sont jamais laissés attribués à des clients partis. La communication bidirectionnelle entre le PMS et le système de gestion électronique de casiers gère également les cas particuliers : les séjours prolongés déclenchent une extension de l'attribution du casier ; les changements de chambre peuvent déclencher une réattribution du casier vers un groupe plus proche de la nouvelle chambre ; et les départs anticipés libèrent les casiers immédiatement plutôt que de les conserver jusqu'à l'heure de départ prévue. L'intégration HRIS sert un objectif similaire pour la gestion des casiers des employés et des étudiants. Lorsqu'un HRIS comme Workday, SAP SuccessFactors ou BambooHR enregistre une nouvelle embauche, le système de gestion électronique de casiers provisionne automatiquement une attribution de casier en fonction des règles configurées dans la plateforme : les employés du département d'ingénierie au troisième étage reçoivent des casiers dans le groupe E3, par exemple. Lorsqu'un employé change de département ou de lieu, le système peut réattribuer son casier en conséquence. Lorsque l'emploi prend fin, le système révoque tous les identifiants et marque le casier comme disponible — le tout sans aucune action manuelle de la part du personnel des installations ou des RH. L'intégration prend également en charge les opérations en masse : un campus déployant 500 nouveaux casiers pour une classe entrante de première année peut importer les enregistrements des étudiants depuis le HRIS/système d'information étudiant, attribuer automatiquement les casiers en fonction du dortoir et du numéro de chambre, et distribuer les identifiants via le portail du campus ou l'application mobile. L'intégration SSO simplifie l'accès au tableau de bord du système de gestion électronique de casiers pour les administrateurs et, dans certains déploiements, pour les utilisateurs finaux gérant leurs propres attributions de casiers. La prise en charge de SAML 2.0, OAuth 2.0/OpenID Connect et LDAP permet aux organisations de connecter la plateforme de casiers à Azure Active Directory, Okta, OneLogin, Ping Identity ou Google Workspace. Les administrateurs s'authentifient avec leurs identifiants d'entreprise — pas de nom d'utilisateur et de mot de passe séparés à retenir — et leurs autorisations sur le tableau de bord sont déterminées par les appartenances aux groupes dans le fournisseur d'identité. Par exemple, les membres du groupe Azure AD « Gestionnaires d'installations - Région Est » reçoivent automatiquement un accès d'administrateur de site à tous les groupes de casiers de la région est, tandis que les membres du groupe « Opérations de sécurité » reçoivent un accès en lecture seule aux journaux d'audit sur tous les sites. Le provisionnement SCIM (System for Cross-domain Identity Management) automatise davantage la gestion du cycle de vie des utilisateurs : lorsqu'un utilisateur est désactivé dans le fournisseur d'identité, le système de gestion électronique de casiers révoque automatiquement son accès administratif et tous les identifiants de casier qu'il détient.
Architecture de Sécurité Sur Site : Protéger les Données d'Identification dans un Système de Gestion Électronique de Casiers
L'architecture de sécurité d'un système de gestion électronique de casiers sur site exige une attention rigoureuse à chaque couche de la pile technologique, de la sécurité physique du serveur au cryptage au niveau de l'application. Contrairement aux plateformes SaaS où le fournisseur assume la responsabilité de la sécurité de l'infrastructure, les déploiements sur site placent l'entière charge de la sécurité sur l'organisation — mais accordent également un contrôle complet sur la posture de sécurité. Au niveau du réseau, le système de gestion électronique de casiers doit être déployé dans une zone de sécurité dédiée avec des règles d'entrée et de sortie strictes. Le segment réseau de la passerelle de casiers doit autoriser uniquement les connexions TLS sortantes vers le serveur d'application sur un seul port, sans connexions entrantes depuis le réseau d'entreprise général. L'accès administratif au tableau de bord doit être restreint à un VLAN de gestion séparé accessible uniquement depuis les postes de travail des administrateurs autorisés ou via un serveur de rebond avec MFA. La segmentation du réseau empêche un poste de travail compromis ou un appareil IoT d'atteindre l'infrastructure de contrôle des casiers. Au niveau de l'application, toutes les communications entre les composants — passerelles vers serveur, serveur vers tableau de bord, serveur vers consommateurs API — doivent utiliser TLS 1.3 avec des suites de chiffrement fortes (TLS_AES_256_GCM_SHA384 ou équivalent). L'épinglage de certificat pour les connexions passerelle-serveur empêche les attaques de l'homme du milieu même si l'autorité de certification de l'entreprise est compromise. Le serveur d'application doit appliquer les en-têtes de sécurité HTTP, notamment Strict-Transport-Security (max-age=31536000 ; includeSubDomains), Content-Security-Policy, X-Content-Type-Options : nosniff et X-Frame-Options : DENY. Le cryptage de la base de données pour un système de gestion électronique de casiers sur site couvre les données au repos en utilisant Transparent Data Encryption (TDE) sur SQL Server ou pgcrypto PostgreSQL pour le cryptage au niveau des colonnes des champs sensibles. Les données d'identification — codes PIN, clés cryptographiques, modèles biométriques — doivent être cryptées au niveau de l'application avant d'être stockées dans la base de données, en utilisant une hiérarchie de clés où la clé maître est stockée dans un HSM ou Azure Key Vault / AWS KMS si le déploiement sur site utilise une gestion de clés cloud hybride. Le cryptage au niveau de l'application garantit que même si la base de données est compromise, les données d'identification restent inaccessibles. La journalisation d'audit dans un système de gestion électronique de casiers soucieux de la sécurité est immuable et cryptographiquement vérifiable. Chaque enregistrement d'événement inclut un hachage du contenu de l'enregistrement précédent, créant une chaîne qui rend détectable toute modification rétroactive. Les journaux d'audit sont écrits dans un système de stockage en mode ajout uniquement — généralement une base de données séparée ou une plateforme de gestion de journaux avec des autorisations WORM (write-once-read-many) — que même les administrateurs système ne peuvent pas modifier. Les organisations soumises à des exigences réglementaires doivent vérifier que la journalisation d'audit de la plateforme répond à leurs obligations spécifiques : HIPAA exige des journaux d'audit de tout accès aux informations électroniques de santé protégées (ePHI) conservés pendant six ans ; PCI DSS exige des pistes d'audit pour tout accès aux environnements de données des titulaires de carte conservées pendant un an ; SOX exige des enregistrements d'audit soutenant les contrôles financiers conservés pendant sept ans. La sécurité physique pour les déploiements sur site est souvent négligée mais tout aussi importante. Le serveur hébergeant le système de gestion électronique de casiers doit se trouver dans un centre de données ou une salle de serveurs verrouillée avec journalisation du contrôle d'accès, surveillance environnementale et vidéosurveillance. Les supports de sauvegarde contenant la configuration des casiers et les données d'identification doivent être cryptés et stockés dans un emplacement sécurisé hors site. La planification de la reprise après sinistre doit inclure des procédures documentées pour restaurer le système de gestion électronique de casiers à partir des sauvegardes avec un objectif de temps de récupération (RTO) de quatre heures ou moins et un objectif de point de récupération (RPO) de 15 minutes ou moins pour les déploiements critiques.
Choisir le Bon Système de Gestion Électronique de Casiers pour les Gymnases
Les centres de fitness présentent des exigences uniques pour un système de gestion électronique de casiers qui diffèrent considérablement des déploiements de bureau ou éducatifs. Les gymnases connaissent un roulement élevé — les membres peuvent utiliser les casiers pendant 45 à 90 minutes par visite — avec des périodes de demande de pointe concentrées avant et après les heures de travail. Le système doit gérer des cycles d'attribution et de libération rapides, traitant souvent 200 à 600 transactions de casiers par heure pendant les heures de pointe dans un emplacement fréquenté. L'attribution dynamique est le modèle standard pour les gymnases : les membres s'enregistrent à un kiosque ou via l'application mobile du gymnase, et le système de gestion électronique de casiers attribue le prochain casier disponible du groupe sélectionné. Le membre reçoit un identifiant temporaire — généralement un code PIN affiché sur l'écran du kiosque ou une notification d'application mobile — qui reste valide uniquement pour la durée de sa visite. Lorsque le membre part, il ferme le casier, ce que le système détecte comme libéré et le rend immédiatement disponible pour le membre suivant. Certains gymnases utilisent la libération basée sur le temps : si le casier est fermé (aucune activité) pendant 90 minutes, le système le libère automatiquement et signale tout objet laissé à l'intérieur pour récupération par le personnel. La durabilité est une considération critique dans les environnements de fitness. Un système de gestion électronique de casiers déployé dans un gymnase doit fonctionner avec des serrures qui résistent à l'humidité, au chlore (dans les zones de piscine), à la poussière et aux impacts physiques. Les serrures classées IP65 ou plus sont recommandées pour les zones humides. La durée de vie de la batterie est un autre facteur : les casiers de gymnase peuvent être ouverts et fermés 20 à 30 fois par jour, ce qui est nettement plus de cycles que les casiers de bureau ou d'hôtel. Les serrures avec des blocs-batteries lithium longue durée classés pour 100 000+ cycles ou 3+ ans d'utilisation typique en gymnase réduisent les frais de maintenance. Les compartiments à batterie échangeables à chaud permettent le remplacement sans retirer la serrure de la porte du casier. L'intégration avec le système de gestion des abonnements du gymnase est essentielle. Un système de gestion électronique de casiers pour une chaîne de fitness doit s'intégrer à des plateformes comme Mindbody, ClubReady, Zen Planner ou Xplor. Lorsqu'un membre s'enregistre à la réception, le système d'abonnement envoie un événement d'enregistrement à la plateforme de casiers, qui pré-attribue un casier et envoie l'identifiant à l'application du membre. Cela élimine le besoin d'une étape d'enregistrement séparée à un kiosque de casiers et crée une expérience membre fluide. Pour les chaînes de fitness multi-sites, la gestion centralisée sur tous les clubs est une exigence clé. Le système de gestion électronique de casiers doit fournir un tableau de bord d'entreprise montrant l'utilisation des casiers sur tous les emplacements, permettant aux gestionnaires régionaux de comparer les performances, d'identifier les groupes de casiers sous-utilisés qui pourraient être convertis à d'autres usages et de déployer des politiques d'identifiants cohérentes sur l'ensemble de la chaîne. La prise en charge des identifiants mobiles est particulièrement importante pour les gymnases, où les membres peuvent ne pas transporter de cartes RFID pendant leurs entraînements. Le déverrouillage Bluetooth Low Energy (BLE) via l'application mobile de la marque du gymnase est la méthode préférée : le membre s'approche de son casier attribué, ouvre l'application et appuie sur un bouton de déverrouillage. L'application communique avec la serrure du casier via BLE dans un rayon de 1 à 3 mètres, garantissant que le membre est physiquement présent au casier. Pour les membres qui préfèrent ne pas utiliser l'application, la saisie d'un code PIN sur une serrure intégrée au clavier offre une alternative. L'accès pour les visiteurs d'un jour et les invités est une autre considération. Un système de gestion électronique de casiers pour un gymnase doit prendre en charge les identifiants temporaires pour les visiteurs d'un jour, avec une expiration configurable (généralement 2 à 8 heures) et des privilèges limités (groupe de casiers spécifique, aucune capacité de réservation). Les identifiants des invités peuvent être émis à la réception et automatiquement révoqués lorsque le pass de l'invité expire, éliminant ainsi le besoin pour le personnel de suivre quels invités sont encore dans l'établissement.
Choisir le Bon Système de Gestion Électronique de Casiers pour les Écoles
Les établissements d'enseignement — des écoles primaires et secondaires aux universités — déploient des systèmes de gestion électronique de casiers pour répondre à des défis distincts des environnements commerciaux. La sécurité des élèves, l'intégration avec les systèmes d'information étudiants (SIS) existants et la capacité à gérer les cycles de vie des identifiants basés sur les semestres sont primordiales. Dans les environnements scolaires (K-12), un système de gestion électronique de casiers s'intègre souvent au système de carte d'identité étudiant de l'école. Les élèves utilisent leurs cartes d'identité étudiantes RFID existantes comme identifiants de casier, éliminant le besoin de clés ou de combinaisons de casier séparées. Le système attribue les casiers au début de l'année scolaire en fonction de la salle de classe, du niveau scolaire ou de l'emploi du temps, et révoque automatiquement l'accès en fin d'année ou lors du transfert de l'élève. Cette gestion automatisée du cycle de vie fait gagner aux membres du personnel administratif des dizaines d'heures par semestre par rapport à
Vous ne savez pas quel capteur choisir ?
Parlez à nos ingénieurs d’application mmWave pour une consultation gratuite.
Trouvez le capteur de présence adapté à votre projet hôtelier
Comparez les 3 protocoles, consultez des études de cas hôteliers et téléchargez le guide d'installation
Produits associés
3
Gym Locker Lock — Offline Card, No WiFi Required
Offline card gym locker lock for fitness and pool lockers. MIFARE card, battery-powered 5-minute retrofit, no WiFi or server. Zinc alloy body, CE/FCC/RoHS.
Cette page le désigne déjà comme prochaine référence recommandée.
PIN Code Electronic Cabinet Lock — Stand-Alone, No WiFi
Offline keypad cabinet lock for gym, office and parcel lockers. Battery-powered, 5-minute retrofit, audit-free simple deployment. PIN + MIFARE card, DC 6V, 4×AA.
Cette page le désigne déjà comme prochaine référence recommandée.
Bluetooth Cabinet Lock — App + PIN + Card, Managed Fleet
Offline BLE app cabinet lock for parcel, office, and managed locker fleets. App + PIN + MIFARE card, remote credential management, no server dependency, battery-powered retrofit.
Cette page le désigne déjà comme prochaine référence recommandée.
Articles de blog associés
3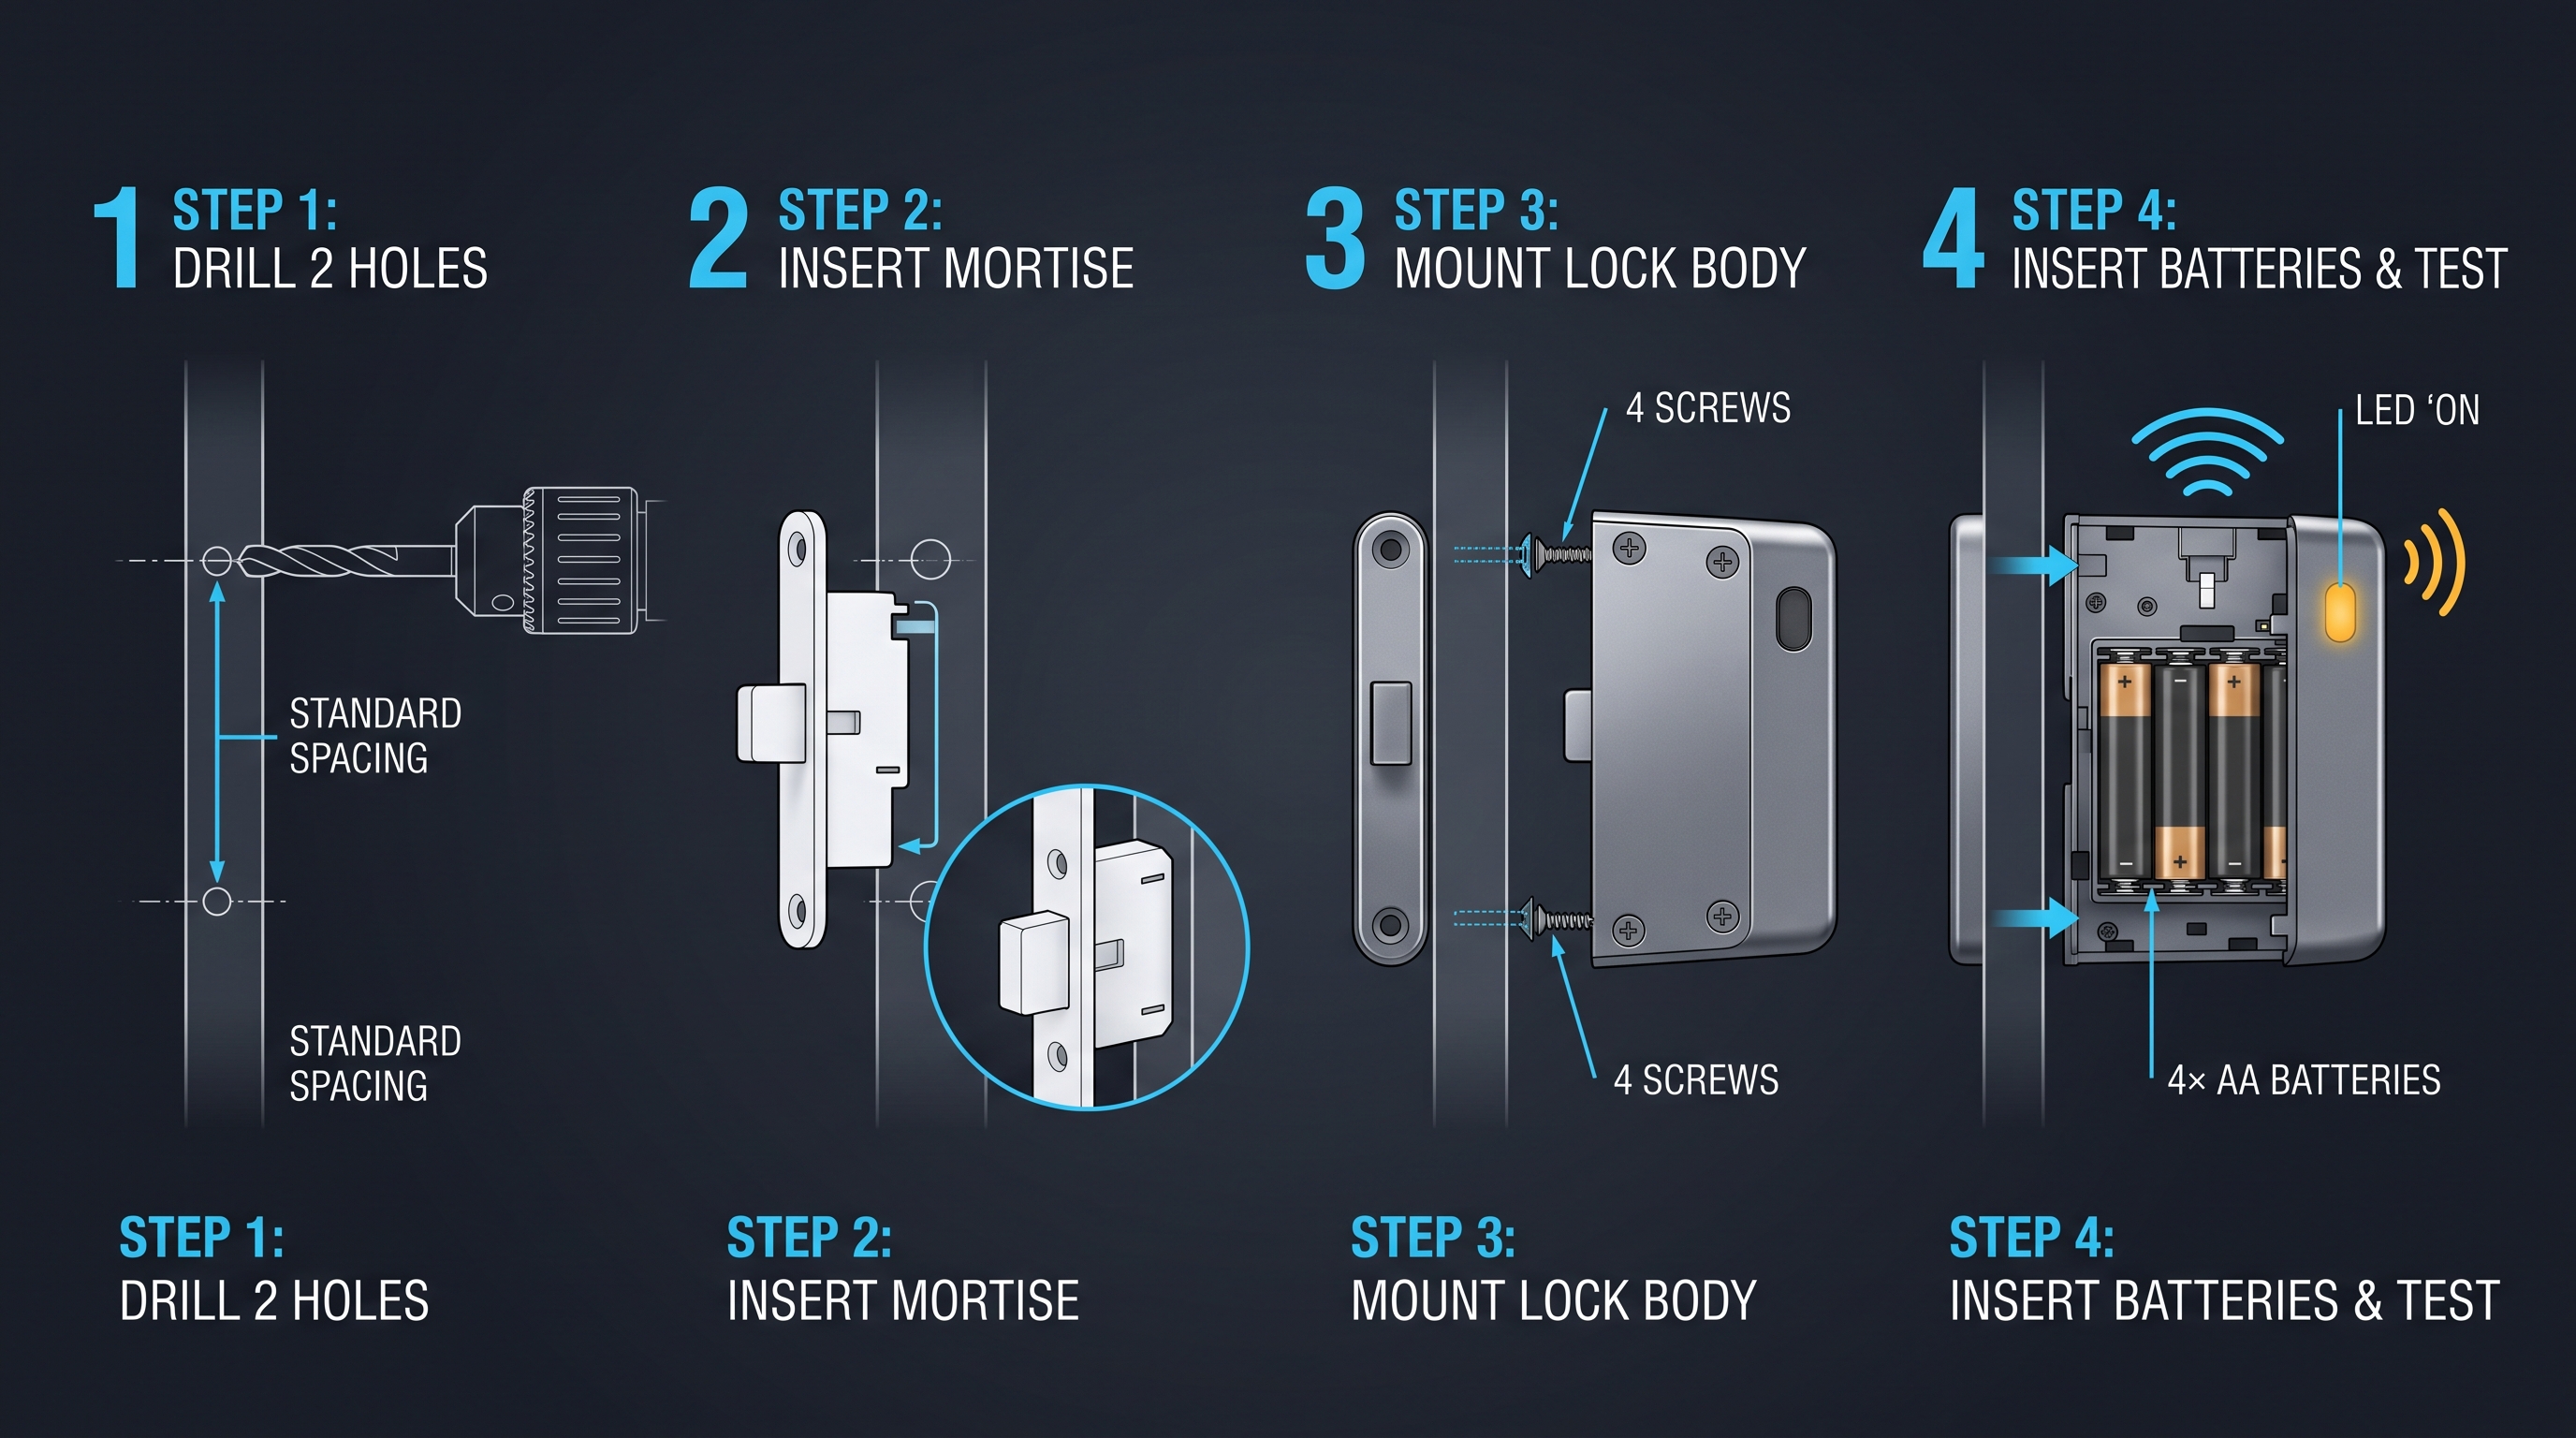
Prix de serrures électroniques pour casiers : guide complet
Facteurs du prix des serrures électroniques pour casiers : justificatifs, mat�riaux, r�ductions, ing�nierie, exp�dition, co�t total sur 5 ans.
Il couvre le même contexte produit : Gym Locker Lock — Offline Card, No WiFi Required.
Serrure de Casier Électronique : Le Guide Complet 2026 pour la Sécurité Sans Clé
Découvrez comment fonctionne une serrure de casier électronique, des modèles RFID aux modèles biométriques, avec des conseils d'achat, des spécifications et des comparaisons pour les gymnases, les bureaux et les écoles.
Il couvre le même contexte produit : Gym Locker Lock — Offline Card, No WiFi Required, PIN Code Electronic Cabinet Lock — Stand-Alone, No WiFi, Bluetooth Cabinet Lock — App + PIN + Card, Managed Fleet.
Serrure électronique pour meuble : Le guide complet de la sécurité des armoires alimentées
La serrure électronique pour meuble sécurise les armoires, tiroirs et meubles de rangement avec des identifiants RFID, BLE, PIN ou biométriques, remplaçant les clés par un accès géré et auditable. Guide complet.
Il couvre le même contexte produit : PIN Code Electronic Cabinet Lock — Stand-Alone, No WiFi.
Spécifiez votre projet hôtelier avec nos ingénieurs
Indiquez le nombre de chambres, le type de plafond et votre préférence de protocole. Nous renverrons un plan d'échantillon et un devis sous 24 heures ouvrées.
- Passez d'une guidance générale à une discussion produit ou application.
- Utilisez la RFQ quand le prix, les plans, le MOQ ou le calendrier de lancement nécessitent de la structure.
- Gardez une voie de contact direct visible pour les clarifications rapides et le transfert.