Serrure électronique avec piste d'audit : guide conformité
Apprenez comment une serrure électronique avec piste d'audit assure des journaux d'accès inviolables, intégration SIEM et conformité DEA, HIPAA, FDA, SOX.
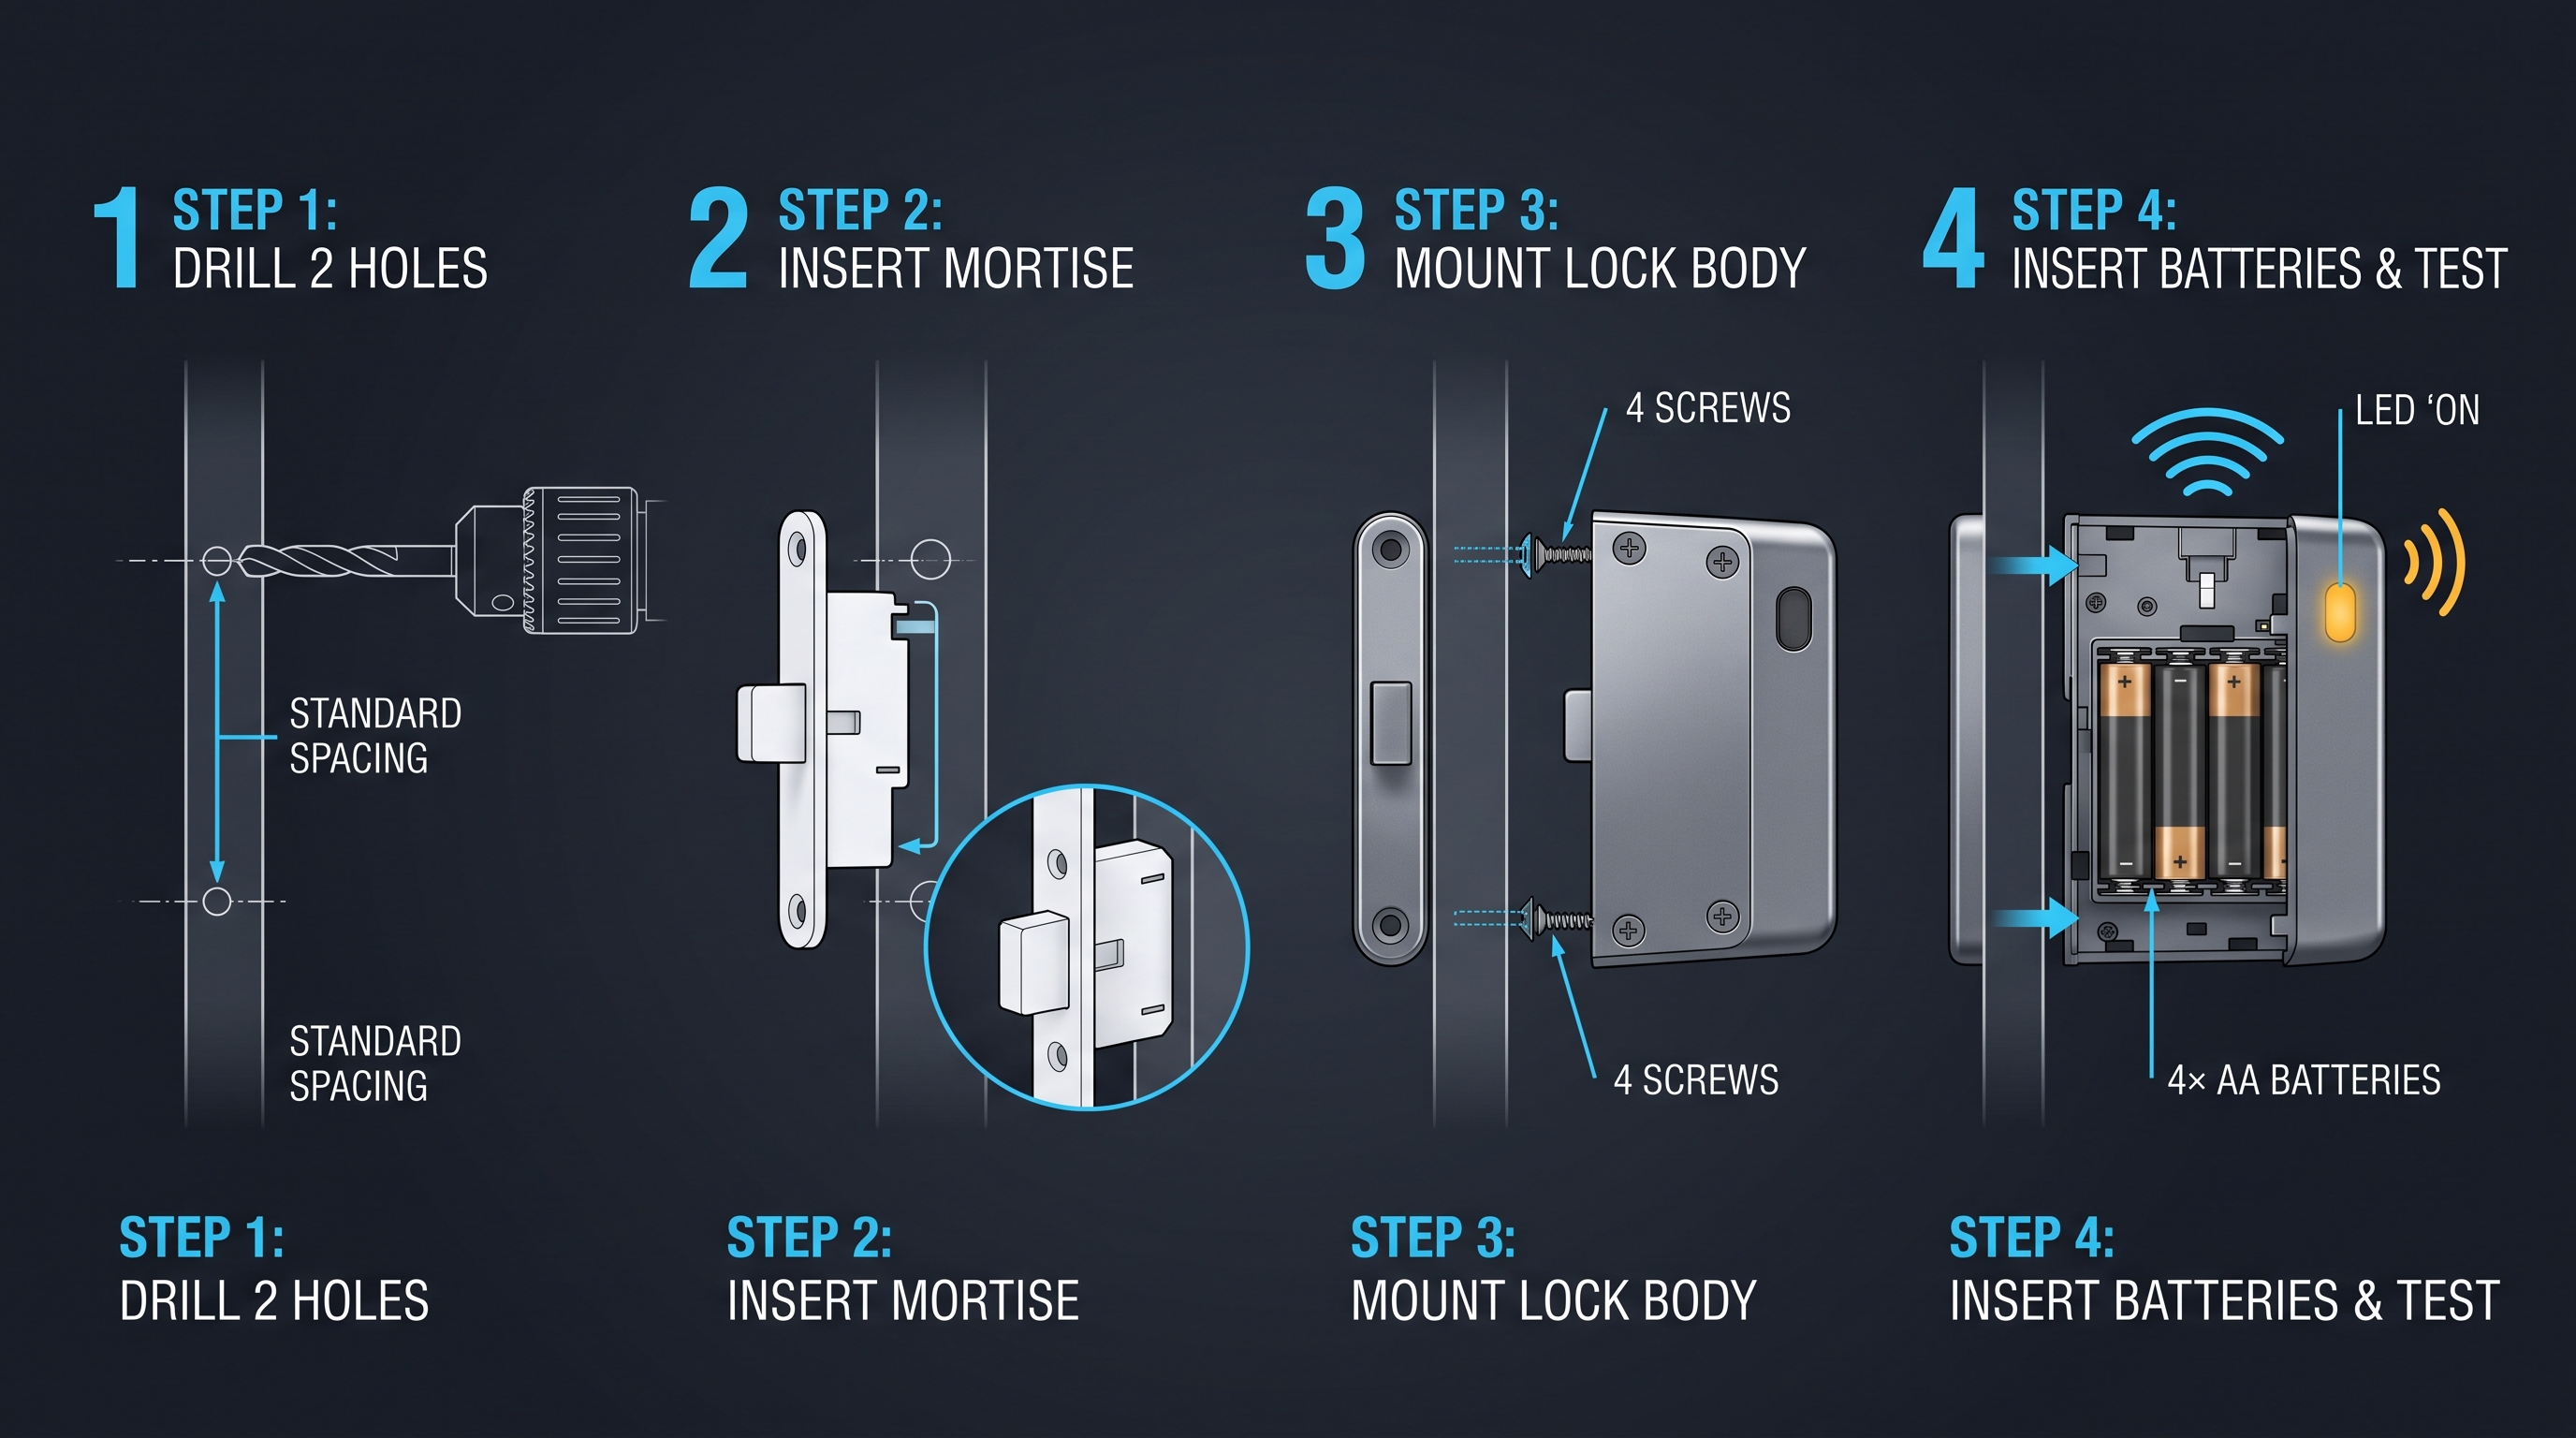
Qu'est-ce qu'une serrure électronique avec piste d'audit ?
Une serrure électronique avec piste d'audit est un mécanisme de verrouillage contrôlé par microprocesseur qui remplace les serrures traditionnelles à clé ou à combinaison sur les armoires, tiroirs et boîtiers, en ajoutant la capacité essentielle d'enregistrer chaque événement d'accès dans une mémoire non volatile. Contrairement à une serrure électronique standard qui se contente d'autoriser ou de refuser l'entrée, une serrure électronique avec piste d'audit capture un enregistrement médico-légal détaillé pour chaque événement : l'horodatage exact (souvent synchronisé avec un serveur de temps NTP ou un contrôleur central), l'identifiant du justificatif utilisé (code PIN, badge RFID, empreinte biométrique ou justificatif mobile), l'action effectuée (verrouillage, déverrouillage, tentative de déverrouillage, effraction, détection d'effraction) et le résultat (succès, refus, délai d'attente, erreur). Ces enregistrements sont stockés dans une mémoire flash qui conserve les données même en cas de perte d'alimentation, avec des capacités allant de 1 000 à 100 000 événements selon le modèle et le fabricant. Les méthodes typiques de récupération des événements incluent l'exportation par clé USB, la communication série RS-485, la connectivité Wi-Fi ou le réseau maillé sans fil Zigbee, permettant l'intégration avec des plateformes plus larges de gestion des informations et des événements de sécurité. L'appareil consomme entre 50 et 250 milliampères sous 5 à 24 volts CC selon le mécanisme de verrouillage, et les prix varient d'environ 150 $ pour une unité de base autonome à plus de 800 $ pour un modèle entièrement réseau, classé anti-effraction et doté d'un micrologiciel compatible SIEM. Les certifications courantes incluent UL 294 pour le contrôle d'accès, ANSI/BHMA A156.30 pour les serrures électroniques et le support de conformité pour DEA Title 21 CFR Part 1300, HIPAA Security Rule 45 CFR Part 164, FDA 21 CFR Part 11 et SOX Section 404. L'ingénierie derrière ces dispositifs combine un mécanisme de verrouillage à solénoïde ou motorisé avec une horloge temps réel, un microcontrôleur cryptographique et un circuit intégré de stockage flash sécurisé, le tout enfermé dans un boîtier inviolable conçu pour résister aux attaques physiques. Ce qui distingue une serrure électronique avec piste d'audit d'une serrure électronique standard est la capacité de non-répudiation — le système crée un enregistrement juridiquement défendable qui ne peut être modifié ou supprimé par l'utilisateur final, garantissant que la piste d'audit est admissible lors des audits réglementaires, des enquêtes internes et des procédures judiciaires. Cela rend la technologie indispensable dans les environnements où l'accès à des substances sensibles ou contrôlées doit être suivi avec une certitude absolue.
Pourquoi chaque installation réglementée a besoin d'une serrure électronique avec piste d'audit
Le paysage réglementaire pour les substances contrôlées, les données sensibles et les actifs de grande valeur est devenu de plus en plus exigeant, et une serrure électronique avec piste d'audit est passée d'une fonction de commodité à une nécessité de conformité. La Drug Enforcement Administration exige que toutes les entités manipulant des substances contrôlées des annexes II à V tiennent un registre complet et précis de chaque événement d'accès, y compris l'identité de la personne accédant à l'inventaire et l'heure exacte de l'accès. Les registres papier traditionnels sont notoirement peu fiables : ils peuvent être remplis à l'avance, antidatés, perdus ou tout simplement oubliés, créant des lacunes de conformité qui peuvent entraîner des citations, des amendes ou la perte de l'enregistrement DEA. Une serrure électronique avec piste d'audit élimine ces vulnérabilités en créant un enregistrement automatisé et inviolable qui ne peut être modifié après coup. Dans les environnements de soins de santé régis par la Health Insurance Portability and Accountability Act, la Security Rule exige que les entités couvertes mettent en œuvre des mécanismes de contrôle d'accès qui enregistrent et examinent l'activité dans les systèmes contenant des informations de santé protégées. Bien que la HIPAA soit souvent associée aux dossiers de santé électroniques, la sécurité physique des armoires à médicaments, des tiroirs de dossiers patients et des zones de stockage des fournitures relève des mêmes exigences de sauvegardes administratives et physiques. Une serrure électronique avec piste d'audit fournit la documentation nécessaire pour démontrer la conformité lors des audits OCR, y compris la preuve d'une identification unique de l'utilisateur, des équivalents de déconnexion automatique et des contrôles d'audit. Les règlements de la Food and Drug Administration 21 CFR Part 11, qui régissent les dossiers électroniques et les signatures électroniques dans les industries pharmaceutiques et des dispositifs médicaux, exigent que les systèmes générant des dossiers électroniques mettent en œuvre des mesures pour empêcher la falsification des dossiers, garantir l'exactitude des dossiers et maintenir des pistes d'audit qui capturent qui a effectué une action, quelle action a été effectuée et quand. Une serrure électronique avec piste d'audit correspond directement à ces exigences en fournissant un enregistrement sécurisé, horodaté et identifié par l'utilisateur de chaque événement d'accès à l'armoire. La loi Sarbanes-Oxley, bien que principalement axée sur les contrôles financiers, s'étend à la sécurité physique des actifs qui affectent les rapports financiers, y compris les tiroirs-caisses, les coffres de titres et les armoires de documents financiers. La section 404 exige que la direction évalue et rende compte de l'efficacité des contrôles internes sur les rapports financiers, et une serrure électronique avec piste d'audit fournit les enregistrements d'accès vérifiables que les auditeurs exigent. Au-delà de la conformité réglementaire, le dispositif sert de dissuasion puissante contre le vol interne, d'outil médico-légal pour enquêter sur les incidents de sécurité et de source de renseignements opérationnels pour optimiser l'efficacité des flux de travail. Le coût d'une seule violation de conformité — qui peut aller de 10 000 $ pour une citation DEA mineure à 1,5 million $ pour une violation HIPAA — dépasse de loin l'investissement dans une serrure électronique avec piste d'audit, faisant de la technologie une décision de gestion des risques simple.
Les composants essentiels d'une serrure électronique avec piste d'audit
Comprendre l'architecture interne d'une serrure électronique avec piste d'audit aide les professionnels des achats à évaluer les produits concurrents sur le mérite technique plutôt que sur les arguments marketing. Le mécanisme de verrouillage lui-même est généralement un verrou à solénoïde ou un pêne dormant motorisé, les solénoïdes étant plus rapides (actionnement en 50 à 150 millisecondes) mais consommant plus d'énergie pendant l'impulsion, tandis que les mécanismes motorisés tirent un courant moyen plus faible (10 mA au repos) mais prennent 300 à 800 millisecondes pour terminer le cycle de déverrouillage. Le choix entre ces deux options dépend de l'application spécifique : les armoires de pharmacie à fort trafic privilégient souvent les mécanismes à solénoïde pour la vitesse, tandis que les installations sur des chariots mobiles ou des boîtiers distants alimentés par batterie préfèrent les mécanismes motorisés pour l'efficacité énergétique. Le sous-système de lecture des justificatifs prend en charge une ou plusieurs modalités d'authentification, les plus courantes étant les lecteurs de proximité RFID fonctionnant à 125 kHz ou 13,56 MHz, les claviers tactiles capacitifs, les scanners d'empreintes digitales biométriques et les interfaces Bluetooth Low Energy pour les justificatifs mobiles. L'horloge temps réel est un composant essentiel car la valeur probante de chaque événement d'audit dépend d'un horodatage précis. La plupart des produits de serrure électronique avec piste d'audit utilisent un oscillateur à cristal compensé en température avec une dérive de moins de deux minutes par an, et les modèles connectés se synchronisent sur un serveur NTP ou un panneau de contrôle d'accès central à des intervalles configurables, garantissant que toutes les serrures d'une installation fonctionnent sur une base de temps commune. Le sous-système de stockage flash non volatile utilise de la mémoire flash NOR série ou NAND avec un minimum de 1 000 enregistrements d'événements et un maximum de 100 000 ou plus. Le contrôleur de stockage implémente un algorithme d'usure pour prolonger la durée de vie de la mémoire flash, et le micrologiciel utilise généralement une conception de tampon circulaire qui écrase les événements les plus anciens lorsque le tampon est plein, garantissant que l'appareil conserve toujours l'historique le plus récent. L'interface de communication fournit la voie de récupération des événements et de configuration. Les interfaces USB sont courantes sur les modèles économiques et permettent à un agent de sécurité de connecter physiquement une clé USB pour télécharger le journal des événements au format CSV ou XML. Les interfaces RS-485 prennent en charge la mise en réseau multipoint où jusqu'à 255 serrures peuvent partager un seul bus de communication, avec une longueur de câble maximale de 4 000 pieds, ce qui rend cette topologie idéale pour les grandes installations dans les établissements de santé ou les centres de données. La connectivité Wi-Fi élimine le besoin de câblage dédié et prend en charge les mises à jour du micrologiciel par liaison radio, la diffusion en continu d'événements en temps réel et l'intégration avec des plateformes de contrôle d'accès basées sur le cloud. Les interfaces Zigbee sont optimisées pour les réseaux maillés dans les environnements où la congestion Wi-Fi est un problème, offrant une consommation d'énergie plus faible et une communication fiable grâce à des topologies maillées auto-cicatrisantes. Le sous-système de détection d'effraction comprend des micro-interrupteurs ou des interrupteurs à lames magnétiques qui détectent les tentatives non autorisées de retirer la serrure de l'armoire, les tentatives d'effraction ou les tentatives de contournement du lecteur de justificatifs. Lorsqu'un événement d'effraction est détecté, le système enregistre immédiatement l'événement avec un horodatage et, dans les modèles connectés, envoie une alerte au poste de surveillance de sécurité. Le microcontrôleur cryptographique est le cerveau de l'appareil, responsable du traitement des demandes d'authentification, de la gestion du journal d'audit, du contrôle du mécanisme de verrouillage et de la sécurisation de la communication avec les systèmes externes. Le microcontrôleur comprend généralement un module de sécurité matériel qui génère et stocke les clés de chiffrement, garantissant que les données du journal d'audit sont protégées contre la lecture ou la modification non autorisées même si l'appareil est physiquement compromis.
Comment fonctionne une serrure électronique avec piste d'audit
La séquence opérationnelle d'une serrure électronique avec piste d'audit commence par la présentation d'un justificatif et se poursuit par l'authentification, l'actionnement, la journalisation et la transmission. Lorsqu'un utilisateur s'approche de l'armoire, il présente un justificatif — tapote un badge RFID, entre un code PIN sur le clavier, scanne une empreinte digitale ou déverrouille via une application mobile. Le lecteur de justificatif capture l'identifiant et le transmet au microcontrôleur, qui le compare à la liste des justificatifs autorisés stockés. Si l'authentification réussit, le microcontrôleur alimente le solénoïde ou le pilote du moteur, libérant le loquet ou rétractant le pêne dormant. La serrure génère ensuite un événement d'audit contenant l'ID du justificatif, le type d'action (déverrouillage accordé), l'horodatage de l'horloge temps réel et le code de résultat (succès). Cet événement est écrit dans le tampon de mémoire flash dans un format structuré, généralement un enregistrement binaire qui inclut un contrôle de redondance cyclique ou une valeur de hachage pour détecter la corruption des données. La séquence complète d'authentification et d'actionnement se termine en 200 à 900 millisecondes selon le mécanisme de verrouillage et le type de justificatif. Si l'authentification échoue — par exemple, un code PIN est saisi incorrectement, un badge n'est pas dans la liste autorisée ou une correspondance biométrique échoue — la serrure reste verrouillée et génère un événement d'accès refusé avec les mêmes champs : ID du justificatif, type d'action (accès refusé), horodatage et code de résultat (raison de l'échec). Le système permet généralement un nombre configurable de tentatives échouées avant de déclencher une période de verrouillage, une alarme, ou les deux. La durée de verrouillage et le seuil de tentatives échouées sont configurables via le logiciel de gestion de la serrure, et chaque tentative échouée est enregistrée dans la piste d'audit pour examen ultérieur. Les tentatives d'effraction génèrent un type d'événement distinct qui est marqué comme critique dans le journal d'audit. Lorsque le sous-système de détection d'effraction détecte une attaque — comme le fait de forcer le boîtier de la serrure, de couper le pêne du loquet ou de court-circuiter l'interface du lecteur de justificatifs — le microcontrôleur enregistre immédiatement un événement d'effraction avec un indicateur de gravité et, sur les modèles connectés, envoie une alerte en temps réel à la console de sécurité. Le journal d'audit est organisé comme une liste séquentielle d'enregistrements, chacun contenant un numéro de séquence d'événement croissant, un horodatage avec une précision à la milliseconde, l'ID du justificatif ou l'identifiant système, le code de type d'événement, le code de résultat et une signature cryptographique. La signature cryptographique est calculée sur l'ensemble de l'enregistrement à l'aide d'une clé stockée dans le module de sécurité matériel, fournissant non-répudiation et vérification d'intégrité. Lorsque le journal est exporté sur une clé USB ou transmis à un serveur central, le système inclut la signature cryptographique pour chaque enregistrement, permettant au système récepteur de vérifier que les enregistrements n'ont pas été falsifiés pendant le transport. Le processus d'exportation peut être déclenché manuellement par un agent de sécurité disposant d'identifiants administratifs, ou peut être configuré pour se produire automatiquement selon un calendrier ou lorsque le journal atteint un certain pourcentage de remplissage. Les données exportées sont généralement formatées comme un fichier CSV pour une importation facile dans les tableurs et les plateformes SIEM, ou comme un fichier XML pour l'intégration avec les systèmes de gestion de sécurité d'entreprise. L'intégration SIEM permet une corrélation en temps réel des événements d'accès aux armoires avec d'autres sources de données de sécurité, telles que les systèmes de gestion vidéo, les systèmes d'accès par badge et les systèmes de détection d'intrusion, offrant une vue complète des événements de sécurité dans toute l'installation.
Stockage et gestion des événements dans une serrure électronique avec piste d'audit
L'architecture de stockage des événements d'une serrure électronique avec piste d'audit détermine la quantité de données historiques disponibles pour les audits de conformité, les enquêtes de sécurité et l'analyse opérationnelle. La capacité de la mémoire flash varie considérablement selon les gammes de produits : les modèles d'entrée de gamme stockent 1 000 à 5 000 événements, les modèles milieu de gamme 10 000 à 50 000 événements et les modèles de qualité entreprise jusqu'à 100 000 événements ou plus. Une armoire de pharmacie très fréquentée dans un hôpital 24 heures sur 24 peut générer 50 à 200 événements par jour, ce qui signifie qu'un tampon de 10 000 événements offre environ 50 à 200 jours d'historique avant que le tampon circulaire ne commence à écraser les entrées les plus anciennes. Une armoire de stockage de preuves moins fréquemment consultée dans un poste de police peut générer seulement 5 à 10 événements par jour, permettant à un tampon de 100 000 événements de conserver des années d'historique. Le format d'enregistrement d'événement comprend généralement les champs suivants, chacun essentiel pour la conformité et l'analyse médico-légale : numéro de séquence d'événement, horodatage (date et heure avec secondes ou millisecondes), ID du justificatif ou identifiant de l'utilisateur, type de justificatif (PIN, RFID, biométrique, mobile, dérogation par clé), type d'événement (verrouillage, déverrouillage, accès refusé, effraction détectée, entrée forcée, délai d'attente, démarrage du système, arrêt du système, synchronisation horaire, exportation du journal, changement de configuration), code de résultat (succès, justificatif invalide, justificatif expiré, verrouillage actif, batterie faible, état d'effraction, erreur de communication) et identifiant du dispositif (numéro de série ou adresse réseau). Certains modèles avancés incluent également le numéro ou l'identifiant de l'armoire, l'état de la position de la porte (ouverte, fermée, entrouverte) et la tension de la batterie au moment de l'événement. Le micrologiciel gère le tampon d'événements en utilisant une conception de file d'attente circulaire, où les nouveaux événements sont écrits au pointeur d'écriture actuel, et le pointeur avance vers l'emplacement disponible suivant. Lorsque le pointeur atteint la fin du tampon, il revient au début, écrasant l'événement le plus ancien. Cette conception garantit que l'appareil conserve toujours les événements les plus récents, qui sont généralement les plus pertinents pour les enquêtes de sécurité. Le tampon d'événements est protégé par une politique d'écriture unique et lecture multiple au niveau du micrologiciel, ce qui signifie que les événements ne peuvent pas être supprimés ou modifiés sélectivement par les utilisateurs finaux. La seule façon de vider le tampon d'événements est d'effectuer une réinitialisation d'usine, qui est une action délibérée qui génère elle-même un événement d'audit, garantissant que toute tentative de destruction de preuves est elle-même enregistrée. Le processus d'exportation extrait le tampon d'événements dans son intégralité ou dans une plage de dates configurable, et le fichier exporté inclut une signature numérique qui authentifie le fichier et vérifie son intégrité. Lorsque le fichier exporté est chargé dans le SIEM ou le logiciel de gestion du contrôle d'accès, le système valide la signature numérique et signale toute divergence. Cette chaîne de traçabilité pour les données d'audit est essentielle pour répondre aux normes de preuve requises par les audits de conformité DEA, HIPAA, FDA et SOX. Le logiciel de gestion des événements offre généralement des capacités de recherche, de filtrage, de tri et de création de rapports, permettant aux agents de sécurité de localiser rapidement des événements spécifiques, de générer des rapports de conformité et d'exporter des données dans les formats exigés par les régulateurs. Le logiciel gère également la base de données des justificatifs, y compris l'inscription des utilisateurs, l'attribution des justificatifs, les horaires d'accès et la révocation des justificatifs, et il synchronise l'horloge temps réel sur toutes les serrures connectées pour garantir un horodatage cohérent.
Exigences de conformité et réglementaires pour une serrure électronique avec piste d'audit
Le principal moteur de l'adoption d'une serrure électronique avec piste d'audit est la conformité aux réglementations fédérales et spécifiques à l'industrie qui imposent un contrôle d'accès vérifiable pour les matériaux et informations sensibles. Les règlements de la Drug Enforcement Administration en vertu du Title 21 CFR Part 1300 établissent les exigences de sécurité pour les substances contrôlées, y compris l'obligation que toutes les zones de stockage de substances contrôlées soient verrouillées et que l'accès soit limité au personnel autorisé. Bien que les règlements n'imposent pas explicitement des serrures électroniques avec pistes d'audit, les directives de la DEA sur la prévention du détournement de produits pharmaceutiques et les résultats des inspections administratives de la DEA indiquent clairement que les registres manuels ne sont plus considérés comme adéquats pour les substances contrôlées de l'annexe II dans les environnements à fort volume. Une serrure électronique avec piste d'audit fournit l'enregistrement continu, automatisé et inviolable que les enquêteurs de la DEA s'attendent à voir lors des inspections. La Health Insurance Portability and Accountability Act Security Rule, codifiée au 45 CFR Part 164.312, exige que les entités couvertes mettent en œuvre des mécanismes matériels, logiciels et procéduraux qui enregistrent et examinent l'activité dans les systèmes d'information contenant des informations de santé protégées électroniques. La section Physical Safeguards au 164.310 traite spécifiquement des contrôles d'accès aux installations, y compris l'obligation de mettre en œuvre des politiques et procédures qui limitent l'accès physique aux systèmes d'information électroniques et aux installations qui les abritent. Une serrure électronique avec piste d'audit installée sur les armoires à médicaments, les tiroirs de dossiers patients et les armoires de fournitures dans les établissements de santé soutient directement la conformité à ces exigences en fournissant une identification unique de l'utilisateur, une journalisation automatique des accès et la possibilité de consulter les enregistrements d'accès lors des enquêtes sur les incidents de sécurité. Les règlements de la Food and Drug Administration 21 CFR Part 11 établissent les critères selon lesquels les dossiers électroniques et les signatures électroniques sont considérés comme fiables, dignes de confiance et équivalents aux dossiers papier. La Partie 11 exige que les systèmes générant des dossiers électroniques mettent en œuvre des mesures pour empêcher la falsification des dossiers, garantir que les dossiers sont exacts et complets, et maintenir une piste d'audit qui capture la date et l'heure de chaque action, l'identité de la personne effectuant l'action et l'action effectuée. Une serrure électronique avec piste d'audit doit répondre à ces exigences pour être utilisée dans des environnements réglementés par la FDA tels que la fabrication pharmaceutique, le stockage de matériel d'essais cliniques et la gestion des stocks de dispositifs médicaux. La loi Sarbanes-Oxley de 2002, en particulier la section 404, exige que la direction évalue et rende compte de l'efficacité des contrôles internes sur les rapports financiers. Bien que SOX soit généralement associée aux systèmes informatiques, la sécurité physique des actifs qui affectent les états financiers — y compris les tiroirs-caisses, les coffres de titres, le stockage de documents financiers et l'inventaire des matériaux de grande valeur — relève du champ des contrôles internes. Une serrure électronique avec piste d'audit fournit les enregistrements d'accès vérifiables que les auditeurs externes utilisent pour évaluer l'efficacité des contrôles d'accès physiques. Le Règlement général sur la protection des données, bien qu'il ne soit pas un règlement américain, a des implications pour les entreprises américaines qui traitent des données personnelles de citoyens de l'UE, et son article 32 exige des mesures techniques et organisationnelles appropriées pour garantir la sécurité des données, y compris les contrôles d'accès physiques pour les armoires de stockage de données. La norme de sécurité des données de l'industrie des cartes de paiement exige que les données des titulaires de carte soient stockées dans des emplacements physiquement sécurisés avec des contrôles d'accès, et l'exigence 9 traite spécifiquement du besoin de restreindre l'accès physique aux données des titulaires de carte. Une serrure électronique avec piste d'audit sur les armoires de documents et les baies de serveurs dans les environnements de traitement des paiements fournit la documentation nécessaire pour les évaluations de conformité PCI DSS. La norme ISO 27001 de l'Organisation internationale de normalisation pour les systèmes de gestion de la sécurité de l'information exige que les organisations mettent en œuvre des contrôles de sécurité physique qui incluent la journalisation et la surveillance des accès, et une serrure électronique avec piste d'audit fournit les preuves nécessaires pour les audits de certification ISO 27001.
Intégration SIEM et surveillance en temps réel
La véritable puissance d'une serrure électronique avec piste d'audit se réalise lorsqu'elle est intégrée dans une plateforme Security Information and Event Management, transformant les événements d'accès aux armoires isolés en renseignements exploitables au sein de l'écosystème de sécurité plus large. L'architecture d'intégration suit généralement un modèle de publication-abonnement où la serrure ou son contrôleur génère des événements dans un format structuré, tel que Syslog avec le format RFC 5424, et les transmet au collecteur SIEM sur le réseau. La charge utile de l'événement comprend l'identifiant du dispositif, le type d'événement, l'horodatage, l'identifiant du justificatif et le code de résultat, le tout formaté de manière à ce que l'analyseur SIEM puisse l'interpréter et le normaliser dans le format d'événement commun de la plateforme. Le protocole Syslog est la méthode d'intégration la plus largement prise en charge car il est supporté par pratiquement toutes les plateformes SIEM, y compris Splunk, IBM QRadar, ArcSight, LogRhythm et Microsoft Sentinel. Le micrologiciel de la serrure est configuré avec l'adresse IP ou le nom d'hôte du collecteur SIEM et le numéro de port UDP ou TCP pour les messages Syslog. Chaque événement est transmis sous forme d'un message Syslog distinct avec un code d'installation de 16 (utilisation locale 0) et un niveau de gravité qui correspond au type d'événement : informationnel pour les événements d'accès normaux, avertissement pour les événements d'accès refusé, erreur pour les défauts système et critique pour les événements d'effraction ou d'entrée forcée. La plateforme SIEM ingère ces messages, les analyse en champs structurés et les corrèle avec les événements provenant d'autres sources de données de sécurité. Par exemple, un événement d'accès à une armoire peut être corrélé avec les données du système de gestion vidéo pour récupérer les images vidéo de la personne accédant à l'armoire à ce moment précis. Le SIEM peut également corréler les événements d'accès aux armoires avec les événements du système d'accès par badge pour vérifier que la personne qui est entrée dans l'armoire était physiquement présente dans le bâtiment à ce moment-là. Des règles de corrélation personnalisées peuvent être configurées pour générer des alertes pour des scénarios spécifiques, tels qu'un utilisateur accédant à une armoire de substances contrôlées en dehors de son quart de travail planifié, plusieurs tentatives d'accès infructueuses sur la même armoire dans un court laps de temps, l'accès à une armoire qui devrait être vide ou verrouillée pour inventaire, ou un événement d'accès sur une armoire qui a été signalée comme ayant été forcée. L'intégration SIEM permet également la génération automatisée de rapports de conformité, où le système produit des rapports qui résument l'activité d'accès aux armoires pour des périodes, des utilisateurs ou des armoires spécifiques, formatés de la manière exigée par les régulateurs spécifiques. La capacité de surveillance en temps réel signifie que le personnel de sécurité reçoit une notification immédiate des événements critiques, tels que la détection d'effraction ou d'entrée forcée, via le système d'alerte et de notification du SIEM, qui peut envoyer des messages SMS, des alertes par e-mail ou des notifications push sur les appareils mobiles. L'alerte peut inclure des informations contextuelles telles que l'emplacement de l'armoire, le type d'événement, l'heure de l'occurrence et un lien vers les images vidéo pertinentes. L'intégration prend également en charge des actions de réponse automatisées, telles que le verrouillage de toutes les armoires d'une zone lorsqu'un événement d'effraction est détecté sur une armoire, le déclenchement d'un préréglage CCTV pour pointer vers l'armoire concernée ou l'envoi de personnel de sécurité sur les lieux. La communication bidirectionnelle entre le SIEM et le système de serrure permet aux opérateurs de sécurité de verrouiller ou déverrouiller à distance les armoires depuis la console SIEM, de restreindre temporairement l'accès à des justificatifs spécifiques ou de placer une armoire en mode verrouillage pendant un incident de sécurité actif. Les données de la piste d'audit de la serrure électronique avec piste d'audit deviennent partie du stockage à long terme du SIEM, fournissant des données historiques pour l'analyse des tendances, les enquêtes médico-légales et les audits de conformité.
Détection d'effraction et journalisation de contrainte
Les capacités de sécurité d'une serrure électronique avec piste d'audit vont au-delà de la journalisation de routine des accès pour inclure des fonctionnalités sophistiquées de détection d'effraction et de signalement de contrainte essentielles pour les environnements de haute sécurité. Le sous-système de détection d'effraction utilise plusieurs technologies de détection pour repérer les attaques physiques non autorisées sur la serrure ou l'armoire. L'interrupteur de boîtier anti-effraction est un micro-interrupteur ou un interrupteur à lames magnétiques qui détecte lorsque le boîtier de la serrure est retiré de la surface de l'armoire. Si un attaquant tente de dévisser la serrure de l'armoire ou de la forcer avec un pied-de-biche, l'interrupteur change d'état, déclenchant un événement d'effraction qui est immédiatement enregistré dans le journal d'audit. Le capteur de position du loquet détecte si le pêne ou le loquet de verrouillage est en position sortie ou rétractée. Si le loquet est forcé sans justificatif valide — par exemple, en glissant une carte de crédit entre le loquet et la gâche — le capteur détecte l'anomalie et enregistre un événement d'entrée forcée. Le capteur de position de porte détecte si la porte de l'armoire est ouverte ou fermée, permettant au système de détecter les situations où la porte est laissée ouverte après un accès, ce qui pourrait indiquer que l'utilisateur est distrait, que l'armoire a été compromise ou que l'inventaire est retiré sur une période prolongée. Le capteur de choc ou accéléromètre détecte les événements d'impact tels que les coups de marteau, le perçage ou le sciage, et les enregistre comme des événements d'effraction avec un niveau de gravité basé sur l'intensité de l'impact. La détection d'effraction électronique fonctionne en parallèle avec les preuves mécaniques d'effraction, telles que les vis de rupture qui laissent des dommages visibles lorsque la serrure est retirée, et les scellés inviolables qui montrent des preuves de tentative d'accès. La fonction de journalisation de contrainte répond au scénario où un utilisateur est contraint d'ouvrir une armoire sous la menace. L'utilisateur peut saisir un code de contrainte — un code PIN spécifique différent de son code normal — ou présenter un justificatif de contrainte qui authentifie l'utilisateur et déverrouille l'armoire tout en déclenchant simultanément une alarme silencieuse. L'événement de contrainte est enregistré dans le journal d'audit avec un indicateur spécial qui signale la contrainte, mais l'entrée du journal apparaît identique à un événement d'accès normal sur l'affichage local, empêchant l'attaquant de savoir qu'une alarme a été déclenchée. L'alarme silencieuse est transmise au SIEM ou au poste de surveillance de sécurité, où elle initie un protocole de réponse prédéfini, qui peut inclure l'envoi de personnel de sécurité sur les lieux, l'activation de l'enregistrement CCTV au niveau de l'armoire, le verrouillage de toutes les autres armoires de l'installation ou la notification aux forces de l'ordre. La capacité de contrainte est implémentée via le système de gestion des justificatifs, où chaque utilisateur peut se voir attribuer un justificatif principal et un justificatif de contrainte. Le justificatif de contrainte peut être un code PIN spécifique qui diffère d'un chiffre du code principal, un badge RFID spécifique désigné comme badge de contrainte, ou un doigt biométrique spécifique enregistré comme doigt de contrainte. Le système prend également en charge un mot ou une phrase de contrainte pour les systèmes authentifiés par la voix, bien que cela soit moins courant dans les applications de serrure d'armoire. L'alarme de contrainte est configurable pour une réponse silencieuse ou audible, selon la politique de sécurité de l'installation et la nature de la menace. Les événements d'effraction et de contrainte sont stockés dans le journal d'audit avec le même niveau de protection cryptographique que les événements d'accès normaux, garantissant que les enregistrements sont admissibles comme preuve dans les procédures judiciaires. Le journal d'audit comprend le type d'effraction, le capteur qui a déclenché l'événement, l'horodatage et la durée de l'événement d'effraction, fournissant un enregistrement médico-légal complet de l'attaque.
Synchronisation horaire sur le réseau de contrôle d'accès
La précision de la piste d'audit dépend entièrement de la précision des horodatages, et une serrure électronique avec piste d'audit nécessite une synchronisation horaire robuste pour garantir que tous les événements sont enregistrés avec une référence temporelle cohérente et précise. L'horloge temps réel de chaque serrure maintient l'heure indépendamment à l'aide d'un oscillateur
Vous ne savez pas quel capteur choisir ?
Parlez à nos ingénieurs d’application mmWave pour une consultation gratuite.
Trouvez le capteur de présence adapté à votre projet hôtelier
Comparez les 3 protocoles, consultez des études de cas hôteliers et téléchargez le guide d'installation
Produits associés
3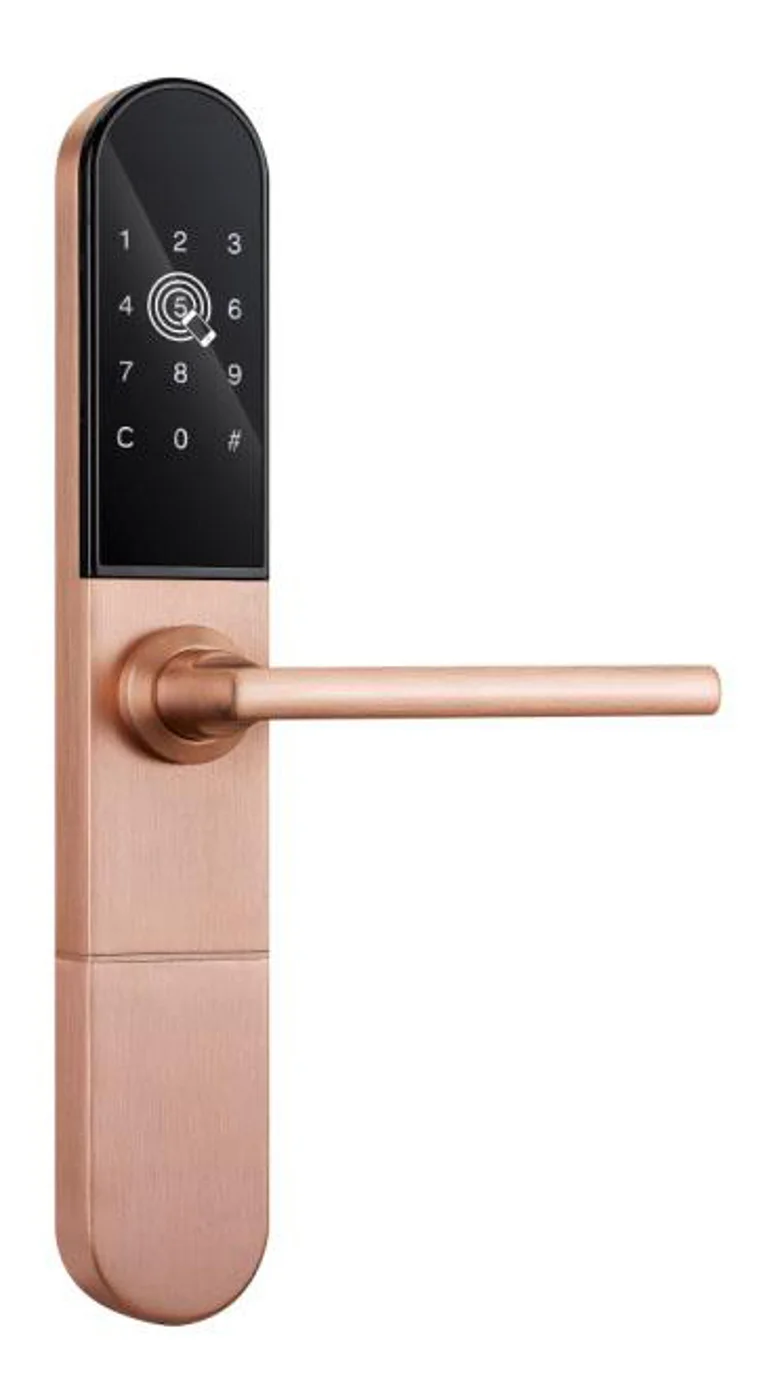
Smart Cabinet Lock — App-Managed, Multi-Site Dashboard
App-managed smart cabinet lock for office, parcel, and multi-site fleets. BLE app dashboard, audit trail, remote unlock, no per-lock server. Higher-tier chassis.
Cette page le désigne déjà comme prochaine référence recommandée.
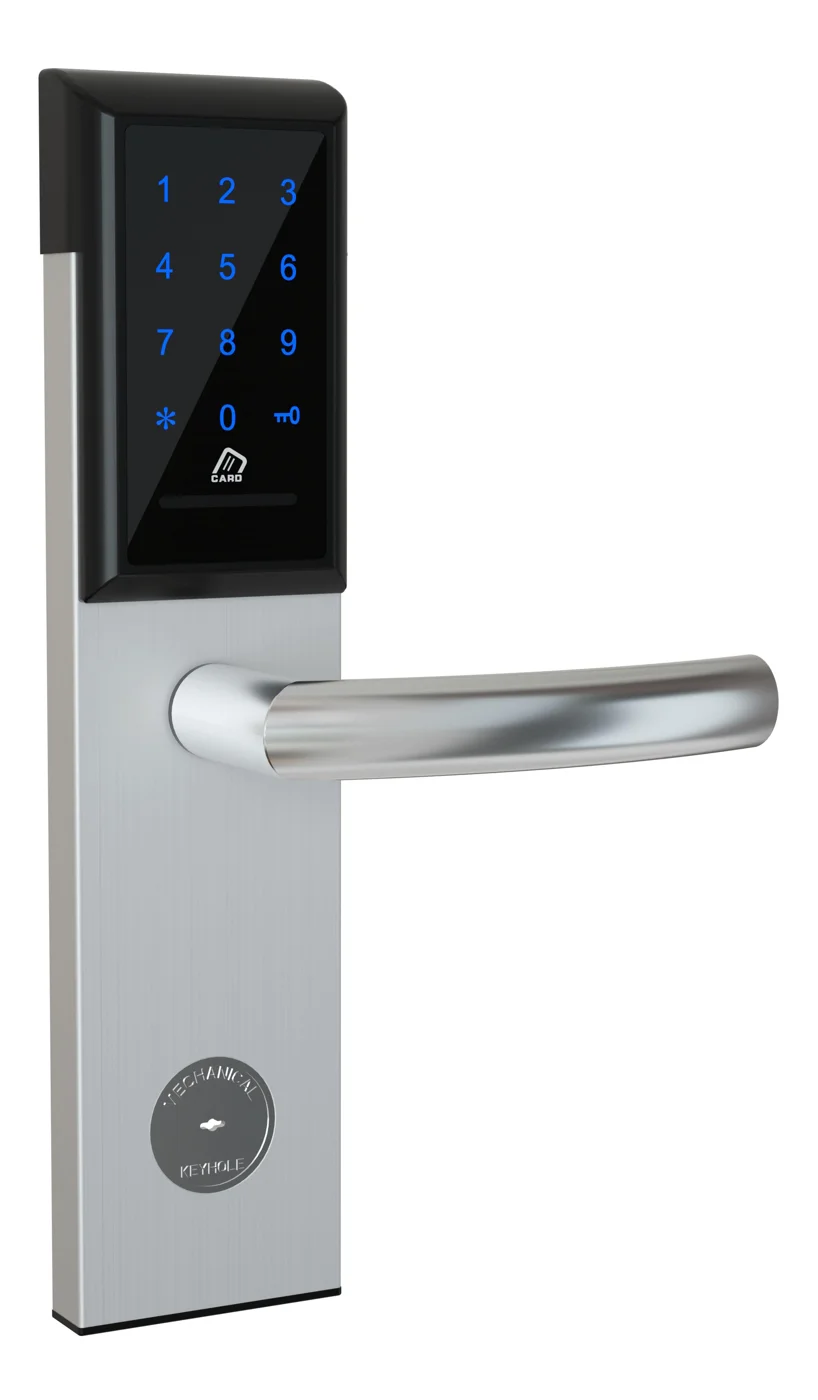
Office Cabinet Lock — PIN + Card for Filing & Pedestals
Offline PIN + card office cabinet lock for filing cabinets, pedestals, and drawers. Battery-powered 5-minute retrofit, no WiFi, no key management. CE/FCC/RoHS.
Cette page le désigne déjà comme prochaine référence recommandée.
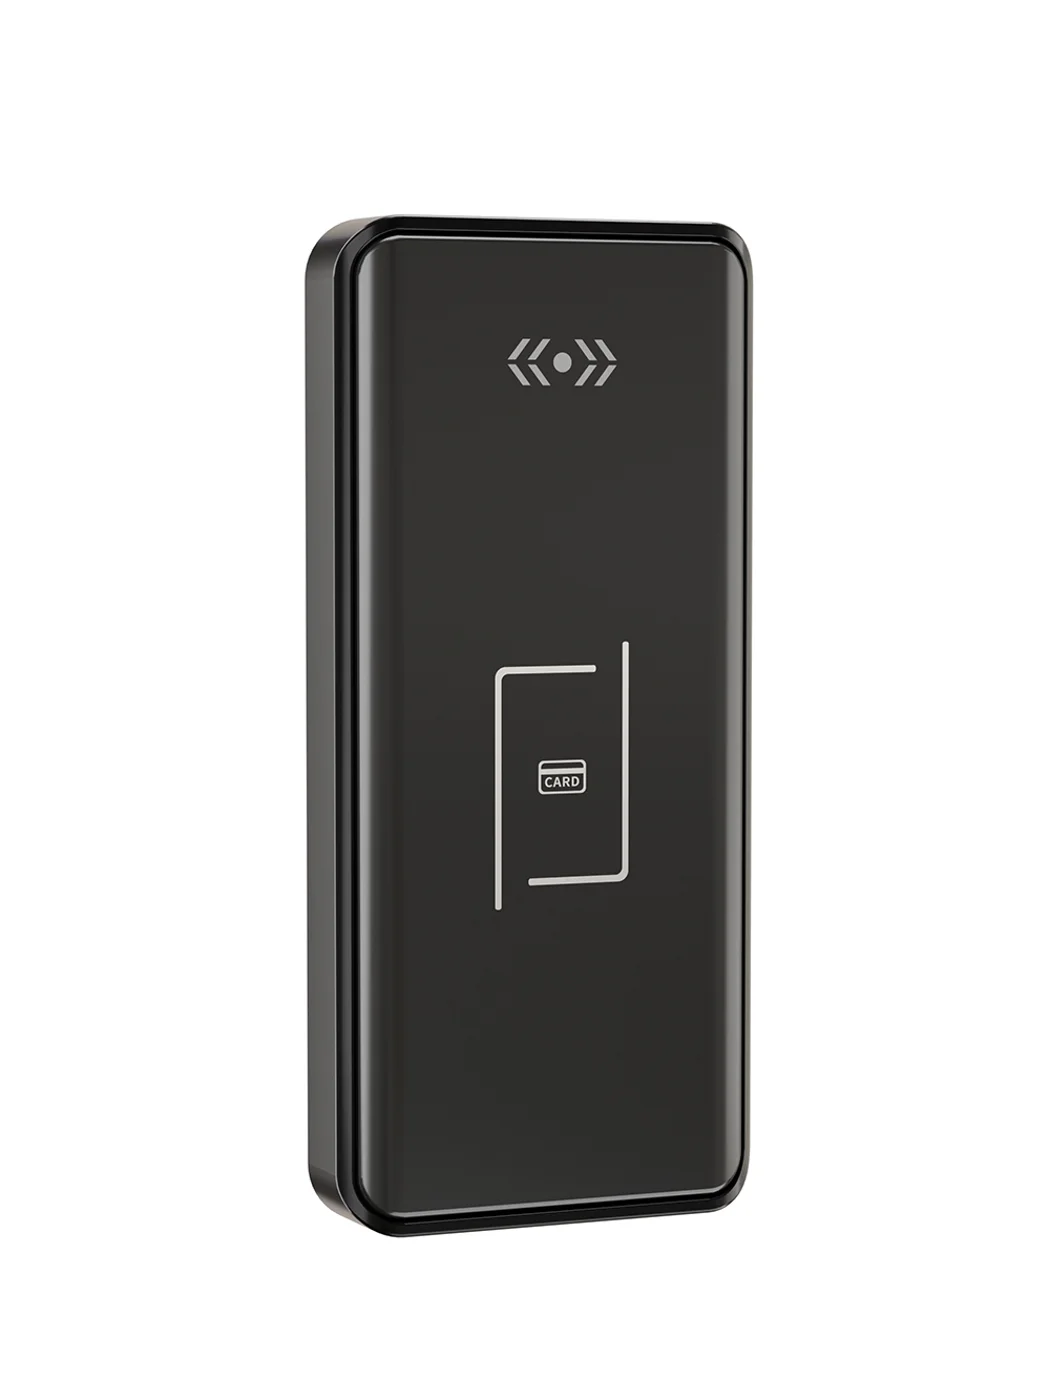
Gym Locker Lock — Offline Card, No WiFi Required
Offline card gym locker lock for fitness and pool lockers. MIFARE card, battery-powered 5-minute retrofit, no WiFi or server. Zinc alloy body, CE/FCC/RoHS.
Cette page le désigne déjà comme prochaine référence recommandée.
Articles de blog associés
3
Prix de serrures électroniques pour casiers : guide complet
Facteurs du prix des serrures électroniques pour casiers : justificatifs, mat�riaux, r�ductions, ing�nierie, exp�dition, co�t total sur 5 ans.
Il couvre le même contexte produit : Smart Cabinet Lock — App-Managed, Multi-Site Dashboard, Office Cabinet Lock — PIN + Card for Filing & Pedestals, Gym Locker Lock — Offline Card, No WiFi Required.
Serrure de Casier Électronique : Le Guide Complet 2026 pour la Sécurité Sans Clé
Découvrez comment fonctionne une serrure de casier électronique, des modèles RFID aux modèles biométriques, avec des conseils d'achat, des spécifications et des comparaisons pour les gymnases, les bureaux et les écoles.
Il couvre le même contexte produit : Gym Locker Lock — Offline Card, No WiFi Required.
Serrure électronique pour meuble : Le guide complet de la sécurité des armoires alimentées
La serrure électronique pour meuble sécurise les armoires, tiroirs et meubles de rangement avec des identifiants RFID, BLE, PIN ou biométriques, remplaçant les clés par un accès géré et auditable. Guide complet.
Il couvre le même contexte produit : Office Cabinet Lock — PIN + Card for Filing & Pedestals.
Spécifiez votre projet hôtelier avec nos ingénieurs
Indiquez le nombre de chambres, le type de plafond et votre préférence de protocole. Nous renverrons un plan d'échantillon et un devis sous 24 heures ouvrées.
- Passez d'une guidance générale à une discussion produit ou application.
- Utilisez la RFQ quand le prix, les plans, le MOQ ou le calendrier de lancement nécessitent de la structure.
- Gardez une voie de contact direct visible pour les clarifications rapides et le transfert.